この記事のポイント
 サイバーレジリエンスは「侵入される前提」で検知・封じ込め・復旧・学習を回す組織能力。防御中心のセキュリティとは別レイヤー
- 2026年はEU CRA Article 14(9月11日に報告義務の適用開始)と能動的サイバー防御法(10月1日施行)が同時進行し、国内外で規制が侵入後の復旧まで踏み込んだ
- NIST CSF 2.0が2024年に「Govern」を追加し、経営・ガバナンスをレジリエンスの土台として明示。4つの力(予期/耐性/回復/適応)と6機能で実装を分解できる
- 警察庁令和8年上半期の統計ではランサム被害123件のうち中小企業が約6割、バックアップから被害直前水準まで復元できたのは40件中11件(27.5%)に留まる
- 構築の第一歩は「守るべき業務の特定」と「不変バックアップの検証」。復旧テストまで含めて回せる体制がない企業が最も事故時のダメージが大きい
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
サイバーレジリエンスとは、サイバー攻撃やIT障害を受けても事業を止めず、速やかに通常業務へ戻すための組織能力を指します。
防御中心のサイバーセキュリティとは別レイヤーで、「侵入される前提」で検知・封じ込め・復旧・学習のループを回す考え方が2026年の企業防御の標準になりつつあります。
本記事では、定義とサイバーセキュリティとの違い、NIST CSF 2.0の6機能で見た実装、EU CRAやDORA・能動的サイバー防御法など2026年の規制動向、アサヒ・KADOKAWA・Maerskの復旧事例、構築5ステップ、運用で詰まる落とし穴、AI時代の攻守両面までを体系的に解説します。
目次
NIST CSF 2.0の6機能で見るサイバーレジリエンス実装
サイバーレジリエンス実践事例——アサヒ・KADOKAWA・Maersk
バックアップを取っていても被害直前水準まで戻せるのは27.5%
Microsoft Security Copilotと主要ベンダーの動き
サイバーレジリエンスとは?
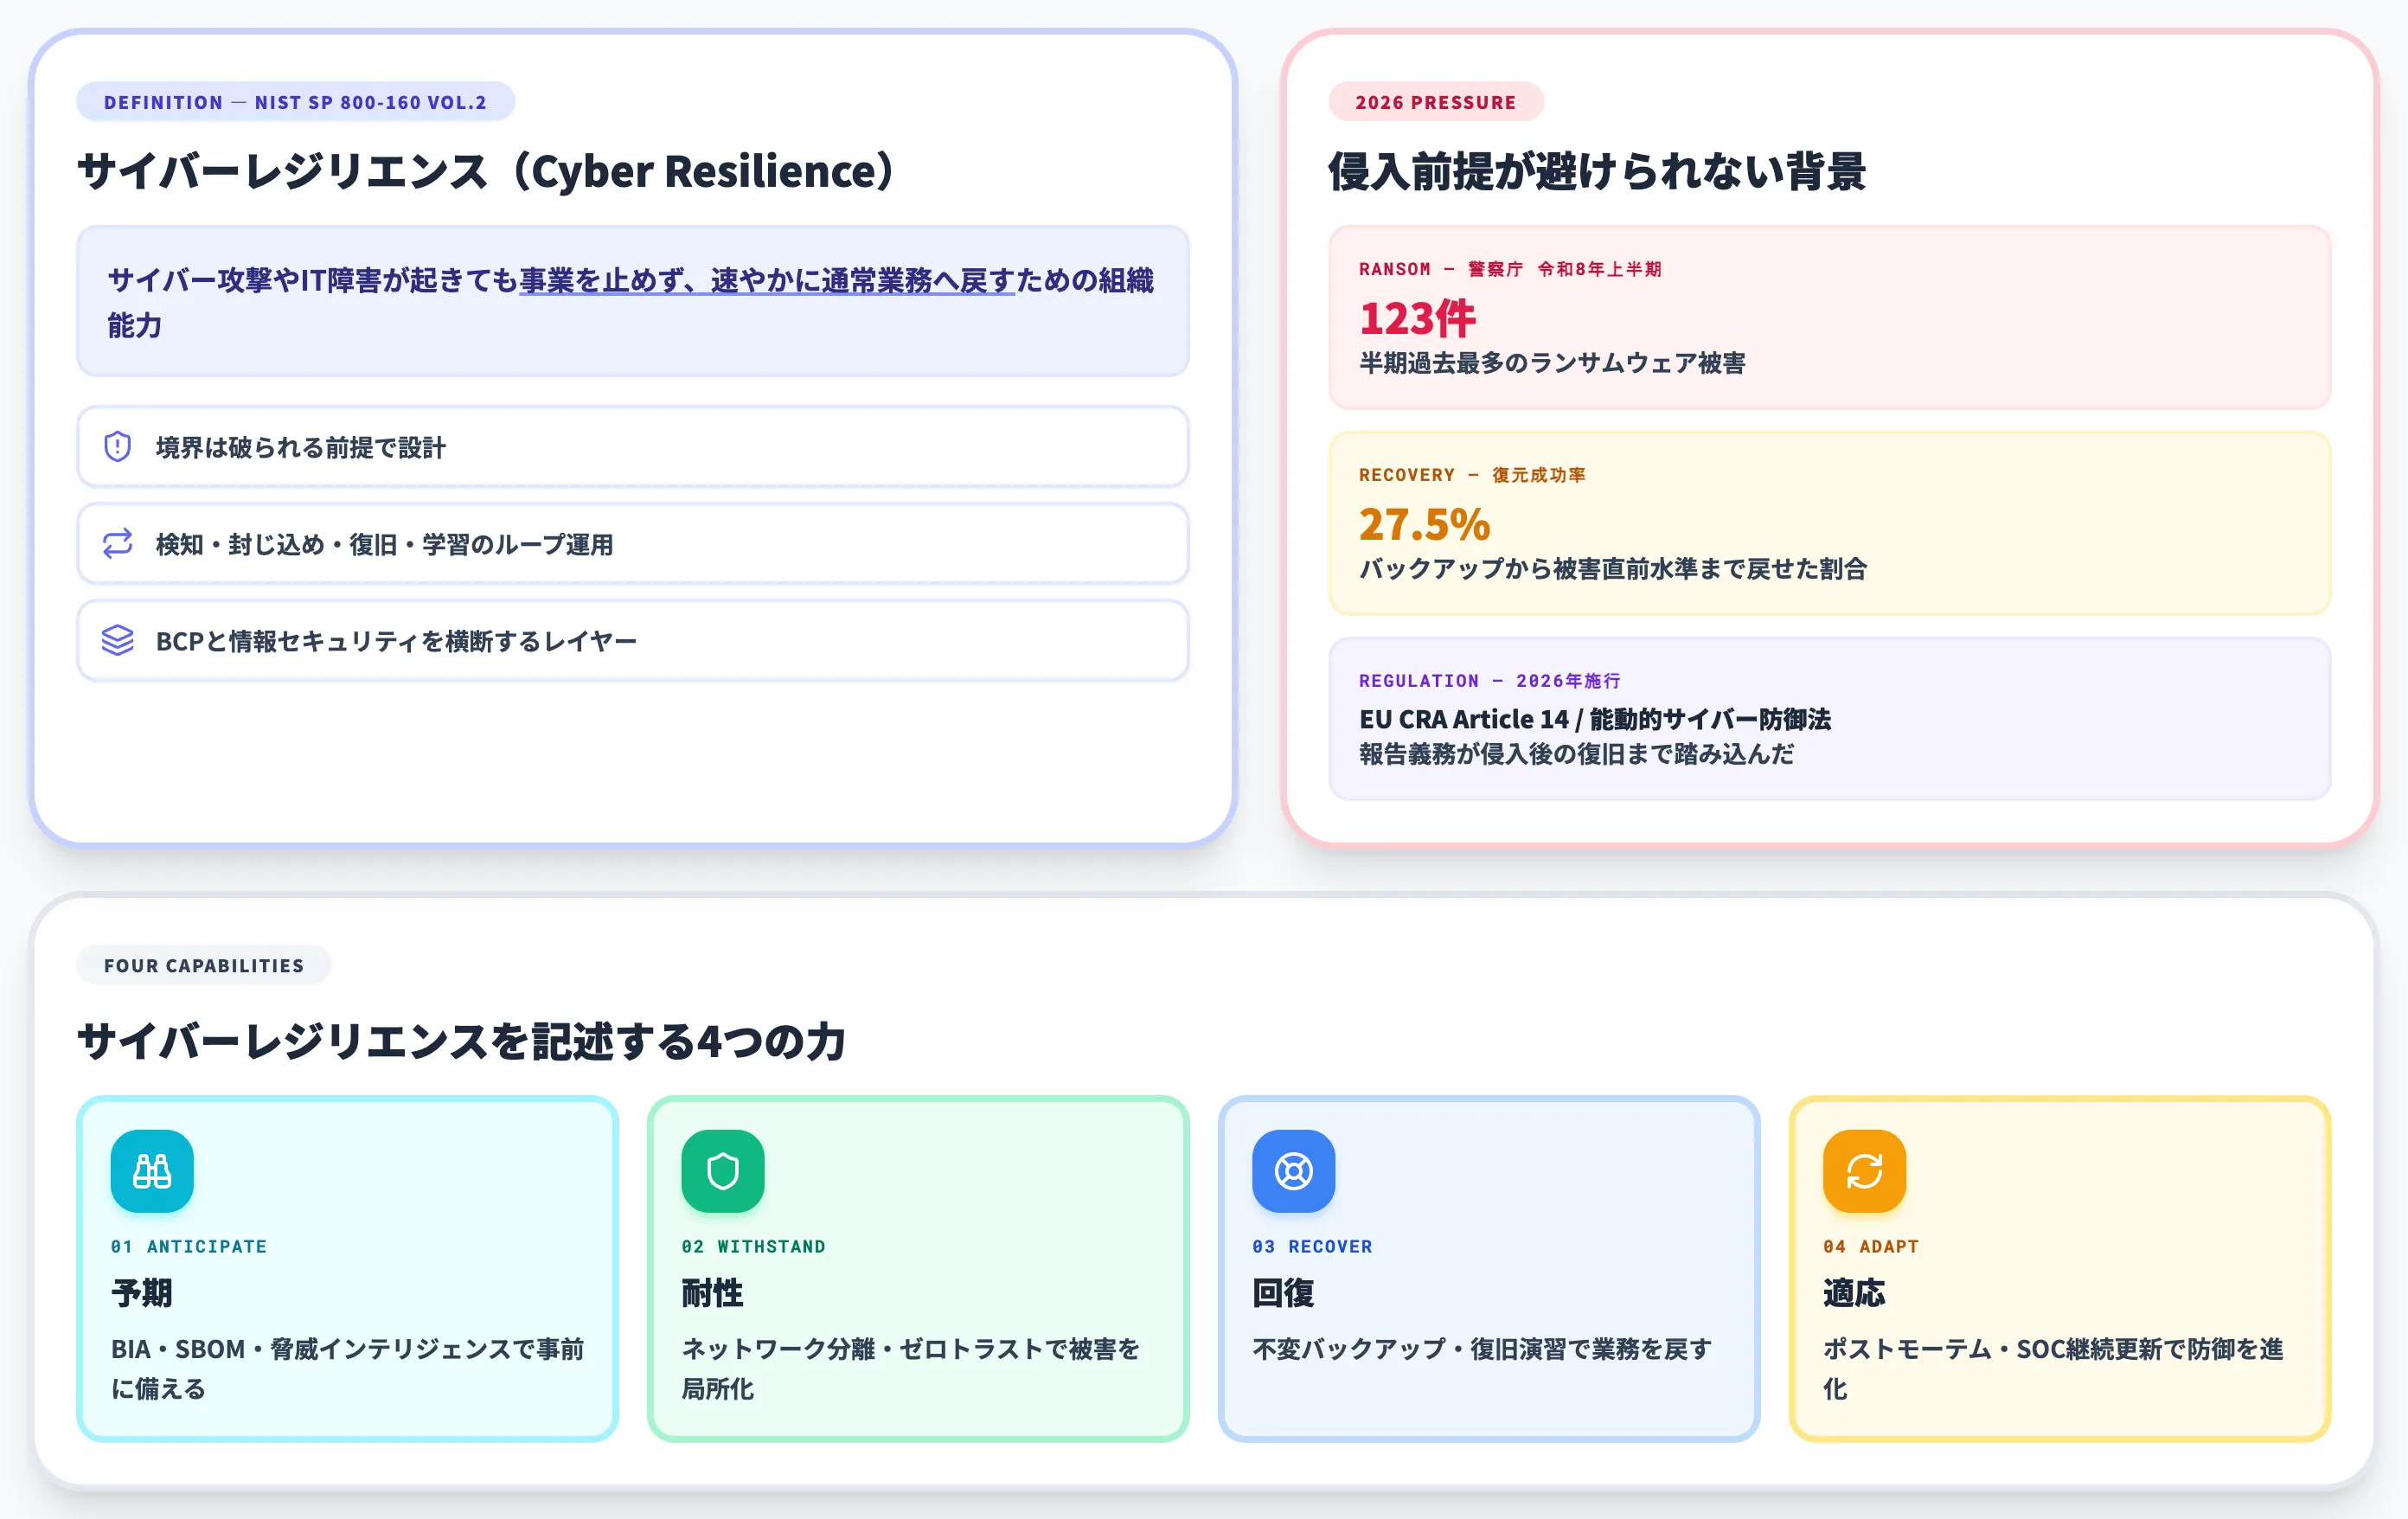
サイバーレジリエンス(cyber resilience)とは、サイバー攻撃やIT障害が起きても事業を止めず、速やかに通常業務へ戻すための組織能力を指します。
米国NIST SP 800-160 Vol.2は、サイバーレジリエンスを「サイバー資源を利用・提供・活用するシステムに対する逆境条件・ストレス・攻撃・侵害を、予期し、耐え、回復し、適応する能力」と定義しています。
守りの境界線を越えられることを折り込み、侵入後の継続と復旧まで含めて設計する点が、従来の「ガードを厚くする」セキュリティ観とは明確に異なります。
この能力は、①予期(Anticipate)/②耐性(Withstand)/③回復(Recover)/④適応(Adapt)の4つの力で記述され、事業継続(BCP)と情報セキュリティの両面を横断するレイヤーに位置づけられます。
2026年の国内では警察庁令和8年上半期のランサム被害報告が123件と半期過去最多となり、同じ時期にEUのCyber Resilience Act(CRA)がArticle 14の報告義務の適用を開始するなど、「侵入される前提での運用」が規制・実態の両面から避けられない論点になっています。
サイバーレジリエンスとサイバーセキュリティの違い
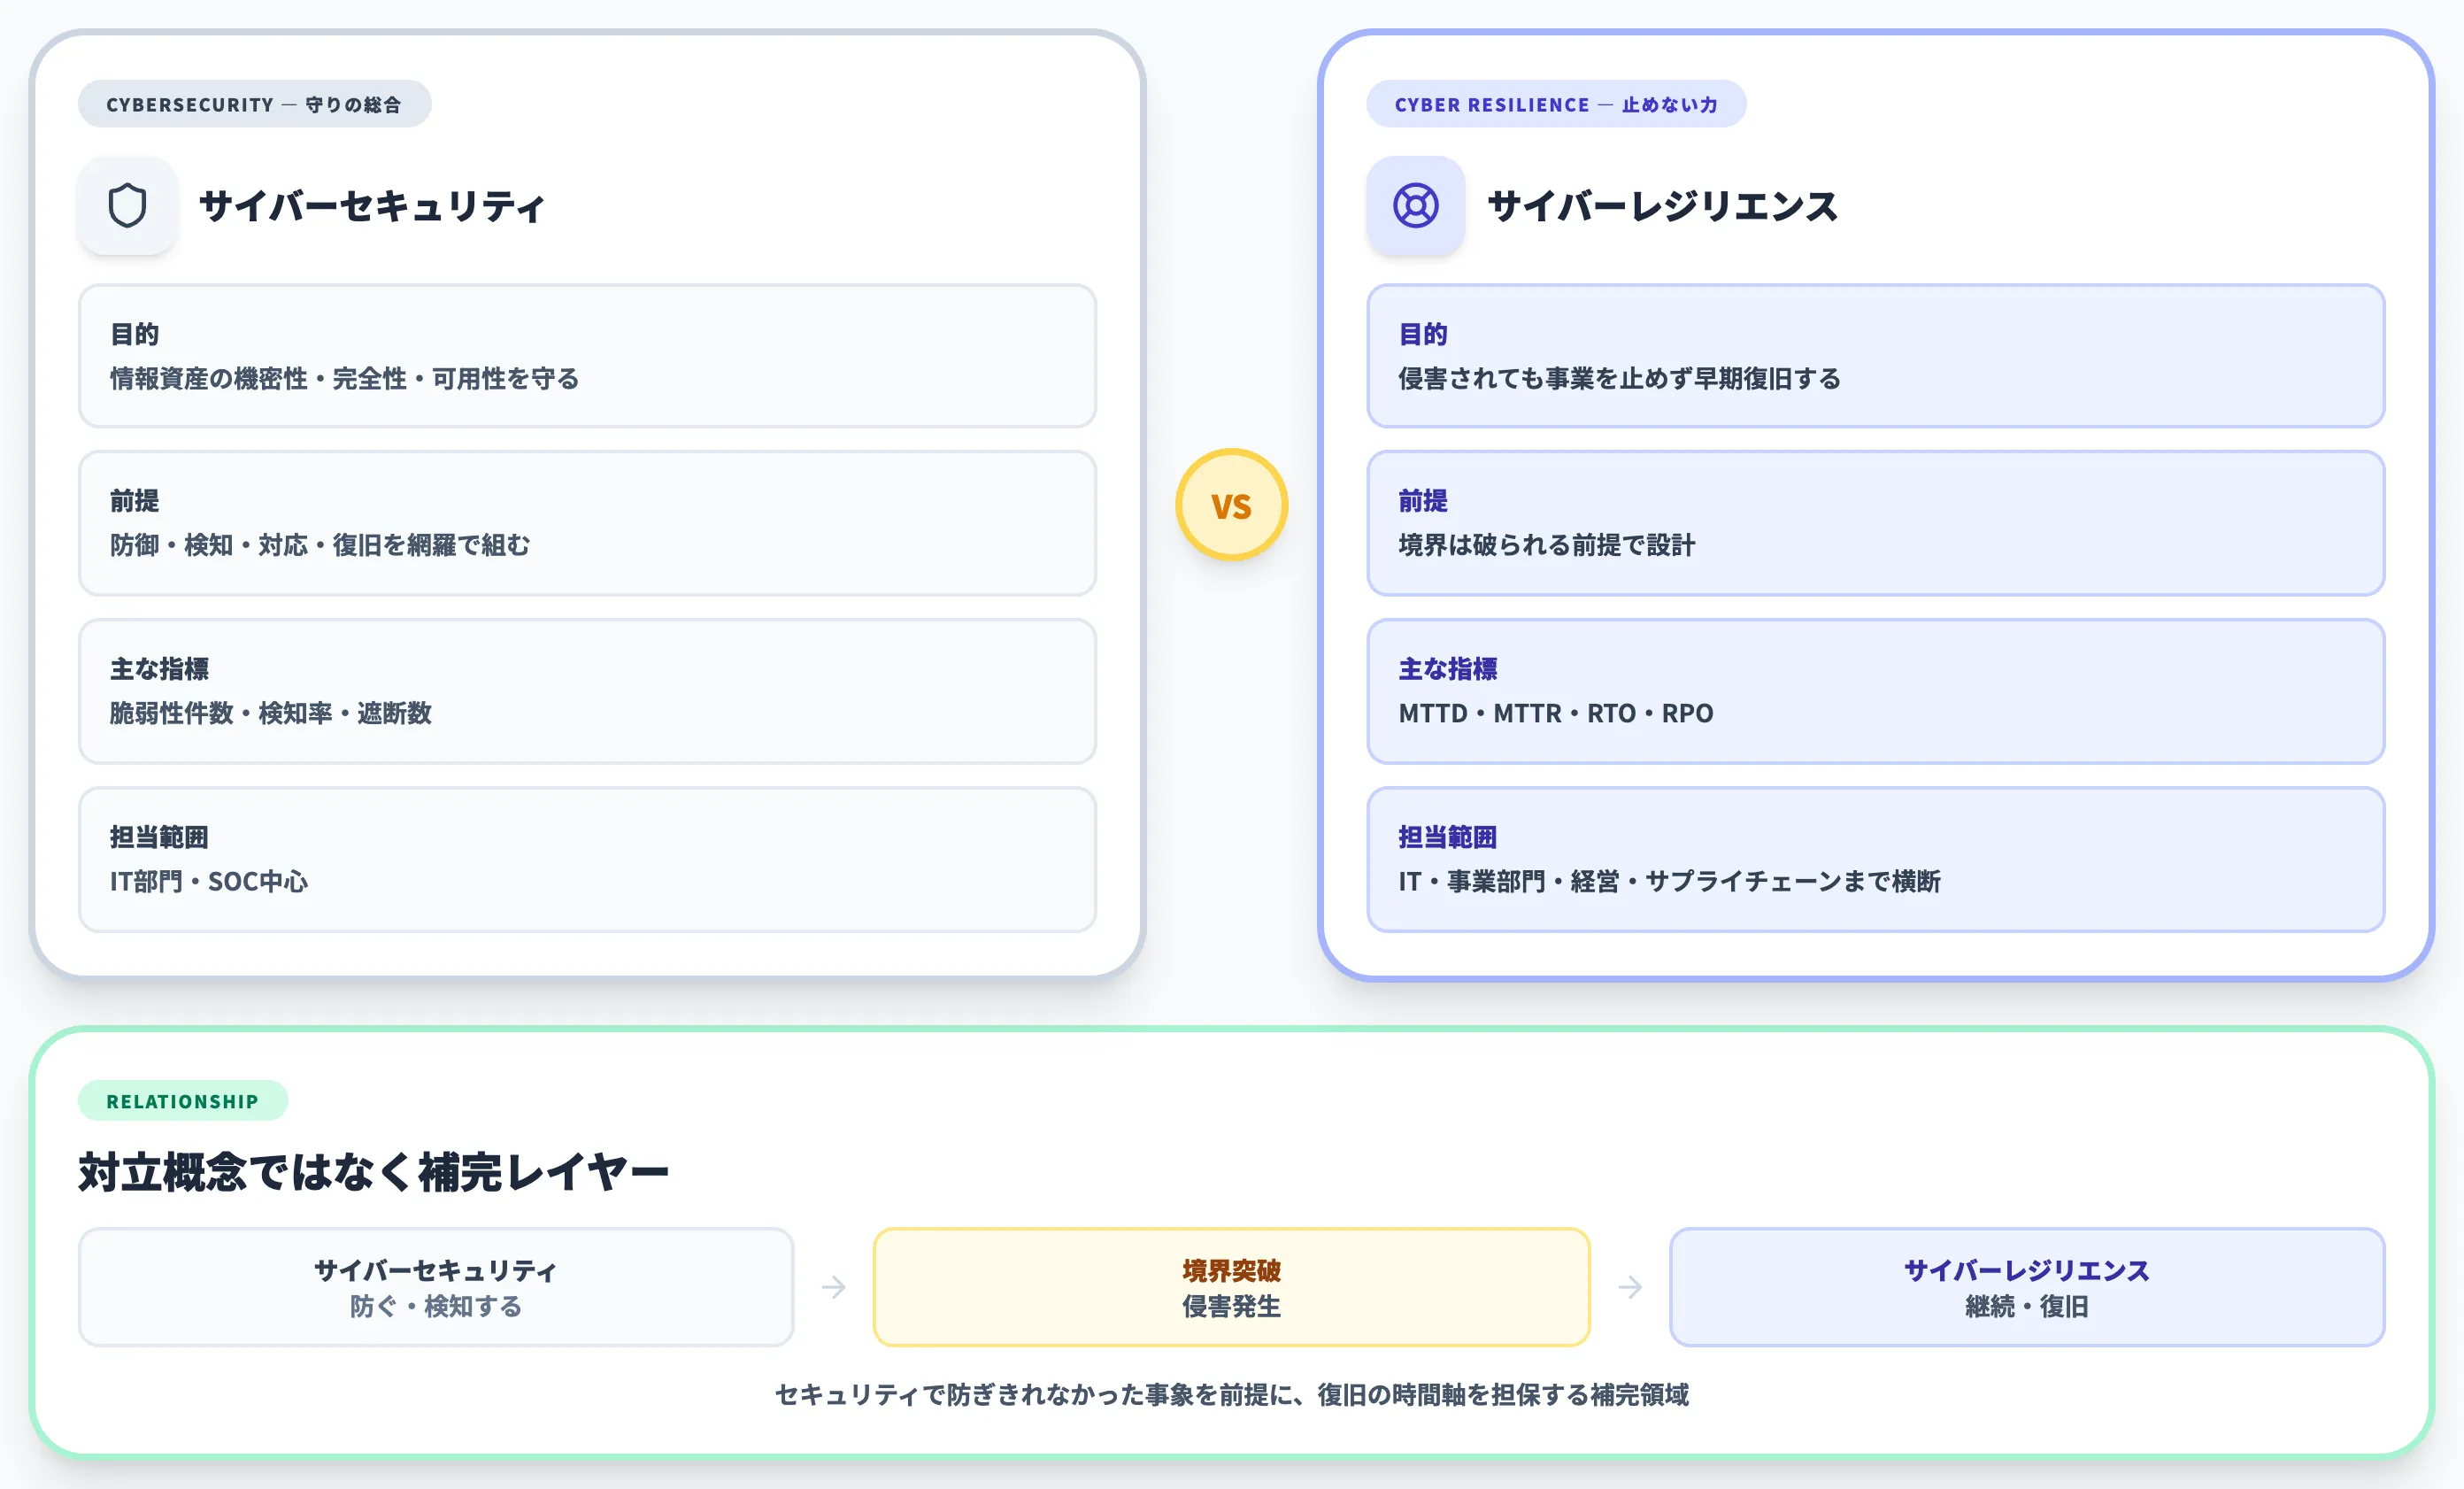
サイバーレジリエンスとサイバーセキュリティは、同じ「守る」でも対象と前提が違います。
一言で言えば、サイバーセキュリティが情報資産の機密性・完全性・可用性を守る総合的な取り組みであるのに対し、サイバーレジリエンスは侵害を前提に事業継続と早期復旧を担保する組織能力です。
両者は対立概念ではなく、サイバーレジリエンスが特に「侵害後の継続・復旧」にフォーカスを置きつつ、サイバーセキュリティ全体を補完する関係にあります。
以下の表で、両者の違いを目的・前提・指標・担当範囲の4軸で整理しました。
| 観点 | サイバーセキュリティ | サイバーレジリエンス |
|---|---|---|
| 目的 | 情報資産の機密性・完全性・可用性を守る | 侵害されても事業を止めない/早期復旧する |
| 前提 | 防御・検知・対応・復旧を網羅的に組み合わせる | 高度化する攻撃で境界は破られることを前提に設計する |
| 主な指標 | 脆弱性件数、検知率、遮断数 | MTTD(検知までの時間)/MTTR(復旧までの時間)/RTO/RPO |
| 担当範囲 | IT部門・SOC中心 | IT・事業部門・経営・サプライチェーンまで横断 |
| 代表施策 | ファイアウォール、EDR、MFA、VPN | 不変バックアップ、復旧演習、インシデント対応計画、BCP連動 |
この比較から分かるのは、サイバーレジリエンスがセキュリティの上位概念でも代替概念でもなく、セキュリティで防ぎきれなかった事象を前提に接続される補完レイヤーだという点です。
実務では、Microsoft SentinelのようなSOC基盤でセキュリティを回しつつ、BCPと連動した復旧計画で侵入後の時間軸をカバーする二段構えが現実的な姿になります。
AI総合研究所の支援現場でも、「セキュリティ製品は導入済みだが、復旧プロセスが未整備」という状態の企業がインシデント時に最も長く停止する傾向が見られます。
サイバーレジリエンスが問われる3つの背景
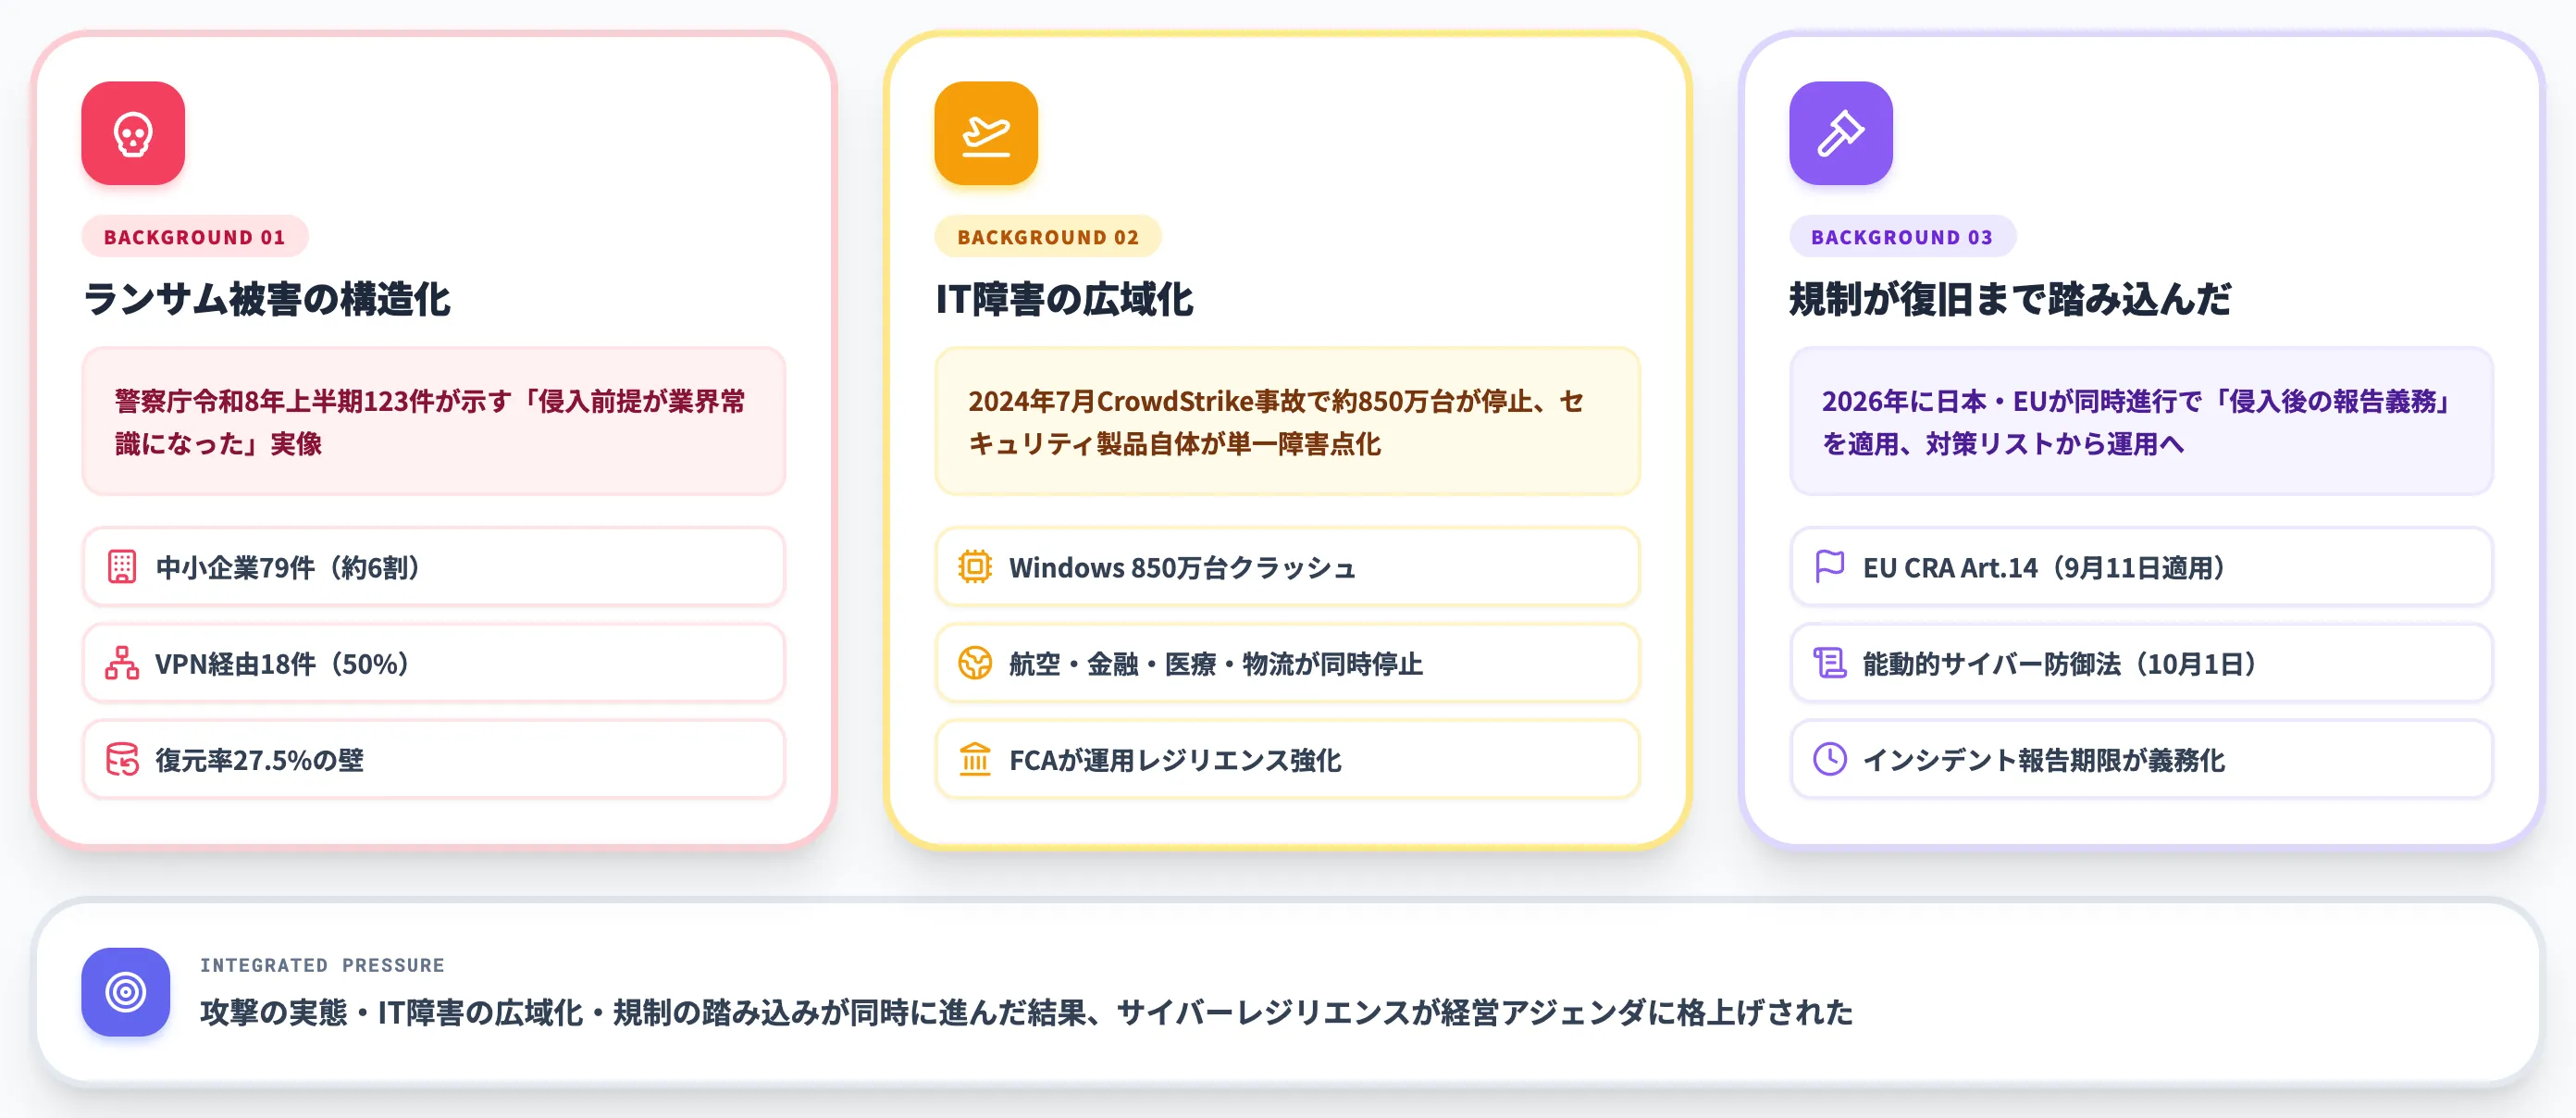
ここ数年でサイバーレジリエンスが経営アジェンダに格上げされた背景は、技術トレンドではなく被害の実像と規制の変化にあります。
本セクションでは、「侵入前提」が業界常識になった3つの流れを整理します。
ランサムウェアで侵入前提が常識になった
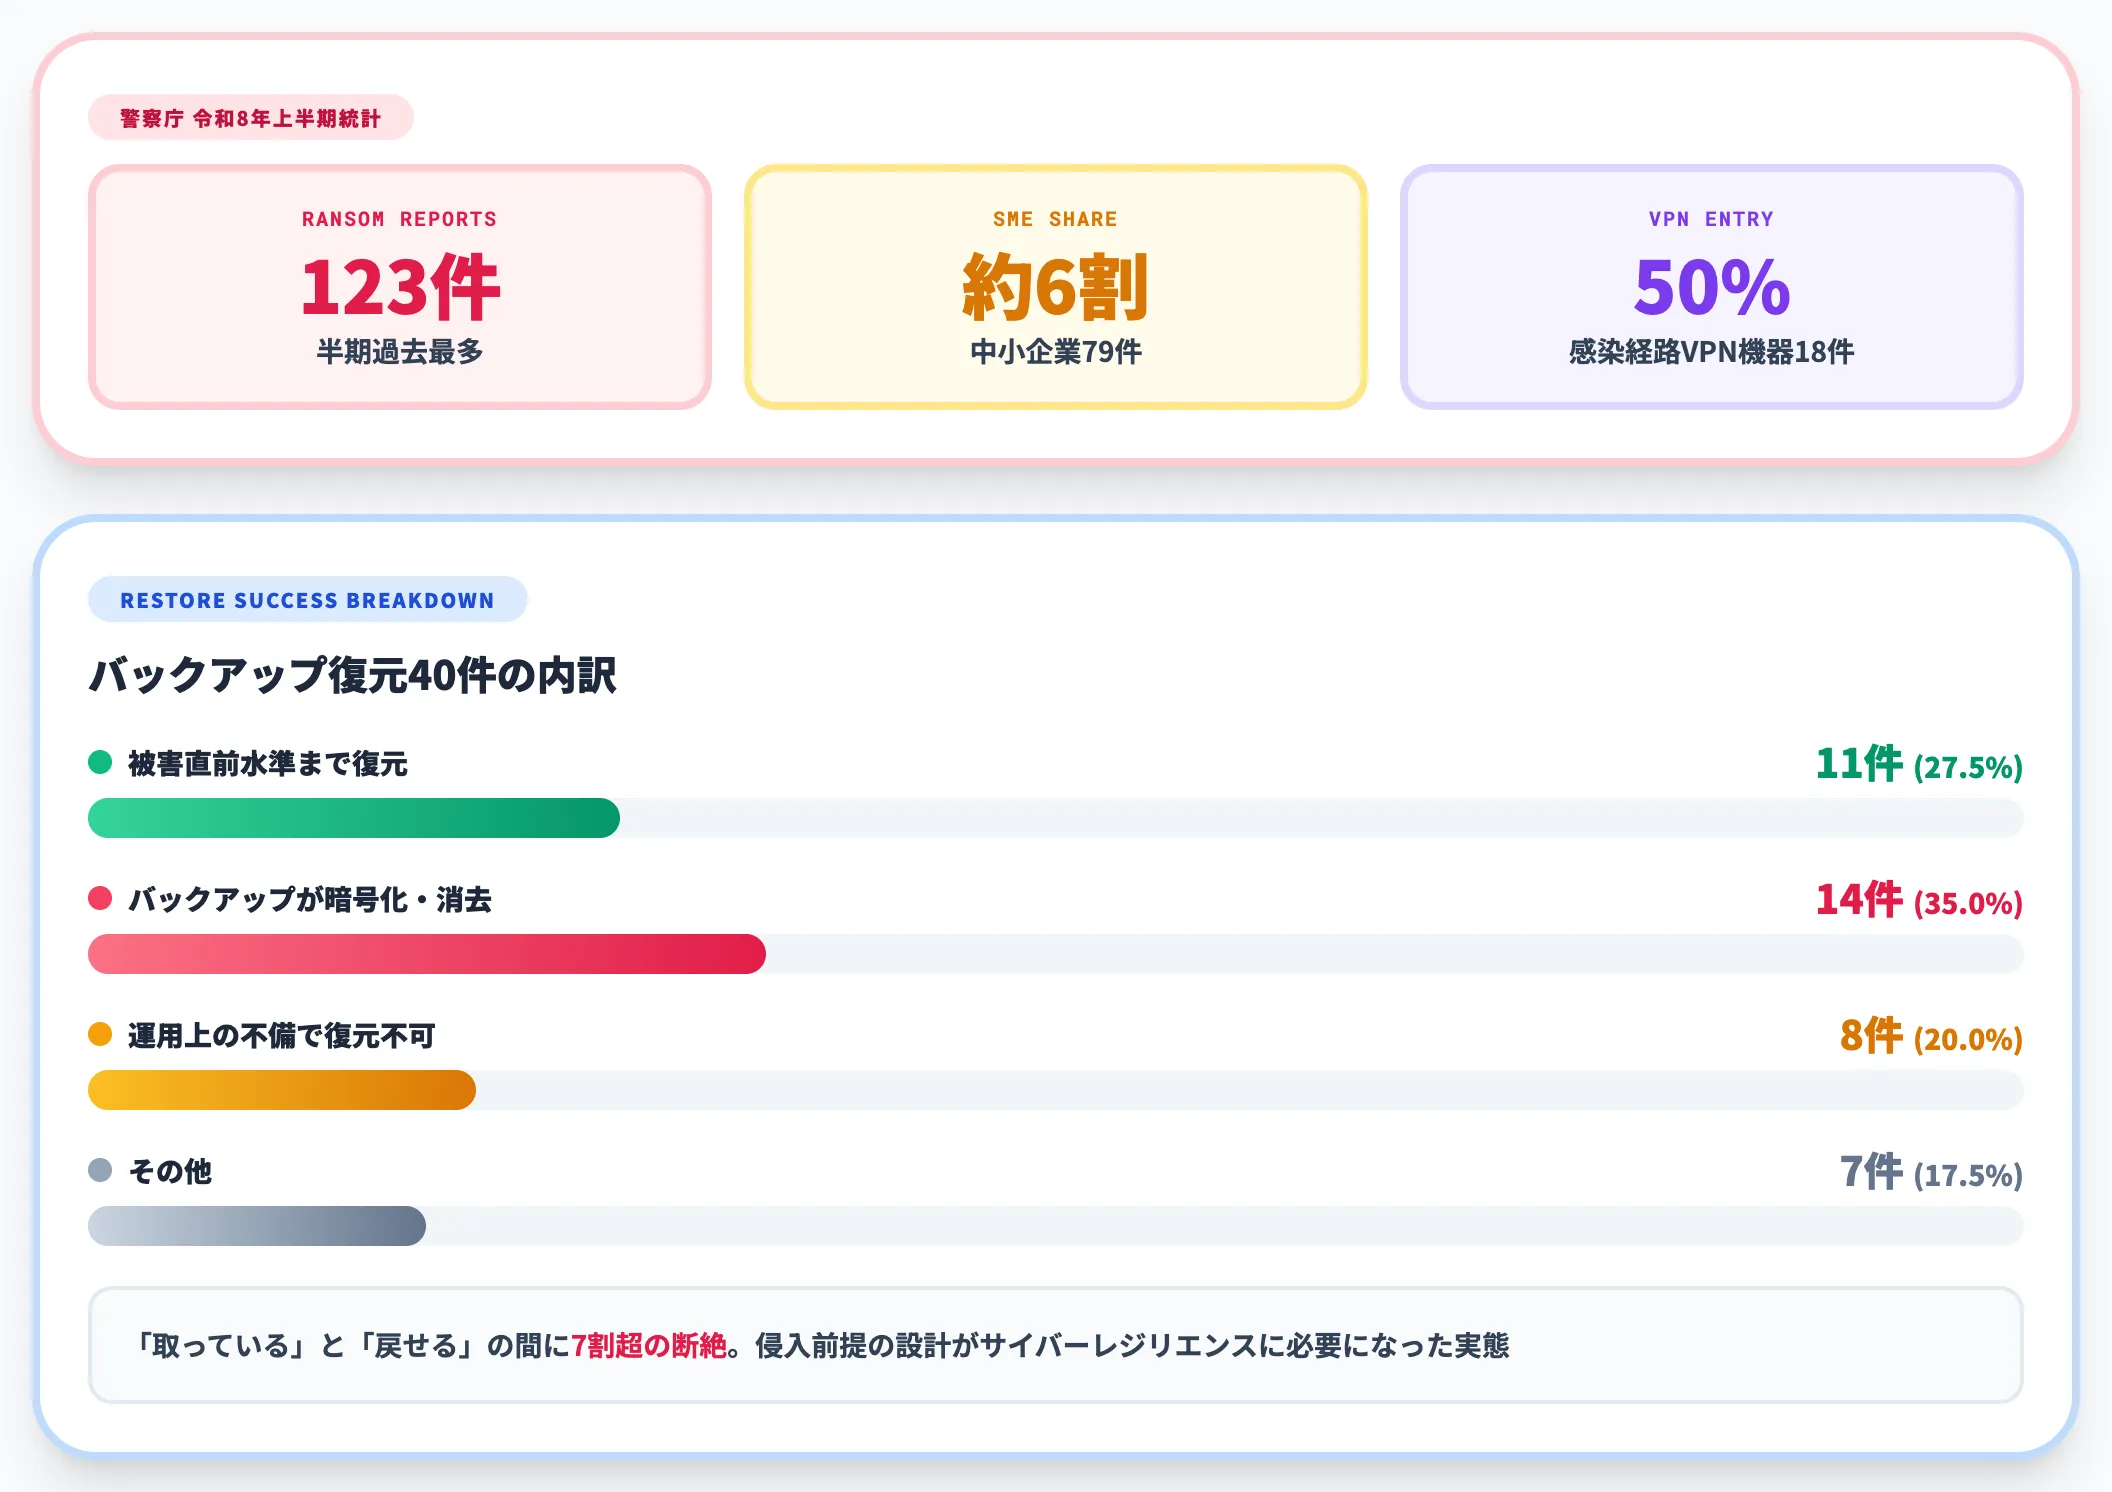
警察庁が公表した令和8年上半期のランサム被害は123件で、半期としては過去最多です。
このうち中小企業が79件と全体の約6割、業種別では製造業が37件で最多を占めました。感染経路が特定できた有効回答36件のうち、VPN機器経由が18件(50%)で最多です。
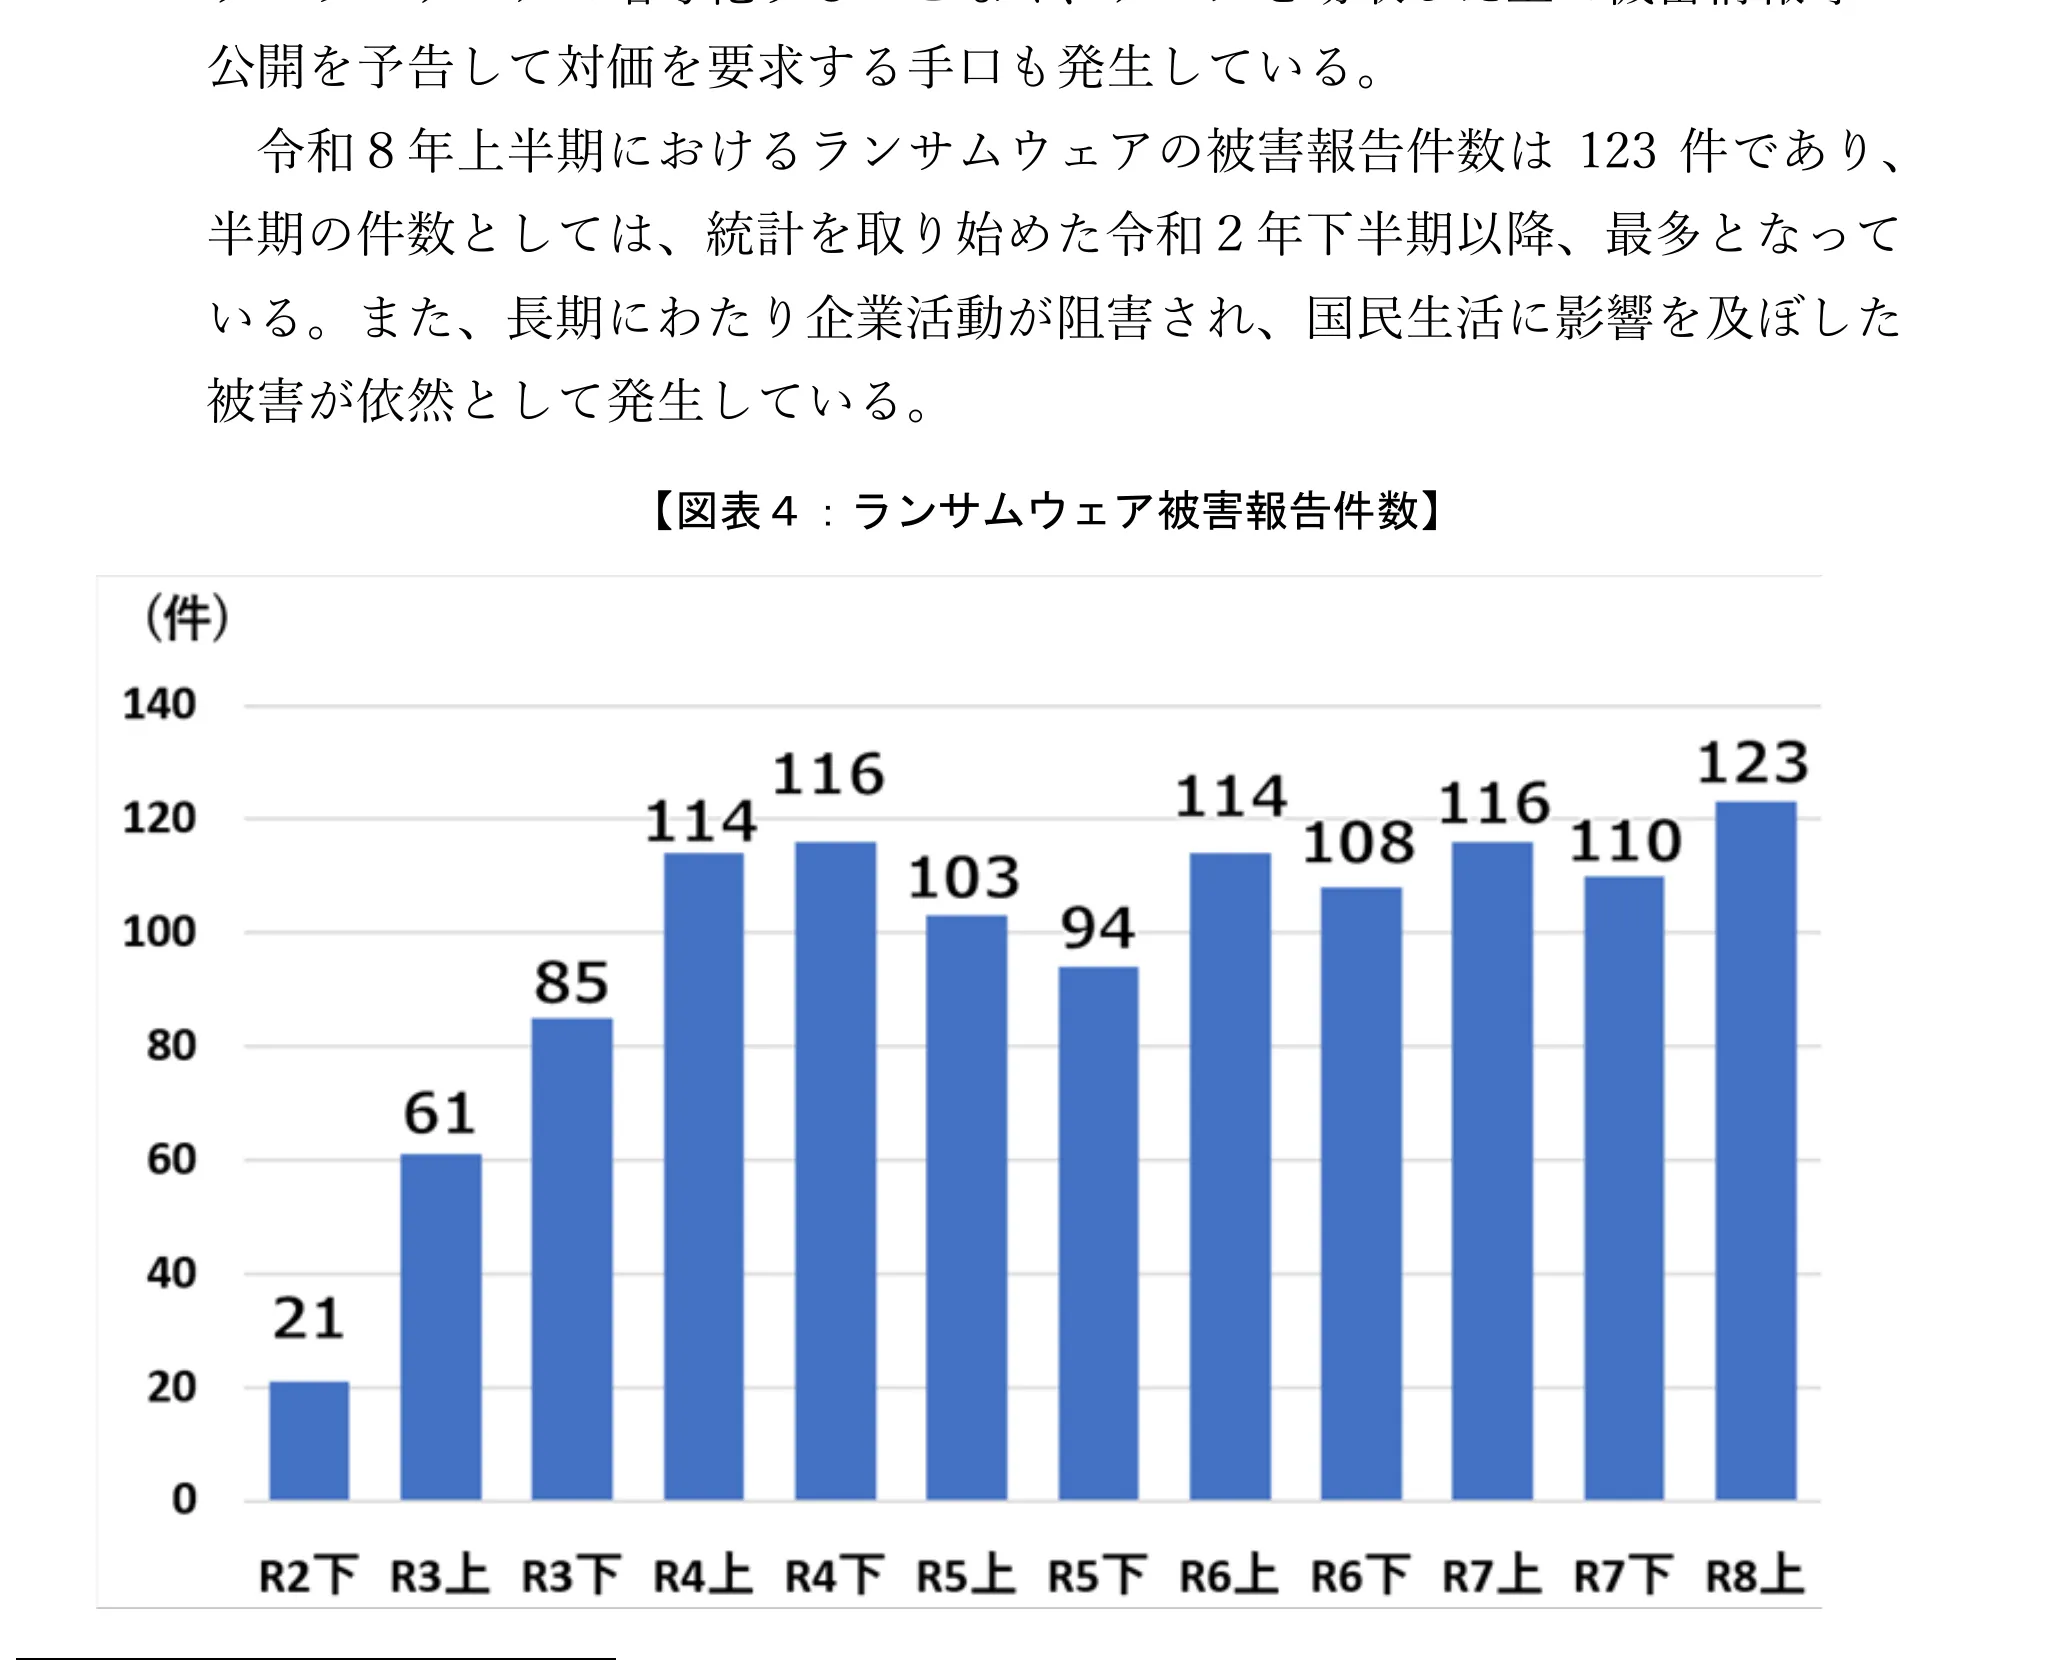
ランサムウェア被害報告件数の半期推移(令和8年上半期123件で半期最多・出典:警察庁 令和8年上半期サイバー空間をめぐる脅威の情勢等について)
グラフを見ると、令和3年下半期の85件から令和4年上半期の114件へ一段上がったあと、半期100件前後の高止まりが4年半近く続いてきた流れのなかで、令和8年上半期の123件は過去最高を更新した水準にあたります。
ランサム被害は一過性のピークではなく、構造化した定常的な脅威として読むのが実態に近い状況です。
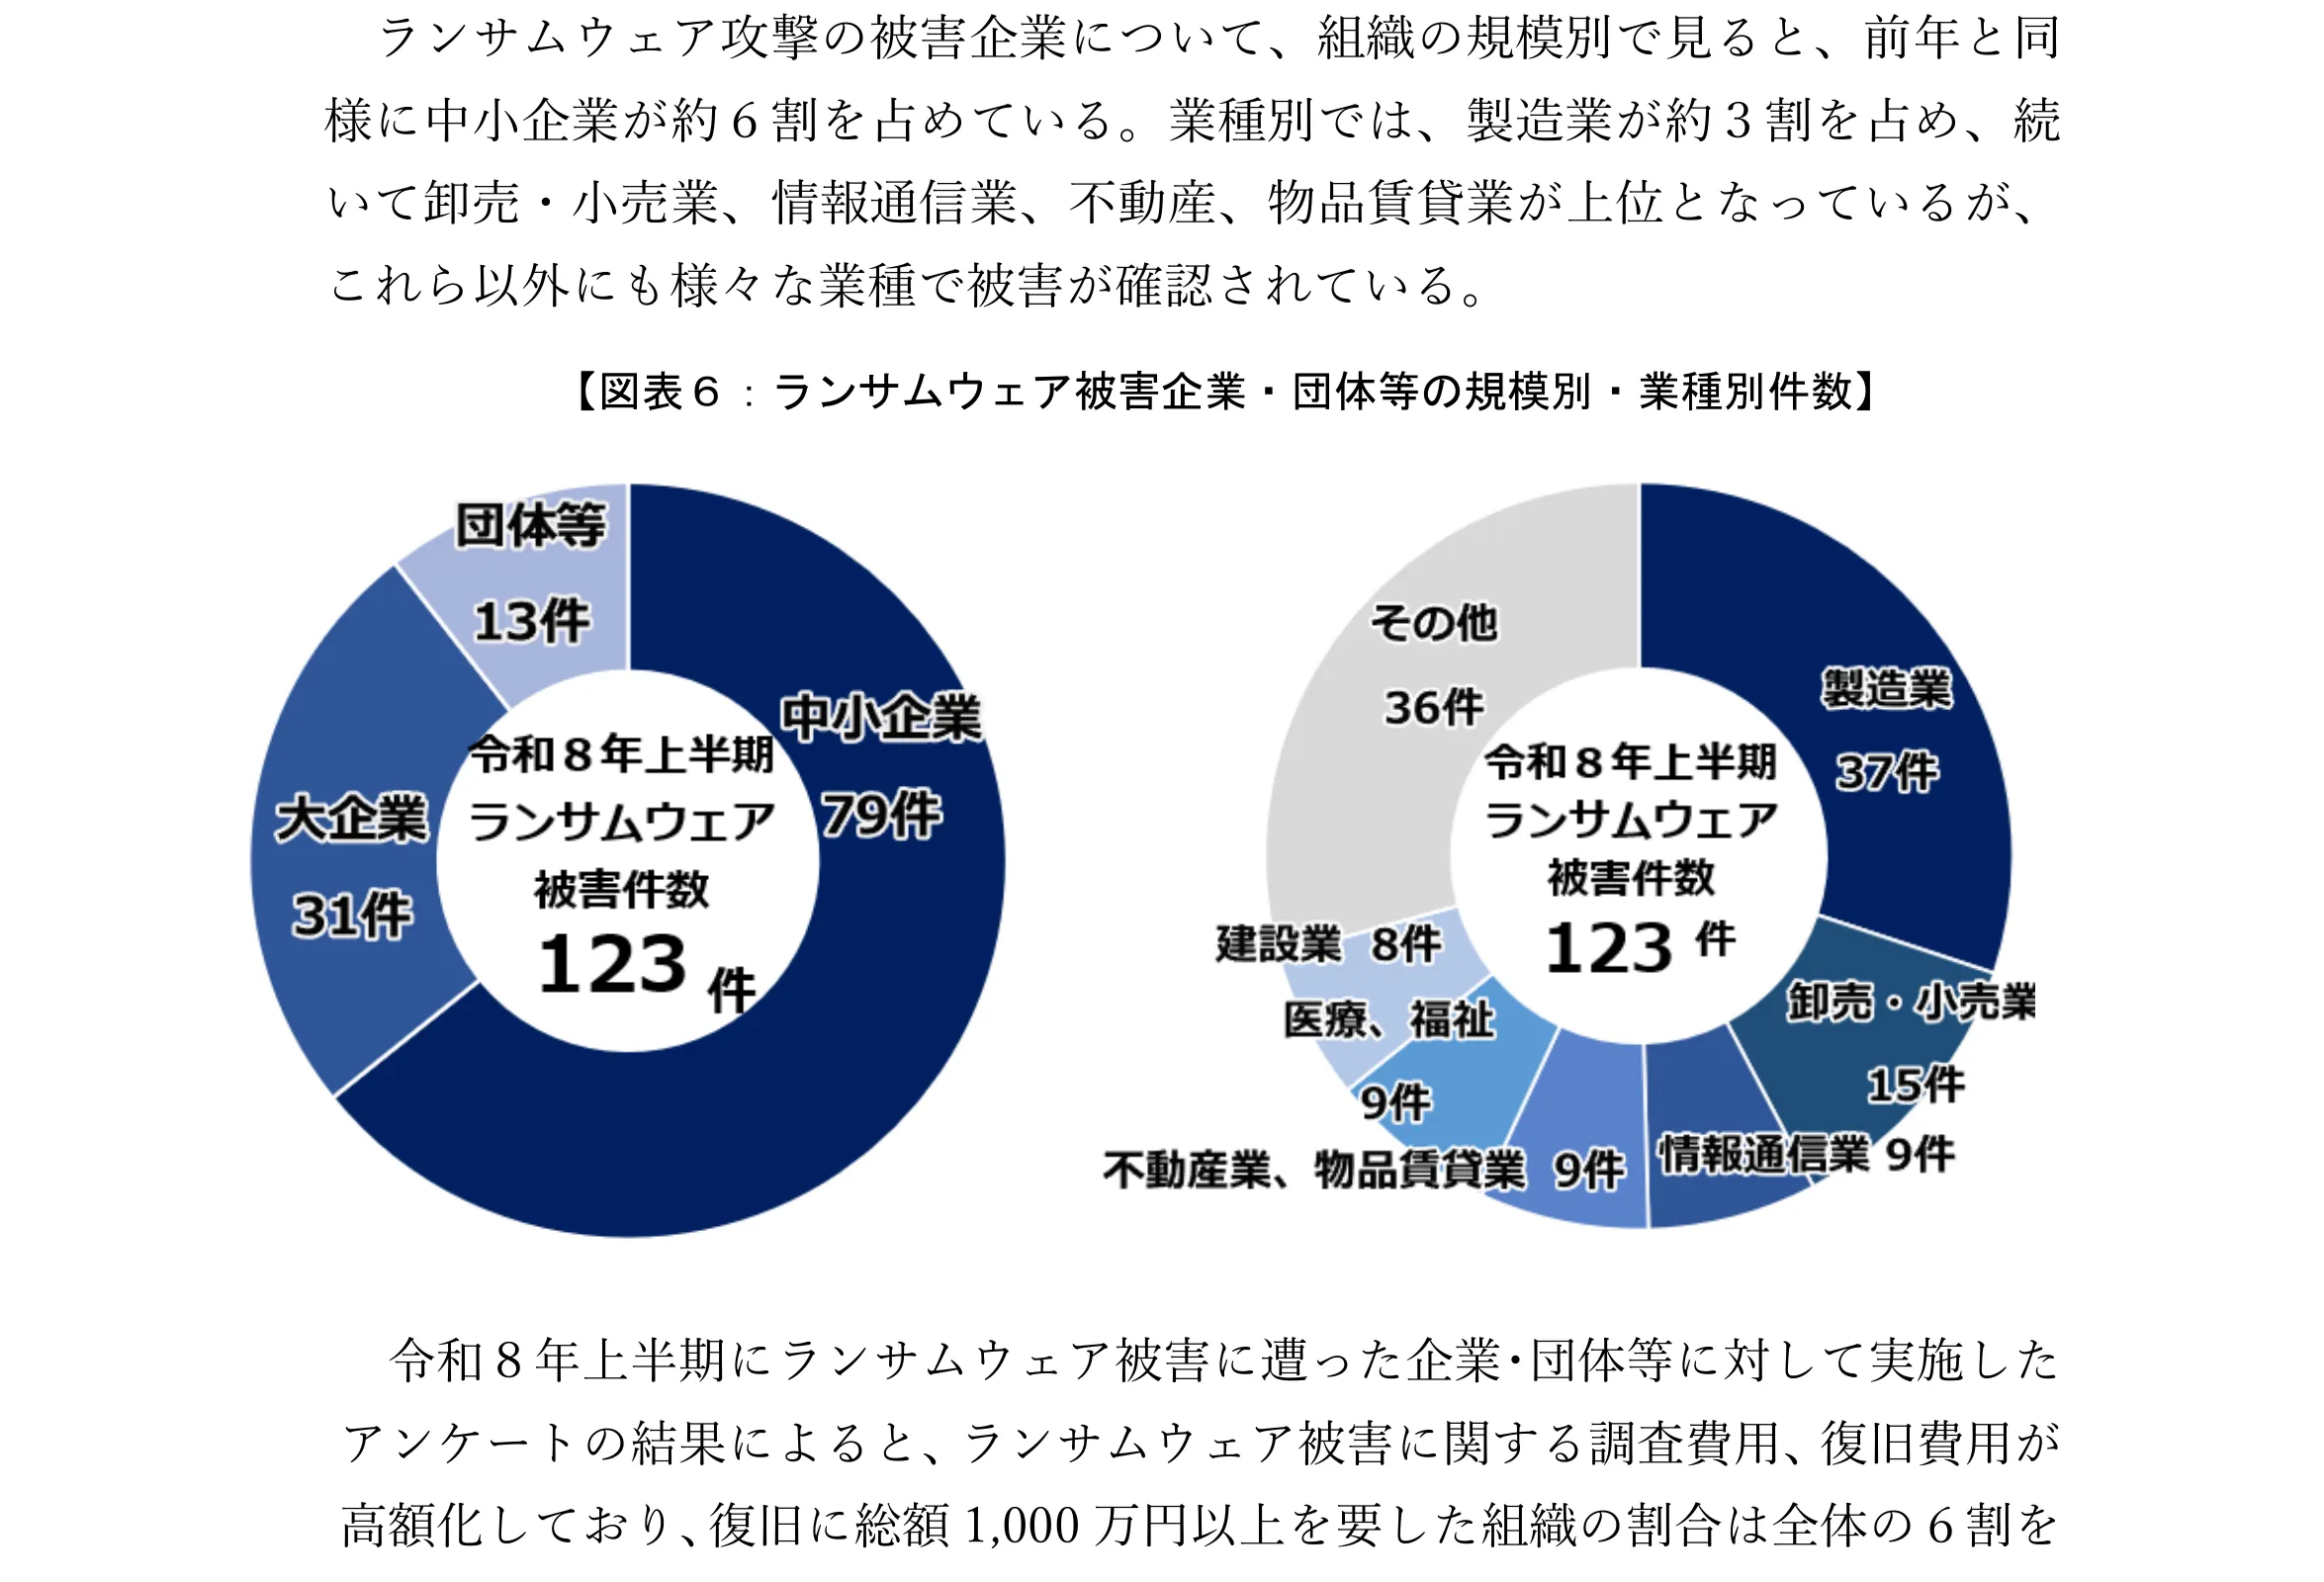
ランサム被害の規模別・業種別内訳(令和8年上半期・出典:警察庁 令和8年上半期サイバー空間をめぐる脅威の情勢等について)
左の規模別円グラフでは中小企業79件が過半を占め、大企業31件・団体等13件が続きます。右の業種別円グラフは製造業37件を最多に、卸売・小売15件、情報通信9件、不動産・物品賃貸9件、医療・福祉9件、建設8件と、業種を問わず被害が分散している構図です。
さらに深刻なのは、バックアップから復元を試みた40件のうち、被害直前の水準まで復元できたのは11件のみ(27.5%)に留まる点です。
残り29件の内訳は、バックアップ自体が暗号化・消去されたケースが14件、運用上の不備で復元できなかったケースが8件、その他7件で、「取っている」ことと「戻せる」ことの間に大きな断絶があります。
ここまで被害の規模と質が変わると、「防げる前提」での設計は現実的でなくなります。侵入される前提での復旧設計、つまりサイバーレジリエンスが必要になった最初の圧力は、この統計の裏側にある実態です。
CrowdStrike事故が示したIT障害の広域化
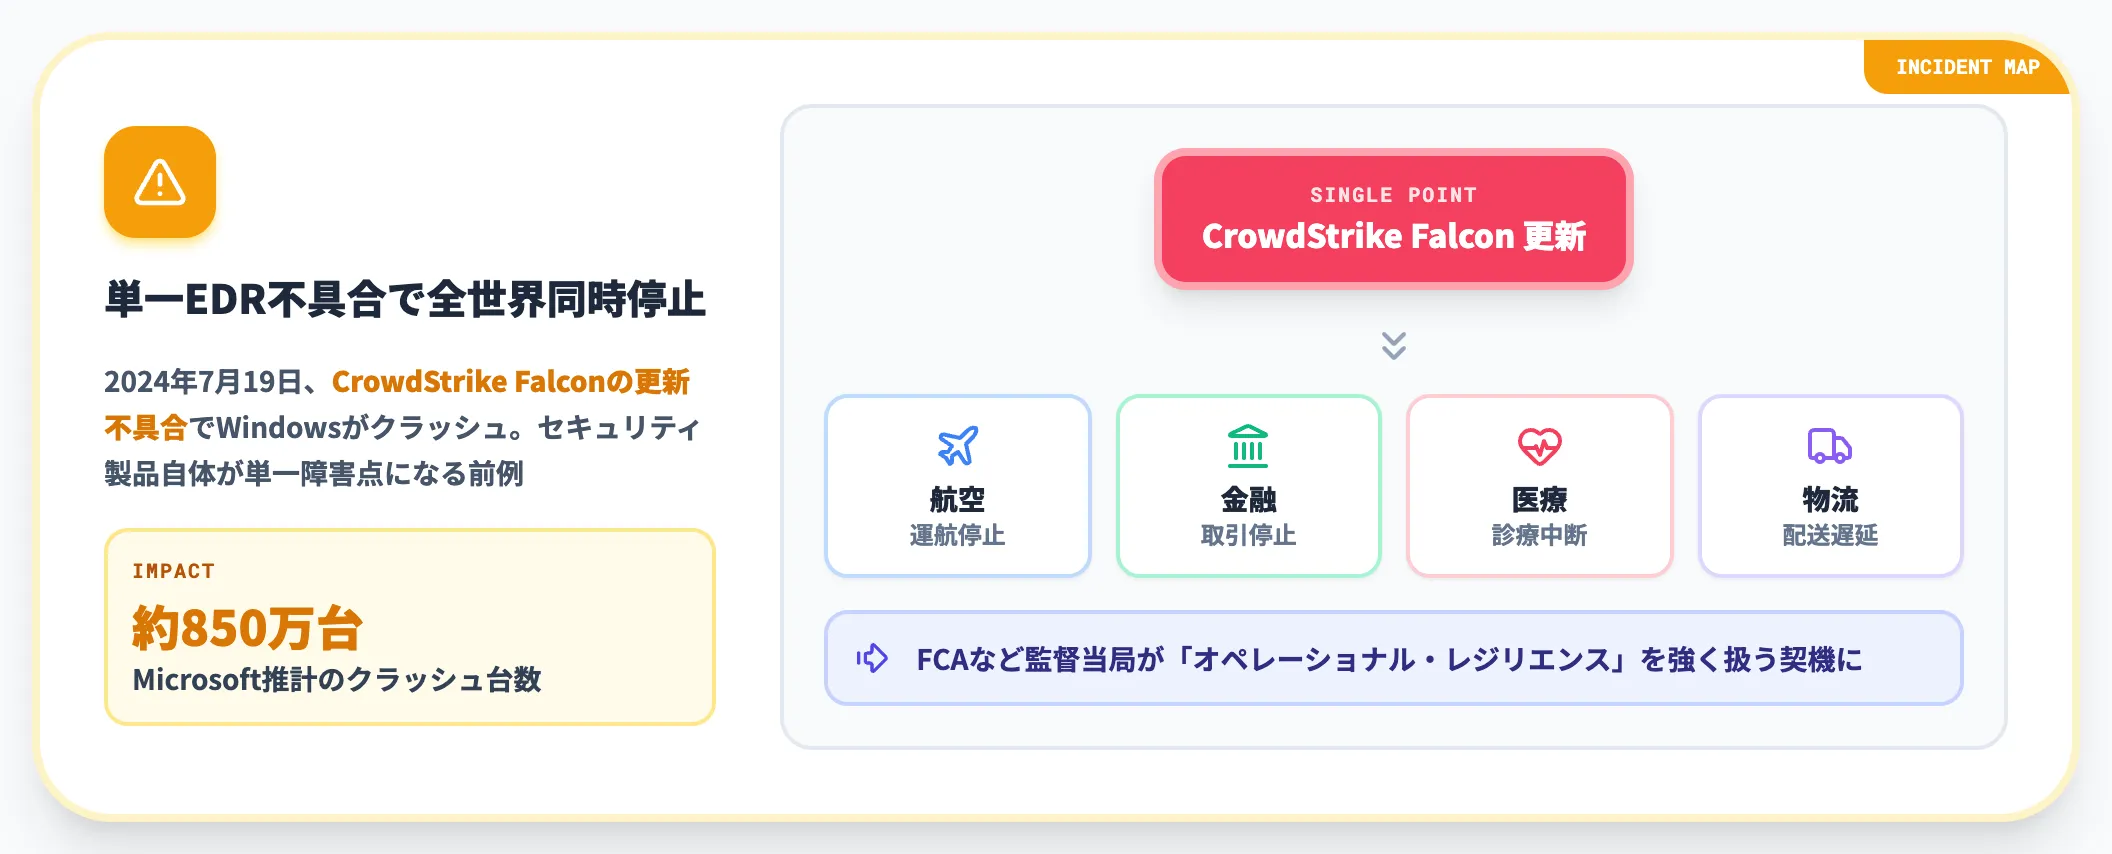
攻撃でないIT障害も、事業停止という結果では同じインパクトを与えます。
2024年7月19日、EDR製品CrowdStrike Falconのコンテンツ更新不具合により、全世界でMicrosoft推計で約850万台のWindowsがクラッシュしました。航空・金融・医療・物流などあらゆる業種で業務が同時に止まる広域障害は、「セキュリティ製品自体が単一障害点になりうる」ことを示した事故です。
この事故を境に、英金融行動監視機構(FCA)などの監督当局は「オペレーショナル・レジリエンス」を一段強い論点として扱うようになりました。
サイバー攻撃だけでなくサプライチェーン上の障害・設定ミス・更新事故までを含めて「止まらない業務」を設計するという視点が、サイバーレジリエンスの輪郭を広げています。
規制が「侵入後の復旧」まで踏み込んだ
もう一つの圧力が規制側です。2026年には、EUのCyber Resilience Act(CRA)が9月11日にArticle 14の報告義務の適用を開始し、日本では能動的サイバー防御法(サイバー対処能力強化法)の主要部分が10月1日に施行されました。
これらの規制に共通するのは、従来の「導入して終わり」の対策リストではなく、インシデントの検知から報告までの期限を定め、事業者側に継続的なセキュリティ対応を求めている点です。復旧テストや業務継続演習まで踏み込んで要求するのはDORAなど一部の規制で、全規制で統一されているわけではありません。詳細は後述の「2026年のサイバーレジリエンス規制動向」で整理します。
攻撃の実態、IT障害の広域化、規制の踏み込みという3つの流れが同時に進んだ結果、「サイバーレジリエンス」が経営レベルで検討される独立領域として確立しました。
サイバーレジリエンスを構成する4つの力
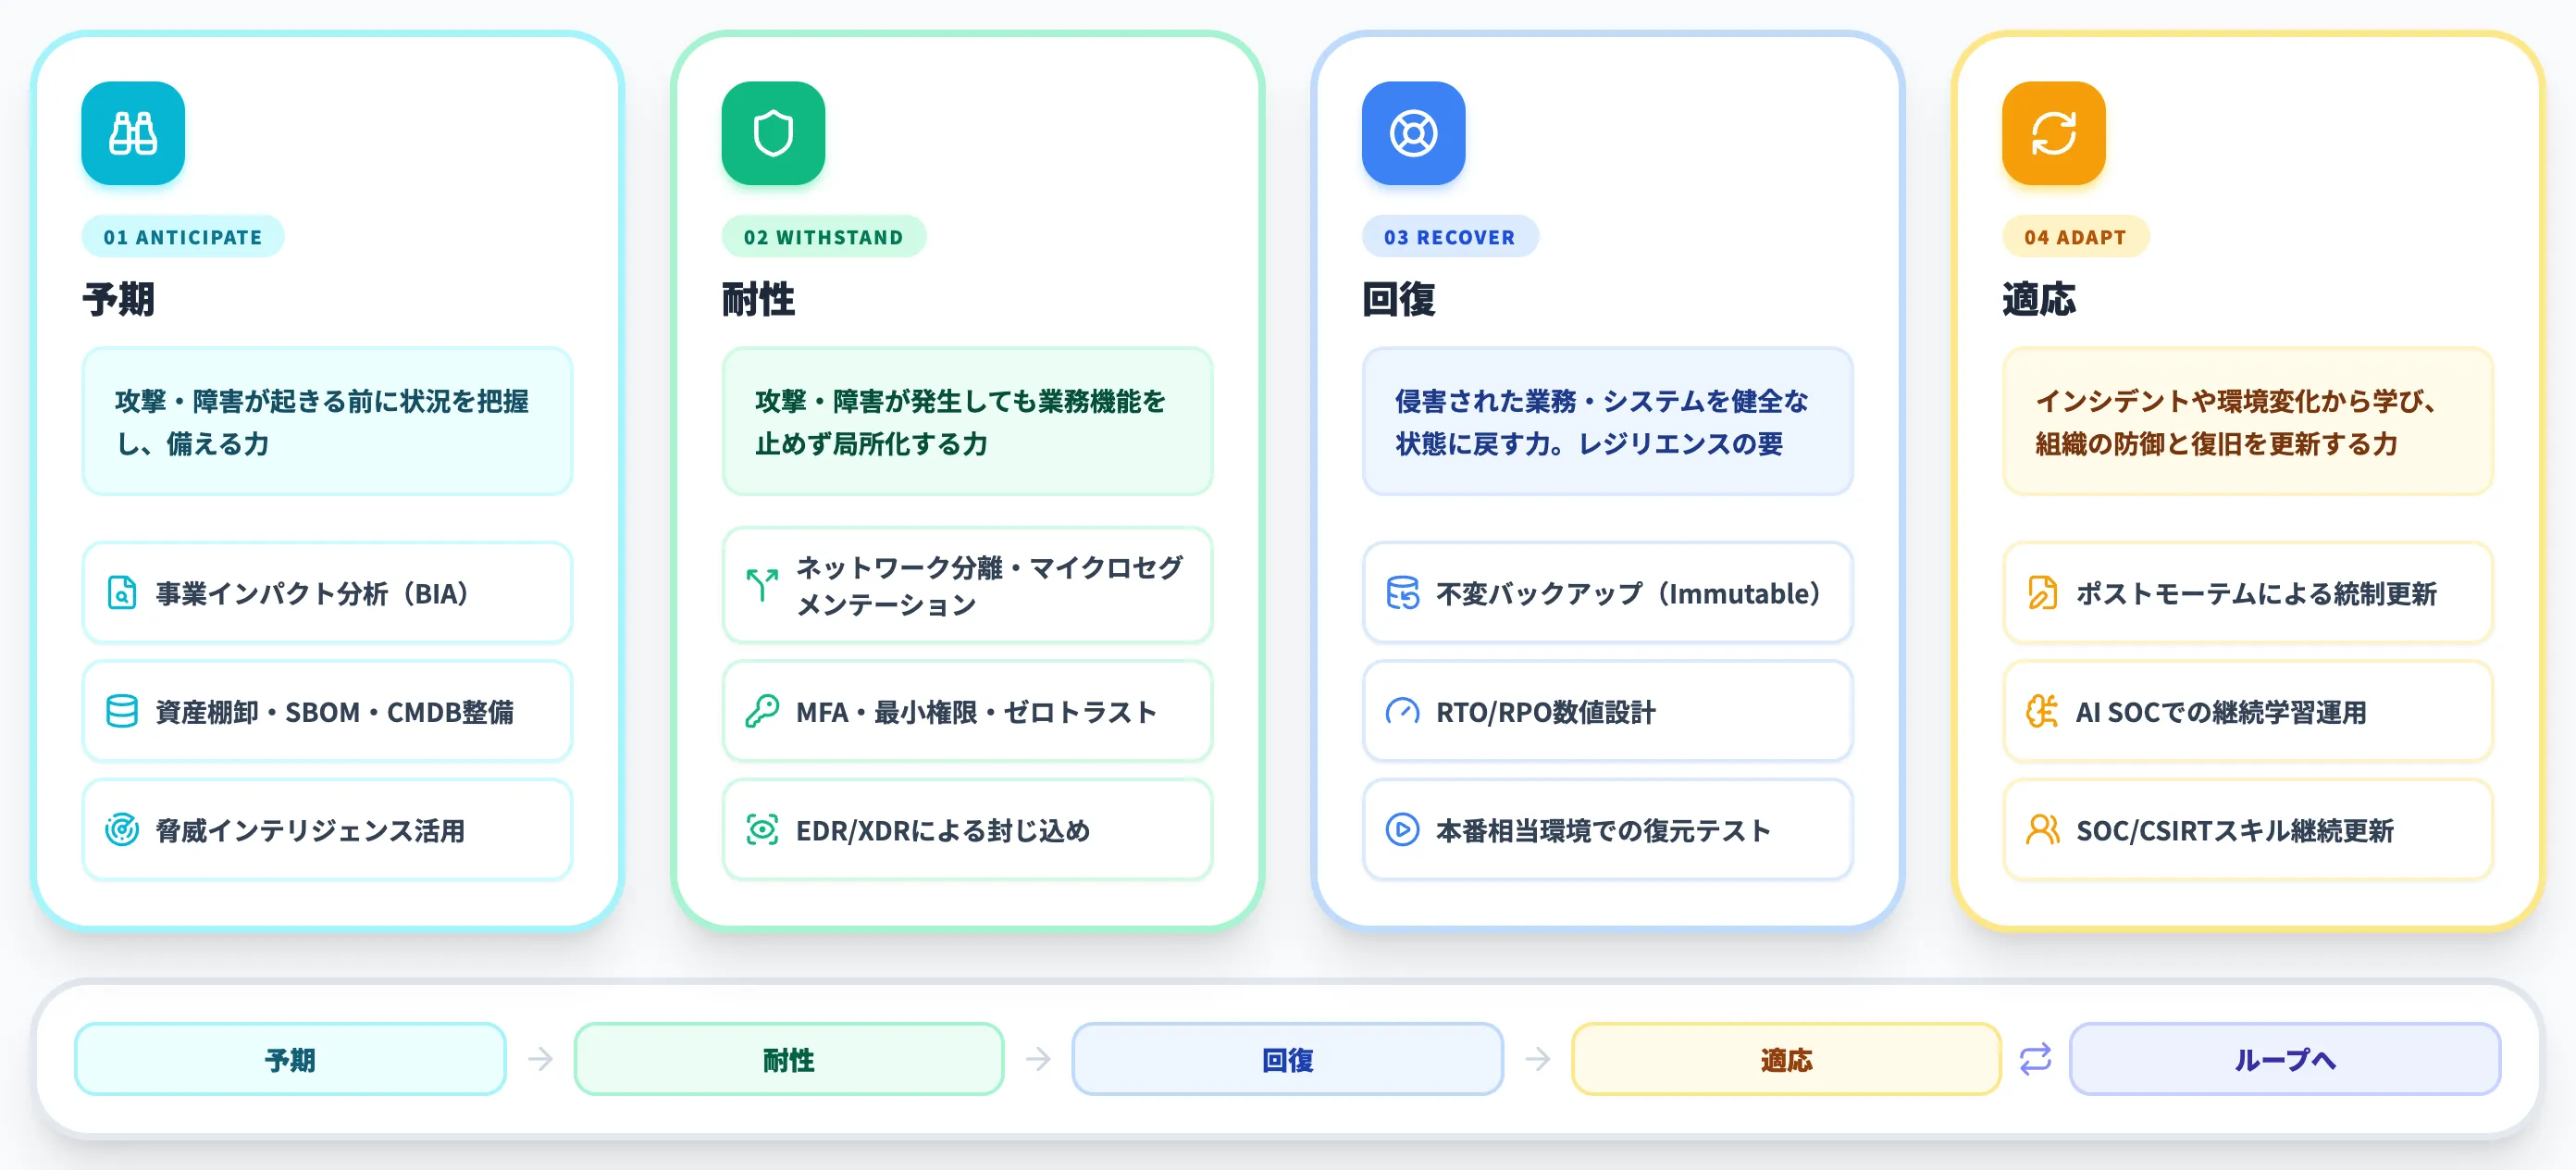
サイバーレジリエンスを設計するときの共通言語が、NIST SP 800-160 Vol.2で示される4つの力です。
本セクションでは、それぞれの力が実務で何を指すのか、どんな施策と対応するのかを整理します。
予期(Anticipate)
予期とは、攻撃・障害が起きる前に状況を把握し、備える力です。守るべき事業・資産の可視化と、脅威情報に基づいた事前の構えが中心になります。
主な施策は、事業インパクト分析(BIA)、脅威インテリジェンス活用、資産棚卸し(SBOM・CMDB整備)、リスクベースの優先順位付けです。
攻撃の兆候を早く掴むこと以上に、「守る対象を明確にしているか」が予期の質を決めます。守るべき業務が曖昧なまま多層防御を積み重ねても、インシデント時の判断が遅れます。
耐性(Withstand)
耐性とは、攻撃や障害が発生しても業務機能を止めない・局所化する力です。
代表的な施策には、ネットワーク分離とマイクロセグメンテーション、多要素認証・最小権限・ゼロトラスト型のアクセス統制、EDR/XDRによる脅威の封じ込め、冗長化と縮退運転設計が挙げられます。
ここで重要なのは「侵入されても被害を局所化する」思想です。全体の防御レベルを一段上げるより、被害の広がりを局所化する分割線を増やすほうが、サイバーレジリエンスの観点では効きます。
回復(Recover)
回復とは、侵害された業務・システムを健全な状態に戻す力です。サイバーレジリエンスの要と言われるレイヤーで、警察庁統計が示す「被害直前水準まで復元できたのは27.5%」の壁が集中するのもこの層です。
主な施策は、不変バックアップ(Immutable Backup)、感染済み領域から隔離された復旧基盤、RPO/RTOを数値で設計した復旧計画、業務部門も参加するインシデント対応演習です。
施策そのものは珍しくありませんが、「取っている」だけで止まらず定期的に本番相当環境で復元テストを回し続ける運用があるかどうかで、インシデント時の結果が大きく変わります。
適応(Adapt)
適応とは、発生したインシデントや環境変化から学び、組織の防御と復旧を更新していく力です。
振り返り(ポストモーテム)に基づく統制の見直し、脅威情報の自動取り込み、攻撃手法の変化に合わせたセキュリティアーキテクチャの再設計、SOC/CSIRT体制とスキルセットの継続更新などが含まれます。
適応がないと、サイバーレジリエンスは「一度作って終わるドキュメント」になりがちです。AI SOCのような自動化基盤を使い、検知と対応ノウハウを継続学習に載せる運用が、2026年現在の実装トレンドになっています。
NIST CSF 2.0の6機能で見るサイバーレジリエンス実装
4つの力は「何を狙うか」を示す概念フレームですが、実装に落とす段階ではもう一段分解が必要です。そこで多くの企業が共通言語として採用しているのがNIST Cybersecurity Framework(CSF)2.0です。
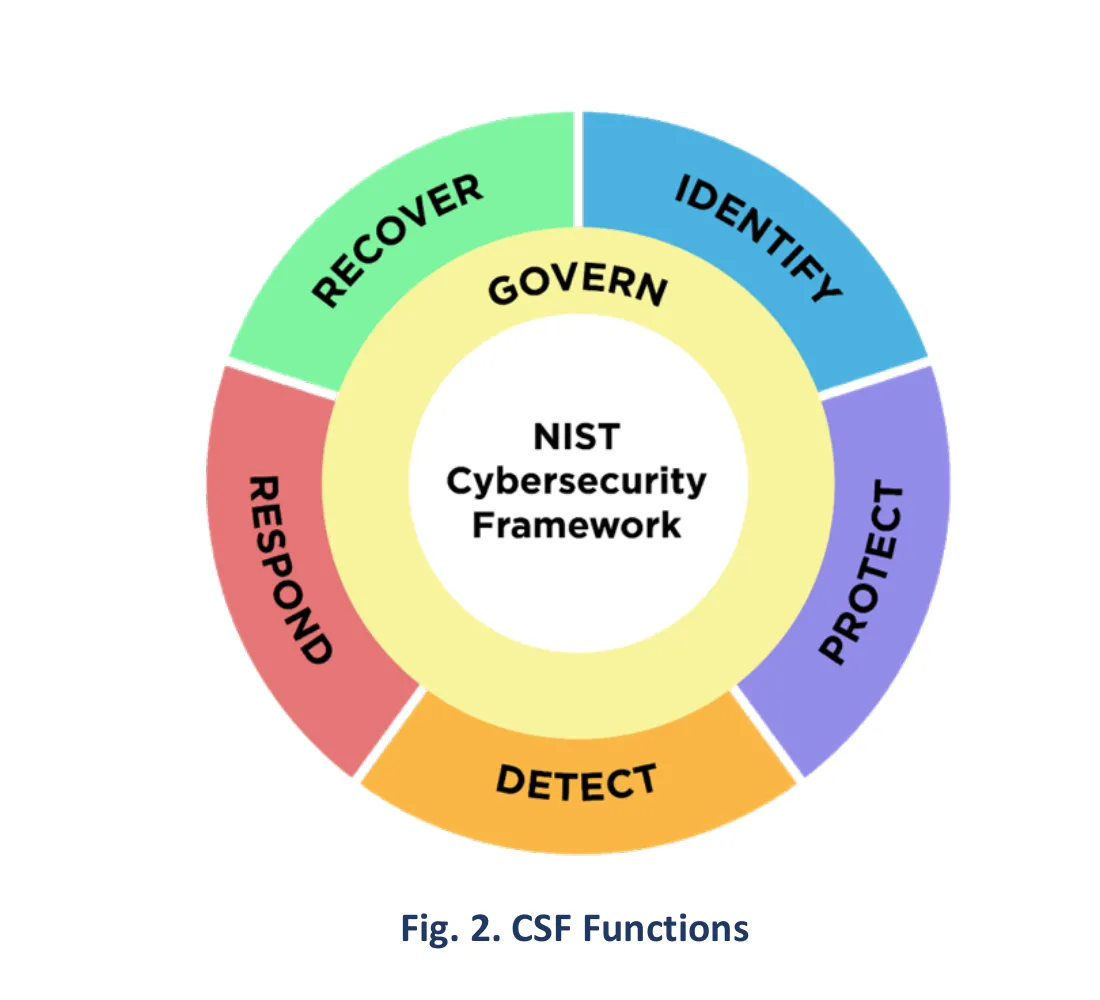
NIST CSF 2.0の6機能構造(出典:NIST Cybersecurity Framework 2.0 (NIST.CSWP.29))
図では中央にNIST Cybersecurity Frameworkを置き、その周囲でGovernが6機能の土台として横断する輪を描き、外周に時計回りでIDENTIFY・PROTECT・DETECT・RESPOND・RECOVERが並ぶ構造が示されています。
すべての機能が独立した工程ではなく、Governを軸に同時並行で回ることが公式の設計思想です。
本セクションでは、CSF 2.0の6機能とサイバーレジリエンスの対応関係を整理します。
2024年に追加された「Govern」の意味
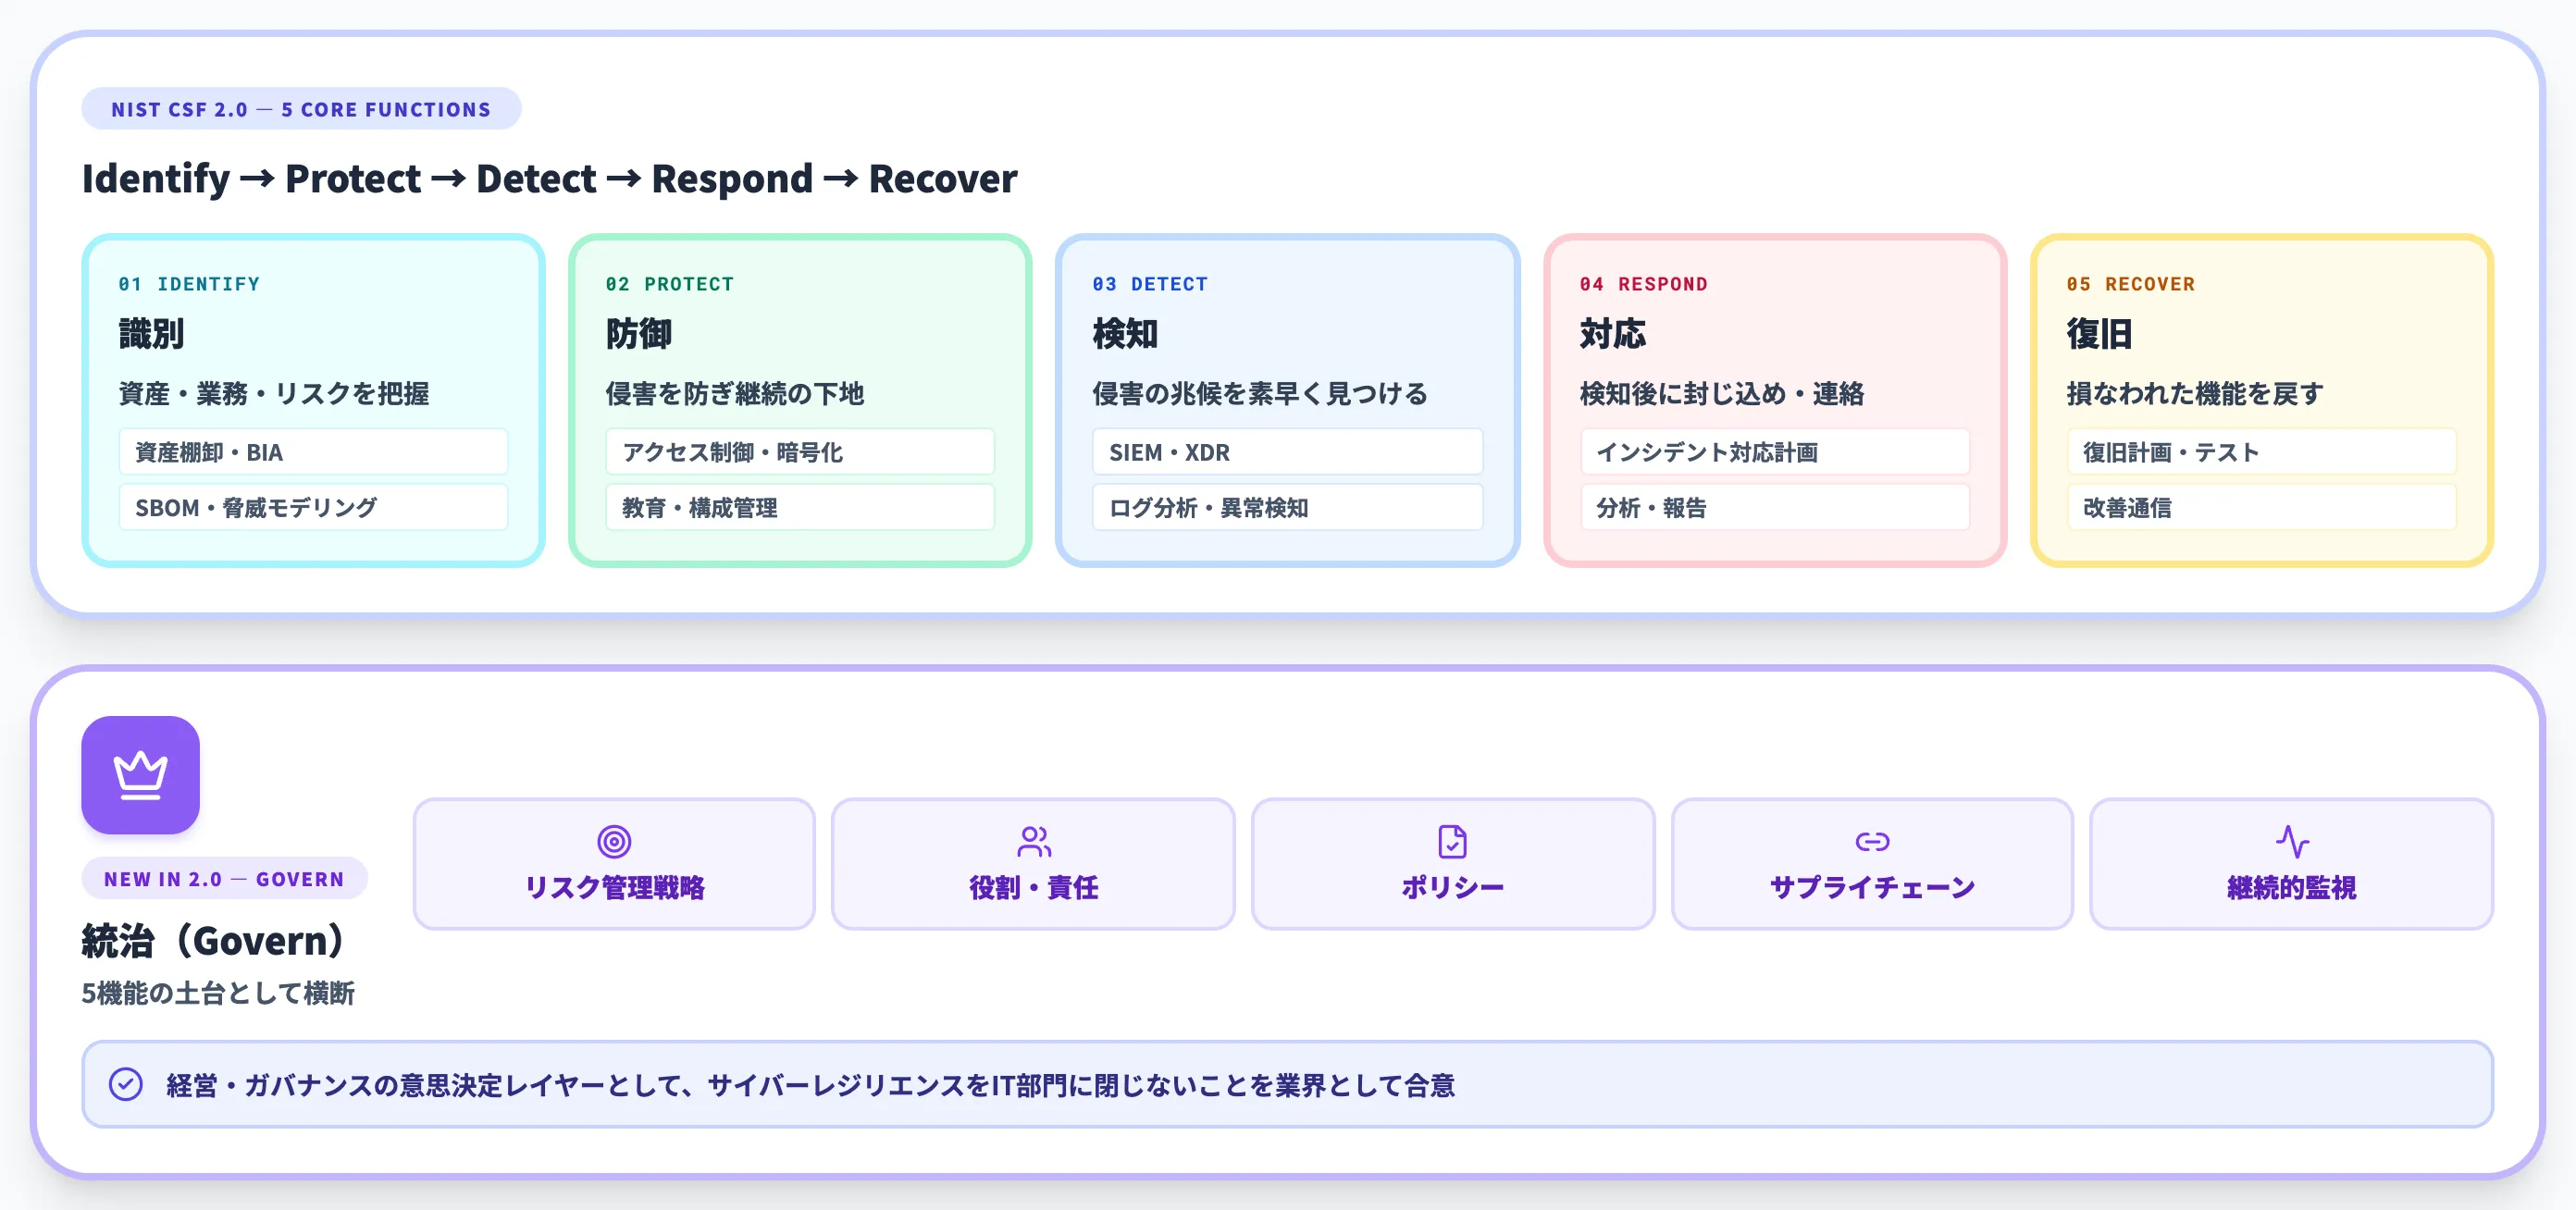
NIST CSF 2.0は2024年2月に公開された改訂版で、最大の変更点はGovern(統治)機能の新設です。従来はIdentifyからRecoverまでの5機能だけでしたが、6機能目にGovernが加わり、他5機能の土台として位置づけられました。
Governは、サイバーセキュリティリスク管理戦略・役割と責任・ポリシー・サプライチェーンリスク管理・継続的監視といった、経営・ガバナンスの意思決定レイヤーを担います。
この変更が意味するのは、サイバーレジリエンスをIT部門の施策に閉じないという業界合意です。
経済産業省のサイバーセキュリティ経営ガイドラインVer3.0が「経営者による3原則」を強調している方向性とも一致します。
IdentifyからRecoverまでの5機能
Govern以外の5機能は、従来のCSF 1.1から引き継がれつつ、サプライチェーンや復旧の観点が強化されました。
| 機能 | 主な目的 | 代表的な実装例 |
|---|---|---|
| Identify | 資産・業務・リスクを把握する | 資産棚卸、BIA、SBOM、脅威モデリング |
| Protect | 侵害を防ぎ、業務継続の下地を作る | アクセス制御、暗号化、教育、構成管理 |
| Detect | 侵害の兆候を素早く見つける | SIEM/XDR、ログ分析、異常検知 |
| Respond | 検知後に封じ込め・連絡・対応する | インシデント対応計画、分析、報告 |
| Recover | 損なわれた機能と情報を戻す | 復旧計画、復旧テスト、改善通信 |
サイバーレジリエンスは特にDetectからRecoverまでの後半3機能で深く関与します。Protect偏重の投資をしがちな企業ほど、この3機能が薄くなる傾向があります。
4つの力との対応関係
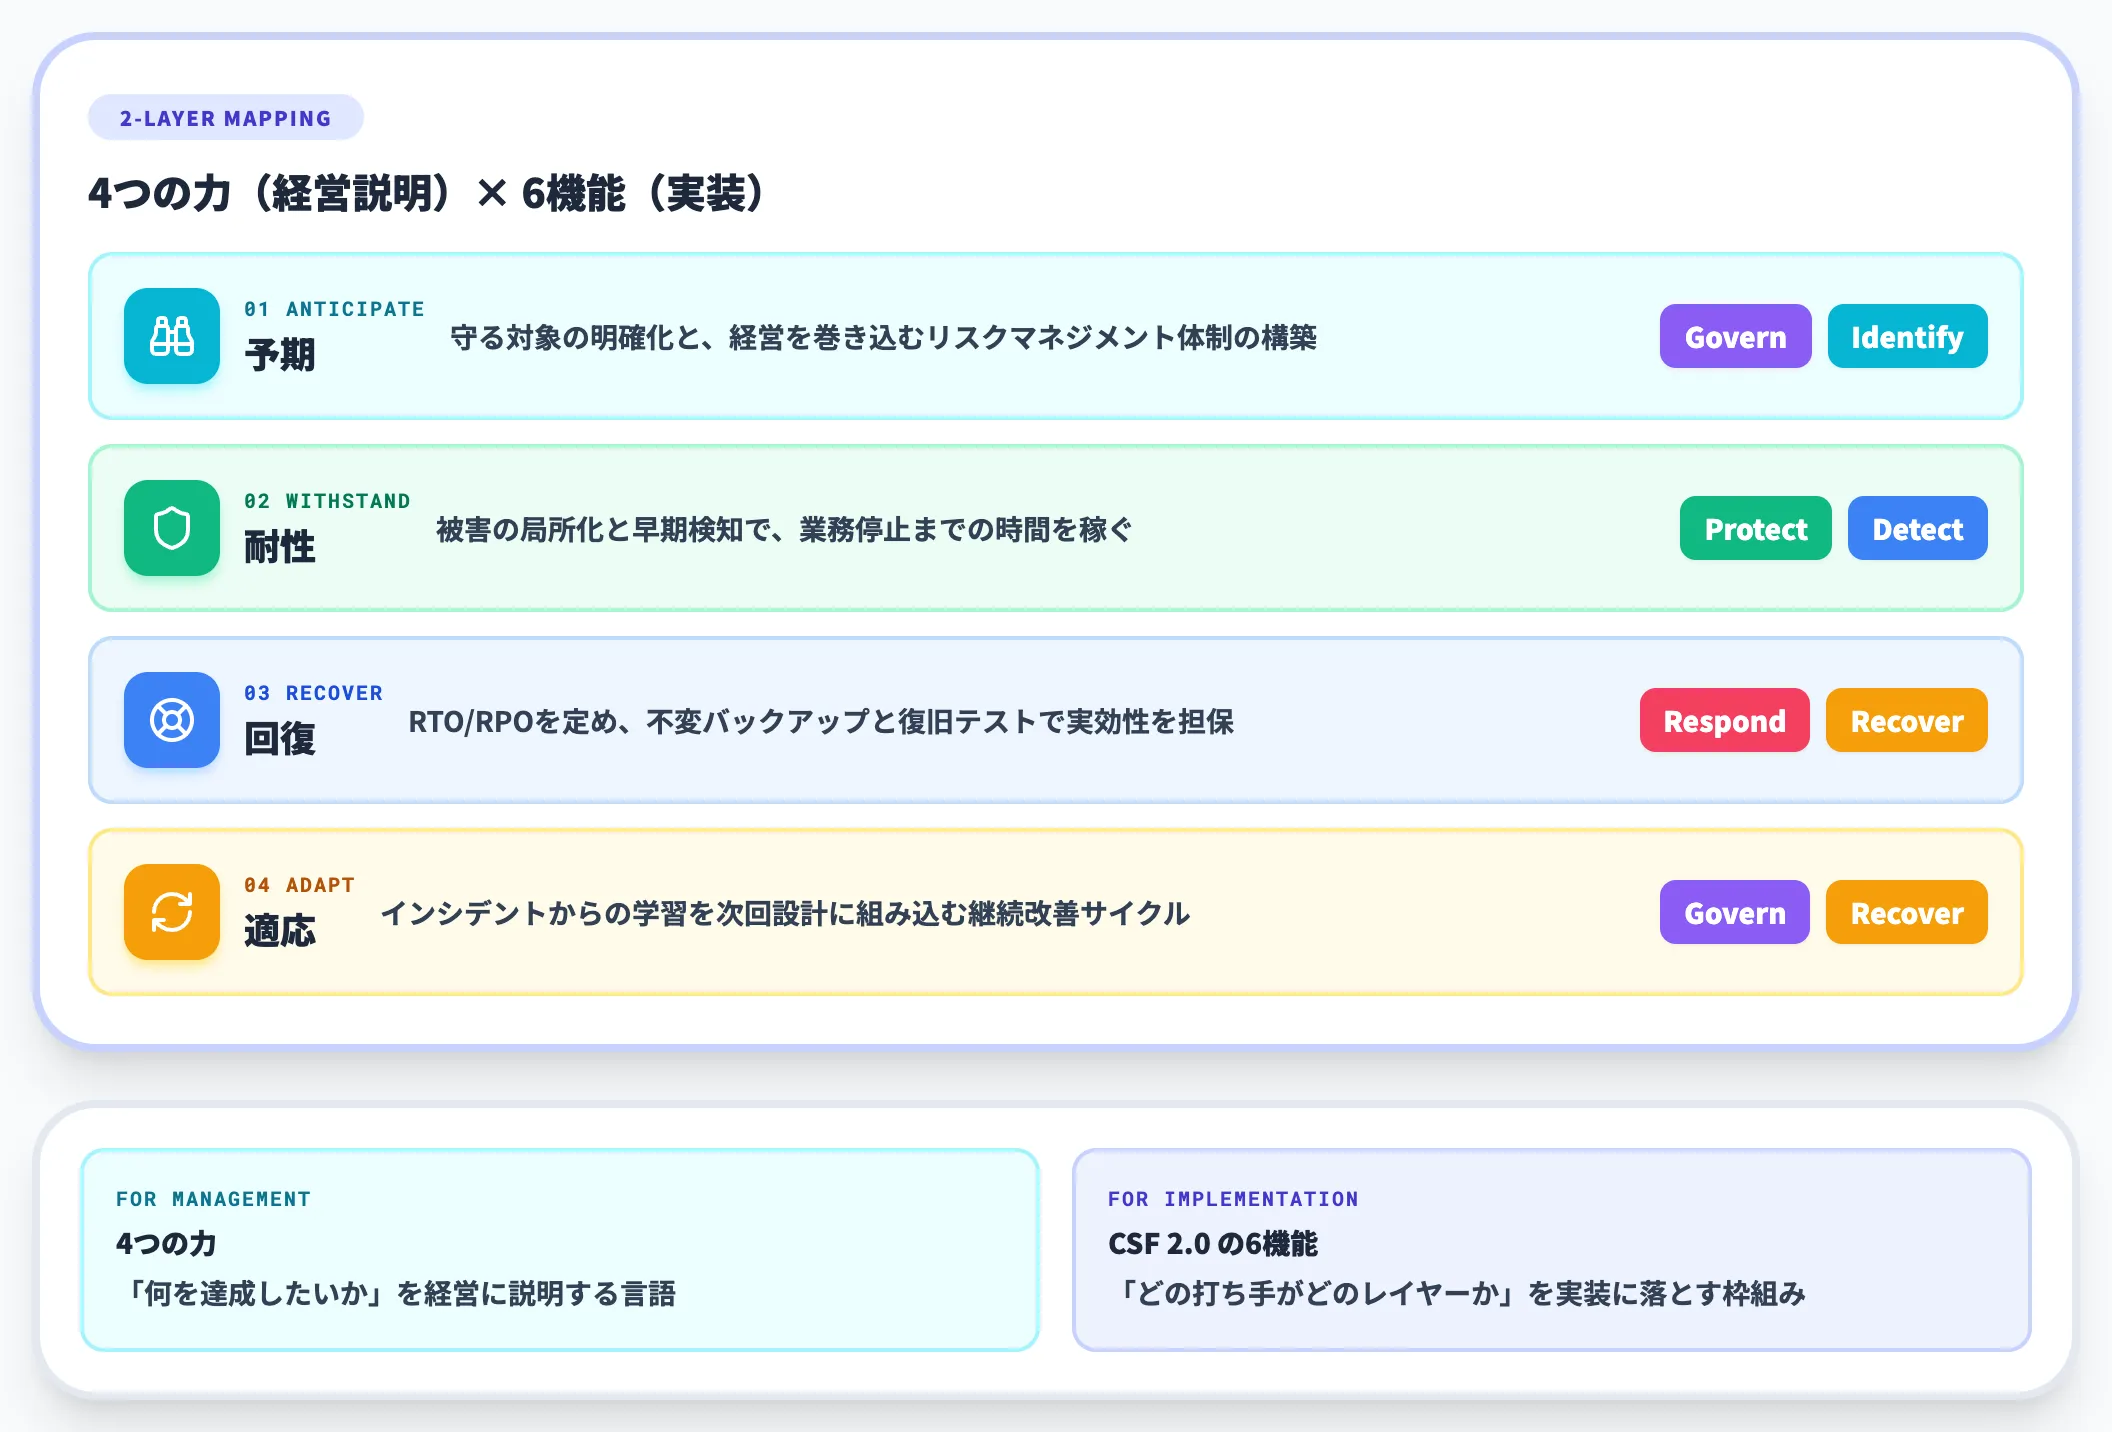
4つの力とCSF 2.0の6機能は重なる領域が多く、相互に補完し合う関係です。
-
予期(Anticipate)
Govern・Identifyが中心。守る対象の明確化と、経営を巻き込むリスクマネジメント体制の構築に対応する。
-
耐性(Withstand)
Protect・Detectが中心。被害の局所化と早期検知で、業務停止までの時間を稼ぐ。
-
回復(Recover)
Respond・Recoverに対応。復旧RTO/RPOを定め、不変バックアップと復旧テストで実効性を担保する。
-
適応(Adapt)
Govern・Recoverの継続的改善サイクルに対応。インシデントからの学習を次回設計に組み込む。
4つの力で「何を達成したいか」を経営に説明し、6機能で「どの打ち手がどのレイヤーか」を実装に落とす。この二層の使い分けが、サイバーレジリエンス設計の標準的なアプローチです。
2026年のサイバーレジリエンス規制動向
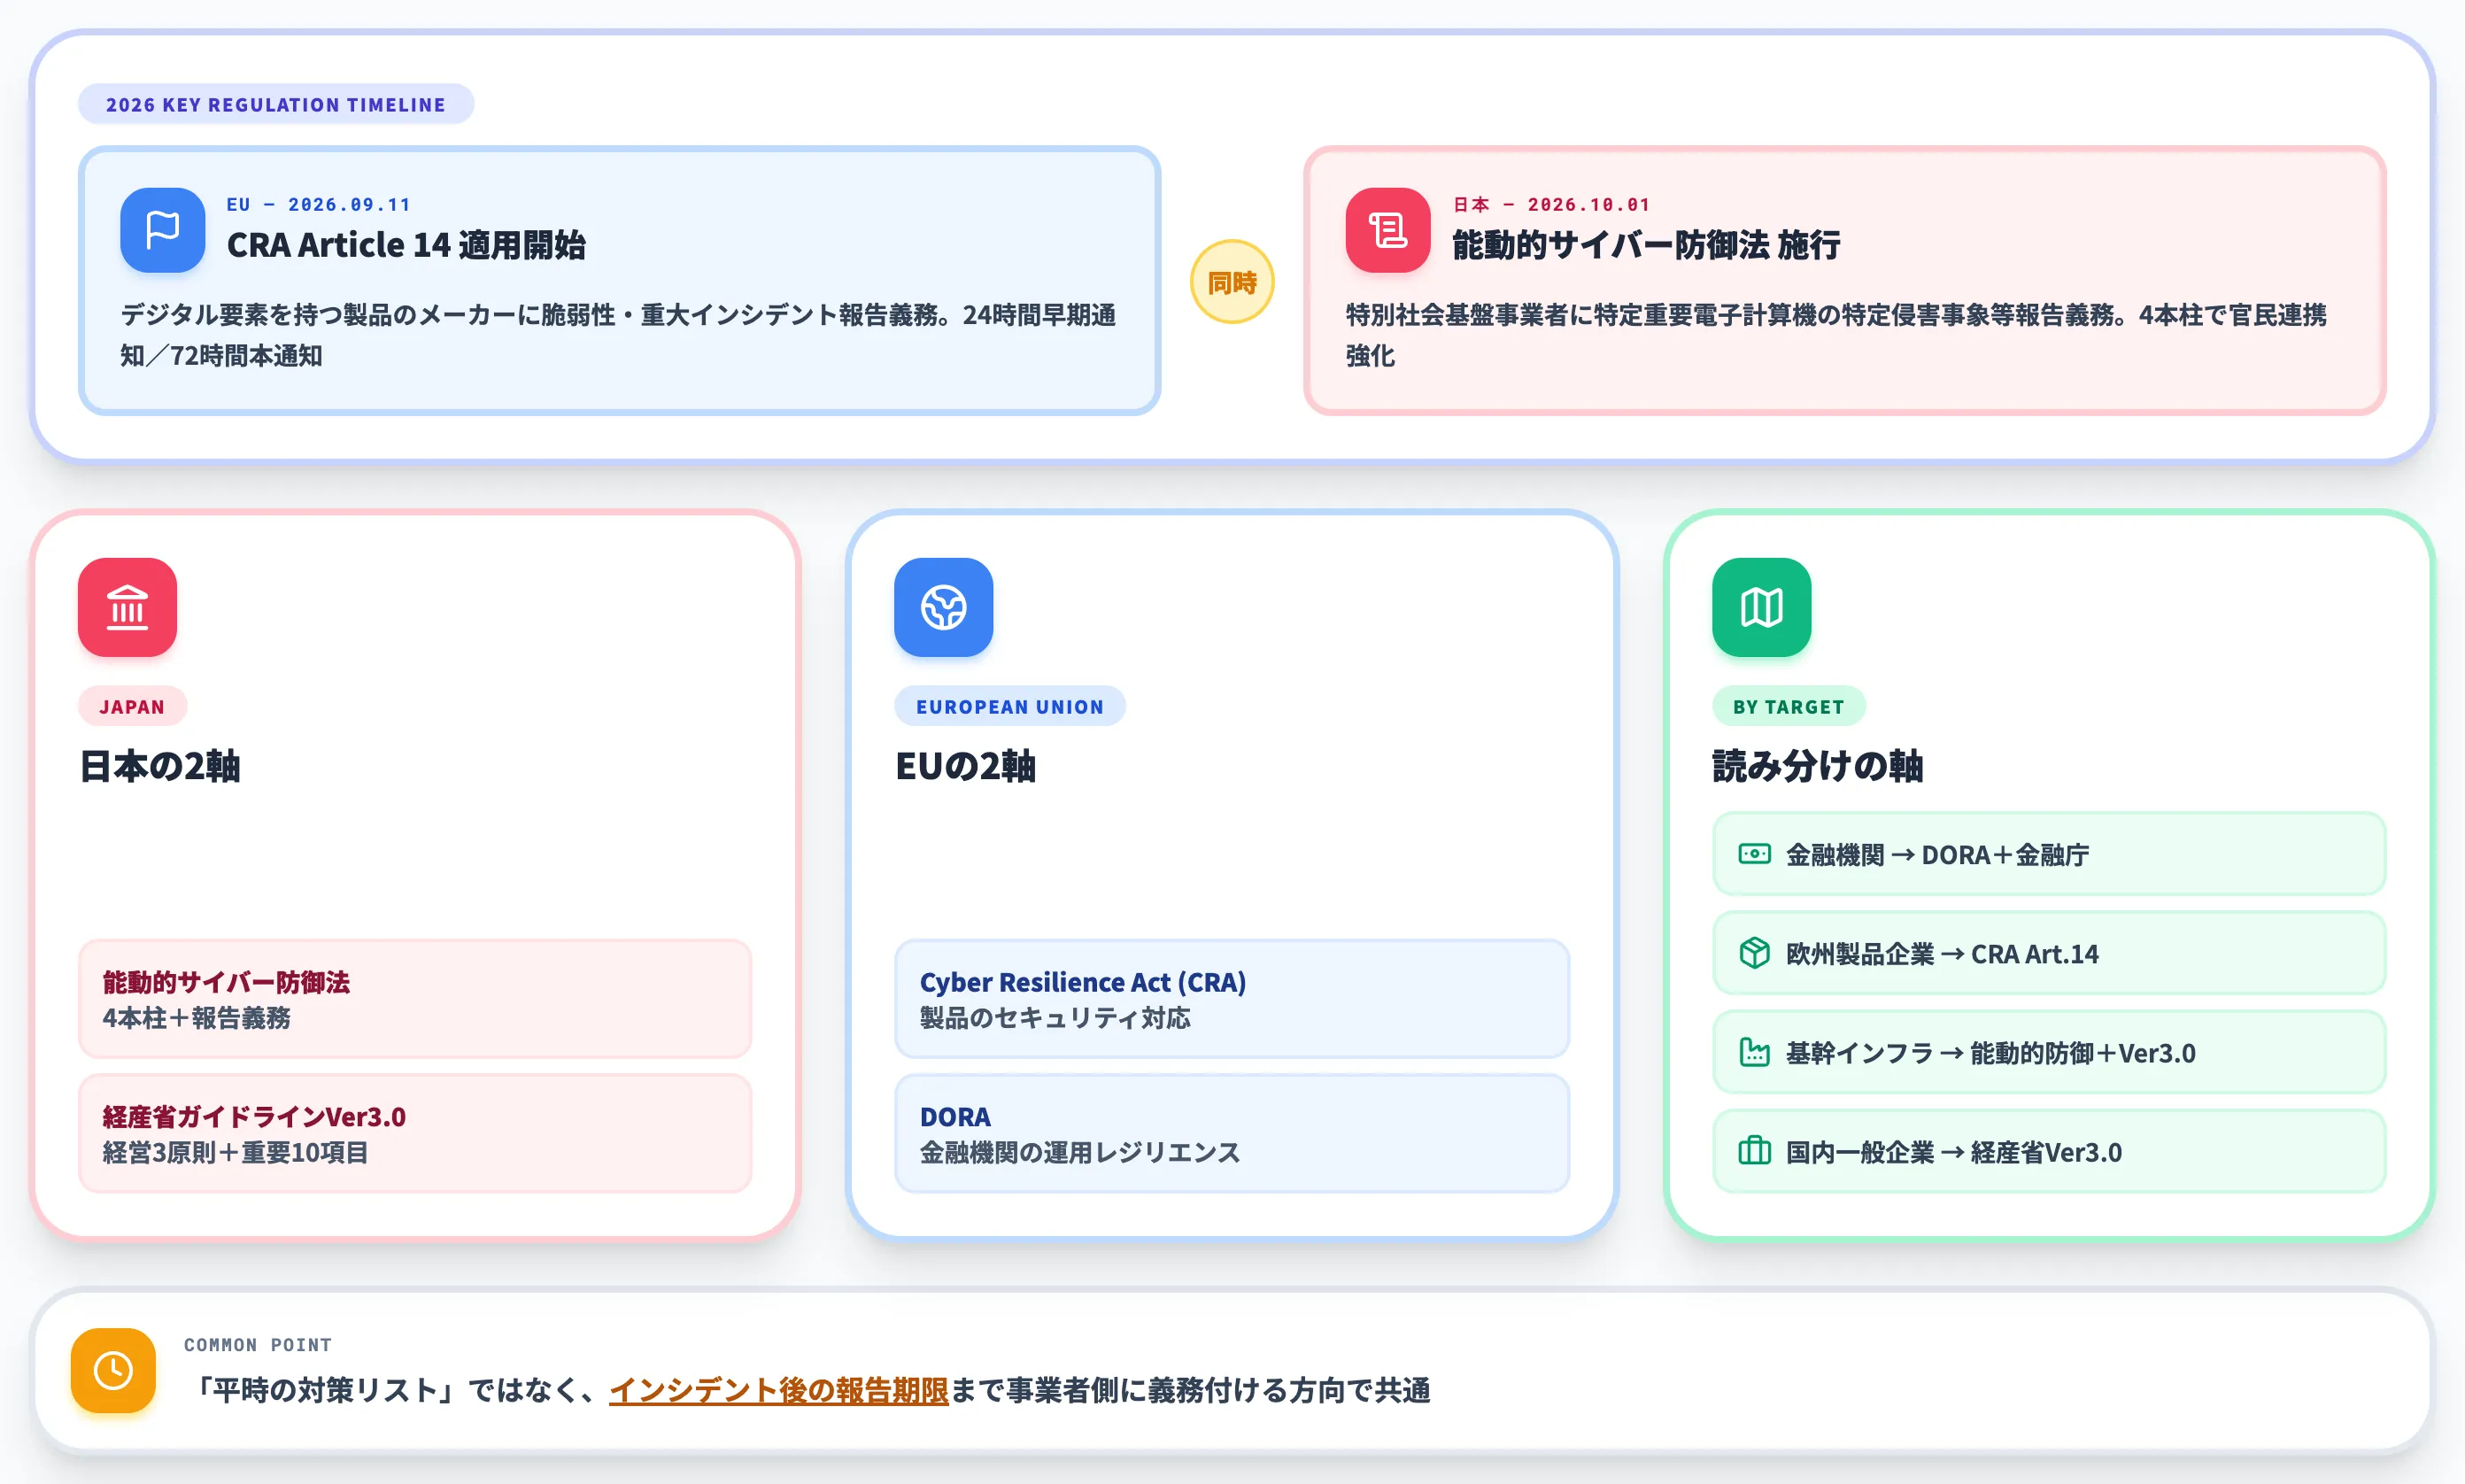
規制の読み方次第で、自社が優先すべき打ち手が変わります。本セクションでは、日本・EUそれぞれの2026年の節目と、対象別の読み分けを整理します。
日本:能動的サイバー防御法と経産省ガイドラインVer3.0
日本では2026年10月1日に能動的サイバー防御法(通称。正式名:重要電子計算機に対する不正な行為による被害の防止に関する法律、別称:サイバー対処能力強化法)の主要部分が施行されました。
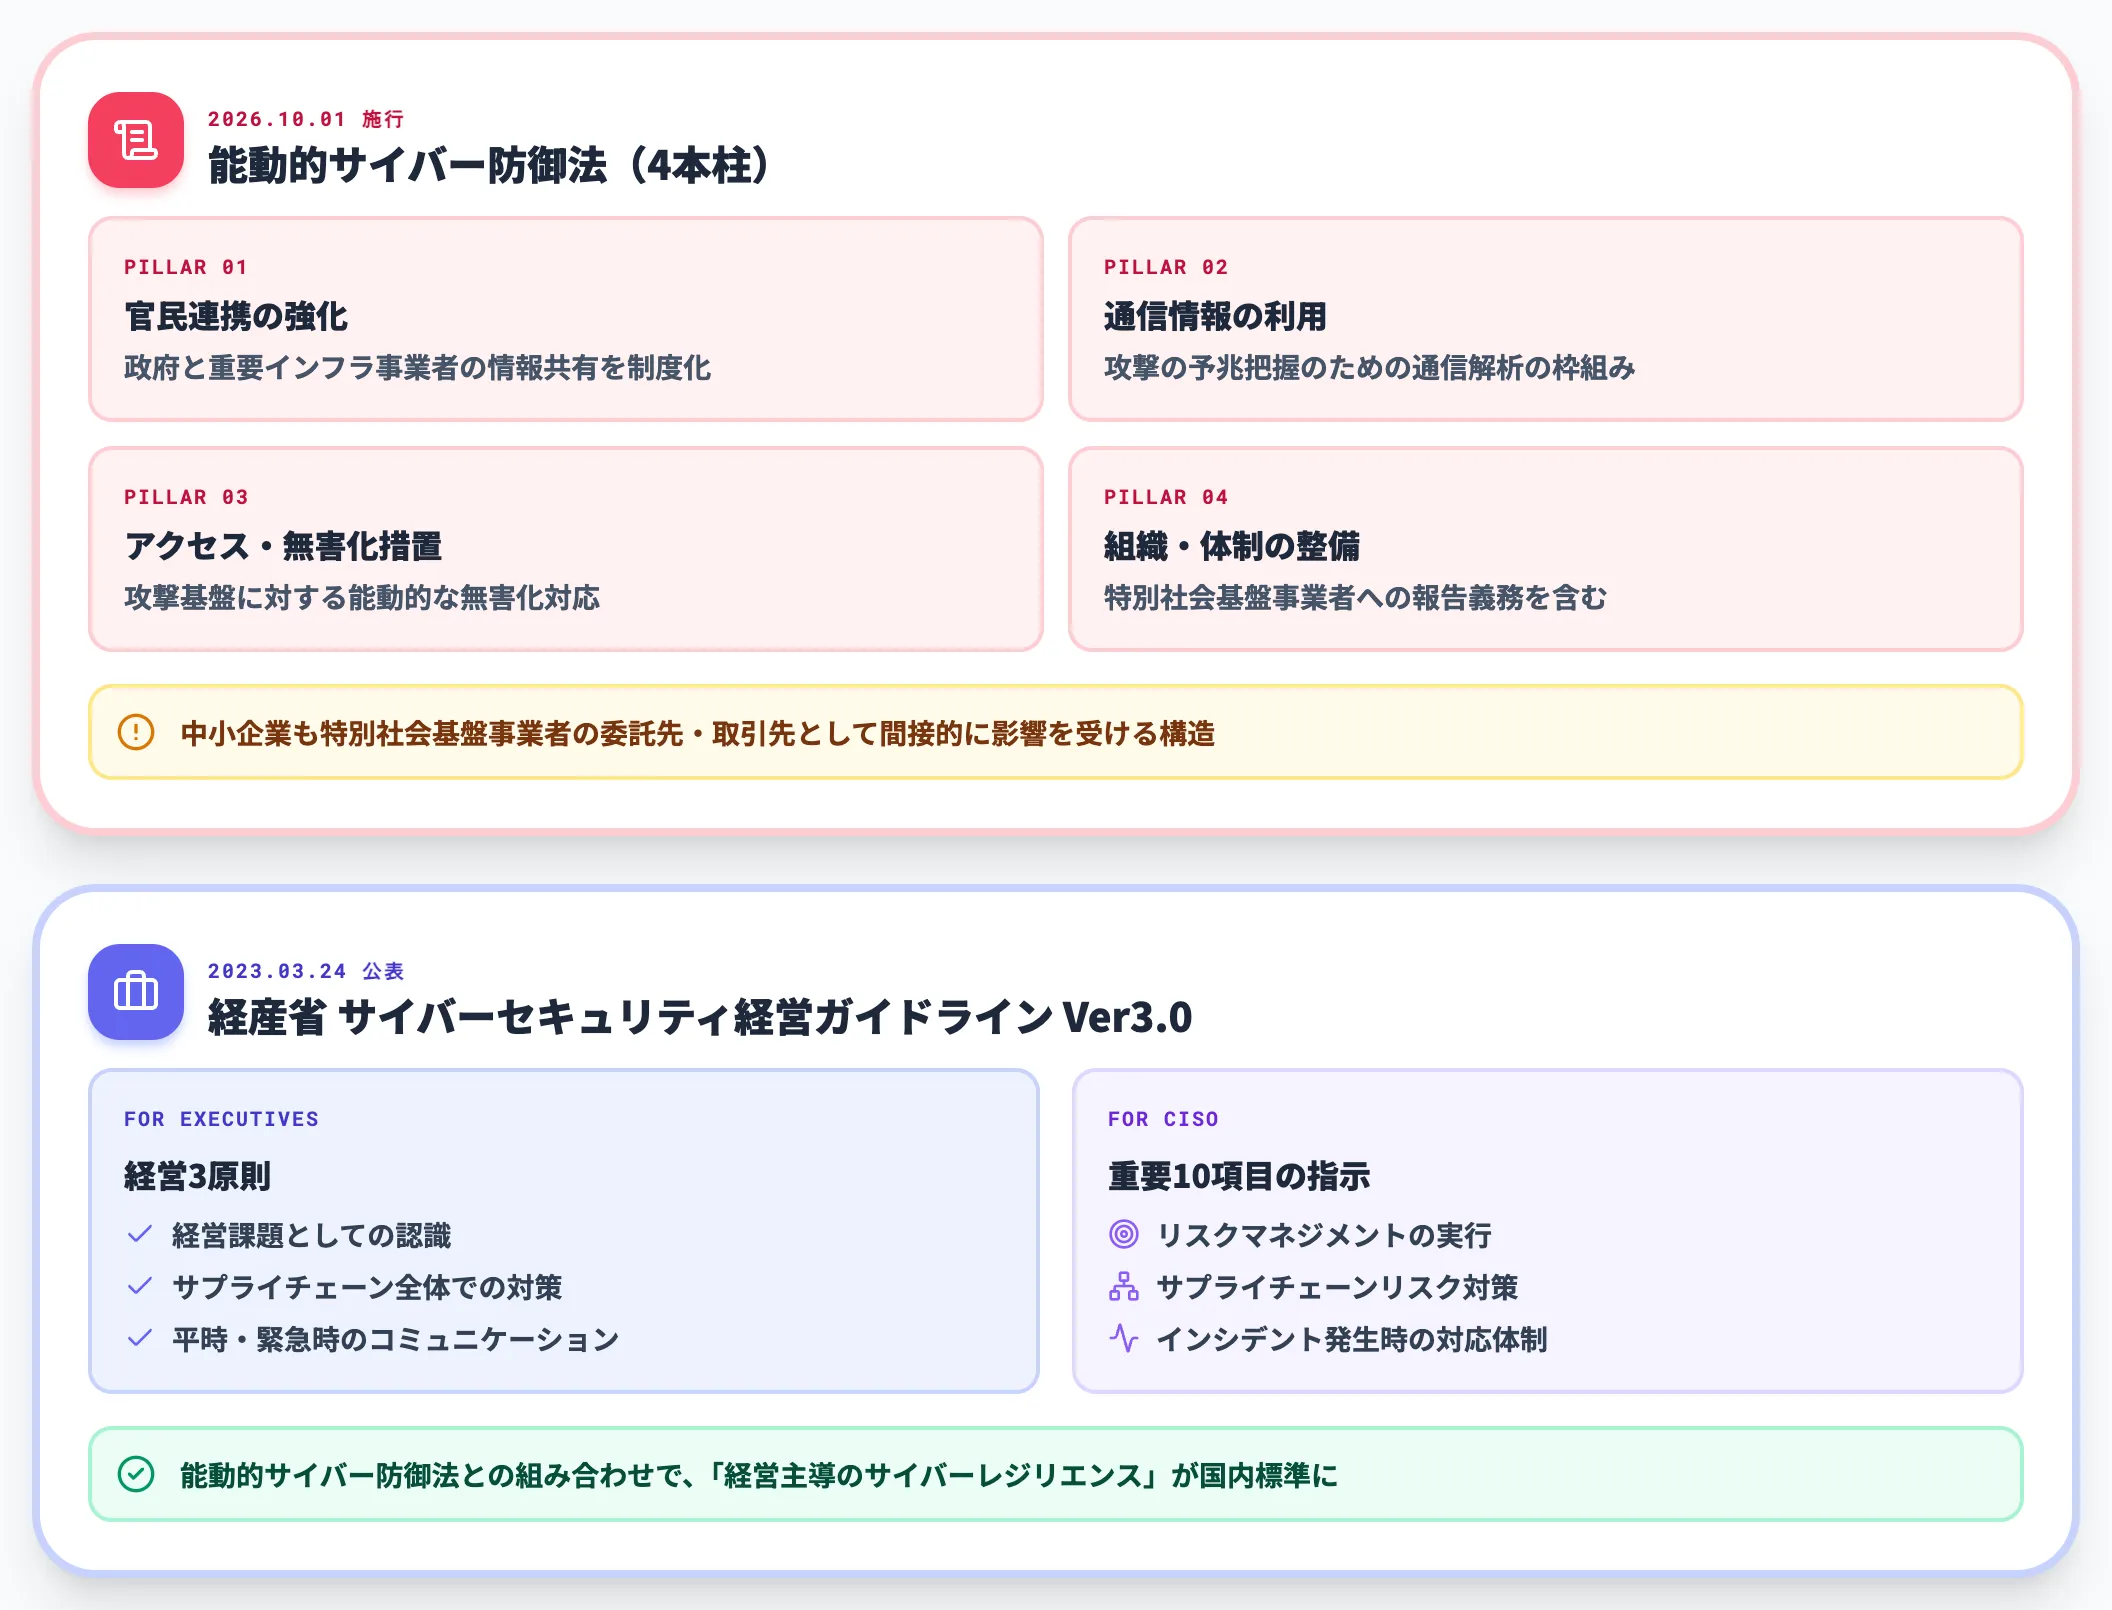
同法は「官民連携の強化」「通信情報の利用」「アクセス・無害化措置」「組織・体制の整備」の4本柱で構成され、特別社会基盤事業者には、同事業者が保有する特定重要電子計算機に対する特定侵害事象等の報告義務が設けられています。
中小企業も特別社会基盤事業者の委託先・取引先として間接的に影響を受ける構造です。
加えて、経営層への要請として参照されるのが経済産業省のサイバーセキュリティ経営ガイドラインVer3.0(2023年3月24日公表)です。
経営者が認識すべき3原則とCISO等に指示すべき重要10項目で構成され、特にサプライチェーン全体での対策と、平時・緊急時両面でのコミュニケーションが強調されています。
能動的サイバー防御法の施行と合わせて、「経営主導のサイバーレジリエンス」が国内標準の読み方になりつつあります。
EU:Cyber Resilience ActとDORA
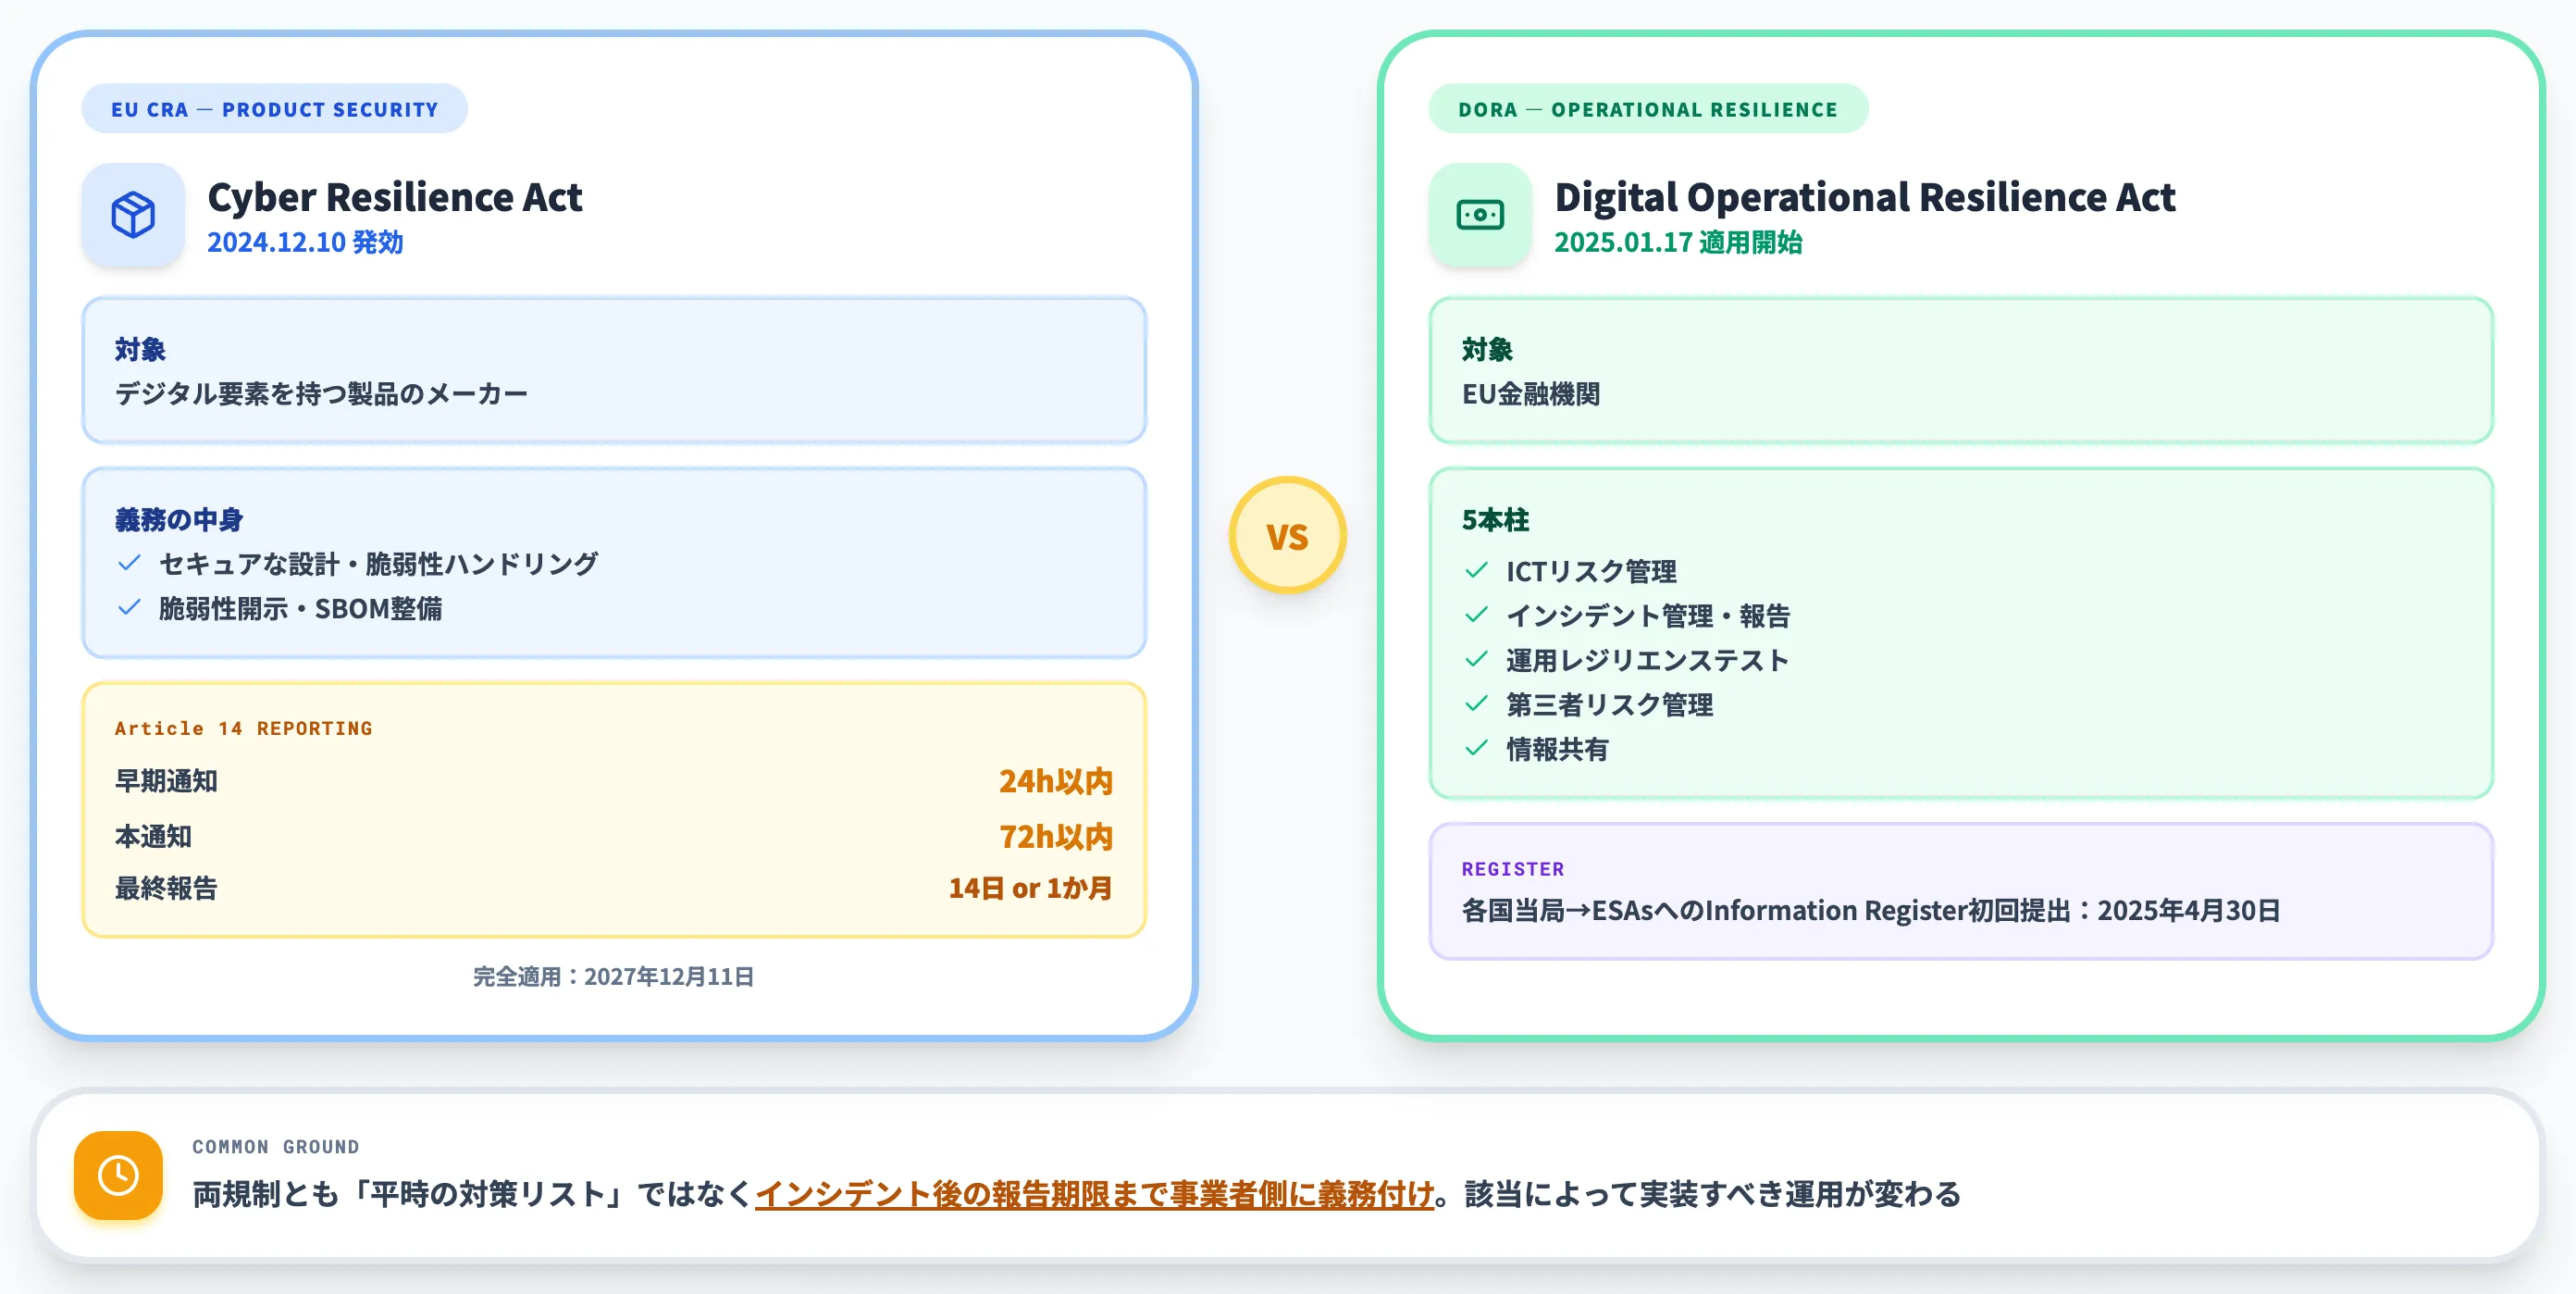
EU側では、2つの規制が2025〜2027年にかけてサイバーレジリエンスの要件を定義しています。
1. Cyber Resilience Act(CRA)
1つ目がCyber Resilience Act(CRA)です。CRAは2024年12月10日に発効し、2026年9月11日からArticle 14の報告義務が適用されています。デジタル要素を持つ製品のメーカーは、能動的に悪用された脆弱性や重大インシデントをENISAプラットフォームへ気づいてから24時間以内に早期通知、72時間以内に本通知で報告し、脆弱性は是正・緩和措置が利用可能になってから14日以内、重大インシデントは72時間通知の提出から1か月以内に最終報告することが求められます。完全適用は2027年12月11日です。
Digital Operational Resilience Act(DORA
2つ目がDigital Operational Resilience Act(DORA)で、EU金融機関を対象に2025年1月17日から適用済みです。
ICTリスク管理・インシデント管理と報告・運用レジリエンステスト・第三者リスク管理・情報共有の5本柱で構成され、各国監督当局からESAs(欧州監督機構)への初回Information Register提出期限が2025年4月30日に設定されるなど、恒久的な監督体制の運用が始まりました(金融機関から各国監督当局への提出期限は各国当局が設定)。
両規制に共通するのは、「平時の対策リスト」ではなくインシデント後の報告期限まで事業者側に義務付けている点です。
要求の方向はCRAが製品のセキュリティ対応(セキュアな設計・脆弱性ハンドリング・脆弱性開示)、DORAが金融機関の運用レジリエンス(ICTリスク管理・業務継続テスト・第三者監督)と異なるため、製品を扱う企業はCRA、金融業はDORA、どちらに該当するかで実装すべき運用が変わります。
対象別の規制読み分け
以下の表で、企業属性ごとに優先して見るべき規制を整理しました。
| 企業属性 | 第一に見る規制 | 補完的に見るフレーム |
|---|---|---|
| 国内の金融機関 | 金融庁監督指針+DORA(EU拠点がある場合) | NIST CSF 2.0、Microsoftのセキュリティ製品一覧でのツール棚卸 |
| 製品・ソフトを欧州市場に出す企業 | EU CRA Article 14(24時間早期通知/72時間本通知/最終報告は条件付き期限) | ISO/IEC 27001、SBOM整備 |
| 国内基幹インフラ事業者 | 能動的サイバー防御法+経産省Ver3.0 | NIST CSF 2.0の6機能、業種別BCPガイドライン |
| 一般の国内企業(製造・流通等) | 経産省Ver3.0 | 能動的サイバー防御法(委託元経由での要請)、NIST CSF 2.0 |
自社が複数カテゴリに該当する場合、各制度を照合して重複する要件を1本のレジリエンス運用に束ねられると管理コストが大きく下がります。
CRAは製品のサイバーセキュリティ、DORA・NIS2は組織のICTリスク管理と報告、ISO 22301は事業継続と、各制度で対象と要求内容は異なるため、要件を並べて重複する領域だけを共通ドキュメントで設計し、残る固有要件は制度ごとの付帯定義に分けるアプローチが実務的です。
サイバーレジリエンス構築の5ステップ
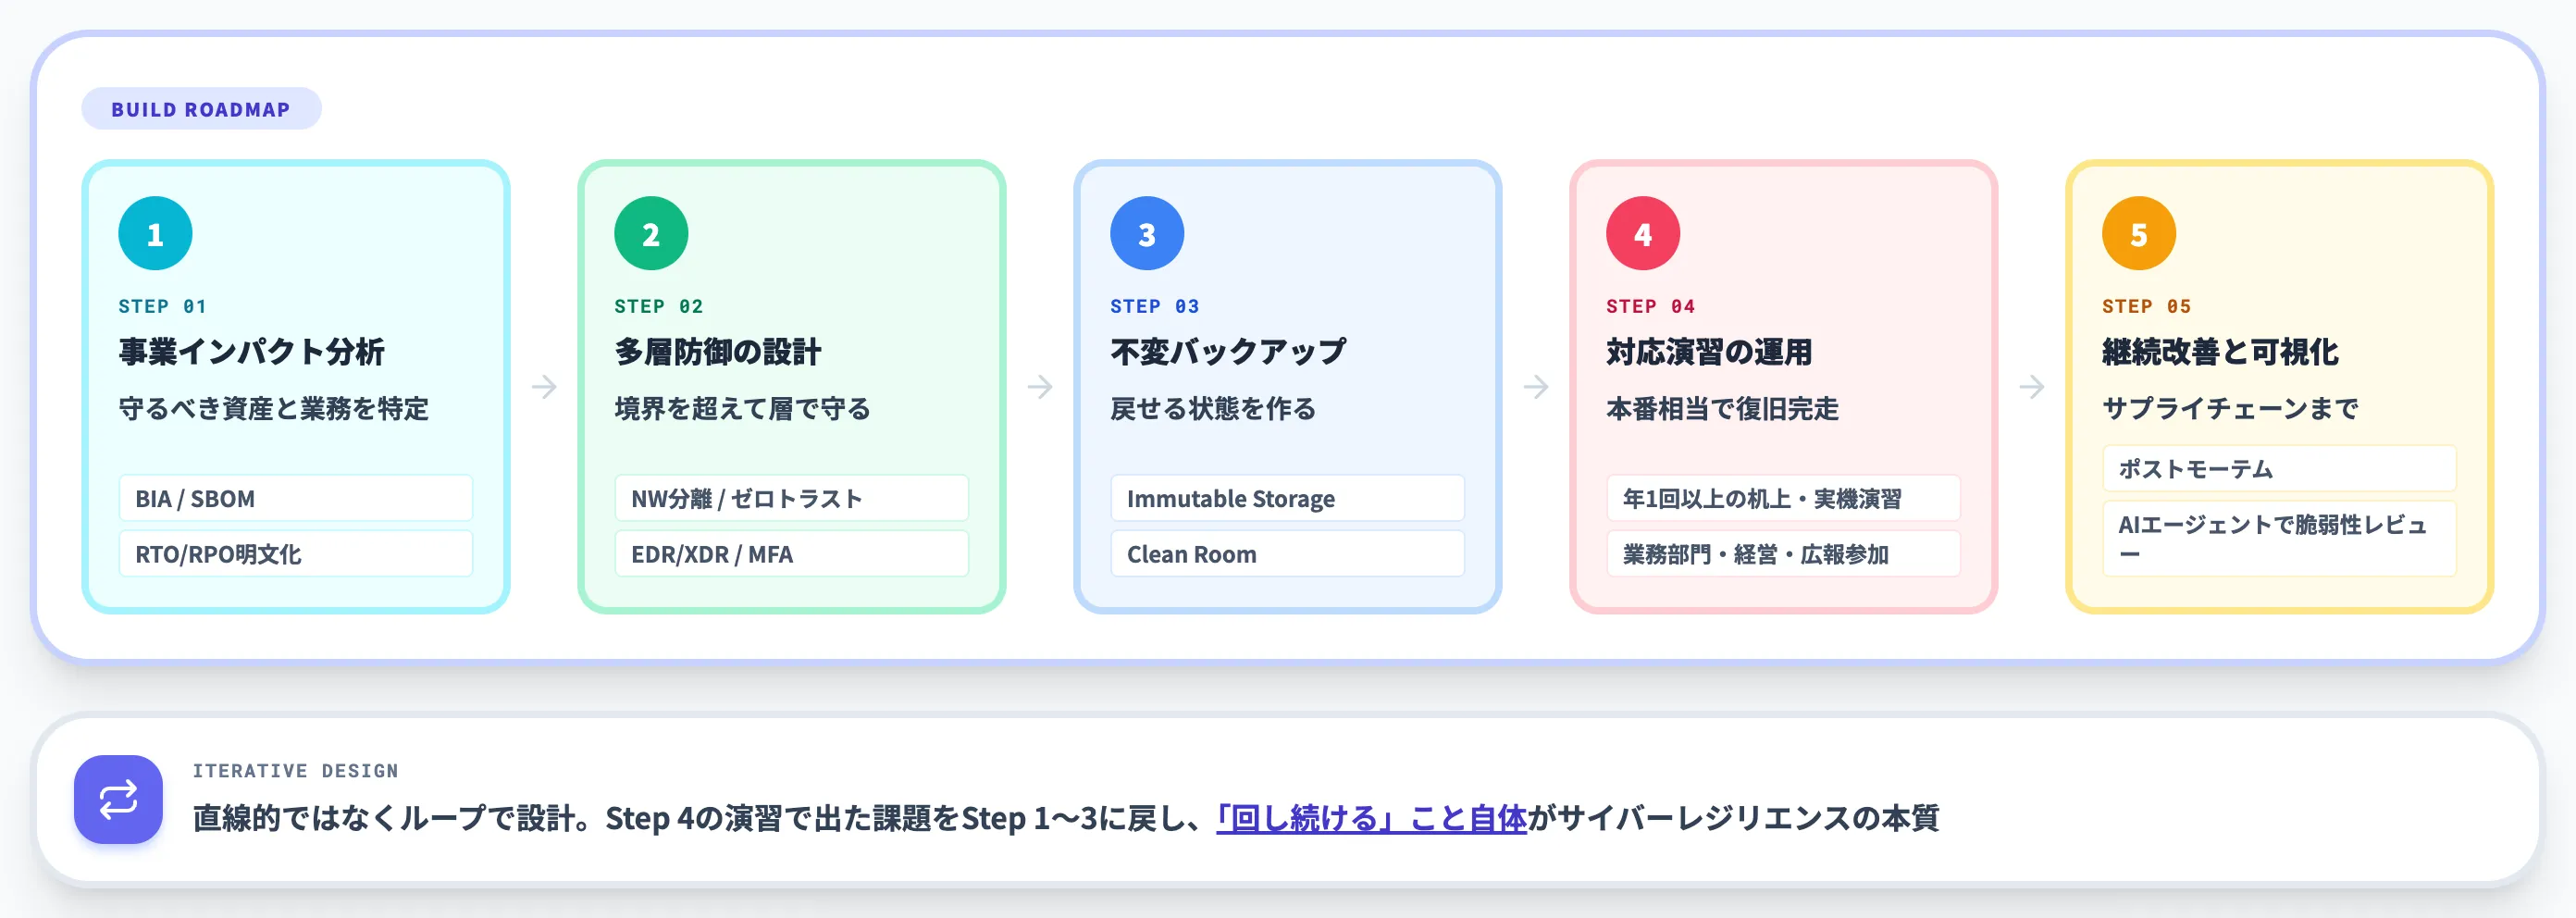
概念と規制を理解したあと、実装の進め方で詰まる企業が多い領域です。ここでは、AI総合研究所が実際の支援現場で用いている構築の5ステップを紹介します。
1.事業インパクト分析で守るべき資産を特定する
最初にやるべきは、「何を守れば事業が続くのか」を特定することです。
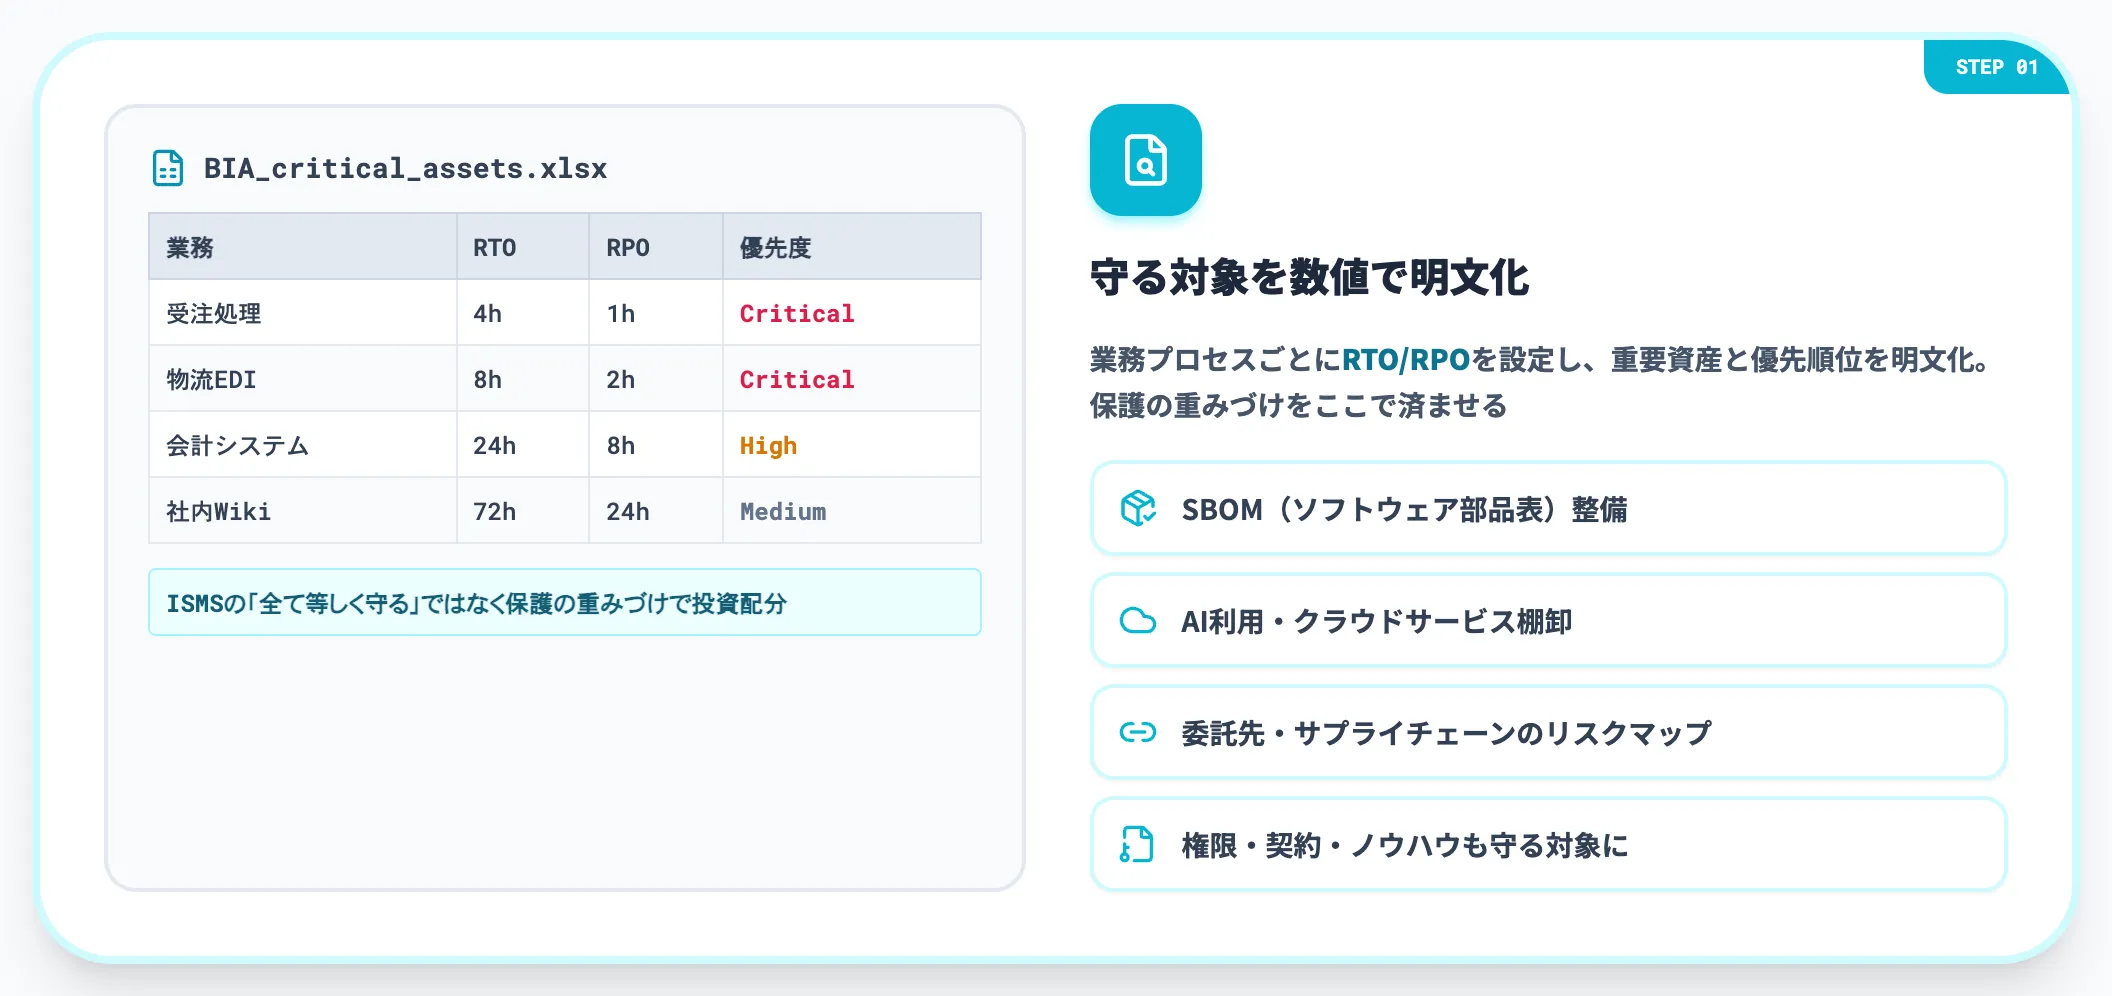
事業インパクト分析(BIA)で、業務プロセスごとに目標復旧時間(RTO)と目標復旧時点(RPO)を数値で設定し、重要資産と優先順位を明文化します。ISMS中心に「全て等しく守る」発想で進めると投資配分が崩れるため、ここで保護の重みづけを済ませます。
資産側の可視化では、SBOM(ソフトウェア部品表)とMicrosoft 365 CopilotなどのAI利用状況、クラウドサービス棚卸、委託先・サプライチェーンのリスクマップを同時に作ります。守るべき資産には、データ・システムだけでなく、権限・契約・ノウハウも含めるのが実務的です。
2.多層防御を設計する
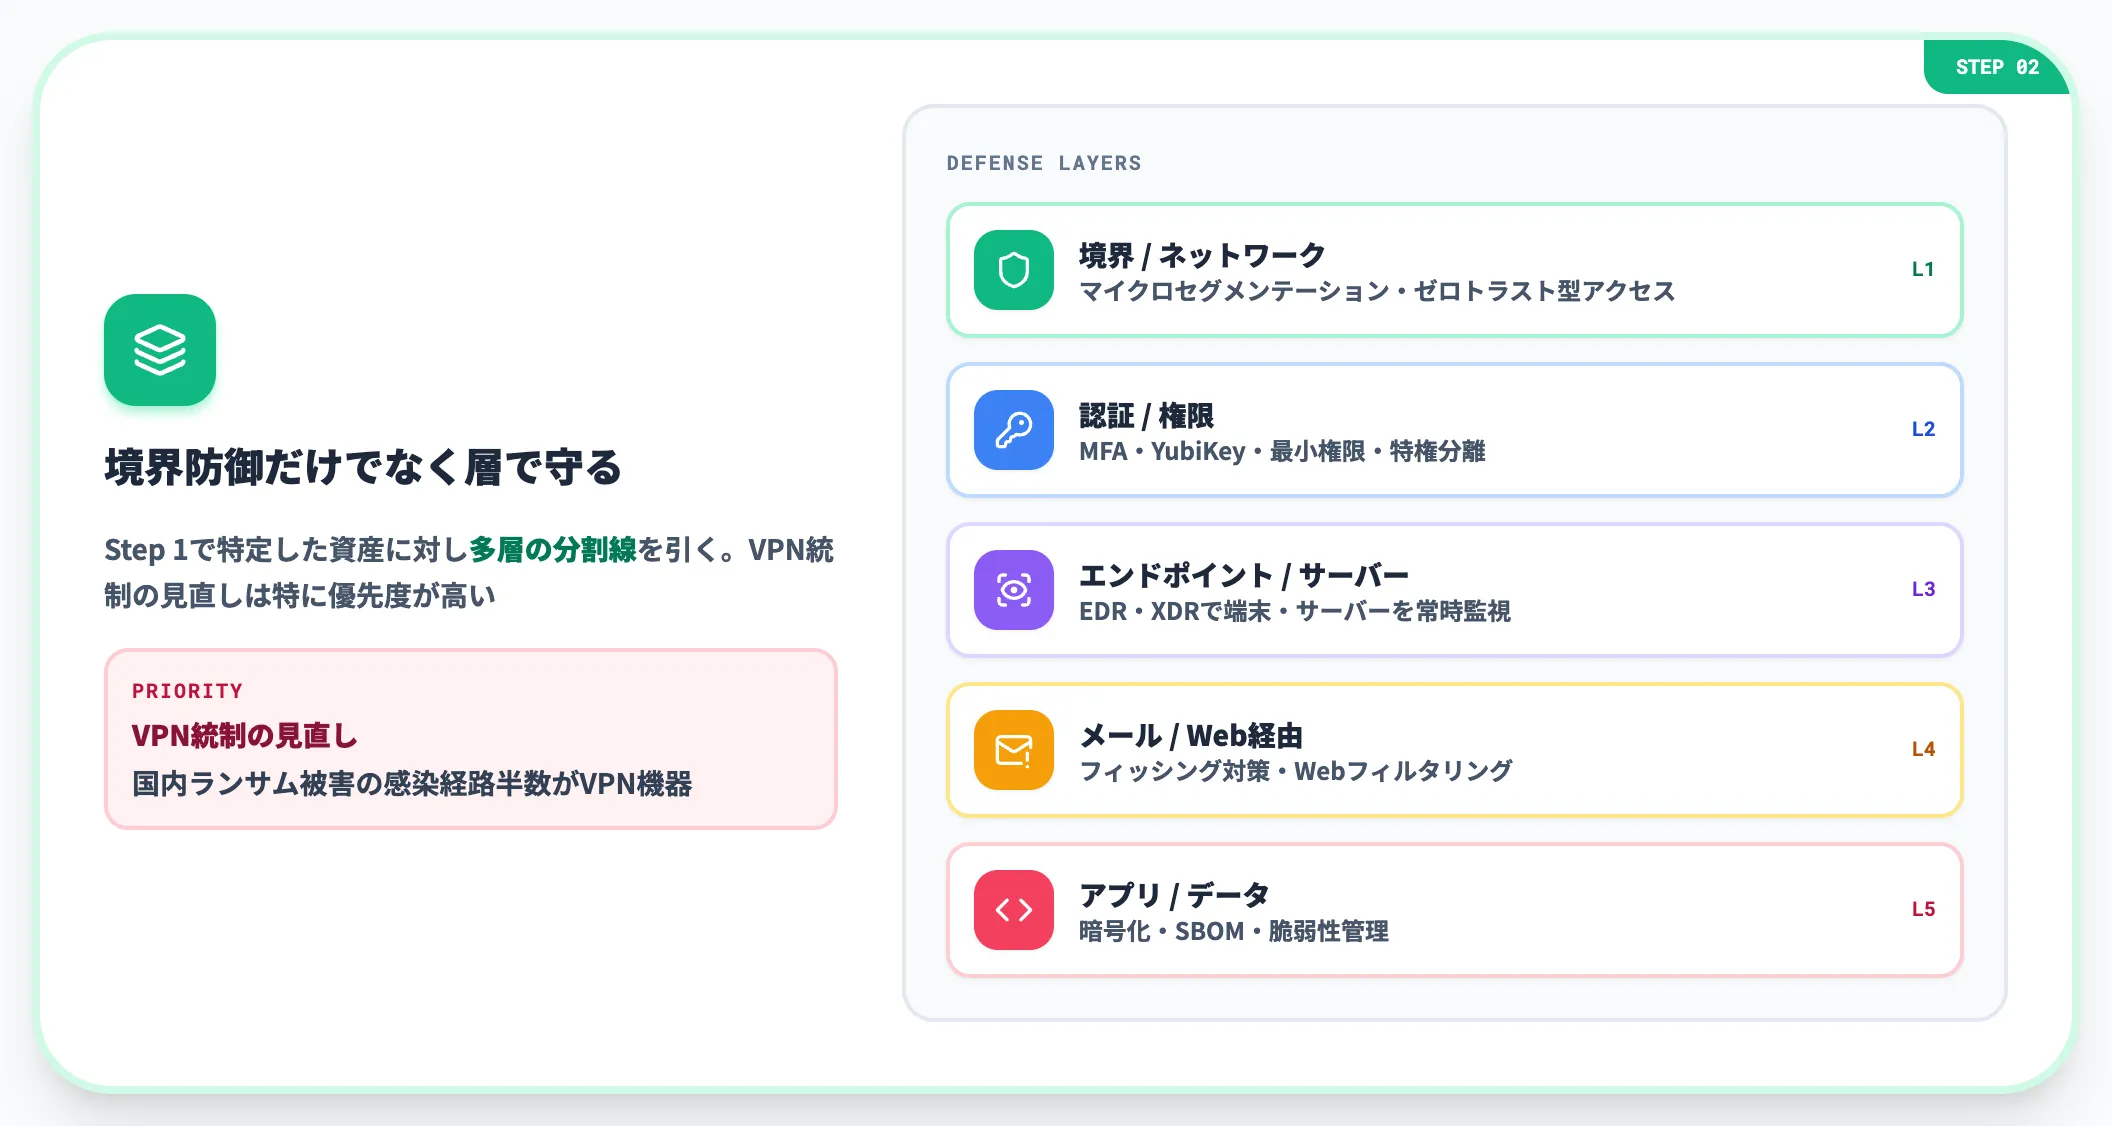
特定した資産に対し、境界防御だけでなく多層で守る設計に移ります。
主な打ち手は、ネットワーク分離とマイクロセグメンテーション、多要素認証とYubiKey等のハードウェアキー、EDR/XDRによる端末・サーバー保護、メール・Web経由の侵入経路の遮断です。
VPN機器が特定できた感染経路の半数を占める国内実態を踏まえると、VPN統制の見直し(ゼロトラスト化、特権分離、脆弱性管理)は優先度が高い項目です。
この段階で、Step 1で守ると決めた業務と、各防御層のマッピングを図で描いておくと、後の演習で「どの層で止まるか」の議論がスムーズになります。
3.不変バックアップと復旧計画を整える
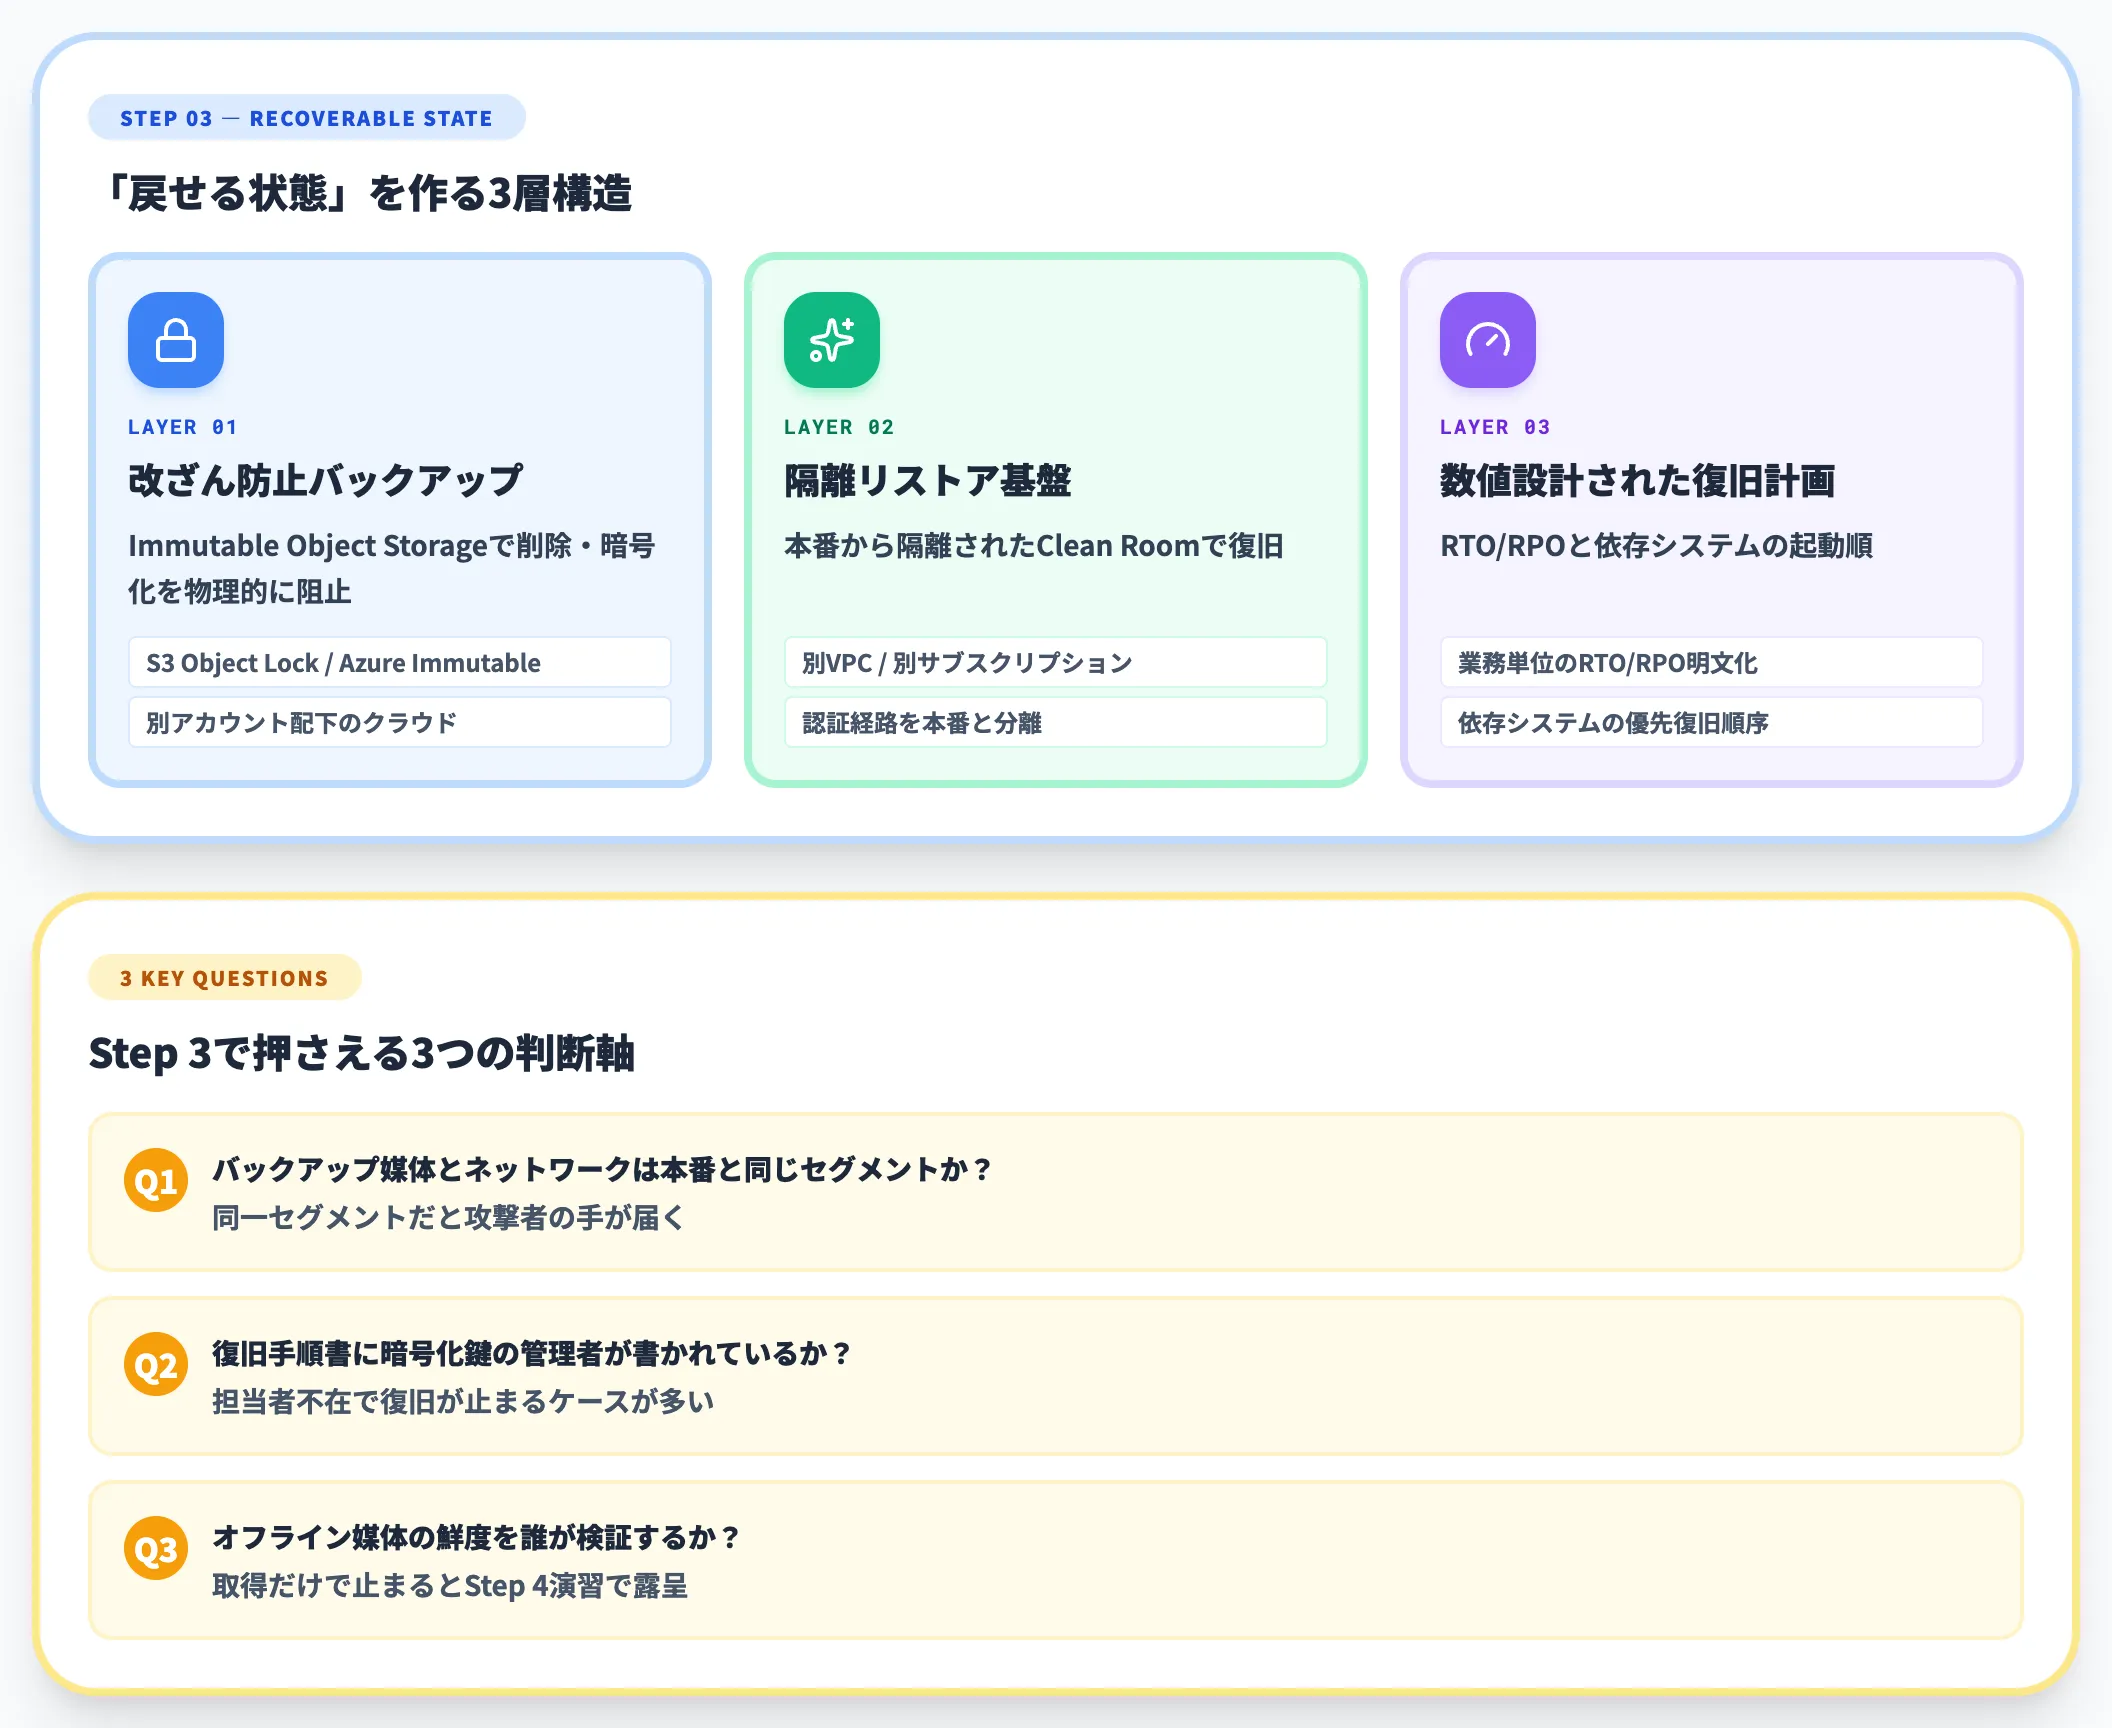
サイバーレジリエンスの要がこの段階です。バックアップを取ることではなく、インシデント時に業務を戻せる状態を作ることが目的になります。
具体的には、Immutable Storage等の改ざん防止バックアップ、本番環境から隔離されたリストア基盤(Clean Room)、RTO/RPOを数値で設計した復旧計画、依存システム単位の優先復旧順序の明文化です。警察庁統計の復元率27.5%という現実は、ここが設計・運用されていないケースが多いことを示しています。
ここで押さえるべき判断軸は、「バックアップ媒体とネットワークが本番と同じセグメントか」「復旧手順書に暗号化鍵の管理者が書かれているか」「オフライン媒体の鮮度を誰が検証するか」の3点です。これらが曖昧なまま運用に入ると、Step 4の演習で確実に露呈します。
4.インシデント対応演習を回す
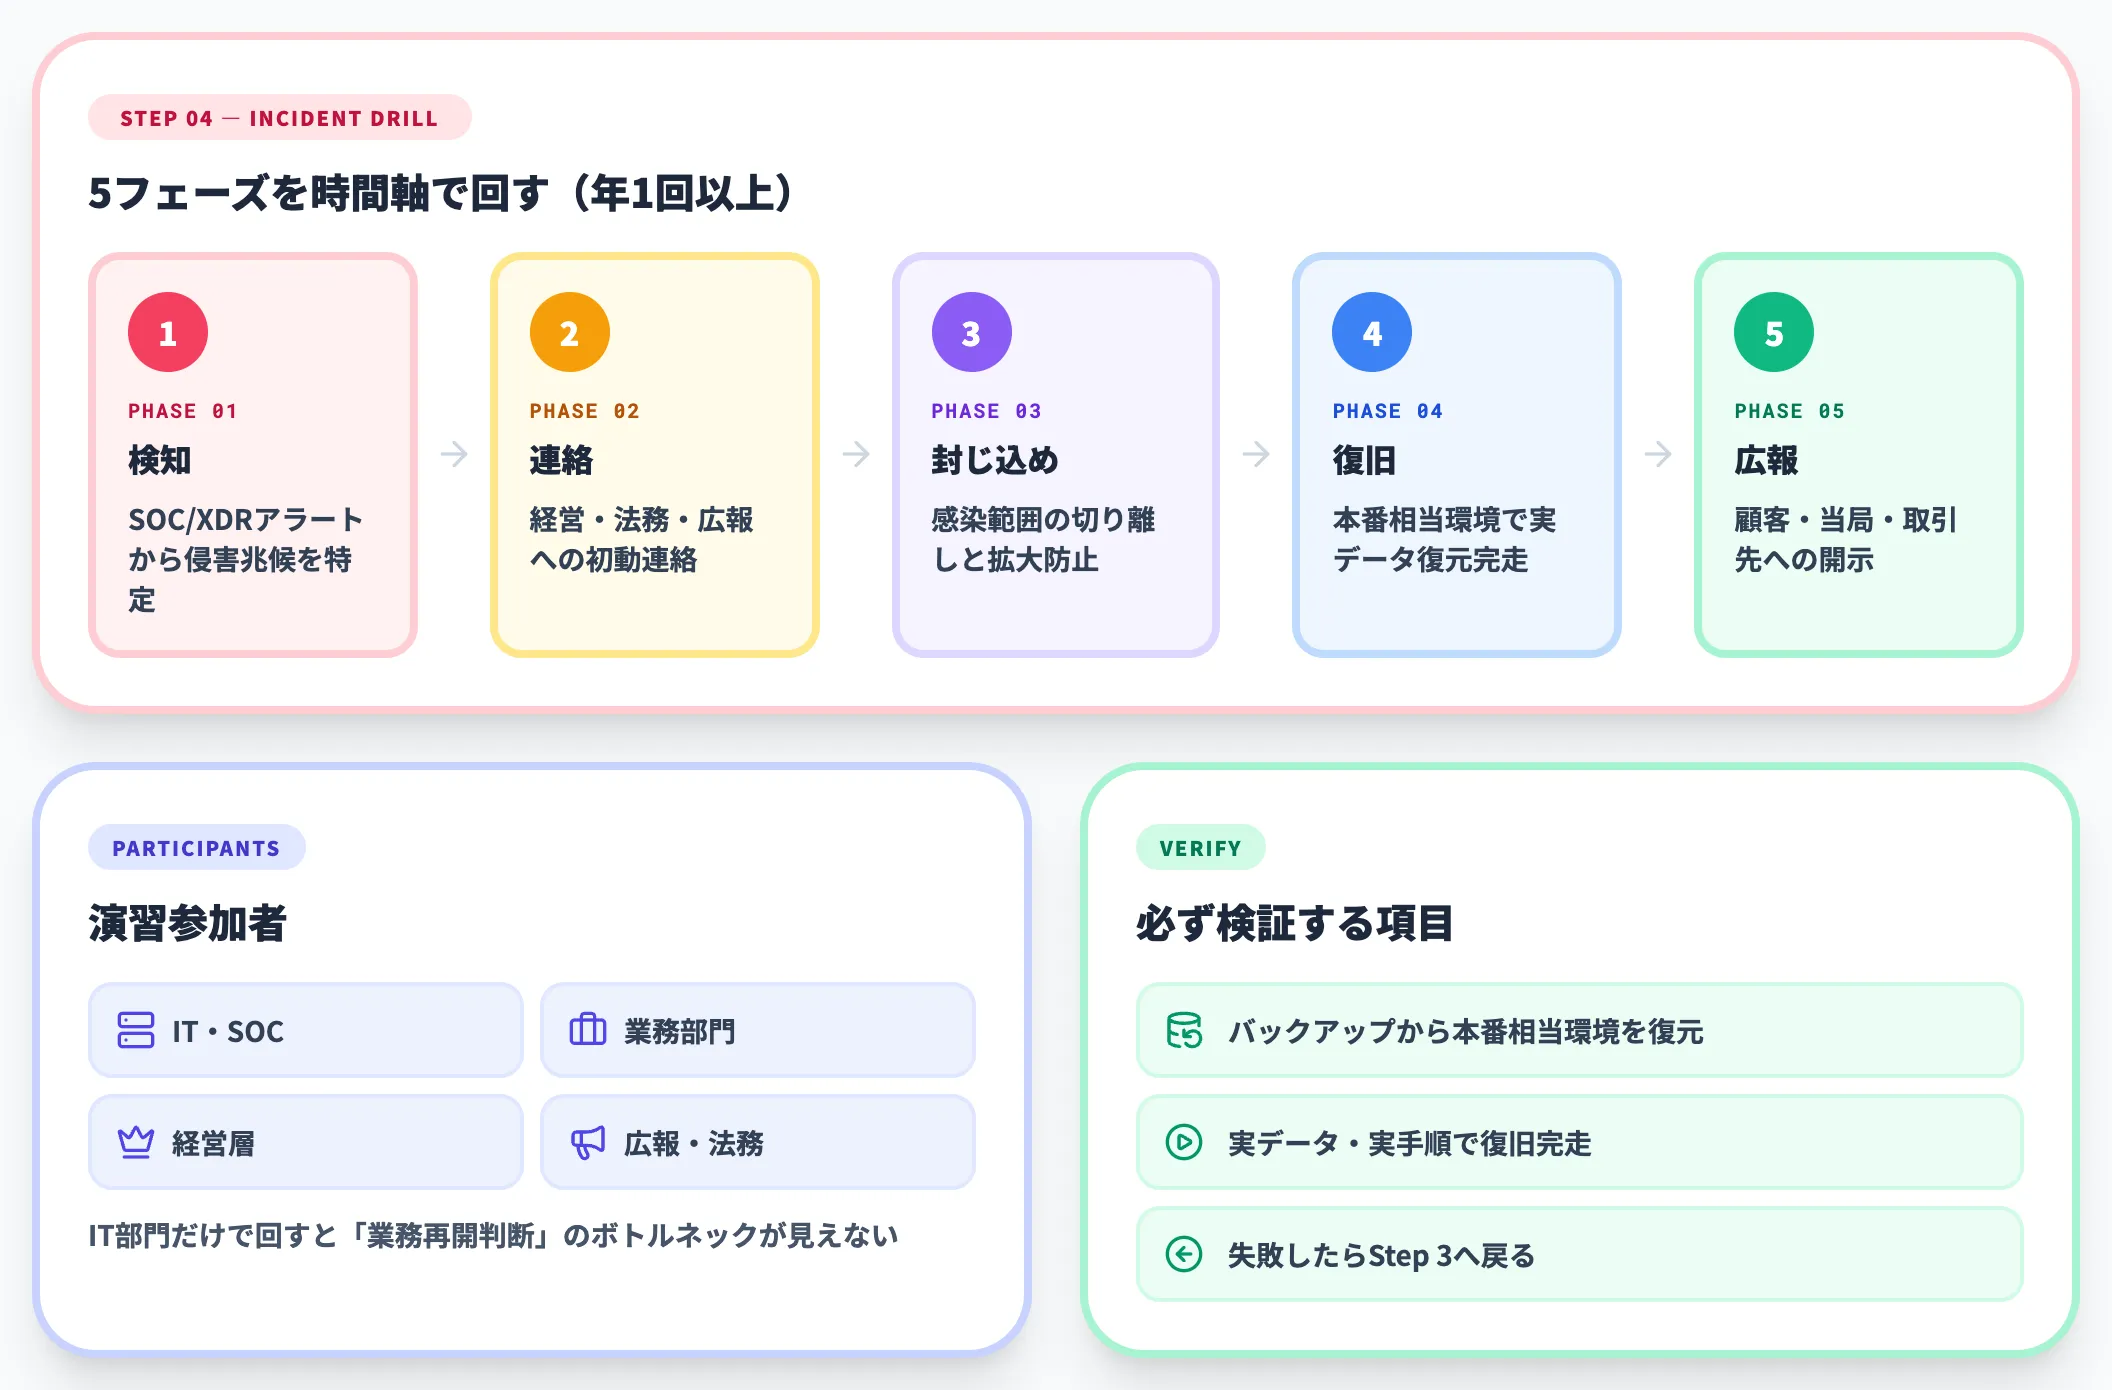
計画は演習しないと計画のままです。
実際のインシデント発生を模擬した机上演習・実機演習を年1回以上実施し、検知・連絡・封じ込め・復旧・広報の各工程を時間軸で回します。業務部門・経営・広報・法務も参加させるのが現実的で、IT部門だけで演習を回すと「業務再開の判断が降りない」ボトルネックが見えません。
演習で必ず検証するのは、バックアップから本番相当環境を実際に復元できるかです。画面操作や書類レビューで終わらせず、実データ・実手順での復旧完走までを1つのサイクルとして回します。復旧できなかった場合はStep 3に戻ります。
5.継続改善とサプライチェーン可視化
サイバーレジリエンスは一度構築したら終わりではなく、環境変化に合わせて更新し続ける運用です。
具体的には、インシデントや演習からの学習を統制に反映するポストモーテム運用、CVE・脅威情報の自動取り込み、AIエージェントによる脆弱性レビューの継続実行、年次のBIA見直しが含まれます。加えて、委託先・取引先のセキュリティ水準を定期的に棚卸しするサプライチェーン可視化は、能動的サイバー防御法・CRAの両方で問われる論点です。
この5ステップは直線的に進むものではなく、Step 4の演習から出た課題がStep 1〜3に戻るループで設計されます。「回し続ける」ことそのものが、サイバーレジリエンスの本質です。
サイバーレジリエンス実践事例——アサヒ・KADOKAWA・Maersk
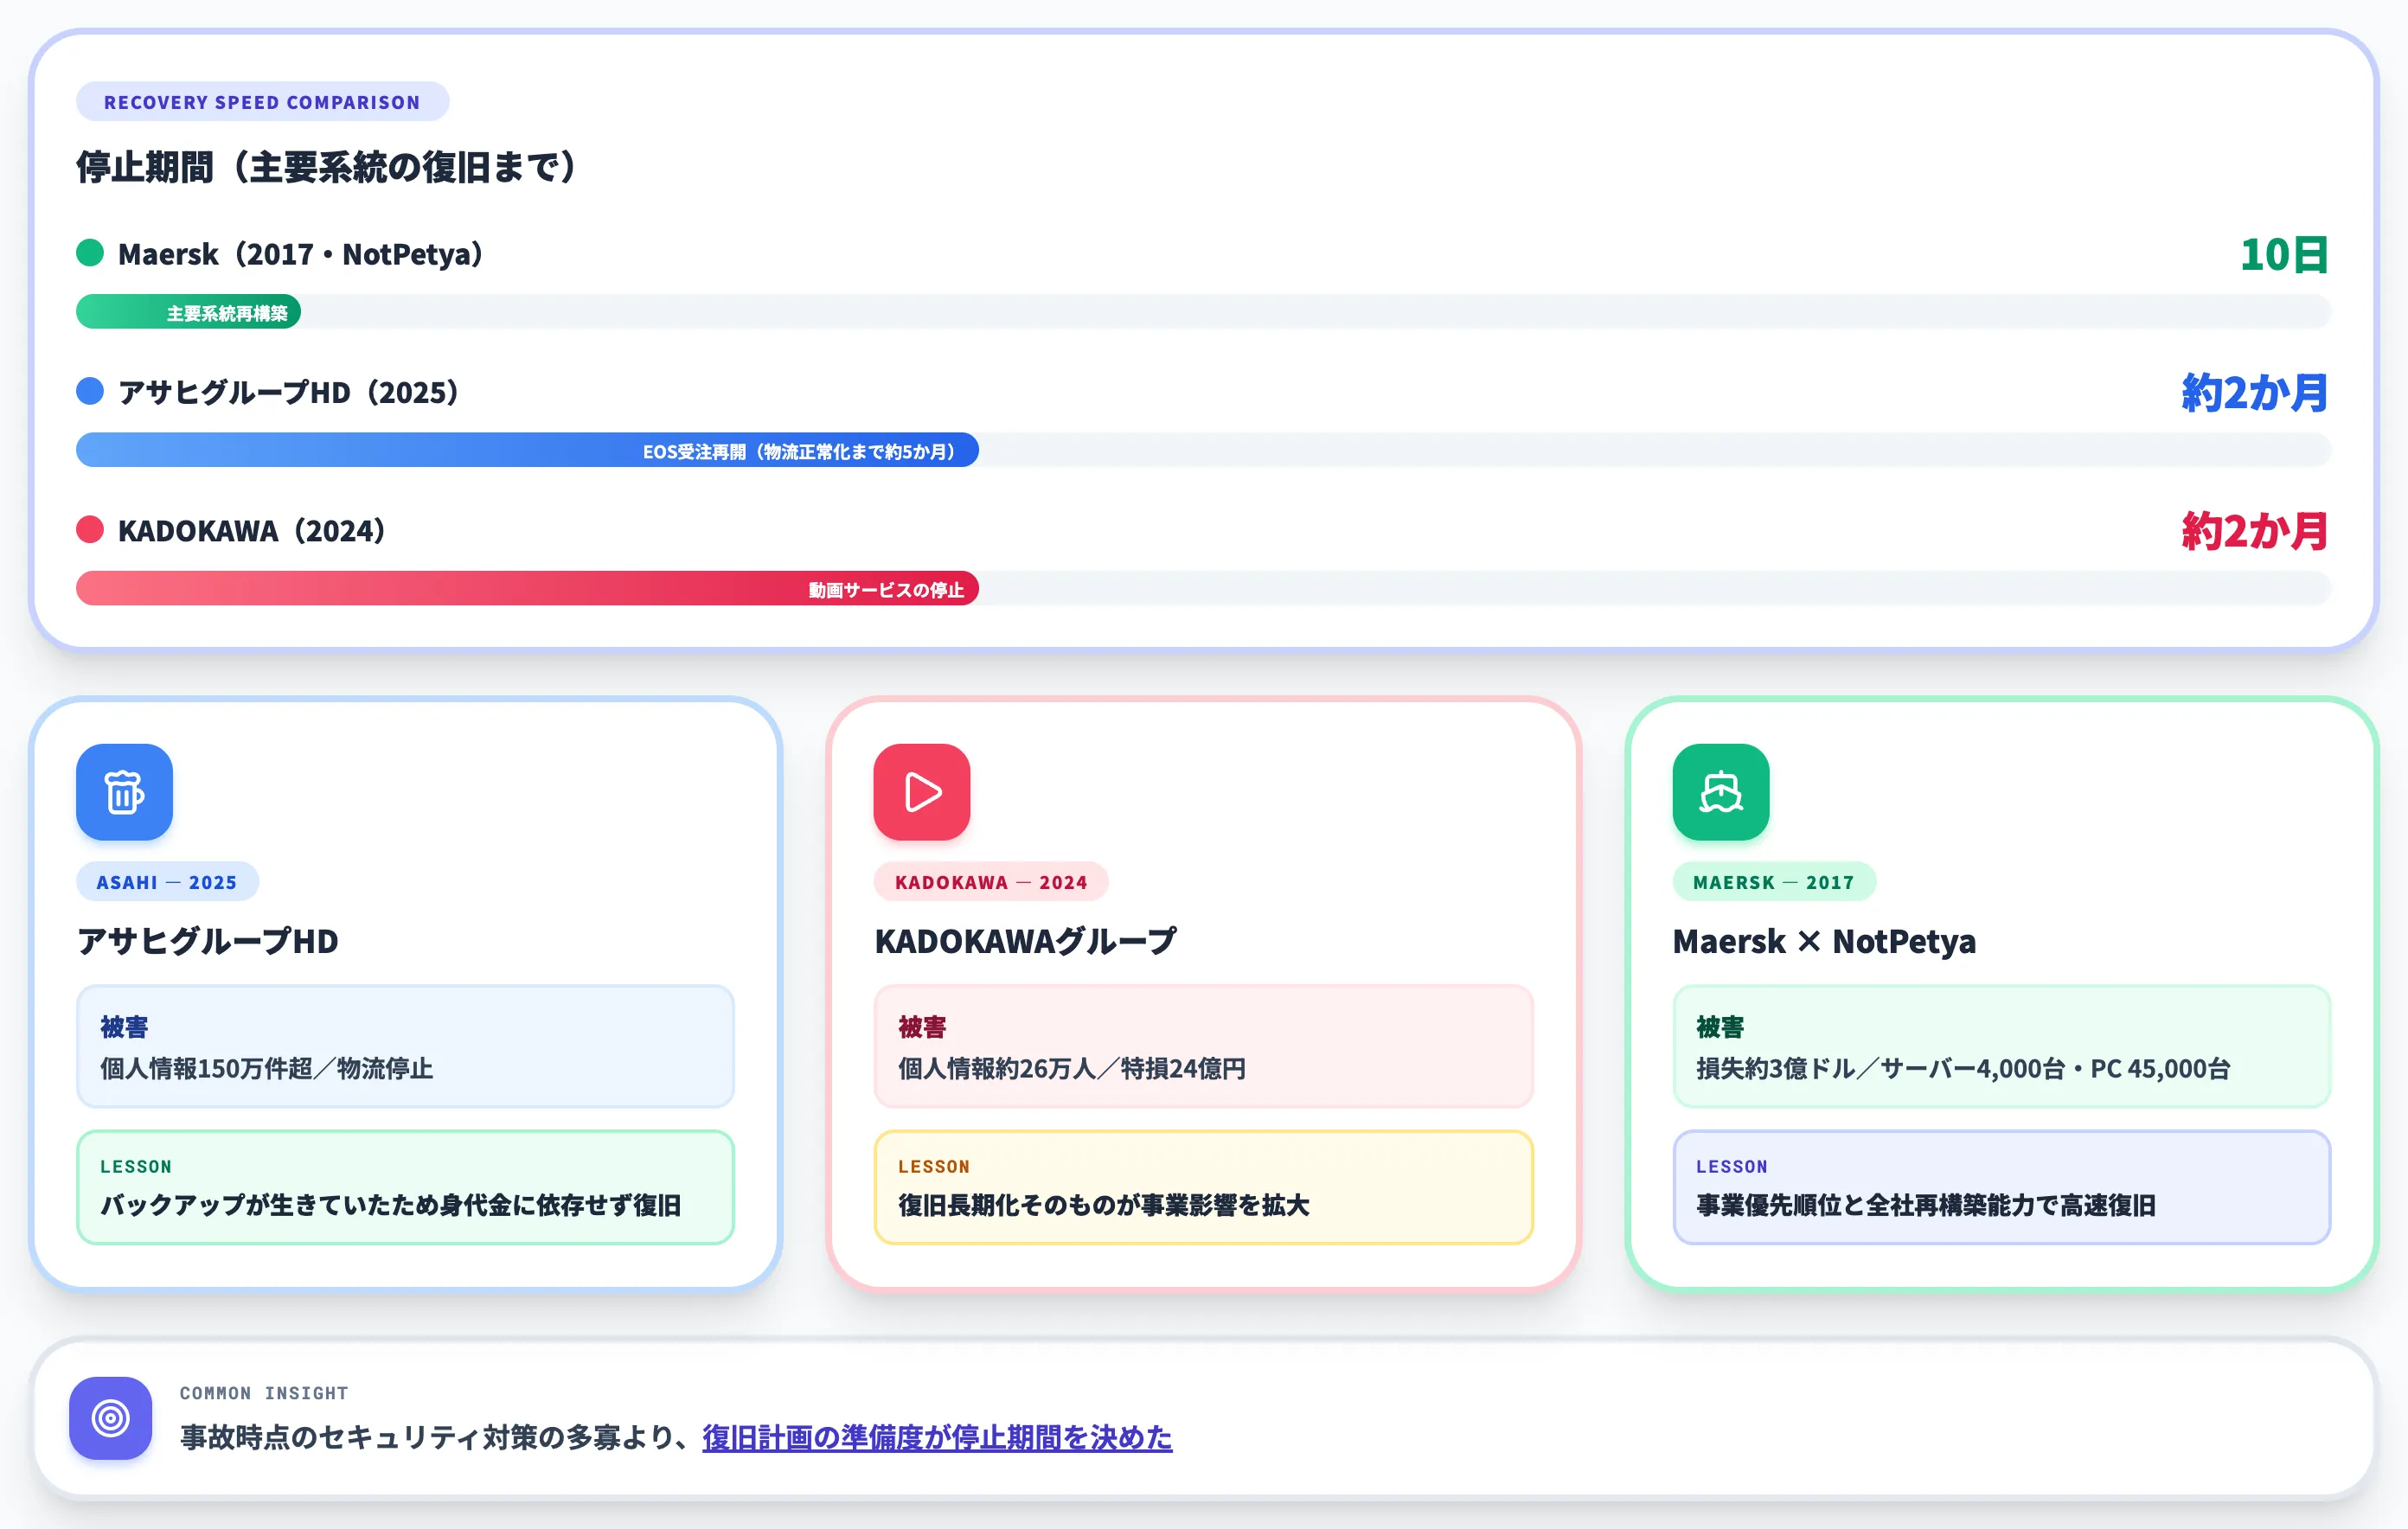
概念論だけでは「自社でどこまでやれば足りるか」が掴みにくい領域です。
本セクションでは、日本2件・海外1件の著名事例から、復旧能力の差が何を分けたかを整理します。
アサヒグループホールディングス(2025年)
アサヒグループホールディングスは、2025年9月29日にランサムウェア攻撃を受け、受注・出荷・コールセンター業務が停止しました。国内ビール市場シェア約4割を占める同社の停止は、流通全体に波及する規模の事故です。
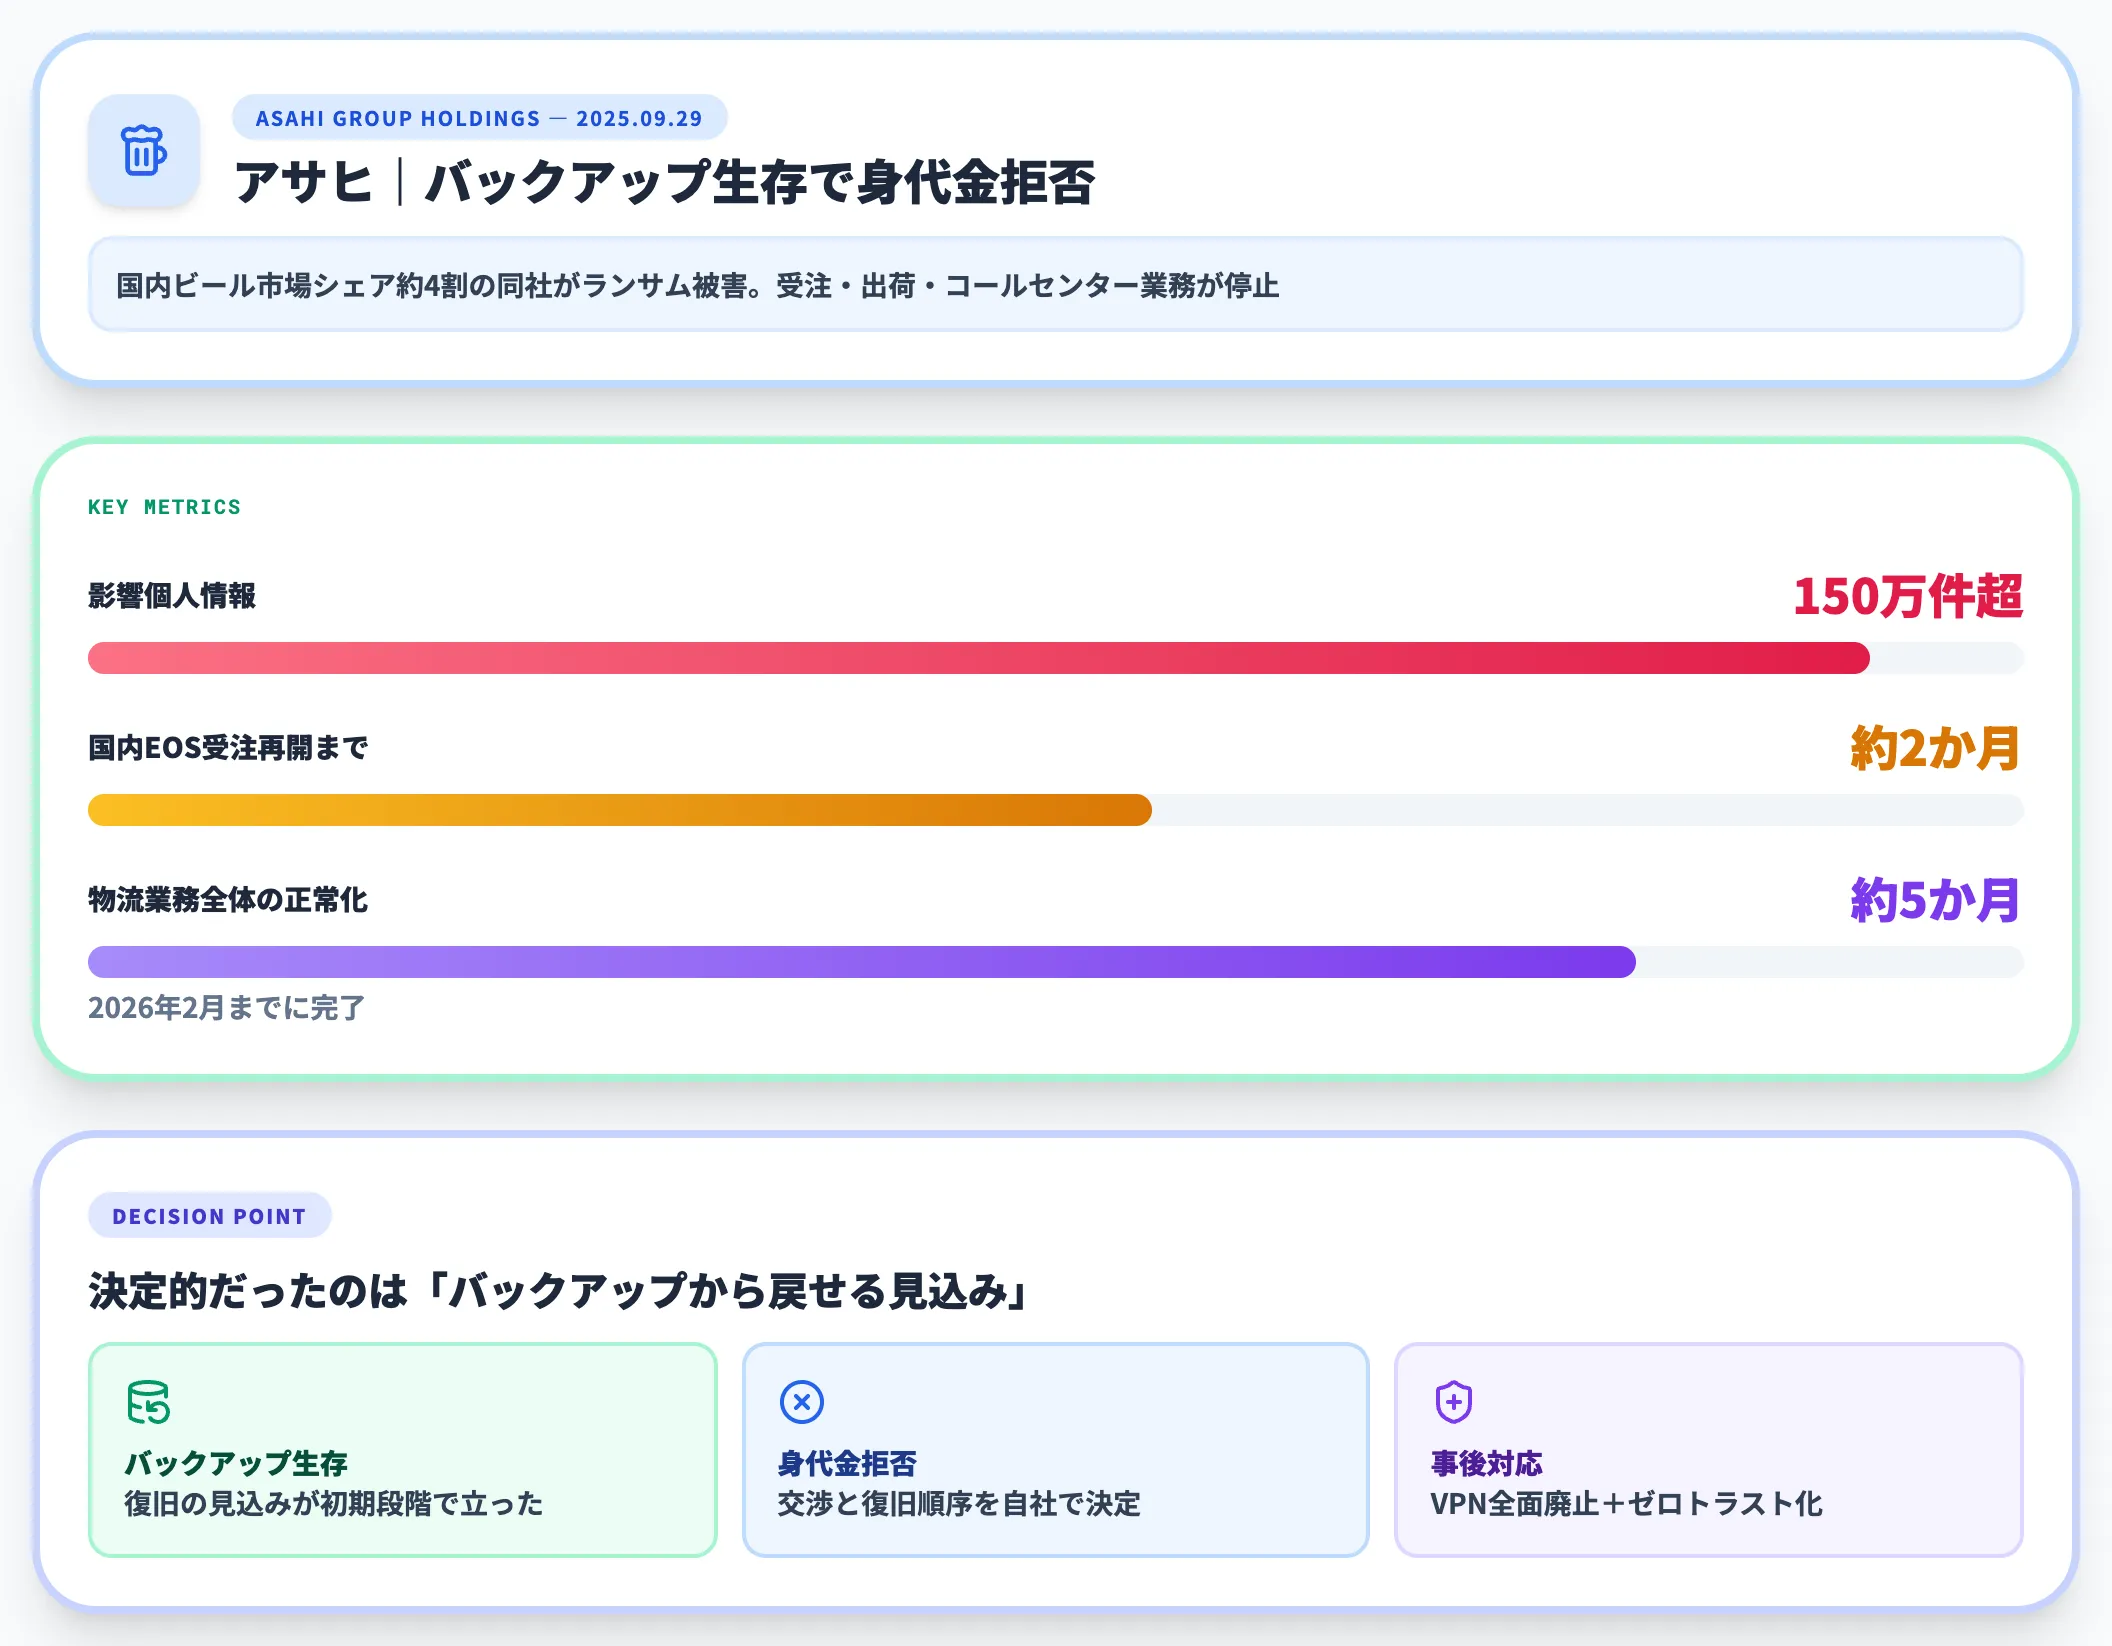
決定的だったのは、攻撃の初期段階でバックアップから復旧できる見込みが立っていたため、身代金要求に応じない判断を早期に下せた点です。
影響個人情報は150万件超、国内EOS受注の再開までに約2か月、物流業務全体の正常化には2026年2月までの約5か月を要しましたが、安全確認を優先した段階的復旧を完走し、後にVPNの全面廃止と基幹システムのゼロトラスト化を発表しました。
教訓は「バックアップが戻せる前提にあると、交渉と復旧の順序を自社で決められる」点です。
KADOKAWA(2024年)
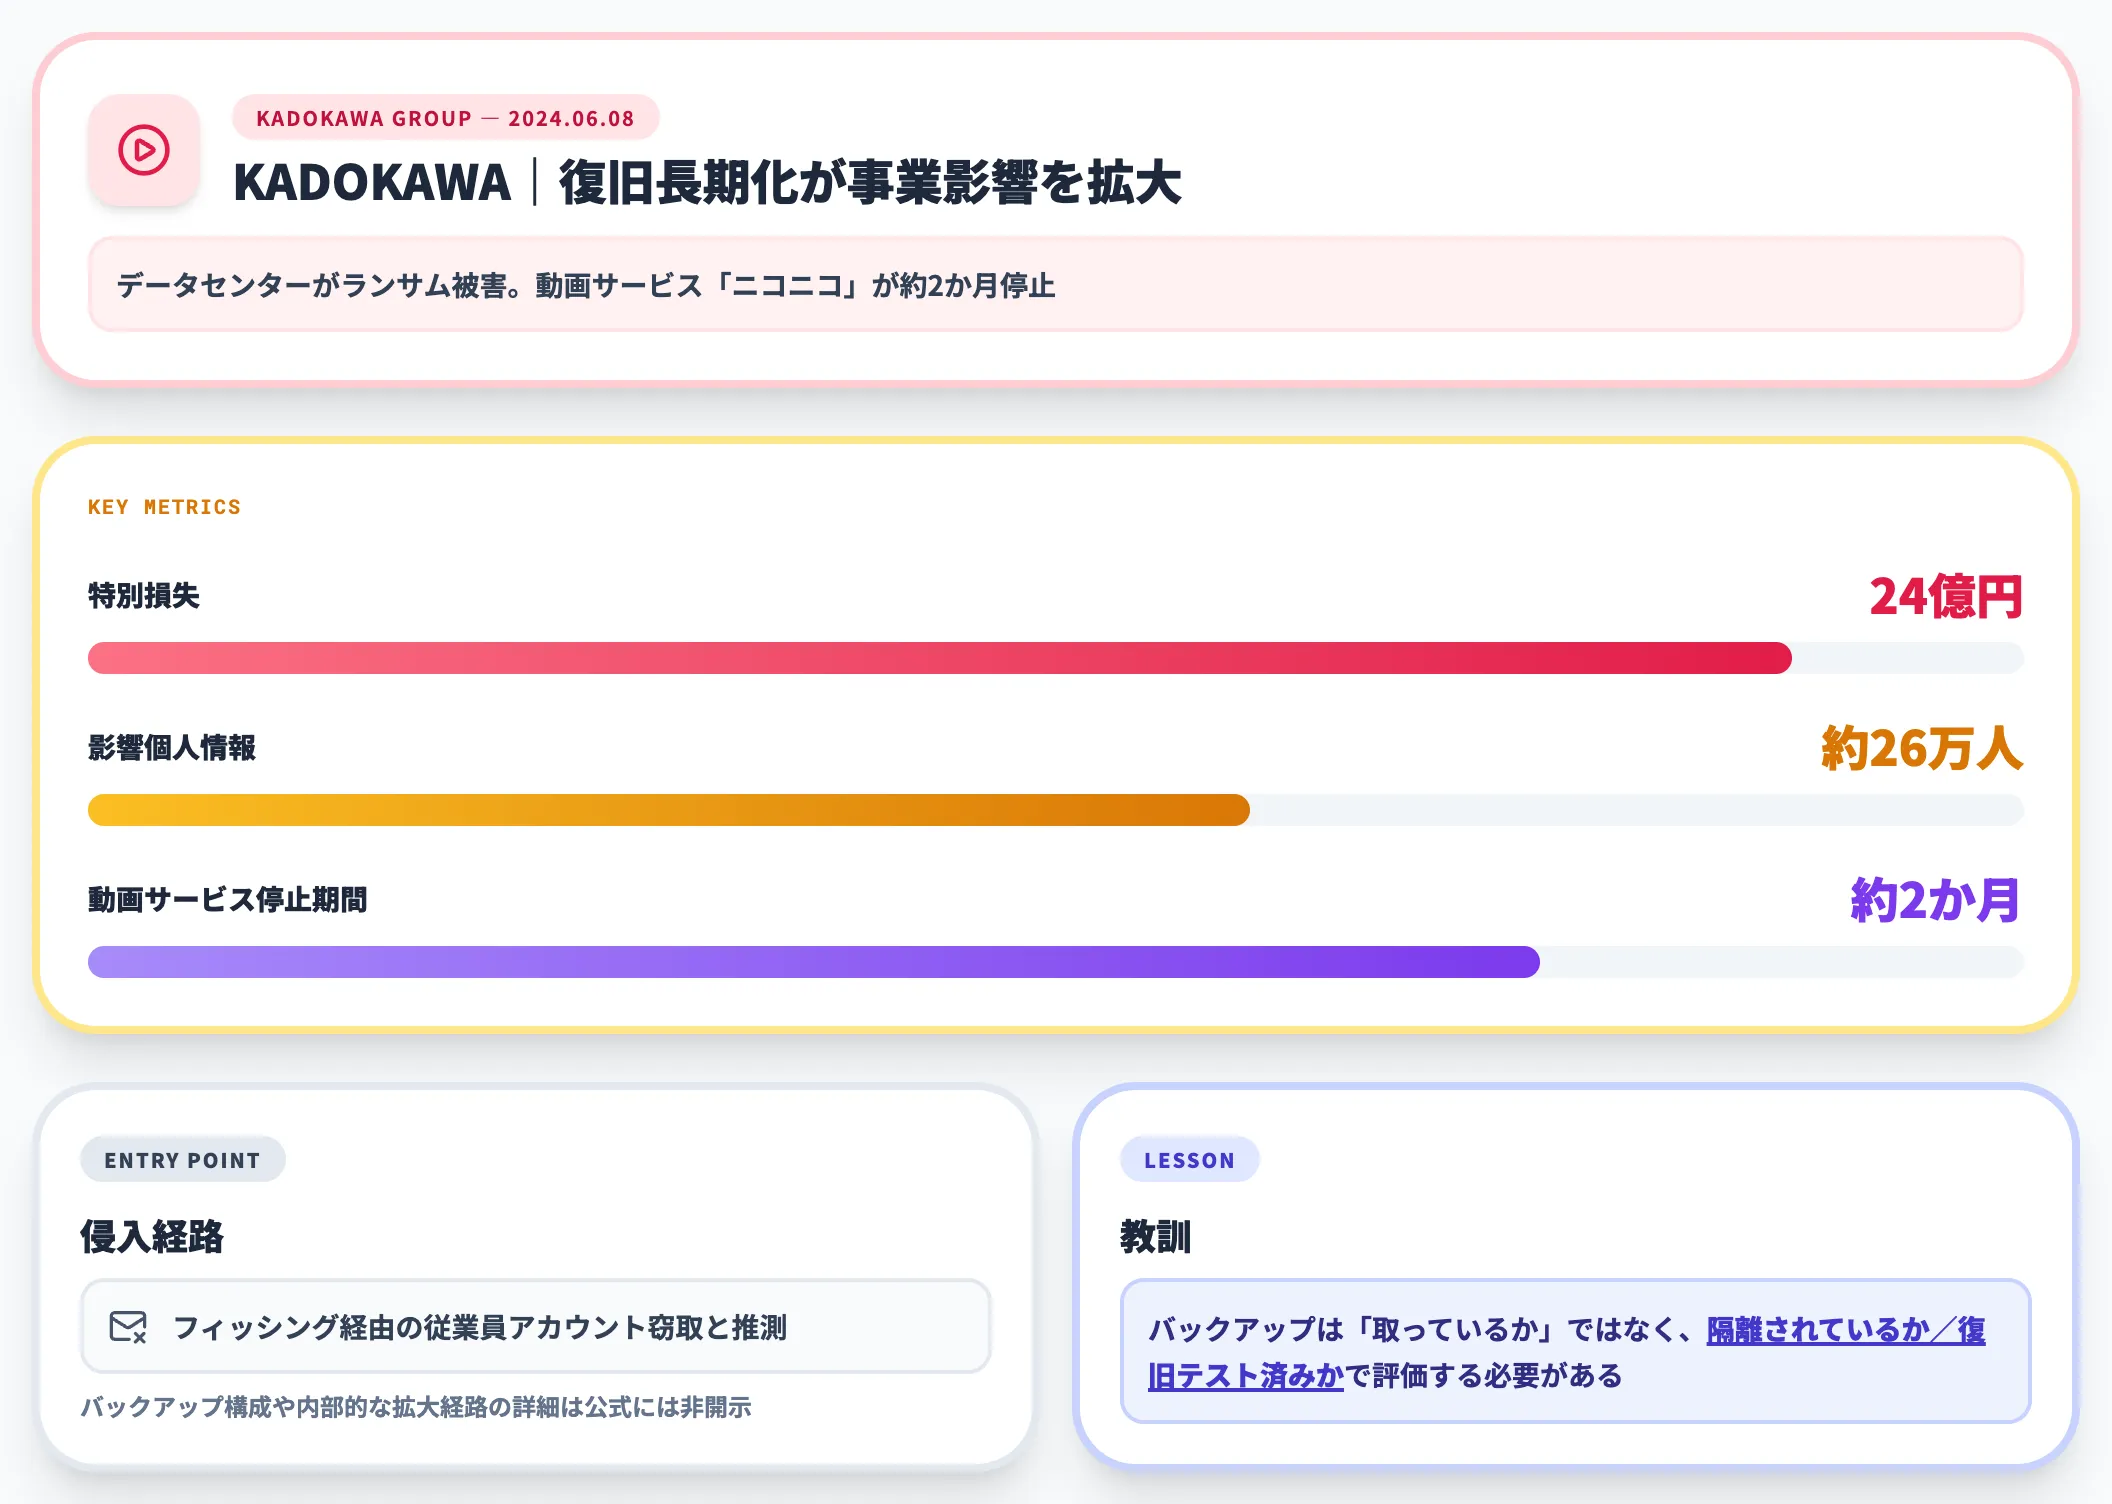
KADOKAWAグループは、2024年6月8日にデータセンターがランサムウェア攻撃を受け、動画サービス「ニコニコ」が約2か月停止、個人情報約26万人分が影響、特別損失24億円を計上しました。
侵入経路はフィッシング経由の従業員アカウント窃取と推測されていますが、バックアップの構成や被害の内部的な拡大経路の詳細は公式には開示されていません。
開示情報の範囲では、復旧には動画サービスだけで約2か月を要し、復旧の長期化そのものが事業への影響を大きくしています。
教訓は、バックアップは取っているかではなく、隔離されているか/復旧テスト済みかで評価する必要があるという点です。復旧までの時間が事業損失を左右する構造はアサヒ事例と共通しており、両者を並べて見ると復旧能力の差が何で決まるかが明確になります。
Maersk×NotPetya(2017年)
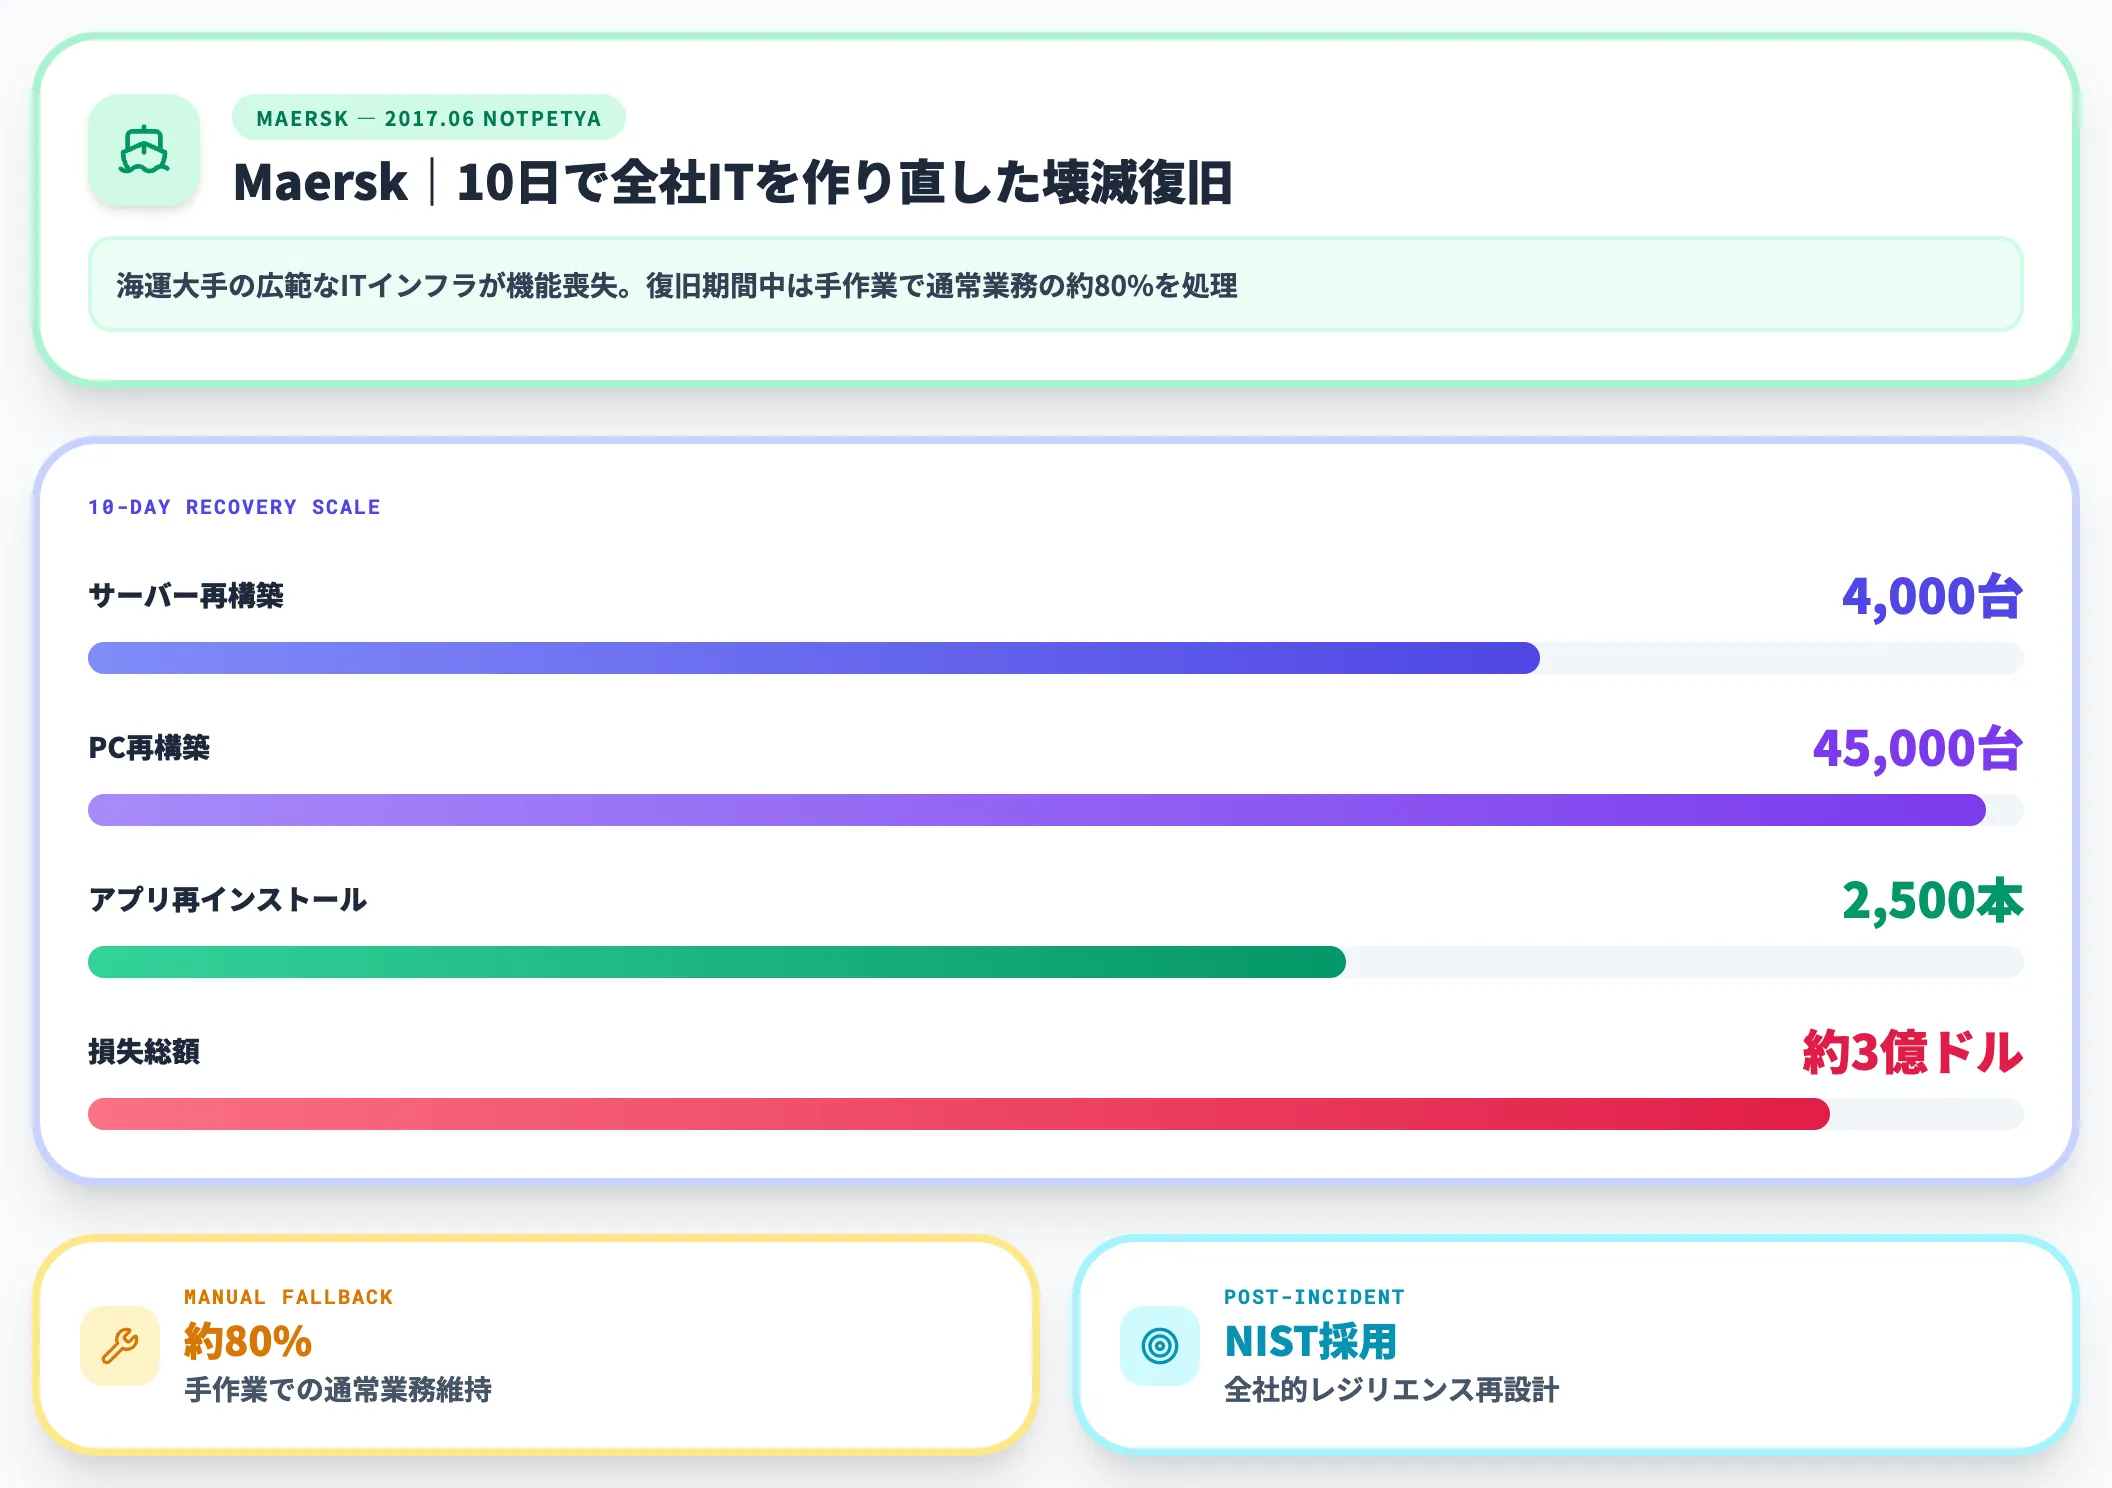
海運大手Maerskは、2017年6月のNotPetya攻撃で広範なITインフラが機能を失う壊滅的な被害を受けました。
損失総額は約3億ドルに達します。
注目すべきは、10日間でサーバー4,000台とPC 45,000台を再構築し、2,500のアプリケーションを再インストールした復旧速度です。
復旧期間中は手作業で通常業務の約80%を処理し、事後にNISTフレームワークを採用した全社的なレジリエンス再設計を実施しました。
教訓は、「全世界同時停止でも、事業プロセスの優先順位とバックアップ構造がある組織は、物理的に全て作り直してでも戻せる」という点です。
3事例の比較と共通する教訓
3社の事例を復旧期間・被害額・教訓の3軸で並べると、復旧能力を分ける要因が見えてきます。
| 企業 | 発生年 | 被害規模 | 復旧期間 | サイバーレジリエンスの観点 |
|---|---|---|---|---|
| アサヒグループHD | 2025 | 個人情報150万件超/物流停止 | EOS受注再開まで約2か月/物流正常化まで約5か月 | バックアップが生きていたため身代金に依存せず復旧 |
| KADOKAWA | 2024 | 個人情報約26万人/特別損失24億円 | 動画サービス約2か月 | バックアップの構成詳細は非公開ながら復旧長期化が事業影響を拡大 |
| Maersk | 2017 | 損失約3億ドル/PC45,000台・サーバー4,000台を再構築 | 10日で主要系統再構築 | 事業優先順位の明文化と全社再構築能力で高速復旧 |
共通するのは、事故発生時点のセキュリティ対策の多寡よりも、復旧計画の準備度が停止期間を決めたという点です。侵入後の時間軸をどれだけ短くできるかが、サイバーレジリエンスの成果指標になります。
サイバーレジリエンス運用でつまずく3つの落とし穴
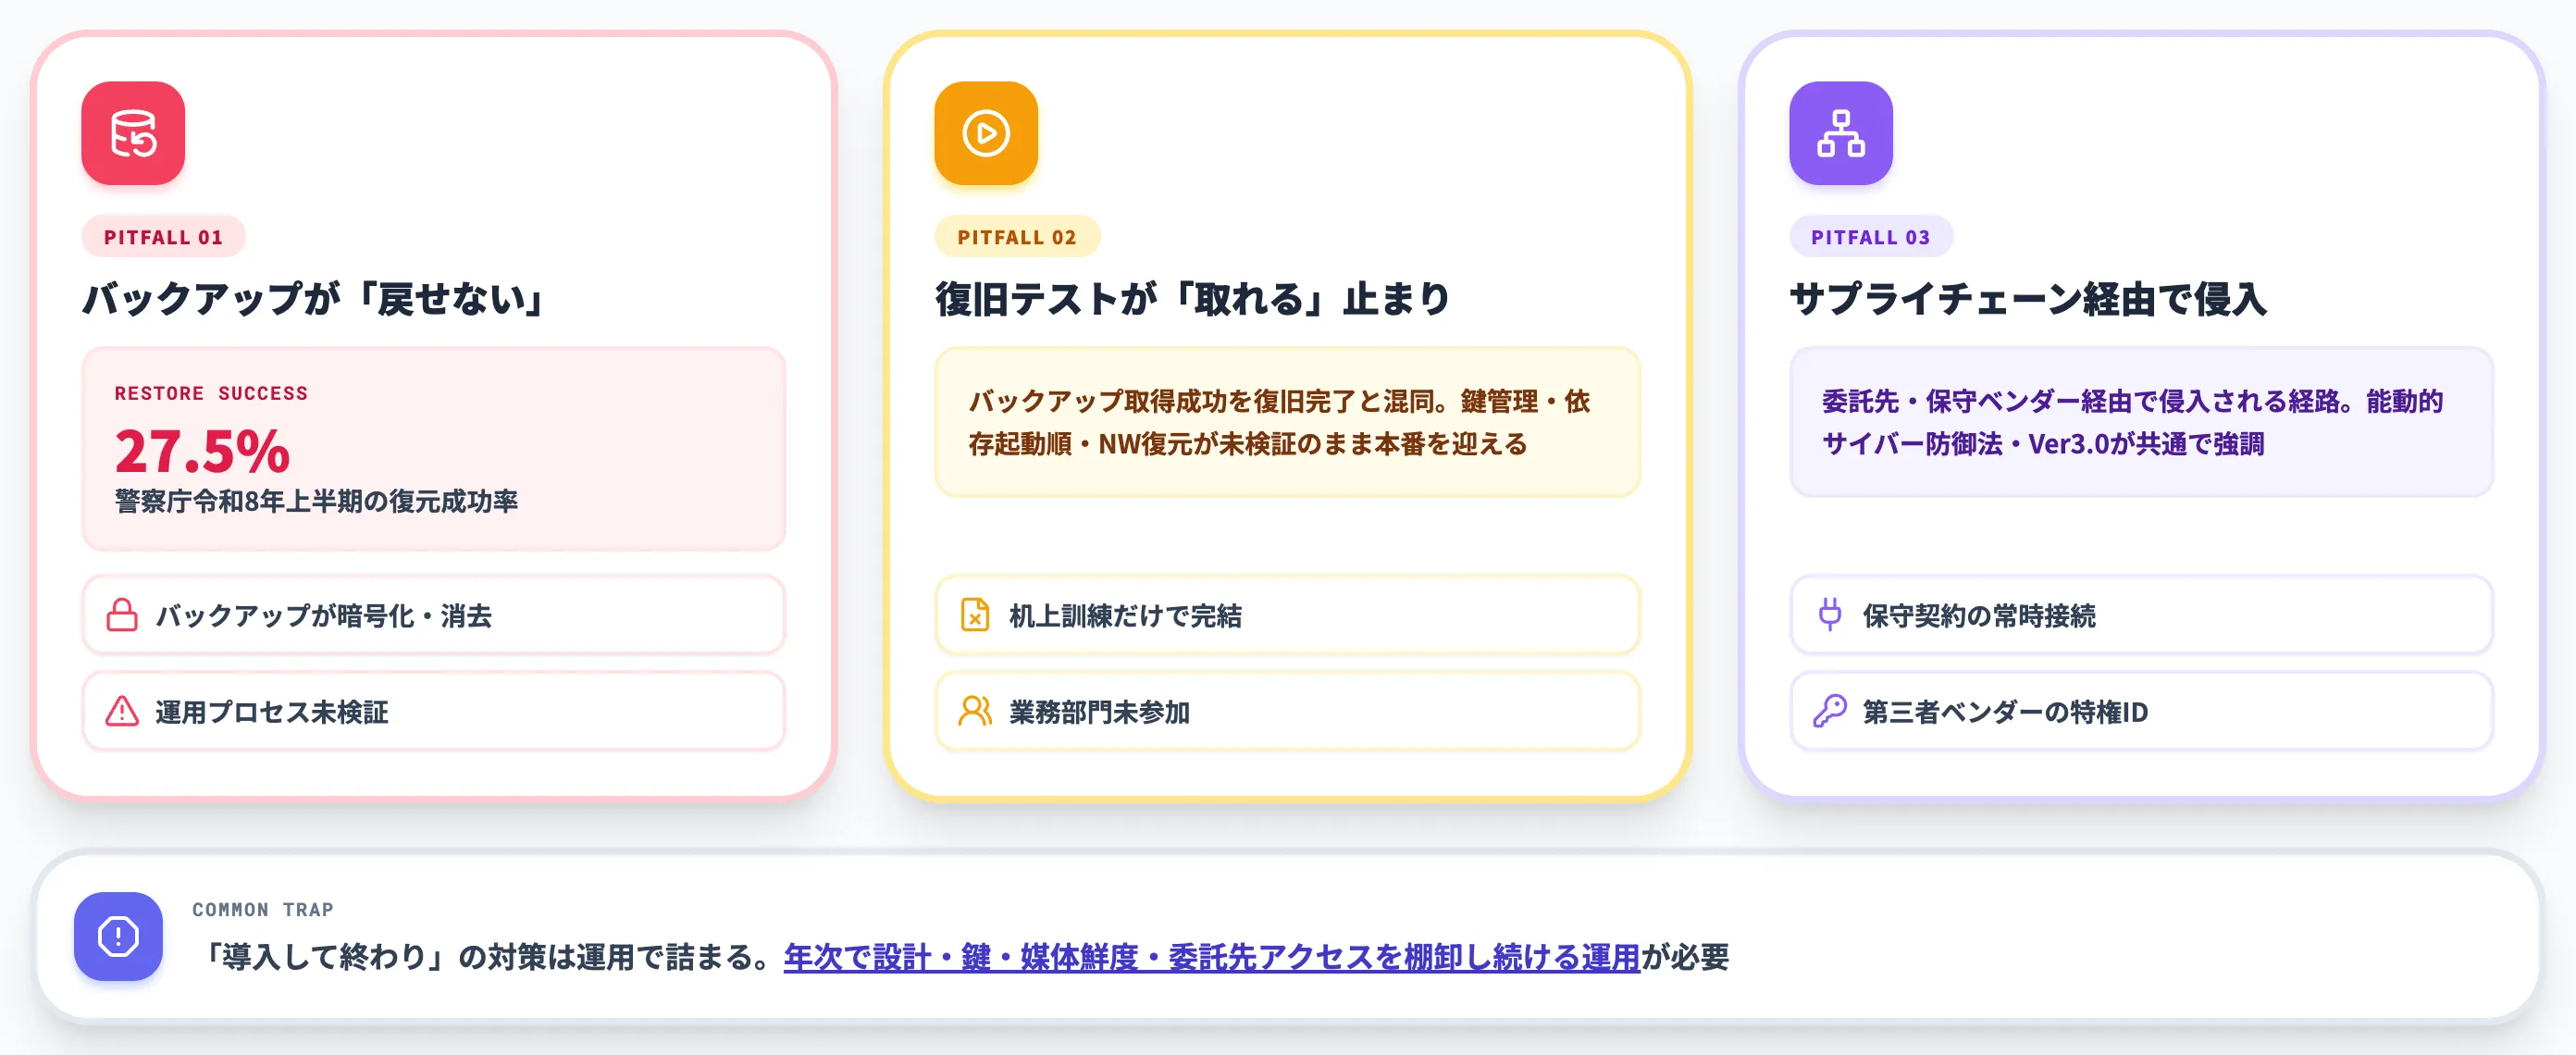
構築ステップを進めても、運用で詰まるパターンには共通点があります。本セクションでは、支援現場で特に多い3つの落とし穴を整理します。
バックアップを取っていても被害直前水準まで戻せるのは27.5%
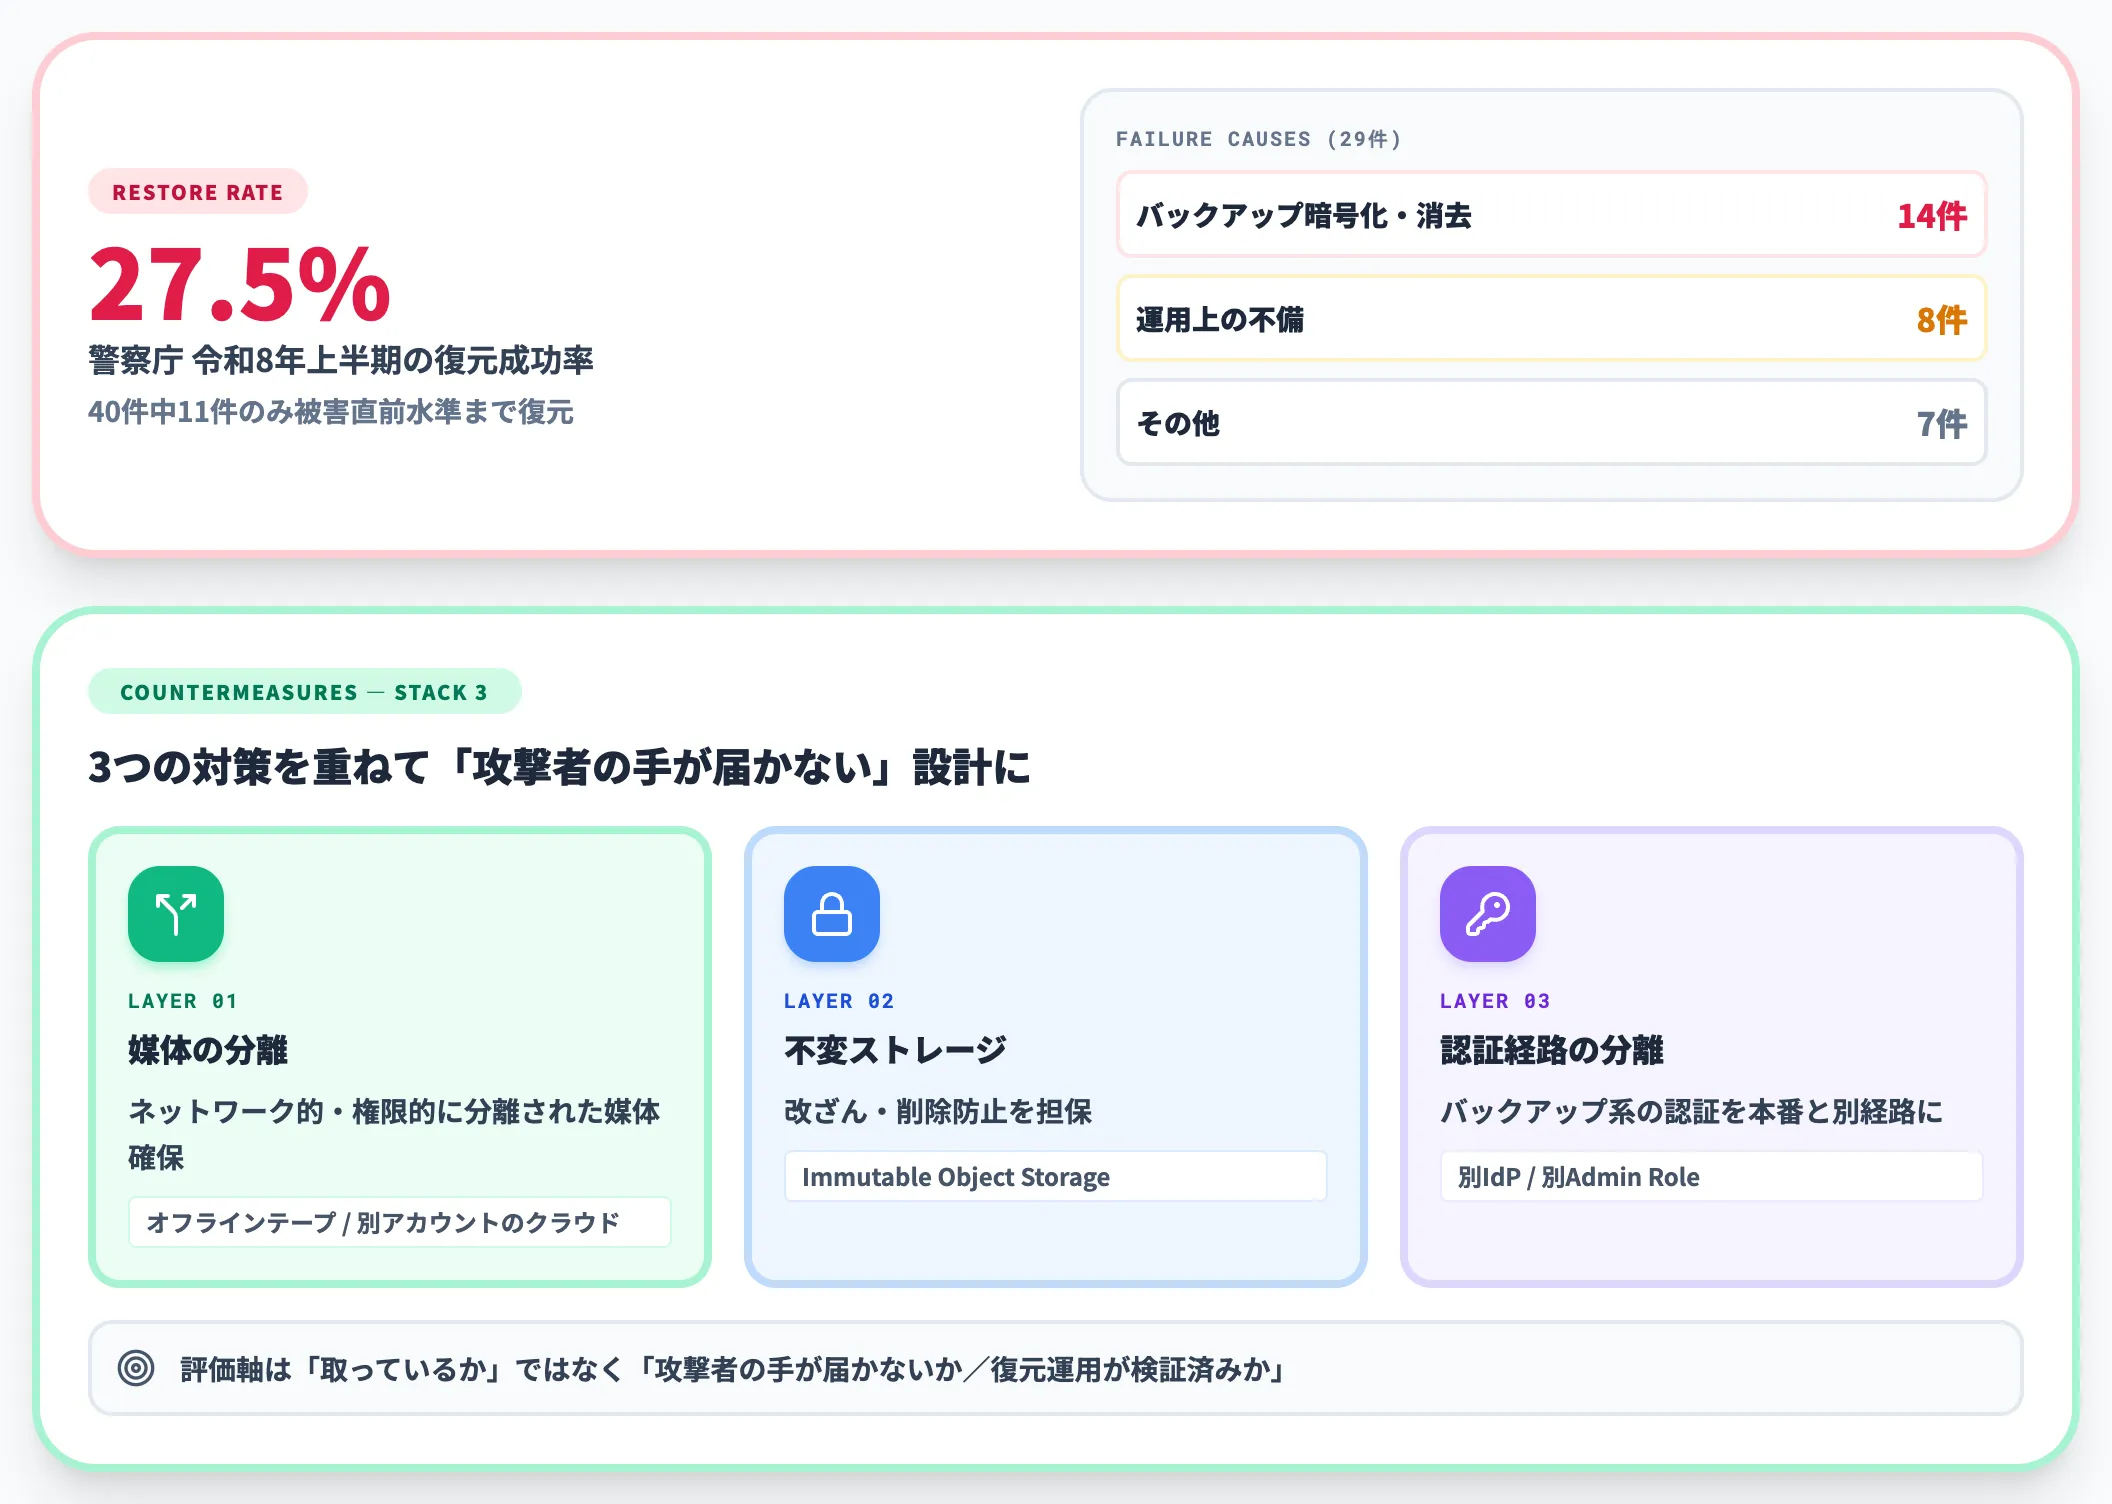
警察庁の令和8年上半期統計では、ランサム被害からバックアップで復元を試みた40件のうち被害直前水準まで戻せたのは11件のみ(27.5%)でした。
戻せなかった29件の内訳は、バックアップ自体が暗号化・消去されたケースが14件、復元手順や範囲など運用上の不備で戻せなかったケースが8件、その他7件です。
原因の半数が「バックアップデータが攻撃の対象になった」領域、残り3割が「運用プロセスが機能しなかった」領域にあたります。
対策は、ネットワーク的にも権限的にも分離された媒体の確保(オフラインテープ・別アカウント配下のクラウド等)、改ざん・削除防止を担保する不変ストレージ(Immutable Object Storage等)、バックアップシステムの認証経路を本番と別にする設計の3つを重ねることです。
「バックアップを取っているか」ではなく「バックアップに攻撃者の手が届かない設計になっているか」「復元の運用手順が検証済みか」で評価すると、この落とし穴に気付けます。
復旧テストが「取れる」で止まっている
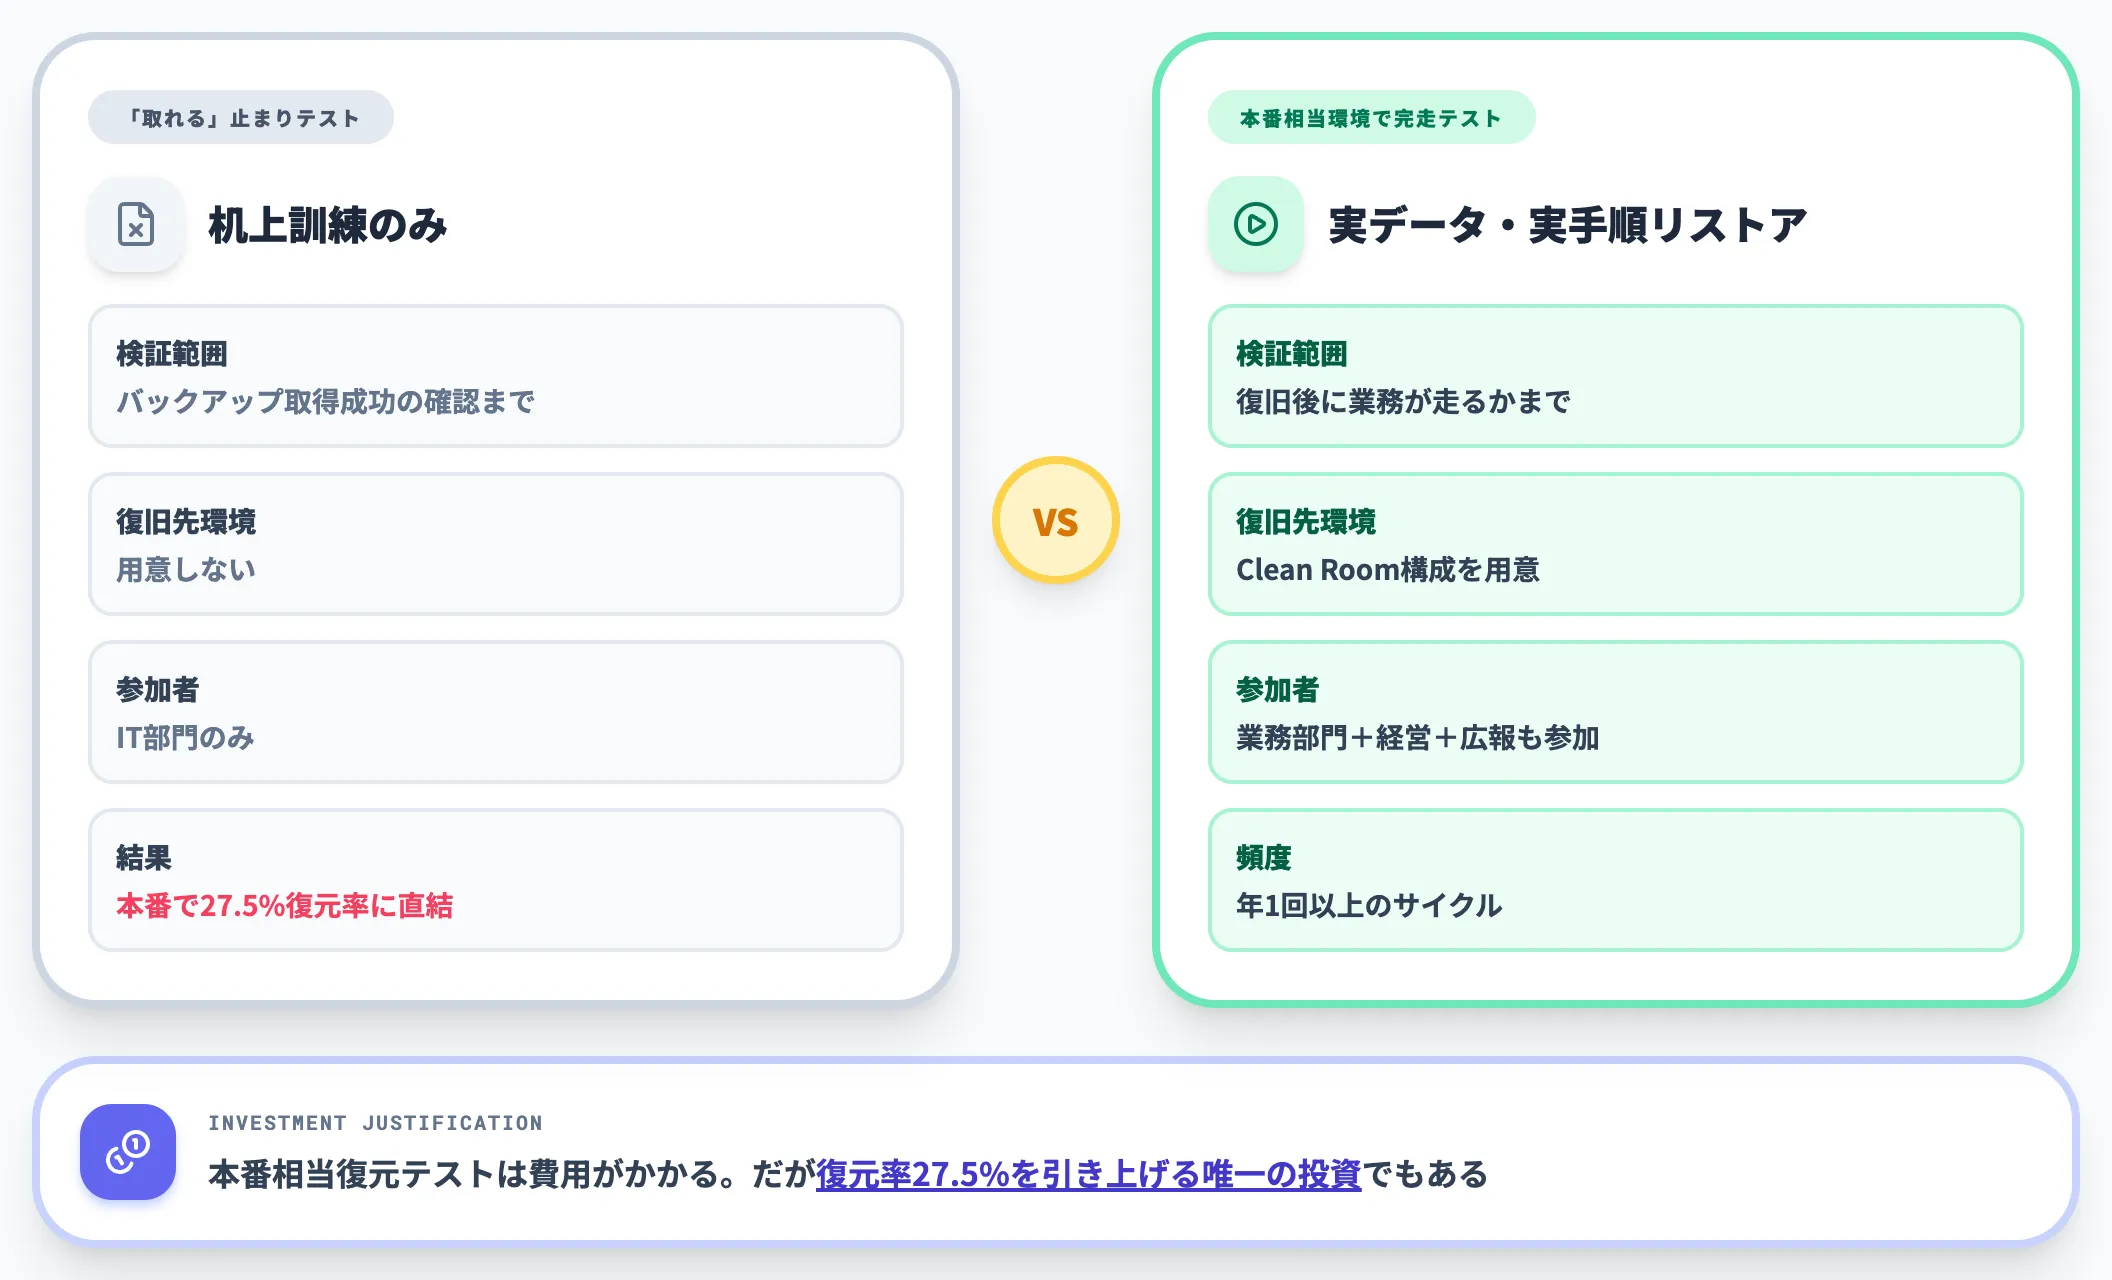
2つ目は、復旧テストをバックアップが取れることの確認で止めている状態です。
バックアップの取得成功は、復旧の必要十分条件ではありません。実際に戻せるかは、復旧先環境の準備・鍵の管理・依存システムの起動順・ネットワーク復元など、取得とは別のロジックで決まります。
年次演習で画面操作の机上訓練だけ回していると、この層が未検証のまま本番を迎えます。
対策は、本番相当環境で定期的にリストアを完走させることです。クリーンルーム構成を用意し、業務部門も参加して「復旧後に業務が走るか」まで確認するサイクルを年1回は回します。費用がかかる取り組みですが、復元率を引き上げるために欠かせない投資です。
サプライチェーン経由の侵入が検知を遅らせる
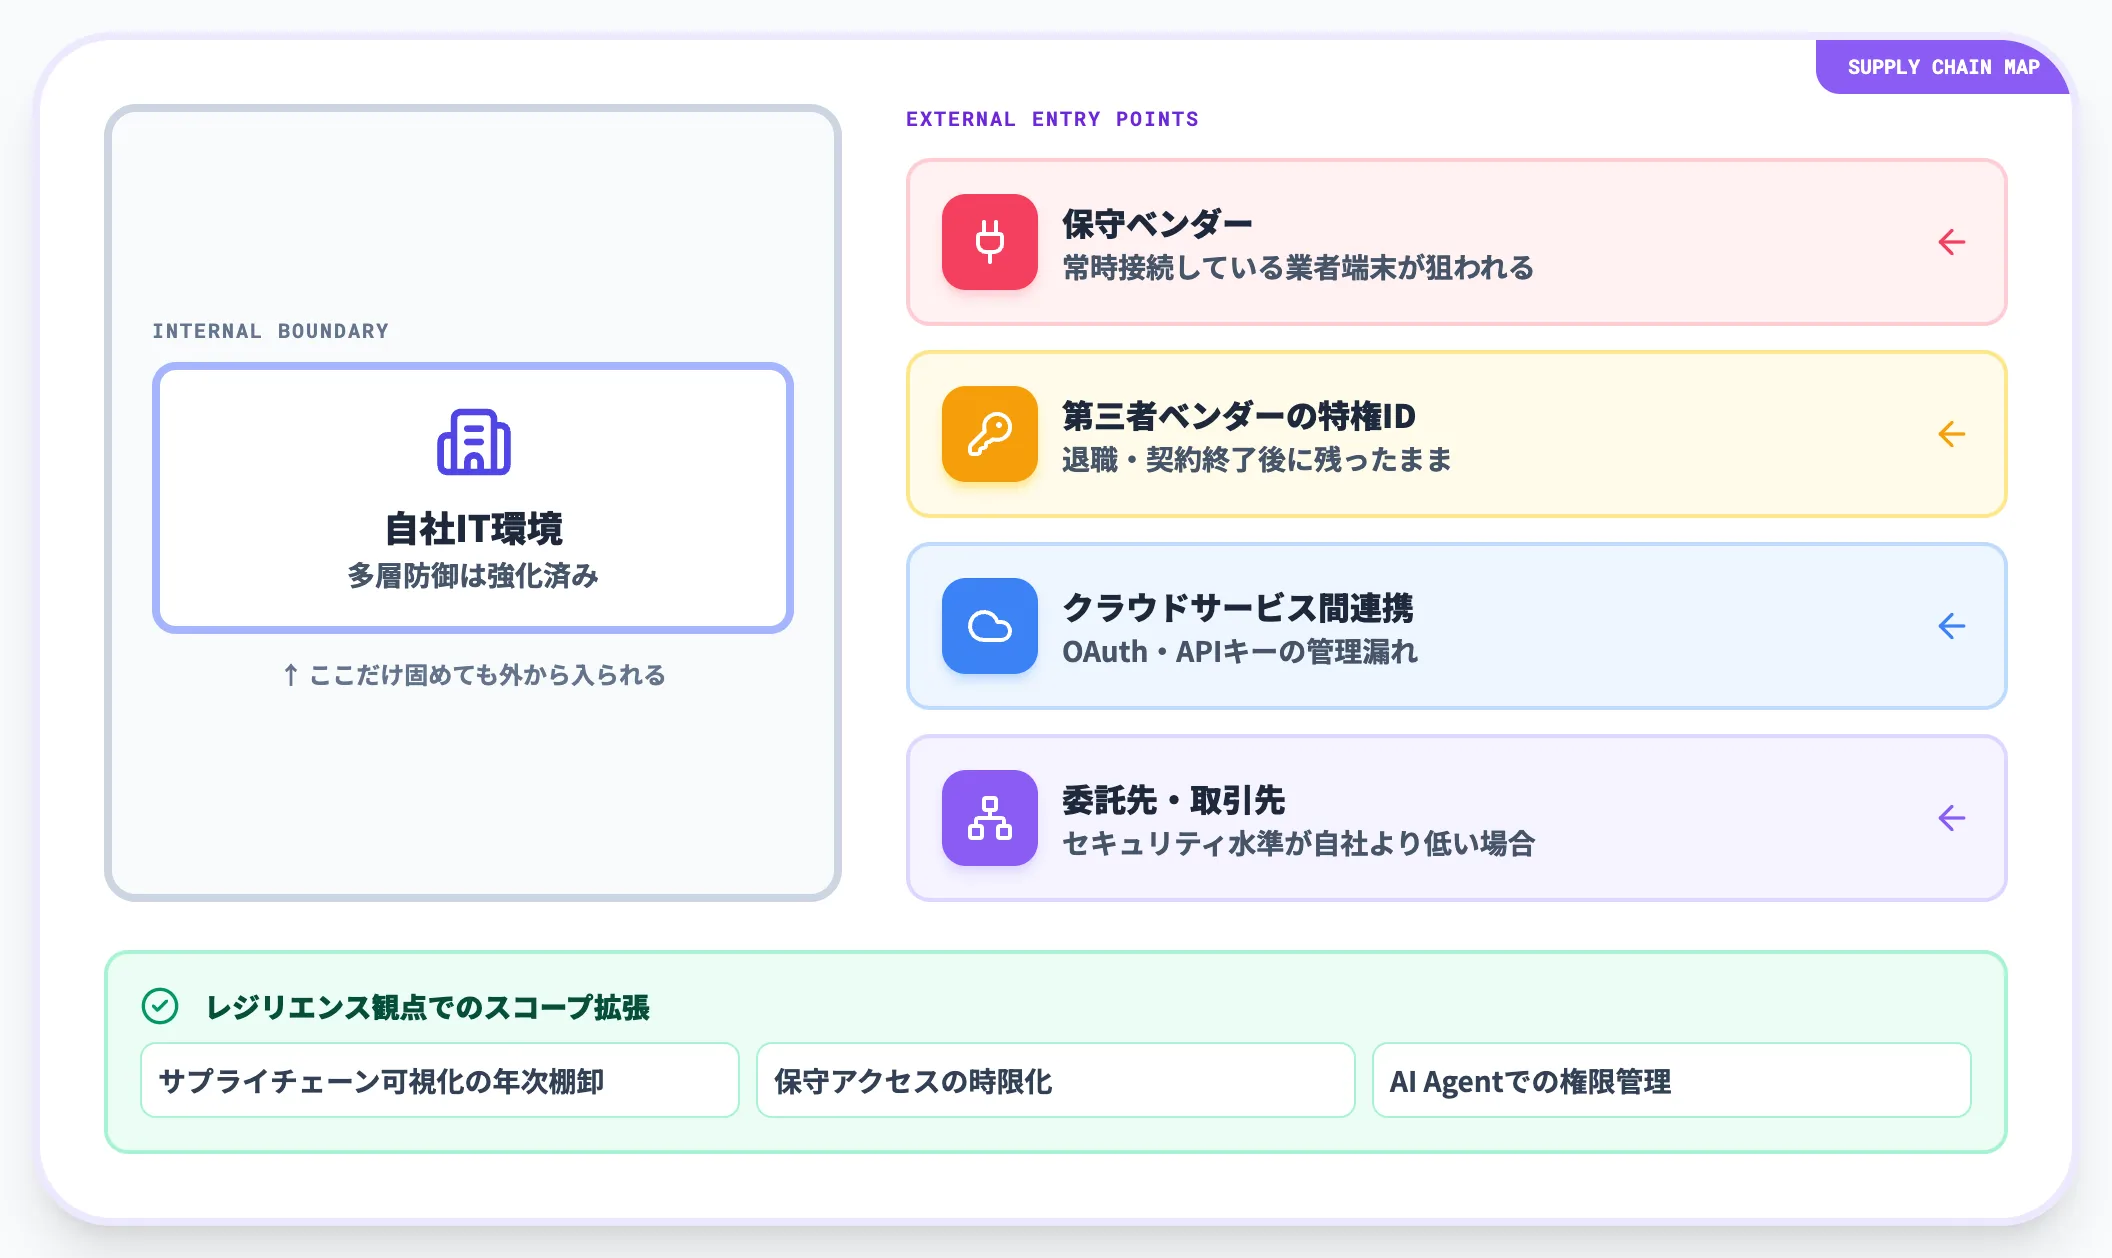
3つ目は、自社ではなく委託先・取引先・保守ベンダー経由で侵入されるパターンです。
能動的サイバー防御法と経産省Ver3.0が共にサプライチェーン対策を強調するのは、自社内の統制を固めても外部経由で被害が波及するためです。
特に保守契約で常時接続している業者の端末や、第三者ベンダーが持つ特権ID、クラウドサービス間連携などが見落とされがちな領域になります。
対策は、取引先のセキュリティ水準を定期的に棚卸しするサプライチェーン可視化、保守アクセスの時限化、AIエージェントのセキュリティ観点での権限管理です。契約書の情報セキュリティ条項だけで満足せず、年次でアクセスログと設定変更履歴を突き合わせる運用を組みます。
AI総合研究所の支援現場でも、自社の多層防御を強化した企業がサプライチェーン経由の侵入で停止するケースは珍しくありません。
レジリエンスの観点では、自社境界の内側に委託先・取引先も含めて設計するのが現実的なスコープです。
AI時代のサイバーレジリエンス——AI対AIの攻防
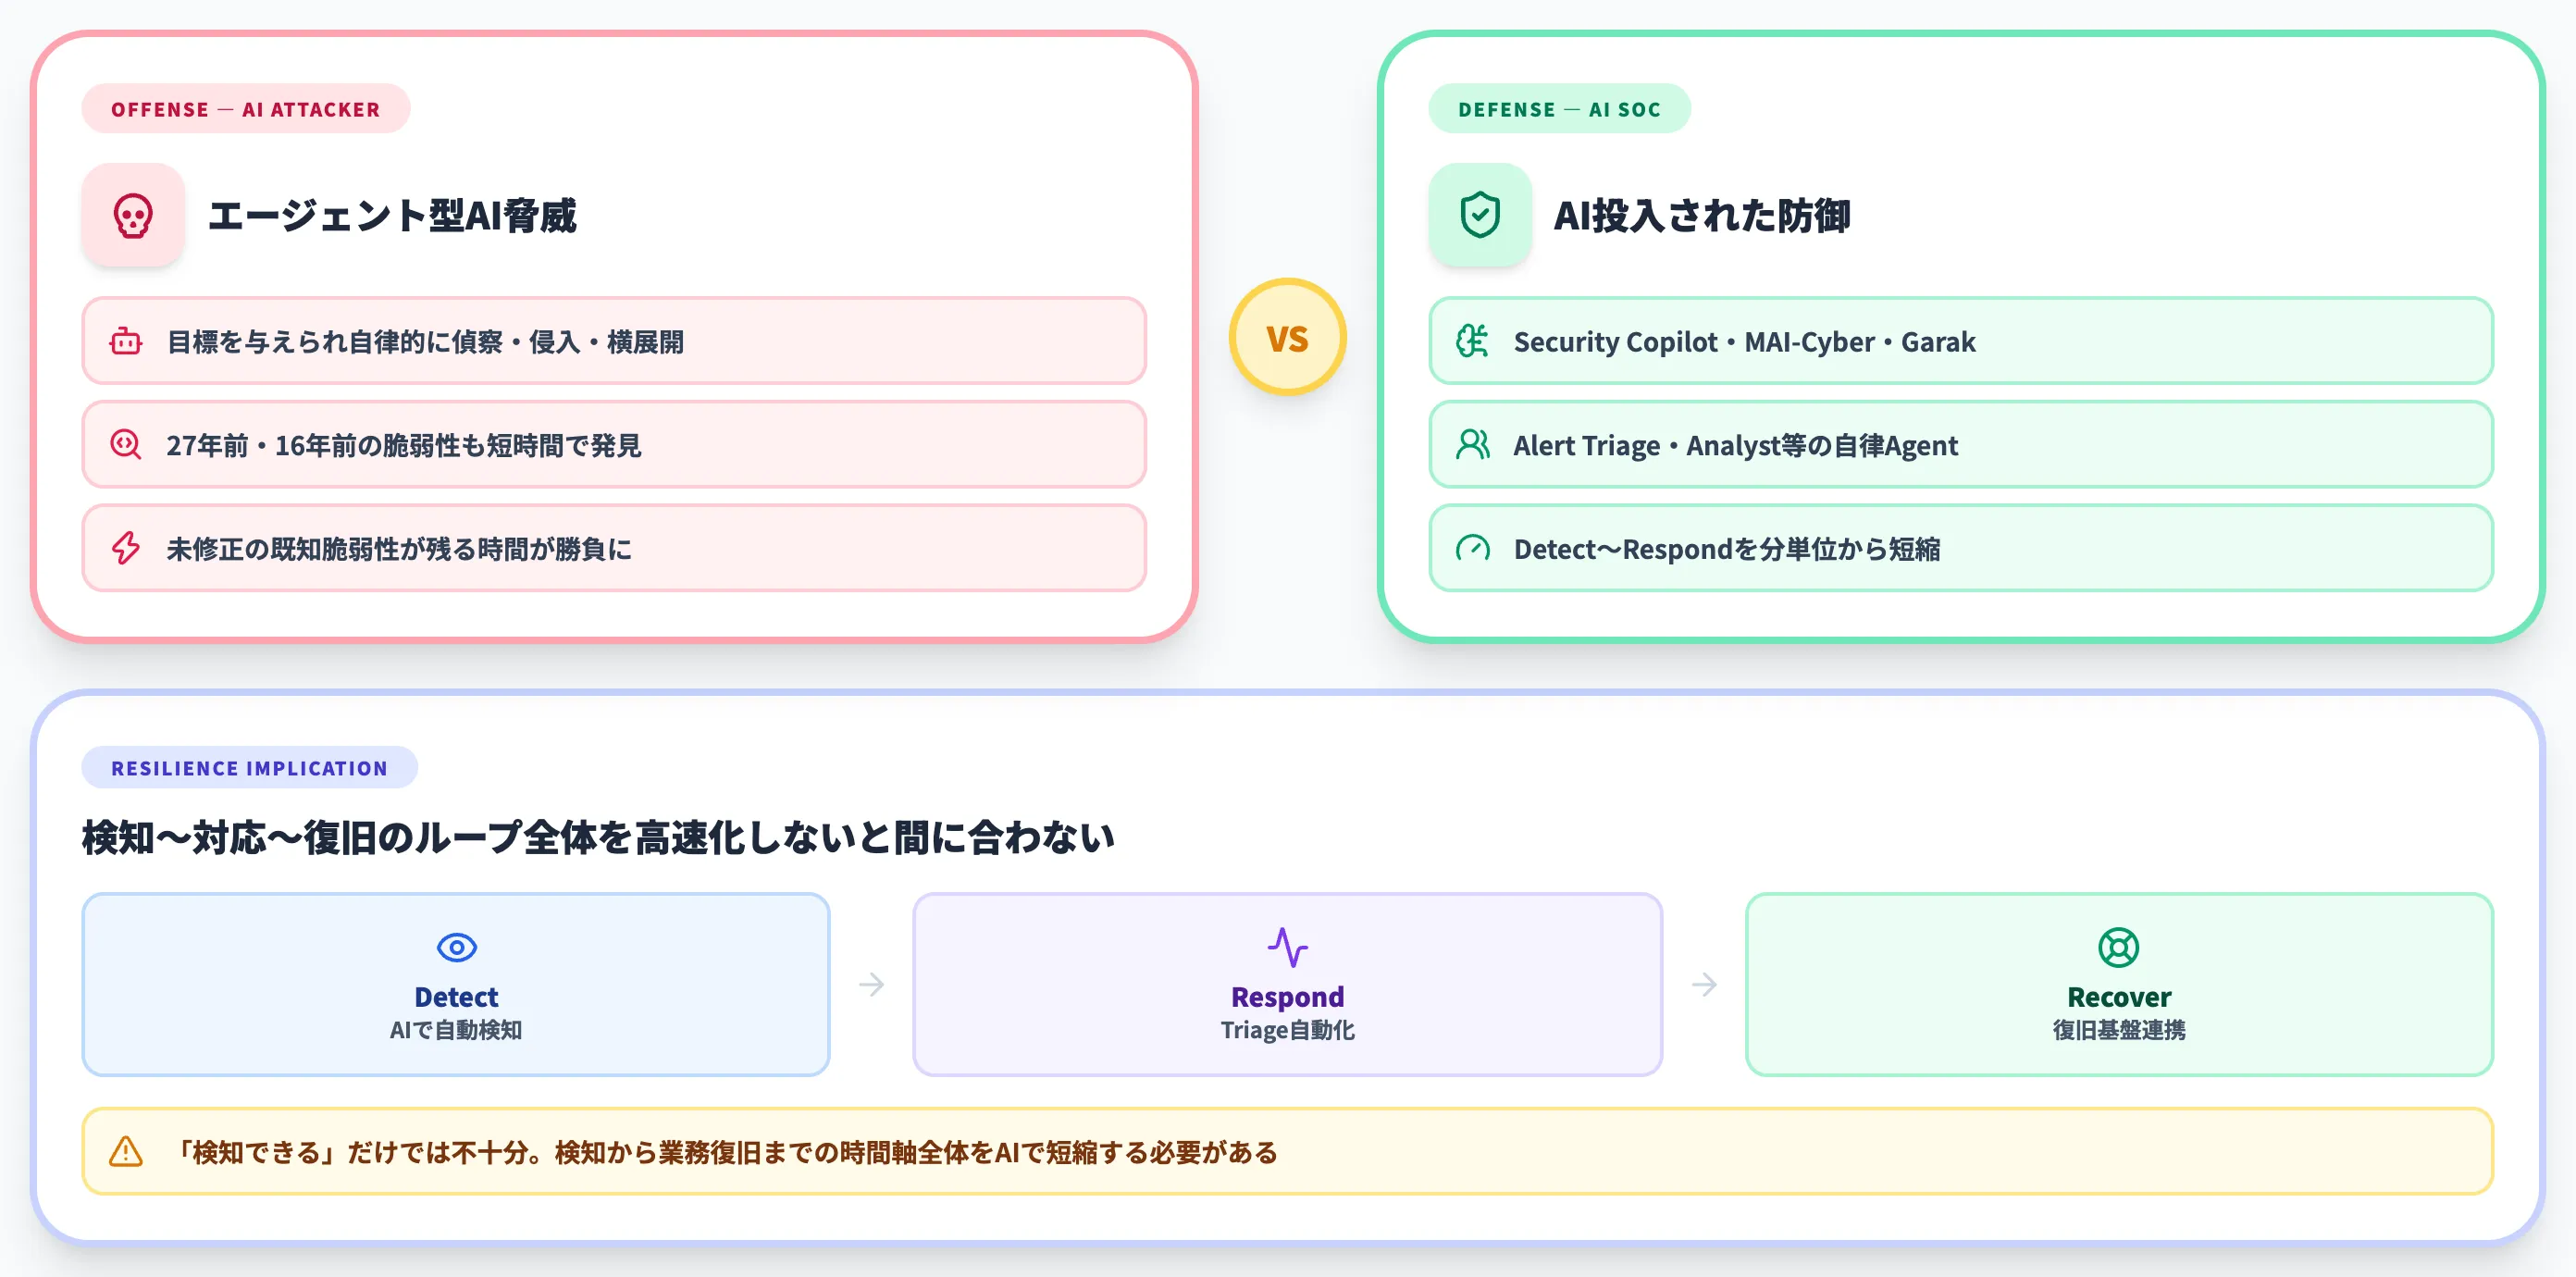
ここまでは従来型の攻撃と障害を前提にしたサイバーレジリエンスを整理しました。
2026年に入り、攻撃側・防御側の双方にAIが本格投入され、レジリエンス設計にも新しい論点が加わっています。
エージェント型AI脅威
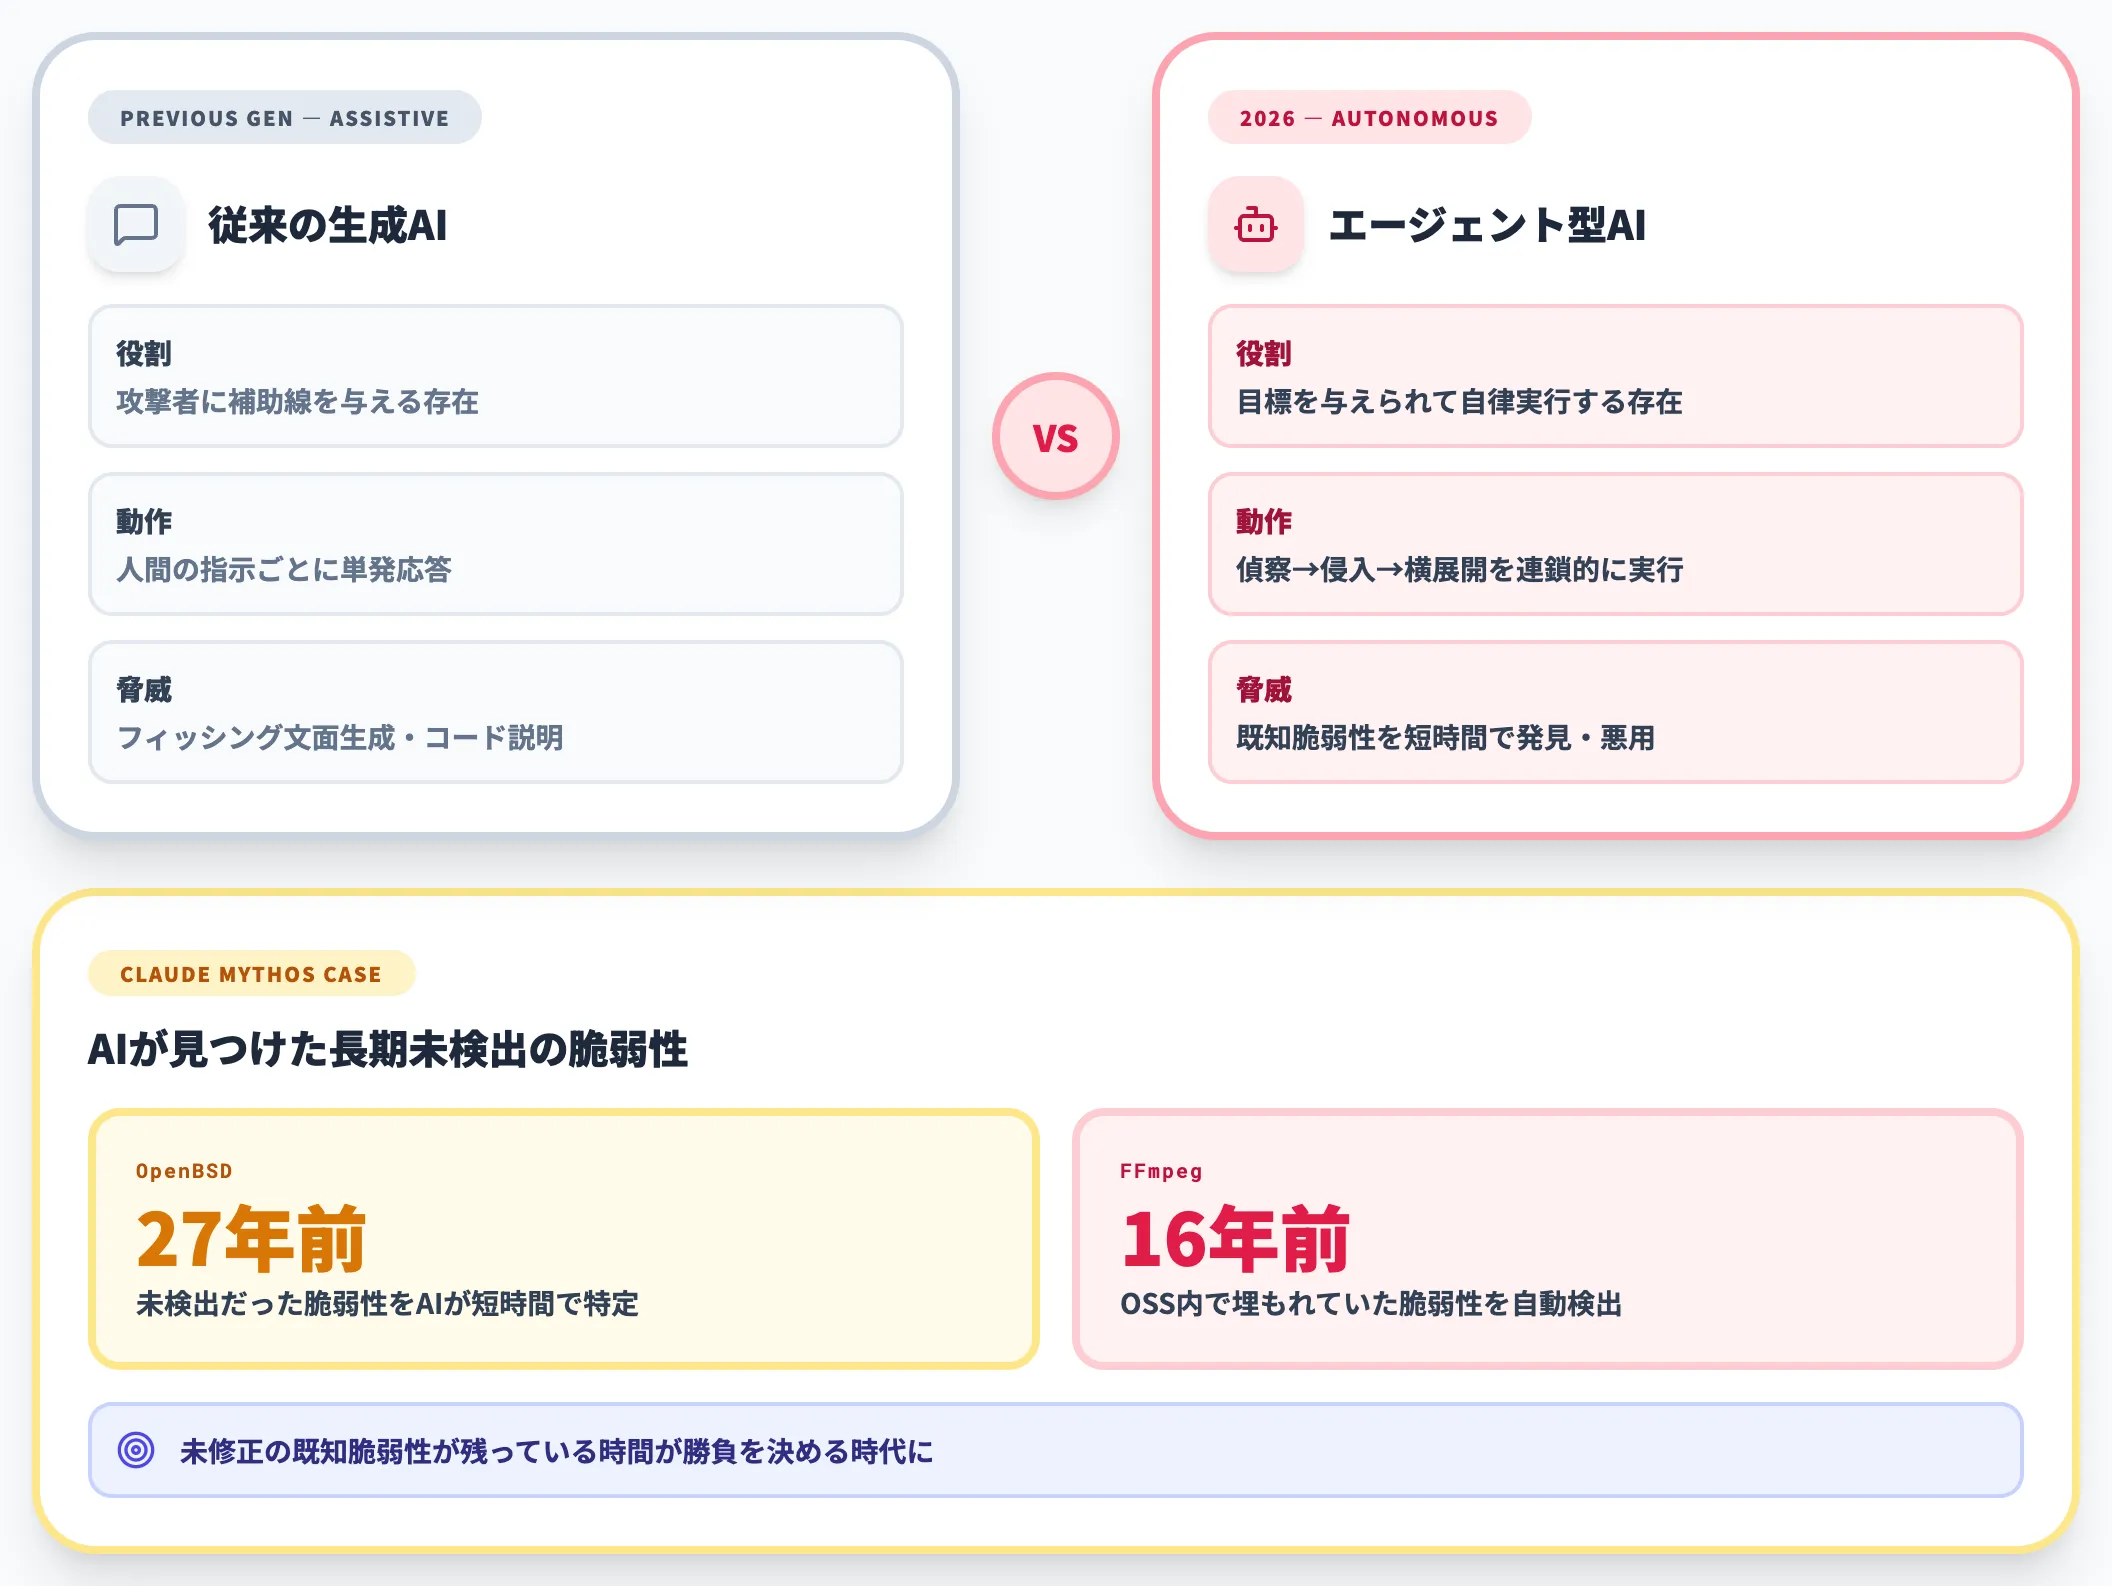
2026年の脅威予測で繰り返し指摘されるのが、エージェント型AIによる自律的攻撃です。
従来の生成AIが「攻撃者に補助線を与える」存在だったのに対し、エージェント型AIは目標を与えられて自律的に偵察・侵入・横展開を実行する能力を持ちます。
Anthropic Claude Mythosが示したように、OpenBSDの27年前・FFmpegの16年前の脆弱性がAIによって短時間で発見される世界では、未修正の既知脆弱性が残っている時間が勝負を決めます。
サイバーレジリエンス観点での含意は、検知〜対応〜復旧のループ全体を高速化しないと間に合わないという点です。「検知できる」だけでは不十分で、検知から業務復旧までの時間軸全体をAIで短縮する必要があります。
Microsoft Security Copilotと主要ベンダーの動き
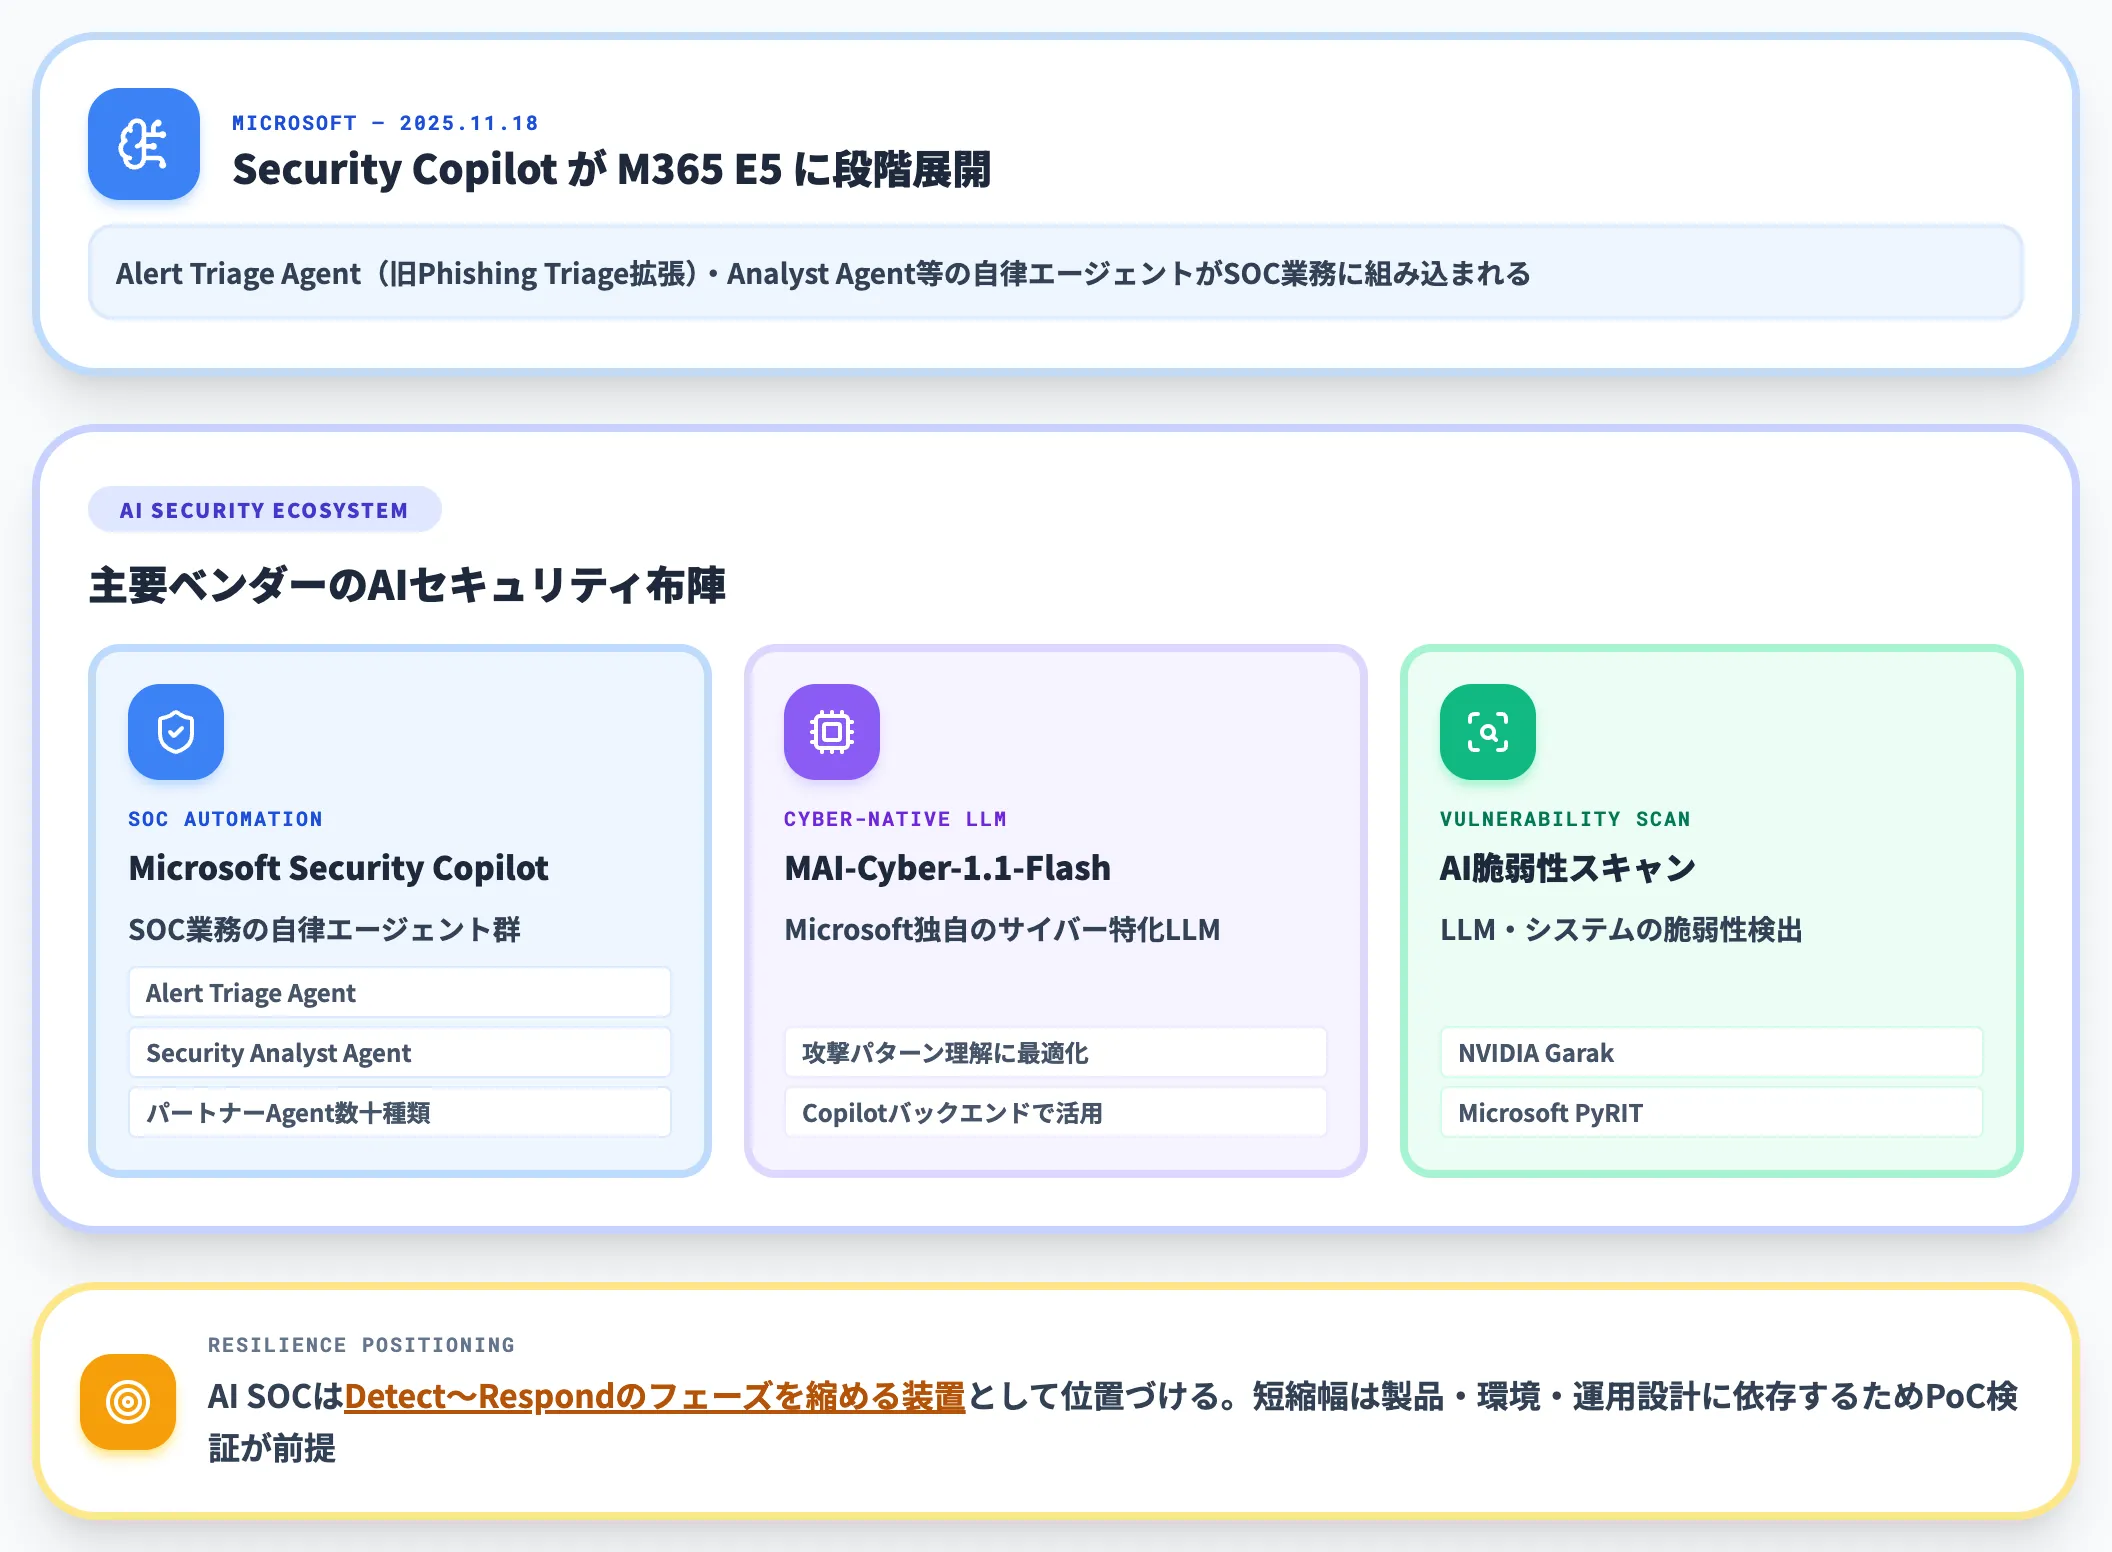
防御側でもAI投入が進んでいます。Microsoft Security Copilotは2025年11月18日からMicrosoft 365 E5への包含が段階展開されており、Security Alert Triage Agent(従来のPhishing Triage Agentを拡張・改称)・Security Analyst Agent等の自律エージェントがSOC業務に組み込まれています。
パートナーエージェントも含めると数十種類のセキュリティ用途AIが動く構成です。
Security Copilot AgentsがSOC業務を変える発表キービジュアル(RSA Conference 2026・出典:Microsoft Security Copilot Blog)
Microsoft独自のサイバー特化LLMMAI-Cyber-1.1-Flashや、NVIDIA Garak・Microsoft PyRITなどの脆弱性スキャン系AIも、防御側のエコシステムを広げています。
これらを組み合わせたAI SOCは、人手で分単位以上かかっていたアラートトリアージの大半を自動化で短縮します。
サイバーレジリエンスの観点では、Detect〜Respondのフェーズを縮める装置として評価するのが実務的な位置づけになります(具体的な短縮幅は製品・環境・運用設計に強く依存するため、PoCで自社の指標を測って判断することが前提です)。
Sケース別推奨
AI時代のサイバーレジリエンスを「どこから始めるか」は、企業属性で分かれます。
以下の表で、AI総合研究所が支援現場で提示しているケース別の推奨を整理しました。
| 企業属性 | 第一に手を付ける打ち手 | 補完的な打ち手 |
|---|---|---|
| 国内の大企業・金融 | AI SOC導入でDetect〜Respondを短縮 | クリーンルーム復旧基盤、CSF 2.0の6機能ギャップ分析 |
| 製品を欧州に出す企業 | CRA Article 14報告体制の整備 | SBOM自動生成、AIによる脆弱性継続スキャン |
| 一般の国内中堅・中小 | バックアップ隔離と年次復旧演習 | SOC運用の外部委託+AIによる監視強化 |
| 基幹インフラ事業者 | 能動的サイバー防御法の届出体制整備 | サプライチェーン可視化、業種別BCP整合 |
| サプライチェーン上の委託先 | 委託元の要件(経産省Ver3.0準拠)をRFP段階で把握 | 自社の最小権限設計、保守アクセスの時限化 |
どの属性でも共通するのは、「AIを入れる前にバックアップと復旧テストの基盤を固める」という順序です。Detect/Respondを高速化しても、Recoverが遅ければレジリエンスの全体はボトルネックに縛られます。
AI SOCの導入は、復旧基盤が整ったあとに「検知と対応を人手から剥がす」ステップで位置づけると、投資の優先順位を間違えません。
AIエージェントに任せた業務を、侵入後に戻す計画と演習の範囲に入れる
構築5ステップの最初の工程では、BIAで業務プロセスごとにRTOとRPOを決め、資産の可視化にMicrosoft 365 CopilotなどのAI利用状況を含めます。請求書の受領やERPへの登録をAIエージェントで進めるなら、エージェント自体を守るべき資産に加え、被害を局所化する設計、処理手順の控え、復元したあとに業務が走るかを確かめる演習まで、使い始める前に用意しておくことが必要になります。
この3つに基盤の側で応えるのが、Teamsで呼び出すAgentとワークフローを、自社のAzureテナントにまとめて置くAI Agent Hubです。
- Agentが触れるデータを、社員ごとの権限で区切る
Agentは、呼び出した社員にEntra IDで与えた権限の内側でデータを扱うため、1つのアカウントが奪われた場合、Agentを通じた被害はそのアカウントに許したデータまでにとどまります。
- 処理の手順を、隔離したバックアップと一緒に控える
ワークフローの定義はJSONのファイルとして書き出せるため、基盤ごと立て直すときに組み直す元を、自社で持っておけます。
- 戻したあとの動きは、本番の外で確かめる
復元したワークフローは、実際のシステムに影響を出さないサンドボックス環境で一通り流し、結果を見てから請求書の登録を再開できます。
AI総合研究所の専任チームが、BIAで決めた優先順位に沿って、どのAgentから備えに組み込むかを整理する段階から伴走します。
AIに任せた業務まで復旧の対象にする

侵害の広がりを絞り、戻し方を控えておく
侵入される前提の備えを業務のAIエージェントに広げるなら、権限で被害を局所化したうえで、復元したあとに請求書の登録が元どおり通るかを演習で確かめる流れまで組み込んでおくと確実です。AI Agent Hubのワークフローは、ファイルに書き出して隔離した保管先に置けるほか、戻したあとはサンドボックス環境で試してから本番に出せます。
まとめ
本記事では、サイバーレジリエンスを「侵入を前提に、事業を止めず速やかに通常業務へ戻すための組織能力」として整理し、サイバーセキュリティとの違い・経営課題になった背景・構成する力とNIST CSF 2.0での実装・規制動向・構築の手順・復旧の事例・運用の落とし穴・AI時代の攻防を解説しました。
2026年11月時点で押さえておくべきポイントは次の3つです。
- 防御をすり抜けた侵害を受け持つ補完の層で、担い手はIT部門に限らず、経営が統治の責任を負う
- 日本とEUの規制は、侵害を見つけてから報告するまでの期限を事業者に課し、製品を欧州へ出すならCRA、金融機関ならDORAと、業態によって備える範囲が変わる
- 国内外の事例では、防御の厚さより復旧の備えが停止の長さを決め、バックアップで戻せる見通しがあれば、身代金の要求に応じない判断を早く下せる
セキュリティ製品をひととおり導入済みの企業の場合、AI総合研究所の支援は次の2つから入ります。
まずは、いま入れている対策をNIST CSF 2.0の機能区分に当てはめ、検知・対応・復旧の側が、侵入を防ぐ側に比べて手薄になっていないかを洗い出します。
続いて、保守ベンダーが常時つないでいる端末や、外部に渡している特権IDを一覧にし、保守用のアクセスは作業の時間だけ開く形に改めます。
攻撃側でエージェント型AIが偵察から横展開までを自律的にこなす以上、検知から業務の再開までをひと続きで縮める力が、守る側に問われます。
サイバーレジリエンスは、インシデントや演習から得た学びを次の設計へ戻すたびに、攻撃を受けた後の立ち直りを速めていく取り組みです。