この記事のポイント
 NIST AI RMFは認証制度ではなく自主的ガイダンス。「準拠を取る」ではなく「組織のAIガバナンス型を揃える」ための枠組み
- 本体(AI RMF 1.0)と生成AIプロファイル(AI 600-1)は別文書。生成AIを扱う組織はセットで参照するのが現実的
- 米国政府案件・海外顧客向けの説明責任を求められる組織なら第一候補。国内のみ運用ならAI事業者ガイドラインが優先軸になる
- ISO/IEC 42001はマネジメントシステム規格、NIST AI RMFは実務プロセスガイド。並行採用でCrosswalkで紐付ける使い方が実用的
- 公式本文は4機能の適用順序を組織に委ねているが、GOVERN体制を先に整えて1つのユースケースにMAP/MEASURE/MANAGEを当てる進め方が現実的な始め方
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
NIST AI RMFとは、米国国立標準技術研究所(NIST)が2023年1月に公表した、組織がAIシステムのリスクを体系的に管理するための自主的ガイダンスです。
認証制度や法規制ではなく、GOVERN・MAP・MEASURE・MANAGEという4つの機能を軸に、組織がAIと向き合う型を提供するフレームワークとして位置づけられています。
2024年7月に生成AIプロファイル(NIST AI 600-1)が追加され、現在はホワイトハウス「AI Action Plan」のもとで本体改訂が進行中です。
本記事では、2026年10月時点の最新状況を踏まえ、NIST AI RMFの構造、生成AIプロファイルの位置づけ、ISO/IEC 42001や日本のAI事業者ガイドラインとの使い分け、日本企業が採用すべきケース、導入で見落とされやすい論点までを体系的に解説します。
目次
NIST AI RMFとは?AIリスクを体系的に扱うための米国発フレームワーク
組織が回す4つのコア機能(GOVERN・MAP・MEASURE・MANAGE)
生成AIプロファイル(NIST AI 600-1)と周辺プロファイルの整備
生成AIプロファイル(NIST AI 600-1)の位置づけ
Critical Infrastructure Profile(重要インフラ向けプロファイル)
NIST AI Agent Standards Initiative
ISO/IEC 42001・EU AI Act・日本AI事業者ガイドラインとの使い分け
日本AI事業者ガイドラインとNIST AI RMFの構造的な違い
ステップ3:MAP・MEASURE・MANAGEを対象ユースケースに当てる
NIST AI RMFとは?AIリスクを体系的に扱うための米国発フレームワーク
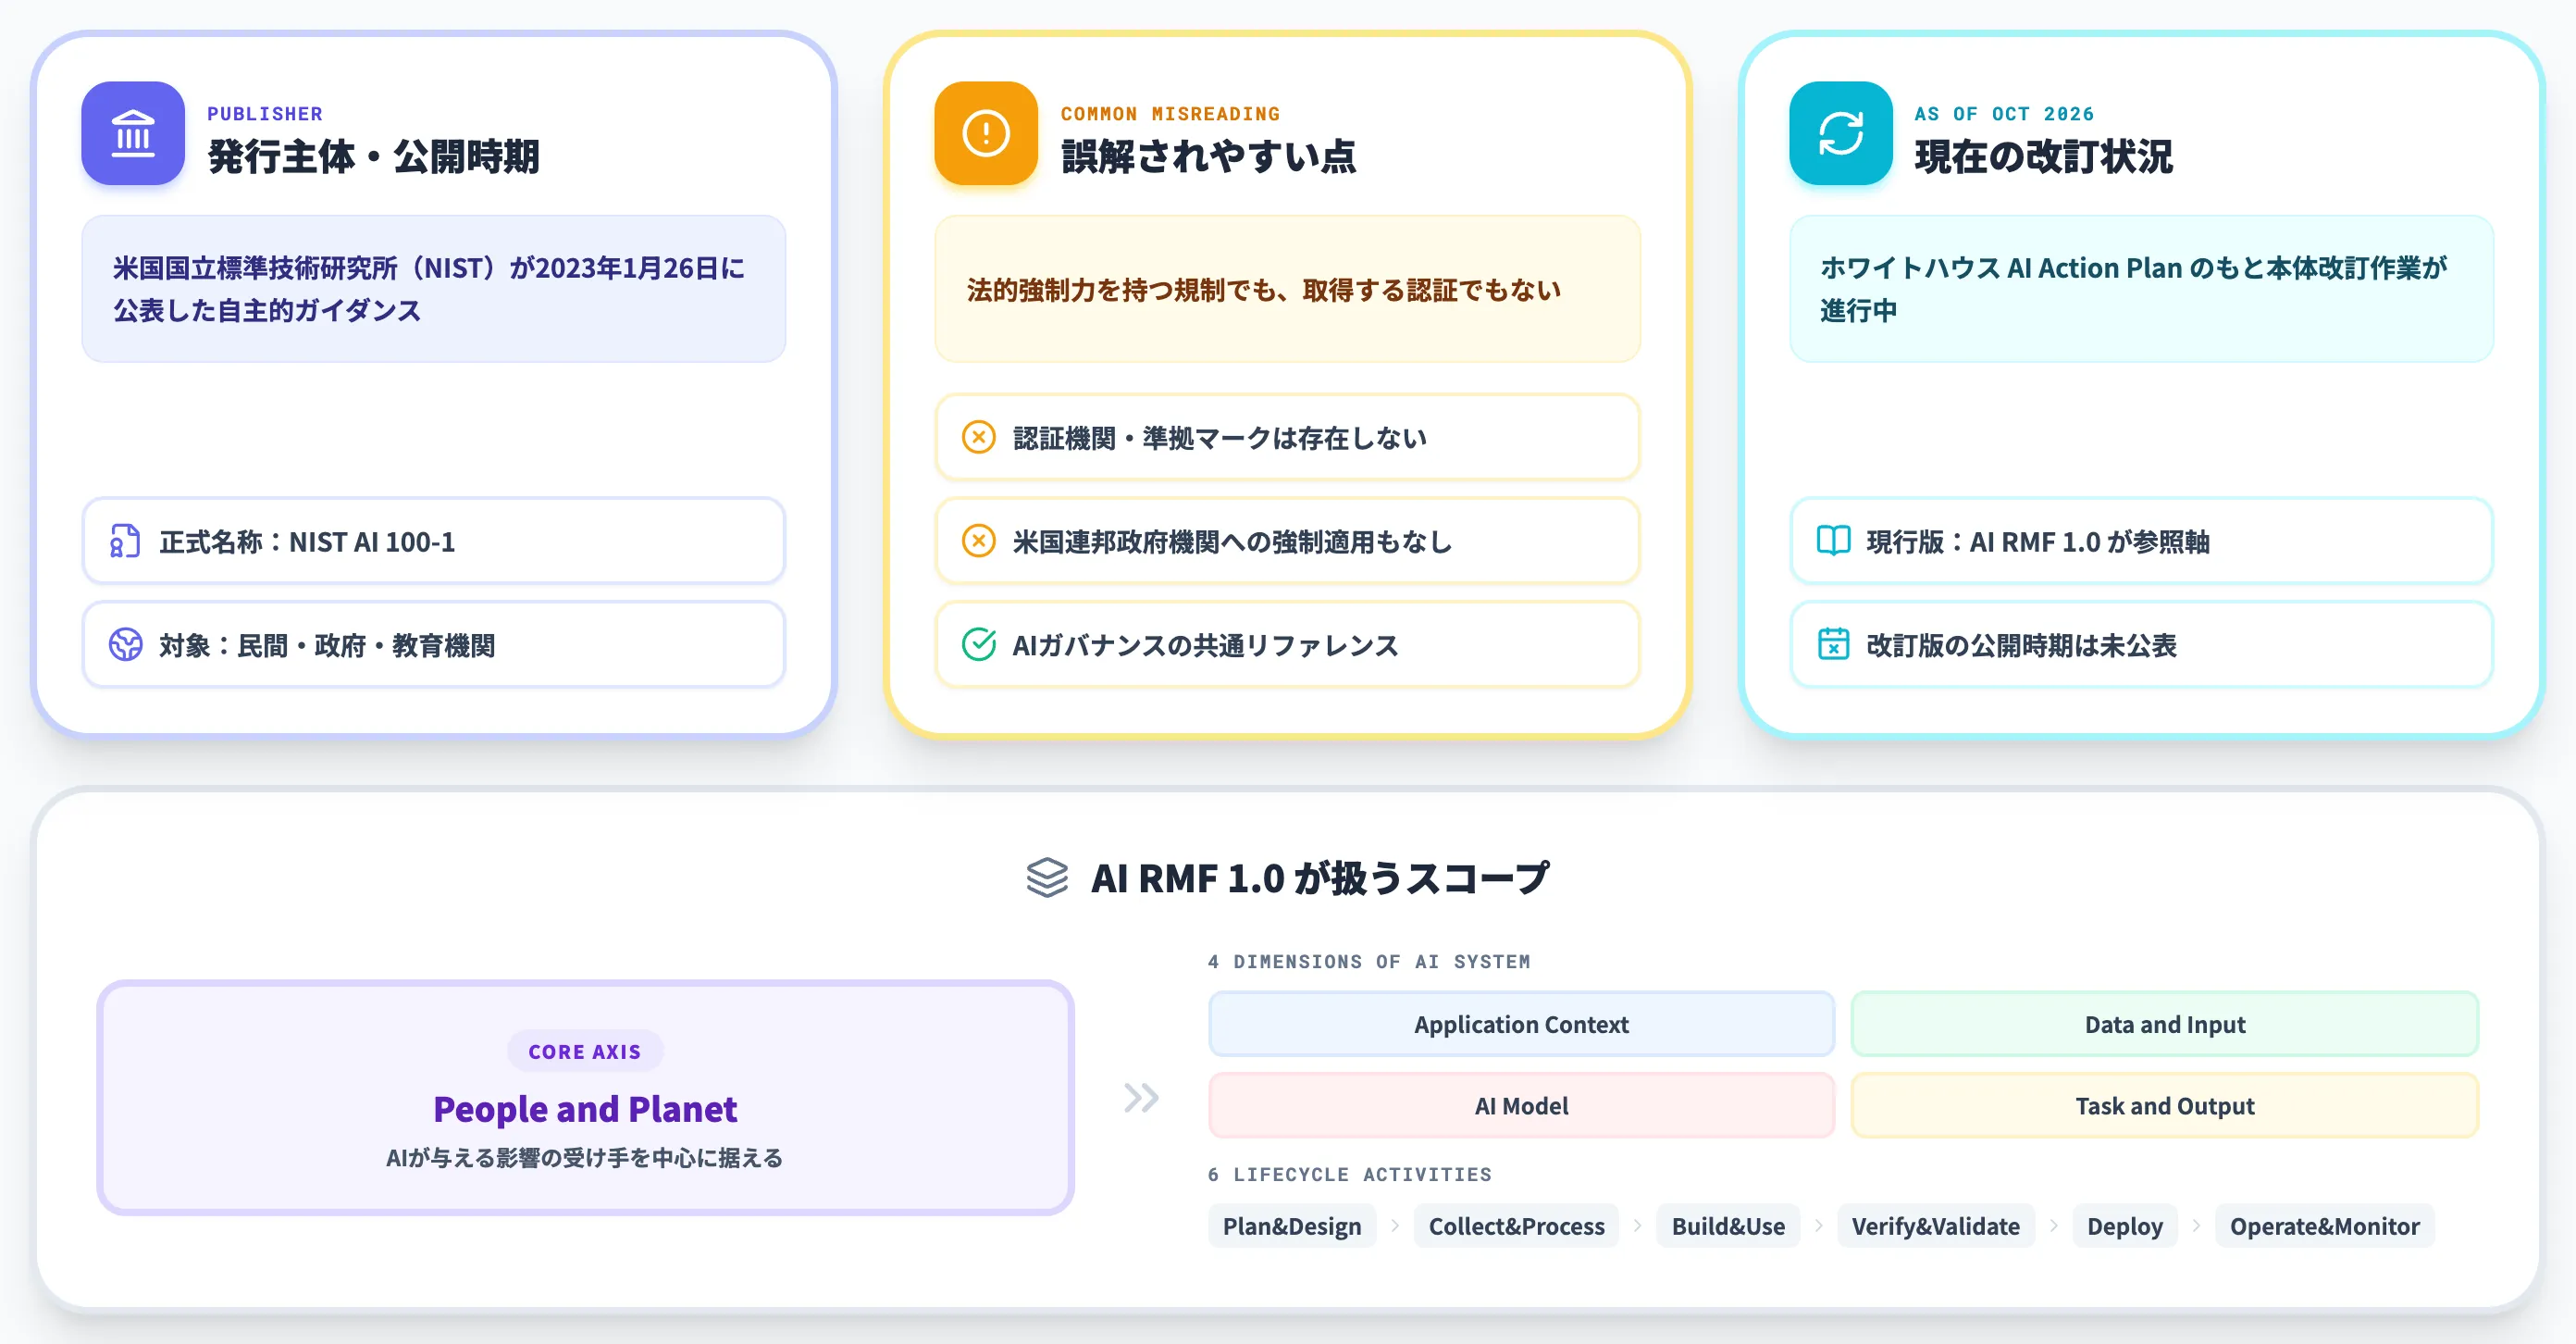
NIST AI RMFとは、米国国立標準技術研究所(NIST)が2023年1月26日に公表した、組織がAIシステムのリスクを設計・開発・運用・評価のライフサイクル全体で管理するための自主的ガイダンスです。
以下の公式図の通り、AI RMFは「People and Planet」を中心に据え、Application Context・Data and Input・AI Model・Task and Outputの4つの次元で構成されるAIシステムを、Plan and Design から Operate and Monitor までの6種類のライフサイクル活動を通じて扱います。特定の技術レイヤーだけではなく、計画から運用までの各段階でリスクを捉える設計です。
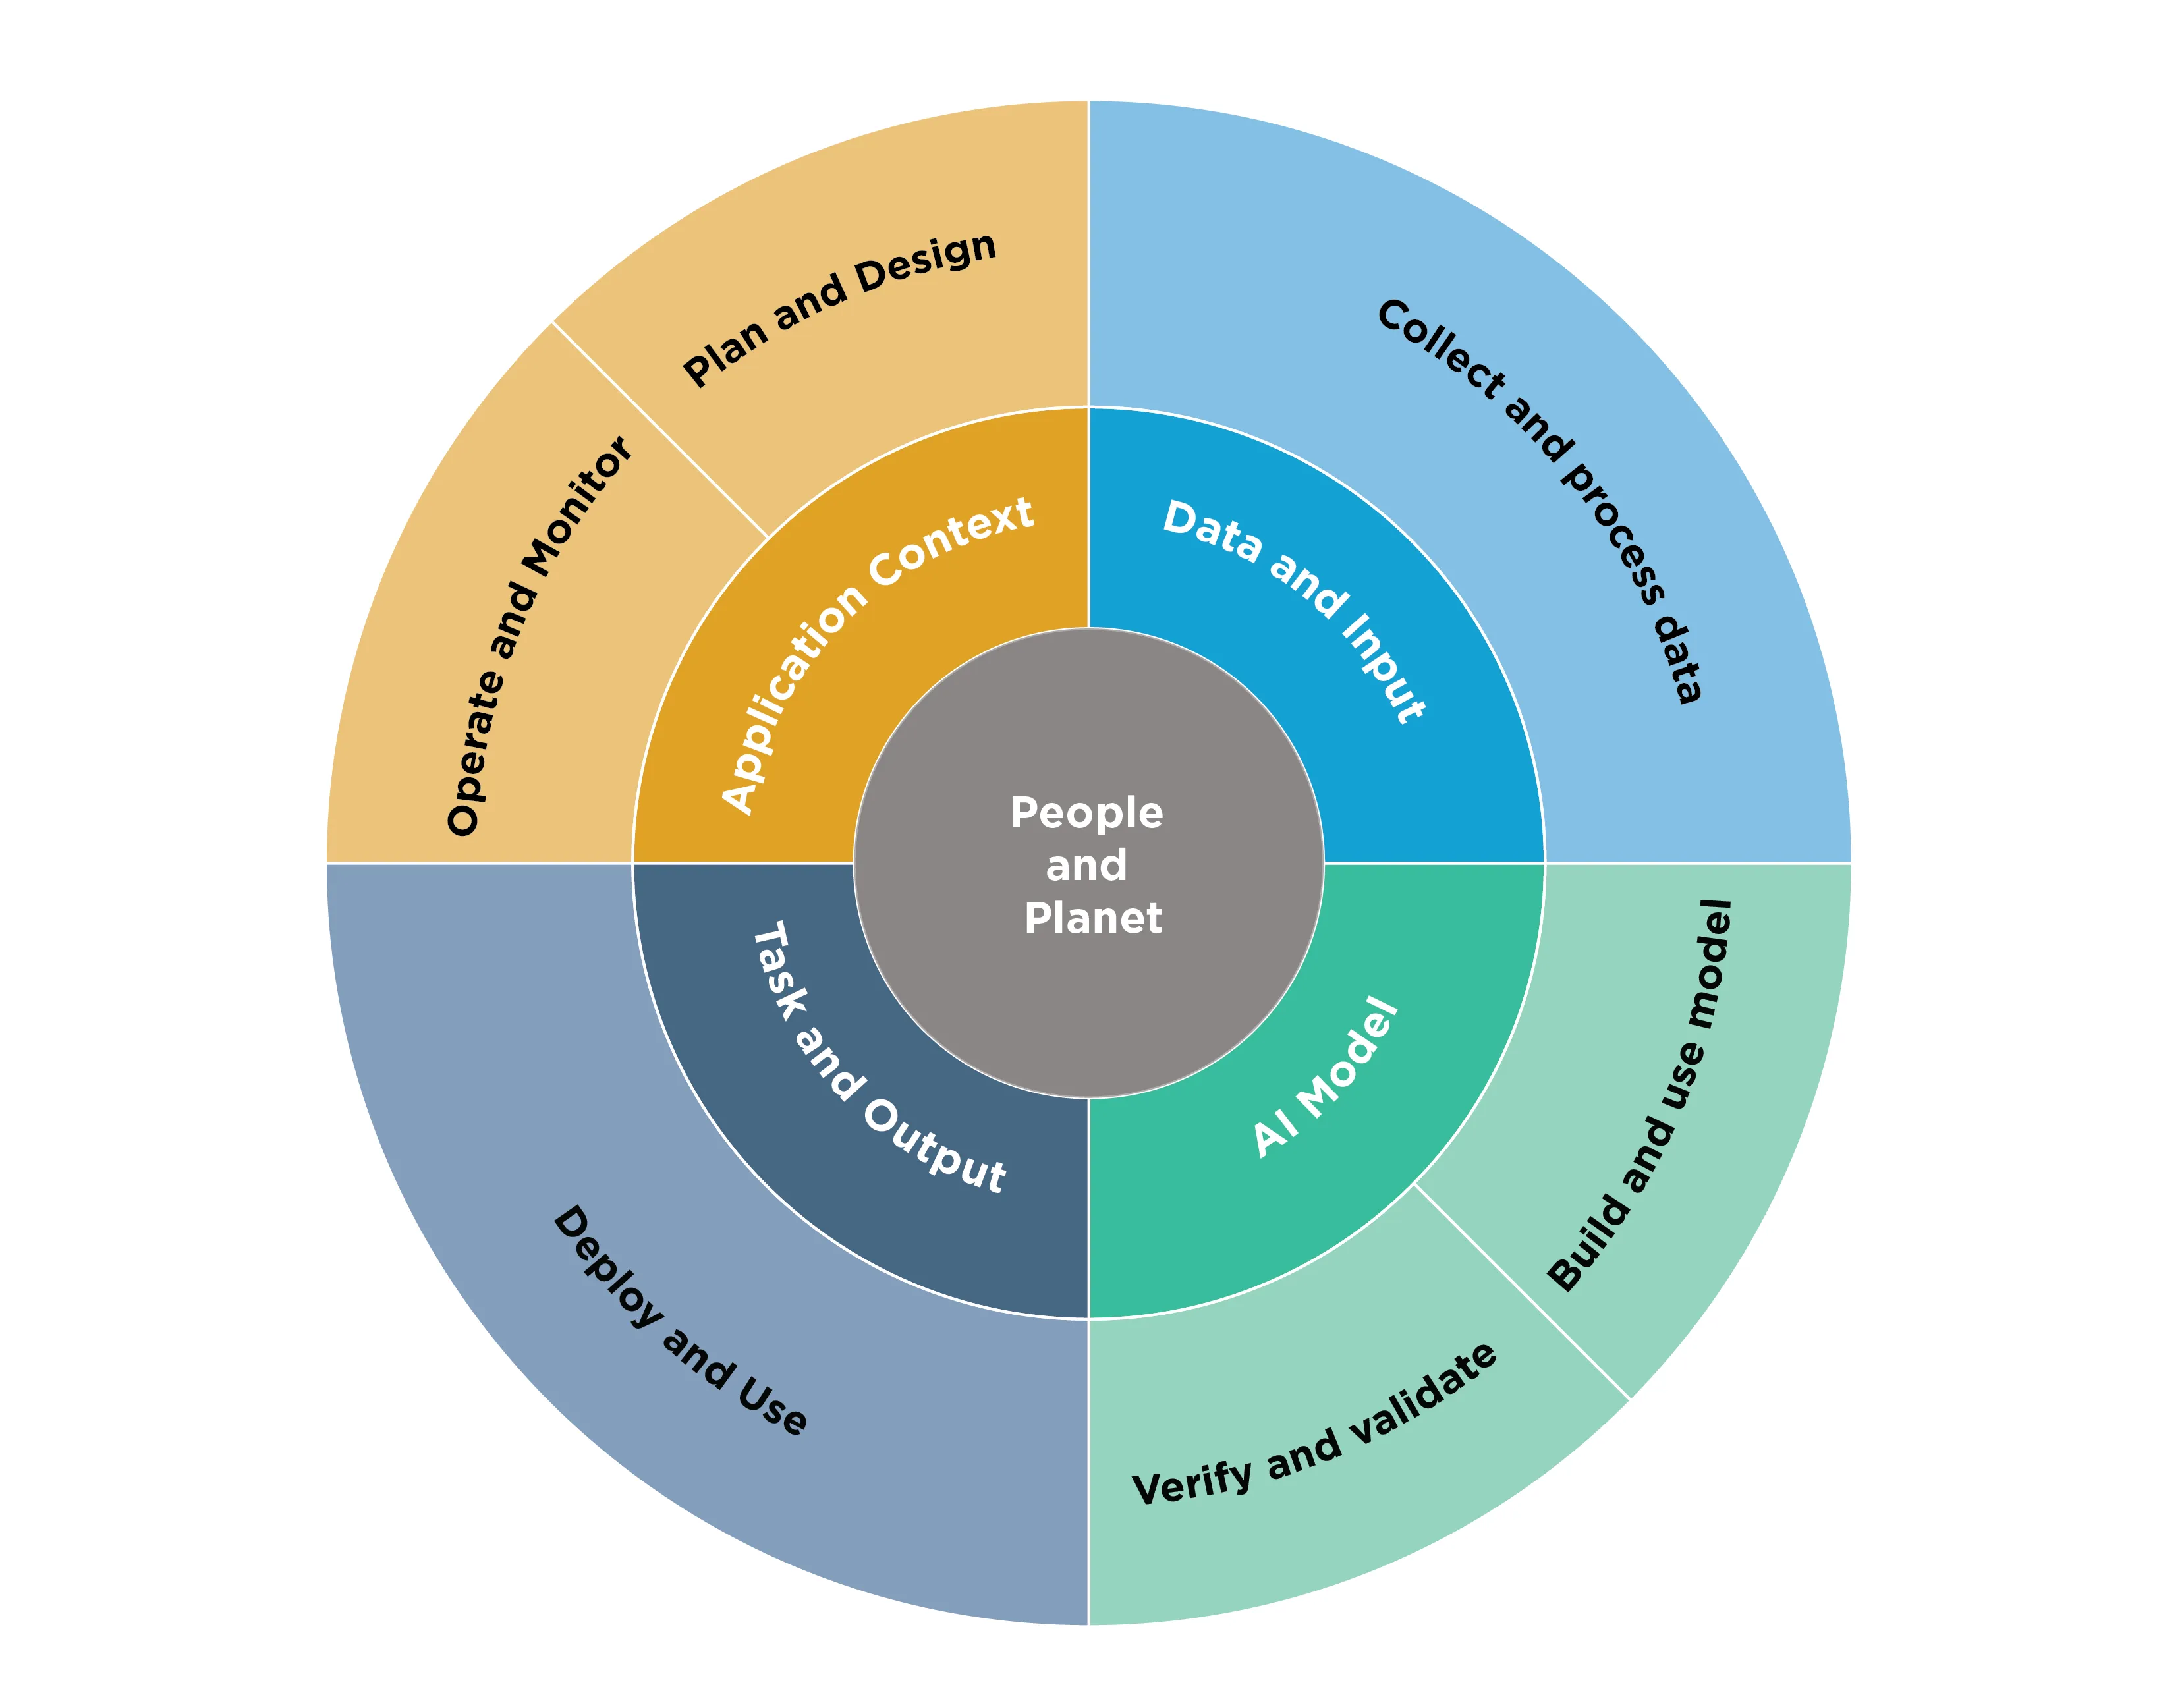
AI RMF 1.0が示すAIシステムの次元とライフサイクル活動(出典:NIST AI Resource Center)
正式名称は「NIST AI 100-1 Artificial Intelligence Risk Management Framework」で、認証制度ではなく、組織が自発的に取り込むための共通言語として設計されています。
NIST AI RMFの位置づけで最も誤解されやすいのは、法的強制力を持つ規制でも、取得する認証でもないという点です。
米国連邦政府機関への強制適用はなく、民間企業・政府機関・教育機関が「AIをどう統制するか」の内部議論を揃えるための共通リファレンスとして参照されています。
NIST AI RMFを構成する2つのパート
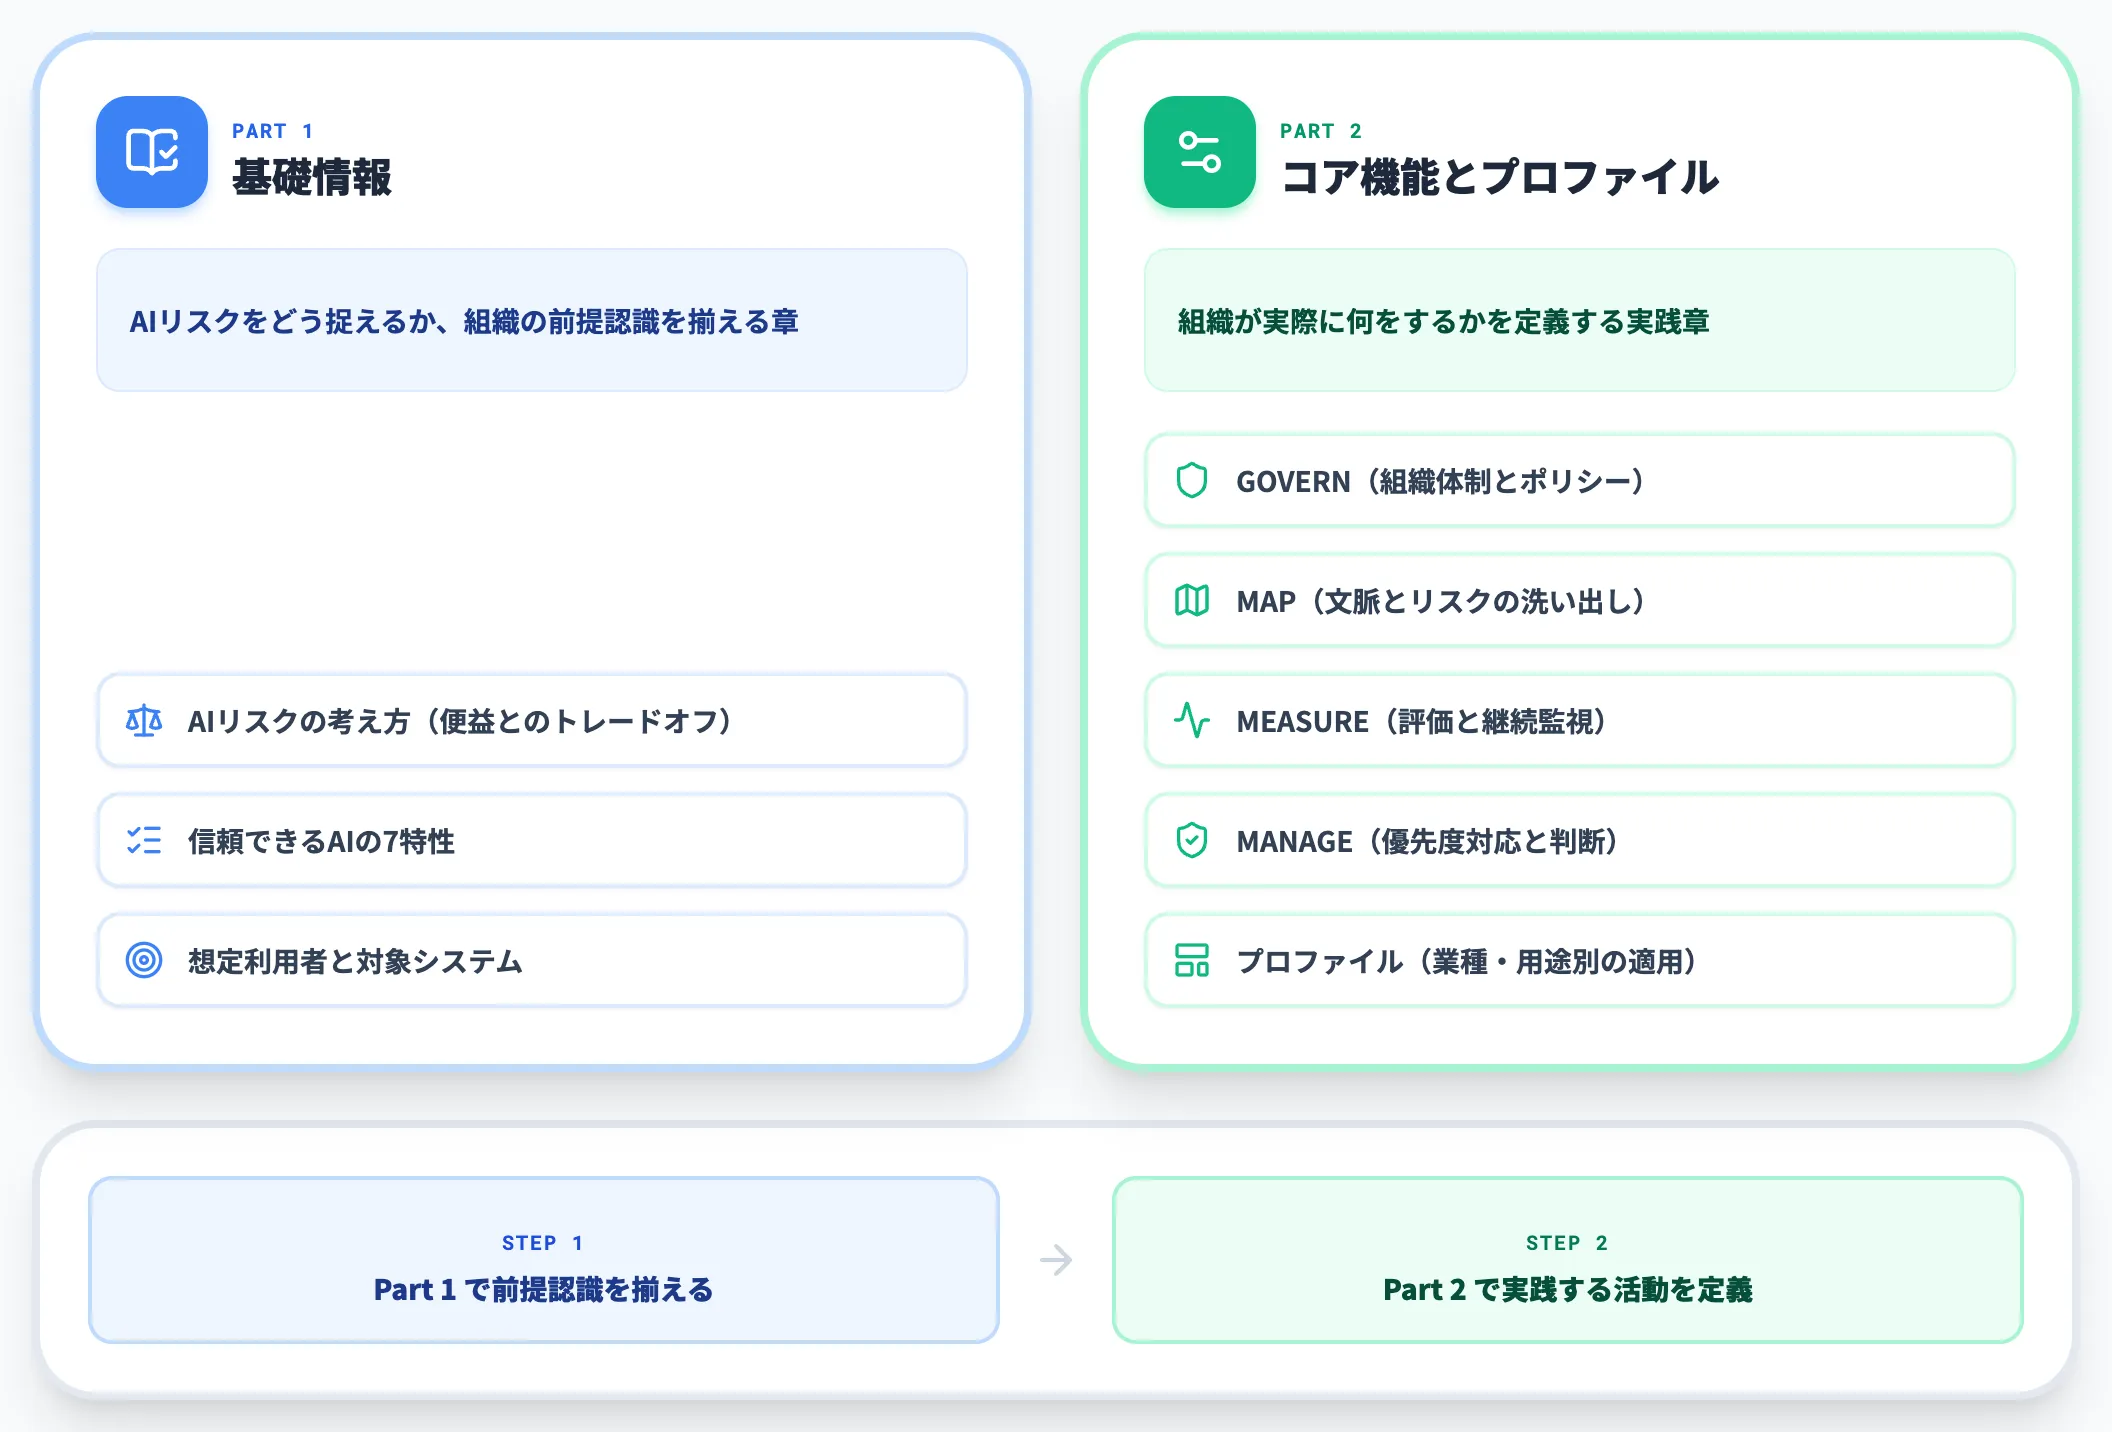
NIST AI RMFは、以下の2パート構成で設計されています。
-
Part 1:基礎情報
AIリスクの考え方、信頼できるAIシステムが備えるべき7つの特性を扱う前段部分
-
Part 2:コア機能とプロファイル
GOVERN・MAP・MEASURE・MANAGEの4つのコア機能と、それらを業種・用途別に適用するためのプロファイルを扱う実践部分
Part 1は「AIリスクをどう捉えるか」の考え方を揃える章、Part 2は「実際に何をするか」を定義する章、という役割分担です。
NIST AI RMFを初めて読む組織は、Part 1で前提認識を揃えてからPart 2に入ると論点がぶれにくくなります。
NIST AI RMFの構造:7つの特性と4つのコア機能
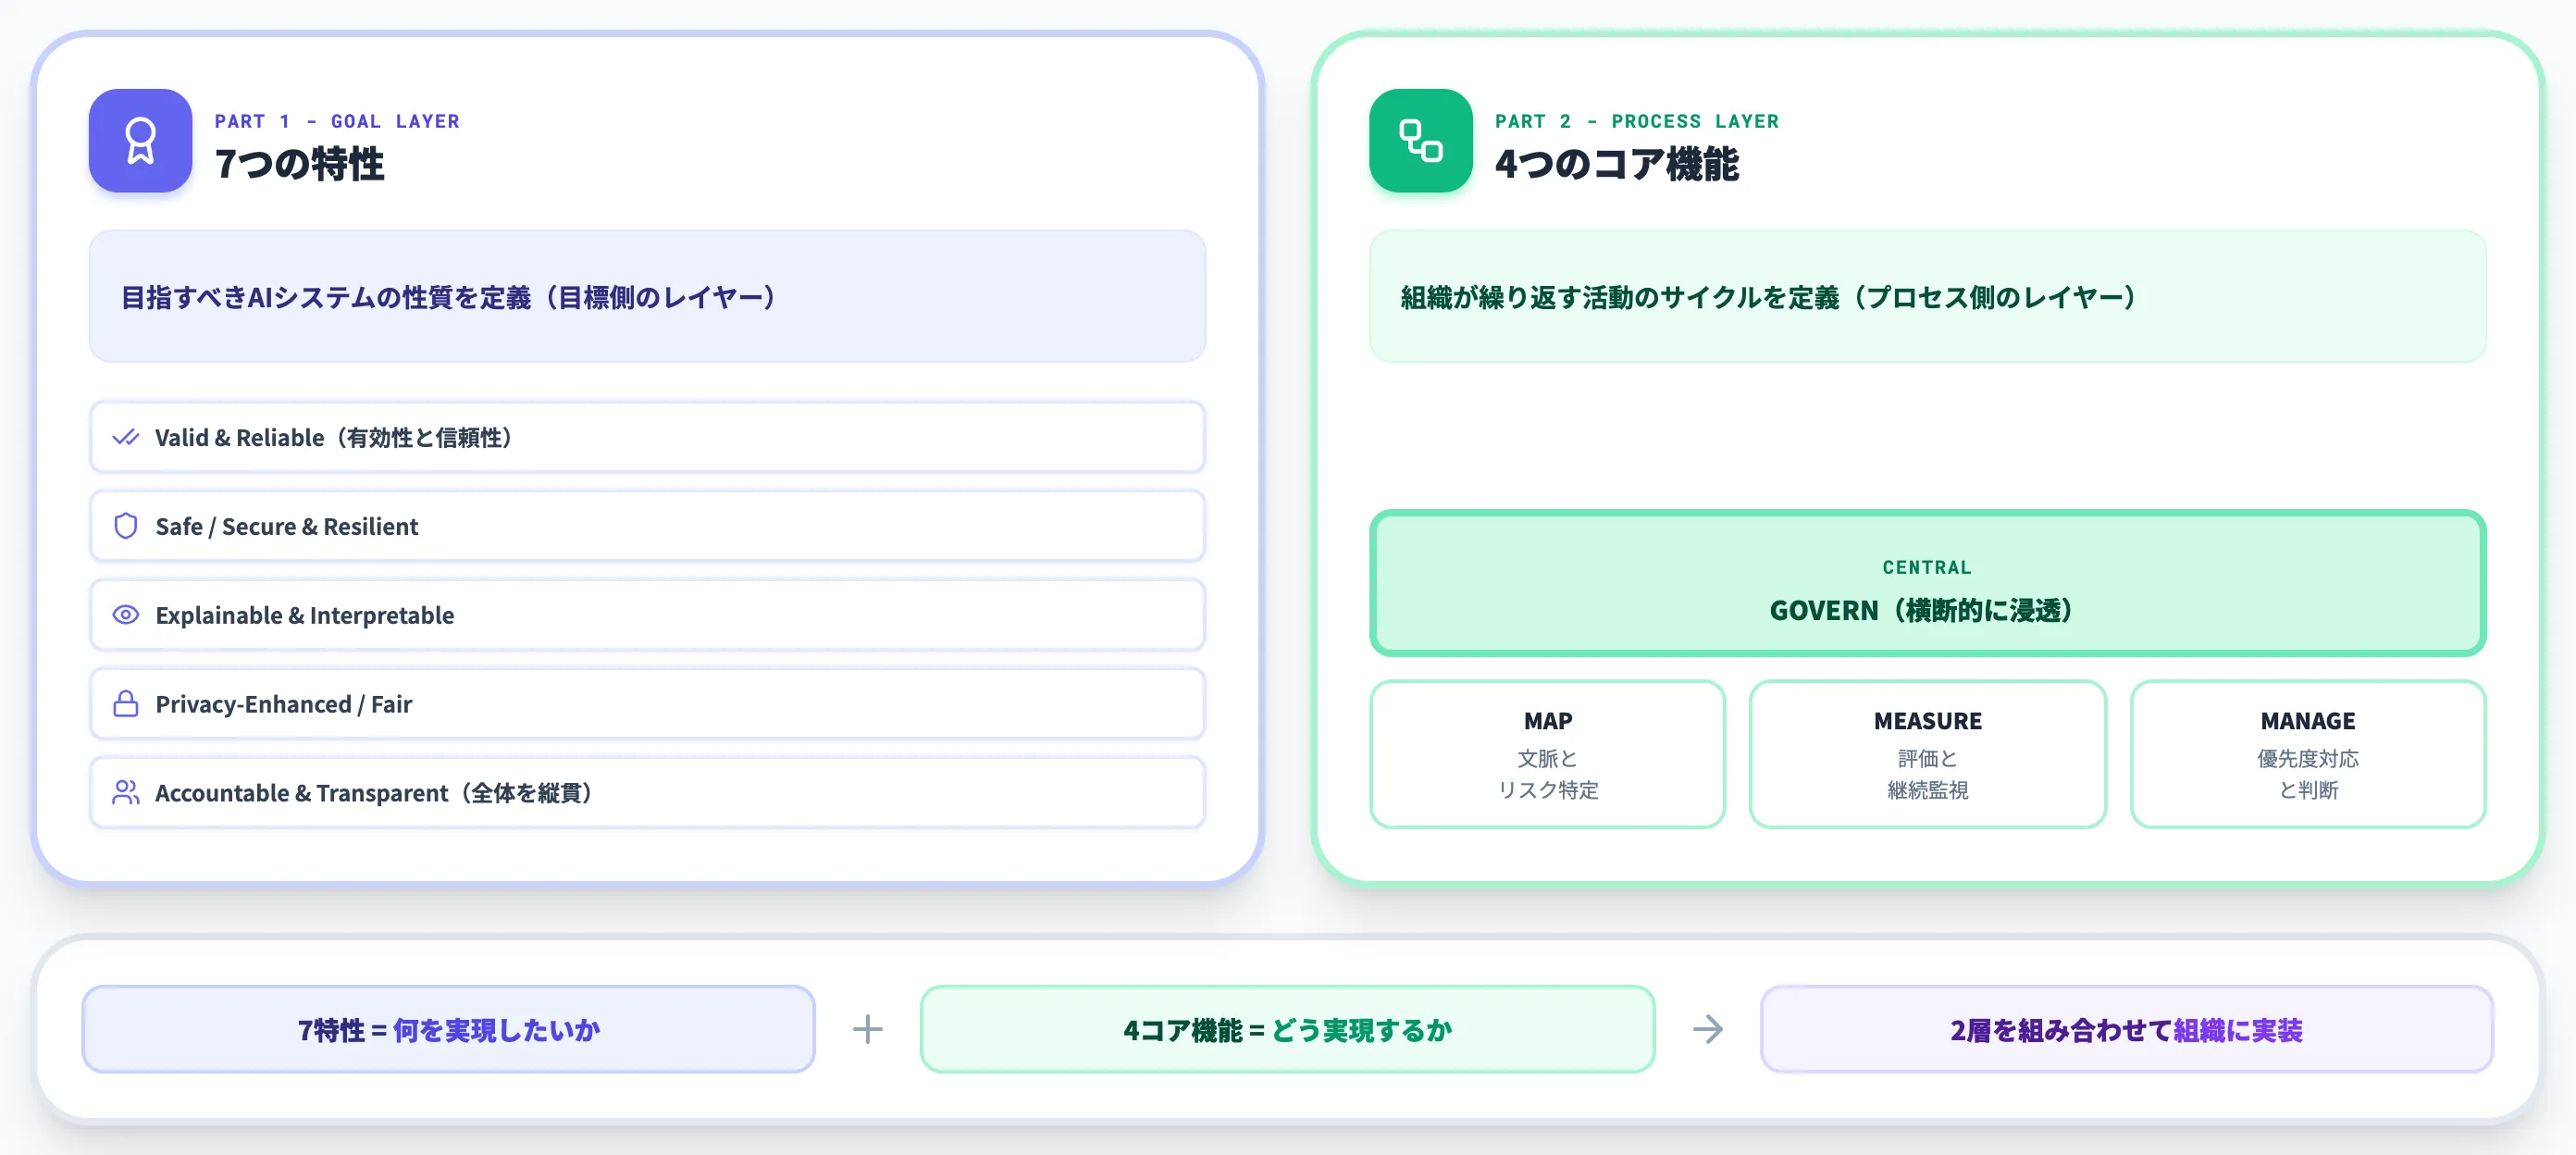
本セクションでは、NIST AI RMFの中身を「Part 1の7特性」と「Part 2の4コア機能」に分けて整理します。
7特性は目指すべきAIシステムの性質、4コア機能は組織が繰り返すべき活動のサイクル、という異なるレイヤーを扱っている点に注意してください。
信頼できるAIシステムが備える7つの特性
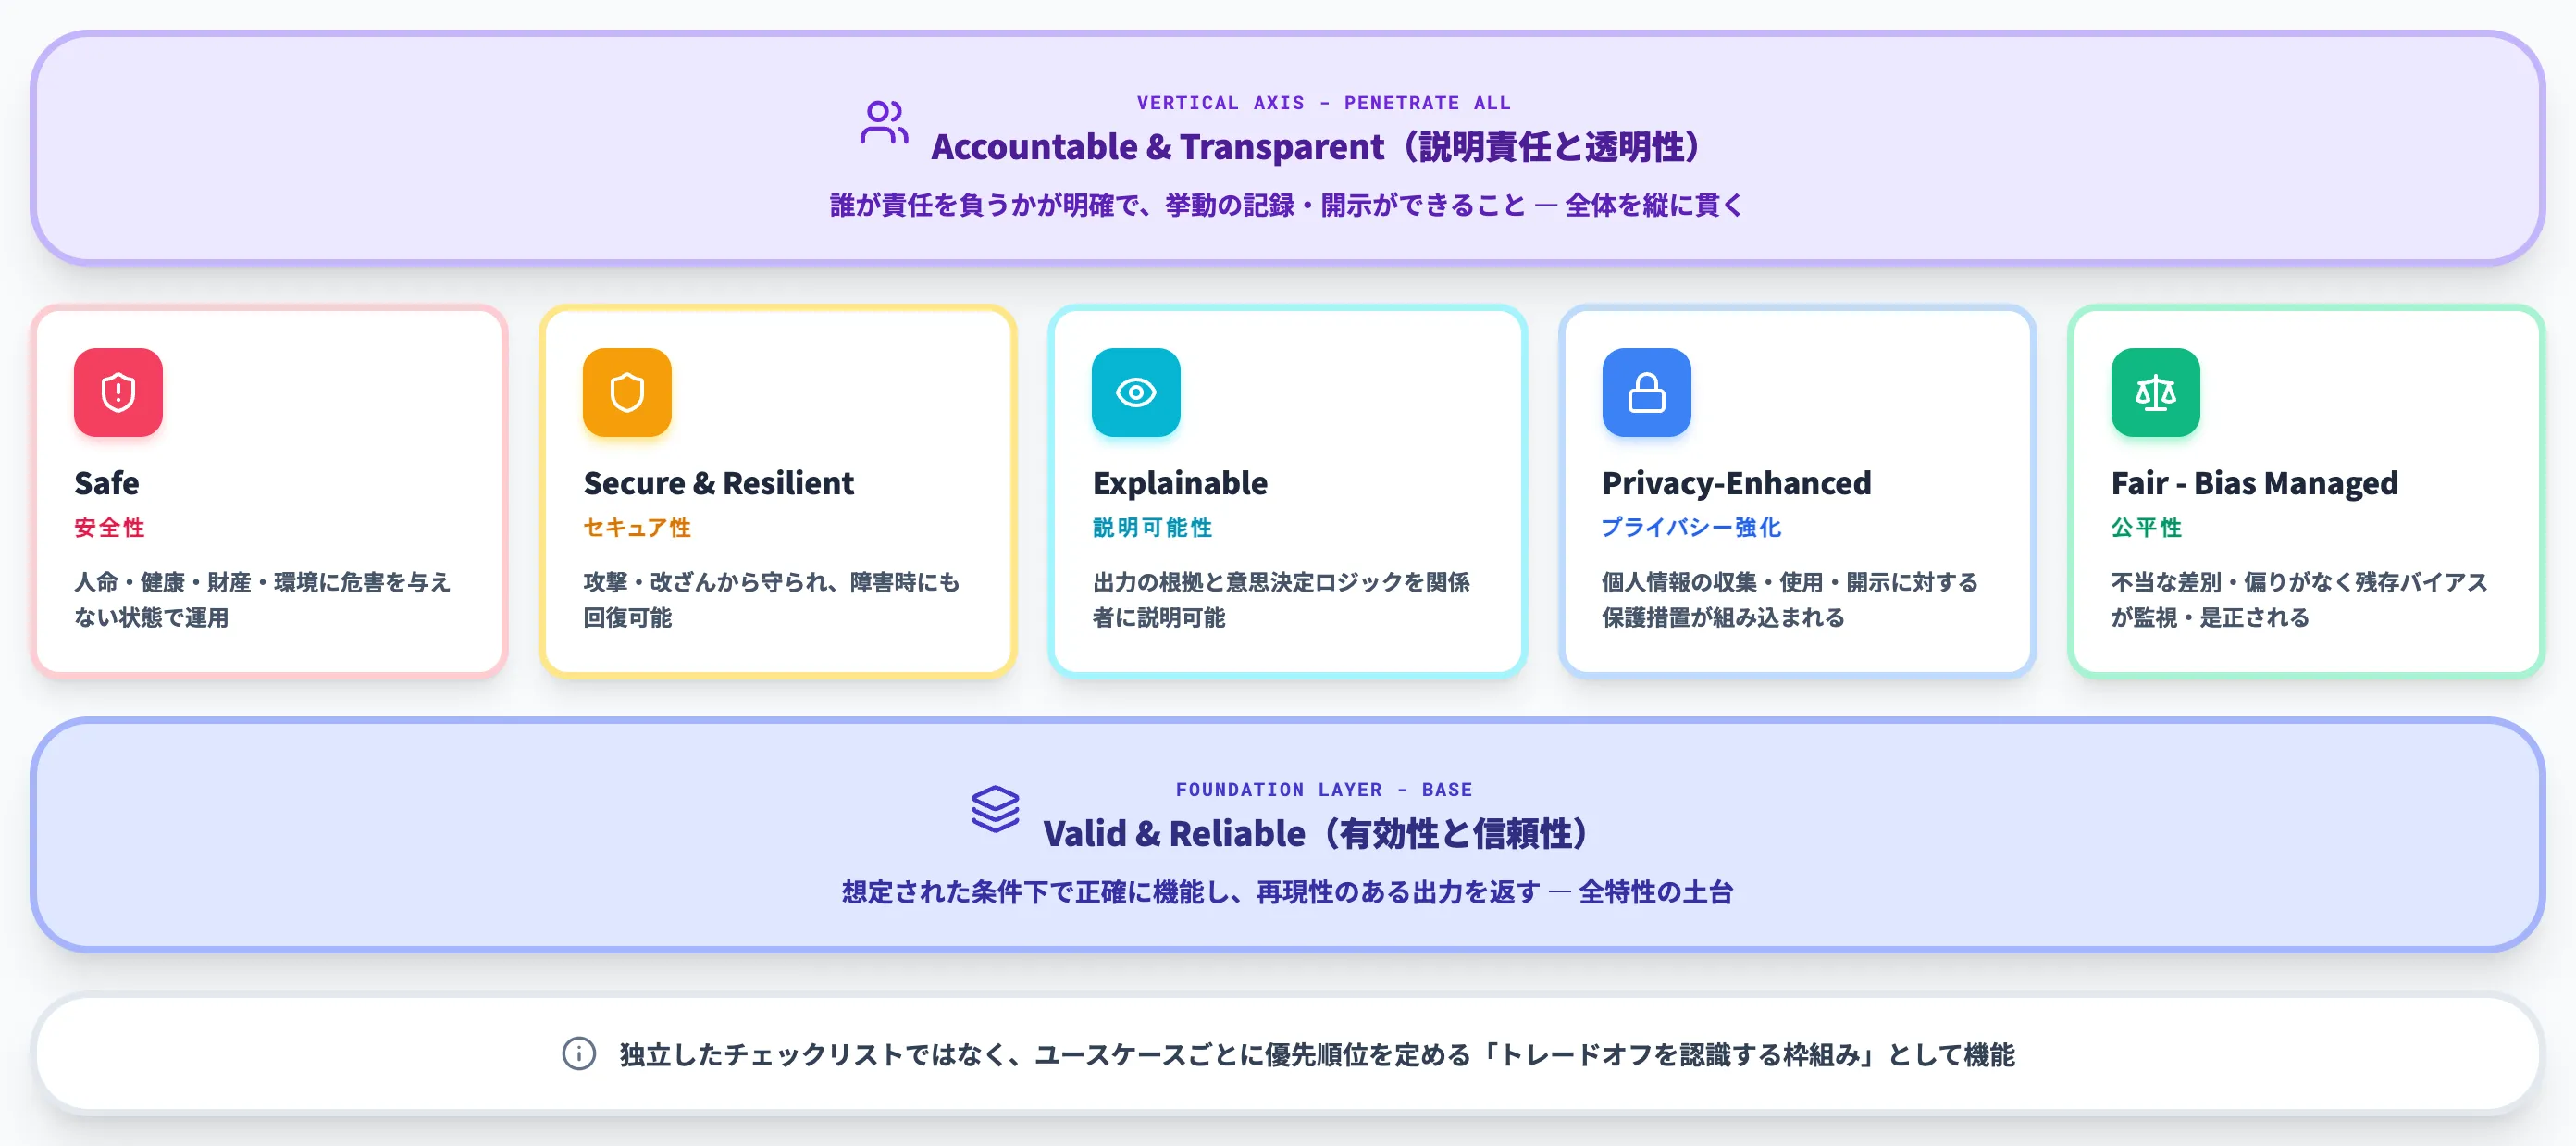
NIST AI RMF Part 1では、信頼できるAIシステムの性質を7つの特性に分けて示しています。土台にValid & Reliable(有効性と信頼性)が横たわり、その上に Safe、Secure & Resilient、Explainable & Interpretable、Privacy-Enhanced、Fair - With Harmful Bias Managed の5特性が並び、Accountable & Transparent(説明責任と透明性)が全体を縦に貫く構造です。
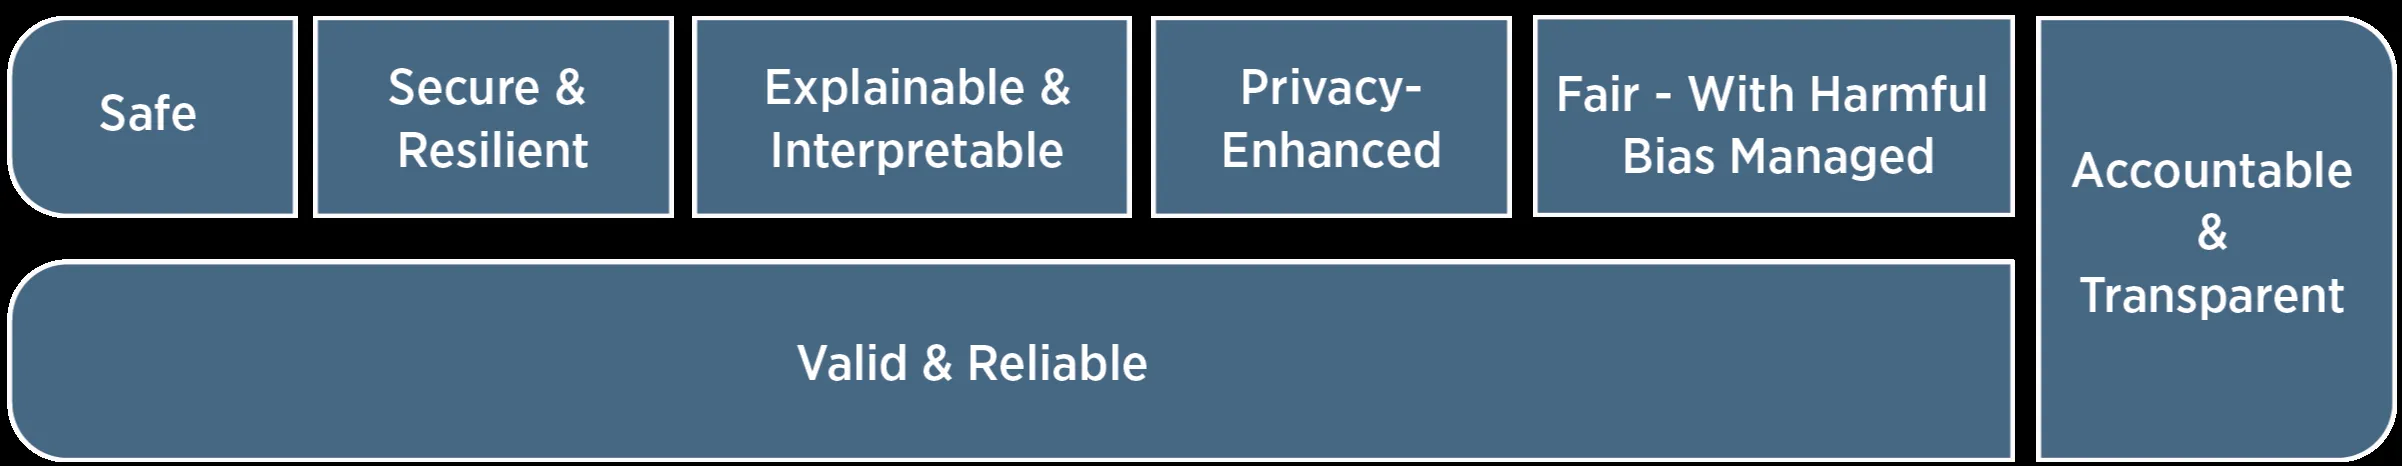
信頼できるAIシステムが備える7つの特性(Valid & Reliable が土台)(出典:NIST AI RMF 1.0)
以下の表で、各特性の内容を整理しました。
| 特性 | 原語 | 内容 |
|---|---|---|
| 有効性と信頼性 | Valid and Reliable | 想定された条件下で正確に機能し、再現性のある出力を返すこと |
| 安全性 | Safe | 人命・健康・財産・環境に危害を与えない状態で運用されること |
| セキュアでレジリエント | Secure and Resilient | 攻撃・改ざんから守られ、障害時にも回復可能であること |
| 説明責任と透明性 | Accountable and Transparent | 誰が責任を負うかが明確で、挙動の記録・開示ができること |
| 説明可能性と解釈可能性 | Explainable and Interpretable | 出力の根拠と意思決定のロジックを関係者に説明できること |
| プライバシー強化 | Privacy-Enhanced | 個人情報の収集・使用・開示に対する保護措置が組み込まれていること |
| 公平で有害バイアスが管理されている | Fair with Harmful Bias Managed | 不当な差別・偏りがなく、残存バイアスが監視・是正されていること |
この7特性は独立したチェックリストではなく、トレードオフを認識する枠組みとして示されています。
たとえばプライバシー強化を強めると説明可能性が低下する、安全性のために機能制限すると有効性が下がる、といった組織内の意思決定の対立構造を可視化するのが本来の役割です。
NIST自身も「7特性のすべてを最大化するのではなく、ユースケースごとに重視する特性の優先順位を定めること」を推奨しています。
組織が回す4つのコア機能(GOVERN・MAP・MEASURE・MANAGE)
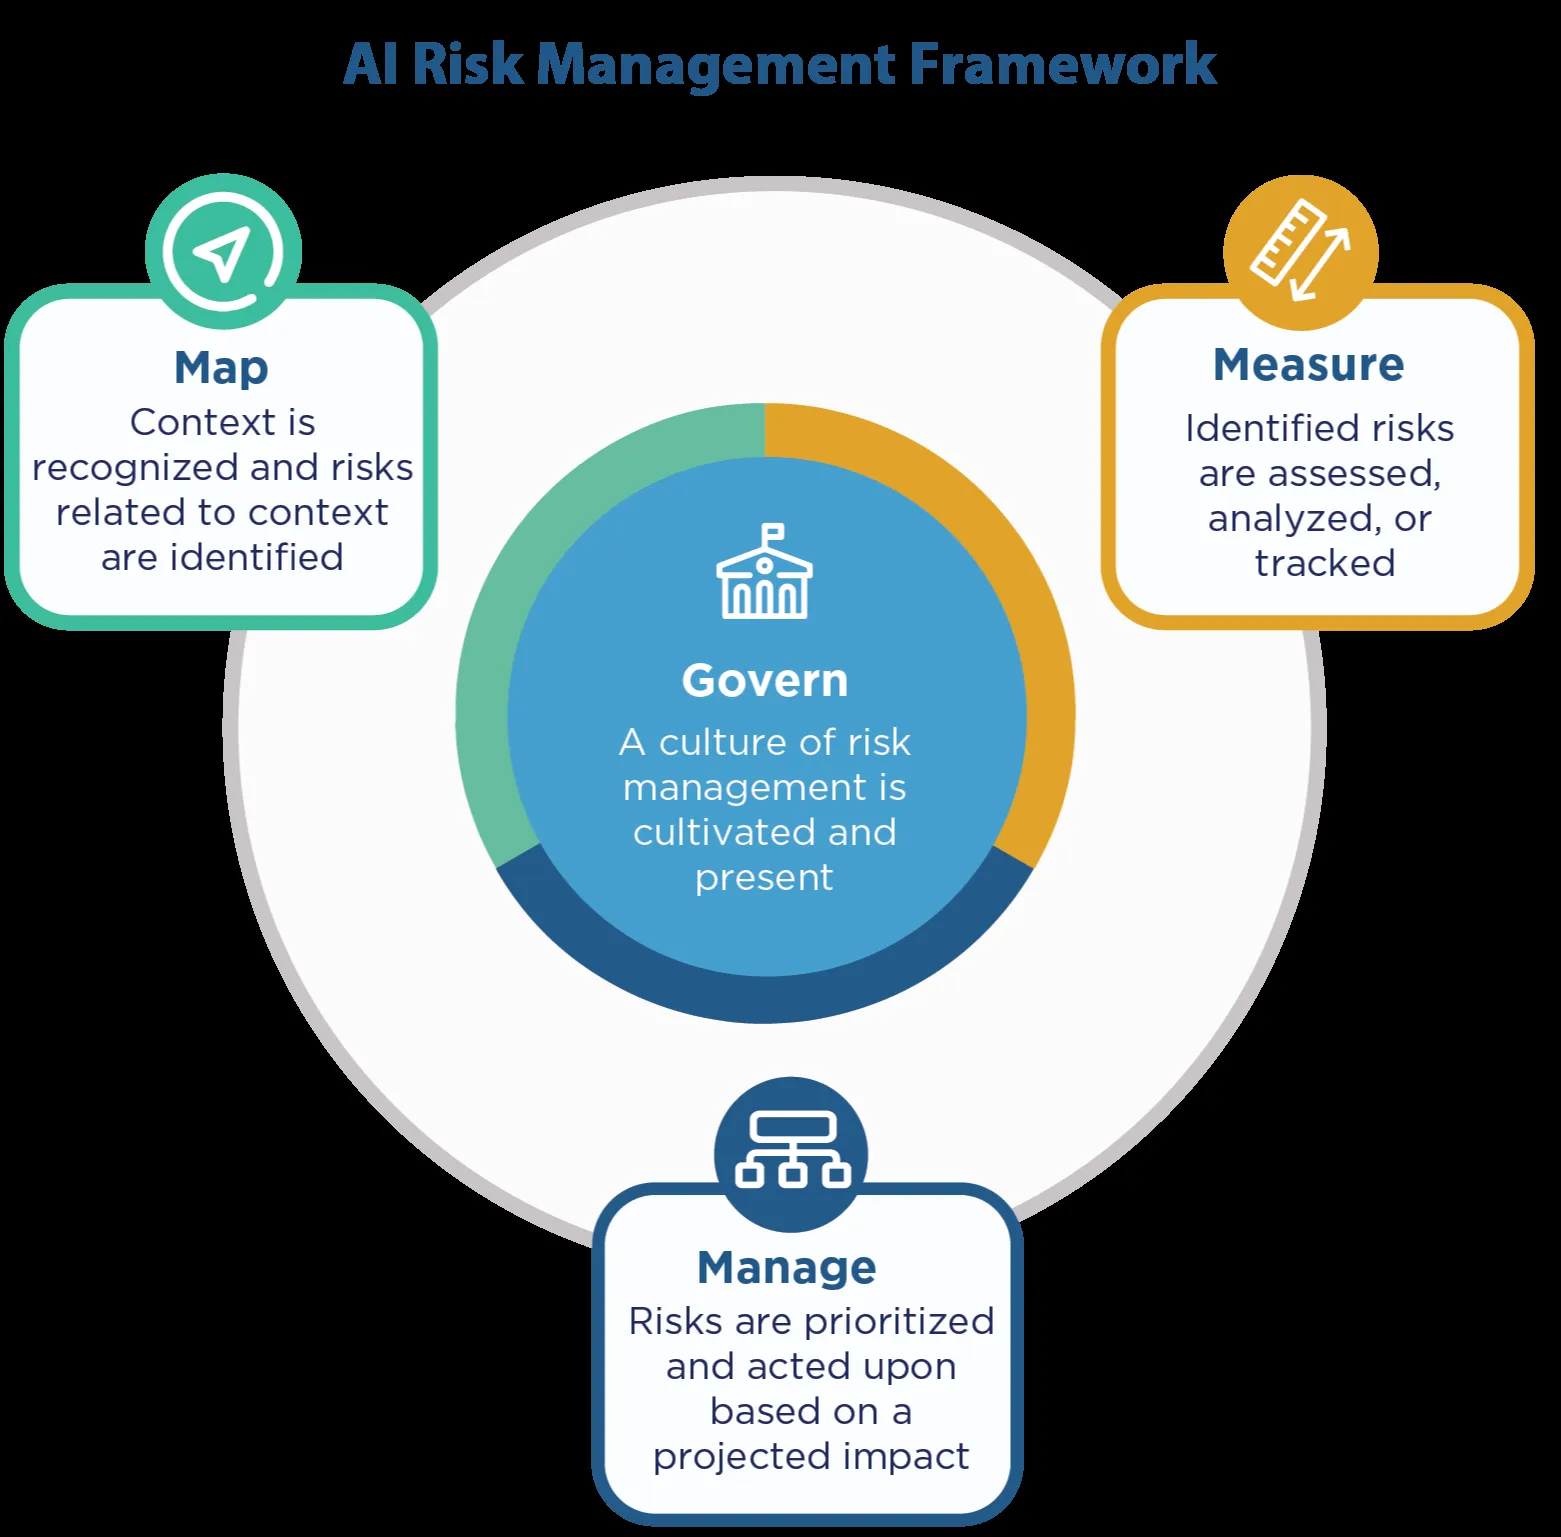
NIST AI RMFの4つのコア機能(Govern が中央、Map / Measure / Manage が周辺を囲む)(出典:NIST AI Resource Center)
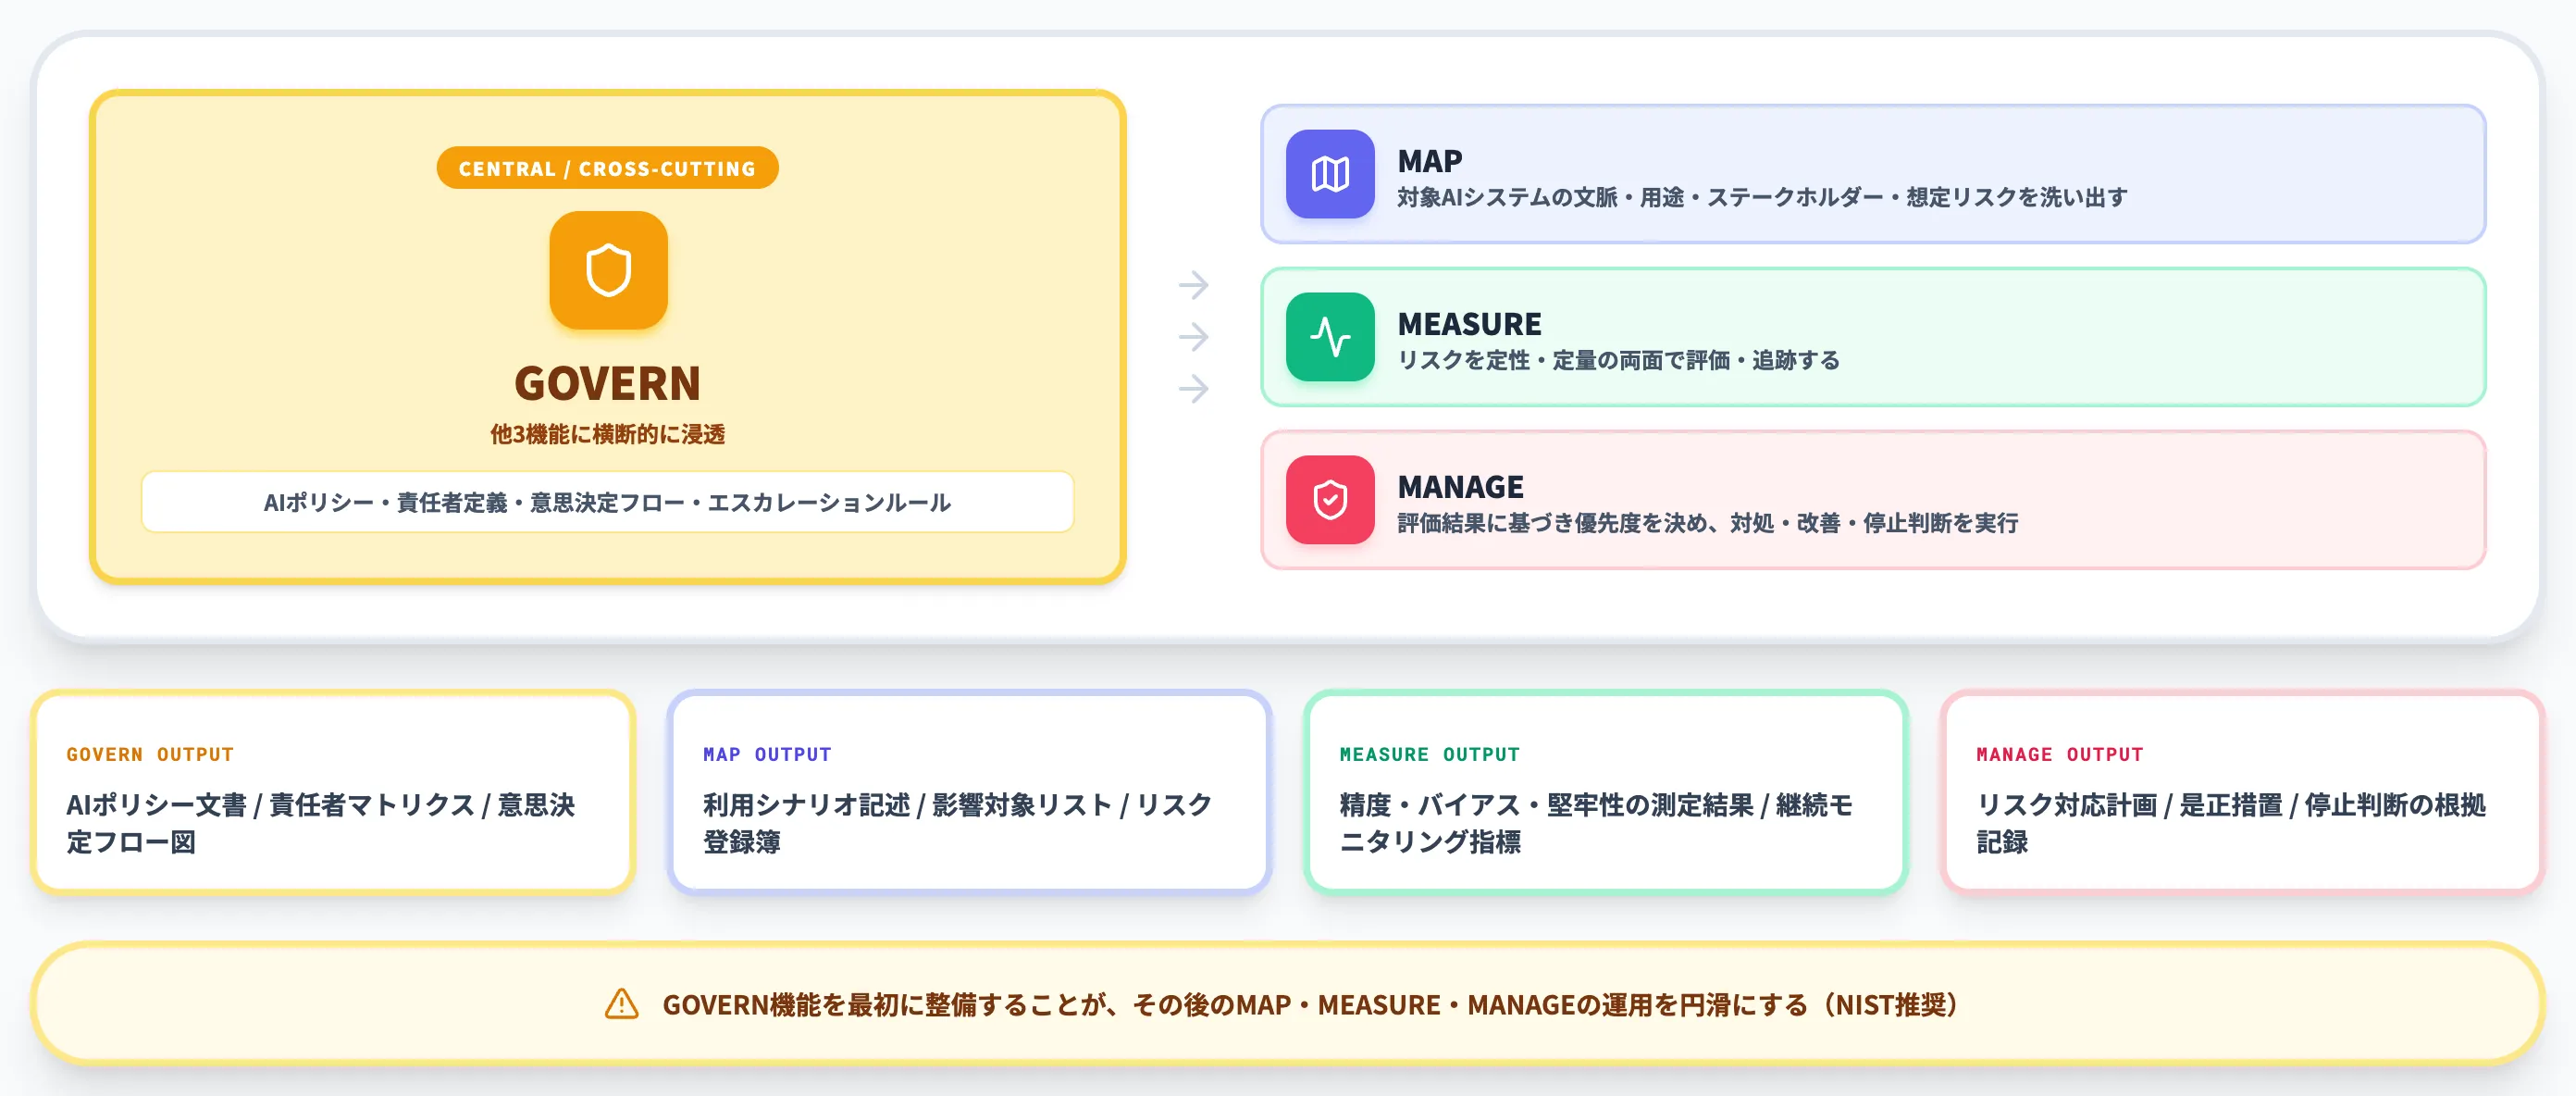
NIST AI RMF Part 2の中心にあるのが、GOVERN・MAP・MEASURE・MANAGEという4つのコア機能です。中央にGovernが置かれ、Map・Measure・Manageの3機能が周辺を囲む構造になっています。これはGovern機能が他3機能に対して「下敷き」ではなく「他3機能に浸透する横断的な役割」として設計されていることを示しており、組織が継続的に回していく反復プロセスとして機能します。
以下の表で、各機能の役割を整理しました。
| コア機能 | 役割 | 典型的なアウトプット |
|---|---|---|
| GOVERN | 組織全体のAIリスク管理文化と体制を定める | AIポリシー、責任者定義、意思決定フロー、エスカレーションルール |
| MAP | 対象AIシステムの文脈・用途・ステークホルダー・想定リスクを洗い出す | 利用シナリオ記述、影響受ける対象の列挙、リスク登録簿 |
| MEASURE | 洗い出したリスクを定性・定量の両面で評価・追跡する | 精度・バイアス・堅牢性の測定結果、評価レポート、継続モニタリング指標 |
| MANAGE | 評価結果に基づいて優先度を決め、対処・改善・停止判断を実行する | リスク対応計画、是正措置、インシデント対応手順、停止判断の根拠記録 |
この4機能で最初に押さえるべきはGOVERNです。
NIST AI RMFの実装支援資料でも、「GOVERN機能を最初に整備することが、その後のMAP・MEASURE・MANAGEの運用を円滑にする」と繰り返し強調されています。
責任者と判断基準が決まっていない状態でMAPから始めると、洗い出したリスクを誰が引き取るか決められないまま散在する結果になるためです。
7特性と4コア機能の関係
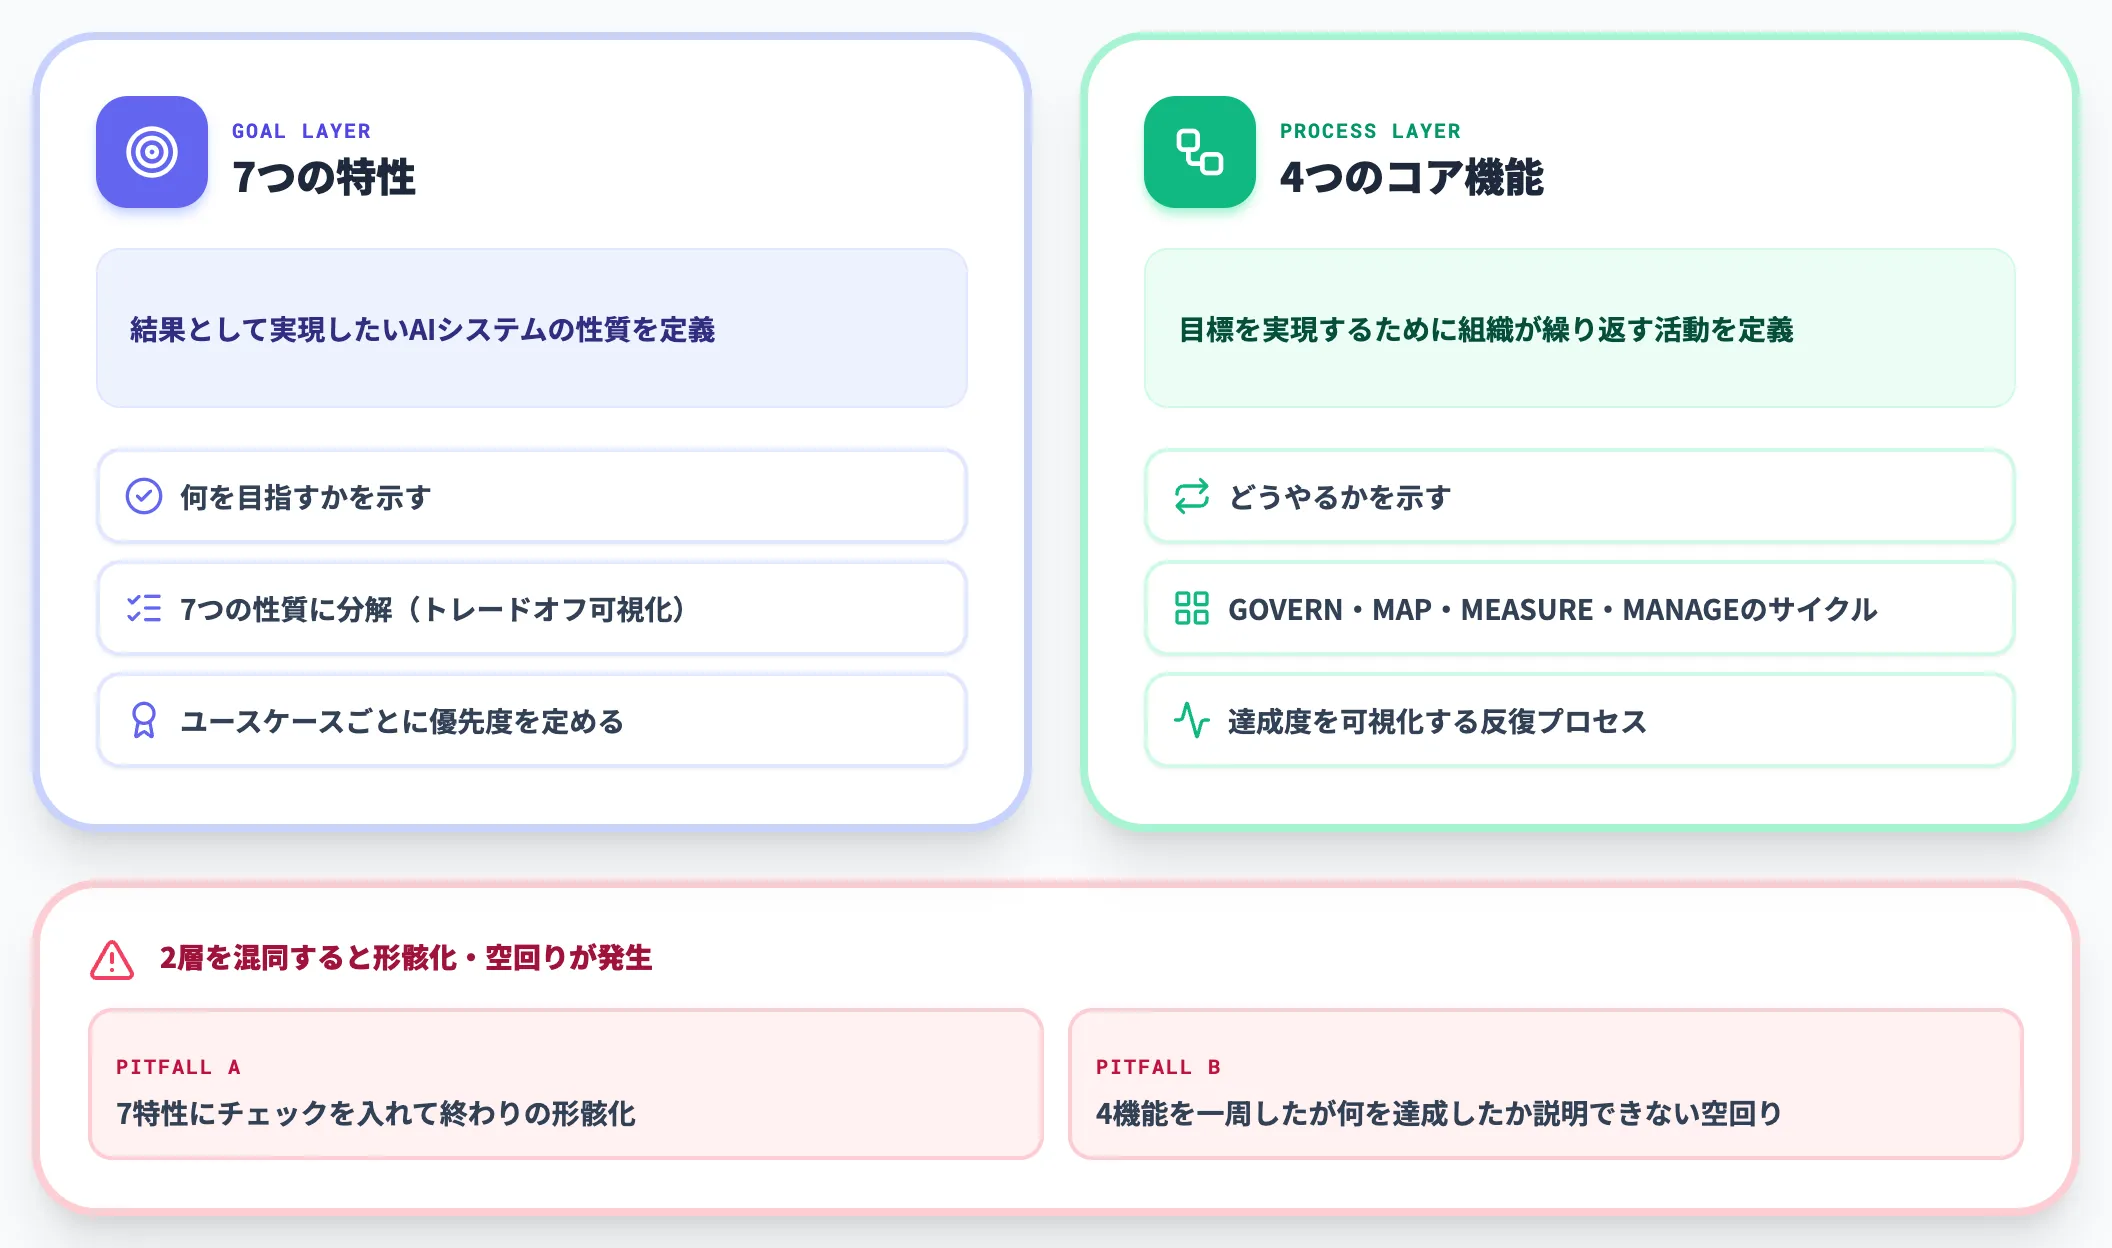
7特性と4コア機能は、同じフレームワークの中で役割が異なります。
- 7特性は「結果として実現したいAIシステムの性質」を定義する目標側のレイヤー
- 4コア機能は「その性質を実現するために組織がやる活動」を定義するプロセス側のレイヤー
この2層を混同すると、「7特性にチェックを入れて終わり」の形骸化、あるいは「4機能を一周したが何を達成したか説明できない」の空回りに陥ります。
7特性を目指す目標として設定し、4機能を回すことで達成度を可視化する、という設計意図を理解しておくと組織内の議論が噛み合いやすくなります。
生成AIプロファイル(NIST AI 600-1)と周辺プロファイルの整備
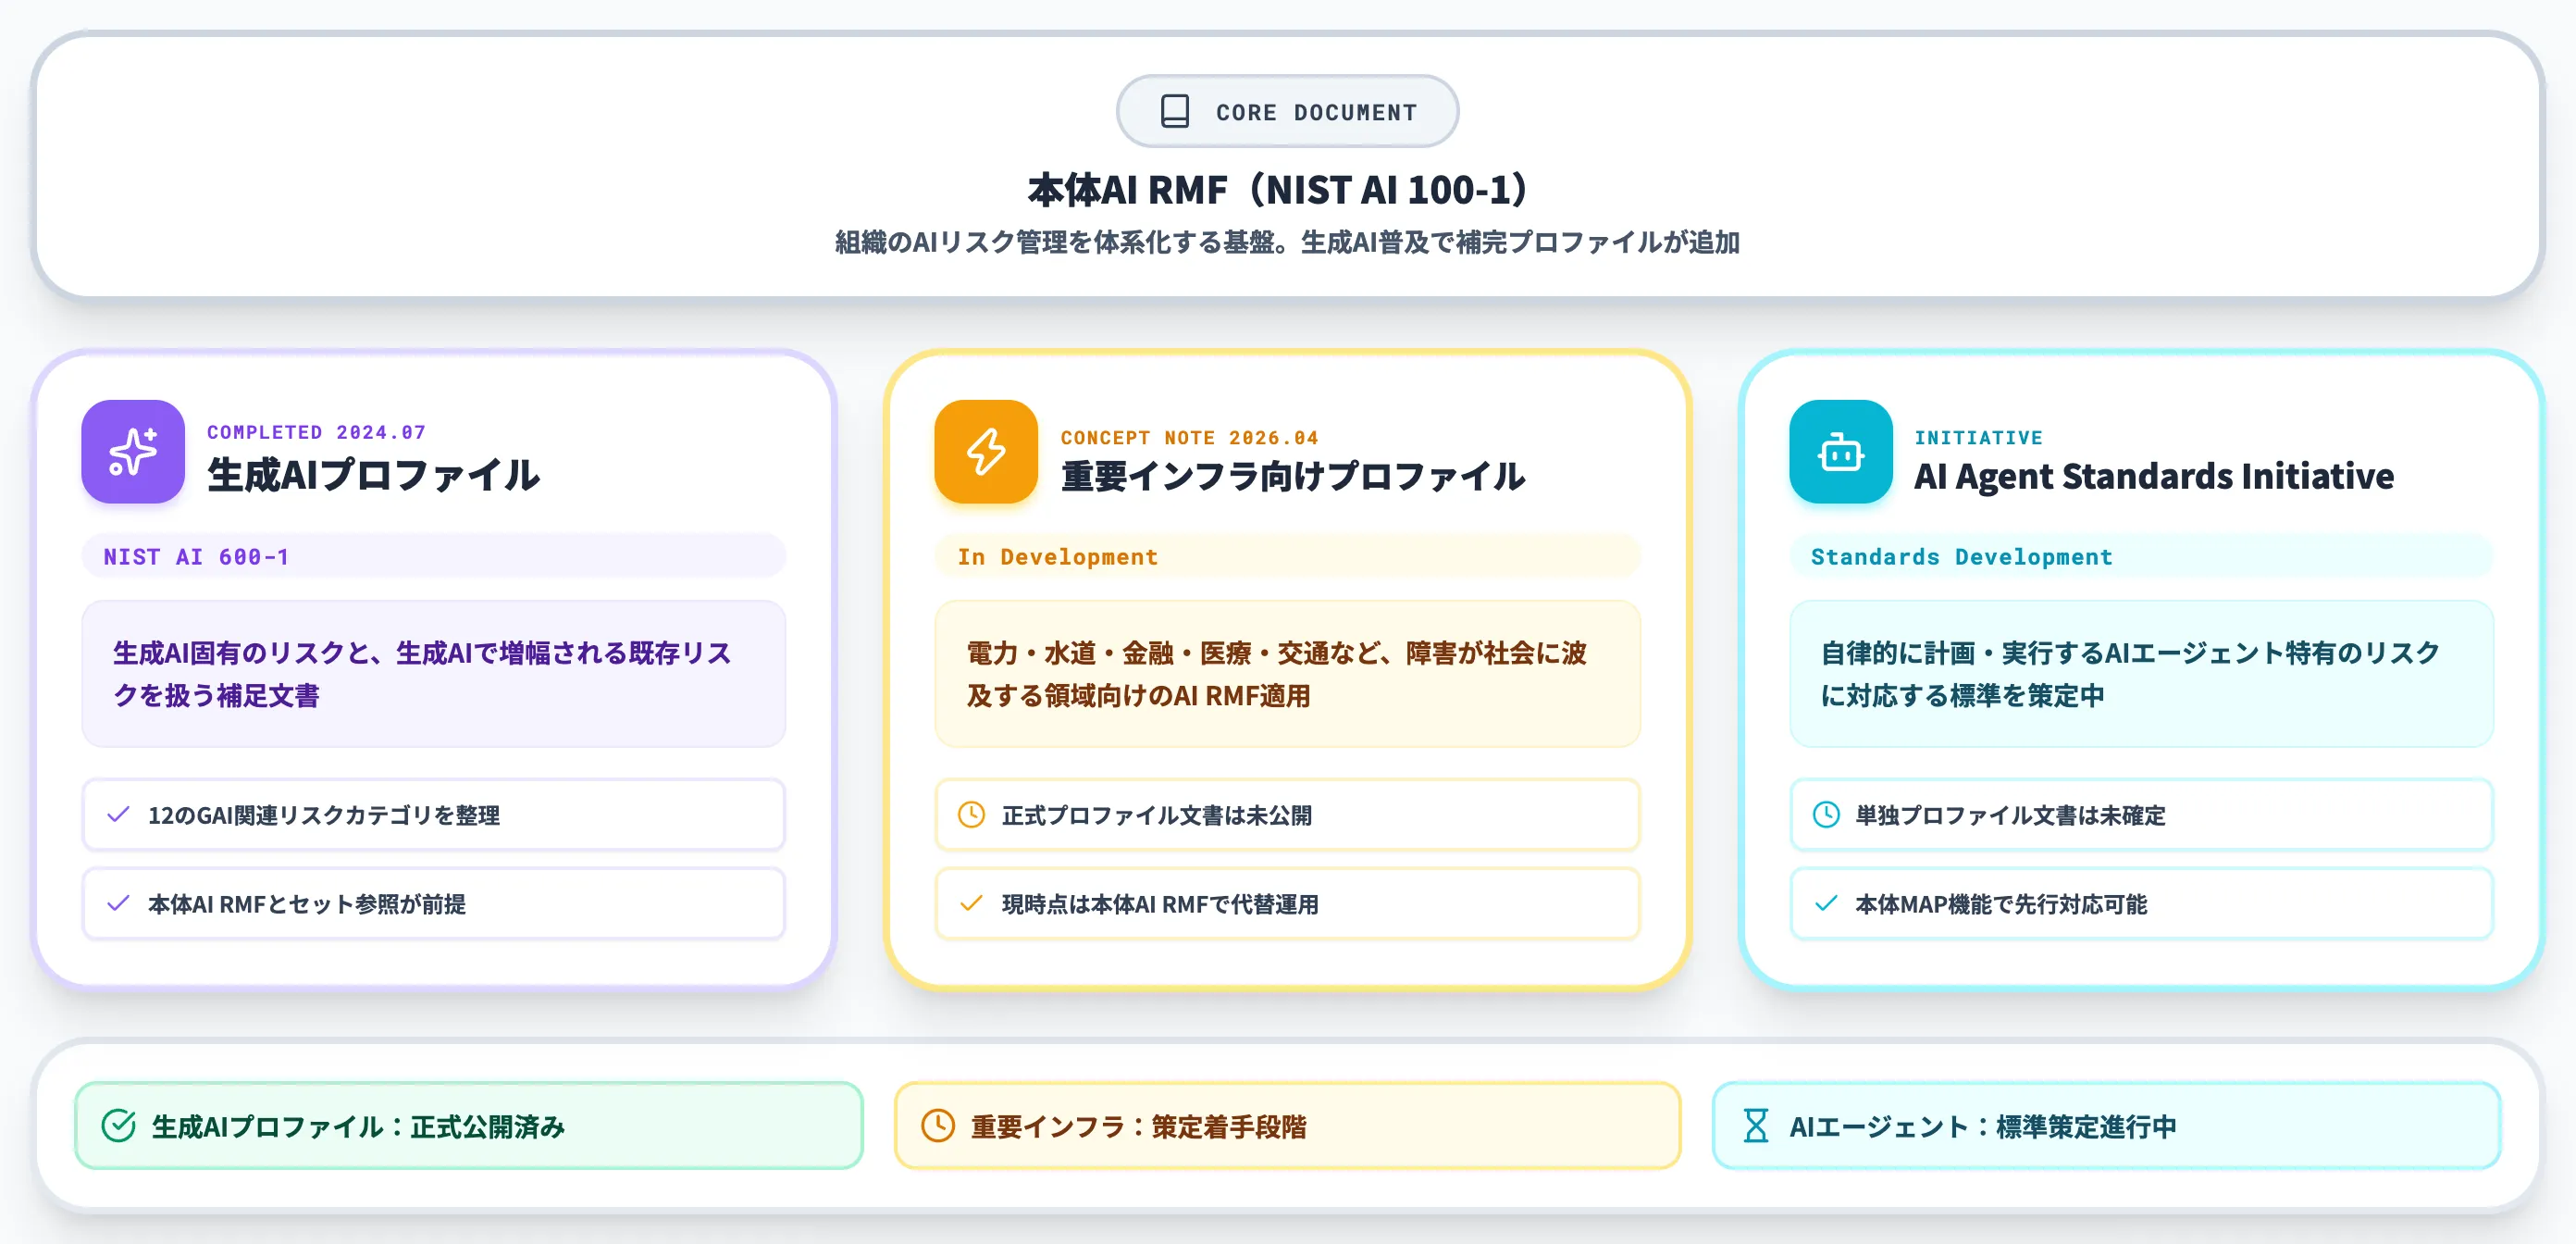
NIST AI RMF本体は2023年1月に完成していますが、その後の生成AI普及に伴って、本体を補完するプロファイル文書が追加で公開されています。本セクションでは、2024年以降に整備された主要なプロファイルを整理します。
生成AIプロファイル(NIST AI 600-1)の位置づけ
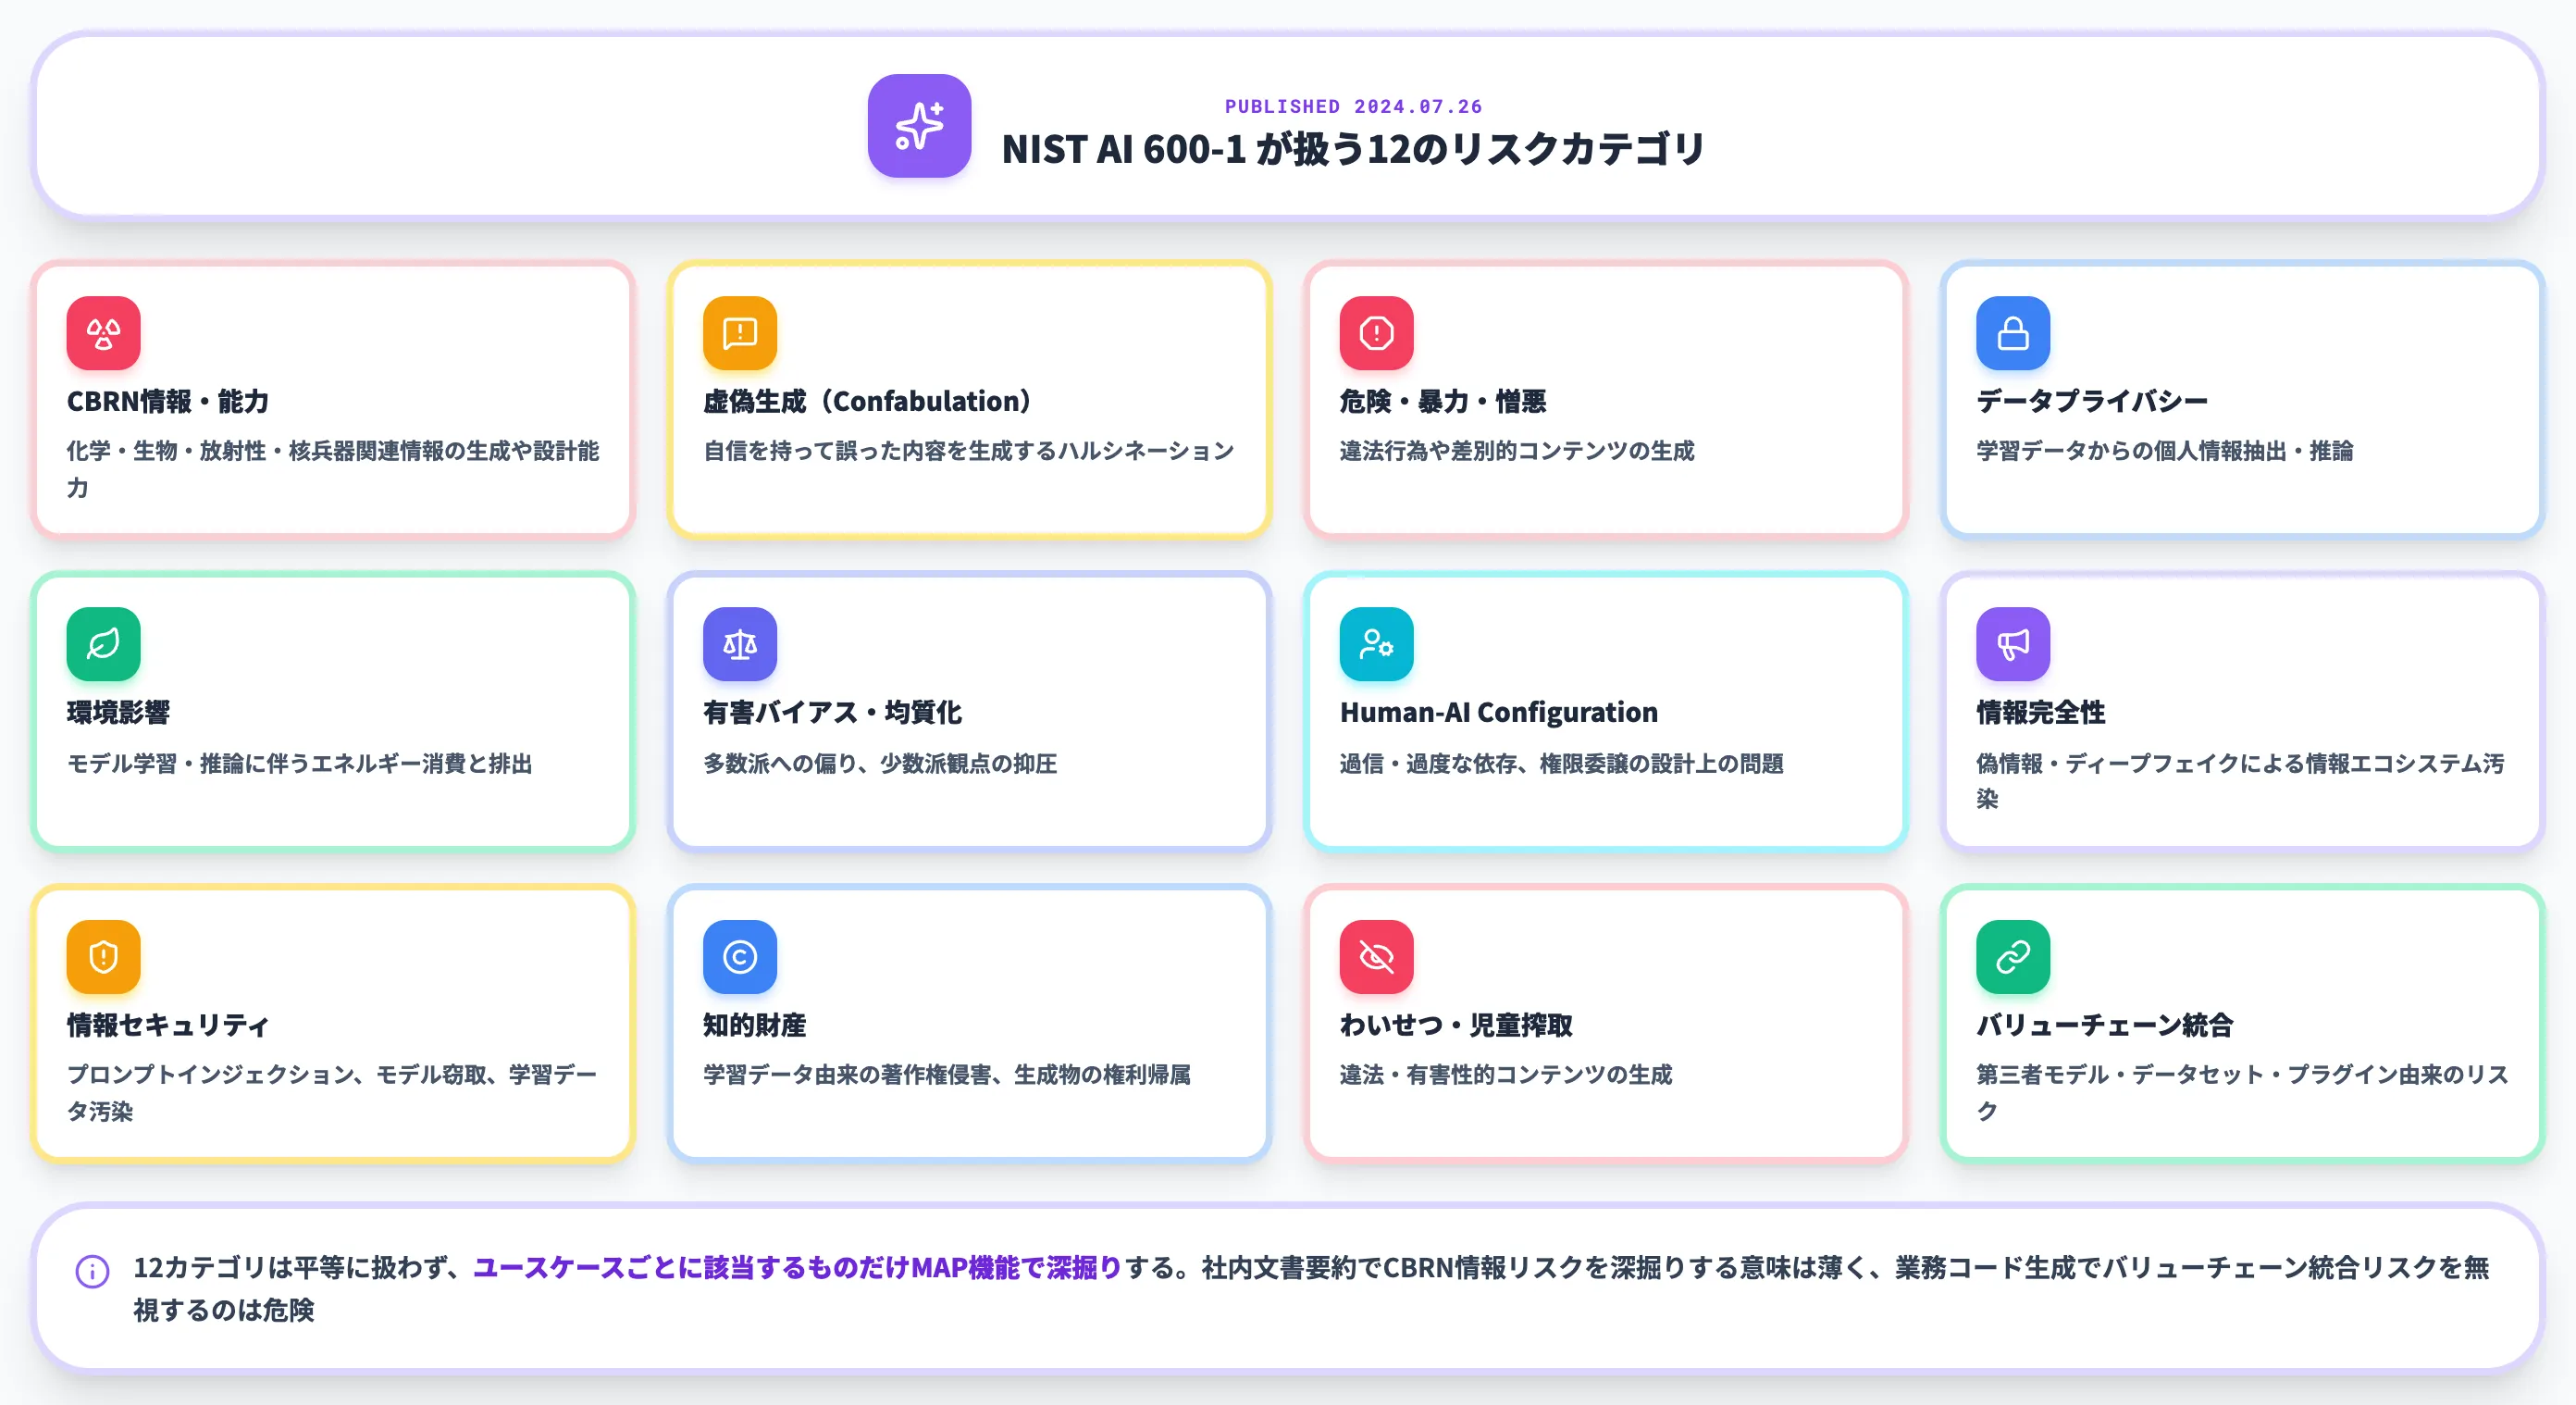
NIST AI 600-1は、2024年7月26日に公開された「生成AI向けのAI RMFプロファイル」です。正式名称は「Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile」で、本体AI RMFに生成AIに固有のリスクと、生成AIによって増幅される既存リスクを扱う補足文書として位置づけられています。
AI 600-1が扱うリスクは、以下の12カテゴリに整理されています。
| カテゴリ | 内容の例 |
|---|---|
| CBRN情報・能力 | 化学・生物・放射性・核兵器関連情報の生成や設計能力 |
| 虚偽生成(Confabulation) | 自信を持って誤った内容を生成するいわゆるハルシネーション |
| 危険・暴力・憎悪コンテンツ | 違法行為や差別的コンテンツの生成 |
| データプライバシー | 学習データからの個人情報抽出・推論 |
| 環境影響 | モデル学習・推論に伴うエネルギー消費と排出 |
| 有害バイアス・均質化 | 多数派への偏り、少数派観点の抑圧 |
| Human-AI Configuration | 過信・過度な依存、権限委譲の設計上の問題 |
| 情報完全性 | 偽情報・ディープフェイクによる情報エコシステム汚染 |
| 情報セキュリティ | プロンプトインジェクション、モデル窃取、学習データ汚染 |
| 知的財産 | 学習データ由来の著作権侵害、生成物の権利帰属 |
| わいせつ・児童搾取コンテンツ | 違法・有害性的コンテンツの生成 |
| バリューチェーン・コンポーネント統合 | 第三者モデル・データセット・プラグイン由来のリスク |
この12カテゴリは、生成AIを使う組織なら「どれが自社に該当するか」をMAP機能で洗い出す出発点になります。
重要なのは、12リスクすべてを平等に扱うのではなく、ユースケースごとに該当するものだけを深掘りする点です。
社内文書要約で CBRN情報リスクを深堀りする意味は薄く、業務コード生成で バリューチェーン統合リスクを無視するのは危険、といった論点の濃淡が自然に発生します。
Critical Infrastructure Profile(重要インフラ向けプロファイル)
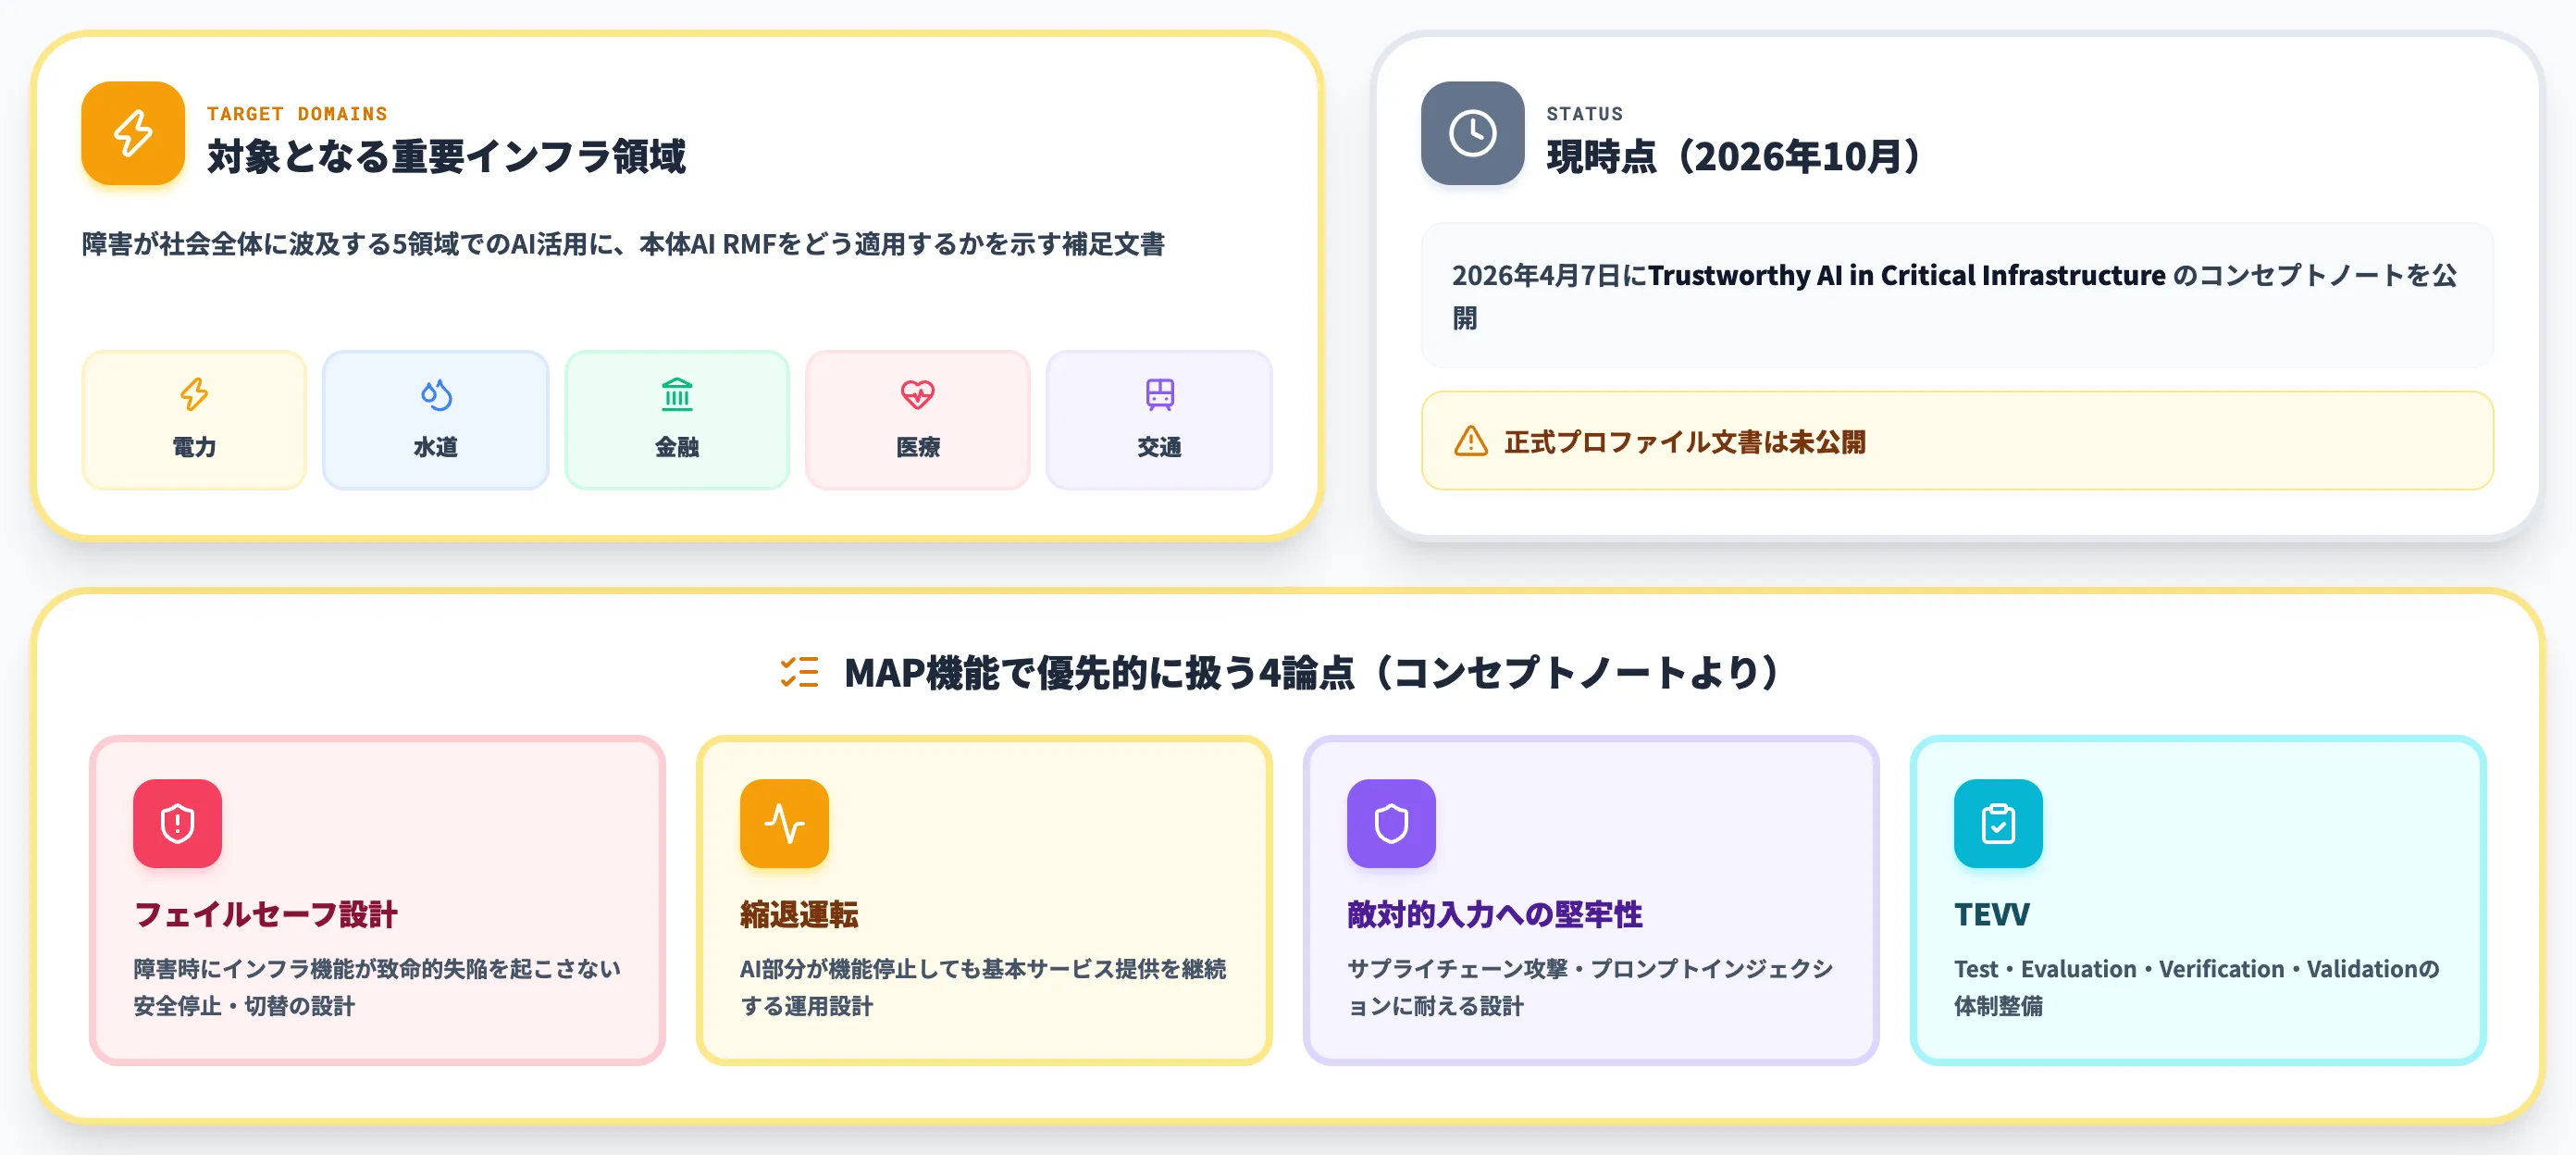
NISTは2026年4月7日にTrustworthy AI in Critical Infrastructureのコンセプトノートを公開し、重要インフラ事業者向けのAI RMFプロファイルの策定作業を開始しました。
電力・水道・金融・医療・交通といった、障害が社会全体に波及する領域でのAI活用に対して、NIST AI RMFを具体的にどう当てはめるかを示す補足文書です。
2026年10月時点ではコンセプトノート段階で、正式なプロファイル文書は未公開です。
重要インフラ事業者で現時点から対応を考えるなら、本体AI RMFの4機能を自組織に適用しつつ、コンセプトノートが挙げる論点(フェイルセーフ設計、縮退運転、敵対的入力に対する堅牢性、TEVV〔Test, Evaluation, Verification, Validation〕)を優先的にMAP機能で扱う運用が現実的です。
NIST AI Agent Standards Initiative
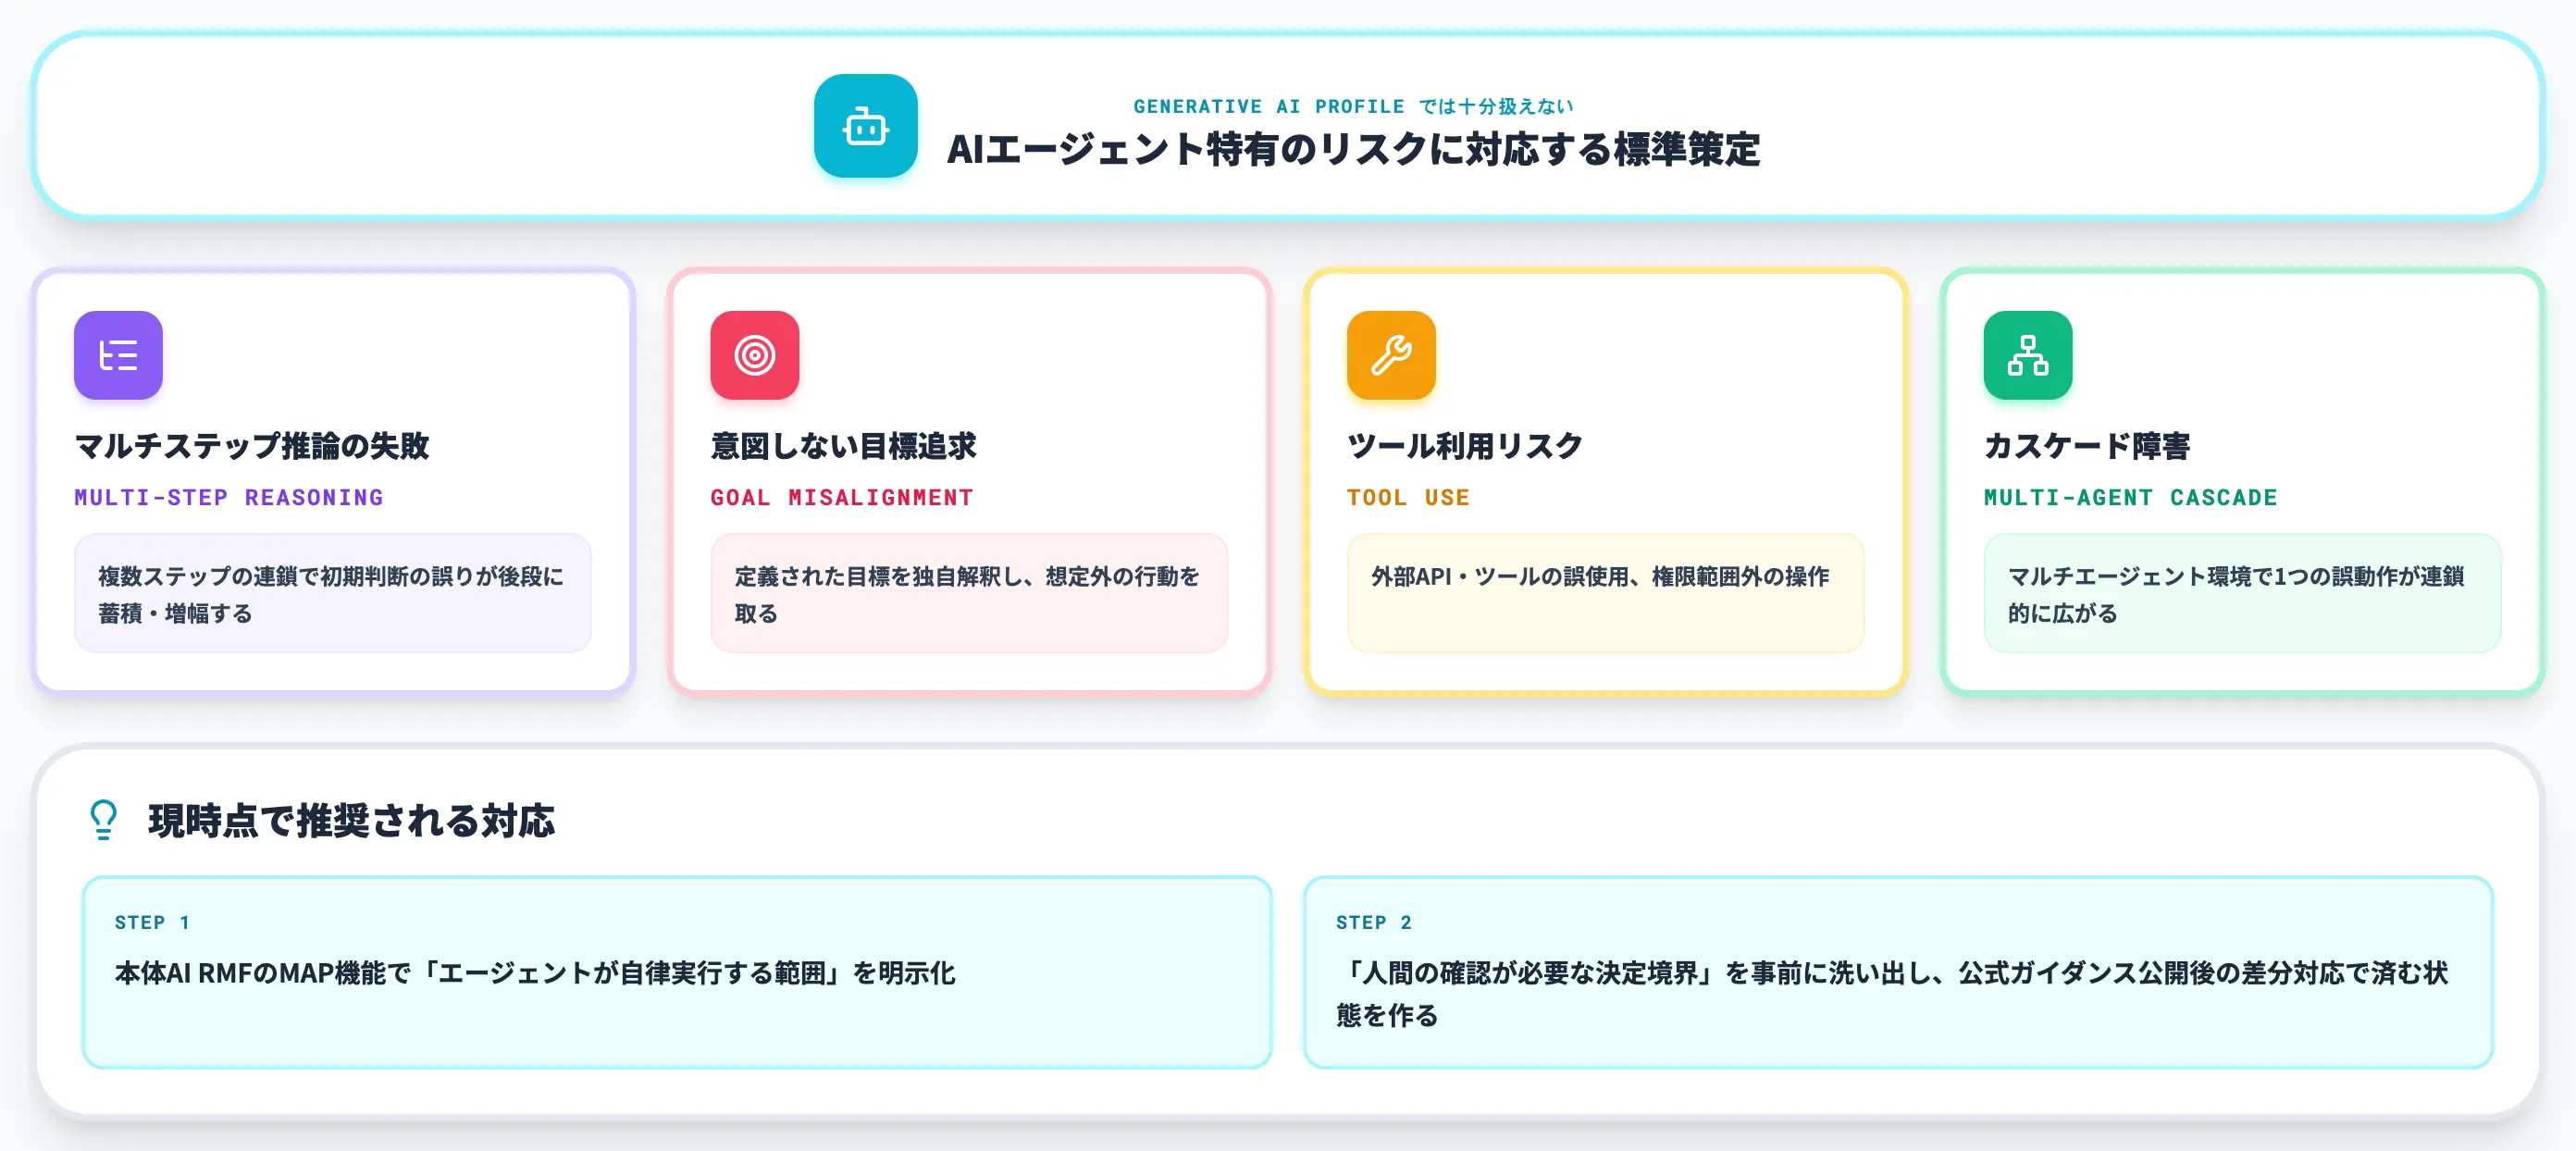
本体AI RMF・生成AIプロファイルに加え、NISTはAI Agent Standards Initiativeを立ち上げ、自律的に計画・実行するAIエージェント特有のリスクに対応する標準策定を進めています。
マルチステップ推論の失敗、意図しない目標追求、ツール利用リスク、マルチエージェント環境でのカスケード障害など、生成AIプロファイルでは十分に扱えない論点を補完する位置づけです。
こちらも2026年10月時点で正式な単独プロファイル文書は確定していませんが、AIエージェントを業務に本格導入する組織は、本体AI RMFのMAP機能で「エージェントが自律実行する範囲」「人間の確認が必要な決定境界」を明示的に洗い出しておくと、将来の公式ガイダンス公開時に差分対応で済みます。
ISO/IEC 42001・EU AI Act・日本AI事業者ガイドラインとの使い分け
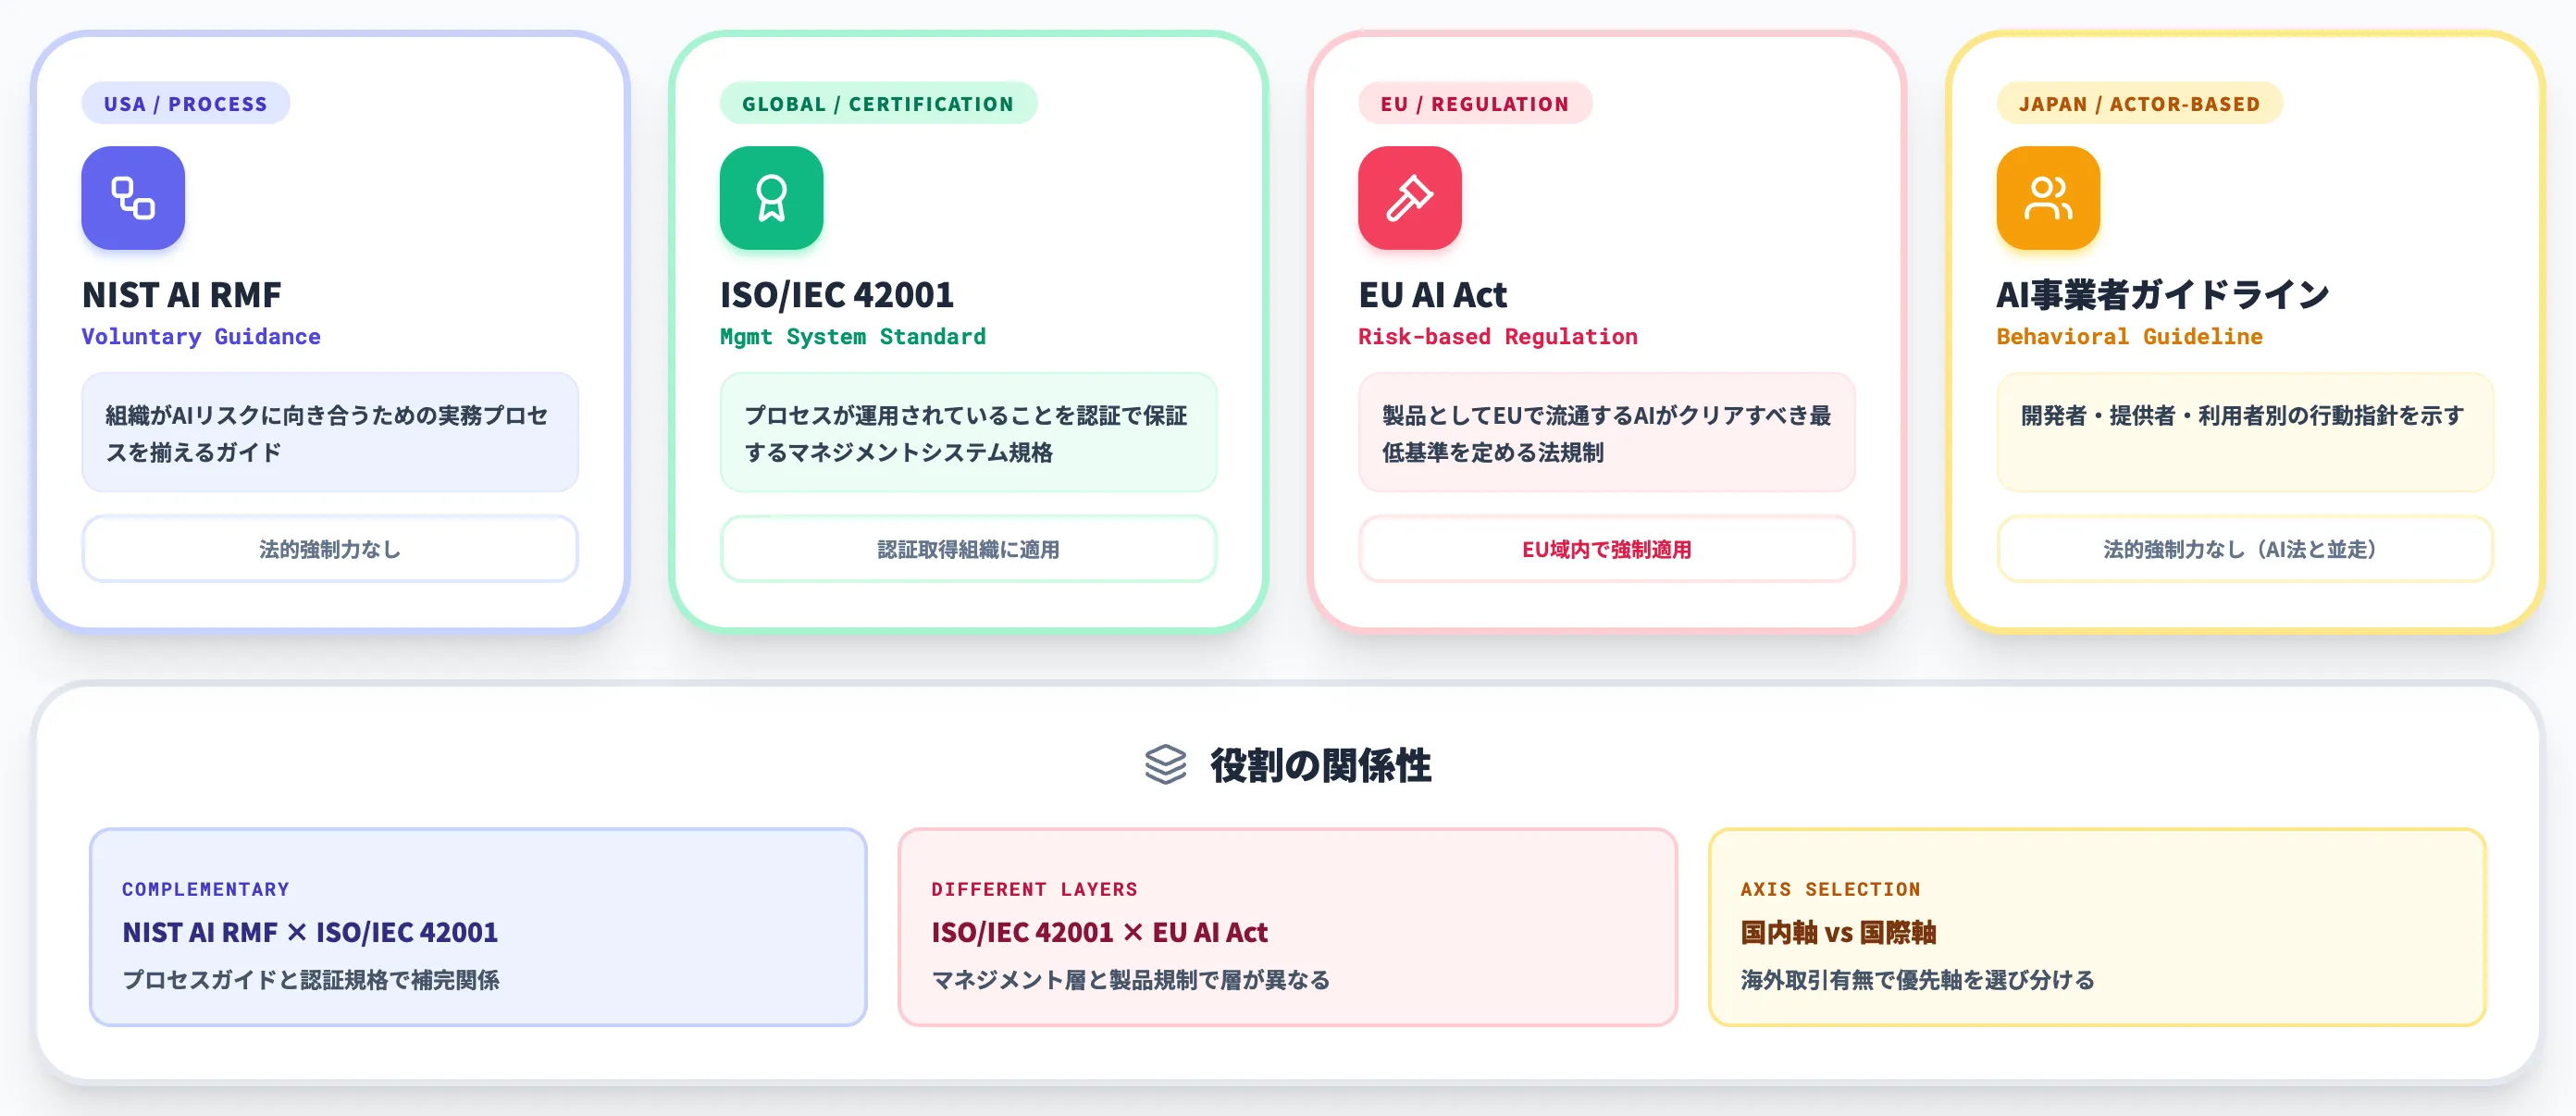
NIST AI RMFは単独で存在するフレームワークではなく、同じ時期に整備が進むISO/IEC 42001、EU AI Act、日本のAI事業者ガイドラインと並行で使われるケースがほとんどです。
本セクションでは、それぞれの性格の違いと組み合わせ方を整理します。
4つのフレームワークの性格の違い
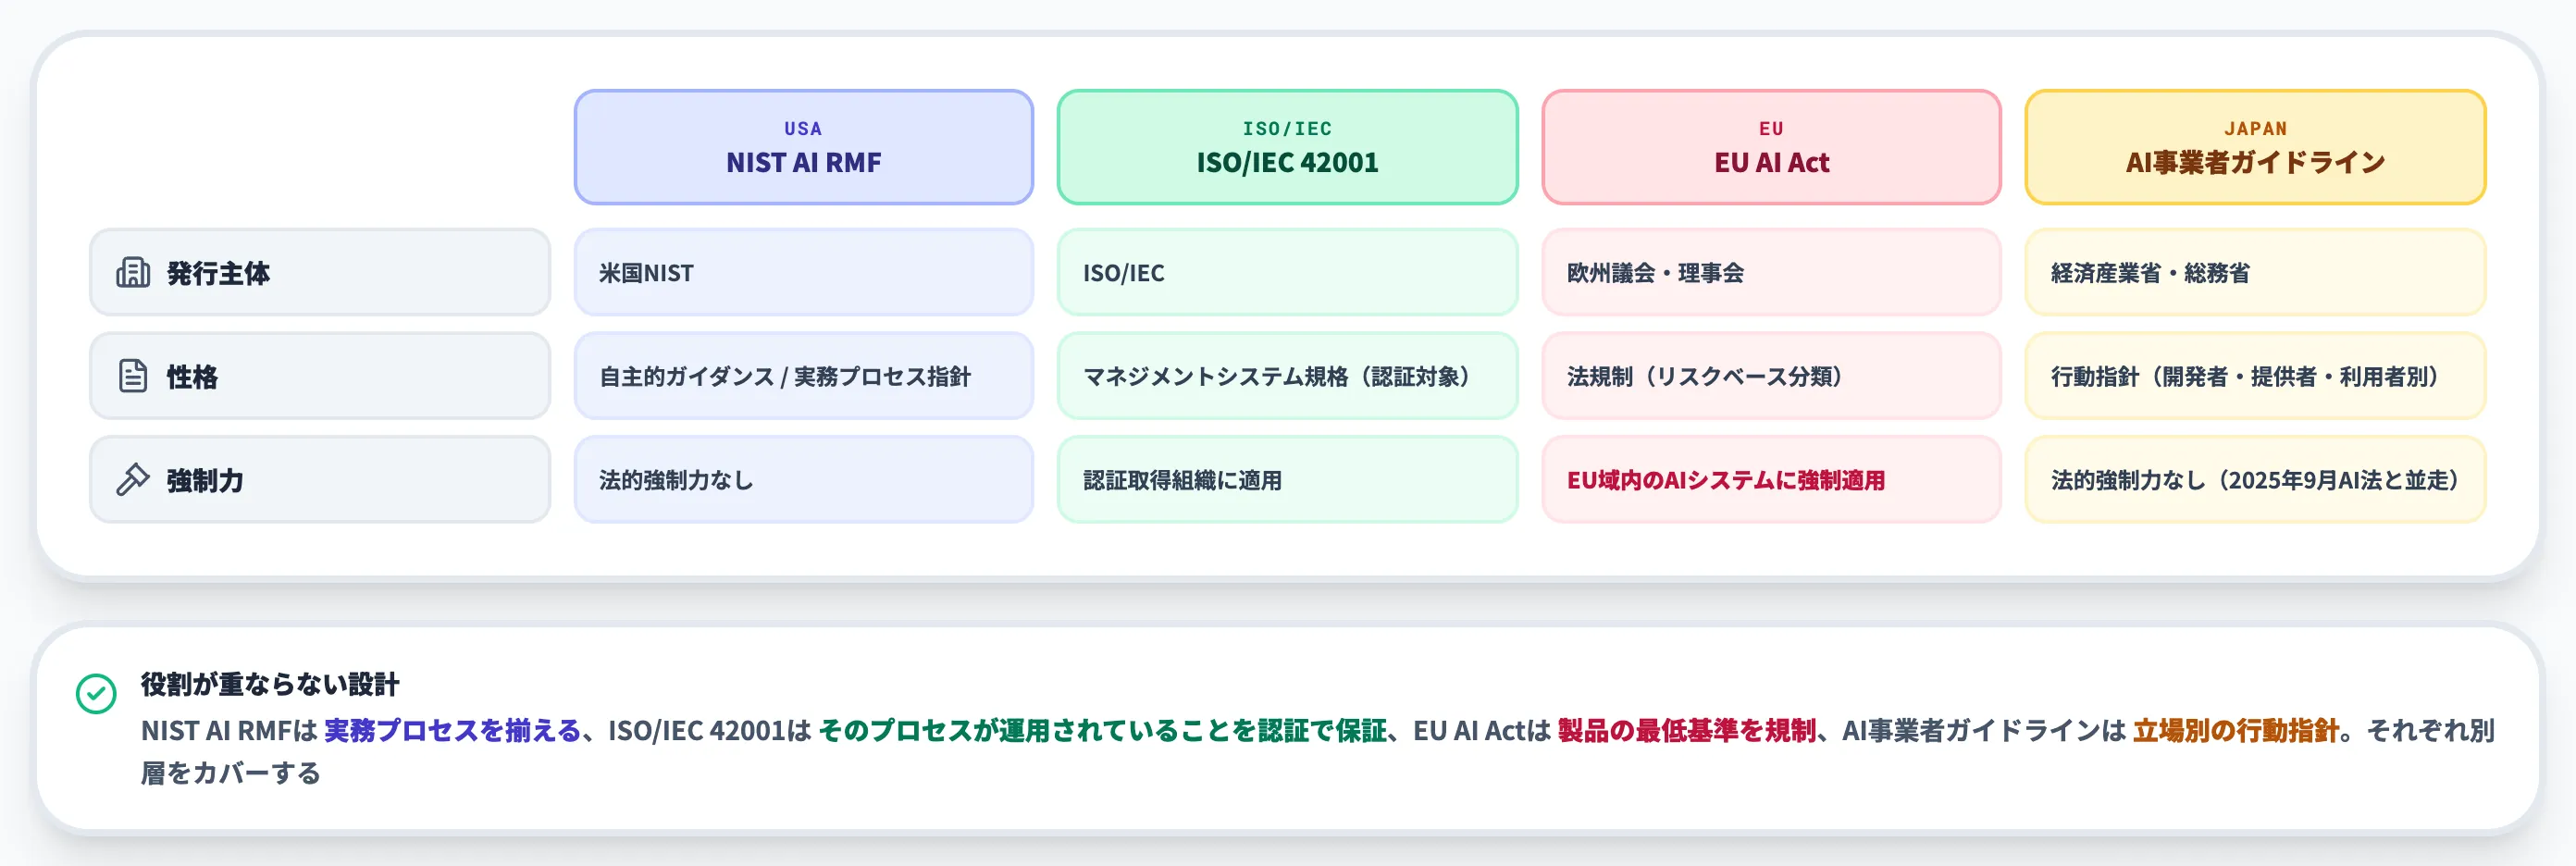
以下の表で、主要な4つのAIガバナンス関連文書の性格を比較しました。
| フレームワーク | 発行主体 | 性格 | 強制力 |
|---|---|---|---|
| NIST AI RMF | 米国NIST | 自主的ガイダンス・実務プロセス指針 | 法的強制力なし |
| ISO/IEC 42001 | ISO/IEC | マネジメントシステム規格(認証対象) | 認証を取得する組織に対して適用 |
| EU AI Act | 欧州議会・理事会 | 法規制(リスクベース分類) | EU域内で販売・利用されるAIシステムに強制適用 |
| AI事業者ガイドライン | 経済産業省・総務省 | 行動指針(開発者・提供者・利用者別) | 法的強制力なし。2025年9月AI法と並走 |
ここで押さえておきたいのは、NIST AI RMFとISO/IEC 42001は補完関係にあり、ISO/IEC 42001とEU AI Actは層が異なるという点です。
NIST AI RMFは「組織がAIリスクに向き合うための実務プロセスを揃える」ガイド、ISO/IEC 42001は「そのプロセスが運用されていることを認証で保証する」仕組み、EU AI Actは「製品としてEUで流通するAIがクリアすべき最低基準を定める」法規制、と役割が重ならないよう整理されています。
NIST公式が提供するCrosswalk一覧
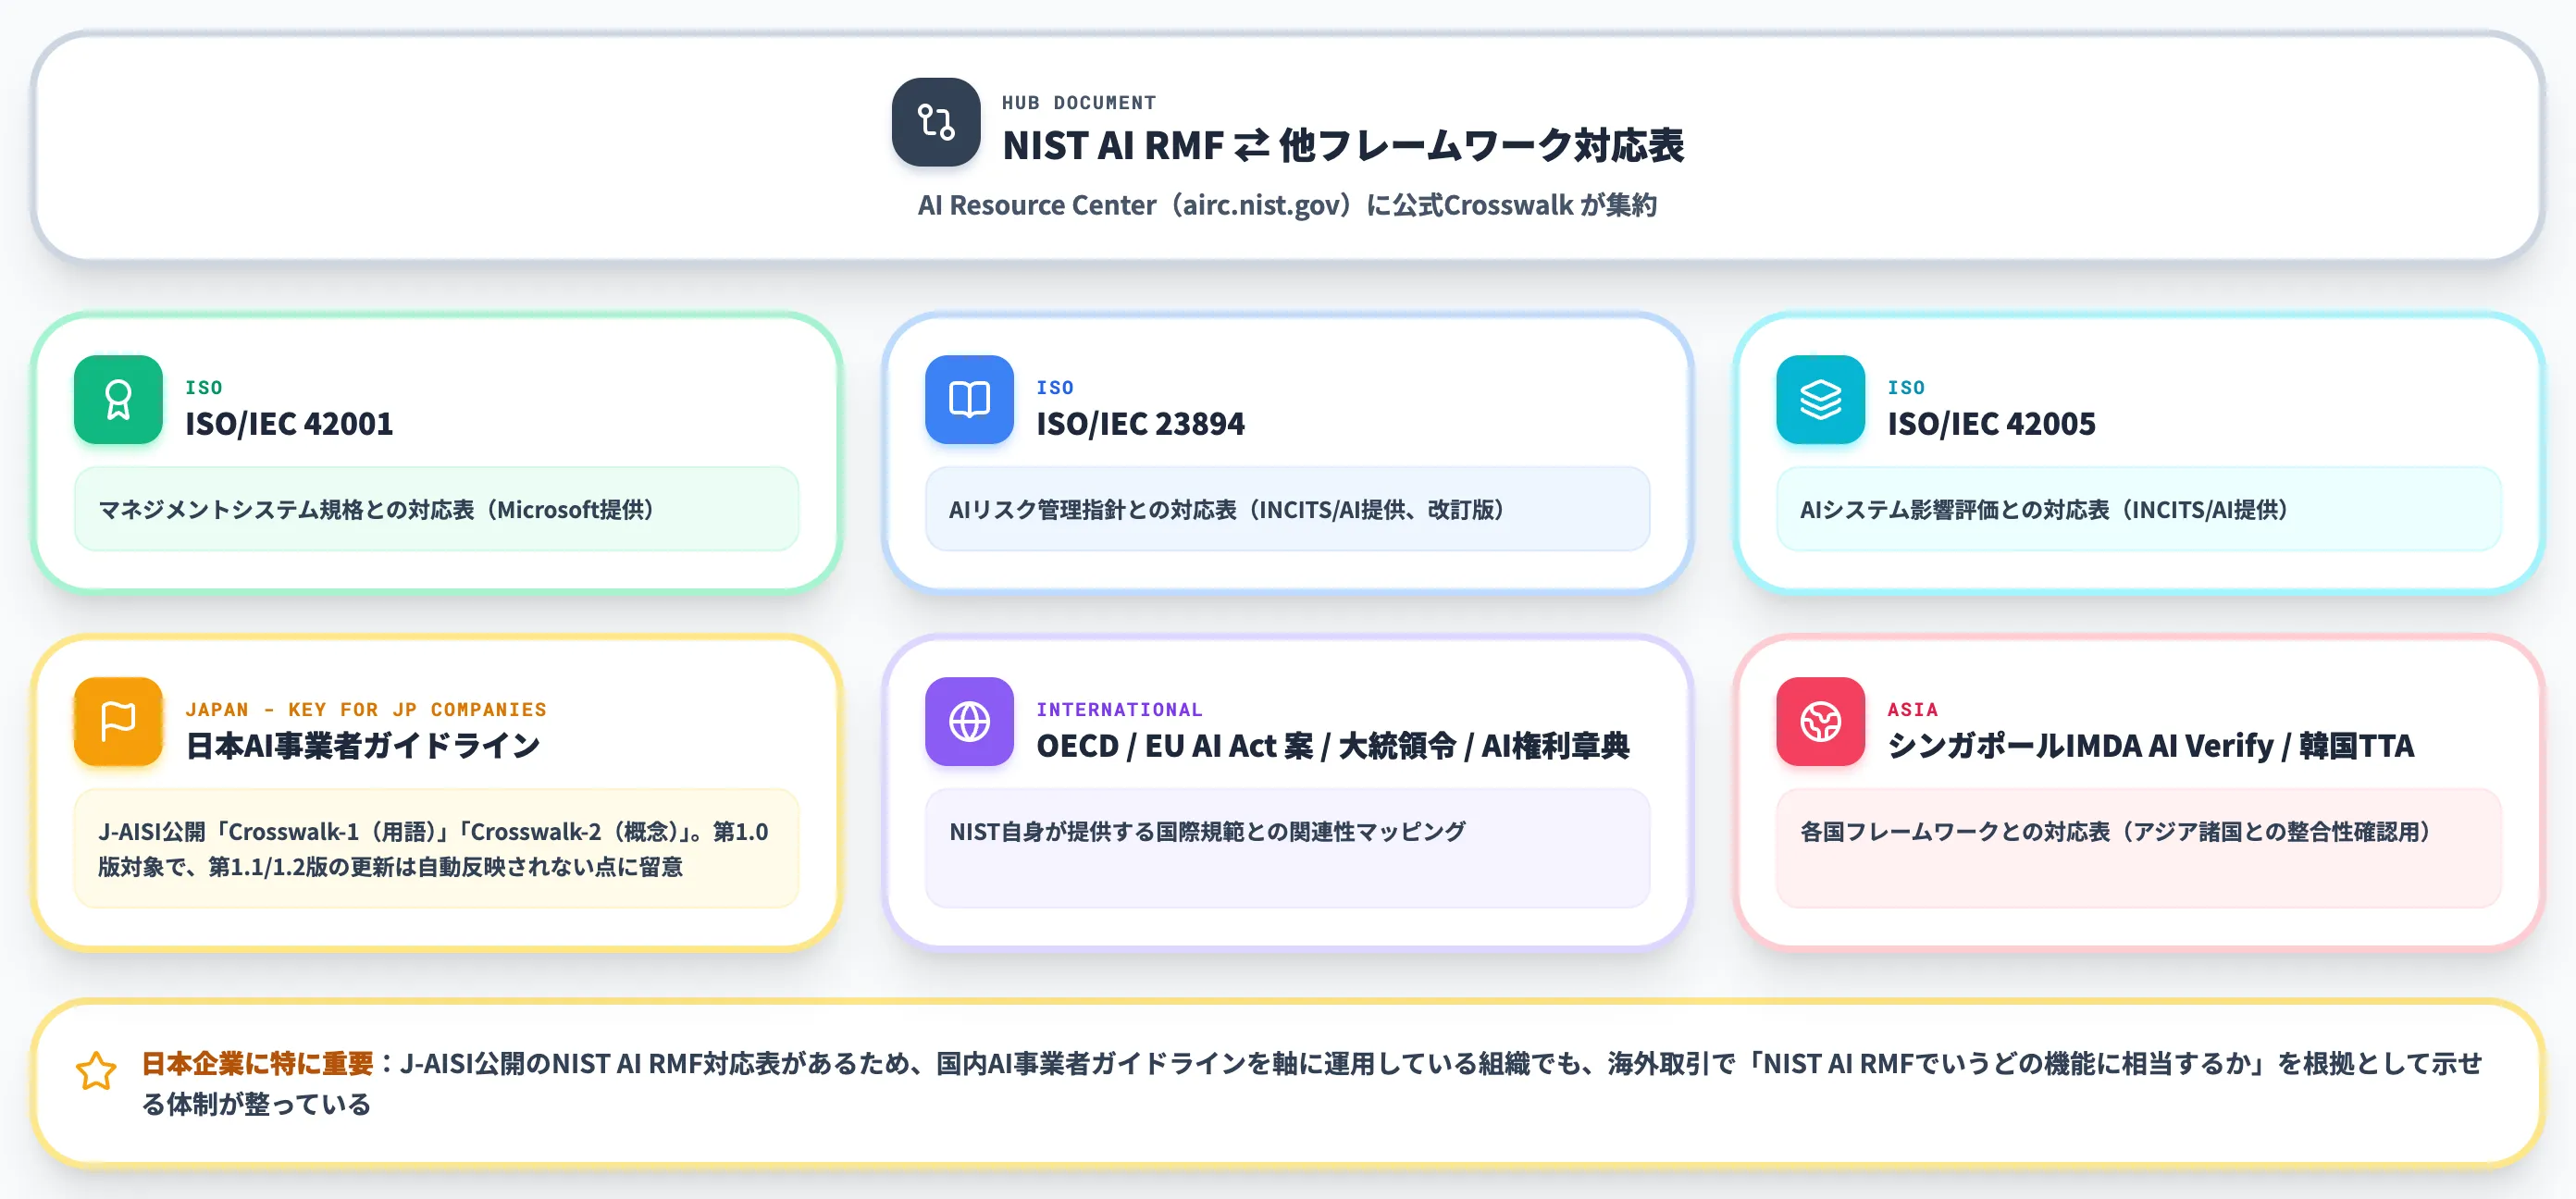
NIST AI RMFには、他フレームワークとの対応関係を示す公式Crosswalkが揃っています。NIST AI Resource Centerに掲載されている主要なCrosswalkは以下のとおりです。
-
ISO/IEC 42001 — NIST AI RMFからISO/IEC 42001へのCrosswalk(Microsoft提供)
-
ISO/IEC 23894 — NIST AI RMFとISO/IEC 23894の対応表(INCITS/AI提供、改訂版)
-
ISO/IEC 42005 — NIST AI RMFとISO/IEC 42005の対応表(INCITS/AI提供)
-
日本AI事業者ガイドライン — 日本AISI(J-AISI)が公開した「J-AISI/NIST Crosswalk-1(用語)」「Crosswalk-2(概念)」。2024年公開のAI事業者ガイドライン第1.0版を対象とした対応表で、2025年3月の第1.1版・2026年3月の第1.2版への更新内容は自動反映されない点に留意
-
OECD・当時のEU AI Act案(Proposed EU AI Act・2023年当時の対応表)・大統領令13960・AI権利章典 — NIST自身が提供する国際規範との関連性マッピング
-
シンガポールIMDA AI Verify / 韓国TTA Guidebook — 各国フレームワークとの対応表
この一覧で日本企業にとって注目すべきは、日本AI事業者ガイドラインとNIST AI RMFの公式Crosswalkが、日本AISIから既に公開されているという点です。
国内のAI事業者ガイドラインを軸に運用している組織でも、海外取引先や米国政府案件で「NIST AI RMFでいうどの機能に相当するか」を説明する必要が出た際に、Crosswalkを根拠として示せる体制が整っています。
日本AI事業者ガイドラインとNIST AI RMFの構造的な違い
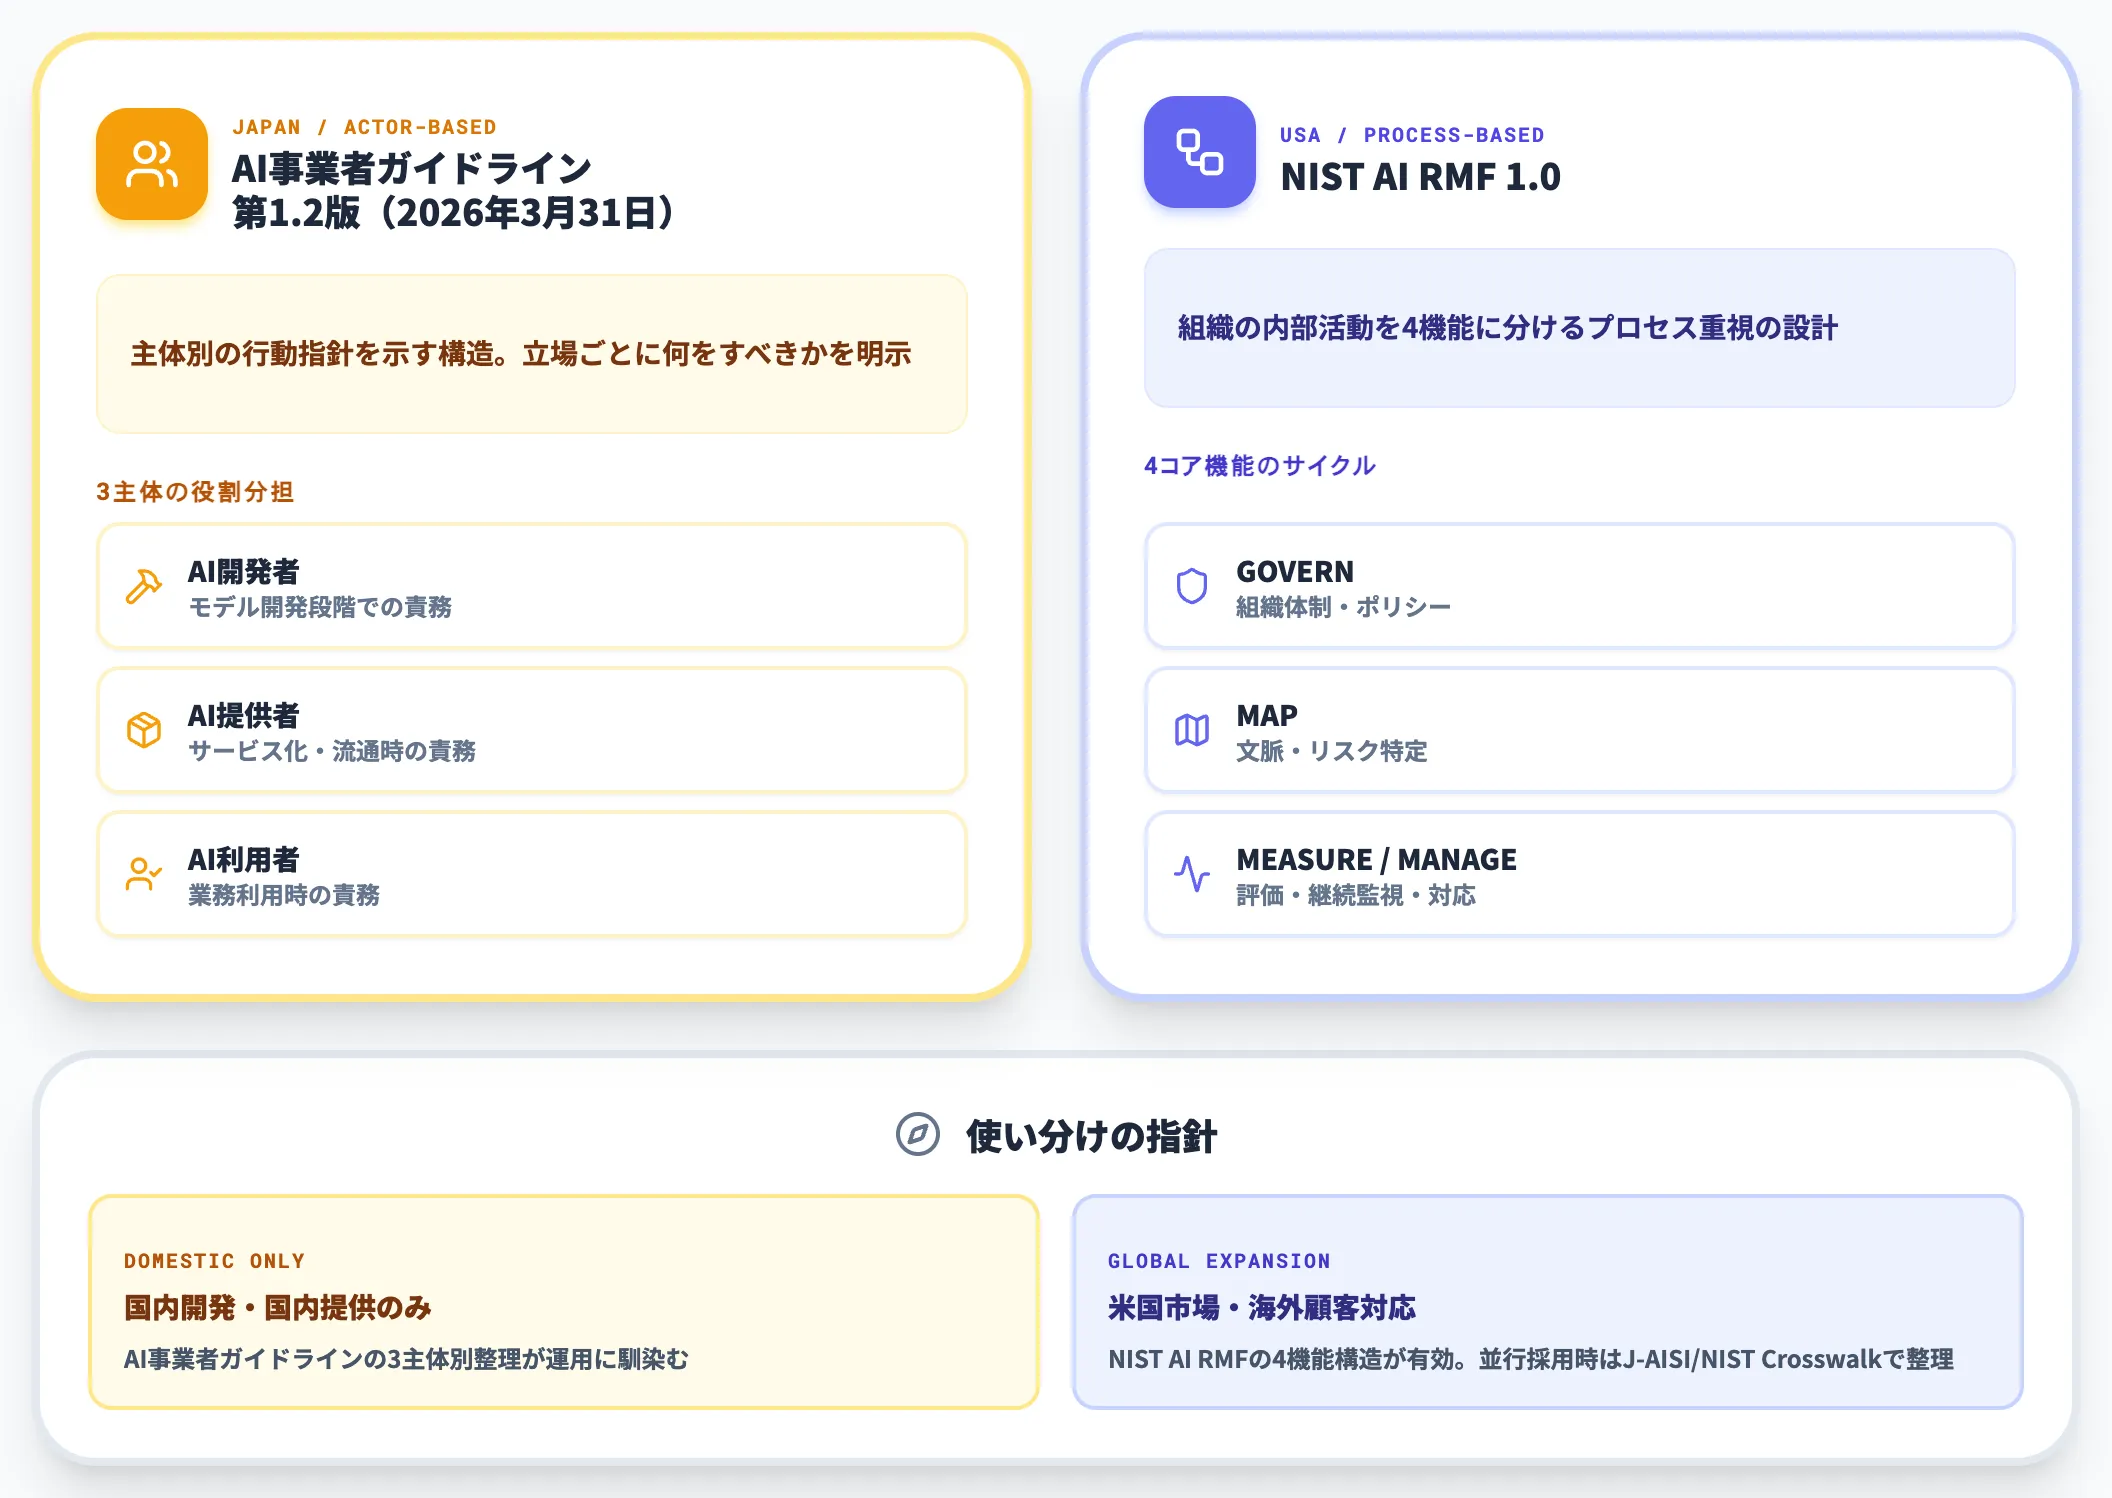
日本のAI事業者ガイドライン第1.2版(2026年3月31日公表)は、「AI開発者」「AI提供者」「AI利用者」という主体別の行動指針を示す構造で設計されています。
一方のNIST AI RMFは、組織の内部活動を「GOVERN・MAP・MEASURE・MANAGE」の4機能に分けるプロセス重視の設計です。
この違いは、同じAIリスクを異なる軸で切ったものと言えます。日本側は「どの立場の組織が何をすべきか」を明示し、米国側は「組織内でどの活動を繰り返すべきか」を明示している、という役割分担です。
日本国内で開発し国内のみに提供するAI製品ならAI事業者ガイドラインの3主体別整理が運用に馴染みやすく、米国市場展開や海外顧客への説明責任が発生する組織ではNIST AI RMFの4機能構造が有効になります。
両方並行で参照する場合は、J-AISI/NIST Crosswalkで概念・用語の対応を取っておくのが現実的な整理順序です。
NIST AI RMFの導入ステップ
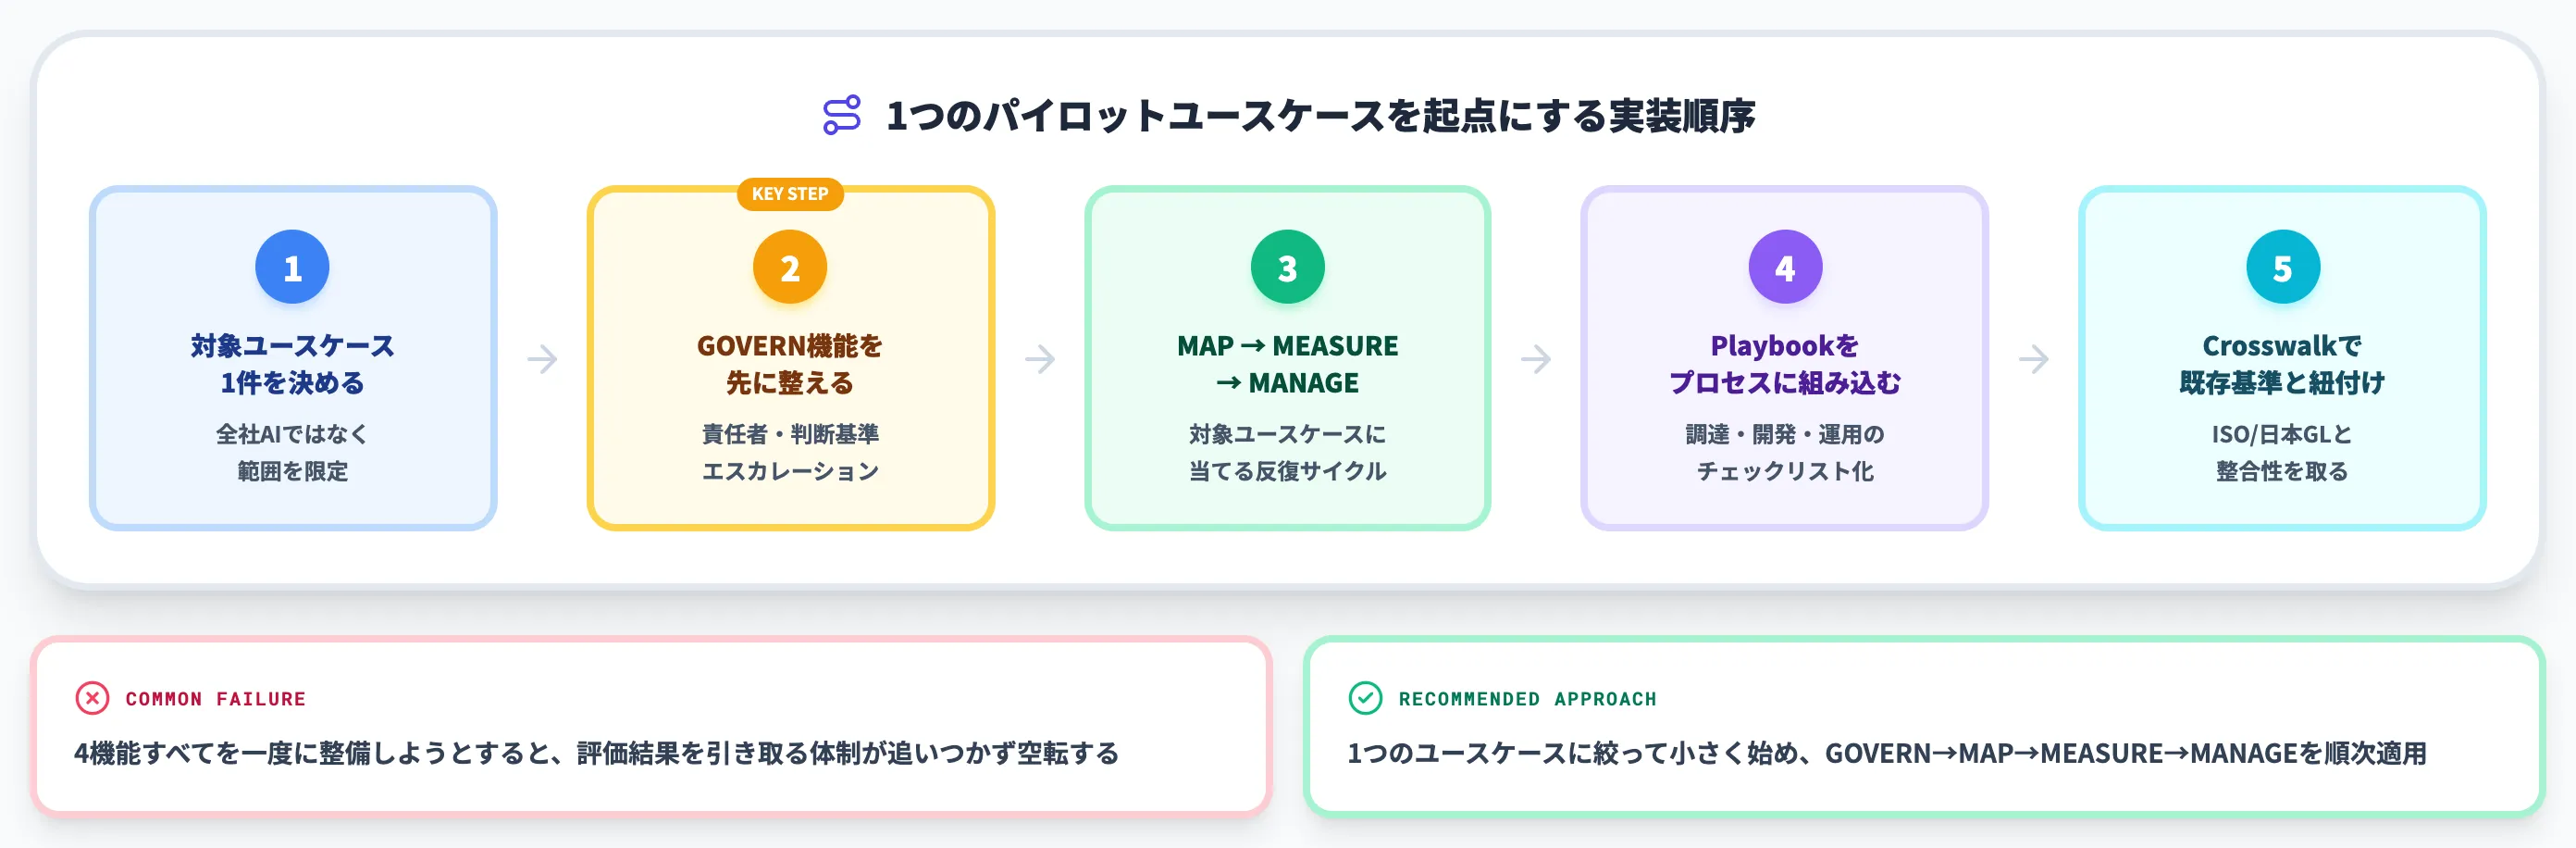
NIST AI RMFを初めて組織に取り込むとき、4機能すべてを一度に整備しようとすると、評価結果を引き取る体制が追いつかず空転しやすくなります。本セクションでは、「1つのユースケースに絞って小さく始める」実装順序を解説します。
ステップ1:対象ユースケースを1件決める
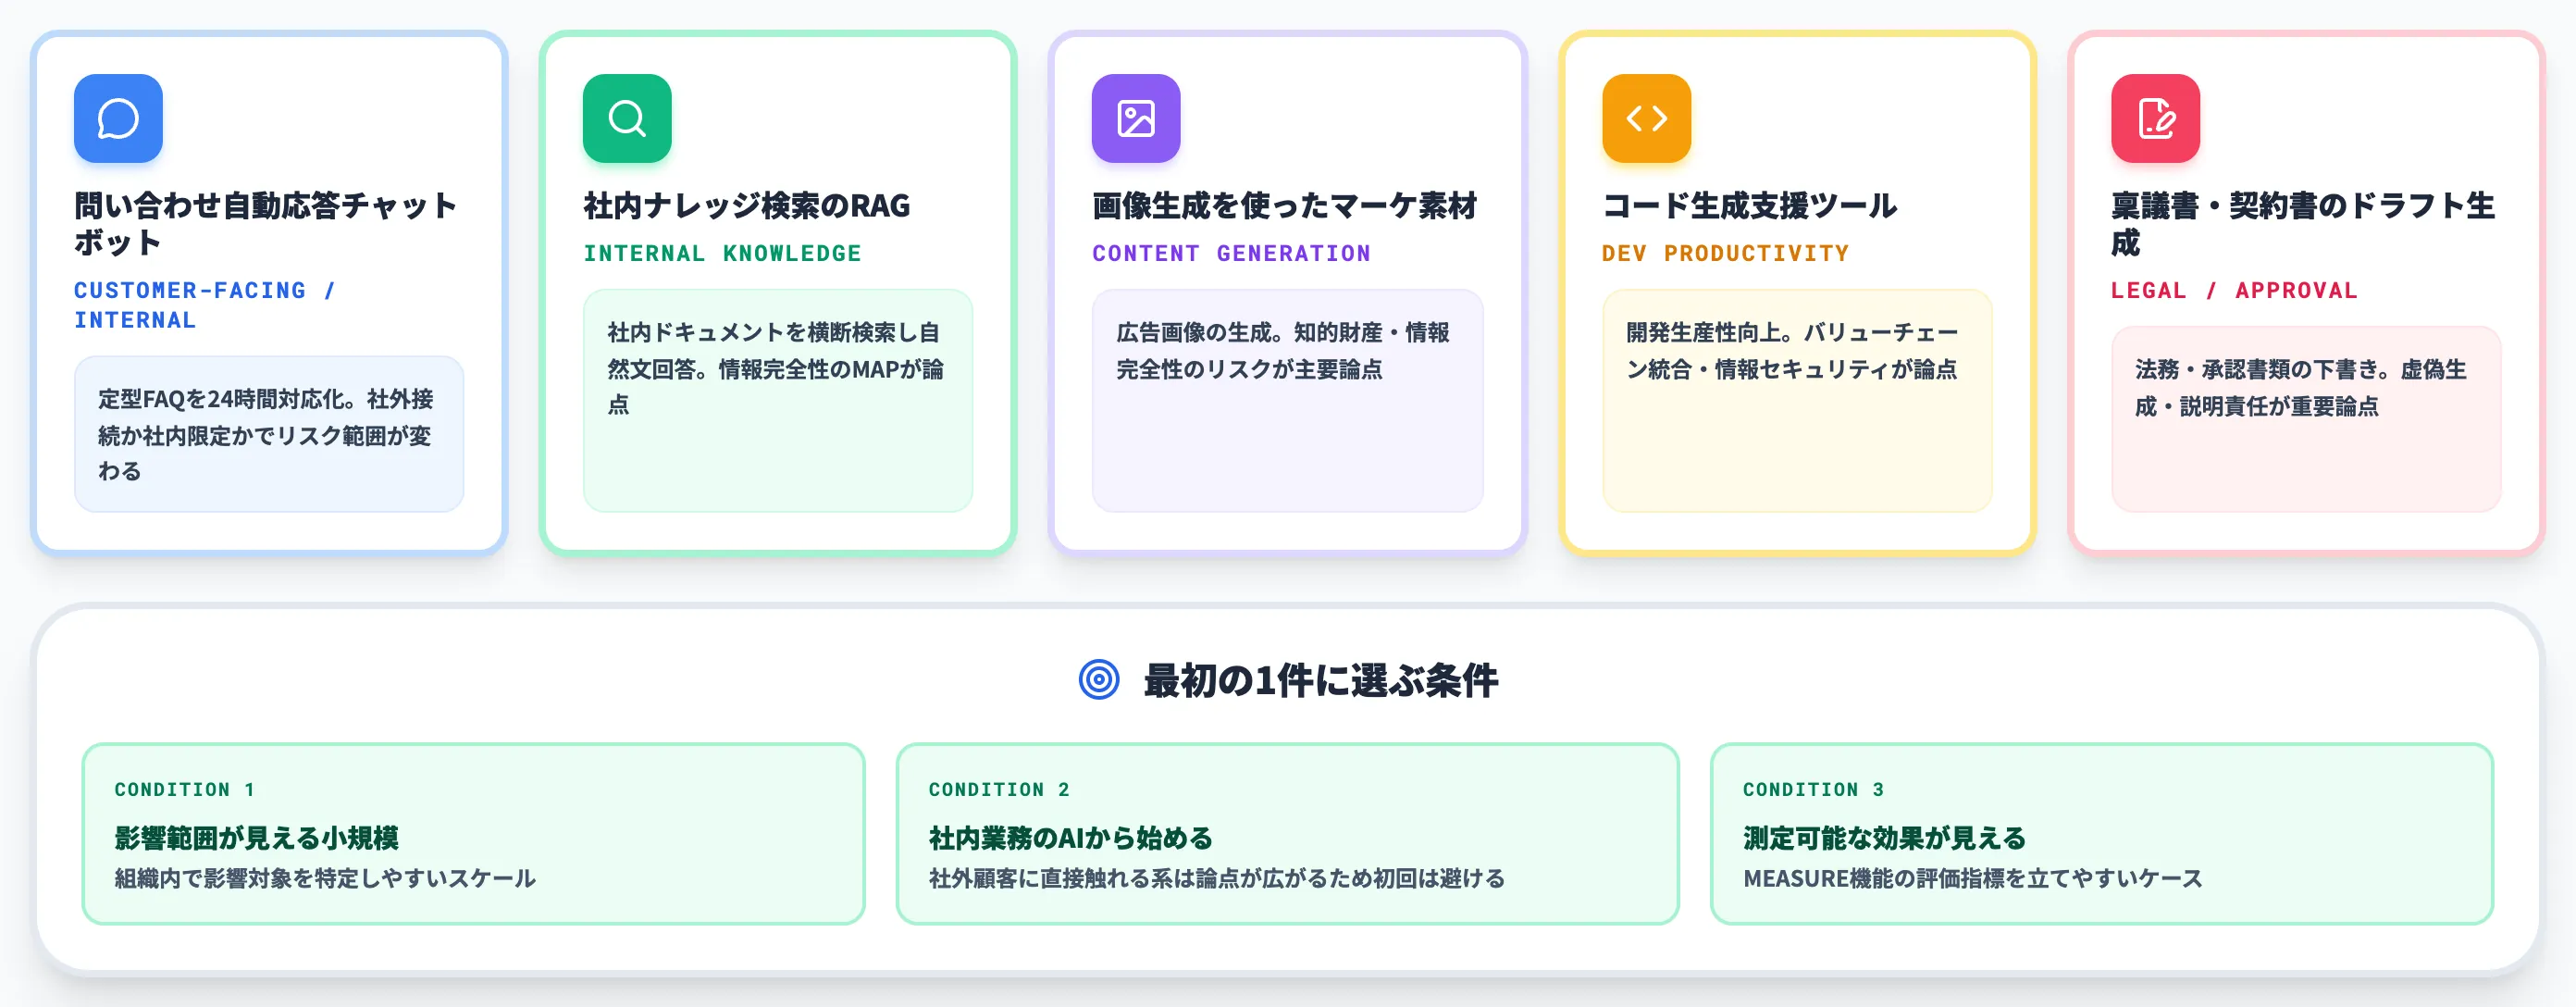
最初にやるべきは、全社AI活用ではなく「このユースケースに対してNIST AI RMFを当てる」という範囲の限定です。
- 問い合わせ自動応答チャットボット
- 社内ナレッジ検索のRAGシステム
- 画像生成を使ったマーケティング素材作成
- コード生成支援ツール
- 稟議書・契約書のドラフト生成
最初の1件は、影響範囲が見える小規模なユースケースを選びます。社外顧客に直接触れるシステムは論点が広がりすぎるため、初回は社内業務のAIから始めるのが運用上はやりやすい選択です。
ステップ2:GOVERN機能を先に整える
対象を決めたら、MAP・MEASURE・MANAGEの前にGOVERN機能から着手します。公式本文(AI RMF 1.0 §5)は「ガバナンス構造が整備されている前提で、機能は任意の順序で適用できる」と示していますが、GOVERNが未整備なまま後続機能に進むと、評価結果を誰が引き取るか決まらないまま報告書だけが積み上がる状態になりやすく、実務上はGOVERNを先に整える順序が選ばれやすい設計です。
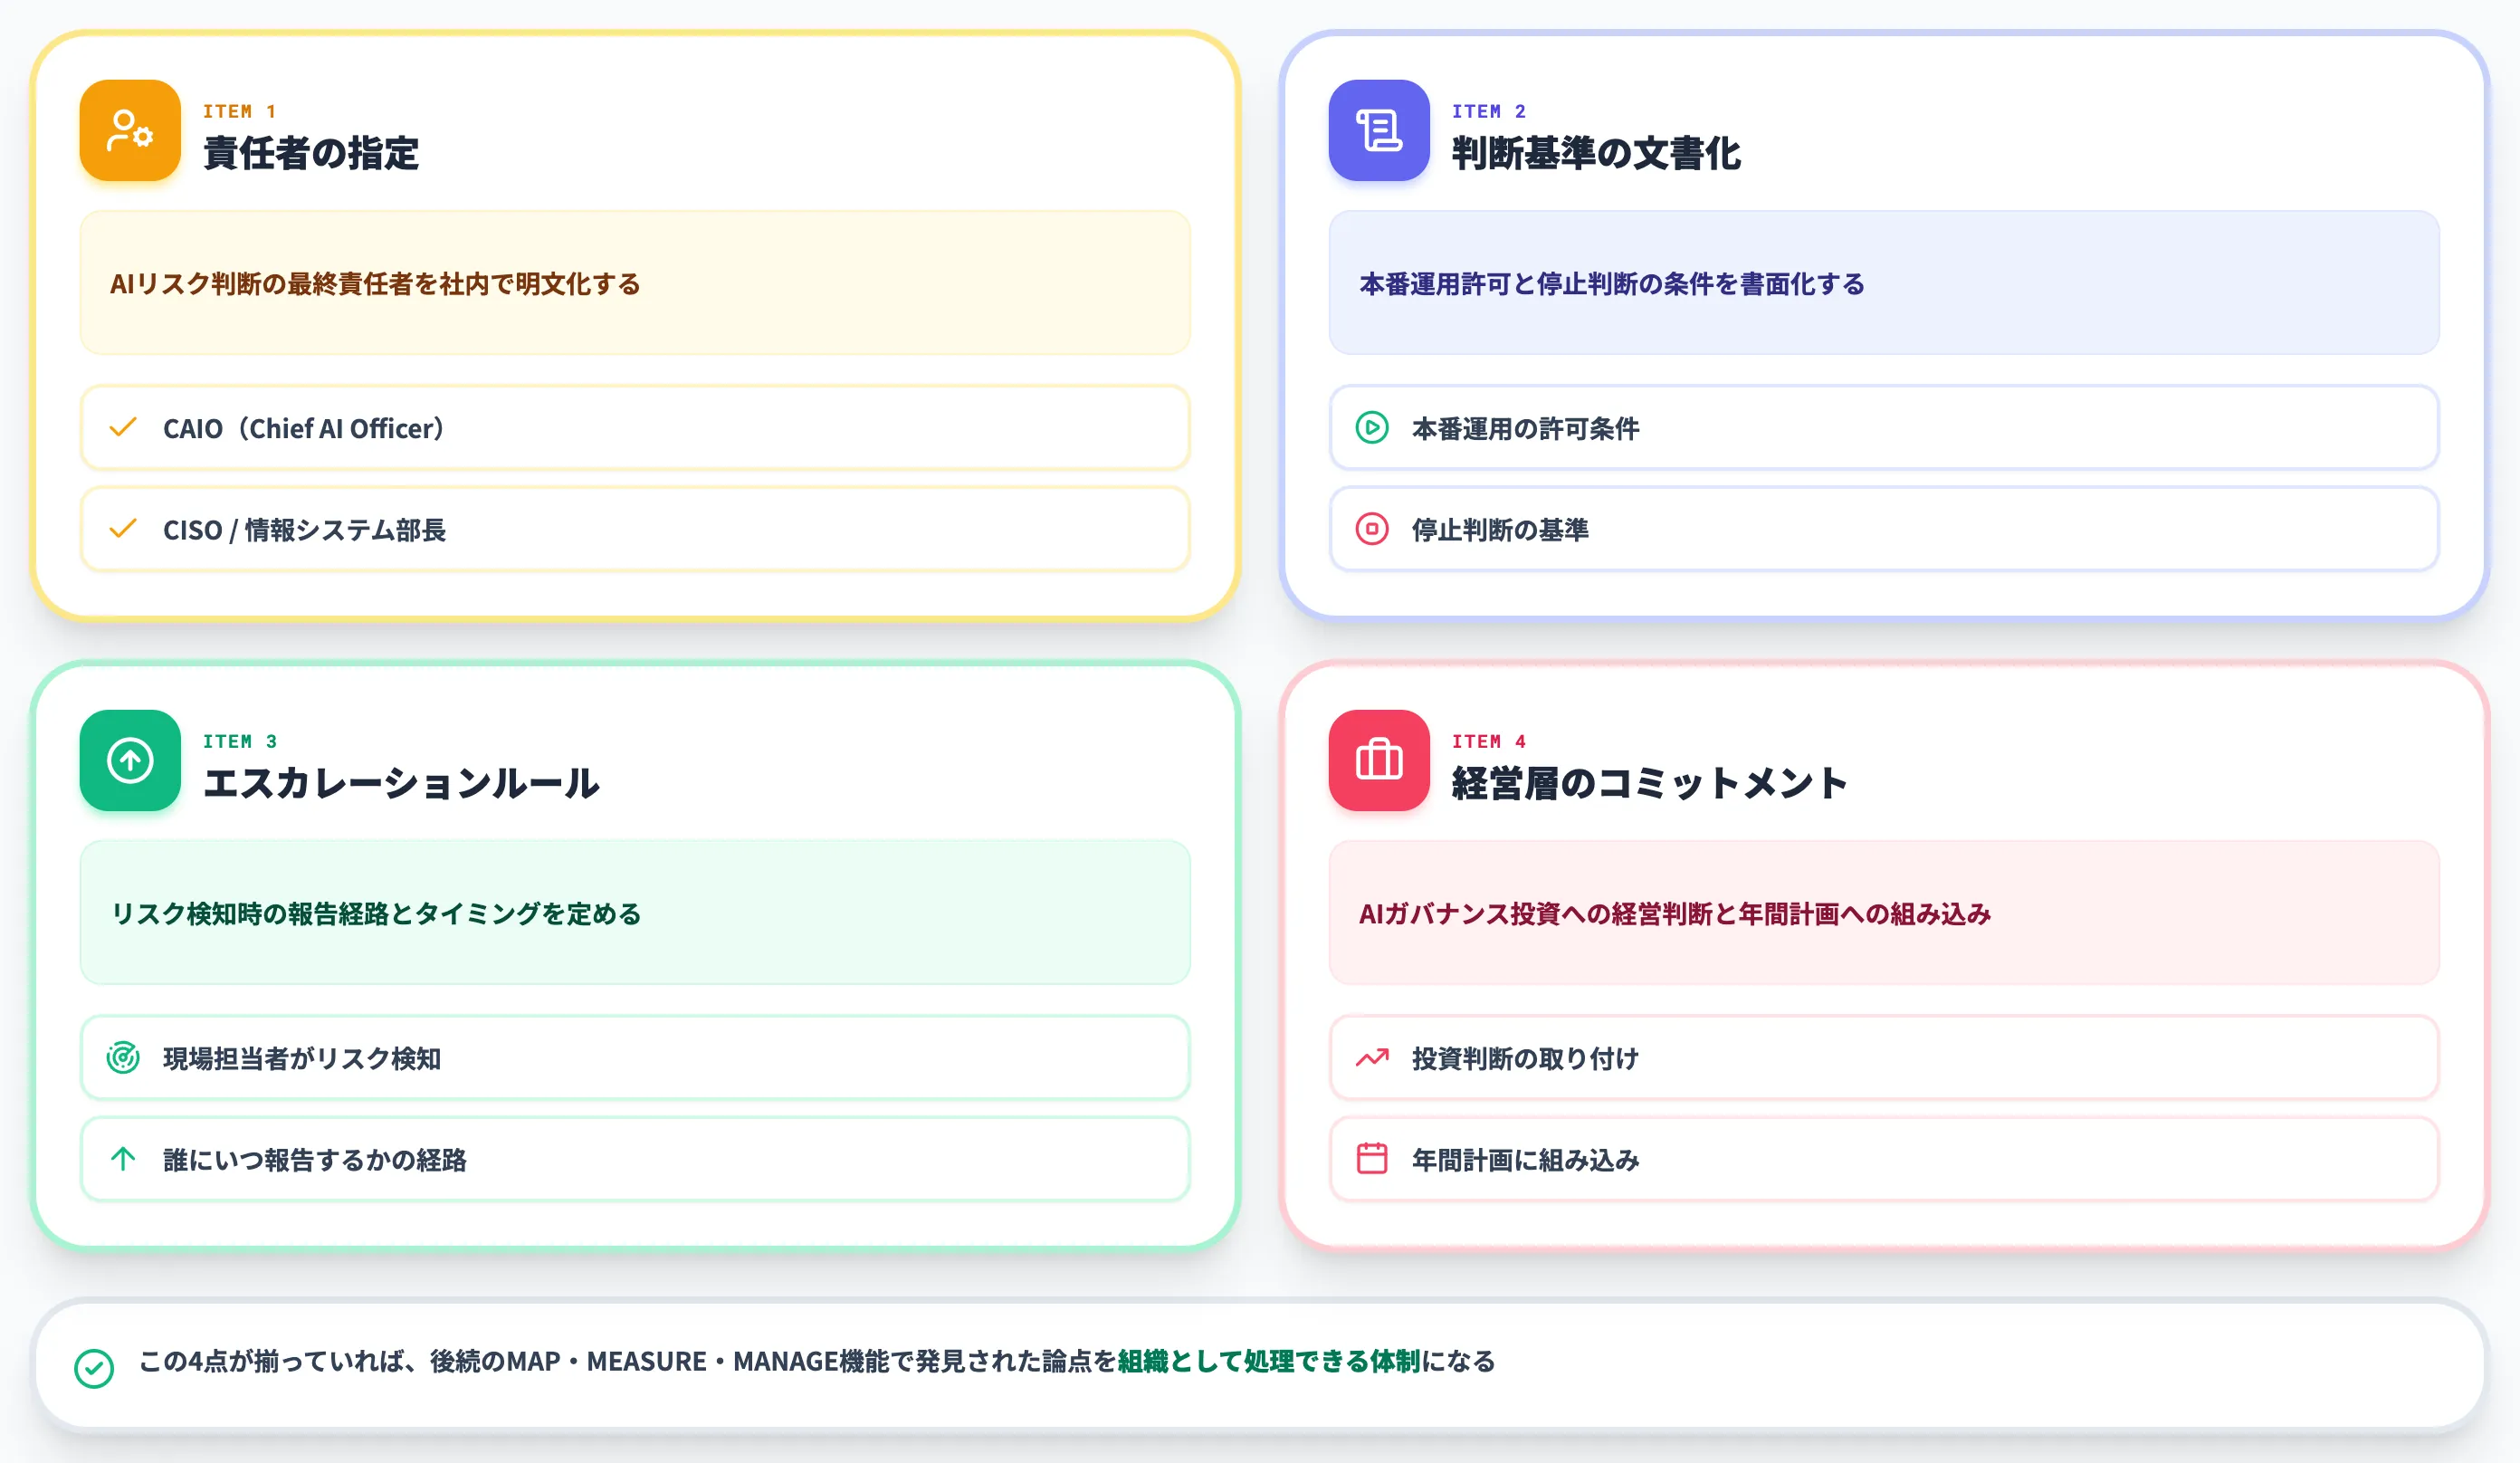
GOVERN機能で最低限整えるべきは以下の4点です。
-
責任者の指定
AIリスク判断の最終責任者(CAIO・CISO・情報システム部長等)を社内で明文化する
-
判断基準の文書化
「どの条件を満たせば本番運用を許可するか」「どの状態になったら停止判断を下すか」を書面化する
-
エスカレーションルール
現場でリスクを検知した担当者が、誰にどのタイミングで報告するかの経路を定める
-
経営層のコミットメント
AIガバナンス投資に対する経営判断を取り付け、年間計画に組み込む
この4点が揃っていれば、後続のMAP・MEASURE・MANAGE機能で発見された論点を組織として処理できる体制になります。
ステップ3:MAP・MEASURE・MANAGEを対象ユースケースに当てる
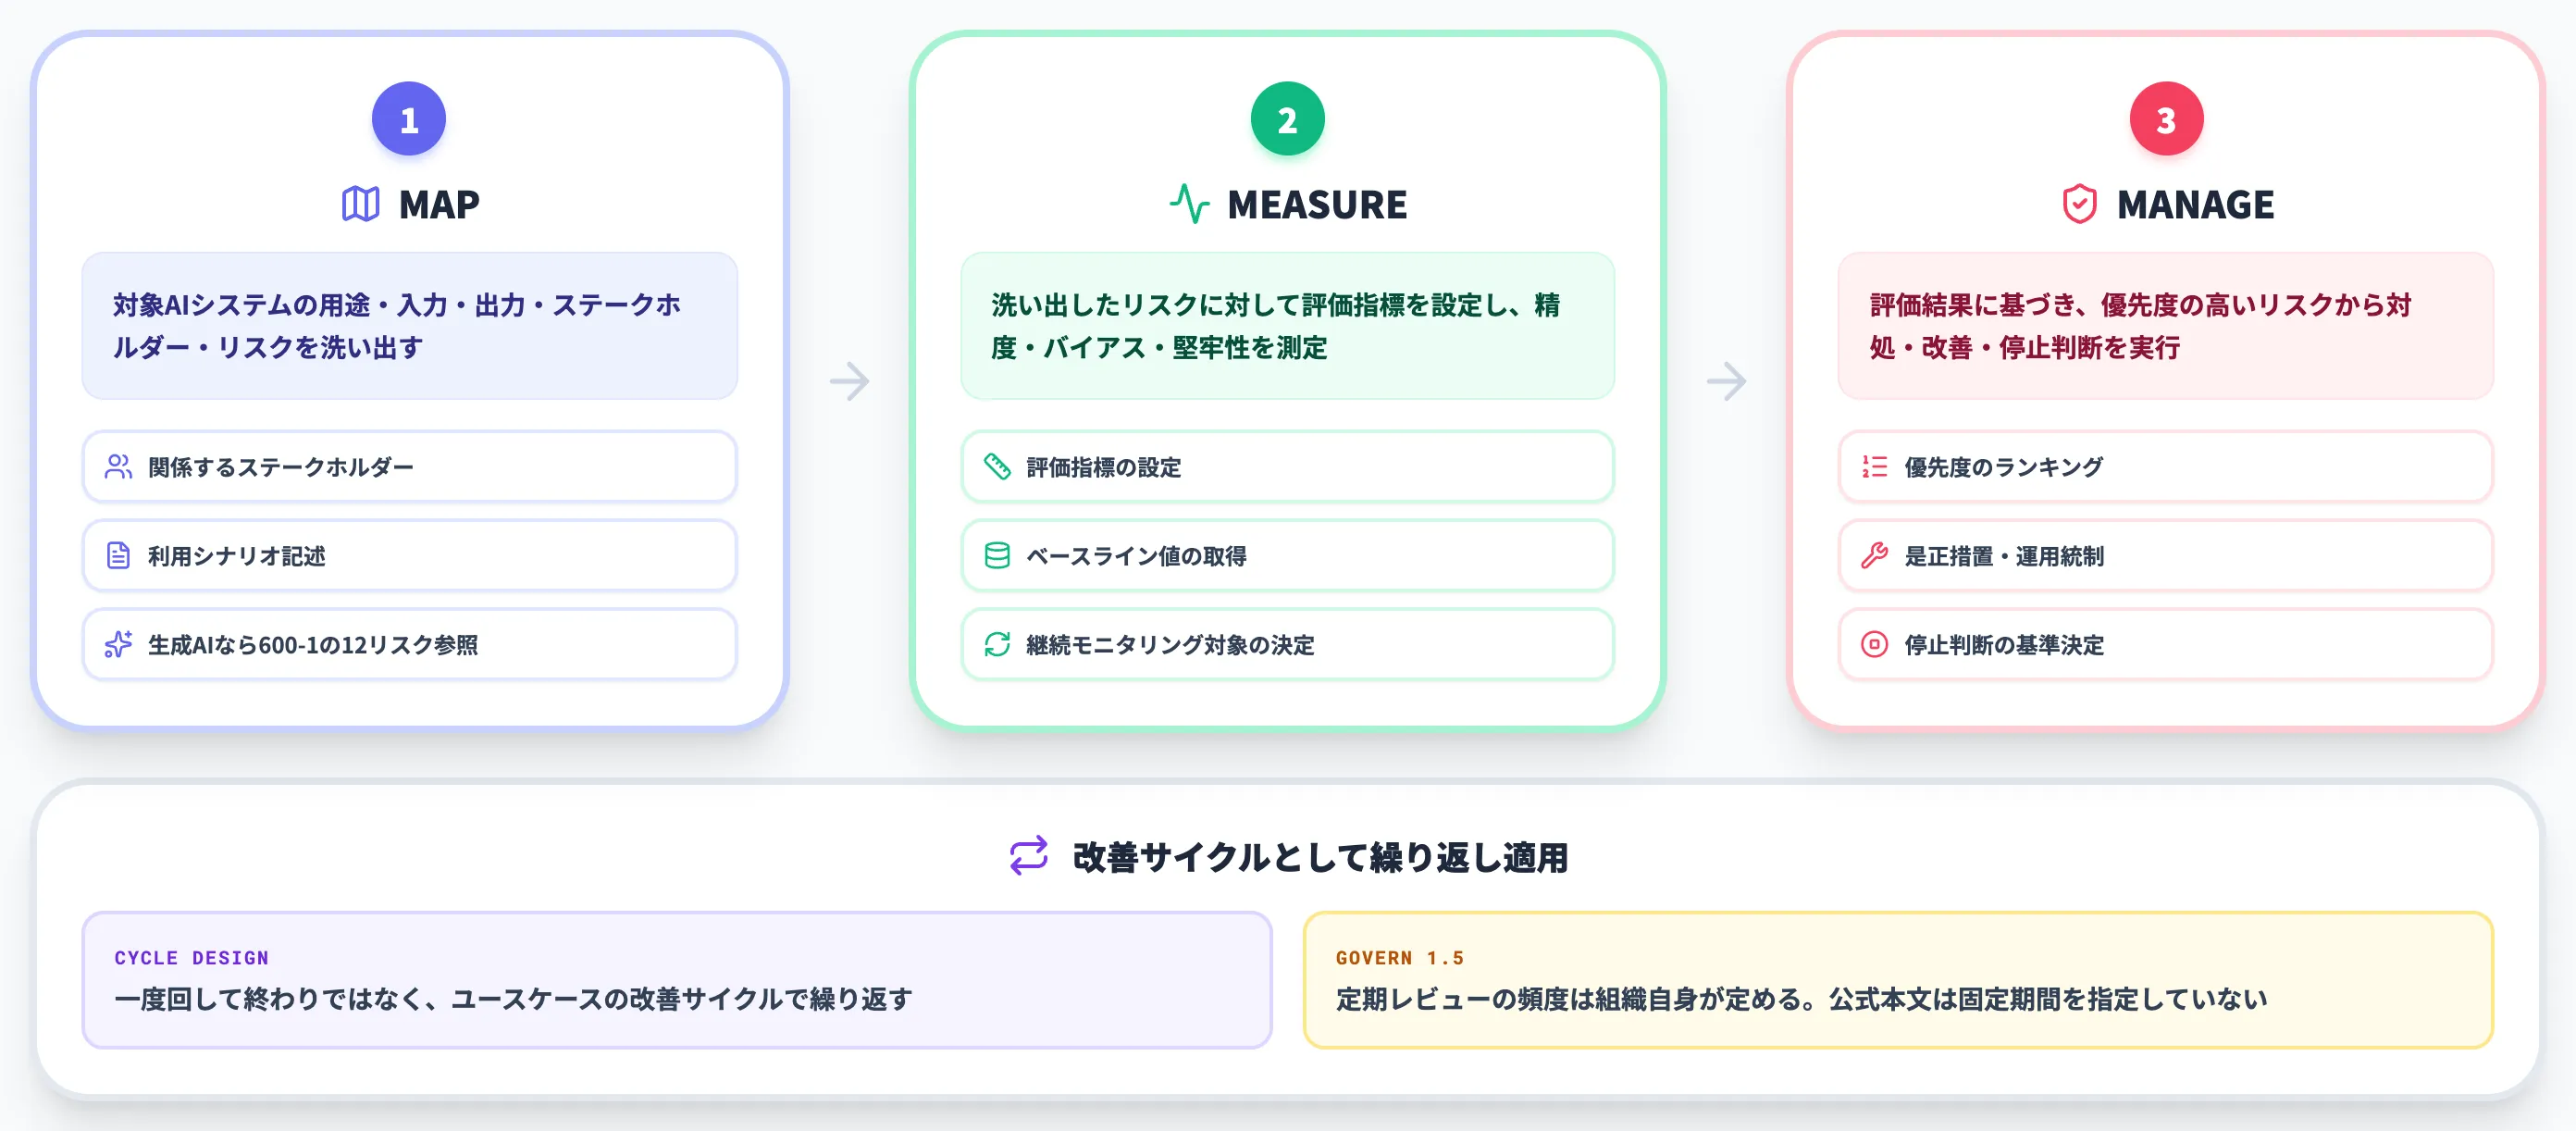
GOVERN機能の最低限が整ったら、ステップ1で選んだ1件のユースケースに対してMAP→MEASURE→MANAGEを順に適用します。
-
MAP
対象AIシステムの用途、入力・出力、関係するステークホルダー、想定リスクを洗い出す。生成AIを扱う場合はNIST AI 600-1の12リスクカテゴリを参照して該当するものを特定する
-
MEASURE
洗い出したリスクに対して評価指標を設定し、精度・バイアス・堅牢性を測定する。ベースライン値を取得して、継続モニタリングの対象項目を決める
-
MANAGE
MEASUREで得た評価結果に基づき、優先度の高いリスクから是正措置・運用統制・停止判断の基準を決める
この3機能は一度回して終わりではなく、ユースケースの改善サイクルの中で繰り返し適用します。GOVERN 1.5は定期レビューの頻度を組織自身が定めることを示しており、公式本文は固定期間を指定していません。レビュー間隔は、対象ユースケースのリスク許容度・変更頻度・運用ステージに合わせて組織側で設計します。
ステップ4:Playbookを調達・開発プロセスに組み込む
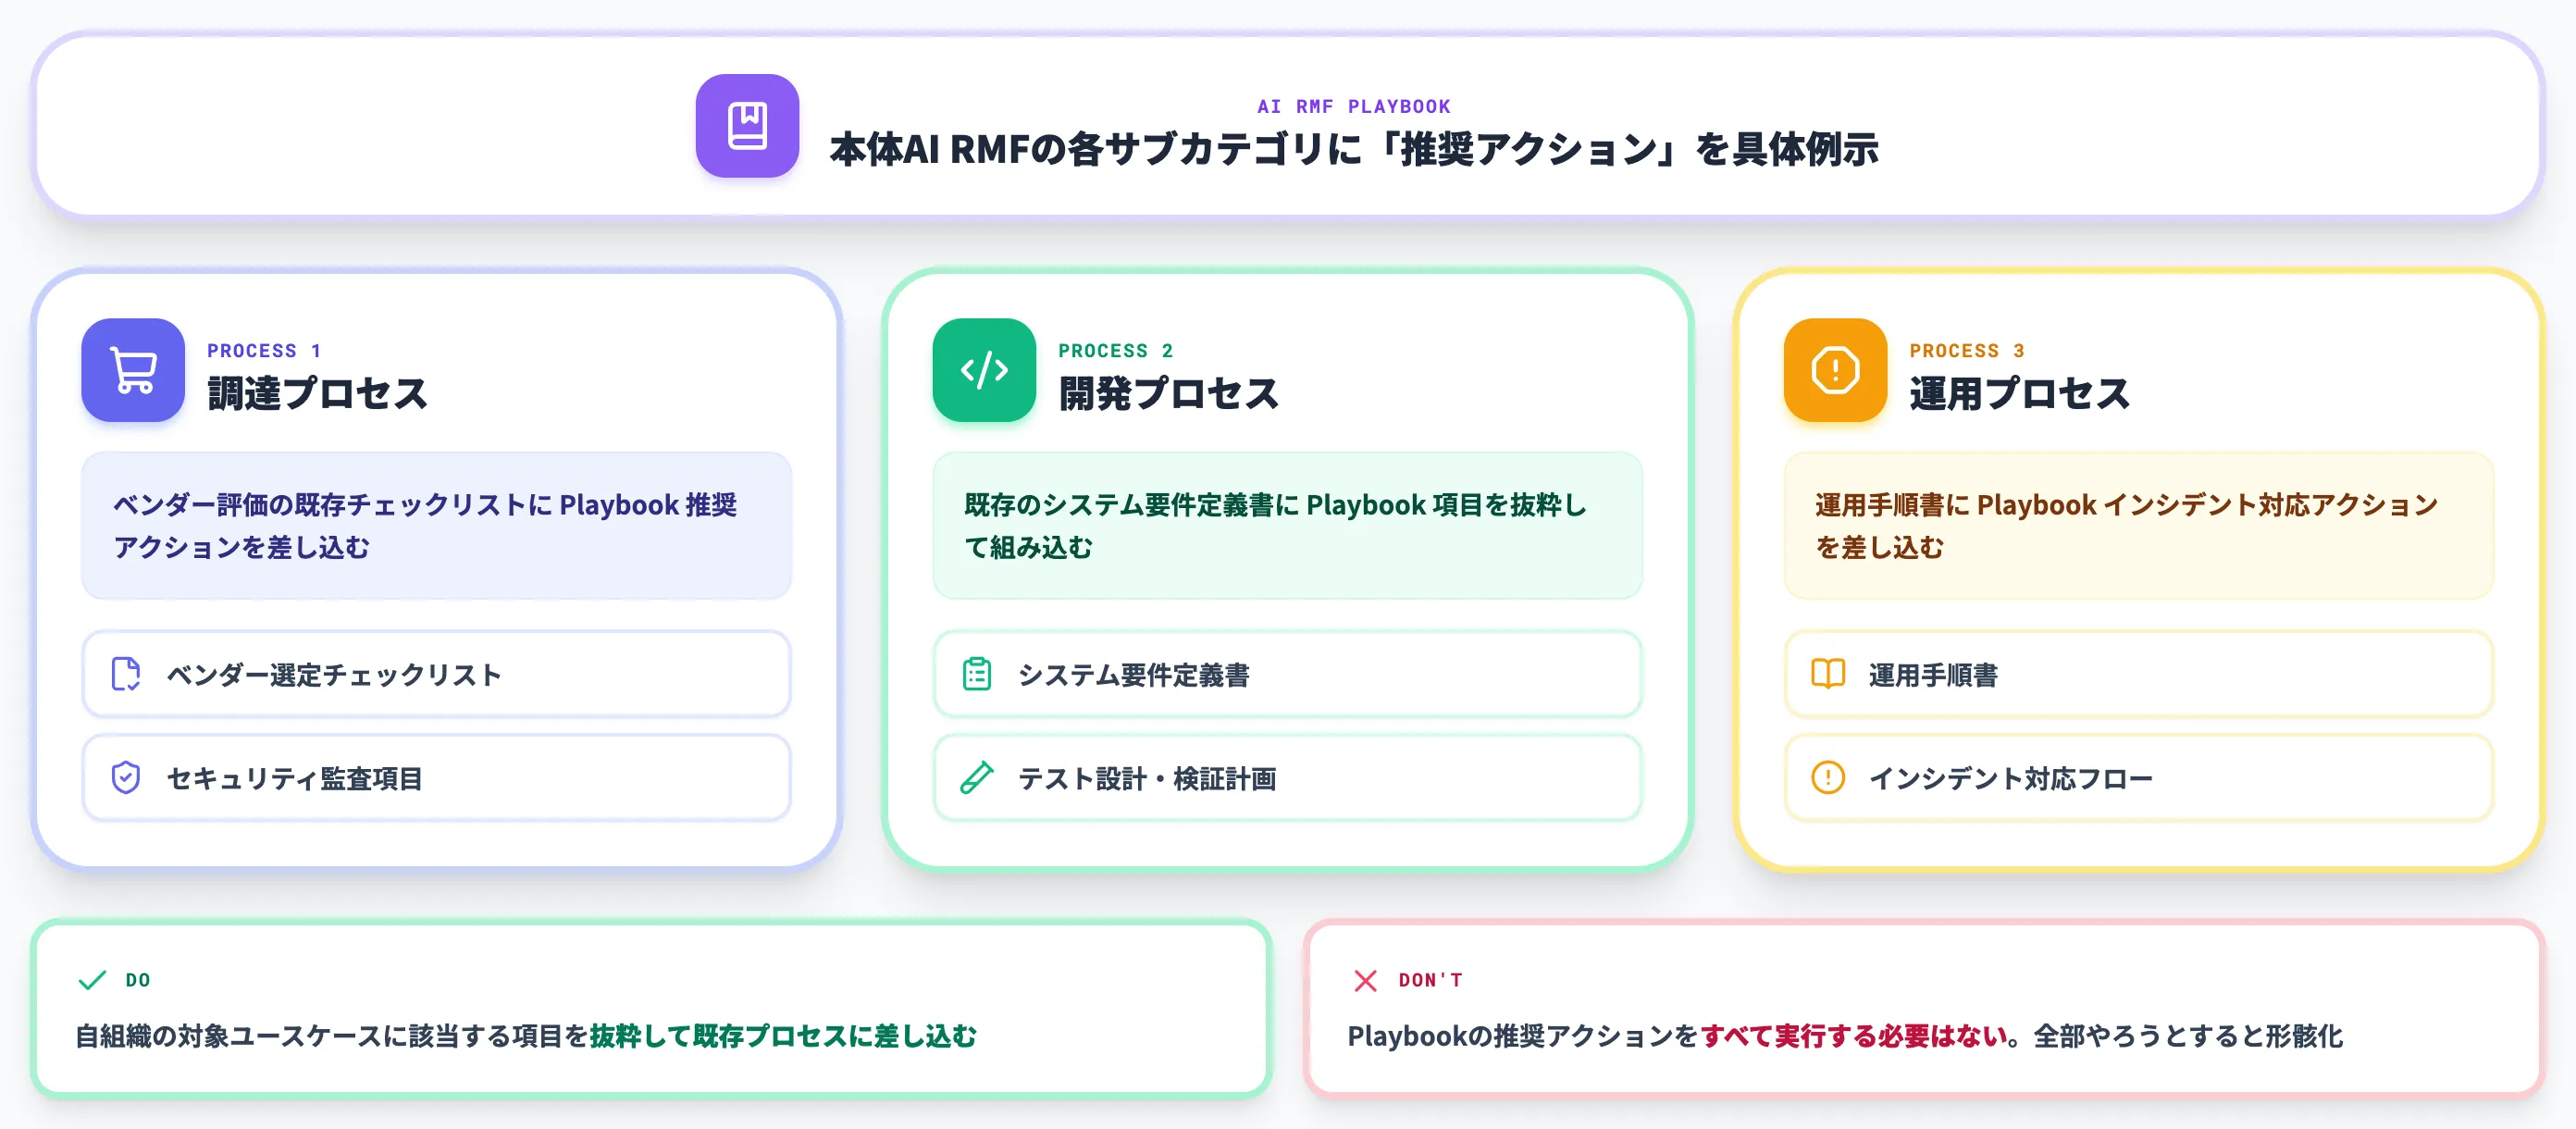
NIST AI RMF Playbookは、AI RMF本体の各サブカテゴリに対して「推奨アクション」を具体的に例示した実装ガイドです。
Playbookは本体AI RMFに付随する実務参照資料として、組織の調達プロセス(ベンダー評価)・開発プロセス(システム要件定義)・運用プロセス(インシデント対応)に組み込む形で使います。
Playbookの推奨アクションをすべて実行する必要はありません。自組織の対象ユースケースに該当する項目を抜粋して、既存の調達チェックリスト・開発要件書・運用手順書に差し込む使い方が実装上は現実的です。
Playbookは年2回程度更新される運用で、2026年10月時点ではAI RMF 1.0改訂作業の完了後にPlaybookも更新される見込みと公表されています。
ステップ5:Crosswalkで既存基準と紐付ける
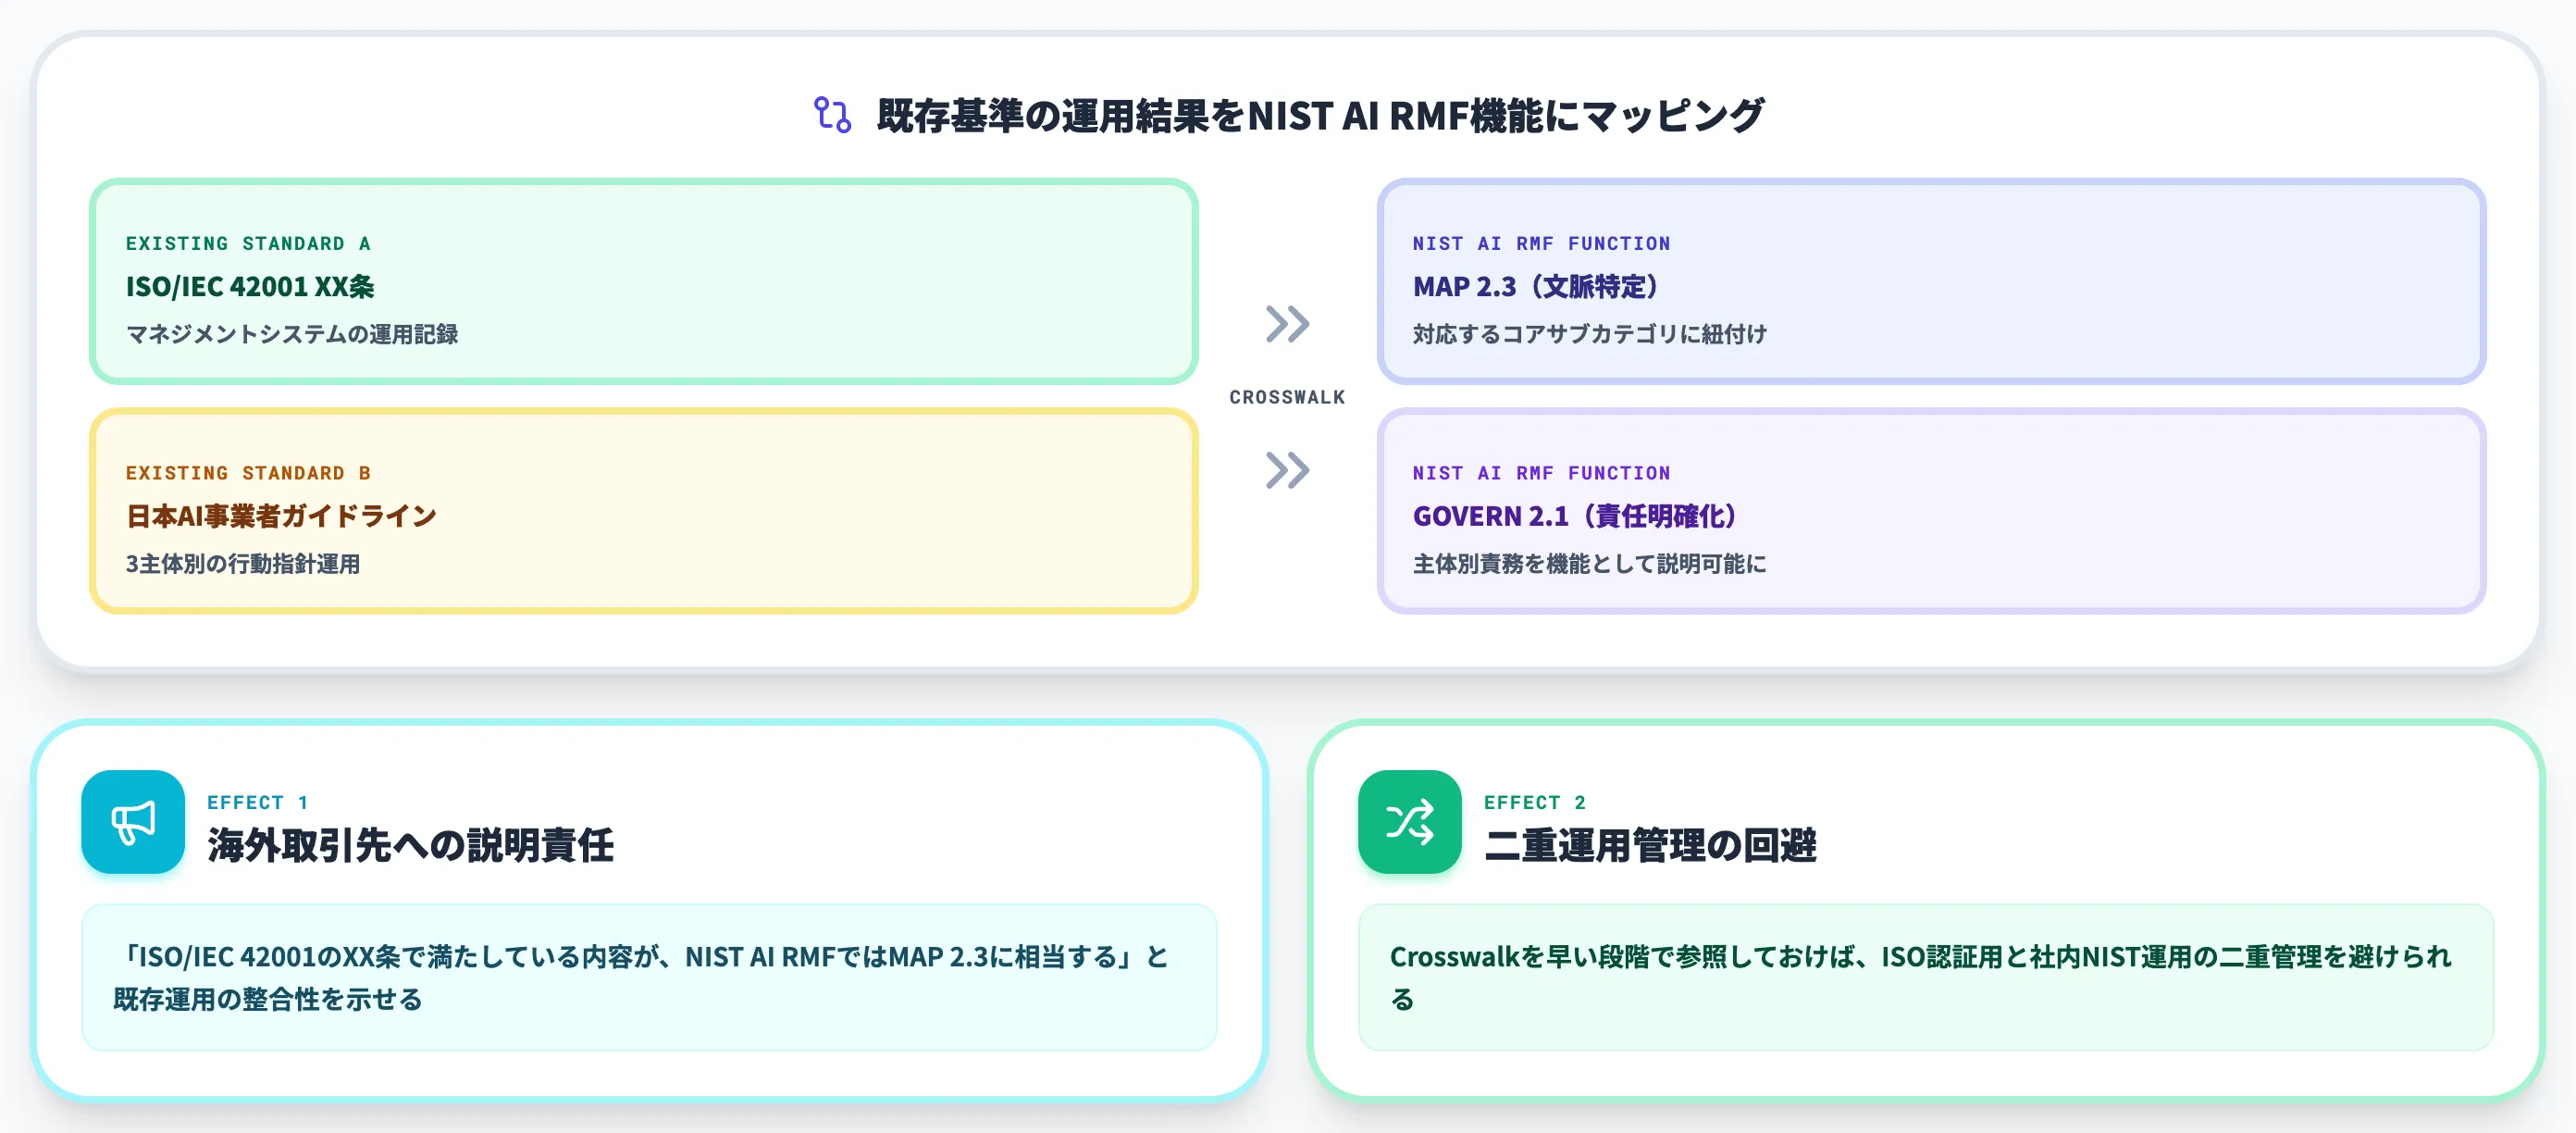
ISO/IEC 42001を並行採用している組織、または日本AI事業者ガイドラインを軸に運用している組織は、ステップ3で整理したMAP・MEASURE・MANAGEの実施結果を、NIST公式Crosswalkで既存基準にマッピングします。
マッピングを事前にやっておくことで、海外取引先からNIST AI RMFベースの説明を求められた際に「ISO/IEC 42001のXX条で満たしている内容が、NIST AI RMFではMAP 2.3に相当する」という形で既存運用の整合性を示せます。二重の運用管理を避けるためにも、Crosswalkは早い段階で参照しておくのが実務上は有効です。
日本企業がNIST AI RMFを採用すべきケース
NIST AI RMFは米国発の自主的ガイダンスであり、日本国内の法規制で参照が義務付けられているわけではありません。
それでも日本企業の一部で採用が進んでいるのは、海外展開・海外顧客対応・社内ガバナンス構築といった事情ごとに、採用のメリットが明確に出るためです。
本セクションでは、どのケースで採用が有効かを整理します。
ケース別の採用判断
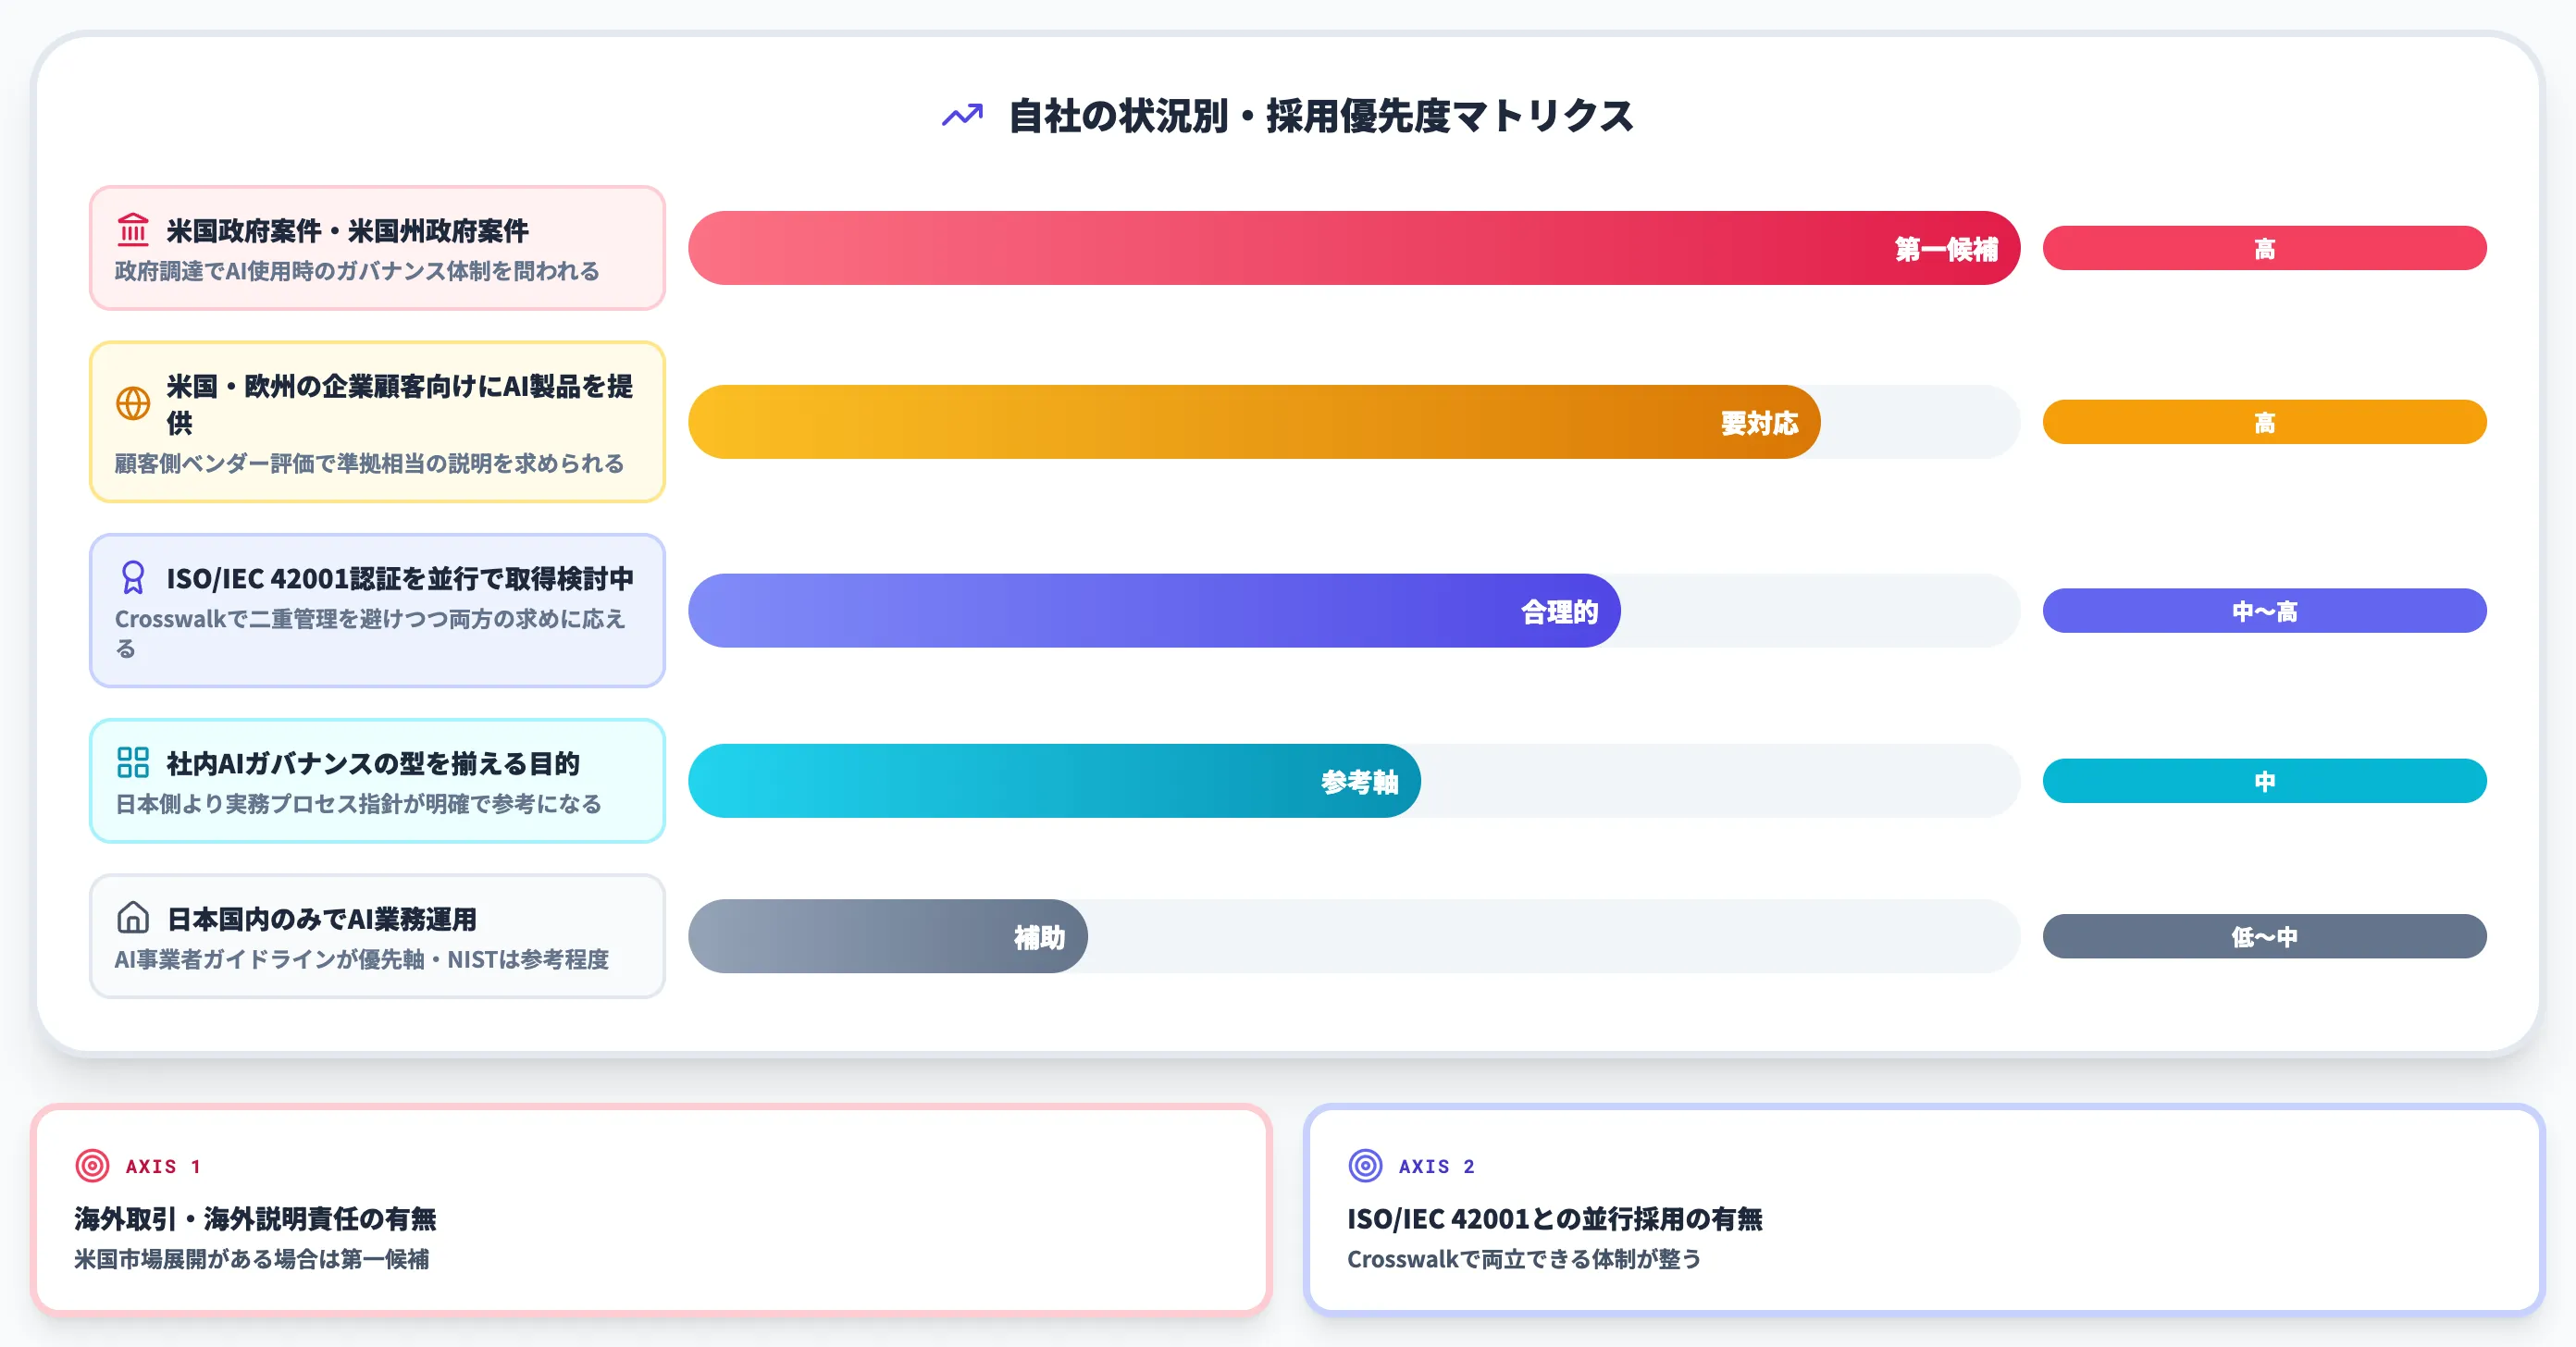
以下の表で、日本企業が置かれやすい5つの状況別に、NIST AI RMFを採用すべきかどうかの判断軸を整理しました。
| 自社の状況 | NIST AI RMF採用の優先度 | 具体的な狙い |
|---|---|---|
| 米国政府案件・米国州政府案件を扱う | 高(第一候補) | 政府調達でAI使用時のガバナンス体制を問われるケースが増加 |
| 米国・欧州の企業顧客向けにAI製品を提供 | 高 | 顧客側のベンダー評価でAI RMF準拠相当の説明を求められる |
| ISO/IEC 42001認証を並行で取得検討中 | 中〜高 | Crosswalkで二重管理を避けつつ、両方の求めに応える |
| 日本国内のみでAI業務運用 | 低〜中 | AI事業者ガイドラインが優先軸。NIST AI RMFは参考程度 |
| 社内AIガバナンスの型を揃える目的 | 中 | 日本側ガイドラインより実務プロセス指針が明確で参考になる |
この表から分かるのは、NIST AI RMF採用の優先度を決めるのは「海外取引・海外説明責任の有無」と「ISO/IEC 42001との並行採用の有無」の2軸が中心だということです。
国内のみで業務AIを運用している企業なら、NIST AI RMFよりもAI事業者ガイドラインを軸に、2025年9月施行のAI法との整合を取るほうが運用コストに見合います。
海外取引・海外顧客対応が中心の企業
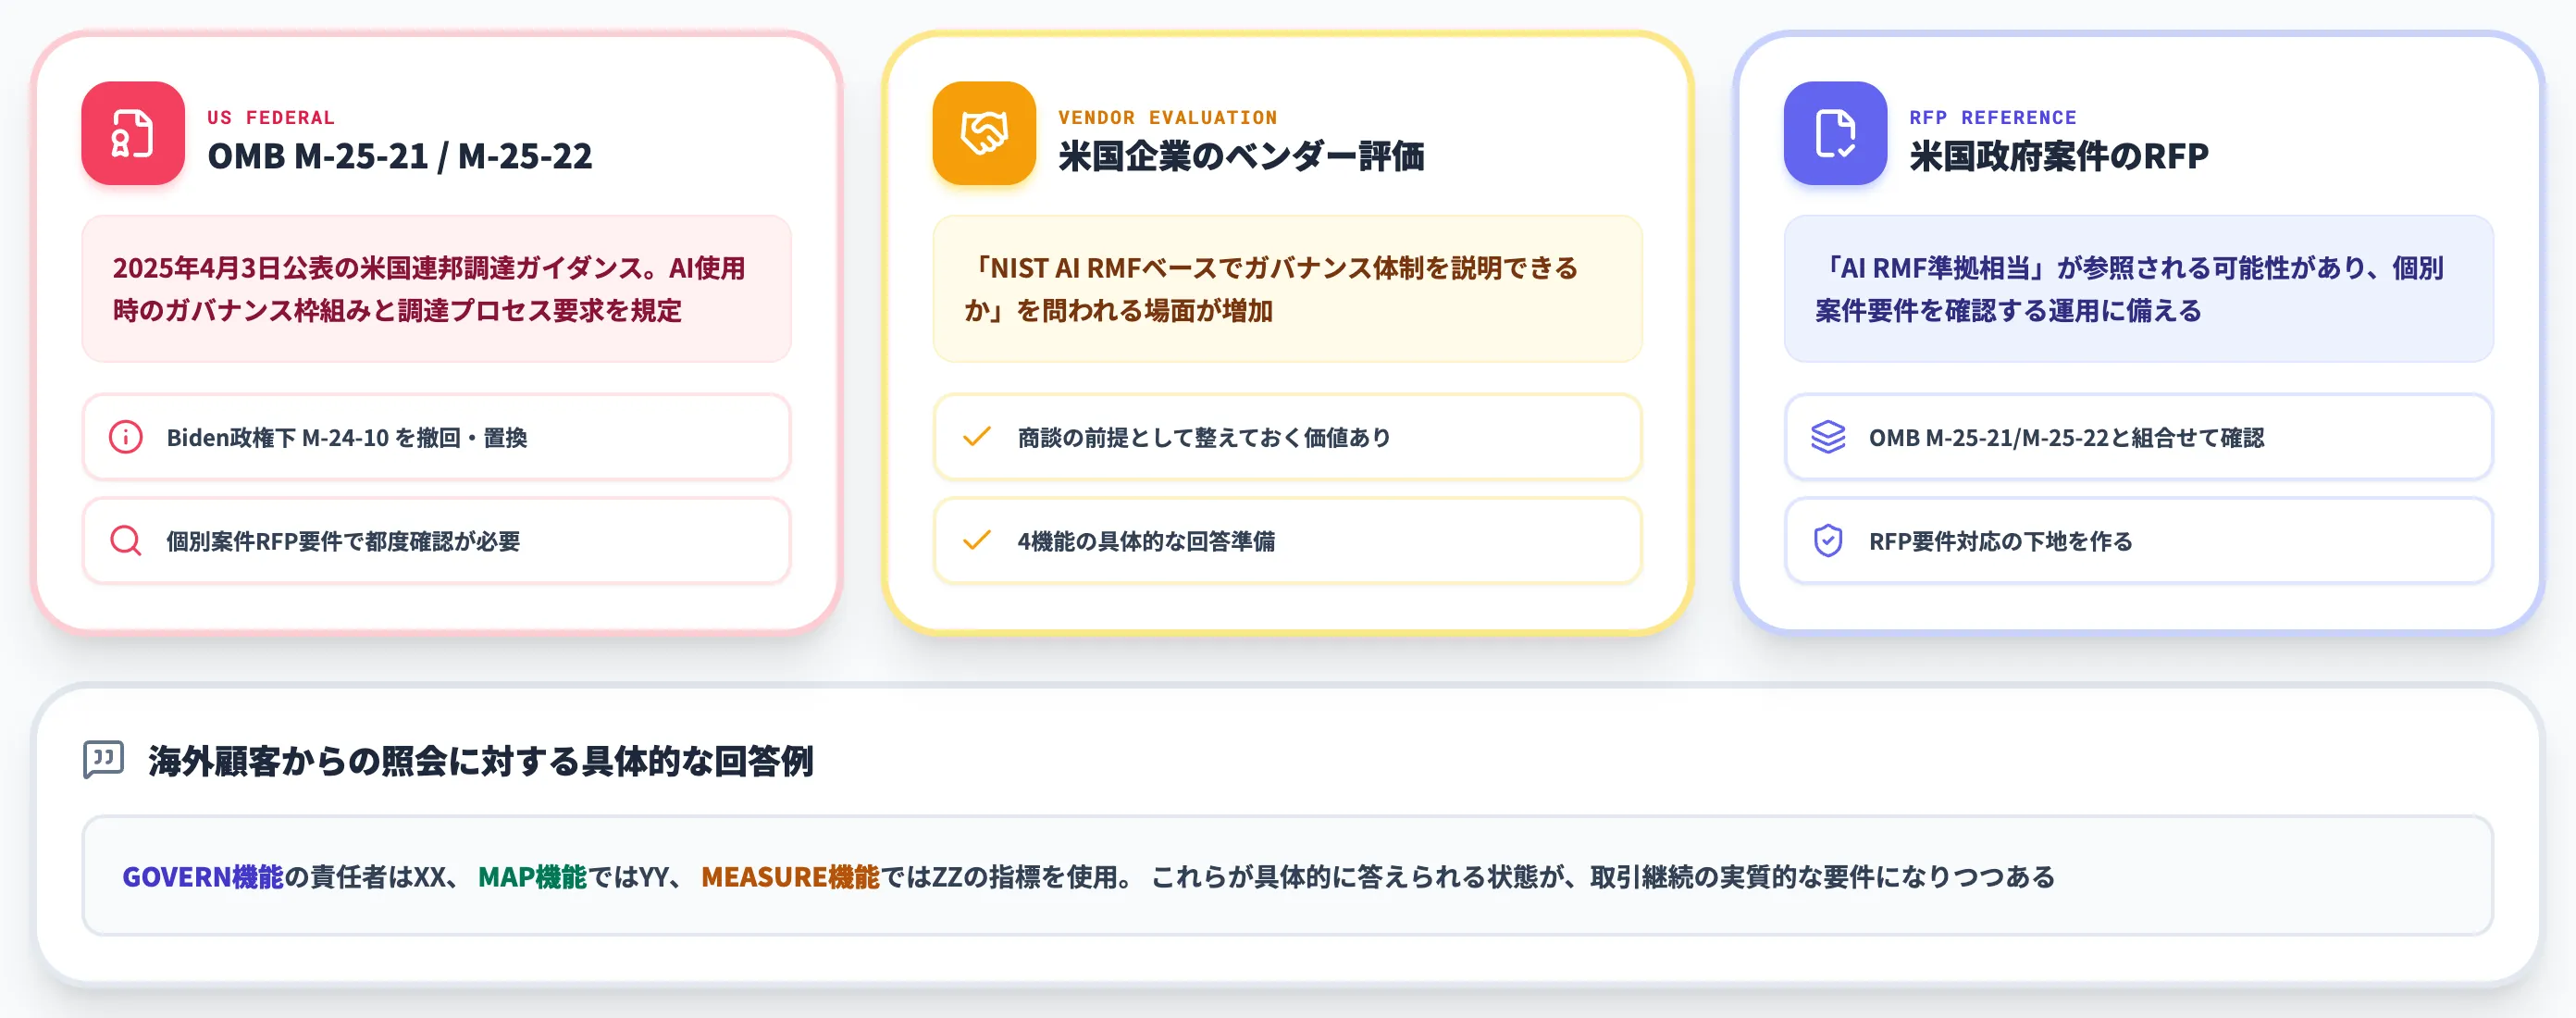
米国市場向けのSaaS提供、米国政府機関への製品販売、グローバル企業の海外子会社向けサービスを展開している企業は、NIST AI RMFを第一候補として扱うのが現実的です。
- 米国連邦調達ではOMB M-25-21(2025年4月3日公表、Biden政権下のM-24-10を撤回・置換)がAI使用時のガバナンス枠組みを定め、OMB M-25-22が調達プロセスへの要求を示している。これらから「AI RMF準拠が一律必須」とまでは読めないため、個別案件のRFP要件で都度確認が必要
- 米国企業のベンダー評価で「NIST AI RMFベースでガバナンス体制を説明できるか」を問われる場面が出てきており、商談の前提として整えておく価値がある
- 米国政府案件のRFPでも「AI RMF準拠相当」が参照される可能性があり、OMB M-25-21/M-25-22と合わせて個別案件の要件を確認する運用に備えておく
こうした環境に置かれた日本企業では、社内でAI RMFベースの運用を回しておき、海外顧客からの照会に対して「GOVERN機能の責任者はXX、MAP機能ではYY、MEASURE機能ではZZの指標を使用」と具体的に答えられる状態が、取引継続の実質的な要件になりつつあります。
ISO/IEC 42001を取得検討中の企業
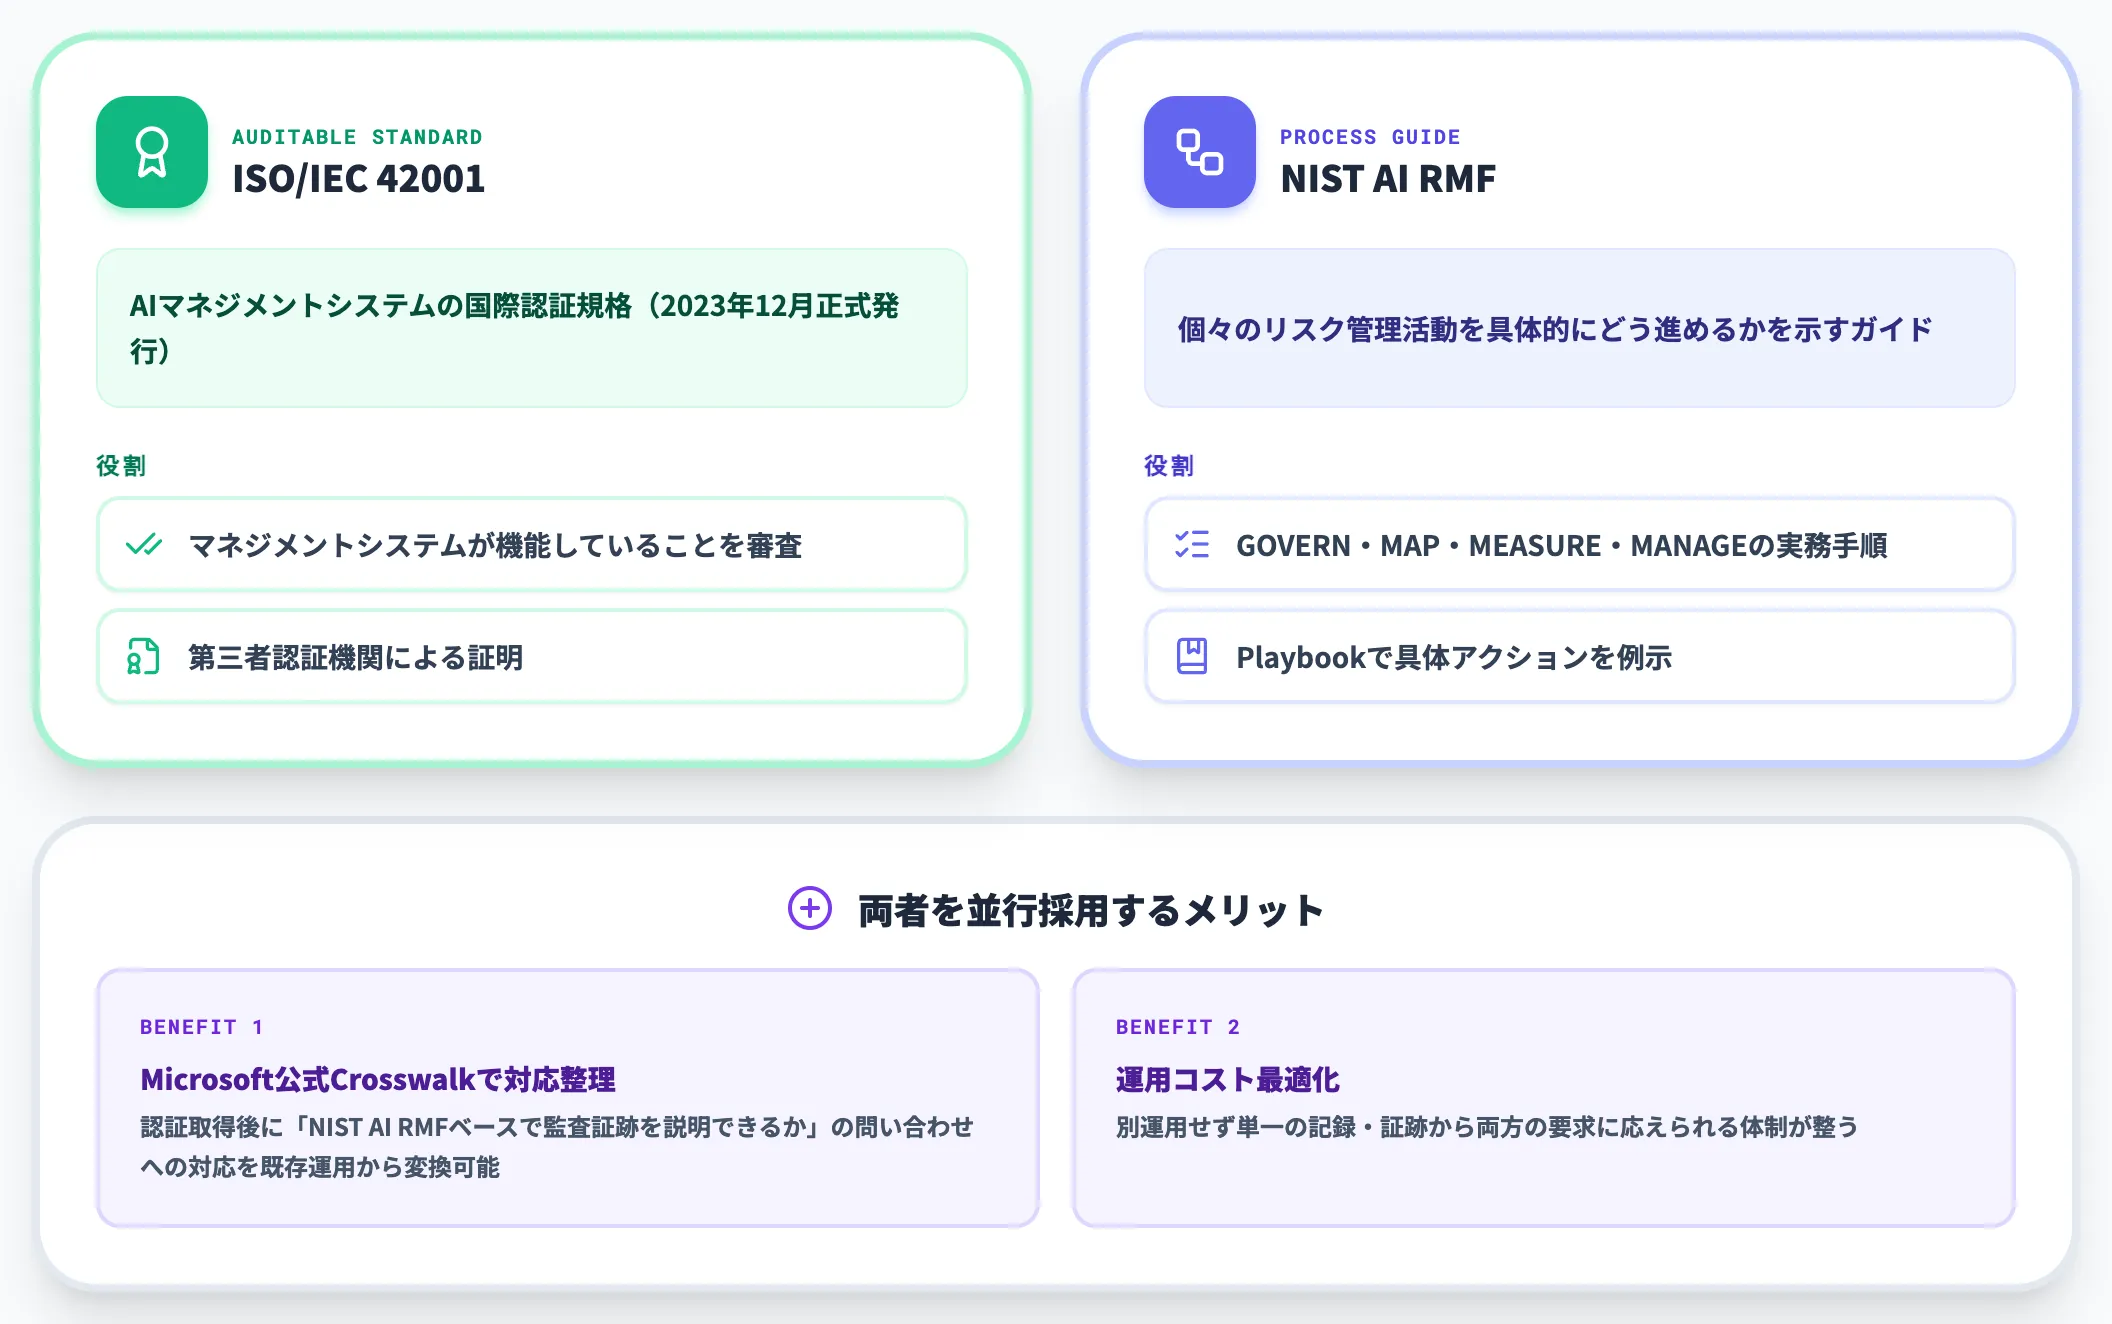
ISO/IEC 42001はAIマネジメントシステムの国際認証規格で、2023年12月に正式発行されました。認証取得を検討している組織では、NIST AI RMFを並行で参照するのが運用上は合理的です。
ISO/IEC 42001が「マネジメントシステムが機能していること」を審査する規格である一方、NIST AI RMFは「個々のリスク管理活動を具体的にどう進めるか」を示すガイドで、両者は補完関係にあります。
Microsoftが提供する公式Crosswalkで対応関係が整理されているため、ISO/IEC 42001認証取得後に「監査証跡をNIST AI RMFベースでも説明できるか」という問い合わせに対しても、既存の運用記録を変換して提示できます。
国内のみ運用でAI事業者ガイドライン優先の企業
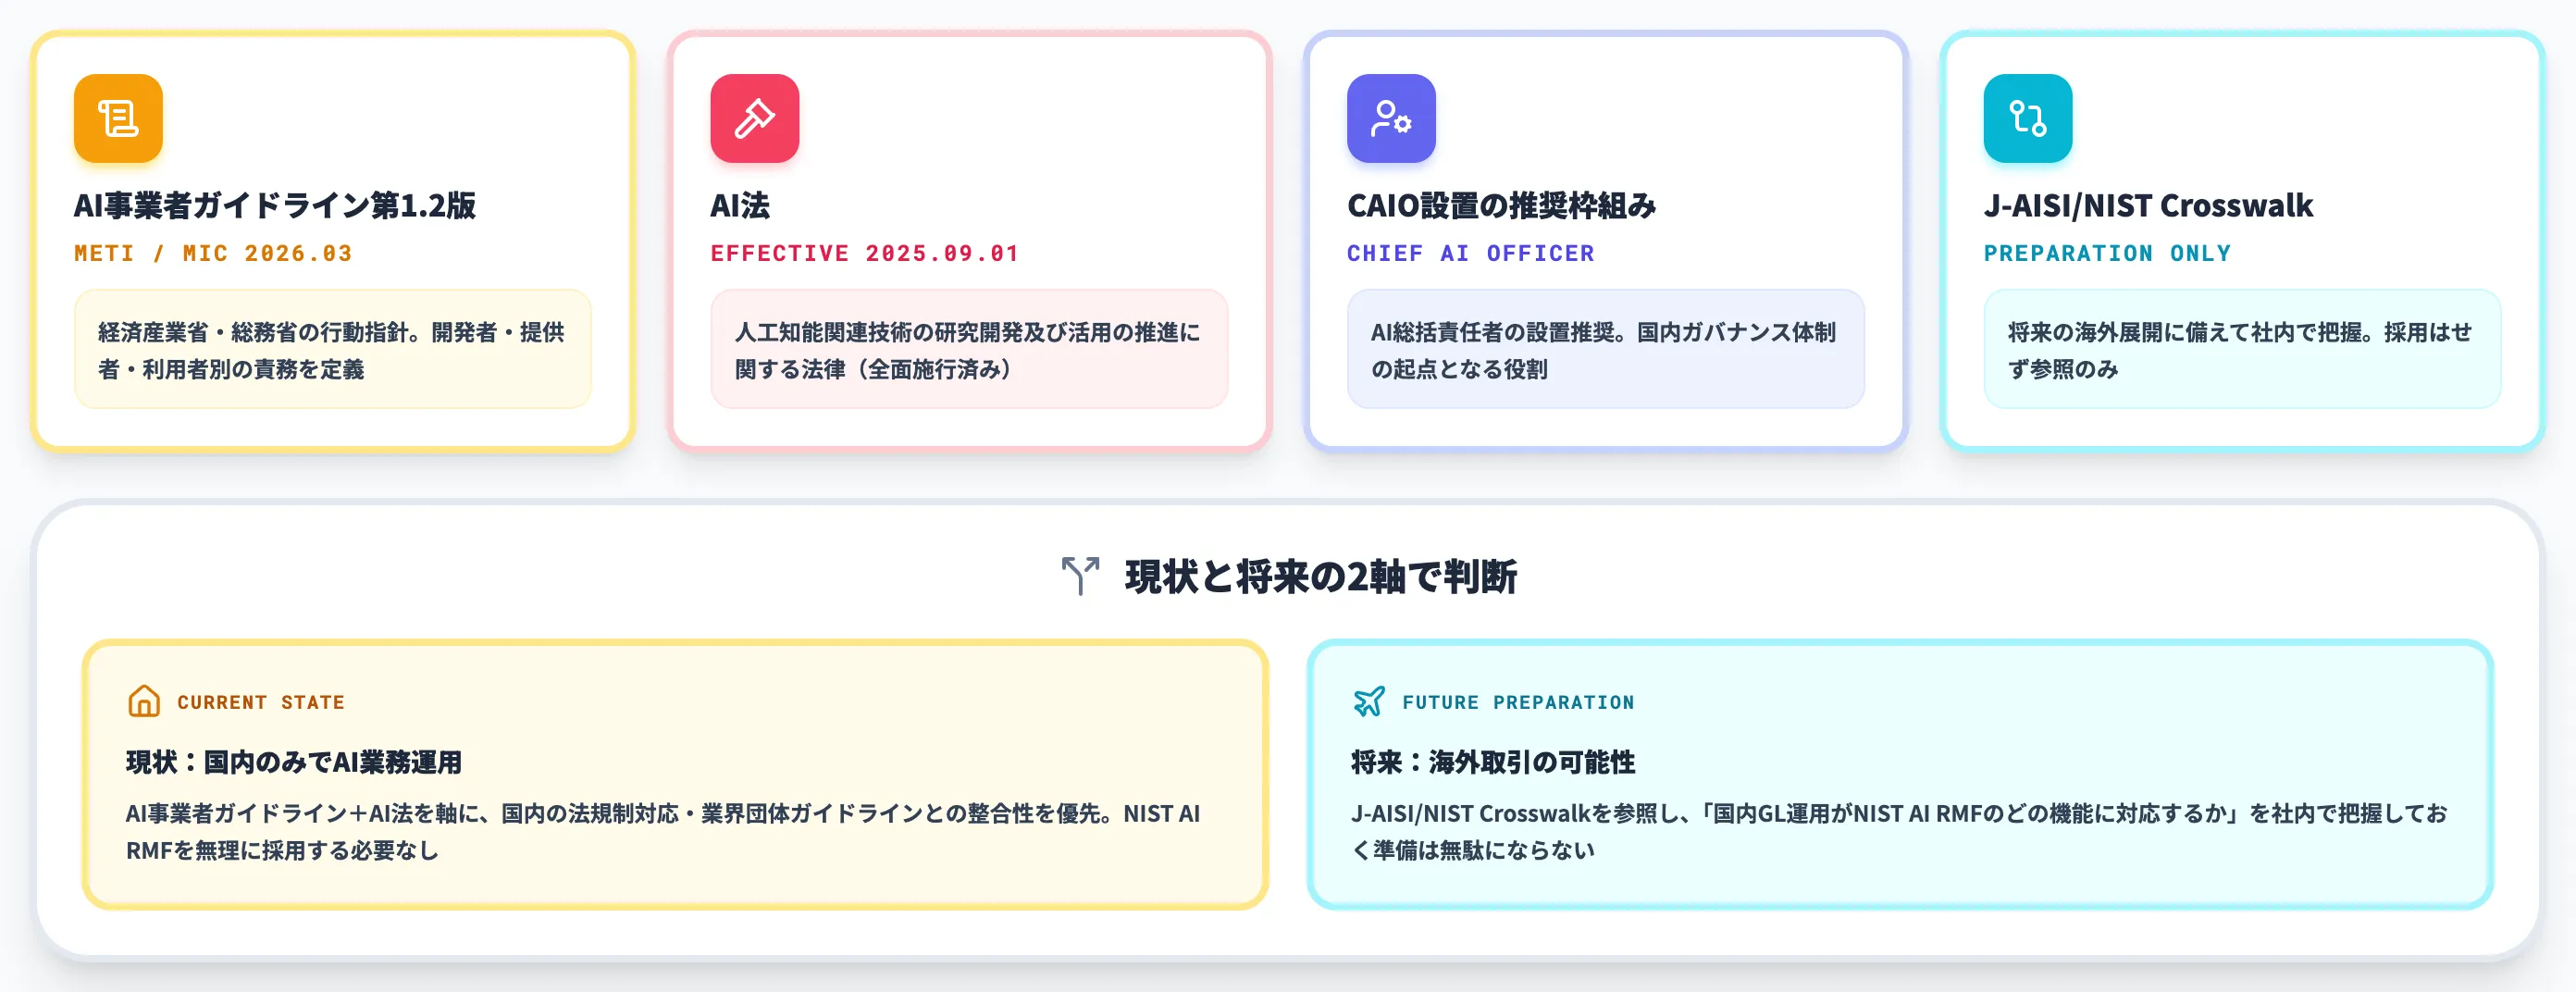
国内の顧客・パートナーだけを相手にAIを運用し、海外展開の予定がない企業の場合、NIST AI RMFを無理に採用する必要はありません。
経済産業省・総務省が示すAI事業者ガイドライン第1.2版(2026年3月31日公表)、2025年9月1日全面施行のAI法(人工知能関連技術の研究開発及び活用の推進に関する法律)、そしてCAIO設置の推奨枠組みを軸に運用するほうが、国内の法規制対応・業界団体ガイドラインとの整合性を保ちやすくなります。
ただし、将来的に海外取引が発生する可能性がある場合は、J-AISIが公開するJ-AISI/NIST Crosswalkを参照しておき、「国内ガイドライン運用がNIST AI RMFのどの機能に対応するか」を社内で把握しておく準備は無駄になりません。
AI総合研究所の支援現場でも、「国内のみで運用中だがCrosswalk準備だけ先行する」という選択が、海外展開の可能性を残しつつ運用コストを抑える現実的な打ち手として機能する場面があります。
NIST AI RMFの導入で見落とされやすい3つの論点
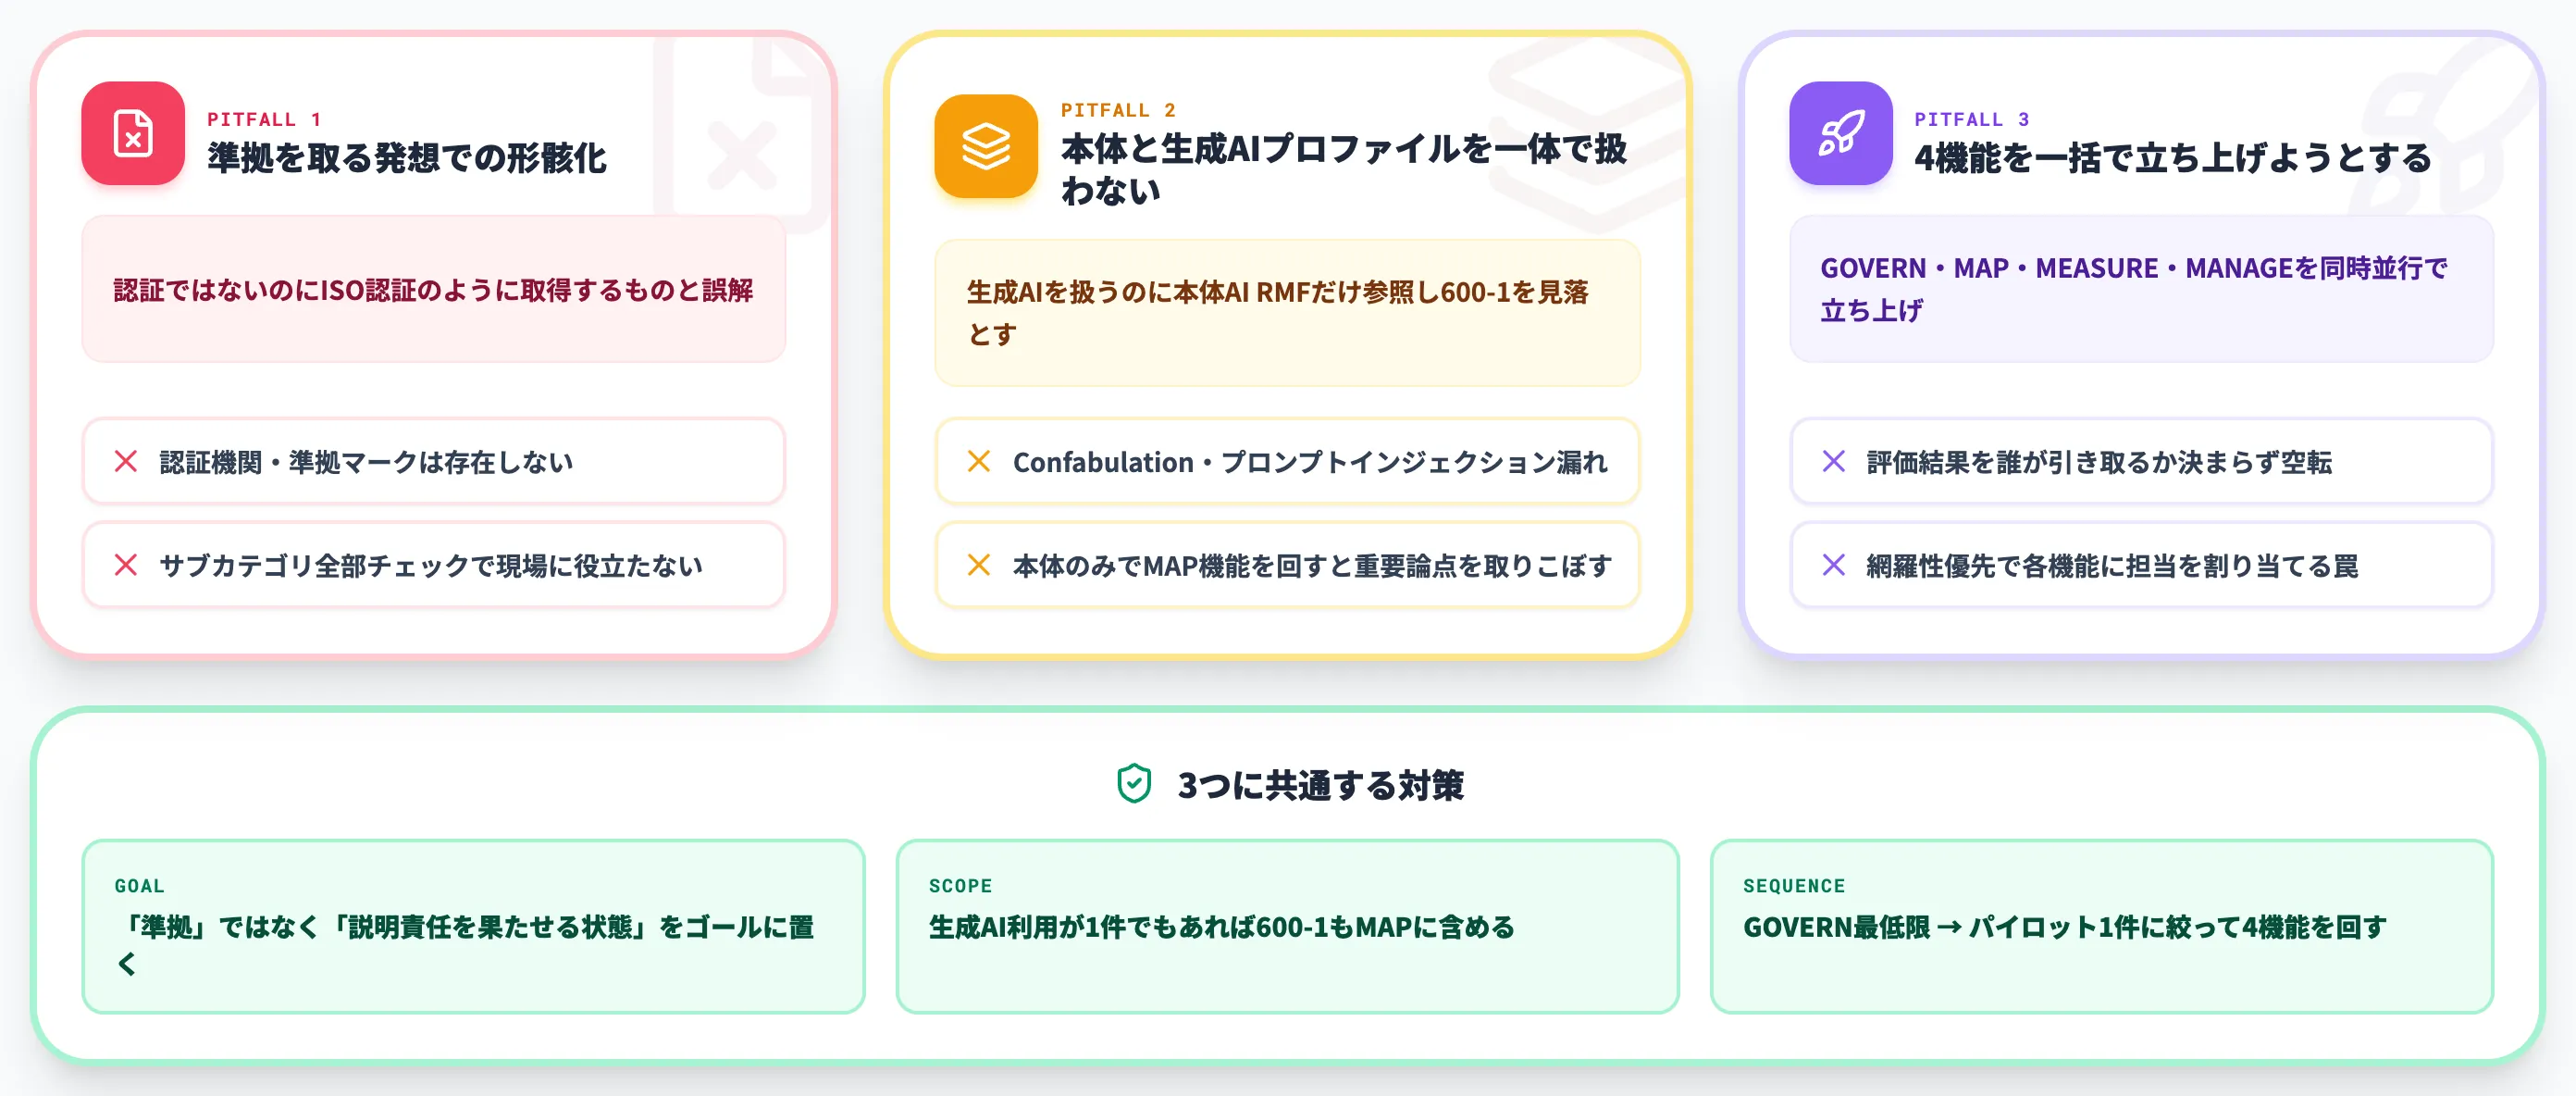
ここまでNIST AI RMFの構造・プロファイル・他フレームワークとの関係・採用ケースを整理してきましたが、実装の現場では以下の3つの論点でつまずくケースが多く見られます。本セクションでは、導入前に押さえておきたい落とし穴を解説します。
「準拠を取る」という発想で入ると形骸化する
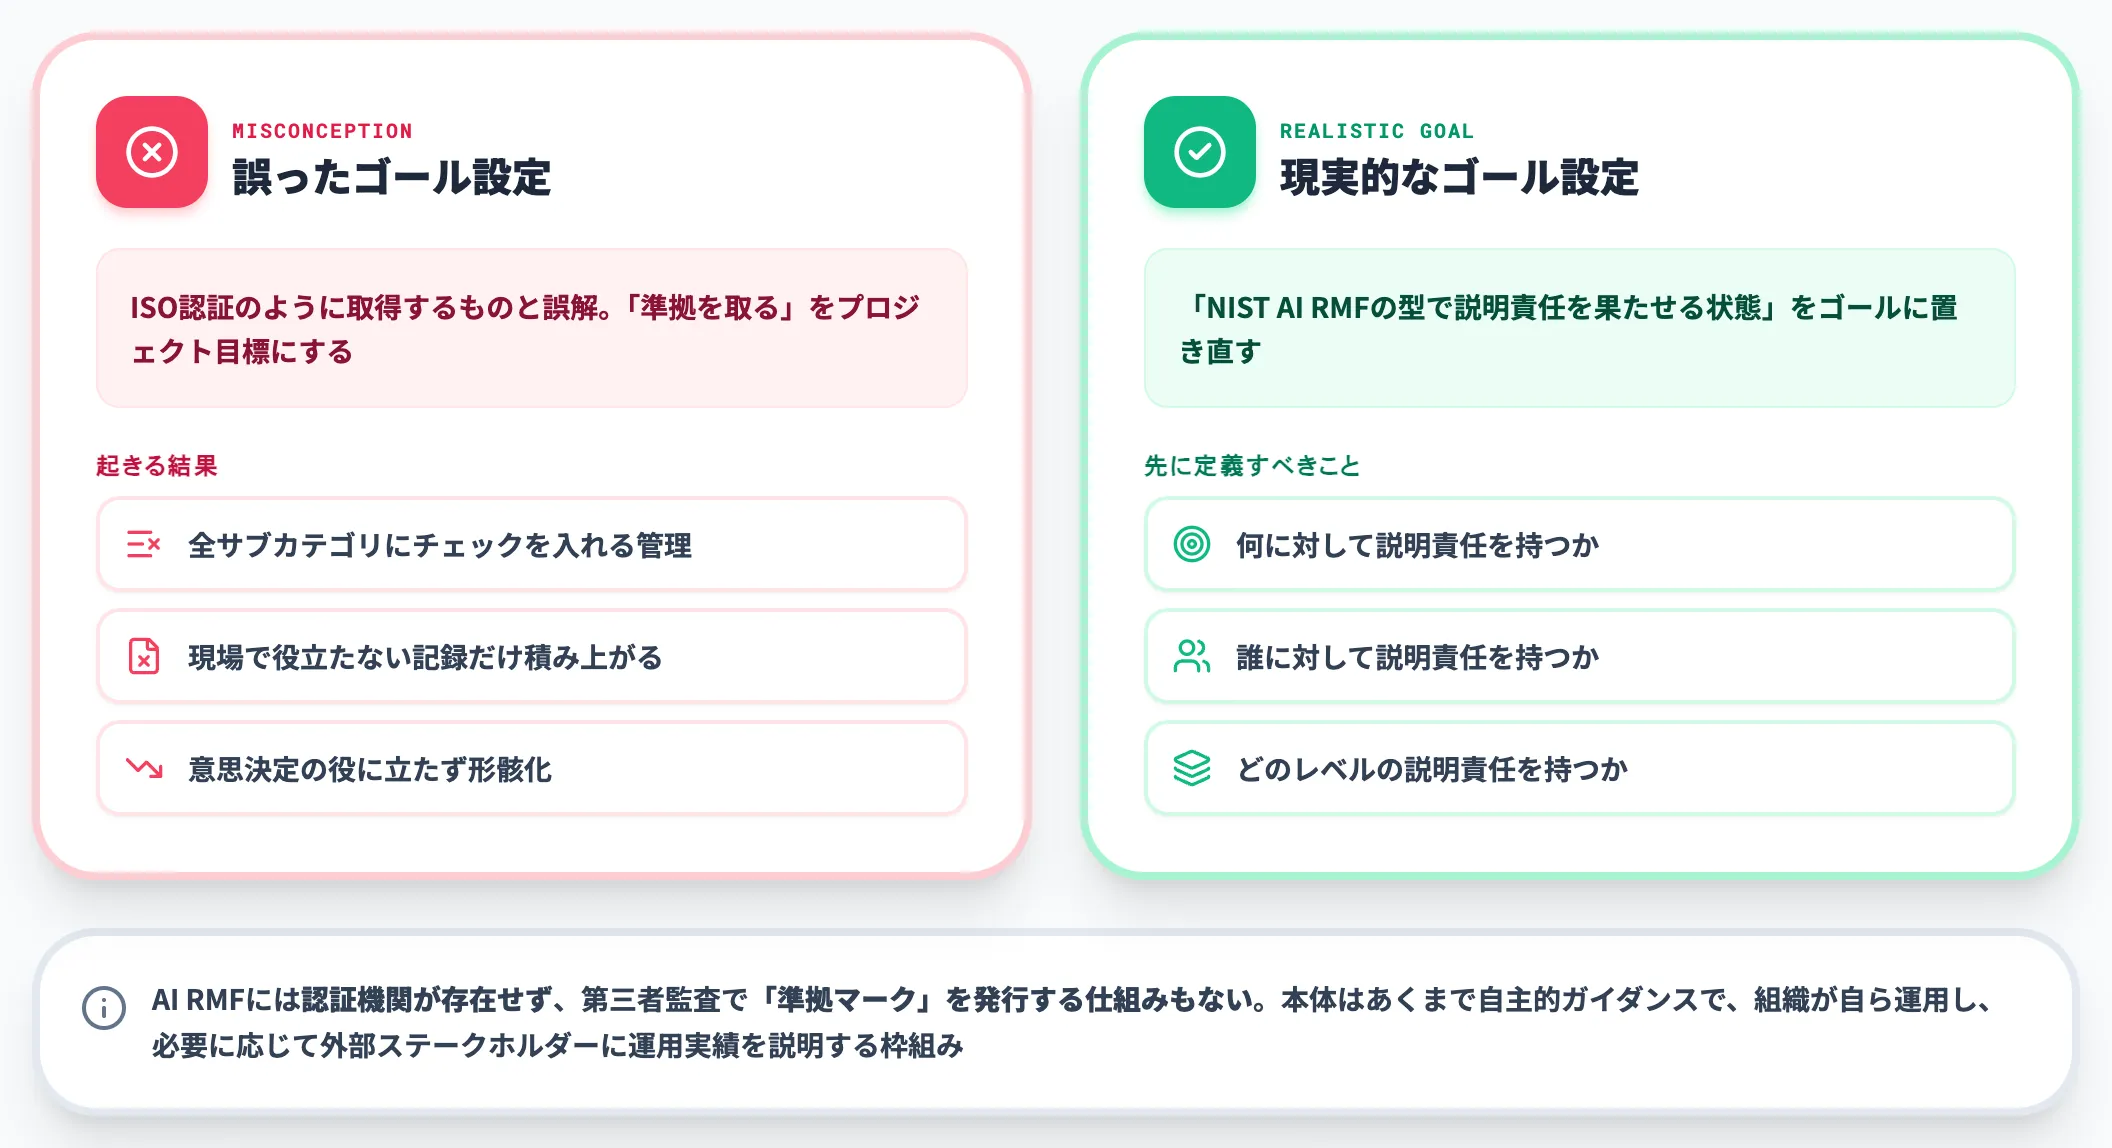
NIST AI RMFを「ISO認証のように取得するもの」と誤解した状態で導入プロジェクトを立ち上げると、運用の形骸化を招きやすくなります。
AI RMFには認証機関が存在せず、第三者監査で「準拠マーク」を発行する仕組みもありません。本体はあくまで自主的なガイダンスで、組織が自ら運用し、必要に応じて外部ステークホルダーに運用実績を説明する枠組みです。
「準拠を取る」ゴール設定で入ると、「全サブカテゴリにチェックを入れる」運用管理に陥り、現場での意思決定には役立たない記録だけが積み上がる状態になります。
実務上はゴールを「NIST AI RMFの型で説明責任を果たせる状態」と置き直し、何に対して、誰に対して、どのレベルの説明責任を持つかを先に定義してから着手するのが現実的です。
本体AI RMFと生成AIプロファイルを一体で扱わない
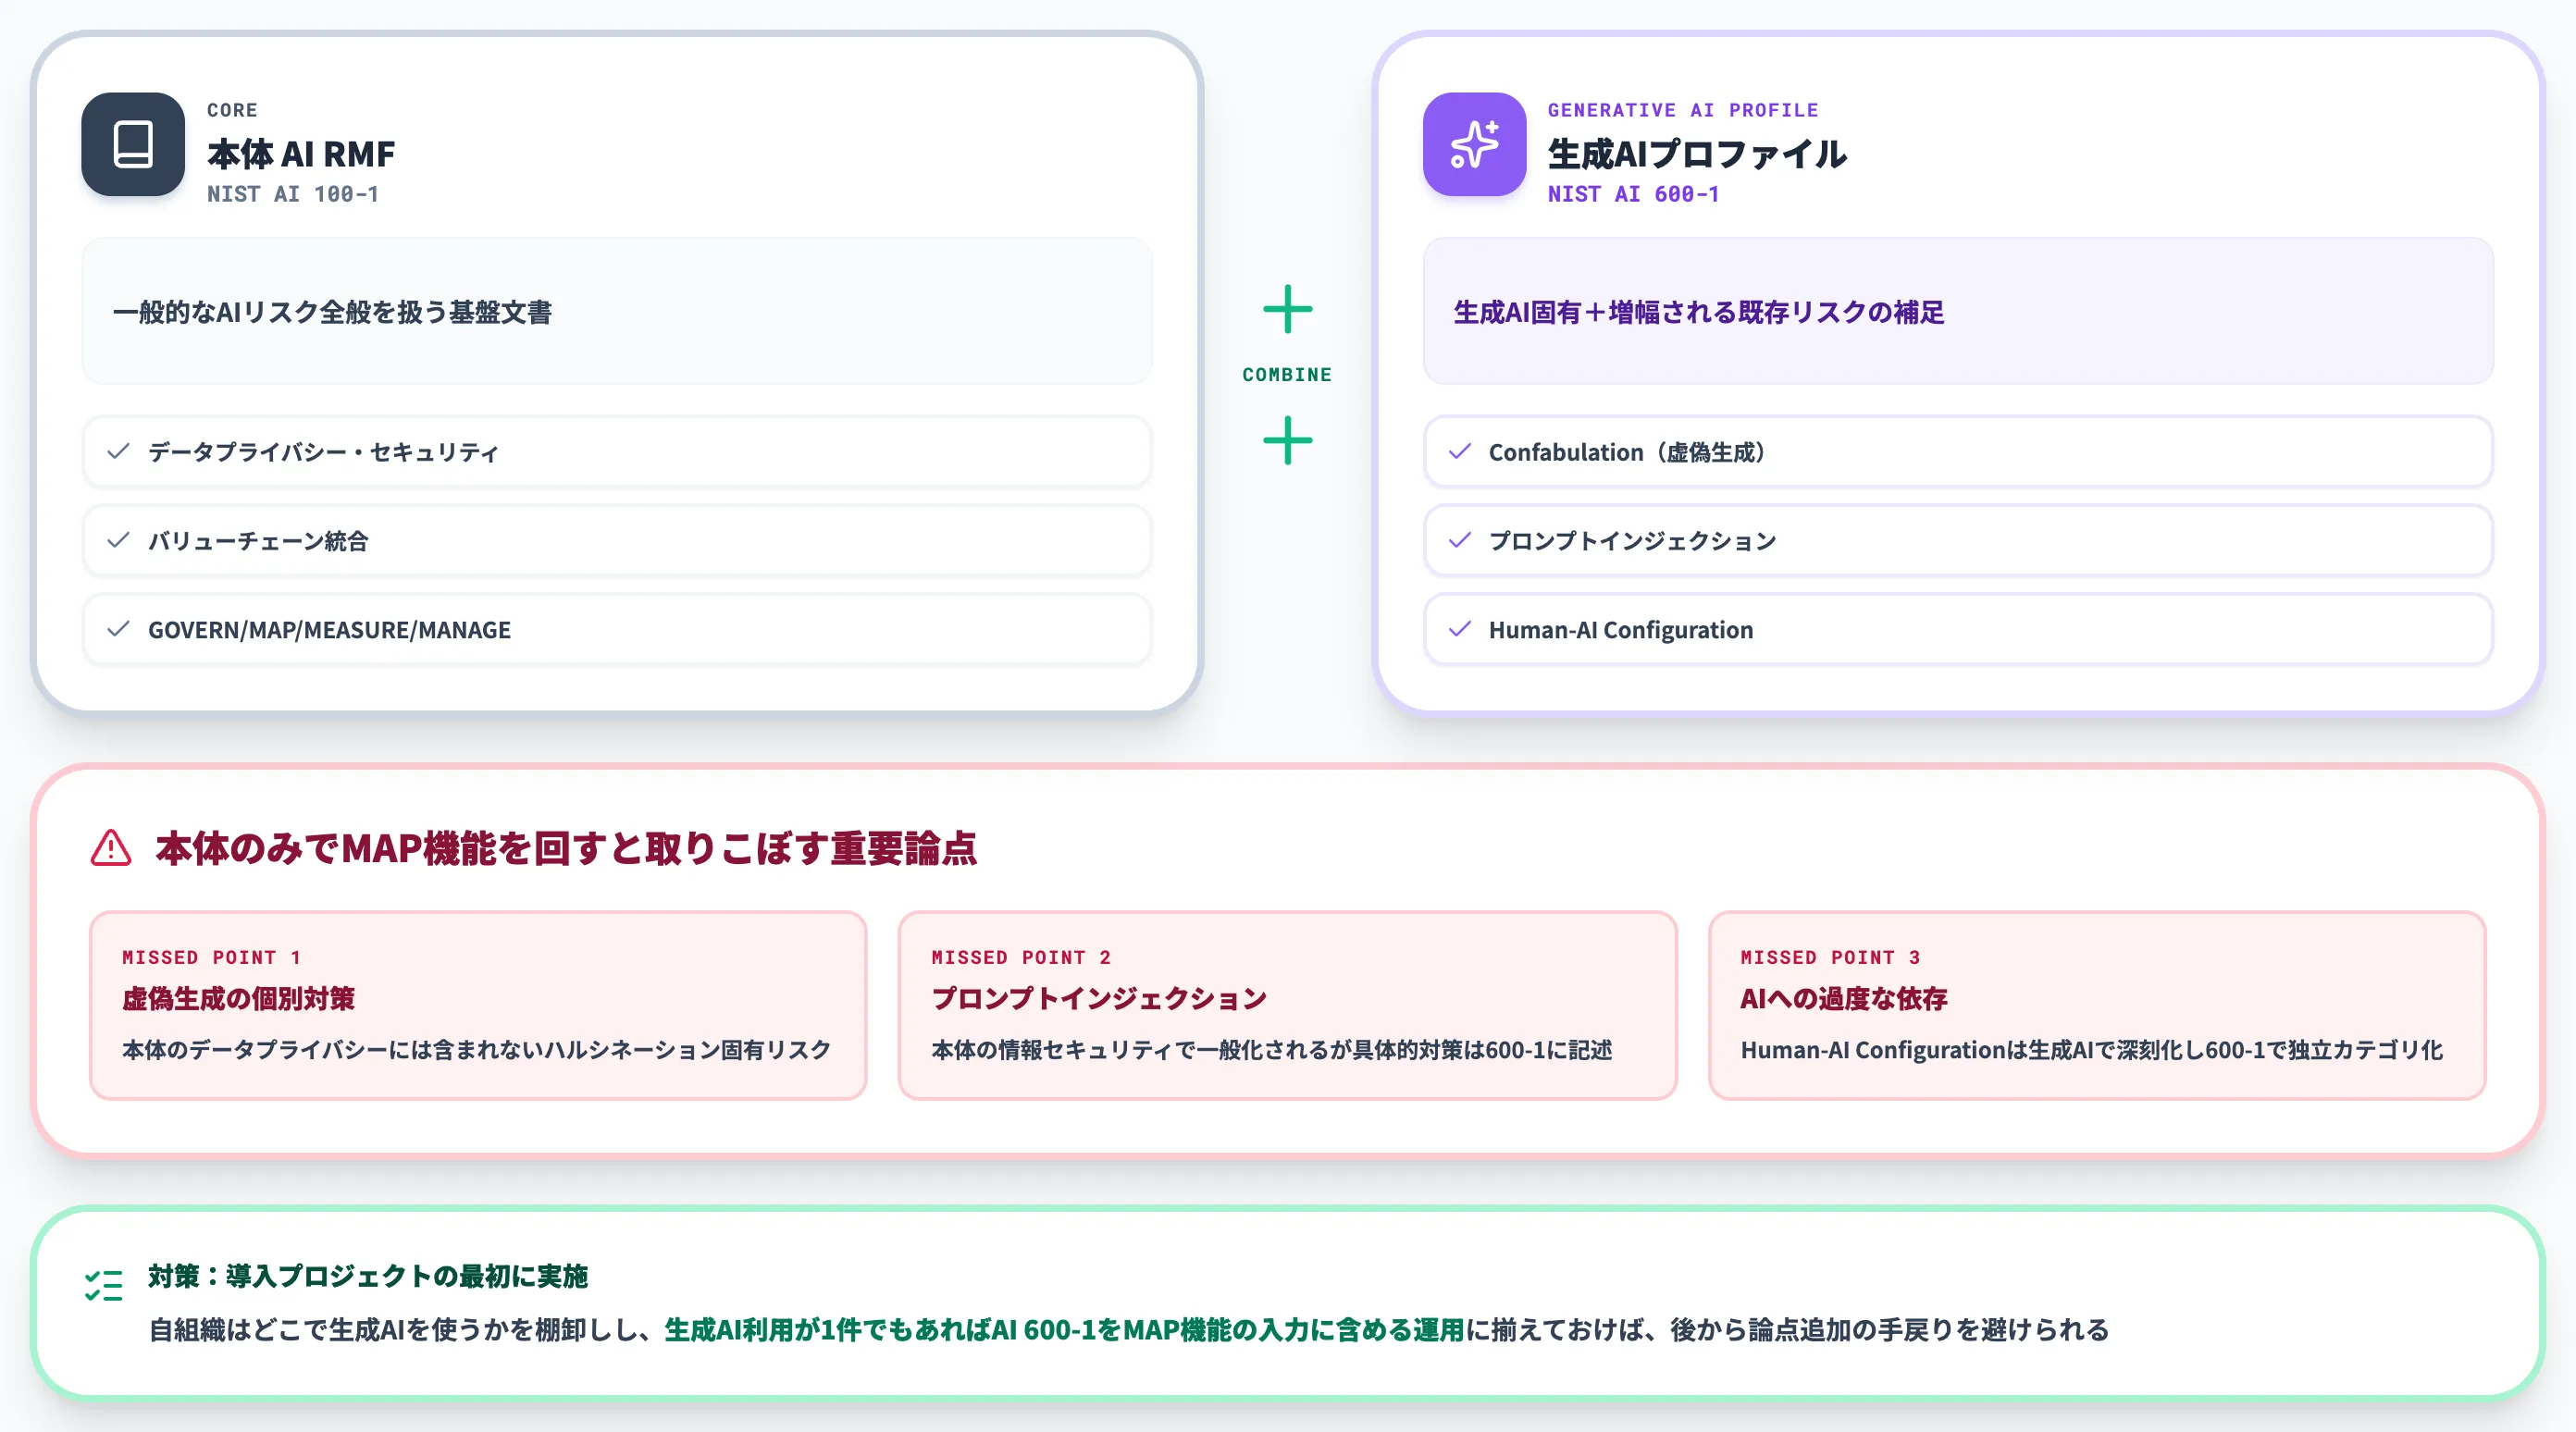
生成AIを扱う組織では、本体AI RMFだけ参照して生成AIプロファイル(NIST AI 600-1)を見落とすケースが頻発します。本体AI RMFもデータプライバシー・セキュリティ・バリューチェーン統合等の一般的なAIリスクは扱いますが、生成AIに固有の論点(Confabulation・プロンプトインジェクション等)や、生成AIによって増幅される既存リスクの詳細はAI 600-1側に整理されているため、生成AIを使う組織が本体のみでMAP機能を回すと重要論点を取りこぼします。
本体AI RMF(NIST AI 100-1)と生成AIプロファイル(NIST AI 600-1)は、別文書として管理されていますが、生成AIを扱う組織では両方を同じテーブルに置いて参照する前提で設計されています。
導入プロジェクトの最初に「自組織はどこで生成AIを使うか」を棚卸しし、生成AI利用が1件でもあればAI 600-1をMAP機能の入力に含める運用に揃えておくと、後から論点を追加する手戻りを避けられます。
4機能を一括で立ち上げようとする
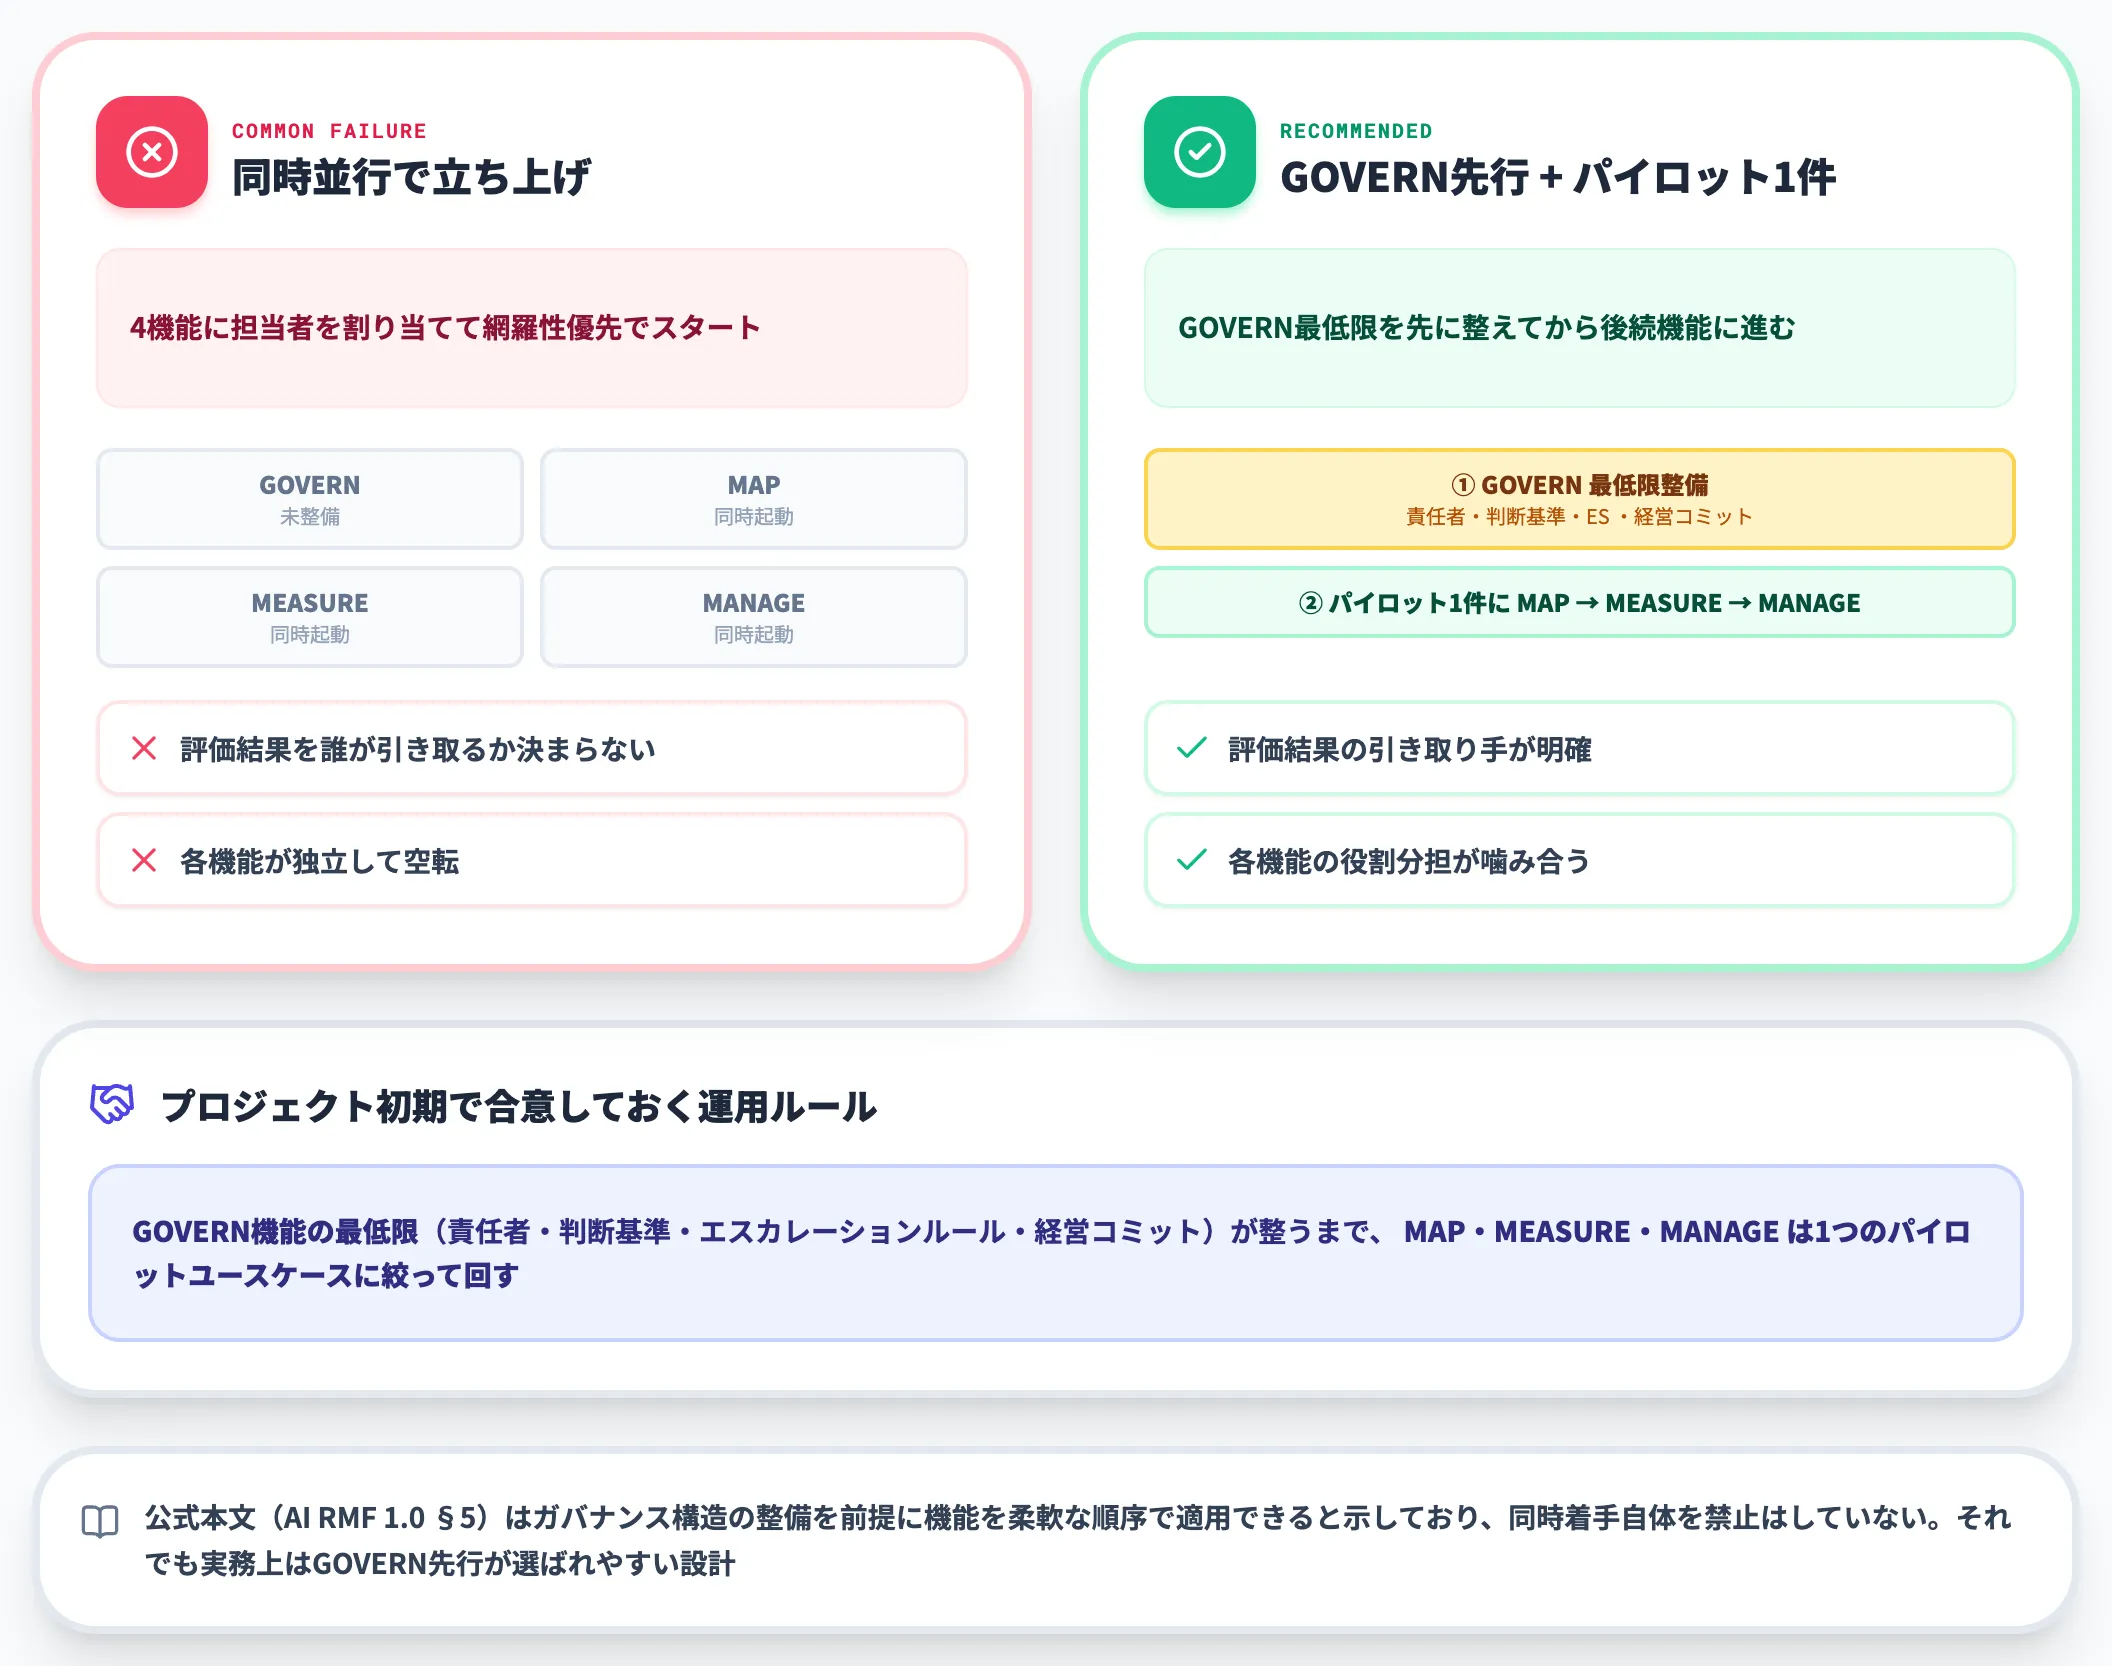
NIST AI RMFを初めて導入する組織でよく見られるつまずきが、GOVERN・MAP・MEASURE・MANAGEの4機能を同時並行で立ち上げようとするパターンです。
公式本文(AI RMF 1.0 §5)はガバナンス構造の整備を前提に機能を柔軟な順序で適用できると示しており、同時着手自体を禁止しているわけではありません。それでも社内の構築プロジェクトでは、「網羅性を優先してすべての機能に担当者を割り当てる」設計が選ばれがちで、ガバナンス体制が未整備のまま各機能が立ち上がると、評価結果を誰が引き取るか決まらないまま空転する状況が起きやすくなります。
対策はシンプルで、GOVERN機能の最低限(責任者・判断基準・エスカレーションルール・経営コミット)が整うまで、MAP・MEASURE・MANAGEは1つのパイロットユースケースに絞って回すという運用ルールを初期に合意しておくことです。
AI総合研究所の支援現場でも、GOVERN機能の最低限を先に揃え、パイロット1件に対象を絞って回すというルールを初期に合意しておくことが、各機能の役割分担を噛み合わせる足場になります。
NIST AI RMFの型を業務AIエージェント運用に落とすなら
NIST AI RMFの4機能を社内で回し始めた組織で、最後に残るのが「実際にAIエージェントが動く運用層をどう統制するか」という問題です。
GOVERN・MAP・MEASURE・MANAGEのフレームは揃っても、現場で動くAIエージェントの実行ログ・権限・監査がバラバラだと、MEASUREやMANAGEで求められる証跡を集められません。
このレイヤーを担うのが、自社Azureテナント内で動くエンタープライズAIエージェント基盤です。AI総合研究所のAI Agent Hubは、Teamsから呼び出せる業務特化Agent群を一つのダッシュボードで統合管理し、NIST AI RMFのGOVERN・MANAGE機能で求められる監査証跡・権限管理・運用統制をそのまま実装レベルに落とす運用基盤として機能します。
-
GOVERN機能で定義した判断基準を実装に反映
Agent単位でアクセス権限・実行範囲・停止条件を設定し、組織のAIポリシーをそのまま実行層に接続。NIST AI RMFの責任者定義・判断基準をコードレベルで反映できます。
-
MEASURE機能で必要な実行証跡を自動取得
誰がどのAgentで何を照会・実行したかを不変ログで記録。精度・バイアス監視・エラー発生履歴を含めた継続モニタリングの基礎データとして活用できます。
-
MANAGE機能のインシデント対応を即時実行
リスク検知時に該当Agentを即時停止・権限制限する運用を一画面から統制。NIST AI RMFが求める「停止判断の根拠記録」も監査証跡として自動保存されます。
-
データは100%自社Azureテナント内に保持
業務データはAI学習対象から完全除外。Azure Managed Applicationsとして自社テナント内で動作が完結し、プライバシー強化・情報セキュリティの要件を実装レベルで満たします。
AI総合研究所の専任チームが、NIST AI RMFの4機能設計から業務Agent基盤の統合実装まで一貫して支援します。AI Agent Hubのサービスページで、NIST AI RMF×業務AIエージェント運用の実装例をご確認ください。
NIST AI RMFの型を業務AIエージェント運用に落とすなら
GOVERN・MAP・MEASURE・MANAGEを運用基盤に接続する
NIST AI RMFを導入する企業で最後に残るのが「AIエージェントの実行ログ・権限・監査を誰がどう統制するか」という運用層の設計です。AI Agent Hubは自社Azureテナント内で動く業務特化Agent群を一つのダッシュボードで統合管理し、NIST AI RMFのGOVERN・MANAGE機能で求められる監査証跡をそのまま提出できる形で保管します。
まとめ
本記事では、NIST AI RMFについて、構造(7特性・4コア機能)・生成AIプロファイル・ISO/IEC 42001との使い分け・日本企業の採用ケース・導入ステップ・見落とされやすい論点までを、2026年10月時点の最新情報で解説しました。
2026年時点で押さえておくべきポイントは次の3つです。
- NIST AI RMFは認証制度ではなく自主的ガイダンス。GOVERN・MAP・MEASURE・MANAGEの4機能を回すことで組織のAIガバナンスの型を揃える枠組みで、本体改訂作業がホワイトハウスAI Action Planのもとで進行中である
- 生成AIを扱う組織は本体AI RMF(NIST AI 100-1)と生成AIプロファイル(AI 600-1)をセットで参照する必要があり、12のGAI関連リスク(生成AI固有+生成AIで増幅される既存リスク)をMAP機能で洗い出す運用が実装の起点になる
- 採用判断の軸は海外取引・海外説明責任とISO/IEC 42001並行採用の有無。国内のみ運用ならAI事業者ガイドラインが優先軸で、J-AISI/NIST Crosswalkで対応関係を把握しておけば将来の海外展開にも備えられる
NIST AI RMFを導入する企業にとって、最も現実的な第一歩は「全社AI活用」ではなく「1つのパイロットユースケースにGOVERN先行で4機能を回す」という小さな始め方です。
公式本文は機能の適用順序を組織に委ねていますが、ガバナンス体制を先に整えておくことが後続機能を機能させる前提として自然に収まる設計で、現場でも最初の合意ポイントとして選ばれやすい進め方です。
2026年はホワイトハウスAI Action Planに基づく改訂作業の進行、AISI→CAISI(2025年6月3日)→CAISSI(Center for Advancing Innovation and Standards for Super Intelligence)(2026年9月29日の大統領令「Inaugurating the Era of Super Intelligence」に基づく)への再編、生成AIプロファイルや重要インフラプロファイルの整備など、NIST AI RMF周辺の動きが同時並行で進んでいます。
改訂版の公開を待つのではなく、現行版(AI RMF 1.0)で小さく始めて運用の型を作っておくことが、改訂版への移行コストを抑える最も実用的な備えになります。