この記事のポイント
 Microsoftのセキュリティ製品はEntra・Defender・Sentinel・Purview・Intune・Security Copilotの6ピラー構成として捉えると全体像が崩れない
- Defender XDRは単一製品ではなくDefender for Endpoint・Office・Identity・Cloud Apps・Cloudを束ねる統合体で、Sentinelとはレイヤーが別
- E3は認証・端末管理の土台、E5は高度脅威防御とDSPMまで、E7はAgent 365とEntra Suiteまで含む3段構成
- 2026年の節目はIntune SuiteのE3/E5同梱・Security CopilotのE5同梱・Agent 365 GA・Sentinel Defenderポータル統合の4点
- 最初の一歩はEntra MFA必須化と条件付きアクセスの基本テンプレートから始めて、Defender XDR・Purview DSPMと順に広げるのが現実的
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
Microsoftのセキュリティ製品は、Entra・Defender・Sentinel・Purview・Intune・Security Copilotの6つのピラーで構成される統合ポートフォリオです。
かつてはAzure基盤のインフラ防御とMicrosoft 365のID・デバイス保護が別々に語られていましたが、2026年現在は各製品が共通のID基盤・テレメトリで連携し、脅威シグナル・ID・データ・エンドポイントを横断して相関できる統制面として扱われるようになりました。
本記事では、6ピラーの地図、各製品の役割分担、M365 E3・E5・E7とDefender Suiteで揃うセキュリティ機能の違い、導入順序とケース別の判断軸までを、2026年10月時点の公式一次情報で体系的に解説します。
Sentinel Defenderポータル統合(2027-03-31完了)、Intune SuiteのE3/E5同梱(2026年夏から順次)、Security CopilotのE5/E7同梱(2025-11-18〜ロールアウト)、Entra Agent ID GA(2026-04)といった、ここ1年の節目も合わせて押さえます。
目次
Microsoftのセキュリティ製品とは?6ピラーで構成される統合セキュリティポートフォリオ
Microsoft Entra——人・アプリ・エージェントのIDを束ねるハブ
Microsoft Defender——端末からクラウドまでをカバーするXDR群
Microsoft Sentinel——マルチクラウドSIEMとDefender Portalへの統合
ISOC(Integrated SOC)プレビューの位置づけ
Microsoft Purview——データ保護とDSPMで機密情報を守る
Microsoft Intune——エンドポイント管理と2026年のSuite同梱
Microsoft Security Copilot——AI時代のSOCアシスタント
Microsoft 365 E3・E5・E7とDefender Suiteの選び方
Microsoftのセキュリティ製品とは?6ピラーで構成される統合セキュリティポートフォリオ
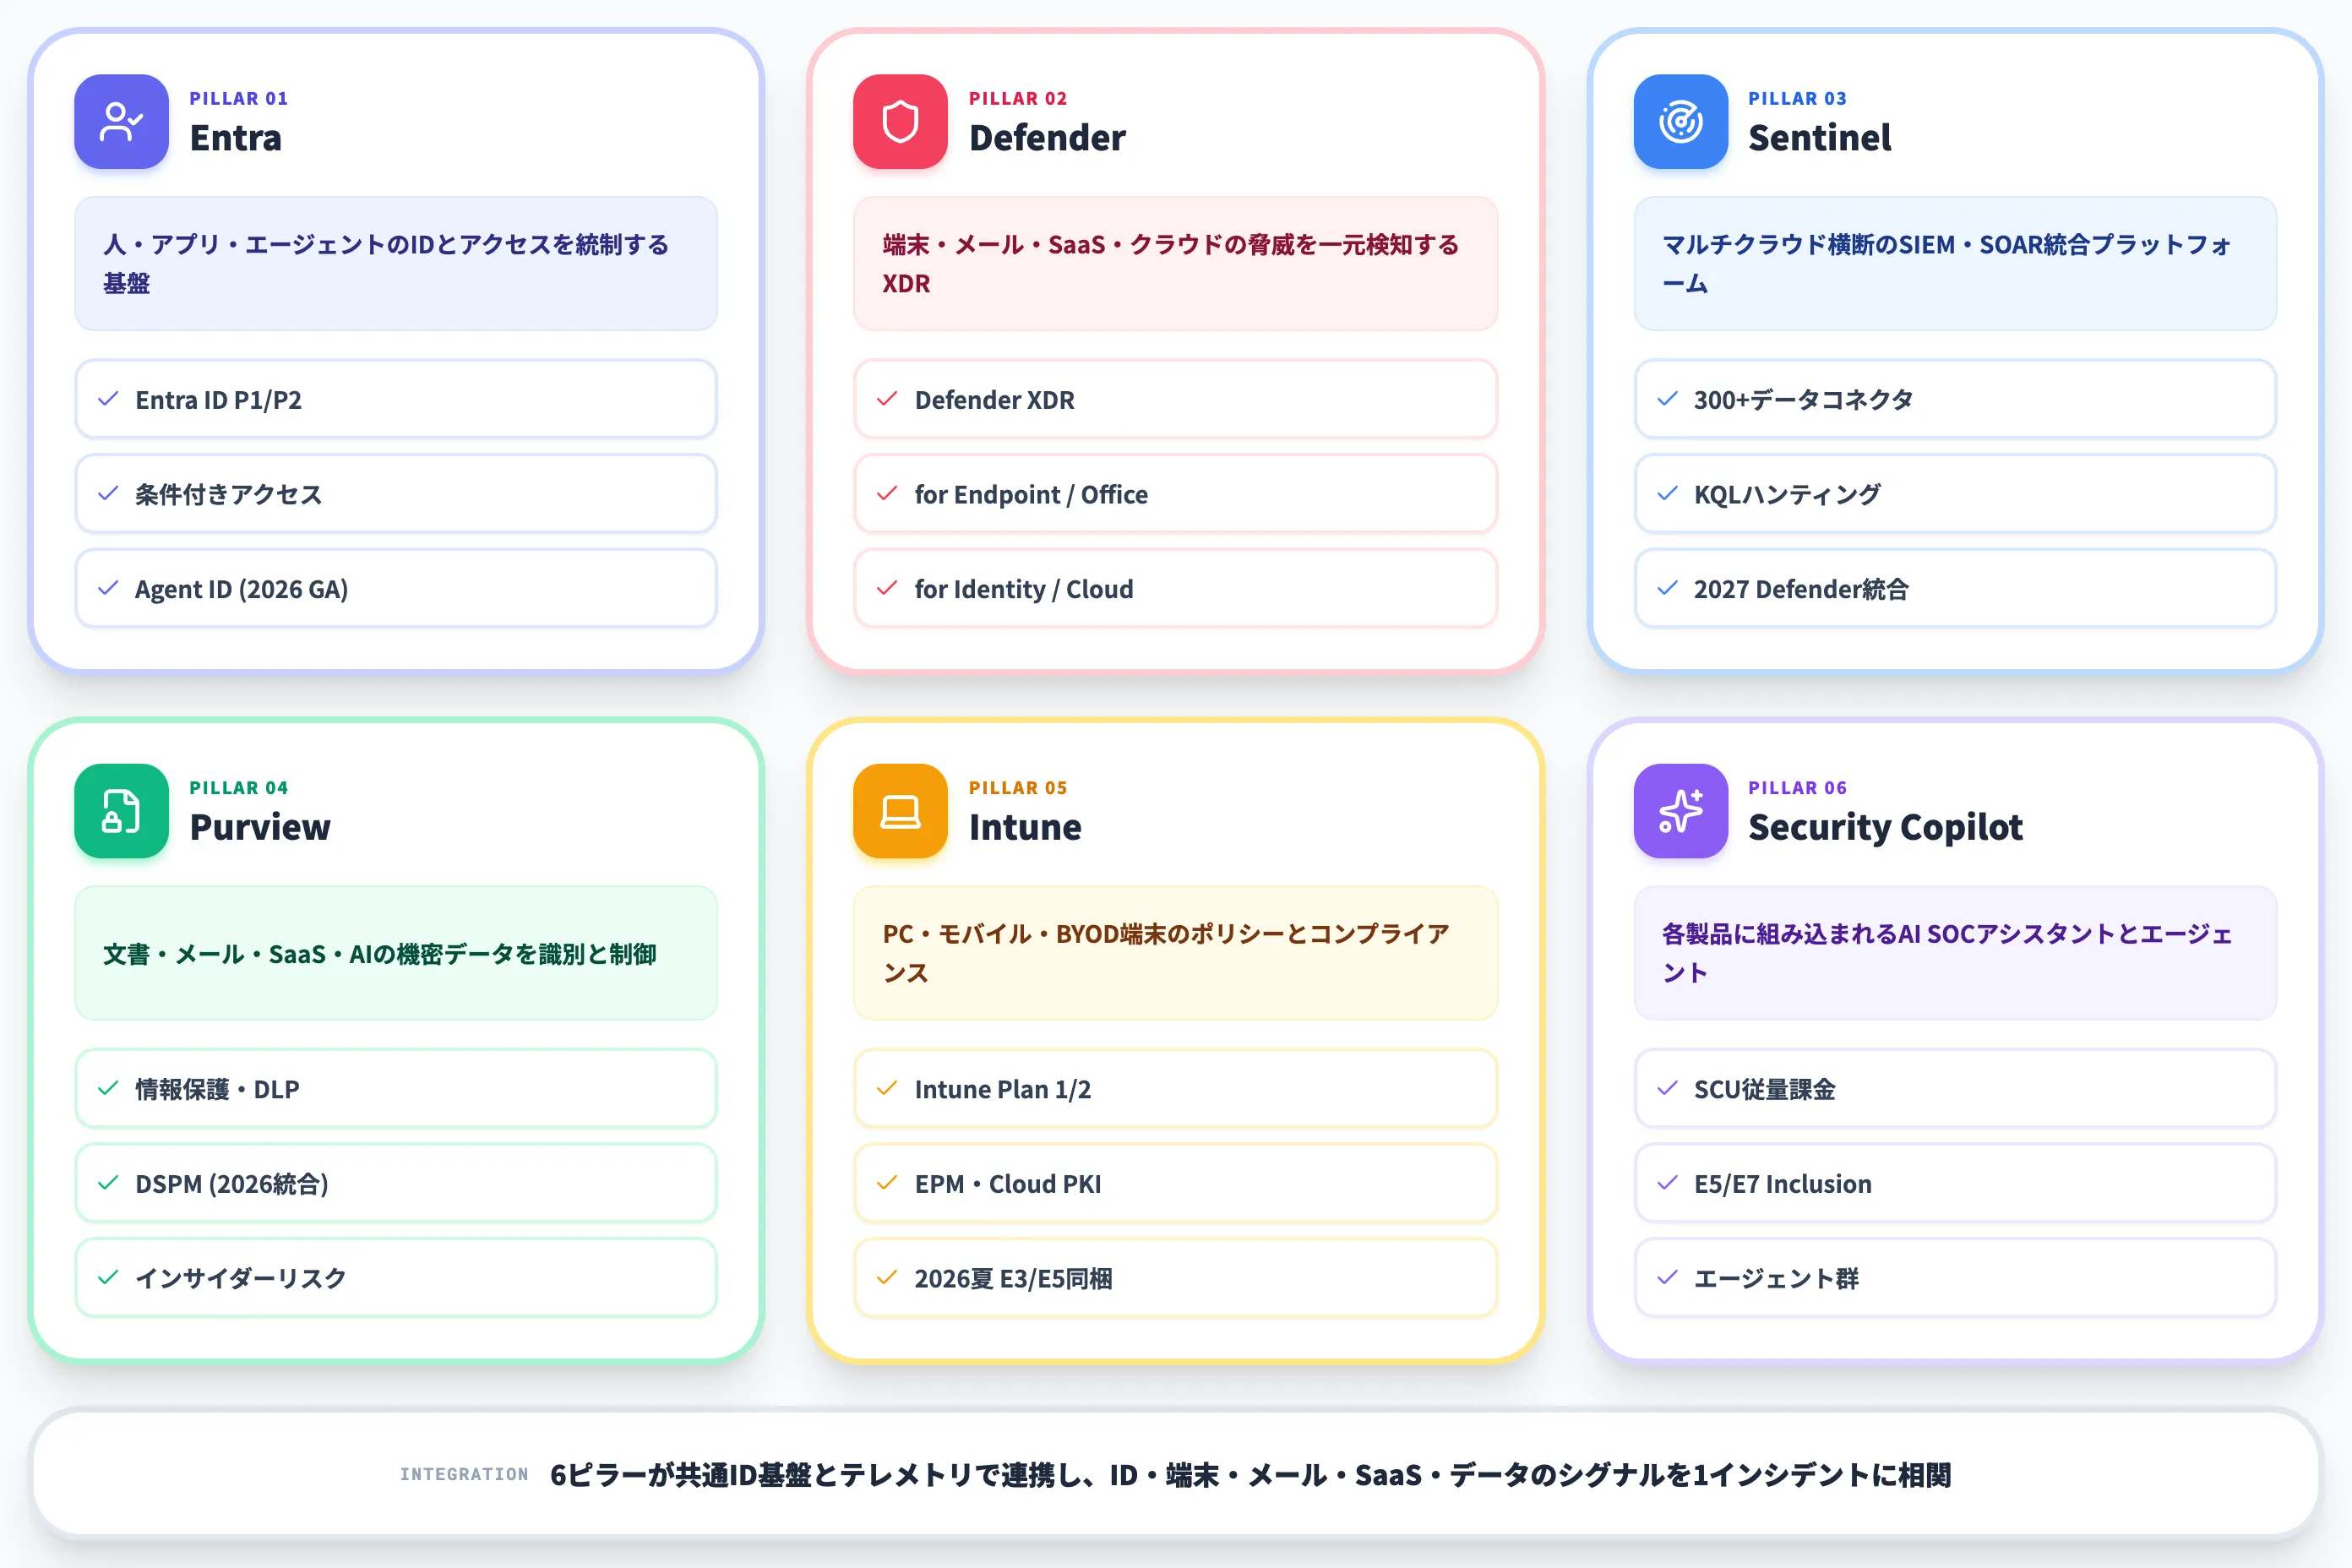
Microsoftのセキュリティ製品には、Entra(ID・アクセス管理)/Defender(脅威防御)/Sentinel(SIEM・SOC運用)/Purview(データ保護)/Intune(エンドポイント管理)/Security Copilot(AI SOCアシスタント)の6つを柱とする統合セキュリティポートフォリオがあります。
Microsoftは公式ページでこれらを「Microsoft Security」という単一ブランドで束ねており、各製品が共通のID基盤・テレメトリで連携して動く構造を取っています。外部との統合に使えるインターフェースとして Microsoft Graph Security API が提供されており、サードパーティSIEMや独自ツールからMicrosoft製品のアラート・インシデントにプログラムで接続できるようになっています。
従来のウイルス対策ソフト・SIEM・ID基盤を個別に組み合わせる発想とは異なり、ID・端末・メール・クラウド・データの各面で検知した兆候が、同じインシデントに自動的に紐付く設計です。
4製品ブランドから6ピラーへの進化
もともとMicrosoft Securityは、Entra・Defender・Sentinel・Purviewの4ブランドで整理されていました。2024年までは、エンドポイント管理のIntuneは別軸、Security Copilotは単独のAIアシスタントとして語られることが多かったのです。
2025〜2026年の節目を経て、両者ともセキュリティポートフォリオの一等地に組み込まれました。Intuneは2026年7月から Intune SuiteがMicrosoft 365 E3・E5に同梱 され、Security Copilotは2025年11月18日からE5・E7の標準機能として順次ロールアウトされる形になりました。
さらに2026年4月にGAした Microsoft Entra Agent ID によって、AIエージェントをEntra ID上の独立したIDとして管理できるようになり、6ピラー全体が 人間・アプリ・エージェントの3種類のIDをまたいで統制する設計 に進化しています。
本記事ではこの最新の6ピラー構成を軸に、各ピラーの役割と使い分けを順に見ていきます。
Microsoftセキュリティ製品ポートフォリオの地図
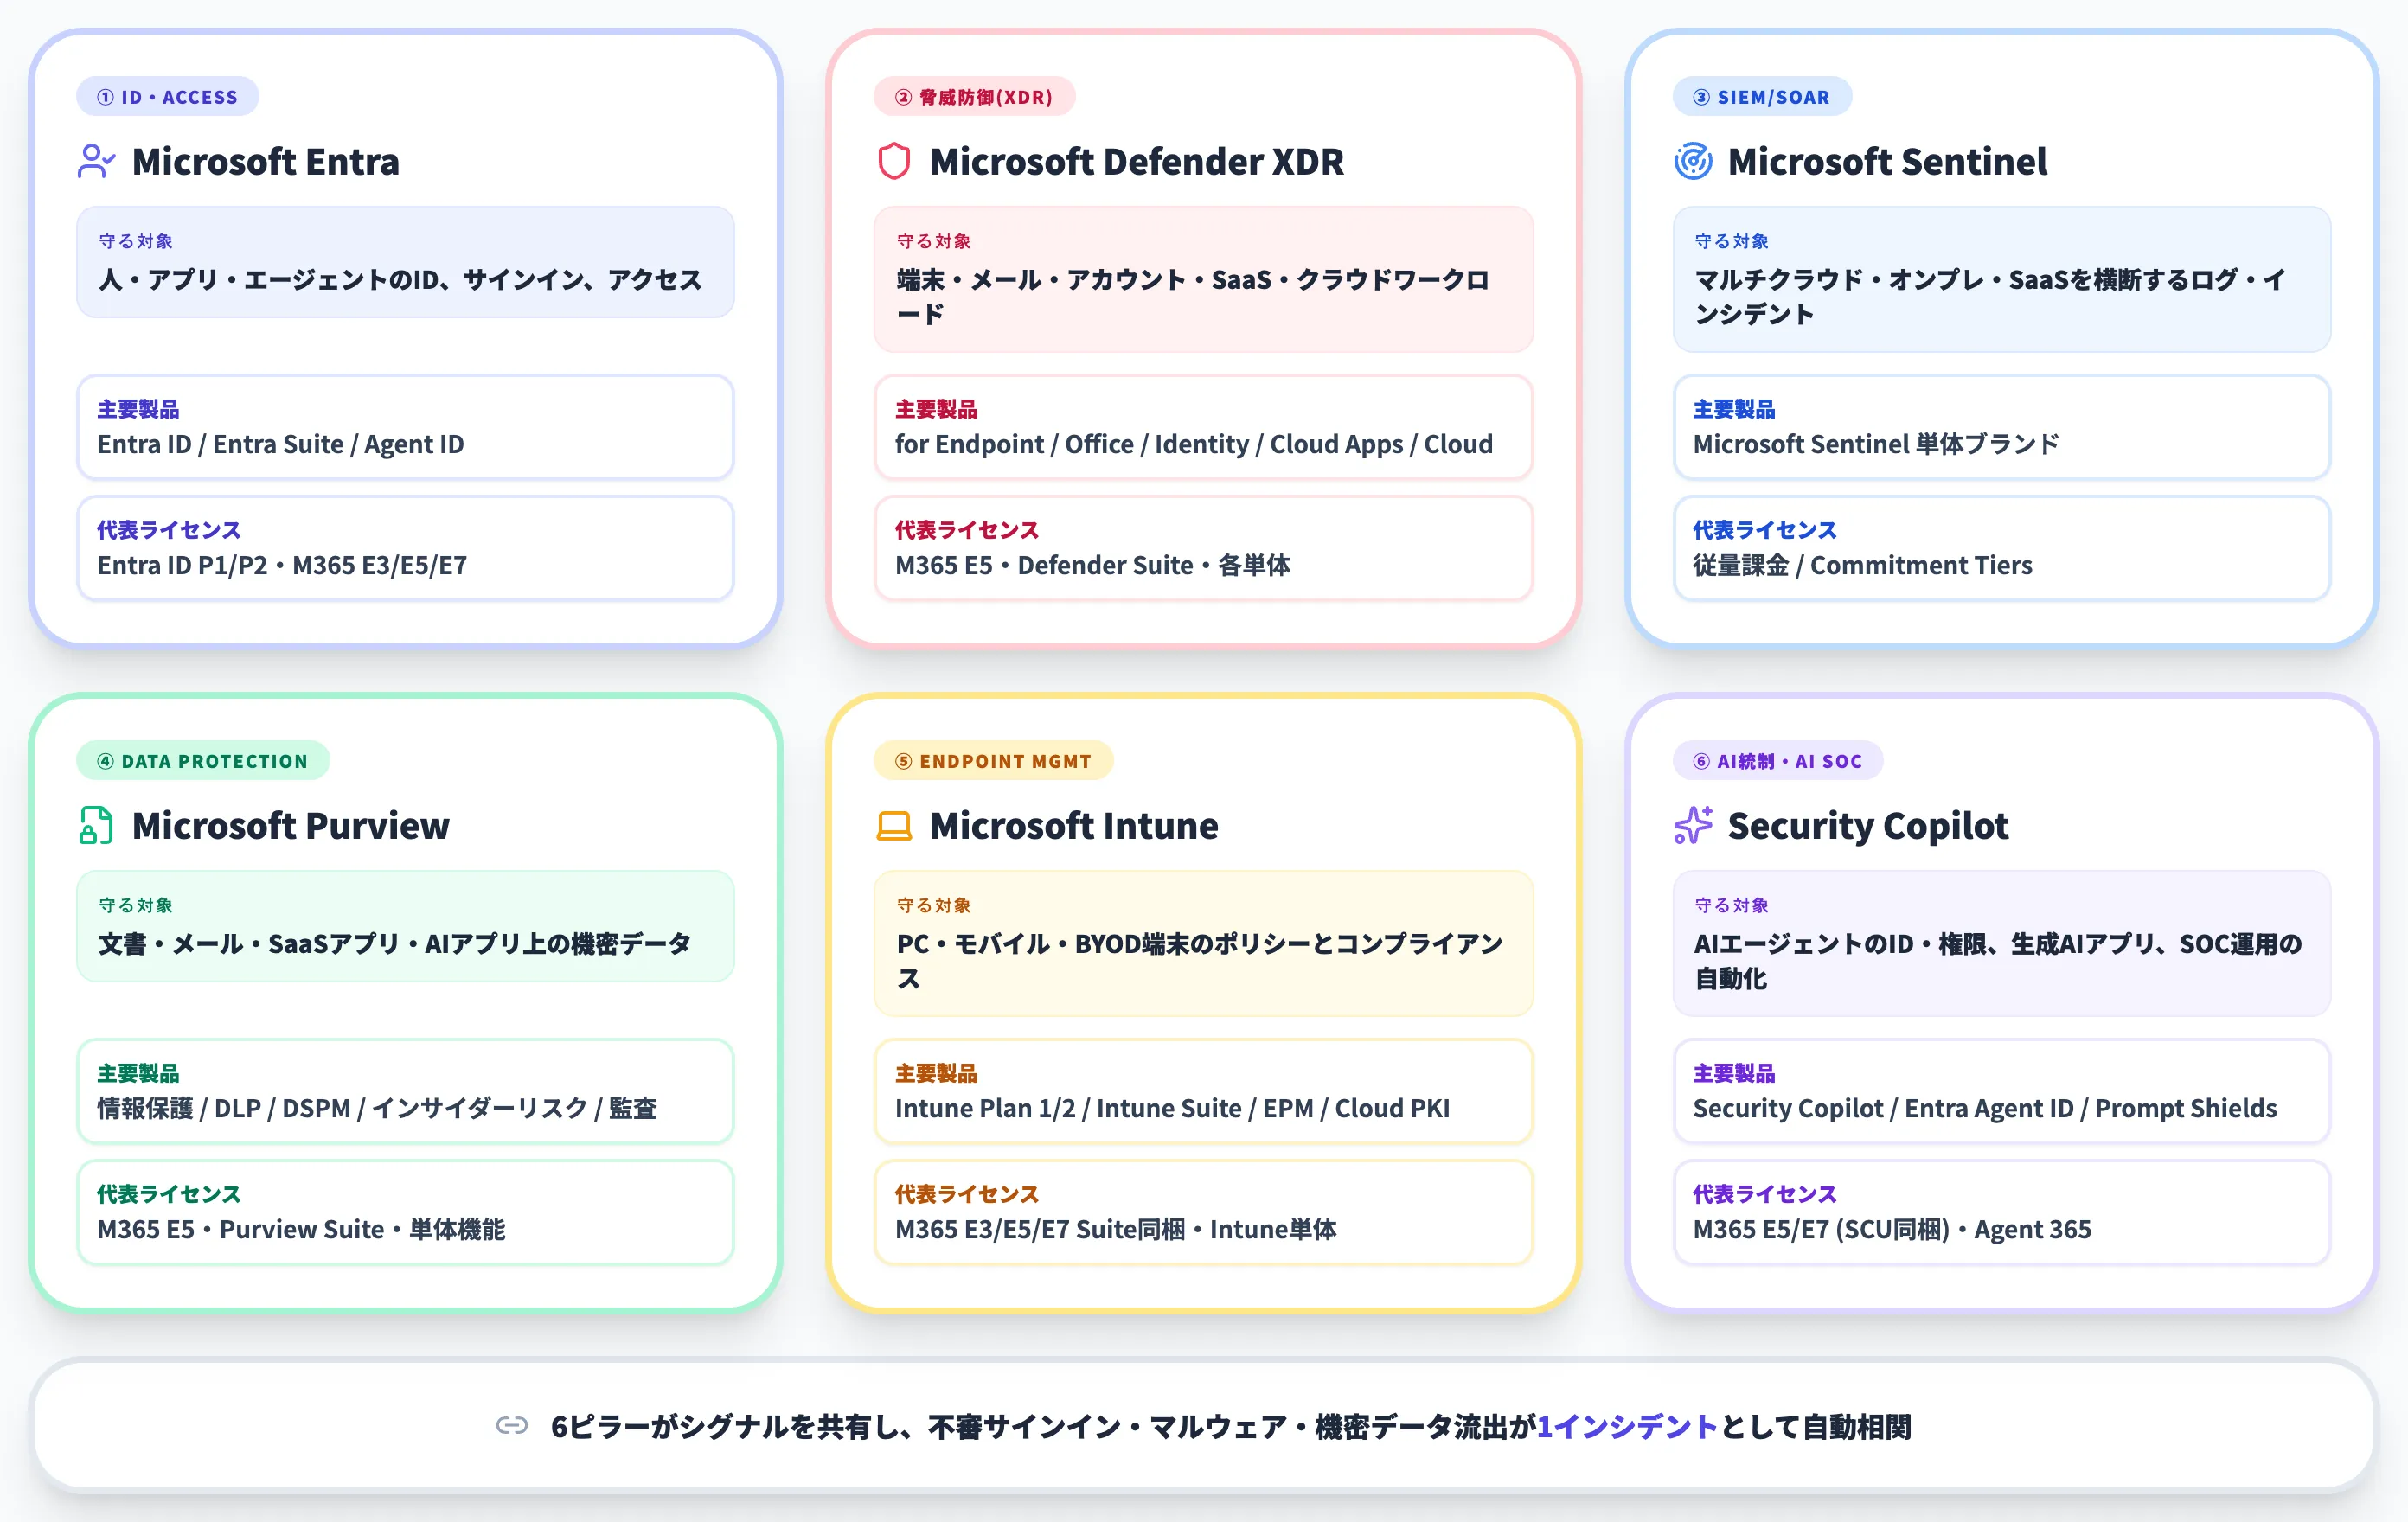
ここでは6ピラーをカテゴリとして俯瞰し、各ピラーに属する主な製品と担当範囲を一覧化します。
次の表は、Microsoftのセキュリティ製品を「ID/脅威/SOC運用/データ/エンドポイント/AI統制」の6軸で整理したものです。「対象」はそのピラーが守る主な対象、「主要ライセンス」は代表的なエディションを示します。
| ピラー | 主要製品 | 守る対象 | 代表的な提供形態 |
|---|---|---|---|
| ① ID・アクセス管理 | Microsoft Entra(Entra ID、条件付きアクセス、Entra Suite、Agent ID) | 人・アプリ・エージェントのID、サインイン、アクセス | Entra ID P1/P2単体、M365 E3/E5/E7、Entra Suite |
| ② 脅威防御(XDR) | Microsoft Defender XDR+for Endpoint/Office 365/Identity/Cloud Apps/Cloud/Business | 端末・メール・アカウント・SaaS・クラウドワークロード | M365 E5、Defender Suite、各Defender単体 |
| ③ セキュリティ運用(SIEM/SOAR) | Microsoft Sentinel | マルチクラウド・オンプレ・SaaSを横断するログ・インシデント | 従量課金(Pay-as-you-go/Commitment Tiers) |
| ④ データ保護・ガバナンス | Microsoft Purview(情報保護、DLP、DSPM、インサイダーリスク、監査) | 文書・メール・SaaSアプリ・AIアプリ上の機密データ | M365 E5、Purview Suite、単体機能 |
| ⑤ エンドポイント管理 | Microsoft Intune(Intune Plan 1/2、Intune Suite、EPM、Cloud PKI) | PC・モバイル・BYOD端末のポリシーとコンプライアンス | M365 E3/E5/E7(Suite機能同梱)、Intune単体 |
| ⑥ AI統制・AI SOC | Microsoft Security Copilot+Entra Agent ID+Prompt Shields | AIエージェントのID・権限、生成AIアプリの入出力、SOC運用の自動化 | M365 E5/E7(SCU同梱)、Agent 365、Azure AI Content Safety |
この6ピラーが互いにシグナルを共有することで、たとえば「Entraで検知した不審なサインイン」「Defender for Endpointで検知したマルウェア」「Purviewで検知した機密データの大量ダウンロード」が、Microsoft Sentinel上で同じインシデントとして自動的に相関される——という設計になっています。
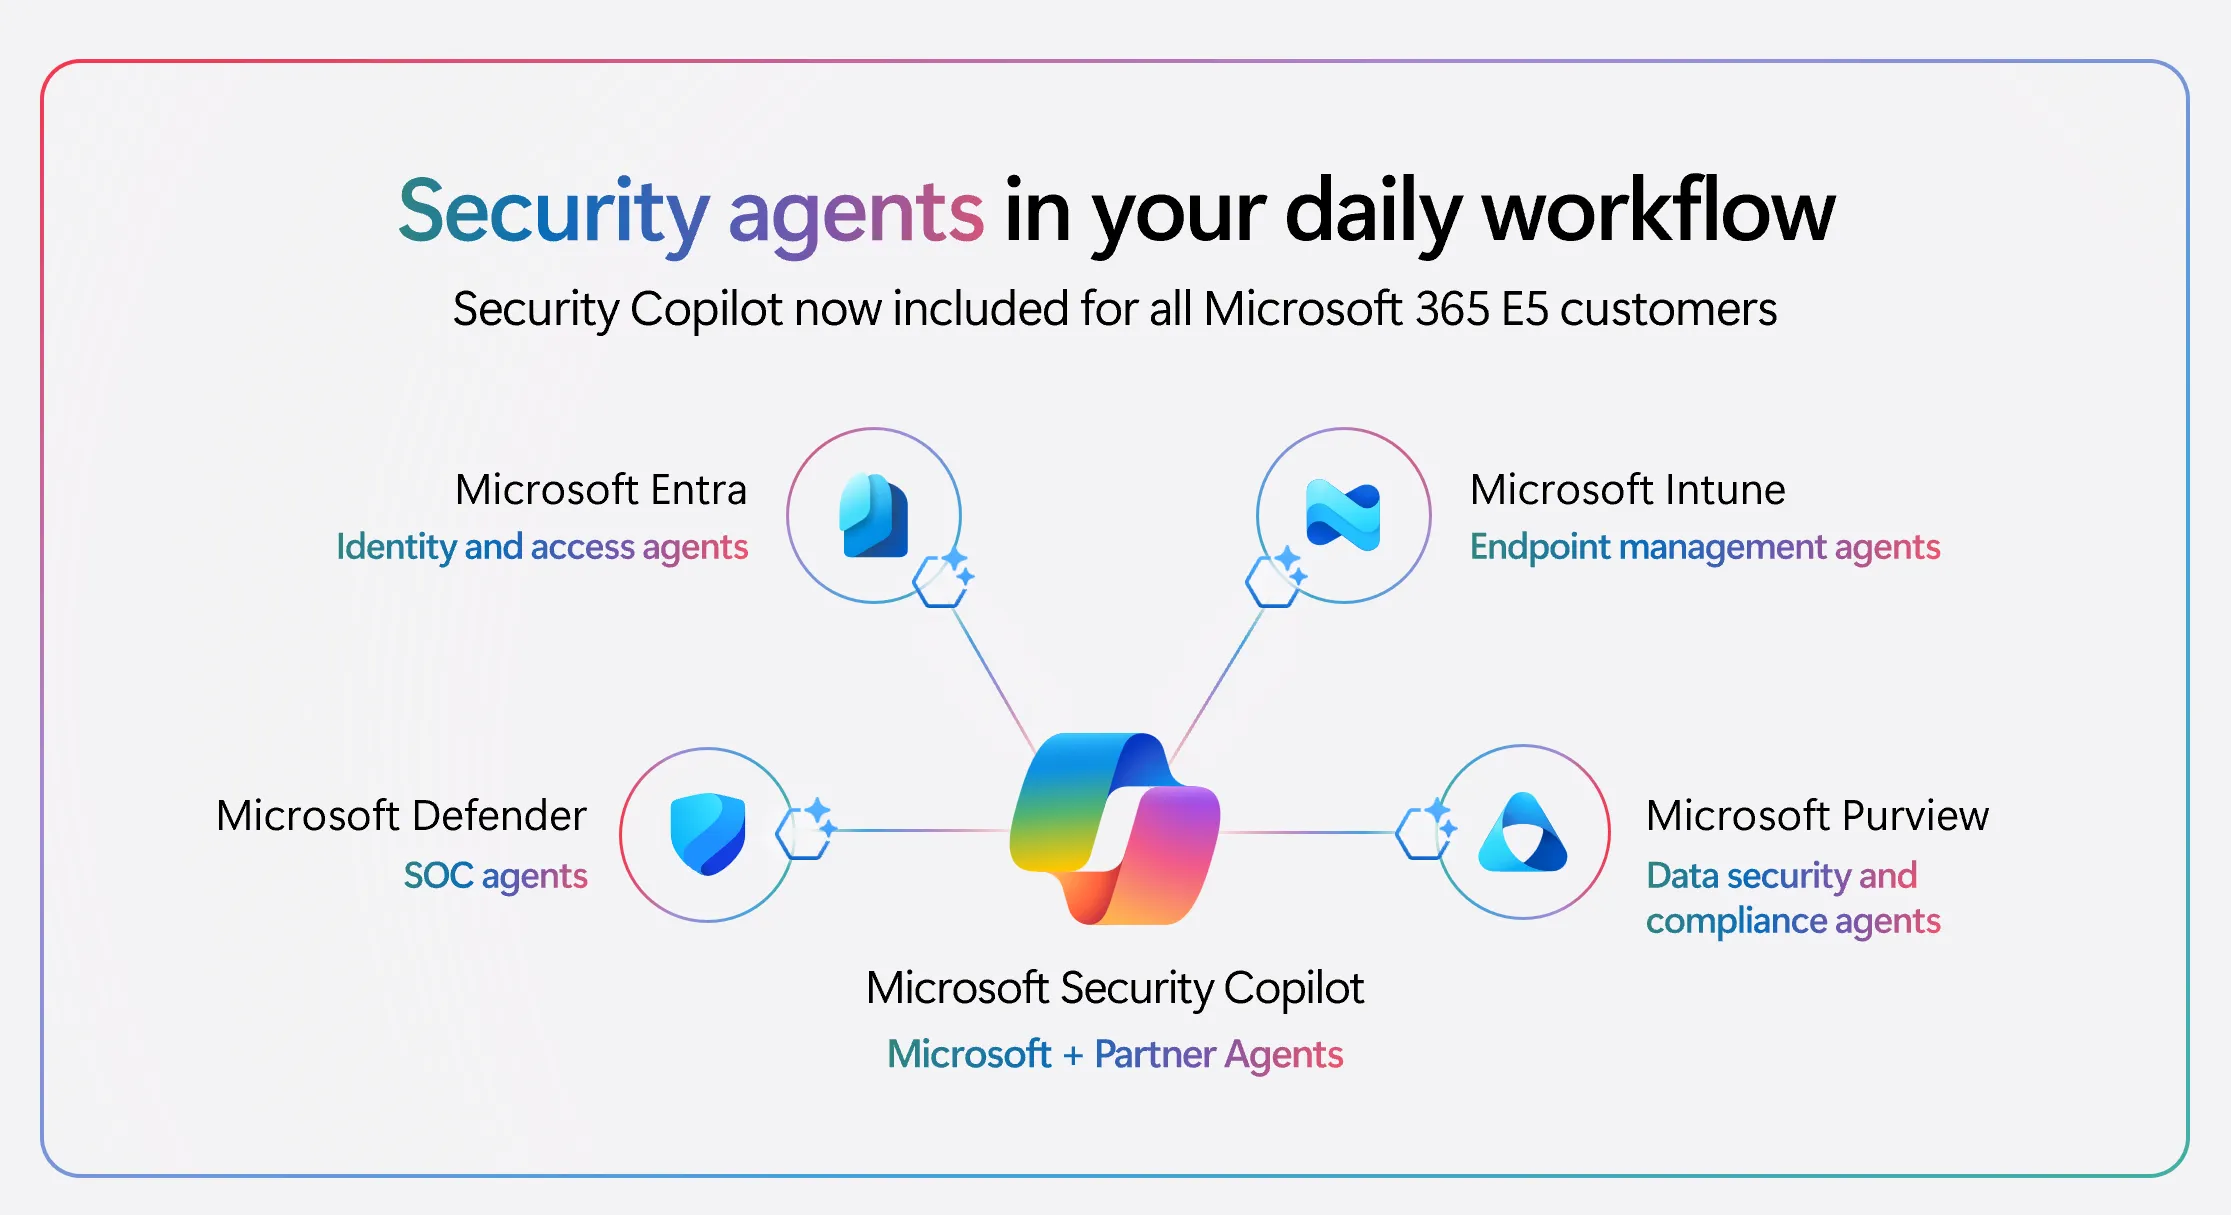
Microsoft Entra(ID)/Intune(端末)/Defender(SOC)/Purview(データ)の4製品にSecurity Copilotが接続される構造(出典:Microsoft Learn)
6ピラーとM365ライセンスの対応
Microsoftのセキュリティ製品は、単体ライセンスでも購入できますが、実務上は Microsoft 365 E3/E5/E7 にまとめてバンドルされる形で選ばれることが多数派です。
| ライセンス | 月額(1ユーザー) | 含まれる主なセキュリティ機能 |
|---|---|---|
| Microsoft 365 E3 | $39 | Entra ID P1、Defender for Endpoint P1、Intune Plan 1、Purview(基本の情報保護・eDiscovery) |
| Microsoft 365 E5 | $60(2026-07-01〜。従来$57) | E3に加えてEntra ID P2、Defender XDR、Defender for Office 365 P2、Defender for Identity、Defender for Cloud Apps、Purview(高度コンプライアンス・DSPM)、Security Copilot(SCU同梱) |
| Microsoft 365 E7(The Frontier Suite) | $99(2026-05-01 GA) | E5に加えてMicrosoft 365 Copilot、Entra Suite、Agent 365 |
価格はMicrosoft公式のEnterprise Plansに基づく2026年10月時点の値です。E5の$60/user/monthは2026年7月の改定後価格、E7とAgent 365は2026年5月1日からの一般提供価格です。
実務では「Microsoft 365 E3で土台を敷いてから、必要に応じてDefender SuiteやPurview Suiteをアドオンで追加する」「E5にアップグレードして一気にXDR・DSPMまで引き上げる」「AIエージェント基盤までセットで導入するためにE7にする」といった選び方になります。この判断軸は後述のライセンスH2と導入ロードマップH2で詳述します。
Microsoft Entra——人・アプリ・エージェントのIDを束ねるハブ
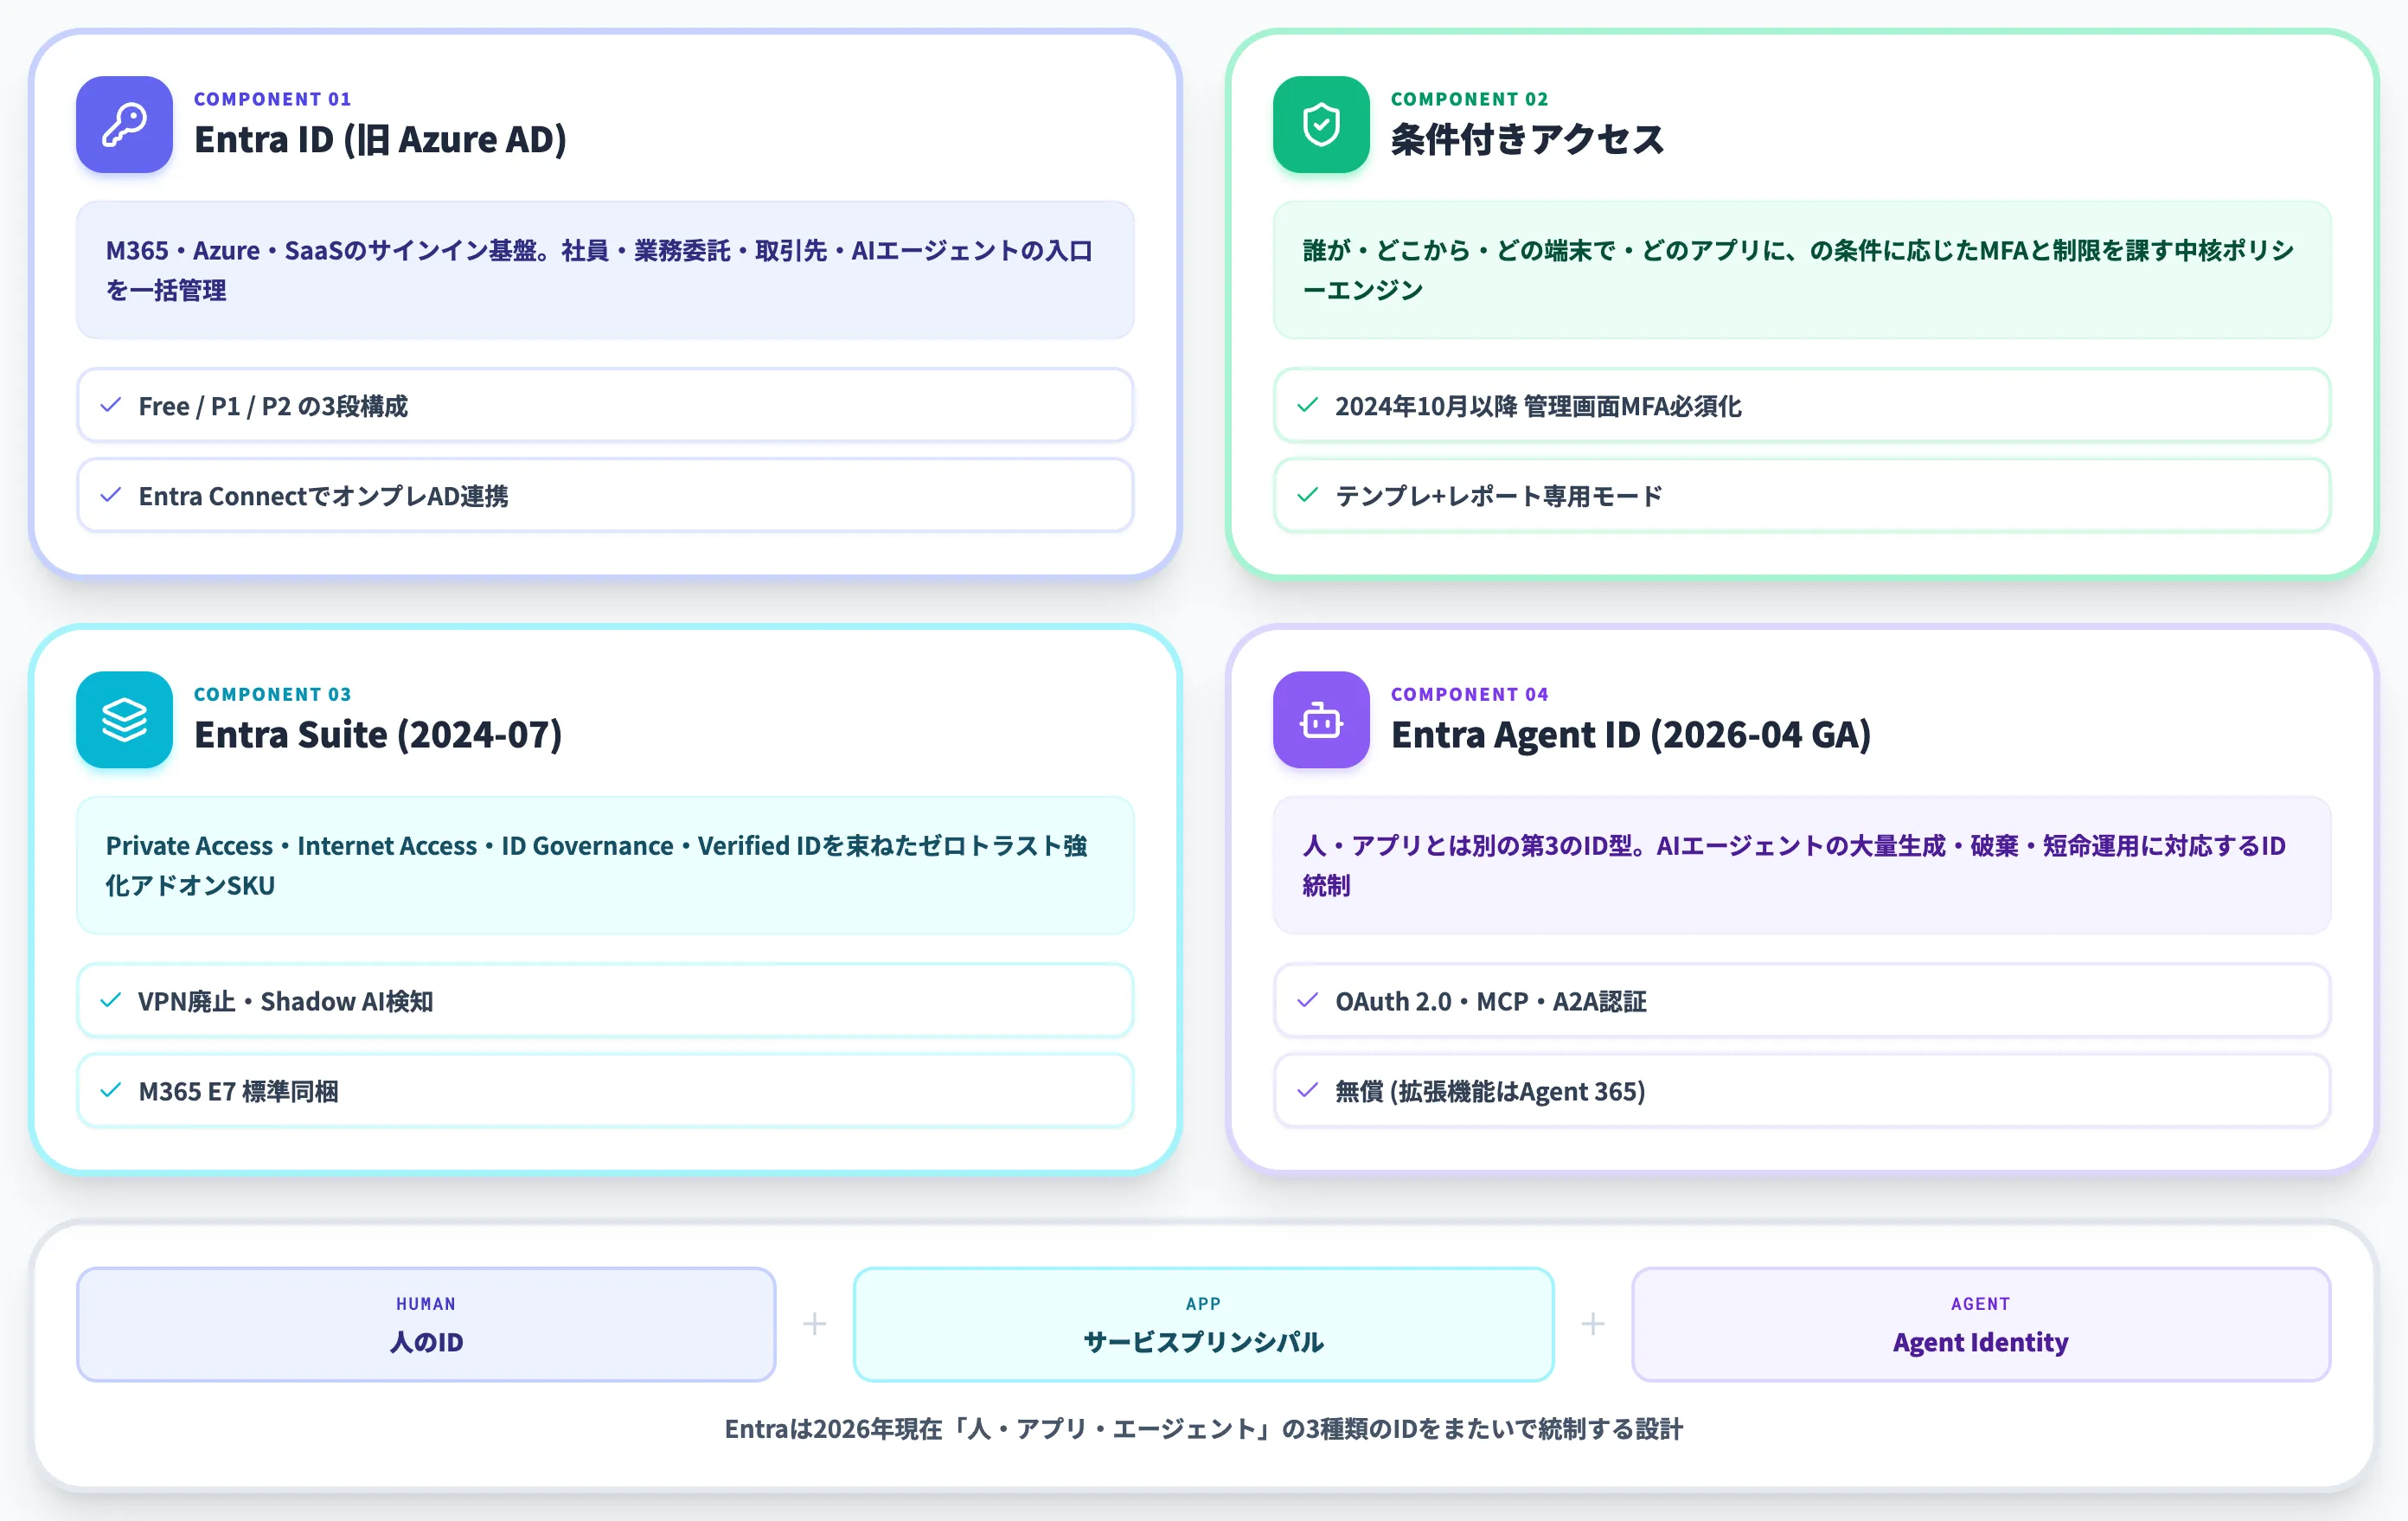
Microsoft Entraは、Microsoftのセキュリティ製品群の中でIDとアクセスの統制を担う基盤です。かつてAzure Active Directoryと呼ばれていた製品群が2023年にEntraブランドへ統合され、2026年現在はEntra ID本体に加えてEntra Suite、Entra Agent ID、Global Secure Accessといった拡張製品群を含みます。
実務ではEntra IDがMicrosoft 365やAzure、SaaSアプリへのサインインの大半を担い、Microsoft Entra ID のアカウントが社員・業務委託・取引先・AIエージェントの入口を一括管理する構図になっています。
Entra IDのP1とP2の違い
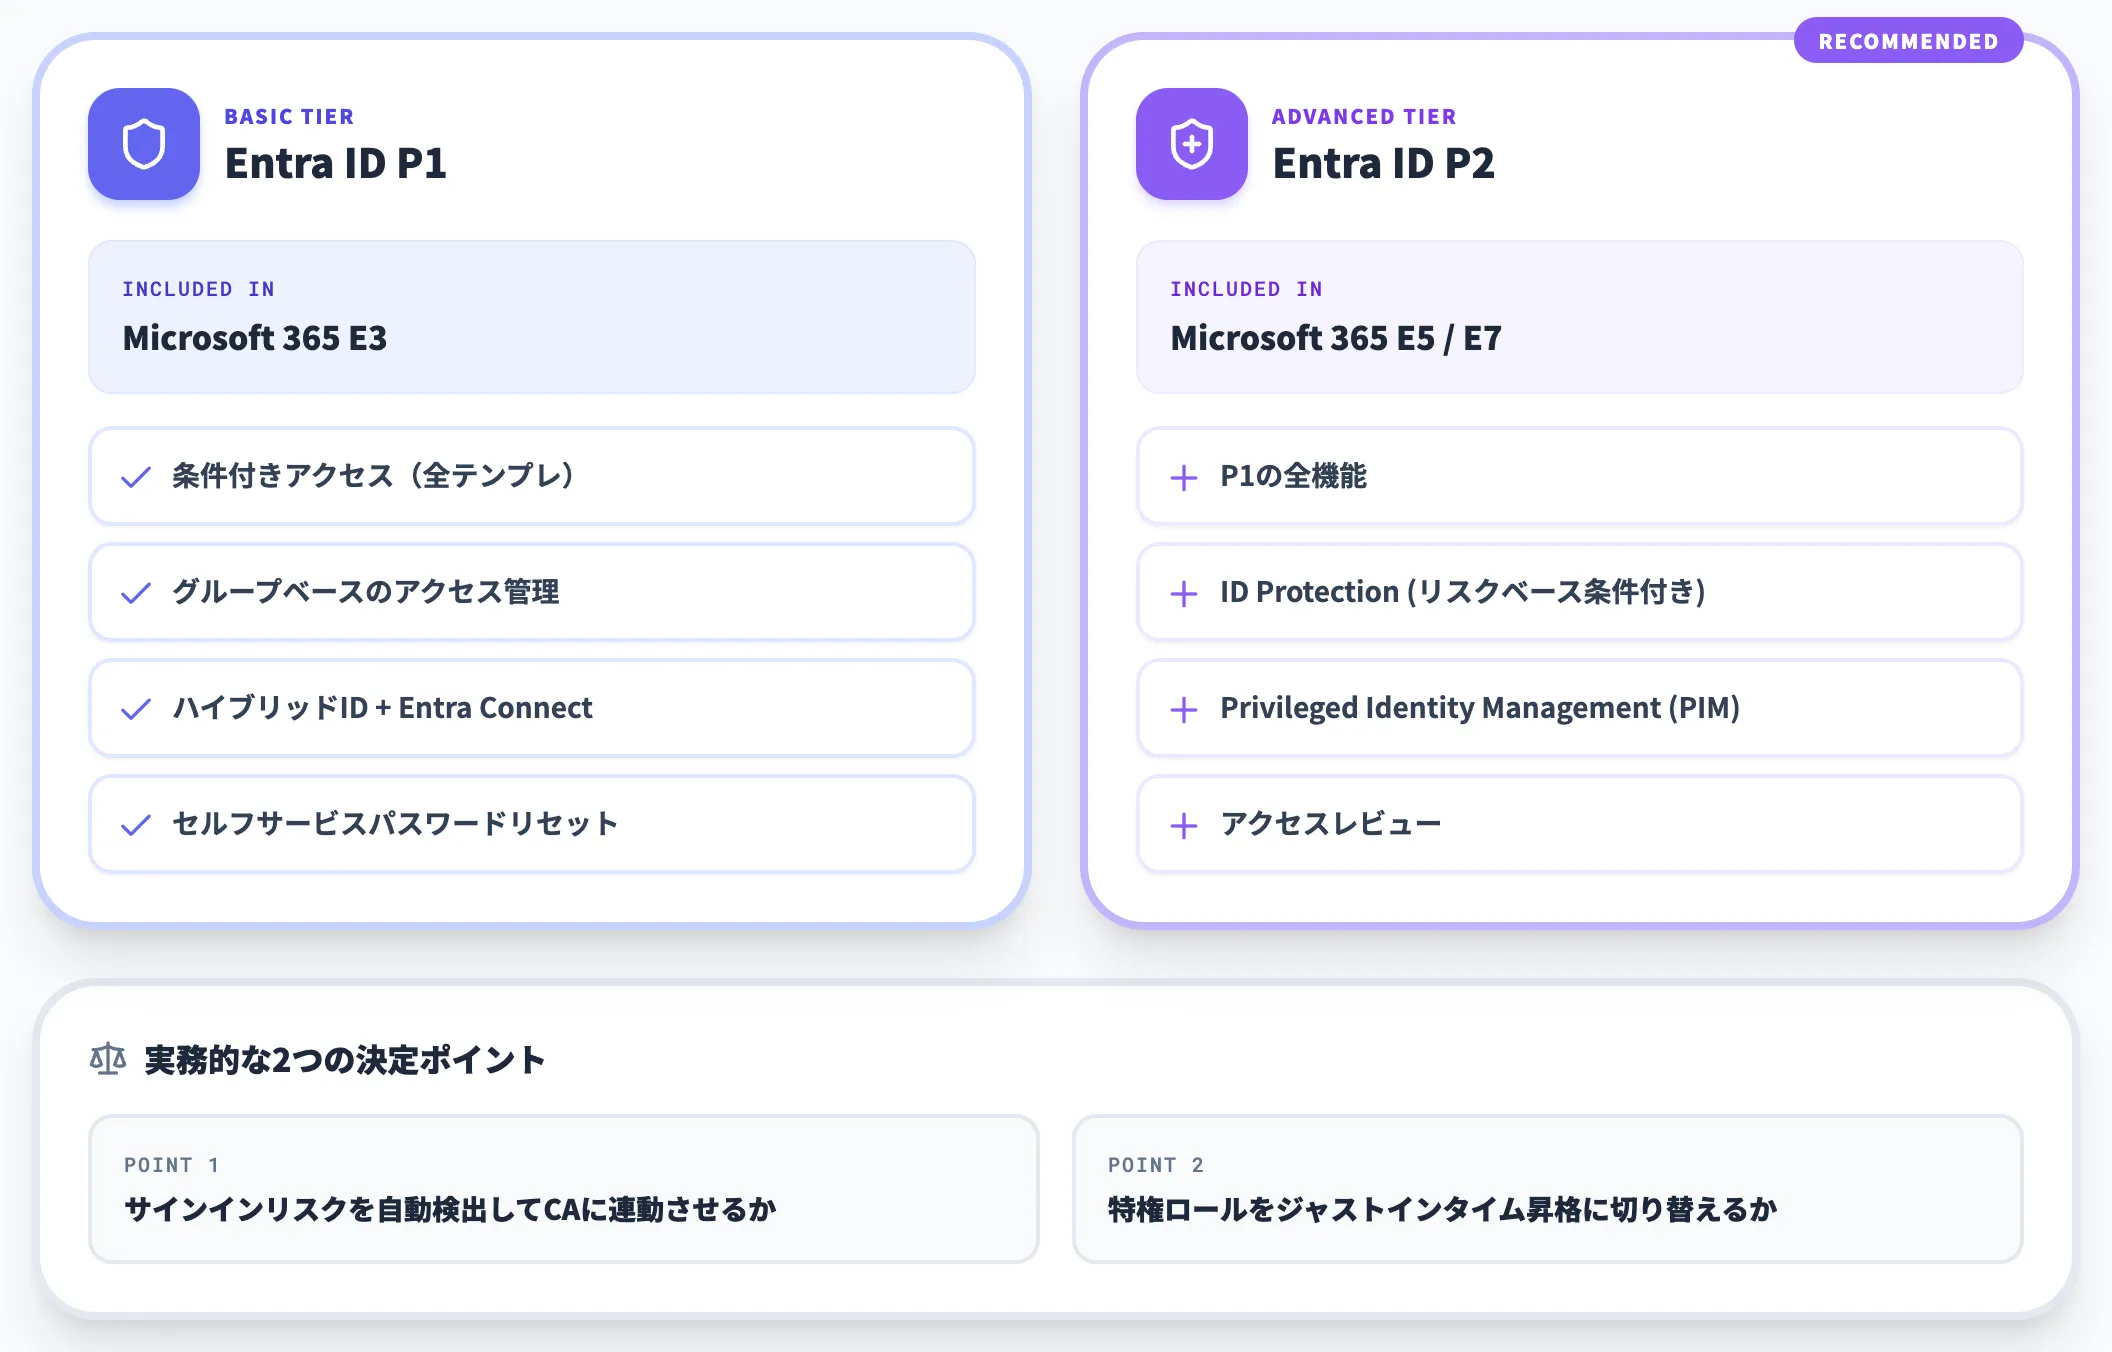
Entra IDには、無償のFree版と有償のP1・P2があります。実務でセキュリティ運用を回すなら、最低でもP1、できればP2が前提になります。
-
Entra ID Free
Microsoft 365のユーザー管理・SSOの最低限
-
Entra ID P1(M365 E3に含まれる)
条件付きアクセス、グループベースのアクセス管理、ハイブリッドID、Entra Connect によるオンプレAD連携
-
Entra ID P2(M365 E5に含まれる)
P1の全機能に加えてID Protection(リスクベース条件付きアクセス)、Privileged Identity Management(PIM)、アクセスレビュー
P1とP2の実務的な差は、「サインインのリスクを自動検出して条件付きアクセスに連動させるか」「特権ロールをジャストインタイム昇格に切り替えるか」の2点に集約されます。情シスで管理者権限の常時付与を減らしたいならEntra ID P2またはEntra ID GovernanceライセンスでPIMを有効化する選択肢があります。
条件付きアクセスと多要素認証の運用
Entraの中核機能である 条件付きアクセス は、「誰が」「どこから」「どの端末で」「どのアプリに」アクセスするかの条件に応じて、追加の認証や制限を課す仕組みです。
Microsoftは2024年10月以降、Azure portal/Entra admin center/Intune admin centerへのサインインに MFAを必須化 する施策を段階的に展開しており、Azureの多要素認証 設定は実質的に必須となりました。条件付きアクセスは、このMFA必須化を全社ポリシーに広げる手段として機能します。
典型的な設定テンプレートは次のとおりです。
- 社外ネットワークからのサインインは必ずMFAを要求
- 準拠デバイスでないPC・スマホからのアクセスを拒否
- 特権管理者ロールのサインインには常時MFA+デバイスコンプライアンスを要求
- 外部ゲストに対しては機密情報を含むアプリへのアクセスをブロック
これらのテンプレートはEntra admin centerの「条件付きアクセス > テンプレート」から数クリックで有効化できます。手動設定で陥りがちな「管理者自身を締め出す」事故を避けるため、本番適用前の「レポート専用モード」でのドライラン実行が実務で定着しています。
Entra Suiteで束ねられる上位機能
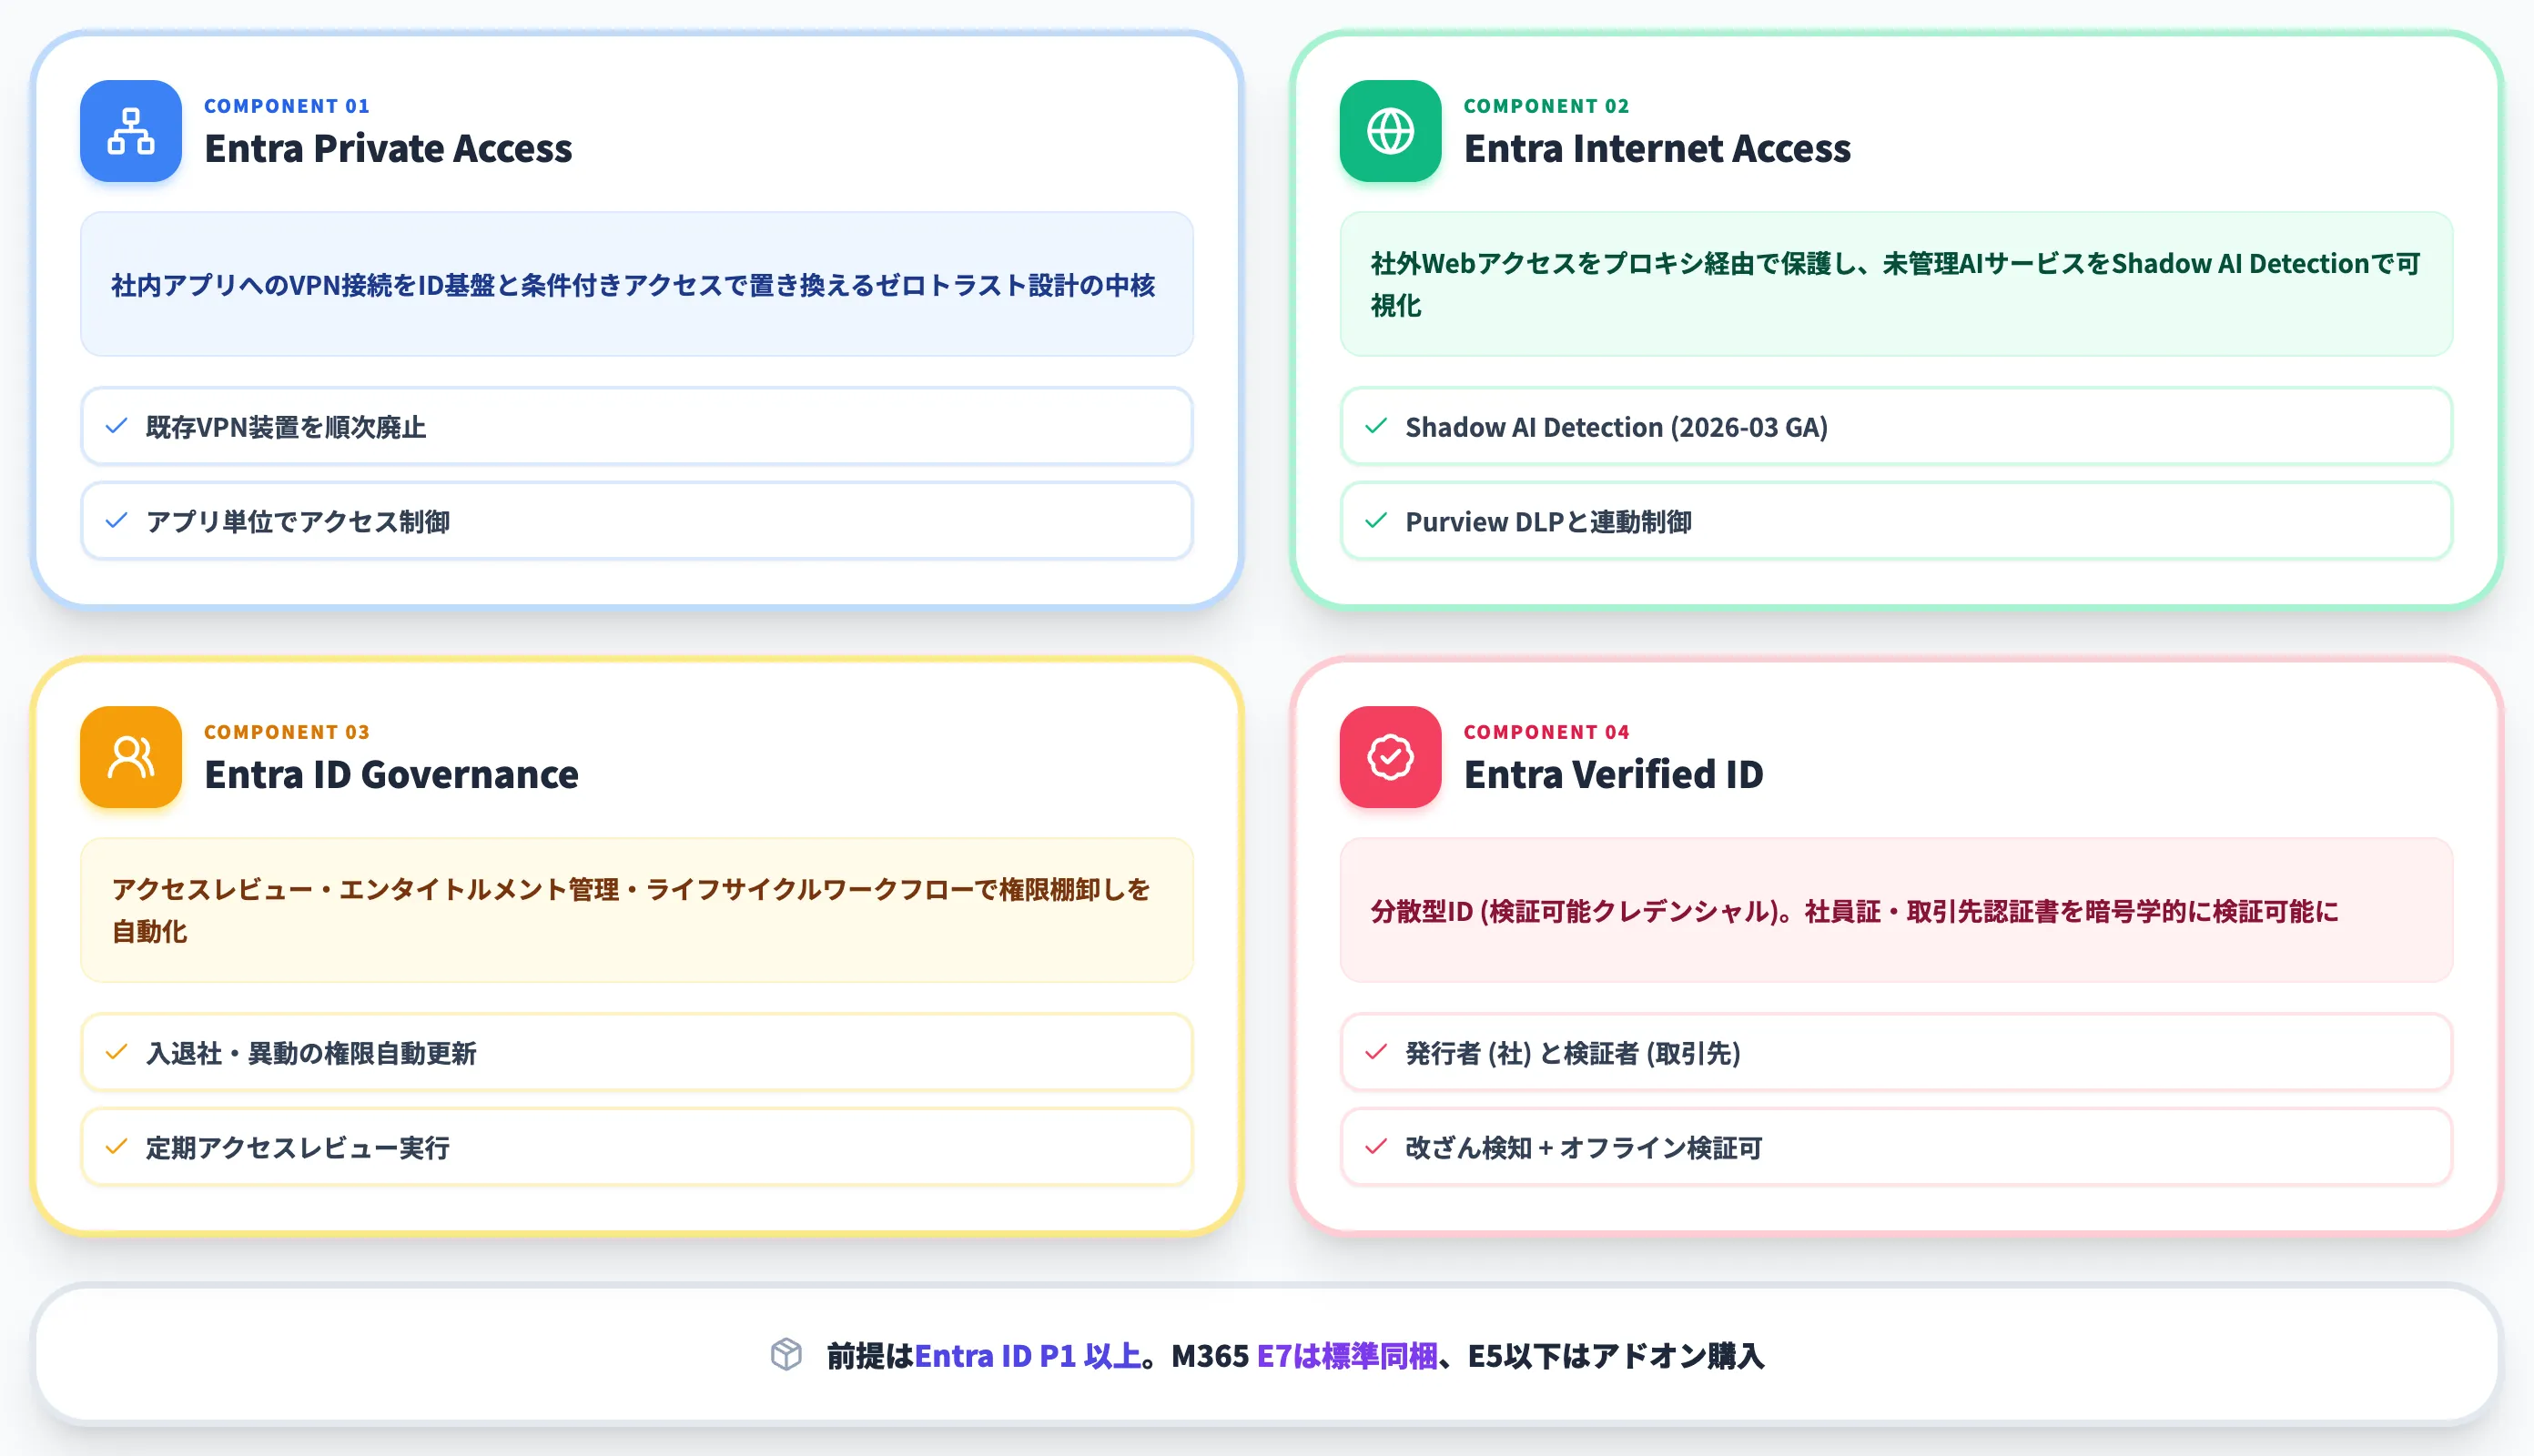
Entra Suiteは、Entra ID P2に Entra Private Access・Internet Access・ID Governance・Verified ID を束ねたアドオンSKUで、2024年7月に提供開始されました。
-
Entra Private Access
社内アプリへのVPN接続を、ID基盤と条件付きアクセスで置き換える仕組み。従来のVPN装置を廃止してゼロトラスト設計に移行する手段
-
Entra Internet Access
社外Webアクセスをプロキシ経由で保護し、2026年3月31日GAの Shadow AI Detection により、未管理のAIサービス利用を可視化
-
Entra ID Governance
アクセスレビュー、エンタイトルメント管理、ライフサイクルワークフロー。入退社・異動時の権限棚卸しを自動化
-
Entra Verified ID
分散型ID(検証可能クレデンシャル)。社員証や取引先認証書を暗号学的に検証可能にする機能
Entra SuiteはM365 E7に標準同梱されており、E5以下では個別にアドオンする形になります。Entra Suite単体でも購入可能で、前提はEntra ID P1(またはP1を含むプラン)です。
Entra Agent IDの3構成要素
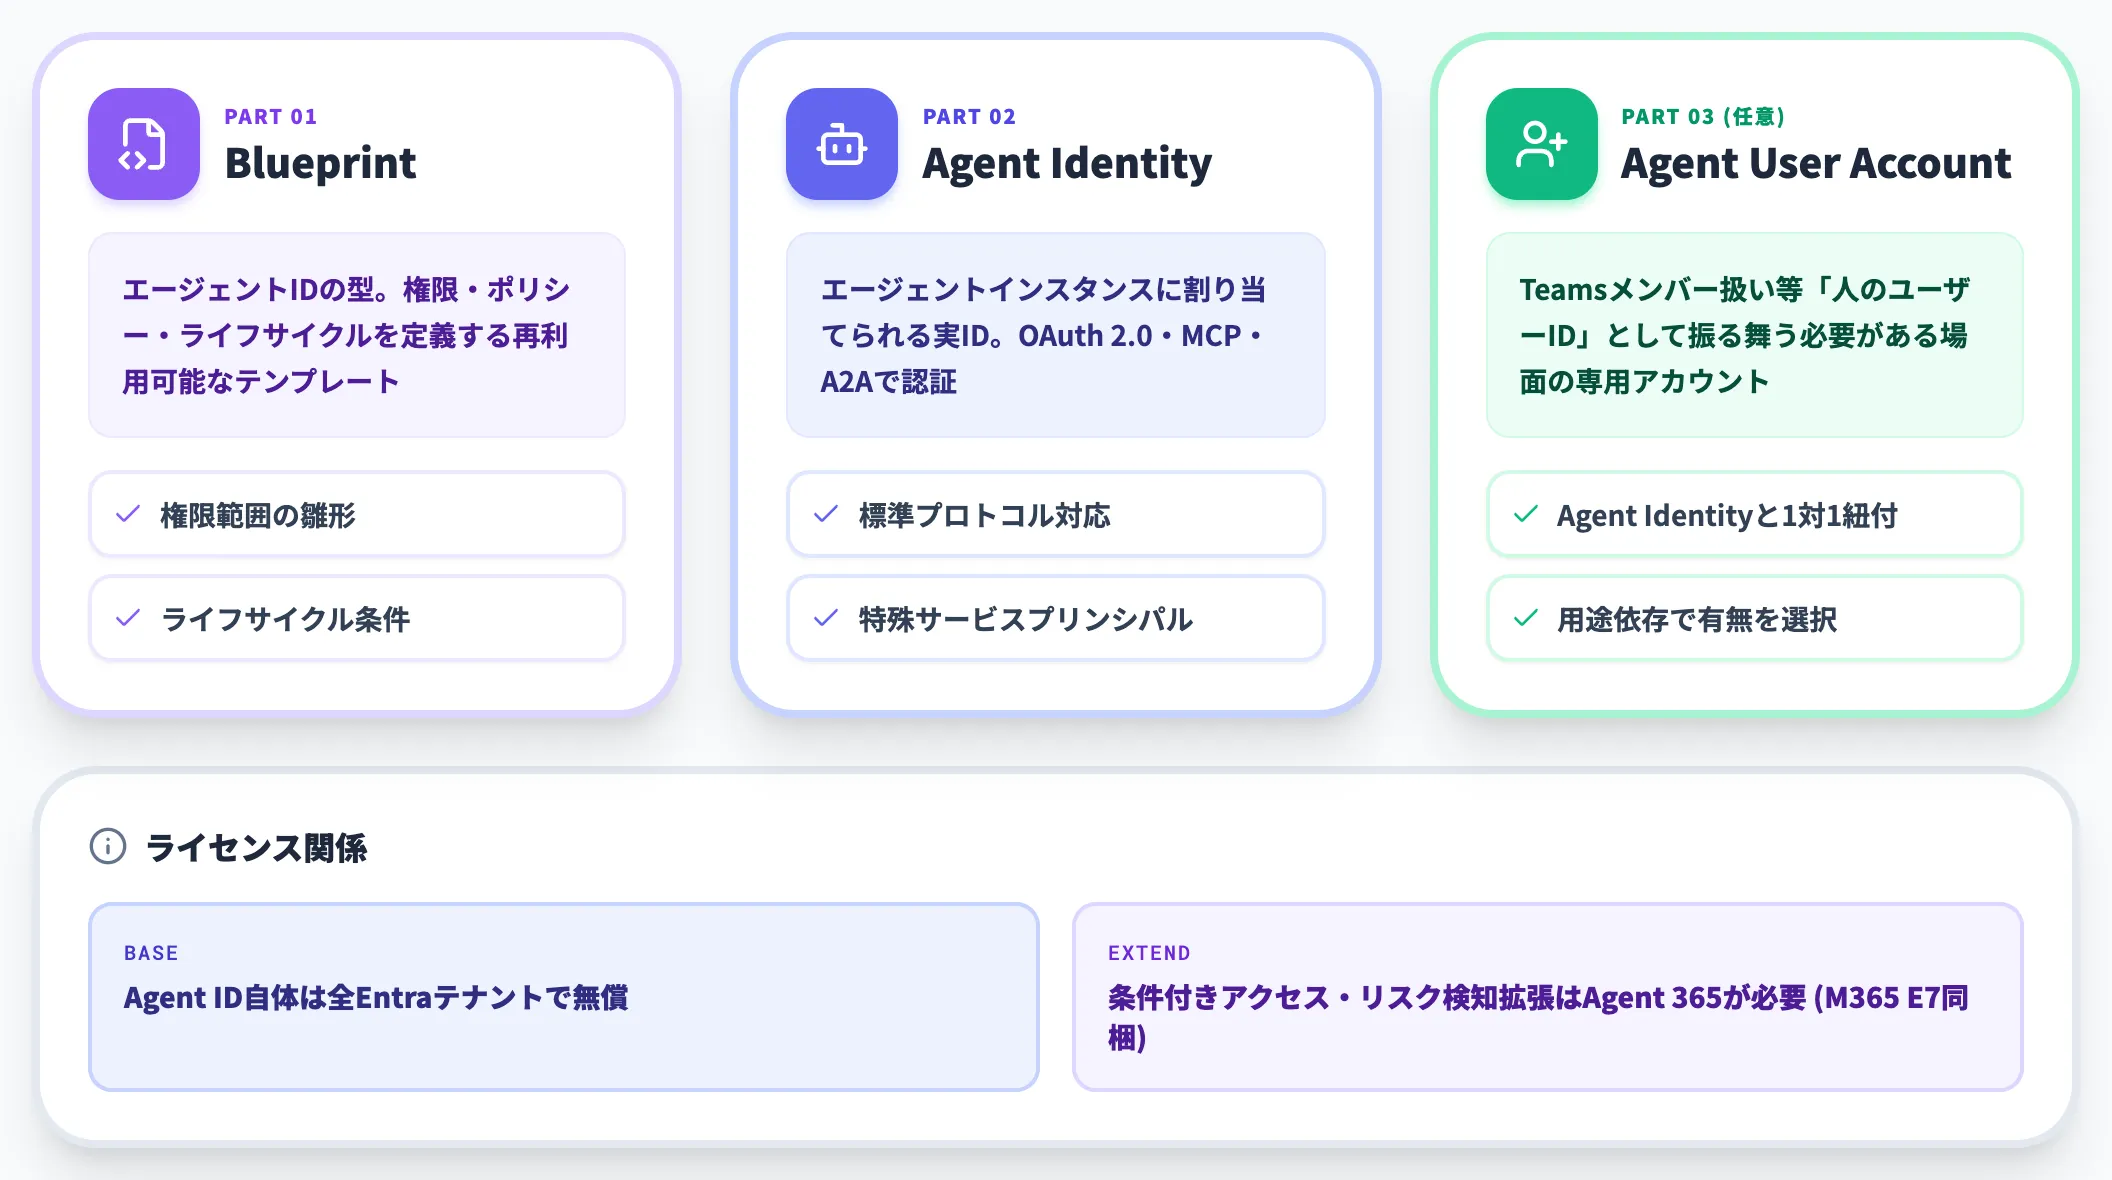
2026年のEntra最大の変化は、AIエージェント専用のID型である Entra Agent ID のGAです。Microsoft Learn によれば、Agent IDは「人間用のID」「アプリ用のサービスプリンシパル」とは別の第3のID型として位置づけられており、技術実装としては特殊なサービスプリンシパルとして動きますが、エージェント特有の大量生成・破棄・短命運用に合わせた統制が別途敷かれる構造になっています。
Agent IDは次の3構成要素で成り立ちます。
-
Agent Identity Blueprint
エージェントIDの型(権限・ポリシー・ライフサイクル)を定義する再利用可能なテンプレート
-
Agent Identity
エージェントインスタンスに割り当てられる実IDで、OAuth 2.0・MCP・A2Aの標準プロトコルで認証
-
Agent User Account
エージェント自身がユーザーIDを必須とするサービス(例:Microsoft Teamsのメンバー扱いが必要なケース)に参加するための任意の専用ユーザーアカウント。Agent Identityと1対1で紐付き、「人のユーザーID」として振る舞う必要がある場面で使う
Agent IDそのものは全Entraテナントで無償利用可能ですが、エージェントに条件付きアクセスやリスクベース検知といったEntraのセキュリティ機能を広げるには Microsoft Agent 365 のライセンスが必要になります。Agent 365はM365 E7に同梱されており、E5以下ではアドオンでの提供です。
実務での使いどころは、Copilot Studioで作ったエージェントや、独自のAIエージェントが企業データにアクセスするときの「エージェント起点のアクセス」を可視化・制御する点にあります。従来のサービスプリンシパルで管理すると、エージェントの短命性と大量性に追従できず、オーファン権限が溜まる問題がありました。
Microsoft Defender——端末からクラウドまでをカバーするXDR群
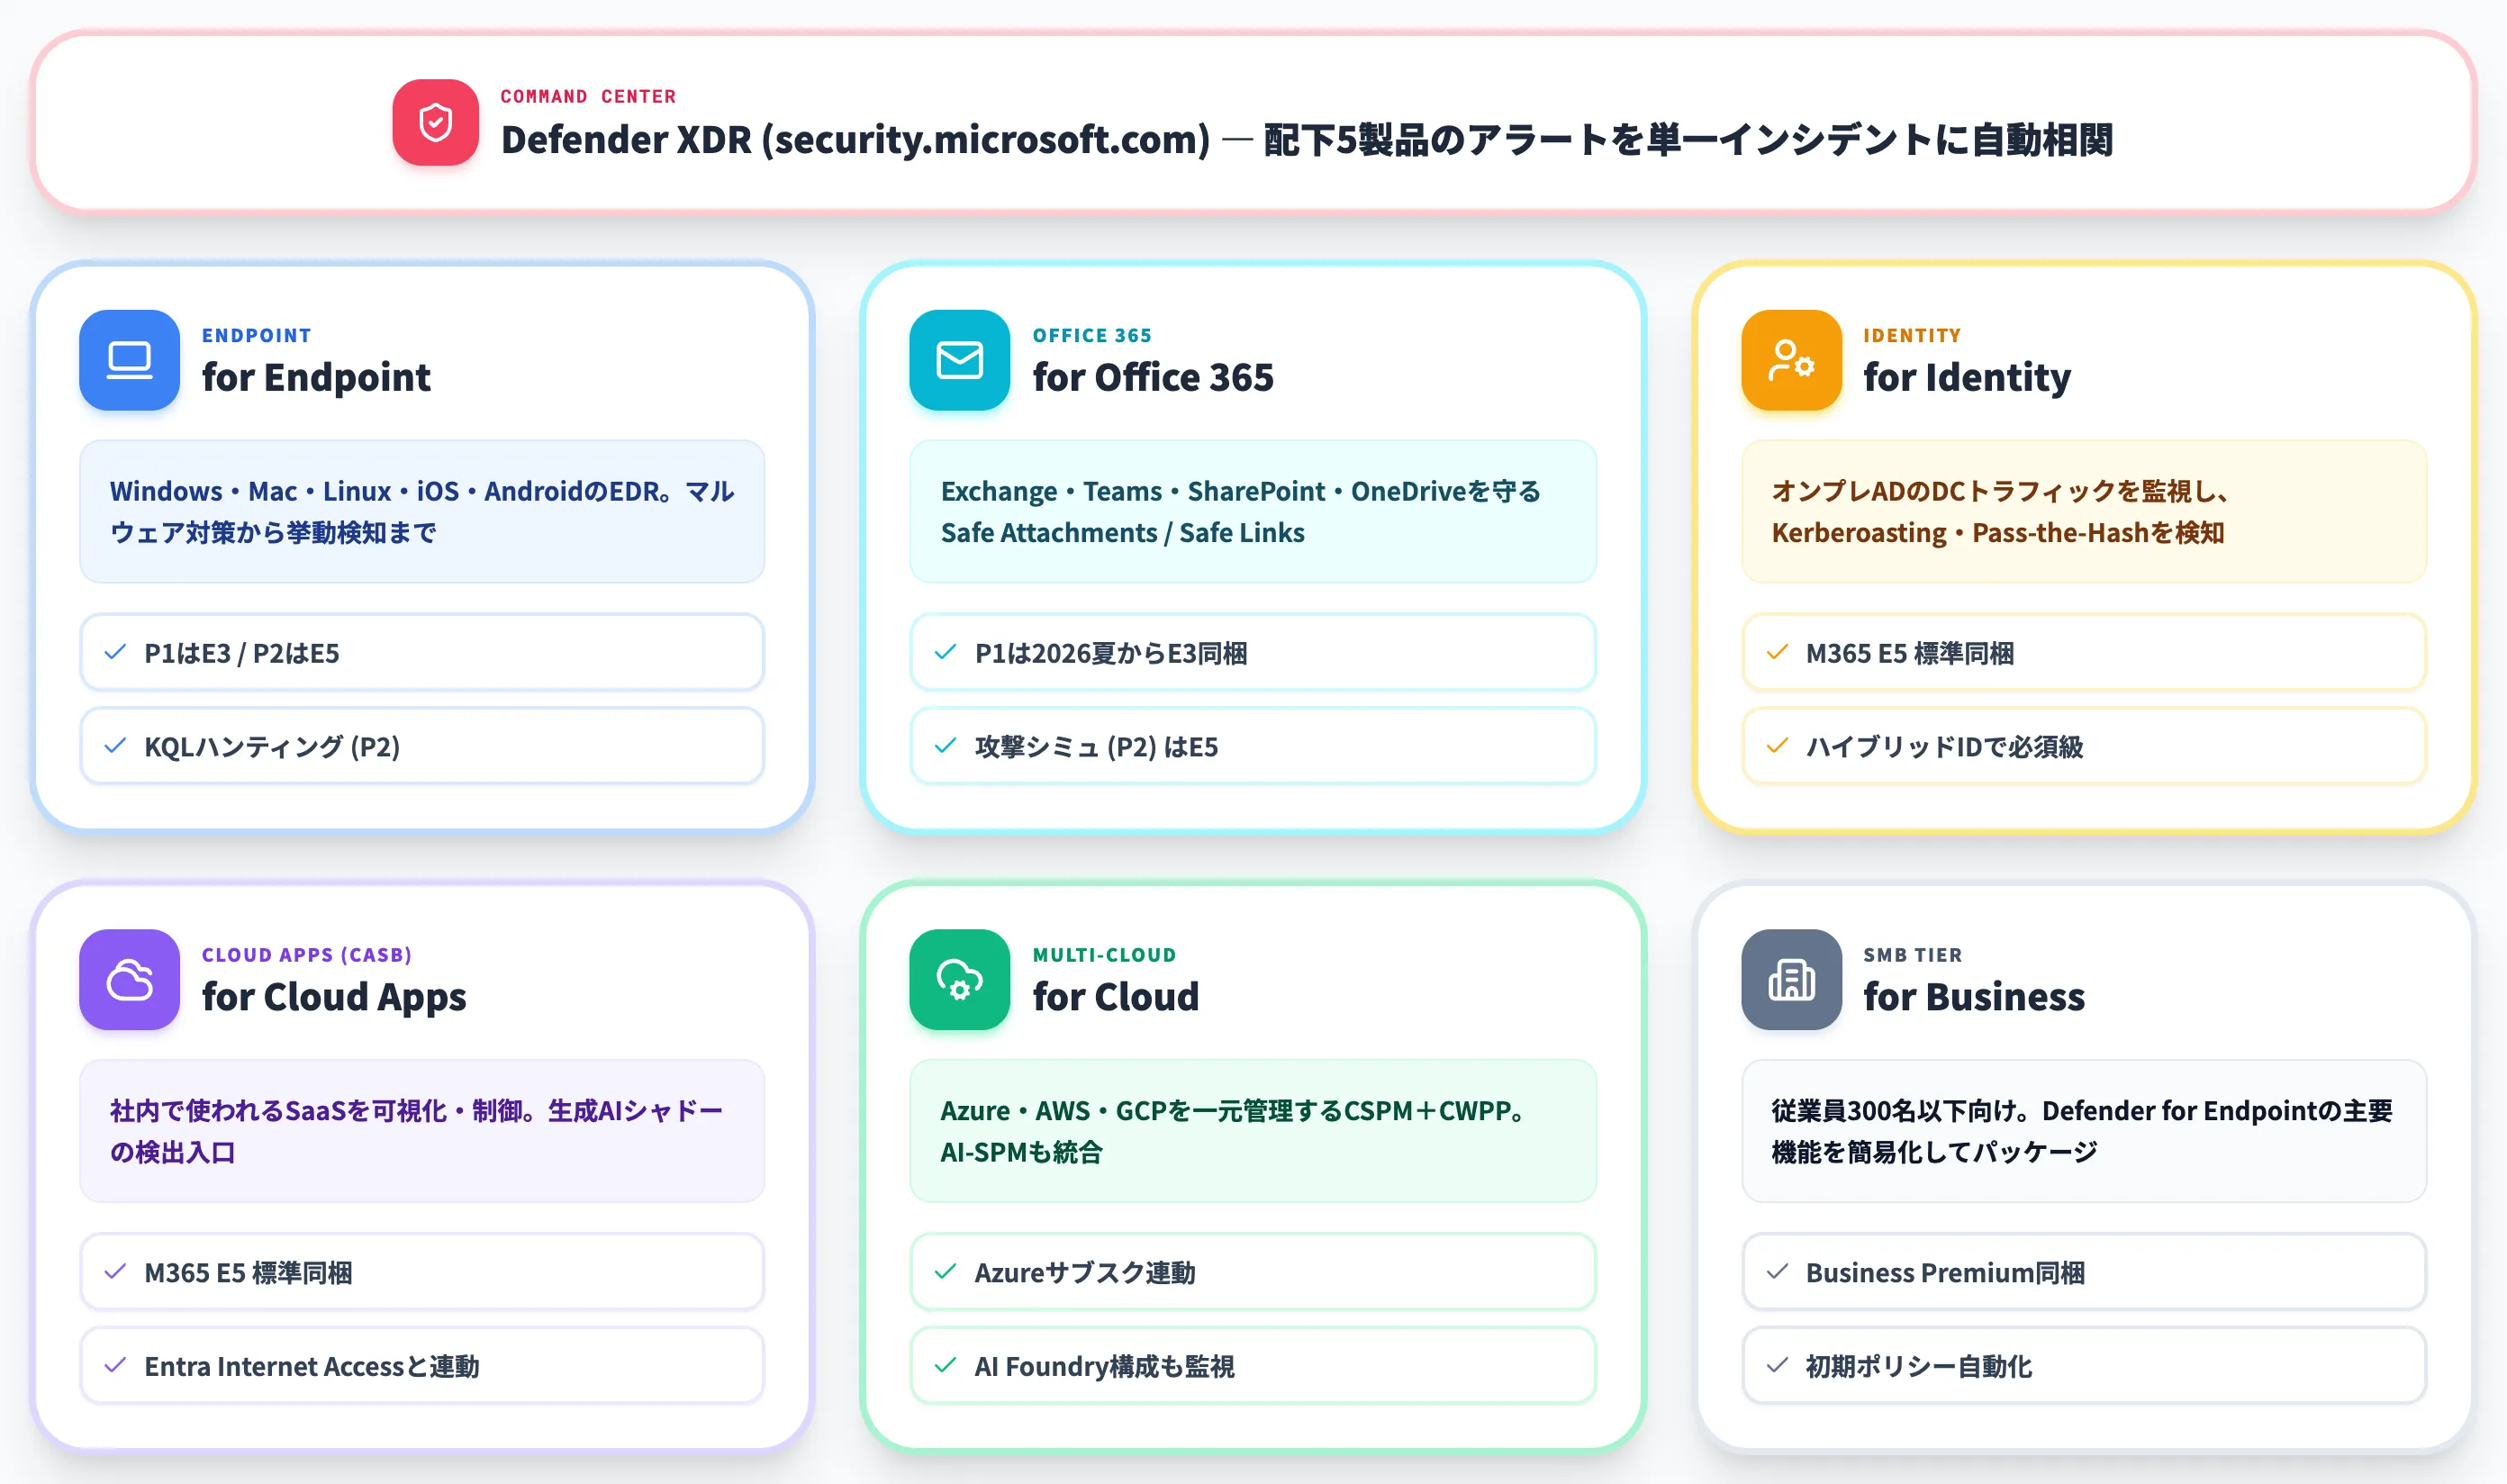
Microsoft Defenderは、エンドポイント・メール・ID・SaaSアプリ・クラウドワークロードといった多様な攻撃対象に対して、脅威の検出・調査・対応を一元化する XDR(Extended Detection and Response)プラットフォームです。
ここで混乱しがちなのが、「Microsoft Defender」という単一製品はなく、Defender XDRを頂点とした複数の個別Defender製品の総称だという点です。本セクションではこの全体像と各製品の役割を整理します。
Defender XDRが束ねる統合コンソール
Microsoft Defender XDR(旧称:Microsoft 365 Defender)は、2023年にブランド統一された統合XDRコンソールです。Defender for Endpoint・Office 365・Identity・Cloud Appsの各製品で検知したアラートを自動的に相関させて単一のインシデントにまとめる機能を提供します。
Defender XDRが解決する典型的な課題は「アラート疲れ」です。従来はEDR・メールセキュリティ・CASBがそれぞれ独立したアラートを吐き出し、SOCが手作業で突き合わせる負荷が重い状態でした。Defender XDRは共有シグナルから「このメールの添付ファイルが端末で実行され、同じユーザーが怪しいSaaS操作をした」という一連の流れを 1つのインシデント として自動構築します。
Defender XDRのポータル(security.microsoft.com)は、2026年現在のMicrosoftセキュリティ運用の 実質的な司令塔 に位置づけられ、後述のMicrosoft Sentinelも同ポータルへ統合される流れになっています。
Defender for EndpointのP1とP2
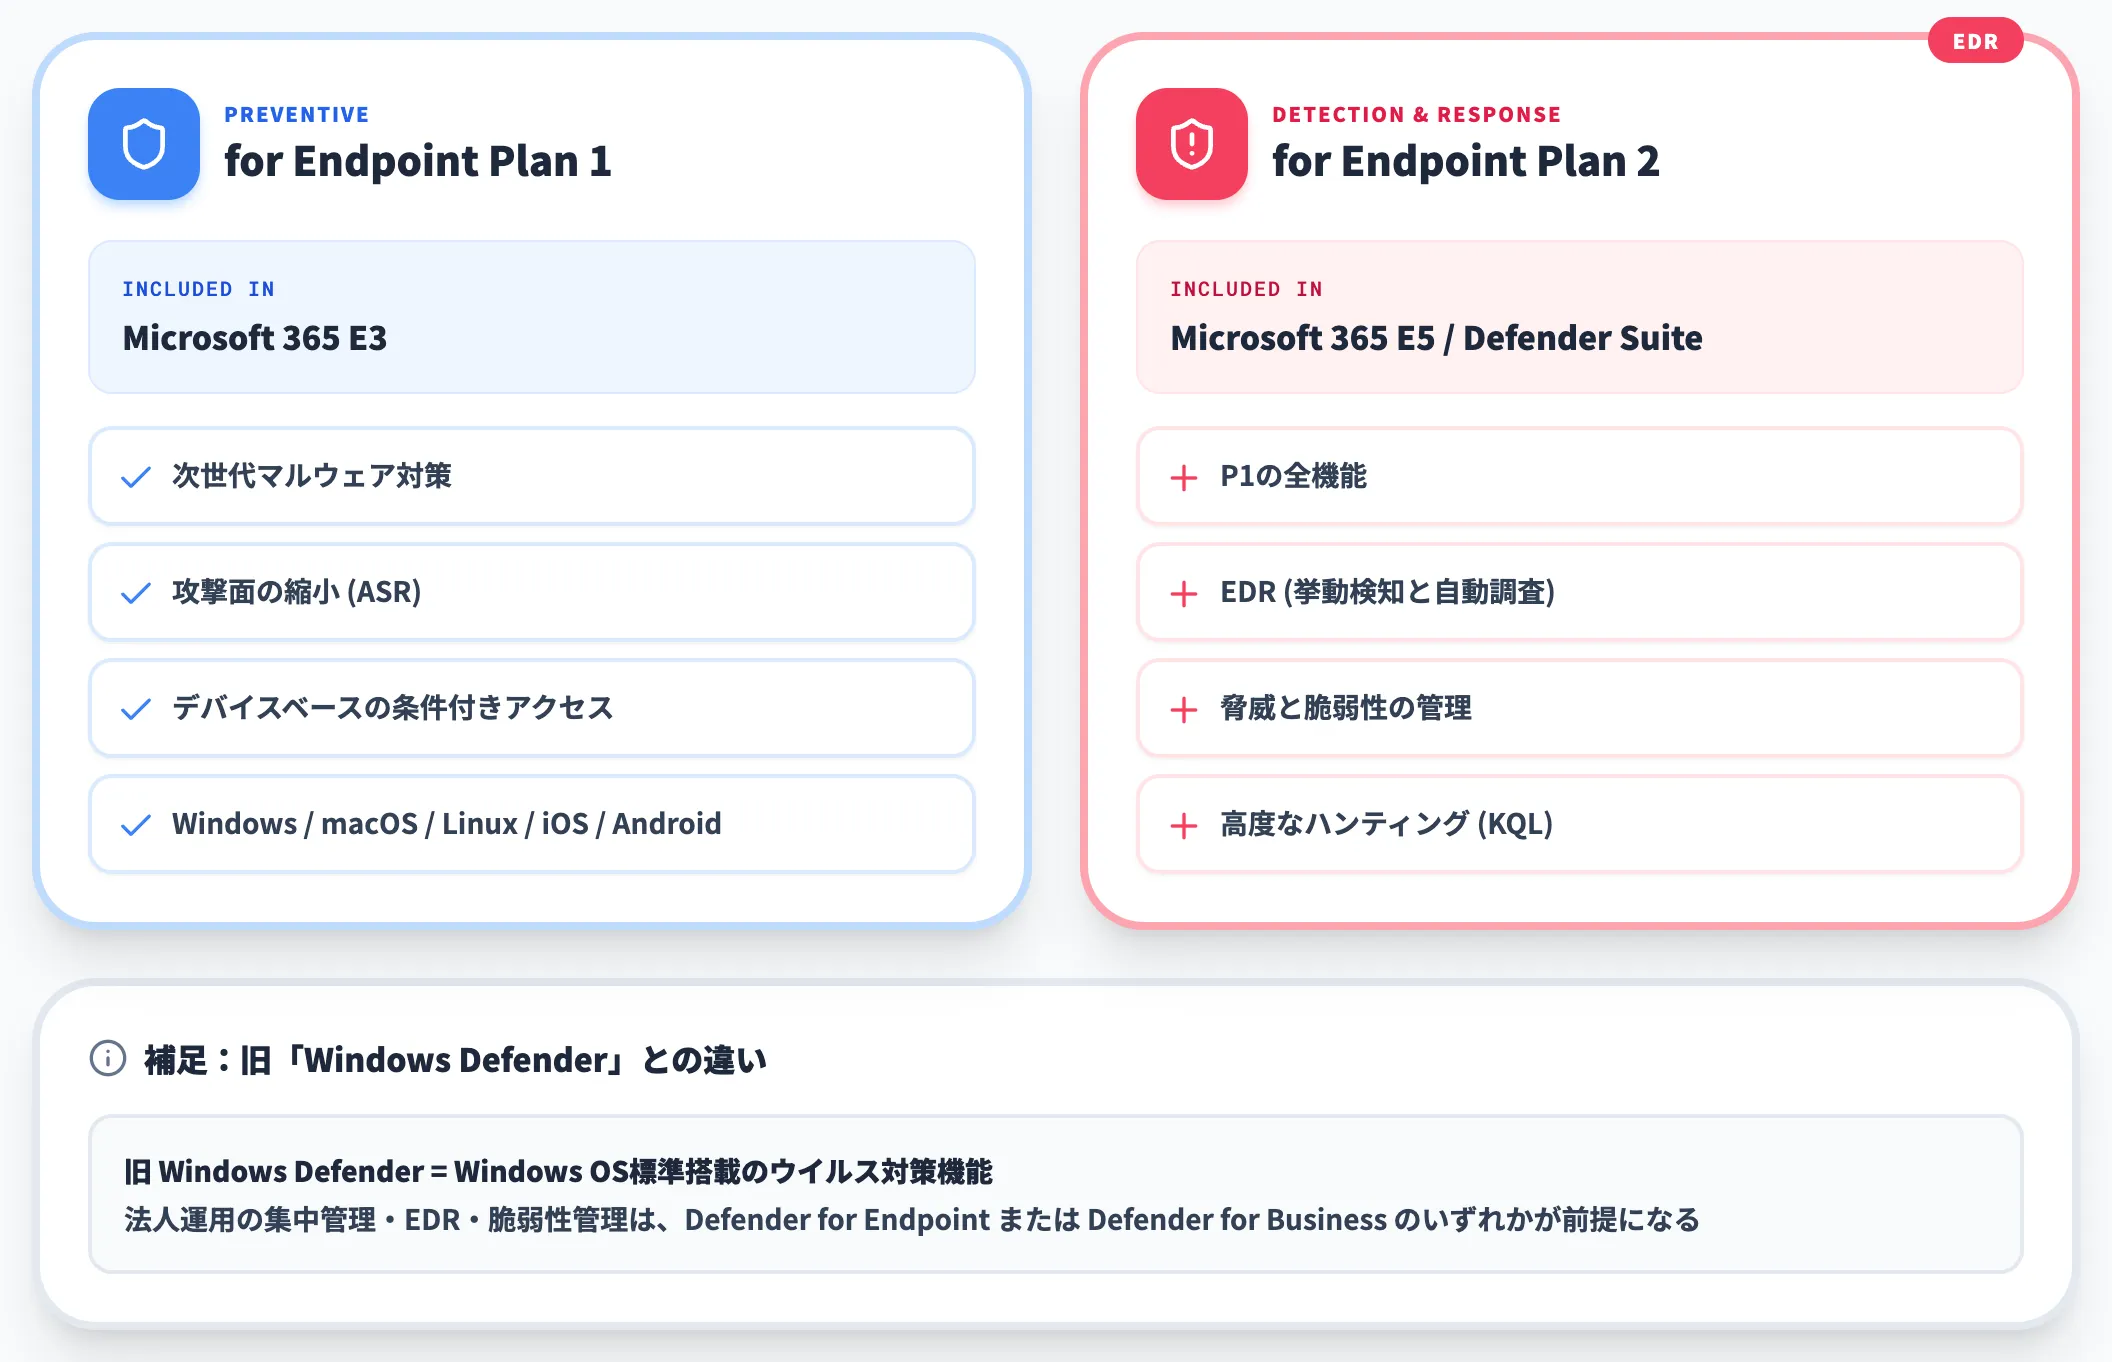
Microsoft Defender for Endpointは、Windows・macOS・Linux・iOS・Androidに対応するEDR(Endpoint Detection and Response)製品です。Plan 1とPlan 2の2段構成で、M365 E3にP1、E5にP2が含まれます。
-
Defender for Endpoint Plan 1
次世代マルウェア対策、攻撃面の縮小、デバイスベースの条件付きアクセス
-
Defender for Endpoint Plan 2
P1の全機能に加えてEDR(挙動検知と自動調査)、脅威と脆弱性の管理、脅威エクスペリエンスへのアクセス、高度なハンティング(KQLクエリ)
旧「Windows Defender」は Windows OS標準搭載のウイルス対策機能 のことで、Defender for Endpointとは別物です。法人運用で求められる集中管理・EDR・脆弱性管理は、Defender for EndpointかDefender for Business(中小企業向け)のいずれかで実現できます。
Defender for Office 365のP1とP2
Microsoft Defender for Office 365は、Exchange Online・Teams・SharePoint・OneDriveといったMicrosoft 365の共同作業基盤を保護する製品です。Plan 1とPlan 2があり、2026年夏から順次 E3にもDefender for Office 365 Plan 1が同梱 されるようになりました(従来はExchange Online Protection=EOPのみ・テナントへの機能展開は8月1日までに完了)。E5にはDefender for Office 365 Plan 2が含まれます。
-
Defender for Office 365 Plan 1
Safe Attachments(添付ファイルのサンドボックス解析)、Safe Links(URLの実行時再評価)、なりすまし保護を含むフィッシング対策
-
Defender for Office 365 Plan 2
P1の全機能に加えて攻撃シミュレーショントレーニング、脅威エクスプローラー、自動調査・応答
Plan 1同梱化によって、E3でもゼロデイフィッシングや悪意あるURL・添付の実行時再評価が標準で使えるようになりました。E5への移行は、攻撃シミュレーショントレーニング・自動調査応答・脅威エクスプローラーといった「運用側の調査自動化」を目的にする判断軸に絞られます。
Defender for IdentityとオンプレAD
Microsoft Defender for Identityは、Active Directoryドメインコントローラーのトラフィックを監視し、Kerberoastingやパス・ザ・ハッシュといったオンプレADへの攻撃を検知する製品です。M365 E5に含まれ、Entra Connect でハイブリッドIDを運用している組織では必須に近い位置づけになります。
クラウドだけで完結する企業は少なく、現実にはオンプレADが残っているケースが大多数です。Defender for Identityはこの「残っているオンプレAD」を狙う攻撃をEntraのサインインログだけでは検知できない層までカバーします。
Defender for Cloud AppsとCASB
Microsoft Defender for Cloud Apps(旧称:Microsoft Cloud App Security)は、CASB(Cloud Access Security Broker)として機能し、組織内で使われているSaaSアプリを可視化・制御する製品です。M365 E5に含まれます。
2025〜2026年の文脈では、Defender for Cloud AppsがMicrosoft Entra Internet Accessと組み合わさって、社員が勝手に使っている生成AIサービスの検出(シャドーAI検知)を担います。承認されていないChatGPT・Claude・Geminiなどへの業務情報持ち出しを可視化し、Purview DLPで制御するフローの入口に位置づけられます。
Defender for Cloudとマルチクラウド保護
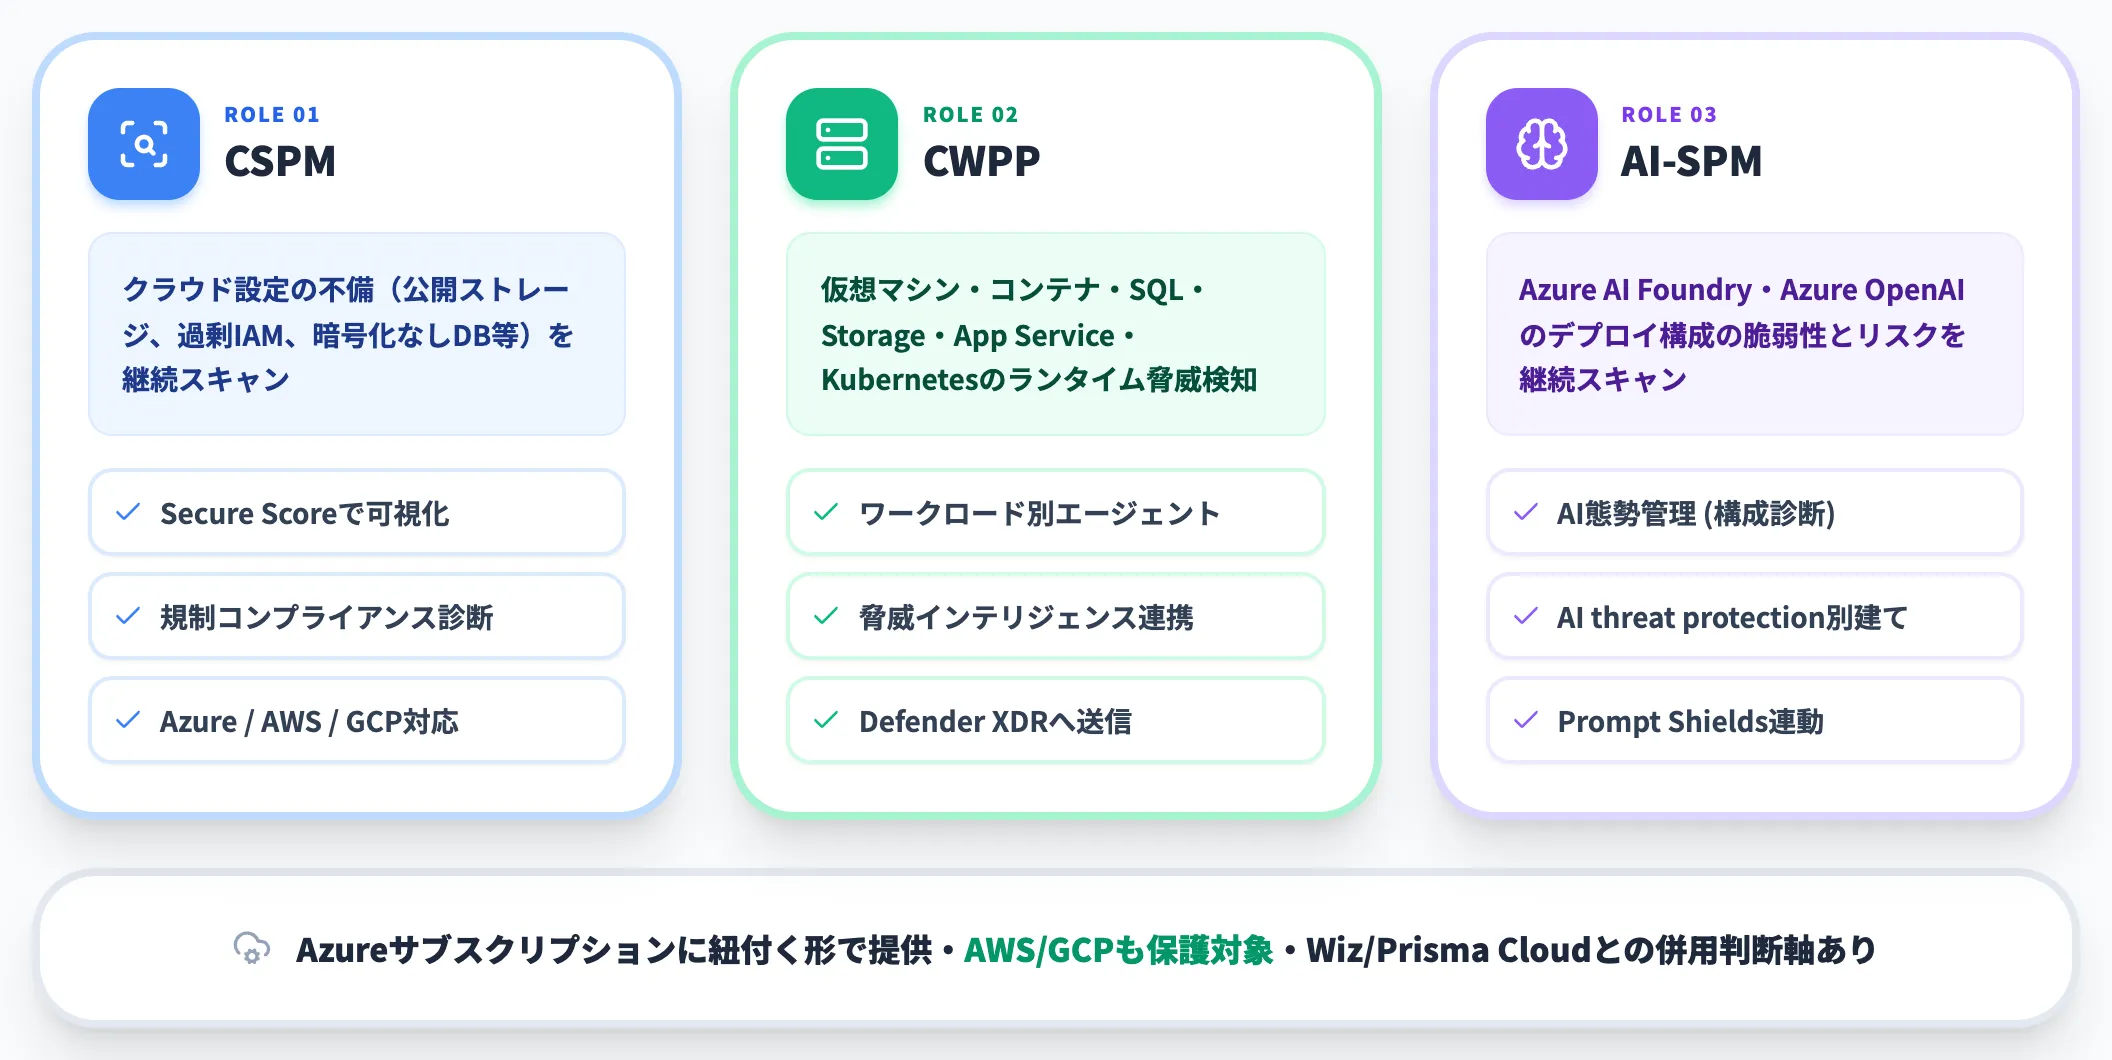
Microsoft Defender for Cloudは、M365ではなくAzureのサブスクリプションに紐付く形で提供される、CSPMとワークロード保護(CWPP)の統合製品です。CSPM(Cloud Security Posture Management)がクラウド構成の脆弱性を、CWPP(Cloud Workload Protection Platform)が仮想マシンやコンテナのランタイム保護を担います。Azureだけでなく、AWSとGoogle Cloudのワークロードも保護対象になります。
主な役割は3つに分かれます。
-
CSPM
クラウド設定の不備(公開ストレージ、過剰なIAM権限、暗号化なしのDB等)を継続的にスキャンしてSecure Scoreで可視化
-
CWPP
仮想マシン、コンテナ、SQL、Storage、App Service、Kubernetesといったワークロードごとの脅威検知
-
AI セキュリティ態勢管理(AI-SPM)
Azure AI FoundryとAzure OpenAIのデプロイ構成の脆弱性・リスクを継続スキャンして可視化(態勢管理)。プロンプトインジェクション・データexfiltrationなど実行時の攻撃検知は、別建ての AI threat protection(Azure AI Content Safety Prompt Shields・脅威インテリジェンス連携)が担う
AzureだけでなくAWSやGCPを使っている企業にとって、Defender for Cloudは マルチクラウドのセキュリティ態勢をMicrosoft製品群と同じポータルで一元管理できる 選択肢の1つです。Wiz・Prisma Cloudなど専業CSPMベンダーも強力な選択肢で、既存のMicrosoftセキュリティ運用との統合コストと機能範囲で選定します。
Defender for Businessの対象範囲
Microsoft Defender for Businessは、従業員300名以下の中小企業向けに、Defender for Endpointの主要機能を簡易化してパッケージ化した製品です。Microsoft 365 Business Premiumに同梱されており、設定の自動化と初期ポリシーの提供で、情シスリソースが限られる組織でもEDRを実装できる構成になっています。
Defender for Endpoint(エンタープライズ版)との主な違いは、カスタマイズ可能なポリシー数の上限と、高度なハンティング(KQL)の提供有無です。従業員が300名を超えたら、「M365 E3+Defender Suite」または「Microsoft 365 E5」のいずれかに移行する経路になります。
Microsoft Sentinel——マルチクラウドSIEMとDefender Portalへの統合
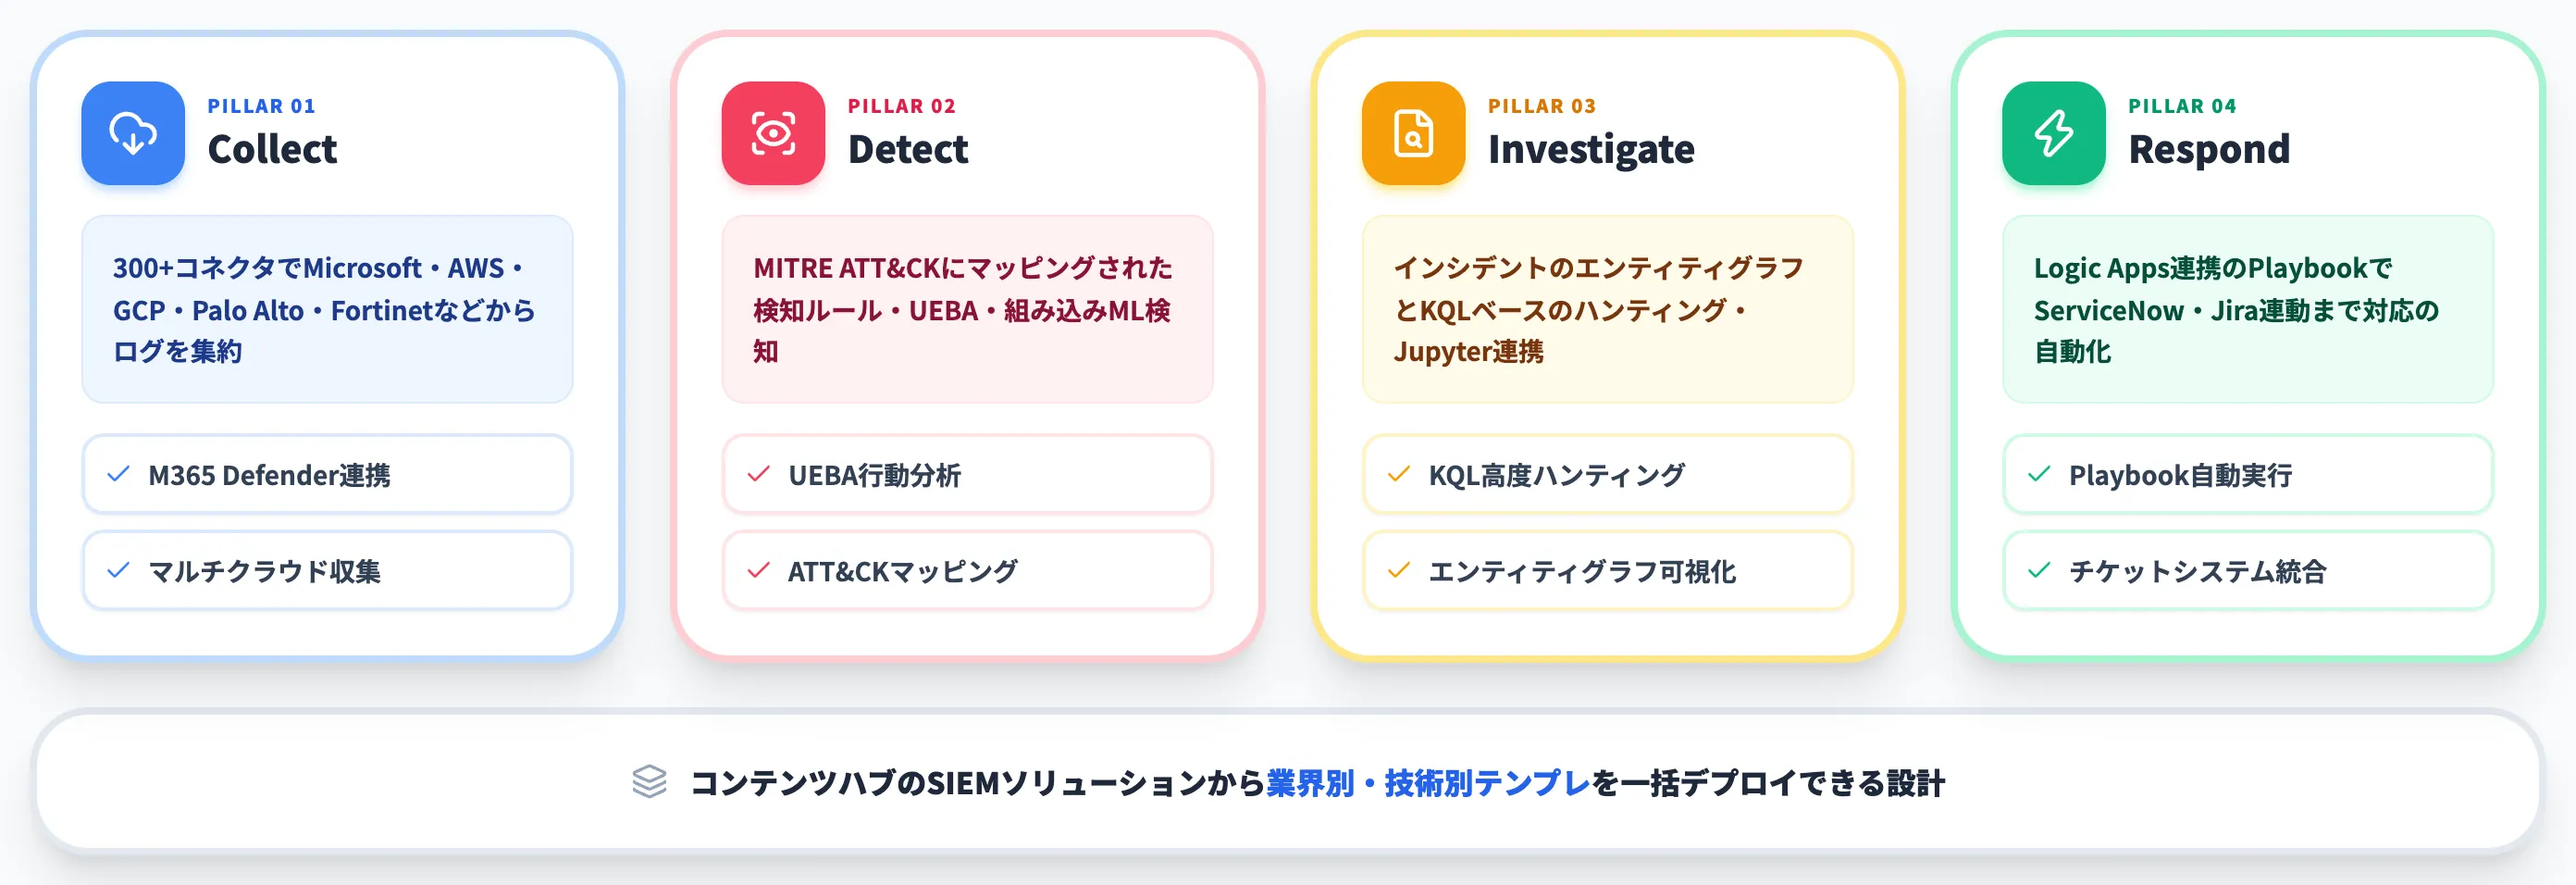
Microsoft Sentinel は、Microsoft・サードパーティ・マルチクラウド・オンプレを横断するクラウドネイティブSIEM/SOARプラットフォームです。SIEMはSecurity Information and Event Management(ログ集約と相関分析)、SOARはSecurity Orchestration, Automation and Response(インシデント対応の自動化)を指します。
Defender XDRが「Microsoft製品の内部で発生するアラートの相関」を扱うのに対し、Sentinelは「Microsoft外も含むログを集約し、組織全体のインシデントを俯瞰する」役割を担います。両者は競合ではなく レイヤーが異なる補完関係 です。
Sentinelの基本機能とデータコネクタ
SentinelはMicrosoft Learnで以下4つの柱として整理されています。
-
Collect
Microsoft 365 Defender、Entra ID、Azureリソース、AWS、GCP、Palo Alto、Fortinetなど300+コネクタでログを収集
-
Detect
MITRE ATT&CKにマッピングされた検知ルール、UEBA(ユーザー・エンティティ行動分析)、組み込みの機械学習検知
-
Investigate
インシデントのエンティティグラフ、KQLベースの高度ハンティング、Jupyterノートブック連携
-
Respond
Logic Apps連携のPlaybook自動化、ServiceNow・Jiraなどのチケットシステム連携
これらの機能はコンテンツハブで提供されるSIEMソリューションとして、業界別・技術別のテンプレートとしてまとめ買いできます。たとえば「Microsoft Sentinel for Microsoft Defender XDR」ソリューションを有効化すると、Defender XDR連携のための検知ルール・ワークブック・プレイブックが一括デプロイされます。
Sentinelの料金モデル2種類
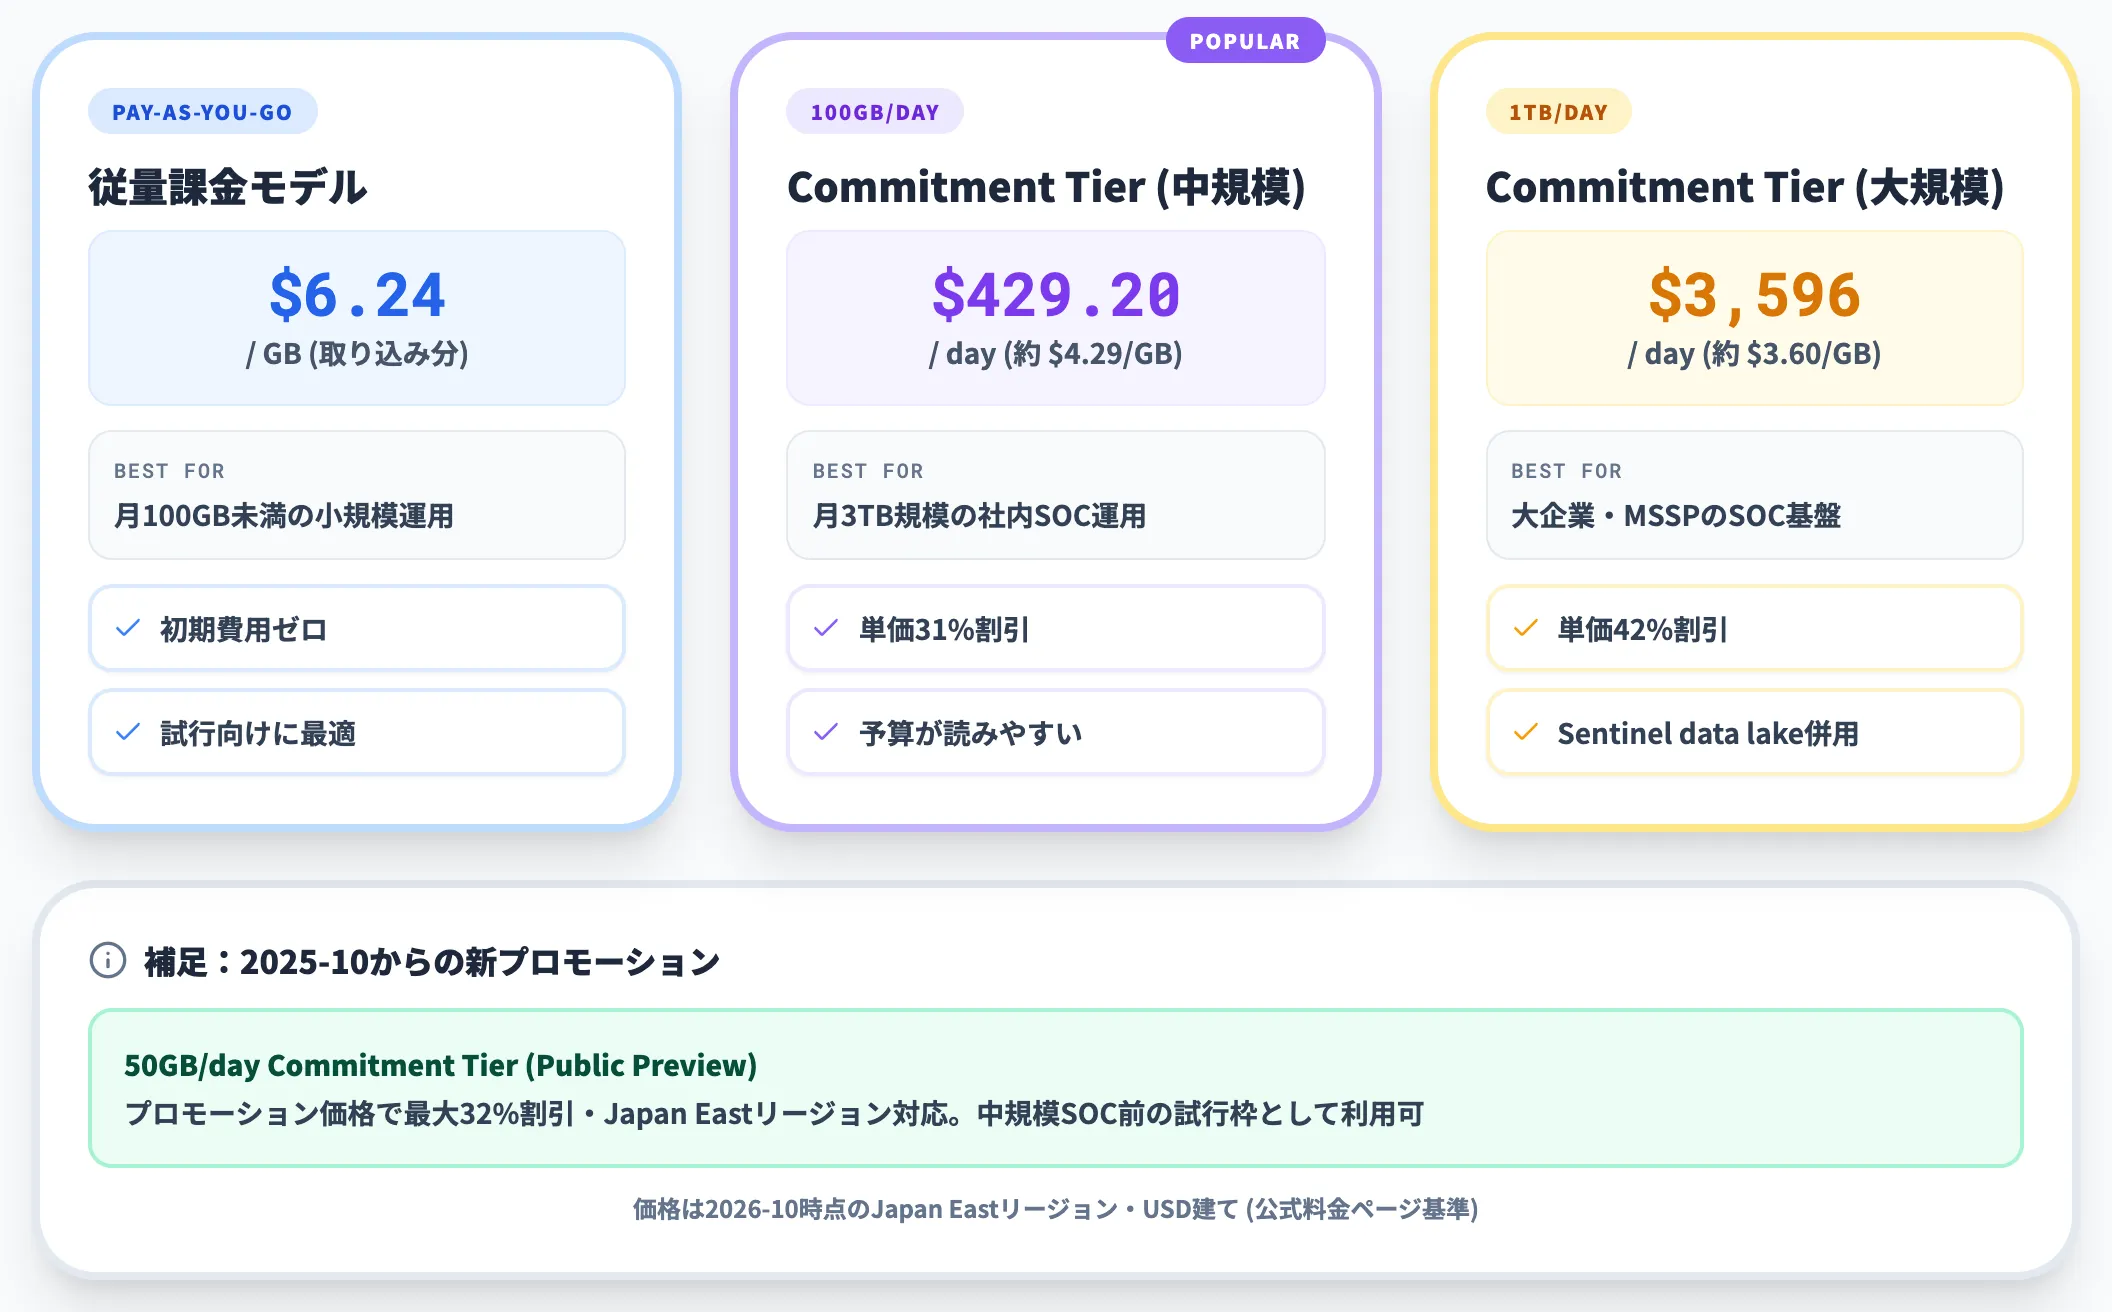
Sentinelの料金は ログ取り込み量に対する従量課金 が基本で、「Pay-as-you-go」と「Commitment Tiers」の2モデルから選べます。
| 料金モデル | 単価の目安(Japan East) | 向き不向き |
|---|---|---|
| Pay-as-you-go | $6.24/GB(取り込み分) | 月100GB未満の小規模運用 |
| Commitment Tier 100GB/day | $429.20/day(約$4.29/GB) | 月3TB規模のSOC運用 |
| Commitment Tier 1TB/day | $3,596/day(約$3.60/GB) | 大企業・MSSP |
価格は2026年10月時点の公式料金ページに基づくJapan Eastリージョン・USD建ての値です。2025年10月1日からは50GB/dayの小規模Commitment Tier(Public Preview・プロモーション価格最大32%割引)も提供開始されました。実運用では「どのログを本当に取り込むか」の設計がコストを左右し、ログの肥大化を防ぐためにSentinel data lakeという長期保存向けの冷蔵層を併用するパターンが一般化しつつあります。
2027-03-31でAzureポータル提供終了
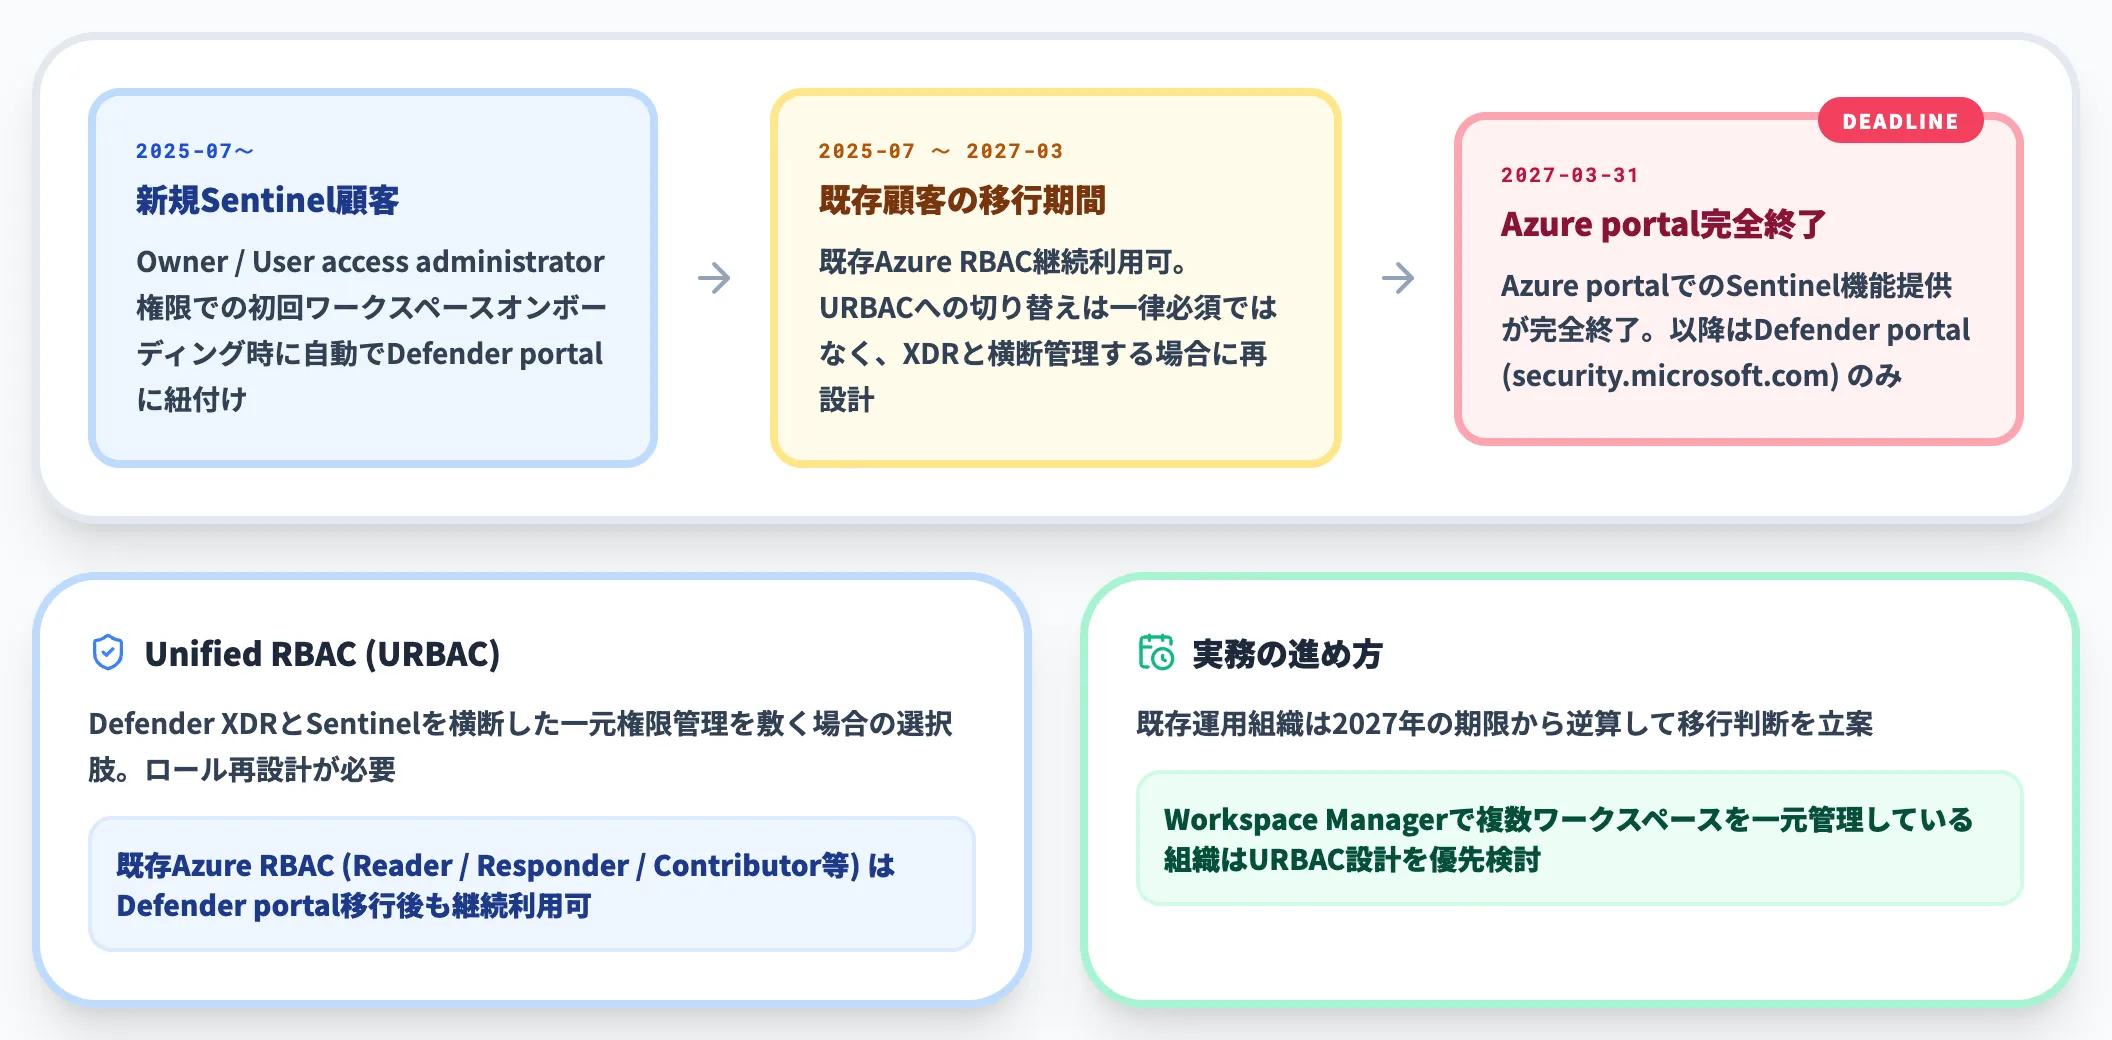
Sentinelの運用で2026年〜2027年にかけての最大の節目が、Azure portalでのSentinel提供が2027年3月31日に終了し、Microsoft Defender portal(security.microsoft.com)のみに集約される移行です。
Microsoft Learn公式ドキュメントでは、以下のタイムラインが示されています。
-
2025年7月〜
新規Sentinel顧客は、Owner権限またはUser access administrator権限で初回ワークスペースをオンボーディングすると、自動的にDefender portalに紐付けられる
-
2027年3月31日
Azure portalでのSentinel機能提供が完全終了。以降はDefender portalのみ
移行で見落としがちな論点が、Unified RBAC(URBAC)とWorkspace Managerの扱いです。既存のAzure RBAC(Microsoft Sentinel Reader・Responder・Contributor等)はDefender portal移行後も継続利用でき、URBACへの切り替えは一律必須ではありません。ただしDefender XDRとSentinelを横断した一元権限管理を敷きたい場合は、Unified RBACでロールを再設計する選択肢があります。既存運用組織はこの移行判断を2027年の期限から逆算して進めるのが現実的です。
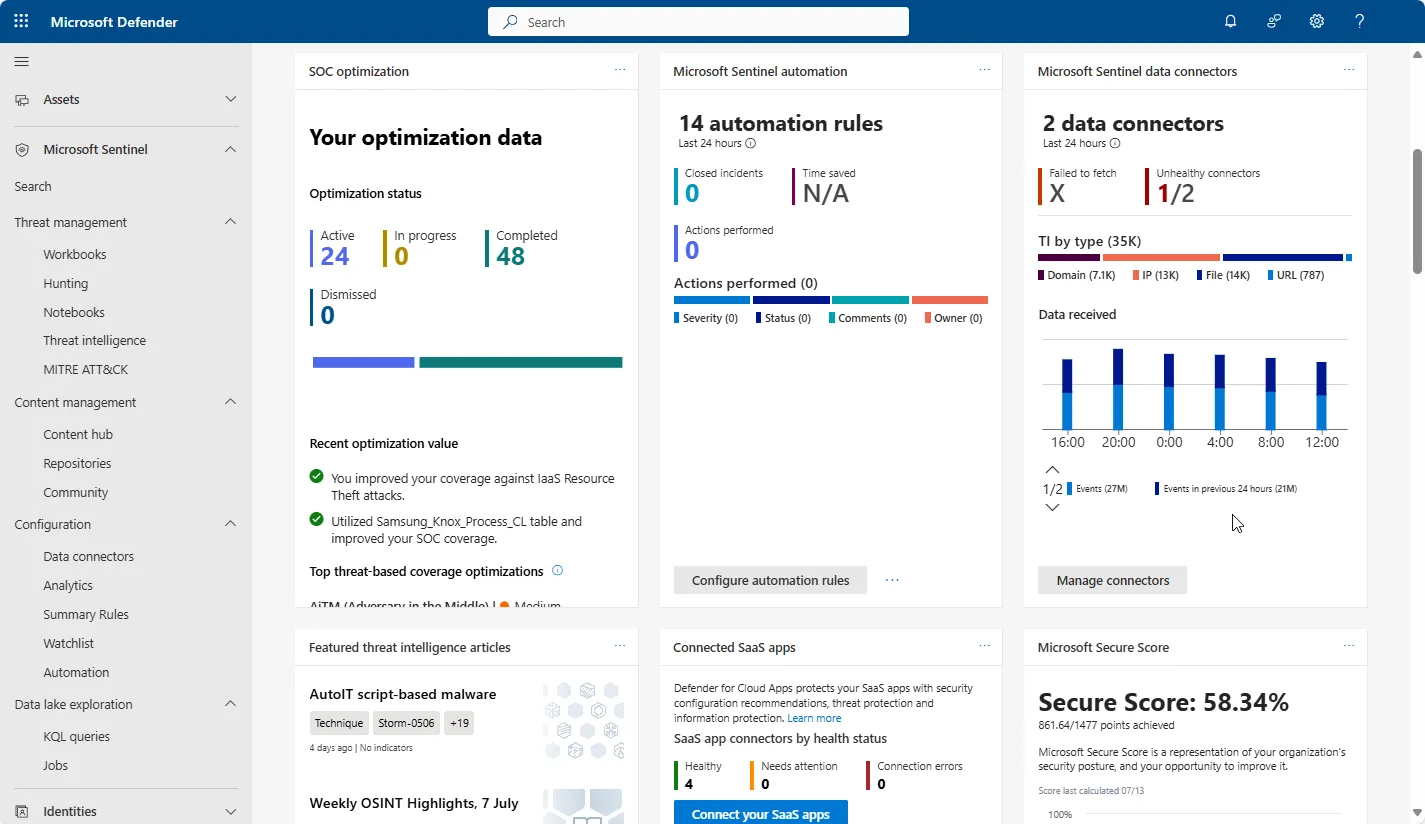
Microsoft Defender portal内に統合されたMicrosoft Sentinelのナビゲーションと運用画面例(出典:Microsoft Learn)
ISOC(Integrated SOC)プレビューの位置づけ
2026年9月23日からは、Defender portal内で有効なSentinelワークスペースを持たない顧客向けに Integrated SOC(ISOC)がPublic Previewで提供開始されています。対象はDefender Suite・M365 E5・E7のうちSentinel未導入の組織で、Sentinelのフルセットではなく Defender portal側で主要なSIEM機能を限定提供 する選択肢です。ネイティブのDefenderデータは追加の取り込み課金なしで扱える一方、非Microsoftデータの追加取り込みは$2.40/GBの専用meterで課金される別建ての料金体系です。Sentinel導入前の顧客が「XDRから一歩進んだ統合SOC運用」を試す導入ステップとして機能します(詳細は公式techcommunity記事)。
既存のSentinel記事「Microsoft Sentinelとは?2026年最新機能や料金、Defender統合とMFA義務化を解説」もあわせて参照すると、2027移行の実務ステップが把握できます。
Microsoft Purview——データ保護とDSPMで機密情報を守る
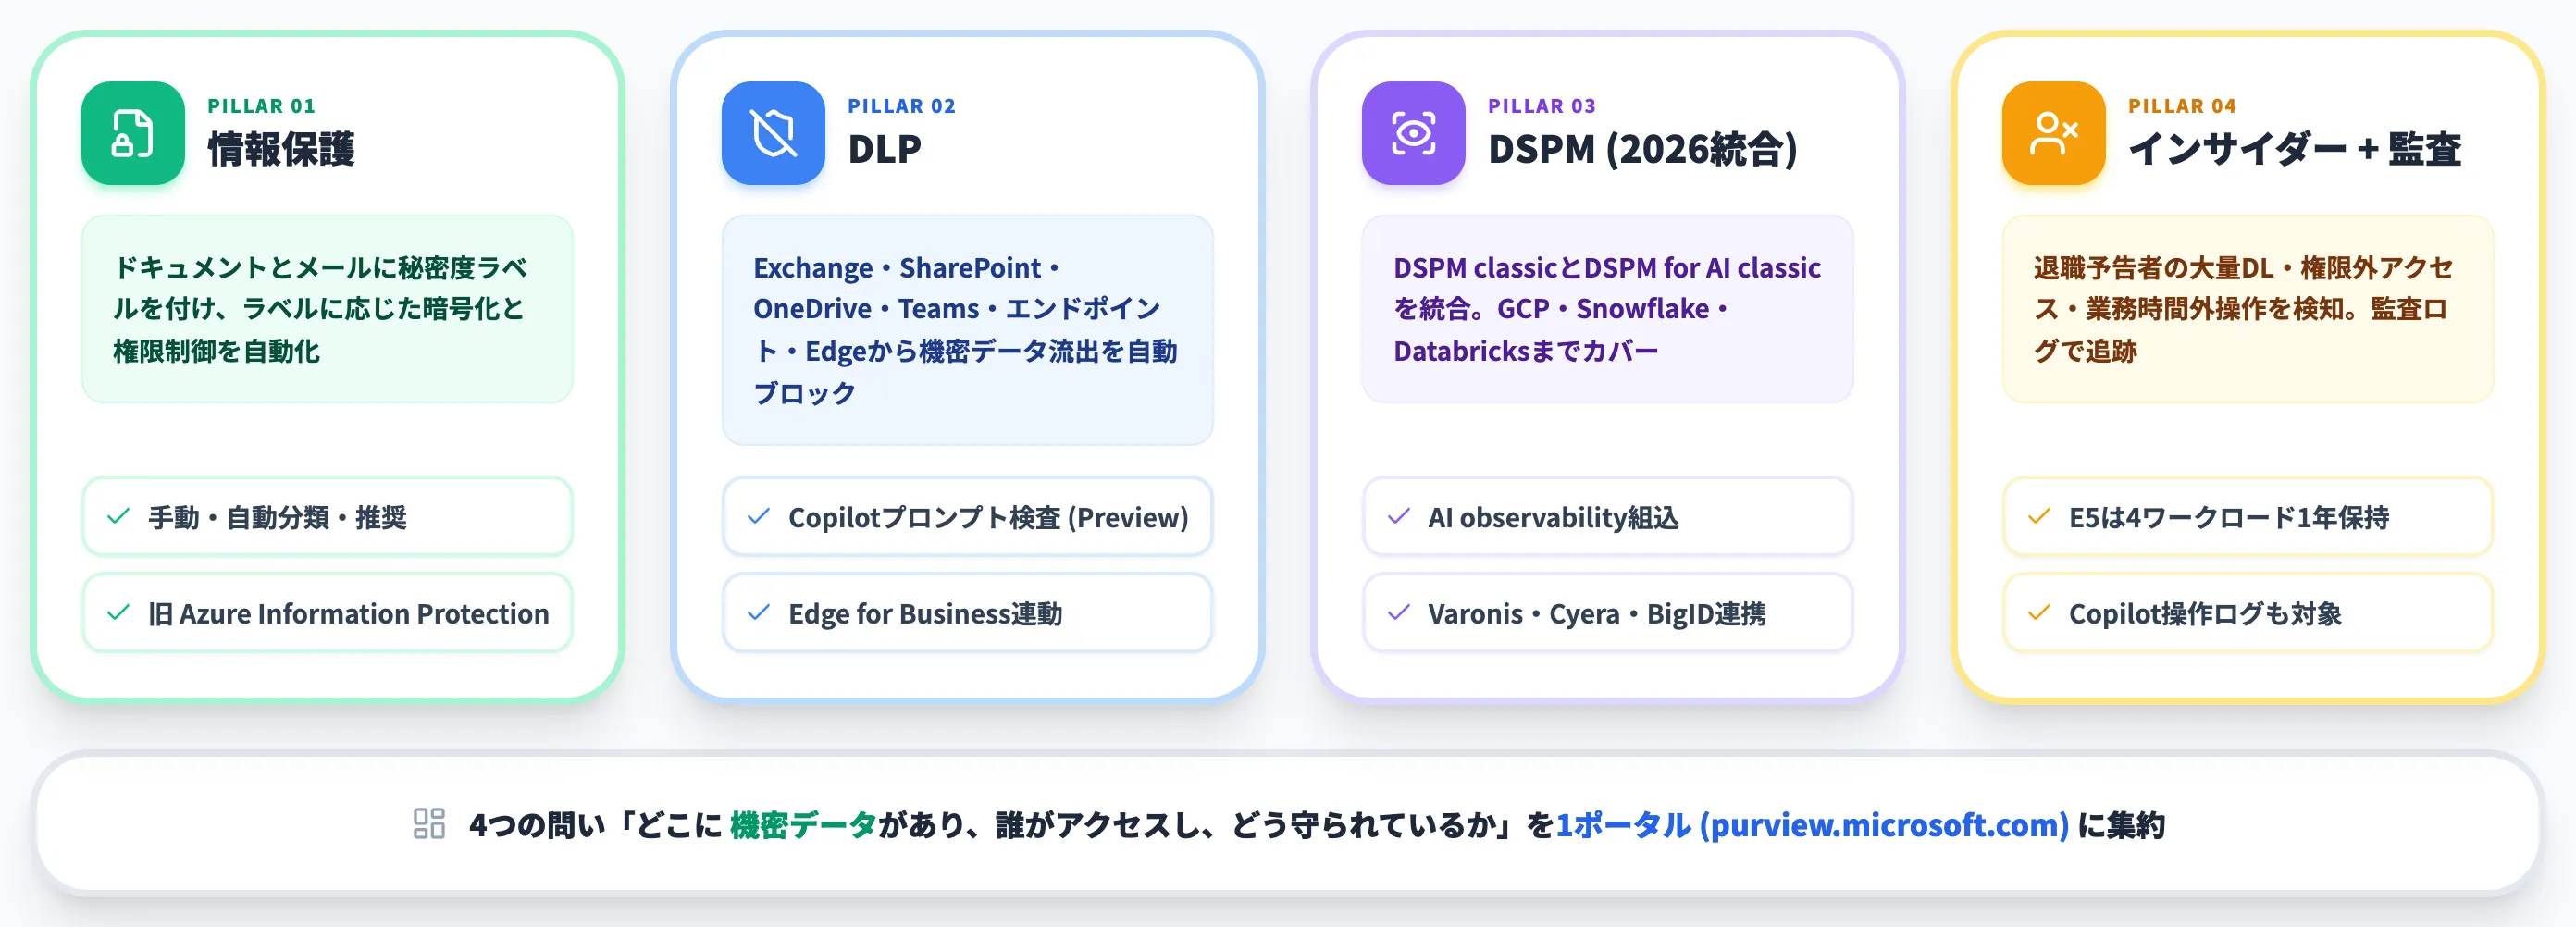
Microsoft Purview は、文書・メール・SaaS・AIアプリ上の機密データを識別・分類・保護・調査するデータガバナンスプラットフォームです。かつてMicrosoft 365 ComplianceとAzure Purviewという別ブランドだった2つが2022年に統合され、2026年現在はDLP・情報保護・DSPM・インサイダーリスク・監査などを束ねる統合ソリューションになっています。
Purviewが解決する課題は、「どこに機密データがあり、誰がアクセスし、どう守られているか」という4つの問いに答えることです。クラウド移行とハイブリッドワーク、そしてMicrosoft 365 Copilotの導入が重なった結果、企業は従業員が触れる機密データの量と流通経路を把握しきれない状態に陥りました。Purviewはこの可視化と制御を1つのポータル(purview.microsoft.com)に集約します。
Purview 情報保護と秘密度ラベル
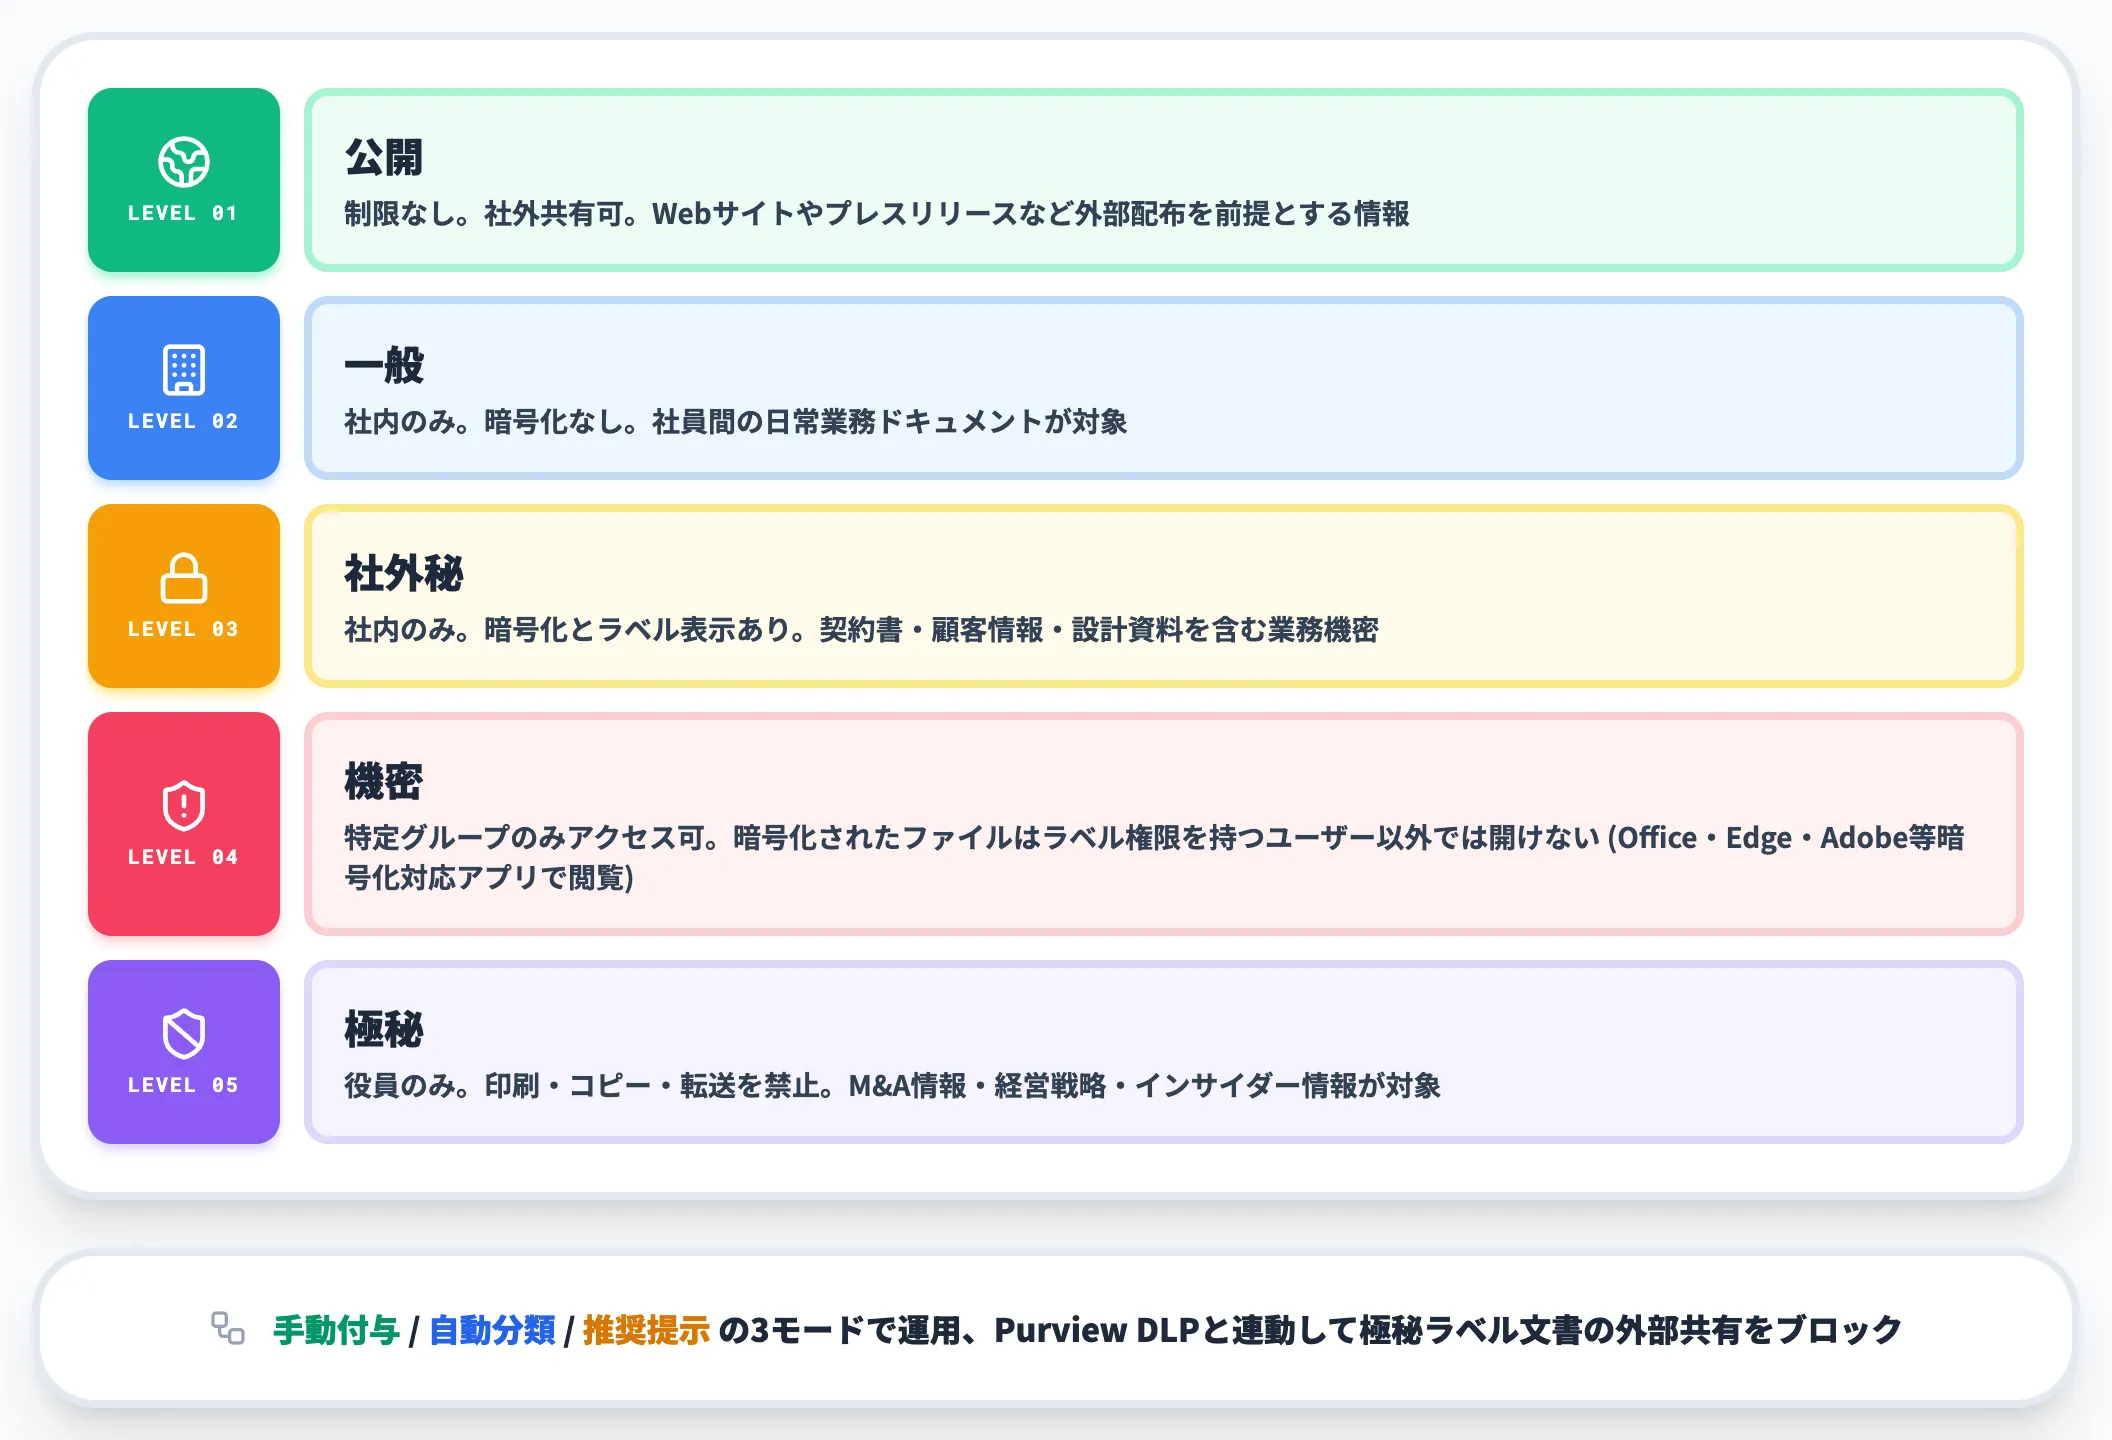
Microsoft Purview 情報保護(旧称:Azure Information Protection)は、ドキュメントやメールに秘密度ラベルを適用し、ラベルに応じた暗号化・透かし・権限制御を自動化する仕組みです。
典型的なラベル設計は次のようになります。
-
公開
制限なし。社外共有可
-
一般
社内のみ。暗号化なし
-
社外秘
社内のみ。暗号化とラベル表示あり
-
機密
特定グループのみアクセス可。暗号化されたファイルはラベル権限を持つユーザー以外では開けない(Office・Edge・Adobeなど暗号化対応アプリで閲覧可)
-
極秘
役員のみ。印刷・コピー・転送を禁止
ラベルは手動付与・自動分類・推奨提示の3モードで運用でき、Microsoft Purview DLP と連動して「極秘ラベルの文書を社外共有しようとしたらブロック」といった制御が実現できます。
Purview DLPとCopilot対応
Purview DLP(Data Loss Prevention)は、Exchange・SharePoint・OneDrive・Teams・Windowsエンドポイント・macOS・Edge・Office appsに対して機密データの外部流出を自動検出・ブロックする仕組みです。
2026年の重要アップデートは、DLPがMicrosoft 365 Copilotのプロンプトを検査対象に加えた点にあります(Public Preview)。社員がCopilotに機密情報を含むプロンプトを投げると、DLPポリシーが働いて処理をブロックできるようになりました。さらにEdge for Businessと連動すると、ChatGPTやClaudeなど外部の生成AIサイトへの機密データ貼り付けもEntra Internet Access経由でネットワーク層で阻止できます。
Purview DSPMとAI対応の統合
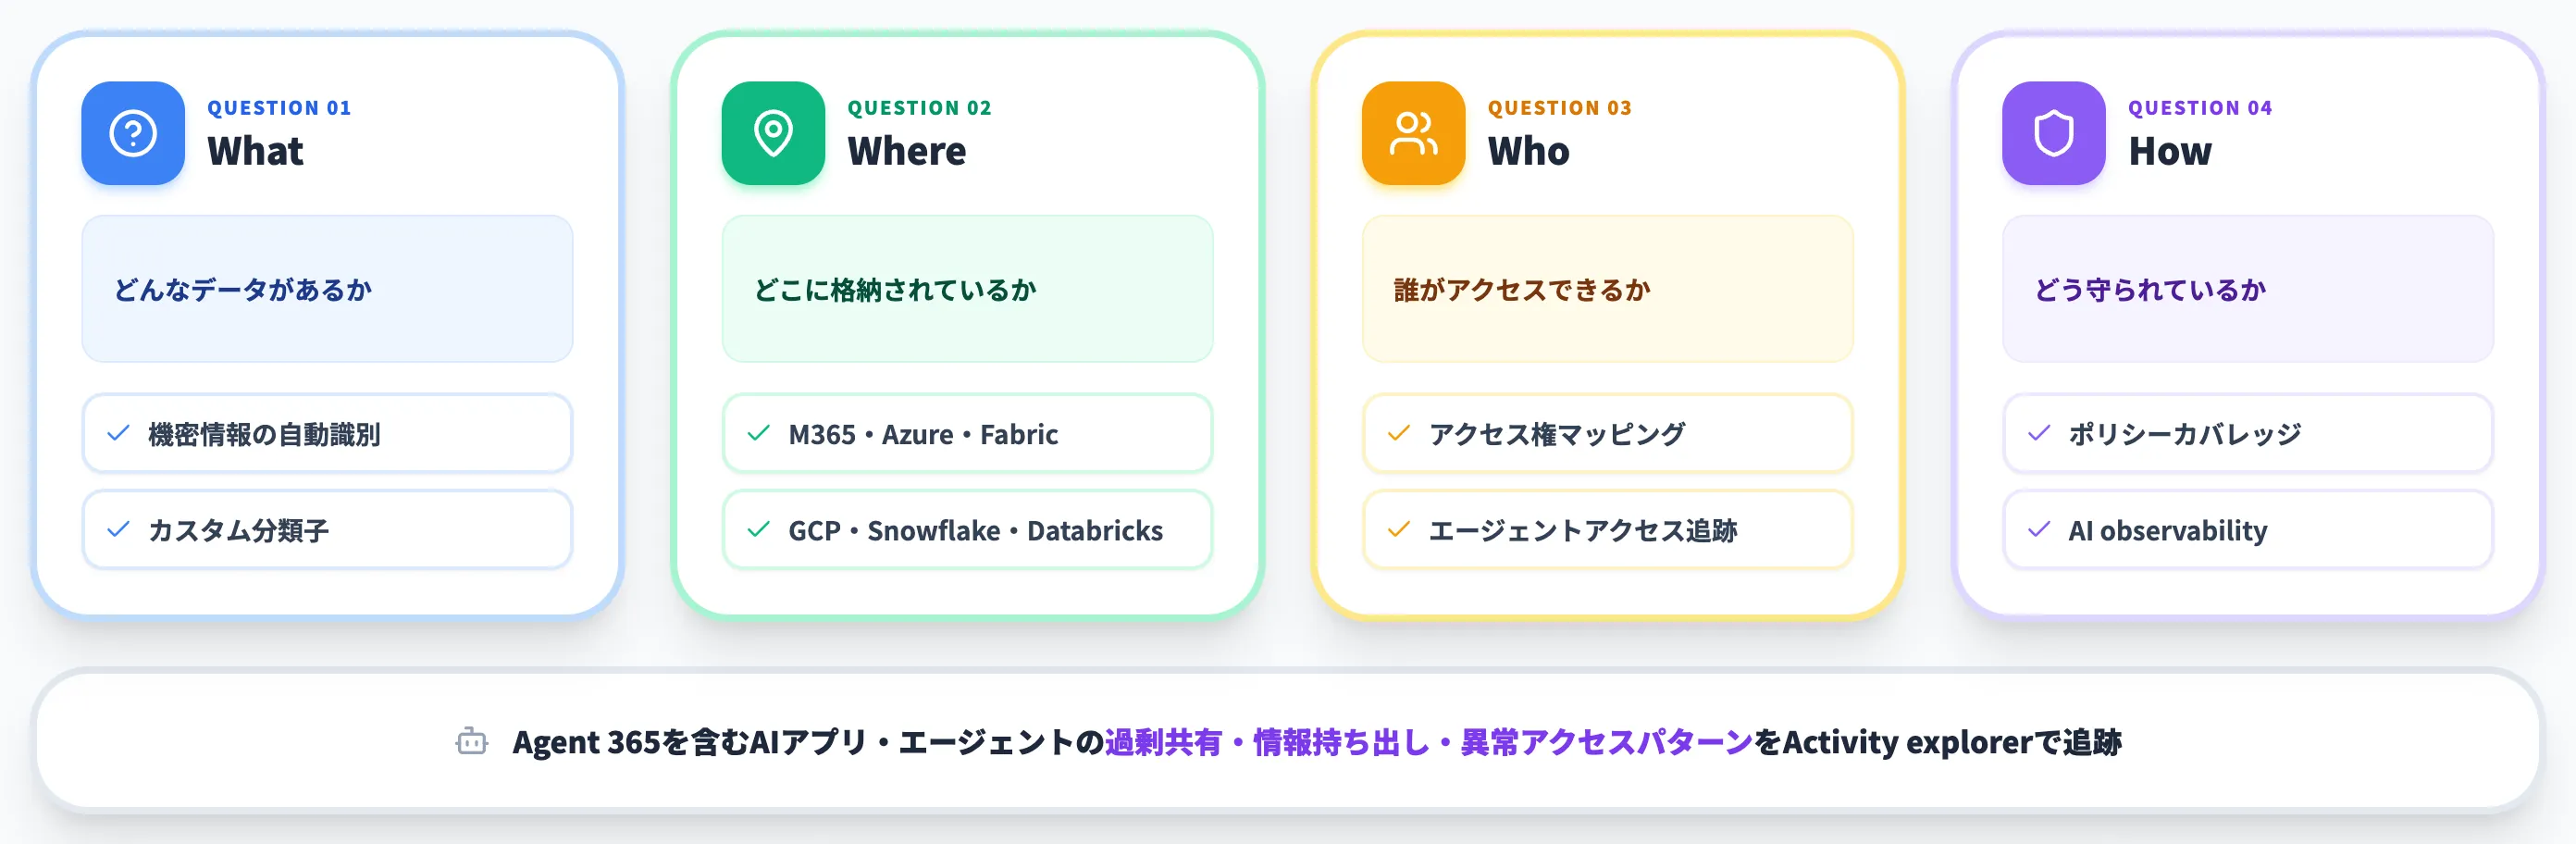
2026年のPurview最大の変化が、Data Security Posture Management(DSPM)の統合です。公式ドキュメントによれば、新DSPMは従来の「DSPM(classic)」「DSPM for AI(classic)」の両方を1つのエクスペリエンスに統合し、2026年に一般提供を開始しました。
DSPMは次の4つの問いに答える設計です。
-
どんなデータがあるか(What)
-
どこに格納されているか(Where)
-
誰がアクセスできるか(Who)
-
どう守られているか(How)
Microsoft 365とAzure、Fabricに加え、Google Cloud Platform・Snowflake・Databricksなどのサードパーティクラウドまでカバー範囲が広がり、Varonis・Cyera・BigID・OneTrustなどのパートナーソリューションとも統合可能になりました。なお、DSPM本体は一般提供(GA)ですが、非Microsoftデータソース向けのパートナー連携はPublic Preview段階である点に留意が必要です(本番適用前にプレビュー条件を公式更新履歴で確認する)。
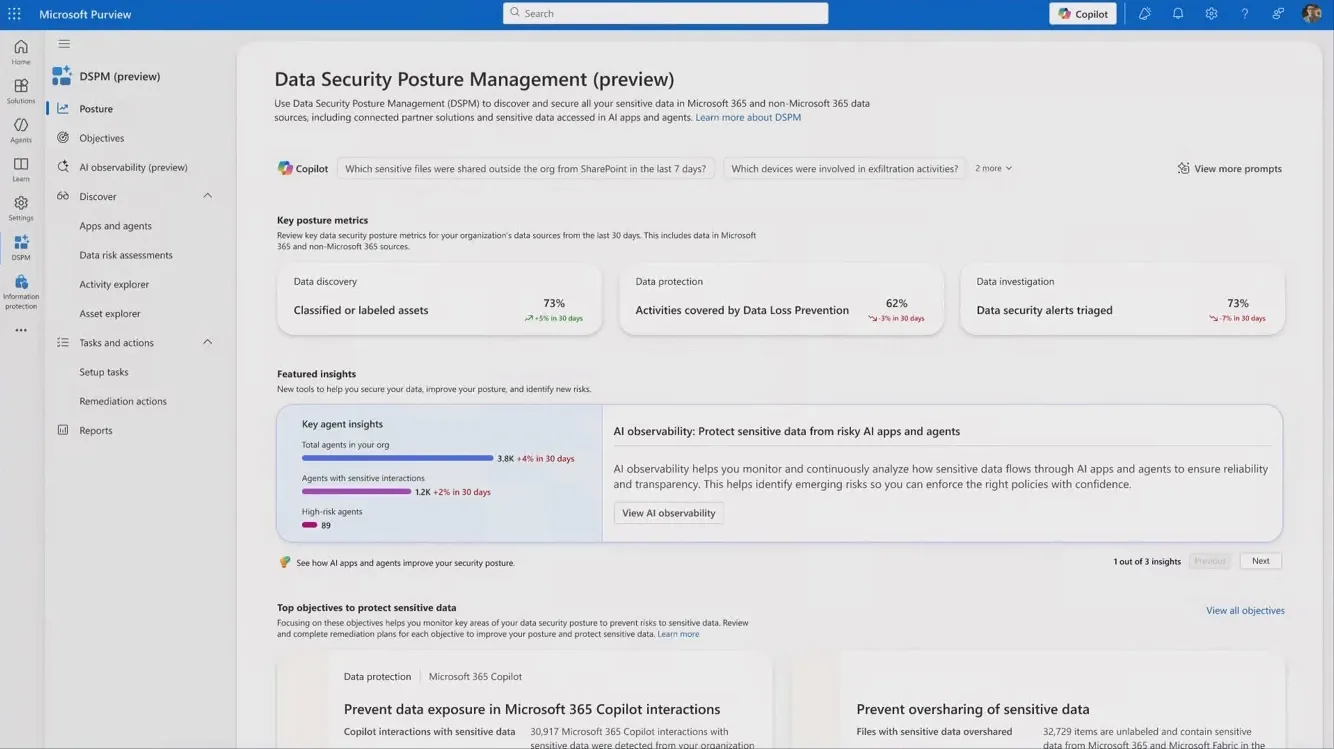
新DSPMのPostureダッシュボード。データリスク・ポリシーカバレッジ・30日間の推移を1画面に集約(出典:Microsoft Learn)
AI領域では、Agent 365を含むAIアプリ・エージェントの過剰共有・情報持ち出し・異常アクセスパターンを監視するAI observability機能が組み込まれ、Microsoft Security CopilotがDSPMの操作を補助します。社員がCopilot経由で機密情報を参照したログや、エージェントが機密データにアクセスした経路までActivity explorerで追跡できます。
Purviewのインサイダーリスク管理と監査ログ
Purviewには情報保護・DLP・DSPM以外にも、次の2つの主要機能があります。
-
インサイダーリスク管理
退職予告者の大量ファイルダウンロード、権限外アクセスの試行、業務時間外の異常操作などを検知
-
監査(Audit)ログ
Microsoft 365の対応ワークロードのログ保持。E3は180日のデフォルト保持、E5はExchange・SharePoint・OneDrive・Microsoft Entra IDの4ワークロードが1年保持(Teams・Power Platform・Defenderは180日デフォルト)。10年保持にはAudit Add-onライセンスが別途必要
Microsoft 365 Copilotを導入している組織では、Copilotで何を参照し何を生成したかの操作ログも監査対象に含まれ、ガバナンス要件を満たす前提の仕組みが整いました。
Microsoft Intune——エンドポイント管理と2026年のSuite同梱
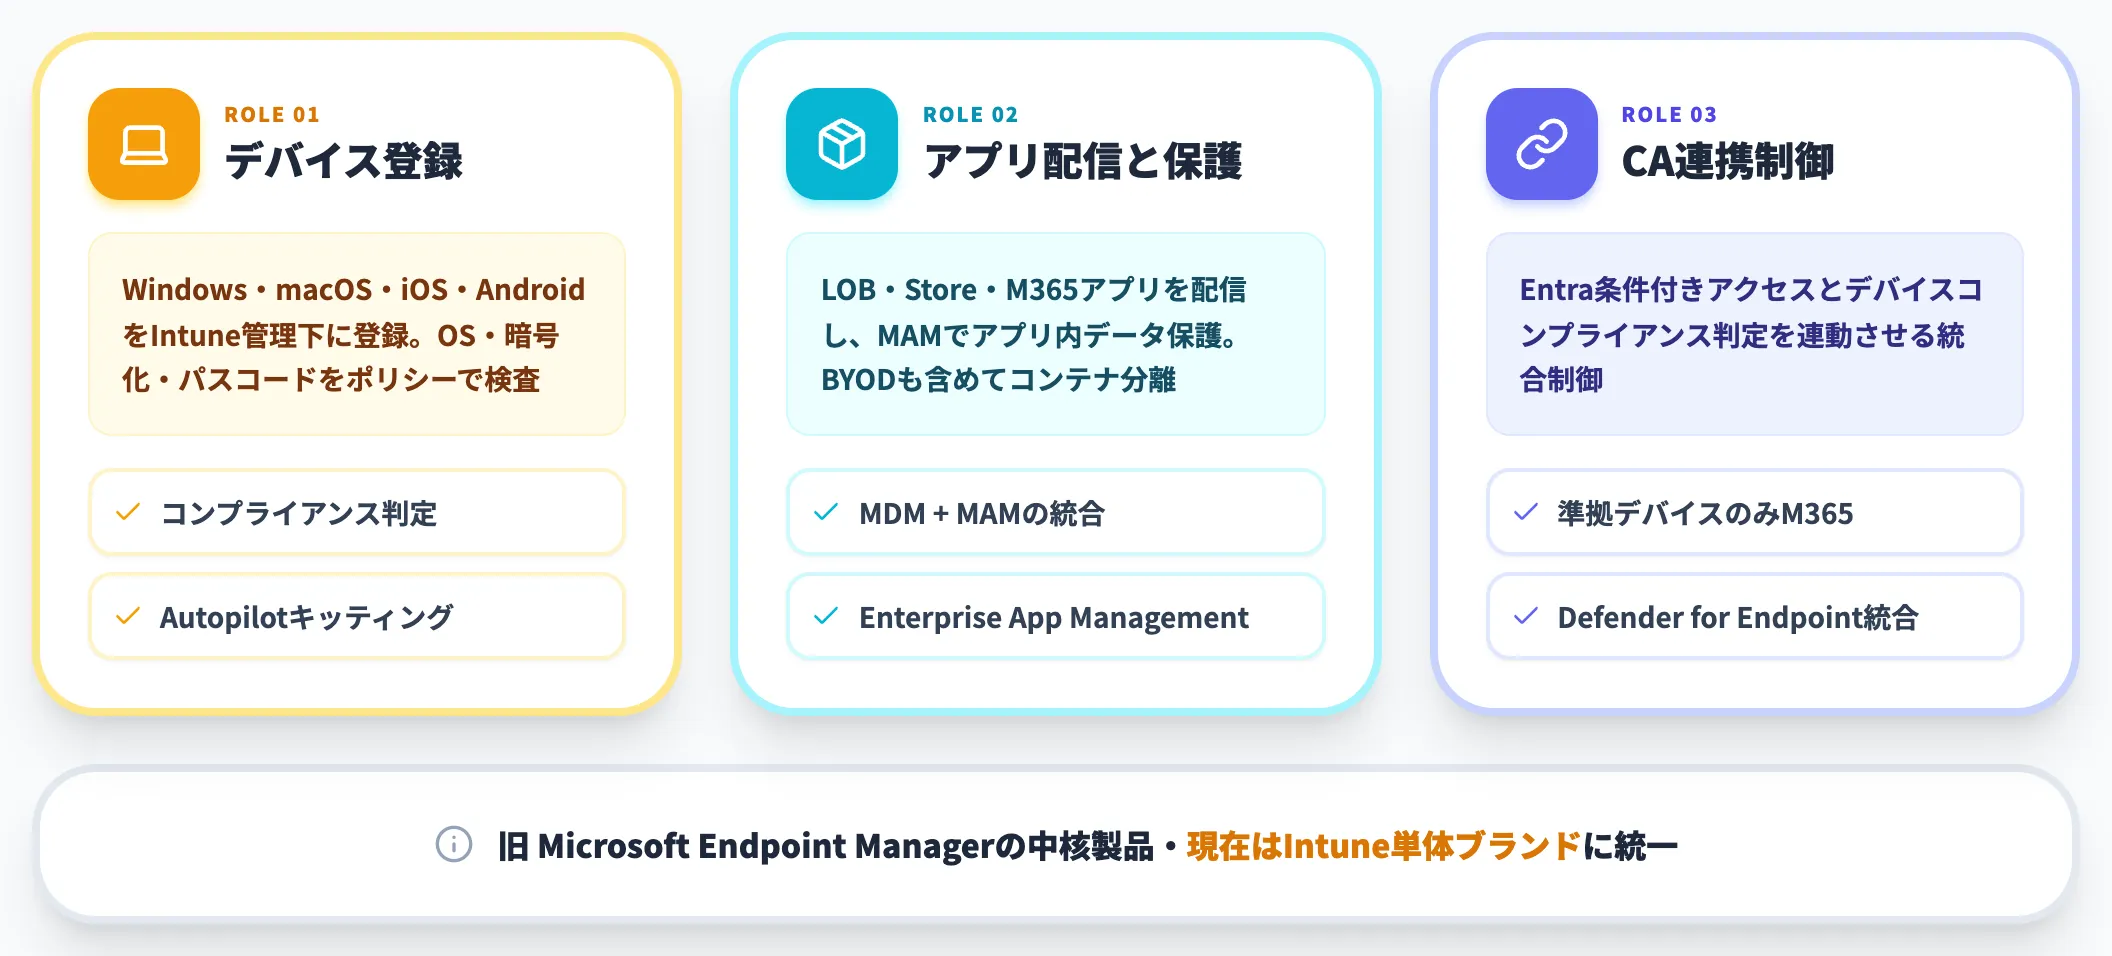
Microsoft Intune は、PC・モバイル・BYOD端末のポリシー・コンプライアンス・アプリ配信を一元管理するモバイルデバイス管理(MDM)とモバイルアプリ管理(MAM)の統合プラットフォームです。Microsoft Endpoint Manager(旧ブランド)の中核製品で、現在はIntune単体ブランドで統一されています。
Intuneが担う役割は3つに整理できます。
-
デバイス登録とコンプライアンス判定
Windows・macOS・iOS・AndroidをIntune管理下に登録し、OSバージョン・暗号化・パスコード要件などをポリシーでチェック
-
アプリ配信と保護
LOBアプリ・Store/Playアプリ・Microsoft 365アプリの配信、MAMによるアプリ内データ保護(BYOD端末でもコンテナ分離)
-
条件付きアクセスとの統合
Entraの条件付きアクセスとデバイスコンプライアンス判定を連動させ、「準拠デバイスでなければMicrosoft 365にアクセス不可」の制御を実現
Intune SuiteのE3/E5同梱
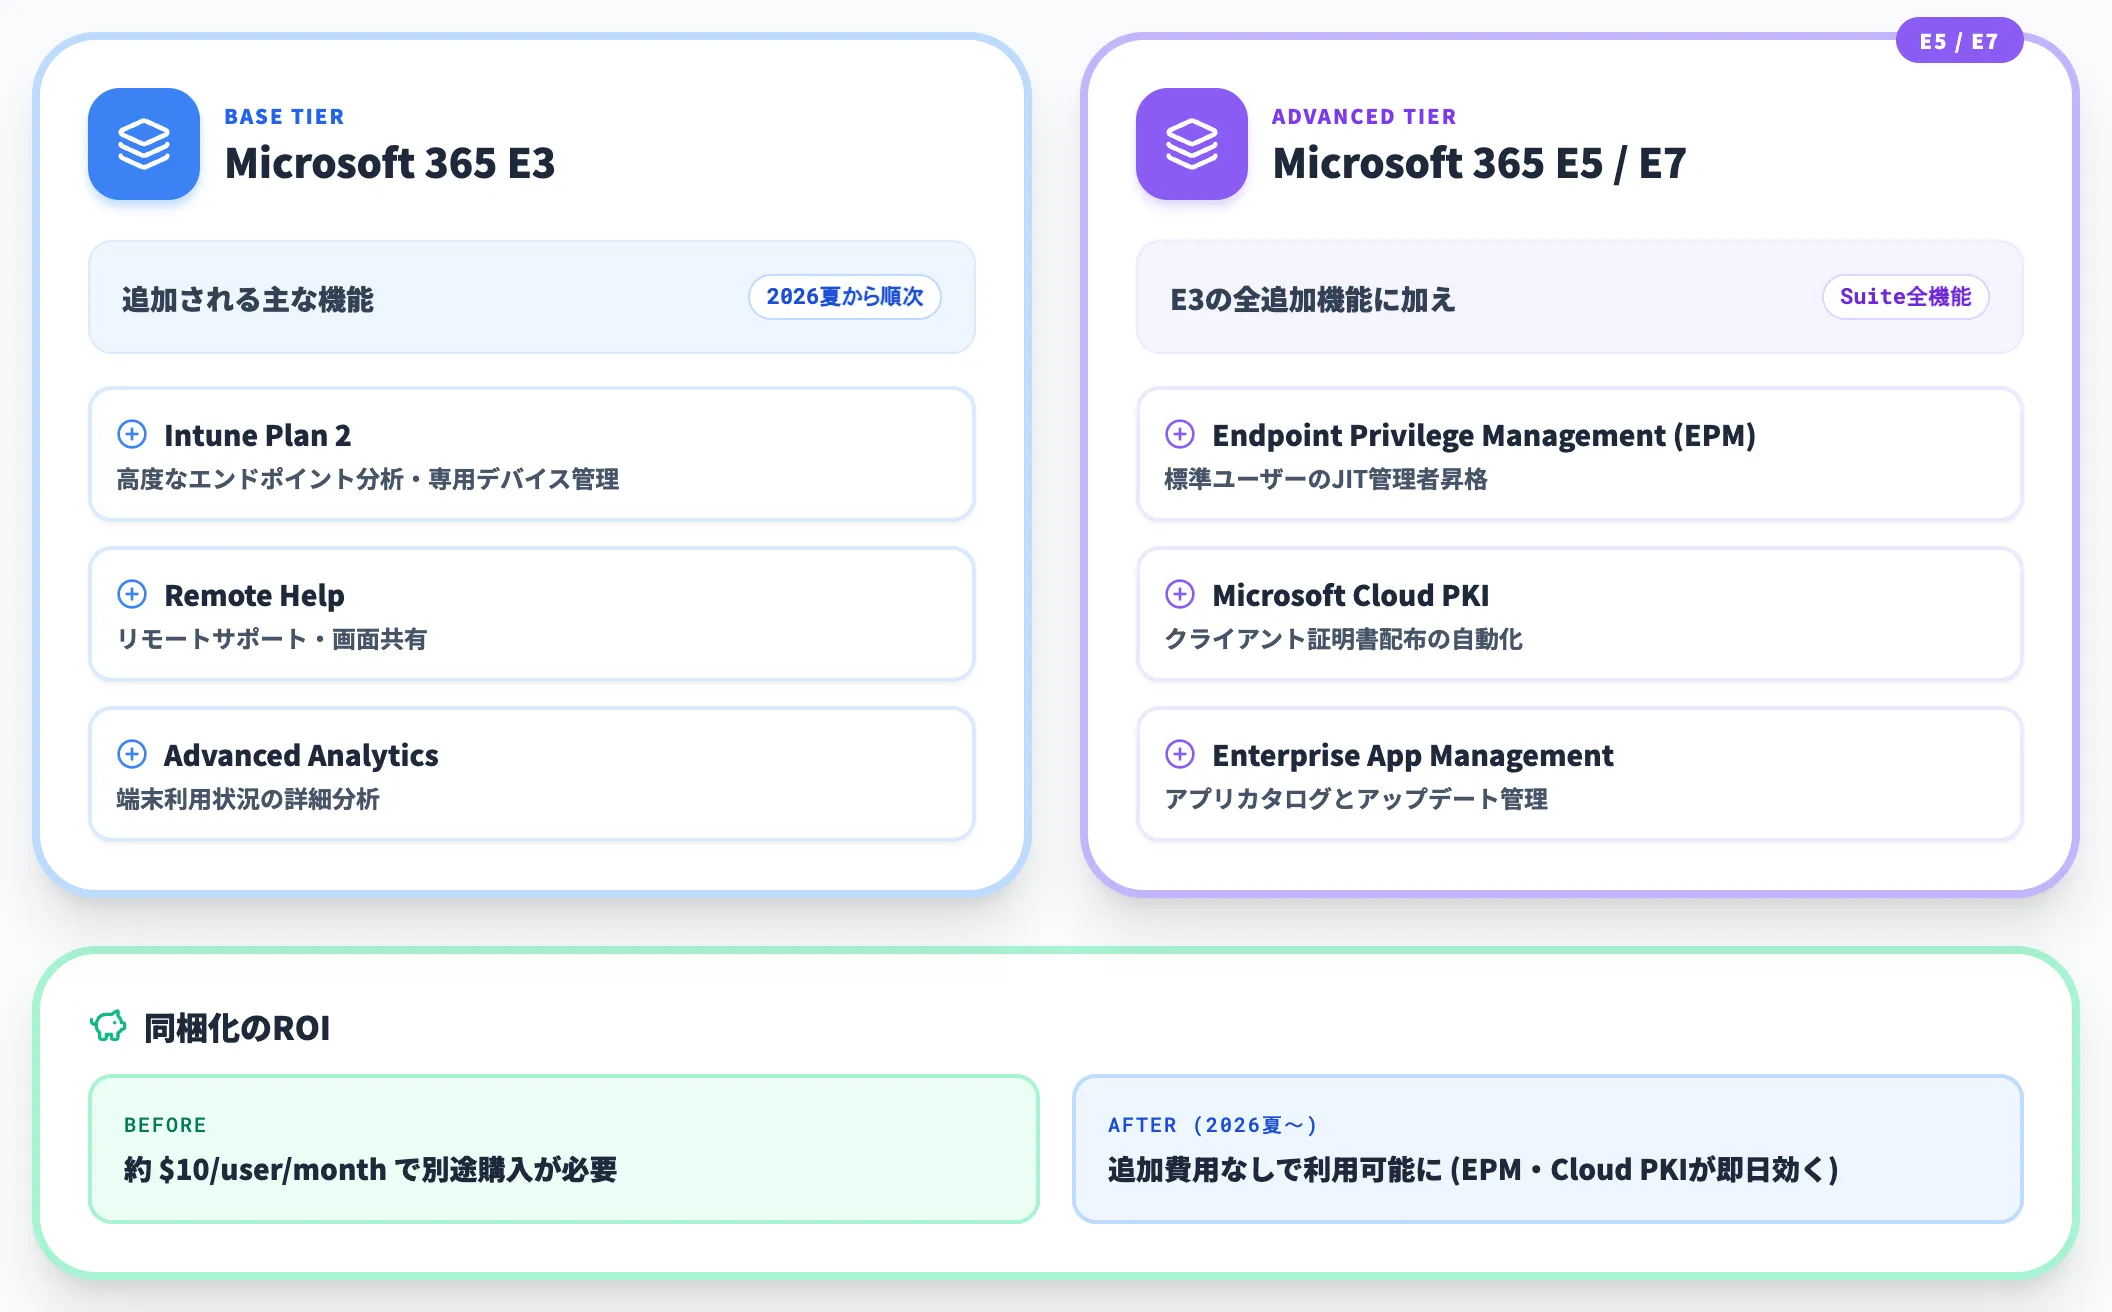
Intune運用で2026年最大の変化が、2026年夏から順次進んでいるIntune SuiteのM365 E3・E5同梱です。Microsoft Learnによれば、以下の機能が各ライセンスに追加されました。
| プラン | 2026年夏から順次追加される主な機能 |
|---|---|
| Microsoft 365 E3 | Intune Plan 2(高度なエンドポイント分析、専用デバイス管理)、Remote Help、Advanced Analytics |
| Microsoft 365 E5/E7 | 上記に加えてEndpoint Privilege Management(EPM)、Microsoft Cloud PKI、Intune Enterprise Application Management |
これまで約$10/user/monthで別途購入する必要があったIntune Suite機能が、追加費用なしで利用できるようになった点が実務的に大きな意味を持ちます。特にEPMとCloud PKIは、情シスのローカル管理者権限棚卸しとクライアント証明書配布を自動化できるため、採用組織でのROIが見えやすい機能群です。
EPMと最小権限原則の実装
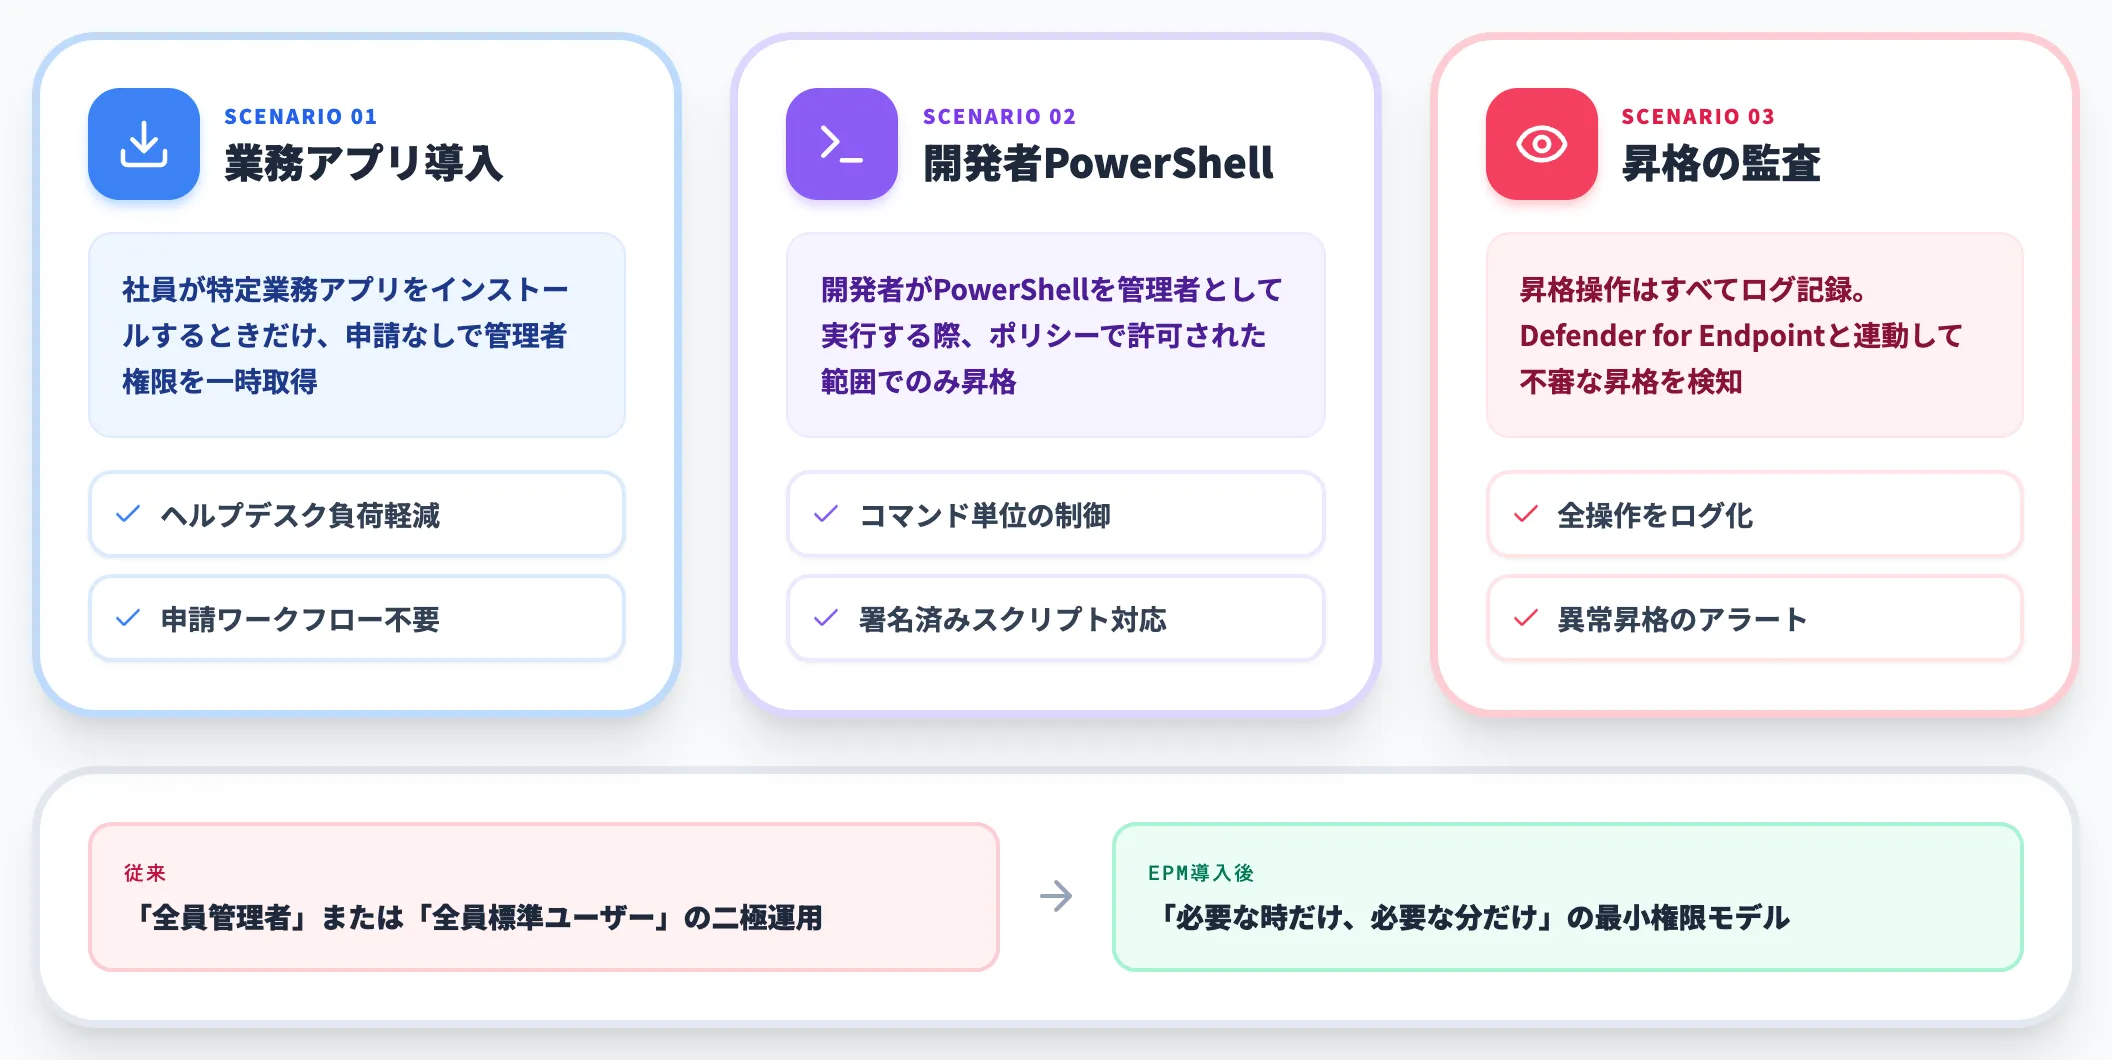
Intune Suiteの中核機能の1つが、Endpoint Privilege Management(EPM)です。EPMは「標準ユーザーのまま、特定のIT承認済み操作だけを一時的に昇格させて実行させる」仕組みで、ゼロトラストの最小権限原則を端末レベルで実現します。
典型的な利用シナリオは次のとおりです。
- 社員が特定の業務アプリをインストールするときだけ、申請なしで管理者権限を取得できる
- 開発者がPowerShellを管理者として実行する際、ポリシーで許可された範囲でのみ昇格
- 昇格操作はすべてログ記録され、Defender for Endpointとも連動して不審な昇格を検知
従来はローカル管理者権限を全社員に付与しているケース、または逆に厳密に剥奪して業務効率が落ちているケースの両極端で運用されていた領域が、EPMで「必要な時だけ、必要な分だけ」のモデルに置き換えられます。
Intuneはこの他にも、Microsoft Graph API経由での管理自動化や、Microsoft Defender for Endpointとの統合、Autopilotによるキッティング自動化など、情シスの日常運用で最も触る領域の自動化を進めています。
Microsoft Security Copilot——AI時代のSOCアシスタント
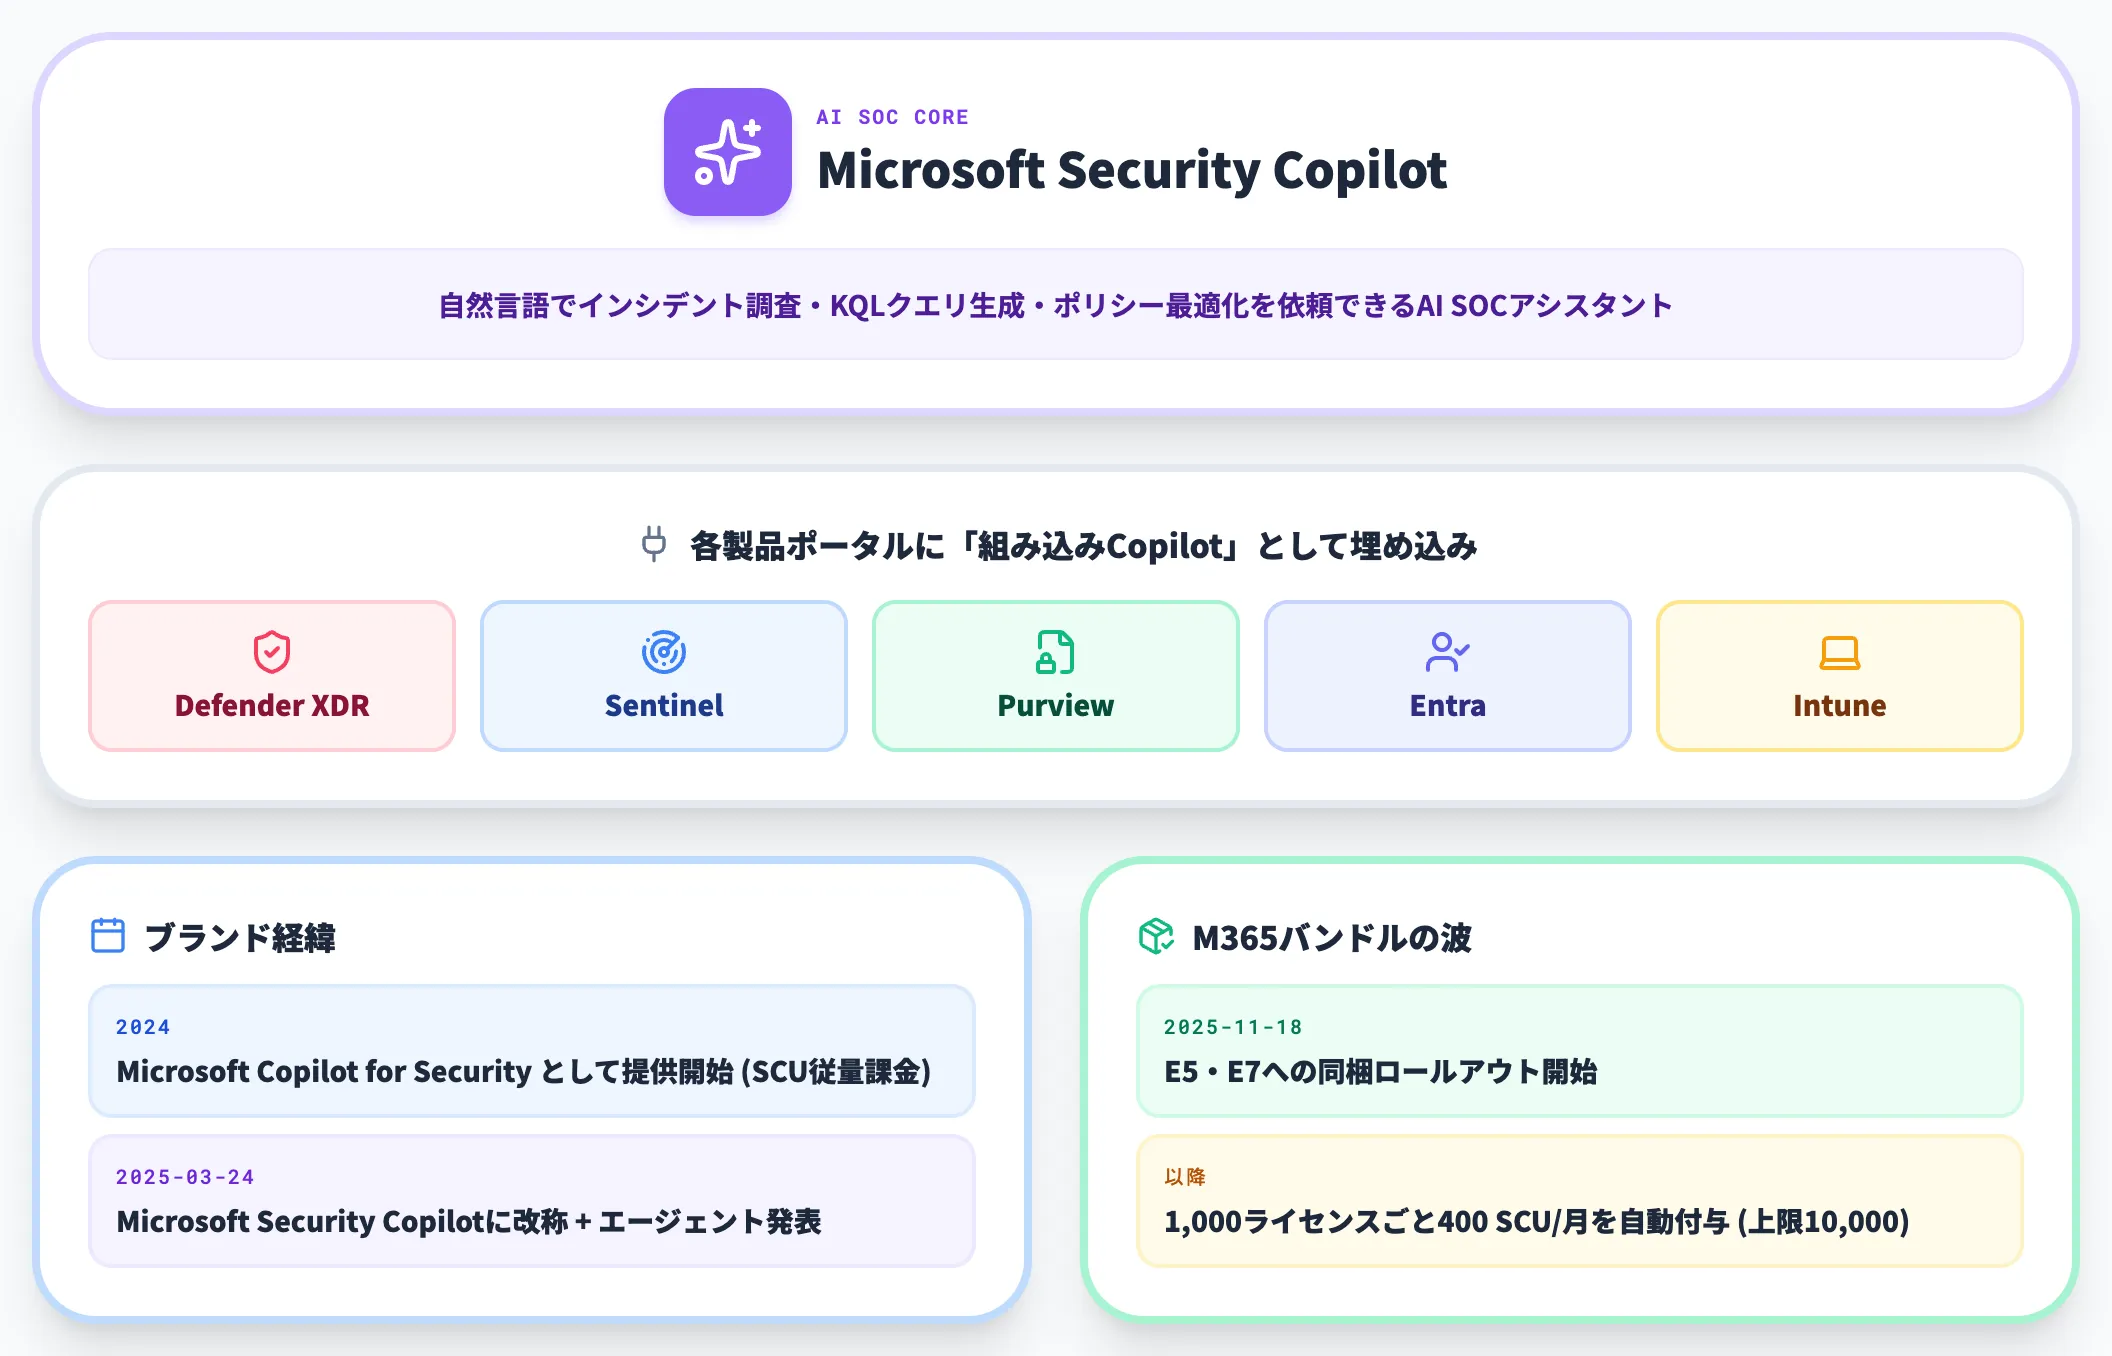
Microsoft Security Copilotは、Microsoftのセキュリティ製品群全体に組み込まれるAI SOCアシスタントです。自然言語でインシデント調査・KQLクエリ生成・ポリシー最適化を依頼でき、Defender XDR・Sentinel・Purview・Entra・Intuneの各ポータルに「組み込みCopilot」として埋め込まれる形で提供されます。
Microsoftが2024年に発表した当初は「Microsoft Copilot for Security」というブランドで、スタンドアロンのSKU(SCU単位の従量課金)で提供されていました。2025年3月24日の公式発表で現在の「Microsoft Security Copilot」の名称と、各製品に組み込まれるエージェント群が同時に打ち出され、2025年11月18日からはM365 E5・E7への同梱ロールアウトが始まって一気に裾野が広がりました。
SCUの計算単位と料金モデル
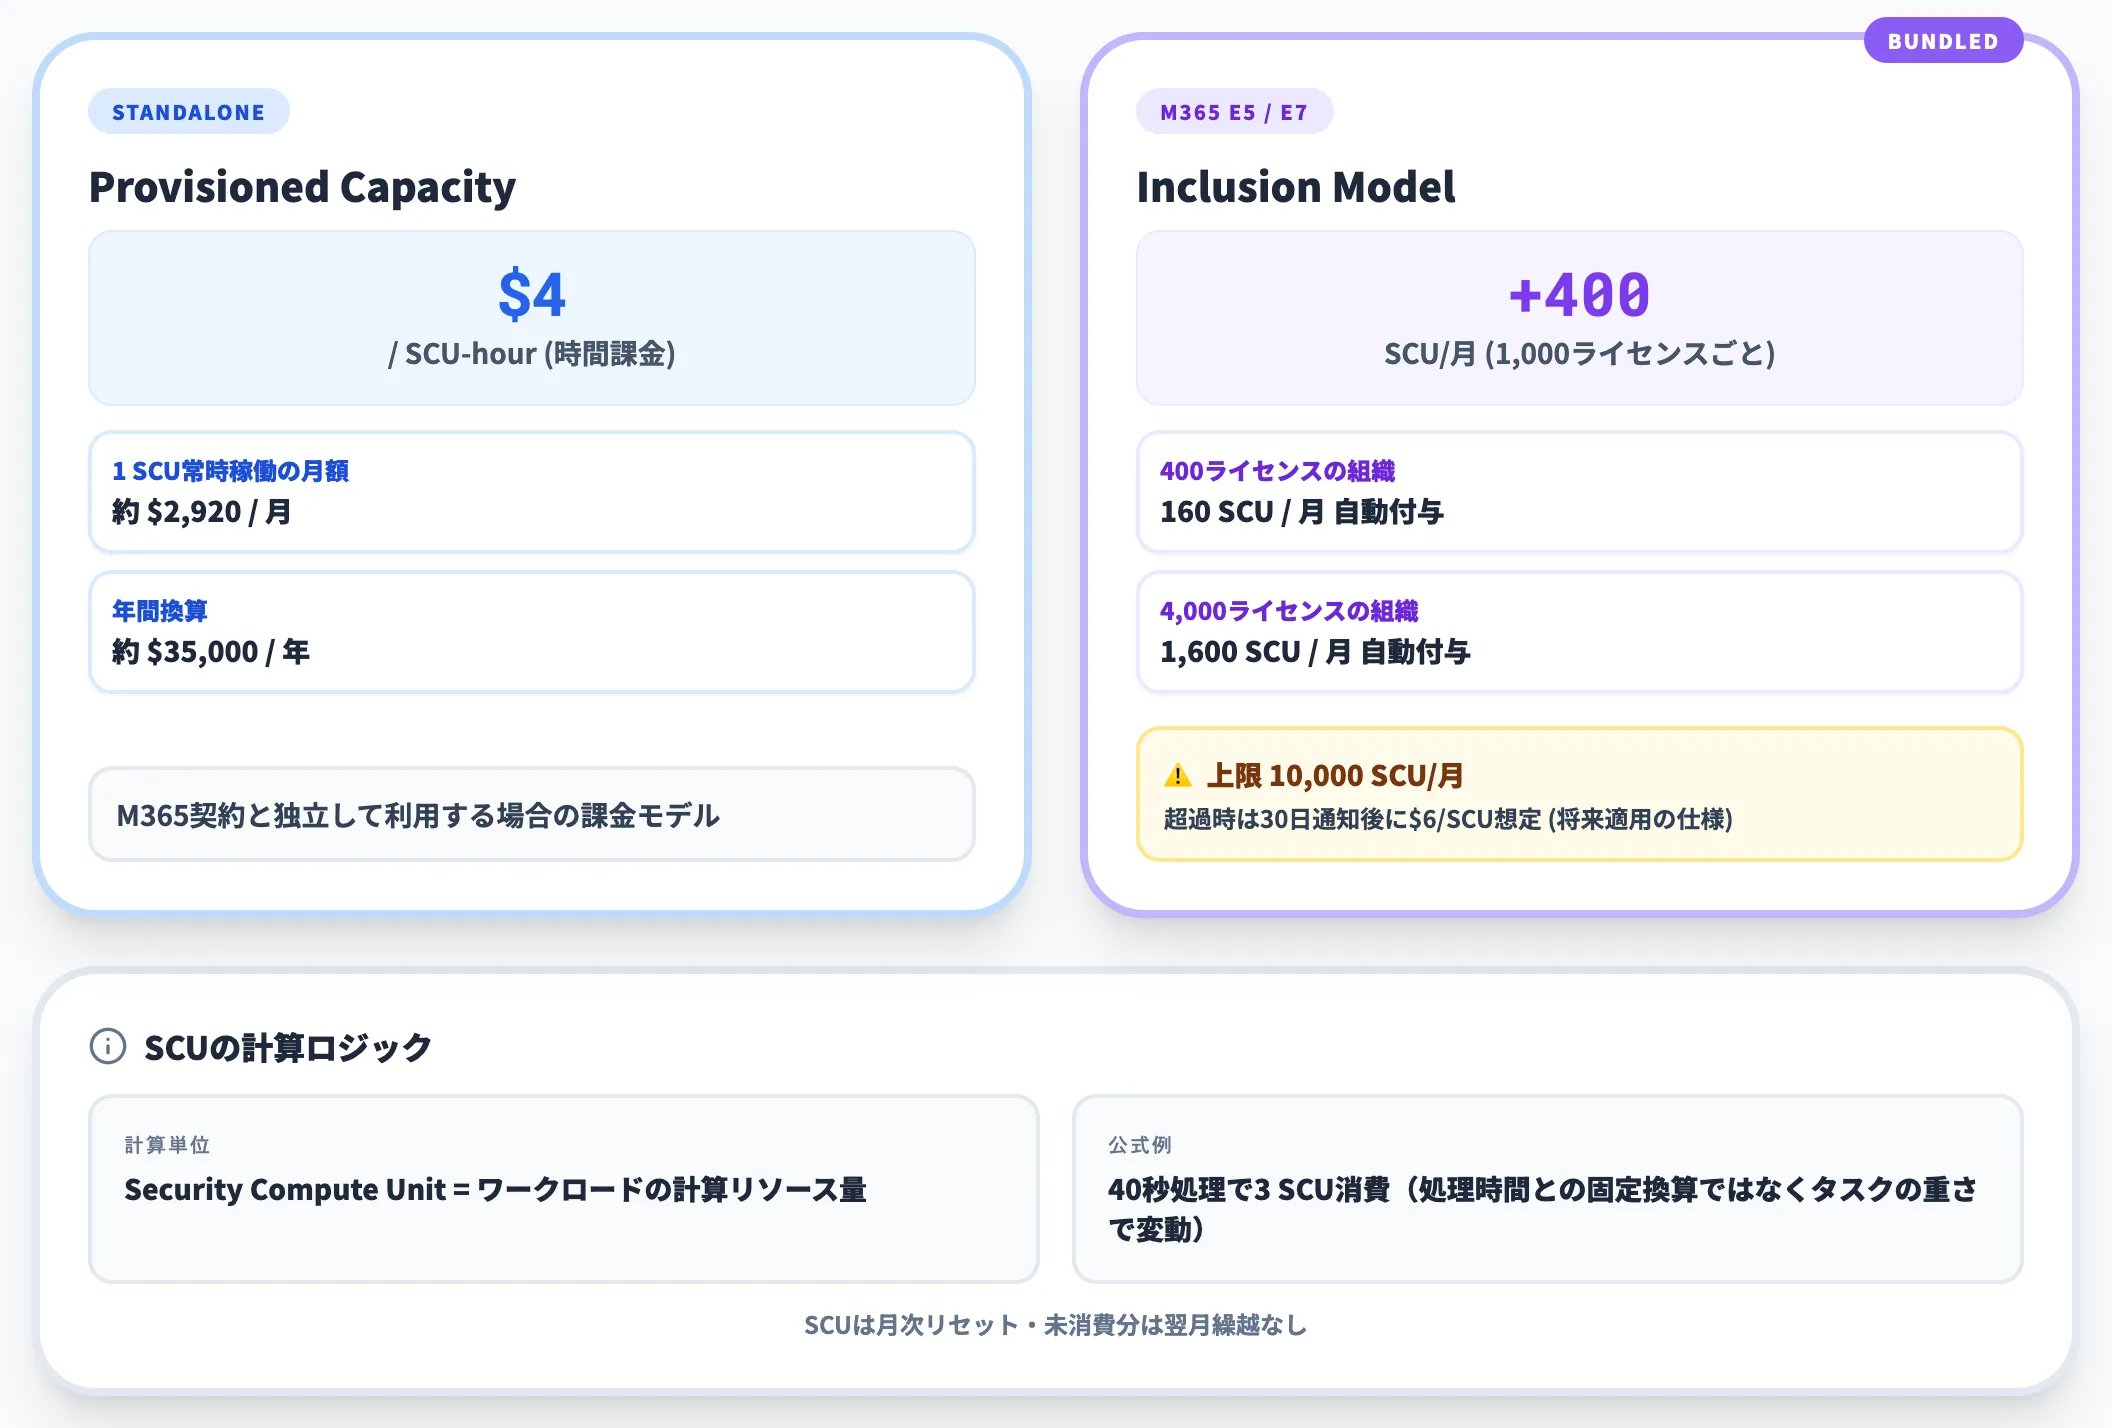
Security Copilotの料金単位はSecurity Compute Unit(SCU)という独自の計算単位で、Security Copilotワークロードを動かすために消費される計算リソースの量を表します(例として40秒の処理で3 SCUを消費するケースが公式に提示されています)。処理時間との固定換算ではなく、タスクの重さに応じて消費量が変動する点に注意が必要です。
Microsoft公式ドキュメントによれば、料金モデルは次の2通りです。
-
スタンドアロン(Provisioned Capacity)
$4/SCU-hour。1 SCUを24時間連続で動かすと$2,920/月、年間$35,000
-
M365 E5/E7 Inclusion
1,000ライセンスごとに400 SCU/月を無償付与(上限10,000 SCU/月)。超過分の従量課金($6/SCU想定)は30日前通知後に提供開始予定で、現時点では超過時のスロットリング条件が将来適用される仕様として示されている
Inclusionモデルの実例を見ると、400ライセンスの組織なら160 SCU/月、4,000ライセンスなら1,600 SCU/月が自動付与されます。SCUは月次でリセットされ、未消費分は翌月に繰り越されません。
E5・E7への自動プロビジョニング
Security CopilotのE5・E7同梱は、2025年11月18日に既存のSecurity Copilot顧客向けロールアウトから始まり、残りのE5・E7顧客も段階的に自動プロビジョニングされています。既にSecurity Copilotの有償契約があっても削除する必要はなく、既存キャパシティは残したまま追加の無償キャパシティが乗る形です。
対象ユーザーには Zero-click activation(ゼロクリック有効化)で自動的に以下のデフォルト設定が適用されます。
- 顧客データ格納ジオグラフィー(契約時テナントのリージョン)
- GPU処理ロケーション
- 顧客データ共有設定(デフォルト無効)
- Security Copilotからの Microsoft 365サービスデータアクセス(デフォルト有効)
- Security Copilotのオーナー・コントリビューターのデフォルトロール
管理者が確認すべき通知は、Microsoft 365管理センターのMessage CenterとDefender・Purview・Entra・Intuneの各ポータル内バナーで表示されます。
Security Copilotエージェントの例
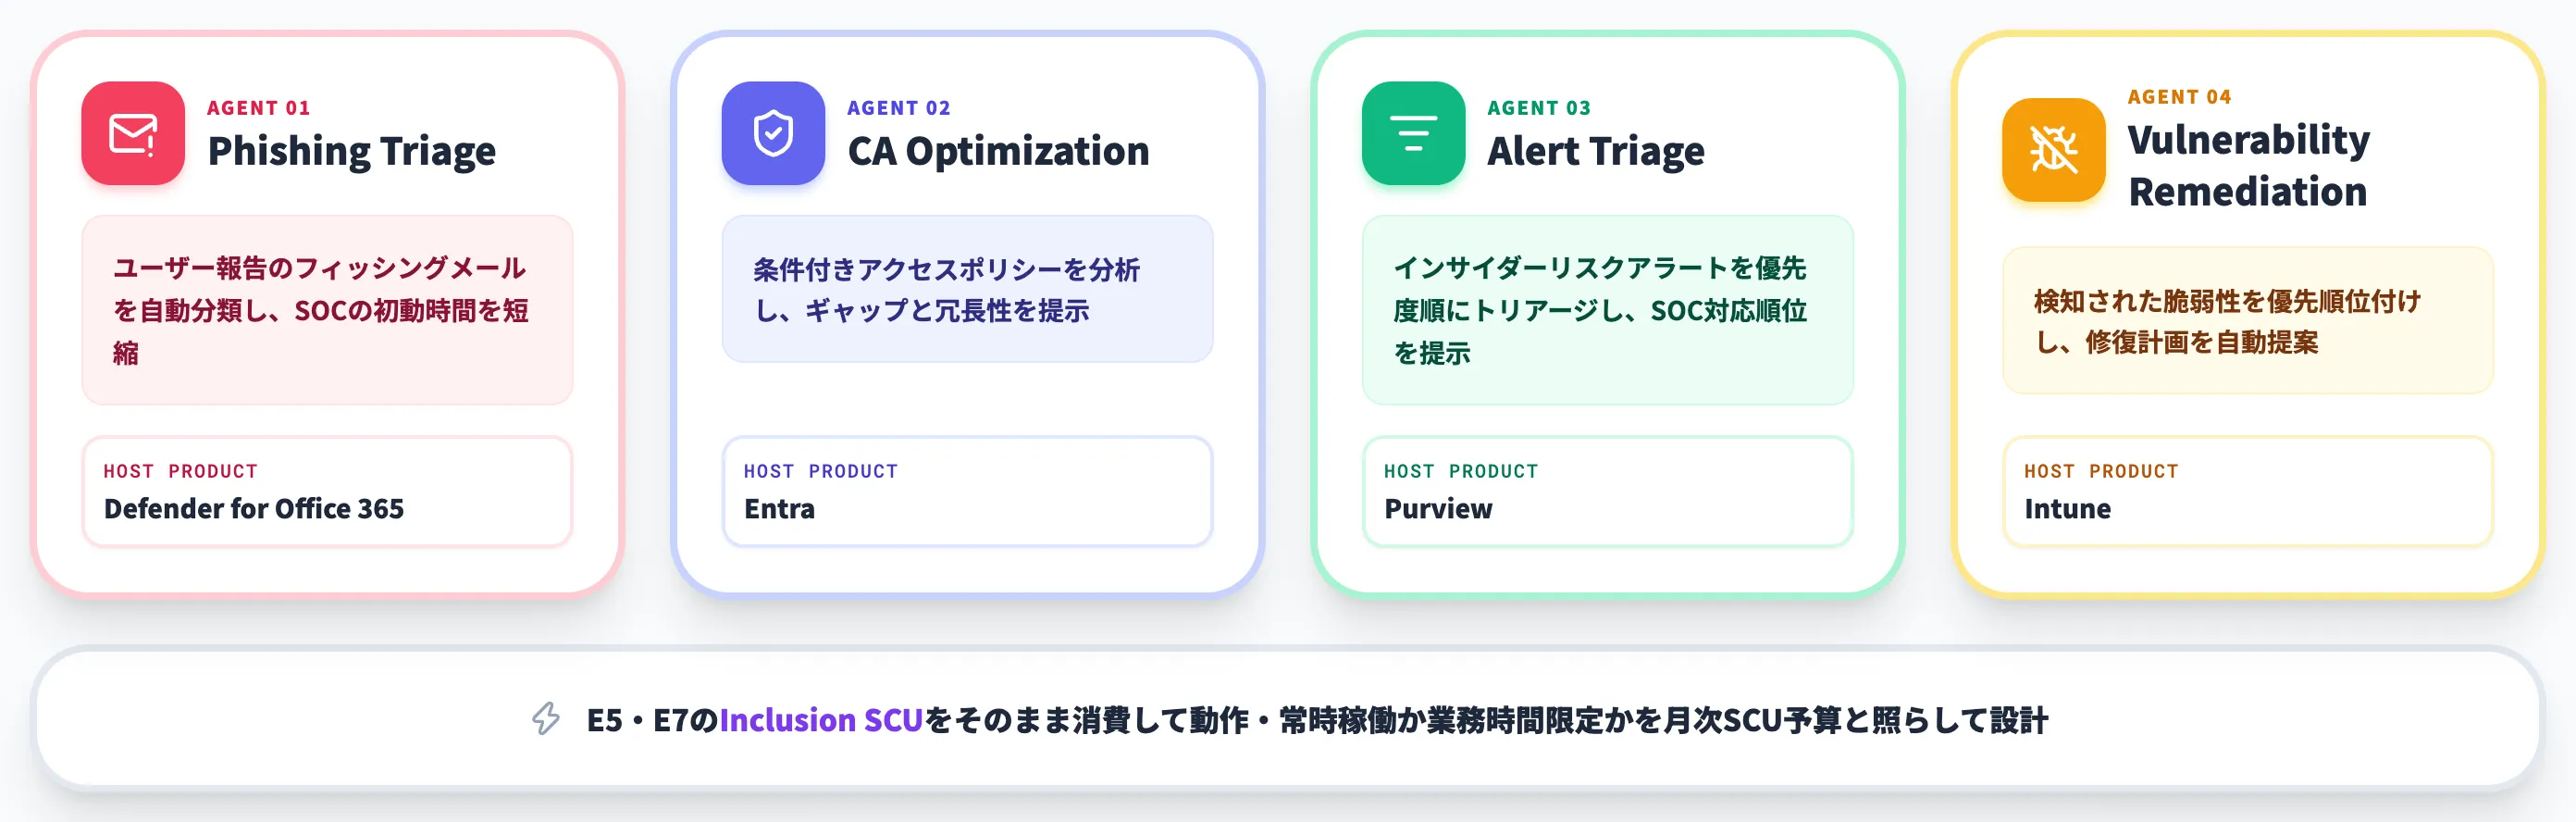
2025年3月24日の公式発表で、MicrosoftはSecurity Copilotエージェントという新しいカテゴリを打ち出しました。これはSecurity Copilotが各セキュリティ製品の運用タスクを自律的に実行する専用エージェントで、2026年10月時点では以下のような代表例があります。
-
Phishing Triage Agent(Defender for Office 365)
ユーザー報告のフィッシングメールを自動分類し、SOCの初動時間を短縮
-
Conditional Access Optimization Agent(Entra)
条件付きアクセスポリシーを分析し、ギャップと冗長性を提示
-
Alert Triage Agent(Purview)
インサイダーリスクアラートを優先度順にトリアージ
-
Vulnerability Remediation Agent(Intune)
検知された脆弱性を優先順位付けし、修復計画を提案
これらのエージェントは、E5・E7のInclusion SCUをそのまま消費して動作します。現時点ではSCU同梱枠を使い切っても即停止になる仕様は適用されていませんが(公式FAQでは超過時のスロットリング条件を将来適用と予告)、将来の有償超過に備えてエージェントの常時稼働か業務時間限定かを月次SCU予算と照らして設計しておく運用が妥当です。
Microsoft 365 E3・E5・E7とDefender Suiteの選び方
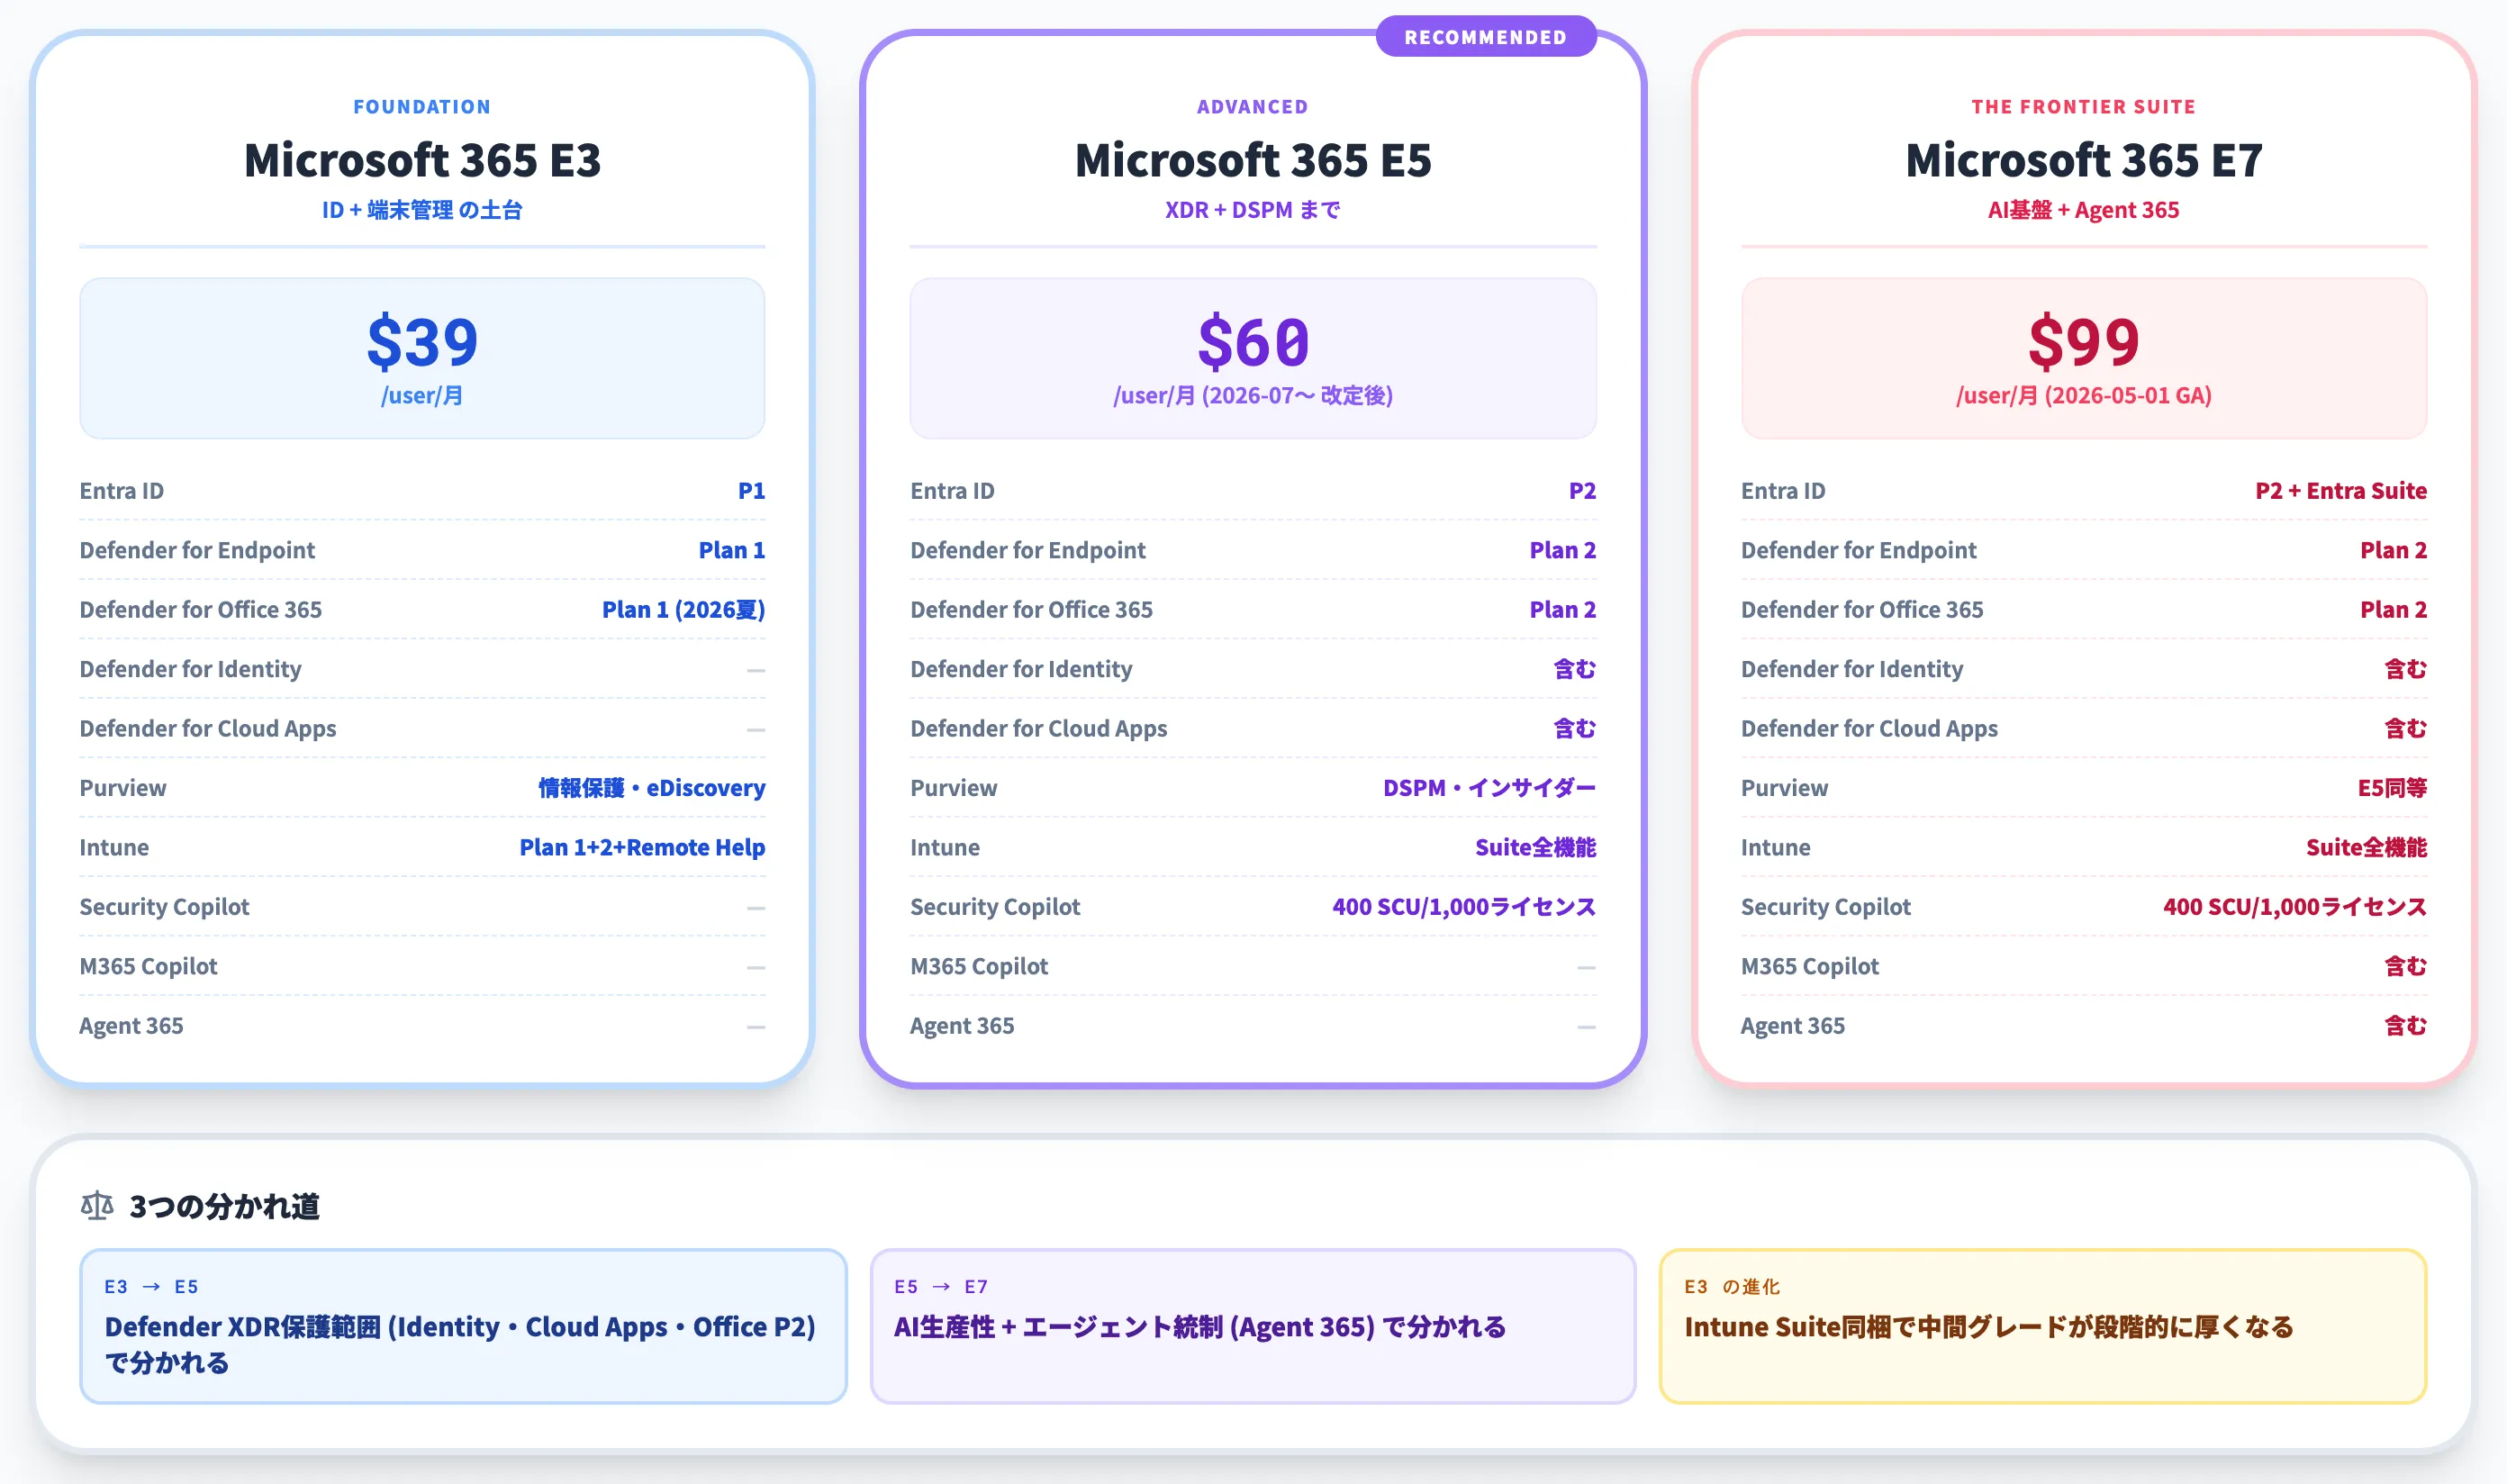
Microsoftのセキュリティ製品は単体でも購入できますが、実務ではMicrosoft 365のEnterpriseプラン(E3/E5/E7)またはセキュリティ特化アドオン(Defender Suite・Purview Suite)のどちらかで束ねて導入するのが主流です。本セクションではこの選び方を整理します。
E3・E5・E7のセキュリティ機能比較
次の表は、3つのEnterpriseプランで標準提供されるセキュリティ機能を比較したものです。
| 機能カテゴリ | E3($39/user/月) | E5($60/user/月) | E7($99/user/月) |
|---|---|---|---|
| Entra ID | P1 | P2 | P2 + Entra Suite |
| Defender for Endpoint | Plan 1 | Plan 2 | Plan 2 |
| Defender for Office 365 | Plan 1(2026年夏から順次同梱) | Plan 2 | Plan 2 |
| Defender for Identity | — | 含む | 含む |
| Defender for Cloud Apps | — | 含む | 含む |
| Defender XDR | 保有製品に応じた統合体験 | Defender Suiteの全保護範囲でXDR統合 | E5同等 |
| Microsoft Sentinel | 別途従量課金 | 別途従量課金 | 別途従量課金 |
| Purview | 基本機能(情報保護・eDiscovery・180日監査) | 高度コンプライアンス・DSPM・インサイダーリスク | E5同等 |
| Intune | Plan 1+Plan 2+Remote Help+Advanced Analytics | Suite全機能(EPM・Cloud PKI等) | Suite全機能 |
| Security Copilot | — | 400 SCU/1,000ライセンス同梱 | 400 SCU/1,000ライセンス同梱 |
| Microsoft 365 Copilot | — | — | 含む |
| Agent 365 | — | — | 含む |
この表から見える判断軸は3つあります。1つ目はDefender XDRで統合できる保護範囲の広さでE3とE5が分かれる点(E3はDefender for Endpoint+Office 365 Plan 1まで、E5は Identity・Cloud Apps・Office 365 Plan 2 まで全部束ねる)、2つ目はAI生産性とエージェント統制の有無でE5とE7が分かれる点、3つ目はIntuneとEntraの上位機能(Suite)がE3でも段階的に拡張されつつある点です。
Defender SuiteとE5 Security後継
Microsoft 365 E5までは必要ないが、Defenderの高度脅威防御だけ揃えたい——という組織向けのアドオンが、Microsoft Defender Suite(旧「Microsoft 365 E5 Security」)です。
Defender Suiteは単体で以下の機能をバンドルします。
- Defender XDR
- Defender for Endpoint Plan 2
- Defender for Office 365 Plan 2
- Defender for Identity
- Defender for Cloud Apps
- Entra ID P2
- Microsoft Secure Score
Purviewの高度機能(DSPM・DLP・インサイダーリスク等)はDefender Suiteに含まれず、別途Purview Suiteやスタンドアロンの購入が必要です。価格は$12/user/月規模のアドオンで、M365 E3との組み合わせでDefenderの最新XDR機能を揃えられるため、E5フルライセンス化に踏み切れない組織の現実解として機能します。
Business Premiumの土台機能
従業員300名以下の中小企業向けには Microsoft 365 Business Premium($22/user/月)が土台になります。Business PremiumにはDefender for Business・Intune・Entra ID P1・Information Protectionが含まれ、小規模組織でもEDR・MDM・DLPの最低限が揃います。
さらにDefender Suite for Business Premiumを追加すると、Defender XDR・Defender for Office 365 P2・Defender for Identityまで引き上げられるため、「Business Premium+Defender Suite」の組み合わせは中小企業の実務解として広く選ばれています。
ライセンス選定の3軸
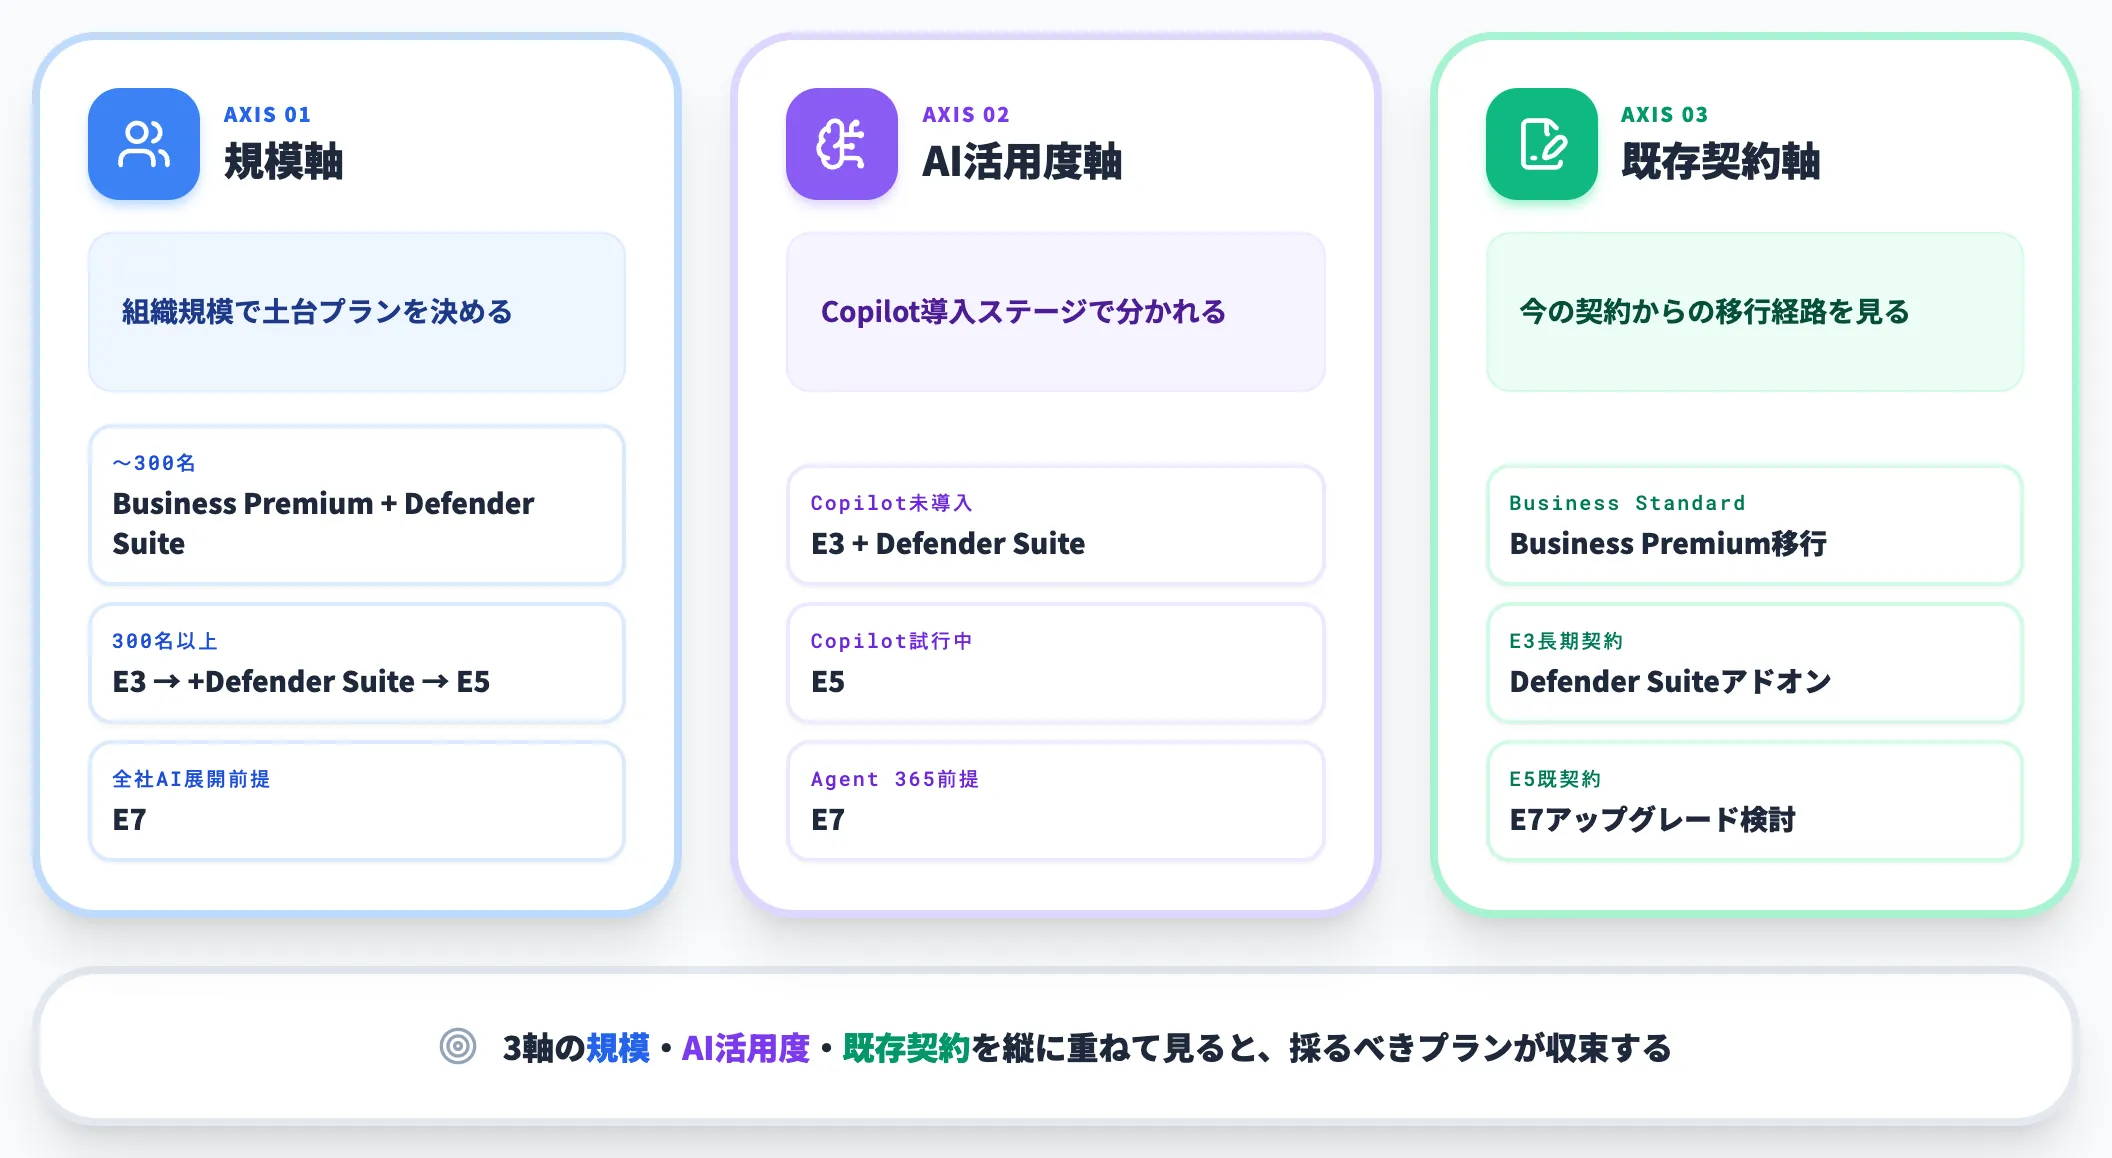
実務での選び方は次の3軸で整理すると迷いにくくなります。
-
規模軸
〜300名:Business Premium → +Defender Suite/300名以上:E3 → +Defender Suite → E5/全社AI展開前提:E7
-
AI活用度軸
Copilot未導入:E3+Defender Suite/Copilot試行中:E5/Agent 365前提:E7
-
既存契約軸
Business Standardから:Business Premium移行/E3長期契約:Defender Suiteアドオン/E5既契約:E7アップグレード検討
Microsoft 365 E7とは?E5との違いや料金、Agent 365を解説 も合わせて参照すると、E5→E7の判断軸と、Agent 365の追加価値がより具体的に見えてきます。
Microsoftセキュリティ製品の導入ロードマップとケース別推奨
6ピラーをどこから手をつけるかで、投資対効果が大きく変わります。本H2ではAI総研のSIer支援経験から見えてきた、現実的な導入順序と組織特性別のケース別推奨を整理します。
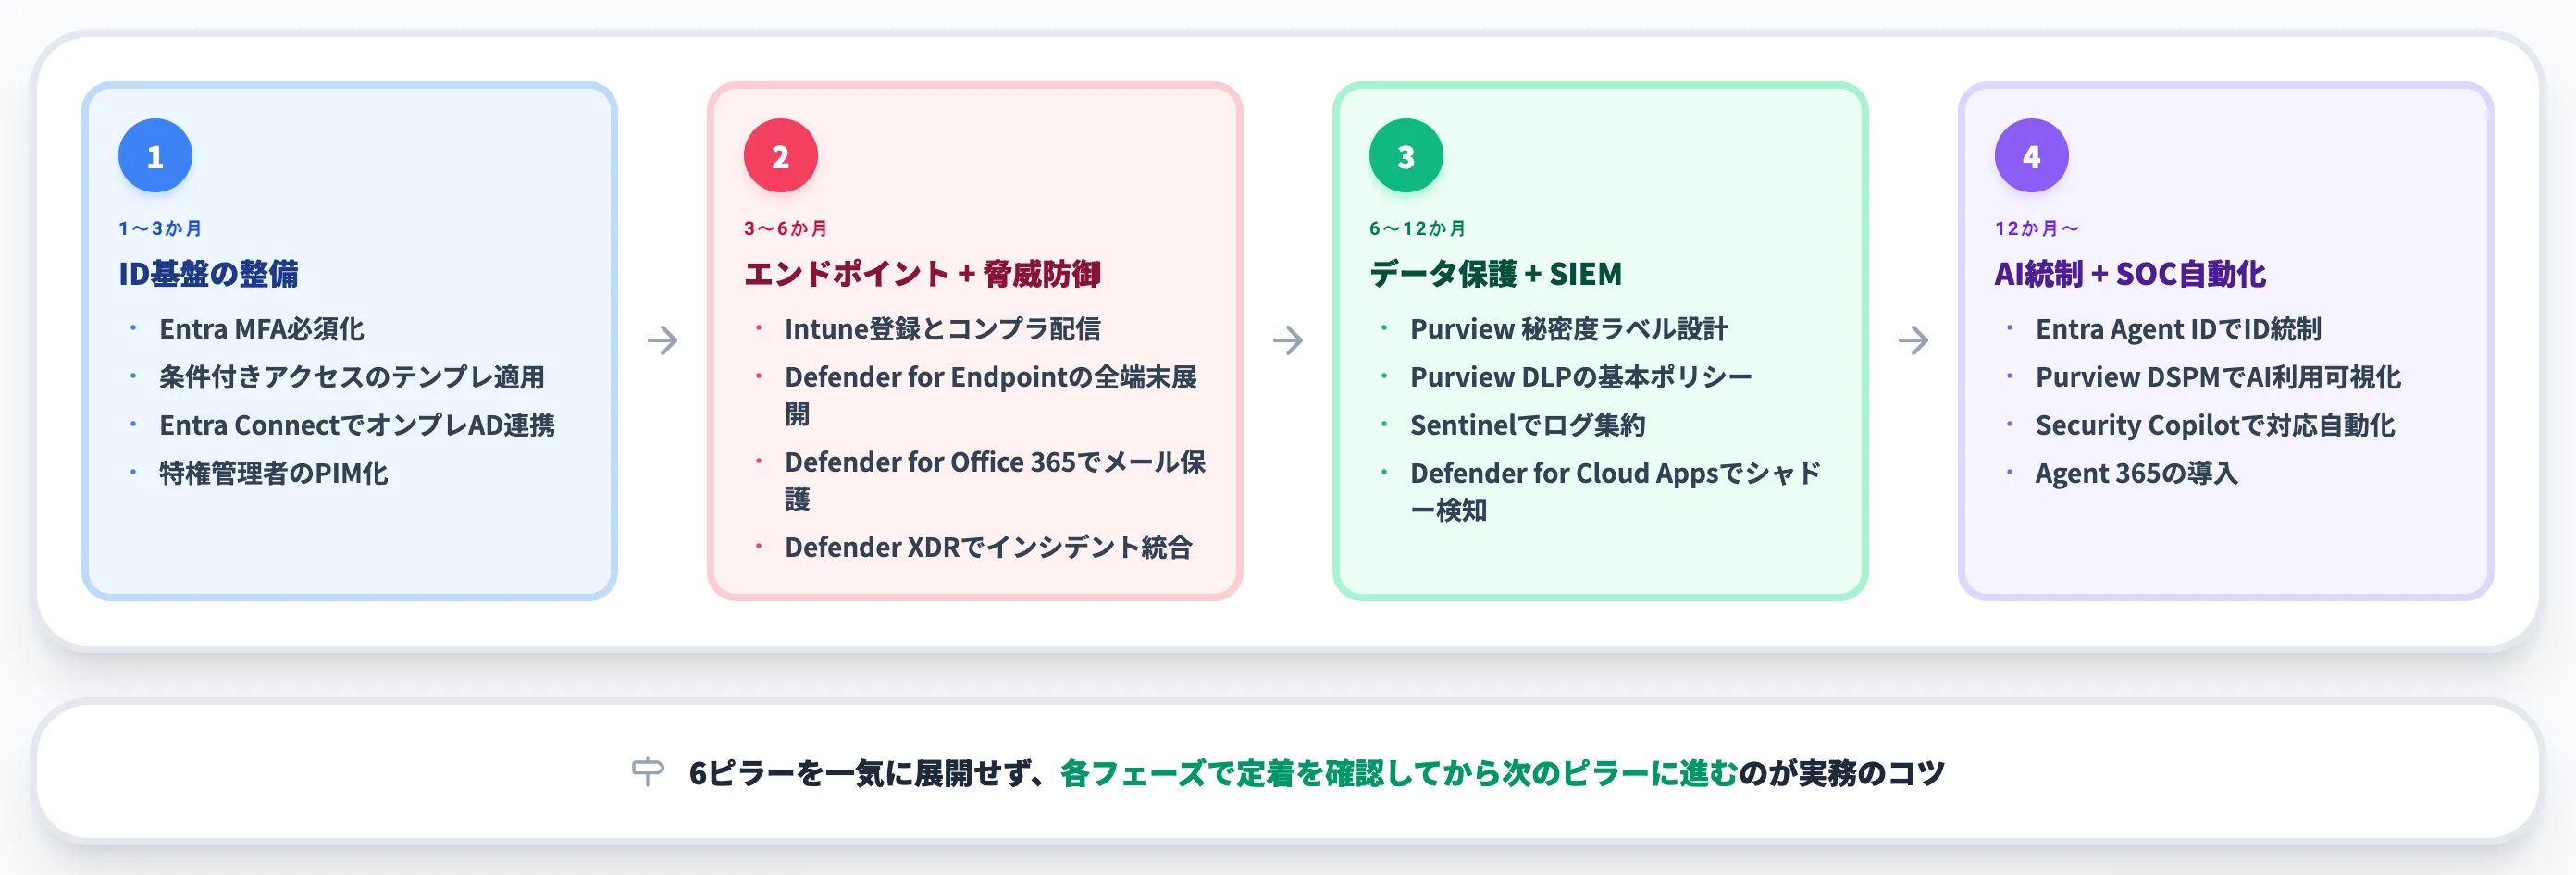
導入順序の4フェーズ
未着手の組織に推奨する導入順序は、次の4フェーズです。
-
フェーズ1(1〜3か月):ID基盤の整備
Entra IDのMFA必須化、条件付きアクセスの基本テンプレート適用、Entra Connect でのオンプレAD連携、特権管理者のPIM化
-
フェーズ2(3〜6か月):エンドポイントと脅威防御の立ち上げ
Intune登録とコンプライアンスポリシー配信、Defender for Endpointの全端末展開、Defender for Office 365でのメール保護強化、Defender XDRでのインシデント統合
-
フェーズ3(6〜12か月):データ保護とSIEM
Purview 情報保護の秘密度ラベル設計、Purview DLPの基本ポリシー適用、Microsoft Sentinelでのログ集約、Defender for Cloud Appsでのシャドーアプリ検知
-
フェーズ4(12か月〜):AI統制とSOC運用の自動化
Entra Agent IDでのAIエージェントID統制、Purview DSPMでのAI利用状況可視化、Security Copilotでのインシデント対応自動化、Agent 365の導入
このフェーズ分けは、6ピラーすべてを一気に展開しようとして「設定変更の影響が読めず現場が混乱する」という失敗パターンを避けるためのものです。各フェーズで定着を確認してから次のピラーに進むのが実務のコツです。
組織特性別の最初の一手
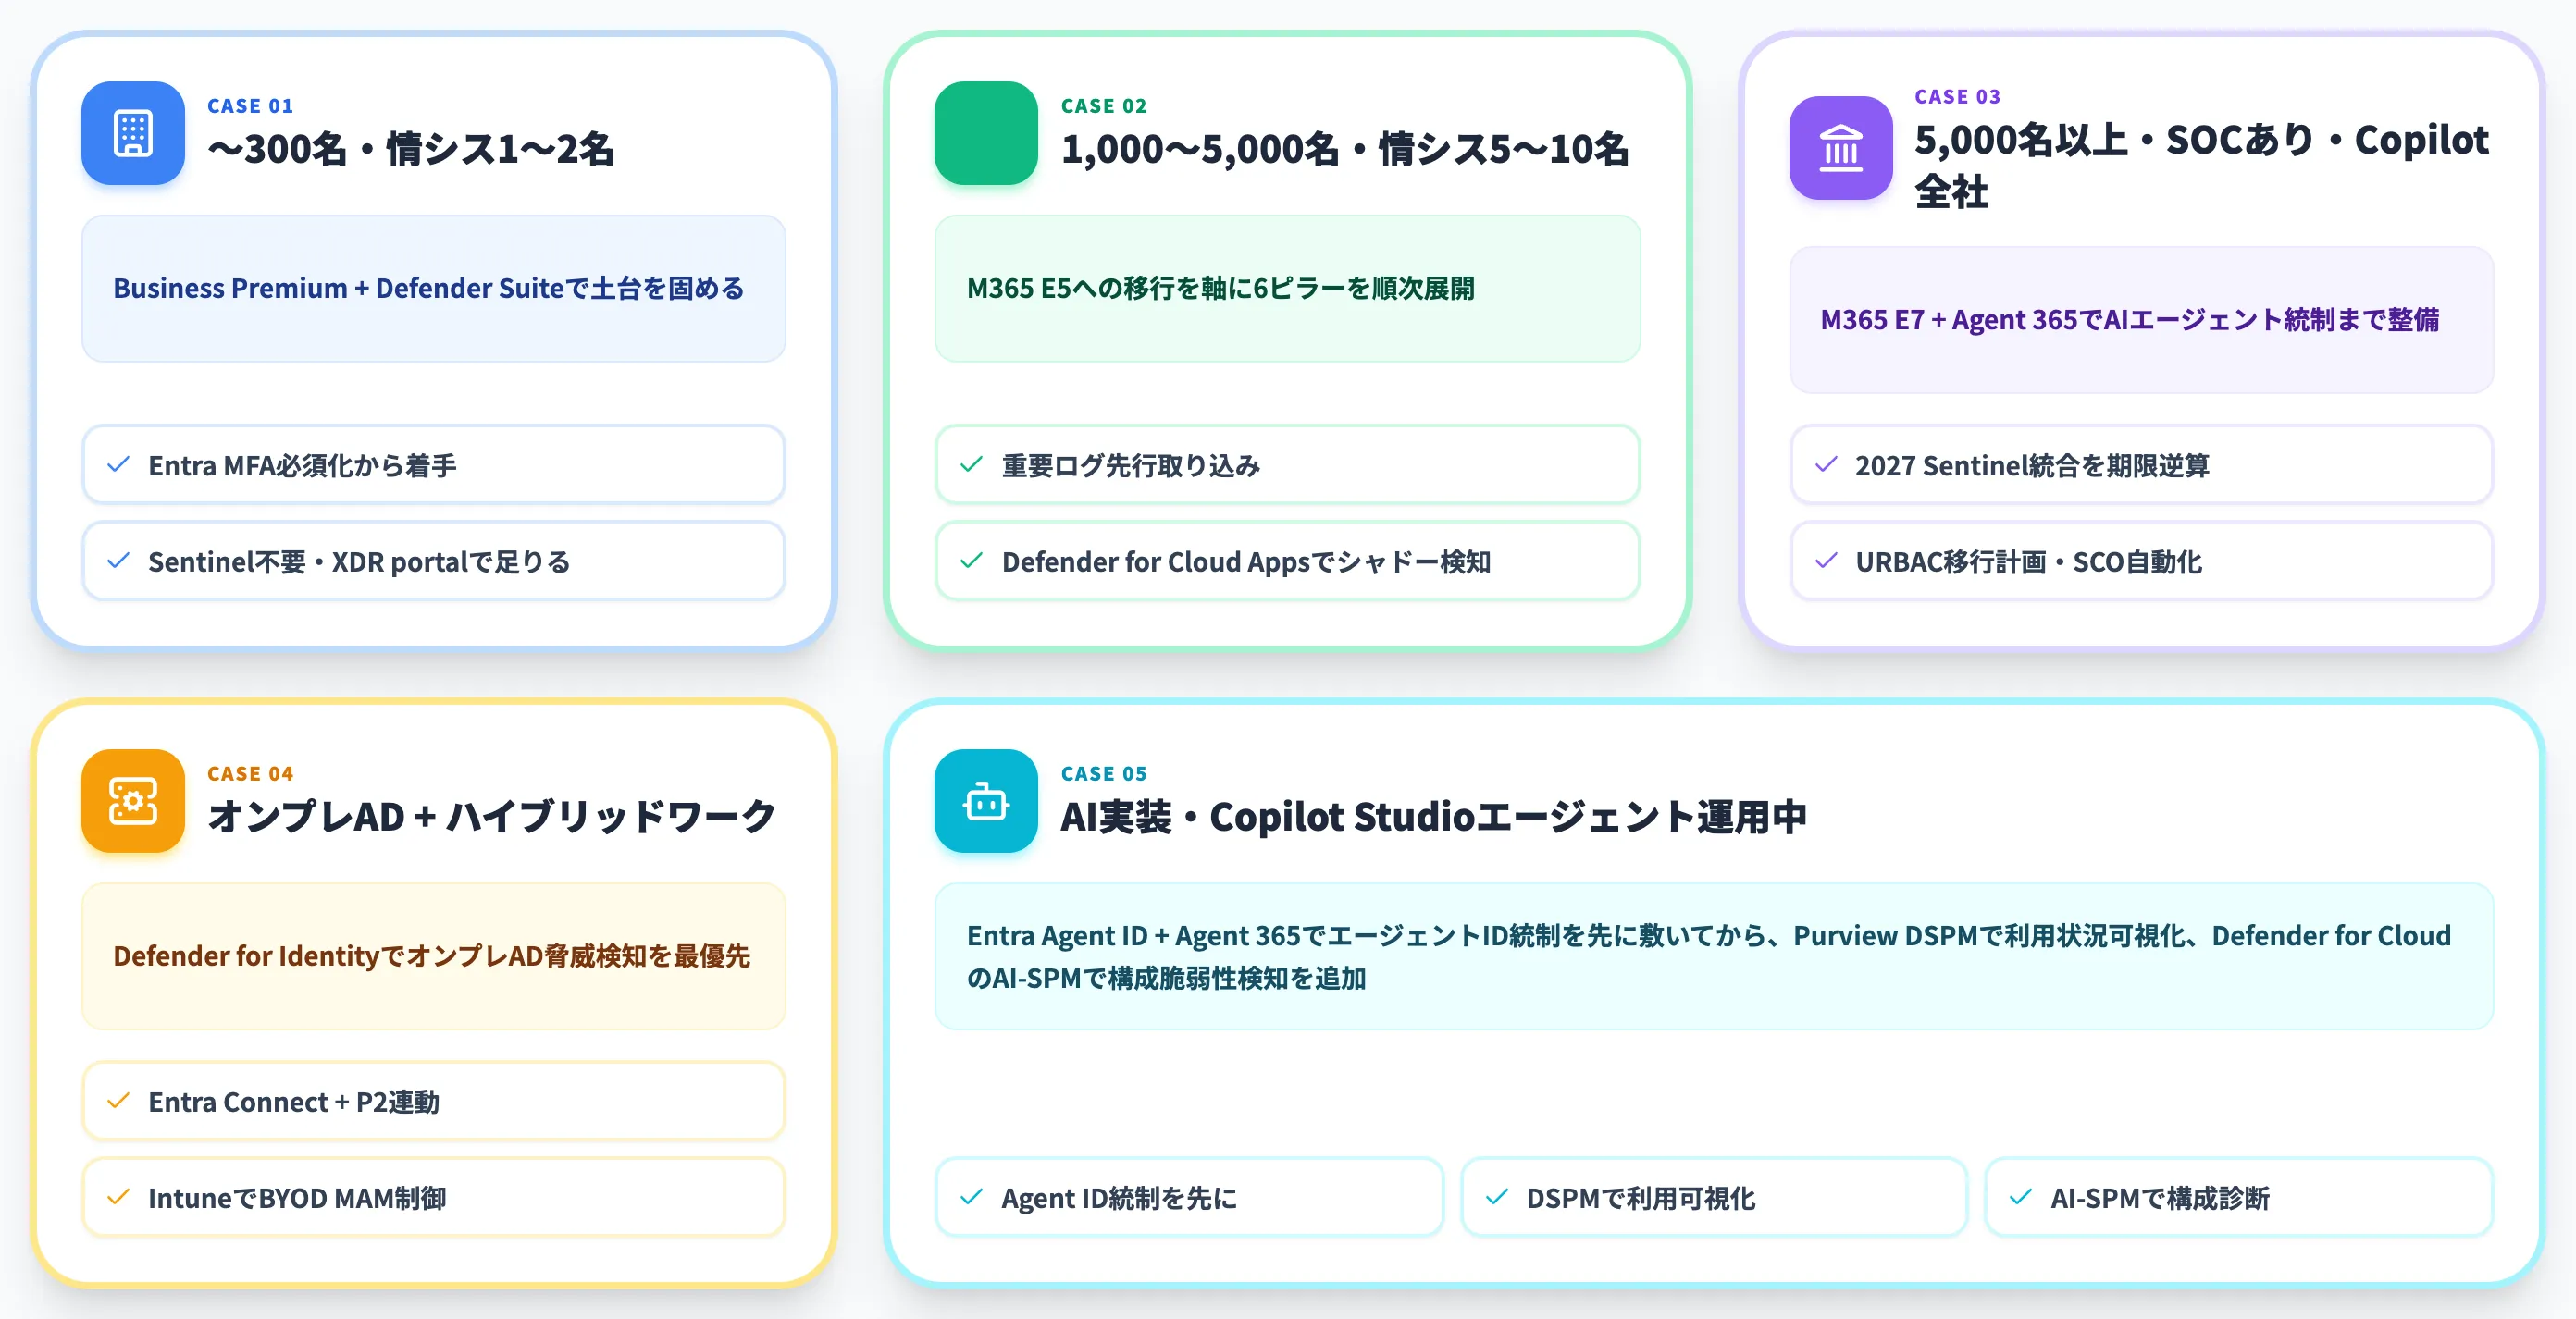
6ピラーすべてが必要とはいえ、組織特性ごとに「最初の一手」は異なります。AI総研のSIer支援経験から整理すると、次のようなケース別の判断軸が実用的です。
-
従業員300名以下・情シス1〜2名のケース
Business Premium+Defender Suiteで土台を固め、まずEntra MFA必須化とDefender for Business立ち上げから着手。Sentinelは不要(Defender XDR portalで足りる)。Security CopilotはPhishing Triage Agentのみ試行
-
従業員1,000〜5,000名・情シス5〜10名のケース
M365 E5への移行を軸に、6ピラーを順次展開。Sentinelは重要ログ(Entra・Defender XDR・Azure Activity)のみ最初に取り込み、順次拡張。Defender for Cloud Appsを使ってシャドーAI検知を開始
-
従業員5,000名以上・SOC体制あり・Copilot全社展開中のケース
M365 E7とAgent 365でAIエージェント統制まで含めた基盤を整備。Sentinel Defender portal統合を2027年期限から逆算して進め、URBAC移行計画を立案。Security CopilotでSOCの自動化を本格展開
-
オンプレAD+ハイブリッドワーク中心のケース
Defender for IdentityでオンプレADの脅威検知を最優先で立ち上げ、Entra ConnectとEntra ID P2でサインインリスク検知を連動。IntuneでBYOD端末のMAM制御から始める
-
AI実装・Copilot Studioエージェント運用中のケース
Entra Agent IDとAgent 365でエージェントID統制を先に敷いてから、Purview DSPMで利用状況可視化、Defender for CloudのAI-SPMでAIアプリの構成脆弱性検知を追加
他ベンダー製品との組み合わせで迷ったら
Microsoftのセキュリティ製品は網羅的に見えても、専業ベンダーに劣る領域が存在します。以下の観点で選定を見直すと、過剰投資や機能ギャップを避けられます。
-
EDRの専業強化
Defender for Endpoint+他EDRの併用は非推奨(アラート重複と誤検知が増える)。CrowdStrike・SentinelOneなどに置き換えるならDefender XDR自体の設計を見直す
-
SIEMの選択
Splunk既存運用があるならSentinelへの移行はコスト・運用変化込みで3〜5年のROIを試算。小規模ならSentinelが安価、大規模ではSplunkの方が安い場合もある
-
CASBと DLPのクラウド特化
Netskope・Zscalerで既にSWG/CASBを運用しているなら、Defender for Cloud Appsは可視化のみに留めてDLPはPurviewに寄せる構成が実務的
AI総研の支援経験から見ると、最初から全製品を一気に揃えようとせず、既存契約・既存ツール・組織の成熟度を見て段階導入する組織の方が、1〜2年後の運用定着率が明確に高いという傾向があります。6ピラーは「段階的に広げる地図」であって、全部を一度に埋める塗り絵ではありません。
Azureのセキュリティ対策を徹底解説!主要機能や製品、導入事例も紹介 も合わせて参照すると、Azure基盤側のセキュリティ対策とMicrosoft 365側の統制の重なり・分担が整理できます。
業務部門のAIエージェントを、自社の統制の内側で動かすには
6ピラーを段階的に広げると、フェーズ4ではEntra Agent IDやPurview DSPMで、AIエージェントのIDや利用状況も統制の対象に入ります。ただ、業務部門がAIエージェントを使い始めると、それを社内のどこで動かし、どの操作に人の確認を挟むかという業務側の決めごとが別に残ります。
こうした業務側の決めごとを形にするのが、自社のAzureテナント内に構築するAIエージェント基盤です。AI総合研究所のAI Agent Hubは、部署ごとのAgentを1つのダッシュボードにまとめ、情シスが全体を把握したまま業務で使えるようにします。
- 入口はTeamsのまま
社員はTeamsのチャットからAgentを呼び出すので、AI用の入口を増やさずに済み、Teamsに設定した条件付きアクセスもそのまま効きます。
- AIの判定に人の承認を挟む
Agentが判定した内容はTeamsで担当者に通知され、承認か差し戻しを選んでから処理が進みます。
- 誰がどのAgentで何をしたかを記録
Agentの実行は書き換えられない実行ログとして残るため、監査の場面で後から確かめられます。
- 業務データは自社テナントの中に
Azure Managed Applicationsとして構築するため、Purview DLPで外部の生成AIへの持ち出しを止めている組織でも、業務データを外に出さずにAgentを動かせます。
AI総合研究所の専任チームが、6ピラーの導入ロードマップに合わせて、業務エージェントを動かす範囲と承認の置き方の設計から伴走します。経費精算や請求書処理のように範囲を絞りやすい業務から動かし始めれば、セキュリティ面の確認も業務ごとに進められます。
業務エージェントも統制の内側に置く
承認と実行ログを組み込んで運用する
Microsoftのセキュリティ製品でID・端末・データの統制を整えたら、次は業務部門が使うAIエージェントをどこで動かすかを決める段階です。バックオフィスやERP連携など、領域ごとの業務エージェントの使い方は、AI Agent Hubのサービスページで動くデモと合わせてご確認ください。
まとめ
本記事では、Microsoftのセキュリティ製品を「6つのピラーが役割を分担しながら連携する統合ポートフォリオ」として整理し、ポートフォリオの地図、各ピラーの主要製品、Microsoft 365 E3・E5・E7とDefender Suiteの選び方、導入ロードマップとケース別の推奨を解説しました。
2026年10月時点で押さえておくべきポイントは次の3つです。
- 6ピラーは共通のID基盤とテレメトリでつながっているため、各製品が検知した兆候をDefender XDRやSentinelで1つのインシデントとして追える
- Entra Agent IDのGAやPurview DSPMのAI対応で、6ピラーの統制対象は人だけでなくAIエージェントにまで広がった
- ライセンスは規模・AI活用度・既存契約の3軸で選ぶと迷いにくく、E5に踏み切れない組織はE3+Defender Suiteで高度な脅威防御を先に揃えられる
最初の一手は規模や体制によって変わりますが、未着手の組織には、AI総合研究所が支援現場で推奨している4フェーズの順序が基本になります。
まずはEntra IDのMFA必須化と条件付きアクセスの基本テンプレートでID基盤を固め、そのうえでIntuneとDefender for Endpointを全端末に展開します。
続いて、ここまでの定着を確かめてからPurviewの秘密度ラベルとSentinelのログ集約へ広げ、最後にEntra Agent IDやSecurity CopilotでAI統制に進むのが、無理のない進め方です。
Microsoftのセキュリティ製品の真価は、個々の製品の優劣より、ID・端末・データ・AIエージェントを横断して統制できることにあります。
Intune SuiteやSecurity Copilotの同梱が進んだ今、Microsoft 365を使う組織にとって6ピラーは、追加投資を抑えて守りを広げられる身近な選択肢です。