この記事のポイント
 2026年のYubiKeyは「認証」から「認可」へ拡張、デジタル署名やAI承認ワークフローの土台になる節目
- 法人運用では「端末に紐付ける」より「社員1人に1本+予備1本」の2本構成がYubico公式でも推奨される運用
- 公式$58/日本国内¥10,000〜で、Google Titanに比べ単価は高いがPIV・OpenPGP対応で用途が広い
- Googleは2017年初頭から2018年の広報説明時点まで社員の業務アカウントでフィッシング侵害ゼロ、Microsoftは2026年7月時点でユーザー×デバイス単位の99.97%がフィッシング耐性認証で保護されるなど、大規模導入の効果は実証段階
- 非対応サービスとリカバリ設計が落とし穴、導入前にFIDO2対応IdPとBYOパスキー戦略を決めておく必要
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
YubiKey(ユビキー)は、スウェーデン発の米Yubico社が開発・販売する指先サイズのハードウェアセキュリティキーです。USB-A/USB-C/Lightning/NFCでPC・スマートフォンに接続し、PINや指紋などの本人確認とタッチ操作を組み合わせることで多要素認証とパスキー認証を満たします。
2026年7月21日に公開されたYubiKey 5.8ファームウェアでは、WebAuthn Signing Extensionに対応し、従来の「認証」から「ハードウェアバック認可」(デジタル署名・AI承認・デジタルID)に役割が拡張されました。GoogleやMicrosoft、Cloudflare、三菱電機などの大手企業が社員向け標準端末に組み込んでいるのが、2026年の潮流です。
本記事では、仕組みと対応プロトコル、2026年の役割拡張、製品ラインナップと選び方、料金と購入チャネル、設定方法、他社比較、企業導入事例、法人運用の論点までを2026年10月時点の最新情報で解説します。
目次
YubiKeyとは?Yubico社が開発する物理ハードウェアセキュリティキー
YubiKey 5.8ファームウェアで広がる「認可」への役割拡張
法人向けの選び方——プロトコル要件とFIPS要件を先に確認する
Google・Microsoft・1Passwordでの登録手順の要点
Microsoft Secure Future Initiative——社員業務用アカウントの92%がフィッシング耐性認証へ移行
Cloudflare——全社員FIDO2 + Zero Trustの統合モデル
三菱電機の国内グローバル展開——認証基盤15万人・200拠点を支える
YubiKeyとは?Yubico社が開発する物理ハードウェアセキュリティキー
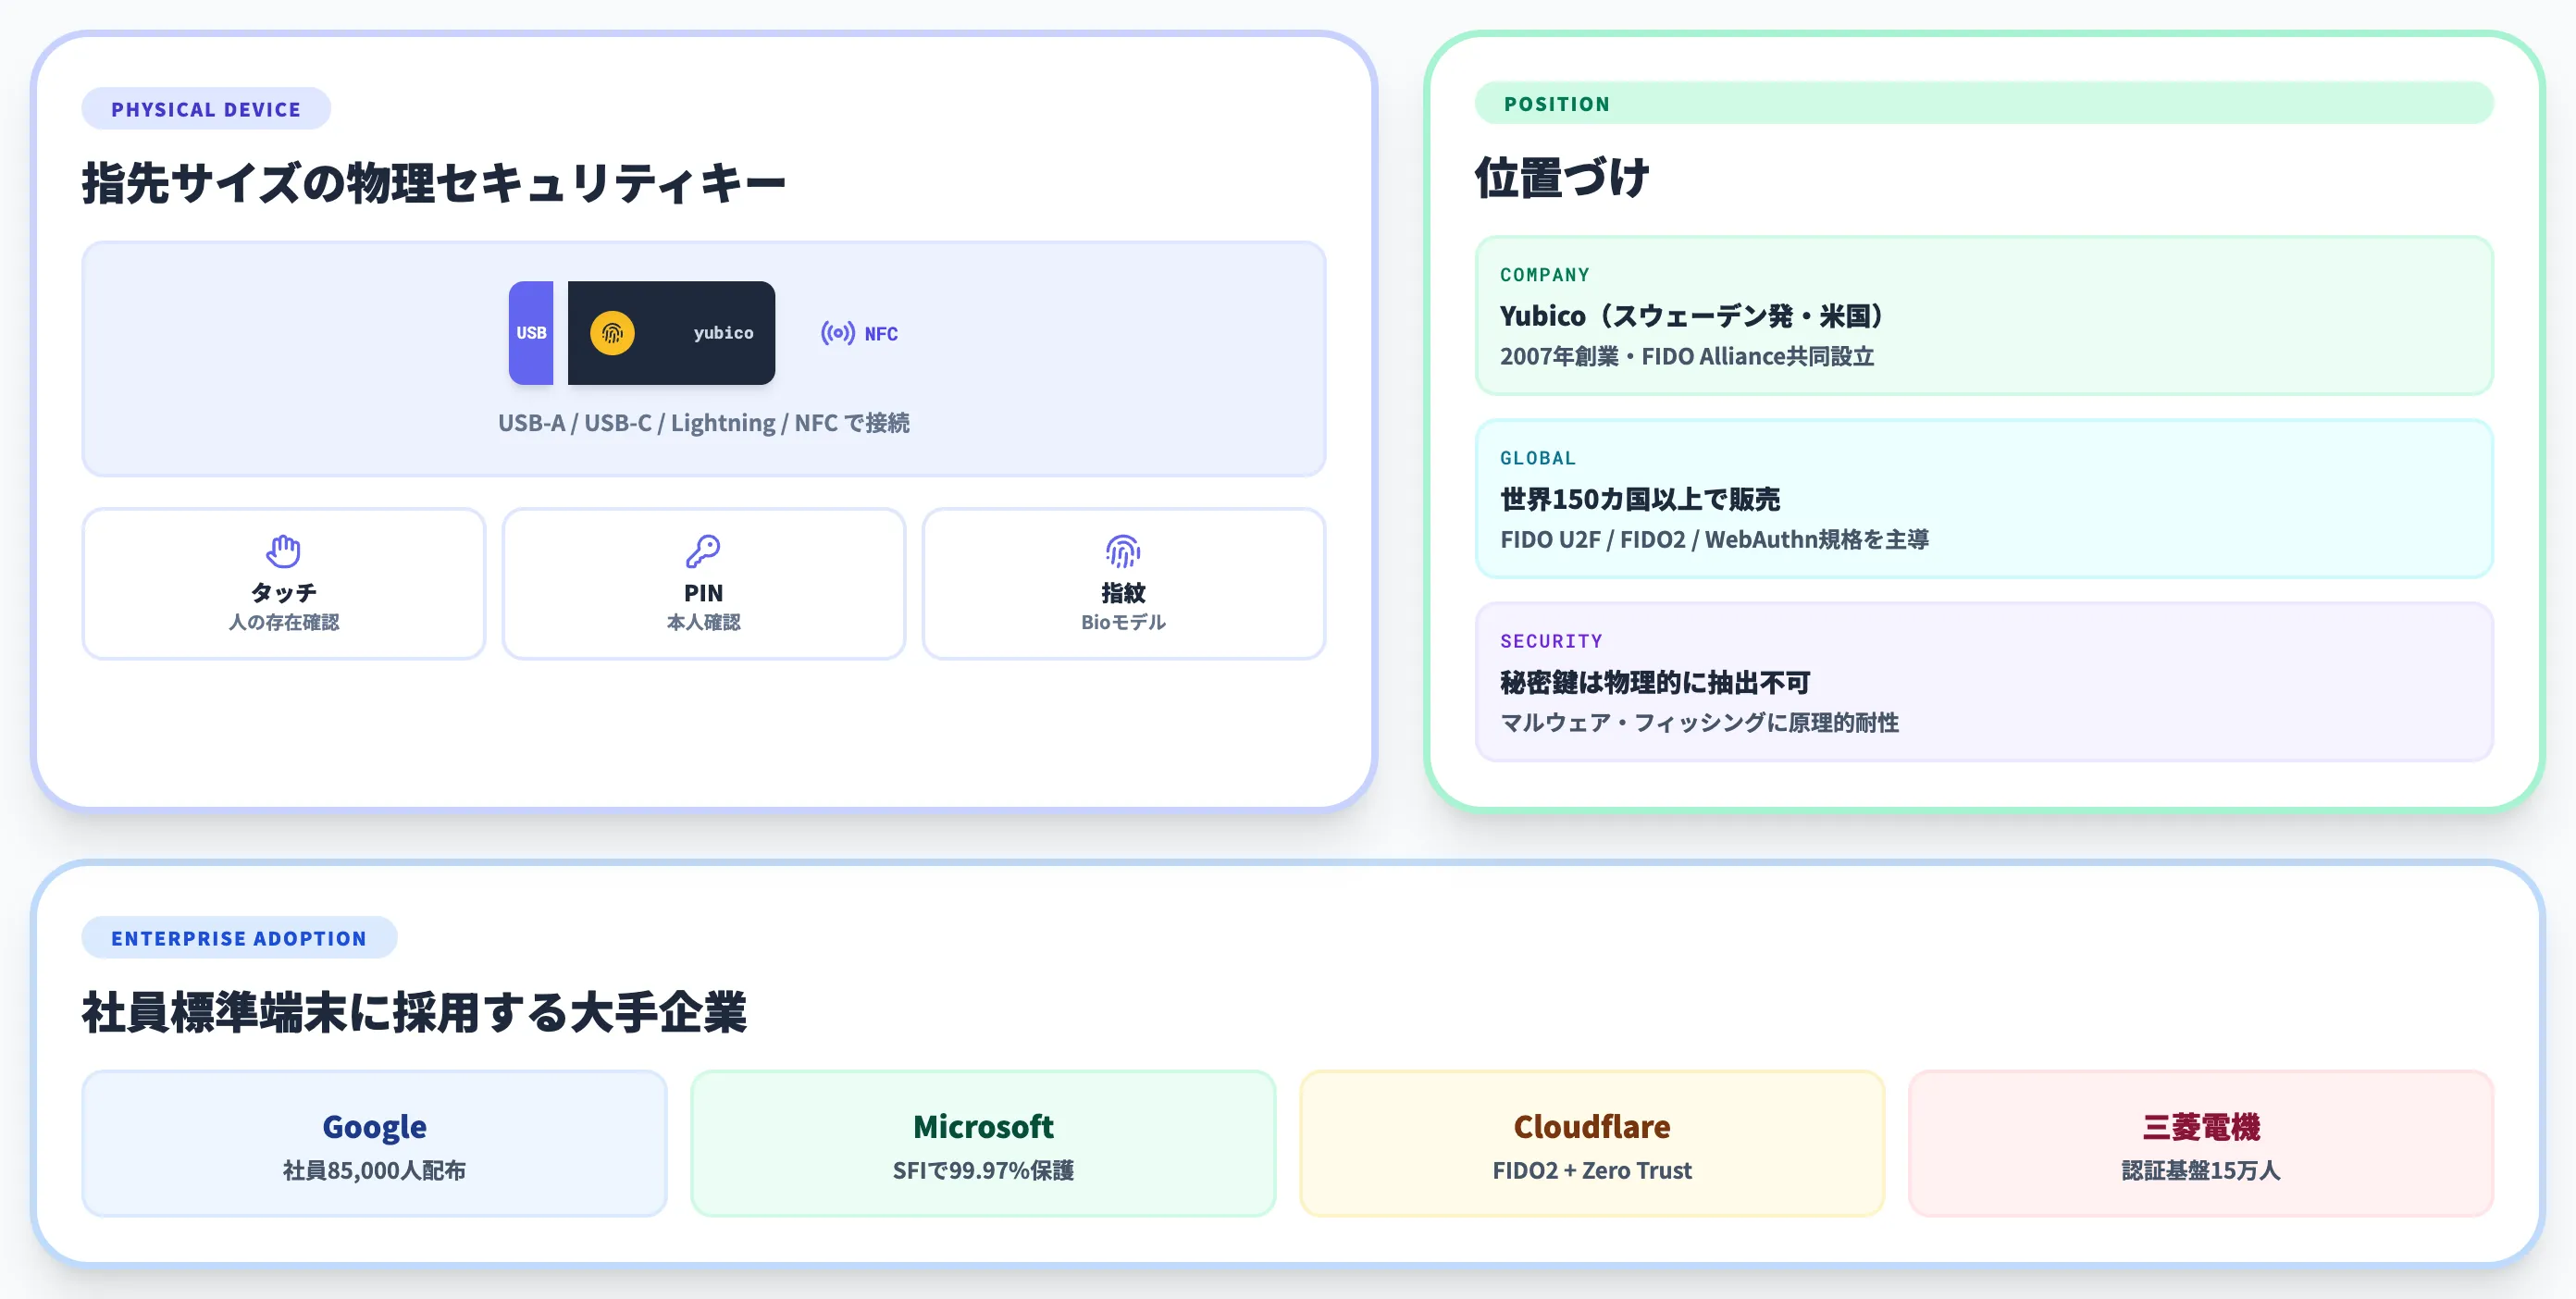
YubiKey(ユビキー)とは、スウェーデン発の米Yubico社が開発・販売する指先サイズのハードウェアセキュリティキーです。
USB-A・USB-C・Lightning・NFCで対応端末に接続し、金属のタッチセンサーへの接触(人の存在確認)に、PINや指紋などの本人確認を組み合わせることで多要素認証とパスキー認証を担う物理デバイスです。
創業は2007年、FIDO Allianceの共同設立メンバーとしてFIDO U2F・FIDO2・WebAuthn規格の標準化を主導してきた立ち位置にあります。2026年時点では世界150カ国以上で販売され、Google・Microsoft・Cloudflare・三菱電機など大手の社員標準端末として採用されています。
SMS認証や認証アプリよりも一段強いフィッシング耐性を持つため、2026年のAzureの多要素認証実装でも推奨される認証手段になっています。
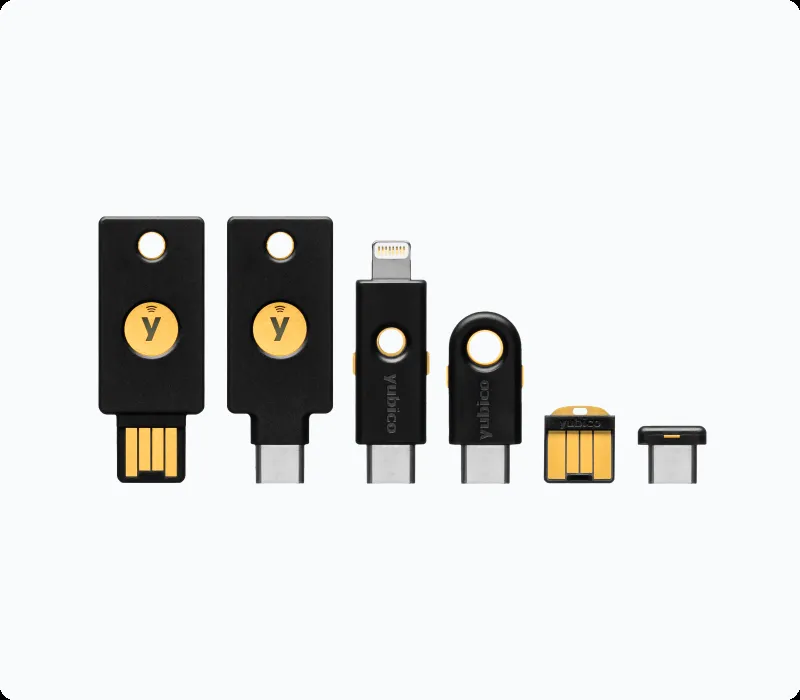
YubiKey 5シリーズの製品ラインナップ(出典:Yubico公式)
YubiKeyの仕組みと対応プロトコル
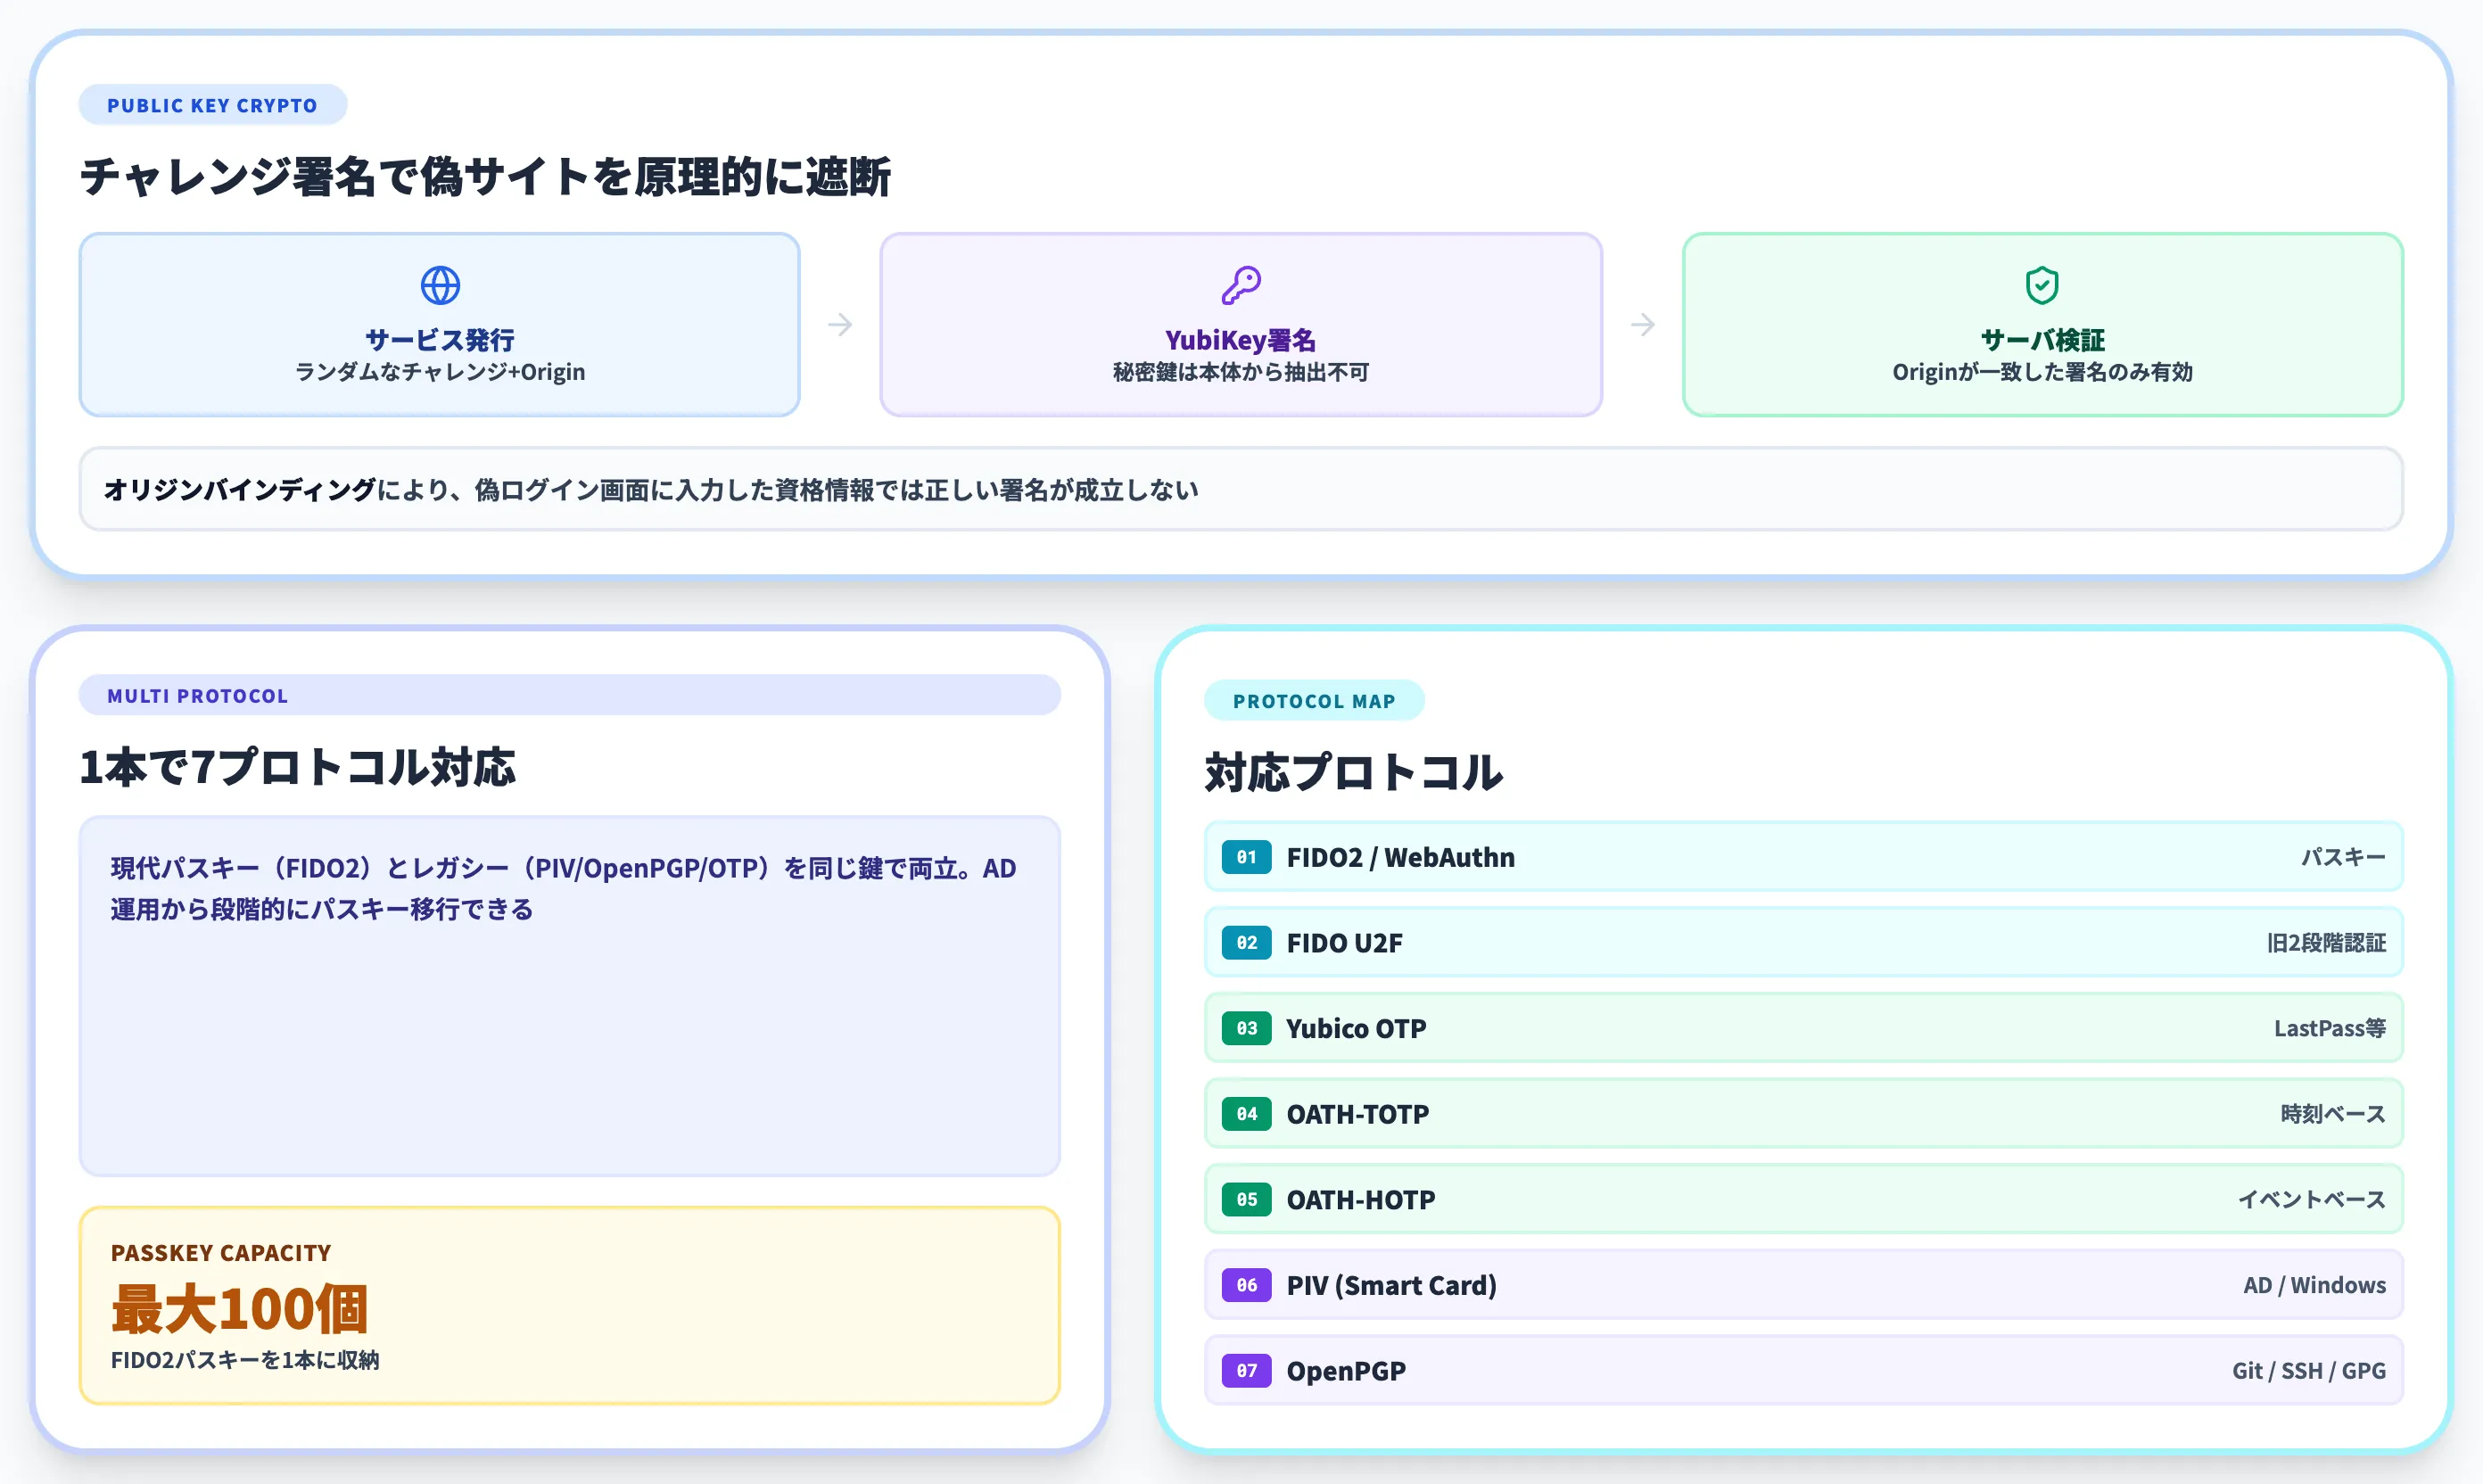
YubiKeyが「フィッシング耐性のある認証」を実現できるのは、公開鍵暗号による署名検証とマルチプロトコル対応という2つの技術的仕組みに支えられているためです。
本セクションでは、両者を順に整理します。
公開鍵暗号による耐フィッシング性
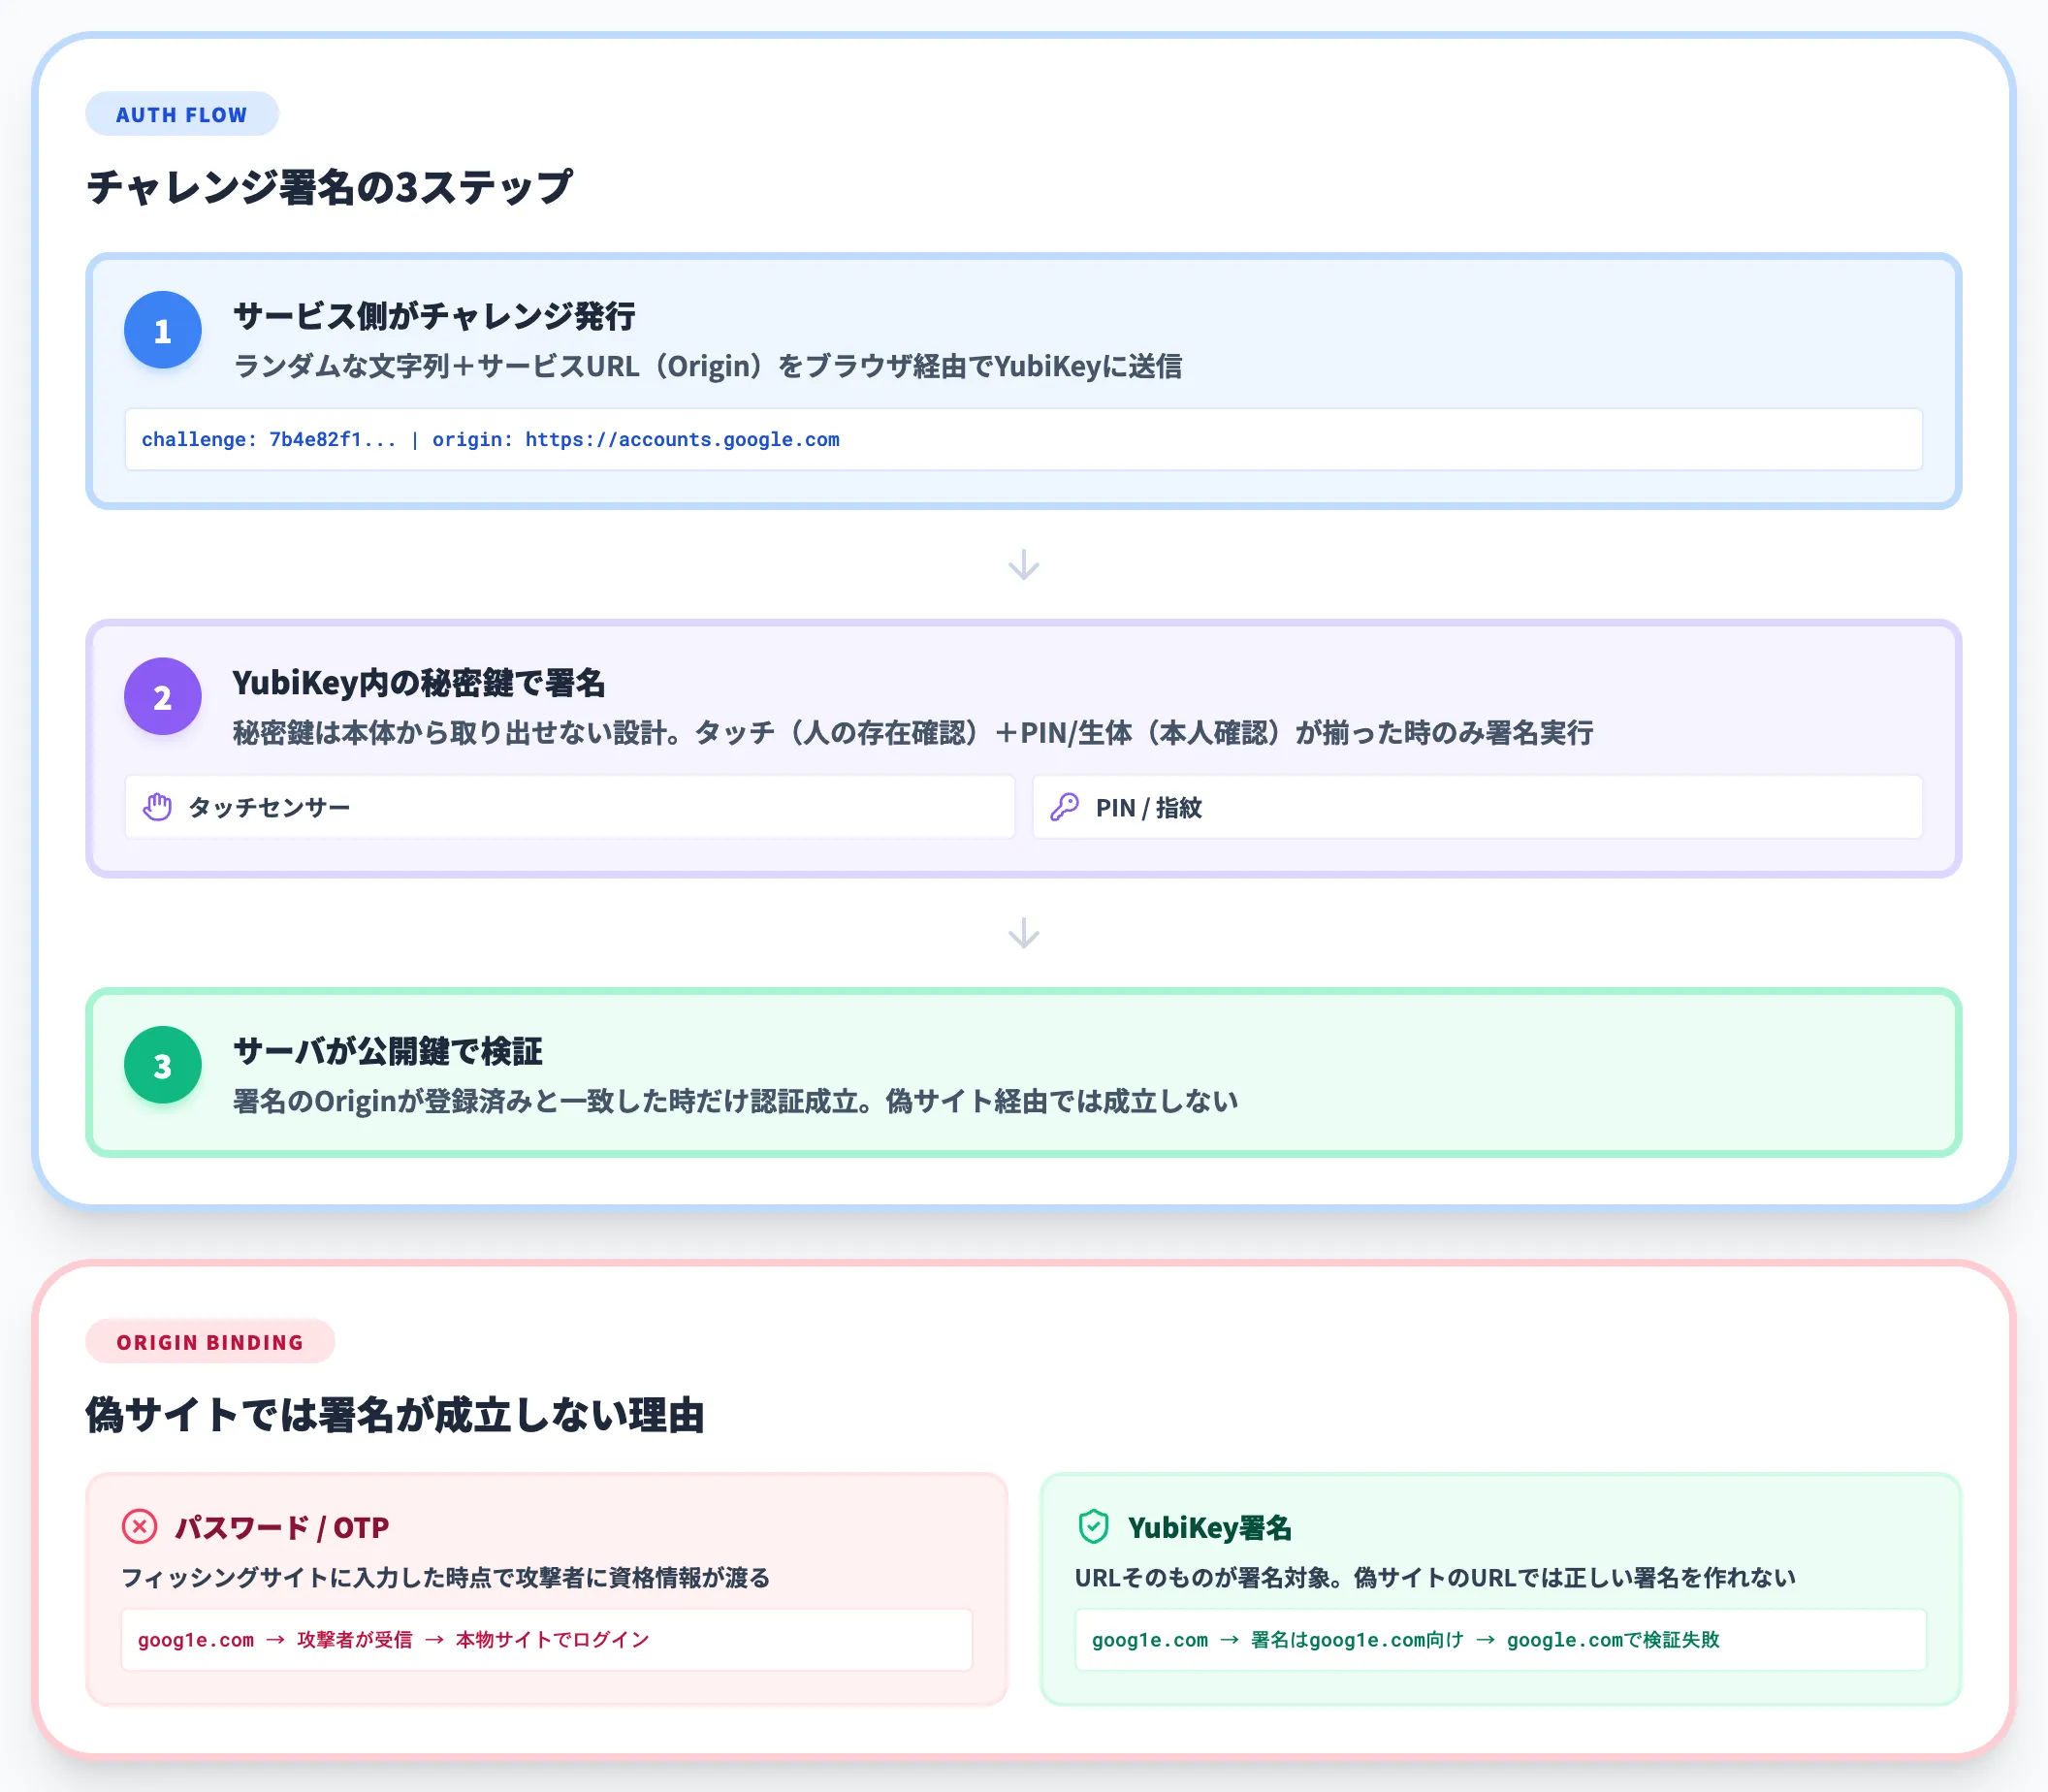
YubiKeyの認証プロセスは、サービス側がランダムな「チャレンジ」を発行し、YubiKey内部の秘密鍵でそのチャレンジに署名して返す流れで成り立ちます。
秘密鍵自体がネットワークを通ることはなく、キー本体から取り出すこともできません。
パスワードや認証アプリのワンタイムコードは、フィッシングサイトに入力した時点で攻撃者に渡ってしまいます。YubiKeyの場合、サービスURL(Origin)がチャレンジ署名の対象に含まれるため、偽サイトでは正しい署名が成立しない仕組みです。この「オリジンバインディング」が、SMS・認証アプリとの決定的な差になります。
さらにYubiKey本体のタッチセンサーは「人の存在確認(user presence)」として機能し、FIDO2認証ではPINや生体認証を「本人確認(user verification)」として組み合わせられます。
本人確認を有効化している場合、紛失時に拾った第三者がPINや指紋を知らずに認証を通すことはできません。
対応する7つのプロトコル
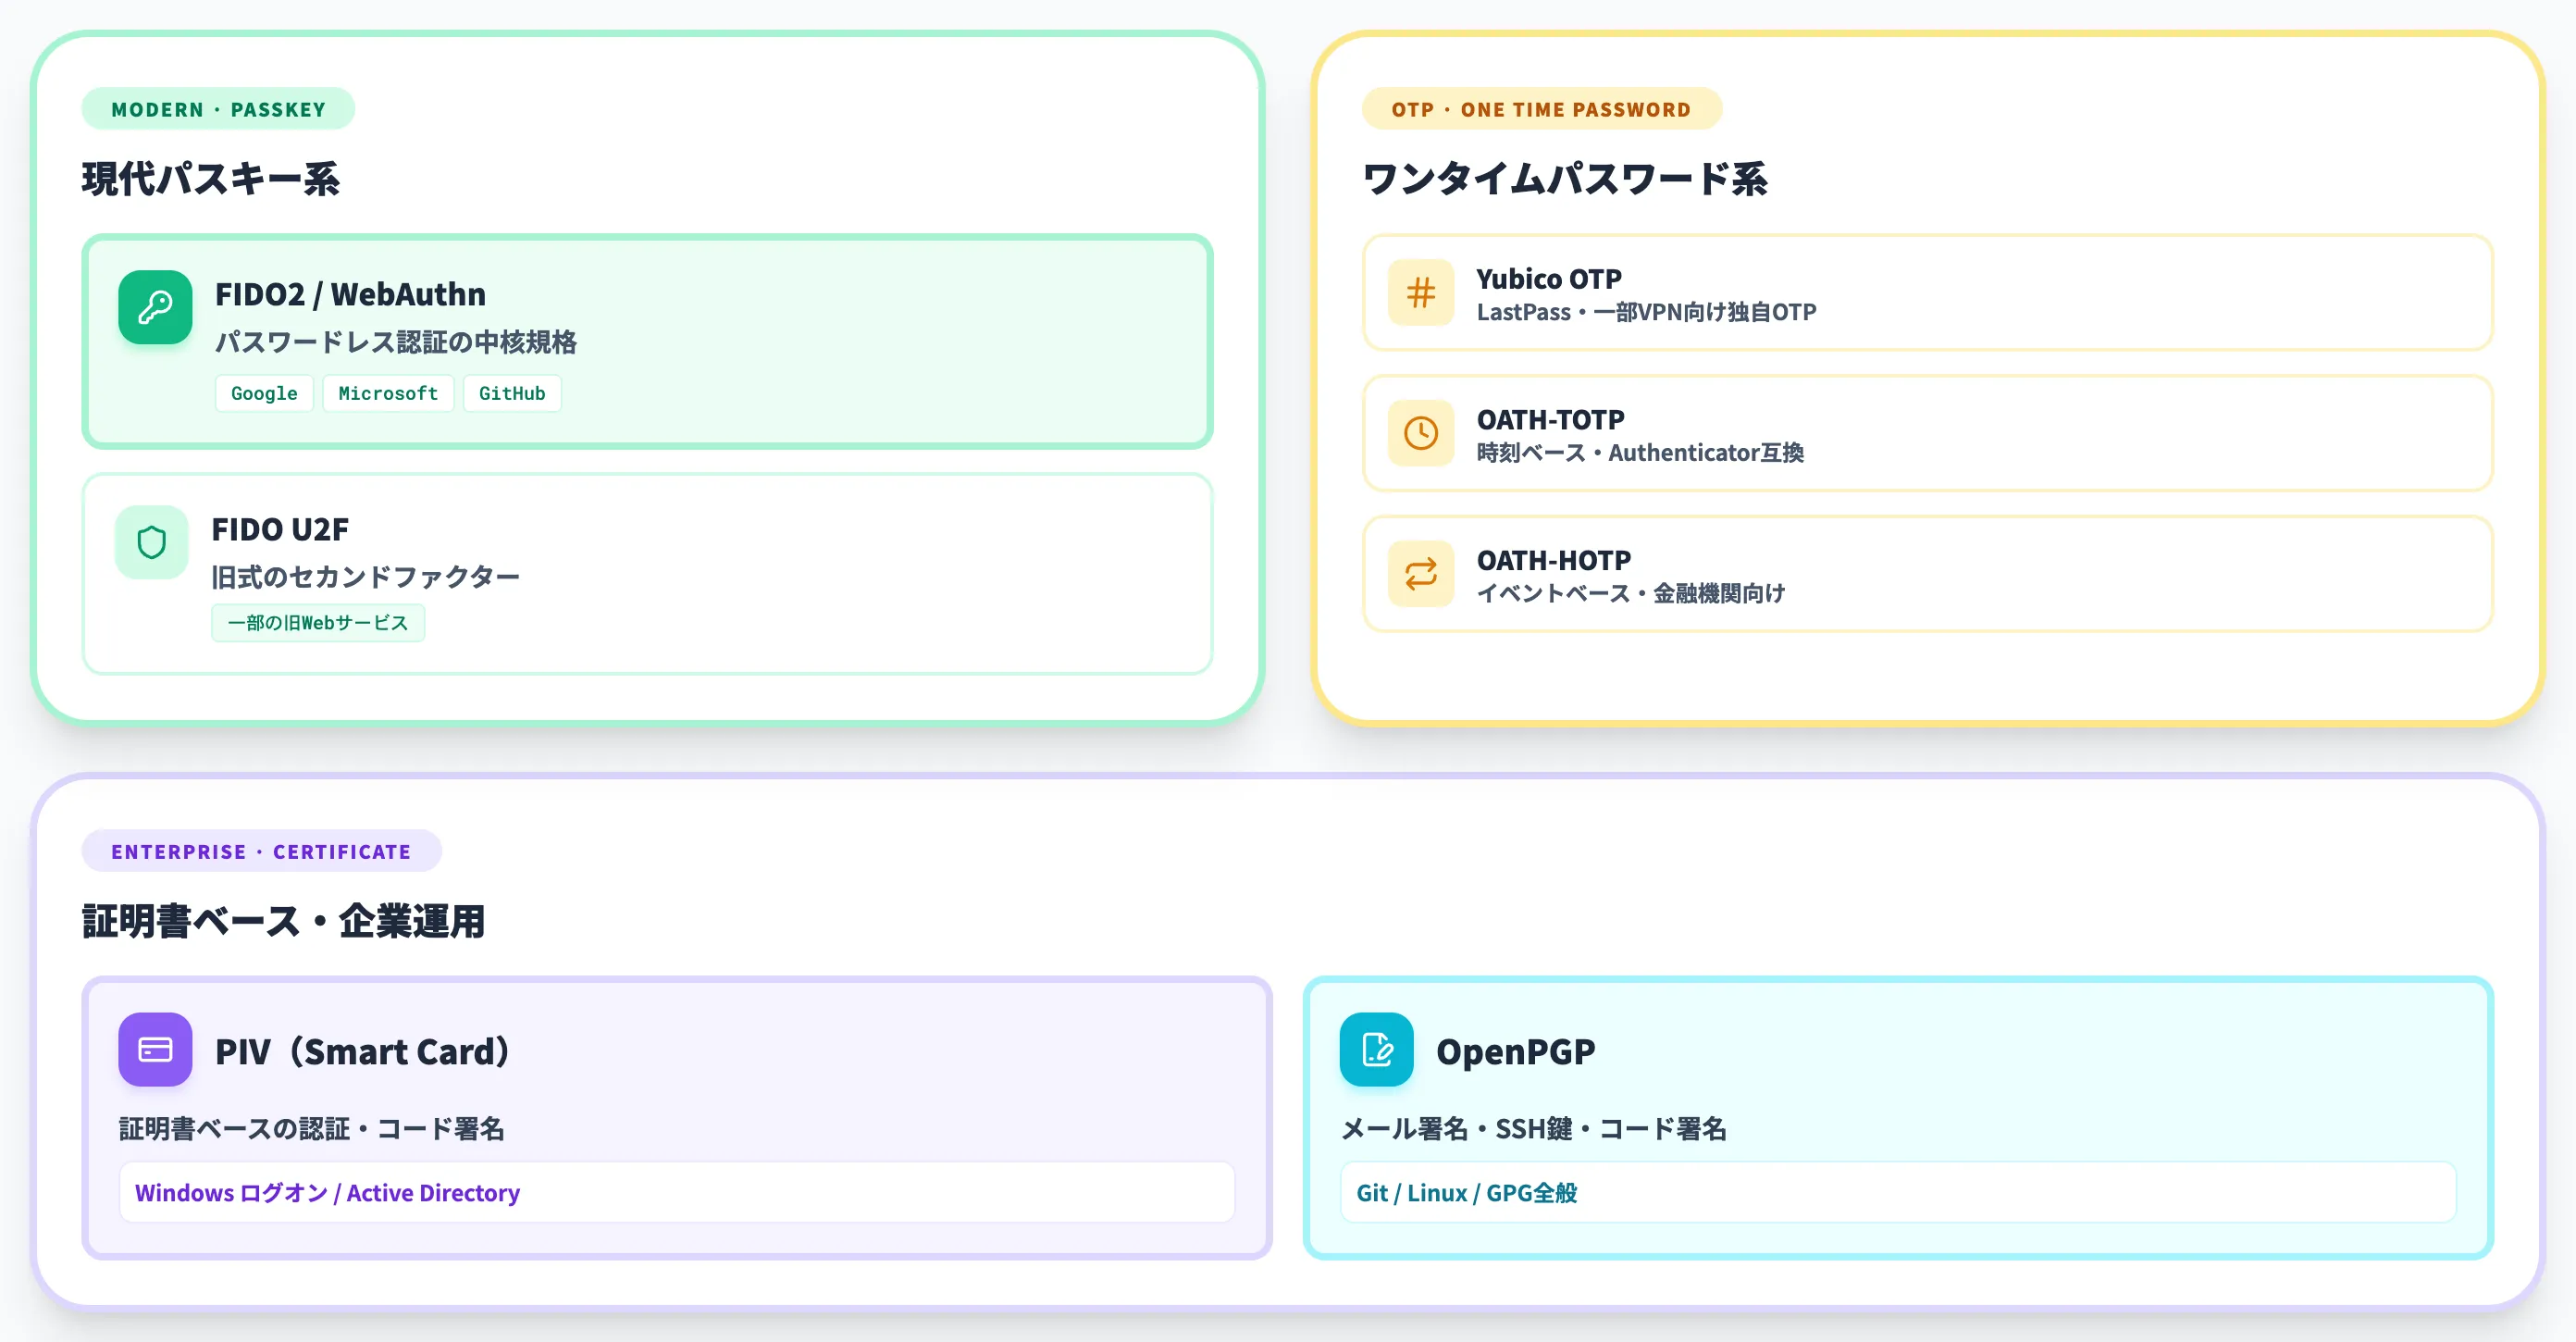
YubiKey 5シリーズは、1本のキーで複数の認証プロトコルを同時に扱えるマルチプロトコル設計になっています。以下の表で、主要7プロトコルと対応する用途を整理しました。
| プロトコル | 用途 | 対応サービス例 |
|---|---|---|
| FIDO2 / WebAuthn | パスキー(パスワードレス認証) | Google・Microsoft・GitHub(Apple Accountはパスワードと組み合わせた2要素認証として対応) |
| FIDO U2F | 旧式の2段階認証(セカンドファクター) | 一部の旧式Webサービス |
| Yubico OTP | ワンタイムパスワード | LastPass・一部のVPN |
| OATH-TOTP | 時刻ベースのワンタイムパスワード | Google Authenticator互換サービス全般 |
| OATH-HOTP | イベントベースのワンタイムパスワード | 一部の金融機関・エンタープライズ製品 |
| PIV(Smart Card) | 証明書ベースの認証・コード署名 | Windows ログオン・Active Directory |
| OpenPGP | メール署名・SSH鍵・コード署名 | Git・Linux・GPG全般 |
この一覧から見えてくるのは、YubiKeyが**「現代のパスキー」と「レガシーなOTP・PIV・PGP」の両方を1本で扱える**点に強みがあることです。
企業の情シスが従来のActive Directoryスマートカード運用から、FIDO2パスキー運用への移行を進める際に、キー交換なしで共存できる設計になっています。
公式仕様では、YubiKey 5シリーズ1本にFIDO2パスキーを最大100個保存できます。Google・Microsoft・AWS・GitHubといった業務で使う主要サービスをまとめて1本に収めることが現実的な範囲です。
YubiKey 5.8ファームウェアで広がる「認可」への役割拡張
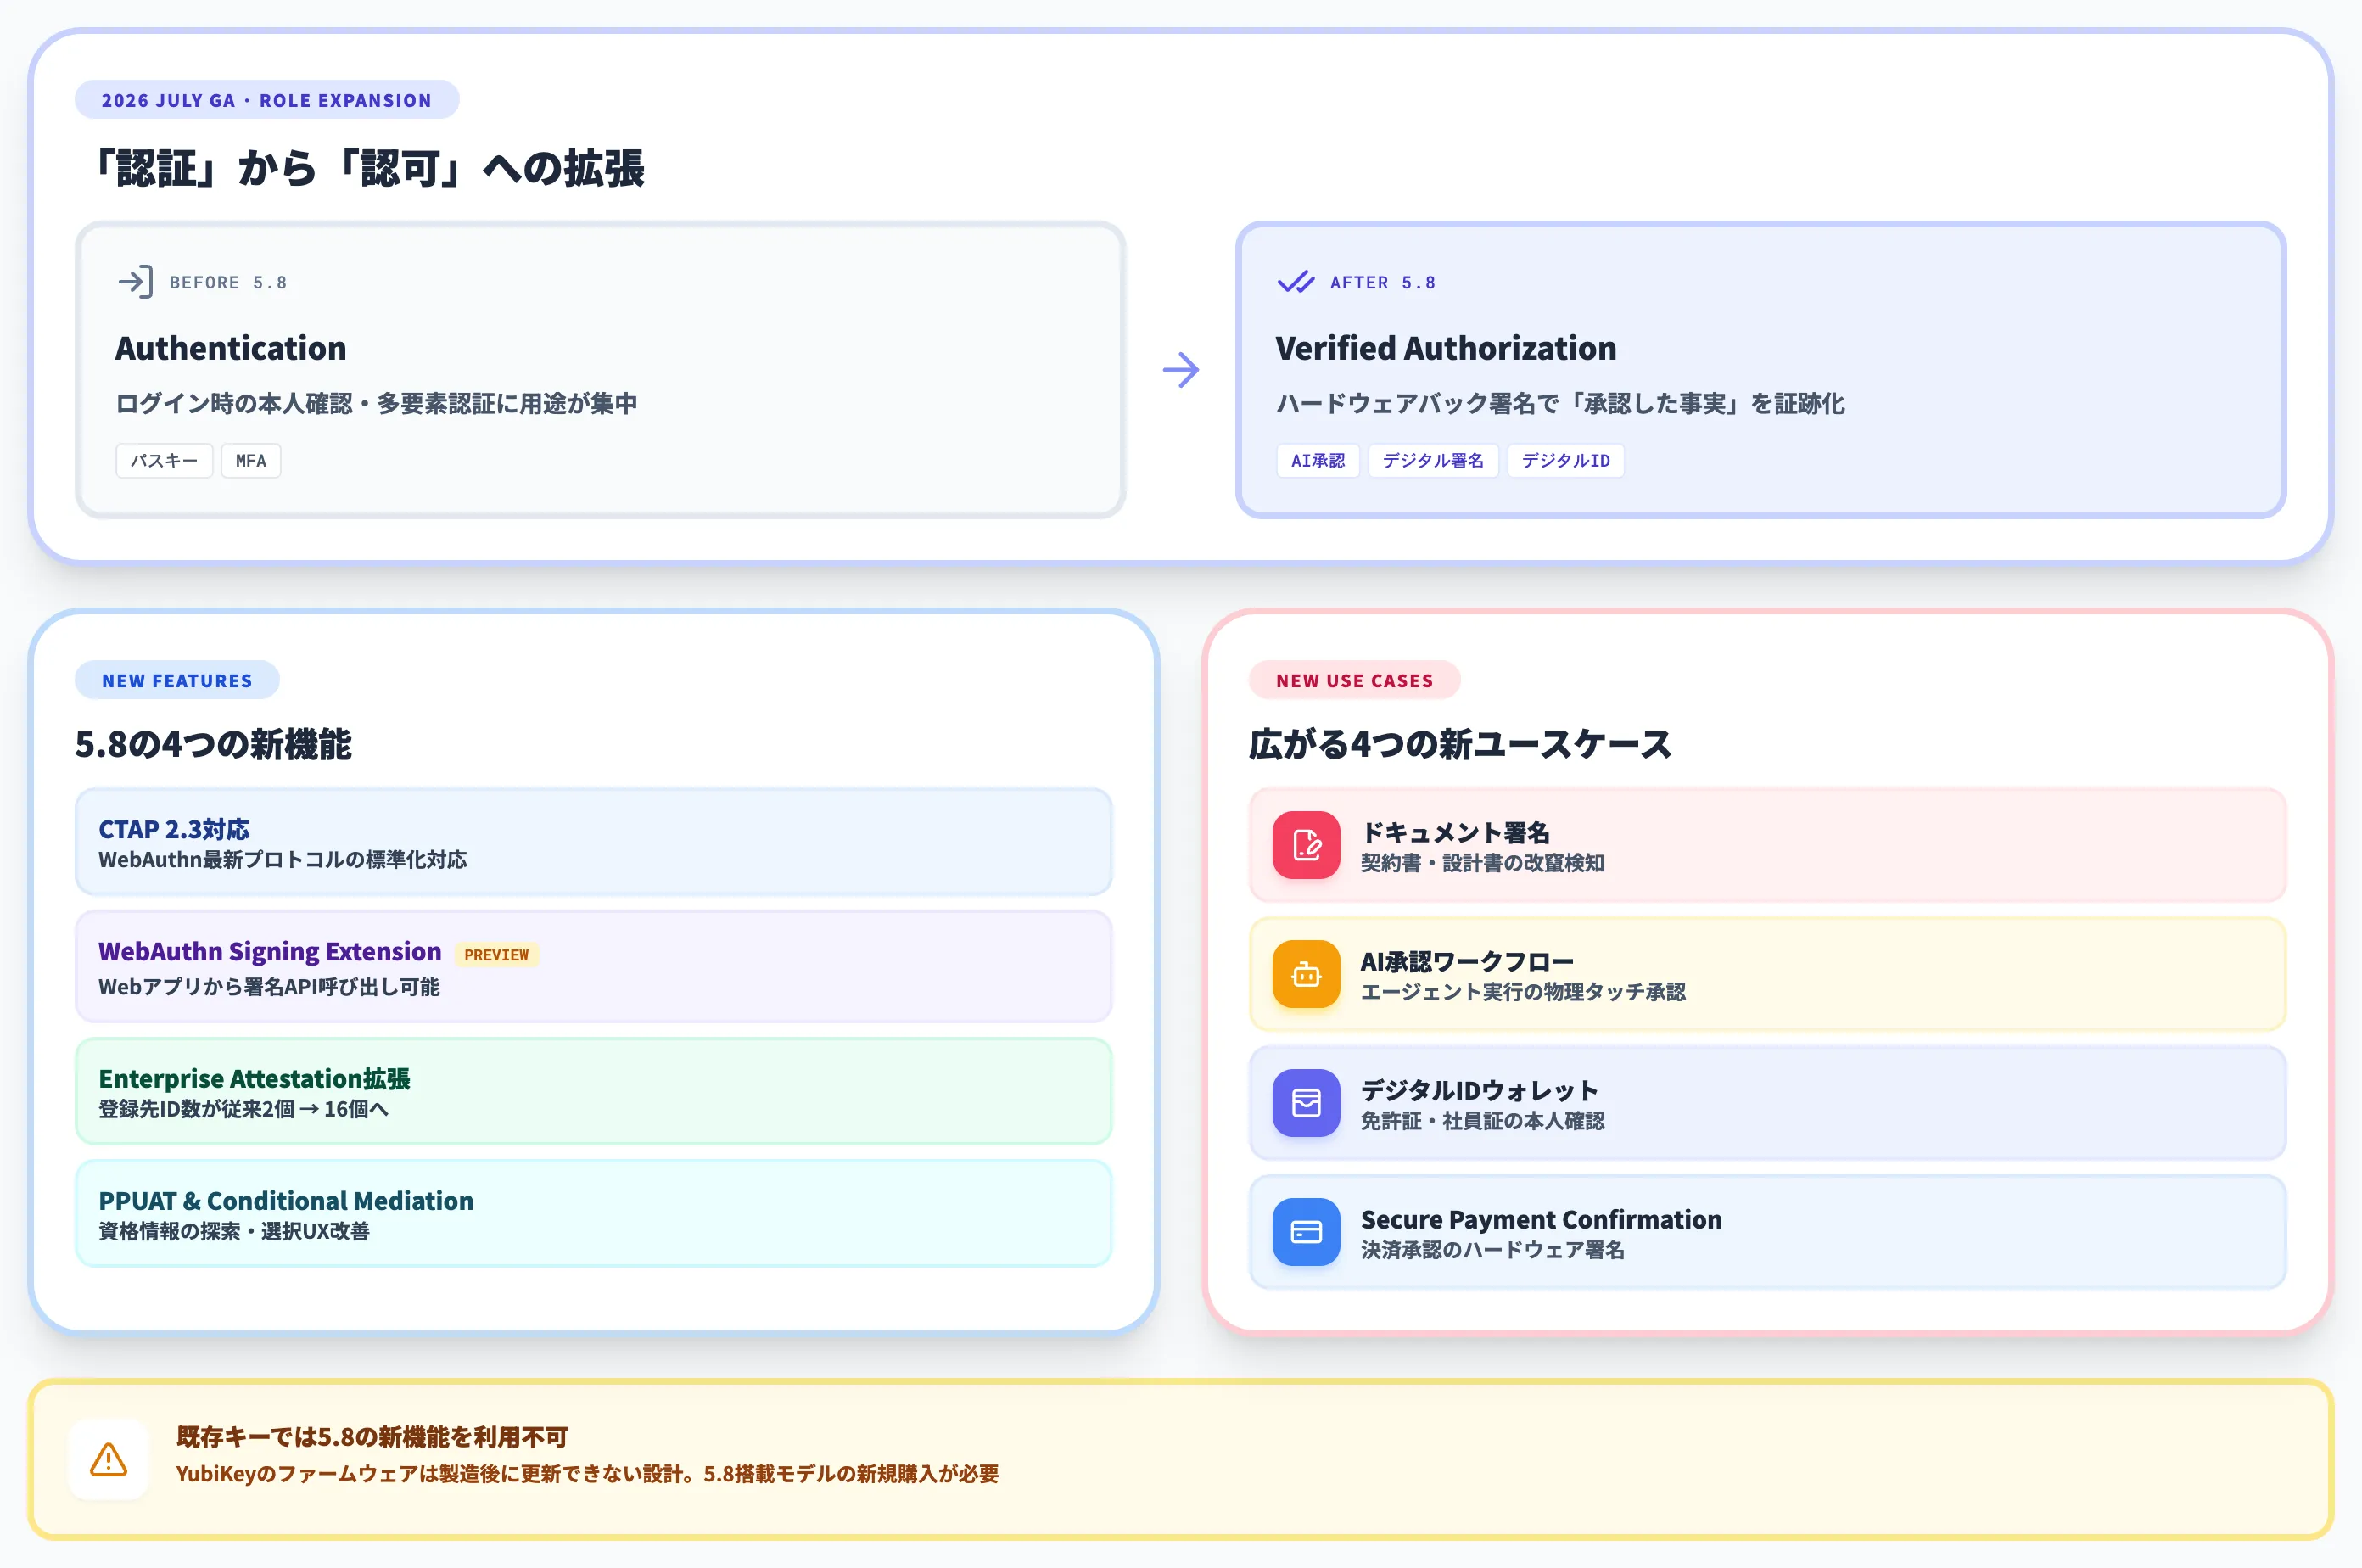
2026年7月21日、YubicoはYubiKey 5.8ファームウェアを主要製品で一斉GA(一般提供開始)しました。この更新は従来の「ログイン認証」機能強化にとどまらず、**ハードウェアバックの「認可」(Verified Authorization)**にパスキーを拡張する転換点として位置づけられています。
YubiKey 5.8のローンチキービジュアル(出典:Yubico公式ブログ)
2026年7月GAで加わった主な新機能
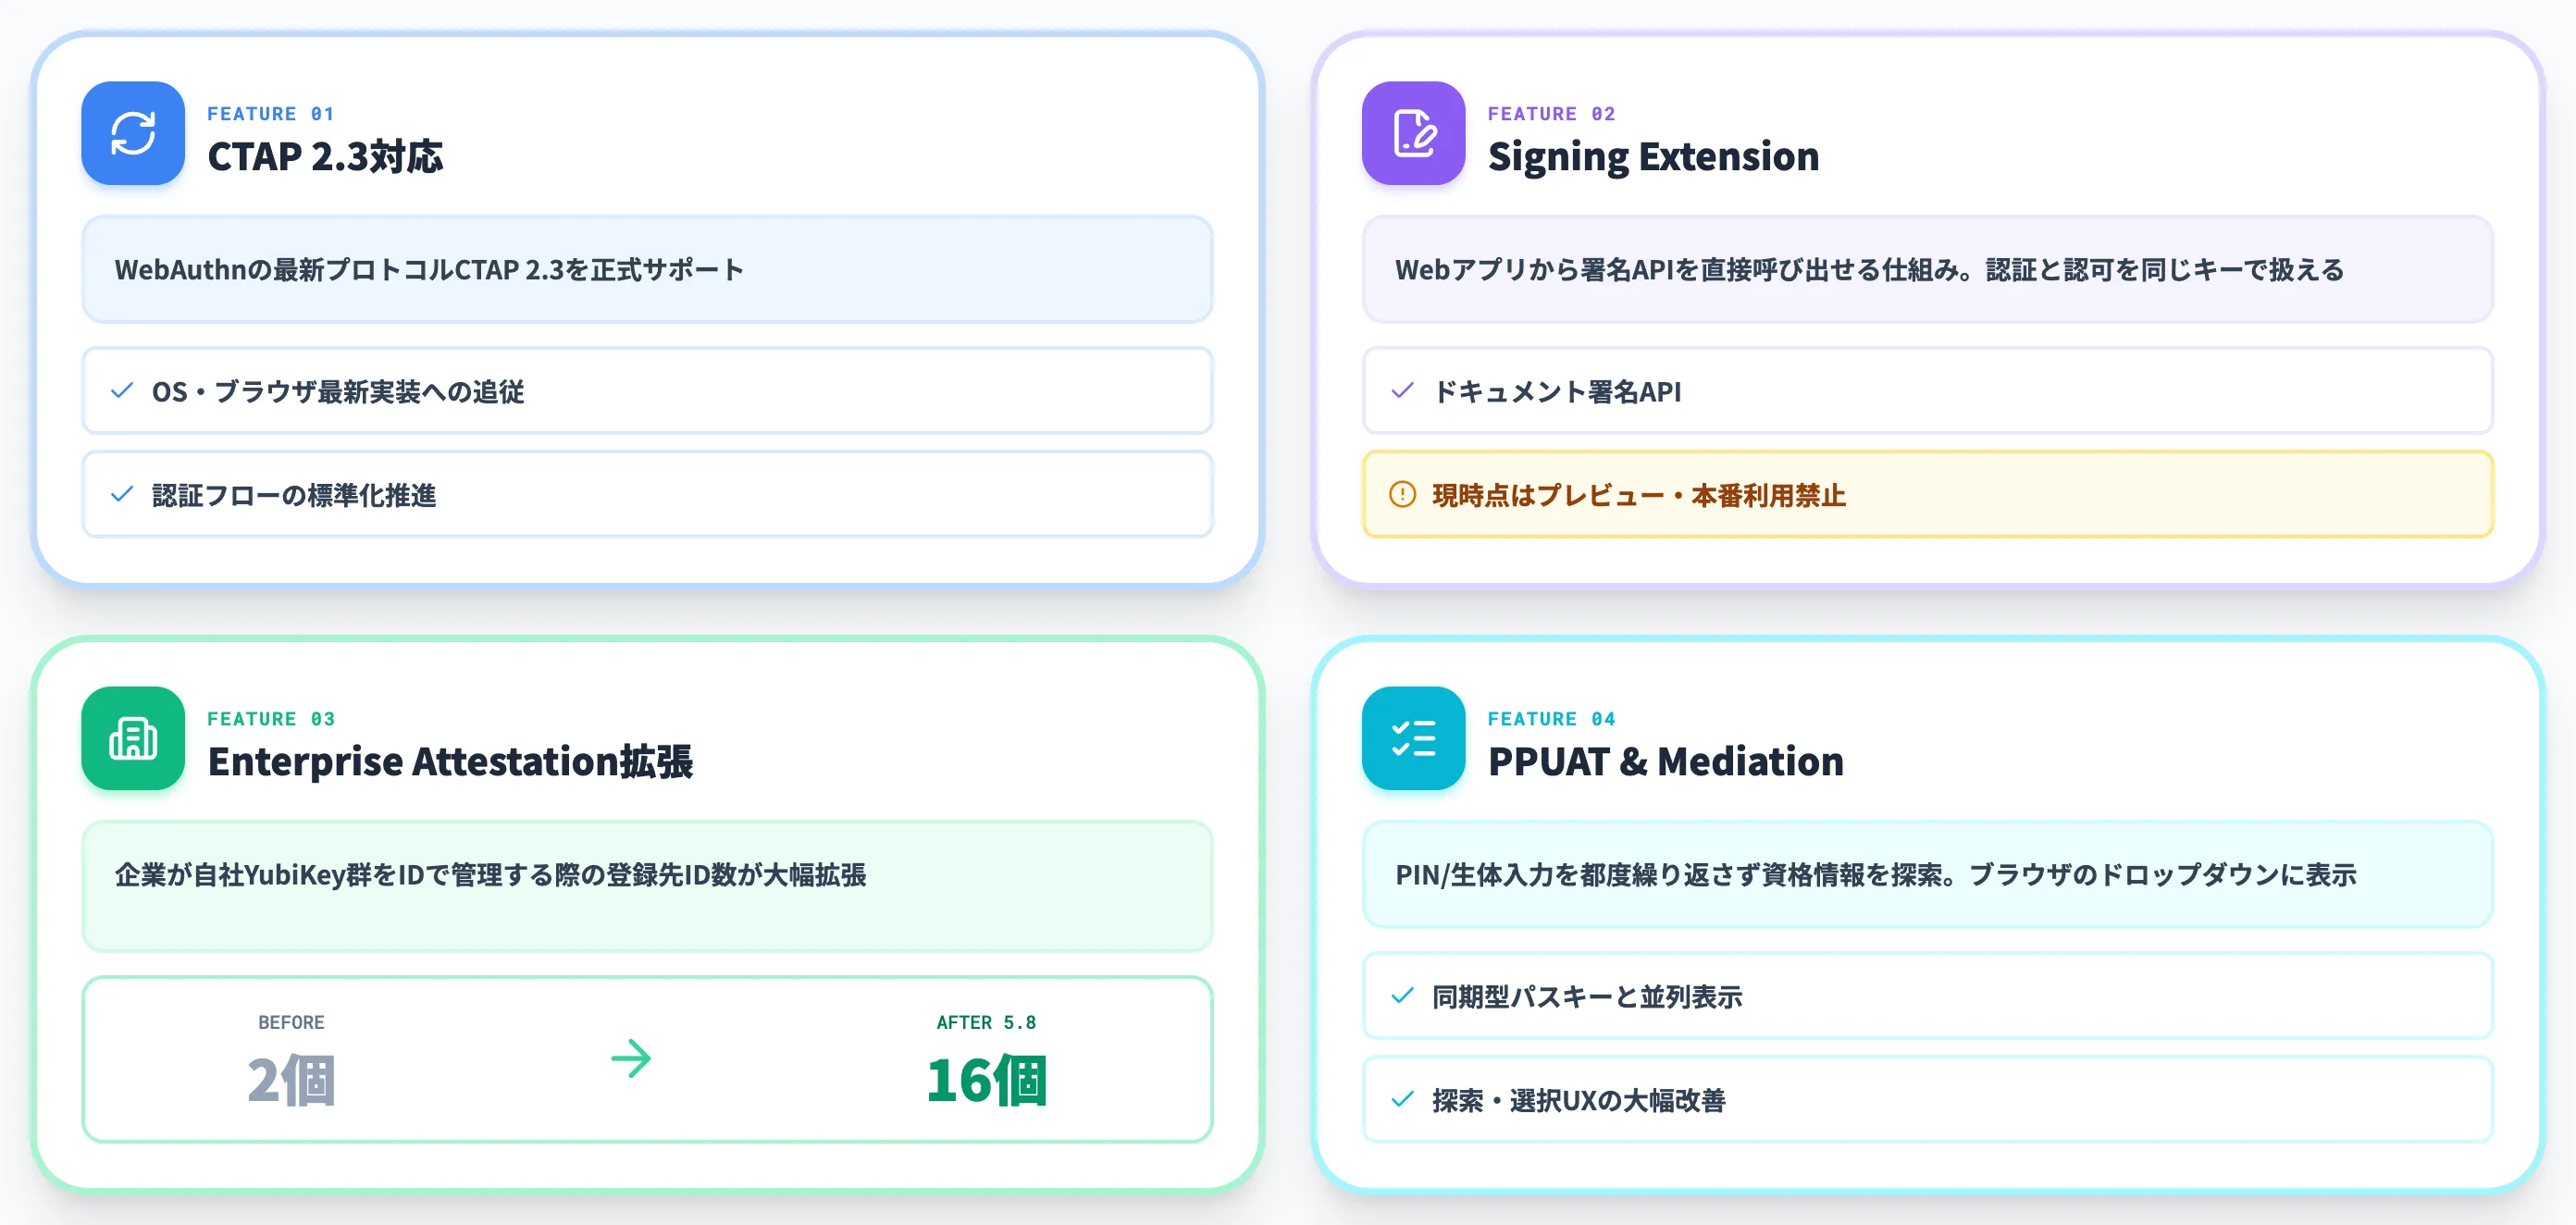
5.8ファームウェアで追加された主な機能は4つに整理できます。それぞれが「認証を超えて何に使えるか」を広げる変更です。
-
CTAP 2.3対応
WebAuthnの最新プロトコルCTAP 2.3をサポート。認証フローの標準化が進む中で、OSやブラウザの最新実装に追従する準備が整いました。
-
WebAuthn Signing Extensionのプレビュー対応
Webアプリから直接「ドキュメントに署名する」「取引を承認する」といった署名APIを呼び出せる仕組み。これにより、認証(本人であることの証明)と認可(その本人が特定の行為を承認した証明)を同じキーで扱えるようになります。
-
Enterprise Attestationの拡張
企業が自社YubiKey群をIDで管理する際、1本のキーで信頼済み組織として登録できる登録先IDの数を従来の2個から16個に拡張。社員が複数の社内システム・取引先SaaS・開発環境に同時アクセスする法人運用で、1本のキーの可用性が大きく上がりました。
-
Persistent PIN/UV Auth Tokens(PPUAT)とConditional Mediation
資格情報の一覧取得・探索を、PIN入力や生体認証を都度繰り返さず継続できる仕組み(トークン自体でログインが成立するわけではなく、資格情報を探して選ぶまでの操作を軽くします)。
ソフトウェア由来の同期型パスキーと並列でYubiKeyの資格情報がブラウザのドロップダウンに表示されるようになり、資格情報の探索と選択UXが改善されています。
最新の技術仕様はYubico公式のWhat's Newデータシートで確認できます。なお、YubiKeyのファームウェアは製造後に更新できない設計のため、既存キーで5.8の新機能を使うことはできず、5.8搭載モデルを新たに購入する必要があります。
AI承認・デジタル署名が検証段階で広がる新ユースケース
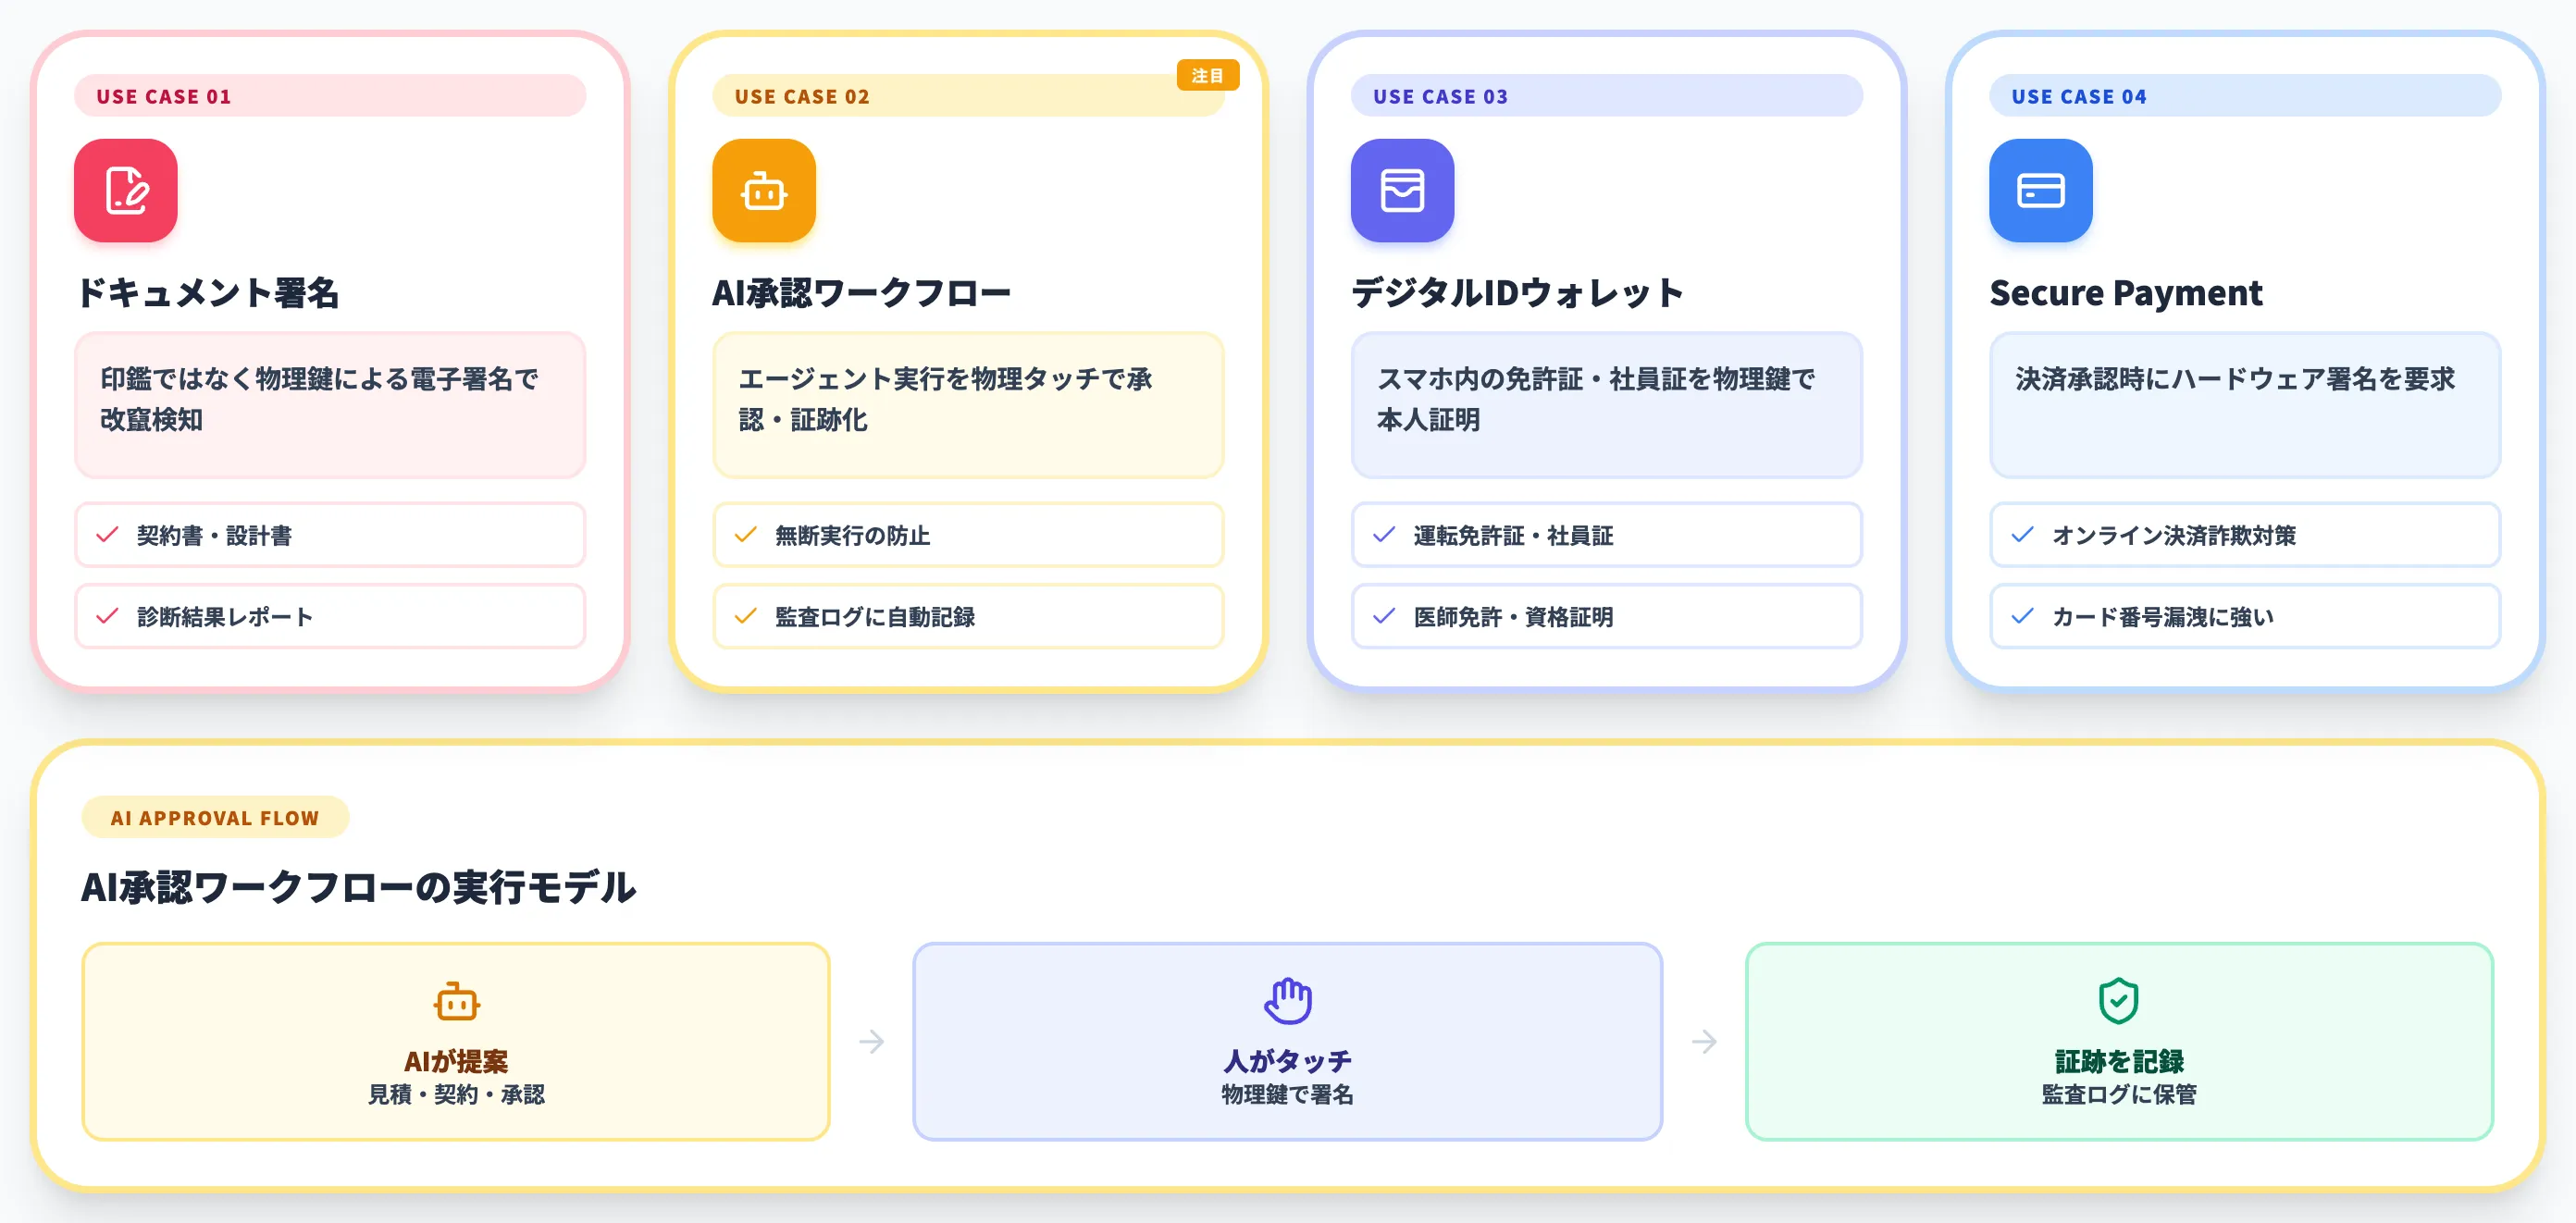
5.8の意義は仕様アップデートそのものよりも、ユースケースの広がりにあります。Yubico公式ブログは、今回の役割拡張が開く4つの新しい業務シナリオを例示しています。
ただしWebAuthn Signing Extensionは2026年10月時点でプレビュー段階であり、公式開発者資料でも本番利用は禁止と明記されているため、以下のシナリオは開発・検証向けの位置づけで捉える必要があります。
-
ドキュメント署名
契約書・設計書・診断結果などに、ハードウェアバック署名を付与する運用。印鑑・電子印影ではなく、物理鍵による電子署名で、ドキュメントの改竄を事後に検知できる仕組みを担保できます。
-
AI承認ワークフロー(AI-driven approvals)
AIエージェントが提案・実行する業務アクションに対し、担当者が物理的にタッチして承認の意思表示をハードウェアで記録する仕組み。無断実行を防ぎつつ、承認証跡を監査ログとして残せます。
-
デジタルIDウォレット
運転免許証・社員証・医師免許等をスマホ側のウォレットに格納する流れに対し、本人確認時にYubiKeyでチャレンジ署名する運用が想定されています。
-
Secure Payment Confirmation
決済承認時にブラウザ経由でハードウェア署名を要求するプロトコル。カード番号漏洩型のオンライン決済詐欺に対する強い防御層になります。
特に注目すべきはAI承認ワークフローです。生成AIが業務の中で見積書作成・契約レビュー・承認依頼を自律的に組み立てる場面が増える中、「AIが提案した内容を、人間がどこで物理的に承認したか」を記録する必要性が急速に高まっています。
パスワード管理サービス側がソフトウェア経由でAI向け認証・承認フローに対応し始めているのと同じ方向性を、YubiKey 5.8はハードウェア側から答えようとしていると読めます。
AI総研の支援現場でも、2026年後半に入ってから「AIエージェントの承認証跡をどう残すか」の相談が増えており、YubiKey 5.8の役割拡張は実務論点とタイミングが噛み合っている動きです。
YubiKeyの製品ラインナップと選び方
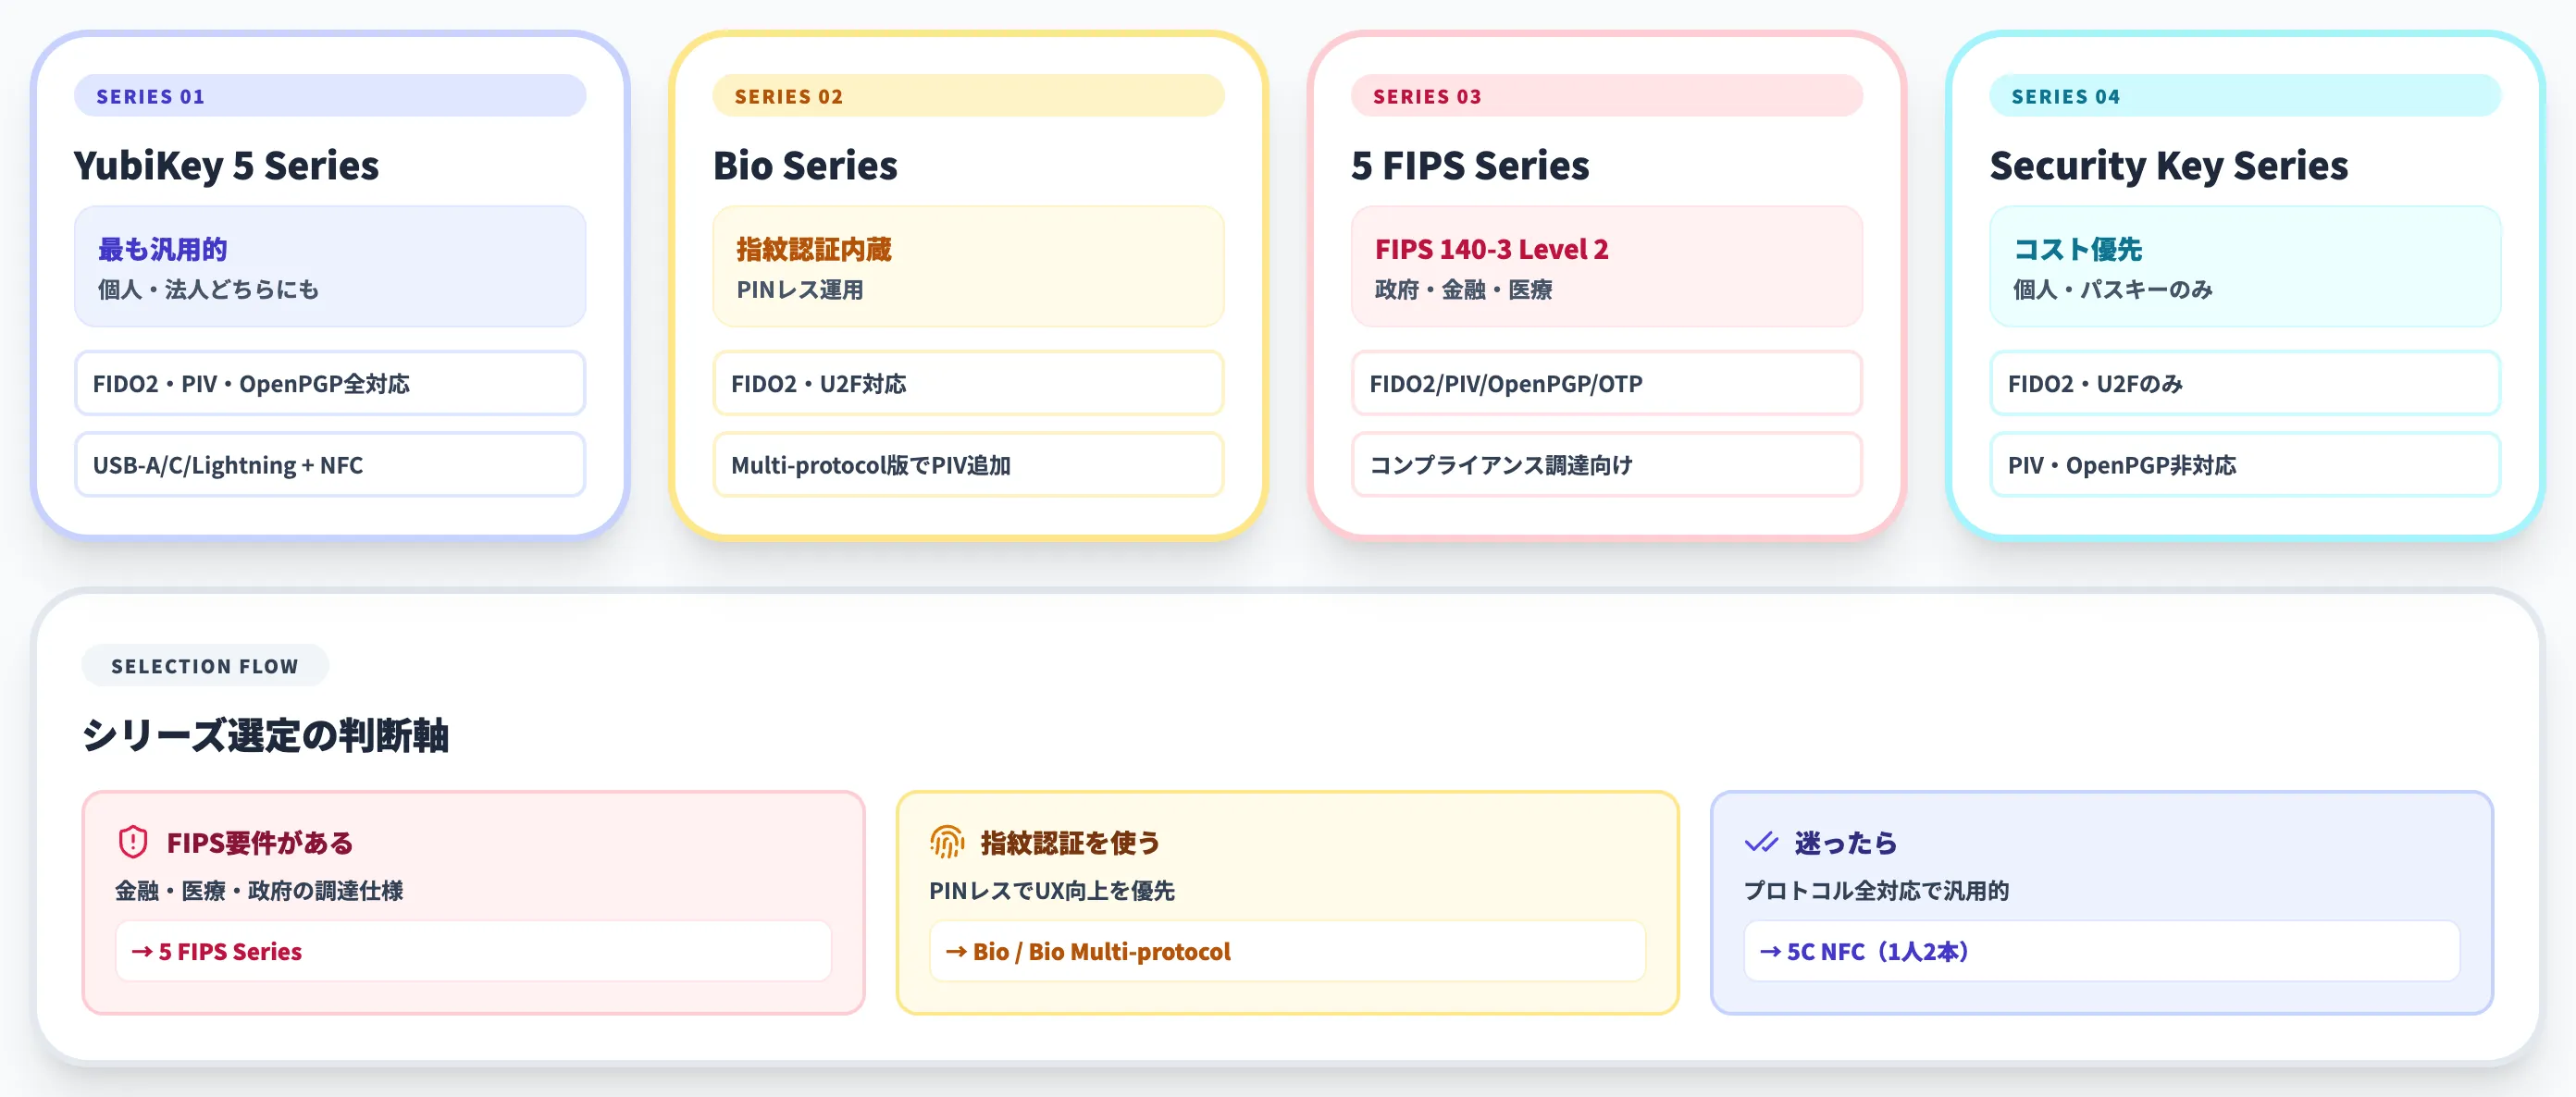
YubiKeyには用途別に4つのシリーズが存在し、それぞれ端子・無線機能・対応プロトコルが異なります。本セクションでは、各シリーズの違いと個人・法人それぞれの選び方を整理します。
YubiKeyの4つのシリーズと主な違い
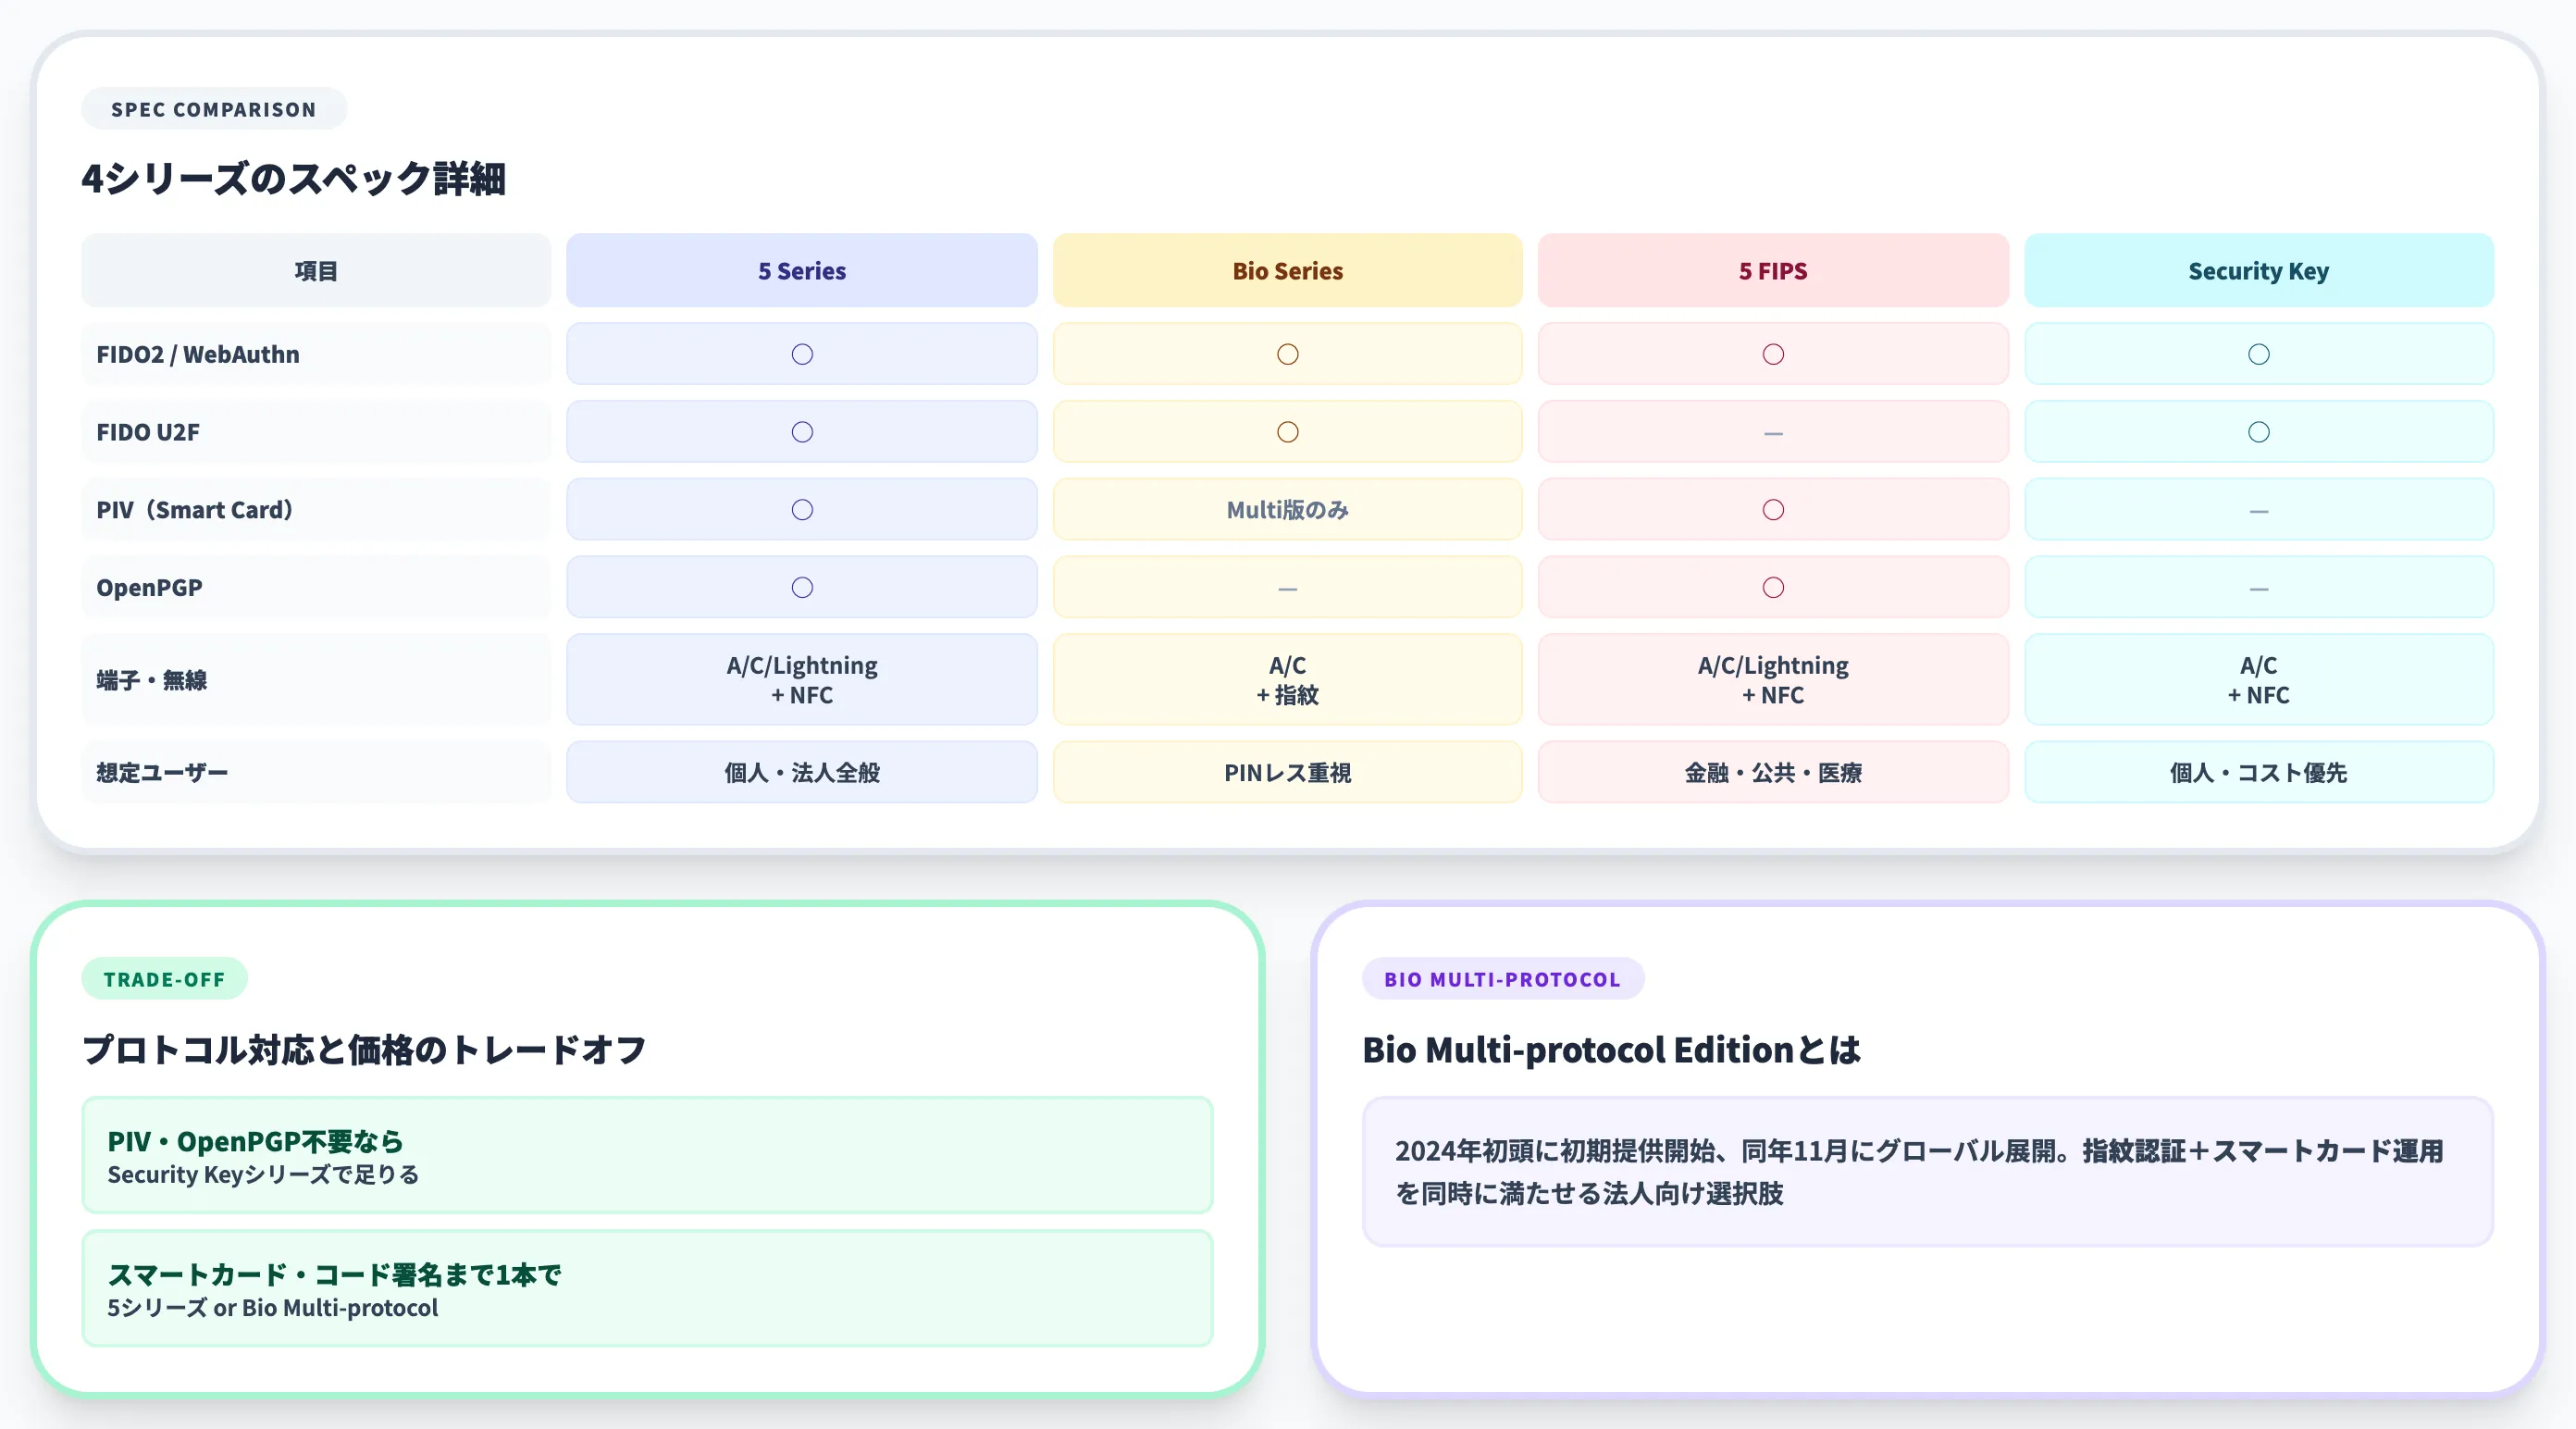
現行ラインナップは、YubiKey公式製品ページで以下の4系統に整理されています。
| シリーズ | 対応プロトコル | 端子・無線 | 想定ユーザー |
|---|---|---|---|
| YubiKey 5 Series | FIDO2/WebAuthn・U2F・PIV・OpenPGP・OTP全対応 | USB-A/USB-C/Lightning + NFC | 個人・法人を問わず最も汎用的 |
| YubiKey Bio Series | FIDO2・U2F(Multi-protocol版はPIV追加) | USB-A/USB-C + 指紋センサー | 生体認証を優先する法人・パスワードレス重視 |
| YubiKey 5 FIPS Series | FIDO2・PIV・OpenPGP・OTP対応 + FIPS 140-3 Level 2取得(U2Fは非対応) | USB-A/USB-C/Lightning + NFC | 政府・金融・医療などコンプライアンス要件が強い組織 |
| Security Key Series | FIDO2・U2Fのみ(PIV・OpenPGP非対応) | USB-A/USB-C + NFC | 個人用途・コスト優先・パスキーのみで十分なケース |
プロトコル対応数と価格はトレードオフの関係です。PIVやOpenPGPが不要なら安価なSecurity Keyシリーズで足りますが、スマートカードログオンやコード署名まで1本で担うなら5シリーズまたはBio Multi-protocol Editionが選択肢になります。YubiKey Bio Multi-protocol Editionは2024年初頭に初期提供が始まり、同年11月にグローバル提供が開始されたラインで、指紋認証とスマートカード運用を同時に満たしたい法人向けの選択肢として注目されています。
個人向けの選び方——「5C NFC」の二本持ちが推奨
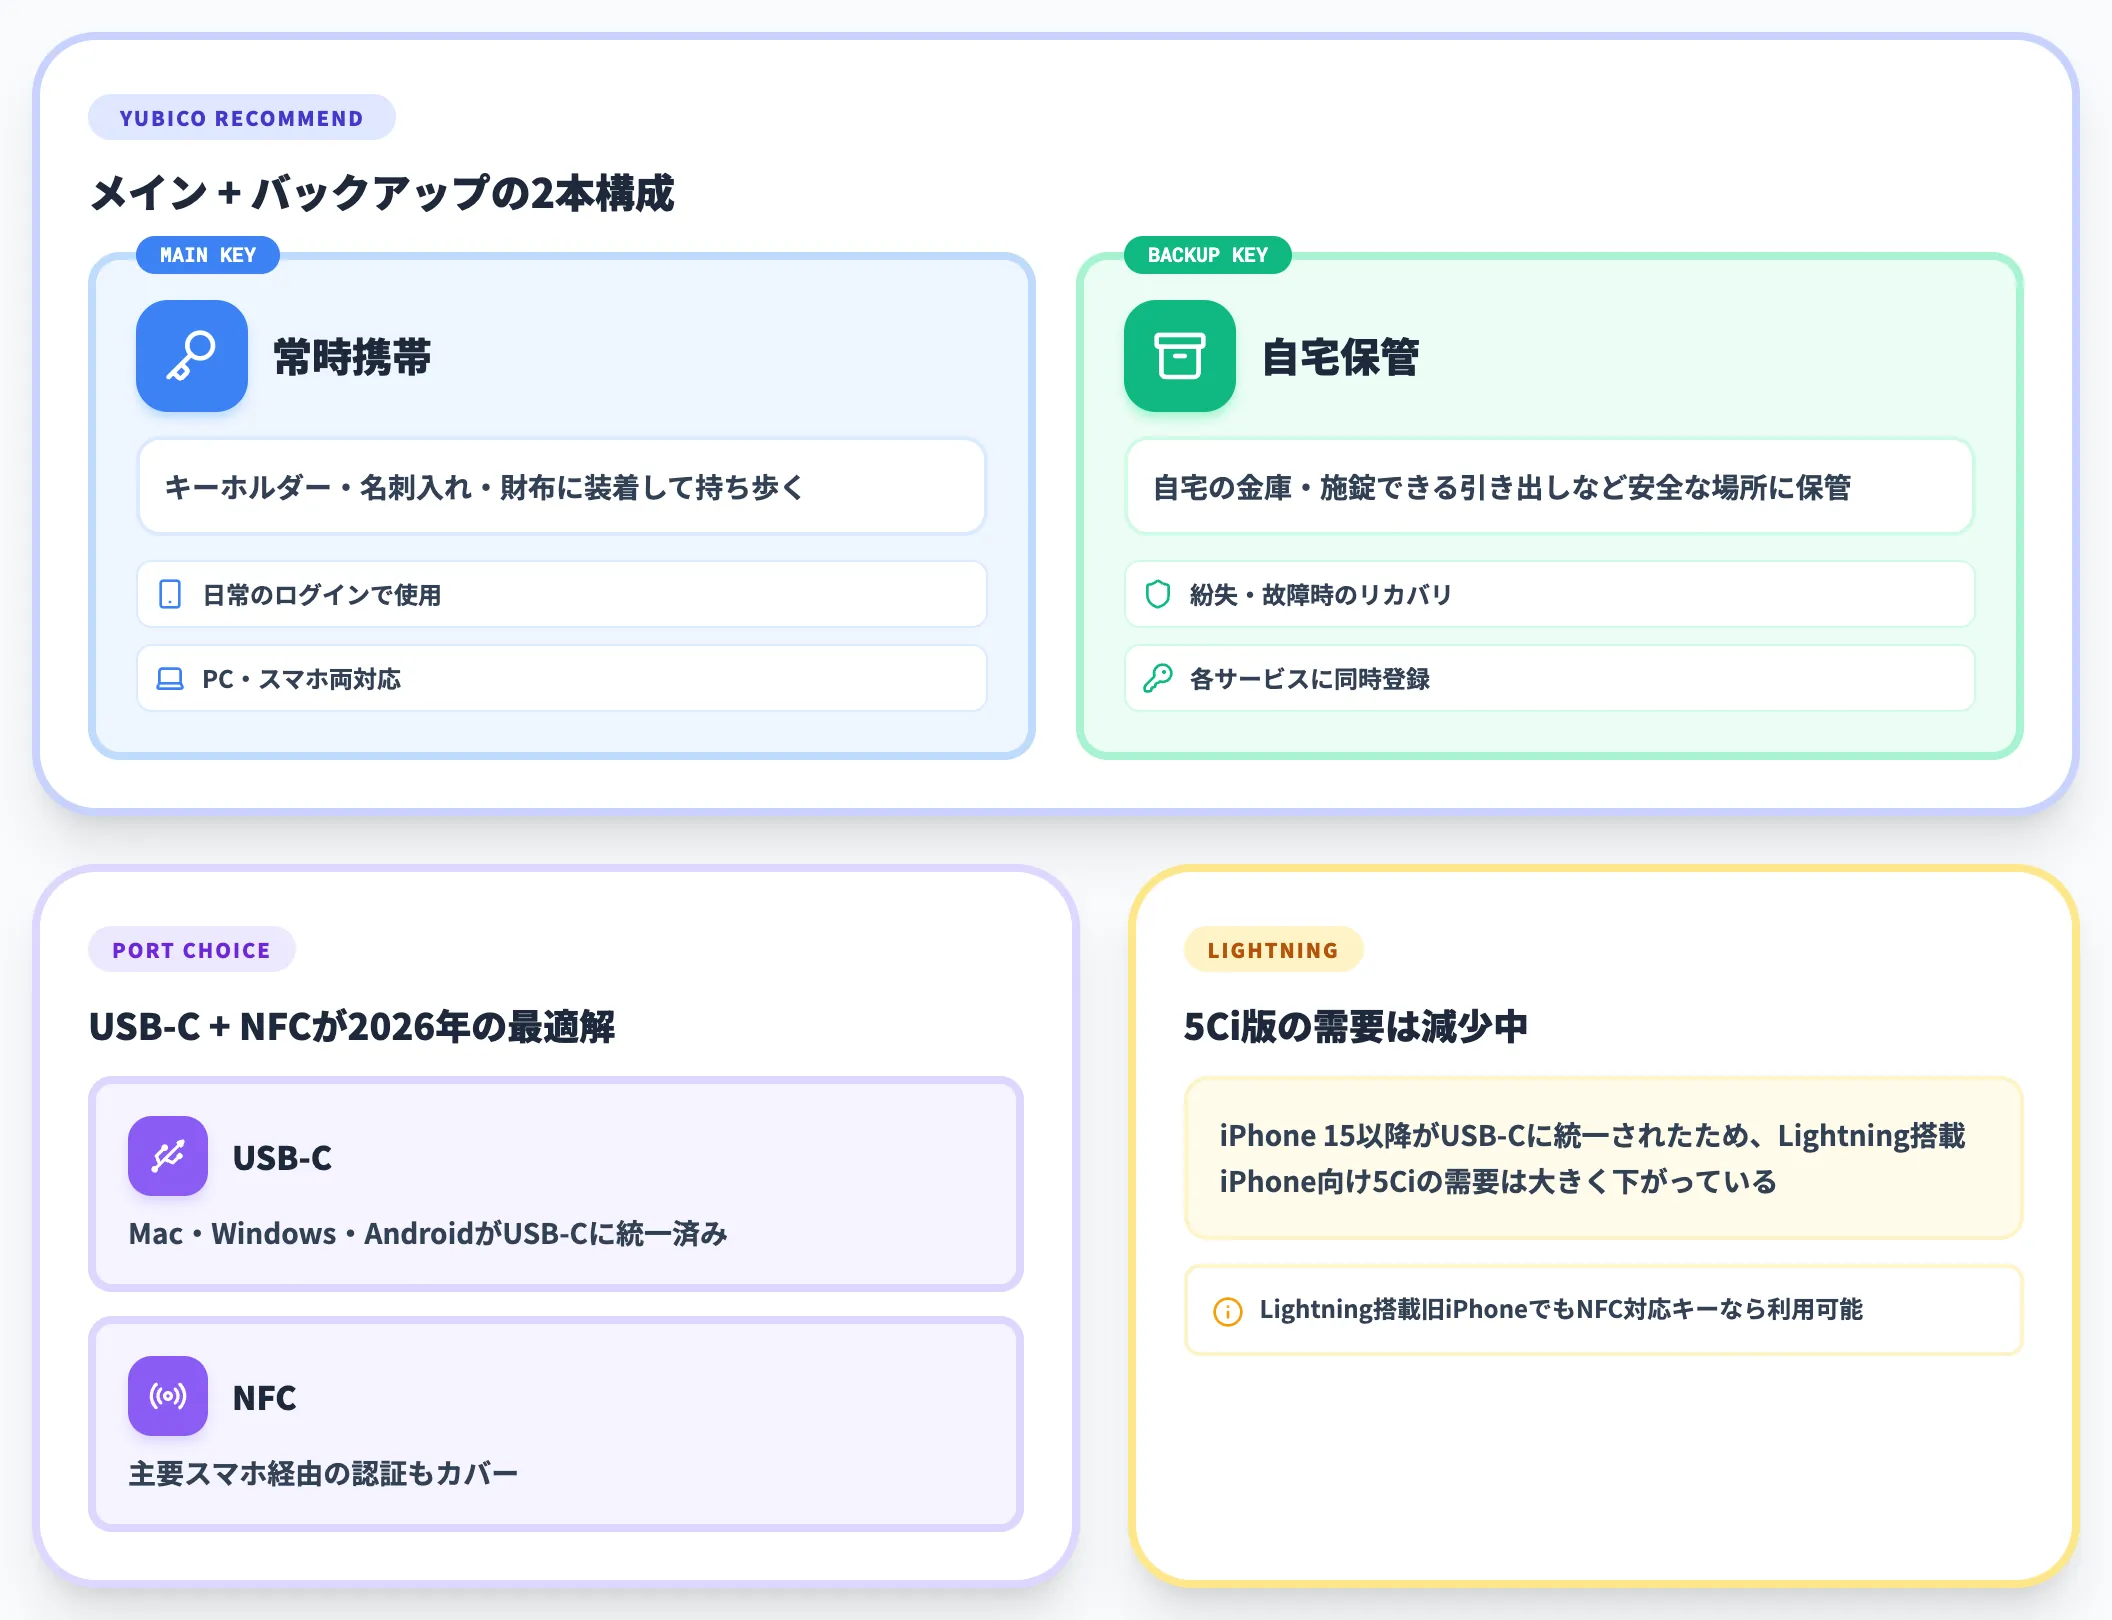
個人用途であれば、YubiKey 5C NFCを2本(メイン+バックアップ)で揃える構成がYubico公式でも推奨される運用です。
- 1本目は常時携帯用(キーホルダー・名刺入れ等に装着)
- 2本目は自宅の金庫・引き出し等に保管するバックアップキー
端子はUSB-C + NFCの組み合わせを選ぶのが安全です。2026年時点のMac・Windows・Androidはほぼ全てUSB-Cに統一されており、NFCを備えていれば主要スマホ経由の認証もカバーできます。
Lightning搭載iPhoneでもNFC対応キーは利用可能ですが、iPhone 15以降がUSB-Cに統一されたことでLightning版(5Ci)の需要は大きく下がっています。
法人向けの選び方——プロトコル要件とFIPS要件を先に確認する
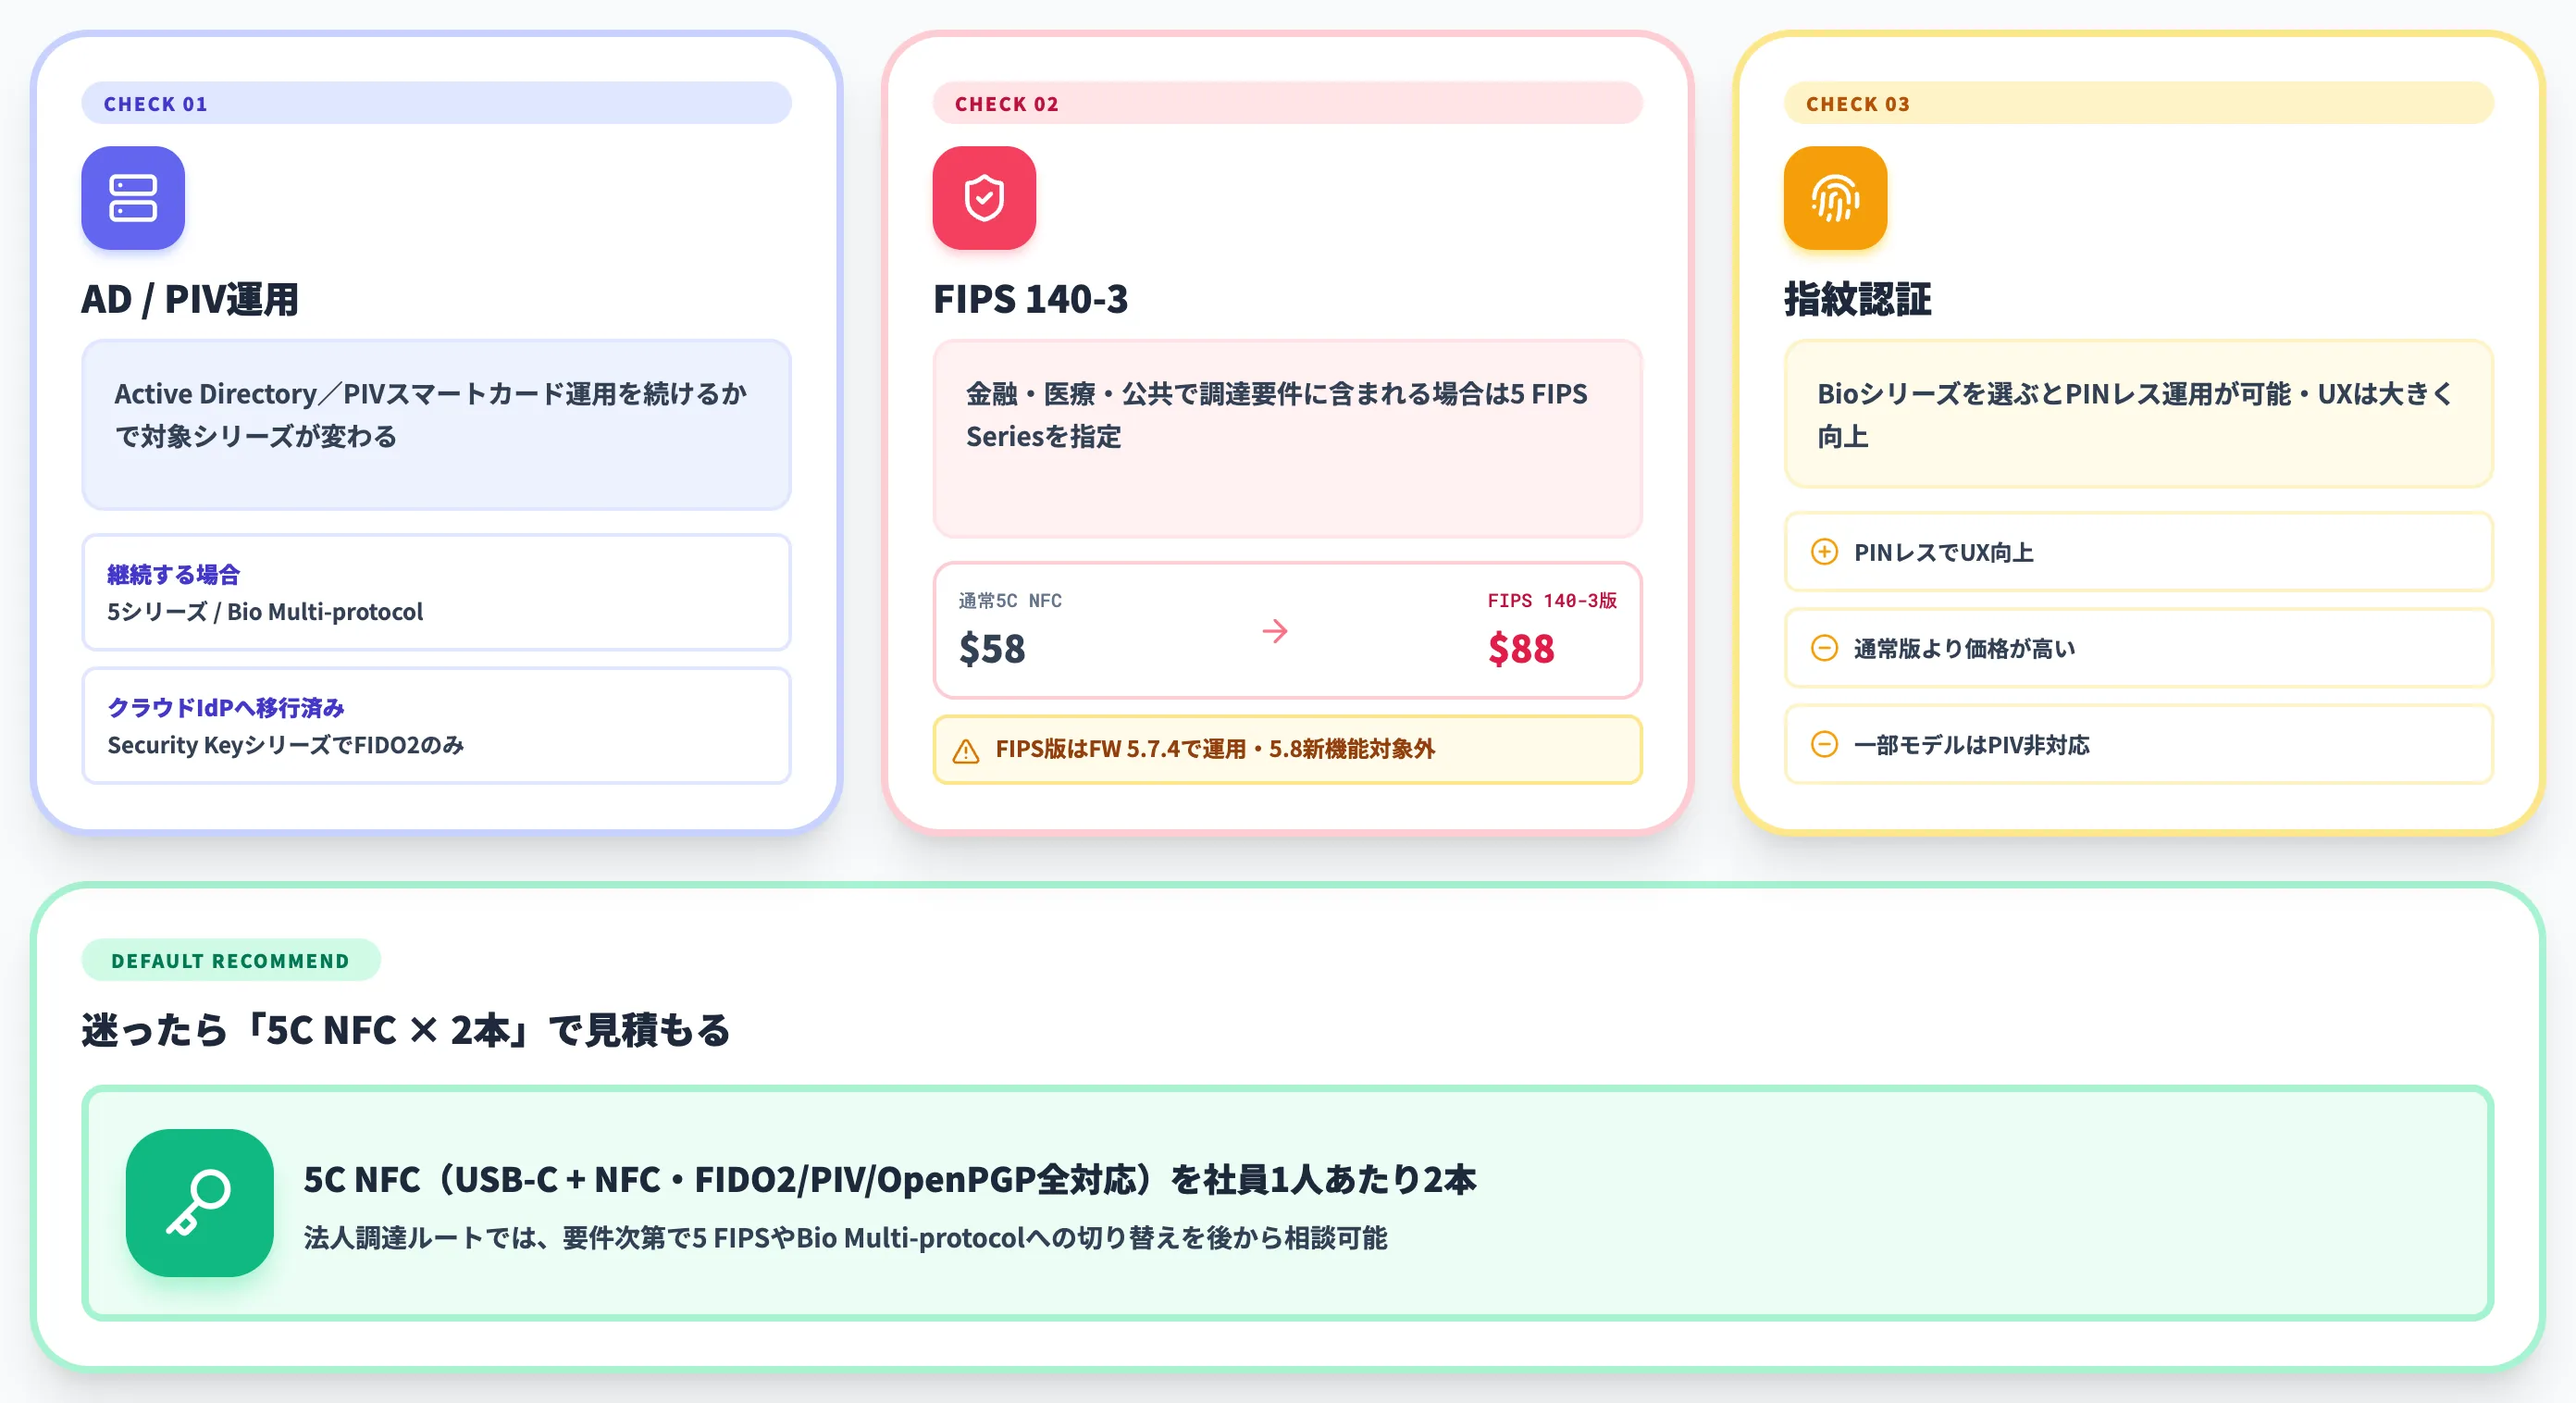
法人で導入する場合、個人のような「とりあえず5C NFC」の判断では詰まる論点があります。選定の前に、以下3点を社内で確定させる必要があります。
-
Active Directory/PIVスマートカード運用を続けるか
続けるなら5シリーズまたはBio Multi-protocol Editionが対象(Security KeyシリーズはPIV非対応)。クラウドIdPに完全移行済みなら、Security KeyシリーズでFIDO2のみに絞ってコストを抑える選択もあり得ます。
-
FIPS 140-3の取得製品が必要か
金融・医療・公共系で調達要件に含まれる場合、通常の5シリーズではなく5 FIPS Seriesを指定する必要があります。
公式ストアでは同じ5C NFCでも通常版$58に対しFIPS 140-3版は$88(約52%高)の水準です。ただし5 FIPS SeriesはFIPSバリデーションを維持するためファームウェア5.7.4で運用されており、5.8の新機能(CTAP 2.3・WebAuthn Signing Extension等)の対象外です。
FIPS要件と5.8新機能の両方を同時に満たしたい場合は、Yubicoの最新ロードマップを事前に確認する必要があります。
- 指紋認証を使うか
Bioシリーズを選ぶとPINレス運用が可能になり、ユーザー体験は大きく向上します。ただし通常版より価格が高く、ごく一部モデルはPIV非対応のためサービス側要件と要照合です。
選定に迷ったら、まず**5C NFC(USB-C + NFC・FIDO2/PIV/OpenPGP全対応)**を社員1人あたり2本の構成で見積もるのが安全です。日立ソリューションズ経由などの法人調達では、要件次第で5 FIPSやBio Multi-protocolへの切り替えを後から相談するルートも用意されています。
YubiKeyの料金と購入チャネル
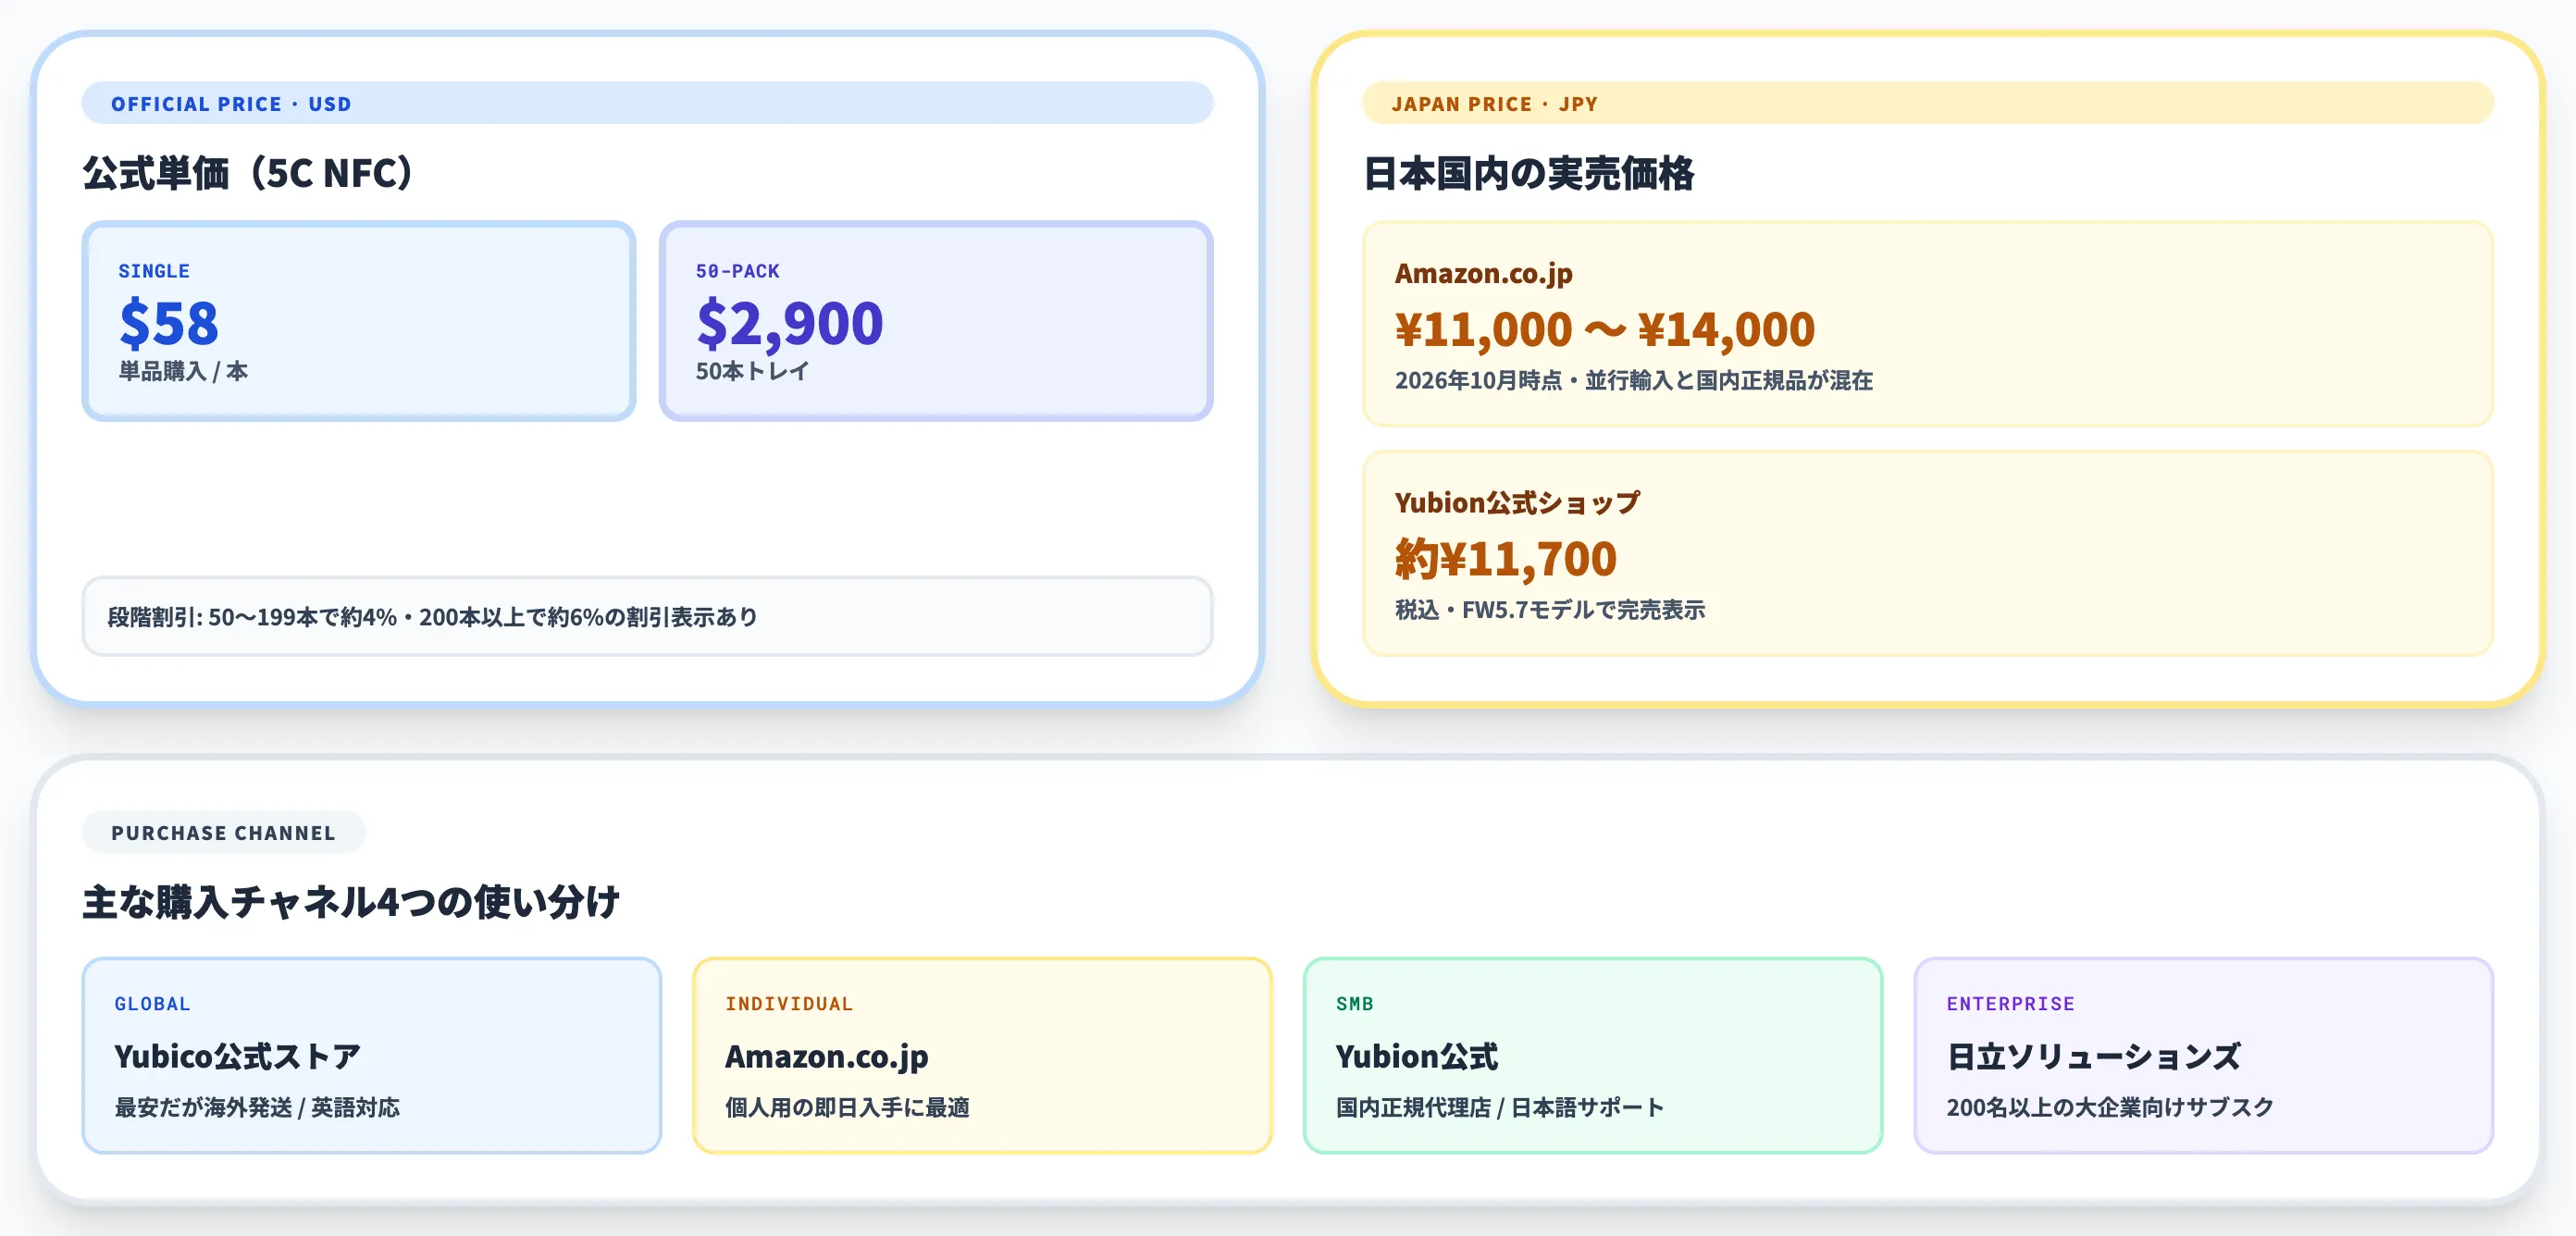
YubiKeyは公式単価と流通在庫で価格が異なり、法人調達では別途ボリュームディスカウントや付帯サービスが乗ります。
本セクションでは、2026年10月時点の価格水準と購入経路を整理します。
公式単価と日本国内の実売価格
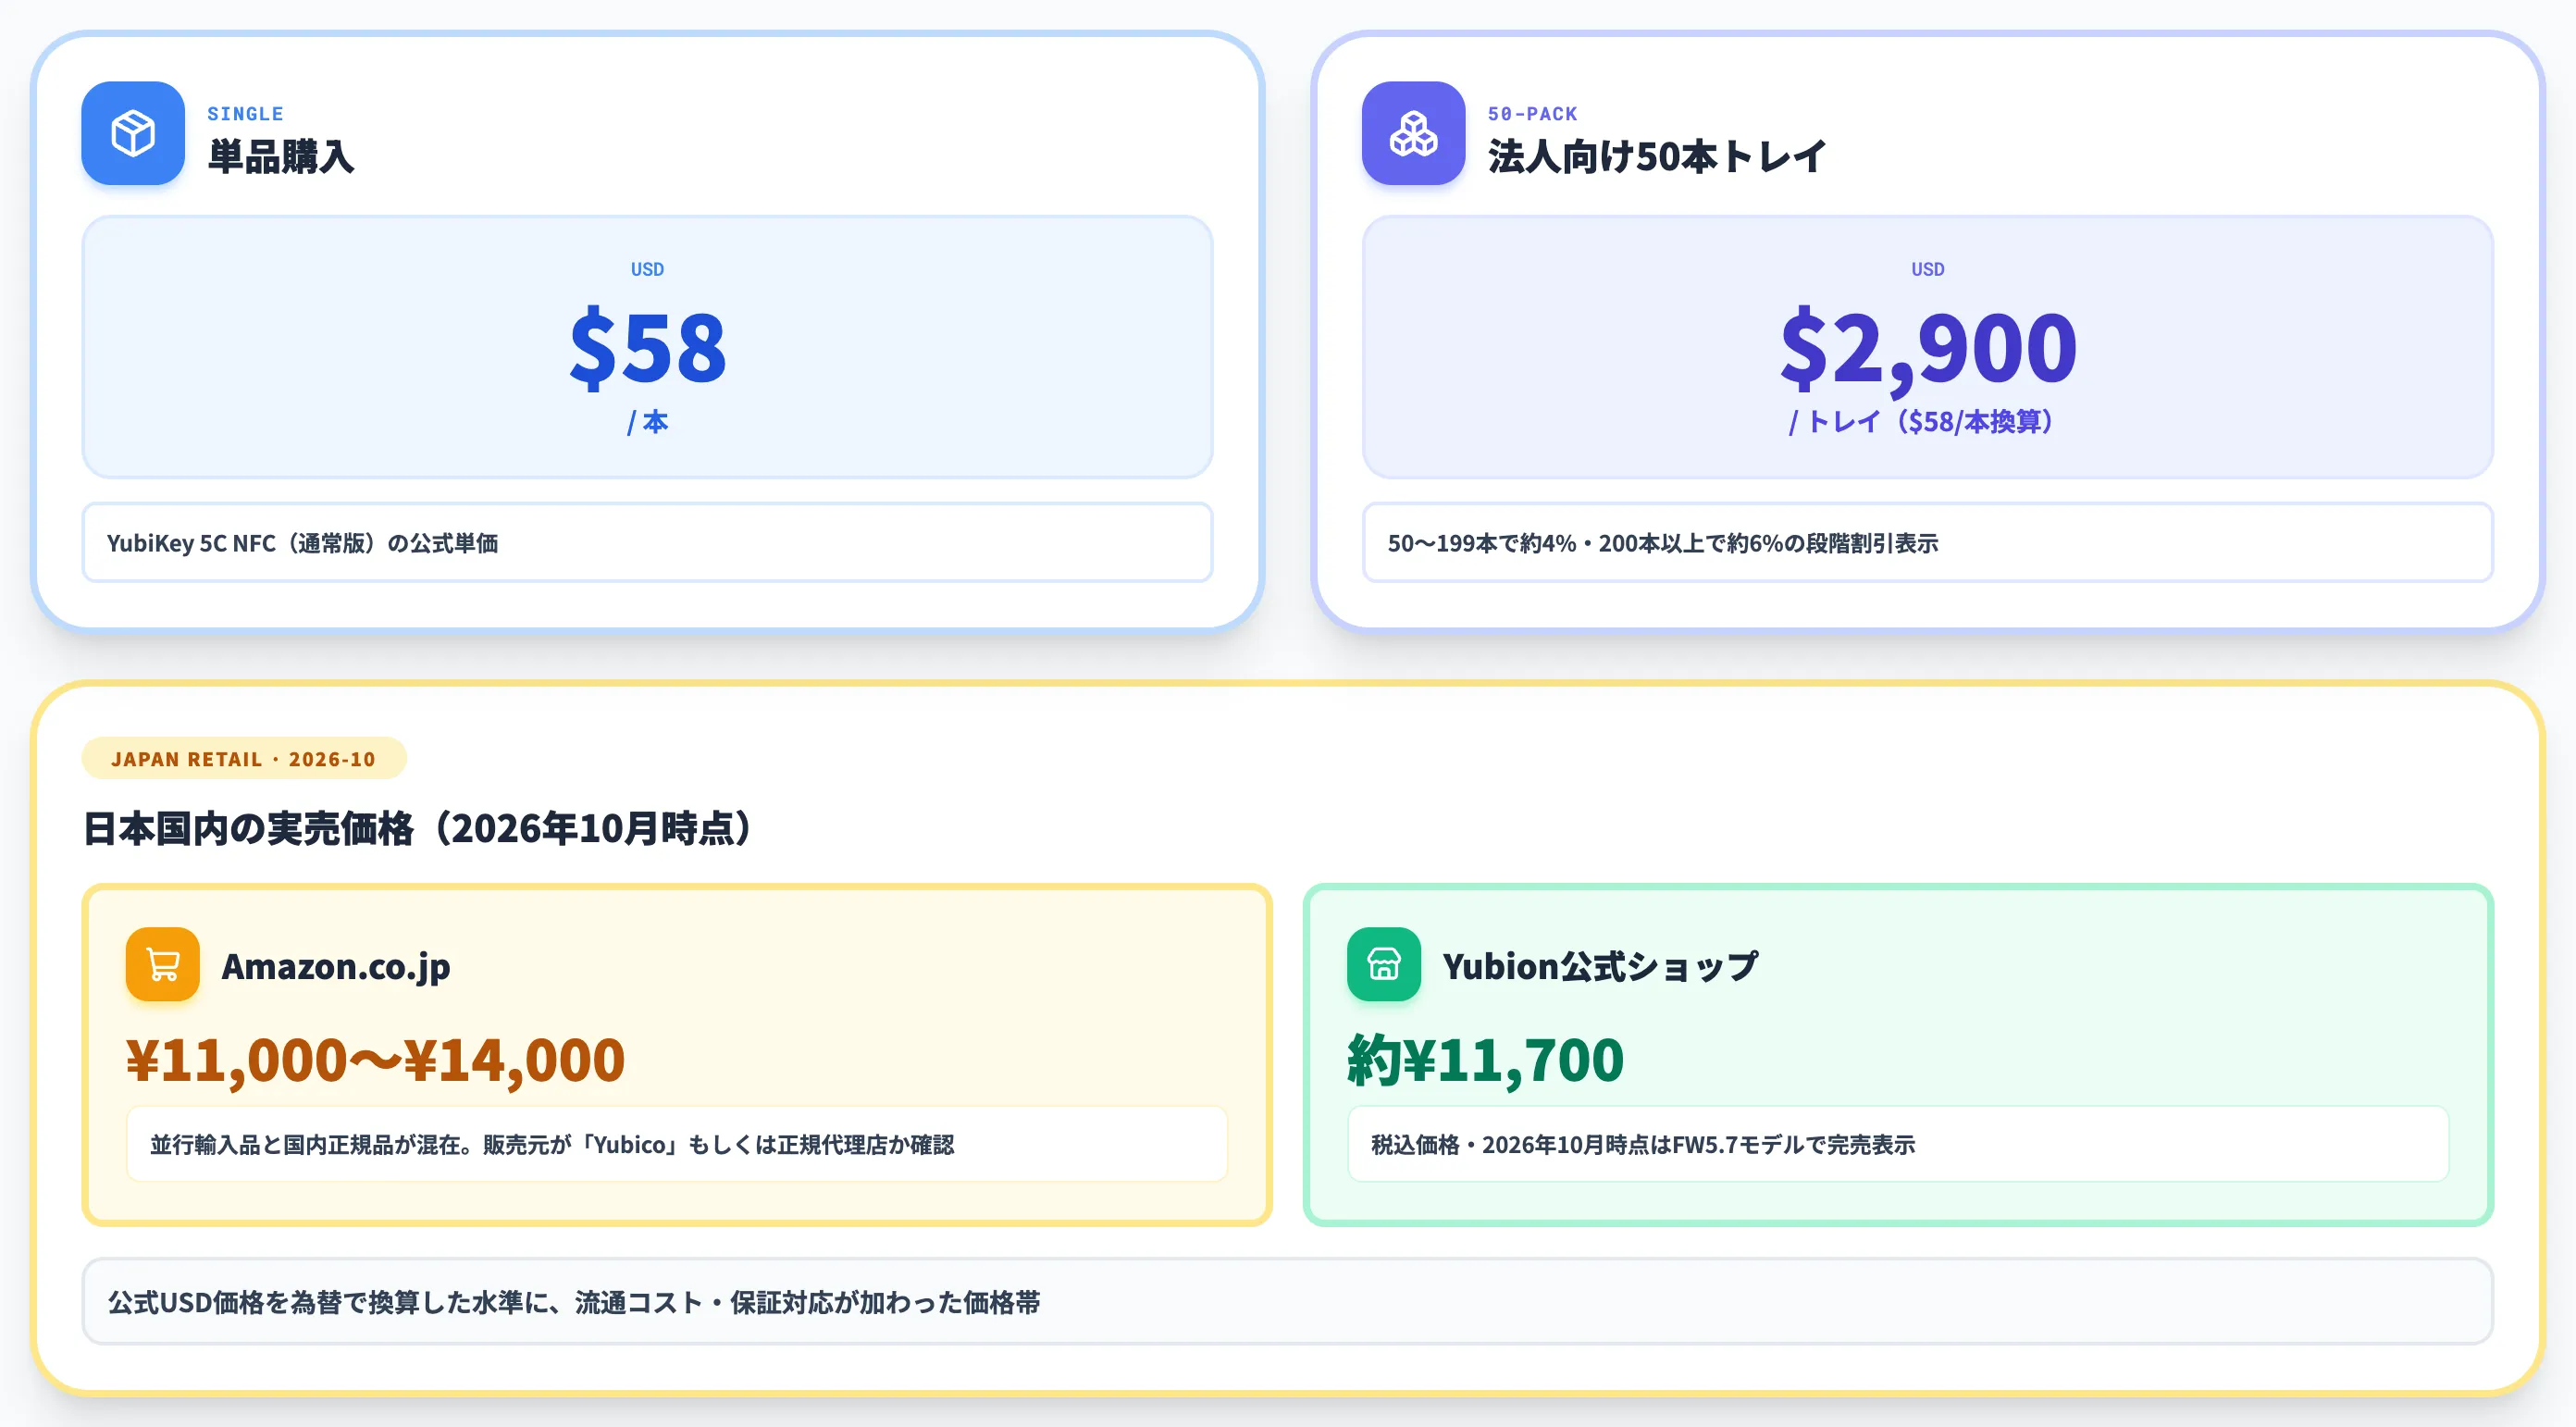
YubiKey 5C NFCの公式単価はYubico公式ストアで以下のとおり公表されています。
| 購入形態 | 公式価格(USD) | 単価換算 |
|---|---|---|
| 単品購入 | $58 | $58/本 |
| 法人向け50本トレイ | $2,900 | $58/本(50〜199本で約4%、200本以上で約6%の割引表示あり) |
単品でも50本トレイでも基本単価は$58で変わりませんが、米国の公式ストアには50本以上の購入時に適用される段階的なディスカウント表示があります。より大規模なボリュームディスカウントや法人向け条件は代理店経由の見積もり案件扱いになります。
日本国内では、Amazon.co.jpの実売価格が11,000〜14,000円程度(2026年10月時点)、Yubion公式ショップでの税込価格が約11,700円です(2026年10月時点はFW5.7モデルで完売表示)。
公式USD価格を為替で換算した水準に、流通コスト・保証対応が加わった形になっています。
購入チャネルの比較
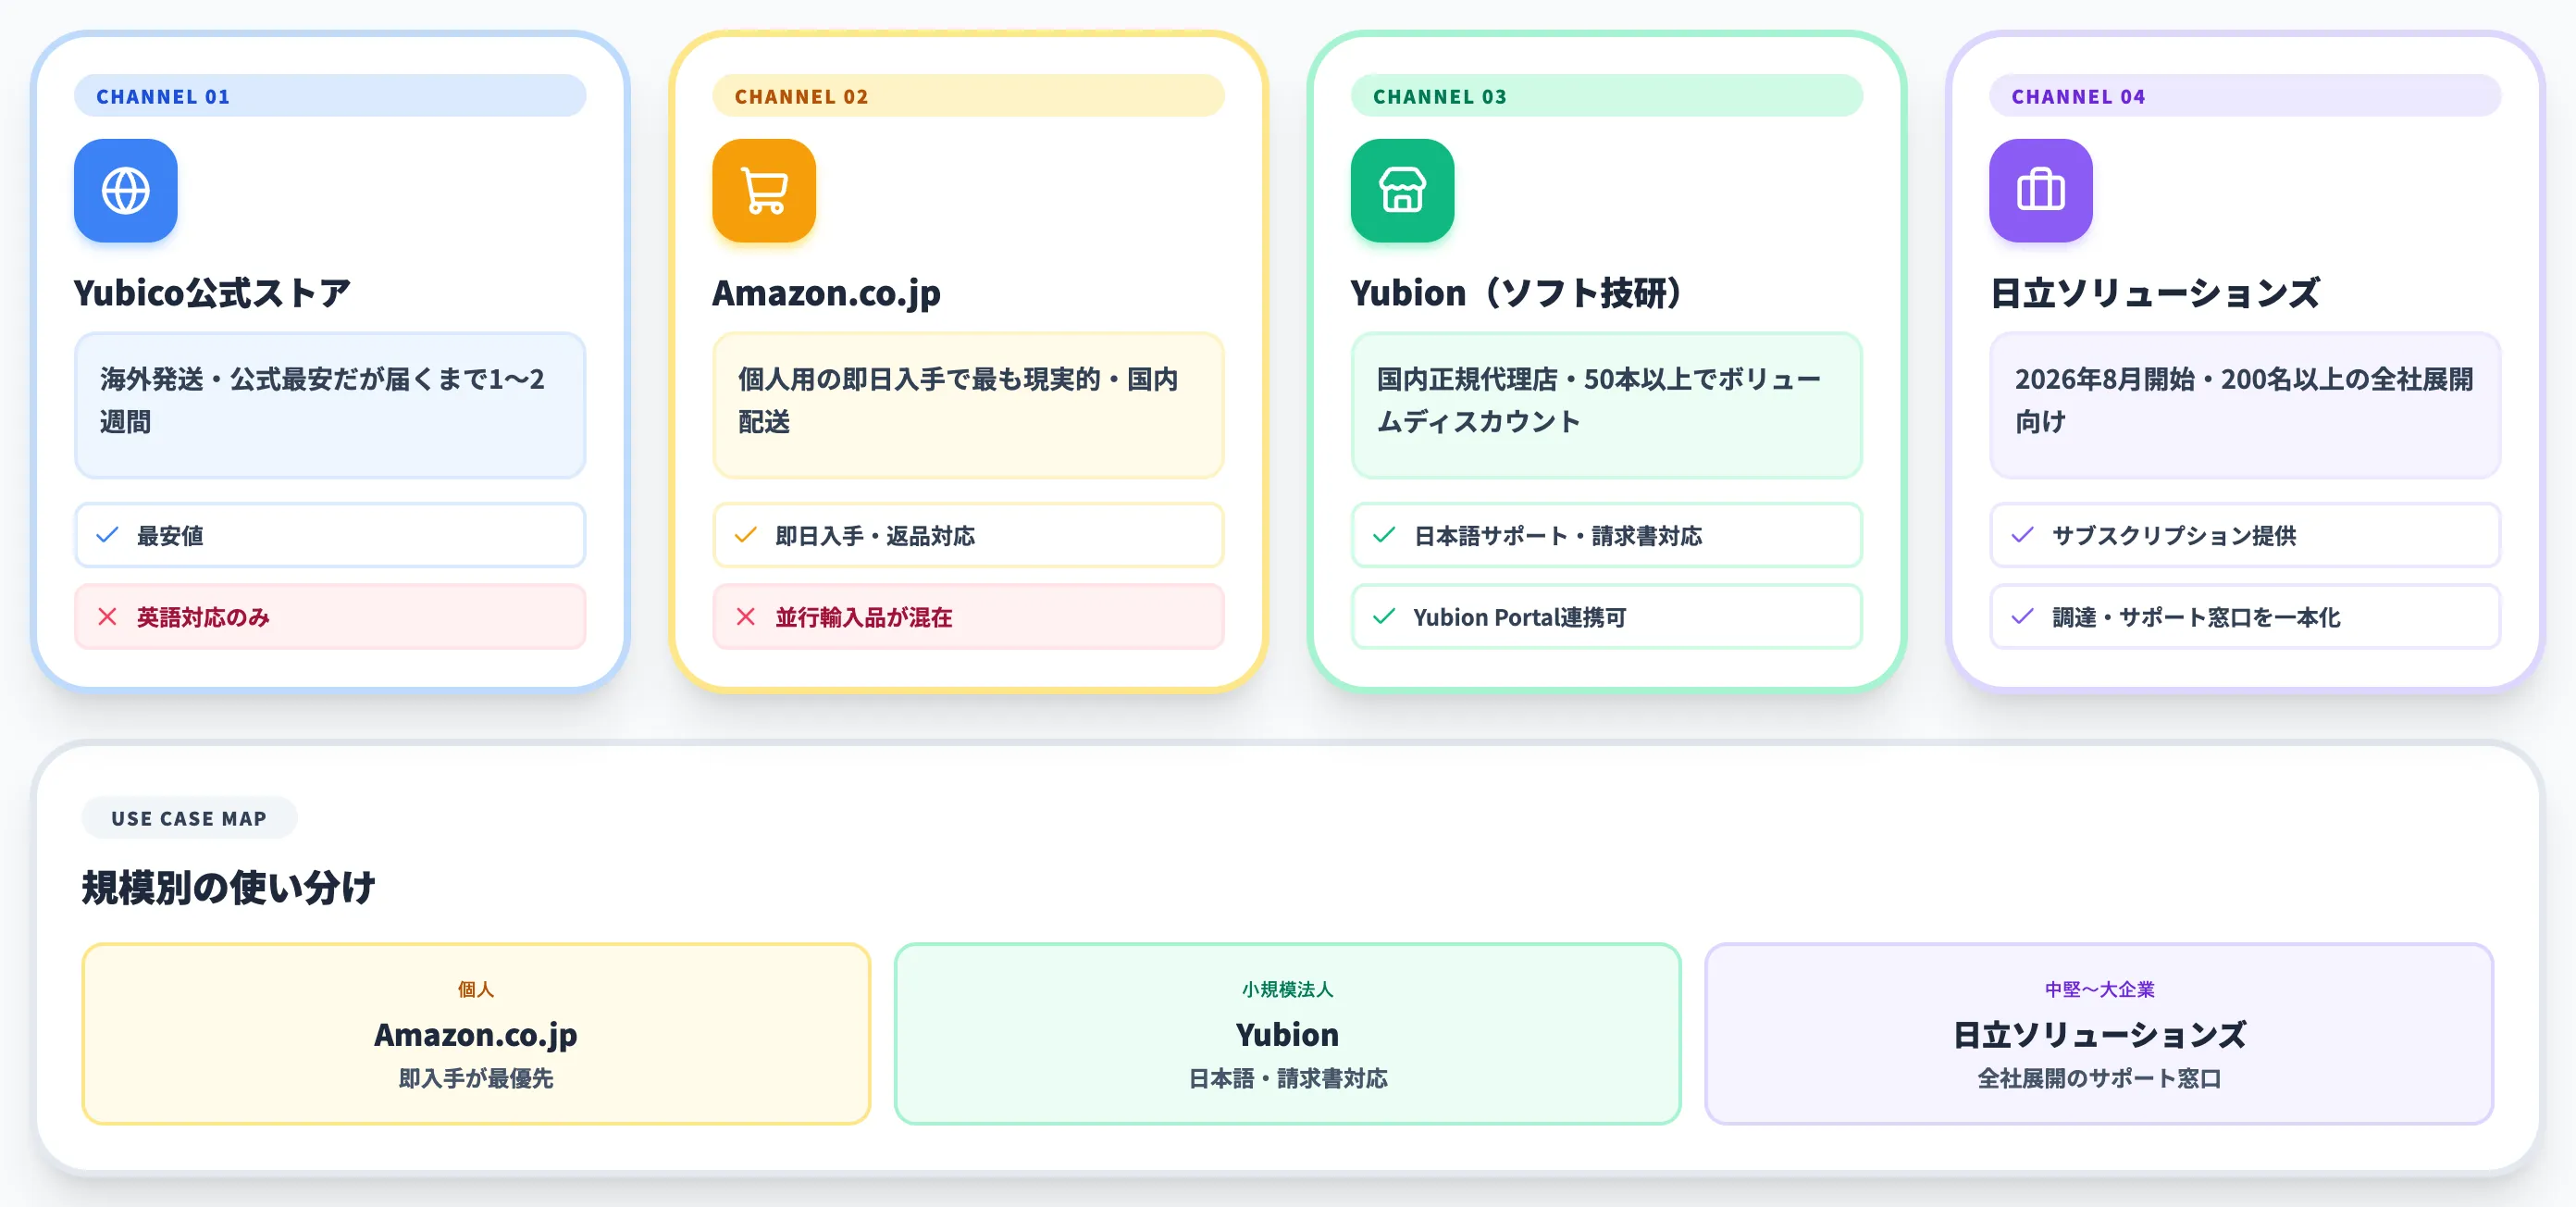
主な購入経路は4つあり、個人用途か法人調達かで最適解が変わります。
-
Yubico公式ストア(海外発送)
最安値だが海外発送のため届くまで1〜2週間。英語対応で初期不良対応も英語でのやり取りが前提。
-
Amazon.co.jp
個人用の即日入手で最も現実的。価格は公式より1〜3割高いが、国内配送・返品対応が可能。並行輸入品と国内正規品が混在するため、販売元が「Yubico」もしくは正規代理店かを購入前に確認。
-
Yubion公式ショップ(ソフト技研)
国内の正規代理店。日本語サポート・法人請求書対応あり。50本以上の法人調達ではボリュームディスカウントや管理ツール(Yubion Portal)とのバンドルも相談可能。
-
日立ソリューションズ経由
2026年8月28日から日立ソリューションズがYubiKey導入支援サービスを国内で提供開始。200名以上の規模を対象としたサブスクリプションサービスで、国内での調達・サポート窓口を一本化できます。価格・提供範囲は見積もり対応。
個人用途ならAmazon.co.jpで即入手、小規模法人ならYubion、中堅〜大企業の全社展開なら日立ソリューションズ経由、という使い分けが現実的です。
YubiKey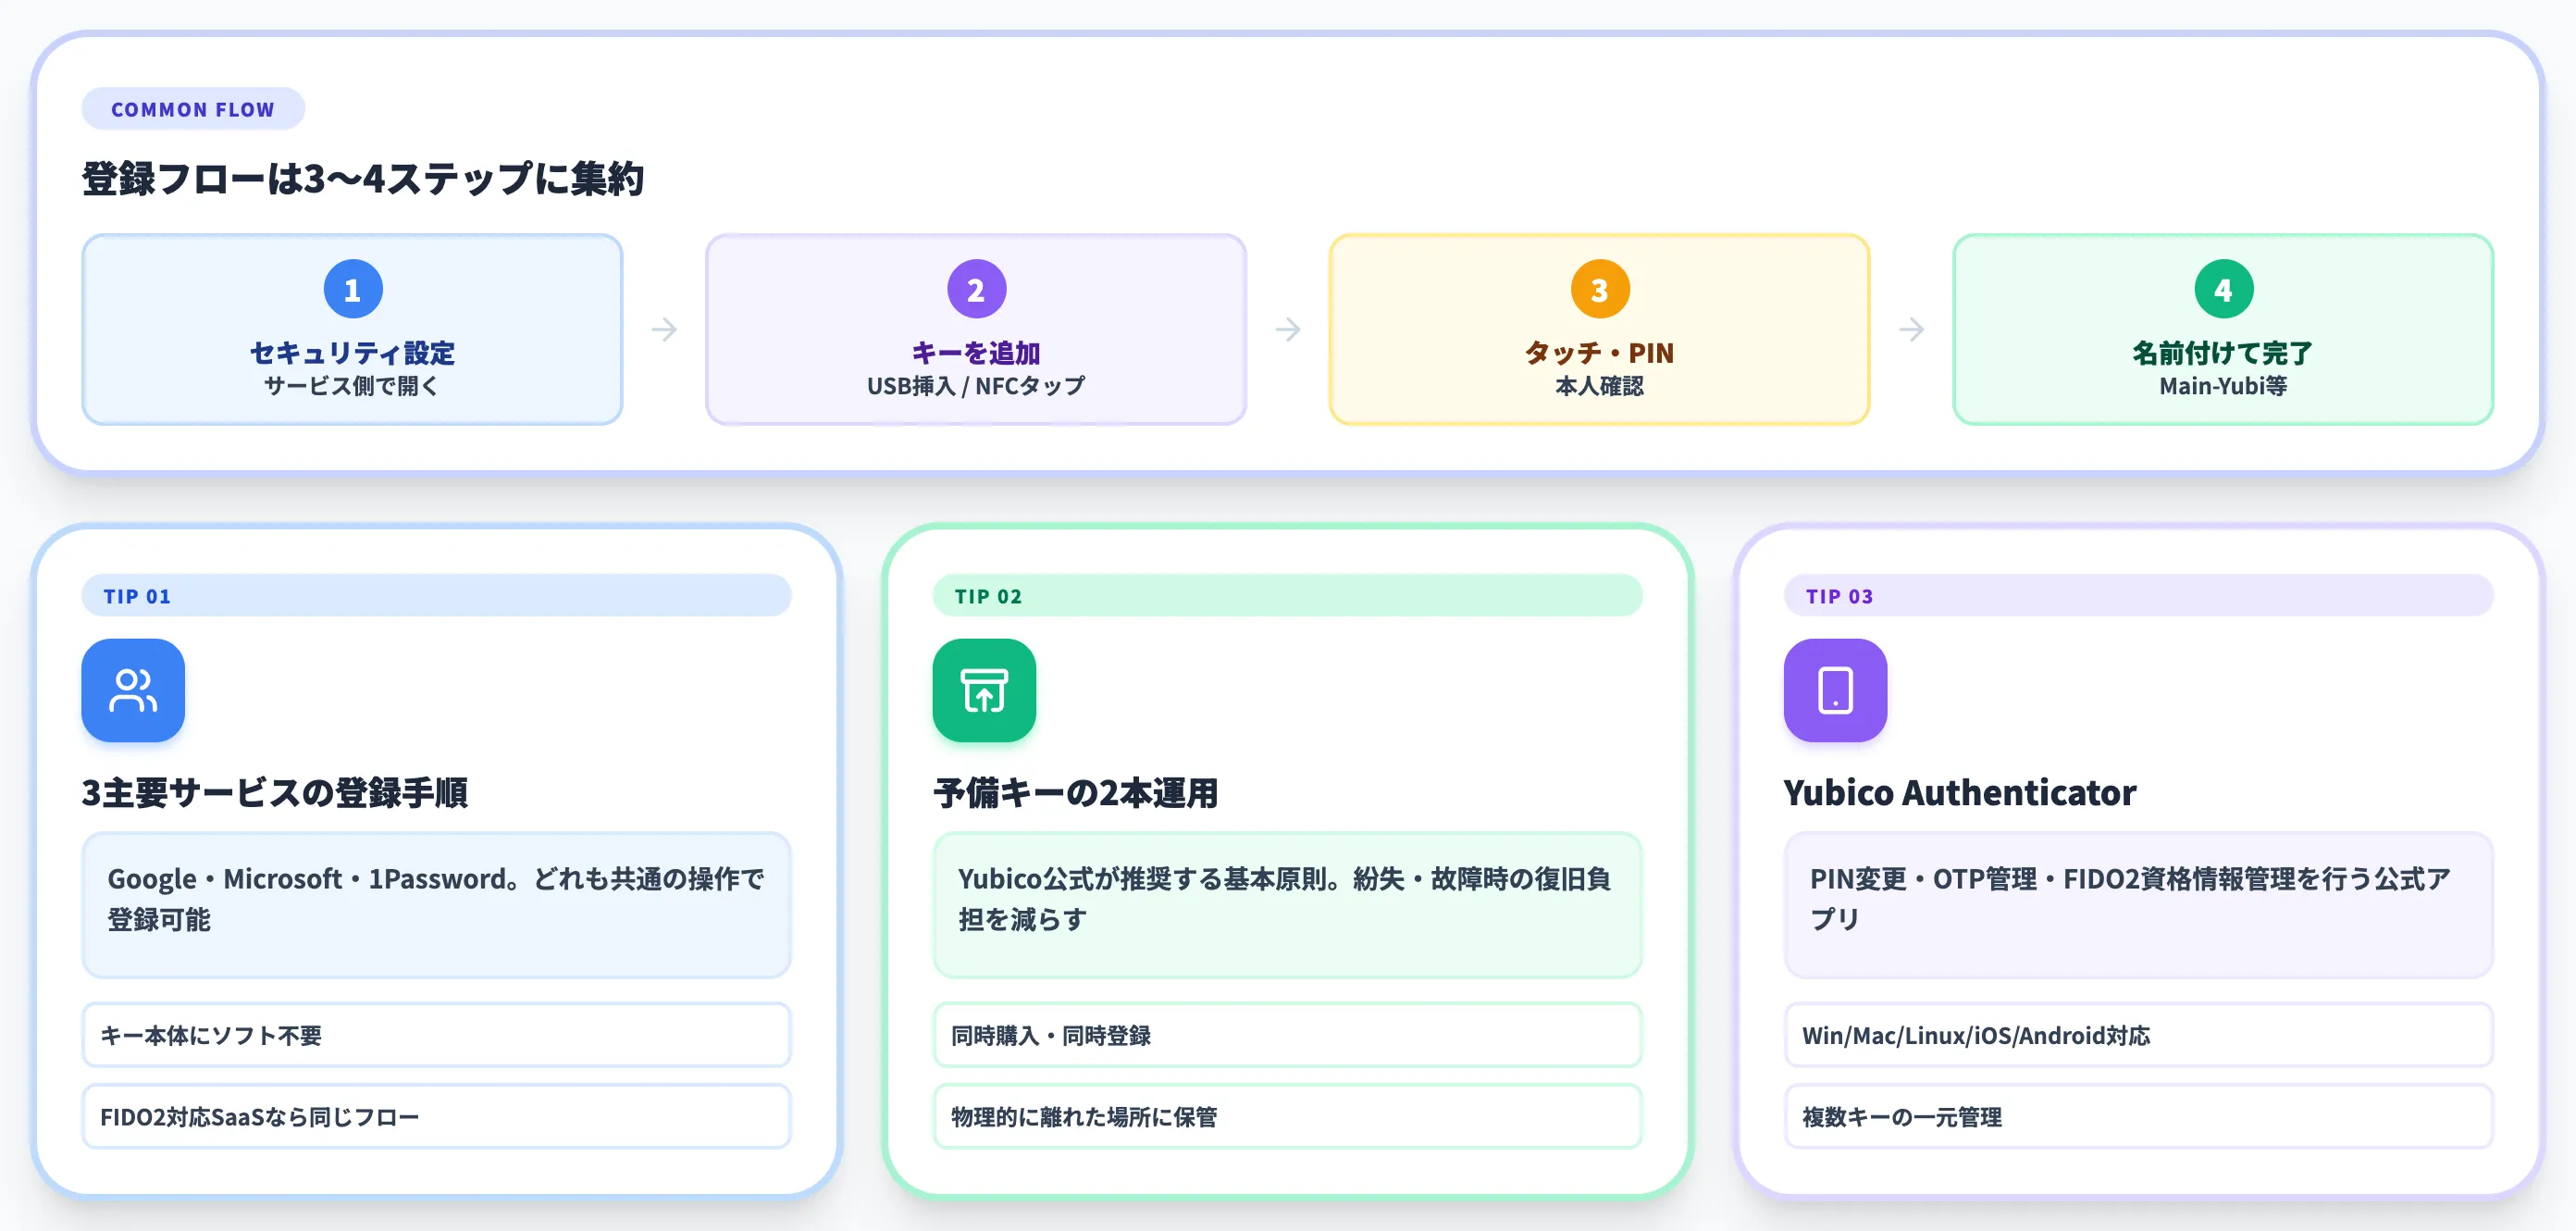
の設定方法と運用のコツ
YubiKeyは特別なソフトウェアを必要とせず、対応サービスのセキュリティ設定で「セキュリティキーを追加」を選んで物理タッチするだけで登録できます。
ただし運用面で押さえておくべき原則がいくつかあり、個人・法人を問わず同じ注意点が共通して当てはまります。
Google・Microsoft・1Passwordでの登録手順の要点
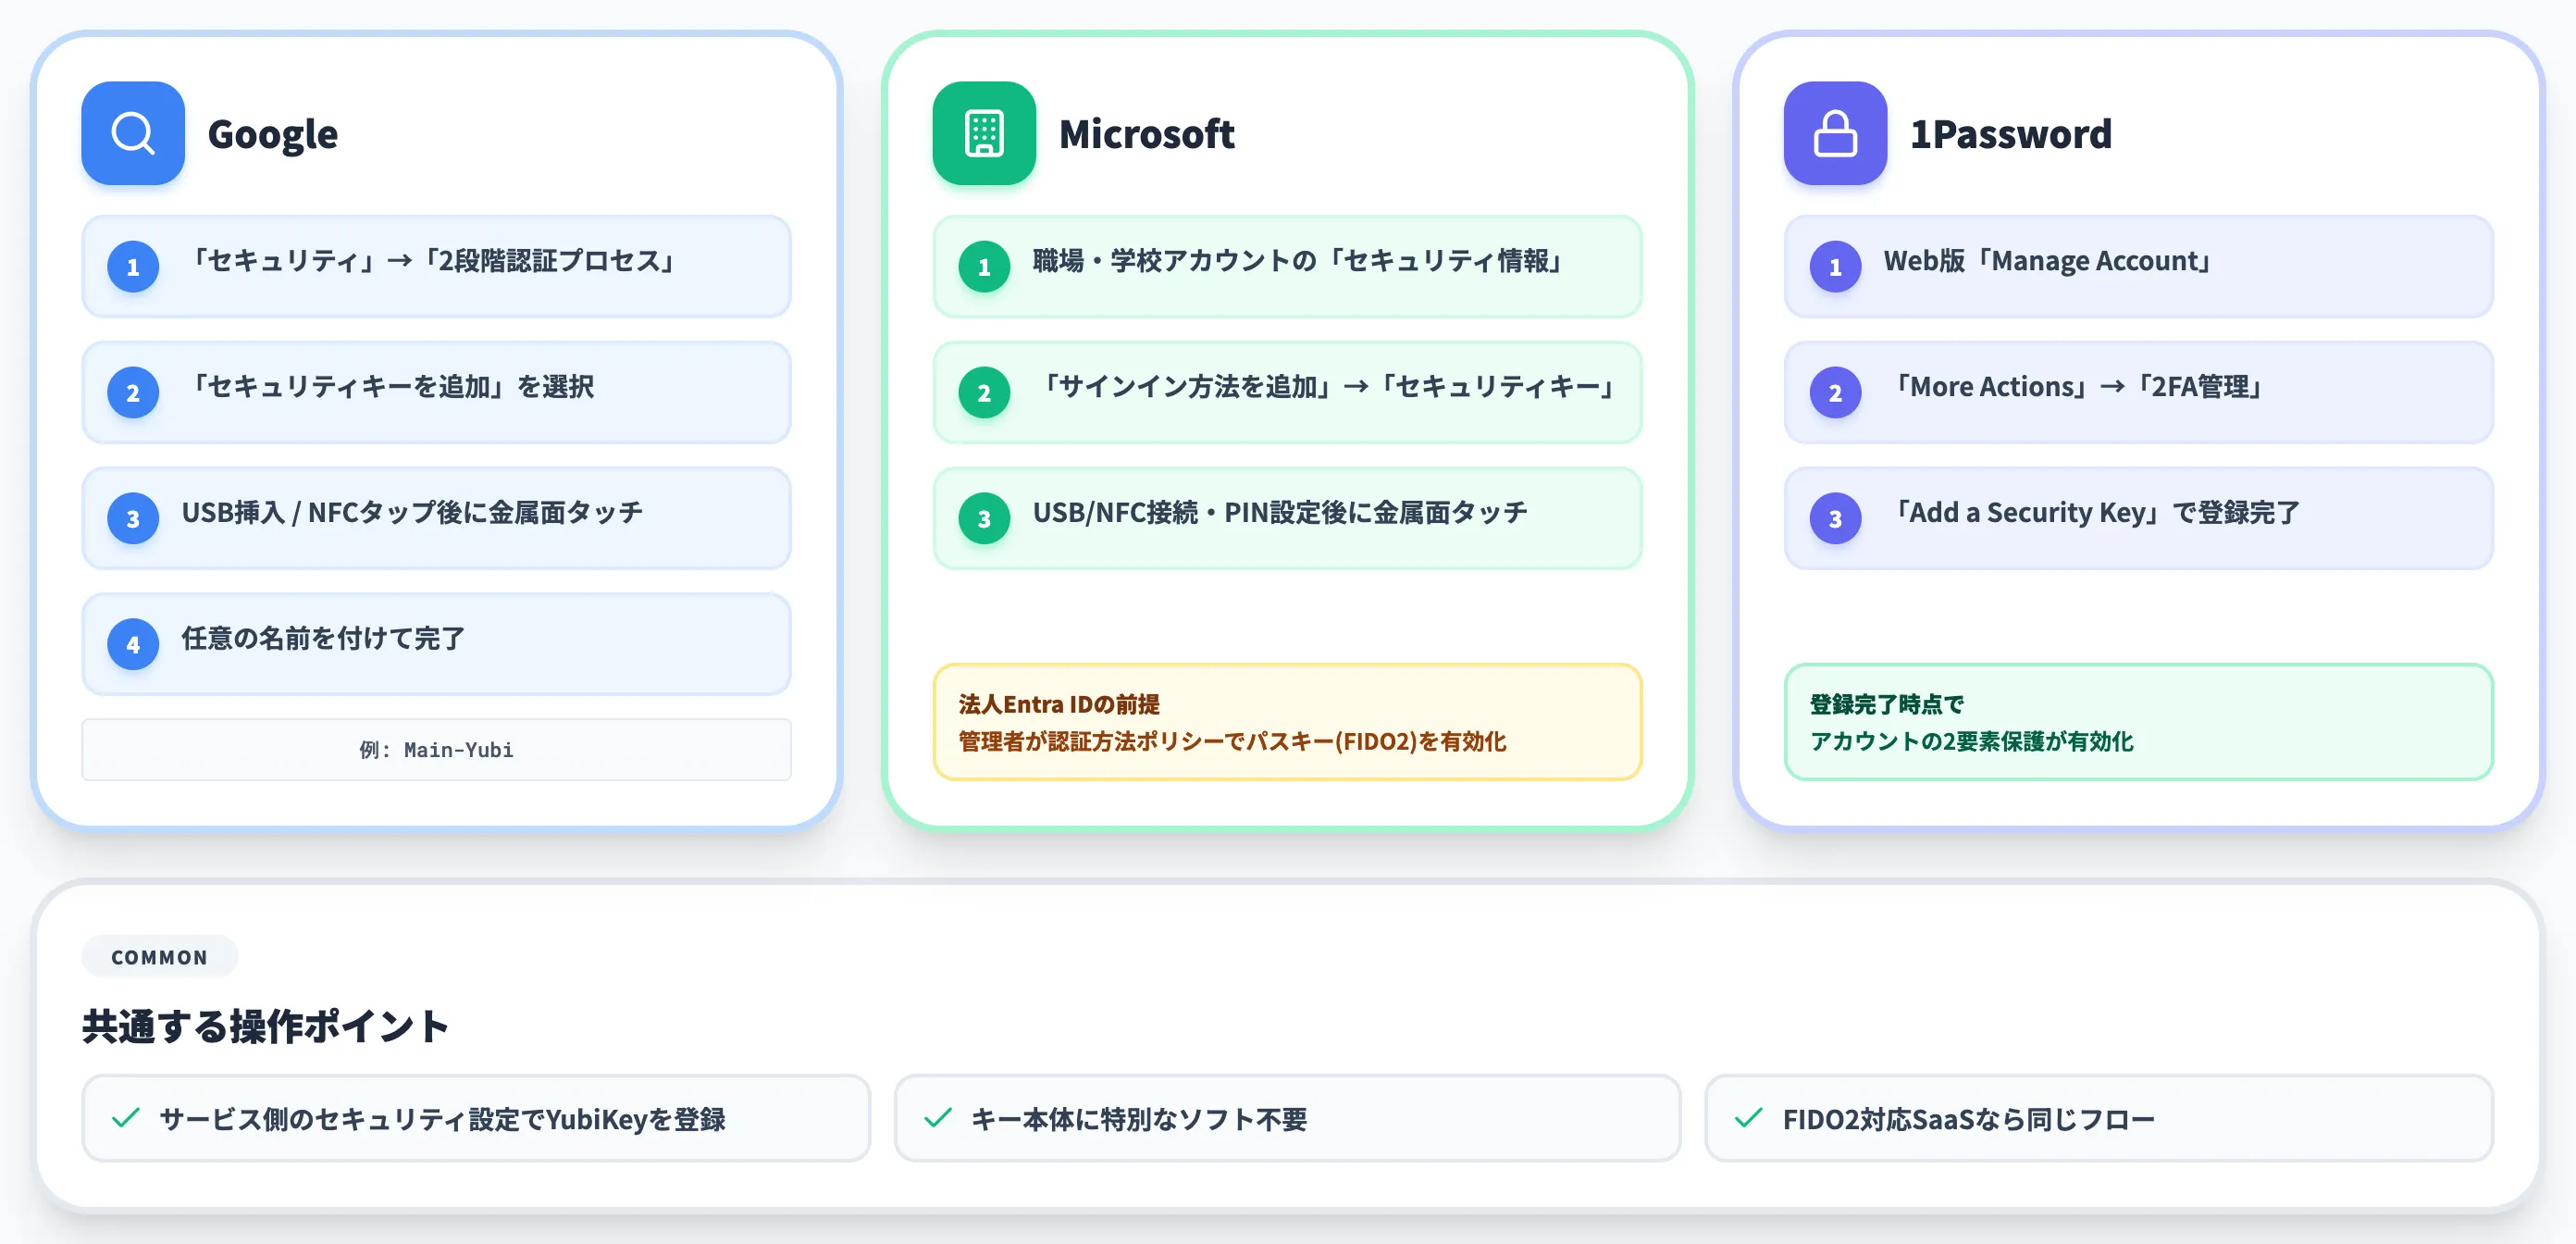
主要3サービスの登録手順は、どれも以下3〜4ステップに集約されます。
-
Google
Googleアカウントの「セキュリティ」→「2段階認証プロセス」→「セキュリティキーを追加」。USB挿入/NFCタップ後に金属面をタッチ、キーに任意の名前(例: Main-Yubi)を付けて完了。
-
Microsoft
Microsoftの職場・学校アカウントの「セキュリティ情報」→「サインイン方法を追加」→「セキュリティキー」。USBまたはNFCで接続、PIN設定後に金属面をタッチ。法人Microsoft Entra IDでは、管理者側で認証方法ポリシーからパスキー(FIDO2)を有効化しておく必要があります(利用を強制したい場合は条件付きアクセスを別途設定)。
-
1Password
1Password Web版「Manage Account」→「More Actions」→「Manage Two-Factor Authentication」→「Add a Security Key」。キー登録を完了した時点でアカウントの2要素保護が有効になります。
共通するのは、「サービス側のセキュリティ設定画面でYubiKeyを登録する」という操作が全てで、キー本体に特別なソフトを入れる必要がないことです。ChatGPTの2段階認証やAWS IAM・GitHub・AppleID・X(旧Twitter)など、FIDO2対応サービスなら同じフローで登録できます。
予備キーを含む2本運用はYubico公式も推奨する基本線
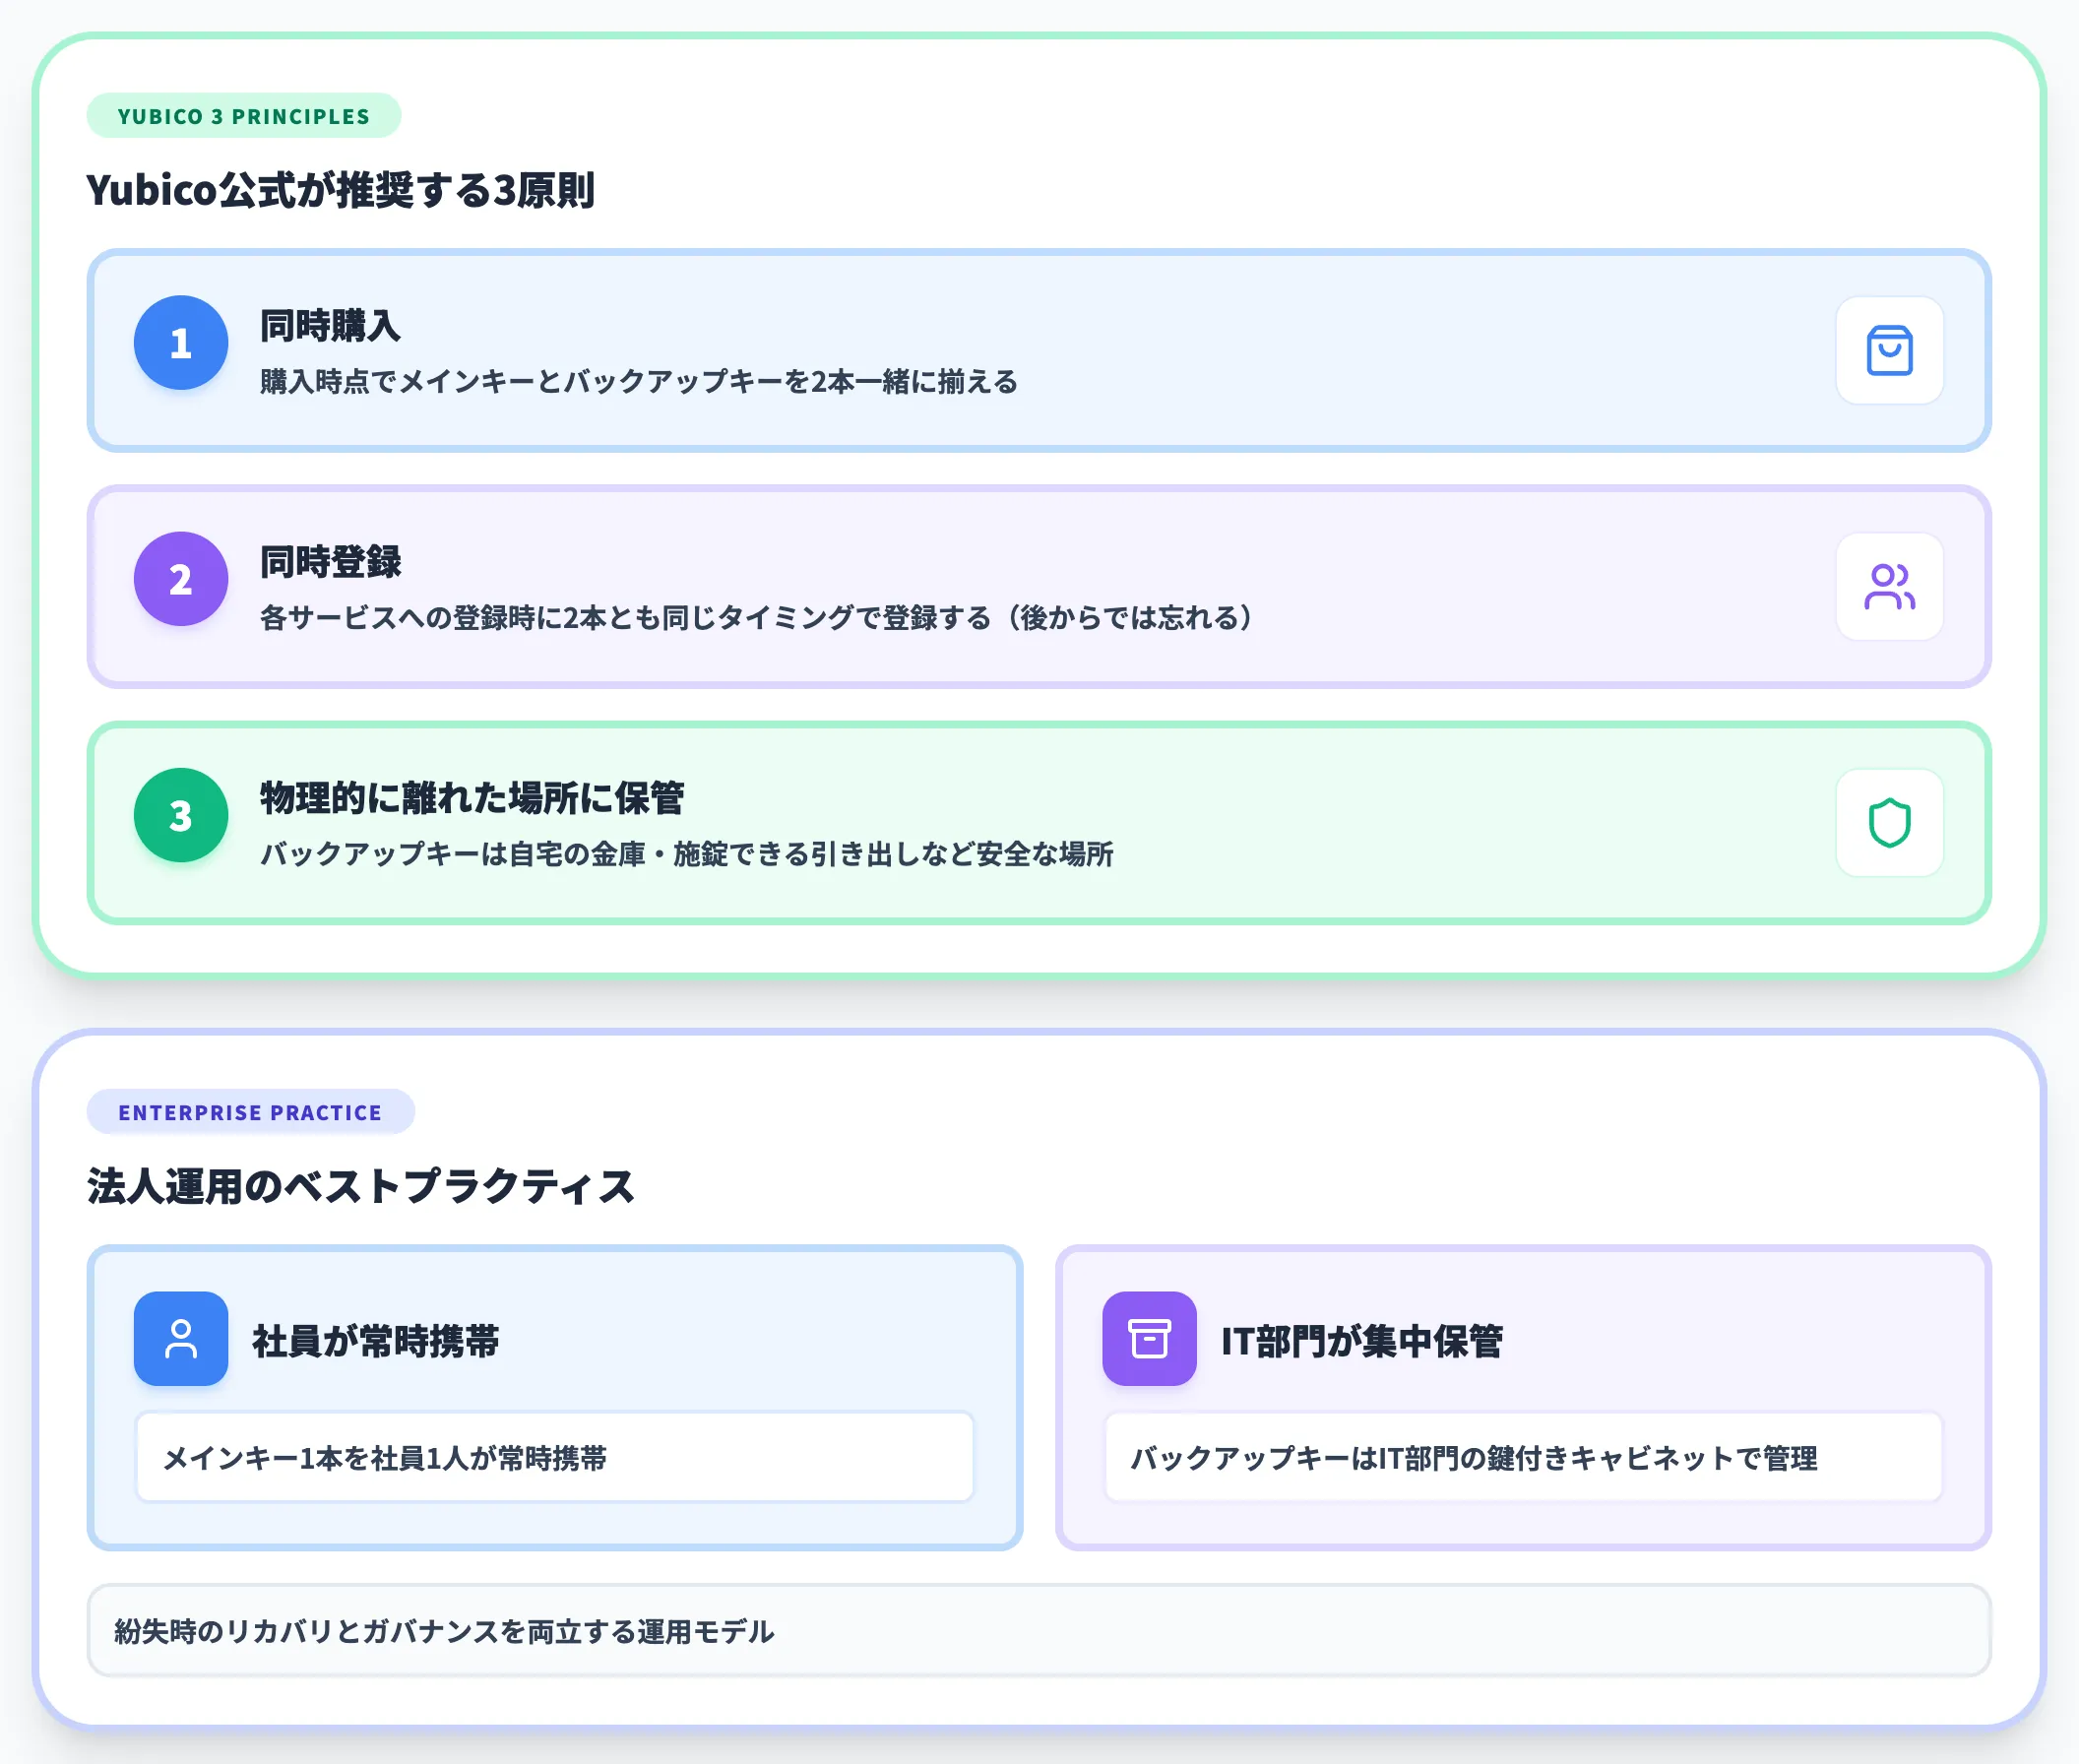
運用で押さえておきたいのは、メインキーと予備キーの2本を登録しておくことです。
片方だけで運用すると、紛失・故障・破損の際にリカバリコードや別の認証手段への切り替えが必要となり、復旧手順が整っていないとアクセス回復に手間がかかります。
Yubico公式も推奨する運用の原則は次の3点です。
- 購入時点でメインキー・バックアップキーの2本を同時購入
- 各サービスへの登録時に2本とも同じタイミングで登録(後から1本だけ登録すると忘れる)
- バックアップキーは自宅の金庫・施錠できる引き出しなど物理的に離れた場所に保管
法人運用では、社員1人あたり2本の配布が運用上のベストプラクティスとされます。メインキーを社員が常時携帯し、バックアップキーをIT部門が管理する運用(鍵付きキャビネットでの集中保管)が、紛失時のリカバリとガバナンスを両立します。
Yubico Authenticatorとキー管理ツール
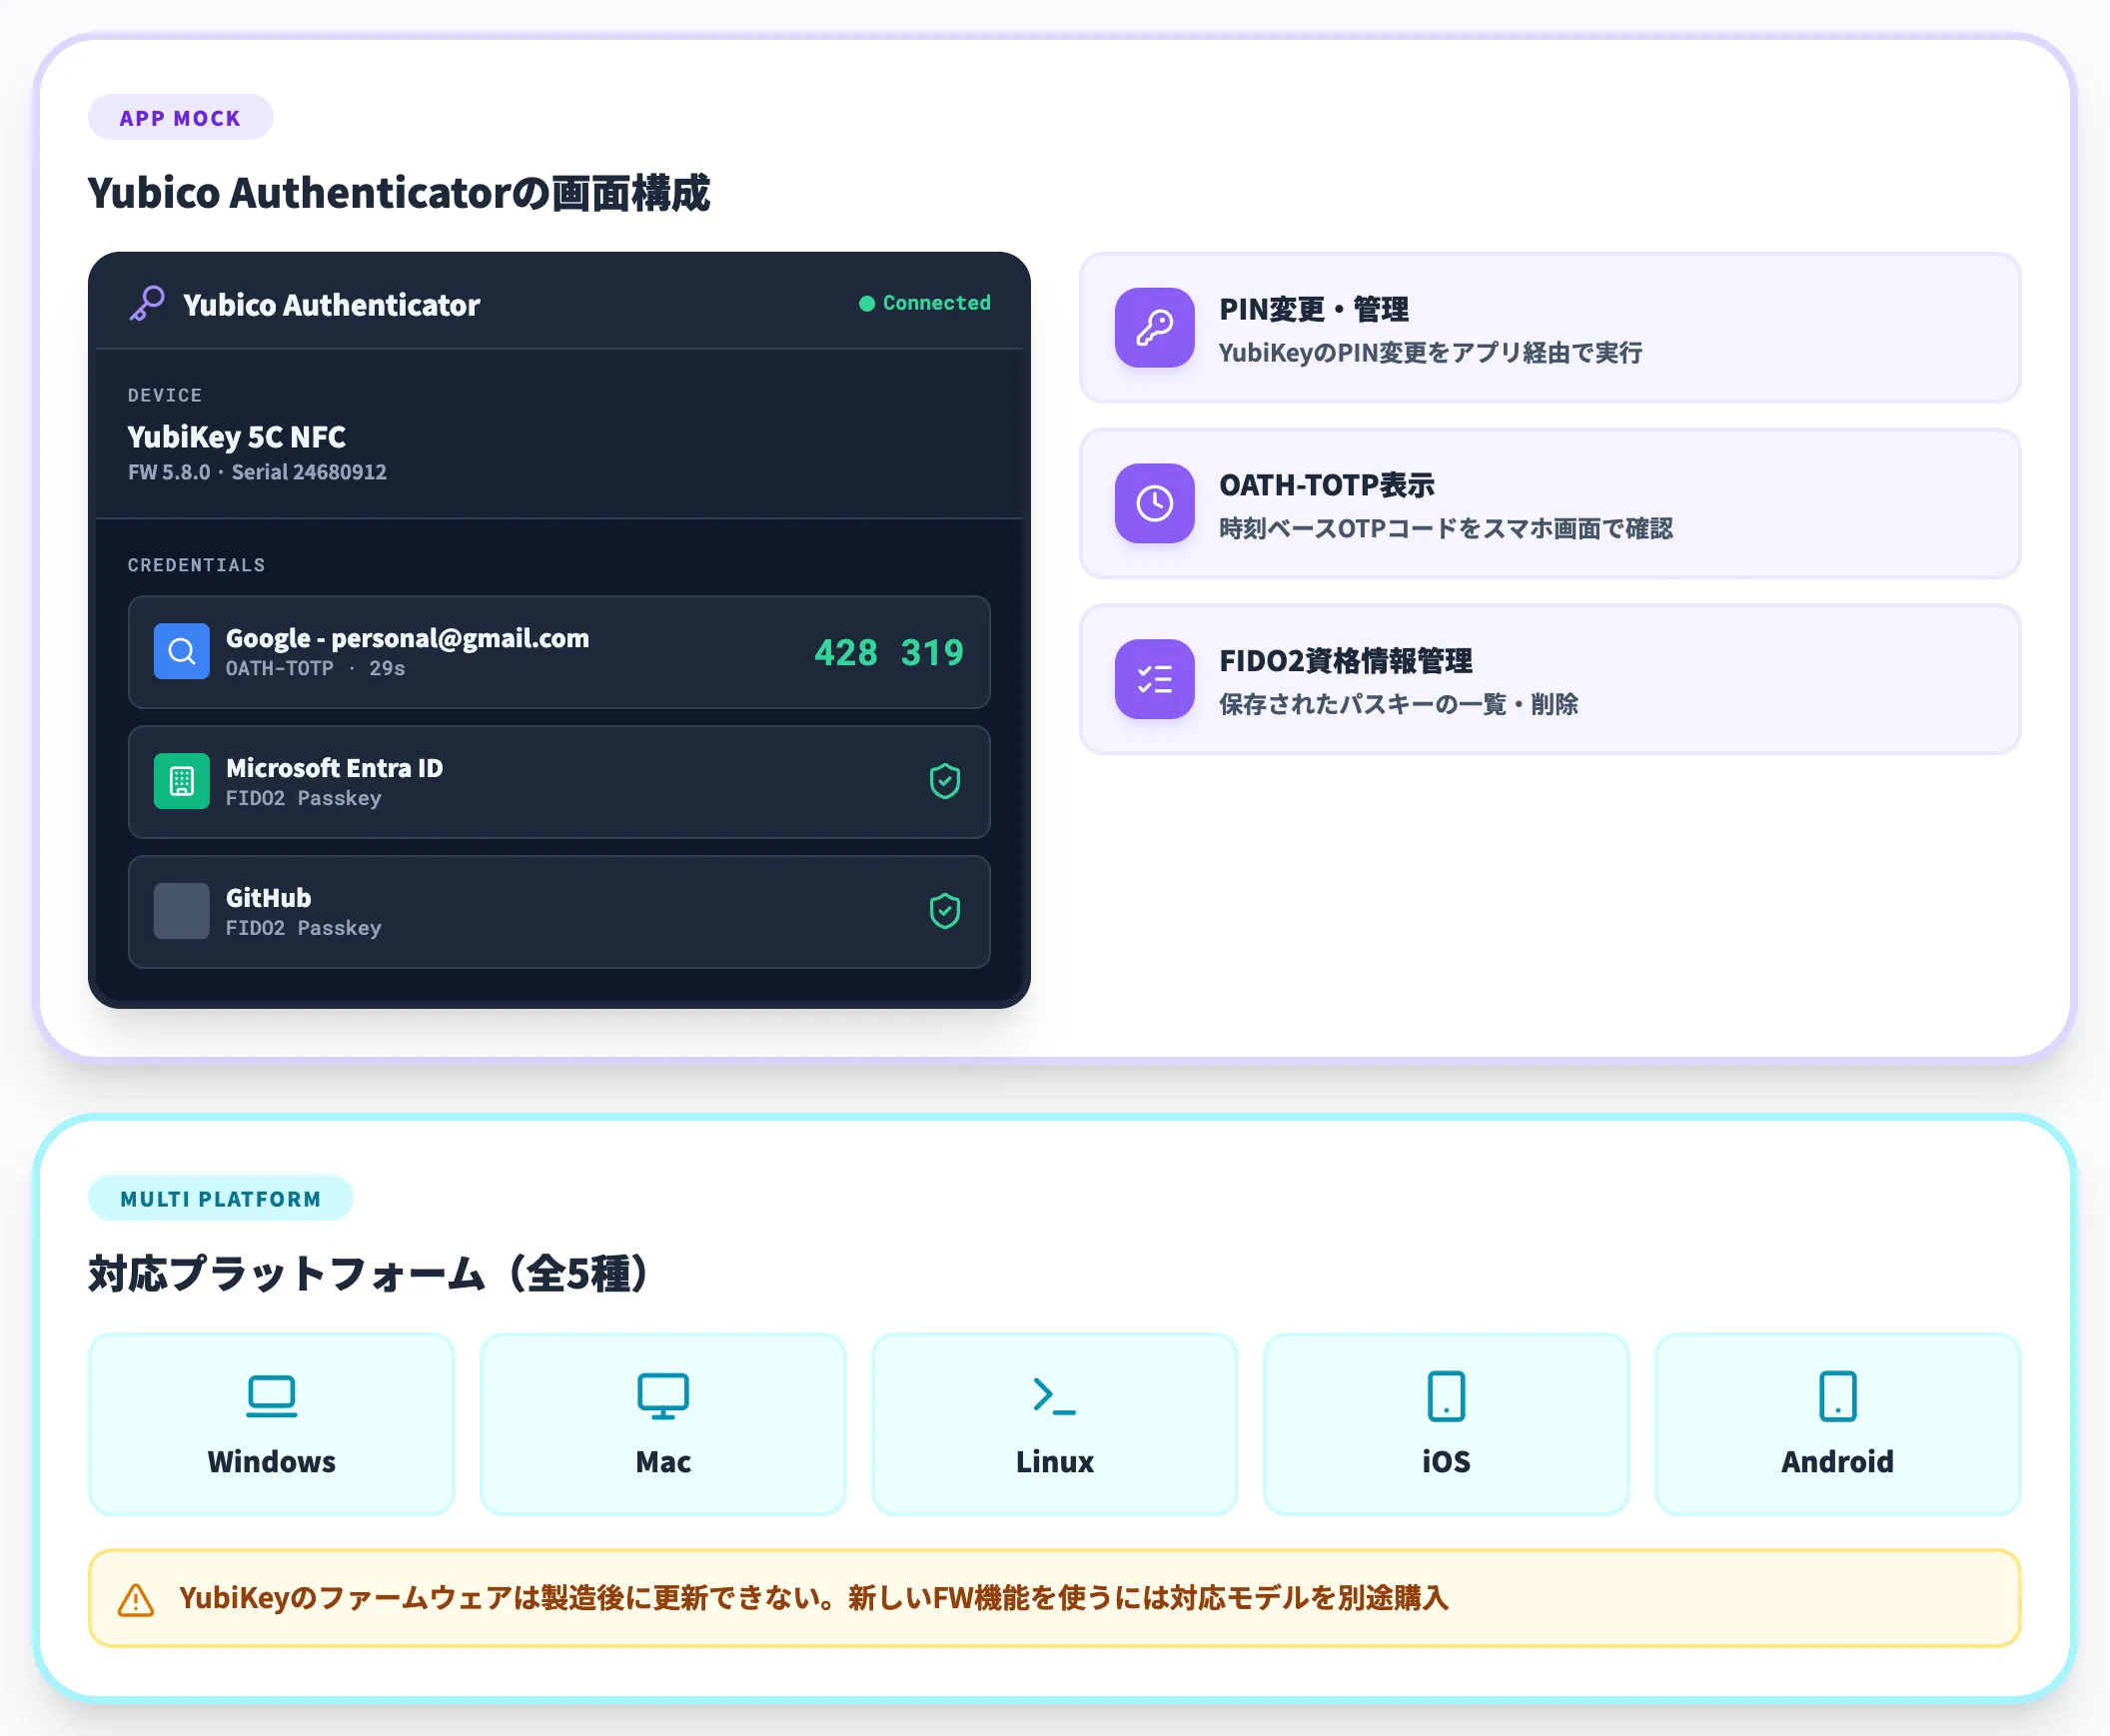
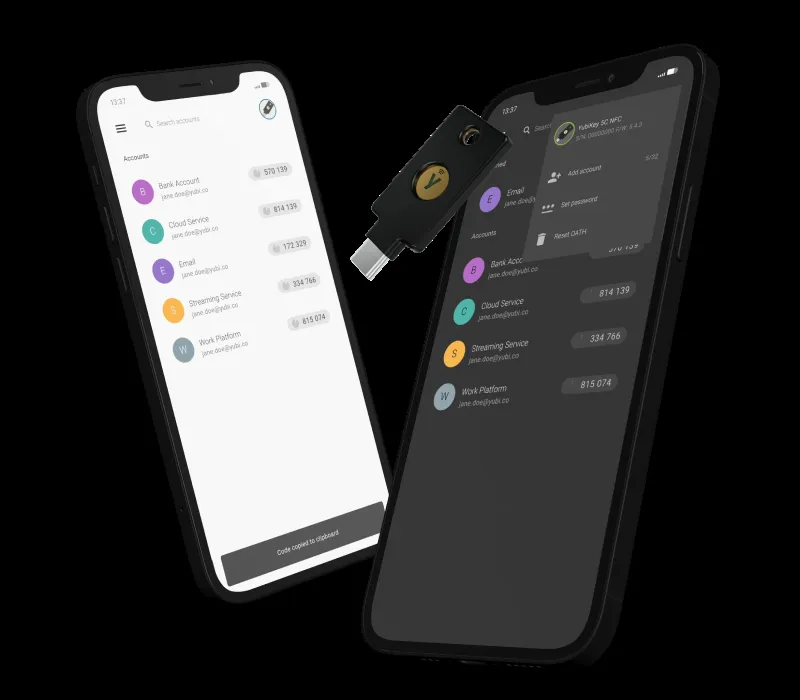
Yubico Authenticatorアプリの画面(出典:Yubico公式)
YubiKey本体の設定変更(PIN変更・OTPスロット設定・FIDO2資格情報管理等)には、Yubico公式のYubico Authenticatorアプリを使います。Windows・Mac・Linux・iOS・Android全対応で、インストールしておけば複数キーの一元管理が可能です。なお、YubiKeyのファームウェアは製造後に更新できない設計のため、新しいファームウェアの機能を使うには対応モデルを別途購入する必要があります。
OATH-TOTPのワンタイムパスワードもこのアプリ経由で表示されるため、YubiKey本体に保存した時刻ベースコードをスマホ画面で確認して入力する運用になります。
YubiKeyと他社セキュリティキーの違い
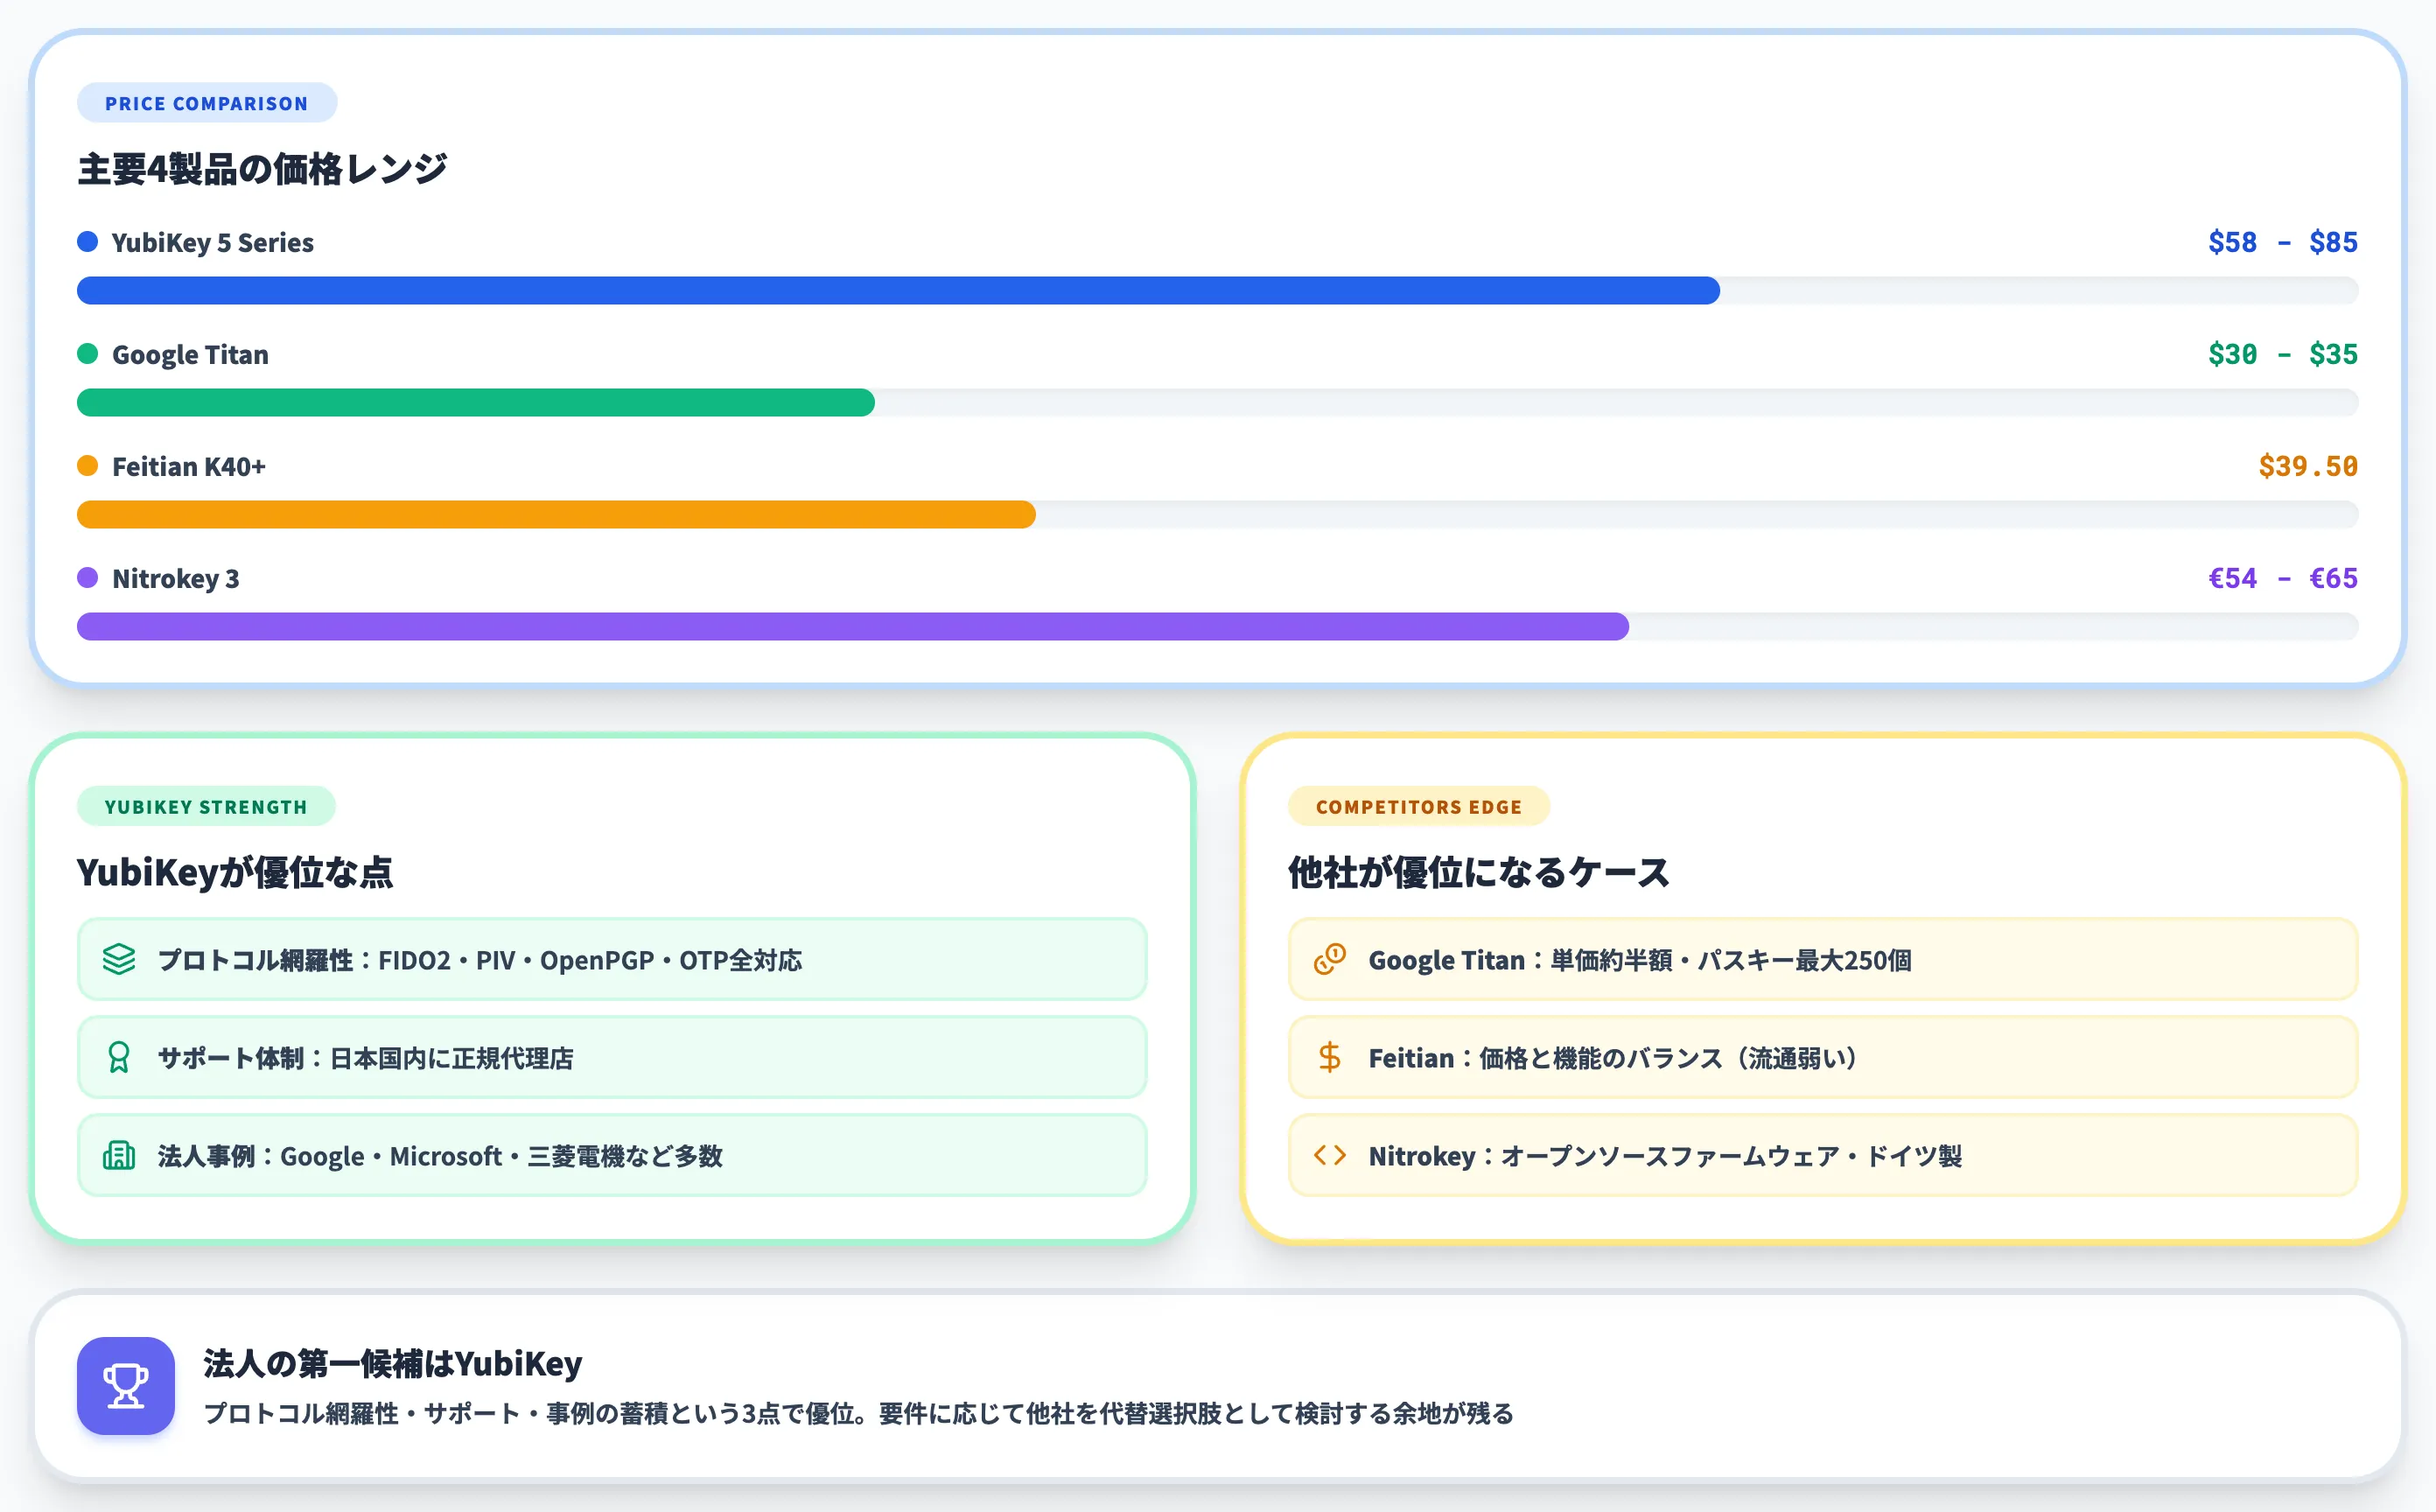
YubiKeyは市場で最もシェアが高い製品ですが、競合も存在します。
本セクションでは代表的な3製品との違いを整理し、どのケースでYubiKey以外の選択肢が合理的になるかを示します。
代表的な競合3製品との比較
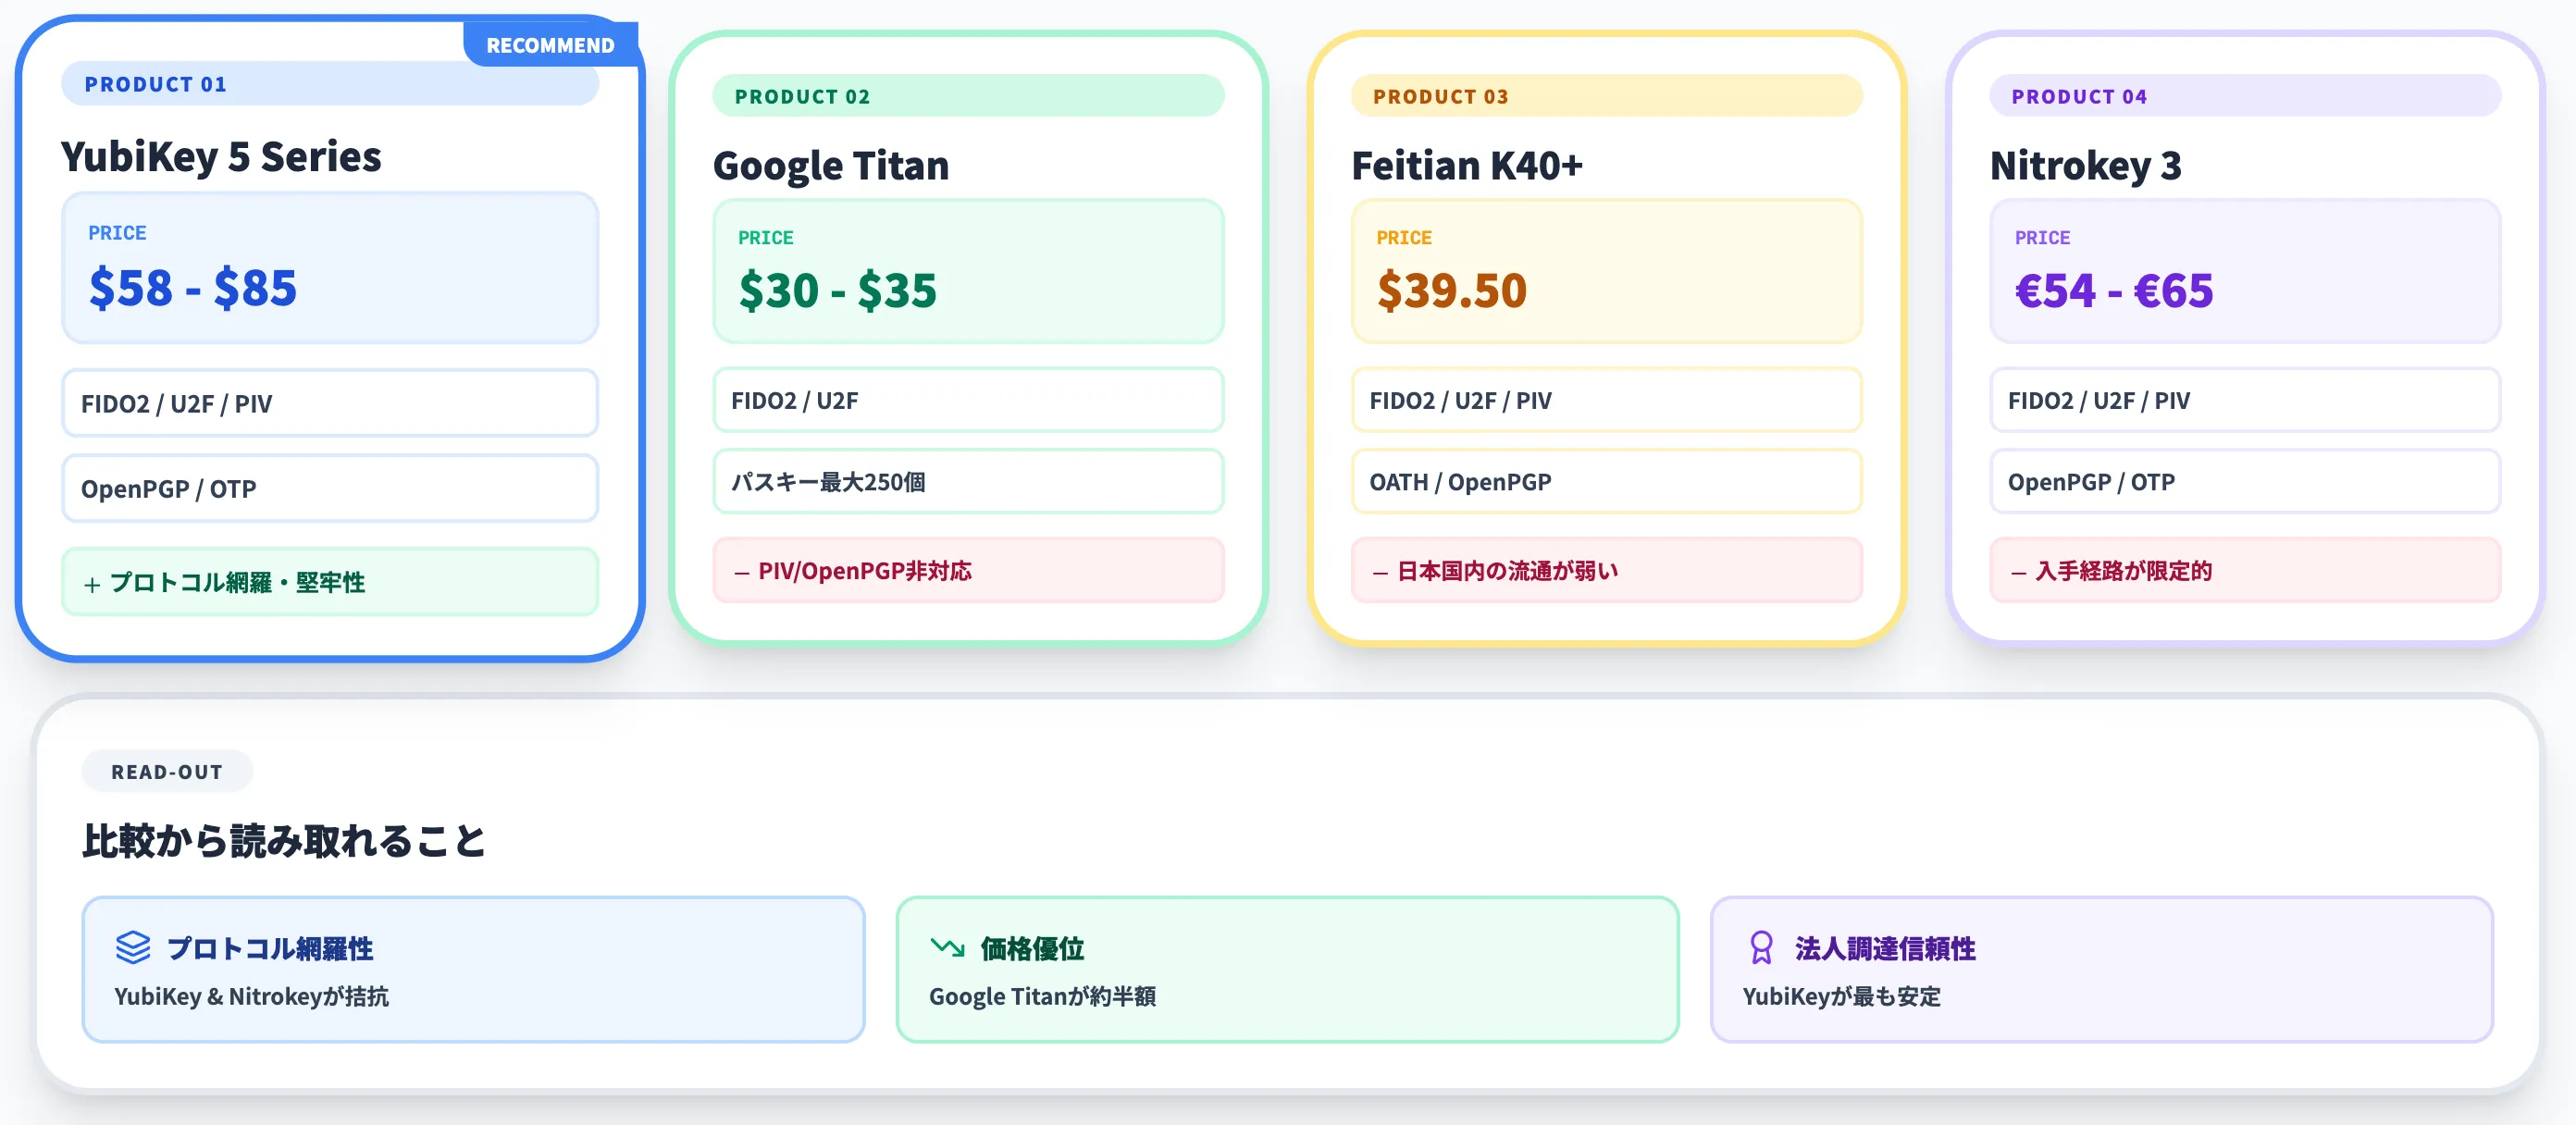
主要な競合として、Google Titan・Feitian・Nitrokeyの3製品を取り上げます。以下の表で、2026年時点の主要スペックと価格帯を整理しました。
| 製品 | 価格帯 | 対応プロトコル | 強み | 弱み |
|---|---|---|---|---|
| YubiKey 5 Series | $58〜$85 | FIDO2・U2F・PIV・OpenPGP・OTP | プロトコル網羅・堅牢性・サポート | 単価は競合中位〜上位 |
| Google Titan Security Key | $30〜$35 | FIDO2・U2F | 価格が約半額・パスキー最大250個 | PIV・OpenPGP非対応/製造元Feitian(中国) |
| Feitian K40+ | 米国公式ストア$39.50 | FIDO2・U2F・PIV・OATH・OpenPGP | 価格と機能のバランス | 日本国内の正規流通が限定的 |
| Nitrokey 3 | 公式ストア€54〜€65(通常モデル) | FIDO2・U2F・PIV・OpenPGP・OTP | オープンソースファームウェア・ドイツ製 | 入手経路が限定的・サポートが細い |
この比較から読み取れるのは、プロトコル網羅性ではYubiKeyが依然トップということです。
Google Titanは価格優位があるものの、PIVとOpenPGPに非対応なため、Windowsスマートカードログオンやコード署名を1本でまかなう用途には使えません。Feitianは機能的に拮抗しますが、日本国内の正規流通が弱く、法人調達の信頼性でYubiKeyに後れを取ります。
YubiKey以外が合理的になるケース
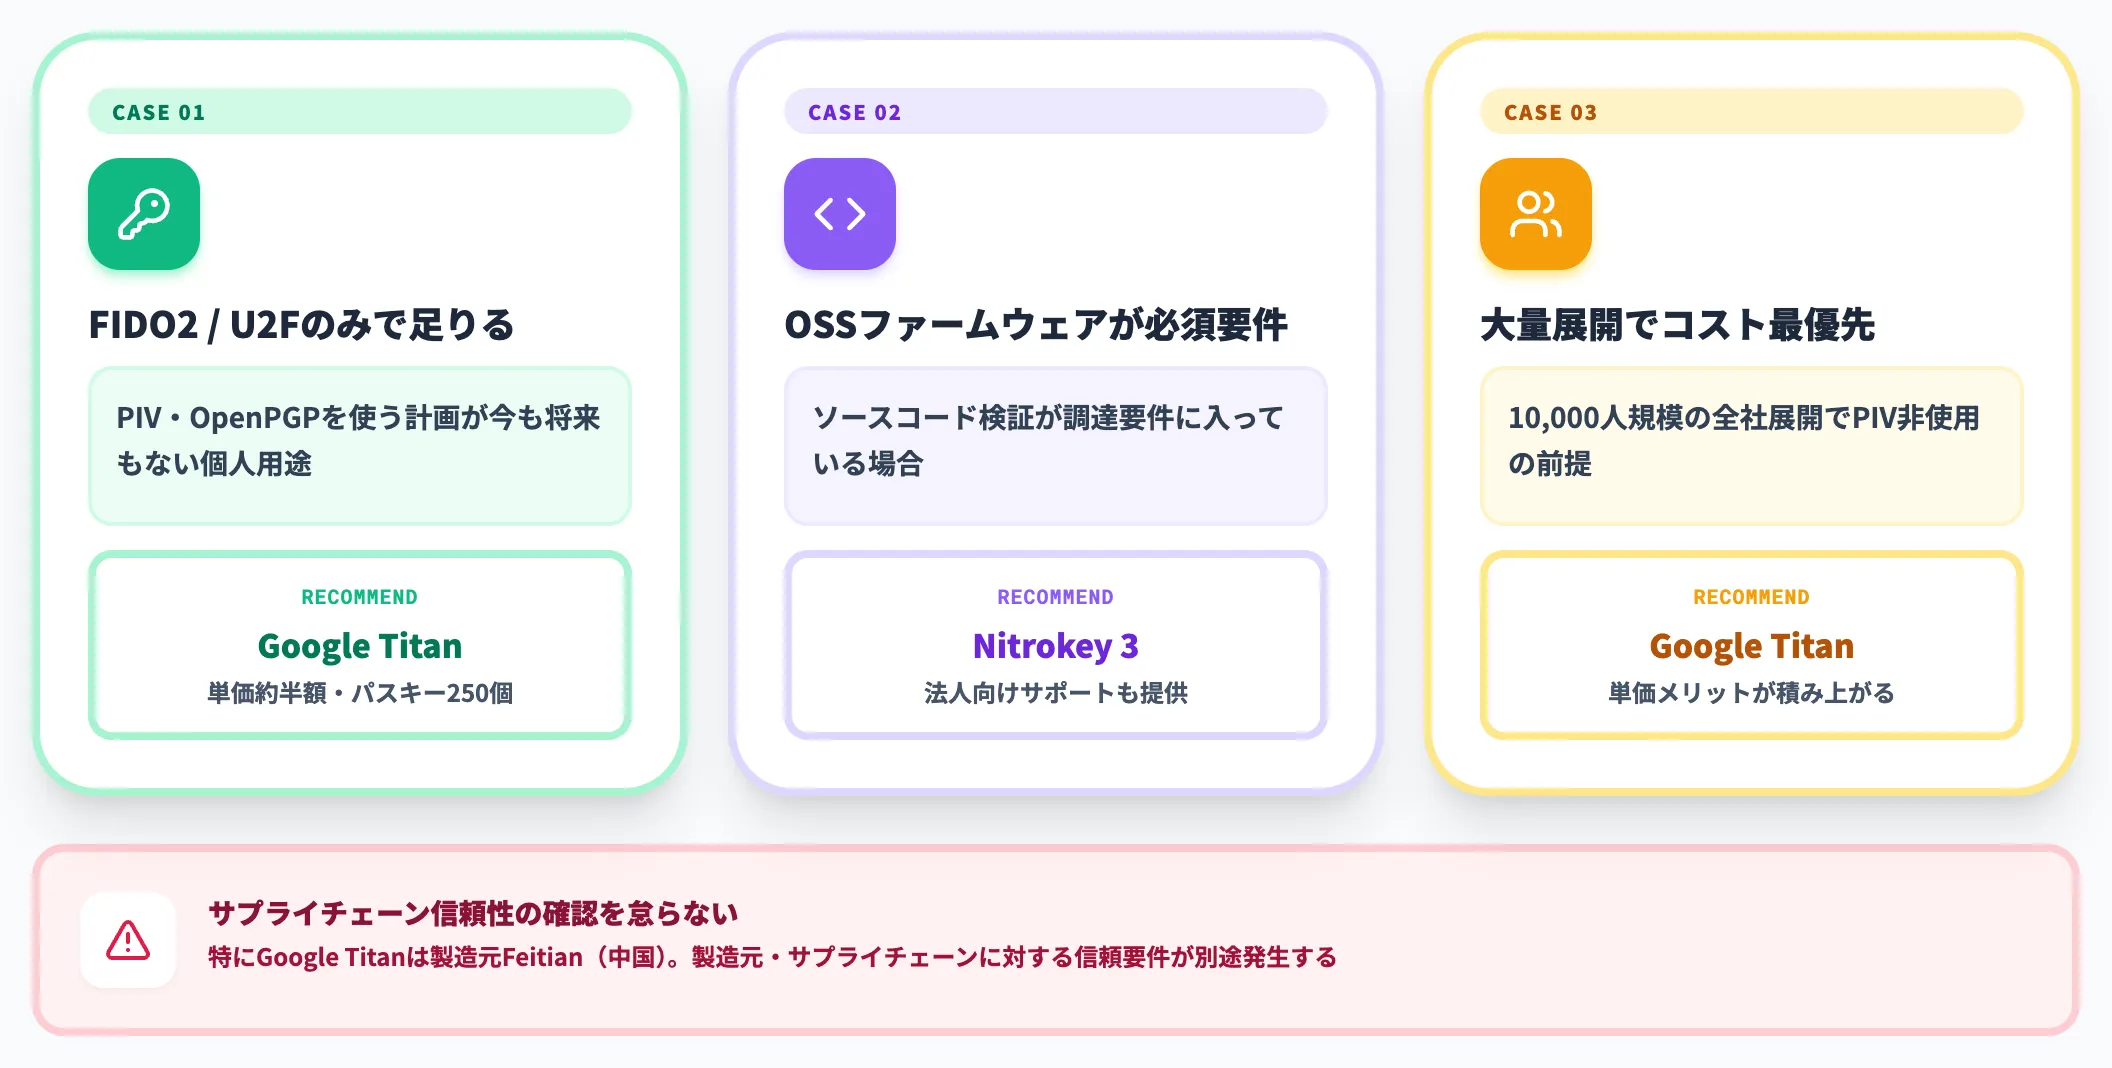
価格優位からYubiKey以外を選ぶべきシナリオは、以下のいずれかに当てはまる場合に限られます。
-
用途がFIDO2/U2Fのみに確定している
PIV・OpenPGPを使う計画が今も将来もない個人用途なら、Google Titan Security Keyで十分です。
-
オープンソースのファームウェアが必須要件
ソースコード検証が調達要件に入っている場合、Nitrokeyが候補になります。Nitrokey側も法人向けヘルプデスク・配送・在庫管理などのサービスを提供しており、要件次第で選択肢に残ります。
-
大量展開でコスト最優先
10,000人規模の全社展開で、PIVを使わない前提なら、Google Titanの単価メリットが積み重なります。ただし製造元・サプライチェーンに対する信頼要件が別途発生します。
法人の第一候補としては、プロトコル網羅性・サポート・事例の蓄積という3点でYubiKeyが依然優位です。要件に応じて、FIDO2単機能で足りる展開・オープンソースファームウェア要件の調達・小規模導入や個人用途などで代替選択を検討する余地が残ります。
YubiKey導入企業の事例と効果
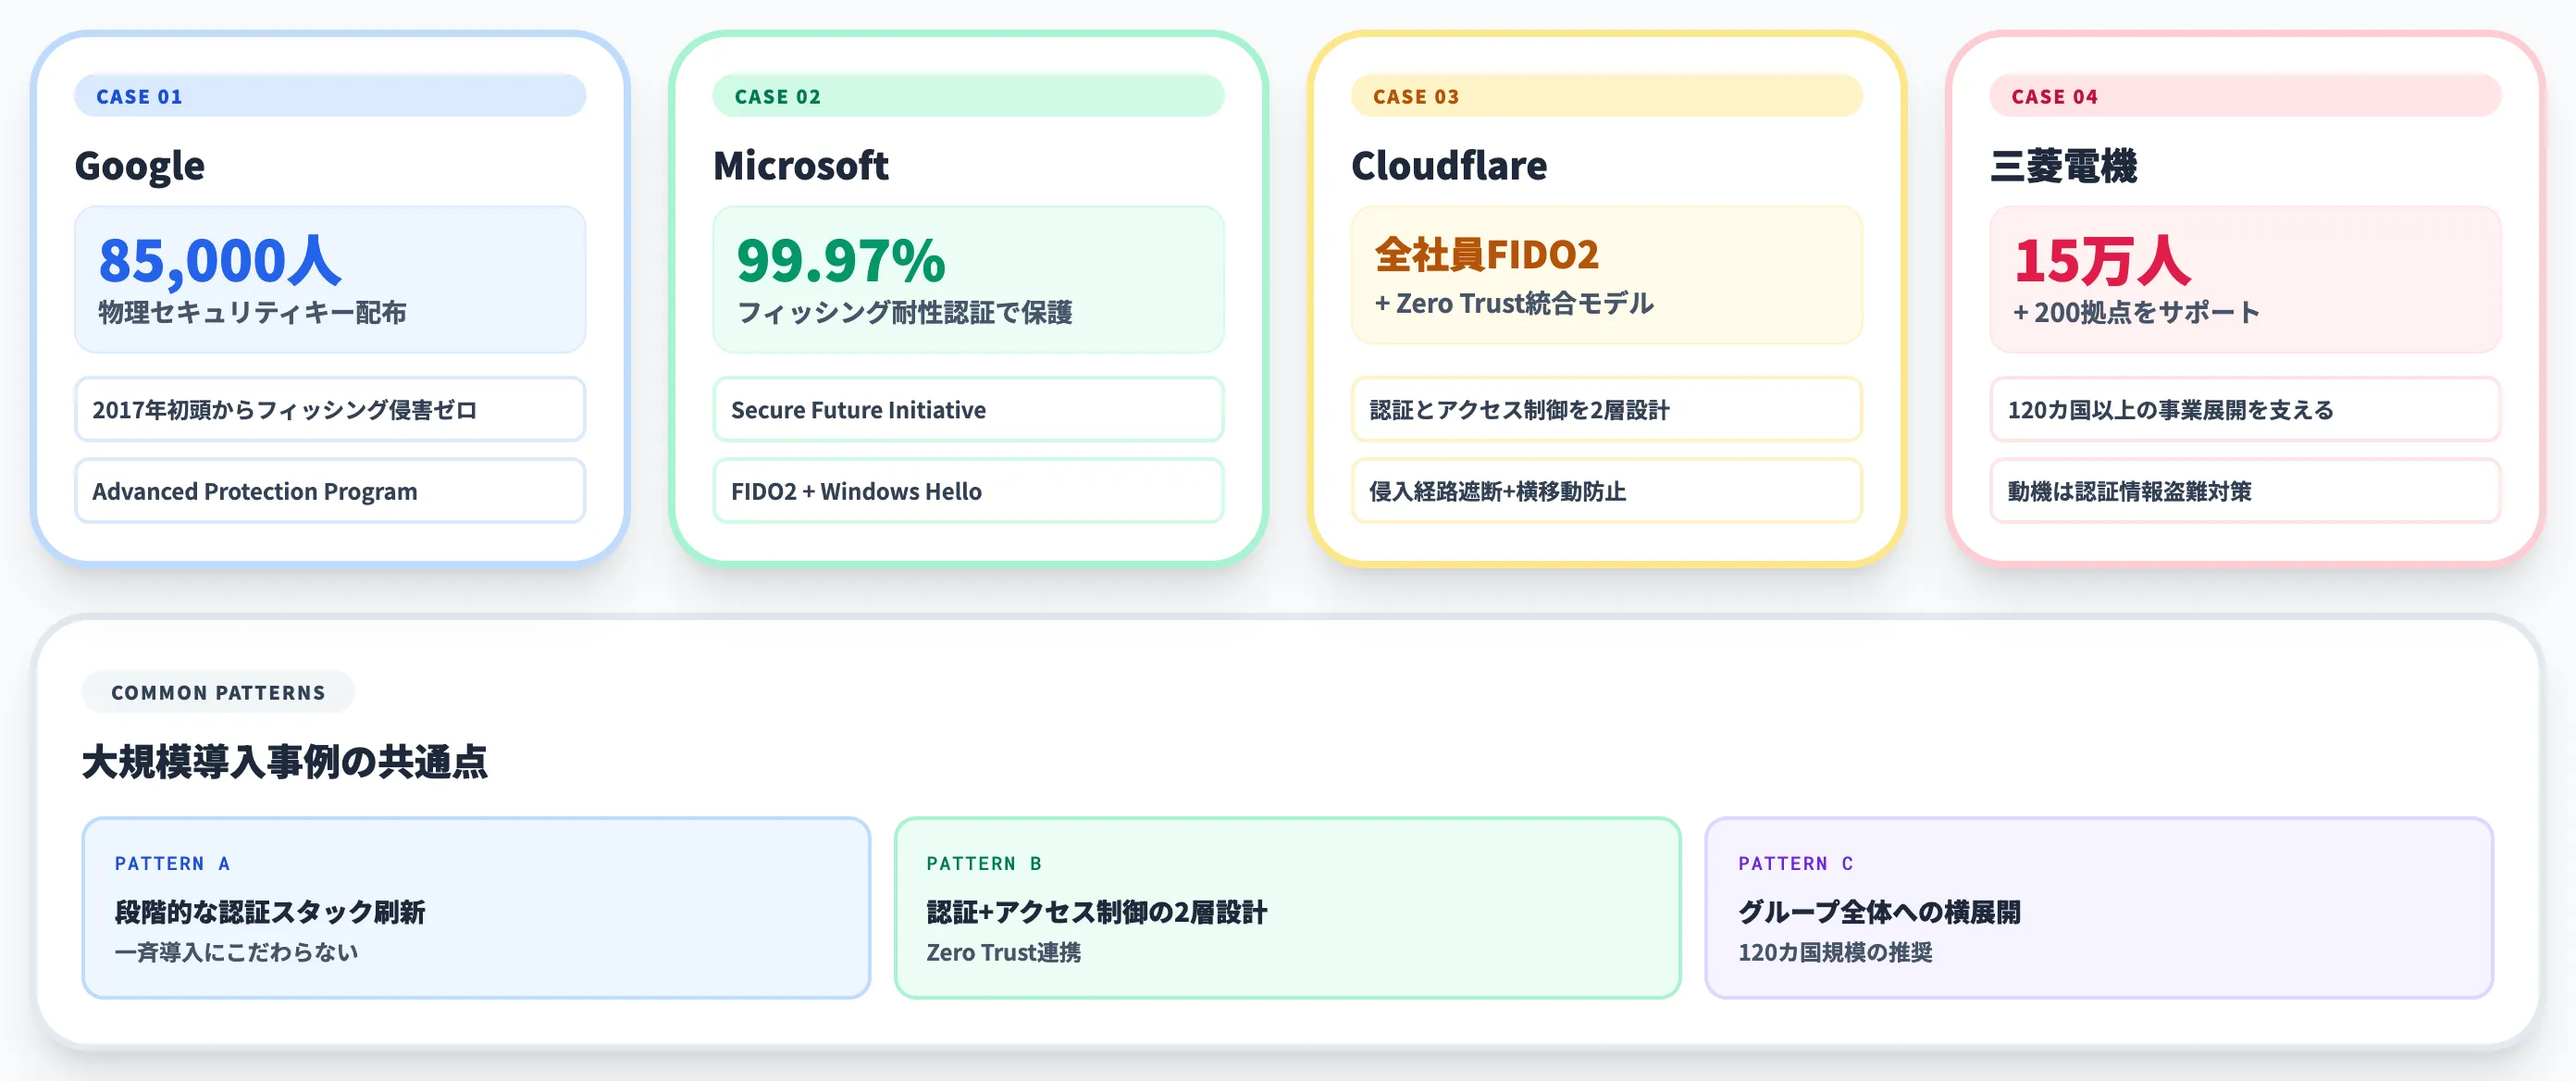
YubiKeyは2026年時点で、Google・Microsoft・Cloudflare・三菱電機など世界の大手が社員向け標準端末として導入している実績があります。
本セクションでは、代表的な導入事例と、そこから見える法人推奨パターンを整理します。
Googleの85,000人・フィッシング成功0件
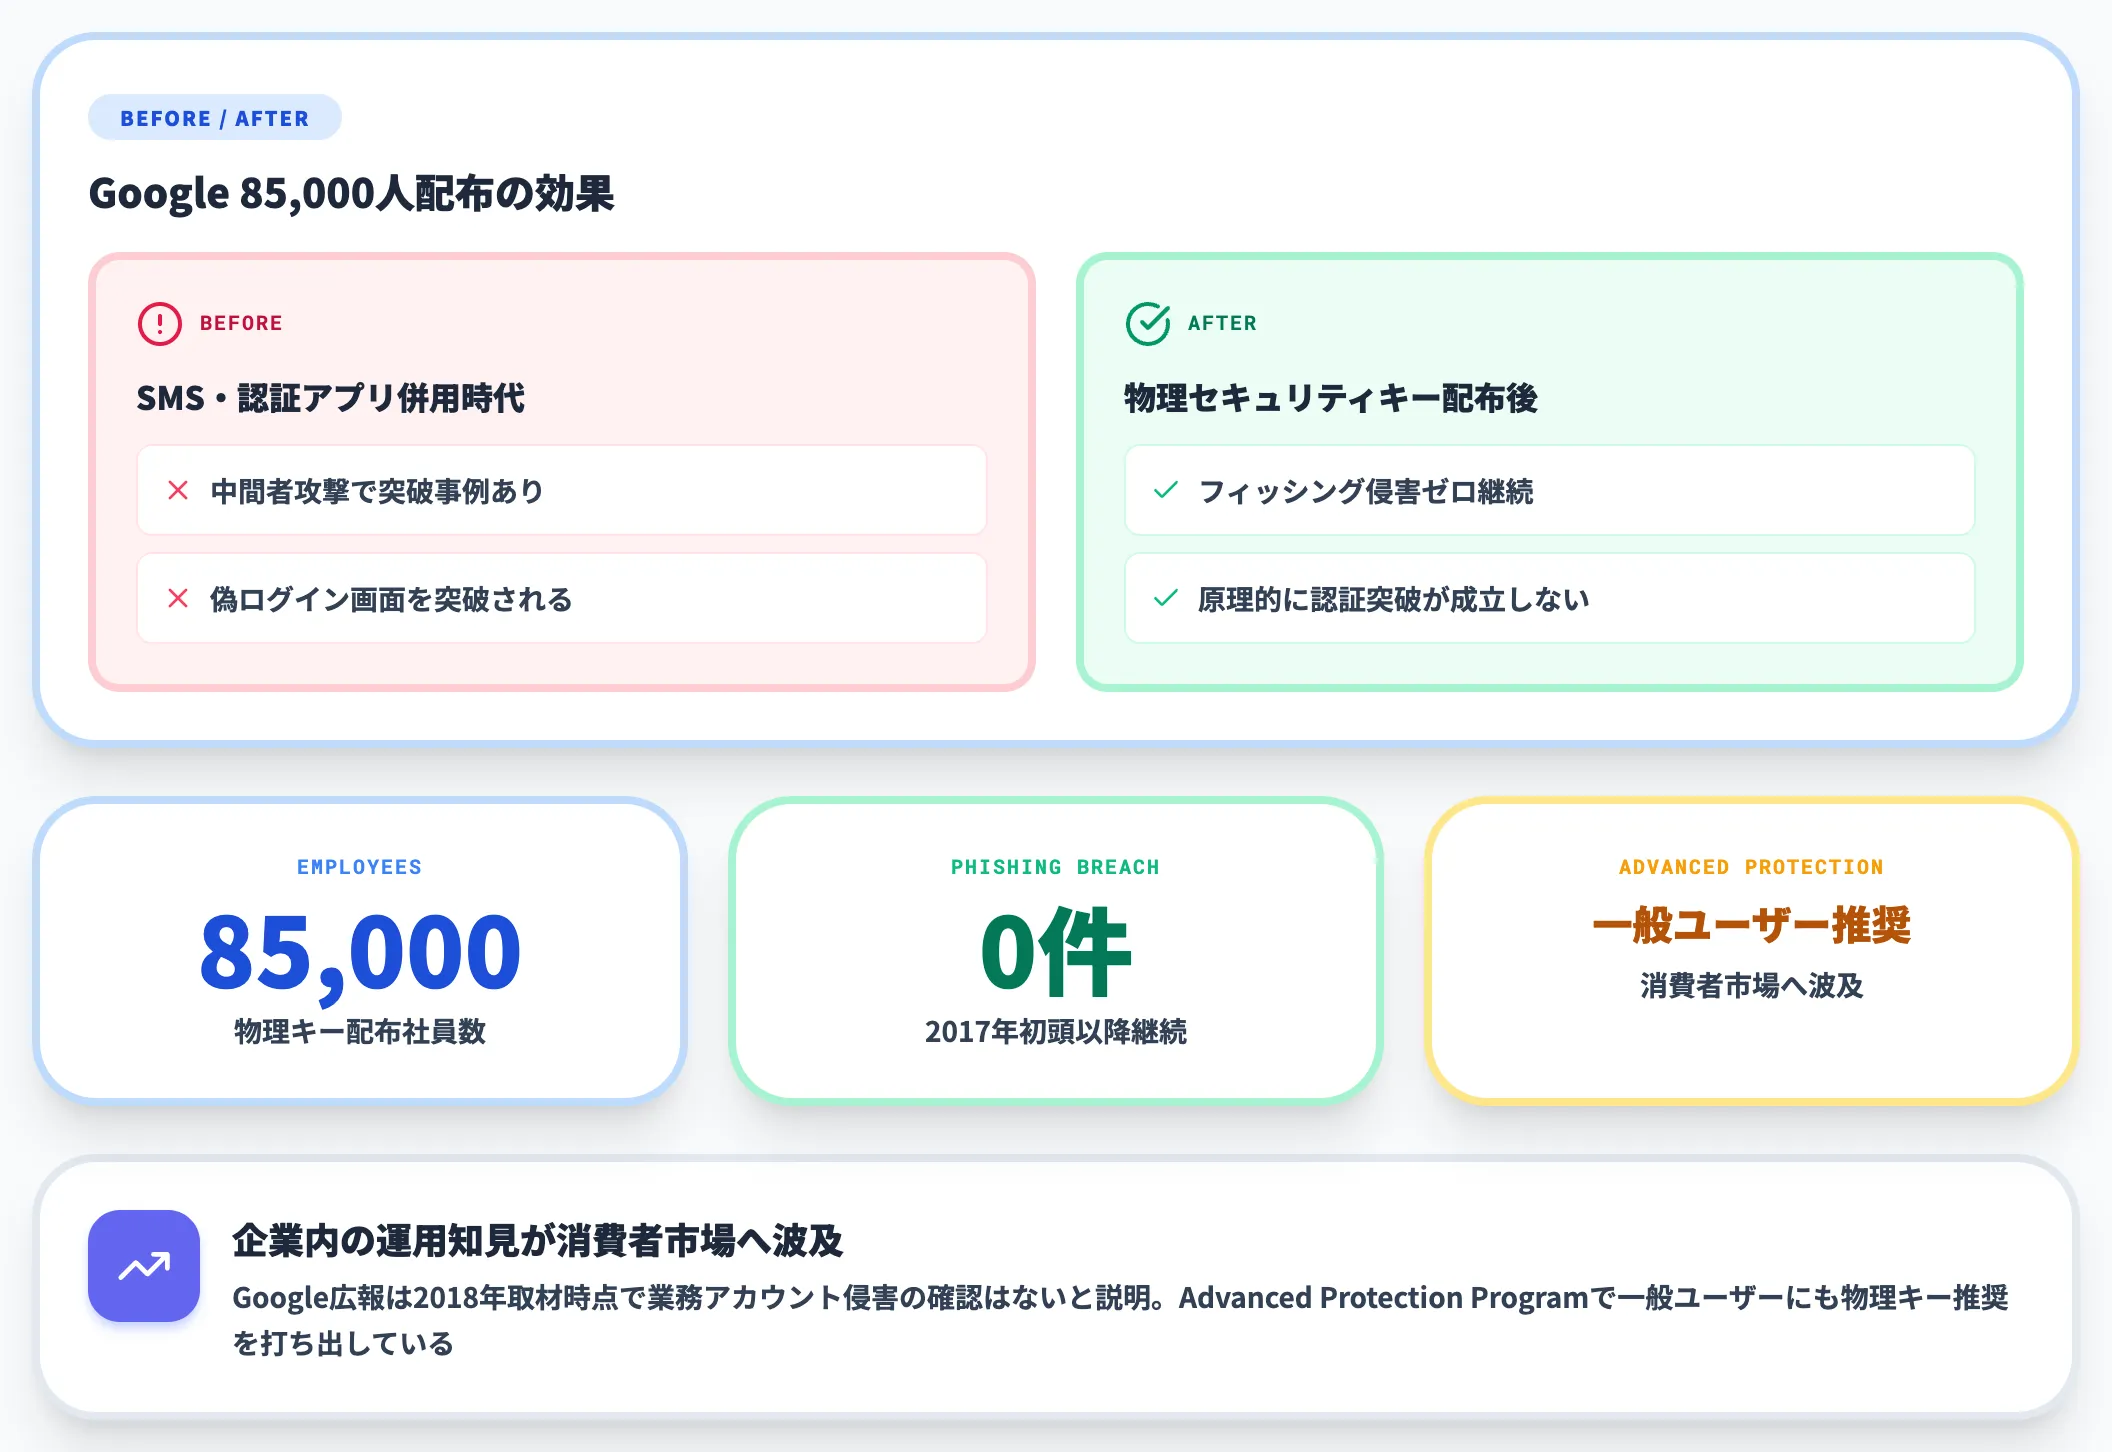
Googleは社員約85,000人に物理セキュリティキー(Yubico製含む)を配布し、Google広報は2018年の取材に対し2017年初頭以降、業務アカウントへのフィッシング侵害は確認されていないと説明しています。
配布前は社員へのフィッシング試行が業務アカウント侵害に至るケースが報告されていました。SMS・認証アプリ併用時代は、巧妙な中間者攻撃・偽ログイン画面を突破されるケースがあった状況から、YubiKey導入によってフィッシング経路でのログイン認証突破が原理的に成立しない状態に切り替わっています。
Googleはこの実績を根拠に、Advanced Protection Programで一般ユーザーにも物理セキュリティキー推奨を打ち出しており、企業内の運用知見が消費者市場にも波及する形になっています。
Microsoft Secure Future Initiative——社員業務用アカウントの92%がフィッシング耐性認証へ移行
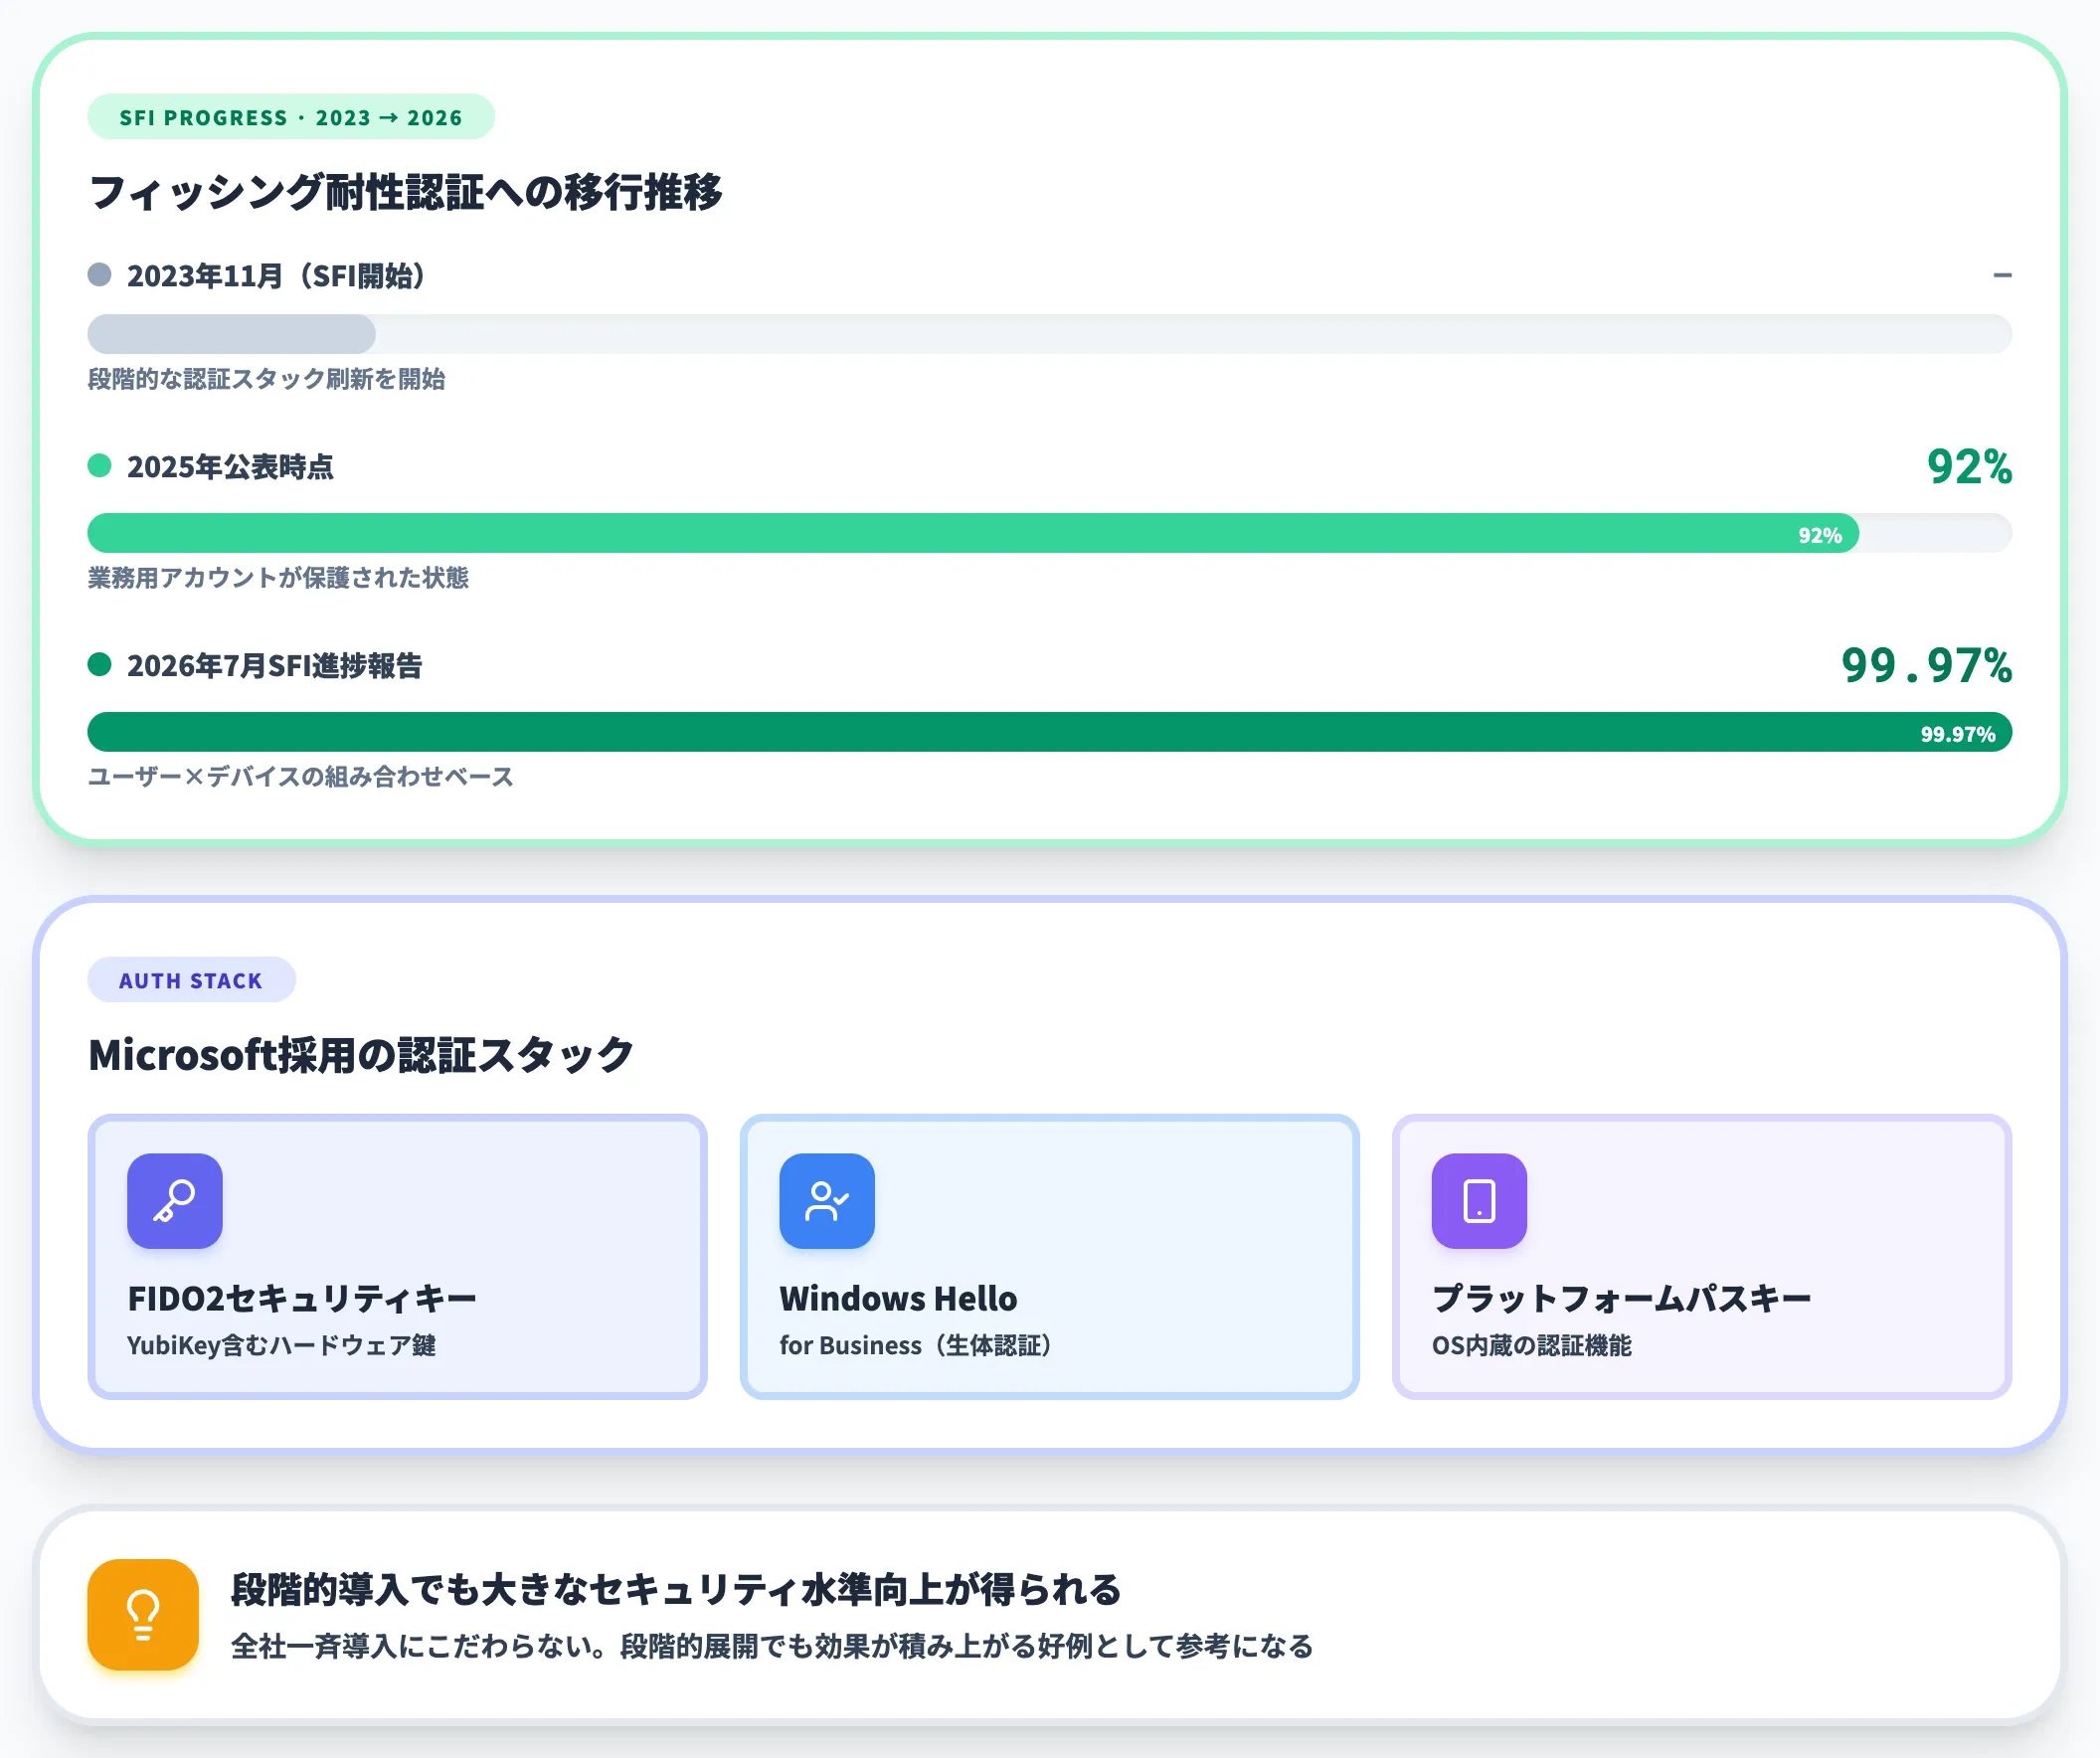
Microsoftは2023年11月に開始したSecure Future Initiative以降、全社員のフィッシング耐性認証への移行を進めています。
2025年公表のSFI進捗レポート時点で社員の業務用アカウントの92%がフィッシング耐性認証で保護された状態となり、2026年7月のSFI進捗報告ではユーザーとデバイスの組み合わせベースで99.97%まで到達しています。
Microsoftが採用している認証スタックは、FIDO2セキュリティキー(YubiKey含む)・Windows Hello for Business・プラットフォームパスキーの組み合わせです。社員の役割や端末環境に応じて最適な認証手段を選べる設計になっています。
数値の推移が示しているのは、「段階的な認証スタック刷新でも大きなセキュリティ水準向上が得られる」という点です。全社一斉導入にこだわる必要はなく、段階的展開でも効果が積み上がる好例として参考になります。
Cloudflare——全社員FIDO2 + Zero Trustの統合モデル
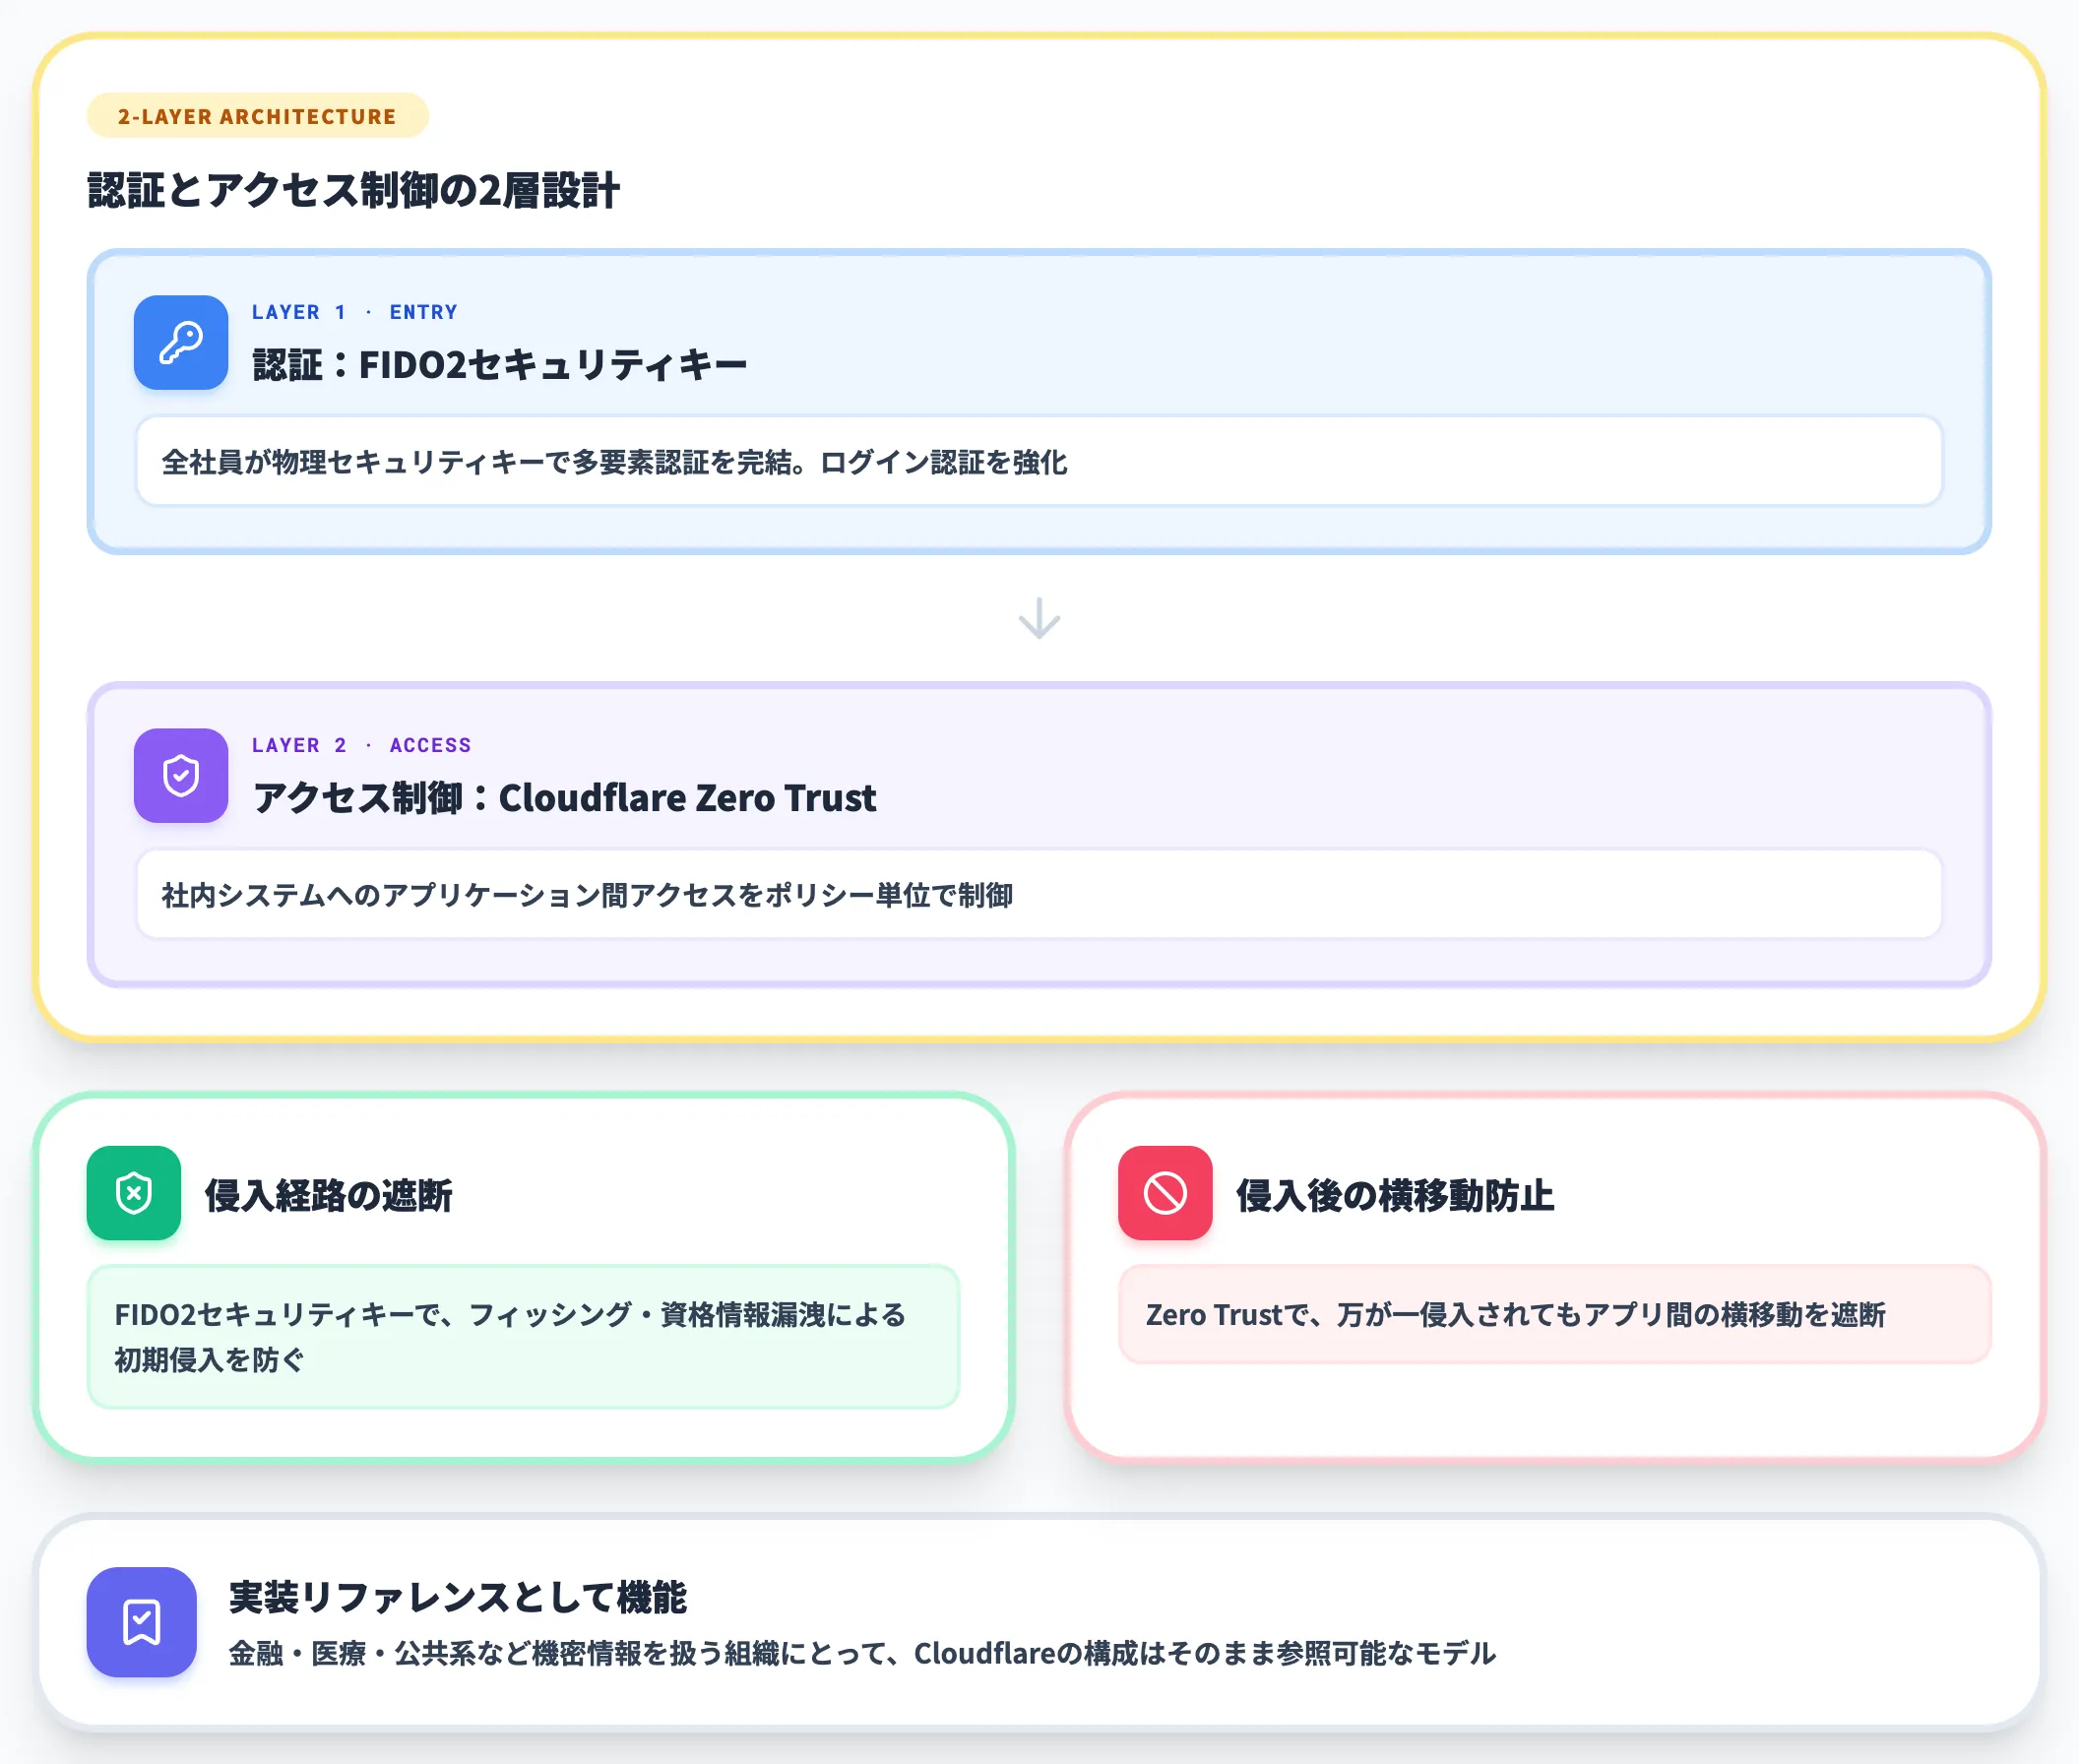
Cloudflareは、全社員がFIDO2セキュリティキーで多要素認証を完結させ、社内システムへのアクセスには同社のZero Trustプロダクトを組み合わせる構成を採用しています。
Cloudflareのケースで注目すべきは、認証(FIDO2セキュリティキー)とアクセス制御(Zero Trust)を別レイヤーで二重に設計している点です。YubiKey単体ではログイン認証を強化できますが、ログイン後のアプリケーション間アクセスをどう制御するかは別問題です。両者を組み合わせることで、「侵入経路の遮断」と「侵入後の横移動防止」を同時に満たせます。
Cloudflareの構成は、金融・医療・公共系など機密情報を扱う組織にとっての実装リファレンスになっています。
Cloudflare公式ブログのヘッダー画像(出典:Cloudflare Blog)
三菱電機の国内グローバル展開——認証基盤15万人・200拠点を支える
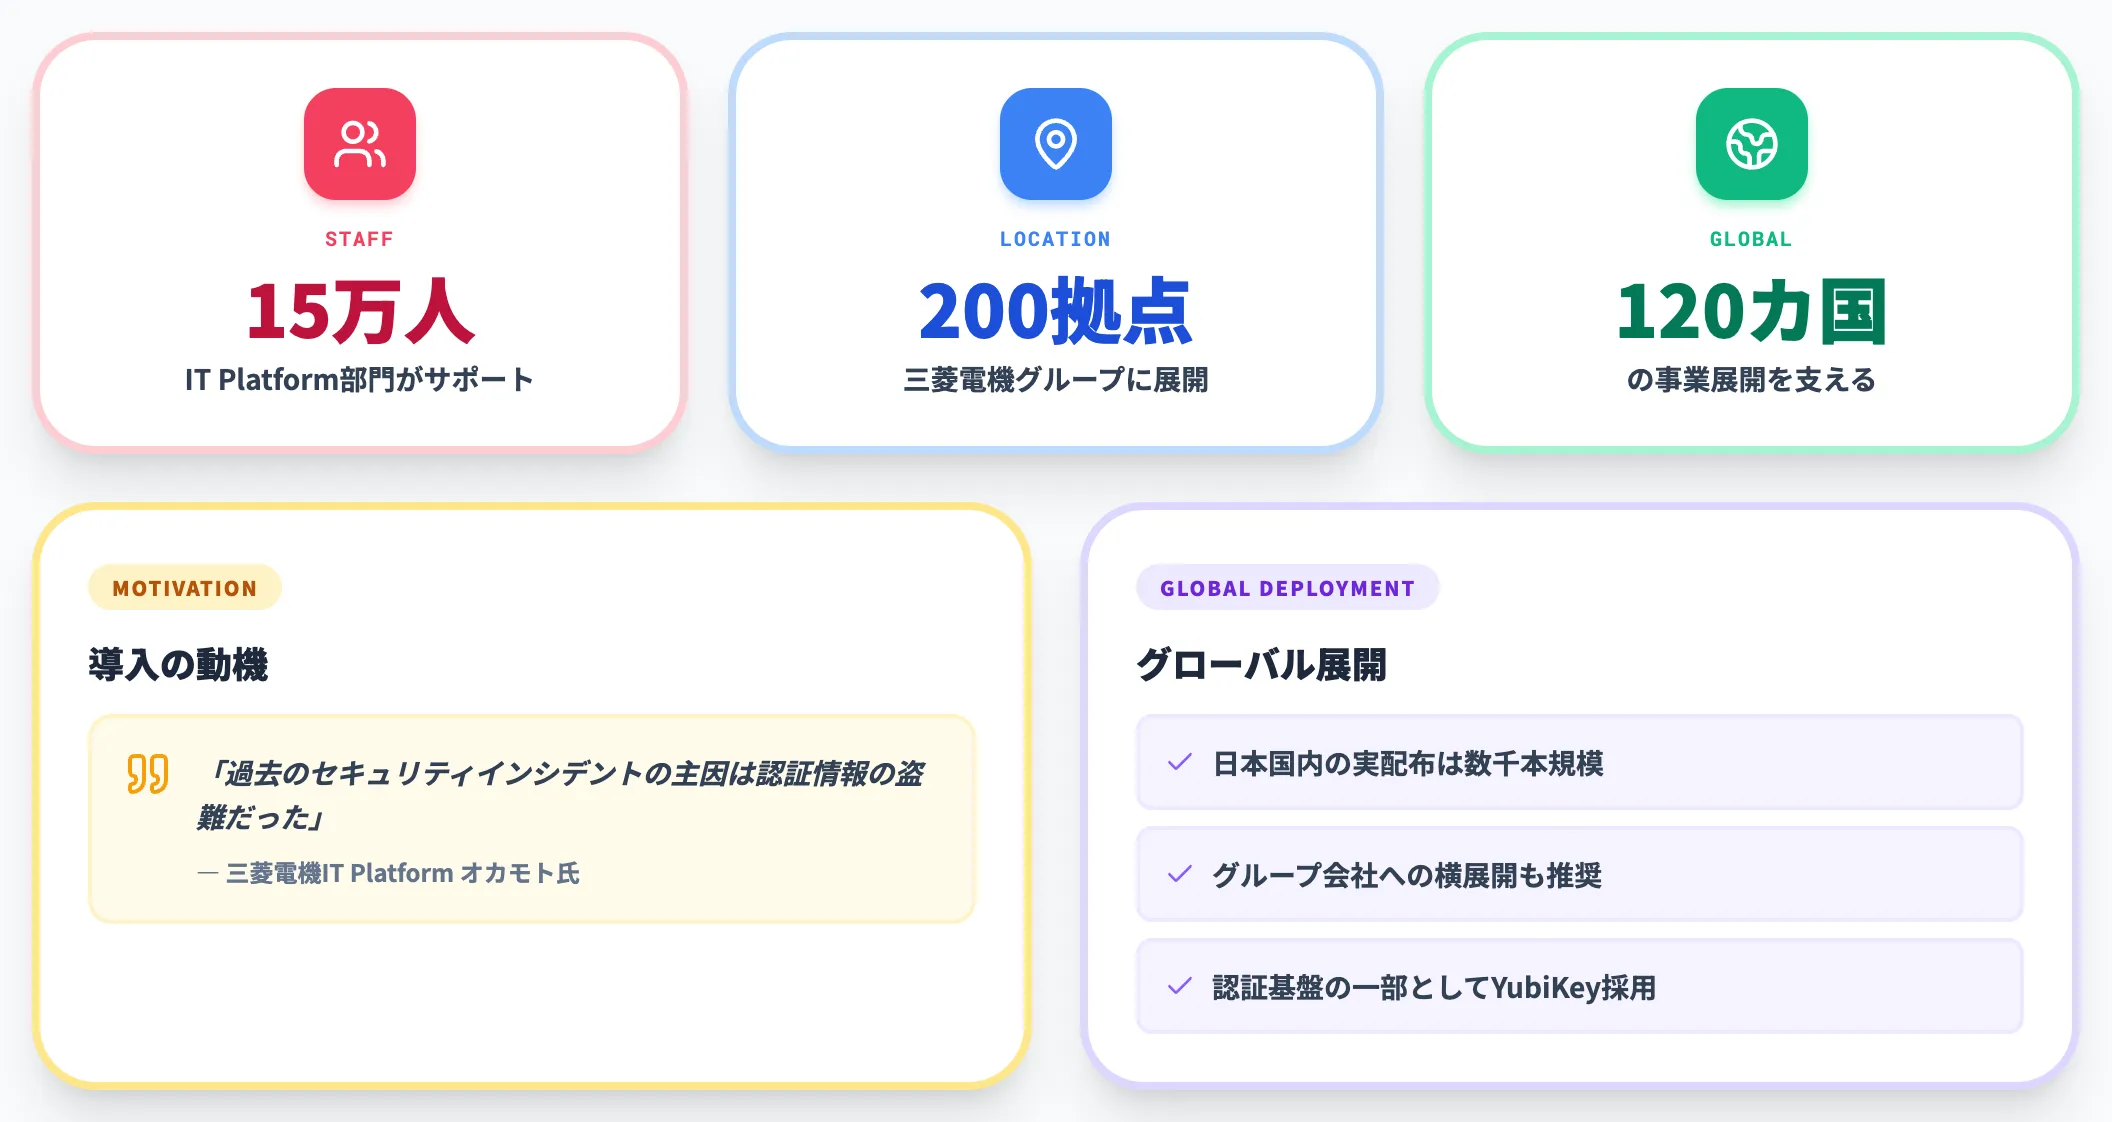
国内の大規模導入事例として知られるのが、三菱電機のYubiKey導入事例です。IT Platform部門が管理する認証インフラは15万人以上のスタッフをサポートし、約200の三菱電機グループ拠点に展開されています。この認証基盤の一部としてYubiKeyが使われており、日本国内の実配布は数千本規模です。
同社IT Platformのオカモト氏はYubico公式インタビューで、「過去のセキュリティインシデントの主因は認証情報の盗難だった」と導入動機を語っています。グローバル子会社・グループ会社への横展開も推奨されており、120カ国以上での事業展開を支える認証基盤として機能しています。
(参考:Yubico公式ケーススタディ)*
法人導入のケース別推奨
AI総研の支援現場でも、YubiKey導入相談は2026年に入ってから明確に増えています。これまでに整理したパターンから、以下のケース別推奨が実務的に有効です。
特権アカウント・開発者から段階導入したい中堅企業
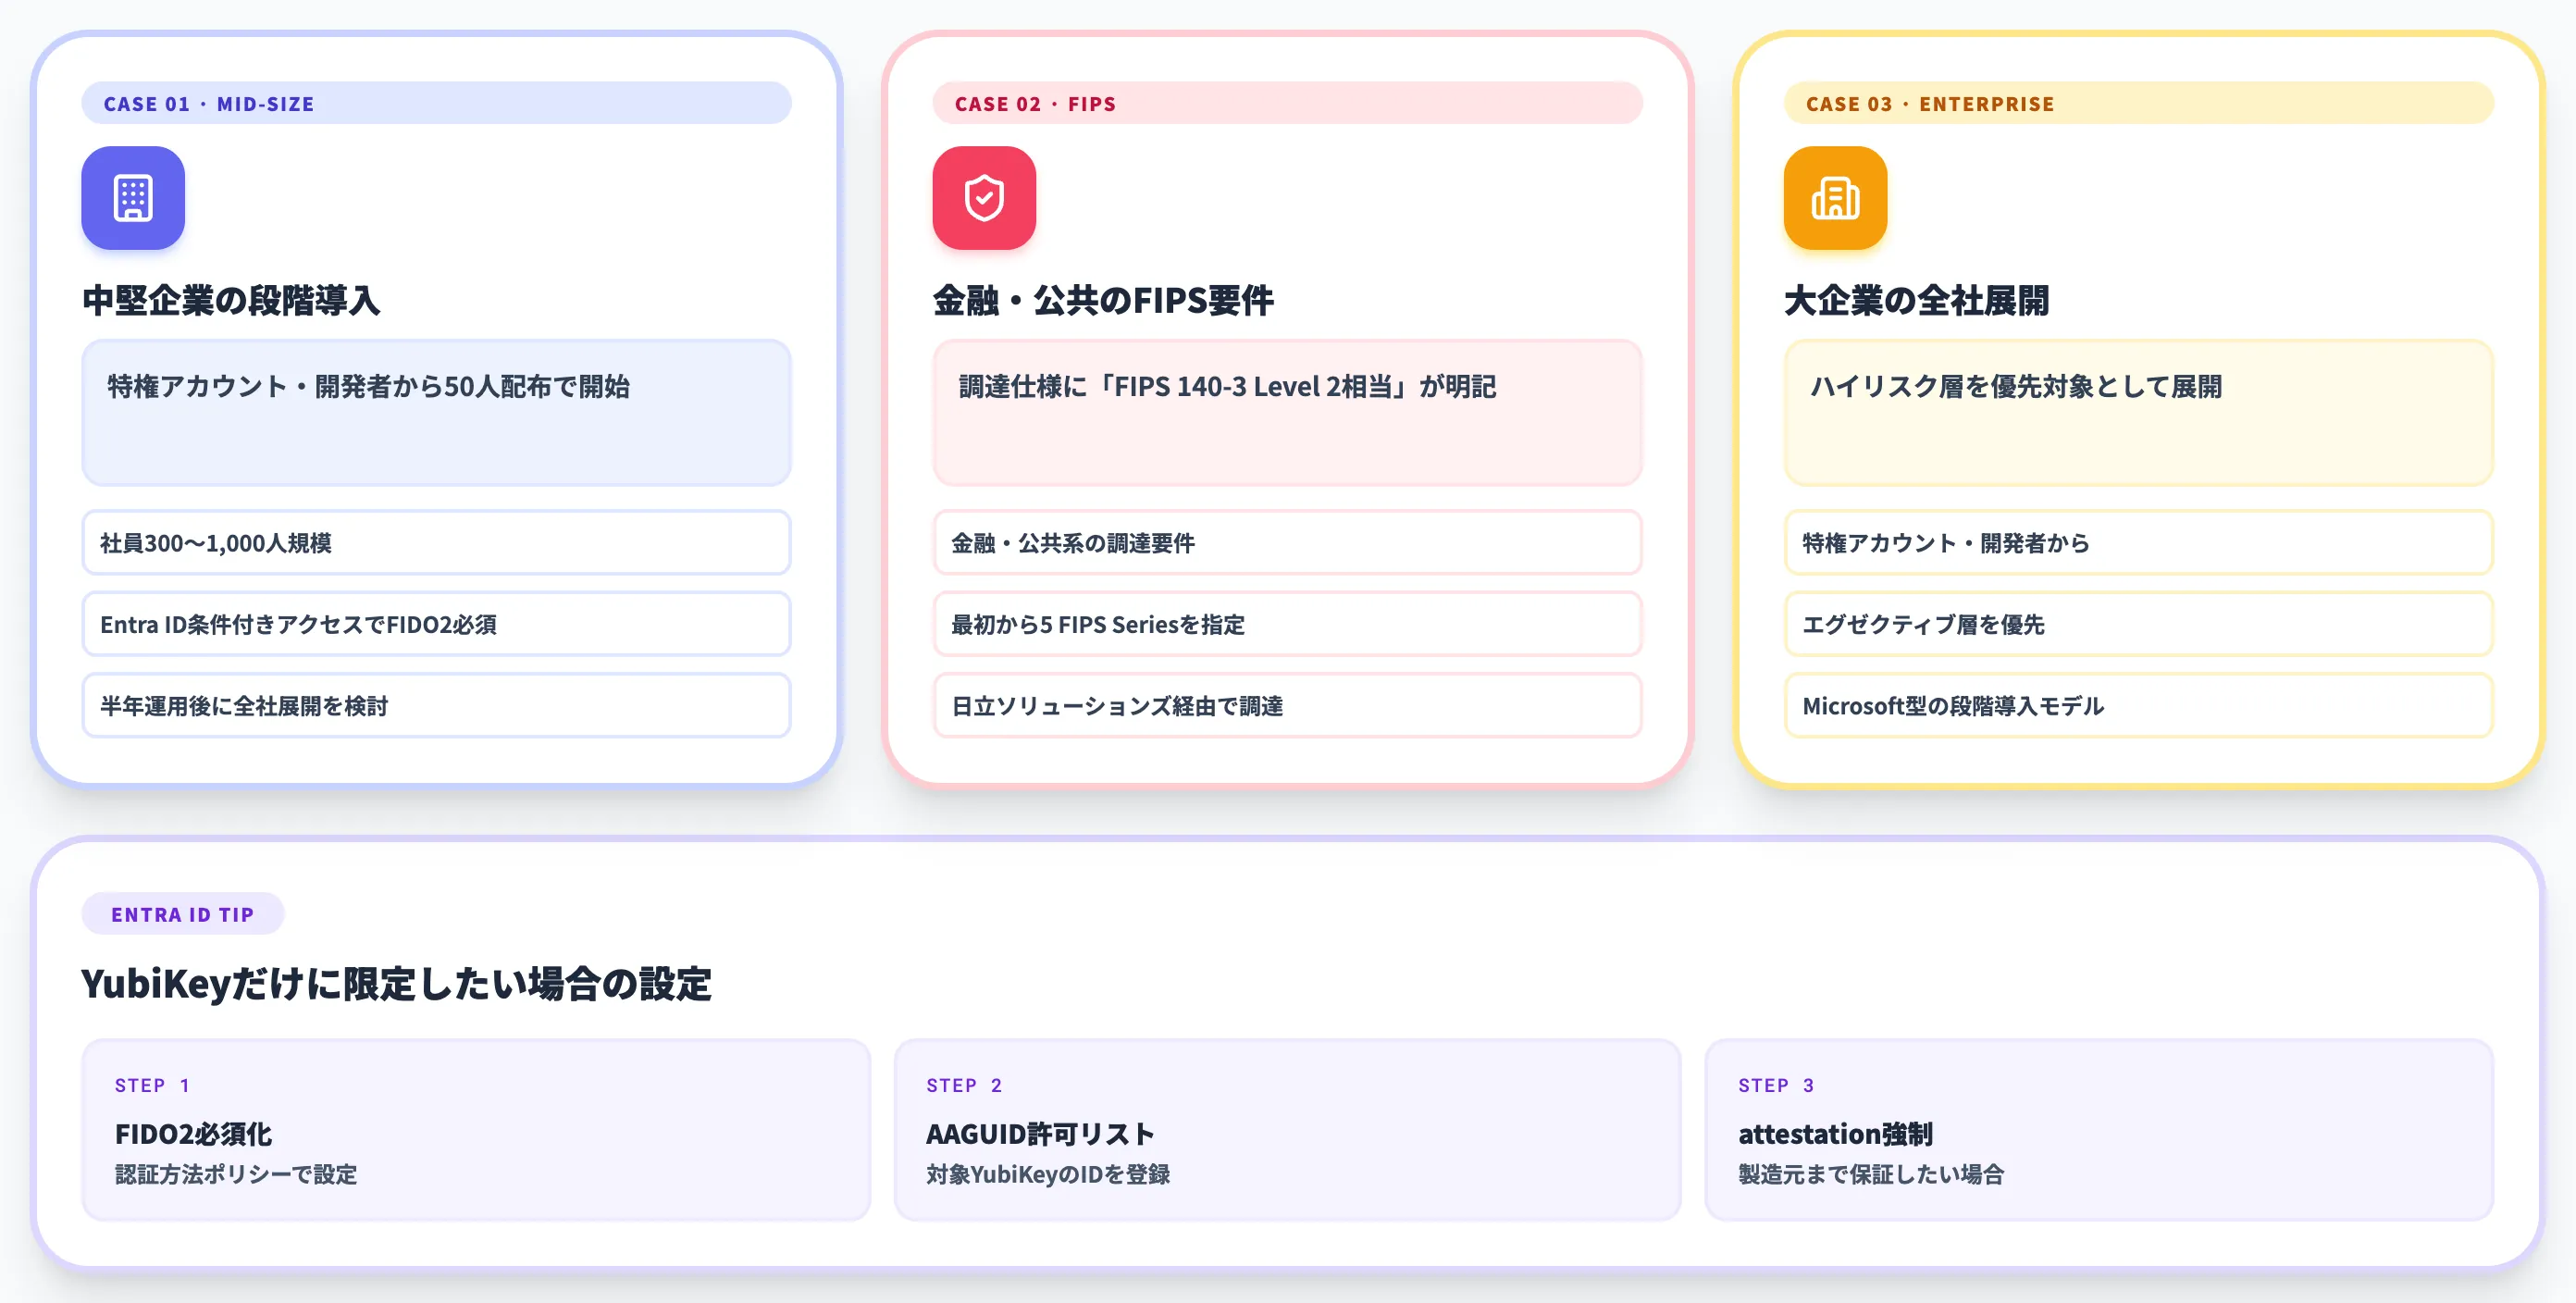
社員300〜1,000人規模なら、まず特権管理者・開発者・経理担当の50人程度にYubiKey 5C NFCを2本ずつ配布し、Microsoft Entra IDの条件付きアクセスでFIDO2必須のポリシーを適用。
半年運用後に全社展開を検討するフェーズ運用が負担が少なく定着しやすい選択です。
なおYubiKeyだけに利用を絞りたい場合は、FIDO2必須化に加えてEntra IDの認証方法ポリシーで対象YubiKeyのAAGUIDを許可リストに登録する設定が必要です(device-bound要件だけではMicrosoft Authenticator等も満たすため限定にはなりません)。製造元まで厳密に保証したい場合はattestation強制も併用します。
FIPS対応が調達要件に含まれる金融・公共
調達仕様書で「FIPS 140-3 Level 2相当」が明記されるケースが増えています。
この場合は最初から5 FIPS Seriesを選定し、日立ソリューションズ経由などで調達ルートを確保しておくのが現実的です。
全社員への一斉展開を検討する大企業
Google型の全社配布は理想ですが、キッティング・配送・サポート体制がボトルネックです。
1人2本配布で予算と工数が倍になるため、Microsoftのような段階的な全社移行モデルを参考に、特権アカウント保有者・開発者・エグゼクティブなどハイリスク層を優先対象として展開する方が運用コストを抑えられます。
YubiKey導入で押さえておきたい運用の論点
YubiKey導入は認証強化の決定打ですが、導入後の運用設計を誤ると「鍵は配ったが使われていない」「社員の問い合わせが情シスを圧迫する」状況になりがちです。
本セクションでは、個人・法人を問わず詰まる論点を3つに整理します。
紛失時のリカバリ設計
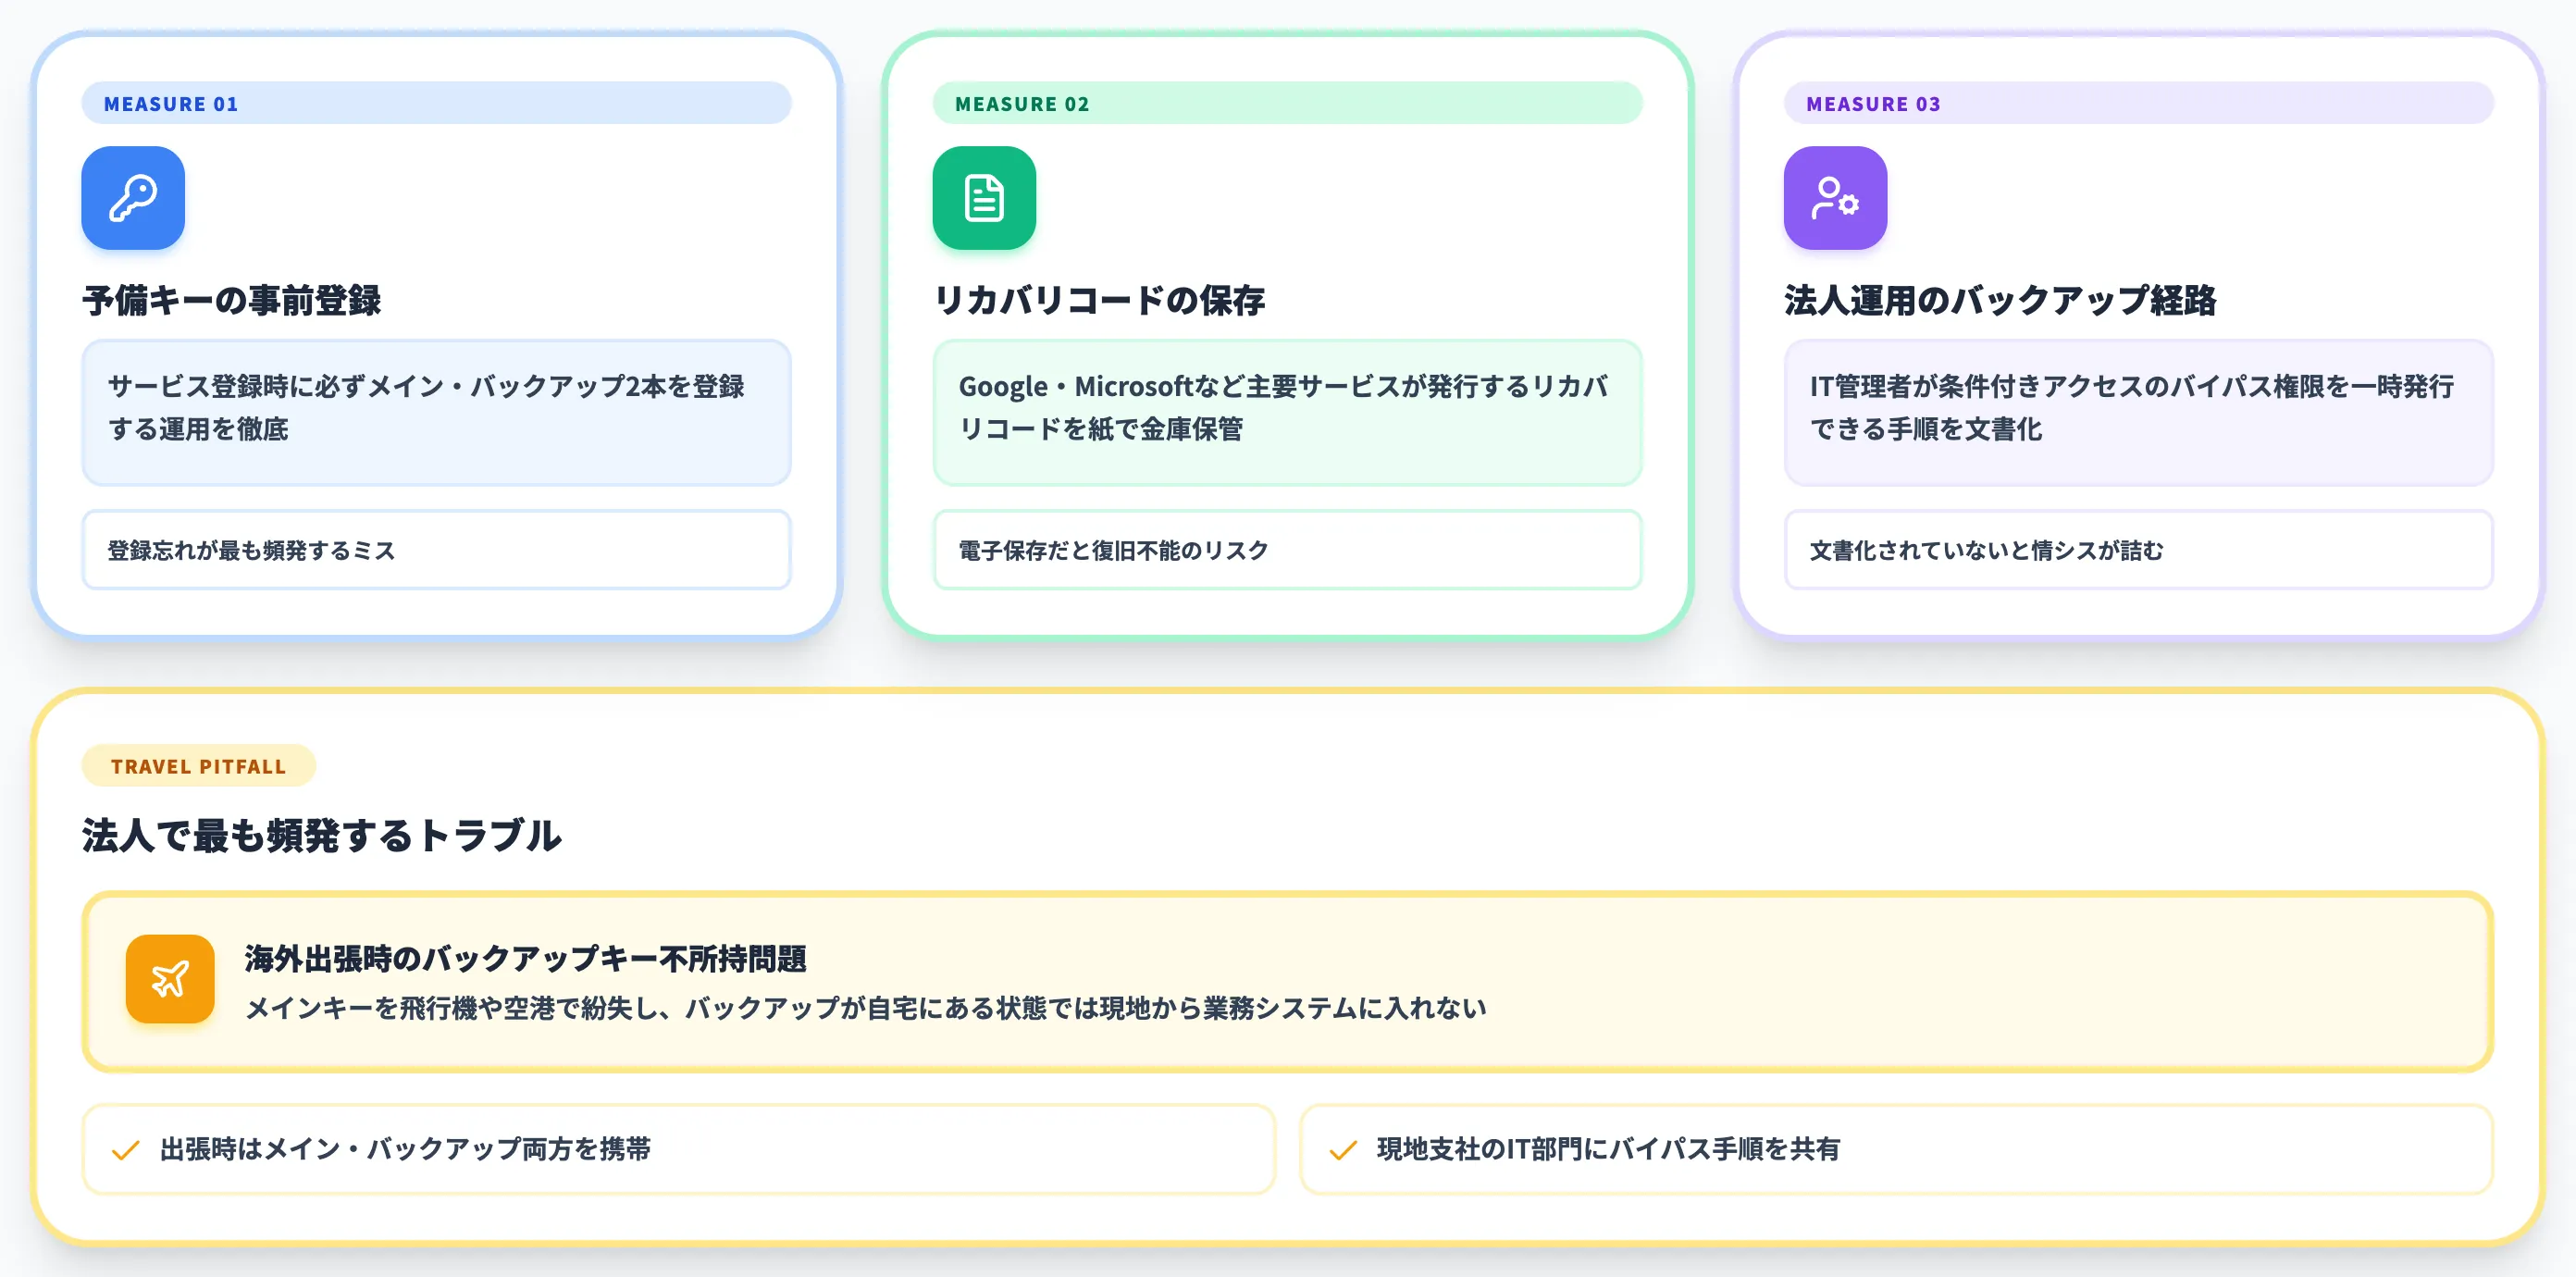
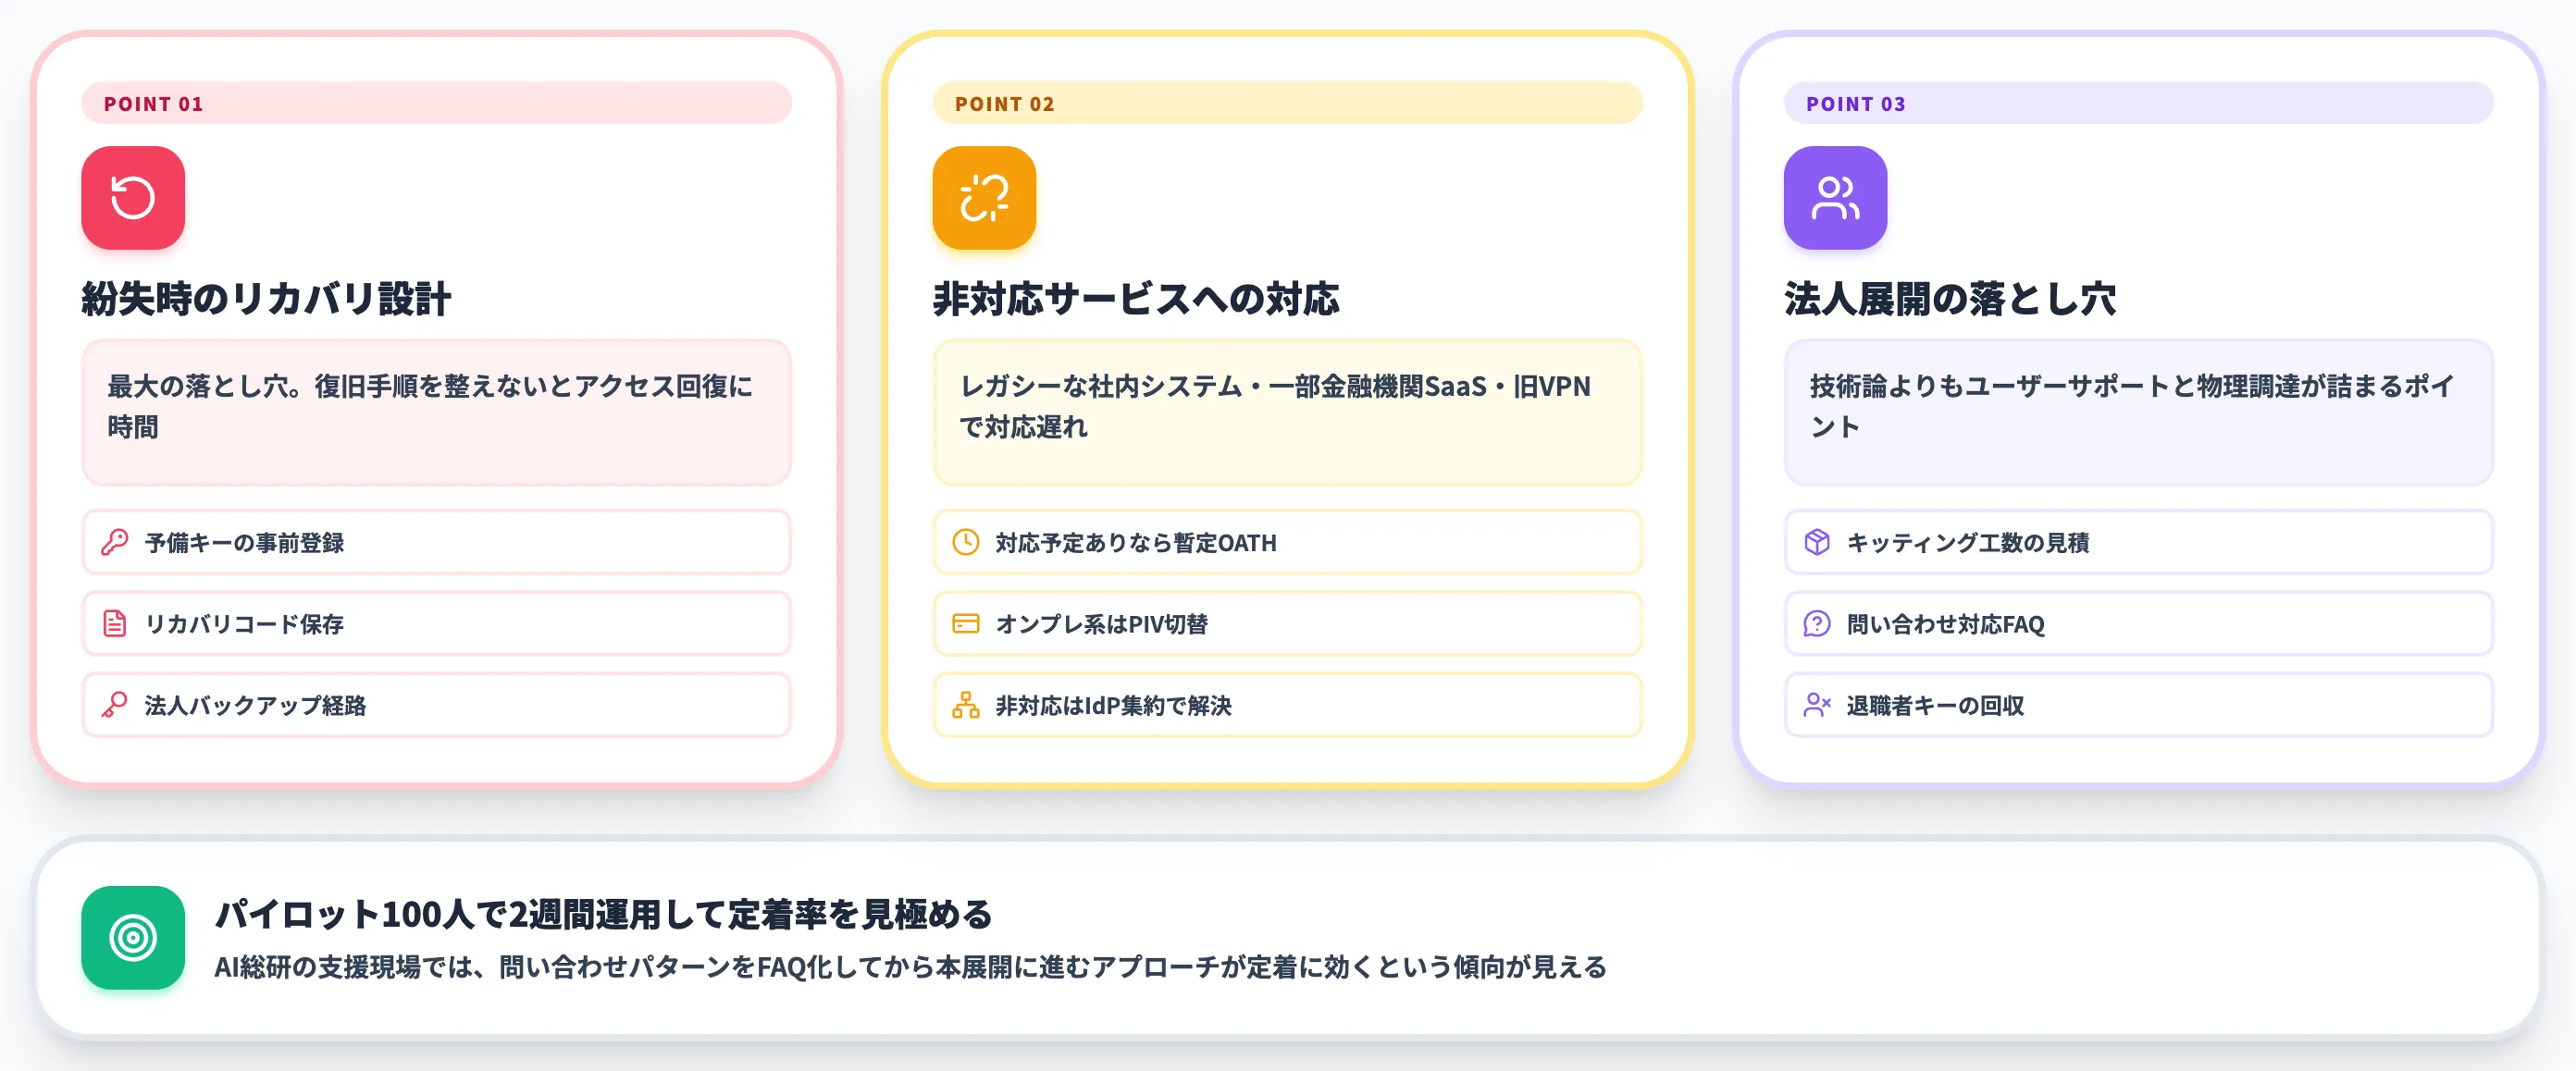
最大の落とし穴は、紛失時のアカウント復旧をどう設計するかです。
予備キーの登録がない状態でメインキーを紛失すると、FIDO2セキュリティキーだけに依存している場合はサービス側のリカバリコードや別の認証手段への切り替えが必要となり、復旧手順が整っていないとアクセス回復に時間がかかります。
実装上の対策は次の3点です。
- 予備キーの事前登録
サービス登録時に必ずメイン・バックアップ2本を登録する運用を徹底
- リカバリコードの保存
Google・Microsoftなど主要サービスが発行するリカバリコードを紙で金庫保管
- 法人運用のバックアップ経路
IT管理者が条件付きアクセスのバイパス権限を一時的に発行できる手順を文書化
法人で最も頻発するのが、海外出張時のバックアップキー不所持問題です。
メインキーを飛行機や空港で紛失し、バックアップキーが自宅にある状態では現地から業務システムに入れません。出張時はメイン・バックアップの両方を携帯する運用か、現地支社のIT部門に臨時バイパス権限発行手順を事前共有しておく運用が必要です。
非対応サービスへの対応
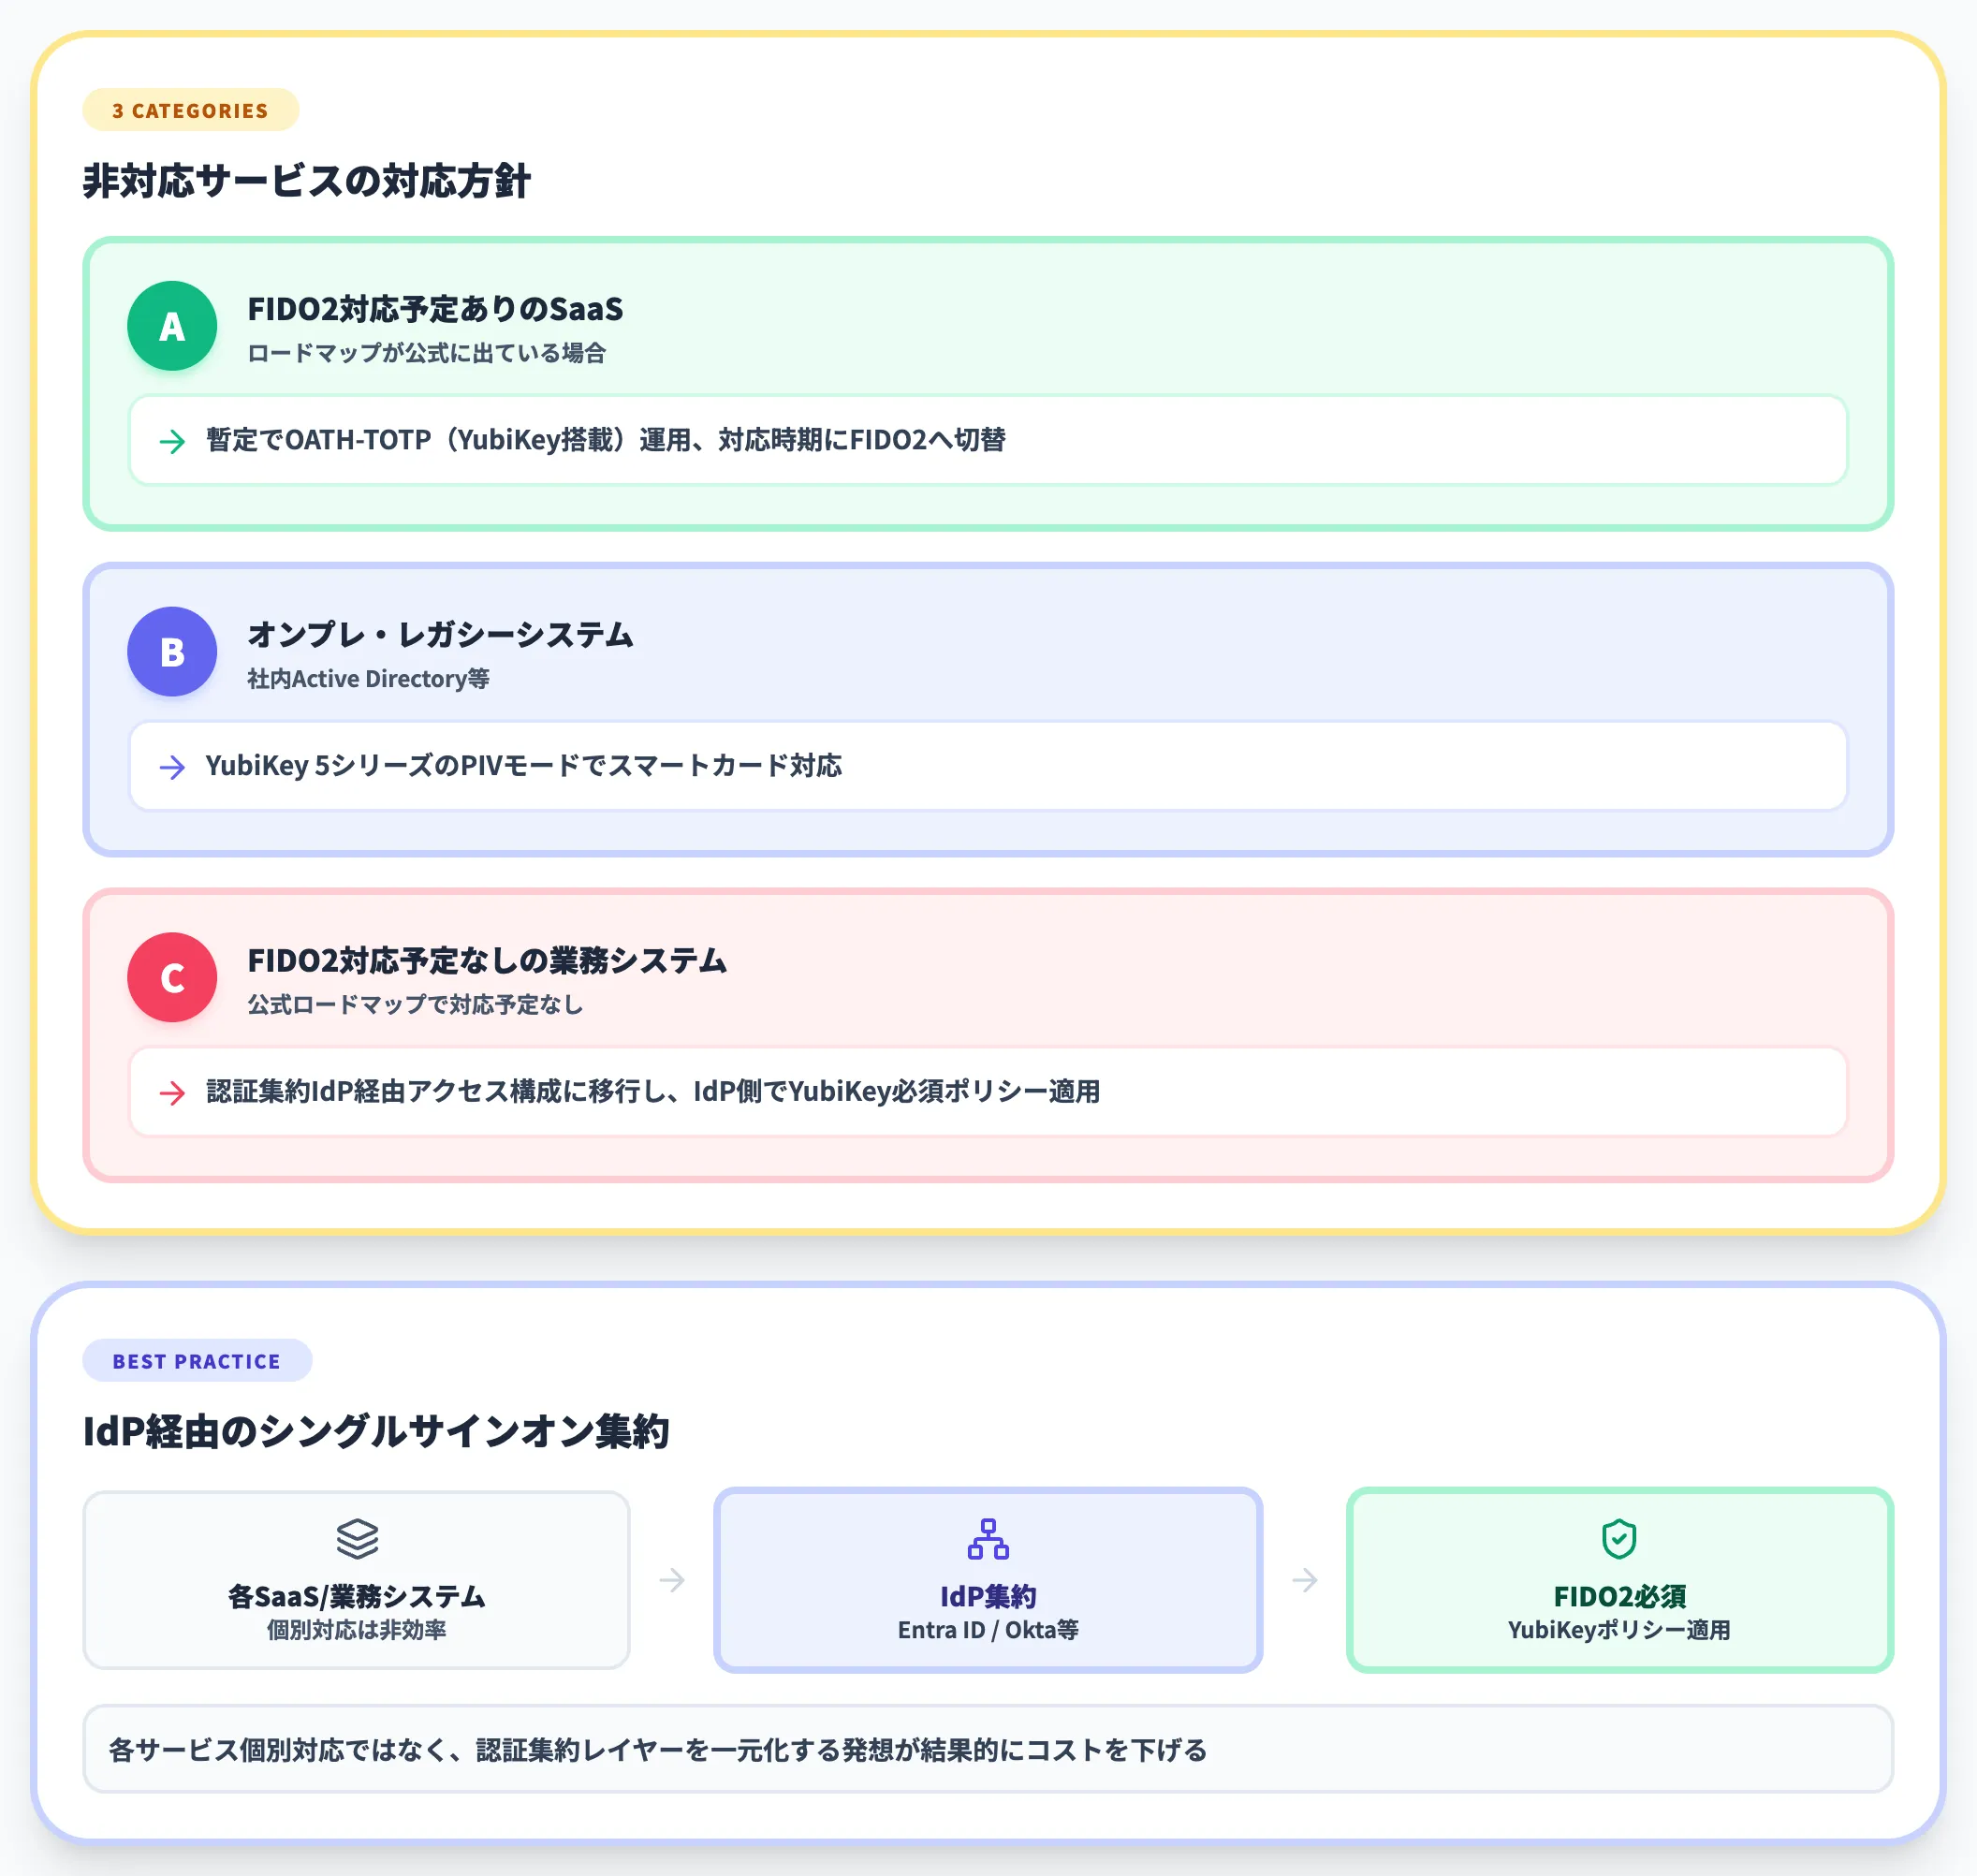
FIDO2対応は主要クラウドサービスでは標準化が進みましたが、レガシーな社内システム・一部の金融機関SaaS・古いVPNではYubiKey対応が追いついていないケースがあります。
対応していないサービスを3カテゴリに分けて考えると、現実的な扱いが見えてきます。
- FIDO2対応予定ありのSaaS
ロードマップが公式に出ているなら、暫定でOATH-TOTP(YubiKey搭載)での運用を続けつつ、対応時期にFIDO2へ切替
- オンプレ・レガシーシステム
PIVスマートカード運用に切り替えられるならYubiKey 5シリーズのPIVモードで対応可能
- FIDO2対応予定なしの業務システム
認証を集約するフェデレーションIdP(Microsoft Entra ID・Okta等)経由でアクセスする構成に移行し、IdP側でYubiKey必須ポリシーを適用
法人運用では、IdP経由でシングルサインオンする構成に集約してから、IdPでFIDO2必須ポリシーを適用するのが実装の近道です。各サービス個別対応ではなく、認証集約レイヤーを一元化する発想が結果的にコストを下げます。
法人展開での落とし穴
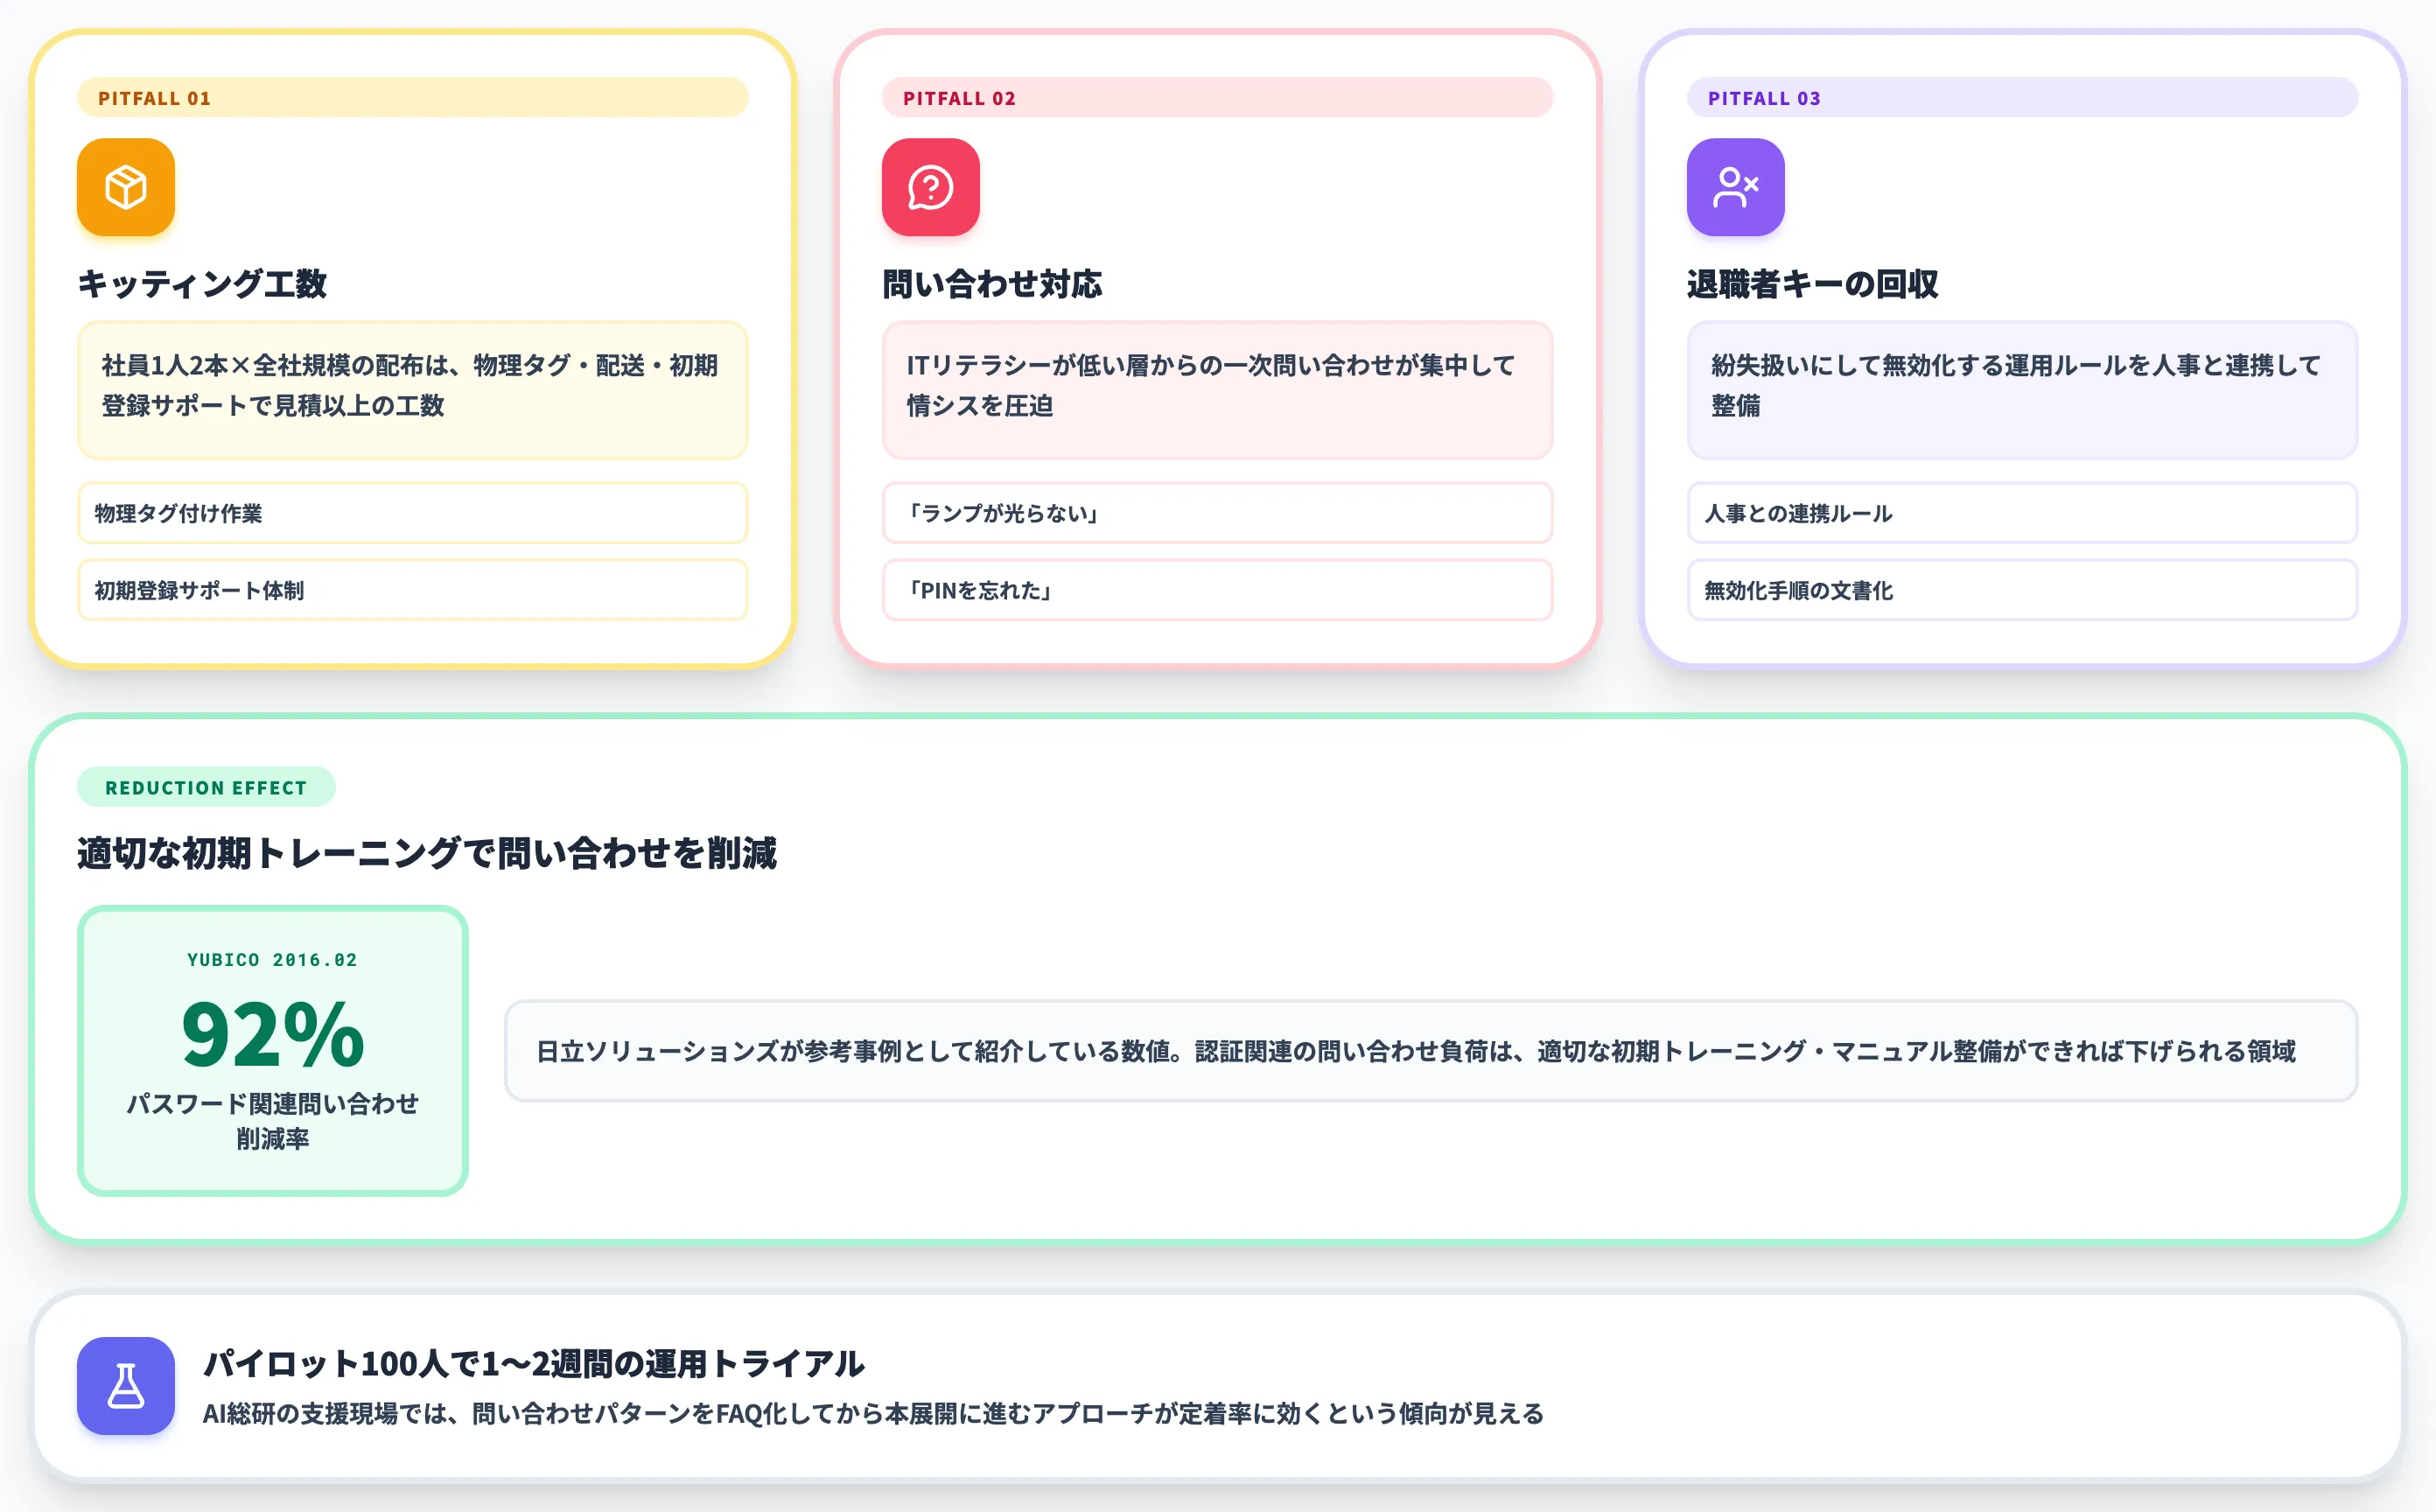
法人全社への展開で情シスが詰まるポイントは、技術論よりもユーザーサポートと物理調達です。
- キッティング工数: 社員1人2本×全社員規模の配布は、物理タグ付け・配送・初期登録サポートで事前見積もり以上の工数がかかりやすい
- 問い合わせ対応: 「挿してもランプが光らない」「PINを忘れた」など、ITリテラシーが低い層からの一次問い合わせが集中
- 退職者キーの回収: 紛失扱いにして無効化する運用ルールを人事と連携して整備
日立ソリューションズが公式に紹介している導入効果として、2016年2月のYubico調査によるパスワード関連問い合わせ削減率「92%」が参考事例として示されています。認証関連の問い合わせ負荷は、適切な初期トレーニング・マニュアル整備ができれば下げられる領域です。
YubiKeyを前提にしたAI時代のセキュリティ基盤を整えるなら
2026年のYubiKey 5.8は、認証からAI承認・デジタル署名への役割拡張という節目を迎えました。ただし、物理鍵による強い認証を整えるだけでは、業務アプリケーション間の権限管理・AIエージェントの承認証跡・社内監査ログ対応といった上位レイヤーのガバナンスは埋まりません。
このレイヤーを担うのが、自社Azureテナント内で動くエンタープライズAIエージェント基盤です。AI総合研究所のAI Agent Hubは、Teamsから呼び出せる業務特化Agent群を1つのダッシュボードで統合管理し、YubiKeyと組み合わせることでAI時代の承認・監査・アクセス制御を一体で設計できる運用基盤として機能します。
-
YubiKey + AI Agent Hubで物理承認付きAIワークフロー
AIエージェントが提案したアクションに対し、Teams経由で担当者がYubiKeyで物理タッチして承認した証跡を監査ログに残せます。無断実行防止と承認証跡の両立を1つのスタックで実現できます。
-
FIDO2 IdP連携でシングルサインオン
Microsoft Entra IDとAI Agent Hubを統合することで、YubiKey必須のFIDO2ポリシーをAgent群に適用。AIエージェントへのアクセスも含めて社内認証ポリシーを統一できます。
-
Agent単位でセキュリティ統制を1画面統制
機密情報を扱うAgentごとにアクセス範囲を設計し、誰がどのAgentで何を照会したかを不変ログで残します。監査対応をそのまま提出できる形で保管します。
-
データは100%自社Azureテナント内に保持
業務データはAIの学習対象から完全除外。Azure Managed Applicationsとして自社テナント内で動作が完了する設計です。
AI総合研究所の専任チームが、YubiKey導入設計からAI Agent Hub基盤の統合設計まで一貫して支援します。AI Agent Hubのサービスページで、YubiKey×AIエージェント承認フローの実装例をご確認ください。
AI時代の認証・認可基盤を再設計する
物理鍵×AI承認で証跡を一体管理
YubiKey 5.8の役割拡張を踏まえ、物理鍵による認証とAIエージェントの承認証跡を一体で設計する基盤が必要になります。AI Agent Hubのサービスページで、YubiKey×AIワークフローの実装例をご確認ください。
まとめ
本記事では、YubiKeyの仕組み・5.8ファームウェアの役割拡張・ラインナップ・料金・設定方法・他社比較・企業事例・運用論点までを、2026年10月時点の最新情報で解説しました。
2026年時点で押さえておくべきポイントは次の3つです。
- YubiKey 5.8ファームウェア(2026年7月GA)で認証から認可へ役割を拡張、AI承認・デジタル署名の検証ユースケースが広がる節目(WebAuthn Signing Extensionは現時点プレビュー)
- Googleは2017年初頭から2018年の広報説明時点まで社員の業務アカウントでフィッシング侵害ゼロ、Microsoftは2026年7月時点でユーザー×デバイス単位の99.97%がフィッシング耐性認証で保護、三菱電機は15万人規模の認証基盤を支える導入事例など、大規模導入の効果は実証段階
- 法人導入の勝負どころは物理鍵の調達よりも、1人2本の配布運用・紛失リカバリ設計・FIDO2 IdPへの認証集約の3点
企業のCISO・情シス責任者にとってYubiKeyは、「導入するかどうか」よりも「AI時代の認証・認可基盤をどう再設計するか」を問うツールです。まずは特権管理者・開発者など50〜100人のパイロット層にYubiKey 5C NFCを配布し、Microsoft Entra IDの条件付きアクセスでFIDO2必須ポリシーを運用するところから着手するのが、最も実用的な第一歩になります。
2026年は、SMS認証・認証アプリ中心のMFA時代から、物理鍵とパスキー中心の認証時代への切り替わりが本格化する年です。遅れて動くほど、既存のレガシーIdP・レガシーSaaSを引きずったまま認証移行することになり、設計の自由度が狭まります。YubiKey 5.8の登場を節目に、認証・認可の両レイヤーを整え直すタイミングに入っています。