この記事のポイント
 AIサイバーセキュリティは「AIを守る・AIで守る・AIによる攻撃」の3領域で設計する全社的な対策体系
- IPA 10大脅威2026で組織編3位に初選出。経営層のアジェンダに正面から入った
- OWASP Top 10 for LLM/for Agentic Applications 2026、総務省ガイドラインが基準の中核になる
- セキュリティ特化AI(Mythos・GPT-5.6-Cyber・MAI-Cyber-1-Flash)とAI SOCは防御側の主戦力
- 対策は利用ポリシー、技術対策(ガードレール・監査ログ)、インシデント対応の3層で構築する
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
AIサイバーセキュリティとは、企業が生成AIとAIエージェントを安全に使い、同時にAIを悪用した攻撃からも身を守るための対策体系を指します。
「AIシステム自体を守る」「AIを使ってセキュリティを強化する」「AIによる攻撃に備える」の3領域で構成され、2026年に入ってから制度・標準・製品がこの3領域にまたがる形で整理されつつあります。
日本では2026年1月29日公表のIPA 情報セキュリティ10大脅威 2026で、組織編3位に「AIの利用をめぐるサイバーリスク」が初めて選出され、同年10月1日には能動的サイバー防御法が施行されました。企業の対策はもはや任意のテーマではなく、監査・規制の論点として扱われ始めています。
本記事では、AIサイバーセキュリティの定義と3領域、IPA 10大脅威2026の中身、「AIを守る」「AIで守る」「AIによる攻撃」の各領域で押さえておく論点、そして企業が今取るべき実務対応までを2026年10月時点の最新情報で整理します。
目次
IPA 10大脅威2026が示した「AIの利用をめぐるサイバーリスク」の中身
OWASP Top 10 for LLMと for Agentic Applications 2026
AIサイバーセキュリティとは?3領域で捉える全体像
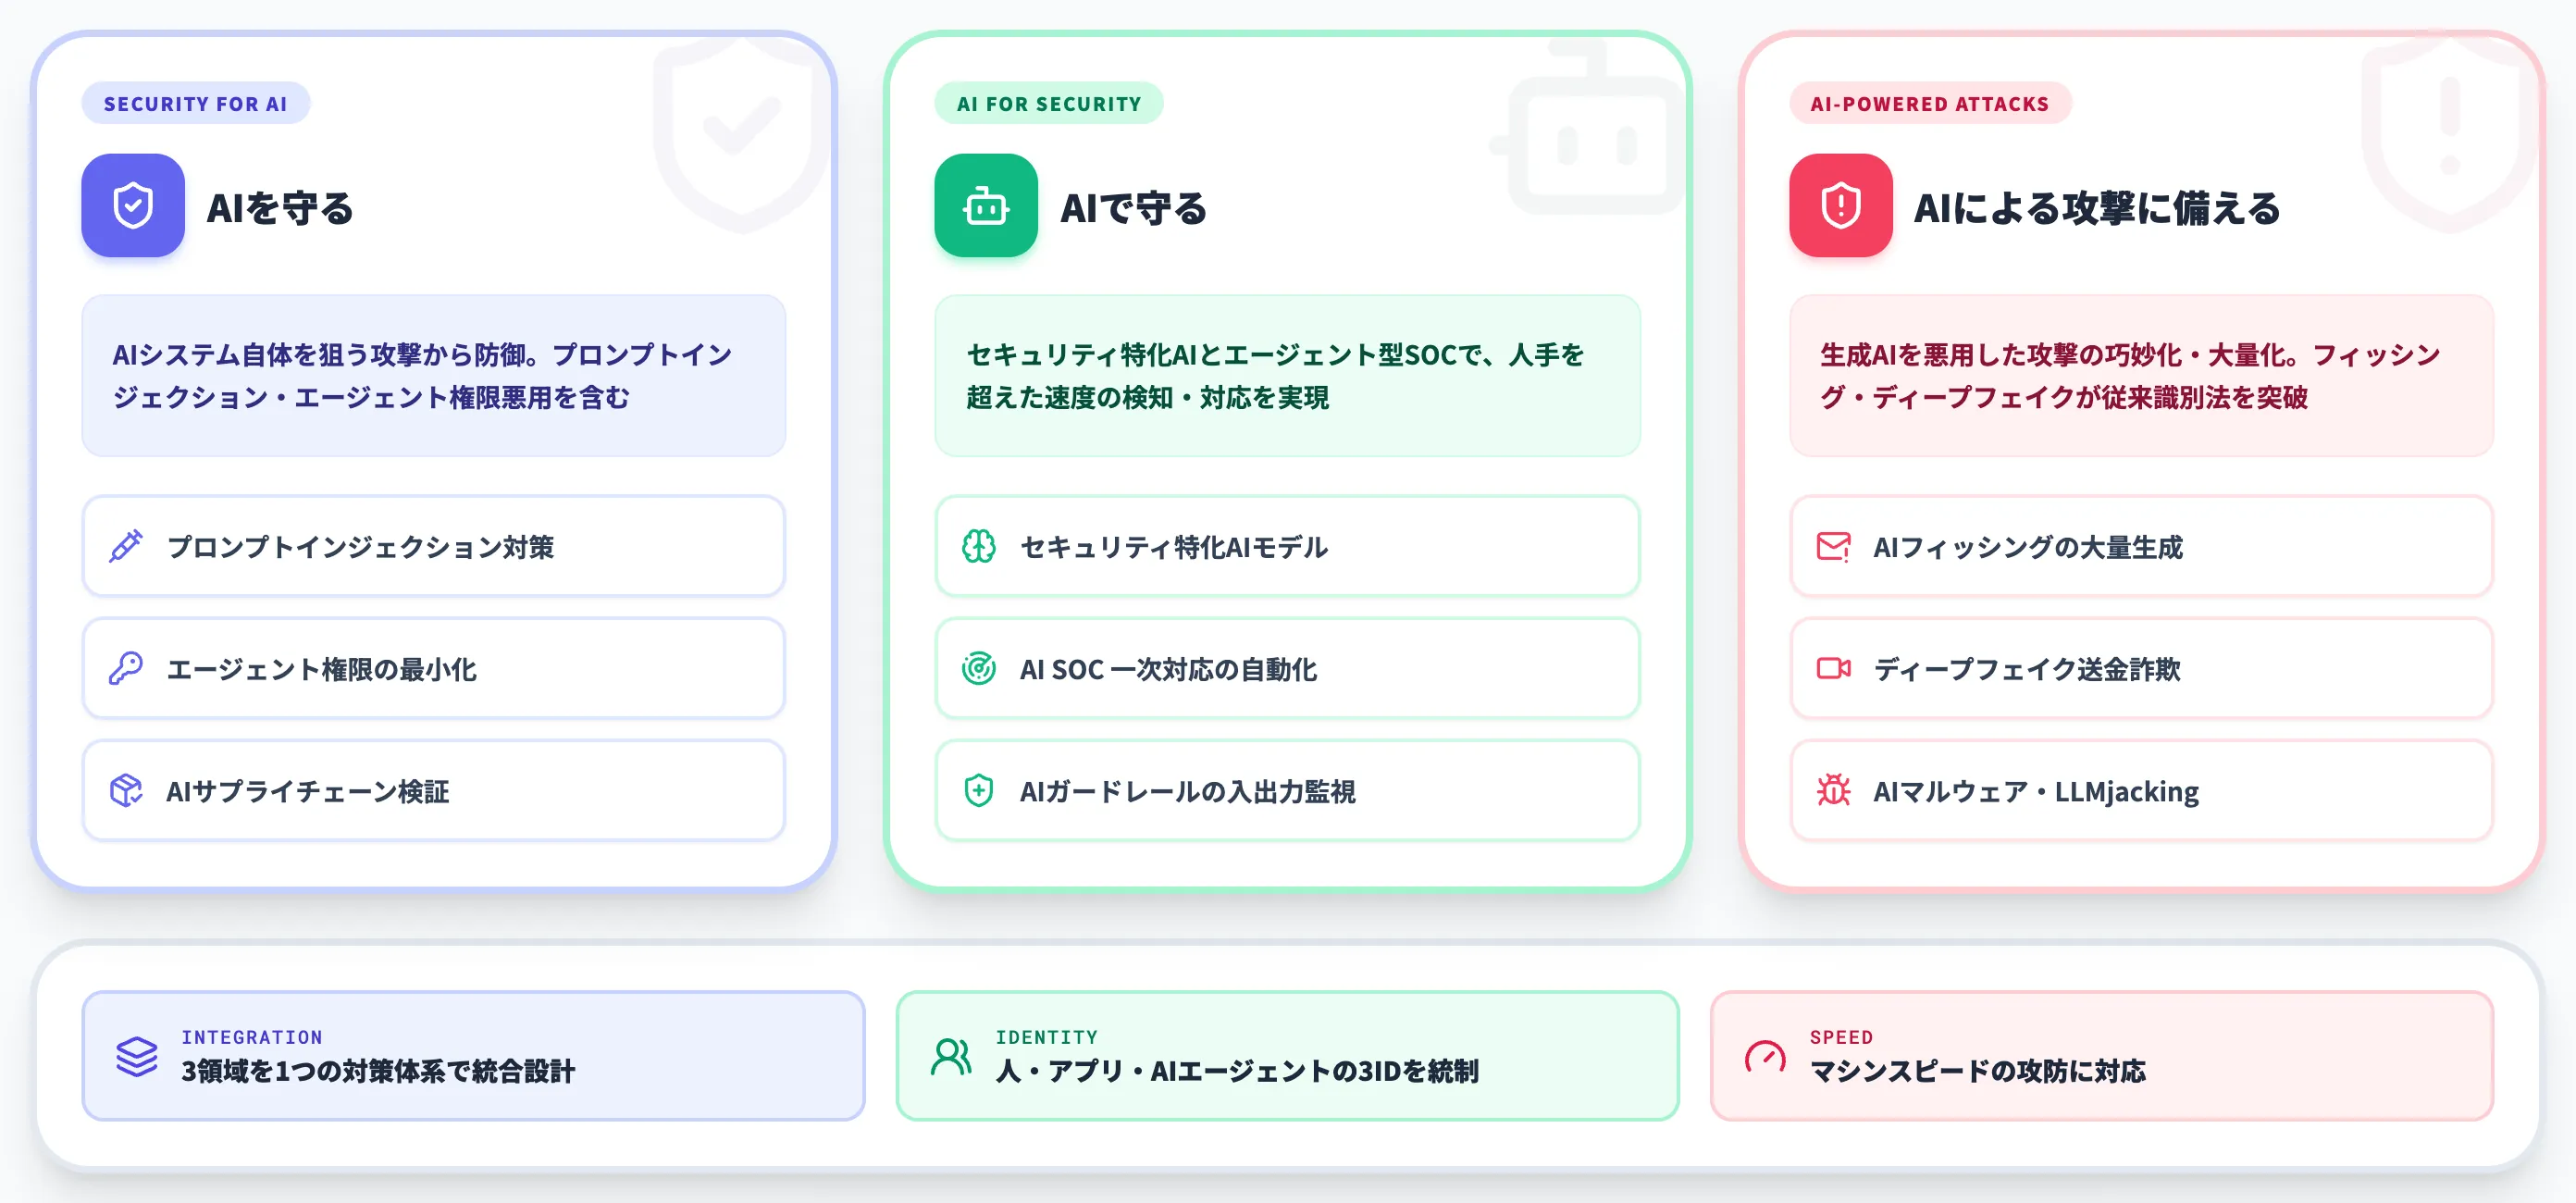
AIサイバーセキュリティとは、企業が生成AIやAIエージェントを安全に活用し、同時にAIを悪用した攻撃からも組織を守るための対策体系を指します。
従来のサイバーセキュリティが「システムを守る」ことに焦点を当てていたのに対し、AIサイバーセキュリティは「AIシステム自体を守る」「AIを使ってセキュリティを強化する」「AIによる攻撃に備える」の3つの領域を同時に扱う点に特徴があります。
2026年に入ってから、この3領域はそれぞれ別個のテーマではなく、1つの対策体系として統合して設計する流れが生まれています。背景には、生成AIの業務利用が広がり、AIエージェントが権限を持って社内システムを動かし始め、同時に攻撃側もAIで攻撃手法を自動化・高速化しているという業界全体の変化があります。
Microsoftのセキュリティ製品の6ピラー再編も、人間・アプリ・AIエージェントの3種類のIDをまたいで統制する設計へと動いており、「AIを前提にしないセキュリティ」はもはや成立しにくい時代に入りました。
AIセキュリティとAIサイバーセキュリティの違い
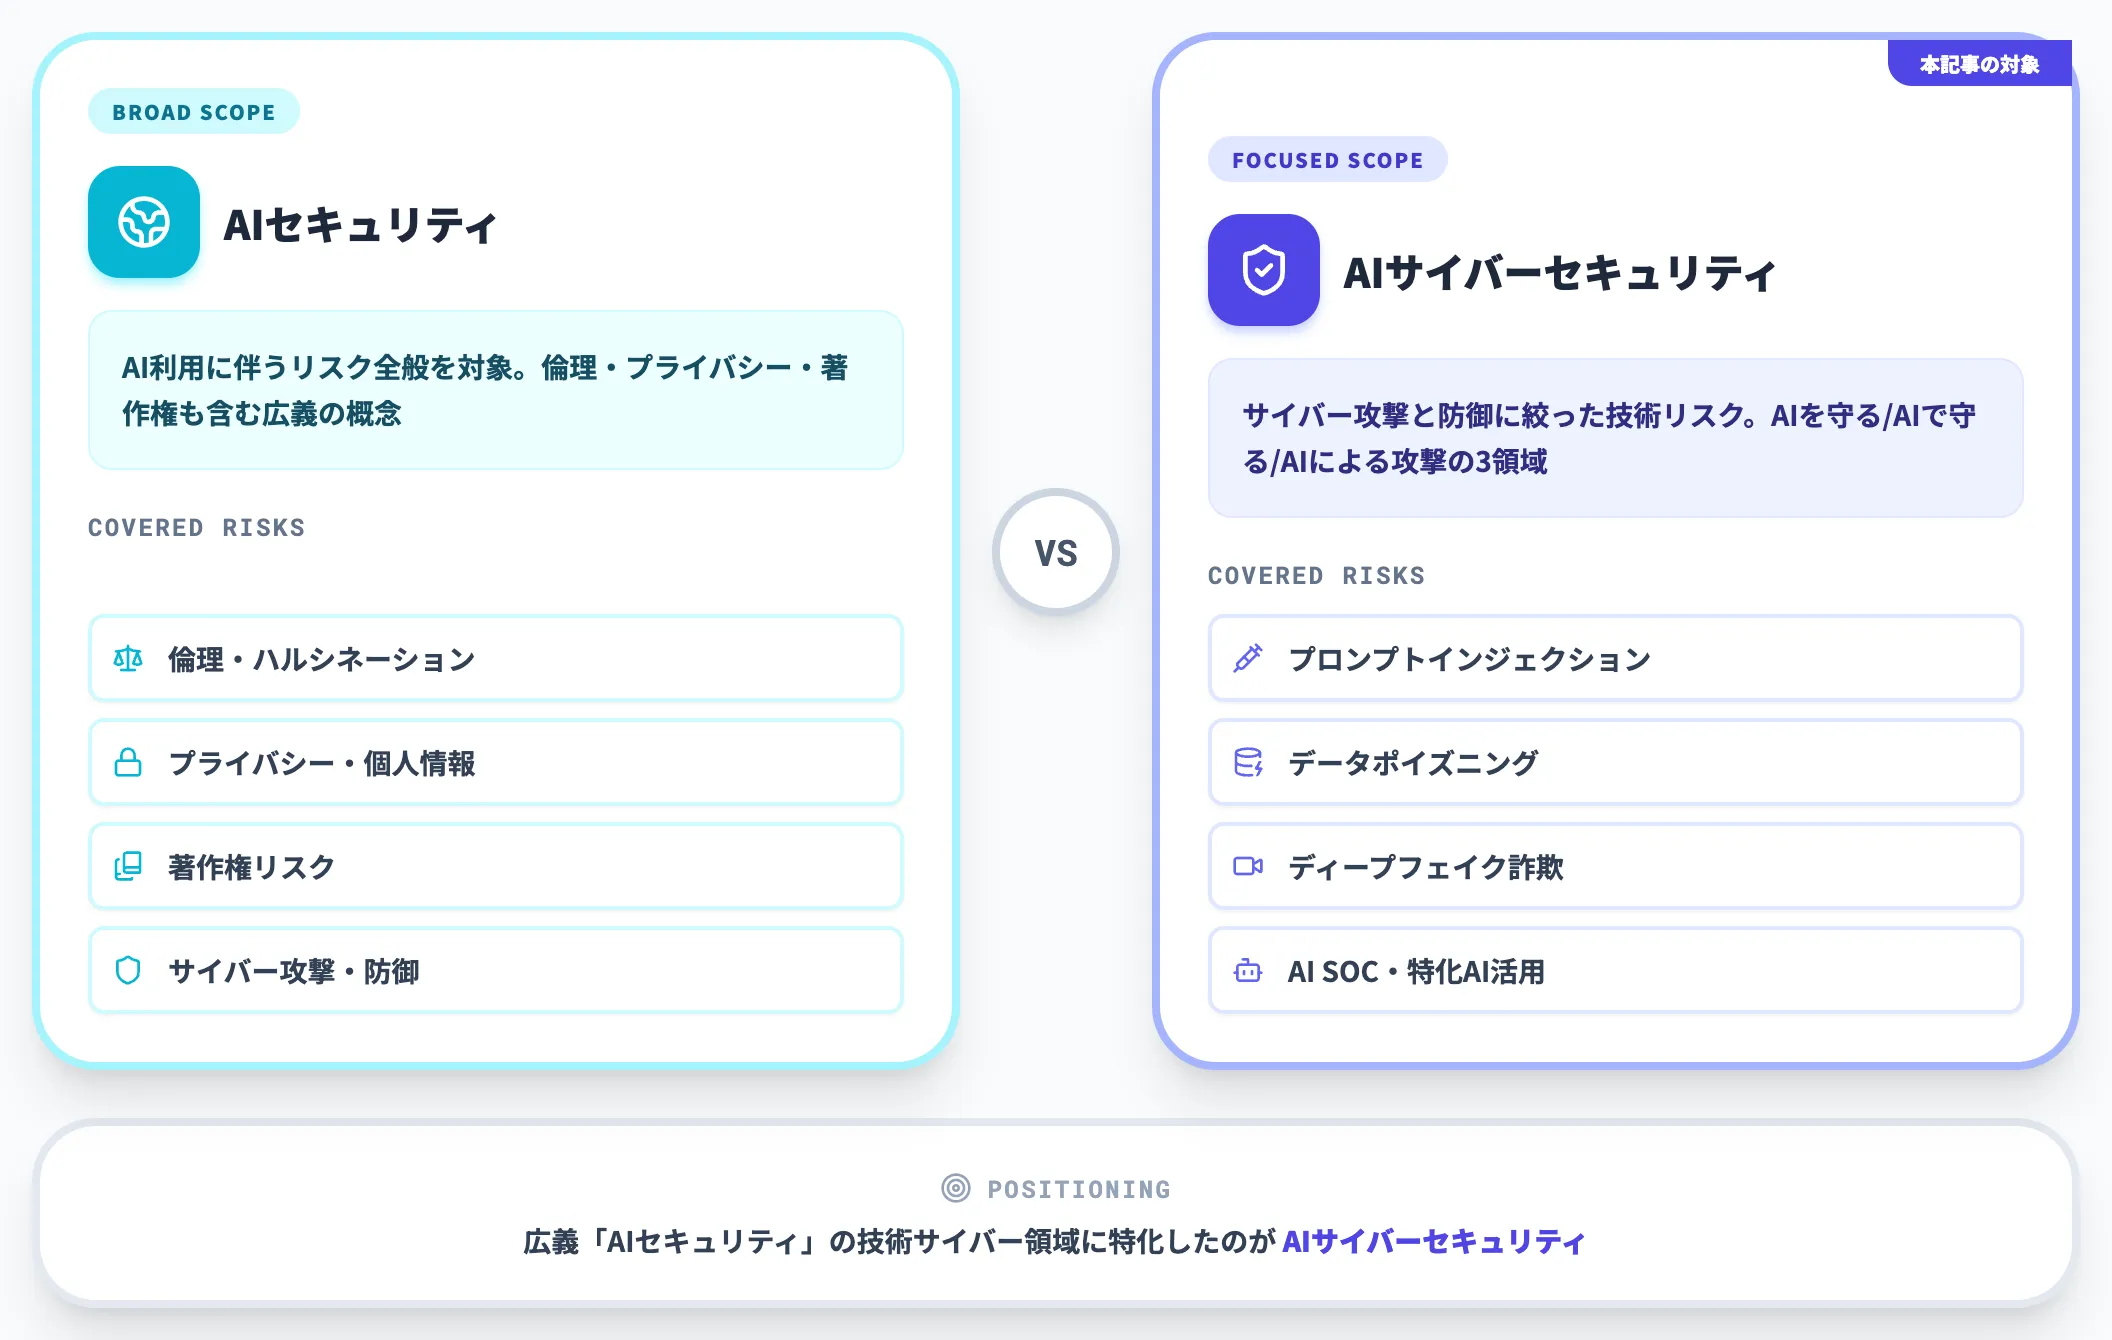
実務では「AIセキュリティ」と「AIサイバーセキュリティ」が同義で使われる場面と、使い分けられる場面の両方があります。
一般的な使い分けの目安は、AIセキュリティがプライバシー・倫理・著作権・ハルシネーションといった広義のAIリスクまでを含むのに対し、AIサイバーセキュリティはサイバー攻撃と防御という技術的なリスクに絞って扱うという線引きです。
トレンドマイクロのAIセキュリティとはでも「AIシステムを守るSecurity for AIとAIでセキュリティを強化するAI for Securityの2軸」として整理されています。本記事では3領域目として「AIによる攻撃」を加え、サイバーリスクの観点から3層で整理する立場をとります。
ハルシネーションや著作権リスクはAIガバナンスの領域で扱われることが多く、技術的なサイバー対策と組織統制の両面でAI総研の支援現場でも設計が分けられています。
IPA 10大脅威2026が示した「AIの利用をめぐるサイバーリスク」の中身
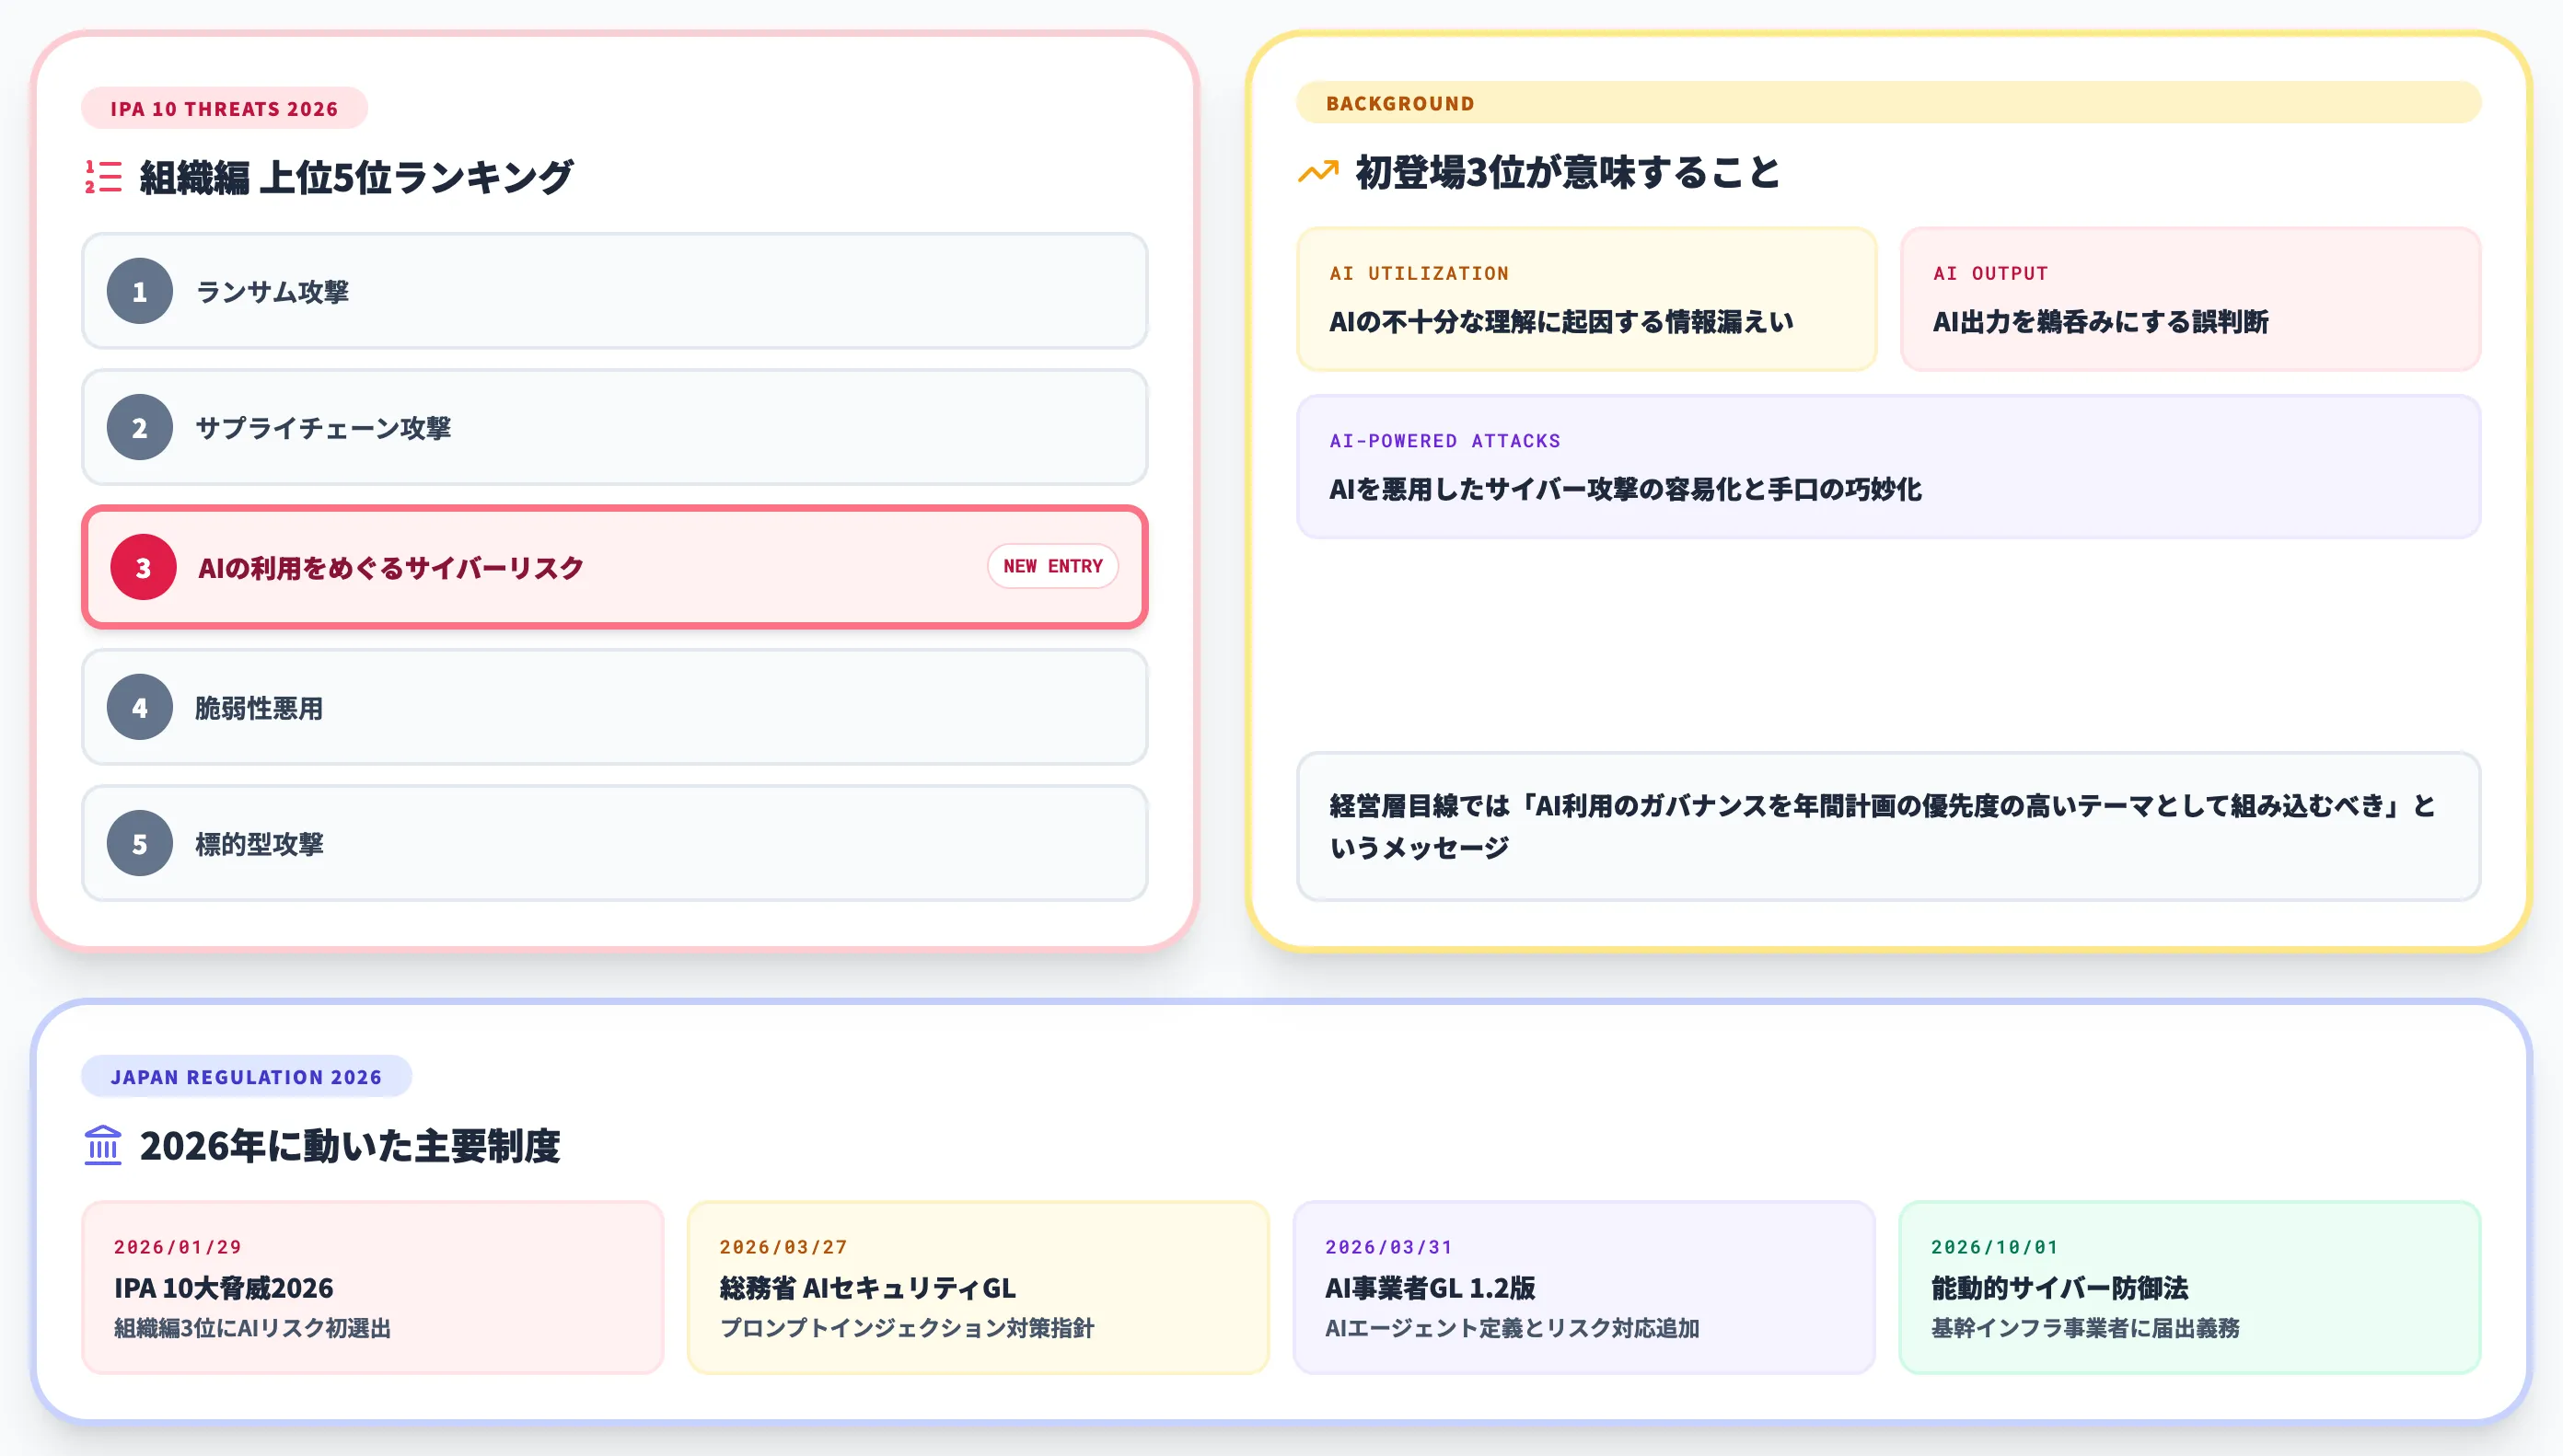
AIサイバーセキュリティが2026年に経営層のアジェンダに入った最大のきっかけは、IPA 情報セキュリティ10大脅威 2026が2026年1月29日に公表され、組織編3位に「AIの利用をめぐるサイバーリスク」が初めて選出されたことです。
IPA「情報セキュリティ10大脅威 2026」組織編の解説書表紙(出典:IPA)
本セクションでは、10大脅威2026の文脈、生成AI・AIエージェント普及の実態、そして日本の規制動向を順に整理します。
10大脅威2026で初めて選出された3位の意味
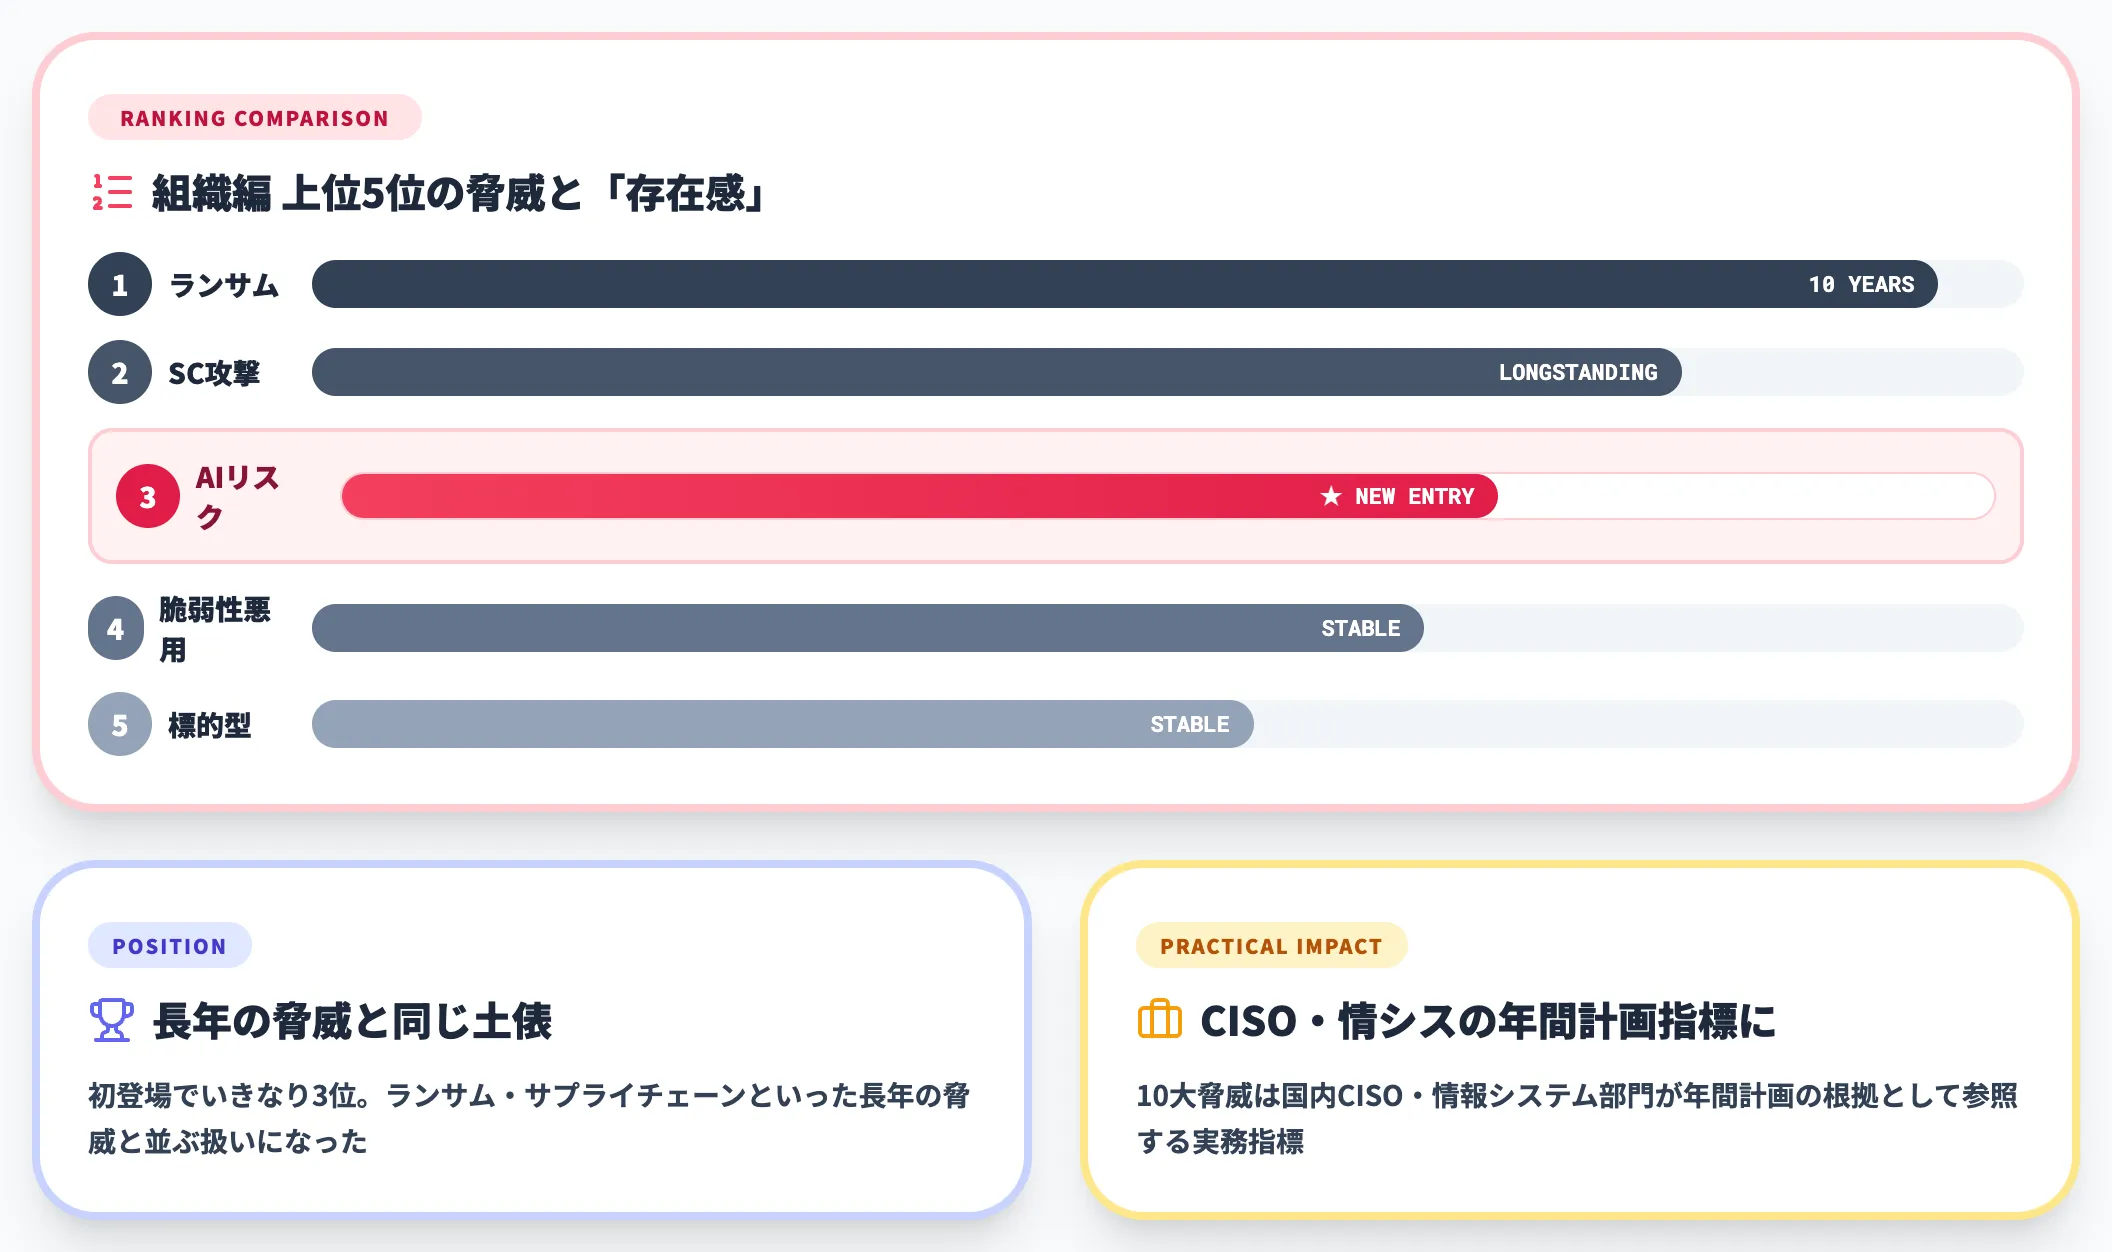
IPAの組織編上位5位は、1位ランサム攻撃、2位サプライチェーン攻撃、3位AIの利用をめぐるサイバーリスク、4位脆弱性悪用、5位標的型攻撃という構成です。
AIリスクが初登場でいきなり3位に入った点に意味があります。これは、ランサム・サプライチェーンといった長年の脅威と同じ土俵で扱う対象として、AI関連リスクが制度側に認識されたことを示しています。
IPAが挙げる「AIの利用をめぐるサイバーリスク」の内実は、特定の1つの攻撃ではなく、AIの不十分な理解に起因する情報漏えい、AI出力を鵜呑みにすることによる誤判断、AIを悪用したサイバー攻撃の容易化と手口の巧妙化という複数の論点の束です。
経営層の目線でこの3位選出が意味するのは、「AI利用のガバナンスを年間計画の優先度の高いテーマとして組み込むべき」ということです。10大脅威はIPAの選考会がまとめた脅威リストで、国内の情報システム部門・CISO層が年間計画の根拠として参照する実務指標でもあります。
生成AIとAIエージェント普及が広げた攻撃面
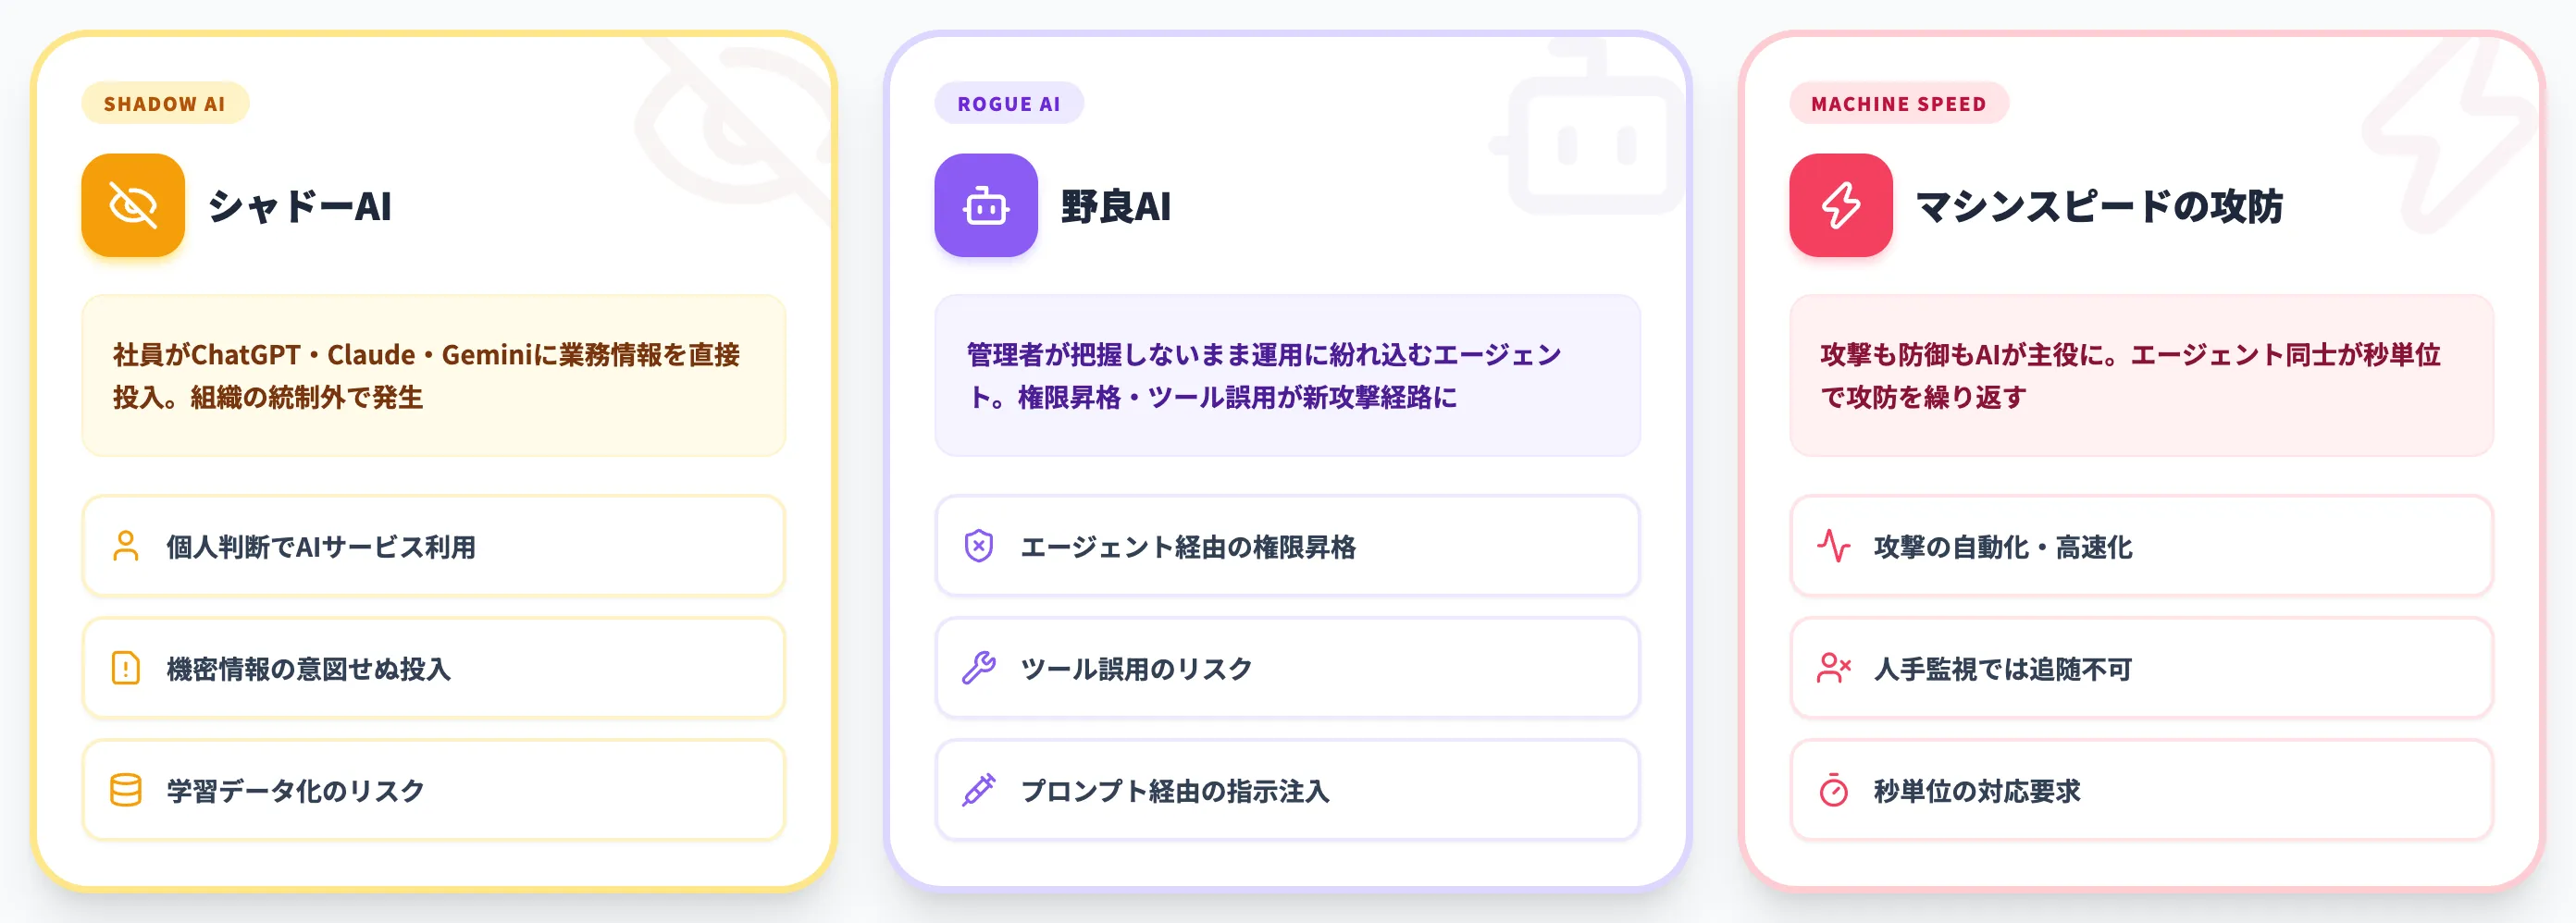
3位選出の背景にあるのは、生成AIとAIエージェントが業務に組み込まれ始めたことで攻撃面(アタックサーフェス)が急速に広がったという技術側の変化です。
生成AI利用では、ChatGPT・Claude・Geminiなどに社員が業務情報を直接貼り付ける行為が、組織の統制外で発生しやすくなります。この構造的な課題は「シャドーAI」と呼ばれ、情報漏えいの温床として注意喚起が続いています。
さらに、AIエージェントが権限を持って社内システムを操作し始めると、エージェント経由の権限昇格・ツール誤用・プロンプト経由の指示注入が新しい攻撃経路になります。管理者が把握しないまま運用に紛れ込むエージェントは「野良AI」としてシャドーAIと別の統制課題を生みます。
2026年のAIエージェント時代について、Palo Alto Networksのような大手セキュリティベンダーは「攻撃も防御もAIが主役となり、エージェント同士が秒単位で攻防を繰り返すマシン・スピードの戦場」と表現しています。
従来の人手による監視では追随できない速度の攻防が、現実の運用課題として前景化しました。
日本の規制動向——総務省ガイドラインと能動的サイバー防御法
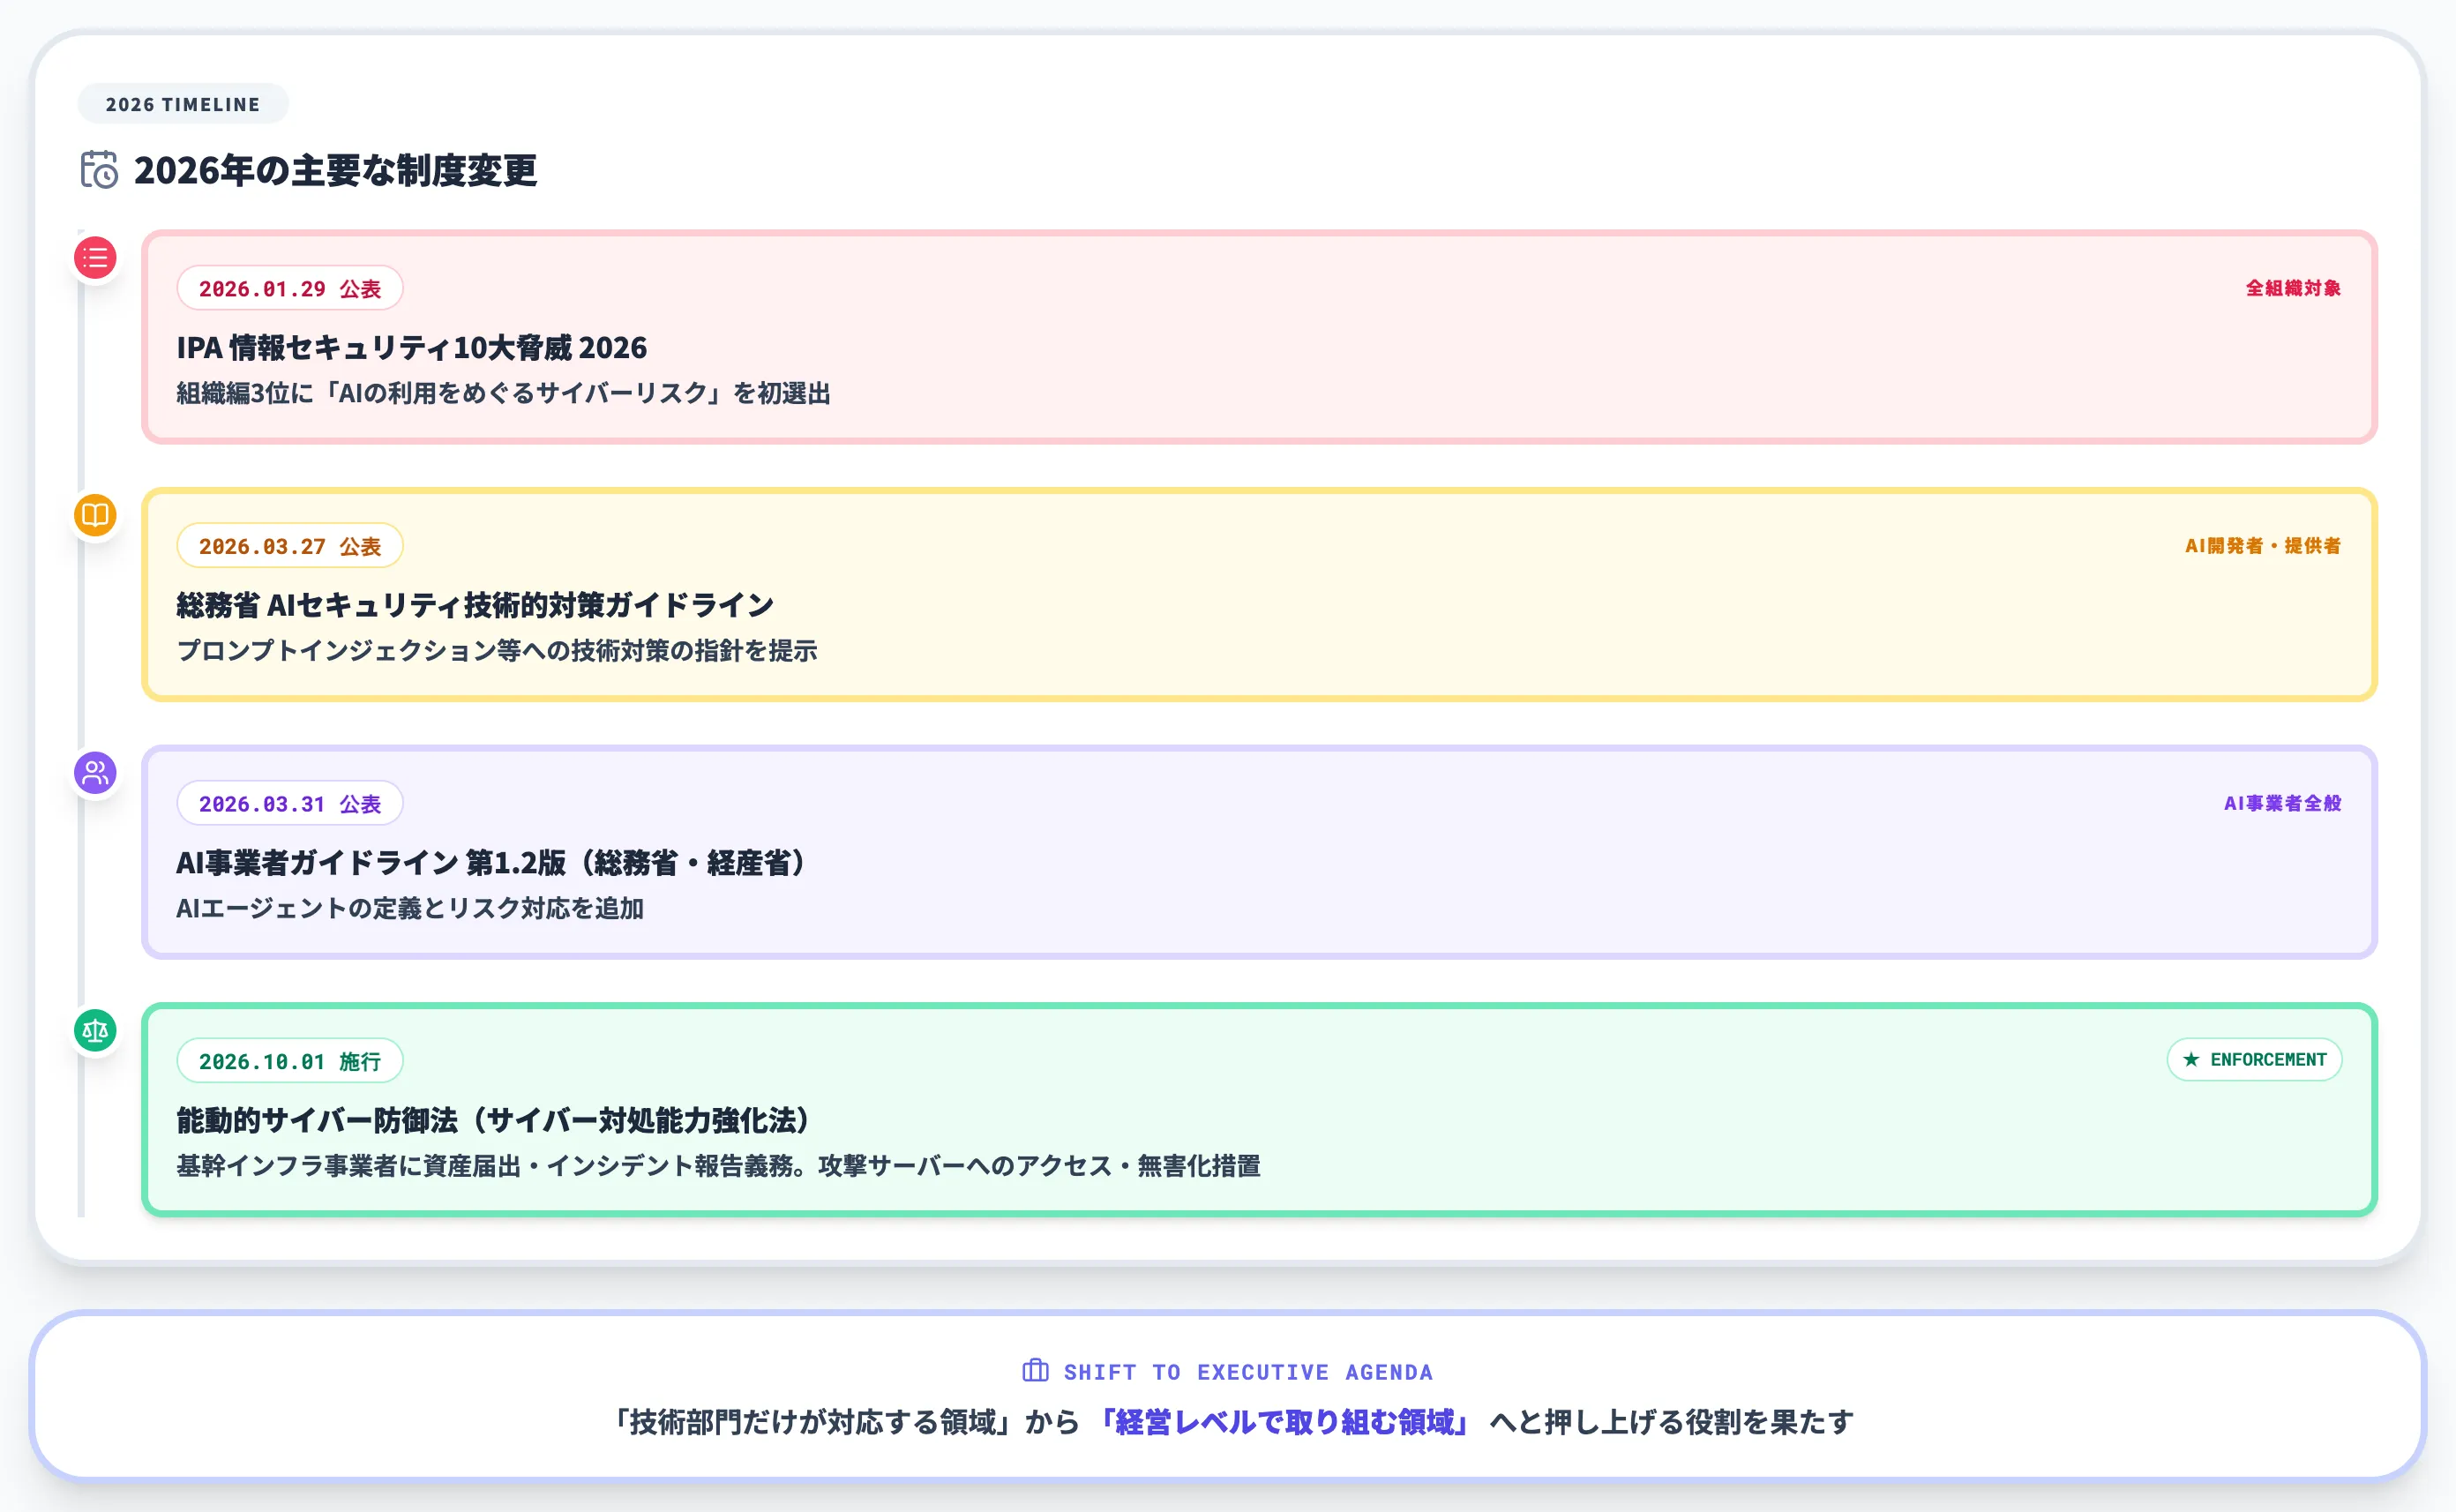
IPAの脅威ランキングと並んで、日本では2026年にAIサイバーセキュリティに関する2つの重要な制度変更が立て続けに起きました。以下の表で、2026年に動いた主要な制度を整理しました。
| 制度・公表物 | 公表・施行日 | 対象 | 内容 |
|---|---|---|---|
| IPA 情報セキュリティ10大脅威 2026 | 2026年1月29日 公表 | 全組織 | 組織編3位に「AIの利用をめぐるサイバーリスク」を初選出 |
| 総務省 AIのセキュリティ確保のための技術的対策に係るガイドライン | 2026年3月27日 公表 | AI開発者・AI提供者 | プロンプトインジェクション等への技術対策の指針を提示 |
| AI事業者ガイドライン 第1.2版(総務省・経産省) | 2026年3月31日 公表 | AI事業者全般 | AIエージェントの定義とリスク対応を追加 |
| 能動的サイバー防御法(サイバー対処能力強化法) | 2026年10月1日 施行 | 基幹インフラ事業者 | 資産届出・インシデント報告義務、攻撃サーバーへのアクセス・無害化措置 |
特に能動的サイバー防御法の施行は、2026年10月1日から基幹インフラ事業者を中心に届出とインシデント報告の義務が発生する点で、企業実務に直接影響します。
総務省のAIセキュリティガイドラインは、プロンプトインジェクションによる不正・有害出力の誘発、AIシステムの停止・誤作動を引き起こす脅威を主な対象としており、システムプロンプトでの制約設定・ガードレールによる入出力検証といった具体的な対策例が示されています。
これらの制度は、AIサイバーセキュリティを「技術部門だけが対応する領域」から「経営レベルで取り組む領域」へと押し上げる役割を果たしています。
【AIを守る】AIシステム自体を狙う攻撃と対策
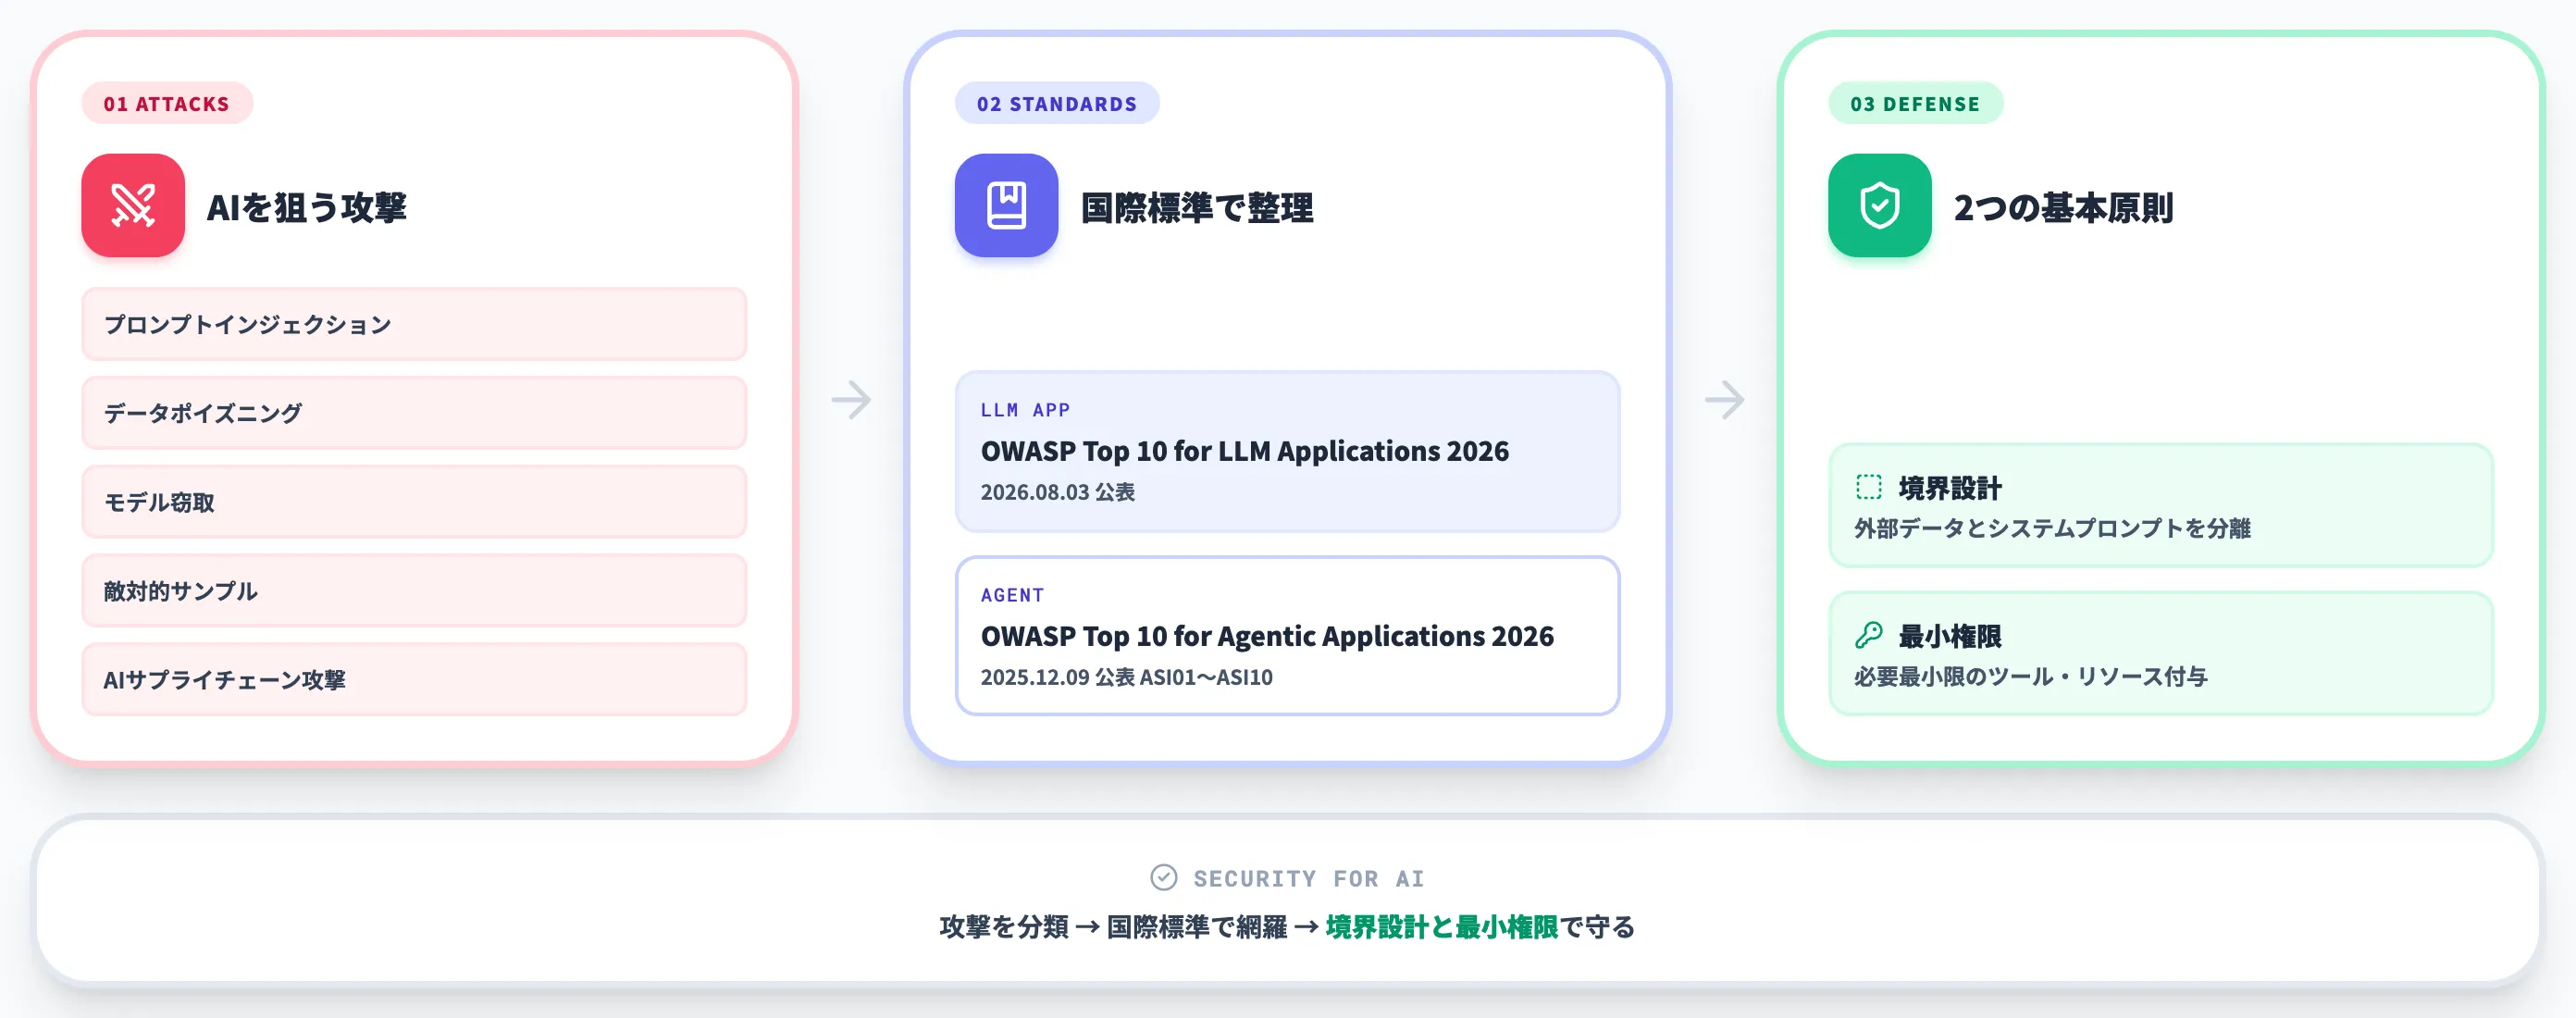
AIサイバーセキュリティの第1領域は、企業が導入したAIシステム自体を狙う攻撃への対策です。
生成AIとAIエージェントではリスクの構造が異なるため、本セクションでは代表的な攻撃手法、LLMアプリとAIエージェントそれぞれの標準フレーム、そしてAI総研の実務観察から見た対策の優先順位を順に扱います。
LLMとAIシステムを狙う代表的な攻撃手法
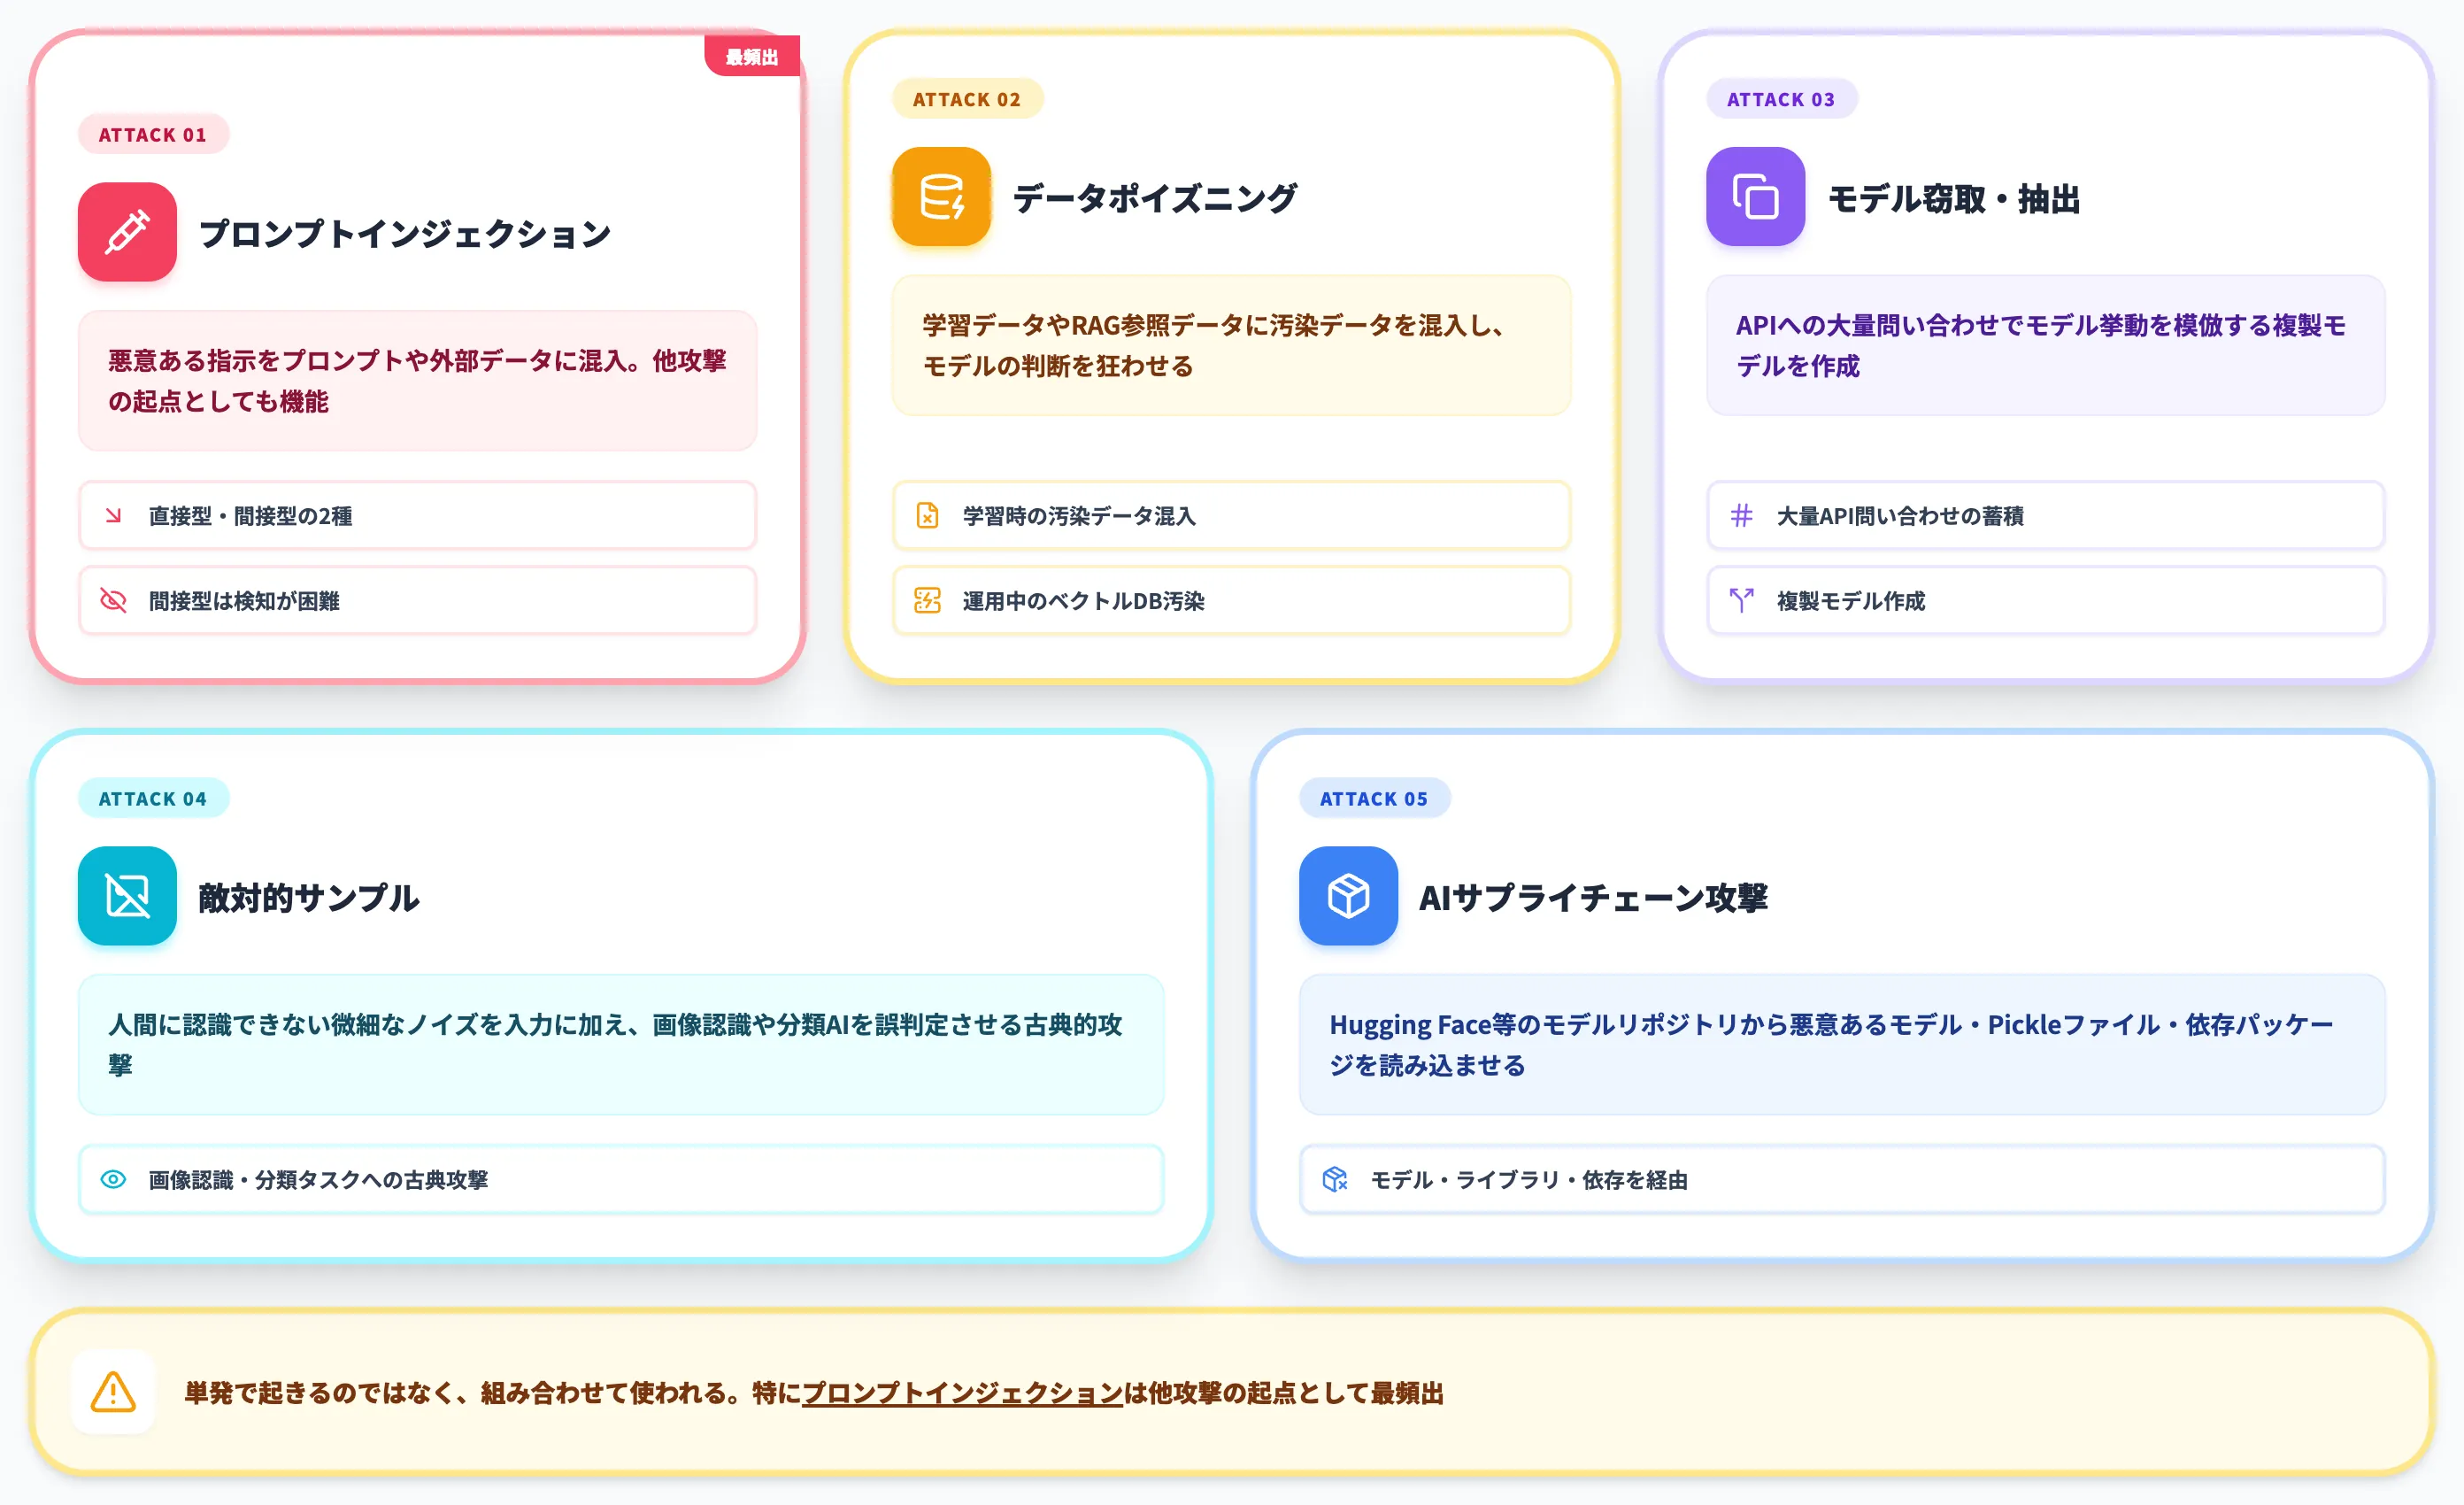
AIシステムを対象にした代表的な攻撃は、以下の5類型に整理できます。
-
プロンプトインジェクション
悪意のある指示をプロンプトや外部データに混入させ、AIに意図しない動作をさせる攻撃。直接型と間接型があり、間接型は信頼されたWebページ・ドキュメント経由で発動するため検知が難しい
-
データポイズニング
学習データやRAG参照データに汚染データを混ぜ、モデルの判断を狂わせる攻撃。学習時だけでなく運用中のベクトルDB汚染も含まれる
-
モデル窃取・モデル抽出攻撃
APIへの大量問い合わせを通じて、モデルの挙動を模倣する複製モデルを作成する攻撃
-
敵対的サンプル
人間には認識できない微細なノイズを入力に加え、画像認識や分類タスクのAIを誤判定させる古典的な攻撃手法
-
AIサプライチェーン攻撃
Hugging Faceなどのモデルリポジトリから悪意あるモデルやPickleファイルを読み込ませる、依存パッケージ経由で悪意あるコードを混入させる攻撃
これらは単発で起きるのではなく、組み合わせて使われることが多い点に注意が必要です。特にプロンプトインジェクションは、他の攻撃の起点として機能しやすく、AIシステムに関する脆弱性報告でも最頻出のカテゴリになっています。
OWASP Top 10 for LLMと for Agentic Applications 2026
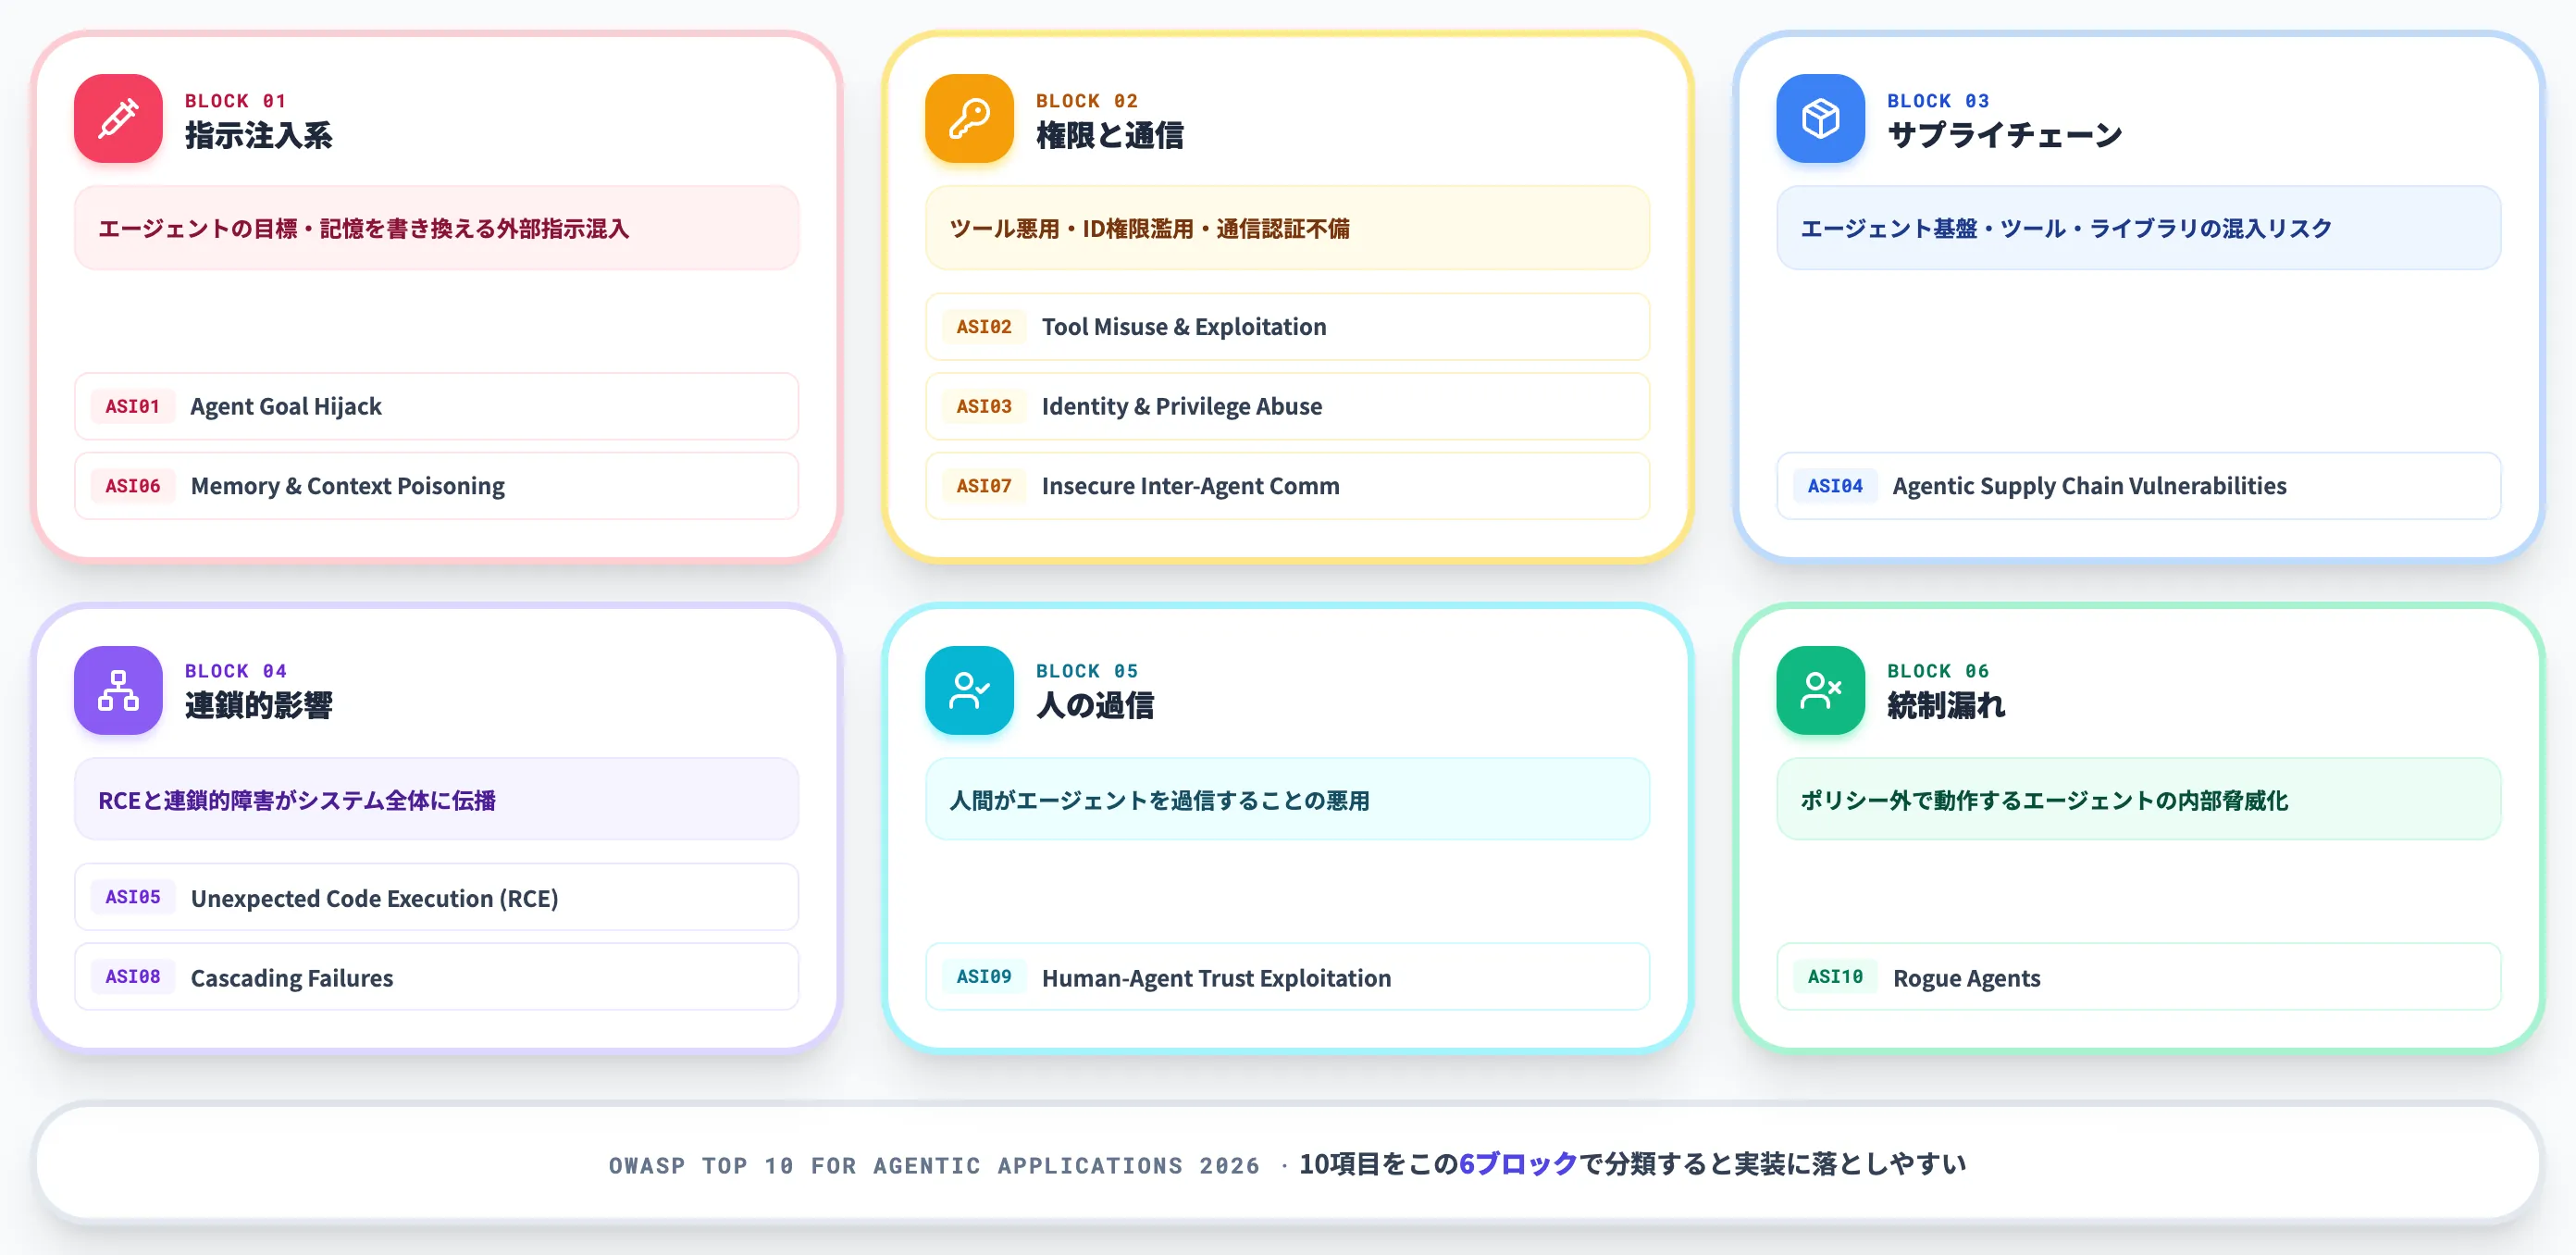
AIシステムのリスクを体系的に整理する国際標準が、OWASP GenAI Security Projectが公表するTop 10シリーズです。
OWASPは2つの異なる標準を並行して提供しています。LLMアプリケーション向けの「OWASP Top 10 for LLM Applications 2026」(2026年8月3日公表)と、AIエージェント向けの「Top 10 for Agentic Applications 2026」です。両者は対象システムが異なるため、組み合わせて参照する必要があります。
Top 10 for Agentic Applications 2026(ASI01〜ASI10)は、2025年12月9日に公表された新しい標準で、AIエージェント特有のリスクに焦点を当てています。以下の表で10項目を整理しました。
| ID | リスク名 | 概要 |
|---|---|---|
| ASI01 | Agent Goal Hijack | エージェントの目的を乗っ取る攻撃。外部データに紛れ込ませた指示でエージェントの目標が書き換わる |
| ASI02 | Tool Misuse & Exploitation | ツール・外部API呼び出しの誤用・悪用 |
| ASI03 | Identity & Privilege Abuse | エージェントのID・権限の濫用 |
| ASI04 | Agentic Supply Chain Vulnerabilities | エージェント基盤・ツール・ライブラリのサプライチェーンリスク |
| ASI05 | Unexpected Code Execution (RCE) | 意図しないコード実行 |
| ASI06 | Memory & Context Poisoning | 記憶領域・コンテキストの汚染 |
| ASI07 | Insecure Inter-Agent Communication | エージェント間通信の認証不備 |
| ASI08 | Cascading Failures | 連鎖的な障害・エラー伝播 |
| ASI09 | Human-Agent Trust Exploitation | 人間がエージェントを過信することの悪用 |
| ASI10 | Rogue Agents | 意図された目的・機能から逸脱し、ポリシー外で動作するエージェント(内部脅威化) |
この10項目の構造から読み取れるのは、AIエージェントのリスクは「指示注入(ASI01・ASI06)」「権限と通信(ASI02・ASI03・ASI07)」「サプライチェーン(ASI04)」「連鎖的影響(ASI05・ASI08)」「人の過信(ASI09)」「統制漏れ(ASI10)」の6ブロックで考えると実装に落としやすいという点です。
LLMアプリ向けのOWASP Top 10 for LLMと組み合わせることで、生成AI利用側とエージェント運用側の両方のリスクをカバーできます。各リスクへの具体的な対策設計は、AIエージェントのセキュリティに関する解説で権限管理・ツール実行・記憶の汚染対策を含めて深掘りしています。
対策の基本方針——境界設計と最小権限
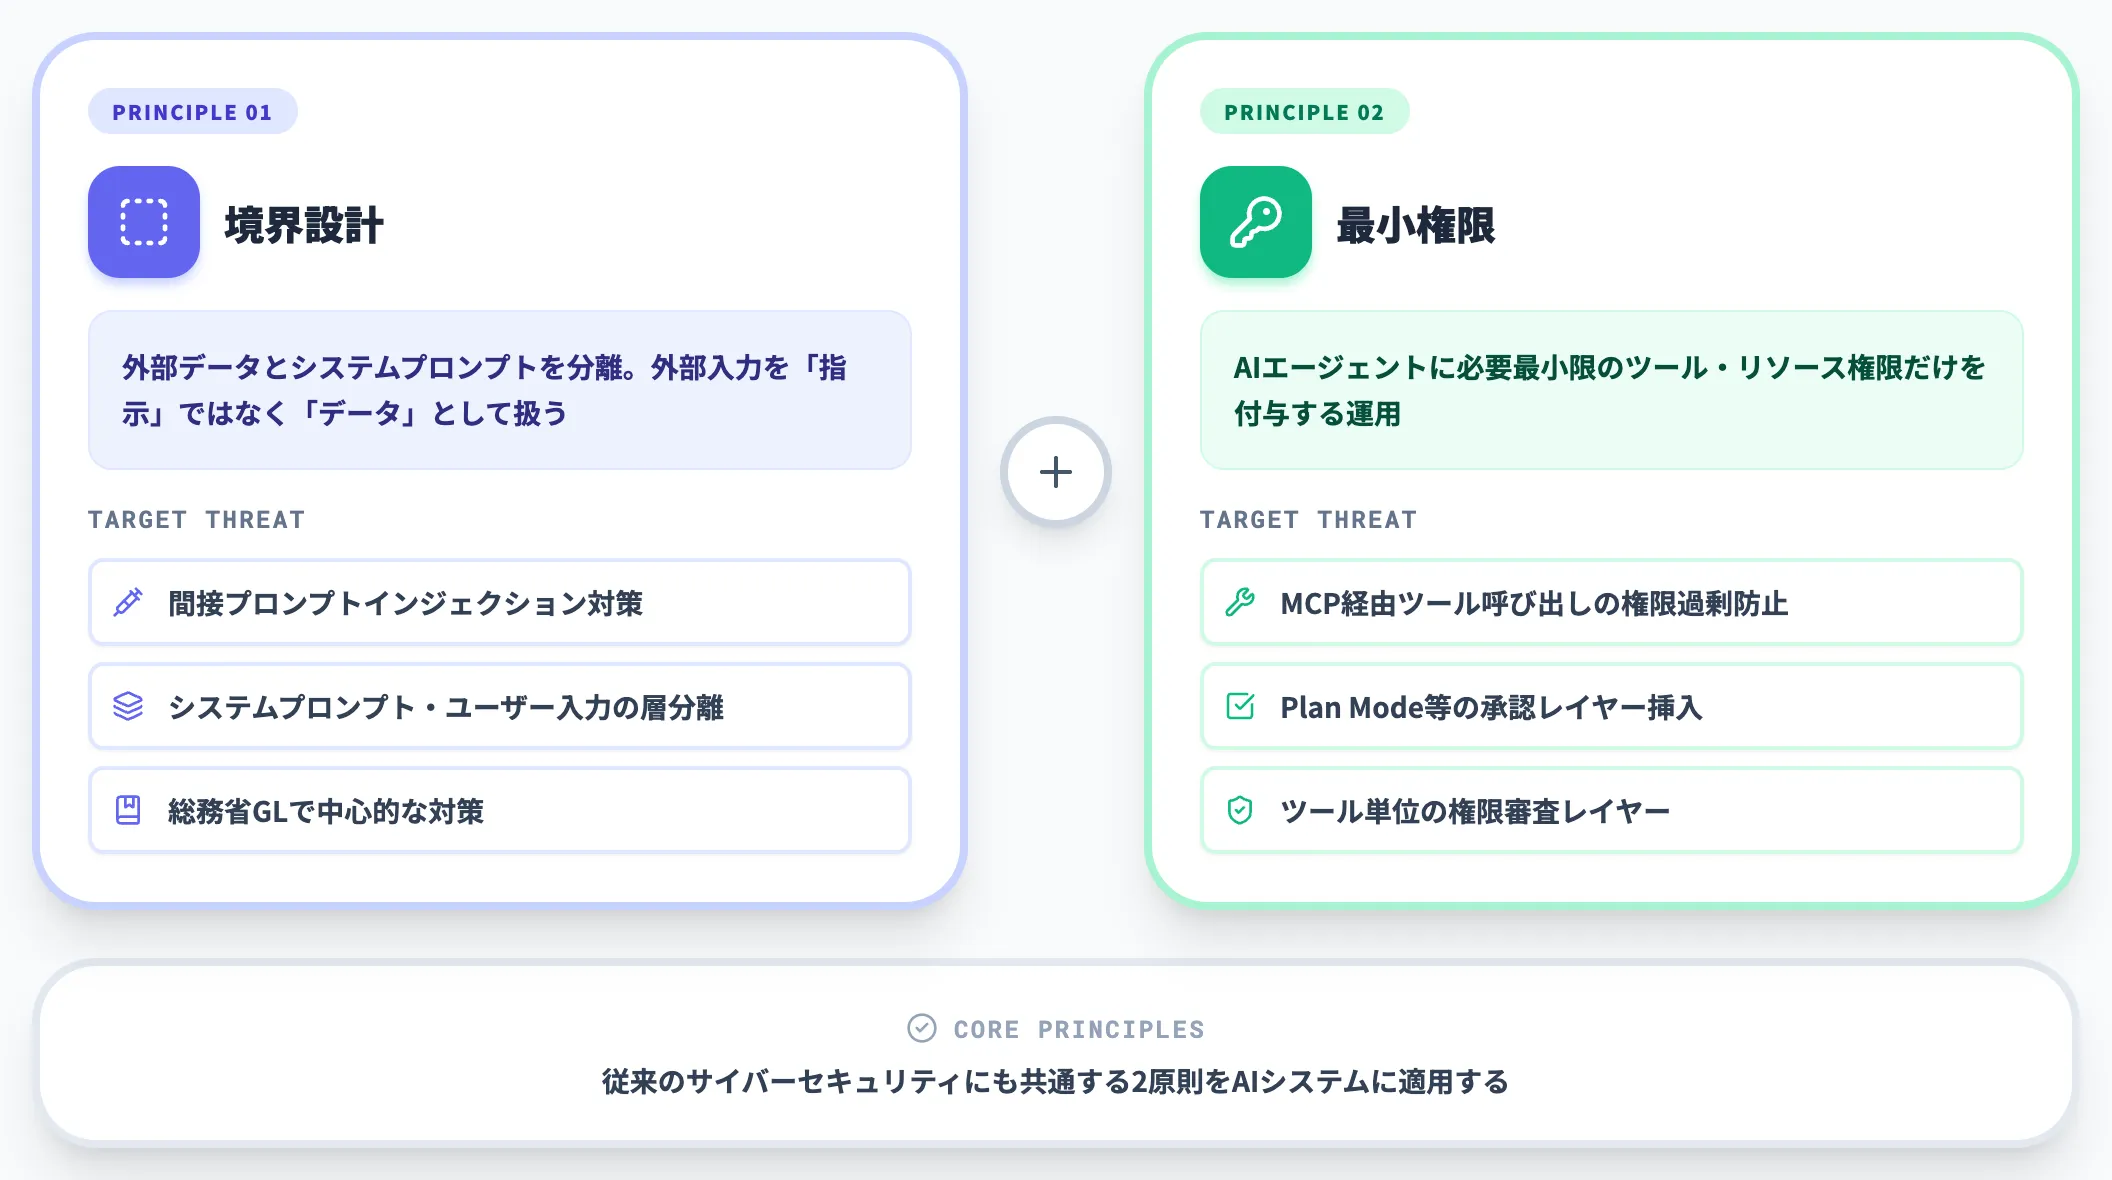
AIシステムを守る対策の基本は、従来のサイバーセキュリティにも共通する「境界設計」と「最小権限」の2つに集約されます。
境界設計は、外部データとシステムプロンプトを明確に分離し、外部入力を「指示」ではなく「データ」として扱う設計です。間接プロンプトインジェクション対策の中核であり、総務省ガイドラインでも中心的な対策として挙げられています。
最小権限は、AIエージェントに必要最小限のツール・リソース権限だけを付与する運用です。Model Context Protocol(MCP)経由で外部ツールを呼び出すエージェントでは、各ツールの権限範囲が過剰になりやすく、権限分離の設計が特に重要になります。
AI総研の支援現場でも、「エージェントに全部任せる」ではなく、承認を挟むPlan Modeや、ツール呼び出し時の権限審査レイヤーを間に挟む設計が、現実的な解として採用されています。
【AIで守る】セキュリティ特化AI・AI SOC・AIガードレール
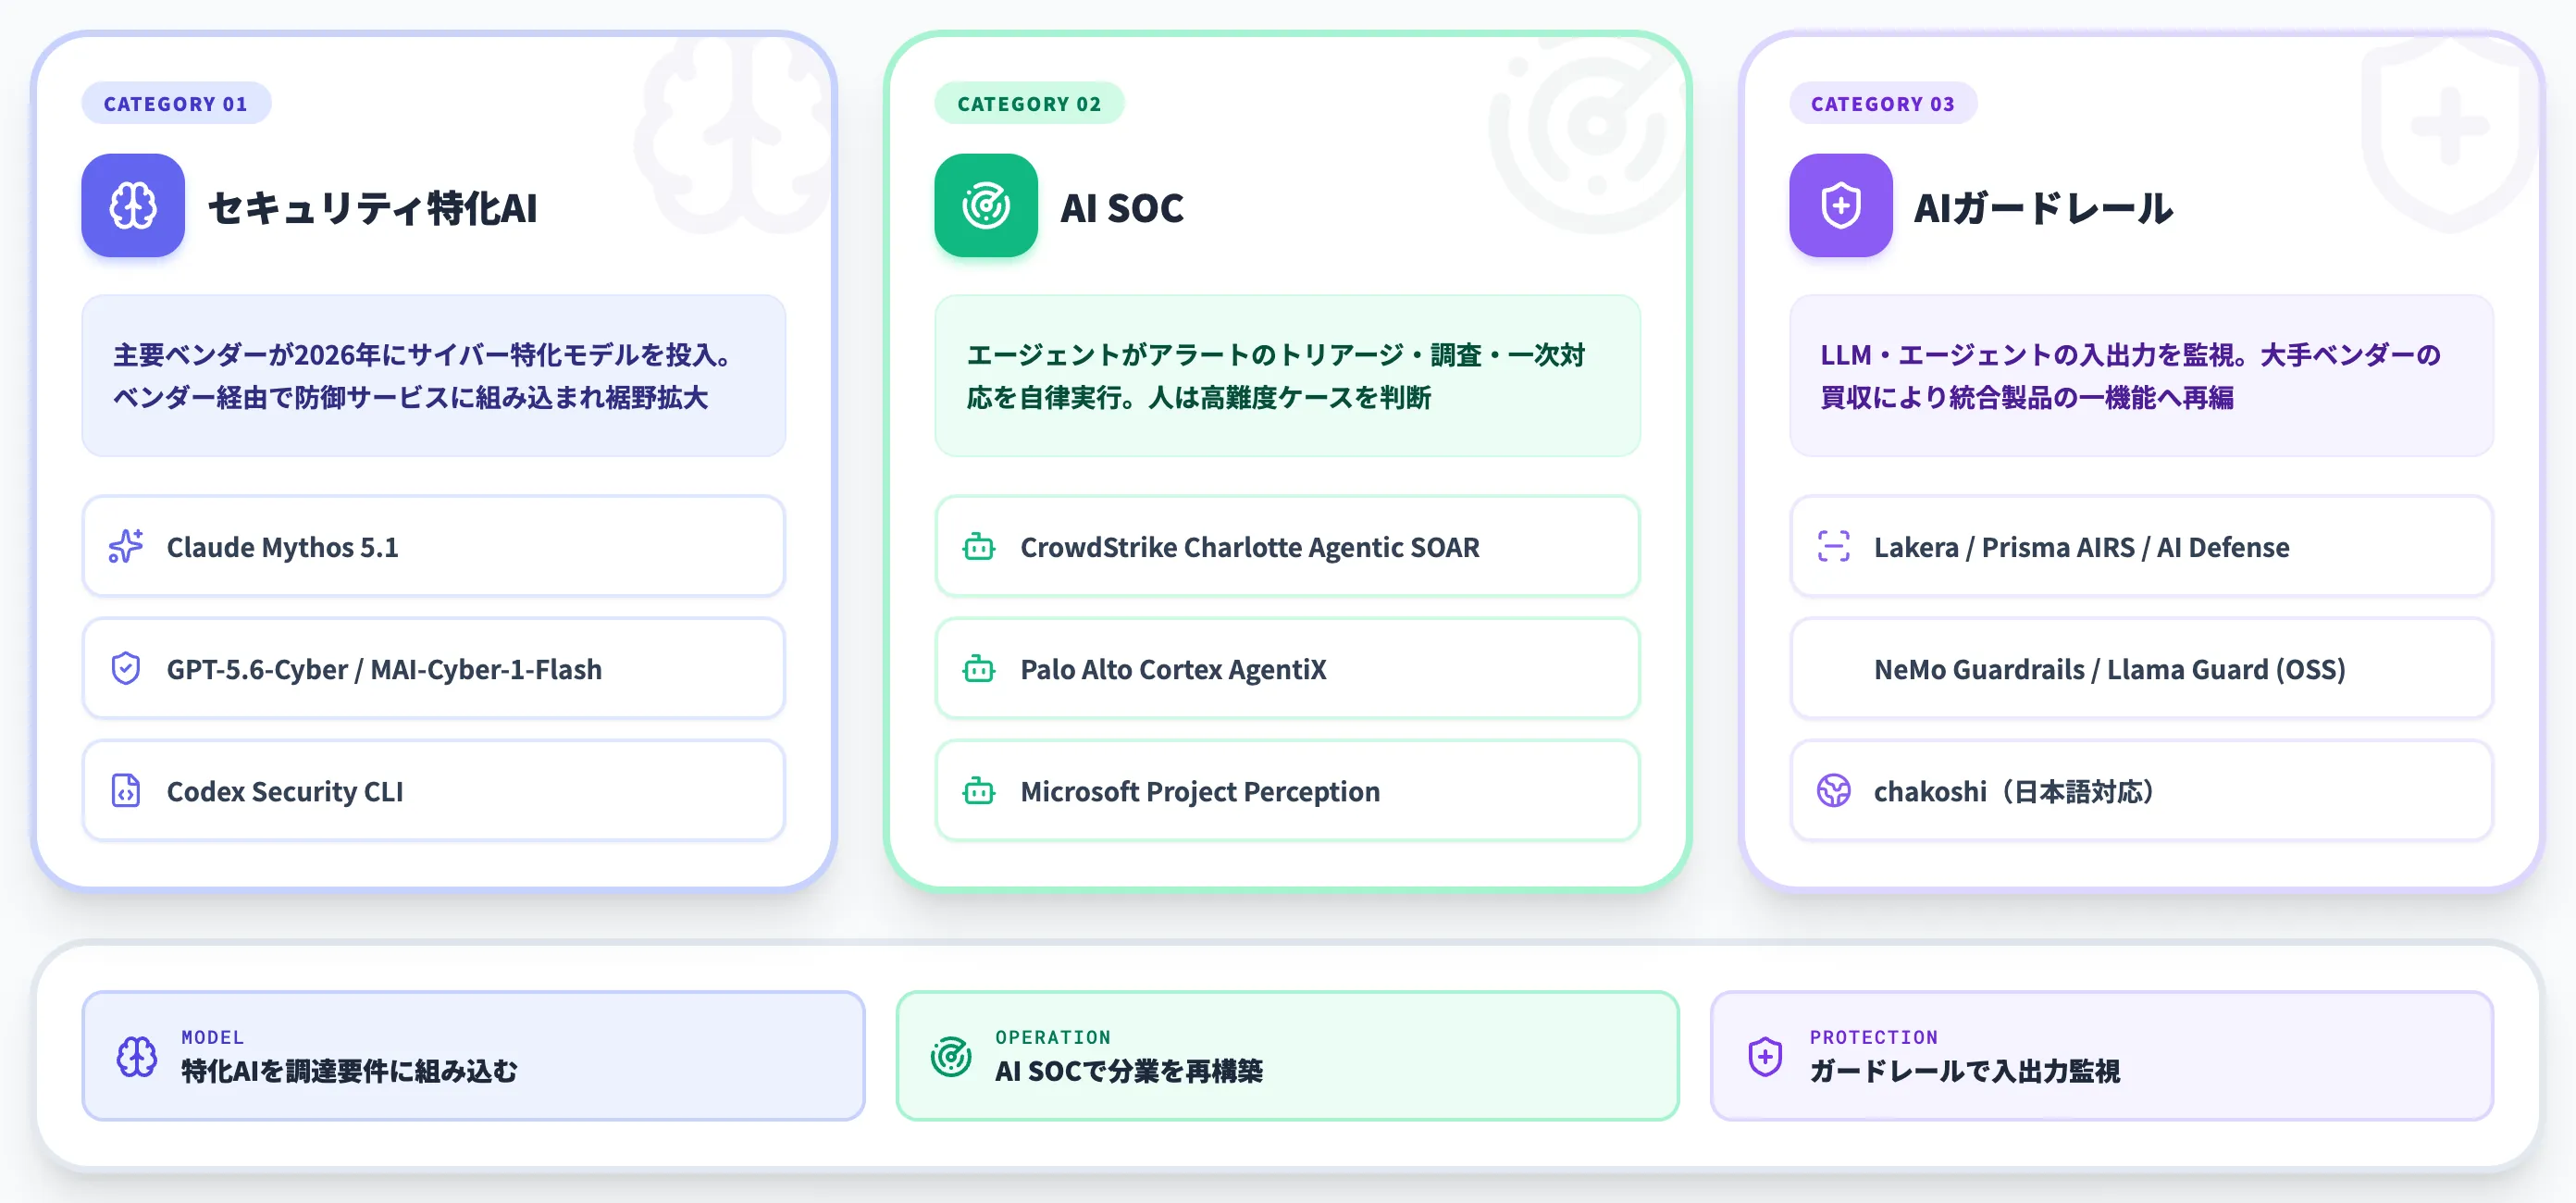
第2領域は、AIを活用してセキュリティ運用を強化する「AI for Security」の領域です。2026年に入ってから、この領域の進化が特に加速しています。
本セクションでは、セキュリティ特化AIモデル、エージェント型AI SOC、AIガードレール製品の3カテゴリを順に扱います。
セキュリティ特化AIモデルの登場
AnthropicがClaude Mythos Previewを限定提供する業界横断イニシアティブ「Project Glasswing」(出典:Anthropic)
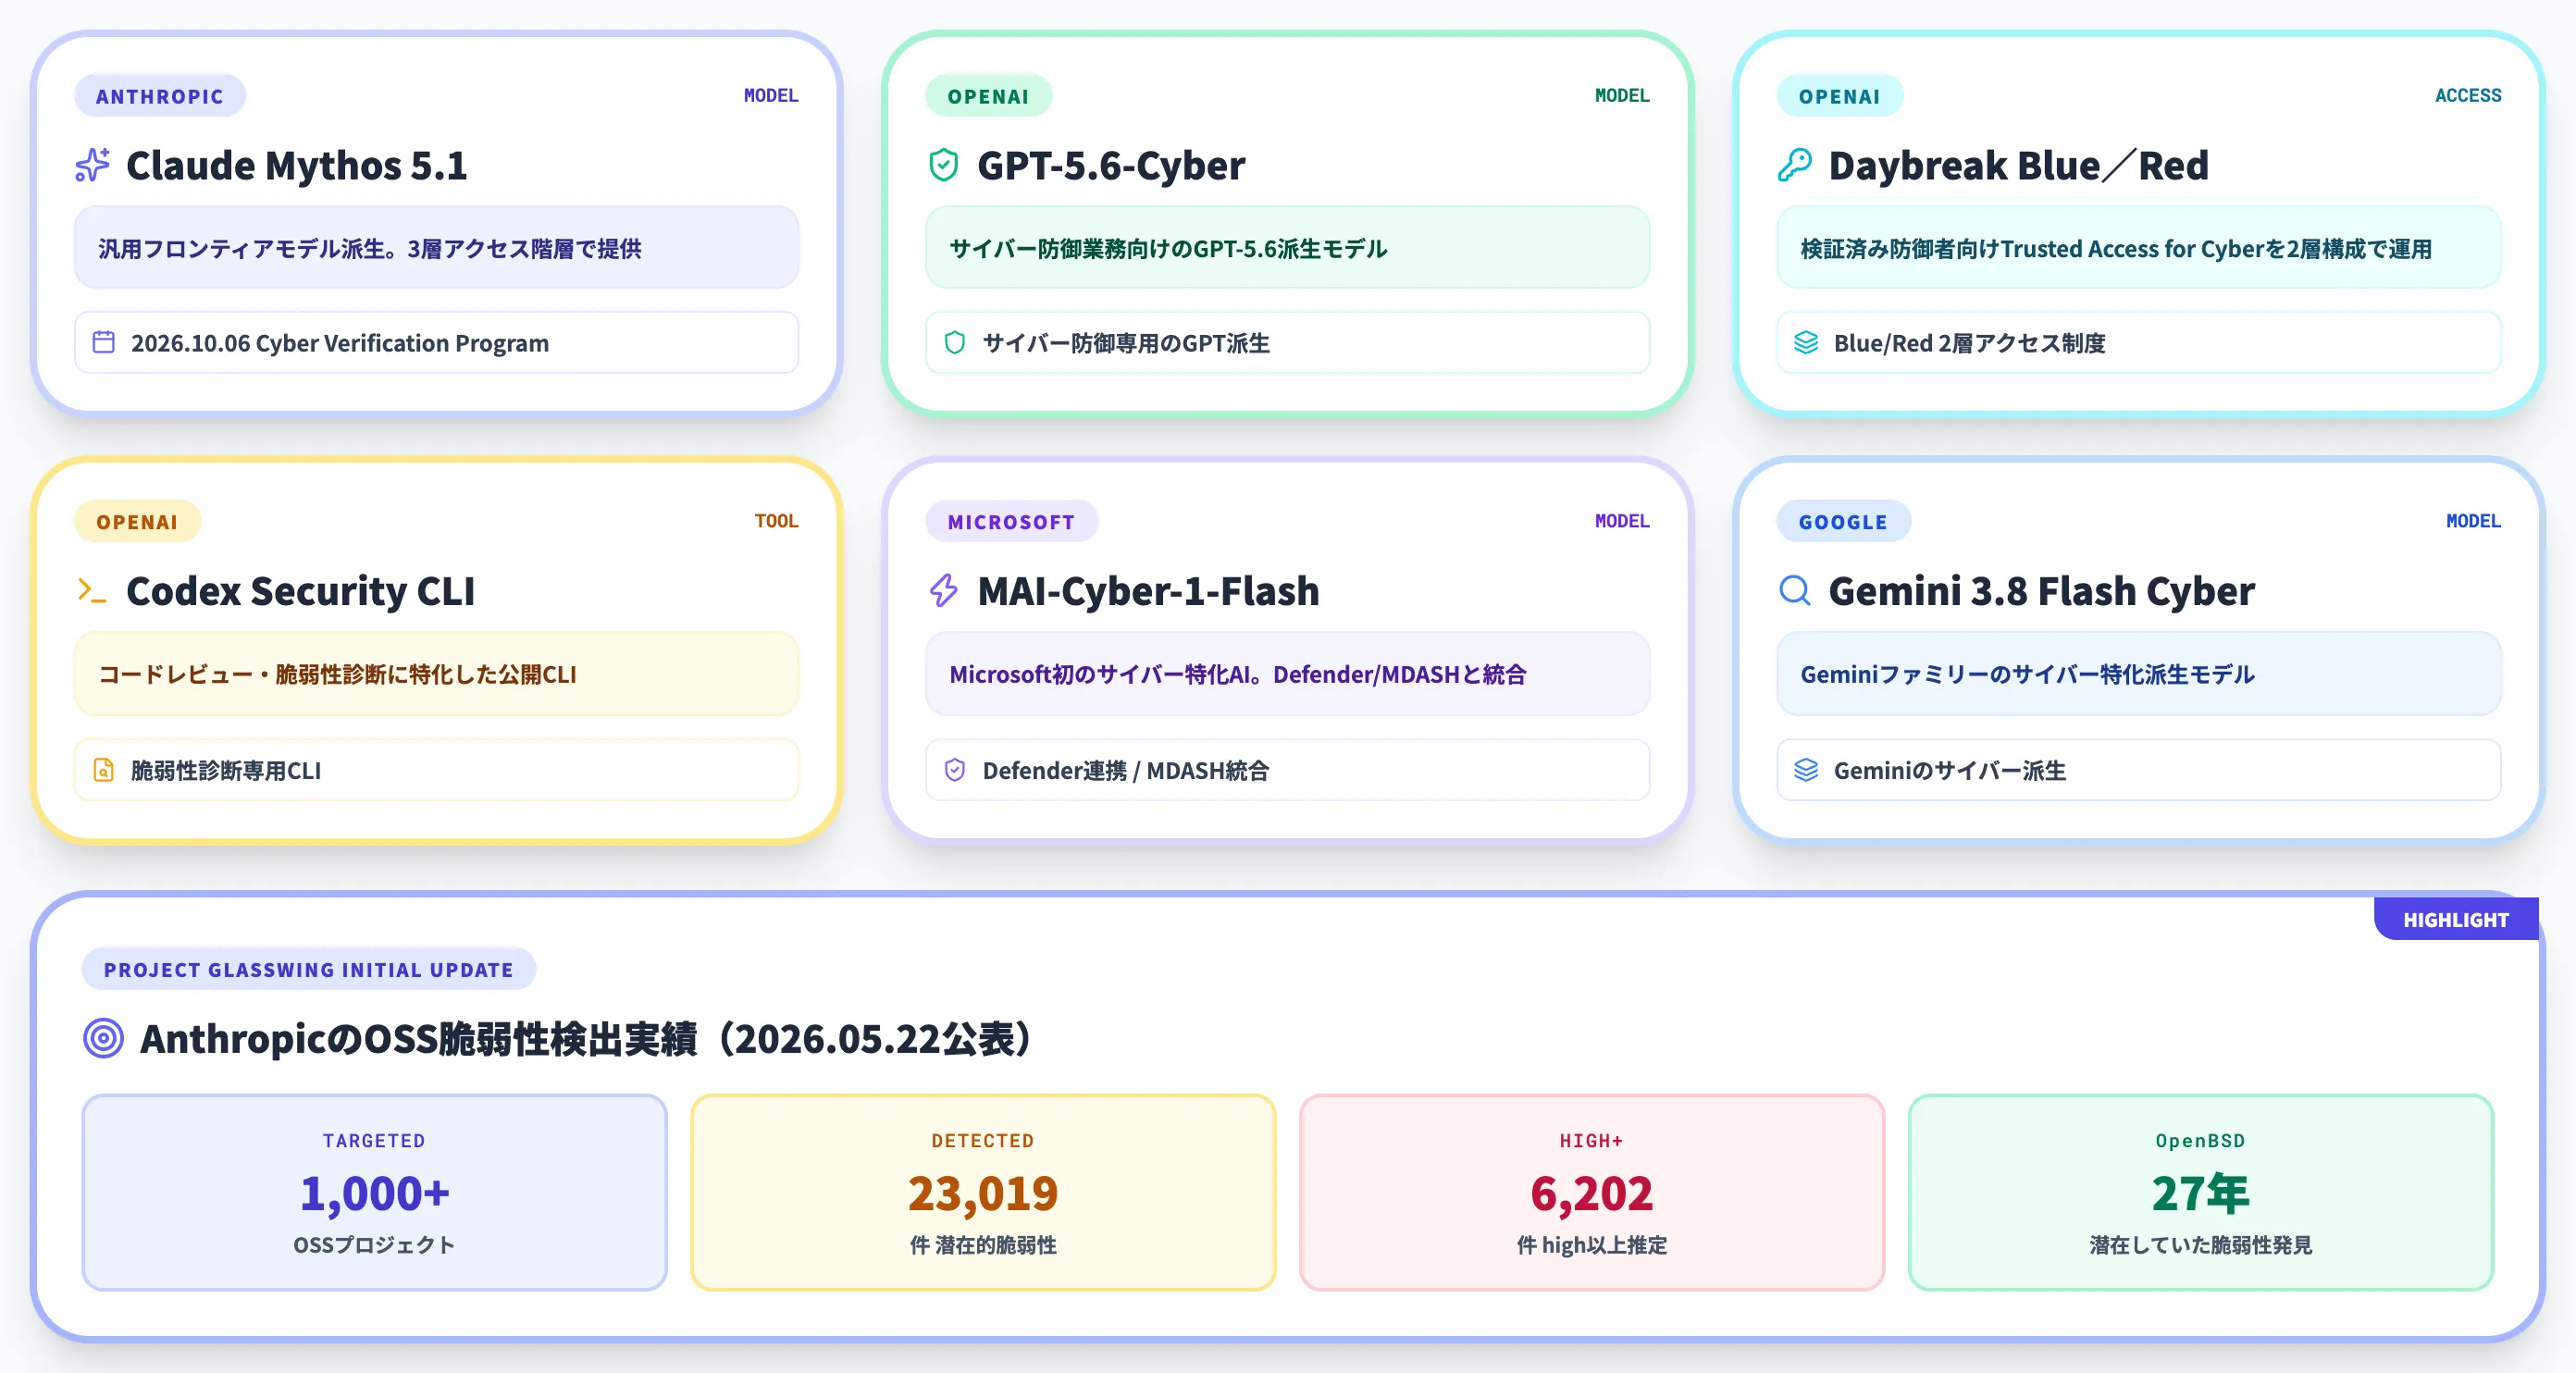
サイバーセキュリティ用途に関わるAIモデル・アクセス制度・支援ツールが2026年に次々と登場しました。以下の表で代表的なものを分類ごとに整理しました。
| 名称 | 提供元 | 分類 | 内容 |
|---|---|---|---|
| Claude Mythos 5.1 | Anthropic | サイバー特化モデル | 汎用フロンティアモデルの派生で、2026年10月6日にCyber Verification Program(Project Glasswingを統合)経由で3層のアクセス階層に提供 |
| GPT-5.6-Cyber | OpenAI | サイバー特化モデル | サイバー防御業務向けのGPT-5.6派生モデル |
| Daybreak Blue/Red | OpenAI | アクセス制度 | 検証済み防御者向けのTrusted Access for Cyberを2層構成で運用する枠組み |
| Codex Security CLI | OpenAI | 支援ツール | コードレビュー・脆弱性診断に特化した公開CLI |
| MAI-Cyber-1-Flash | Microsoft | サイバー特化モデル | Microsoft初のサイバー特化AIモデル。DefenderおよびMDASHと統合 |
| Gemini 3.8 Flash Cyber | サイバー特化モデル | Geminiファミリーのサイバー特化派生 |
この領域で特筆すべきは、AnthropicのProject Glasswingの実績です。
2026年5月22日公表のProject Glasswing初回アップデートでは、OSSプロジェクト1,000以上を対象に23,019件の潜在的脆弱性を検出し、うち6,202件はモデルがhigh以上の深刻度と推定したものと報告されています(人手による全件確定ではない)。
Project Glasswingは2026年6月時点で約200組織・15か国超に拡大したのち、同年10月6日にCyber Verification Programへ統合されました。
OpenBSDで27年、FFmpegで16年にわたり潜んでいた脆弱性が発見された事例は、「成熟したOSSでも、AI再検査には実務的価値がある」ことを示しました。
これらのセキュリティ特化AIは、個々の企業が直接使うというより、セキュリティベンダー経由で防御サービスに組み込まれる形で裾野を広げる流れになっています。
企業側がすべきは、自社のサプライヤー(セキュリティベンダー)が最新のセキュリティAIを活用しているかを調達要件に組み込むことです。
AI SOC——エージェント型セキュリティ運用の主流化
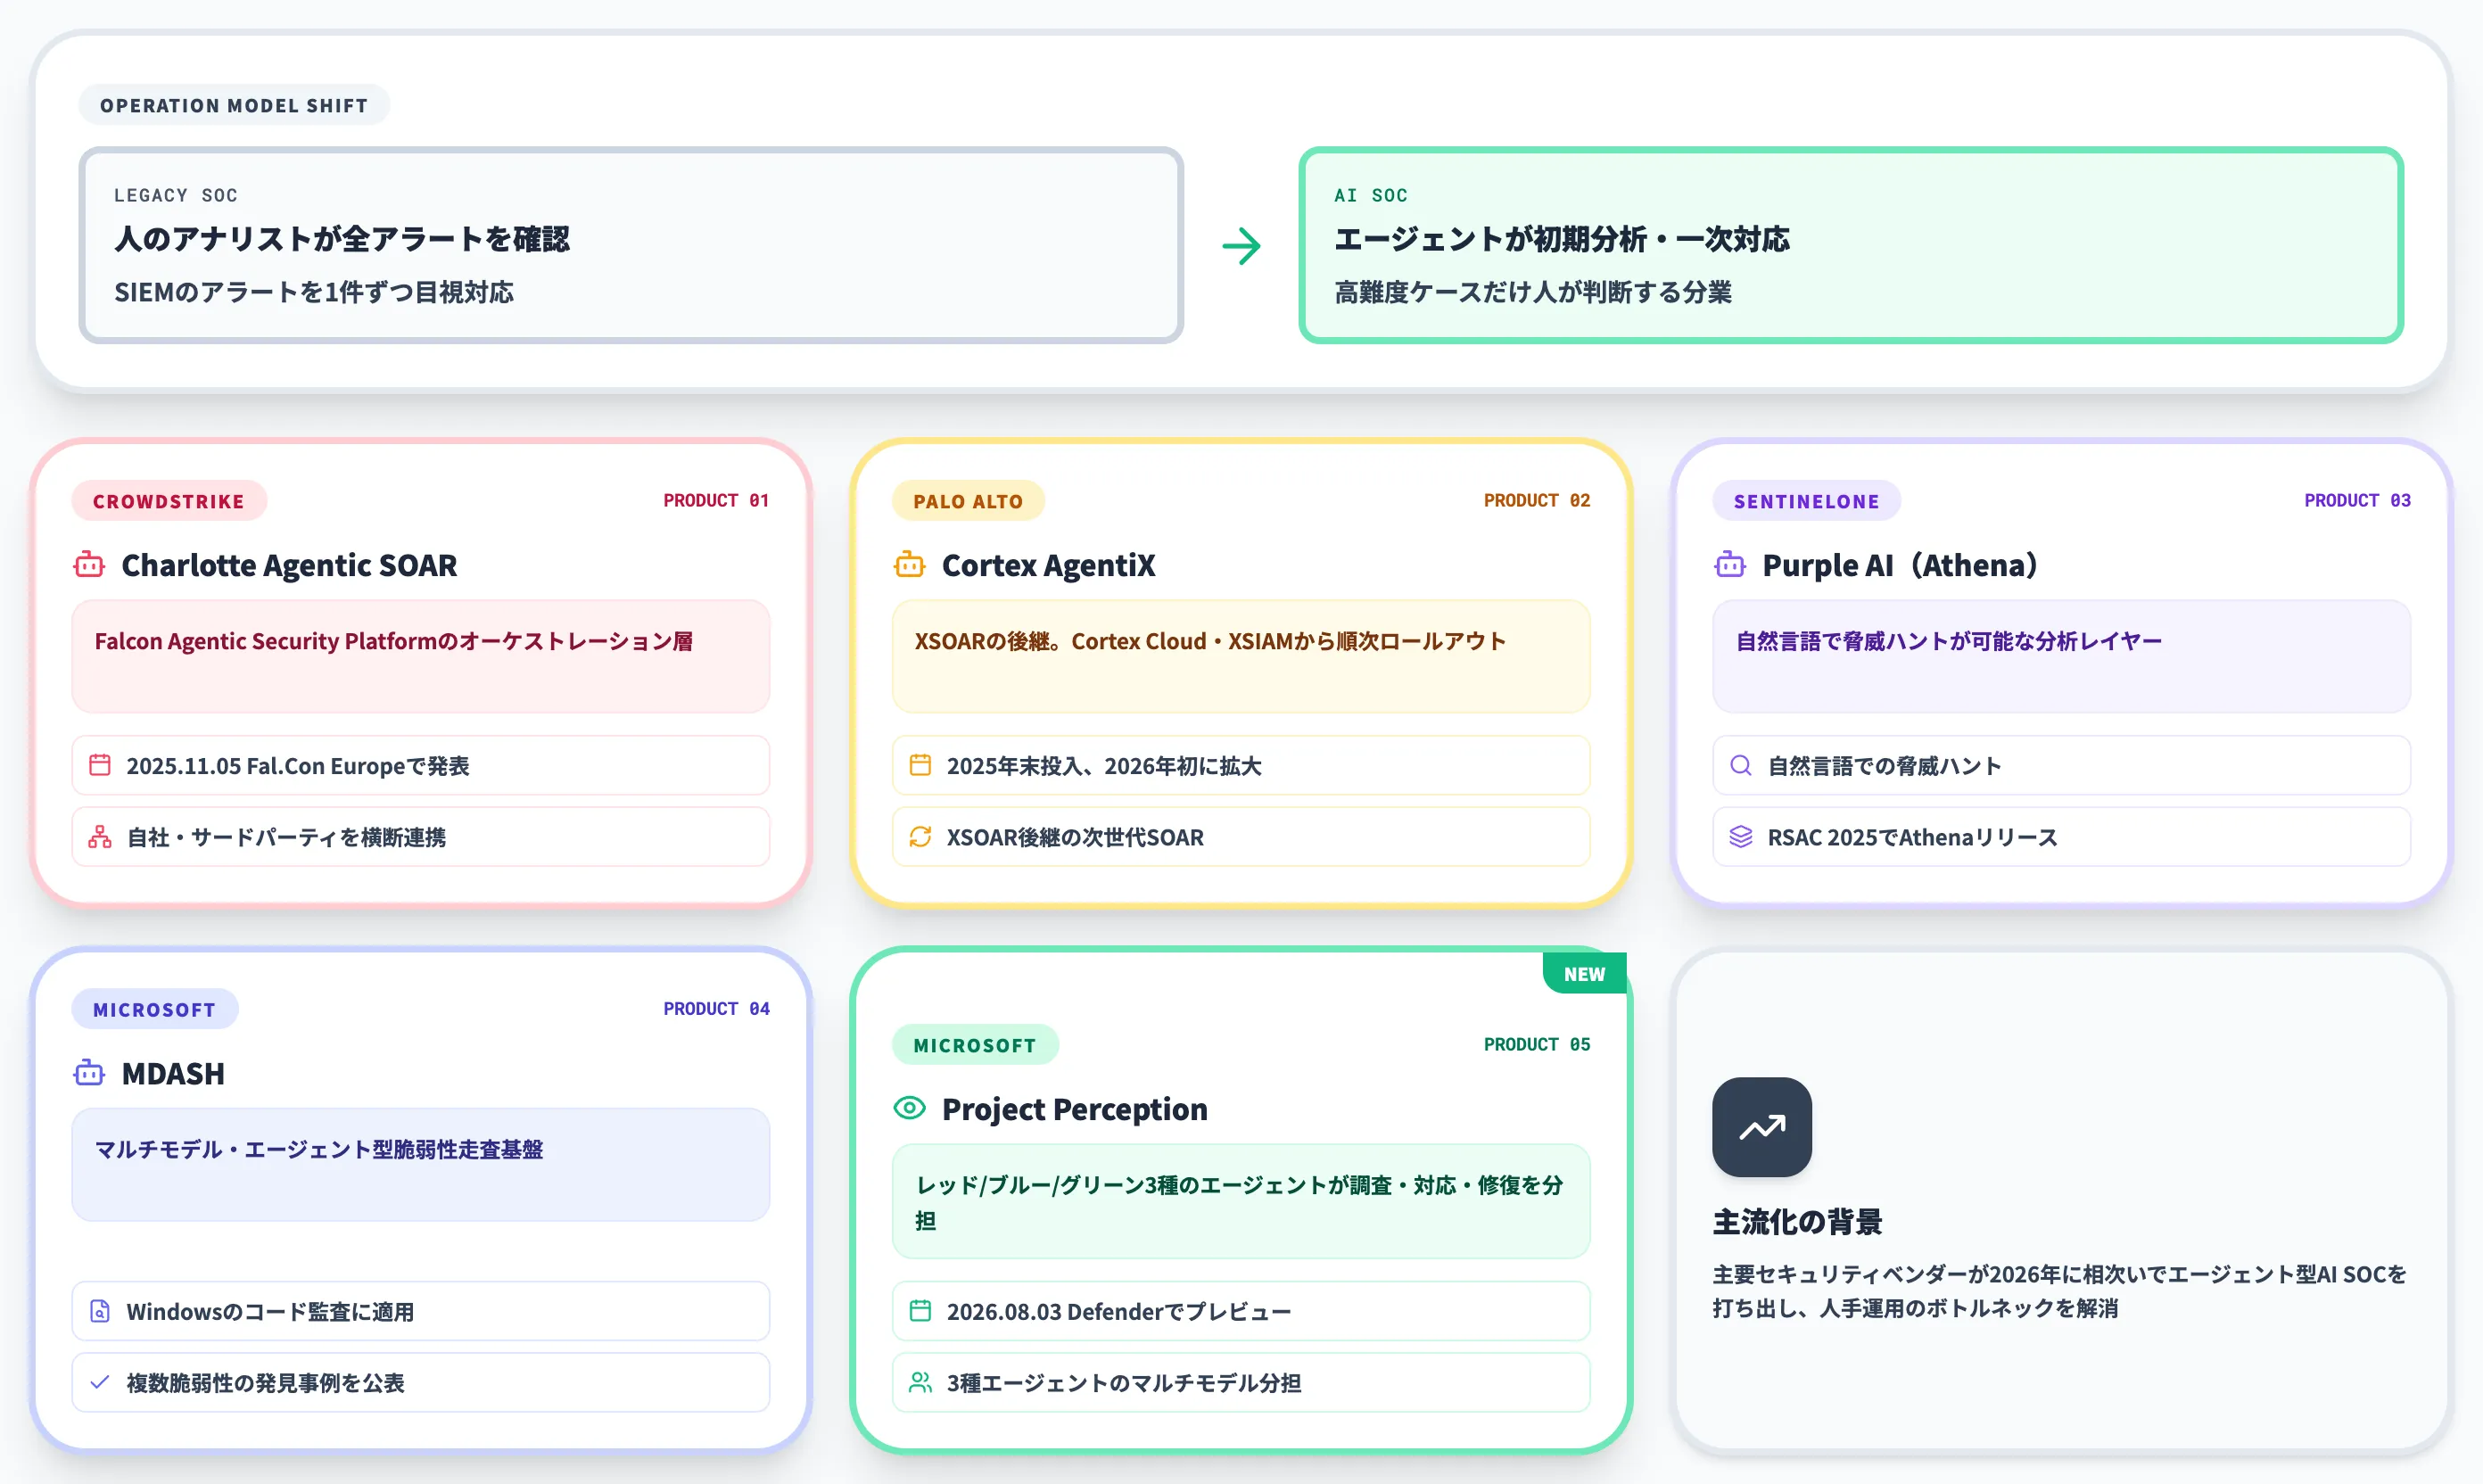
AI SOC(Security Operation Center)とは、AIエージェントがアラートのトリアージ・調査・一次対応を自律的に行うセキュリティ運用の仕組みです。
2026年に主要ベンダーが相次いでエージェント型AI SOCを打ち出しました。
-
CrowdStrike Charlotte Agentic SOAR
Falcon Agentic Security Platformのオーケストレーション層。2025年11月5日のFal.Con Europeで発表され、CrowdStrike製・カスタム・サードパーティのエージェントを横断して連携させる
-
Palo Alto Networks Cortex AgentiX
XSOARの後継として2025年末に投入され、Cortex Cloud・XSIAMから順にロールアウト。2026年初頭にはCortex XDRとスタンドアロン提供にも拡大
-
SentinelOne Purple AI(Athena)
自然言語での脅威ハントが可能な分析レイヤー。RSAC 2025で発表されたAthenaリリースでサードパーティSIEM・データレイクへの対応を拡張
-
Microsoft MDASH
Microsoft版のマルチモデル・エージェント型脆弱性走査基盤。Windowsのコード監査に適用され、複数の脆弱性を発見した事例が公表されている
-
Microsoft Project Perception
2026年7月27日発表、同年8月3日からMicrosoft Defender上でパブリックプレビュー。レッド/ブルー/グリーンの3種類のエージェントが調査・対応・修復をマルチモデルで分担する枠組み
従来のSOCでは、人のアナリストがSIEMのアラートを一件ずつ確認して対応する運用でしたが、AI SOCではエージェントが初期分析・証跡収集・一次対応まで自動化します。残った高難度ケースだけを人のアナリストが判断する分業が成立しつつあります。
AIガードレールと主要ベンダーの動向
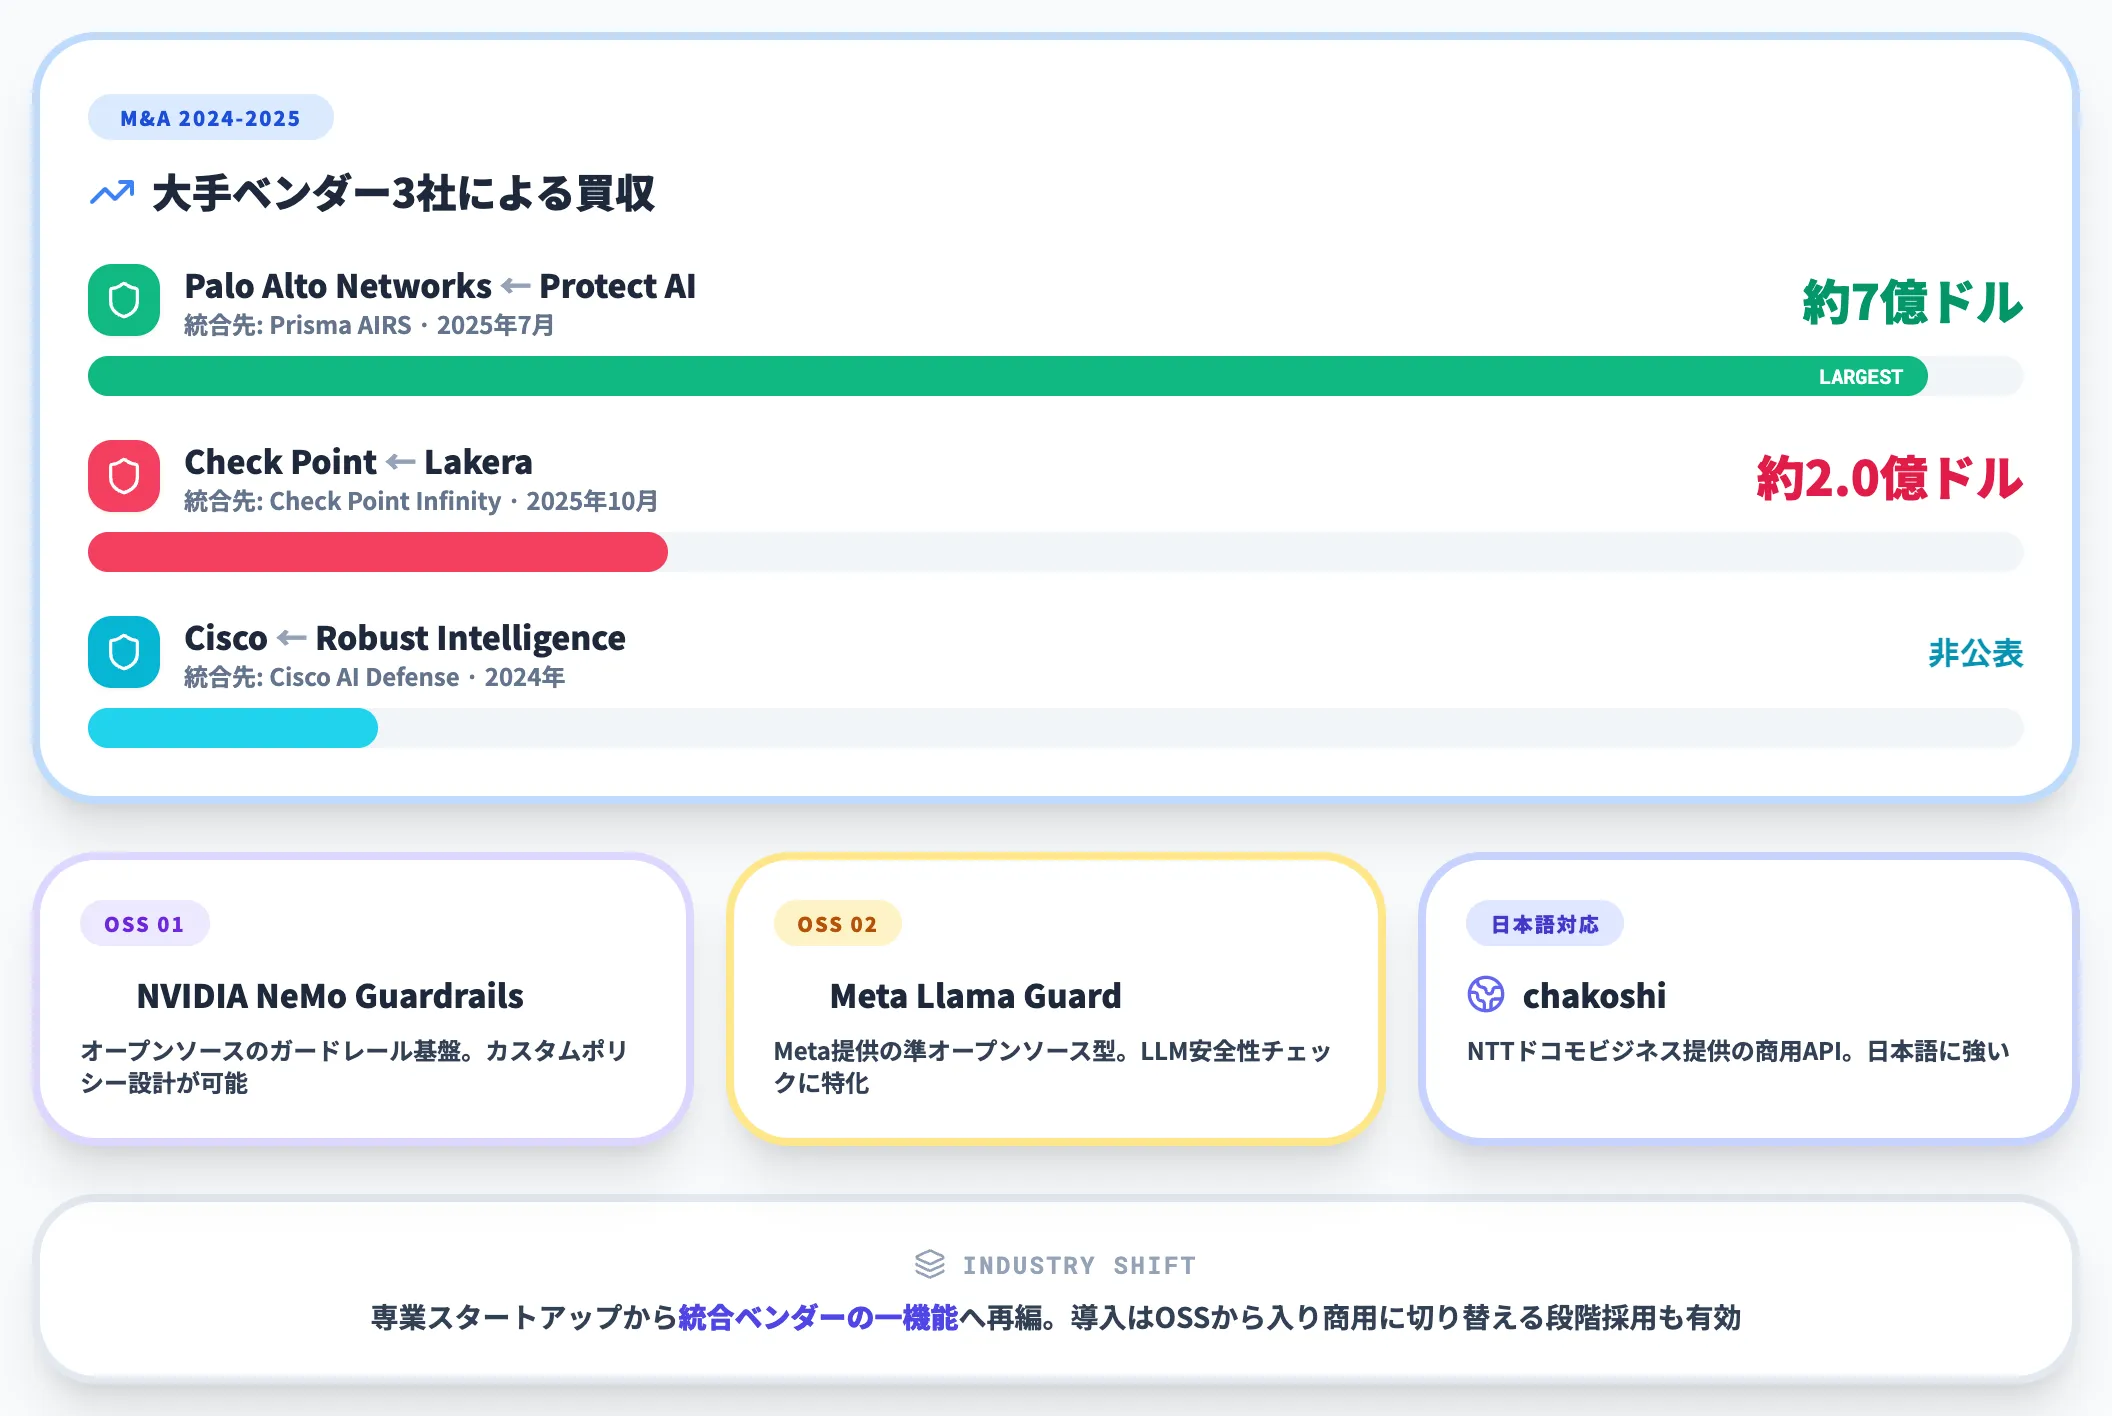
AIガードレールは、LLMアプリ・AIエージェントの入出力を監視し、プロンプトインジェクションや情報漏えいを防ぐ製品カテゴリです。2024〜2025年にかけて大手セキュリティベンダーによる買収が相次ぎ、専業スタートアップから統合ベンダーの一機能へと再編が進みました。
| ベンダー | 買収したガードレール企業 | 統合先 | 時期 |
|---|---|---|---|
| Check Point | Lakera | Check Point Infinity | 2025年10月、約2.0億ドル |
| Palo Alto Networks | Protect AI | Prisma AIRS | 2025年7月、約7億ドル |
| Cisco | Robust Intelligence | Cisco AI Defense | 2024年、金額非公表 |
これに加えて、オープンソース・準オープンソースの選択肢としてNVIDIA NeMo Guardrails、Meta Llama Guardなどが存在し、日本語に強い商用APIサービスとしてはNTTドコモビジネス(旧NTTコミュニケーションズ)の「chakoshi」もあります。
AI総研の支援現場でも「商用製品のロックインを避けたい場合はOSS系から入り、本番運用で商用に切り替える」というパターンが見られます。
【AIによる攻撃】生成AIを悪用した脅威への企業の備え
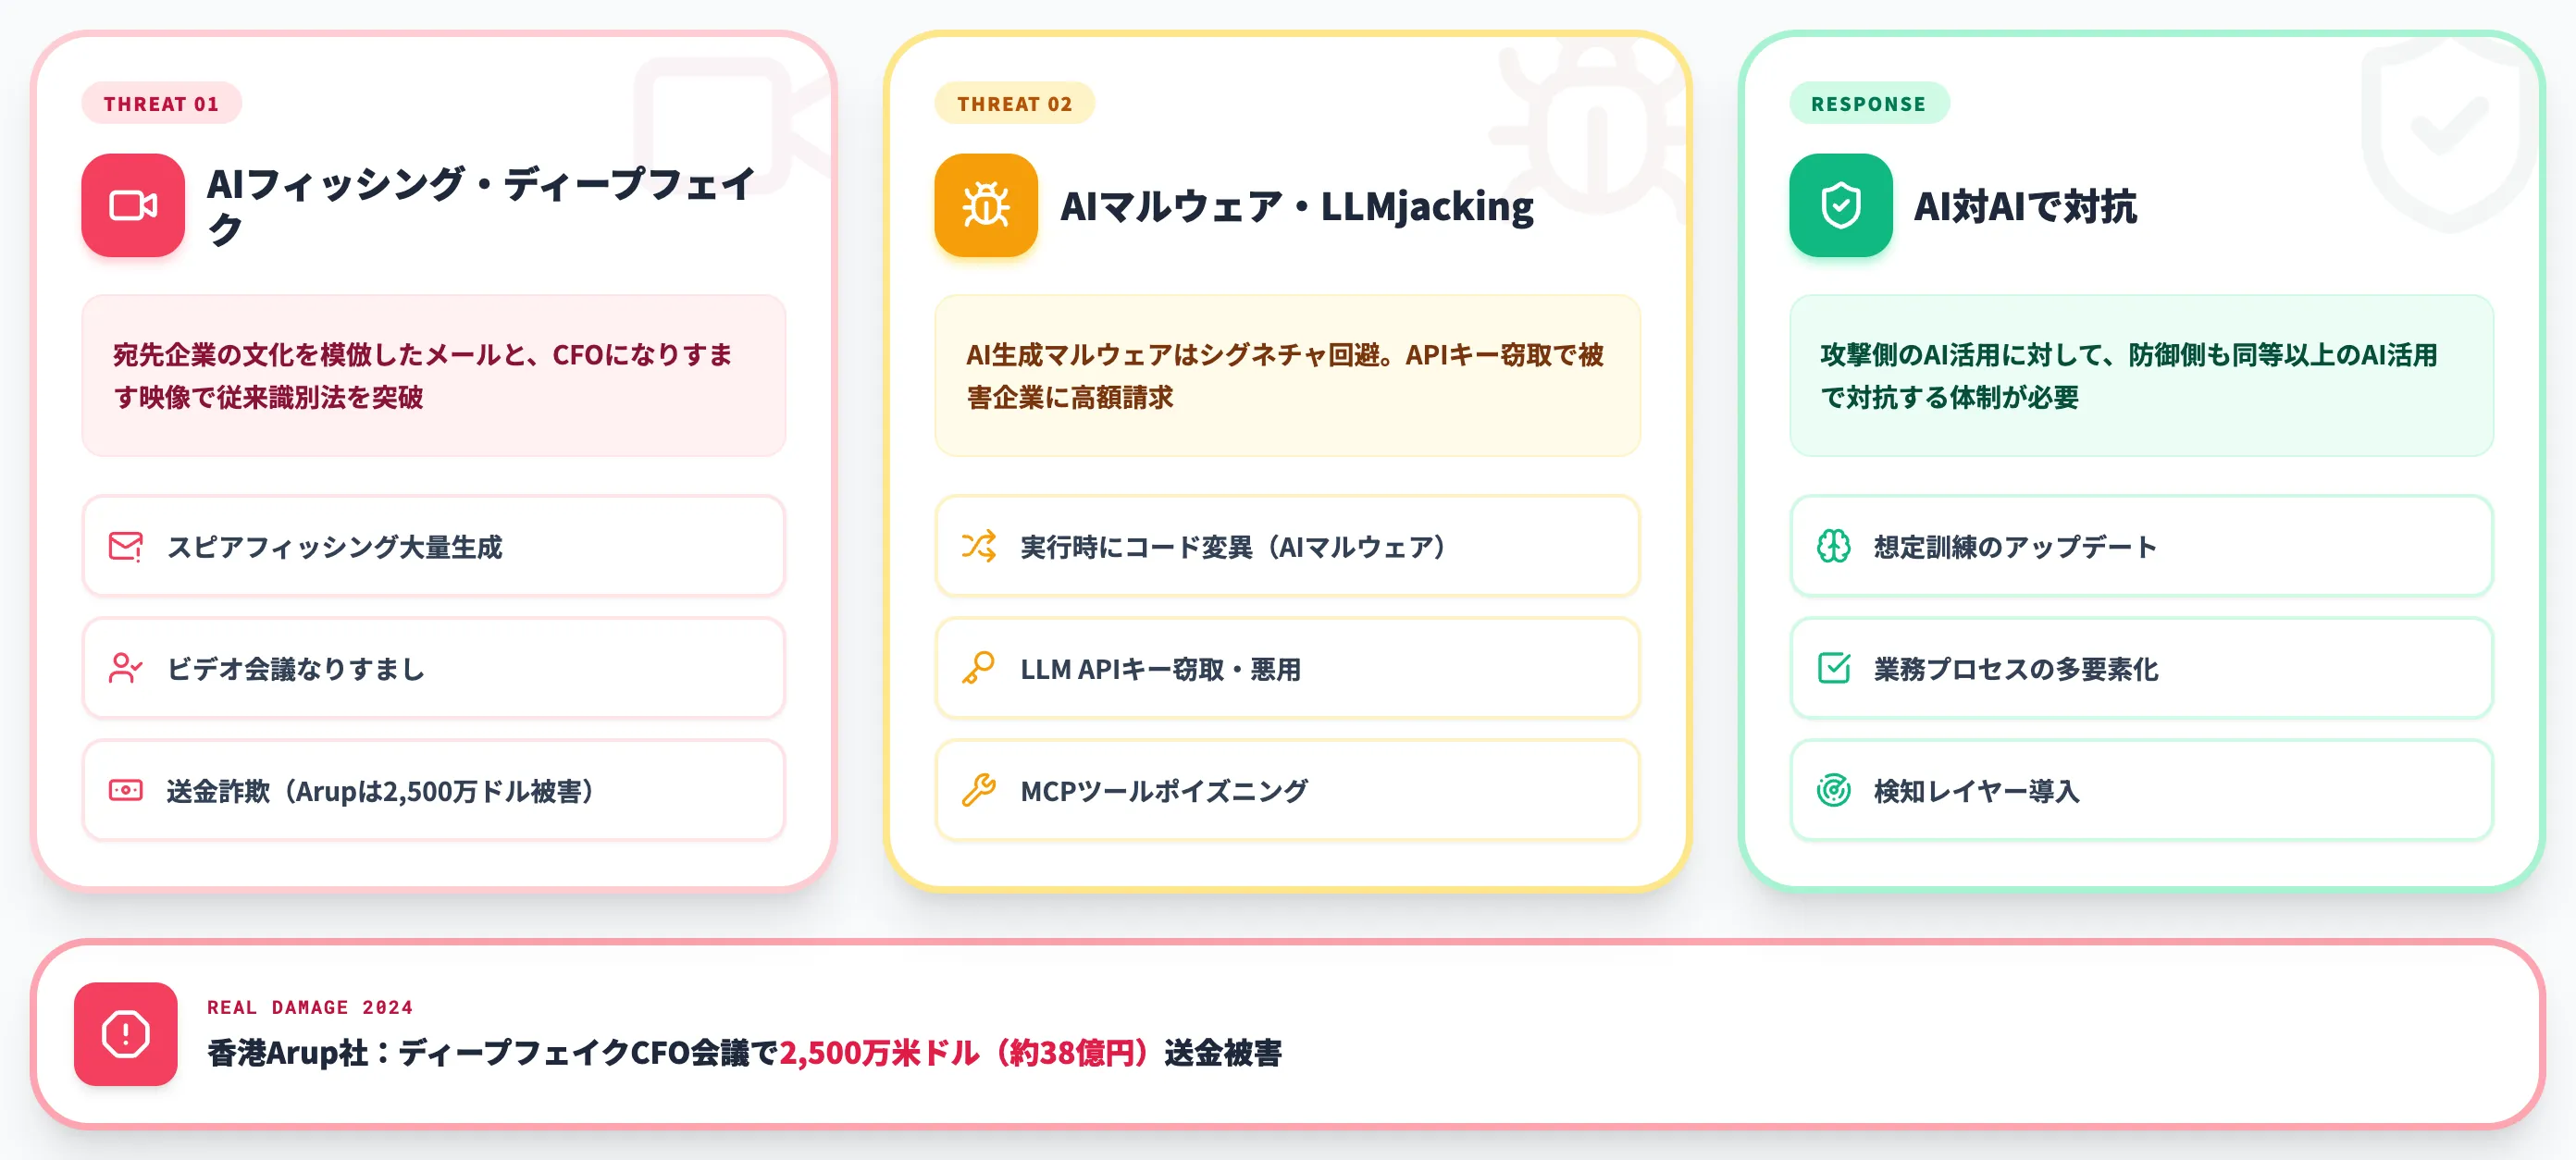
第3領域は、生成AIを悪用した攻撃に備える領域です。
攻撃者側がAIを使うことで、従来の攻撃が巧妙化・大量化しており、企業の備えは「従来の対策の延長」では間に合わなくなっています。
本セクションでは、代表的な攻撃パターン、具体的な被害事例、企業が備えるべき方向性を扱います。
AIで巧妙化するフィッシングとディープフェイク詐欺
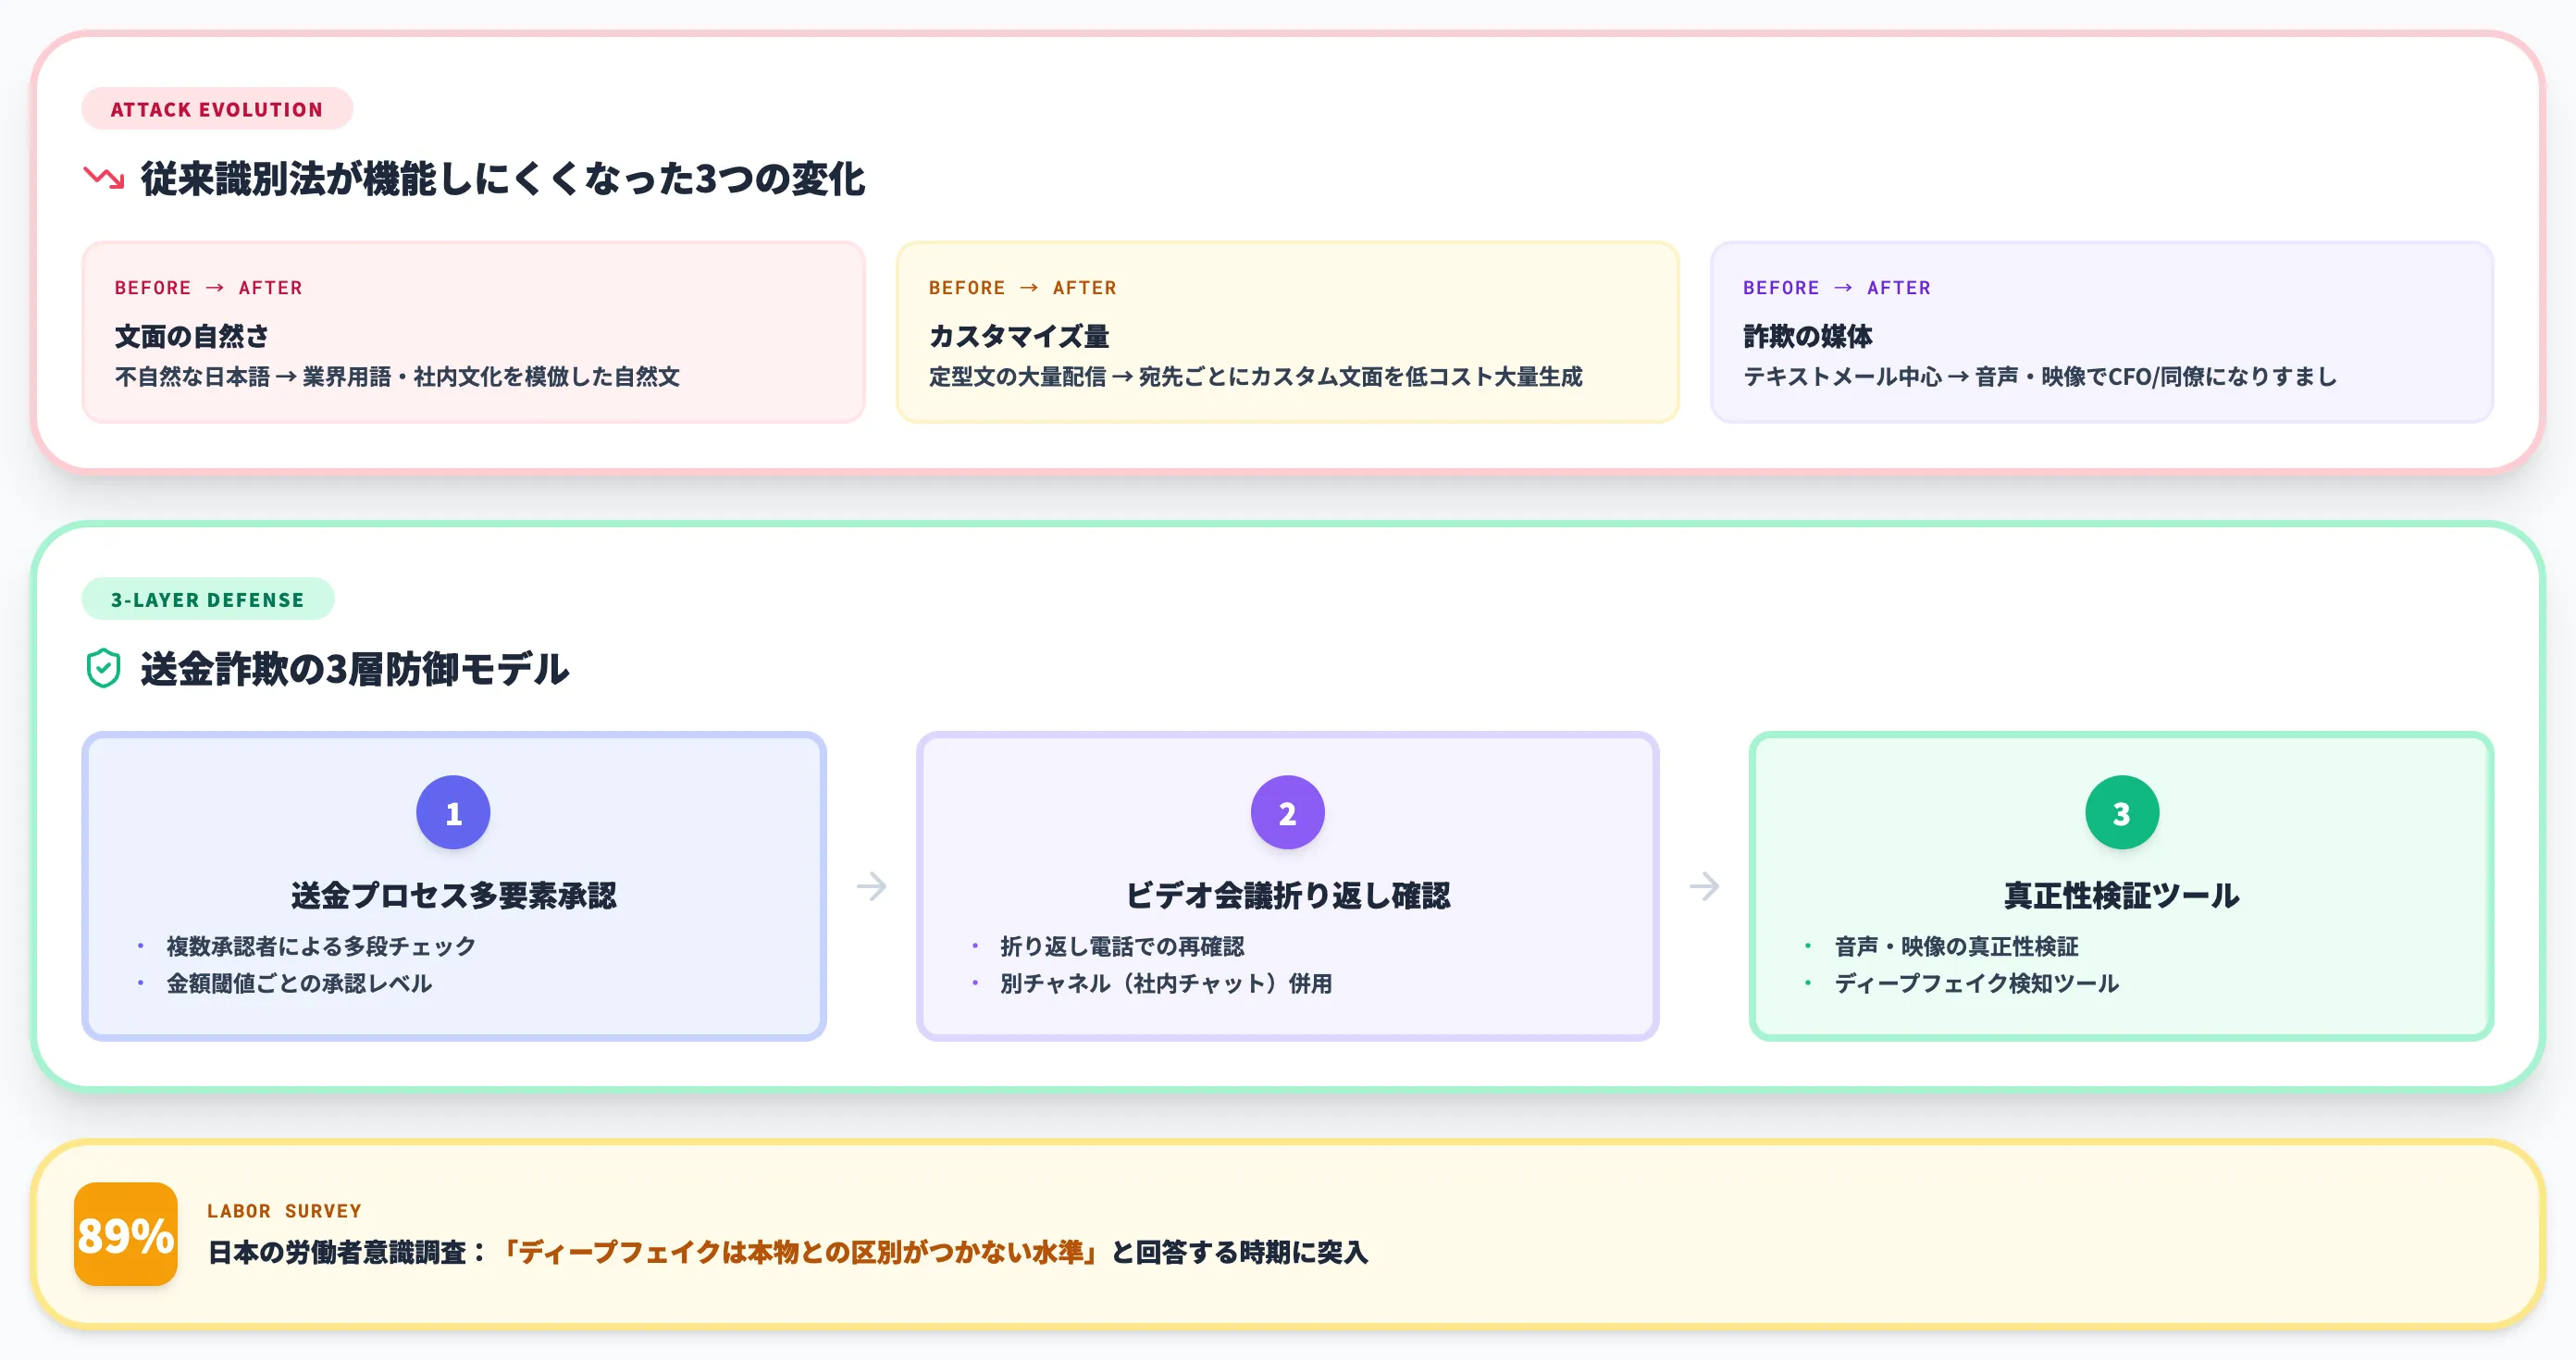
生成AIが攻撃側に与えた最大の変化は、人間を騙すコンテンツの作成コストが劇的に下がったことです。
AIフィッシングでは、宛先企業の業界用語・社内文化を模倣したメール文面が自然言語で生成されるため、従来の「不自然な日本語」「文脈のズレ」といった識別手段が機能しにくくなっています。宛先ごとに文面をカスタマイズするターゲット型フィッシング(スピアフィッシング)も、大量に展開できるコストに下がりました。
ディープフェイク詐欺で有名な事例として、2024年に発生した香港の多国籍エンジニアリング企業Arupの事件があります。経済メディアの報道によれば、ディープフェイクでCFOや同僚になりすましたビデオ会議を使い、従業員に合計2,500万米ドル(約38億円)を送金させる被害が発生しました。
AI総研が国内企業の支援現場で聞く課題感も、2026年に入ってから「ディープフェイクによる送金詐欺の訓練をどう設計するか」が増えてきました。日本の労働者意識調査でも、89%が「ディープフェイクコンテンツは本物との区別がつかない水準に達している」と回答する時期に入っています。
ディープフェイク対策の全体像としては、送金プロセスの多要素承認、ビデオ会議の折り返し確認プロトコル、音声・映像の真正性検証ツールの導入を組み合わせる3層防御が現実的な解になっています。
AIマルウェアとLLMjacking——新しい攻撃パターン
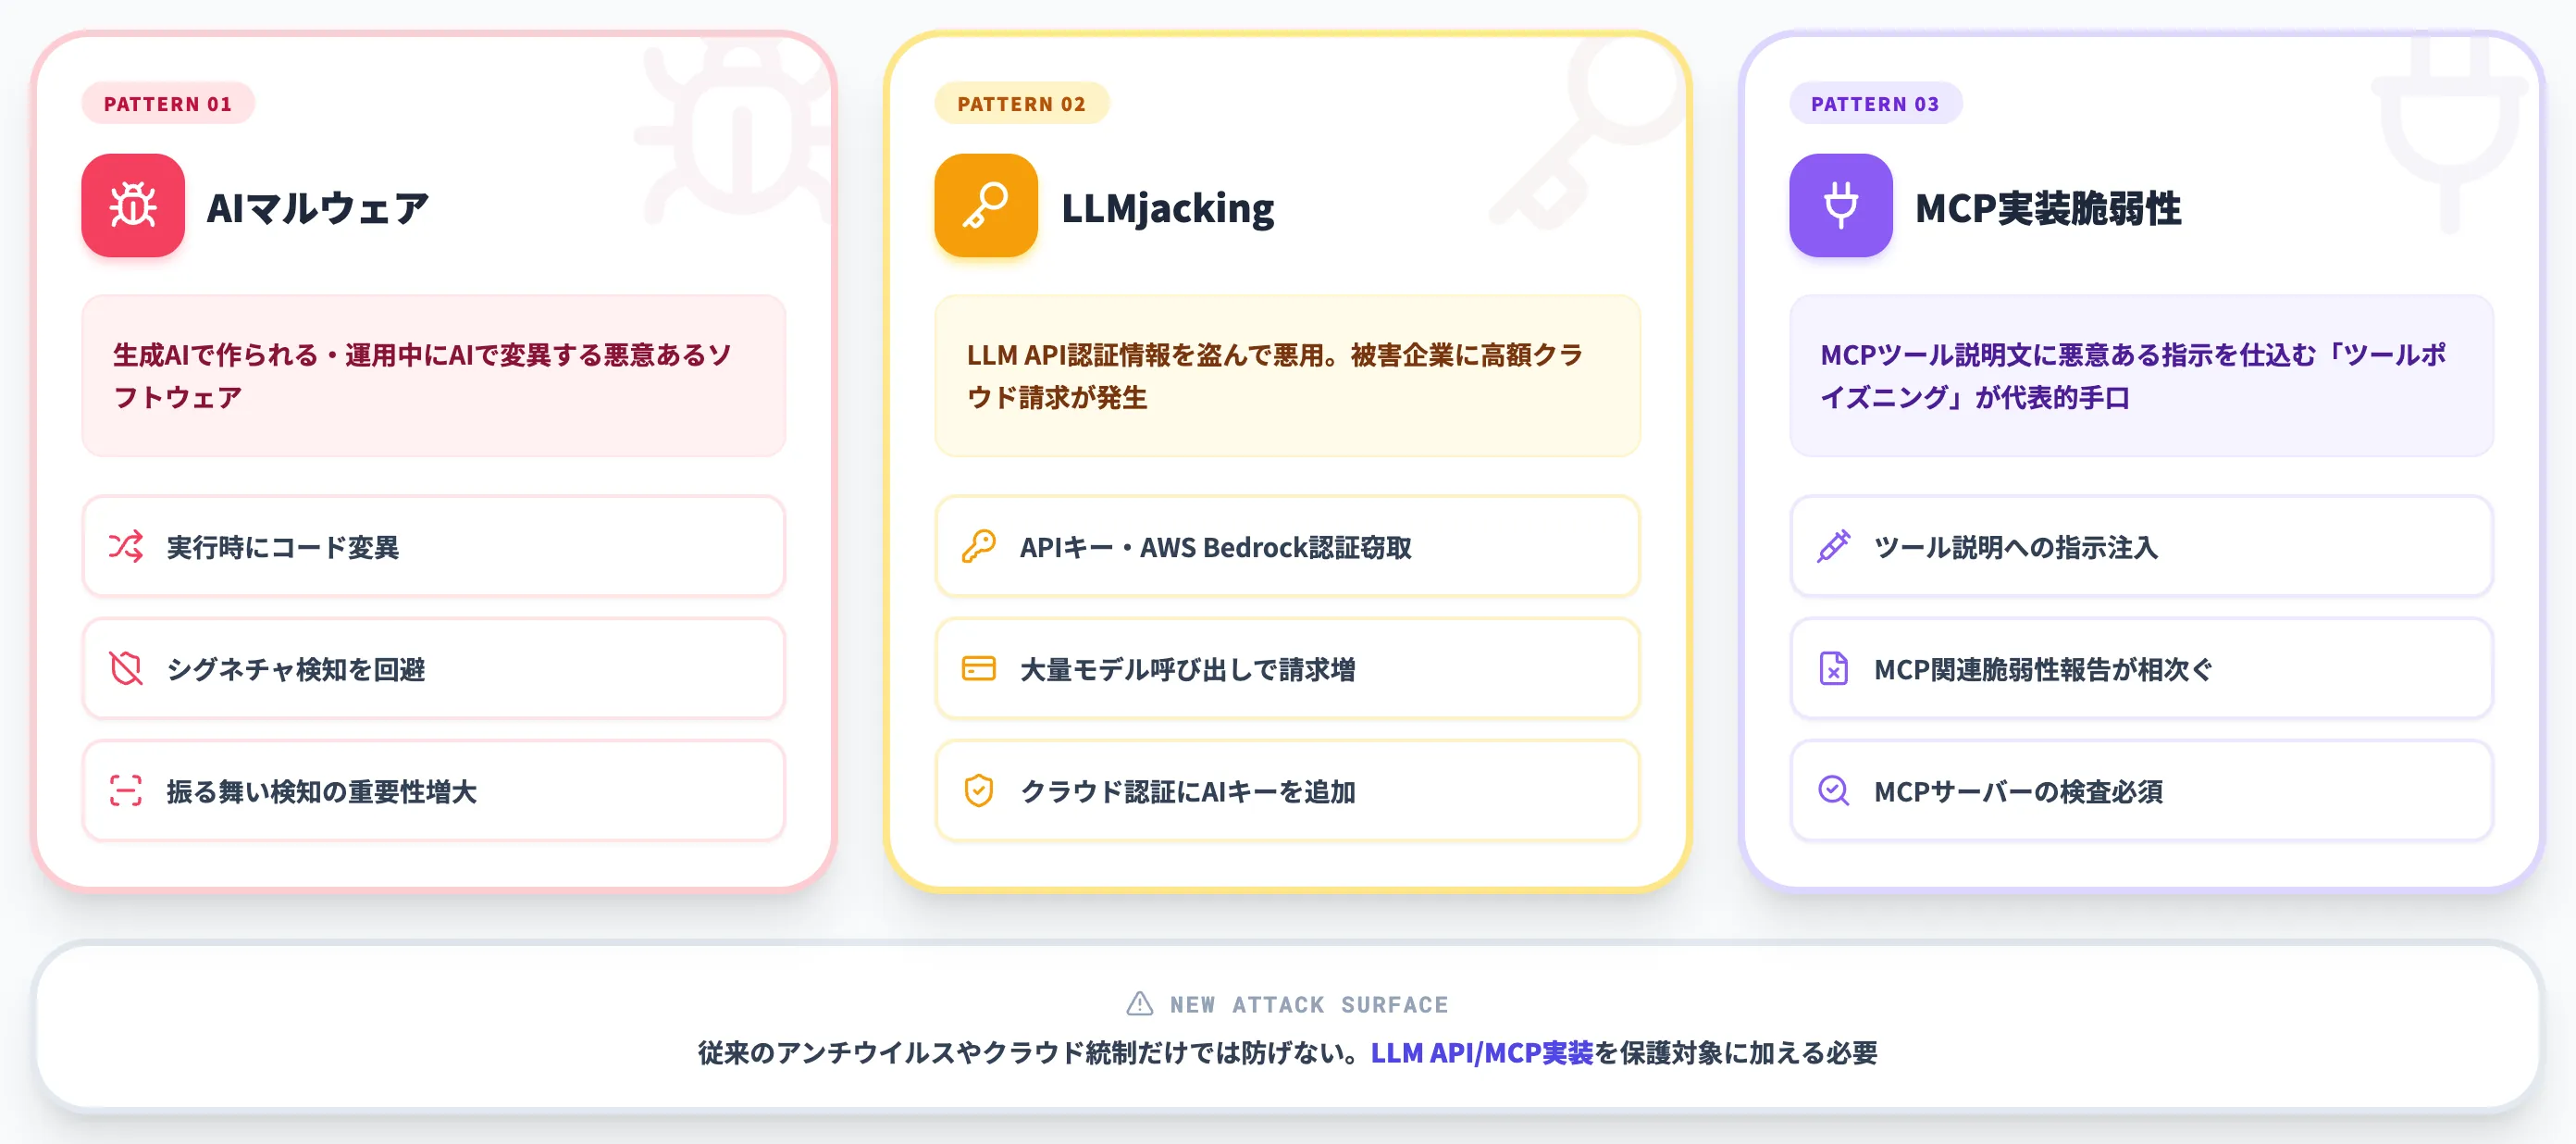
ディープフェイクやフィッシング以外にも、2026年にはAI特有の新しい攻撃パターンが観測されています。
AIマルウェアは、生成AIを使って作られる・または運用中にAIで変異する悪意あるソフトウェアです。従来のシグネチャベースのアンチウイルスで検知しにくいよう、生成AIが実行時にコードを変異させる仕組みが報告されています。
LLMjackingは、企業のクラウド上のLLM API認証情報(AnthropicのAPIキー、AWSのBedrockクレデンシャルなど)を盗んで悪用する攻撃です。盗んだAPIキーで大量のモデル呼び出しを行い、被害企業に高額なクラウド請求を発生させるケースが報告されており、クラウド認証情報の保護対象にAI APIキーを追加する必要が出てきました。
MCP実装の脆弱性も新しい論点として浮上しています。MCP関連の脆弱性報告が相次ぎ、特にツールの説明文に悪意ある指示を仕込む「ツールポイズニング」が代表的な手口として知られるようになりました。
企業が備えるべき方向性——想定訓練と検知レイヤー
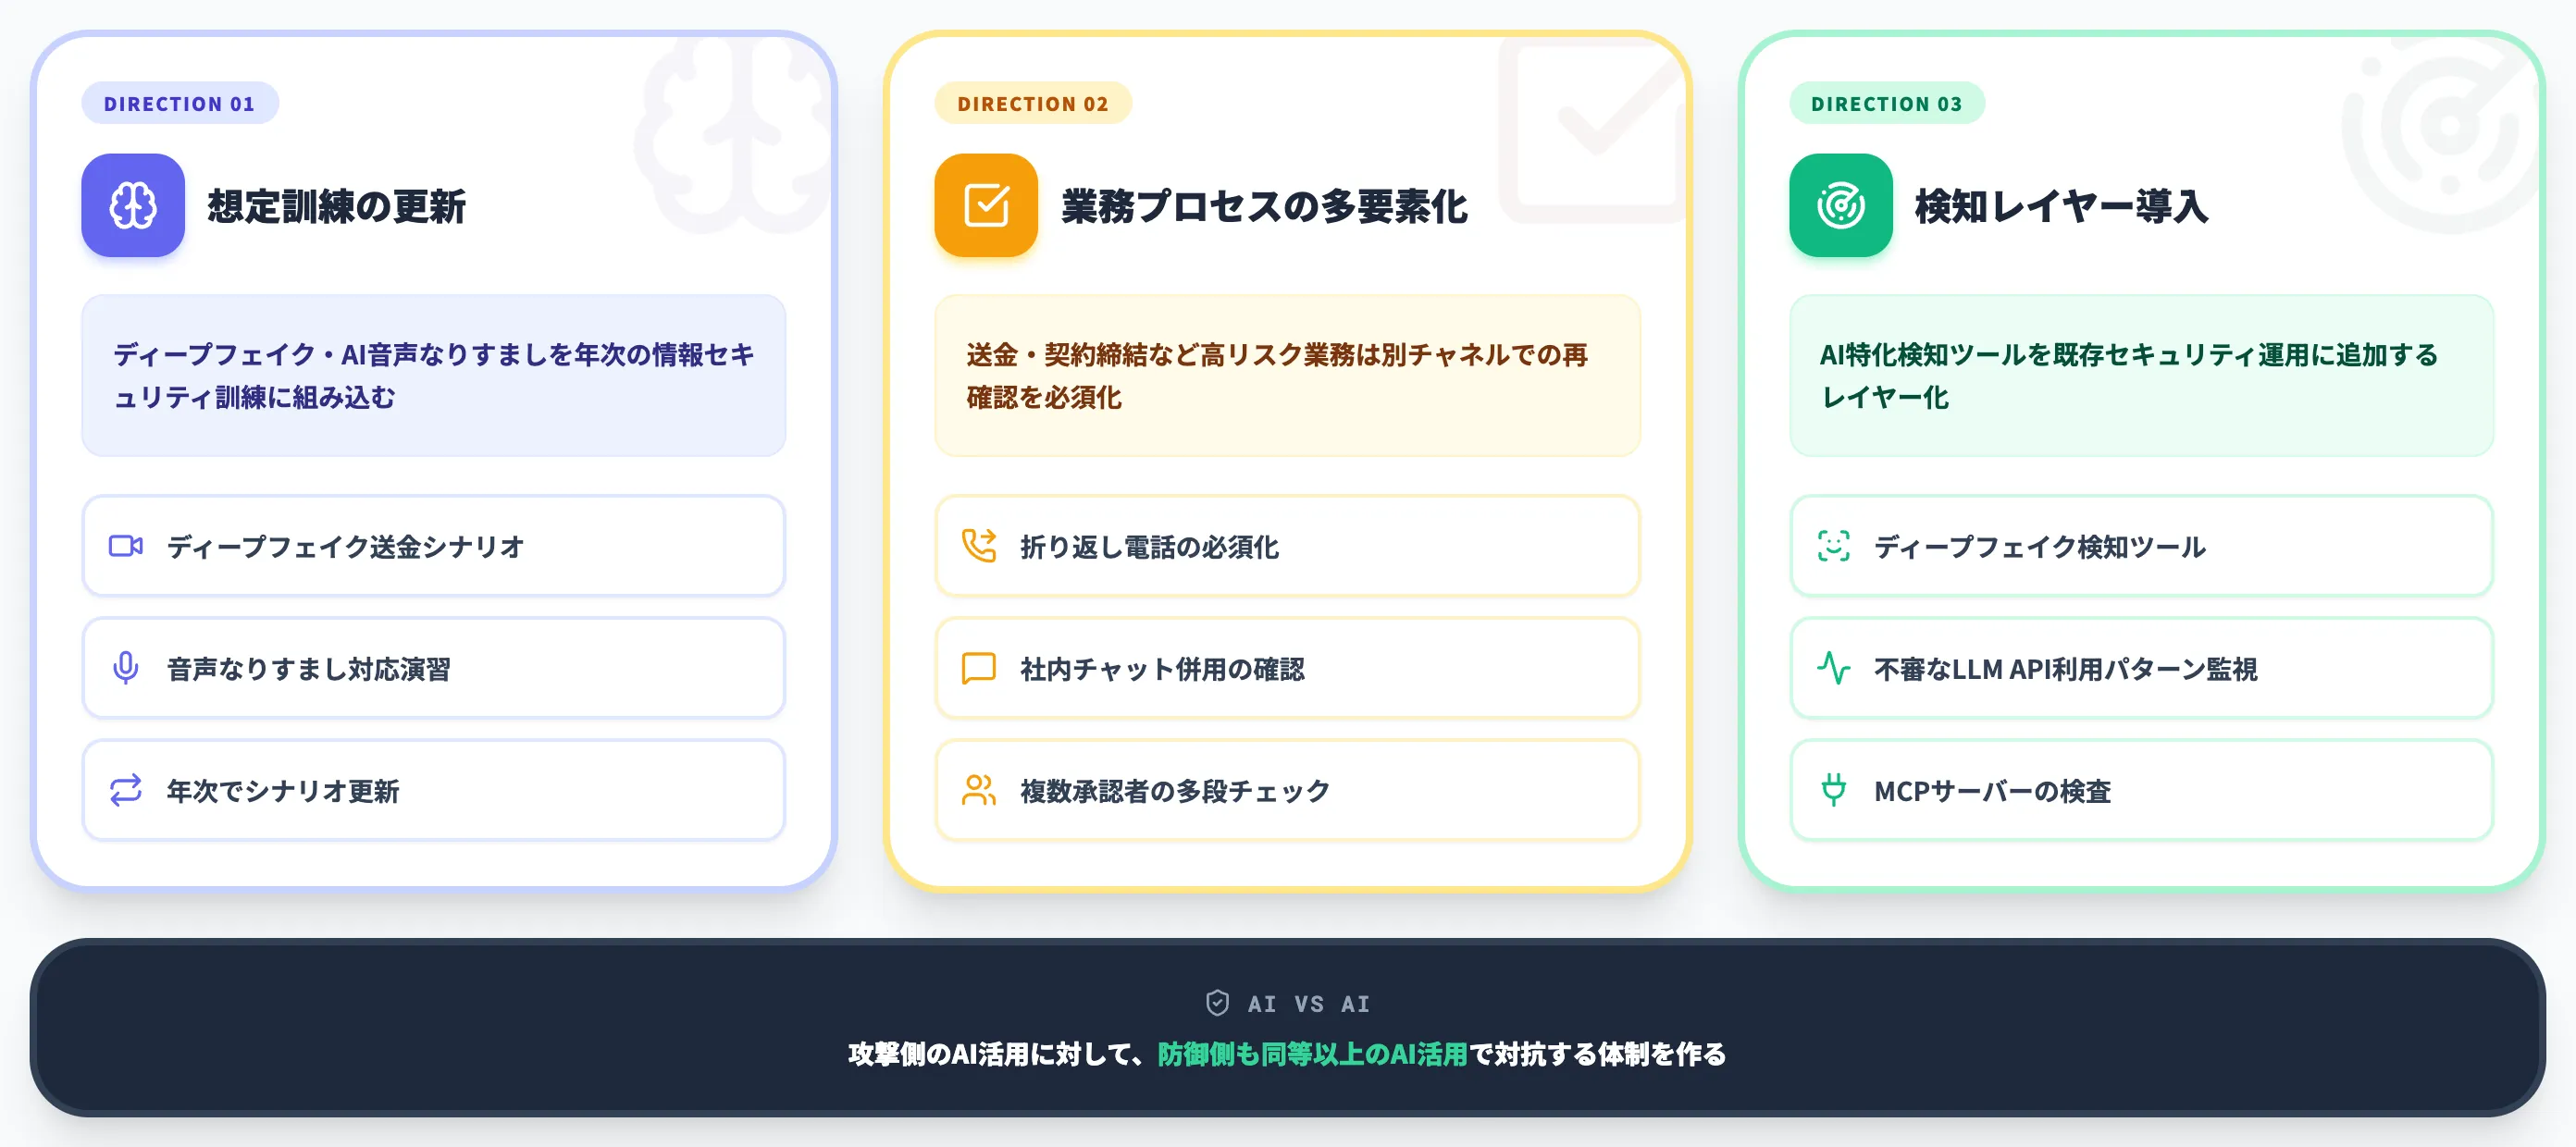
AIによる攻撃への備えで実務的に有効なのは、以下の3つの方向性です。
-
想定訓練の更新
ディープフェイク・AI音声なりすましを想定した送金・情報開示プロセスの訓練を、年次の情報セキュリティ訓練に組み込む
-
業務プロセスの多要素化
送金・アカウント変更・契約締結など高リスクな業務プロセスは、ビデオ会議・音声の確認だけでなく、別チャネル(折り返し電話・社内チャット)での再確認を必須化する
-
検知レイヤーの導入
ディープフェイク検知ツール、不審なLLM API利用パターンの監視、MCPサーバーの検査などを、既存のセキュリティ運用に追加する
重要なのは、攻撃側のAI活用に対して、防御側も同等以上のAI活用で対抗する体制を作ることです。人手だけの防御では、生成AIで量産される攻撃に追いつけません。前述のAI SOCやセキュリティ特化AIは、この「AI対AI」の文脈で導入が加速しています。
企業が実施すべきAIサイバーセキュリティ対策
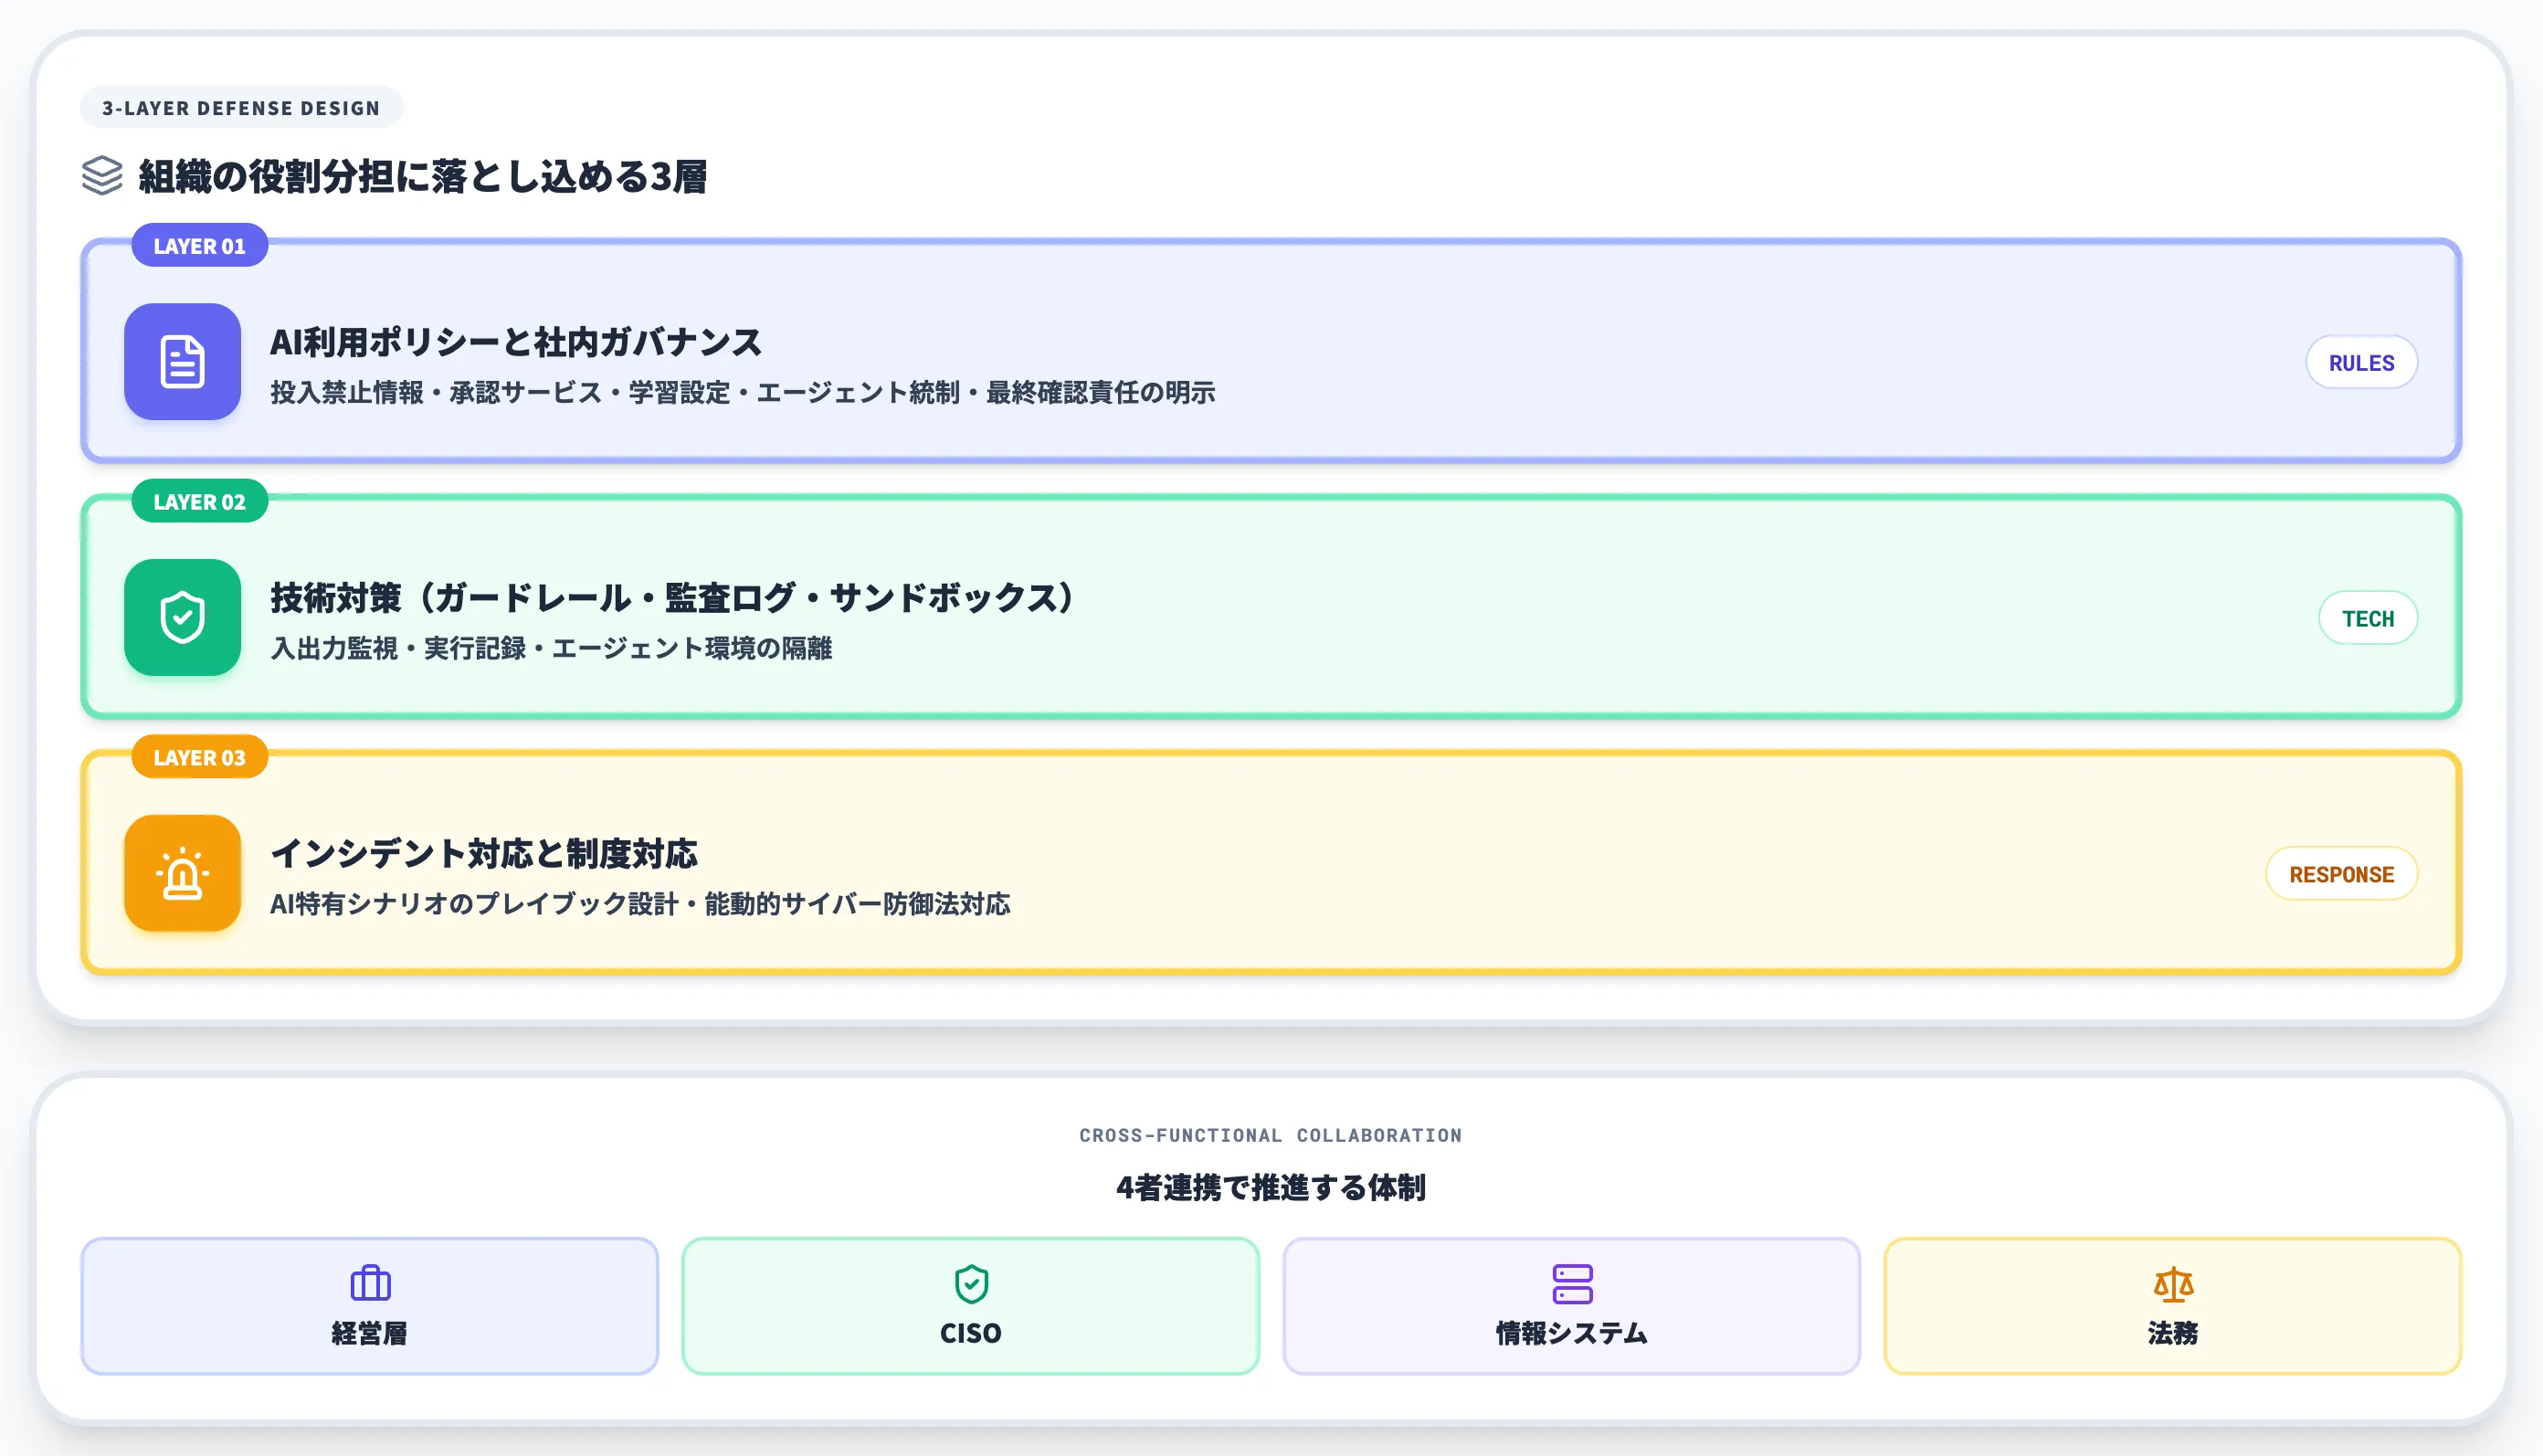
ここまで扱った3領域を踏まえ、企業が実施すべき対策を実務レベルで整理します。
対策は「利用ポリシー」「技術対策」「インシデント対応と制度対応」の3層で設計すると、組織の役割分担にも落とし込みやすい形になります。
AI利用ポリシーと社内ガバナンスの整備
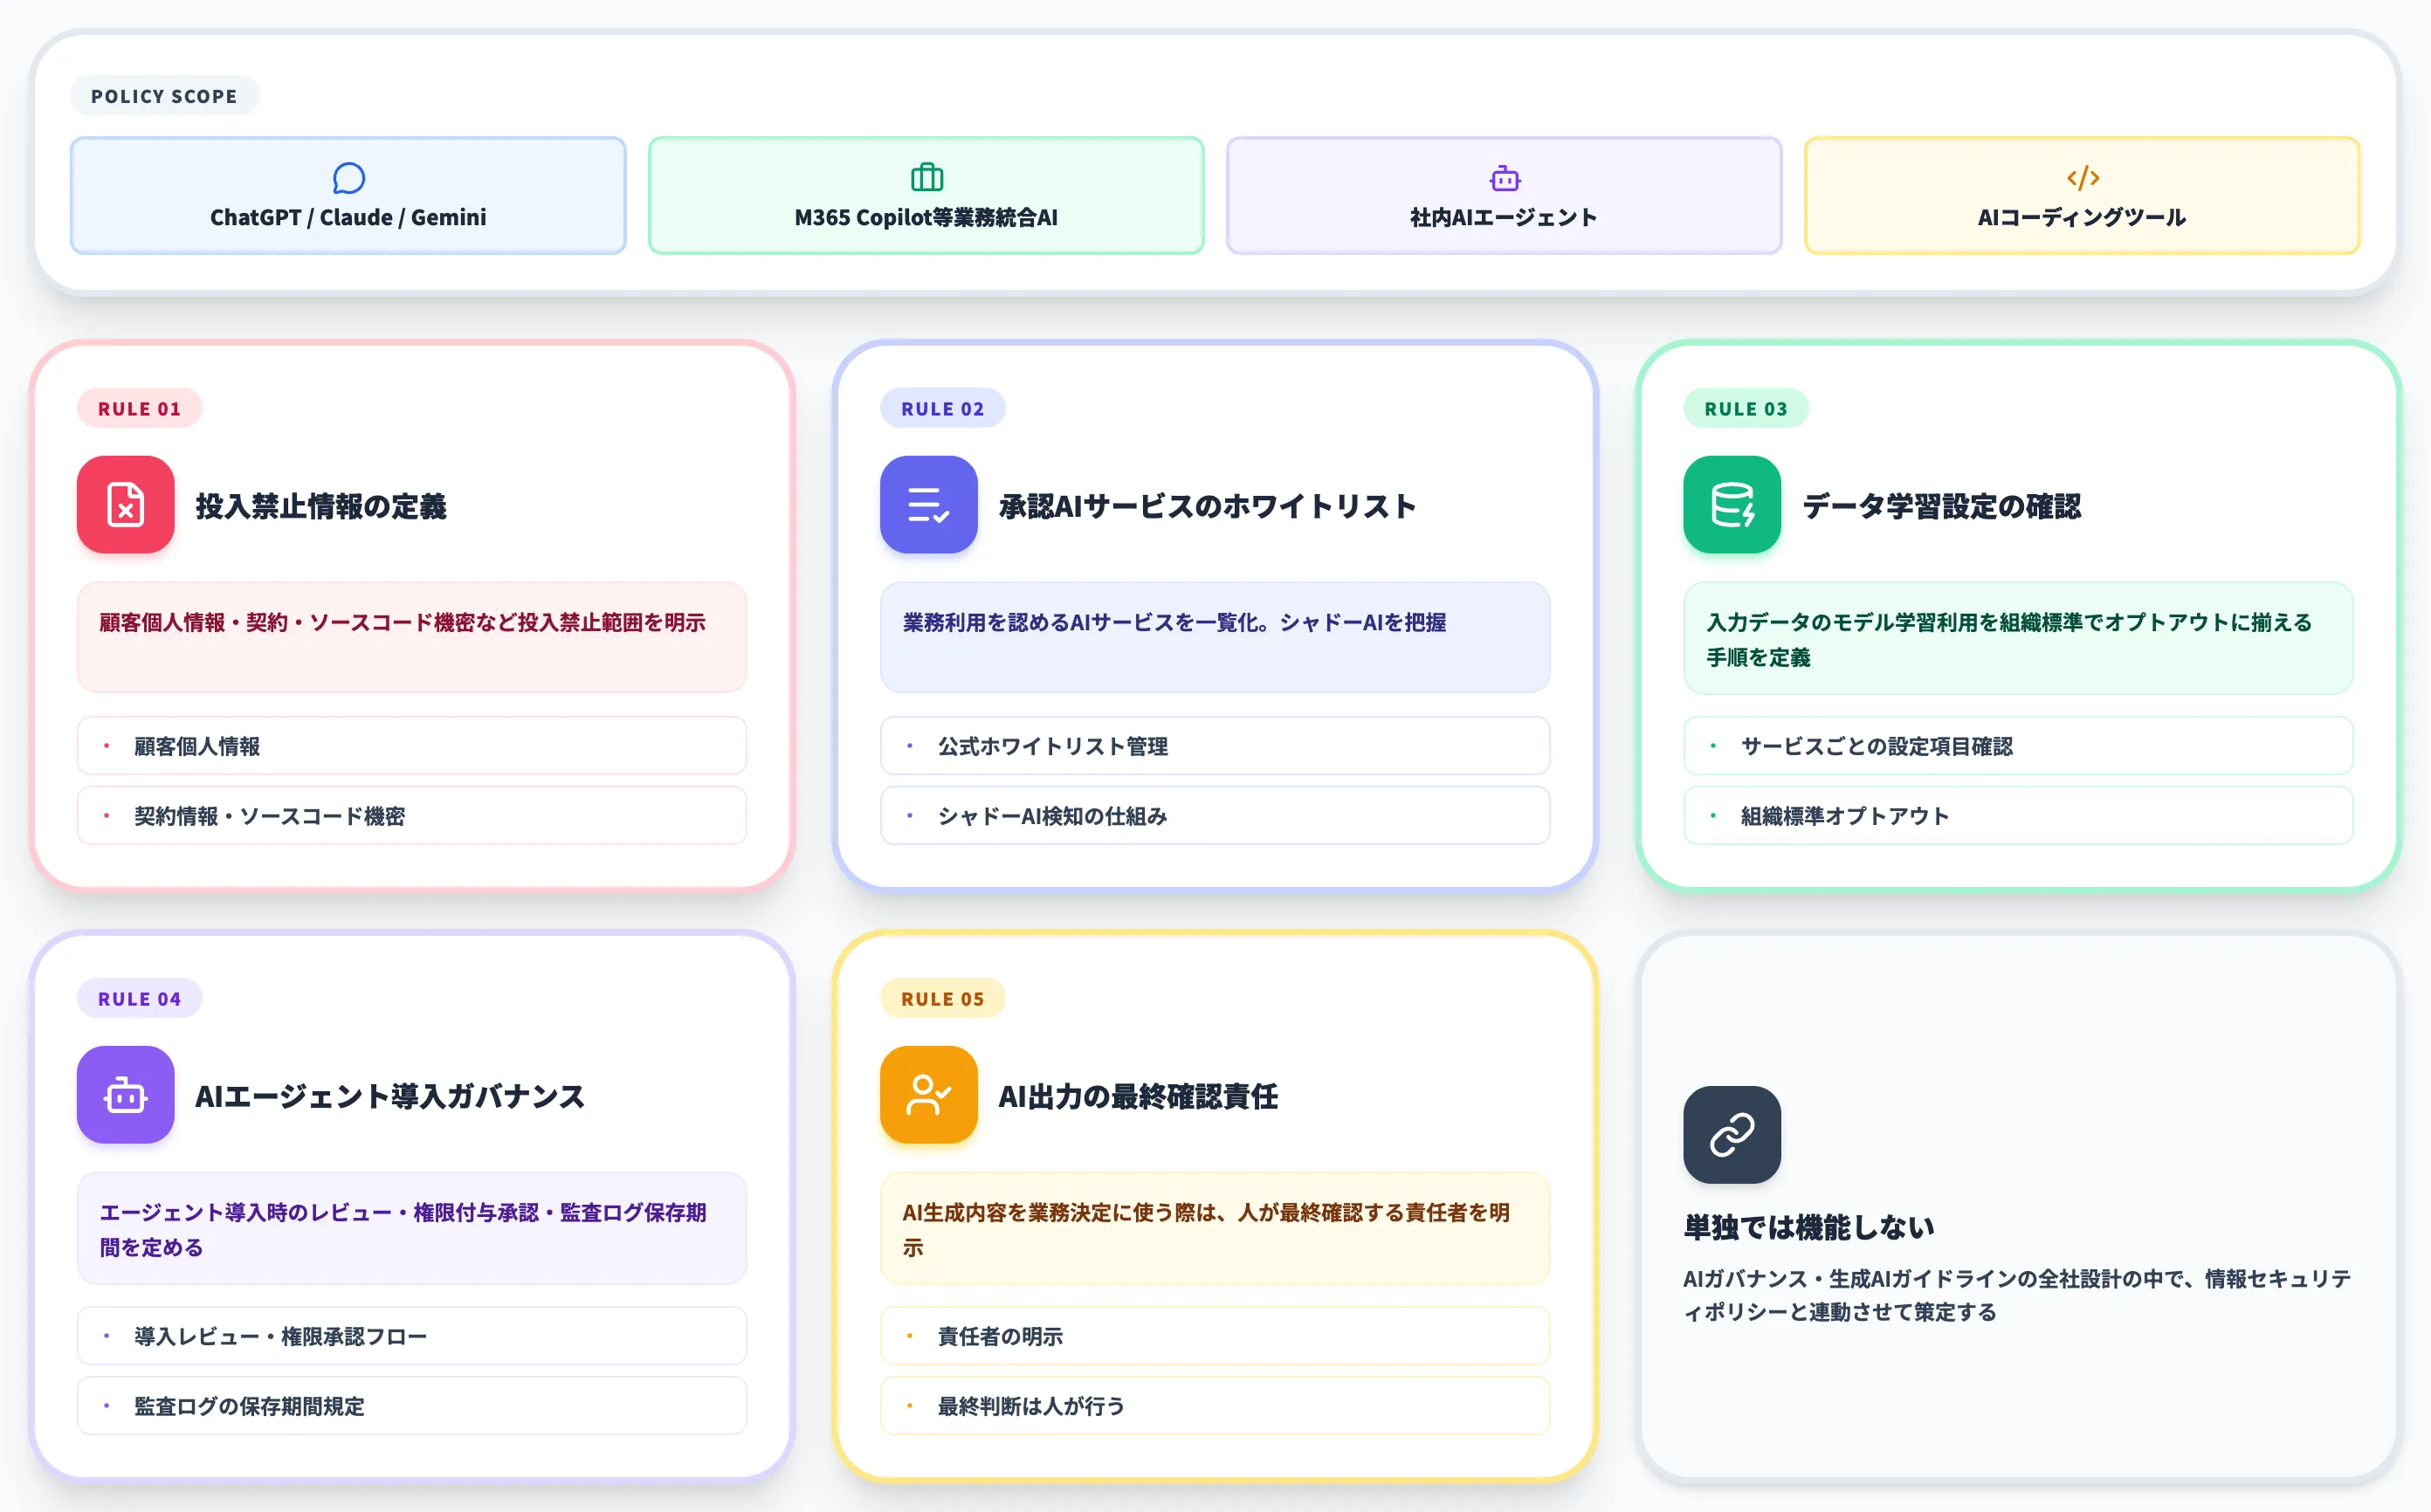
最初の層は、AIを使う側のルールと体制です。
社内で統制するべき対象には、ChatGPT・Claude・GeminiのようなAIサービスの業務利用、Microsoft 365 Copilotなどの業務統合AI、社内に導入するAIエージェント、開発者が使うAIコーディングツールが含まれます。
ポリシーで最低限押さえるべき項目は以下の5点です。
-
投入禁止情報の定義
顧客個人情報・契約情報・ソースコードの機密部分など、AIサービスに投入してはならない情報の範囲を明示する
-
承認AIサービスのホワイトリスト
社内で業務利用を認めるAIサービスをホワイトリストで管理し、シャドーAIを把握する仕組みを作る
-
データ学習設定の確認
各AIサービスの「入力データをモデル学習に使うかどうか」の設定を、組織標準でオプトアウトに揃える手順を定める。設定項目名はサービスごとに異なるため、各公式ドキュメントの最新版を参照する
-
AIエージェントの導入ガバナンス
エージェント導入時のレビュープロセス、権限付与の承認フロー、監査ログの保存期間を定める
-
AI出力の最終確認責任の明確化
AIが生成した内容を業務決定に使う際は、必ず人が最終確認する責任者を明示する
これらは単独では機能しません。AIガバナンスや生成AIガイドラインの全社設計の中で、情報セキュリティポリシーと連動させる形で策定するのが実務的です。
技術対策——ガードレール・監査ログ・サンドボックス
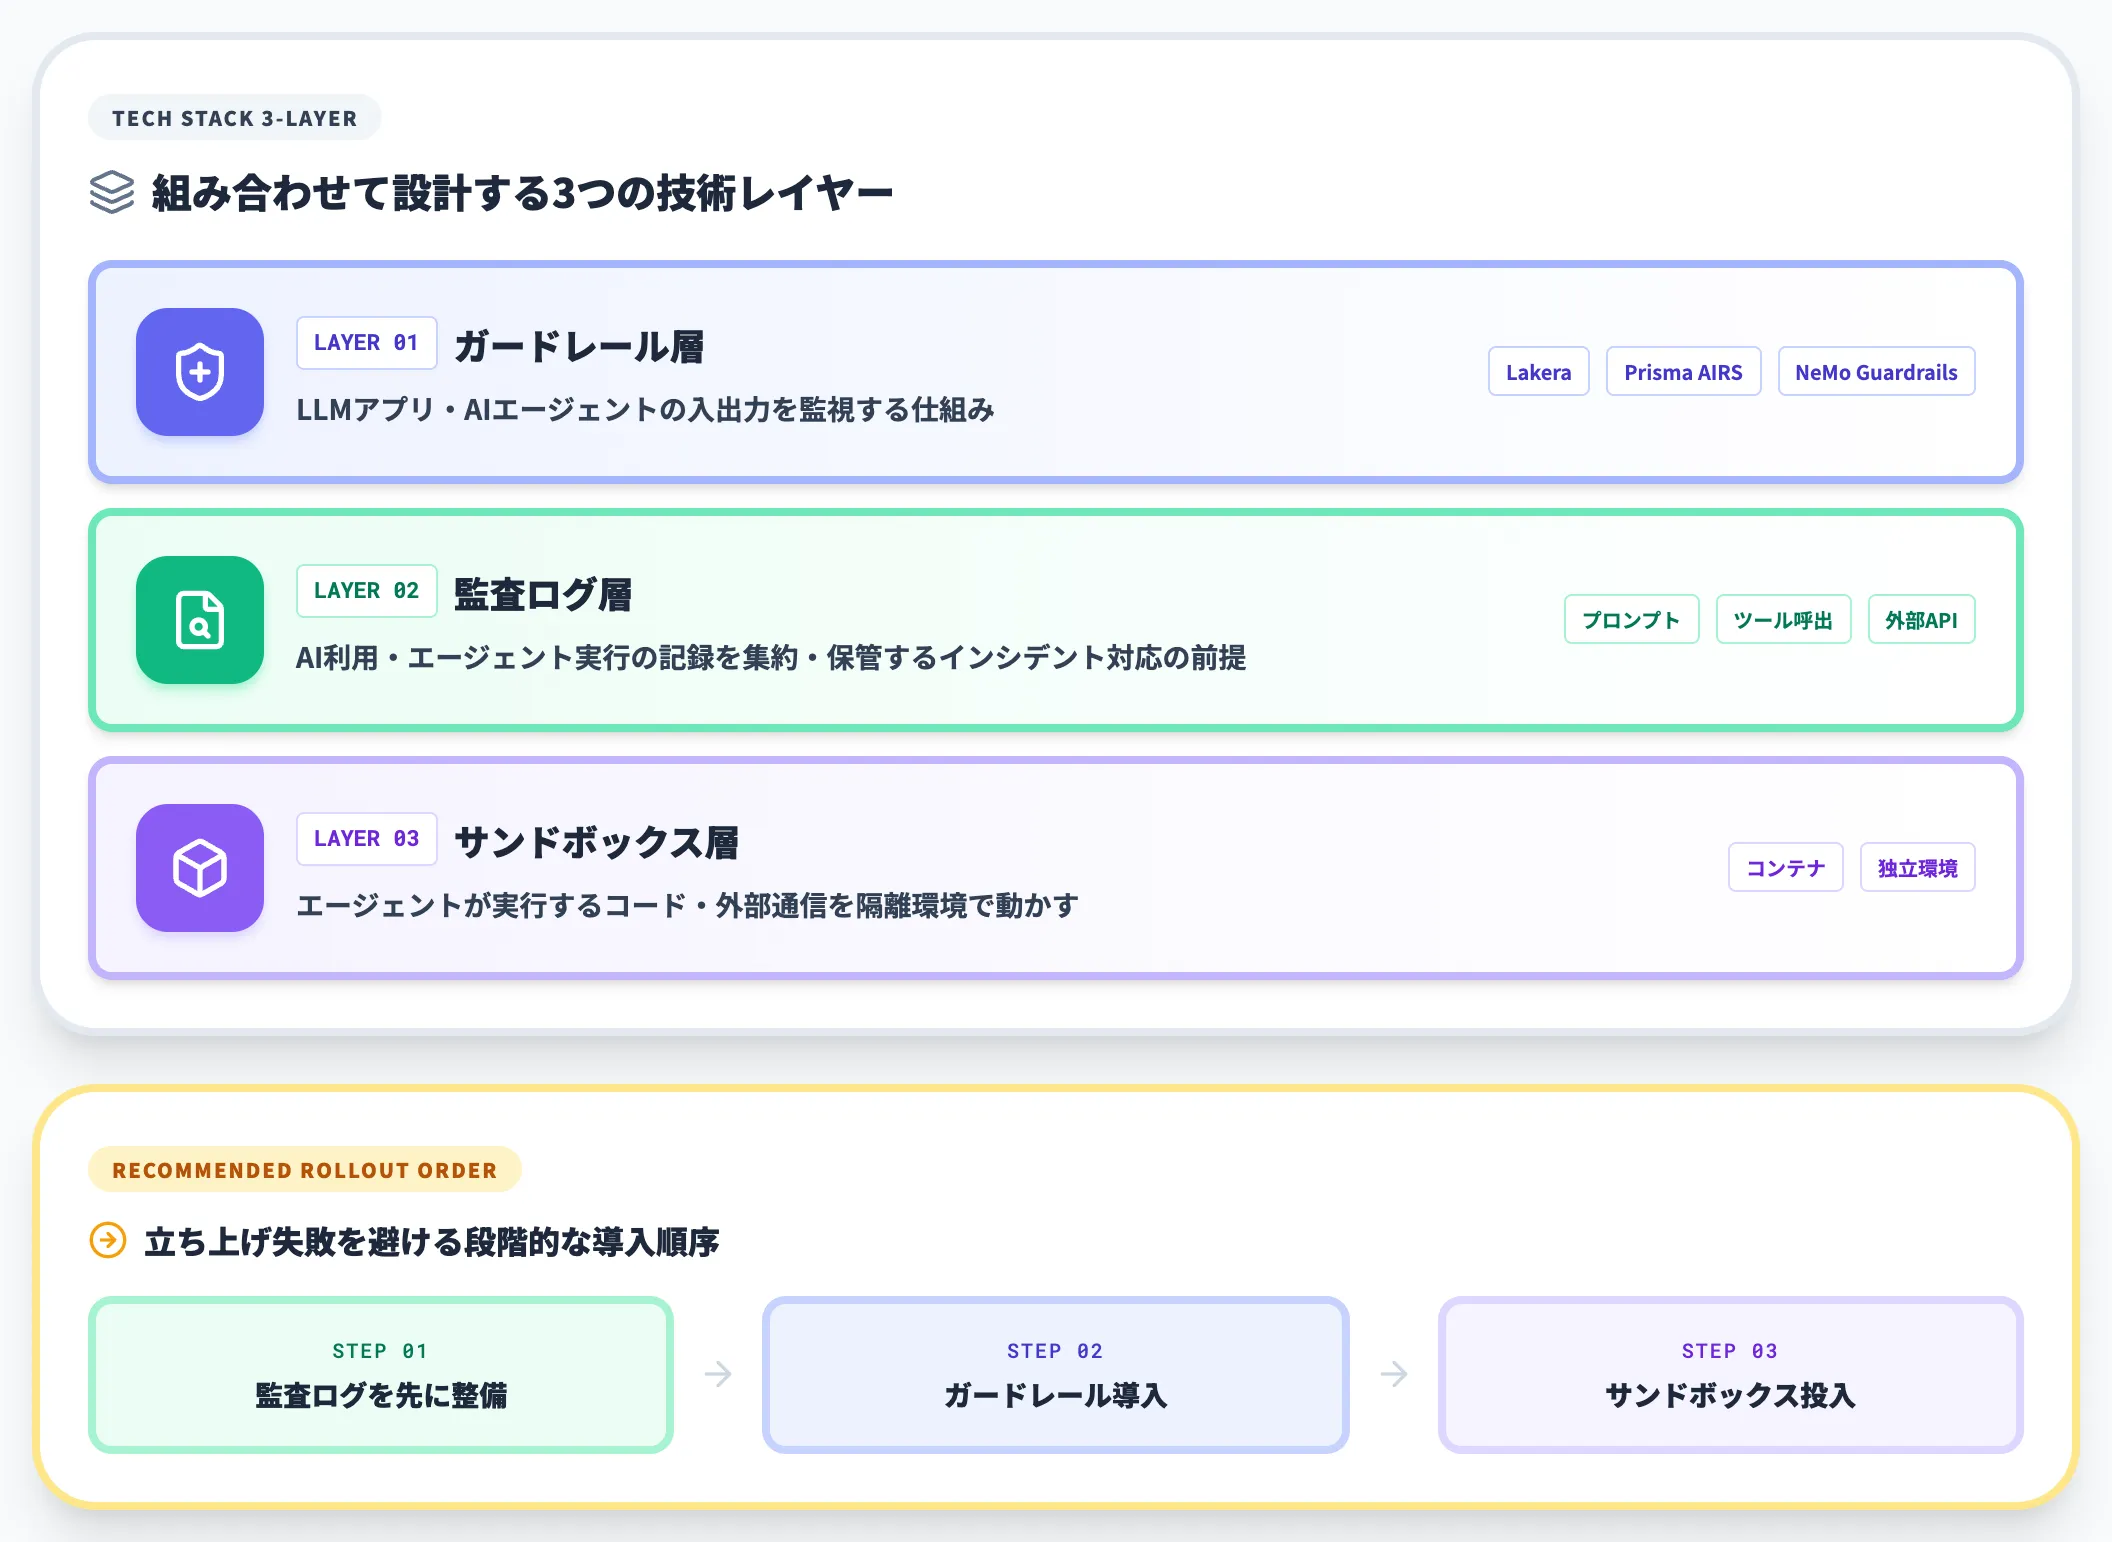
第2の層は、技術側の対策です。
- ガードレール層
LLMアプリ・AIエージェントの入出力を監視する仕組みです。前セクションで触れた商用製品(Lakera・Prisma AIRS・Cisco AI Defense)やOSS(NeMo Guardrails・Llama Guard)を、自社の利用形態に合わせて導入します。
- 監査ログ層
AIサービス利用・AIエージェント実行の記録を集約・保管する仕組みです。誰がどのプロンプトを投入し、エージェントがどのツールを何回呼び出し、どの外部APIに接続したかを後から追跡できる設計が、インシデント対応の前提になります。
- サンドボックス層
AIエージェントが実行するコードや外部通信を隔離環境で動かす仕組みです。エージェント実行環境ごとに独立したコンテナを割り当てる設計が主流になっています。
これら3層は独立の製品というより、組織のAI利用形態に合わせて組み合わせる技術スタックです。
AI総研の支援現場では、まず監査ログを先に整備し、ガードレールとサンドボックスを運用の立ち上がりに合わせて段階的に投入する順序が、立ち上げ失敗を避ける現実的な進め方になっています。
インシデント対応と制度対応
第3の層は、インシデント発生時と、規制・監督対応の仕組みです。
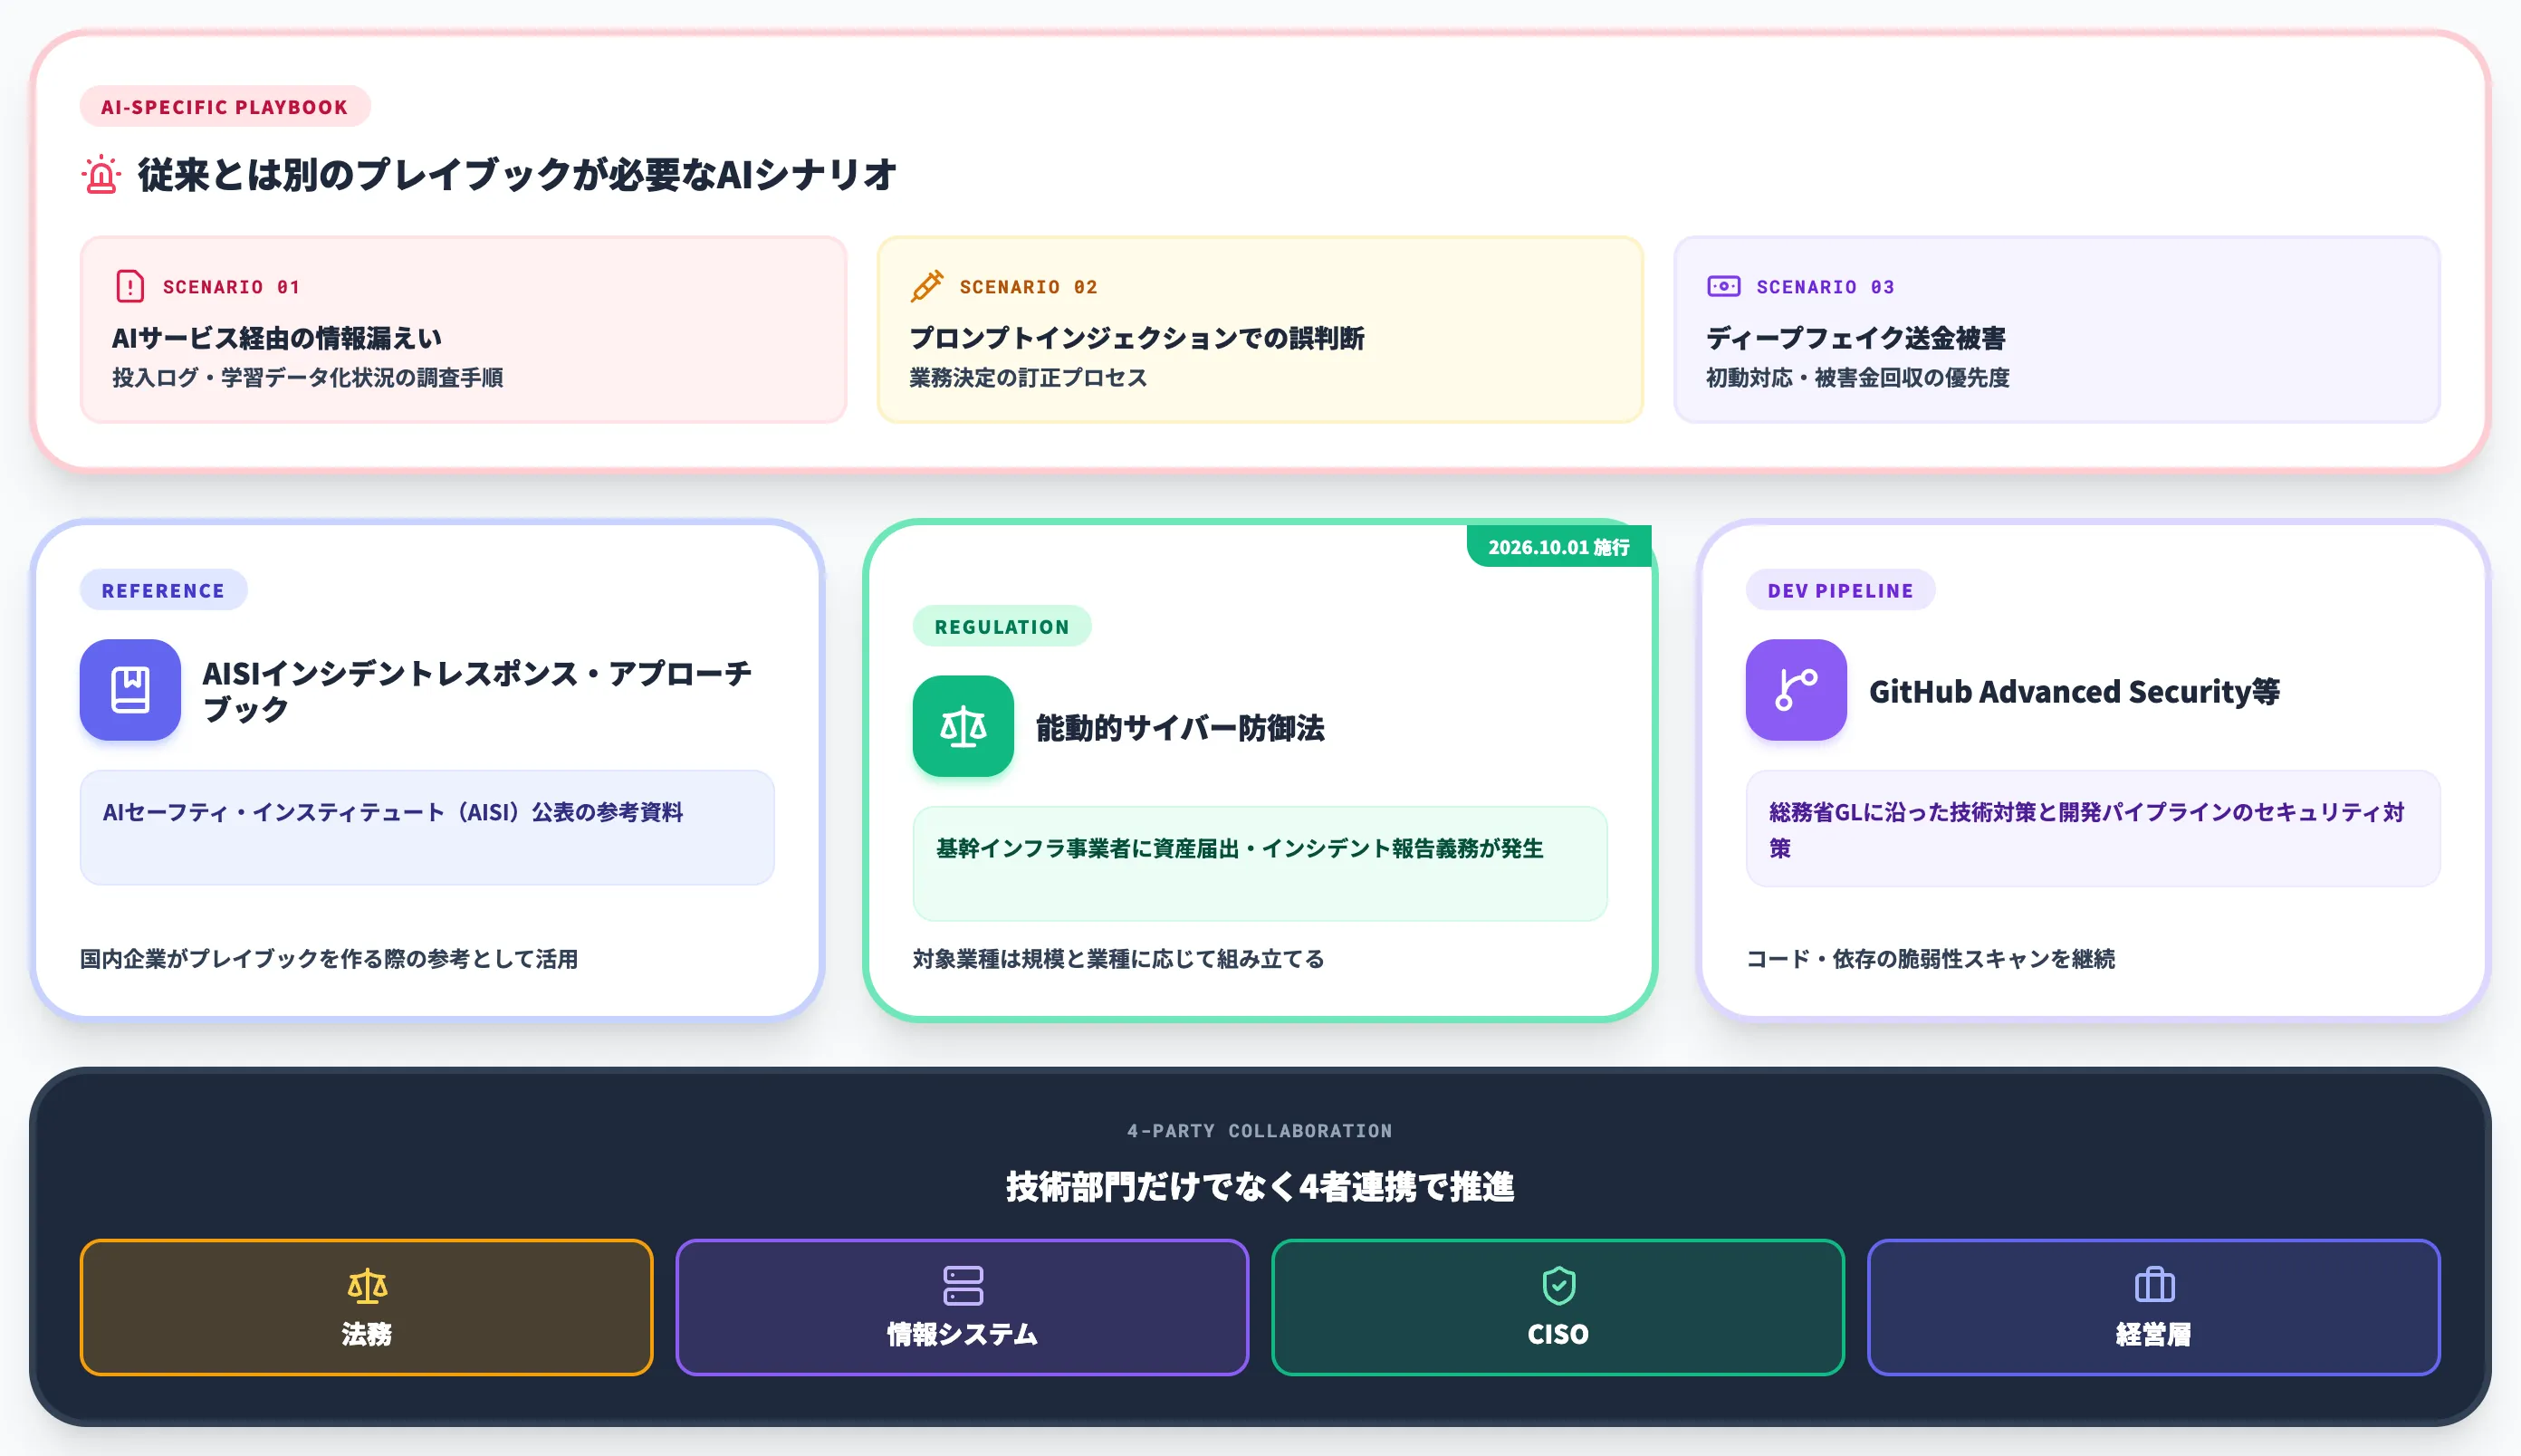
AI関連インシデントは、従来のインシデントと別のプレイブックが必要です。情報漏えいがAIサービス経由だった場合の調査手順、プロンプトインジェクションで誤った業務決定が下された場合の訂正プロセス、ディープフェイクによる送金被害の初動対応といった、AI特有のシナリオを事前に設計しておきます。
AIセーフティ・インスティテュート(AISI)が公表しているAIインシデントレスポンス・アプローチブックは、国内企業がプレイブックを作る際の参考として使える資料です。
制度対応では、2026年10月1日施行の能動的サイバー防御法で基幹インフラ事業者に発生する届出・報告義務、総務省ガイドラインに沿った技術対策の実装、GitHub Advanced Securityのような開発パイプラインのセキュリティ対策を、企業の規模と業種に応じて組み立てていきます。
重要なのは、制度対応を「技術部門だけで対応する業務」として扱わず、法務・情報システム・CISO・経営層の4者で連携して進める体制を先に作ることです。
10大脅威2026が3位にAIリスクを置いた意味は、まさに経営層の関与を前提にしたという点にあります。
AI利用ポリシーを、業務エージェントの運用に落とし込む
AI利用ポリシーにエージェント導入時のレビューや、AIの出力を人が最終確認する責任を書き込んでも、書いただけでは現場の運用で守られるとは限りません。どのエージェントが動いているかを管理者が把握でき、人の確認と実行の記録が業務の流れに入っている状態を、エージェントを動かす仕組みの側で用意しておく必要があります。
書いたポリシーと実際の業務をつなぐのが、自社のAzureテナント内で動くAIエージェント基盤です。AI総合研究所のAI Agent Hubは、ポリシーで定めた管理と確認が、業務エージェントを動かす段階で効くように設計されています。
- どこで作ったAgentも1か所で把握する
Copilot Studioやn8nで作ったAgentも1つのダッシュボードに集まり、実行の記録もそこに残るため、野良AIのように管理者が把握しないまま動くエージェントを生みにくくなります。
- 人の最終確認を承認の手順にする
Agentの判定は、あらかじめ決めた担当者がTeamsで確認し、承認したものだけが処理に回るため、ポリシーにある「人が最終確認する」を日々の手順として回せます。
- 業務データを学習に使わせない
Azure Managed Applicationsとして自社テナント内に構築するため、エージェントが扱う業務データはAIの学習に使われず、学習設定をオプトアウトに揃えるルールとも食い違いません。
AI総合研究所の専任チームが、ポリシーのどの項目をエージェントの運用で担保するかを整理し、監査ログから先に整える進め方で伴走します。
AI利用ポリシーを運用の手順にする

人の確認と実行の記録を業務の流れに入れる
AI利用ポリシーで定めたエージェント導入時のレビューや人の最終確認は、エージェントを動かす仕組みの側に組み込むことで守られます。AI Agent Hubのサービスページのよくある質問では、監査ログや、本番前に動作を確かめるサンドボックス環境についてご確認いただけます。
まとめ
本記事では、AIサイバーセキュリティを「AIシステムを守る・AIで守る・AIによる攻撃に備えるの3領域からなる対策体系」として整理し、IPA 10大脅威2026が示したリスクの中身・国内の制度動向・各領域の攻撃と対策・企業が実施すべき対策を解説しました。
2026年10月時点で押さえておくべきポイントは次の3つです。
- 生成AIとAIエージェントの業務利用で攻撃面が急速に広がり、IPAの10大脅威でもAIリスクがランサム攻撃と同じ土俵に並んだ
- 防御側もセキュリティ特化AIやAI SOCで攻撃側のAIに対抗し始め、その多くはベンダーの防御サービスに組み込まれて企業に届く
- AIリスクへの対策は技術部門に任せきりにせず、法務・情報システム・CISO・経営層の4者で進める体制を先に作る
自社の対策をどこから整えるかは、AI総合研究所が支援現場で取っている順序が参考になります。
まずは4者の体制のもとで投入禁止情報と承認AIサービスのホワイトリストを定めてシャドーAIを把握し、そのうえでAI利用とエージェント実行の監査ログを集約します。
続いて、ガードレールとサンドボックスを運用の立ち上がりに合わせて段階的に足し、AI特有のインシデントに備えたプレイブックまで整えるのが、立ち上げで失敗しにくい順序です。
AIの業務活用が進むほど、セキュリティ対策もAIを前提に組み直す必要が高まります。
AIサイバーセキュリティは、AIを安全に使い続けるための土台として、年間計画の優先テーマに据えておきたい対策体系です。