この記事のポイント
 AI SOCは「Assistive(分析官支援)」と「Agentic(自律)」の2系統で構成され、両者を併用する運用設計が主流
- 2025年9月のCrowdStrike・10月のPalo Alto Networksを皮切りに、2026年前半にかけてMicrosoft・Googleもエージェント型SOC製品を本格投入
- ベンダー公表の自動化率は90%超だが、独立調査では完全無監督運用に踏み切った組織は確認されず、人間のレビュー層を残す運用が標準
- 国内はNTTドコモビジネス(2026年5月提供開始)とCTC-Exaforce(2026年10月提供開始)がマネージド型の入口
- AI SOCは製品単体導入では完結せず、既存SIEM/SOARとの統合・ガバナンス・分析官のスキル要件再設計が勝負どころ
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
AI SOC(AIセキュリティオペレーションセンター)は、アラートのトリアージから相関分析・一次対応までをAIエージェントと自動化で担う、次世代のセキュリティ運用基盤を指します。
人手運用のSOCが抱えてきたアラート過多・人材不足・MTTR長期化という3つの構造課題を、AIによる自律判断と自動対処でまとめて解きにいく設計思想が特徴です。
2025年秋以降、CrowdStrikeが9月、Palo Alto Networksが10月、Microsoft・Googleが2026年前半にかけて、相次いでエージェント型SOC製品を本格投入しました。国内でもNTTドコモビジネスやCTC(伊藤忠テクノソリューションズ)がマネージドAI SOCサービスを提供開始しています。
市場は検討段階から本格導入のフェーズに移りつつあります。
本記事では、従来SOCとの違い、主要プレイヤー4系統の設計思想、公式に出ている効果数値と独立調査の読み方、日本市場での導入パターン、料金とステップまでを、2026年10月時点の最新情報で体系的に解説します。
目次
AI SOCとは?アラート対応から封じ込めまで自動化する次世代セキュリティ運用
独立系——SIEM-agnosticなAI SOCベンダー群
NTTドコモビジネスの「AI SOC」——国内マネージド型の先行事例
CTC-MSS AI SOCサービス powered by Exaforce——マルチクラウド対応型
AI SOCとは?アラート対応から封じ込めまで自動化する次世代セキュリティ運用
AI SOC(AI Security Operation Center)とは、セキュリティアラートのトリアージ・相関分析・調査・一次対応までを、AIエージェントと自動化基盤で実行する次世代のセキュリティ運用センターを指します。
従来のSOCはアナリストが24時間365日ログを睨み、アラートに対して手動で優先度判定・調査・エスカレーションを回していました。AI SOCでは、LLMベースの推論と、SOAR(Security Orchestration, Automation and Response)型の自動化プレイブックを組み合わせることで、この一次処理の大半を機械側に委ねます。
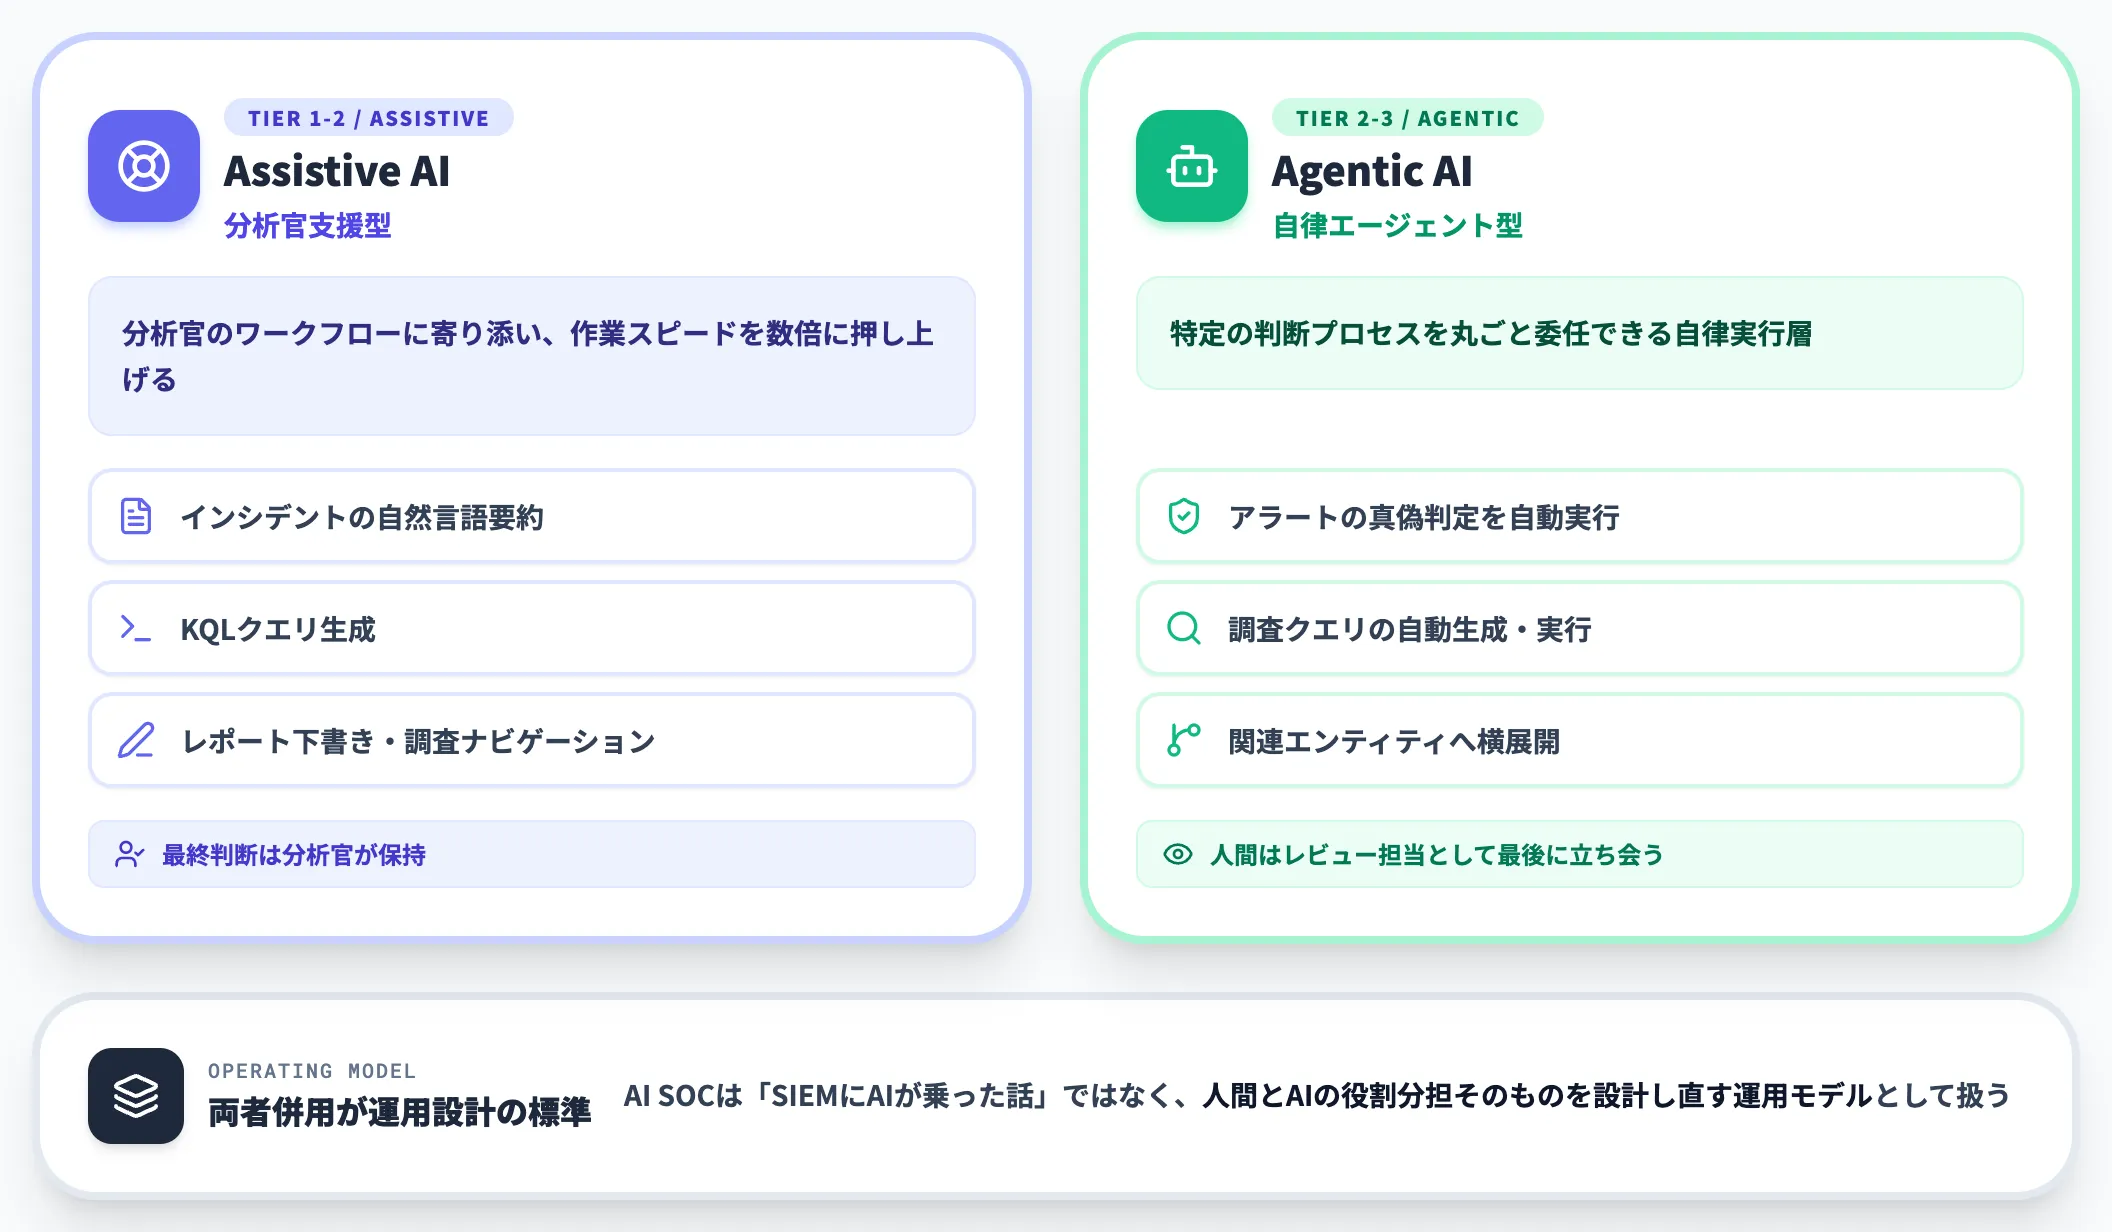
AI SOCには、大きく分けて2系統のAIが組み込まれています。
-
Assistive AI(分析官支援型)
アナリストのワークフローに寄り添い、インシデントの自然言語要約・KQLクエリ生成・レポート下書き・調査のナビゲーションを提供する。アナリストは最終判断を保持したまま、作業スピードを数倍に押し上げる使い方です。
-
Agentic AI(自律エージェント型)
特定の判断プロセスを丸ごと委任できる自律エージェント。アラートの真偽判定、関連する調査クエリの自動生成・実行、関連エンティティへの横展開までを一連の処理として実行します。人間はレビュー担当として最後に立ち会う構造です。
Microsoftは2026年4月の公式ブログ「The agentic SOC—Rethinking SecOps for the next decade」で、SOCの成熟度を「①統合プラットフォーム+自律防御」「②生成AI+タスク型エージェント」「③人間が監督する全エージェント運用」の3段階で整理しており、業界全体の方向性もおおむねこの図式に収斂しています。
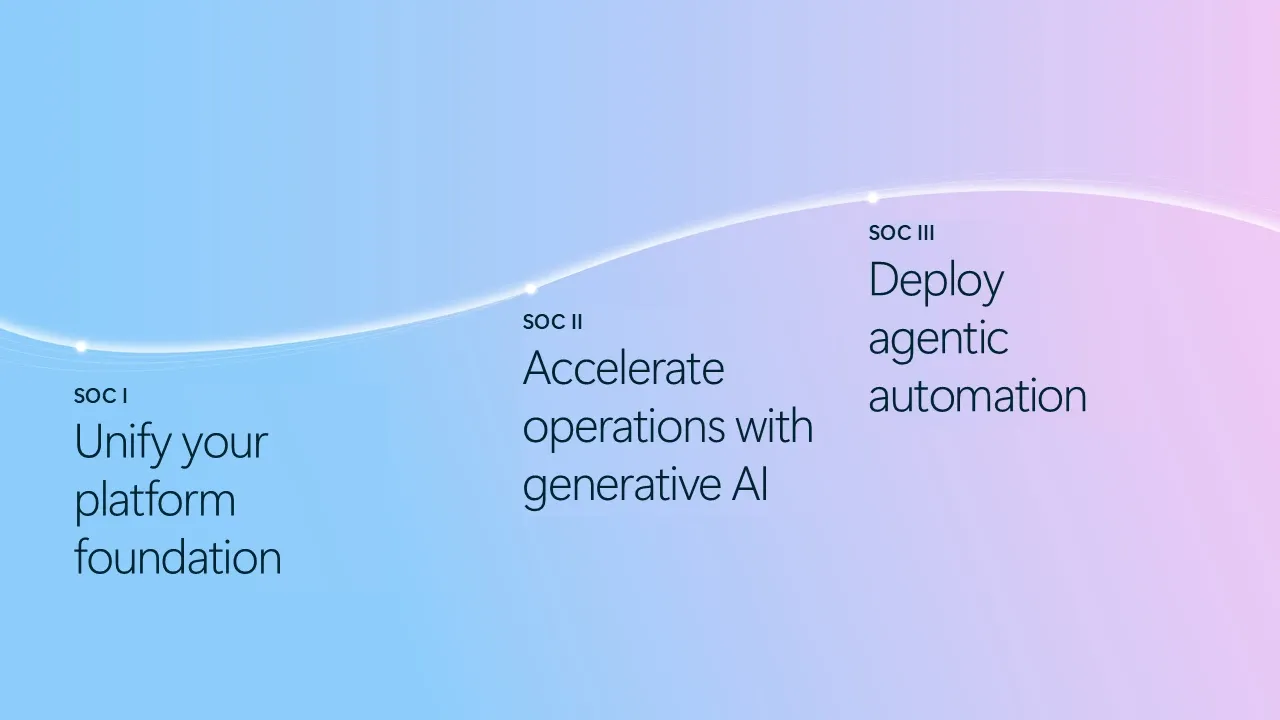
SOC I「統合プラットフォーム」からSOC II「生成AIによる加速」、SOC III「エージェント型自動化の展開」へと段階的に進むロードマップ(出典:Microsoft Security Blog)
この3段階のロードマップは、企業がいま自社のSOCがどの位置にいて、次の一段をどのタイミングで踏むかを計画する指針になります。SOC Iの統合基盤が整っていない組織がいきなりSOC IIIの完全エージェント運用を目指すと、監視対象のテレメトリが分断されたままAIエージェントが誤判定を量産する結果を招きます。
AI SOCは単なる「SIEMにAIが乗った」話ではなく、人間とAIの役割分担そのものを設計し直す運用モデルとして扱うのが正確です。
従来SOCとAI SOC・エージェント型SOCの違い
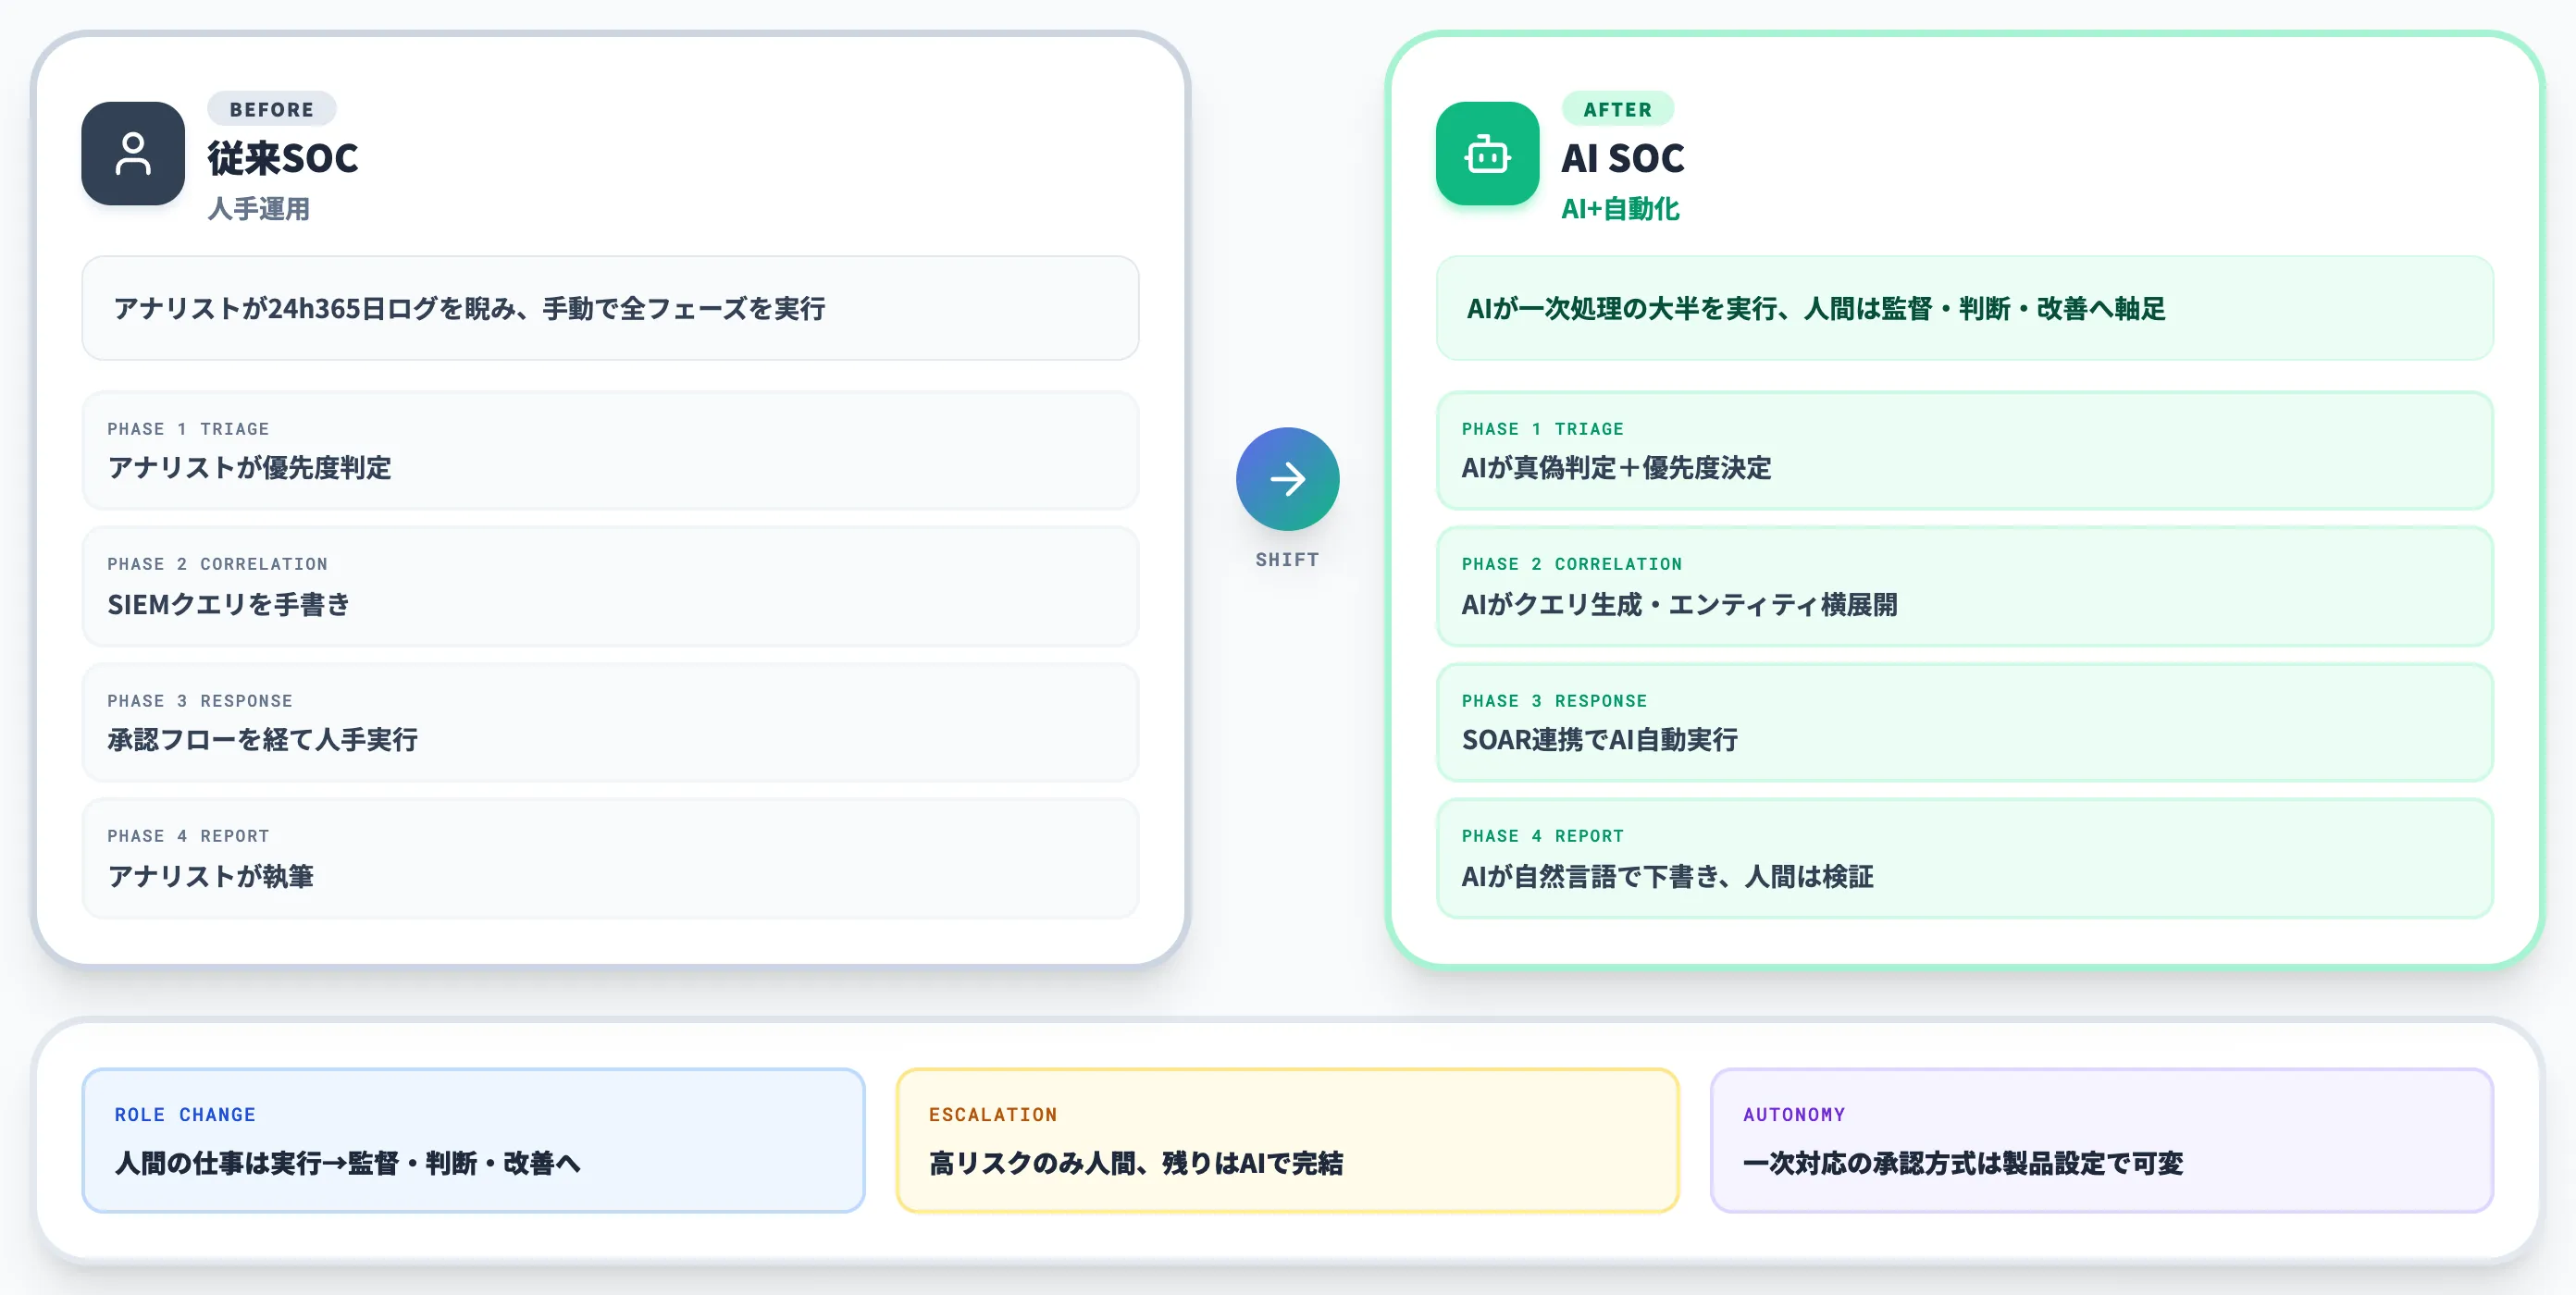
AI SOCは、従来の人手運用SOCと何がどう違うのか。この違いが分かると、ベンダー資料で頻出する「Autonomy Level(自律度)」の階層表も読めるようになります。
本セクションでは、SOCの構造的な課題、AI SOC化で変わる役割分担、そして自律度のTier階層の3段構えで整理します。
従来SOCが抱える3つの構造課題
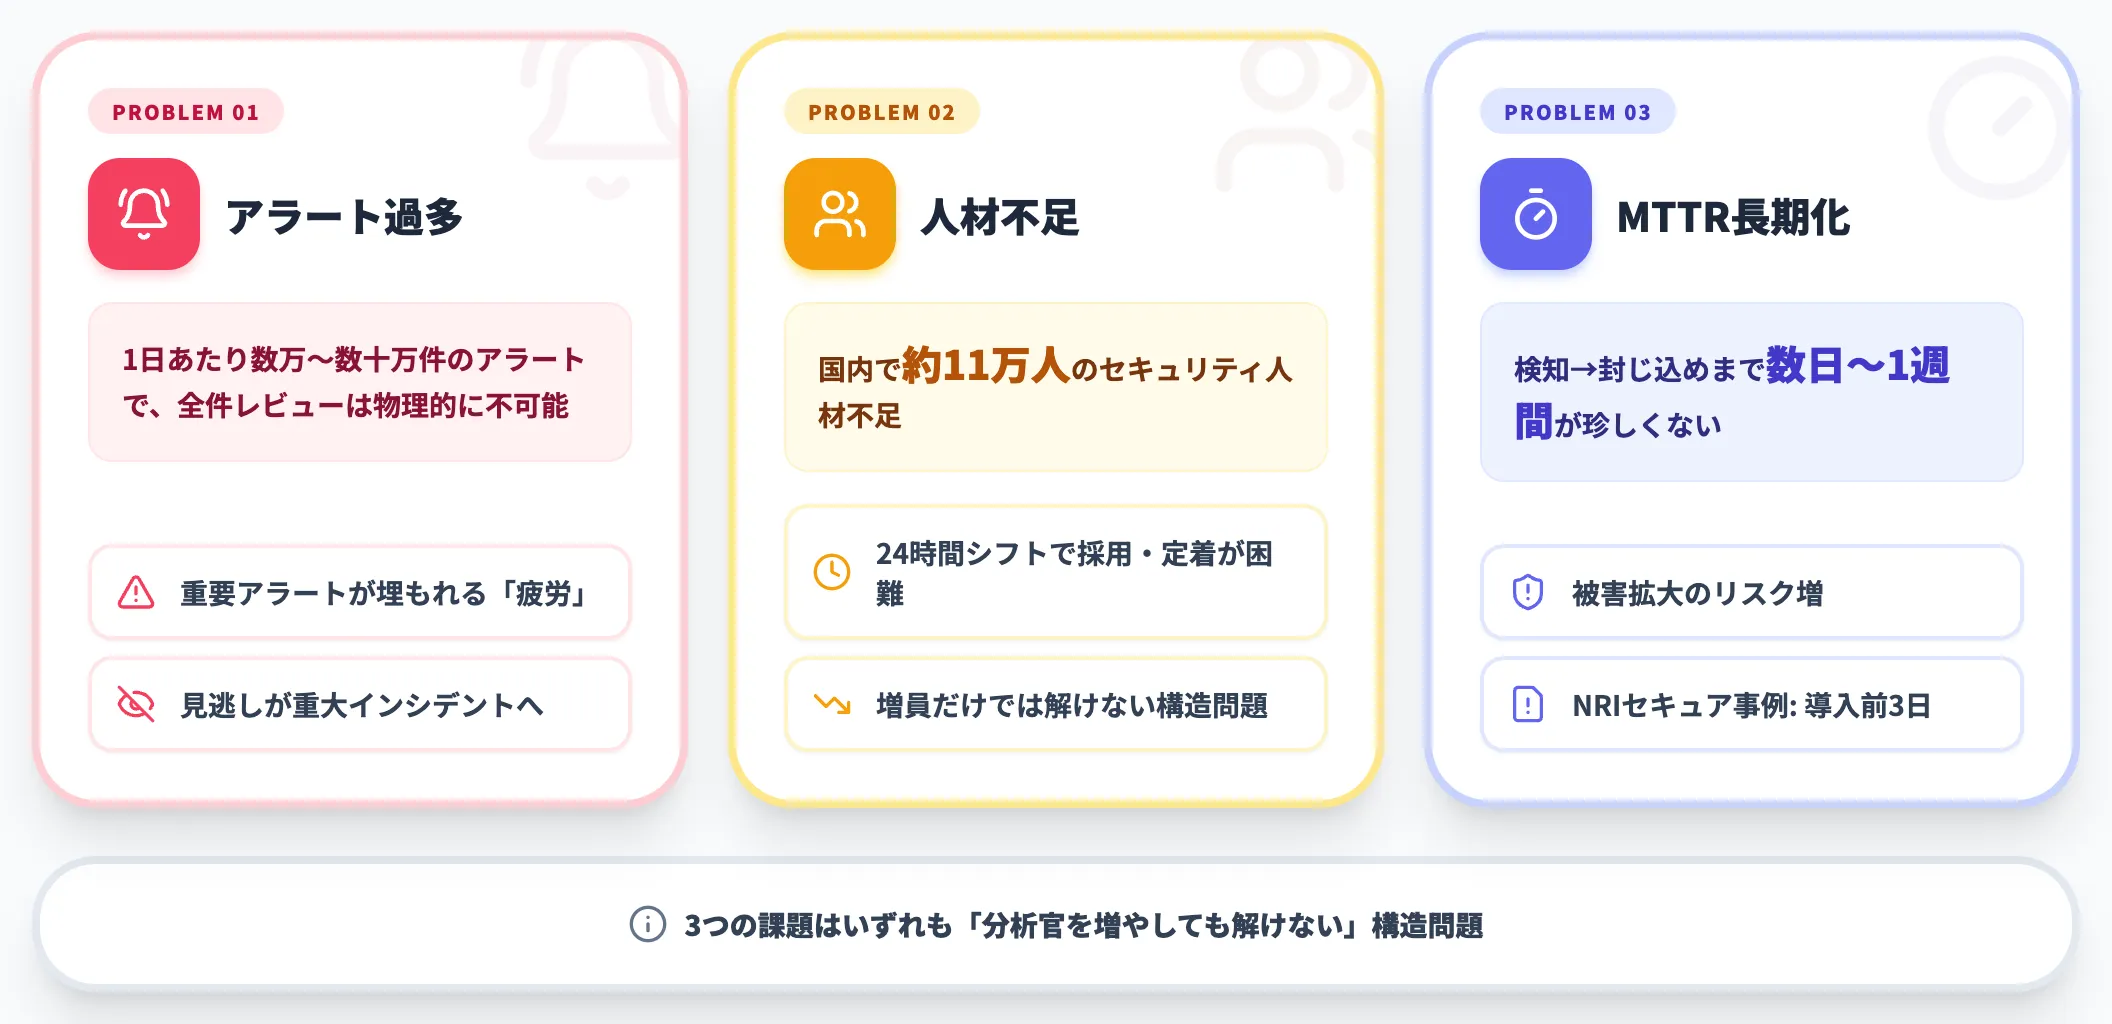
従来SOCは、SIEMが生成するアラートをアナリストが人手で裁く設計です。この設計は、以下の3点でもう持たない状態になっています。
-
アラート過多とアラート疲労
1日あたり数万〜数十万件のアラートが流れる環境では、アナリストが全件を見きるのは物理的に不可能です。重要アラートが埋もれる「アラート疲労」が深刻な問題として指摘されています。
-
人材不足
日本国内のサイバーセキュリティ人材は約11万人不足していると言われ、24時間シフトで回すセキュリティアナリストの採用・定着は多くの企業で困難が続いています。
-
MTTR(平均復旧時間)の長期化
人手ベースの運用では、インシデント検知から封じ込めまでに平均数日〜1週間かかる組織も珍しくありません。NRIセキュアの事例報告では、AI SOC導入前のMTTRが3日だった運用現場があったことが紹介されています。
この3つの課題は、分析官を増員するだけでは解けない構造問題です。人を倍にしてもアラートは減らず、増員コストが先に経営を圧迫するためです。
AI SOCで変わる3つの役割分担
AI SOCの核心は、「SOCの業務プロセスそのものをAIと人間で分担し直す」点にあります。従来SOCとAI SOCで役割がどう変わるかを以下の表で整理しました。
| フェーズ | 従来SOC | AI SOC |
|---|---|---|
| アラートのトリアージ | アナリストが優先度判定 | AIエージェントが真偽判定+優先度決定 |
| 相関分析・関連調査 | SIEMクエリをアナリストが書く | AIがクエリ自動生成・実行、エンティティ横展開も自動 |
| 一次対応(隔離・ロック) | 承認フローを経て人手実行 | SOAR連携でAIが自動実行、承認方式は製品・設定で可変 |
| エスカレーション判断 | 全アラートで人間が判定 | 高リスクのみ人間に上げる、残りはAIで完結 |
| 事後レポート | アナリストが執筆 | AIが自然言語で下書き、人間は検証 |
この表が示すのは、人間の作業が「実行」から「監督・判断・改善」へ重心を移す構造変化です。一次対応の承認方式は製品ごとに幅があり、たとえばPalo Alto Networks Cortex AgentiXは影響範囲の大きい操作で事前承認を要求するガードレールを備えています。AI SOCの導入後も分析官が不要になるわけではなく、むしろ「AIの判断を評価し、間違いを修正し、ルールと検知ロジックを継続改善する」役割に軸足が変わります。
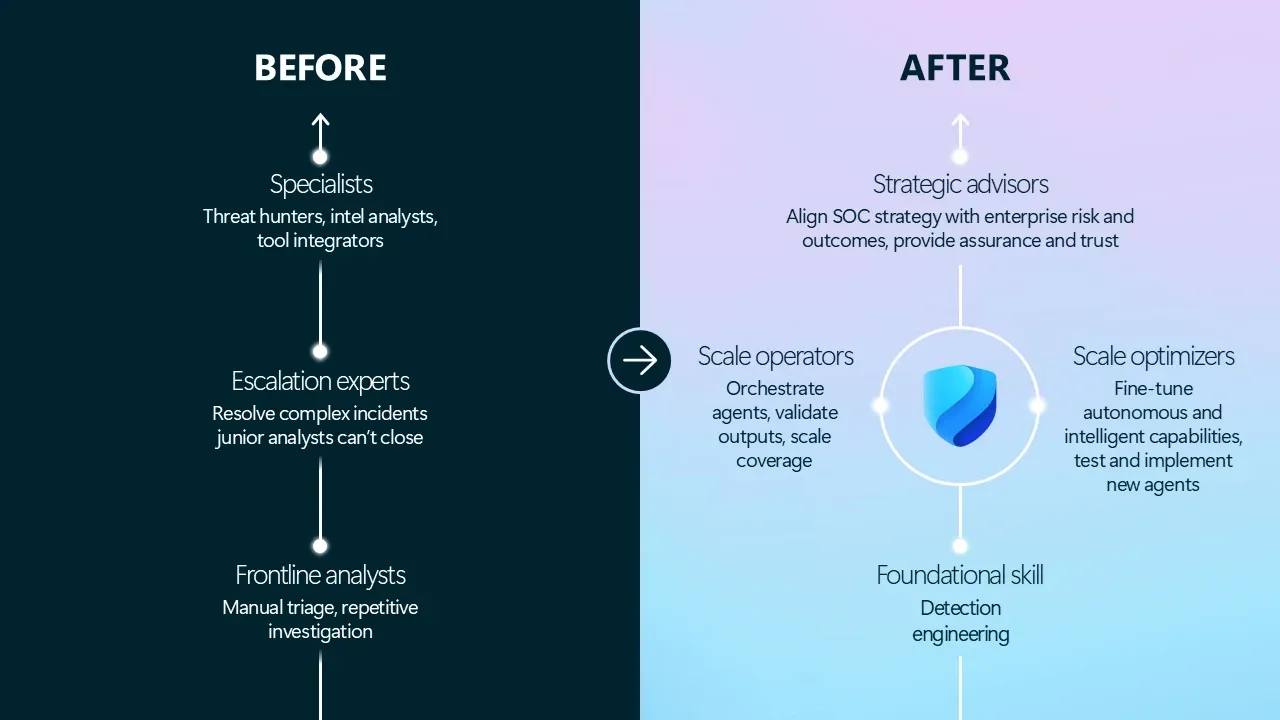
左のBeforeではFrontline analysts・Escalation experts・Specialistsの縦の階層でSOCが構成されていたのに対し、右のAfterではFoundational skillとしての検知エンジニアリングを土台に、Scale operators・Scale optimizers・Strategic advisorsという新しいロール群へと再編される(出典:Microsoft Security Blog)
Microsoftが示したBefore/Afterの図を細かく読むと、「エージェントを束ねる」Scale operators、「エージェント能力を磨き込む」Scale optimizers、「SOCの方針を経営リスクに結ぶ」Strategic advisorsという3つの新ロールが、従来のアナリスト階層を置き換えるのではなく上に乗る形で設計されている点が重要です。既存の分析官に求めるべきは、このどのロールにシフトさせるかという育成設計です。
Autonomy Level——SOC自律度の3段階
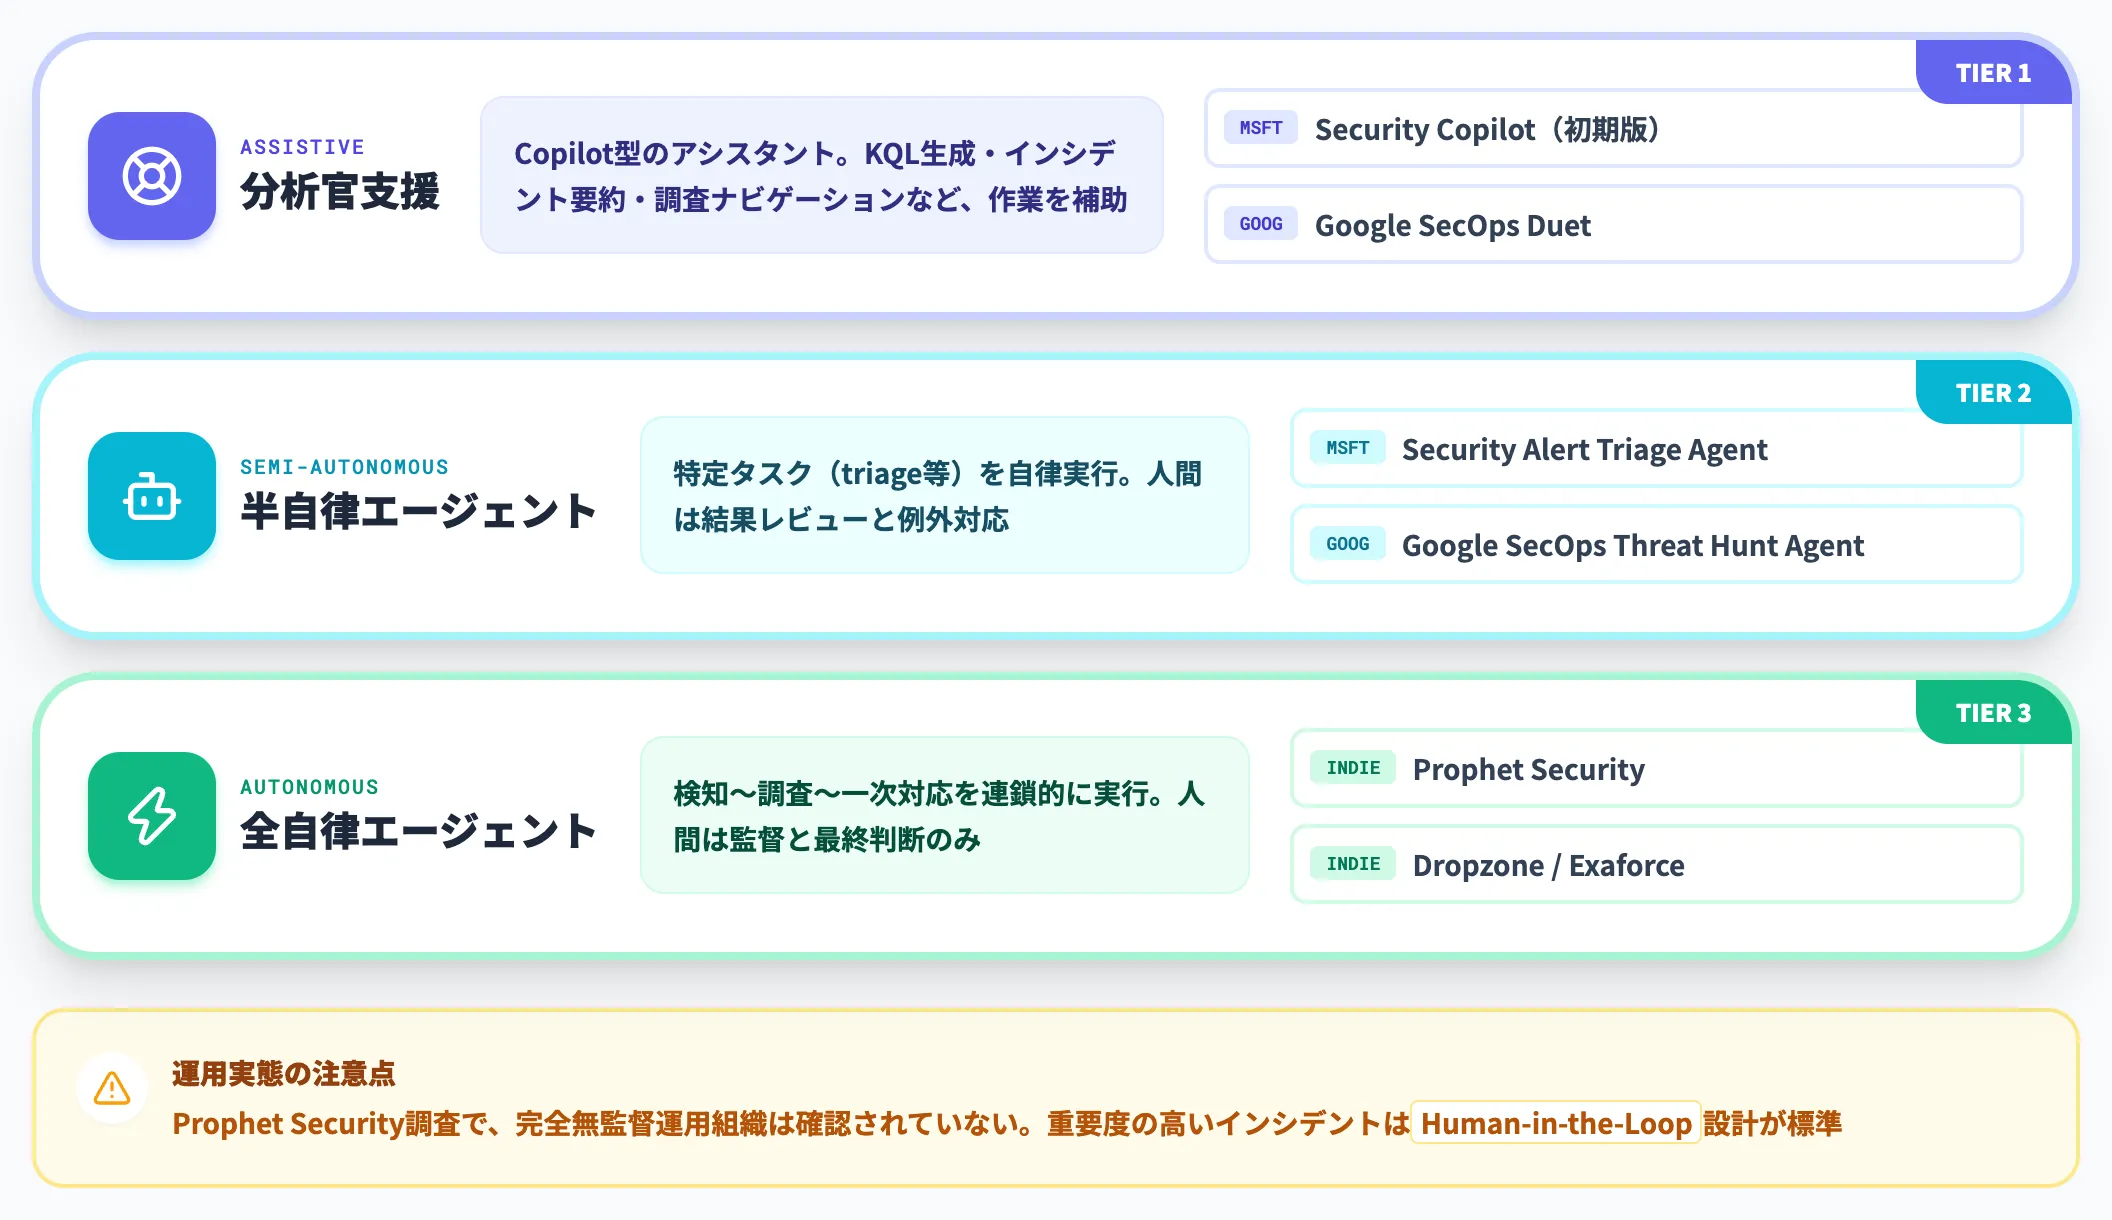
AI SOC製品を比較するとき、「Autonomy Level(自律度)」という階層表現を頭に入れておくと、カテゴリの違いが見えやすくなります。業界統一規格ではありませんが、本記事では各社の公表機能を参考に次の3段階で整理します。
-
Tier 1:Assistive(分析官支援)
Copilot型のアシスタント。KQL生成・インシデント要約・調査ナビゲーションなど、人間の作業を補助する機能のみを持つ。Microsoft Security Copilotの初期版、Google SecOps Duetなどがこの階層。
-
Tier 2:Semi-Autonomous(半自律エージェント)
特定のタスク(phishing triage・alert triage等)を自律実行できるが、スコープは限定的。人間は結果レビューと例外対応を担う。Microsoft Security Alert Triage Agent、Google SecOps Threat Hunt Agentなどが該当。
-
Tier 3:Autonomous(全自律エージェント)
インシデントの検知〜調査〜一次対応までを連鎖的に実行し、人間は監督と最終判断のみ。Prophet Security・Dropzone・Exaforceなどの独立系AI SOCベンダーが掲げている水準。
注意したい事実があります。Tier 3相当の機能を打ち出している製品群であっても、Prophet SecurityとViBの2026年調査では完全無監督での運用に踏み切った組織は確認されていません(詳細は本文後半の独立調査セクションで後述)。多くの企業は低リスクのアラートに限って自動対処を許容しつつ、重要度の高いインシデントでは人間の承認を残すHuman-in-the-Loopの設計で運用しています。
AI SOCが自動化する5つの運用プロセス
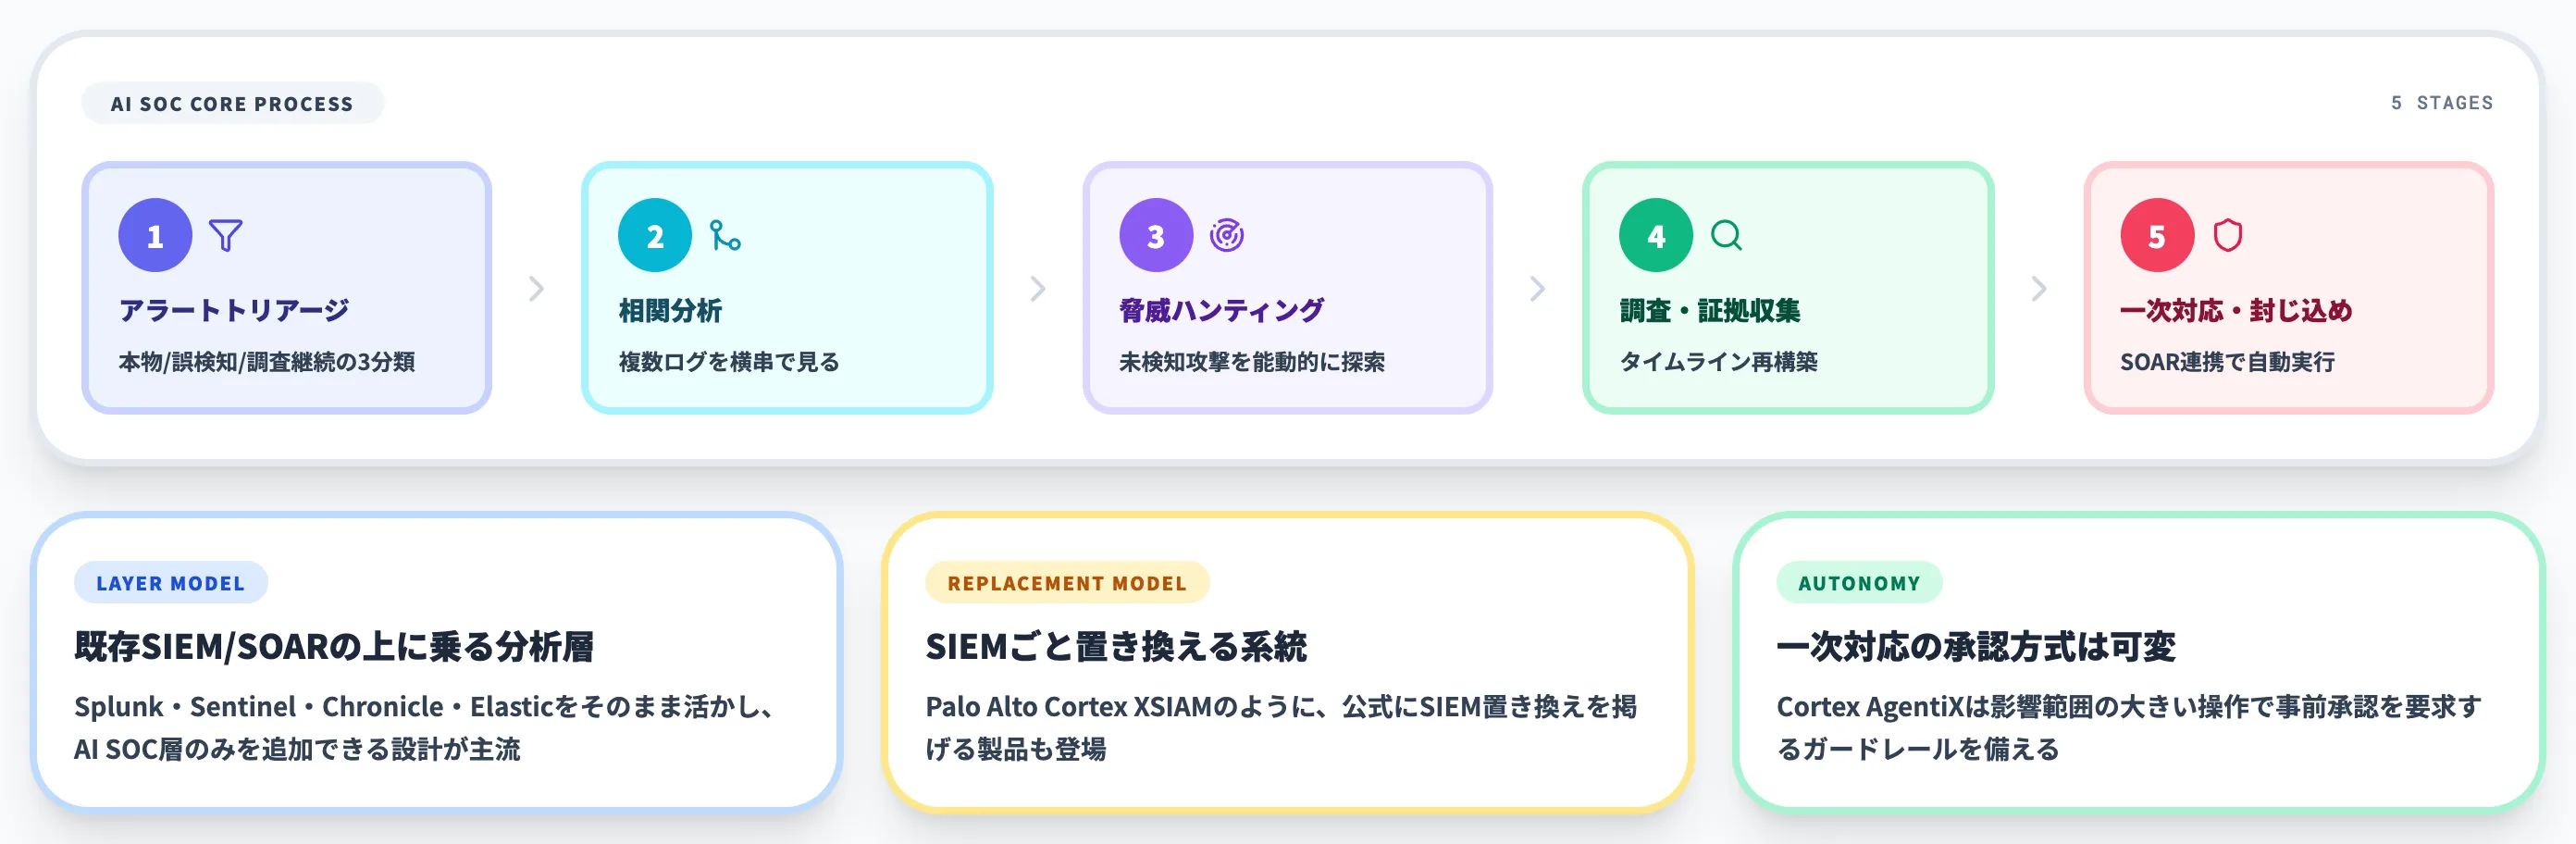
AI SOC製品がカバーする業務範囲は、ベンダーによって細部が異なりますが、共通する5つの核になるプロセスがあります。
本セクションでは、それぞれのプロセスでAIがどのような処理を担うのか、そしてSIEM・SOARとの関係はどうなるのかを整理します。
アラートのトリアージ
AI SOCで最初に自動化されるのが、流入する大量のアラートを「本物の脅威」「誤検知」「調査継続」に3分類するトリアージ工程です。
MicrosoftのSecurity Alert Triage Agentは、旧Phishing Triage Agentを進化させたエージェントで、2026年3月にidentity・cloudへの対応拡張が公表されました。現在はフィッシング・identity・cloudの3カテゴリのアラートについて、自然言語で判定根拠を説明しながら真偽判定を自動実行します。
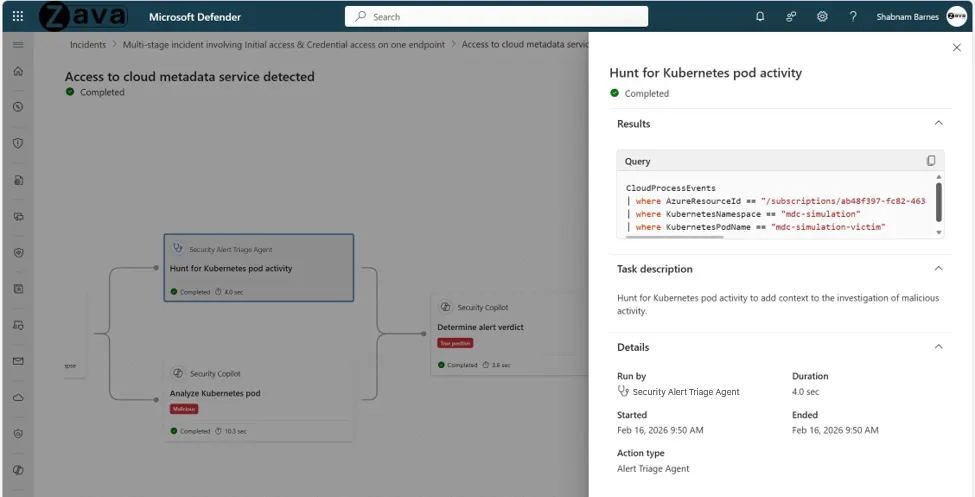
Microsoft Defender上のSecurity Alert Triage Agentが「Access to cloud metadata service detected」というクラウドコンテナアラートに対して自律的な調査を実行している画面。右ペインには「Hunt for Kubernetes pod activity」という調査サブタスクが4.0秒で完了したことが表示されている(出典:Microsoft Tech Community)
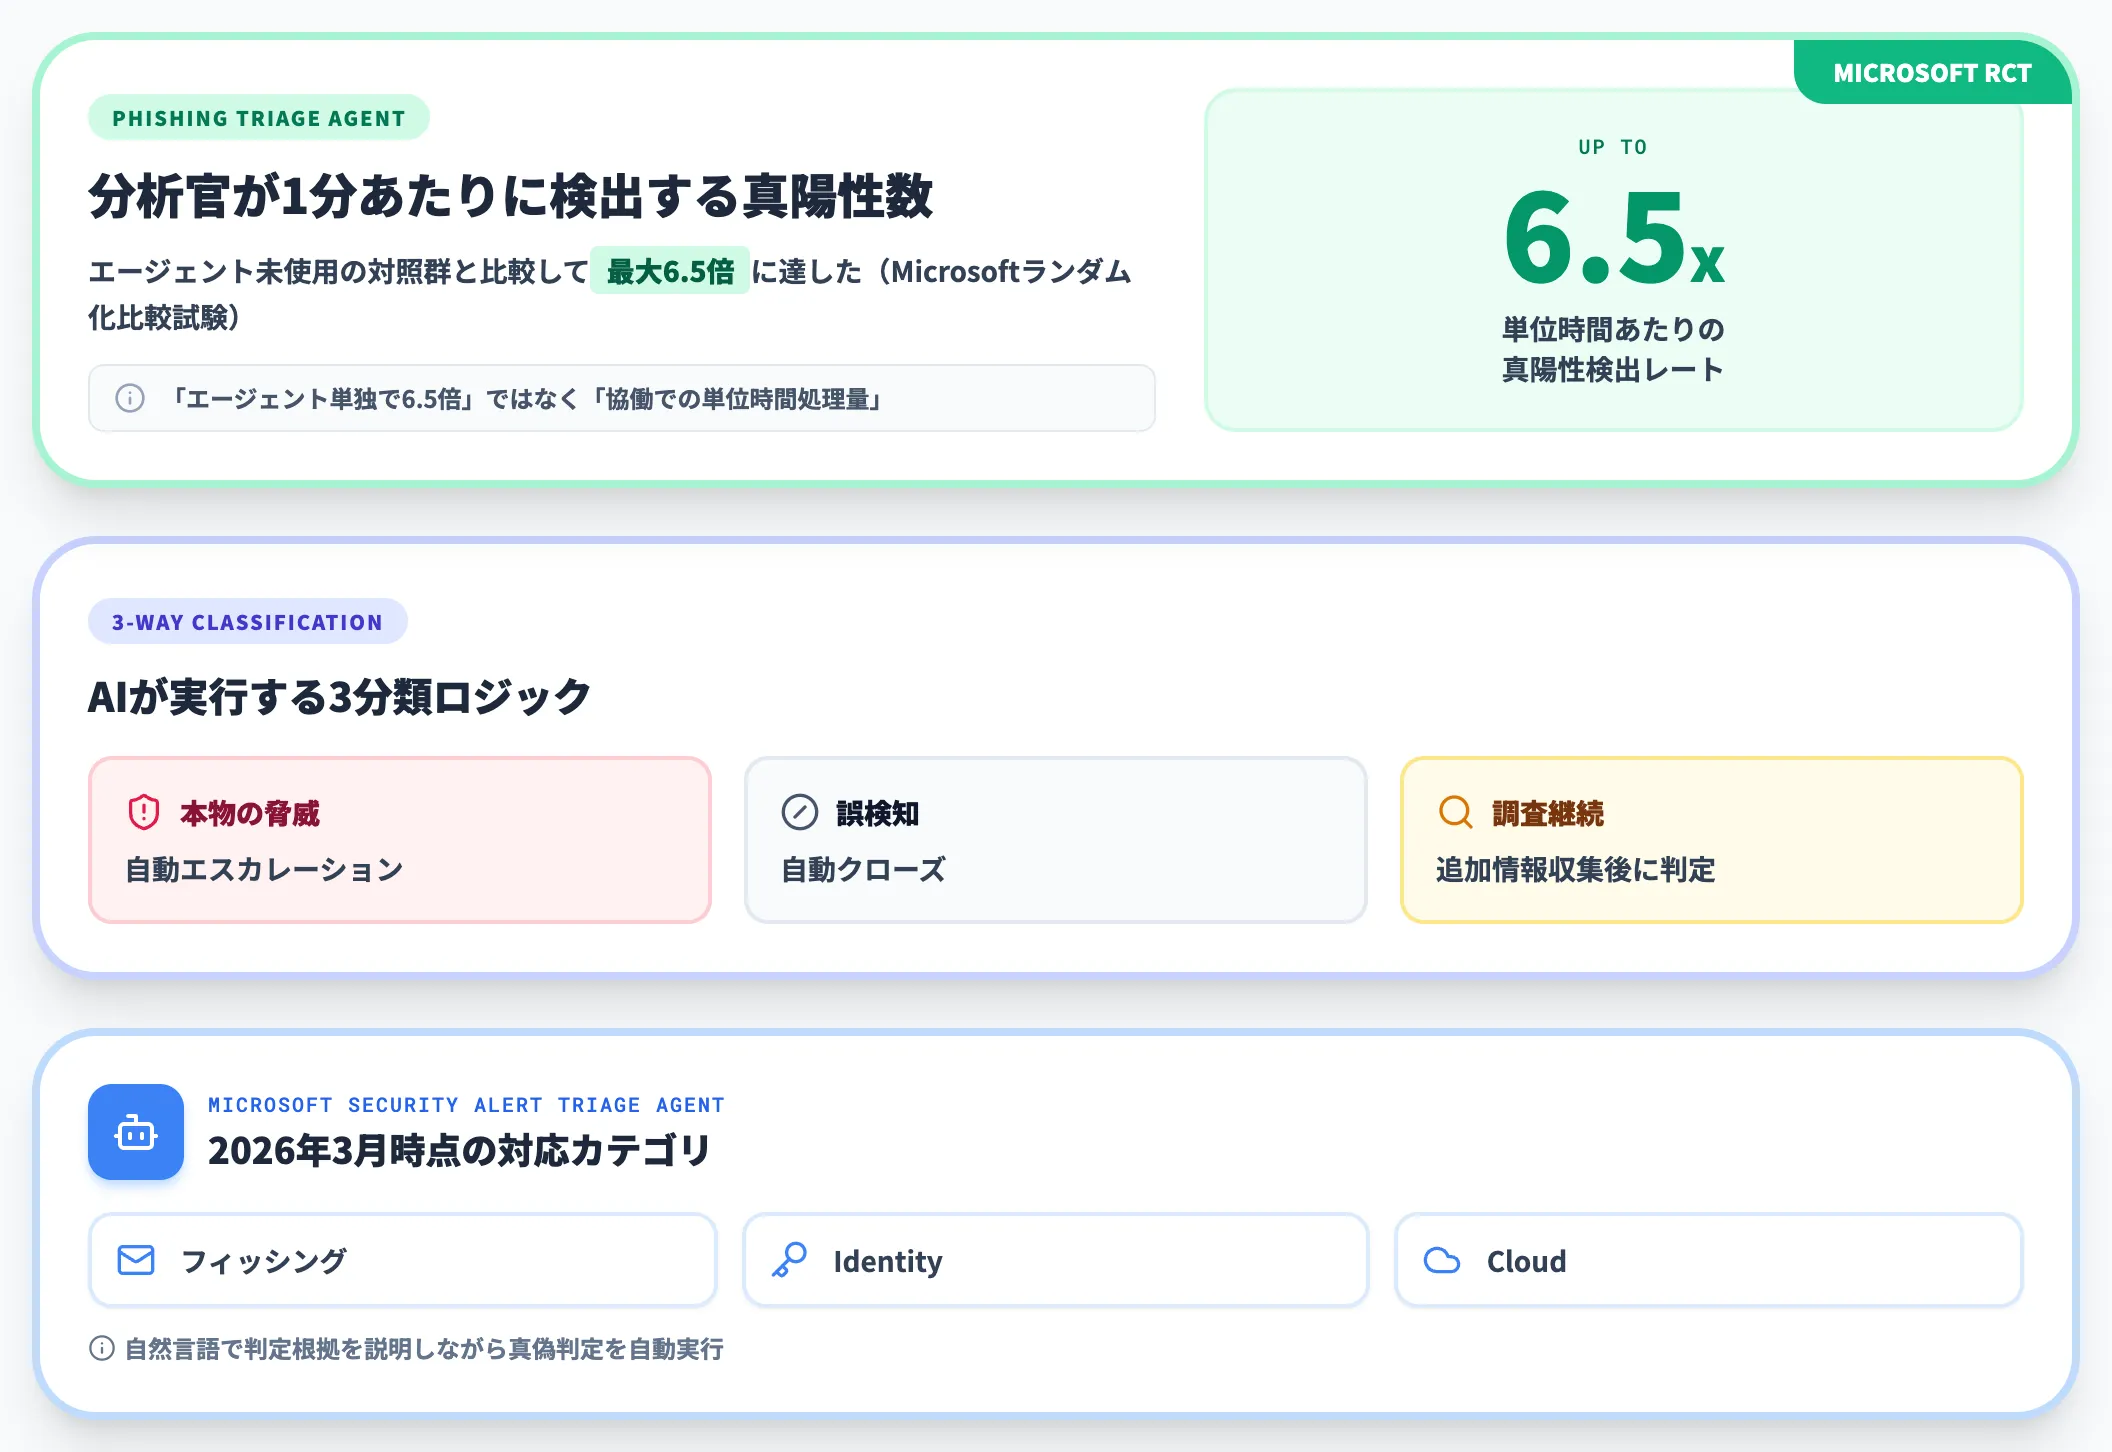
公式に報告されている結果として、Microsoftのランダム化比較試験では、Phishing Triage Agentを使う分析官が1分あたりに検出する真陽性アラート数が、エージェント未使用の対照群と比較して最大6.5倍に達したと記録されています。「エージェントが単独で6.5倍の精度を出した」という意味ではなく、「エージェントと分析官の協働で単位時間あたりの処理量が上がった」ことを示す指標です。
相関分析とログ横断調査
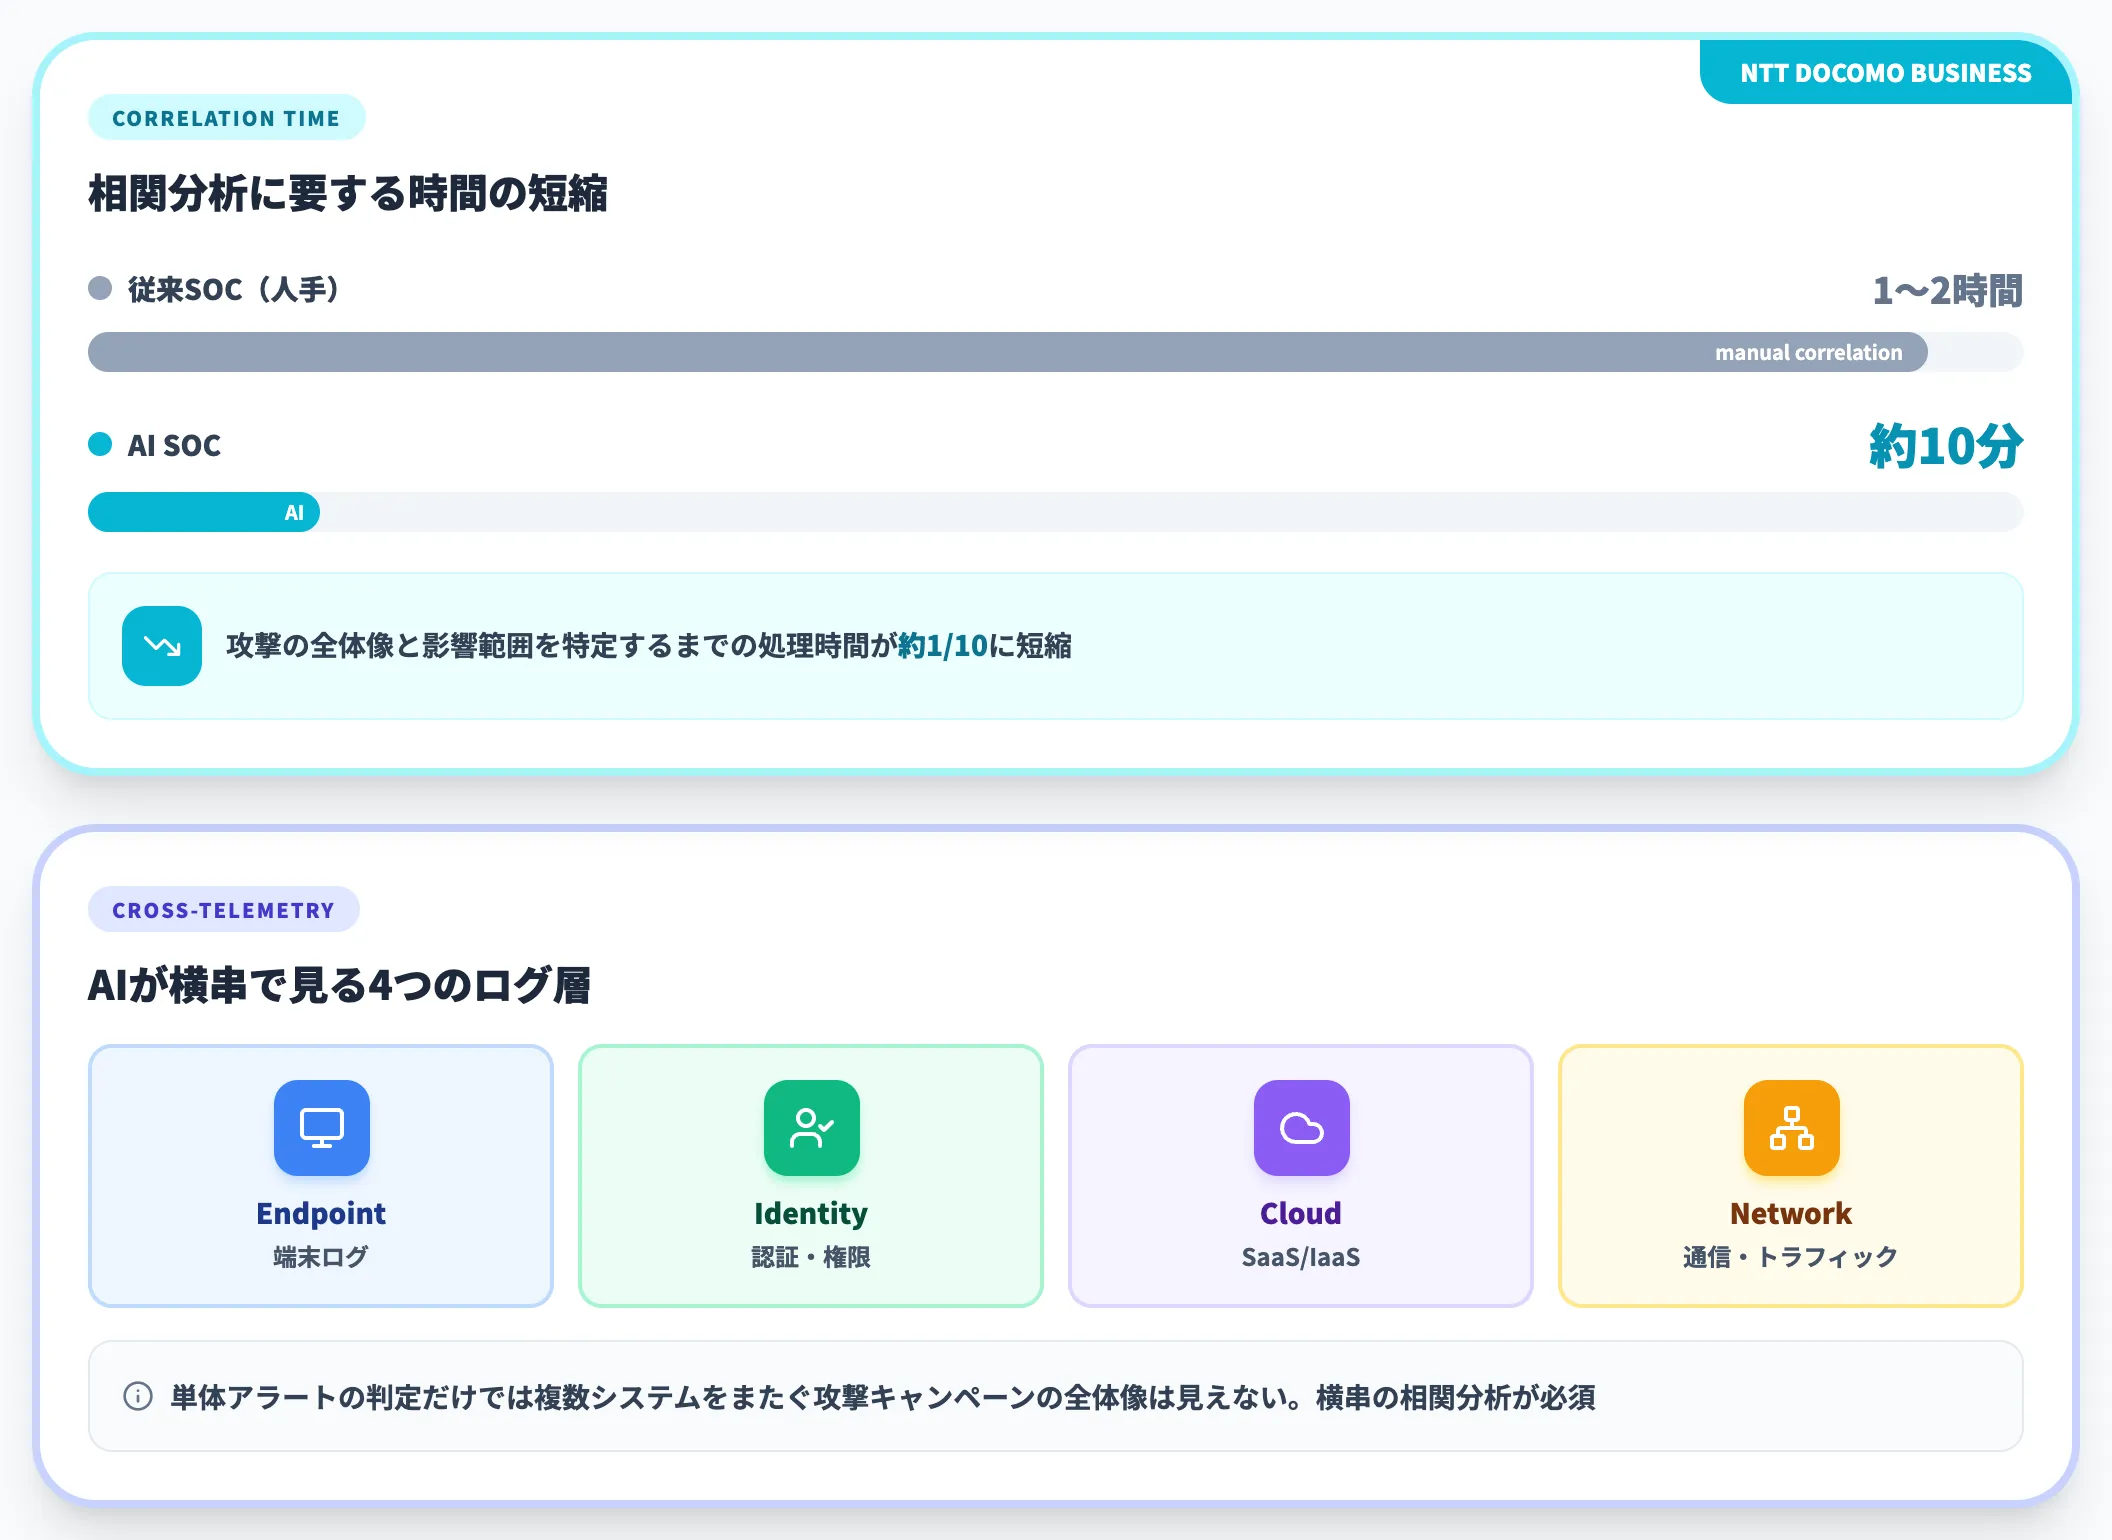
単体アラートの判定だけでは、複数システムをまたいだ攻撃キャンペーンの全体像は見えません。AI SOCは、Endpoint・Identity・Cloud・Networkなど複数ログを横串で見る相関分析を自動化します。
NTTドコモビジネスが2026年5月に発表したAI SOCサービスでは、従来1〜2時間かかっていた相関分析をAIが約10分で処理し、攻撃の全体像と影響範囲を特定できると説明されています。
脅威ハンティング(Threat Hunting)
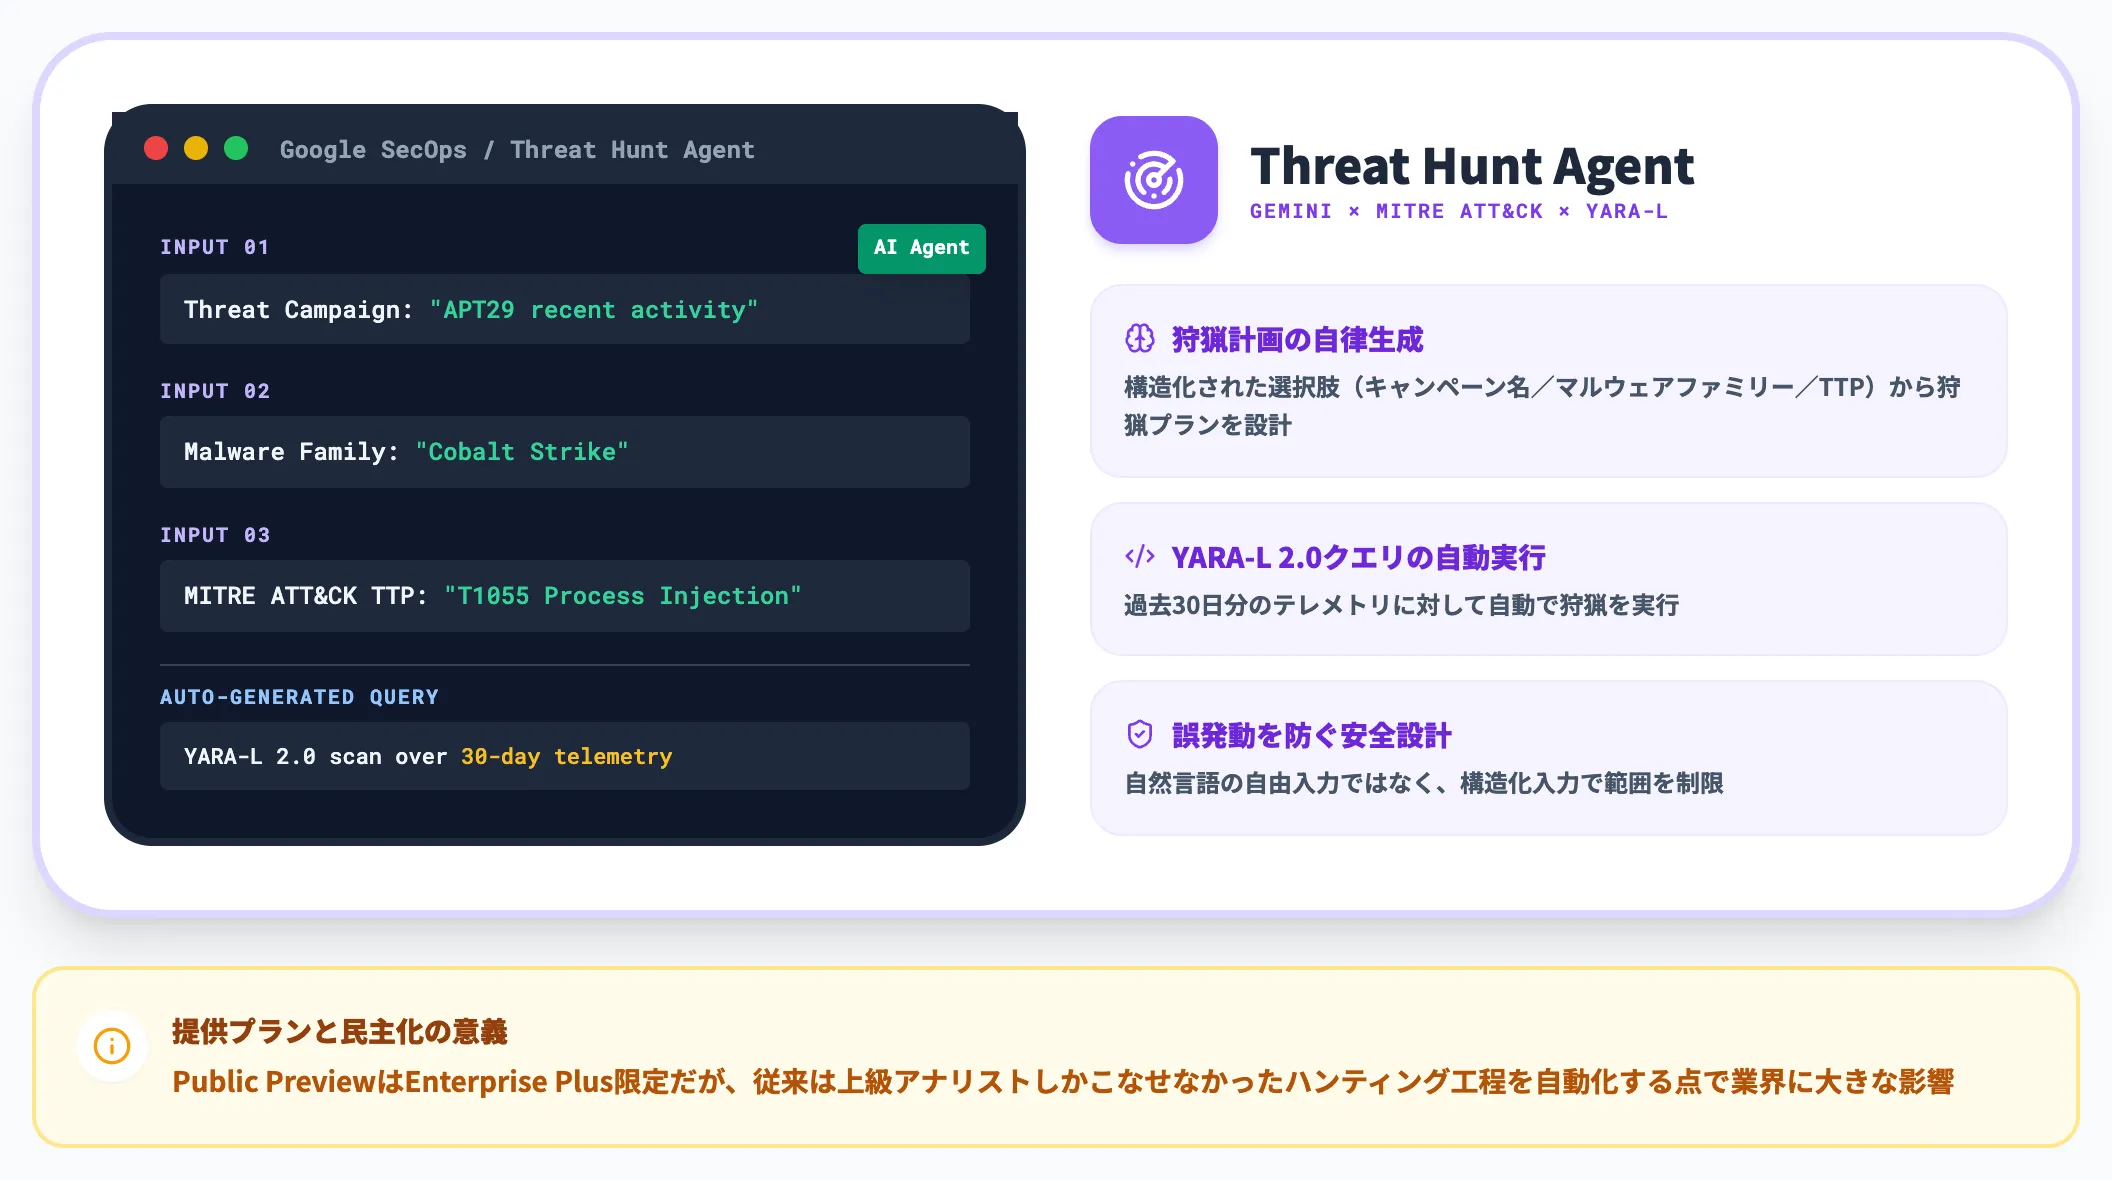
脅威ハンティングは、アラートが出ていない状態から「未検知の攻撃がないか」を能動的に探す工程で、従来は上級アナリストしかこなせない難易度でした。
Google Cloudが2026年8月にPublic Previewとして公開したThreat Hunt Agentは、Geminiをベースに、脅威アクター名・マルウェアファミリー・MITRE ATT&CKのTTP等から狩猟計画を自律生成し、過去30日分のテレメトリに対してYARA-L 2.0クエリを自動で実行します。
Enterprise Plusプランでのみ提供される機能ですが、ハンティング工程の民主化という意味で業界に大きな影響を与えています。
調査と証拠収集
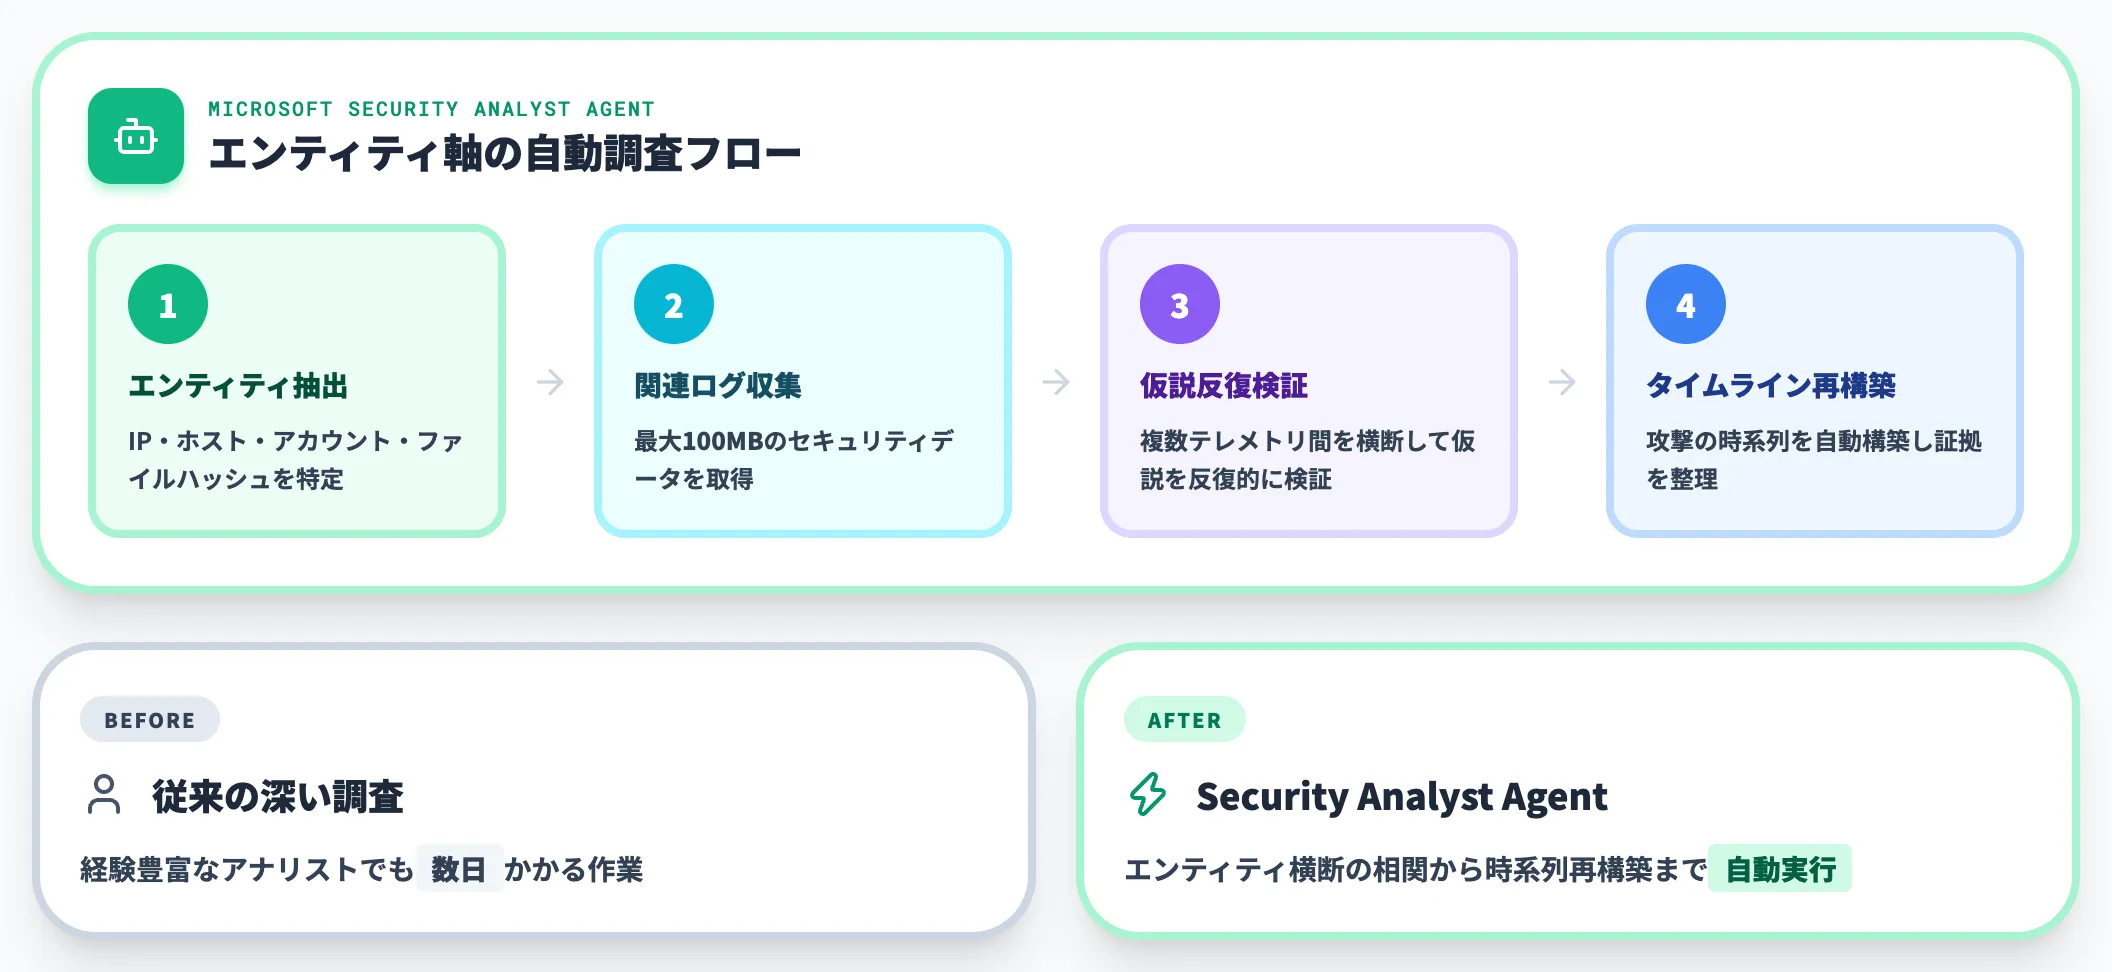
アラートの真偽が確定し、追加調査が必要と判断された場合、AI SOCはエンティティ(IP・ホスト・アカウント・ファイルハッシュ等)を軸に関連ログを収集し、タイムライン再構築まで自動で進めます。
MicrosoftのSecurity Analyst Agentは、最大約100MBのセキュリティデータを取得・分析し、複数テレメトリ間を横断して仮説を反復的に検証します。この種の深い調査は従来、経験豊富なアナリストでも数日かかる作業でした。
一次対応と封じ込め
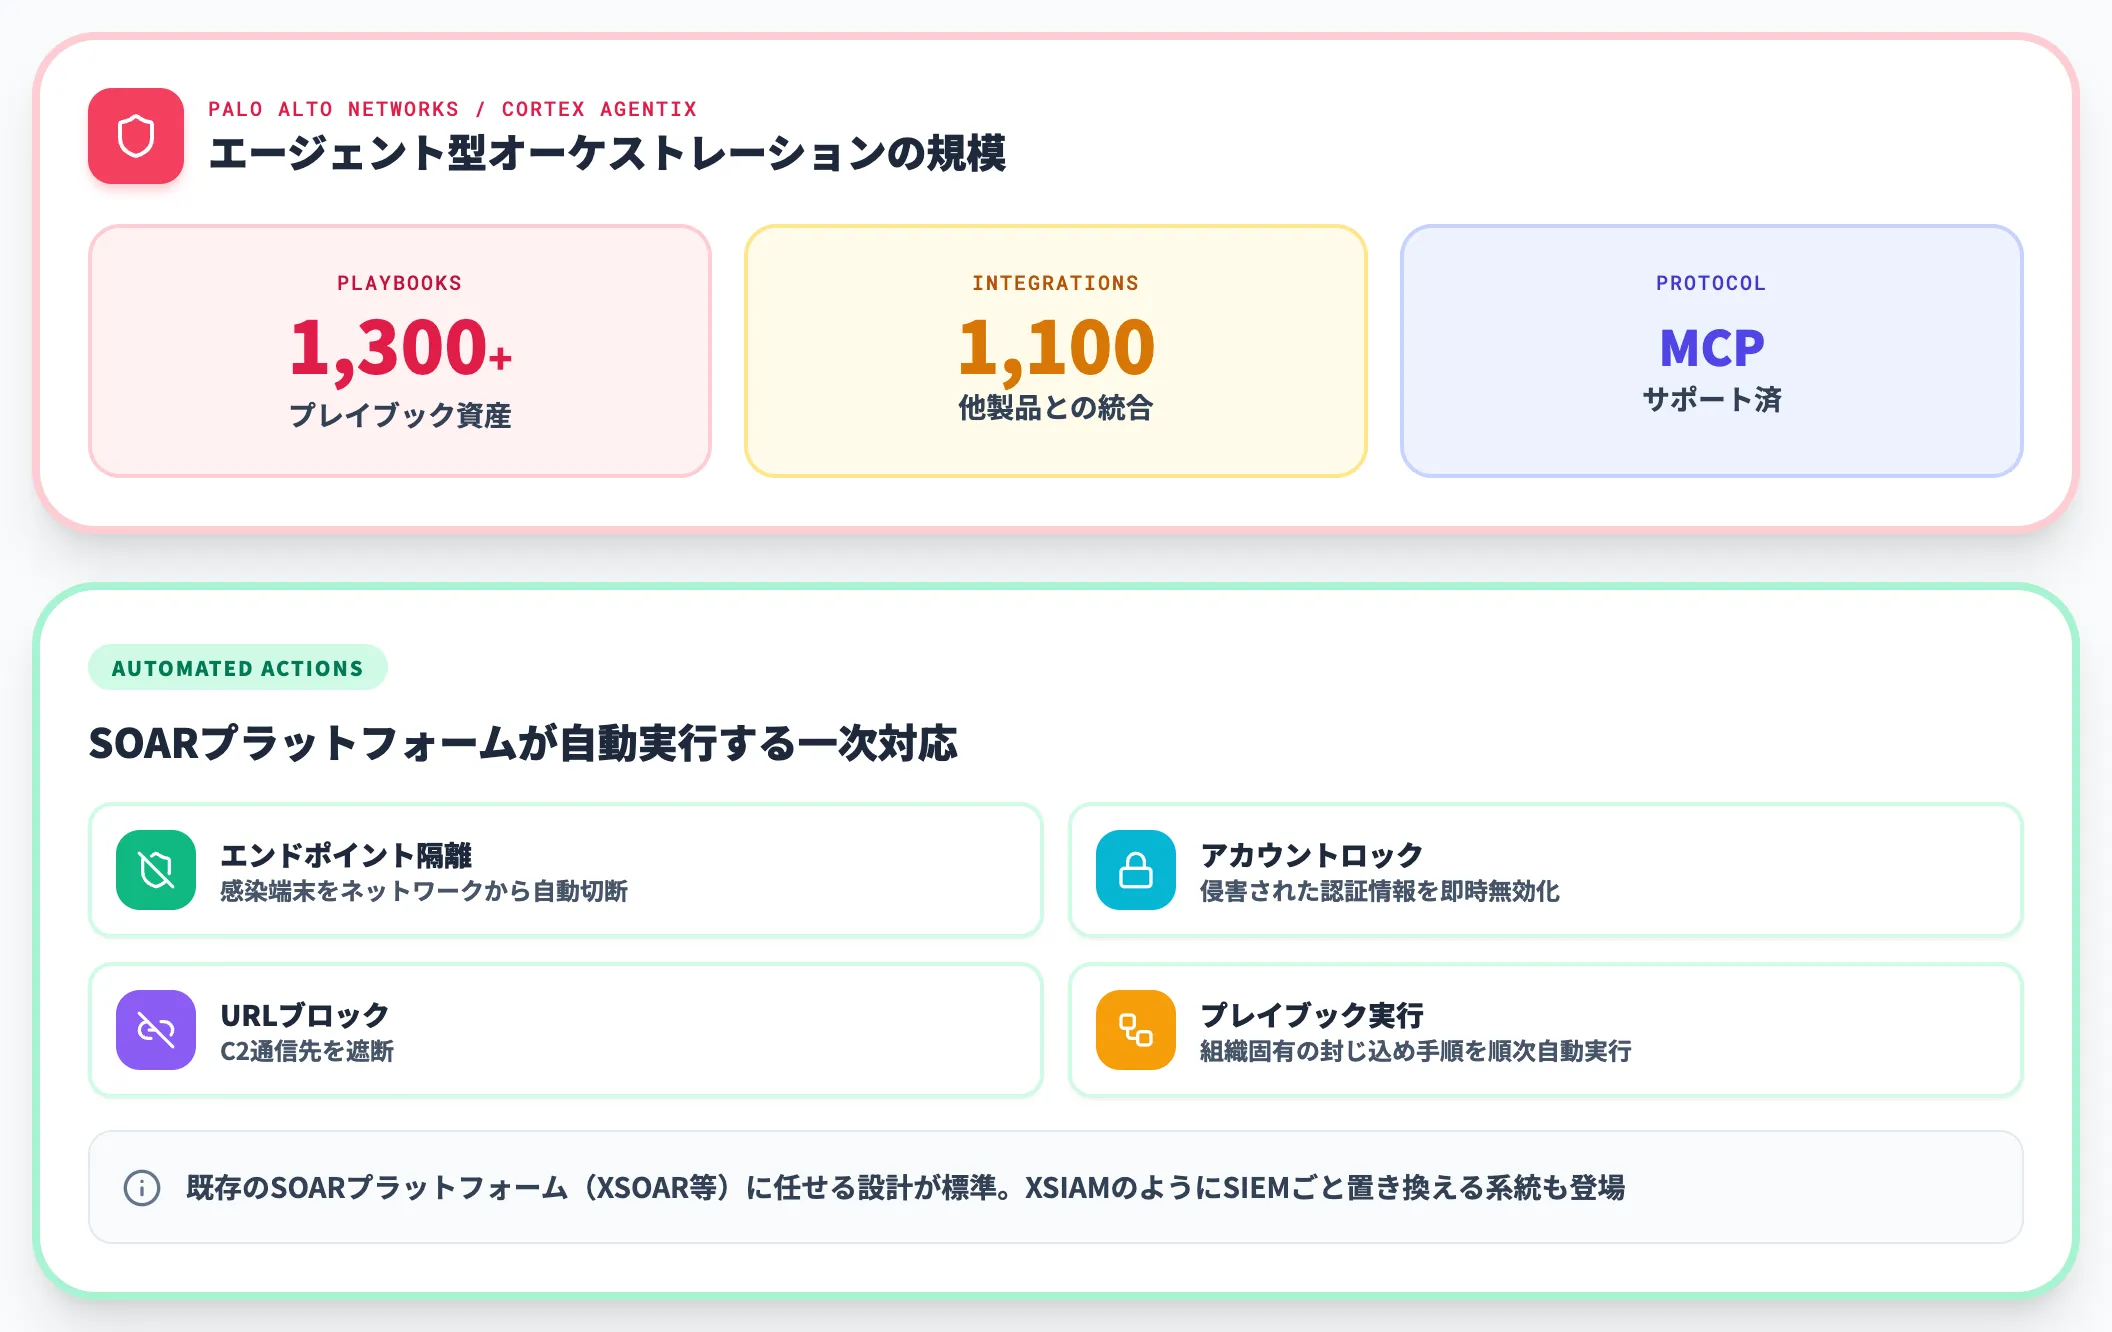
真の脅威と確定した場合の一次対応——エンドポイント隔離・アカウントロック・URLブロック・プレイブック実行——は、既存のSOARプラットフォームに任せる設計が標準です。
Palo Alto Networksが2025年10月に発表したCortex AgentiXは、長年の実績を持つXSOARを「エージェント型オーケストレーション」として再構築した製品で、1,300以上のプレイブックと1,100の統合、そしてMCPサポートを備えます。
この5つのプロセスを俯瞰すると、AI SOC製品の多くは既存SIEM/SOARの上に乗る「分析層」として設計されていることが分かります。既存のSplunk・Microsoft Sentinel・Google Chronicle・Elasticといったログ基盤はそのまま活かせる前提です。ただしPalo Alto Networks Cortex XSIAMのように、公式に従来SIEMの置き換えを掲げる製品も登場しており、「層を追加するタイプ」と「SIEMごと置き換えるタイプ」の二系統があることは押さえておきましょう。
2026年の主要プレイヤー——4系統の設計思想と向き不向き
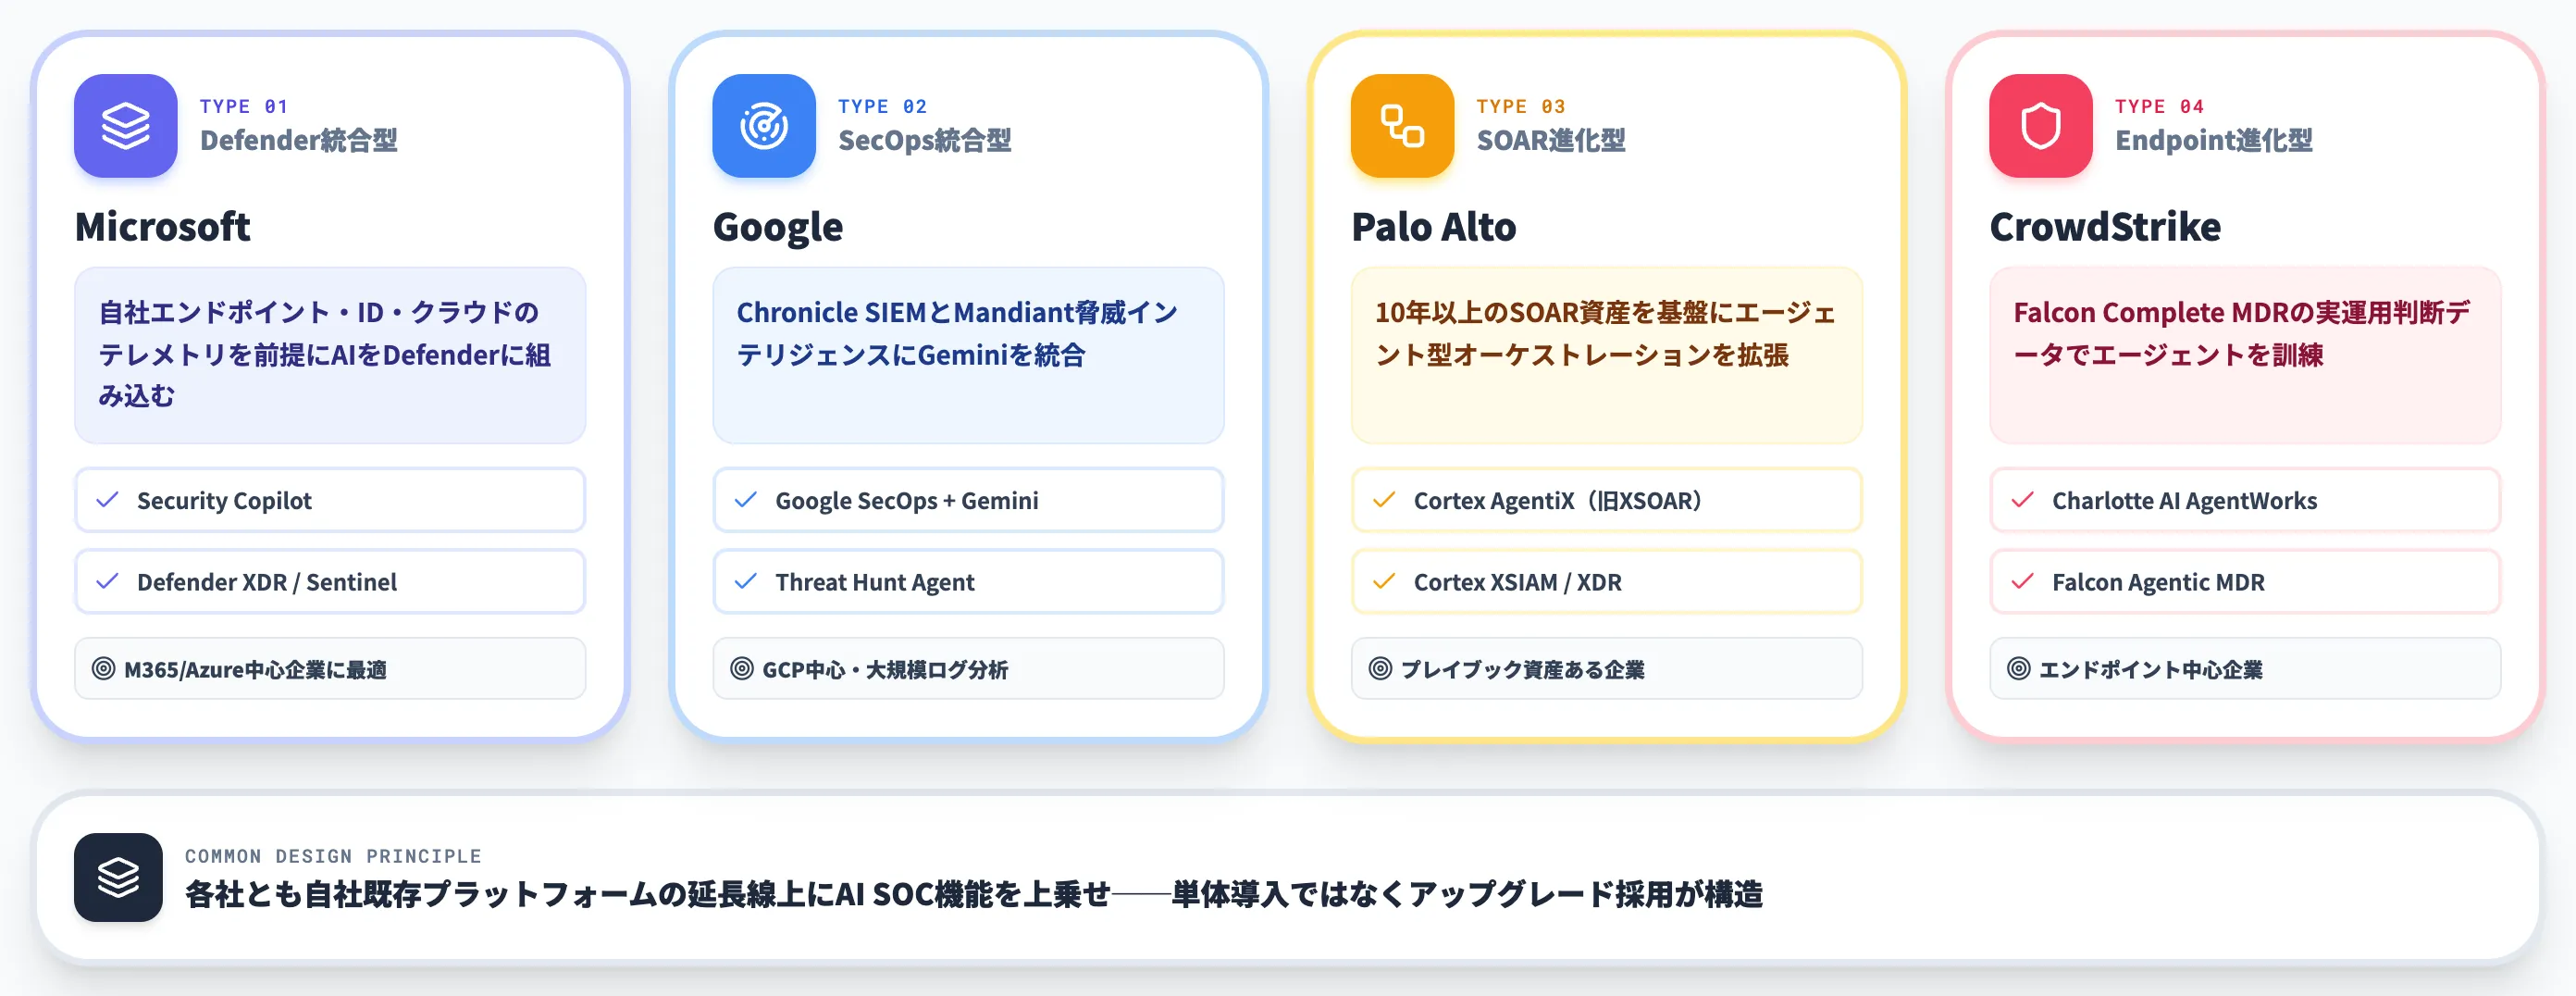
AI SOC市場は、設計思想の違いで4つの系統に大別できます。それぞれ強みと弱みが明確に分かれるため、「どの系統を選ぶか」はAI SOC選定の最初の判断軸になります。
設計思想の4系統
以下の表で、2026年時点の主要プレイヤーを設計思想別に整理しました。
| 系統 | 代表製品 | 設計思想 | 向いている企業 |
|---|---|---|---|
| Defender統合型 | Microsoft Security Copilot in Defender XDR | 自社エンドポイント・ID・クラウドのテレメトリを前提にAIをDefenderに組み込む | Microsoft 365/Azure中心の企業 |
| SecOps統合型 | Google SecOps + Threat Hunt Agent | Chronicle SIEMとMandiant脅威インテリジェンスにGeminiを統合 | Google Cloud中心・大規模ログ分析が必要な企業 |
| SOAR進化型 | Palo Alto Cortex AgentiX(旧XSOAR) | 10年以上のSOAR資産を基盤にエージェント型オーケストレーションを拡張 | 既存XSOARユーザー・プレイブック資産がある企業 |
| Endpoint進化型 | CrowdStrike Charlotte AI + AgentWorks | Falcon Complete MDRの実運用判断データでエージェントを訓練 | エンドポイント中心のセキュリティ構えが固まっている企業 |
この4系統に共通するのは、各社とも自社の既存プラットフォームの延長線上にAI SOC機能を上乗せしているという設計方針です。「AI SOCを単体で入れる」のではなく「既にそのベンダーの基盤を使っている企業がAI SOC化のアップグレードとして採用する」構造になっています。
Microsoft——Defender統合型
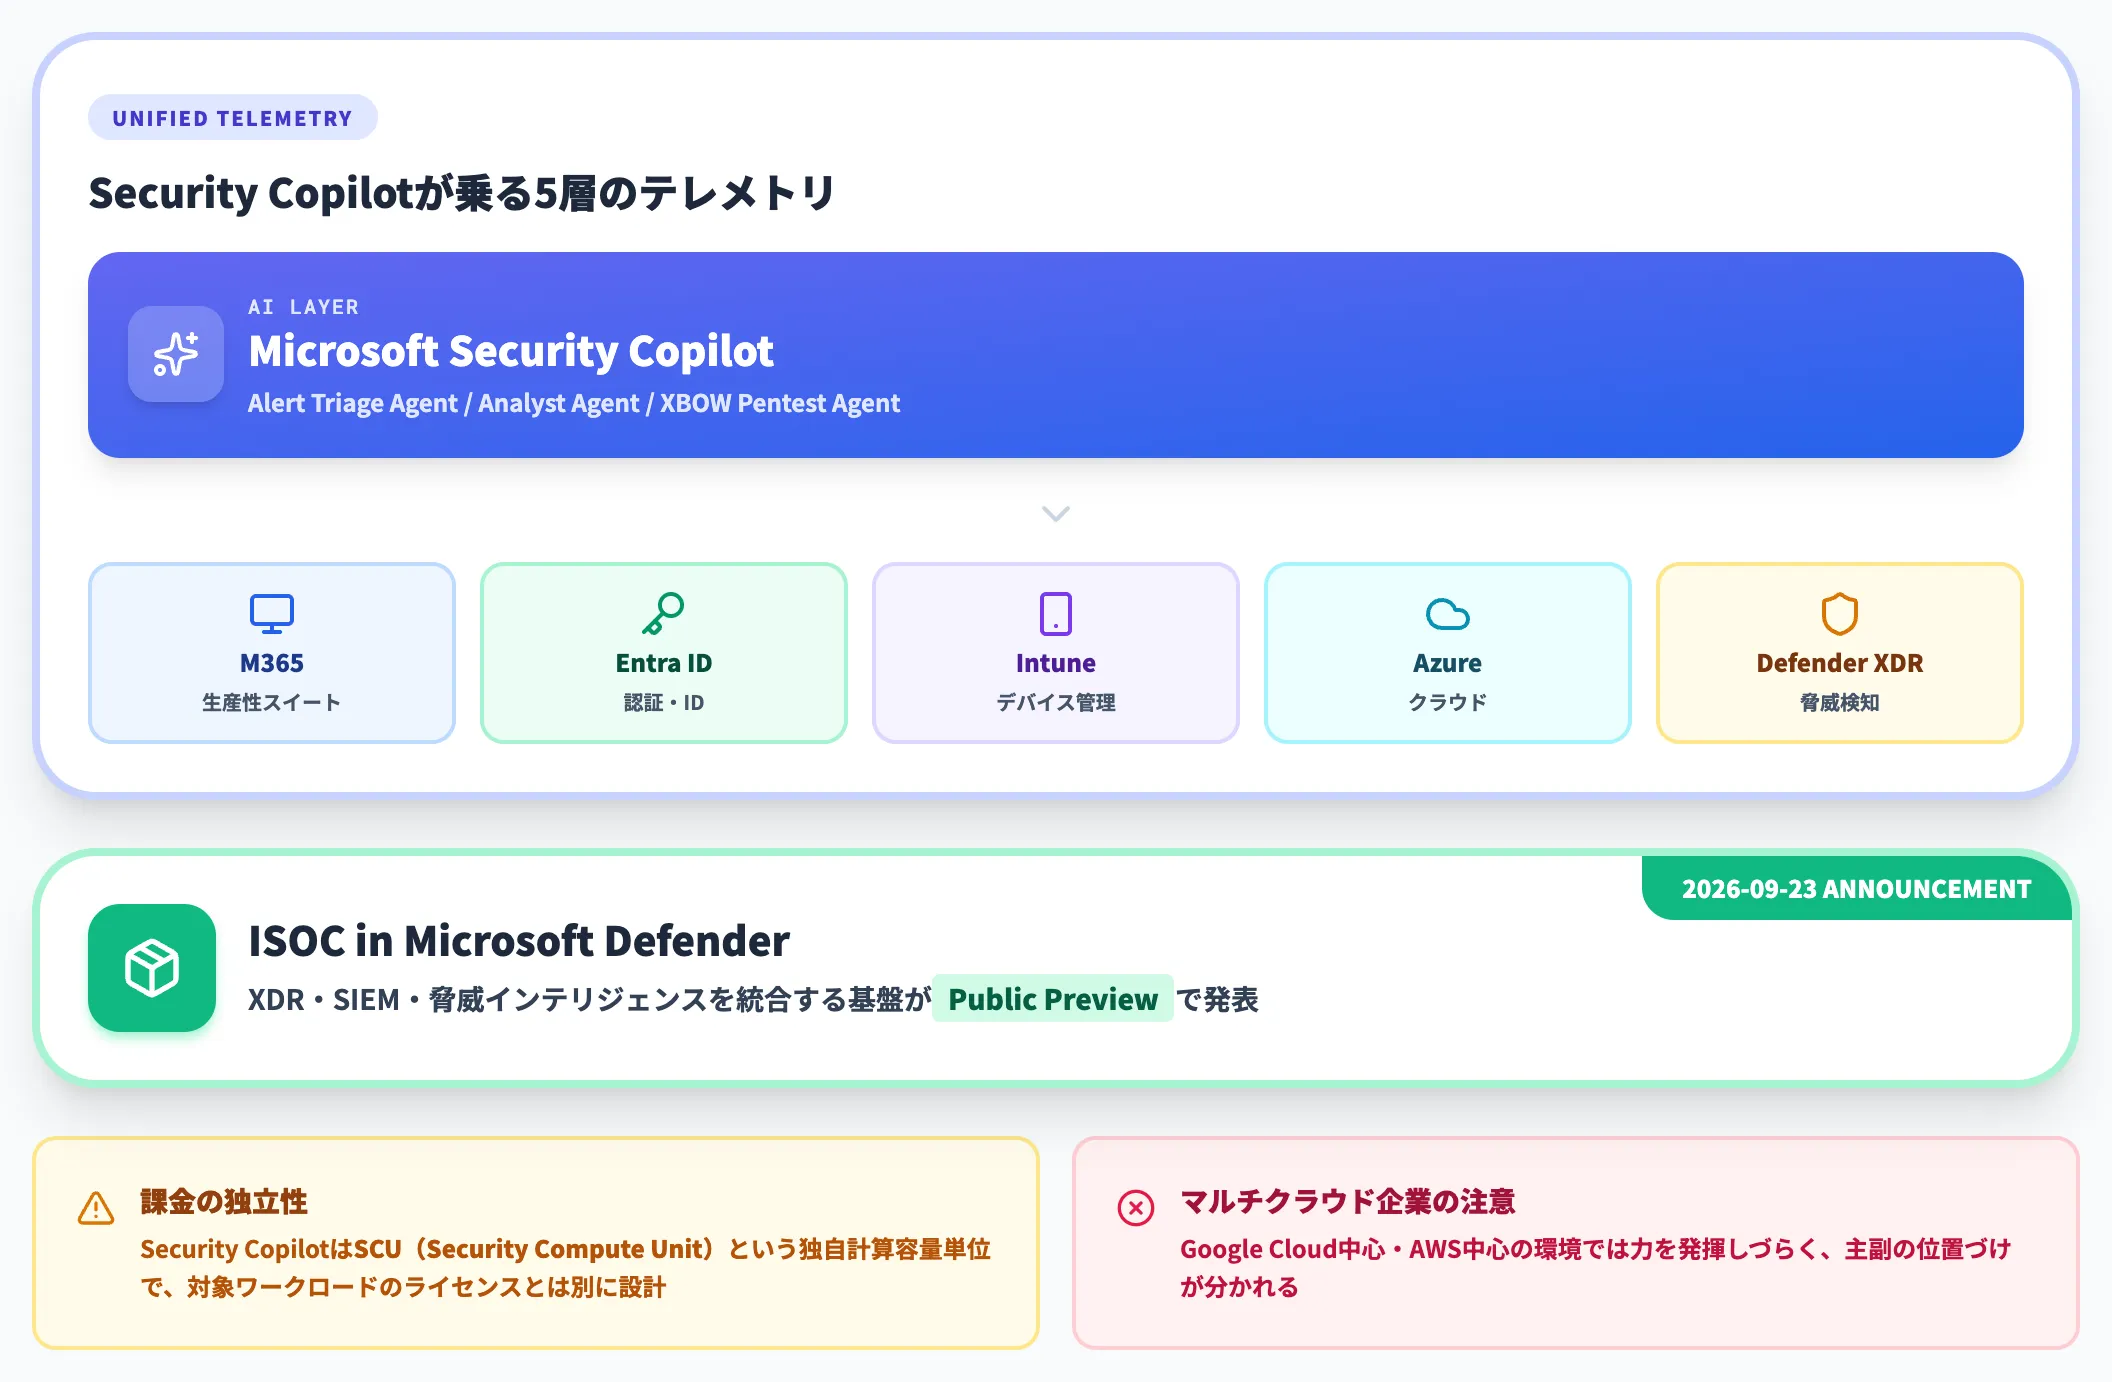
MicrosoftはSecurity CopilotをDefender XDRおよびMicrosoft Sentinelに組み込む形で展開しています。2026年4月時点で、Security Alert Triage Agent(旧Phishing Triage Agent)・Security Analyst Agent・XBOW Pentest Analysis Agent(サードパーティ)などが揃い、2026年9月23日にはXDR・SIEM・脅威インテリジェンスを統合する基盤「ISOC in Microsoft Defender」がPublic Previewで発表されました。
強みは、M365・Entra ID・Intune・Azureまで一社でカバーする統合テレメトリと、既存のDefender/Sentinelライセンスの延長線上でSecurity Copilotを有効化できるアクセスの近さです。ただしSecurity Copilot自体の課金はSCU(Security Compute Unit)という独自の計算容量単位で、対象ワークロードのライセンスとは別に設計する必要があります(詳細は料金セクションで後述)。
一方で、Google Cloud中心・AWS中心の環境では力を発揮しづらく、マルチクラウド企業では主副の位置づけが分かれる点に注意が必要です。
Google——SecOps統合型
Google Cloudは、Google SecOps(旧Chronicle)にMandiant脅威インテリジェンスとGeminiを組み合わせる形でAI SOC機能を展開しています。2025〜2026年にかけて、Alert Triage and Investigation Agent(2025年11月Public Preview)、Threat Hunt Agent(2026年8月Public Preview)などを順次追加しました。
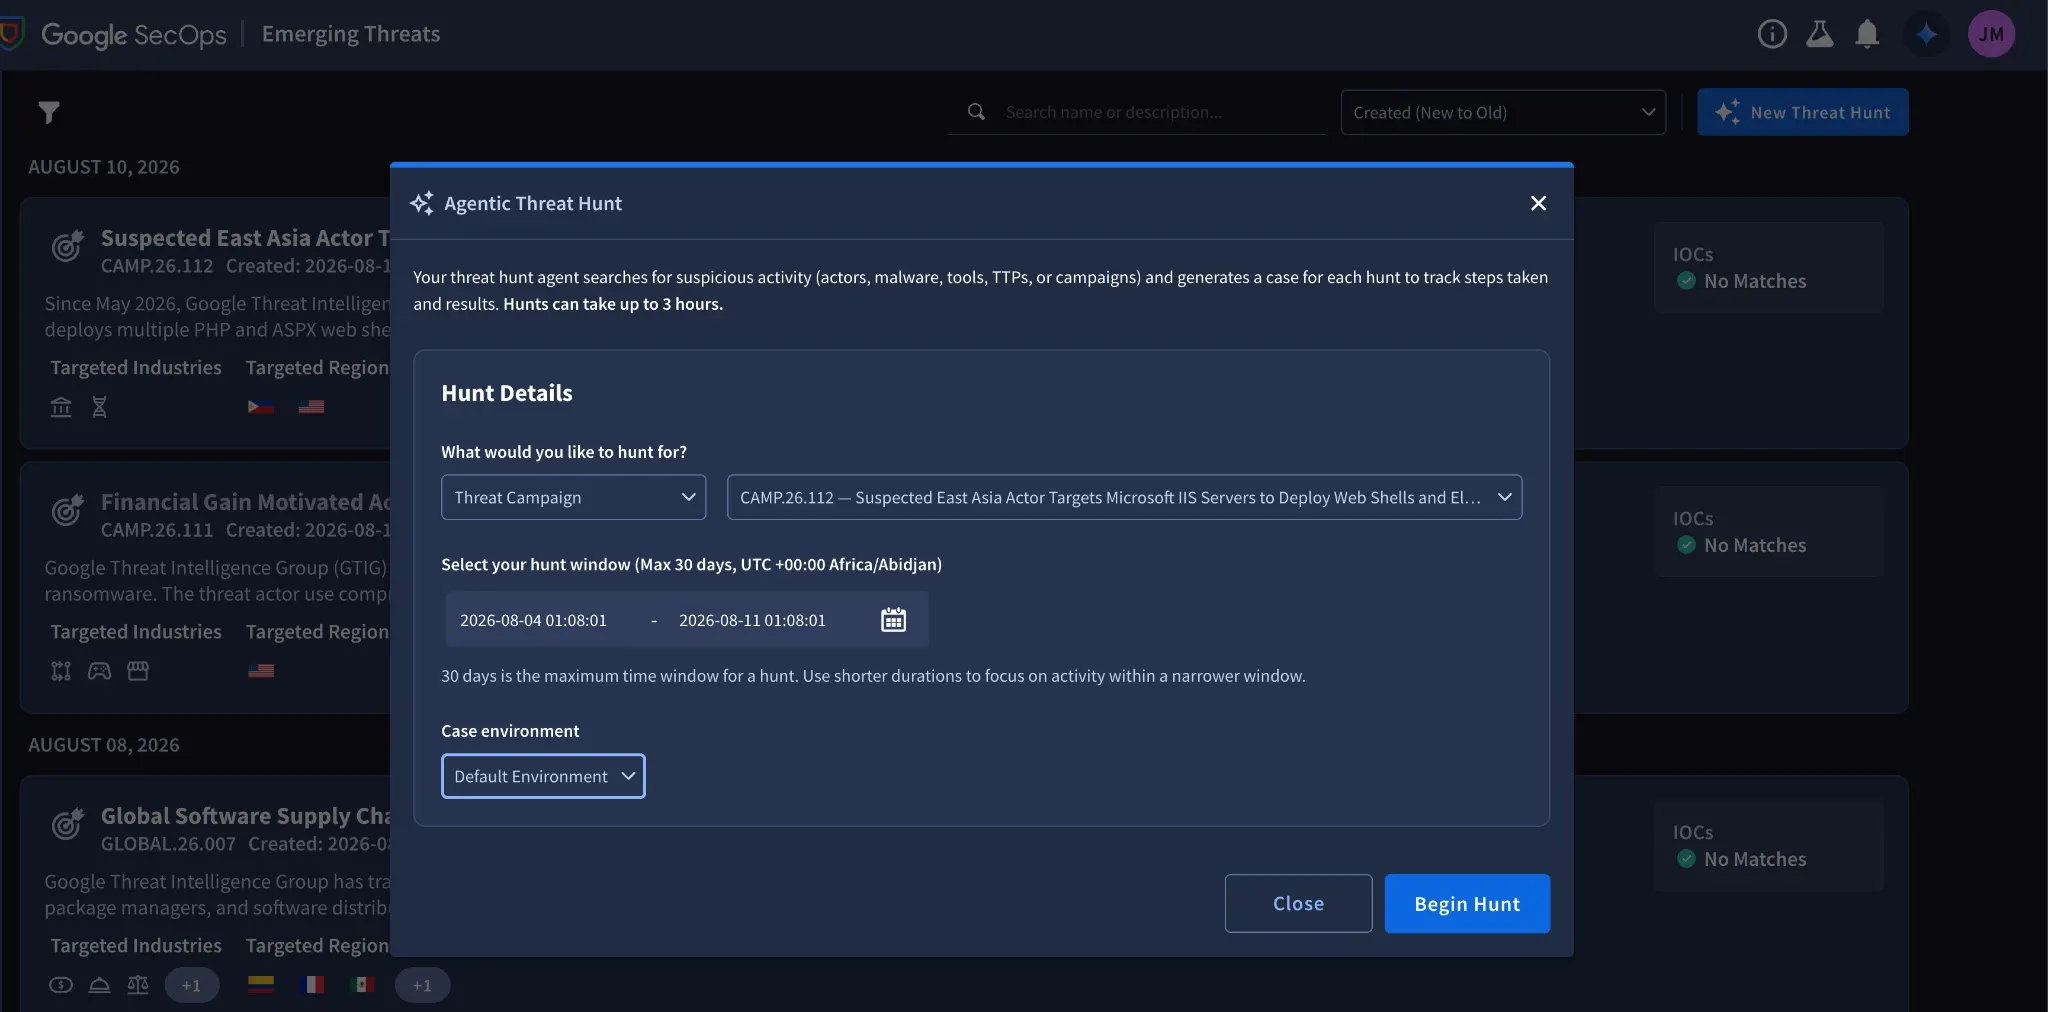
Google SecOpsのThreat Hunt Agentは「Threat Campaign」や「MITRE ATT&CK TTP」から狩猟対象を選び、最大30日分のテレメトリに対して自律的に調査を実行する。1回の実行には最大3時間かかる場合がある(出典:Google Cloud Community)
モーダルの構成を見ると、SOC運用者は「何をハントしたいか」を自然言語ではなく構造化された選択肢(キャンペーン名・マルウェアファミリー・TTP)で指定します。これは誤発動を防ぎながら、未検知の脅威を能動的に探す工程を安全に自動化する設計思想の表れです。
ペタバイト級のログ分析が標準でこなせる基盤と、Mandiantが持つ攻撃キャンペーン知見が主要な武器です。
ただしThreat Hunt AgentのPublic PreviewはEnterprise Plusプラン限定で、Enterpriseプランから使える機能とは線引きが異なります。また、Google Cloud以外のテレメトリとの統合は手数が増えるため、プラン選定とデータ統合の二軸が導入時の論点になります。
Palo Alto Networks——SOAR進化型
Palo Alto Networksは2025年10月28日にCortex AgentiXを発表しました。長年業界をリードしてきたXSOARを継承し、Case Investigation Agent・Cloud Posture Agent・Automation Engineer Agentなどのエージェント群に進化させた製品です。発表当日からCortex CloudとCortex XSIAM内で提供開始、2026年2月の公式blogでCortex XDR展開と単独プラットフォーム版の登場を公表しています。
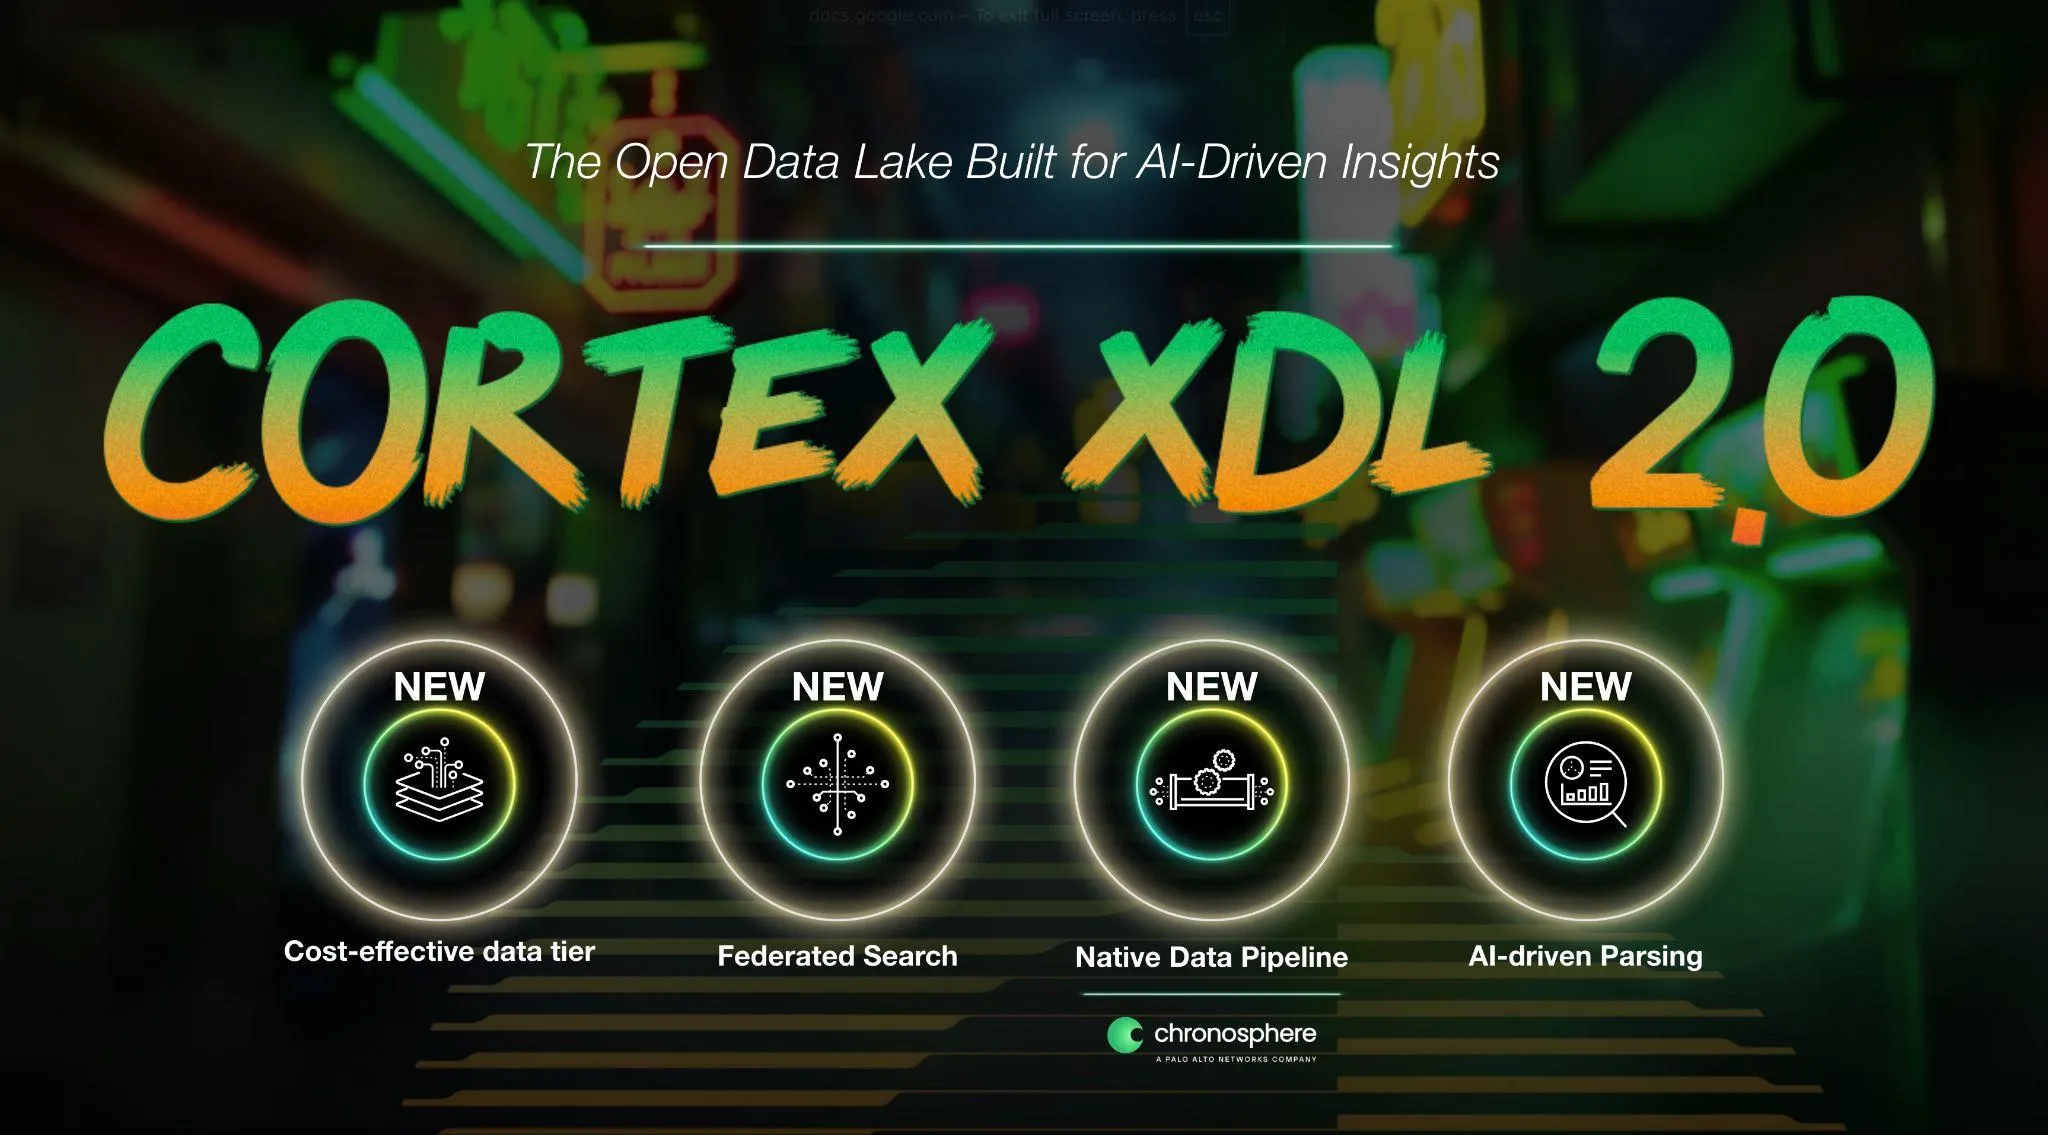
AgentiXの土台になるCortex XDL 2.0は、コスト効率型のデータ層・連携検索・ネイティブデータパイプライン・AI駆動パーサーの4要素でAI SOC向けのオープンデータレイクを構築する(出典:Palo Alto Networks Blog)
4要素の意味を一言で押さえると、コスト効率型のデータ層でログを長期保存しつつ、連携検索で既存データ基盤を跨いだ横断調査を可能にし、ネイティブデータパイプラインとAI駆動パーサーで非構造化ログを自動で意味づけします。XDL 2.0はAgentiXやXSIAMの土台として位置づけられており、プレイブック資産と大規模データ両方を一つの設計で扱える点がPalo Altoの差別化軸になっています。
12億件以上の過去プレイブック実行データでエージェントを訓練しており、プレイブックベースの調査・対応の自動化で豊富な学習素材を持ちます。
ただしCortex AgentiXは単独製品でもCortex XSIAM/XDRとセットでも使える柔軟性があるぶん、既存のSOAR資産やライセンス構造によって最適解が変わるため、入念な事前設計が必要です。
CrowdStrike——Endpoint進化型
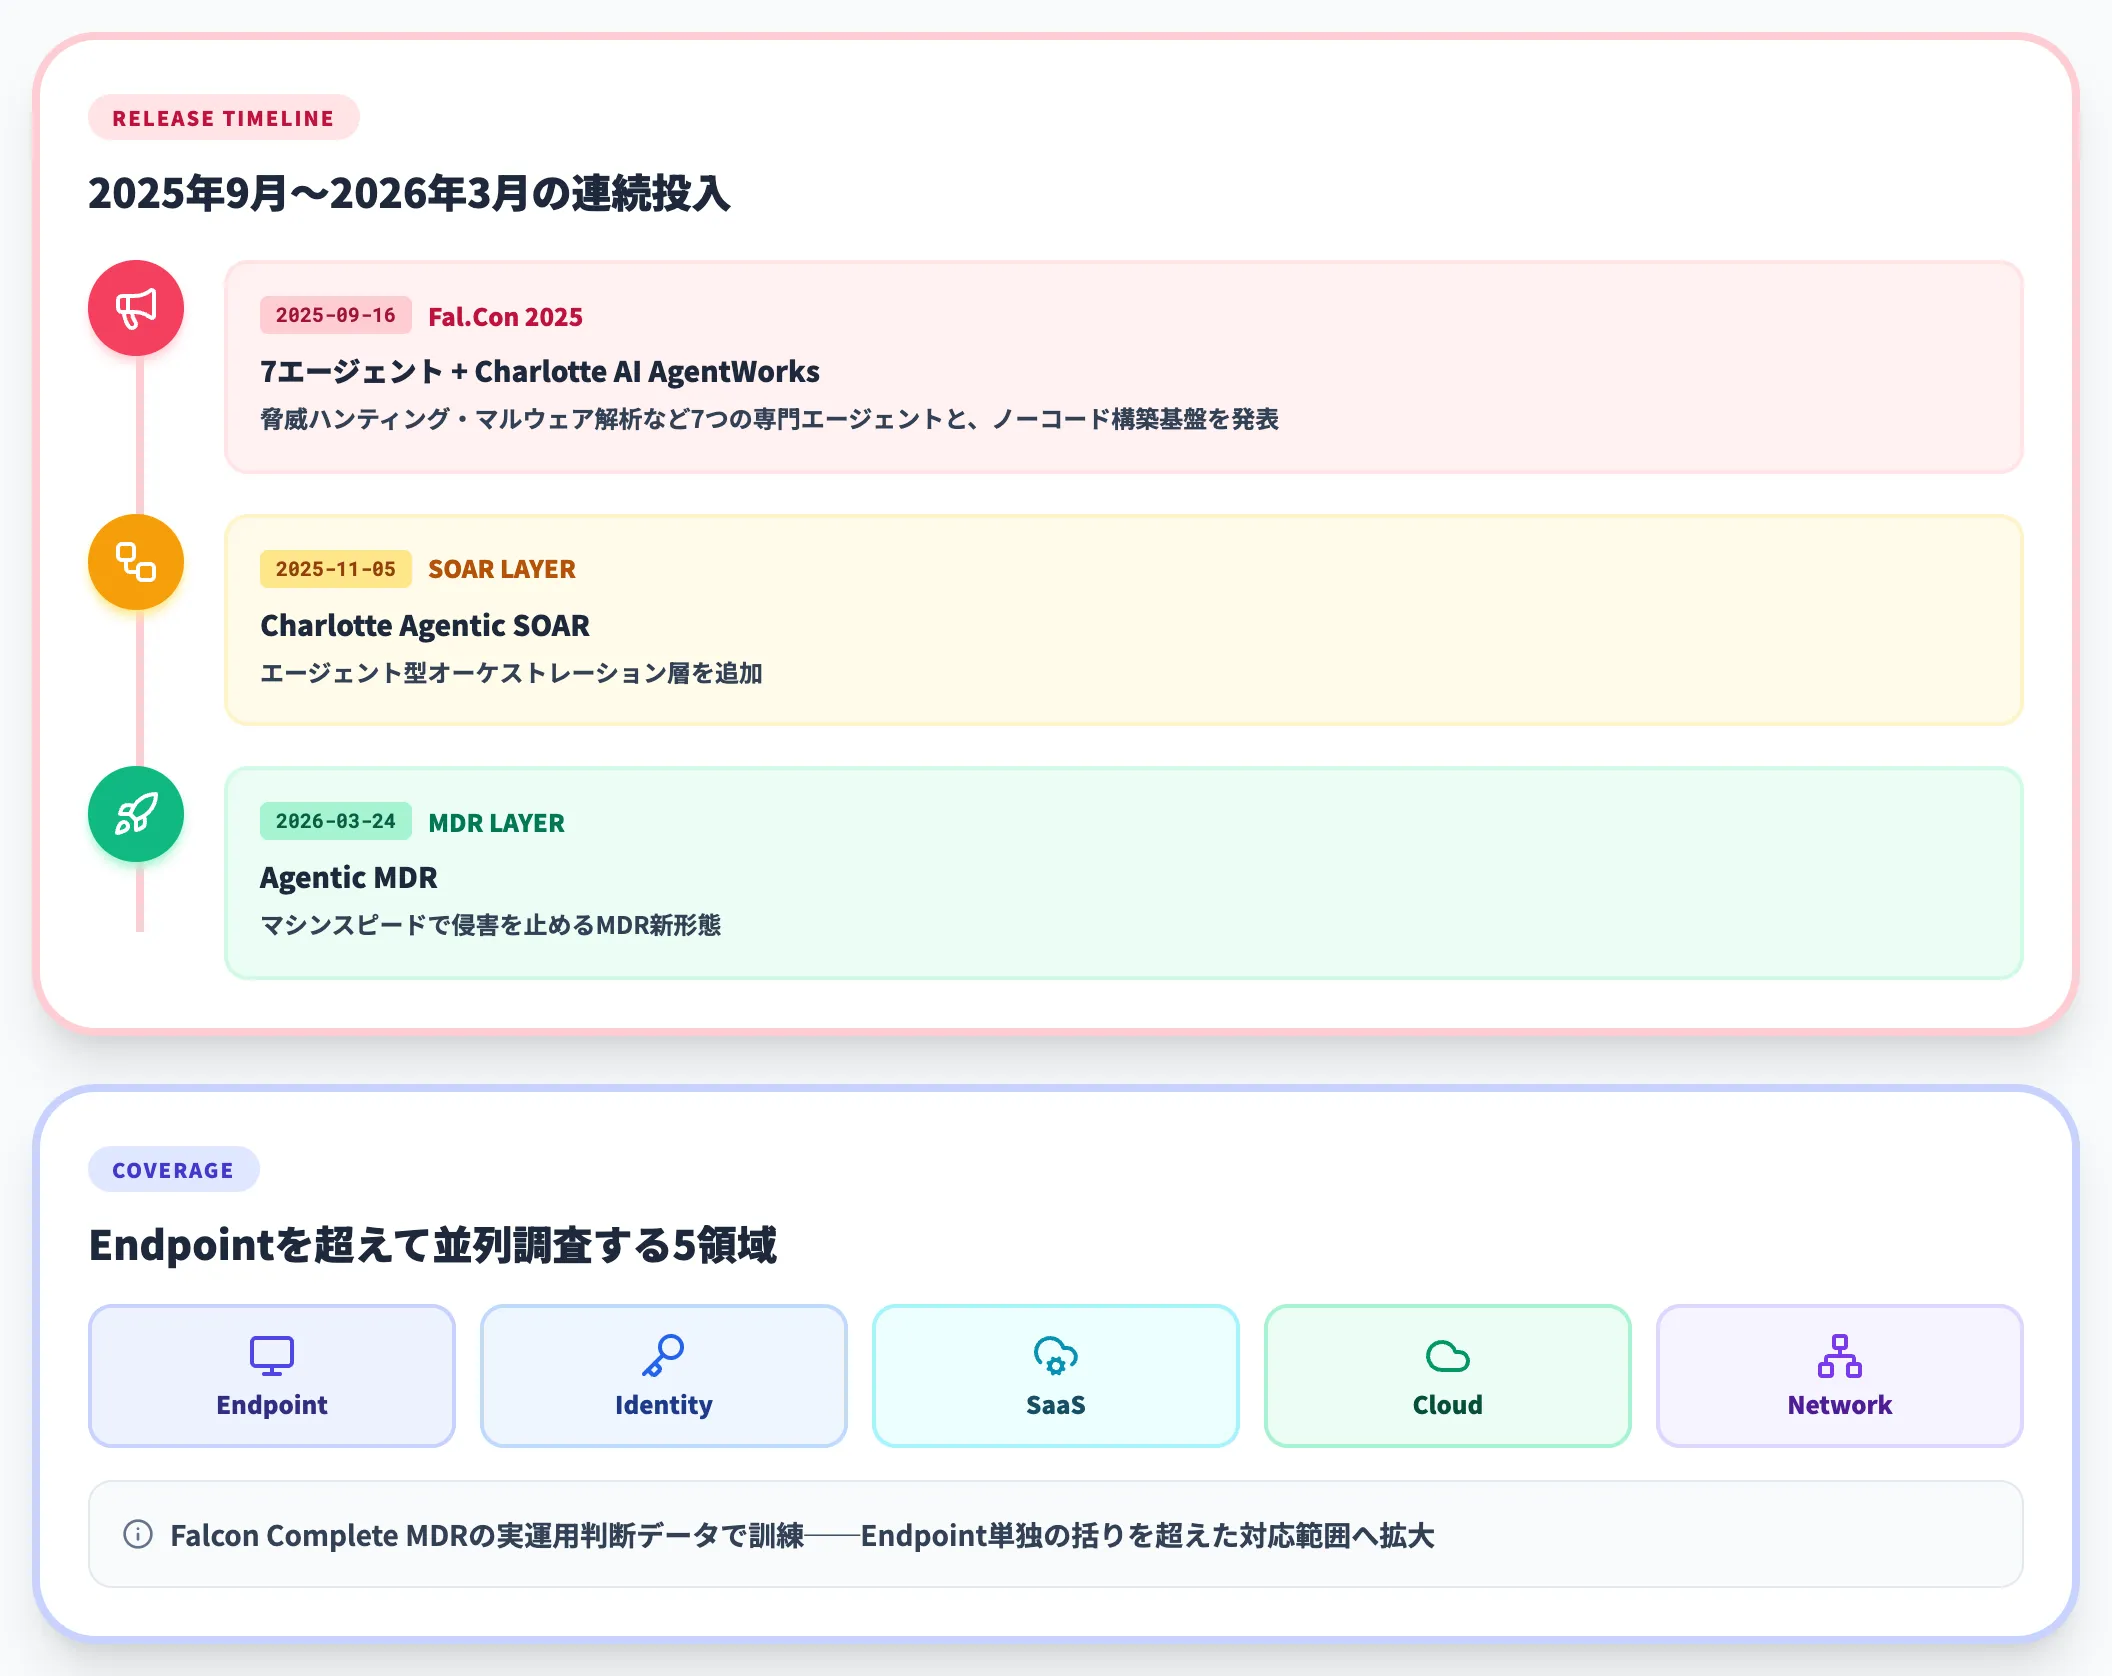
CrowdStrikeはCharlotte AIとAgentWorksを柱に、FalconプラットフォームのMDR運用で蓄積した実際のアナリスト判断データでエージェントを訓練しています。2025年9月16日のFal.Con 2025で、脅威ハンティング・マルウェア解析など7つの専門エージェントとノーコード構築基盤「Charlotte AI AgentWorks」を発表し、2025年11月5日にCharlotte Agentic SOAR、2026年3月24日にAgentic MDRを順次投入しました。Endpoint・Identity・SaaS・Cloud・Networkのテレメトリを並列で調査できる構えになっており、Endpoint単独の括りを超えた対応範囲へと広がっています。
Falcon EDR/XDRを運用中の企業にとっては、既存の検知資産を活かしながらAI SOCへ移行できる点が最大の強みです。
独立系——SIEM-agnosticなAI SOCベンダー群
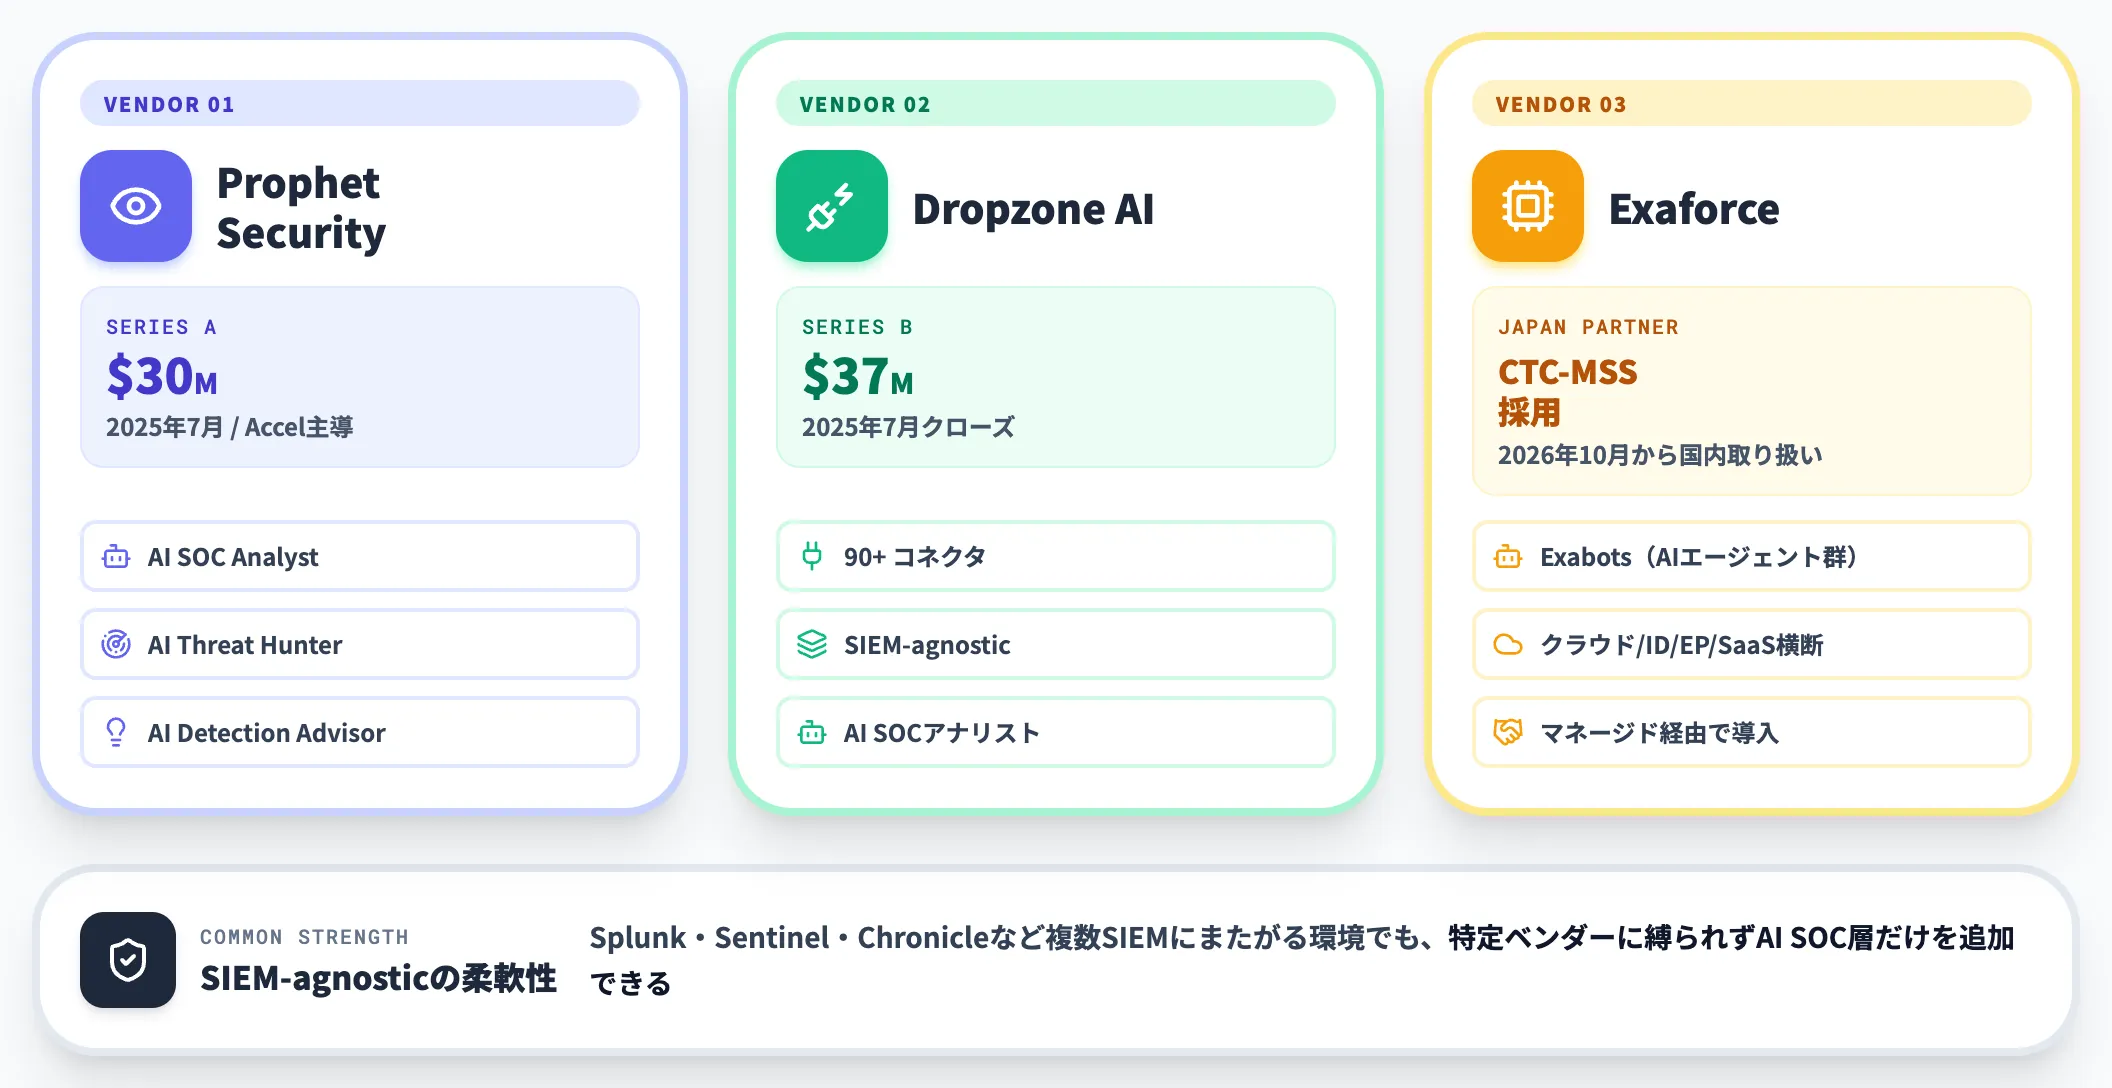
Microsoft・Google・Palo Alto・CrowdStrikeに加えて、既存SIEMの上に乗る形で動く独立系AI SOCベンダーも急成長しています。
-
Prophet Security
2025年7月にAccel主導で$30MのSeries Aを調達。AI SOC Analyst・AI Threat Hunter・AI Detection Advisorの3エージェント構成。Amex Ventures・Citi Ventures等も戦略投資参加。
-
Dropzone AI
2025年7月に$37MのSeries Bをクローズ、90以上のコネクタでSIEM-agnosticに動くAI SOCアナリストを提供。
-
Exaforce
国内ではCTC-MSSのパートナーとして採用(後述)。「Exabots」と呼ぶエージェント群でクラウド・ID・エンドポイント・SaaSを横断する。
これら独立系の強みは、既存のSplunk・Sentinel・Chronicleなど複数SIEMにまたがる環境でも、特定ベンダーに縛られずAI SOC層だけを追加できる点です。
公表された効果数値と独立調査から見るAI SOCの現在地
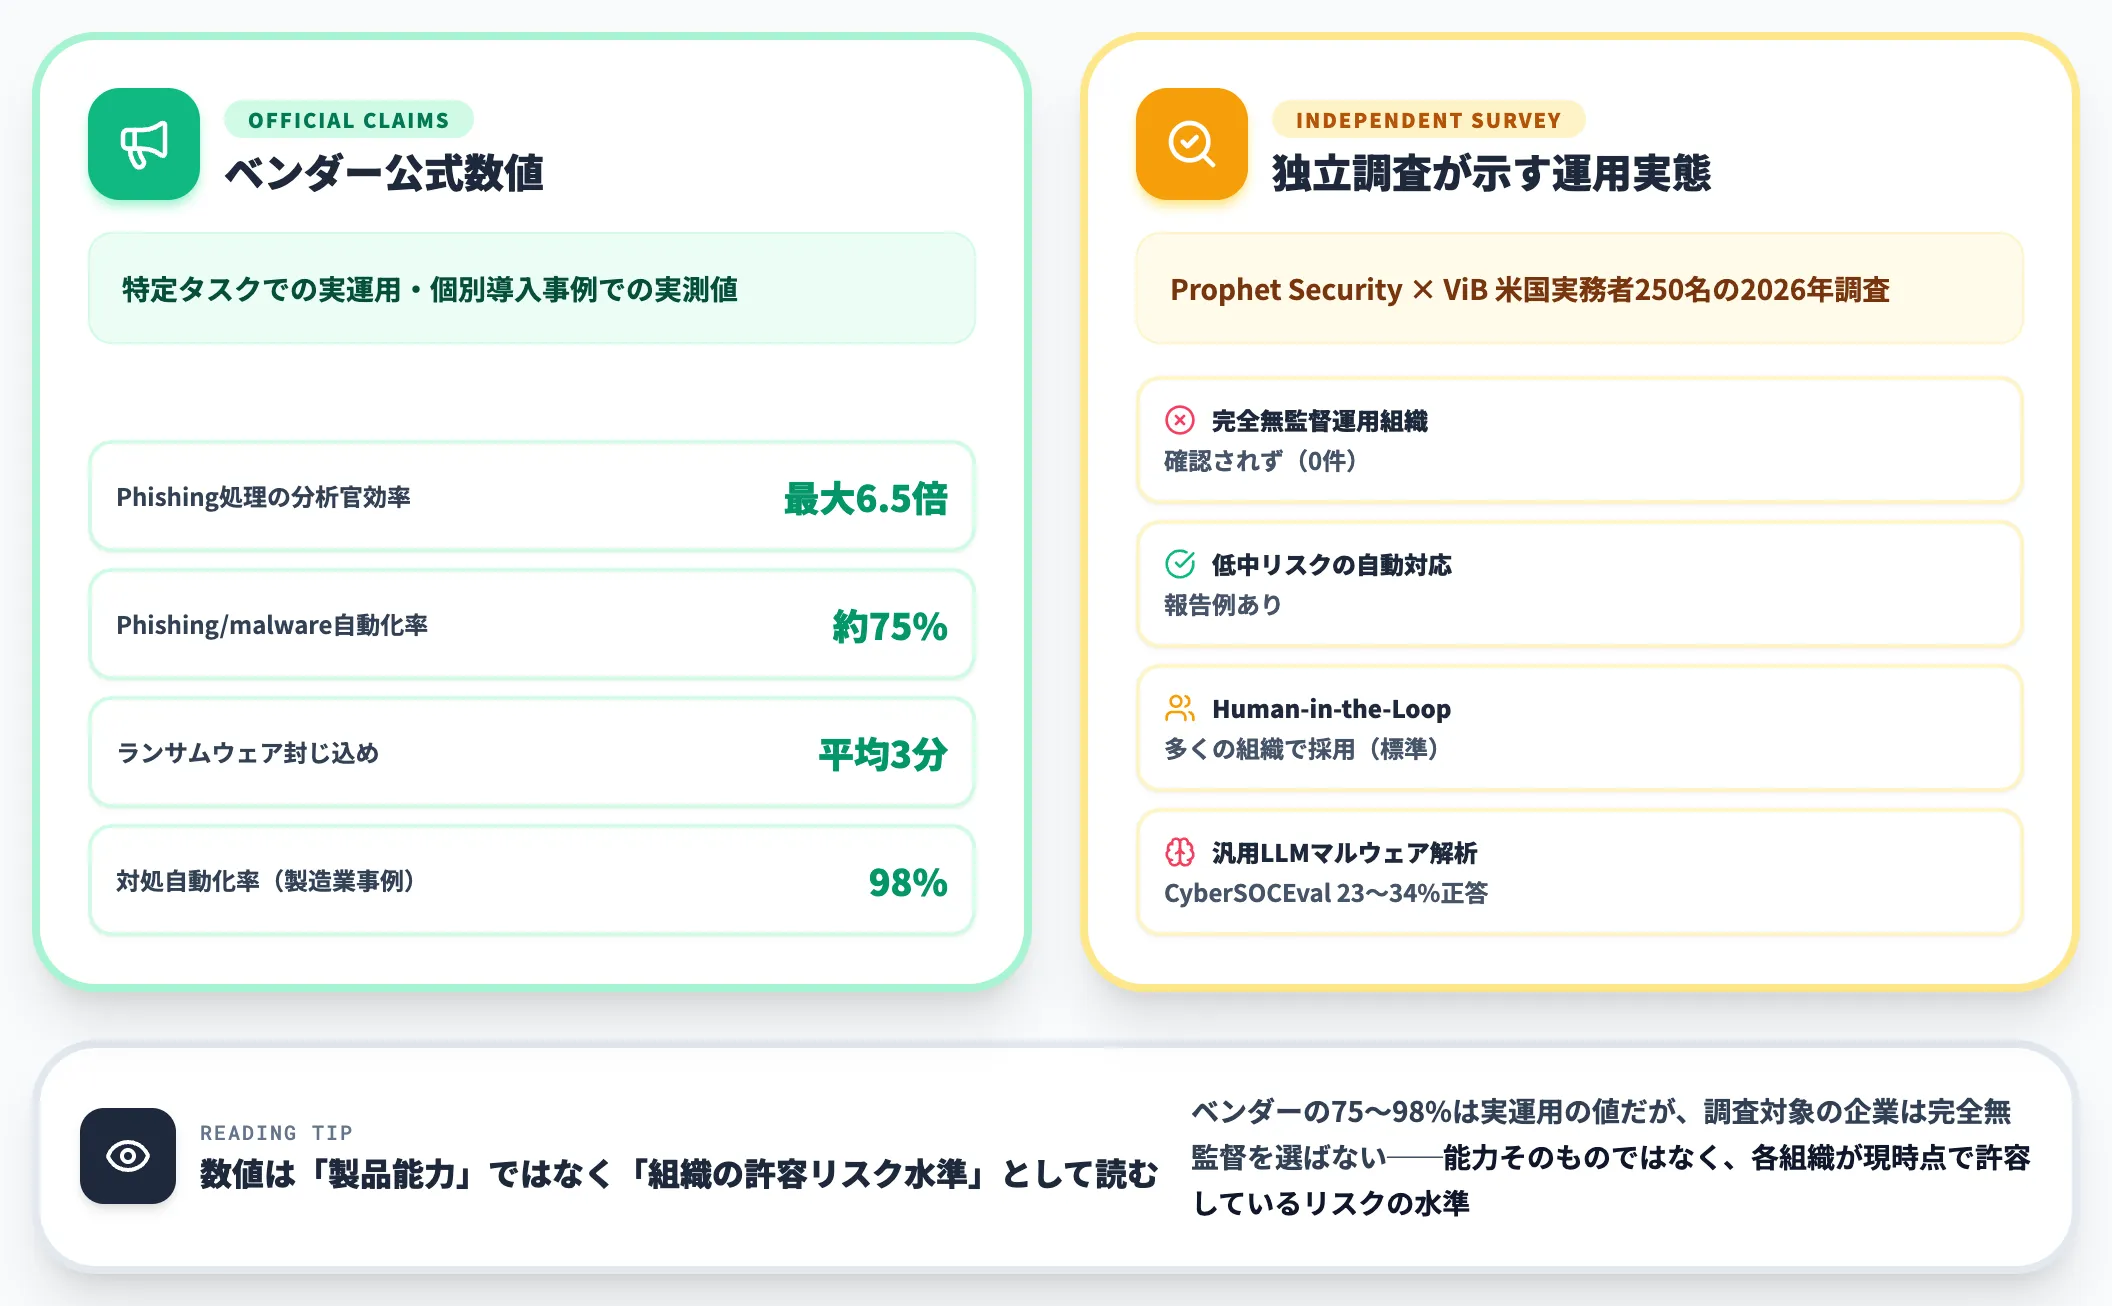
AI SOC製品のマーケティングでは「アラート自動対処率98%」「分析官不要」「MTTRを3日から16分に短縮」といった刺激的な数値が並びます。これらは一部に根拠があるものの、指標の中身を押さえずに額面通り受け取ると現場でハマります。
本セクションでは、公式が公表している効果数値と、独立調査が示す運用実態の両方を並べて読み解きます。
公式に出ている「成功事例」の数値
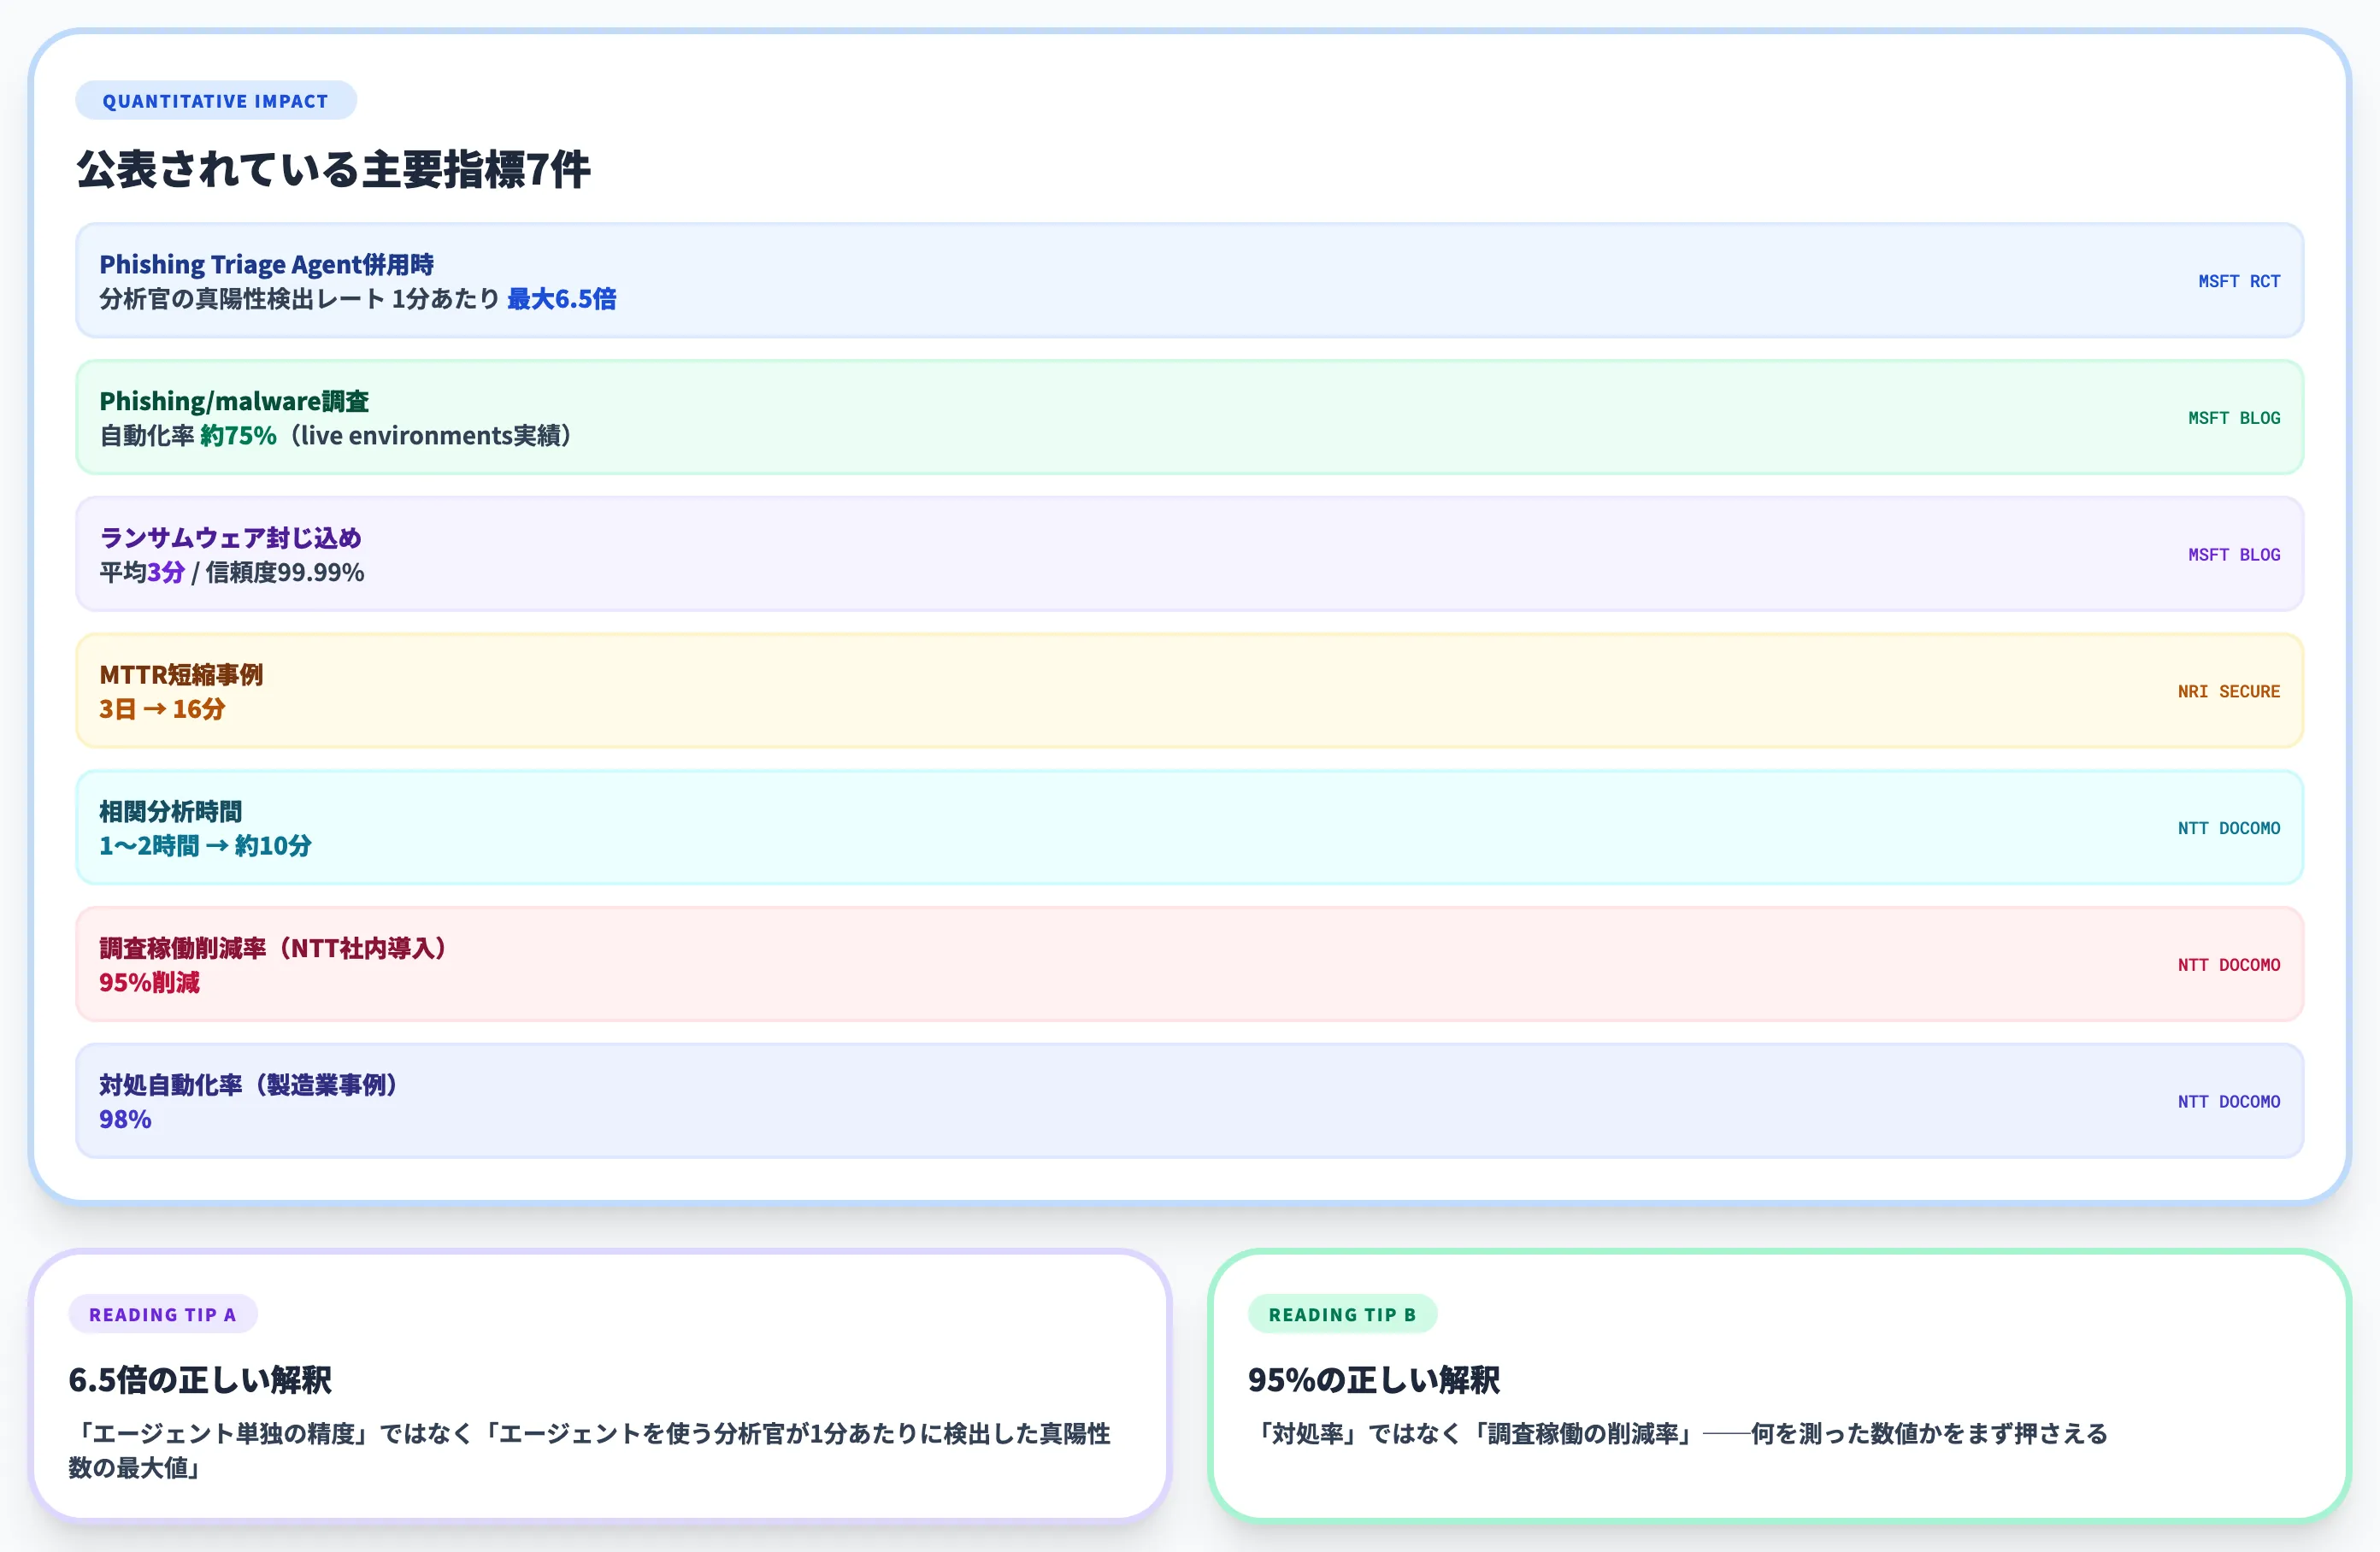
まず、ベンダー公式・導入支援側が公開している具体数値を押さえます。
| 指標 | 数値 | 出典 |
|---|---|---|
| Phishing triage agent併用時の分析官の真陽性検出レート | 1分あたり最大6.5倍 | Microsoft RCT試験 |
| Phishing/malware調査の自動化率 | 約75% | Microsoft agentic SOCブログ |
| ランサムウェア封じ込め時間 | 平均3分、信頼度99.99% | 同上 |
| MTTR | 3日→16分(事例) | NRIセキュア |
| 相関分析時間 | 1〜2時間→約10分 | NTTドコモビジネス |
| 調査稼働削減率(NTT社内導入) | 95% | 同上 |
| 対処自動化率(製造業事例) | 98% | 同上 |
この表の数字は、公式に公表されたうえで出典が特定できるものに限定しています。Microsoftの6.5倍は「エージェント単独の精度」ではなく「エージェントを使う分析官が1分あたりに検出した真陽性数の最大値」で、NTTの95%も「対処率」ではなく「調査稼働の削減率」である点に注意が必要です。それでも、大量のphishing/誤検知系アラートの一次処理に関してはAI SOCで桁違いの効率化が狙えることが読み取れます。
独立調査が示す「完全無監督運用はまだ普及していない」
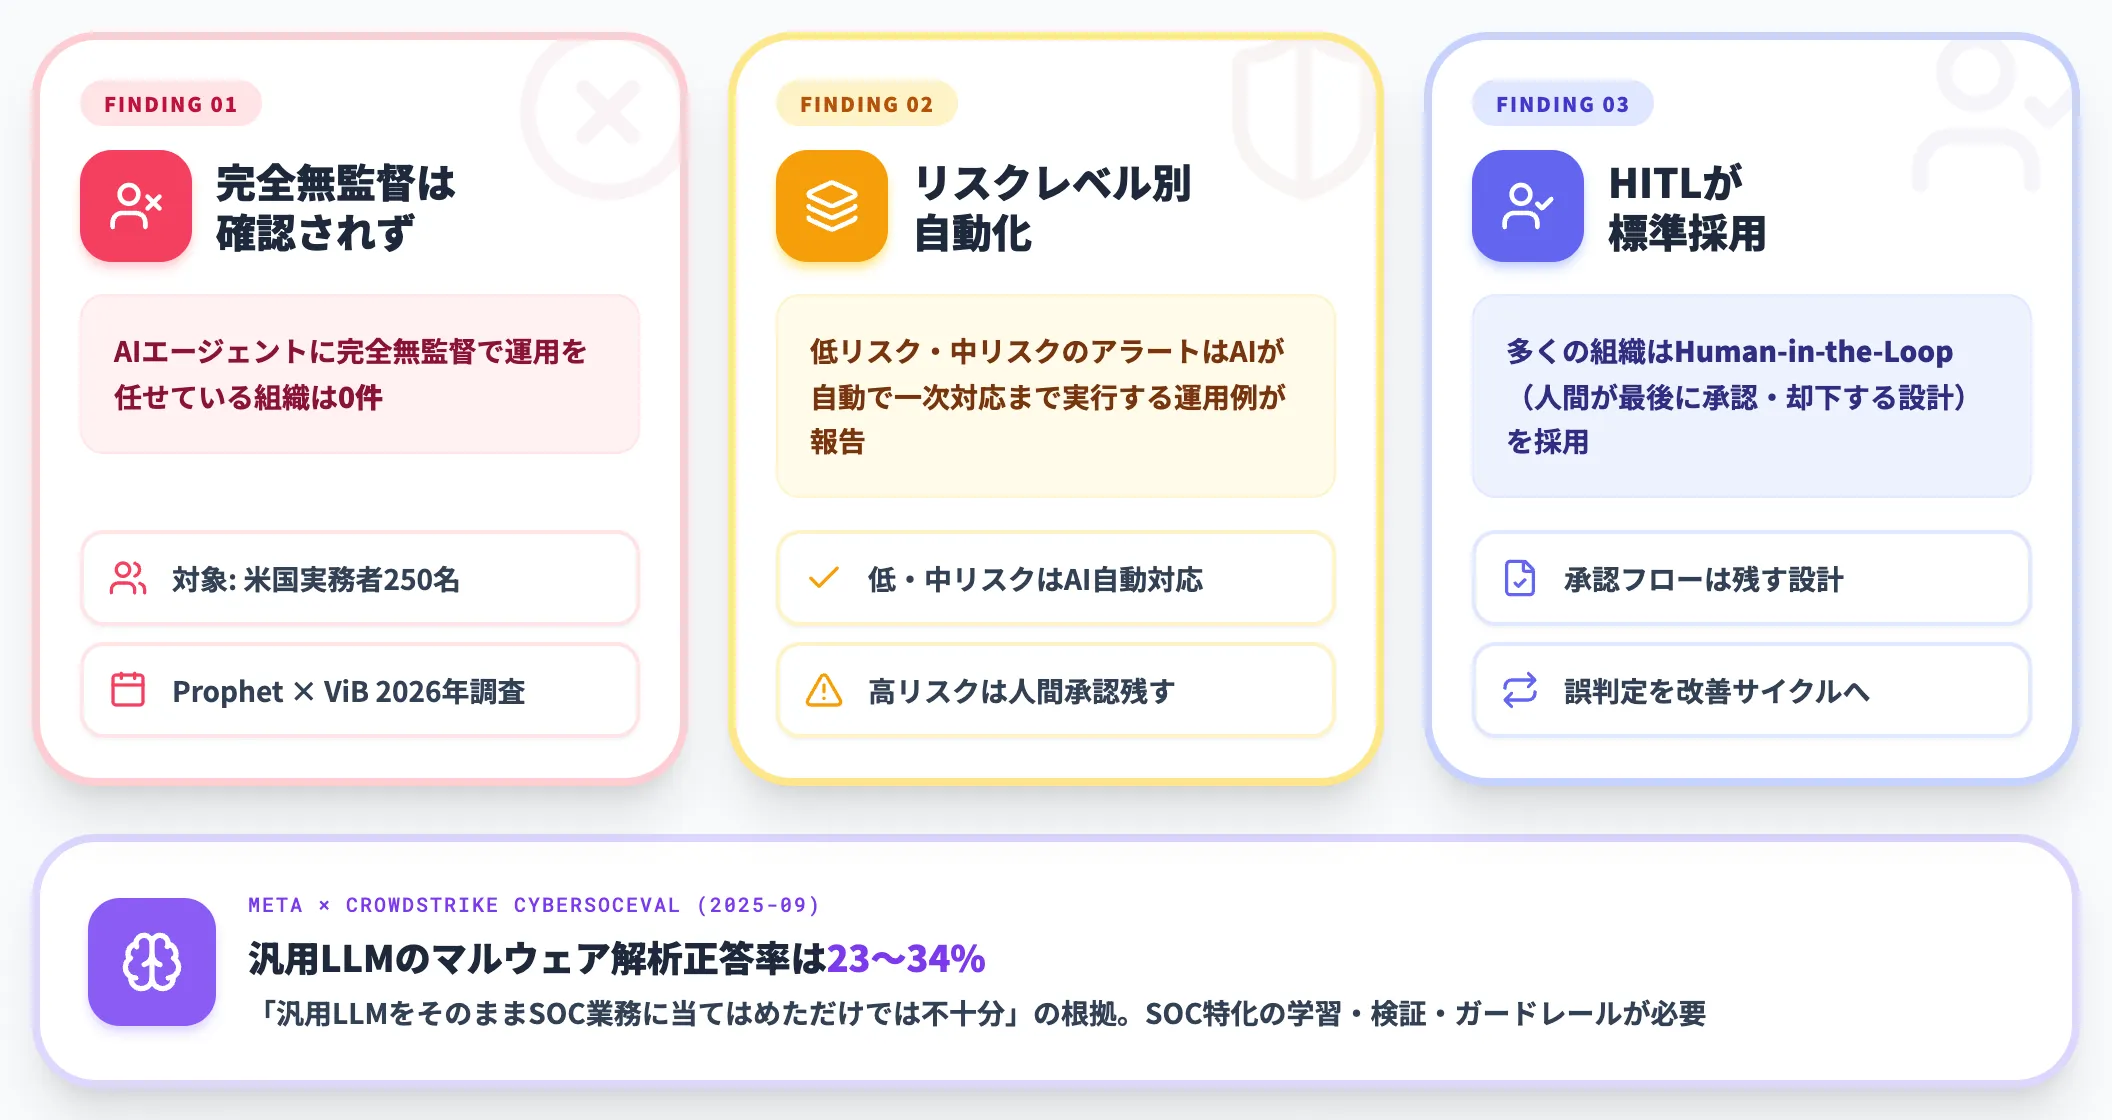
独立調査では、AI SOC製品を本番投入している組織でも完全無監督の運用には踏み切っていない実態が報告されています。
Prophet SecurityとViBが2026年に実施した米国セキュリティ実務者250名への調査では、以下が確認されました。
- 回答者の中に、AIエージェントに完全無監督で運用を任せている組織は見られなかった
- 一方で、低リスク・中リスクのアラートについてはAIが自動で一次対応まで実行する運用例も報告されている
- 多くの組織はHuman-in-the-Loop(人間が最後に承認・却下する設計)を採用している
別の文脈では、MetaとCrowdStrikeの共同研究チームが2025年9月に公開したCyberSOCEvalベンチマークで、汎用LLMがマルウェア解析問題に正答できたのは23〜34%にとどまったという報告があります。これはAI SOC製品の実運用精度ではなく汎用LLM単体の数値ですが、「汎用LLMをそのままSOC業務に当てはめただけでは不十分で、SOC特化の学習・検証・ガードレールが必要」という前提の根拠として参照できます。
これらの調査が示すのは、「ベンダーが公表する75〜98%の自動化率は特定タスクでの実運用や個別導入での値であり(Microsoftは公式blogで75%をlive environments実績と説明)、一方で調査対象の企業では完全無監督運用は選択されていない」という運用実態です。製品側の能力そのものではなく、各組織が現時点で許容しているリスクの水準として読むのが正確です。
現場で起きる「AIが得意なこと/苦手なこと」
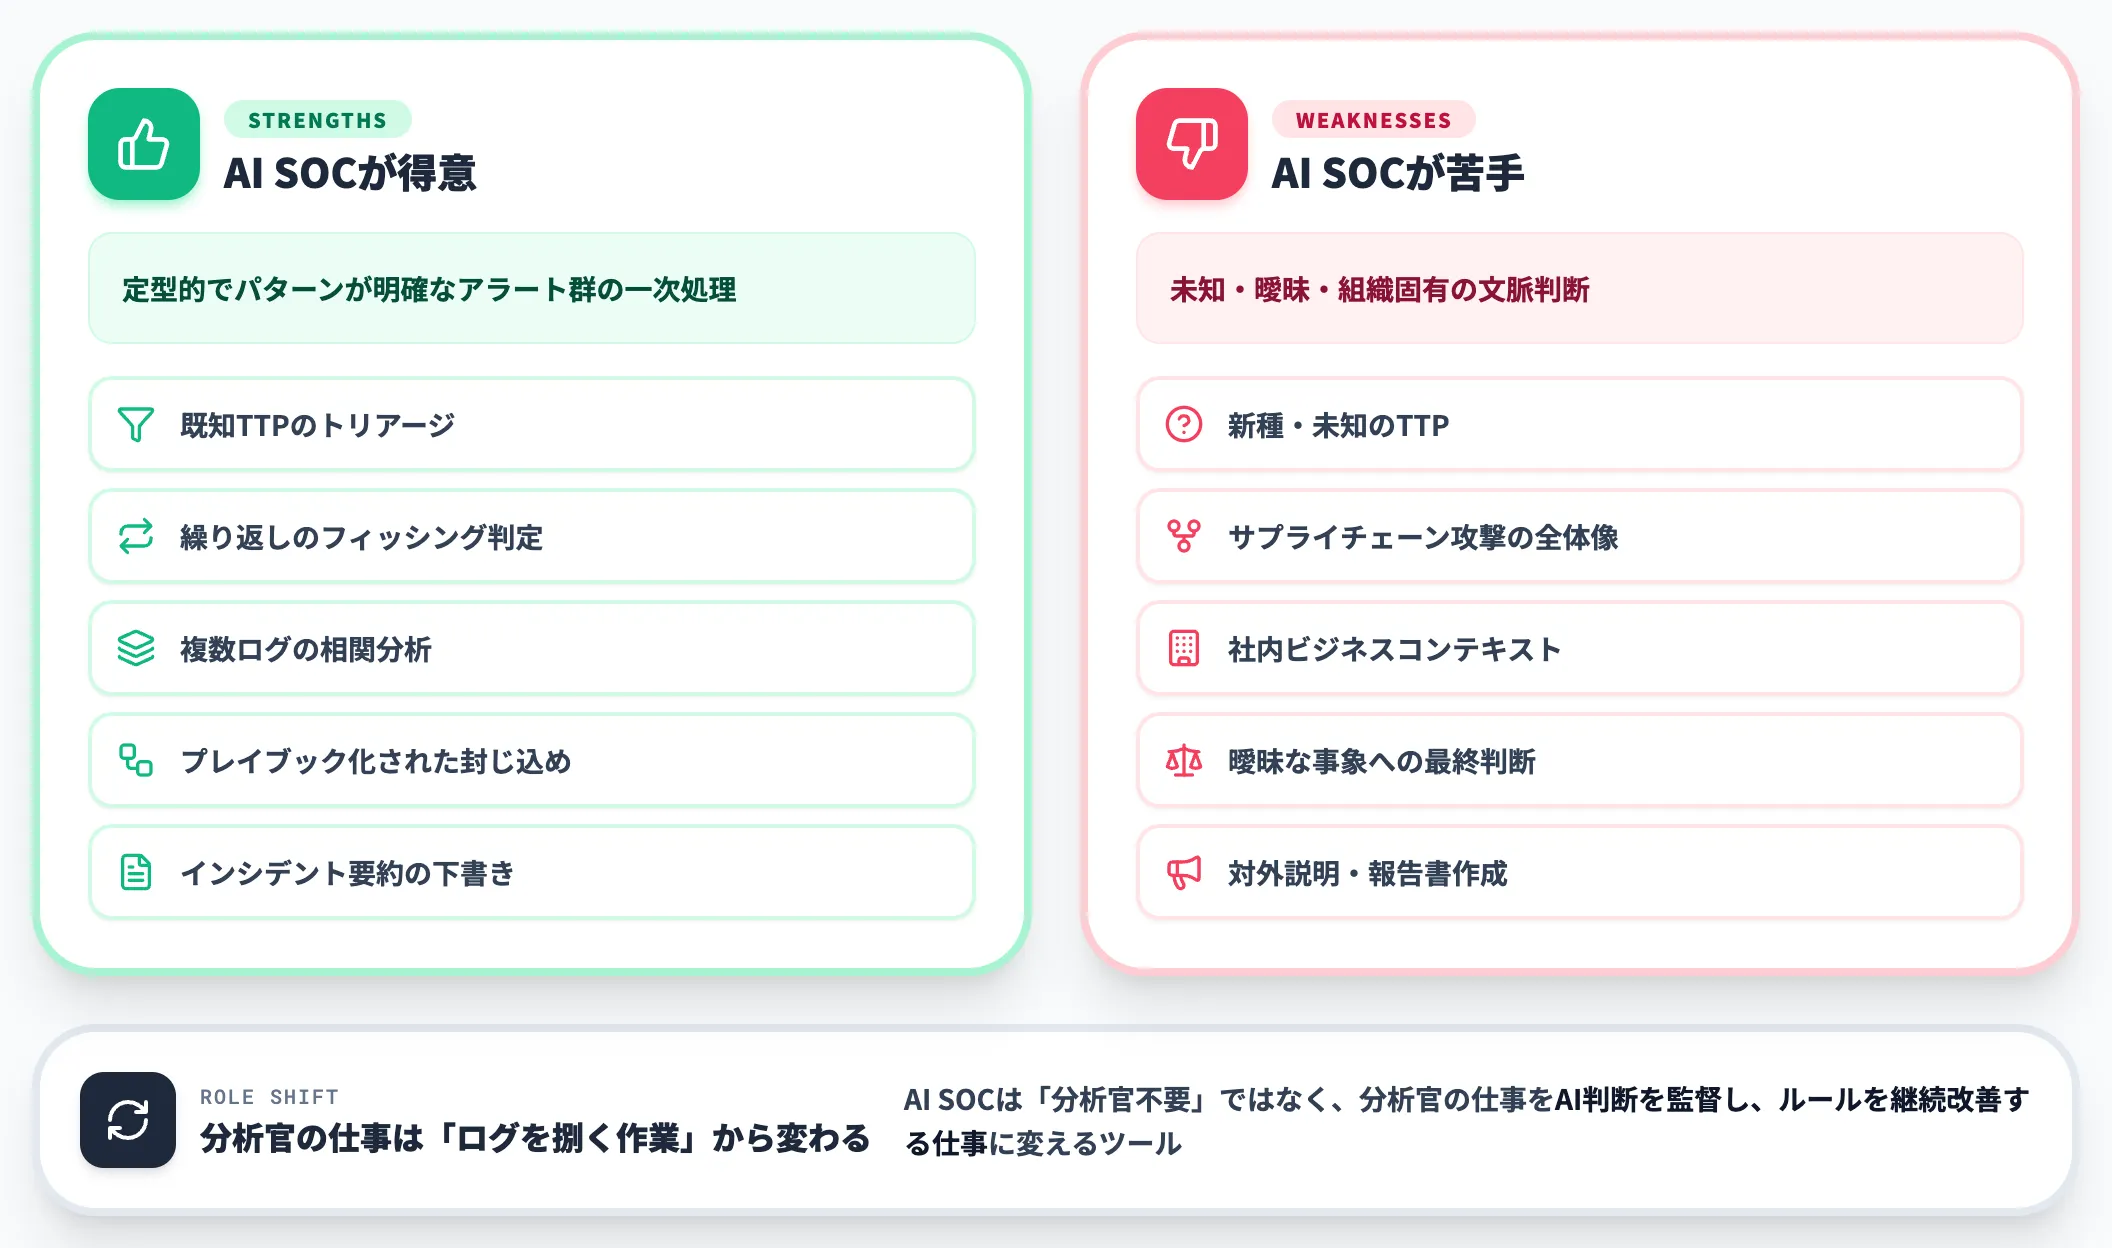
AI SOCが得意なのは、定型的でパターンが明確なアラート群の一次処理です。
一方で苦手な領域も明確にあります。
- 新種・未知のTTP(戦術・技術・手順)への対応
- 複数組織をまたぐサプライチェーン攻撃の全体像把握
- 社内のビジネスコンテキスト(例:この時期だけ正常な大量アクセス)
- 曖昧な事象への最終判断
- インシデントの対外説明・報告書作成
これらはいずれも、人間アナリストが継続的に監督・改善・判断する必要がある領域です。AI SOCは「分析官不要」ではなく、分析官の仕事を「ログを捌く作業」から「AI判断を監督し、ルールを継続改善する仕事」に変えるツールと捉えるのが正確です。
AI総合研究所の支援現場でも、AI SOC導入を決めた組織の多くが「人員削減」ではなく「同じ人数でカバー範囲を数倍にする」目的を優先しています。
日本市場での選択肢——NTT・CTC・MSSPの3つの入口
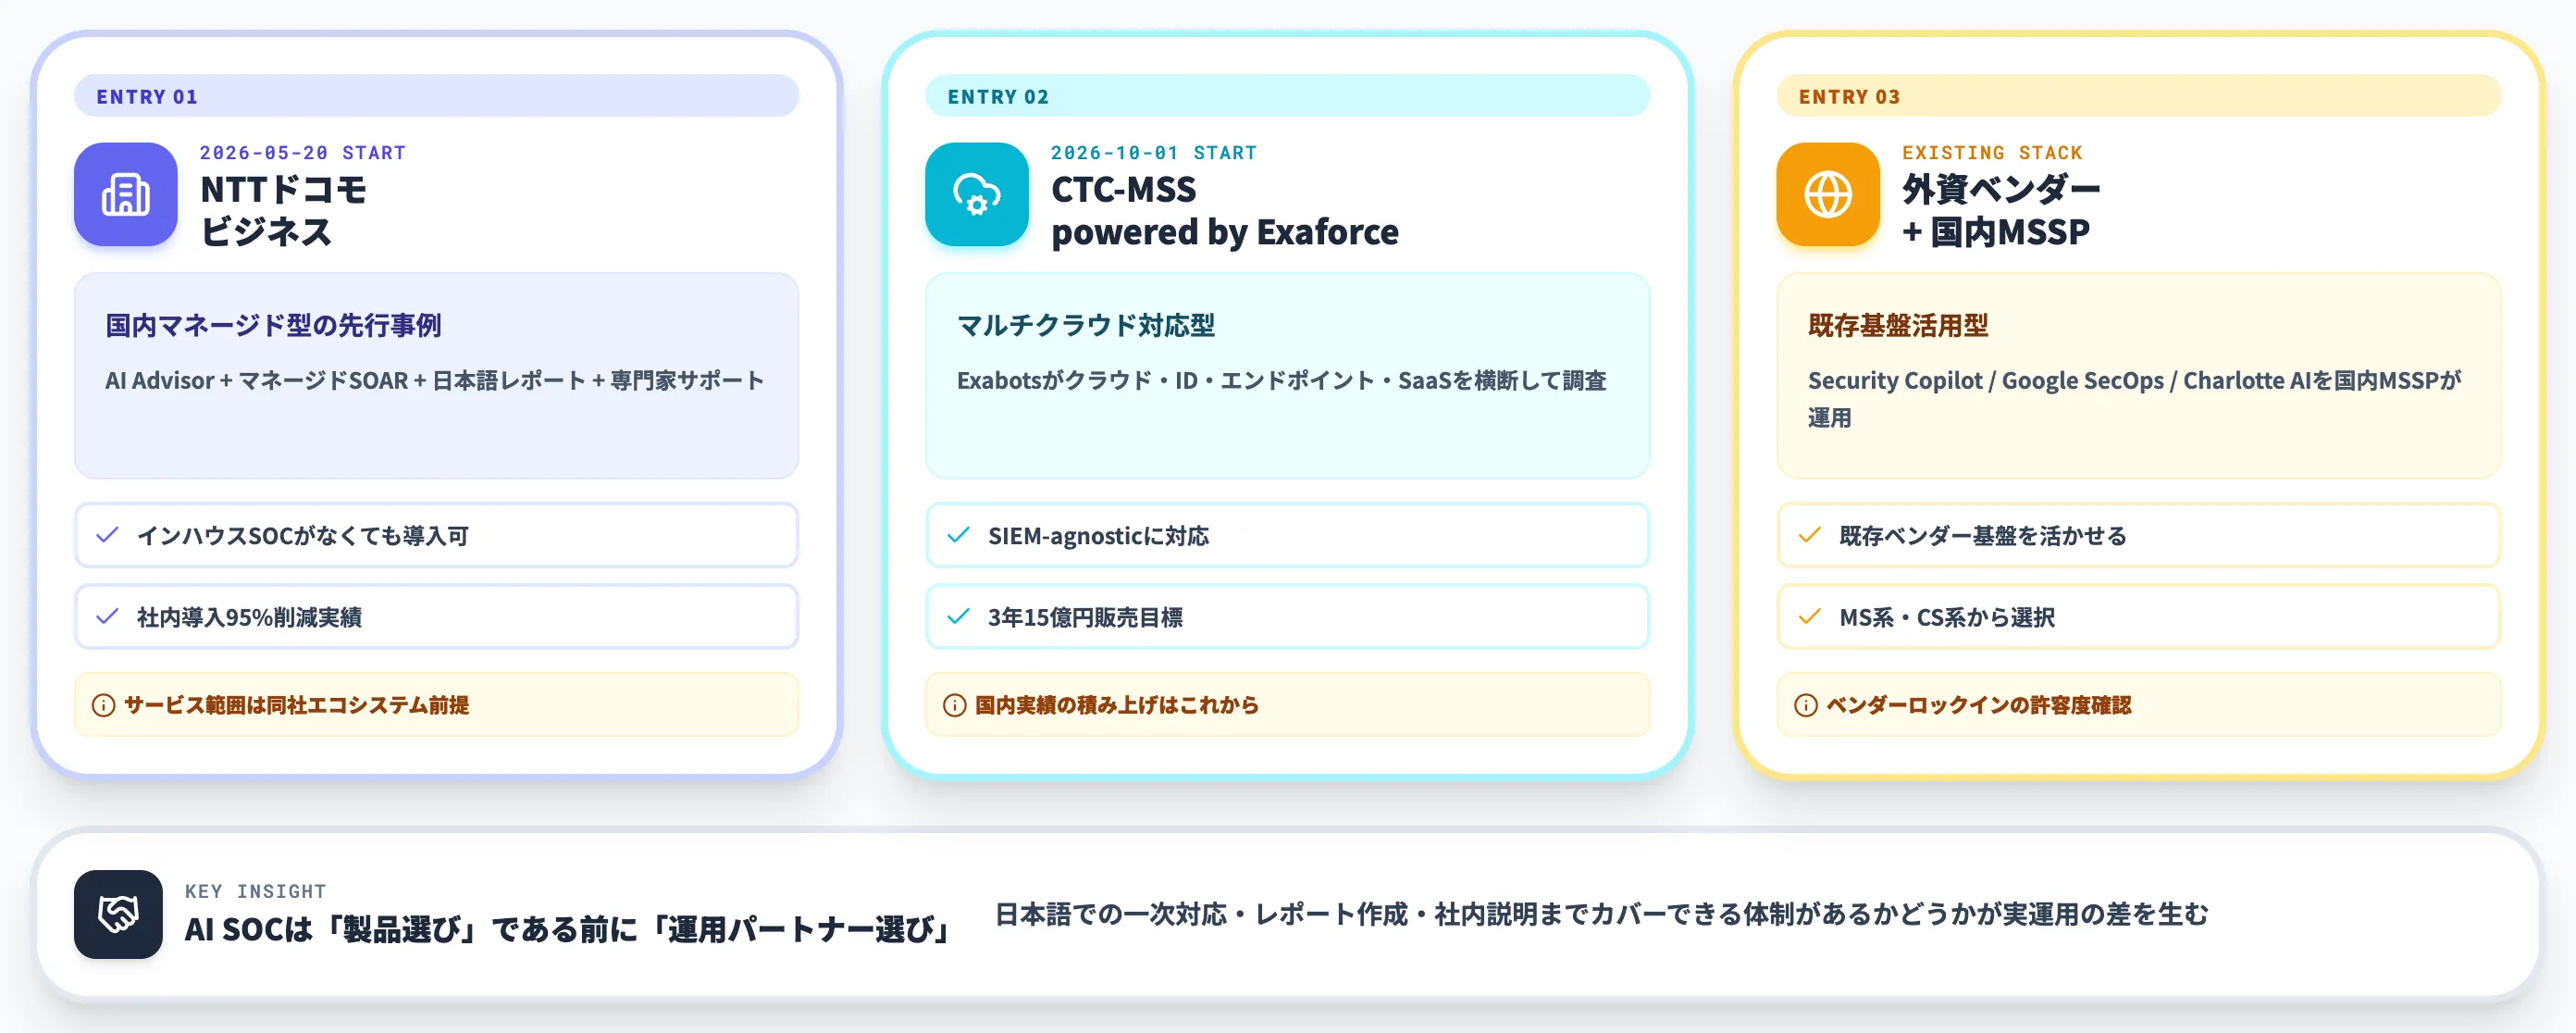
日本市場でAI SOCを導入する場合、主に3つの入口があります。それぞれ強みと向き不向きが明確に分かれるため、自社の状況に合わせた選択が必要です。
NTTドコモビジネスの「AI SOC」——国内マネージド型の先行事例
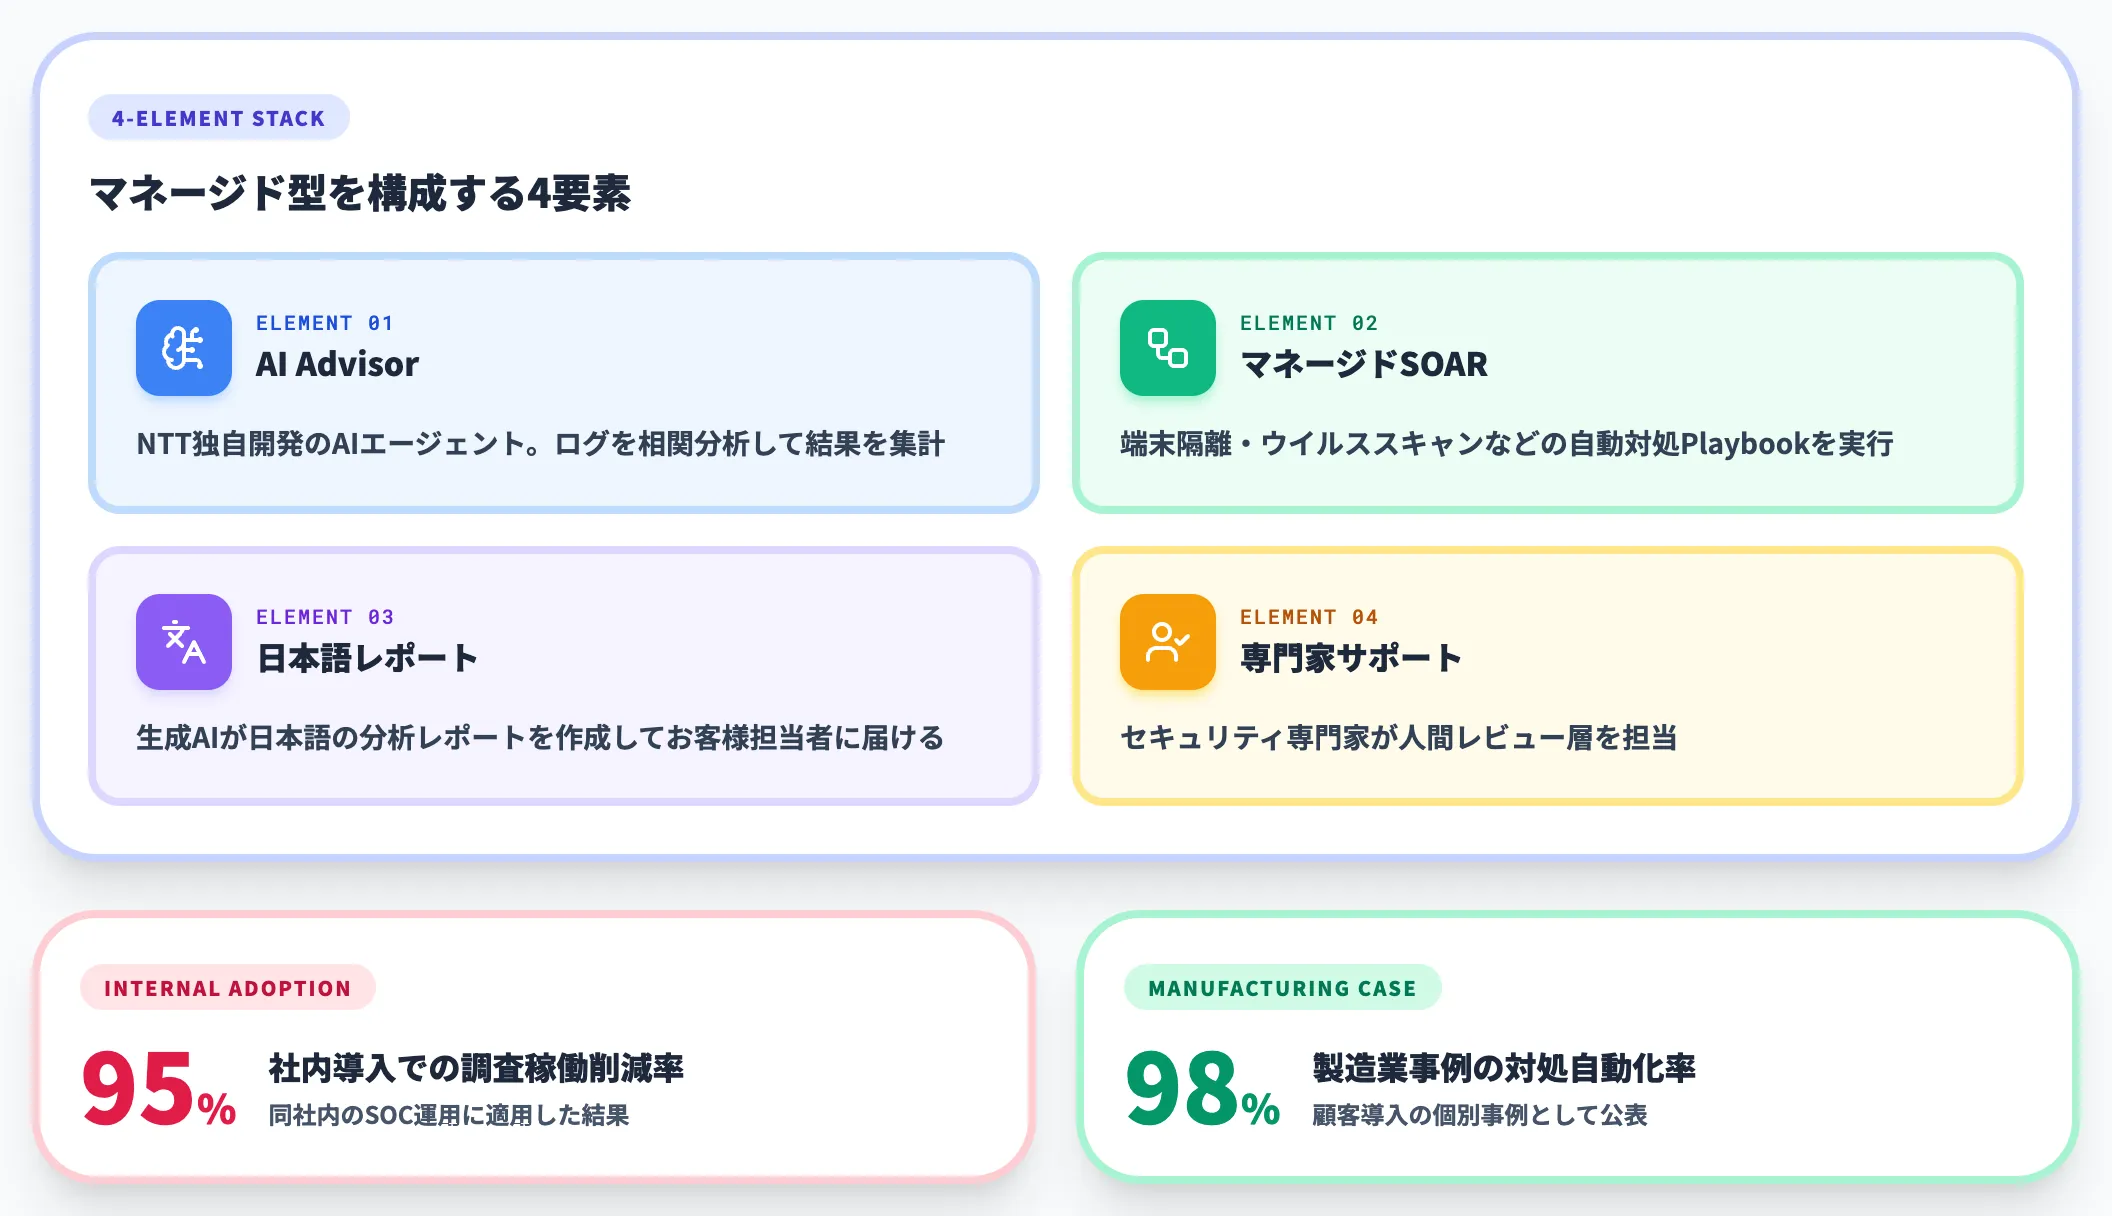
NTTドコモビジネスは2026年5月20日にAI SOCサービスを提供開始しました。独自開発のAIエージェント「AI Advisor」によるログ分析と、マネージドSOARによる自動対処を組み合わせた構成です。
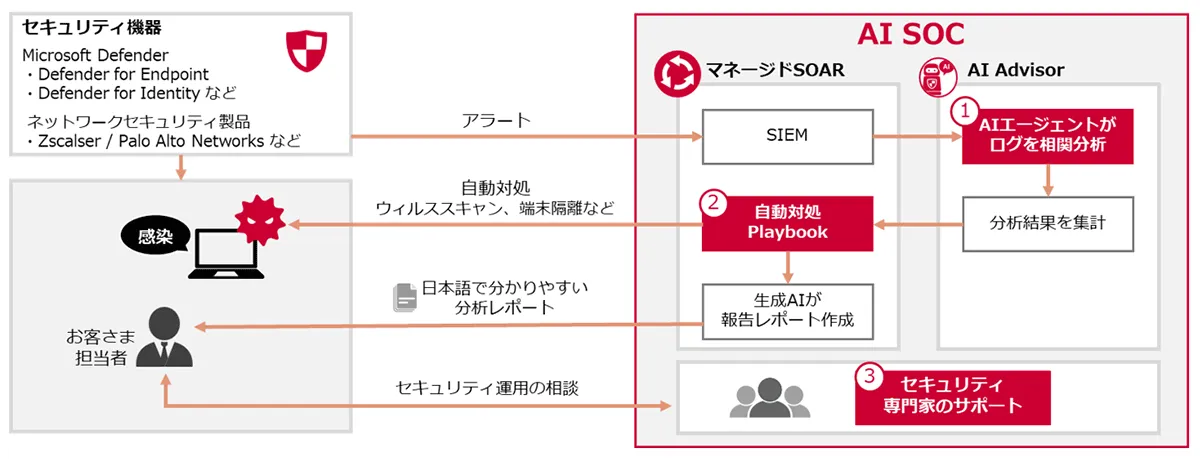
左のセキュリティ機器(Microsoft Defender・ネットワーク製品)から流入したアラートを、マネージドSOARとAI Advisorの両輪で処理し、自動対処Playbookと日本語の報告レポート作成までを担う。右下のセキュリティ専門家サポートが人間レビュー層を担う(出典:NTTドコモビジネス プレスリリース)
構成図を順に追うと、入り口のアラートはSIEMで集約され、AI Advisor(右)がログを相関分析して結果を集計し、自動対処Playbook(中央)が端末隔離・ウイルススキャンなどの一次対応を実行、最後に生成AIが日本語の分析レポートを作成してお客さま担当者に届ける流れです。この「AI Advisor + マネージドSOAR + 日本語レポート + 専門家サポート」の4要素構成が、海外ベンダー製品を単体で入れる場合と比べたときの日本国内マネージド型の強みになっています。
公表されている実績として、同社内導入で調査稼働を95%削減、製造業の導入事例では98%の自動対処率を達成しています。
マネージドサービス型のため、インハウスでSOCを運用する体制が整っていない企業でも導入しやすい点が特徴です。
CTC-MSS AI SOCサービス powered by Exaforce——マルチクラウド対応型
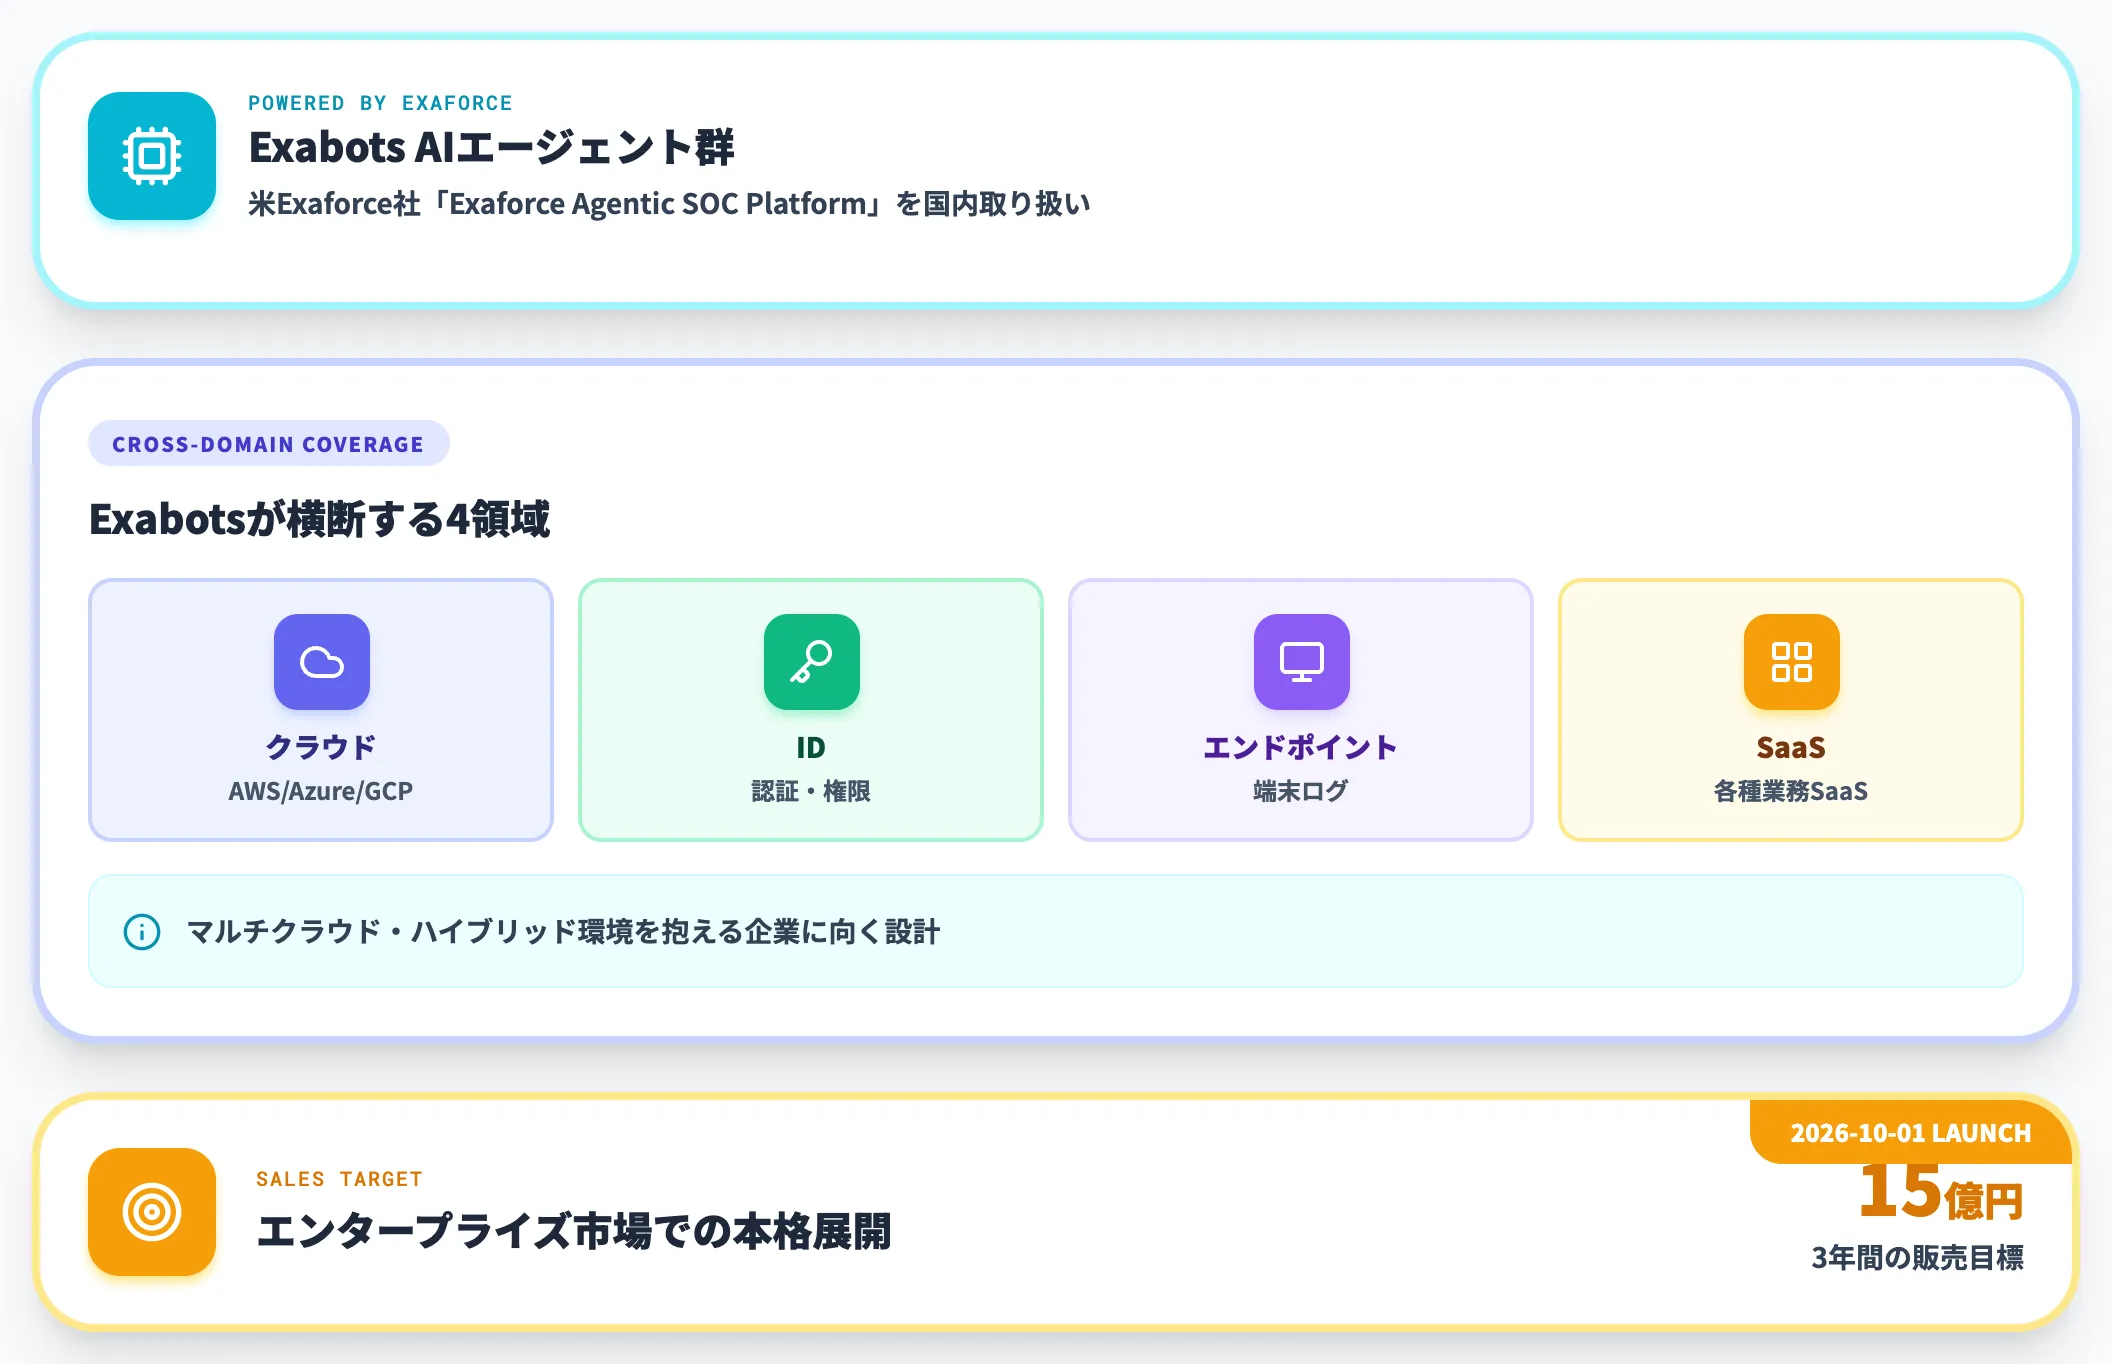
伊藤忠テクノソリューションズ(CTC)は2026年10月1日、米Exaforceの「Exaforce Agentic SOC Platform」の国内取り扱いを開始しました。「CTC-MSS AI SOCサービス powered by Exaforce」として提供されます。
Exaforceが提供する「Exabots」と呼ぶAIエージェント群で、クラウド・ID・エンドポイント・SaaSを横断する調査が可能です。マルチクラウド・ハイブリッド環境を抱える企業に向いています。
CTCは3年で15億円の販売目標を掲げており、国内のエンタープライズ市場での本格展開が始まっています。
外資ベンダー製品 + 国内MSSPの組み合わせ
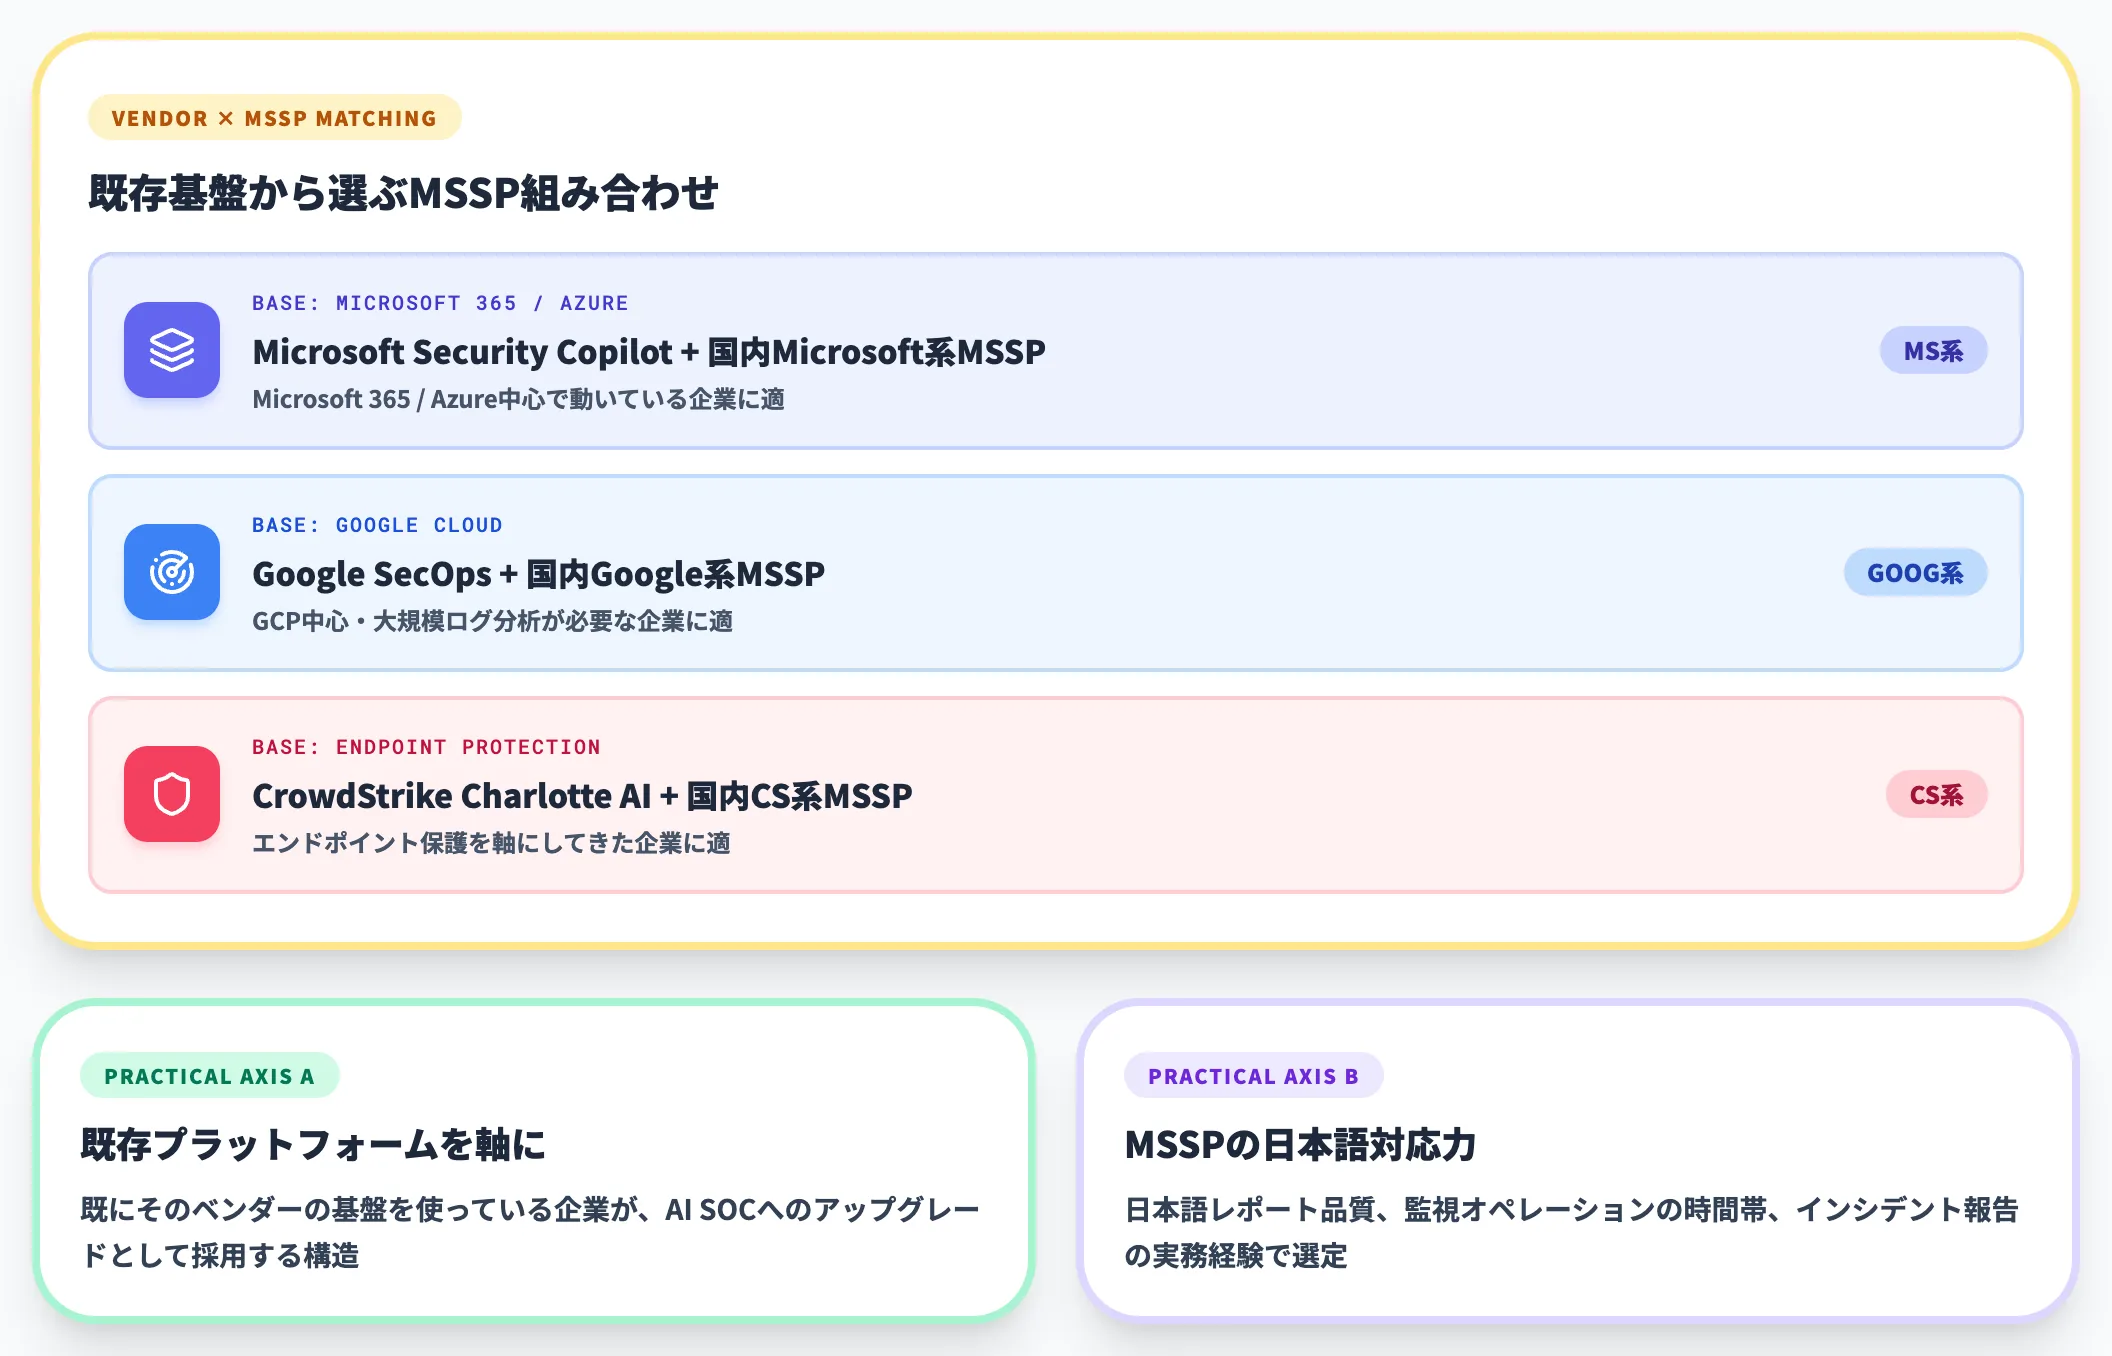
大手MSSP(Managed Security Service Provider)各社も、Microsoft Security Copilot・Google SecOps・CrowdStrike Charlotte AIなどを組み込んだ監視サービスを提供しています。
既にMicrosoft 365/Azure中心で動いている企業はMicrosoft系MSSPを、エンドポイント保護を軸にしてきた企業はCrowdStrike系MSSPを選ぶのが現実的です。
日本市場での選び方
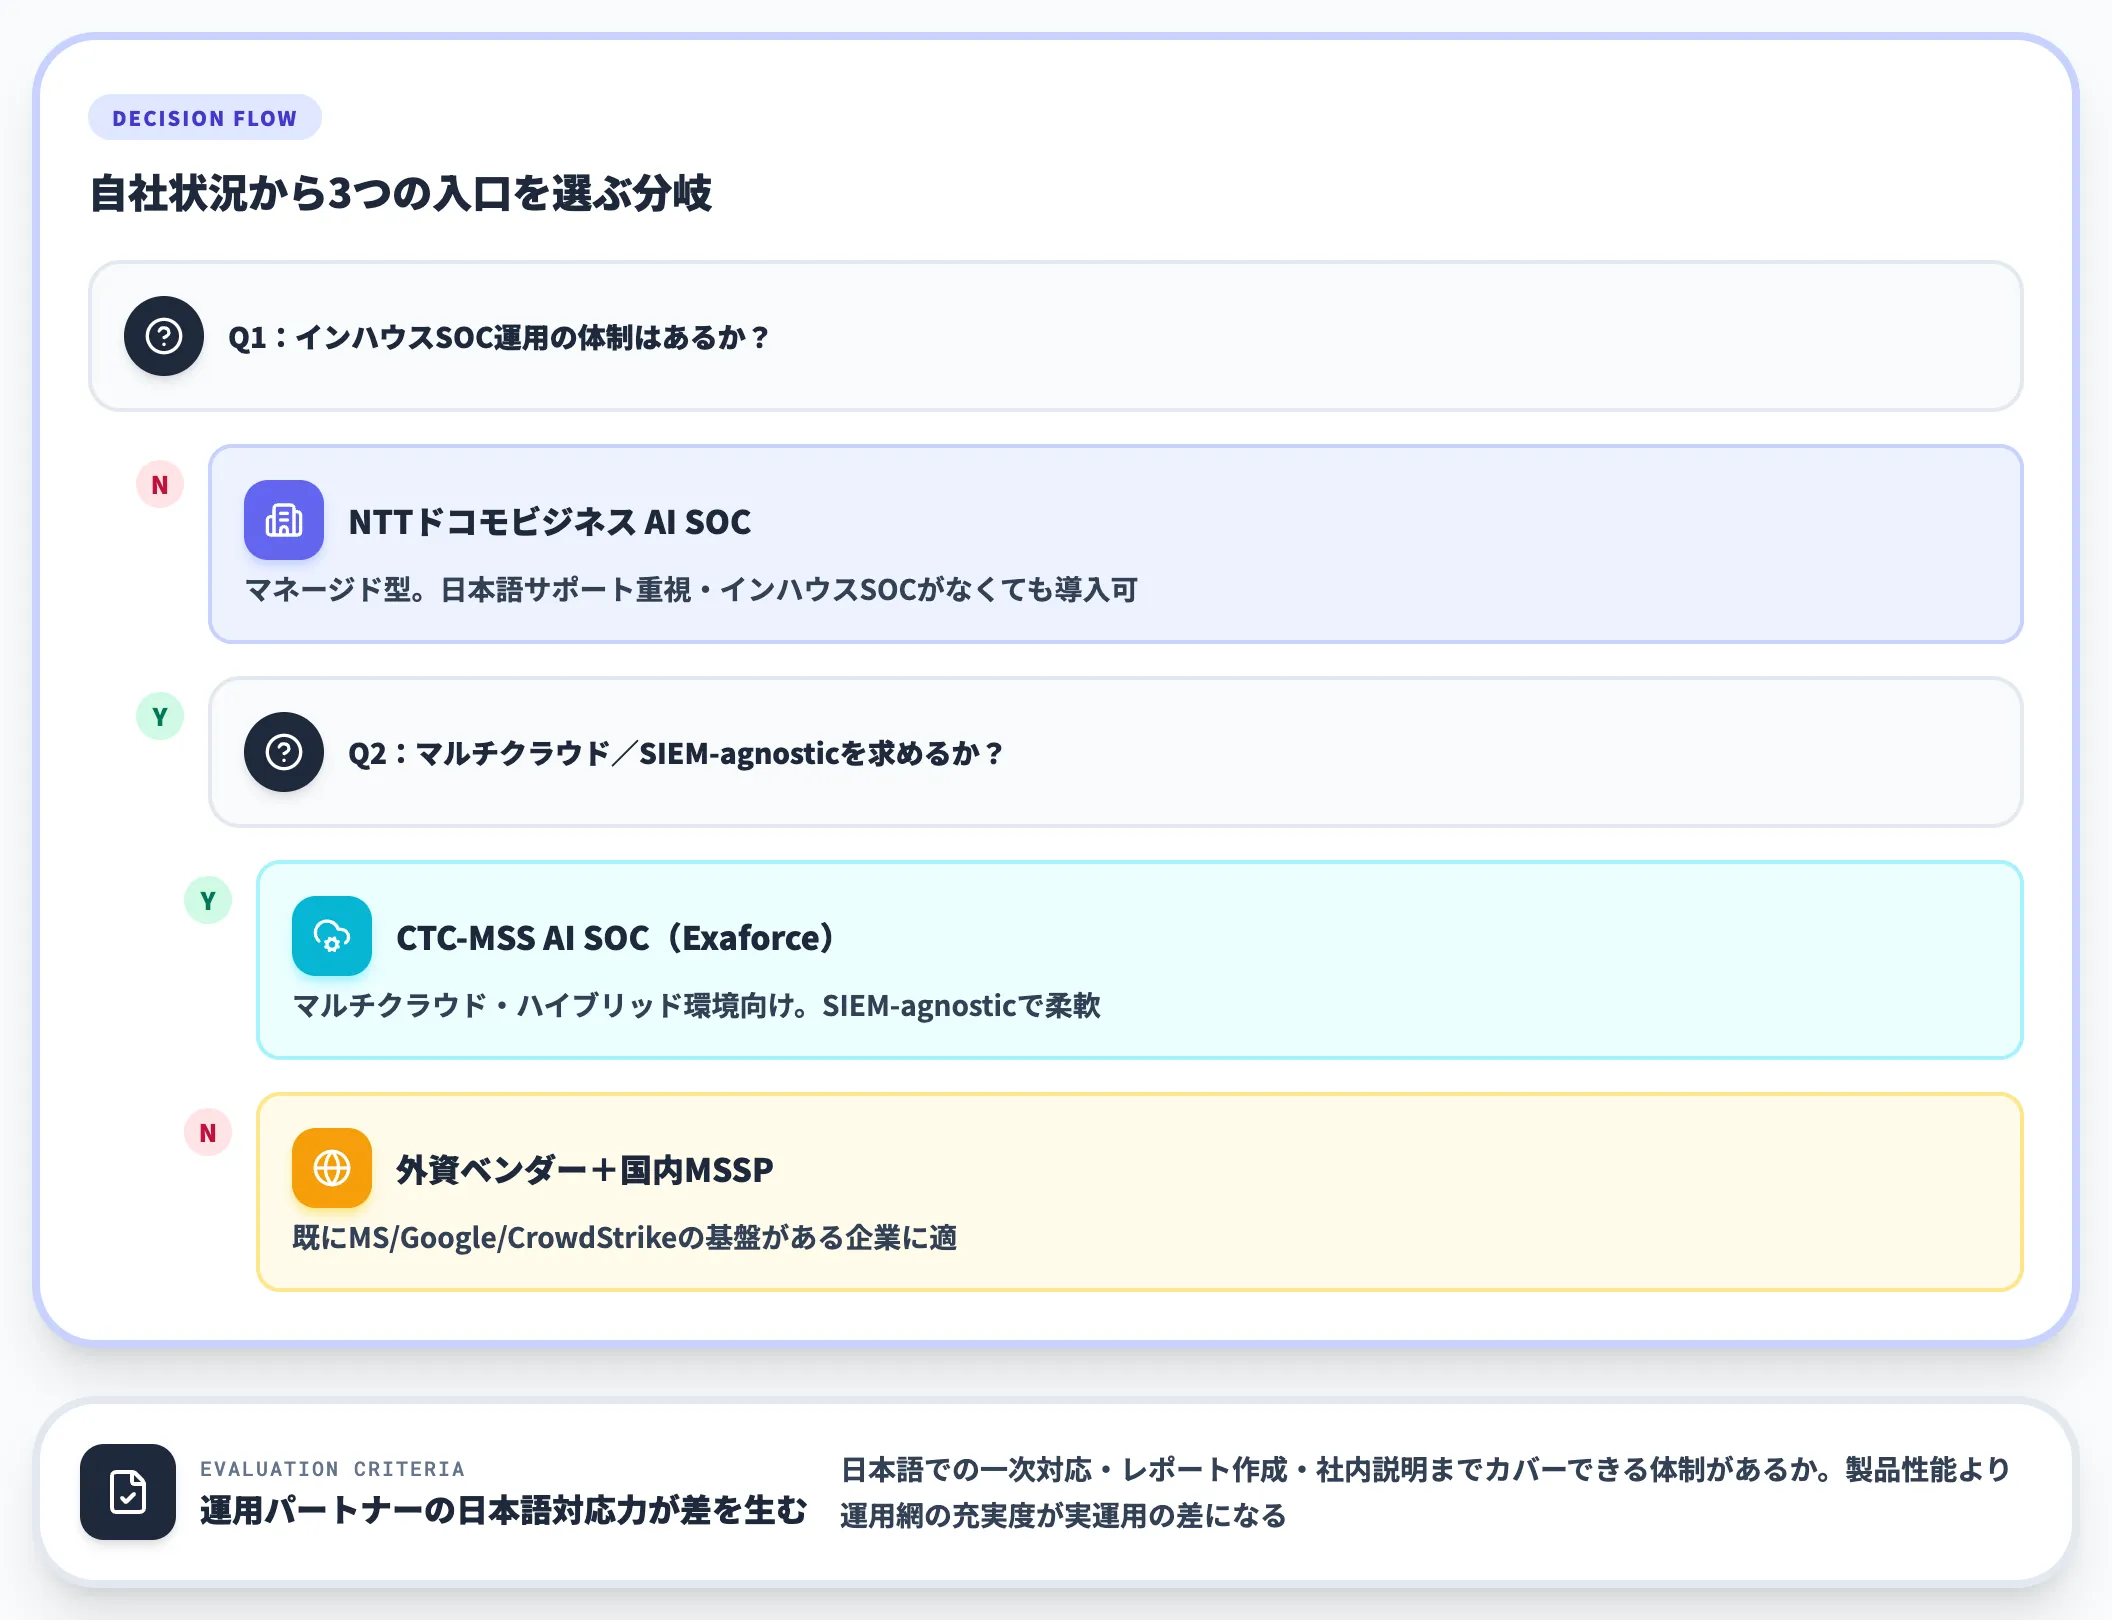
日本市場での3つの入口を、意思決定の軸で整理すると次のようになります。
| 選択肢 | 向いているケース | 注意点 |
|---|---|---|
| NTTドコモビジネス AI SOC | 国内で日本語サポートを重視・インハウスSOCがない | サービス範囲が同社エコシステム前提 |
| CTC-MSS AI SOC(Exaforce) | マルチクラウド・ハイブリッド環境・SIEM-agnosticを求める | 2026年10月開始の新サービス、国内実績の積み上げはこれから |
| 外資ベンダー+国内MSSP | 既にMS/Google/CrowdStrikeの基盤がある | ベンダーロックインの許容度、日本語レポート品質 |
この表で押さえておきたいのは、AI SOCは「製品選び」である前に「運用パートナー選び」であるという本質です。日本語での一次対応・レポート作成・社内説明までカバーできる体制があるかどうかが、実運用での差を生みます。
AI SOCの導入ステップ・料金・詰まる論点
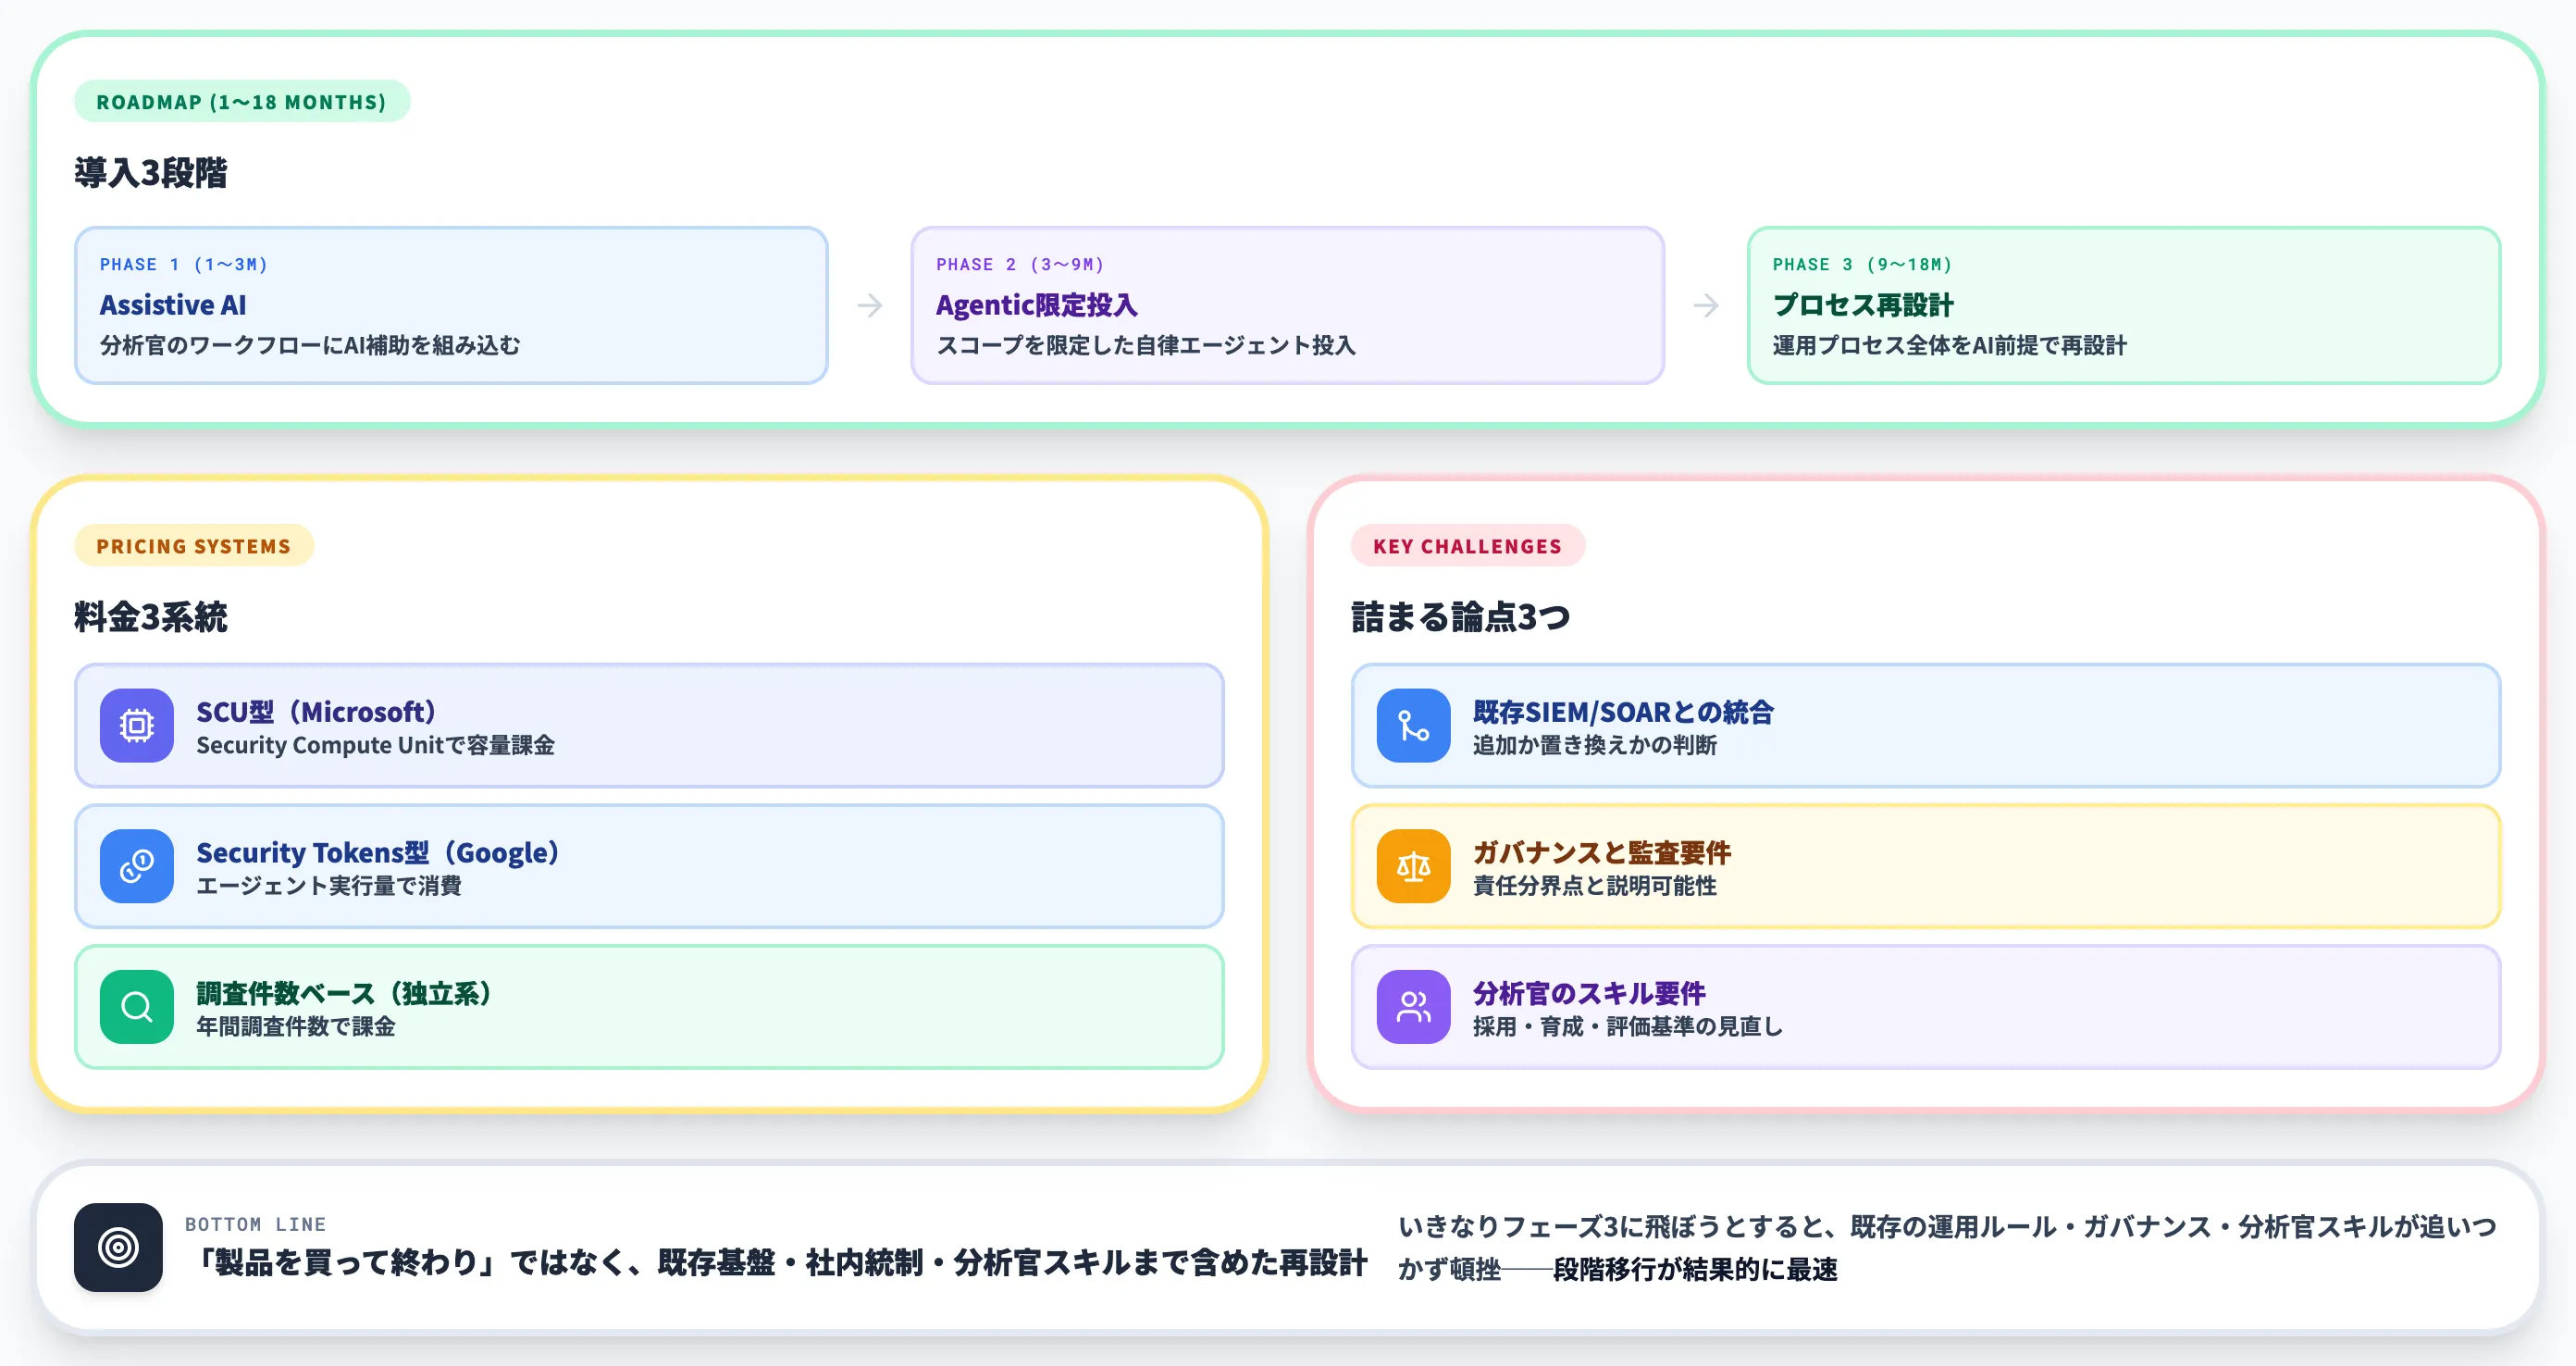
AI SOC導入は「製品を買って終わり」ではなく、既存SIEM/SOAR・社内ガバナンス・分析官のスキル要件まで含めた再設計の仕事になります。
本セクションでは、現実的な3段階ロードマップ、料金の読み方、そして導入時に詰まりやすい論点を整理します。
導入ロードマップ——3段階で進める
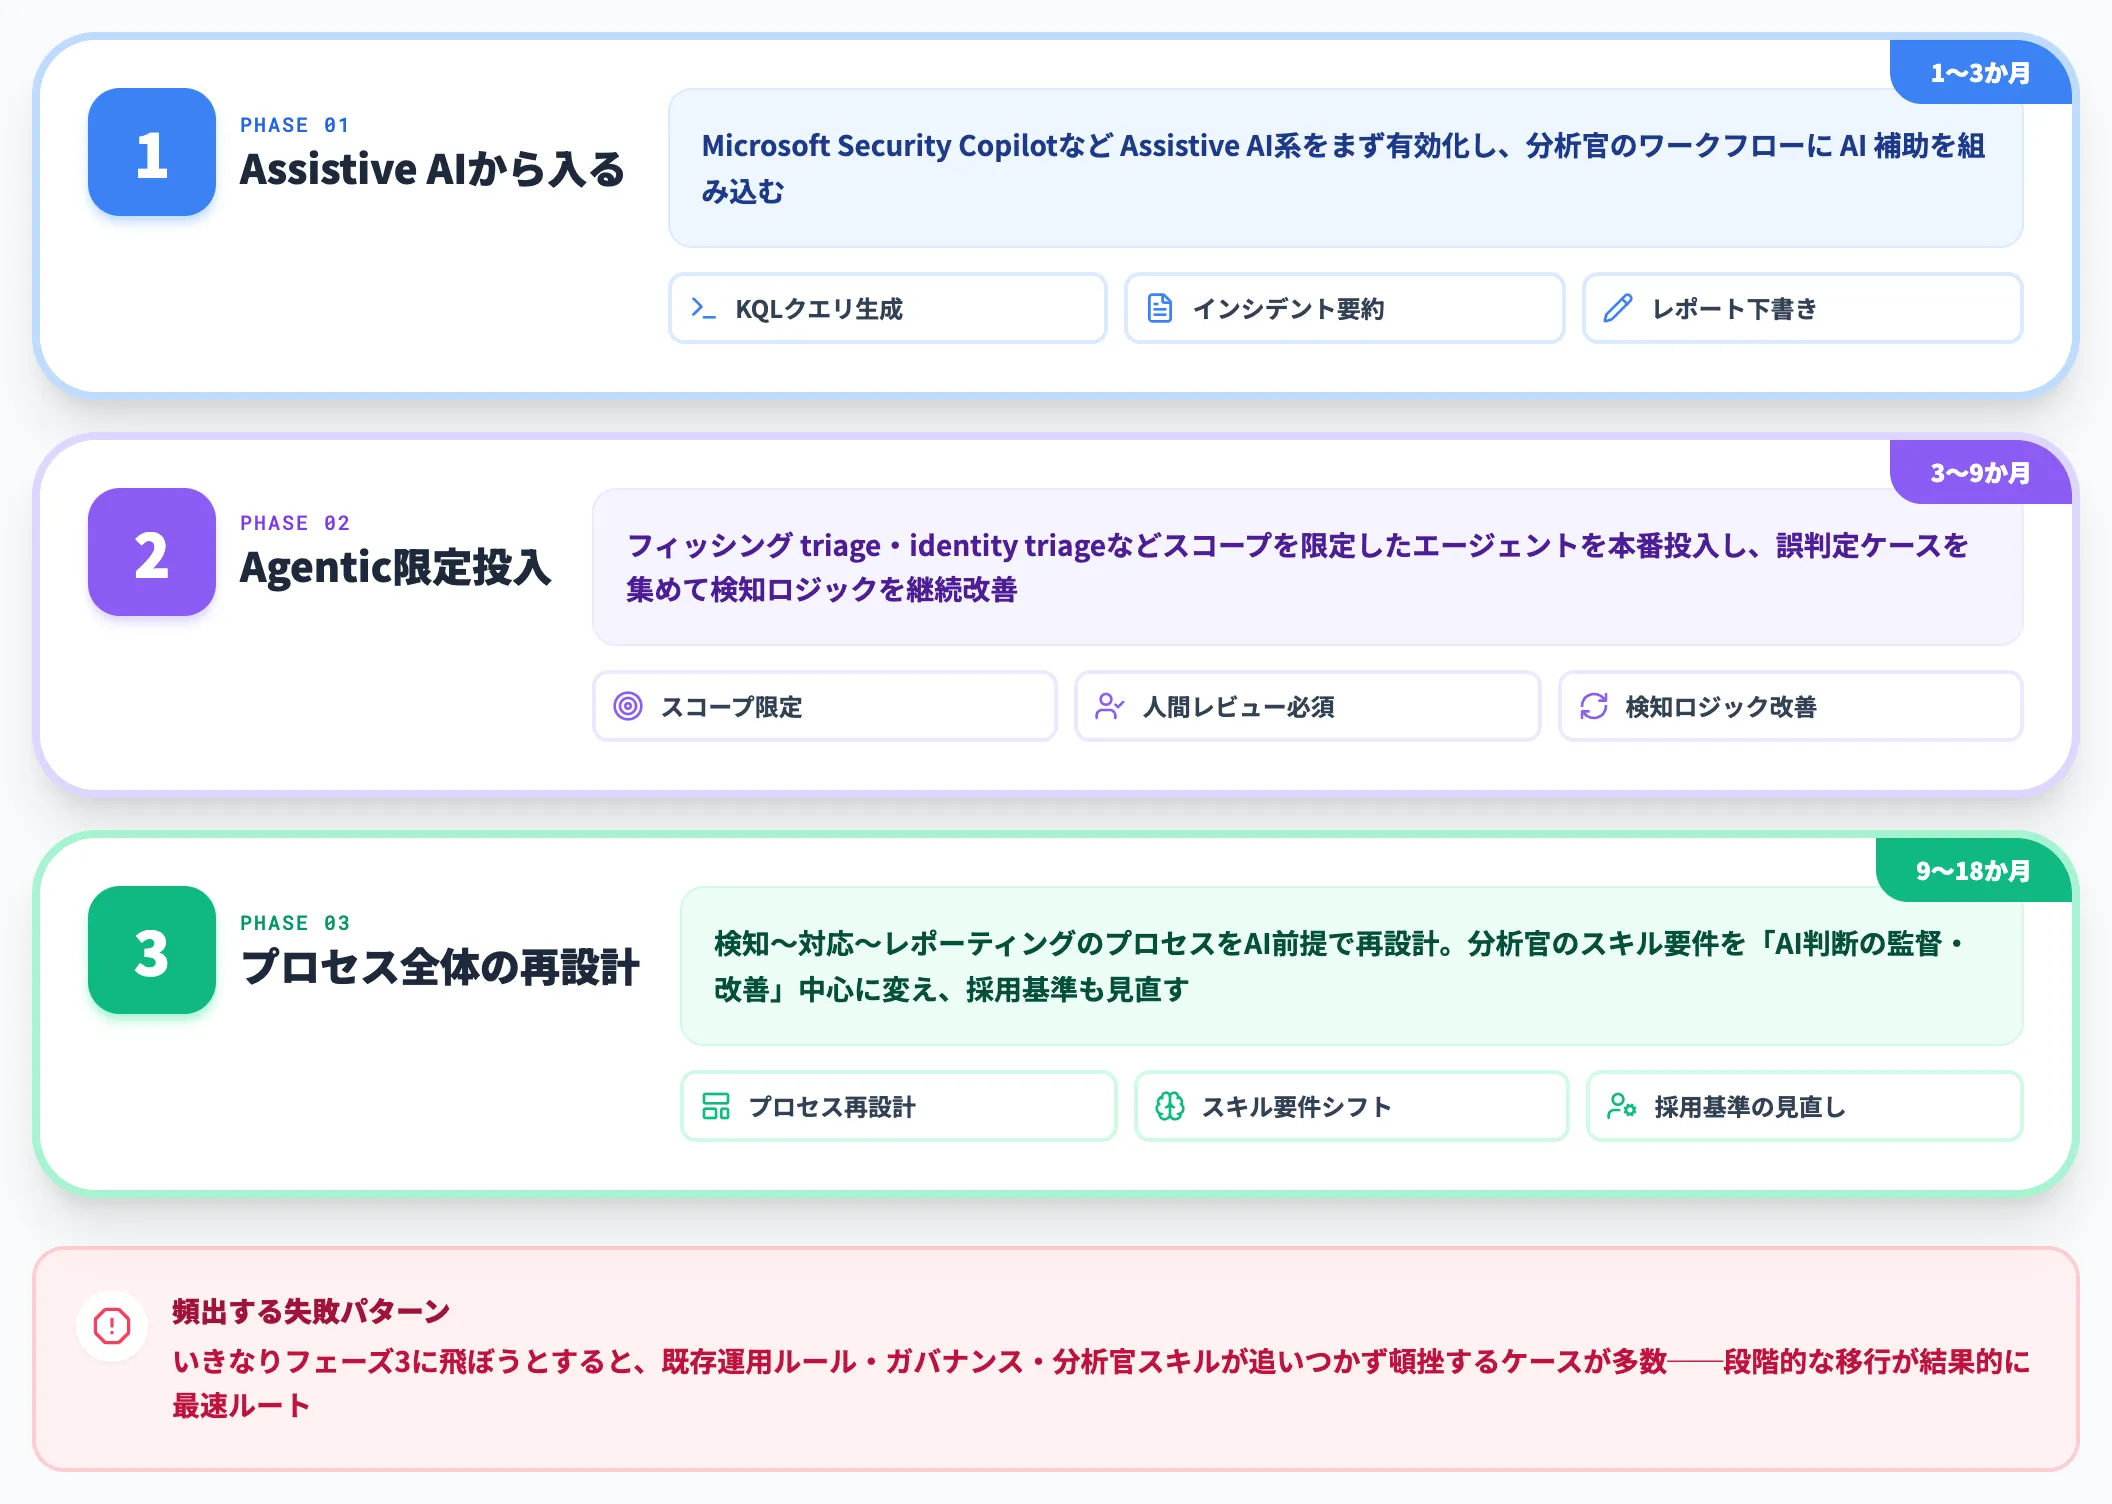
AI SOC導入は、以下の3段階で進めるのが現実的です。
-
フェーズ1:Assistive AIから入る(1〜3か月)
Microsoft Security Copilotなど Assistive AI系をまず有効化し、分析官のワークフローに AI 補助を組み込む。KQLクエリ生成・インシデント要約・レポート下書きのレベルから着手し、分析官のAIリテラシーを育てる。
-
フェーズ2:Agentic AIを特定タスクに限定投入(3〜9か月)
フィッシングトリアージ、identity アラート triage など、スコープを限定したエージェントを本番投入。人間レビューを必須にして、誤判定ケースを集めて検知ロジックを継続改善する。
-
フェーズ3:運用プロセス全体の設計を見直す(9〜18か月)
検知〜対応〜レポーティングのプロセスをAI前提で再設計。分析官のスキル要件を「AI判断の監督・改善」中心に変え、採用基準も見直す。
いきなりフェーズ3に飛ぼうとすると、既存の運用ルール・ガバナンス・分析官のスキルセットが追いつかず頓挫するケースが多く見られます。段階的な移行が結果的に最速ルートになります。
料金の読み方——SCU型・Security Tokens型・調査件数ベースの3系統
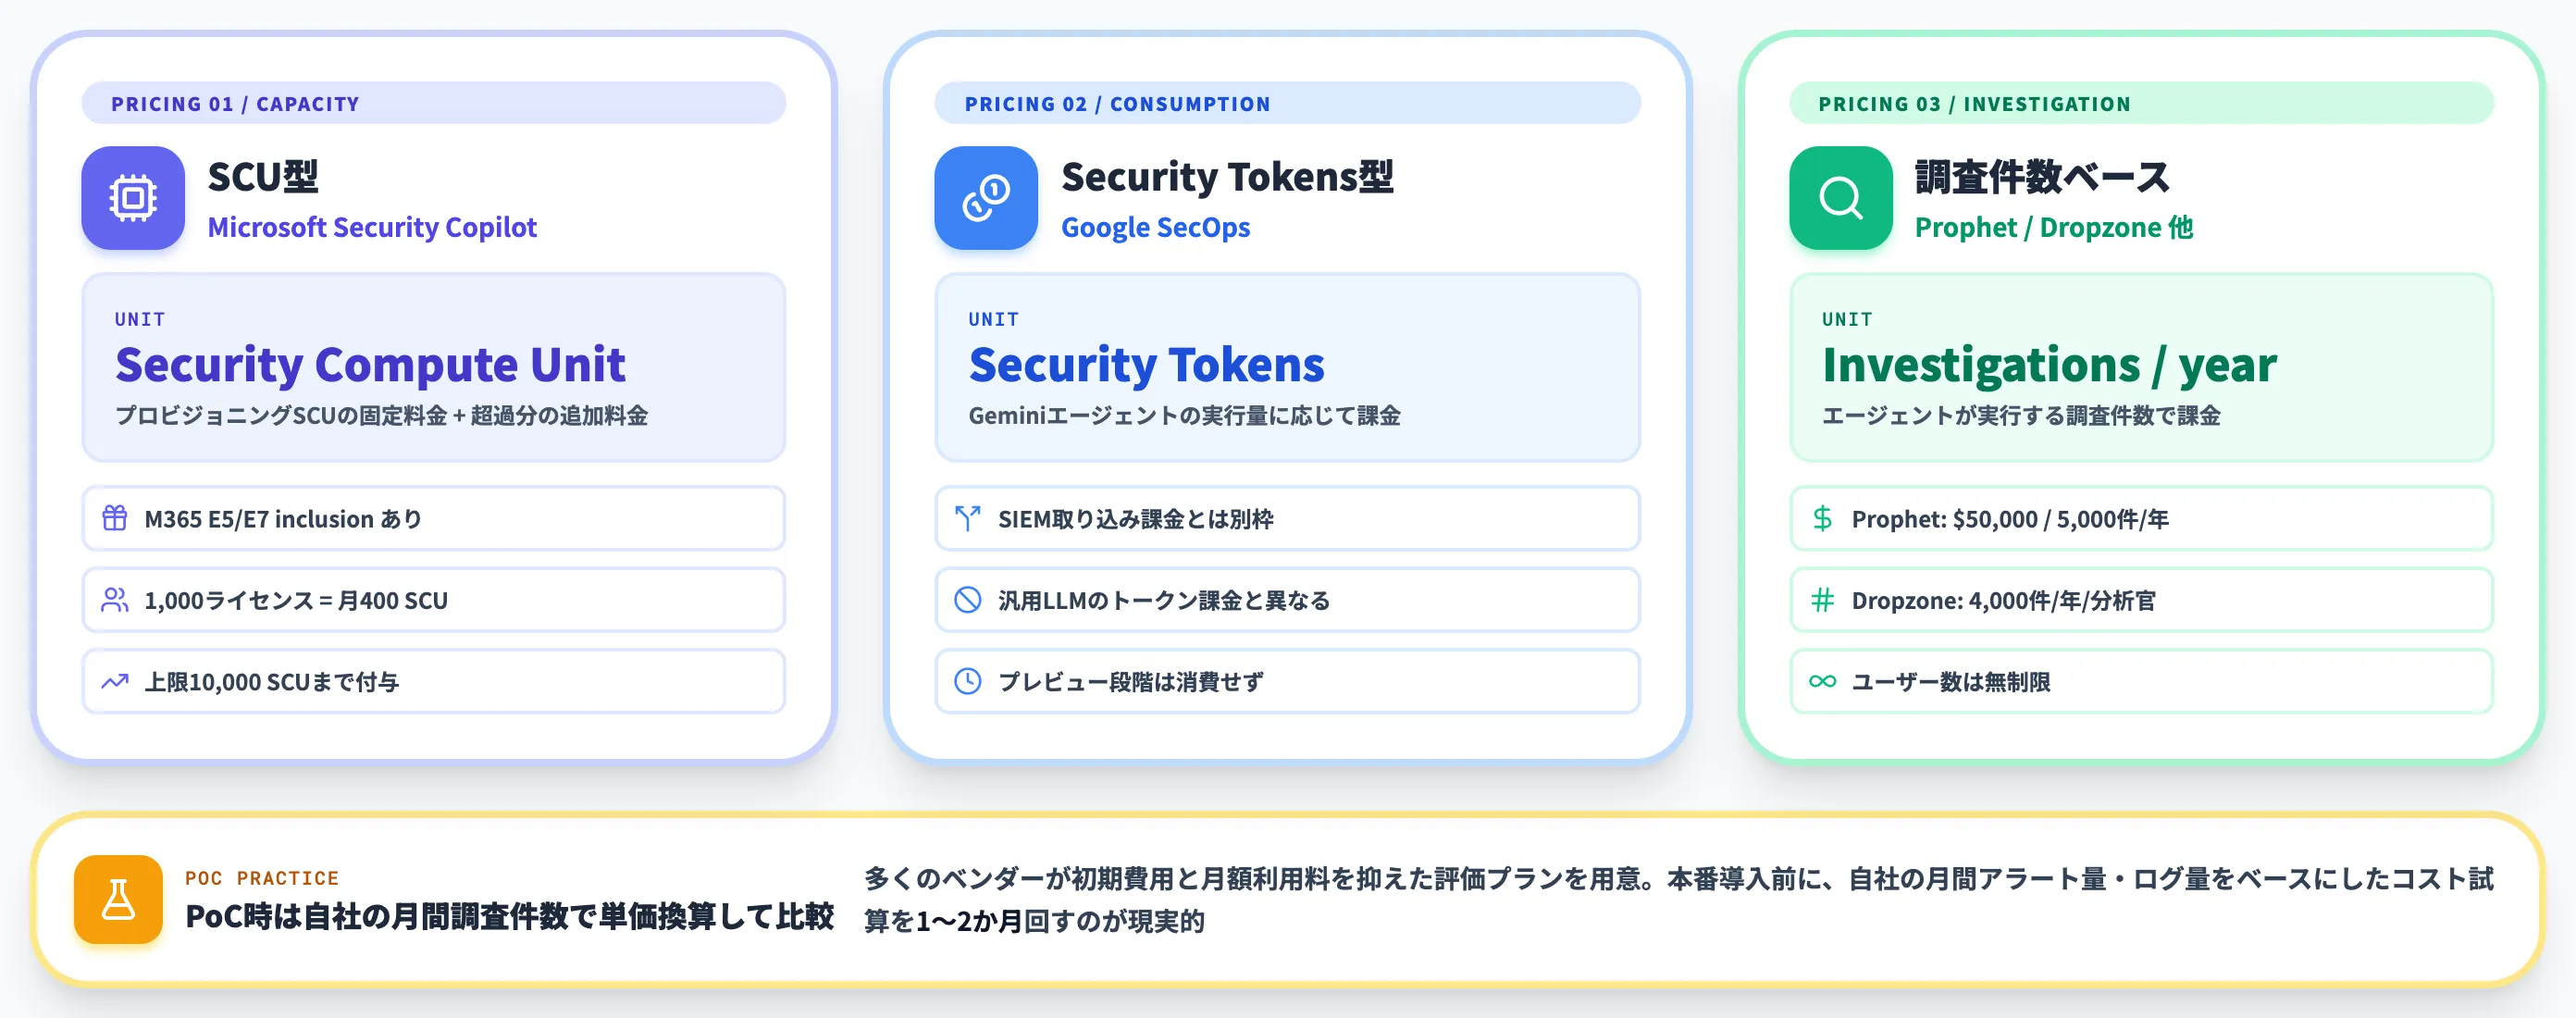
AI SOC製品の料金体系は、主に3系統に分かれます。
SCU型(Microsoft Security Copilot)
Security Compute Unit(SCU)という計算容量単位で課金される容量課金型。公式docsによれば、プロビジョニングしたSCUに対する固定料金と超過分の追加料金で構成されます。
Microsoft 365 E5/E7のinclusionで、対象顧客には1,000ライセンスあたり月400 SCU(上限10,000 SCU)が付与されるため、まずE5/E7の付与枠内で試算を始めるのが現実的です。
Security Tokens型(Google SecOps)
Geminiエージェント向けに「Security Tokens」という独自の消費単位を設け、エージェント実行量に応じて課金する。SIEMのログ取り込み課金(データ量ベース)とは別枠で、汎用LLMのトークン課金とも異なる独自モデル。
公式課金仕様によれば、プレビュー段階のエージェント(Threat Hunt Agent等)はSecurity Tokensを消費しない扱いになっており、GA(一般提供)移行後に課金が本格化する想定です。
調査件数ベース(Prophet Security・Dropzone AI等の一部独立系ベンダー)
データ取り込み量ではなく、エージェントが実行する調査件数で課金する独自モデル。Dropzone AIの公式料金ページでは「AI分析官あたり年間最大4,000件の調査容量」として明示されており、Prophet SecurityもAWS Marketplace listingで年間5,000件・$50,000の価格を公開しています。
ユーザー数は無制限で、分析官を増やしても単価が上がらない点が特徴です。
独立系ベンダーごとに課金単位が異なるため、PoC時に自社の月間調査件数で単価換算して比較する運用が必要です。
加えて、PoC段階では多くのベンダーが初期費用と月額利用料を抑えた評価プランを用意しています。本番導入前に、自社の月間アラート量・ログ量をベースにしたコスト試算を1〜2か月回す運用が現実的です。
導入で詰まりやすい3つの論点
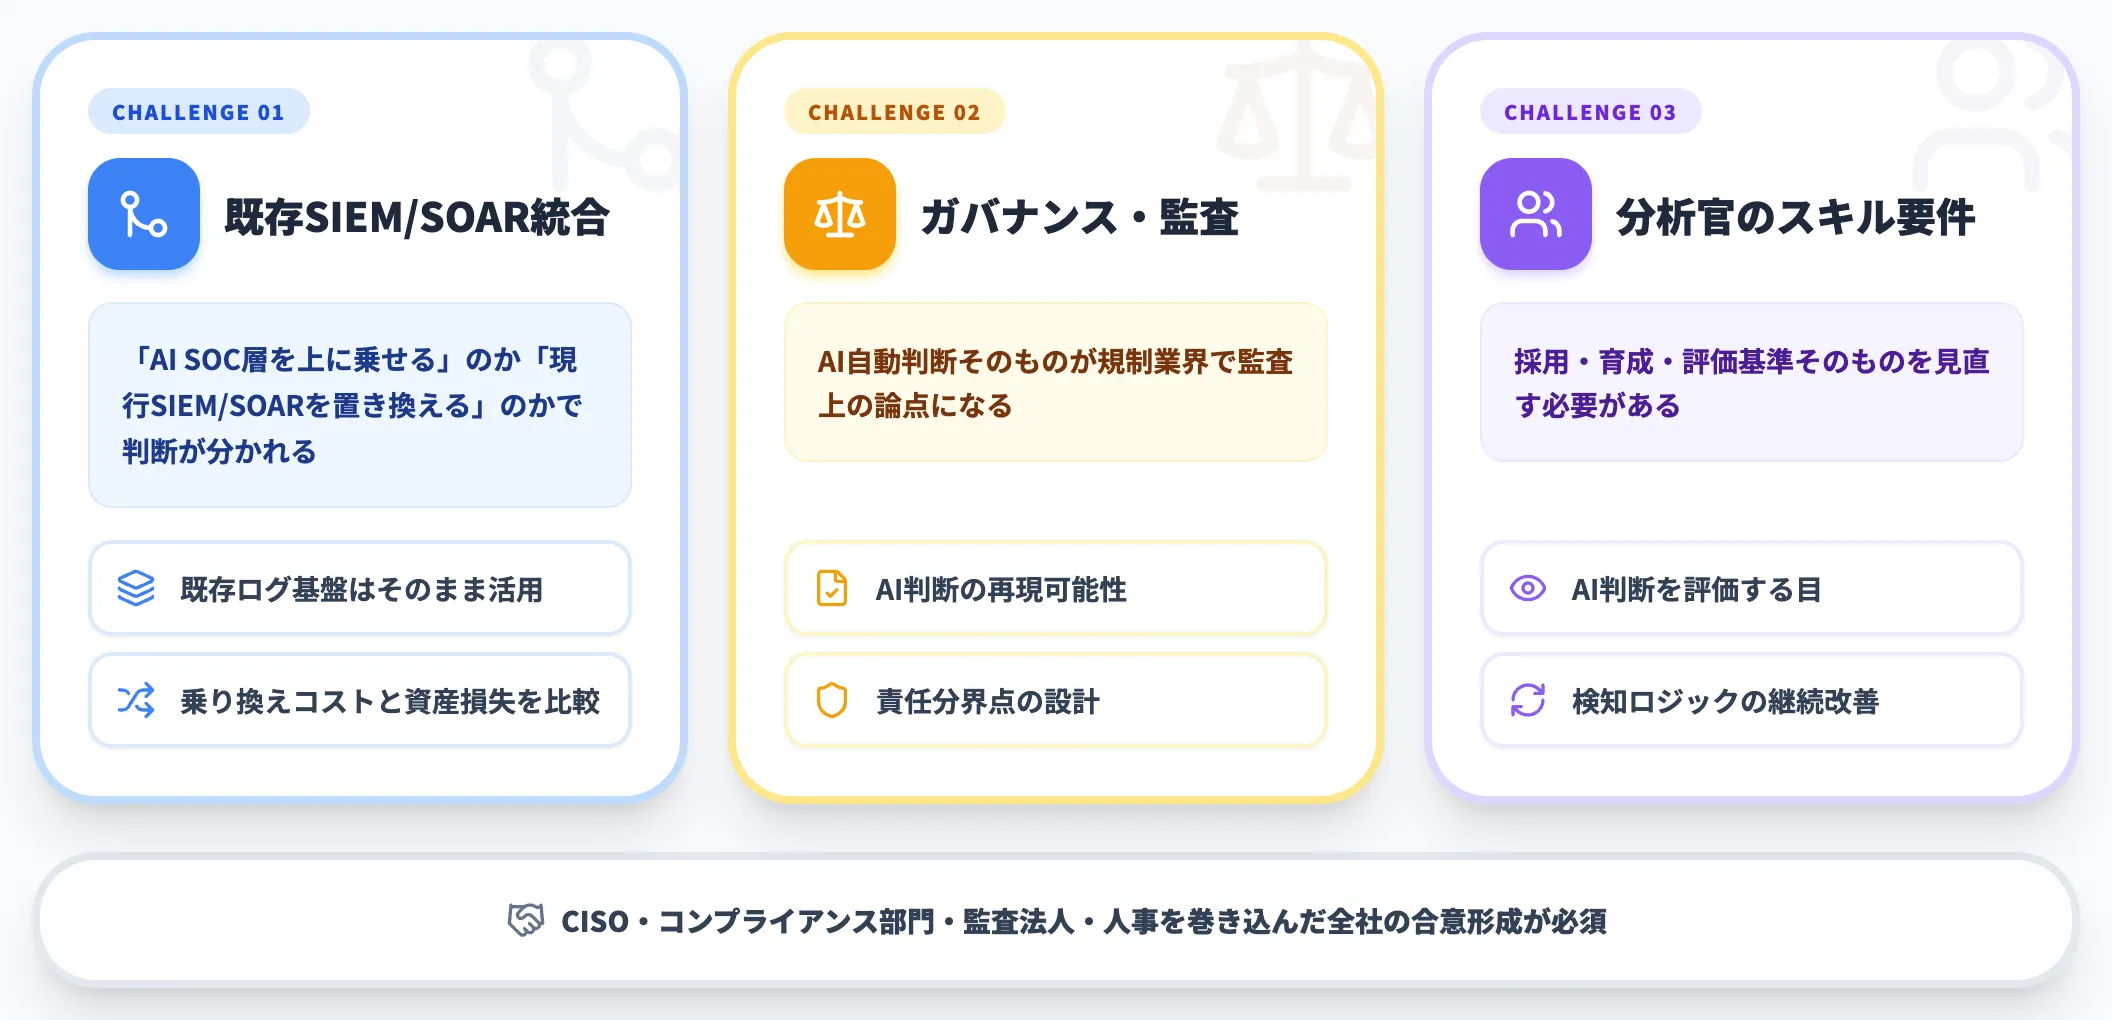
AI SOC導入の現場で、特に判断が割れる論点が3つあります。
既存SIEM/SOARとの統合
既にSplunk・Sentinel・Chronicle・XSOARなどを運用している組織では、「AI SOC層を上に乗せる」のか「現行SIEM/SOARを置き換える」のかで判断が分かれます。
多くのケースで既存のログ基盤はそのまま活かし、AI SOC層のみを追加する判断が現実的です。SIEMごと置き換えると、過去のクエリ資産やダッシュボードが失われるため、乗り換えコストが大きすぎるためです。
ガバナンスと監査要件
AI SOCは「AIが自動で判断・対処する」運用そのものが、金融業界をはじめとした規制業界で監査上の論点になります。
- どの判断をAIが行い、どの判断を人間が最終承認したか
- AIの判断根拠を事後に再現できるか
- 誤判定が発生した場合の責任分界点
これらは、AI SOC製品の「説明可能性(Explainability)」機能だけでは解けない組織設計の論点です。社内のCISO・コンプライアンス部門・監査法人を巻き込んだ合意形成が必須になります。
分析官のスキル要件シフト
AI SOC導入は、分析官に求められるスキルセットの転換も伴います。
- 従来:ログの読解、SIEMクエリ記述、インシデント対応手順の熟達
- AI SOC時代:AIの判断を評価する目、検知ロジックの継続改善、ガバナンス設計
既存の分析官の採用・育成・評価基準そのものを見直す必要があり、人事側との連携も導入成功の要素になります。
AI SOC運用を自社Azureテナントで組み上げるなら
AI SOC製品を単体で導入するだけでは、既存の業務プロセスや社内統制とつなぎきれず、「アラートは自動対処されるが、インシデント対応レポートは結局人手で書いている」といった中途半端な状態が残りがちです。モデル選定だけでは動かず、業務Agent実行層・権限・監査を整える基盤が並行して必要です。
このレイヤーを担うのが、自社Azureテナント内で動くエンタープライズAIエージェント基盤です。AI総合研究所のAI Agent Hubは、Teamsから呼び出せる業務特化Agent群を1つのダッシュボードで統合管理し、SOC自動化と業務プロセス自動化を一つの統制下に揃える運用基盤として機能します。
-
脅威調査・インシデント対応レポートAgentを即起動
Microsoft Security CopilotやDefender XDRの判断結果を受けて、インシデント要約・経営報告・顧客通知の下書きまでTeams上から1アクションで生成。SOCの出力を業務プロセスに即接続できます。
-
既存SIEM/SOARの資産を活かした統合層
Sentinel・XSOAR・独立系AI SOCの出力をAI Agent Hubが集約・標準化し、Agent単位でワークフローを設計。ベンダー世代交代でも業務Agent側の設計は不変。
-
Agent単位でセキュリティ統制を1画面統制
インシデント情報を扱うAgentごとにアクセス範囲を設計。誰がどのAgentで何を参照したかを不変ログで残し、監査対応をそのまま提出できる形で保管します。
-
データは100%自社Azureテナント内に保持
インシデント情報・ログ・レポートはAIの学習対象から完全除外。Azure Managed Applicationsとして自社テナント内で動作が完了する設計です。
AI総合研究所の専任チームが、AI SOC製品選定から業務Agent基盤の統合設計まで一貫して支援します。AI Agent Hubのサービスページで、AI SOC運用と業務プロセス自動化を同一統制下で揃える実装例をご確認ください。
AI SOC運用を自社Azureテナント内で組み上げる
セキュリティAgentを業務プロセスに載せる基盤
AI SOC製品を単体で入れるだけでは、既存SIEM・業務システムとの連携や内部統制の設計まで追いつきません。AI Agent Hubは、脅威調査・インシデント対応・レポーティングを担うAgentを自社Azureテナント内で統合管理する基盤として、SOC自動化と業務プロセス自動化を一つの統制下に揃えます。
まとめ
本記事では、AI SOCの定義・従来SOCとの違い・主要プレイヤーの設計思想・公表された効果数値と独立調査の読み方・日本市場での選択肢・導入ステップまでを、2026年10月時点の情報で整理しました。
2026年時点で押さえておくべきポイントは次の3つです。
- AI SOCはAssistive(分析官支援)とAgentic(自律)の2系統からなる運用設計の転換で、2025年9月のCrowdStrike・10月のPalo Altoを皮切りに、2026年前半にかけてMicrosoft・Googleも本格投入している
- ベンダー公表の自動化率75〜98%は特定タスクでの実運用や個別導入事例の値で、独立調査では完全無監督運用に踏み切った組織は確認されておらず、人間アナリストの役割は「ログを捌く仕事」から「AI判断を監督し検知ロジックを継続改善する仕事」へシフトする
- 国内はNTTドコモビジネス(2026年5月開始)とCTC-Exaforce(2026年10月開始)がマネージド型の入口となり、既存SIEM/SOARとの統合・ガバナンス・分析官のスキル要件再設計が導入成功の勝負どころ
AI SOCは「アラート処理の自動化ツール」として単体導入しても十分な価値が出ますが、本当の効果は、既存の業務プロセス・社内ガバナンス・分析官の役割設計まで一体で見直したときに初めて現れます。製品選定よりも先に、自社のSOC運用のどこを機械に委ね、どこに人間を残すかという設計から始めるのが、最も実務的な第一歩です。