この記事のポイント
 1Password for Agentsは個人・ファミリープランで追加料金なし、業務用途は法人向けのUnified Accessを選ぶのが基本
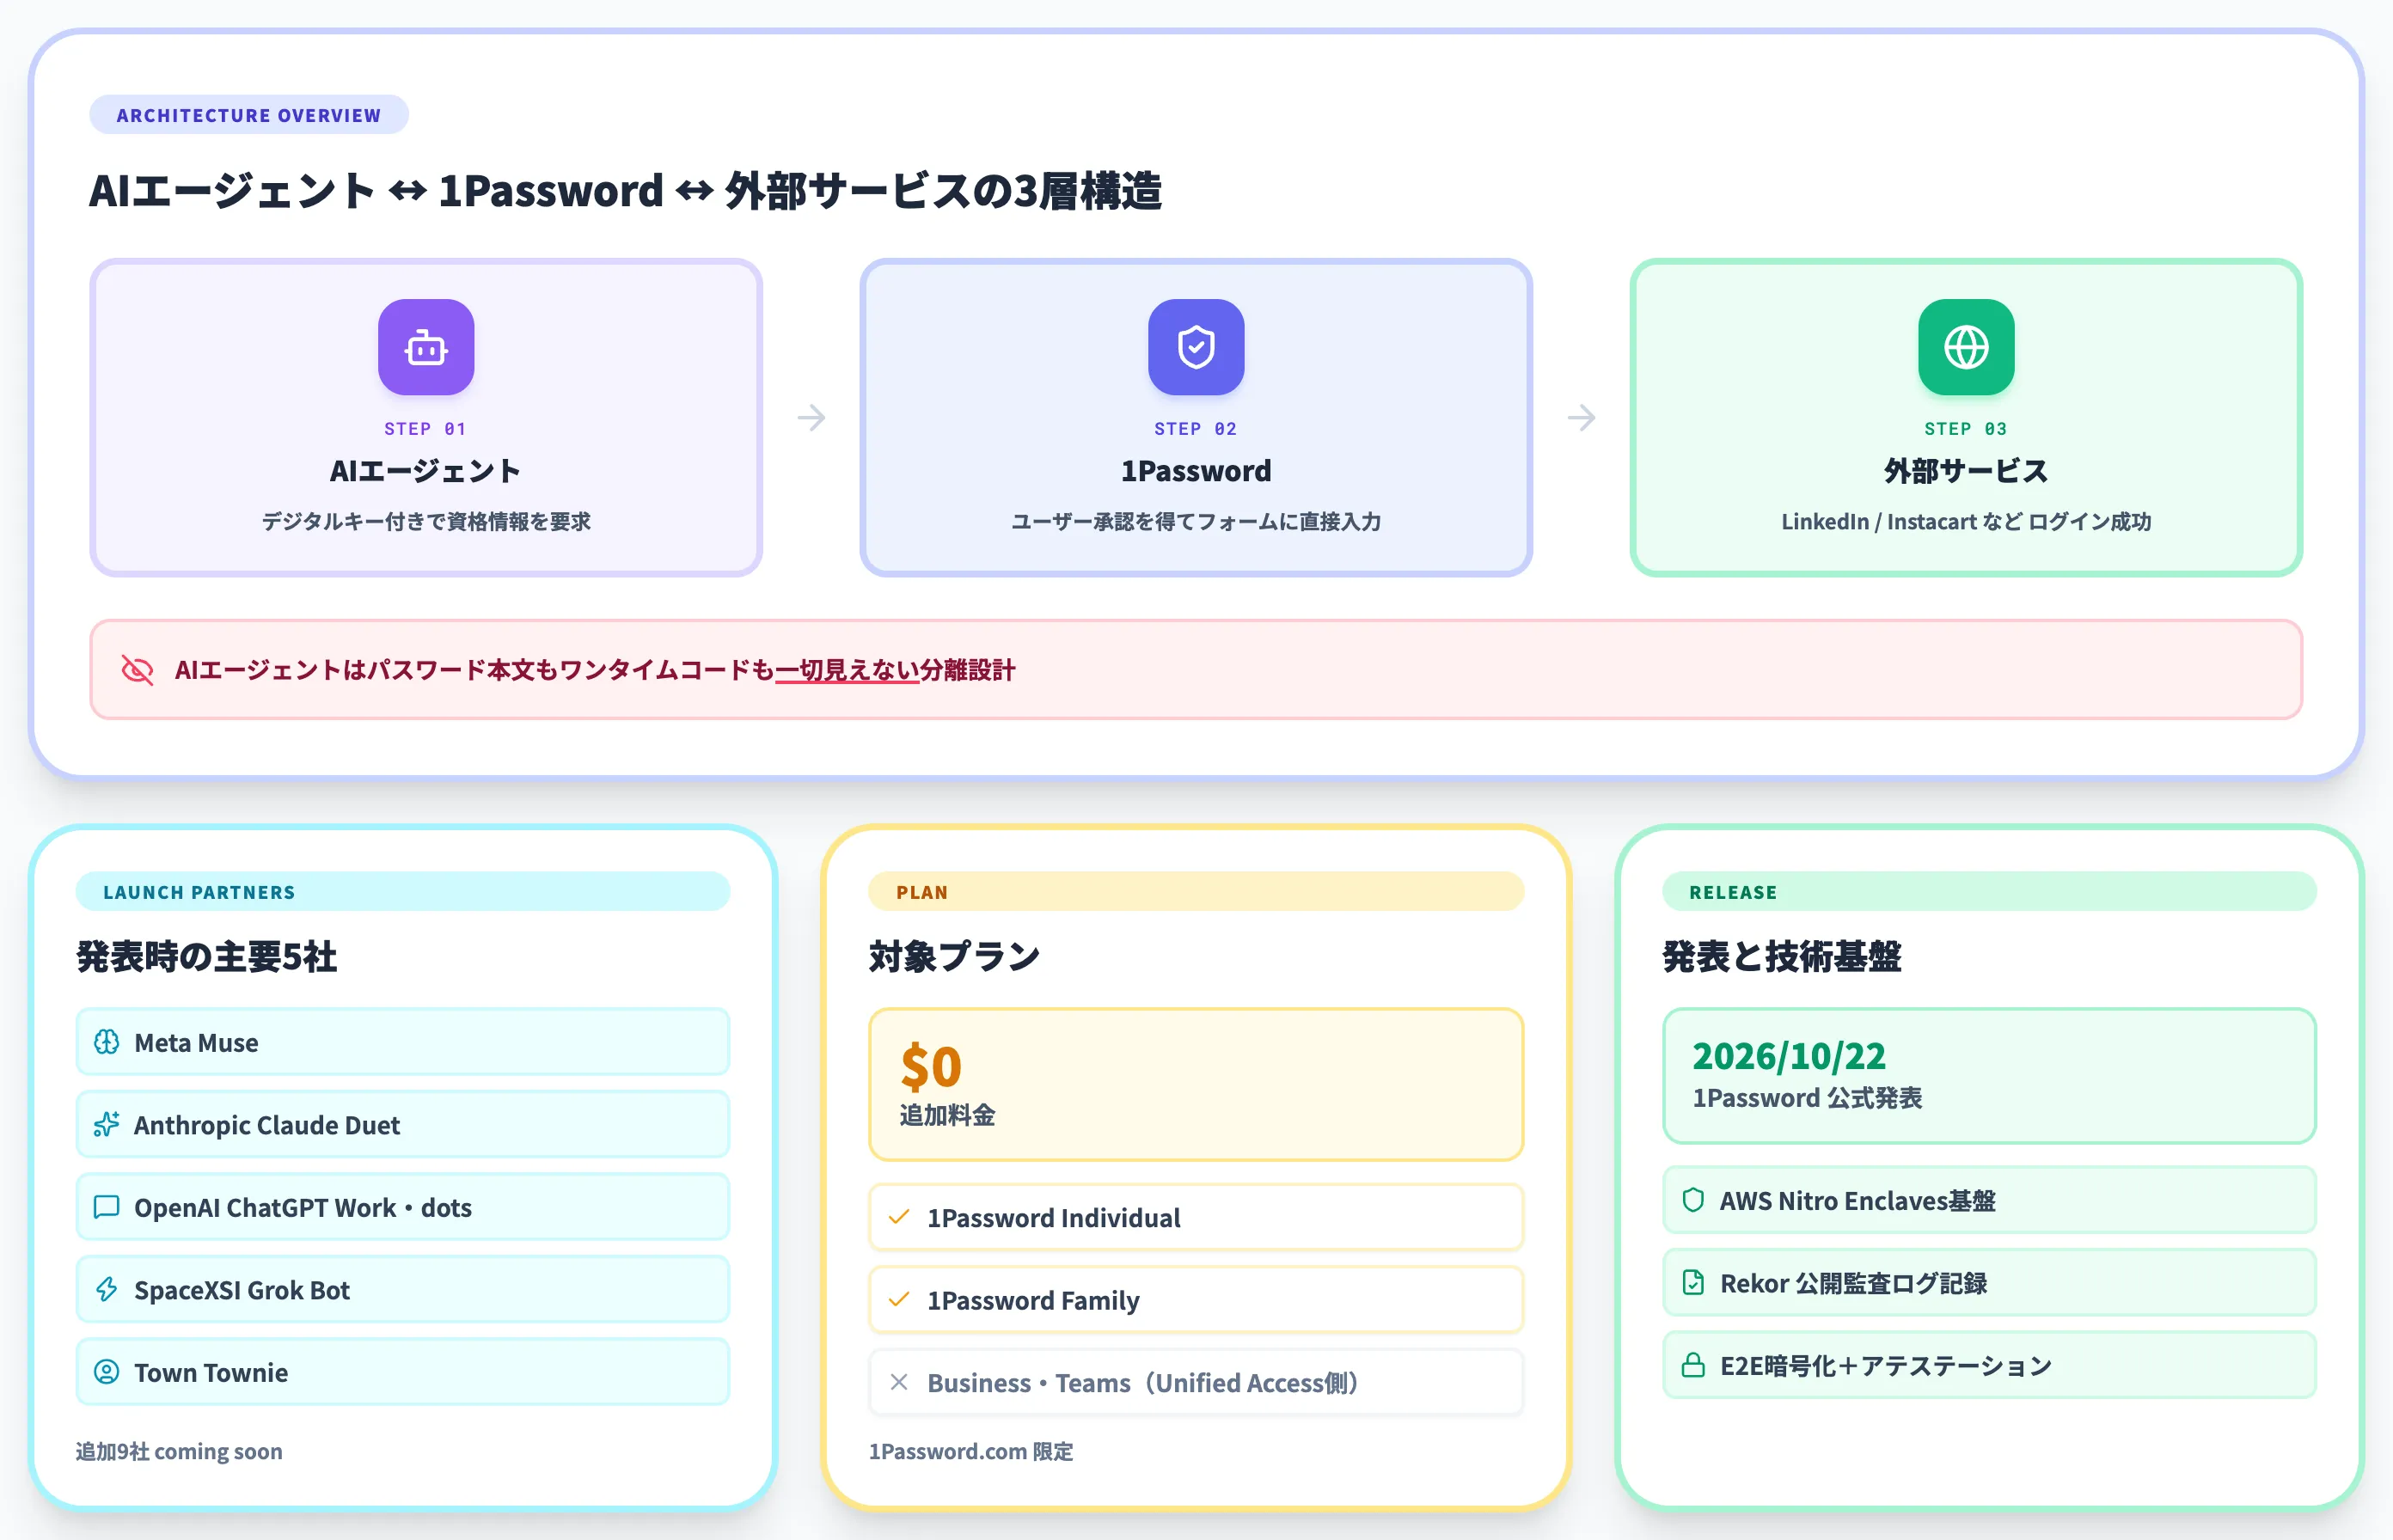
- エージェントはパスワード本文もワンタイムコードも受け取らず、1Password側がフォームへ直接入力する分離設計
- 対応エージェントは主要5社+追加9社の計14社、MuseとGrok Botが先行ロールアウト、他はcoming soon段階
- 1Password.euと1Password.caのアカウントは現時点で対象外、グローバル展開は段階的に拡大する前提
- 承認フローはユーザーのデバイスでしか完結しないため、フィッシングに強い反面「承認疲れ」のリスクが残る
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
1Password for Agentsは、2026年10月22日に1Passwordが発表した、パーソナルAIエージェント向けの認証仲介プラットフォームです。
AIエージェントがログインを要求した際に、1Passwordがユーザーの承認を得たうえで資格情報をフォームへ直接自動入力し、エージェント本体にはパスワードやワンタイムコードを一切渡さない仕組みで動きます。
対応エージェントはMeta Muse・Anthropic Claude Duet・OpenAI ChatGPT Workなど主要5社からスタートし、Browserbase・Perplexity・Rampなど9社の統合も予定されています。本記事では、3ステップのフロー、14社の統合内容、料金とプラン対応、法人向け1Password Unified Accessとの違い、導入前に押さえておきたい注意点までを2026年10月時点の最新情報で整理します。
目次
1Password for Agentsとは?AIエージェント向けの認証仲介プラットフォーム
1Password for Agentsが動く3ステップのフロー
基盤はAWS Nitro EnclavesのConfidential Computing
1Password for Agentsに対応している14社のAIエージェント
対象プラン:Individual・Familyで追加料金なし
対象ドメイン:1Password.com限定、euとcaは非対応
法人向けの1Password Unified Accessとの違いと使い分け
Unified Access:法人向けの統合プラットフォーム
1Password for Agentsを使う前に押さえておきたい3つの注意点
1Password for Agentsとは?AIエージェント向けの認証仲介プラットフォーム
1Password for Agentsは、2026年10月22日に1Passwordが発表した、パーソナルAIエージェント向けの認証仲介プラットフォームです。
1Password for Agentsのメインビジュアル。Meta Muse・Anthropic・OpenAI・Townieなど主要パートナーのロゴが並ぶ(出典:1Password Blog)
1Password Individual・Familyプラン(1Password.com)のユーザーが追加料金なしで利用でき、既存のConfidential Computingセキュリティ基盤に乗る形で動きます。
発表時点ではMeta Muse・SpaceXSIのGrok Botが段階的ロールアウトを開始し、AnthropicのClaude DuetやOpenAIのChatGPT Workなど残りの統合は「coming soon」段階です。
「資格情報をエージェントに渡さない」分離設計
AIエージェントがログイン画面に到達すると、1Passwordに「どのアカウントの資格情報が必要か」をリクエストします。
ユーザーがデバイス上で承認したうえで、1Password本体がログインフォームへ直接ユーザー名・パスワード・ワンタイムコードを自動入力し、エージェント本体にはパスワード本文もワンタイムコードも渡さない構造です。
この分離設計により、プロンプトにパスワードを貼り付けてAIコンテキストに流し込む運用や、エージェントが保持する資格情報が外部ツール経由で漏洩するリスクを根本的に遮断できます。1Password for Agentsは、エージェントの自律性と資格情報の秘匿を両立させる、個人向けAIエージェント認証の新しい選択肢として設計されています。
AIエージェントに資格情報を渡す従来方式の3つの詰まり
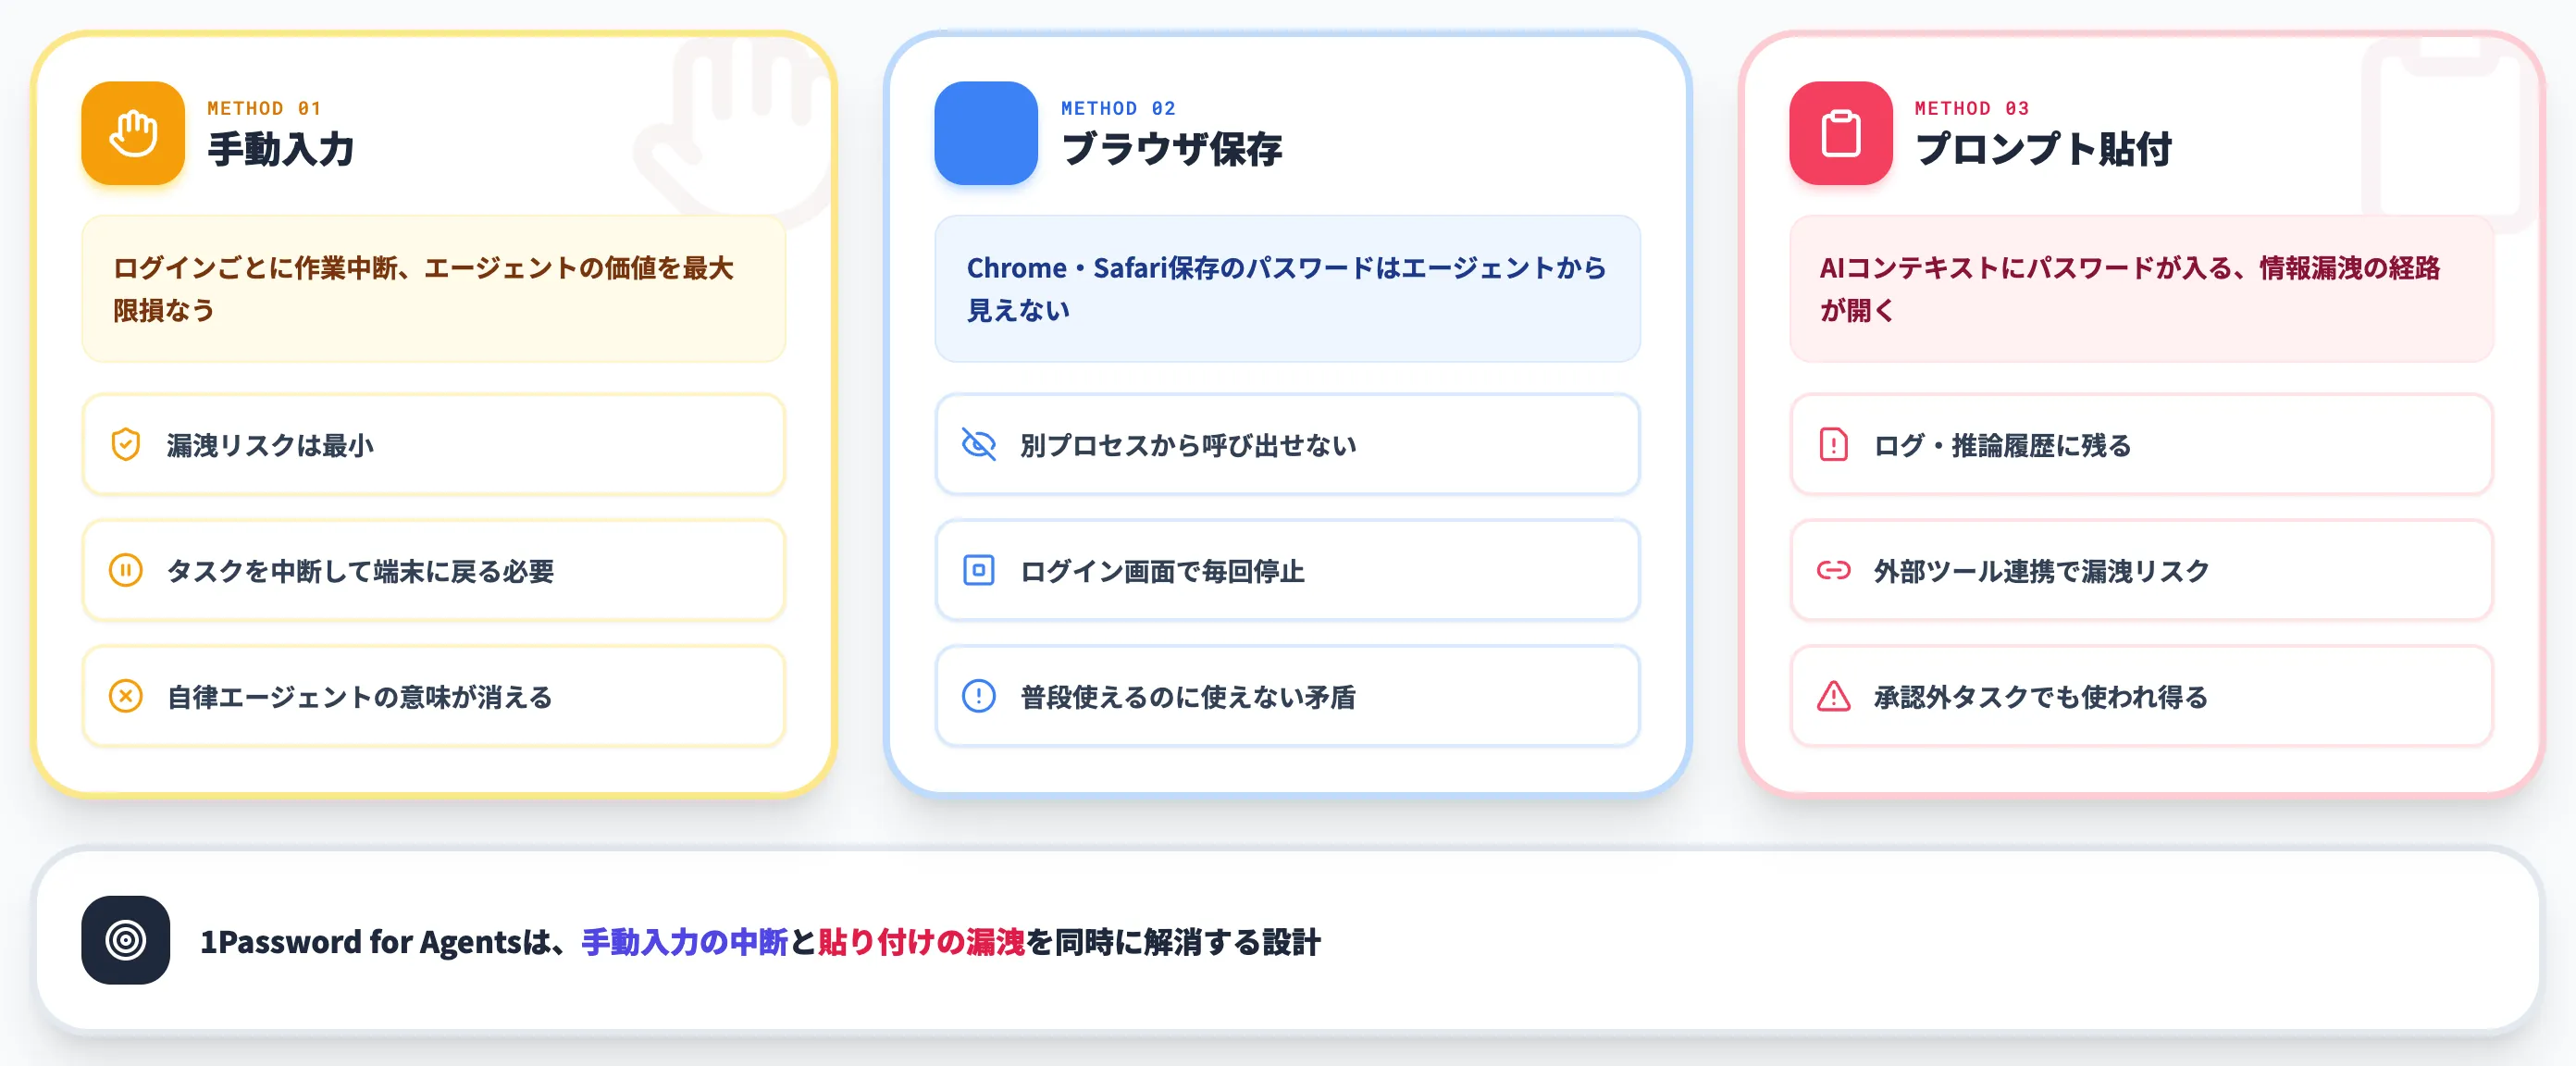
1Password for Agentsの意義を理解するには、まず「AIエージェントがログイン画面に当たったときに人間が選んできた3つの方法」と、それぞれが抱える詰まりを押さえる必要があります。1Password公式ブログも、新プラットフォームを「convenience(利便性)とcontrol(統制)を両立するための選択肢」として位置づけています。
本セクションでは、手動入力・ブラウザ保存パスワード・プロンプト貼り付けの3方式が、エージェント運用でなぜ破綻するのかを順に見ていきます。
手動入力はエージェントの自律性を殺す
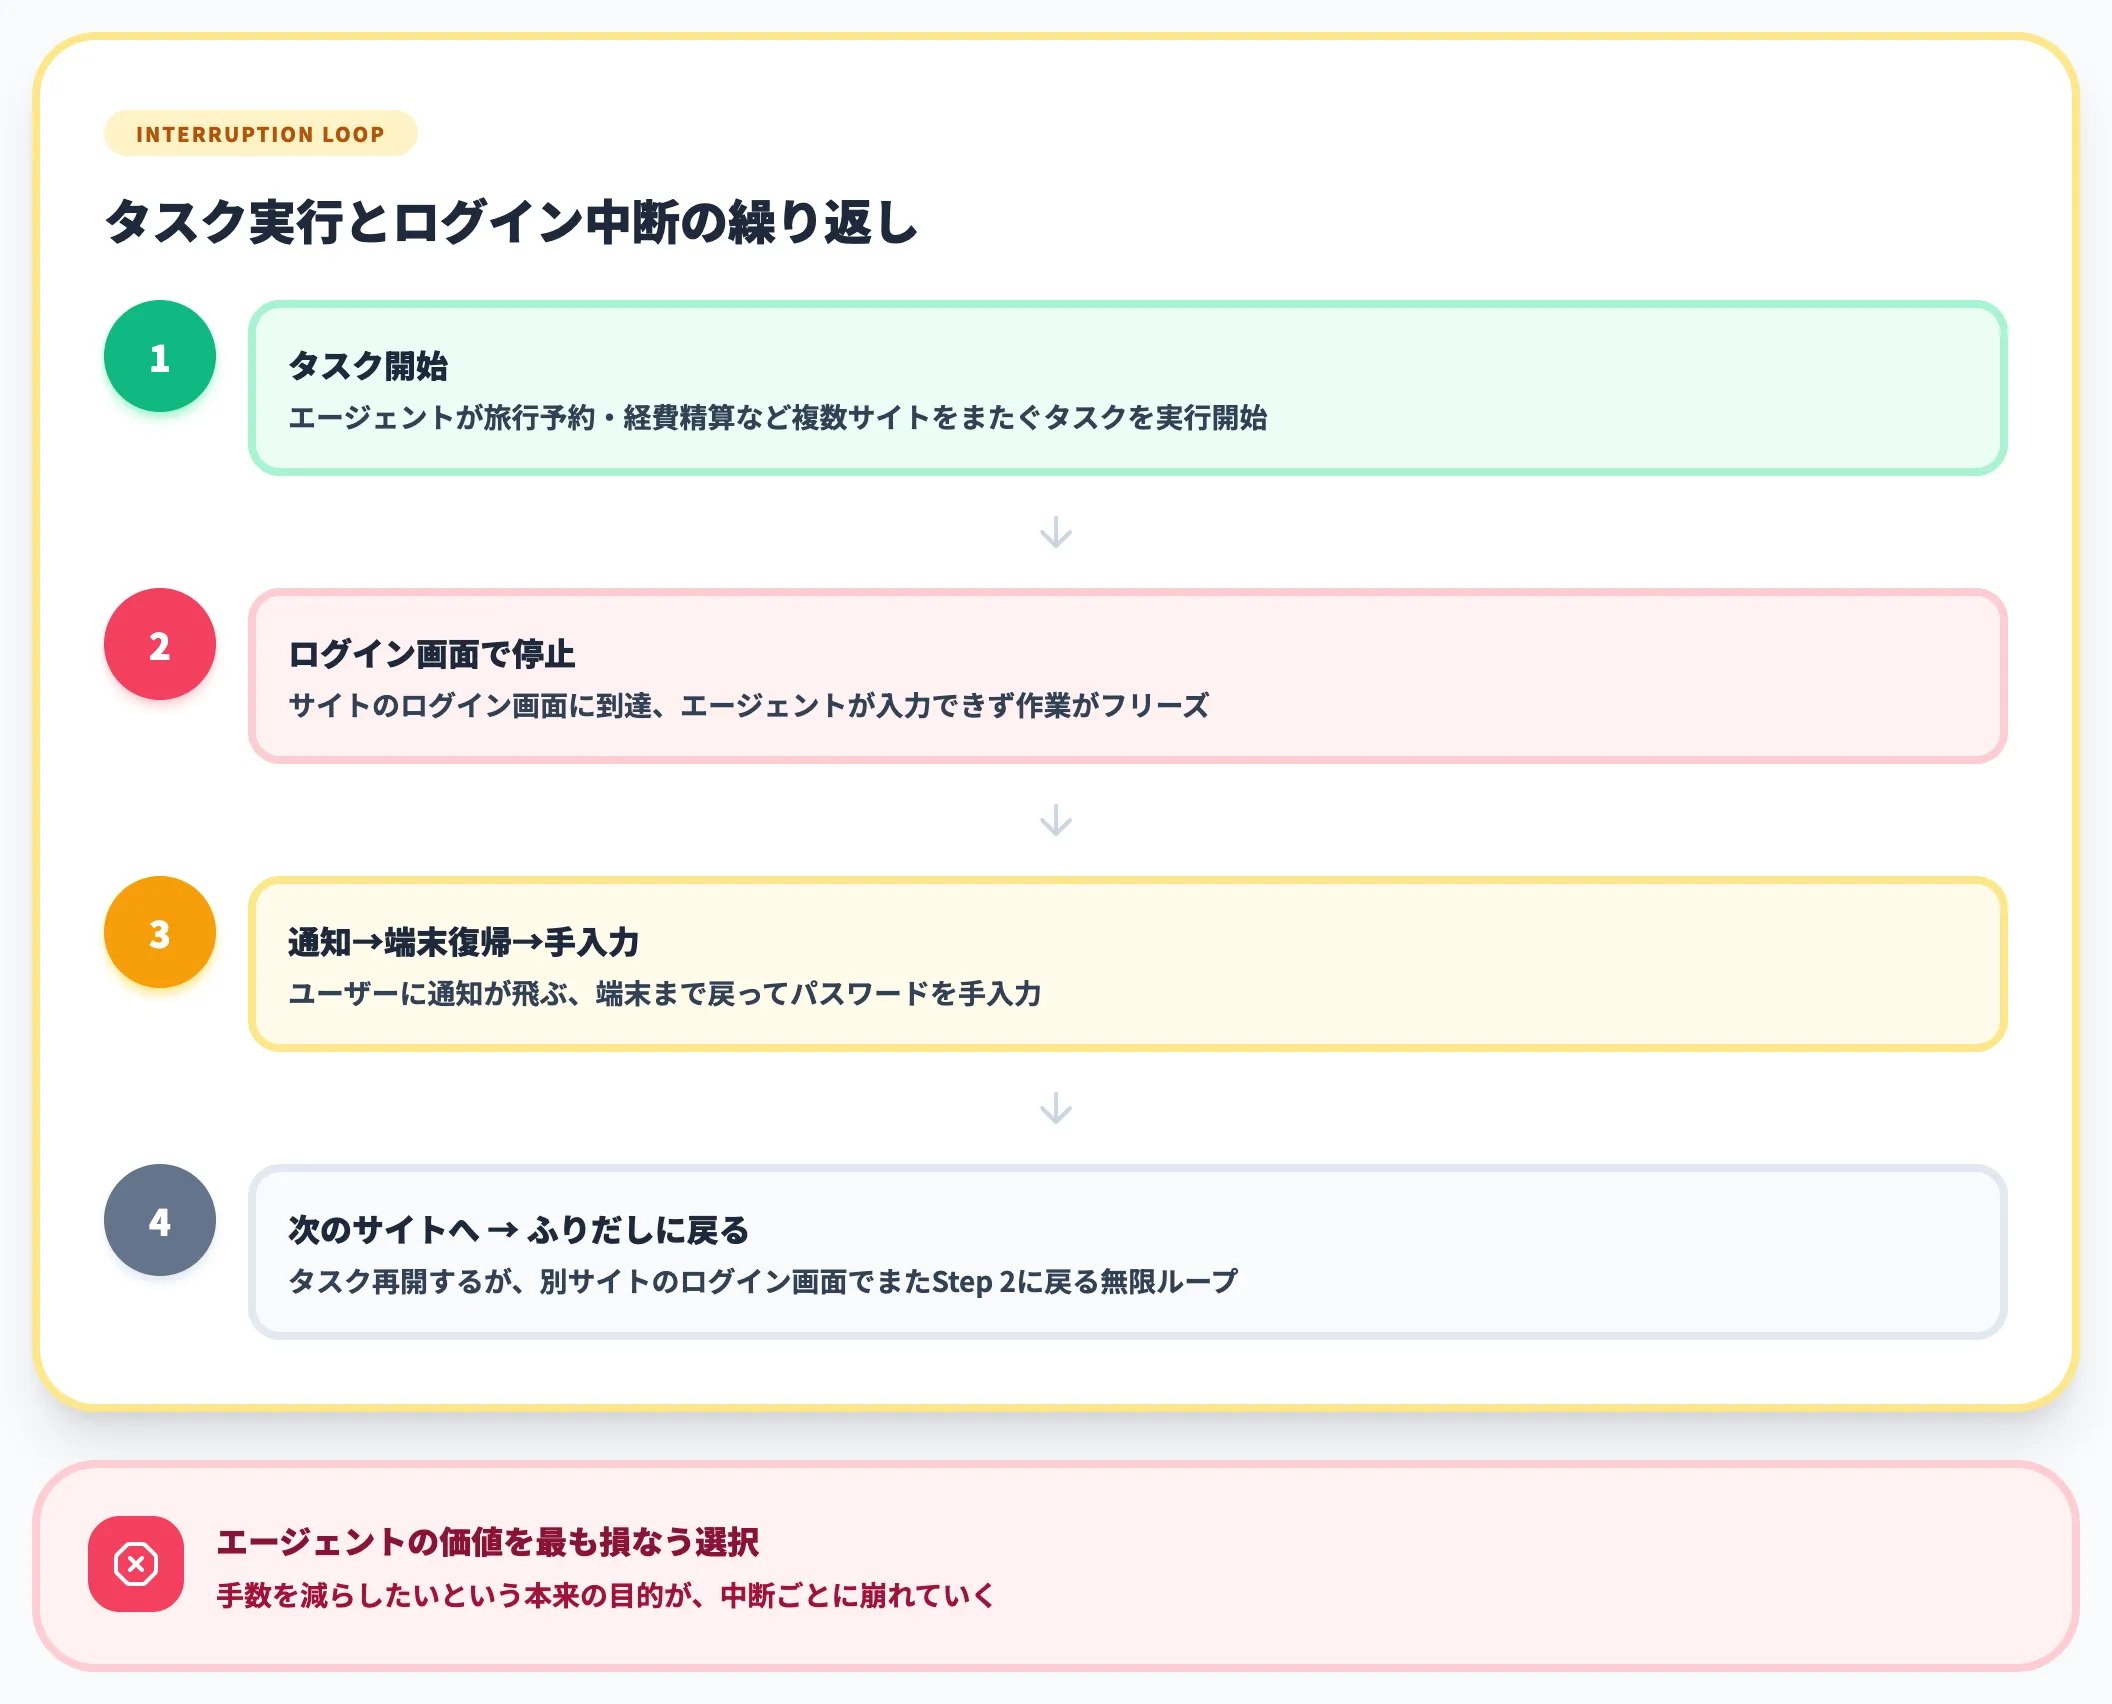
もっともシンプルな対応は「エージェントがログインに到達したら、ユーザーが画面を乗っ取ってパスワードを手入力する」方法です。パスワードはAI側に一切渡らないため、情報漏洩リスクは低く保てます。
一方で、エージェントがログインに到達するたびに作業は中断します。旅行の予約や経費精算のように複数サイトをまたぐタスクでは、ログインごとに通知を受けて端末に戻る必要があり、エージェントを使って手数を減らしたいという本来の目的が崩れます。手動入力は「エージェントの価値をもっとも大きく損なう選択」になってしまいます。
ブラウザ保存パスワードはエージェントから見えない
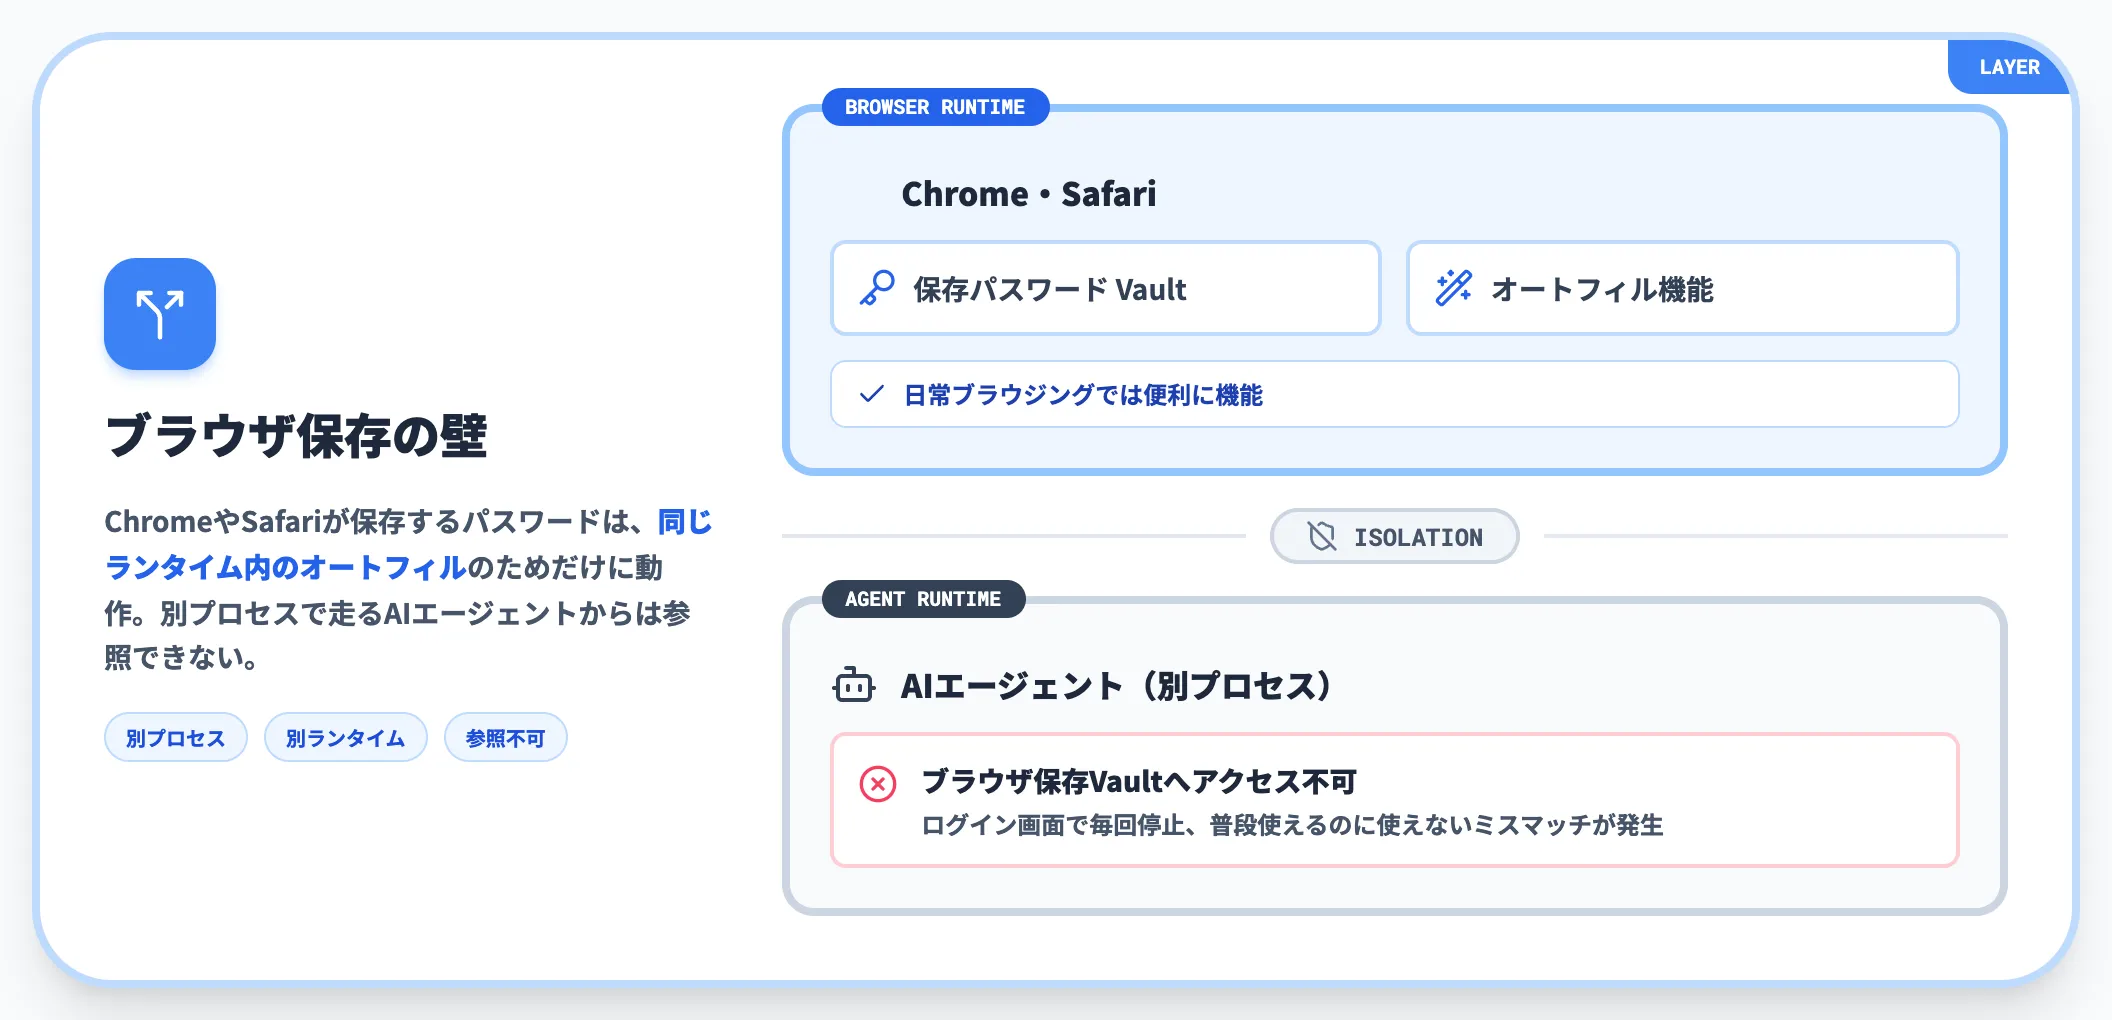
次にありがちなのが、ChromeやSafariが保存している自動入力パスワードを使う方法です。日常のブラウジングでは便利に働きますが、AIエージェントが別プロセス・別ランタイムで動くケースでは、保存済みパスワードを呼び出す仕組みがエージェントに引き継がれません。
1Password公式ブログは「ブラウザ保存パスワードを使っている人は、エージェントが同じパスワードを使えないことに気づく」と明言しています。
結果として、エージェントは毎回ログイン画面で止まり、手動入力と同じ中断が発生します。「普段使えるものがエージェントだと使えない」というミスマッチが運用の壁になります。
プロンプト貼り付けはAIにパスワードを預けること
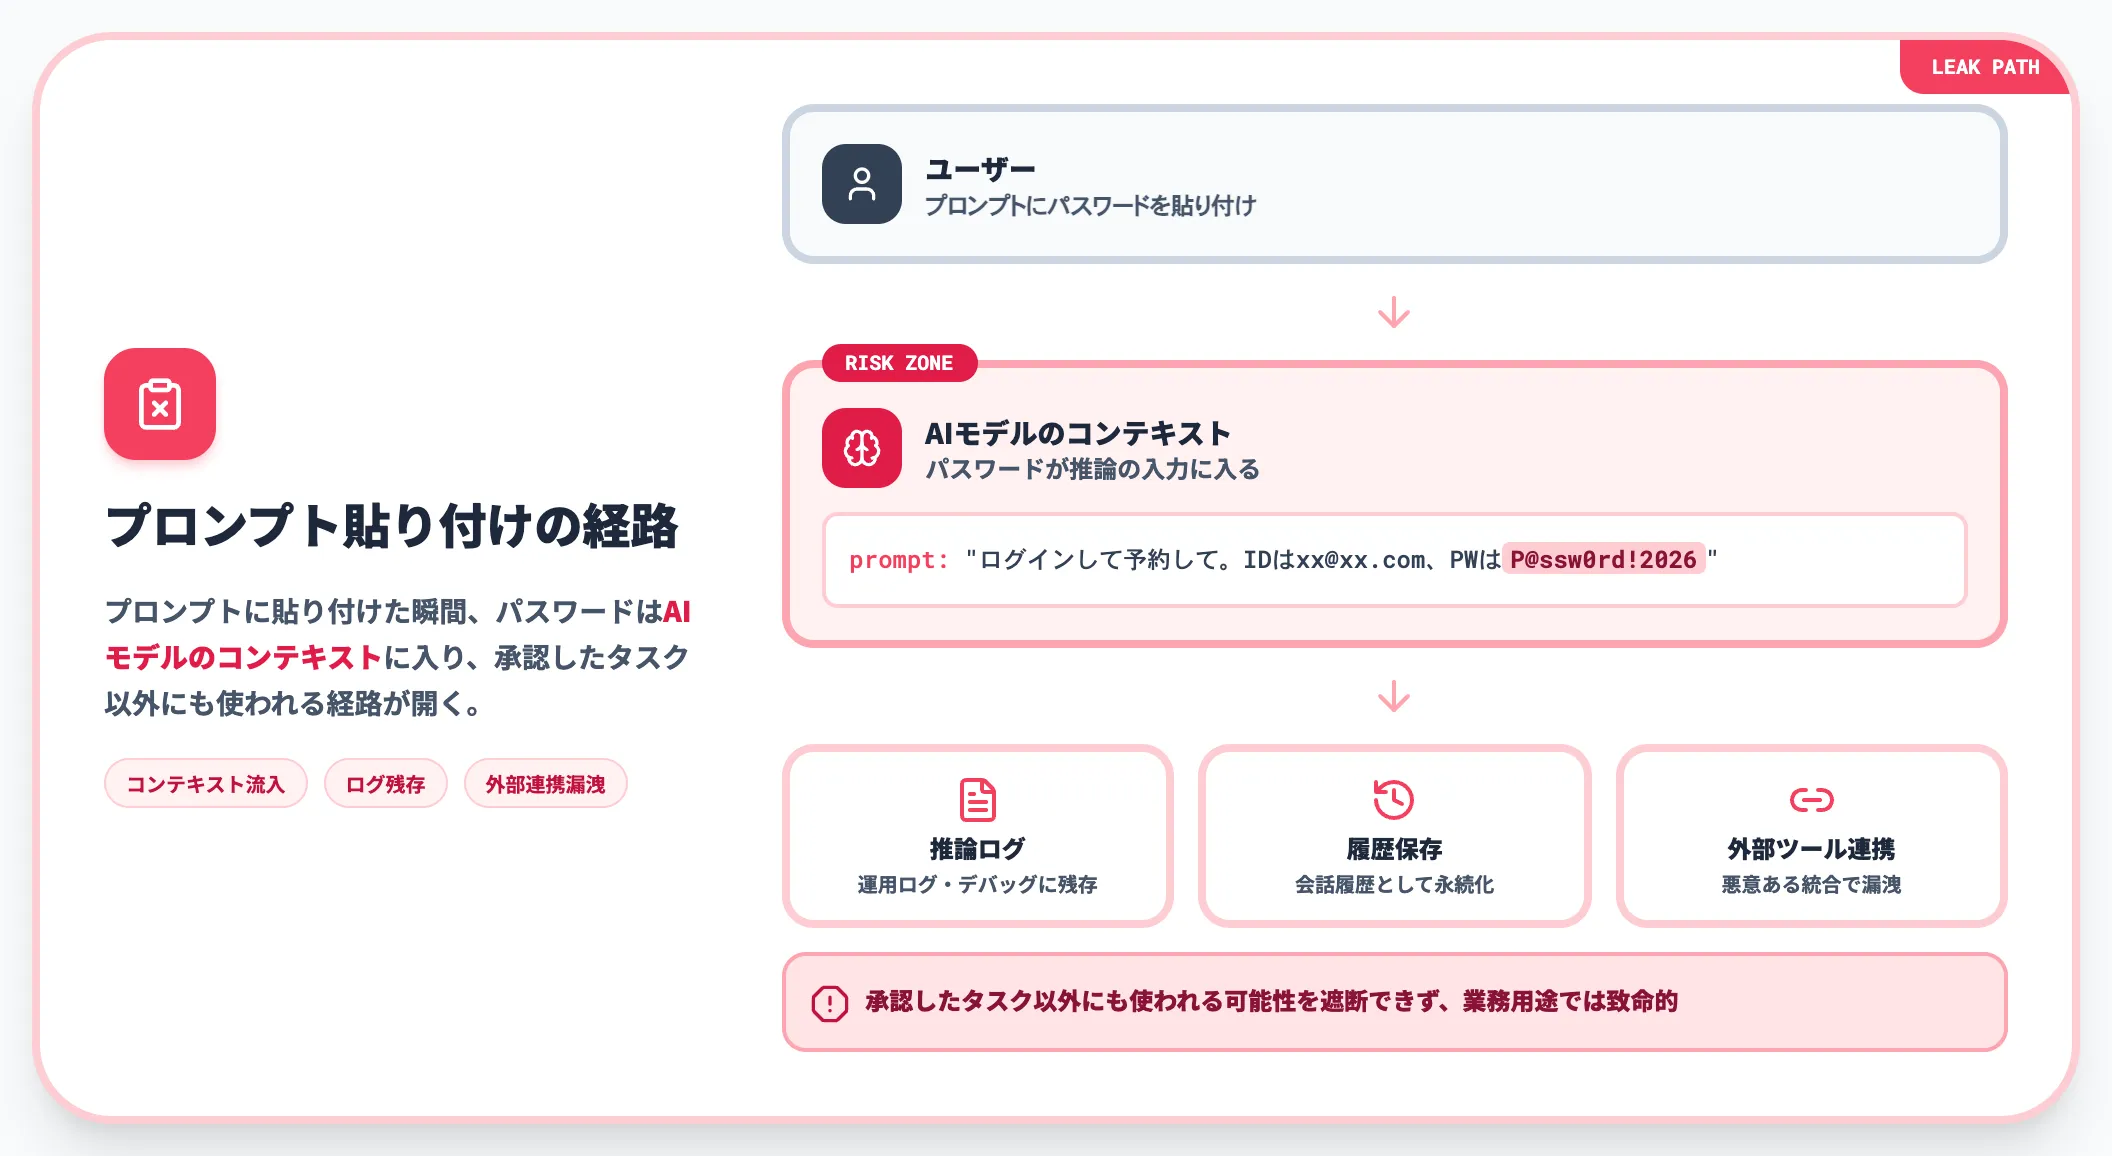
3つ目は「とりあえずパスワードをプロンプトに貼り付けて、エージェントに自動入力させる」方法です。実際、業務エージェントの検証段階ではこの選択肢を取るチームが少なくありません。
ただし、プロンプトに貼り付けた瞬間、パスワードはAIモデルのコンテキストに入り、場合によってはログや推論履歴にも保存されます。エージェントが悪意ある外部ツールと接続していれば、同じコンテキスト経由で漏洩するリスクが生じます。承認したタスク以外にも使われる可能性を遮断できない点が、情報セキュリティ運用上は致命的です。
この3つの詰まりが、1Password for Agentsが設計で解こうとしている論点そのものです。「エージェントに資格情報を預けず、ユーザーの承認ベースで、1Passwordが直接フォームに入力する」というアーキテクチャは、手動入力の中断と、プロンプト貼り付けの漏洩リスクを同時に消しに来ている構造になります。
1Password for Agentsが動く3ステップのフロー
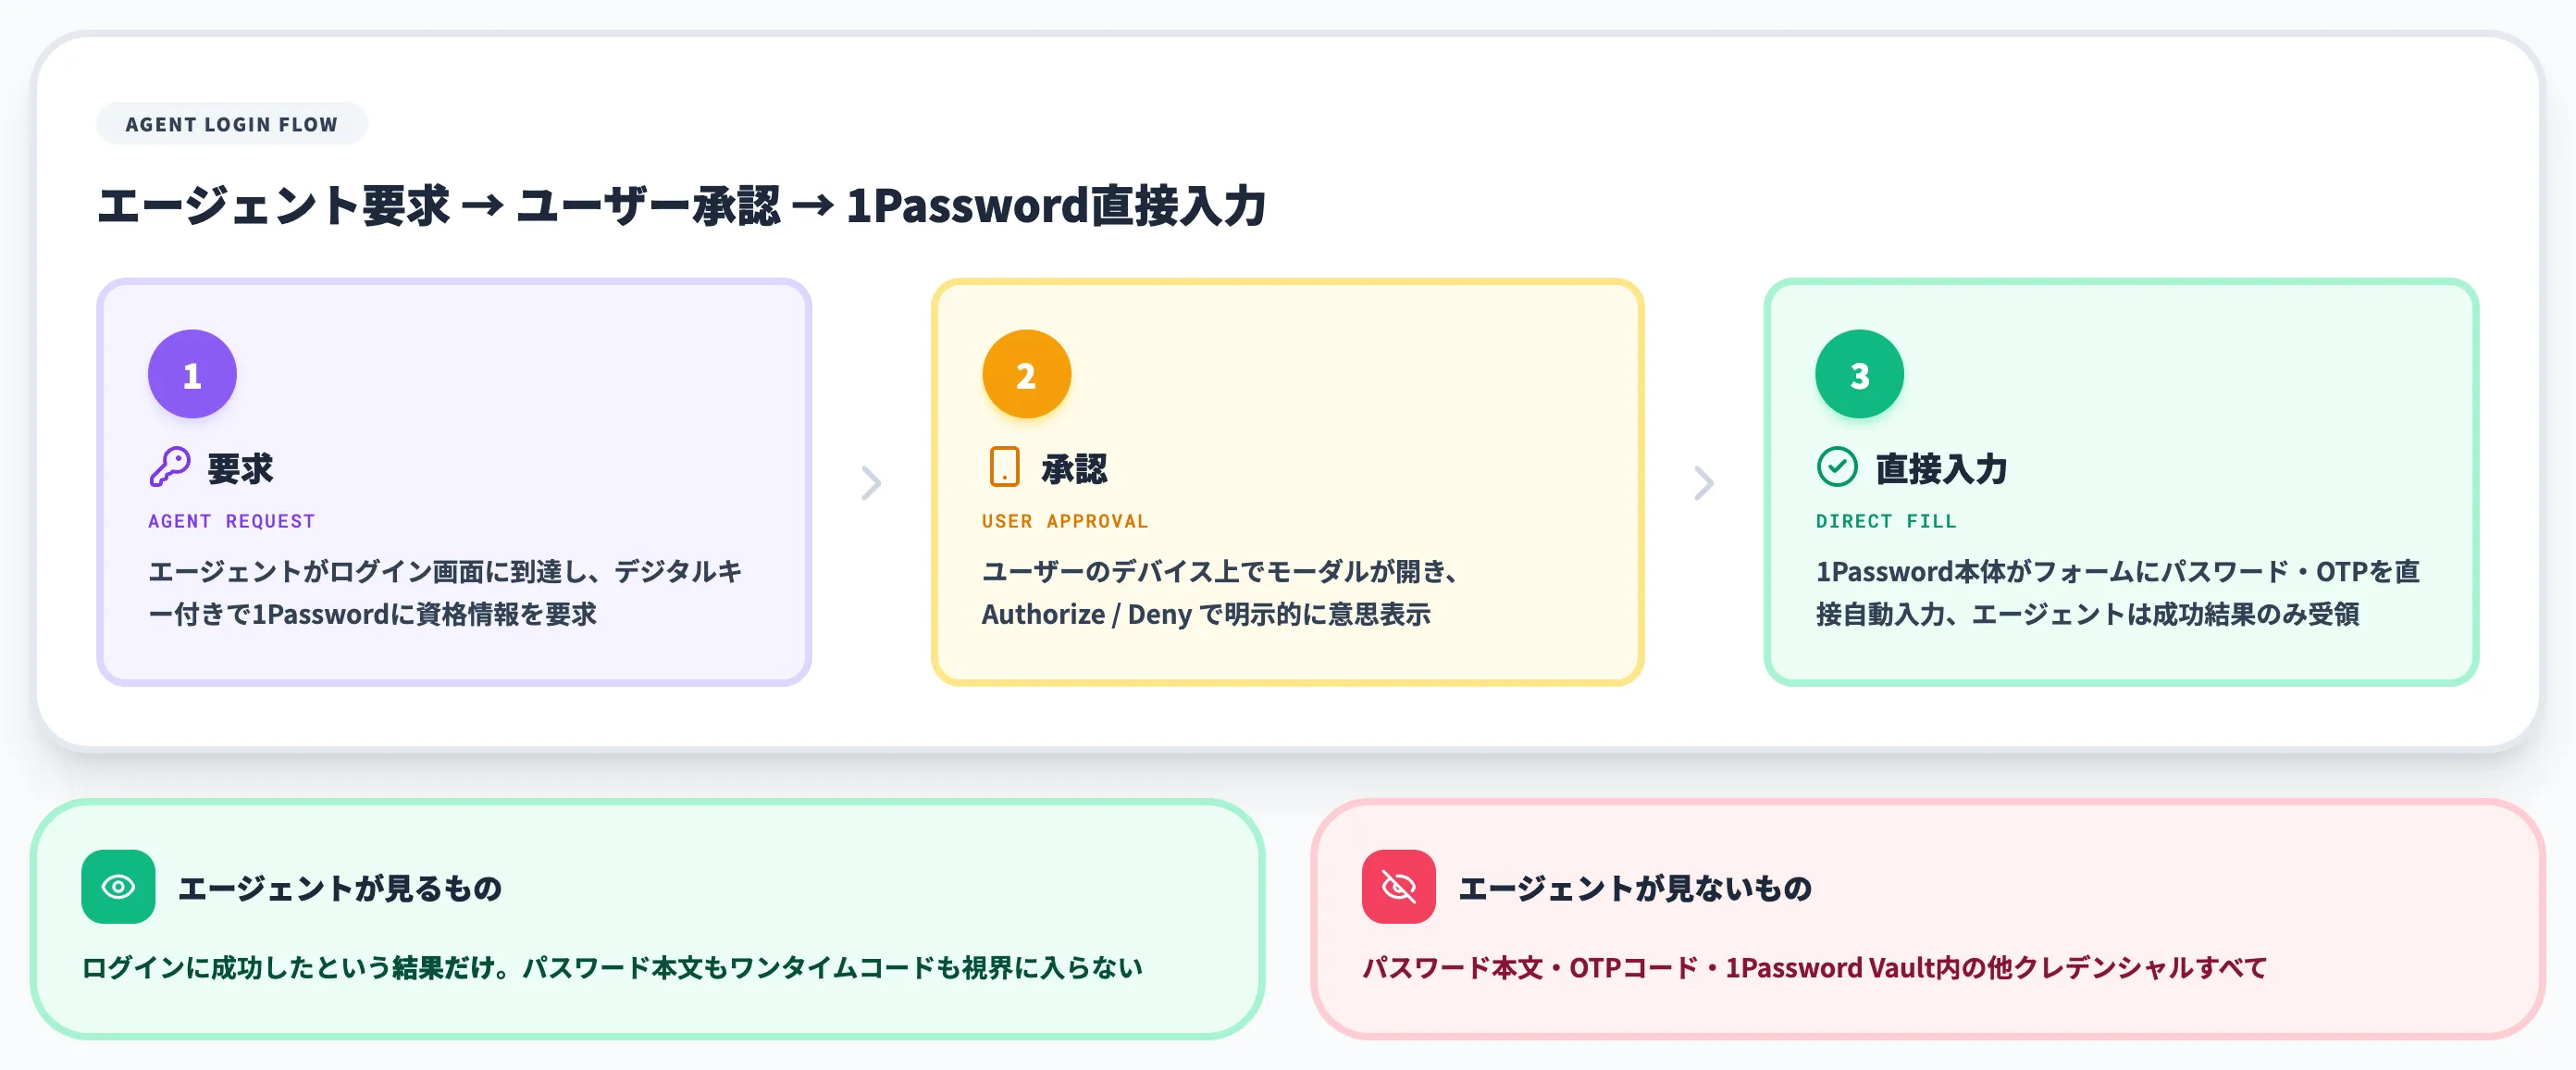
ここからは、1Password for Agentsが実際にどう動くのかを公式ブログとソリューションページの記載に沿って整理します。流れ自体は、ログイン画面に到達したエージェントの要求、ユーザーのデバイスでの承認、1Passwordによる直接入力という3ステップです。
エージェントがデジタルキーで要求する
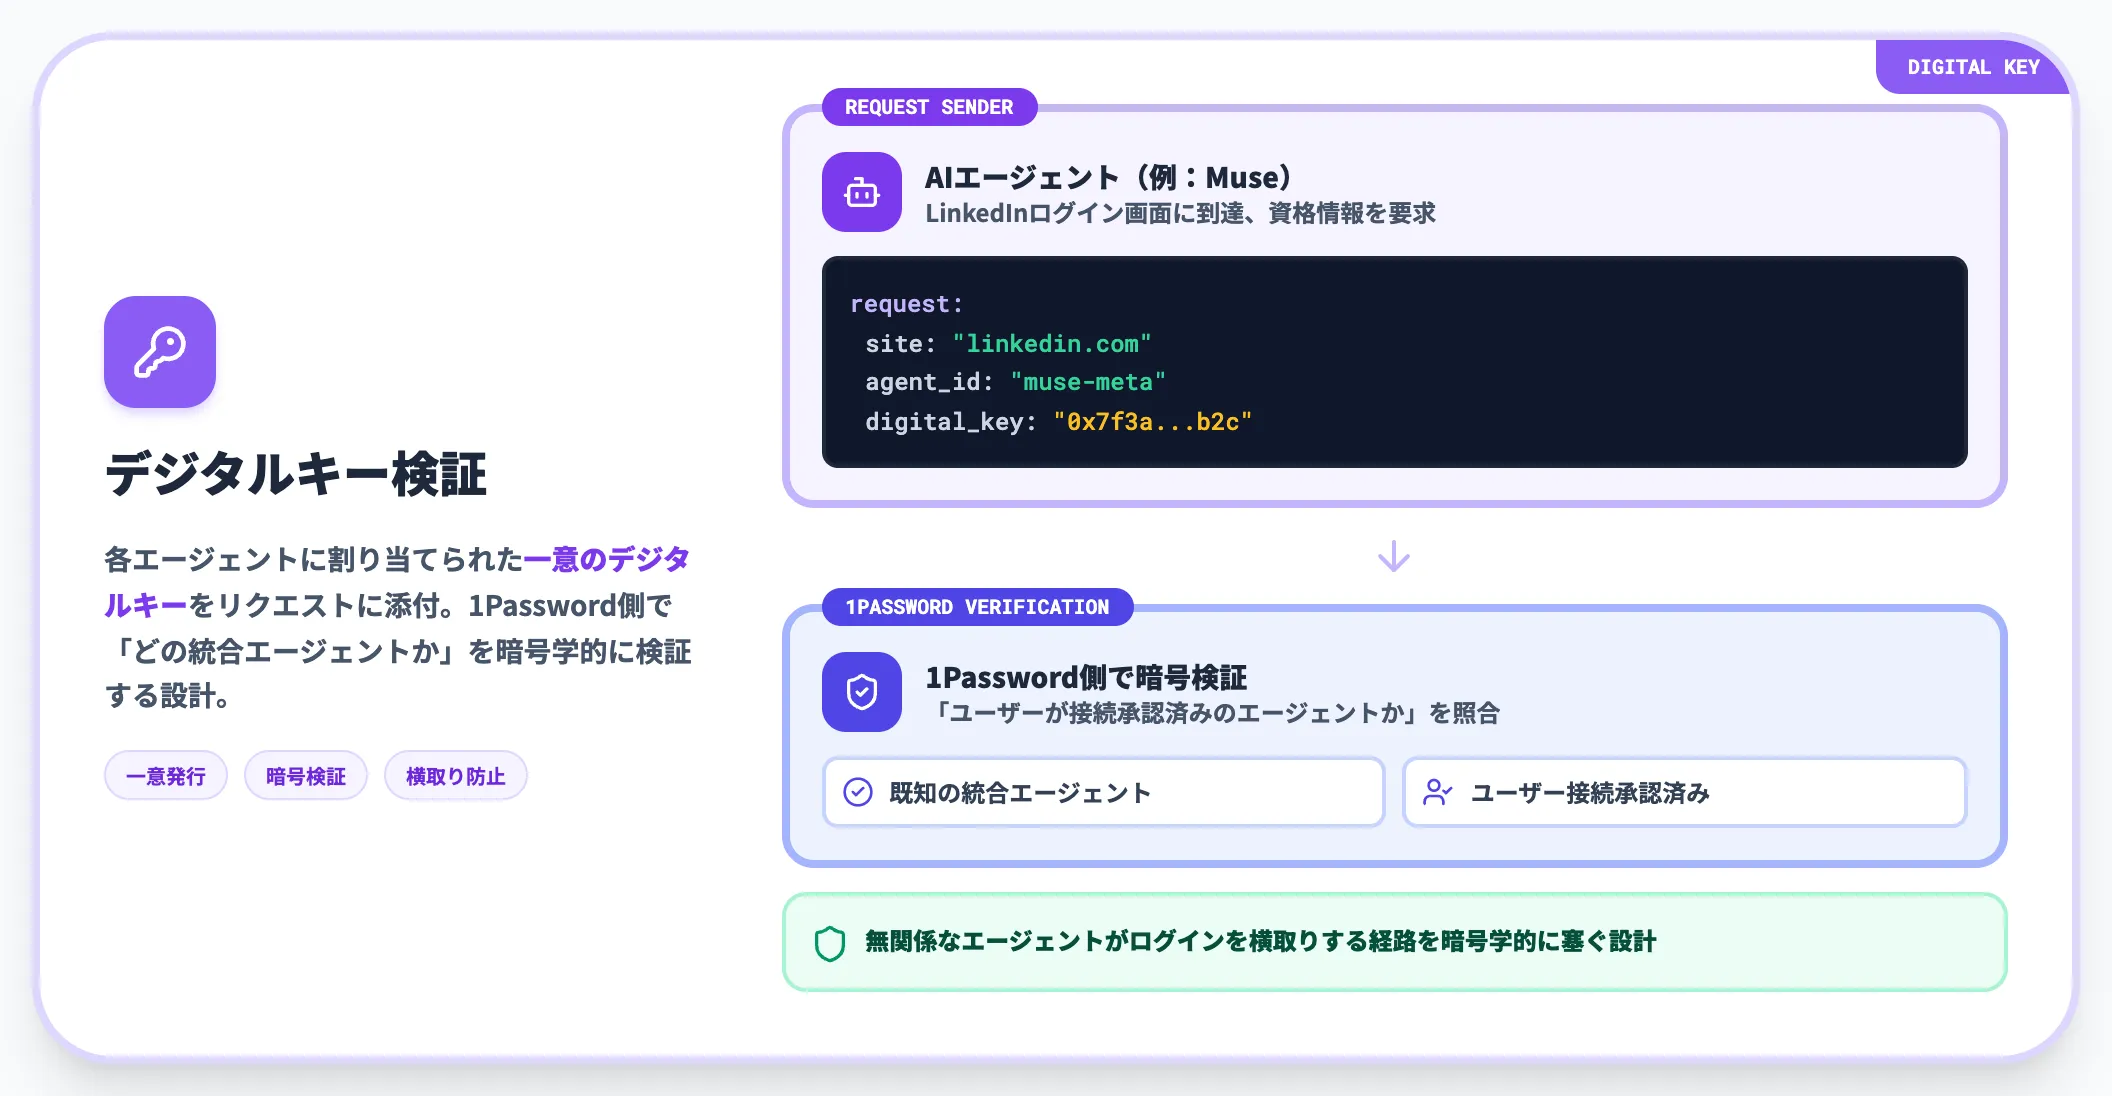
まず、AIエージェントが対応サイトのログイン画面に到達すると、エージェントは1Passwordに対して「どのアカウントの資格情報が必要か」をリクエストします。
このリクエストには、エージェントごとに割り当てられた一意のデジタルキーが添付されており、1Password側で「どの統合エージェントからの要求か」を暗号学的に検証できる設計です。
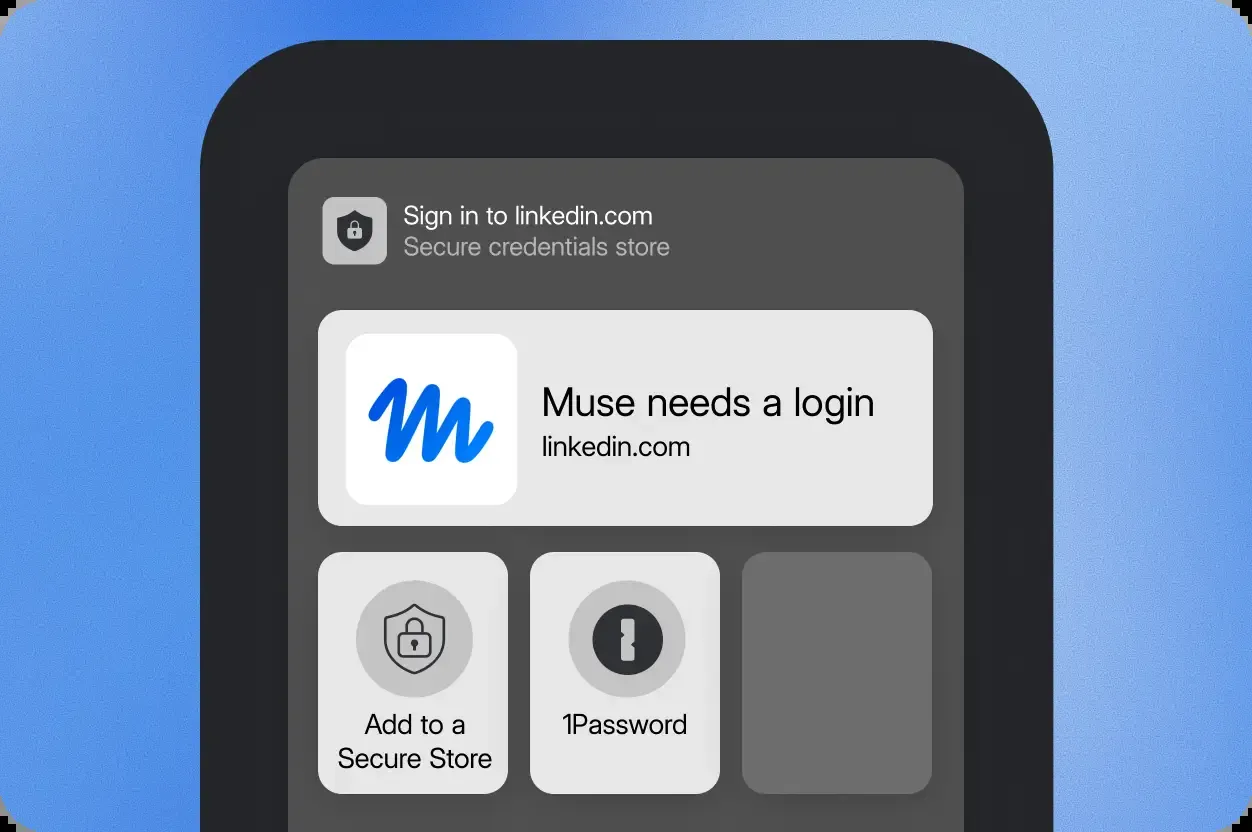
Muse(Meta)がLinkedInへのログイン資格情報を1Passwordに要求している画面(出典:1Password for Agents)
画面上部に「Sign in to linkedin.com — Secure credentials store」というセキュア保管庫からの通知が出て、「Muse needs a login — linkedin.com」のカードが表示されます。下段には「Add to a Secure Store」「1Password」の2つの保管先アイコンが並び、ユーザーはどこから資格情報を引き出すかを選択できる構造です。
1Passwordは、各統合エージェントで検証ロジックが共同設計されていると説明しています。ユーザーが「このエージェントに1Passwordを使わせる」という接続を明示的に承認する前提になっているため、承認プロセスを経ていない無関係なエージェントがログインを横取りする経路は塞がれる設計です。
ユーザーがデバイスで承認する
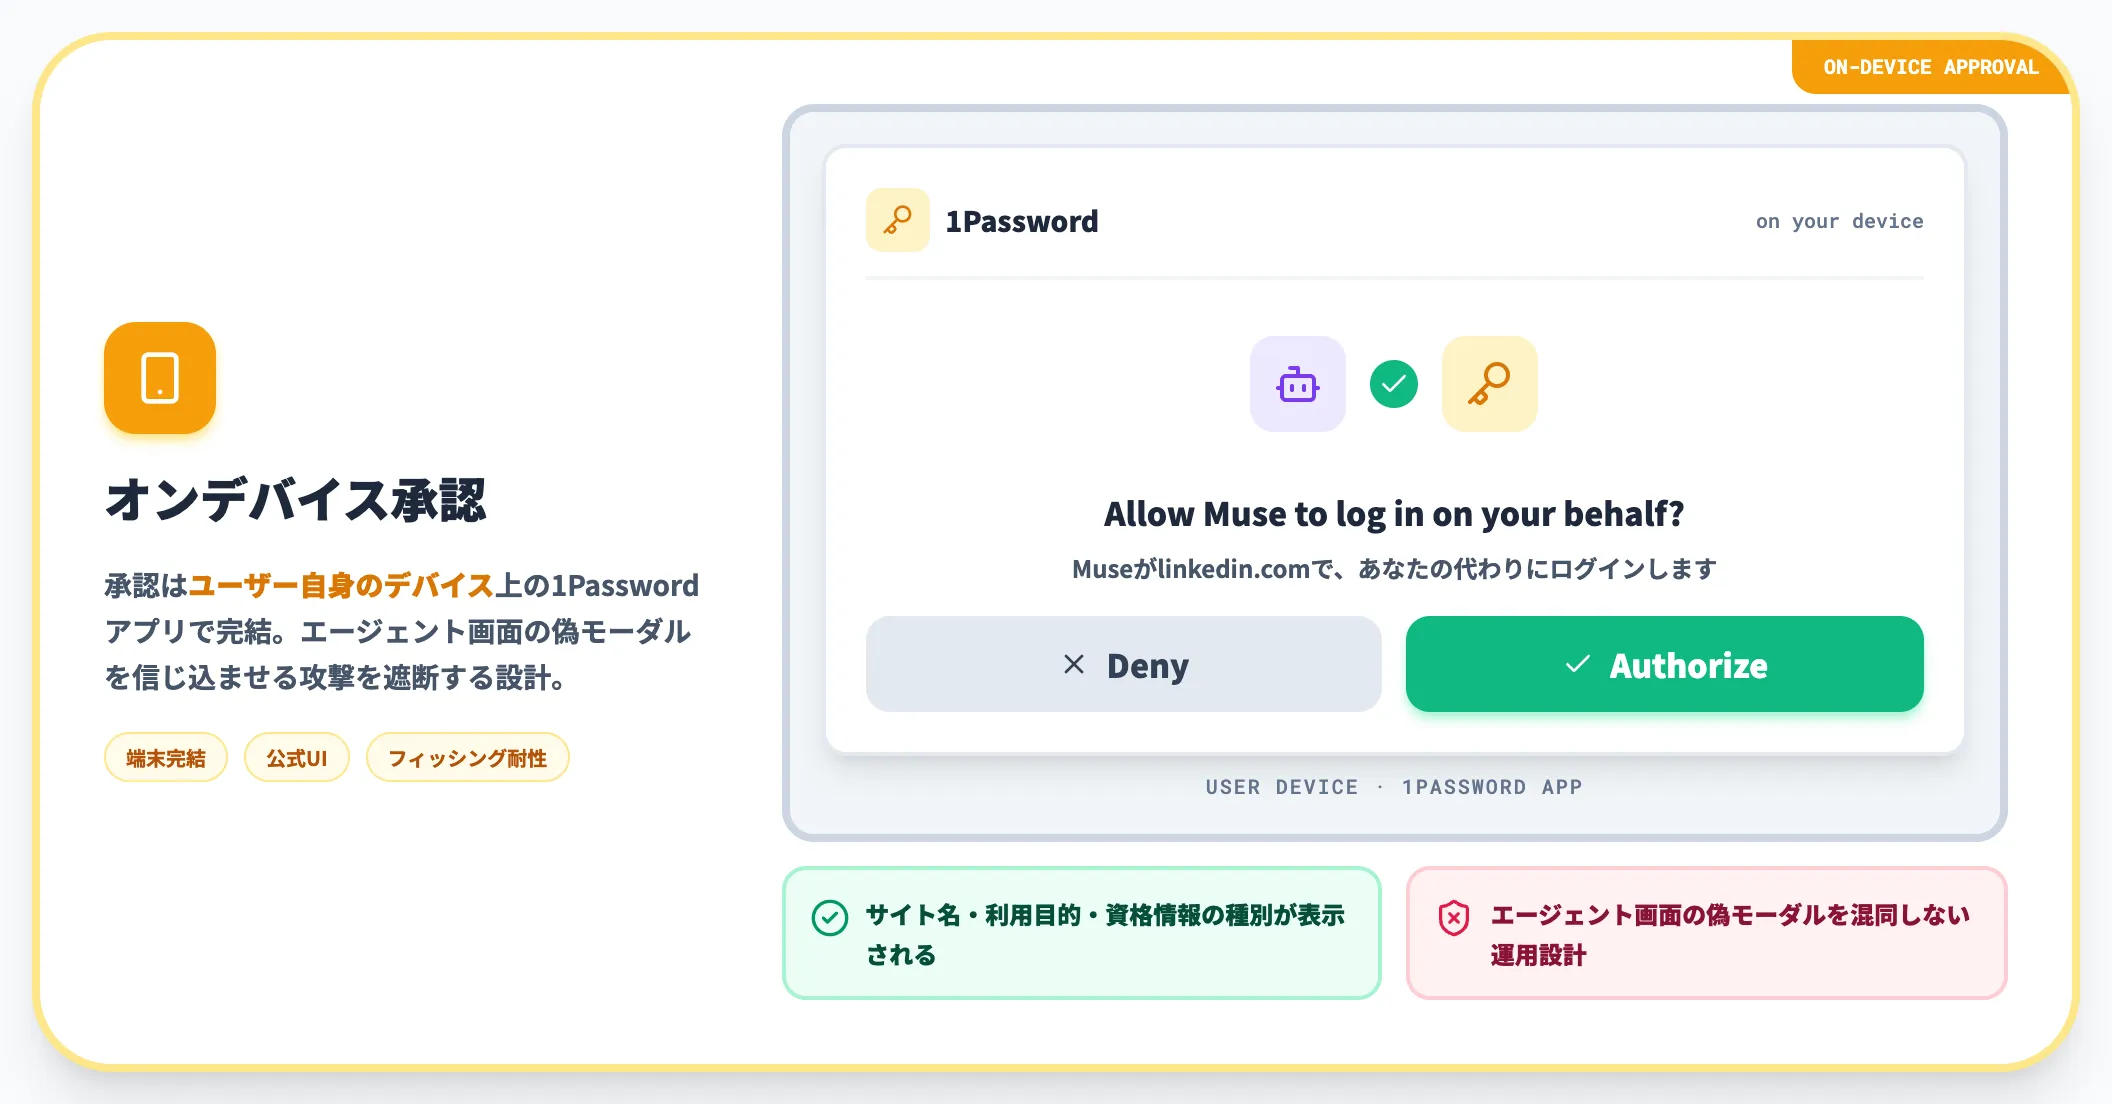
次に、リクエストはユーザーのスマートフォンやPC上の1Passwordアプリに通知として届きます。画面上には「どのエージェントが、どのサイトの、どの資格情報を、何の目的で使いたいか」が表示され、ユーザーはその場で承認または拒否を選びます。
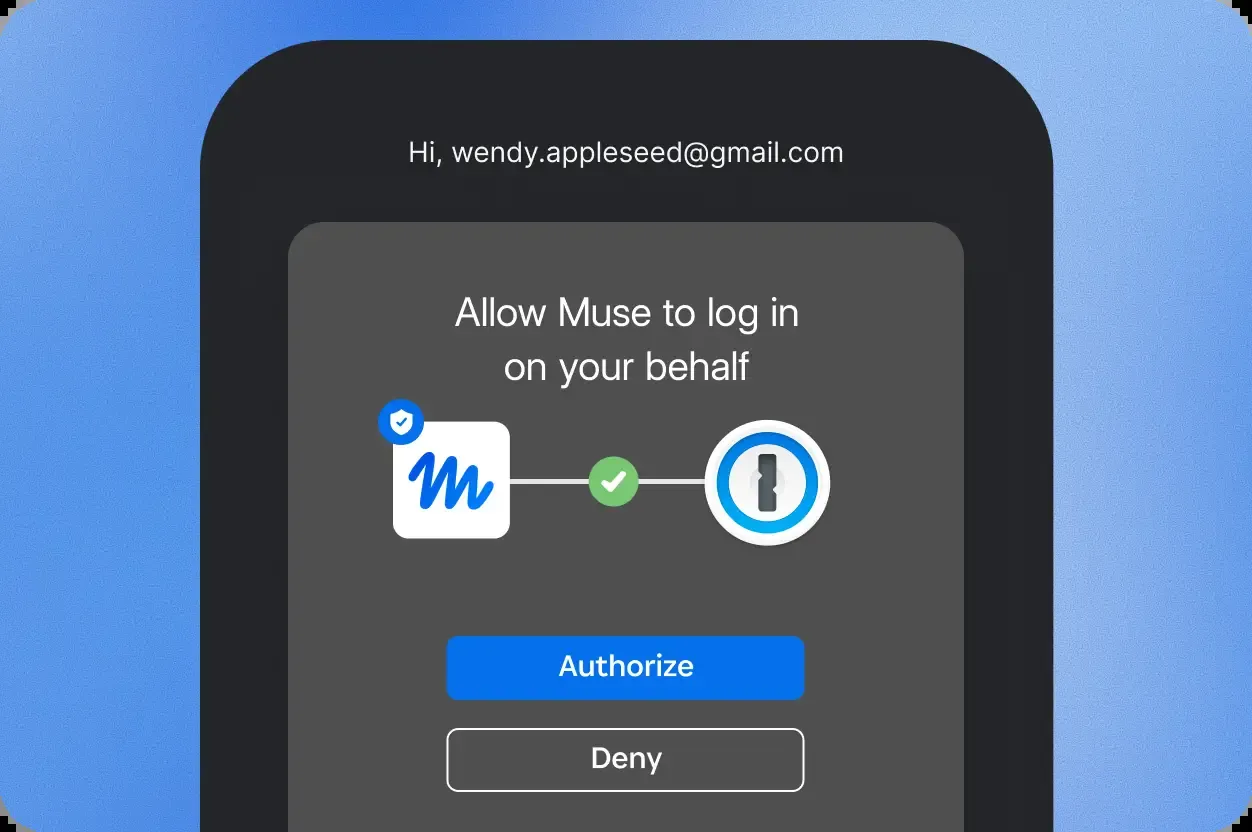
ユーザーが自分のデバイスでMuseの代理ログインを承認する画面。承認はユーザーの端末で完結する(出典:1Password for Agents)
承認モーダルの中央には「Allow Muse to log in on your behalf(Museがあなたの代わりにログインすることを許可)」という問いかけと、Museと1Passwordを緑のチェックマークで結ぶアイコンが表示されます。下段の「Authorize」「Deny」ボタンでユーザーが明示的に意思表示する構造です。
承認はエージェント側のUIではなく、ユーザー自身のデバイスで行う設計です。エージェントの画面にフィッシング的な承認モーダルを出す攻撃手法に対する耐性が確保されます。1Password for AgentsのFAQでは承認頻度は統合によって異なると明記されており、ログインごとに通知が出るのか、タスクをまたいで有効なのかはエージェント実装次第です。エージェントごとに実際の挙動を確認したうえで運用する前提で設計する必要があります。
1Passwordがフォームに直接入力する
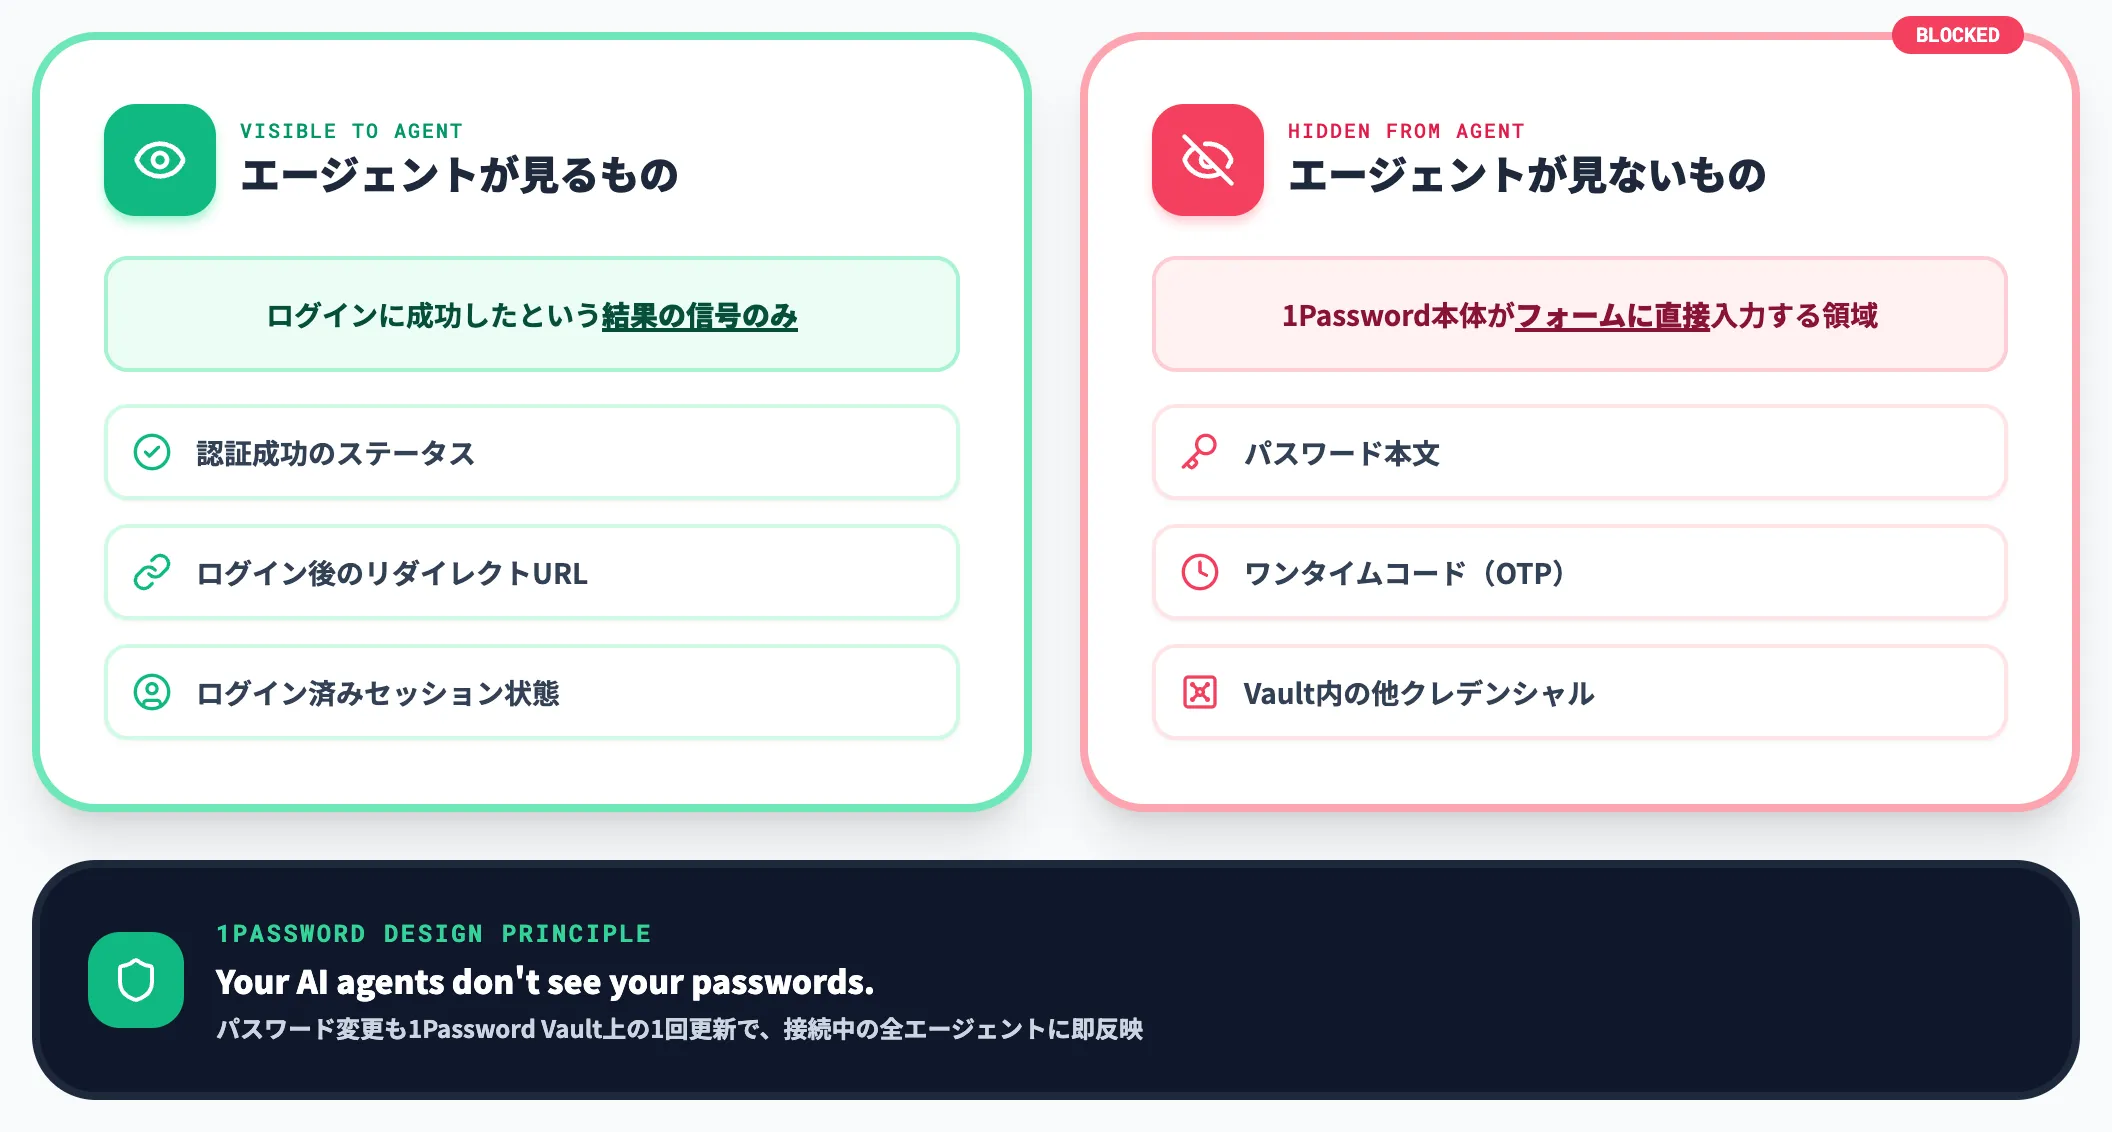
最後に、ユーザーが承認すると、1Password本体がログインフォームに直接ユーザー名・パスワード・ワンタイムコードを自動入力します。
エージェントが知るのは「ログインに成功した」という結果だけで、パスワード本文もワンタイムコードも、1Password Vault内の他のクレデンシャルも一切見えません。
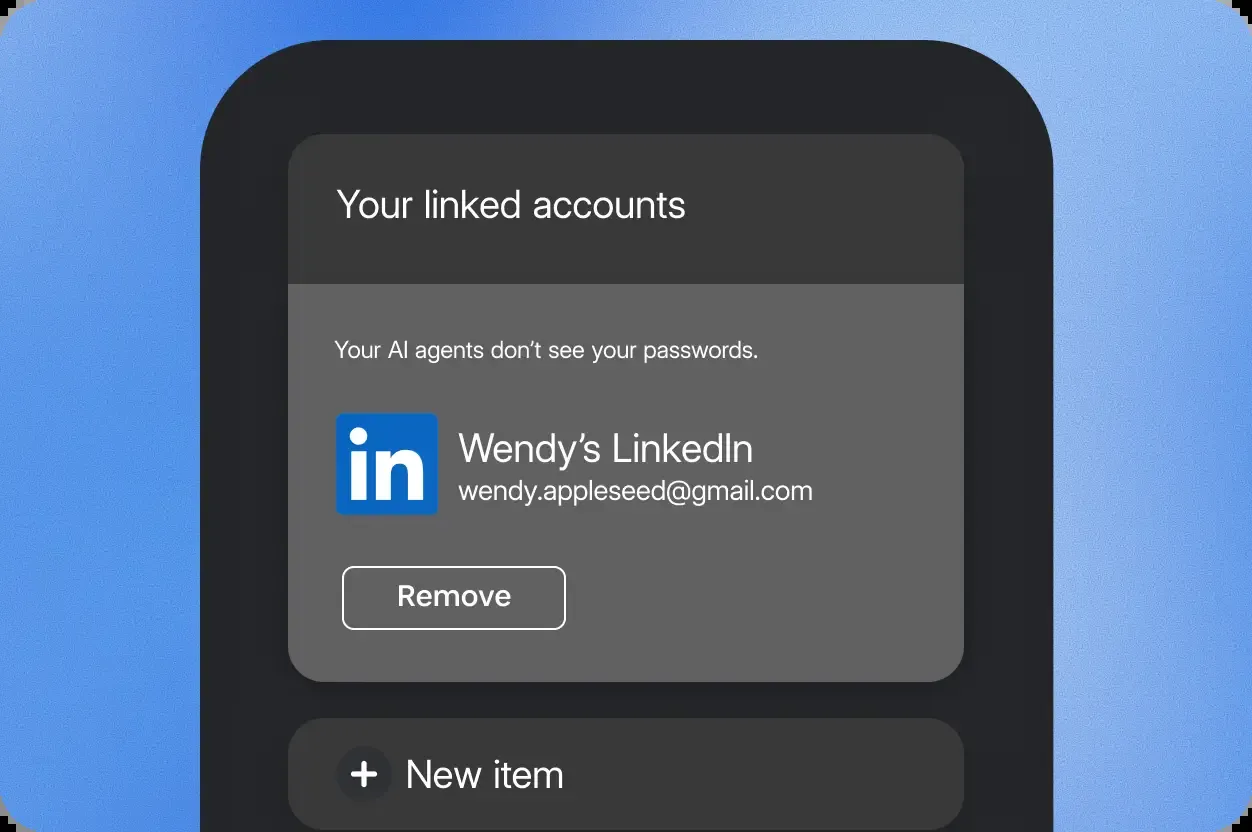
AIエージェントごとの連携アカウント管理画面。「Your AI agents don't see your passwords(AIエージェントはパスワードを見られない)」ことを公式が明記(出典:1Password for Agents)
「Your linked accounts(連携済みアカウント)」の管理画面では、エージェントに接続している各アカウント(例ではWendyのLinkedInアカウント)がカード形式で並び、各カードの「Remove」ボタンで接続解除が可能です。
見出し直下には「Your AI agents don't see your passwords.(あなたのAIエージェントはパスワードを見られません)」が明示されており、1Password側の設計意図がUI文言として組み込まれています。
公式ソリューションページは、この入力ステップを「1Password then fills it directly into the sign-in form instead of sending it to the agent(1Passwordがエージェントに資格情報を送るのではなく、サインインフォームに直接入力する)」と記しています。
パスワード変更があっても、ユーザーが1Password Vault上で1回更新するだけで、接続済みエージェントは最新の資格情報でログインを続けられます。
基盤はAWS Nitro EnclavesのConfidential Computing
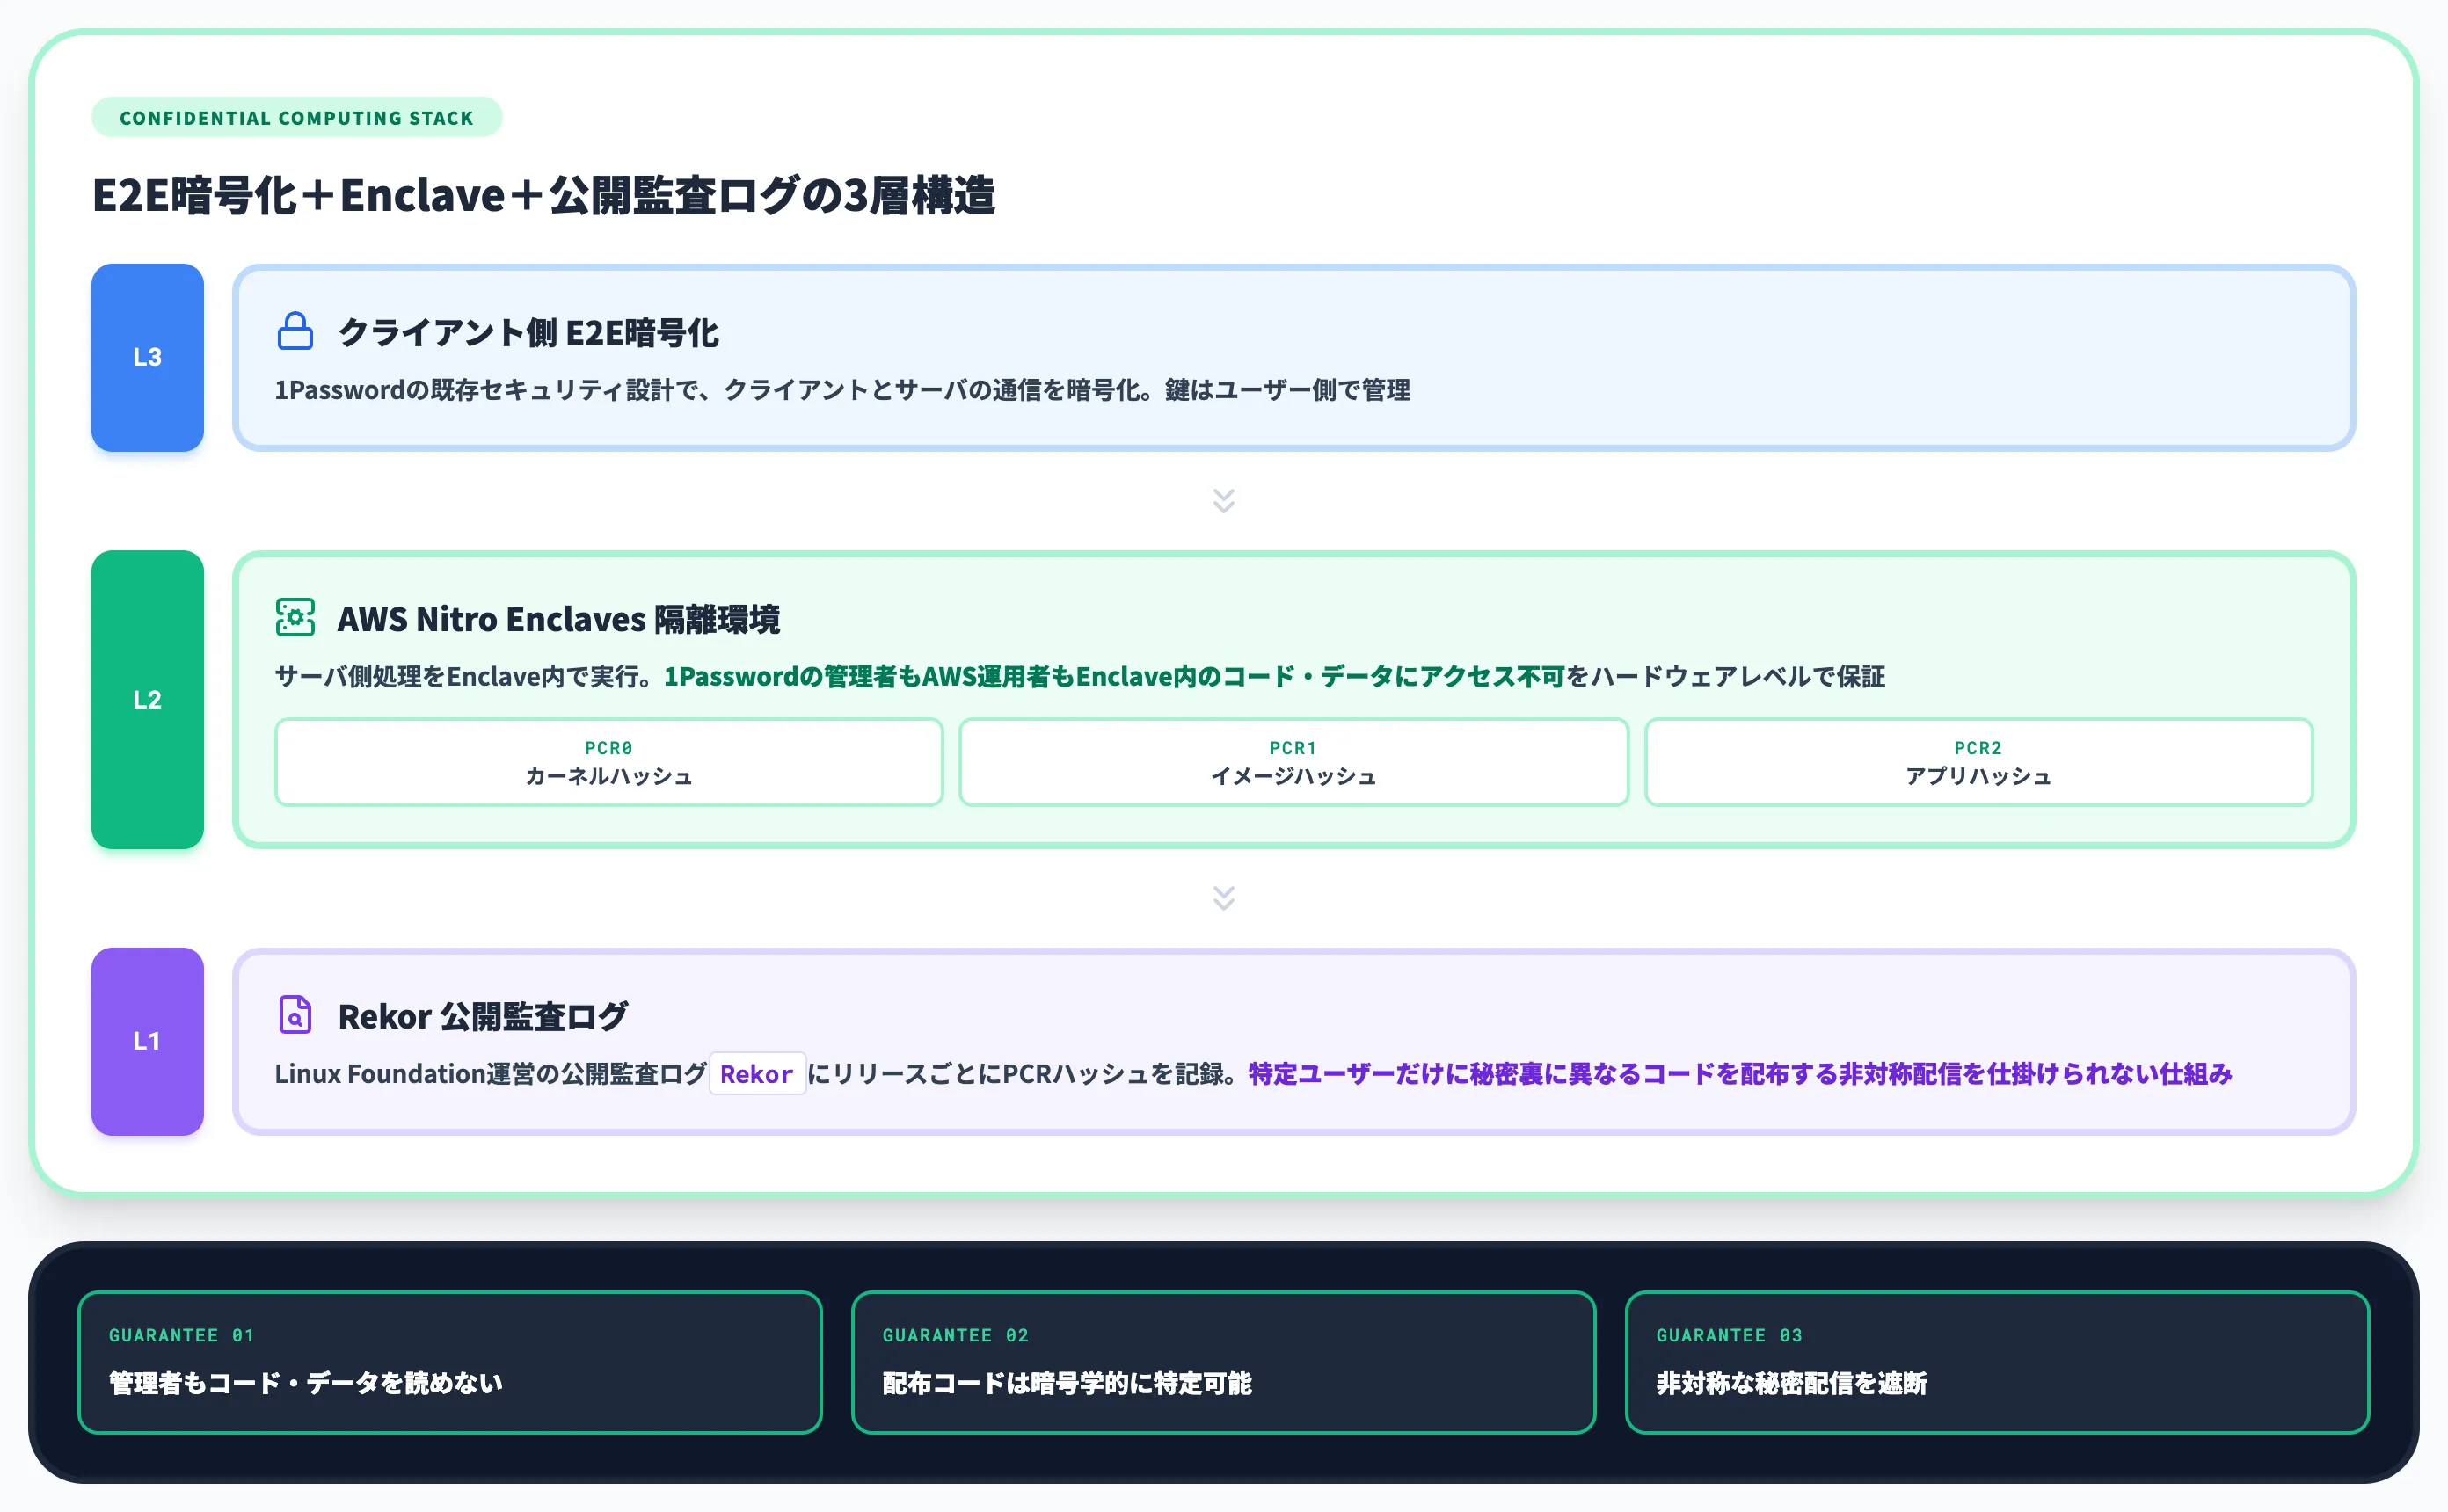
3ステップのフローを支えているのが、1PasswordのConfidential Computingセキュリティ基盤です。
1Passwordはクライアント側のエンドツーエンド暗号化に加えて、サーバ側処理をAWS Nitro Enclaves上の隔離された環境で実行し、「1Passwordの管理者もAWSの運用者もEnclave内のコード・データにアクセスできない」ことをハードウェアレベルで保証しています。
Enclaveで動くコードはすべて暗号学的なアテステーション(PCR0/1/2ハッシュ)で特定され、Linux Foundationが運営する公開監査ログRekorにリリースごとに記録されます。
これにより1Passwordが「特定ユーザーだけに秘密裏に異なるコードを配布して挙動を変える」ような非対称な配信を仕掛けられない仕組みが用意されており、1Password for Agentsの承認・入力処理もこの基盤に乗る形で動きます。
1Password for Agentsに対応している14社のAIエージェント
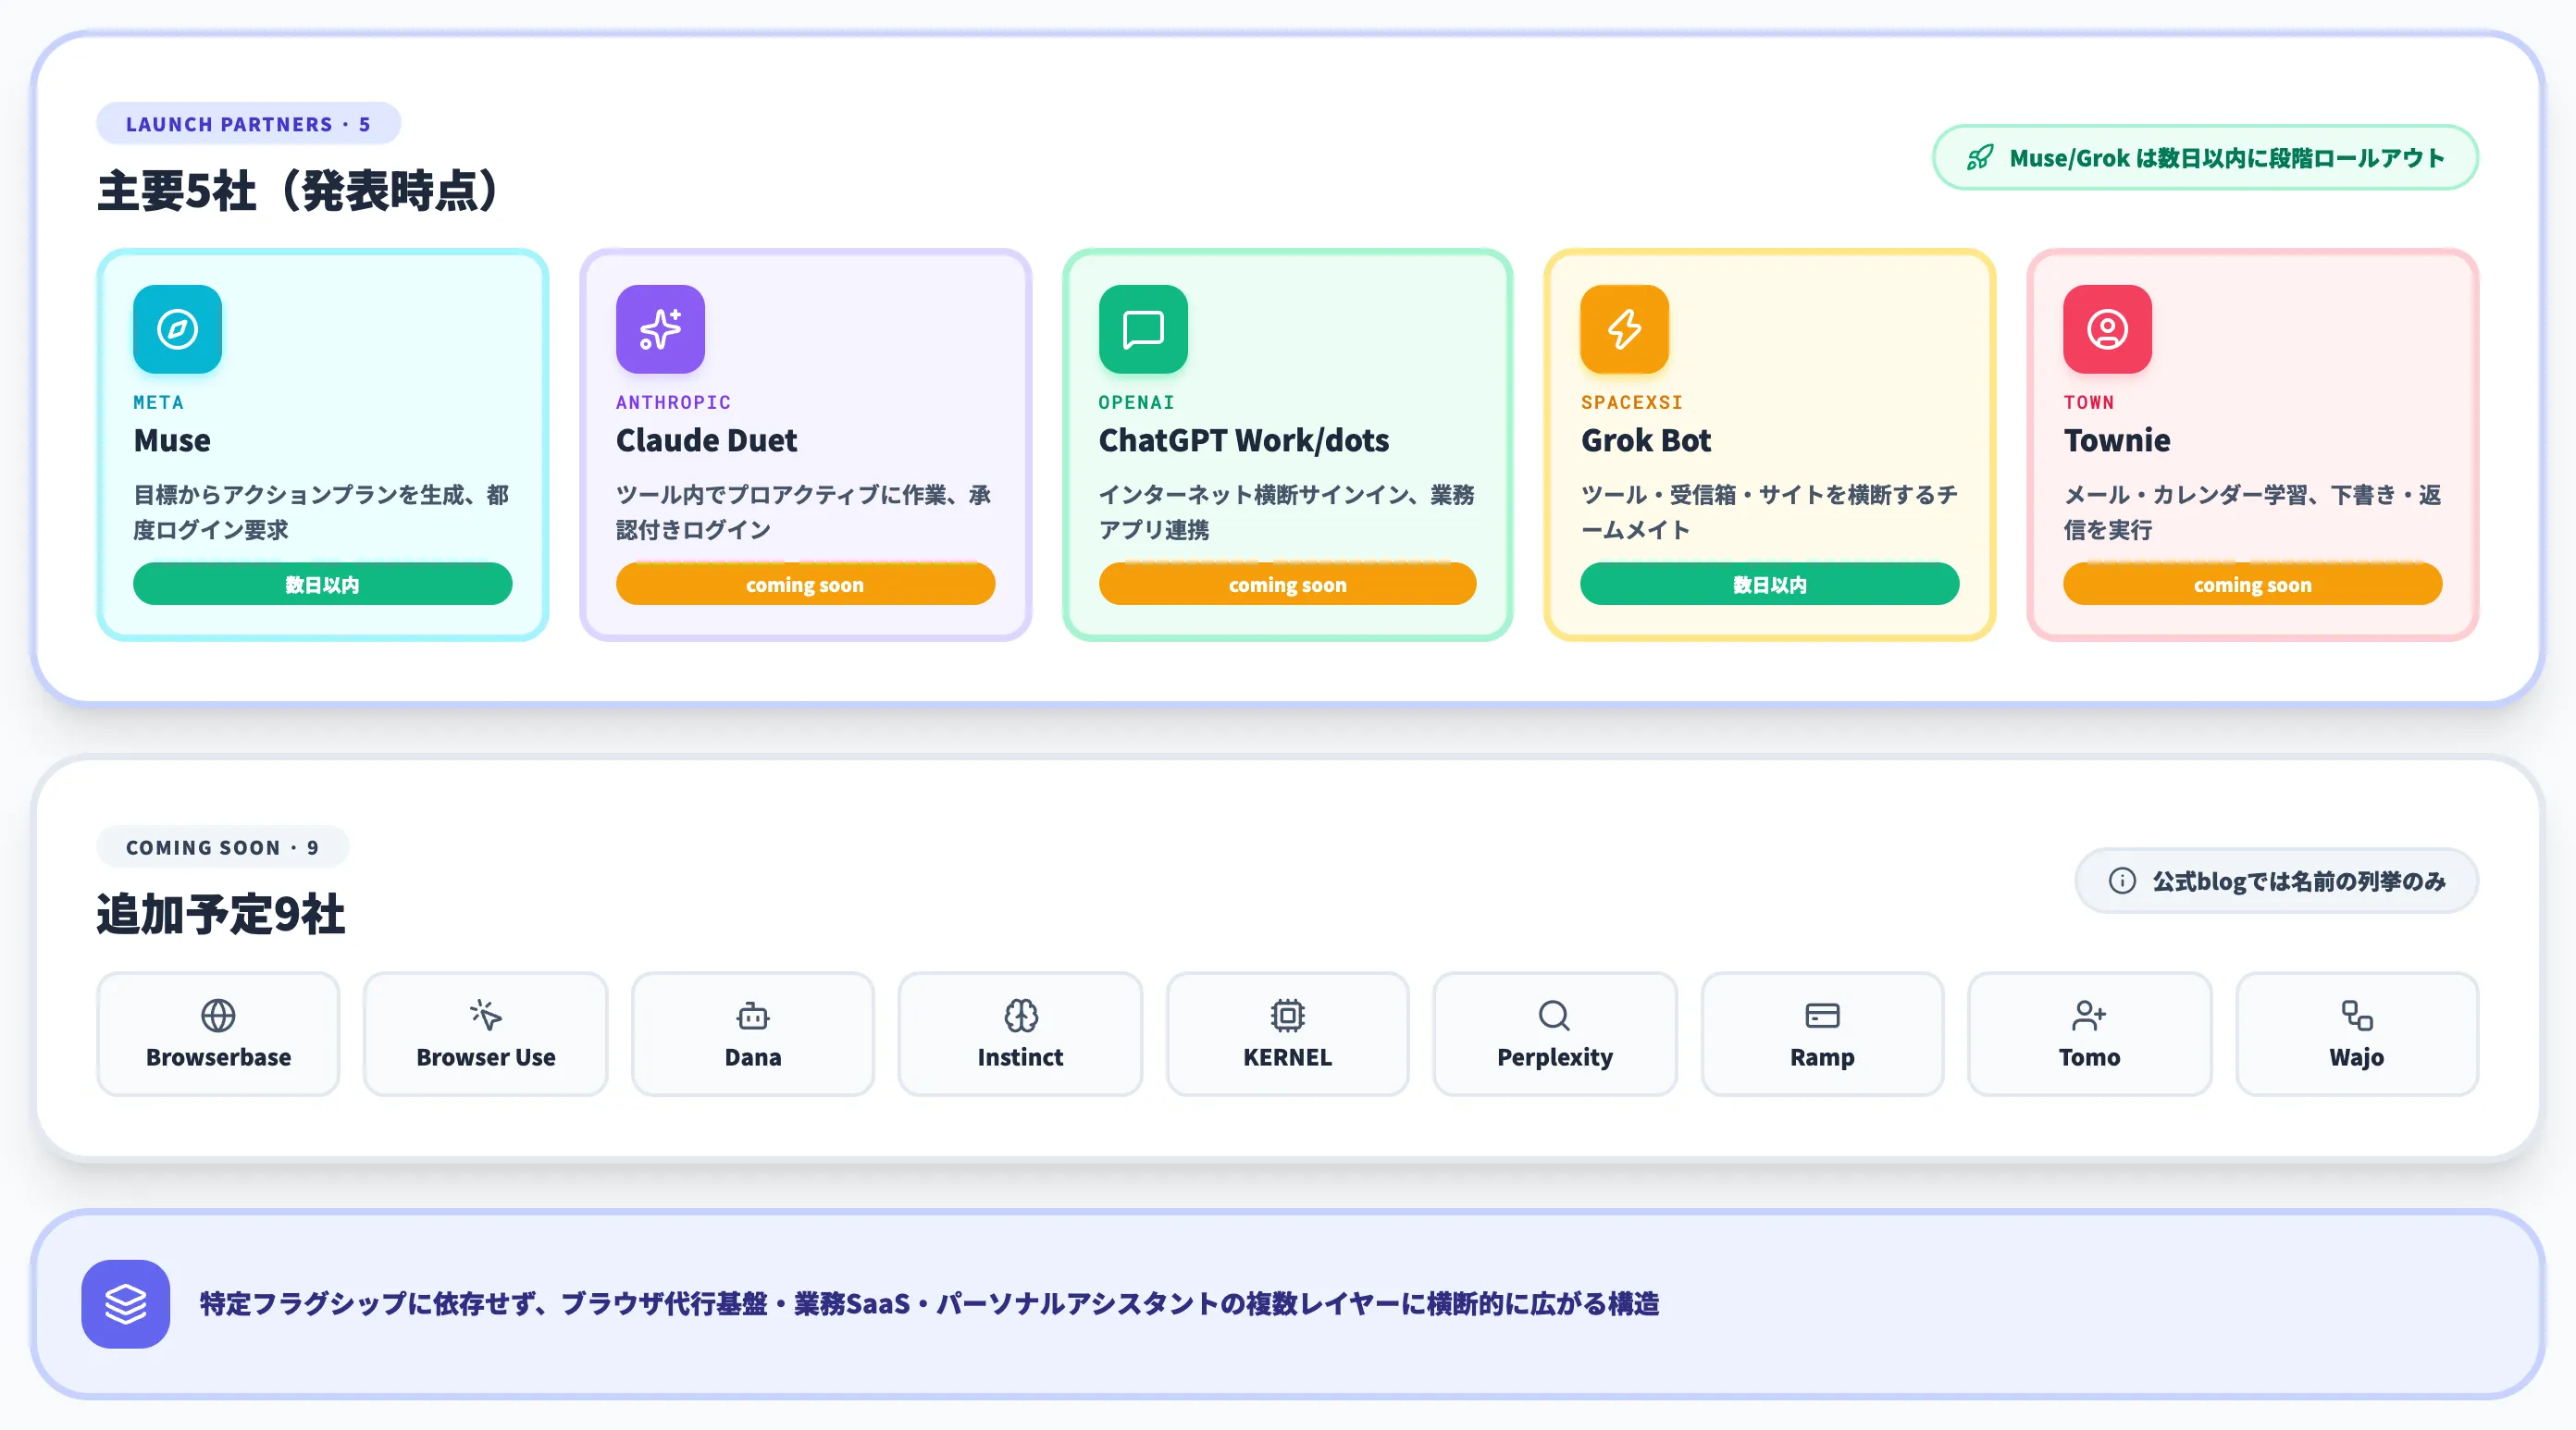
1Password for Agentsの対応エージェントは発表時点で主要5社、追加予定を含めると合計14社の統合がアナウンスされています。
1Password公式blogは各統合を「それぞれのエージェントが持つ強みを、資格情報を渡さずに活かすためのデザイン」と説明しています。
主要5社の統合内容とロールアウト状況
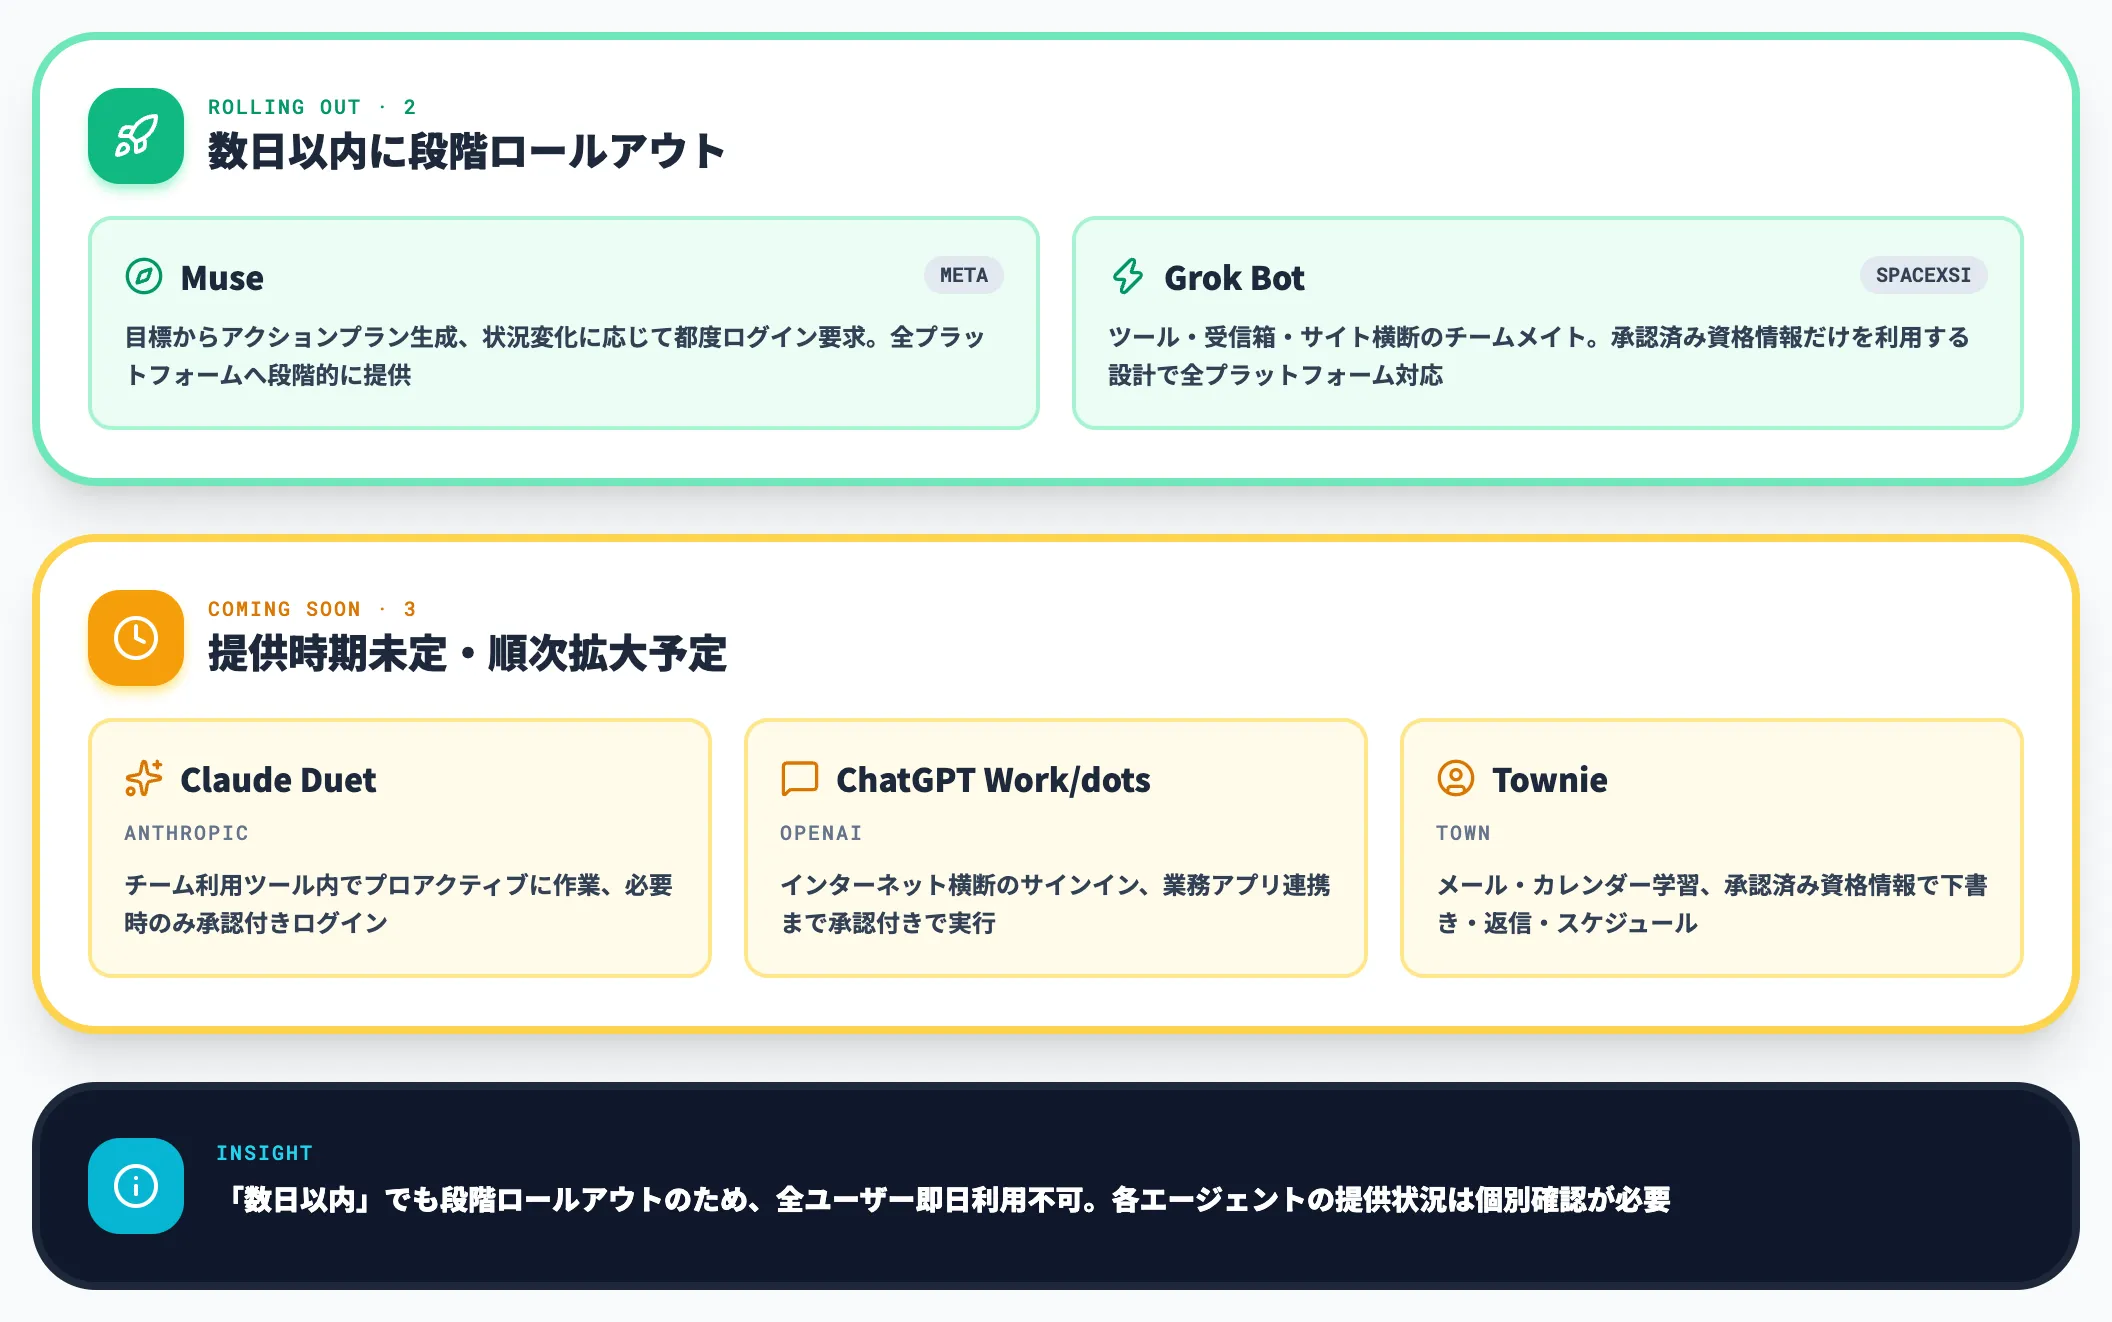
以下の表は、1Password公式blogが発表当初から名指しで取り上げた主要5社について、提供元・統合内容・ロールアウト時期をまとめたものです(OpenAIはChatGPT WorkとdotsをあわせてOpenAI枠1社と数えています)。
| エージェント | 提供元 | 統合で可能になること | ロールアウト |
|---|---|---|---|
| Muse | Meta | 目標からアクションプランを生成し、状況変化にあわせてログインを都度要求 | 全プラットフォームへ数日以内 |
| Claude Duet | Anthropic | チームが使うツール内でプロアクティブに作業し、必要時のみ承認付きでログイン | coming soon |
| ChatGPT Work・dots | OpenAI | インターネット横断のサインインを承認付きで実行、ChatGPT Workから業務アプリ連携 | coming soon |
| Grok Bot | SpaceXSI | ツール・受信箱・サイトを横断するAIチームメイトが承認済み資格情報だけを利用 | 全プラットフォームへ数日以内 |
| Townie | Town | メール・カレンダーから学習したアシスタントが、承認した資格情報で下書き・スケジュール・返信を実行 | web・iOSともcoming soon |
この表から読み取れるのは、ロールアウトが先行しているのはMuseとGrok Botの2製品(いずれも全プラットフォームで「数日以内に段階的にロールアウト」の表記)、Claude Duet・ChatGPT Work・dots・Townieは「coming soon」段階だという点です。
段階的ロールアウトのため、全ユーザーが即日利用できるとは限らず、各エージェントで実際にログインを委任できるタイミングはアプリ側の提供状況に合わせて確認する必要があります。
追加予定9社の内訳と業界の広がり
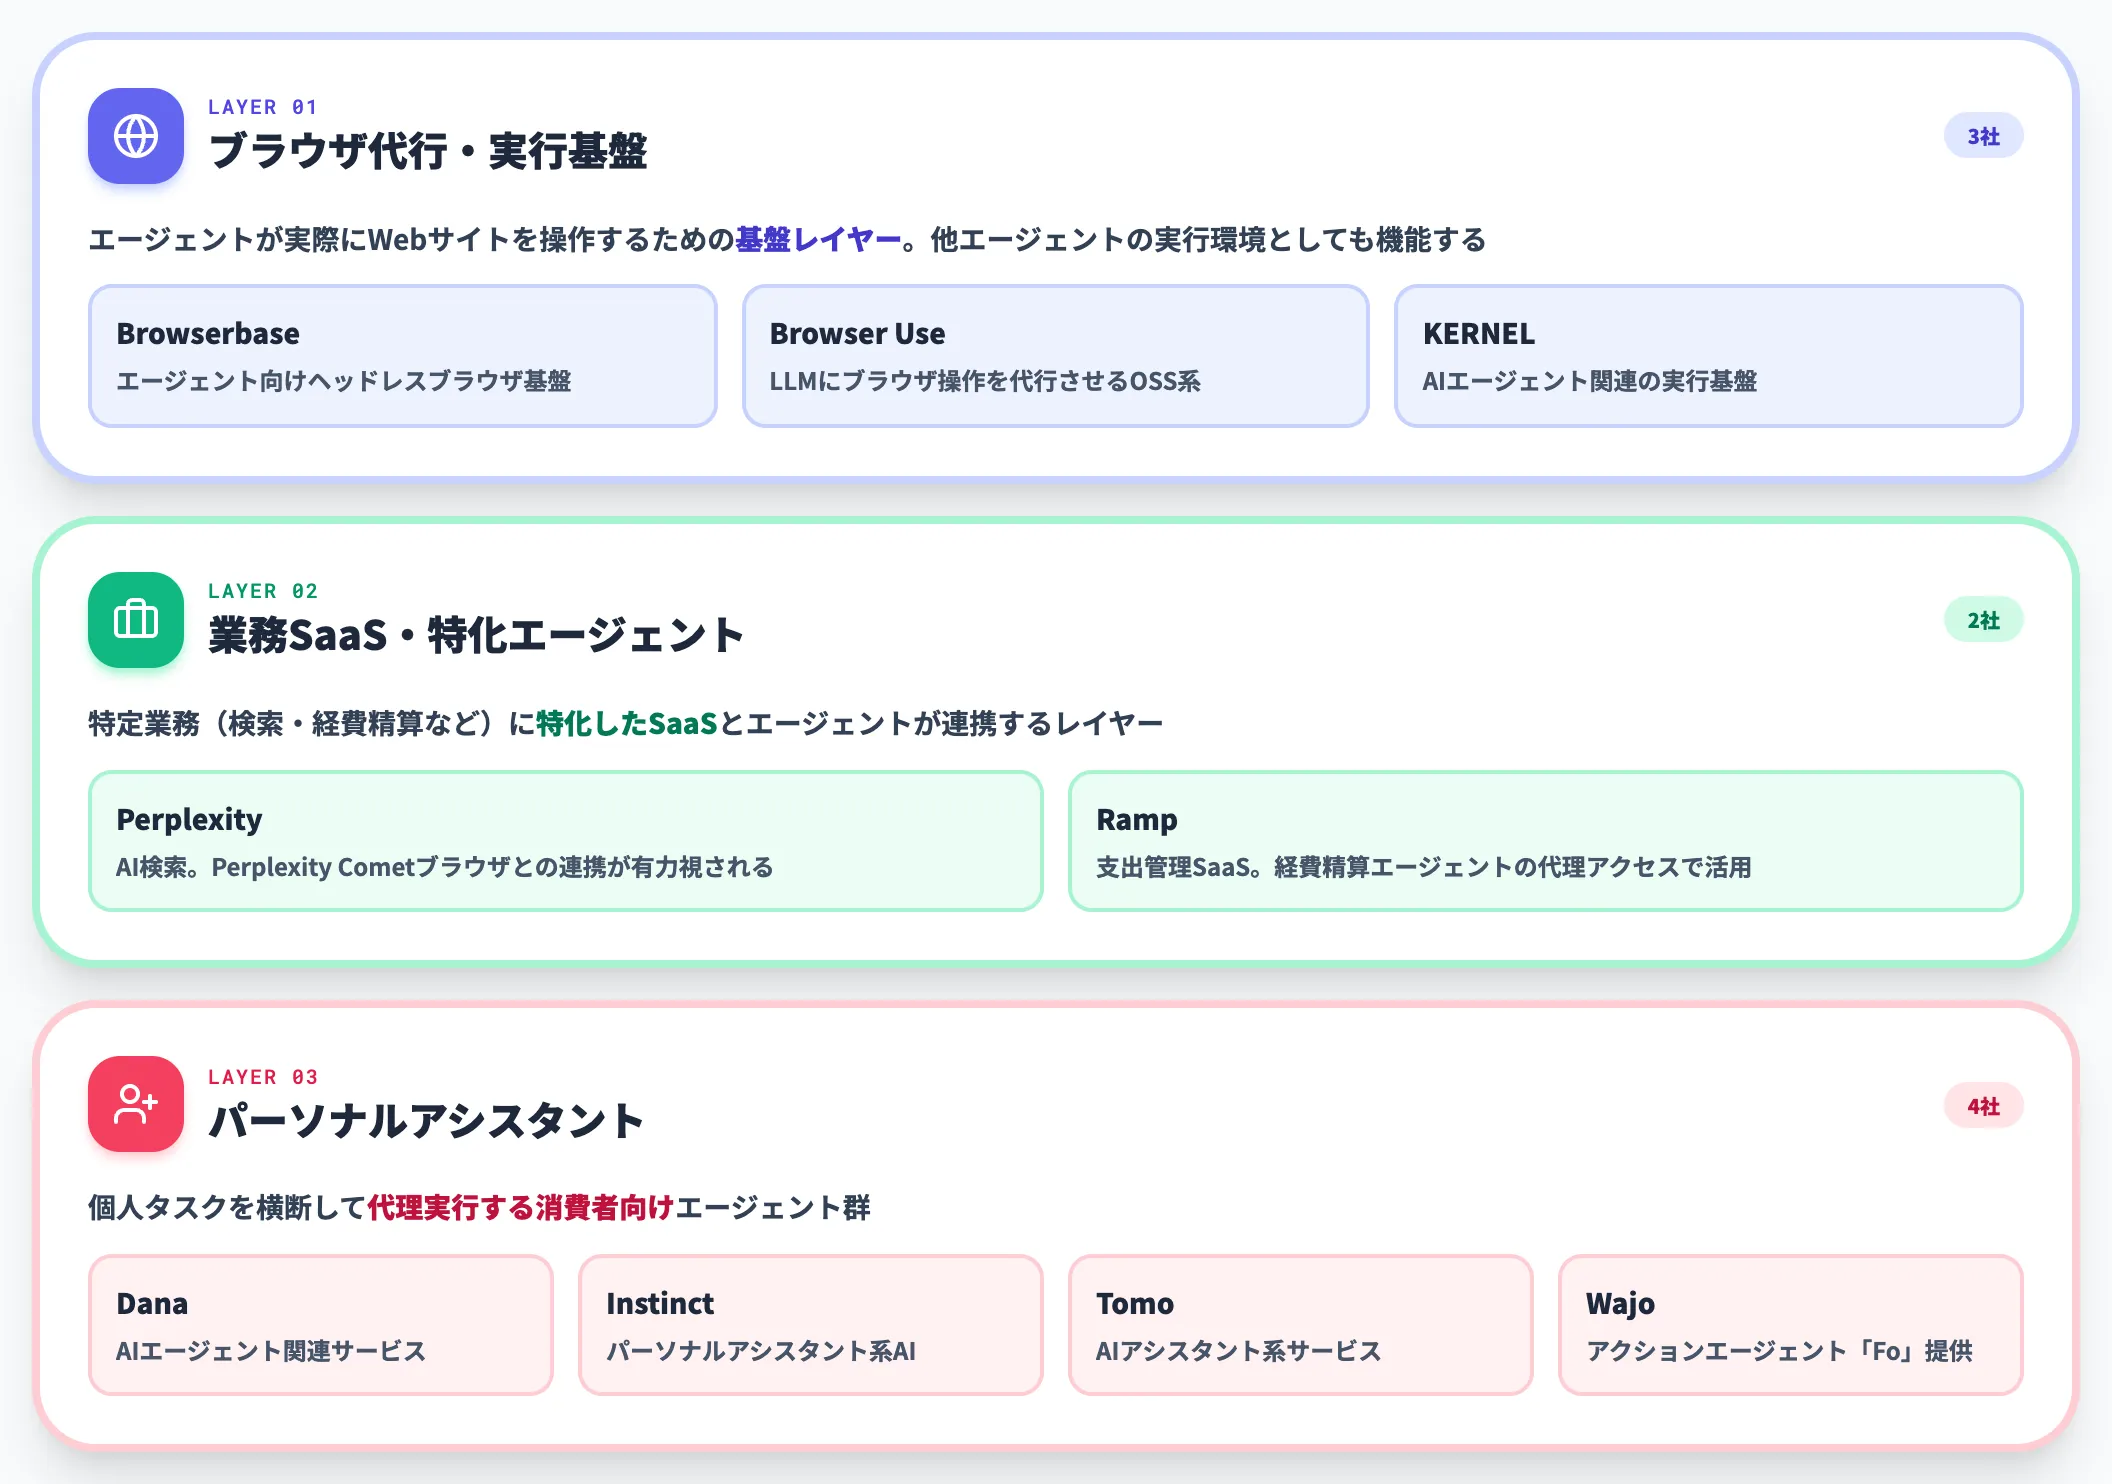
主要5社に加えて、1Password公式blogは次の9社を追加統合予定(coming soon)として公表しています。各社の具体的な統合内容・公開時期は現時点では非公表で、公式blog上では名前の列挙のみで詳細は示されていません。
-
Browserbase — エージェント向けのヘッドレスブラウザ基盤
-
Browser Use — LLMにブラウザ操作を代行させるオープンソース系ツール
-
Dana — AIエージェント関連サービス(公式blogで詳細は非公表)
-
Instinct — パーソナルアシスタント系AIエージェント
-
KERNEL — AIエージェント関連の実行基盤
-
Perplexity — AI検索。Perplexity Cometブラウザとの連携が有力視される
-
Ramp — 支出管理SaaS。経費精算エージェントの代理アクセスで活用が見込まれる
-
Tomo — AIアシスタント系サービス
-
Wajo — AIエージェント関連サービス(公式製品の中心はアクションエージェント「Fo」)
この9社の名前が示すのは、1Password for Agentsが特定のフラグシップエージェントに特化せず、ブラウザ代行基盤・業務SaaS・パーソナルアシスタントなど複数レイヤーに横断的に広がる方向性を取っている点です。将来的にはユーザーが日常使うエージェントの多くが、裏側で1Password経由の承認フローに乗る可能性があります。
1Password for Agentsの対応エージェントパートナー企業一覧(出典:1Password for Agents)
ロゴグリッドには、AnthropicのClaude Duet、OpenAI、Townieを表す棒人間のアイコン、KERNEL、Browserbase、Danaなどが並び、「AI業界のフラグシップブランドが揃って1Password経由の承認フローを採用した」構図が視覚的に確認できます。
1Password for Agentsの料金とプラン対応
1Password for Agentsは、既存の1Passwordプランに乗せる形で提供されます。
追加料金はかからないものの、対象プラン・対象アカウントドメインの条件があるため、利用開始前に自分の契約状況を確認しておく必要があります。
対象プラン:Individual・Familyで追加料金なし
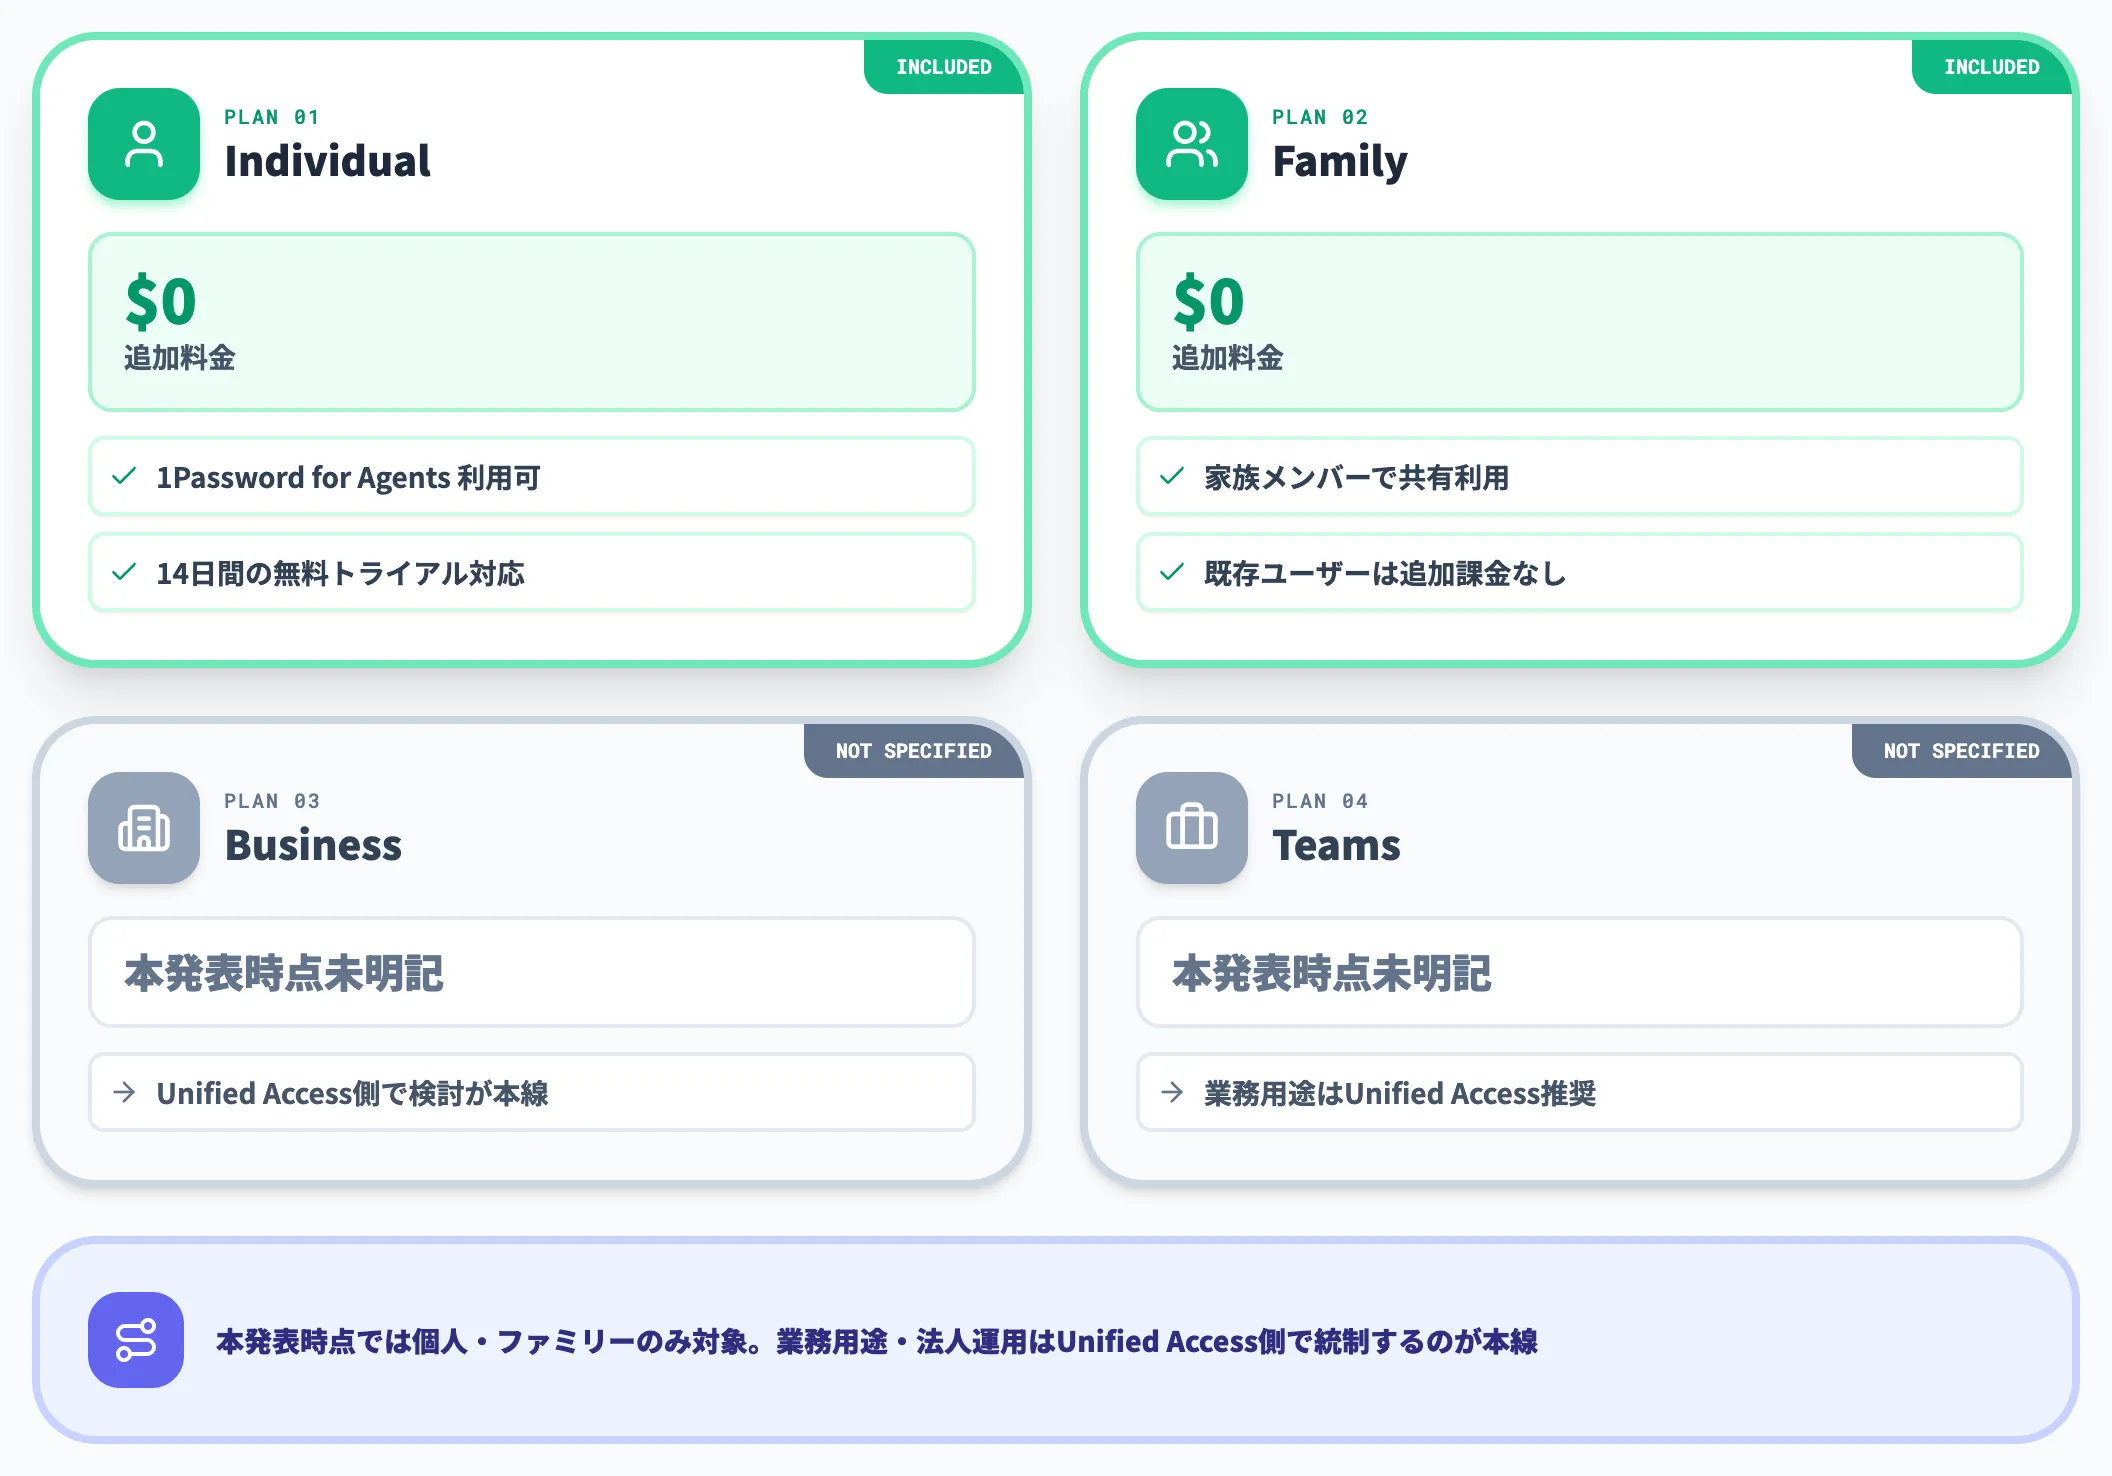
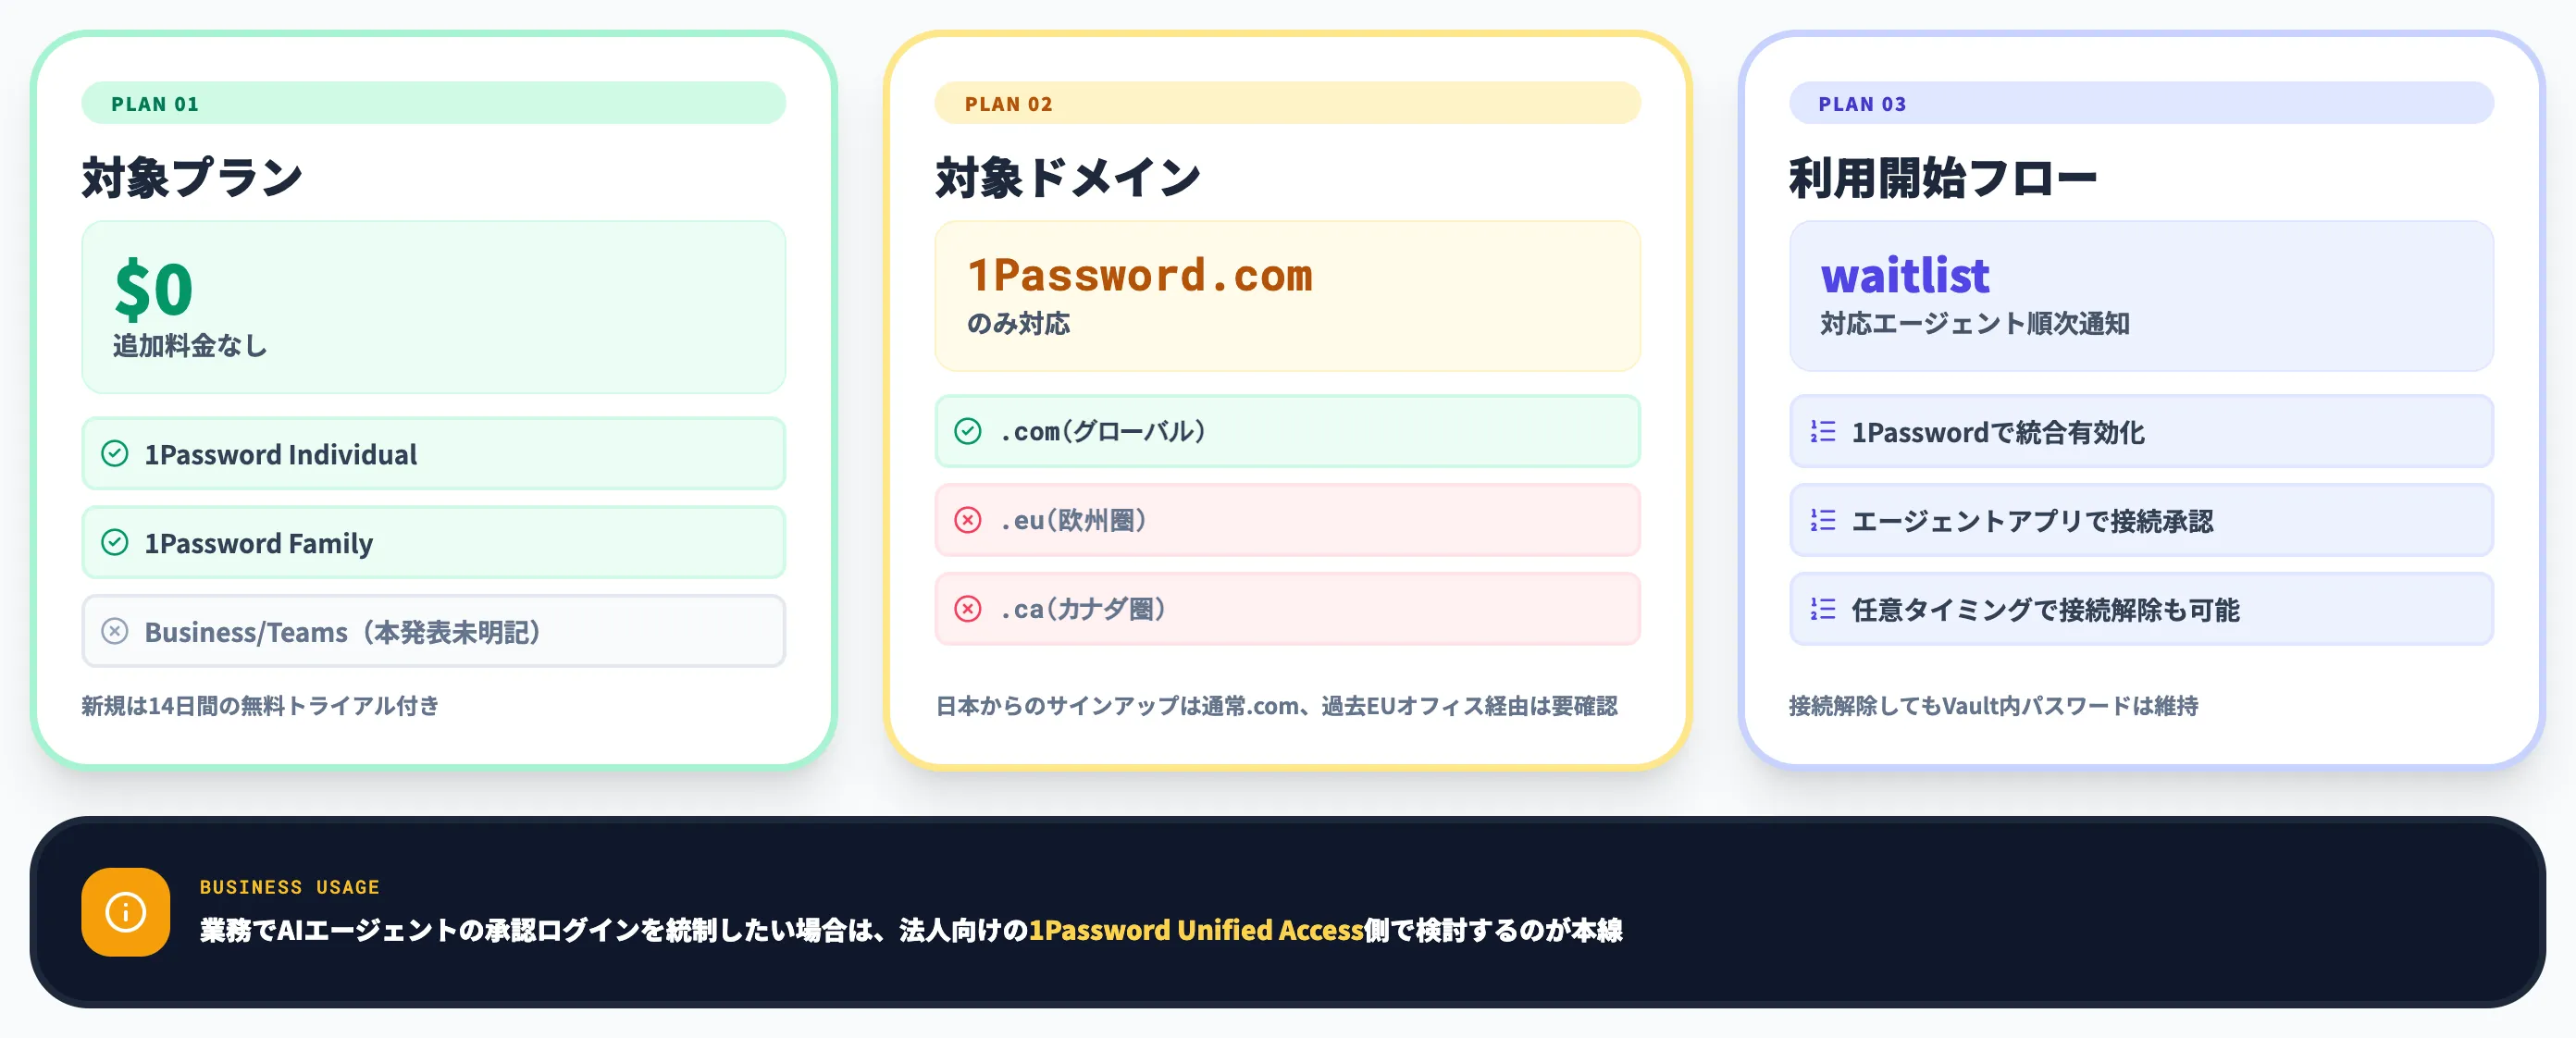
1Password公式blogによれば、1Password for Agentsは1Password Individual・Familyプランで追加料金なく利用できます。既存ユーザーは追加課金なしでエージェント統合を有効化でき、新規ユーザーは14日間の無料トライアルを通してフローを試せる構成です。
1Password for AgentsはIndividual・Familyプランで追加料金なく利用可能(出典:1Password for Agents)
公式blogの原文は「currently available at no additional cost for 1Password Individual and Family accounts on 1Password.com」とあり、法人・チーム向けプラン(1Password Business・Teams)での提供可否は本発表時点では明記されていません。業務用途でAIエージェントの承認ログインを統制したい場合は、後述する法人向けの1Password Unified Access側で検討するのが本線になります。
対象ドメイン:1Password.com限定、euとcaは非対応
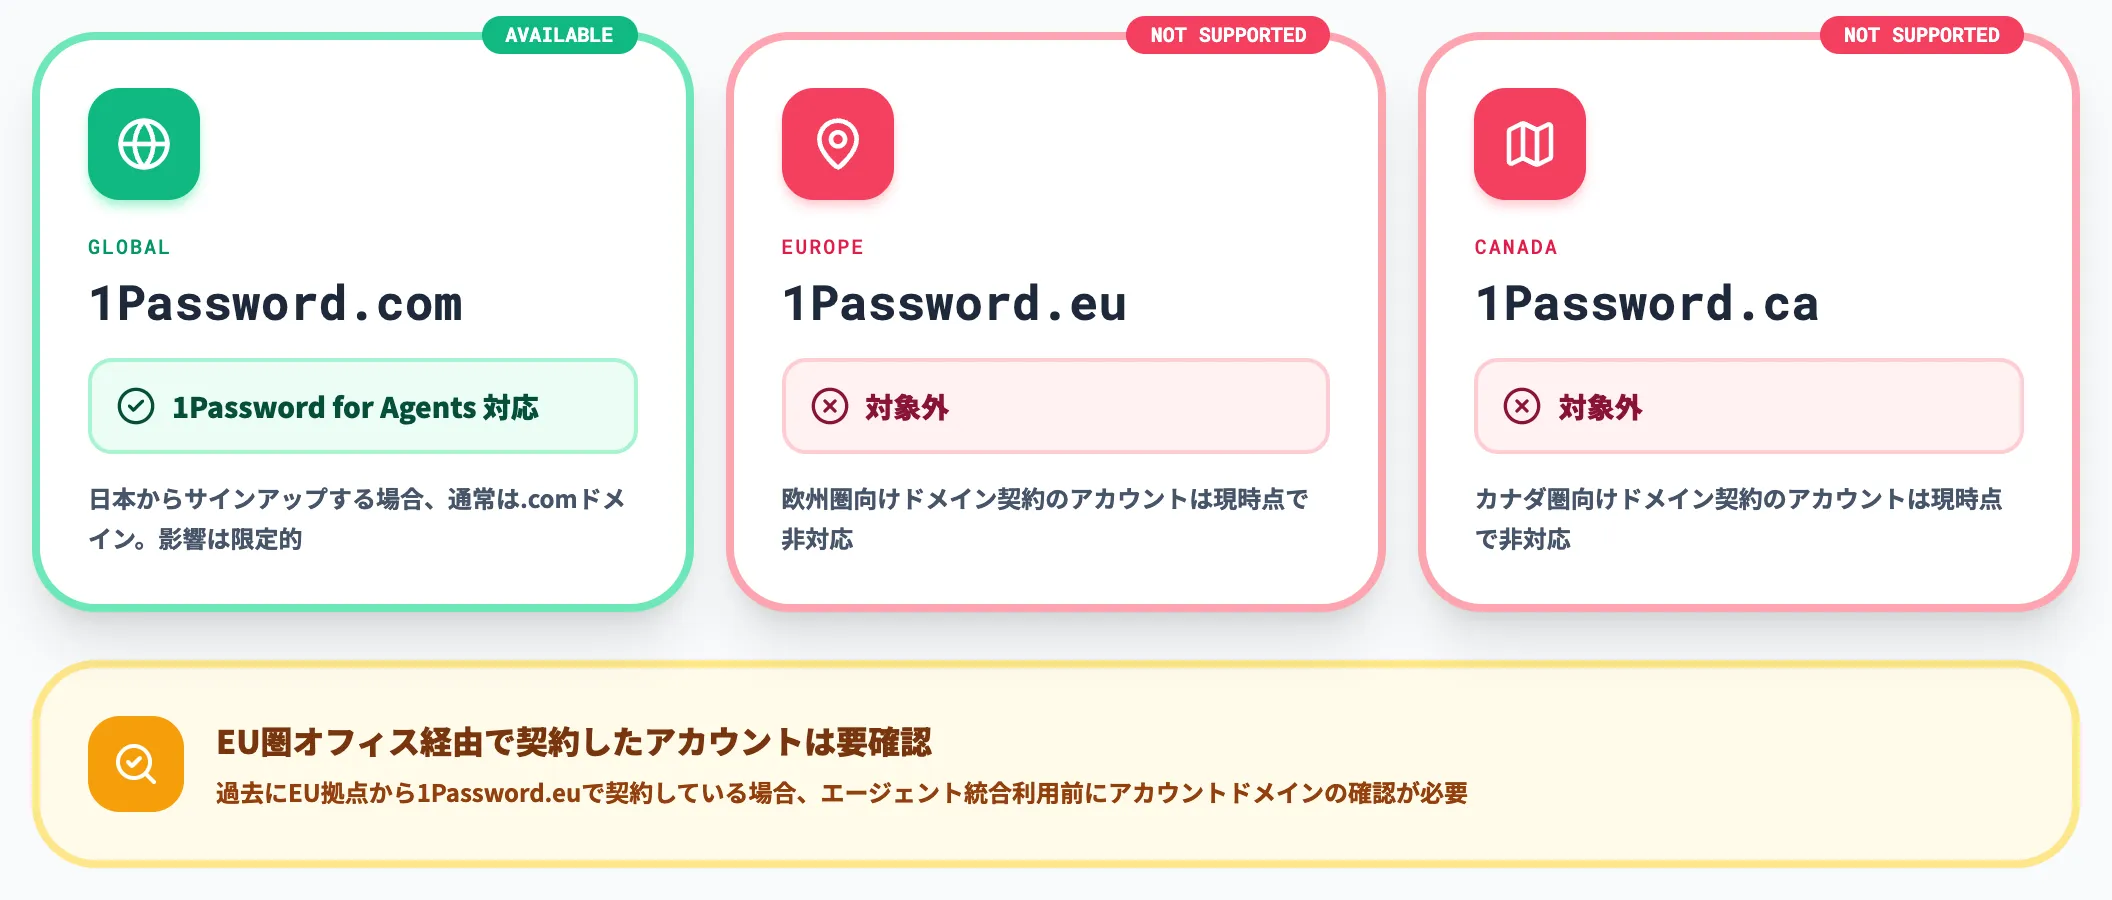
もう一つ押さえておくべきなのが対象アカウントドメインです。1Password公式blogは「Accounts on 1Password.eu or 1Password.ca aren't currently supported」と明記しており、ヨーロッパ圏向けの1Password.euドメインとカナダ圏向けの1Password.caドメインに契約しているユーザーは、現時点では1Password for Agentsを利用できません。
日本からサインアップする場合、通常は1Password.comドメインになるため影響は限定的ですが、過去にEU圏オフィス経由で1Password.euに契約したアカウントを持っている場合は、エージェント統合を使う前にアカウントドメインの確認が必要です。
利用開始フロー:waitlistと接続
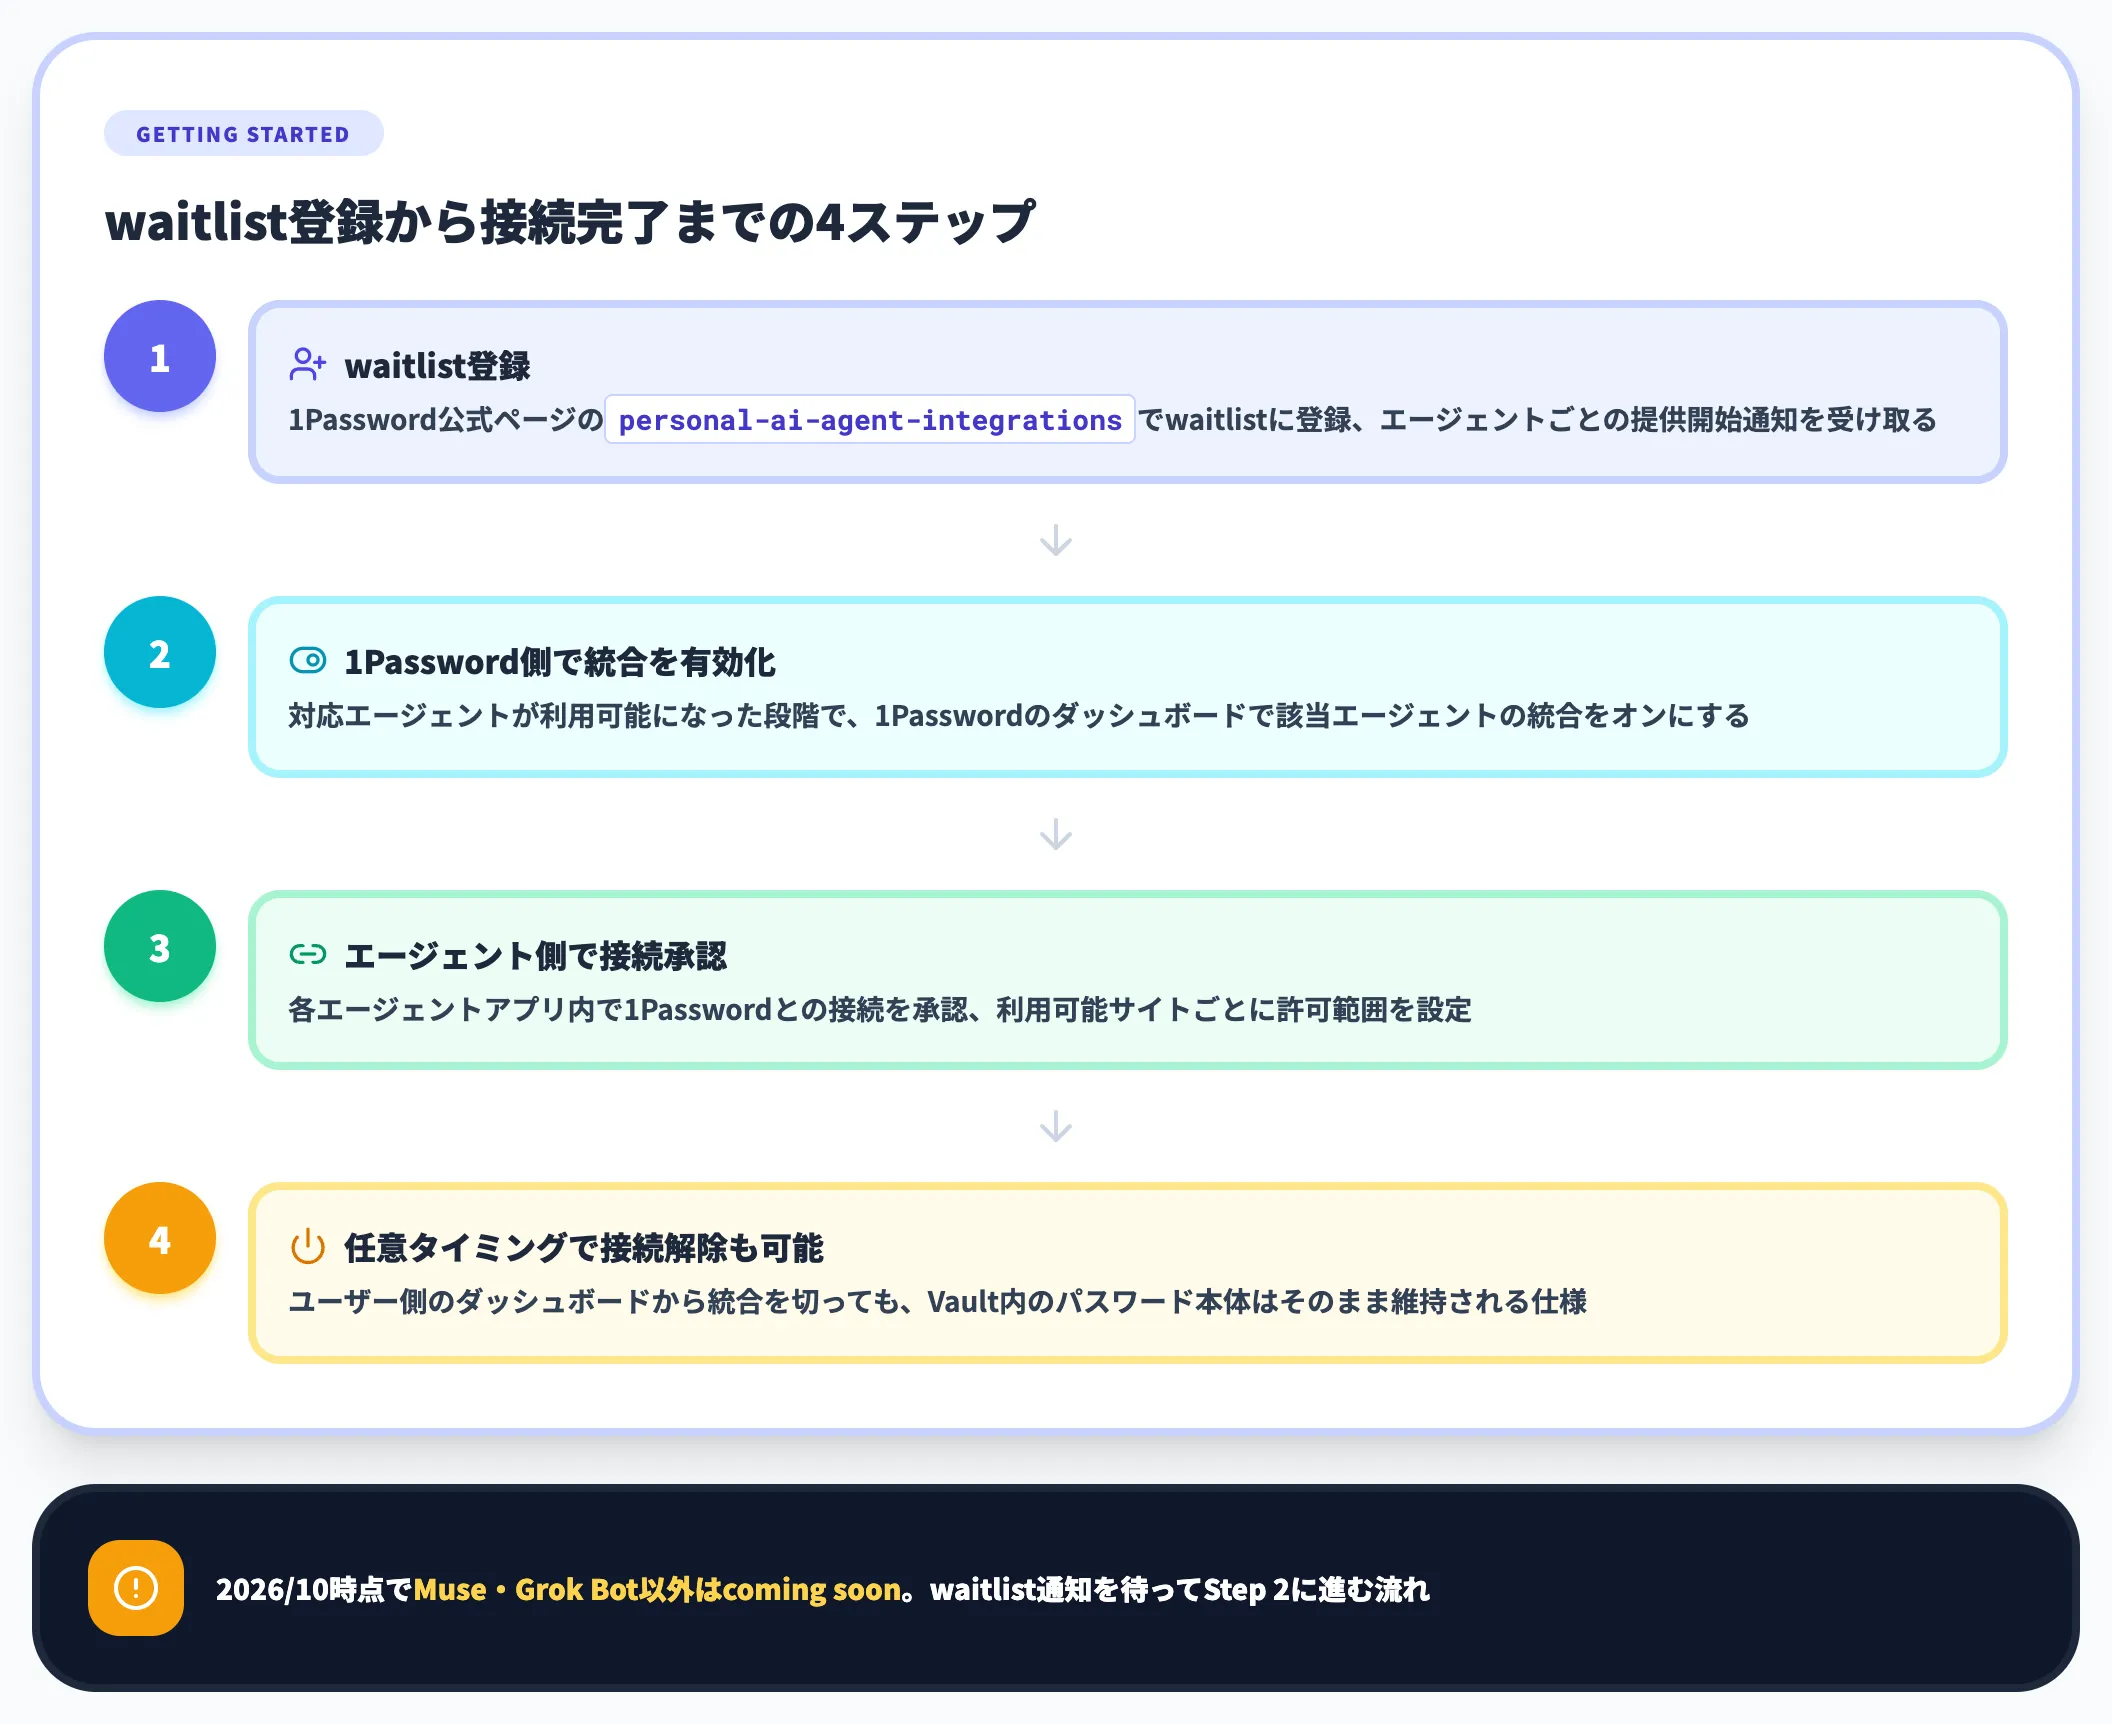
対応エージェントが利用可能になった段階で、ユーザーは1Password側で統合を有効化し、各エージェントアプリ内で1Passwordとの接続を承認します。発表直後の2026年10月時点では、Muse・Grok Bot以外の統合は「coming soon」のため、1Passwordはwaitlist登録ページを用意しており、エージェントごとの提供開始通知を受け取れる形になっています。
接続解除もユーザー側のダッシュボードから任意のタイミングで可能で、利用途中で統合を切る場合でも、1Password Vaultに保存されたパスワード本体はそのまま維持される仕様です。
法人向けの1Password Unified Accessとの違いと使い分け
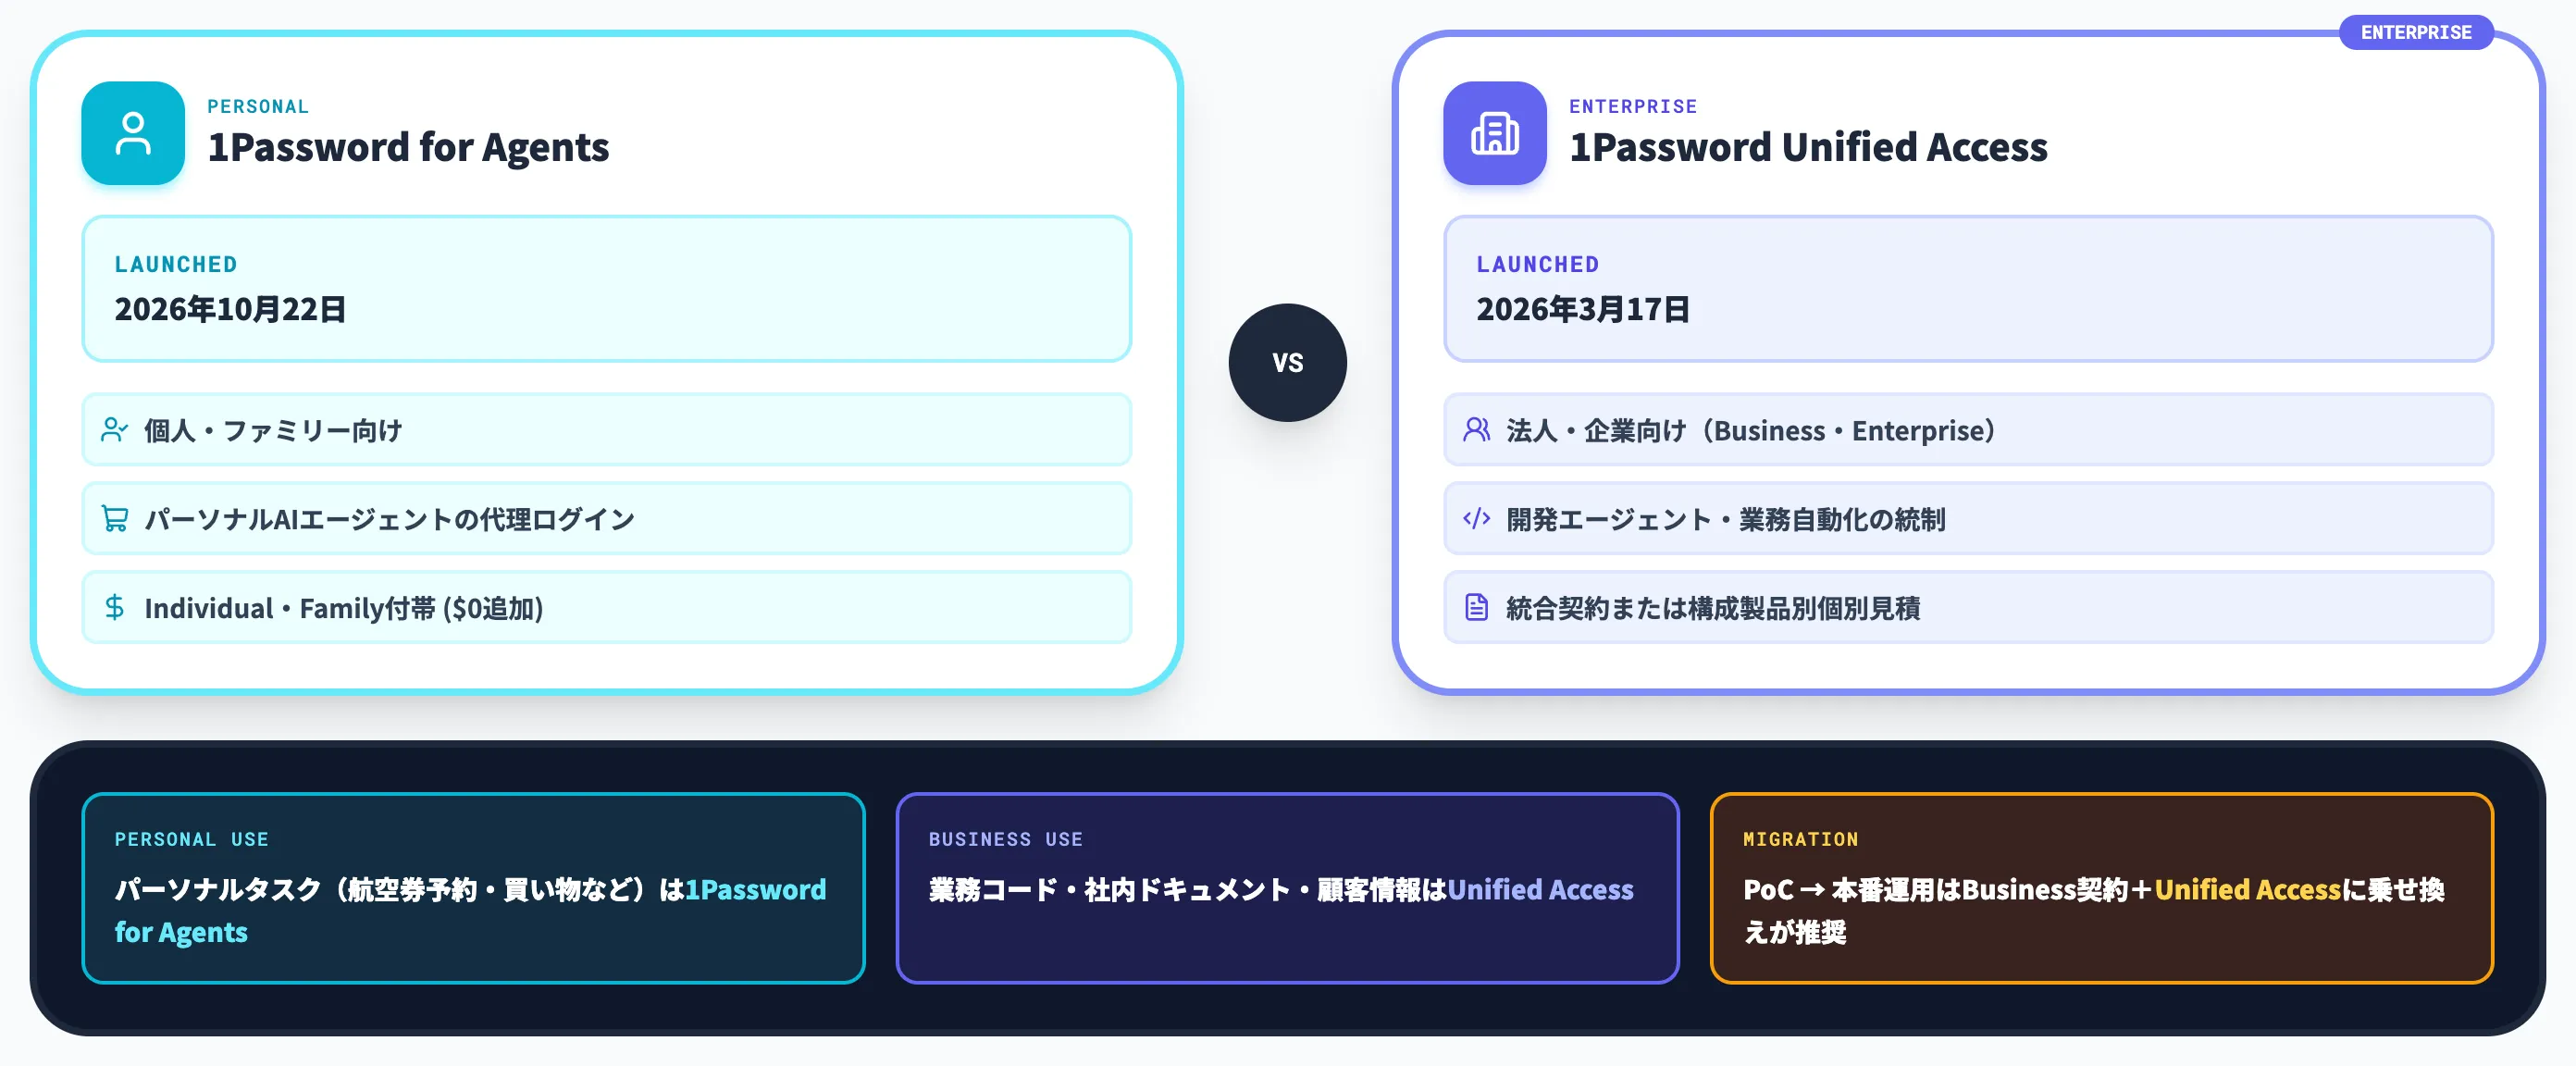
1Password for Agentsが2026年10月22日に発表された一方で、1Passwordは法人向けとして1Password Unified Accessを2026年3月17日に先行してローンチしています。両者はよく似た文脈で語られますが、対象読者とスコープが大きく異なります。
本セクションでは、両者の違いと使い分けの判断軸を整理します。
Unified Access:法人向けの統合プラットフォーム
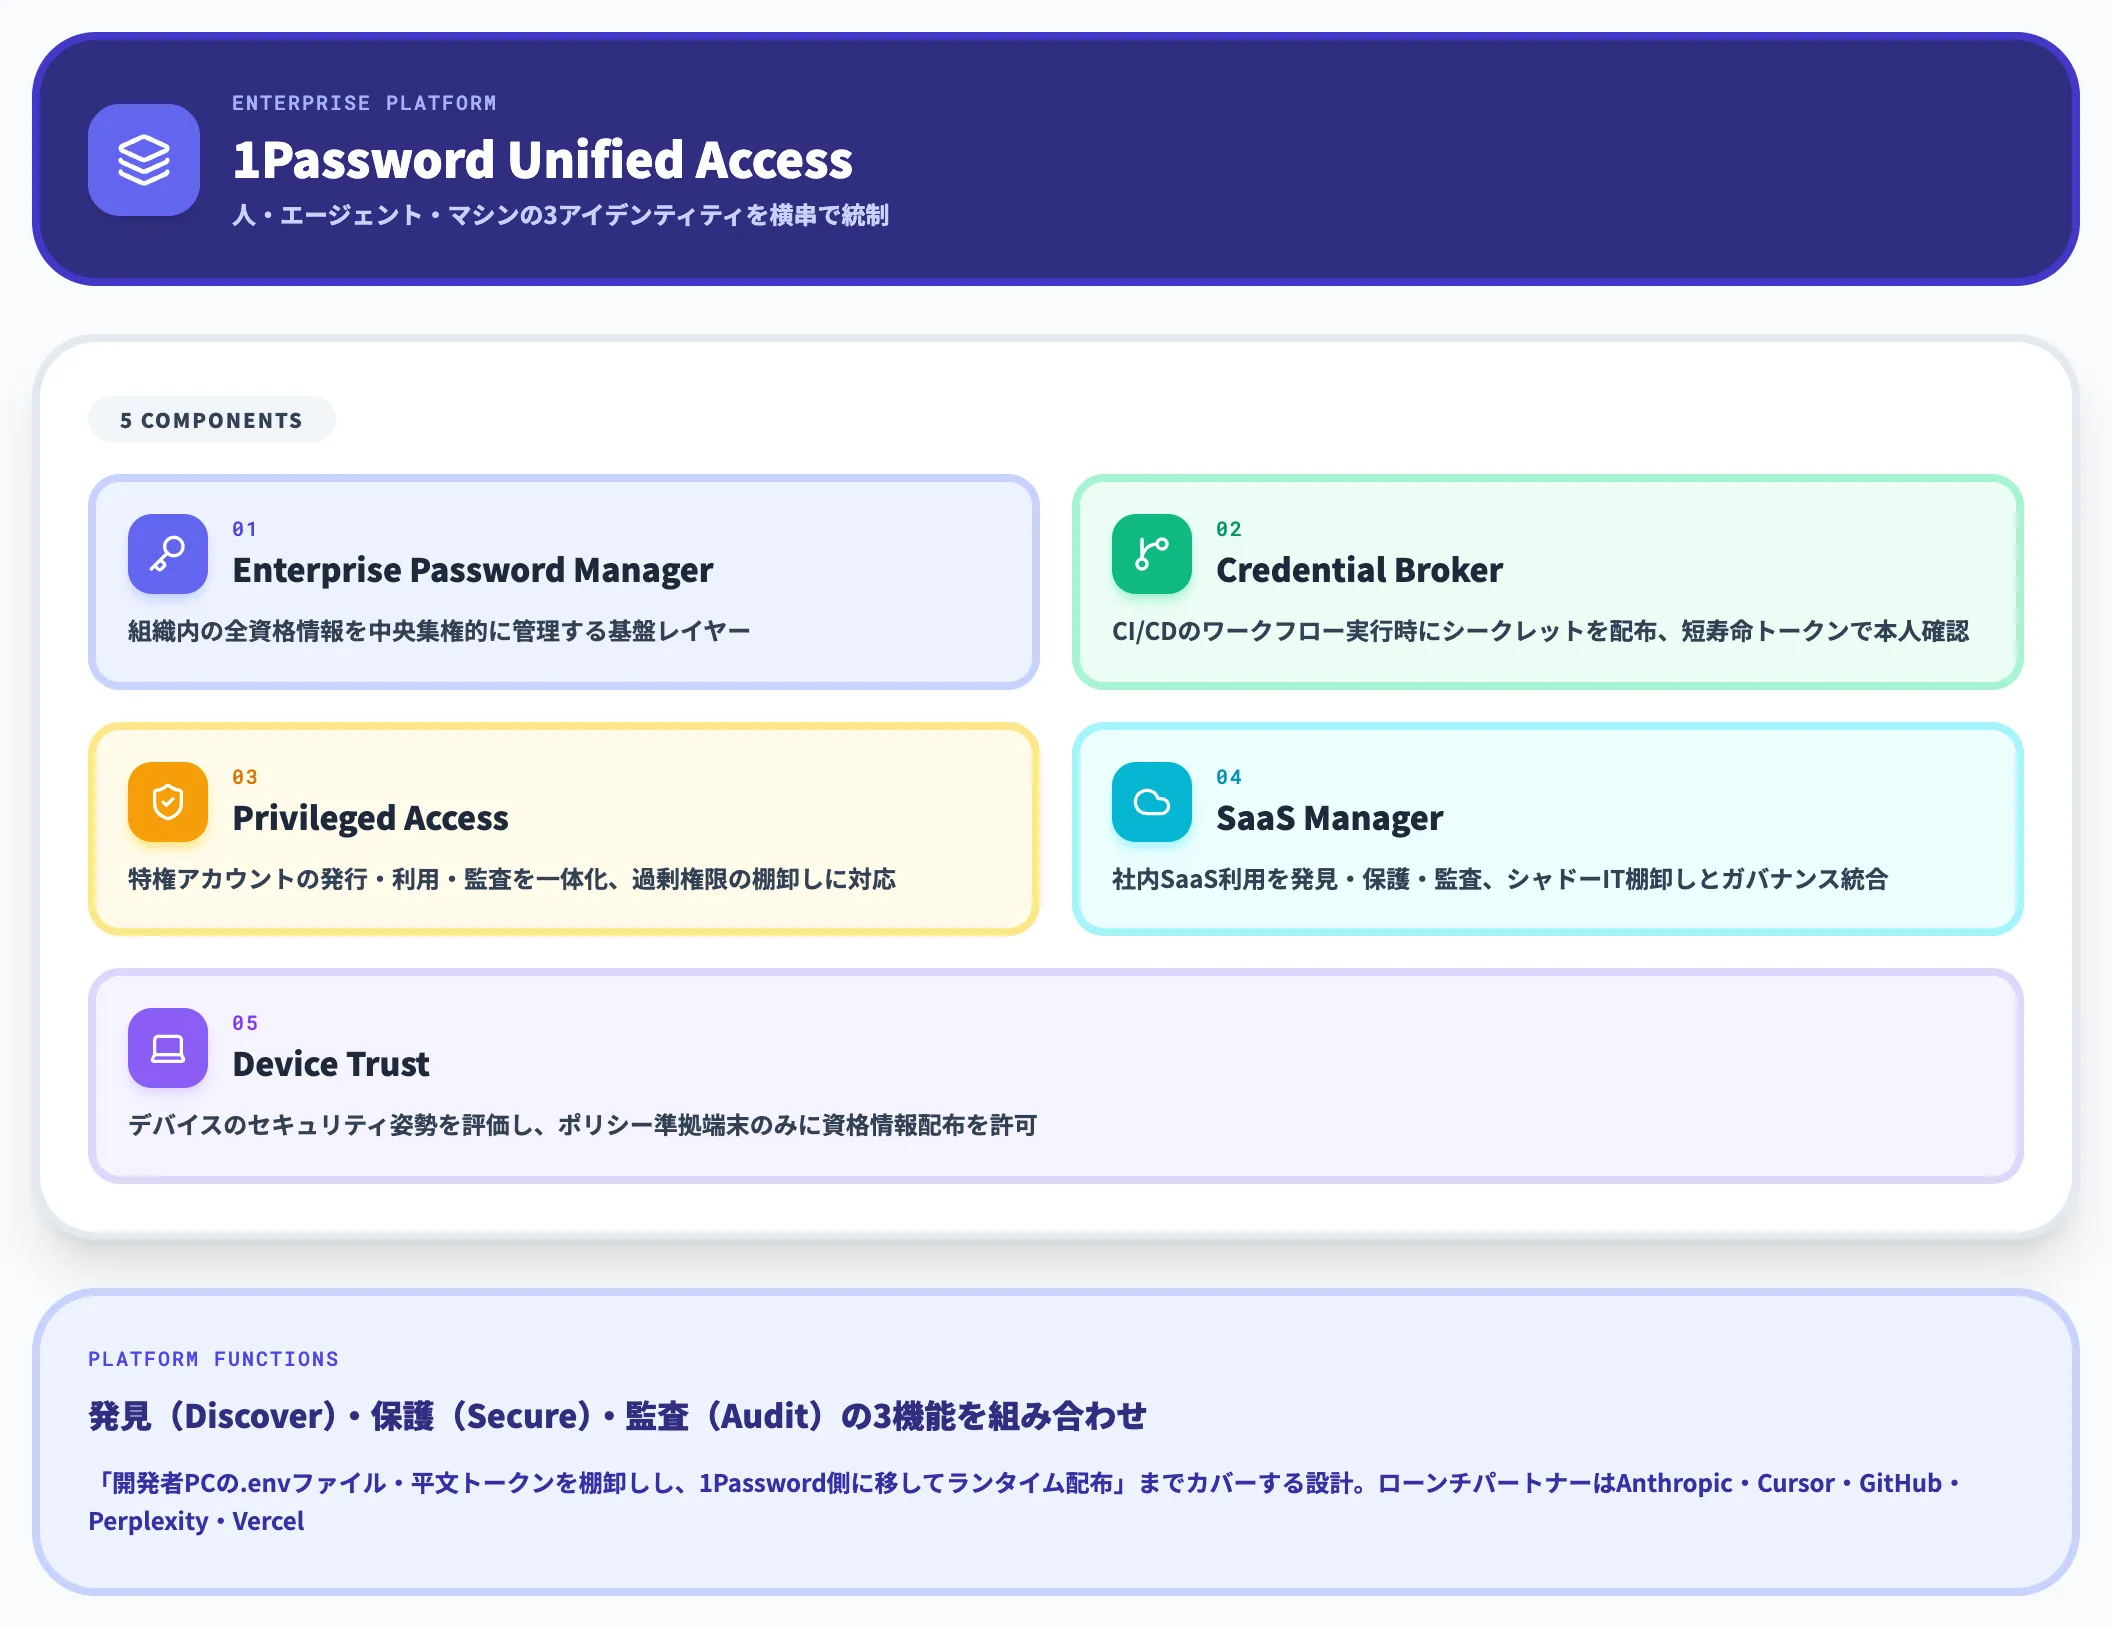
Unified Accessは、企業が自社でAIエージェント・自動化ワークフローを運用する際に、資格情報・シークレット・マシンIDをまとめて統制するエンタープライズ向けプラットフォームです。
1Password Enterprise Password Manager・Credential Broker・Privileged Access・SaaS Manager・Device Trustの5製品で構成され、人・エージェント・マシンの3種類のアイデンティティを横串で監査可能にします。
ローンチパートナーにはAnthropic・Cursor・GitHub・Perplexity・Vercelが名を連ねており、Claude CodeやCursorのような開発エージェントが企業内のAPI Key・SSHキー・SaaSログインを引き回す場面での利用が想定されています。
発見(Discover)・保護(Secure)・監査(Audit)の3機能を組み合わせ、「開発者PC上に残る.envファイルや平文トークンを棚卸しし、1Password側に移してランタイムで配布する」運用までカバーする設計です。
対象ユーザーと機能範囲の比較
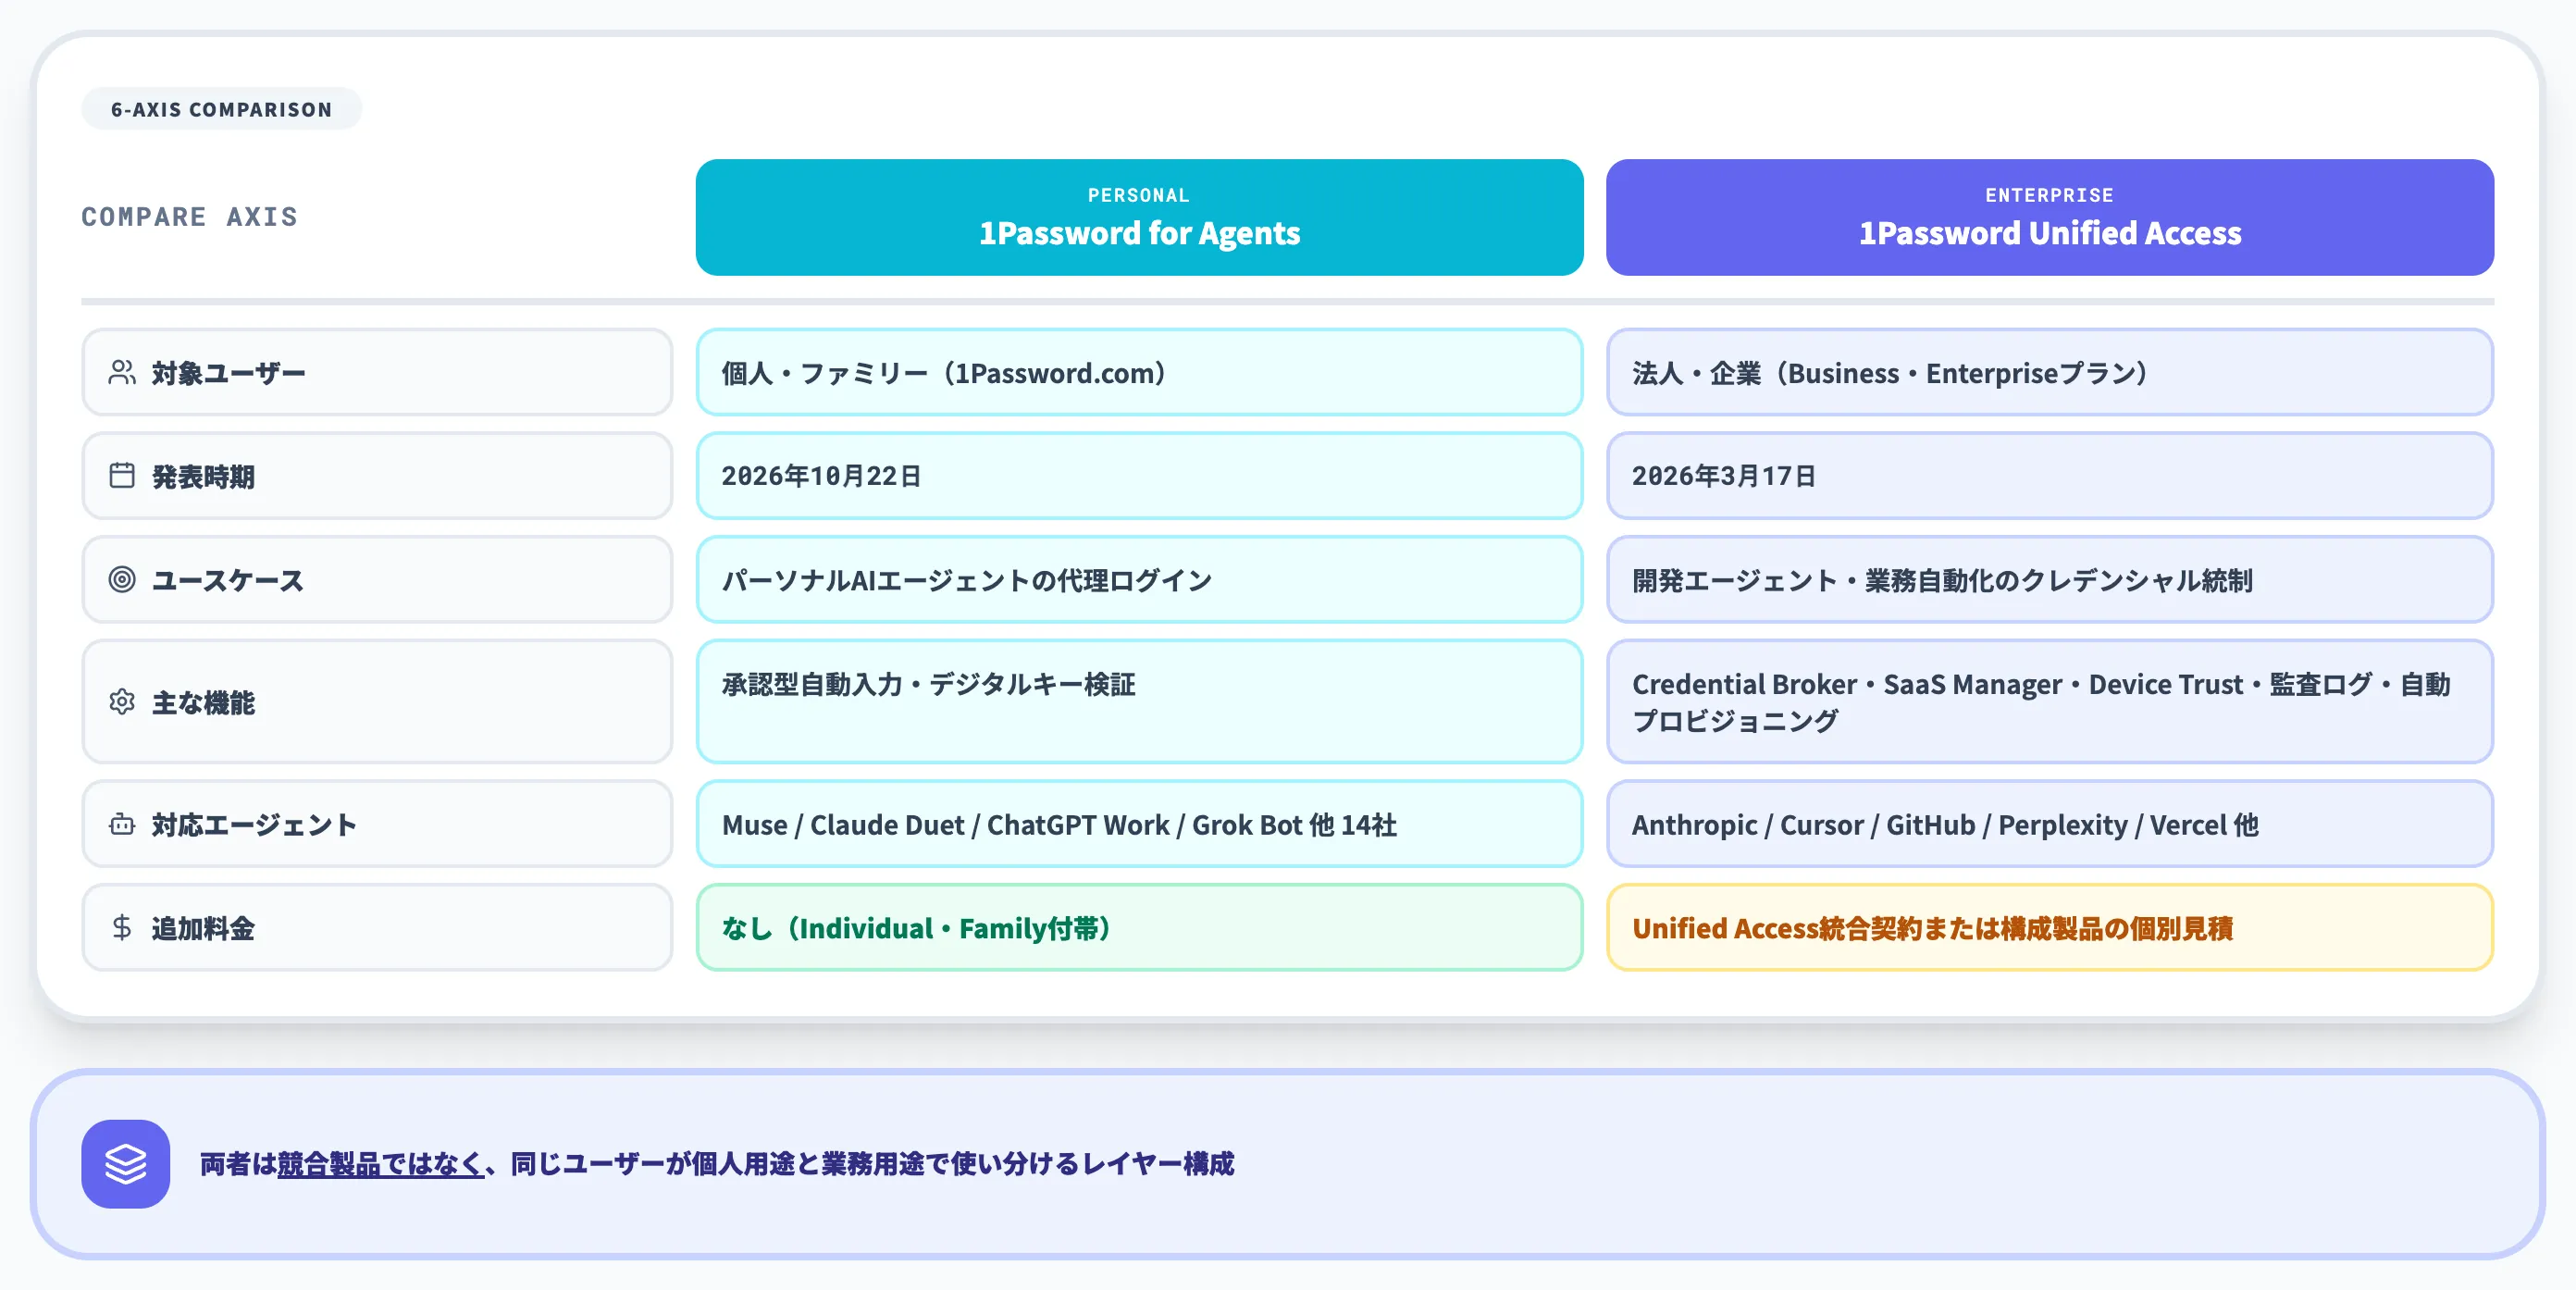
以下の表は、1Password for AgentsとUnified Accessの違いを対象ユーザー・プラン・主な機能で整理したものです。
| 比較軸 | 1Password for Agents | 1Password Unified Access |
|---|---|---|
| 対象ユーザー | 個人・ファミリー(1Password.com) | 法人・企業(Business・Enterpriseプラン) |
| 発表時期 | 2026年10月22日 | 2026年3月17日 |
| ユースケース | パーソナルAIエージェントの代理ログイン | 開発エージェント・業務自動化のクレデンシャル統制 |
| 主な機能 | 承認型自動入力・デジタルキー検証 | Credential Broker・SaaS Manager・Device Trust・監査ログ・自動プロビジョニング |
| 対応エージェント | Muse/Claude Duet/ChatGPT Work/Grok Bot等 14社 | Anthropic/Cursor/GitHub/Perplexity/Vercel 他 |
| 追加料金 | なし(Individual・Family付帯) | Unified Access統合契約か構成製品の個別見積もり |
この比較で明確になるのは、両者は競合製品ではなく、同じユーザーが個人用途と業務用途で使い分けるレイヤー構成だという点です。
1Password for Agentsは「個人のパーソナルエージェントがInstacart注文や経費精算を代行する」場面、Unified Accessは「開発チームのエージェントがSaaS APIを呼び出し、監査ログを残しながら動く」場面に対応します。
個人・法人の使い分け判断軸
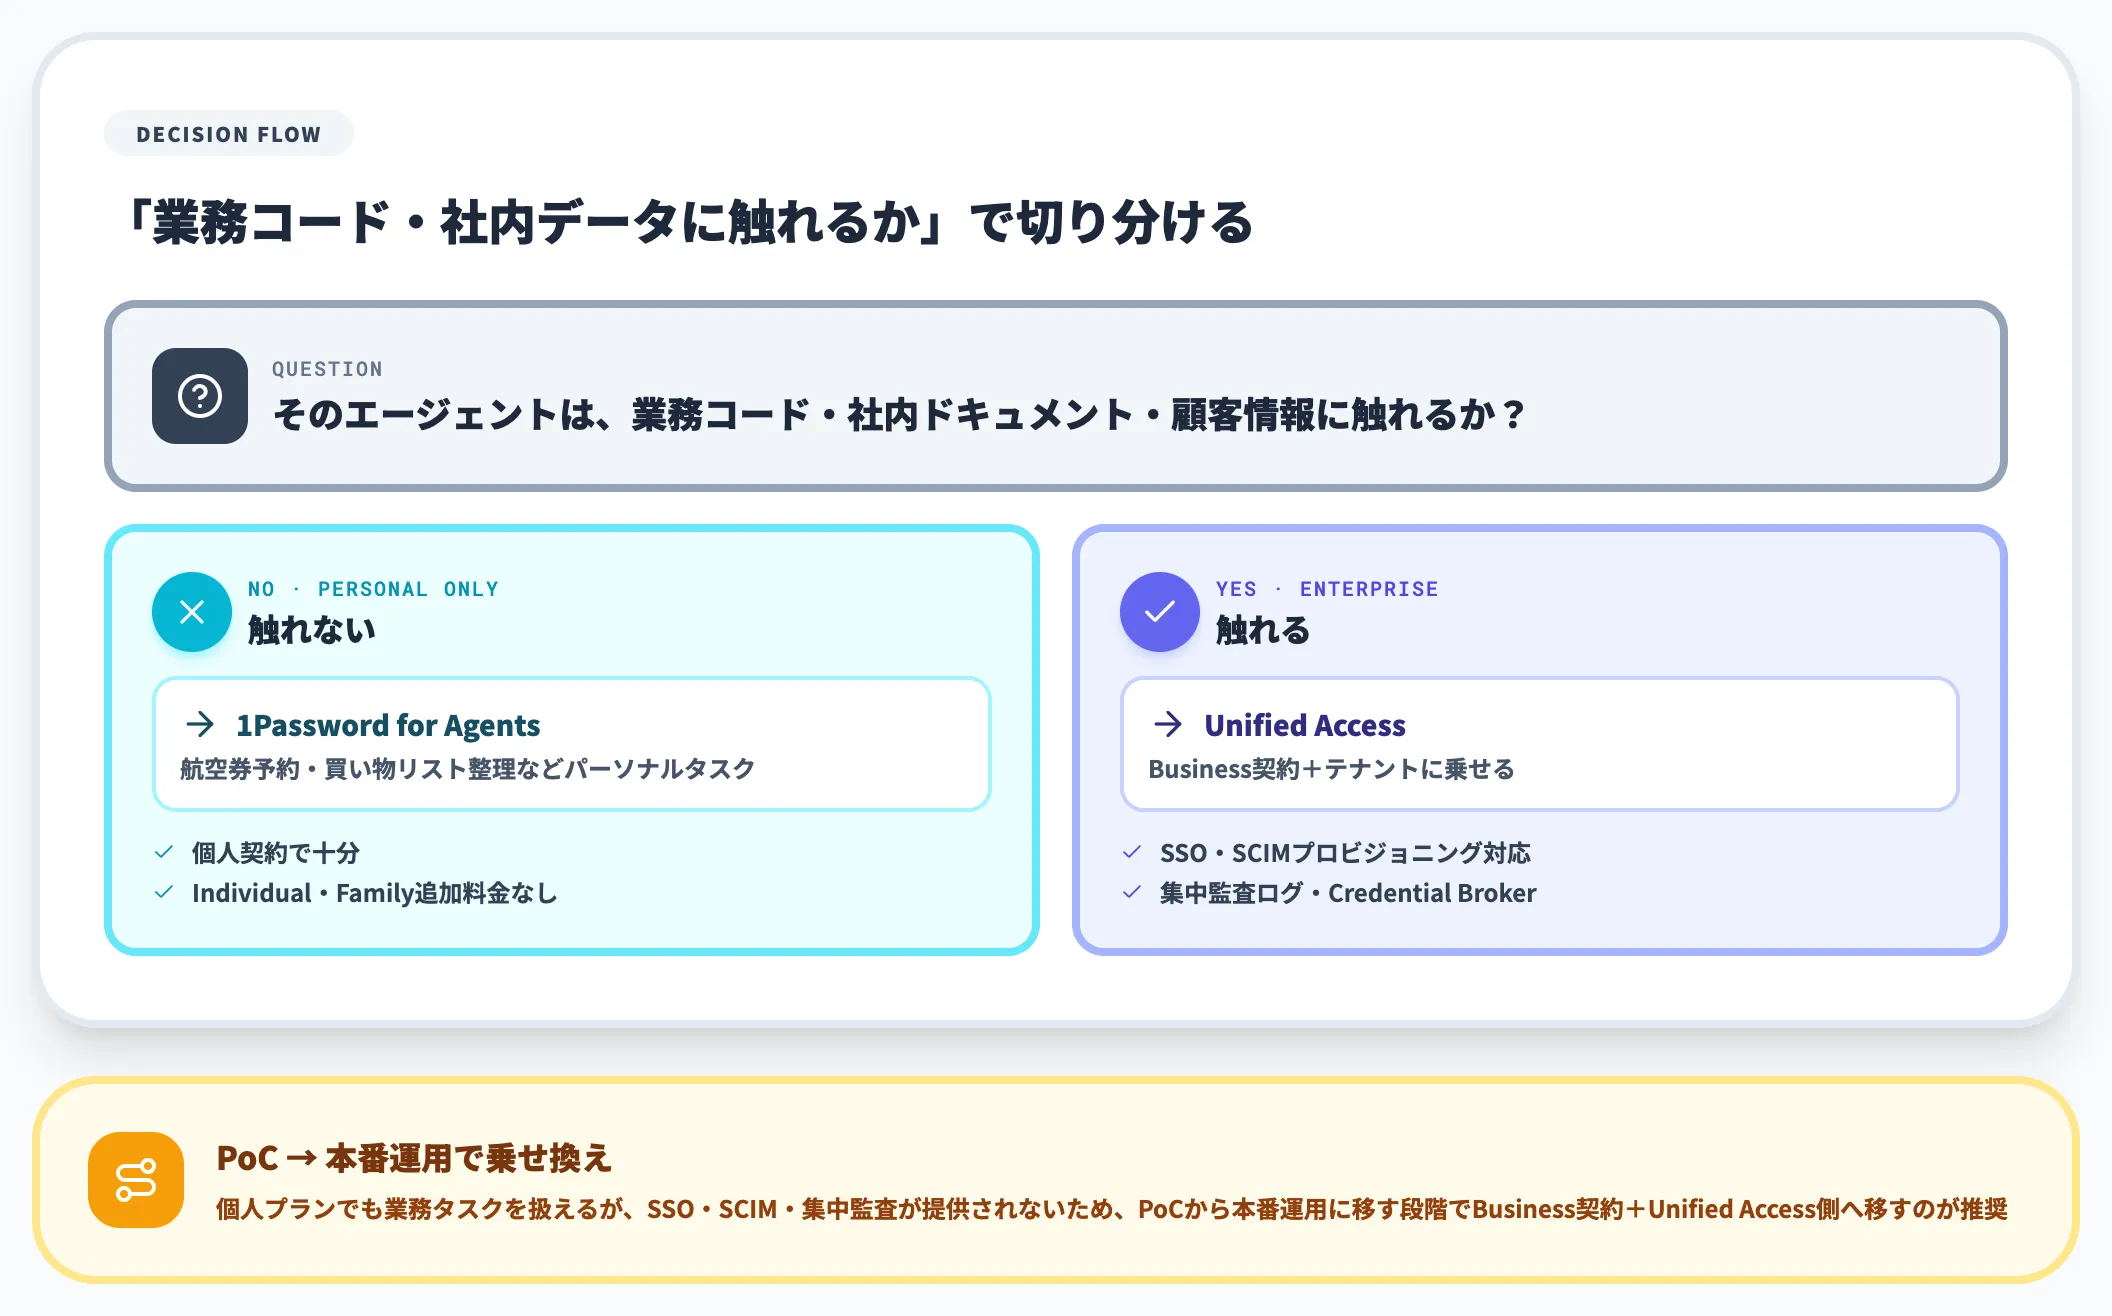
AI総研として企業の導入支援現場で見てきた経験からは、個人・法人の切り分けは「業務コードや社内データに触れるかどうか」で判断するのが実務的に明快です。
- 社員が個人のパーソナルタスク(航空券予約・買い物リスト整理など)に使うエージェントは、個人契約の1Password for Agentsで十分
- 業務コード・社内ドキュメント・顧客情報を扱うエージェントは、Unified Access前提で法人契約のテナントに乗せる
- 個人プランでも業務タスクを扱えるが、SSO・SCIMプロビジョニング・集中監査ログは個人プランでは提供されないため、PoCから本番運用に移す段階でBusiness契約+Unified Access側に乗せ換えるのが推奨
Unified AccessのローンチパートナーにClaude Codeの提供元Anthropicや、GitHubが入っていることからも、企業の開発エージェント運用は法人側のプラットフォームで統制する流れが明確になっています。
1Password for Agentsを個人で試して仕組みを体感し、業務展開はUnified Accessに移す、という段取りが現実的です。
1Password for Agentsを使う前に押さえておきたい3つの注意点
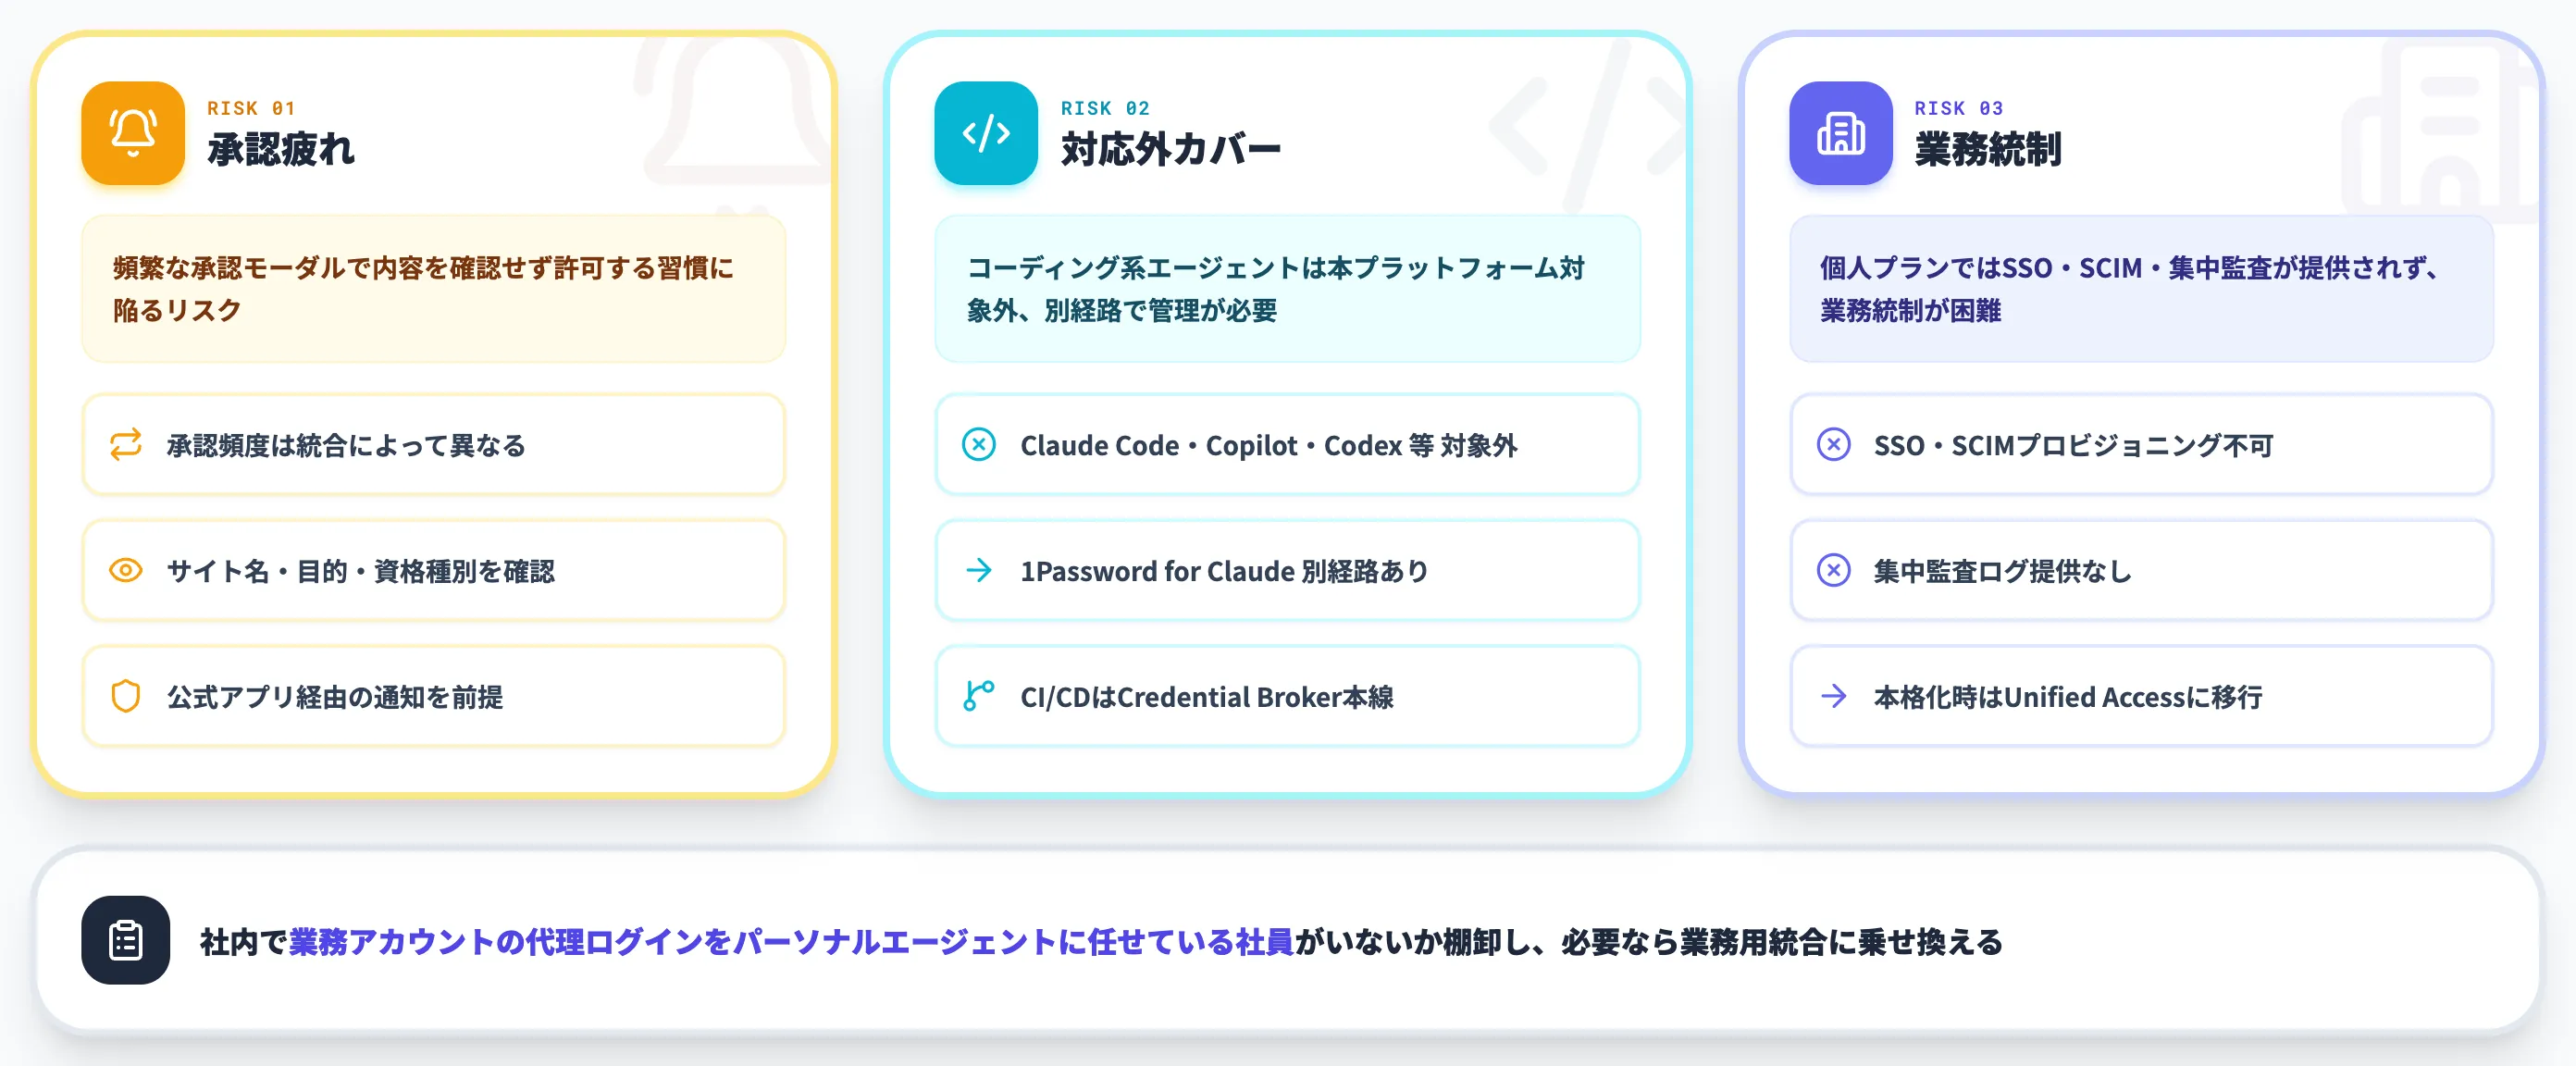
1Password for Agentsは「エージェントにパスワードを渡さない」という設計上のゲームチェンジャーですが、導入前に認識しておきたい制約や残るリスクもあります。
本セクションでは、個人・法人の両方で詰まりやすい3点を整理します。
承認疲れとフィッシング耐性のバランス
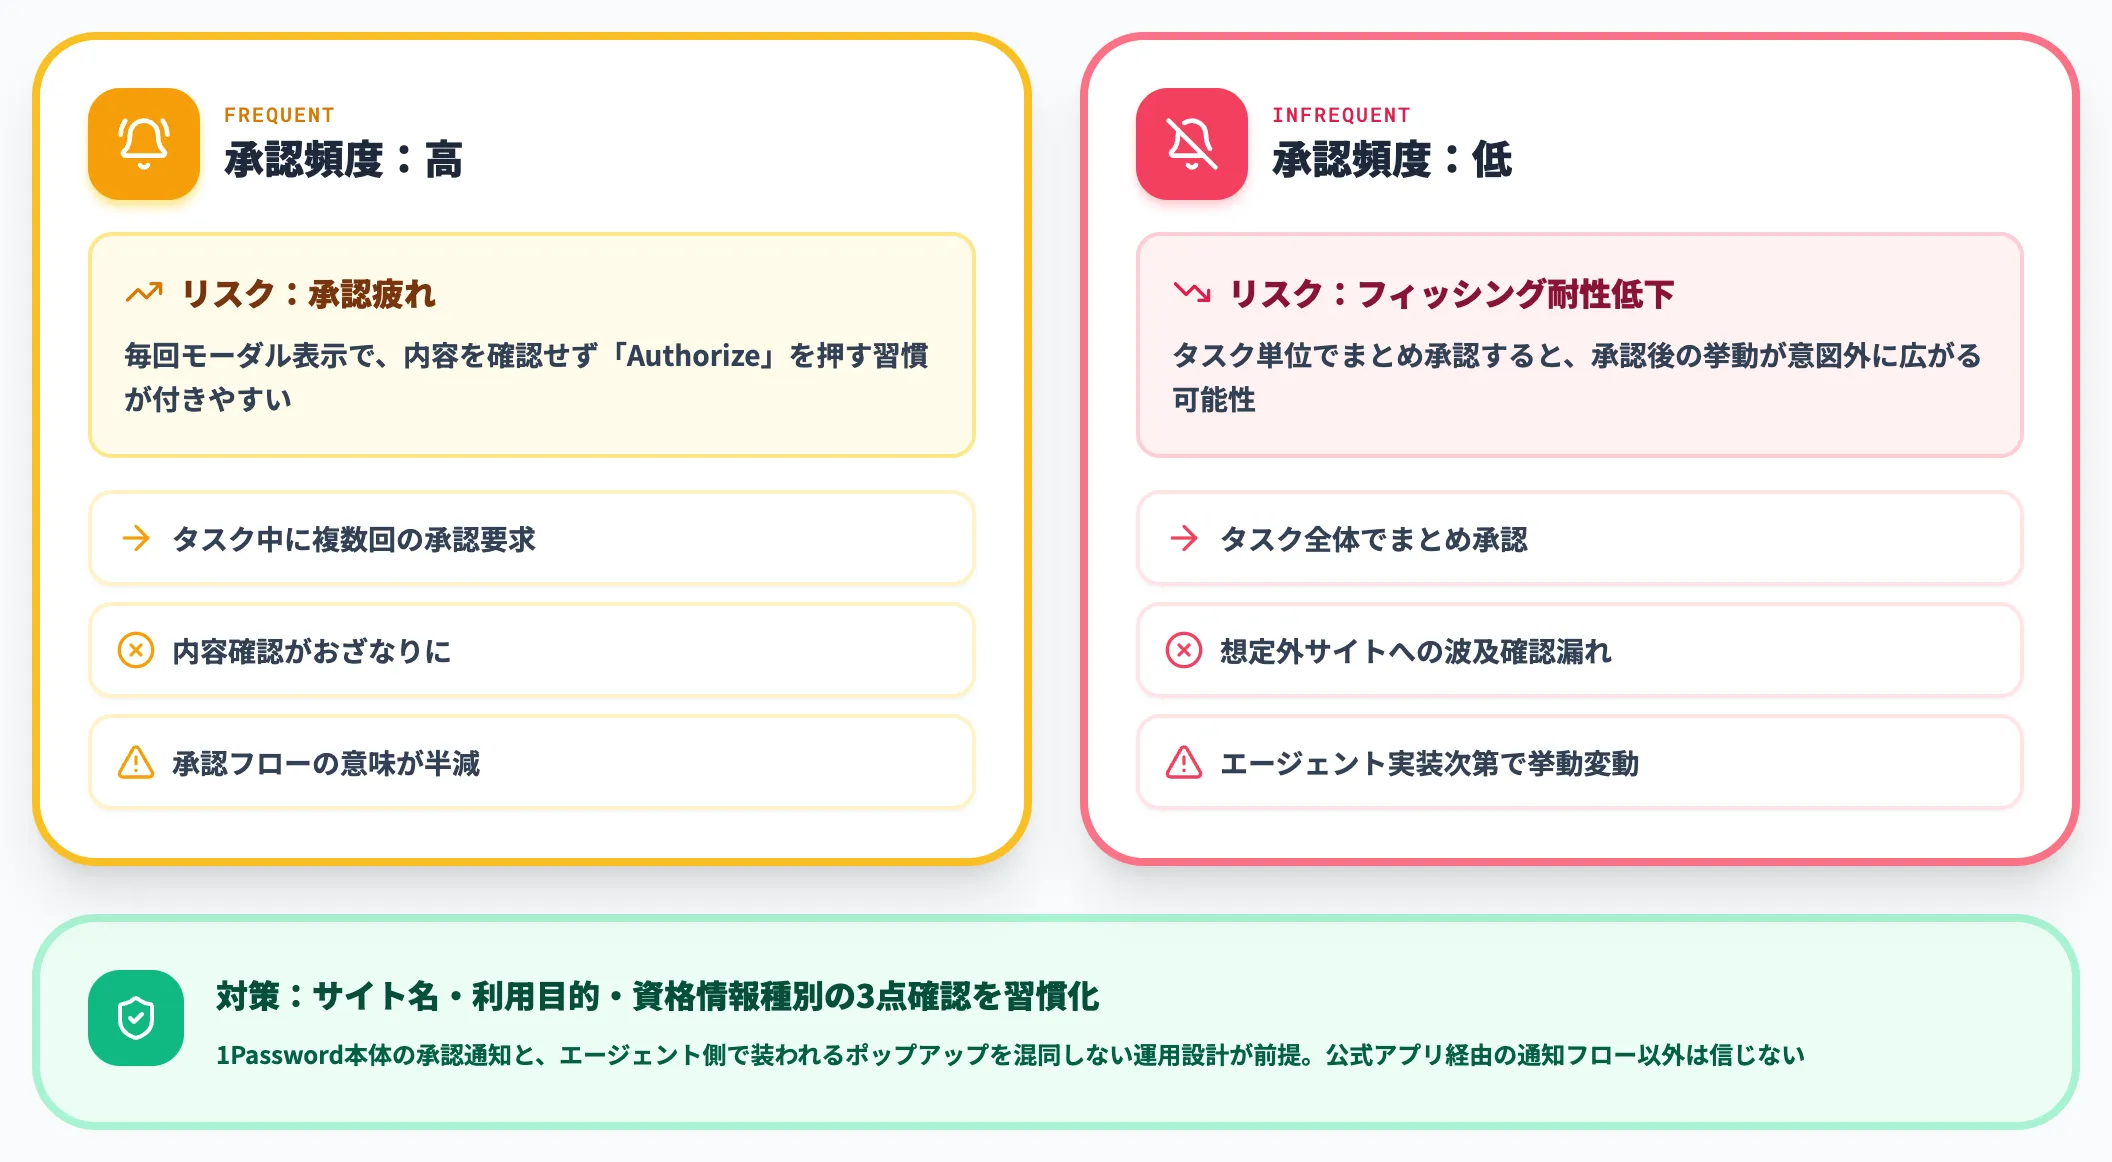
1Password for Agentsの承認フローはユーザーの端末で意思表示する設計で、公式FAQ上「アクセスは承認したアイテムに限定され、承認頻度は統合によって異なる」と明記されています。
ログインの都度ユーザー承認を要求する統合もあれば、タスク単位でまとめて承認を取る統合もあり得るため、エージェントによってはタスク実行中に複数回の承認が発生し、承認疲れ(承認モーダルが頻繁に出て、ユーザーが内容を確認せずに許可してしまう状態)が課題になり得ます。
対策として実務的に押さえておきたいのは、承認画面に出るサイト名・利用目的・資格情報の種別を確認する習慣をつけることです。1Password本体の承認通知と、エージェント側で装われるポップアップを混同しないよう、公式アプリ経由の通知フローを前提に運用設計する必要があります。この習慣が崩れた瞬間に、承認フローの意味は半減します。
対応外エージェントのカバー範囲
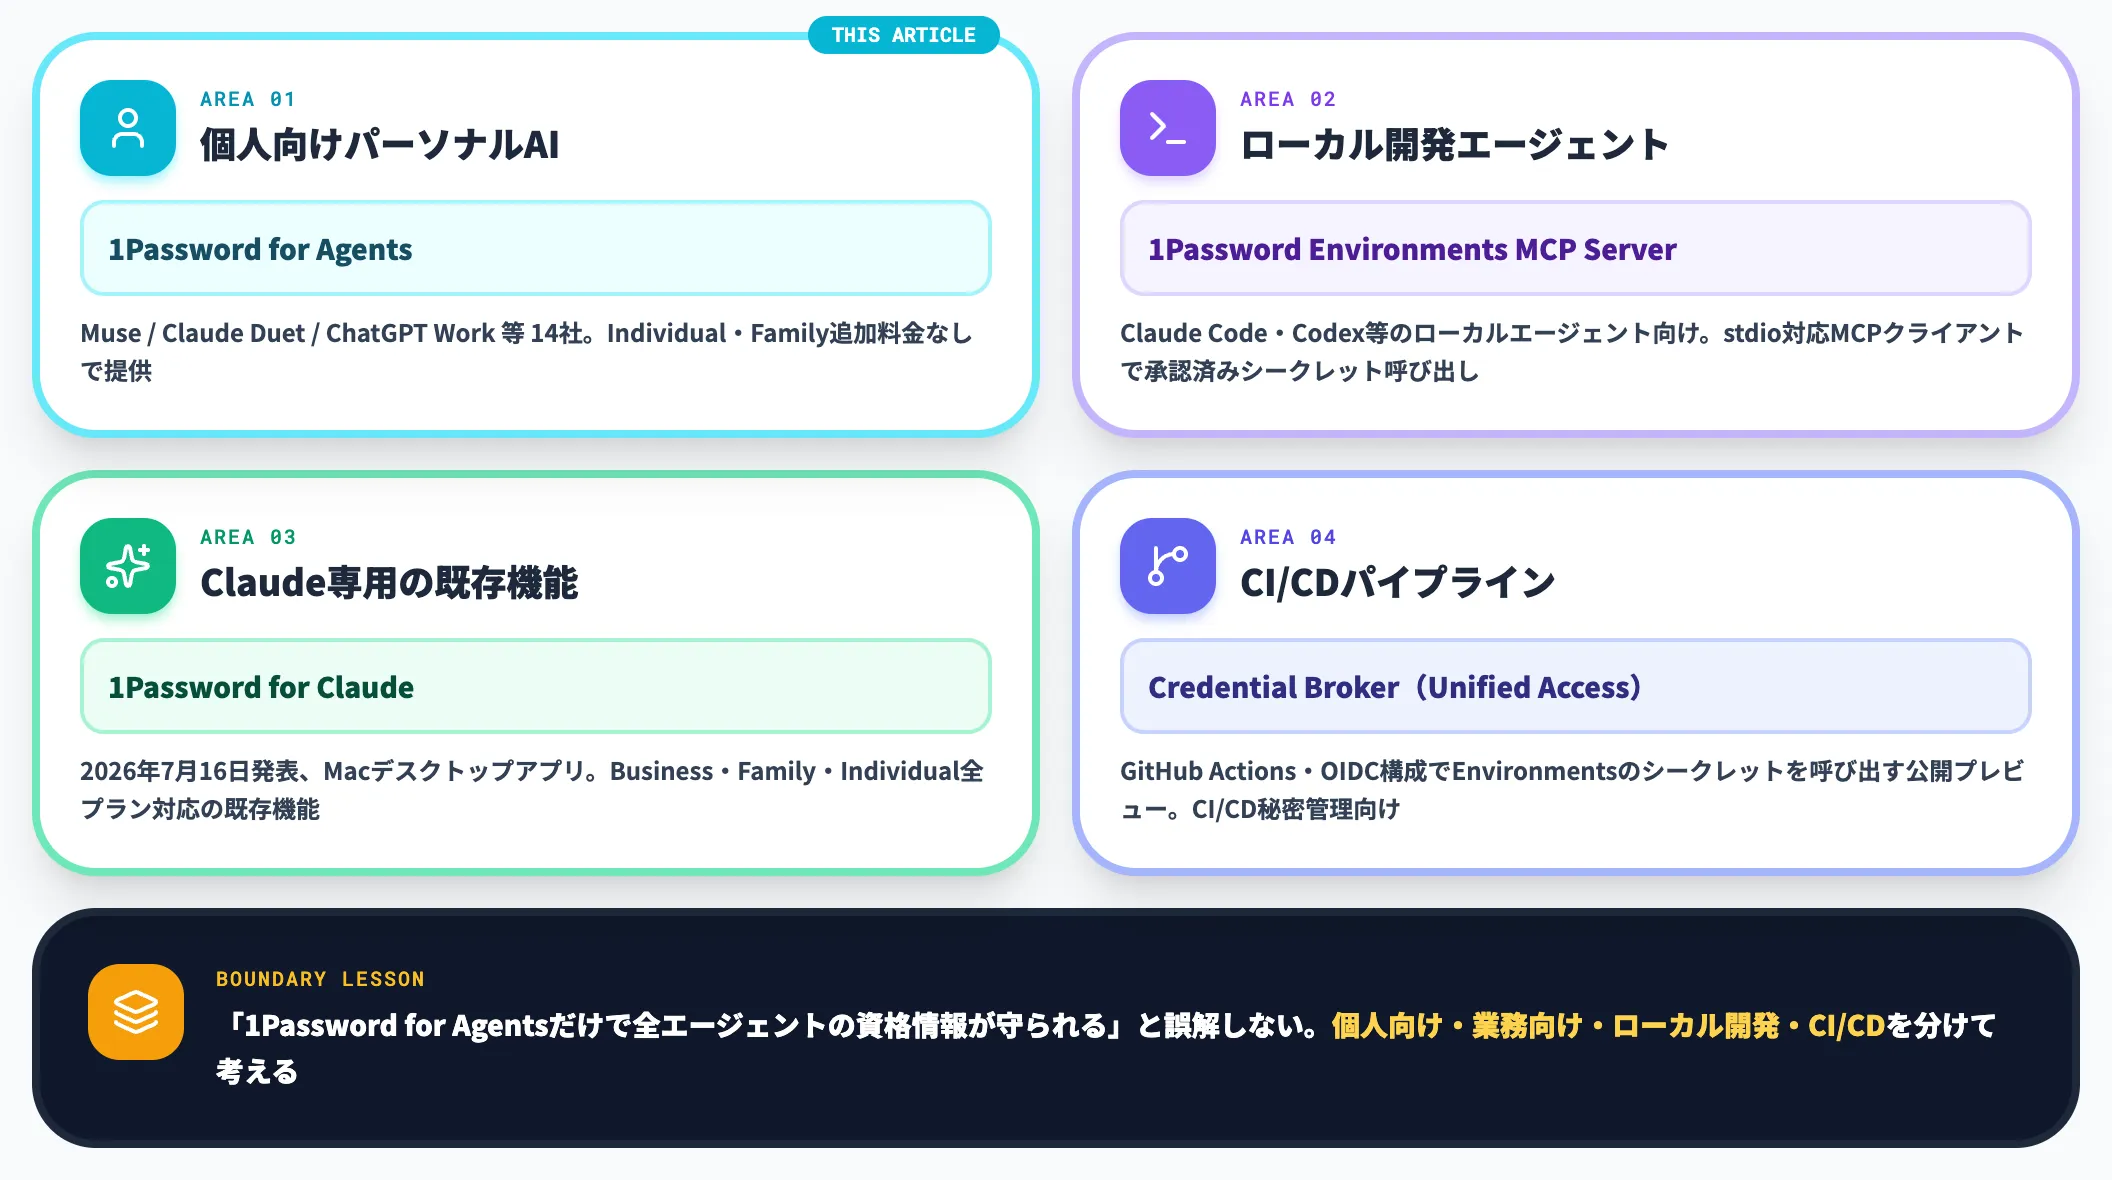
本発表の対応エージェント14社は、ブラウザ代行基盤(Browserbase・Browser Useなど)やエージェント実行基盤(KERNELなど)も混在していますが、いずれも消費者向けのパーソナルAIエージェント経路を軸に設計されています。開発者が日常的に使うClaude Code・GitHub Copilot・OpenAI Codexなどコーディングワークフロー向けのエージェントは、本プラットフォームの対応一覧には含まれていません。
ただしAnthropicとの別統合として、1Password for Claudeが2026年7月16日に発表され、Business・Family・Individualの各プランで既に提供されています。
Macデスクトップアプリで、Claudeがブラウザ上のログインを要求した際に、ユーザーの承認を得たうえで1Passwordがログインフォームへ直接資格情報を入力する仕組みです。Claude本体には資格情報を渡さない設計で、1Password for Agents(Claude Duet連携は coming soon)とは別経路の既存機能になります。
開発エージェントのクレデンシャル管理は、法人向けの1Password Unified Accessに含まれるCredential Broker経由で、承認されたシークレットを実行時に提供する運用が本線になります。
公式手順では、ワークフローの本人確認に短寿命OIDCトークンを使い、認証成立後にEnvironmentsへ保存したシークレットが呼び出される流れで(本記事執筆時点では公開プレビュー段階、GitHub ActionsやカスタムOIDC構成が対象)、CI/CDパイプラインの秘密管理に向く設計です。
ローカルで動くClaude CodeやCodexといった開発者向けエージェントには、別経路として1Password Environments MCP Serverも用意されています。
1Passwordデスクトップアプリとstdio対応のMCPクライアントを前提に、ローカルのエージェントが承認済みシークレットを呼び出せる構成で、Credential Broker(CI/CD向け)との棲み分けが明確です。
1Password for Agentsだけで「全エージェントの資格情報が守られる」と誤解しないよう、個人向け・業務向け・ローカル開発向け・CI/CD向けを分けて考える必要があります。
業務展開時はUnified Access側で統制するのが本線
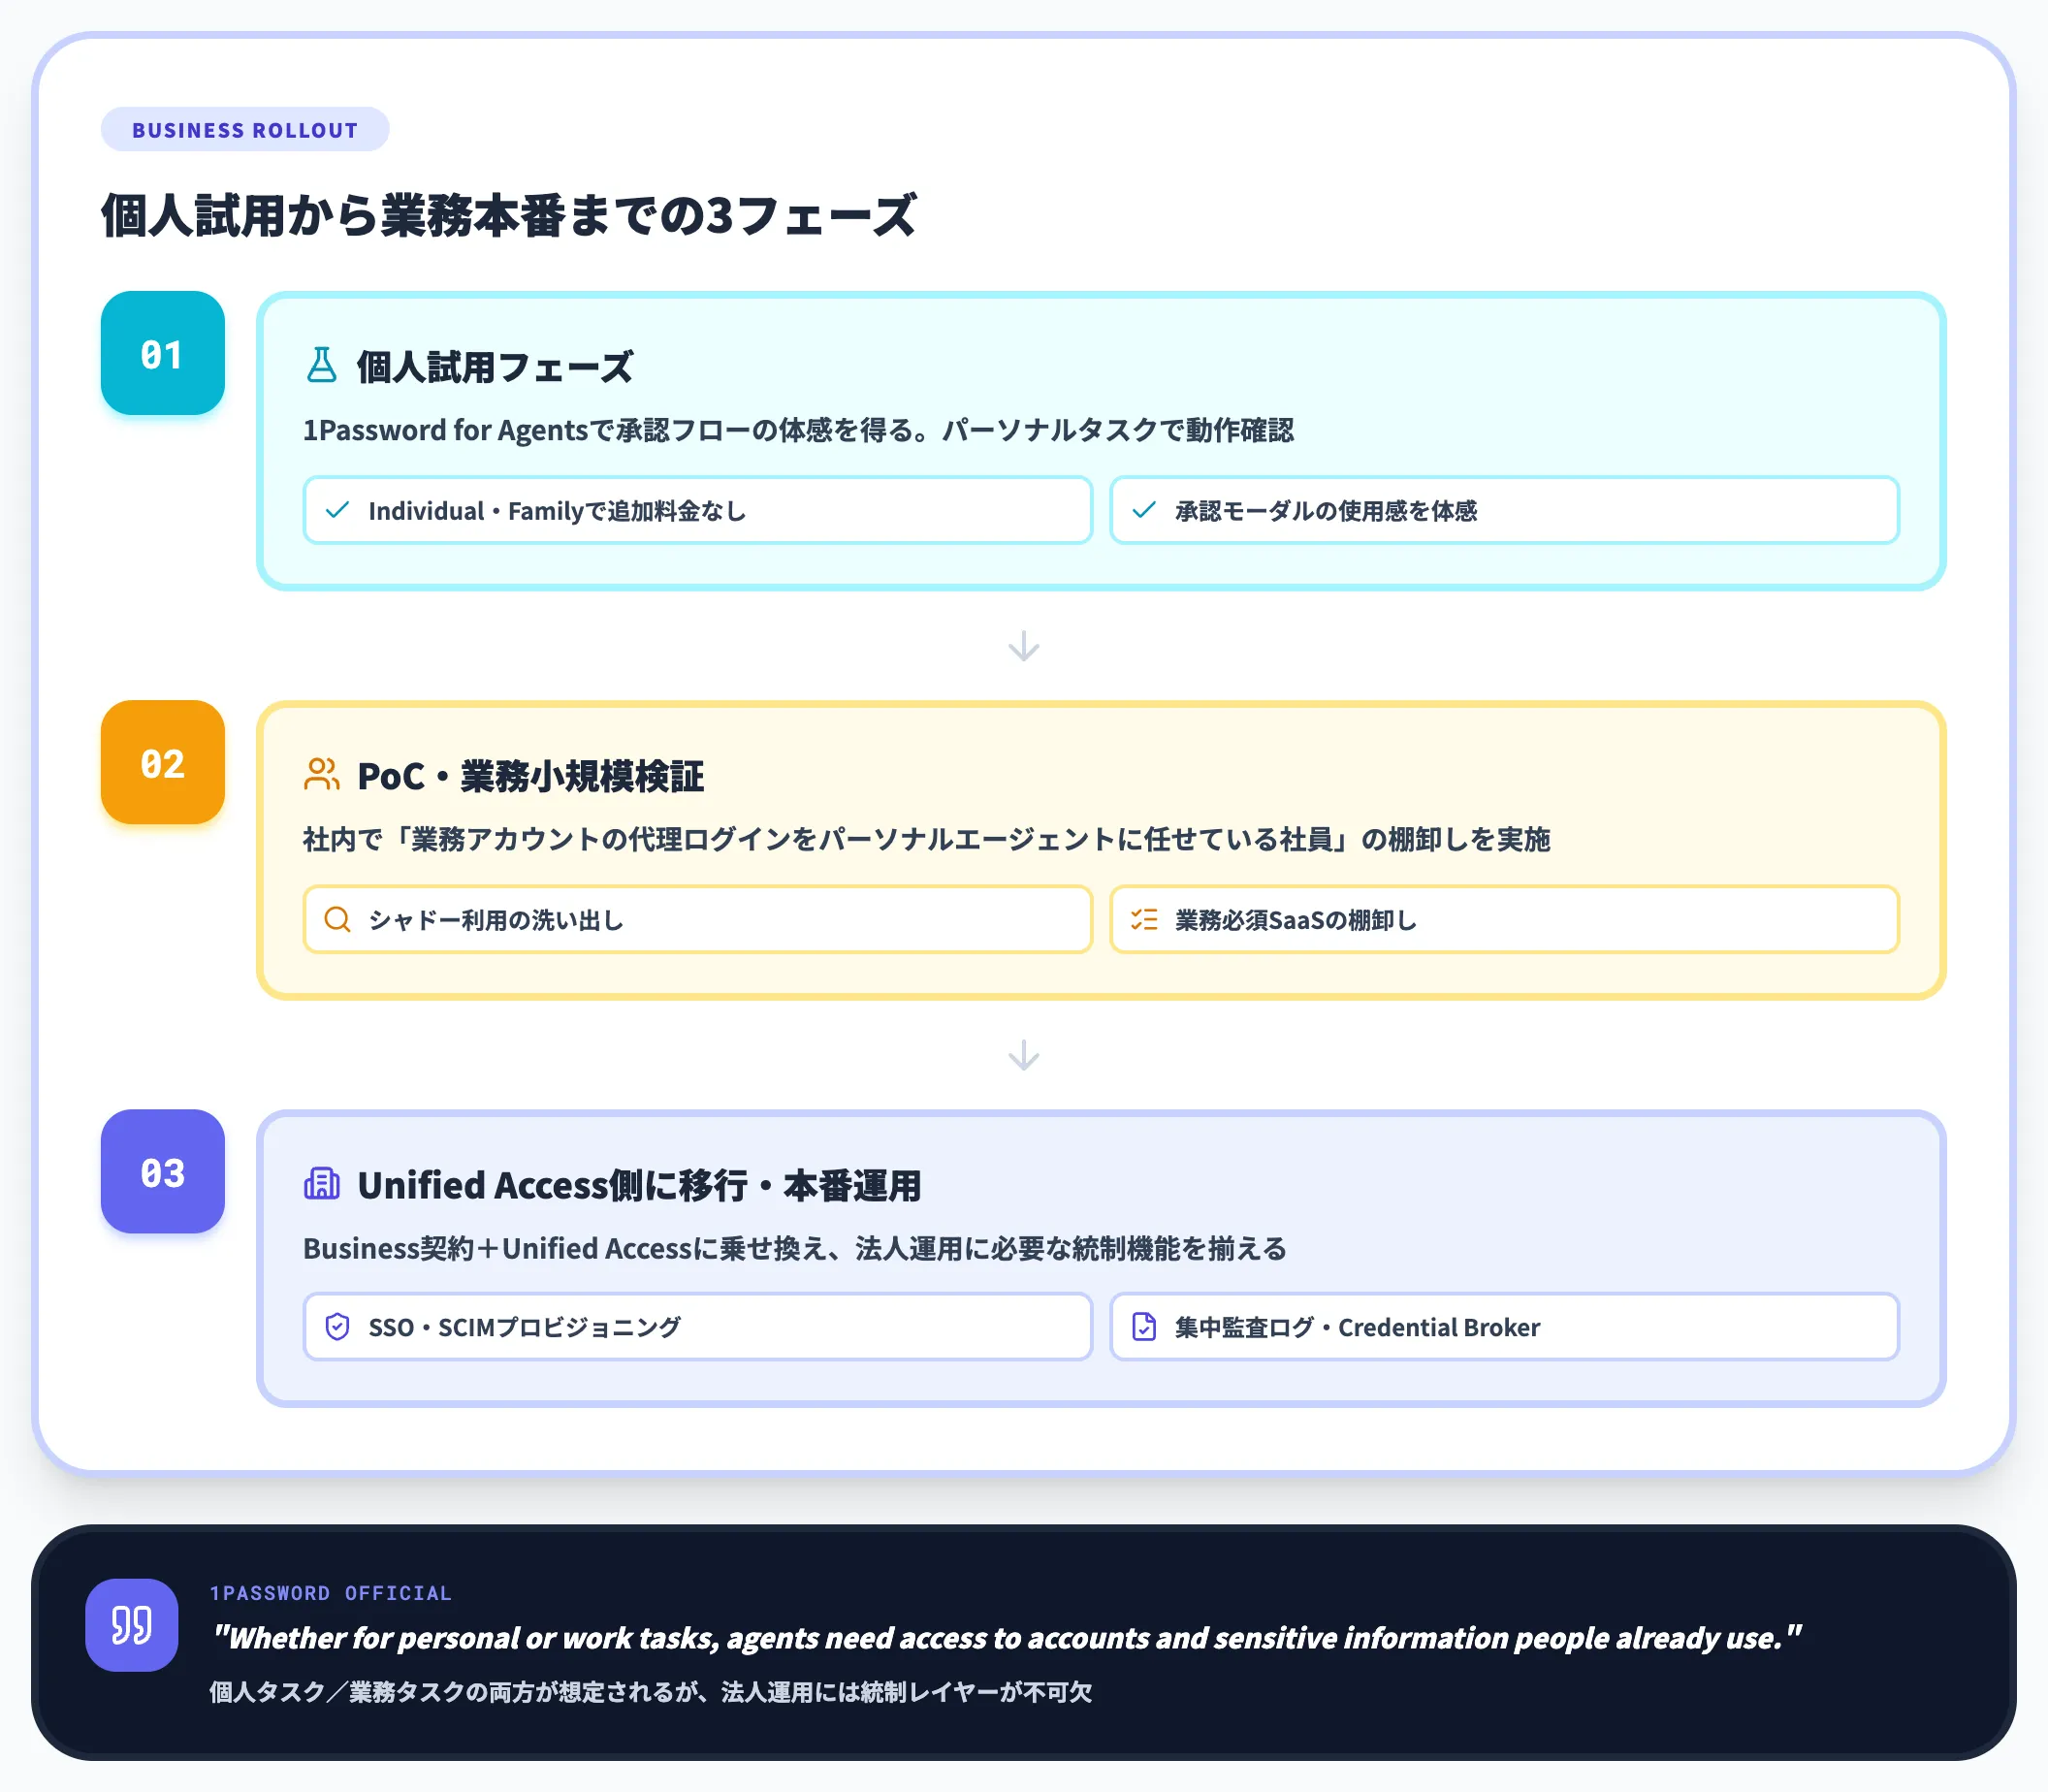
1Password公式プレスは「Whether for personal or work tasks, agents need access to accounts and sensitive information people already use」と明記しており、個人タスクと業務タスクの両方が想定されています。
ただし個人・ファミリープランの範囲では、SSO・SCIMプロビジョニング・集中監査ログといった法人運用に必要な統制機能が提供されません。
実務的には、業務ユースケースを本格化する段階で、法人向けの1Password Unified Access側に移行し、監査ログ・SSO・プロビジョニング・Credential Brokerを含む統制レイヤーに乗せるのが本線です。
AIエージェントのセキュリティ全般にも共通する論点ですが、「個人の便利ツール」として入ったエージェントを業務に流用する際は、資格情報基盤もセットで業務用にアップグレードするのが安全な動線になります。
社内で「業務アカウントの代理ログインをパーソナルエージェントに任せている社員」がいないか棚卸しし、必要なら業務用のUnified Access統合に乗せ換える——これが、1Password for Agentsを社内に広げる前に取り組むべき最初の一歩です。
AIエージェント基盤をセキュアに全社展開するなら
1Password for Agentsが解決する領域は「個人のパーソナルエージェントに資格情報を渡さない」という重要な一歩ですが、企業の全社展開では、業務Agentごとの権限設計・監査ログ・テナント分離までを一体で設計する必要があります。1Password Unified Accessのような基盤を資格情報レイヤーに置きつつ、その上で動くAI Agentの実行層・権限統制・業務プロセスへの組み込みは別の設計領域として存在します。
このレイヤーを担うのが、自社Azureテナント内で動くエンタープライズAIエージェント基盤です。AI総合研究所のAI Agent Hubは、Teamsから呼び出せる業務特化Agent群を1つのダッシュボードで統合管理し、資格情報基盤・権限統制・監査対応をまとめて実装できる運用基盤として機能します。
-
業務Agentごとの権限・資格情報設計を1画面統制
Agentが参照できるSaaS・社内データ・APIを個別に設計し、誰がどのAgentで何を照会したかを不変ログで保管。1Password Unified Access等の資格情報基盤と連携したうえで、業務プロセスに即した統制を実装します。
-
承認フロー・SSO・MFAを業務要件に合わせて組み込み
社内Entra IDやSSO基盤と連携し、Agent接続時の承認フロー・多要素認証を既存の業務セキュリティポリシーに合わせて設定可能。AIエージェントのセキュリティ観点で要件化された統制をそのまま実装します。
-
モデル世代交代を吸収する管理層
Claude/GPT/Gemini系の各モデルが短サイクルで世代交代しても、業務Agent側の設計は不変。特定モデルや特定エージェントサービス依存のワークフロー陥落を回避できます。
-
データは100%自社Azureテナント内に保持
業務コード・社内データはAIの学習対象から完全除外。Azure Managed Applicationsとして自社テナント内で動作が完了する設計のため、Unified Accessで統制した資格情報と業務Agentの実行基盤が同じテナントで閉じます。
AI総合研究所の専任チームが、資格情報レイヤーの統合設計から業務Agent基盤の構築まで一貫して支援します。AI Agent Hubのサービスページで、認証統制×業務Agent実装例をご確認ください。
AIエージェント基盤をセキュアに全社展開するなら
認証・権限・監査を1つのダッシュボードで統制する
1Password for Agentsが解決するのは「個人のAIエージェントに資格情報を渡さない」領域ですが、全社展開では業務Agentごとの権限設計・監査ログ・テナント分離までを一体で設計する必要があります。AI Agent Hubは自社Azureテナント内で動く業務特化Agent群を1つのダッシュボードで統合管理し、認証連携・権限統制・監査対応をまとめて実装できる基盤として機能します。
まとめ
本記事では、1Password for Agentsについて、仕組み・対応エージェント14社・料金・法人向けUnified Accessとの違い・導入時の注意点までを2026年10月時点の最新情報で整理しました。
2026年時点で押さえておくべきポイントは次の3つです。
- 1Password for Agentsは、AIエージェントがパスワード本体もワンタイムコードも見ないまま外部サービスへ代理ログインするための認証仲介プラットフォームで、1Password Individual・Familyプランなら追加料金なしで利用できる
- 対応エージェントは主要5社(Muse/Claude Duet/OpenAI ChatGPT Work・dots/Grok Bot/Town Townie)と追加9社の計14社。MuseとGrok Botが「数日以内に段階的ロールアウト」、他はcoming soon段階で、順次提供拡大の予定
- 業務コード・社内データを扱う場面は、3月発表の法人向け1Password Unified Access側に移すのが基本線で、1Password for Agentsは個人タスクを安全に自動化する入り口として位置づけるのが現実的
AIエージェントの導入が広がるほど、「エージェントに何を渡すか」の設計が運用の品質を左右します。1Password for Agentsは個人向けの標準となる可能性が高い一方、法人の全社展開では資格情報レイヤーと業務Agent基盤を一体で設計する視点が欠かせません。まずは個人の1Password for Agentsで承認フローの体感を得て、業務利用はUnified Accessと業務Agent基盤を組み合わせる段取りで進めるのが、最も実用的な第一歩になります。