この記事のポイント
 Daybreakは単一モデルではなく、Codex Security・TAC・Daybreak Defense Network・Patch the Planetで構成されるサイバー防御イニシアチブ全体
- Daybreak Blueは防御業務の入口、Redは認可された攻撃的テスト向け。モデル対応はBlueがSol/Luna中心、RedがAstraとCyber系も含む
- Codex Securityは30M超のcommit・30K超のリポジトリを走査し、50万件以上の修正済み検出を自動確認する実運用規模
- Sophos事例ではMDRケース対応時間を38分→89秒・96%短縮、52%のケースをAIエージェントがエンドツーエンド対応
- 料金は利用経路ごとに別建て(API公開単価Blue $4/$20・Red $12.50/$75/Codexプランのクレジット枠/Enterprise個別見積り/$1B Frontline Defenders補助枠)
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
OpenAI Daybreakは、OpenAIが2026年5月11日に発表したサイバー防御向けのイニシアチブで、単一のAIモデルではなくフロンティアモデル・Codex Security・信頼アクセス制御・パートナーエコシステムを束ねた枠組みです。
Daybreak BlueとDaybreak Redという2層のアクセス階層、Codex Security、Patch the Planet、Daybreak Cyber Partner Program、$1B Frontline Defenders補助枠といったサブプログラムで構成され、「サイバー能力の高いモデルを攻撃者より先に防御側へ届ける」ことを狙いに置いています。
本記事では、Daybreakの全体像・4つの構成要素・Blue/Redの違い・Codex Securityの実績・Sophos事例・申請フローと料金・日本企業にとっての実務ポイントを、2026年10月時点の最新情報で体系的に解説します。
目次
OpenAI Daybreakとは?2026年5月発表のサイバー防御イニシアチブ
Patch the Planet:オープンソースの脆弱性を潰す
Daybreakの料金と$1B Frontline Defenders補助枠
$1B Frontline Defenders補助枠の対象と条件
OpenAI Daybreakとは?2026年5月発表のサイバー防御イニシアチブ
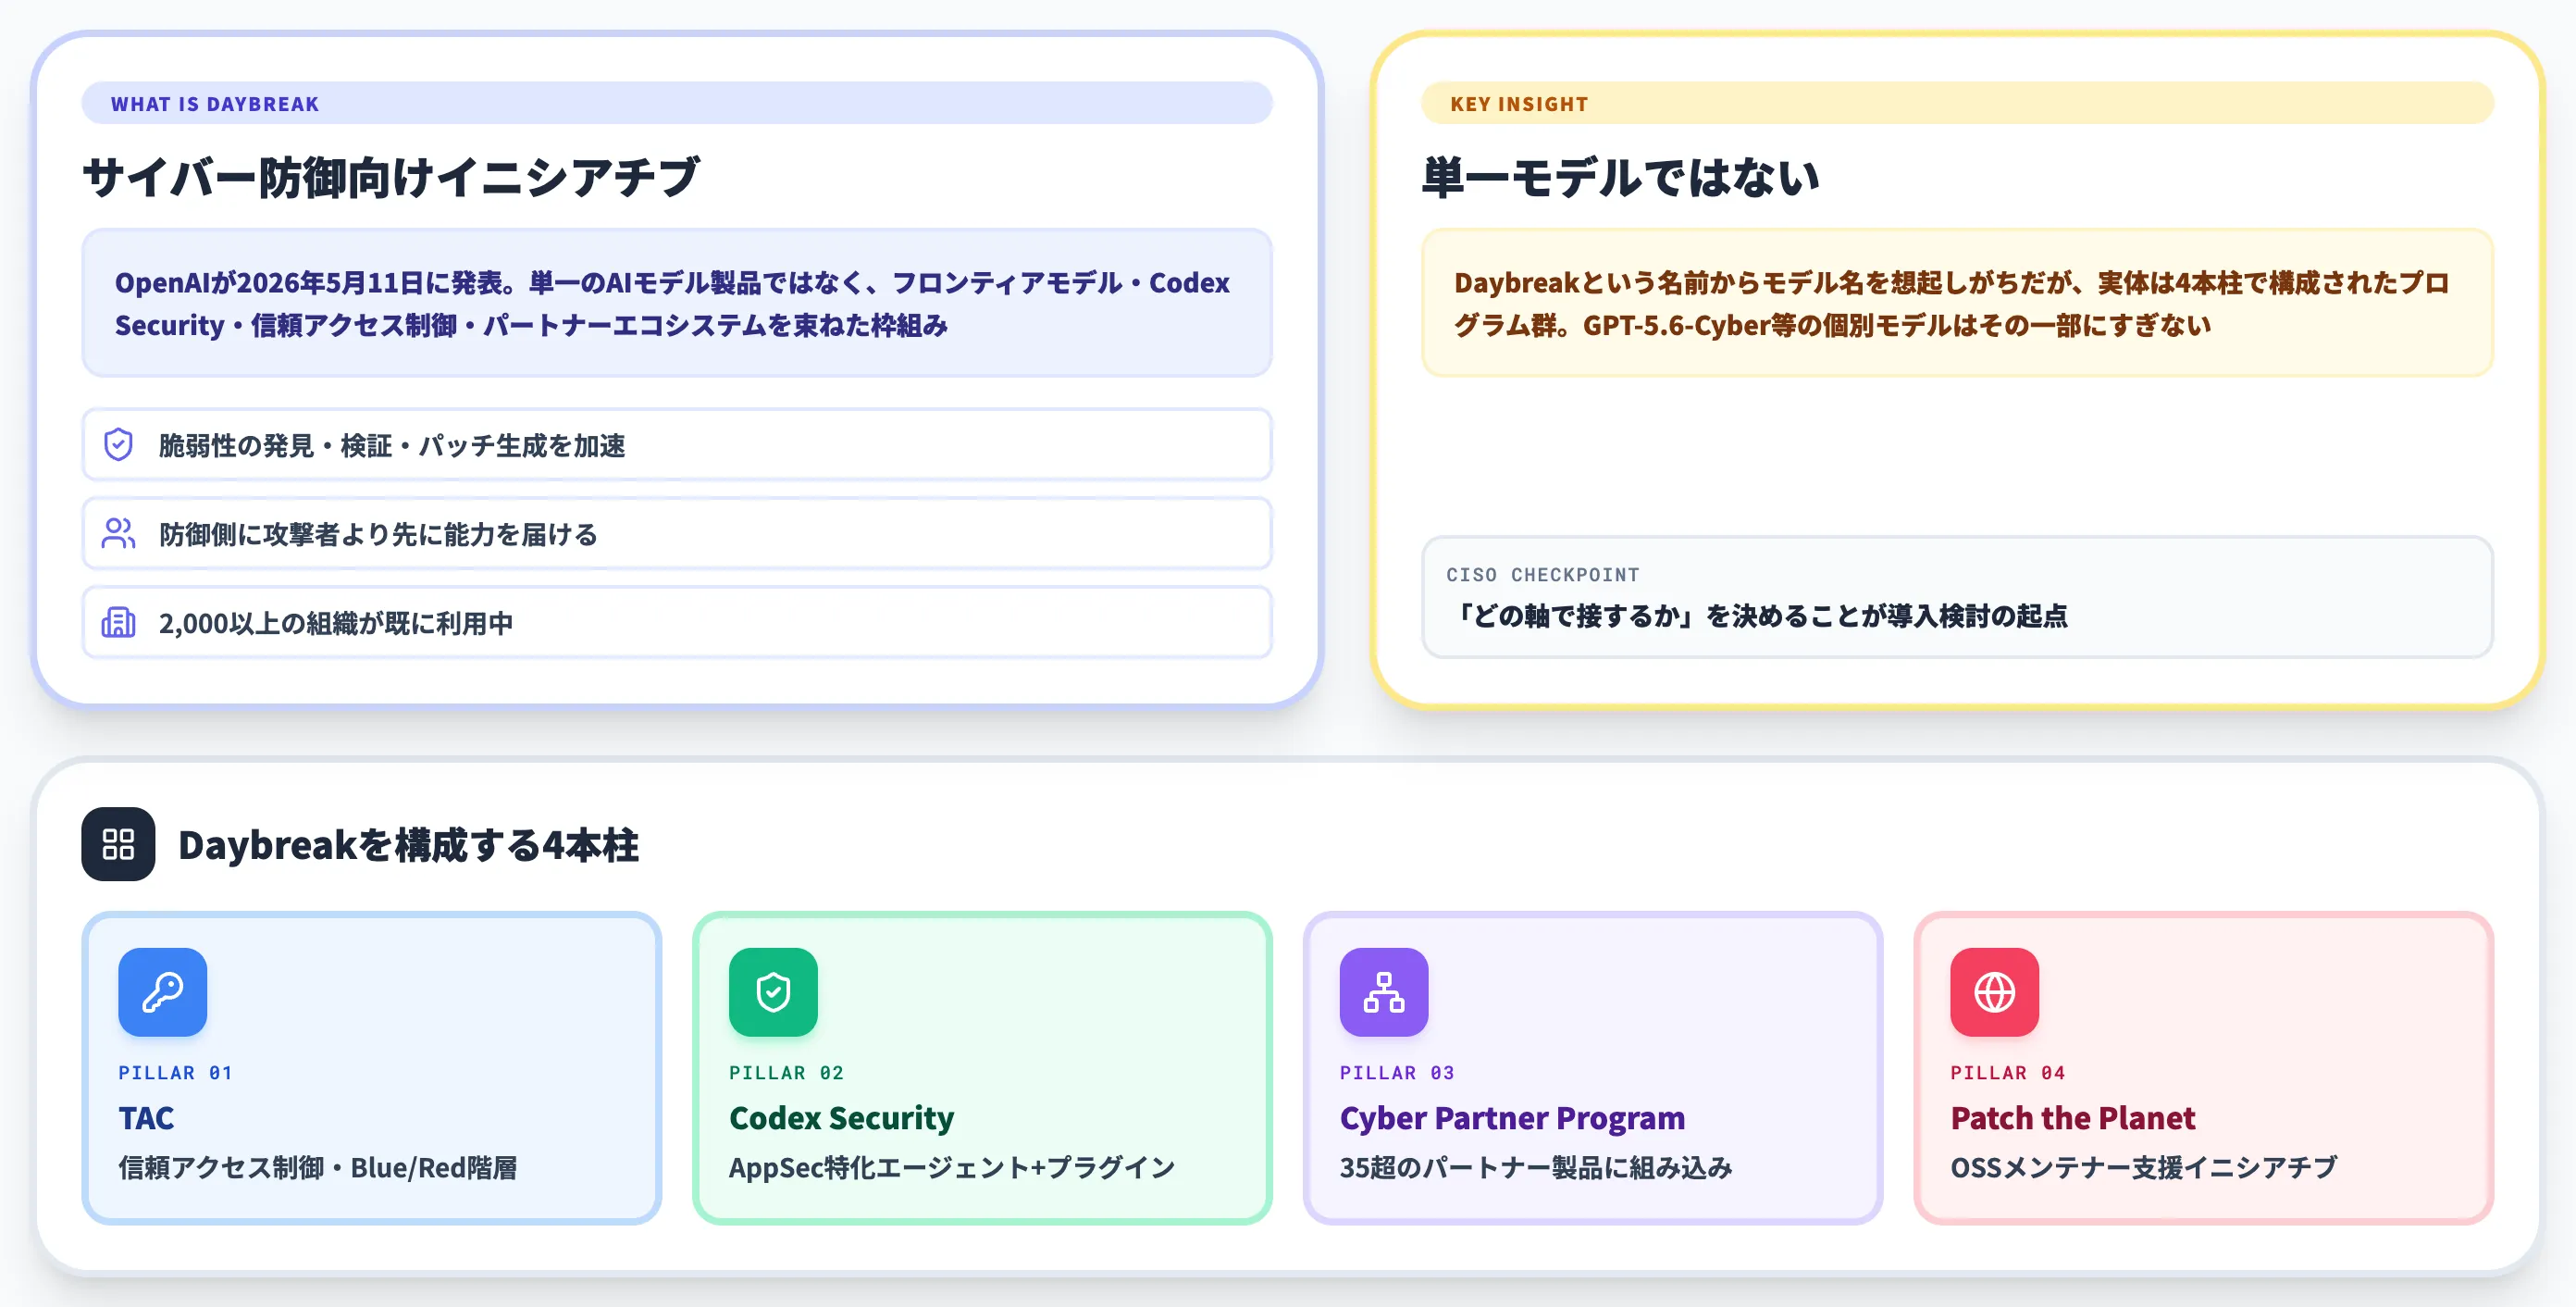
OpenAI Daybreakとは、OpenAIが2026年5月11日に発表したサイバー防御向けのイニシアチブで、単一のAIモデル製品ではなく、フロンティアモデル・Codex Security・信頼アクセス制御・パートナーエコシステムを束ねた枠組みを指します。
公式発表「Daybreak: Tools for securing every organization in the world」でOpenAIは、「脆弱性の発見だけでなく、妥当性検証・影響評価・パッチ生成・コーディネート開示・展開支援まで含めて、サイバー防御の全工程を加速させる」と位置づけています。
Daybreakが単一モデルではないことは、CISOやセキュリティ責任者が最初に押さえるべきポイントです。
Daybreakという名前からモデル名を想起する人が多いですが、実体はTAC(Trusted Access for Cyber)・Codex Security・Daybreak Cyber Partner Program・Patch the Planetの4本柱で構成されたプログラム群です。GPT-5.6-CyberやGPT-6 Sol/Lunaといった個別モデルはこのプログラムの一部にすぎません。
Daybreak発表までのタイムライン
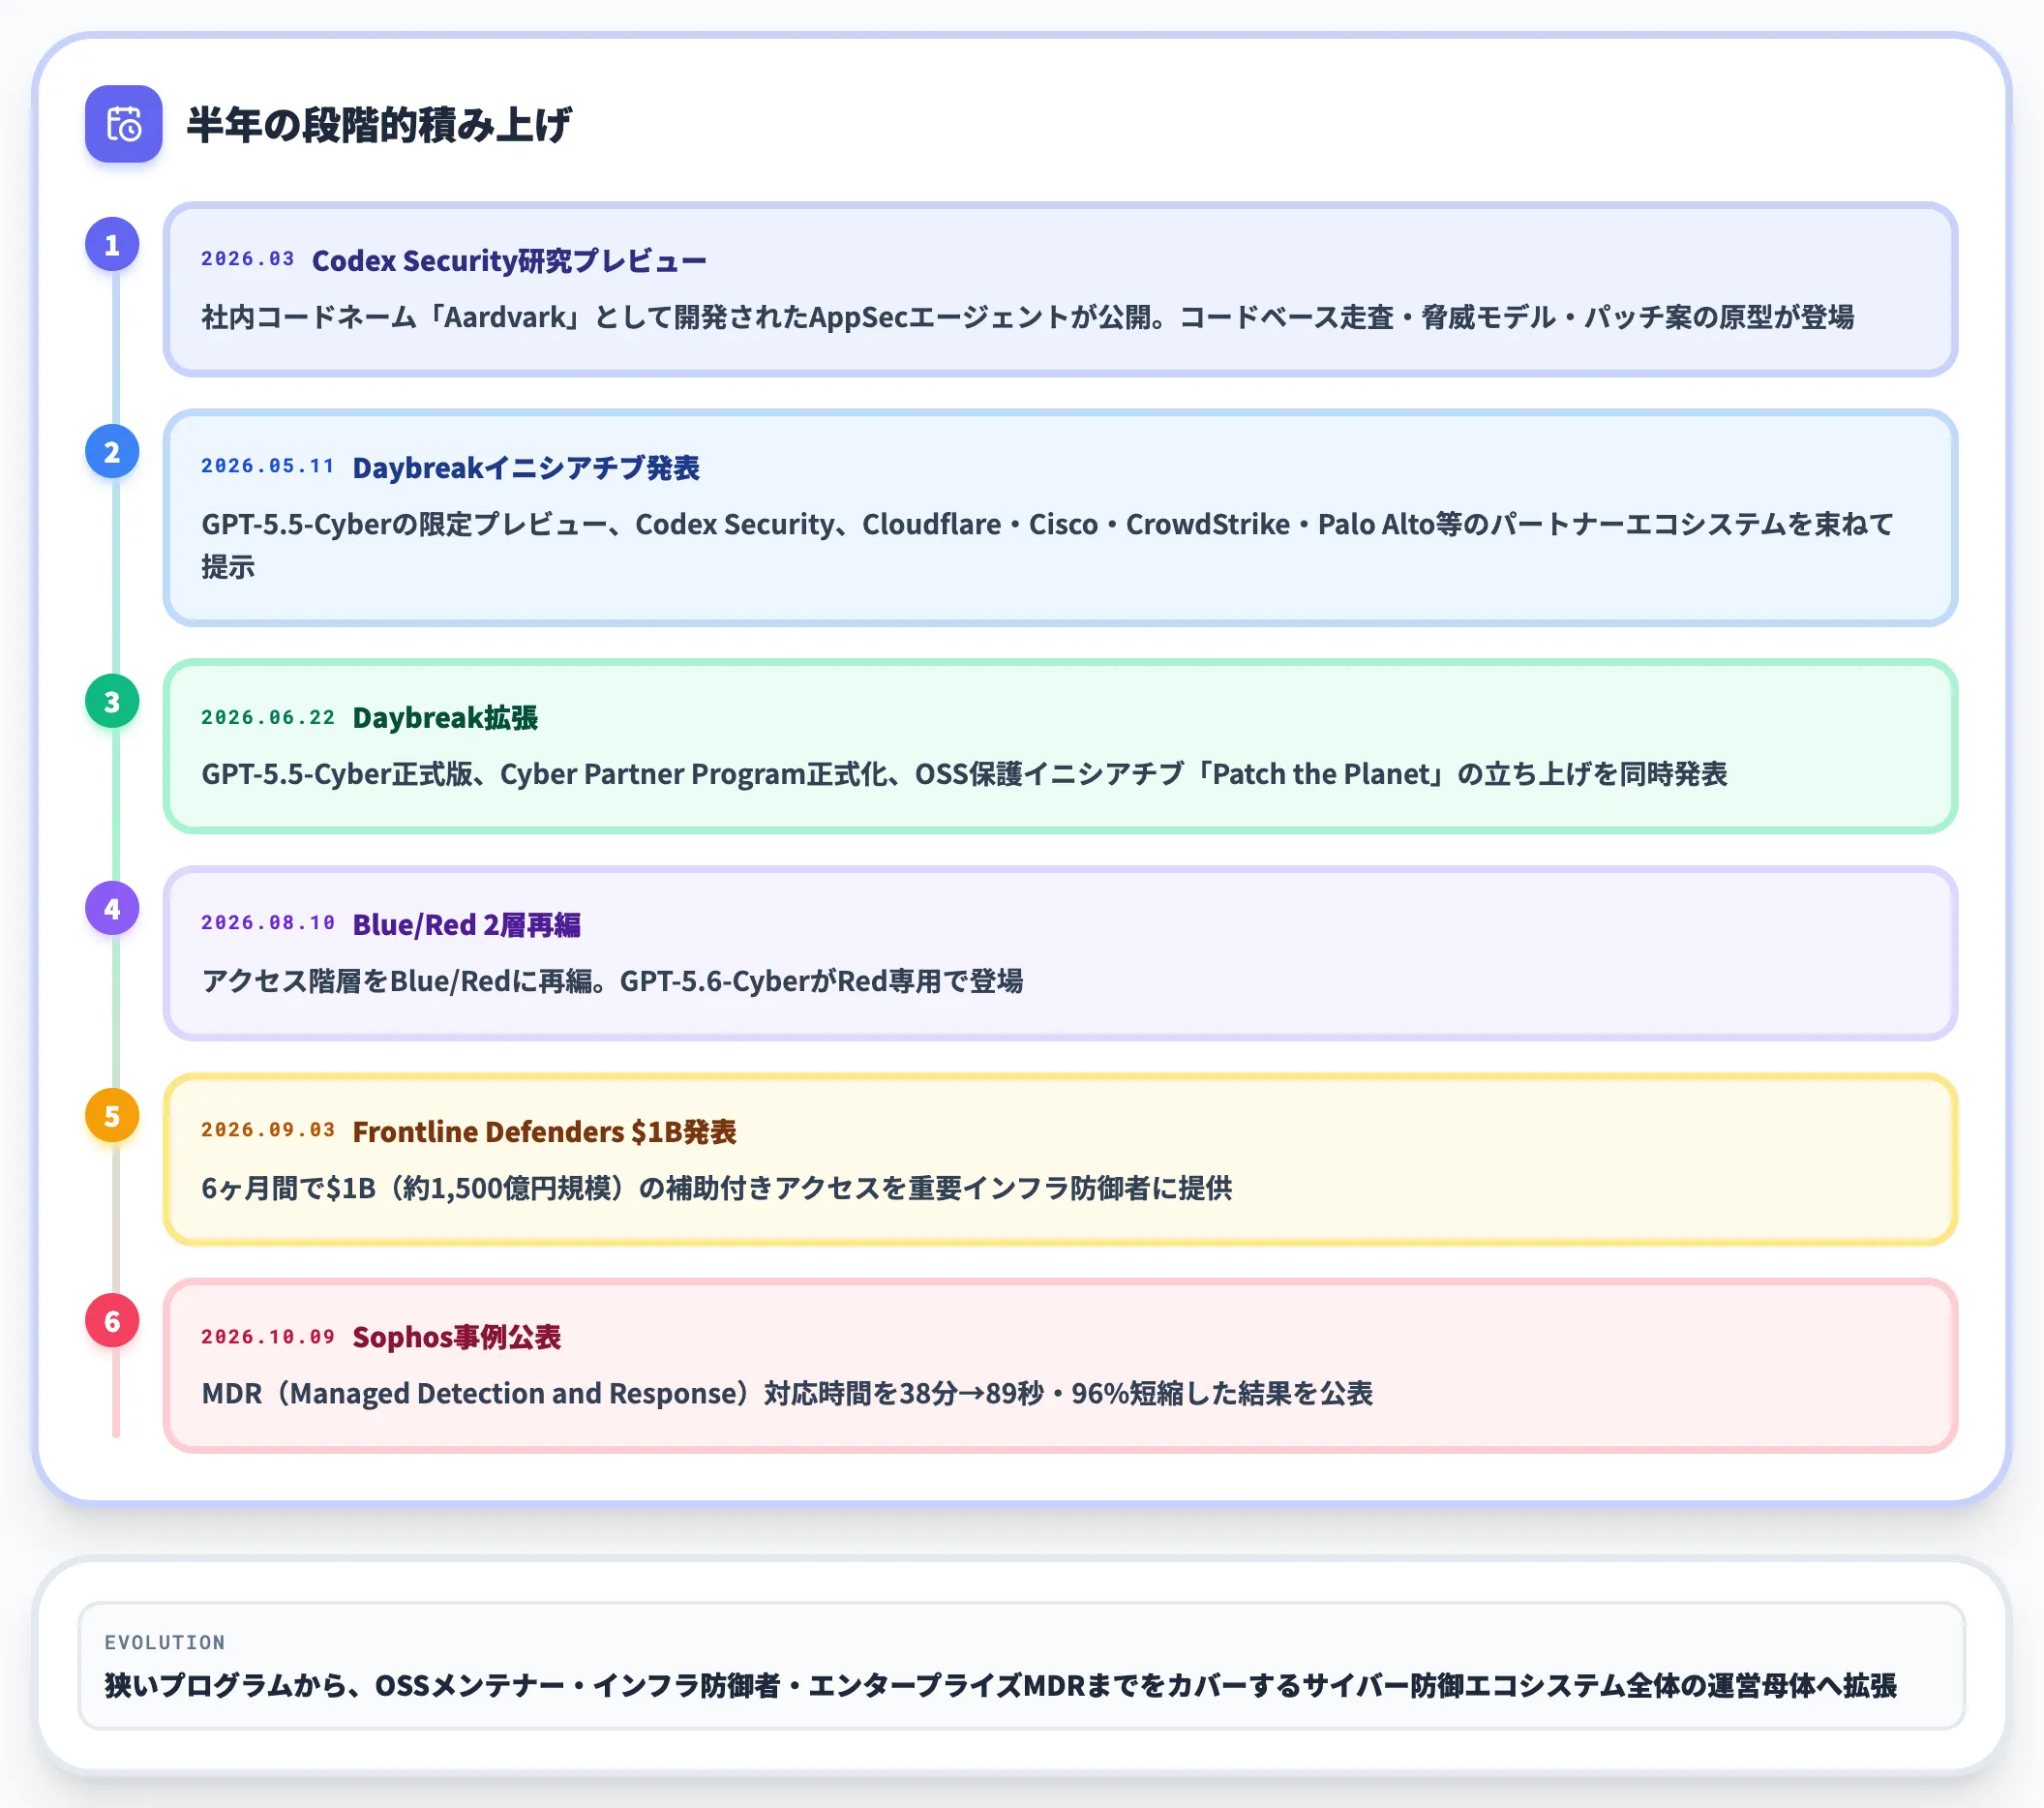
Daybreakは5月11日に突然現れたプログラムではなく、半年近い段階的な積み上げの上で発表されました。
発表までの主な節目を押さえておくと、現在の構成要素が「どういう順番で加えられてきたか」が理解しやすくなります。
-
2026年3月
社内コードネーム「Aardvark」として開発されていたAppSecエージェントがCodex Securityとして研究プレビュー公開。コードベースを走査し、脅威モデル・パッチ案までを生成する設計の原型が登場。
-
2026年5月11日
Daybreakイニシアチブ発表。GPT-5.5-Cyberの限定プレビュー、Codex Security、Cloudflare・Cisco・CrowdStrike・Palo Alto Networks等のパートナーエコシステムを束ねて提示。
-
2026年6月22日
Daybreak拡張。GPT-5.5-Cyberの正式版リリース、Daybreak Cyber Partner Programの正式化、オープンソース保護イニシアチブ「Patch the Planet」の立ち上げを同時発表。
-
2026年8月10日
アクセス階層をBlue/Redの2層に再編。GPT-5.6シリーズに合わせてGPT-5.6-CyberがRed専用で登場。
-
2026年9月3日
「Daybreak for Frontline Defenders」として、6ヶ月間で$1B(約1,500億円規模)の補助付きアクセスを重要インフラ防御者に提供すると発表。
-
2026年10月9日
Sophosの導入事例として、MDR(Managed Detection and Response)対応時間を38分→89秒・96%短縮した結果を公表。
この半年間でDaybreakは「GPT-5.5-Cyberの限定プレビュー」という狭いプログラムから、OSSメンテナー・インフラ防御者・エンタープライズMDRまでをカバーするサイバー防御エコシステム全体の運営母体へと拡張されました。モデル名だけを追っていると全体像を見失うため、プログラム単位で捉える視点が重要です。
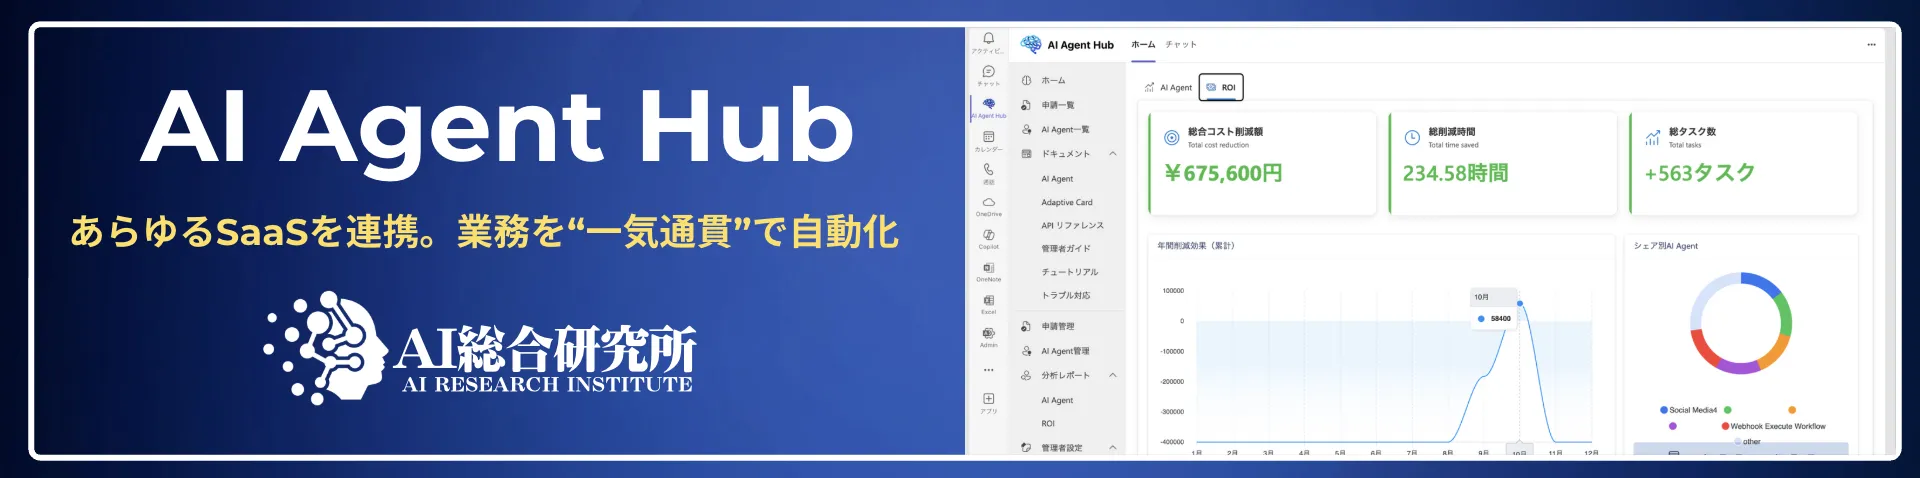
Daybreakを構成する4つのプログラム
Daybreakは、OpenAIが「サイバー防御の全工程をAIで加速させる」ために組んだ4つのサブプログラムで成り立っています。
各プログラムは独立しつつも、Codex Securityを中心に相互連携する設計になっています。
以下の表で、4つのプログラムの役割分担を整理しました。
| プログラム | 役割 | 利用イメージ |
|---|---|---|
| Trusted Access for Cyber (TAC) | モデルアクセスの身元・信頼確認とBlue/Red階層制御 | 検証済み防御担当者がGPT-5.5/5.6/6系やGPT-5.6-Cyberを「拒否が少ない」状態で呼び出す |
| Codex Security | AppSec特化エージェント+プラグイン | 自社リポジトリに常駐させ、脆弱性検出・パッチ提案・開示管理まで自動化する |
| Daybreak Cyber Partner Program | パートナー製品にTAC枠を埋め込む | Sophos・Palo Alto・CrowdStrike等のSOC製品からOpenAIモデルを安全に呼び出す |
| Patch the Planet | OSSメンテナー支援イニシアチブ | Trail of Bits研究者+Codex Securityで広く使われるOSSの脆弱性修正を支援する |
この表から見えてくるのは、Daybreakが「モデル提供」「製品機能」「パートナー連携」「社会貢献」の4軸を同じ屋根の下に置いていることです。
一般的なB2Bサービスなら営業ラインごとに分かれる機能群を、サイバー防御という単一ミッションの下に束ねているのが特徴です。
CISOがDaybreakを検討する際も、「自社がどの軸で接するのか(直接TAC申請か・パートナー製品経由か・OSS経由か)」を最初に決めるのが実務の起点になります。
Daybreak Cyber Partner Programの参画ベンダー(2026年10月時点・出典:OpenAI公式)
Accenture・Cisco・Cloudflare・CrowdStrike・IBM・KPMG・Palo Alto Networks・PwC・Sophos・SoftBank・Trend AIなど、グローバルの主要セキュリティベンダー・コンサルティングファーム・通信事業者が名を連ねており、OpenAIの直接契約を取らない組織でも、これらパートナー製品を経由してDaybreakの恩恵を受けられる構造が整っています。
4つのプログラムが相互に補完する構造
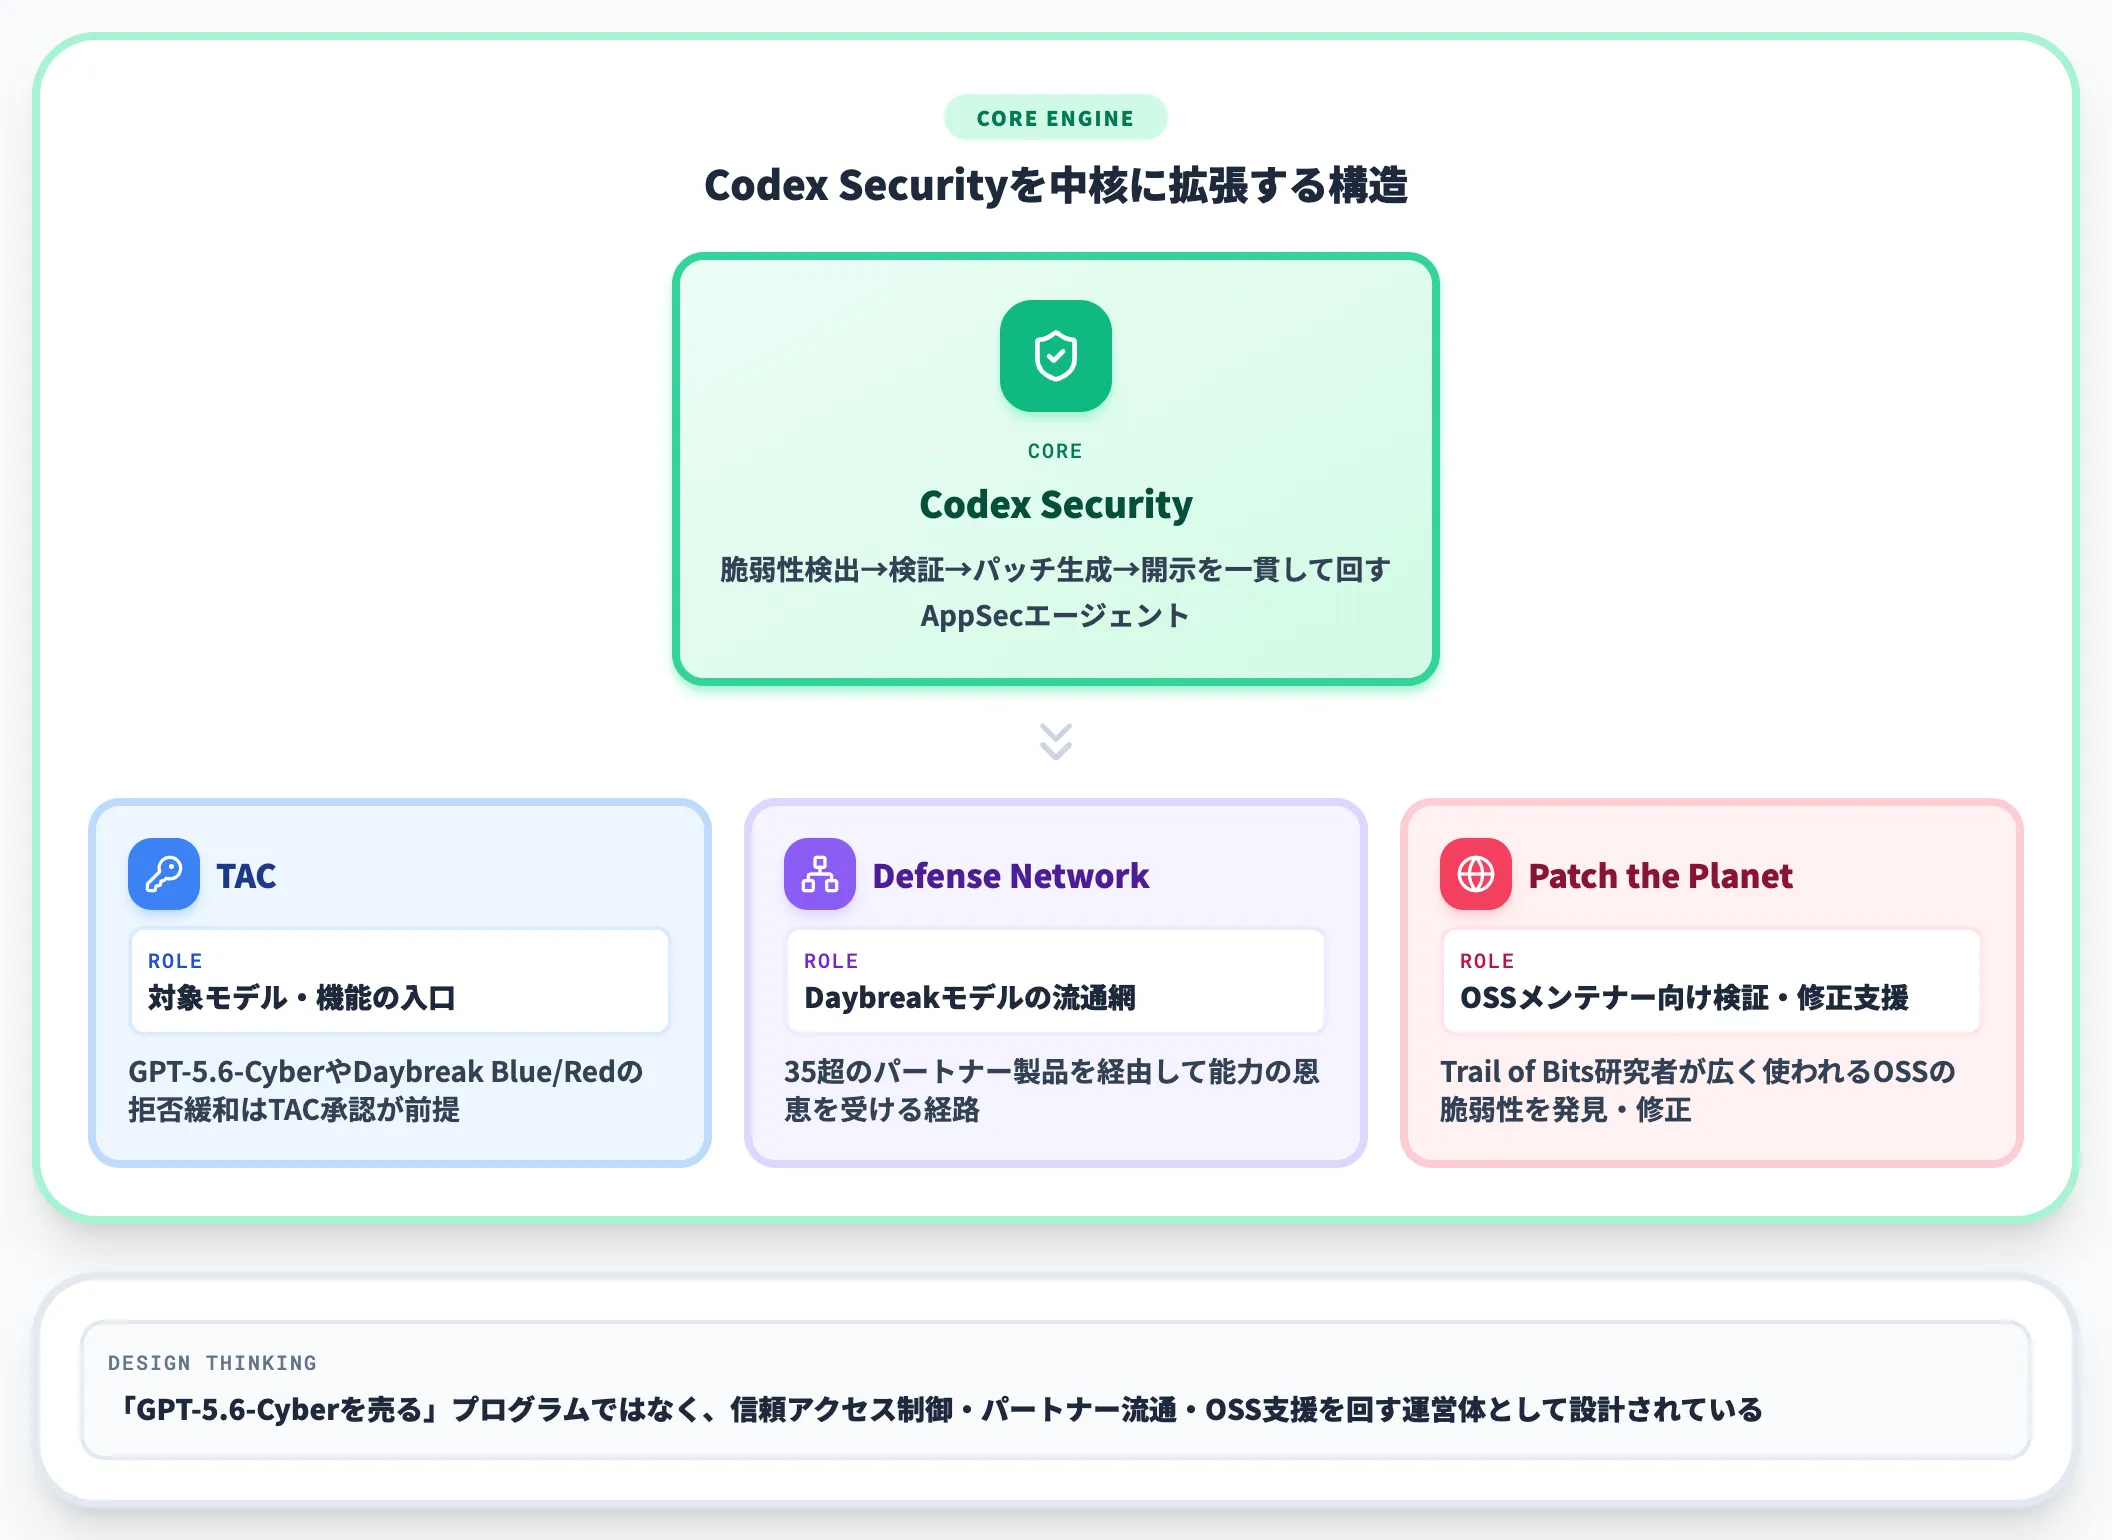
4本柱は横並びに見えて、実際には「Codex Securityを中核に、残り3つがその拡張と流通・社会貢献を担う」構造になっています。
TACはDaybreak対象モデル・機能の入口
GPT-5.6-CyberやDaybreak Blue/Redの拒否緩和は、TAC承認が前提です。一方、Codex Security自体のスキャン利用はTAC承認とは別建てで、Codex Security の GitHub Actions公式手順でもDaybreakは任意オプションとして明示されています。Codex Security自体のアクセス権と、Daybreakの拒否緩和+Cyberモデル解禁の枠は分けて扱うのが正確です。
Daybreak Defense NetworkはDaybreakモデルの流通網
2026年9月にDaybreak Defense Networkとして正式化され、35超のパートナー製品/サービスが参加しています。Codex Securityを自社で直接運用しない組織や、Daybreak承認を取れない組織は、Sophos・Palo Alto・CrowdStrike・Check Point等のパートナー製品に組み込まれたDaybreakモデルを経由して能力の恩恵を受ける経路になります。
Patch the PlanetはOSSメンテナー向けの検証・修正支援イニシアチブ
Trail of Bits研究者がCodex SecurityとDaybreakモデルを使って広く使われるOSSの脆弱性を発見・検証・修正し、メンテナーに届ける仕組みです(公式のフィードバック機構として「業界全体のベースライン」が明示されているわけではなく、あくまで参加プロジェクトの修正を速める支援プログラムです)。
つまりDaybreakは「GPT-5.6-Cyberを売る」プログラムではなく、「Codex Securityを中核に、信頼アクセス制御・パートナー流通・OSS支援を回す運営体」として設計されています。
モデルを使うだけなら全体像を知らずに済みますが、企業として採用判断する立場なら、どの軸で入るかを決めてから具体の申請に進む方が迷いません。
Daybreak BlueとRedの違いとサポートモデル
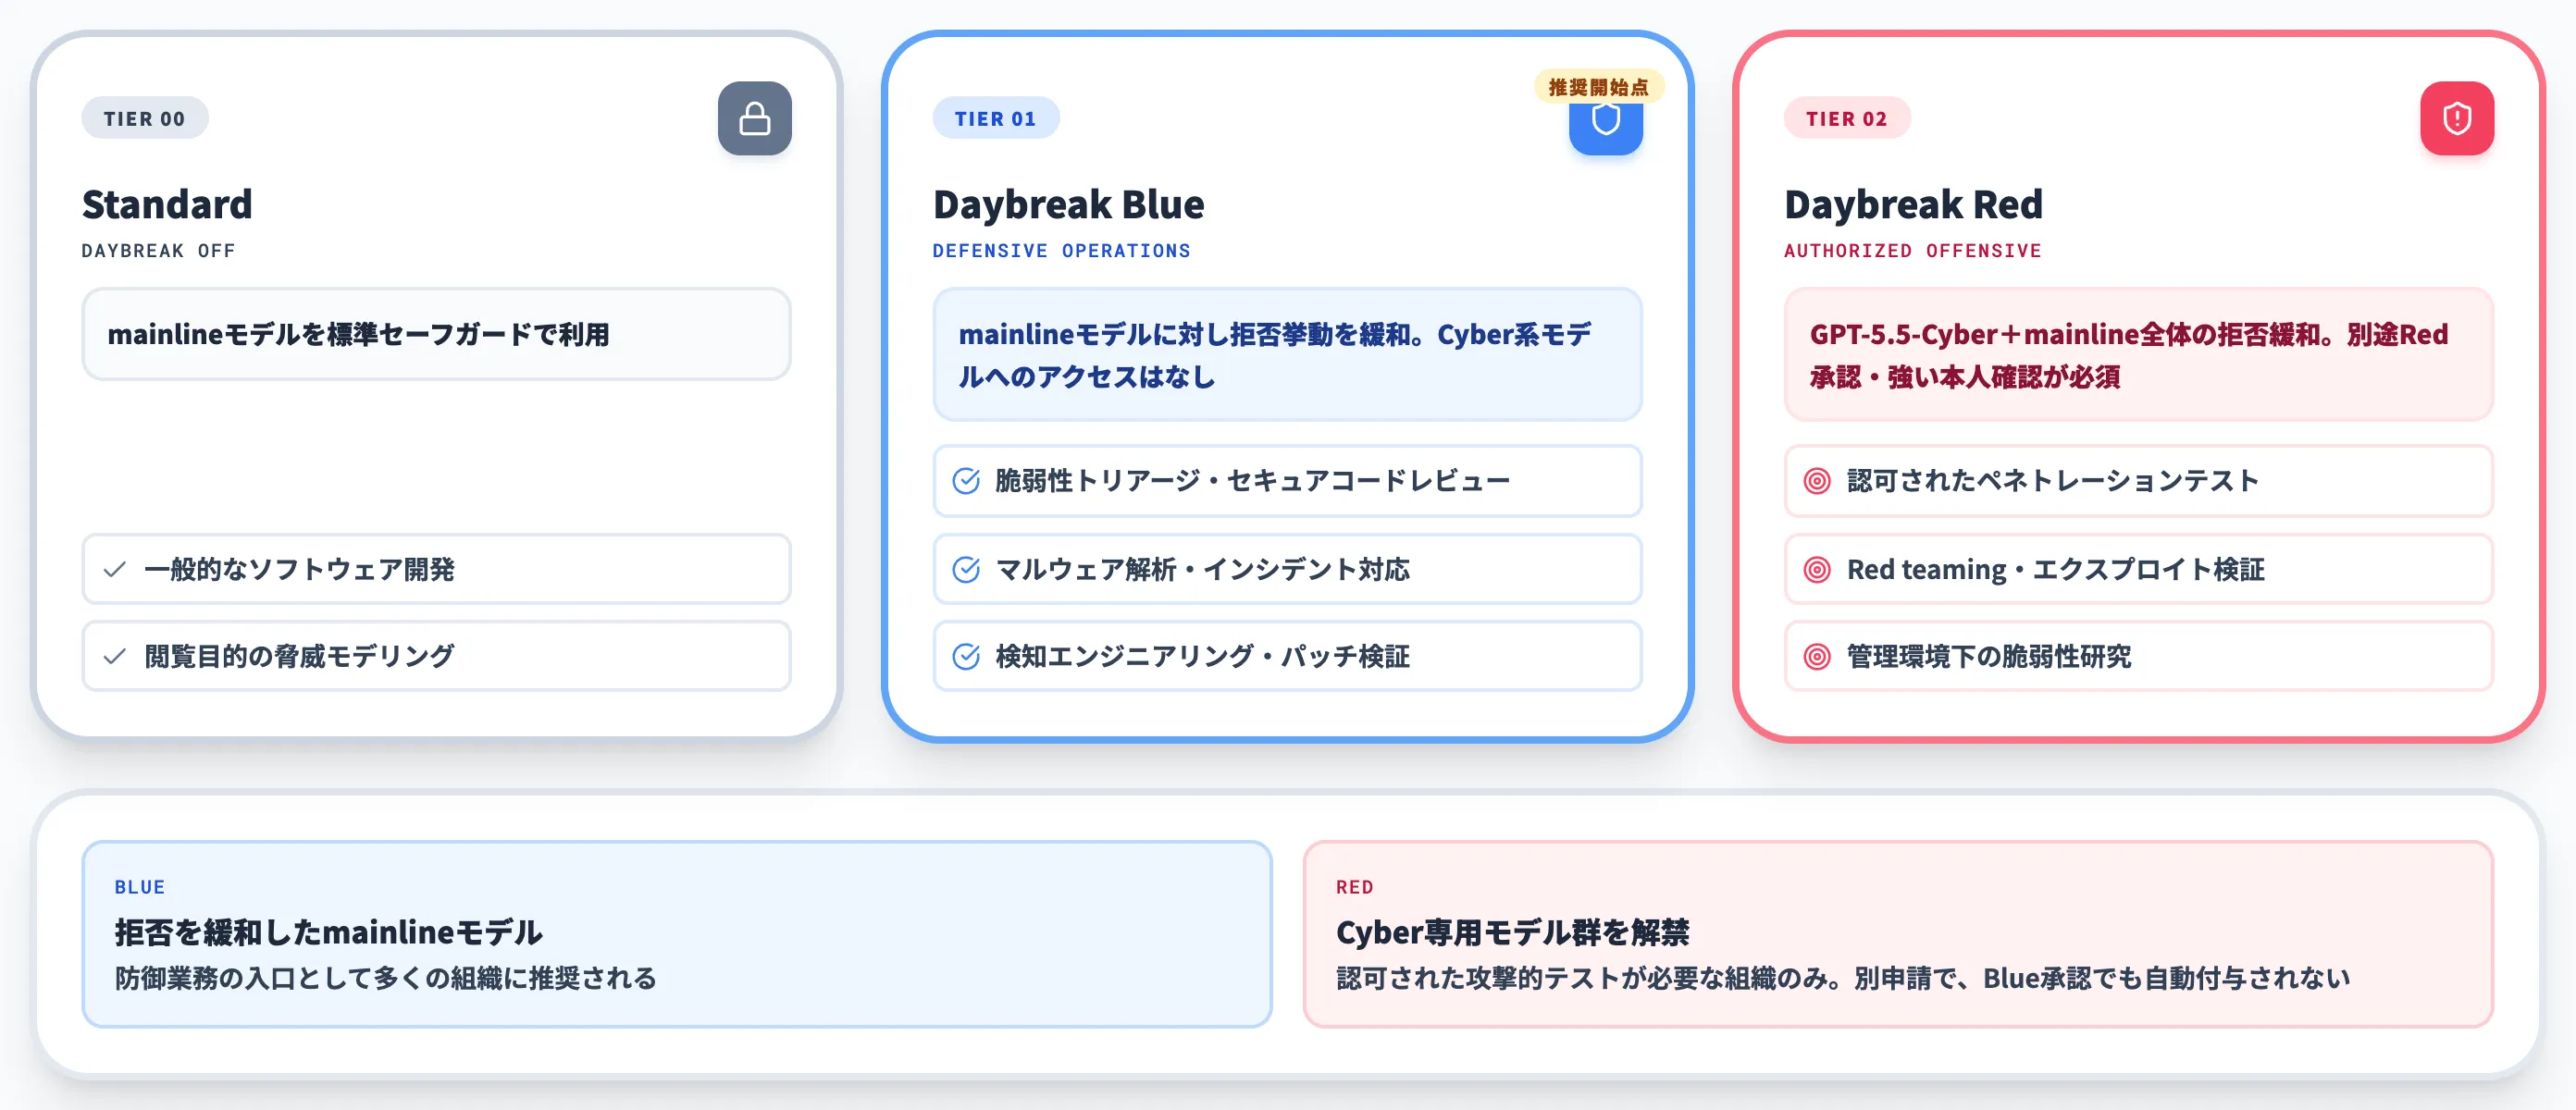
Daybreak Blue・Redは、TAC(Trusted Access for Cyber)の内部に設けられた2層のアクセス階層です。「どのモデルを使えるか」「どこまで拒否が緩和されるか」が階層ごとに異なり、申請フローも分かれています。
2026年8月10日の階層再編以前は「Standard・TAC・GPT-5.5-Cyber」の3層構成でしたが、現行はBlue/Redの2層に整理されました。
以下の表で、Standard・Daybreak Blue・Daybreak Redの違いを整理します。
| アクセス階層 | モデルとセーフガード | 想定ユースケース |
|---|---|---|
| Standard(Daybreak off) | mainlineモデル(GPT-5.5、GPT-5.6 Sol、GPT-6 Sol、GPT-6 Luna、Astra)を標準セーフガードで利用 | 一般的なソフトウェア開発、通常のコードレビュー、閲覧目的の脅威モデリング |
| Daybreak Blue | 上記mainlineモデルに対し拒否挙動を緩和(Astraは標準のまま)。Cyber系モデルへのアクセスはなし | 脆弱性トリアージ、セキュアコードレビュー、マルウェア解析、検知エンジニアリング、インシデント対応、パッチ検証 |
| Daybreak Red | GPT-5.5-Cyberに加え、mainlineモデル(Astra・Astra Minor含む)全体の拒否緩和。別途Red承認・強い本人確認・スコープ制御が必須 | 認可されたペネトレーションテスト、Red teaming、エクスプロイト検証・開発、管理環境下の脆弱性研究 |
この表の読み解きとしては、Blueは「拒否を緩和したmainlineモデル」、Redは「それに加えて専用のCyberモデル群を解禁」する違いだと押さえておけば大枠を見失いません。
Blueは防御業務の入口として多くの組織に推奨されるのに対し、Redは認可された攻撃的テストが必要な一部組織のみに限られます。両者は別申請で、Blueが承認されてもRedは自動では付与されません。
モデル別の拒否挙動まとめ
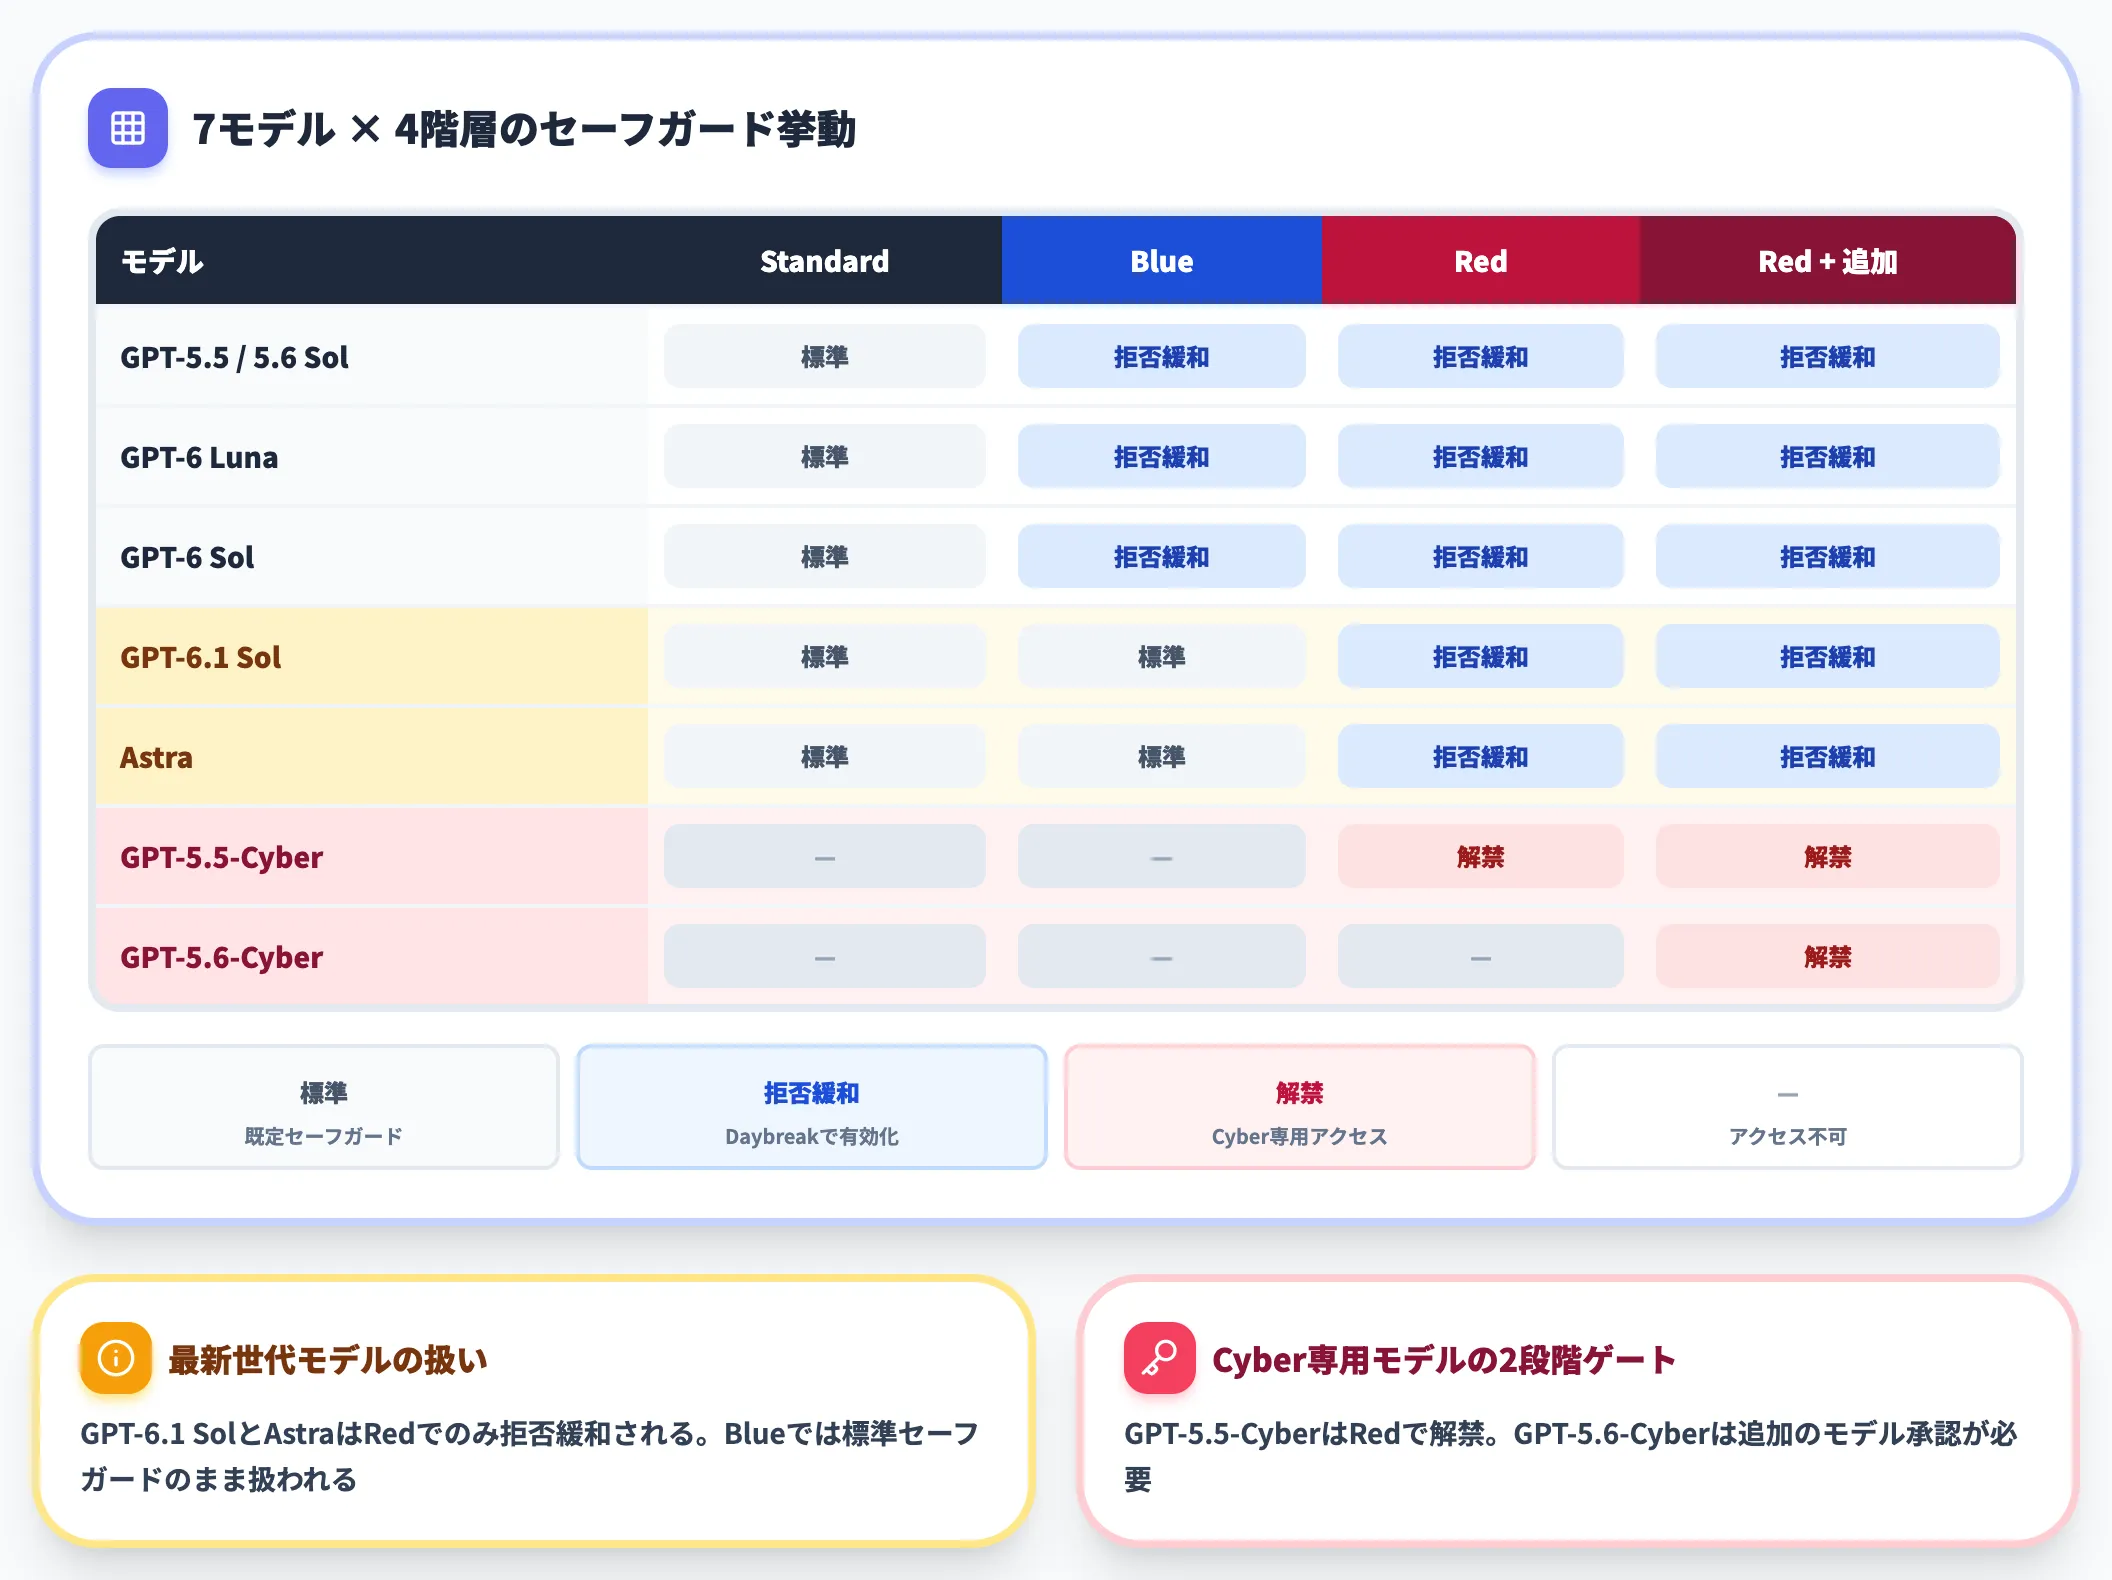
OpenAI公式ヘルプセンターの「OpenAI Daybreak - Trusted Access for Cyber overview」には、モデルごとのセーフガード挙動が整理されています。
| モデル | Standard | Daybreak Blue | Daybreak Red | Red + 追加承認 |
|---|---|---|---|---|
| GPT-5.5 / GPT-5.6 Sol | 標準 | 拒否緩和 | 拒否緩和 | 拒否緩和 |
| GPT-6 Luna | 標準 | 拒否緩和 | 拒否緩和 | 拒否緩和 |
| GPT-6 Sol | 標準 | 拒否緩和 | 拒否緩和 | 拒否緩和 |
| GPT-6.1 Sol | 標準 | 標準 | 拒否緩和 | 拒否緩和 |
| Astra | 標準 | 標準 | 拒否緩和 | 拒否緩和 |
| GPT-5.5-Cyber | アクセス不可 | アクセス不可 | 拒否緩和 | 拒否緩和 |
| GPT-5.6-Cyber | アクセス不可 | アクセス不可 | アクセス不可 | 拒否緩和 |
特徴的なのは、GPT-6.1 SolとAstraはRedでのみ拒否緩和される点です。最新世代のフロンティアモデルほど、Blueでは標準セーフガードのままで扱われ、Red承認が必要になります。
Cyber専用モデルについては、GPT-5.5-CyberがRedで解禁、GPT-5.6-CyberはRed承認に加えて追加のモデル承認が必要という2段階ゲートになっています。
「Red承認が降りれば全てのCyberモデルが使える」わけではない点は、申請前の社内説明で明確にしておくと齟齬が減ります。
Blue推奨の判断軸
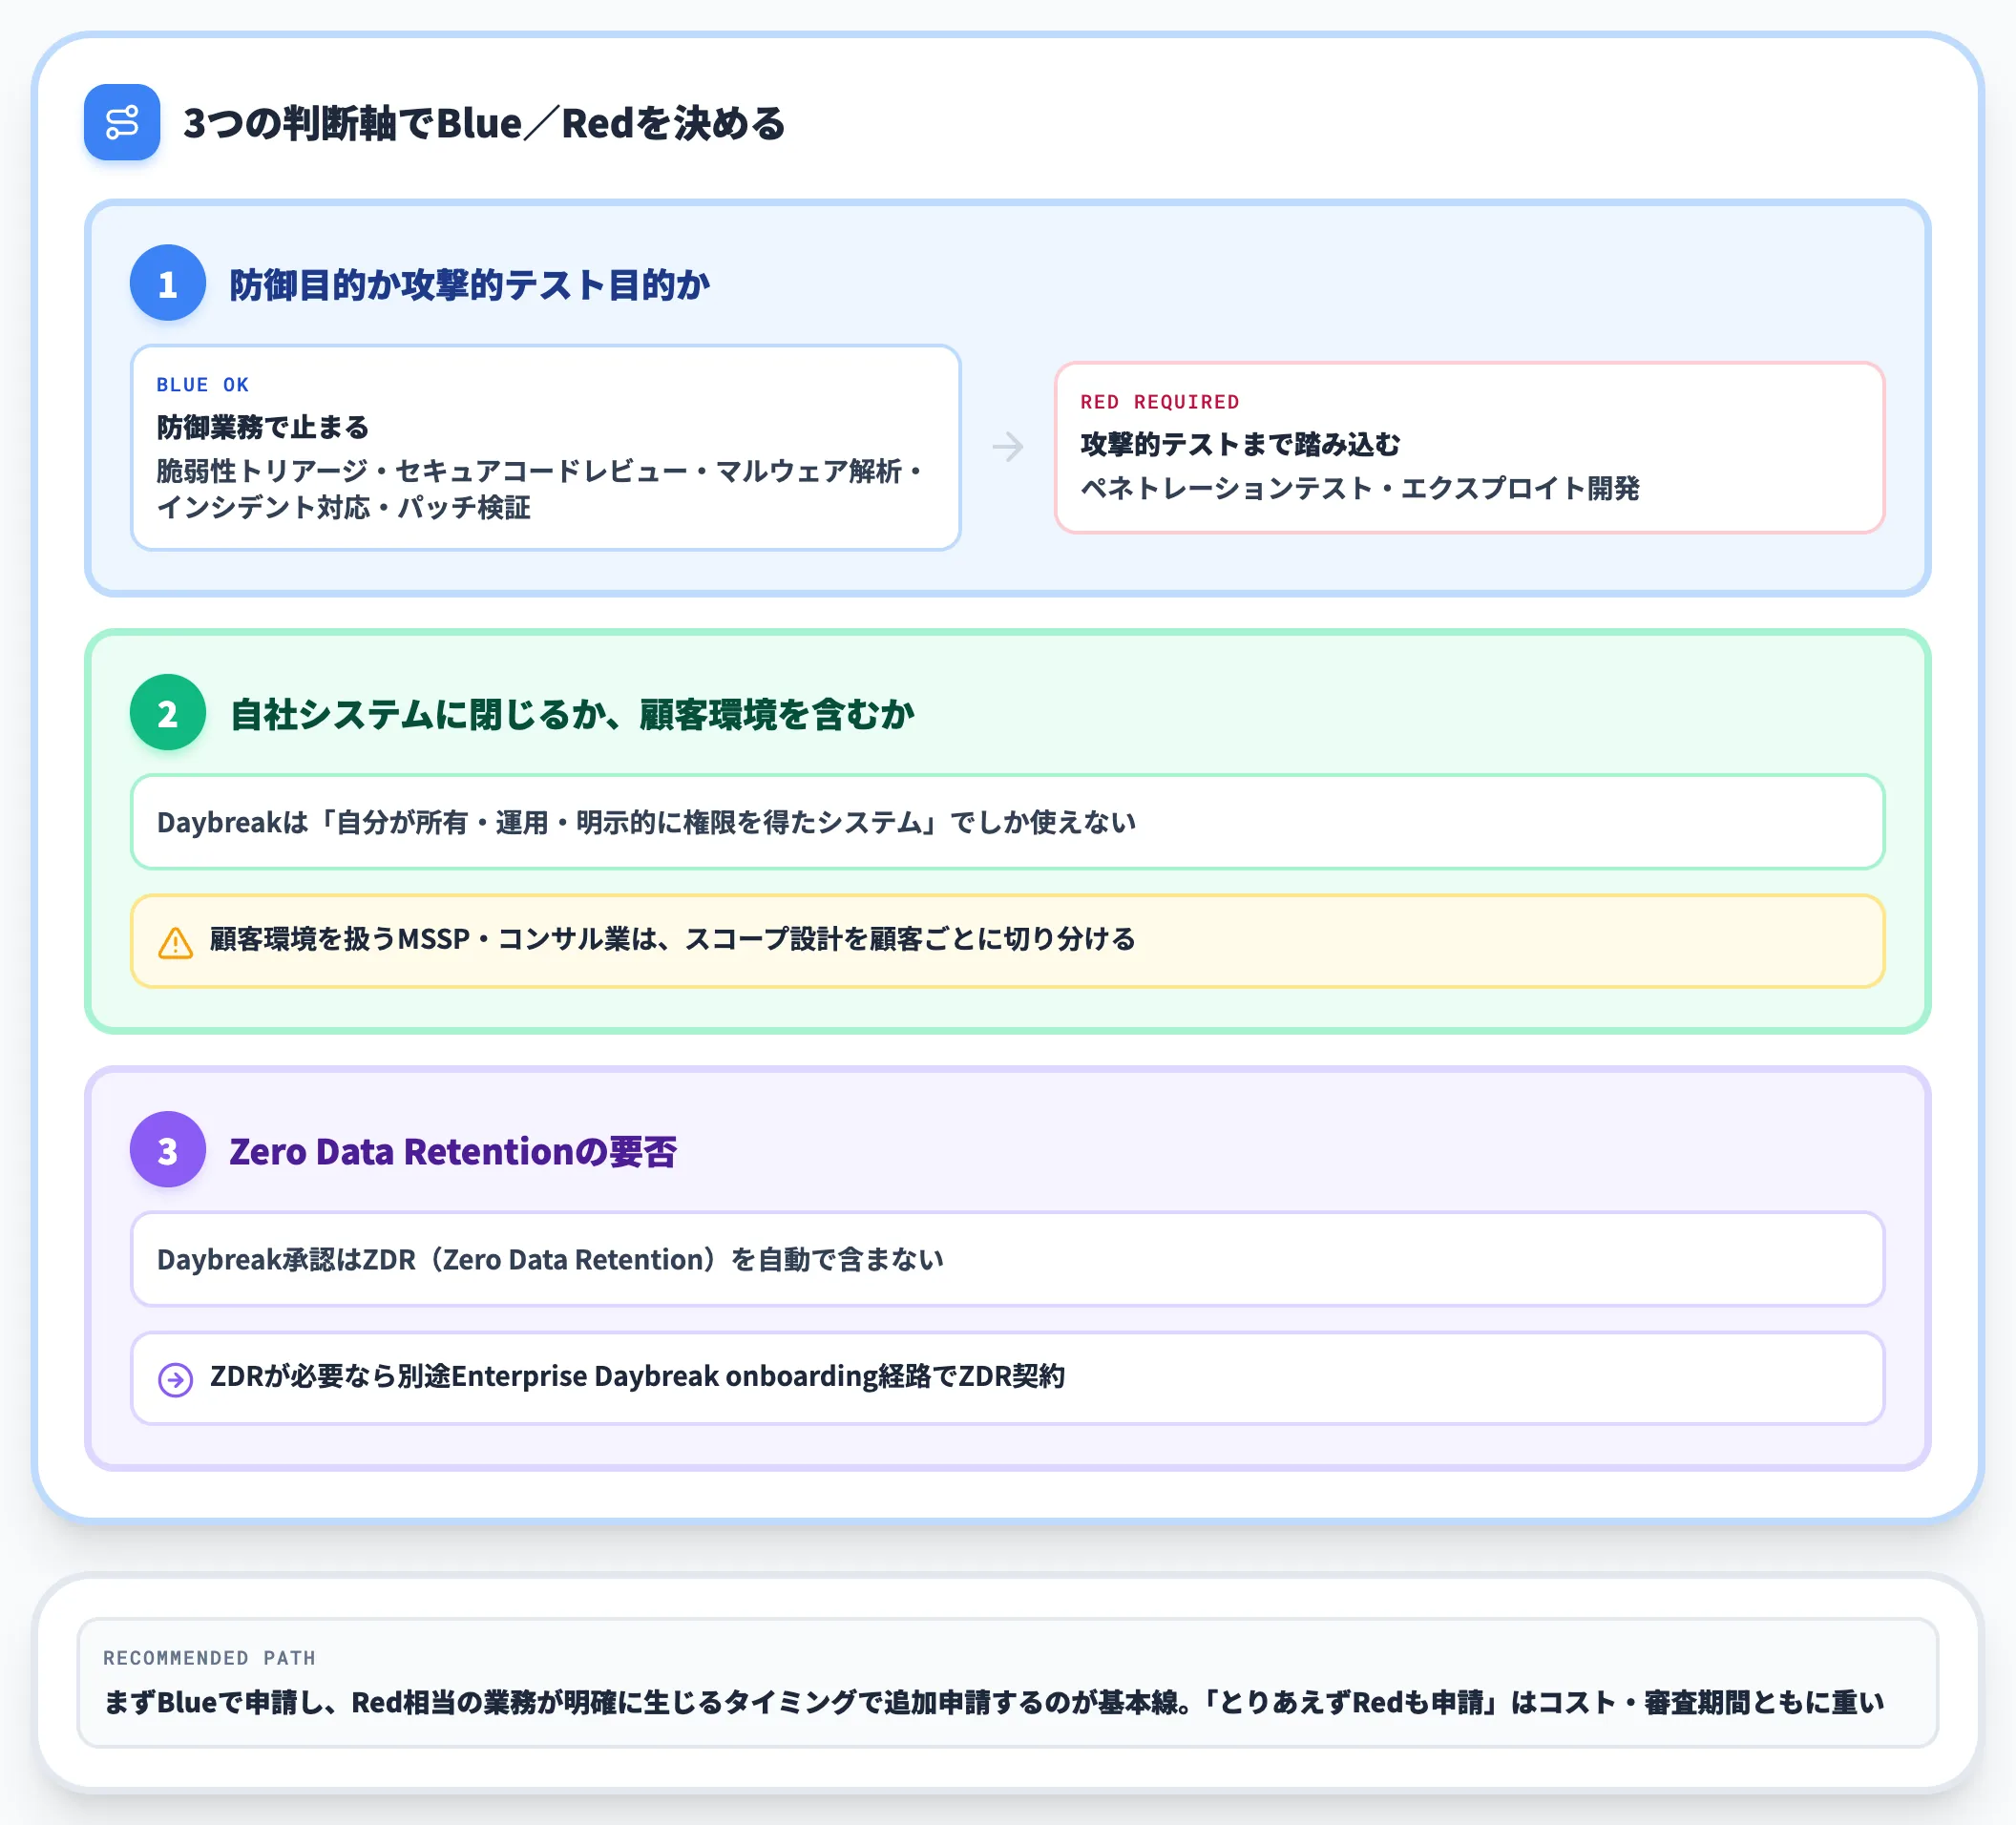
OpenAIは公式ヘルプで「Blueは大半のセキュリティチームにとっての推奨開始点」と明記しています。CISO・セキュリティ責任者が最初に見るべき判断軸は以下の3つです。
-
防御目的か攻撃的テスト目的か
脆弱性トリアージ、セキュアコードレビュー、マルウェア解析、インシデント対応、パッチ検証といった「防御業務」で止まるならBlueで足ります。ペネトレーションテストやエクスプロイト開発にまで踏み込む必要があればRedが要ります。
-
自社システムに閉じるか、顧客環境を含むか
Daybreakは「自分が所有・運用・明示的に権限を得たシステム」でしか使えません。顧客環境を扱う前提のMSSP・コンサル業は、スコープ設計を顧客ごとに切り分ける必要があります。
-
Zero Data Retentionの要否
Daybreak承認はZDR(Zero Data Retention)を自動では含みません。自社のデータ保持要件でZDRが必要な場合は、Daybreak申請とは別にEnterprise Daybreak onboardingの経路でZDR契約を結ぶ流れになります。
これら3軸を自社要件に照らして、まずBlueで申請し、Red相当の業務が明確に生じるタイミングで追加申請するのが基本線です。実務では「とりあえずRedも申請」はコスト・審査期間ともに重く、推奨されません。
Codex Securityの機能と導入実績
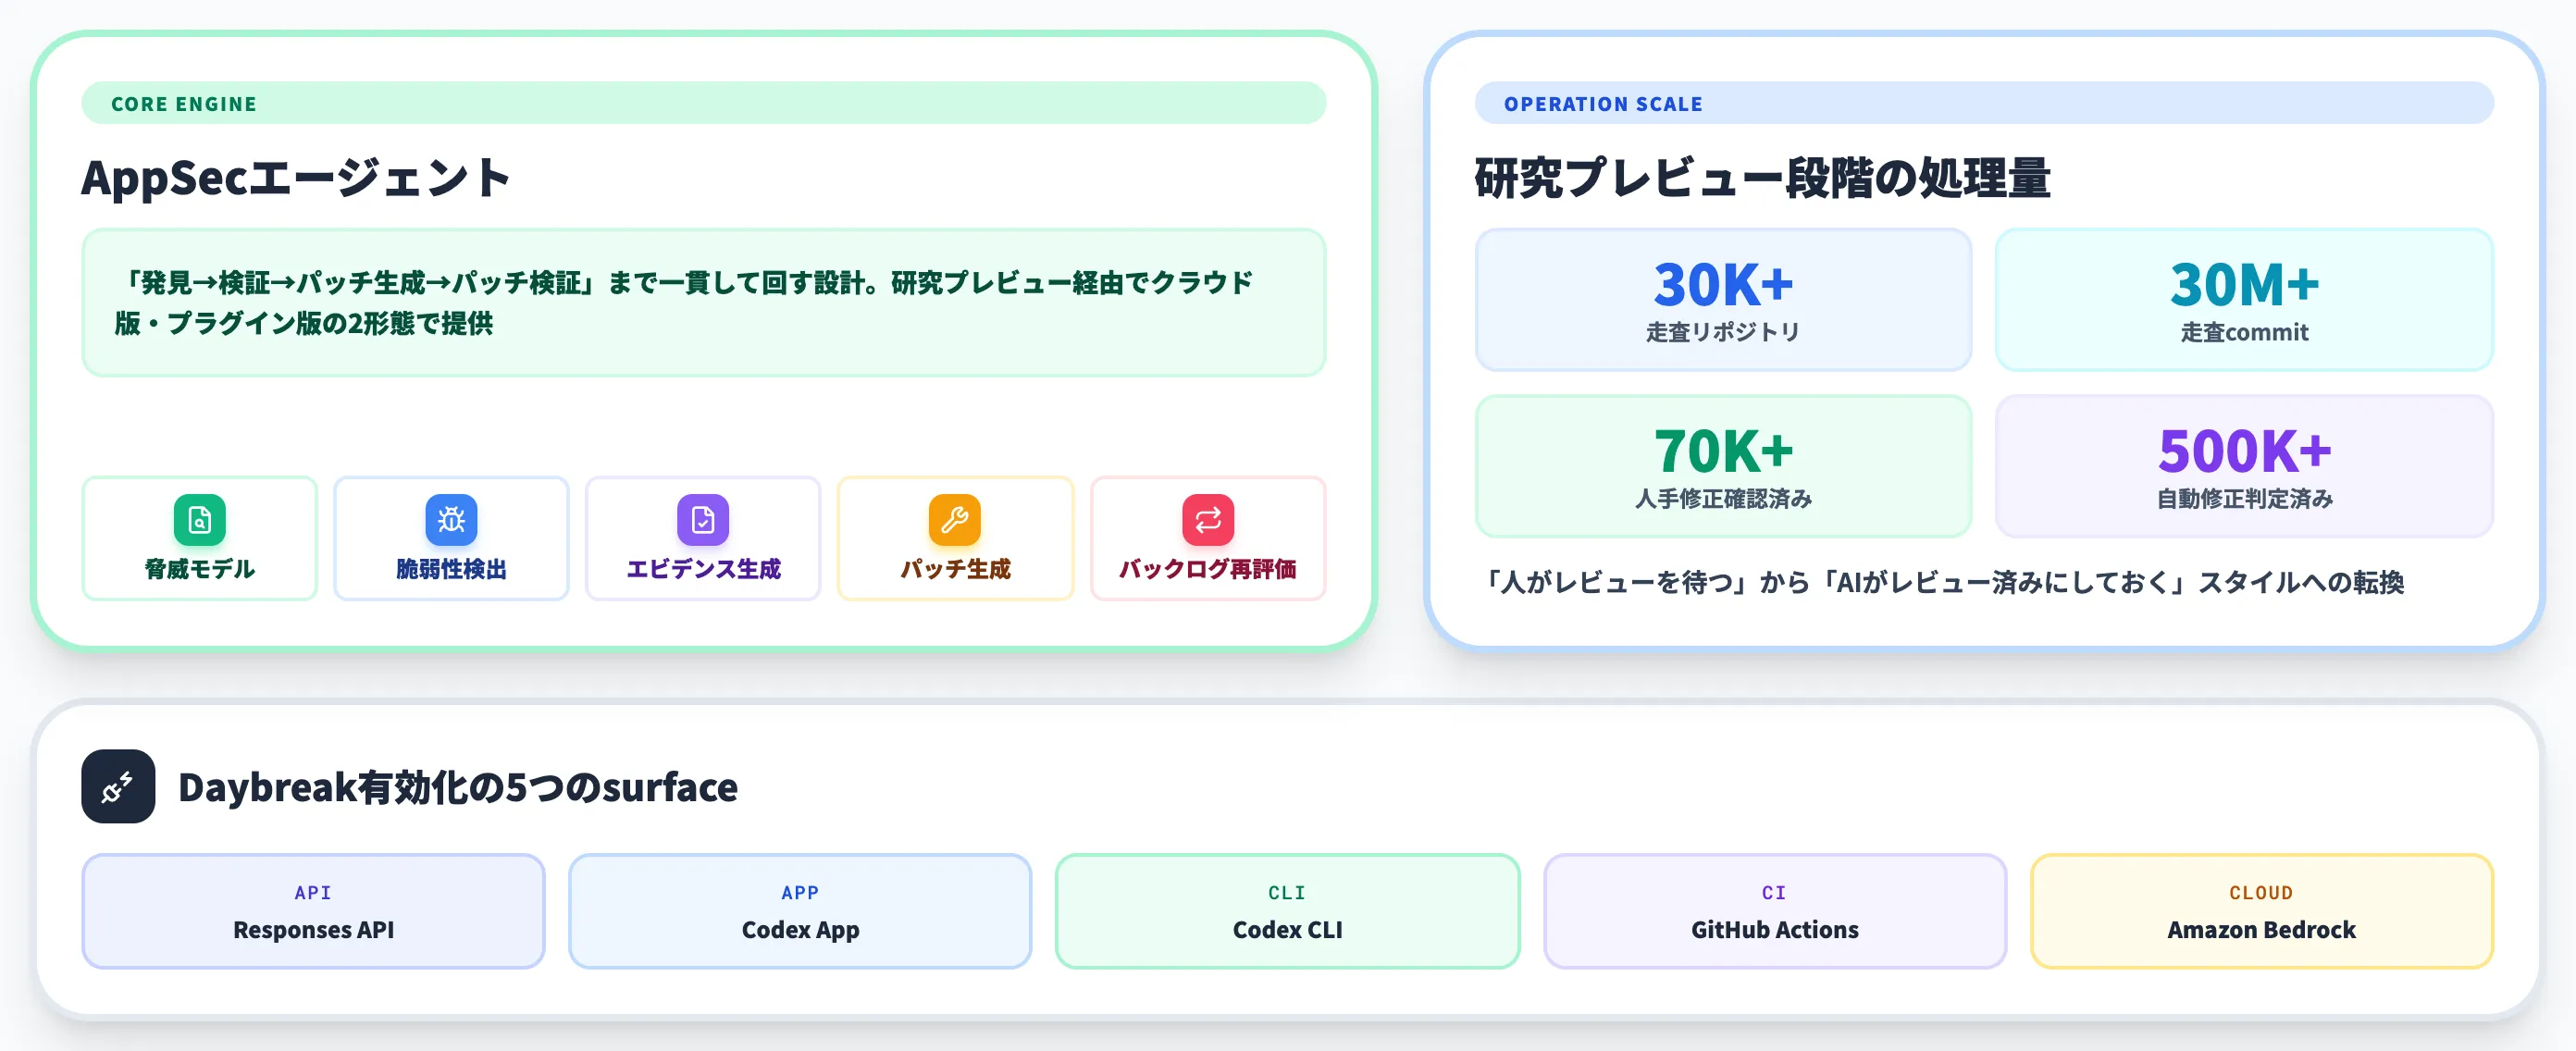
Codex SecurityはDaybreakの中核エンジンで、2026年3月の研究プレビューを経て、現在はクラウド版とプラグイン版の2形態で提供されています。
OpenAIの公式発表「Codex Security: now in research preview」で紹介された機能群を軸に、Daybreak拡張で加わった要素を整理します。
Codex Securityが担うワークフロー
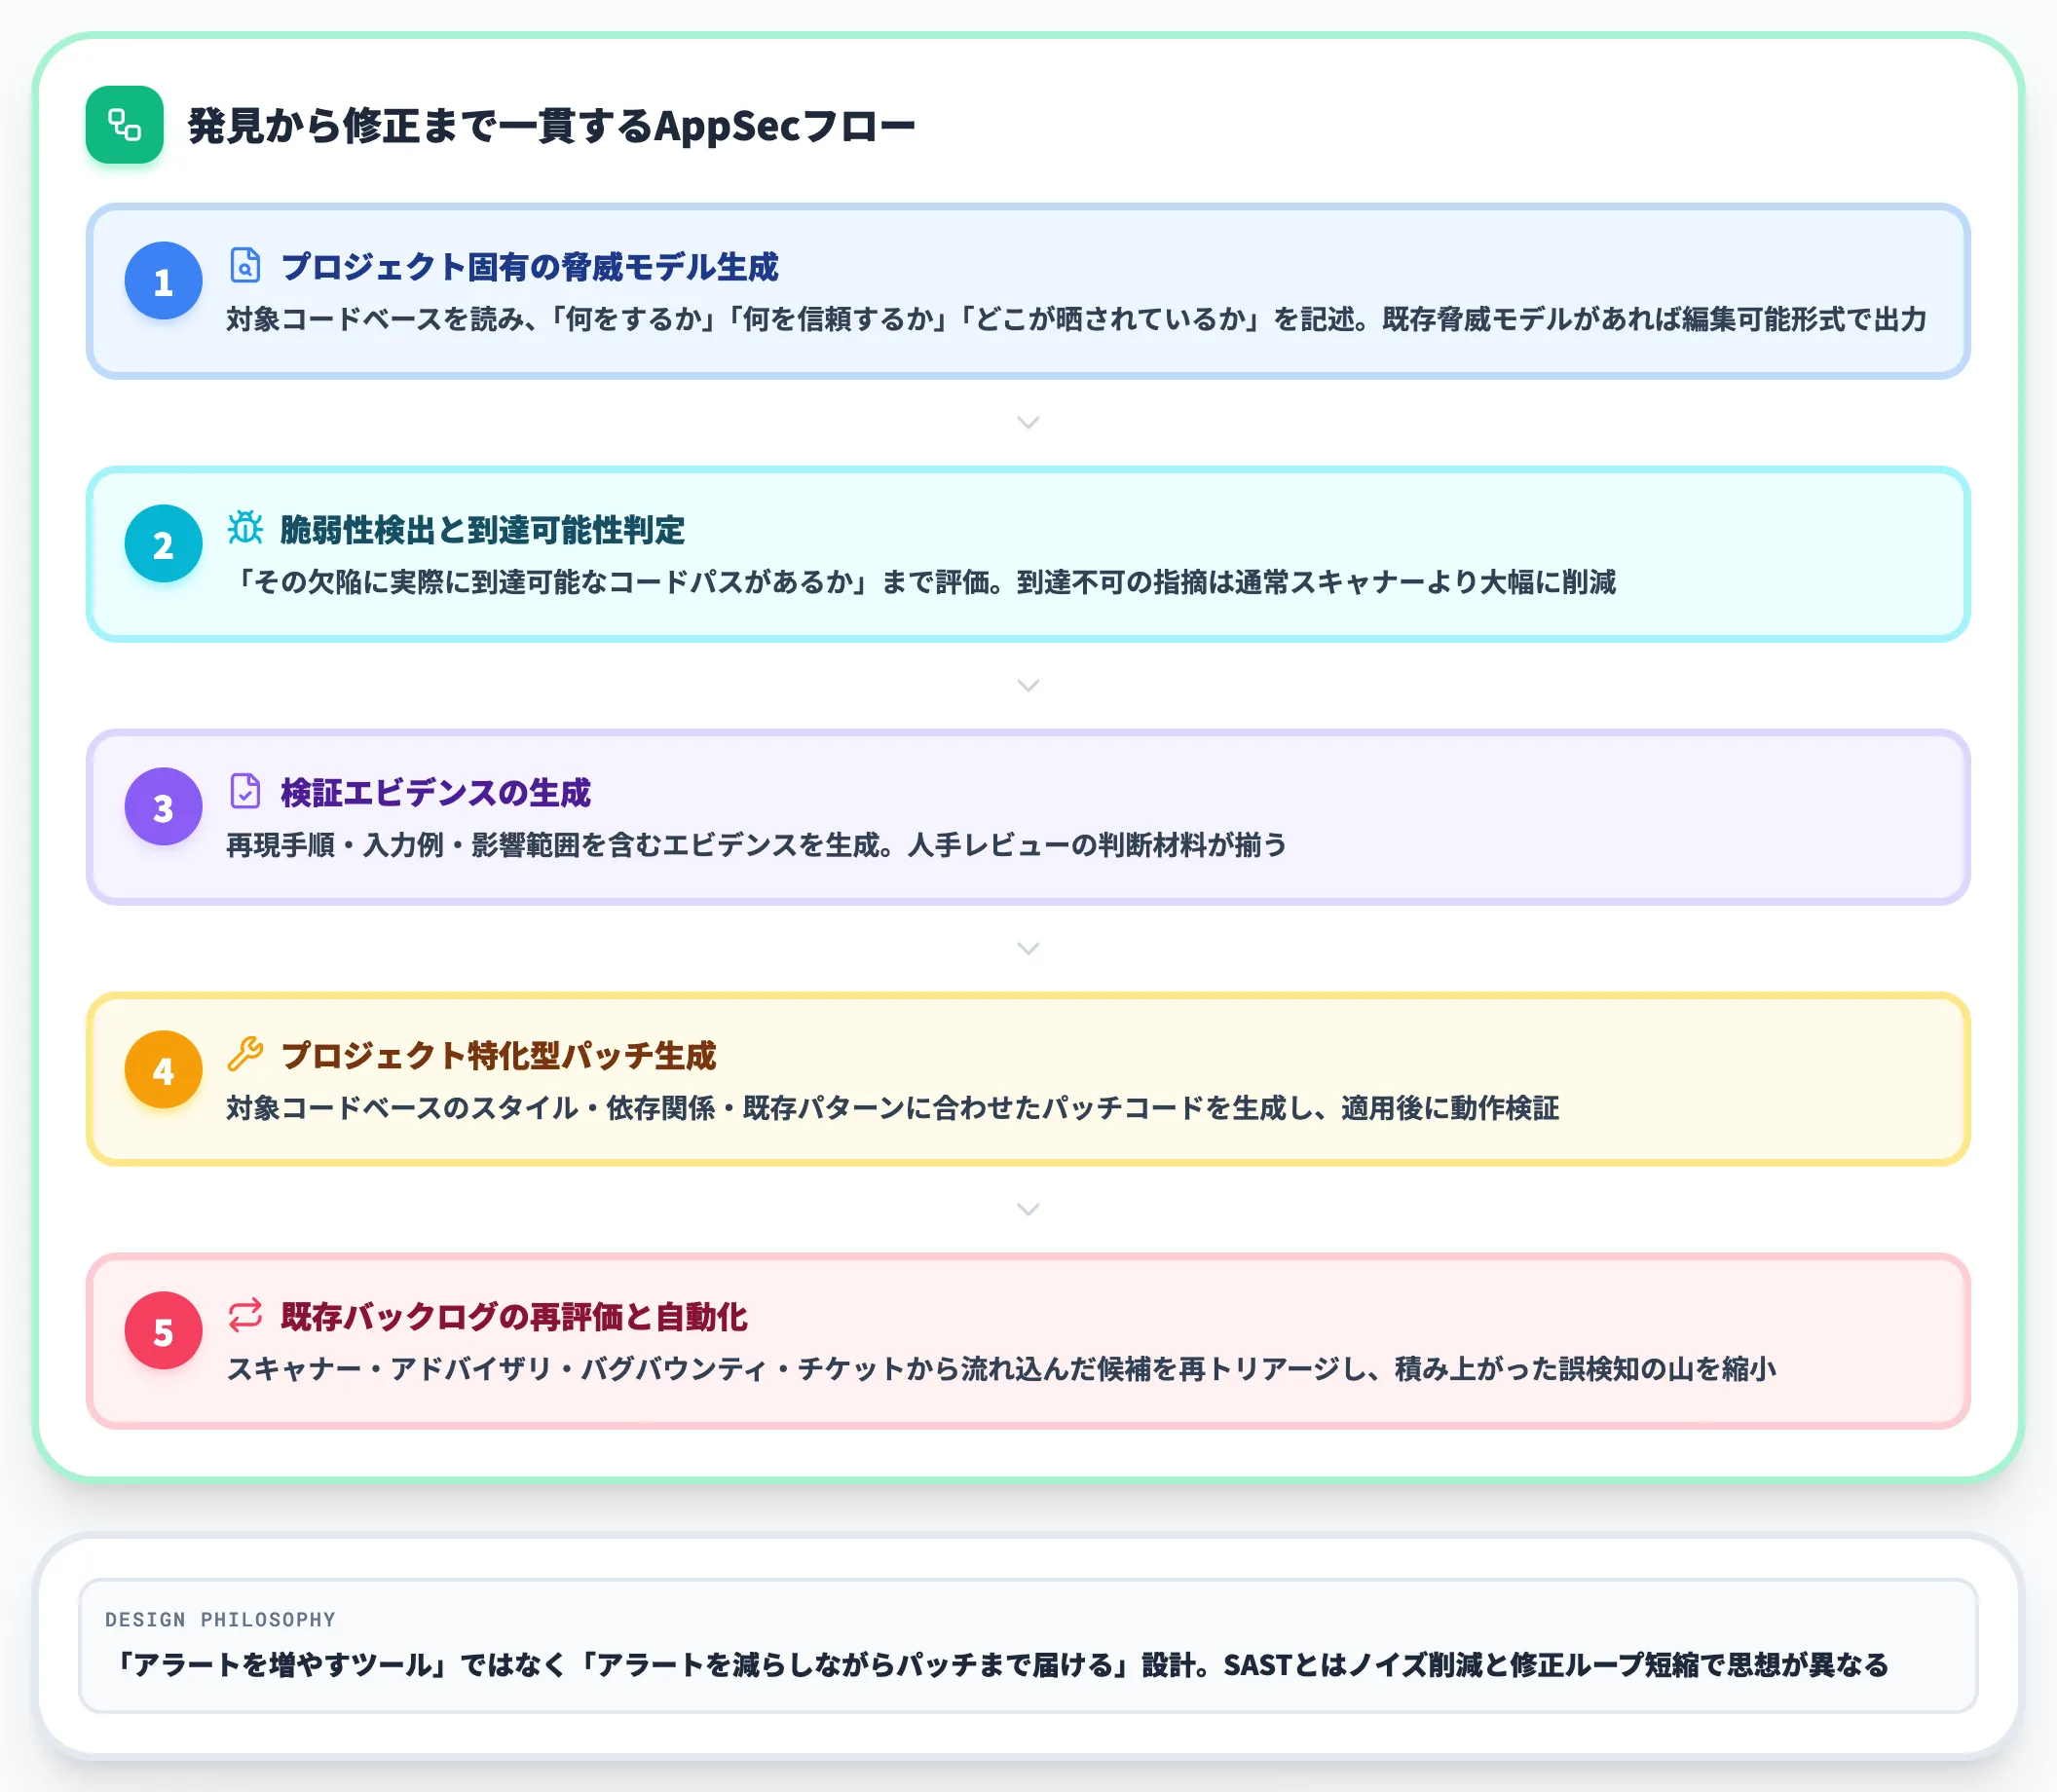
Codex Securityは単なる脆弱性スキャナーではなく、「発見→検証→パッチ生成→パッチ検証」までを一貫して回すAppSecエージェントとして設計されています。主な機能は以下の通りです。
-
プロジェクト固有の脅威モデル生成
対象コードベースを読み、「このシステムは何をするか」「何を信頼するか」「どこが最も晒されているか」を記述した脅威モデルを自動生成します。既存の脅威モデルがあれば編集可能な形式で出力します。
-
脆弱性検出と到達可能性判定
疑わしい脆弱性候補を挙げるだけでなく、「その欠陥に実際に到達可能なコードパスがあるか」まで評価します。到達不可の指摘は通常のスキャナーより大幅に削られます。
-
検証エビデンスの生成
検出した脆弱性について、再現手順・入力例・影響範囲を含むエビデンスを生成します。これにより人手レビューの判断材料が揃います。
-
プロジェクト特化型パッチ生成
対象コードベースのスタイル・依存関係・既存パターンに合わせたパッチコードを生成し、適用後に動作検証まで行います。
-
既存バックログの再評価と自動化
スキャナー・アドバイザリ・バグバウンティ・チケットから流れ込んだ既存の脆弱性候補を再トリアージし、優先順位を付け直したうえでパッチ生成を回します。「積み上がった誤検知の山」を縮小するユースケースにも使われます。
この一連の流れが示すように、Codex Securityは「アラートを増やすツール」ではなく、「アラートを減らしながらパッチまで届ける」ことに主眼を置いています。
従来のSAST(静的解析)と比べて、ノイズ削減と修正ループ短縮の両面で設計思想が異なります。
30M commit・500K修正済み検出の運用規模
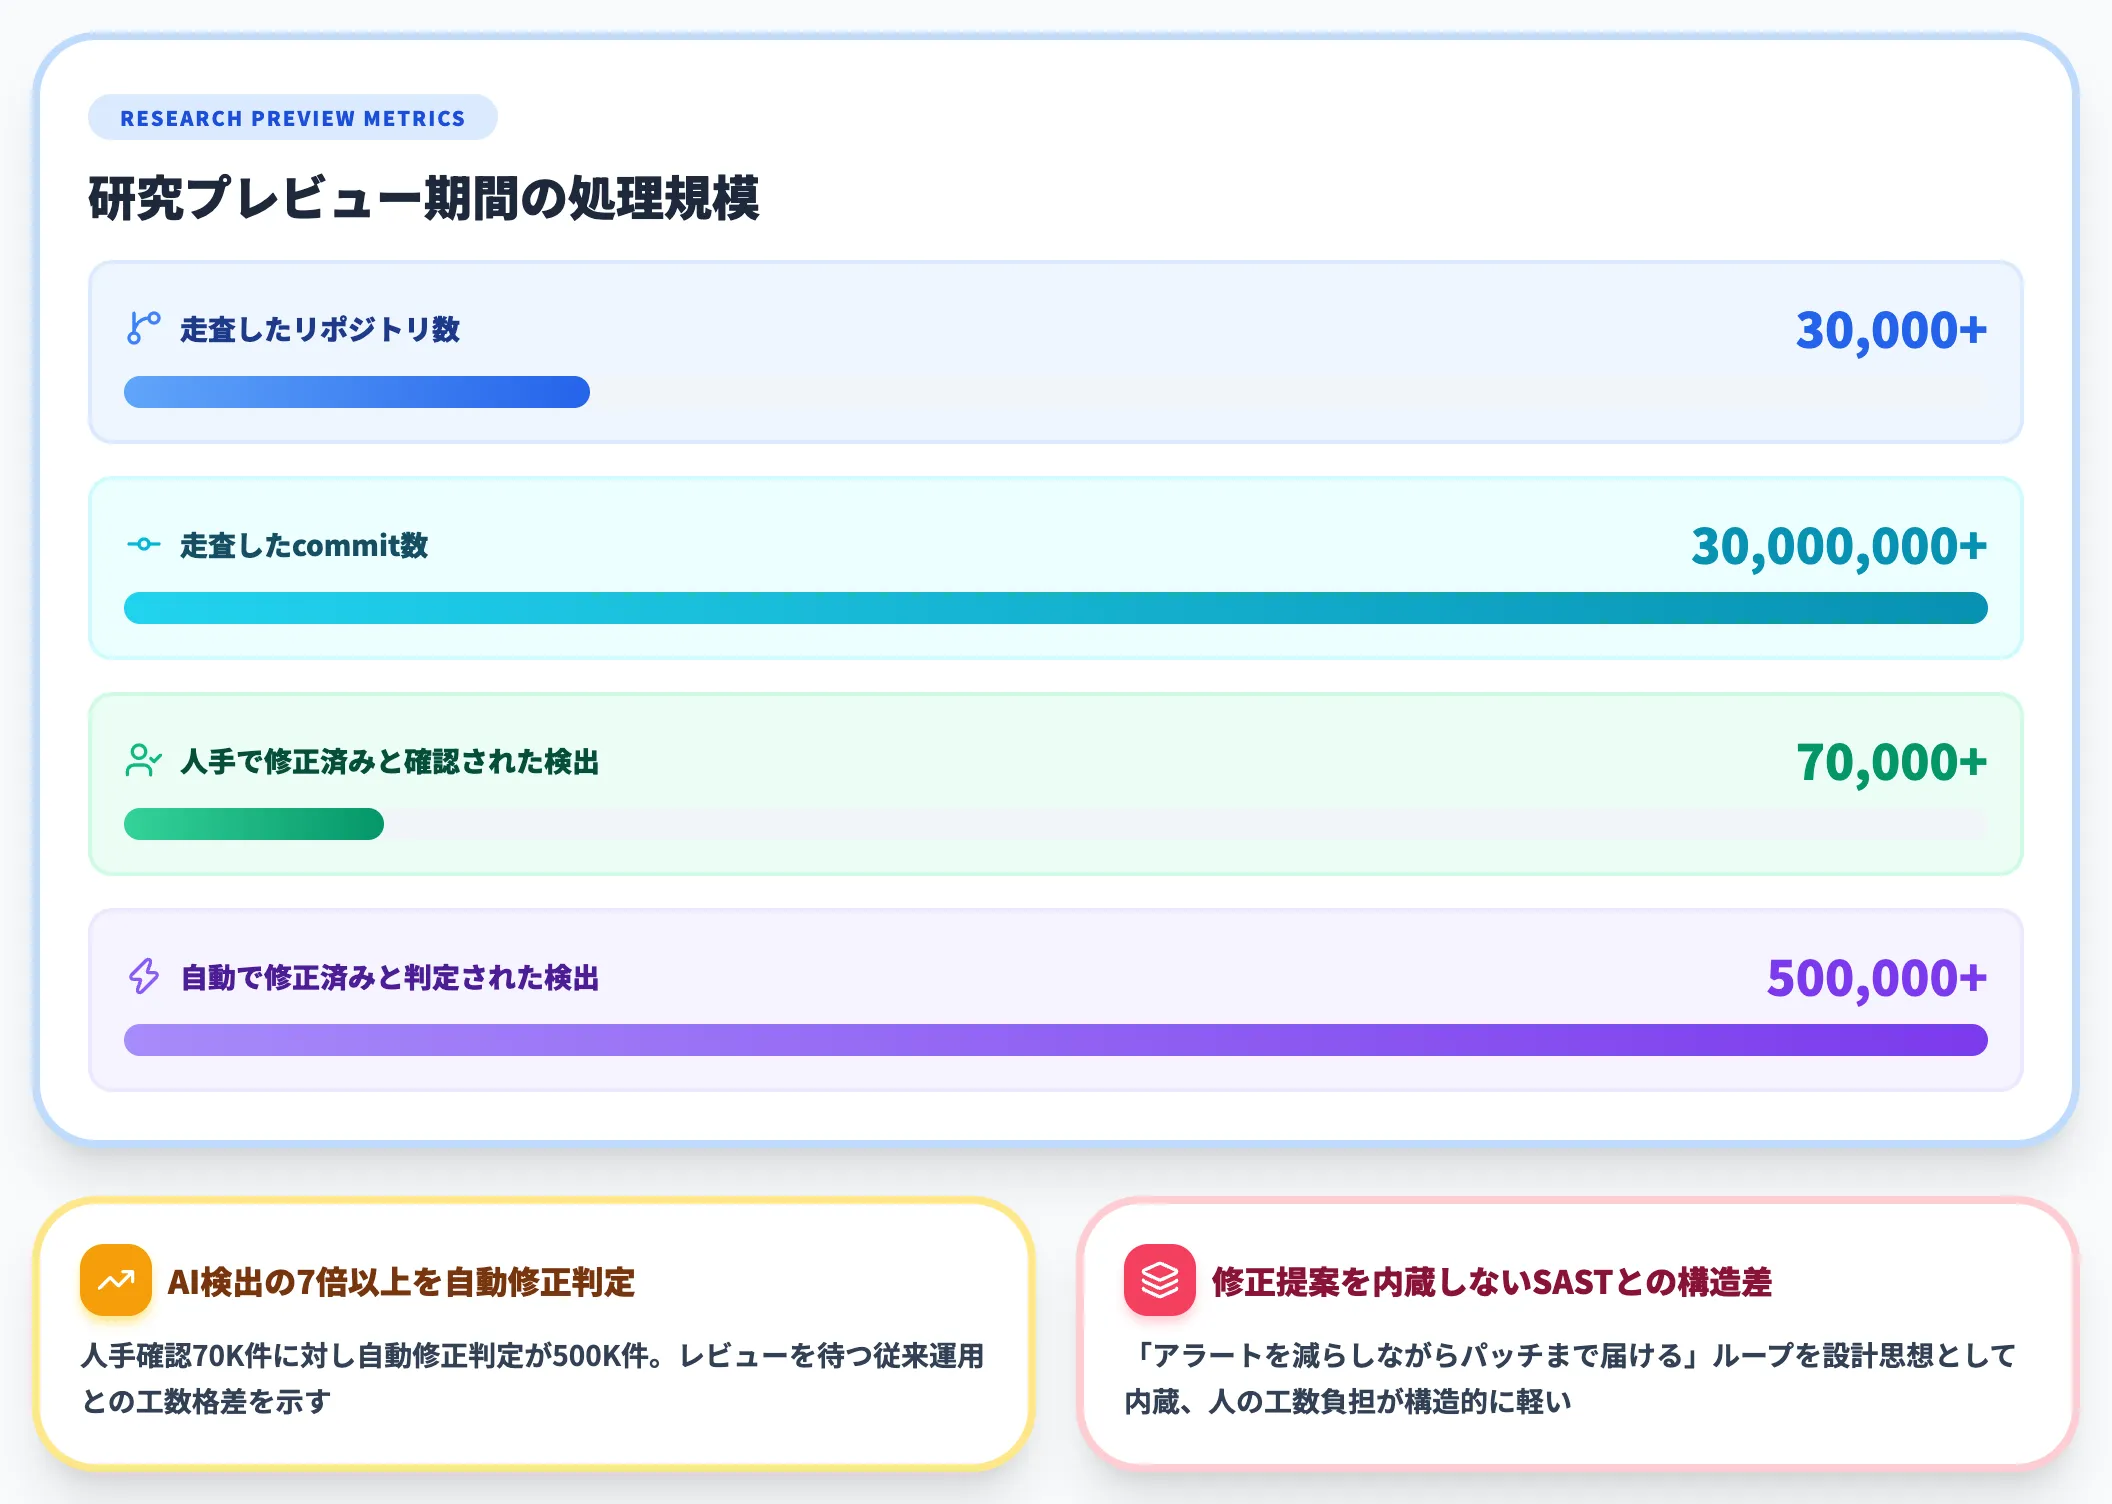
Daybreak拡張発表時にOpenAIが公表した運用規模は、研究プレビュー段階のCodex Security Cloudが既に大規模な処理量を回していたことを示す数値になっています(Codex Security Cloudは現在も研究プレビューとして提供されています)。
| 指標 | 数値 |
|---|---|
| 走査したリポジトリ数 | 30,000以上 |
| 走査したcommit数 | 30,000,000以上 |
| 人手で修正済みと確認された検出 | 70,000以上 |
| 自動で修正済みと判定された検出 | 500,000以上 |
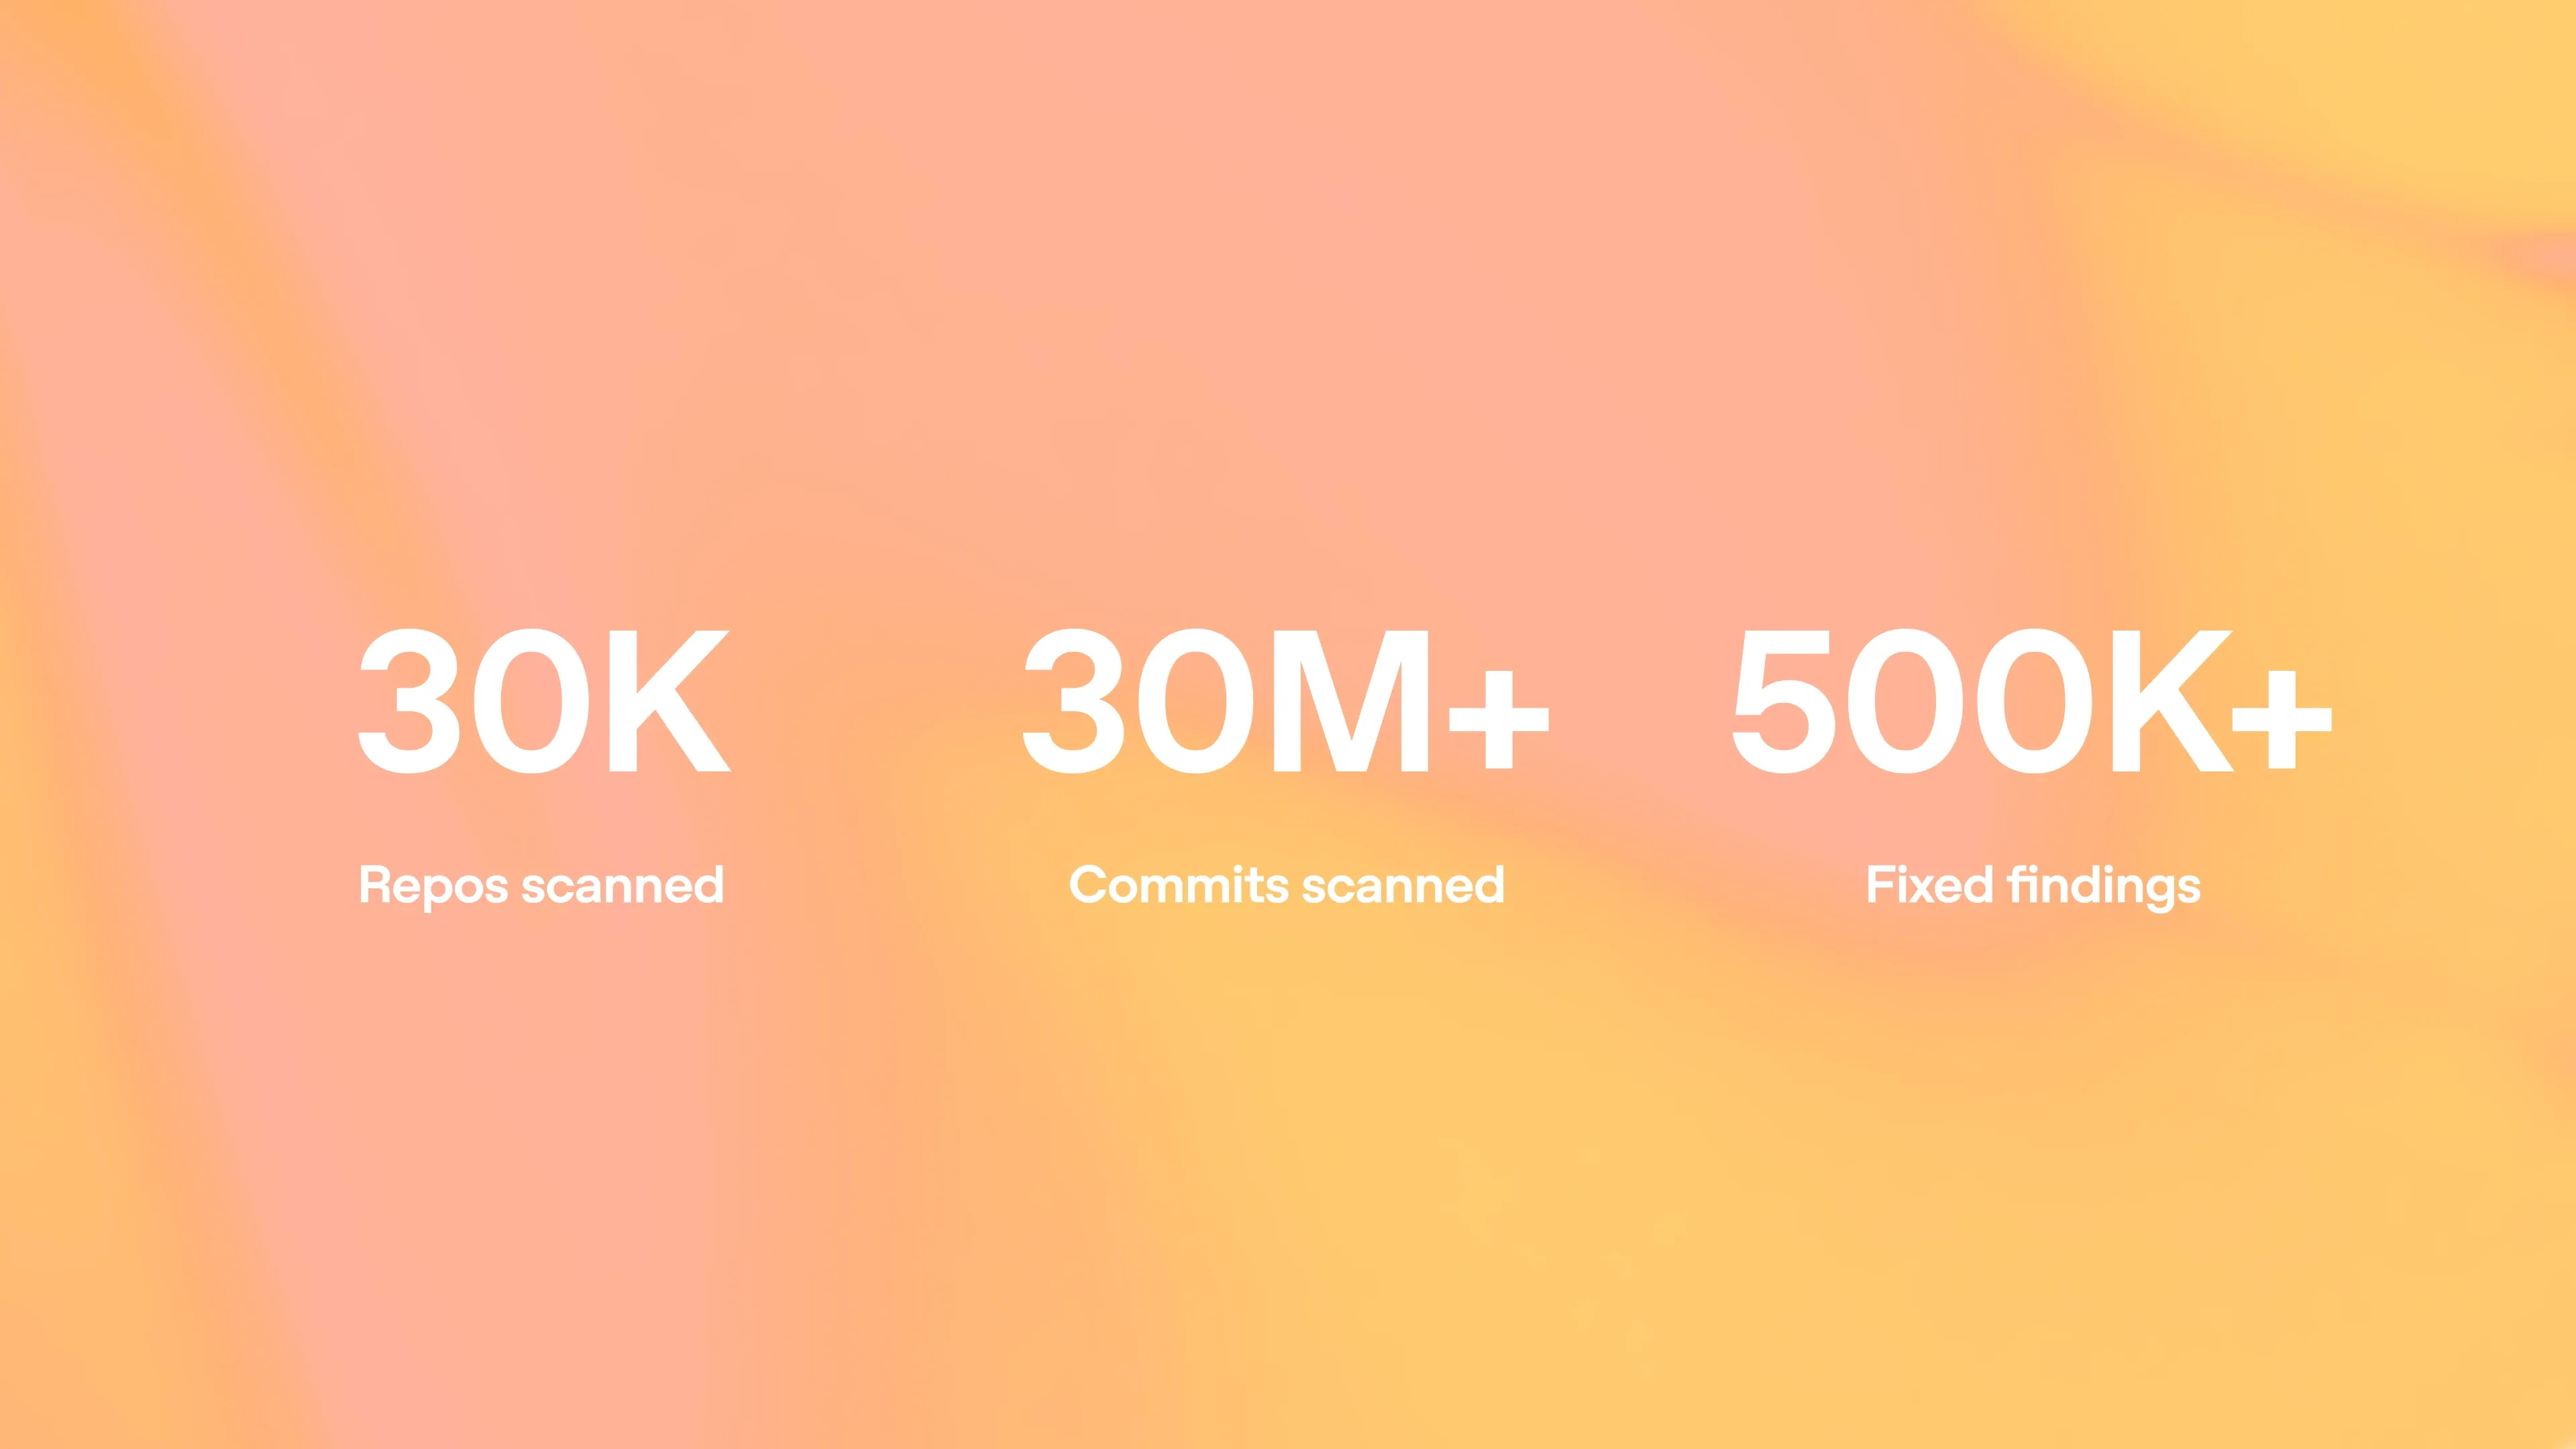
Codex Securityの運用規模(2026年6月Daybreak拡張発表時点・出典:OpenAI公式)
この規模の読み解きとしては、Codex Securityが研究プレビュー期間中に、既に数十万件規模のパッチ検証ループを回していたと見るのが妥当です。
30Kリポジトリ・30Mコミット・50万件以上の自動修正済み判定という数字は、「人がレビューを待つスタイル」から「AIがレビュー済みにしておく」スタイルへの転換を示唆します。CodeQL+Copilot Autofixのように修正提案まで備える既存SAST構成もありますが、修正提案を内蔵しない従来SAST運用と比べると、Codex Securityは「アラートを減らしながらパッチまで届ける」ループを設計思想として持つため、処理量に対する人の工数負担が構造的に軽くなります。
Codex CLIとAPIからDaybreakを有効化する
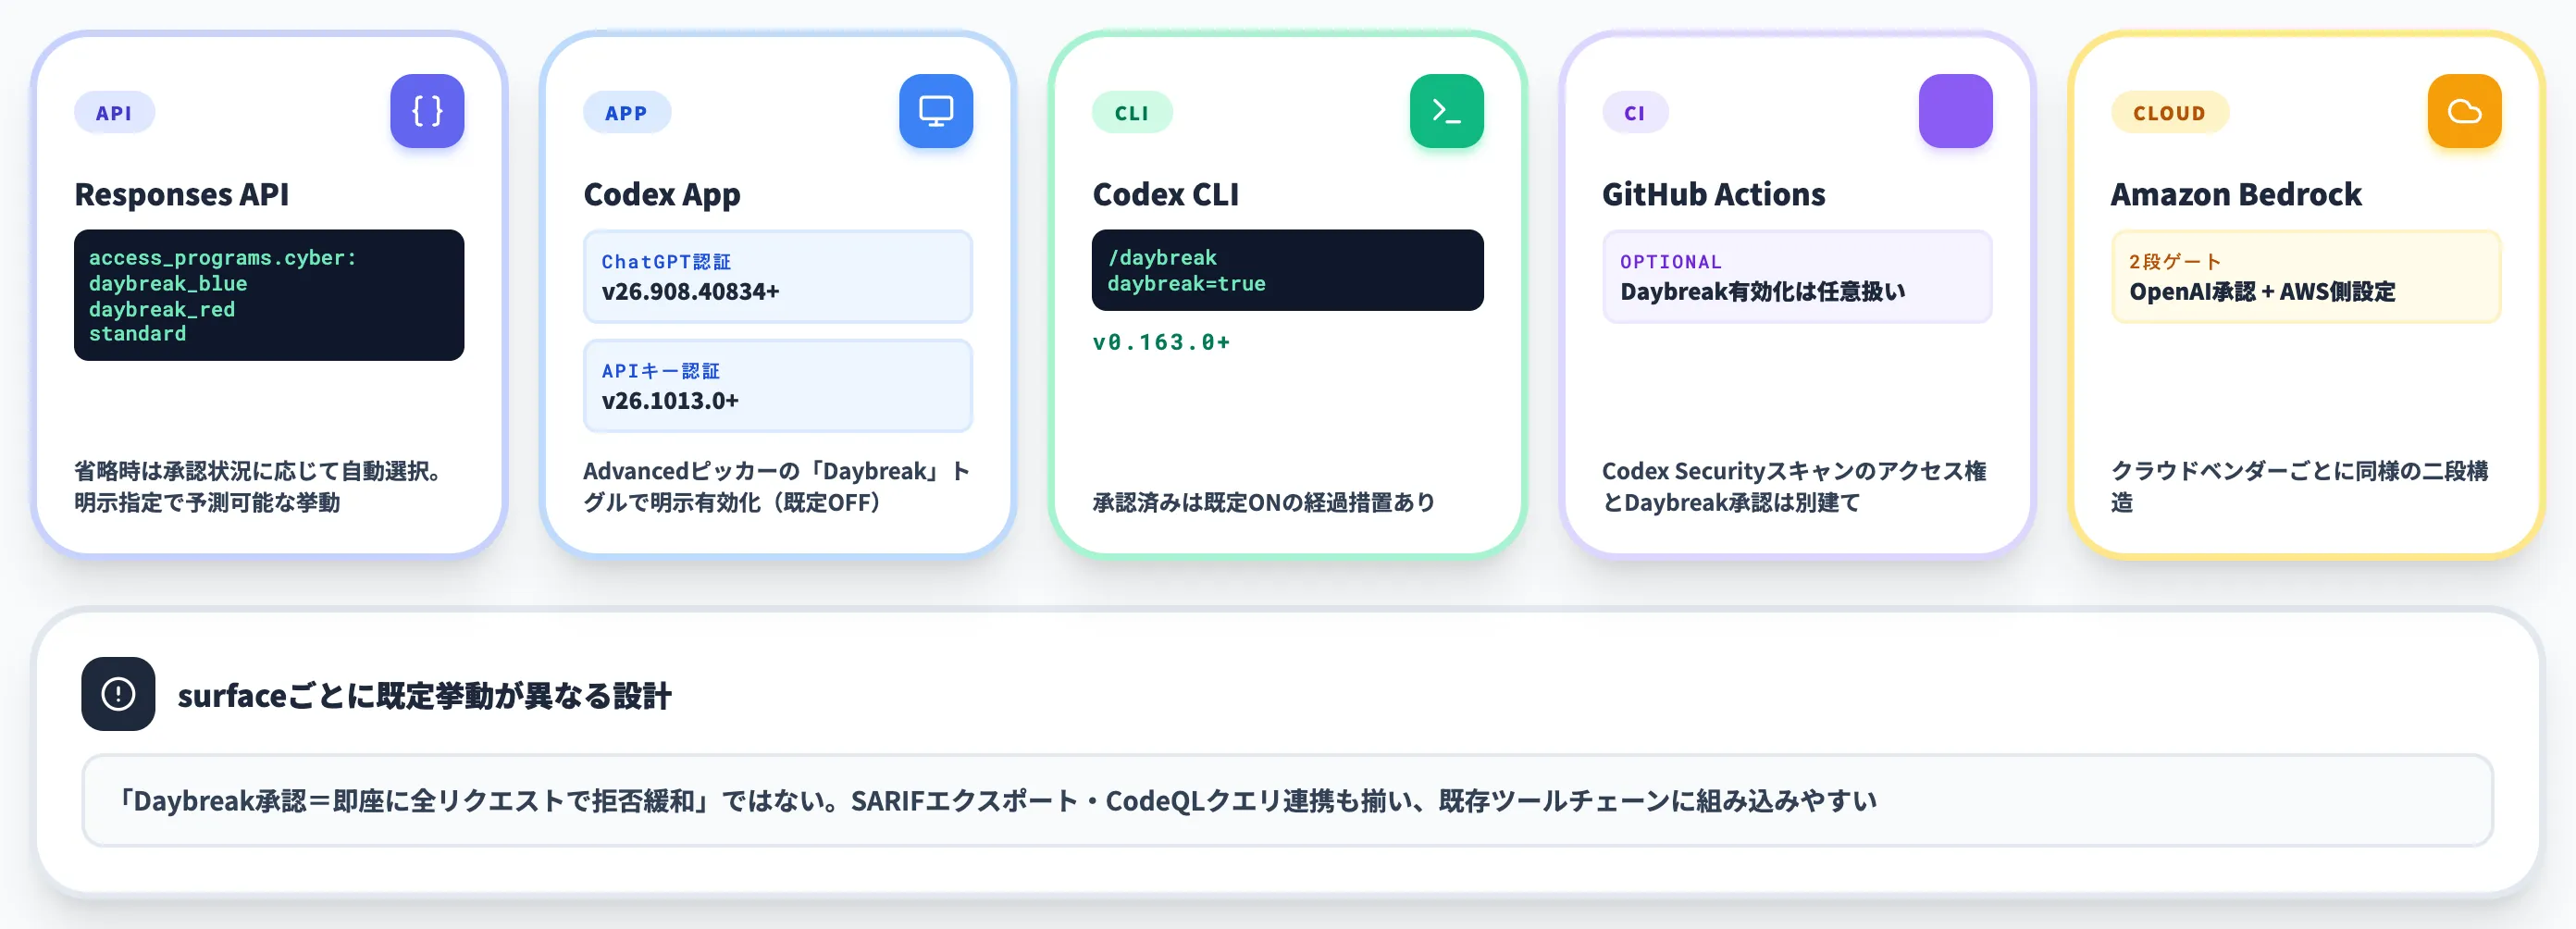
Codex CLI・Codex App・Responses APIからDaybreakを有効化する手順は、surface(接続面)ごとに分かれています。実装者視点で押さえておくべきポイントは以下の5つです。
Responses APIから直接呼ぶ
「access_programs.cyber」パラメータに「daybreak_blue」 / 「daybreak_red」 / 「standard」を指定できます。公式ガイドによれば、省略時はモデルのCyberティアと組織・プロジェクトの承認状況に応じて自動選択されます。
Blueティアのモデル+Blue承認済みなら自動的にDaybreak Blueが適用され、未承認ならStandardにフォールバックします。「拒否緩和を効かせるには明示指定が必須」ではなく、「明示指定すれば予測可能な挙動になる」と理解するのが正確です。
Codex App(ChatGPT認証なら26.908.40834以降、APIキー認証なら26.1013.0以降)
Advanced モデルピッカー内の「Daybreak」トグルを有効化してリクエスト送信します。認証方法によって最低バージョンが異なる点と、トグルは明示的にONにしない限り標準セーフガードのままという挙動を押さえます。
Codex CLI(バージョン0.163.0以降)
対話セッションでは「/daybreak」コマンド、ヘッドレス実行では「daybreak=true」を設定します。
Codex CLI 0.163.0のリリースノートでは、Daybreak承認済みアカウントに対してはCLI既定でONが段階的に有効化されており、「古いCLIを使い続ける既存ワークフローではDaybreakが自動的にONになる経過措置」が設けられています。
GitHub Actions経由のCodex Securityスキャン
Codex SecurityのGitHub Actions公式手順では、Daybreak Blue/Redの有効化は任意扱いです。
Codex Securityのアクセス権(組織の有効化)とDaybreak承認は別建てで、Daybreak承認なしでも標準セーフガード下でCodex Securityのスキャンを回せます。
Amazon Bedrock経由のDaybreakモデル利用
OpenAIのDaybreak承認に加えて、AWS側で該当モデルへのアクセス設定が追加で必要です。クラウドベンダーごとに同様の二段ゲートが設けられるのが現状のパターンです。
環境ごとの挙動の違いを押さえておくと、Daybreak承認=即座に全リクエストで拒否緩和、という誤解を避けられます。
Responses APIは省略時に権限へ応じて自動選択、Codex Appはトグルによる明示有効化(既定OFF)、Codex CLIは対象アカウントなら既定ON(0.163.0以降は手動トグルも併用可)、GitHub ActionsはDaybreak自体が任意オプション、という具合にsurfaceごとに既定挙動が異なる設計です。
SARIFエクスポート・CodeQLクエリ連携も用意されており、既存の脆弱性管理ツールチェーンに組み込みやすい構成になっています。
セキュリティベンダーの事例
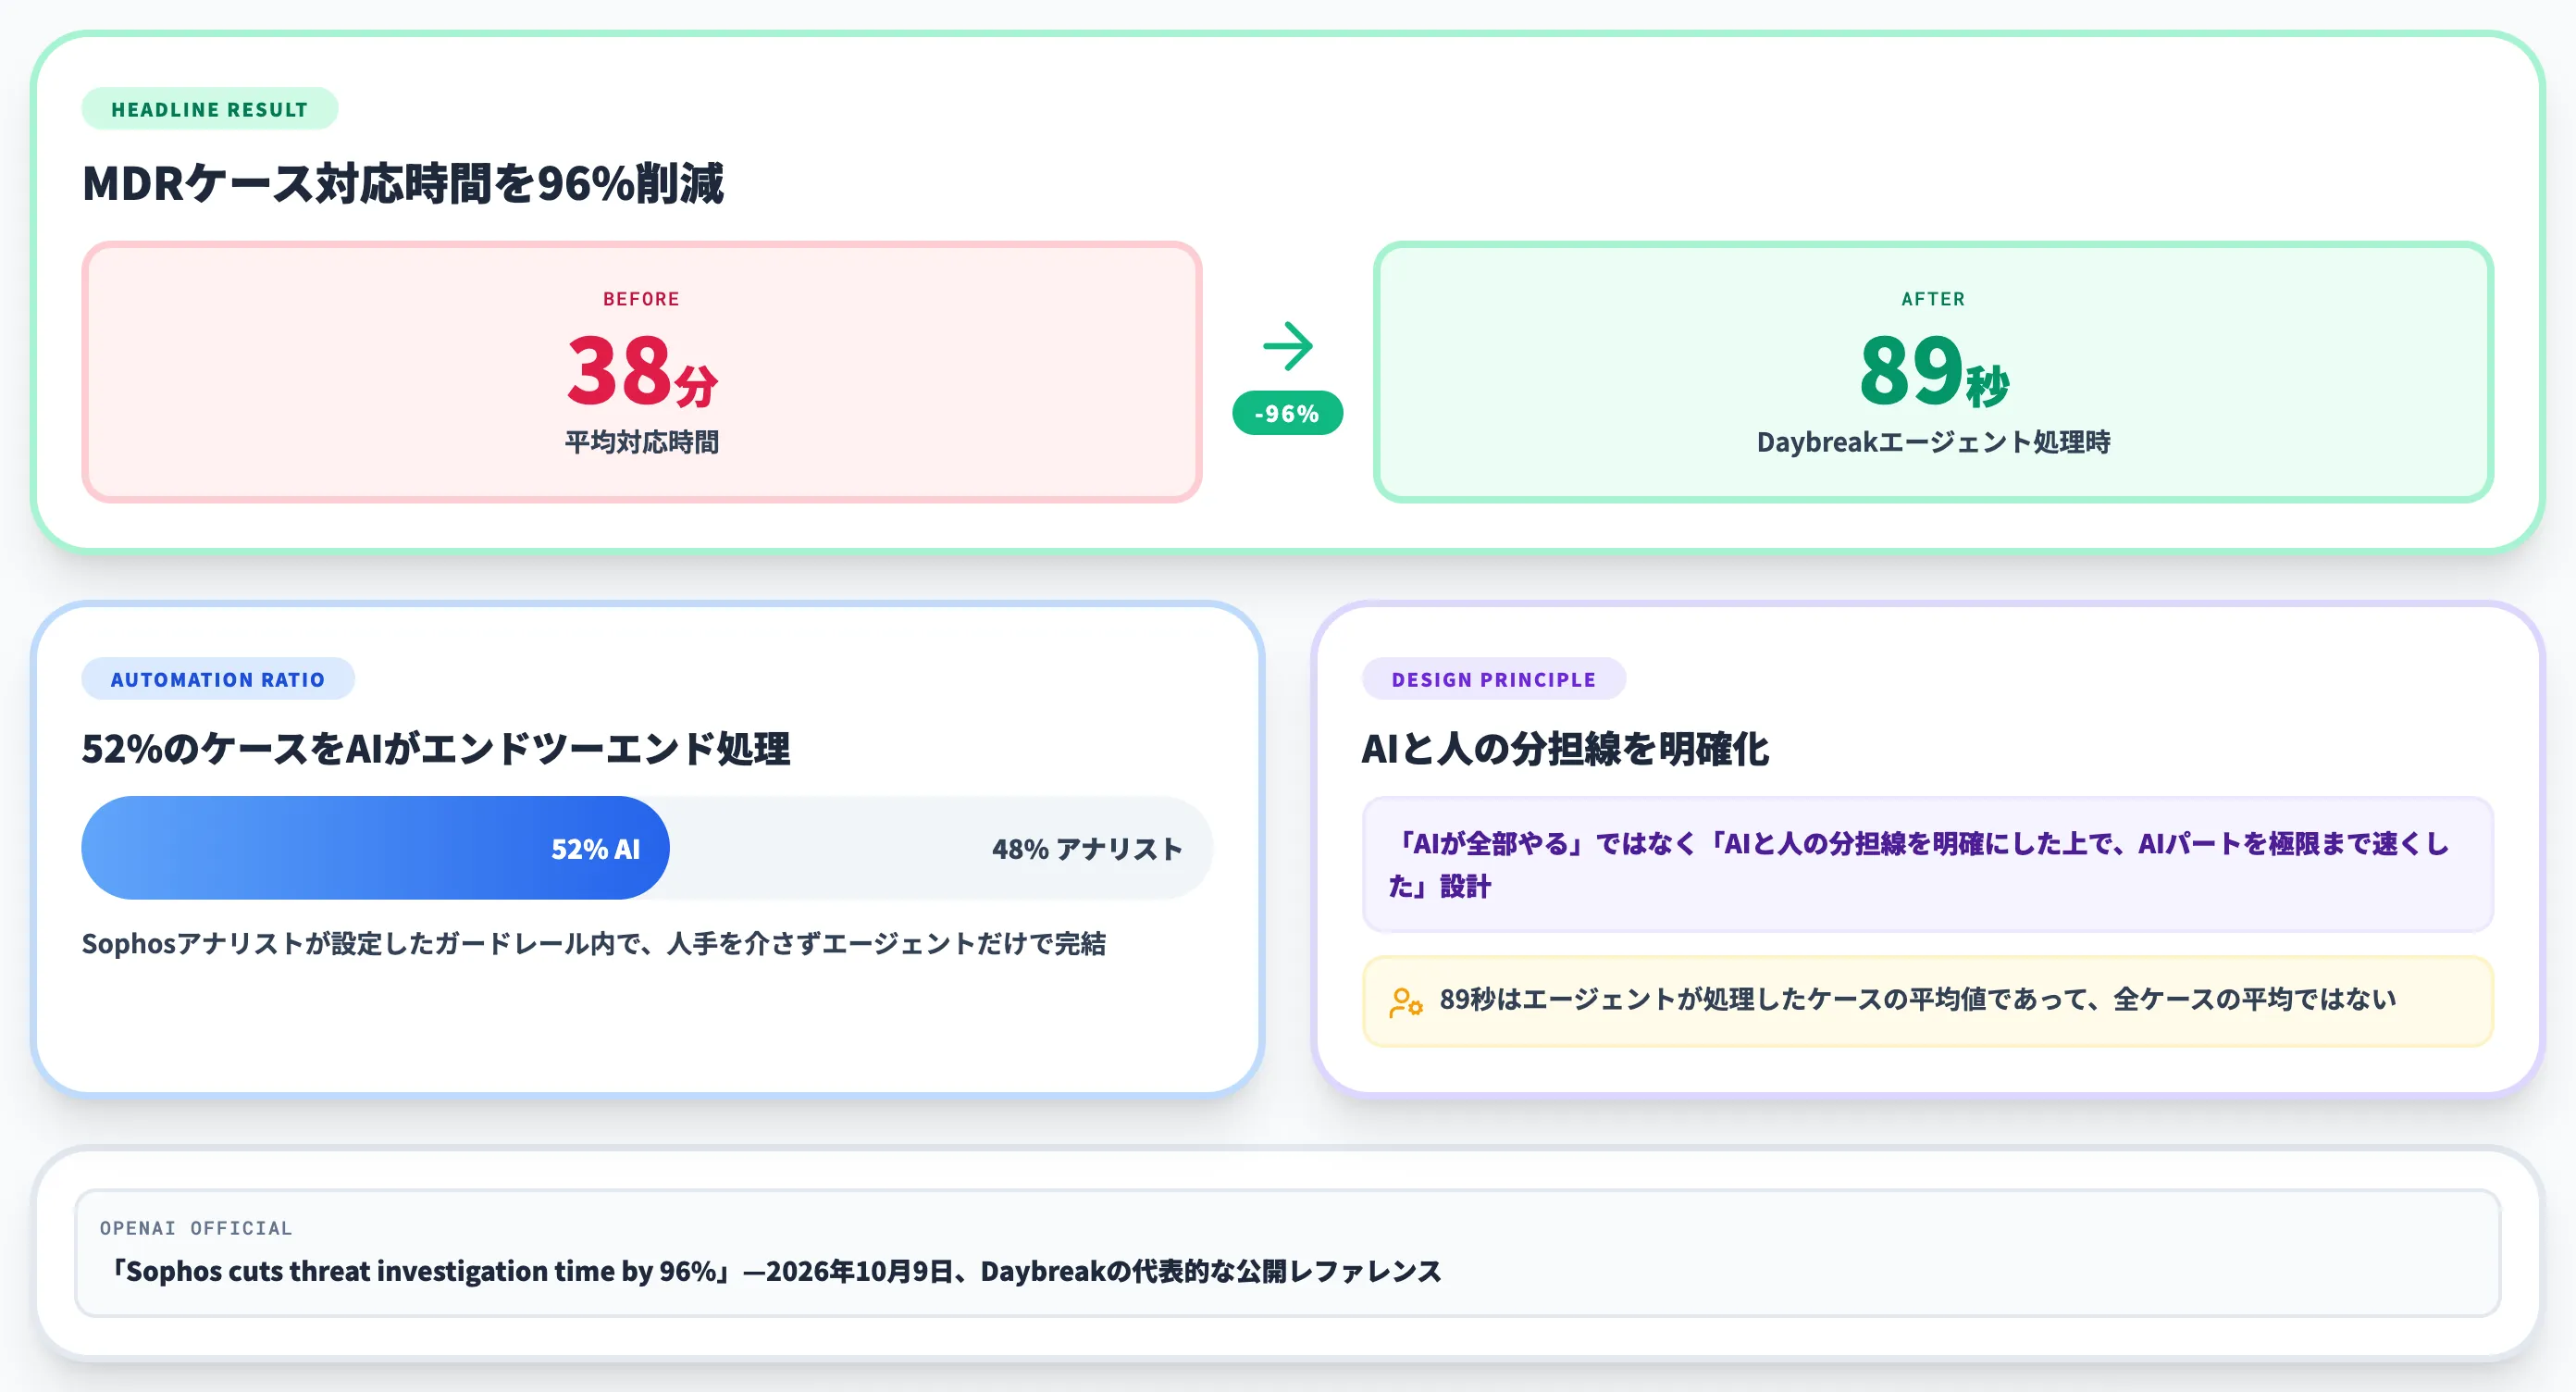
2026年10月9日に公表されたSophos事例は、Daybreakが商用MDRサービスにどのように統合されているかを示す代表的な公開レファレンスです。
Sophosは英国発の総合セキュリティベンダーで、MDR(Managed Detection and Response)サービスを世界中の企業に提供しています。その中核業務にDaybreakを統合した結果が、OpenAI公式タイトル「Sophos cuts threat investigation time by 96%」として公開されました。
対応時間を38分から89秒に短縮
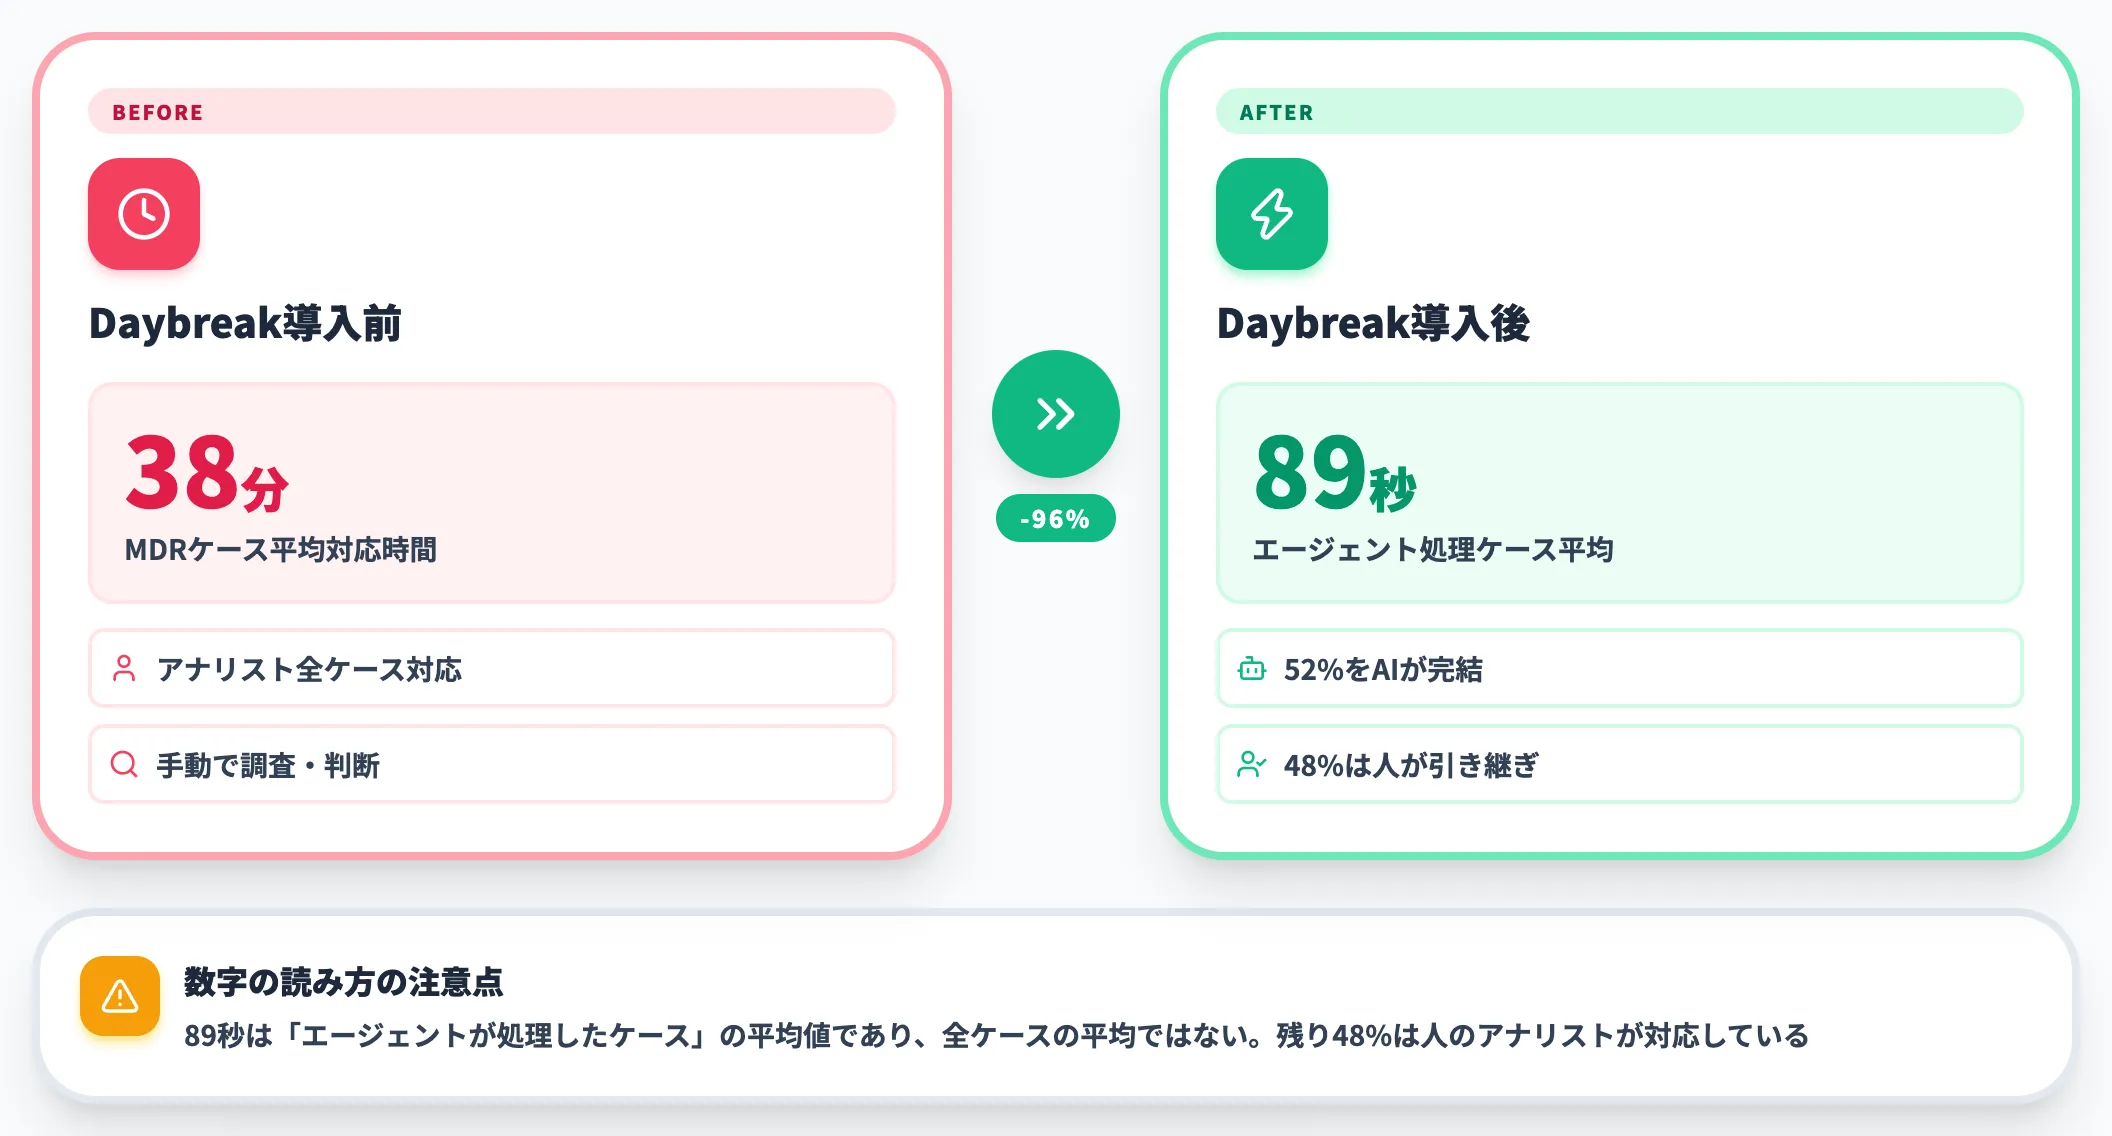
事例が強調しているのは2つの数字です。
-
平均対応時間 38分→89秒
Daybreakエージェントで処理したMDRケースの平均対応時間が、約38分から約89秒へと短縮。約96%の削減です。
-
52%のケースをAIがエンドツーエンドで処理
全MDRケースのうち約52%が、Sophosアナリストが設定したガードレール内で、人手を介さずエージェントだけで完結しています。
この2つの数字を同時に読む必要があるのは、89秒は「エージェントが処理したケース」の平均値であって、全ケースの平均ではないからです。
残り48%は依然として人のアナリストが対応しており、「どこまでエージェントに任せ、どこから人が引き継ぐか」をSophos側があらかじめ定義しています。「AIが全部やる」ではなく「AIと人の分担線を明確にした上で、AIパートを極限まで速くした」という設計です。
調査Agentと計画モデルの2段構成
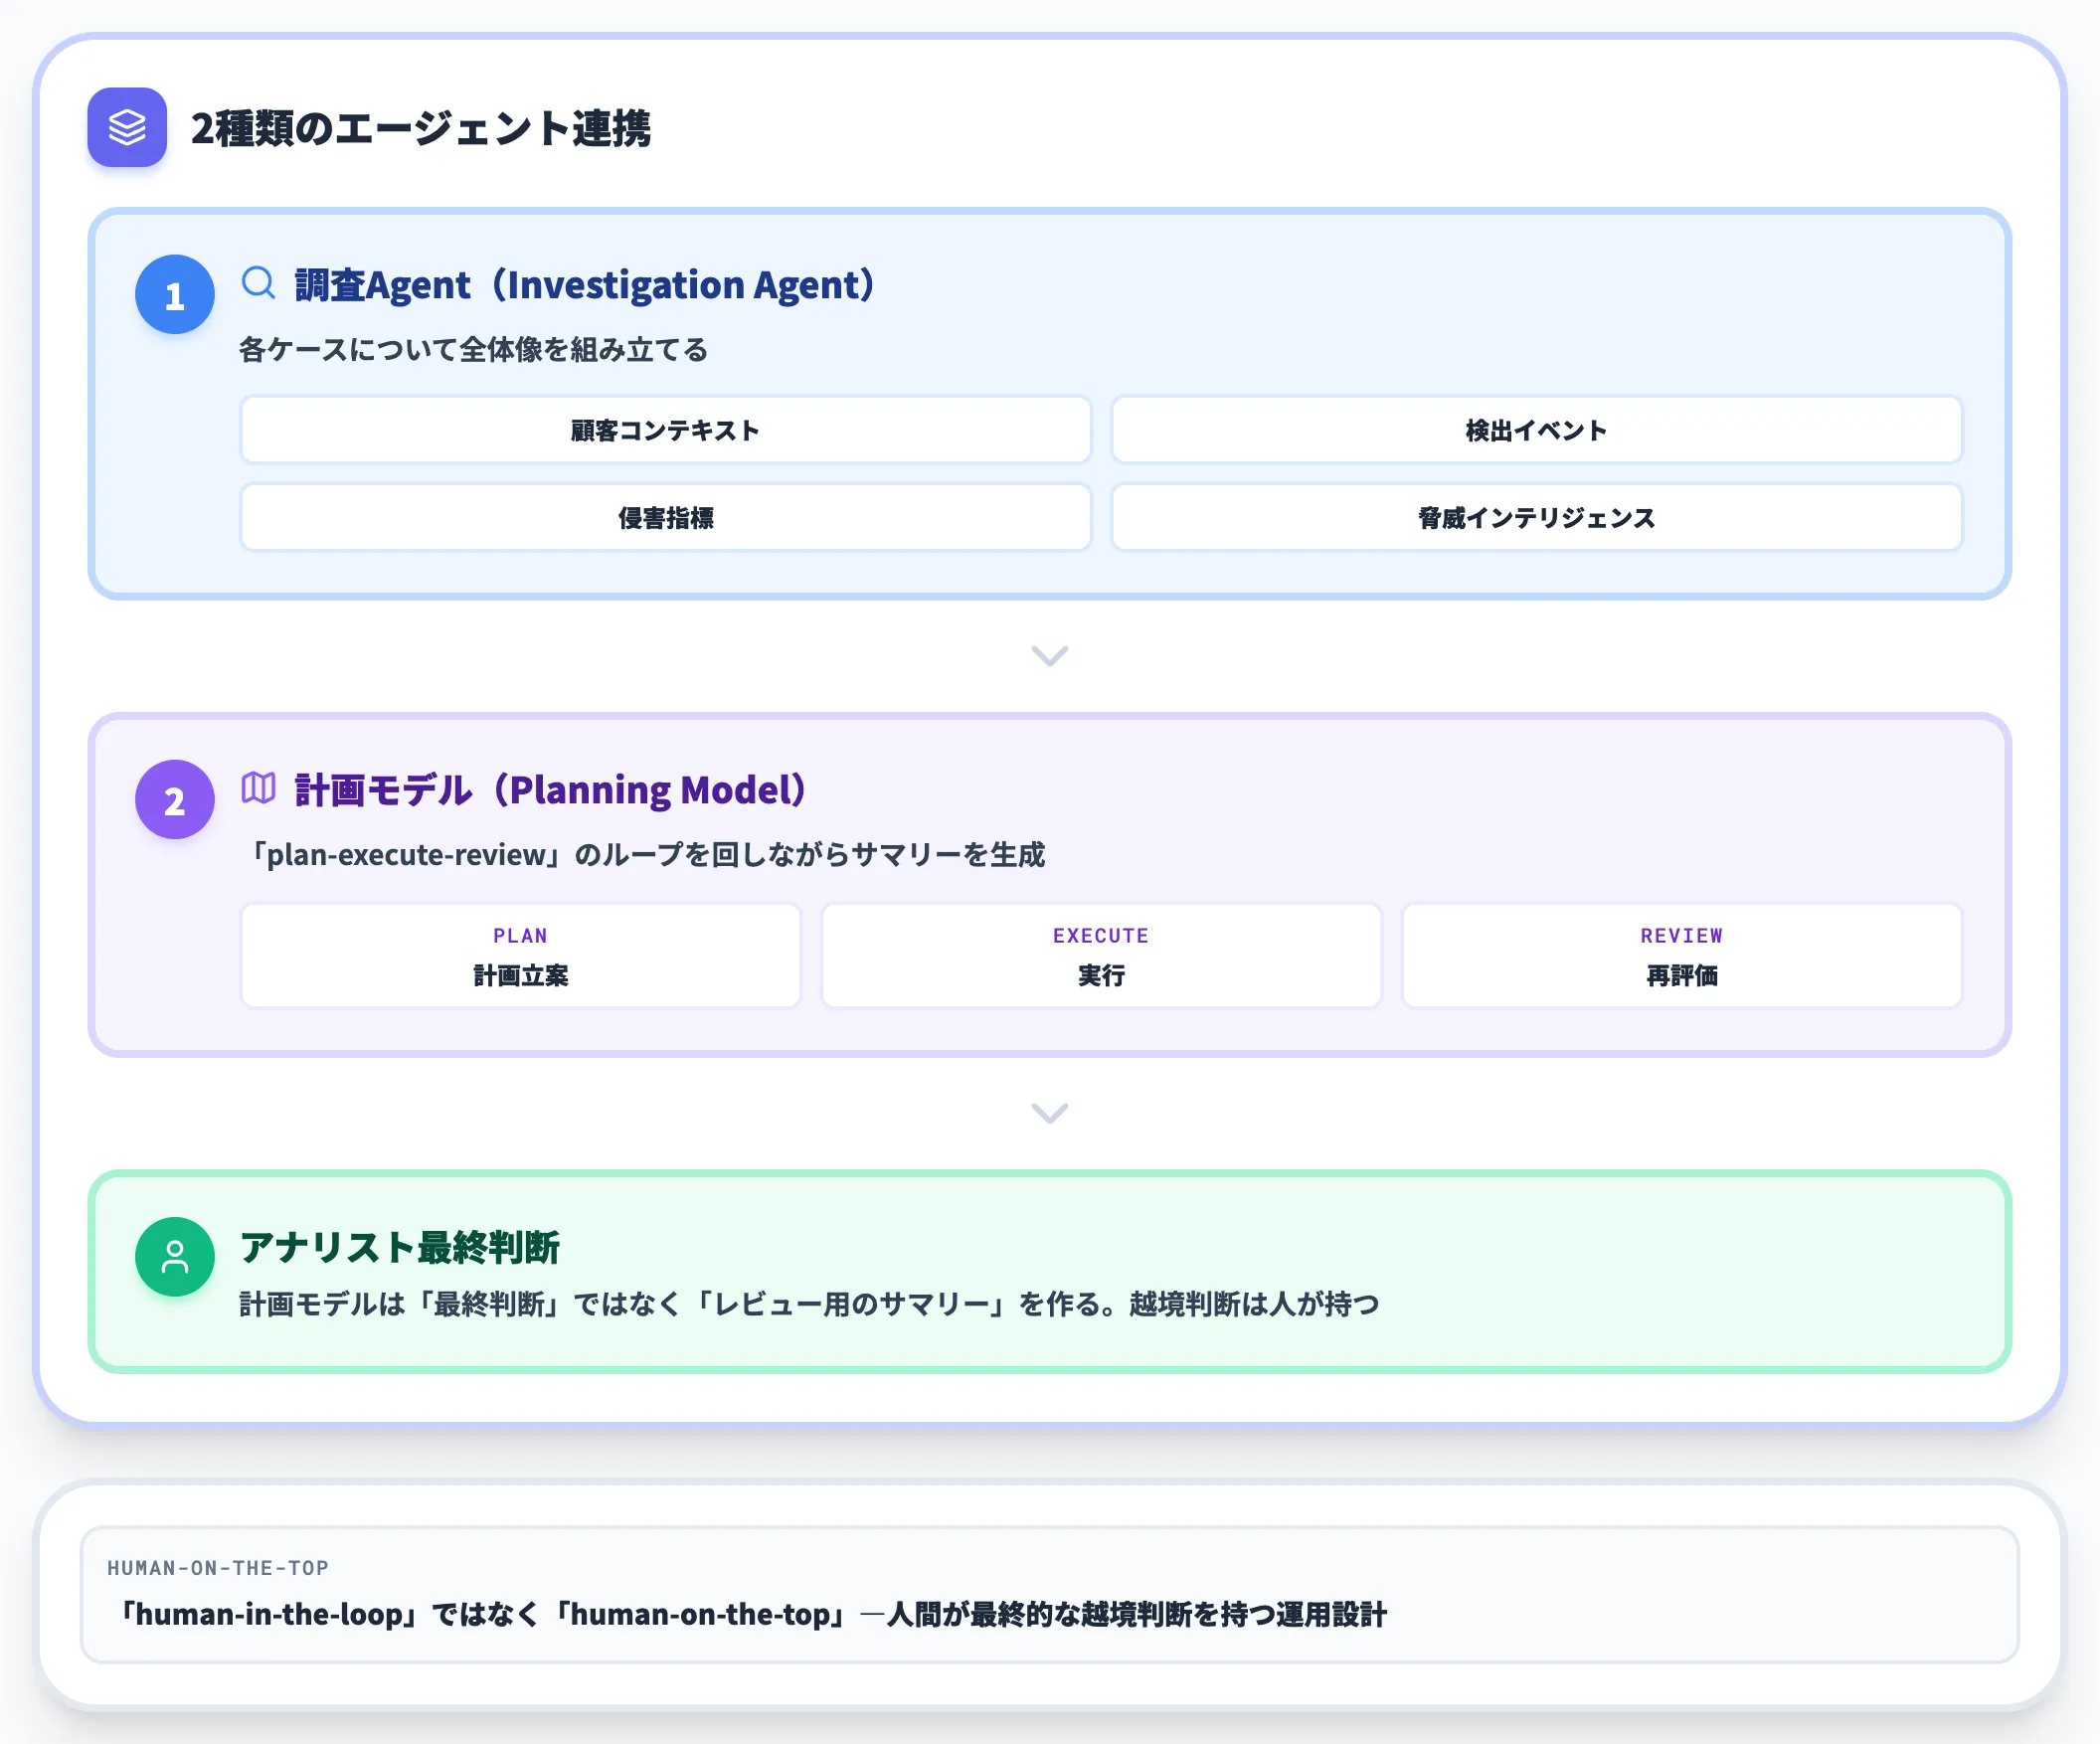
Sophosが公表した仕組みは、Daybreakモデルを単体で呼び出すのではなく、2種類のエージェントを連携させる構造になっています。
-
調査Agent(Investigation Agent)
各ケースについて、顧客コンテキスト・検出イベント・侵害指標・関連脅威インテリジェンスを収集し、全体像を組み立てます。
-
計画モデル(Planning Model)
調査結果を受けて、「plan–execute–review」のループを回しながら、推奨される対応アクションのサマリーをアナリスト向けに生成します。
重要なのは、計画モデルが最終判断を下すのではなく、アナリストがレビューするためのサマリーを作る設計になっている点です。
Sophosは「同じ顧客ごとの境界線は、人であってもエージェントであっても同じく適用される」とし、エージェントに任せたくない領域は確実に人判断へエスカレーションする仕組みを保っています。これは「人間を介在させる(human-in-the-loop)」ではなく「人間が最終的な越境判断を持つ(human-on-the-top)」運用に近い設計です。
事例から読み取れる実装の勘所
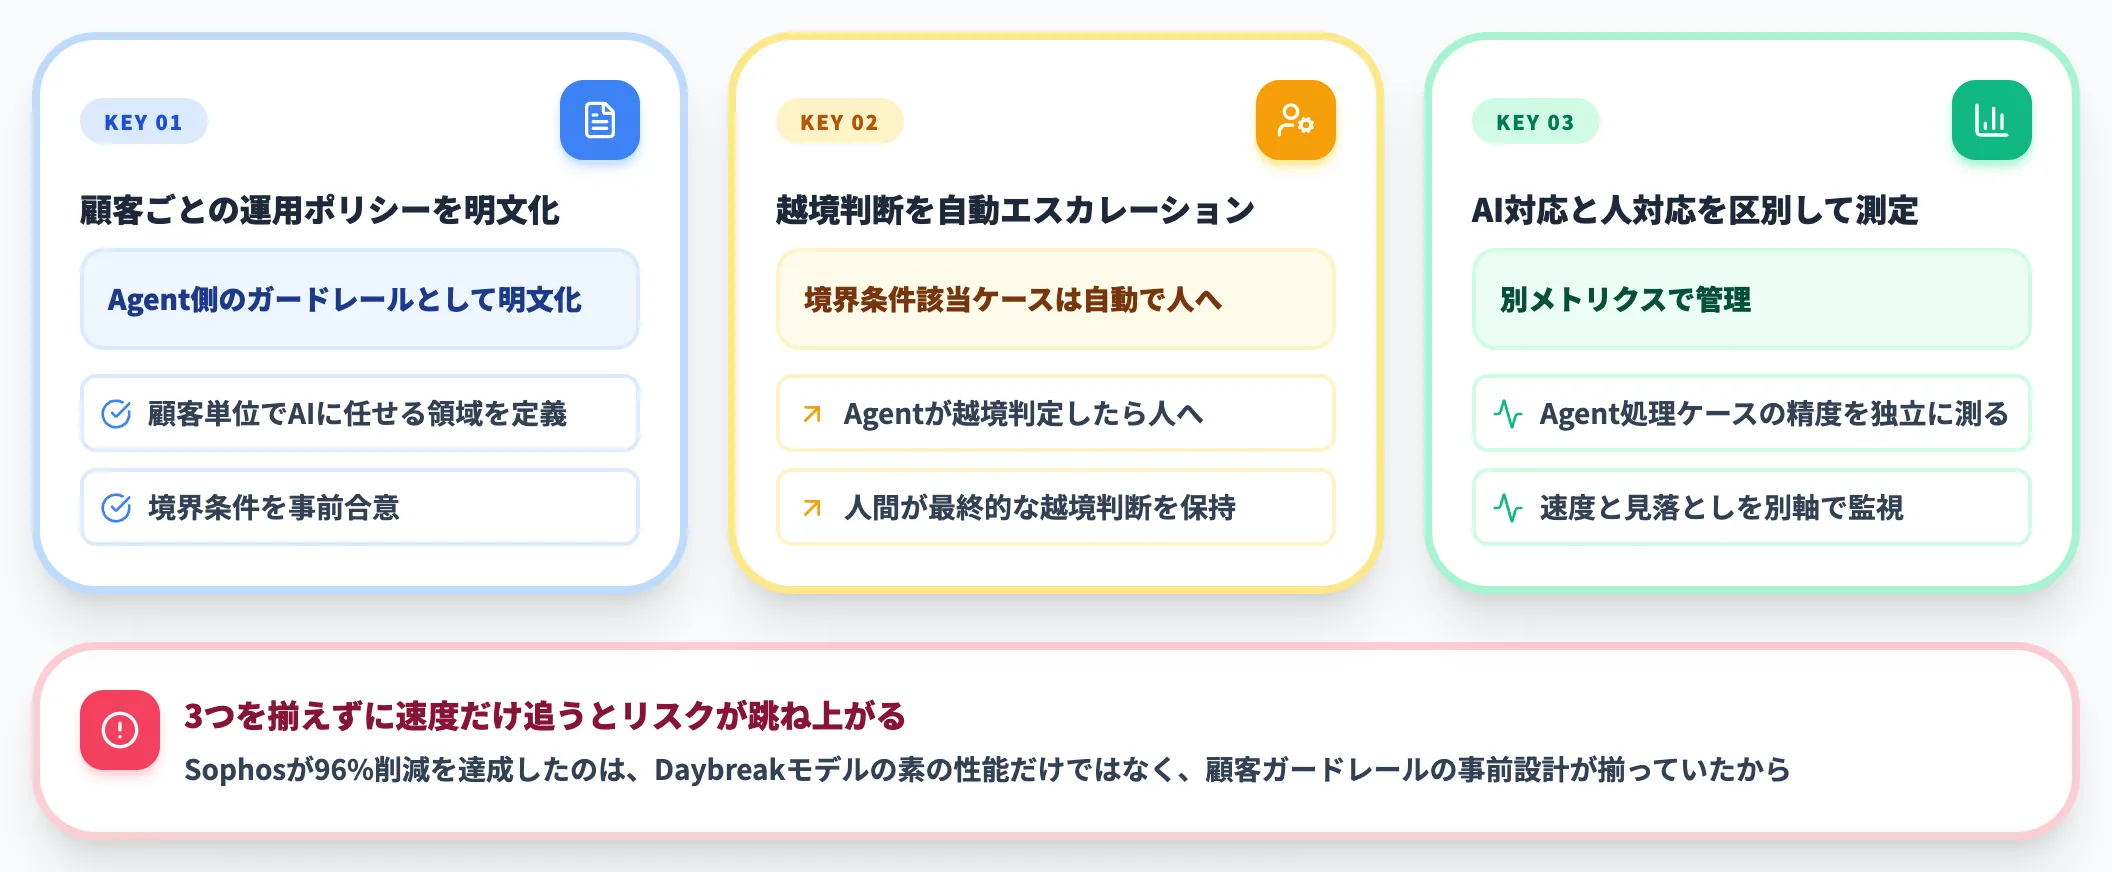
Sophos事例から他社が持ち帰るべきポイントは、速度の数字そのものよりも「エージェントに任せる領域を顧客単位で明示的に設計している」という点です。
- 顧客ごとの運用ポリシーをAgent側のガードレールとして明文化する
- Agentが越境する判断(境界条件に該当するケース)は自動的に人へエスカレーションする
- Agentが処理したケースと人が処理したケースを区別してメトリクスを取る
この3つを揃えずに「Daybreakで対応時間を縮める」を目指すと、精度よりスピードが優先された運用になり、見落としリスクが跳ね上がります。Sophosが96%削減を達成したのは、Daybreakモデルの素の性能だけではなく、顧客ガードレールの事前設計が揃っていたからです。
Patch the Planet:オープンソースの脆弱性を潰す
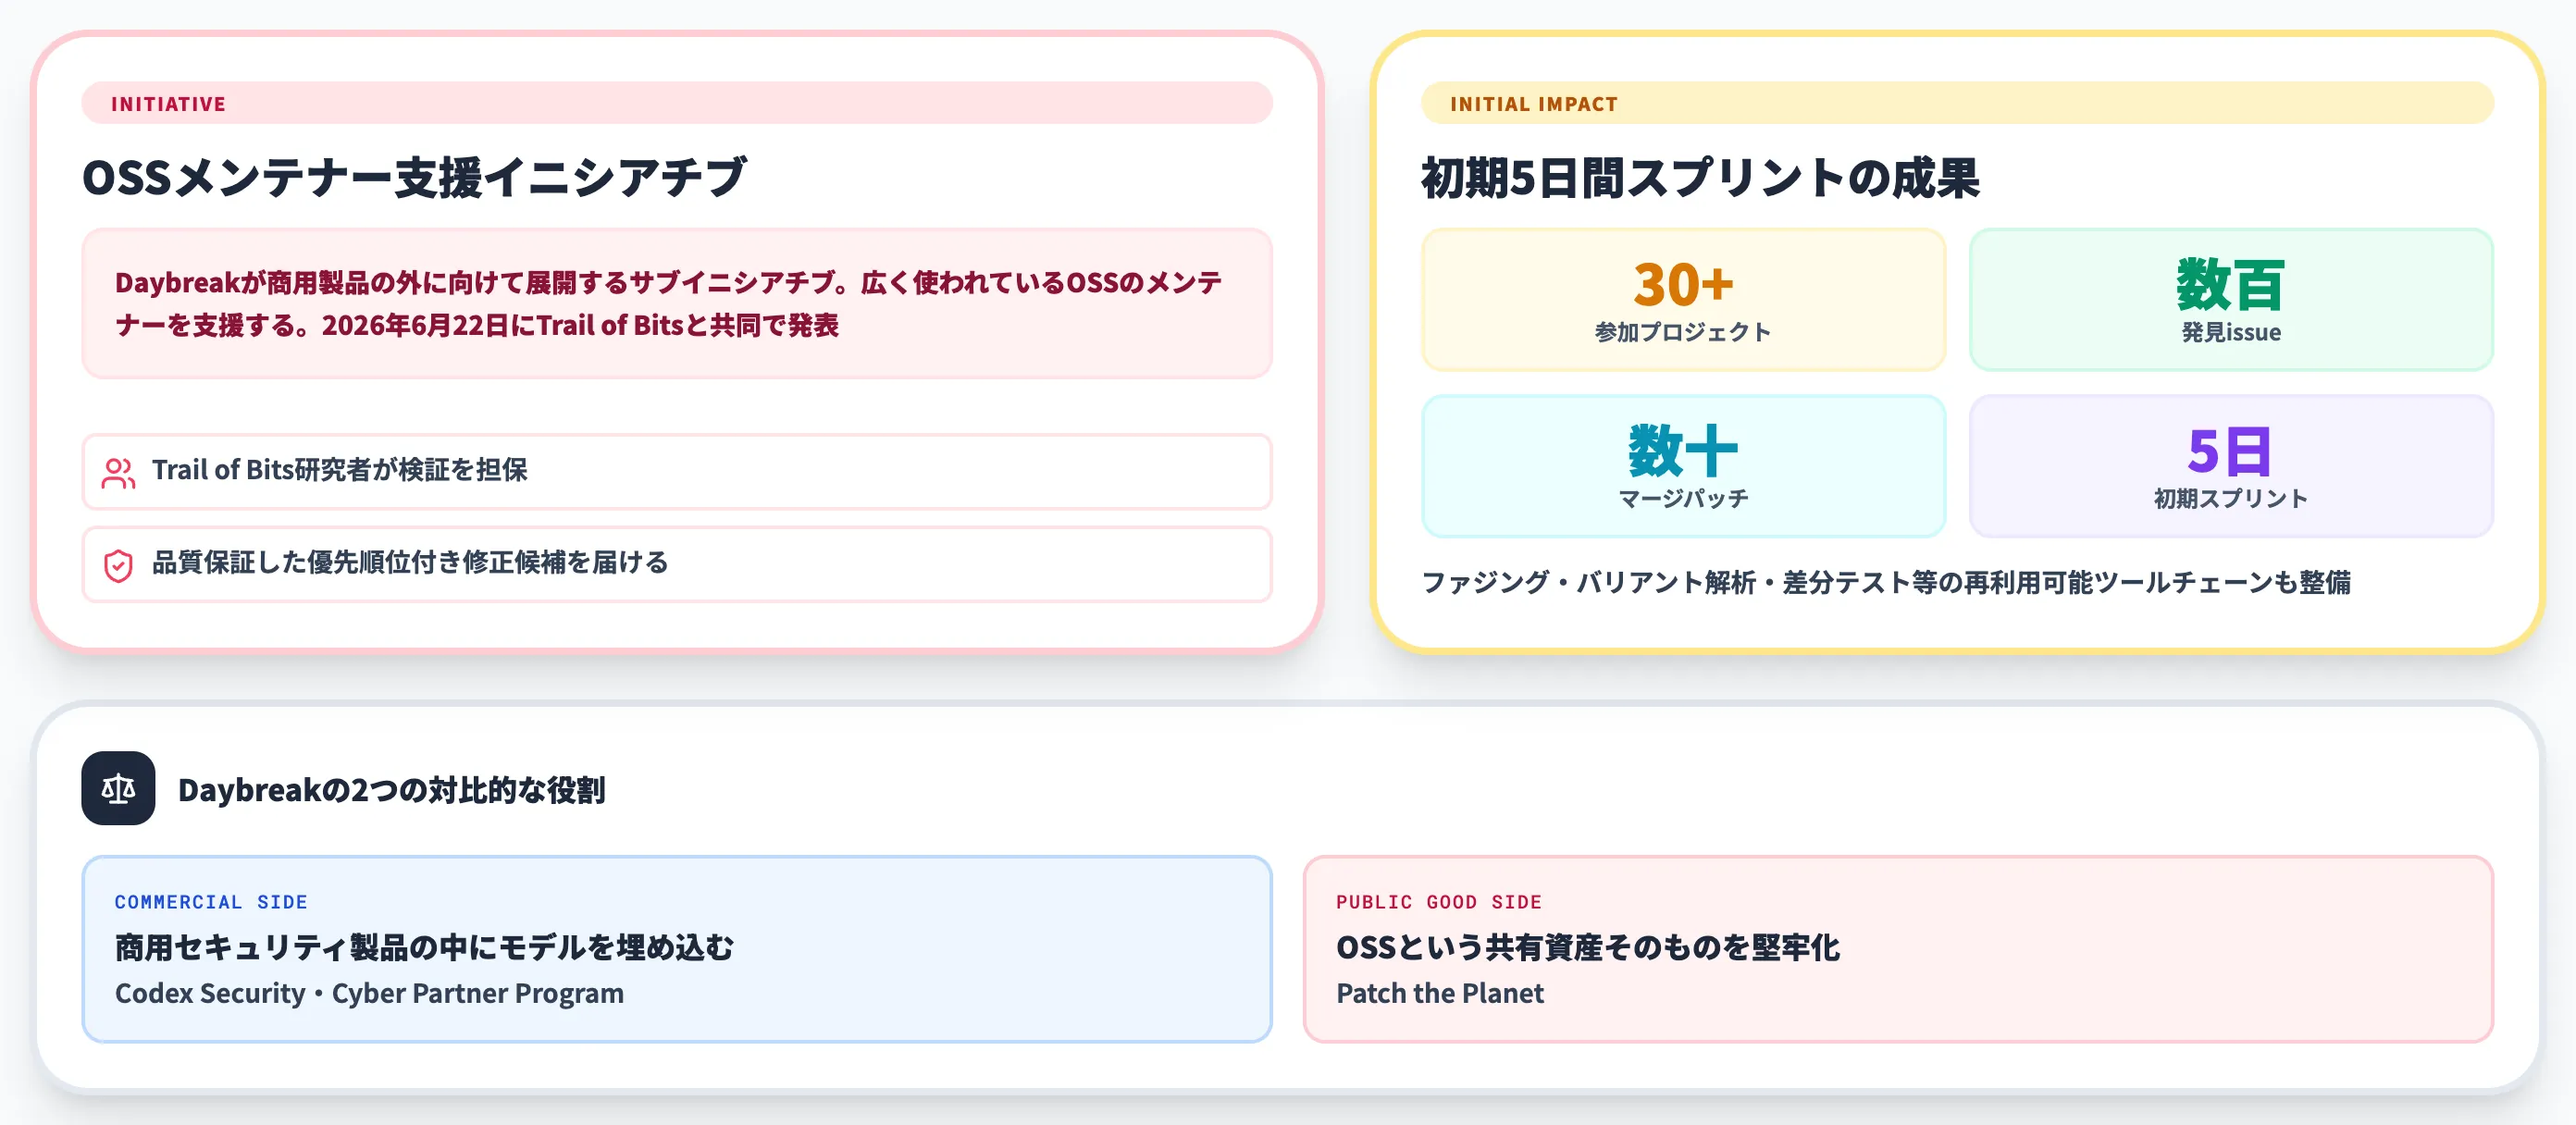
Patch the Planetは、Daybreakが商用製品の外に向けて展開しているサブイニシアチブで、広く使われているオープンソースソフトウェアのメンテナーを支援するプログラムです。2026年6月22日にTrail of Bitsとの共同で発表されました。
Daybreakが「商用セキュリティ製品の中にモデルを埋め込む」のに対し、Patch the Planetは「OSSという共有資産そのものを堅牢化する」側のプログラムです。
なぜOSSメンテナー支援が必要か
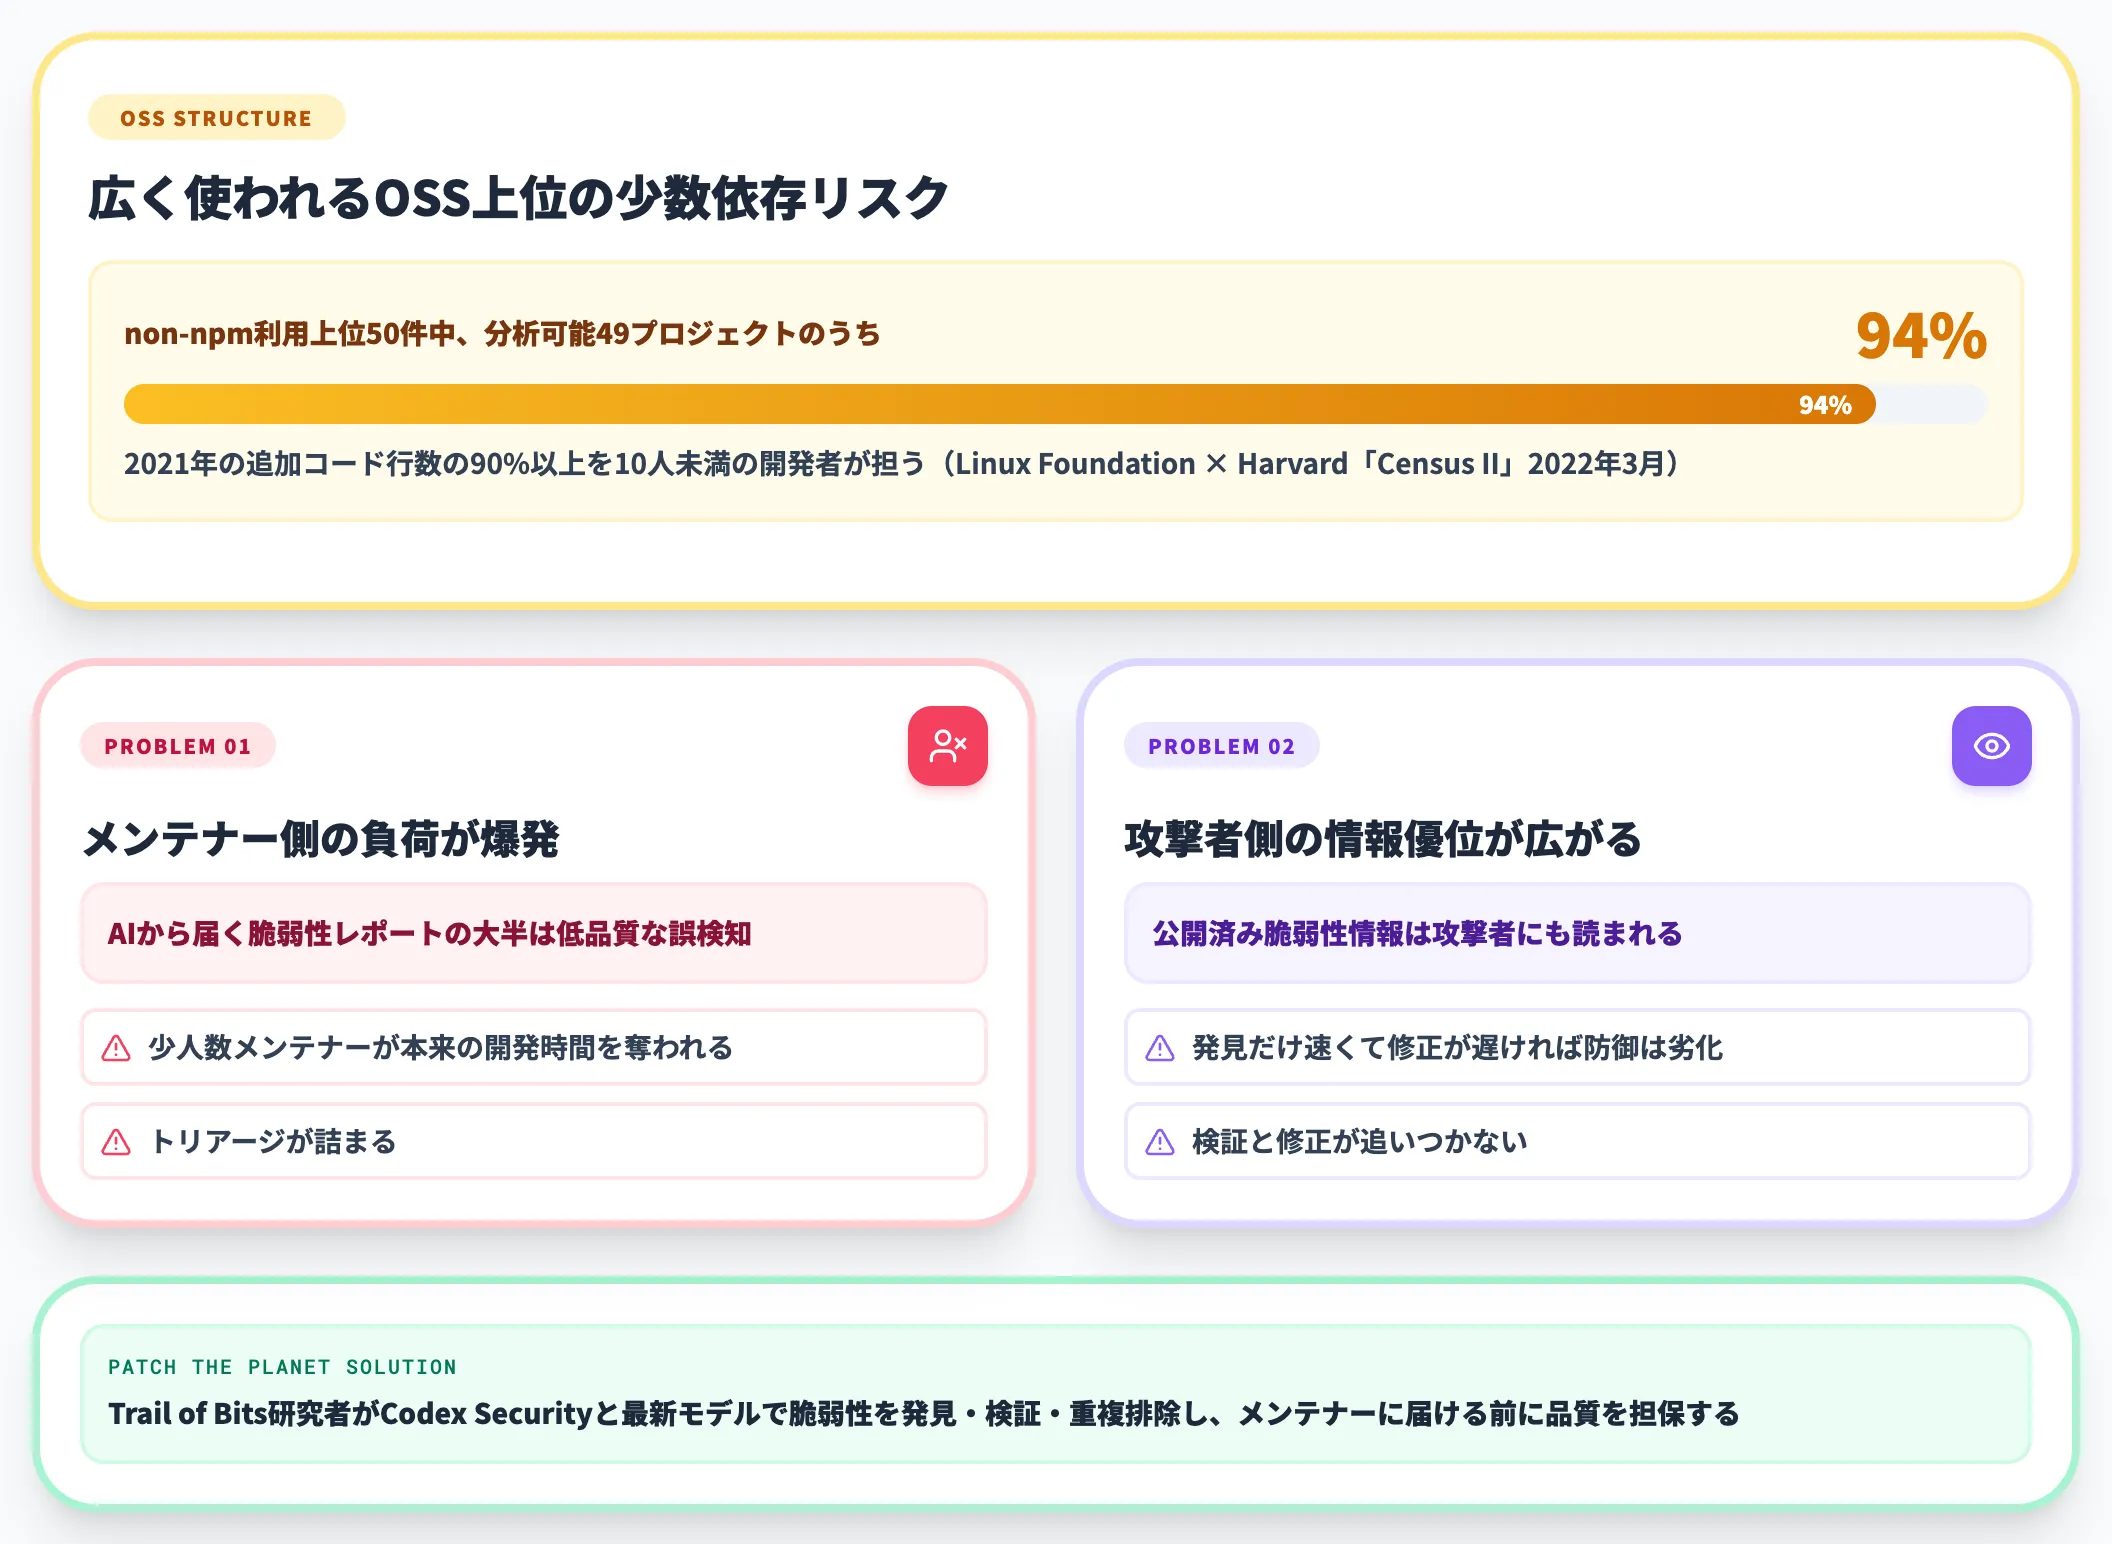
OSSはクラウドサービスから基盤インフラまで現代ソフトウェアの土台になっていますが、Linux FoundationとHarvardの共同調査「Census II」(2022年3月刊)によれば、調査対象の non-npm利用上位50件のうち分析可能だった49プロジェクトの94% で、2021年の追加コード行数の90%以上を10人未満の開発者が担っていました。
これは全OSS一般の統計ではなく「広く使われるOSS上位の少数依存リスク」を定量化した結果ですが、Patch the Planetが取り組む構造的な課題のスケールを示す有力な傍証です。
この構造でAIが脆弱性を大量に発見できる時代になると、2つの問題が同時に起きます。
-
メンテナー側の負荷が爆発する
AIから届く脆弱性レポートの大半は低品質な誤検知で、少人数のメンテナーが本来の開発時間を割いてトリアージすることになります。
-
攻撃者側の情報優位が広がる
検証と修正が追いつかない間、公開済みの脆弱性情報は攻撃者にも読まれます。発見だけ速くて修正が遅ければ、むしろ防御は劣化します。
Patch the Planetは、この「発見だけが速くなる歪み」を打ち消すために、Trail of Bitsの専門研究者がCodex Securityと最新モデルを使って脆弱性を発見・検証・重複排除し、メンテナーに届ける前に品質を担保する仕組みを設けました。
参加プロジェクトと初期成果
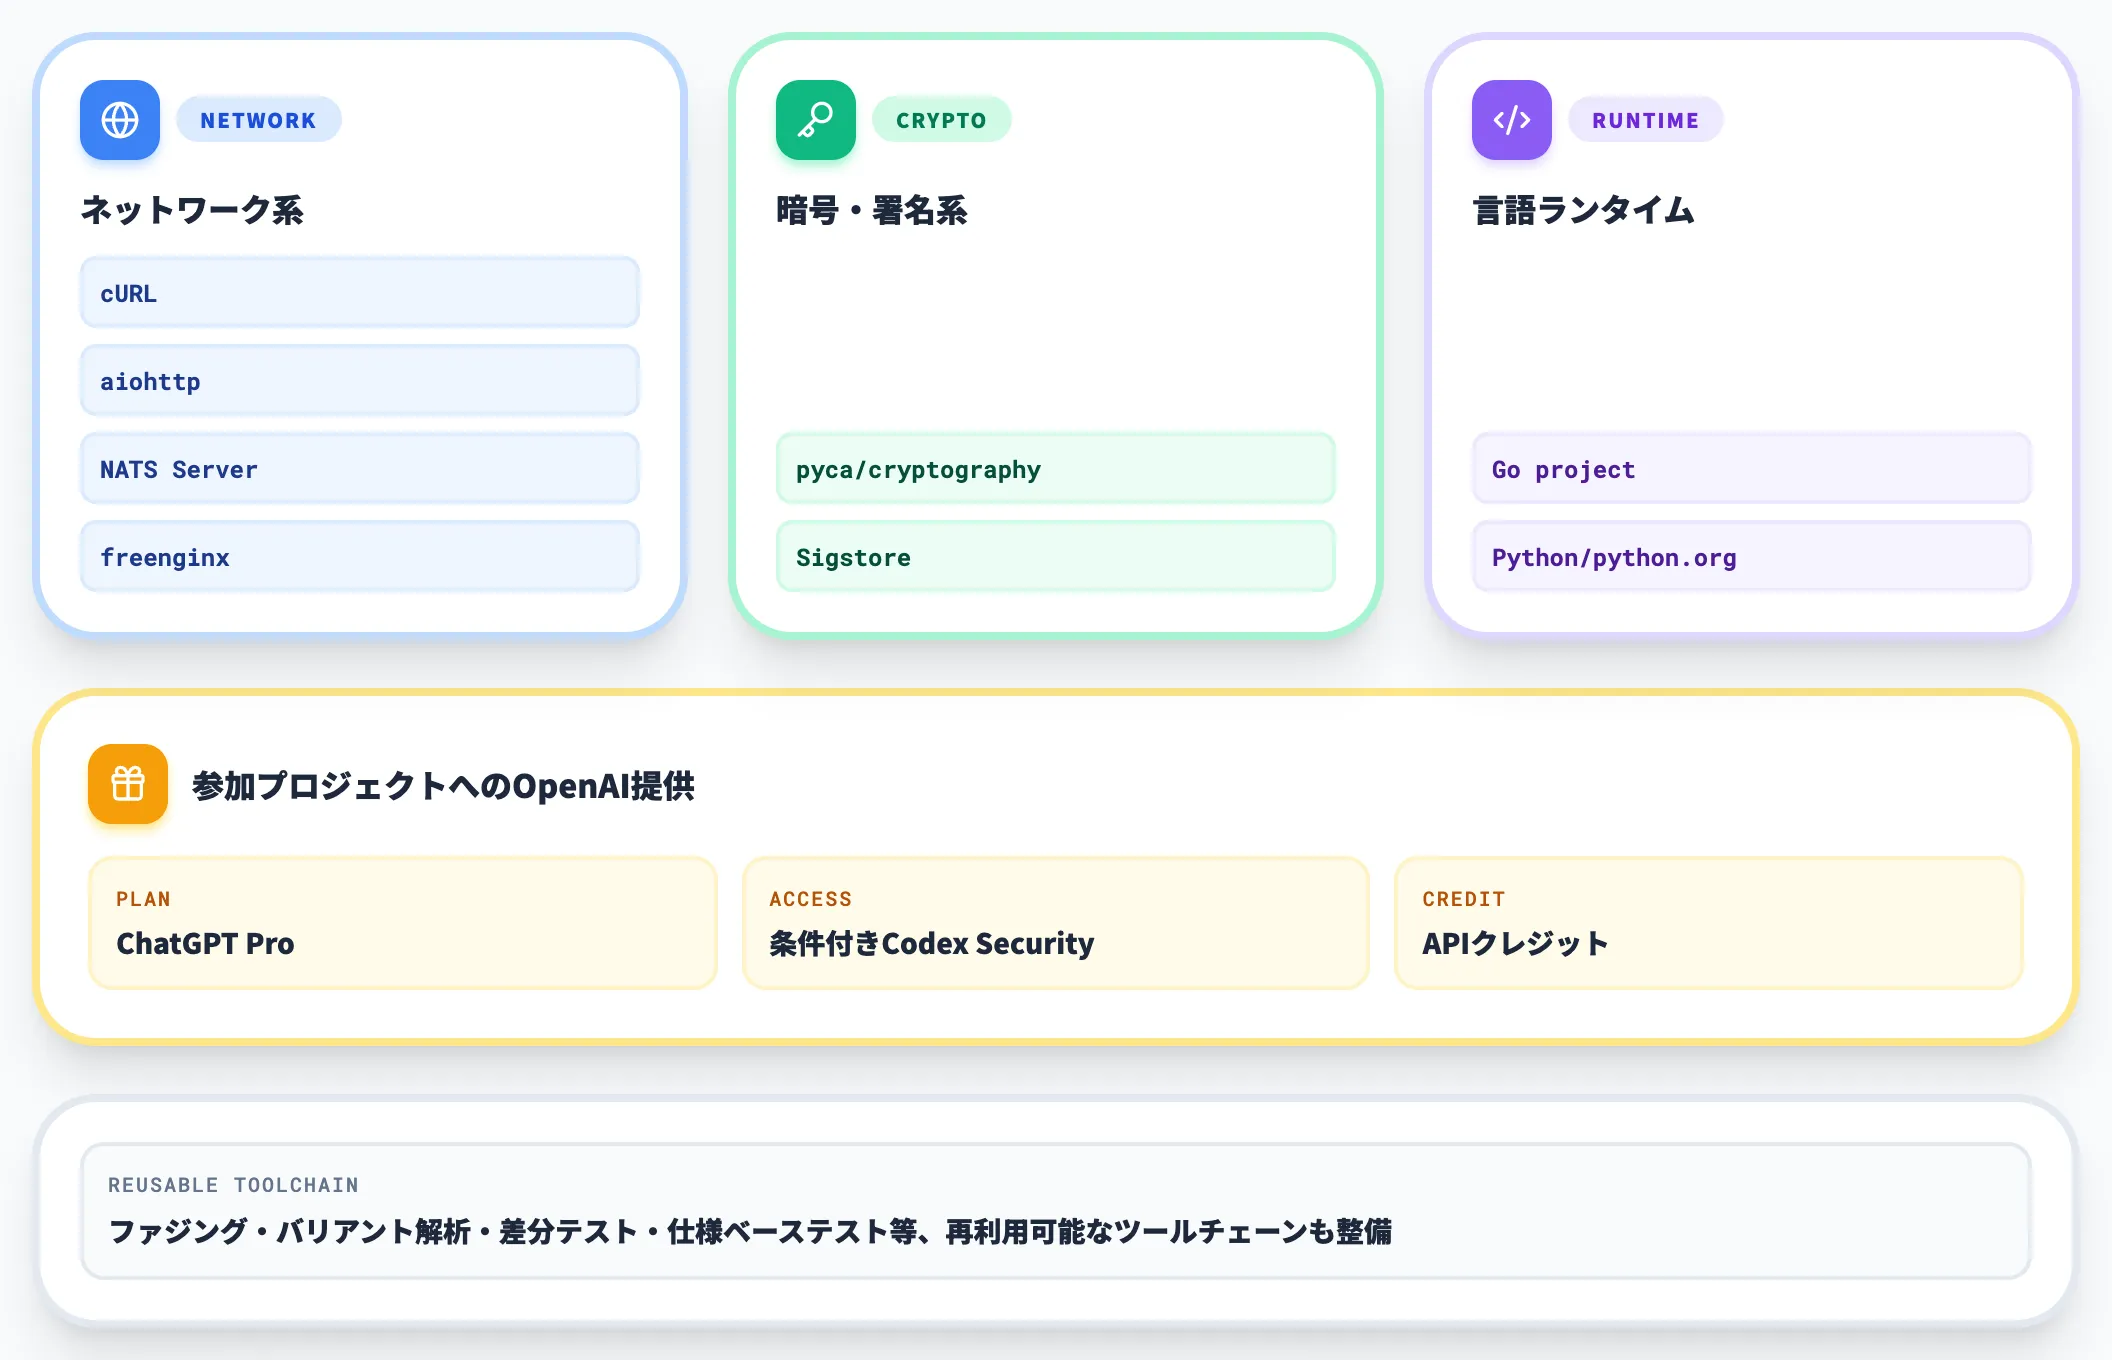
初期の参加プロジェクトには、インターネットの土台を支える主要OSSが名を連ねています。
- ネットワーク系: cURL、aiohttp、NATS Server、freenginx
- 暗号・署名系: pyca/cryptography、Sigstore
- 言語ランタイム: Go project、Python/python.org
これらを含む30以上のプロジェクトが参加表明しており、OpenAIは参加プロジェクトに対してChatGPT Pro、条件付きCodex Securityアクセス、API クレジットを提供しています。
初回の5日間スプリントだけで、数百件のissueが発見され、数十件のパッチがマージされました。加えて、ファジング・バリアント解析・差分テスト・仕様ベーステストといった再利用可能なツールチェーンも整備されています。
人のレビューを前提に速度を上げる設計
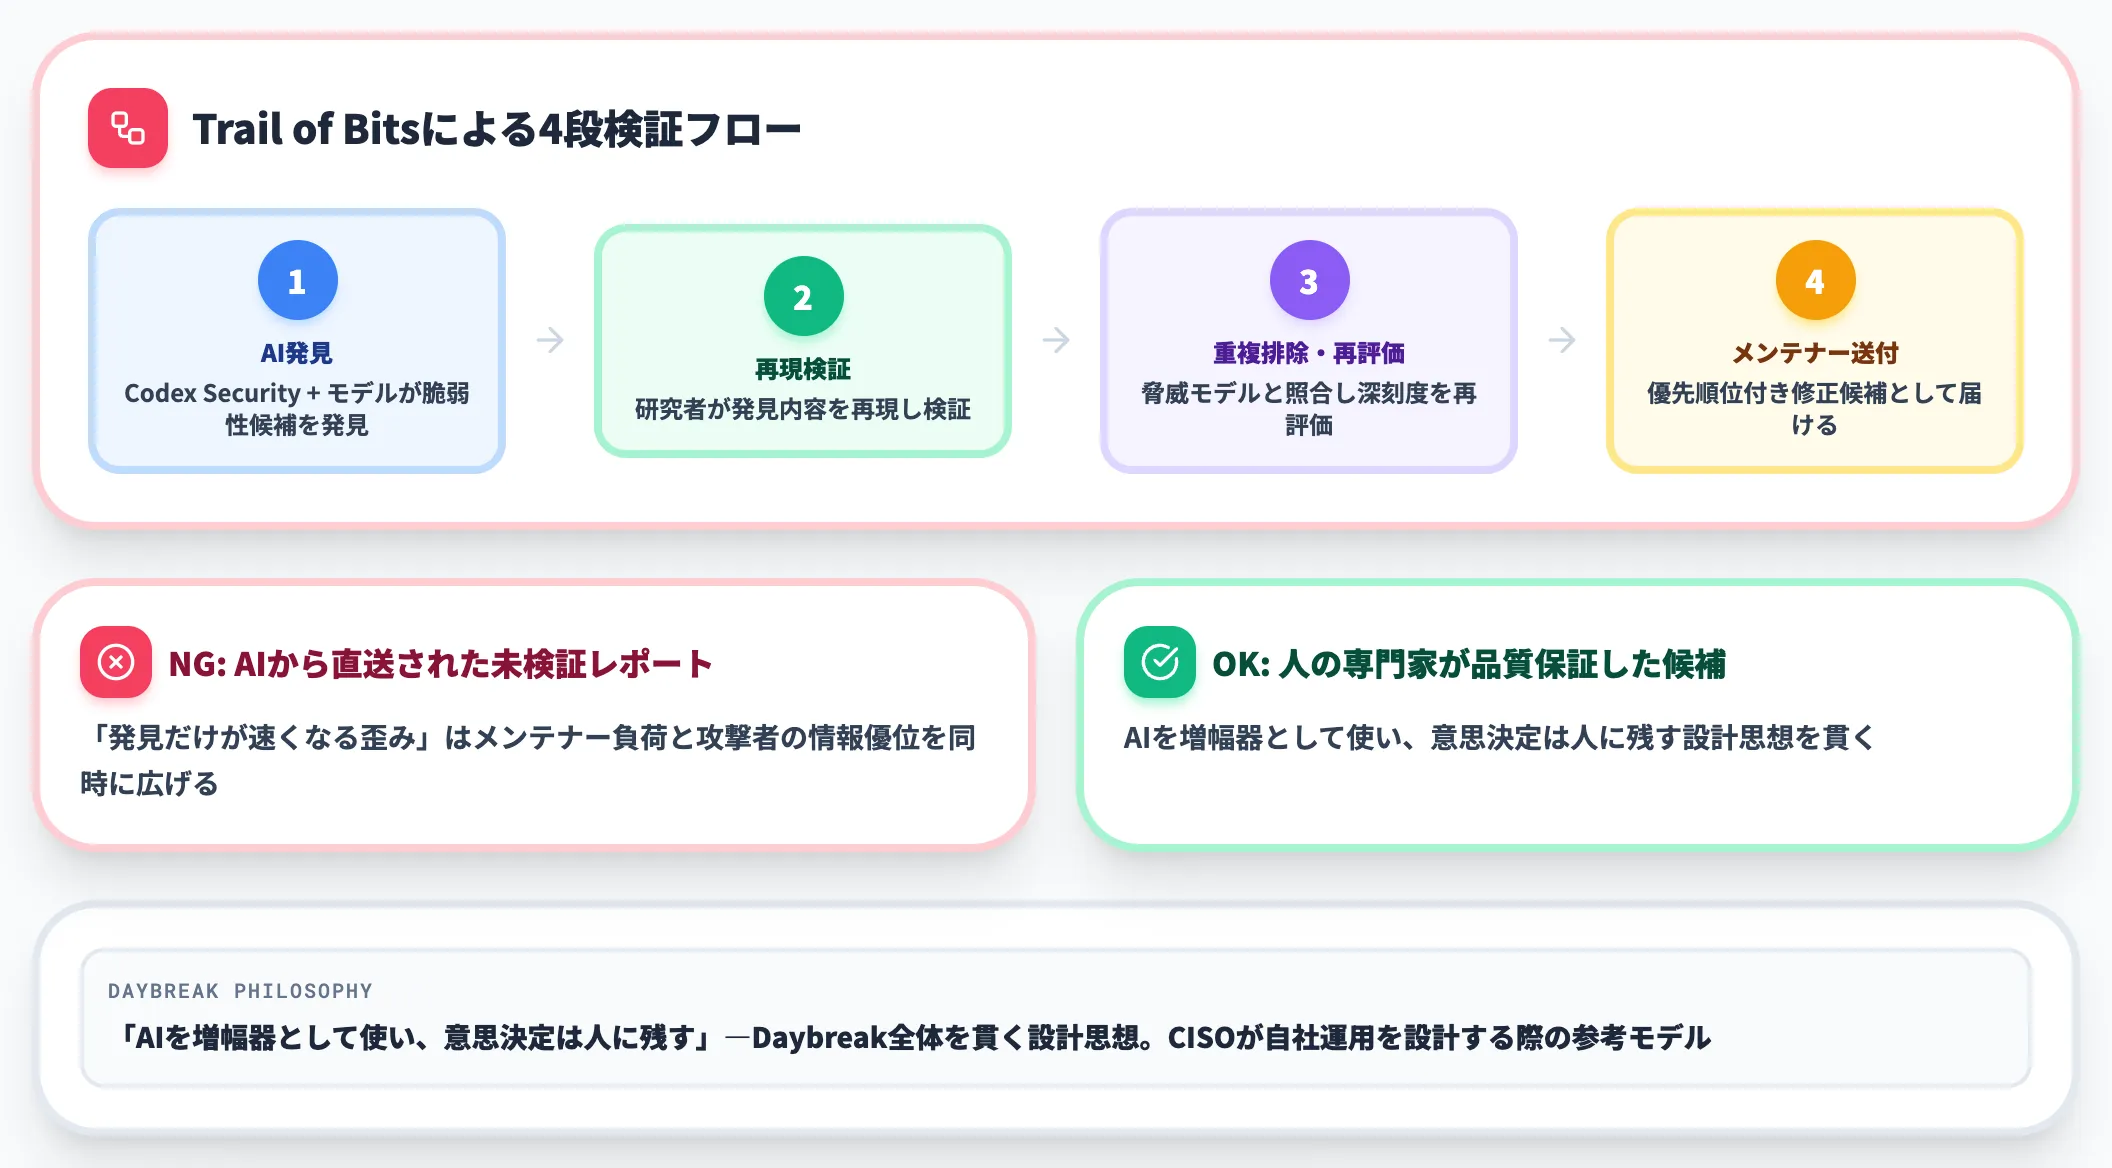
Patch the Planetで最も特徴的なのは、AIで速度を上げながらも、人のレビューを必ず経由させる構造を崩していない点です。
Trail of Bitsの研究者が発見内容を再現検証し、プロジェクト固有のドキュメント・脅威モデルと照合して重複を除去し、深刻度を再評価してからメンテナーに届けます。メンテナーが受け取るのは「AIから直送された大量の未検証レポート」ではなく、「人の専門家が品質保証した優先順位付き修正候補」です。
これは、Daybreak全体を貫く「AIを増幅器として使い、意思決定は人に残す」設計思想を、OSSという最も脆い現場でも徹底している例と見られます。CISOにとっても、自社でDaybreak運用を設計する際の参考モデルになる構造です。
Daybreakの料金と$1B Frontline Defenders補助枠
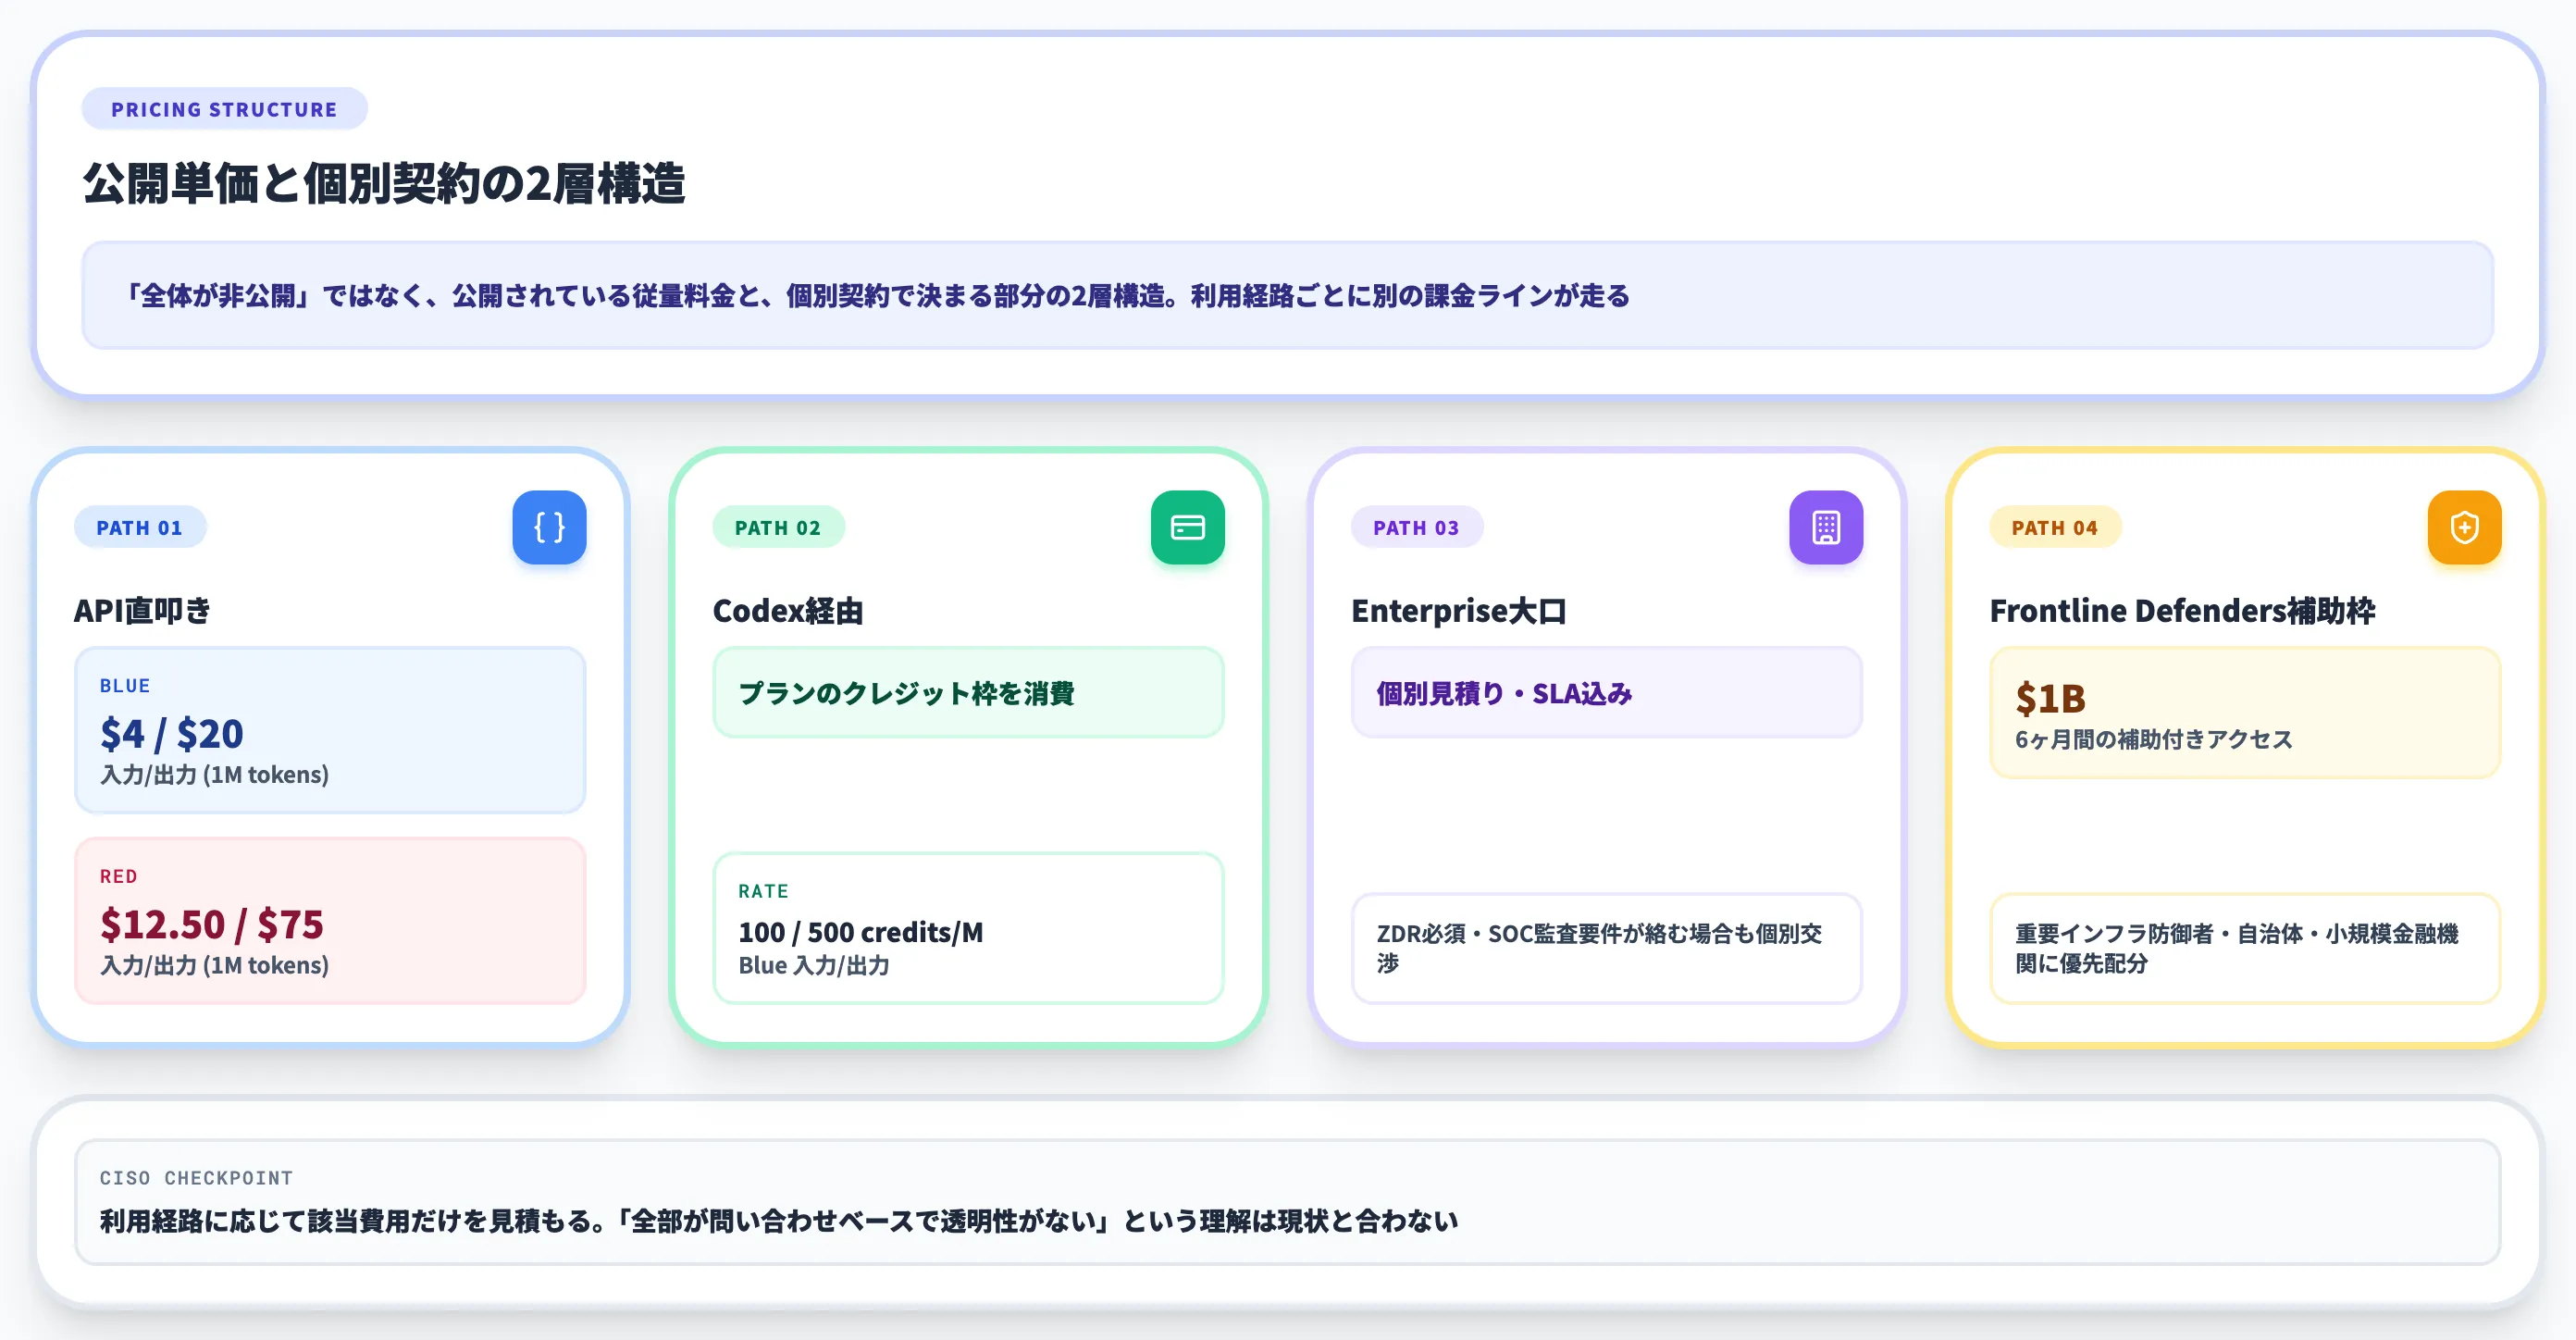
Daybreakの料金は「全体が非公開」ではなく、公開されている従量料金と、個別契約で決まる部分の2層構造になっています。
CISOが社内説明に使える数字はすでに揃っており、Daybreak Blue/Redの各モデルAPI単価と、Codex内のクレジット単価はOpenAI公式のpricingページおよびCodex rate cardに明示されています。
個別契約が必要になるのは、Enterprise向けの大口割引や$1B補助枠といった特別枠の部分です。
2026年9月3日に発表されたDaybreak for Frontline Defendersで、重要インフラ防御者向けの補助付きアクセス枠が明示されました。
公開されているAPI従量料金
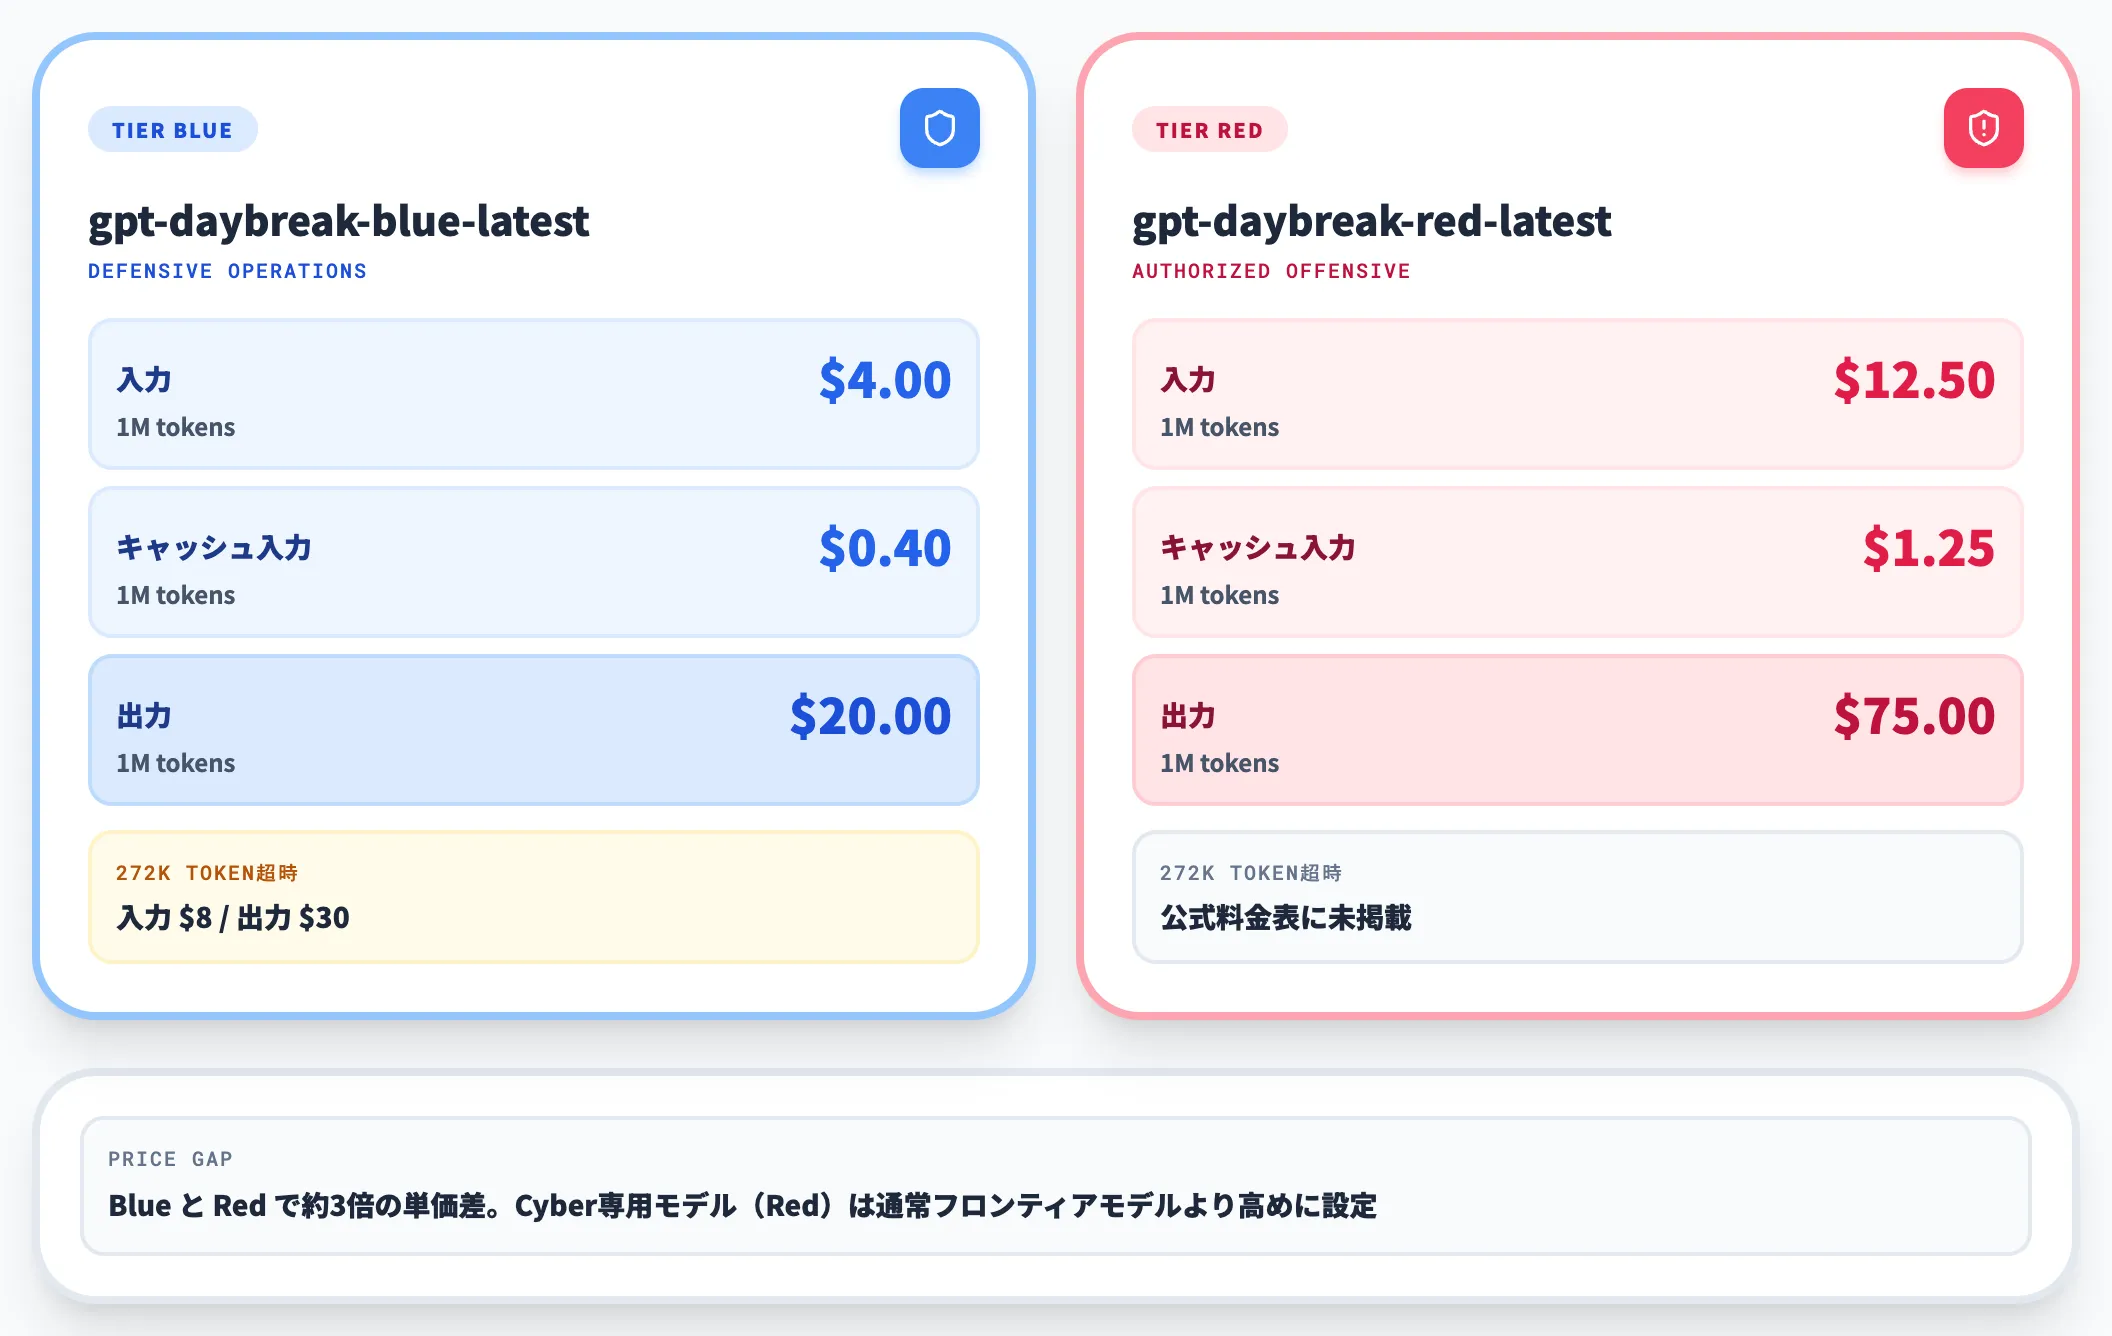
Daybreak Blue/Redともに、API従量料金は公式pricingに掲載されています。2026年10月時点の単価は以下の通りです。
| モデル | 入力(1M tokens) | キャッシュ入力 | 出力(1M tokens) | 272Kトークン超時の単価 |
|---|---|---|---|---|
| gpt-daybreak-blue-latest | $4.00 | $0.40 | $20.00 | 入力$8 / 出力$30 |
| gpt-daybreak-red-latest | $12.50 | $1.25 | $75.00 | 公式料金表に長文料金欄なし(未掲載) |
Daybreak Blue と Red で約3倍の単価差があり、Cyber専用モデル(Red)はPro/Enterprise向けの通常フロンティアモデルより高めに設定されています。
入力272Kトークンを超えた際の長文割増(入力$8/出力$30)はBlueに関する公式表記で、Redについては現時点で長文料金欄が公式料金表に掲載されていません。
Codex内で消費するクレジットレート
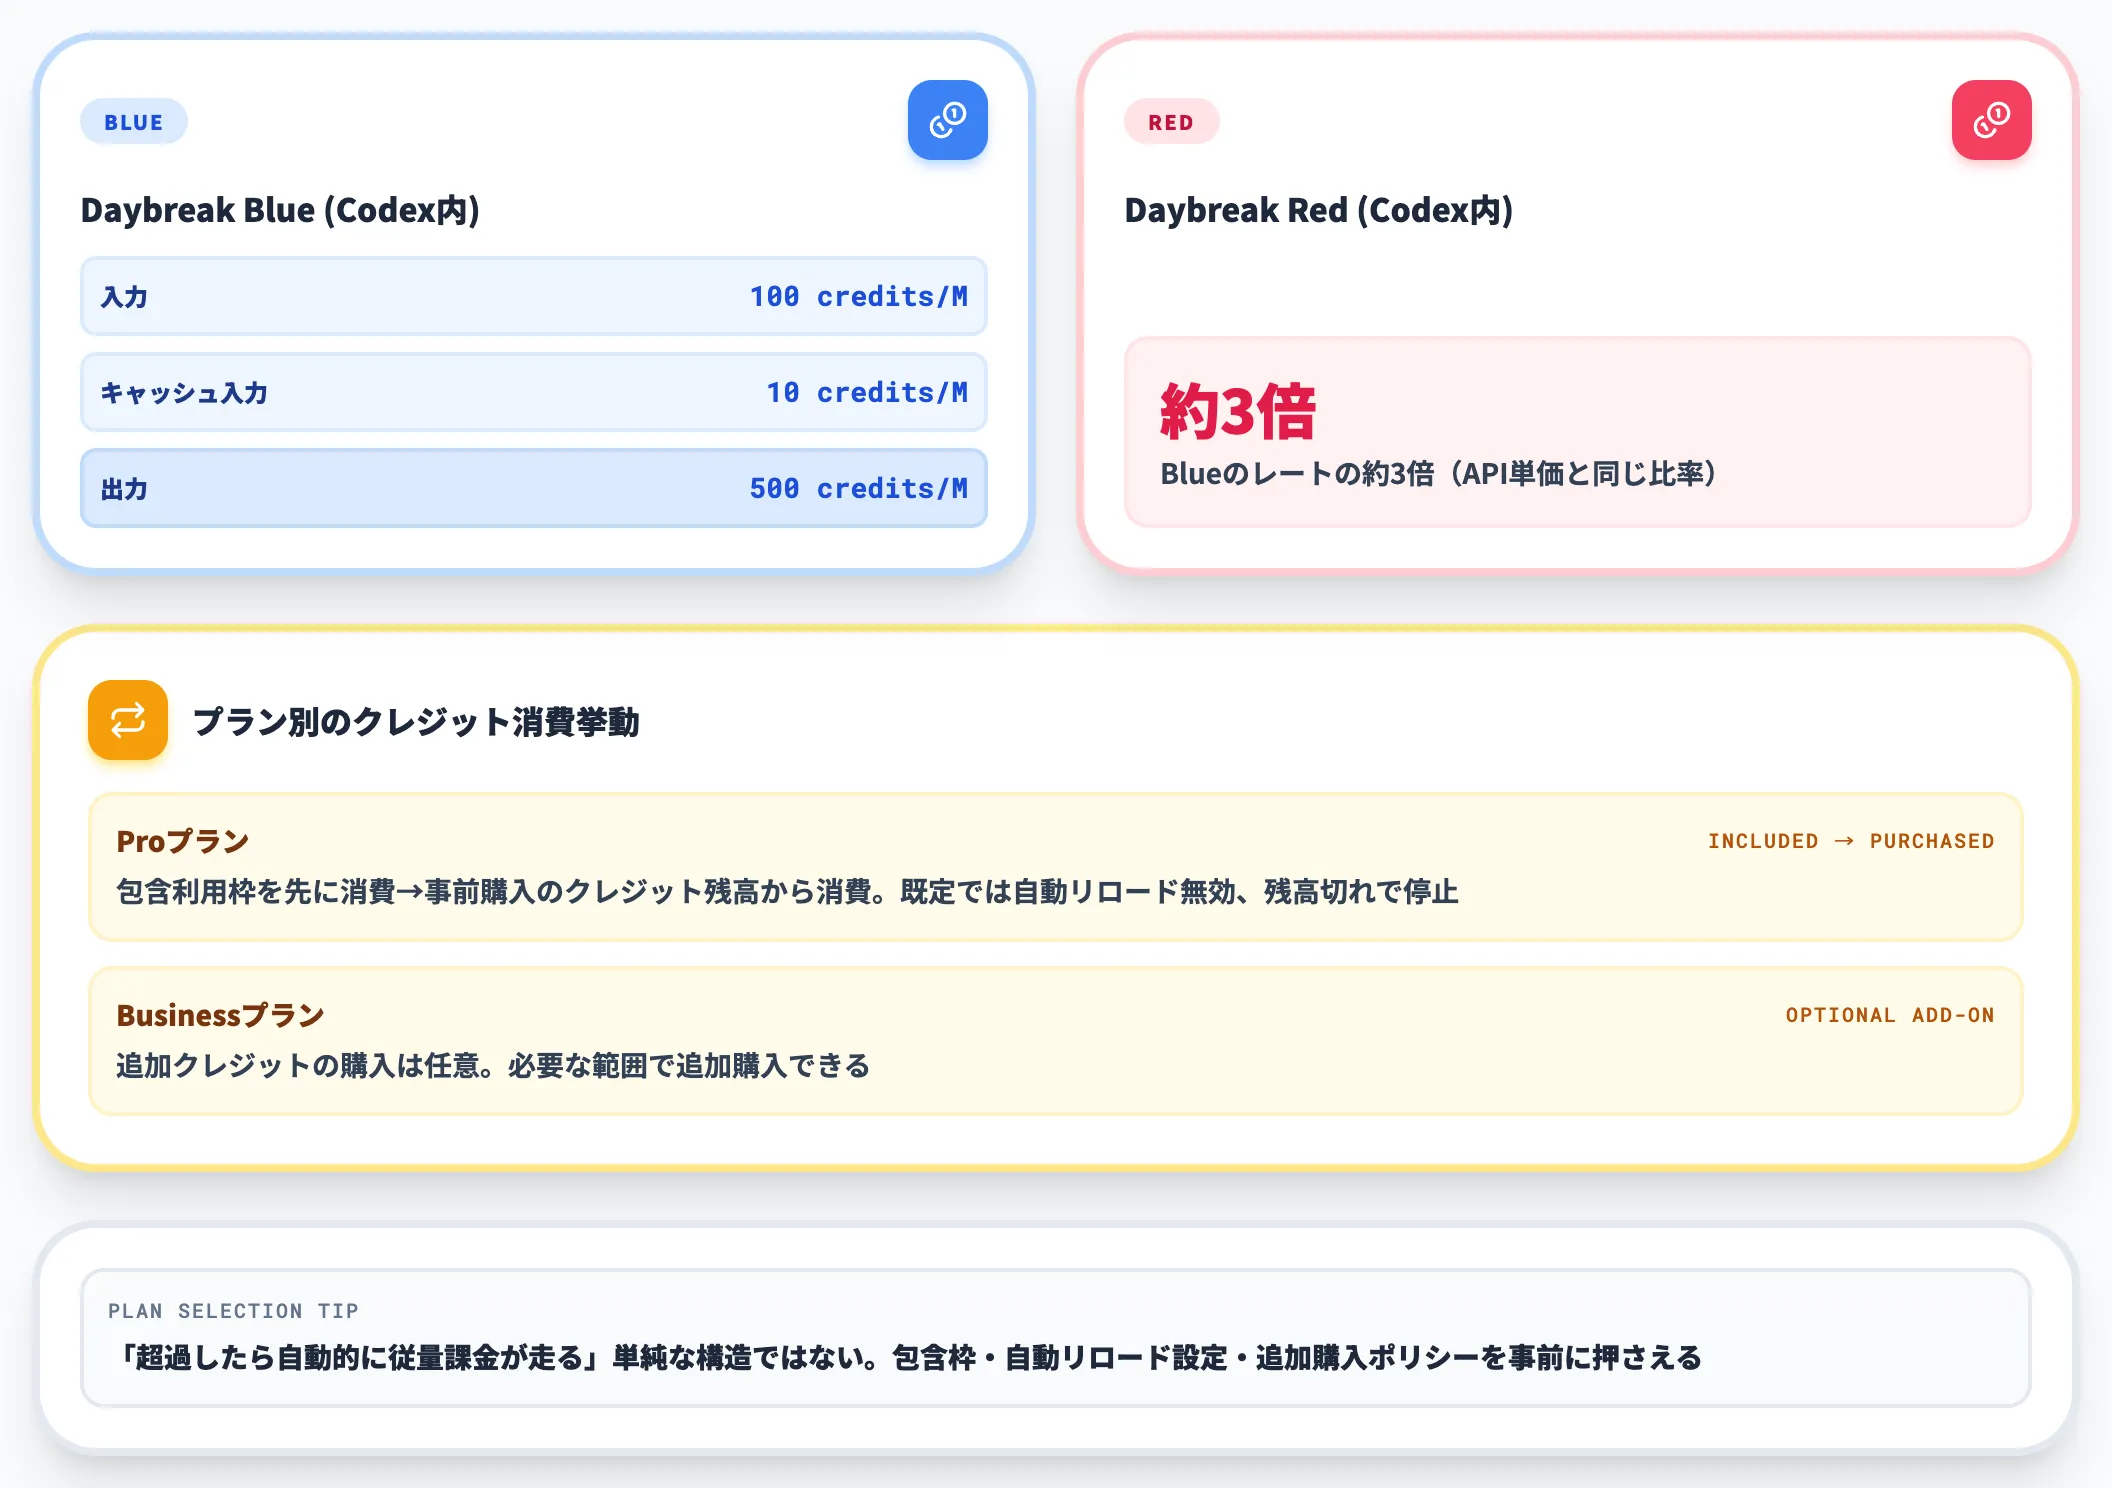
Codex(Pro/Business/Enterprise/Edu)経由でDaybreak Blueを利用する場合、Codex rate cardで定義されたクレジット単価が適用されます。
- Daybreak Blue(Codex内): 入力 100 credits/M tokens、キャッシュ入力 10 credits/M tokens、出力 500 credits/M tokens
- Daybreak Red(Codex内): Blueの約3倍(API単価と同じ比率)
Codexの料金構造はプラン別に挙動が変わります。Proプランは包含利用枠を先に消費し、枠を使い切った後は事前に購入してあるクレジット残高から消費する設計で、自動リロードを有効にしていない場合は残高が尽きた時点で停止します。
自動リロードを有効化すればクレジット購入を自動で行う運用も可能ですが、既定では無効です。Businessプランでも追加クレジットの購入は任意で、必要な範囲で追加購入できます。「超過したら自動的に従量課金が走る」という単純な構造ではないため、プラン選定時は包含枠・自動リロード設定・追加クレジットのポリシーをあらかじめ押さえておく必要があります。
個別契約が必要な領域と$1B補助枠
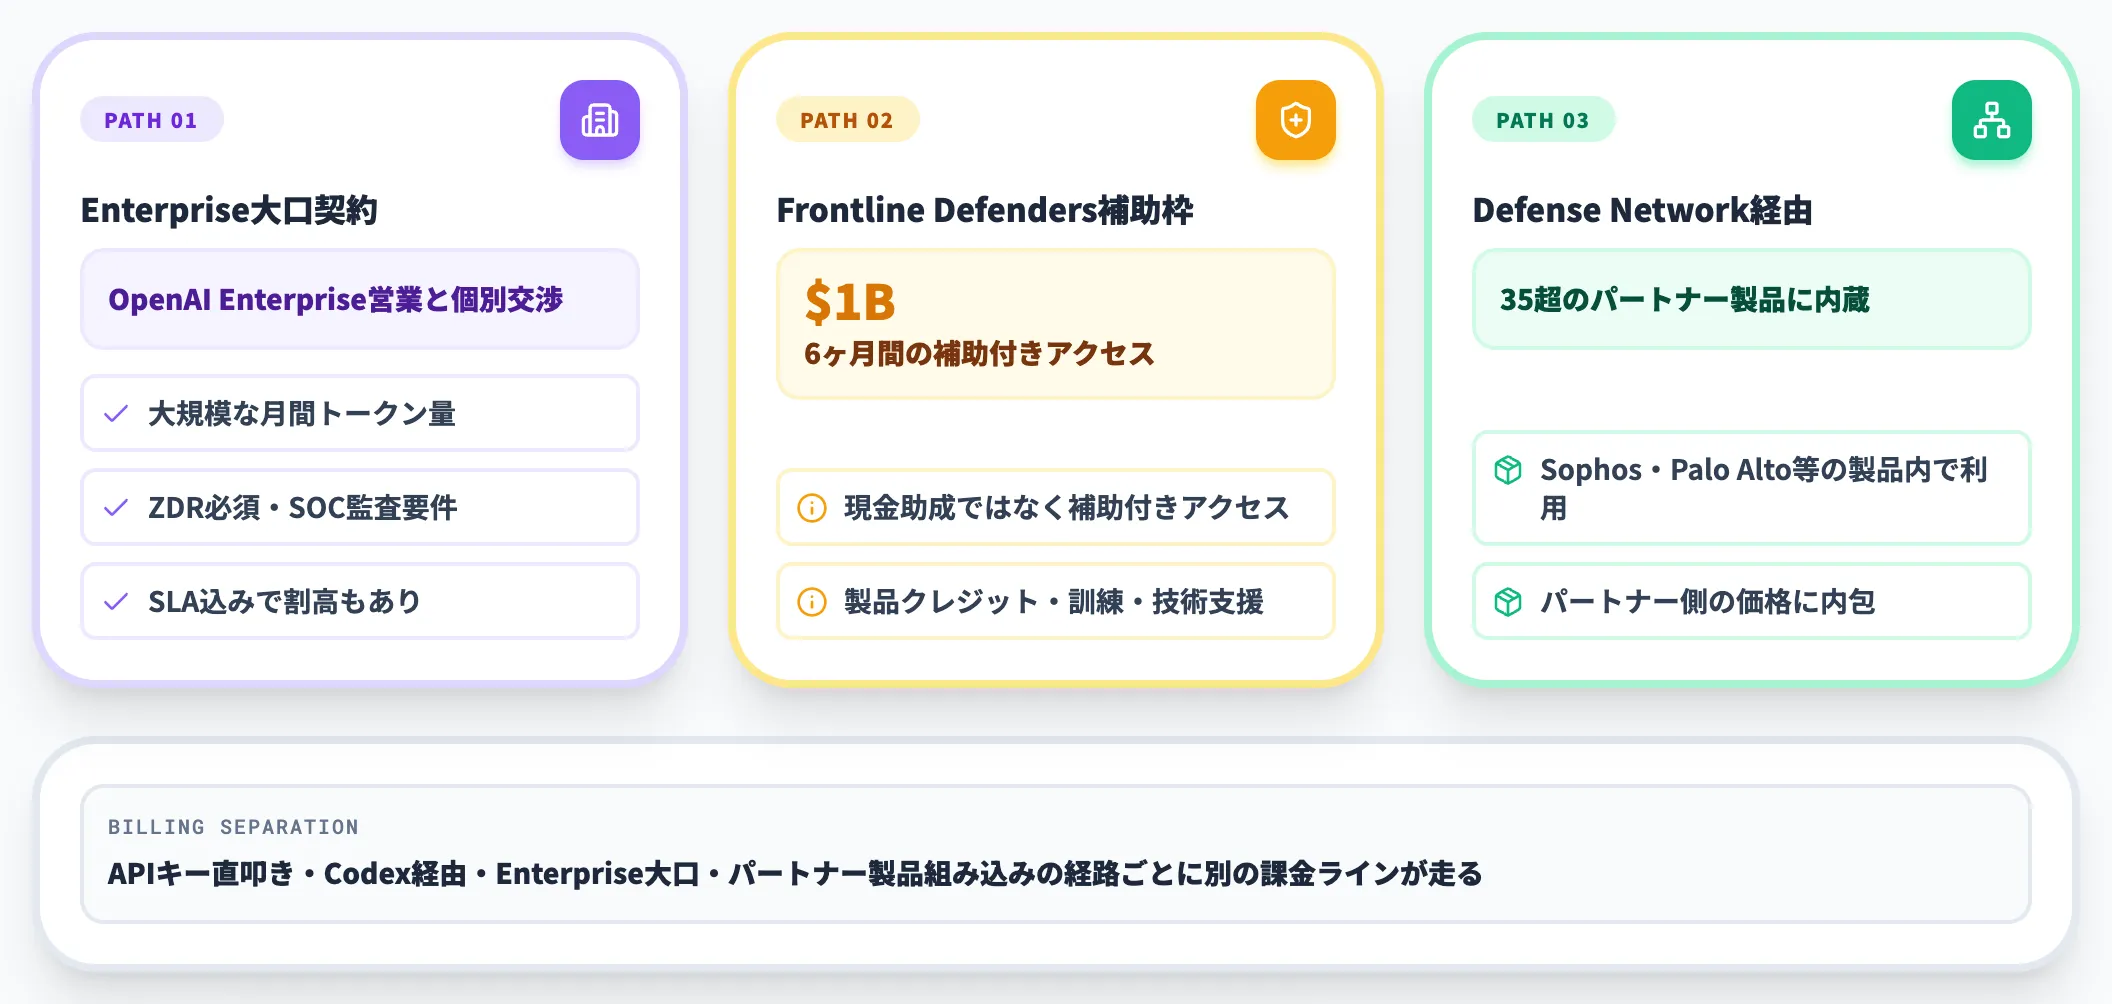
公開単価では収まらない大口・特別枠は個別契約で設計されます。
-
Enterprise大口契約
大規模な月間トークン量・ZDR必須・SOC監査要件が絡む契約は、OpenAIのEnterprise営業と個別交渉で決まります。公開単価より割安になる場合も、SLA込みで割高になる場合もあります。
-
Daybreak for Frontline Defenders補助枠
重要インフラ防御者向けの補助付きアクセス。6ヶ月間で総額$1B(約1,500億円)相当の製品クレジット・訓練・技術支援を提供。現金助成ではなく「補助付きアクセス」の形態で、水道・電力・州地方政府・小規模金融機関などに優先配分されます。
-
Daybreak Defense Network経由(パートナー製品内蔵)
Sophos・Palo Alto・CrowdStrike・Check Point等、Daybreak Defense Network参画の35超のパートナー製品に組み込まれたDaybreakモデルを、その製品の料金体系の中で利用する形。直接契約ではなく、パートナー側の価格に内包されます。
CISOが社内説明に使う数字は、利用経路に応じて該当費用だけを見積もるのが実態です。APIキー直叩きなら公開単価(Blue $4/$20、Red $12.50/$75)、Codex経由ならプランのクレジット枠と追加購入分、Enterprise大口なら個別見積り、パートナー製品組み込みならその製品の料金に内包、という具合に経路ごとに別の課金ラインが走ります。「全部が問い合わせベースで透明性がない」という理解は現状と合いません。
$1B Frontline Defenders補助枠の対象と条件
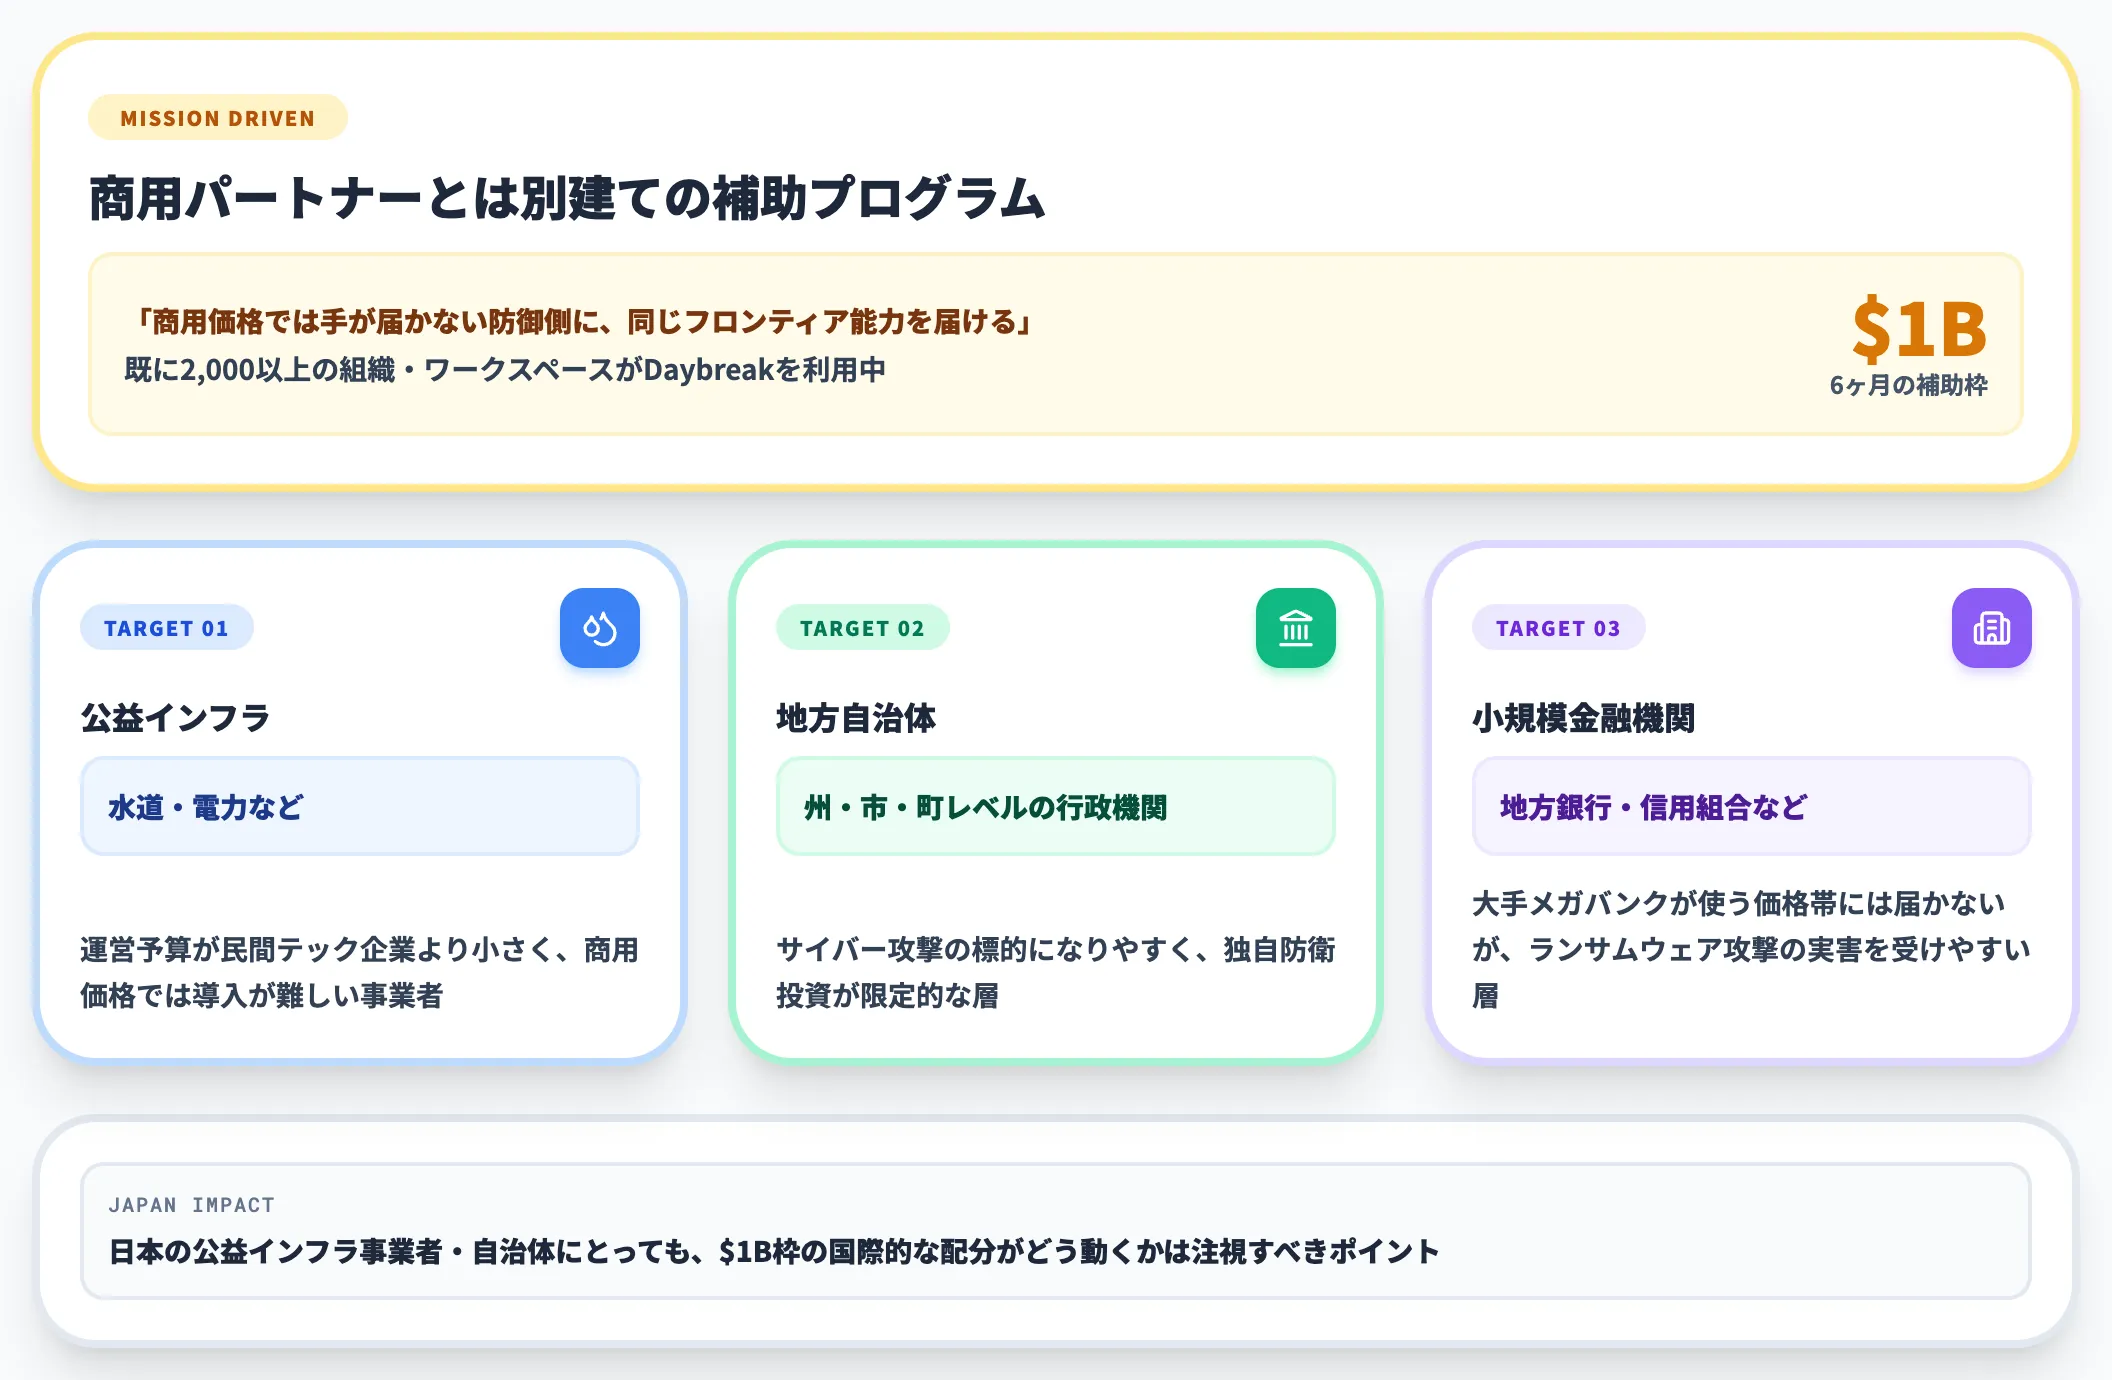
Frontline Defenders補助枠は、Daybreakの中でもミッション色が強いサブプログラムで、商用パートナーとは別建てで設計されています。公表されている対象は以下の通りです。
-
水道・電力など公益インフラ
運営予算が民間テック企業より小さく、商用価格では導入が難しい事業者が主な対象。
-
地方自治体
州・市・町レベルの行政機関で、サイバー攻撃の標的になりやすい層。
-
小規模金融機関
地方銀行・信用組合など、大手メガバンクが使う価格帯には届かないが、ランサムウェア攻撃の実害を受けやすい層。
OpenAIは「商用価格では手が届かない防御側に、同じフロンティア能力を届ける」ことを狙いに置いており、既に2,000以上の組織・ワークスペースがDaybreakを利用中と公表しています。日本の公益インフラ事業者・自治体にとっても、$1B枠の国際的な配分がどう動くかは注視すべきポイントです。
問い合わせ前にそろえておくべき情報
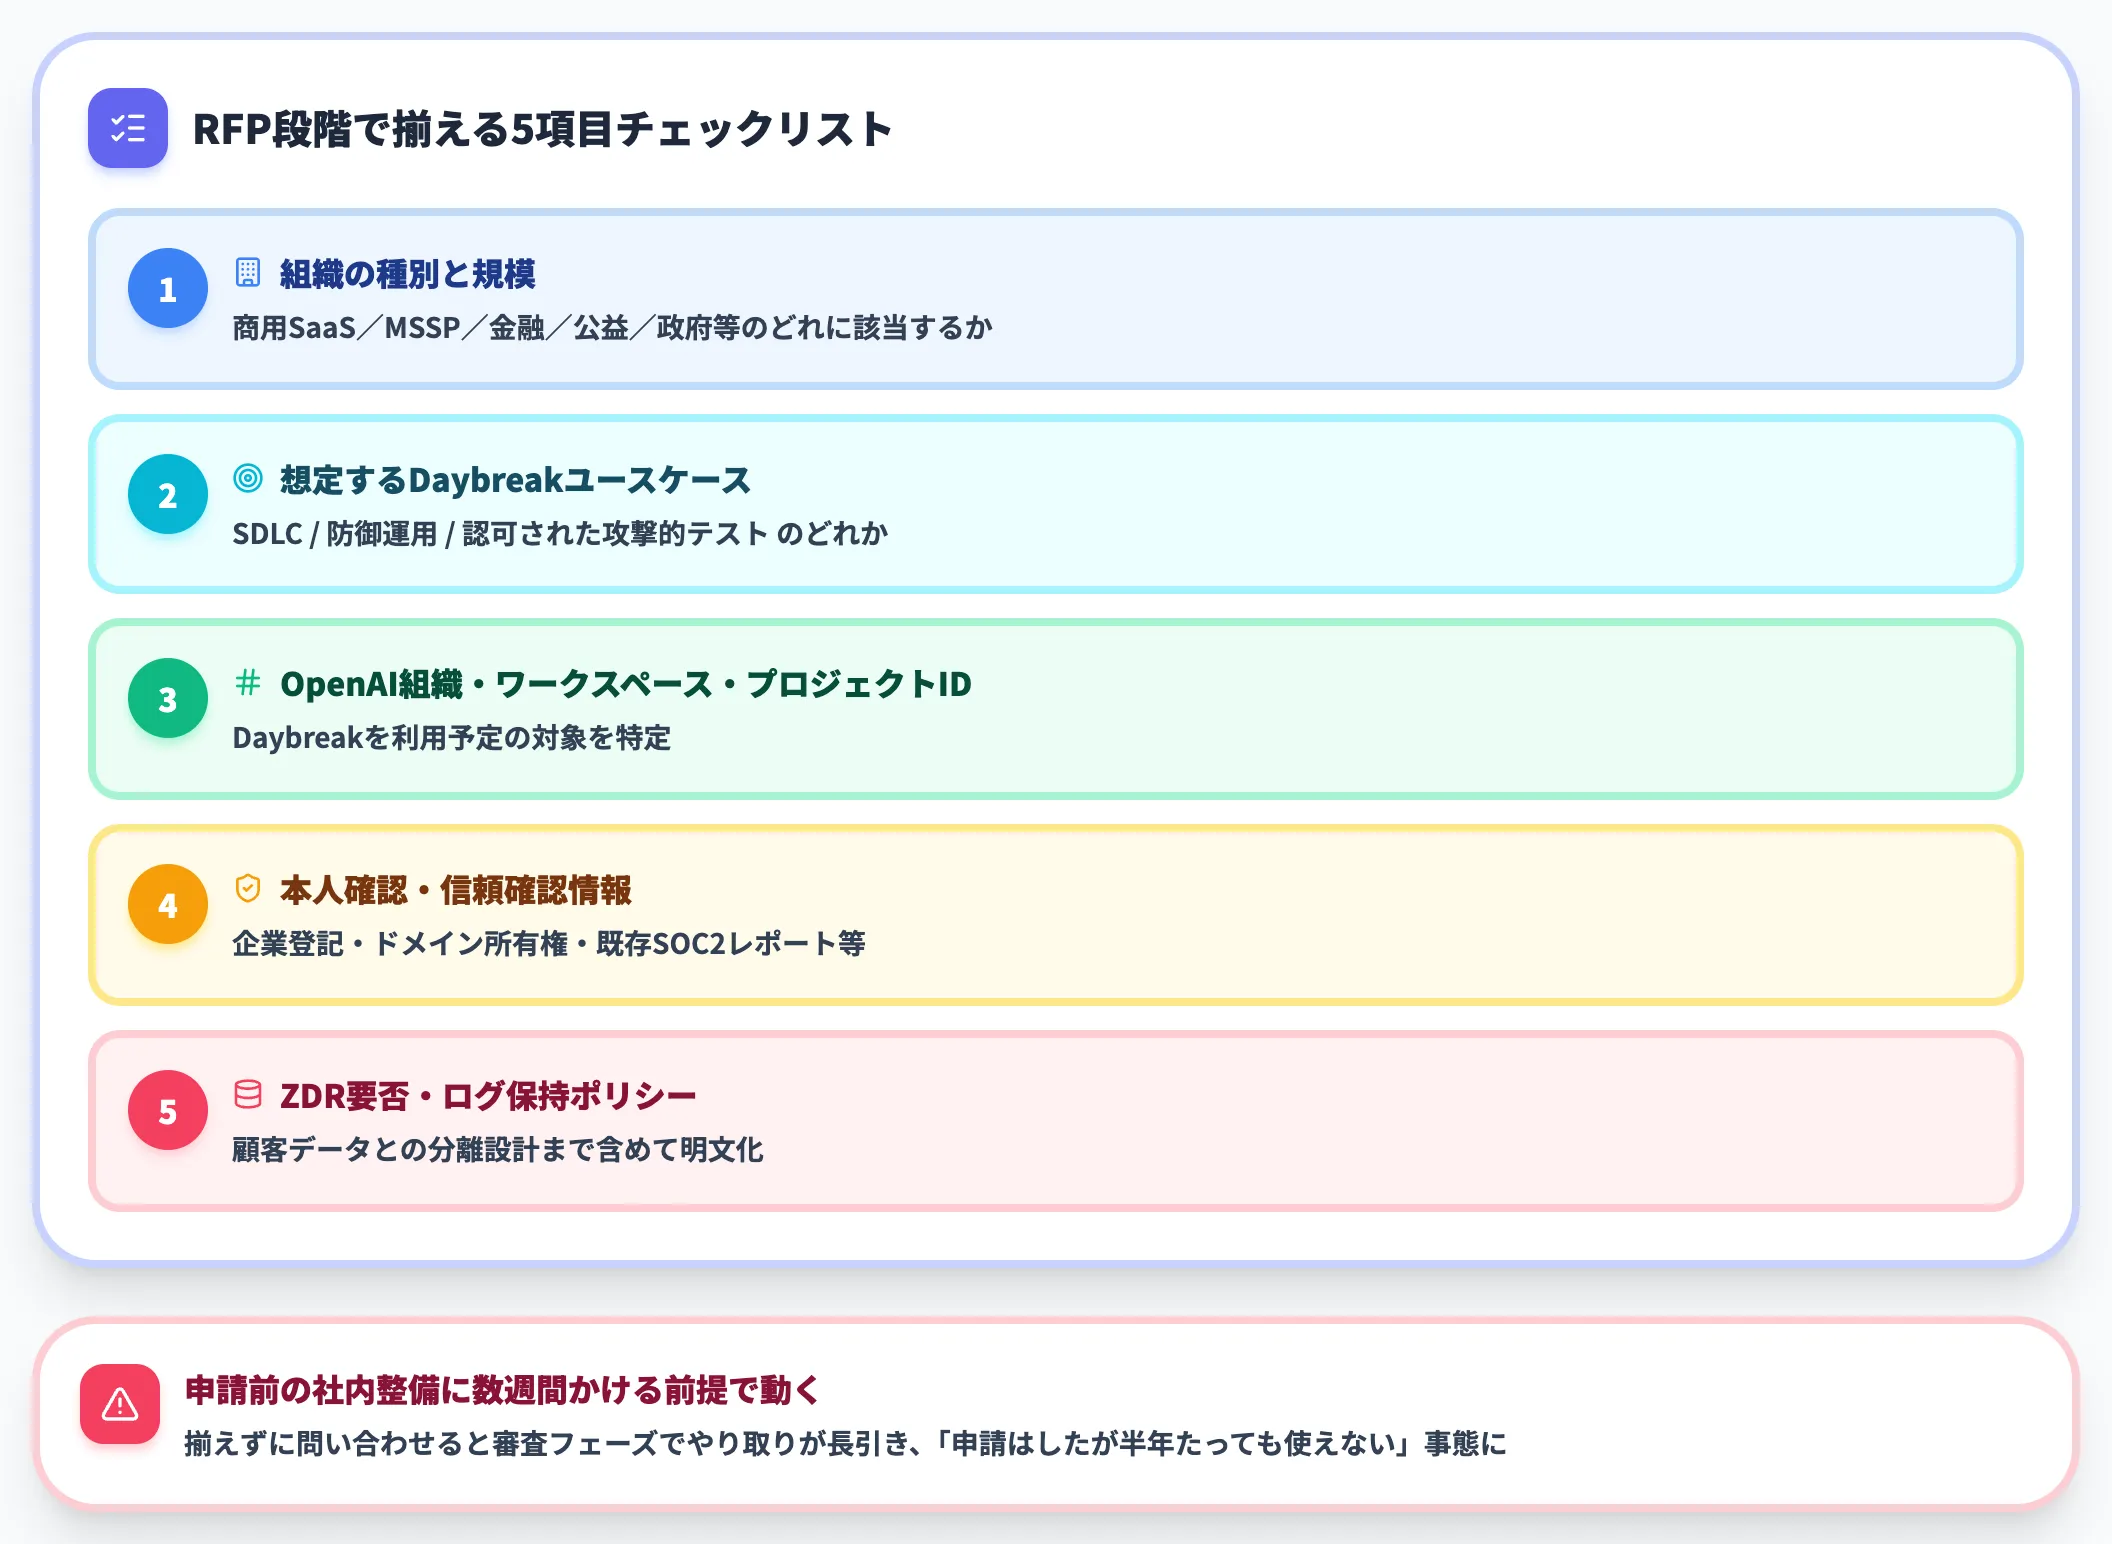
Daybreakは申請ベースのため、問い合わせから見積もりに至るまでに、OpenAI側から組織・ワークフロー・技術基盤の情報開示が求められます。社内で先に揃えておくべき情報は以下の通りです。
- 組織の種別(商用SaaS/MSSP/金融/公益/政府等)と規模
- 想定するDaybreakユースケース(SDLC / 防御運用 / 認可された攻撃的テスト)
- 利用予定のOpenAI組織・ワークスペース・APIプロジェクトID
- 本人確認・信頼確認に使える情報(企業登記・ドメイン所有権・既存SOC2レポート等)
- ZDR要否・ログ保持ポリシー・顧客データとの分離設計
これらを揃えずに問い合わせると、審査フェーズでやり取りが長引き、承認までの期間が実務上の障害になります。「申請はしたが、半年たっても使えない」という事態を避けるには、申請前の社内整備に数週間かける前提で動くのが現実的です。
Daybreakの申請フローと利用準備
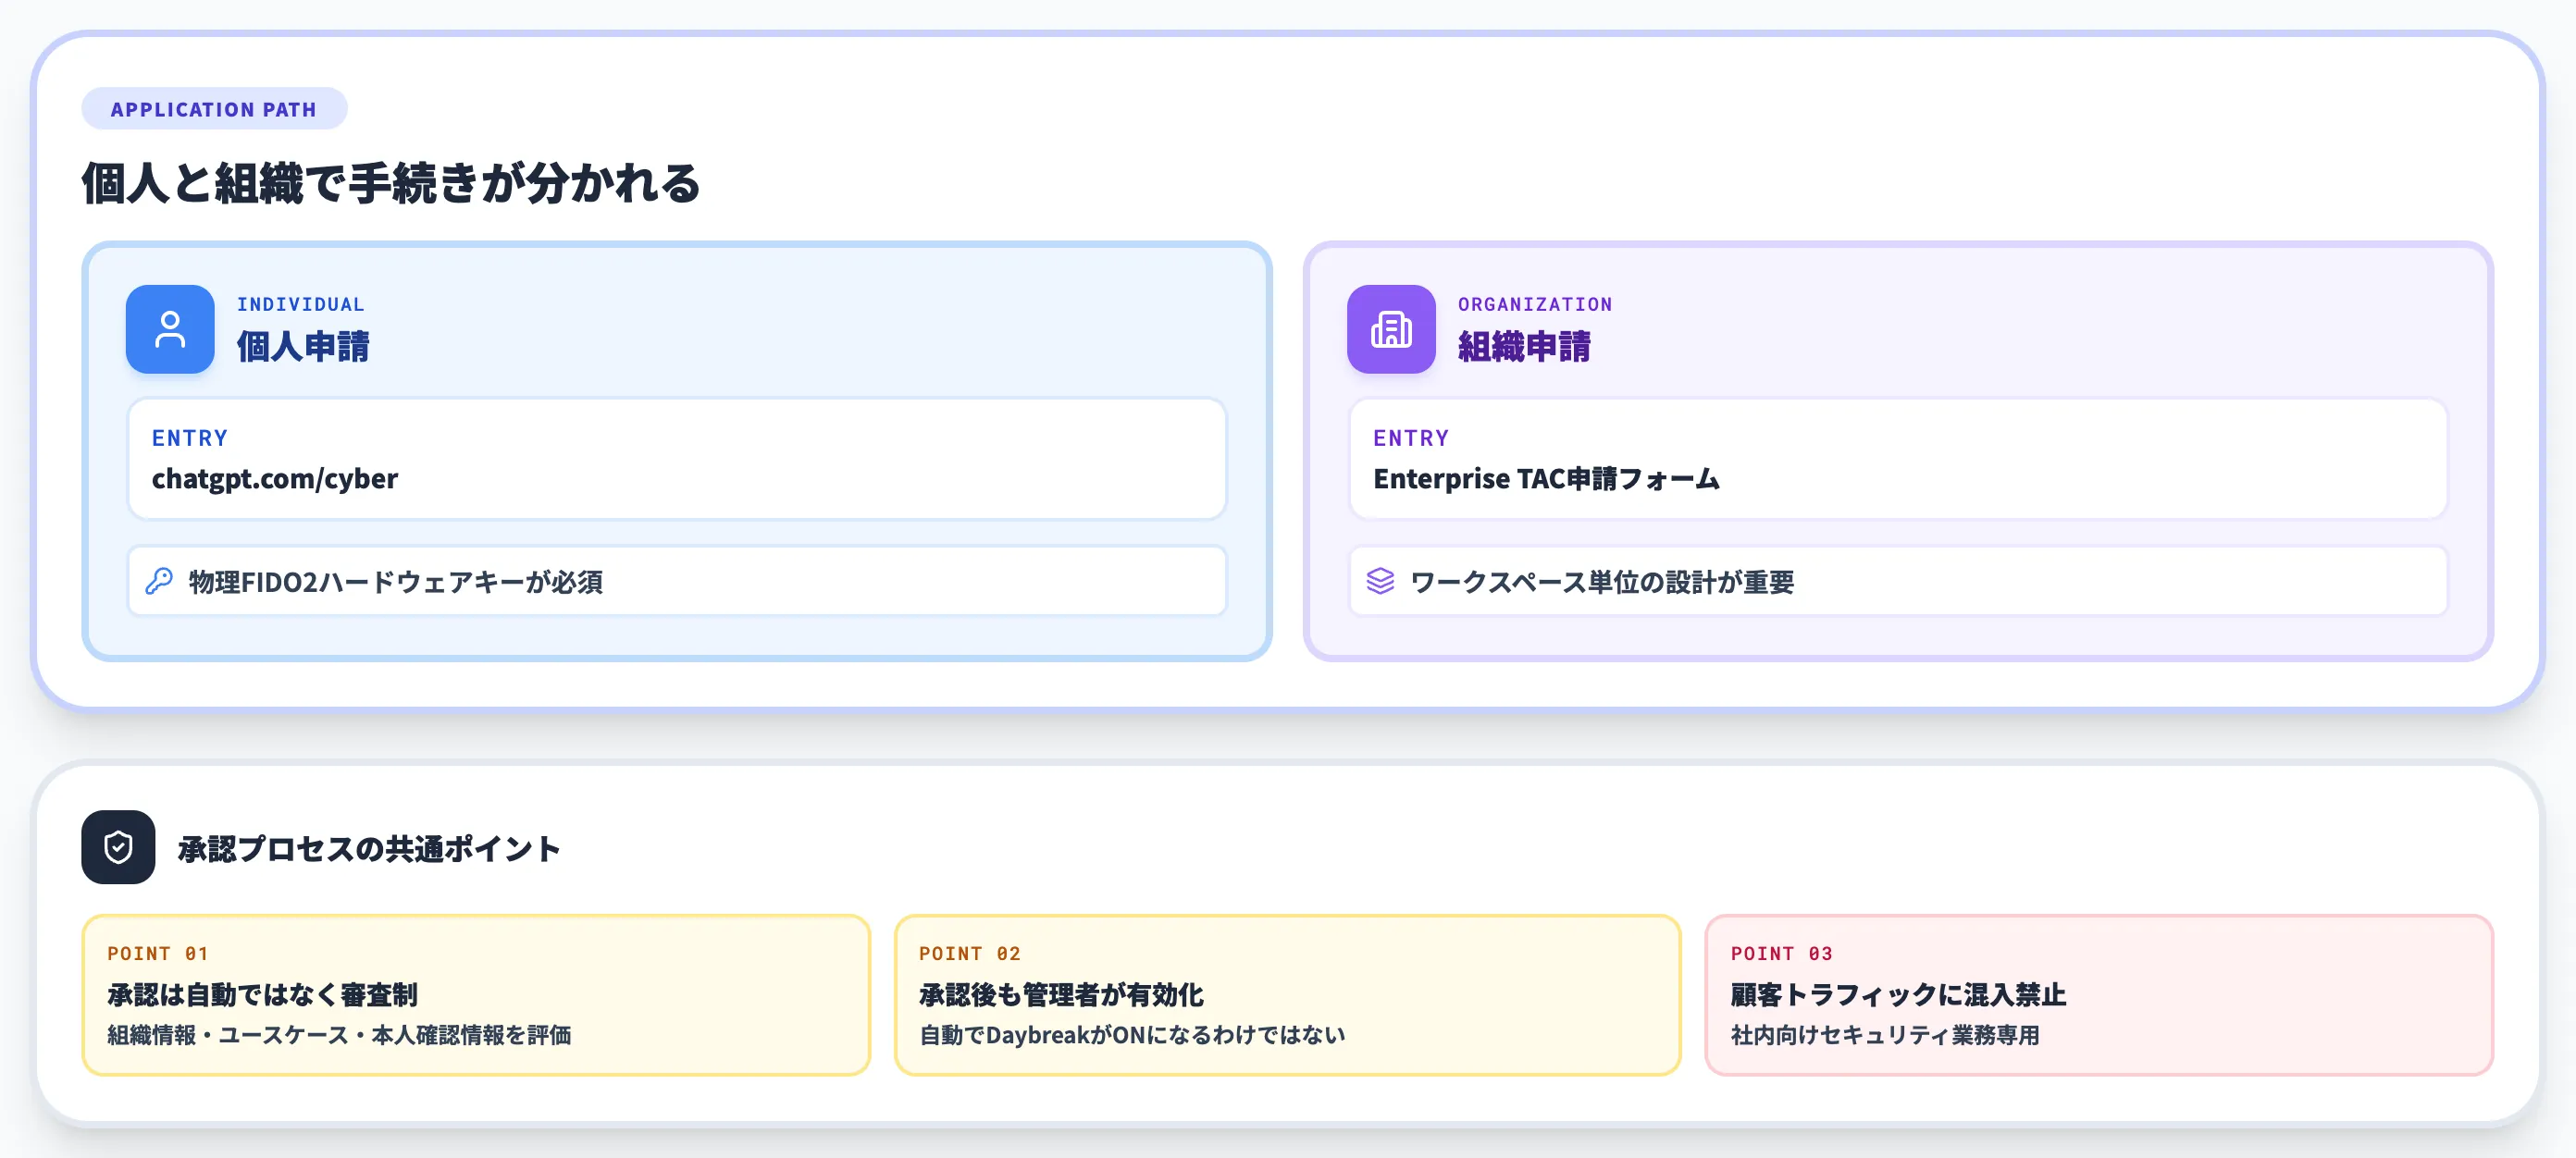
Daybreakの申請は、個人と組織で手続きが分かれています。個人はchatgpt.com/cyber、組織はEnterprise Trusted Access for Cyberフォームから入ります。
承認は自動ではなく審査制で、OpenAI側が組織情報・ユースケース・本人確認情報を評価したうえで降りる仕組みです。
個人申請経路:FIDO2ハードウェアキーが必須
個人申請経路の最大の特徴は、物理的なFIDO2対応ハードウェアセキュリティキーが必須という点です。
ソフトウェアパスキーや同期型パスキーだけでは要件を満たせません。この要件はOpenAI公式ヘルプの「Individual account-security requirements」で明示されており、組織経由・Red経路には別のオンボーディング条件が適用されます。
個人申請の基本資格は以下です。
- 18歳以上であること
- 対象の有料プラン(Pro等)に加入していること
- Advanced Account Security(物理FIDO2鍵を含む2種類以上のサインイン方法)を有効化できること
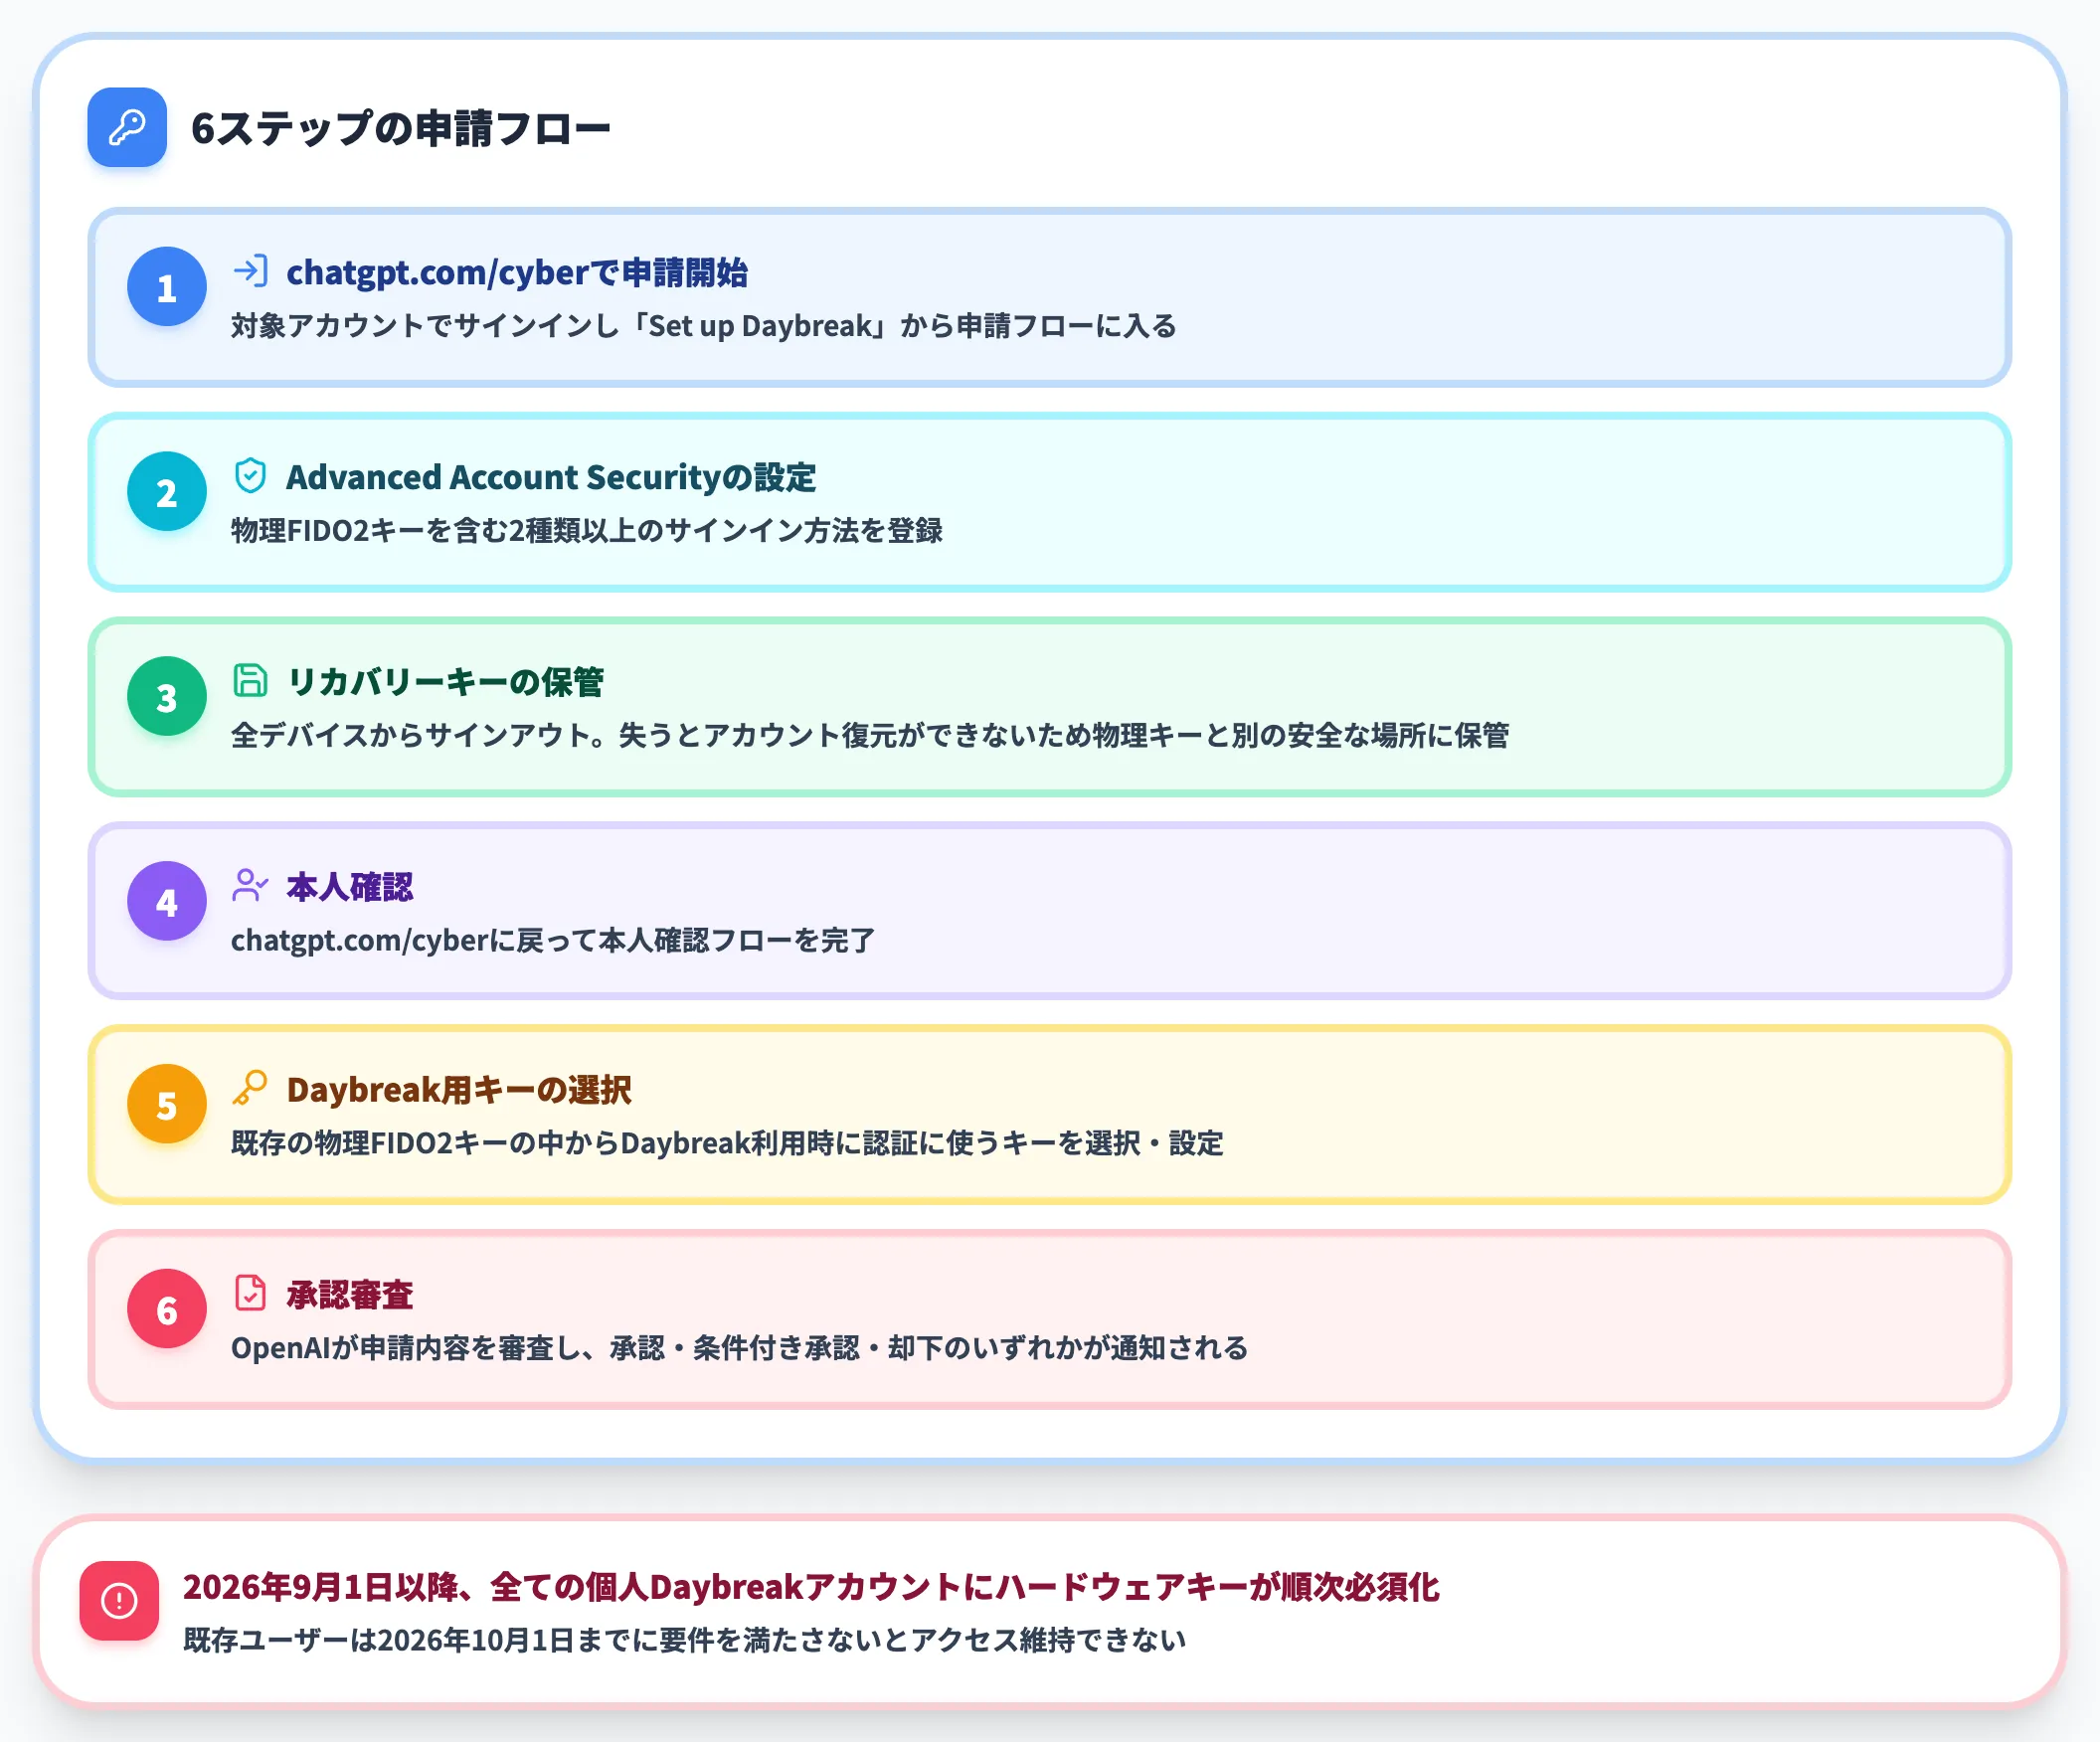
手続きの流れは以下の通りです。
-
chatgpt.com/cyber で申請開始
対象アカウントでサインインし、「Set up Daybreak」から申請フローに入ります。
-
Advanced Account Securityの設定
物理FIDO2キーを含む2種類以上のサインイン方法を登録します。1本は物理キー、もう1本は別のパスキー(ソフトウェア・同期型を含む)または追加の物理キー。
-
リカバリーキーの保管
Advanced Account Security有効化時に全デバイスからサインアウトされます。リカバリーキーを失うとアカウント復元ができなくなるため、物理キーと別の安全な場所に保管します。
-
本人確認
chatgpt.com/cyber に戻って本人確認フローを完了させます。
-
Daybreak用キーの選択(Set up your Daybreak keys)
Advanced Account Securityで既に登録した物理FIDO2キーの中から、Daybreak利用時に認証に使うキーを選択・設定します(別の物理キーを追加で用意する必要はなく、既存の適合キーをDaybreak用として割り当てる工程です)。
-
承認審査
全てが揃っても承認は自動では降りません。OpenAIが申請内容を審査し、承認・条件付き承認・却下のいずれかが通知されます。
注意すべきは、2026年9月1日以降、全ての個人Daybreakアカウントに対しハードウェアセキュリティキーが順次必須化される点です。
既存ユーザーは2026年10月1日までに要件を満たさないとアクセス維持できないため、既にDaybreakを使っている個人は移行状況を再確認する必要があります。
組織申請:ワークスペース単位の設計がポイント
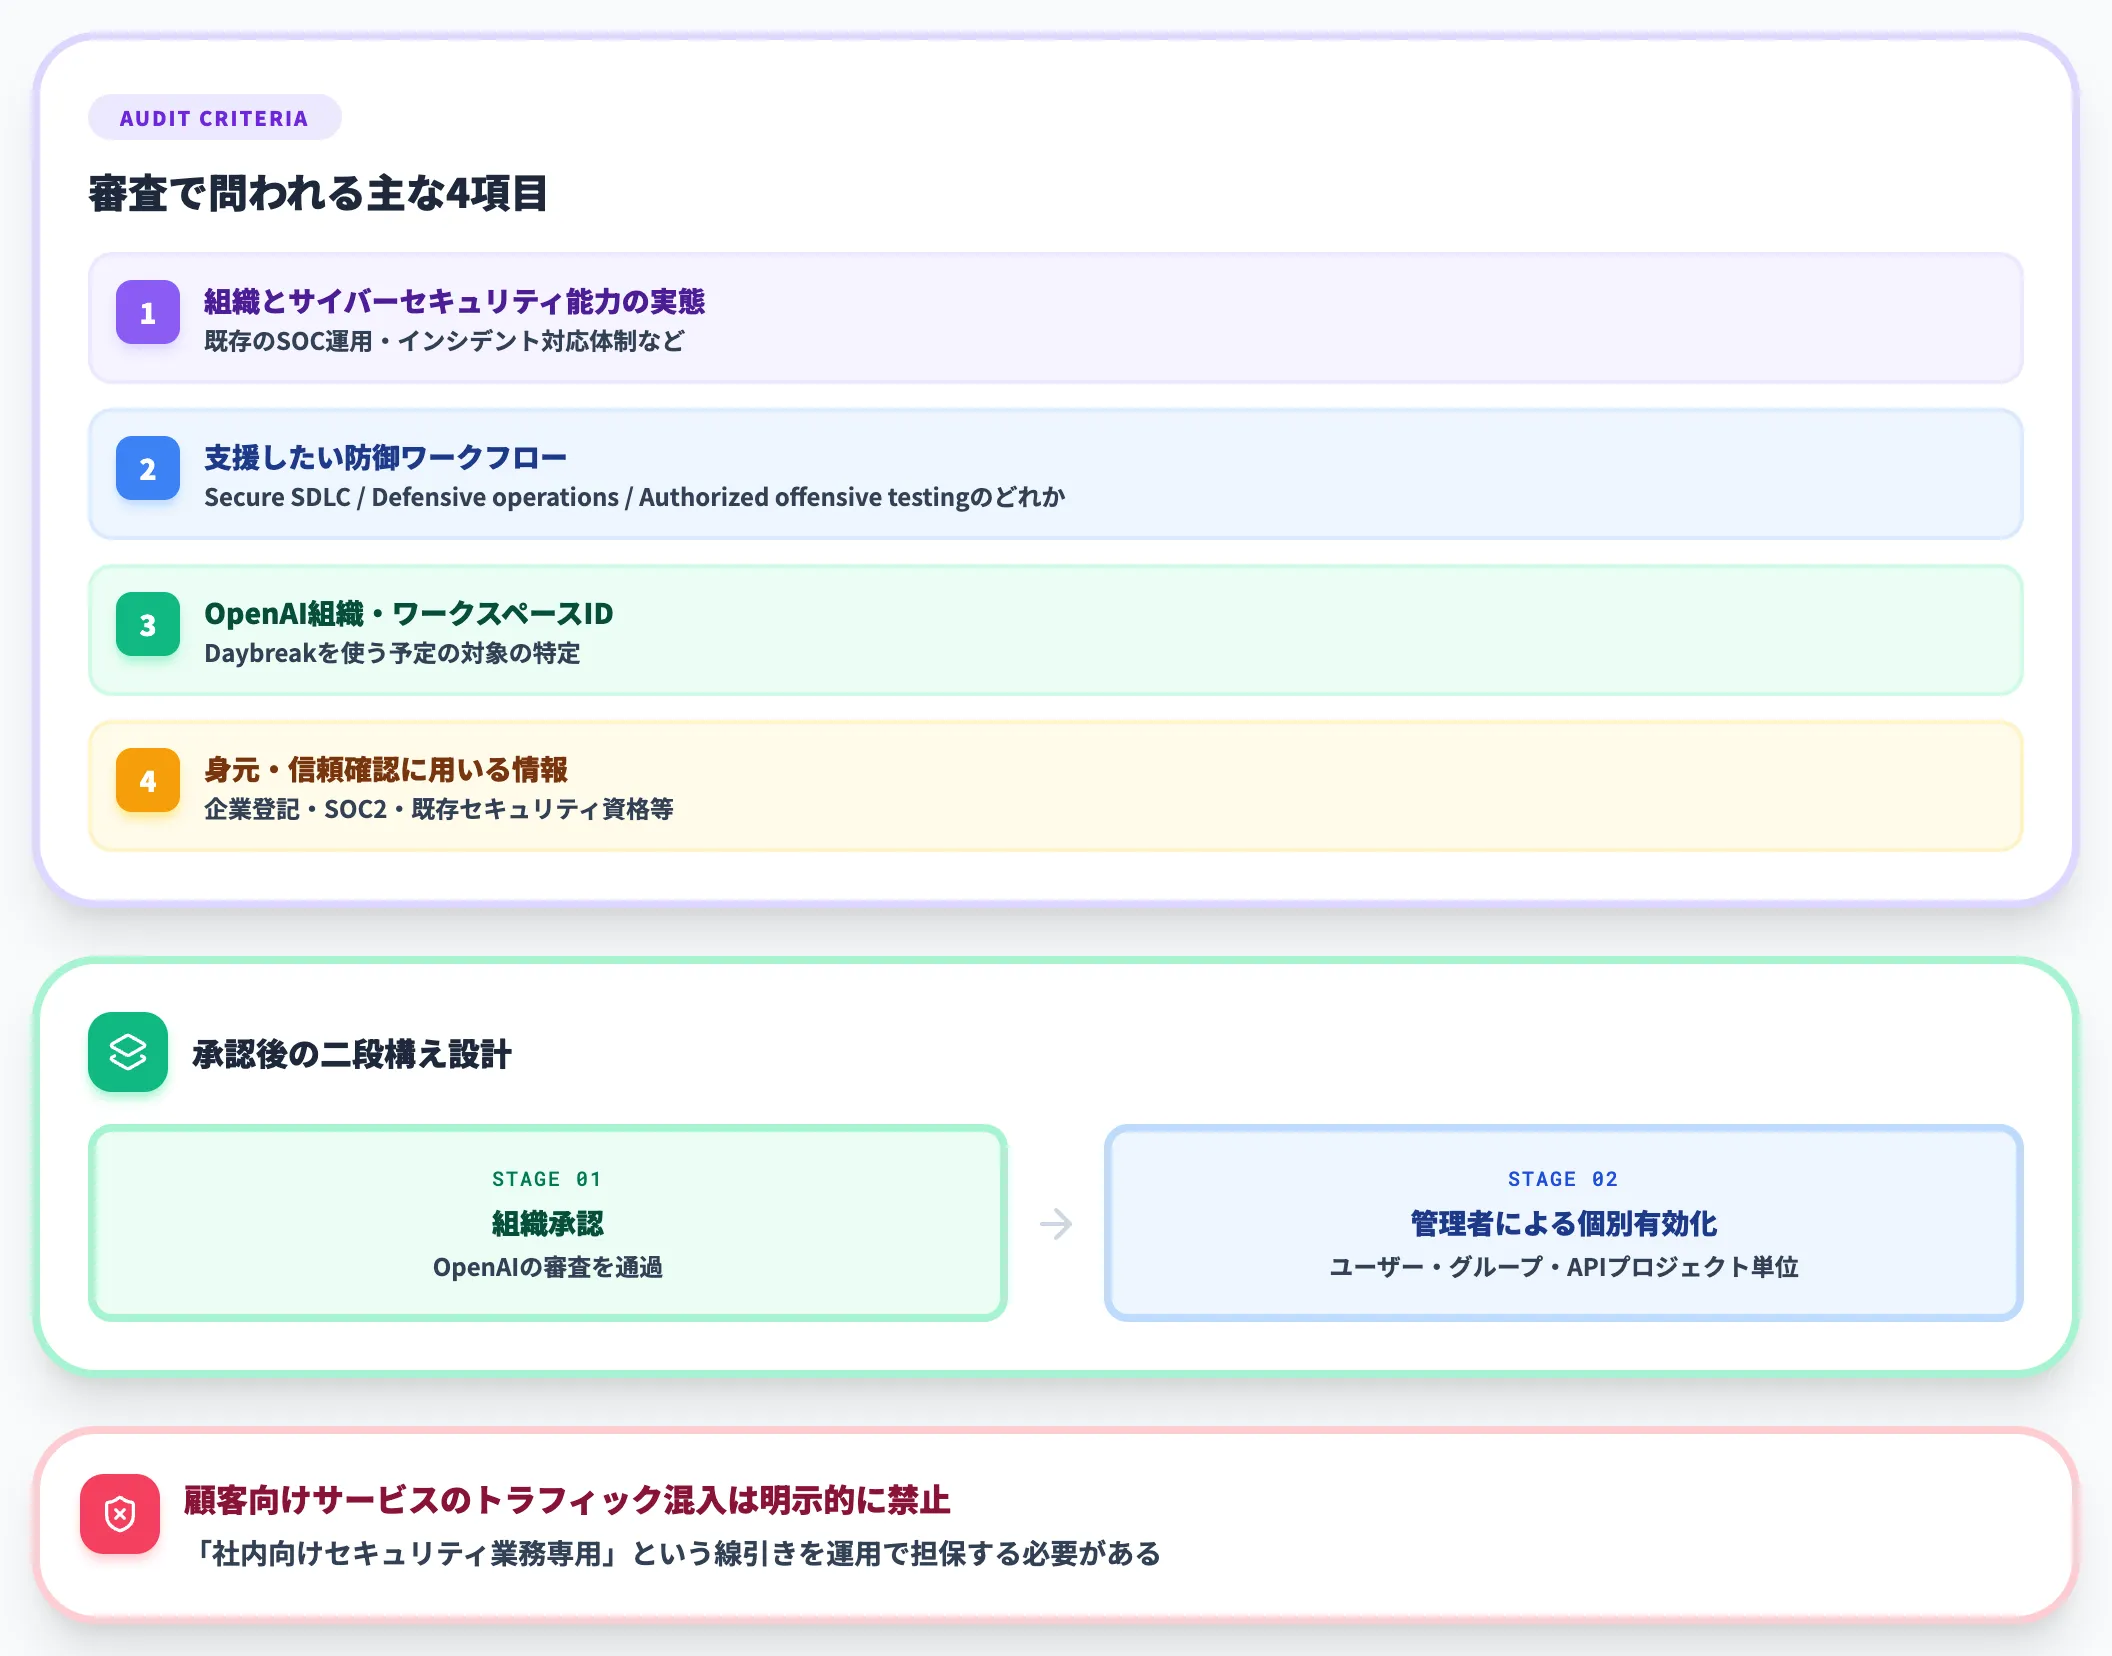
組織申請では、個人申請よりもどのワークスペースでDaybreakを使うかの設計が重視されます。審査で問われる主な項目は以下の通りです。
- 組織とサイバーセキュリティ能力の実態
- 支援したい防御ワークフロー(Secure SDLC / Defensive operations / Authorized offensive testing のどれか)
- Daybreakを使う予定のOpenAI組織・ワークスペースID
- 身元・信頼確認に用いる情報
承認後も「自動でDaybreakがON」ではなく、管理者がユーザー・グループ・APIプロジェクト単位で有効化する二段構えになっています。
顧客向けサービスのトラフィックに Daybreak を混入させることは明示的に禁止されており、「社内向けセキュリティ業務専用」という線引きを運用で担保する必要があります。
Daybreakで保証されない5つの制約
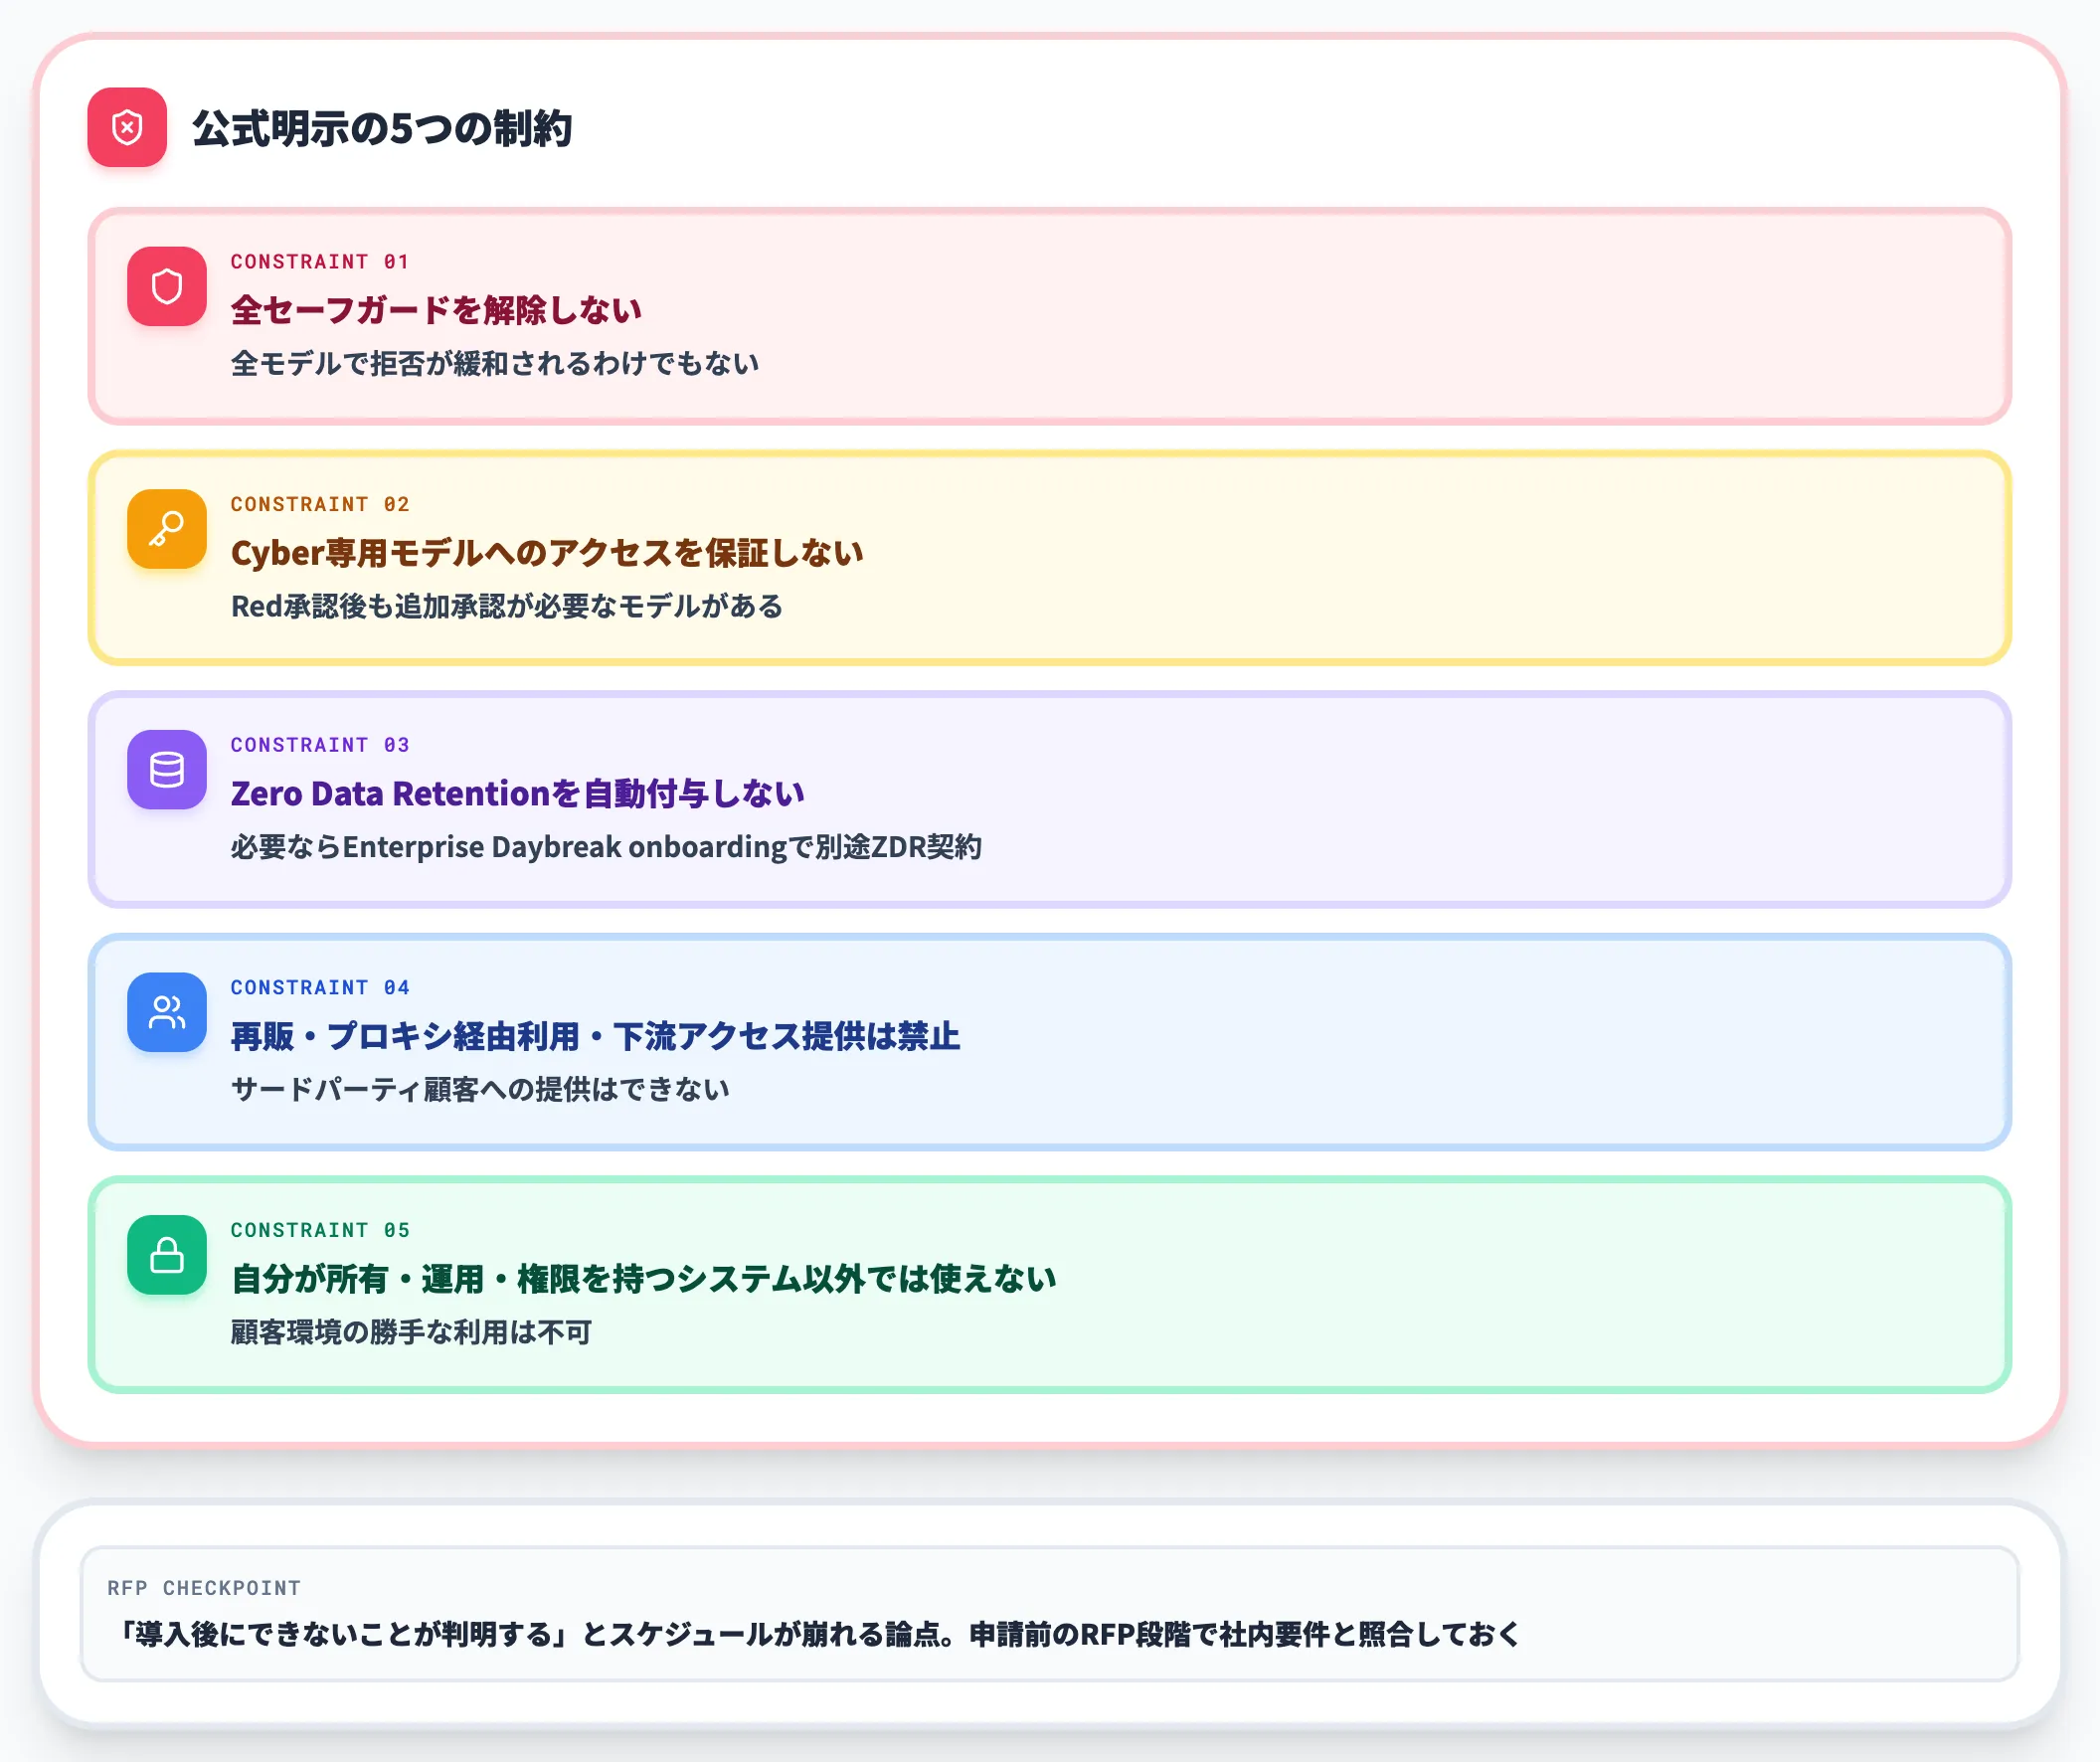
申請前に押さえておくべき公式制約は、OpenAI公式ヘルプで明示されています。
- 全てのセーフガードを解除するわけではなく、全モデルで拒否が緩和されるわけでもない
- Cyber専用モデルへのアクセスを保証しない(Red承認後も追加承認が必要なモデルがある)
- Zero Data Retentionを自動で付与しない
- サードパーティ顧客への再販・プロキシ経由利用・下流アクセス提供は禁止
- 自分が所有・運用・明示的に権限を持つシステム以外では使えない
これらは「導入後にできないことが判明する」とスケジュールが大きく崩れる論点なので、申請前のRFP段階で社内要件と照合しておくのが安全です。
日本企業がDaybreakと向き合う際のポイント
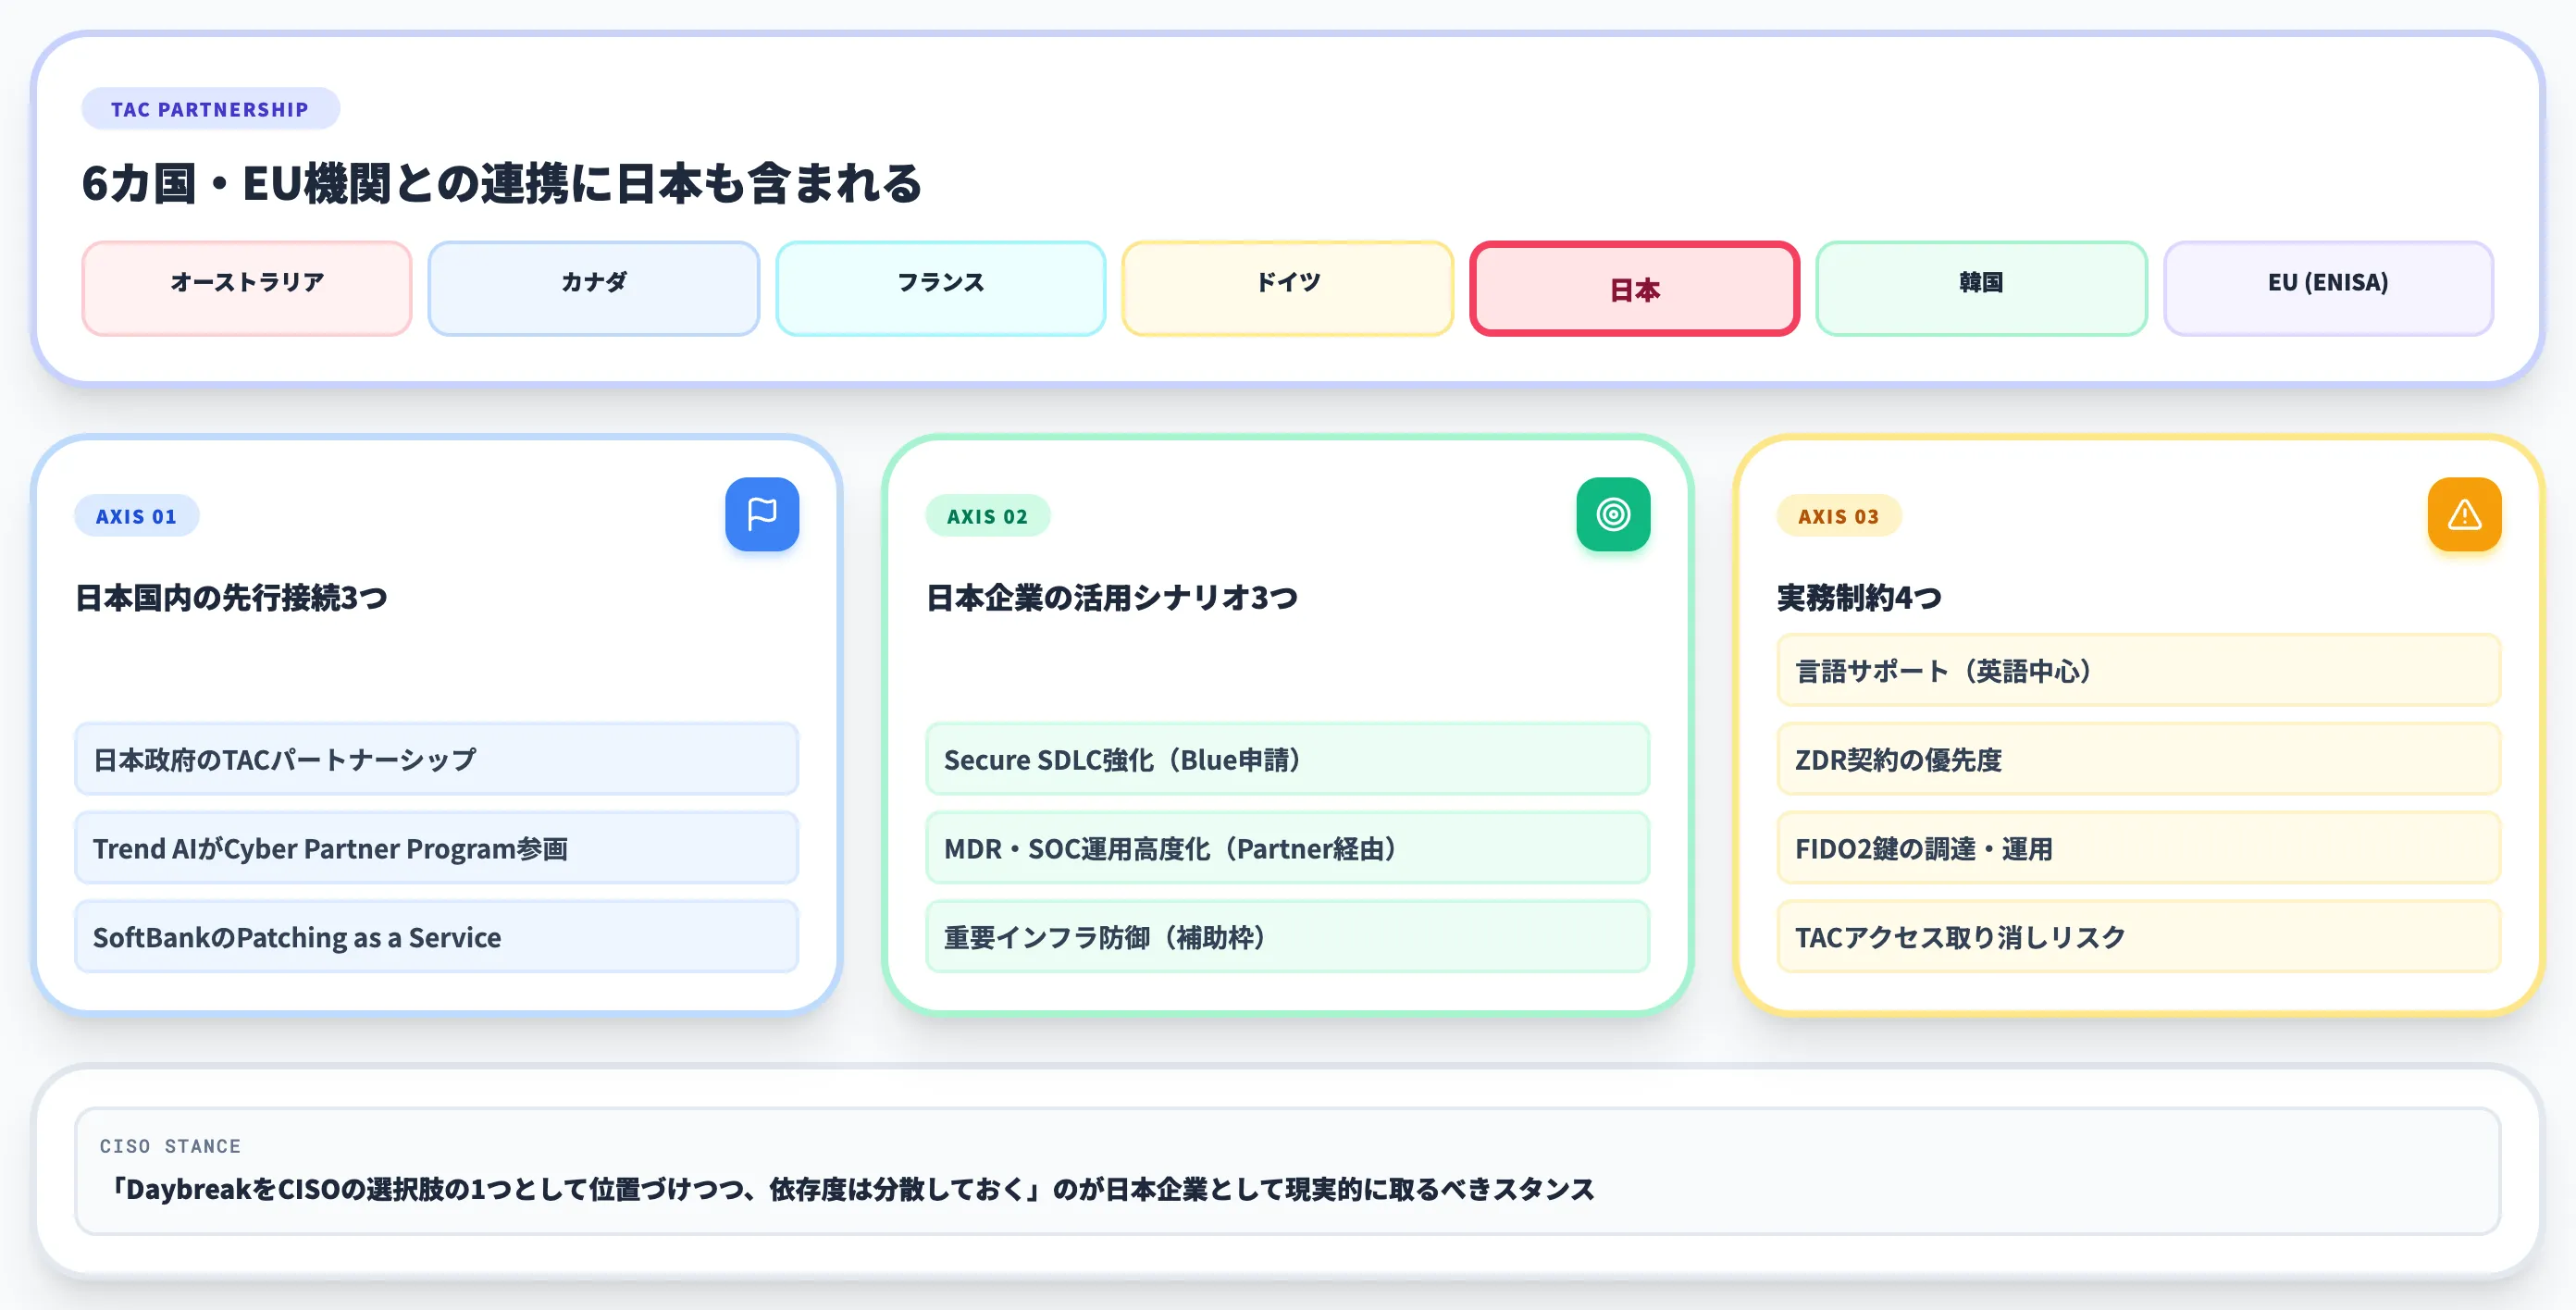
Daybreakは2026年6月時点で、日本を含む6カ国・EU機関とTrusted Access for Cyberパートナーシップを締結しており、日本企業にとっても「海の向こうの話」ではなくなっています。
OpenAI公式Daybreak: Tools for securing every organization in the worldでは、オーストラリア・カナダ・フランス・ドイツ・日本・韓国・EU機関(ENISA)との提携が明記されており、英国政府とはサイバー・テスト評価等での連携が別途進んでいることが示されています。
日本政府・パートナー企業の動き
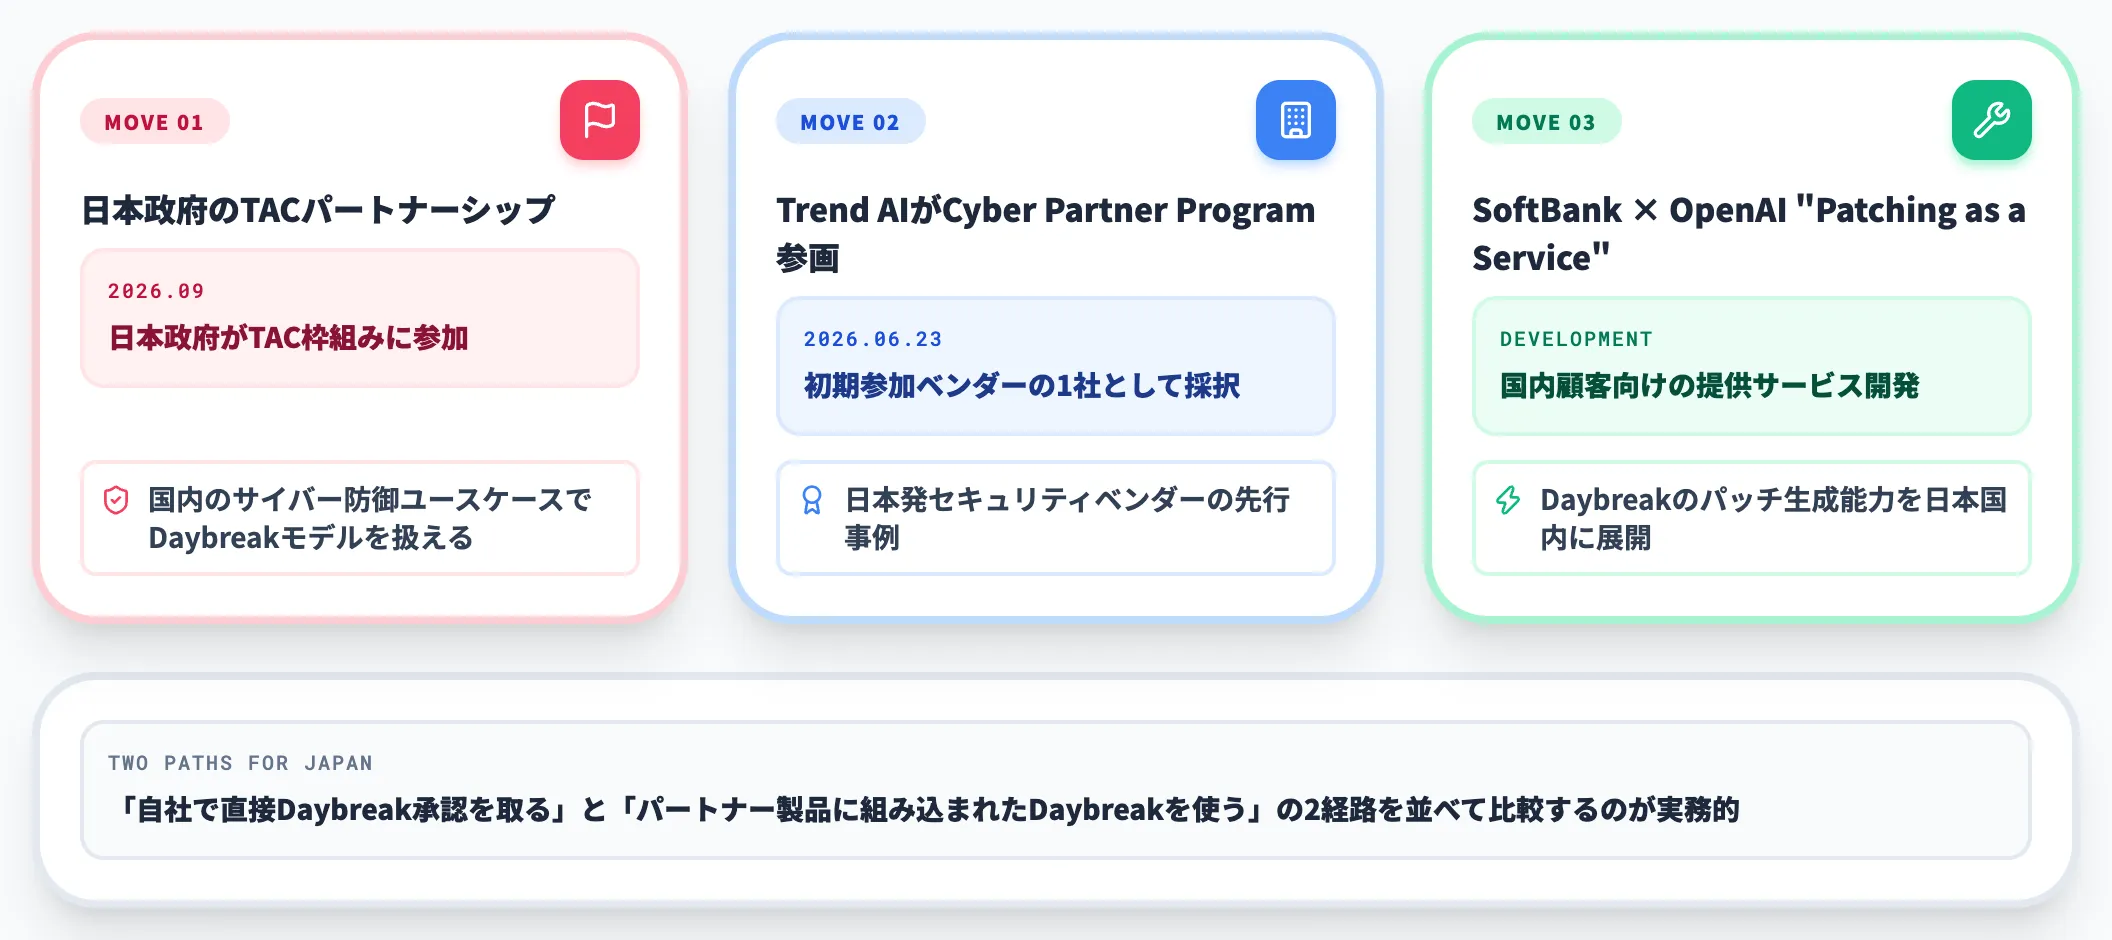
日本国内でDaybreakと直接接続している動きは、現時点で3つあります。
-
日本政府のTACパートナーシップ
2026年9月までに日本政府がTAC枠組みに参加し、国内のサイバー防御ユースケースでDaybreakモデルを扱える枠が整備されました。
-
Trend AIがCyber Partner Programに参画
Trend AIが2026年6月23日に発表した通り、Trend AIはDaybreak Cyber Partner Programの初期参加ベンダーの1社として採択されています。日本発セキュリティベンダーとしての先行事例です。
-
SoftBankとOpenAIのPatching as a Service
SoftBankはOpenAIと組み、Daybreakのパッチ生成能力を日本国内の顧客向けに提供するサービスの開発を進めています。
これらの動きが示すのは、日本企業にとってDaybreakが「申請して直接使う」以外に、パートナー経由で間接的に恩恵を受ける経路が既に整いつつあるという事実です。
CISOが社内説明する際も、「自社で直接Daybreak承認を取る」と「パートナー製品に組み込まれたDaybreakを使う」の2経路を並べて比較するのが実務的です。
想定される活用シナリオ
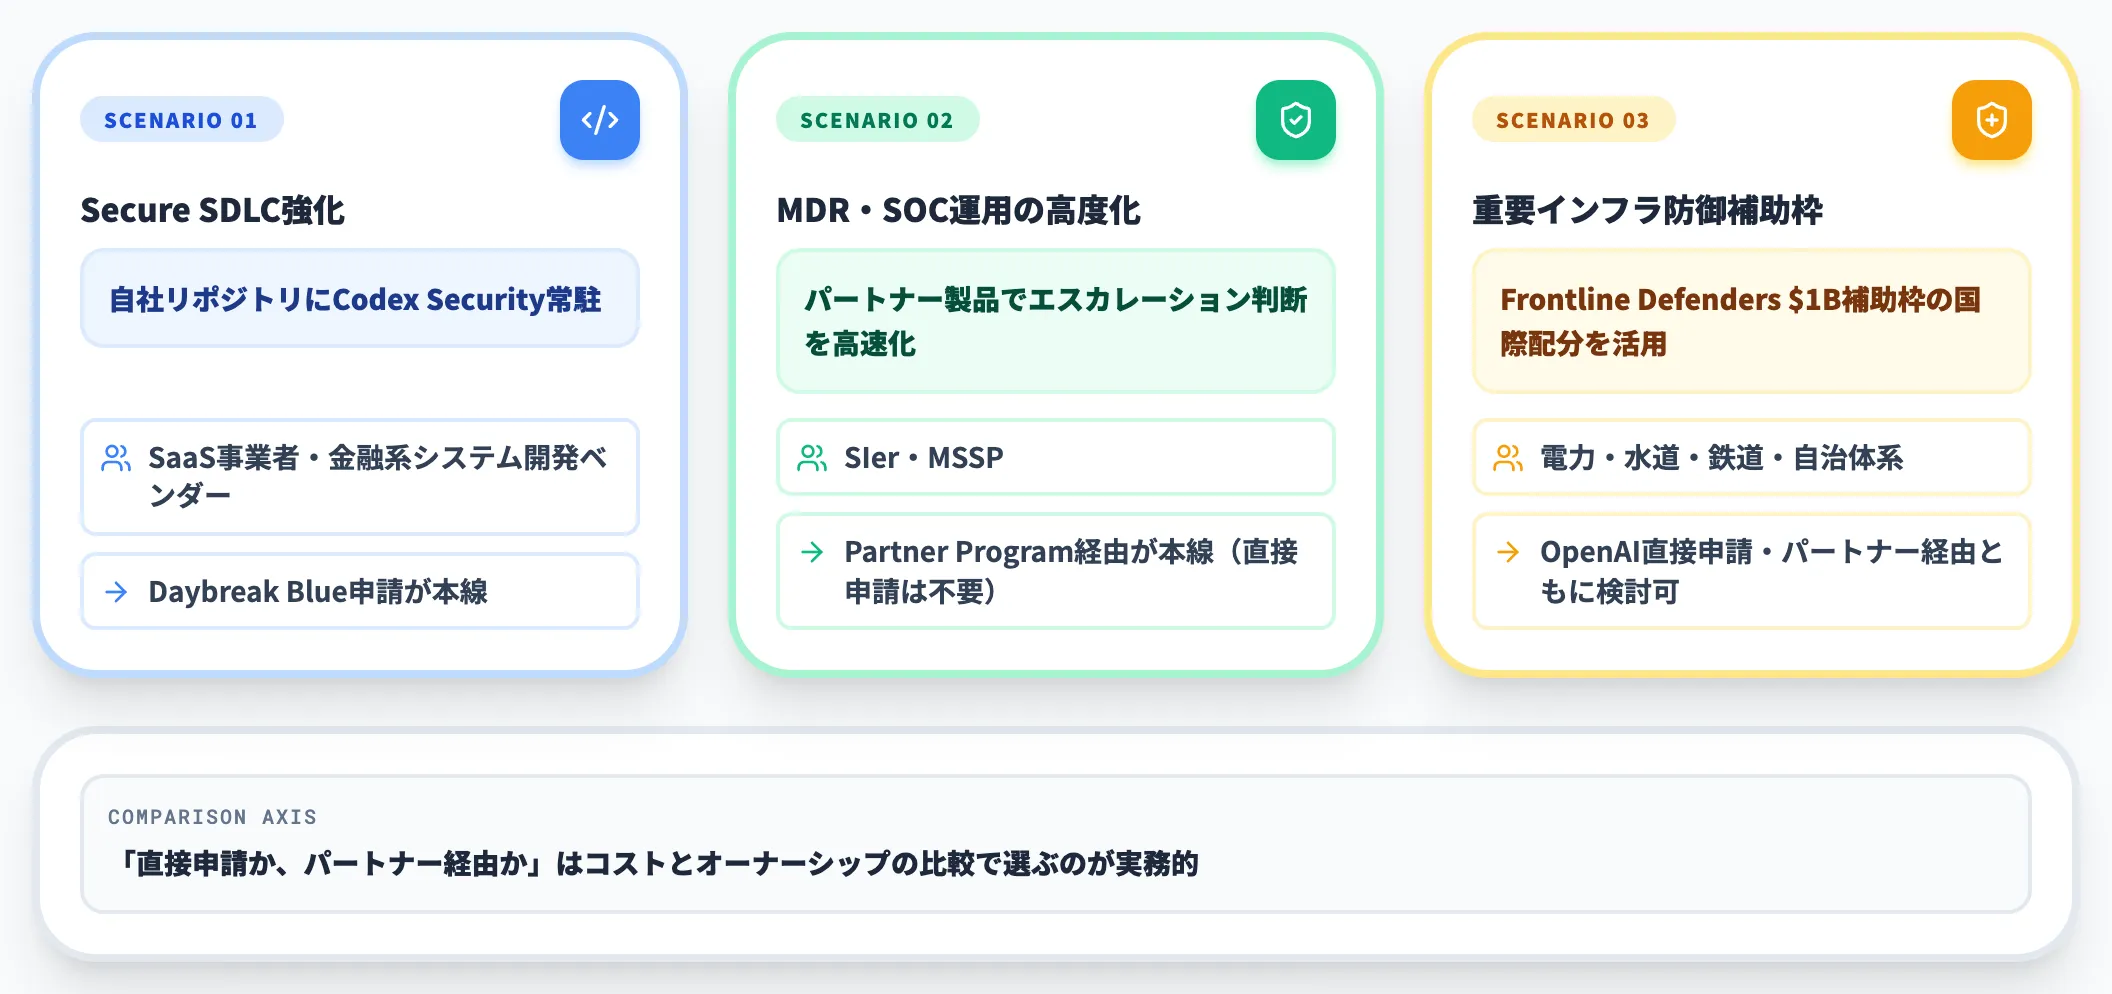
日本企業のDaybreak活用シナリオは、組織の種別によって変わります。SIer視点で見ると、以下の3パターンが現実的な接点になります。
-
自社プロダクトのSecure SDLC強化
SaaS事業者・金融系システム開発ベンダーが、自社リポジトリに対してCodex Securityを常駐させるケース。Daybreak Blue申請が本線です。
-
MDR・SOC運用の高度化
SIer・MSSPが、自社の運用センターでDaybreak搭載SOC製品(Sophos・Palo Alto・CrowdStrike等)を導入してエスカレーション判断を速めるケース。Partner Program経由が本線で、直接申請は不要なことが多いです。
-
重要インフラ防御者としての補助枠利用
電力・水道・鉄道・自治体系が、Frontline Defenders $1B補助枠の国際配分を受けて導入するケース。$1B補助枠は当初USの重要インフラ防御者を優先対象とし、「今後数週間でパートナー国にも拡大」とOpenAIが公式に表明しています。
日本の対象組織もOpenAIへの直接申請・パートナー経由のどちらでも検討の俎上に乗ります。
これらを並べて見えてくるのは、自社で直接Daybreak申請を取る経路は、SDLC強化・防御運用・認可された攻撃的テストのいずれにも開かれているということです。
SOC運用側は商用パートナー製品に組み込まれたDaybreakを選ぶ方が運用が速く立ち上がるケースもあるため、「直接申請か、パートナー経由か」はコストとオーナーシップの比較で選ぶのが実務的です。
日本企業が直面する実務制約
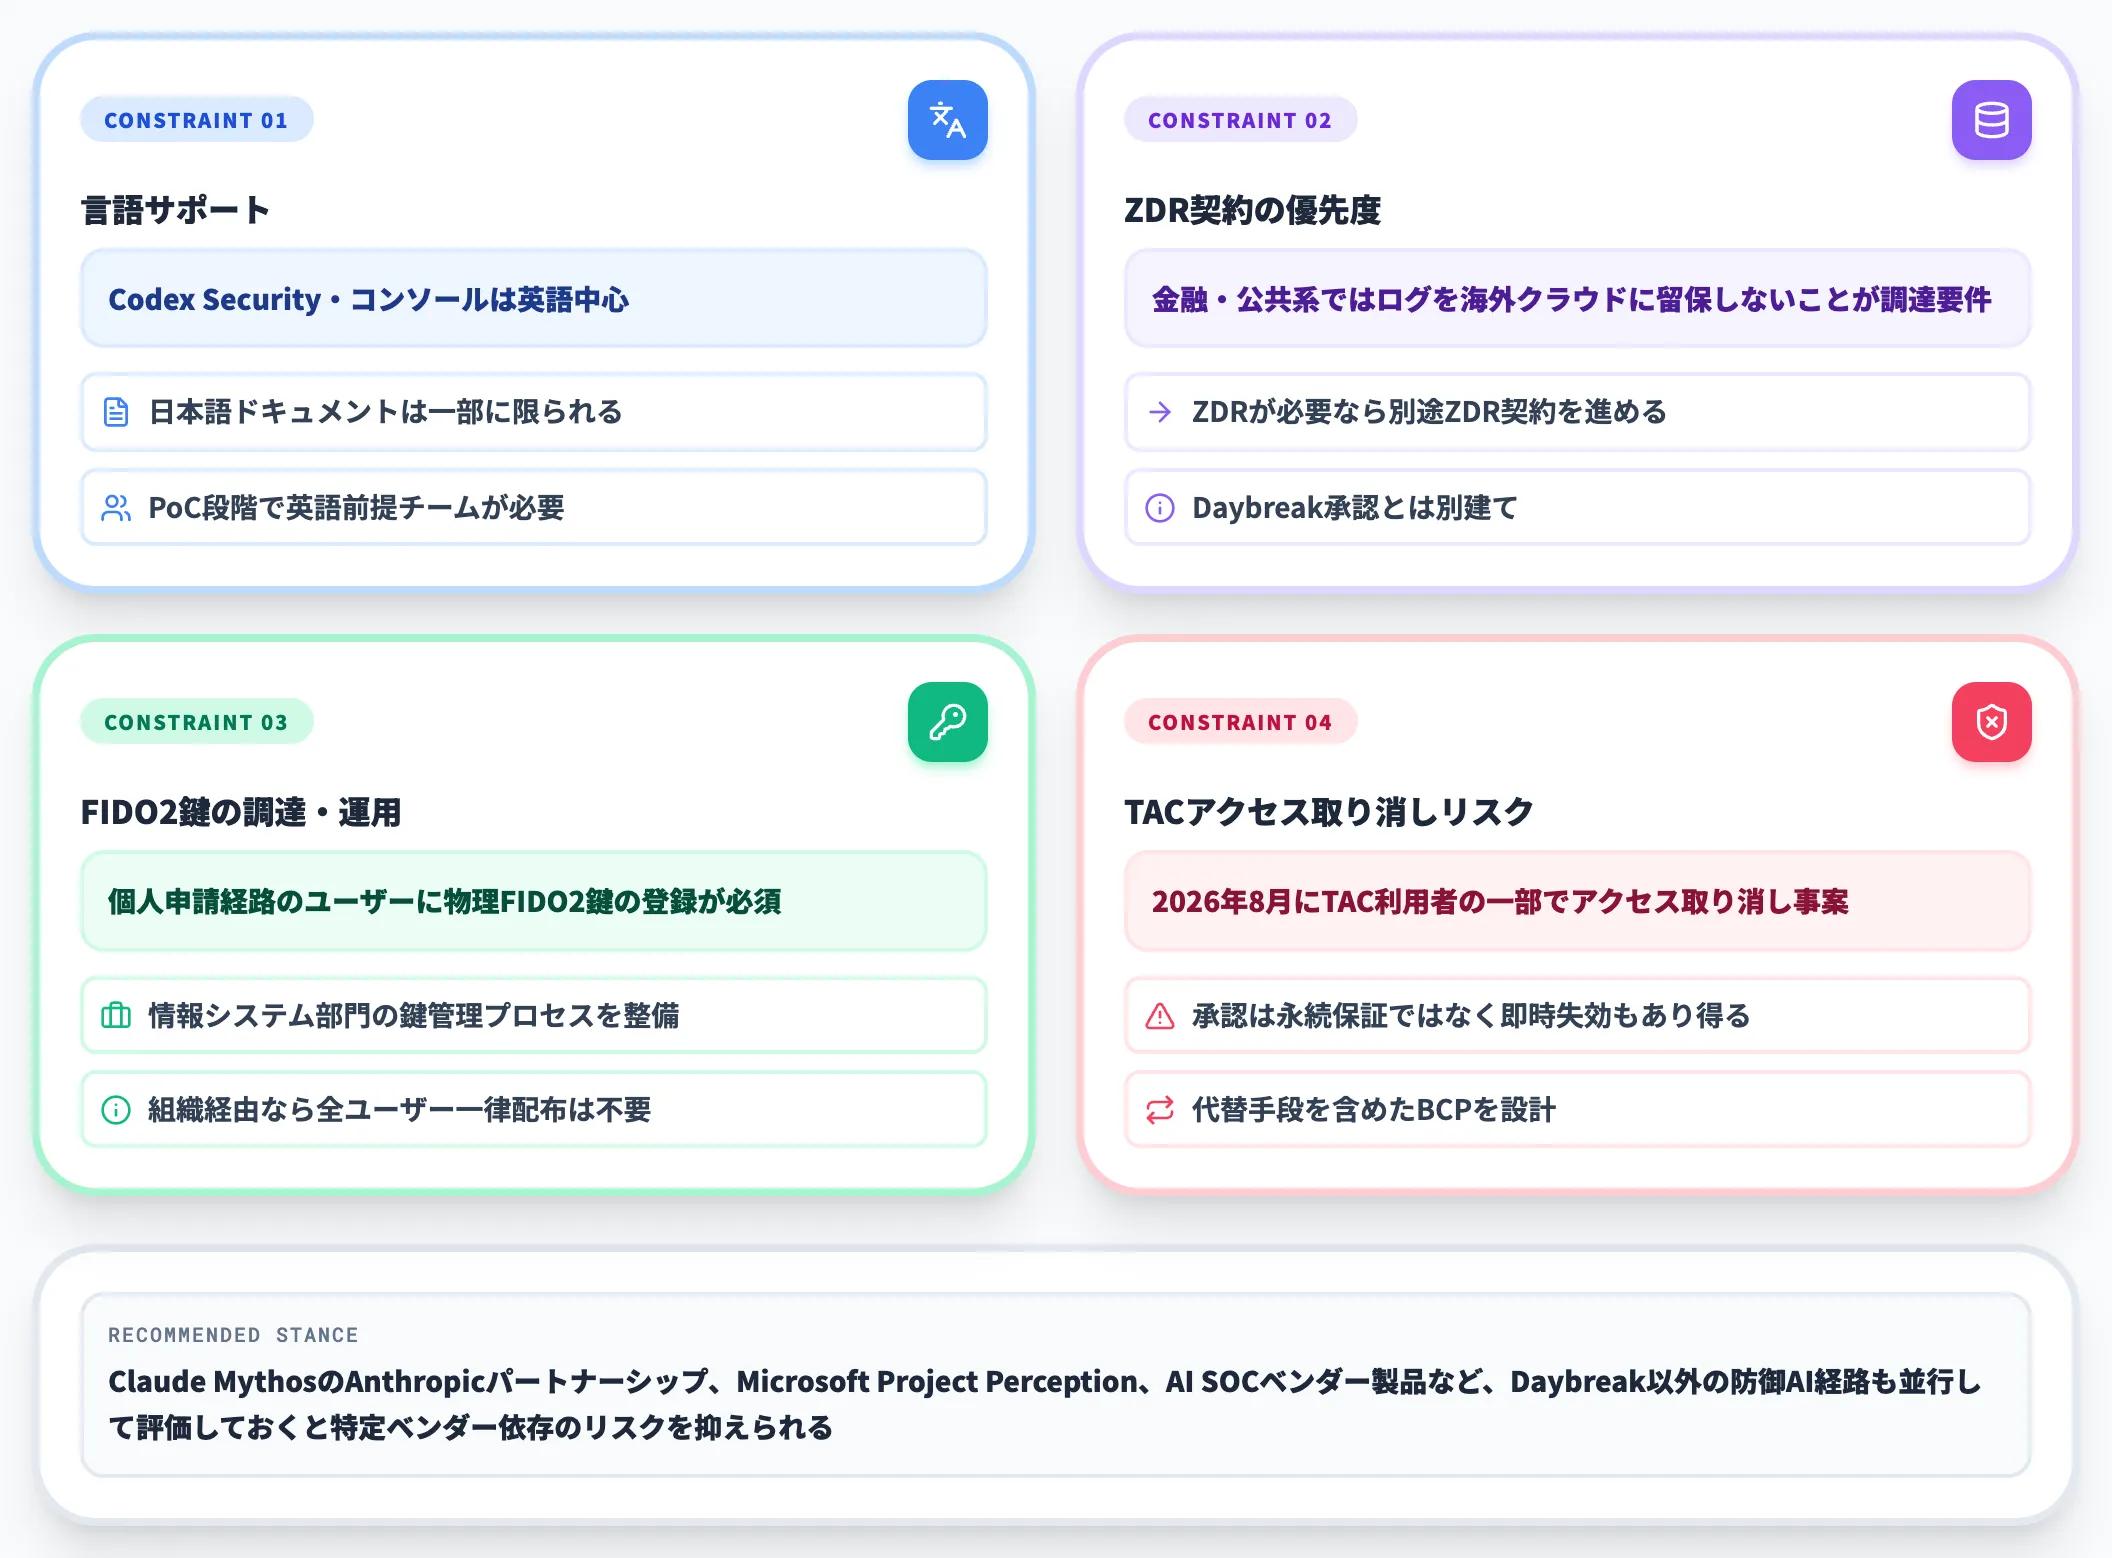
日本企業がDaybreakと向き合うときに特に意識すべき制約は、以下の4点に集約されます。
-
言語サポート
Codex Securityやコンソールの表記は英語が中心です。日本語ドキュメントは一部に限られ、PoC段階で英語前提のチームを組む必要があります。
-
ZDR契約の優先度
日本の金融・公共系では、ログ・コードを海外クラウドに留保しないことが調達要件になりやすく、自社の保持要件でZDRが必要と判断した場合はDaybreakの承認とは別にZDR契約を進める流れになります(ZDRは任意オプションで、Daybreak承認とは別建て)。
-
FIDO2鍵の調達・運用(個人申請経路)
個人申請経路のユーザーには物理FIDO2鍵の登録が必須です。組織経由でワークスペース管理者が有効化する利用の場合は、組織側のオンボーディング条件が別途適用されるため、全ユーザーに一律で物理鍵を配布する必要はありません。個人申請経路を混ぜる場合に備えて、情報システム部門の鍵管理プロセスを整備しておくと移行がスムーズです。
-
TACアクセス取り消しのリスク
2026年8月には、TAC利用者の一部がアクセスを取り消される事案も発生しています。承認は永続的に保証されるものではなく、運用ポリシー違反が疑われた場合は即時失効もあり得るという前提で、代替手段を含めたBCPを設計しておくのが安全です。
日本企業として現実的に取るべきスタンスは、「DaybreakをCISOの選択肢の1つとして位置づけつつ、依存度は分散しておく」ことです。
Claude Mythos系のAnthropicパートナーシップやMicrosoft Project Perception、AI SOCの文脈で動く各社ベンダー製品など、Daybreak以外の防御AI経路も並行して評価しておくと、特定ベンダー依存のリスクを抑えられます。
業務エージェントでも、AIに任せる範囲と人に残す判断を先に分けておく
MDRの事例で対応時間を大きく縮められたのは、モデルの性能だけでなく、エージェントに任せる範囲を顧客ごとに決め、境界にかかる判断を人へ引き継ぐ設計が先にそろっていたからでした。経理や申請のように社内の業務で使うAIエージェントを広げるときも、AIに任せる処理と人が判断する場面を、使い始める前に分けておく必要があります。
決めた線引きを日々の処理の中で守れるようにするのが、Teamsを入口に業務エージェントを動かすAI Agent Hubです。
- 境界にかかる判断は担当者が引き取る
Agentの判定はTeamsで担当者に届き、承認か差し戻しが選ばれてから次の処理に移るため、社内規定から外れる申請をAgentの判断だけで通さずに済みます。
- 任せた結果を記録から見直す
Agentの実行は後から書き換えられない記録として残り、承認や差し戻しの履歴もたどれるため、どの処理をAgentが進め、どこで人が判断したかを、任せる範囲を広げるかどうかの材料にできます。
- 記録の保管先を自社の環境にそろえる
基盤ごと自社のAzureテナントに置く形のため、Agentが扱う業務データや実行の記録を外部のサービスに預けずに済み、ログの保管先を問う金融や公共の調達要件とも照らし合わせやすくなります。
AI総合研究所の専任チームが、Agentに任せる業務と人が引き取る条件を洗い出し、承認の手順に反映するまで伴走します。
AIに任せる範囲を業務ごとに決める
境界の判断は人がTeamsで引き取る
Daybreakを使った防御の運用と同じく、社内の業務で使うAIエージェントにも、AIに任せる処理と人が判断する場面の線引きが求められます。AI Agent Hubのサービスページでは、土台を基盤側で用意し、自社の判断基準をAIに教える部分に内製を絞る進め方をご紹介しています。
まとめ
本記事では、OpenAI Daybreakを「サイバー防御の全工程をAIで加速させる枠組み」として整理し、プログラムの構成・BlueとRedの違い・Codex Securityの機能・Sophos事例・Patch the Planet・料金と申請フロー・日本企業の実務ポイントを解説しました。
2026年10月時点で押さえておくべきポイントは次の3つです。
- Daybreakはモデル単体ではなくプログラム群として設計されているため、直接申請かパートナー製品経由かで、必要な手続きも料金のかかり方も変わる
- 脆弱性トリアージなどの防御業務で止まるならBlueで足り、Redが必要になるのは認可された攻撃的テストを行う一部の組織に限られる
- Daybreakの承認で全ての制約が外れるわけではないため、ZDRの要否や使えるシステムの範囲は、申請前に社内要件と照らし合わせておく必要がある
直接申請で進める組織に向けて、AI総合研究所では次の順で準備することを勧めています。
まずは、支援したい防御ワークフローをSecure SDLC・防御運用・認可された攻撃的テストから選び、組織情報やワークスペースIDなど、問い合わせ前に求められる情報を社内でそろえます。
続いて、Blueで申請し、承認後は管理者が有効化するユーザーやグループを絞って運用を始め、Red相当の業務がはっきりした段階で追加申請するのが、審査を長引かせない進め方です。
Codex SecurityとPatch the Planetが示すように、AIで脆弱性が大量に見つかる時代の防御は、見つける速さより、検証と修正を同じ速さで回せるかで差がつきます。
Daybreakはそのための有力な選択肢ですが、特定のベンダーに頼りきらず、ほかの防御AIの経路とも比べながら取り入れていくのがよいでしょう。