この記事のポイント
 「AI活用型」(既存システムをAIが検査)と「AIアプリ診断」(AI自体を検査)は別軸で、見積依頼時の混同を避けるのが発注前の最重要ポイント
- AIが効くのは検出精度の底上げ、優先度付けの精度、修正コードの自動生成の3領域で、既存のSAST・DASTが対応してきた領域にAIで文脈判断を重ねる使い方になる
- 料金はSaaS型(開発者・利用者・資産数など加算課金)か診断プロジェクト型(対象規模見積)に大別され、Snyk・GitHub Code Security・Horizon3 NodeZeroのように公開単価のあるサービスと、Checkmarx・Veracode・国内プロジェクト型のように要見積のサービスが混在する
- 選定は検出精度と誤検知率のバランス・対応言語の適合性・改修支援の深さの3軸で、PoCで自社コードベースを使って実測するのが確実
- CI/CDに組み込む運用では、スキャン時間と開発速度を両立させる差分スキャン設計が実装の肝
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
AIを活用した脆弱性診断とは、従来のSAST・DAST・ペネトレーションテストに生成AIや機械学習を組み込み、検出精度と修正提案の質を強化する手法です。
Snyk DeepCode AI・GitHub Copilot Autofix・Checkmarx AIなど海外主要ベンダーがAIを核にした診断を提供し、国内でもNTT DATA・C3reveがAI活用型の診断プロジェクトを本格展開しはじめています。
本記事では、AIが脆弱性診断に効く3つの仕組み、国内外の主要サービス比較、料金相場、選び方の判断軸、発注前に押さえておきたい論点までを、2026年11月時点の最新情報で体系的に解説します。
AIを活用した脆弱性診断の基本
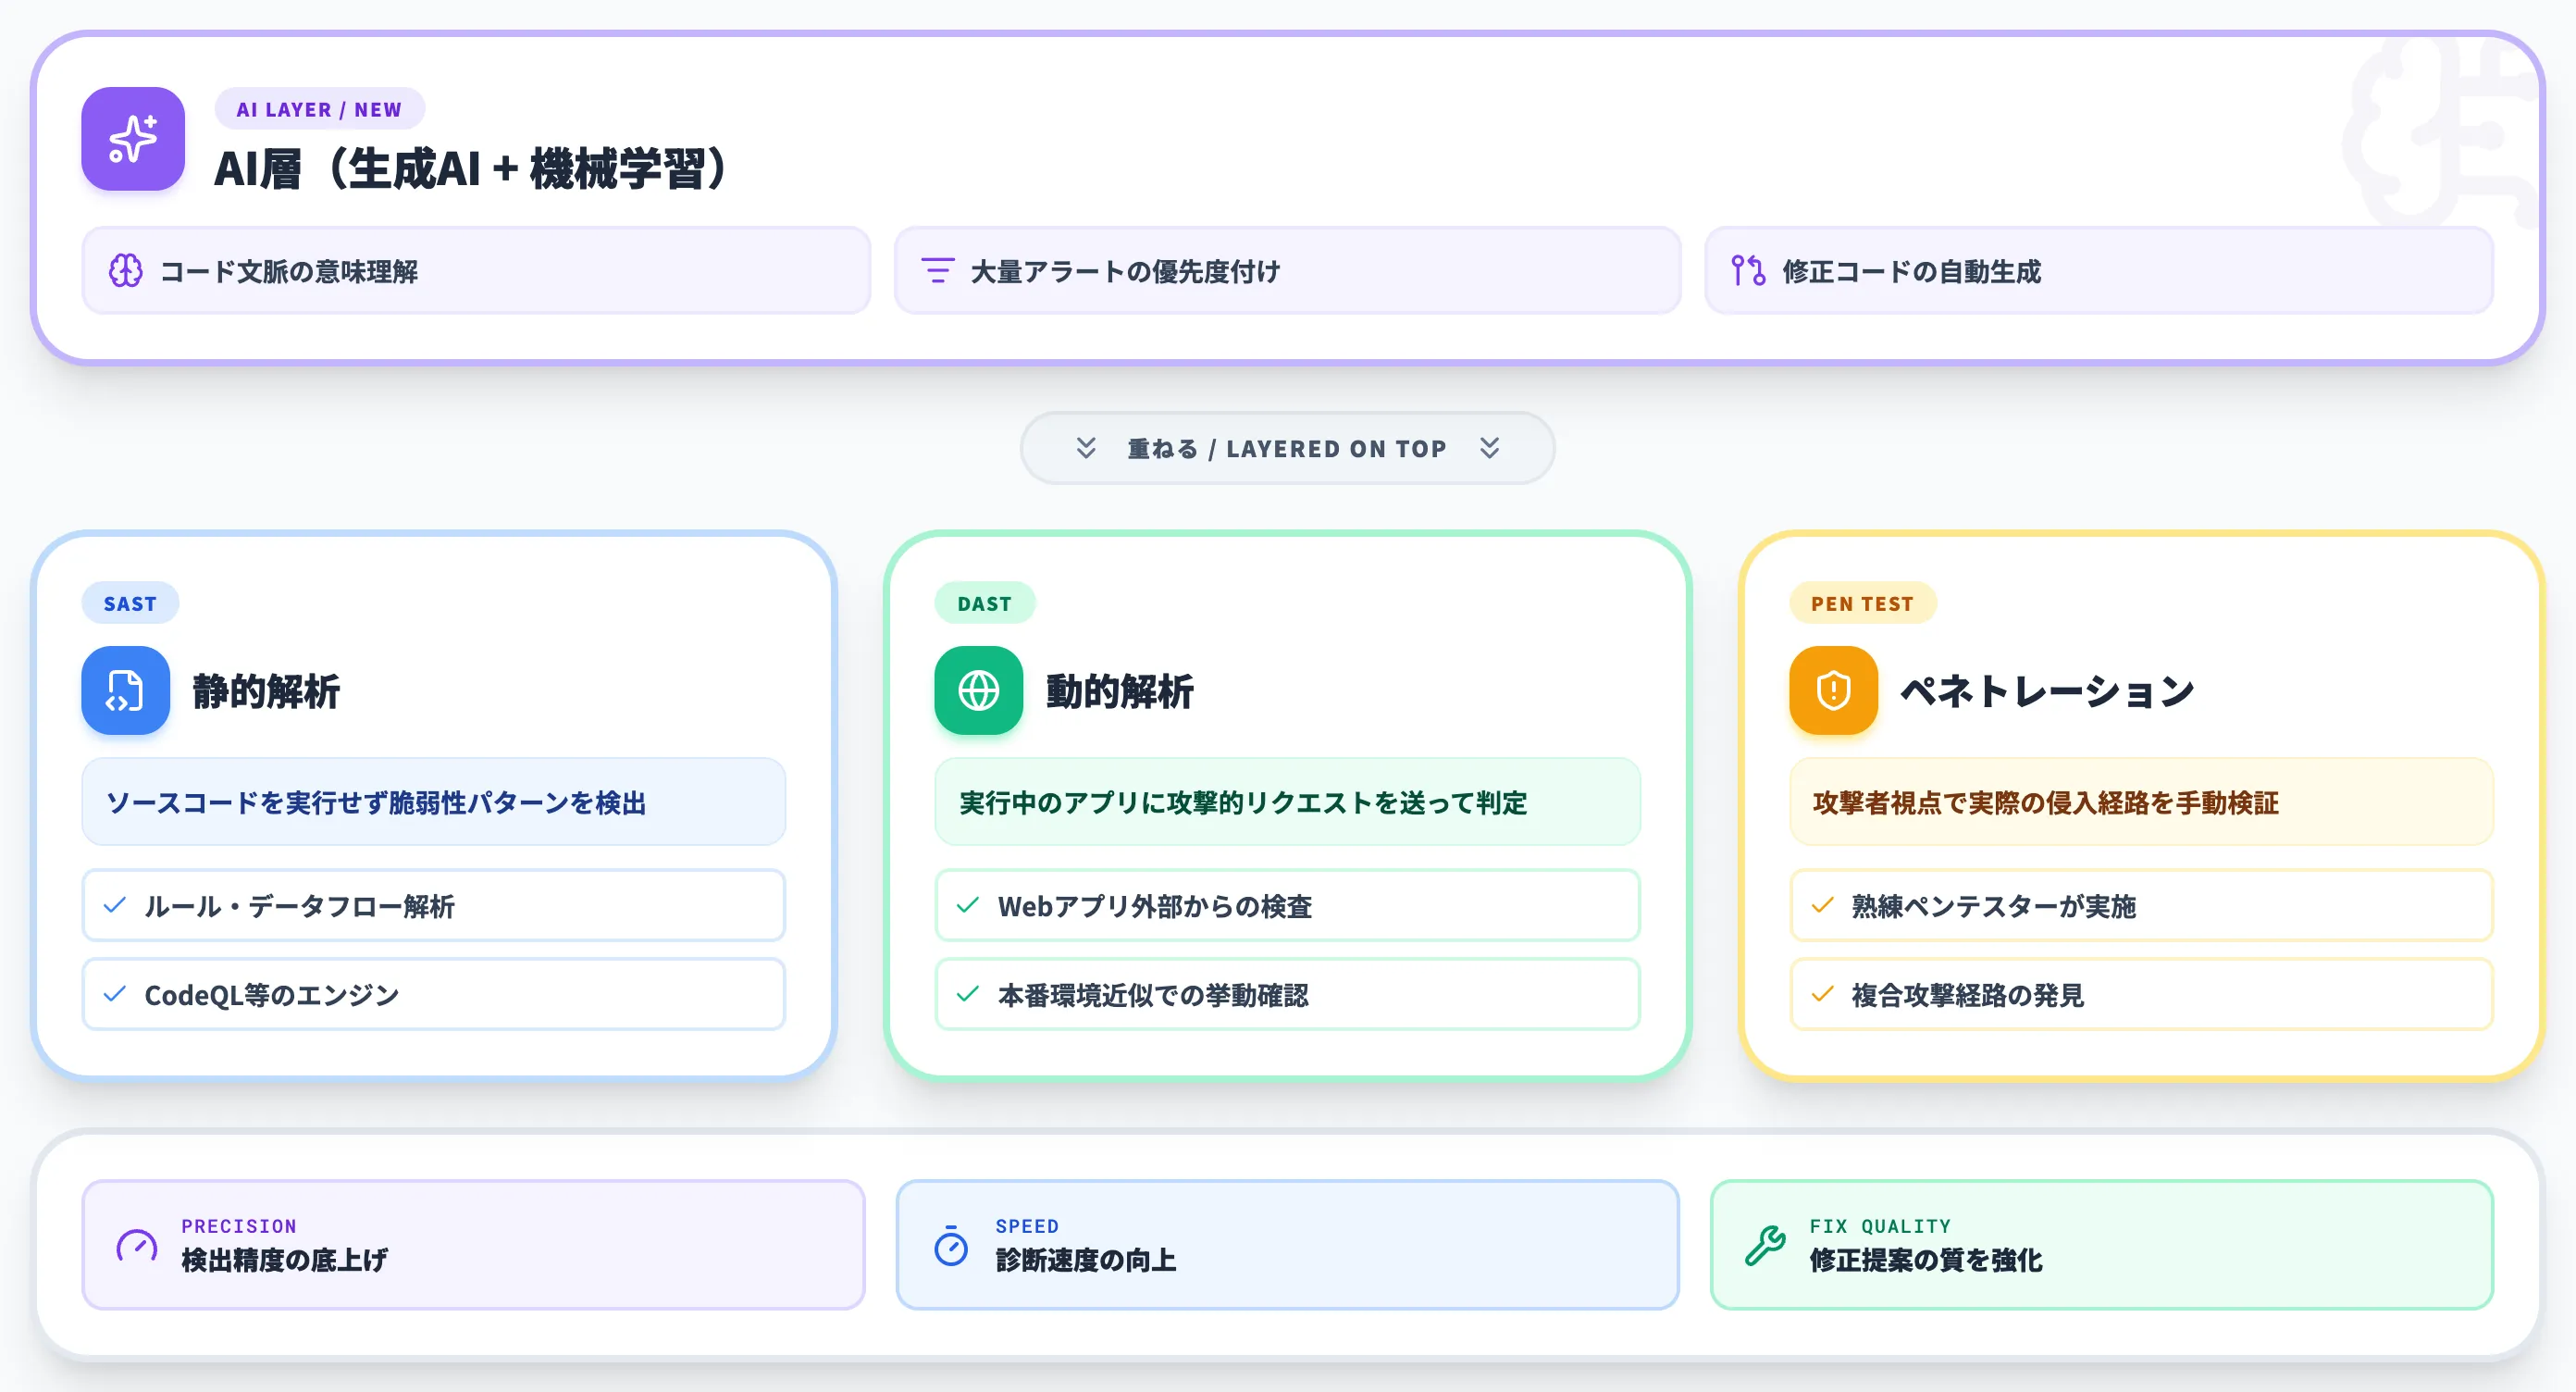
AIを活用した脆弱性診断とは、従来のSAST・DAST・ペネトレーションテストといった診断工程に生成AIや機械学習を組み込み、検出精度・診断速度・修正提案の質を強化する手法を指します。
SAST(静的解析)はルール・静的解析エンジン・データフロー解析を組み合わせてコード内の脆弱性パターンを検出し、DAST(動的解析)は実行中のアプリケーションに対して攻撃的リクエストを送って応答から脆弱性を判定してきました。AI活用型はこの層に、過去の脆弱性データとコードの文脈から危険箇所を確率的に推定する機械学習・生成AIの層を重ねる構成です。
このため、従来のツールだけでは優先度付けが難しかった大量アラートの絞り込みや、修正コード提案までの一気通貫処理に幅が広がる点が特徴です。
SnykのDeepCode AI、GitHub Advanced SecurityのCopilot Autofix、CheckmarxのAIプラットフォームなど、2024年以降に国内外の主要ベンダーが相次いでAIを核にした診断サービスを提供・拡張しています。
AIセキュリティ診断の2つのタイプと本記事の対象範囲
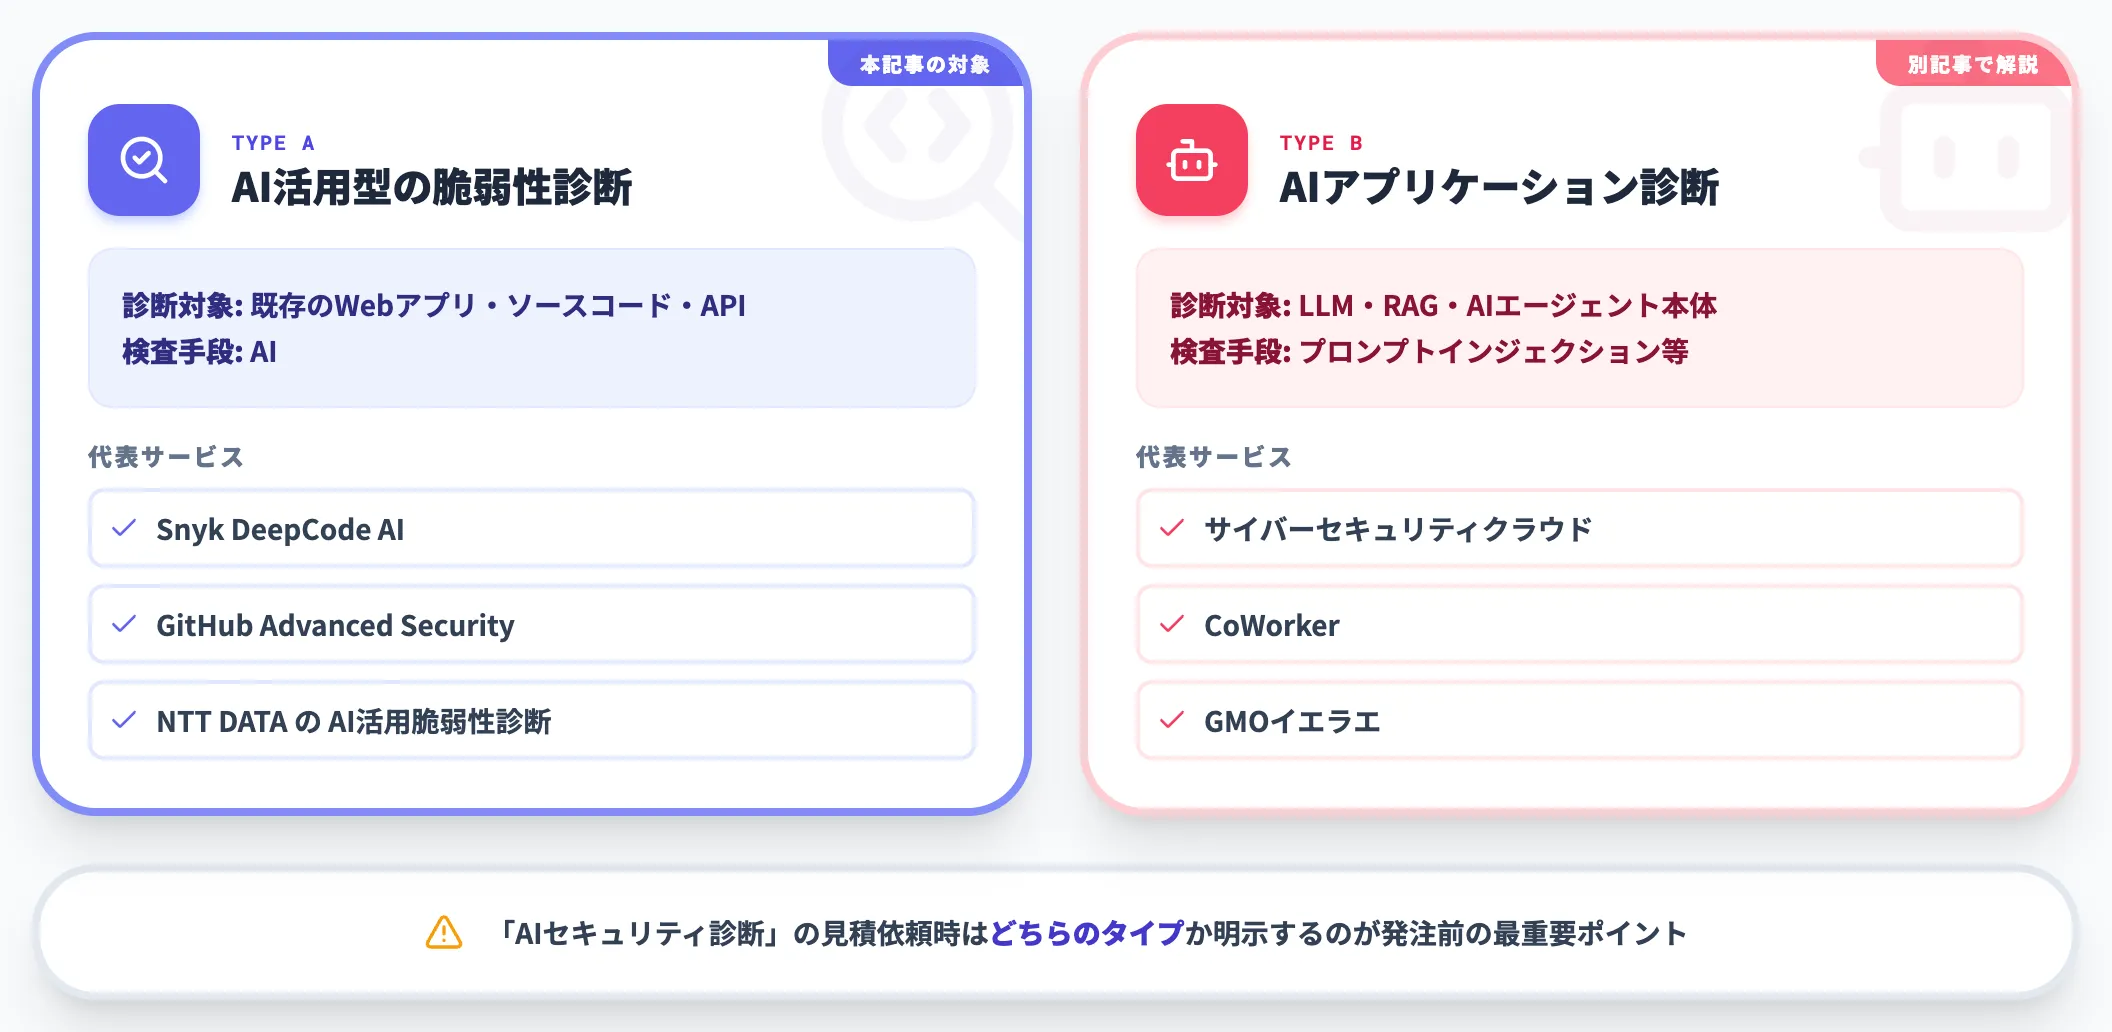
「AIセキュリティ診断」というキーワードは、ベンダー側が2つの異なる意味で使っており、読者の意図が混ざりやすい状態です。
本記事を読み始める前に、どちらのタイプを探しているかを確認してください。
-
AI活用型の脆弱性診断(本記事の対象)
既存のWebアプリ・ソースコード・APIを診断対象とし、AIを検査手段として使う方式。Snyk・GitHub Advanced Security・NTT DATAなどが該当する
-
AIアプリケーション診断
LLM・RAG・AIエージェントなどAIシステムそのものを診断対象とし、プロンプトインジェクションや出力制御の不備を検査する方式。サイバーセキュリティクラウド・CoWorker・GMOイエラエなどが該当する
OWASP Top 10 for LLM Applications 2025 の表紙。2026年8月には2026年版も公開され、AIアプリケーション診断側はこれら最新版を基準に検査項目を設計する(出典:OWASP GenAI Security Project)
本記事は前者(AI活用型)に軸を置いて解説します。後者(AIアプリケーション診断)の詳細はAIレッドチーミングとは?LLM・AIエージェントへの攻撃テストの進め方とツールやOWASP Top 10 for LLMとは?2026年版10のリスクと企業対策を解説で扱っています。
AIが脆弱性診断に効く3つのポイント
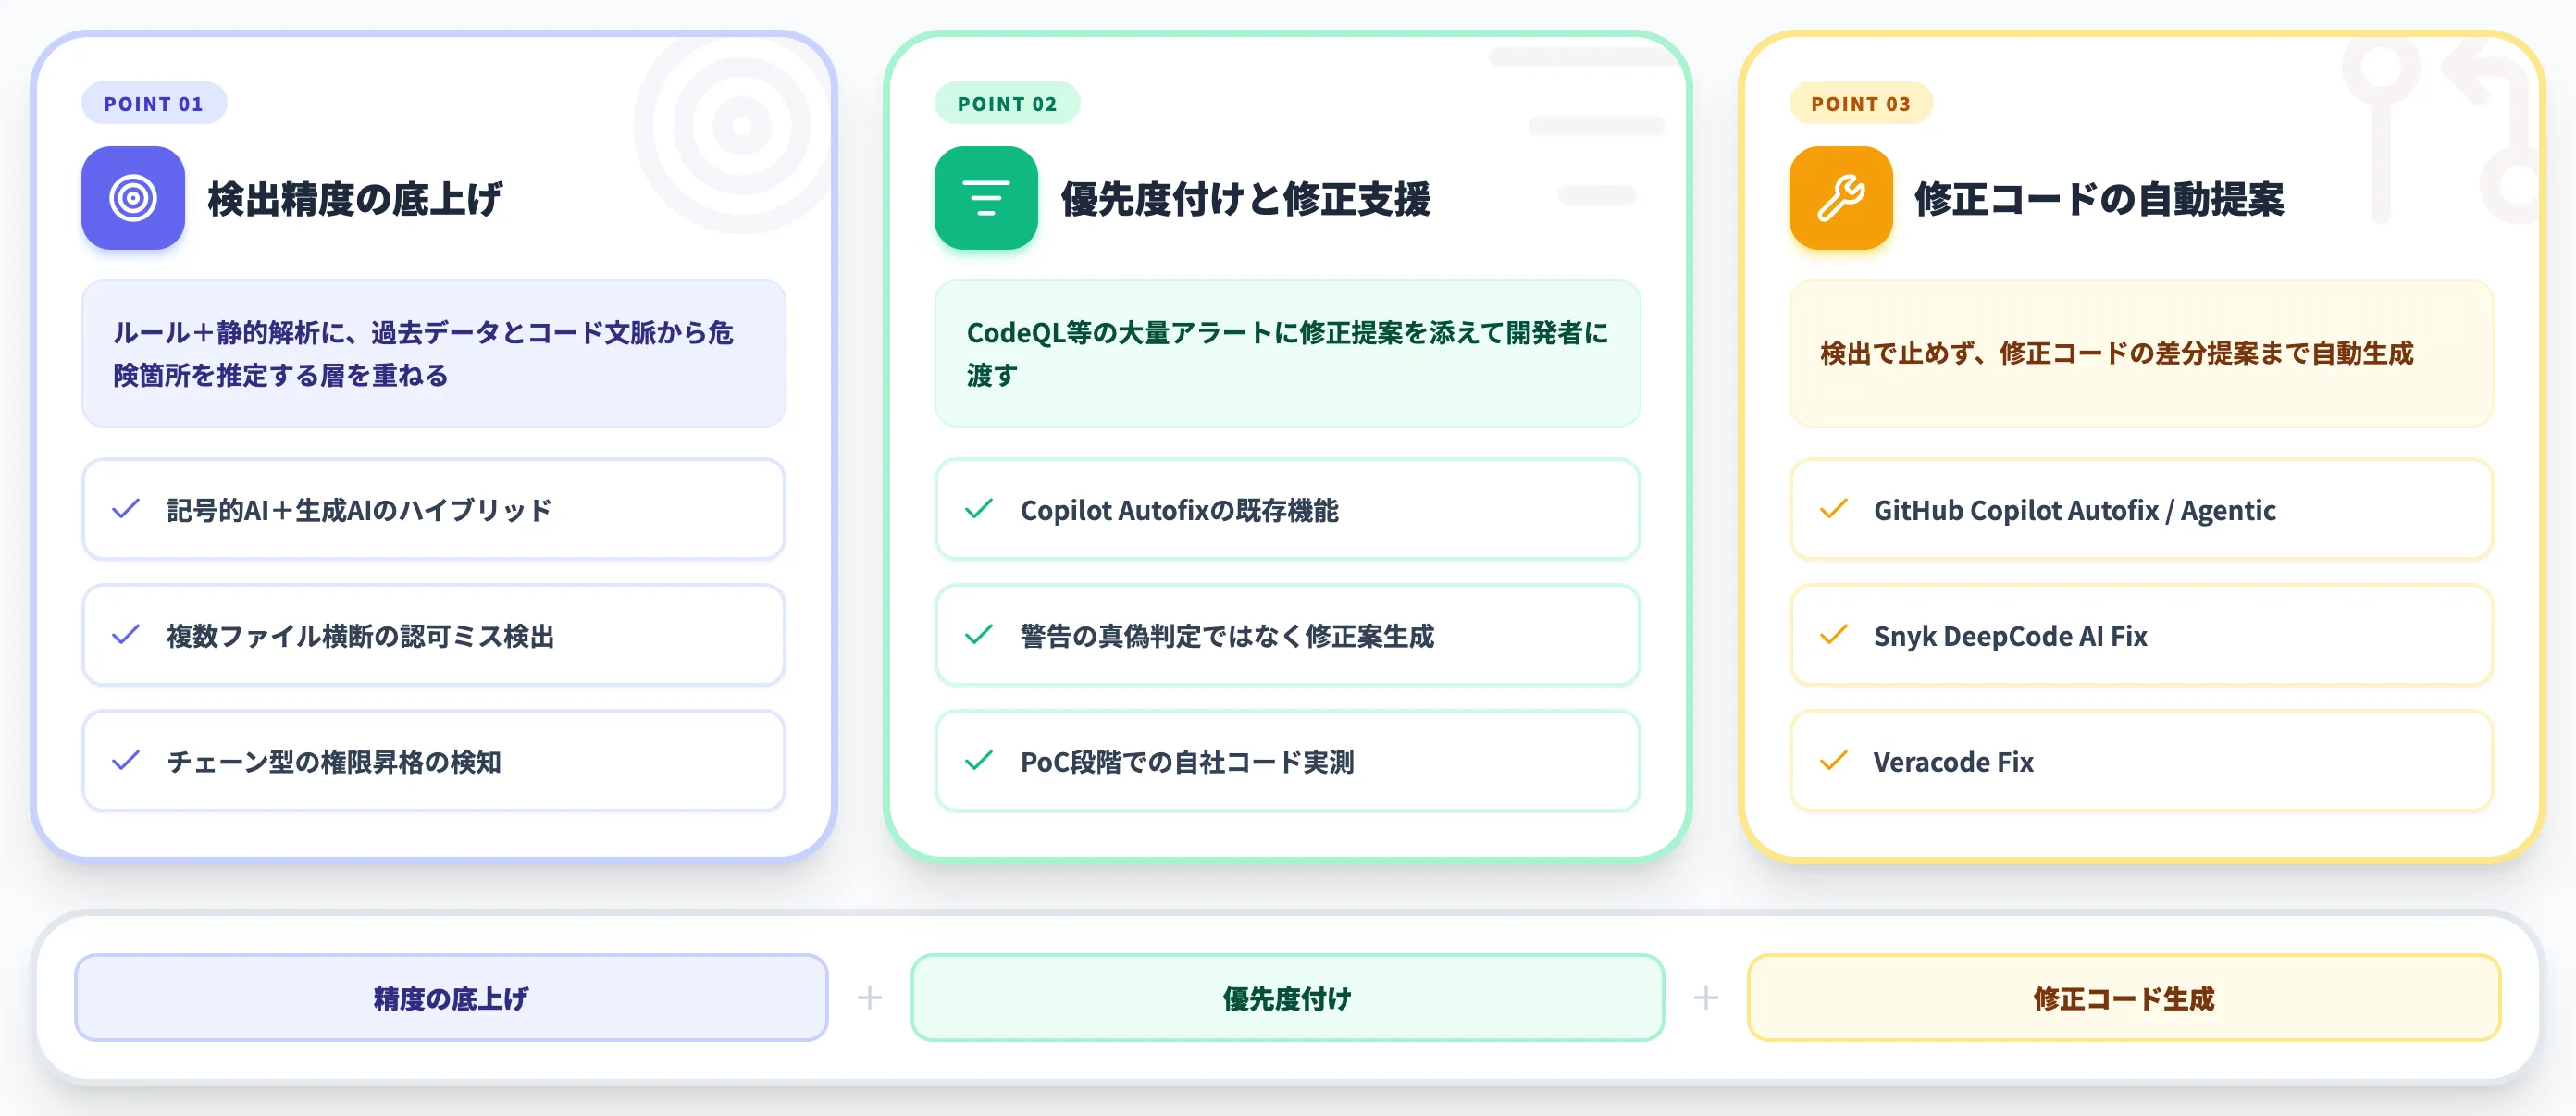
AIが脆弱性診断に組み込まれて変わったのは、主に「検出精度」「誤検知の扱い」「修正まで到達する速さ」の3点です。
従来の脆弱性診断ツールが抱えていた「検出件数は多いが誤検知も多く、どれから直せばよいか判断できない」という課題に対し、AIは文脈理解と優先度付けで応答する役割を持ちます。
検出精度の底上げと複合条件の脆弱性への対応
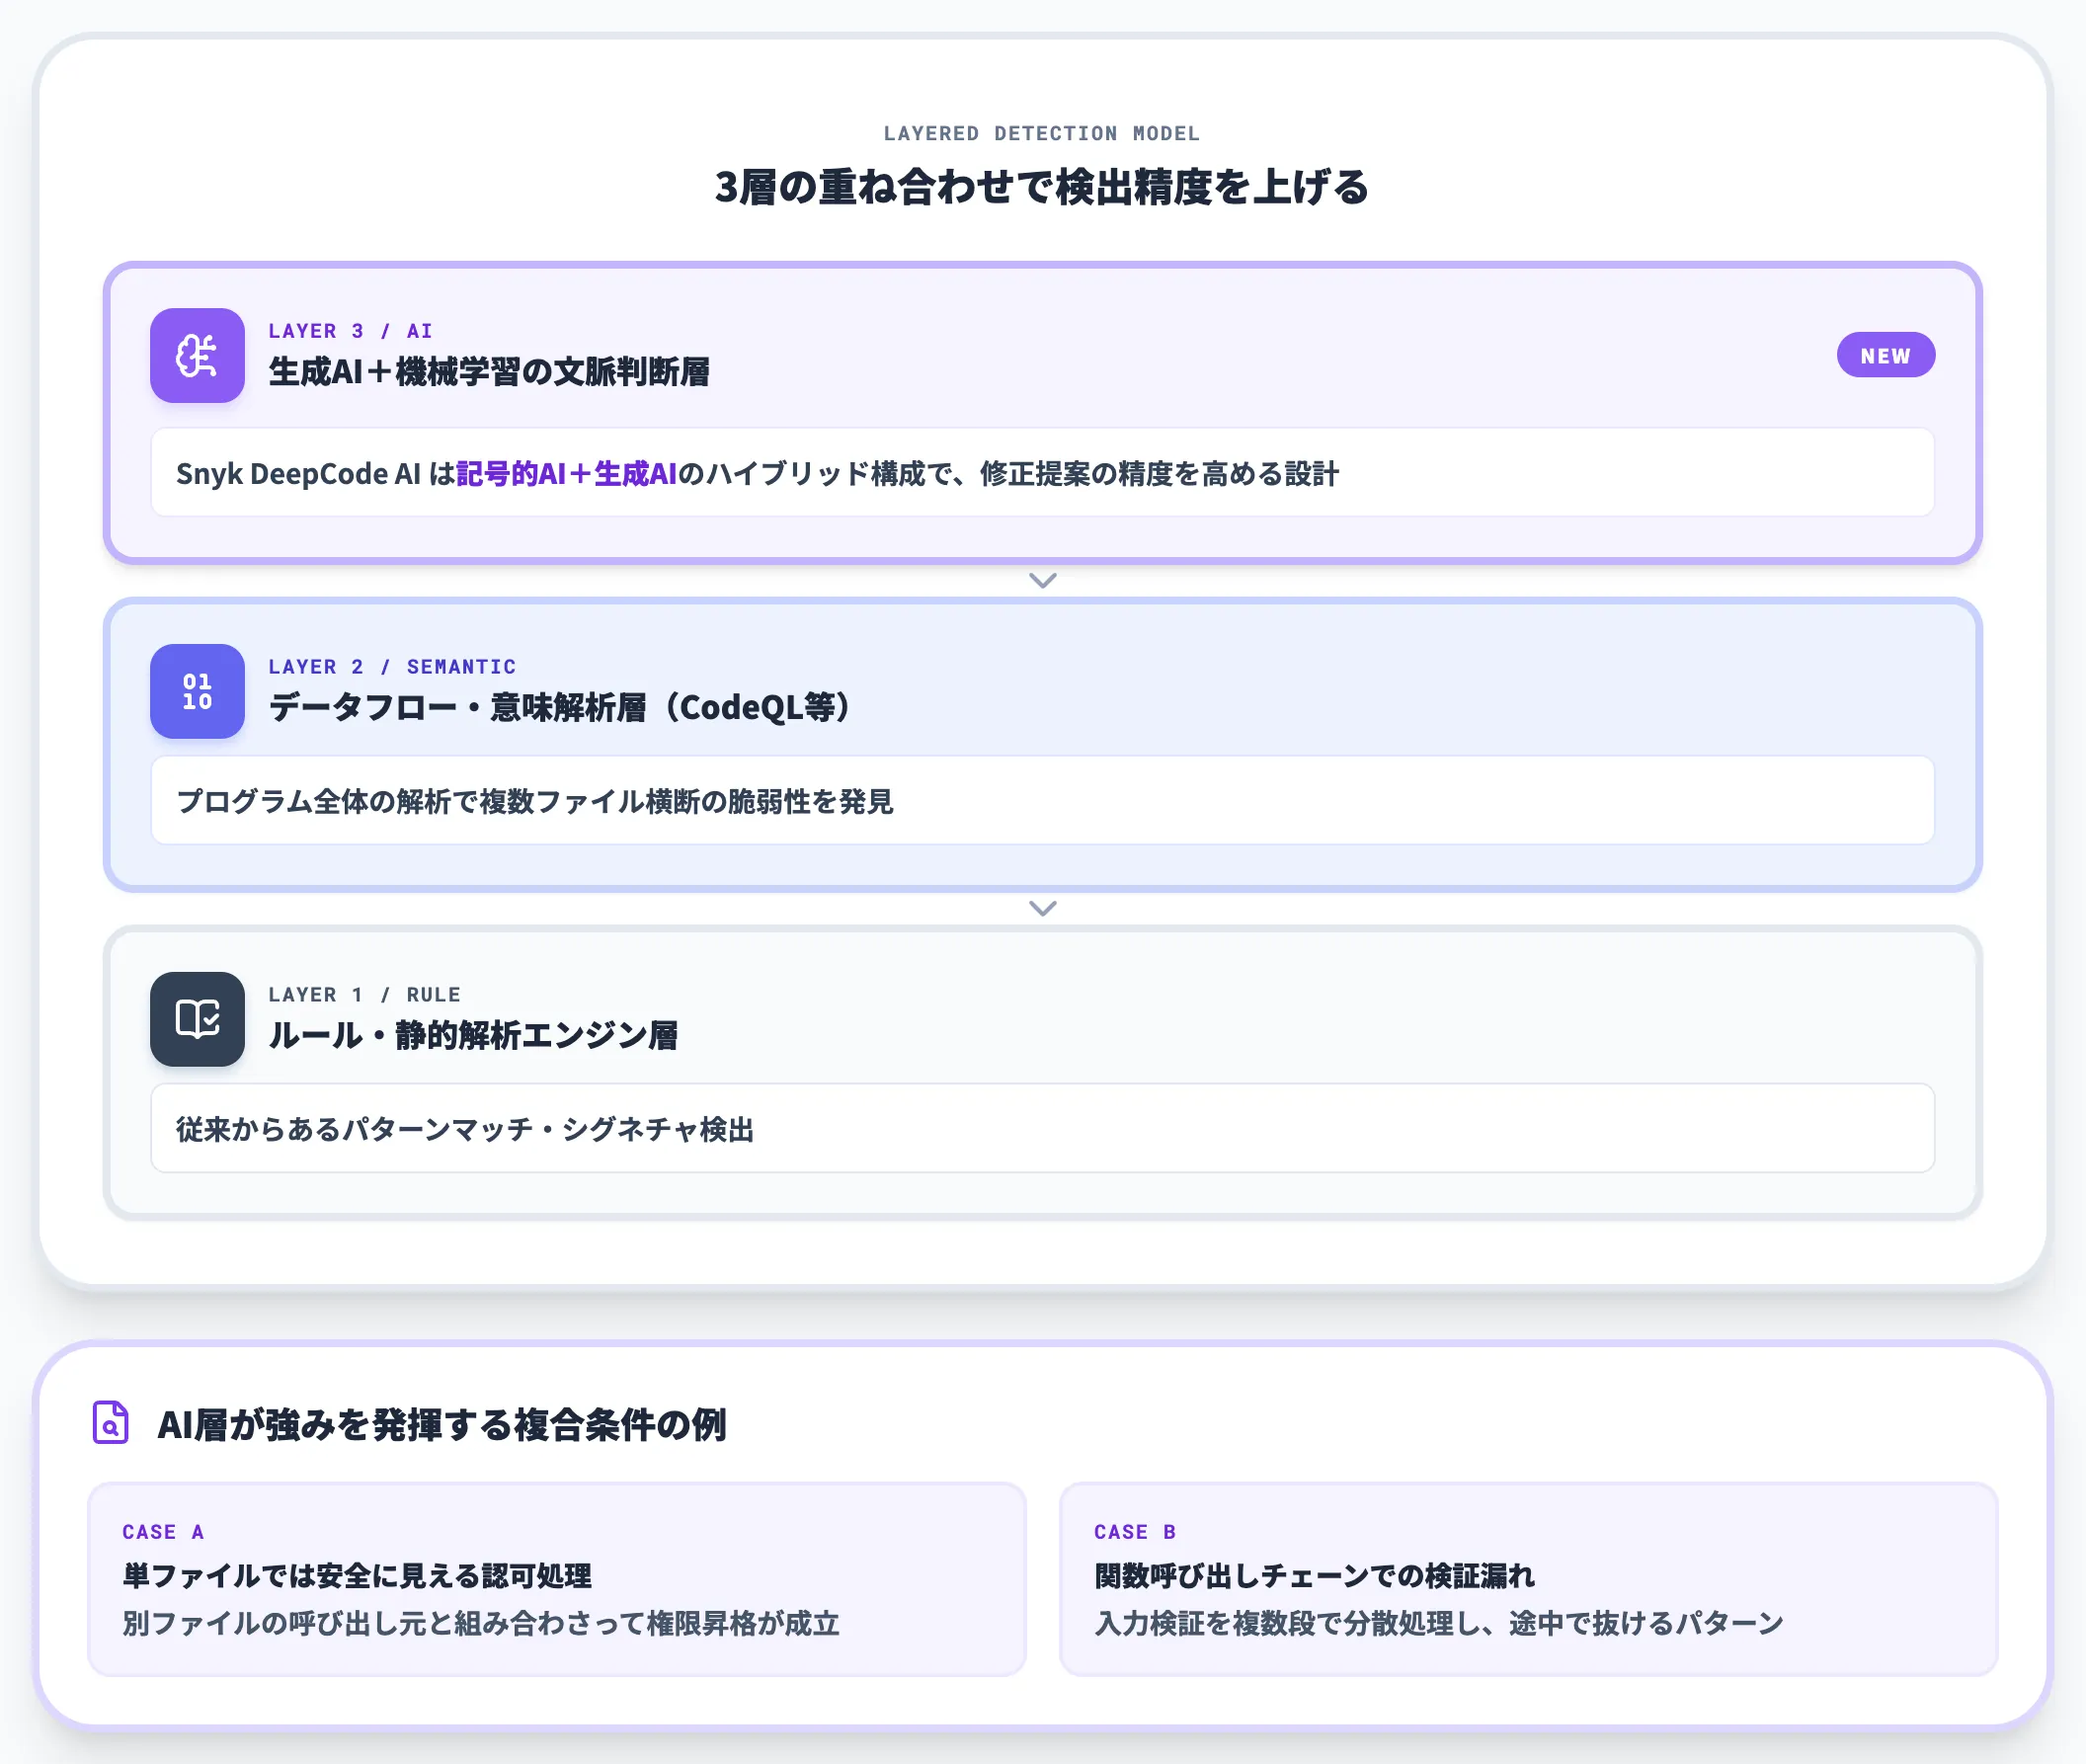
AI搭載の診断ツールは、ルール・静的解析エンジンに加えて、コードの意味や過去の脆弱性データから危険箇所を推定する層を重ねています。
Snyk公式のDeepCode AI紹介によれば、DeepCode AIは記号的AIと生成AIを組み合わせるハイブリッド構成で、修正提案の精度を高める設計になっています。
複数ファイルにまたがる認可ミスや、関数呼び出しチェーンでの入力検証漏れといった複合条件の脆弱性は、従来のSAST(CodeQLなど)もプログラム全体の解析でカバーできる領域です。
AI活用型はこの領域に文脈判断と優先度付けを重ねる役回りで、「1ファイル単位では安全に見えるが、別ファイルの呼び出し元と組み合わせると権限昇格ができる」といった問題の整理を支援する設計です。
優先度付けと修正支援の底上げ
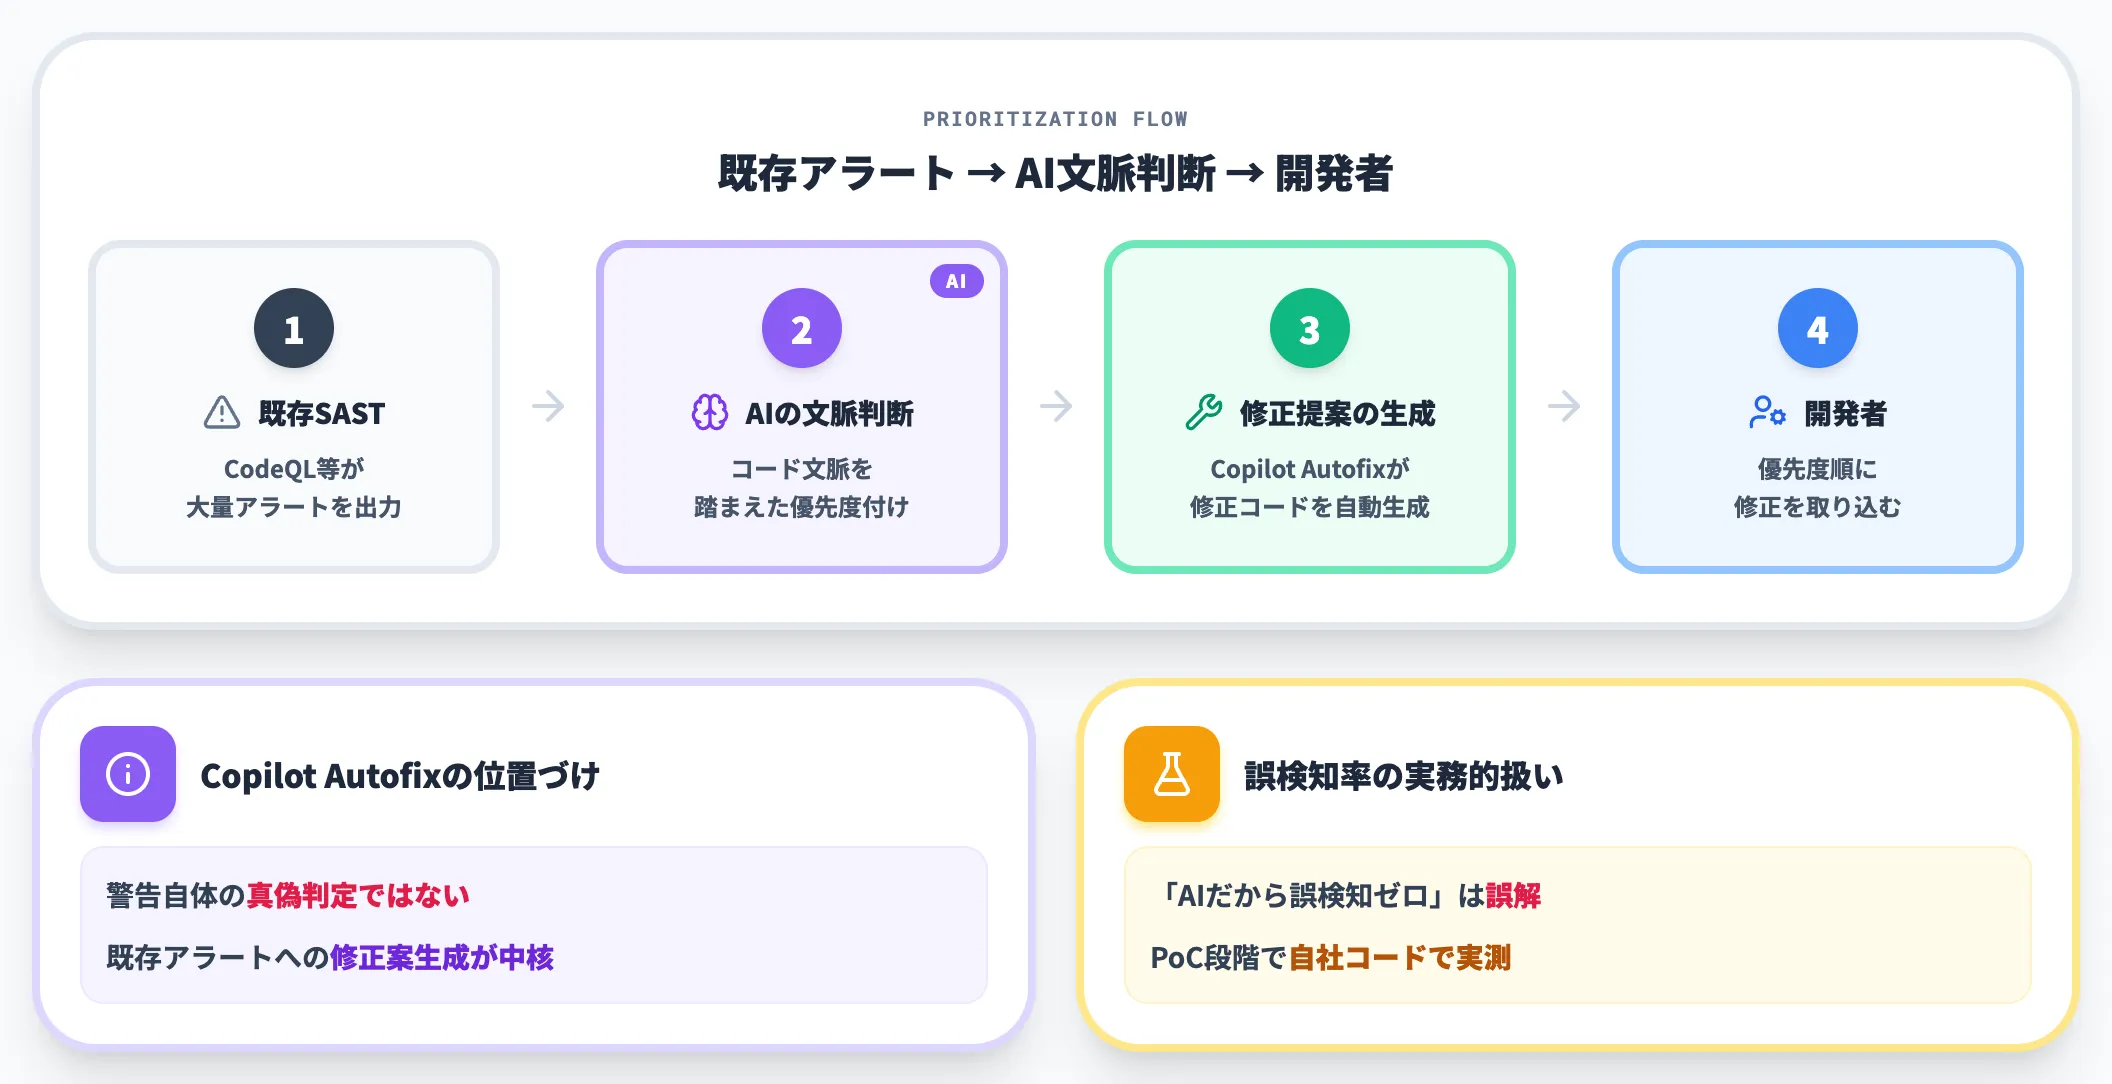
AIが文脈を考慮することで、CodeQL・既存SASTが出した大量のアラートに対し、修正提案を添えて開発者に渡せるようになりました。
GitHub Advanced Securityに搭載されたCopilot Autofixは、CodeQLが検出した脆弱性に対し修正提案を自動生成する機能です。警告自体の真偽判定ではなく、既存アラートへの修正案生成が中核機能である点に注意してください。
誤検知率は対象コードベース・言語・設定によってばらつくため、「AIだから誤検知ゼロ」ではなく「AIで優先度付けと修正提案が現実的になる」というレベルで捉え、PoC段階で自社コードに対する精度を実測するのが実務的です。
修正コードの自動提案
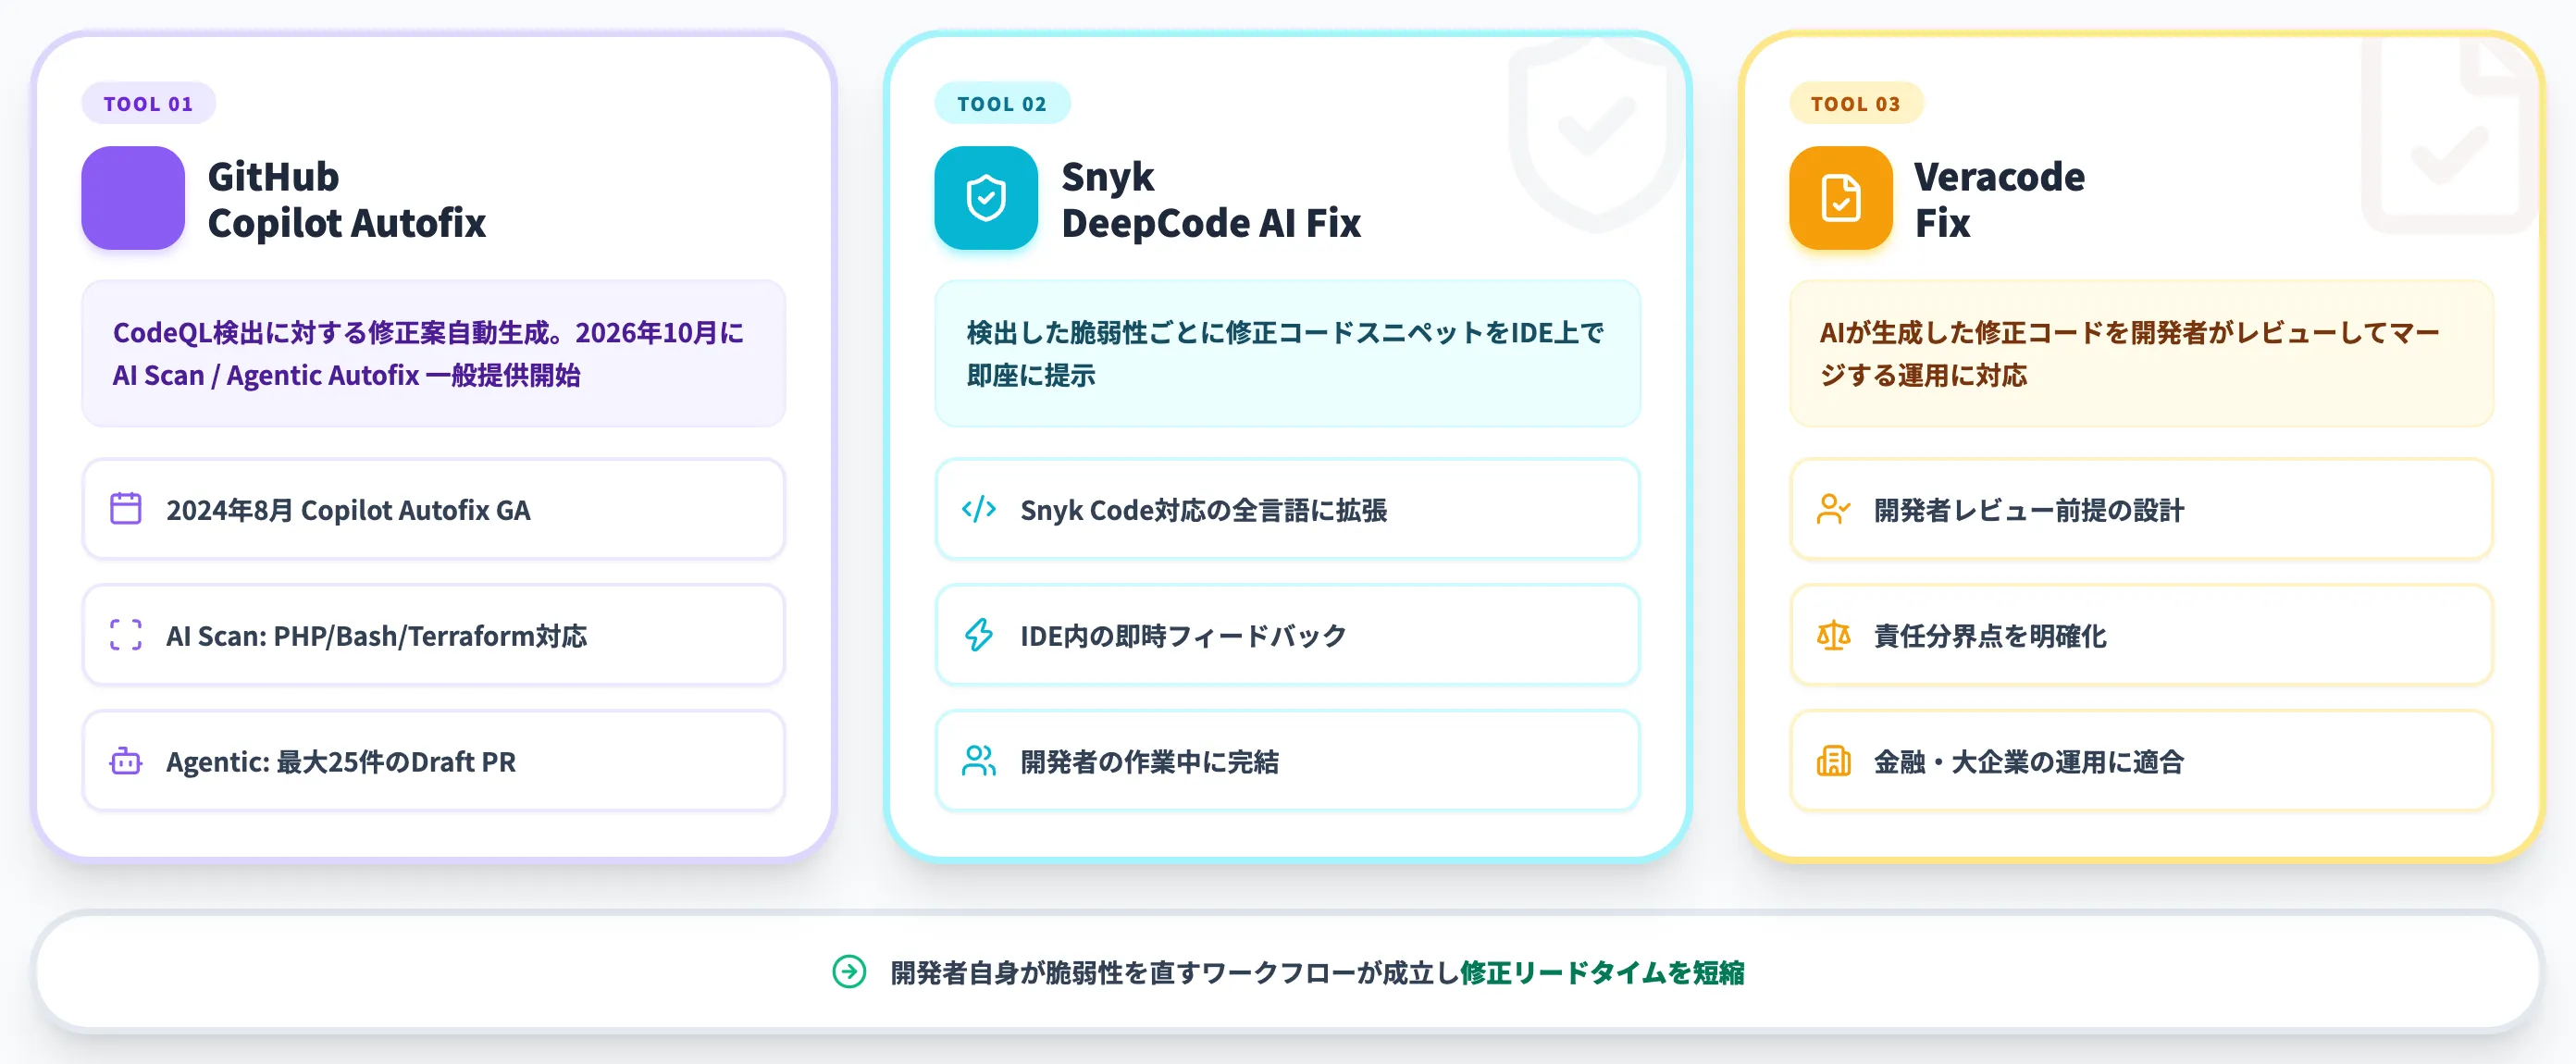
AI活用型の最大の実務的価値は、脆弱性の検出で止まらず修正コードの差分提案まで自動で生成する点です。
-
GitHub Copilot Autofix / AI Scan / Agentic Autofix
Copilot AutofixはCodeQL検出の脆弱性に対する修正案の自動生成機能で、2024年8月GA。2026年10月15日には、CodeQLが弱い領域(PHP・Shell/Bash・Terraform HCL・Dockerfile等)をPRでAIラベル付きで検出するAI Scanと、関連ファイルを自動探索して修正→CodeQL再実行→Draft PR作成までエージェントが行うAgentic Autofixが一般提供開始。
Agentic Autofixは1回のDraft PRで最大25件のアラートを修正でき、Code Security AI CreditsとGitHub Actions minutesを消費する課金モデル
-
Snyk DeepCode AI Fix
検出した脆弱性ごとに、修正コードのスニペットをIDE上で即座に提示する
-
Veracode Fix
AIが生成した修正コードを開発者がレビューしてマージする運用に対応する
これにより、「診断は受けたが修正のリソースがない」という従来の頓挫パターンを避けられるようになりました。
実務的には、修正コードの自動提案があることで、セキュリティ担当だけでなく開発者自身が脆弱性を直すワークフローが成立し、修正までのリードタイムが大きく短縮されます。
主要なAI活用脆弱性診断サービスの比較
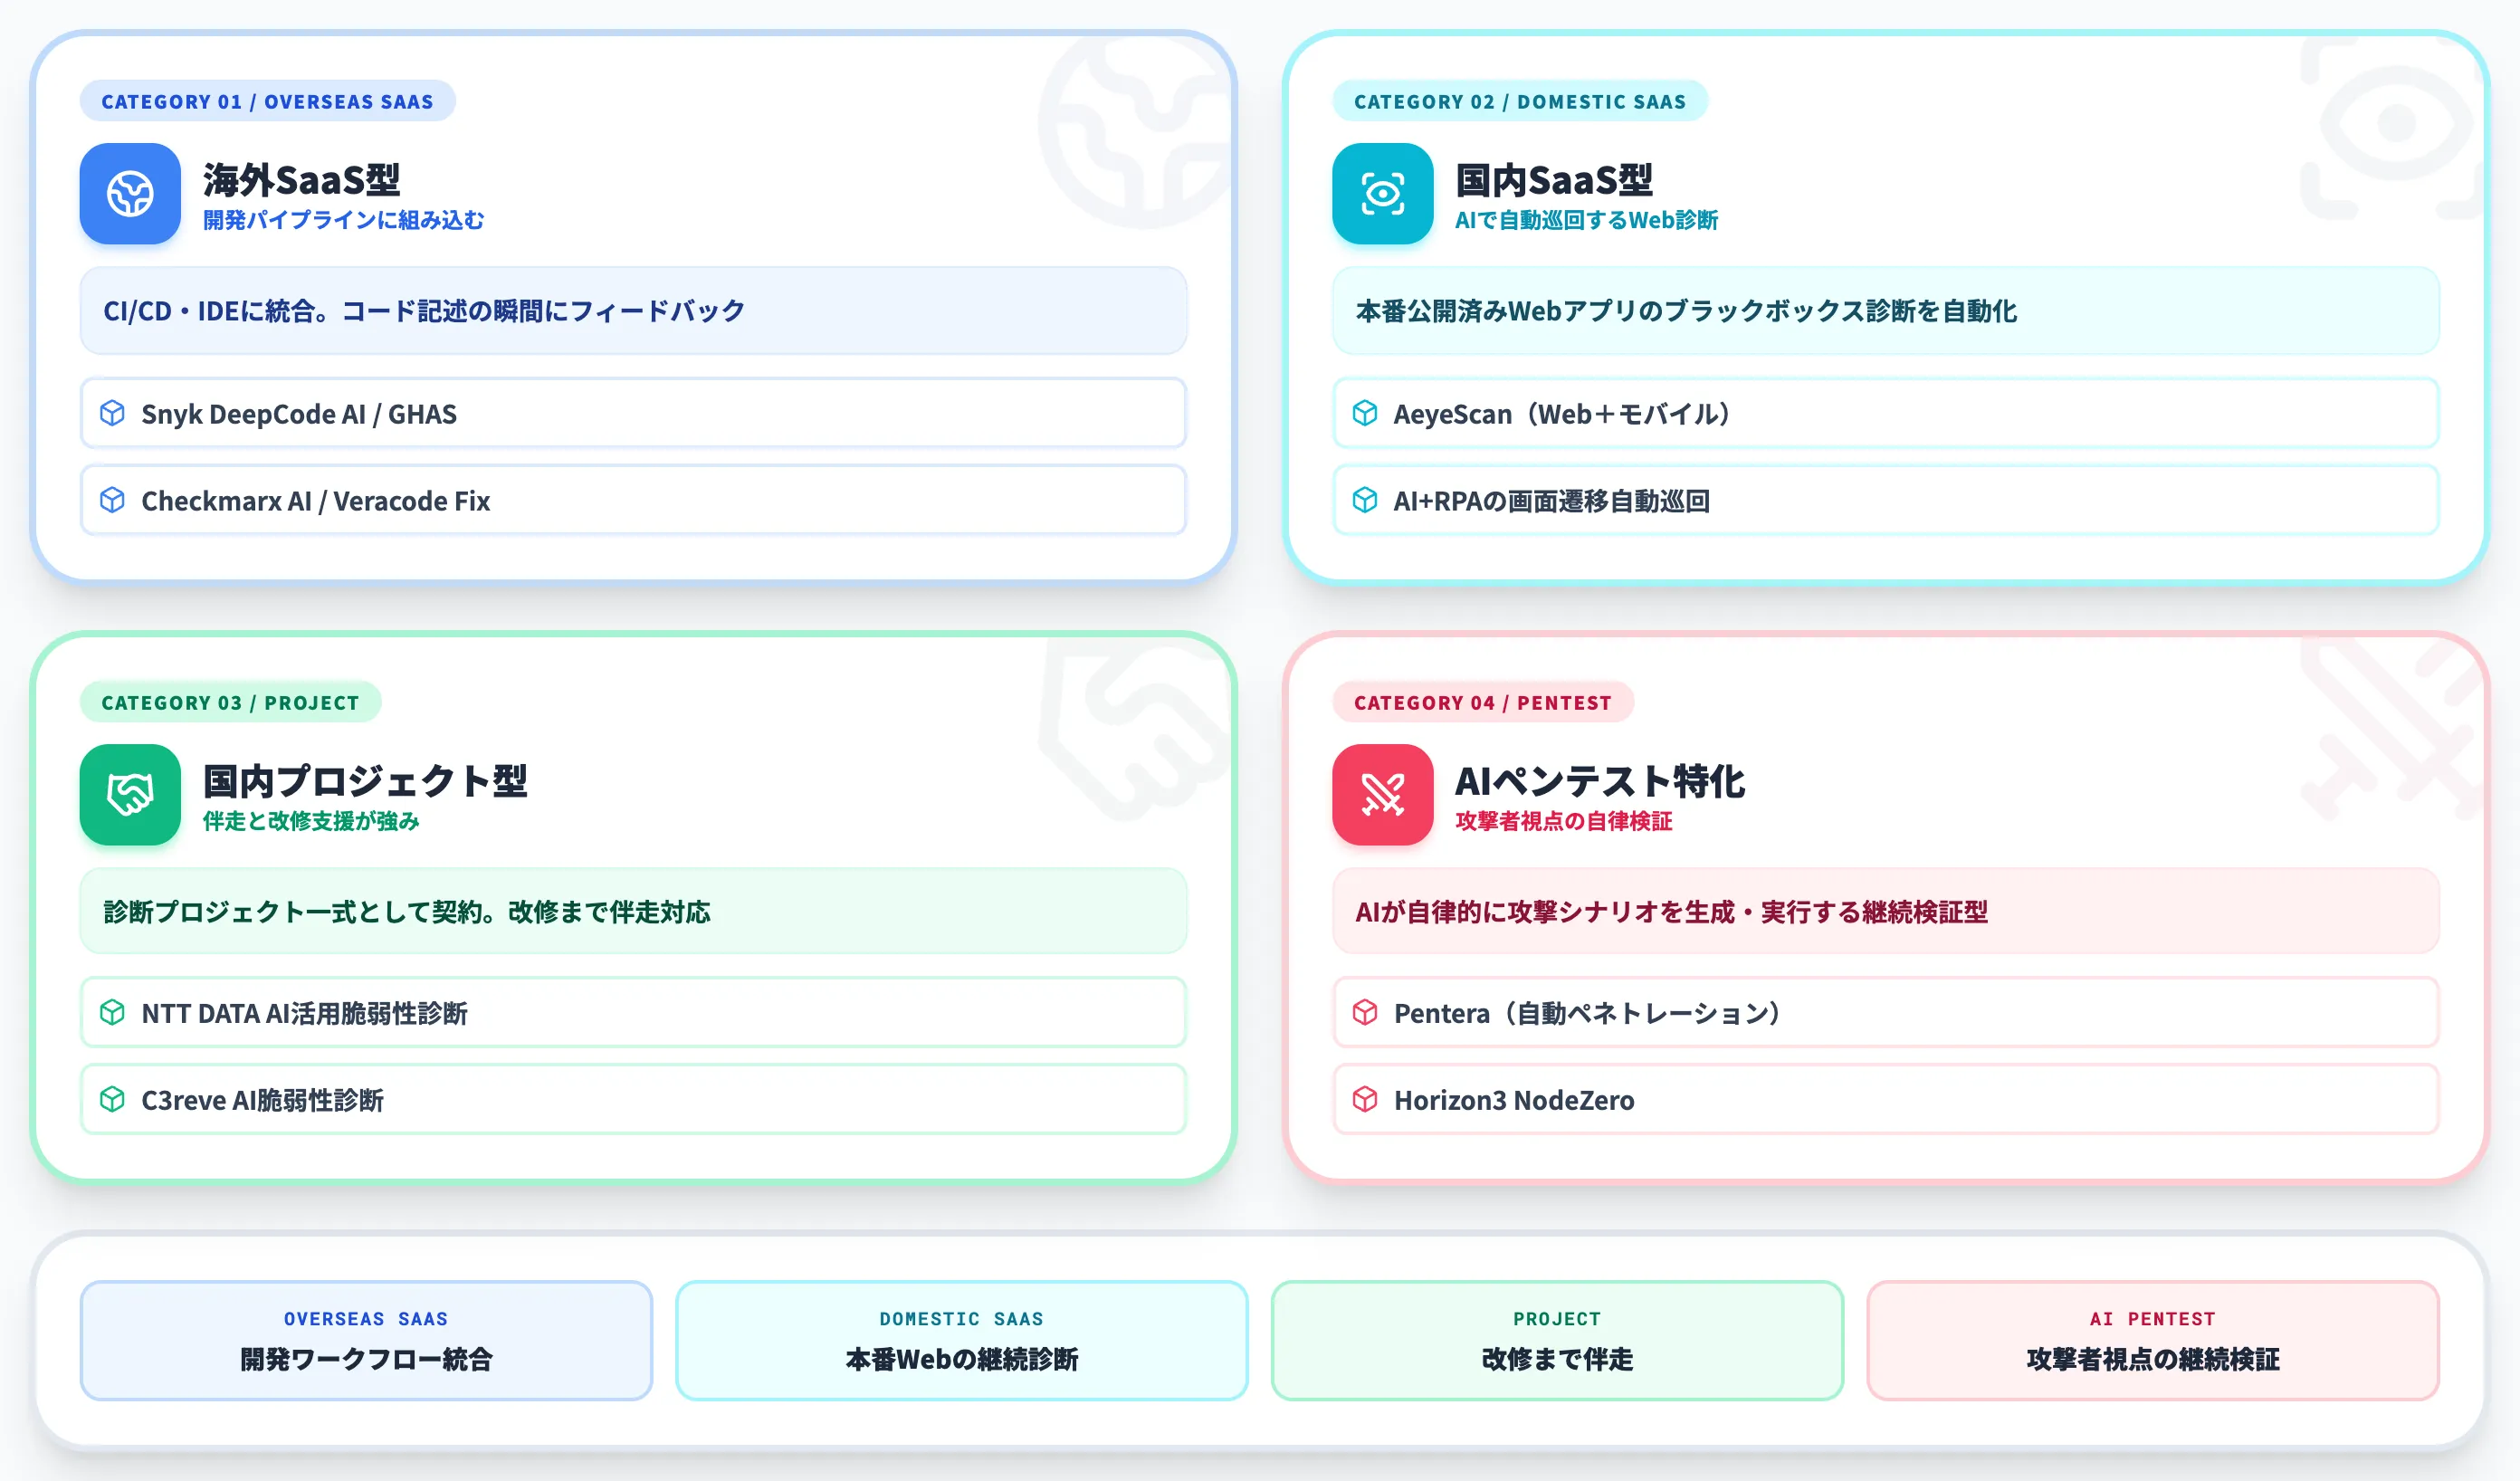
AIを活用した脆弱性診断サービスは、海外SaaS型・国内SaaS型・国内プロジェクト型・AIペンテスト特化型の4系統に大別できます。
以下の表で、代表的なサービスを4系統に分けて整理しました。
| 分類 | サービス | 提供形態 | 主な強み |
|---|---|---|---|
| 海外SaaS型 | Snyk DeepCode AI | 月額ライセンス | 19以上の言語対応、IDE即時フィードバック |
| 海外SaaS型 | GitHub Advanced Security(Code Security) | アクティブコミッター単位加算 | Copilot AutofixでPull Request形式の修正案生成 |
| 海外SaaS型 | Checkmarx AI | 要見積(ユーザー数・行数ベース) | 40以上の言語対応、エンタープライズ実績 |
| 海外SaaS型 | Veracode Fix | 要見積 | AI修正提案と開発者レビューの併用 |
| 国内SaaS型 | AeyeScan | Business年間契約・定額(診断回数無制限) | AI+RPAで画面遷移自動巡回、モバイルアプリ診断対応 |
| 国内プロジェクト型 | NTT DATAのAI活用脆弱性診断 | プロジェクト見積 | 診断から改修支援までの伴走対応 |
| 国内プロジェクト型 | C3reveのAI脆弱性診断 | プロジェクト見積 | 最短当日納品の高速診断 |
| AIペンテスト特化 | Pentera | 年間ライセンス | 自動ペネトレーションテストの継続実施 |
| AIペンテスト特化 | Horizon3 NodeZero | 年間ライセンス | 攻撃シナリオの自律生成と実行 |
この表から分かるのは、海外SaaS型は開発者ワークフローに組み込む設計、国内SaaS型は本番公開済みWebアプリの継続診断、国内プロジェクト型は改修支援まで含めた伴走型、AIペンテスト特化は攻撃者視点の継続検証という役割分担ができている点です。
海外SaaS型:開発パイプラインに組み込む
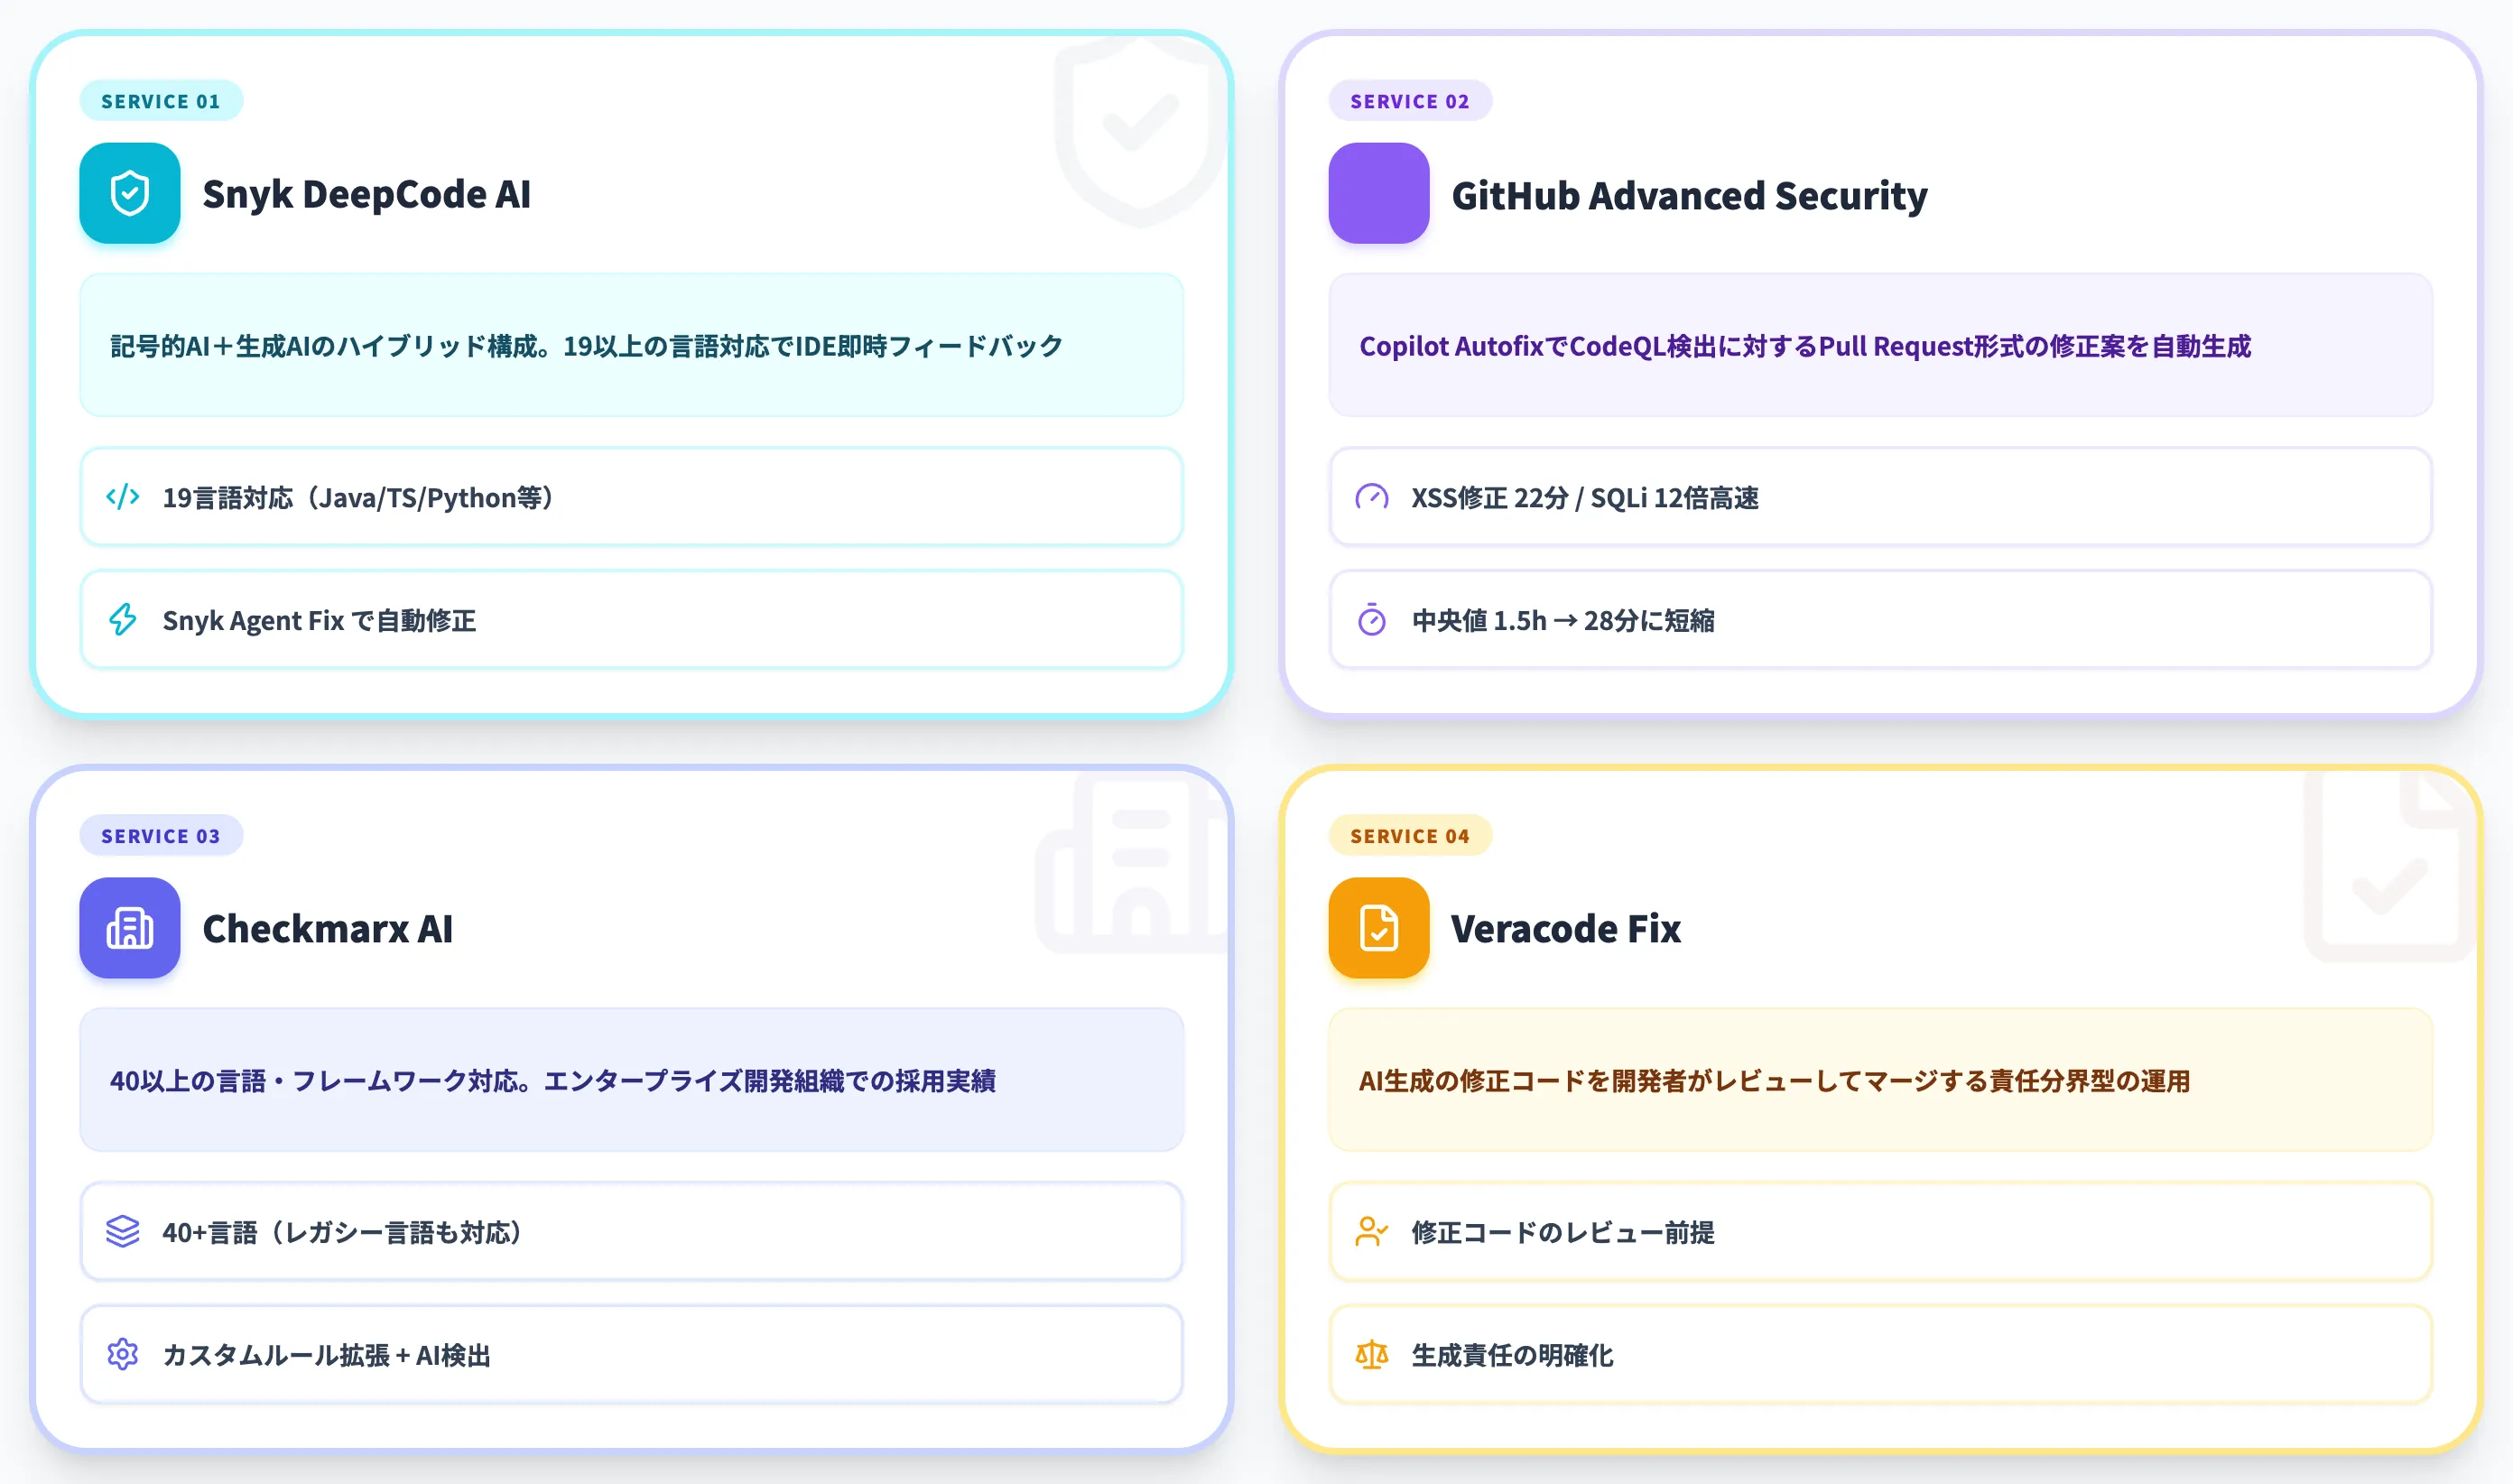
海外のSaaS型は、CI/CDやIDEに統合して「コードを書いた瞬間に脆弱性フィードバックが返る」体験を提供します。
-
Snyk DeepCode AI
記号的AIと生成AIを組み合わせるハイブリッド構成で、Apex・C/C++・Go・Java/Kotlin・JavaScript/TypeScript・.NET・PHP・Python・Ruby・Scala・Swift等、19以上の言語に対応する(Snyk公式)。Snyk Agent Fix(旧DeepCode AI Fix)は、Snyk Codeが対応する全言語を自動修正の対象とする構成に拡張されており、IDE内で即時フィードバックを返す設計
-
GitHub Advanced Security(Copilot Autofix)
GitHub Advanced Security(Code Security)の契約下でCodeQLと組み合わせ、Pull Request形式の修正案を自動生成する。GitHub公式発表(2024年8月14日GA)では、脆弱性修正にかかる中央値が手動1.5時間からCopilot Autofix 28分へ短縮、XSSが22分、SQLインジェクションが12倍高速化と報告されている
-
Checkmarx AI
40以上の言語とフレームワークに対応し、大規模開発組織での採用実績が強い(Checkmarx公式)。カスタムルール拡張とAI検出を組み合わせられる点が差別化ポイント
-
Veracode Fix
AIが生成した修正コードを開発者がレビューしてマージする運用設計で、生成内容の責任分界点を明確にしたい組織に向く
国内プロジェクト型:伴走と改修支援が強み
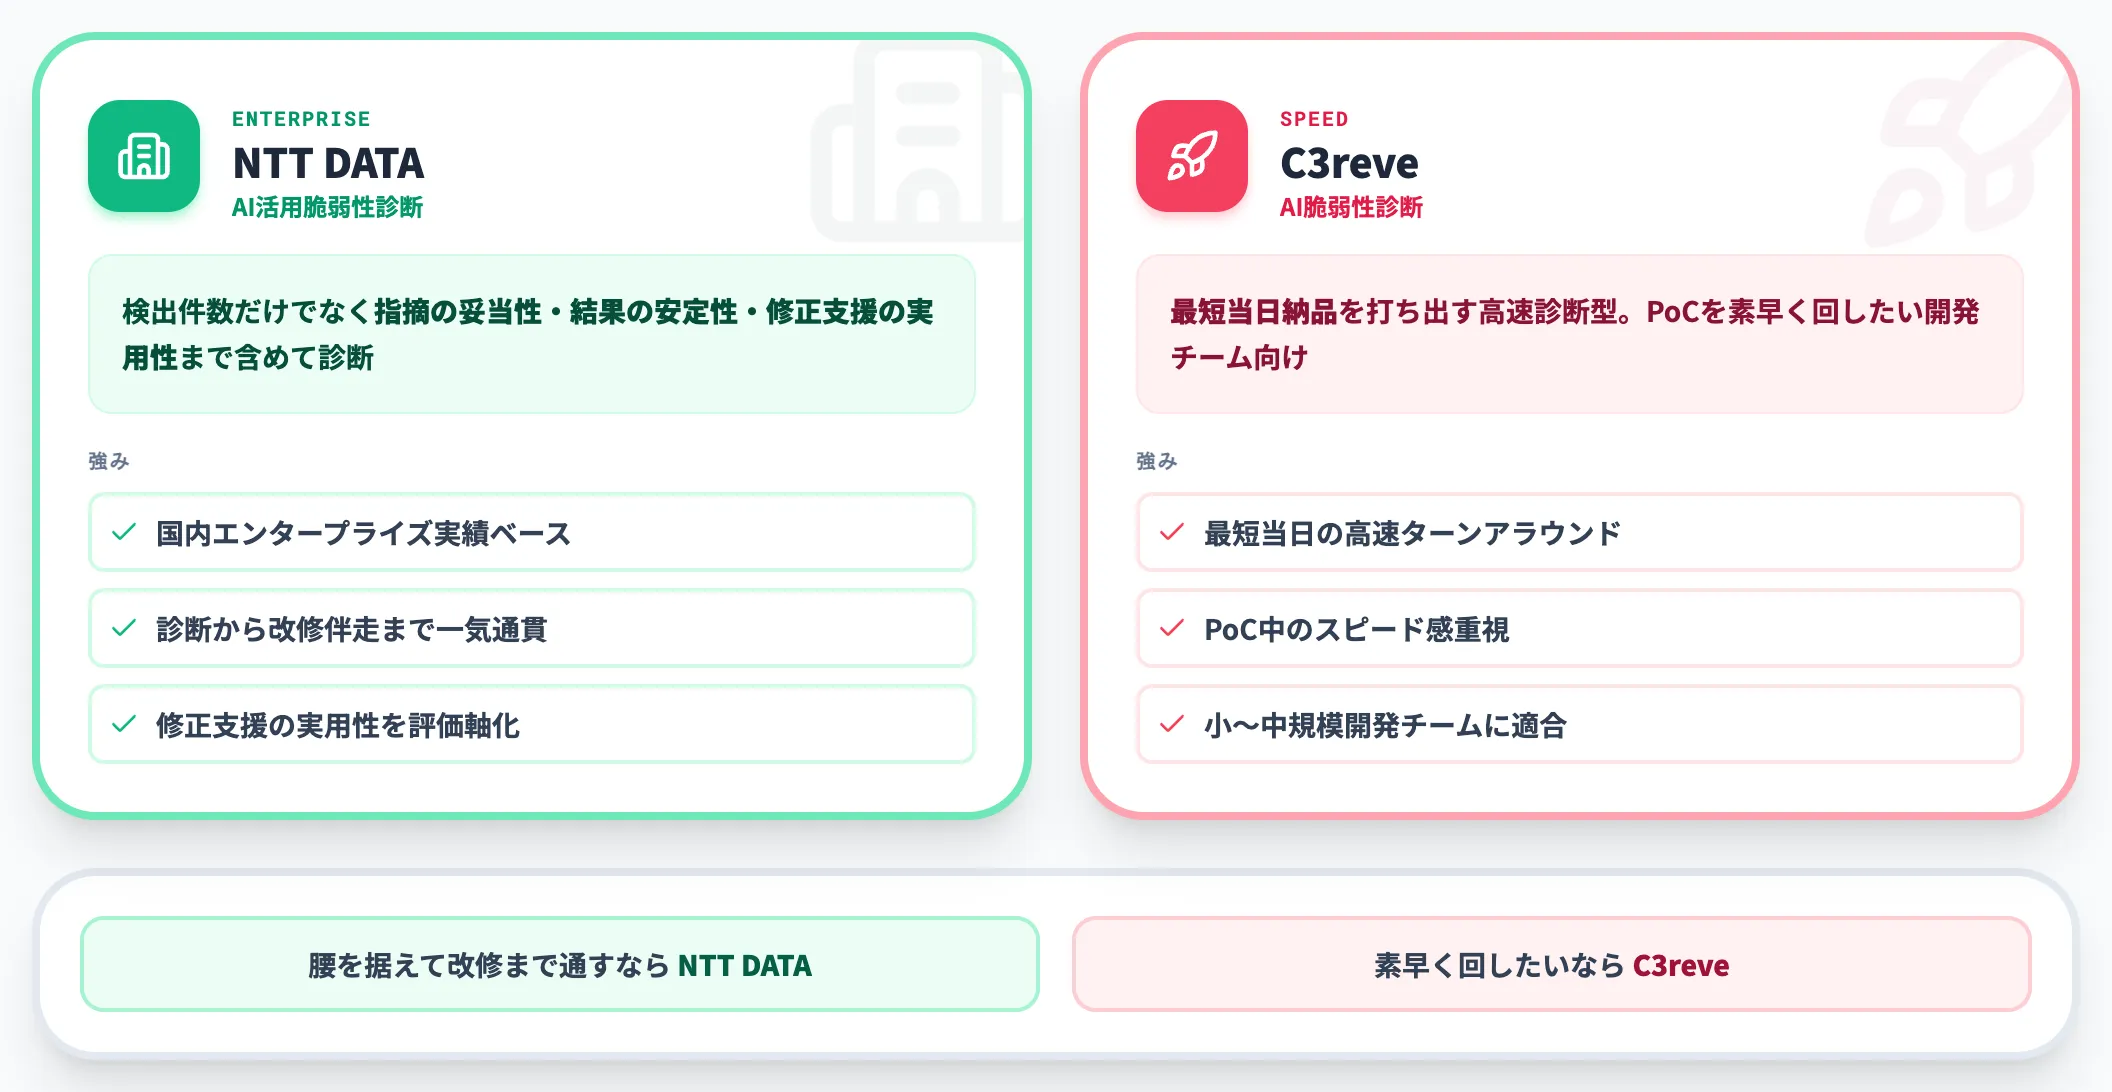
国内の診断プロジェクト型は、SaaSのライセンス提供ではなく「診断プロジェクト一式」として契約する形態です。
-
NTT DATAのAI活用脆弱性診断
NTT DATAによる解説記事にあるとおり、検出件数だけでなく「指摘の妥当性・結果の安定性・修正支援の実用性」まで含めて診断する設計。国内エンタープライズでの実績ベースを活かした改修伴走が強み
-
C3reveのAI脆弱性診断
最短当日納品を打ち出す高速診断型で、PoCを素早く回したい開発チームの選択肢になる
国内SaaS型:AIで自動巡回するWebアプリ診断
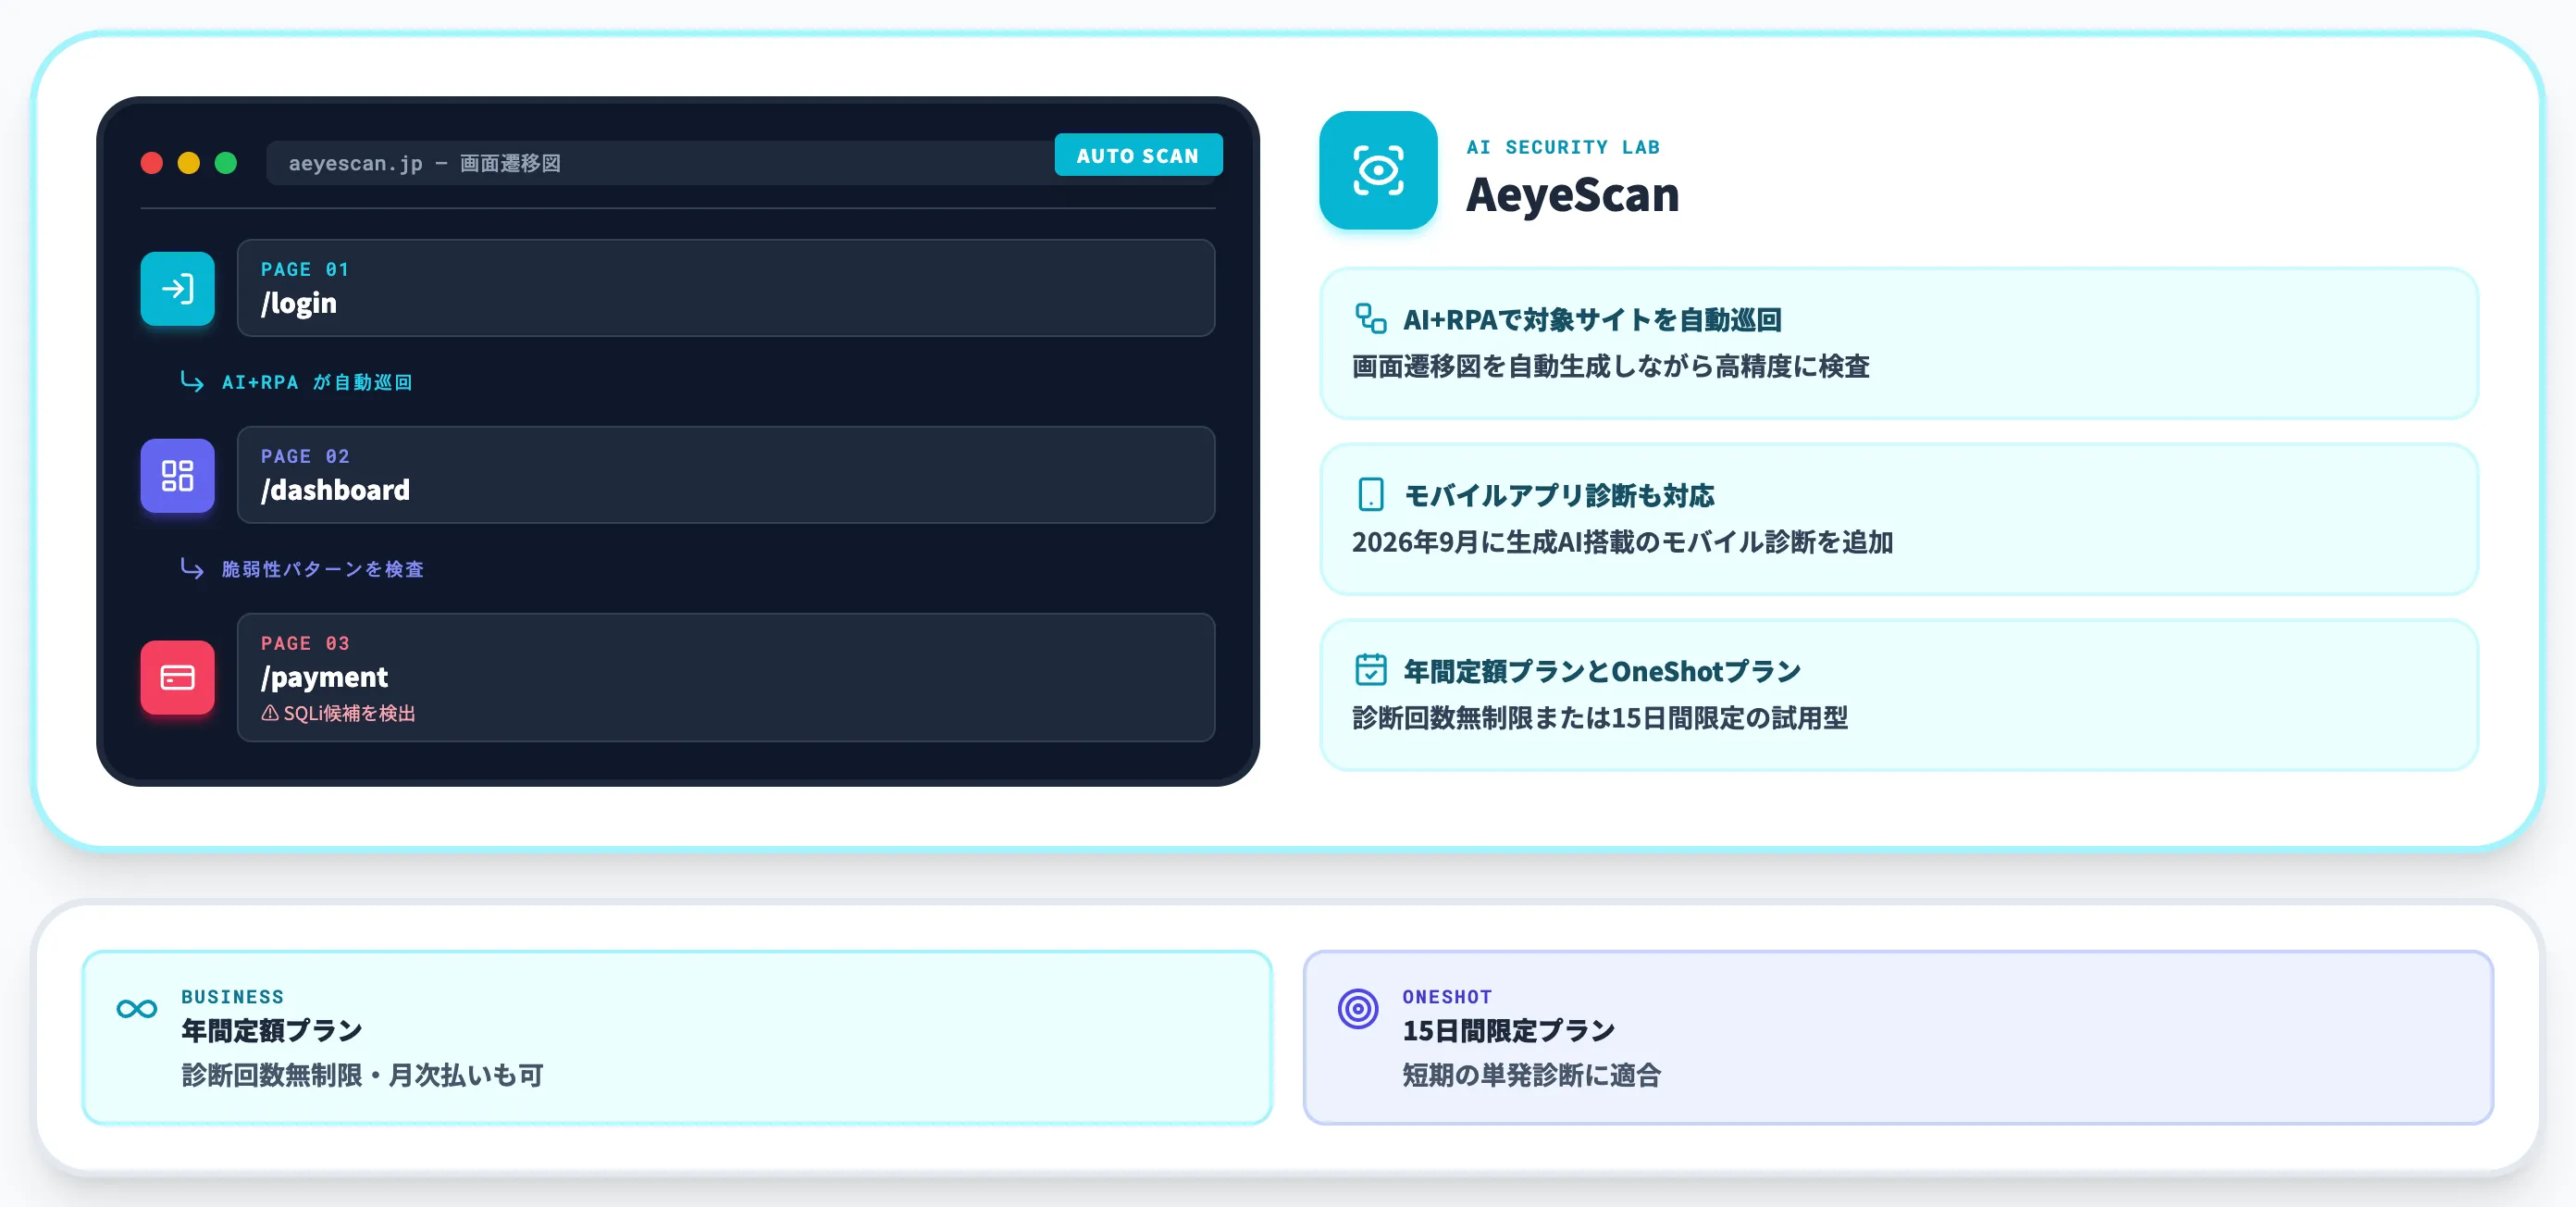
国内のSaaS型Webアプリ診断は、海外のコード解析中心サービスとは別軸で、本番公開済みWebアプリのブラックボックス診断を自動化する方式が主流です。
- AeyeScan
AIセキュリティラボが提供するSaaS型Webアプリ脆弱性診断プラットフォーム。AI+RPAで対象サイトを自動巡回し、画面遷移図を自動生成しながら高精度な診断を行う。2026年9月28日には生成AI搭載のモバイルアプリ診断機能も追加され、Web・モバイルの両面をSaaS型でカバーできる構成になった。契約は診断回数無制限の年間定額プラン(月次払いも可)と、15日間限定で試せるOneShotプランがあり、全社サイトの継続診断にも、短期の単発診断にも対応できる
AIペンテスト特化:攻撃者視点の自律検証
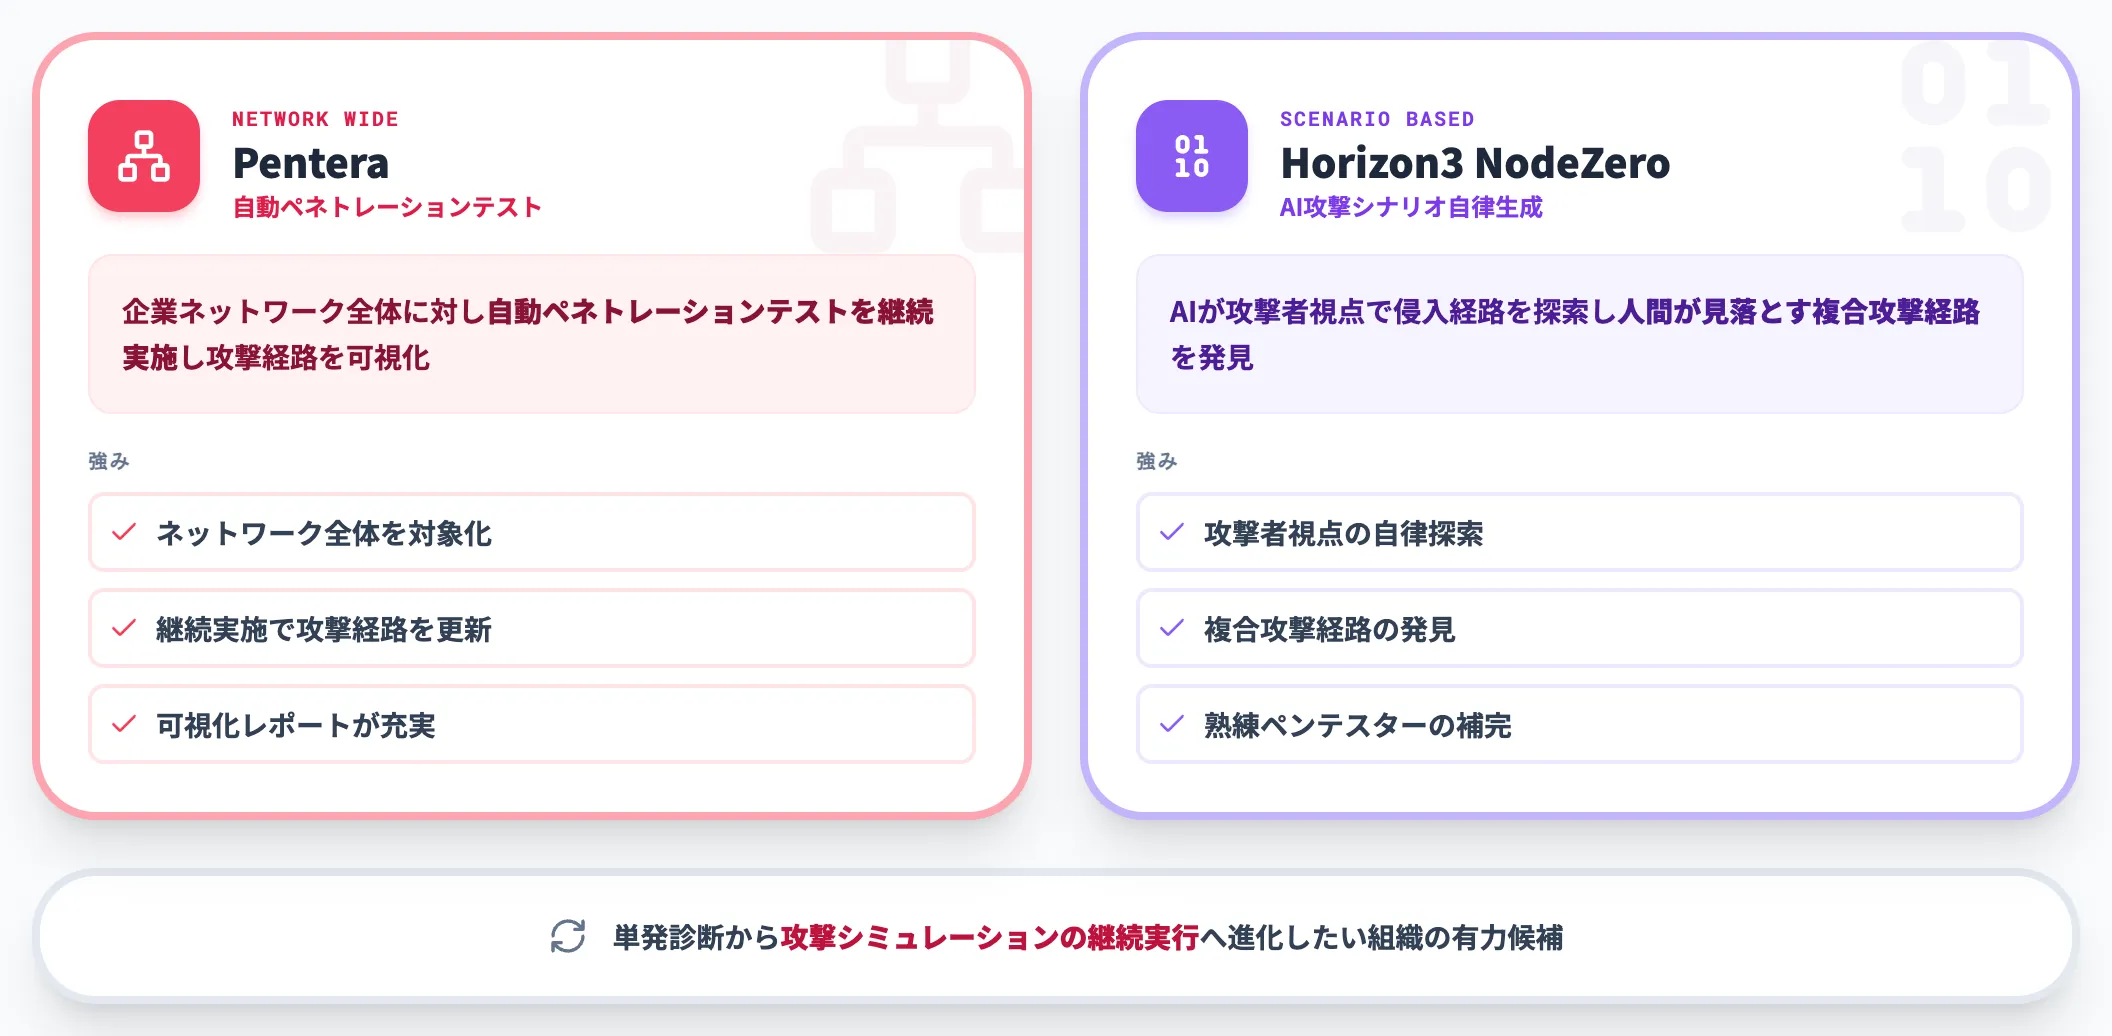
AIペンテストはツールが自律的に攻撃シナリオを生成・実行する方式で、SaaS型スキャンとは別軸のサービス系統です。
-
Pentera
企業ネットワーク全体に対し自動ペネトレーションテストを継続実施し、攻撃経路を可視化する
-
Horizon3 NodeZero
AIが攻撃者視点で侵入経路を探索し、人間のペンテスターが見落とす複合攻撃経路を発見する
社内の脆弱性管理を単発診断から「攻撃シミュレーションの継続実行」に進化させたい組織では、AIペンテスト特化サービスが有力候補になります。
AIを活用した脆弱性診断の料金相場
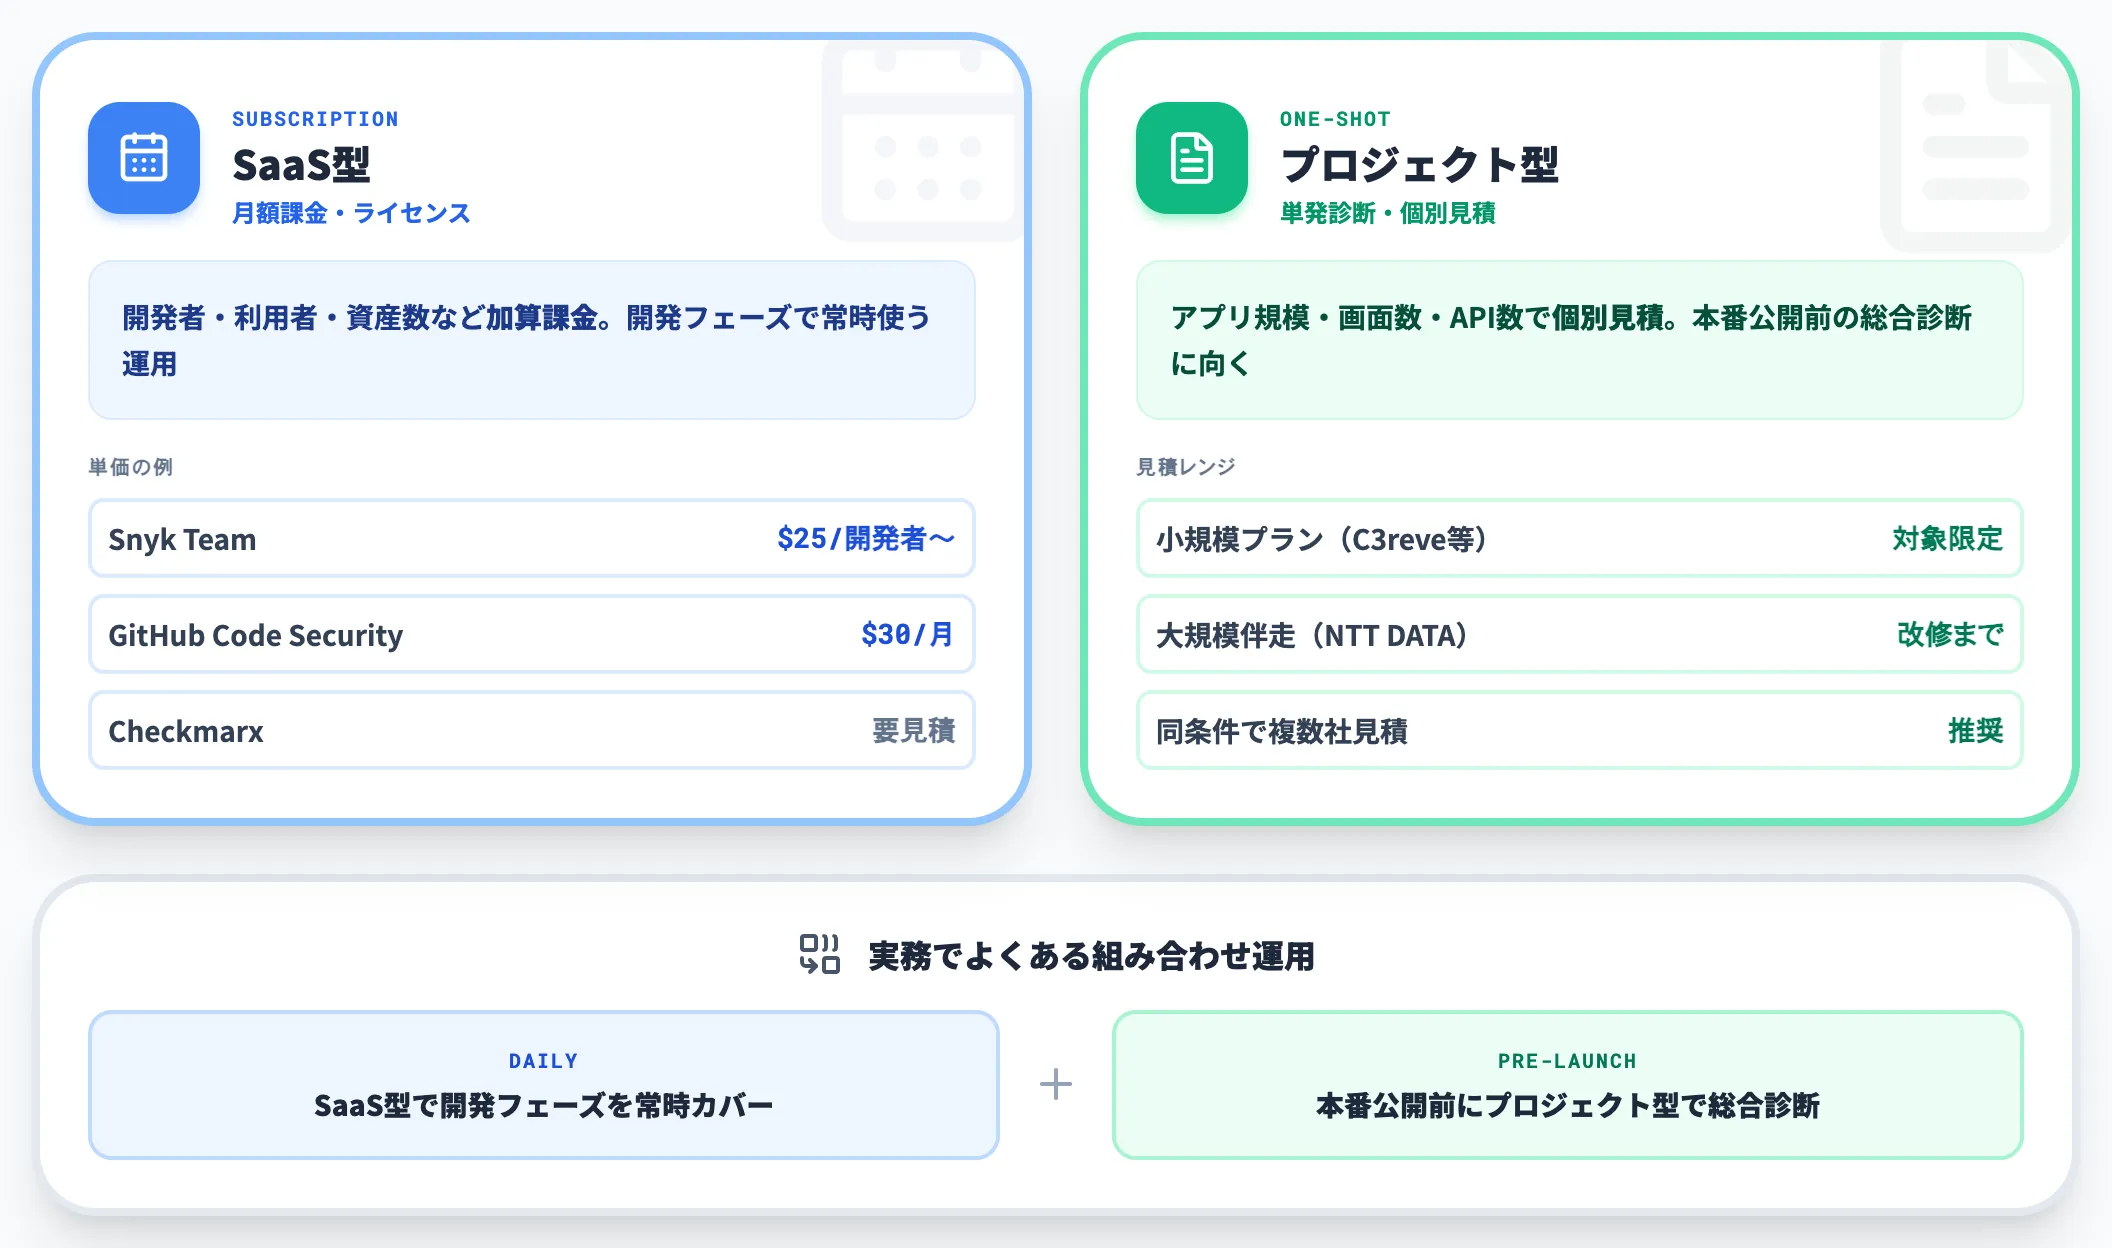
AIを活用した脆弱性診断の料金は、サービス形態によって大きく2系統に分かれます。
SaaS型(ツール利用料・月額課金)とプロジェクト型(単発の診断費用)で構造が異なるため、自社の運用スタイルに合わせて選びます。
SaaS型(月額課金・ライセンス)
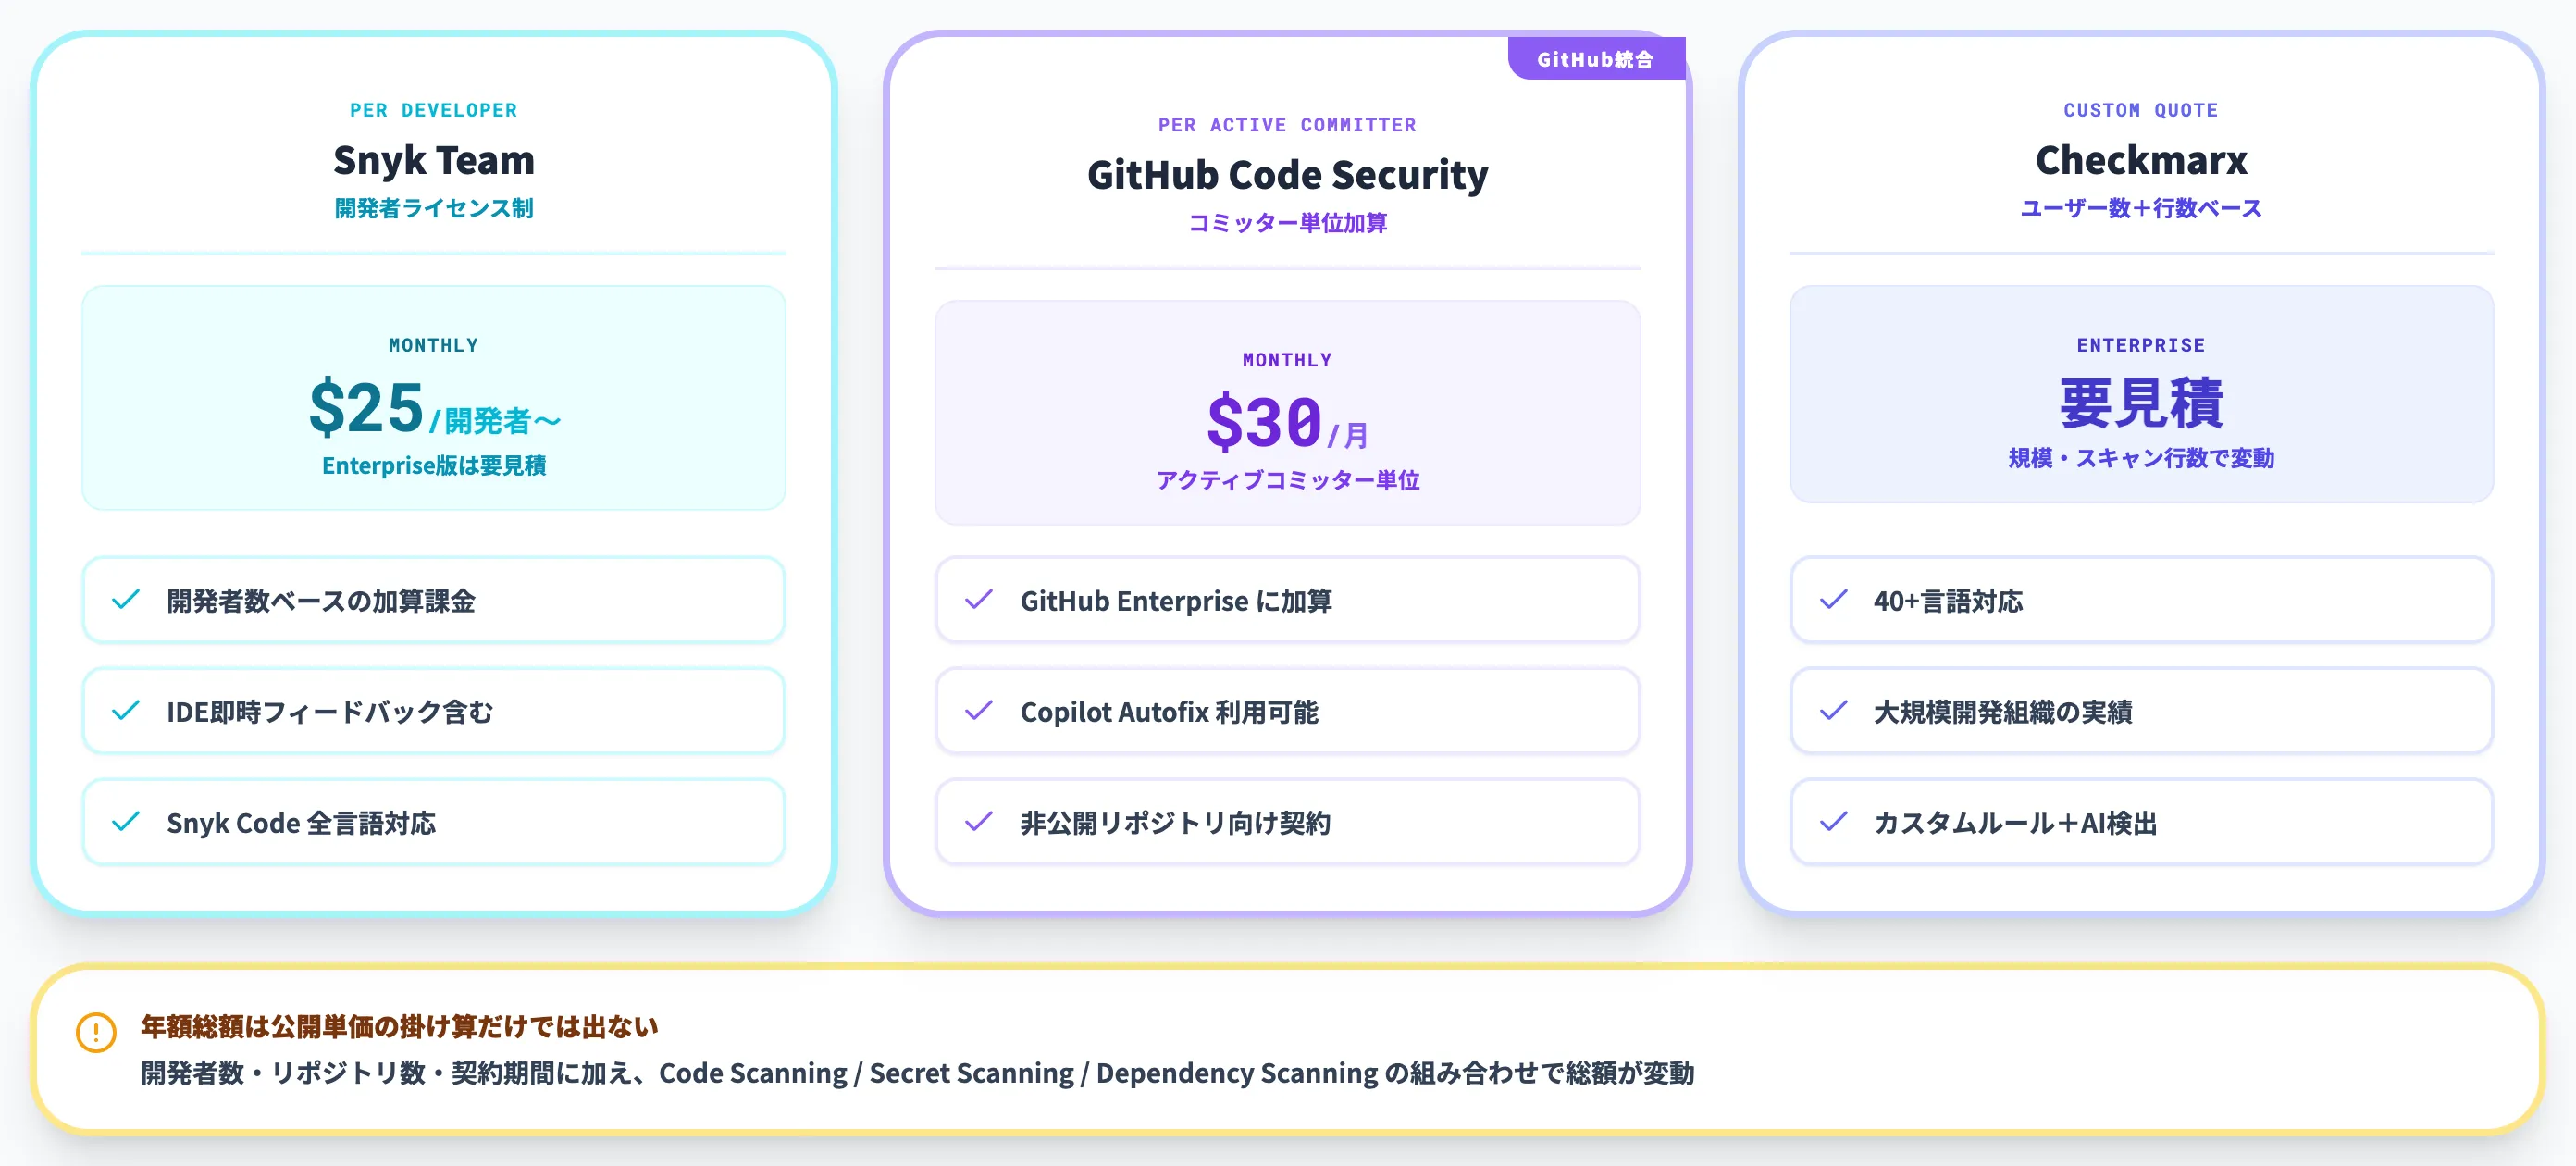
Snyk・GitHub Advanced Security・Checkmarxなど海外主要ベンダーの多くは、ユーザー数(開発者ライセンス)ベースの月額課金です。
-
Snyk
Team版は月$25/開発者〜、Enterprise版は要見積
-
GitHub Code Security
アクティブコミッター単位での加算課金で、公式単価は$30/月・アクティブコミッター(GitHub Enterpriseに加算)。非公開リポジトリで利用するにはCode Security(旧GHASの構成要素の1つ)契約が別途必要
-
Checkmarx
ユーザー数とスキャン対象行数ベースで要見積
ライセンス総額は開発者数・リポジトリ数・契約期間に加えて、対象プロダクト(Code Scanning/Secret Scanning/Dependency Scanning)の組み合わせでも変動するため、公開単価の掛け算だけでは正確な年額は出ません。
プロジェクト型(単発診断)
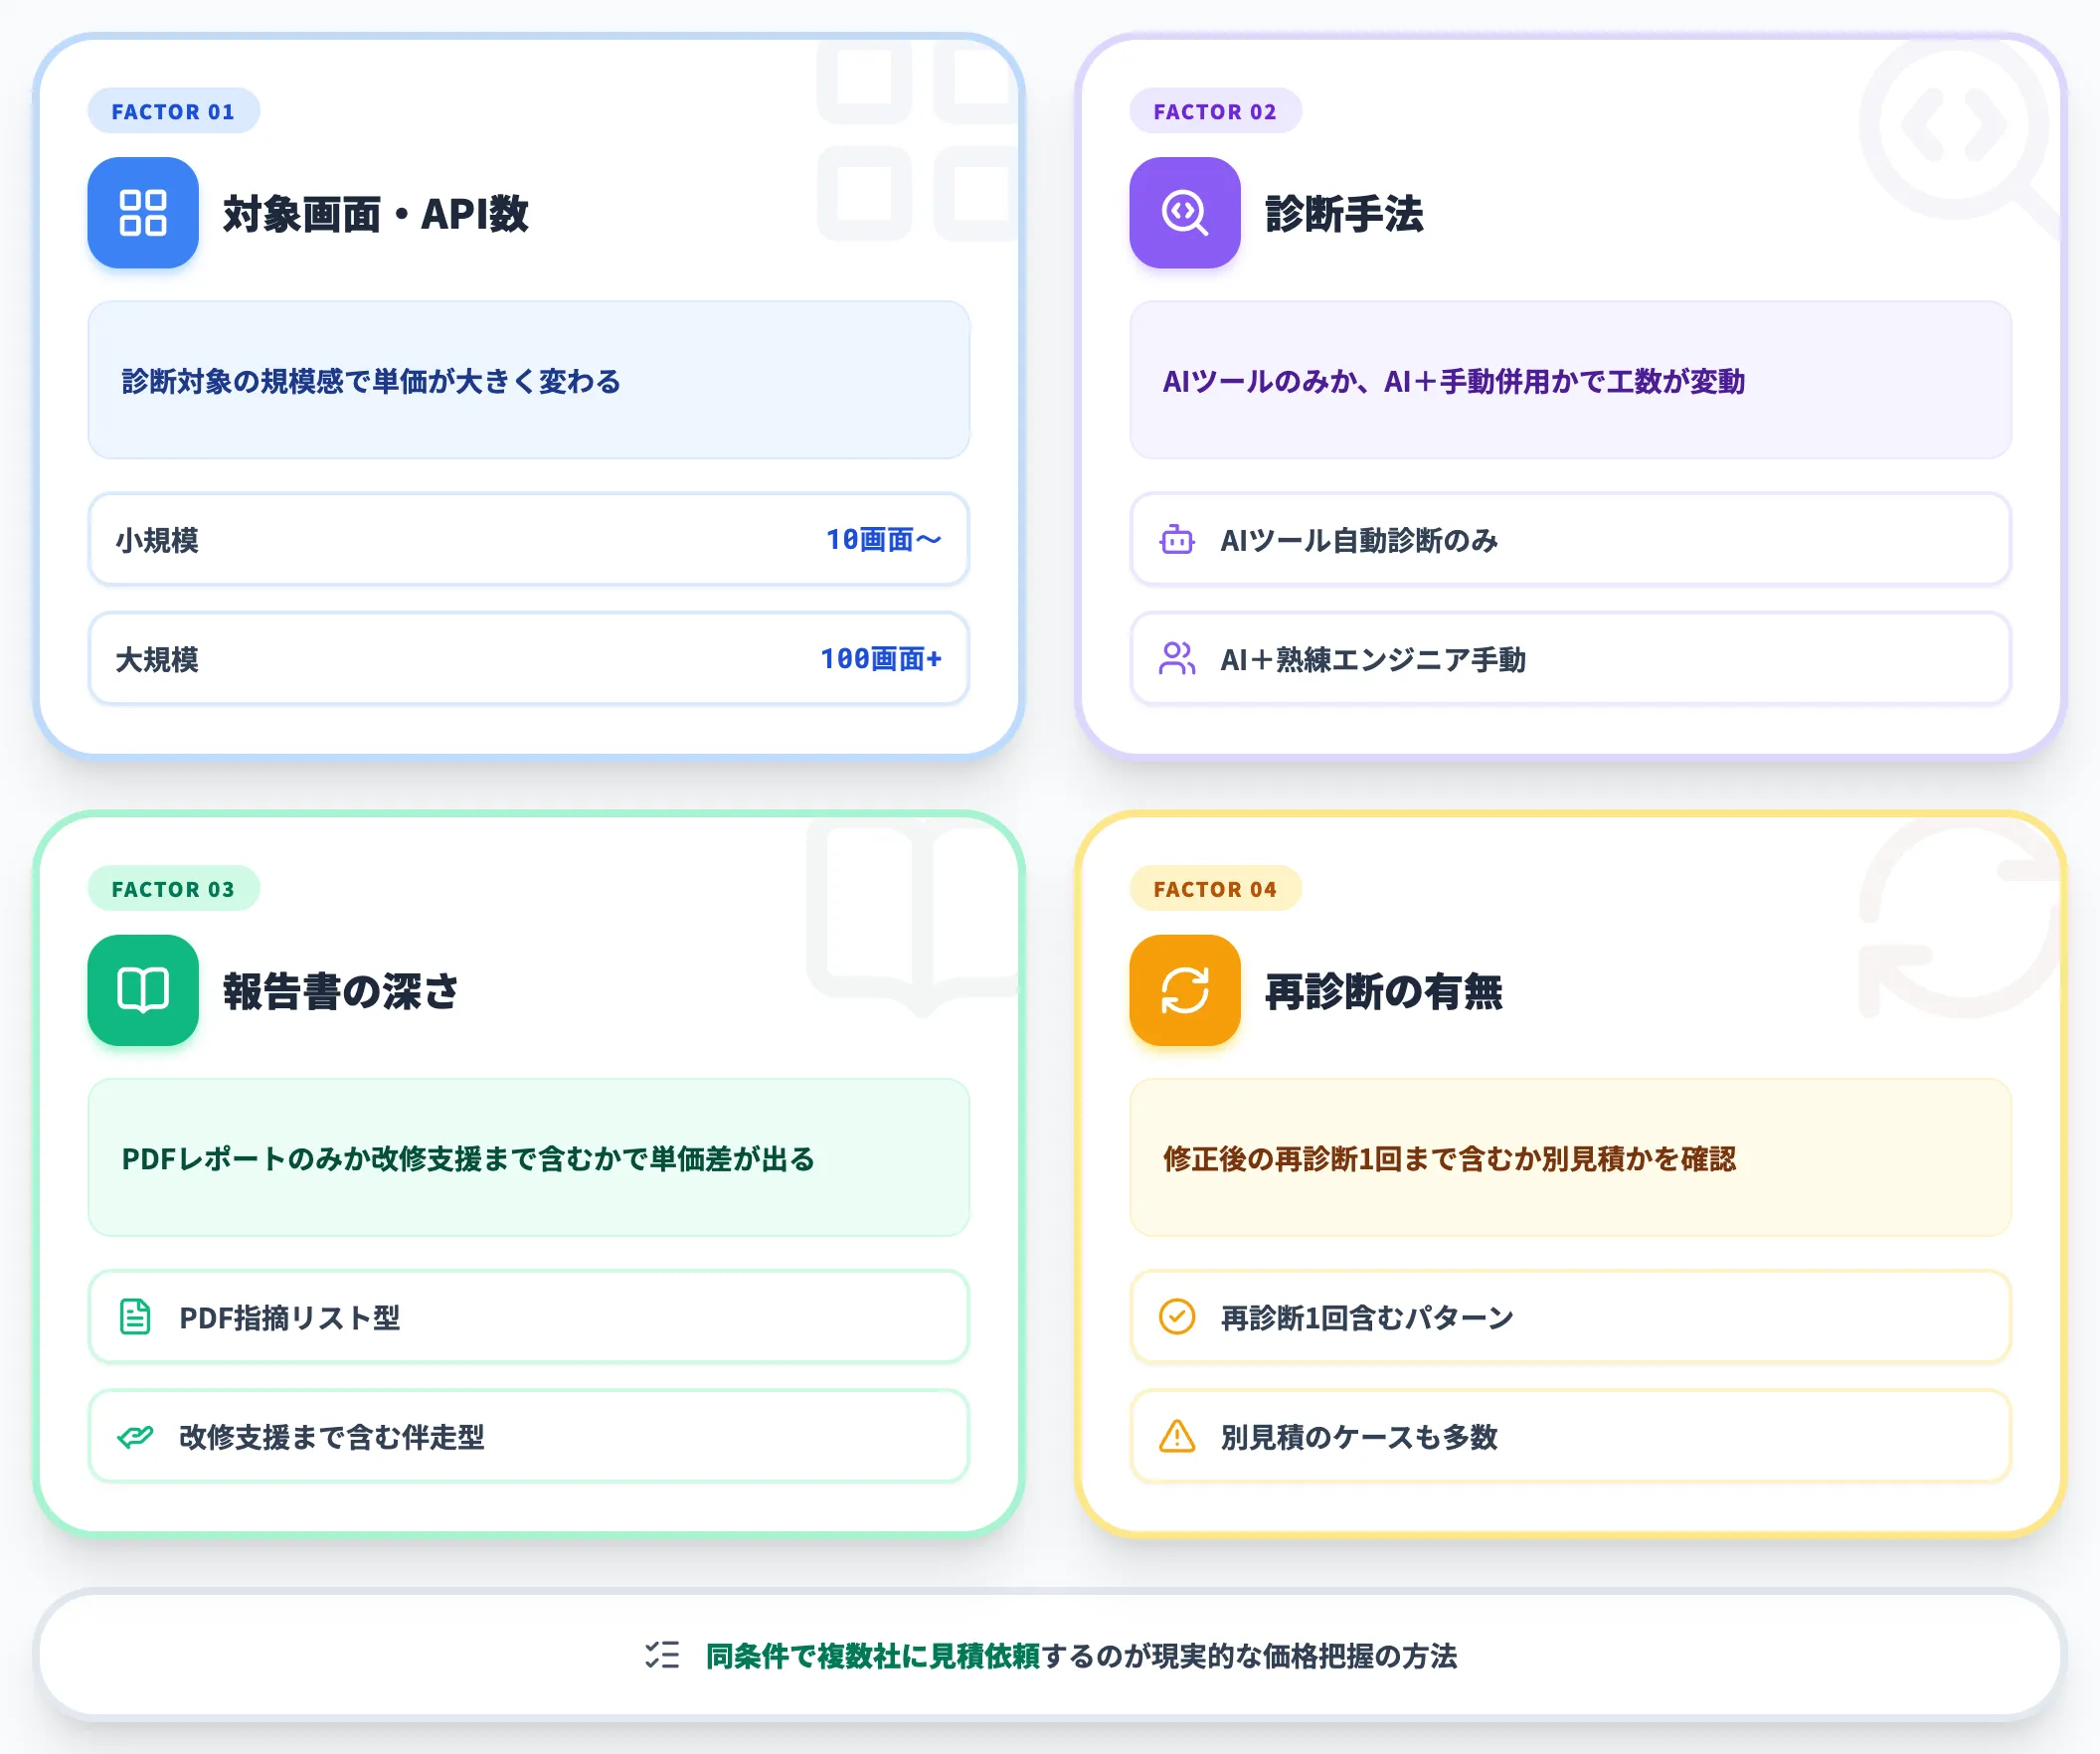
国内のNTT DATAやC3reveが提供する診断プロジェクト型は、診断対象のアプリケーション規模・画面数・API数で個別見積もりを行います。
見積の主な変動要因は以下の通りです。
- 対象画面・API数(10画面規模か、100画面以上の大規模Webアプリか)
- 診断手法(AIツールのみか、AIと手動の併用か)
- 報告書の深さ(PDFレポートのみか、改修支援まで含むか)
- 再診断の有無(修正後の再診断1回まで含むか、別見積か)
C3reveのように対象を限定した小規模プランから、NTT DATAのようにエンタープライズ向け伴走プランまでレンジは広く、同じ対象で複数社に見積を取るのが現実的な価格把握の方法です。
実務では、SaaS型を開発フェーズで常時使い、本番公開前にプロジェクト型で総合診断を受ける組み合わせ運用もよく見られます。
AIを活用した脆弱性診断の進め方
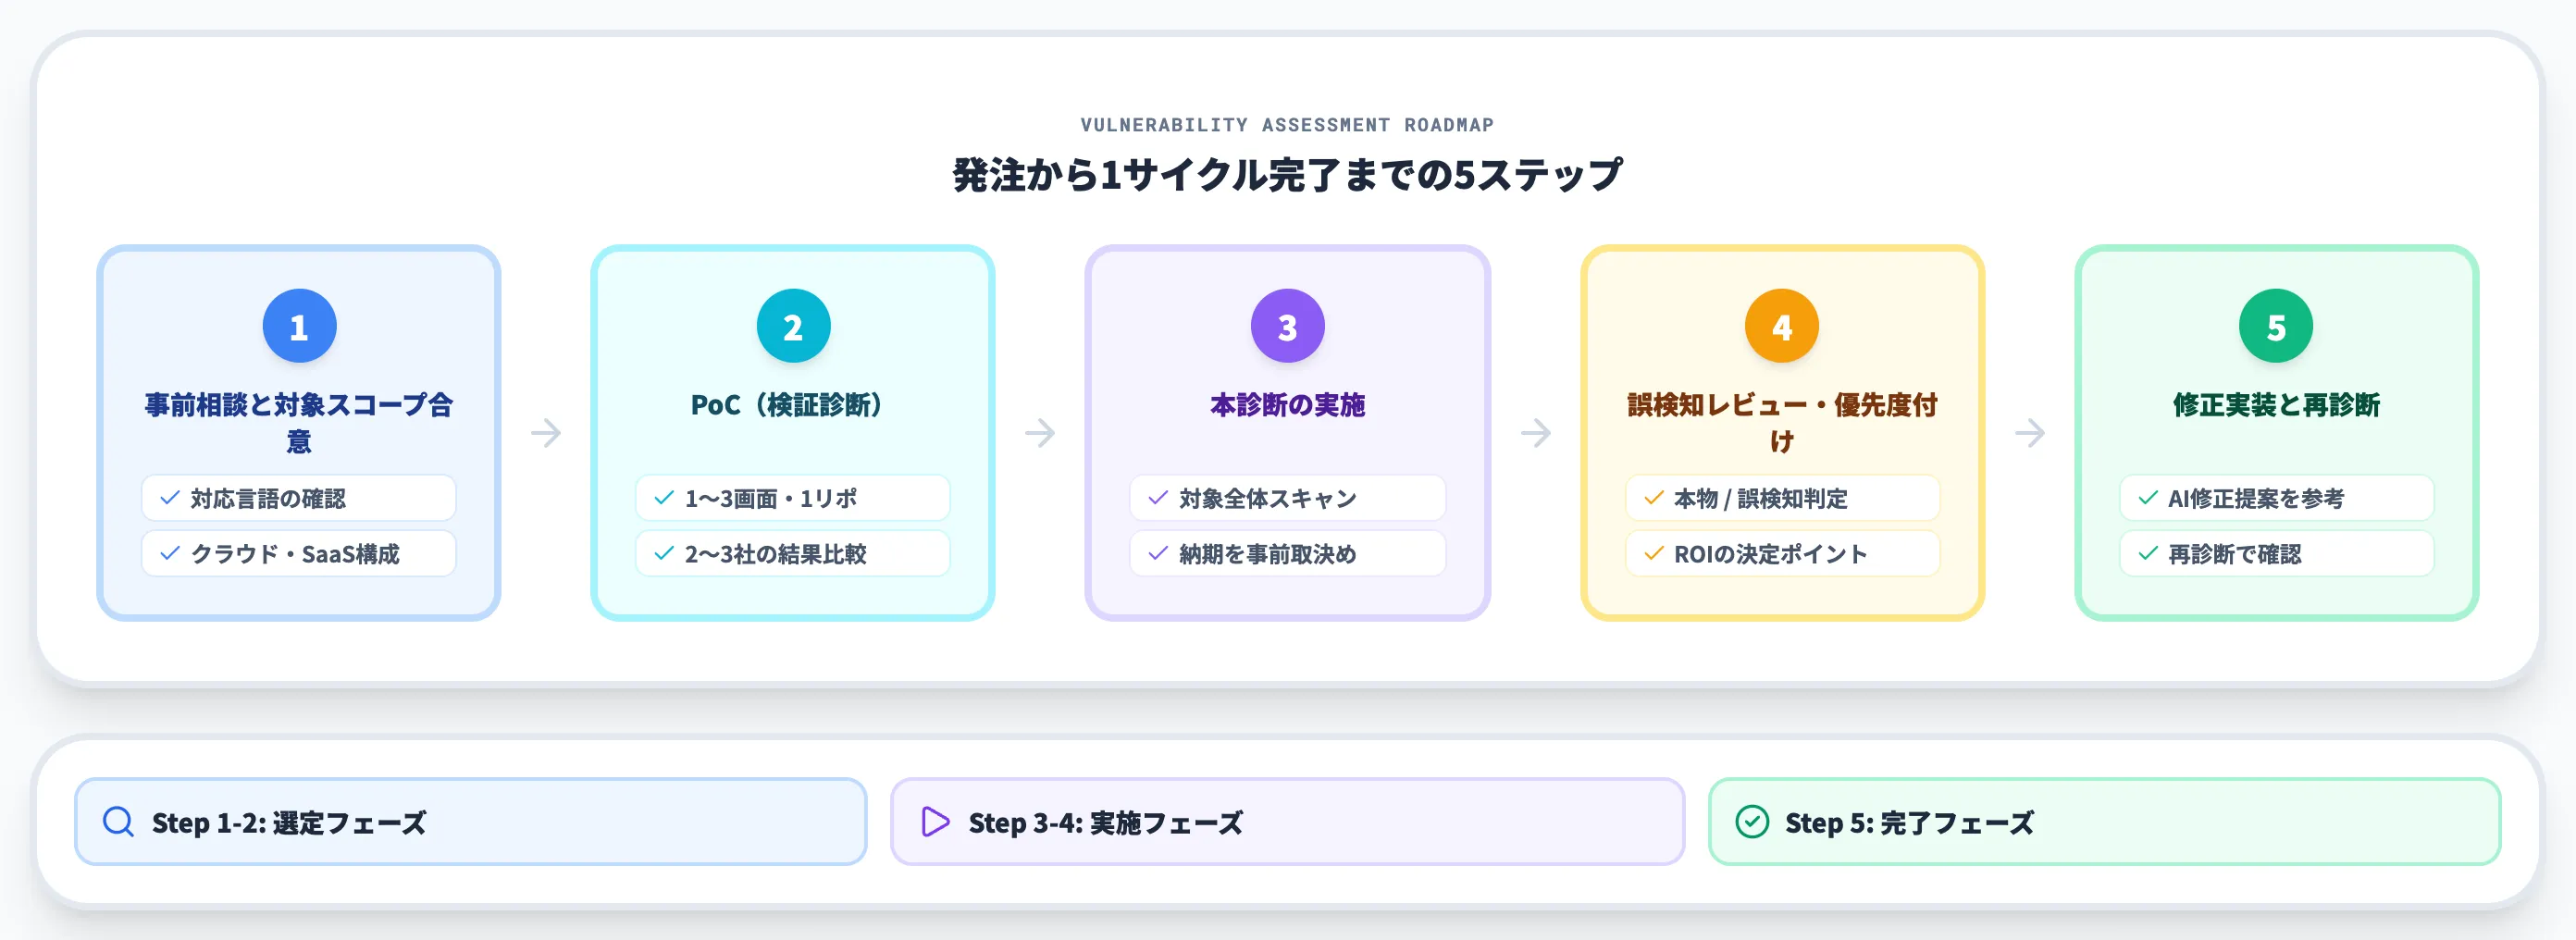
AIを活用した脆弱性診断を効果的に導入するには、次の5ステップで進めると迷いが減ります。
事前相談と対象スコープの合意
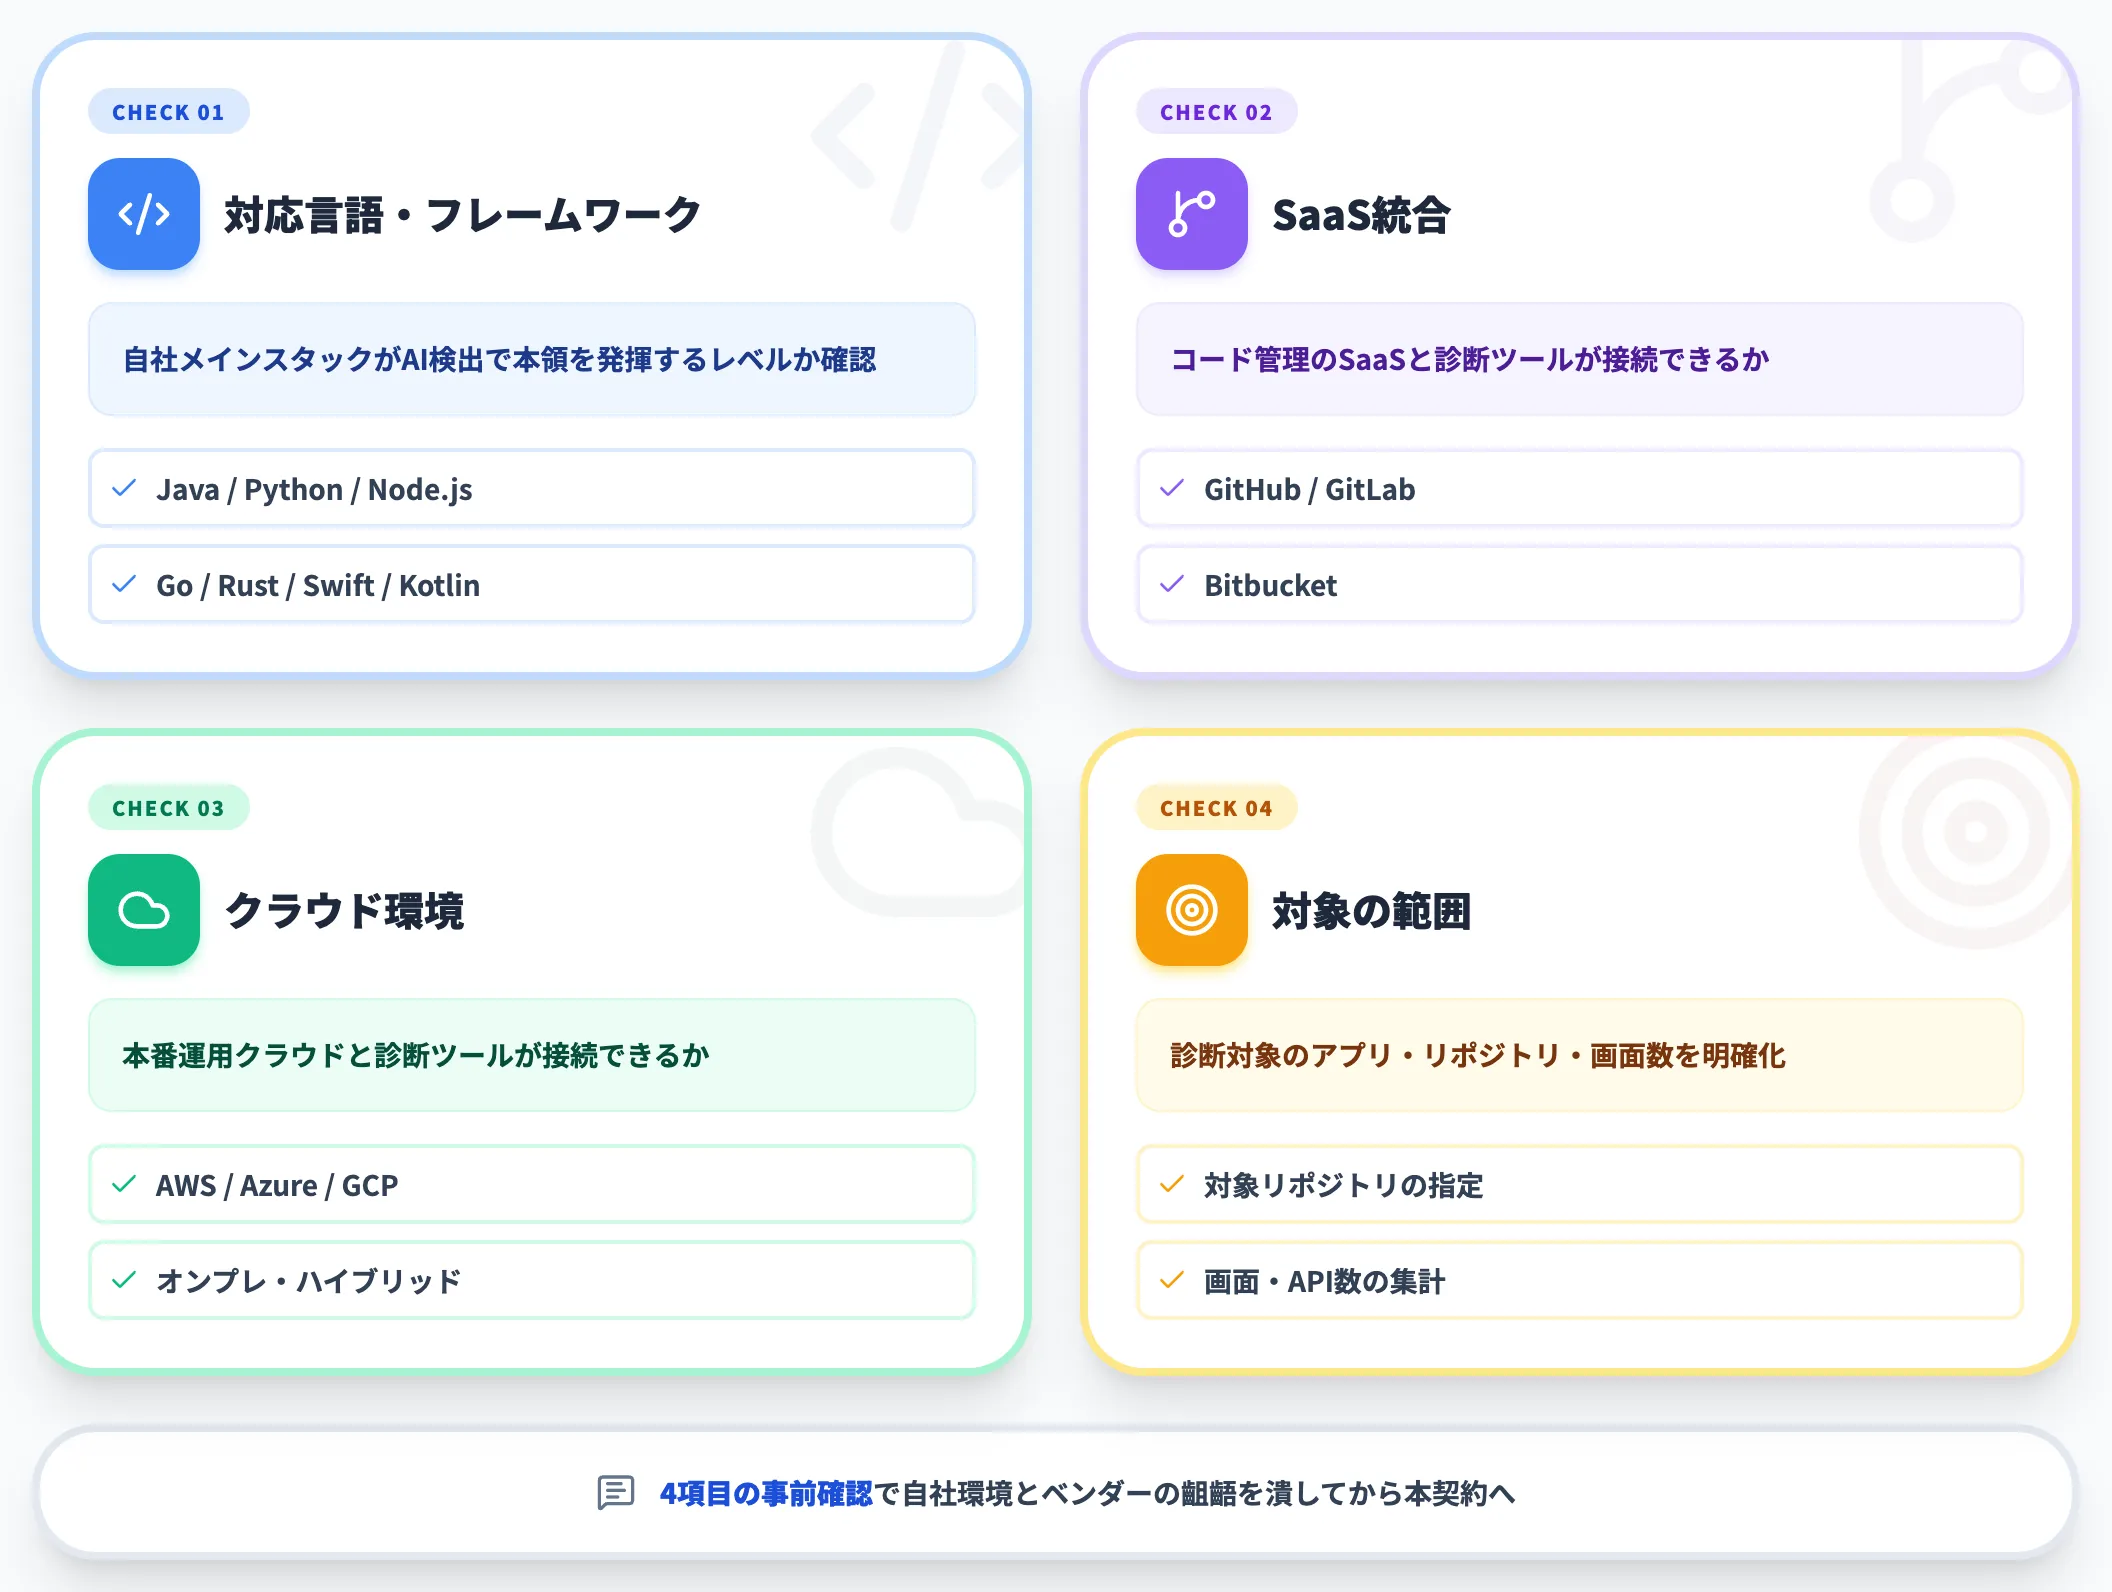
発注前にベンダーと事前相談し、診断対象の範囲・利用言語・インフラ構成を伝えます。
AIツールが対応する言語とフレームワーク(Java、Python、Node.js、Go、Rust等)、SaaS統合(GitHub、GitLab、Bitbucket)、クラウド環境との接続(AWS、Azure、GCP)を揃え、自社環境との齟齬がないか確認します。
PoC(検証診断)
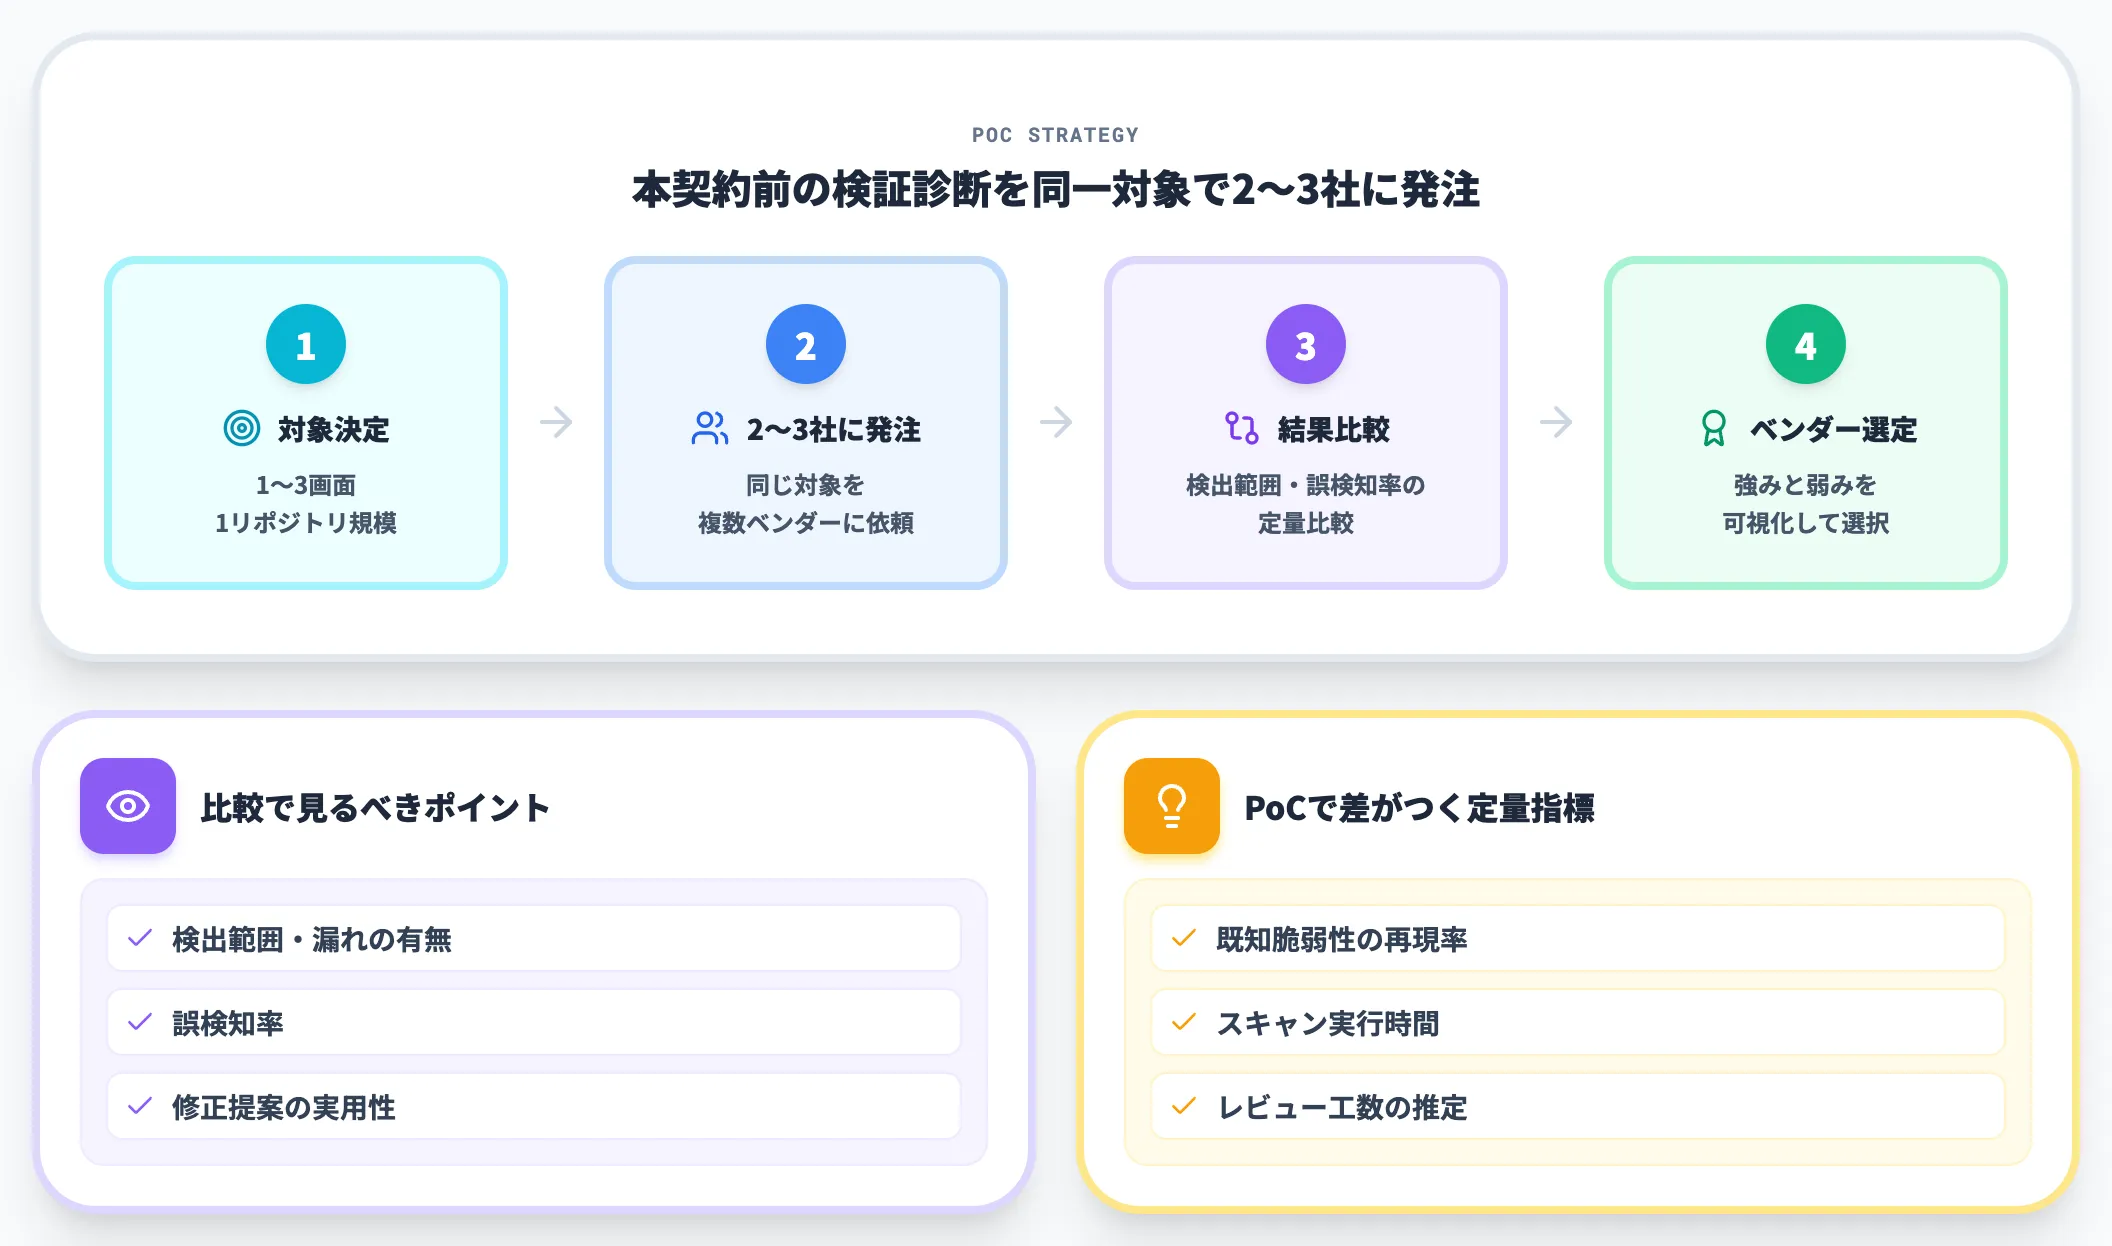
本契約前に、1〜3画面・1リポジトリ規模で試験的に診断してもらう段階です。
ベンダーごとに検出範囲・誤検知率が異なるため、同じ対象で2〜3社に試験依頼して結果を比較すると、サービスごとの強みと弱みが可視化できます。
本診断の実施
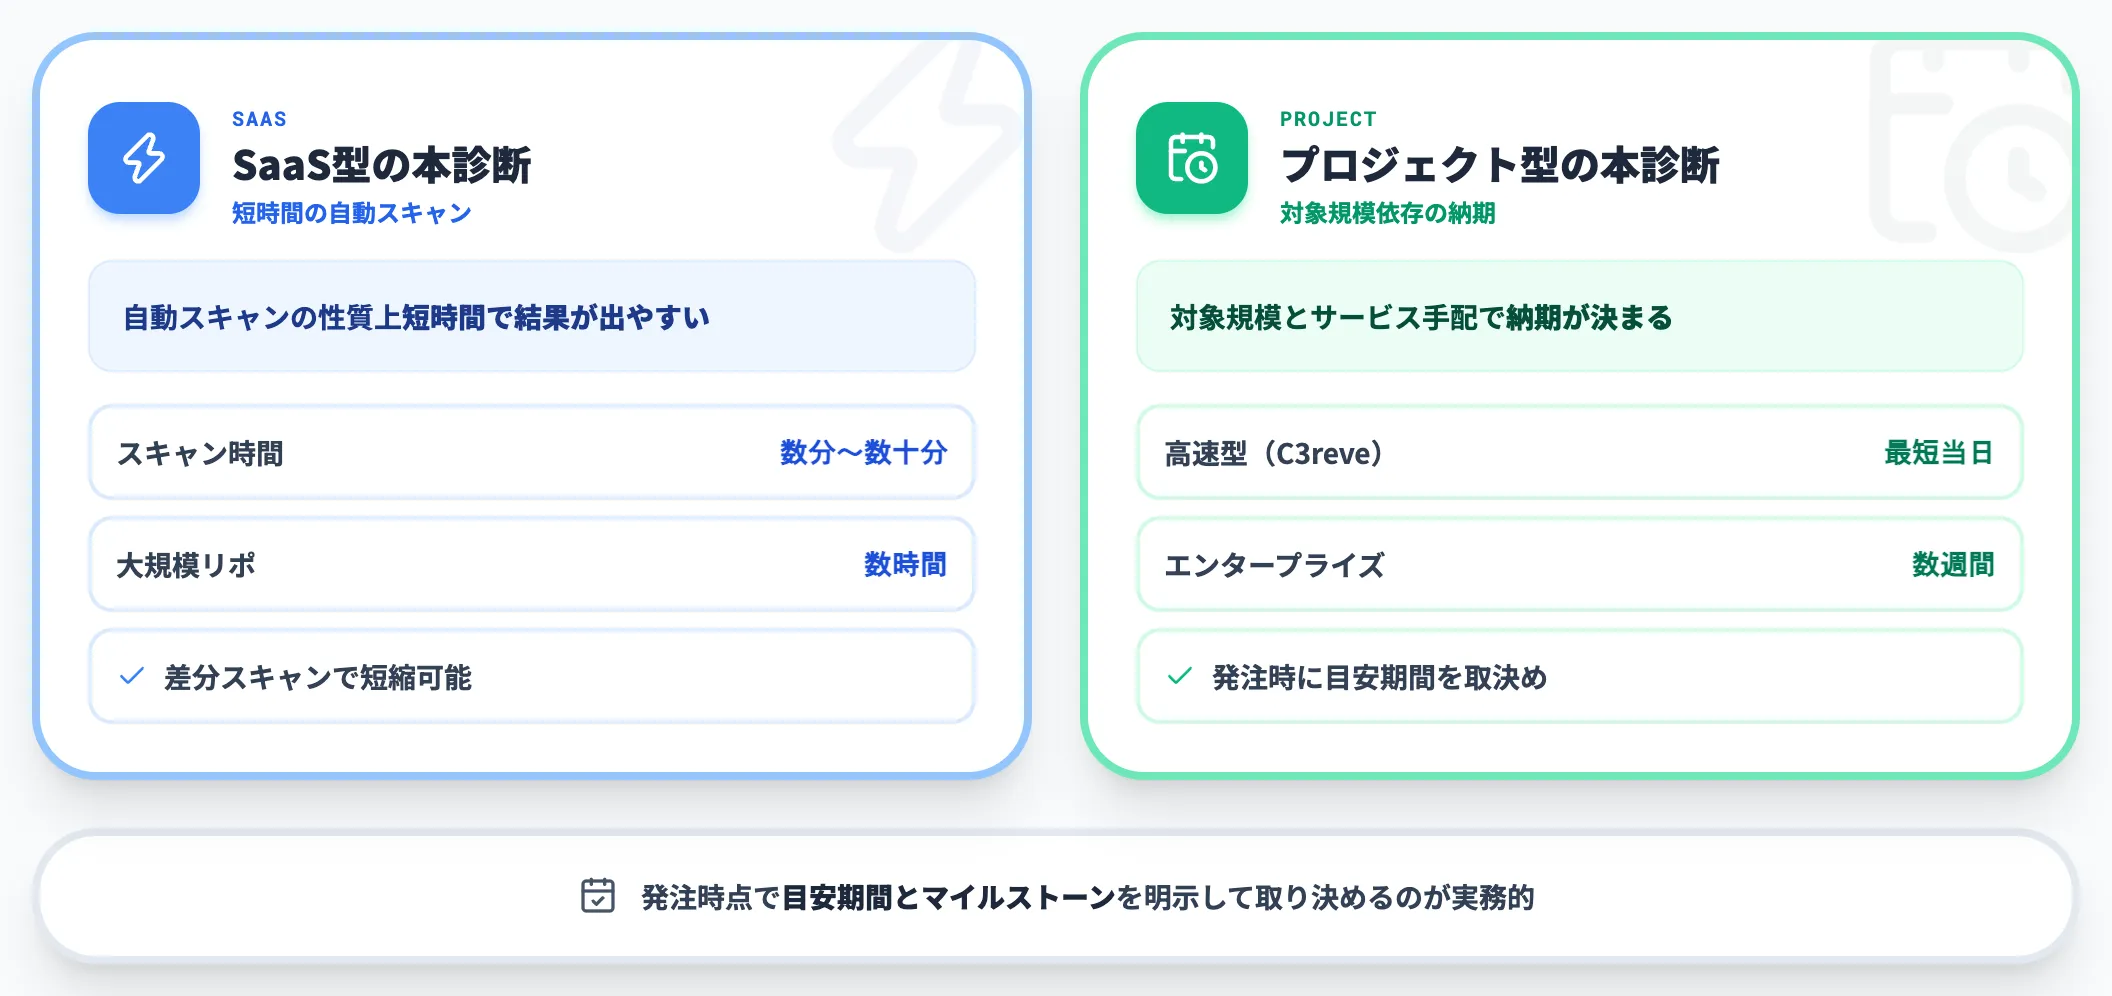
対象アプリケーション全体に対して診断を実施します。SaaS型は自動スキャンの性質上短時間で結果が出やすく、プロジェクト型も対象規模とサービスごとの手配次第で納期が決まるため、発注時に目安期間を取り決めておきます。
誤検知レビューと優先度付け
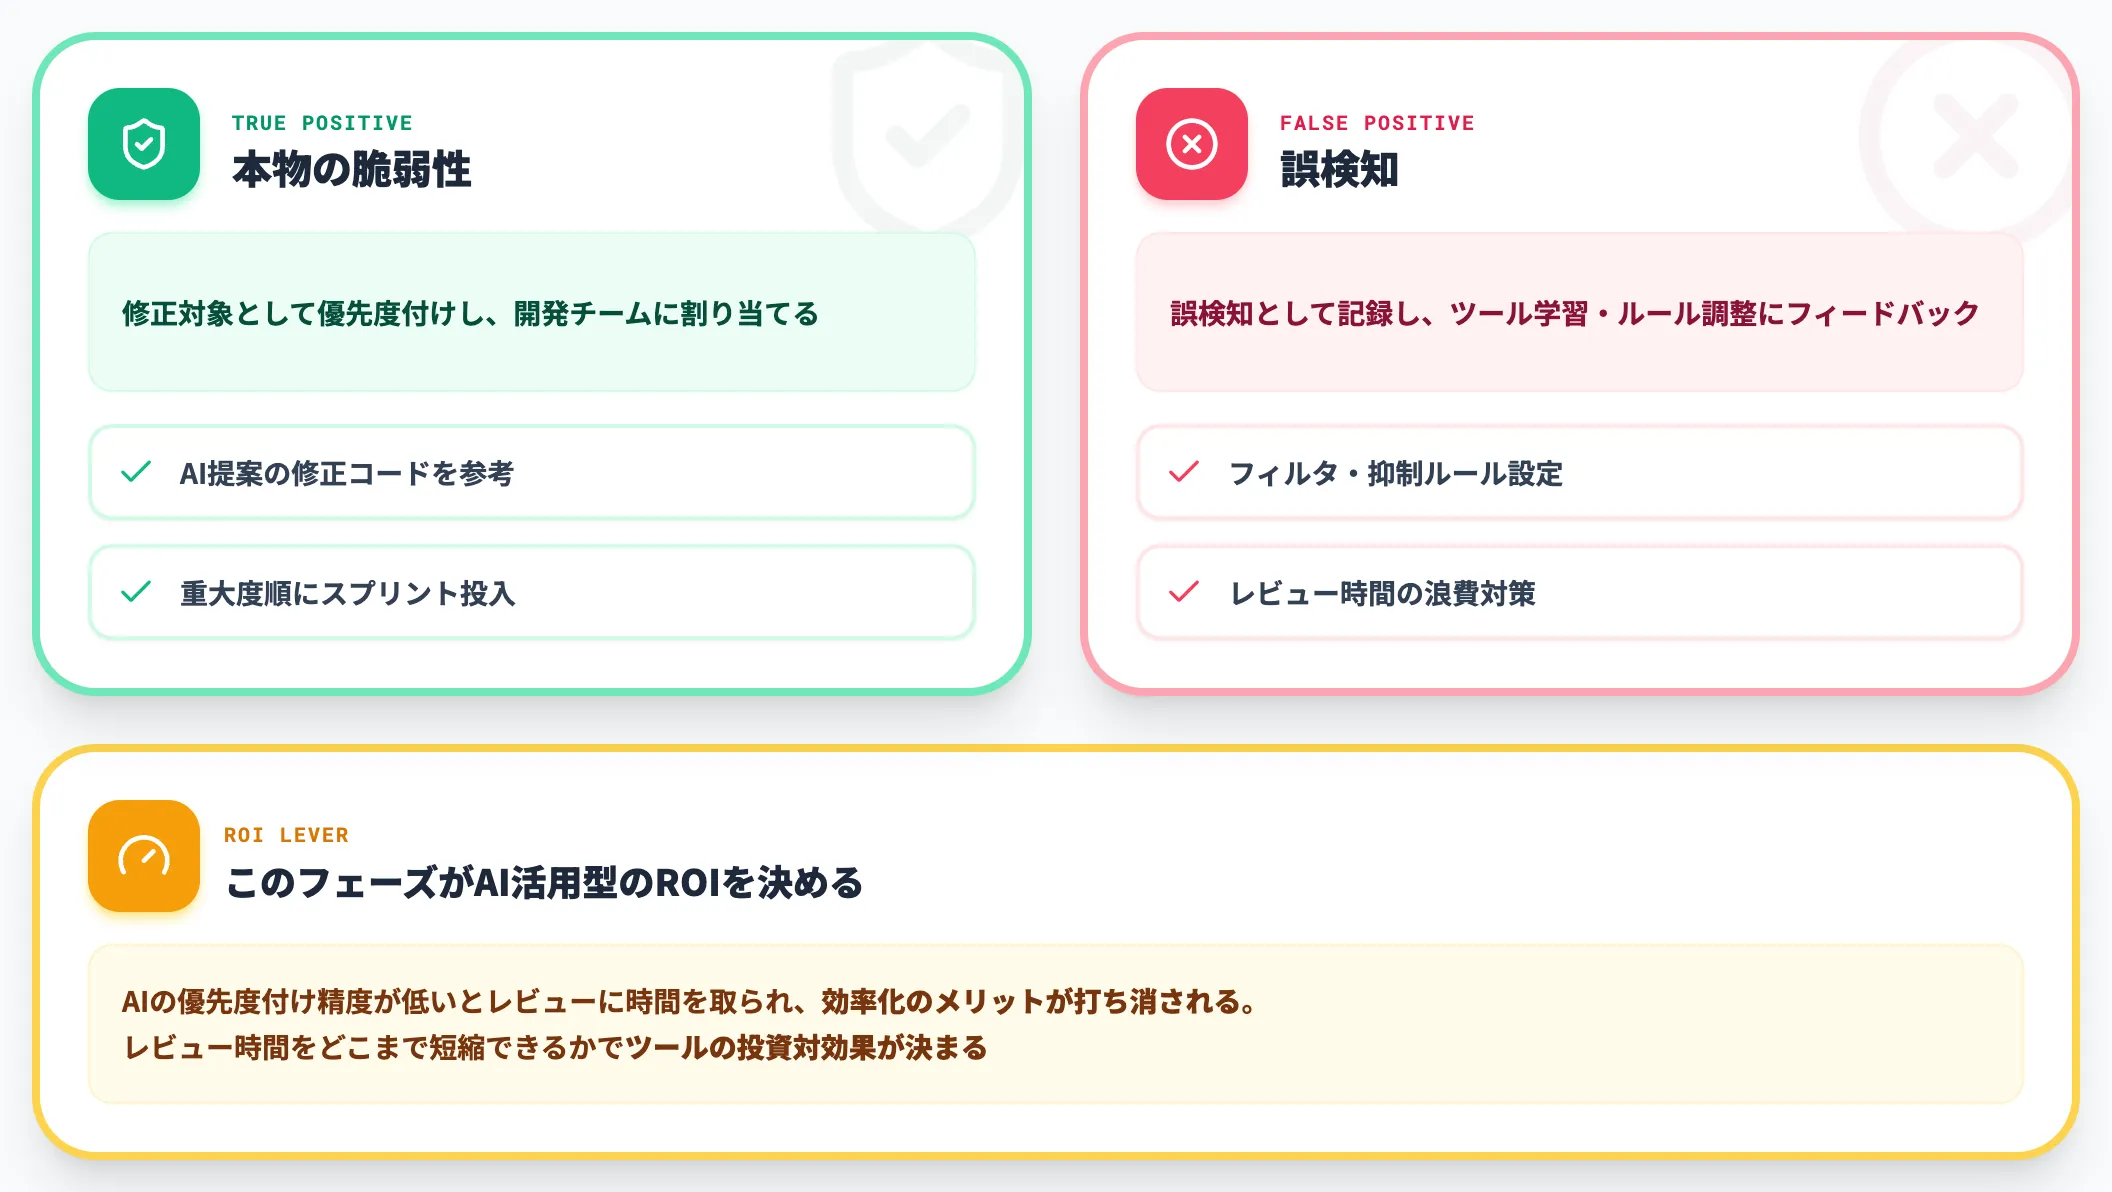
AIが生成した脆弱性レポートに対し、開発チームが「本物の脆弱性か、誤検知か」を判定します。
この段階がAI活用型の肝で、AIの優先度付け精度が低いとレビューに時間を取られ、効率化のメリットが打ち消されます。レビュー時間をどこまで短縮できるかで、ツールの投資対効果が決まります。
修正実装と再診断
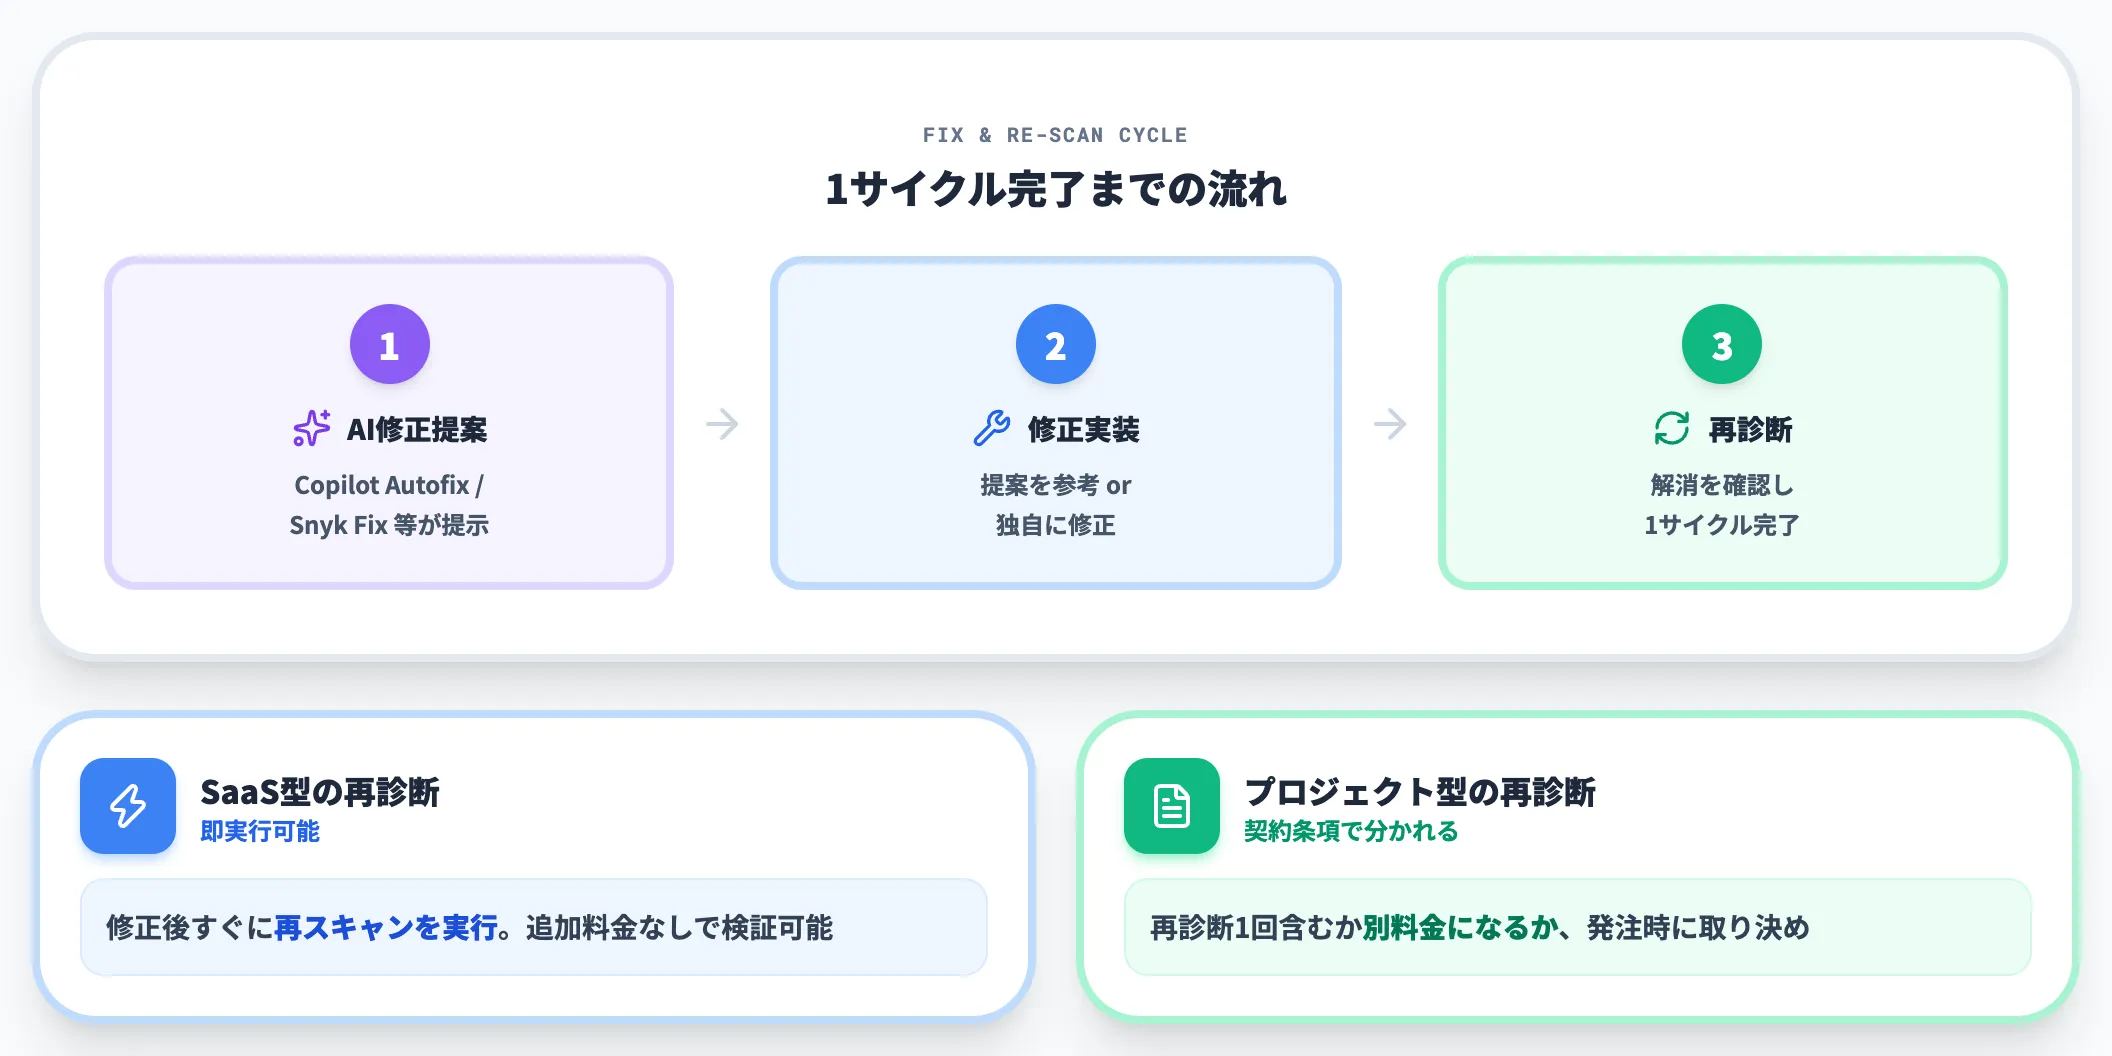
確認された脆弱性に対し、AIが提案する修正コードを参考に実装、または独自に修正を行います。
修正完了後、再診断で問題が解消されたことを確認して1サイクル完了です。SaaS型なら再スキャンは即実行できますが、プロジェクト型では再診断が別料金になるケースもあるため、発注時に取り決めておきます。
AIを活用した脆弱性診断サービスを選ぶ3つの判断軸
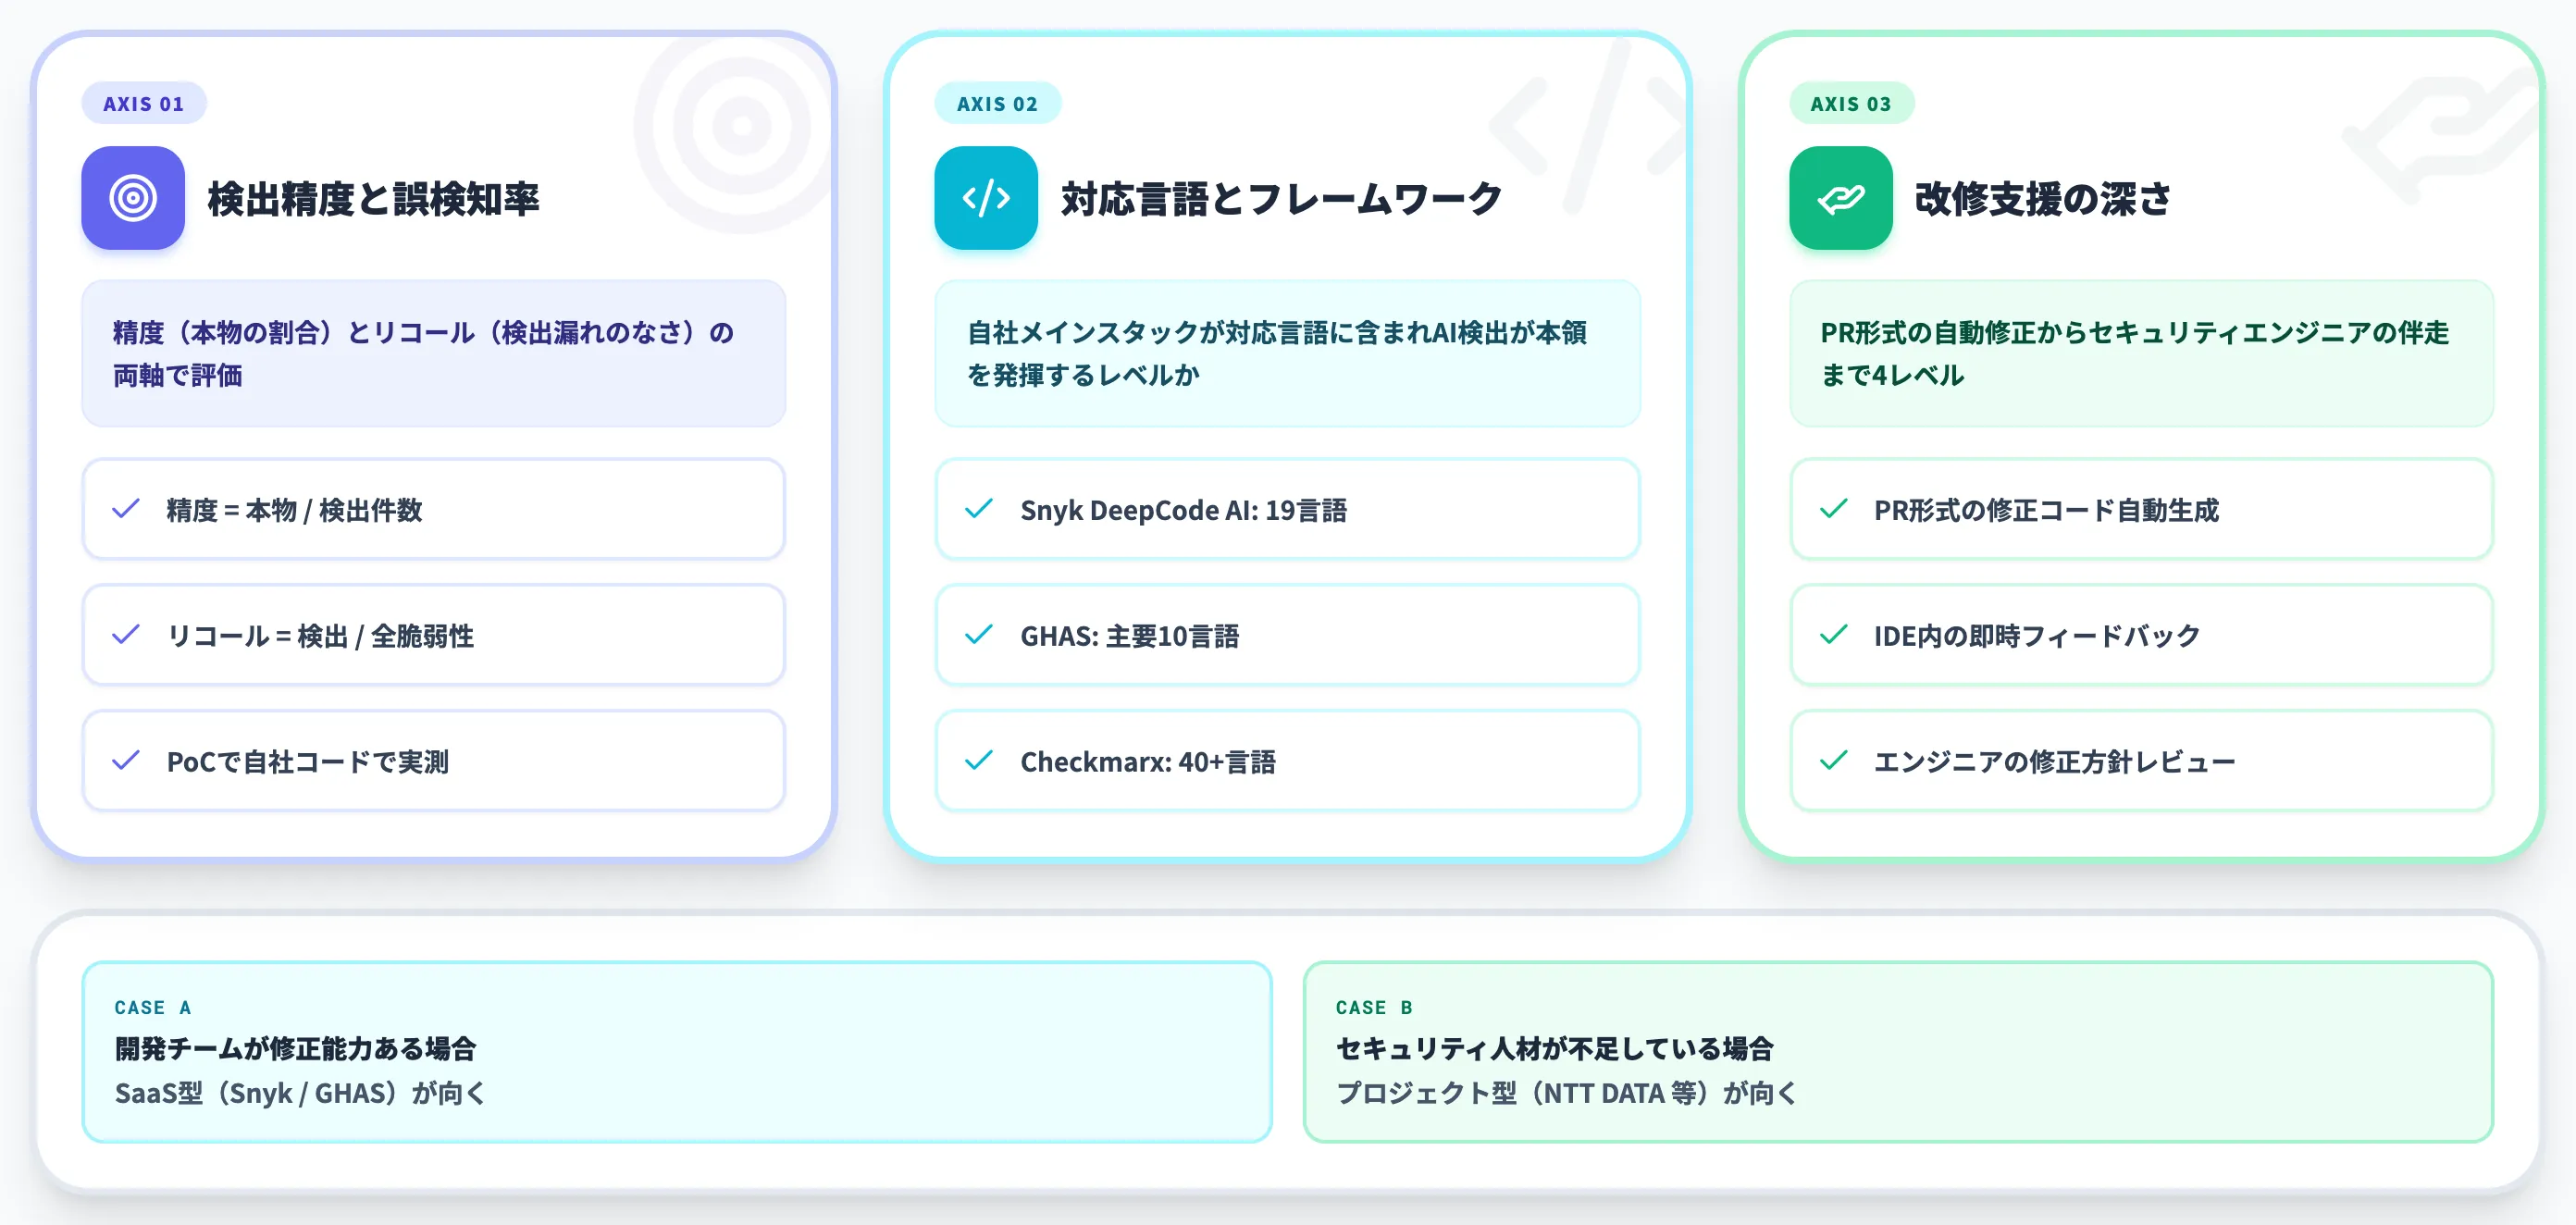
AIを活用した脆弱性診断サービスを選ぶ際は、以下3つの判断軸で比較すると自社に合うサービスが見えてきます。
検出精度と誤検知率のバランス
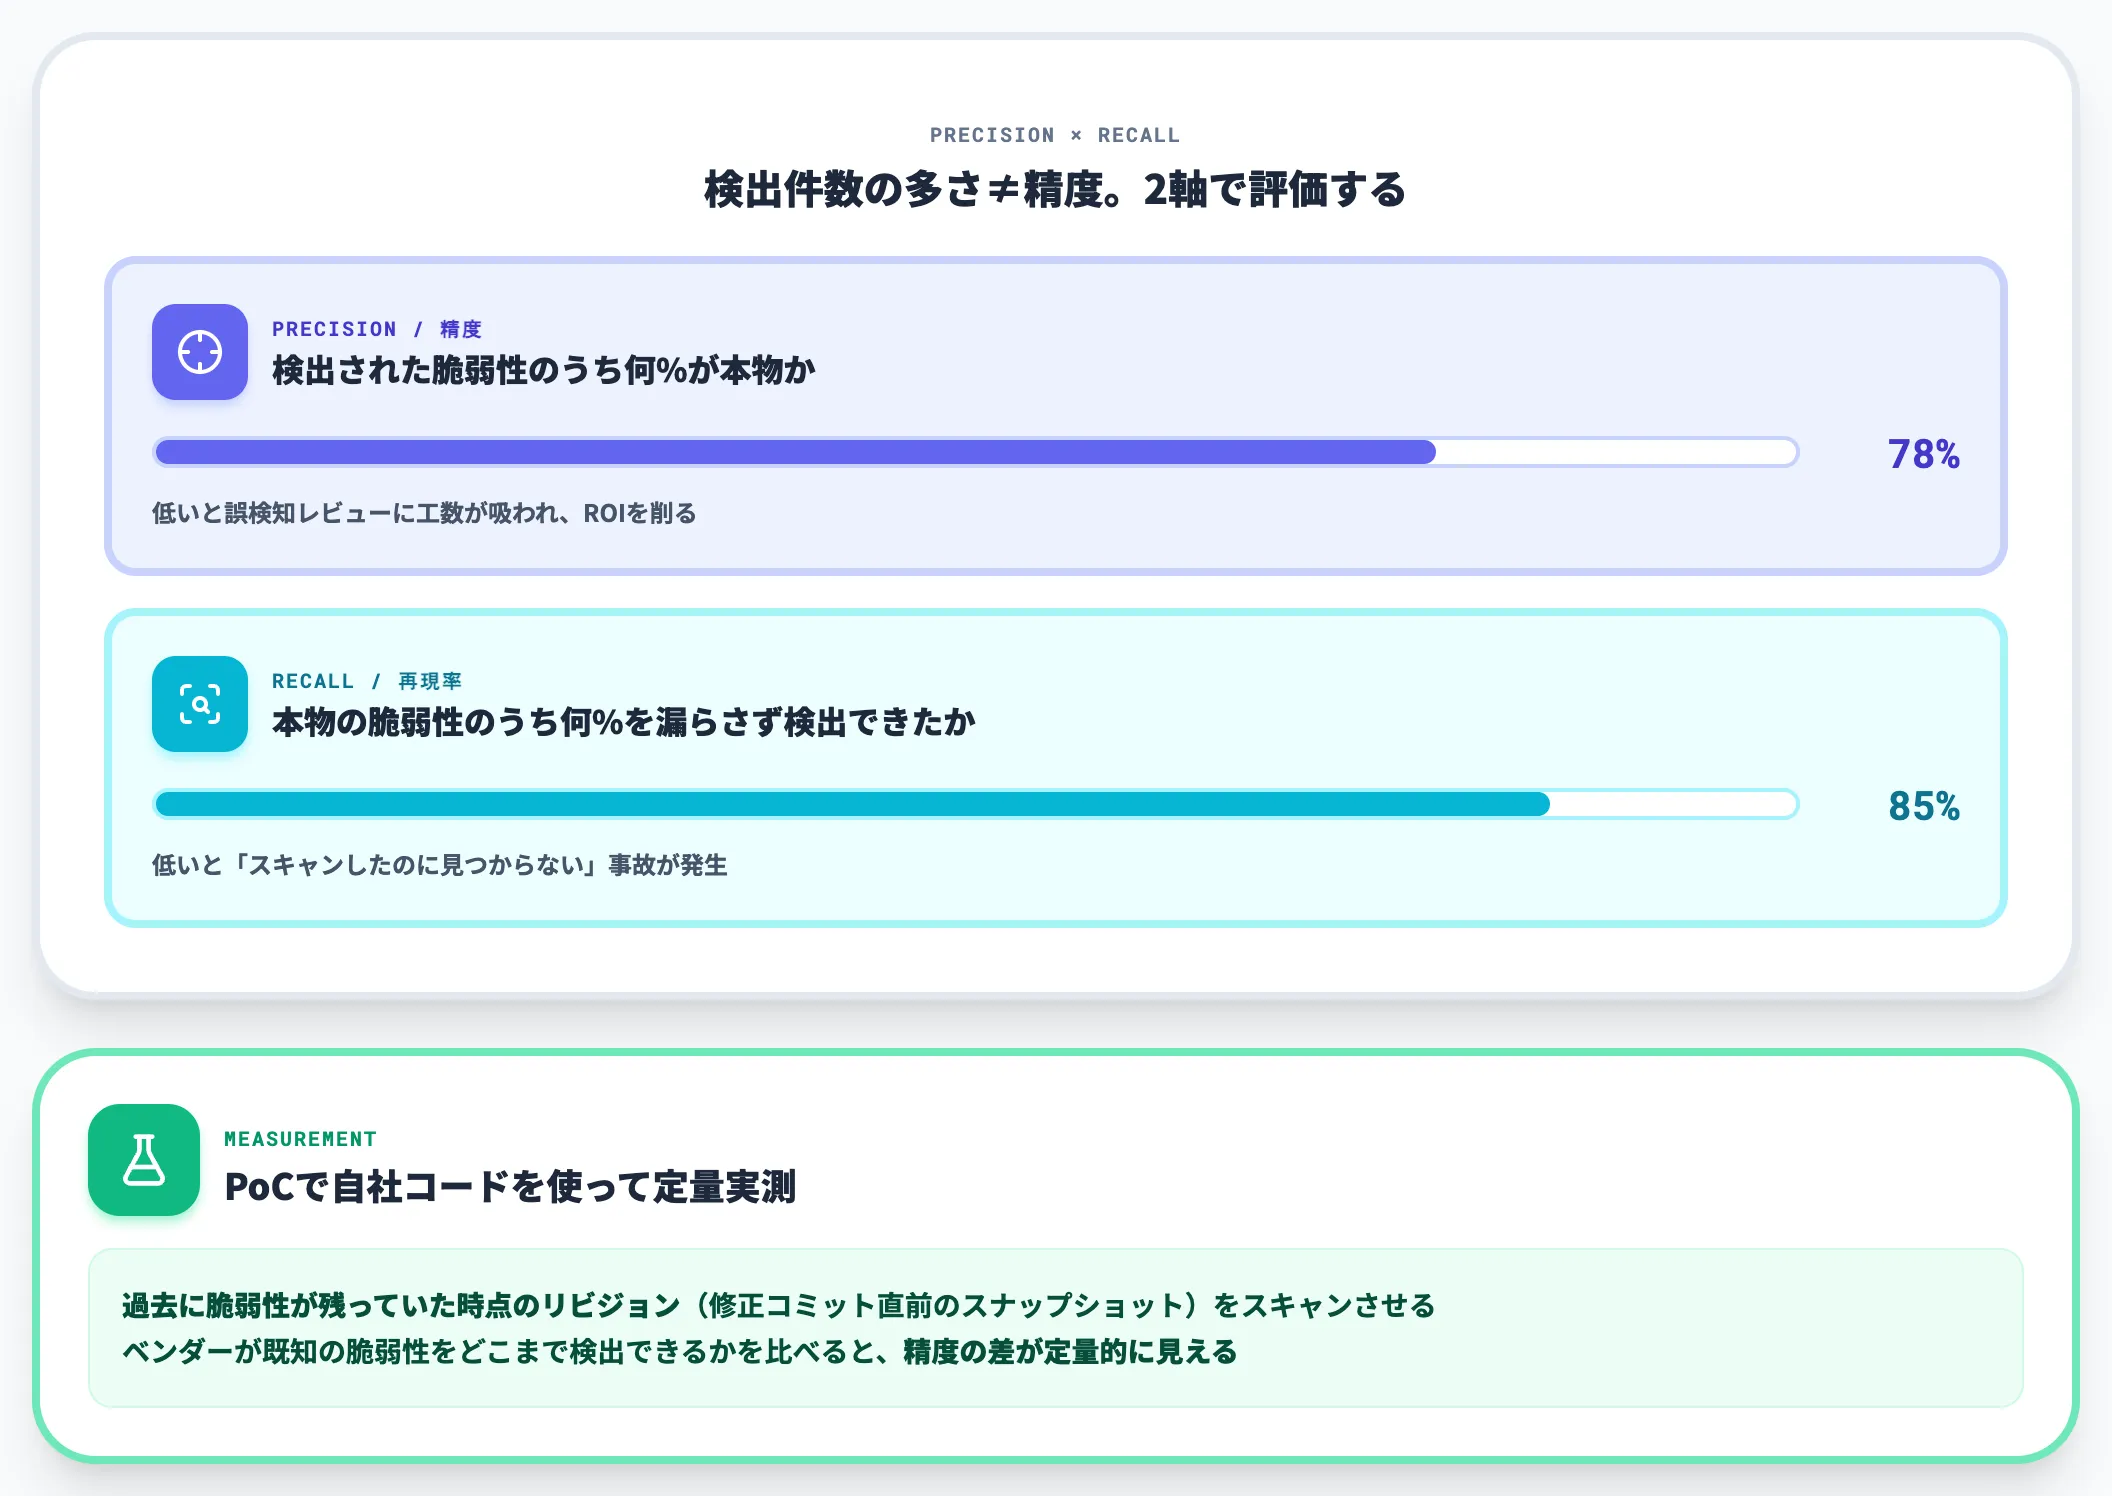
検出件数の多さだけでは評価できません。「検出された脆弱性のうち何%が本物か」(精度)と「本物の脆弱性のうち何%を漏らさず検出できたか」(リコール)の両方を見る必要があります。
ベンダーが公表する数値は自社テストデータで計測されたもののため楽観的な傾向があり、PoCで自社のコードベースを使って実測することが選定で最も重要です。
PoC段階では、過去に脆弱性が残っていた時点のリビジョン(修正コミット直前のスナップショット)をスキャンさせ、ベンダーが既知の脆弱性をどこまで検出できるかを比べると、精度の差が定量的に見えます。
対応言語とフレームワークの適合性
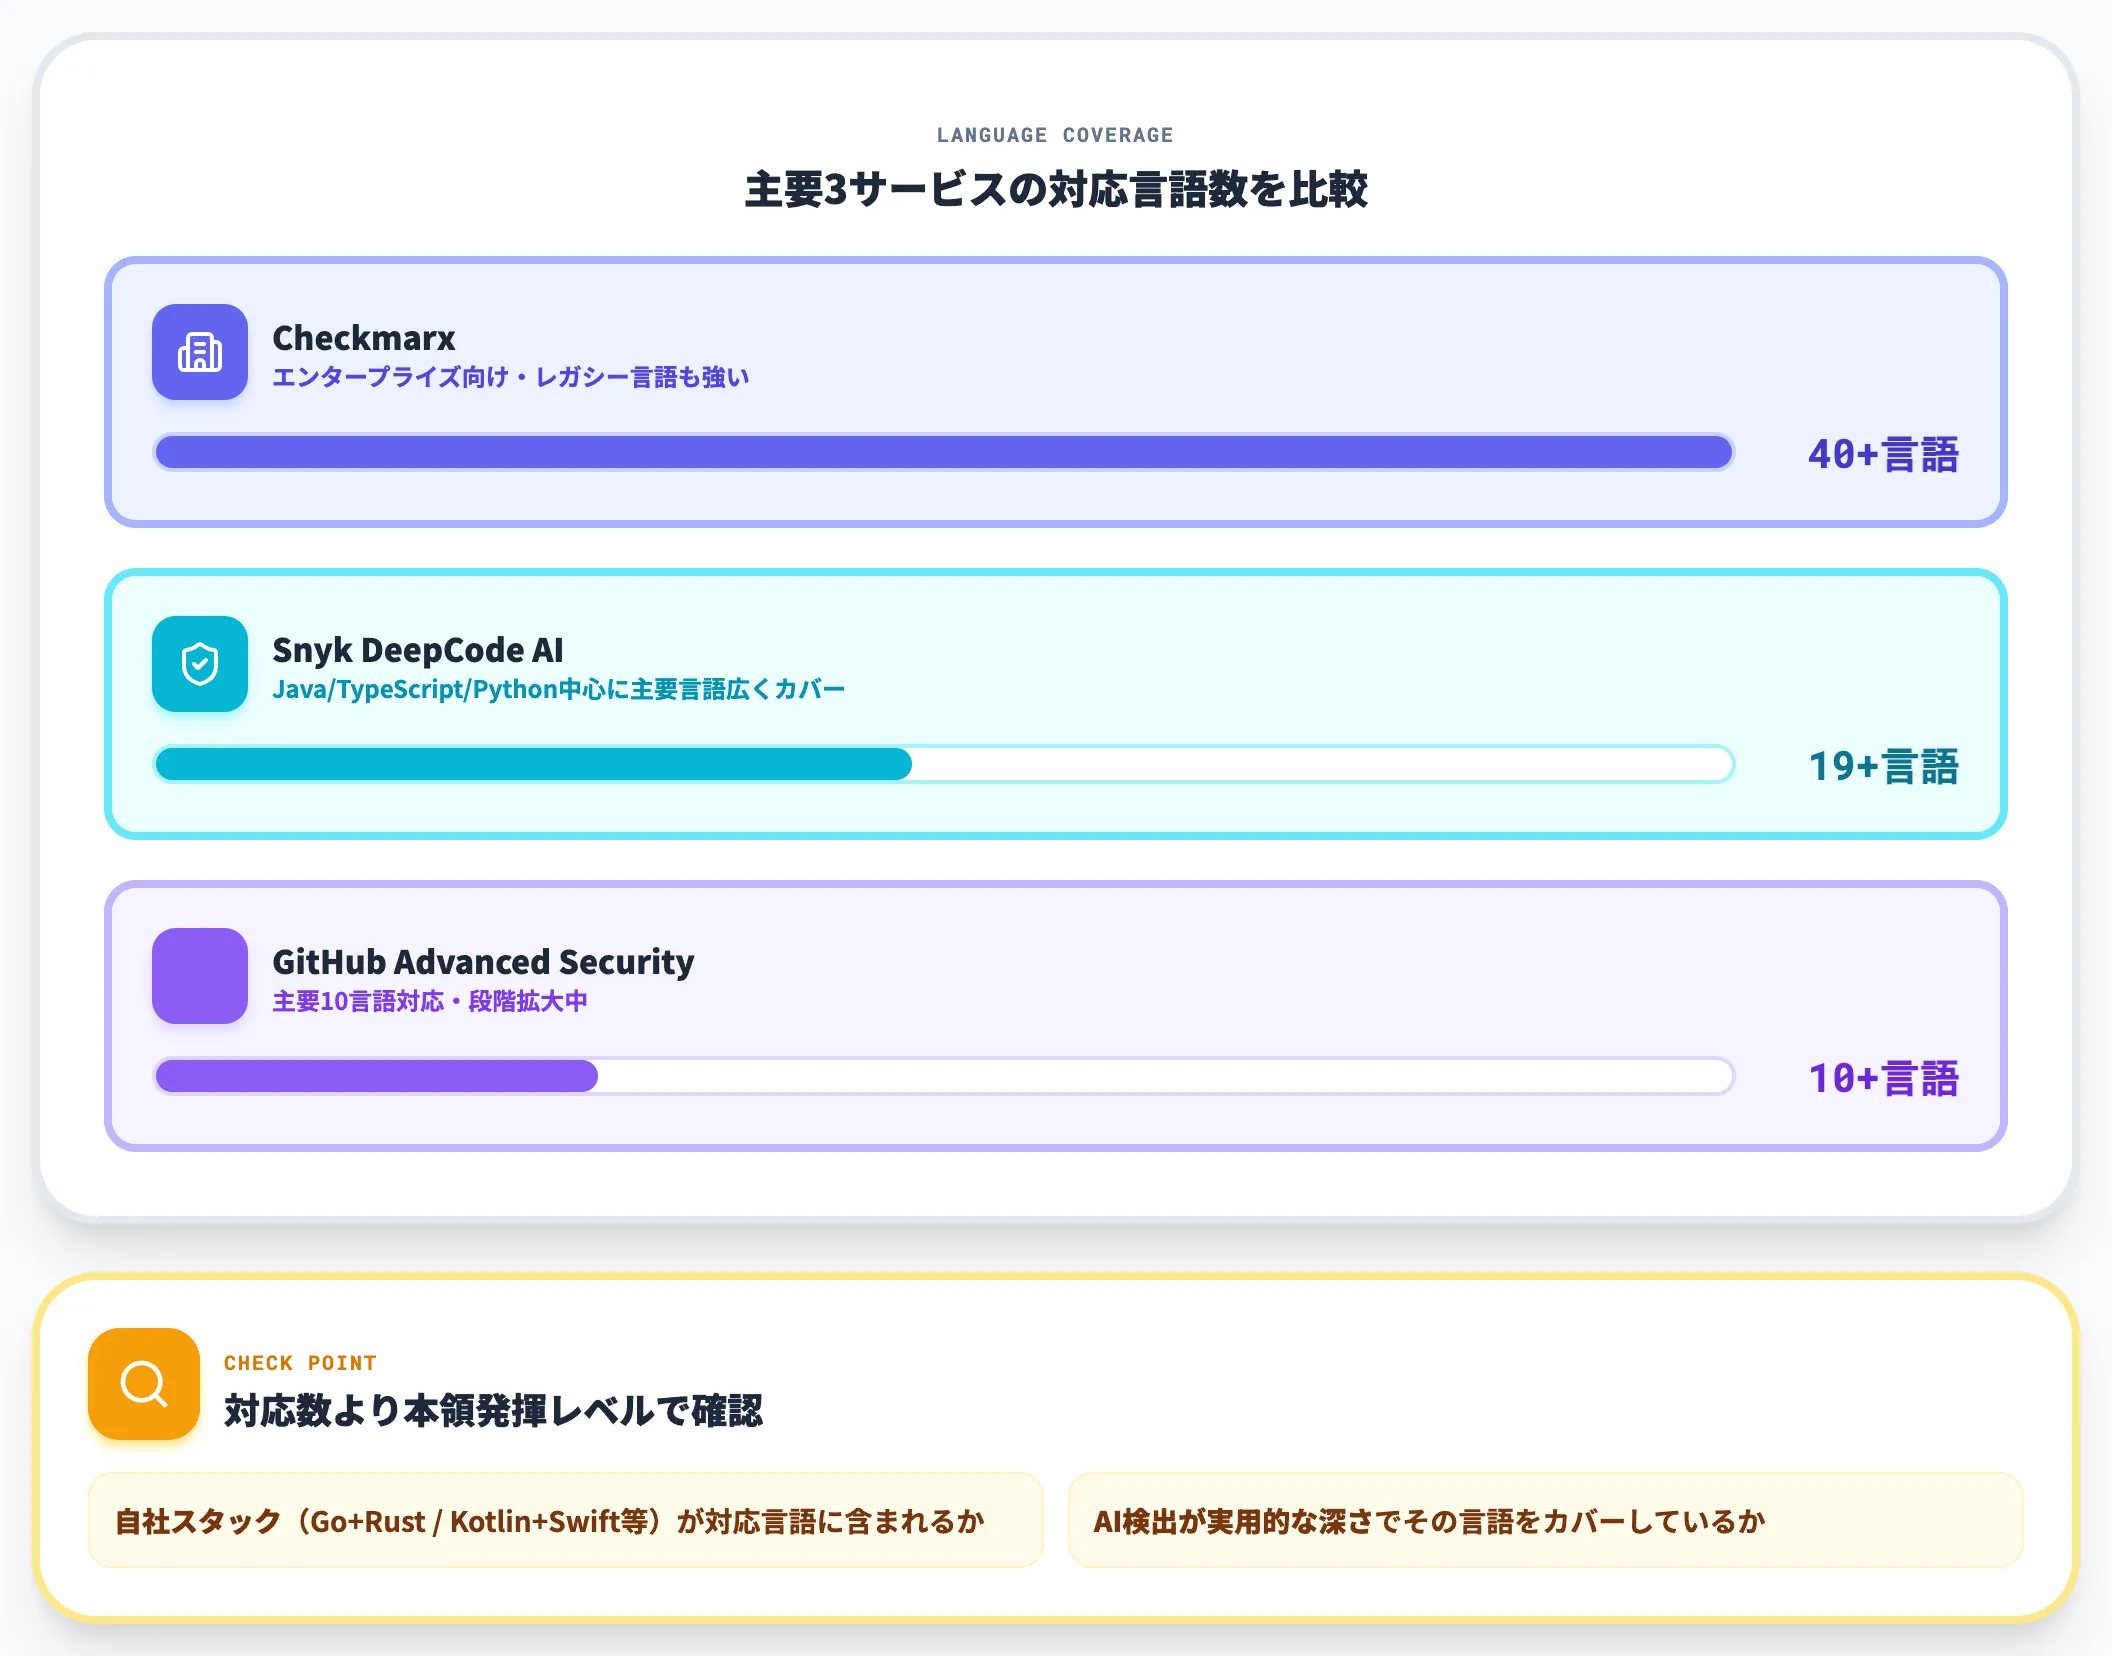
主要なAI活用ツールでも、言語ごとに対応レベルが大きく異なります。
-
Snyk DeepCode AI
Apex・C/C++・Go・Groovy・Java/Kotlin・JavaScript/TypeScript・.NET・PHP・Python・Ruby・Scala・Swift等、19以上の言語に対応
-
GitHub Advanced Security(Copilot Autofix)
JavaScript/TypeScript・Python・Java・C#・C/C++・Go・Swift・Ruby・Kotlin等の主要言語に対応(対応言語は段階的に拡大中)
-
Checkmarx
40以上の言語とフレームワークに対応、エンタープライズ向けのレガシー言語も強い
自社のメインスタック(Go+Rust、Kotlin+Swift等)が対応言語に含まれているか、AI活用型が本領を発揮するレベルで対応しているかを確認します。
改修支援の有無と手厚さ
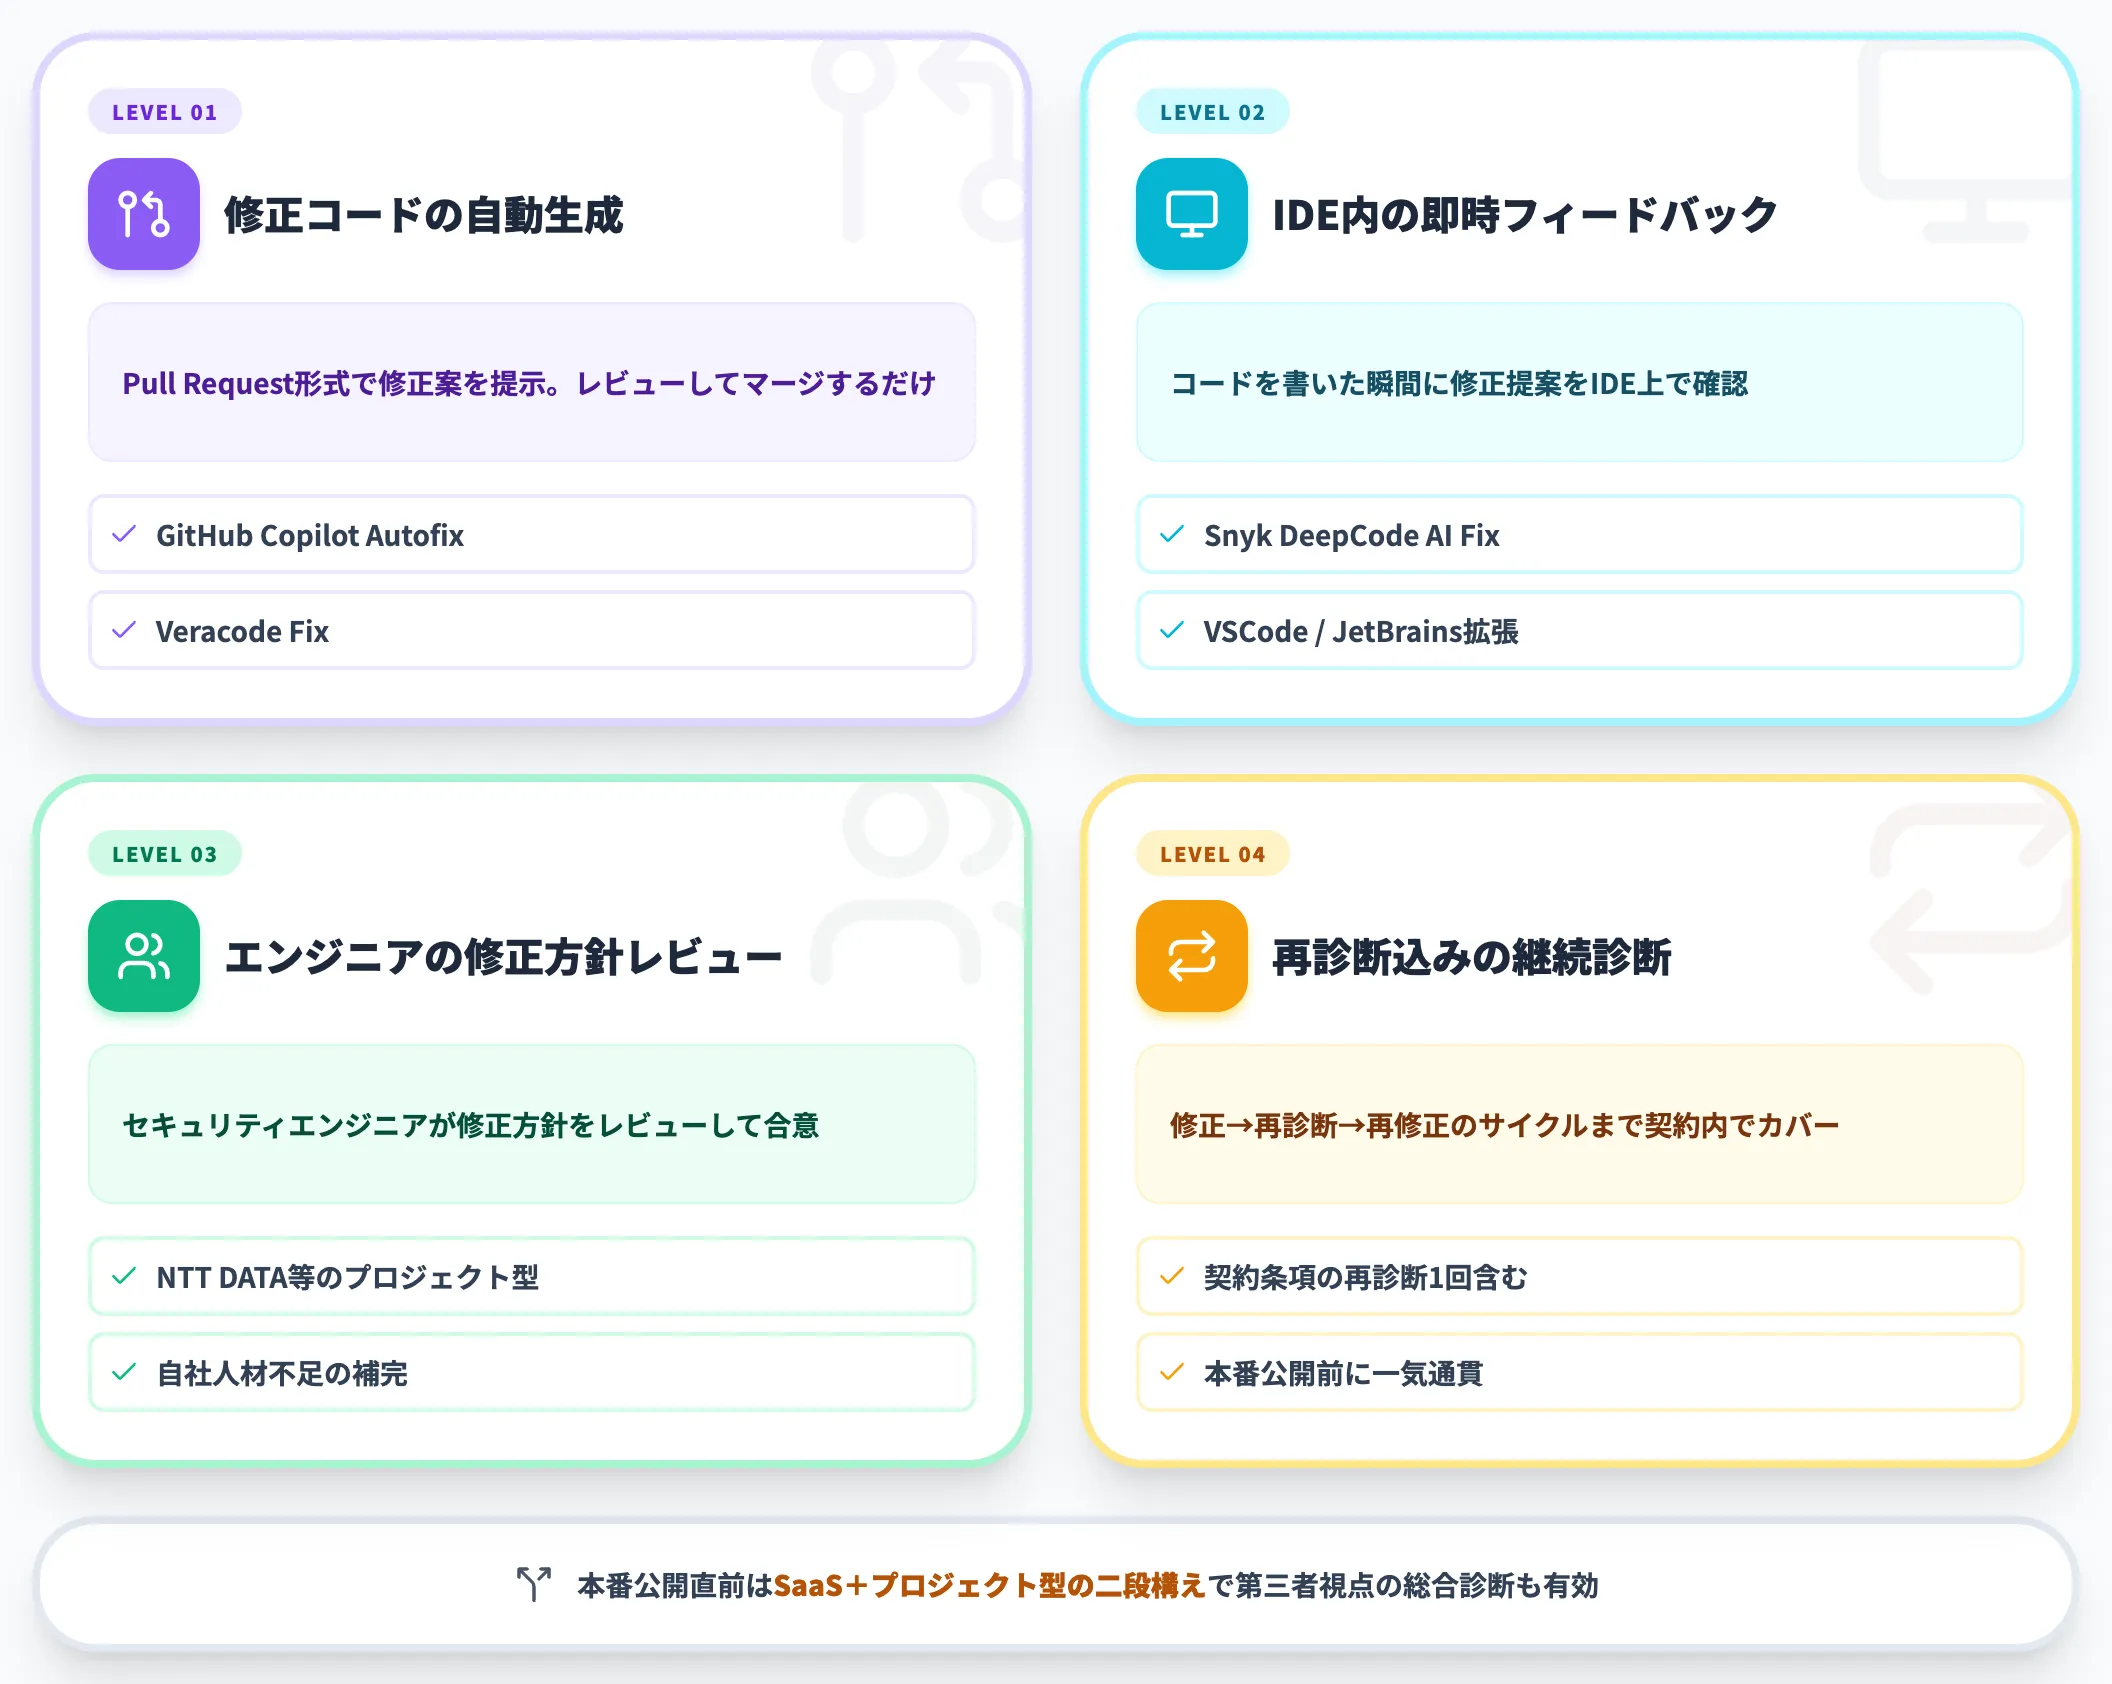
AI活用型の価値は、診断だけでなく「修正まで到達する速さ」にあります。改修支援の内容は以下の軸で比べます。
- 修正コードの自動生成(Pull Request形式)
- IDE内での即時フィードバック(VSCode・JetBrains拡張)
- セキュリティエンジニアによる修正方針レビュー
- 修正後の再診断まで含めた継続診断
実務的な使い分けとしては、自社開発チームが対応言語に強く修正能力がある場合はSaaS型(Snyk・GitHub Advanced Security)、セキュリティ人材が不足している場合は改修支援込みのプロジェクト型(NTT DATAなど)が向いています。
本番公開直前のクリティカルな診断では、SaaS型で日常的に差分を抑えつつプロジェクト型で第三者視点の総合診断を受ける二段構えも有効です。
発注前に押さえておきたい論点
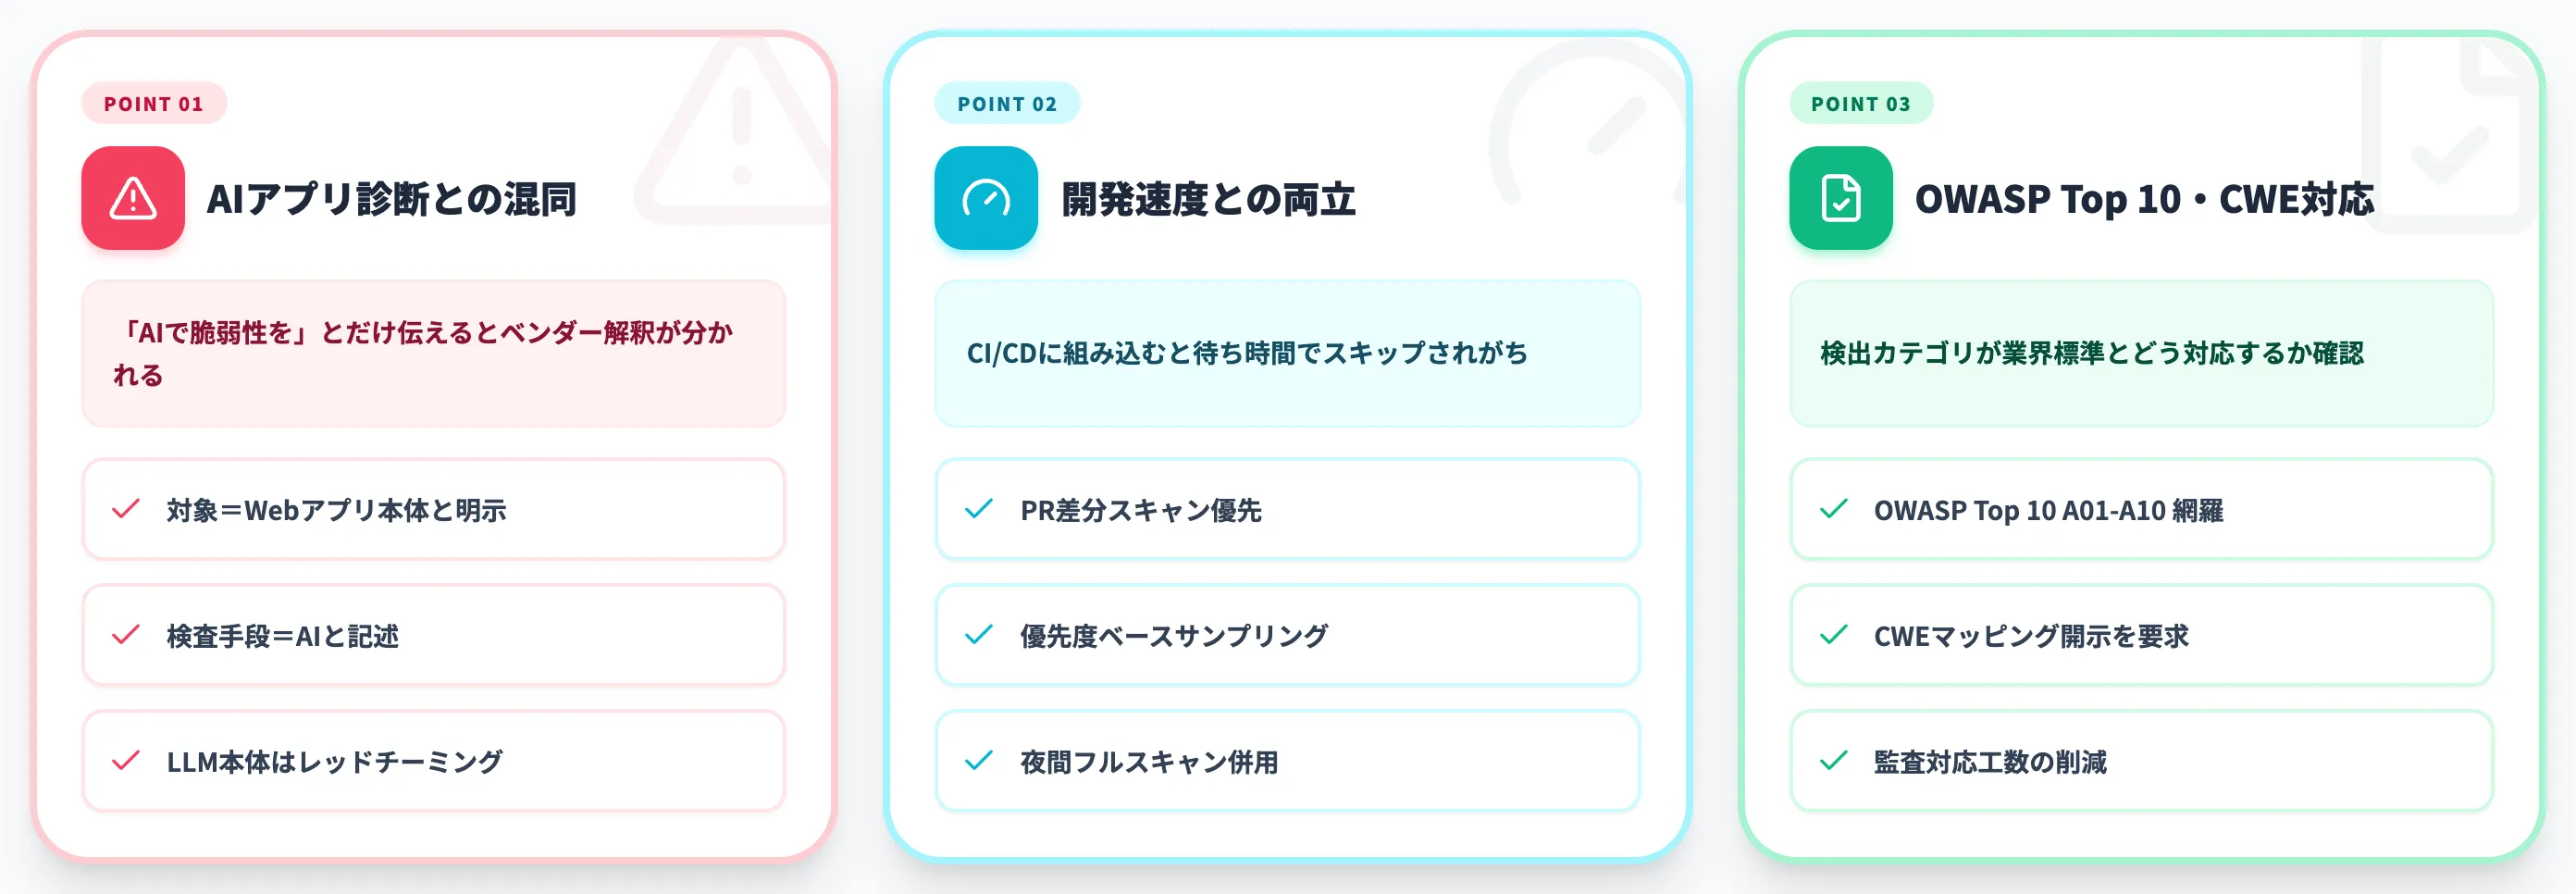
AIを活用した脆弱性診断の発注に入る前に、以下3つの論点を押さえておくと、サービス選定と社内合意形成がスムーズになります。
AIアプリケーション診断との混同に注意する
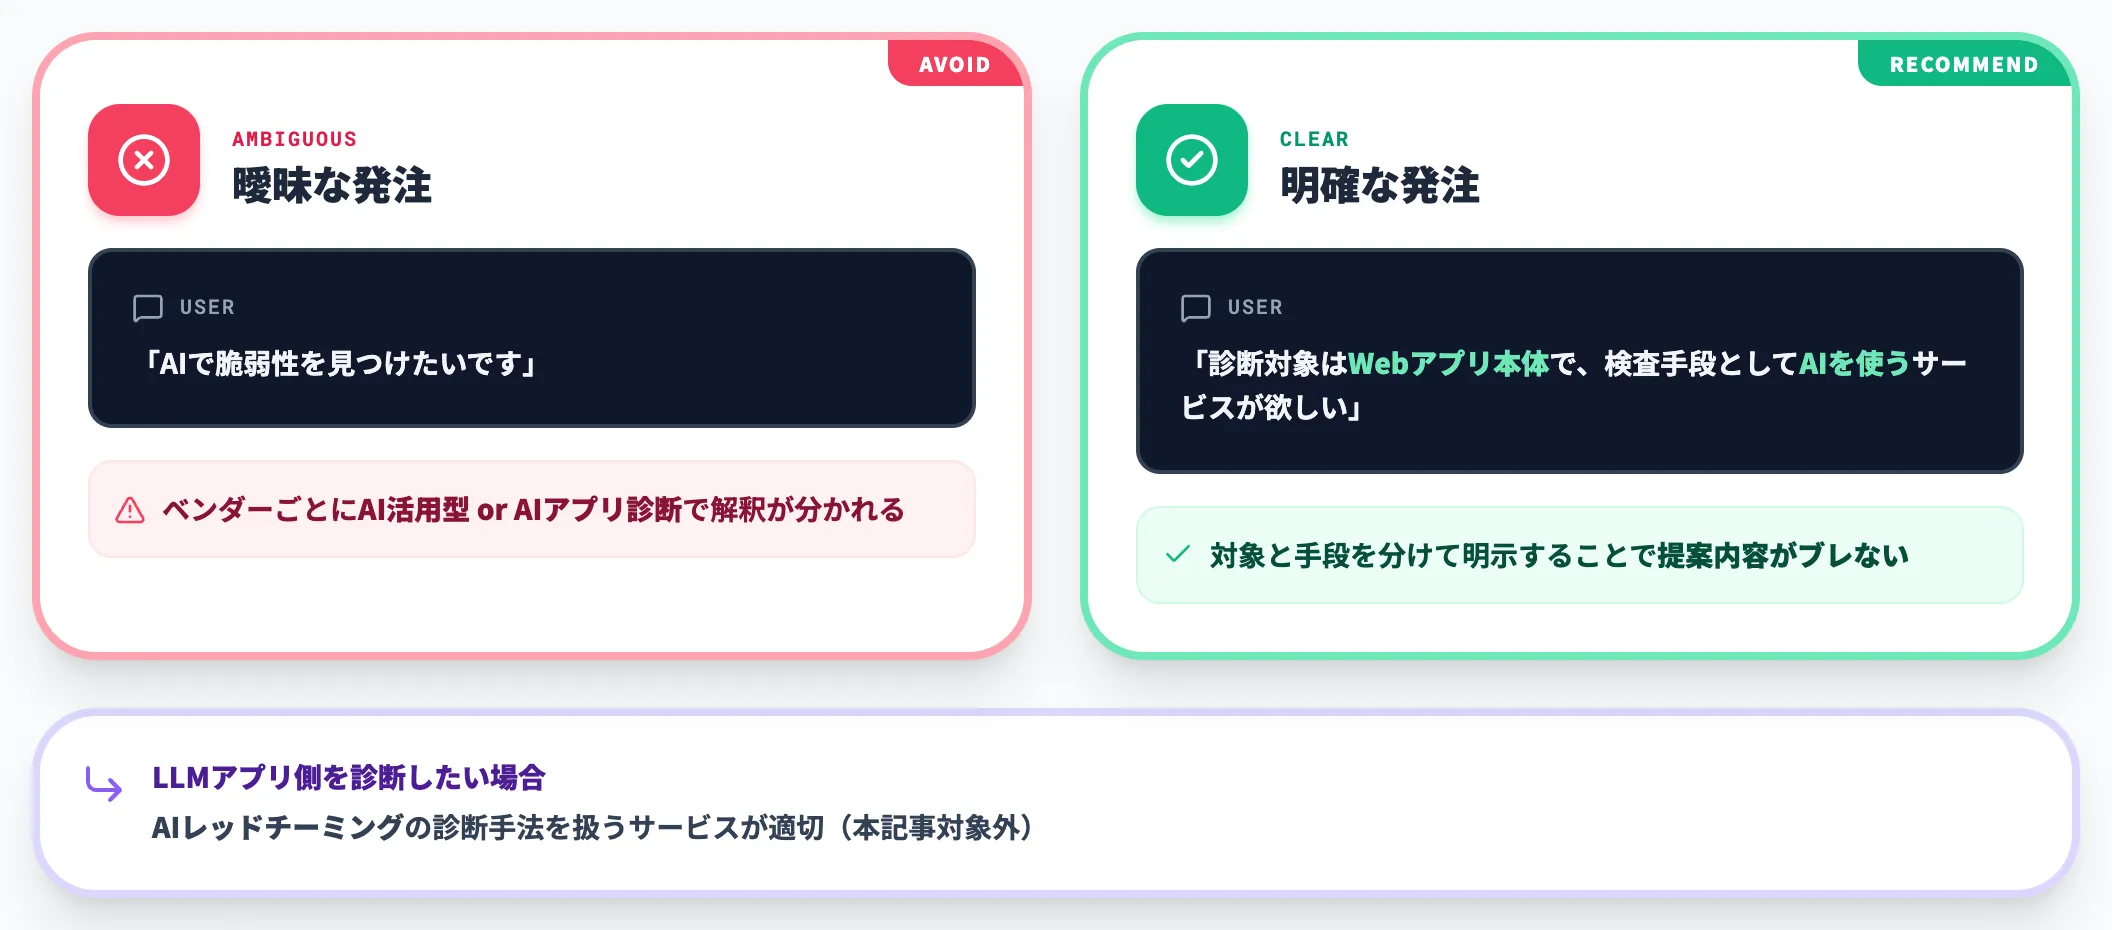
冒頭でも整理したとおり、「AIセキュリティ診断」という言葉はベンダーによって、AI活用型(既存システムをAIが検査)とAIアプリ診断(AIシステム自体を検査)の2系統で使われています。
社内稟議・見積依頼時に「AIで脆弱性を見つけたい」とだけ伝えると、ベンダーがどちらで解釈するかで提案内容が変わります。発注前の相談時点で「診断対象はWebアプリ本体で、検査手段としてAIを使うサービスが欲しい」と明示的に伝えるのが確実です。
LLMアプリケーション側を診断したい場合は、AIレッドチーミングとは?LLM・AIエージェントへの攻撃テストの進め方とツールで扱う診断手法が適切です。
開発速度との両立を設計する
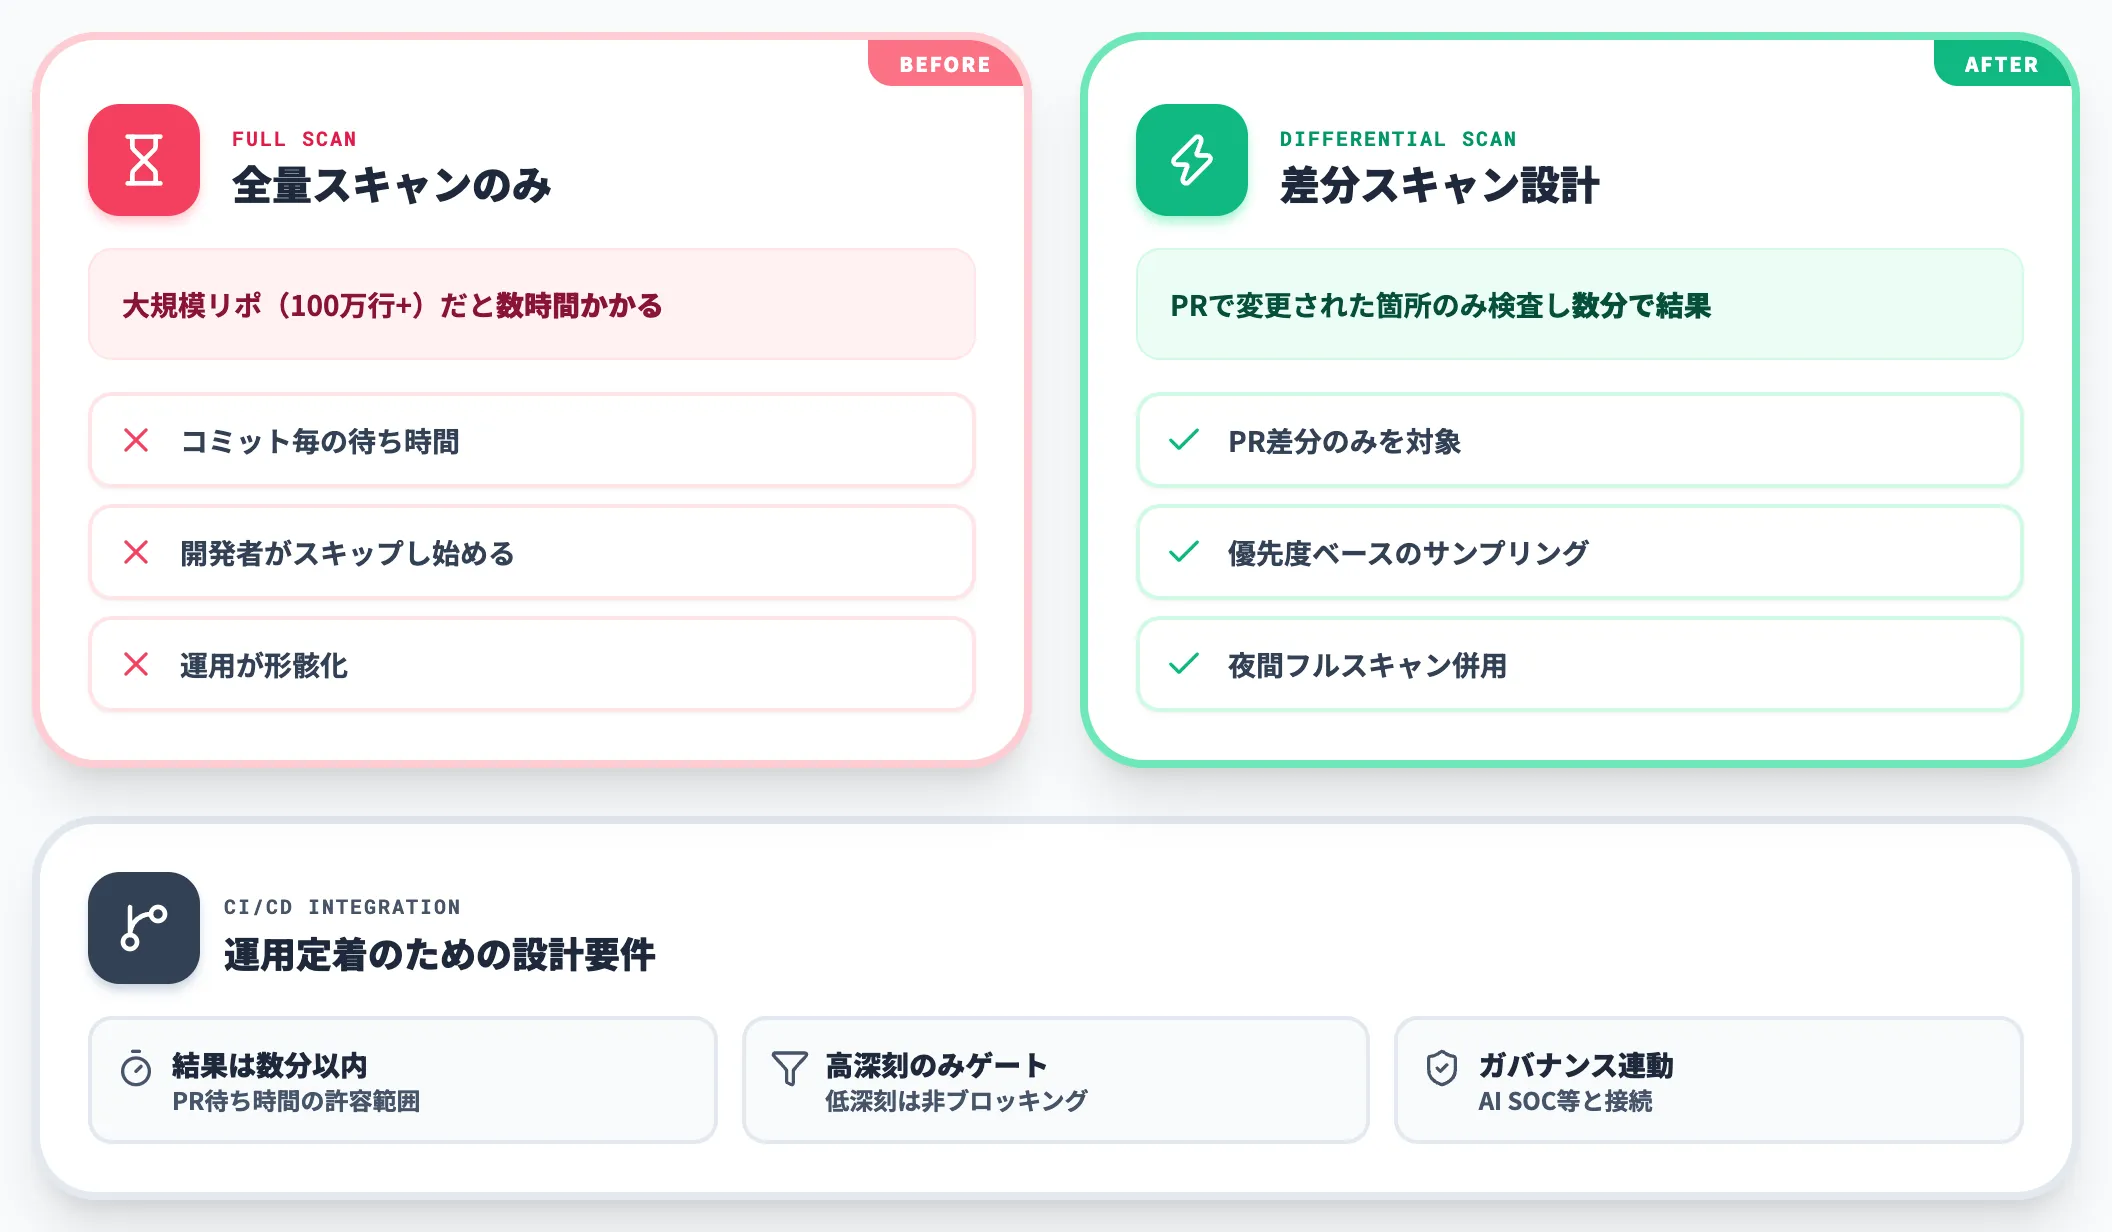
CI/CD(継続的インテグレーション・デリバリー)パイプラインに組み込むのが基本ですが、スキャン時間が長いと開発者がコミットごとの待ち時間を嫌ってスキップするようになります。
SaaS型AI診断の多くは数分〜数十分で結果を出す設計ですが、大規模リポジトリ(100万行以上)で全量スキャンすると数時間かかるケースもあります。
差分スキャン(Pull Requestで変更された箇所のみ検査)・優先度ベースのサンプリングなど、運用設計の工夫で開発速度と品質のバランスを取る必要があります。
AIガバナンスとは?2026年の法規制や構築ステップ、主要ツールを解説で扱うような社内ガバナンス設計と連動させると、スキャン運用が形骸化せずに続きやすくなります。
OWASP Top 10・CWEとの対応関係を確認する
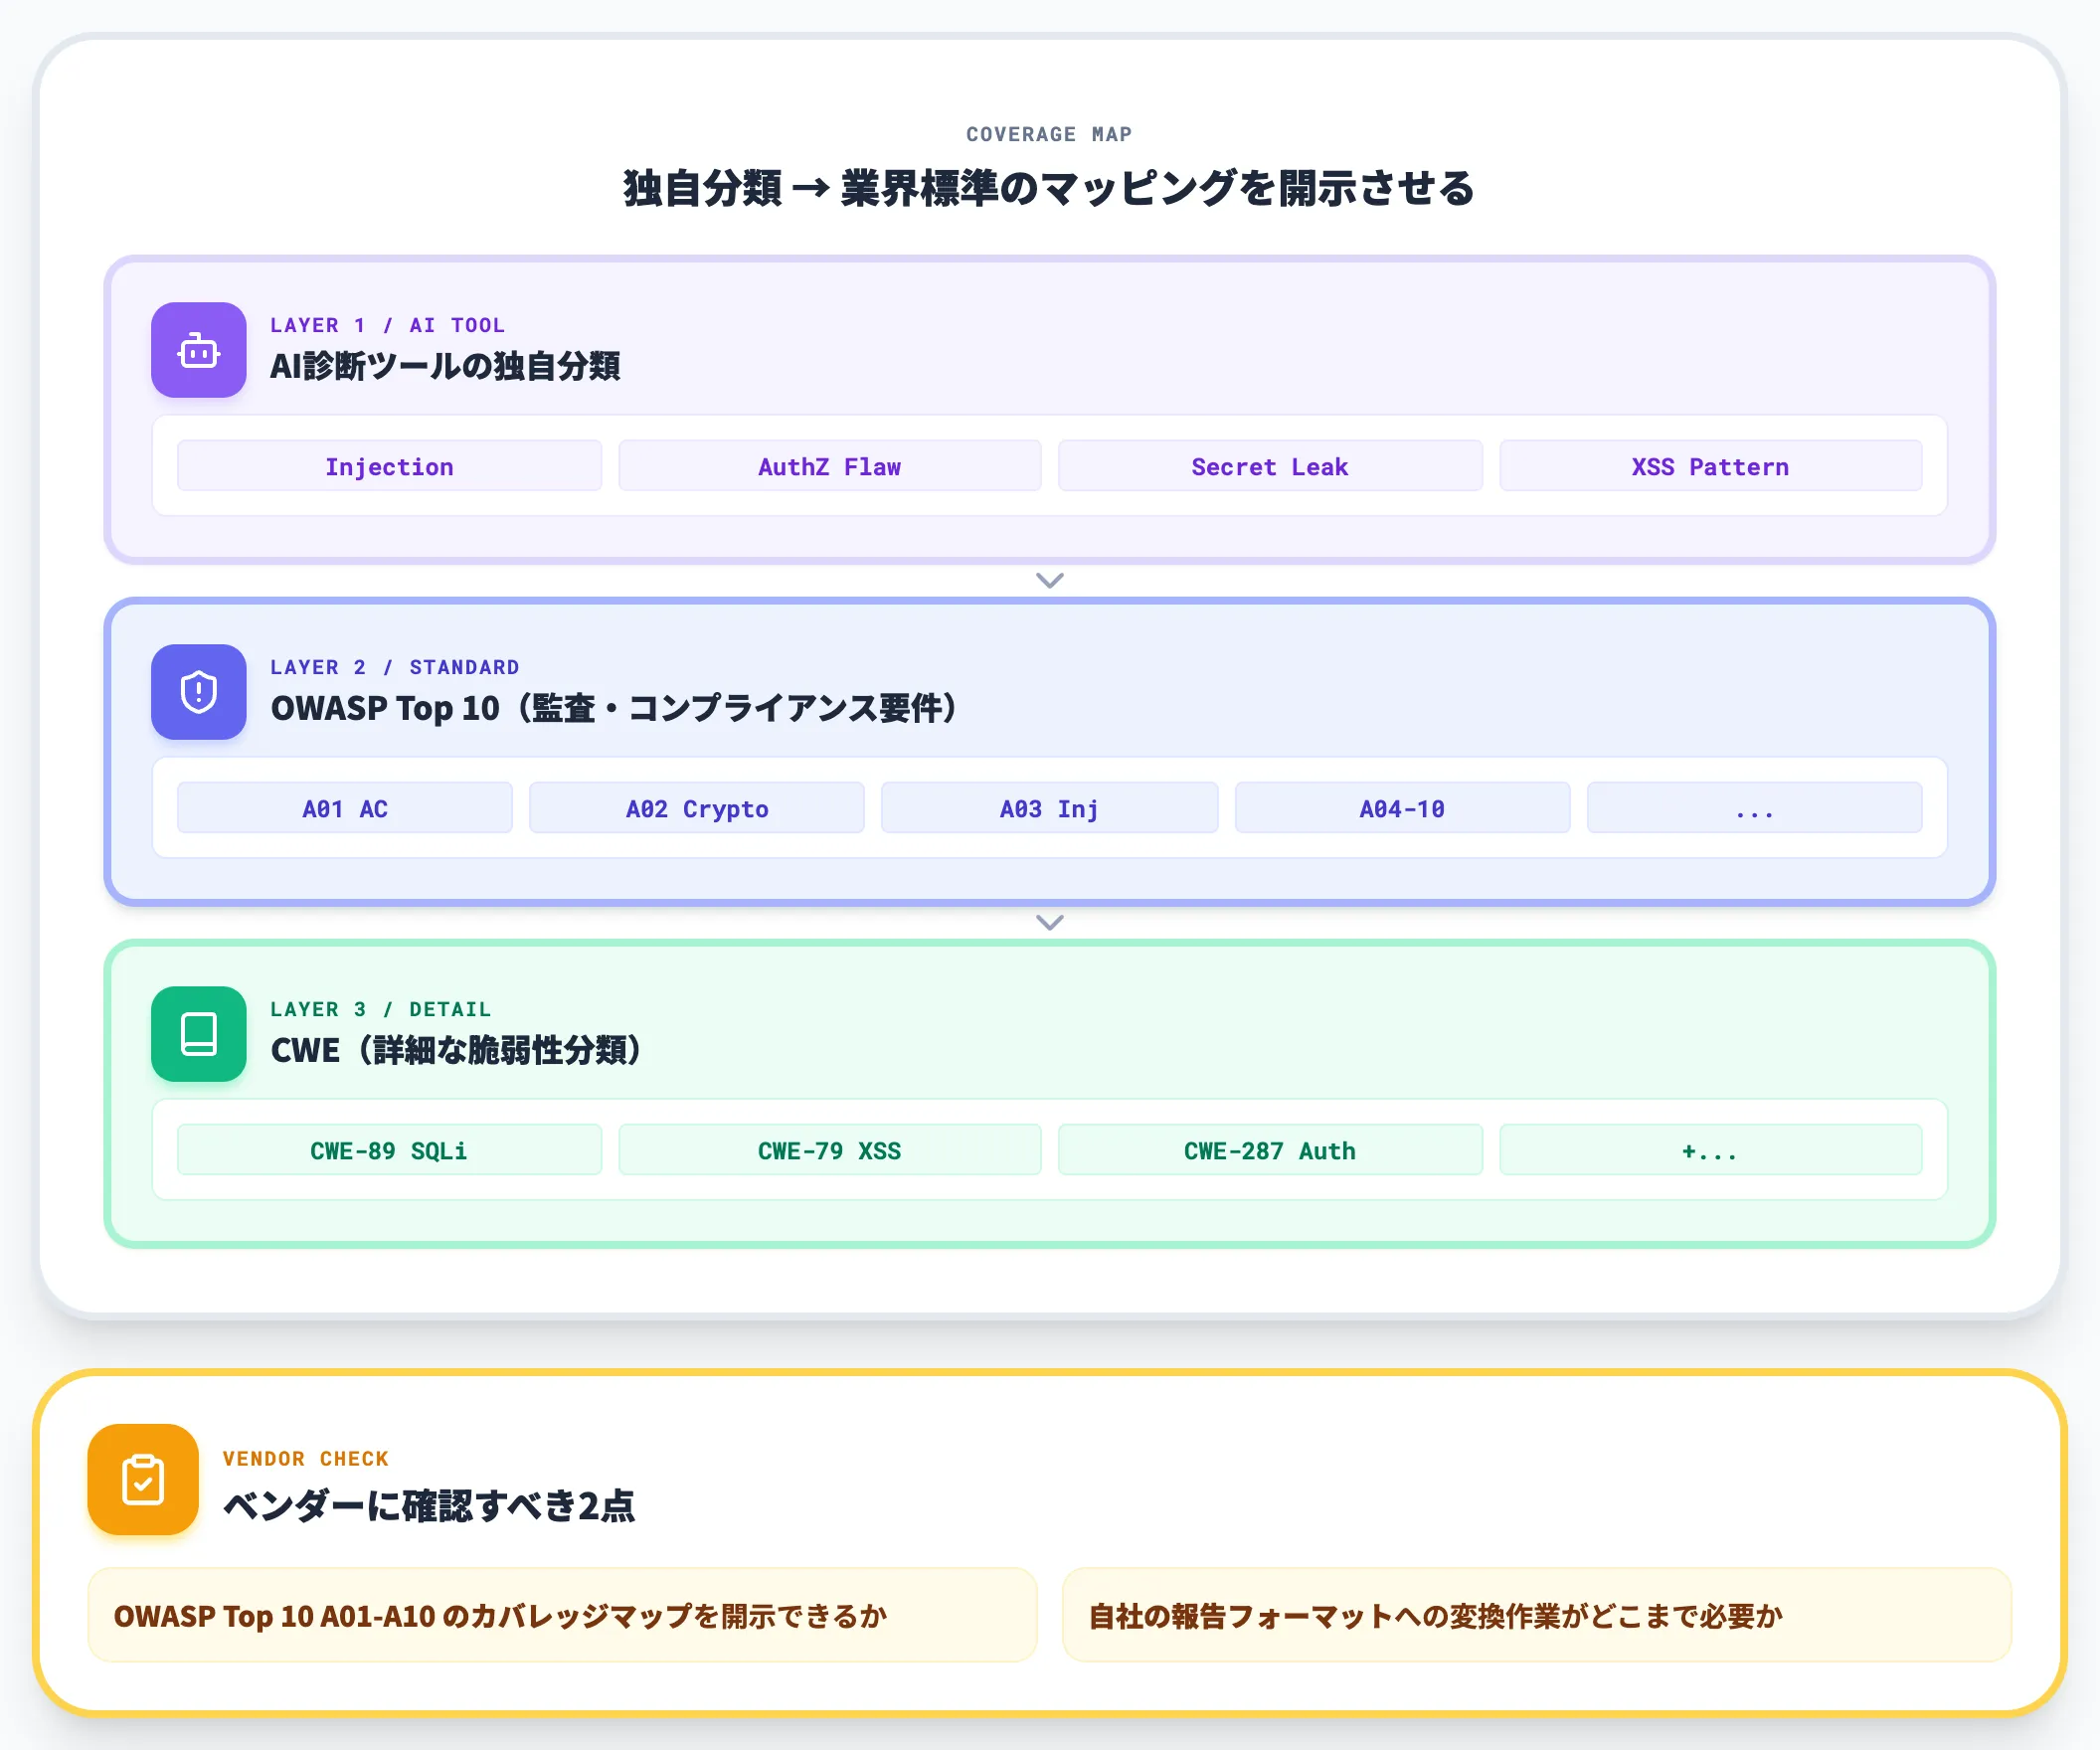
AI活用型診断ツールが検出する脆弱性カテゴリが、業界標準のOWASP Top 10やCWEの分類とどう対応するかを確認しておきましょう。
セキュリティ監査・コンプライアンス要件で「OWASP Top 10 A01〜A10をカバーしているか」が問われる場面があり、カバレッジマップの開示を要求できるベンダーを選ぶと監査対応の工数が減ります。
AI診断ツールの中には独自の脆弱性分類を持つものもあるため、自社の報告フォーマットに変換する作業がどこまで必要かも事前に確認するのがおすすめです。
AI活用型の脆弱性診断では、発注の事務を手放して誤検知のレビューに時間を使う
AI活用型の診断の肝は、AIが挙げた指摘を本物か誤検知か見極め、直す順番を決めるレビューの工程です。ところが、SaaS型とプロジェクト型を併用すると、複数社への見積依頼や比較、稟議、再診断の取り決めといった事務が案件ごとに積み重なり、レビューに充てたいセキュリティ担当の時間を削ります。
こうした事務を肩代わりするのが、書類の読み取りから稟議の回付、会計への登録までを専用のAgentが順に引き受ける、間接部門の定型業務をAIで進める基盤です。AI総合研究所のAI Agent Hubであれば、担当者がTeamsで書類を渡せば、確認と回付はそのまま先へ進みます。
- 各社の見積は、条件をそろえて並べる
AI-OCR Agentが見積書から対象の画面数やAPI数、手法、再診断の有無を読み取って同じ列に書き出すため、単価だけでは見えない条件の差を比べやすくなります。
- 社内の決まりに沿うかを、稟議の前に確かめる
再診断の扱いが明記されているかなど、社内で定めた発注の条件に見積が沿っているかを規定チェックAgentが確かめ、足りない点を担当者へ返してから稟議に回します。
- 請求書は、頼んだ範囲と突き合わせる
納品後に届く請求書は請求書受領Agentが内容を読み取り、契約した範囲や回数と照らしてから会計システムへ登録するため、想定外の追加費用を支払の前に見つけます。
AI総合研究所の専任チームが、発注で確かめたい条件を社内の規程から拾い出し、見積から支払までの流れをAgentに載せる段取りを整えます。
診断の発注事務をAgentに引き継ぐ

セキュリティ担当の時間をレビューへ
AI活用型の脆弱性診断では、誤検知を見極めるレビューが要で、セキュリティ担当の時間はそこに充てたいところです。複数社の見積書の読み取りと比較、社内の発注条件の確認、請求書と契約内容の照合をAgentに任せる流れを、AI Agent Hubなら自社のAzureテナントの中で動かせます。
まとめ
本記事では、AIを活用した脆弱性診断を「従来のSASTやDAST、ペンテストに生成AIや機械学習を重ね、検出から修正提案までを強化する手法」として整理し、AIが効く領域・主要サービスの比較・料金相場・進め方・選び方の判断軸・発注前の論点を解説しました。
2026年11月時点で押さえておくべきポイントは次の3つです。
- AIを検査の手段に使う方式で、AI自体を診るAIアプリ診断とは別物のため、ベンダーへの相談の段階で診断の対象を言葉にしておく
- AIが効くのは複合条件の検出、アラートの優先度付け、修正コードの提案で、強みは指摘を絞り込んで直すところにある
- 修正を自社で回せるならSaaS型、人材が足りないなら改修支援込みのプロジェクト型が向き、両者は料金の構造が異なる
AI総合研究所は、AI活用型の診断サービスを比べる際、ベンダーの公表値より自社のコードで出た結果を判断の軸にしています。
まずは、自社が主に使う言語とフレームワーク、GitHubやGitLabなどの連携先に、各社がどこまで対応しているかを確認します。
続いて、脆弱性を直す前のリビジョンを候補の各社に診断させ、既に分かっている脆弱性をどこまで拾えるかを測ります。
運用に入ってから、スキャンの待ち時間が長いと開発者がコミットごとの検査を飛ばし始めるため、プルリクエストで変わった箇所だけを見る差分スキャンが欠かせません。
AIを活用した脆弱性診断は、検出で止まらず修正まで届くことで、「診断は受けたが直す人手がない」という行き詰まりをほどく手法です。