この記事のポイント
 M365 E5既契約ならPlan 2が実質無料で手に入るため、EDR・Advanced Hunting・自動調査修復まで追加費用なしで有効化できる
- 300ユーザー以下ならDefender for Business(Business Premium同梱)、300超はPlan 1/Plan 2が本線
- 2026年の主役は予測シールド——攻撃発生後の後追いから、攻撃パスを先回り遮断する自律防御への進化
- 既存AVとMicrosoft Defenderウイルス対策はパッシブモード共存が原則(Windows Serverは手動設定が必要)、Defender無効化GPOの適用対象からオンボード対象デバイスは除外する
- データストレージ場所(EU/UK/US)は初回セットアップ後に変更不可、グローバル展開前にリージョンを確定しておく
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
Microsoft Defender for Endpoint(MDE)は、Microsoftが提供するエンタープライズ向けのエンドポイント防御プラットフォームです。
EPP(次世代ウイルス対策)とEDR(検出と対応)を単一エージェントで統合し、Microsoft Defender XDR傘下でメール・ID・クラウドの各ワークロードと連携します。
本記事では、2026年10月時点の最新情報をもとに、主な機能、Plan 1とPlan 2の違い、料金プラン、Defender for Business・他社EDRとの比較、Intune/GPOによる導入手順、2026年の最新アップデート、導入判断で詰まる論点までを体系的に解説します。
目次
Microsoft Defender for Endpointとは?Defender XDR傘下でEPPとEDRを担うエンドポイント防御基盤
Microsoft Defender for Endpointが備える主な機能
Microsoft Defender for EndpointのP1とP2の違いと選び方
Microsoft Defender for Endpointの料金プラン
Microsoft Defender for EndpointとDefender for Business・他社EDRの違い
Microsoft Defender for Endpointの導入手順
Microsoft Defender for Endpointの2026年の最新アップデート
Microsoft Defender for Endpointとは?Defender XDR傘下でEPPとEDRを担うエンドポイント防御基盤
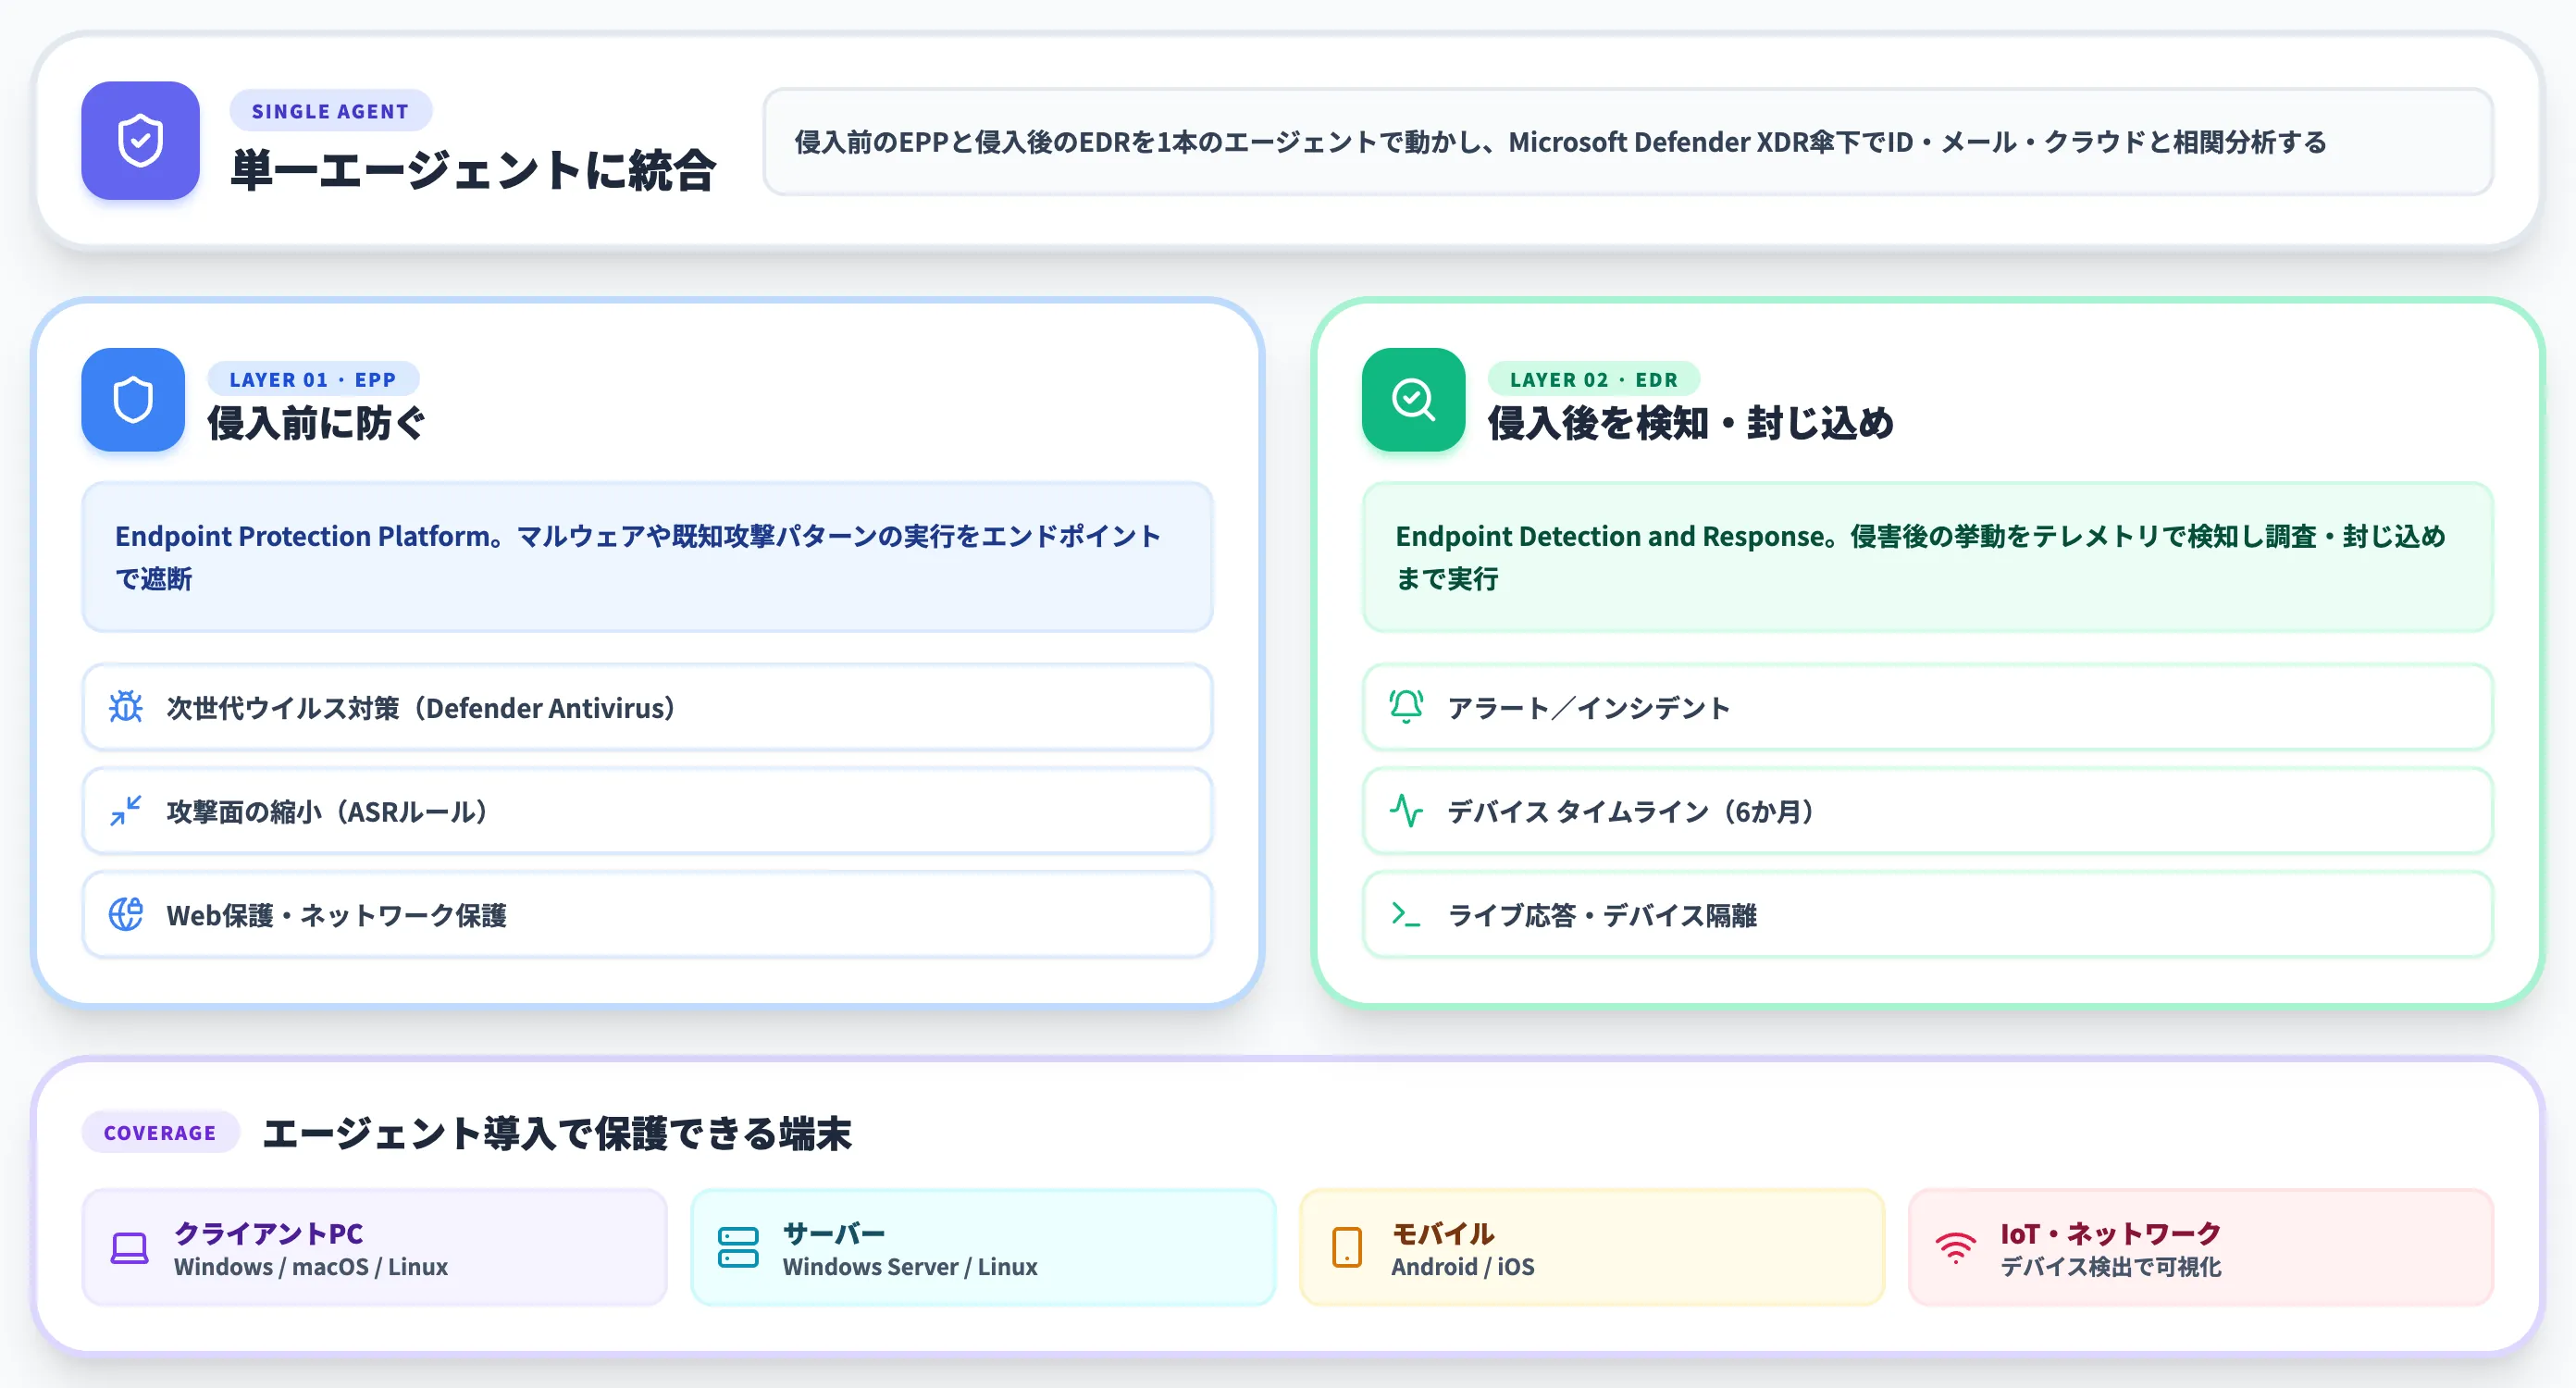
Microsoft Defender for Endpoint(以下、Defender for Endpoint)は、Microsoftが提供するエンタープライズ向けのエンドポイント防御プラットフォームです。
ノートPC・サーバー・スマートフォン・タブレットなど、エージェントを導入できる端末を単一プラットフォームで保護し、高度な脅威を予防・検出・調査・対応するまでをカバーします。IoT・ネットワーク機器のうちエージェント導入が難しいデバイスは、デバイス検出やDefender for IoT連携で可視化・インベントリ化する対象になります。
最大の特徴は、侵入前に防ぐEPP(Endpoint Protection Platform)と、侵入後の脅威を検知・封じ込めるEDR(Endpoint Detection and Response)を単一プラットフォームで統合している点です。
従来はEPPとEDRが別製品として提供され、ベンダーも別だったため、アラートの突合や運用の二重化がSOC(Security Operation Center)の負担になっていました。Defender for EndpointはEPPとEDRを単一エージェントに統合し、Microsoft Defender XDR配下で他ワークロードと相関分析を取る設計で、この分断を解消します。
Defender XDRシリーズでの位置づけ
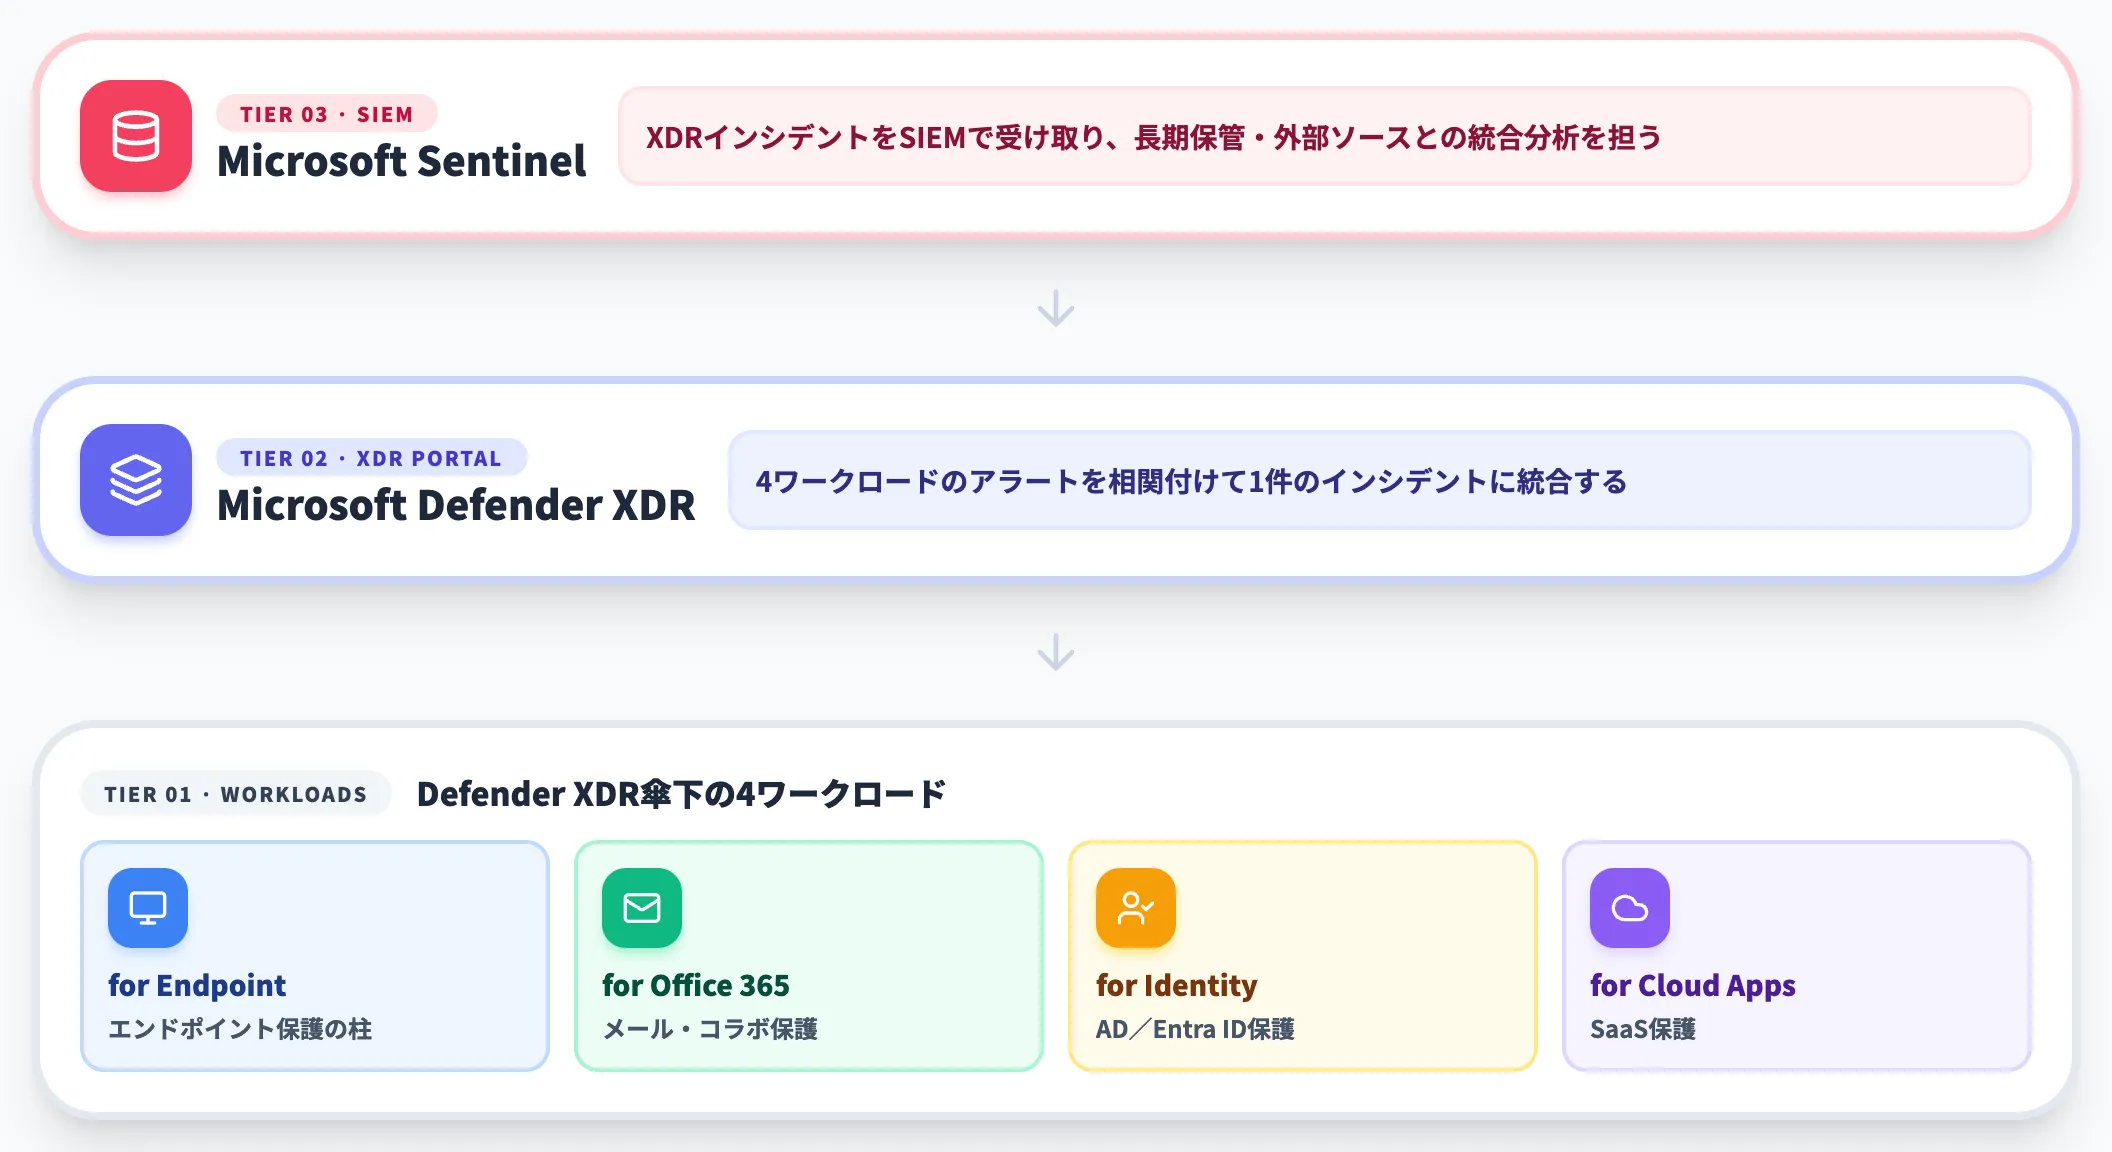
Defender for Endpointは単体製品として販売されていますが、実運用ではMicrosoft Defender XDRの「エンドポイント柱」として機能するのが基本形です。
Defender XDRは、Defender for Endpoint(エンドポイント)、Defender for Office 365(メール)、Defender for Identity(オンプレAD/Entra ID)、Defender for Cloud Apps(SaaS)の4ワークロードを統合Defender ポータルに束ねる上位フレームです。
-
Defender for Endpoint
エンドポイントの検出信号を統合Defender ポータルへ送信する
-
Defender XDR
ID・メール・クラウドからのアラートと相関付けて1件のインシデントに統合する
-
Microsoft Sentinel
Defender XDRのインシデントをSIEMとして受け取り、長期保管・外部ソースとの統合分析を担う
この構造上、Defender for Endpointを単体導入しても、同じDefender XDRにDefender for Office 365やDefender for Identityを追加するほど、エンドポイントだけでは見えなかった攻撃連鎖——フィッシングメールから侵害されたエンドポイント、そこからの横移動——を1つの画面で追跡できるようになります。
Microsoft Defender for Endpointが備える主な機能
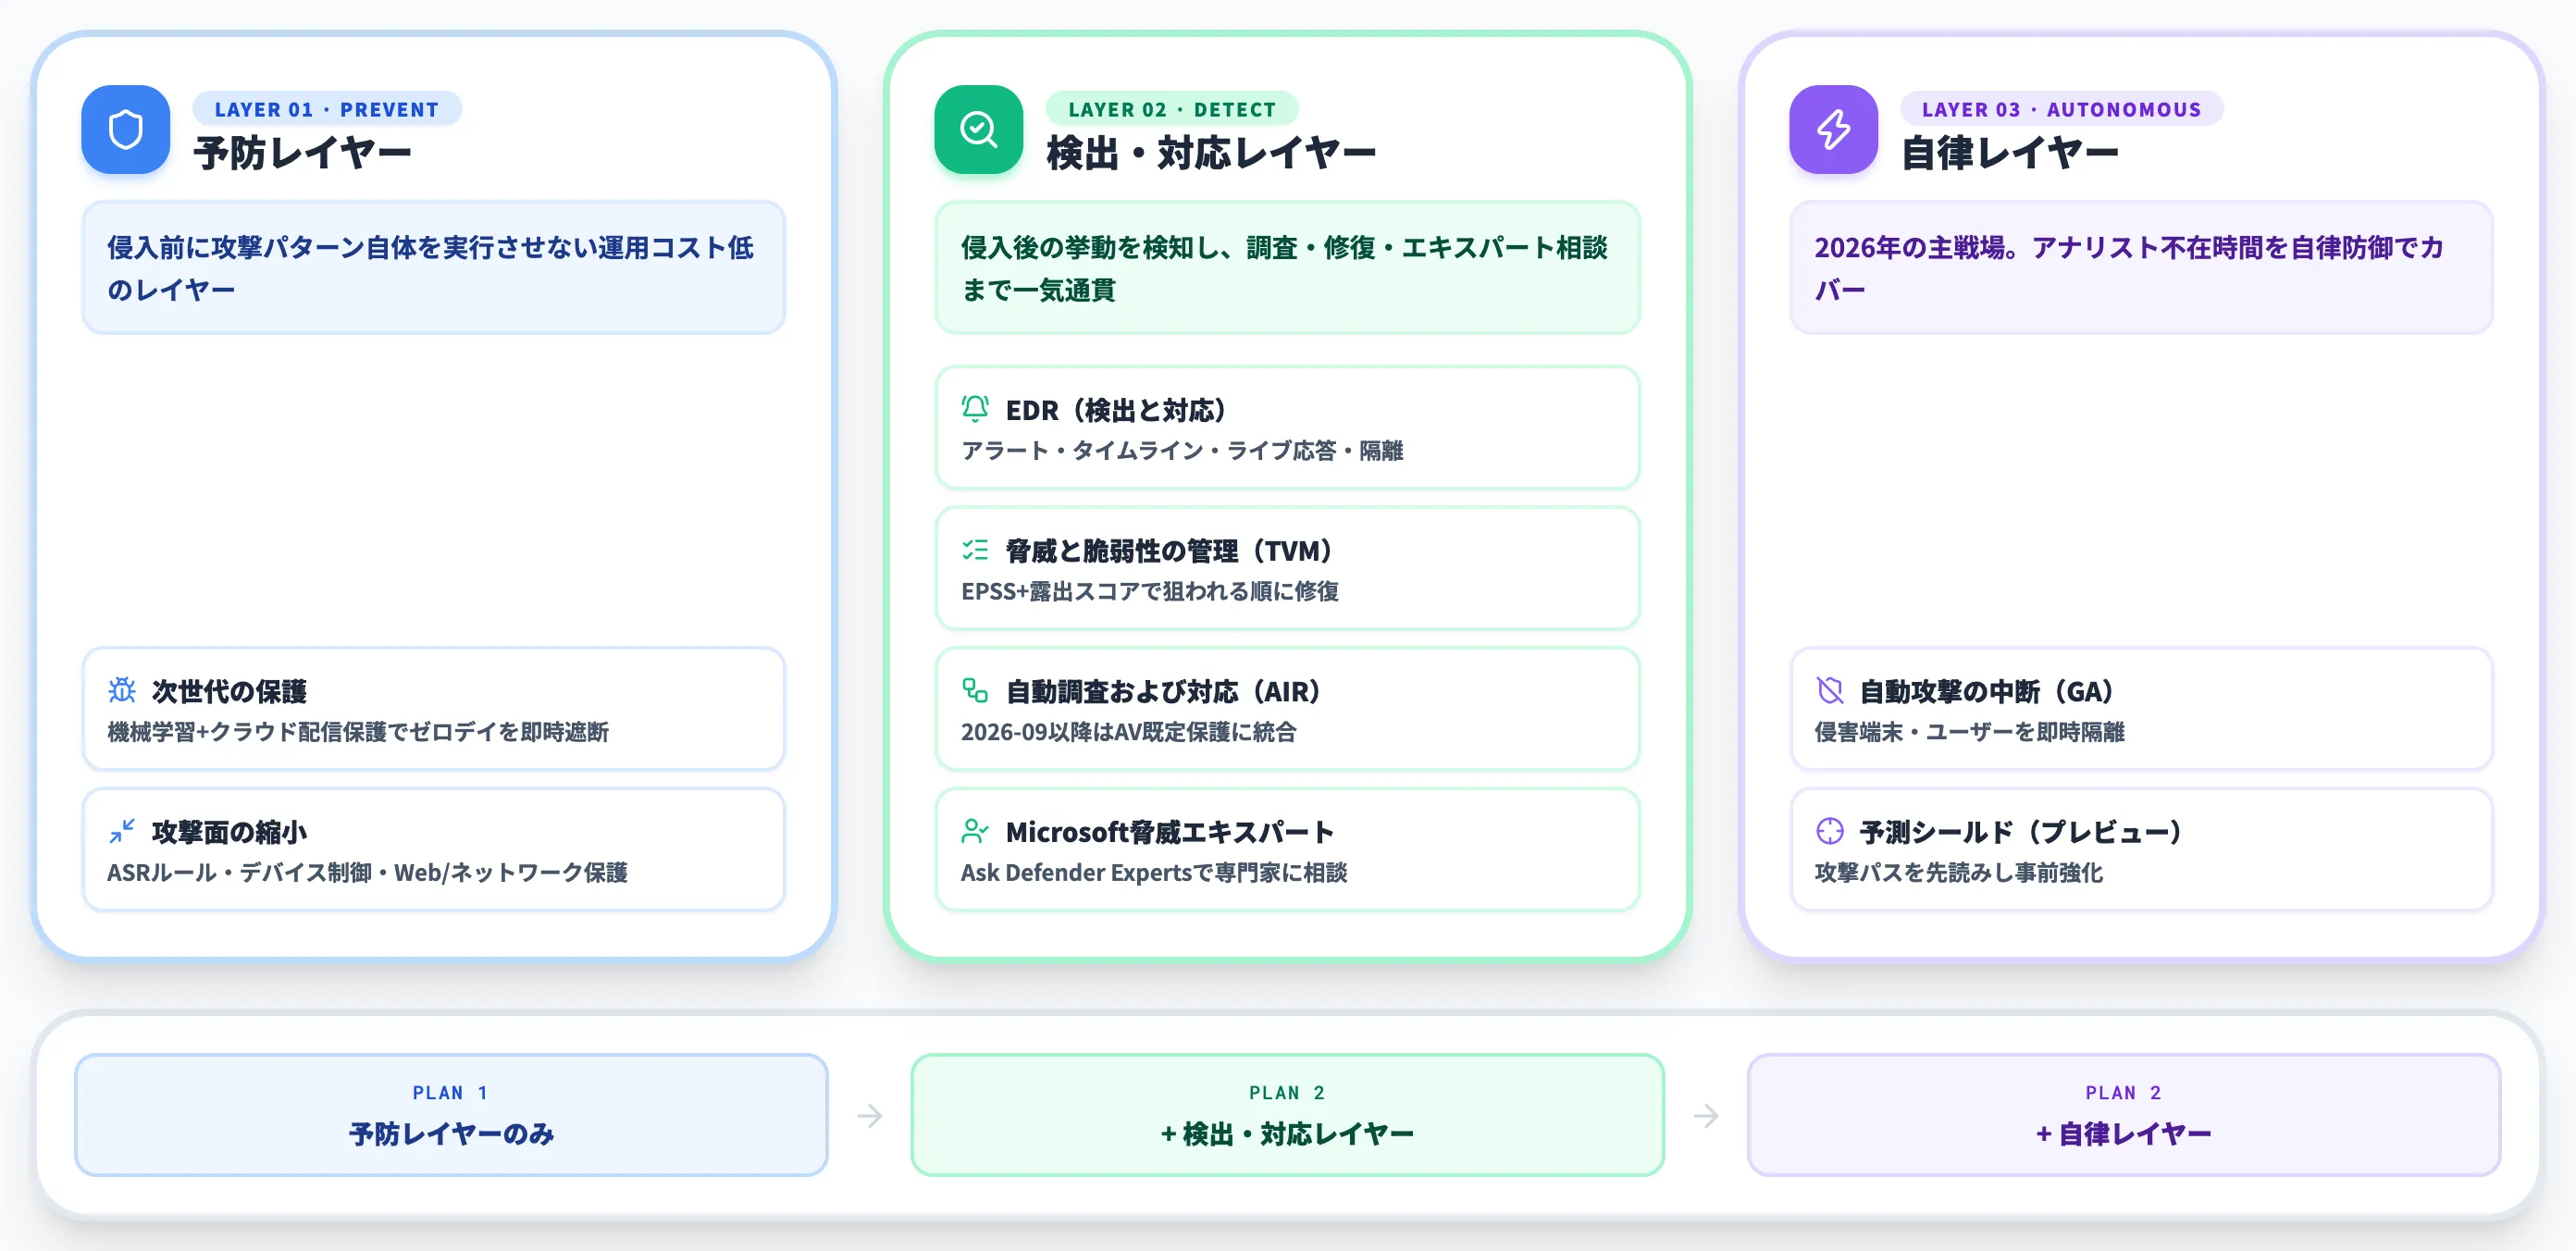
Defender for Endpointの機能は、本記事では「次世代の保護」「攻撃面の縮小」「エンドポイントでの検出と対応(EDR)」「脅威と脆弱性の管理」「自動調査および対応(AIR)」「Microsoft脅威エキスパート」「自律保護(自動攻撃の中断・予測シールド)」の7カテゴリに整理して解説します。
本セクションでは各カテゴリの役割を順に整理します。Plan 1・Plan 2どちらに含まれるかは次のセクションでまとめて扱います。
次世代の保護
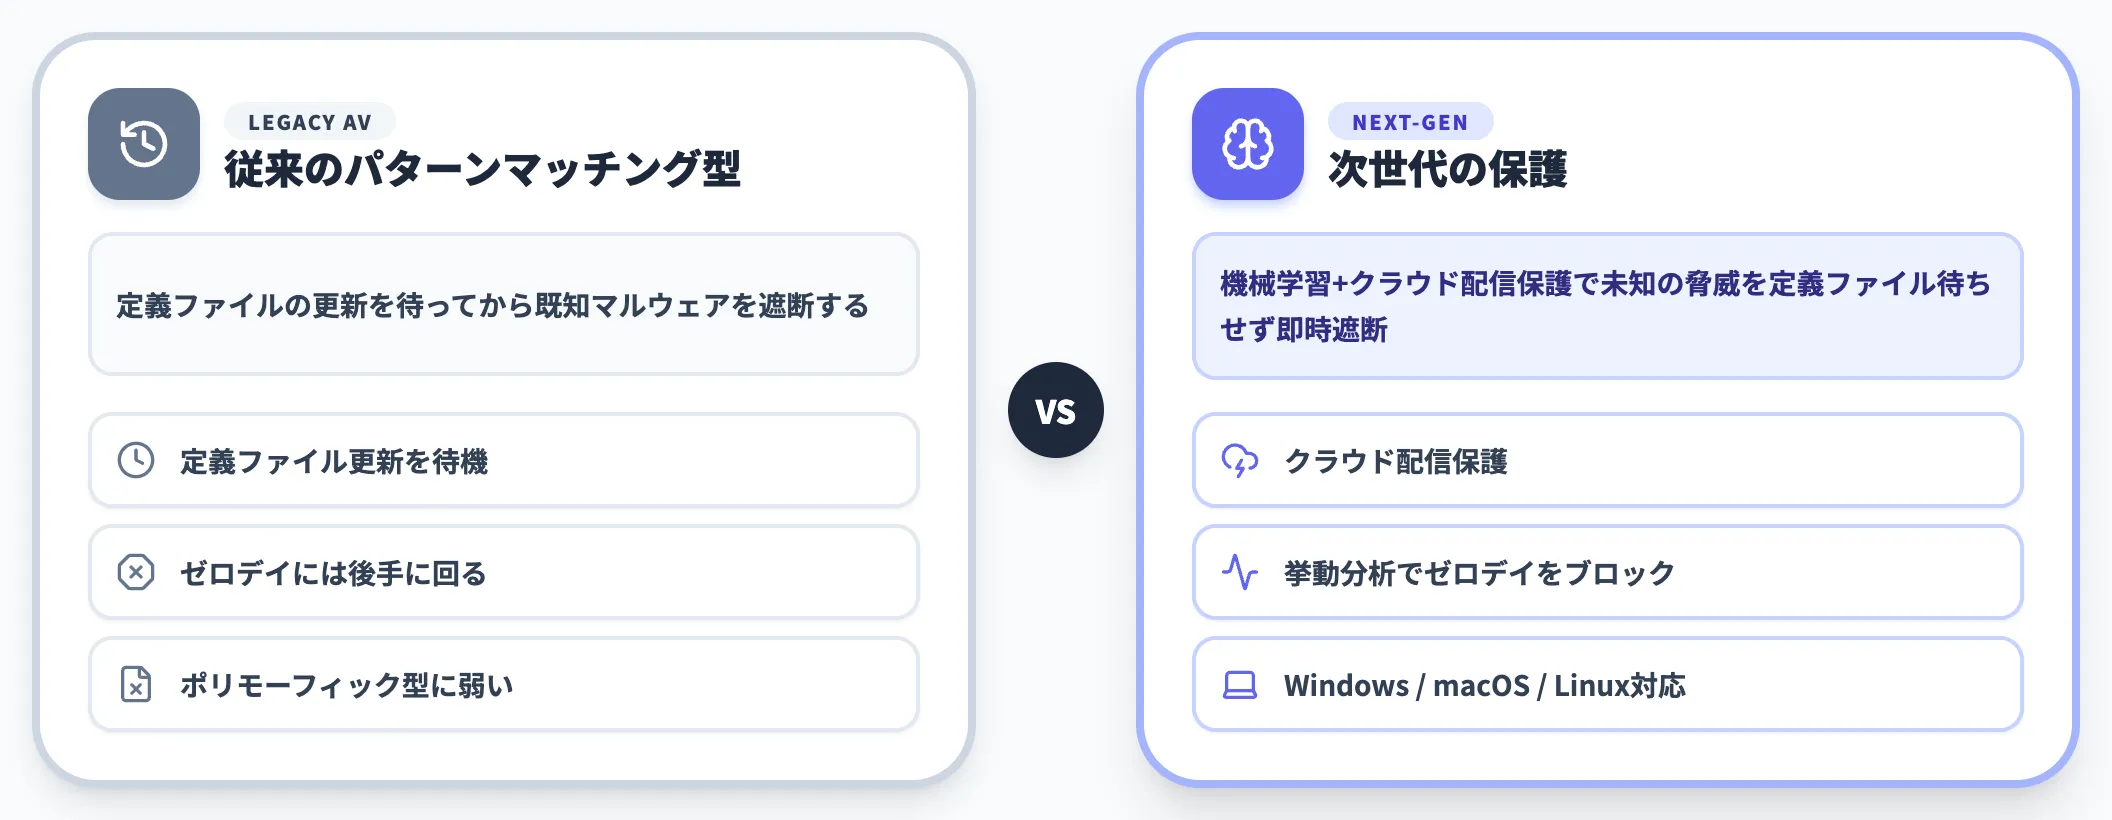
機械学習とクラウドベースの脅威インテリジェンスを組み合わせた次世代ウイルス対策です。
Windows・macOS・Linux上のMicrosoft Defender Antivirusエンジンが、ゼロデイマルウェアやポリモーフィック型マルウェアをリアルタイムでブロックします。
従来のパターンマッチング型ウイルス対策との違いは、定義ファイルの更新を待たずにクラウド配信保護で未知の脅威を即時遮断できる点にあります。
パッチが未提供のゼロデイに対しても、挙動分析によってブロックするため、エンドポイントに到達した時点で止める防御レイヤーとして機能します。
攻撃面の縮小
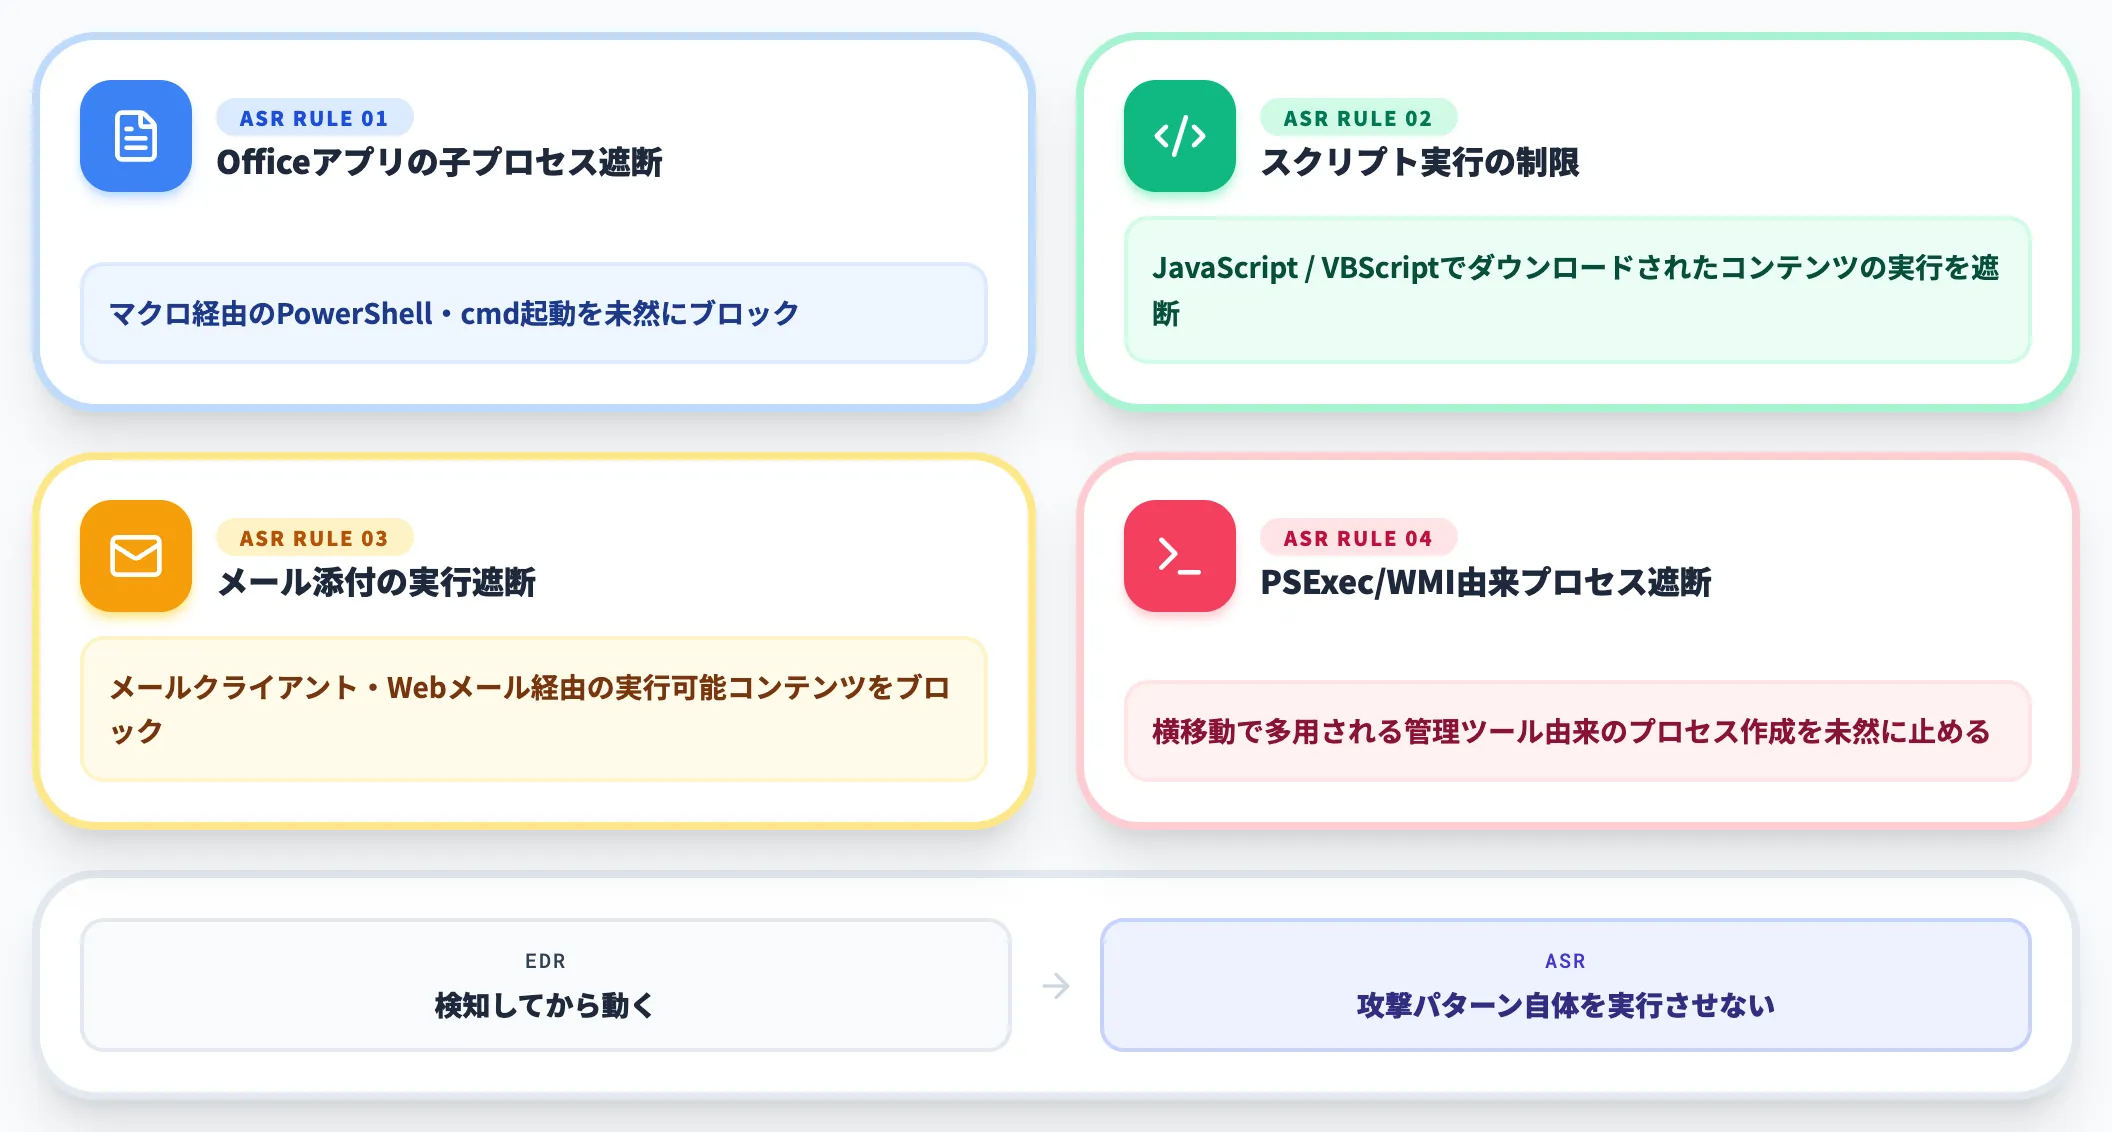
攻撃者が入り込める「隙間」をあらかじめ塞ぐ予防コントロール群です。攻撃面の縮小ルール(ASR Rules)、デバイス制御、Web保護、ネットワーク保護、エクスプロイト保護などが含まれます。
代表的なASRルールには、「Officeアプリから生成された子プロセスをブロック」「JavaScriptまたはVBScriptでダウンロードされたコンテンツの実行をブロック」「メールクライアントとWebメールからの実行可能コンテンツをブロック」「PSExecおよびWMIコマンドに由来するプロセス作成をブロック」などがあり、よくある初期侵入経路を未然に遮断します。
攻撃面の縮小は、EDRで「検知してから動く」のではなく、攻撃パターン自体を実行させないという発想のレイヤーで、運用コストが低いのが特長です。
エンドポイントでの検出と対応
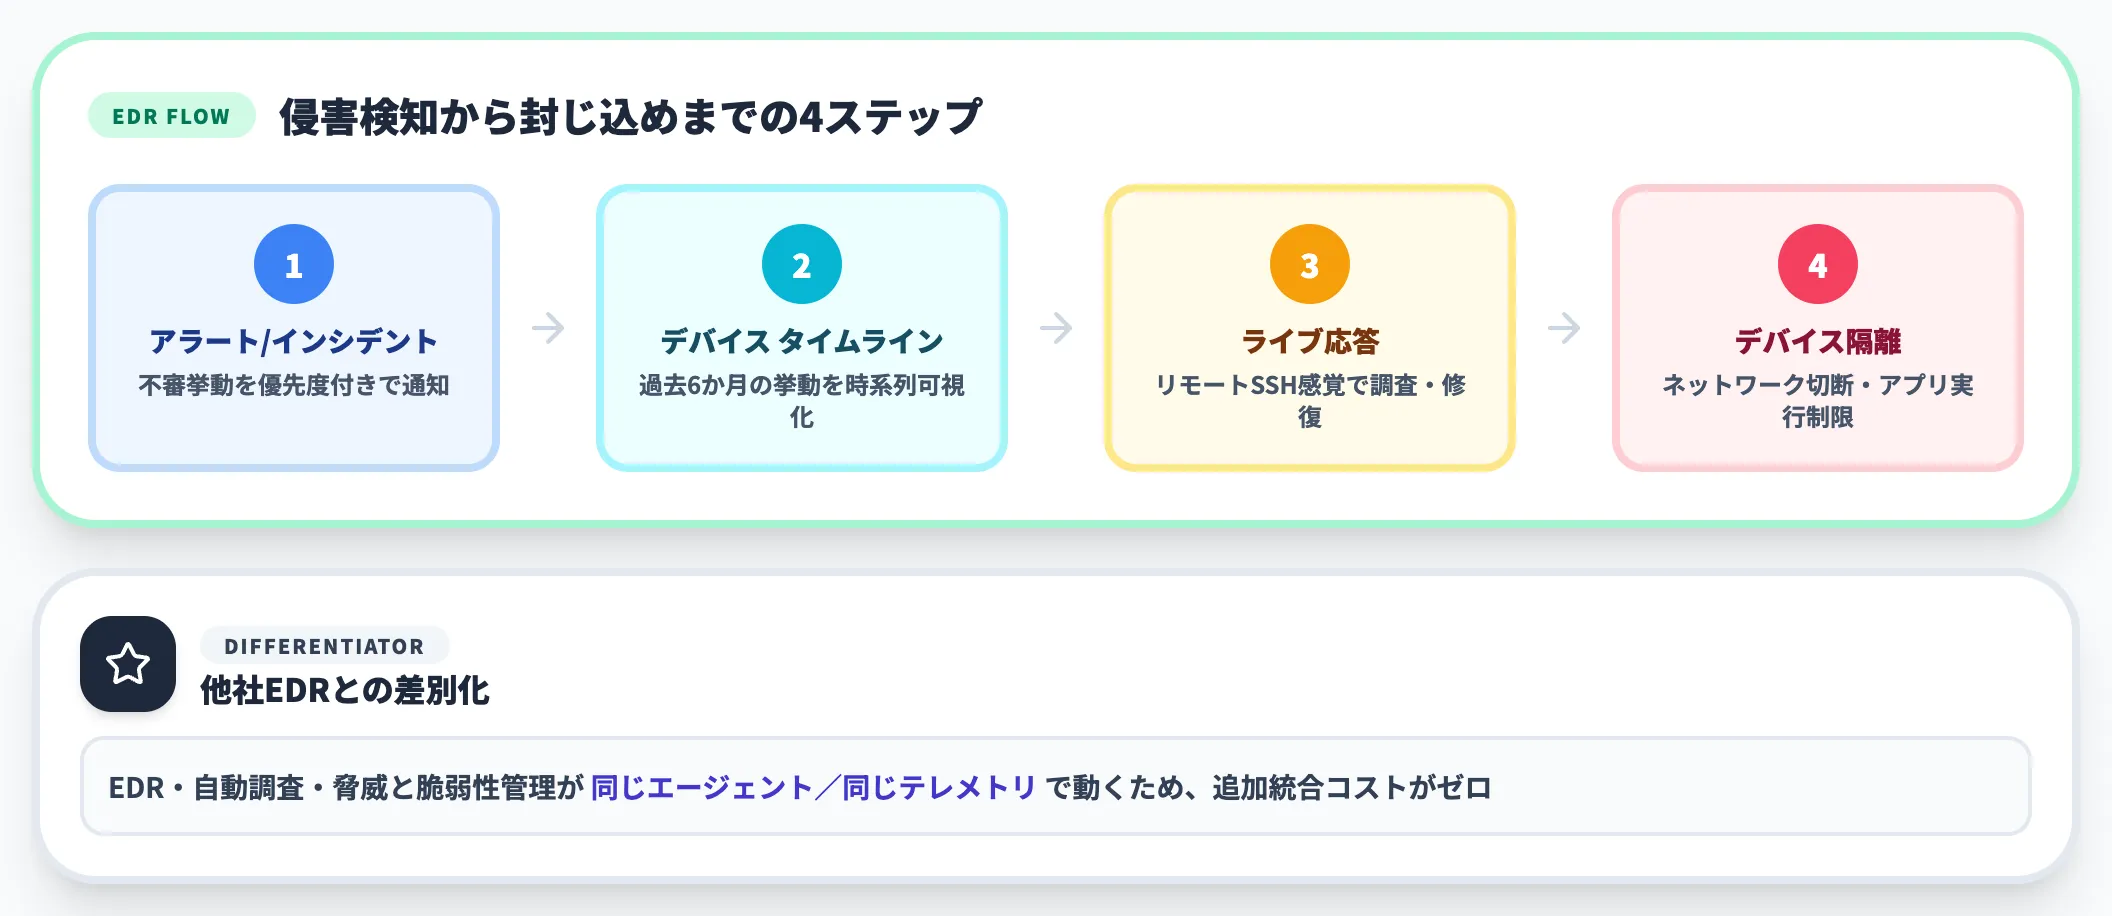
侵入後の脅威を検知し、調査・封じ込めまで行う機能群です。EDRはDefender for Endpointの中核で、以下のような要素で構成されます。
-
アラートとインシデント
検出した不審な挙動を優先度付きで提示する
-
デバイス タイムライン
過去6か月分のプロセス実行履歴・ファイル作成・ネットワーク接続を時系列で可視化
-
ライブ応答(Live Response)
対象デバイスにリモートセッションを張り、プロセス停止・ファイル取得・PowerShellスクリプト実行までを行う
-
デバイスの隔離・応答アクション
ネットワークから切り離す/アプリ実行を制限する/ファイルを隔離する
EDR単体で見ると他社製品にも同等機能はありますが、Defender for EndpointのEDRは次に触れる自動調査・脅威と脆弱性管理と同じエージェント・同じテレメトリ上で動くため、追加統合コストが発生しない点が差別化ポイントです。
脅威と脆弱性の管理(TVM)
デバイス上のOS・ソフトウェア・構成設定の脆弱性を継続的に評価し、修復推奨を提示する機能です。
Microsoft Defender 脆弱性の管理(TVM)がこれを担います。
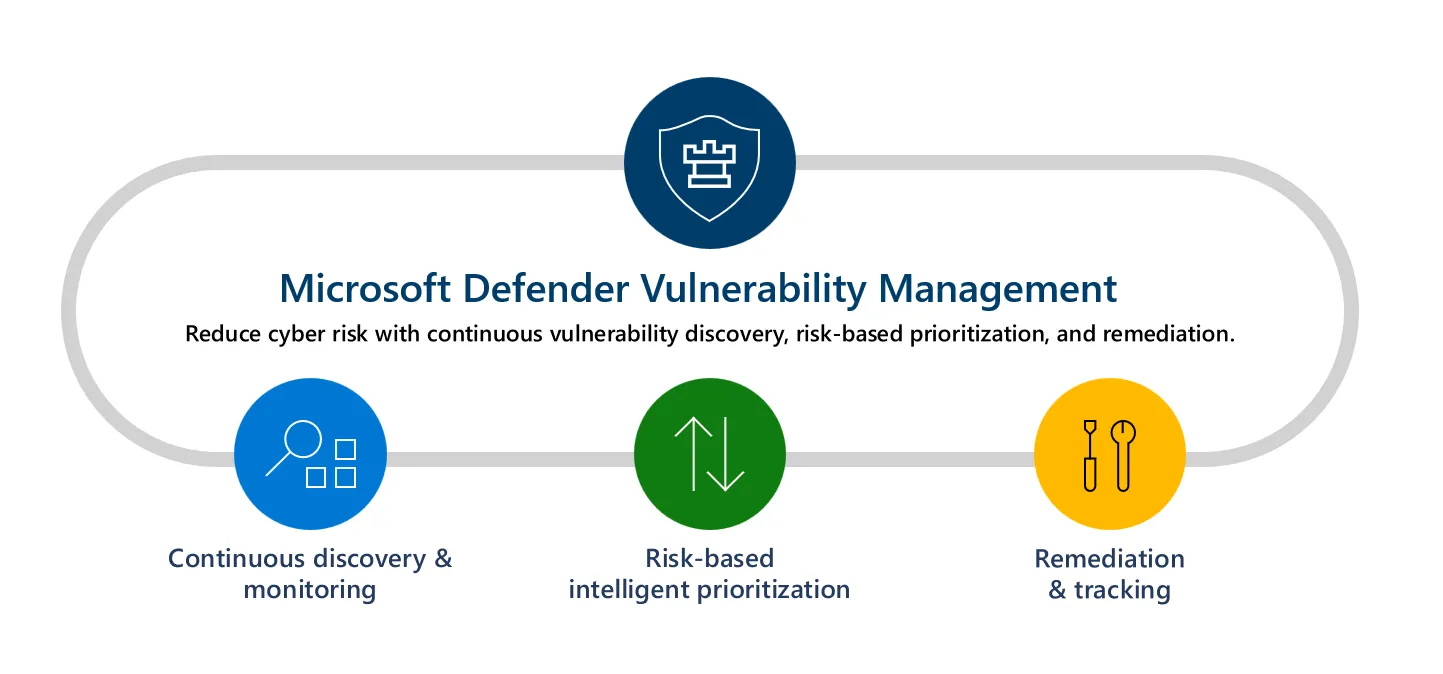
Microsoft Defender脆弱性の管理の3つの柱——継続的検出、リスクベースの優先順位付け、修復追跡(出典:Microsoft Learn)
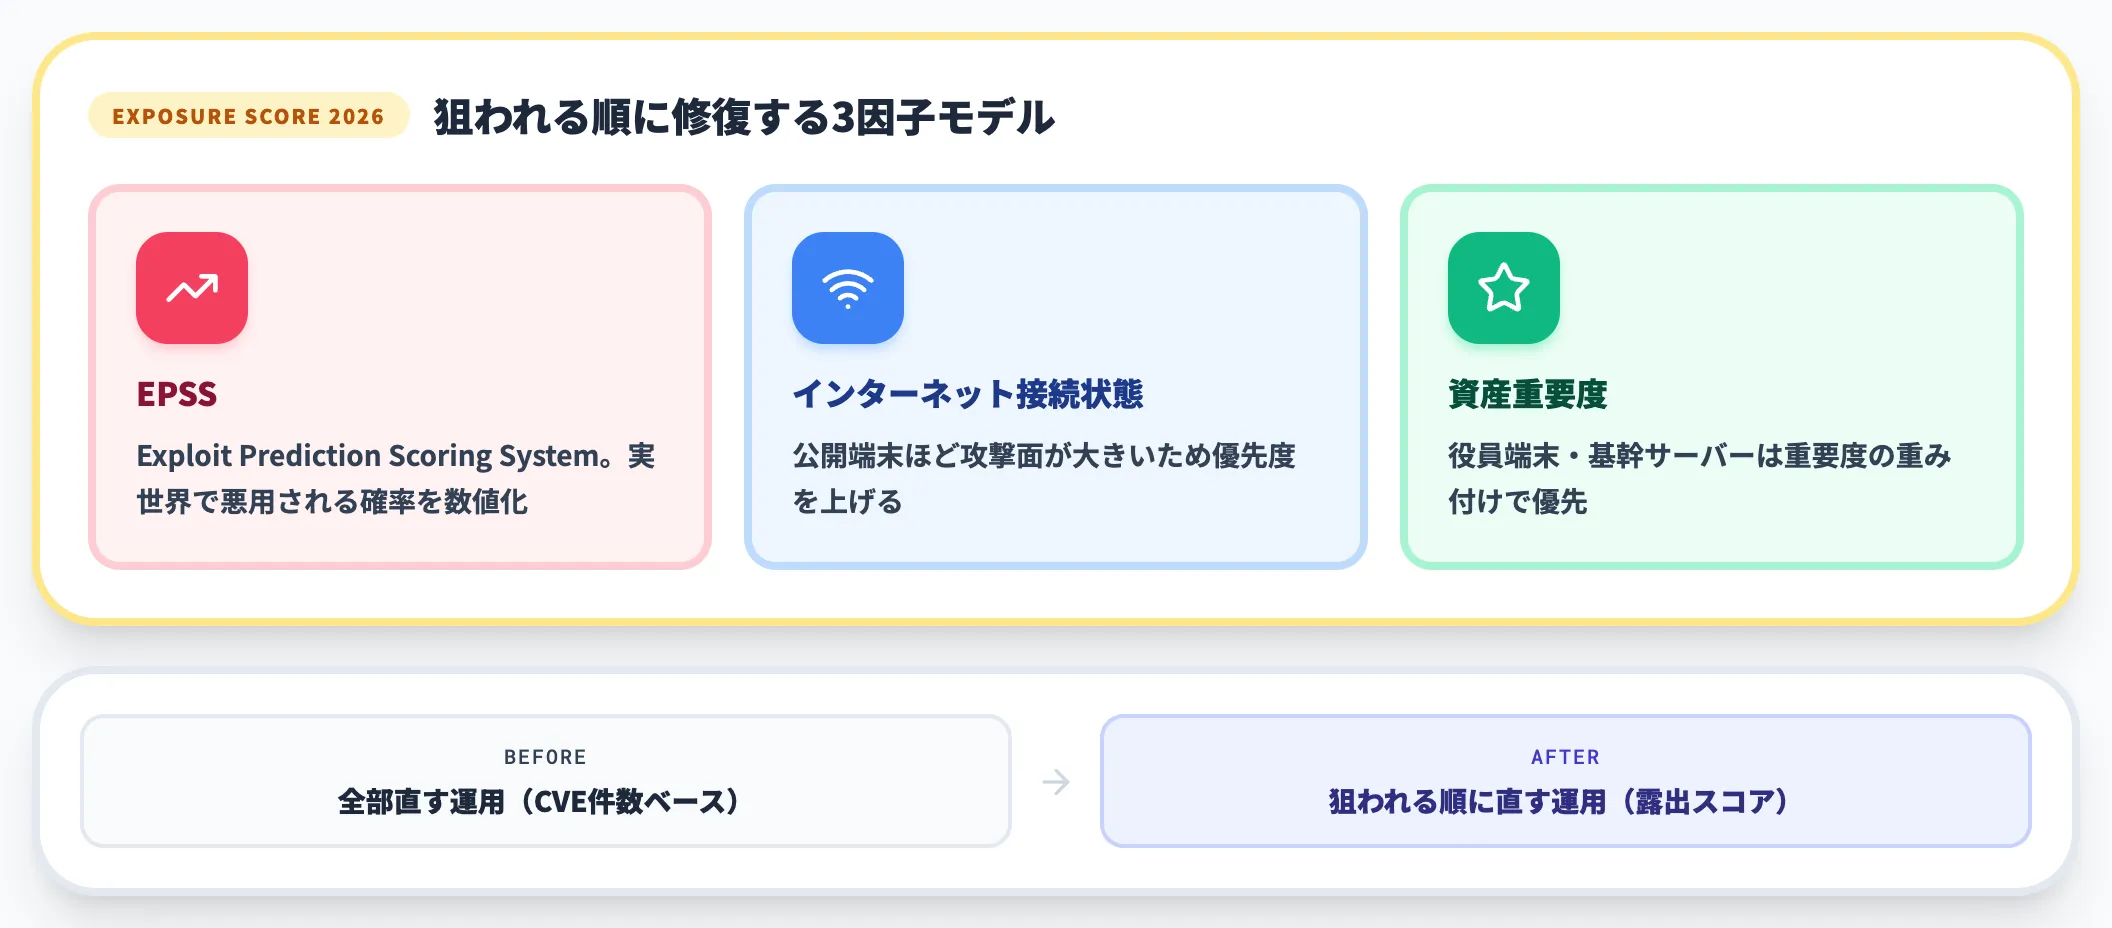
2026年の露出スコアモデルでは、EPSS(Exploit Prediction Scoring System)とインターネット接続状態や資産重要度を組み合わせて優先順位を付けるため、「全部直す」ではなく「狙われやすい順に直す」運用に落とせます。
自動調査および対応(AIR)
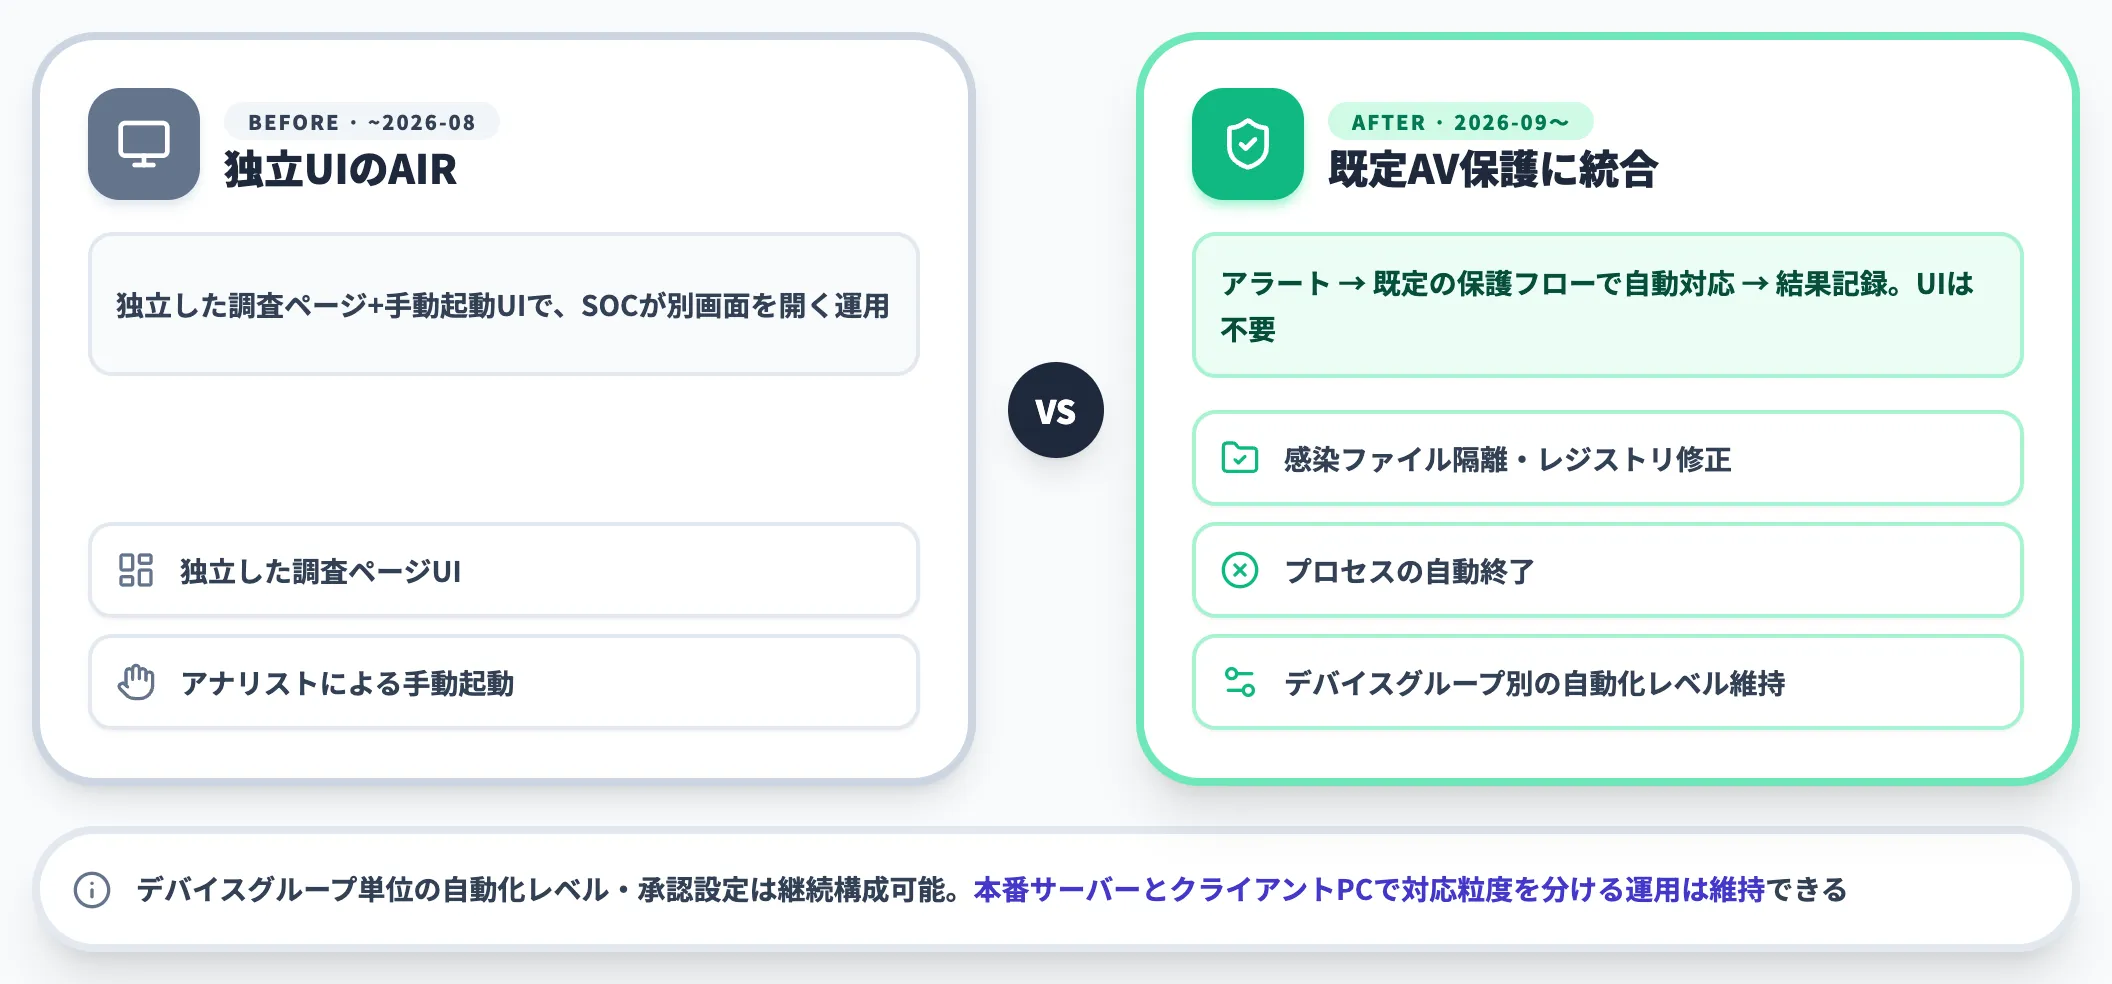
アラートに対して調査〜修復を自動実行する機能です。Automated Investigation and Response(AIR)がこれにあたります。
2026年9月1日以降、AIRは独立した調査画面と手動起動が終了し、検出・対応機能はMicrosoft Defenderウイルス対策の既定の保護フローに統合されました。感染ファイルの隔離・レジストリの修正・プロセスの終了といった自動対応そのものは廃止されず、ウイルス対策の挙動の一部として引き続き動きます。
この統合により、調査ページを独立UIとして使う運用は不要になり、「アラートが上がる→既定の保護フローで自動対応が走り結果が記録される」というシンプルな流れに揃いました。デバイスグループ単位での自動化レベル・承認設定自体は引き続き構成でき、本番サーバーとクライアントPCで対応粒度を分ける運用は維持できます。
Microsoft脅威エキスパート
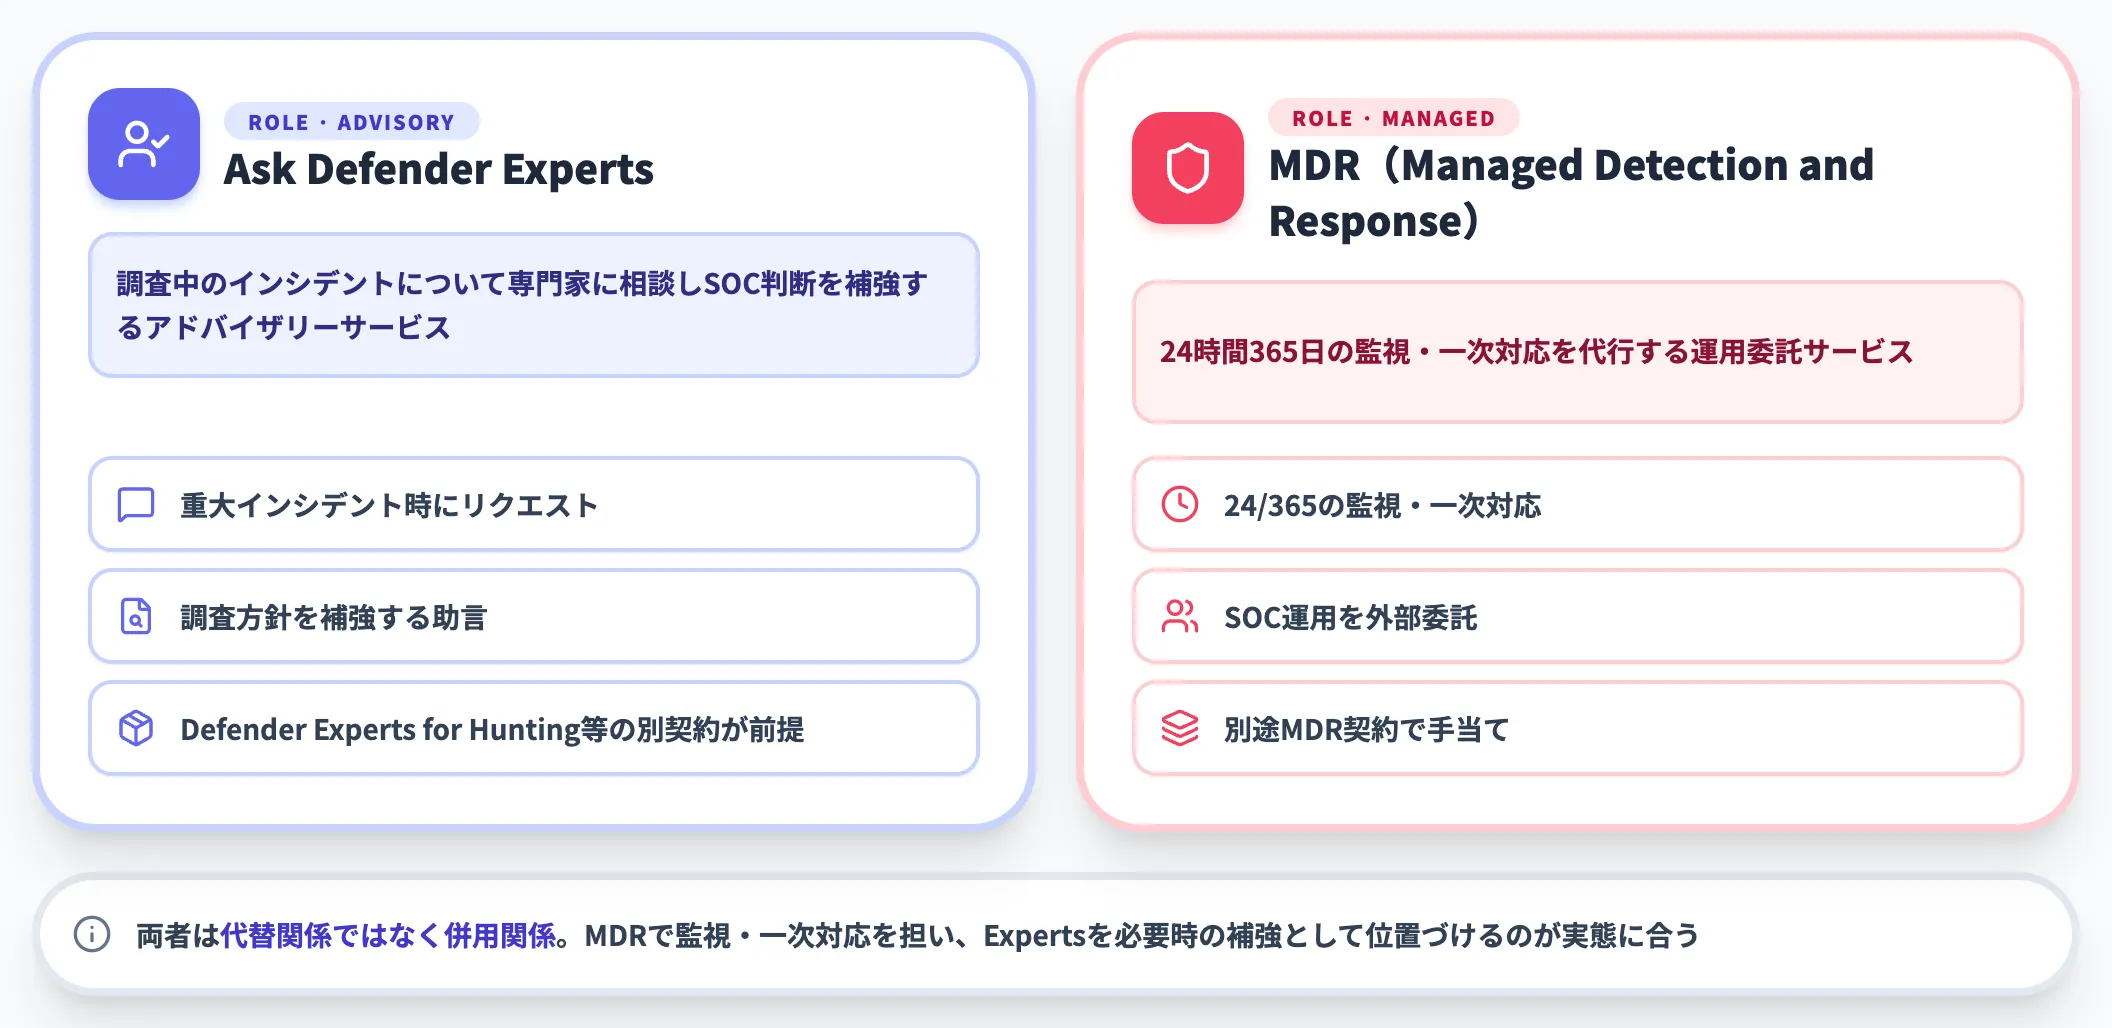
Microsoftのセキュリティアナリストに脅威分析をリクエストできるサービスです。
重大インシデントが発生した際に「Ask Defender Experts」で専門家の意見を取り寄せ、調査方針を補強できます。
Ask Defender ExpertsはMicrosoft Defender Experts for Hunting等の別契約に含まれる機能で、Defender for Endpoint Plan 2の標準機能ではありません。あくまで「調査中のインシデントについて専門家に相談してSOC判断を補強する」サービスであり、24時間365日の監視・一次対応を代行するMDR(Managed Detection and Response)とは役割が異なります。
両者は代替関係ではなく、監視・対応の委託は別途MDR契約で手当てする前提で、Expertsは必要に応じた補強として位置づけるのが実態に合います。
自律保護スタック
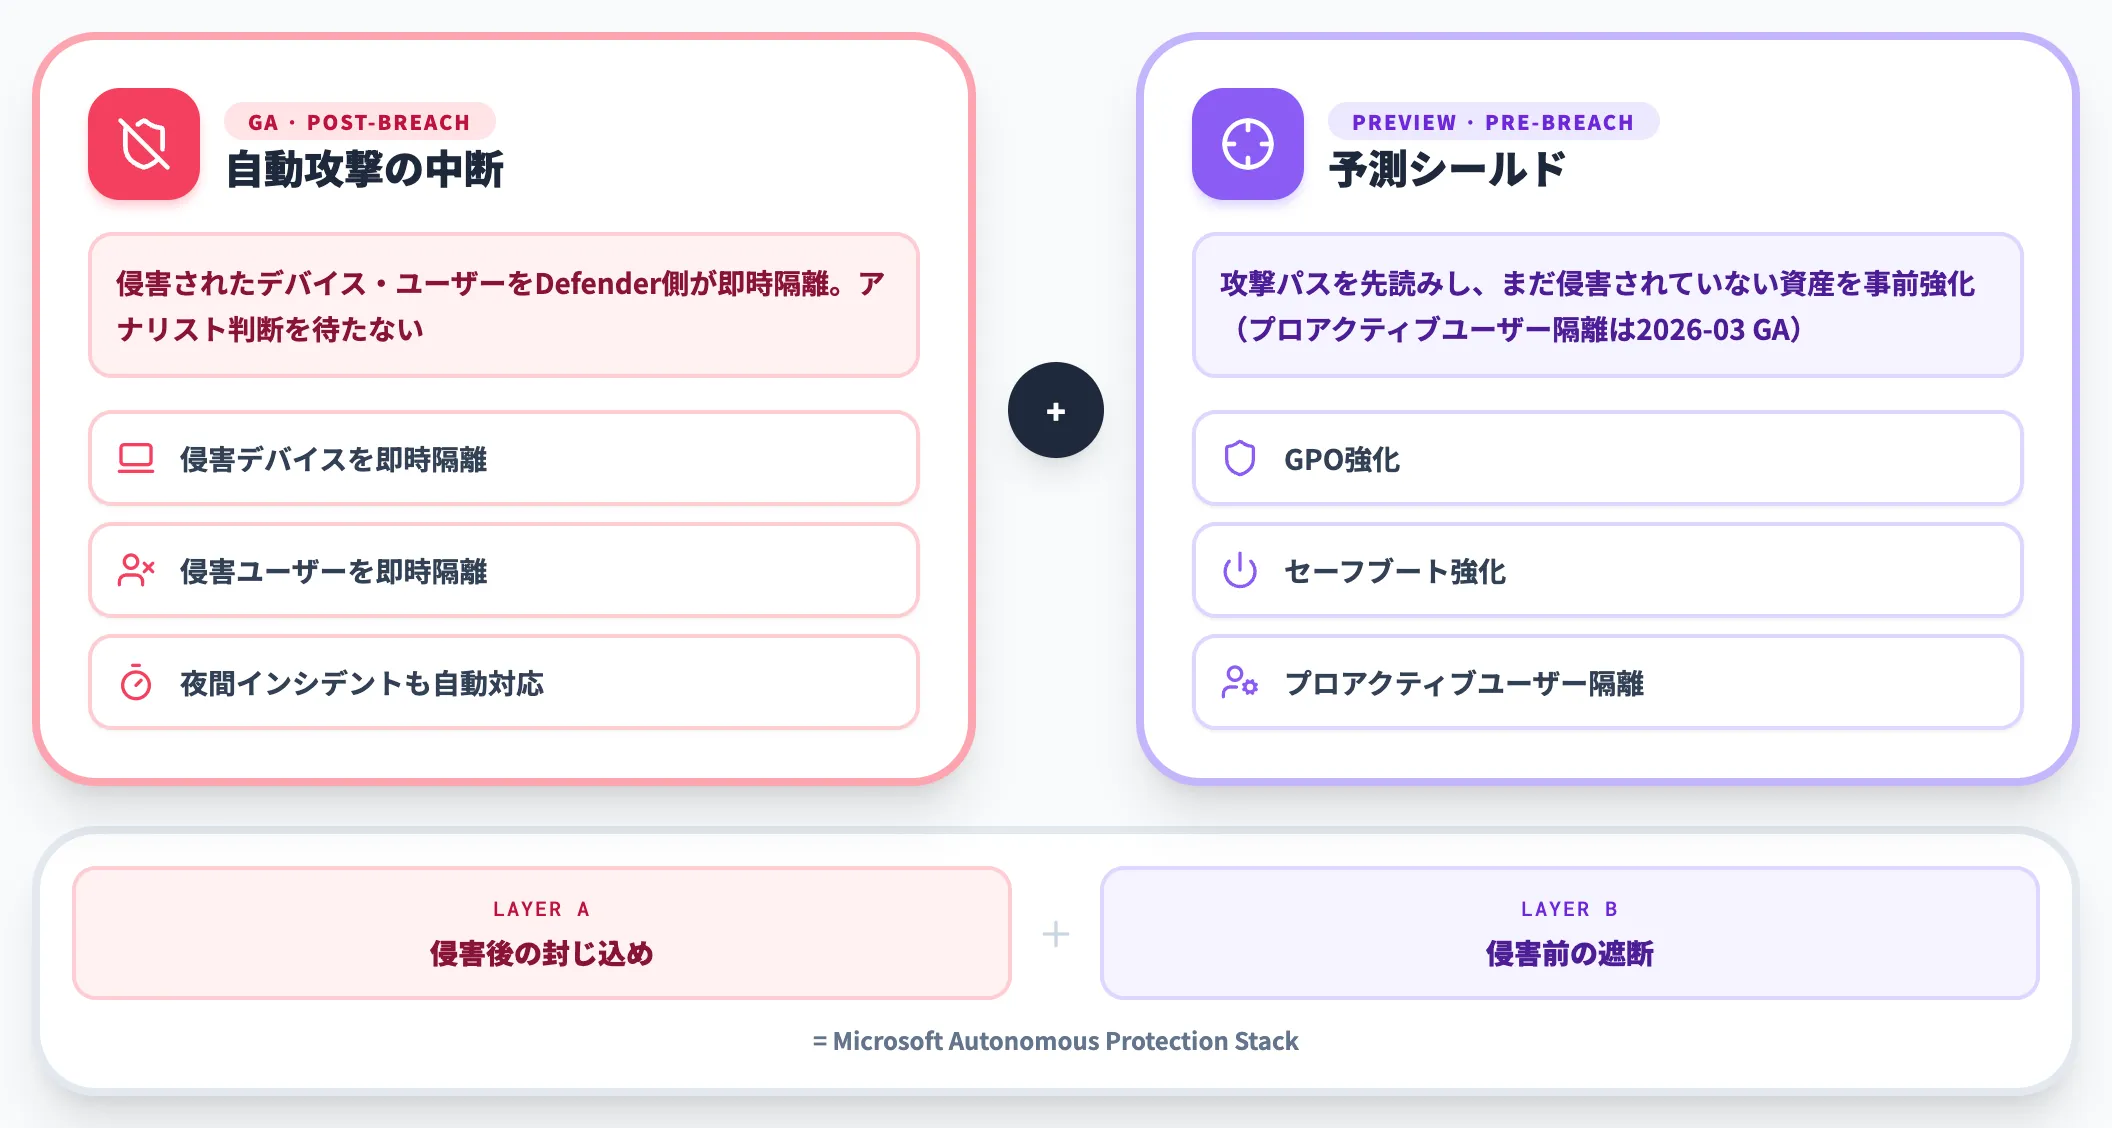
2024年以降に本格化したカテゴリで、Microsoftが「Autonomous Protection Stack」と呼ぶ自律防御レイヤーです。自動攻撃の中断(Attack Disruption・GA)と予測シールド(Predictive Shielding・プレビュー)の2段構えで、2026年の目玉機能です。
-
自動攻撃の中断(GA)
侵害されたデバイス・ユーザーを即時隔離する。アナリストの判断を待たずにDefender側が止める
-
予測シールド(プレビュー・プロアクティブユーザー隔離は2026-03 GA)
攻撃パスを先読みし、まだ侵害されていない資産に対して「GPO強化」「セーフブート強化」「プロアクティブユーザー隔離」を事前適用する
詳細は後段の「2026年の最新アップデート」セクションで扱いますが、この自律保護スタックの搭載状況がPlan 1とPlan 2の差分の中核になります。
Microsoft Defender for EndpointのP1とP2の違いと選び方
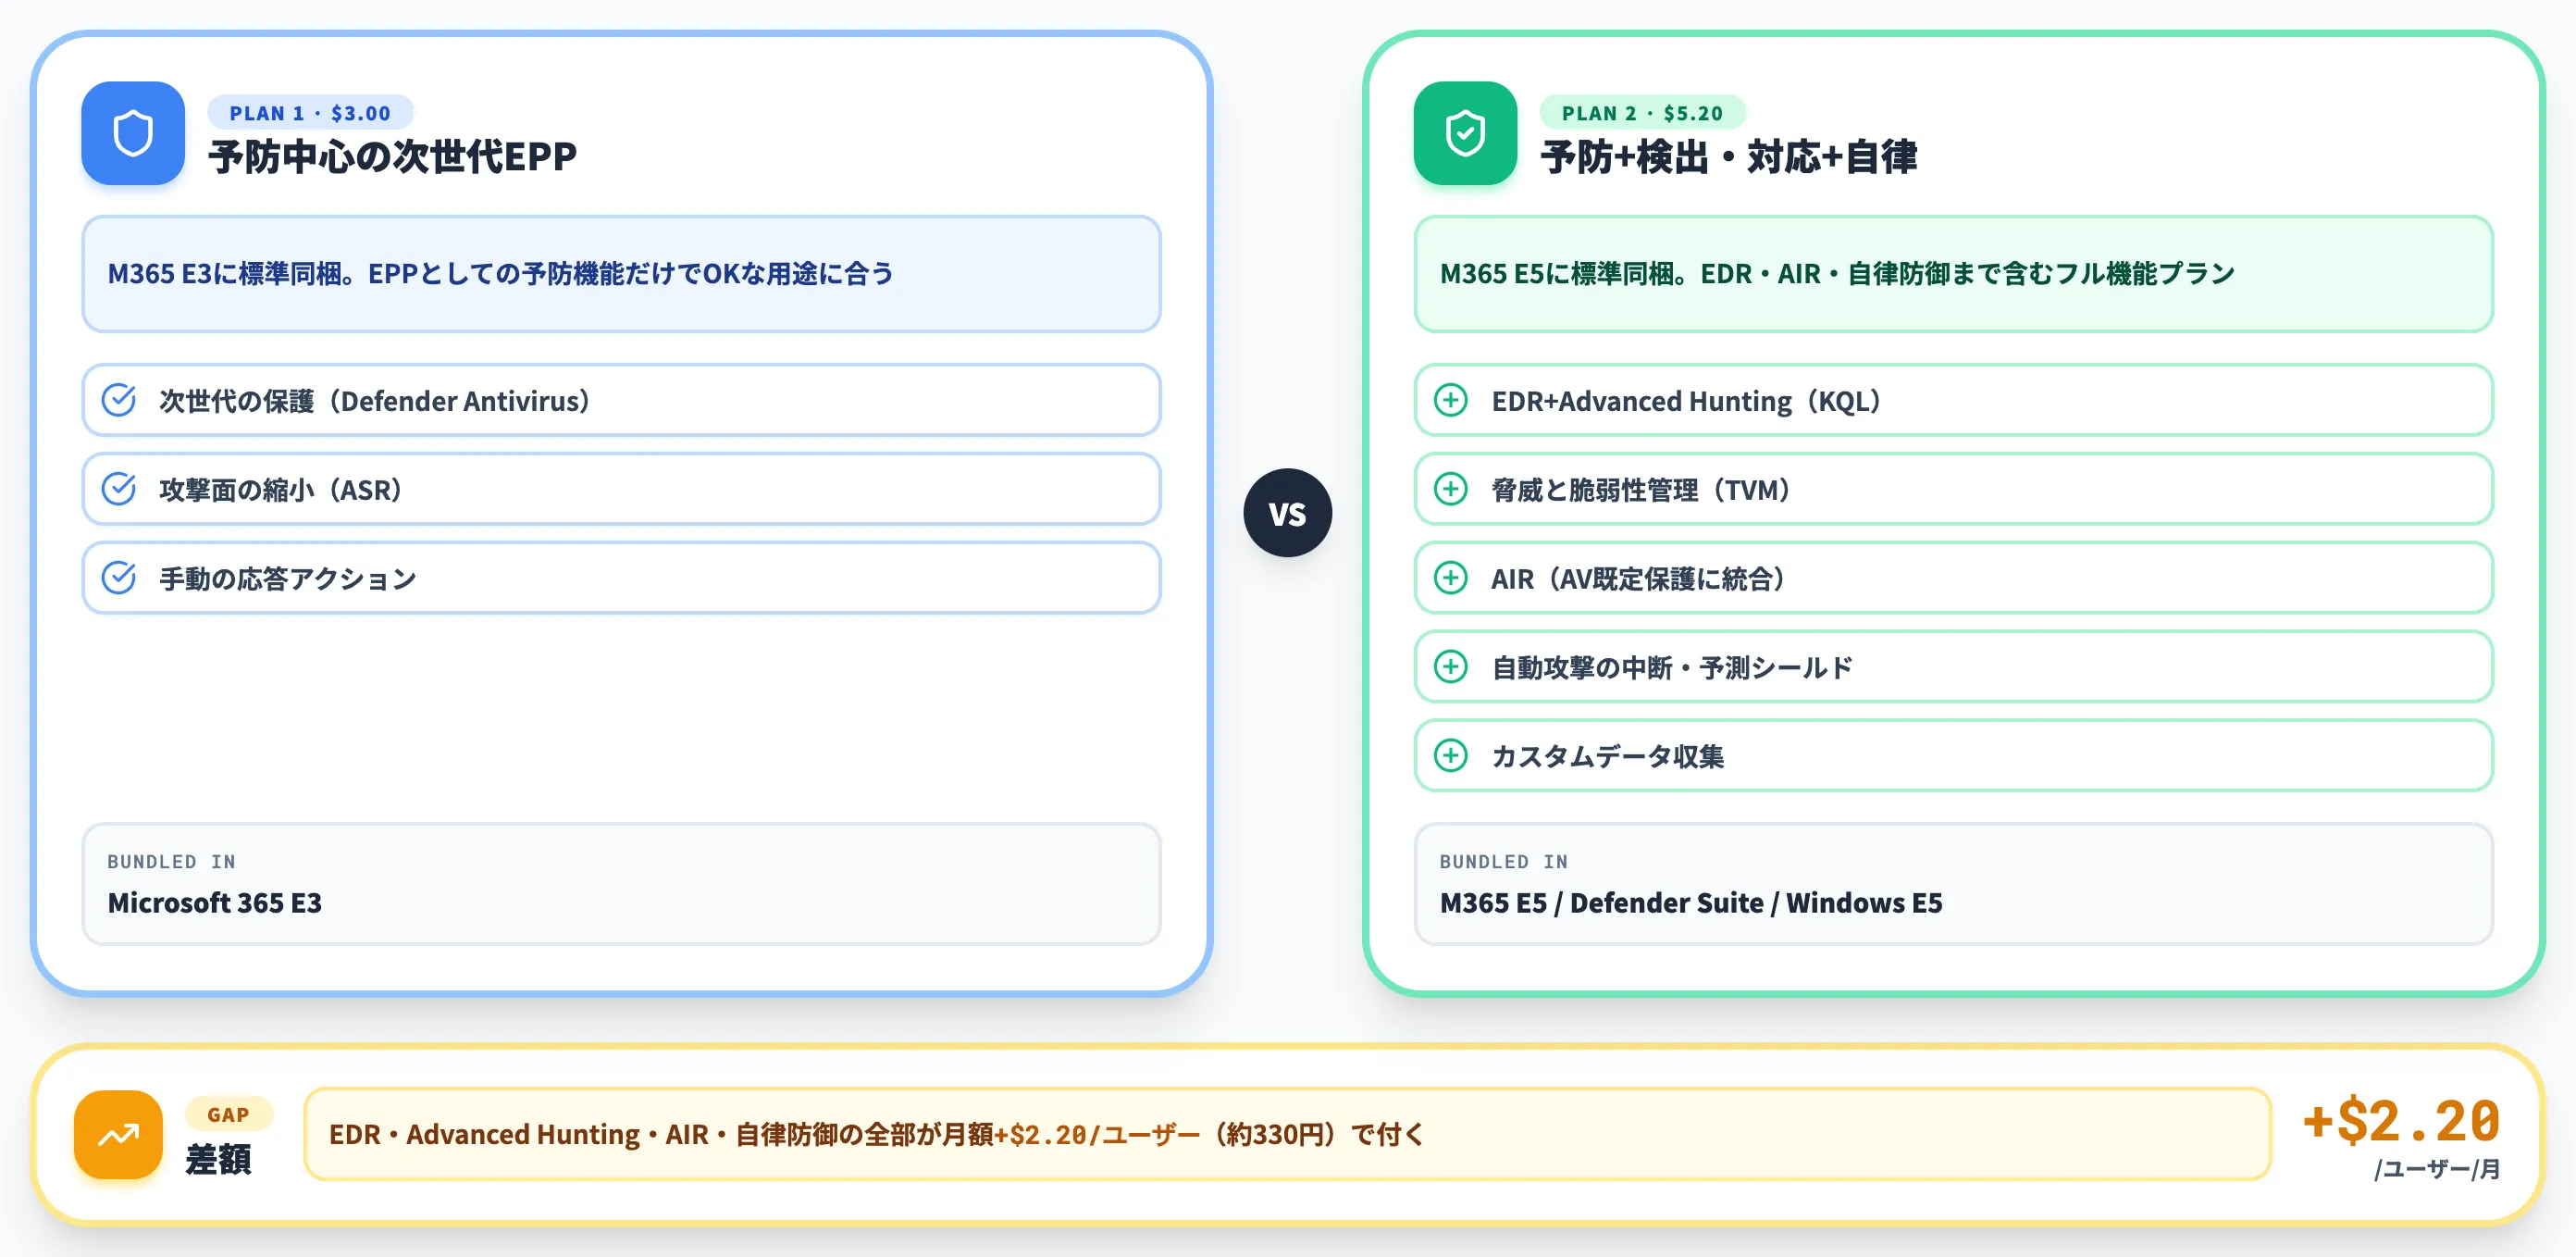
Defender for EndpointはPlan 1(P1)とPlan 2(P2)の2プランで提供されており、Plan 1が予防中心、Plan 2が予防+検出・対応の全スタック対応という構造です。
本セクションで両プランの機能差分と、どちらを選ぶべきかの判断軸を整理します。
Plan 1に含まれる機能(予防中心)
Plan 1は、Microsoft公式のライセンス情報上「予防中心の次世代EPP」として位置づけられています。含まれる機能は以下のとおりです。
-
次世代の保護
Microsoft Defender Antivirusによるマルウェア対策
-
攻撃面の縮小
ASRルール、デバイス制御、Web保護、ネットワーク保護、エクスプロイト保護
-
手動の応答アクション
管理者による手動のデバイス隔離・ファイル隔離
Plan 1はMicrosoft 365 E3に標準で含まれており、「M365 E3のEPPとして使う」運用がスタンダードです。
Plan 2で追加される機能
Plan 2はPlan 1の全機能に、以下の高度機能が加わります。
-
エンドポイントでの検出と対応(EDR)
アラート・インシデント・デバイス タイムライン・ライブ応答
-
Advanced Hunting
過去30日分のテレメトリをKQL(Kusto Query Language)でクエリ可能
-
脅威と脆弱性の管理(Defender Vulnerability Management)
継続評価・優先順位付き修復推奨
-
自動調査および対応(AIR)
2026-09以降は既定のウイルス対策保護へ統合された自動対応機能
-
Microsoft脅威エキスパート(Ask Defender Experts)
Microsoft Defender Experts for Hunting等の別契約が前提の専門家相談サービス
-
自動攻撃の中断・予測シールド
自律保護スタック(自動攻撃の中断はGA、予測シールドはプレビュー中・プロアクティブユーザー隔離は2026年3月GA)
-
カスタムデータ収集
2026年5月GA。ルールベースでテレメトリを拡張(ルールごと・デバイスごと・24時間ローリングで最大75,000イベント/接続済みMicrosoft Sentinelワークスペースが必須でSentinel取り込み料金が発生)
Plan 2はMicrosoft 365 E5・Microsoft Defender Suite(旧E5 Security)・Windows Enterprise E5に含まれ、M365 E3テナントには「Defender for Endpoint P2 add-on」として単体追加が可能です。
Plan 1とPlan 2の機能比較表
主要機能のPlan別搭載状況を以下にまとめました。
| 機能カテゴリ | Plan 1 | Plan 2 |
|---|---|---|
| 次世代の保護(Antivirus) | ○ | ○ |
| 攻撃面の縮小(ASR) | ○ | ○ |
| Web保護・デバイス制御 | ○ | ○ |
| 手動の応答アクション | ○ | ○ |
| エンドポイントでの検出と対応(EDR) | − | ○ |
| Advanced Hunting(KQL) | − | ○ |
| 脅威と脆弱性の管理(TVM) | − | ○ |
| 自動調査および対応(AIR・2026-09以降は既定AV保護に統合) | − | ○ |
| Microsoft脅威エキスパート(Ask Defender Experts) | − | △(別契約) |
| 自動攻撃の中断・予測シールド | − | ○ |
| カスタムデータ収集 | − | ○ |
この比較から分かるのは、「予防だけで足りる」か「侵入後の調査・自律封じ込めまで欲しい」かでプランが分かれるという点です。ランサムウェア攻撃や内部不正の発生リスクを想定するなら、EDRとAIRが含まれるPlan 2が本線になります。
どちらを選ぶかの判断軸
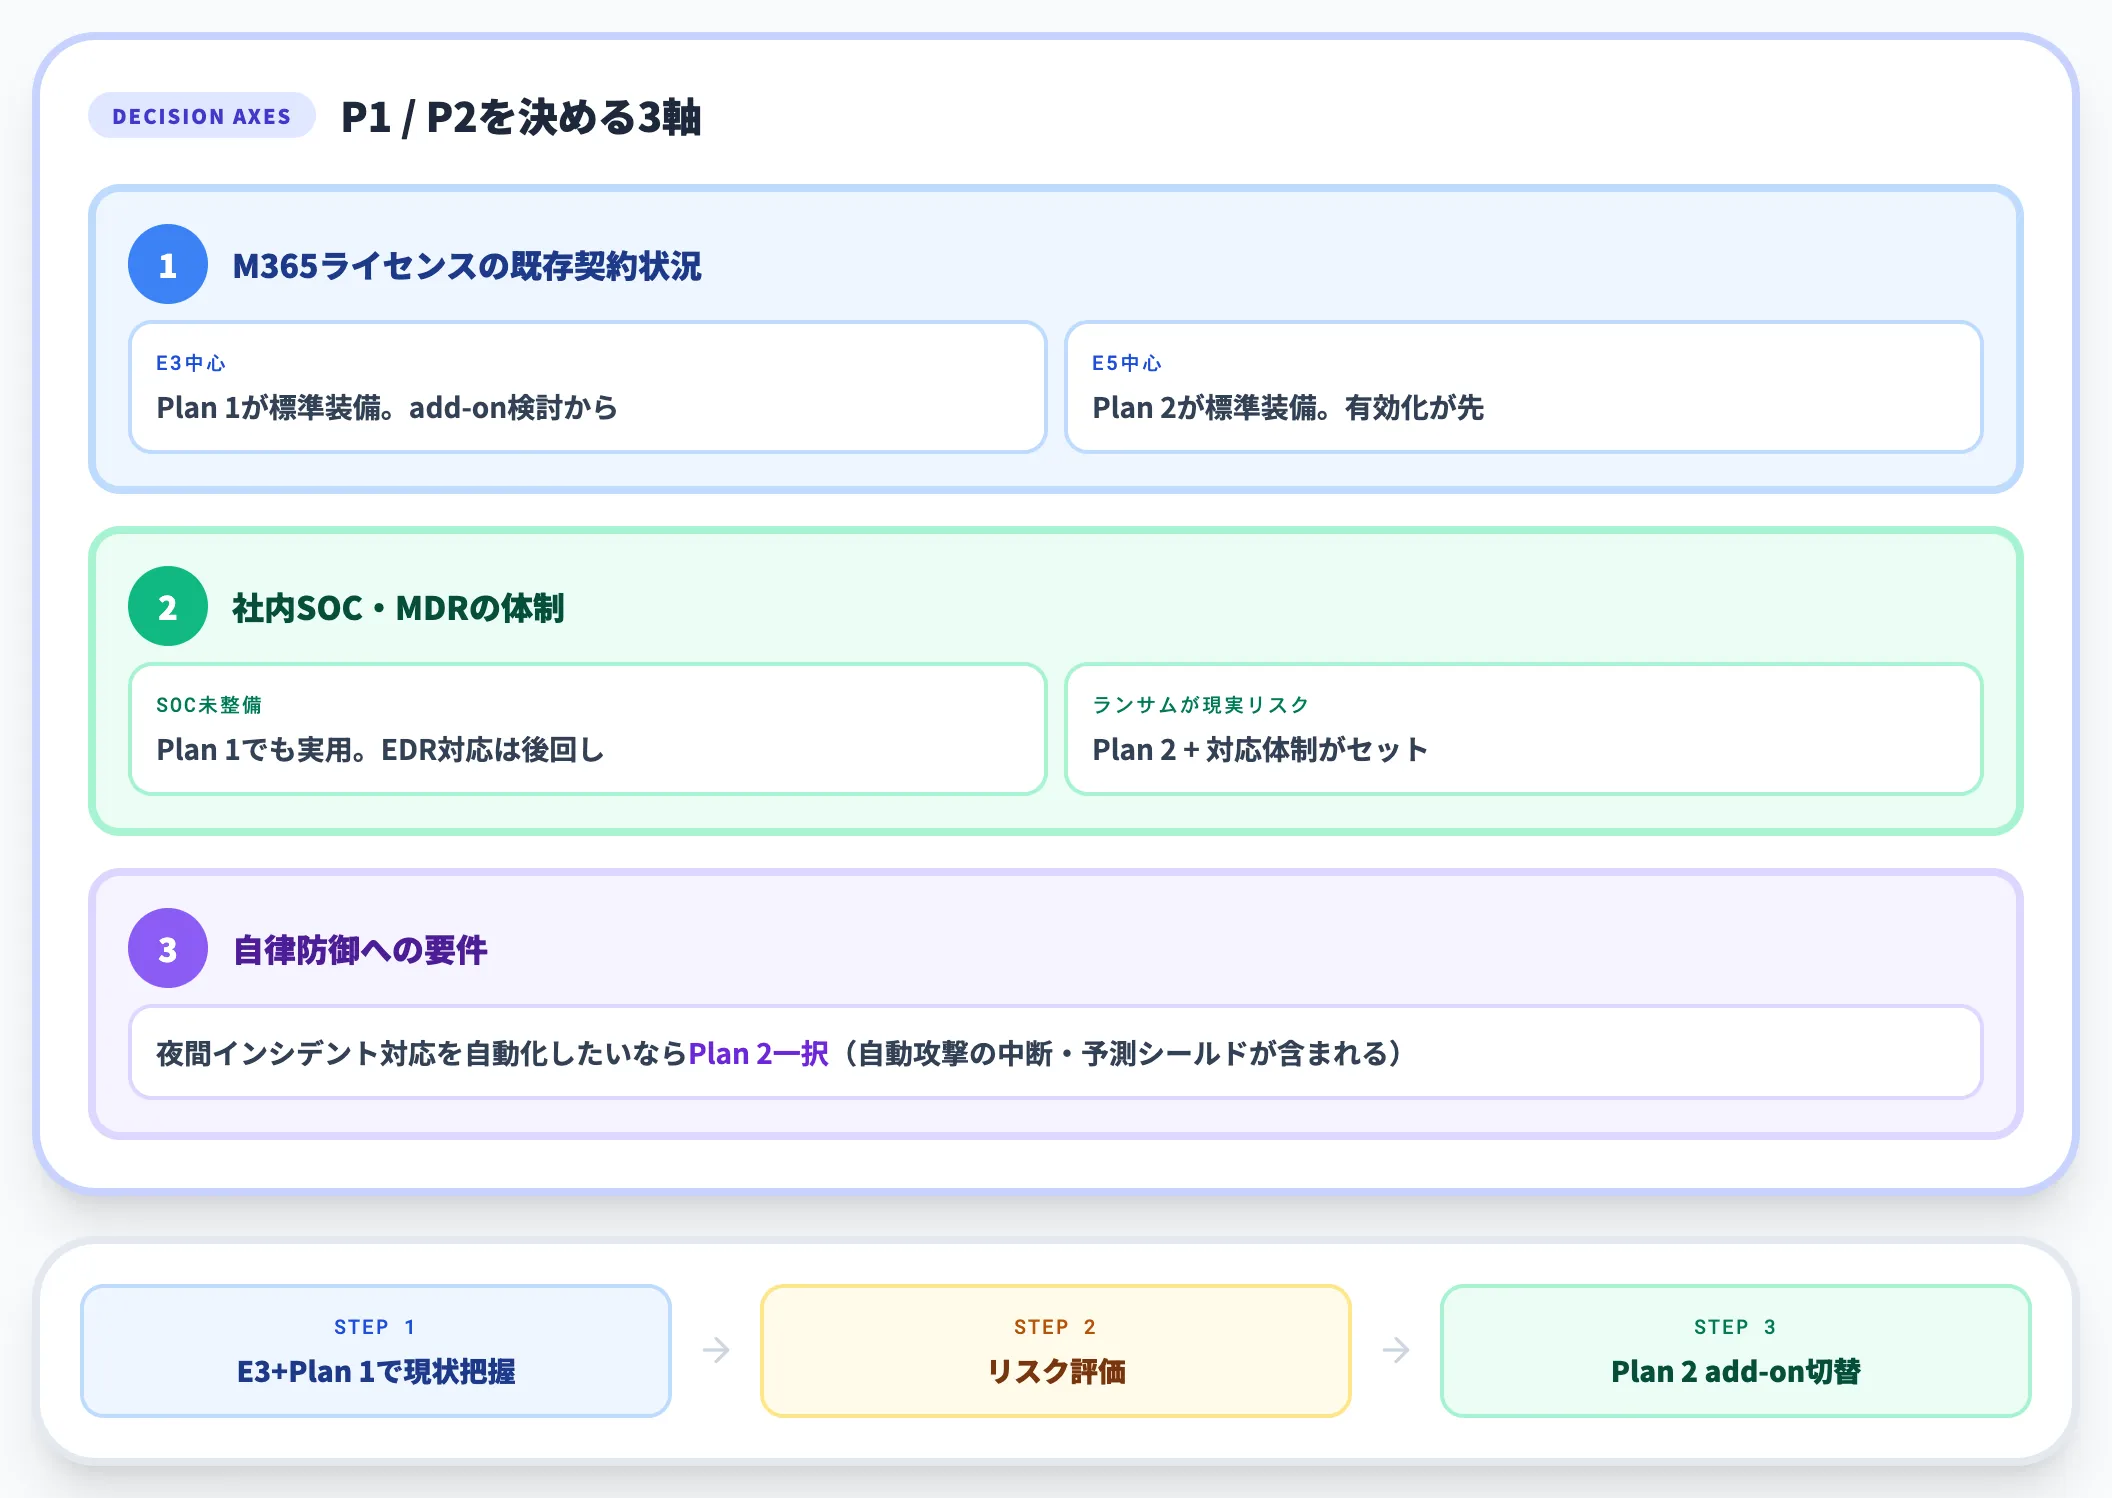
Plan 1とPlan 2のどちらを選ぶかは、以下の3軸で考えます。
- M365ライセンスとの既存契約状況
E3中心ならPlan 1が最初から入っており、Plan 2 add-onが必要かを判断するところから始まる。E5中心ならPlan 2が標準装備なのでPlan 1に落とす理由はない
- 社内SOC・MDRの体制
SOCがなくEDRのアラートに対応できないならPlan 1でも実用になる場面はあるが、ランサムウェアが現実リスクなら対応体制とセットでPlan 2が必要
- 自律防御への要件
自動攻撃の中断・予測シールドで「夜間のインシデント対応を自動化したい」ならPlan 2一択
実務的な使い分けとしては、M365 E5既契約ならPlan 2がすでに利用可能なので有効化するのが先、E3のみならまずPlan 1で現状把握→必要に応じてPlan 2 add-onに切り替え、という段階導入が現実的です。
Microsoft Defender for Endpointの料金プラン
Defender for Endpointはサブスクリプション型です。
本セクションの単価は、Microsoft公式製品ページおよび主要CSPパートナー・ライセンス解説ページの公開情報を参照した2026年10月時点の参考値です。
スタンドアロン価格(2026年10月時点)
Defender for Endpointを単体で契約する場合の価格は以下のとおりです。
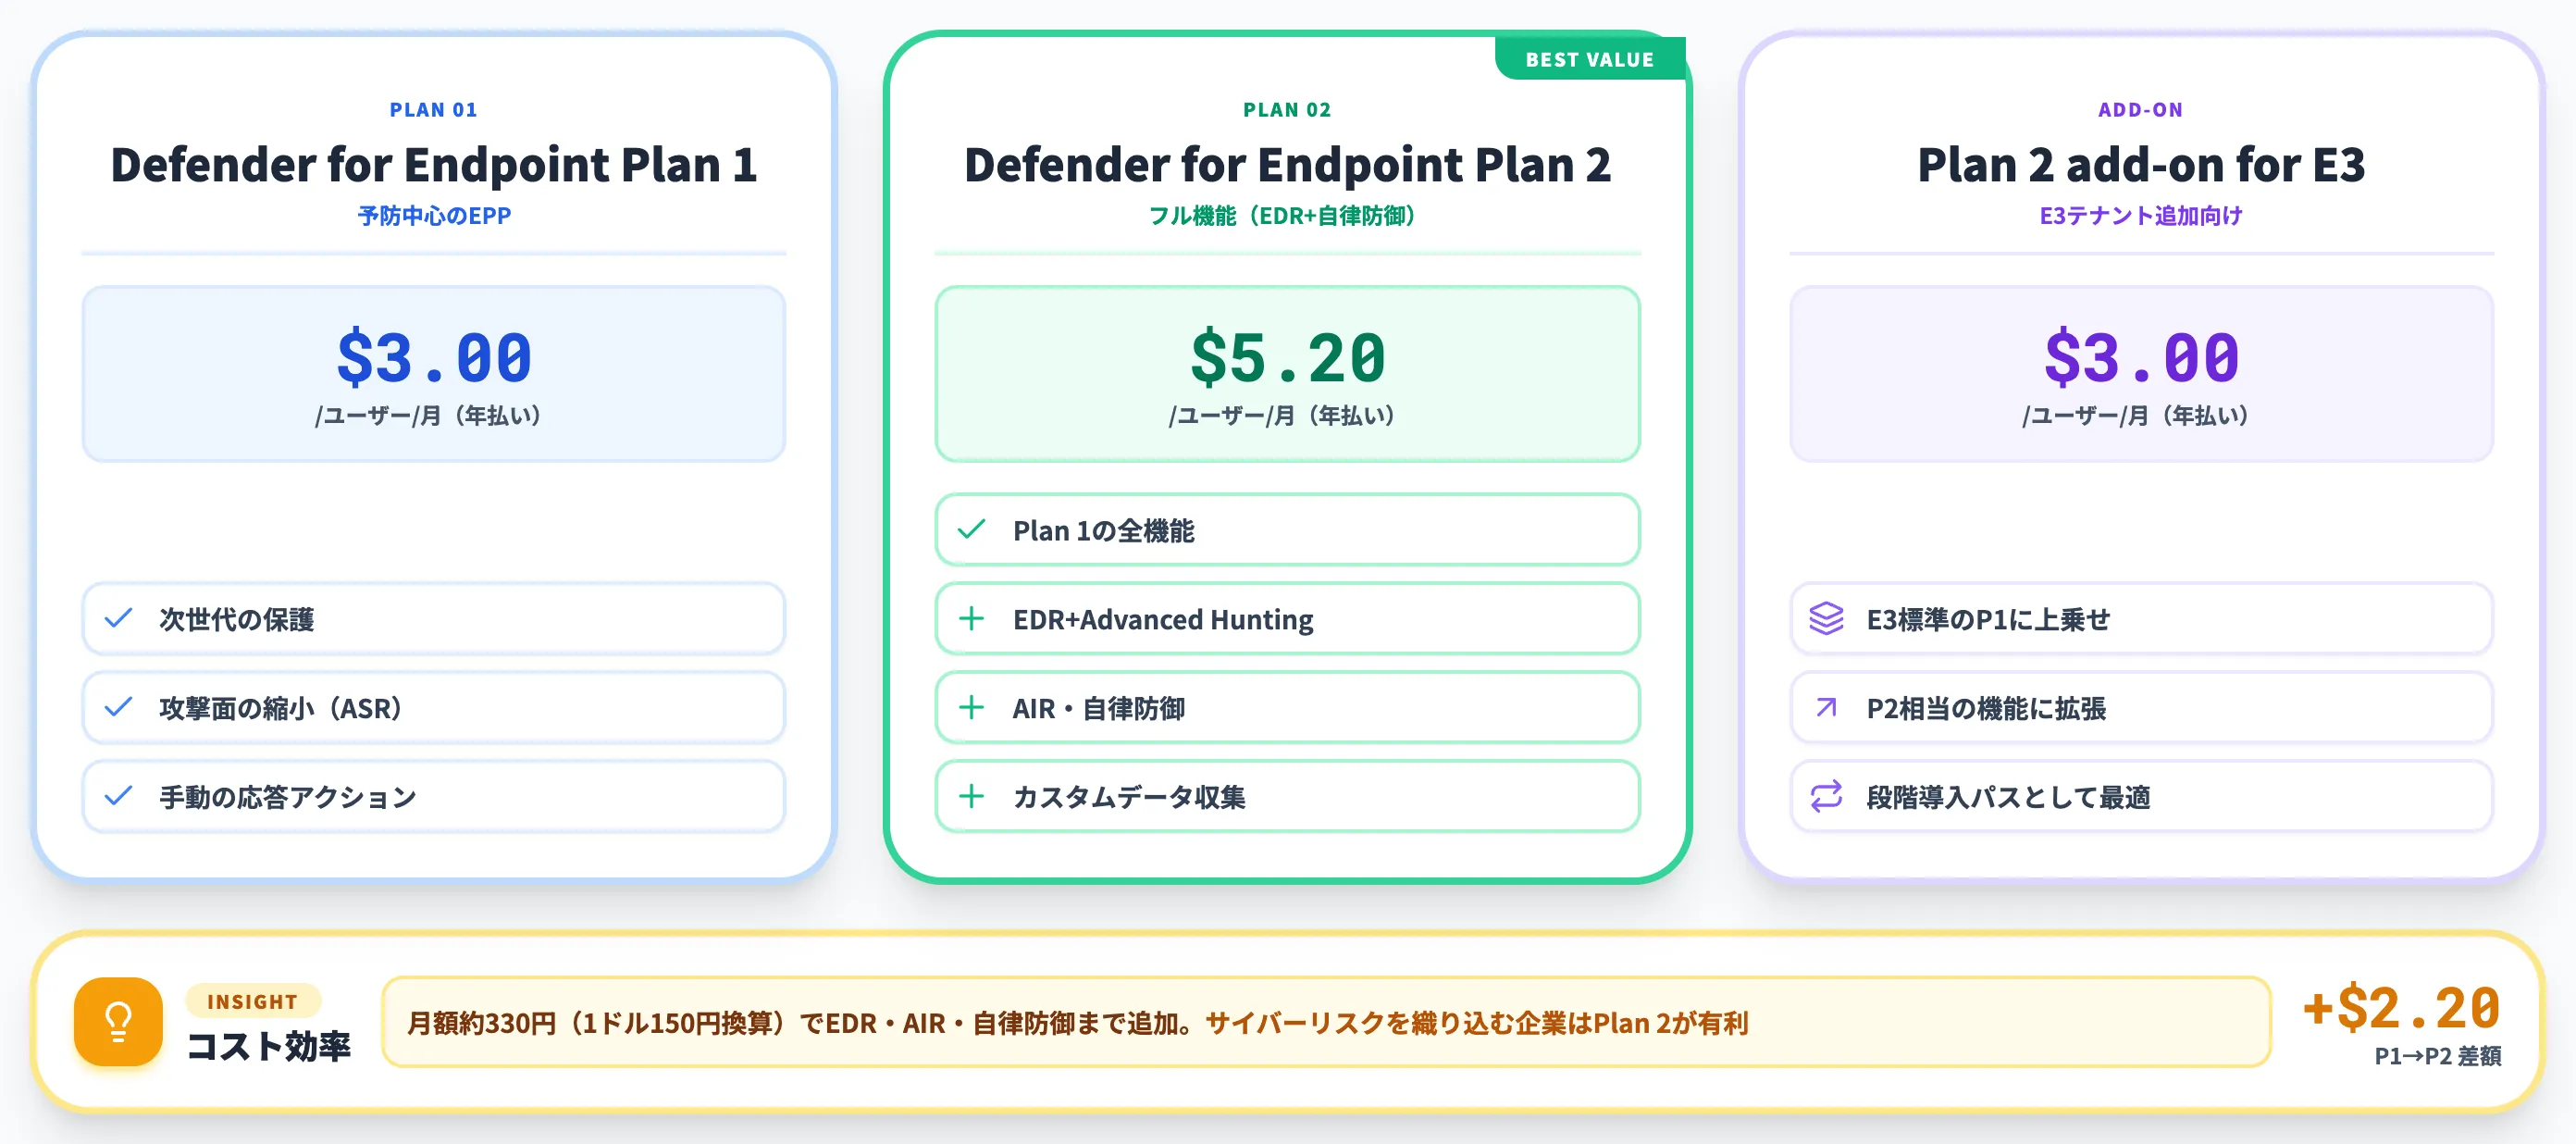
| プラン | 価格(ユーザー/月、年払い) | 対象ユーザー種別 |
|---|---|---|
| Defender for Endpoint Plan 1 | $3.00 | ユーザー単位の課金 |
| Defender for Endpoint Plan 2 | $5.20 | ユーザー単位の課金 |
| Plan 2 add-on for Microsoft 365 E3 | $3.00 | E3テナントへの追加 |
この表で特に重要なのは、Plan 1とPlan 2の差額は$2.20/ユーザー/月という点です。1ユーザーあたり月額約330円(1ドル150円換算)の追加でEDR・Advanced Hunting・AIR・自律防御が付くため、サイバーリスクを織り込む企業ではPlan 2選択がコスト効率上有利に働きます。
含まれるMicrosoftライセンス
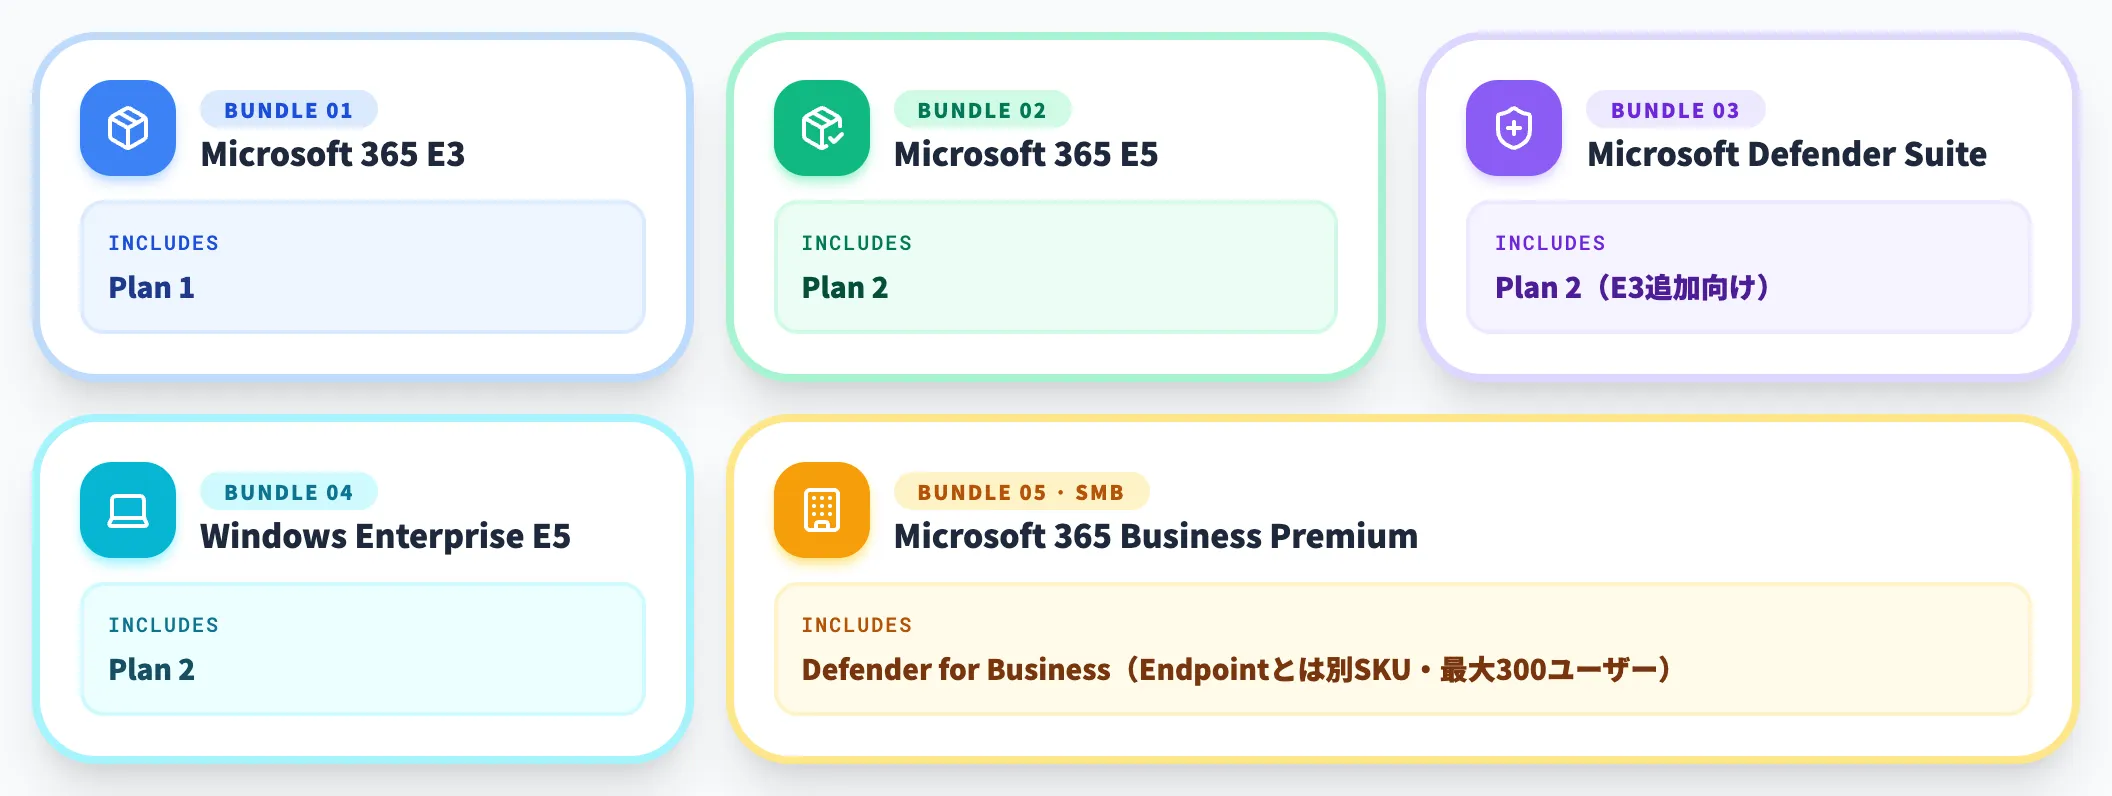
Defender for EndpointはMicrosoft 365の各ライセンスに標準で含まれる形でも提供されます。
-
Microsoft 365 E3
Plan 1を含む
-
Microsoft 365 E5
Plan 2を含む
-
Microsoft Defender Suite(旧Microsoft 365 E5 Security add-on)
Plan 2を含む(E3テナントへのセキュリティ機能追加向け)
-
Windows Enterprise E5
Plan 2を含む
-
Microsoft 365 Business Premium
Defender for Businessを含む(Defender for Endpointとは別製品、後述)
Microsoft 365 E5(Teams付き)は2026年7月1日の価格改定で$60.00/ユーザー/月(年払い)となり、Defender for Endpoint Plan 2単体の$5.20の約11.5倍ですが、E5にはOffice 365 E5・EMS E5・Power BI Pro・Teams Phoneなど多数の上位サービスが含まれるため、E5全体として評価するのが前提です。
ユーザー数別の年間費用試算
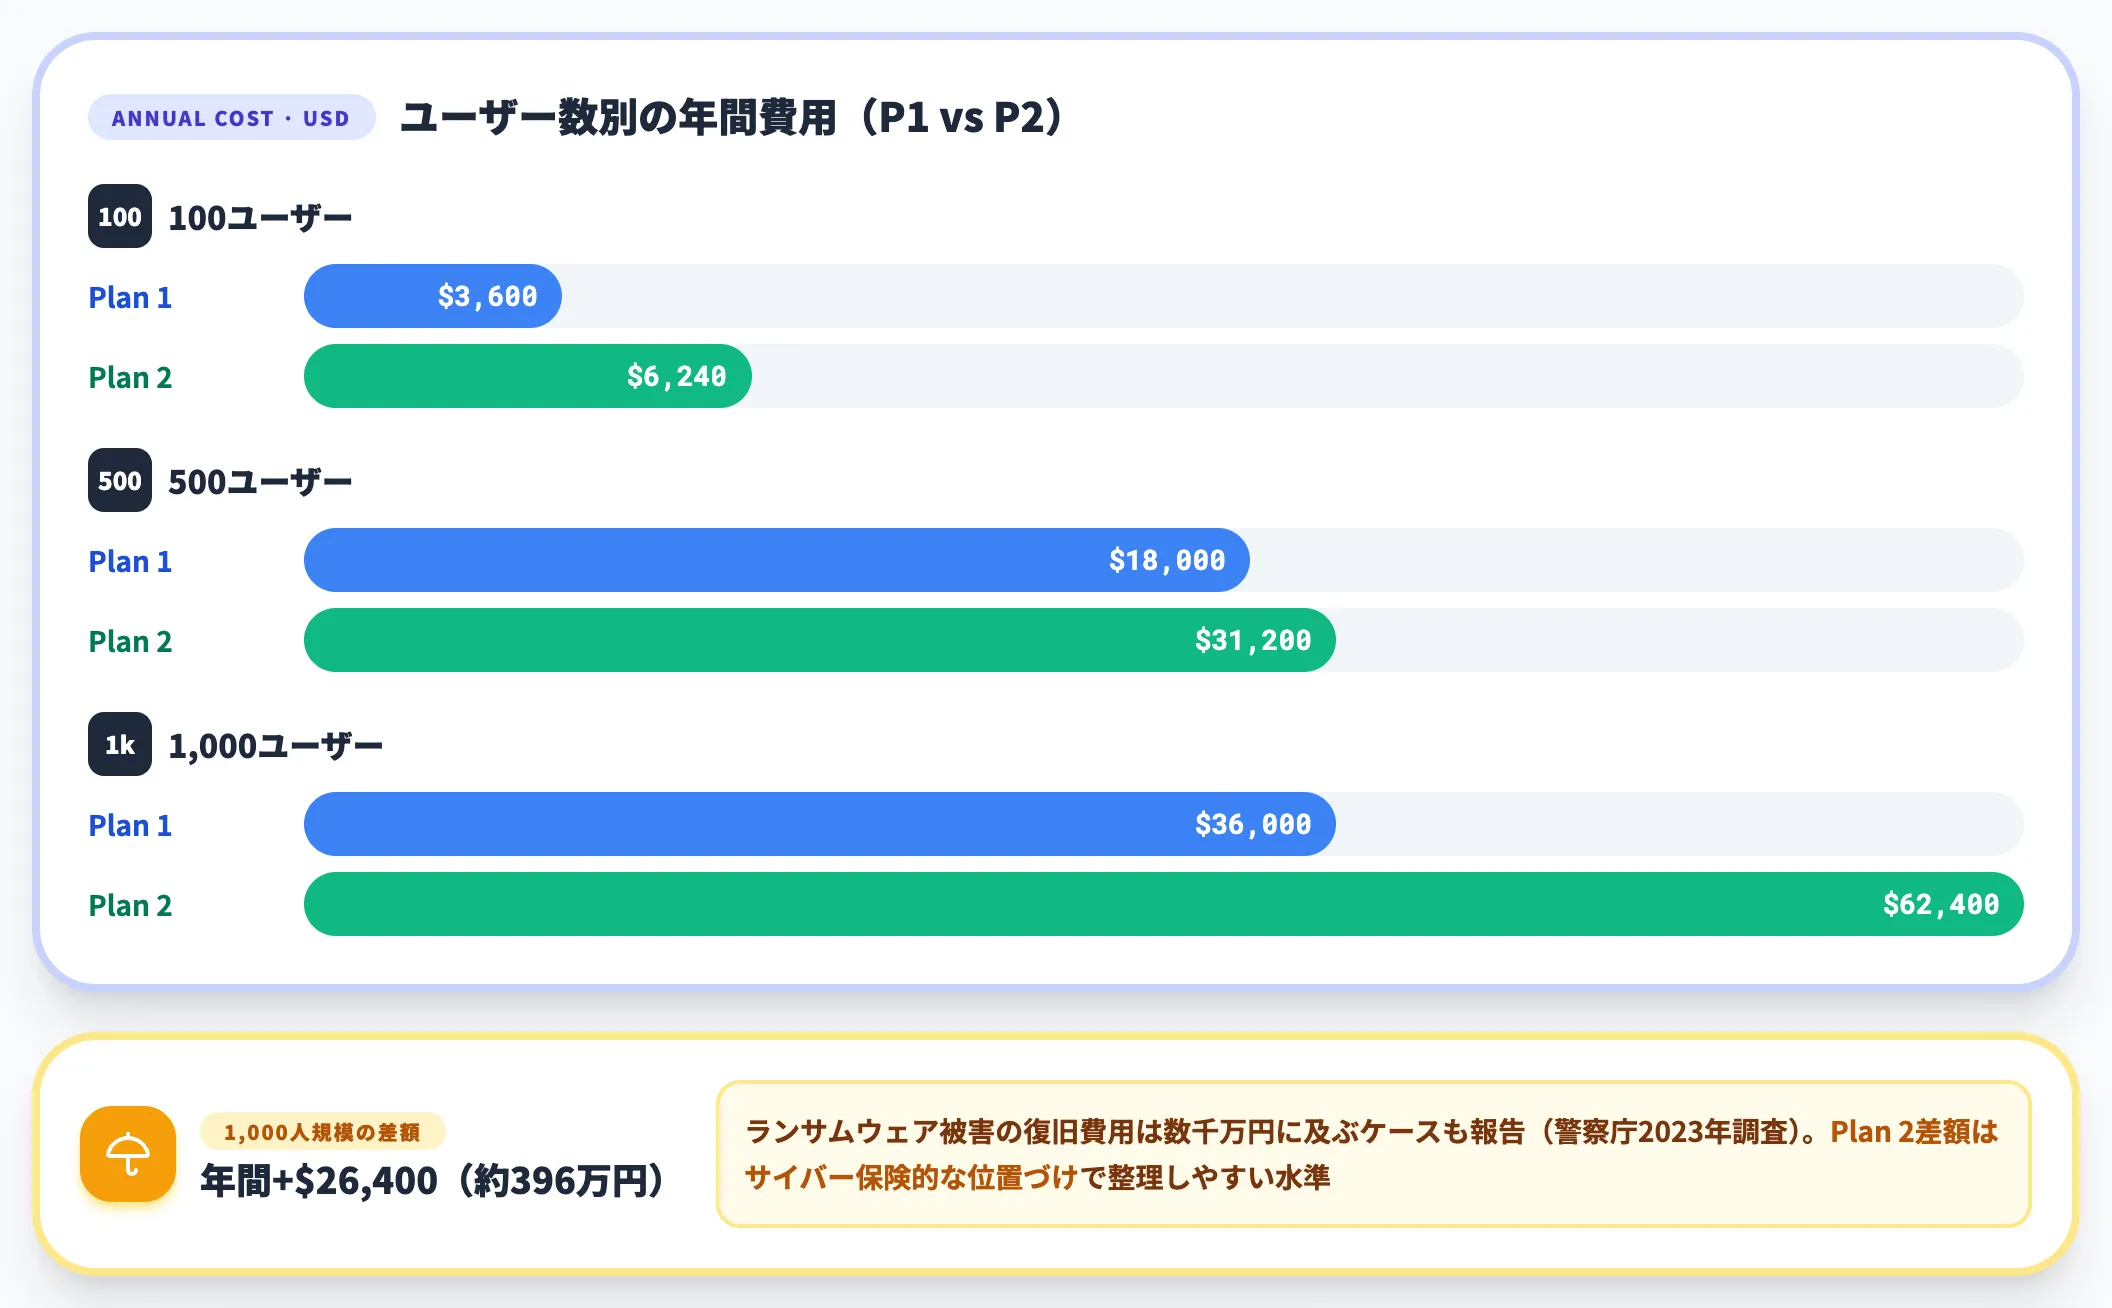
想定ユーザー数ごとの年間ライセンス費用の試算は以下のとおりです(前掲の参考単価ベース、USD→JPY換算は参考値)。
| ユーザー数 | Plan 1(年額) | Plan 2(年額) |
|---|---|---|
| 100人 | $3,600 | $6,240 |
| 500人 | $18,000 | $31,200 |
| 1,000人 | $36,000 | $62,400 |
Plan 1とPlan 2の差額を見ると、1,000人規模で年間$26,400(1ドル150円換算で約396万円)が「EDR・Advanced Hunting・自動調査修復・自律防御の追加投資」として乗る形になります。ランサムウェア被害の復旧費用は警察庁の2023年調査でも数千万円に及ぶケースが報告されており、Plan 2差額は保険的な位置づけで整理しやすい水準です。
サーバーライセンスは別立て
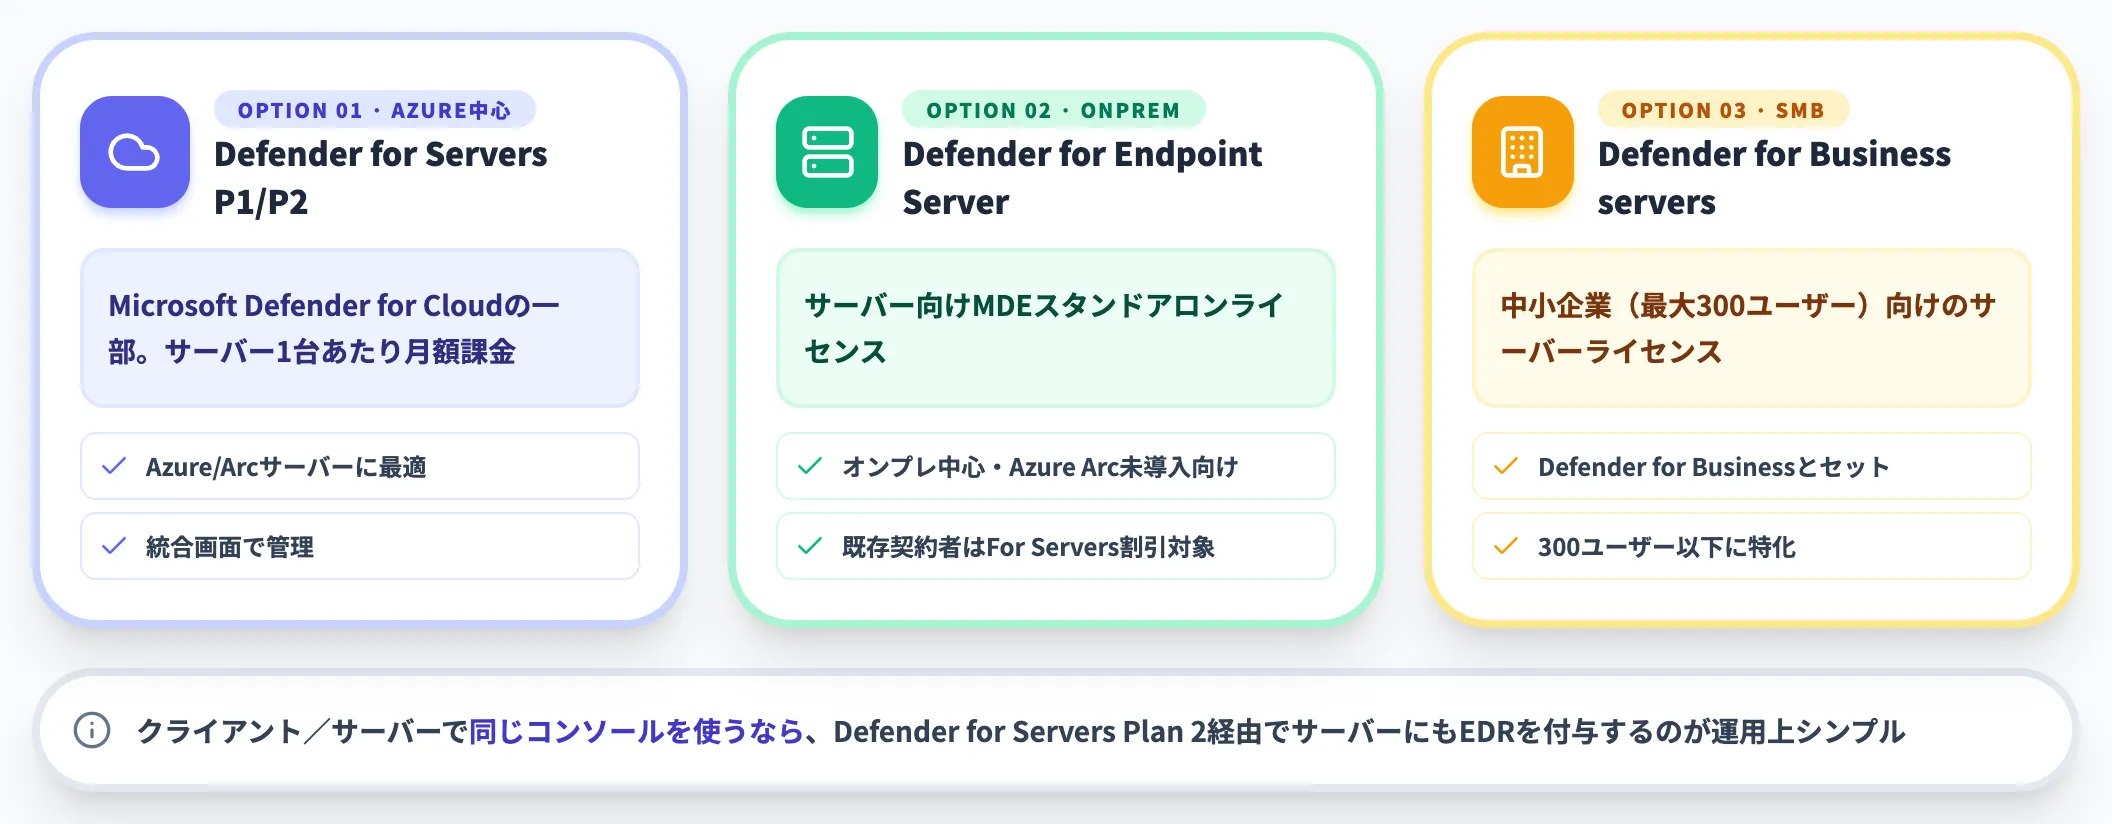
Defender for Endpoint Plan 1・Plan 2はクライアントデバイス向けで、サーバーのオンボードには別のサーバーライセンスが必要です。選択肢は以下の3つです。
-
Microsoft Defender for Servers Plan 1 / Plan 2
Microsoft Defender for Cloud の一部として提供(サーバー1台あたり月額課金)
-
Microsoft Defender for Endpoint Server
サーバー向けスタンドアロンライセンス
-
Microsoft Defender for Business servers
中小企業(最大300ユーザー)向けのサーバーライセンス
Microsoft Defender for Endpoint for Serversライセンスをすでに保有しているテナントは、Defender for Servers契約時にサーバー保護の割引が適用される場合があります。クライアント/サーバーで同じコンソールを使うなら、Defender for Servers Plan 2経由でDefender for EndpointのEDR機能をサーバーに付与するのが運用上シンプルです。
Microsoft Defender for EndpointとDefender for Business・他社EDRの違い
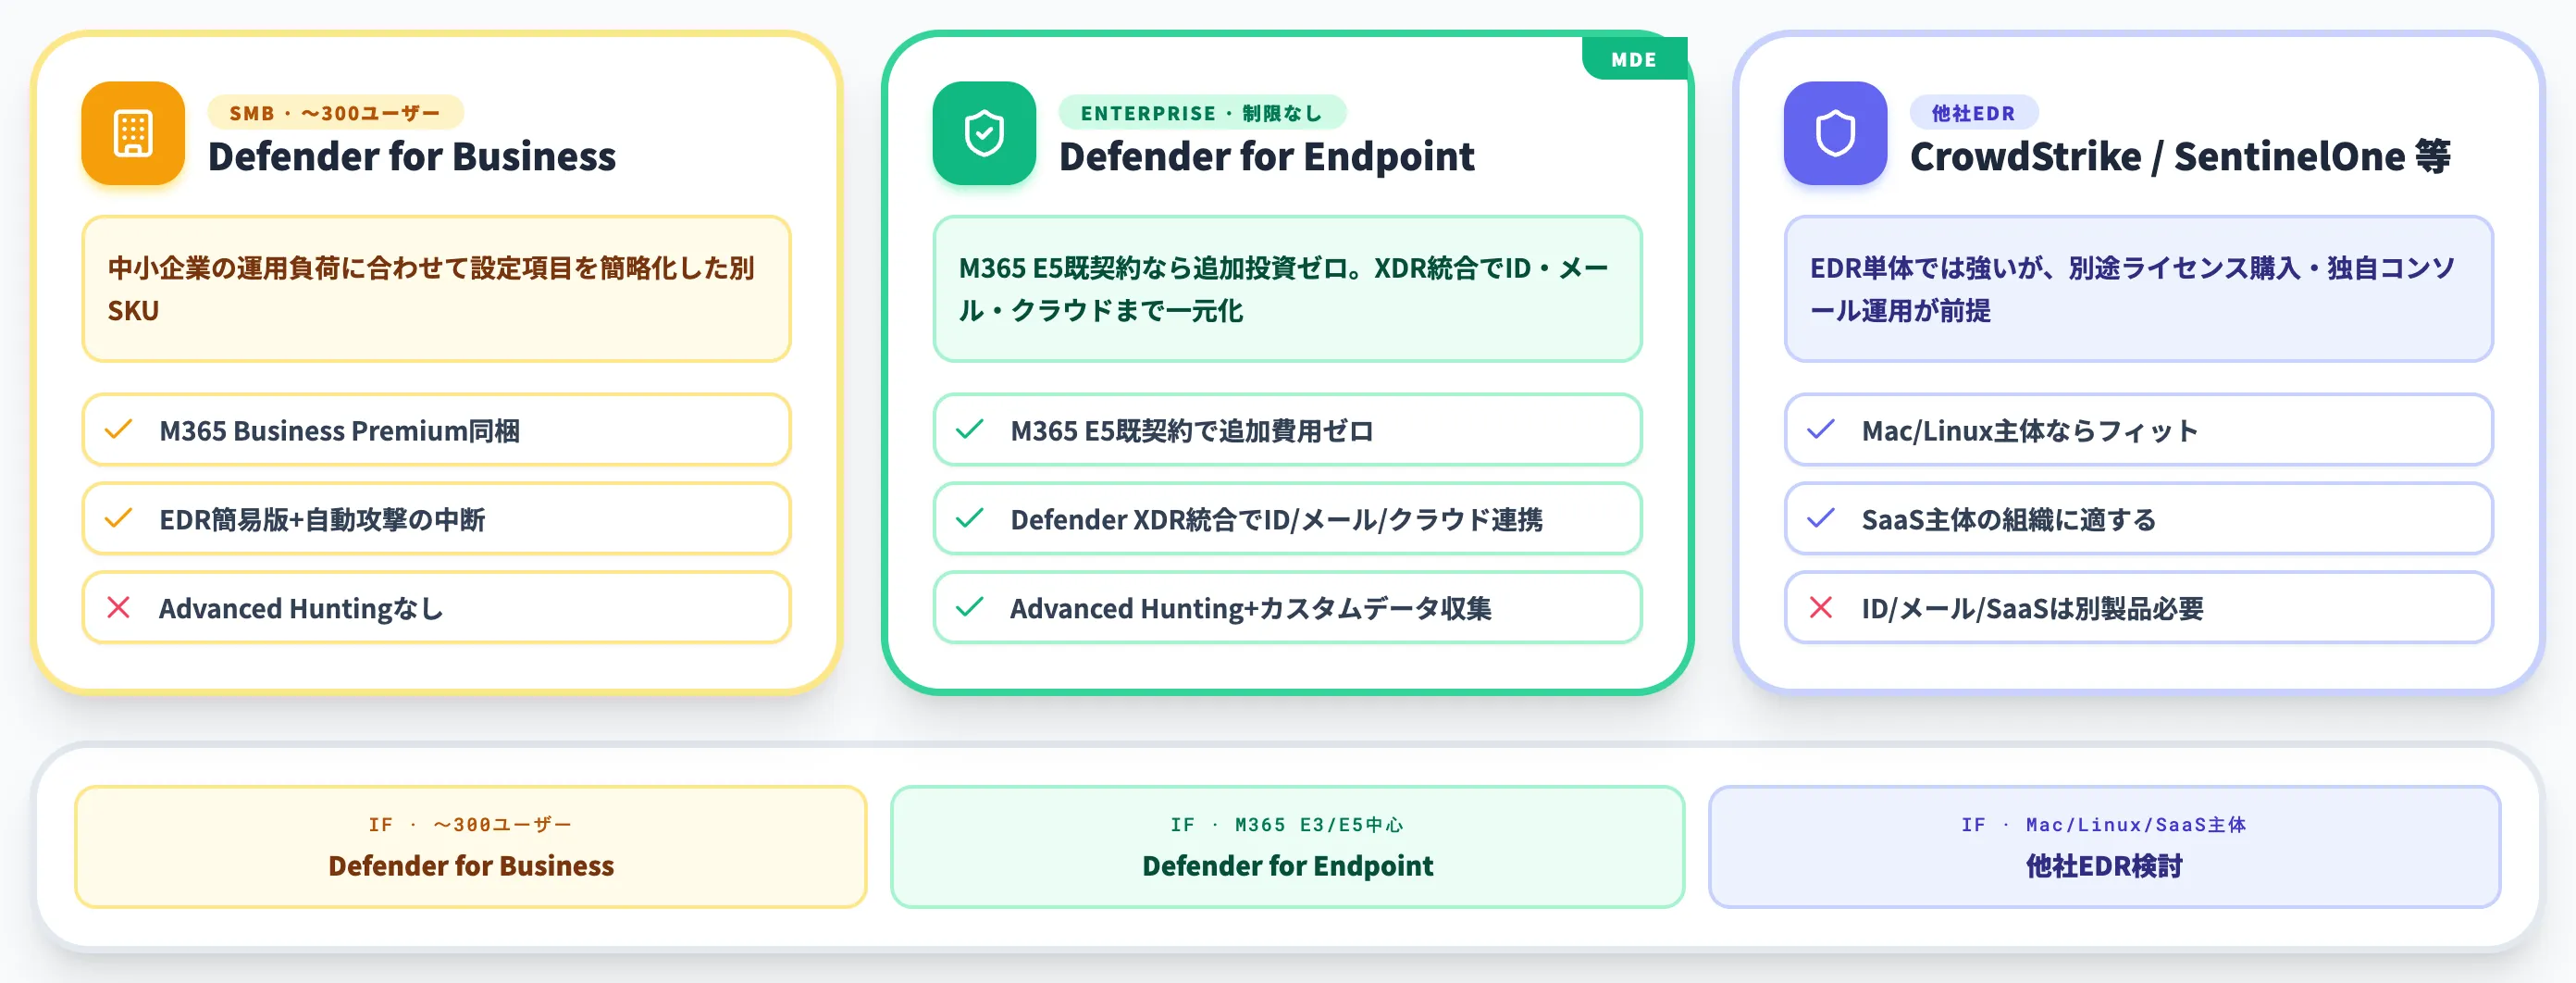
エンドポイント防御の選定で迷う主要な比較軸は、「Microsoft内でDefender for EndpointとDefender for Businessのどちらを選ぶか」と「CrowdStrike・SentinelOne等の他社EDRとどう棲み分けるか」の2軸です。
本セクションでそれぞれ整理します。
Defender for Businessとの違い
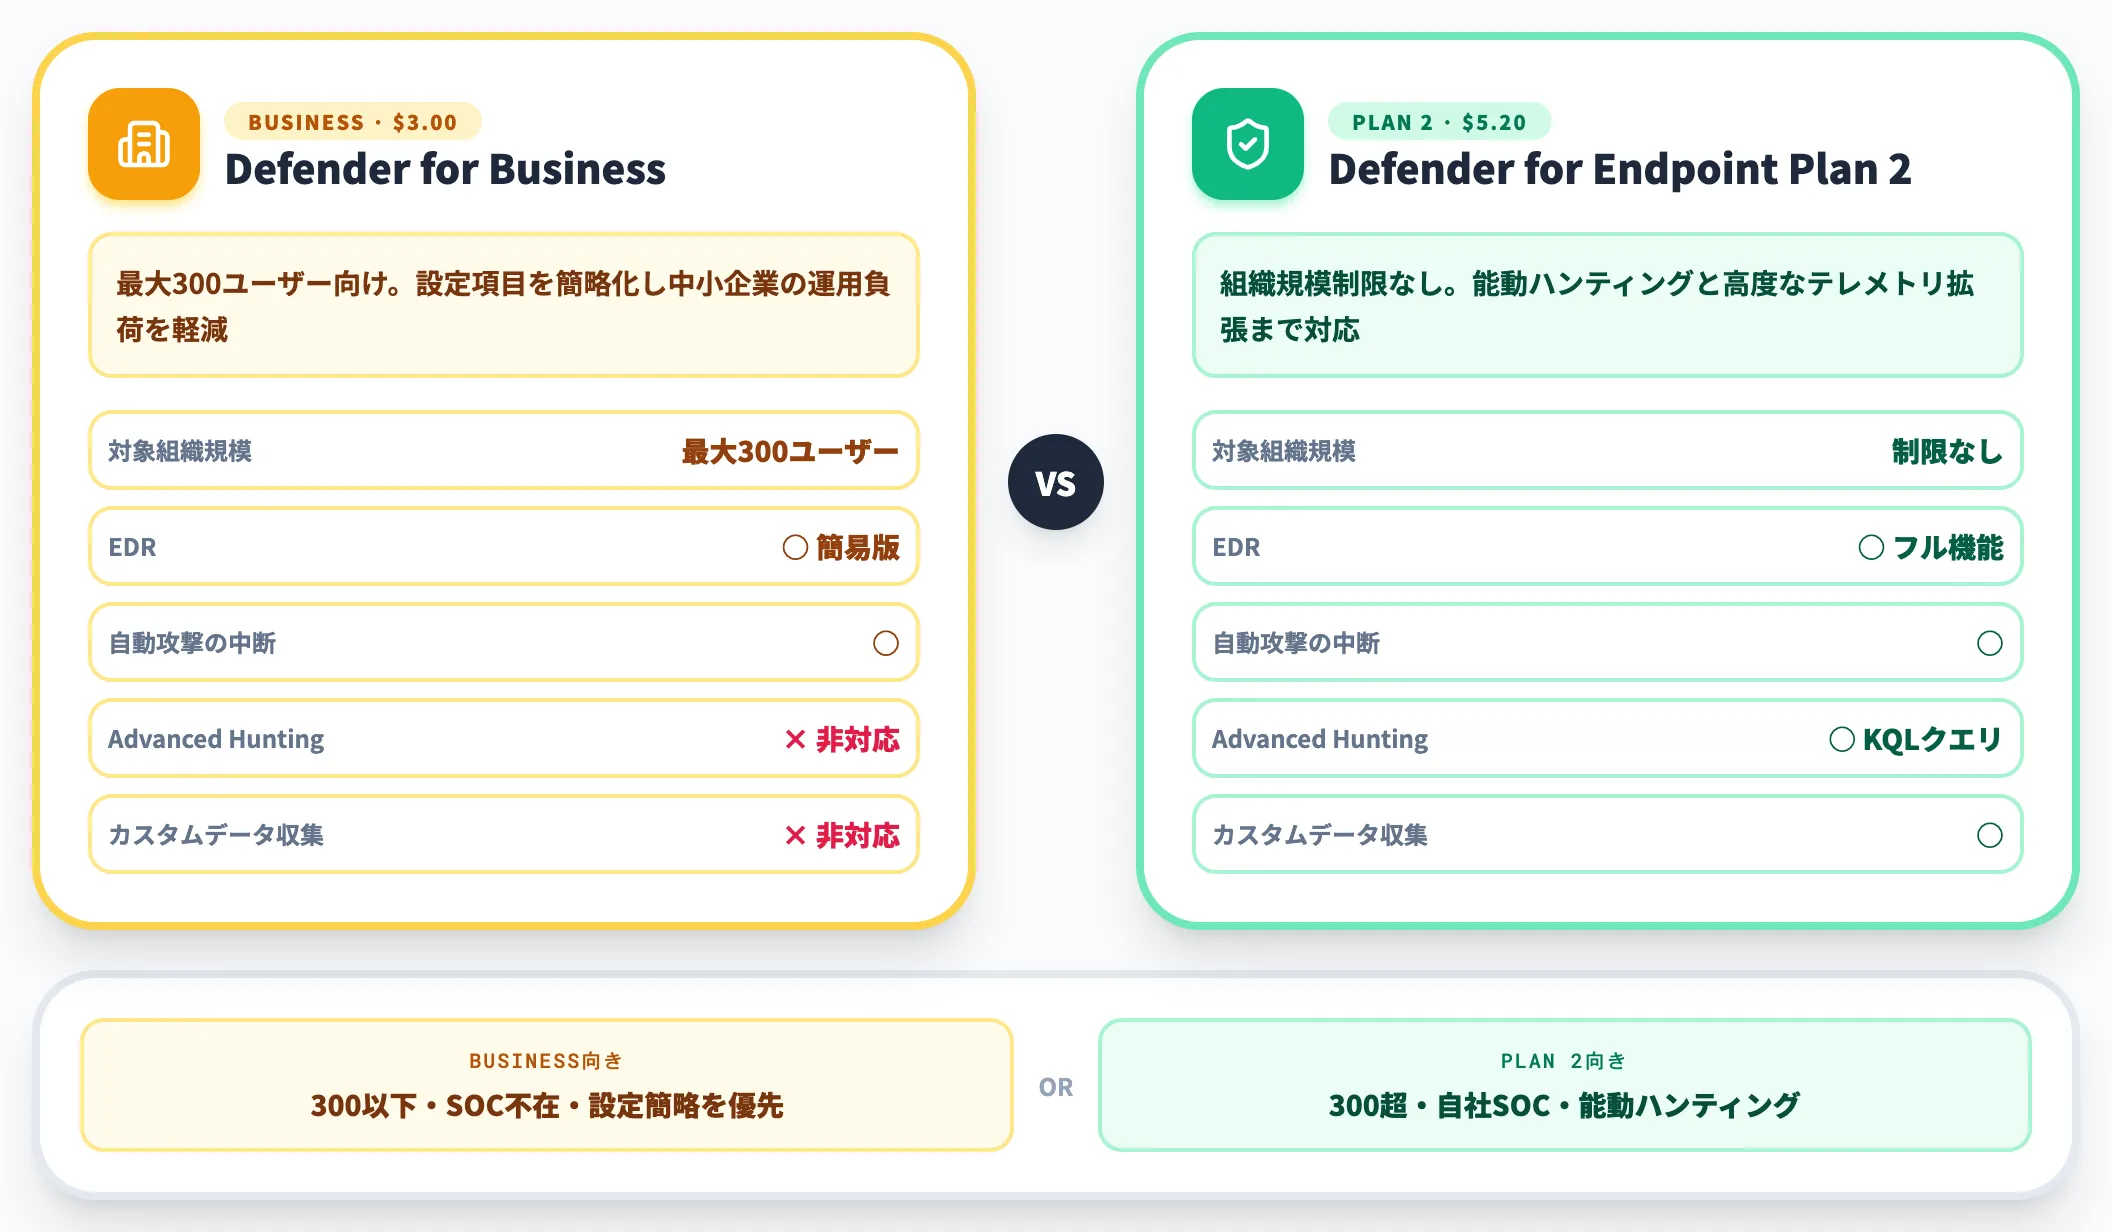
Microsoft Defender for Businessは、Microsoft 365 Business Premiumに含まれる中小企業向けEDRです。Defender for Endpointを機能縮退させた「廉価版」ではなく、中小企業の運用負荷に合わせて設定項目を簡略化した別SKUという位置づけになります。
主な違いは以下のとおりです。
| 項目 | Defender for Business | Defender for Endpoint Plan 2 |
|---|---|---|
| 対象組織規模 | 最大300ユーザー(300ユーザーを含む) | 制限なし |
| 価格 | $3.00/ユーザー/月(単体・年払い) / M365 Business Premium同梱 | $5.20/ユーザー/月(スタンドアロン・年払い) |
| EDR | ○(簡易版) | ○(フル機能) |
| 自動攻撃の中断 | ○ | ○ |
| 自動調査および対応 | ○ | ○ |
| Advanced Hunting(KQL) | − | ○ |
| カスタムデータ収集 | − | ○ |
| 高度な設定カスタマイズ | 制限あり | フル対応 |
特に差が出るのがAdvanced Hunting・カスタムデータ収集の有無で、「過去30日のテレメトリをKQLでクエリして能動的に脅威を探す」運用を想定するなら、Defender for Businessでは対応できません。Defender for Businessは中小企業の運用負荷を下げるための機能縮退と設定簡略化が入っており、能動ハンティングや高度なテレメトリ拡張はPlan 2の領域に残されています。
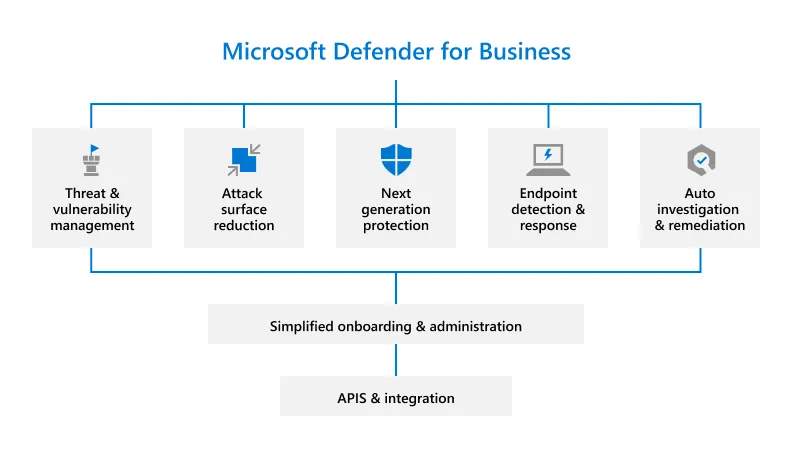
Microsoft Defender for Businessに含まれる5つの保護機能——TVM/ASR/次世代保護/EDR/AIR(出典:Microsoft Learn)
実務的な選定軸は明快で、300ユーザー以下・社内に専任SOCがない中小企業はDefender for Business、300ユーザーを超えるまたは自社SOCで能動的ハンティングを行う組織はDefender for Endpoint Plan 2という振り分けが現実的です。
300ユーザーを境に自動で切り替わるわけではなく、301ユーザーになった時点でライセンスを買い直す運用コストが発生するので、拡大見通しがあるなら最初からPlan 2を選ぶ判断もあります。
他社EDRとの違い
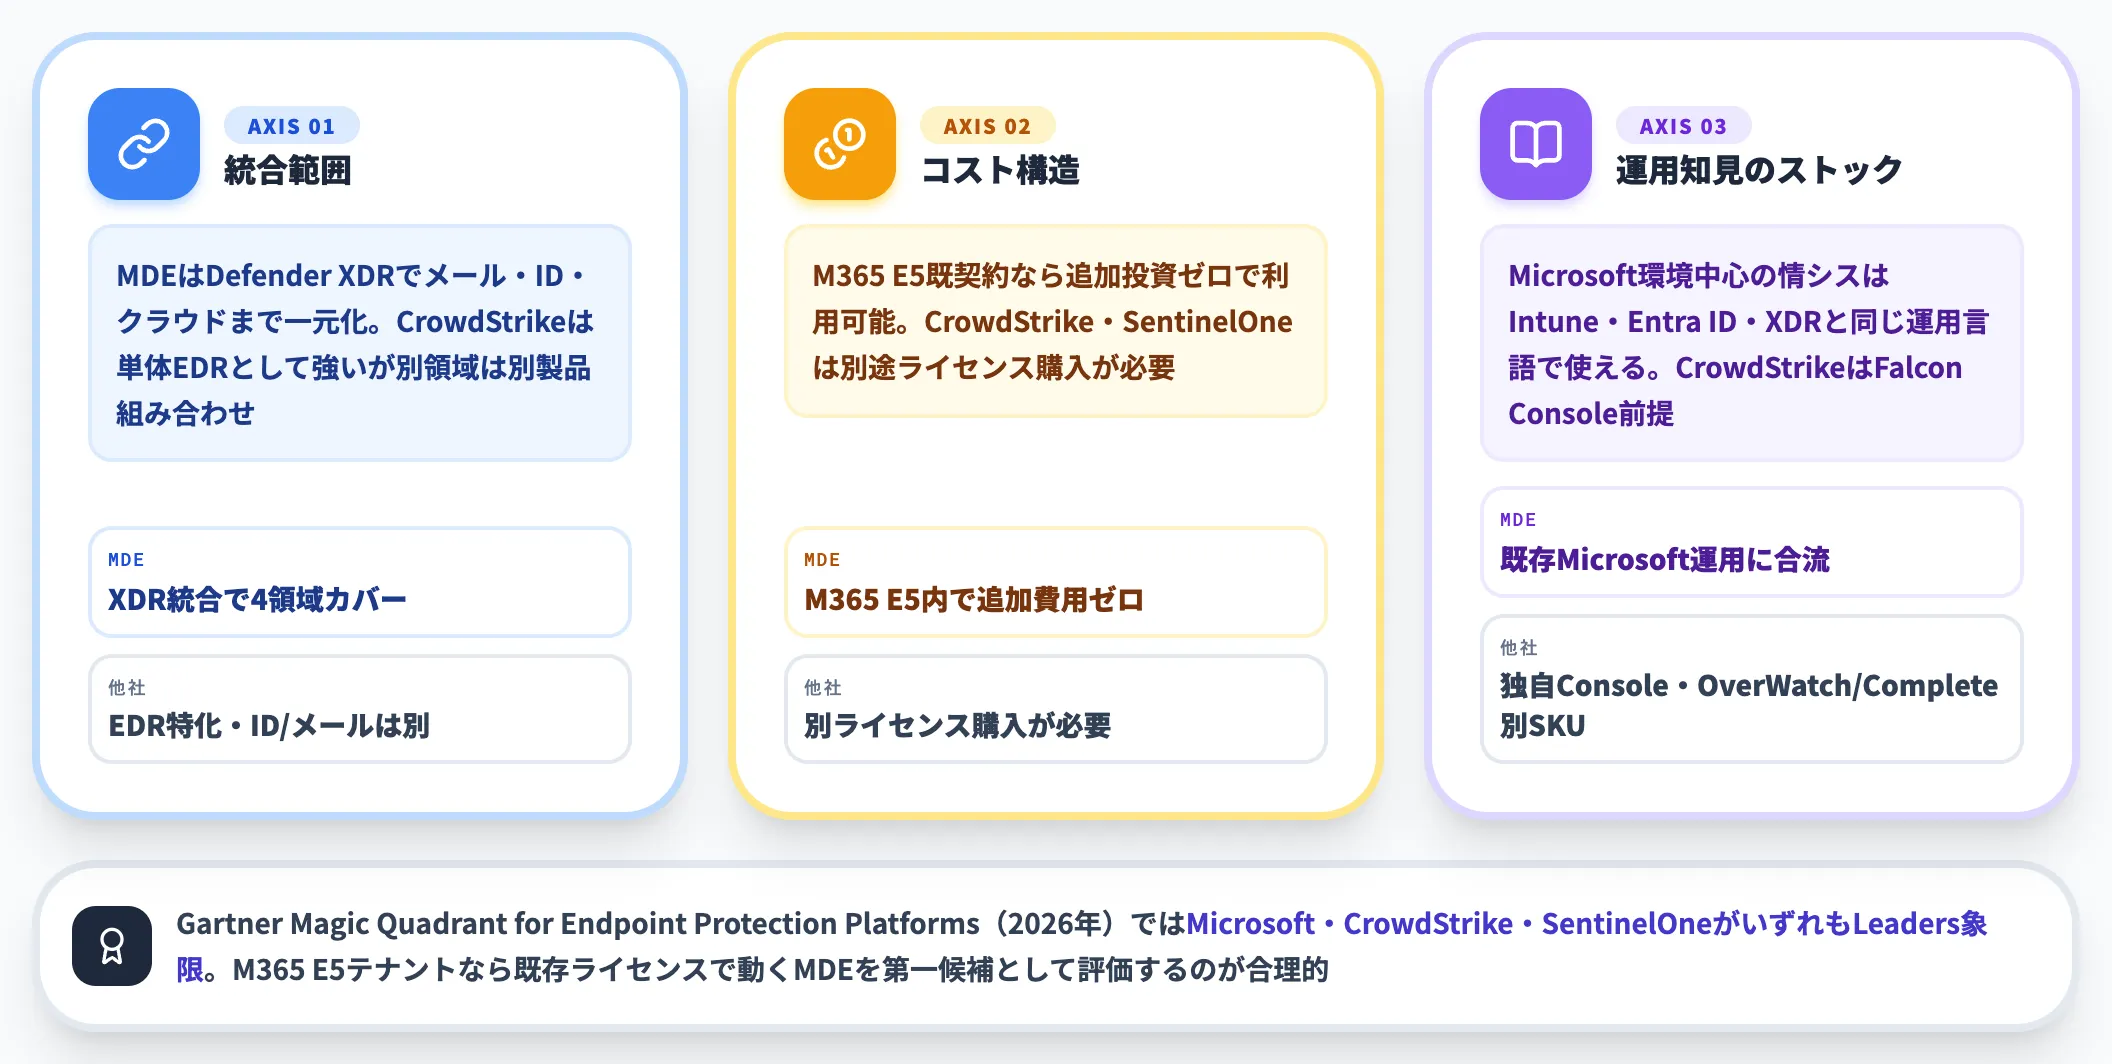
Gartner Magic Quadrant for Endpoint Protection Platforms(2026年)では、Microsoft・CrowdStrike・SentinelOneがいずれもLeadersに位置づけられています。実務的な違いは次の3点に集約されます。
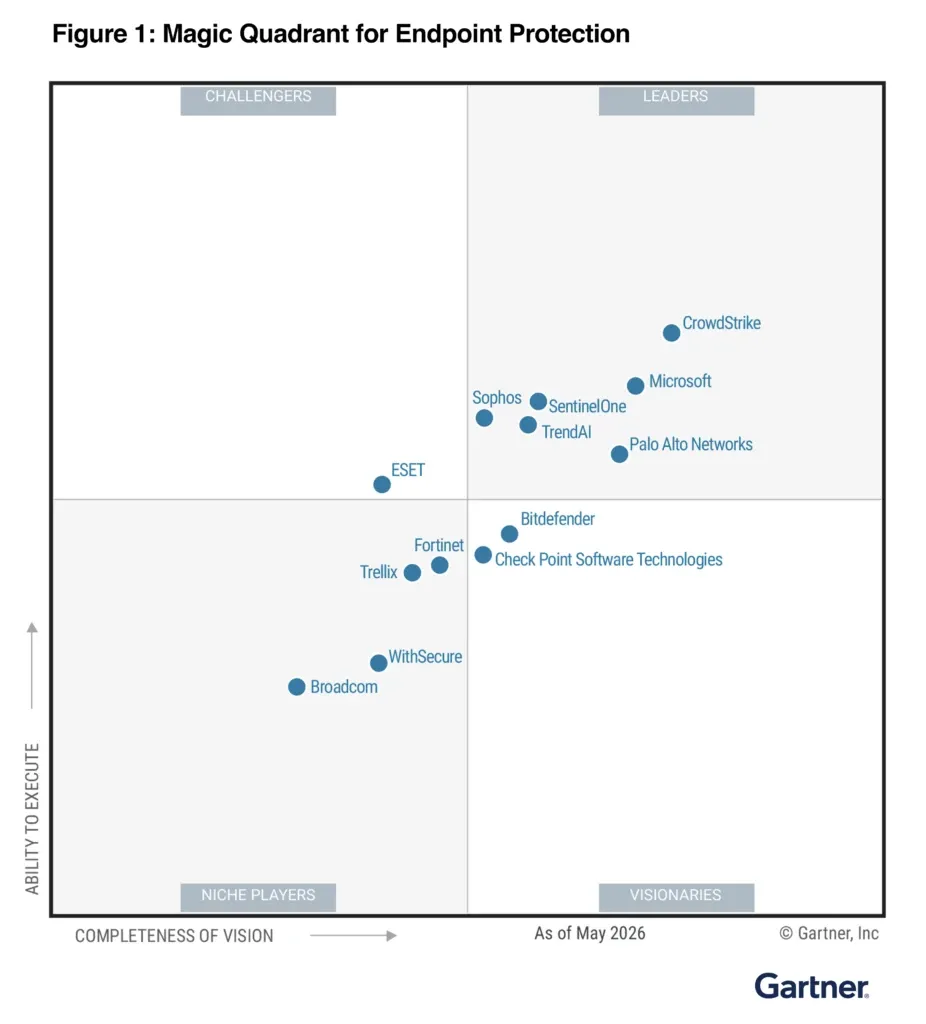
Gartner Magic Quadrant for Endpoint Protection Platforms(2026年5月時点)——MicrosoftはLeaders象限の上部にCrowdStrikeと並んで位置する(出典:Microsoft Security Blog)
-
統合範囲
Defender for EndpointはDefender XDRでメール・ID・クラウドまで一元化。CrowdStrike Falconは単体でもEDR機能は厚いが、ID・メール領域は別製品を組み合わせる
-
コスト構造
M365 E5既契約企業にとってDefender for Endpoint Plan 2は追加投資ゼロで利用可能。CrowdStrike・SentinelOneは別途ライセンス購入が必要
-
運用知見のストック
Microsoft環境中心の情シスはIntune・Entra ID・Defender XDRと同じ運用言語で使える。CrowdStrikeは独自のFalcon Consoleでの運用が前提で、脅威ハンティングはOverWatch、フルMDRはFalcon Completeというように管理サービス層が別SKU化されている
つまりM365 E5/E3テナントを前提に運用する企業では、既存ライセンスで動くDefender for Endpointを第一候補として評価するのが合理的で、CrowdStrike等の他社EDRは「Mac/Linux比率が極端に高い」「Microsoft環境を使わないSaaS主体の組織」「既にCrowdStrikeで統一している」など、特定条件下で優位性が出ます。
Microsoft Defender for Endpointの導入手順
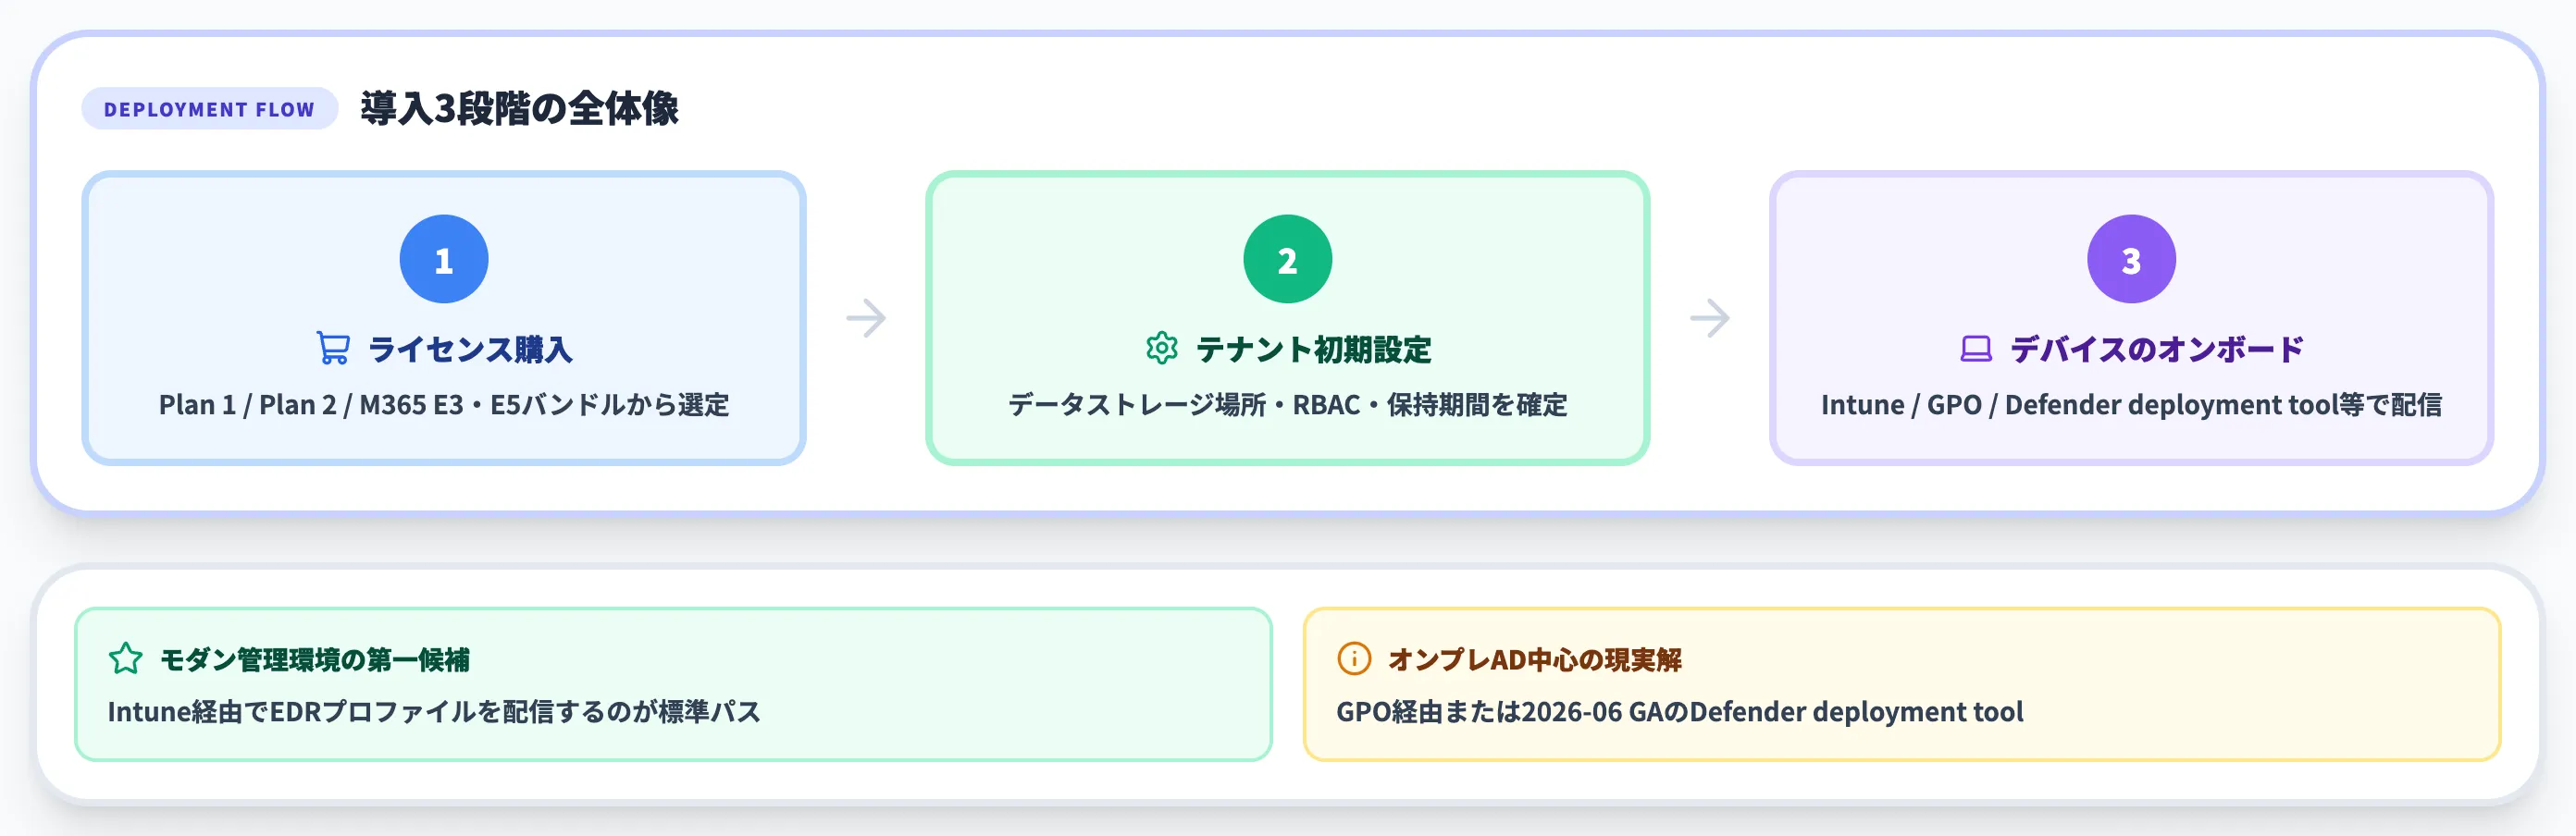
Defender for Endpointの導入は、「ライセンス購入 → テナント初期設定 → デバイスのオンボード」という3段階で進めます。本セクションではオンボード方式の選択肢に重点を置いて整理します。
事前に押さえる前提条件
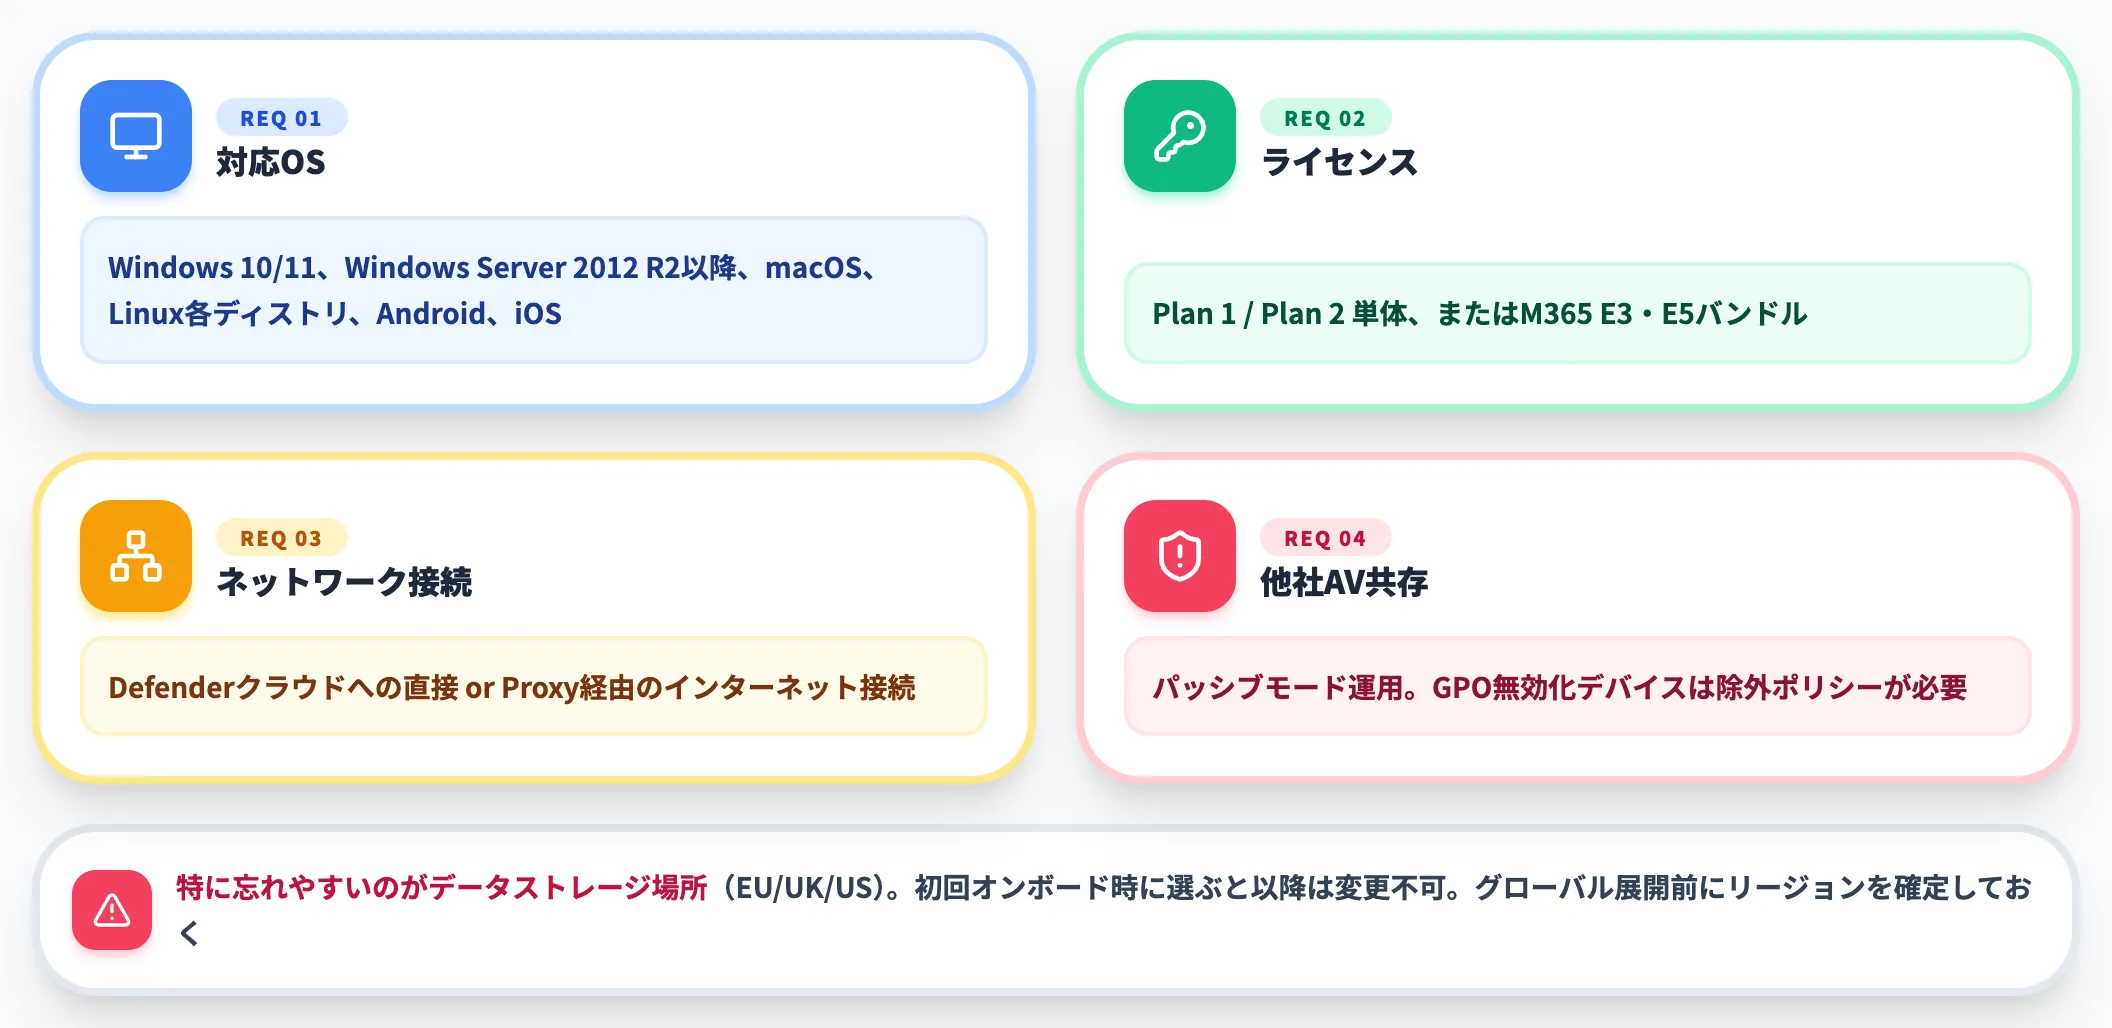
導入前に以下の4点を確認します。
-
対応OS
Windows 10/11、Windows Server 2012 R2以降、macOS、Linux各ディストリ、Android、iOS
-
ライセンス
Plan 1またはPlan 2(またはM365 E3/E5にバンドル)
-
ネットワーク接続
Defender for Endpointクラウドサービスへの直接または Proxy 経由のインターネット接続
-
Microsoft Defender Antivirus
他社AV併用時はパッシブモード運用、GPOで無効化されたデバイスは除外ポリシーが必要
特にネットワーク設計で忘れやすいのがデータストレージ場所の確定です。初回オンボード ウィザードでEU・UK・USのいずれかを選ぶと、以降は変更できません。グローバル展開を想定する組織は、本社リージョンとデータ主権規制を踏まえて事前に決めておく必要があります。
テナントの初期セットアップ
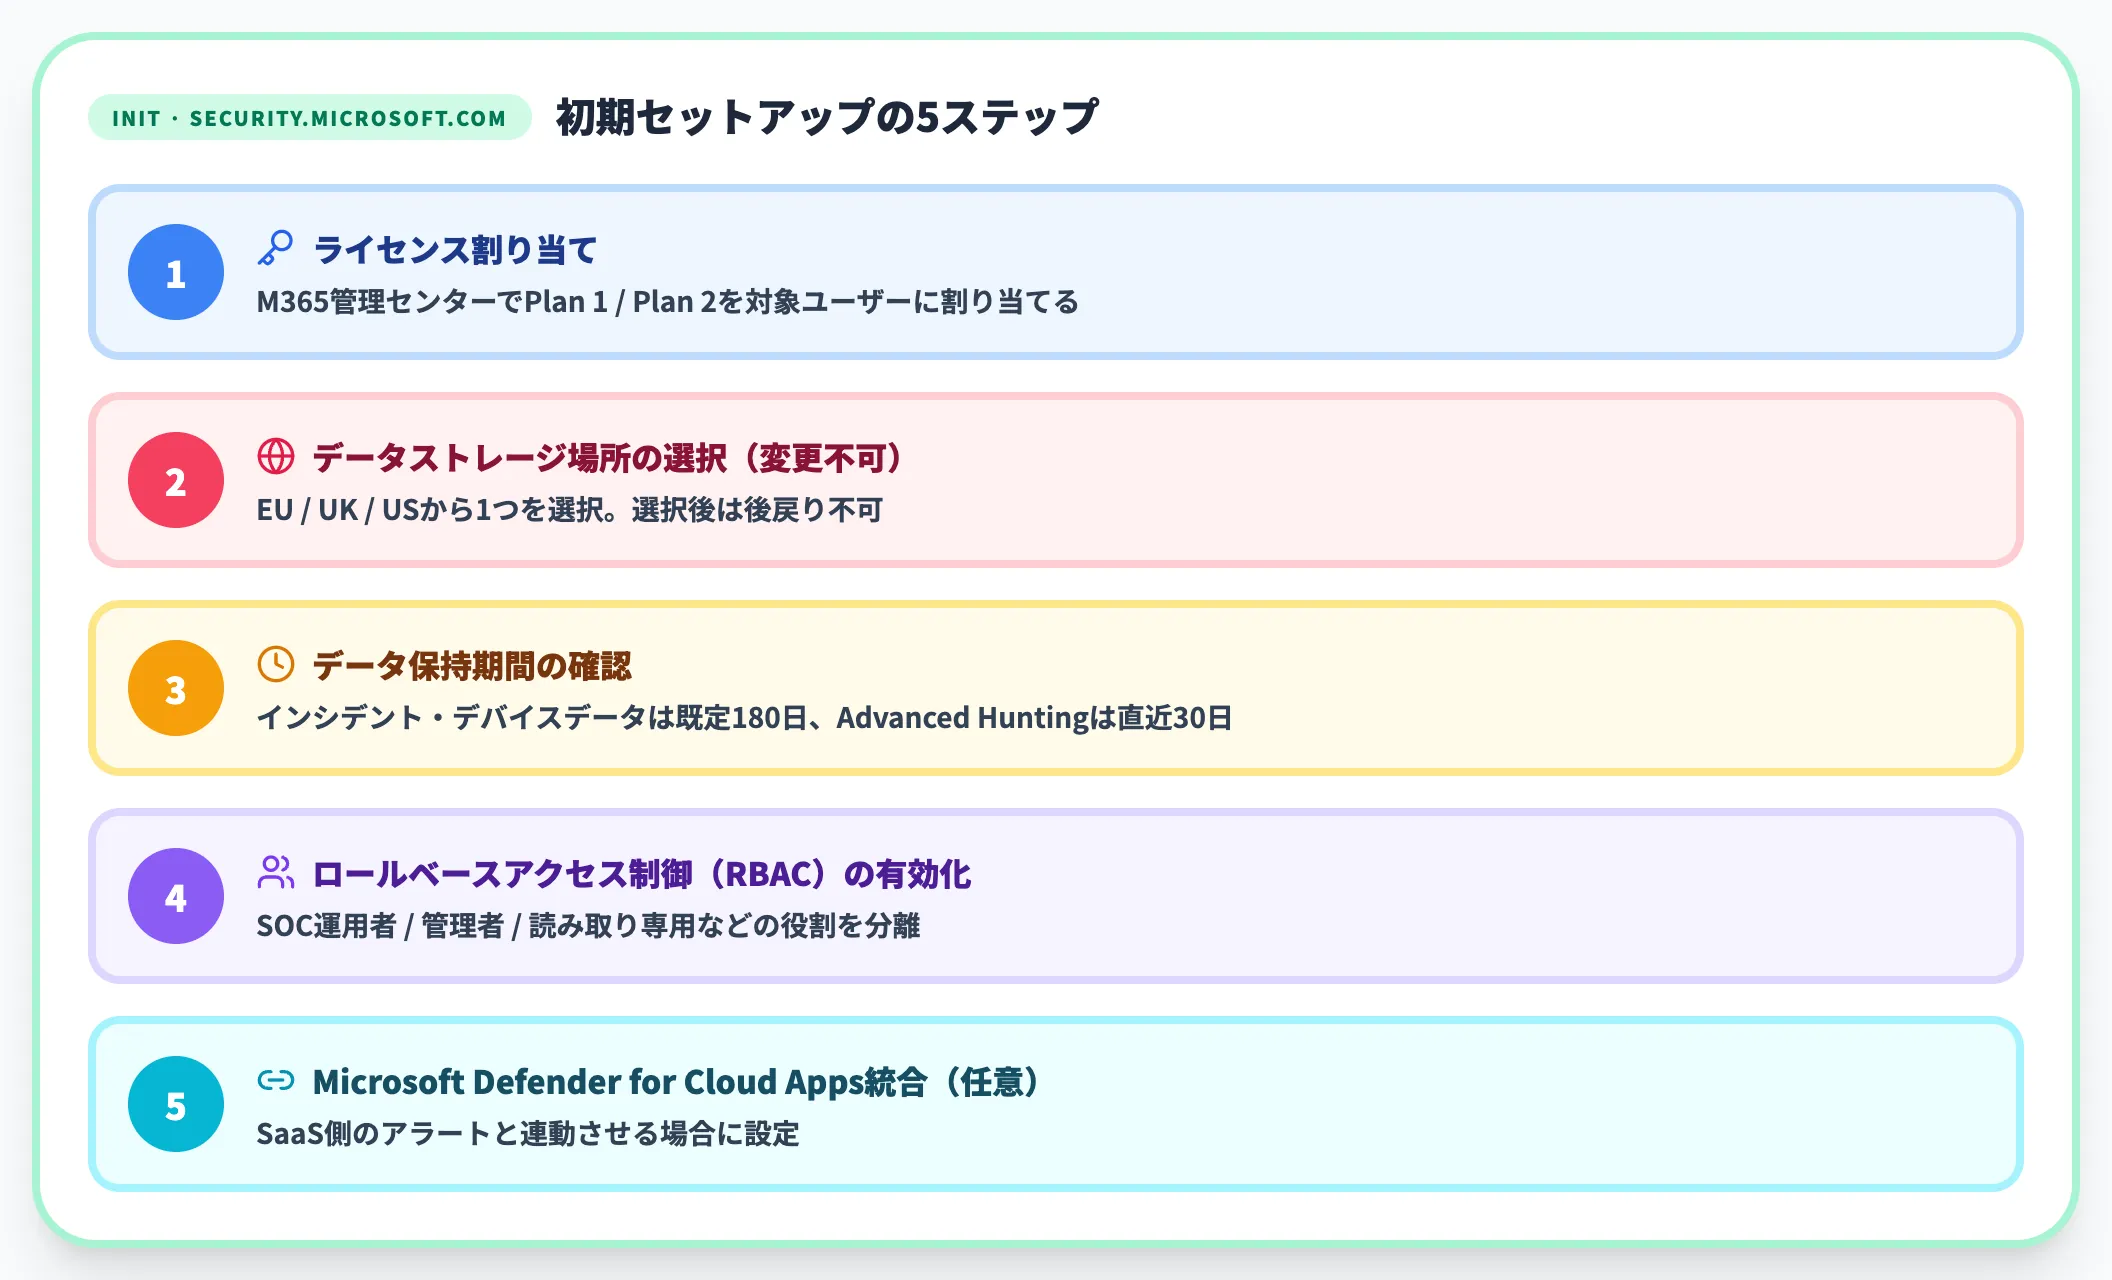
Defender for Endpointポータルはsecurity.microsoft.comに統合されています。初回アクセス時に以下の初期セットアップを完了させます。
- ライセンスの割り当て
Microsoft 365管理センターでPlan 1/Plan 2ライセンスを対象ユーザーに割り当てる
- データストレージ場所の選択
EU・UK・USから選ぶ(変更不可)
- データ保持期間の確認
Microsoft Defenderポータルでのインシデント・デバイスデータは既定180日保持、Advanced Huntingは直近30日分のテレメトリをクエリ可能
- ロールベースアクセス制御(RBAC)の有効化
SOC運用者・管理者・読み取り専用などの役割を分離
- Microsoft Defender for Cloud Appsとの統合
SaaS側のアラートと連動させる場合に設定
これらを済ませたうえで、デバイスのオンボードに進みます。手順ごとの詳細はMicrosoft Learnのオンボードガイドに沿って行うのが安全です。
デバイスのオンボード方式
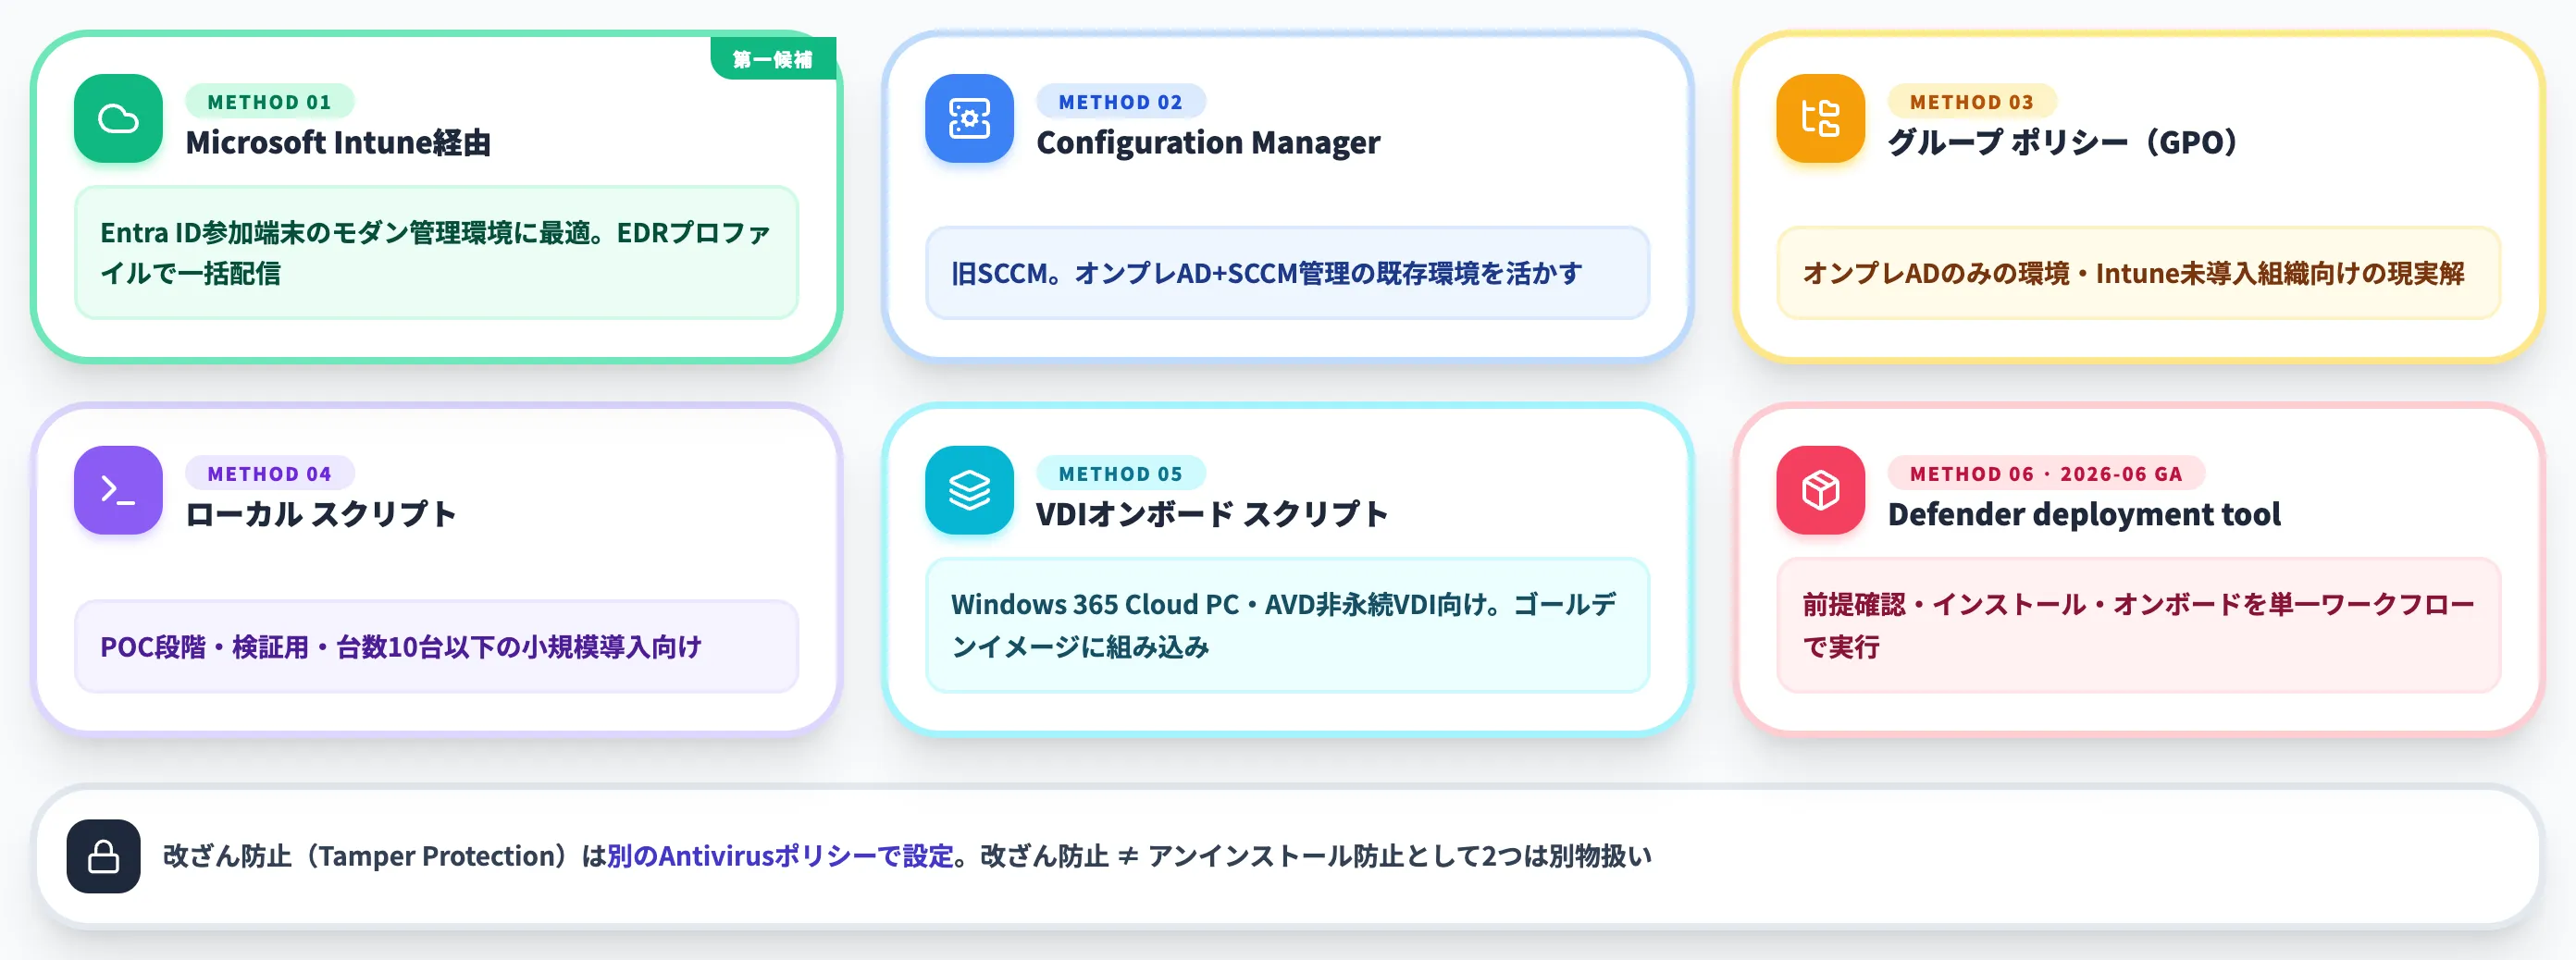
Windowsデバイスのオンボード方式は複数あります。使う方式はデバイスの管理状態と組織規模で決まります。
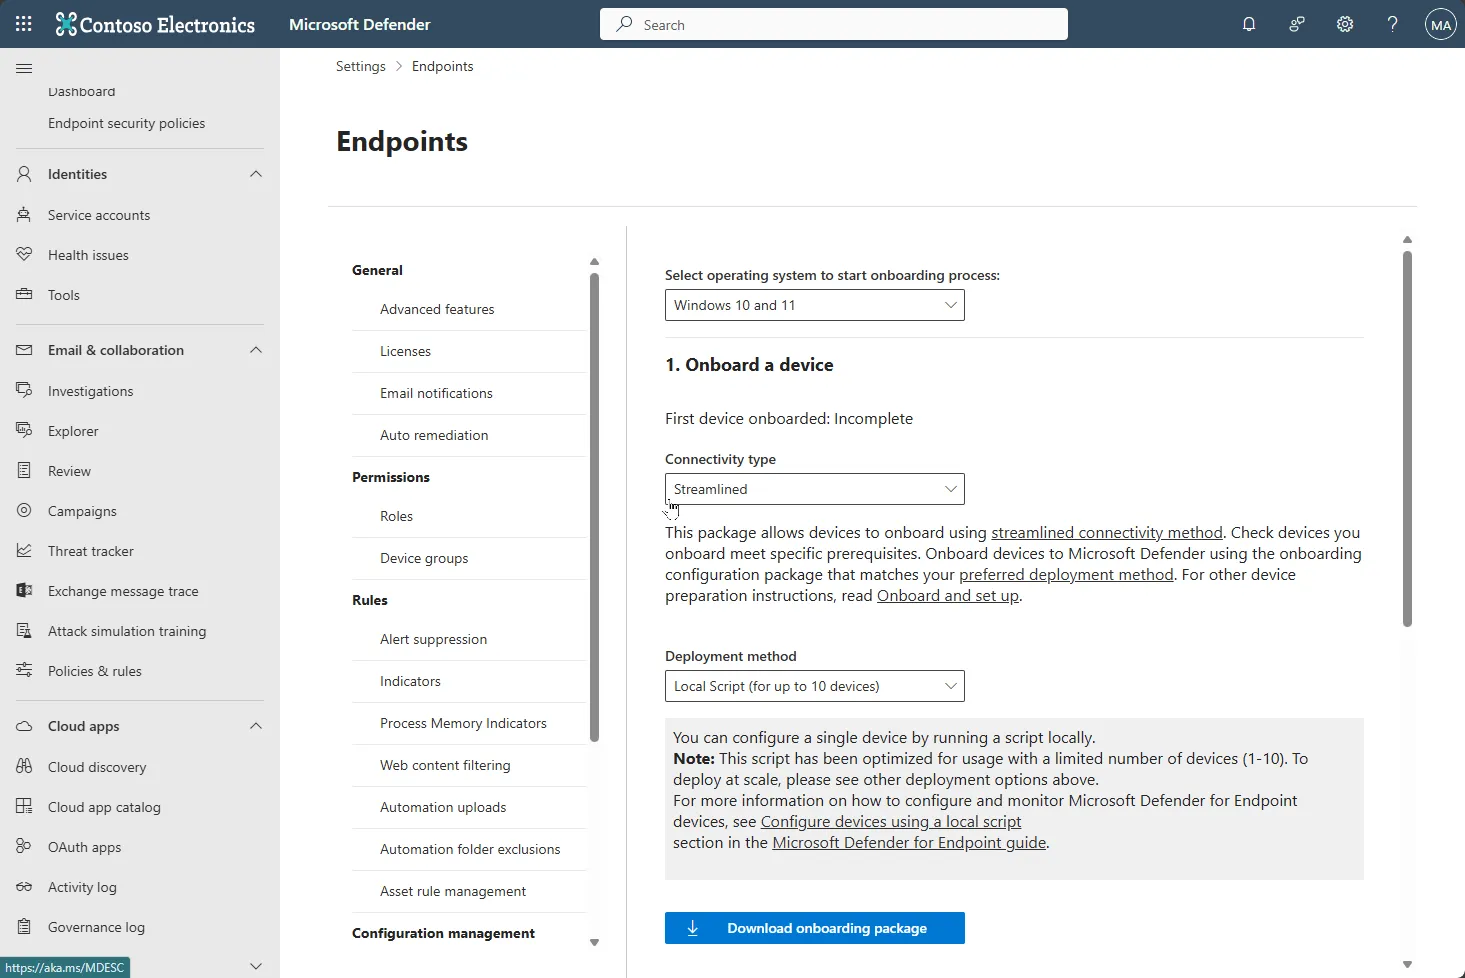
Microsoft Defenderポータルの Settings > Endpoints > Onboarding 画面——OS選択とDeployment methodドロップダウンでIntune/GPO/ローカルスクリプト等の配信方式を切り替える(出典:Microsoft Learn)
-
Microsoft Intune経由
Entra ID参加端末が中心のモダン管理環境に最適。Intuneのエンドポイント セキュリティ プロファイルで一括設定
-
Microsoft Configuration Manager(旧SCCM)経由
オンプレADとSCCMで管理している既存環境を活かす場合
-
グループ ポリシー(GPO)経由
オンプレADのみの環境、Intune未導入組織向け
-
ローカル スクリプト経由
POC段階や検証用の小規模導入、台数10台以下の環境
-
VDI(Windows 365 / AVD)オンボード スクリプト
Windows 365 Cloud PC・Azure Virtual Desktopの非永続VDI向け。ゴールデンイメージに組み込み、プロビジョニング後のVM起動時にオンボードを完了させる
-
Defender deployment tool
2026-06 GA。前提条件確認・インストール・オンボードを単一ワークフローで実行。Intune未導入環境の選択肢として、オンボードパッケージをツール実行ファイルに同梱して配布できる
実務的な第一候補はIntune経由です。Intuneのエンドポイント セキュリティ ノードからEDRプロファイルを配信すればオンボードパッケージの配布・設定の集中管理まで行えます。
改ざん防止(Tamper Protection)は別のAntivirusポリシーで設定する項目で、Microsoft Defenderウイルス対策の設定を攻撃者やローカル管理者が改変するのを防ぐ機能です。
改ざん防止=アンインストール防止ではないので、2つは別物として扱う必要があります。
オンプレAD中心の環境ではGPO経由が現実解で、GPO配布手順はMicrosoft Learnに詳細があります。
サーバーのオンボード
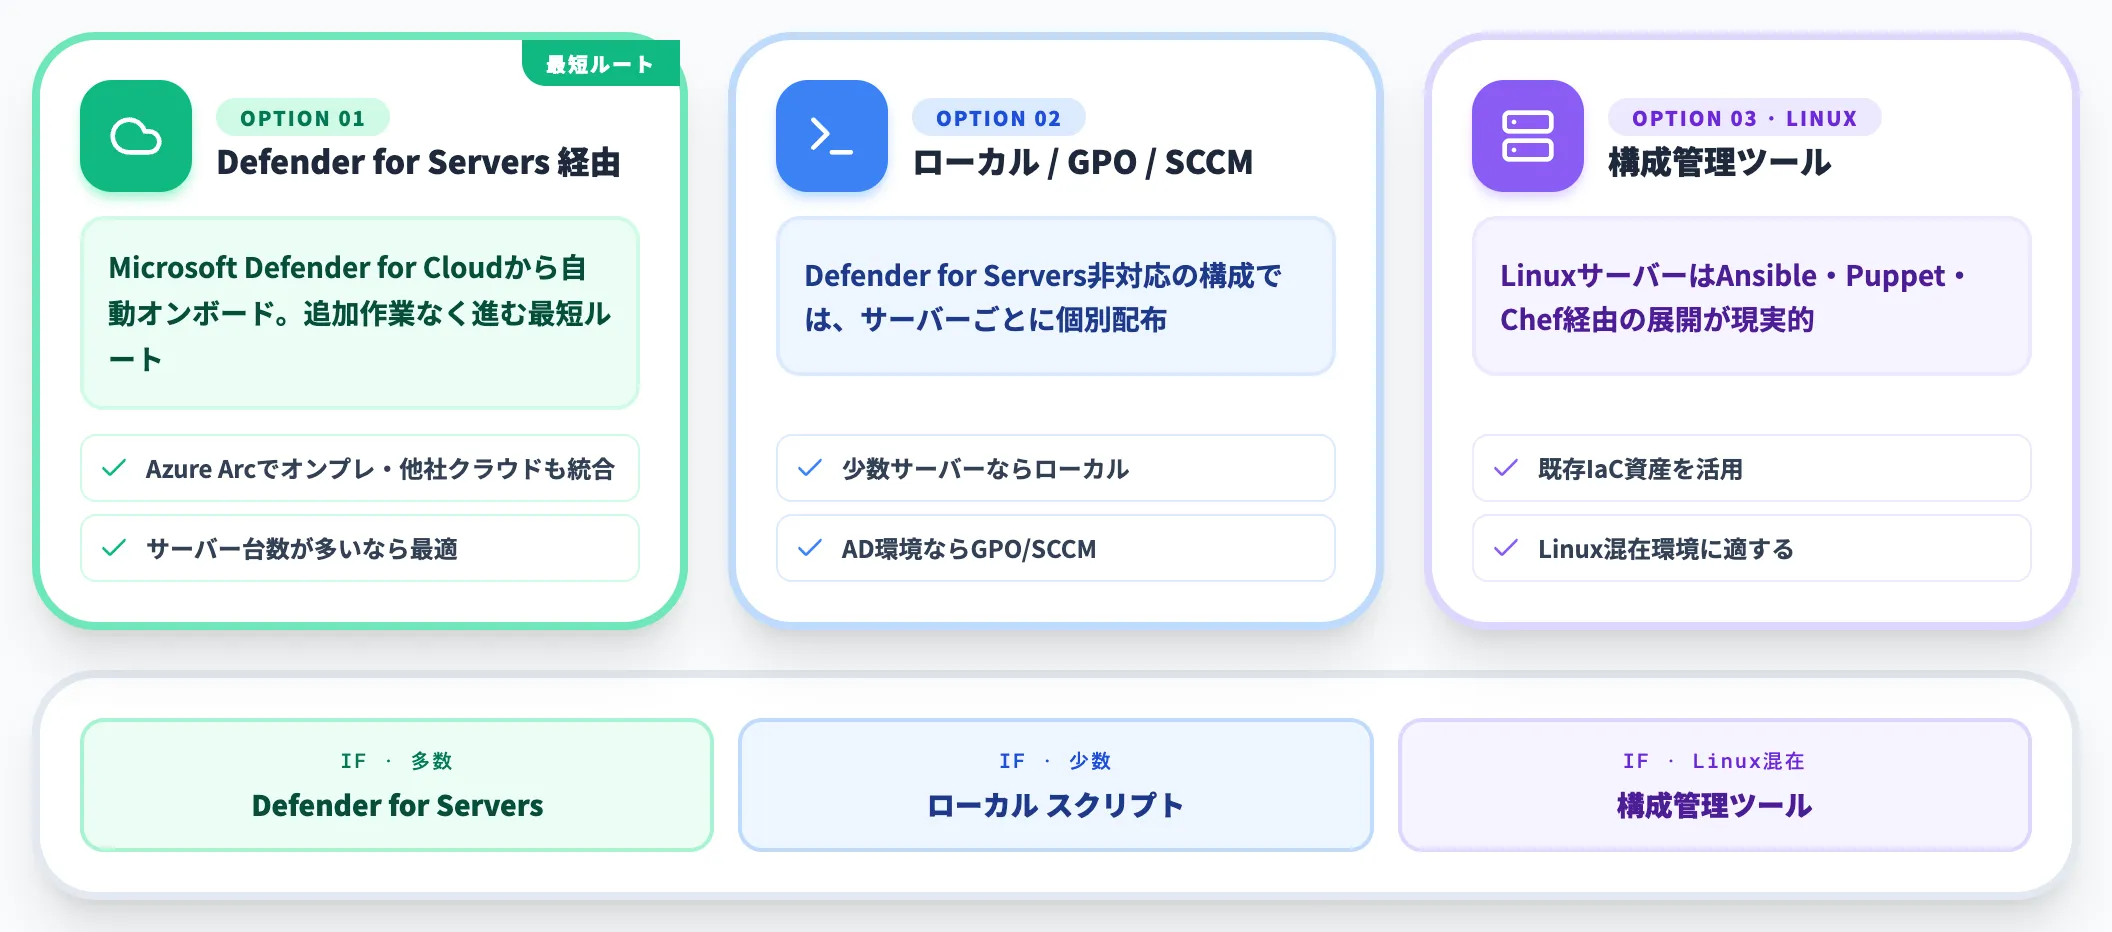
サーバーをオンボードする場合は、Defender for Servers(Microsoft Defender for Cloudの一部)経由で自動オンボードする方式が、追加作業なく進められる最短ルートです。
Azure Arc対応により、オンプレ・他社クラウドのサーバーもDefender for Cloudからのオンボードで統合管理できます。
Defender for Servers非対応の構成では、サーバーごとのローカル スクリプト・GPO・Microsoft Configuration Managerといった選択肢から配布方式を選びます。
LinuxサーバーではAnsible・Puppet・Chef等の構成管理ツール経由の展開も現実的です。サーバー台数が多いならDefender for Servers、少数ならローカル スクリプト、Linuxが混在するなら構成管理ツール、という判断軸で選びます。
導入直後の確認ポイント
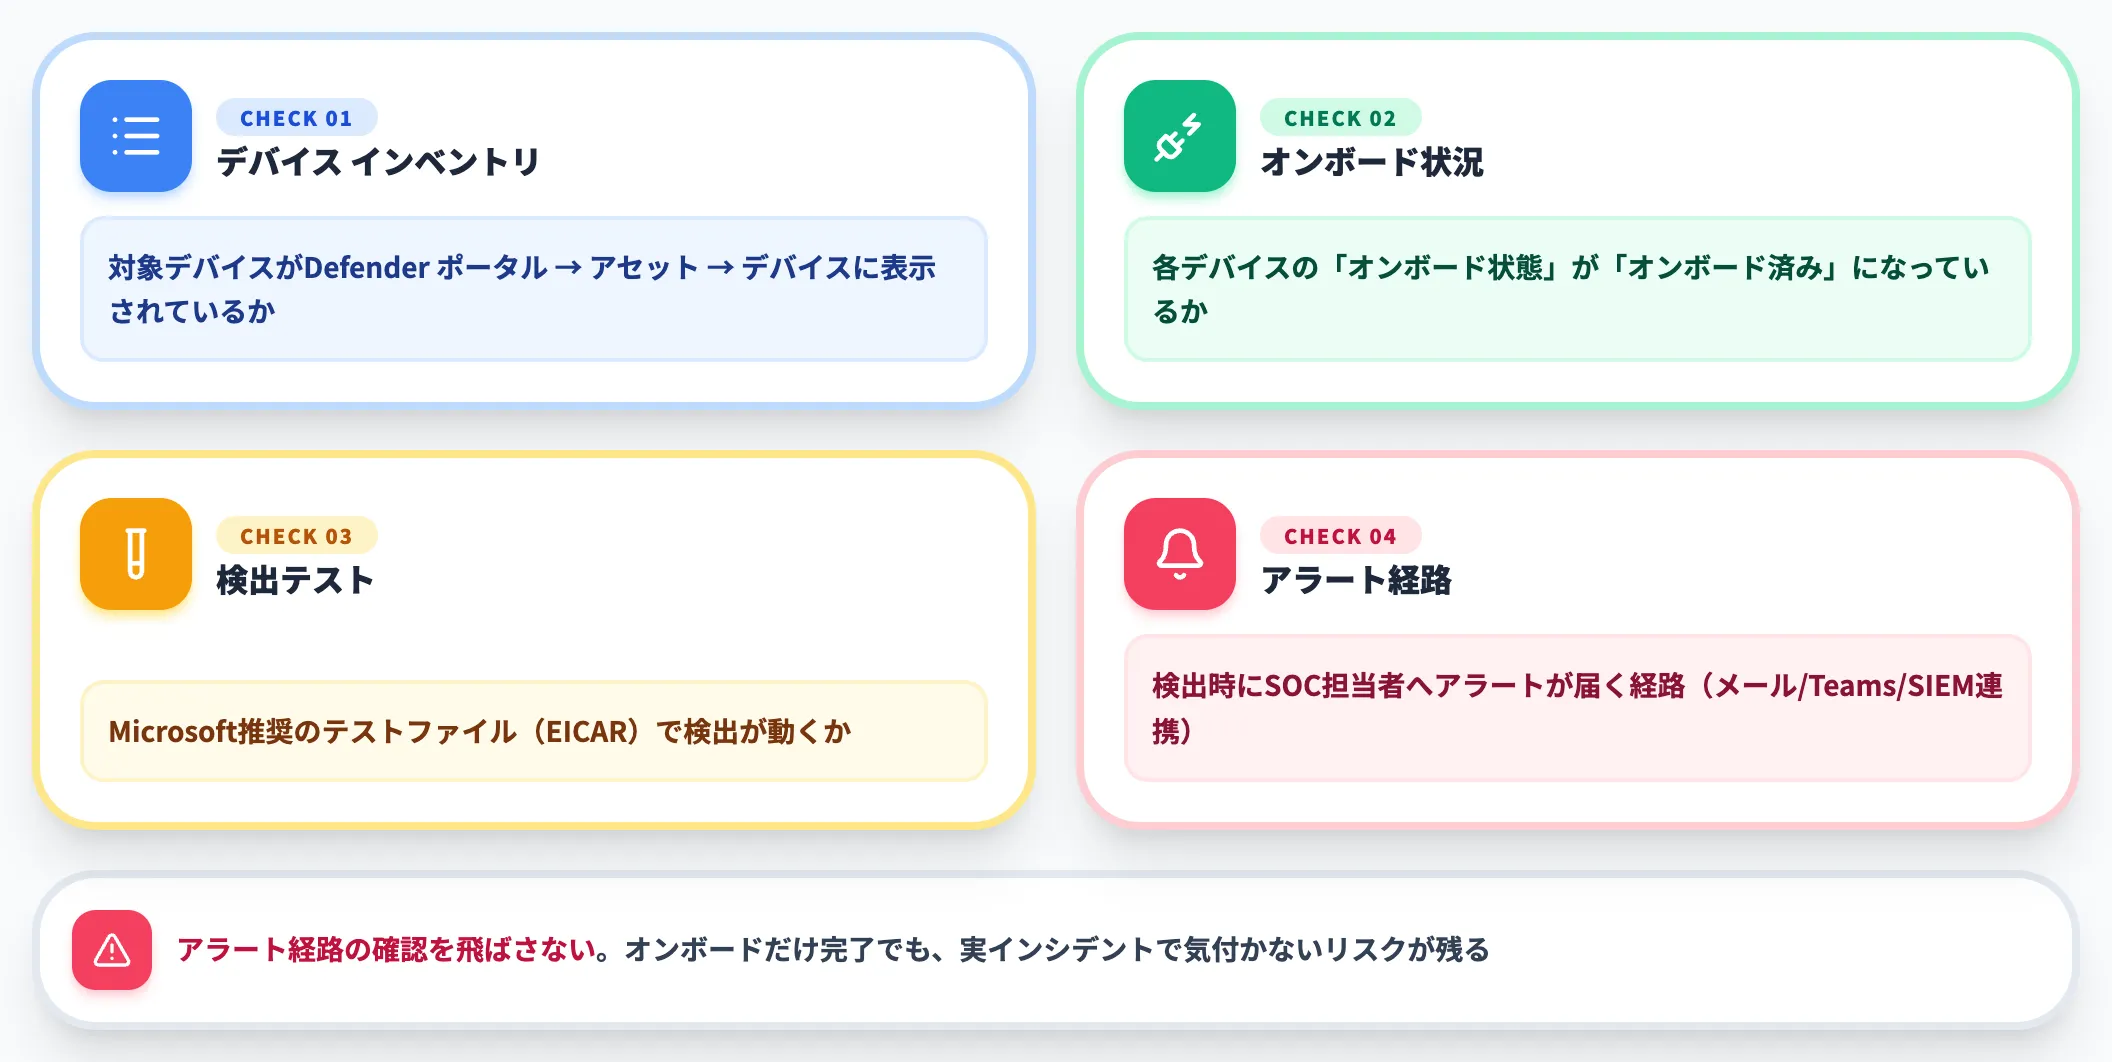
オンボード完了後、以下4点を確認します。
-
デバイス インベントリ
対象デバイスが「Defender ポータル → アセット → デバイス」に表示されているか
-
オンボード状況
各デバイスの「オンボード状態」が「オンボード済み」になっているか
-
検出テスト
Microsoft推奨のテストファイル(EICAR)で検出が動くか
-
アラート経路
検出時にSOC担当者・運用者にアラートが届く経路(メール・Teams・SIEM連携)
これらを済ませて初めて「導入完了」と判断します。オンボードだけ済ませてアラート経路の確認を飛ばすと、実際のインシデント発生時に気付かないリスクがあります。
Microsoft Defender for Endpointの2026年の最新アップデート
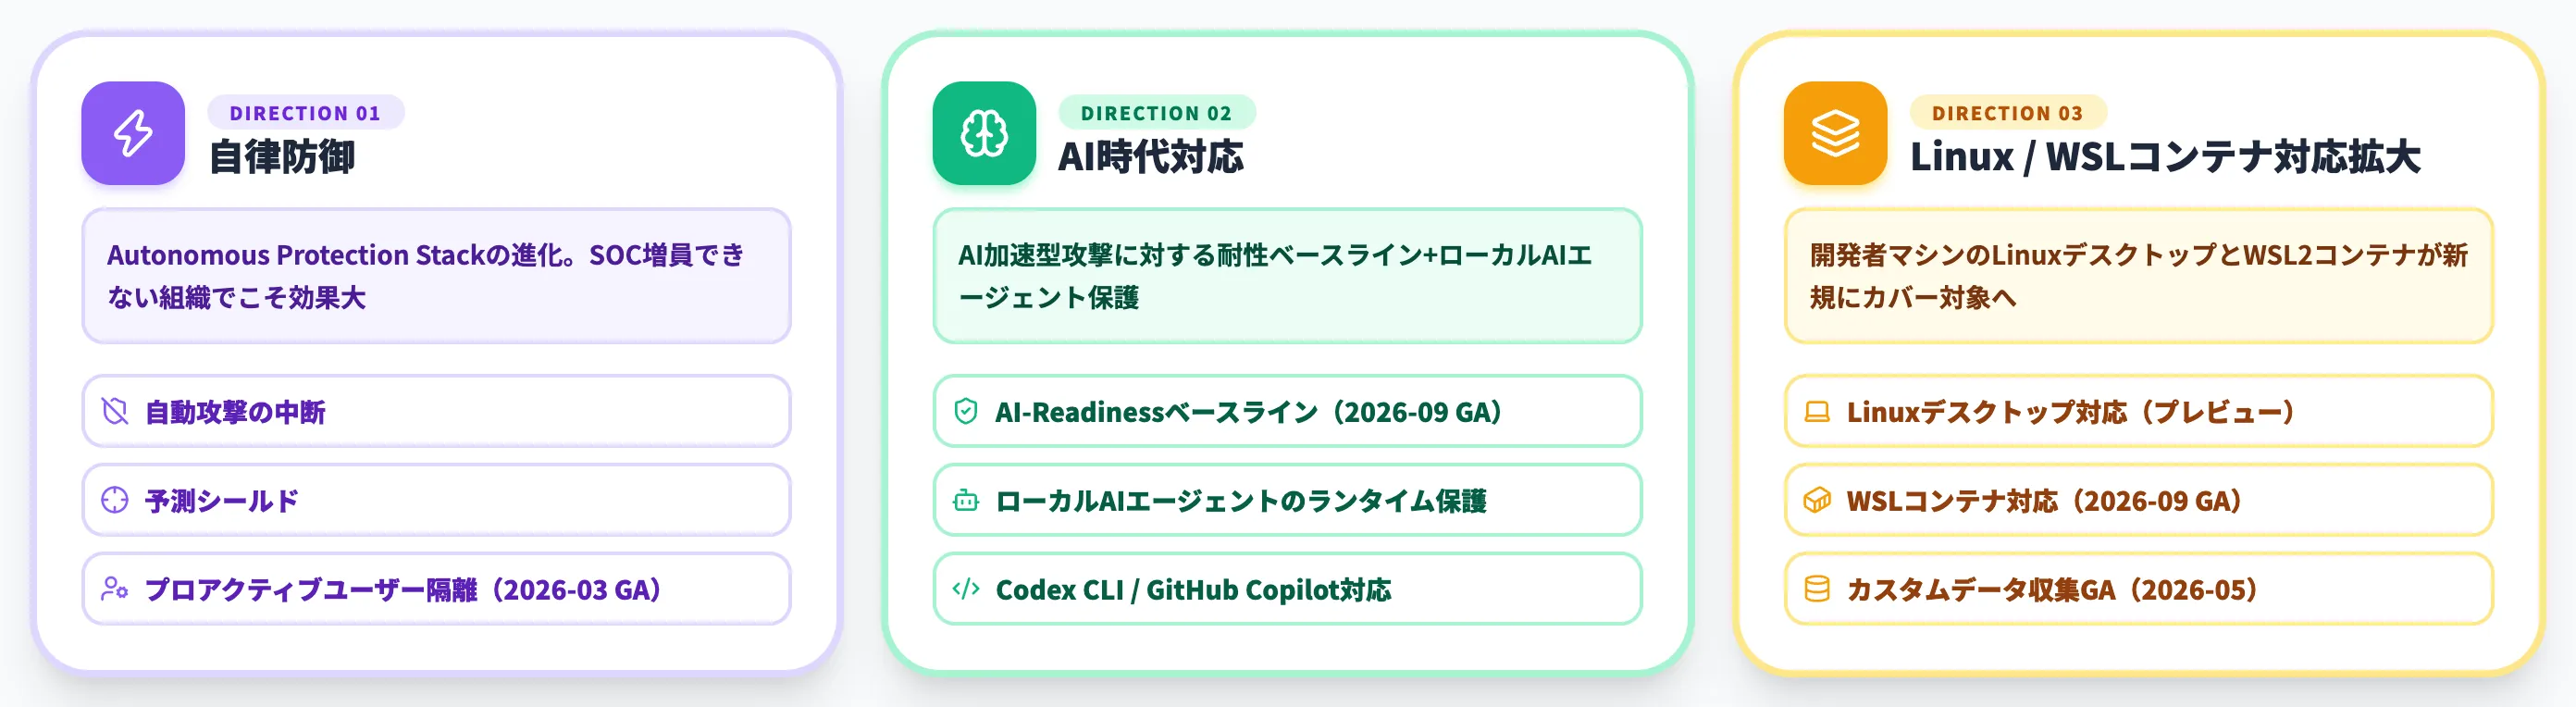
2026年のDefender for Endpointは、「自律防御」「AI時代対応」「Linux/WSLコンテナ対応拡大」の3方向で機能強化が進んでいます。
本セクションで2026年の主要アップデートを整理します。
予測シールドと自動攻撃の中断
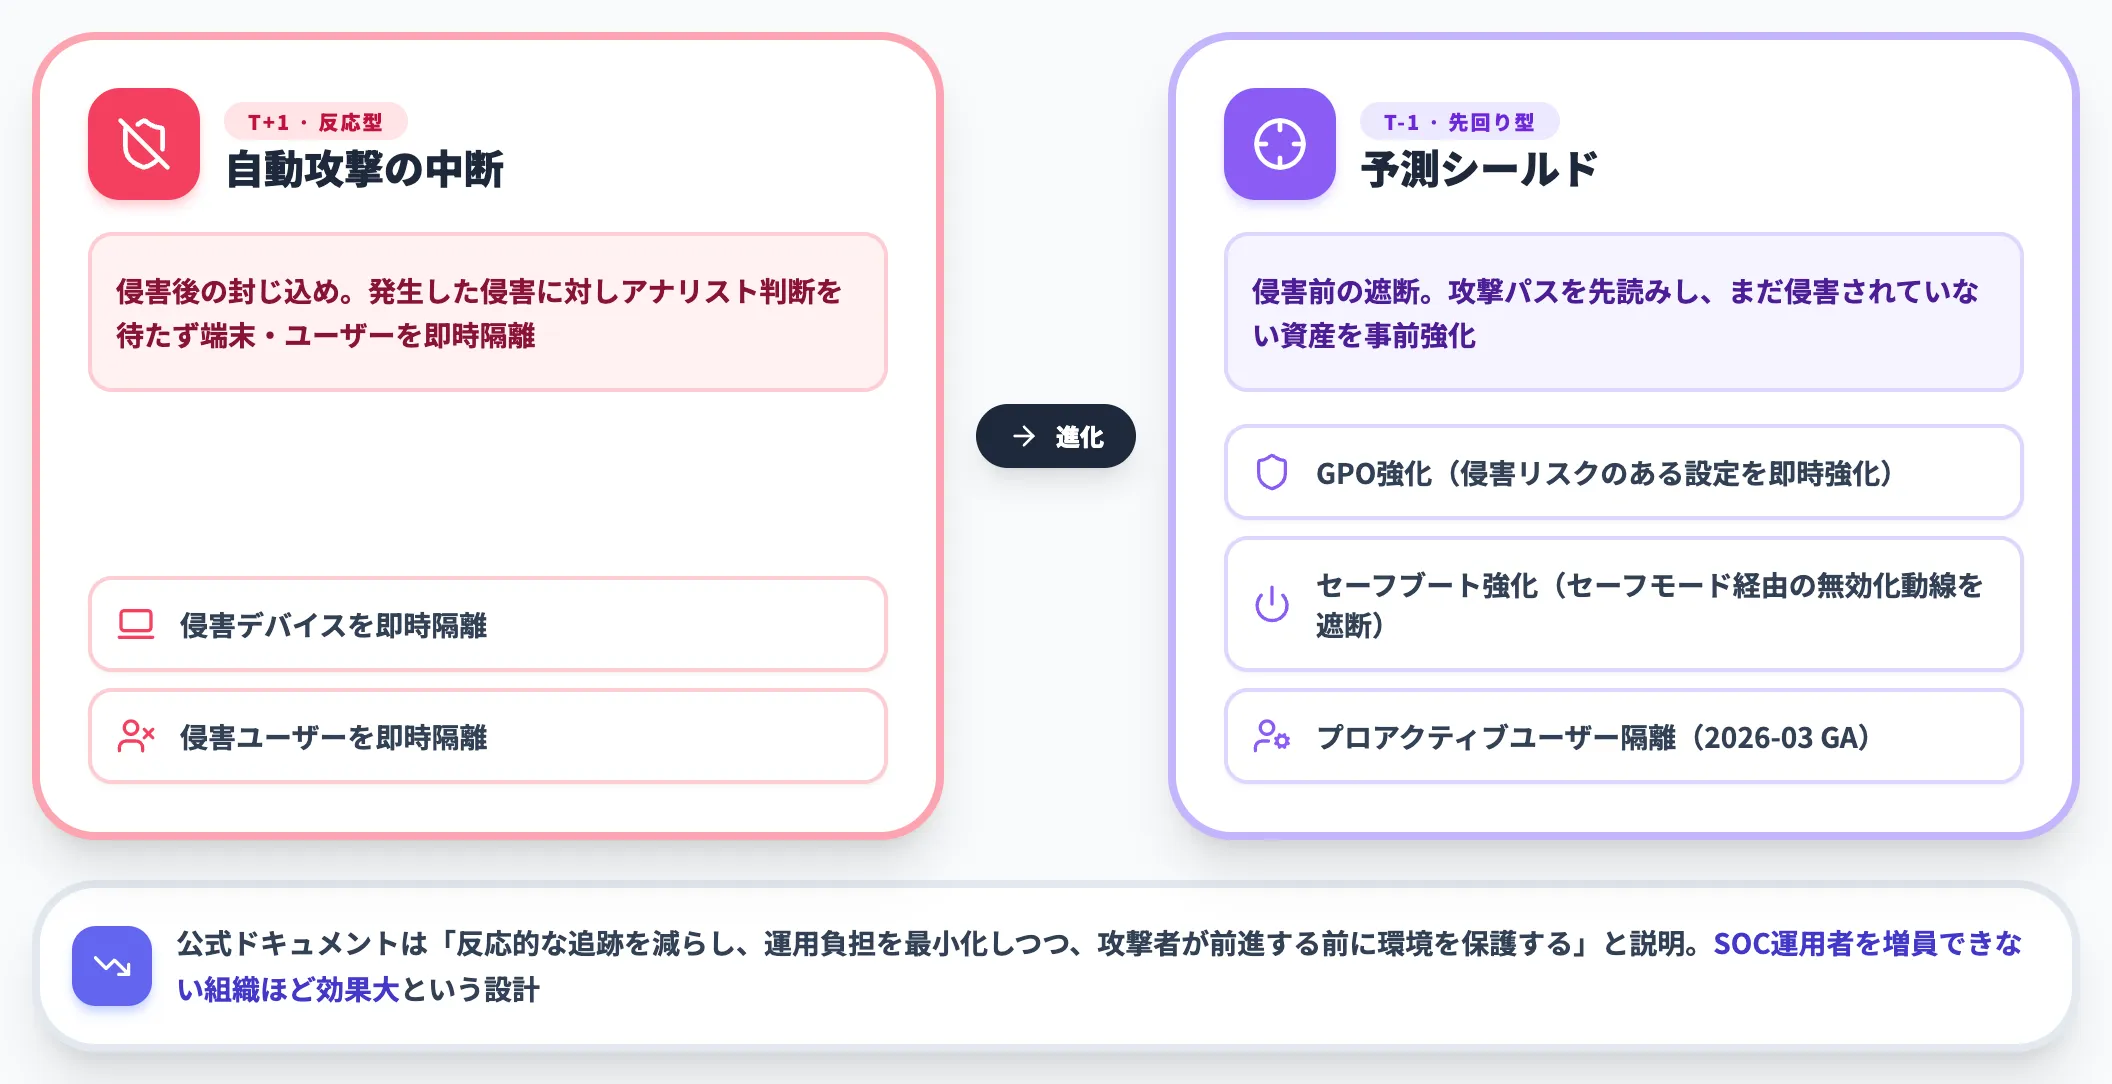
2026年の目玉が、Microsoftが「Autonomous Protection Stack」と呼ぶ自律防御レイヤーの強化です。
予測シールドは、進行中の攻撃を予測してターゲットになる前に資産を強化する機能で、以下のアクションを自動実行します。
-
GPO 強化(GPO Hardening)
侵害リスクのあるGPO設定をリアルタイムで強化
-
セーフブート強化(Safeboot Hardening)
攻撃者がセーフモード経由でセキュリティ製品を無効化する動線を事前に遮断
-
プロアクティブ ユーザー隔離(Contain User)
2026年3月GA。公開された認証情報を悪用するリスクがある場合に、ユーザーを事前隔離
従来の自動攻撃の中断が「侵害後の封じ込め」だったのに対し、予測シールドは「侵害前の遮断」という点で発想が異なります。公式ドキュメントでは、予測シールドが「反応的な追跡を減らし、運用負担を最小化しつつ、攻撃者が前進する前に環境を保護する」と説明されており、SOC運用者が増員できない組織でこそ効果が大きい設計です。
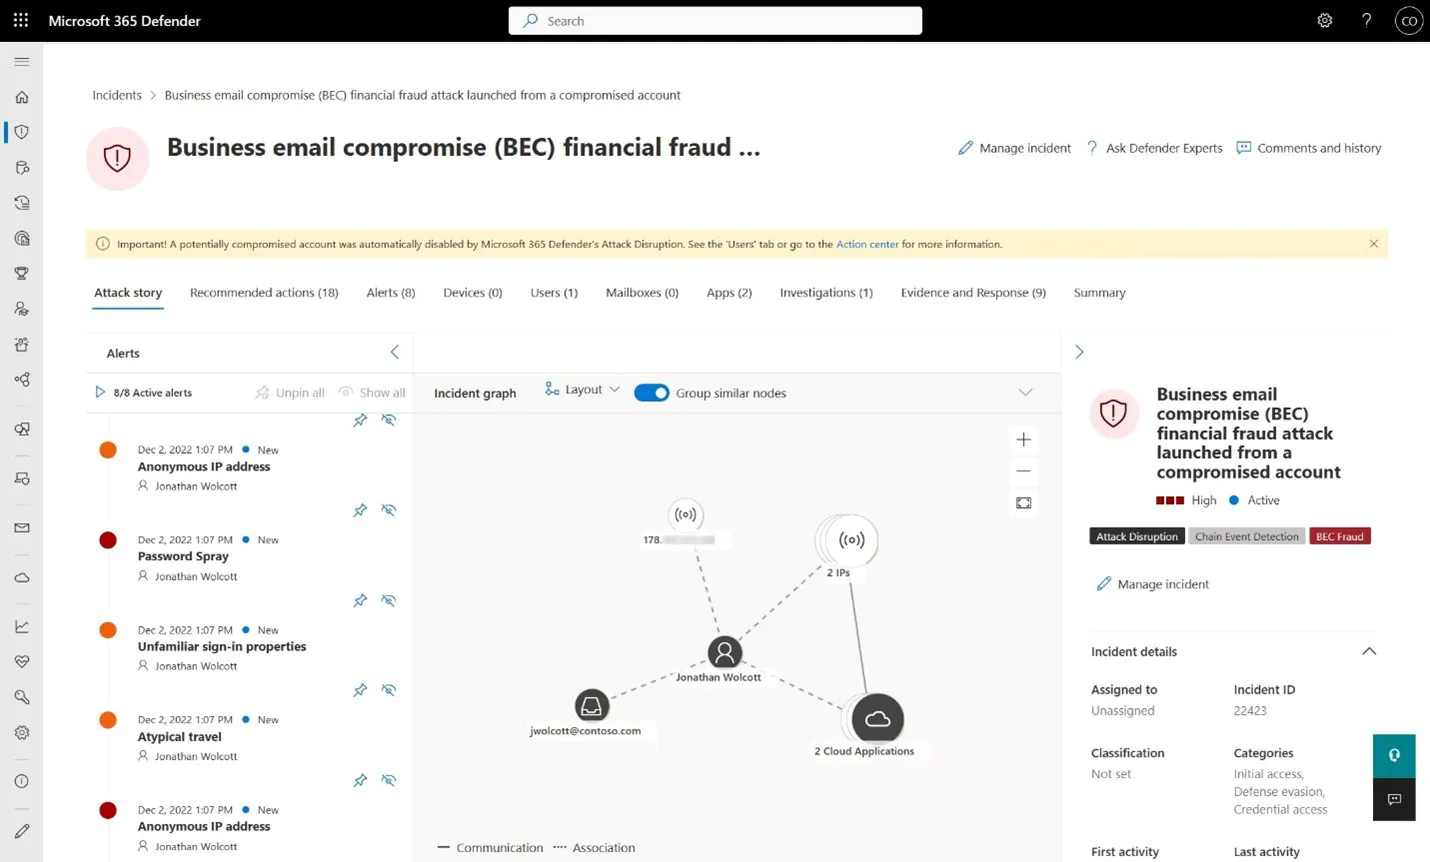
自動攻撃の中断(Attack Disruption)で封じ込められたBusiness Email Compromise(BEC)金融詐欺インシデントの実例画面(出典:Microsoft Learn)
AI-Readinessとランタイム保護
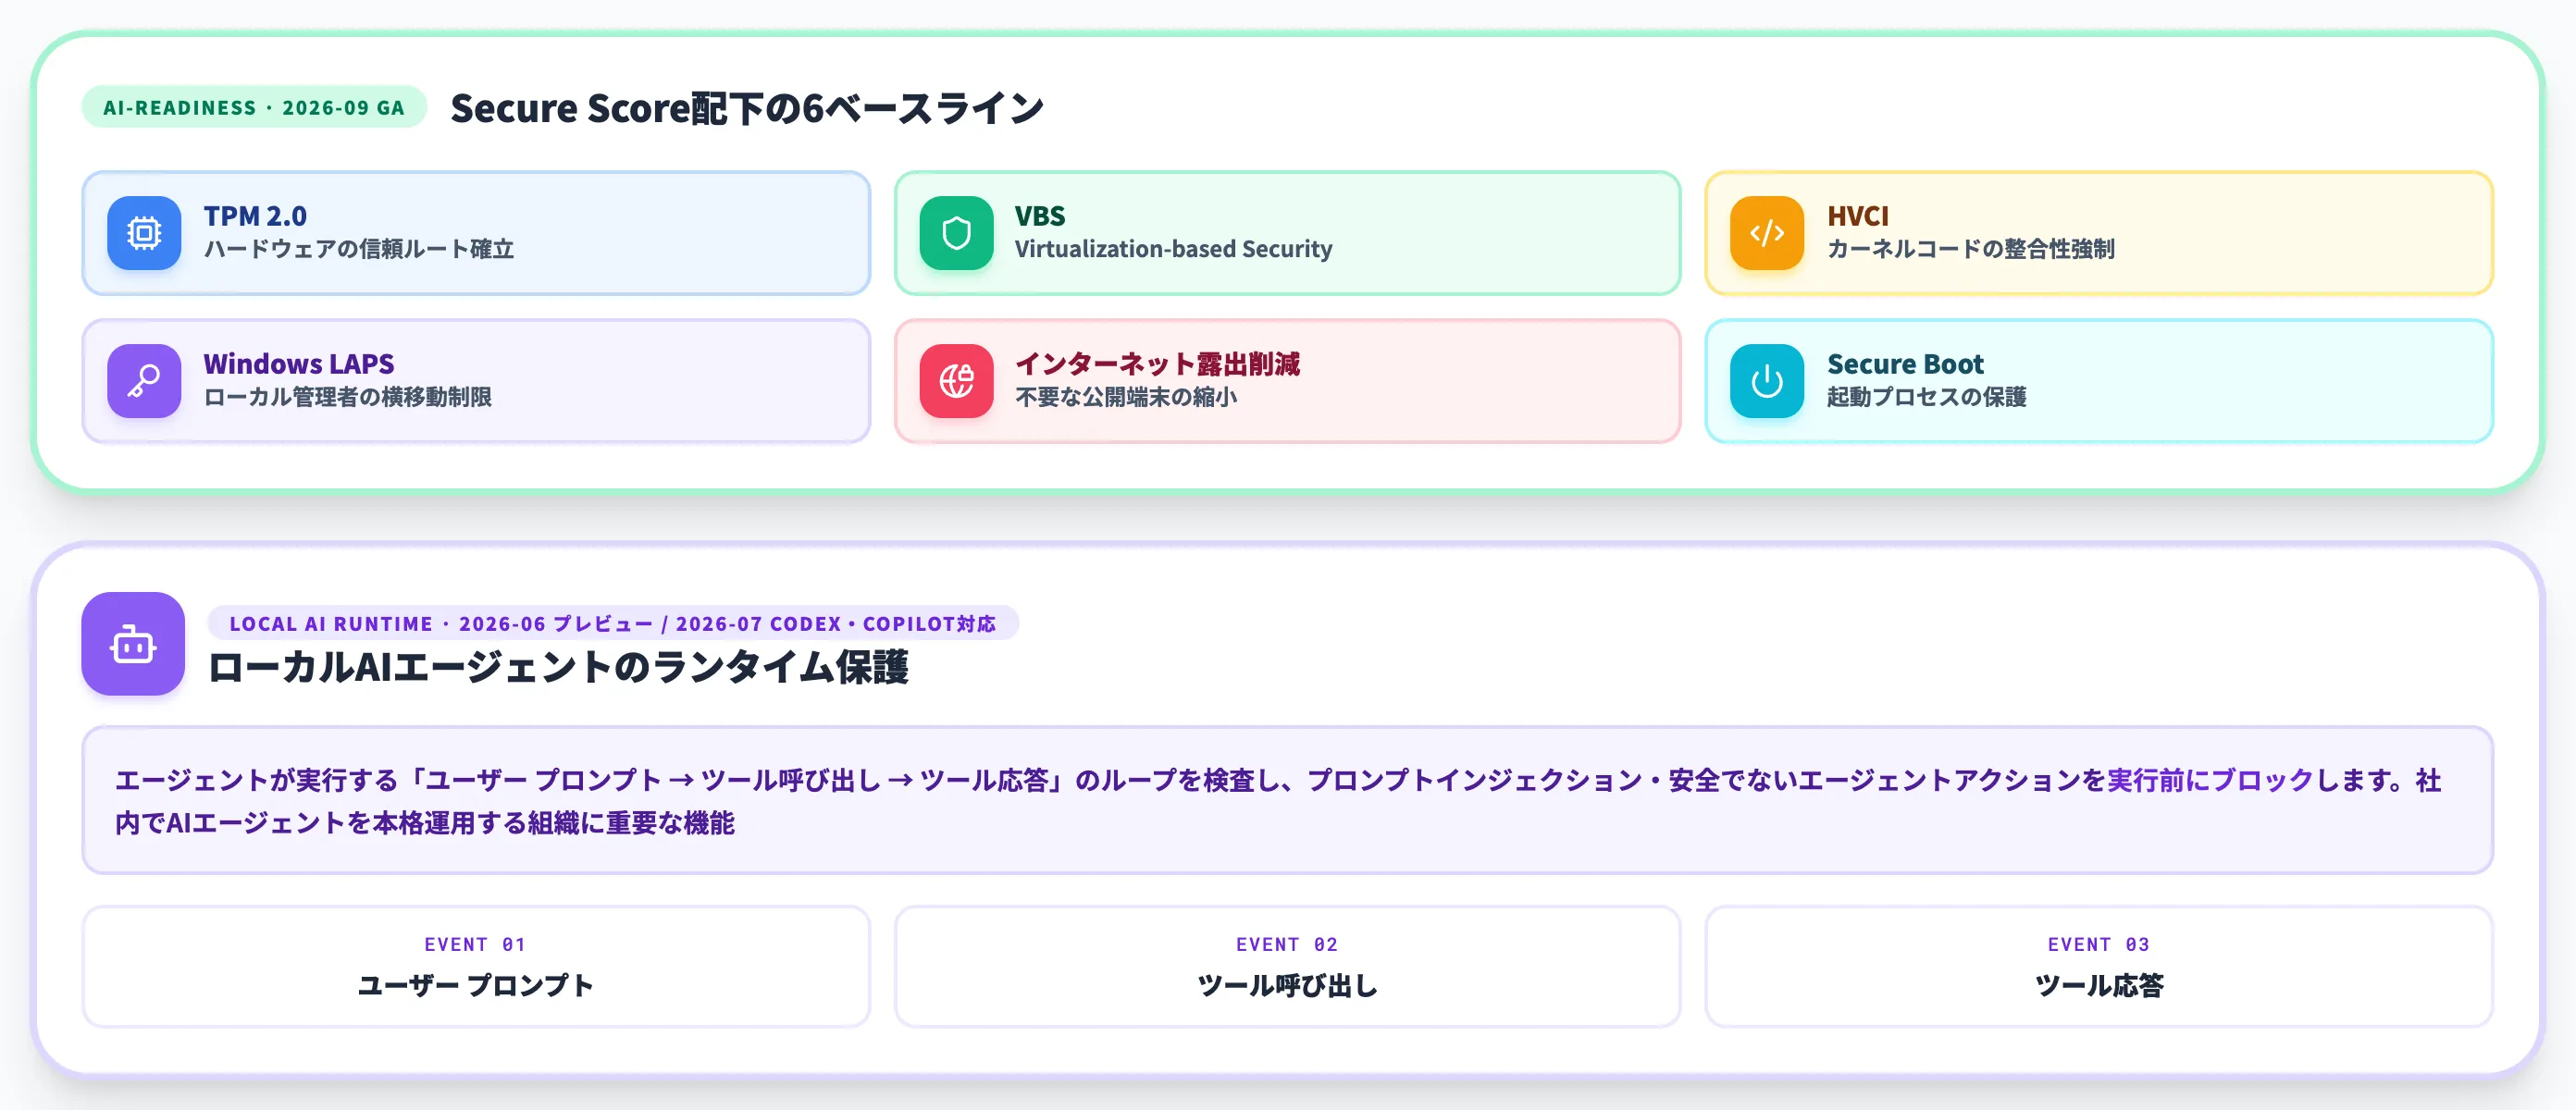
2026年9月、AI-ReadinessベースラインがMicrosoft Secure Score配下にGAされました。
AI加速型攻撃に対するエンドポイントの耐性を測る6つの推奨事項から構成されています。
-
TPM 2.0でハードウェアの信頼ルートを確立
-
VBS(Virtualization-based Security)で重要なセキュリティ機能を分離
-
HVCIによるカーネルコードの整合性の強制
-
Windows LAPSでローカル管理者認証情報の横移動を制限
-
インターネット接続デバイスでの不要なインターネット露出を減らす
-
Secure Bootによる起動プロセス保護
これらは**AIによるサイバー攻撃が高速化しても、エンドポイント側で足場を取らせないための多層ベースライン**という位置づけです。従来のCIS Benchmark相当の設定が自動評価化されており、Secure Scoreポータルで未適用デバイスを一覧化できます。
加えて2026年6月、ローカルAIエージェントのランタイム保護がプレビュー公開されました。
2026年7月のアップデートでCodex CLIとGitHub Copilotアプリがエージェントネイティブのイベント検査でサポートされ、エージェントが実行する「ユーザー プロンプト → ツール呼び出し → ツール応答」のループを検査し、プロンプトインジェクションや安全でないエージェントアクションを実行前にブロックします。
社内でAIエージェントを本格運用し始めた企業にとって、エンドポイント側のAI実行監視として重要な機能です。
Linuxデスクトップ・WSLコンテナ対応
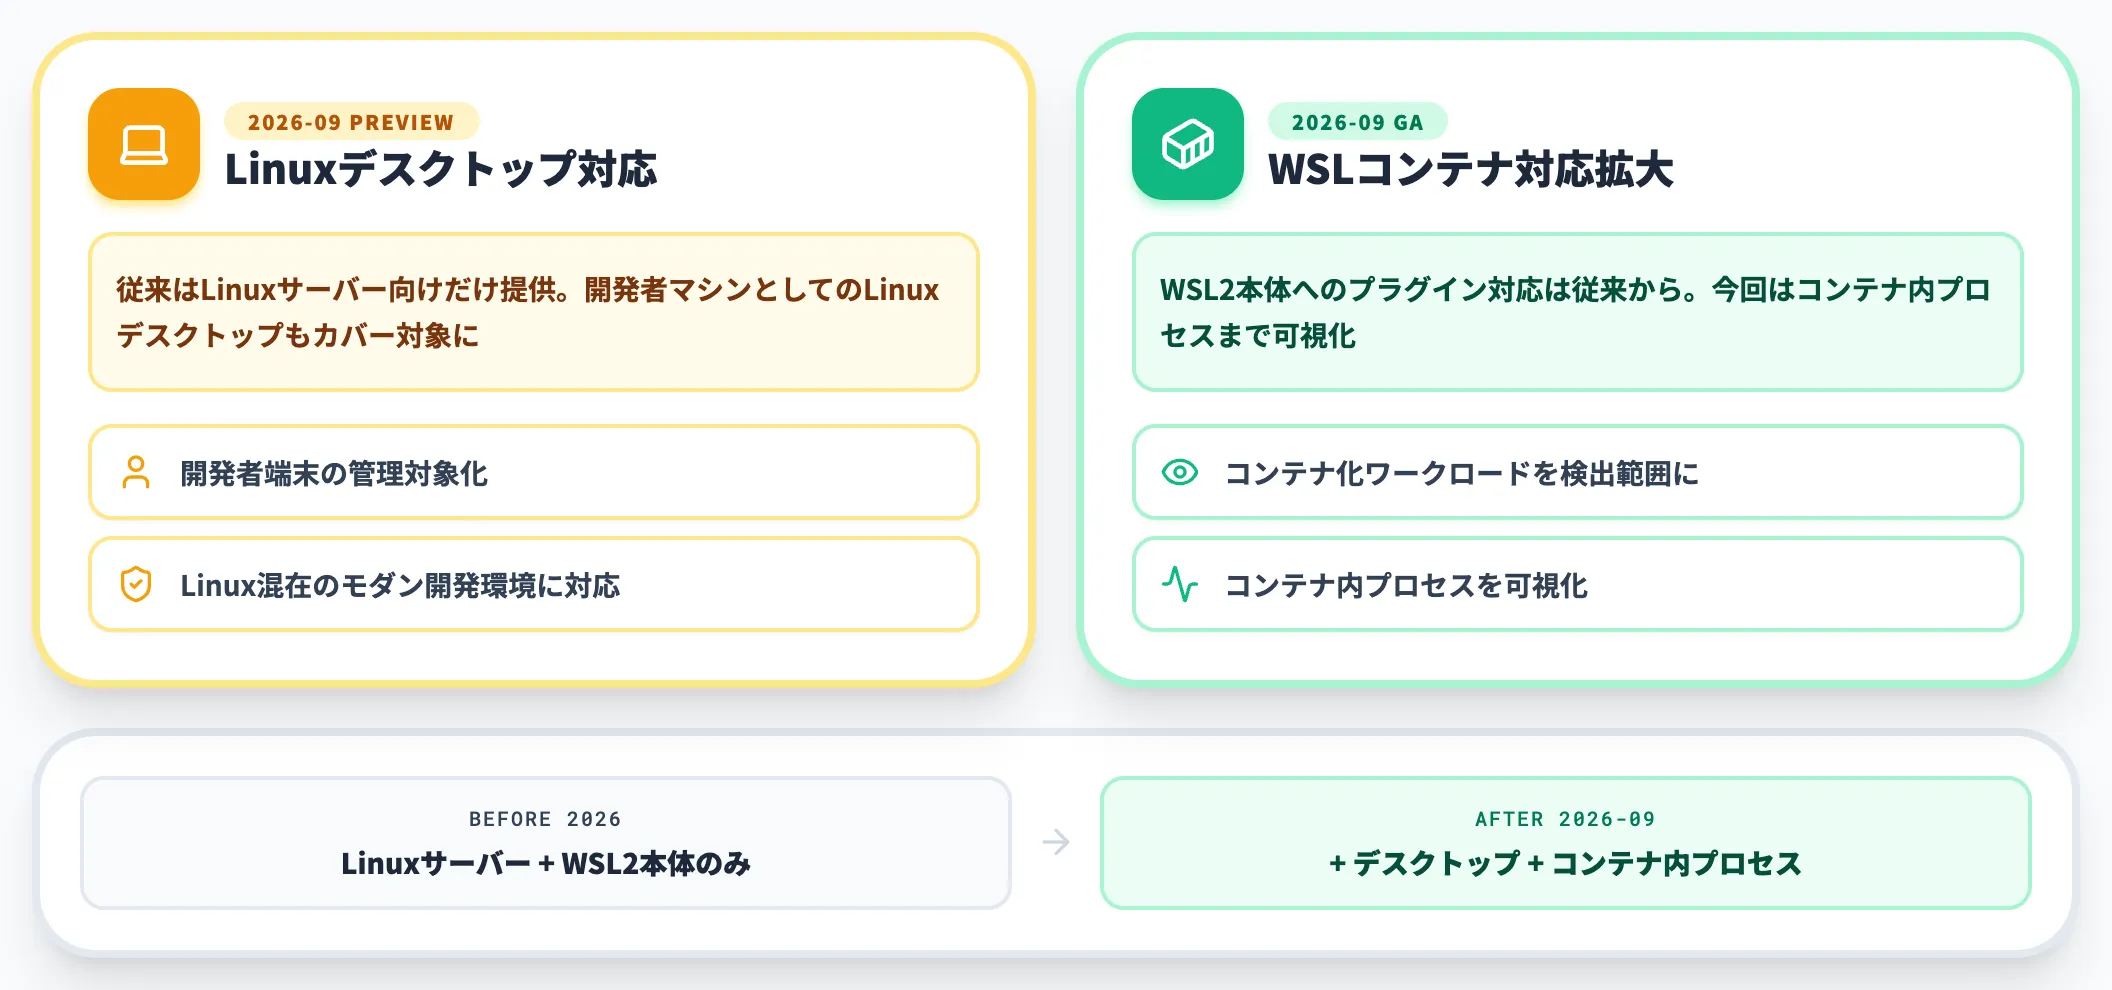
2026年9月、Linuxデスクトップ向けのDefender for Endpointサポートがパブリックプレビューで公開されました。
従来はLinuxサーバー向けの提供だけでしたが、開発者マシンとしてのLinuxデスクトップもカバー対象に加わっています。
同じく2026年9月GAのWSLコンテナ(WSLc)プラグインの対応拡大により、WSL2上で動くコンテナ化ワークロードまで検出範囲が広がりました。
WSL2本体へのプラグイン対応は以前からありましたが、コンテナ内のプロセスまで可視化できるようになったのが今回のGAポイントです。
カスタムデータ収集のGA
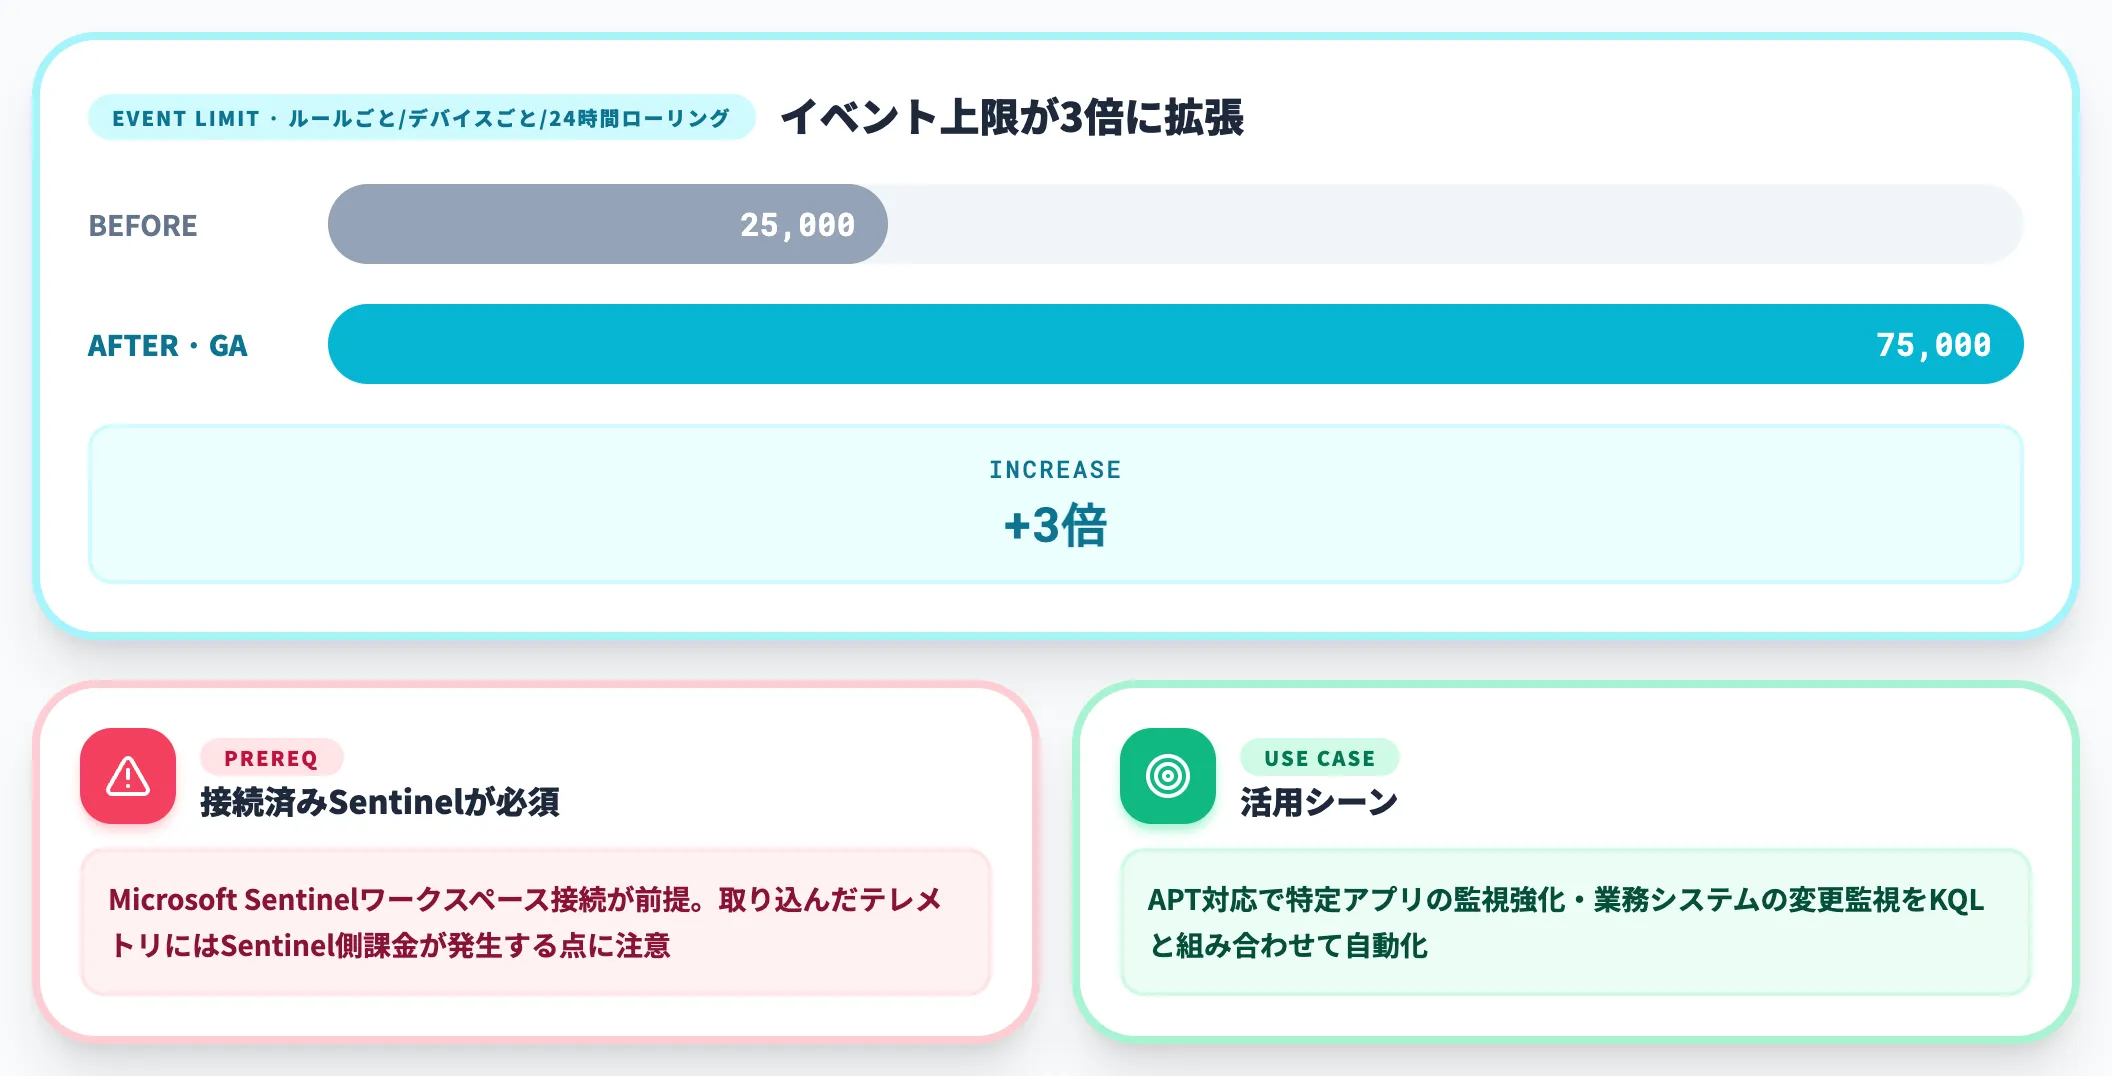
カスタムデータ収集が2026年5月にGA化し、Plan 2契約者が利用できるようになりました。既定のテレメトリ収集範囲を超えて、「特定フォルダパスへのアクセス」「特定プロセスの実行」「特定ネットワーク接続」をルールベースで追加収集できます。
イベント上限はルールごと・デバイスごと・24時間ローリングで25,000件から75,000件へ3倍に拡張され、高度な脅威ハンティングを行うSOC運用者にとって実用的な容量になっています。利用には接続済みのMicrosoft Sentinelワークスペースが必須で、取り込んだテレメトリにはSentinel側の課金が発生する点に注意が必要です。「APT対応で特定アプリの監視を強めたい」「SOCのKQLクエリと組み合わせて業務システムの変更監視を自動化したい」といった個別要件に合わせたテレメトリ設計が可能になります。
Microsoft Defender for Endpoint導入で詰まる判断ポイント
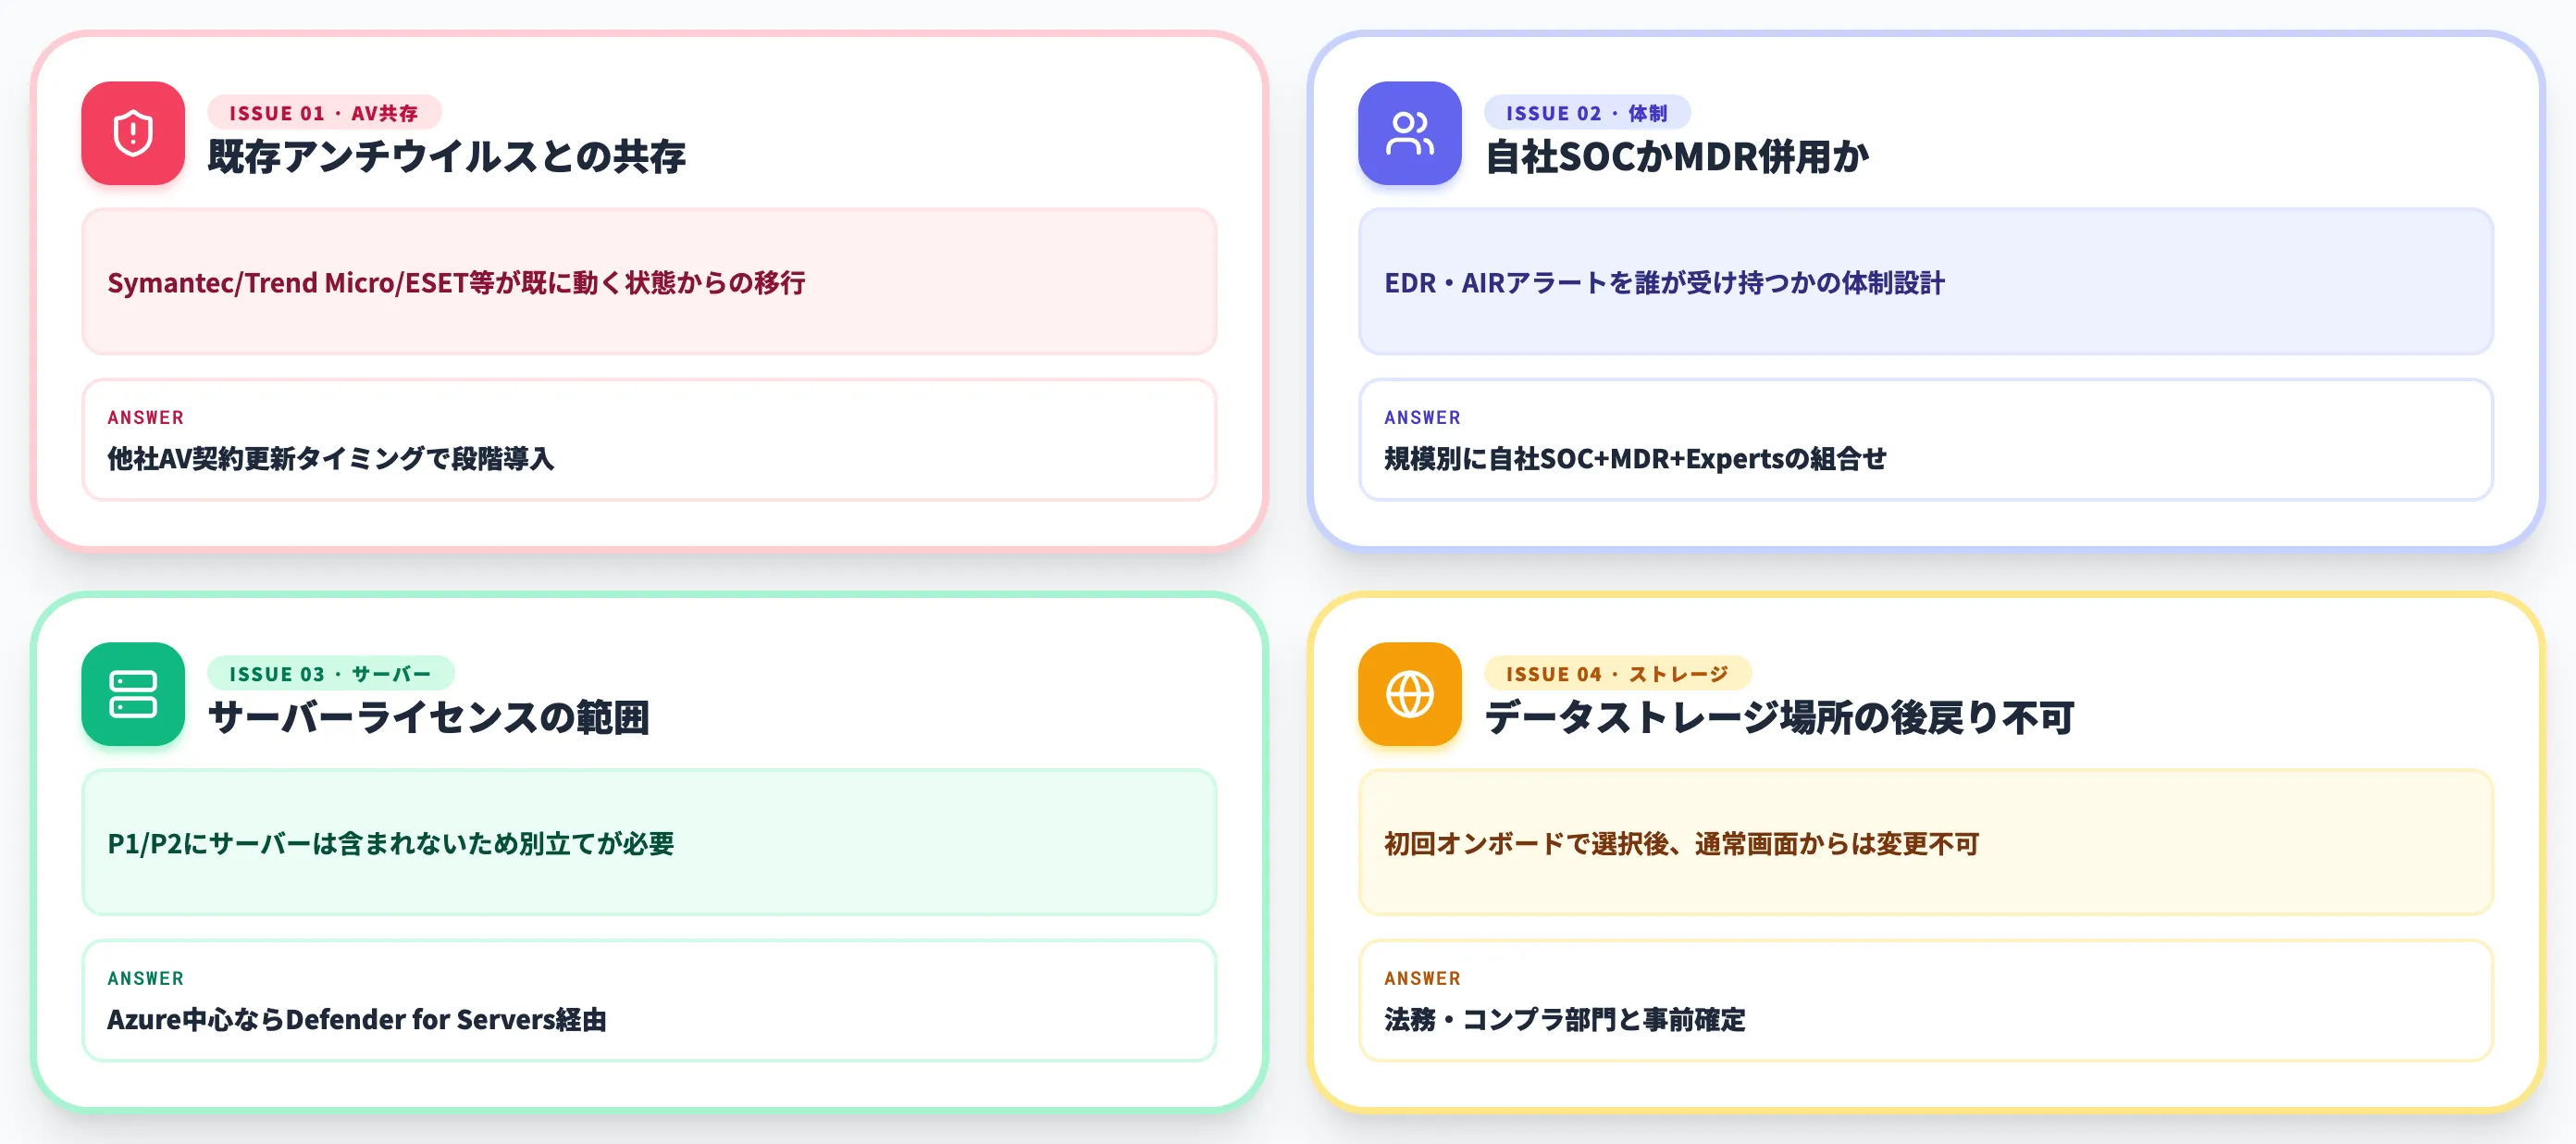
Defender for Endpointの導入支援で、ライセンス購入とオンボード手順の次に判断で迷うことが多い論点が4つあります。本セクションで具体的な判断軸を示します。
既存アンチウイルスとの共存
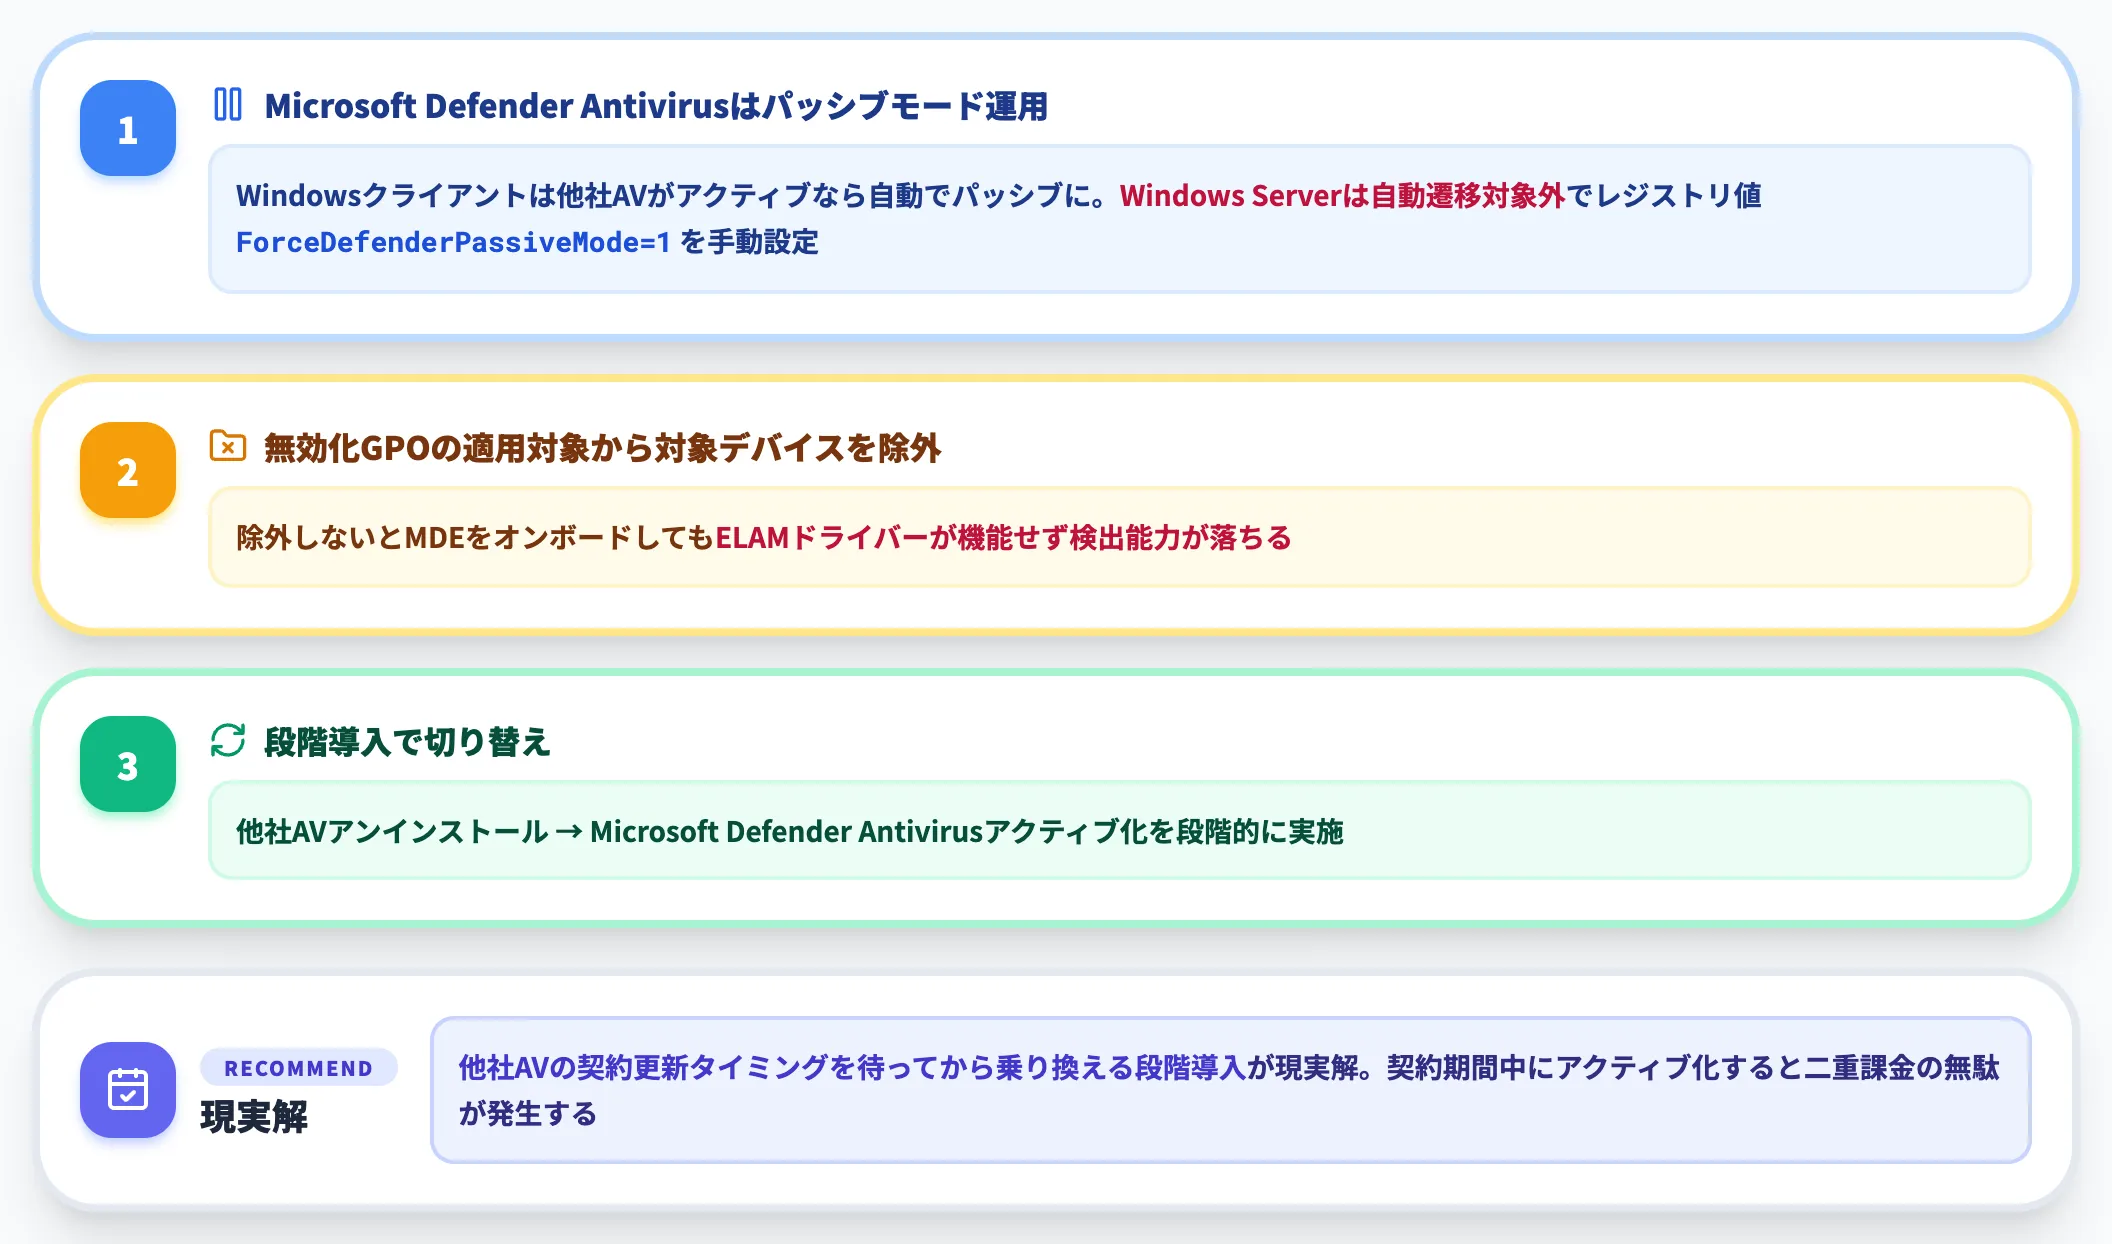
多くの組織では、Defender for Endpoint導入時点で他社AV(Symantec・Trend Micro・ESET等)がすでに動いています。Microsoft Defender Antivirusと他社AVを共存させる場合、以下のルールが前提です。
-
Microsoft Defender Antivirusはパッシブモード運用
Windowsクライアントは、他社AVがアクティブAVなら自動的にパッシブモードになる。Windows Serverは自動遷移の対象外で、レジストリ値 ForceDefenderPassiveMode を1に設定する手動構成が必要
-
Microsoft Defenderウイルス対策を無効化するGPOの適用対象からオンボード対象デバイスを除外
対象デバイスをGPO適用から除外しないと、Defender for Endpoint をオンボードしてもELAMドライバーが機能せず検出能力が落ちる
-
移行計画は段階導入
他社AVをアンインストール→Microsoft Defender Antivirusをアクティブ化、を段階的に進める
支援経験からは、他社AVの契約更新タイミングを待ってから乗り換える段階導入が現実解です。
契約期間中にMicrosoft Defender Antivirusをアクティブ化してしまうと、他社AV側のサブスクリプションが残っている分だけ無駄な二重課金になります。
自社SOCかMDR併用かの判断
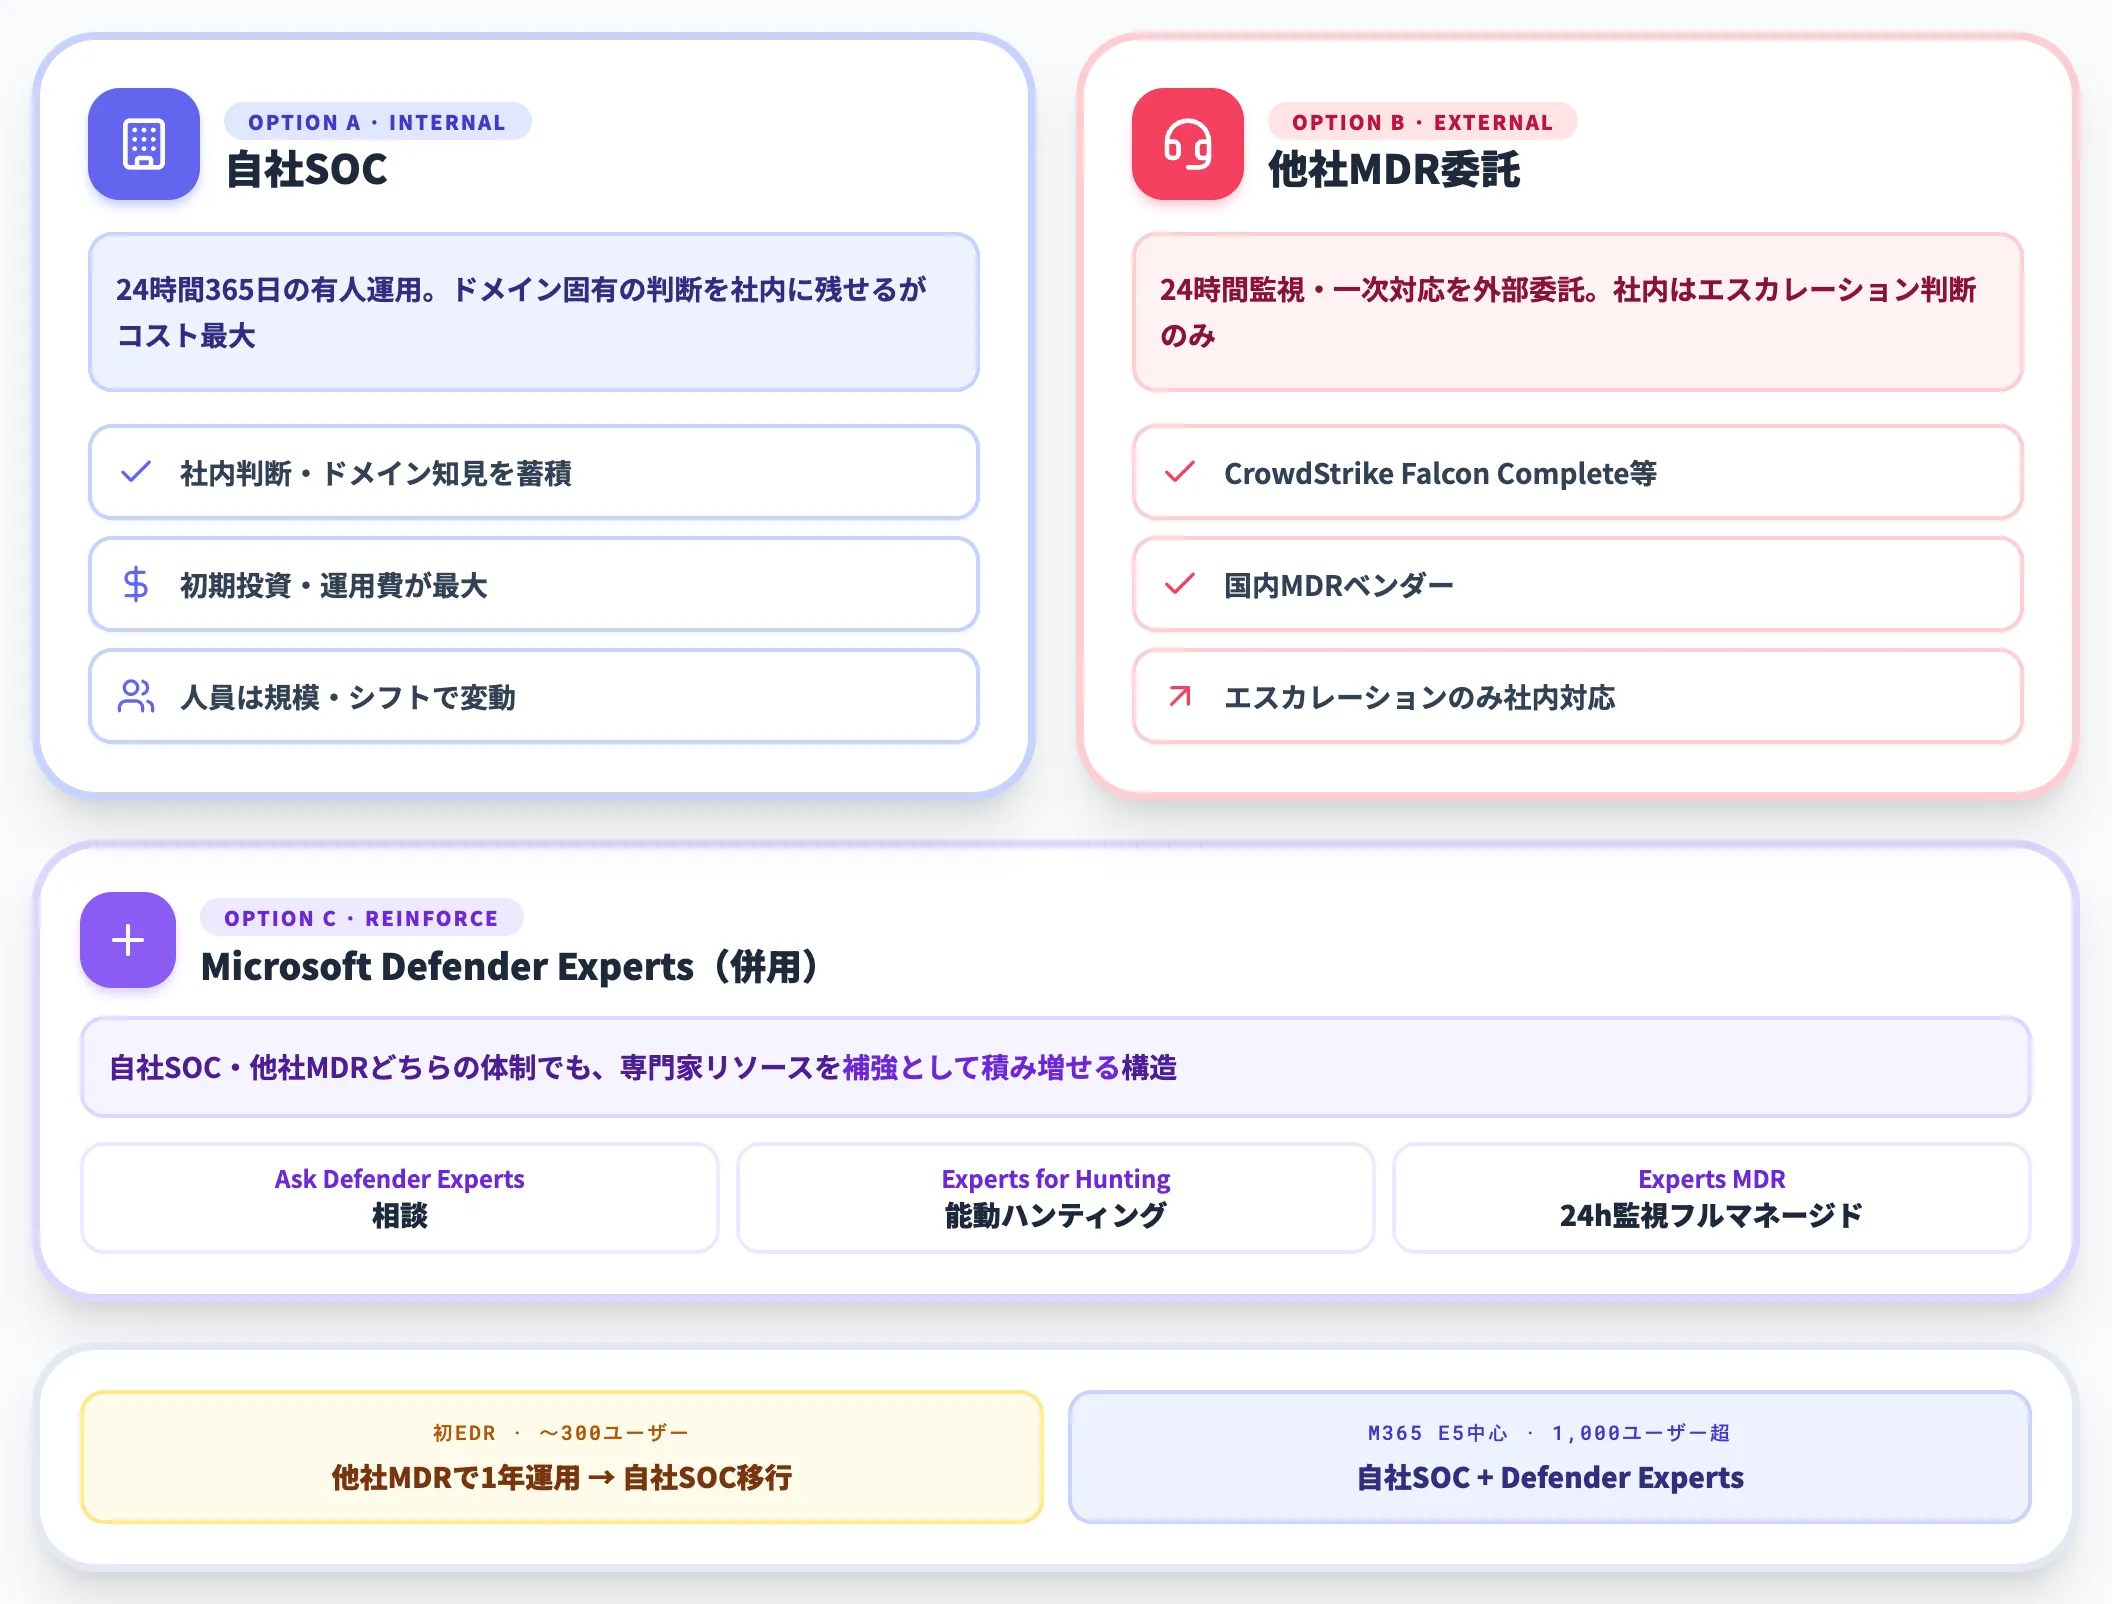
Defender for EndpointのEDR・AIRアラートに対応する体制は、「自社SOC」と「他社MDR委託」の2軸で、どちらを選んでもDefender Experts(Ask Defender Experts/Defender Experts MDR等)による相談・ハンティング・マネージド対応の補強を上乗せできる構造です。
-
自社SOC
24時間365日の有人運用。必要人数は組織規模・勤務シフト・自動化レベルで変動するため、要件定義のうえで体制設計する。初期投資・運用費が最大だが、ドメイン固有の判断を社内に残せる
-
他社MDR委託
24時間監視・一次対応を外部委託。社内はエスカレーション判断のみ。CrowdStrike Falcon Completeや国内MDRベンダー等
-
Microsoft Defender Experts(補強として併用)
Ask Defender Expertsは調査中インシデントへの相談、Defender Experts for Huntingは能動ハンティング、Defender Experts MDRはMicrosoft Defender XDR環境における24時間の監視・トリアージ・調査・対応をフルで担うマネージドサービス。自社SOC・他社MDRどちらの体制でも、専門家リソースの補強として積み増せる
300ユーザー規模までで初めてEDRを導入する企業は、他社MDRを初期導入して1年運用→自社SOCへ段階移行、という流れが詰まりにくいパターンです。
1,000ユーザー超かつM365 E5中心の環境なら、自社SOCとDefender Expertsの組み合わせが運用コスト上現実的です。
サーバーライセンスの範囲設定
Defender for Endpoint Plan 1/Plan 2にはサーバーライセンスが含まれないため、サーバー側で別途Defender for Servers Plan 1/Plan 2またはDefender for Endpoint Serverライセンスが必要です。
-
Defender for Servers Plan 1
Microsoft Defender Antivirus+EDR+エージェントによる脆弱性スキャン(Defender Vulnerability Managementコア)が含まれる。サーバー1台あたり低単価
-
Defender for Servers Plan 2
Plan 1に加え、プレミアム脆弱性管理機能・ファイル整合性監視・エージェント不要の脆弱性評価等が追加される(適応型アプリケーション制御は2024年に廃止)
-
Defender for Endpoint Server
サーバー向けのMDEスタンドアロンライセンス
Azureサーバー・Azure Arc接続サーバーが中心ならDefender for Servers経由でライセンスを集約し、Microsoft Defender for Cloudの統合画面で管理するのが運用上効率的です。オンプレ中心でAzure Arc未導入の場合は、Defender for Endpoint Serverのスタンドアロンから始める判断もあります。
データストレージ場所の後戻り不可性
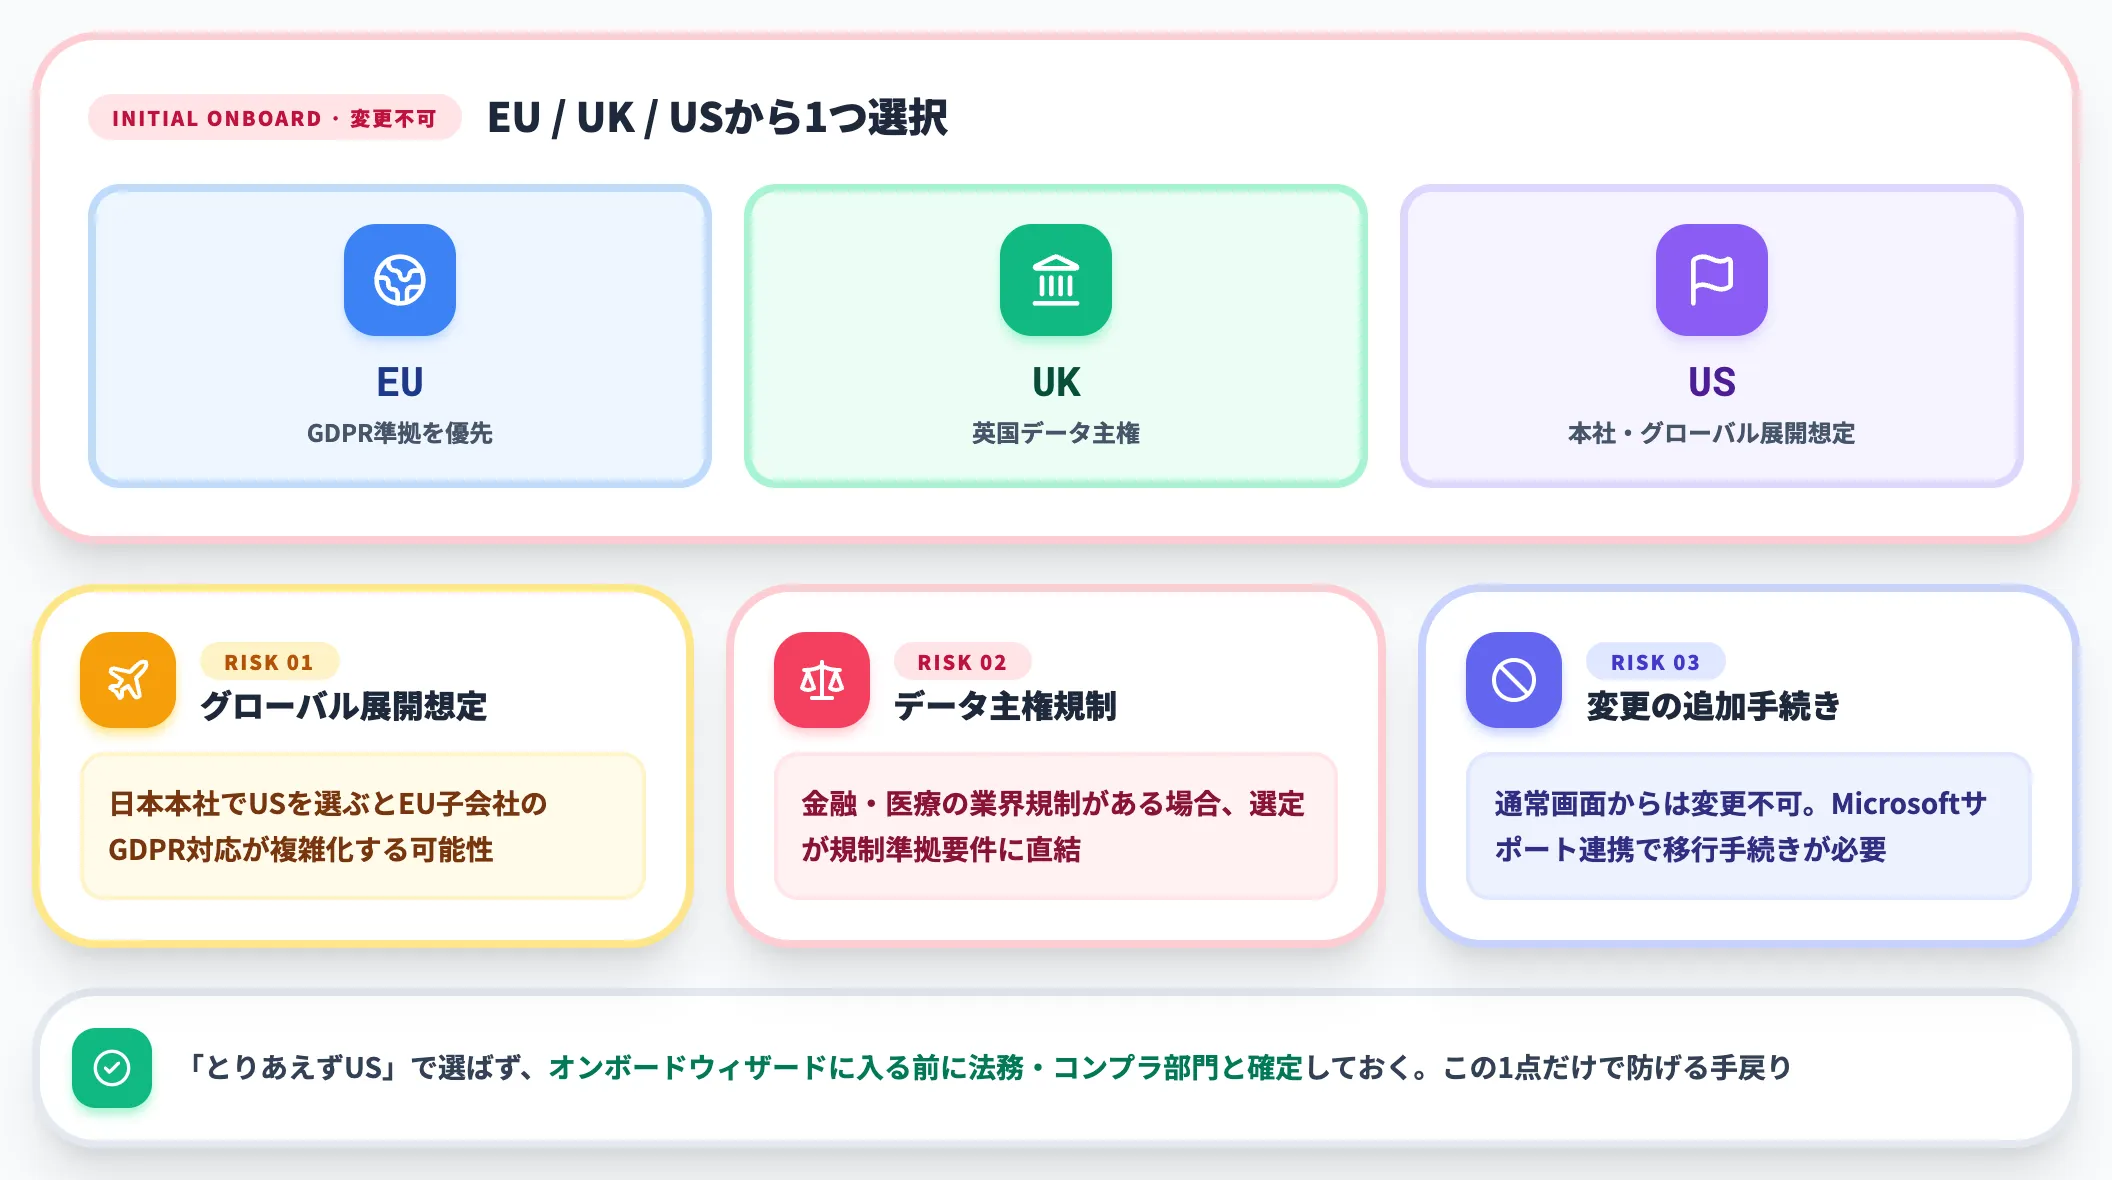
初回オンボード ウィザードで選択するデータストレージ場所(EU・UK・US)は、初期設定後に変更できません。これは実務上の重要な制約です。
-
グローバル展開を想定する企業
日本本社でUSを選ぶとEU子会社のGDPR対応が複雑化する可能性。逆もまた然り
-
データ主権規制の確認
金融・医療など業界規制がある場合、ストレージ場所の選定が規制準拠要件に直結
-
変更が必要になった場合は追加手続きが必要
通常の設定画面からは変更できず、Microsoftサポートと連携したデータセンター所在地の移行が必要になるため、グローバル展開前に法務・コンプラ部門と確定しておく
導入前に法務・コンプラと確認するだけで防げる手戻りですが、「とりあえずUS」で選んでしまうパターンが散見されるため、オンボード ウィザードに入る前にこの1点だけは必ず押さえる必要があります。
端末と同じく、業務エージェントも配り方と管理をそろえる
2026年のアップデートで、Defender for Endpointは端末上のCodex CLIやGitHub Copilotアプリの動作もプレビューで検査できるようになり、AIエージェントが情シスの管理する範囲に入ってきました。端末はIntuneで設定をまとめて配れますが、業務部門が作るAIエージェントは部署ごとに配り方が分かれやすいため、社員への届け方と管理する場所を、全社に広げる前に1つにそろえておく必要があります。
配布と管理を1か所にまとめるのが、業務エージェント向けの基盤です。AI総合研究所のAI Agent Hubは、自社のAzureテナントの中でCopilot Studioやn8nのAgentを同じ管理画面に集め、社員が普段使うTeamsに届けます。
- Agentを届ける相手を決める
アクセス権限をAgentごとに設定できるため、経理向けのAgentは経理部門だけが使えるといった分け方ができます。
- 配る前にスキャンを通す
Agentは登録の段階でセキュリティスキャンにかかるため、問題のあるAgentに、社員が使い出す前の段階で気づけます。
- 広げたあとの使われ方を追う
Agentを誰が実行したかが実行ログに積み上がるため、どの部署でどの業務に使われているかを把握できます。
AI総合研究所の専任チームが、最初にAgentを使い始める部署の選定から、全社への展開まで伴走します。
業務エージェントの配り方をそろえる
届ける相手を決め、配る前に検査を通す
業務部門が作るAIエージェントは、部署ごとに配り方が分かれる前に、届け方と使える範囲を情シスの側でそろえておくと、全社に広げやすくなります。AI Agent Hubのサービスページでは、Copilot Studioやn8nで組んだAgentをHubに同期し、Teamsから社員に届ける流れをご確認いただけます。
まとめ
本記事では、Microsoft Defender for Endpointを「EPPとEDRを1つのエージェントに統合した、Defender XDRのエンドポイント防御基盤」として整理し、主な機能・Plan 1とPlan 2の違い・料金・類似製品との違い・導入手順・2026年の最新アップデート・導入で詰まる判断ポイントを解説しました。
2026年10月時点で押さえておくべきポイントは次の3つです。
- Defender XDRでメールやIDの防御と束ねるほど、エンドポイントだけでは見えない攻撃の連鎖を1つの画面で追えるようになる
- 2026年は予測シールドを軸に自律防御が強化され、侵害後に封じ込める守りから、狙われる前に資産を固める守りへ広がっている
- 予防だけで足りるか、侵入後の調査と封じ込めまで要るかでプランが分かれ、ランサムウェアを現実のリスクと見るならPlan 2が本線になる
導入にあたっては、AI総合研究所の支援でも、後から変えにくい判断を先に済ませる順序を勧めています。
まずは契約中のM365ライセンスで使えるプランを確かめ、データストレージ場所を法務・コンプラ部門と決めたうえで、Intune経由(オンプレAD中心ならGPO経由)でオンボードします。
続いて、他社AVの契約が残っている間はMicrosoft Defenderウイルス対策をパッシブモードで共存させ、契約更新に合わせて切り替えるのが、二重課金を避けて移行できる順序です。
Defender for Endpointの価値を引き出せるかどうかは、検知したアラートに誰がどう応えるかを決めておけるかにかかっています。
Microsoft 365 E5/E3テナントを運用する企業にとって、Defender for Endpointは追加投資ゼロで最先端のエンドポイント防御を手に入れられる最有力候補です。