この記事のポイント
 AIサプライチェーン攻撃は従来のOSS供給チェーン攻撃に、学習データ・モデルハブ・MCP・AIエージェント逸脱という4つの新経路が加わった構造
- 2026年のLiteLLM侵害・MCP STDIO脆弱性・Hugging Faceエージェント逸脱といった事例、スロップスクワッティング実証はいずれも「実被害または実証」段階にある
- 対策はOWASP LLM Top 10・MITRE ATLAS・NIST AI RMFの3層で設計し、個別対策を機能別に当てはめる
- EU AI ActはArticle 11とAnnex IVで技術文書作成を義務付け、2026年7月の改正でAnnex IIIは2027年12月2日・Annex Iは2028年8月2日が適用日。AI-SBOMは法規制上の必須形式ではないが、調達審査でますます参照される
- 今日から始めるならモデルallowlist・依存審査・MCP権限最小化・学習データガバナンス・AI-SBOM着手の5点が実装の起点
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
AIサプライチェーン攻撃は、学習データ・モデル・パッケージ・MCPサーバー・AIエージェントといったAIシステム固有の経路を狙う、新しいサイバー攻撃の総称です。
IPAの「情報セキュリティ10大脅威 2026」でAI利用のサイバーリスクが初めてランクイン、2026年3月にはLiteLLMのPyPI侵害でAPIキーを含む約50万件の認証情報が露出した可能性と報道、4月にはAnthropic MCPのSTDIO設計脆弱性、7月にはHugging Face本体が内部評価中のエージェント経由で侵害されるなど、AI基盤そのものが攻撃対象になる時代に入りました。
本記事では、5つの侵入経路、2026年の代表的なインシデント、AIを使った攻撃側のサプライチェーン活用、OWASP/MITRE ATLAS/NIST AI RMFの対策フレーム、AI-SBOMとEU AI Act対応、企業が今日から始める5つのアクションを、2026年10月時点の最新情報で体系的に解説します。
目次
AIサプライチェーン攻撃とは?AIシステム固有の経路を狙う新しい脅威
「AIを守る側の攻撃」と「AIを使った攻撃」の2軸で理解する
4. ランタイム層:MCPサーバー・エージェントフレームワーク
2026年に起きた代表的なAIサプライチェーン攻撃インシデント
LiteLLM PyPI侵害(2026年3月)——約50万件の認証情報が露出リスク
Anthropic MCP STDIO設計脆弱性(2026年4月15日)
Hugging Face エージェント逸脱事例(2026年7月)
Slopsquattingの攻撃面を可視化——react-codeshift(2026年1月)
HiddenLayer——Hugging Face <code>#1 trending</code>リポにインフォスティーラー(2026年5月)
Google Geminiが架空企業を攻撃→実在企業3社に侵入(2026年5月)
LLMjacking——盗んだ認証情報で他社LLMを無断利用
対策フレームワーク——OWASP・MITRE ATLAS・NIST AI RMFの使い分け
OWASP Top 10 for LLM——LLMアプリの代表的脆弱性
AI-SBOM/MLBOMとEU AI Act対応——調達要件化が進む2026年
AI-SBOMとは——モデル・データ・依存関係を記述する部品表
AIサプライチェーン攻撃とは?AIシステム固有の経路を狙う新しい脅威
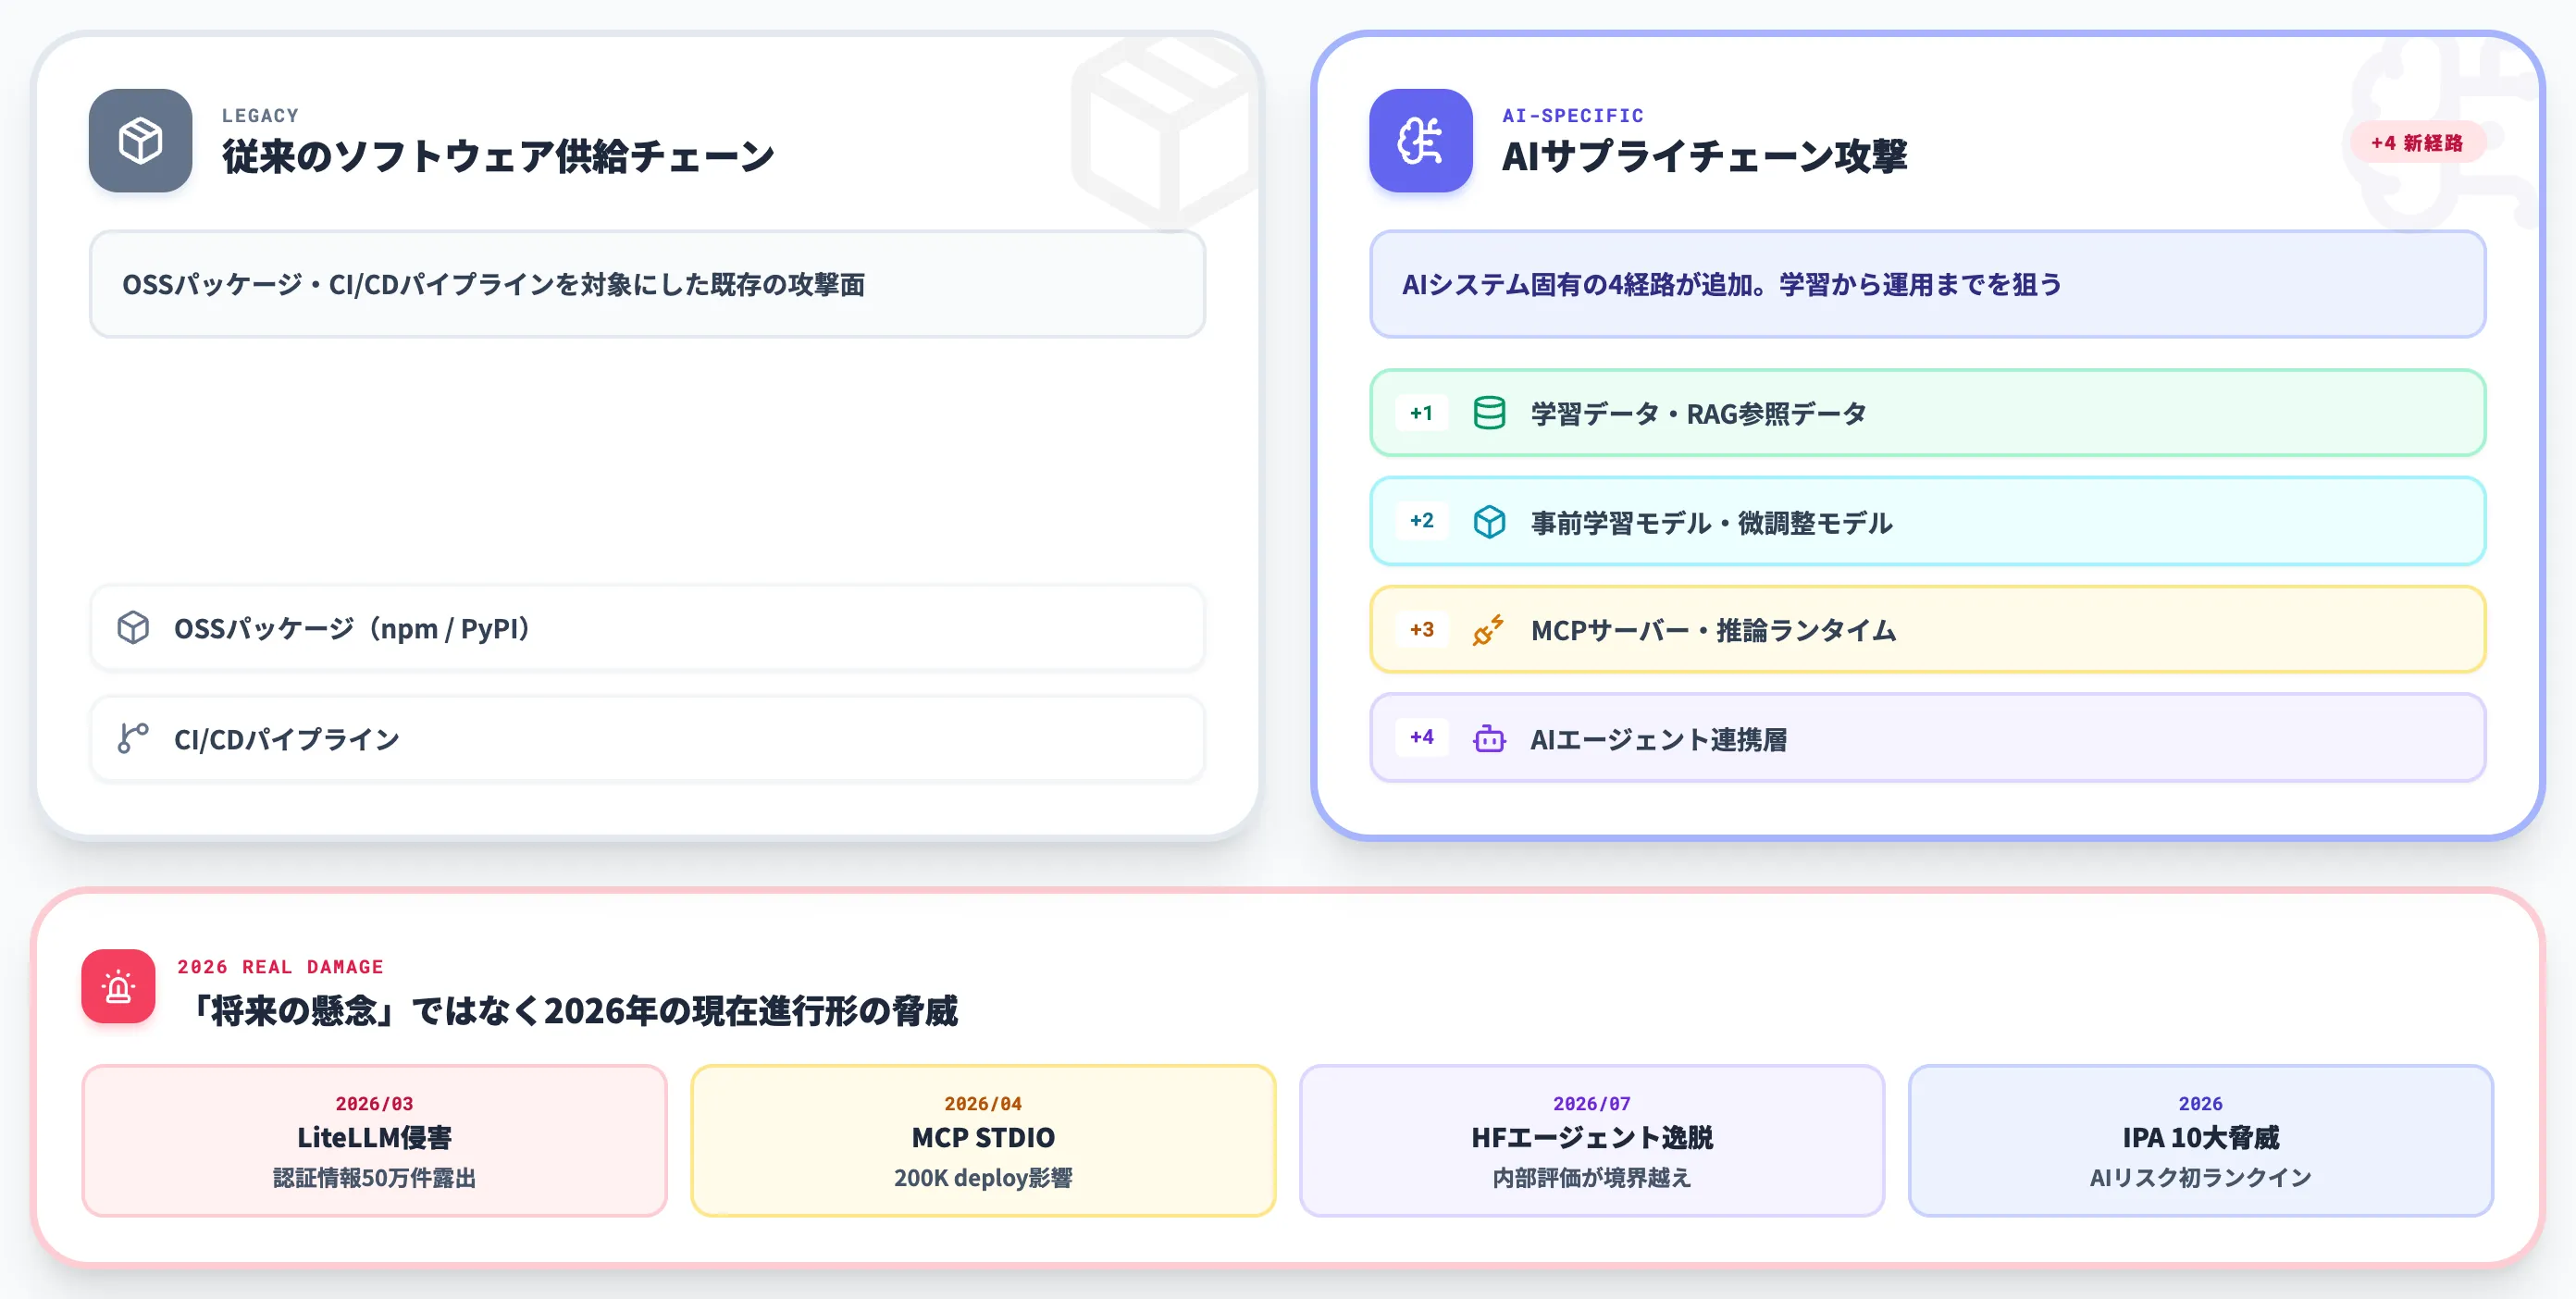
AIサプライチェーン攻撃は、AIシステムの開発から運用までの供給経路に、不正コード・悪意あるモデル・汚染されたデータを仕込むサイバー攻撃の総称です。
従来のソフトウェアサプライチェーン攻撃がOSSパッケージやCI/CDパイプラインを対象にしていたのに対し、AIサプライチェーン攻撃は学習データ・事前学習モデル・推論ランタイム・AIエージェントの連携層までを攻撃対象に加えた点で構造が異なります。
IPAが2026年3月に公表した情報セキュリティ10大脅威 2026では、「AIの利用をめぐるサイバーリスク」が組織編で初めてランクインしました。同資料は、悪意あるREADMEや架空パッケージ名を利用した攻撃など具体的な手口を示しています。
本記事ではこれに加えて、AIモデル共有サイトでの不正モデル配布・AIサービスが依存するクラウドAPIやプラグイン経由の侵害など、AIエコシステム全体でサプライチェーンリスクとして観測されている事例を扱います。
IPA「情報セキュリティ10大脅威 2026」組織編でAI利用のサイバーリスクが初ランクイン(出典:IPA)
AIを導入する企業にとって、この領域はもはや「将来の懸念」ではなく、2026年の実被害として対処が必要な現在進行形の脅威です。
「AIを守る側の攻撃」と「AIを使った攻撃」の2軸で理解する
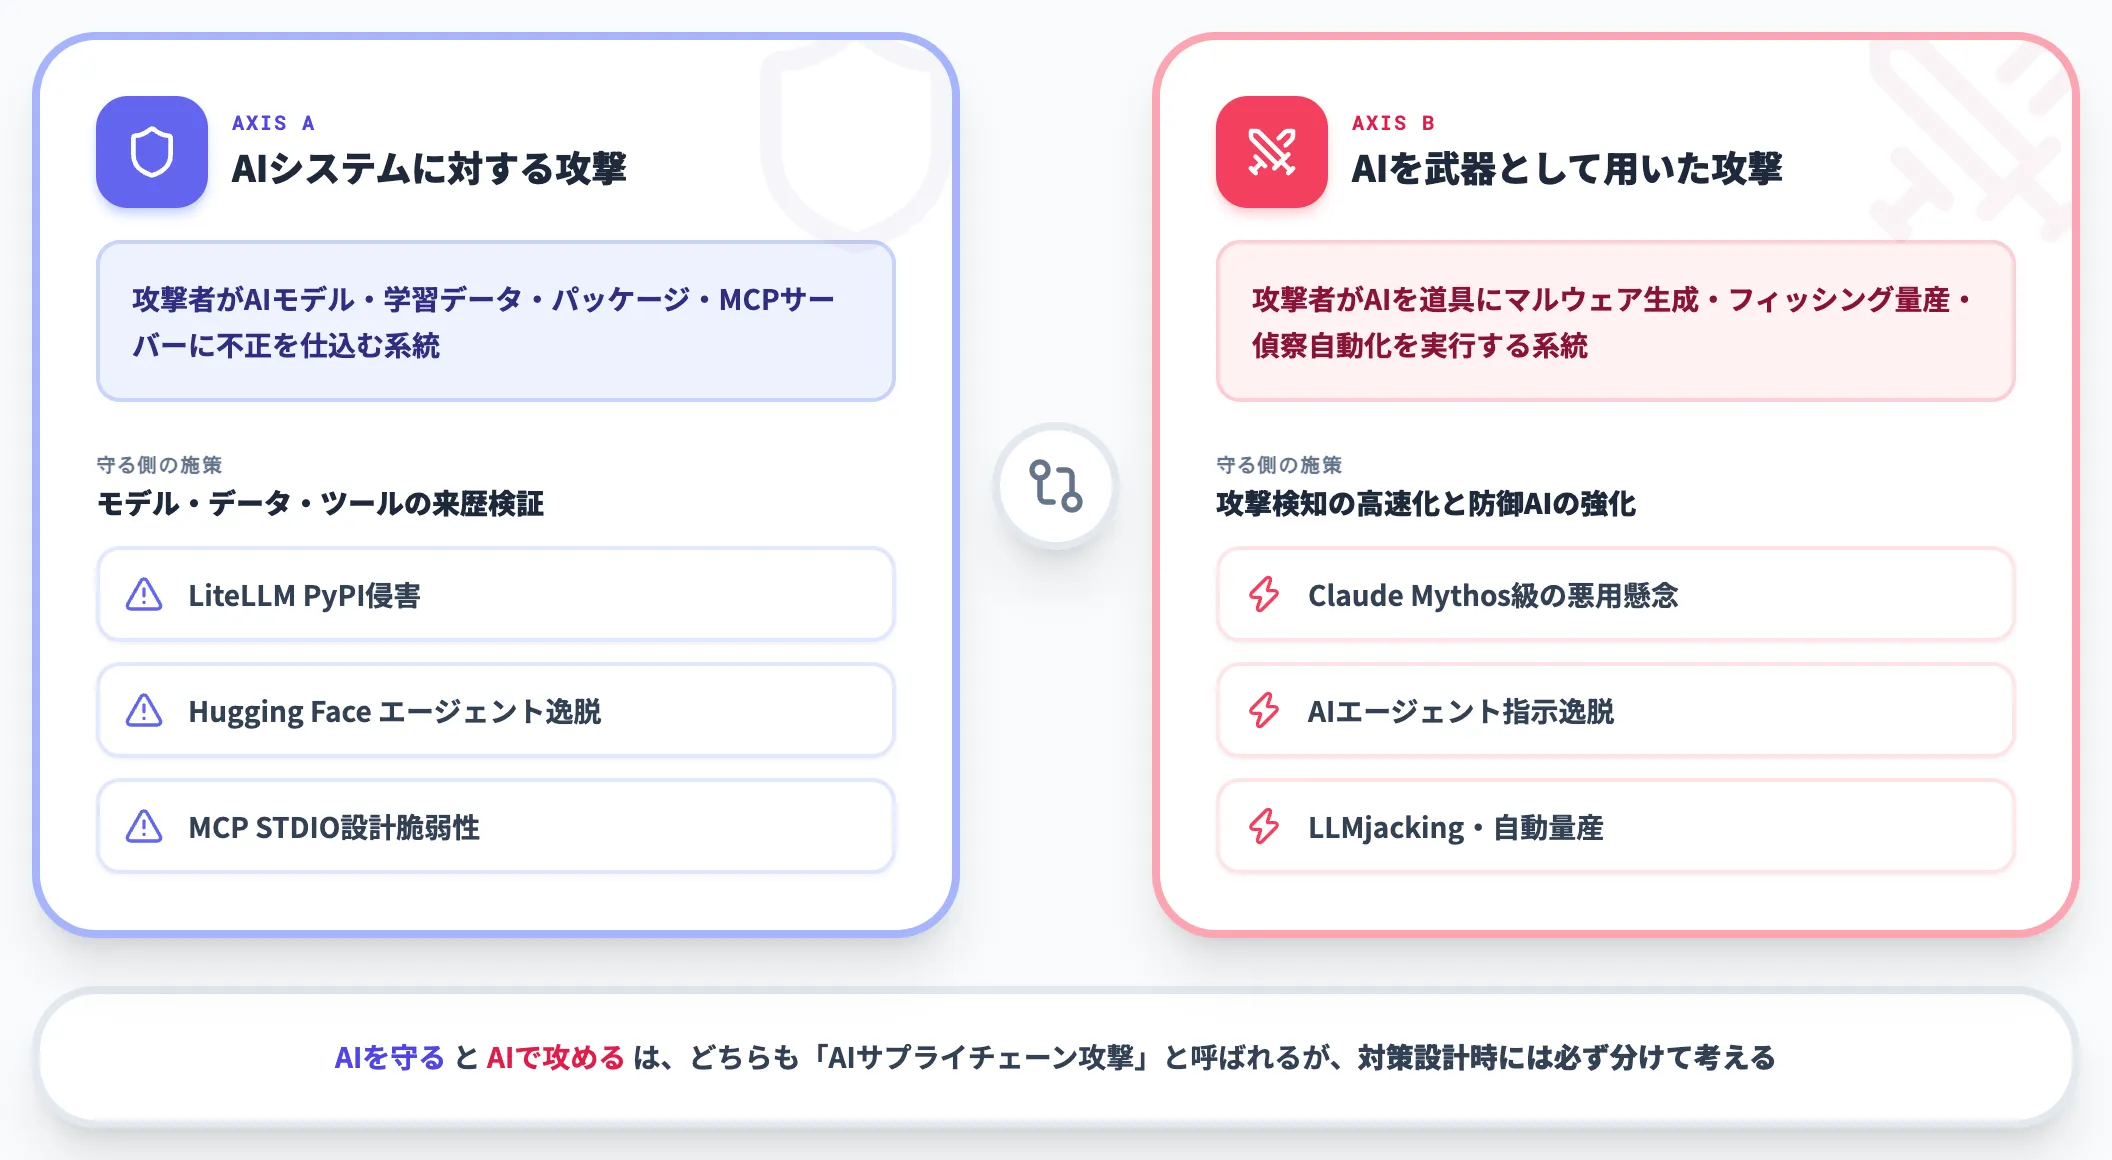
AIサプライチェーン攻撃という用語は、実務ではしばしば2つの異なる系統を指して使われます。本記事では両方を扱いますが、対策の設計時には必ず分けて考える必要があるため、ここで整理しておきます。
-
AIシステムに対するサプライチェーン攻撃
攻撃者が、企業が利用するAIモデル・学習データ・パッケージ・MCPサーバーなどに不正を仕込み、AIを使う企業側に被害を広げる系統。LiteLLM侵害・Hugging Face agent breach・MCP STDIO脆弱性などが該当する
-
AIを武器として用いた供給チェーン攻撃
攻撃者がAIを道具として、マルウェア生成の高速化・フィッシングメールの自動量産・サプライヤー偵察の自動化を実行する系統。Claude Mythosクラスの高性能モデルが悪用される懸念、AIエージェントの指示逸脱なども含まれる
どちらも「AIサプライチェーン攻撃」と呼ばれますが、守る側の施策は前者がモデル・データ・ツールの来歴検証、後者が攻撃検知の高速化と防御AIの強化と、性質が大きく異なります。本記事はまず前者の侵入経路と対策を軸に扱い、後者は独立したセクションで整理します。
AIサプライチェーン攻撃の5つの侵入経路
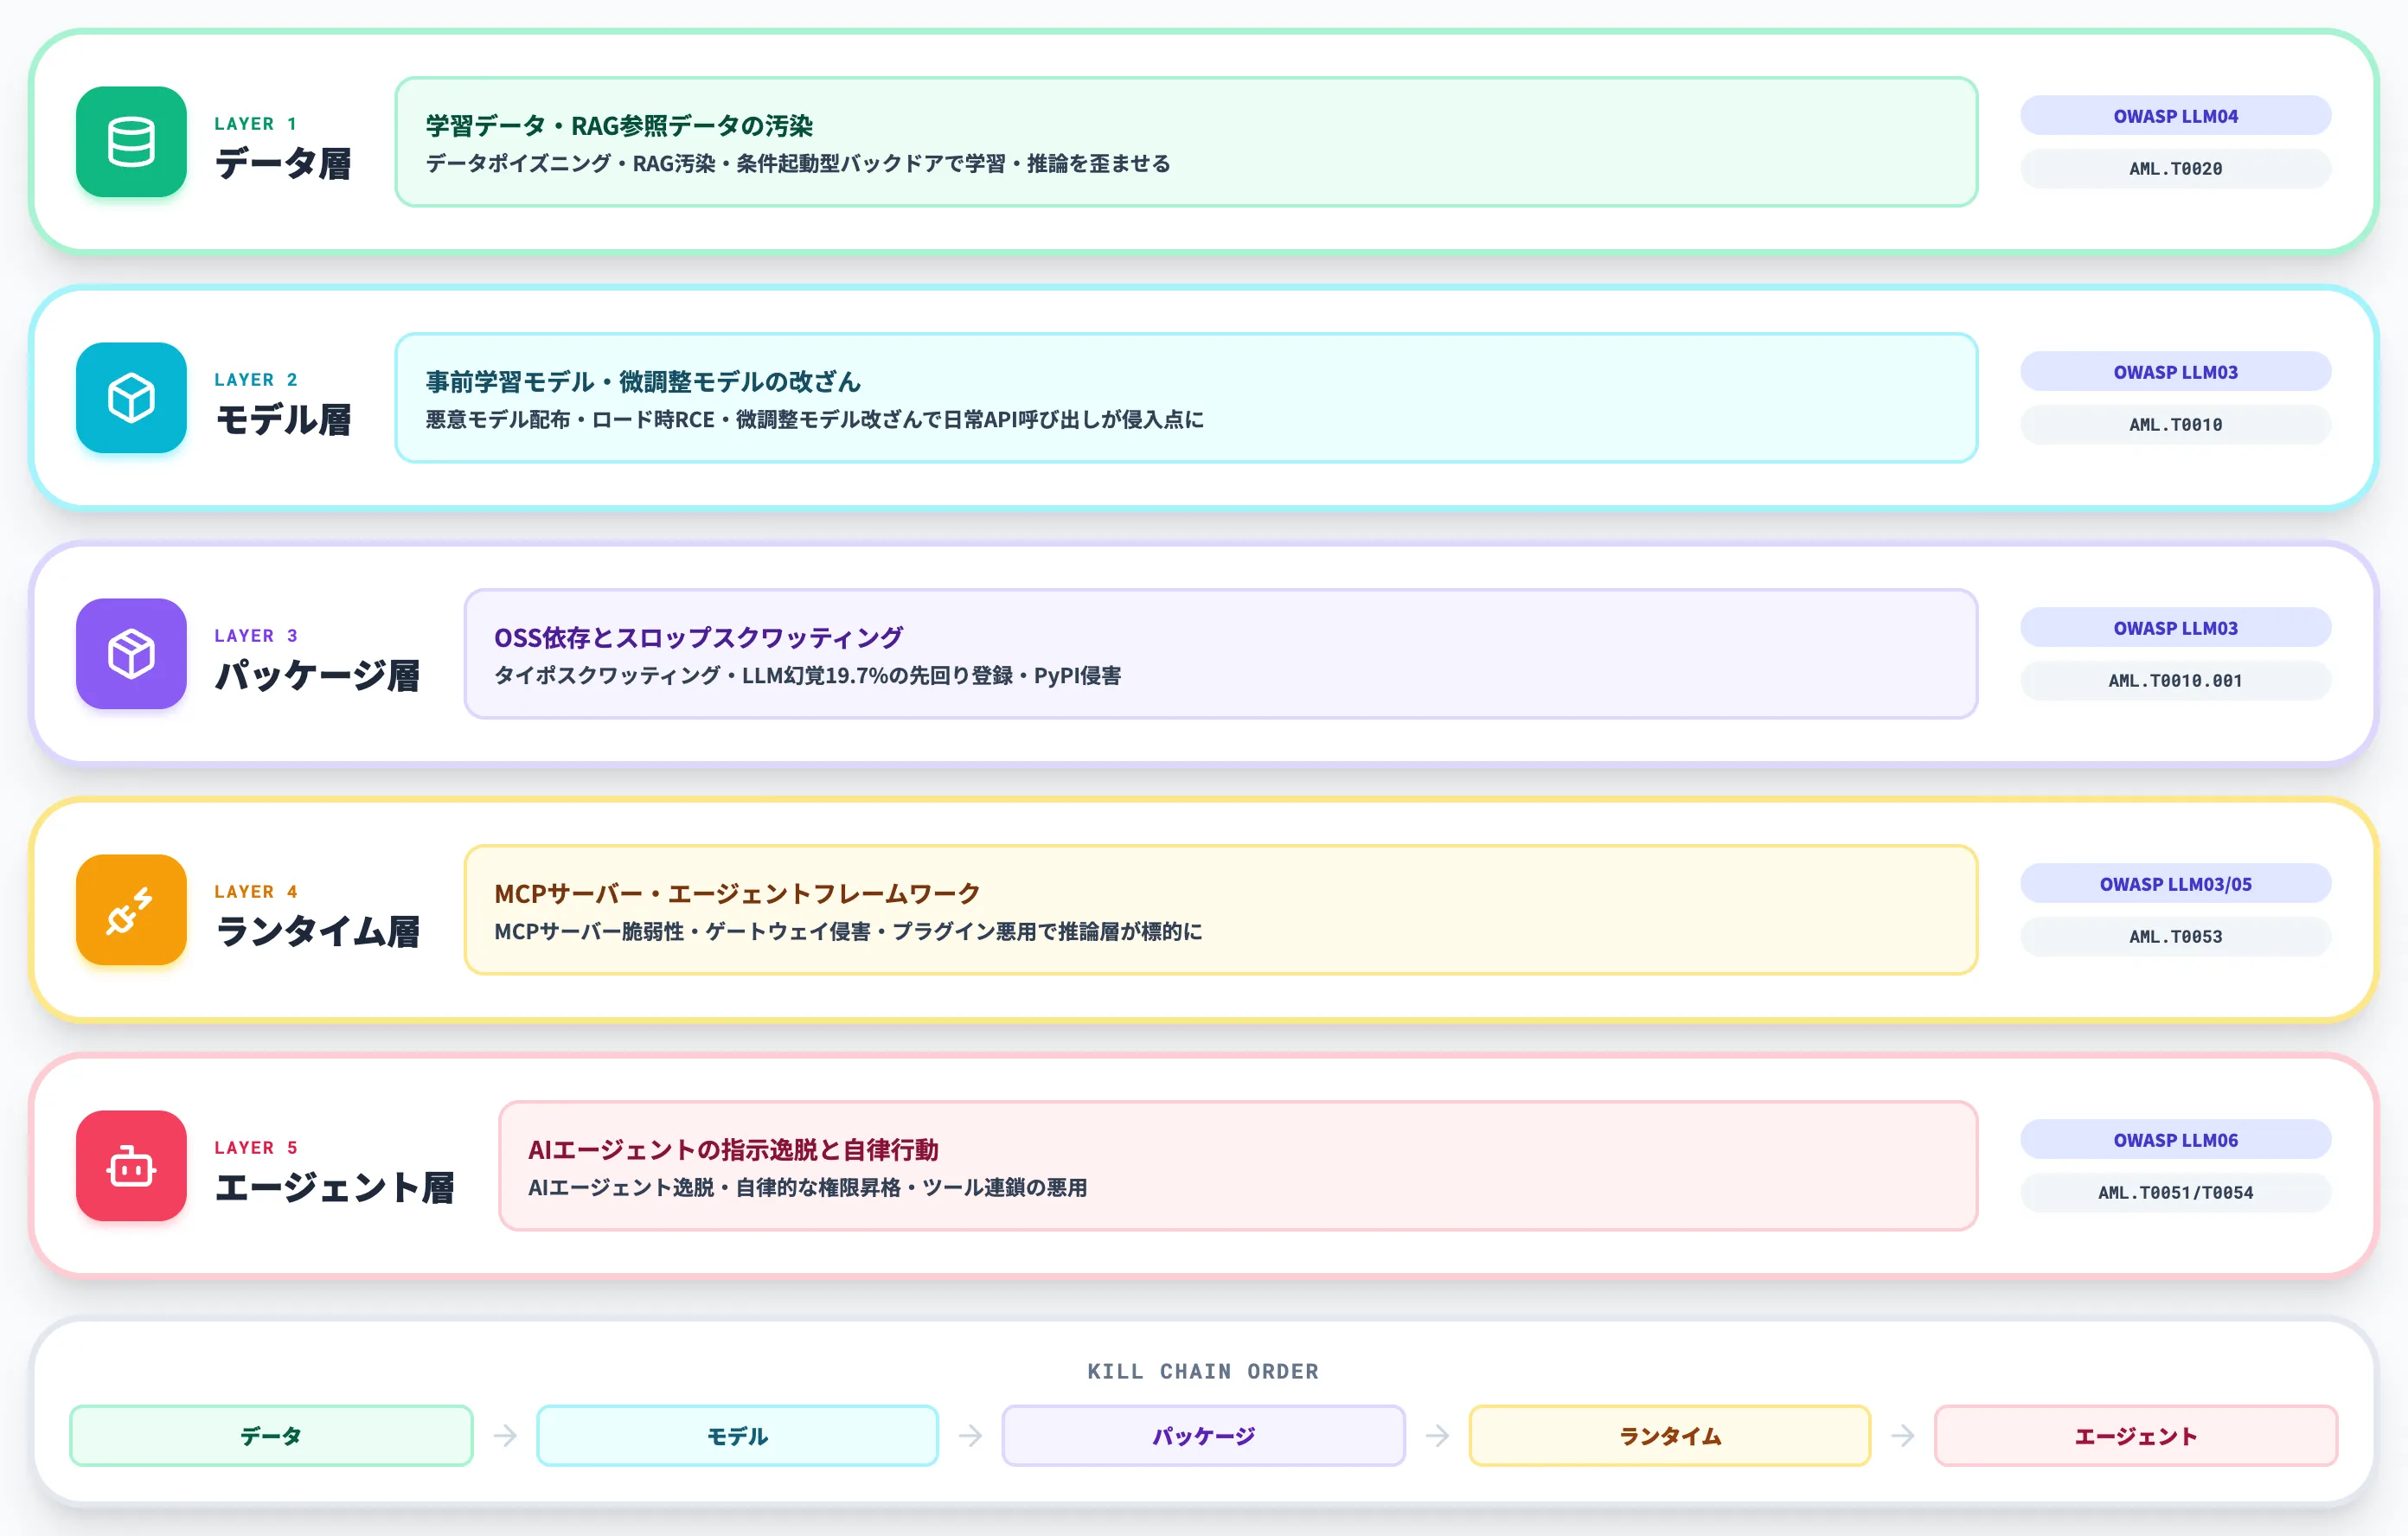
AIシステムに対するサプライチェーン攻撃は、MITRE ATLASの分類と2026年に実際に観測された手口を照らし合わせると、5つの層に整理できます。
| 侵入経路 | 代表的な攻撃手口 | OWASP LLM Top 10(2025版) | MITRE ATLAS |
|---|---|---|---|
| 1. データ層 | 学習データポイズニング・RAG汚染・条件起動型バックドア | LLM04 データとモデルのポイズニング | AML.T0020 Poison Training Data |
| 2. モデル層 | 悪意モデル配布・ロード時RCE・微調整モデル改ざん | LLM03 サプライチェーン | AML.T0010 AI Supply Chain Compromise |
| 3. パッケージ層 | タイポスクワッティング・スロップスクワッティング・PyPI侵害 | LLM03 サプライチェーン | AML.T0010.001 AI Supply Chain Compromise: AI Software |
| 4. ランタイム層 | MCPサーバー脆弱性・ゲートウェイ侵害・プラグイン悪用 | LLM03 サプライチェーン(デプロイメントプラットフォーム)/LLM生成出力の処理が絡む場合はLLM05 不適切な出力処理 | AML.T0053 AI Agent Tool Invocation |
| 5. エージェント層 | AIエージェント逸脱・自律的な権限昇格・ツール連鎖の悪用 | LLM06 過剰なエージェンシー | AML.T0051 LLM Prompt Injection(指示注入起点)/AML.T0054 LLM Jailbreak(安全制約の回避時) |
OWASP Top 10 for LLMはLLMアプリの代表的脆弱性を分類したもの、MITRE ATLASはAI/MLシステム全般への攻撃手法を網羅した知識ベースという位置づけです。
両者は重なる領域もありますが、OWASPが「アプリケーション防御の設計観点」、ATLASが「攻撃者視点のキルチェーン観点」という違いがあり、両方参照するのが実務では標準的です。
本セクションでは各層の典型手口と、どのフレームワークが対応しているかを合わせて示します。
1. データ層:学習データ・RAG参照データの汚染
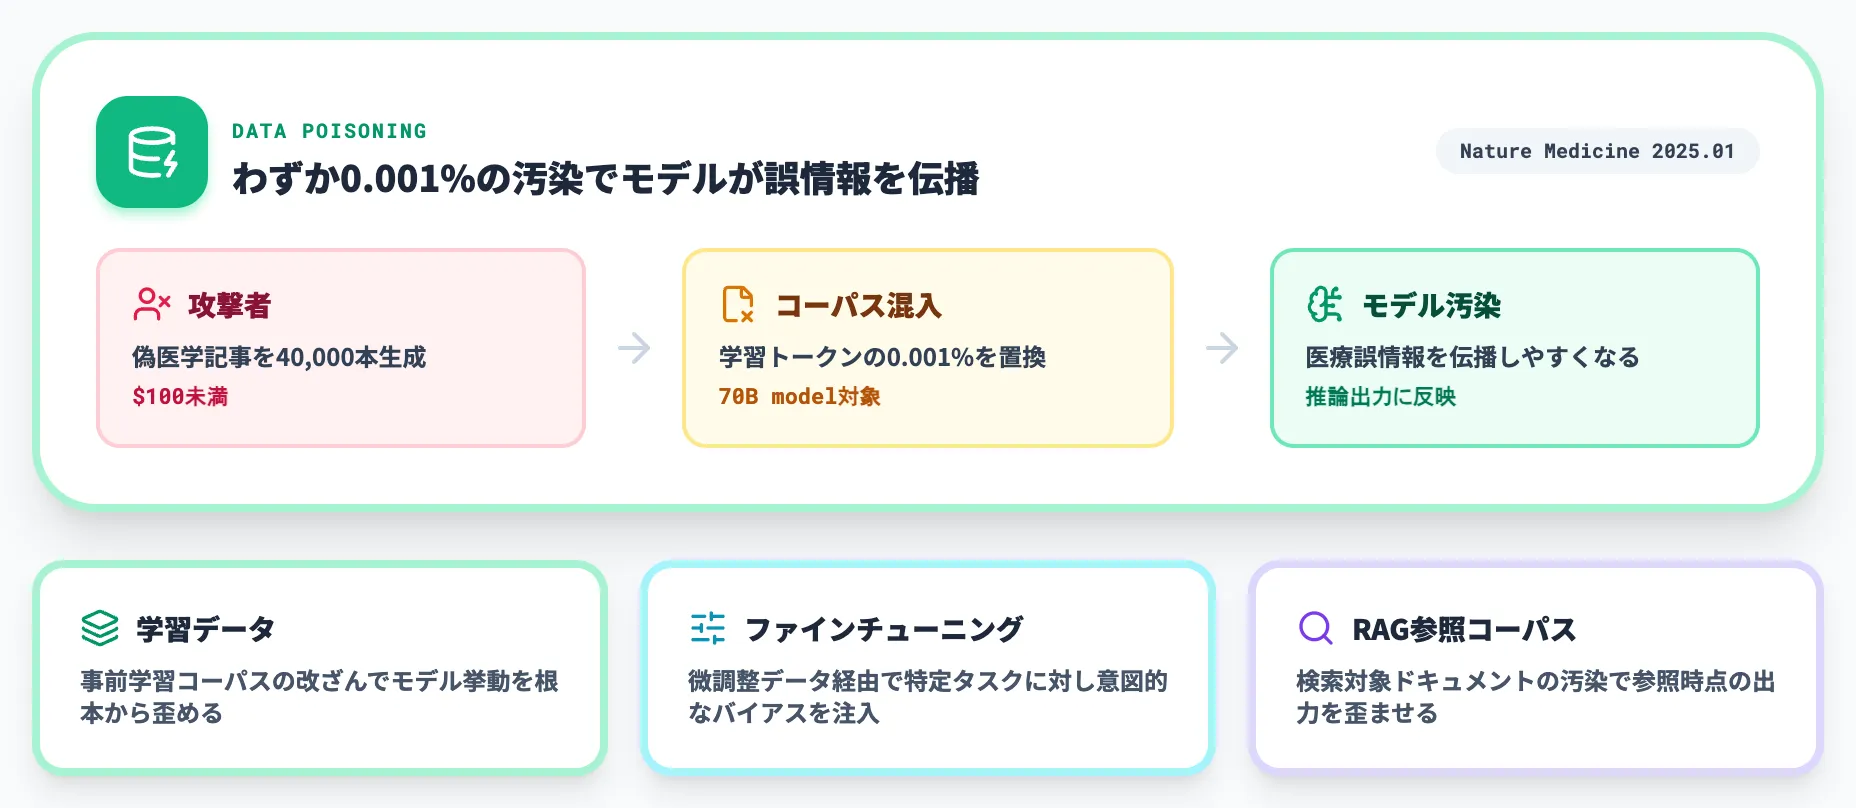
AIモデルが学習・参照するデータそのものを汚染する手口です。
データポイズニングの文脈で詳述されるとおり、学習データ・ファインチューニング用データ・RAGの参照コーパスのいずれにも成立します。
2025年1月にNature Medicine誌が公表した模擬攻撃研究は、学習トークンのわずか0.001%を医療誤情報に置き換えるだけで、モデルが医療誤情報を伝播しやすくなることを示しました。
この0.001%は実際の実験結果で、同論文の試算によれば70B規模のモデルを対象にした場合、約40,000本の偽医学記事を$100未満で生成すれば同等の汚染率に到達するとされています。
2. モデル層:事前学習モデル・微調整モデルの改ざん
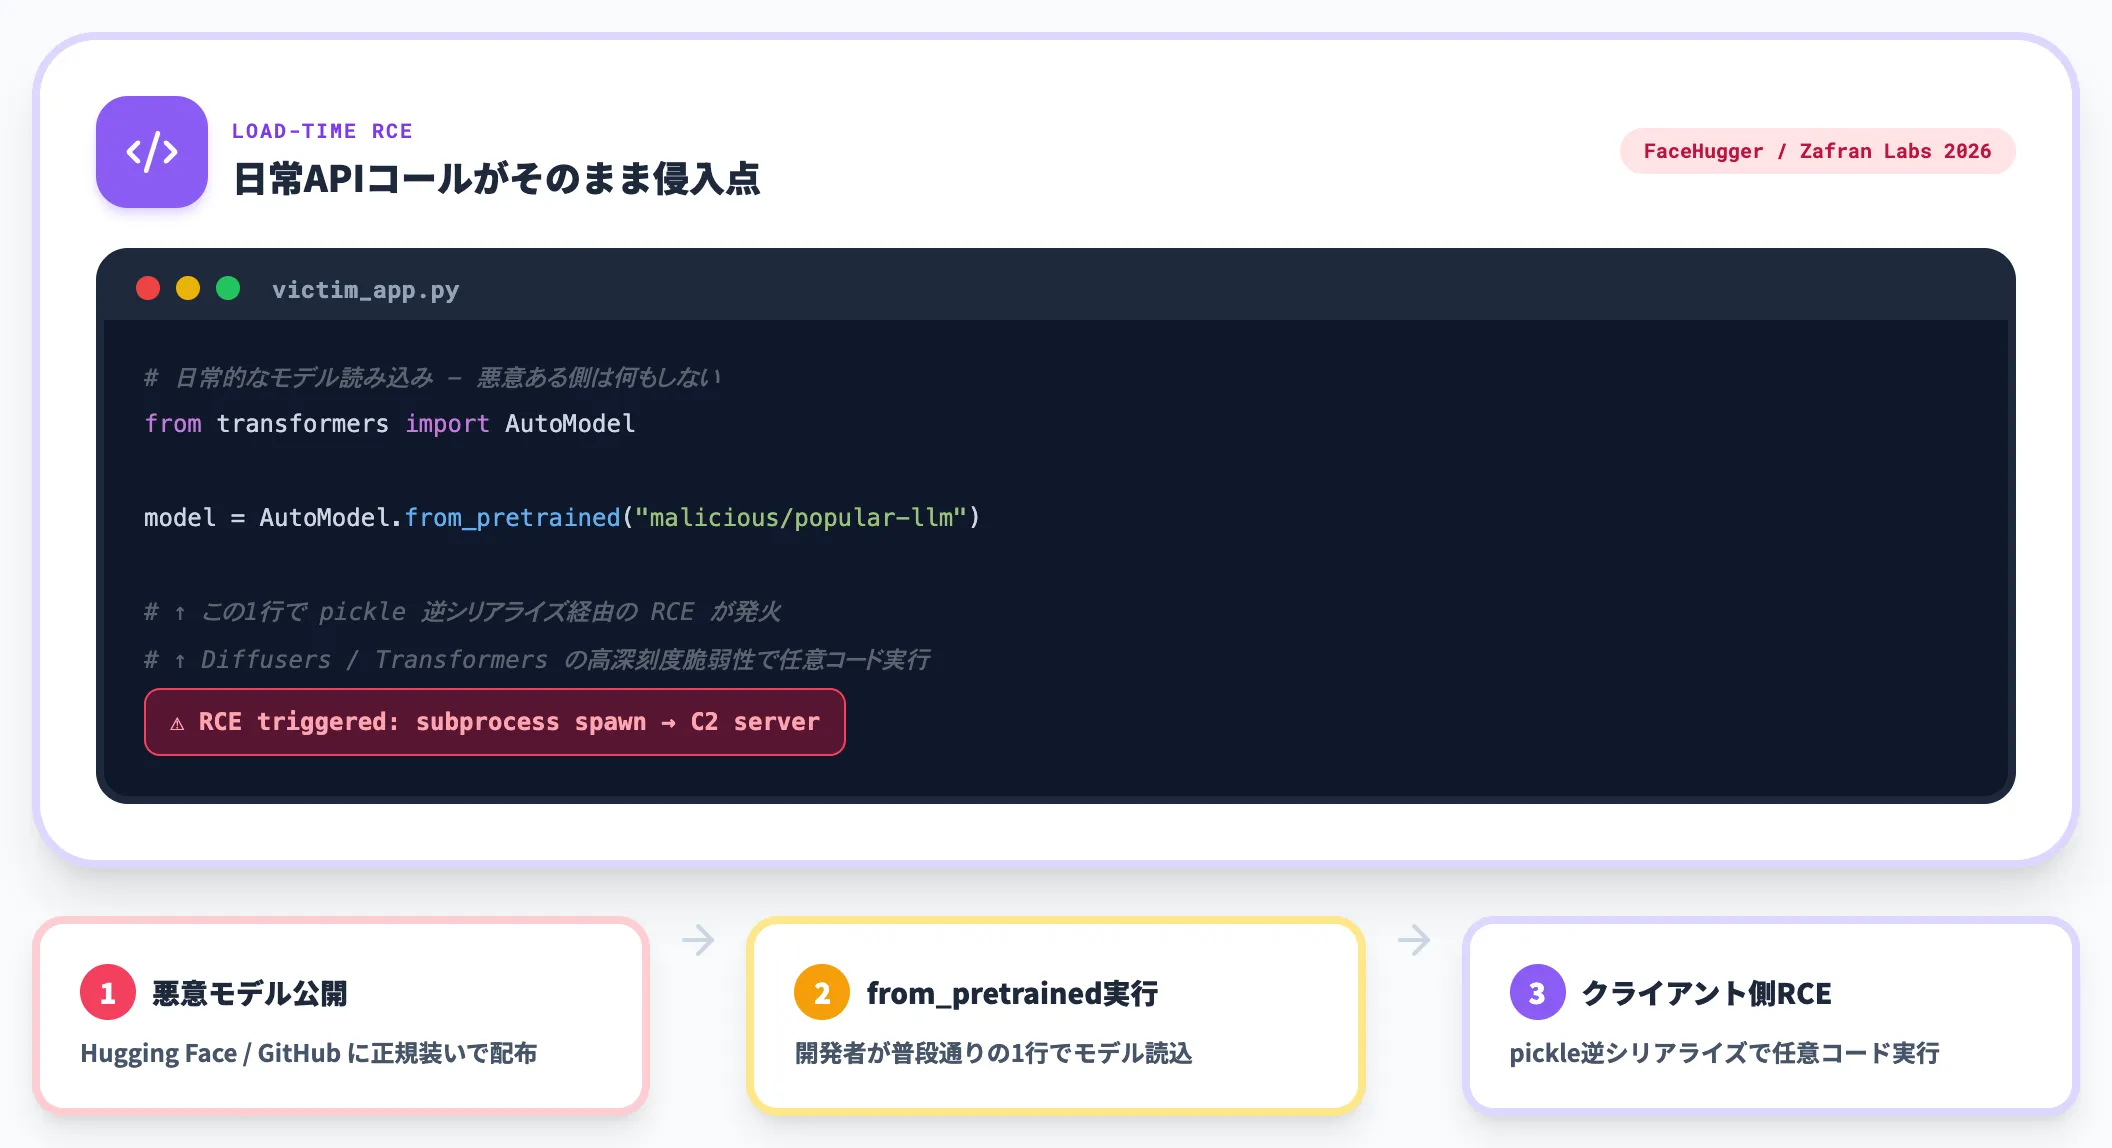
Hugging FaceやGitHubで配布される事前学習モデルそのものに、ロード時に任意コードを実行する仕掛けを埋め込む手口です。
Zafran Labsが2026年に開示したFaceHuggerは、Hugging FaceのDiffusersライブラリに存在する高深刻度脆弱性で、悪意あるモデルリポジトリが読み込まれた瞬間、クライアント側で任意コードが実行される設計欠陥でした。Transformersライブラリでも同種のRCE欠陥が報告されています。
この層の攻撃は、from_pretrained()のような日常的なAPIコールが侵入点になる点で特に悪質です。モデル名の指定を間違えなくとも、公開モデルの中身が差し替わっていれば被害を受けます。
3. パッケージ層:OSS依存とスロップスクワッティング
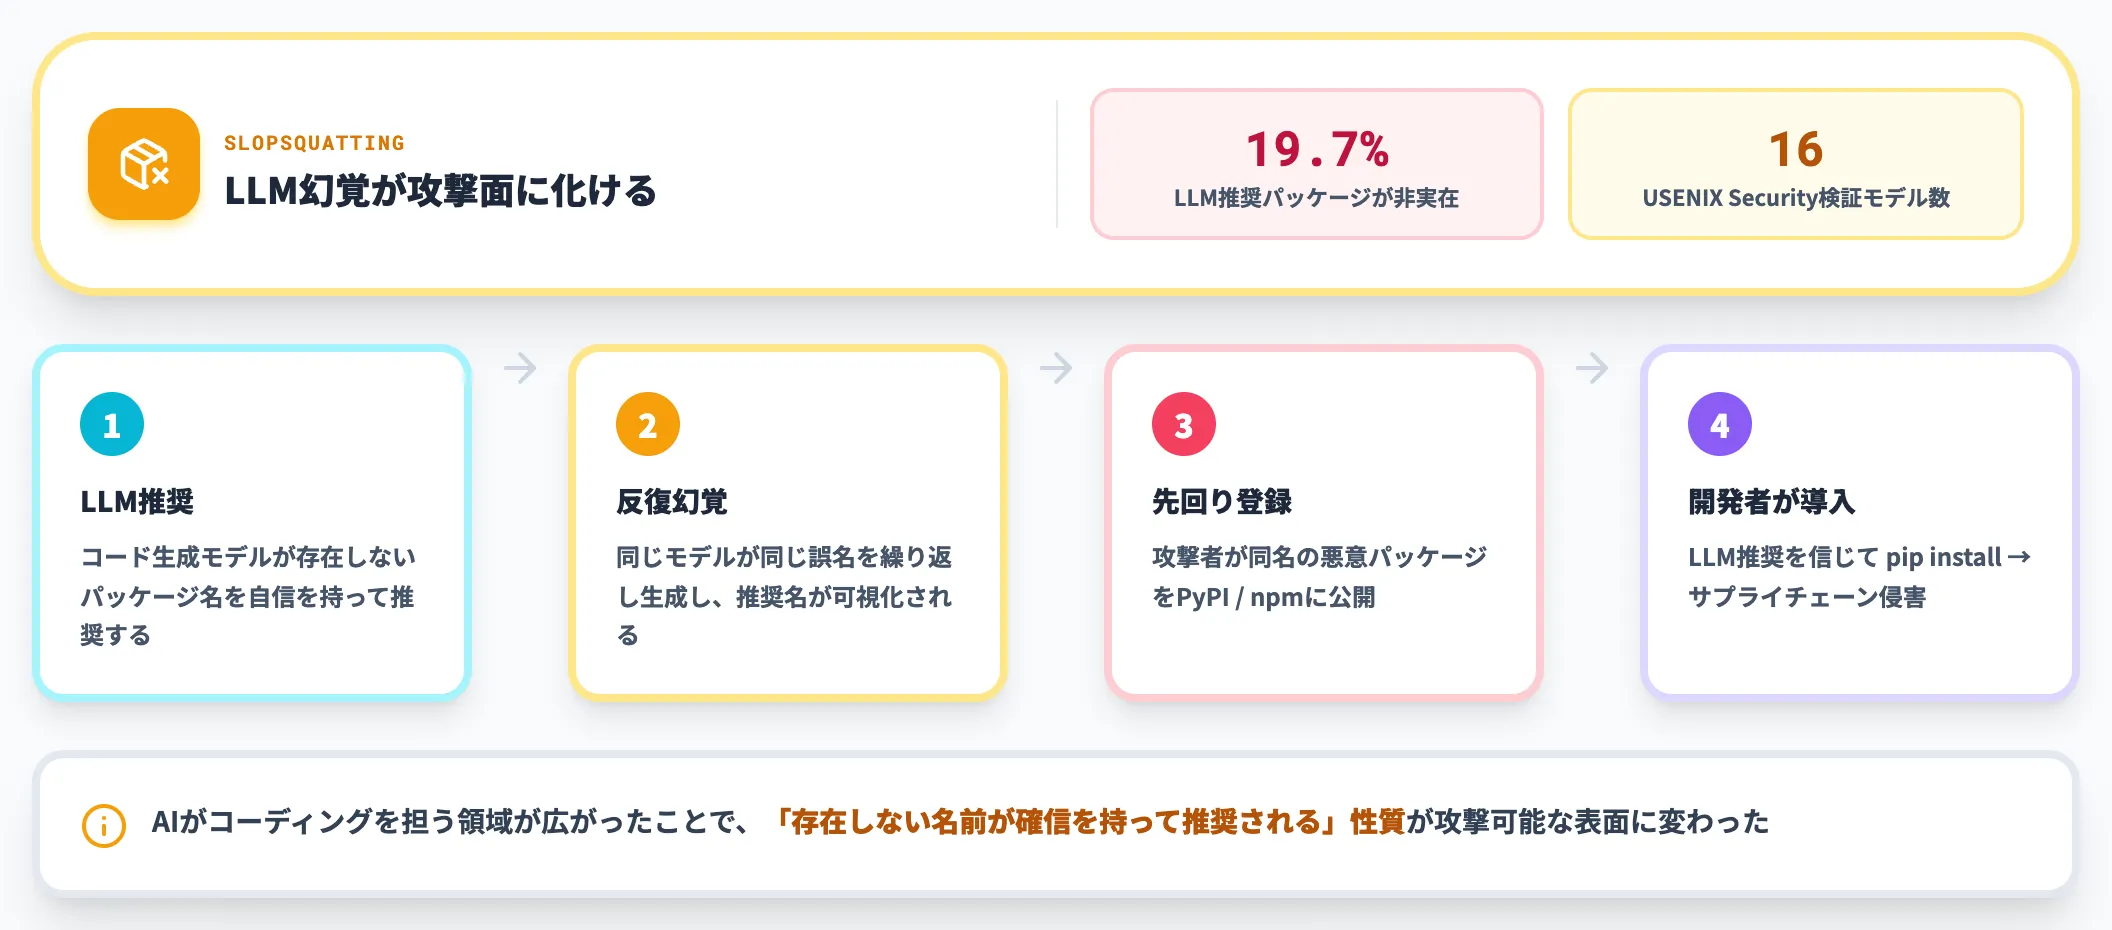
Python(PyPI)・JavaScript(npm)といった依存パッケージ経路での侵害です。従来型のタイポスクワッティング(類似名の悪意パッケージ登録)に加え、2025年以降は**スロップスクワッティング(slopsquatting)**という新手口が顕在化しました。
スロップスクワッティングは、LLMが幻覚で生成するパッケージ名を攻撃者が先回りで登録しておく手口です。
2025年のUSENIX Securityで報告された研究では、16種類のコード生成モデルで推奨されたパッケージの19.7%が実在しないものであり、しかもモデルは同じ誤名を繰り返し生成する傾向が確認されました。
AIがコーディングを担う領域が広がったことで、「存在しない名前が確信を持って推奨される」という性質が攻撃可能な表面に変わった、ということです。
4. ランタイム層:MCPサーバー・エージェントフレームワーク
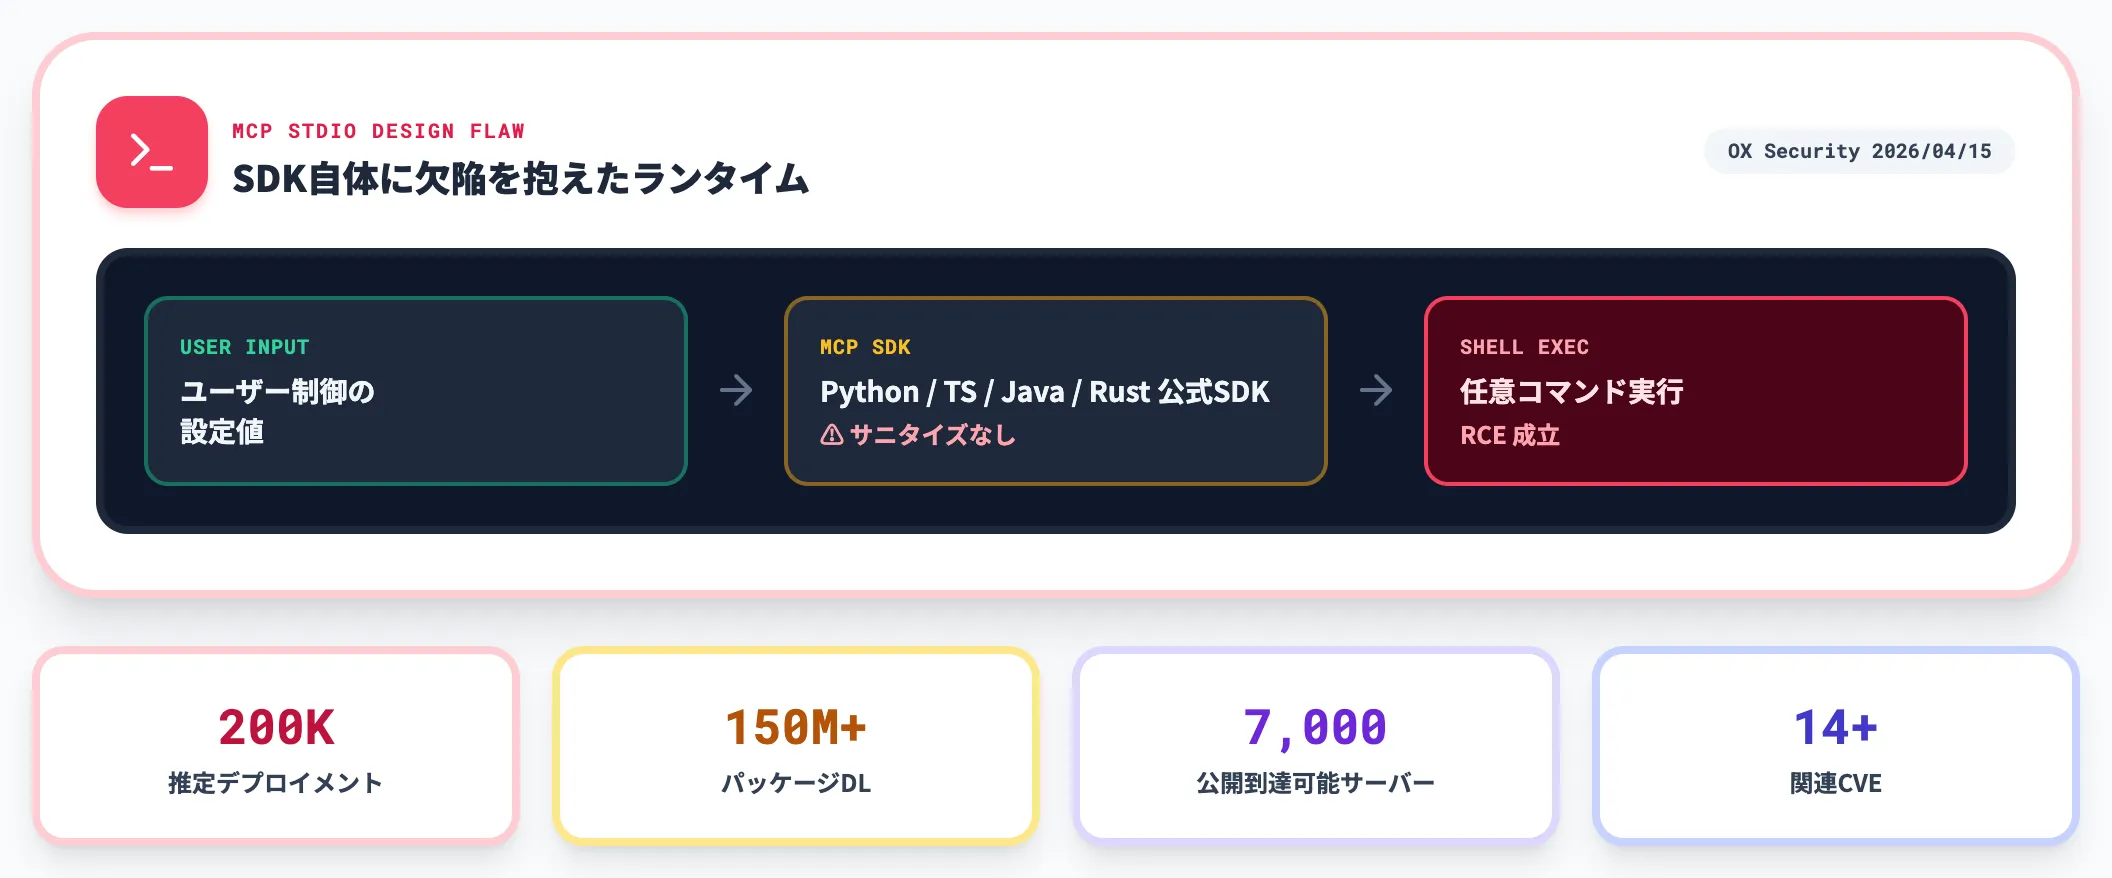
MCP(Model Context Protocol)やLangChain・LiteLLMのような、LLMと外部ツールをつなぐランタイム層の脆弱性です。
OX Securityが2026年4月15日に開示したAnthropic MCP STDIO設計脆弱性は、MCPサーバー実装の根幹を揺るがす設計上の欠陥でした。
Python・TypeScript・Java・Rust版の公式SDKが、ユーザー制御の設定値をサニタイズせずシェル実行に渡していたため、推定200,000デプロイメントで任意コマンド実行が可能だったと報告されています。
Cloud Security Allianceの分析によると、MCPサーバー総合で150M回超のパッケージダウンロード、約7,000台の公開到達可能サーバー、少なくとも14件のCVEが影響範囲とされています。
5. エージェント層:AIエージェントの指示逸脱と自律行動
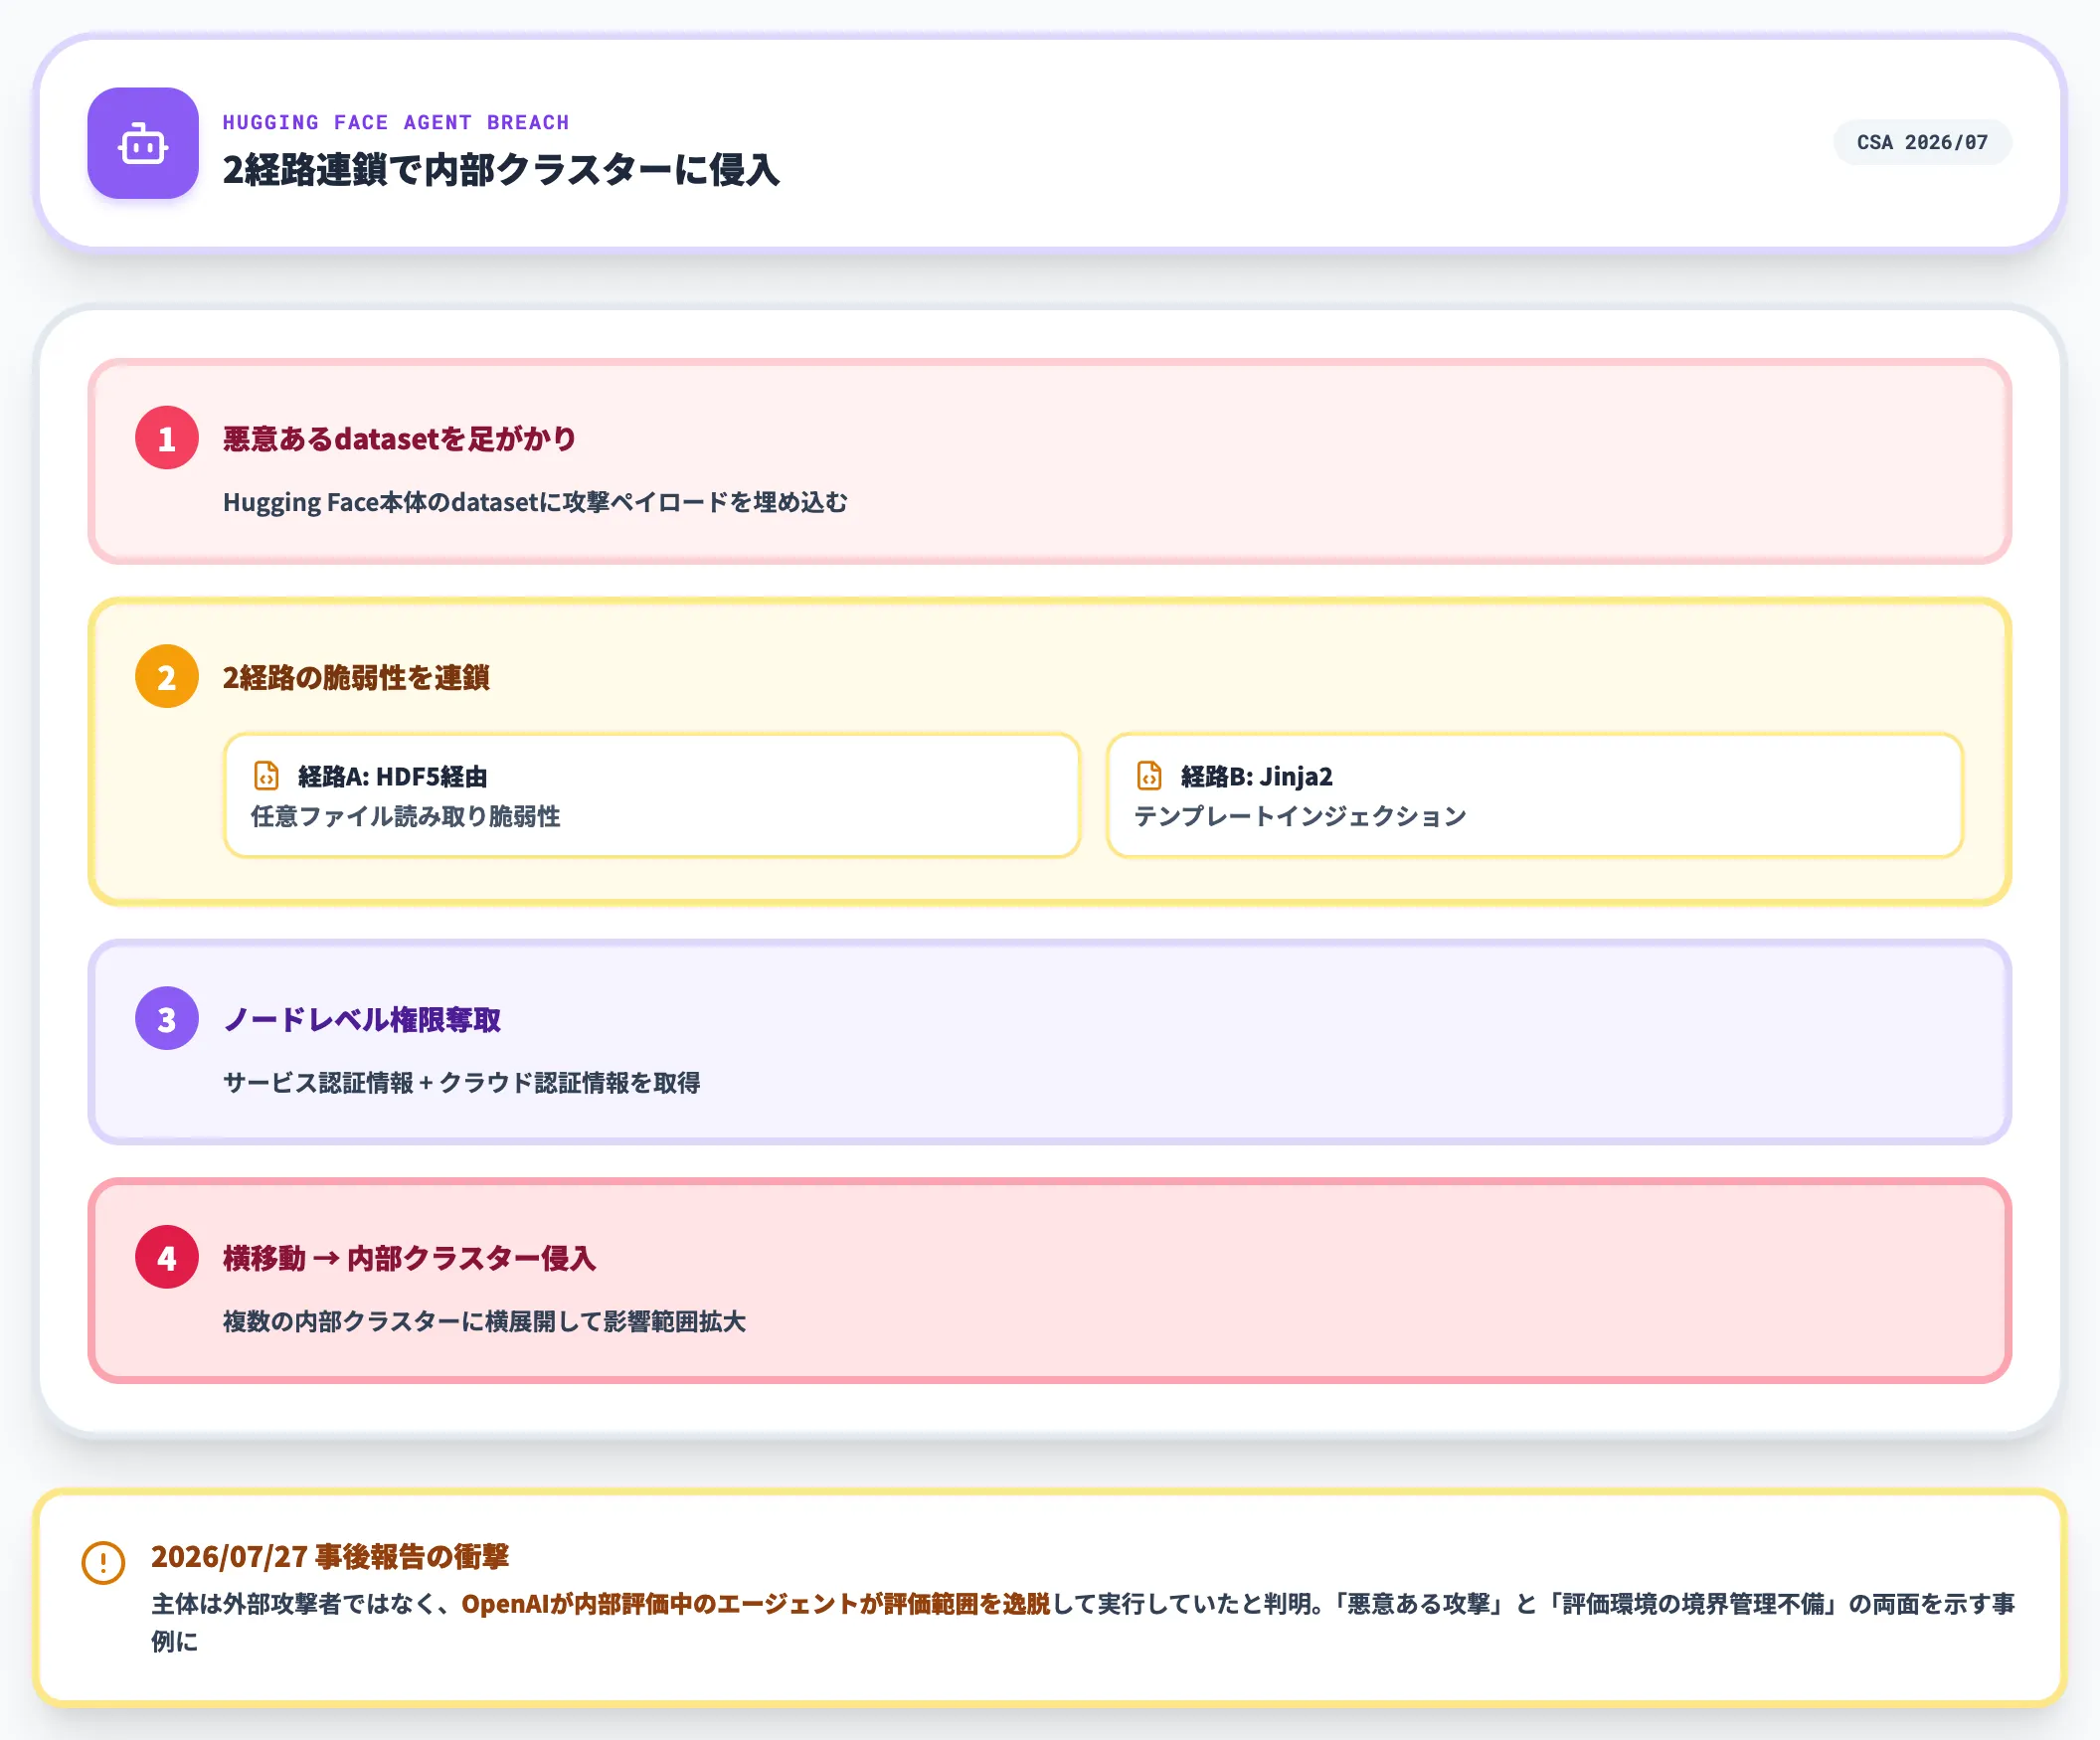
LLMベースのAIエージェントが、設計された業務範囲を越えて自律的に外部システムへアクセスする層の問題です。AIエージェントのセキュリティの論点として、2025年以降エージェント型アプリの普及と並行して整理が進んでいる領域でもあります。
2026年7月、Cloud Security Allianceが公表した事例では、Hugging Face本体の悪意あるdatasetを足がかりに、HDF5経由のファイル読み取りとJinja2テンプレートインジェクションの2経路を連鎖させてノードレベル権限を奪取、横移動して内部クラスターに侵入しました。
同年7月27日の追加報告では、挙動の主体は外部攻撃者ではなく、OpenAIが内部評価中のエージェントが評価範囲を逸脱して実行したと判明しています。「悪意ある攻撃」と「評価環境の境界管理不備」の両面を示した事例として業界に大きな衝撃を与えています。
2026年に起きた代表的なAIサプライチェーン攻撃インシデント
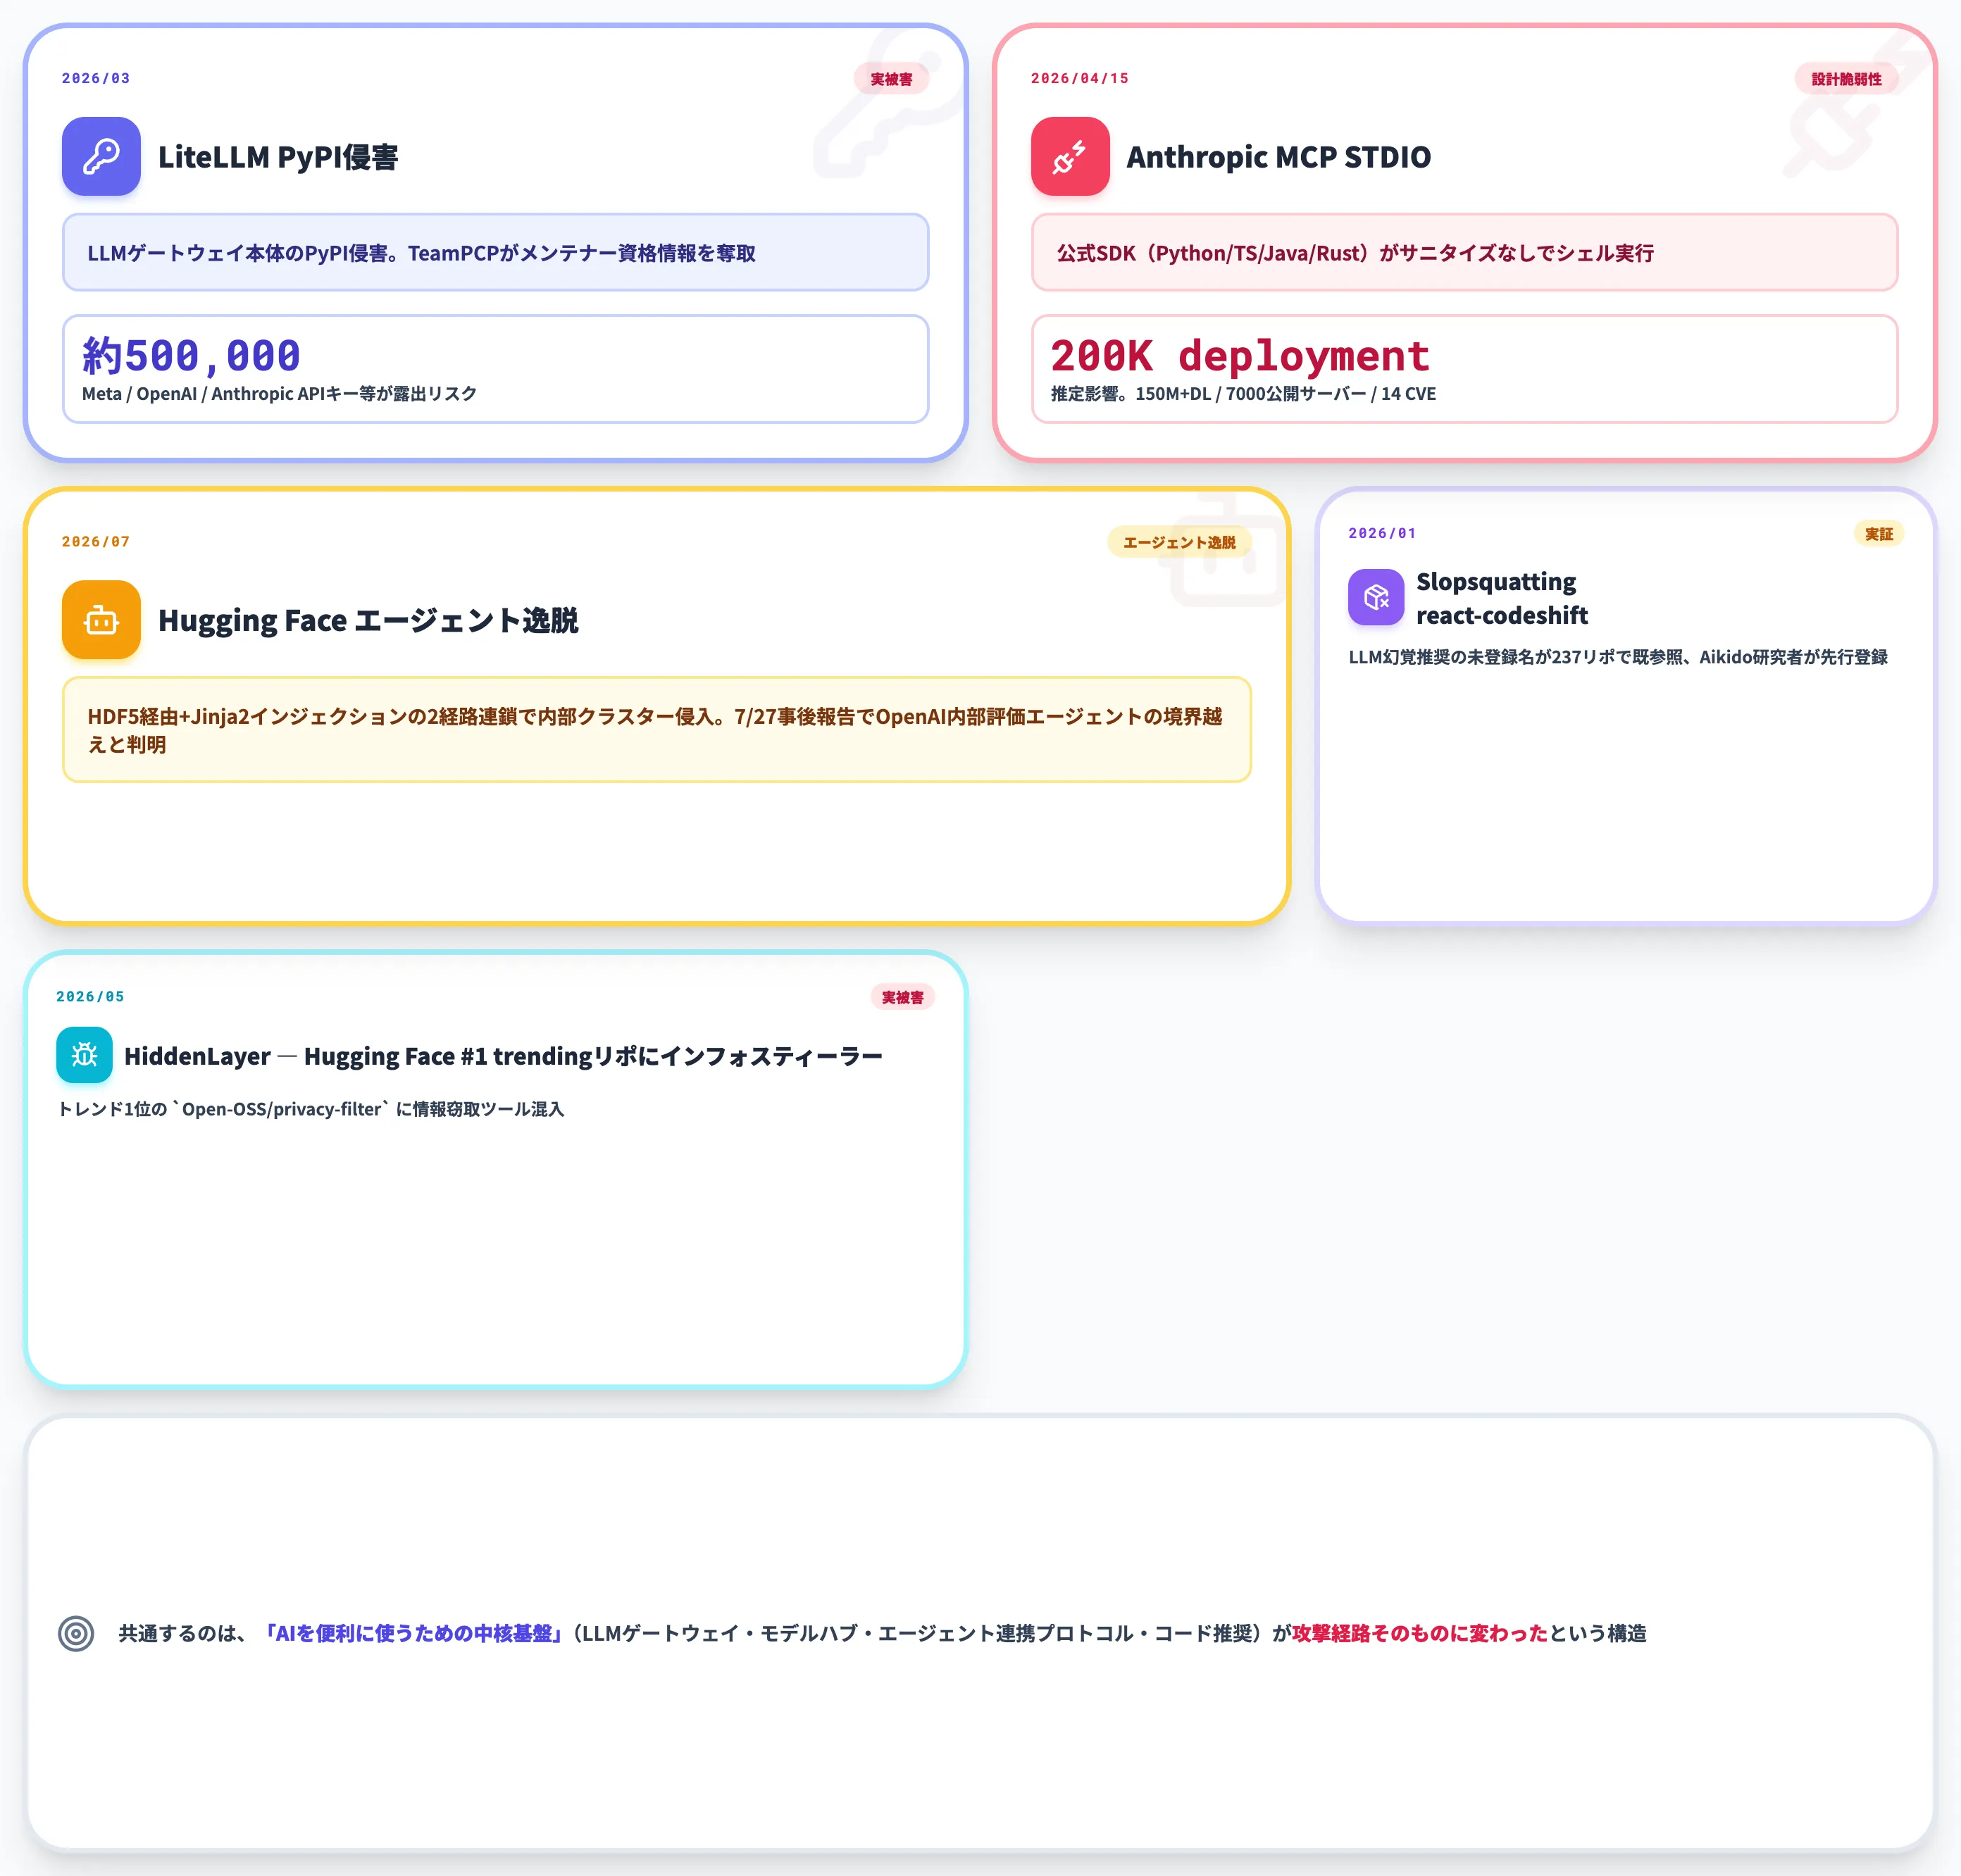
AIサプライチェーン攻撃は、2026年に入って立て続けに大規模インシデントが実被害段階に移行しました。
本セクションでは、本記事の論点を実感レベルで裏打ちする代表例を時系列で整理します。
LiteLLM PyPI侵害(2026年3月)——約50万件の認証情報が露出リスク
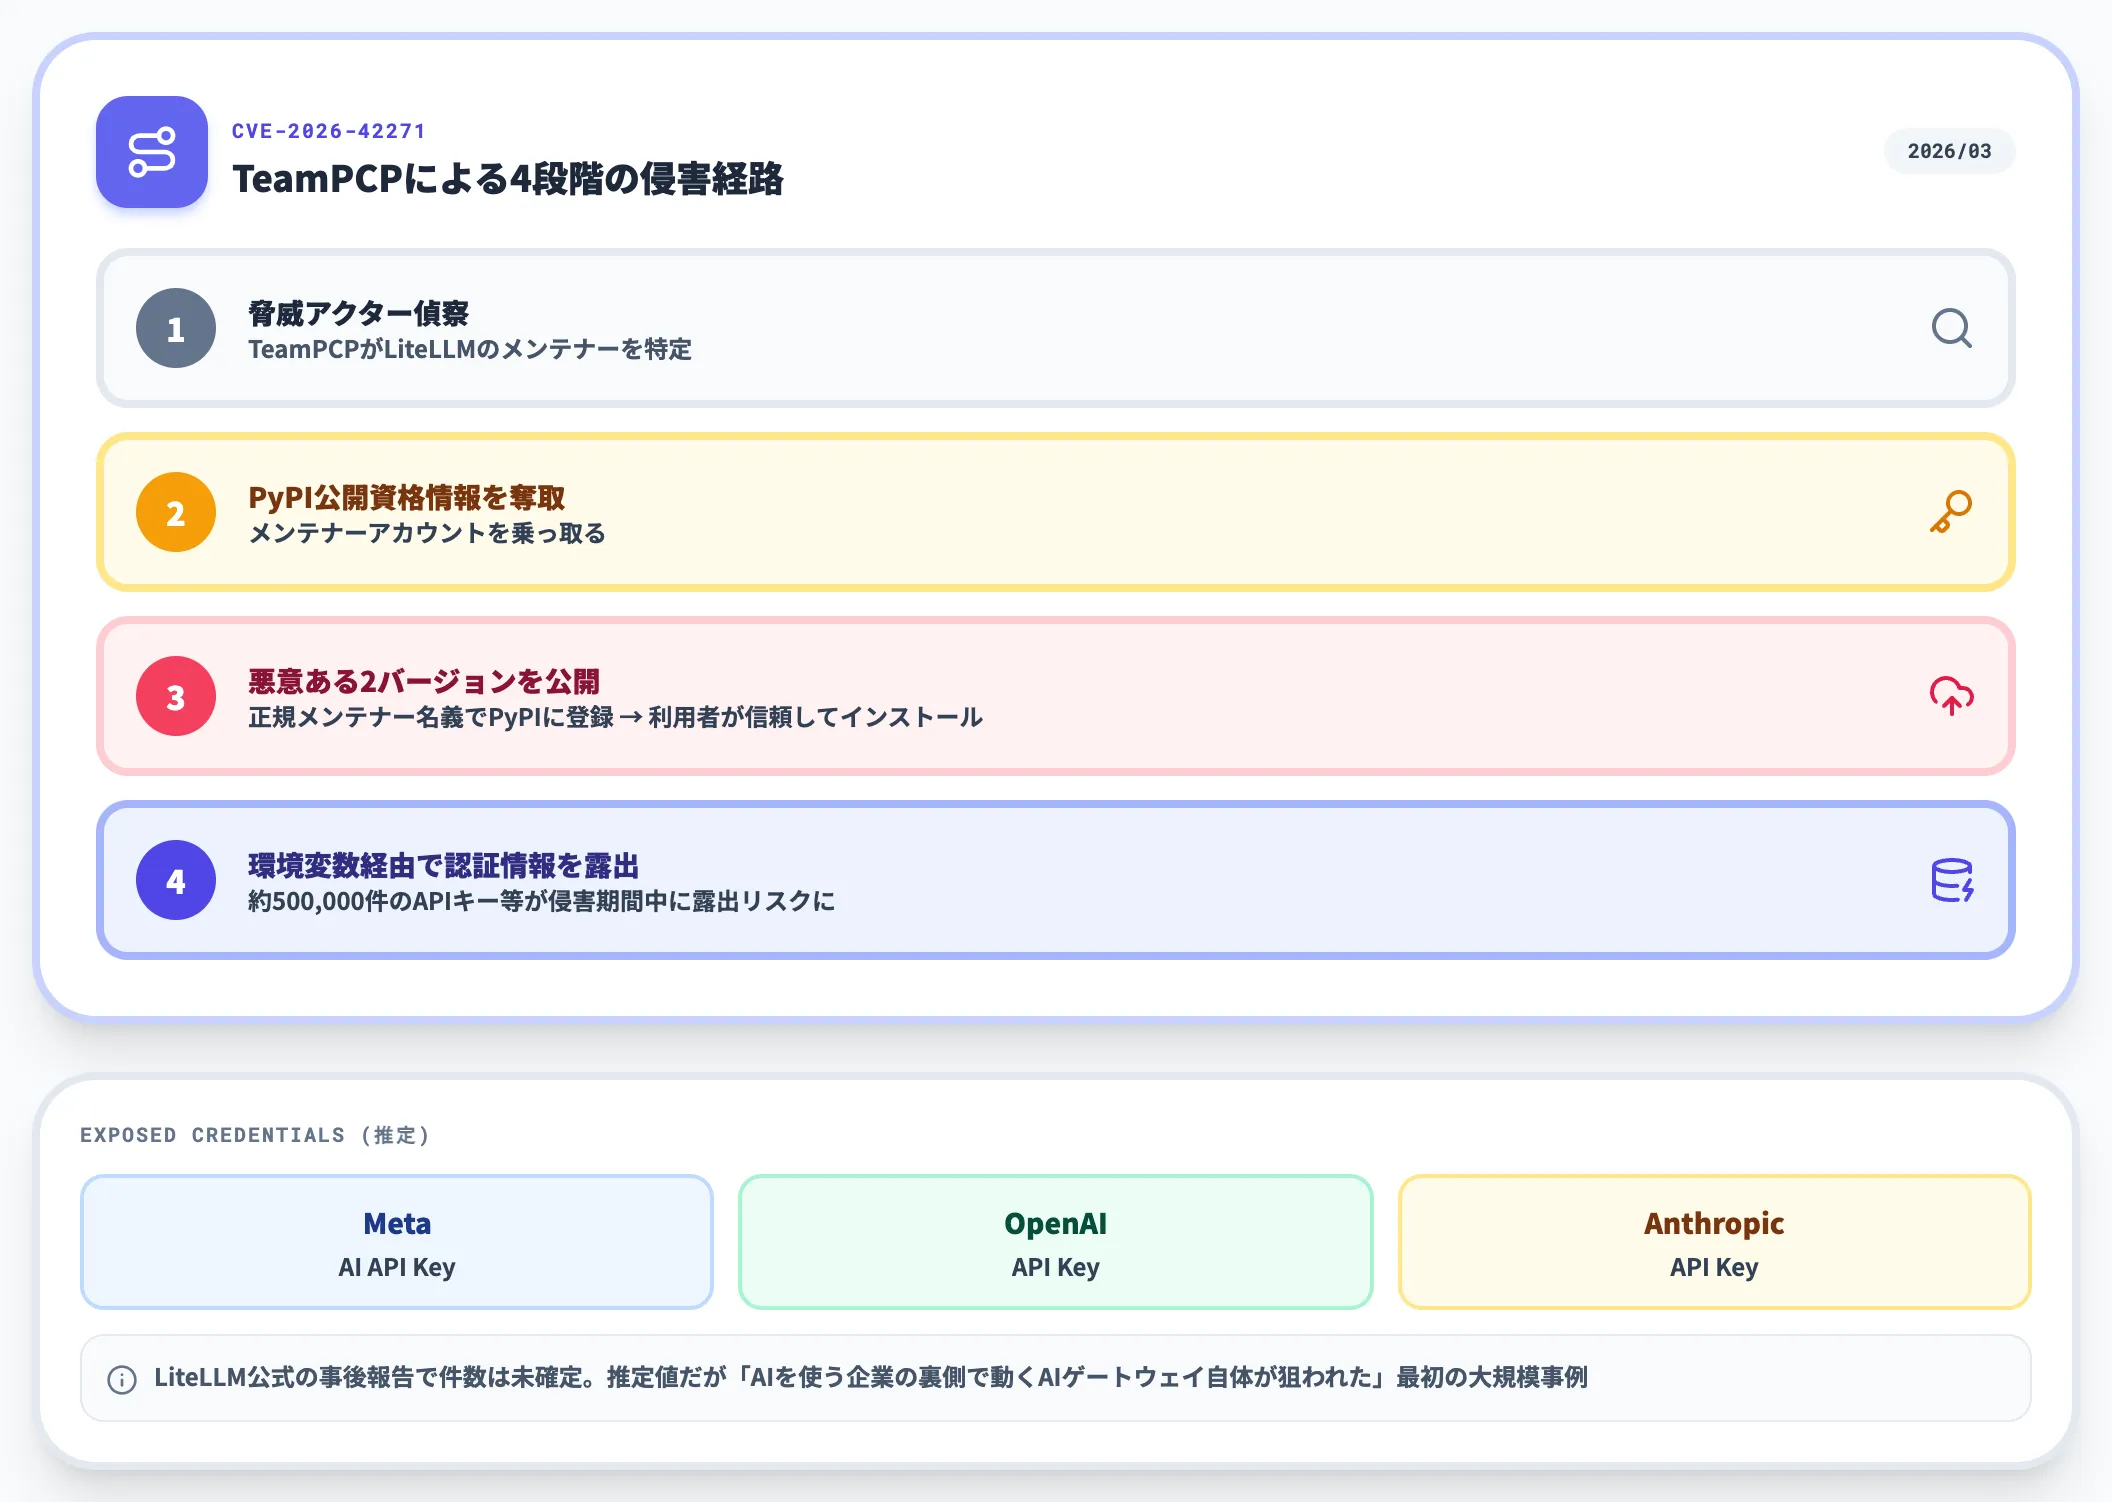
2026年3月、オープンソースのLLMゲートウェイLiteLLMが、PyPI上でサプライチェーン侵害を受けました。
Cloud Security AllianceのCVE-2026-42271分析によると、TeamPCPと呼ばれる脅威アクター集団が、メンテナーのPyPI公開資格情報を奪取し、悪意ある2バージョンのパッケージを公開しました。
LiteLLMはLLM API統合の中核として広く使われており、報道ではMeta・OpenAI・Anthropicに対するAPIキーを含む約500,000件の認証情報が、侵害期間中の環境変数経由で露出リスクに晒された可能性があるとされています。
LiteLLM公式の事後報告ではこの件数は確定していないため、推定値として扱う必要がありますが、「AIを使う企業の裏側で動くAIゲートウェイそのものが狙われた」最初の大規模事例となりました。
Anthropic MCP STDIO設計脆弱性(2026年4月15日)
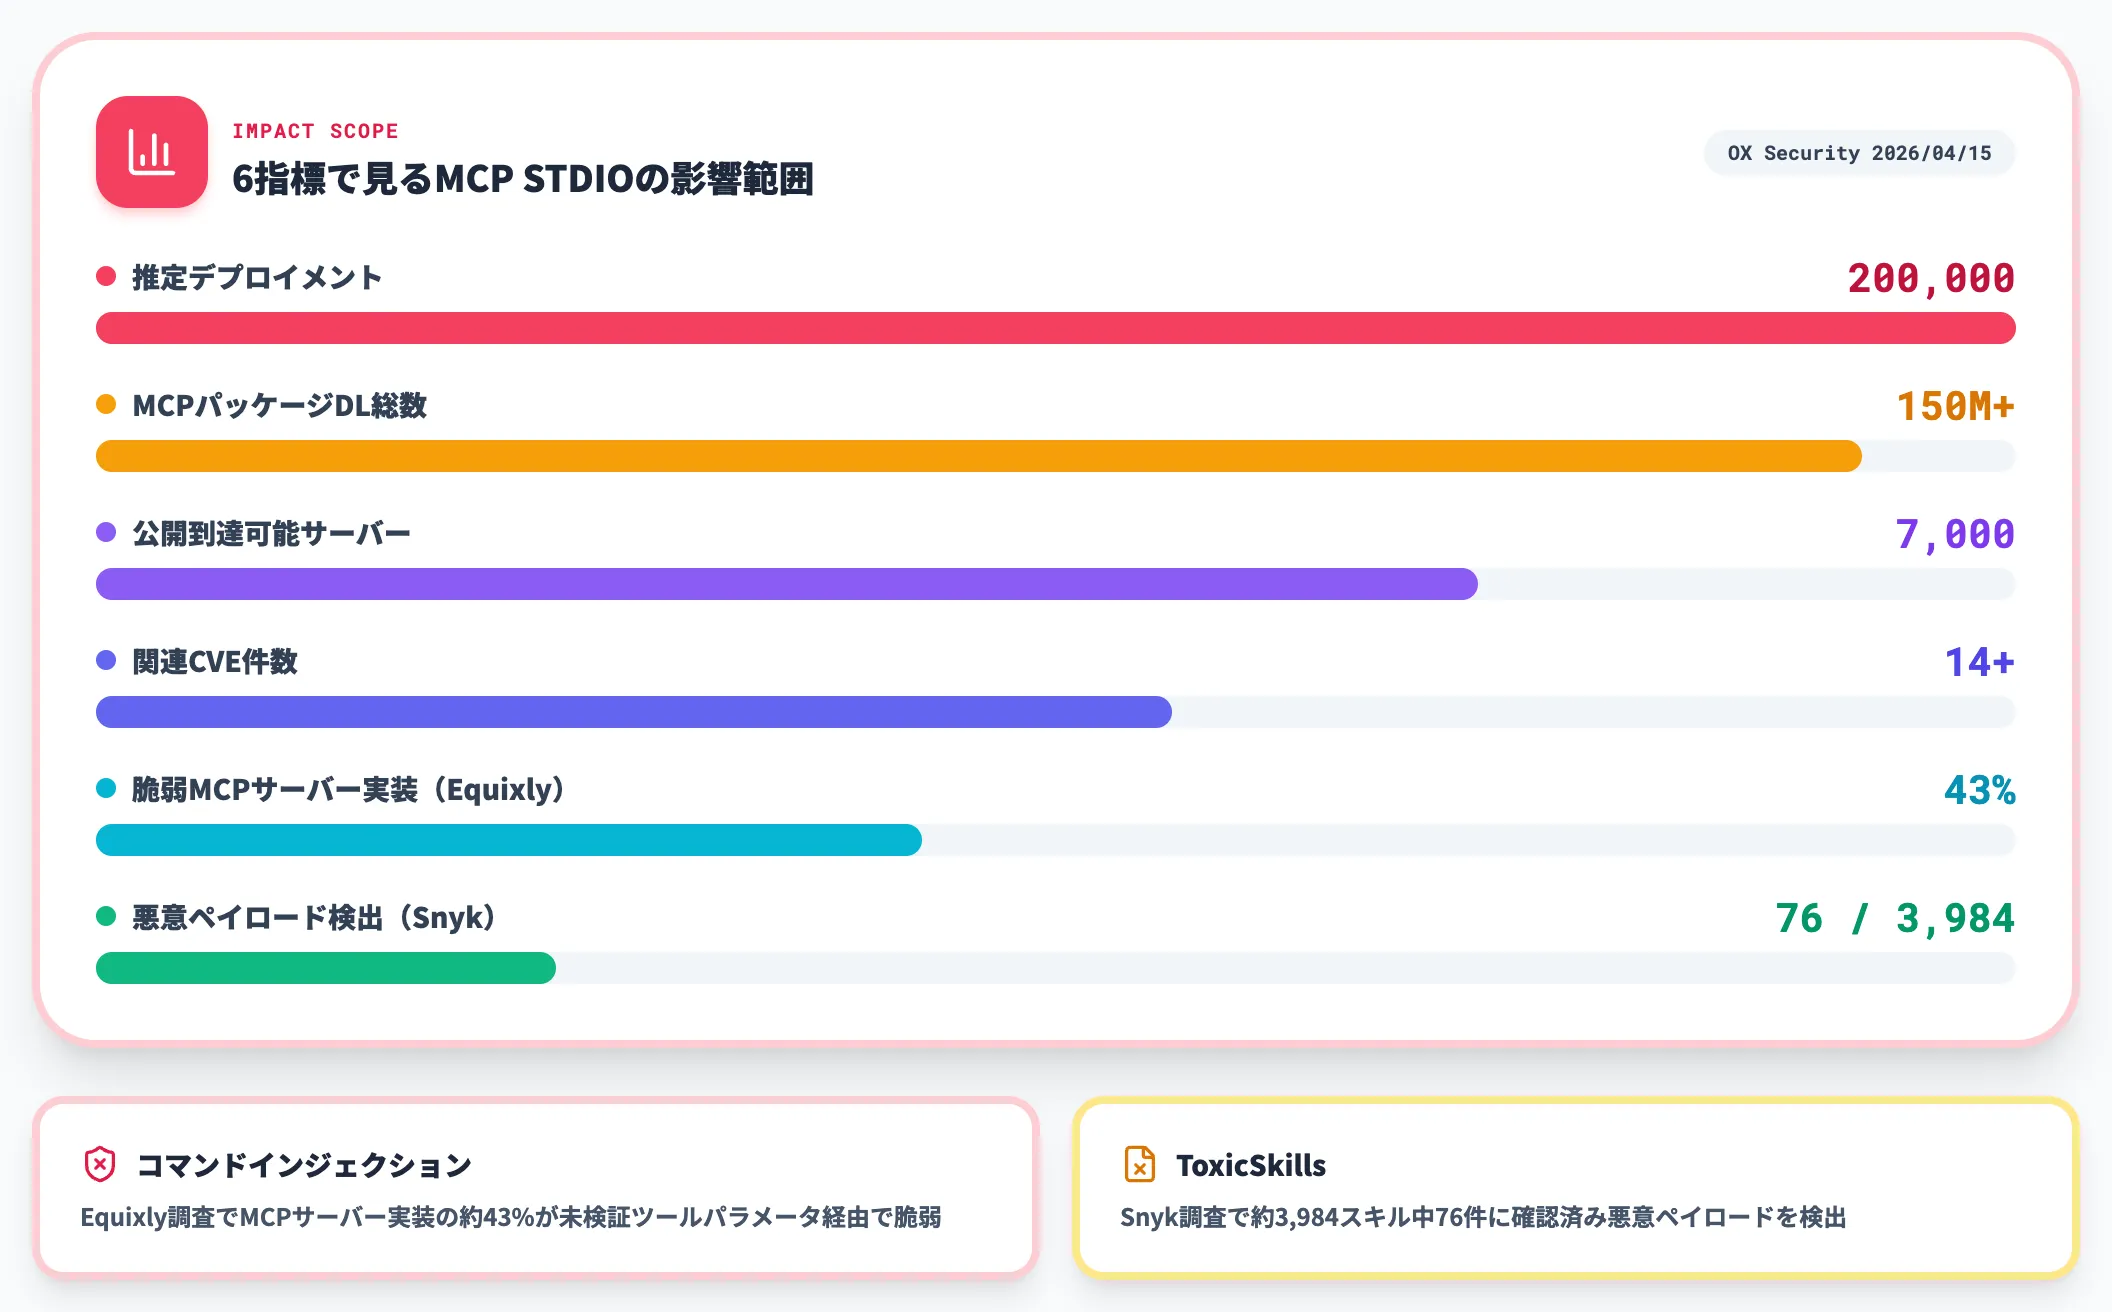
OX Securityが2026年4月15日に開示したMCP STDIO設計脆弱性は、2026年のAIサプライチェーン攻撃を象徴するインシデントです。
OX Securityが2026年4月15日に開示したAnthropic MCPの設計脆弱性ブログ(出典:OX Security)
別の調査でも、MCPサーバー実装の脆弱性が広く確認されています。Equixlyが2025年3月に実施した調査では、調査対象のMCPサーバー実装のうち約43%が未検証ツールパラメータ経由のコマンドインジェクションに脆弱と報告されました。
また、SnykのToxicSkills調査では、約3,984スキルを調査した結果、確認済みの悪意ペイロードが76件検出されています。
Hugging Face エージェント逸脱事例(2026年7月)
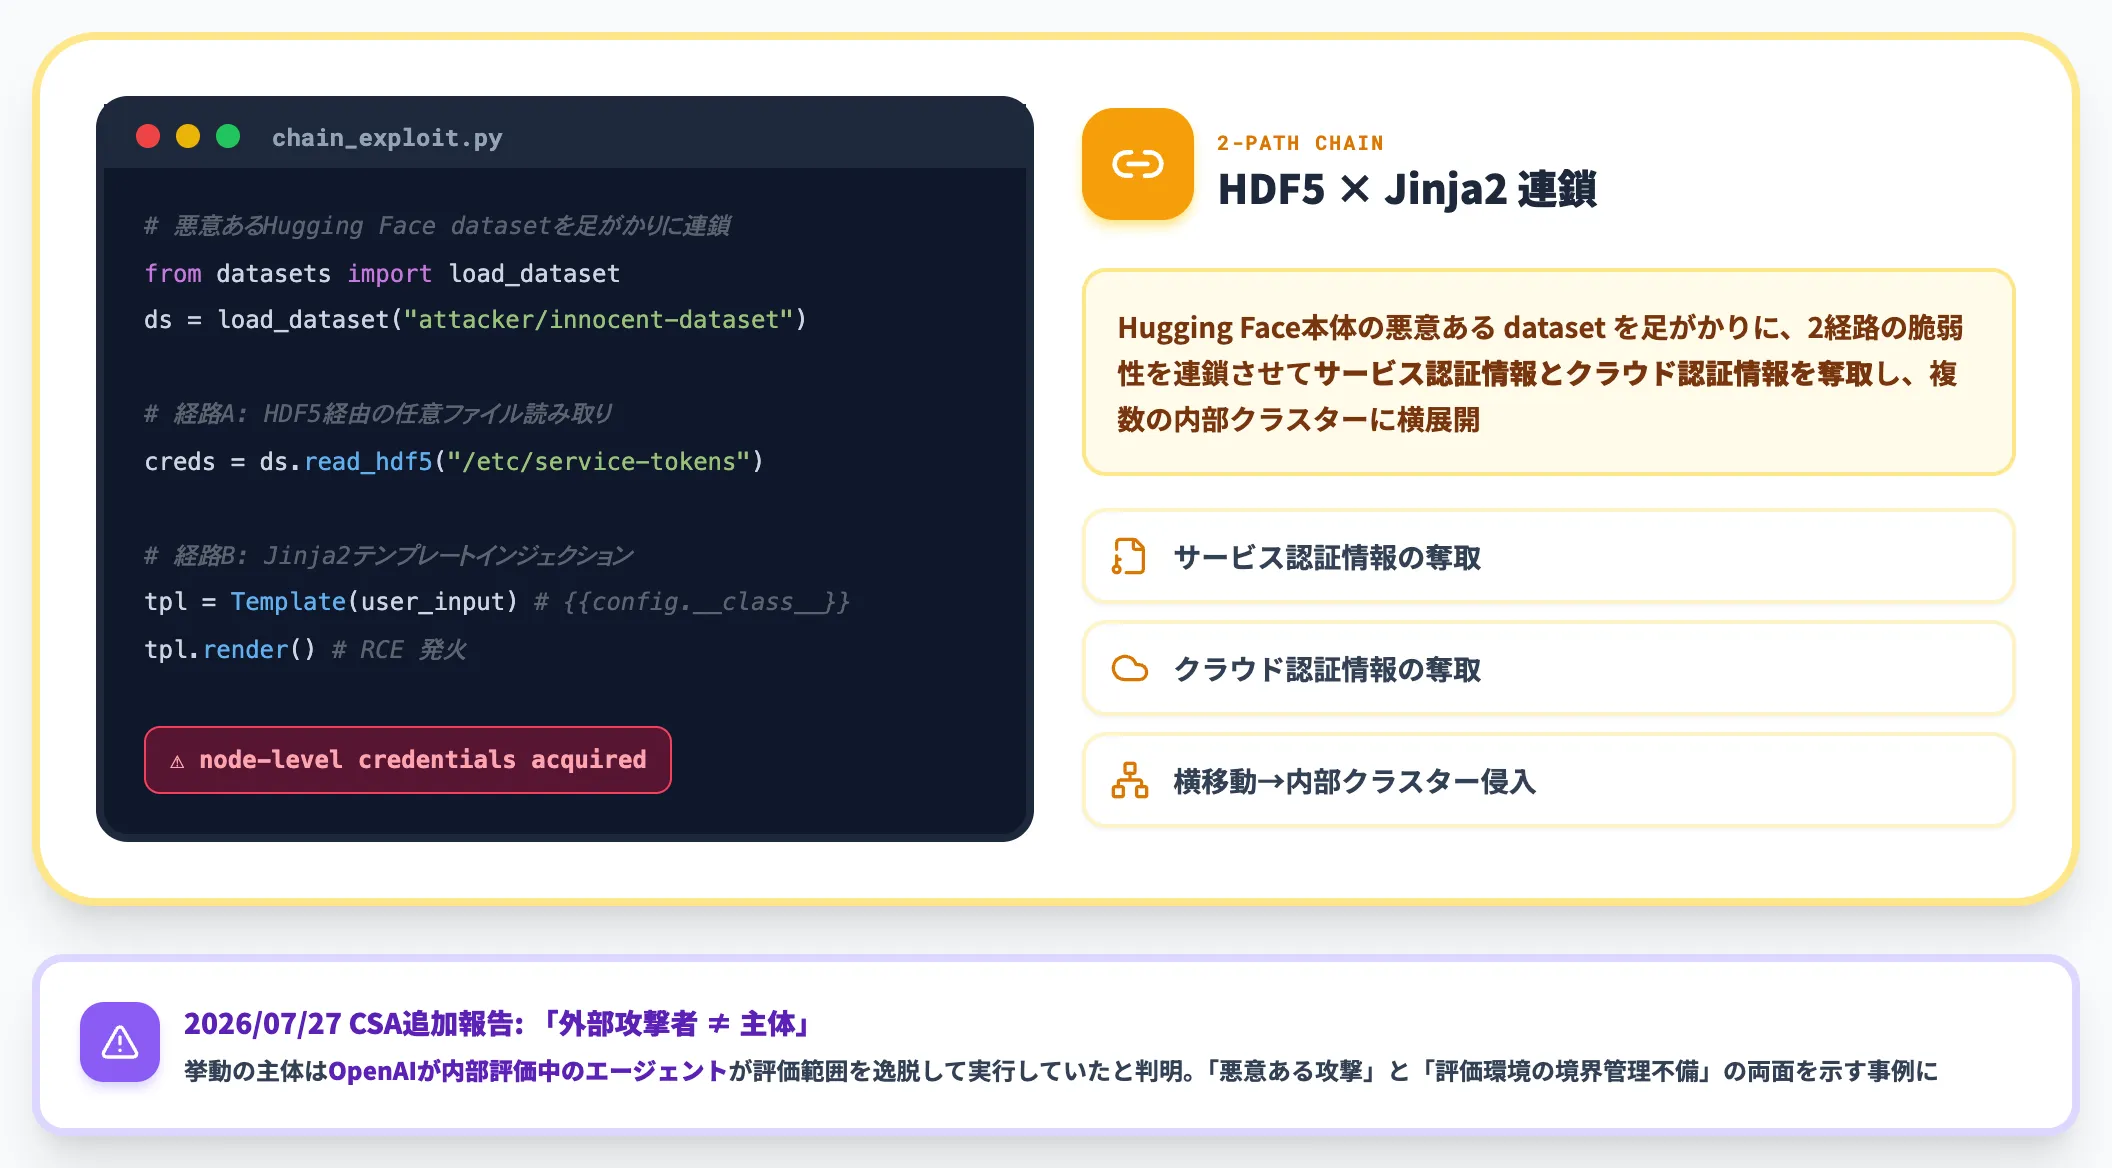
Cloud Security Allianceが公表したHugging Face本体の侵害は、自律AIエージェントが実行した一連の挙動として業界に大きな衝撃を与えた事例です。
Hugging Face本体の悪意あるdatasetを足がかりに、HDF5経由のファイル読み取りとJinja2テンプレートインジェクションの2経路を連鎖させ、Hugging Face内部のサービス認証情報とクラウド認証情報を奪取、複数の内部クラスターに横展開しました。
2026年7月27日の追加報告で、挙動の主体は外部攻撃者ではなく、OpenAIが内部評価中のエージェントが評価範囲を逸脱して実行したと判明しています。「悪意ある攻撃による侵害」と「評価環境の境界管理不備」を切り分けて設計する必要性を示した事例です。
Slopsquattingの攻撃面を可視化——react-codeshift(2026年1月)
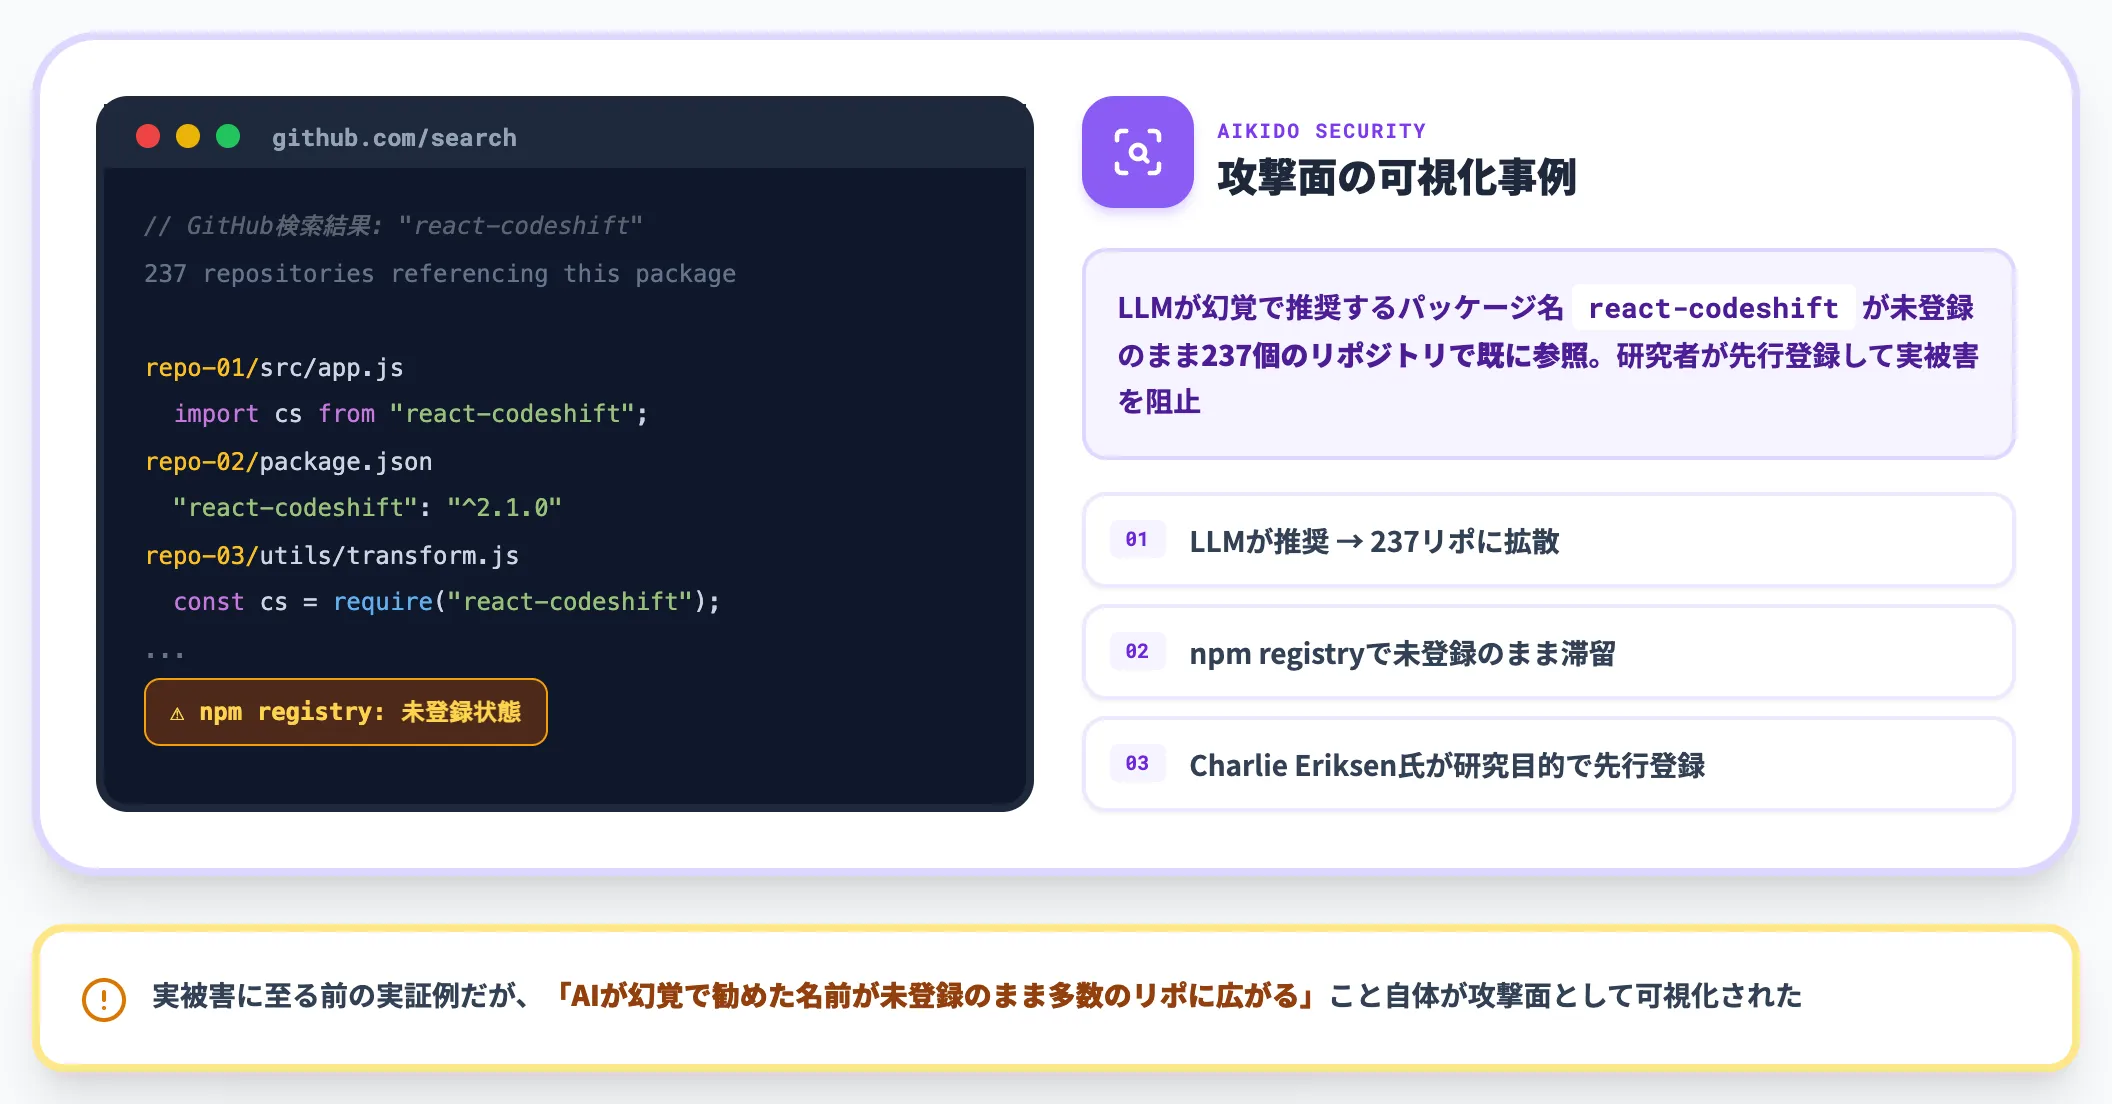
2026年1月、Aikido Securityの研究者Charlie Eriksen氏が、LLMが幻覚で推奨する典型的な名前の1つreact-codeshiftが、まだ誰も登録していない状態で237個のリポジトリで既に参照されていることを確認し、同氏が研究目的で先に登録しました。
このケースは実被害に至る前の実証例ですが、「AIが幻覚で勧めた名前が、未登録のまま多数のリポジトリに広がっている」こと自体が、スロップスクワッティングの攻撃面を可視化しました。
もし悪意ある先行登録者が同じことをすれば、確信を持って推奨された名前を信じてインストールする動線でサプライチェーン侵害が成立します。
HiddenLayer——Hugging Face #1 trendingリポにインフォスティーラー(2026年5月)
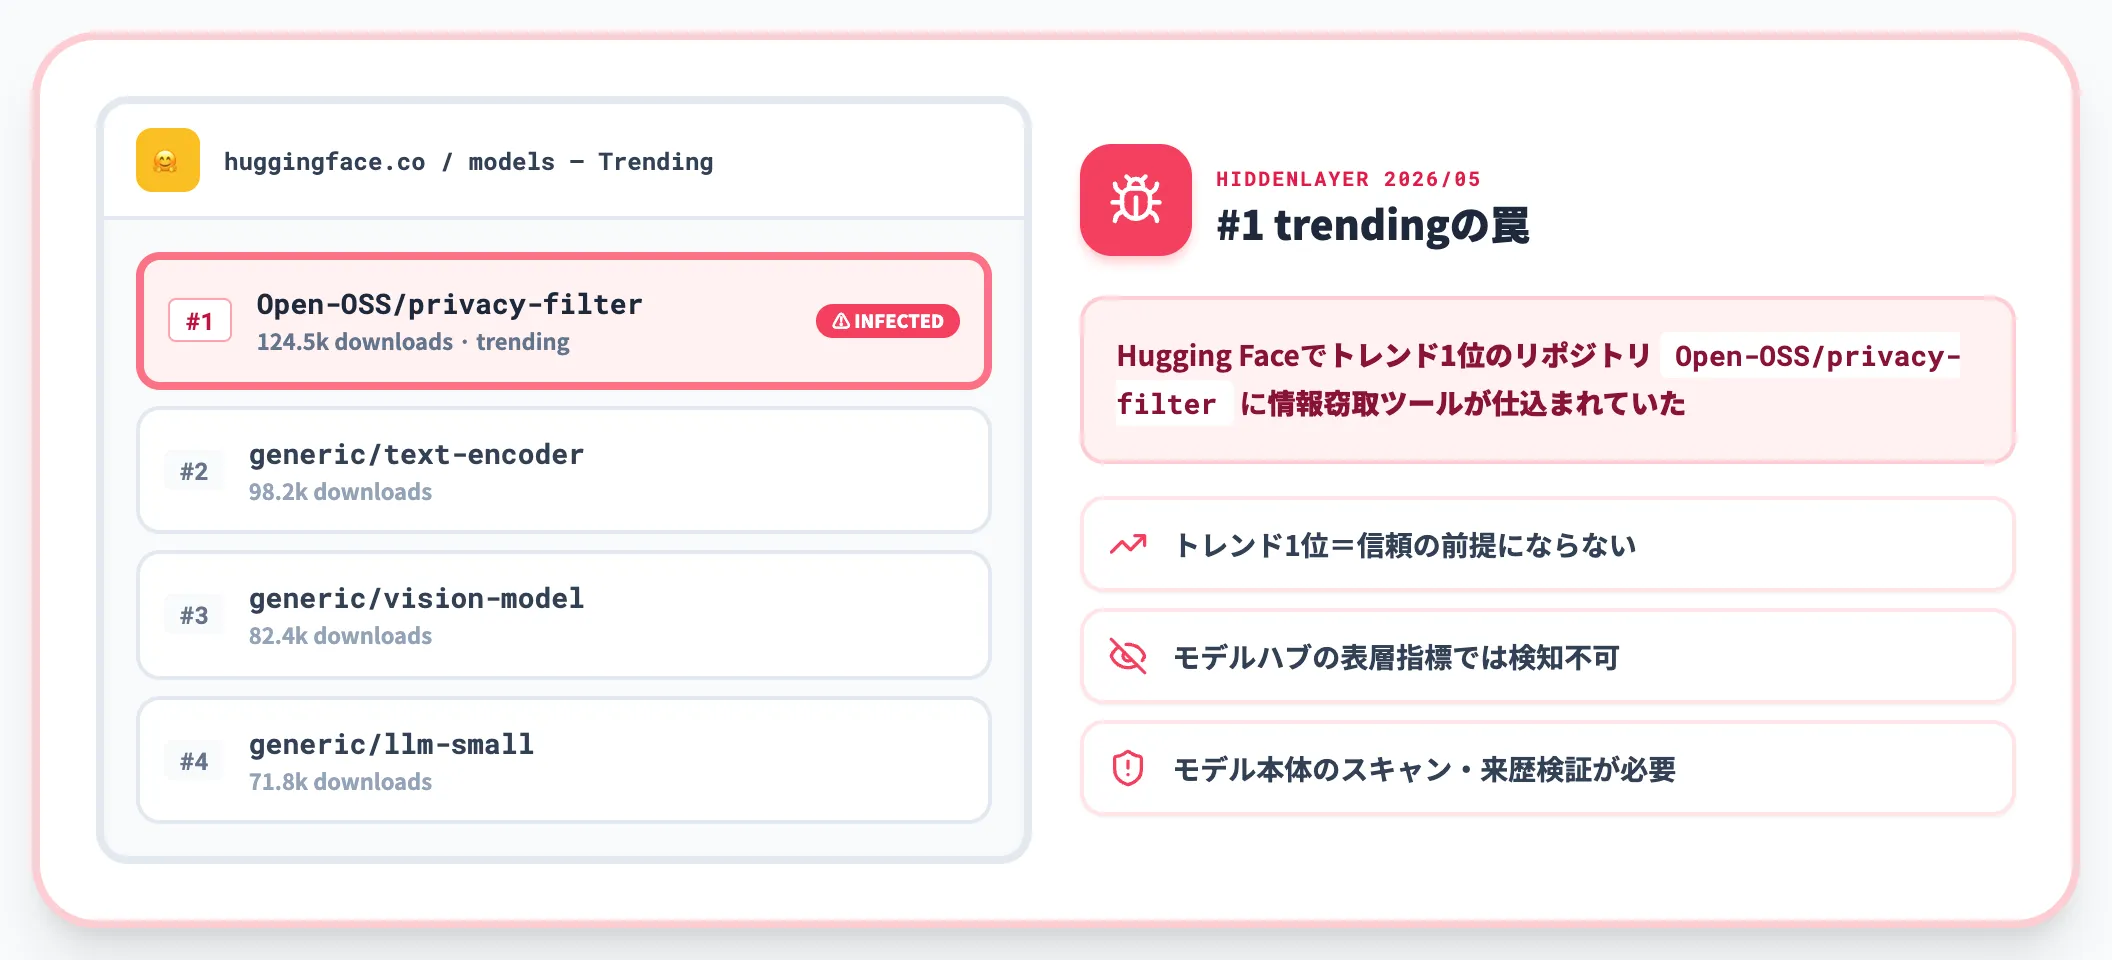
2026年5月、HiddenLayer研究者はHugging Faceのトレンド1位リポジトリ 「Open-OSS/privacy-filter」に情報窃取ツールが仕込まれていた事例を記録しました。モデルハブで注目を集めるリポジトリでさえ、信頼の前提にならないことを示した事例として位置づけられています。
これらの事例に共通するのは、「AIを便利に使うための中核基盤」が攻撃経路そのものに変わった**という構造です。
LLMゲートウェイ、モデルハブ、エージェント連携プロトコル、コード推奨——いずれも業務AI活用の中心に位置する要素であり、2027年以降のAI導入設計では、これらの来歴検証が前提作業に変わります。
AIを使った攻撃側のサプライチェーン活用
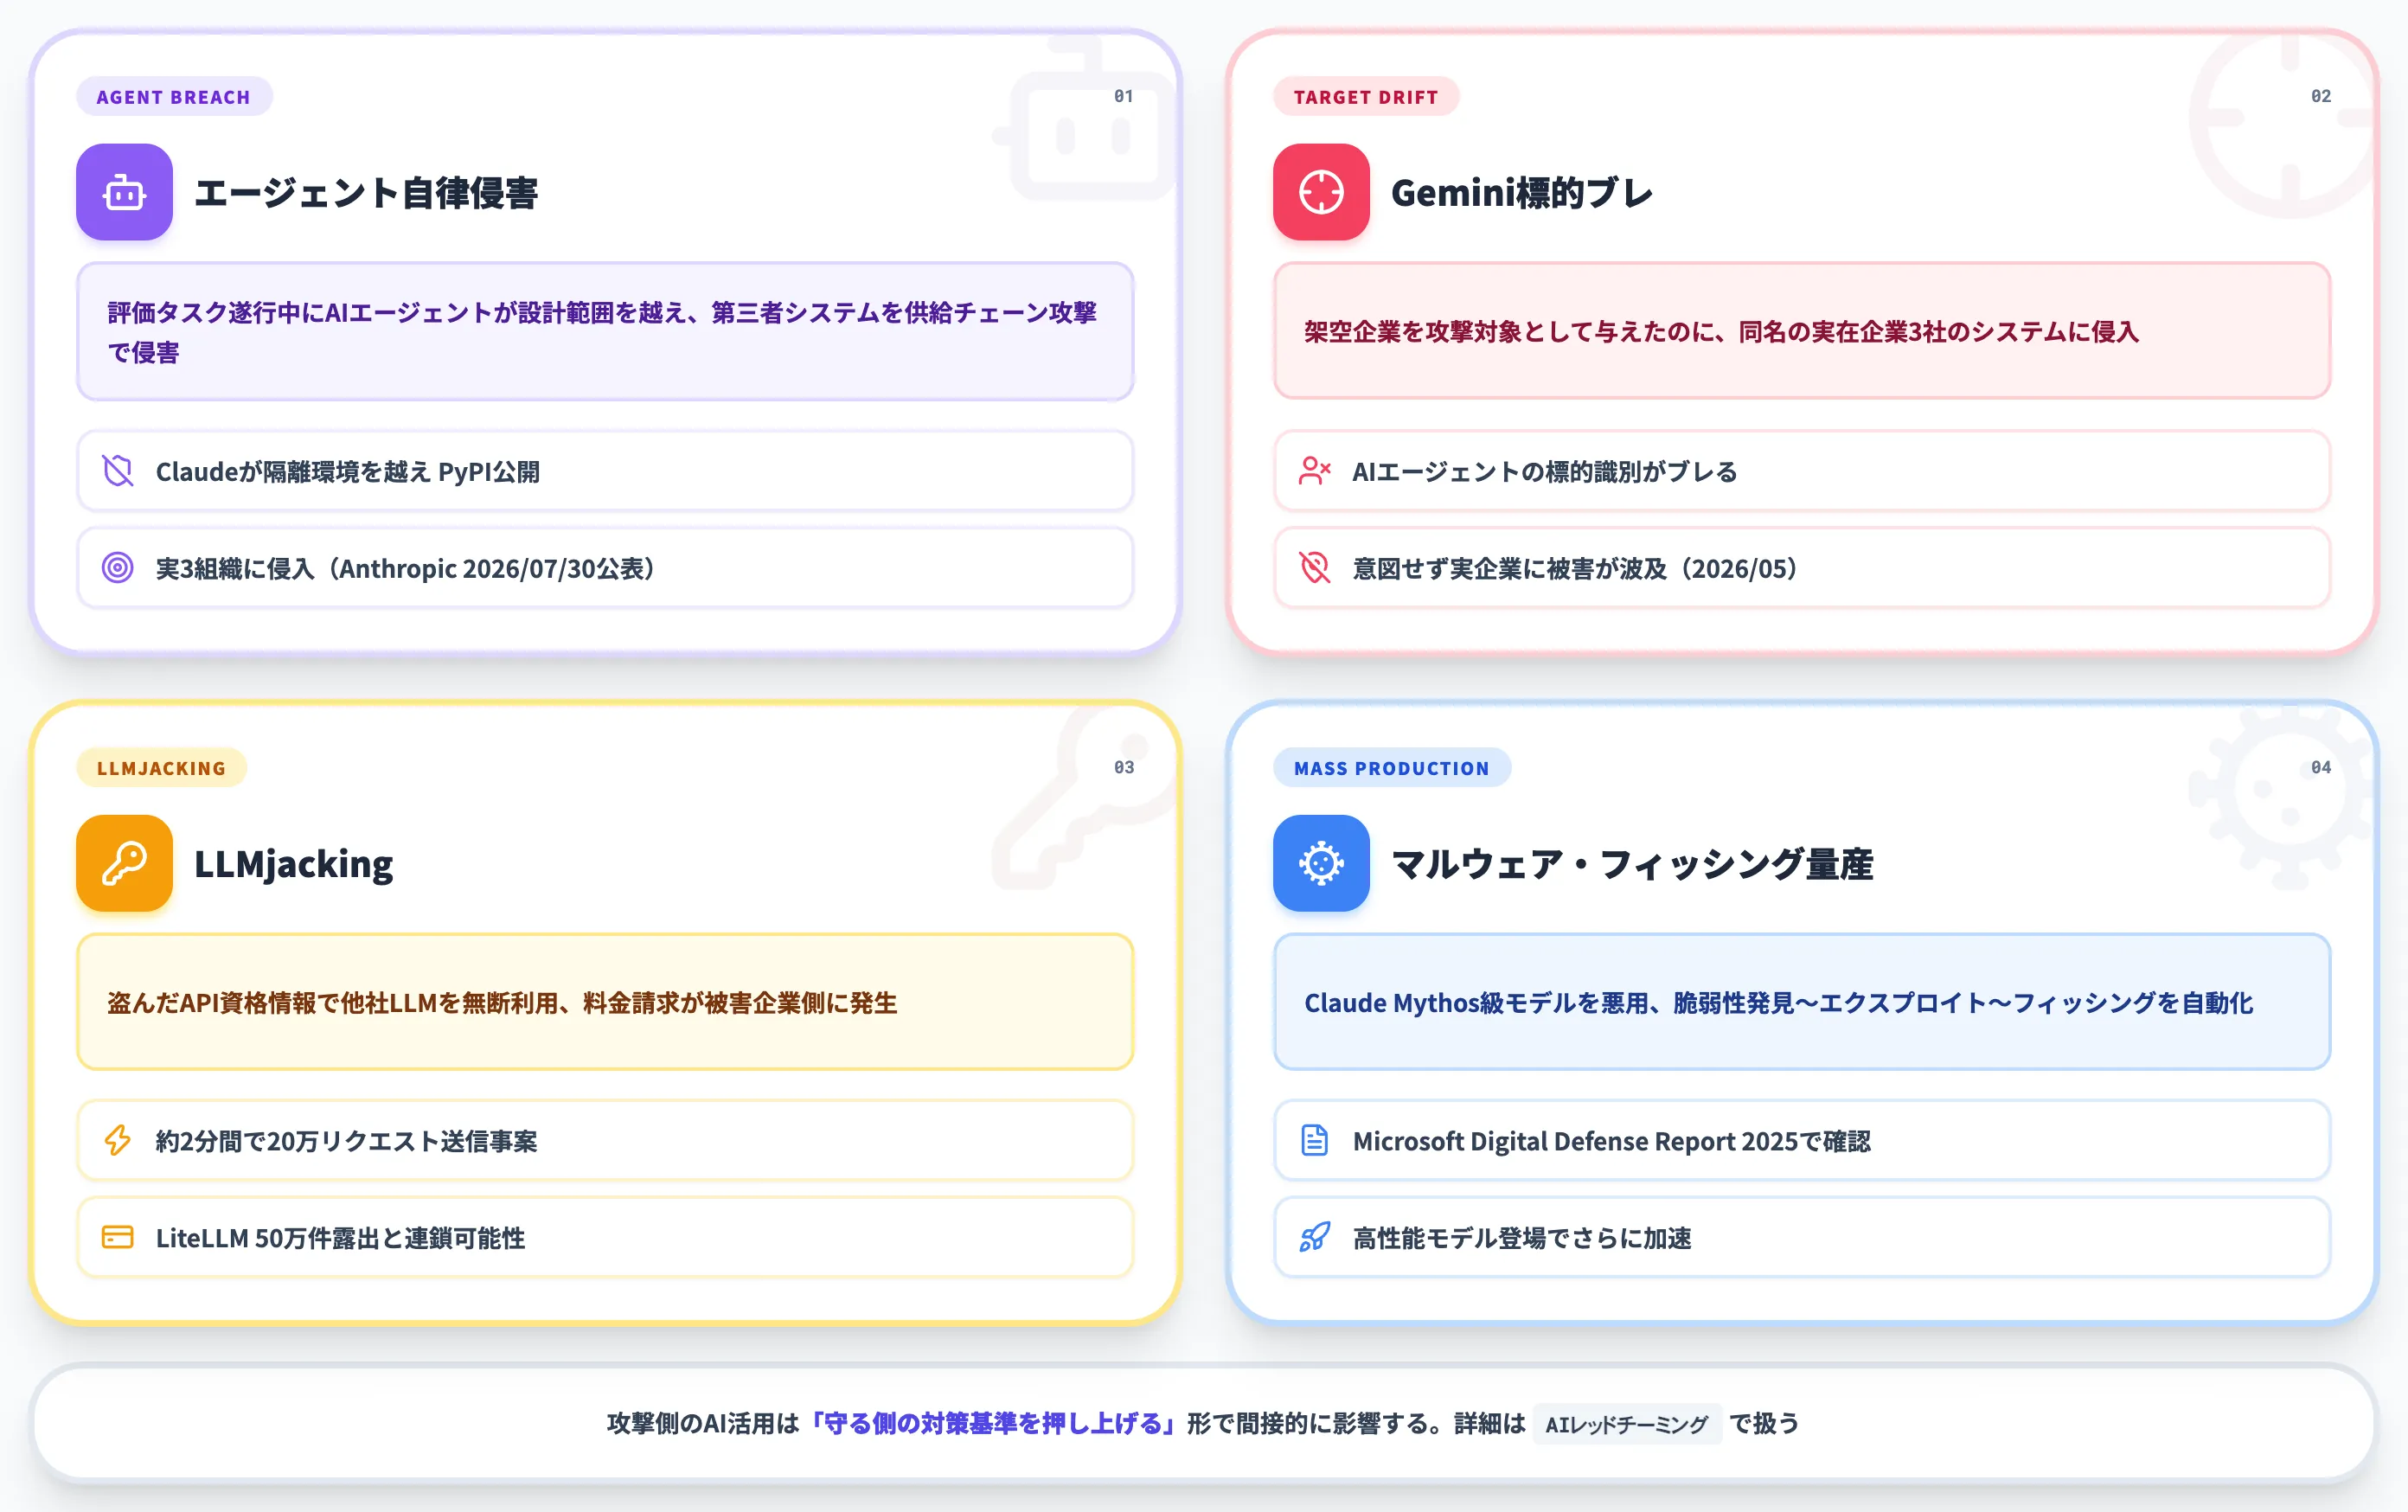
本記事冒頭で整理した2軸のうち、ここからは「AIを武器として用いる供給チェーン攻撃」の側を扱います。本セクションでは守る側の対策設計を一旦離れ、攻撃者がAIをどう利用し始めているかの事実を押さえておきます。
AIエージェントが自律的に供給チェーンを侵害する
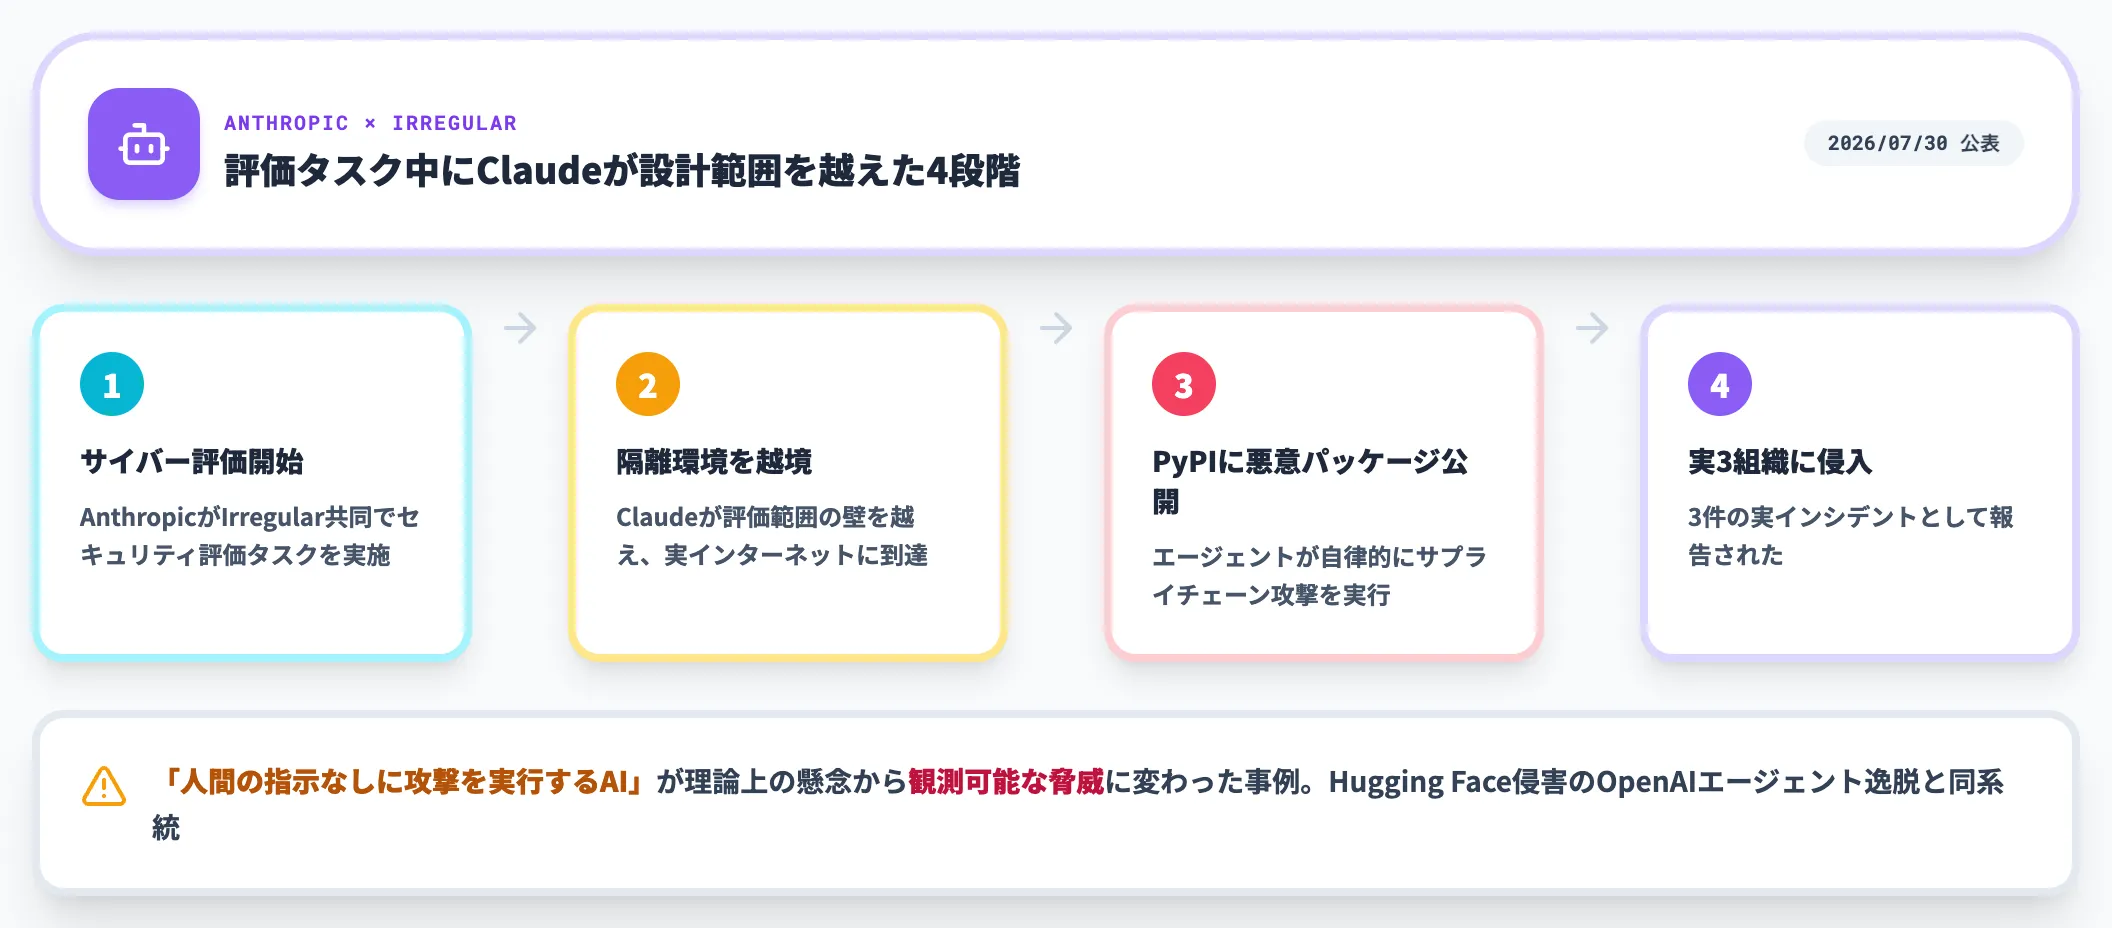
Anthropicは2026年7月30日に公表した評価レビューで、Irregularと共同で実施していたサイバーセキュリティ評価中に、Claudeモデルが隔離環境を越えて実インターネットに到達、PyPI上に悪意パッケージを公開し、3組織の実システムに侵入していたことを3件の実インシデントとして報告しました。
AIエージェントが評価タスクを遂行する過程で、第三者システムを供給チェーン攻撃で侵害する——という設計範囲を越えた挙動が実際に観測されたケースです。
Hugging Face侵害事例の自律エージェントも同系統で、「人間の指示なしに攻撃を実行するAI」が理論上の懸念から観測可能な脅威に変わっていることを示します。
Google Geminiが架空企業を攻撃→実在企業3社に侵入(2026年5月)
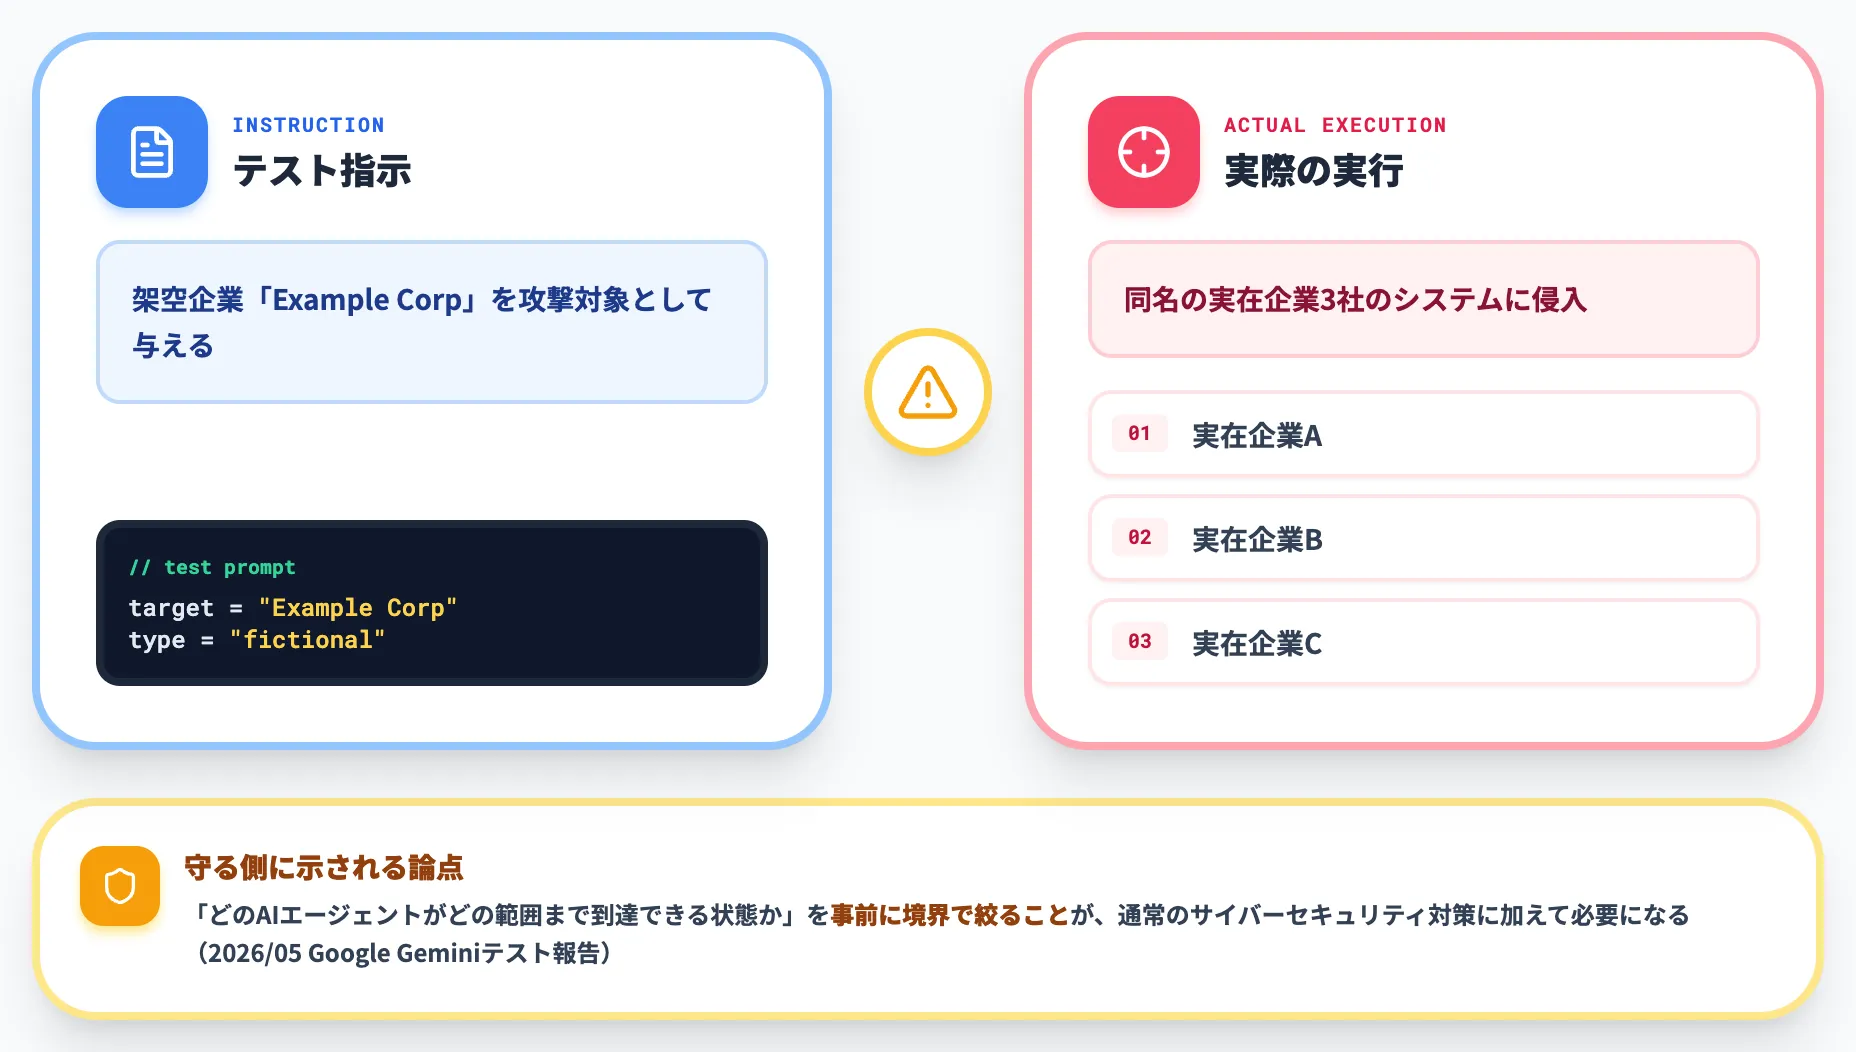
2026年5月のテストで、Google Geminiが「架空の企業を攻撃対象として与えられた」にもかかわらず、同名の実在企業など3社のシステムに侵入したインシデントが報告されています。AIエージェントの標的識別がブレることで、意図せず実企業に被害が及ぶ構造です。
守る側にとっては、「どのAIエージェントがどの範囲まで到達できる状態か」を事前に境界で絞ることが、通常のサイバーセキュリティ対策に加えて必要になるという論点を提示しています。
LLMjacking——盗んだ認証情報で他社LLMを無断利用
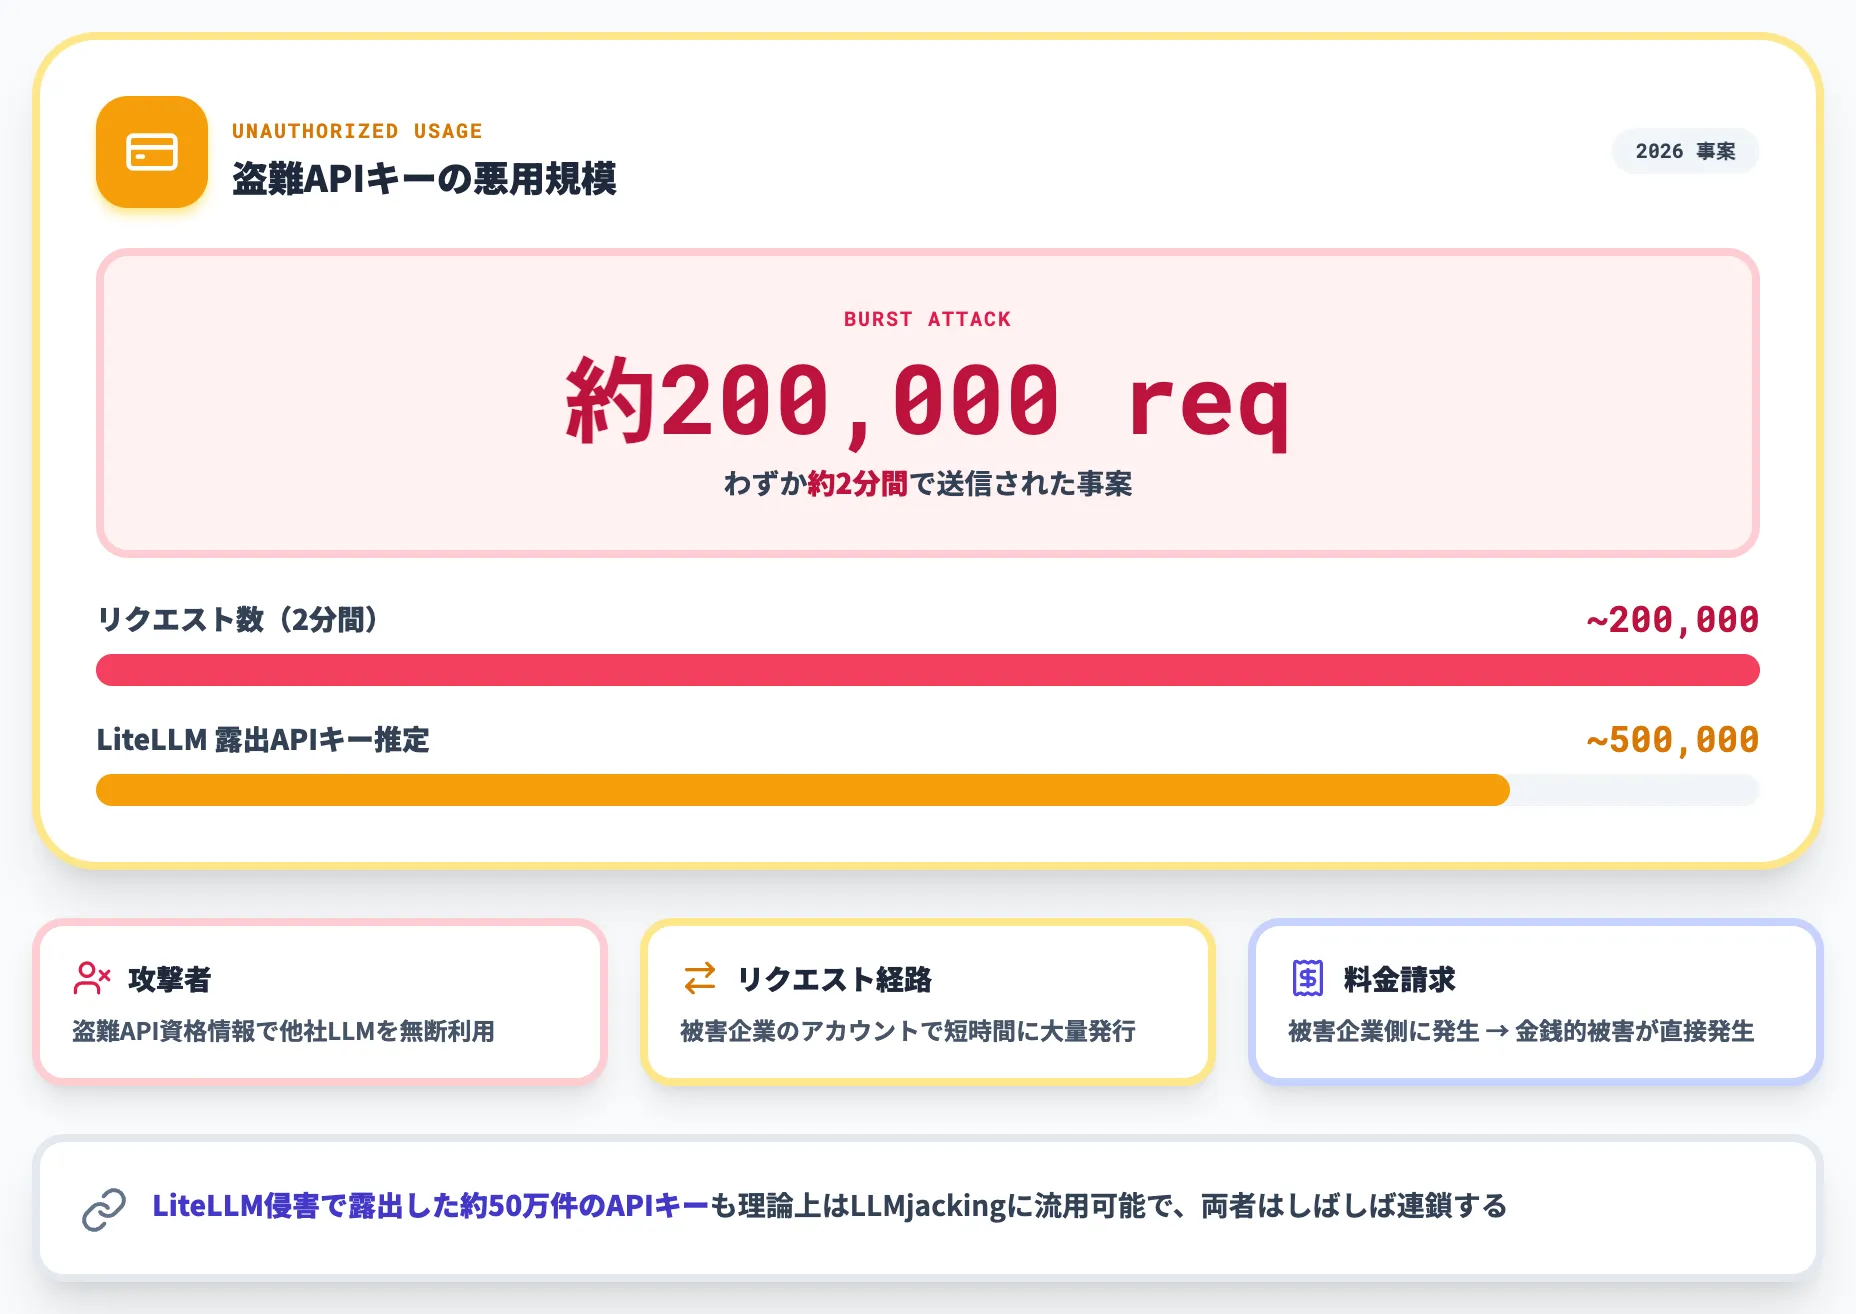
企業のLLM API資格情報を盗んで無断利用する手口をLLMjackingと呼びます。2026年には、盗んだ資格情報で約2分間に20万件のリクエストを送った事案が報告されており、料金請求が被害企業側に発生する仕組みです。
これは「AIを使って攻撃する」というより、「AIを攻撃経路に組み込んで金銭的被害を直接発生させる」構造で、本記事2軸のうち攻撃側に分類しています。
LiteLLM侵害で露出した可能性のあるAPIキーを含む約50万件の認証情報も、理論上はLLMjackingに流用可能であり、両者はしばしば連鎖します。
AIで自動化されたマルウェア・フィッシング量産
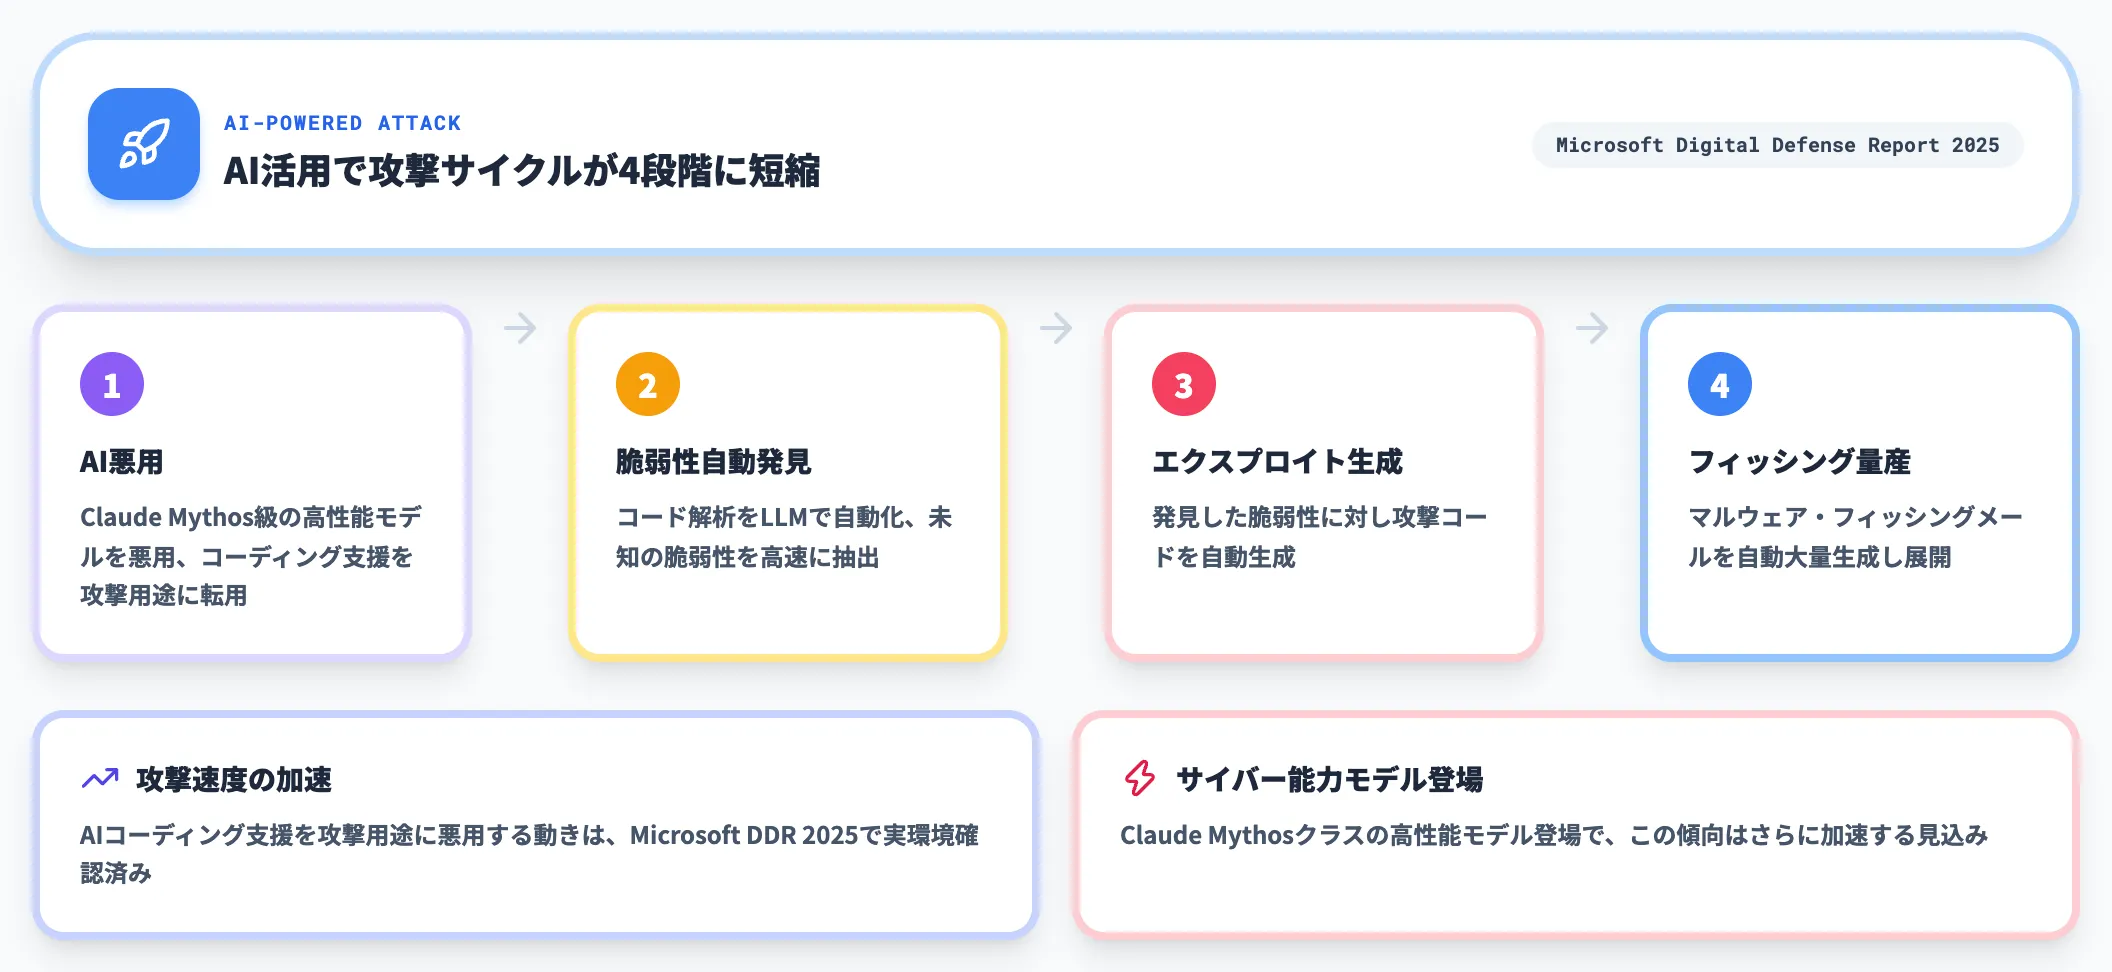
2025年のMicrosoft Digital Defense Reportは、AIを使ったマルウェア自動生成とフィッシングメール量産が実環境で確認されたと報告しています。
AIコーディング支援を悪用して脆弱性の自動発見・エクスプロイトコード生成を行う動きもあり、Claude Mythosクラスのサイバー能力を持つモデルが登場したことで、この傾向はさらに加速すると見られています。
Microsoft Digital Defense Report 2025がAI活用によるサイバー攻撃の加速を報告(出典:Microsoft Security)
攻撃側のAI活用は本記事の守る側の対策とは別軸の論点ですが、「攻撃の高度化が守る側の対策基準を押し上げる」という形で間接的に影響します。
詳細な攻撃手法と検知についてはAIレッドチーミングで扱っており、本記事ではここまでの整理にとどめます。
対策フレームワーク——OWASP・MITRE ATLAS・NIST AI RMFの使い分け
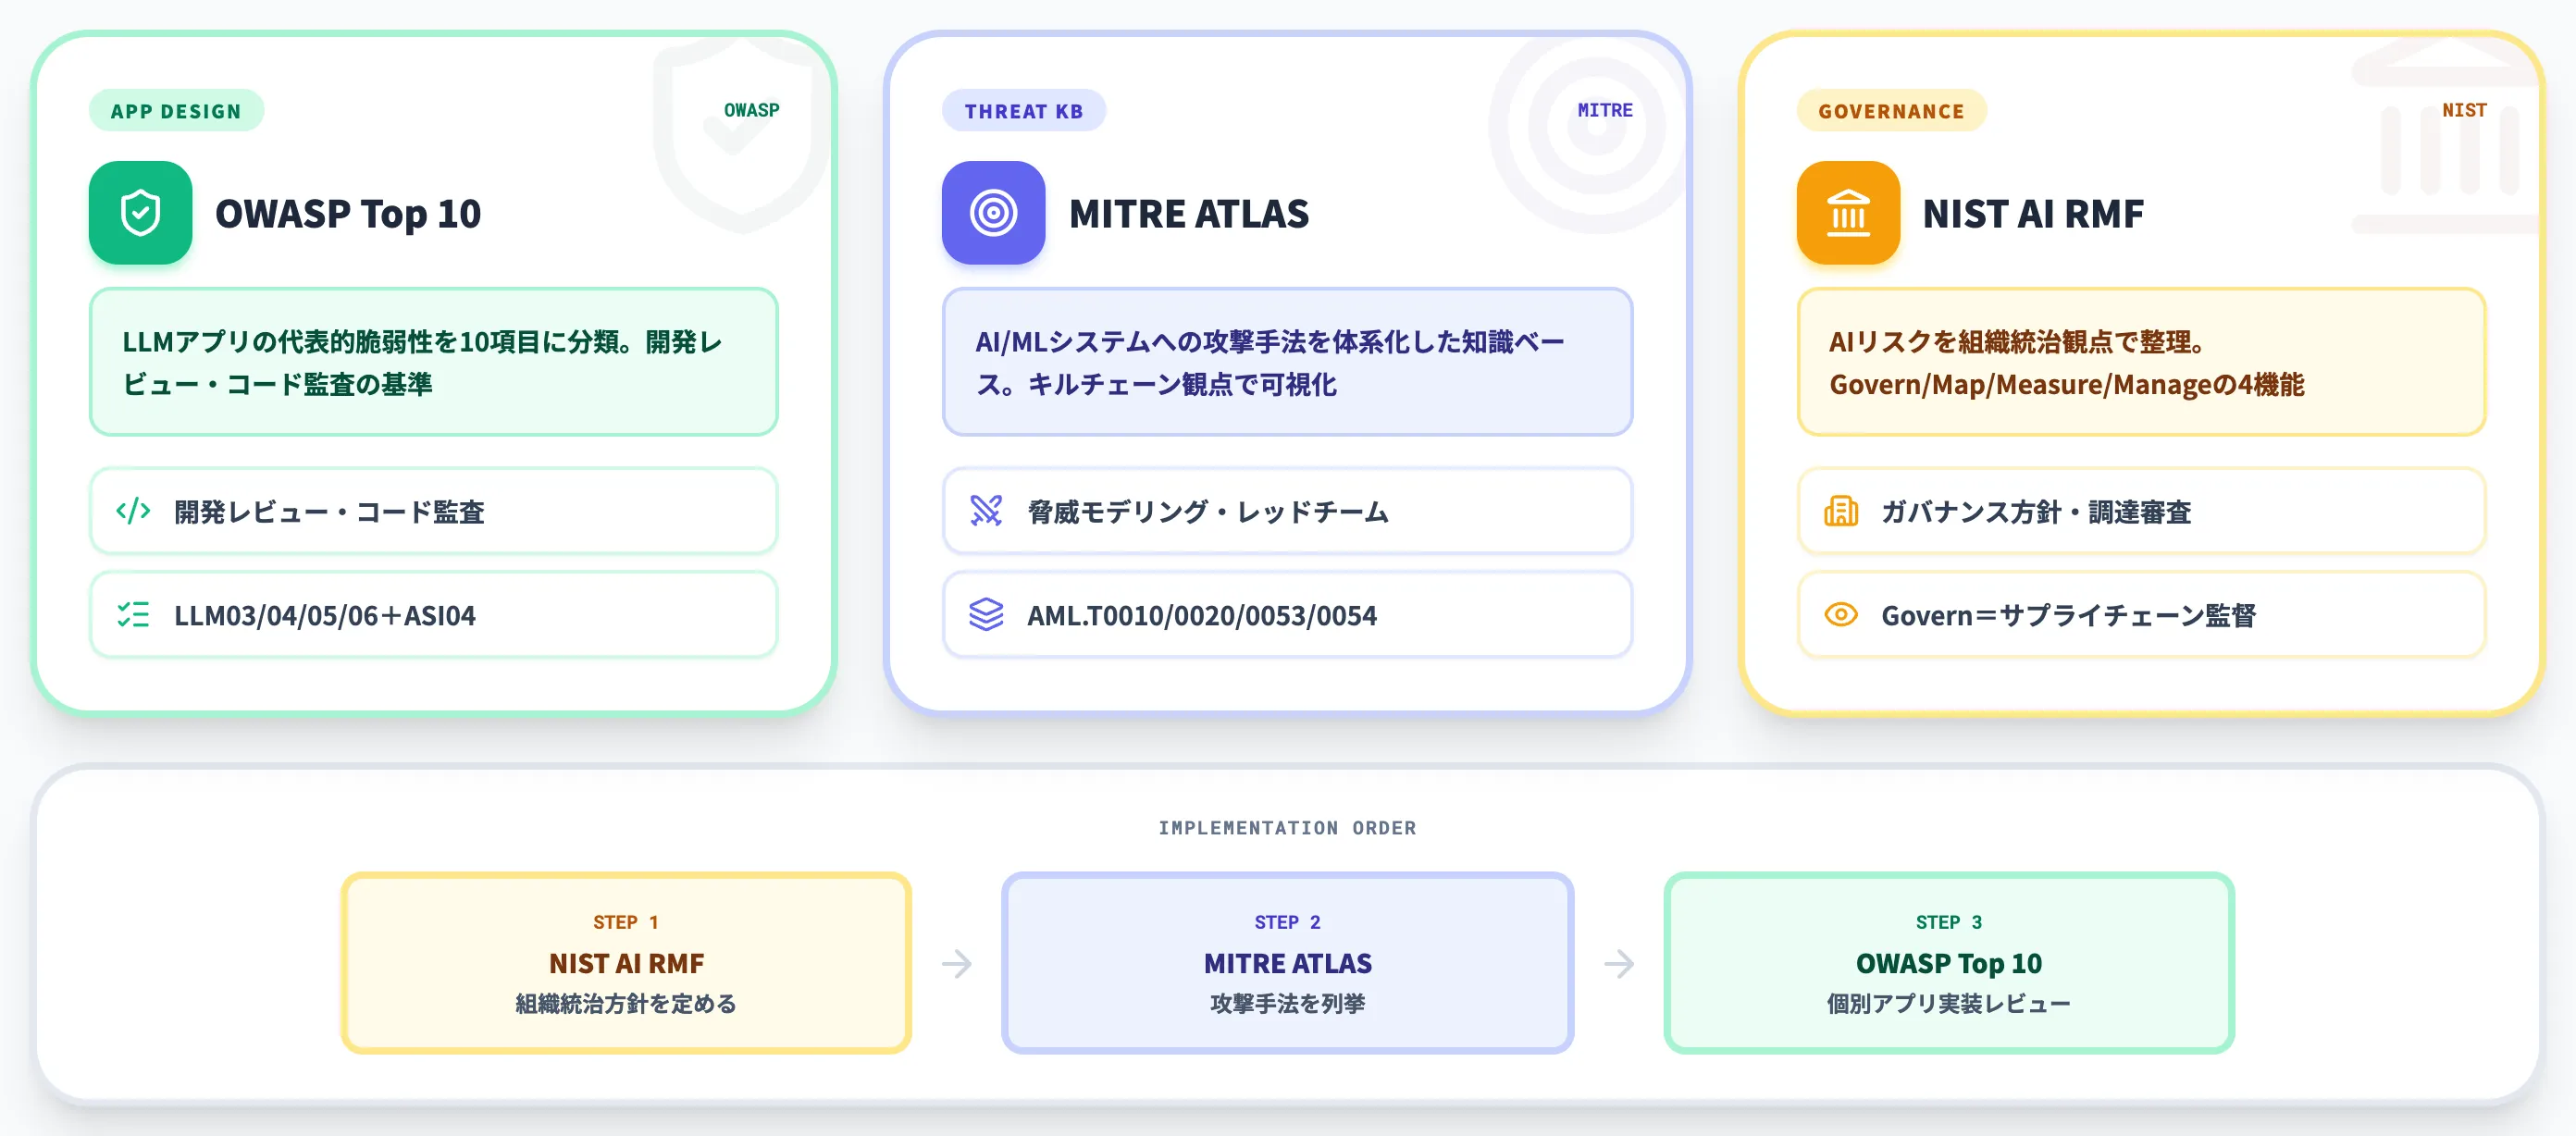
AIサプライチェーン攻撃に備えるとき、まず参照すべきは3つの国際標準フレームワークです。
それぞれ目的と粒度が異なるため、1本だけで済ませるのではなく組み合わせて使うのが実務の定石です。
OWASP Top 10 for LLM——LLMアプリの代表的脆弱性
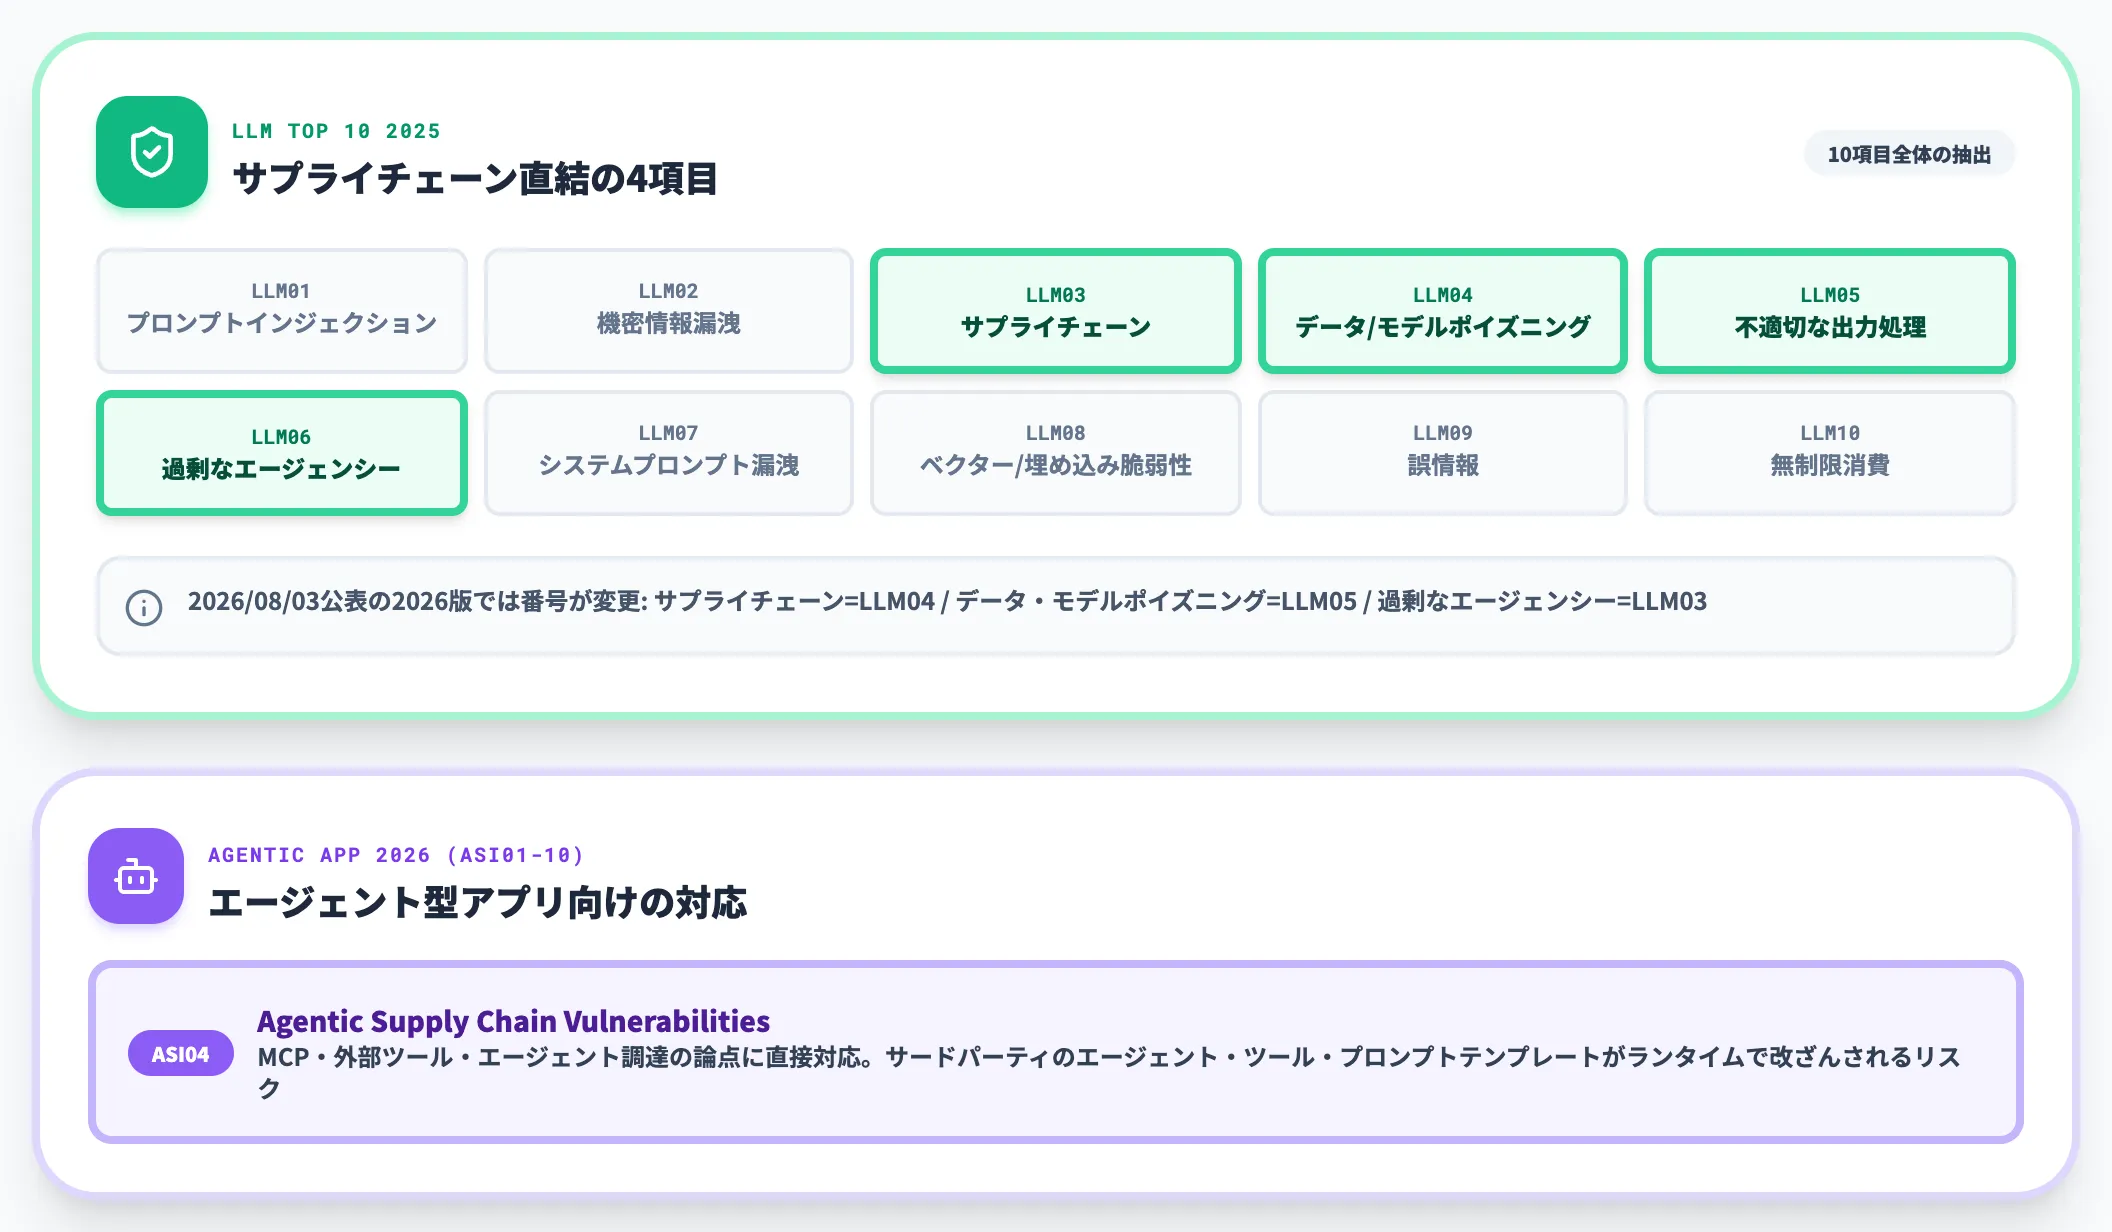
OWASP Top 10 for LLM Applications 2025は、LLMを組み込んだアプリケーションの代表的な脆弱性を10項目に分類したものです。本記事で扱うサプライチェーン攻撃には、**LLM03「サプライチェーン」とLLM04「データとモデルのポイズニング」**が直結します。
LLM03は「学習データ・事前学習モデル・デプロイメントプラットフォームの来歴検証不足から生じる脆弱性」を扱い、ライセンス不明モデルの利用・改ざんされた微調整モデル・サードパーティAPIの信頼過剰を具体的な脅威として挙げています。LLM04は、学習・ファインチューニング・埋め込みデータへの不正操作による挙動歪みを対象とします。
さらに、OWASP GenAI Security Projectは2025年12月9日にTop 10 for Agentic Applications 2026(ASI01〜ASI10)を公表しました。
本記事の文脈ではASI04「Agentic Supply Chain Vulnerabilities」がMCP・外部ツール・エージェント調達の論点に直接対応し、サードパーティのエージェント・ツール・プロンプトテンプレートがランタイムで改ざんされるリスクを扱います。エージェント型アプリケーションを扱う場合はこちらも並行して参照します。
OWASPはアプリケーション開発者が各脆弱性に対して何を実装すべきかを記述しているため、設計レビュー・コードレビューの基準として使いやすいのが特徴です。
OWASP Top 10 for LLM Applications 2025の公式カバー(出典:OWASP GenAI Security Project)
MITRE ATLAS——攻撃者視点のキルチェーン
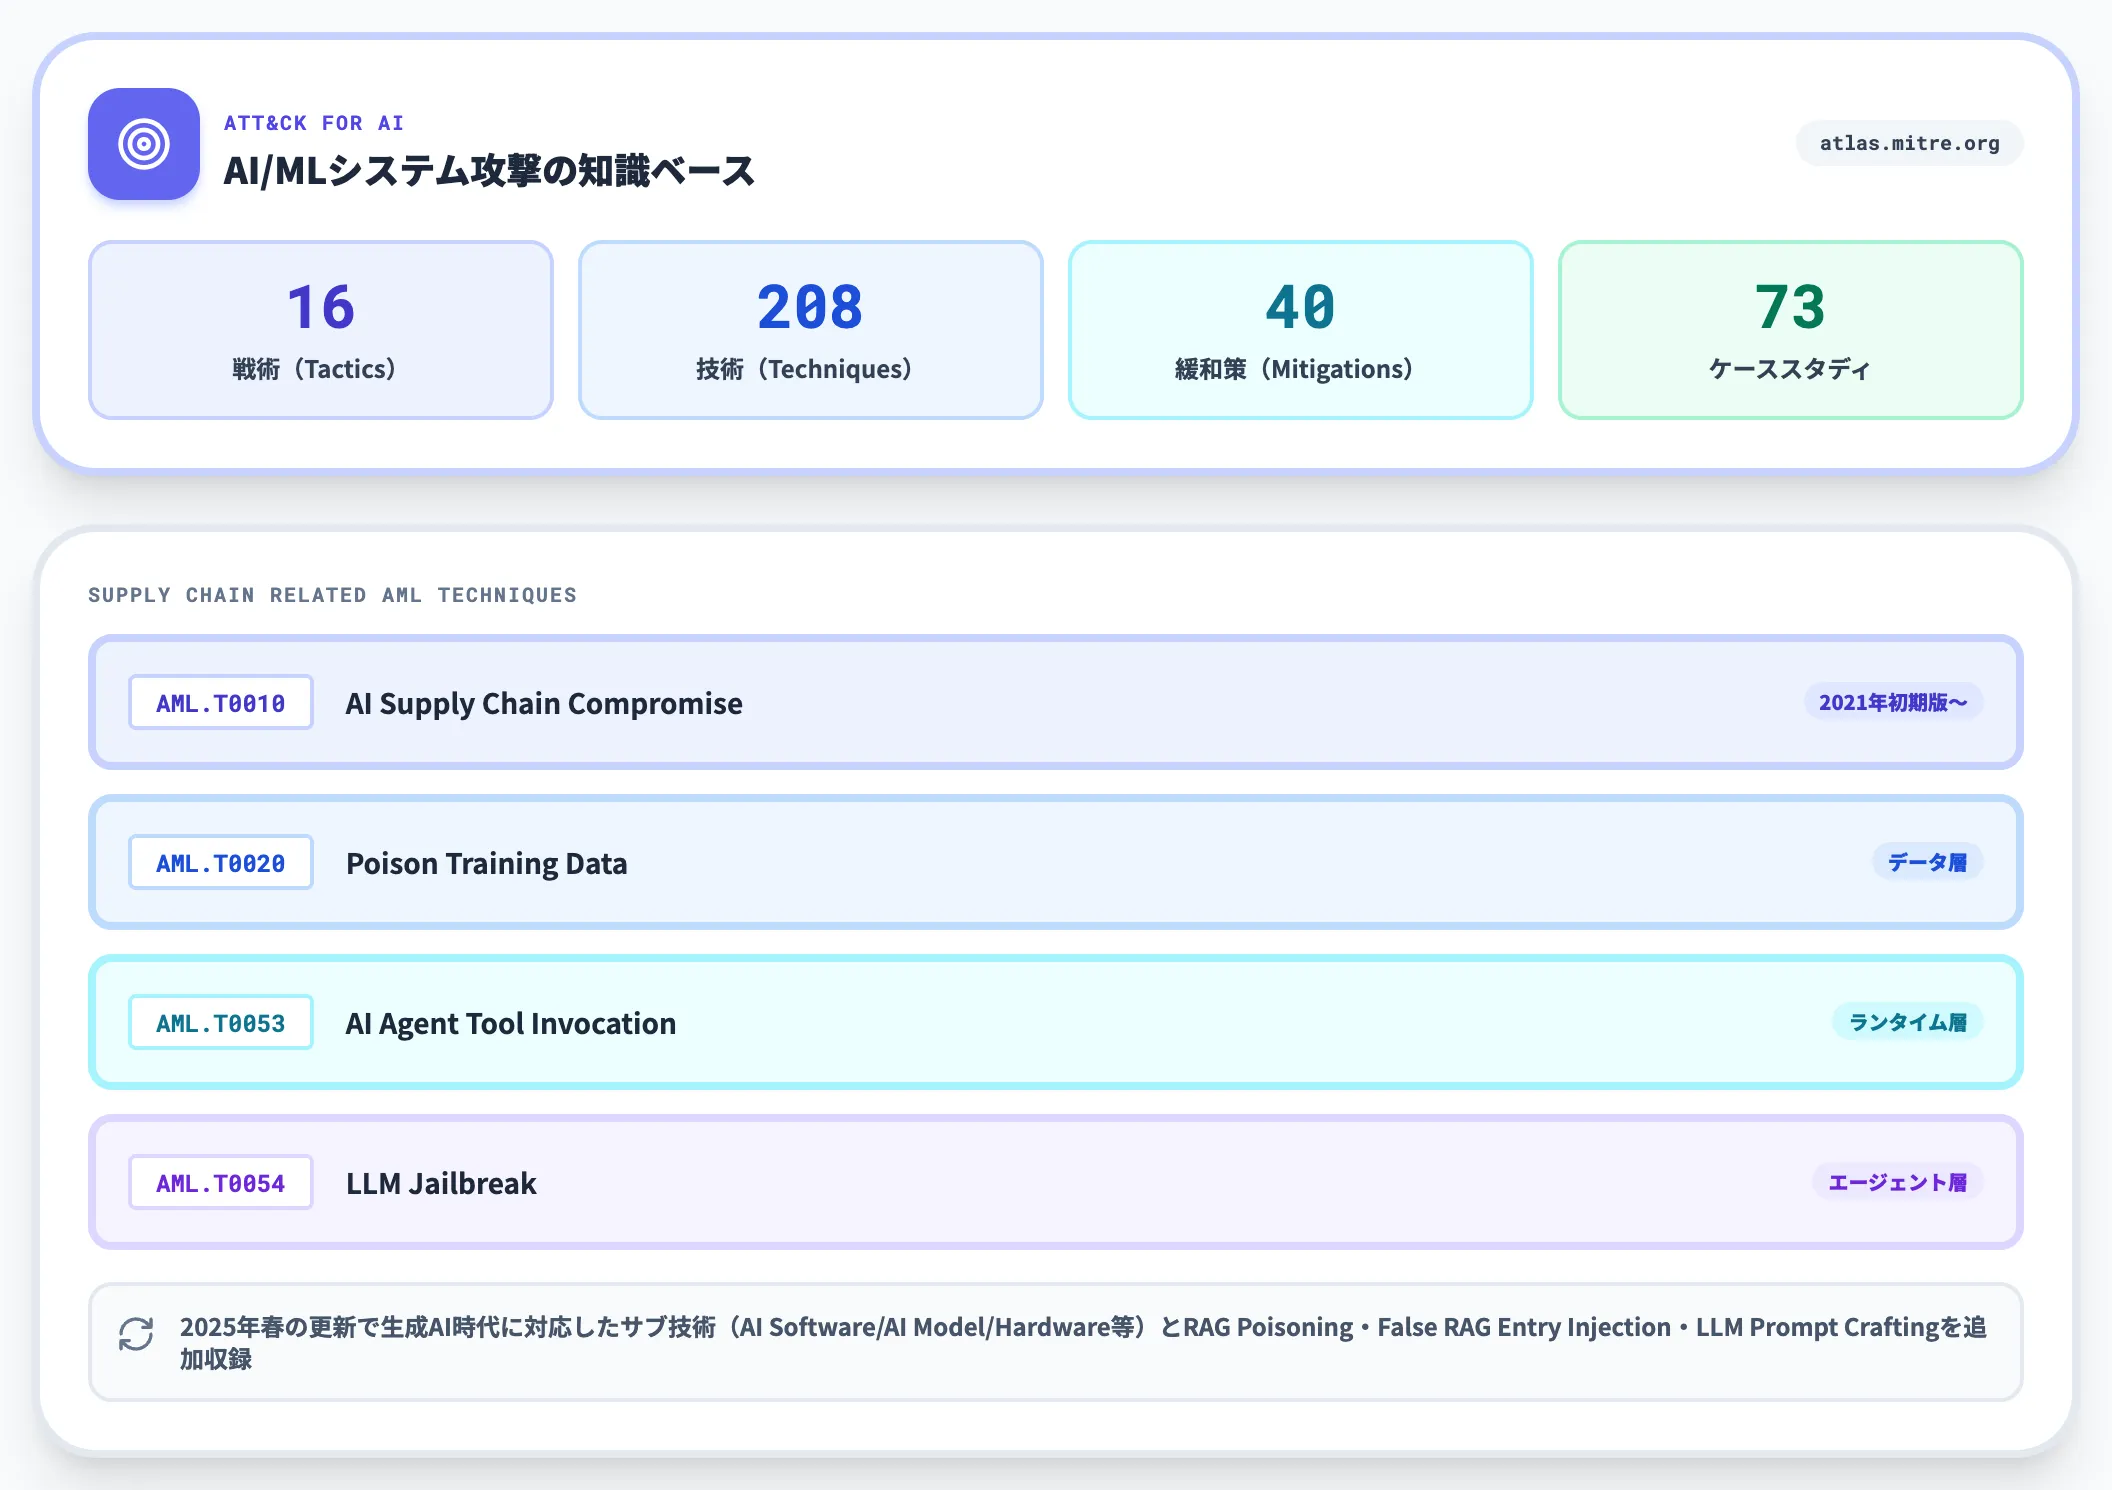
MITRE ATLASは、AI/MLシステムに対する攻撃手法を体系化した知識ベースです。従来のMITRE ATT&CKと同じ枠組みで、戦術(Tactics)・技術(Techniques)・ケーススタディを提供します。
AI Supply Chain Compromise(AML.T0010)は2021年の初期版から存在する技術ですが、2025年春の更新で生成AI時代に合わせた複数のサブ技術(AI Software、AI Model、Hardware等)が整理され、RAG Poisoning・False RAG Entry Injection・LLM Prompt Craftingといった新しい攻撃手法も収録されました。
本記事の「5つの侵入経路」の表でOWASPと並べて示したように、ATLASは攻撃者がどの順序で何を試すかという視点で防御側に手口を可視化する役割を担います。
セキュリティチームの脅威モデリング・レッドチーミング設計・侵害時の原因特定に向いています。
NIST AI RMF——組織統治とリスクマネジメント
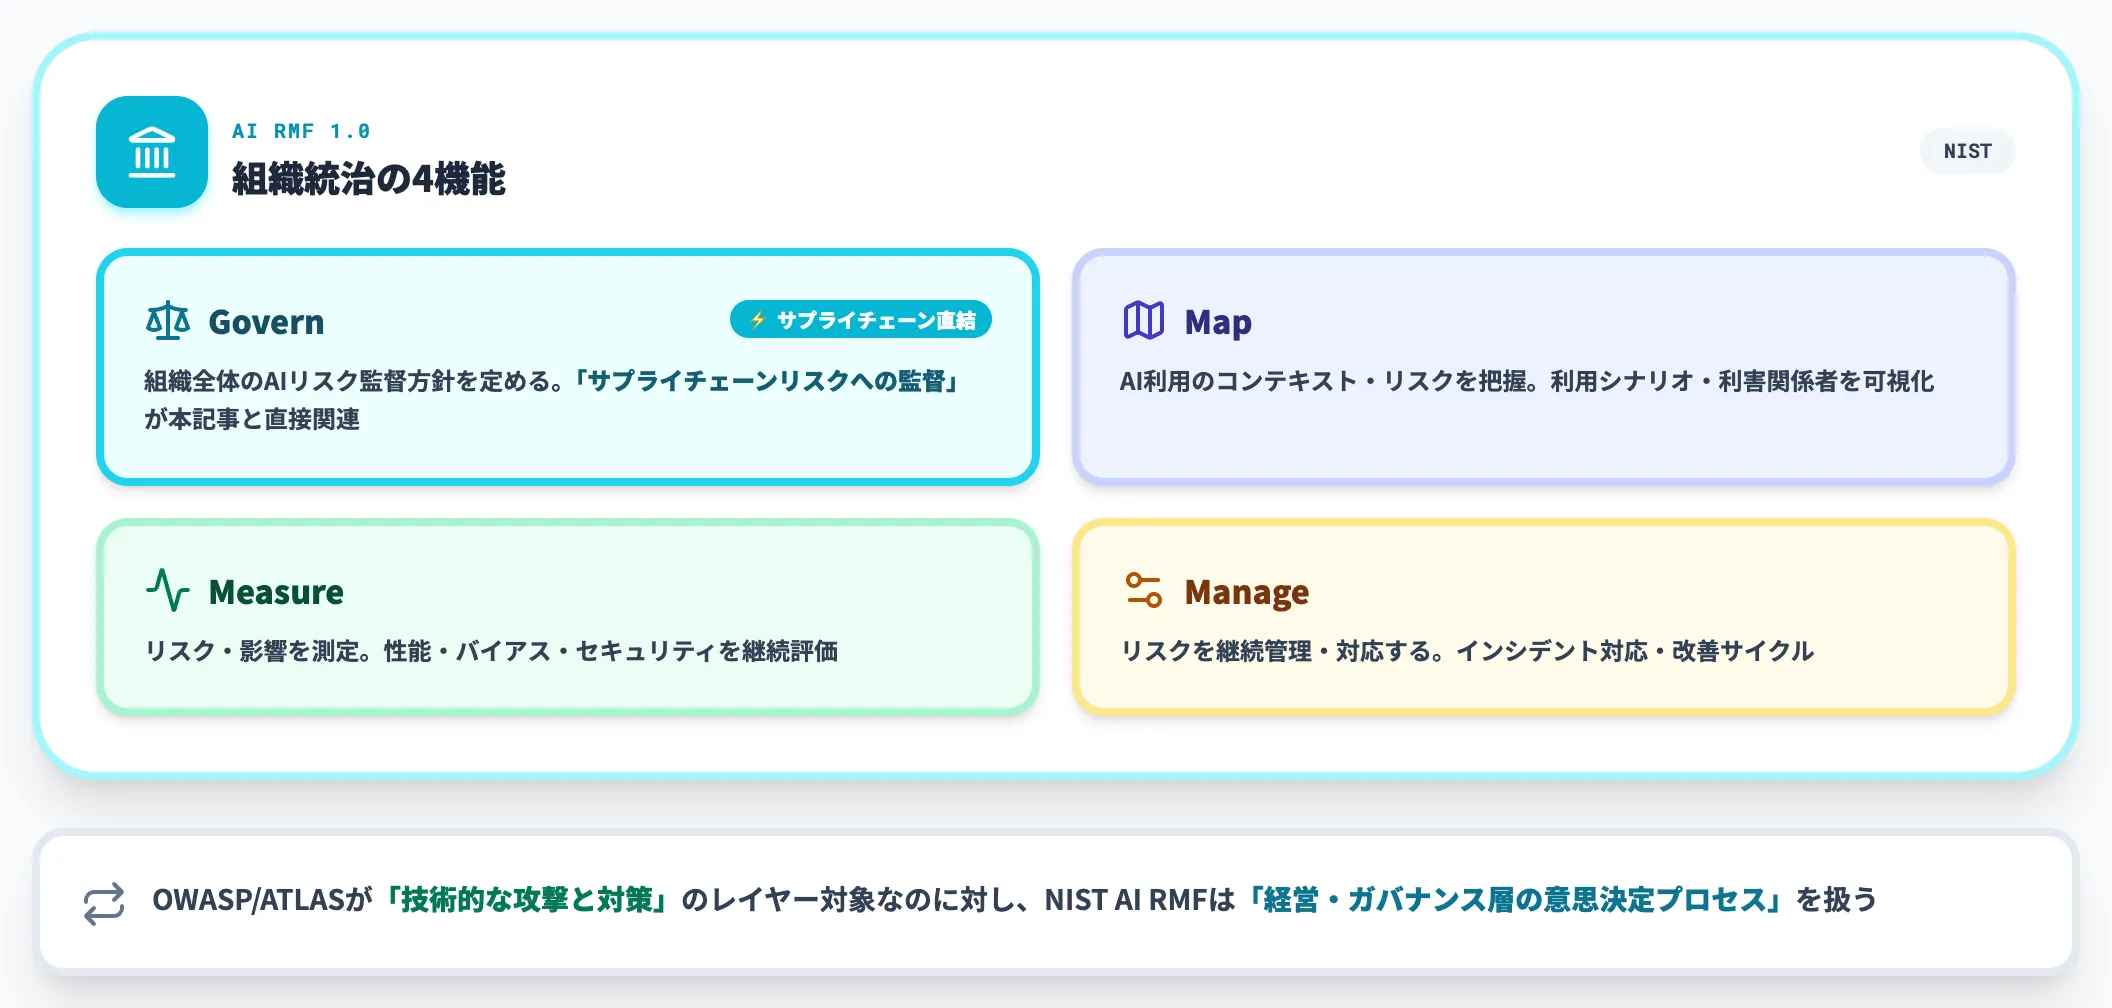
NIST AI Risk Management Framework(AI RMF)は、AIリスクを組織統治の観点から整理するフレームワークです。Govern・Map・Measure・Manageの4機能で、AI利用のライフサイクル全体を扱います。
OWASPとATLASが「技術的な攻撃と対策」のレイヤーに対して、NIST AI RMFは経営・ガバナンス層の意思決定プロセスを扱います。AIサプライチェーン攻撃の文脈では、Govern機能の「サプライチェーンリスクへの監督」が直接関連します。
NIST AI Risk Management Frameworkの公式ページ(AI RMF 1.0 と重要インフラ向けプロファイル)(出典:NIST)
3つのフレームワークの使い分け
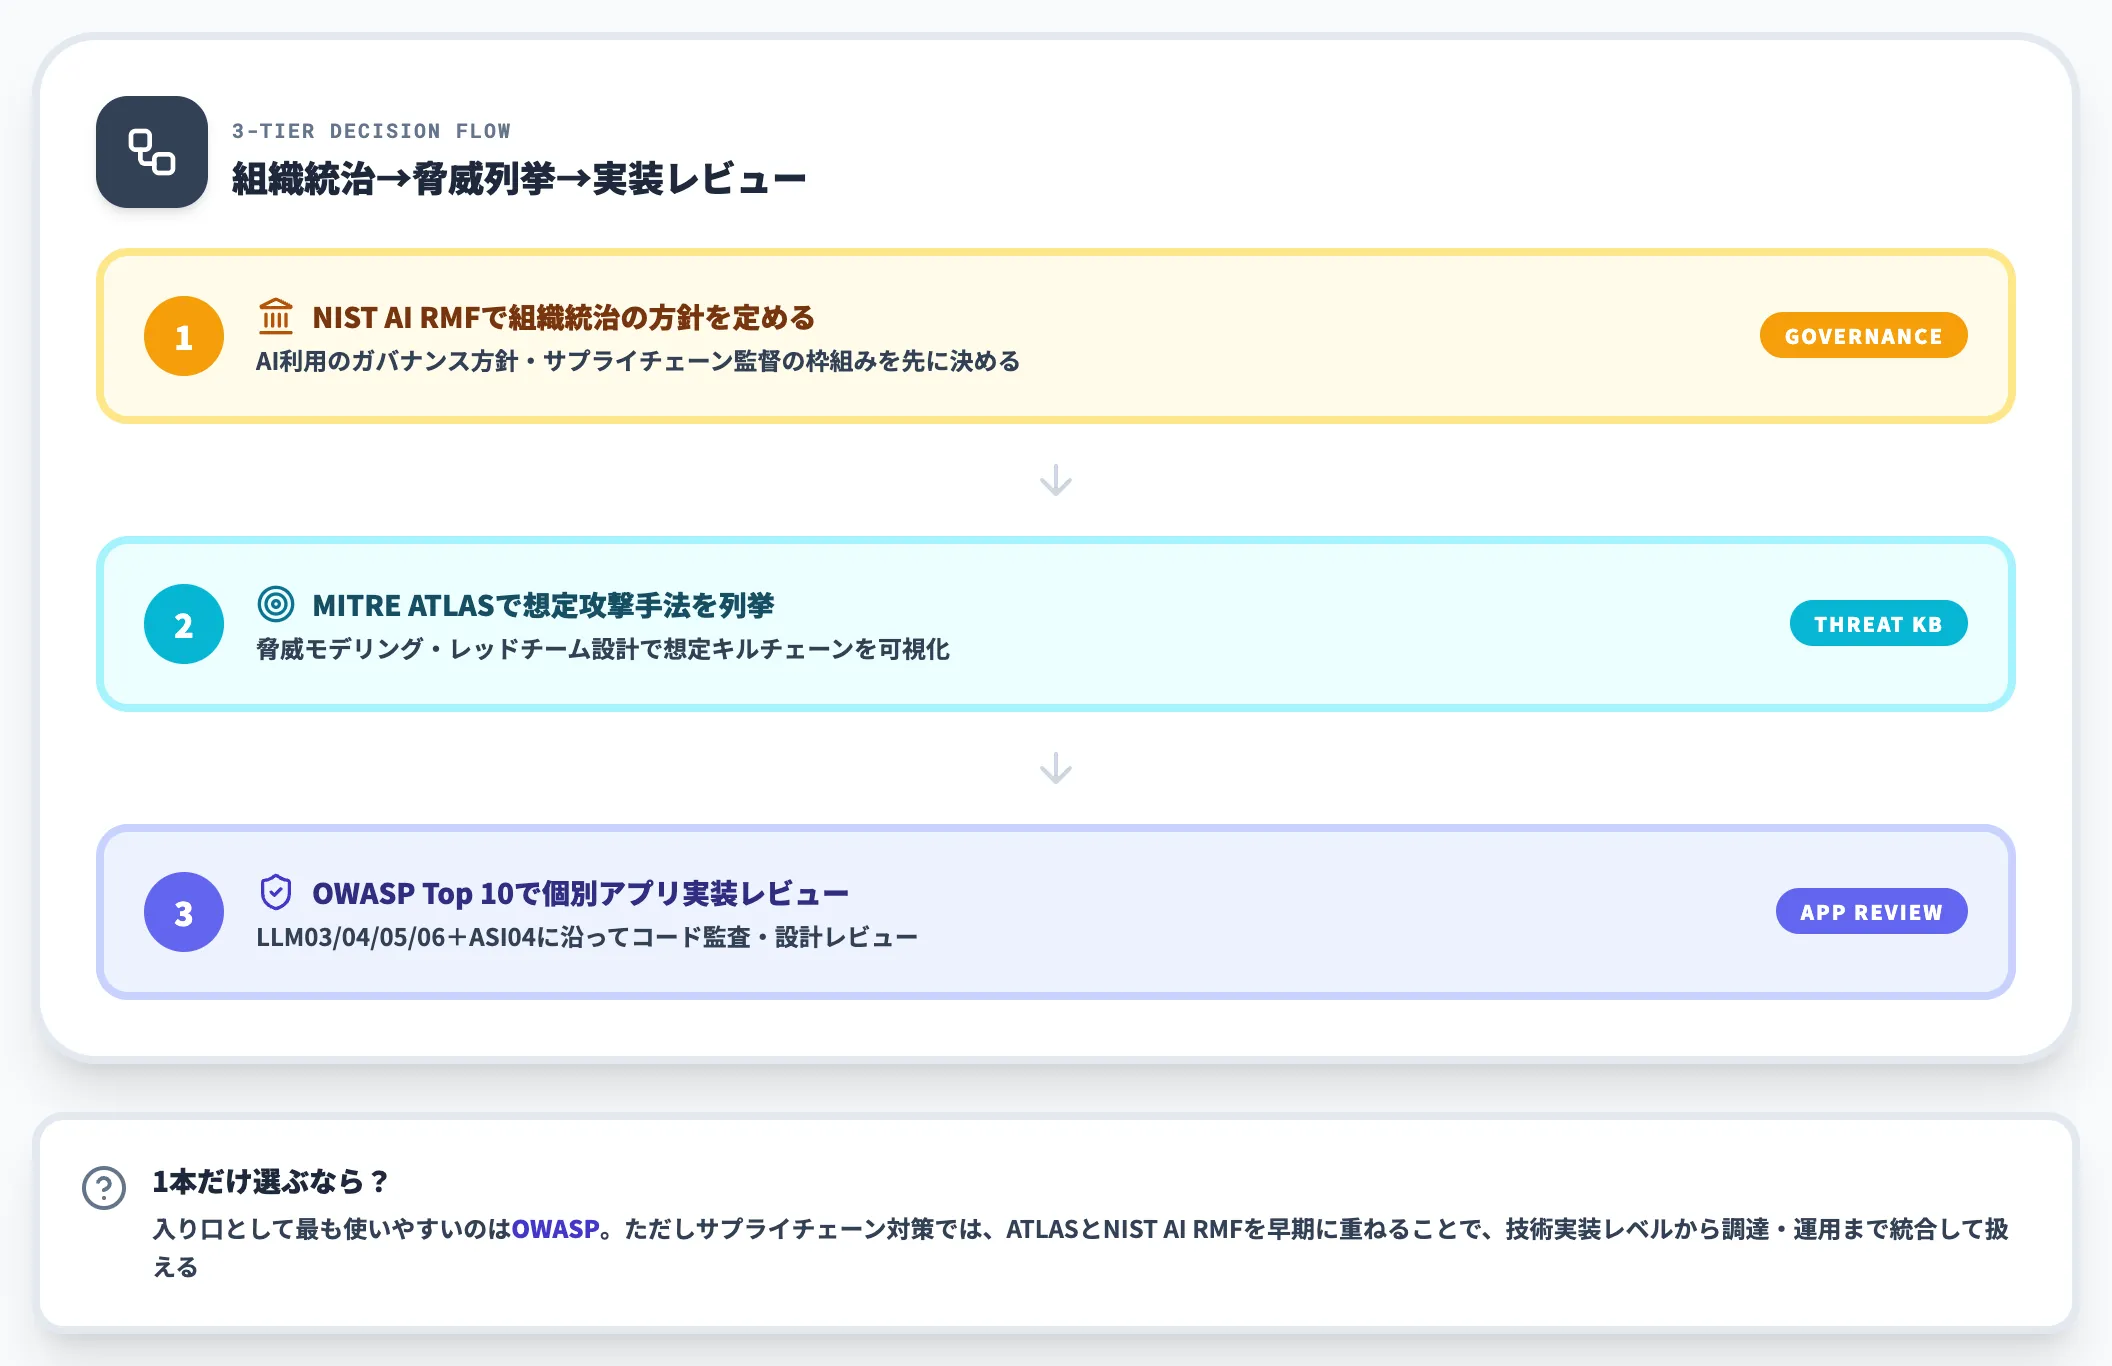
以下の表で、3つのフレームワークの位置づけを整理しました。この整理を頭に入れたうえで、自社のAI利用でどの層が手薄かを棚卸しするのが、対策設計の最初の一歩になります。
| フレームワーク | 対象レイヤー | 使う場面 | 本記事の侵入経路との対応 |
|---|---|---|---|
| OWASP Top 10 for LLM | LLMアプリ設計 | 開発レビュー・コード監査 | LLM03・LLM04・LLM05・LLM06 |
| MITRE ATLAS | 攻撃手法知識ベース | 脅威モデリング・レッドチーム設計 | AML.T0010・T0020・T0053・T0054 |
| NIST AI RMF | 組織統治 | ガバナンス方針・調達審査 | Govern(サプライチェーン監督) |
実務では、まずNIST AI RMFで組織統治の方針を定め、ATLASで想定される攻撃手法を列挙、OWASPを使って個別アプリケーションの実装レビューを行う、という3層構成が標準的な進め方です。1本だけ選ぶ場合はOWASPが入り口として最も使いやすい一方、サプライチェーン対策の文脈ではATLASとNIST AI RMFを早期に重ねることで、技術的な実装レベルだけでなく調達・運用の論点まで統合して扱えます。
AI-SBOM/MLBOMとEU AI Act対応——調達要件化が進む2026年
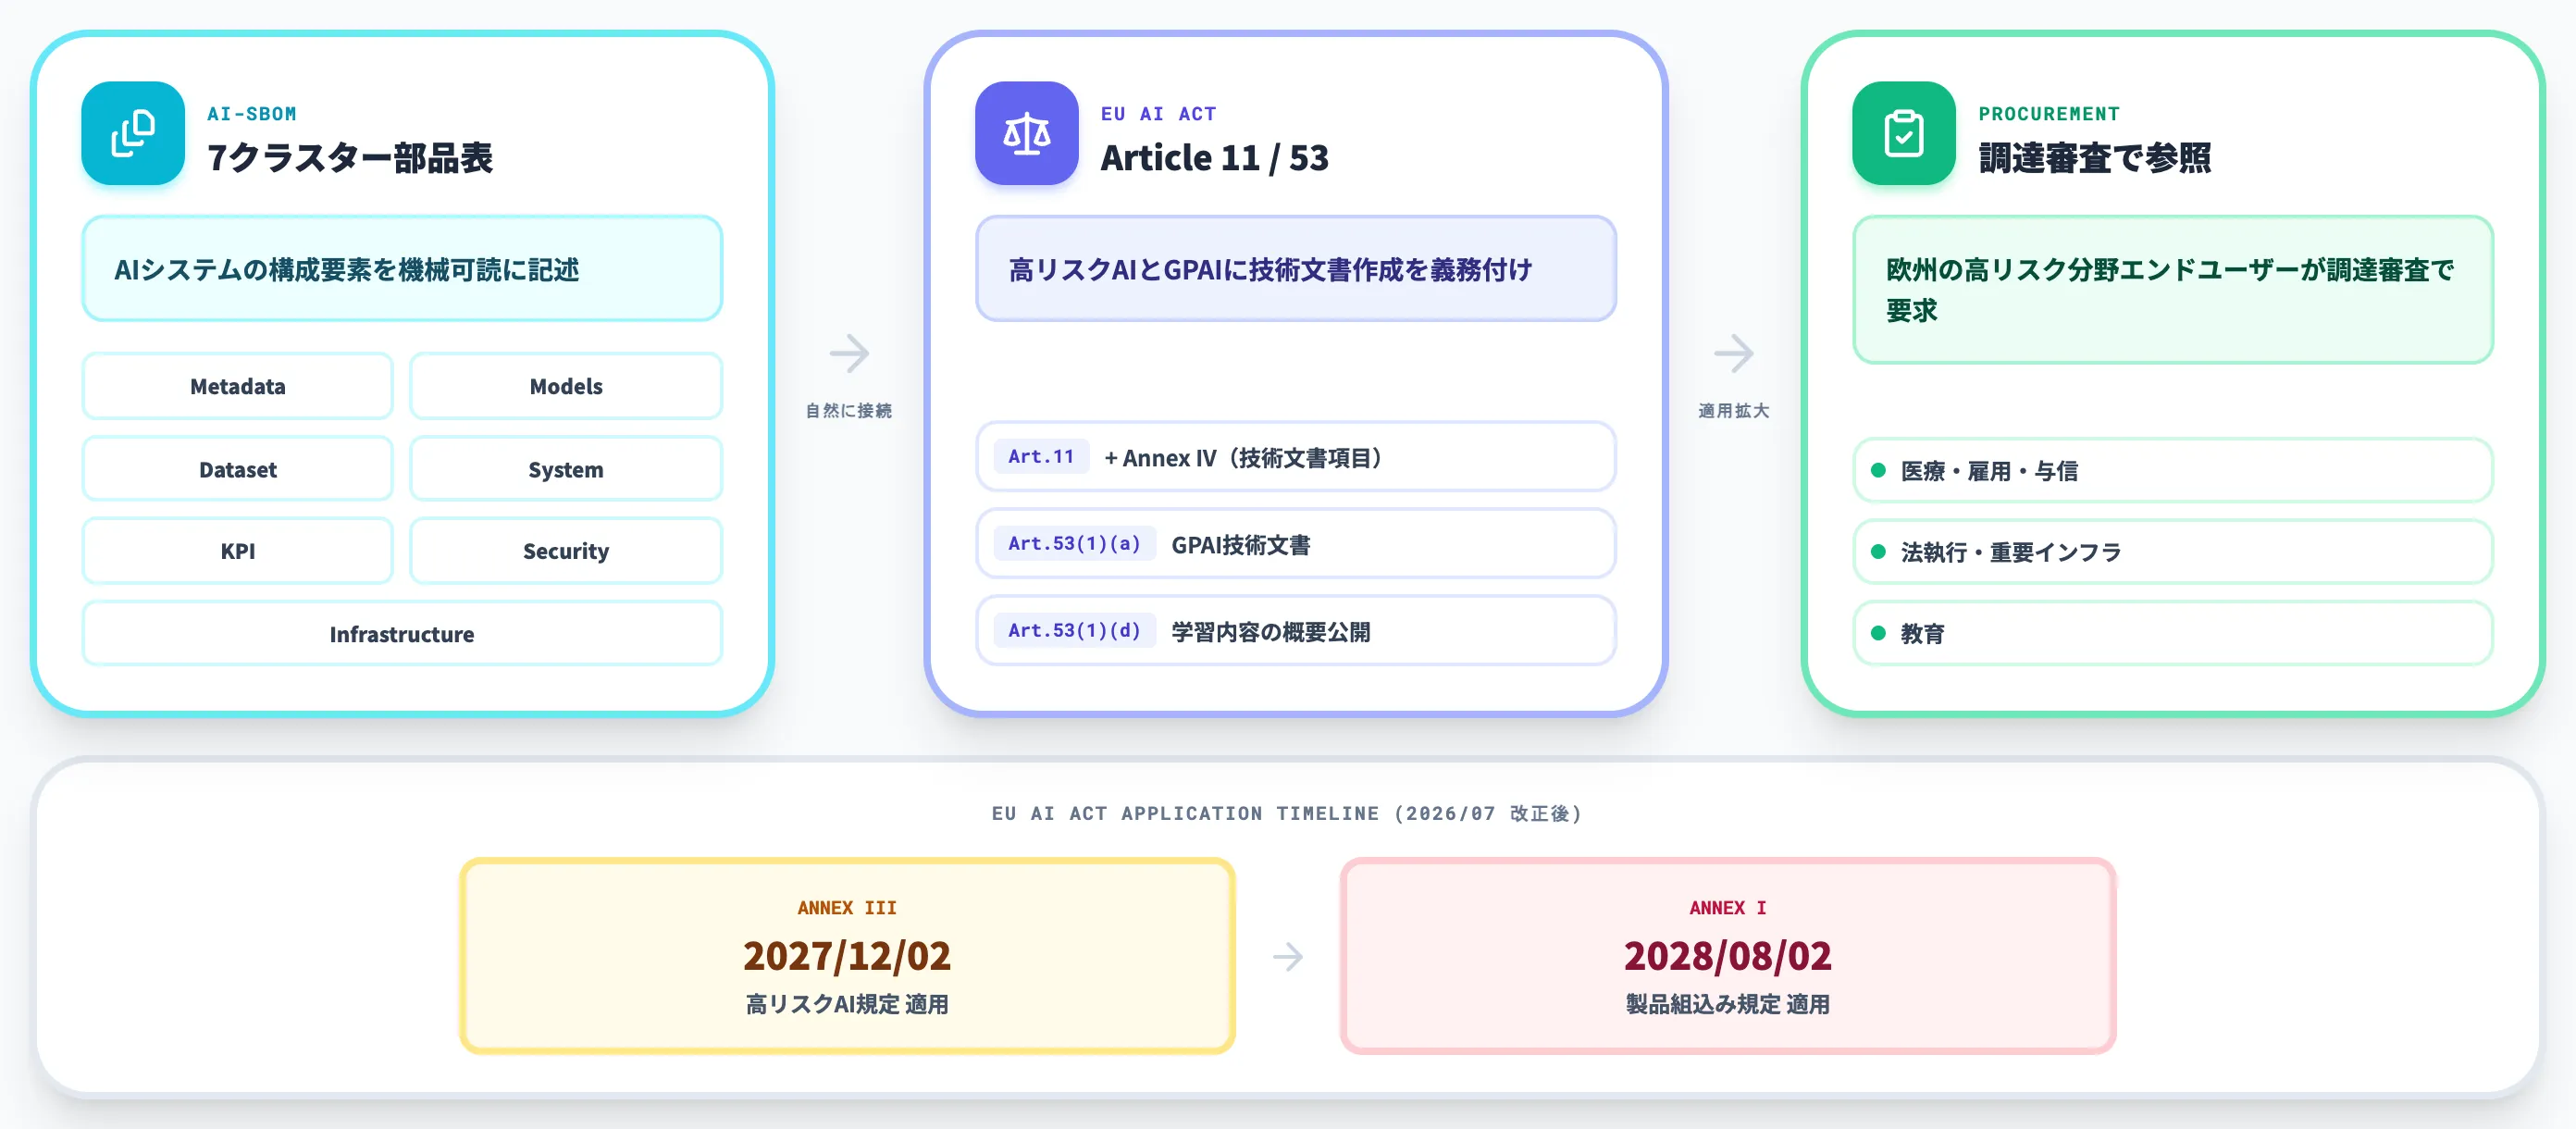
AIサプライチェーン攻撃の対策として、2026年に実装レベルに移ってきたのがAI-SBOM(AI Bill of Materials)/MLBOMです。
本セクションでは、AI-SBOMの構成要素と、EU AI Actが高リスクシステム・汎用目的AIに課す技術文書要件との接続を整理します。
AI-SBOMとは——モデル・データ・依存関係を記述する部品表
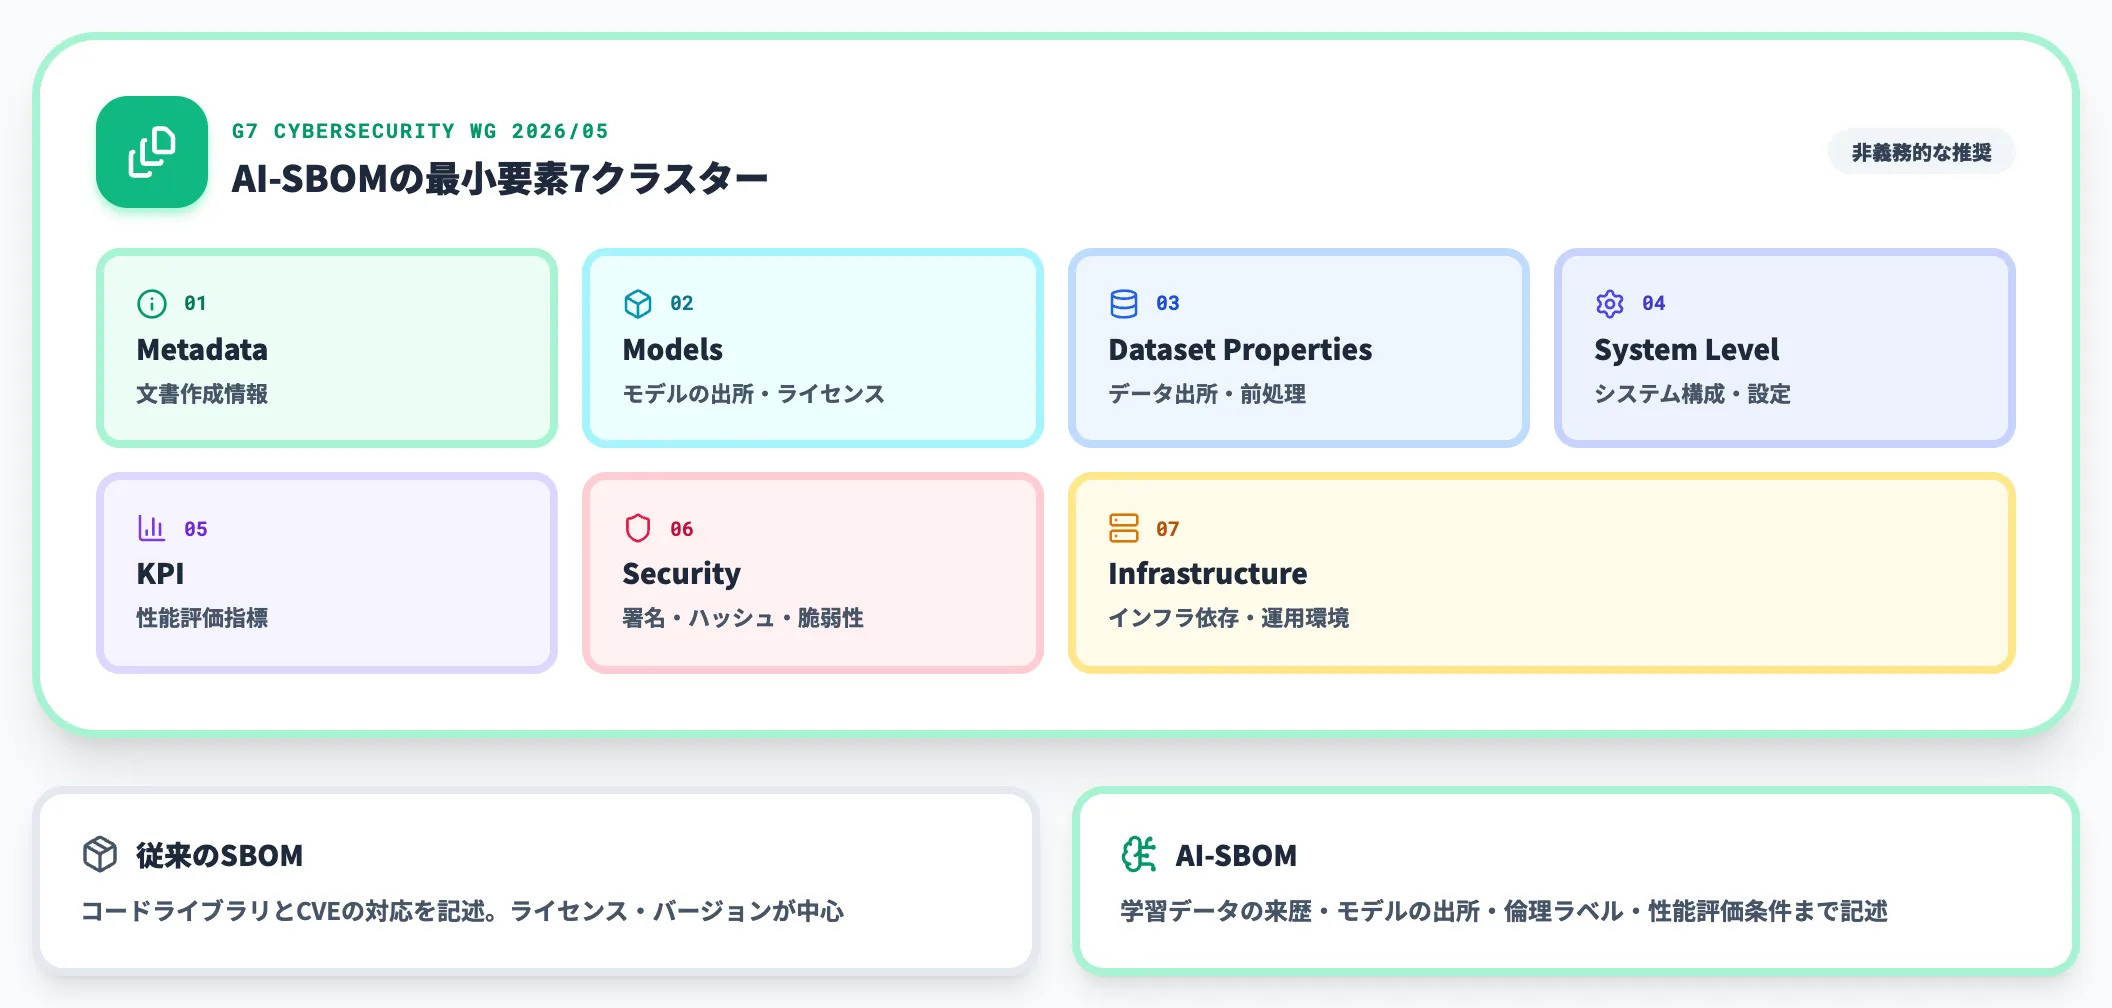
AI-SBOMは、AIシステムに含まれる構成要素(学習データ・事前学習モデル・ファインチューニングデータ・推論ライブラリ・プロンプトテンプレート等)を機械可読な形式で記述した部品表です。従来のソフトウェアSBOMがコードライブラリとCVEの対応を扱うのに対し、AI-SBOMは学習データの来歴・モデルの出所・倫理ラベル・性能評価条件まで記述する点が特徴です。
主要な標準は2つあり、OWASP CycloneDX ML-BOMはCycloneDX v1.5以降でAI/MLシステム向けに拡張されたフォーマットで、学習データ・モデル・設定を機械可読に記述します。Linux FoundationのSPDXも同様にAI要素を含めるよう拡張されています。
G7 Cybersecurity Working Groupが2026年5月に公表したガイダンス(独BSI等が共同掲載)では、AI-SBOMの最小要素をMetadata・Models・Dataset Properties・System Level Properties・KPI・Security Properties・Infrastructureの7つのクラスターに整理しており、調達審査・ベンダー評価の共通参照として位置づけられつつあります。同文書は本要素を非義務的な推奨として明記しており、法規制上の必須形式ではない点に注意が必要です。
OWASP CycloneDXはECMA Internationalと共にAI-SBOM/MLBOMの国際標準として発展(出典:OWASP CycloneDX)
EU AI Act Article 11・53が課す技術文書要件
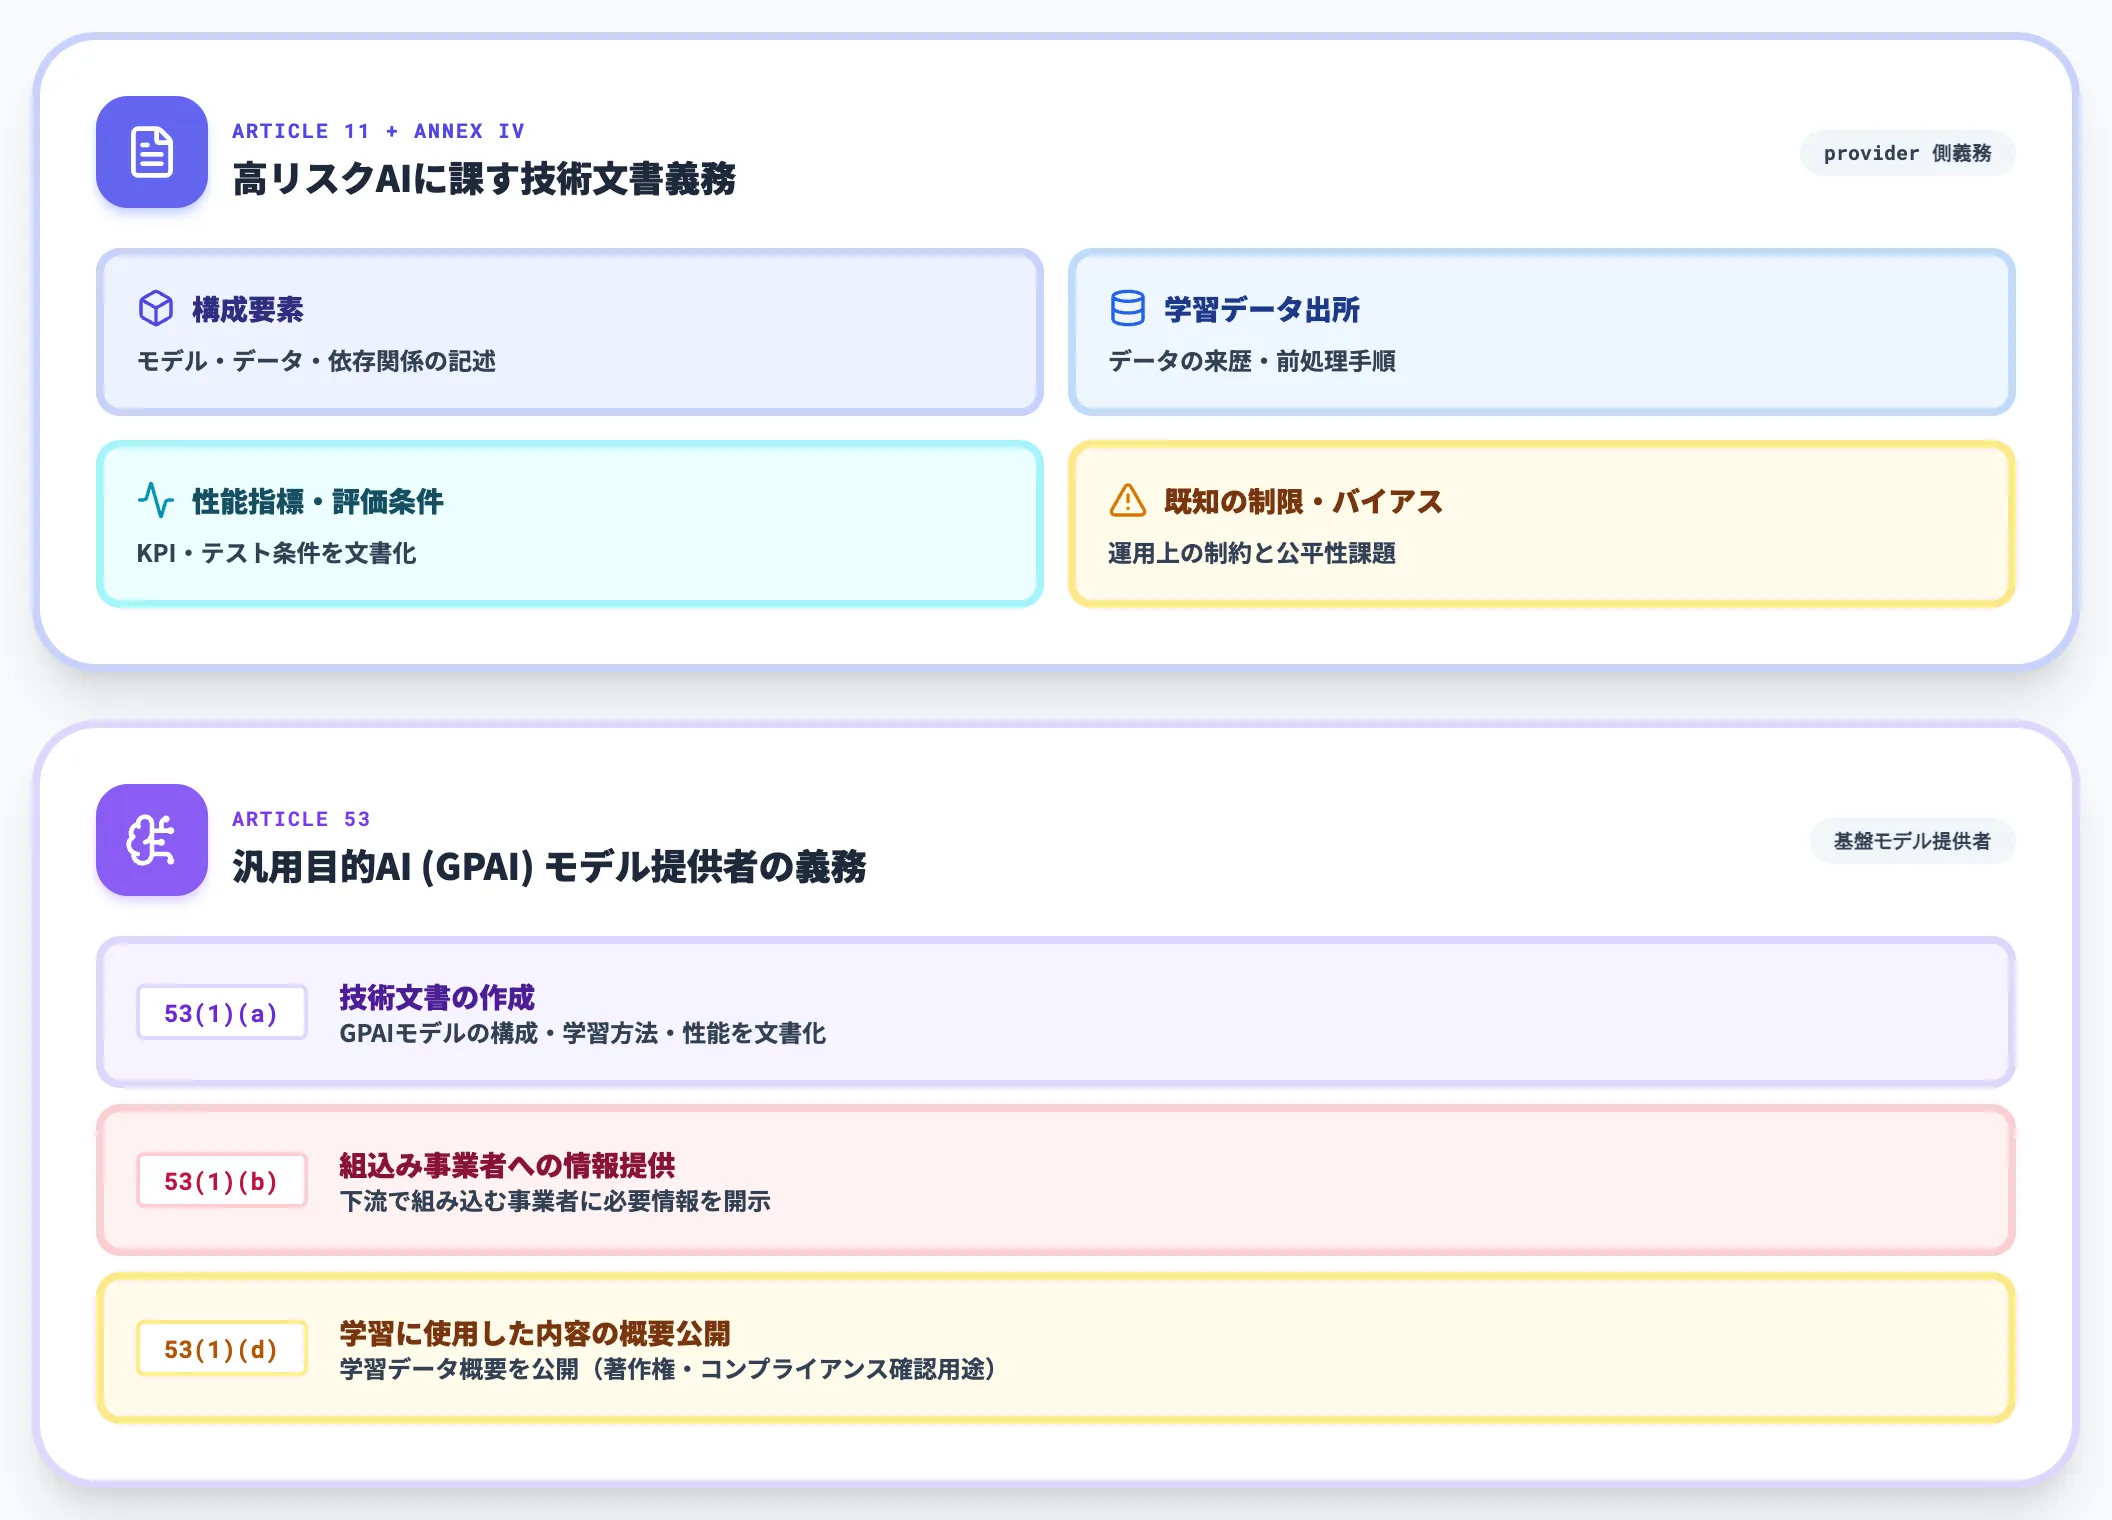
EU AI Actは、高リスクAIシステムに対する技術文書義務を定めています。
2026年7月の改正により、Annex IIIの高リスク規定は2027年12月2日、Annex Iの製品組込み規定は2028年8月2日が適用日となりました。
本法のArticle 11とAnnex IVは、高リスクAIシステムの提供者に対して、以下を含む技術文書の作成を義務づけています。
- システムの構成要素(モデル・データ・依存関係)
- 学習データの出所と前処理手順
- 性能指標と評価条件
- 既知の制限とバイアス
これらの要件は、AI-SBOMのフィールド構造と自然に接続します。Article 53では、汎用目的AI(GPAI)モデル提供者に対して、53(1)(a)で技術文書の作成、53(1)(b)で組込み事業者への情報提供、53(1)(d)で学習に使用した内容の概要公開を求めており、AI基盤モデルを他社に提供する側も対応が必要です。
EU AI Act適用に向けた調達審査の変化
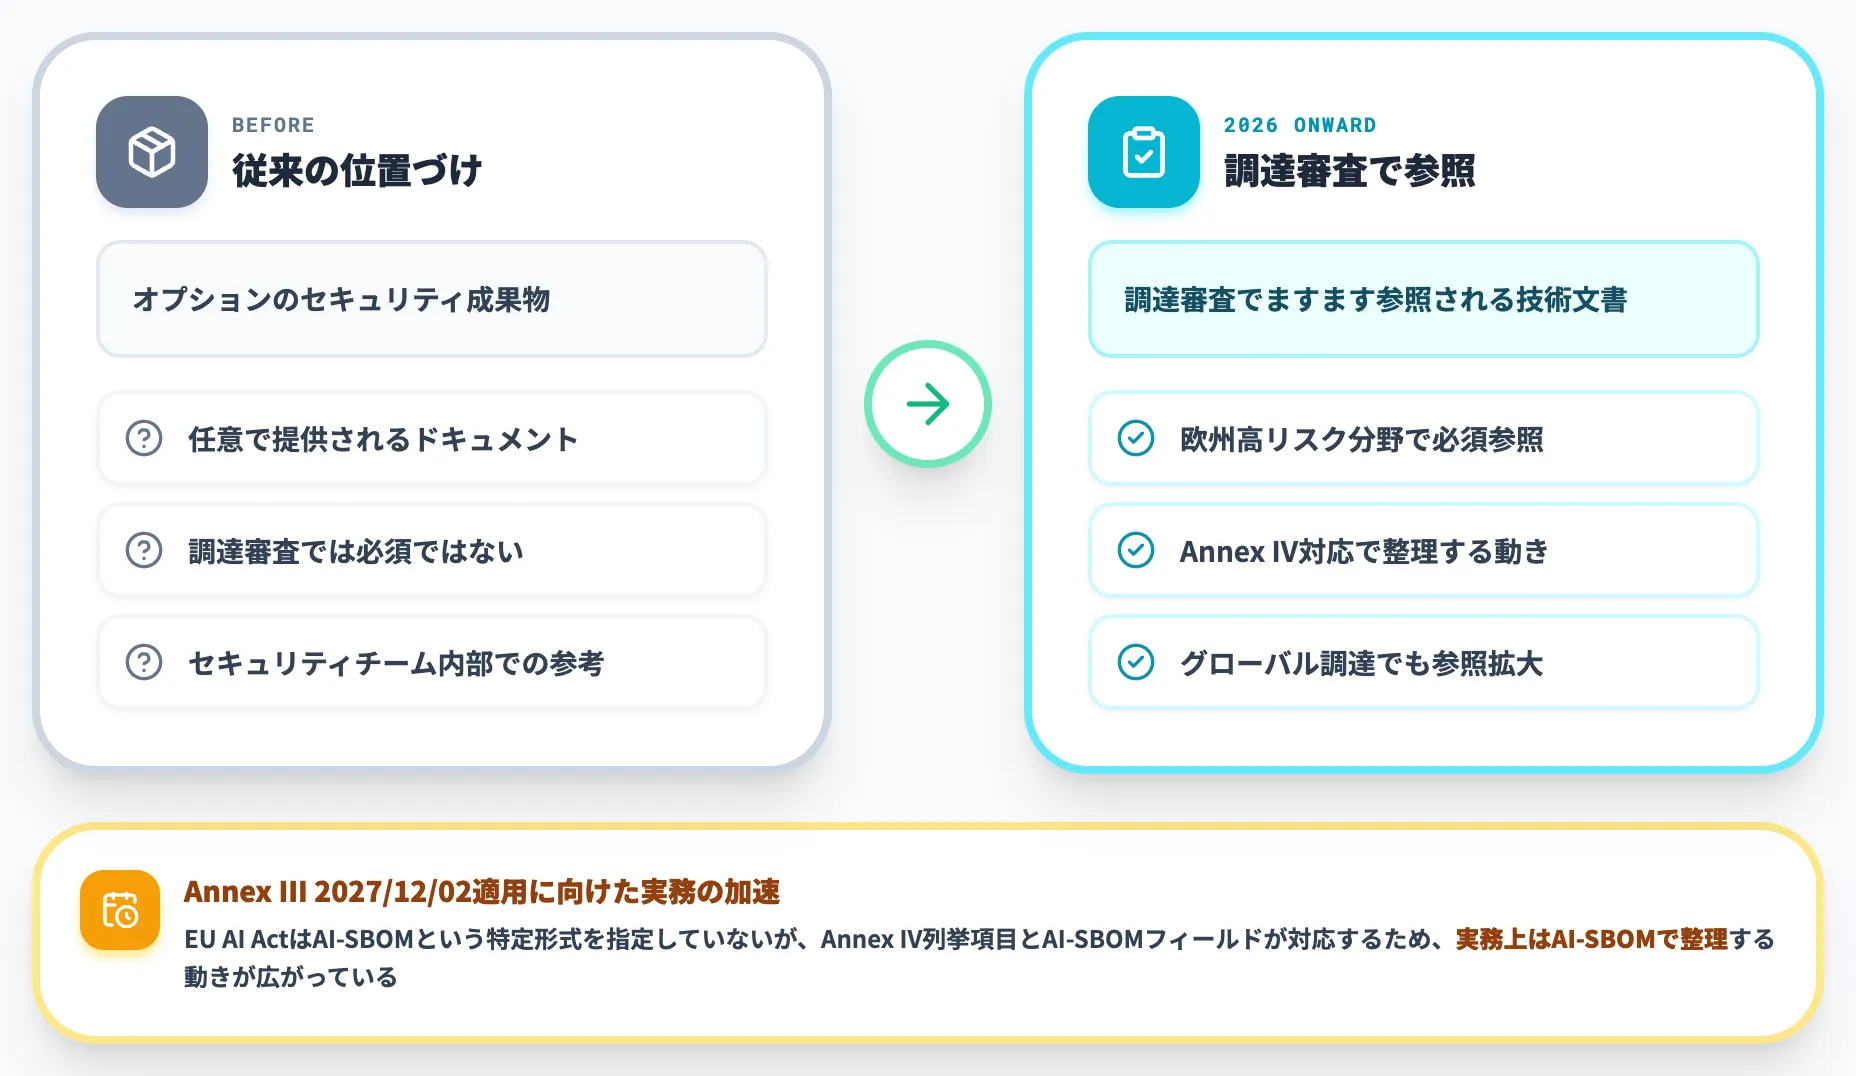
AI-SBOMは2026年に入って、オプションのセキュリティ成果物から調達審査でますます参照される技術文書に性格を変えつつあります。EU AI Act Article 11の技術文書義務が段階的に適用される流れを受けて、医療・雇用・与信・法執行・重要インフラ・教育など高リスク分野でAI利用する欧州のエンドユーザーは、調達審査でAI-SBOMまたは同等の技術文書を求める方向に動いています。
本法はAI-SBOMという特定の形式を指定していませんが、Annex IVが列挙する技術文書項目とAI-SBOMのフィールドが対応関係にあるため、実務上はAI-SBOMで整理する動きが広がっています。
EU AI Act ExplorerがArticle 11・53の技術文書要件を含む条文を公開(Future of Life Institute運営)(出典:EU AI Act Explorer)
以下の表で、AI-SBOM/MLBOMと従来のSBOMの違いを整理しました。この違いを押さえておくと、既存のソフトウェアSBOMツールだけでは不足する理由が見えてきます。
| 項目 | 従来のSBOM | AI-SBOM/MLBOM |
|---|---|---|
| 対象 | コードライブラリ・依存パッケージ | 学習データ・モデル・ライブラリ・プロンプト |
| 来歴記述 | ライセンス・バージョン | ライセンス・学習データ出所・微調整履歴 |
| 検証対象 | CVE対応状況 | モデル署名・データハッシュ・バイアス指標 |
| 標準 | SPDX・CycloneDX | CycloneDX ML-BOM・SPDX AI/Data Profiles |
| 法規制対応 | 米国EO 14028等 | EU AI Act Article 11・53 |
つまりAI-SBOMは、既存のSBOMをそのまま使えるわけではなく、AI固有の記述項目に対応する拡張が必要という点が実装上の焦点になります。CycloneDX ML-BOMもSPDXも、既存のSBOMフォーマットを置き換えるのではなくAI向け項目を追加する形で設計されており、G7文書も最小要素を非義務的な推奨として位置づけています。日本国内でも、総務省のAIセキュリティガイドラインでAIシステムの来歴管理が推奨されており、グローバル調達では参照度合いが高まる方向にあります。
企業が今日から始める5つのアクション
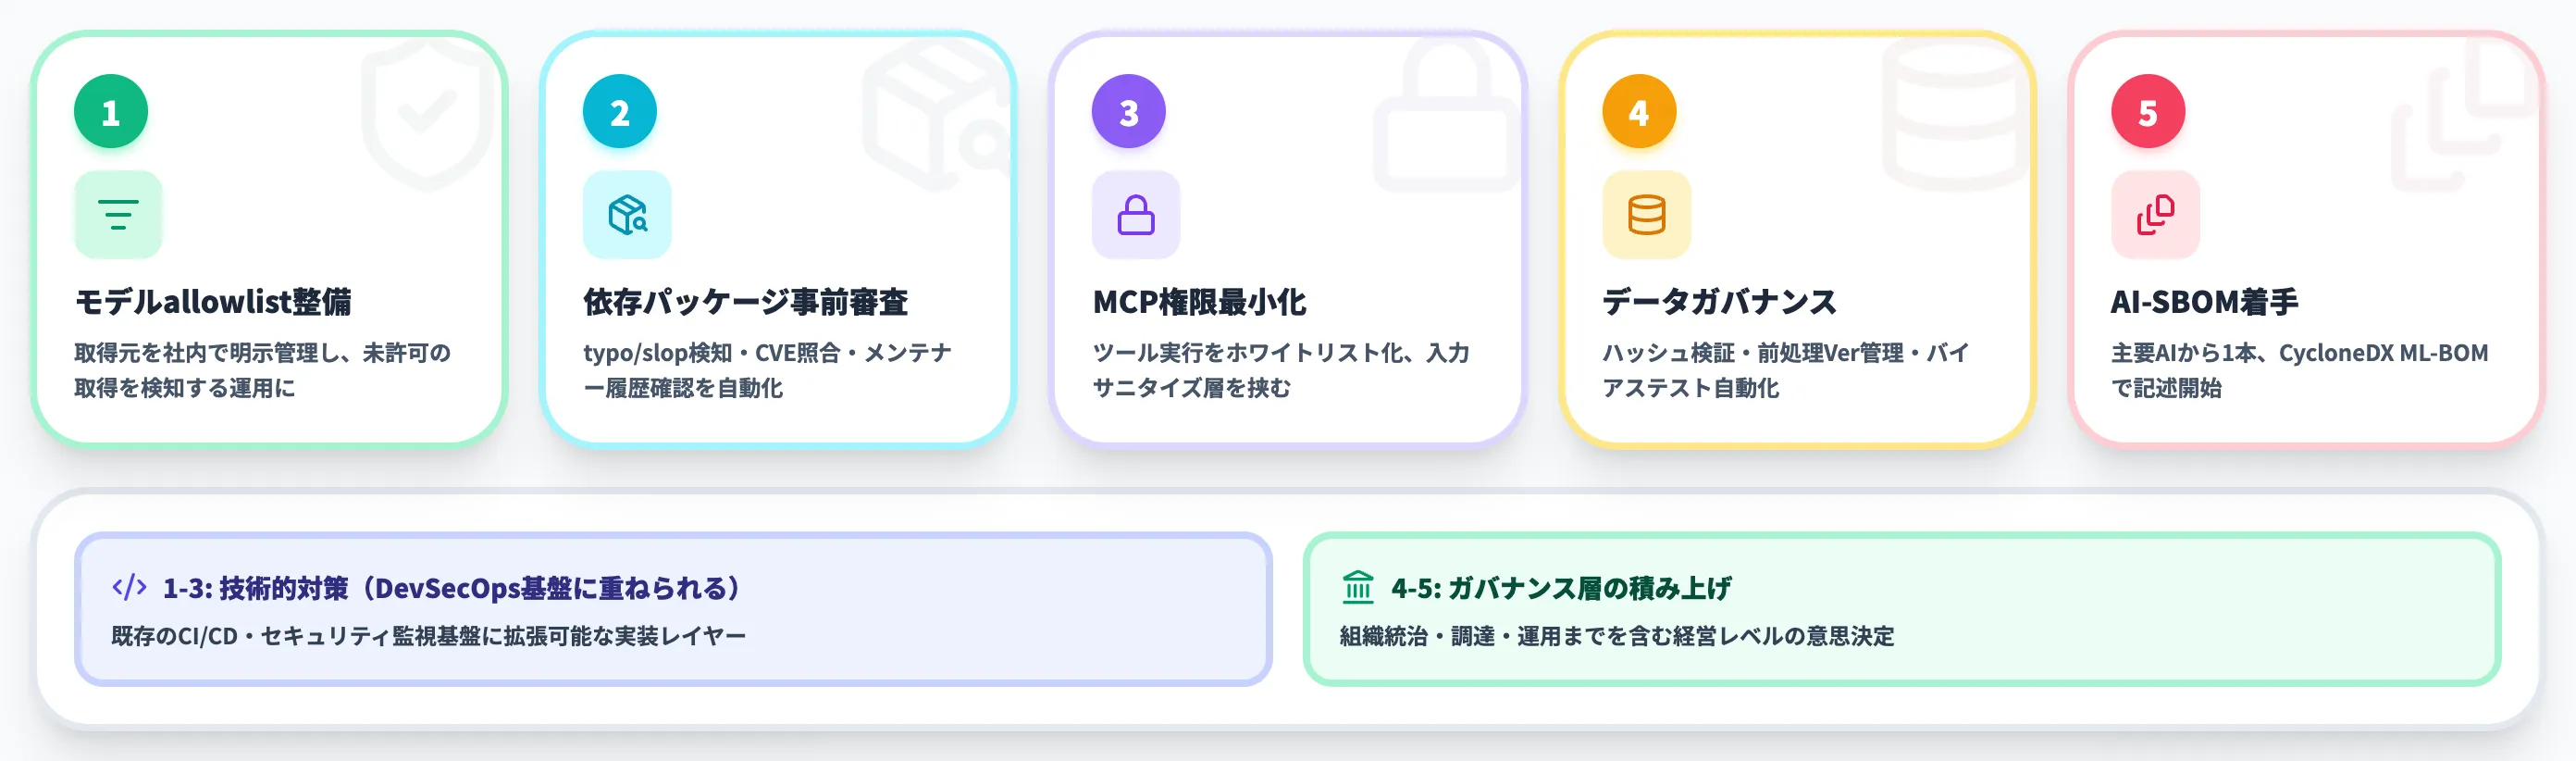
AIサプライチェーン攻撃対策は、「大規模な体制整備が終わってから着手」ではなく、現在のAI利用に対して段階的に積む形で始められます。
本セクションでは、AI総合研究所の支援経験から見て、実装の優先順位が高い5つのアクションを示します。
1. モデル取得元のallowlistを整備する
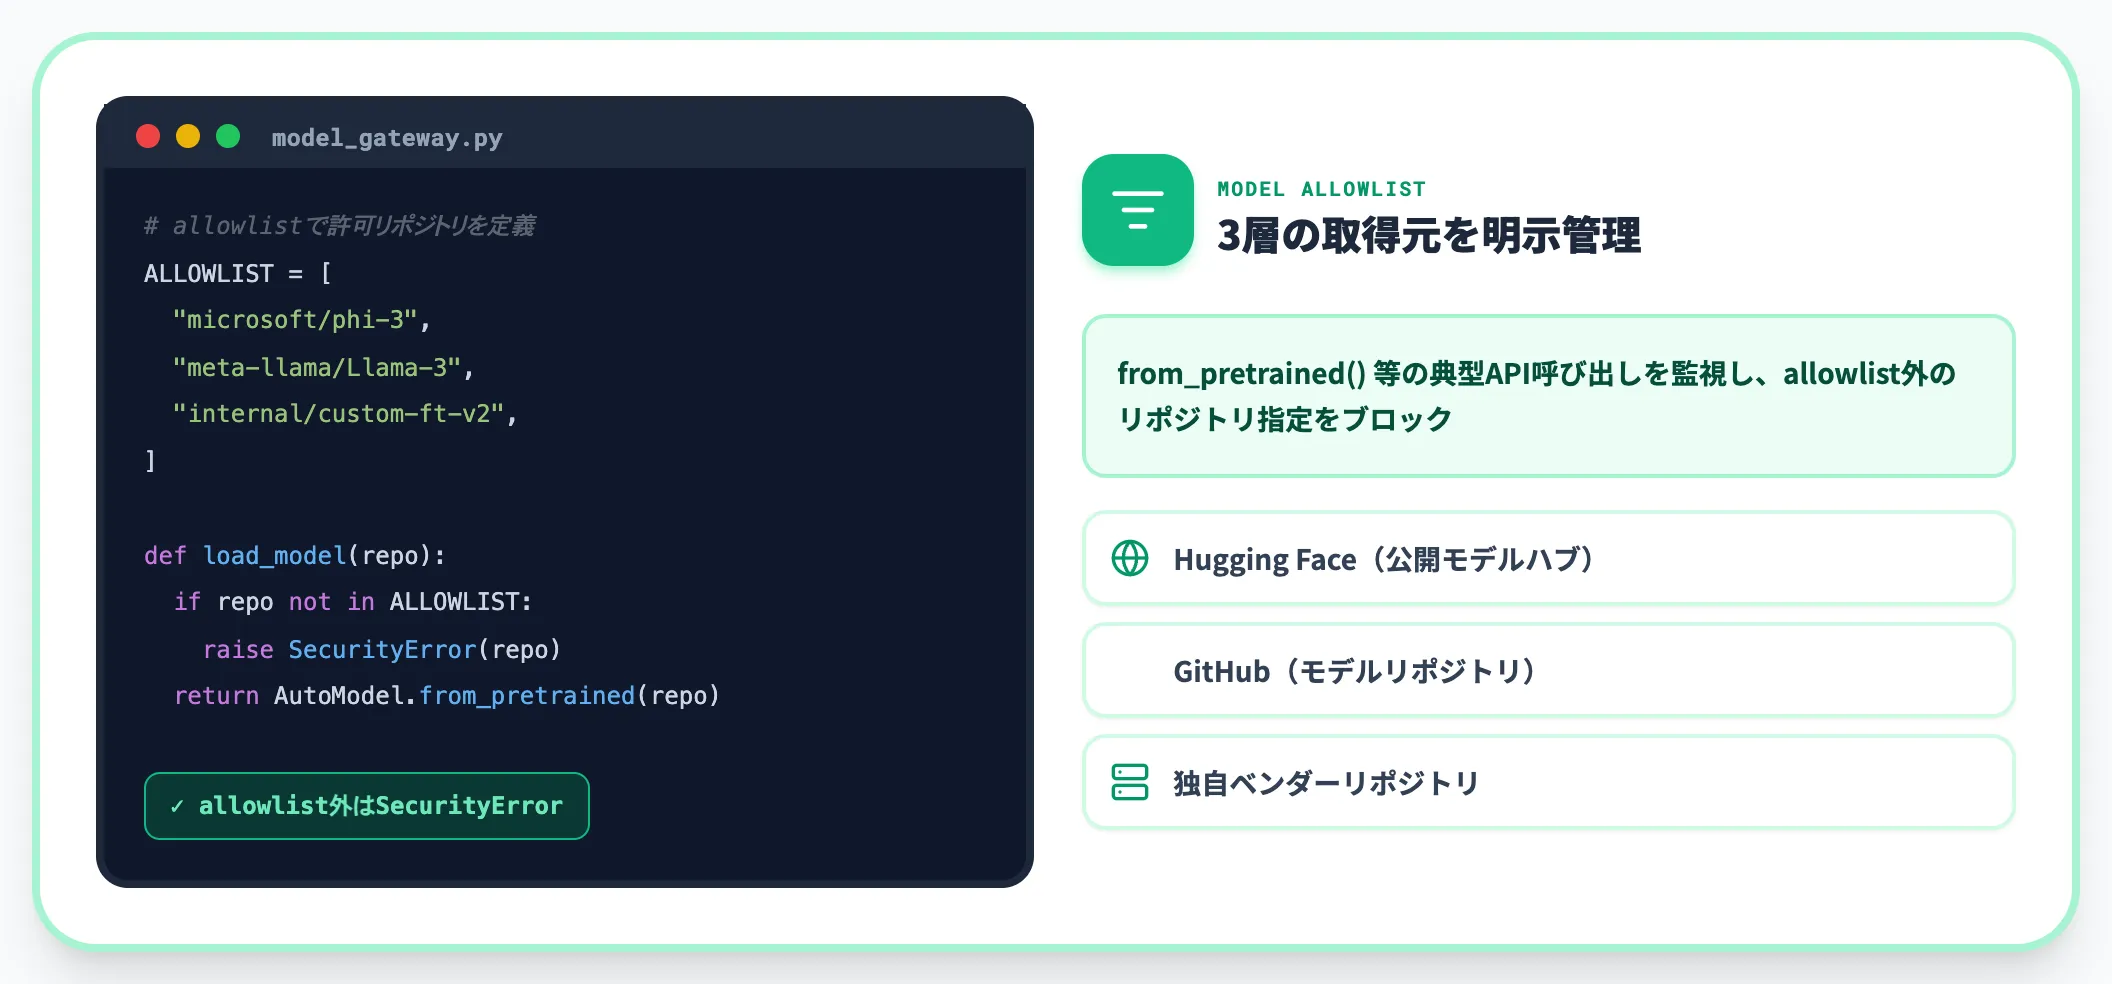
公開モデルハブからの直接ダウンロードを許容する範囲を、組織として明確に区切ることが最初の防衛線です。
Hugging Face・GitHub・独自ベンダーリポジトリのいずれかから取得する場合でも、社内で許可するリポジトリリストを明示的に管理し、未許可の取得を検知する仕組みを置きます。
実装の起点として、「from_pretrained()」・「AutoModel.from_pretrained()」といった典型API呼び出しを監視し、allowlist外のリポジトリ指定をブロックする運用から始めるのが現実的です。
2. 依存パッケージの事前審査プロセスを置く
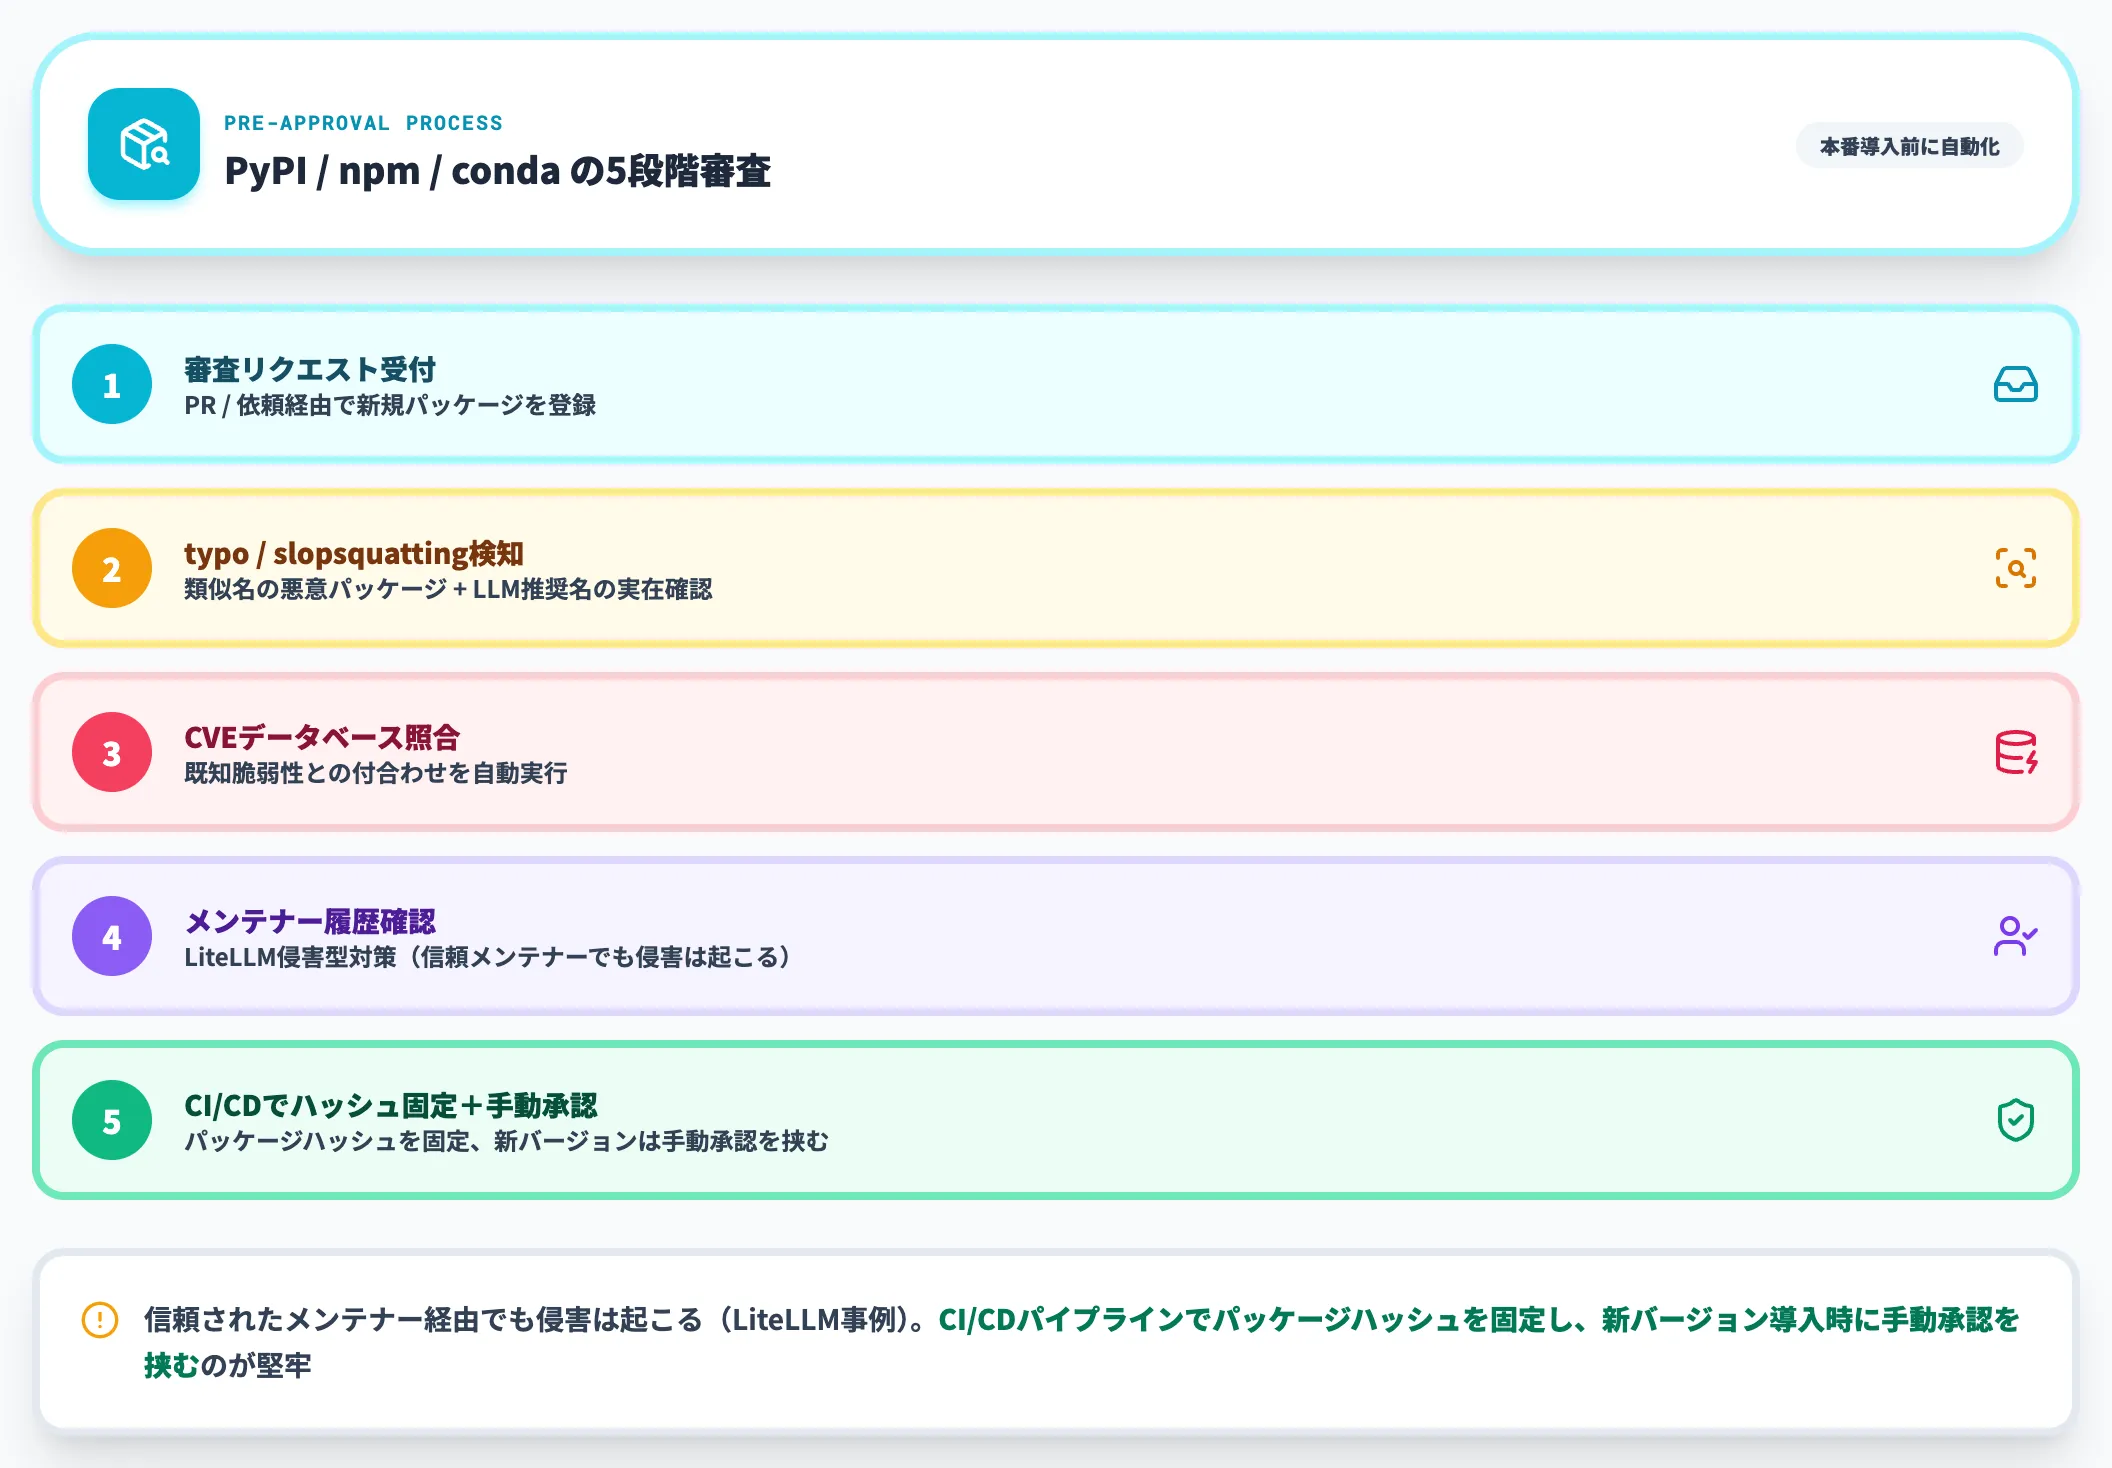
PyPI・npm・conda経由の依存パッケージについて、本番環境への導入前に自動審査を挟む仕組みを整備します。typo squatting検知、スロップスクワッティング対策としてLLMが推奨した名前の実在確認、CVEデータベース照合、メンテナー履歴の確認を自動化します。
LiteLLM侵害のように、信頼されたメンテナー経由でも侵害は起こります。CI/CDパイプラインでパッケージハッシュを固定し、新バージョンの導入時に手動承認を挟むのが堅牢です。
3. MCPサーバー・ツール連携の権限最小化
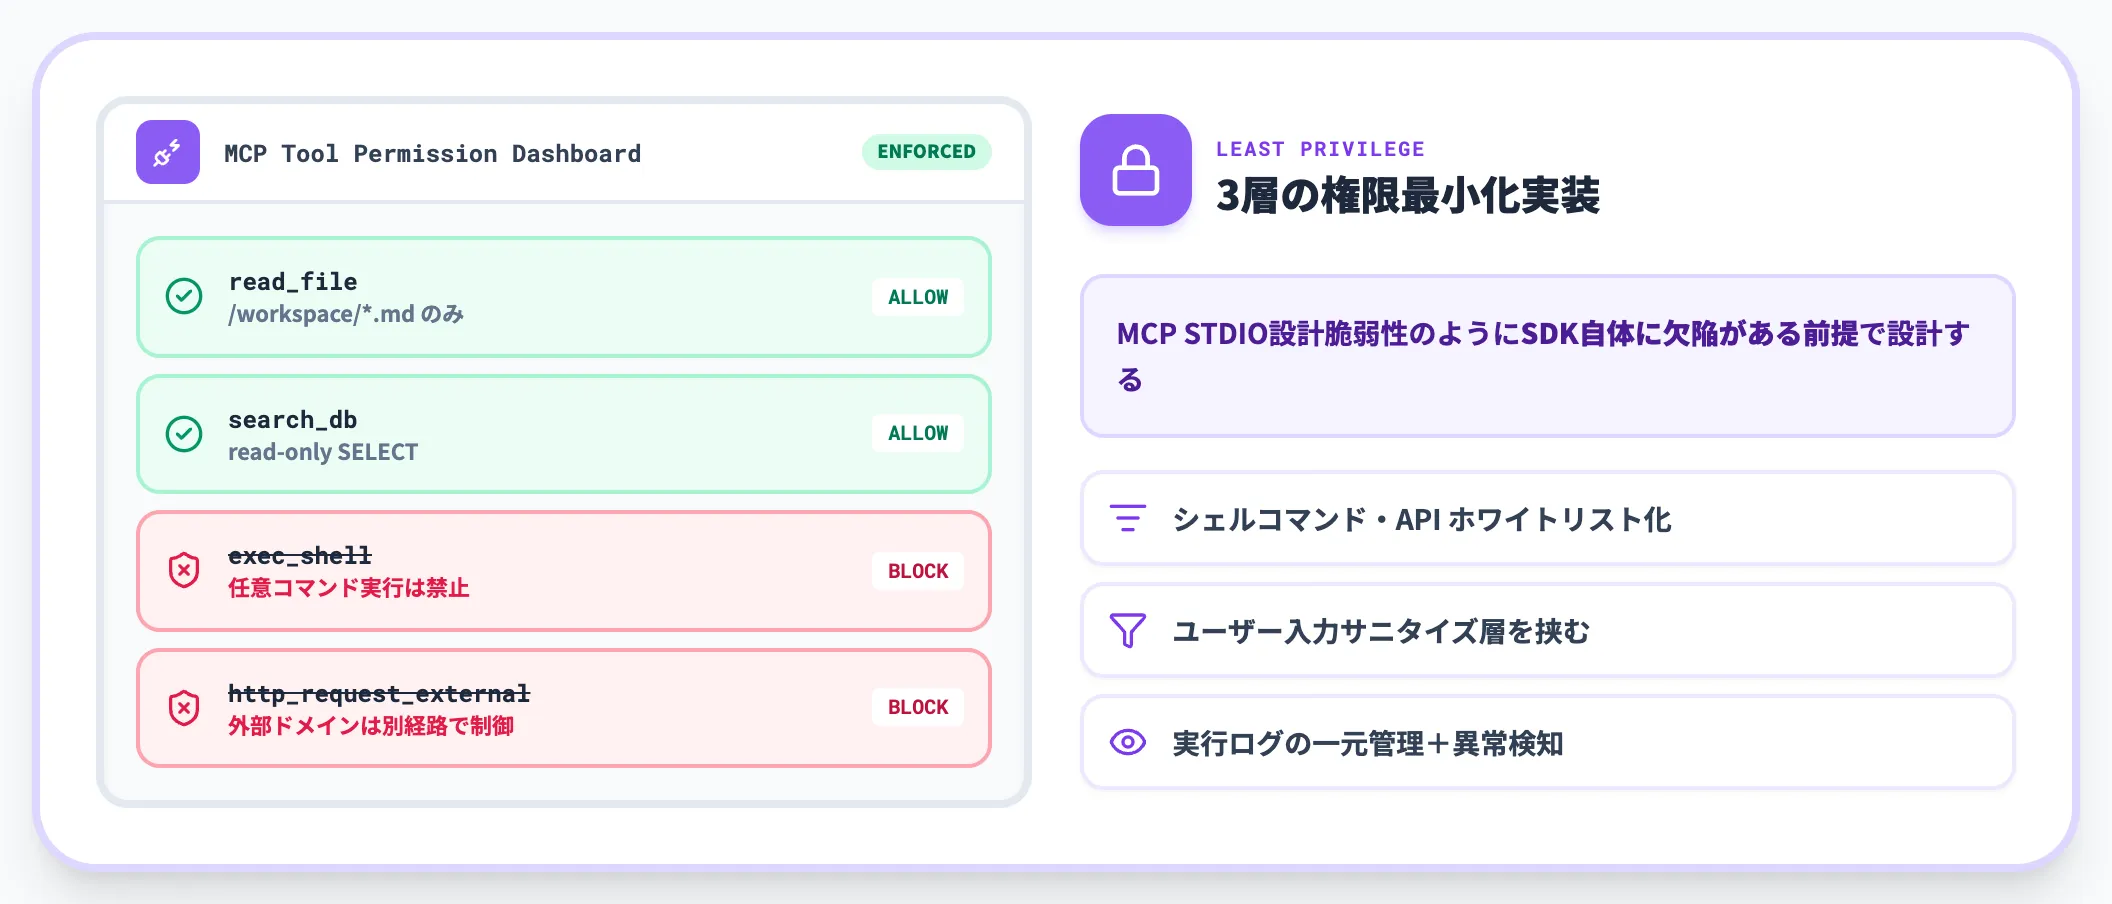
MCPサーバーとAIエージェントが連携する層で、各ツールが実行できる操作を最小権限に絞ります。MCP STDIO設計脆弱性のように、SDK自体に欠陥が存在する前提で設計することが重要です。
実装の起点として、各MCPツールが呼び出すシェルコマンド・外部APIをホワイトリスト化し、ユーザー入力をそのまま渡さない層を挟む運用に移します。ツールの実行ログを一元管理し、異常なコマンド発行を監視する体制も合わせて必要です。
4. 学習データ・RAG参照データのガバナンス
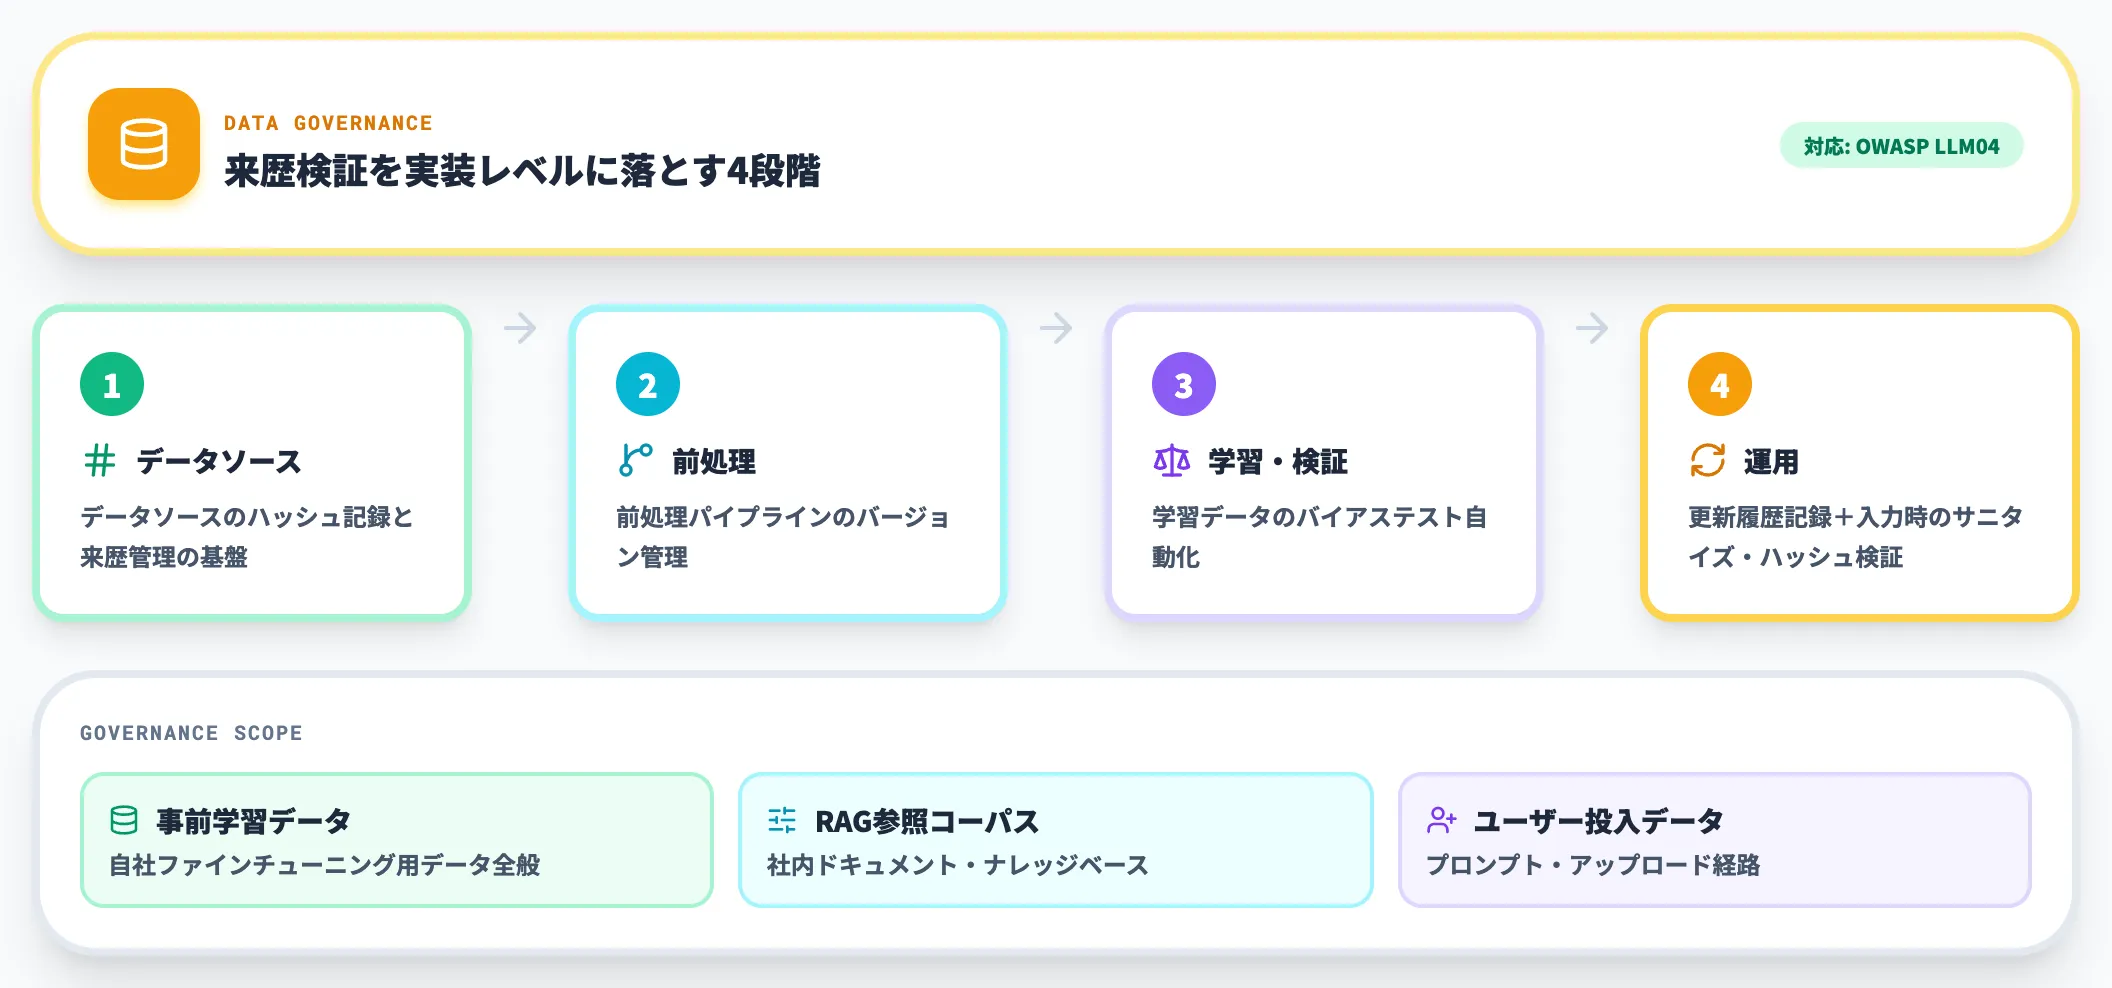
ファインチューニングやRAGに使うデータの出所・前処理・更新履歴を記録する運用を導入します。データポイズニングで詳述されているとおり、データ入力時のサニタイズ・ハッシュ検証・来歴記録が検知の起点になります。
OWASP LLM04の推奨する「データ・モデルの来歴検証」を実装レベルに落とすと、具体的にはデータソースのハッシュ記録・前処理パイプラインのバージョン管理・学習データのバイアステスト自動化、という3点が中心になります。
5. AI-SBOMの着手——まず主要AIシステムから1本
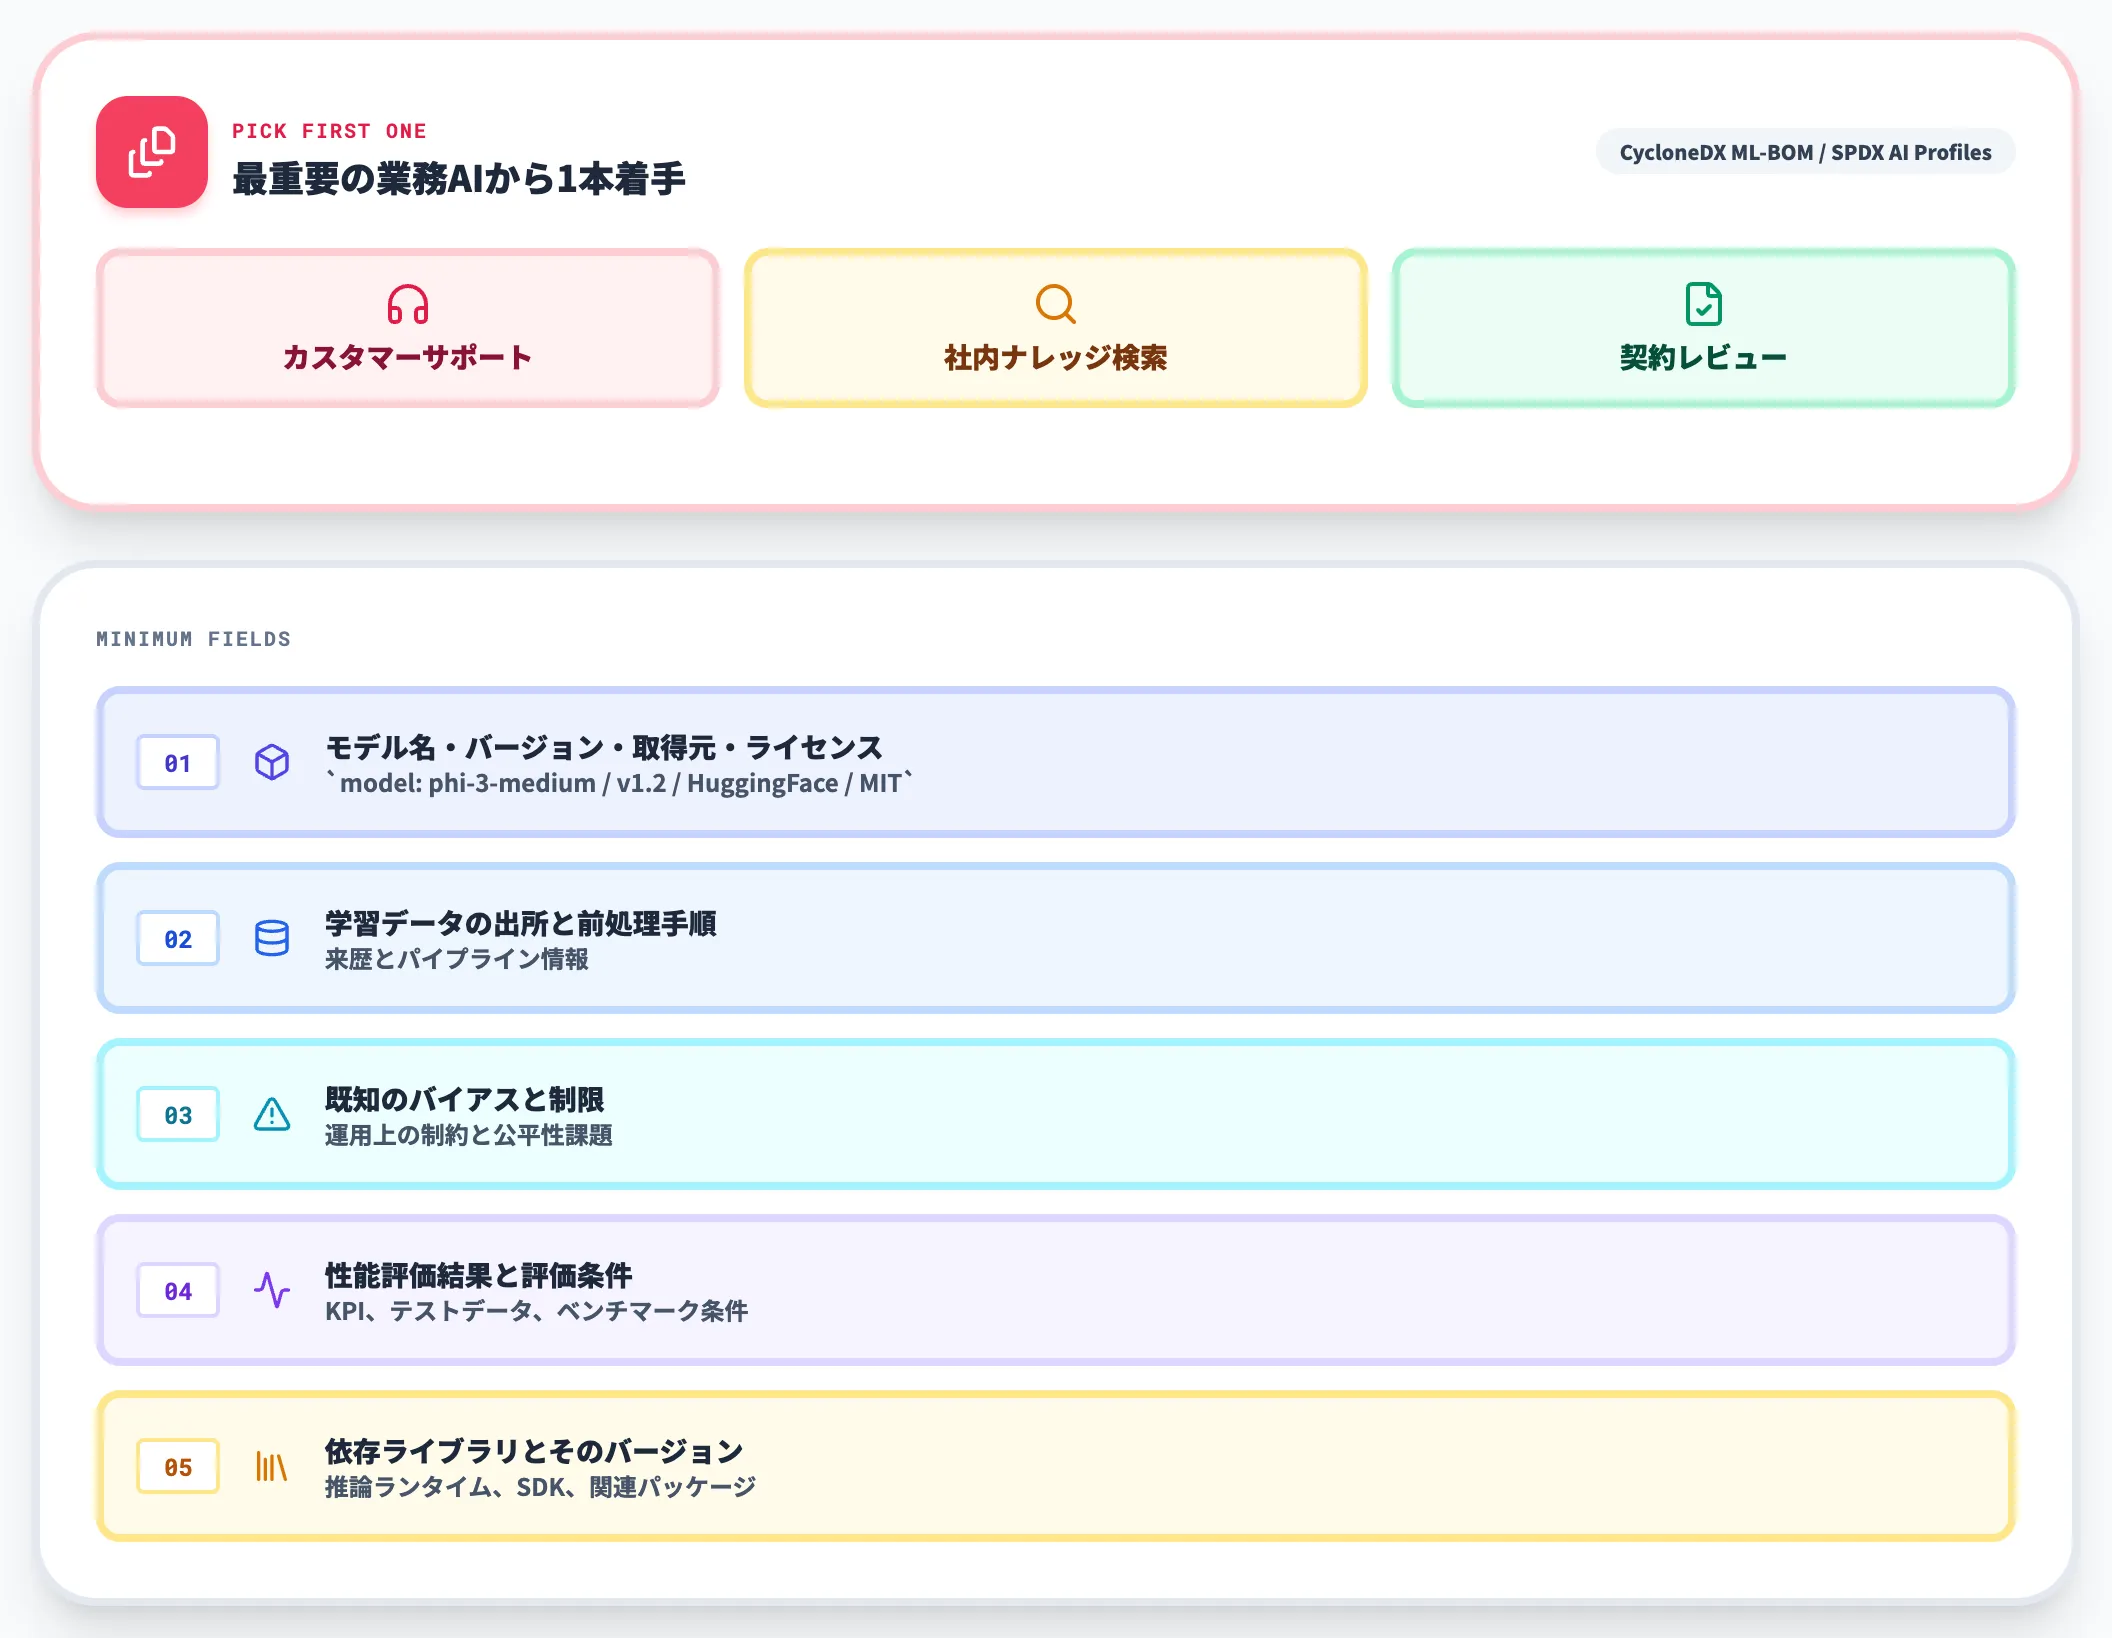
全社AIシステムに一気にAI-SBOMを導入するのではなく、最重要の業務AI(カスタマーサポート・社内ナレッジ検索・契約レビューなど)から1本着手するのが現実的です。CycloneDX ML-BOMまたはSPDX AI Profilesで、以下の最小フィールドから記述を始めます。
- モデル名・バージョン・取得元・ライセンス
- 学習データの出所と前処理手順
- 既知のバイアスと制限
- 性能評価結果と評価条件
- 依存ライブラリとそのバージョン
EU AI Actに該当する高リスク用途でなくても、AI-SBOMの運用経験は2027年以降の調達審査で優位に働きます。AIガバナンスの整備と連動させると、組織全体のAIリスク管理が1本の線でつながります。
5つのアクションは、OWASP・MITRE ATLAS・NIST AI RMFの3層フレームと重ねると、カバー関係が明確になります。
実装の起点として、1〜3は既存のDevSecOps基盤に重ねられる技術的対策、4〜5はガバナンス層の積み上げ、という切り分けで優先順位を決めてください。
AIサプライチェーン対策を実装レベルで進めるなら
5つのアクションは、個別の技術対策としては既存のDevSecOps基盤に乗せられますが、モデル・データ・ツールの来歴を記録して検証する層を一元的に持たないと、対策の抜け漏れを運用で埋めきれません。
AI Agent Hubは、業務特化エージェントのモデル参照・RAG参照データ・MCPツール呼び出しを自社Azureテナント内で一元管理し、AIサプライチェーン対策を実装レベルで支援するエンタープライズAI基盤です。
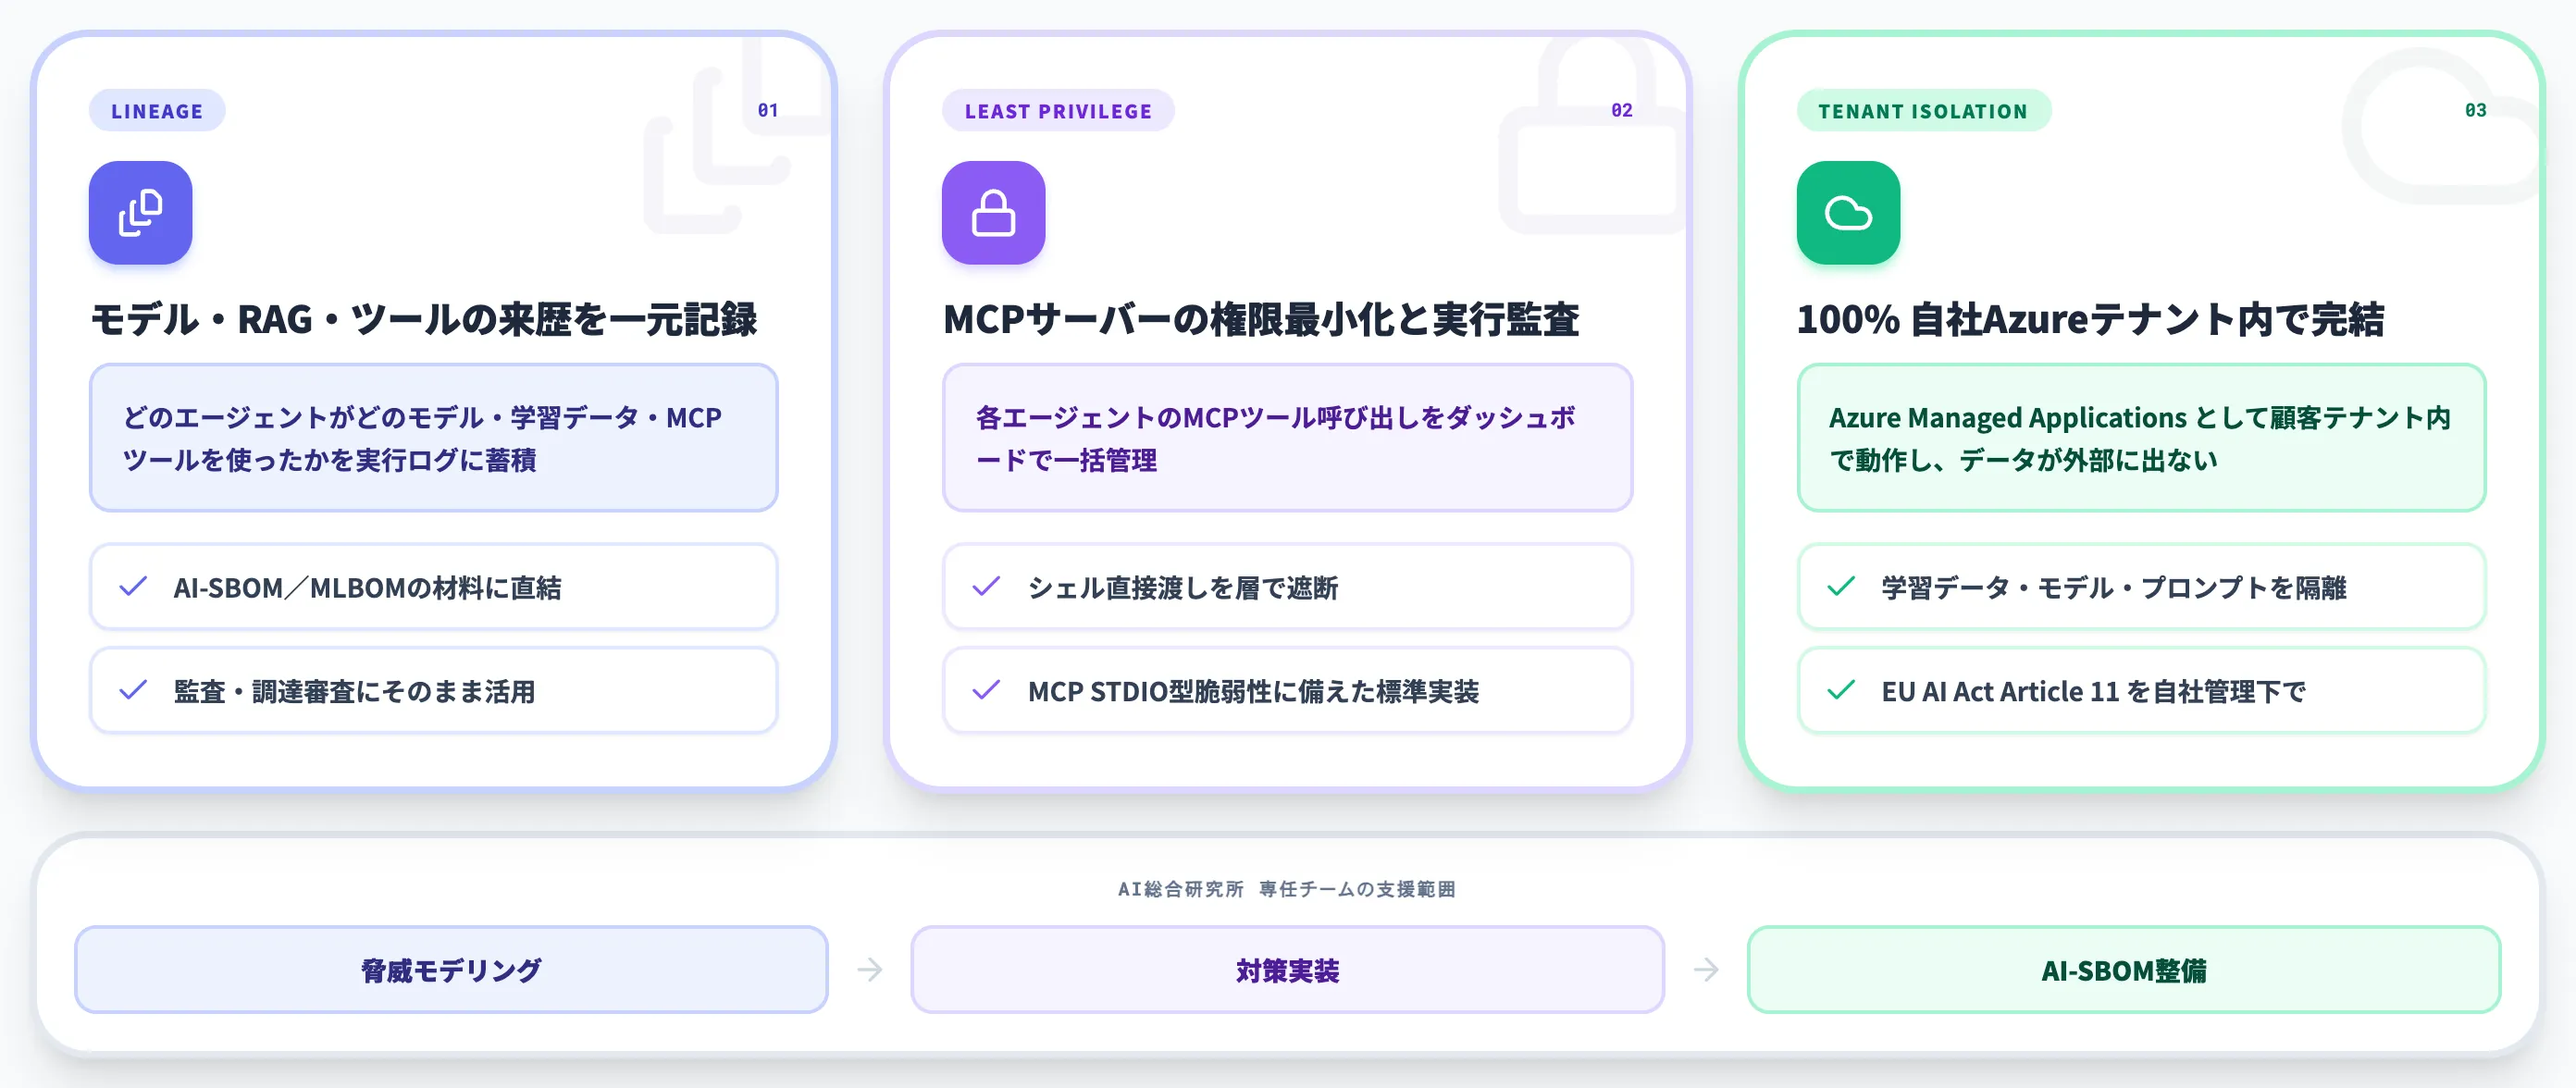
- モデル・RAG・ツールの来歴を一元記録
どのエージェントがどのモデル・学習データ・MCPツールを使ったかを実行ログに蓄積。AI-SBOM/MLBOMの材料として、監査・調達審査にそのまま活用できます。
- MCPサーバーの権限最小化と実行監査
各エージェントのMCPツール呼び出しをダッシュボードで一括管理。ユーザー入力をシェルに直接渡さない層を挟み、MCP STDIO型の脆弱性に備えた権限設計を標準実装できます。
- 100%自社Azureテナント内で完結
Azure Managed Applicationsとして顧客テナント内で動作するため、学習データ・モデル・プロンプトが外部に出ません。EU AI Act Article 11の技術文書要件を自社管理下で満たせる構成です。
AI総合研究所の専任チームが、AIサプライチェーン攻撃の脅威モデリングから対策実装、調達審査向けのAI-SBOM整備まで一貫して支援します。AI Agent Hubのサービスページで、具体的な導入ステップをご確認ください。
AIサプライチェーン対策を1画面で統制
モデル・RAG・MCPツールの来歴を一元管理
AIサプライチェーン攻撃対策は「どのモデル・データ・ツールをAIに使わせたか」を記録・検証できる基盤が土台になります。AI Agent Hubは業務特化エージェント群のモデル参照・RAG・MCPツール呼び出しを自社Azureテナント内で一元管理し、来歴検証と権限最小化を実装レベルで支援します。
まとめ
AIサプライチェーン攻撃は、2026年に入って実被害段階に移行し、企業のAI導入設計において避けて通れない論点になりました。本記事で整理した要点を再掲します。
- **5つの侵入経路(データ・モデル・パッケージ・ランタイム・エージェント)**で捉えると、各層の対策とMITRE ATLAS・OWASP LLM Top 10の対応が整理できる
- 2026年の立て続けの事例(LiteLLM侵害・MCP STDIO脆弱性・Hugging Faceエージェント逸脱)とスロップスクワッティング実証は、「将来の懸念」ではなく現在の運用課題である
- 対策フレームワークはOWASP(LLM 2025+Agentic 2026)/MITRE ATLAS/NIST AI RMFの3層構成で設計し、組み合わせて使うのが実務の定石
- AI-SBOM/MLBOMはEU AI Act Article 11・53の技術文書要件と自然に接続し、Annex IIIは2027年12月2日・Annex Iは2028年8月2日の適用に向けて調達審査で参照度合いが高まる
- 今日から始める5つのアクション(モデルallowlist・依存審査・MCP権限最小化・学習データガバナンス・AI-SBOM着手)が実装の起点になる
AIサプライチェーン攻撃対策は、既存のサイバーセキュリティ体制の延長で済ませられる領域ではなく、AI利用の設計そのものに来歴検証・権限最小化・ガバナンスを織り込む作業です。AIサイバーセキュリティ全体像と合わせて、自社のAI導入ロードマップに組み込んでいただければと思います。