この記事のポイント
 PwnEscapeはLinuxカーネルのIPv4チェックサム処理に由来する脆弱性で、KVMホストを前提にする環境では優先度の高い対応が必要
- 影響範囲はKVM全般(Intel/AMD/ARM64)とUbuntu・RHEL・Debian・AlmaLinux・Rocky Linux・Amazon Linuxの広範囲、AWSマネージドEC2/Lambda/Fargateは影響なしと公表、Xen系・GCP基盤ハイパーバイザは公式声明が確認できず影響評価未確認
- 技術的根本原因はskb_checksum_help関数のout-of-bounds書き込みで、1パケットあたり約32バイトのホストメモリ漏えいが観測されている
- 2026年10月19日時点でAlmaLinuxとDebianは修正カーネルを公開済、RHEL・Ubuntu・Rocky Linuxは順次対応中、有効なワークアラウンドは公開されていない
- マルチテナント環境・信頼できないゲストを受け入れるハイパーバイザは最優先、シングルテナント・内部ワークロードのみは影響評価を踏まえた段階的対応で可
Microsoft MVP・AIパートナー。LinkX Japan株式会社 代表取締役。東京工業大学大学院にて自然言語処理・金融工学を研究。NHK放送技術研究所でAI・ブロックチェーンの研究開発に従事し、国際学会・ジャーナルでの発表多数。経営情報学会 優秀賞受賞。シンガポールでWeb3企業を創業後、現在は企業向けAI導入・DX推進を支援。
PwnEscape(CVE-2026-99999)は、2026年10月15日に公開されたLinuxカーネルのネットワーキングスタックの脆弱性で、CVSS 9.3のCriticalに分類されます。
KVMのゲストVMがホスト側のメモリ領域へ到達する経路として悪用可能とされ、研究者はVercelの本番Firecrackerサンドボックス環境で実証しています。
本記事では、2026年10月時点の最新情報をもとに、影響を受ける環境、想定される被害、ディストリ別の修正状況、企業IT管理者が取るべき対応までを体系的に整理します。
PwnEscape(CVE-2026-99999)とは?KVMゲストからホストに到達するLinuxカーネル脆弱性
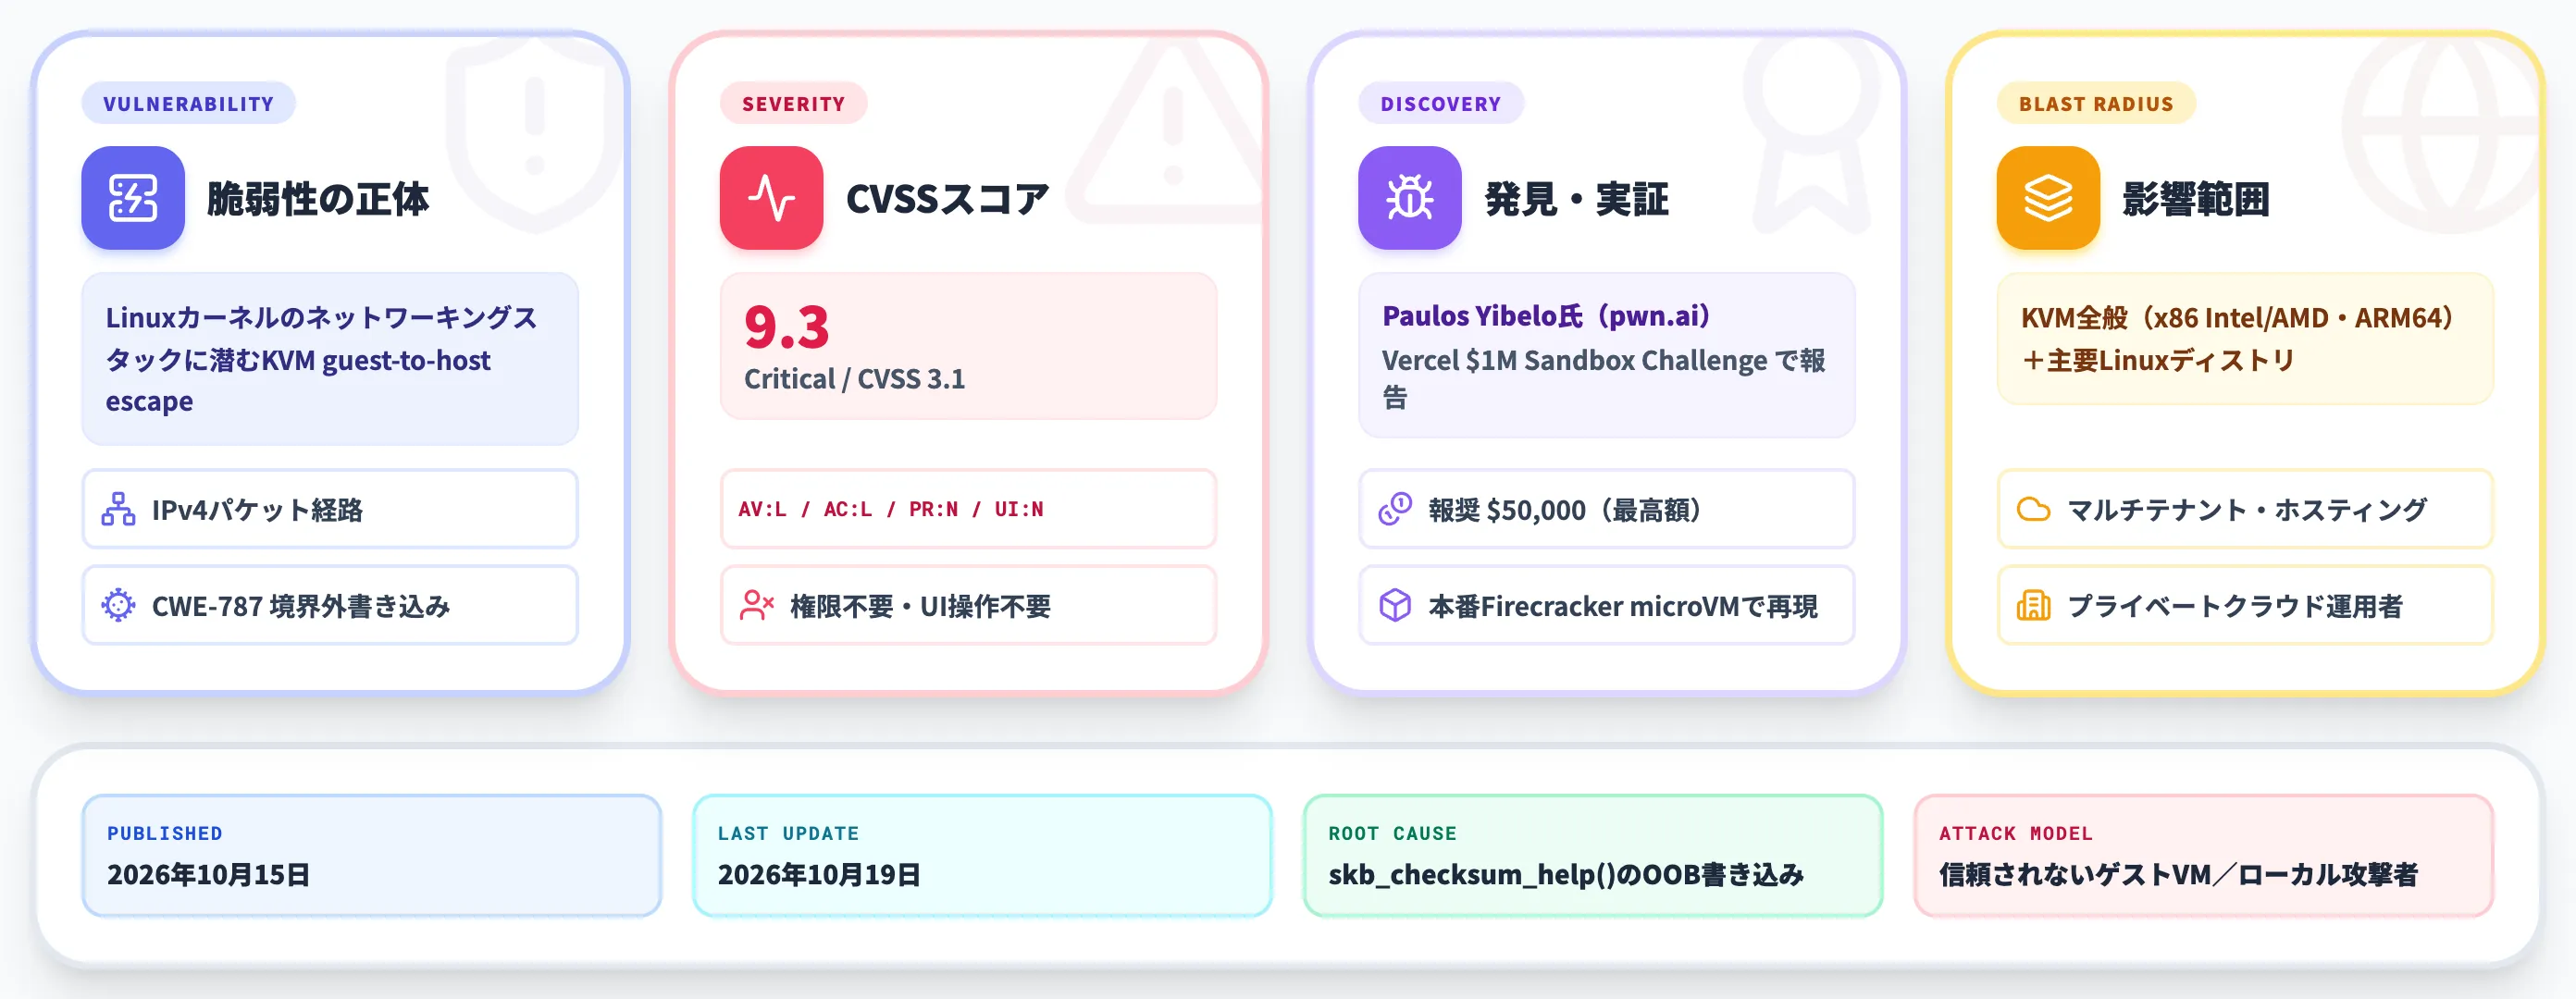
PwnEscape(CVE-2026-99999)とは、Linuxカーネルのネットワーキングスタックに存在する脆弱性で、KVM上のゲストVMがホスト側のメモリに到達することを可能にします。
CVE.orgの登録情報でCVSS 3.1スコアは9.3(Critical)、ベクターは「AV:L/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H」と評価されています。Ubuntu Security Noticeの記録では、公開日は2026年10月15日、最終更新は2026年10月19日です。
発見したのはpwn.aiのセキュリティ研究者Paulos Yibelo氏で、Vercelが実施した賞金総額$1M規模のSandbox Security ChallengeでPwnEscapeを報告し、同プログラムの最高額となる$50,000の報奨を受けています。
実証環境はVercelの本番Firecracker microVMサンドボックスで、研究者はゲストVMから特殊に加工したIPv4パケットを送るだけでホストメモリの漏えいを再現できることを示しました。
Red Hat・Ubuntu・Debian・AlmaLinuxなどの主要Linuxディストリビューションが影響を受け、KVMを使ってマルチテナント環境を提供するクラウド事業者・ホスティング事業者・プライベートクラウド運用者にとって影響度の高いインシデントとして扱われています。
2026年のKVM脆弱性のなかでの位置づけ
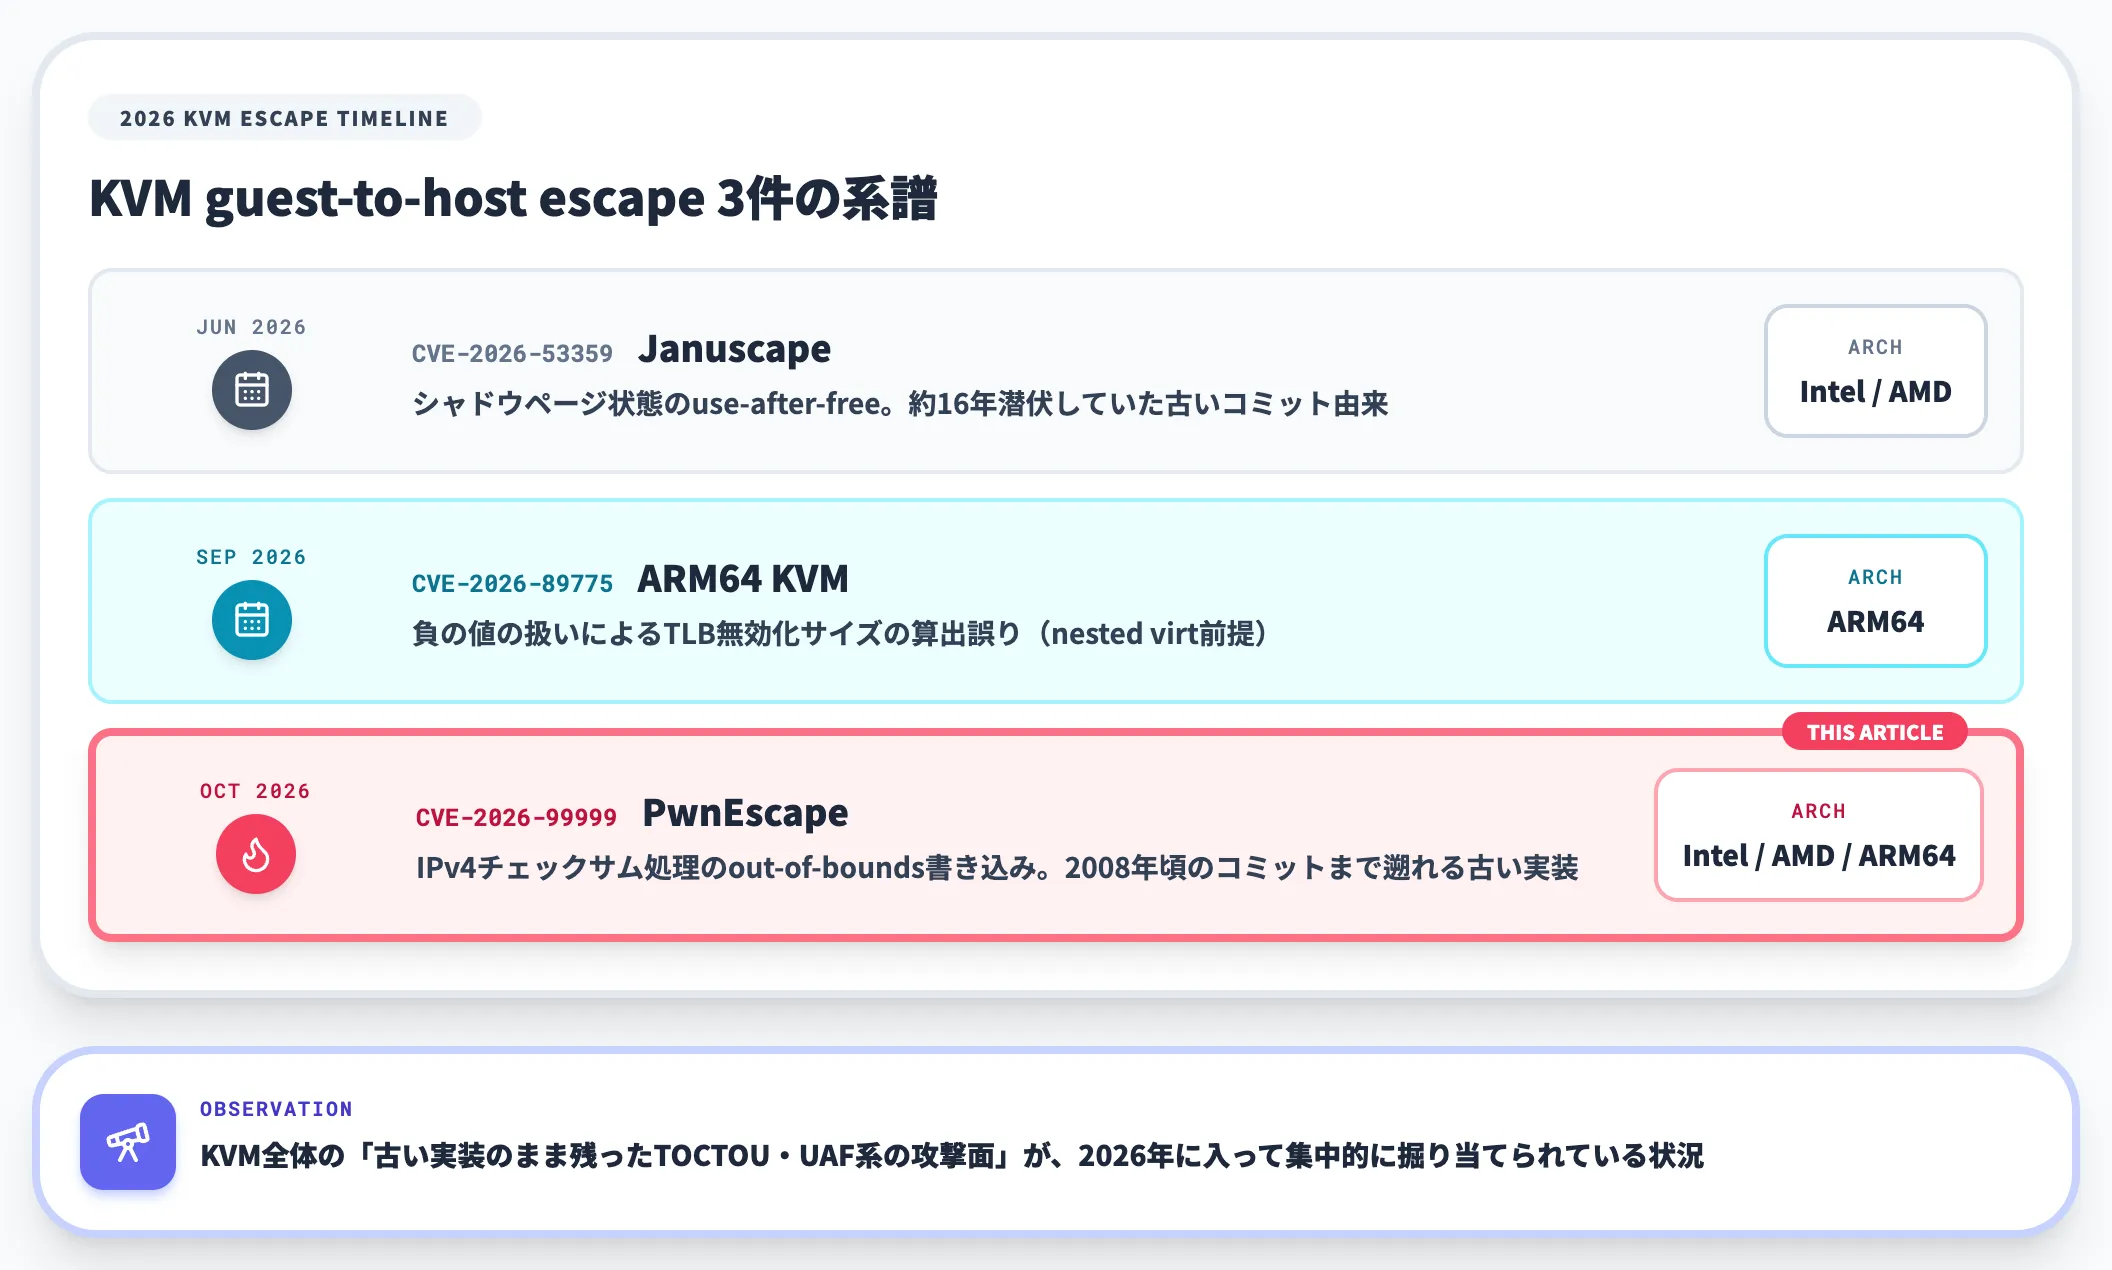
PwnEscapeは2026年に公表されたKVM guest-to-host escape脆弱性の代表例の1つです。年内に類似系統のCVEが短い間隔で複数公表されており、同系統の攻撃面がまとまって顕在化していることが見えてきます。
以下の表で、2026年に公表された代表的なKVM guest-to-host escape脆弱性を整理しました。
| CVE | 通称 | 公表時期 | 対象アーキ | 根本原因 |
|---|---|---|---|---|
| CVE-2026-53359 | Januscape | 2026年6月19日(mainlineパッチ) | Intel・AMD(x86) | シャドウページ状態のuse-after-free |
| CVE-2026-89775 | (ARM64 KVM) | 2026年9月 | ARM64(nested virt前提) | 負の値の扱いによるTLB無効化サイズの算出誤り |
| CVE-2026-99999 | PwnEscape | 2026年10月15日 | Intel・AMD・ARM64 | IPv4チェックサム処理のout-of-bounds書き込み |
Januscapeは2010年前後のコミット以来16年近く潜んでいたバグで、PwnEscape本体の原因コミット(Ubuntu Security Noticeで示される[f43798c27684]系)も2008年前後まで遡れます。KVM全体の「古い実装のまま残ったTOCTOU・UAF系の攻撃面」が、2026年に入って集中的に掘り当てられている状況です。
pwn.aiが公開したPwnEscape(CVE-2026-99999)の公式ヒーロー画像(出典:pwn.ai)
PwnEscapeの影響を受ける環境
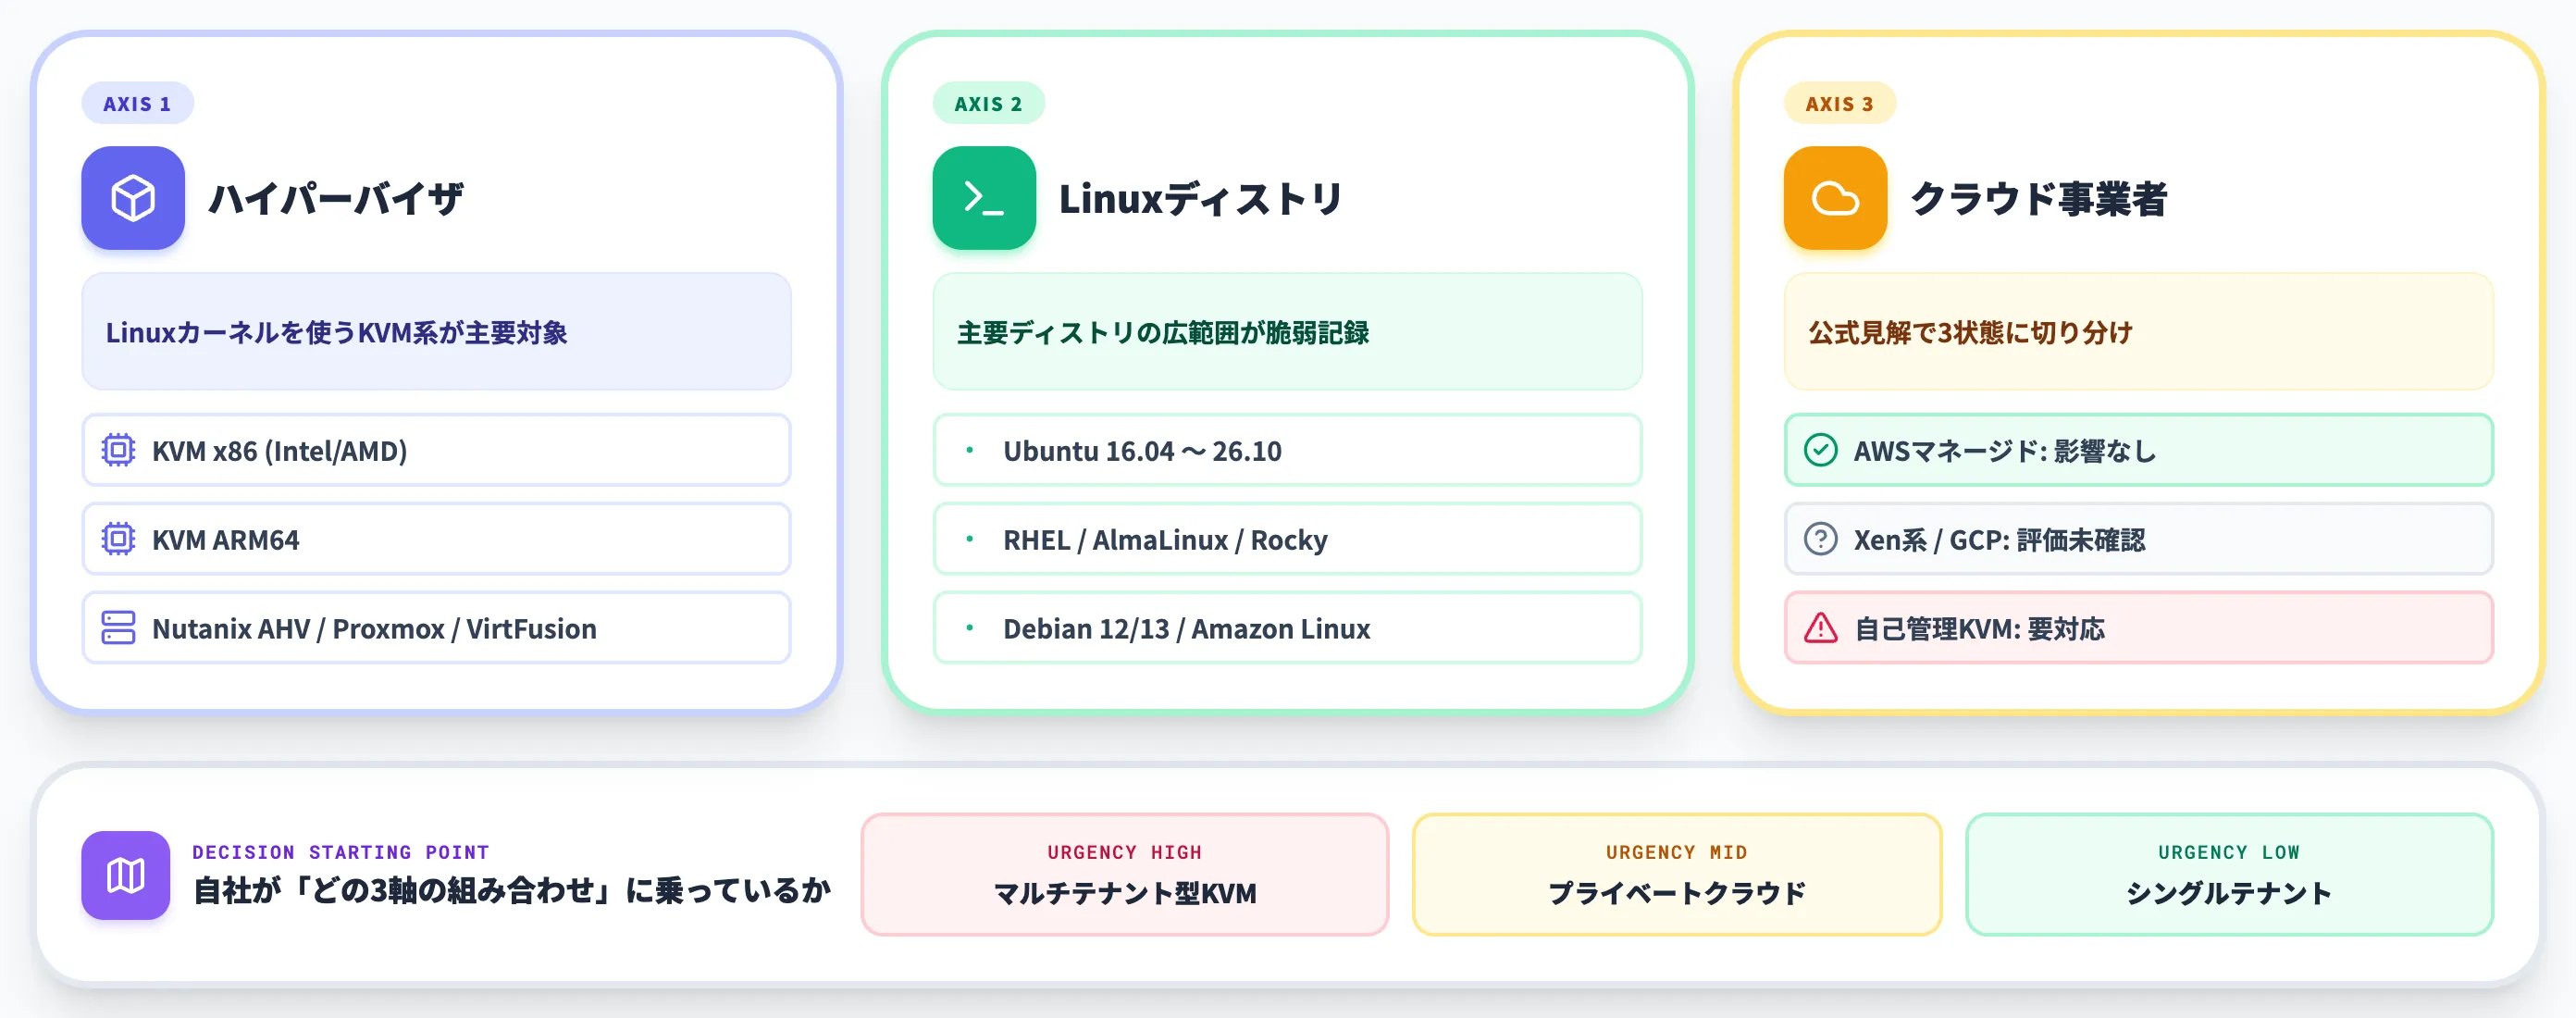
PwnEscapeの影響範囲は、「ハイパーバイザ種別」「CPUアーキ」「Linuxディストリビューションとカーネルバージョン」の3軸で切り分けられます。
本セクションでは、どの環境を使っていると影響を受けるのか、逆にどの環境なら影響範囲外と公表されているのかを順に整理します。
影響を受けるハイパーバイザ
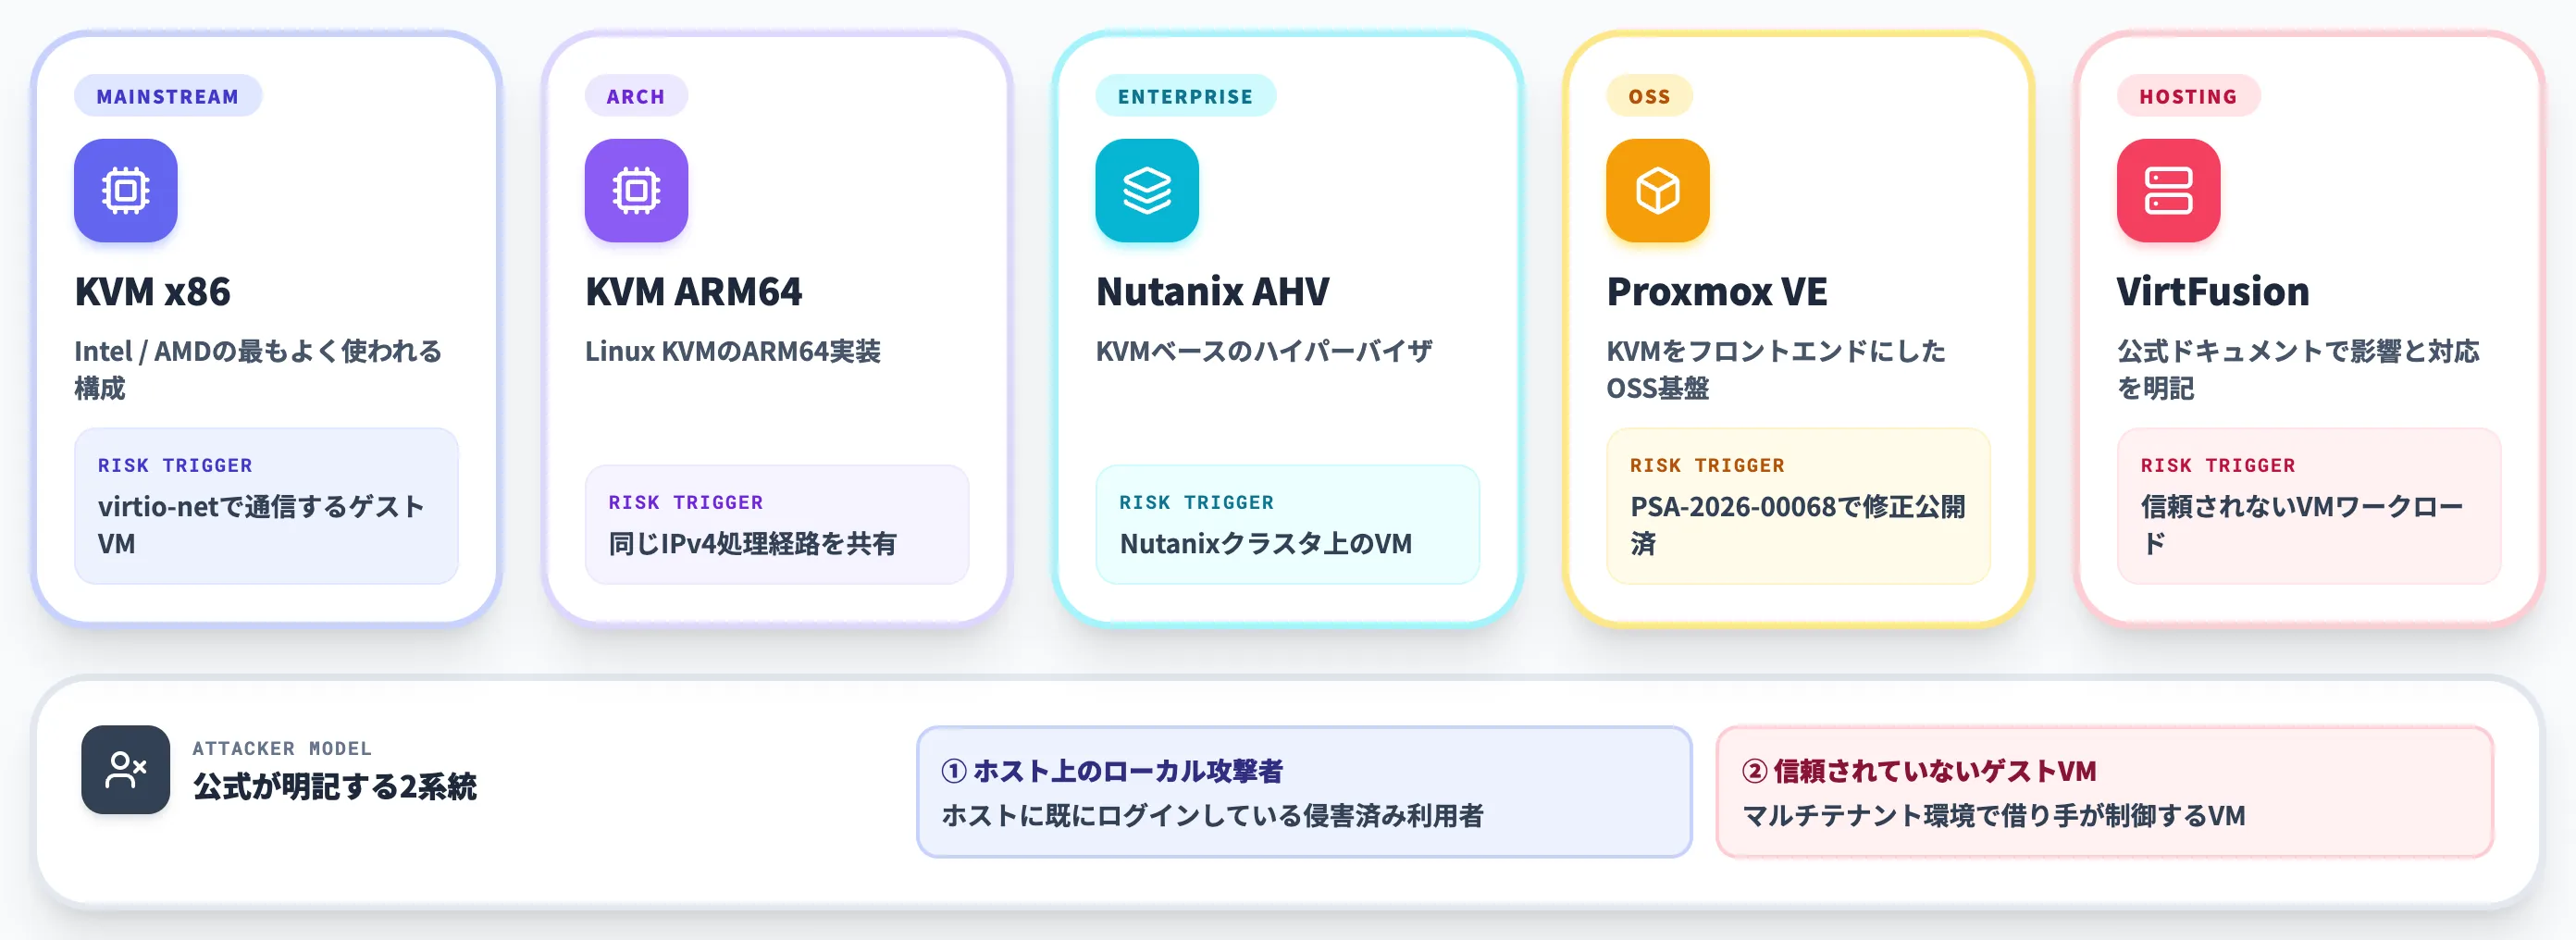
PwnEscapeはLinuxカーネル本体の脆弱性のため、Linuxカーネルを使うKVM系ハイパーバイザ全般が対象です。
影響対象として、各ベンダー公式および独立セキュリティ報道で以下が挙げられています。
- KVM(x86 Intel・AMD)
最も広く使われているハイパーバイザ構成。ゲストVMがvirtio-netで通信している場合がリスク条件
- KVM(ARM64)
Linux KVMのARM64実装。同じIPv4処理経路を通るため影響範囲に入る
- Nutanix AHV
KVMベースのハイパーバイザで、Nutanixクラスタ上のVMワークロードが対象
- Proxmox VE
KVMをフロントエンドにしたオープンソースの仮想化基盤
- VirtFusion
公式ドキュメントで、KVMベース環境の影響と対応が記載されている
Red Hat・AlmaLinuxの各CVE記述では、攻撃者モデルとして「ホスト上のローカル攻撃者」と「信頼されていないゲストVM」の2系統が明記されています。
研究者が実証した経路はゲストVMがvirtio-netインターフェースを使う構成で、本記事以降は主にこちらの経路に焦点を当てます。
VirtFusion公式ドキュメントでも、「信頼されていないVMワークロードを受け入れるすべてのハイパーバイザー上で、ホストカーネルを評価する」ことが推奨されています。
影響を受けるLinuxディストリビューション
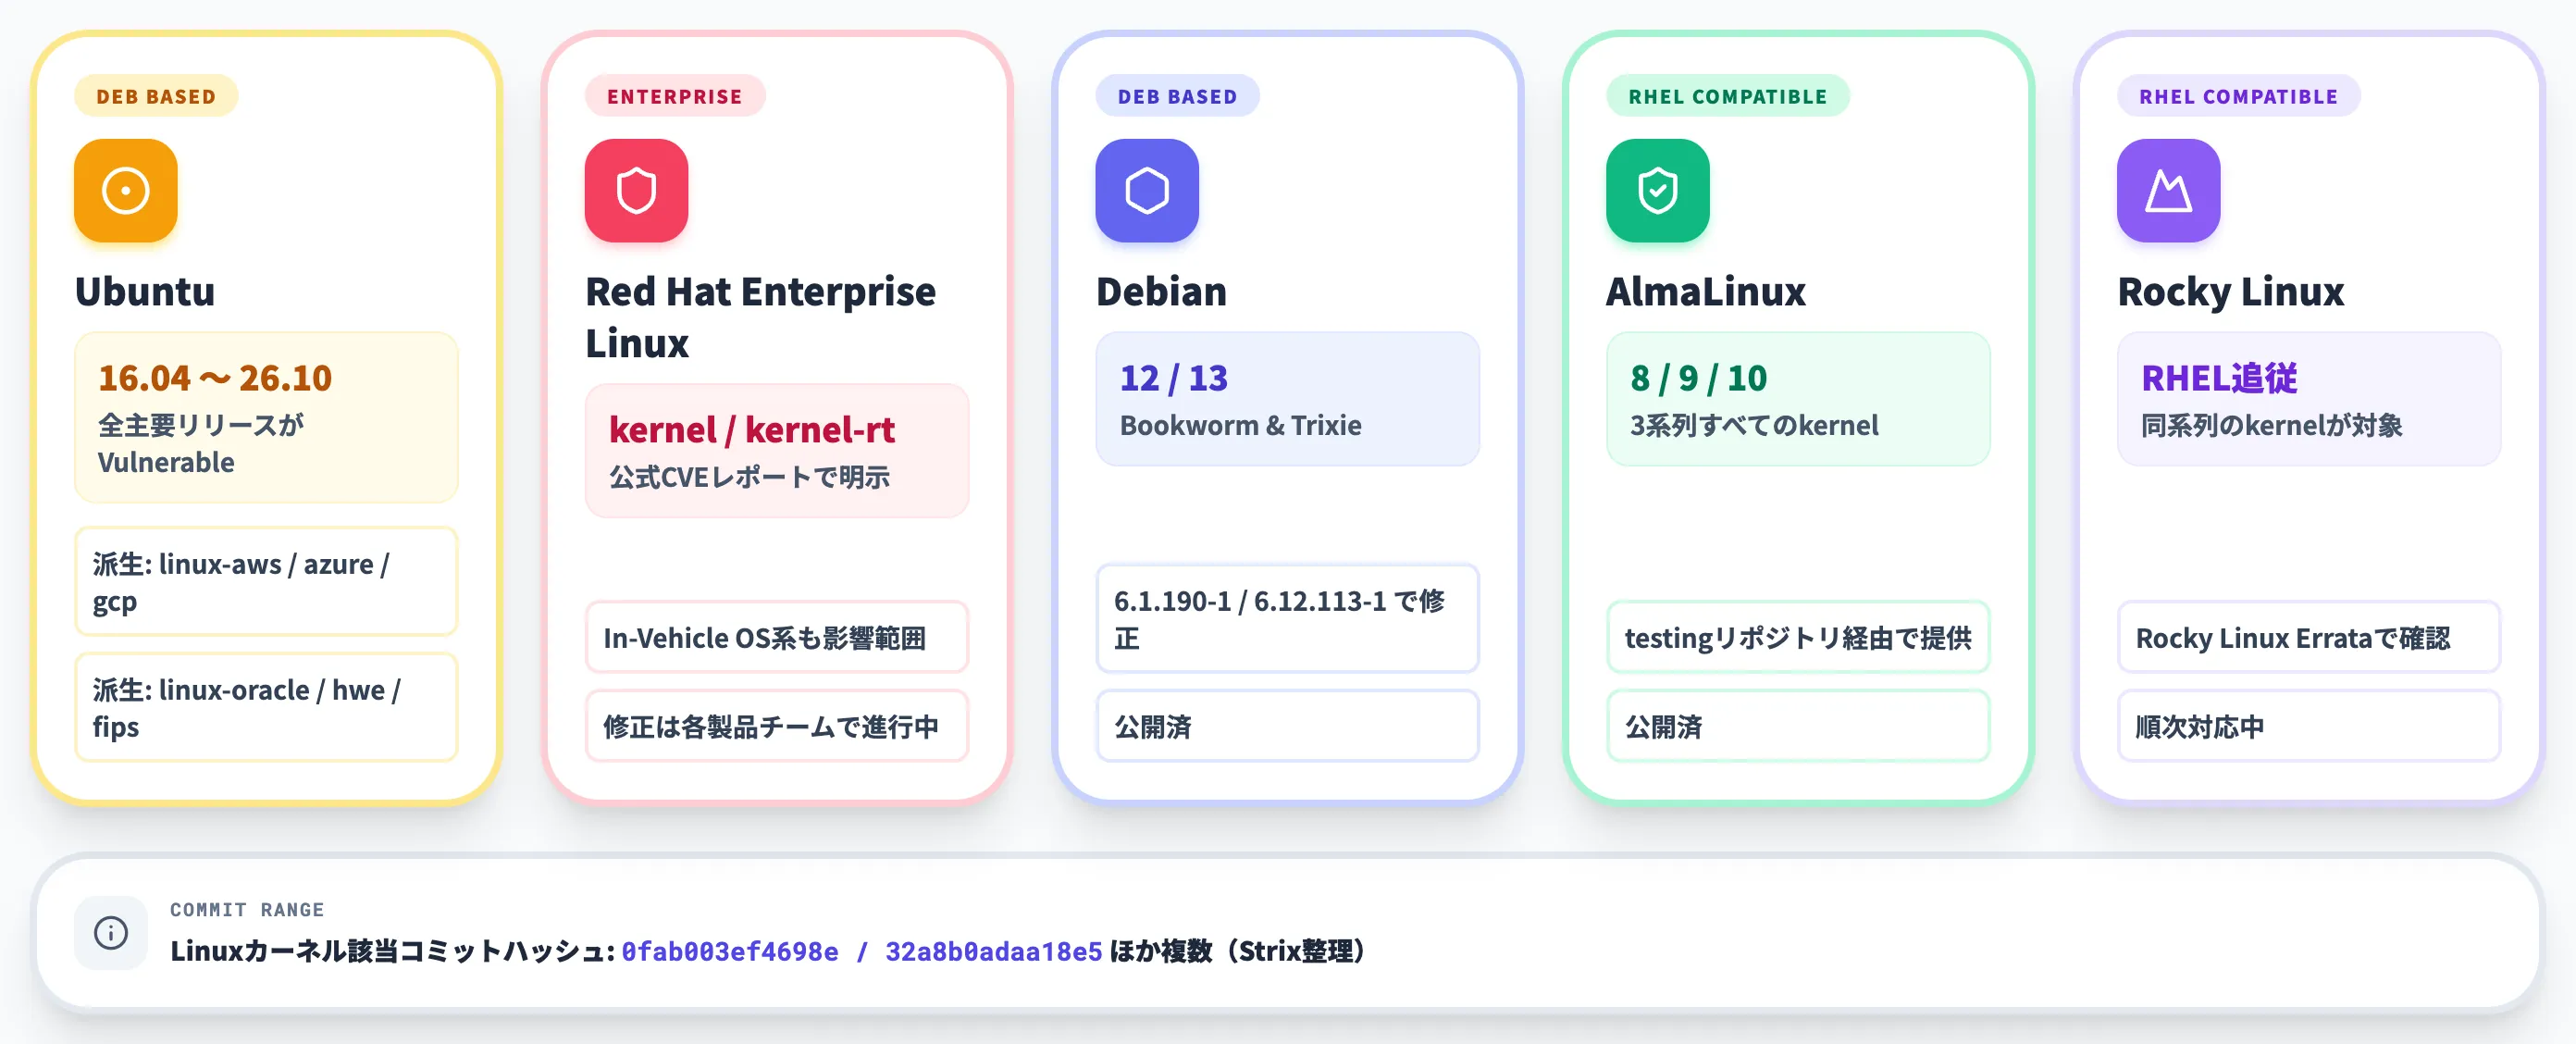
主要ディストリビューションのうち、現時点で脆弱性ありと公表されているのは以下です。
- Ubuntu(16.04 LTS〜26.10)
Ubuntu Security Noticeによると、xenial(16.04)、bionic(18.04)、focal(20.04)、jammy(22.04)、noble(24.04)、resolute(26.04 LTS)、stonking(26.10)の全バージョンでVulnerableと記録。linux本体に加え、linux-aws・linux-azure・linux-gcp・linux-oracle・linux-hwe・linux-fipsなど派生カーネルも対象
- Red Hat Enterprise Linux
Red Hat CVEレポートはkernelおよびkernel-rtパッケージを対象として明示。Red Hat In-Vehicle OS系カーネルも影響範囲に含まれる
- Debian 12・13
Bookworm(12)とTrixie(13)を含むサポート対象リリースが影響対象
- AlmaLinux 8・9・10
AlmaLinux公式ブログで、3系列すべてのkernelが対象
- Rocky Linux
RHEL互換のため同系列のkernelが対象。公式のadvisory追従を参照
Linuxカーネル側の該当コミット範囲については、Strixのサマリで複数の修正コミットハッシュ([0fab003ef4698e]・[32a8b0adaa18e5]等)が整理されています。
ハイパーバイザ・クラウド別の個別情報
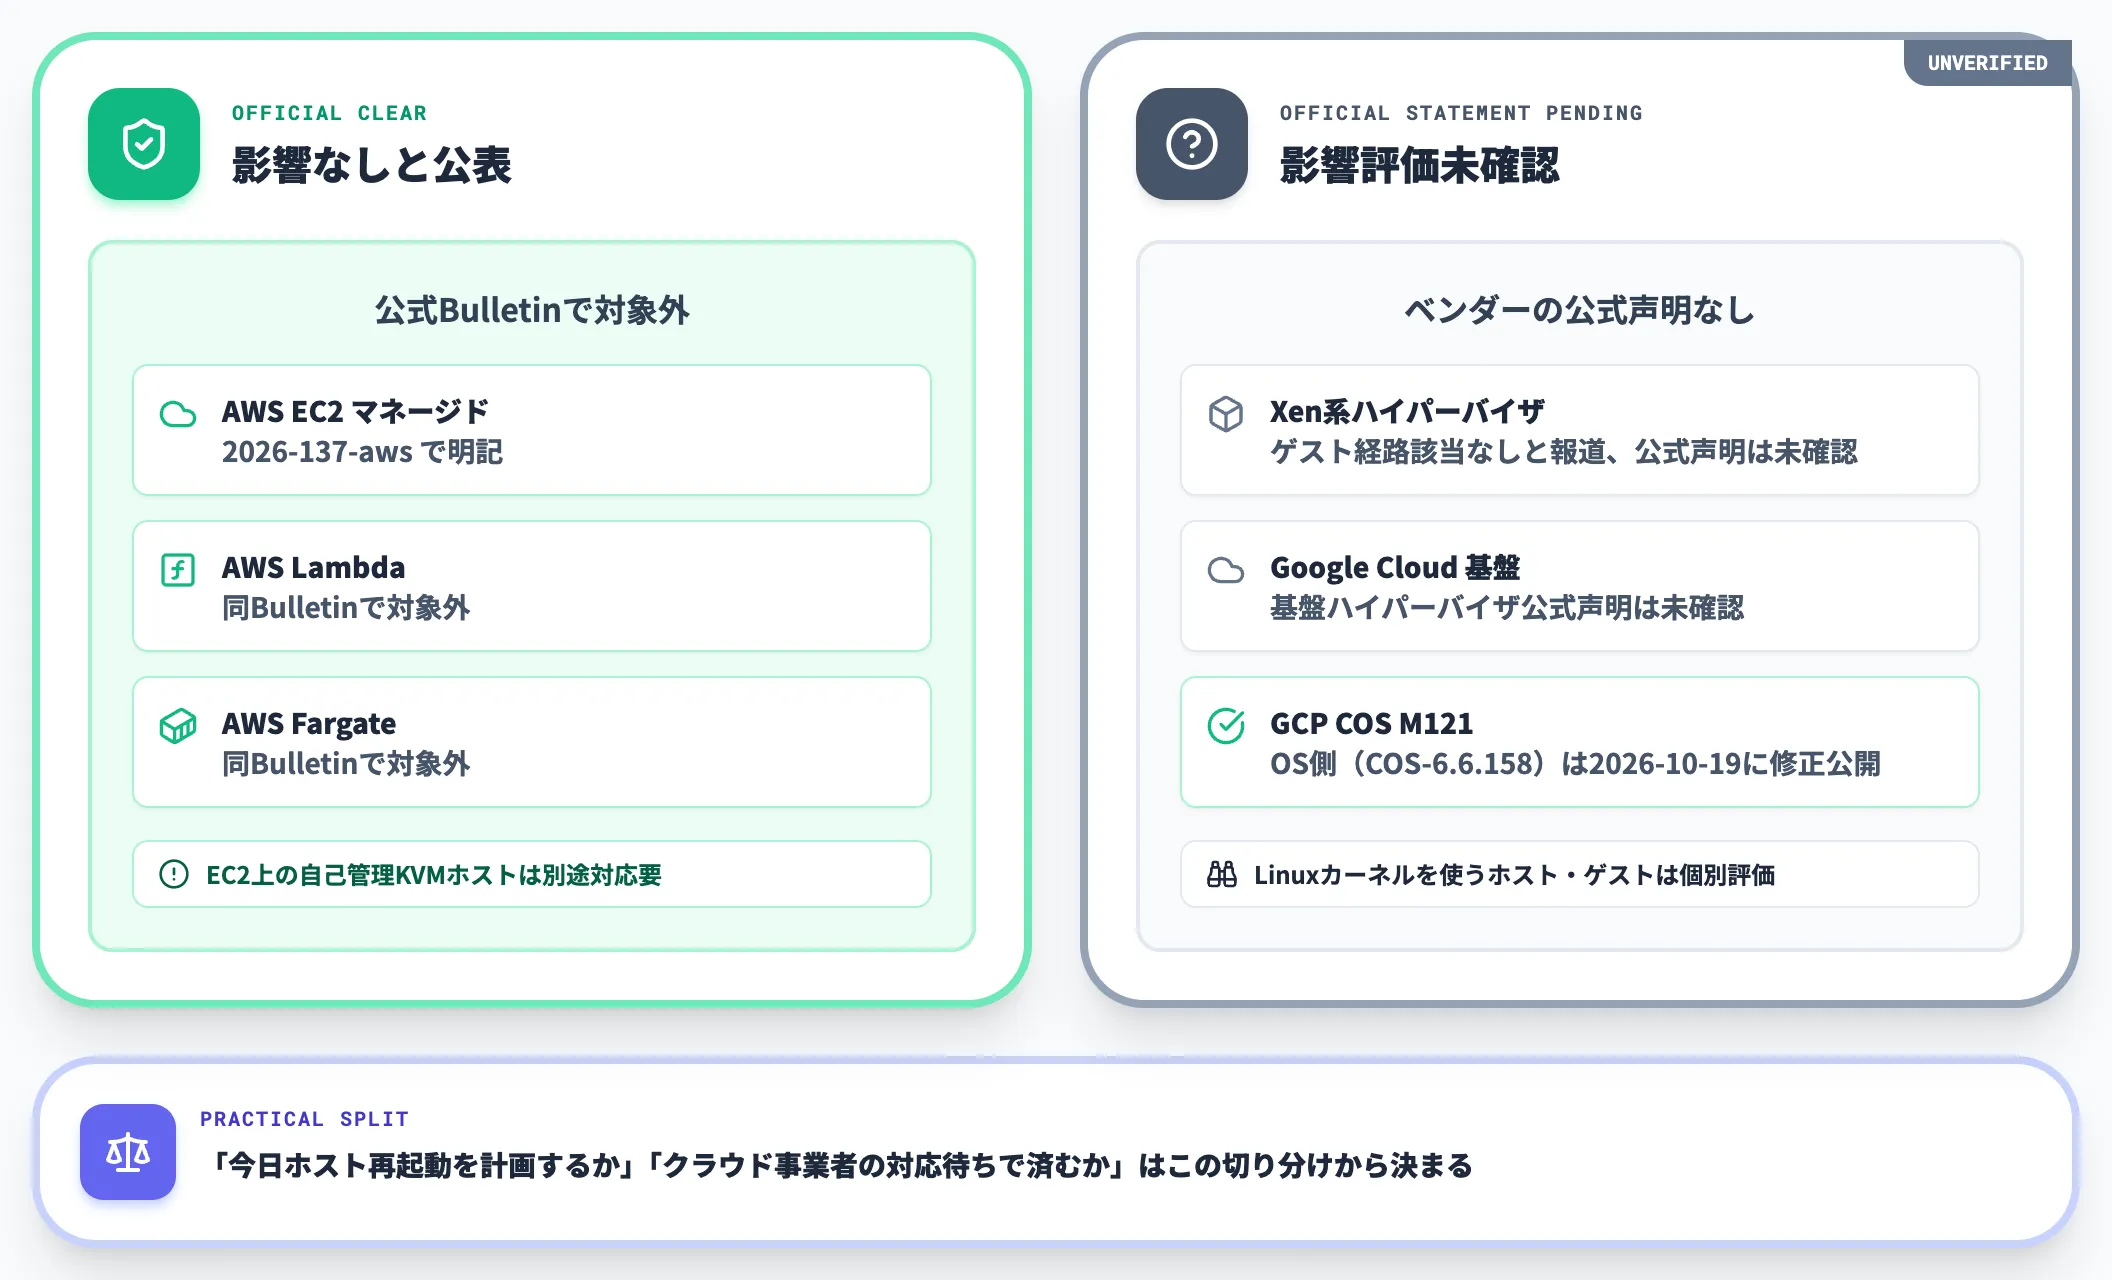
ハイパーバイザ・クラウド事業者ごとの個別の確認情報を整理します。「影響なしと公表」「影響評価未確認」の2系統で切り分けます。
AWSマネージドサービス(EC2・Lambda・Fargate)
AWS Security Bulletins (2026-137-aws)で、AWSが提供するマネージドEC2・Lambda・Fargateは影響なしと公表されています。
ただし顧客がEC2上で自己管理する独自KVMホスト(virtio-net使用)は、顧客側でカーネル更新が必要です
Xen系ハイパーバイザ(影響評価未確認)
Xenはカーネルネットワーキング経路が異なるため、ゲストVM経由の攻撃経路に該当しないと報じられていますが、ベンダーの公式声明は本記事時点で確認できていません。
Xenホストやゲストに動作するLinuxカーネルは本脆弱性の対象であるため、Linuxカーネル本体への影響評価は別途実施する必要があります
Google Cloud(影響評価未確認)
基盤ハイパーバイザについてのGoogle公式の影響声明は本記事時点では確認できていません。
なおOS側では、Container-Optimized OS(COS)のMilestone 121リリースノートで、2026年10月19日に本CVEに対応する修正版(cos-121-18867-638-13・COS-6.6.158カーネル)が公開されており、基盤ハイパーバイザの声明とOS側の対応は切り分けて扱います。
GCP利用時はGoogle Cloudのセキュリティアドバイザリの継続確認を推奨します
自社がどの構成に当てはまるかで、「今日ホスト再起動を計画するか」「クラウド事業者の対応待ちで済むか」が分かれます。この切り分けは、企業IT管理者が取るべき対応セクションで改めて整理します。
PwnEscapeの技術的仕組みと想定される被害
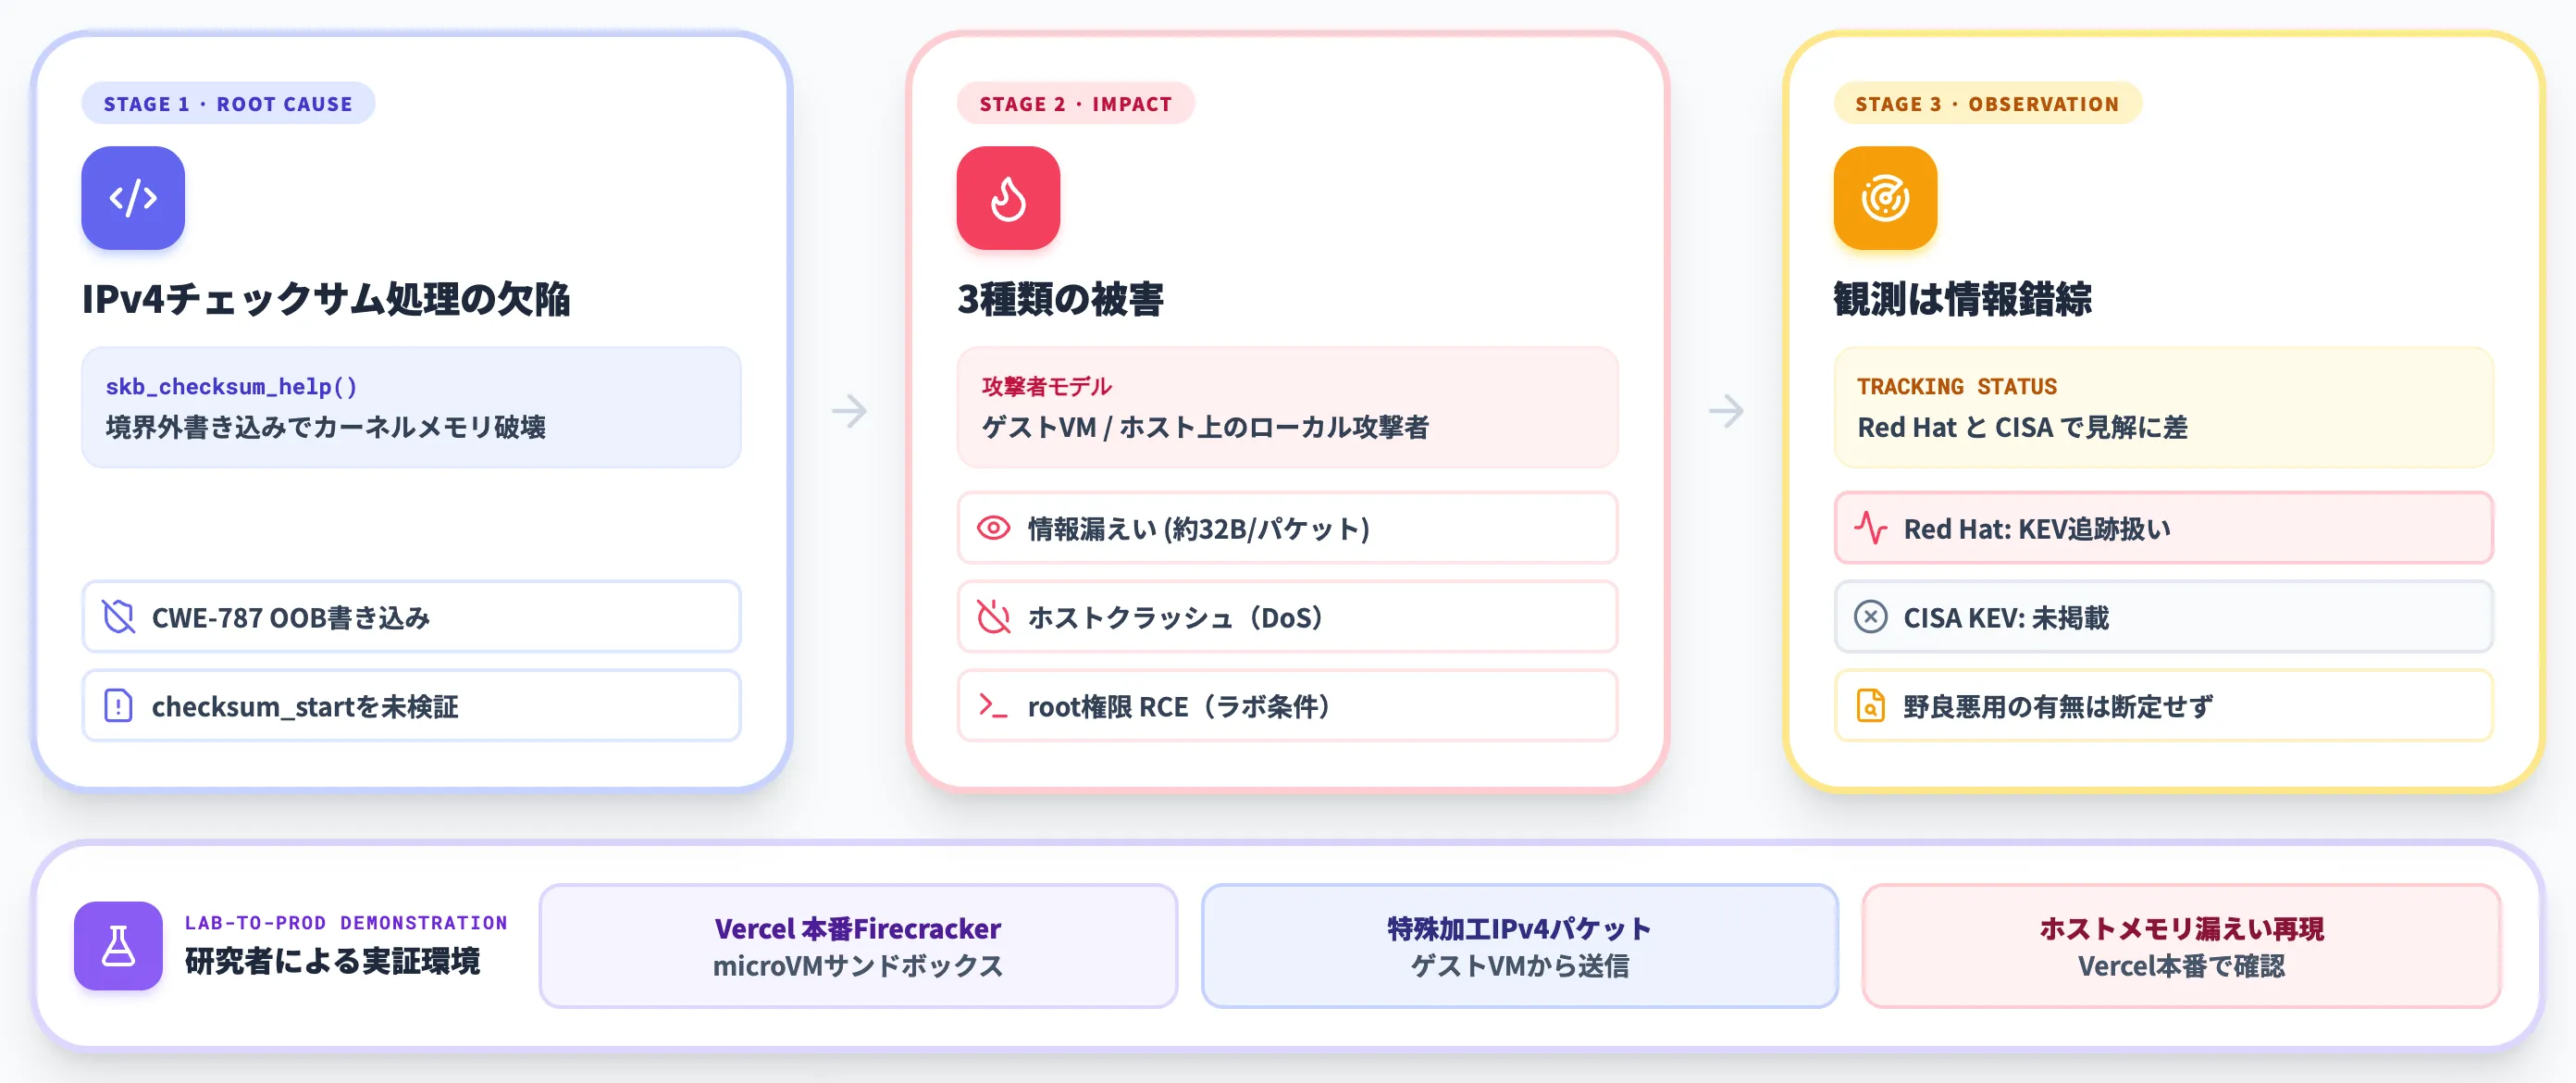
PwnEscapeの危険度を理解するためには、「どこで何が起きているのか」「結果として攻撃者が何を達成しうるのか」「実環境ですでに悪用されているのか」の3点を押さえる必要があります。
本セクションでは、カーネル内部の挙動から整理し、観測されている悪用状況まで順に見ていきます。
IPv4チェックサム処理の根本原因
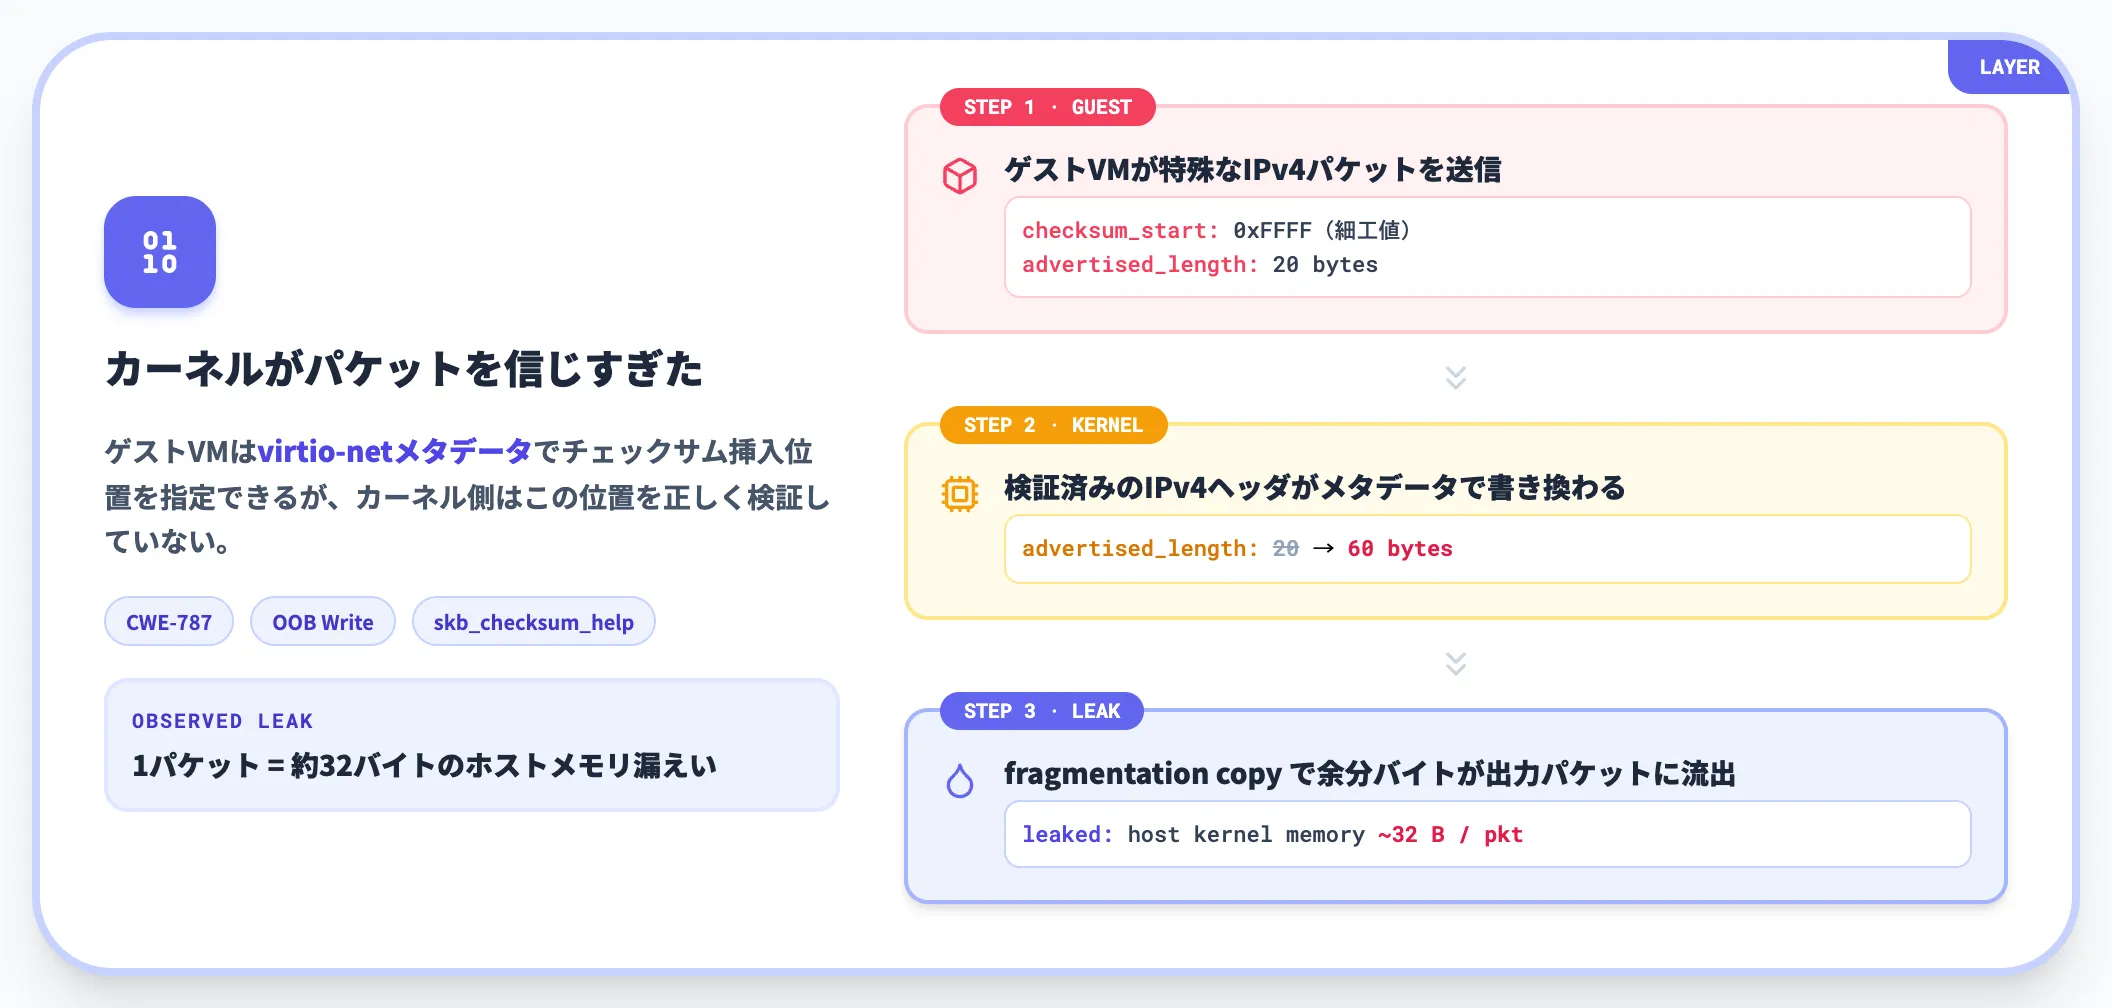
Red Hat CVEレポートによれば、PwnEscapeはLinuxカーネルのIPv4ネットワーキングサブシステムが、パケットのchecksumメタデータを完全に検証しないまま処理することで発生します。
具体的には、ゲストVMが細工した[checksum_start]値を含むパケットをIPv4スタックに送り込むと、[skb_checksum_help()]関数が境界外に書き込みを行い、ネットワークヘッダおよびその隣接するカーネルメモリ領域を破壊します。弱点種別はCWE-787(境界外書き込み)に分類されています。
The Hacker Newsが整理するより細かい挙動は次のとおりです。
ゲストVMはvirtio-netメタデータでチェックサム挿入位置を指定できますが、カーネル側はこの位置を正しく検証していません。すでに検証済みのIPv4ヘッダがゲストメタデータによって書き換えられ、advertised lengthが20バイトから60バイトのように拡張されると、後段のfragmentation copy処理で余分なバイトが出力パケットにコピーされ、ホスト側のカーネルメモリが漏れ出す構造です。
ゲストVMが達成しうる3つの被害
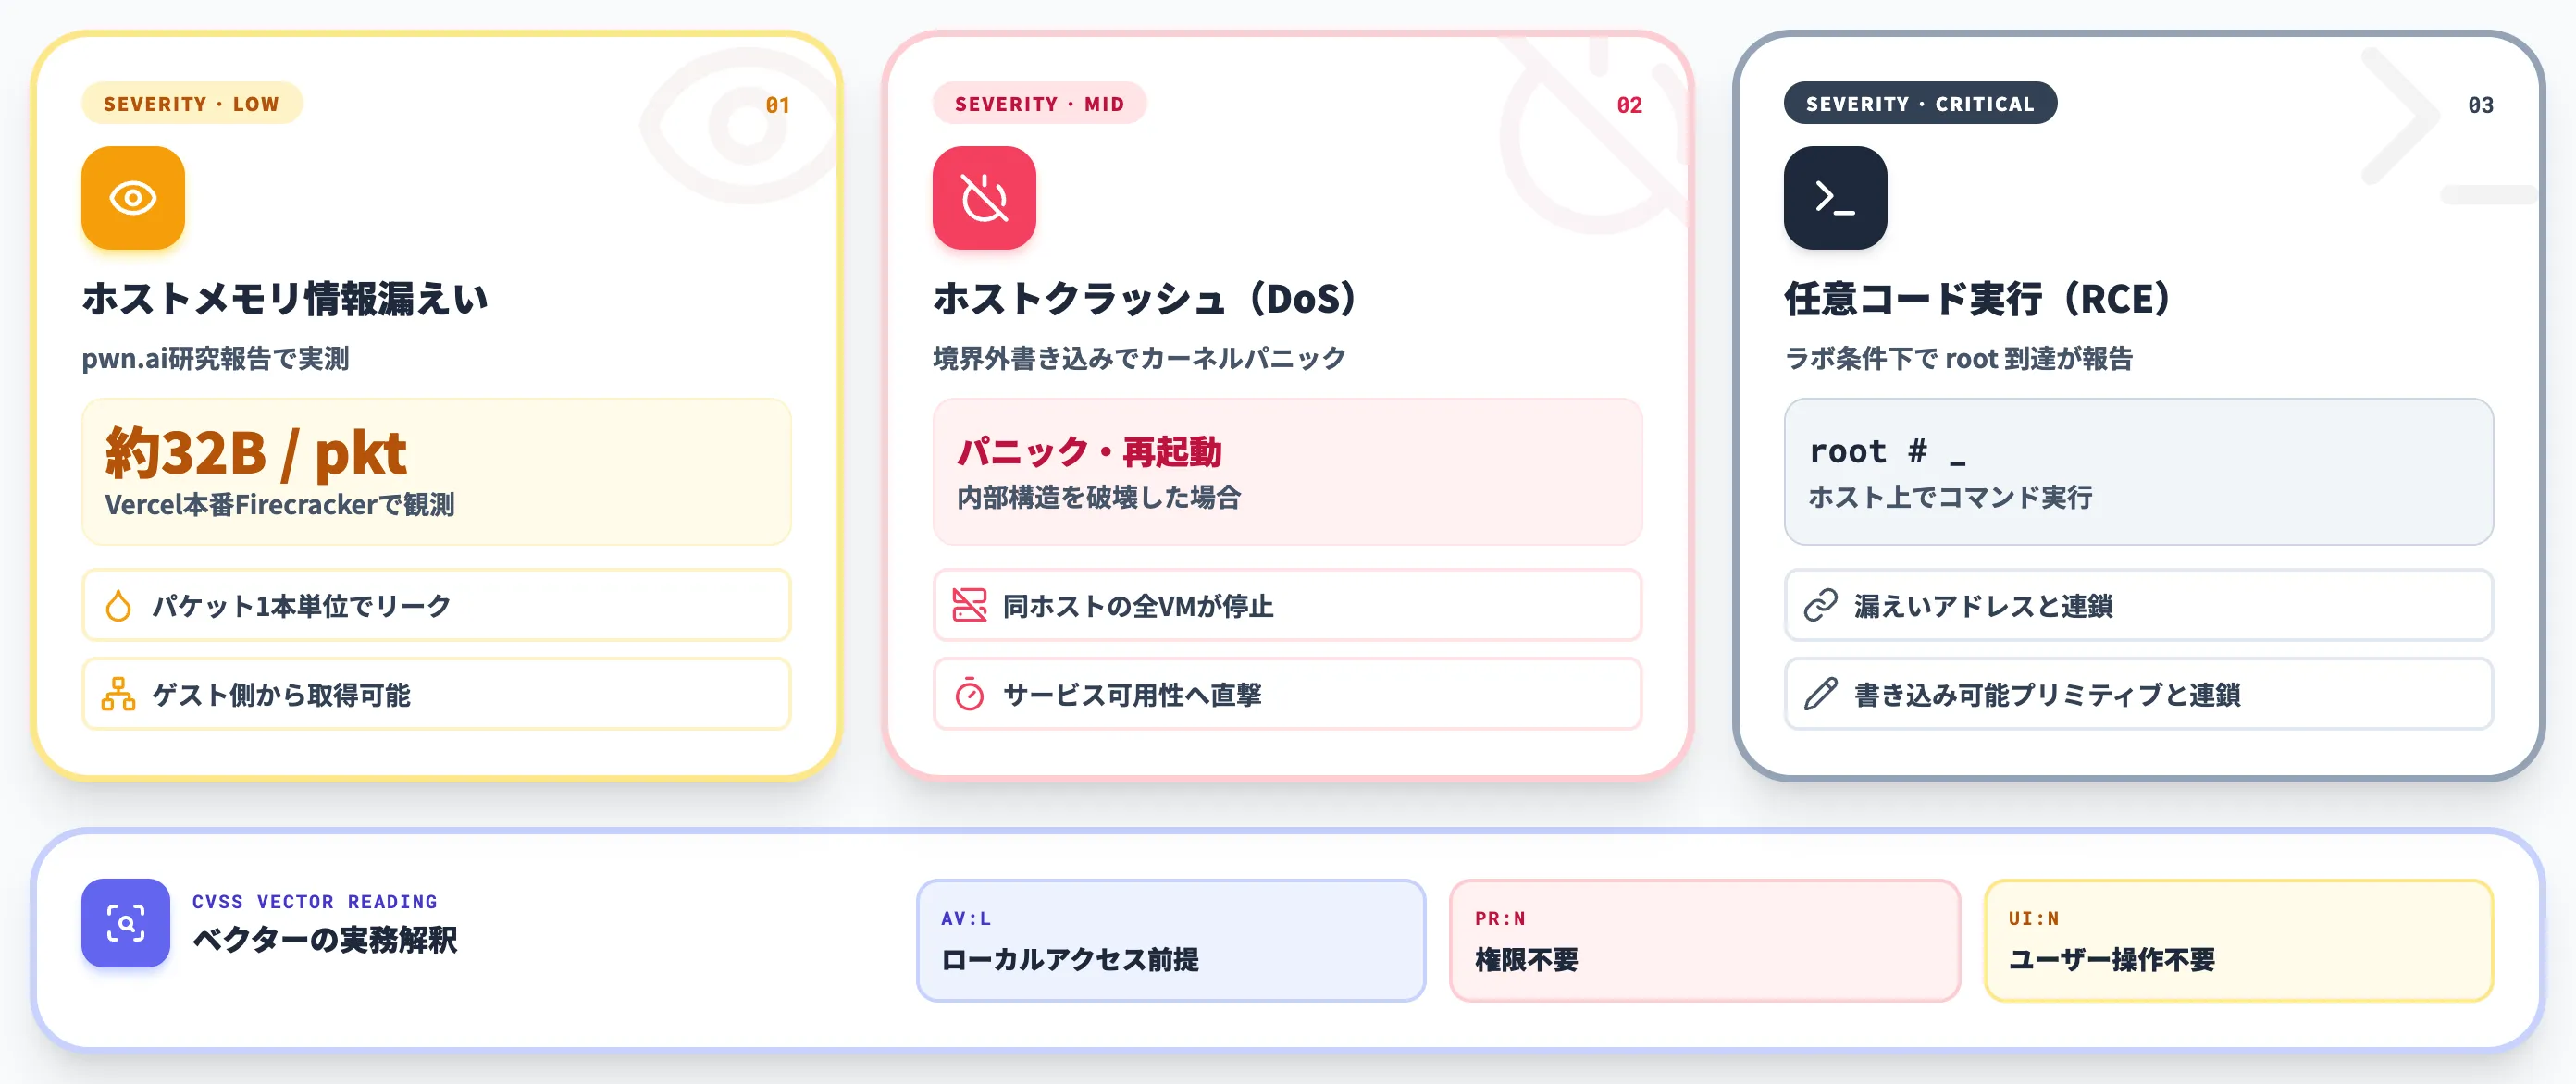
PwnEscapeの悪用が成立した場合、ゲストVM側からは以下の3種類の被害が報告・実証されています。
-
ホストメモリの情報漏えい
pwn.aiの研究報告によれば、研究者が実証した環境(Vercel本番Firecracker)では、ゲストから送るパケット1本あたり約32バイトのホストメモリをゲスト側に漏えいさせる挙動が観測
-
ホスト側のクラッシュ
不正なchecksum_startによる境界外書き込みの位置によっては、カーネル内部構造を破壊してホストをパニック・再起動させるDoSに至る
-
ホスト上での任意コード実行
研究者ラボ条件下では、情報漏えいで得たアドレス情報と書き込み可能プリミティブを連鎖し、ホスト上でroot権限のコマンド実行まで到達した事例が報告されている
CVSSベクターの[AV:L]はローカルアクセスを前提とした値で、CVEの攻撃者モデルには「ホスト上のローカル攻撃者」と「同一ホスト上のゲストVMを制御できる状態」の両方が含まれます。
マルチテナントのKVMホストで信頼されないテナントが1台でもVMを取得できる環境では、[PR:N](権限不要)と[UI:N](ユーザー操作不要)という条件も相まって、現実的な攻撃経路として扱う必要があります。
野良悪用の観測状況と情報の錯綜
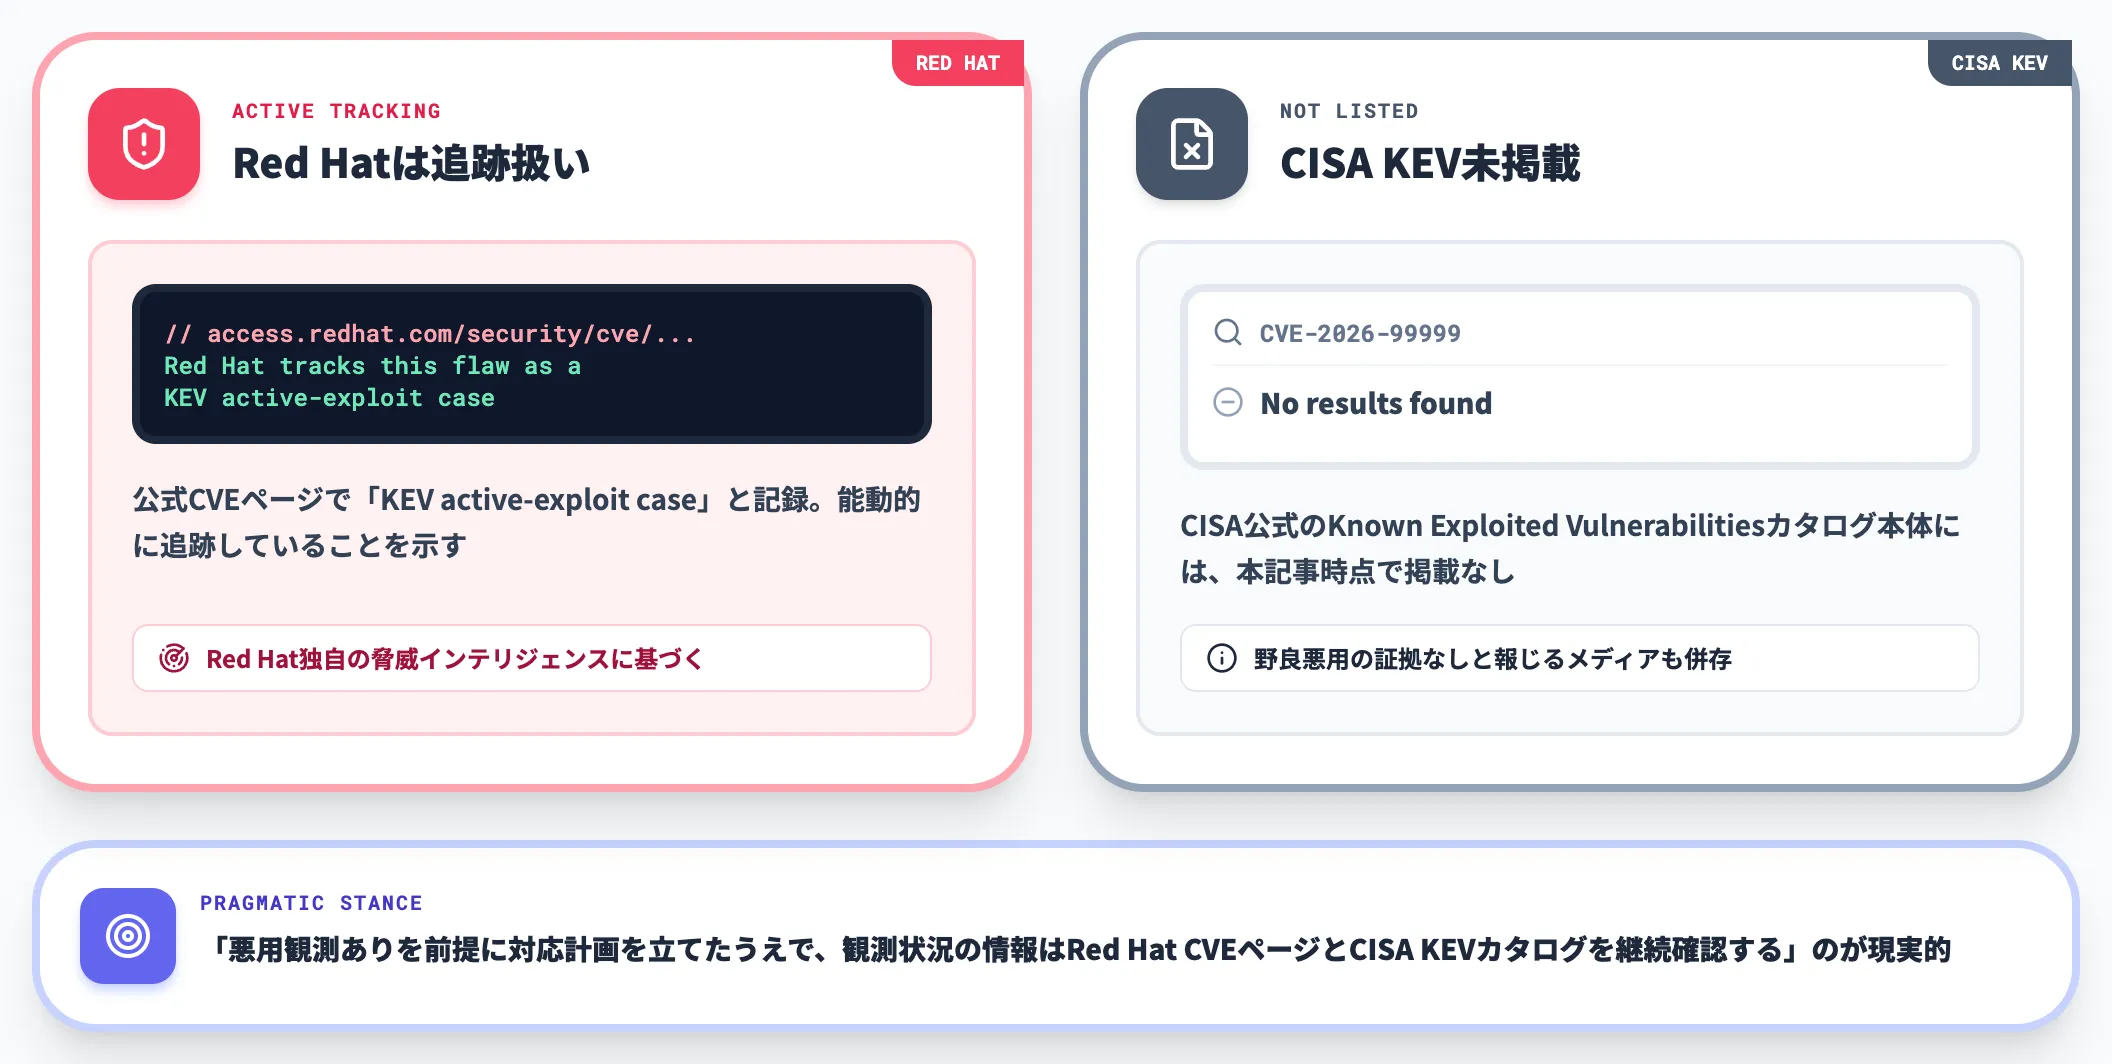
実環境ですでに悪用されているかどうかについては、2026年10月時点で情報が錯綜しています。
Red Hat側の記述では、公式CVEページで「Red Hat tracks this flaw as a KEV active-exploit case」と記録されており、同社が能動的に追跡していることを示します。
しかしCISA公式のKnown Exploited Vulnerabilities(KEV)カタログ本体には、本記事時点でCVE-2026-99999の掲載はありません。
Red Hatの追跡表記とCISAの掲載状況は切り分けて扱う必要があります。
一方、公表時点では野良での悪用の証拠は確認されていないと報じるセキュリティ報道も複数見られ、情報が錯綜しています。
PwnEscapeの修正状況(2026年10月時点)
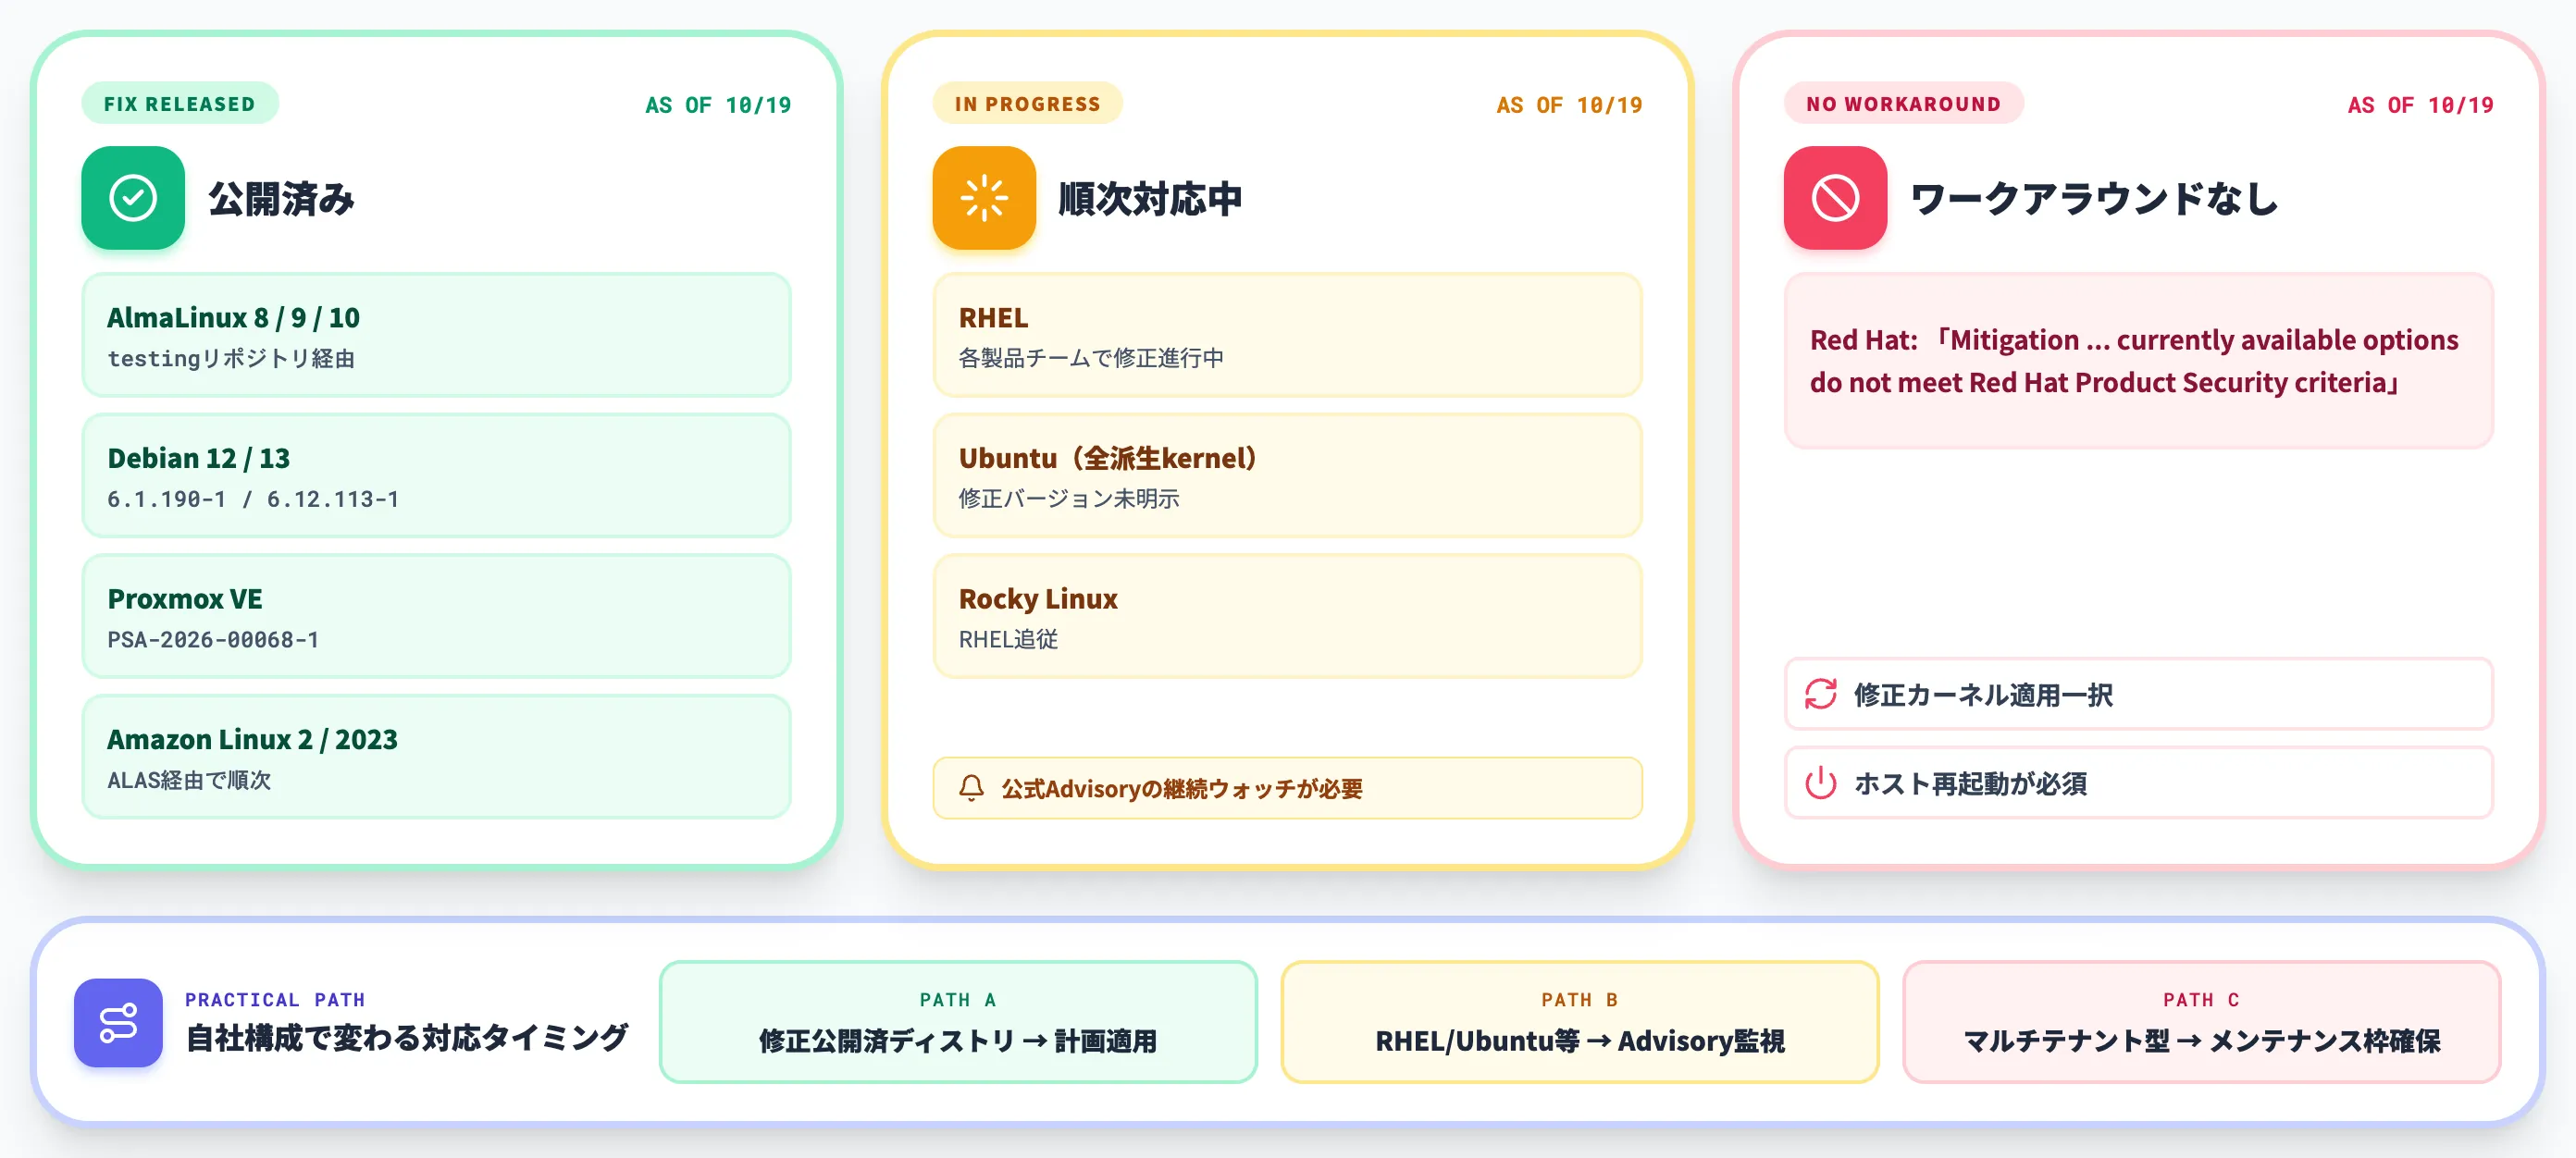
主要ディストリビューションのパッチ公開状況は、2026年10月19日時点で以下のとおりです。すでに修正カーネルが提供されている系列と、公開待機中の系列が混在しており、自社の構成によって対応タイミングが変わります。
本セクションでは、ディストリ別に修正バージョンと取得方法を整理し、ワークアラウンドの有無で締めます。
AlmaLinux
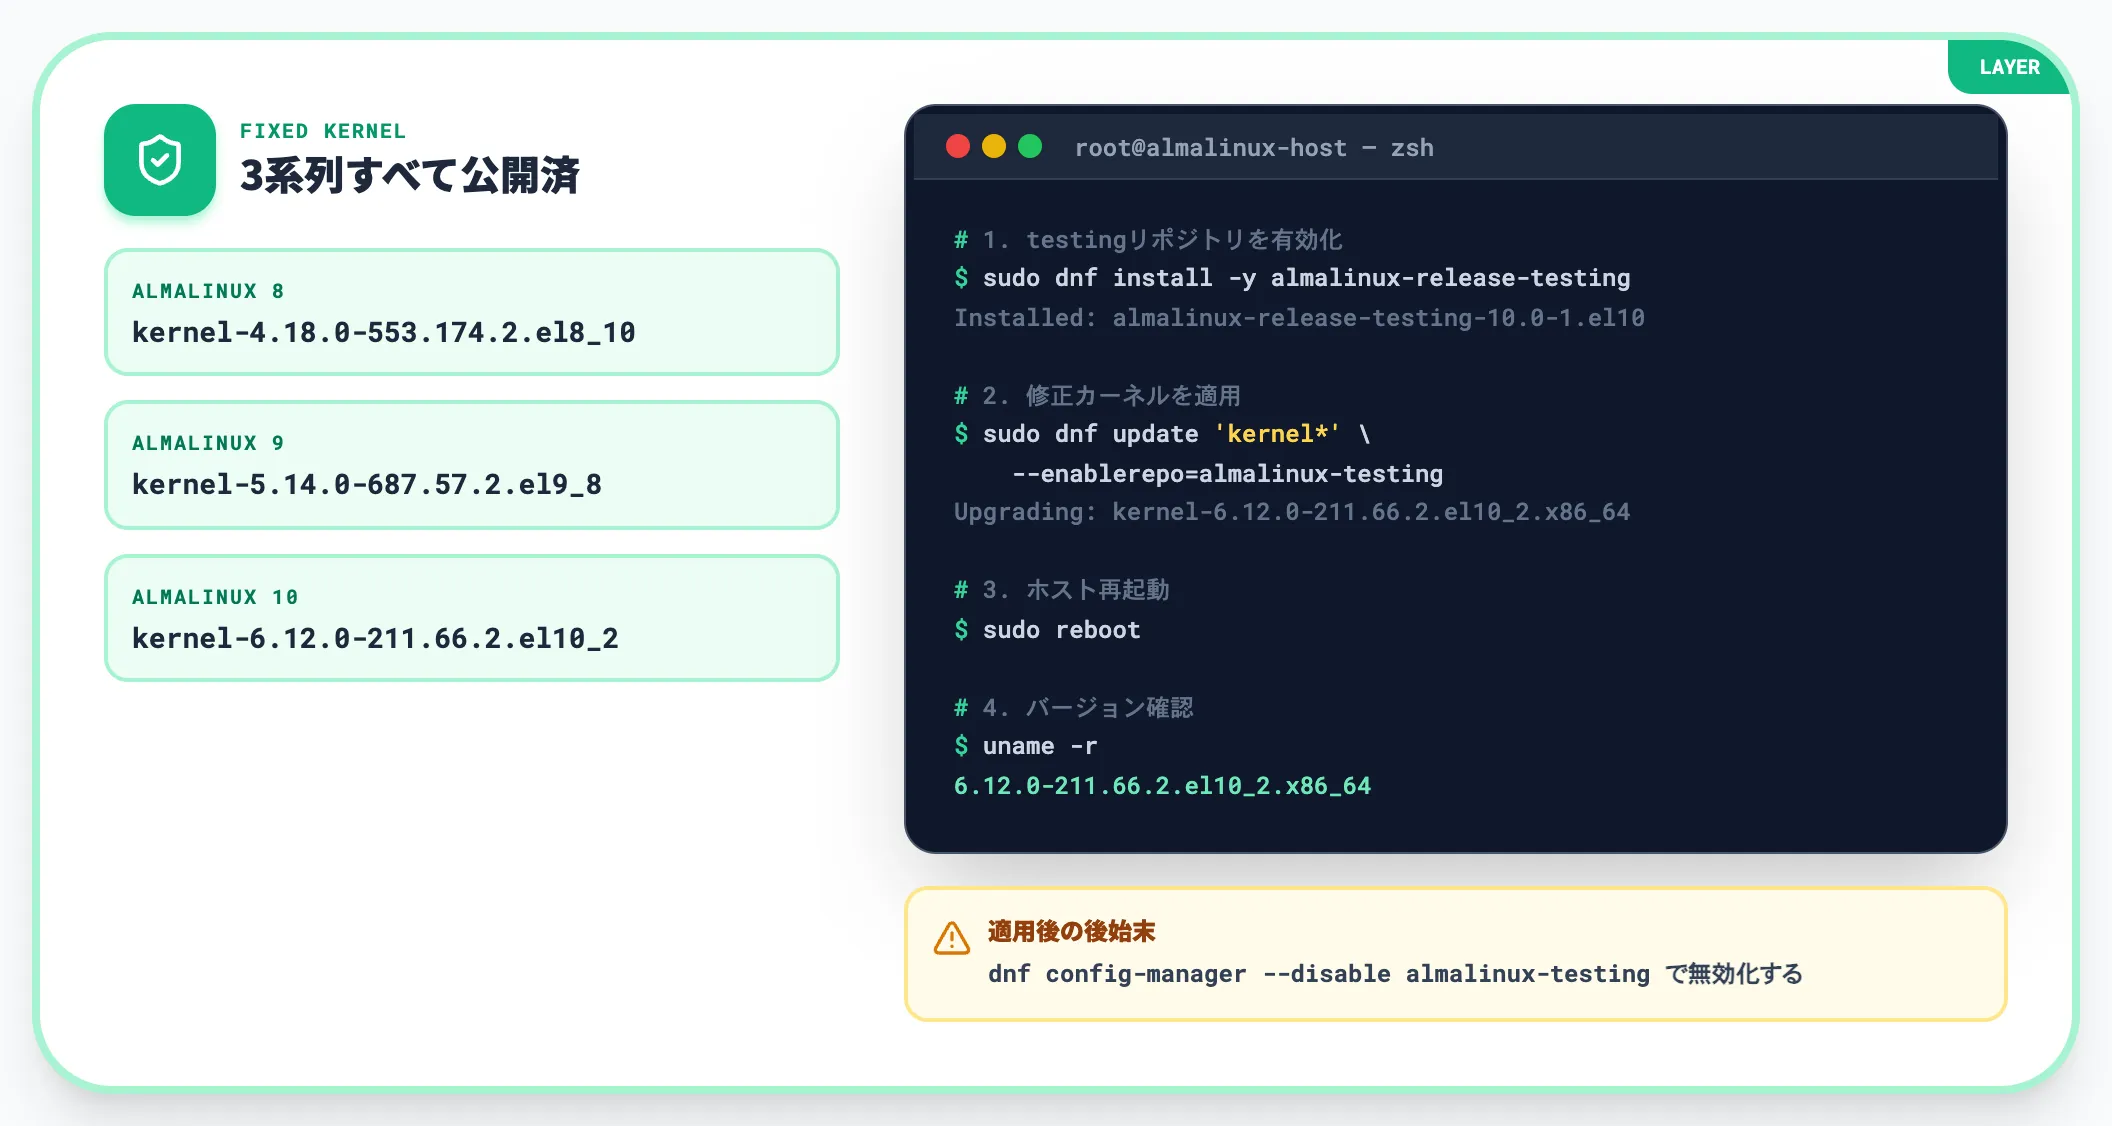
AlmaLinux公式ブログで、3系列すべての修正カーネルがtestingリポジトリ経由で提供されています。
- AlmaLinux 8
[kernel-4.18.0-553.174.2.el8_10]
- AlmaLinux 9
[kernel-5.14.0-687.57.2.el9_8]
- AlmaLinux 10
[kernel-6.12.0-211.66.2.el10_2]
適用コマンドは公式ブログで次のとおり案内されています。
sudo dnf install -y almalinux-release-testing
sudo dnf update 'kernel*' --enablerepo=almalinux-testing
sudo reboot
適用後は[uname -r]または[rpm -q kernel]でバージョン確認が可能です。本番ホストで本番トラフィックを受けている場合は、testingリポジトリを有効化したままにしないよう、適用後に[dnf config-manager --disable almalinux-testing]で無効化しておくのが安全です。
AlmaLinuxが2026年10月16日に公開した修正カーネルの告知ブログヒーロー(出典:AlmaLinux Blog)
Debian
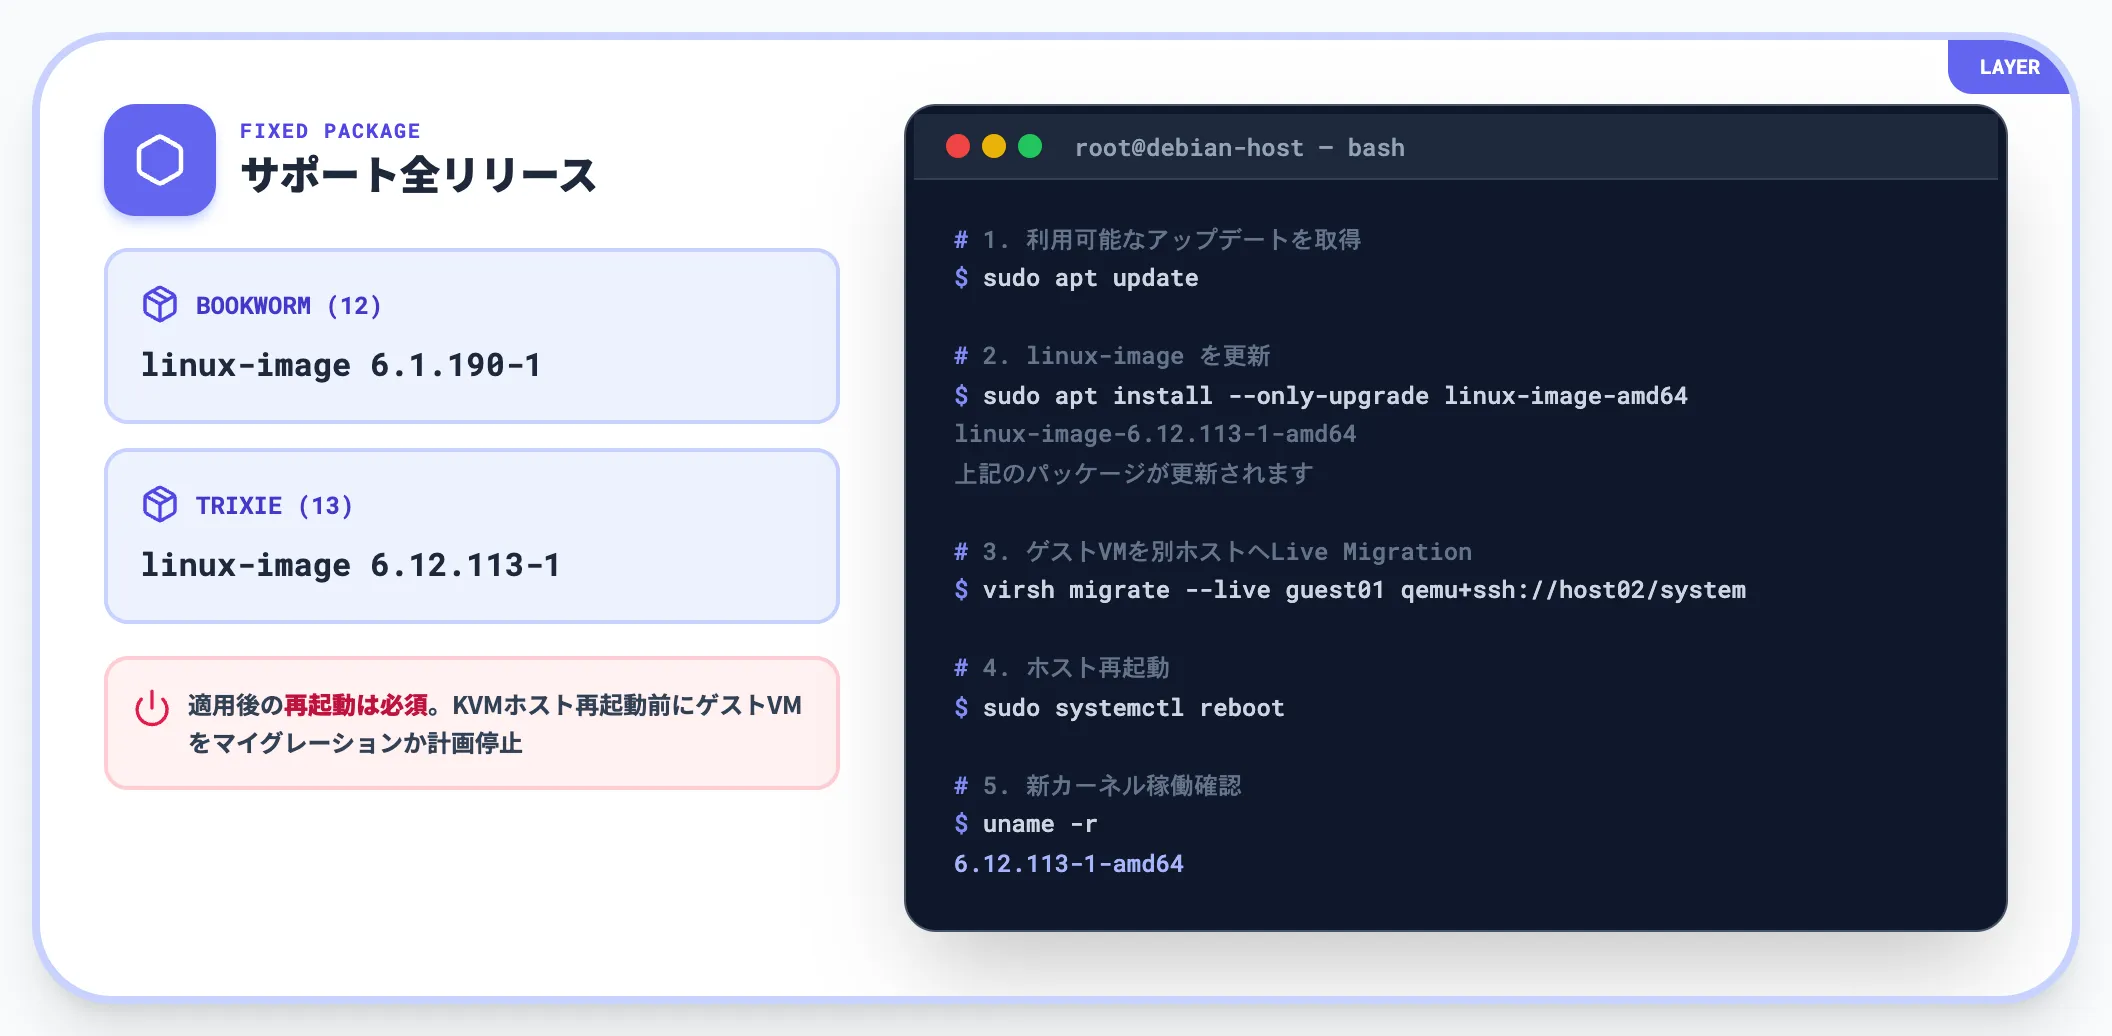
VirtFusionドキュメントで整理されているDebian向け修正バージョンは以下です。
- Debian 12(Bookworm): [linux-image] [6.1.190-1]
- Debian 13(Trixie): [linux-image] [6.12.113-1]
適用後の再起動は必須です。KVMホストを再起動する前には、稼働中のゲストVMを他ホストにマイグレーションするか、計画停止でシャットダウンする手順を挟む必要があります。
Amazon Linux
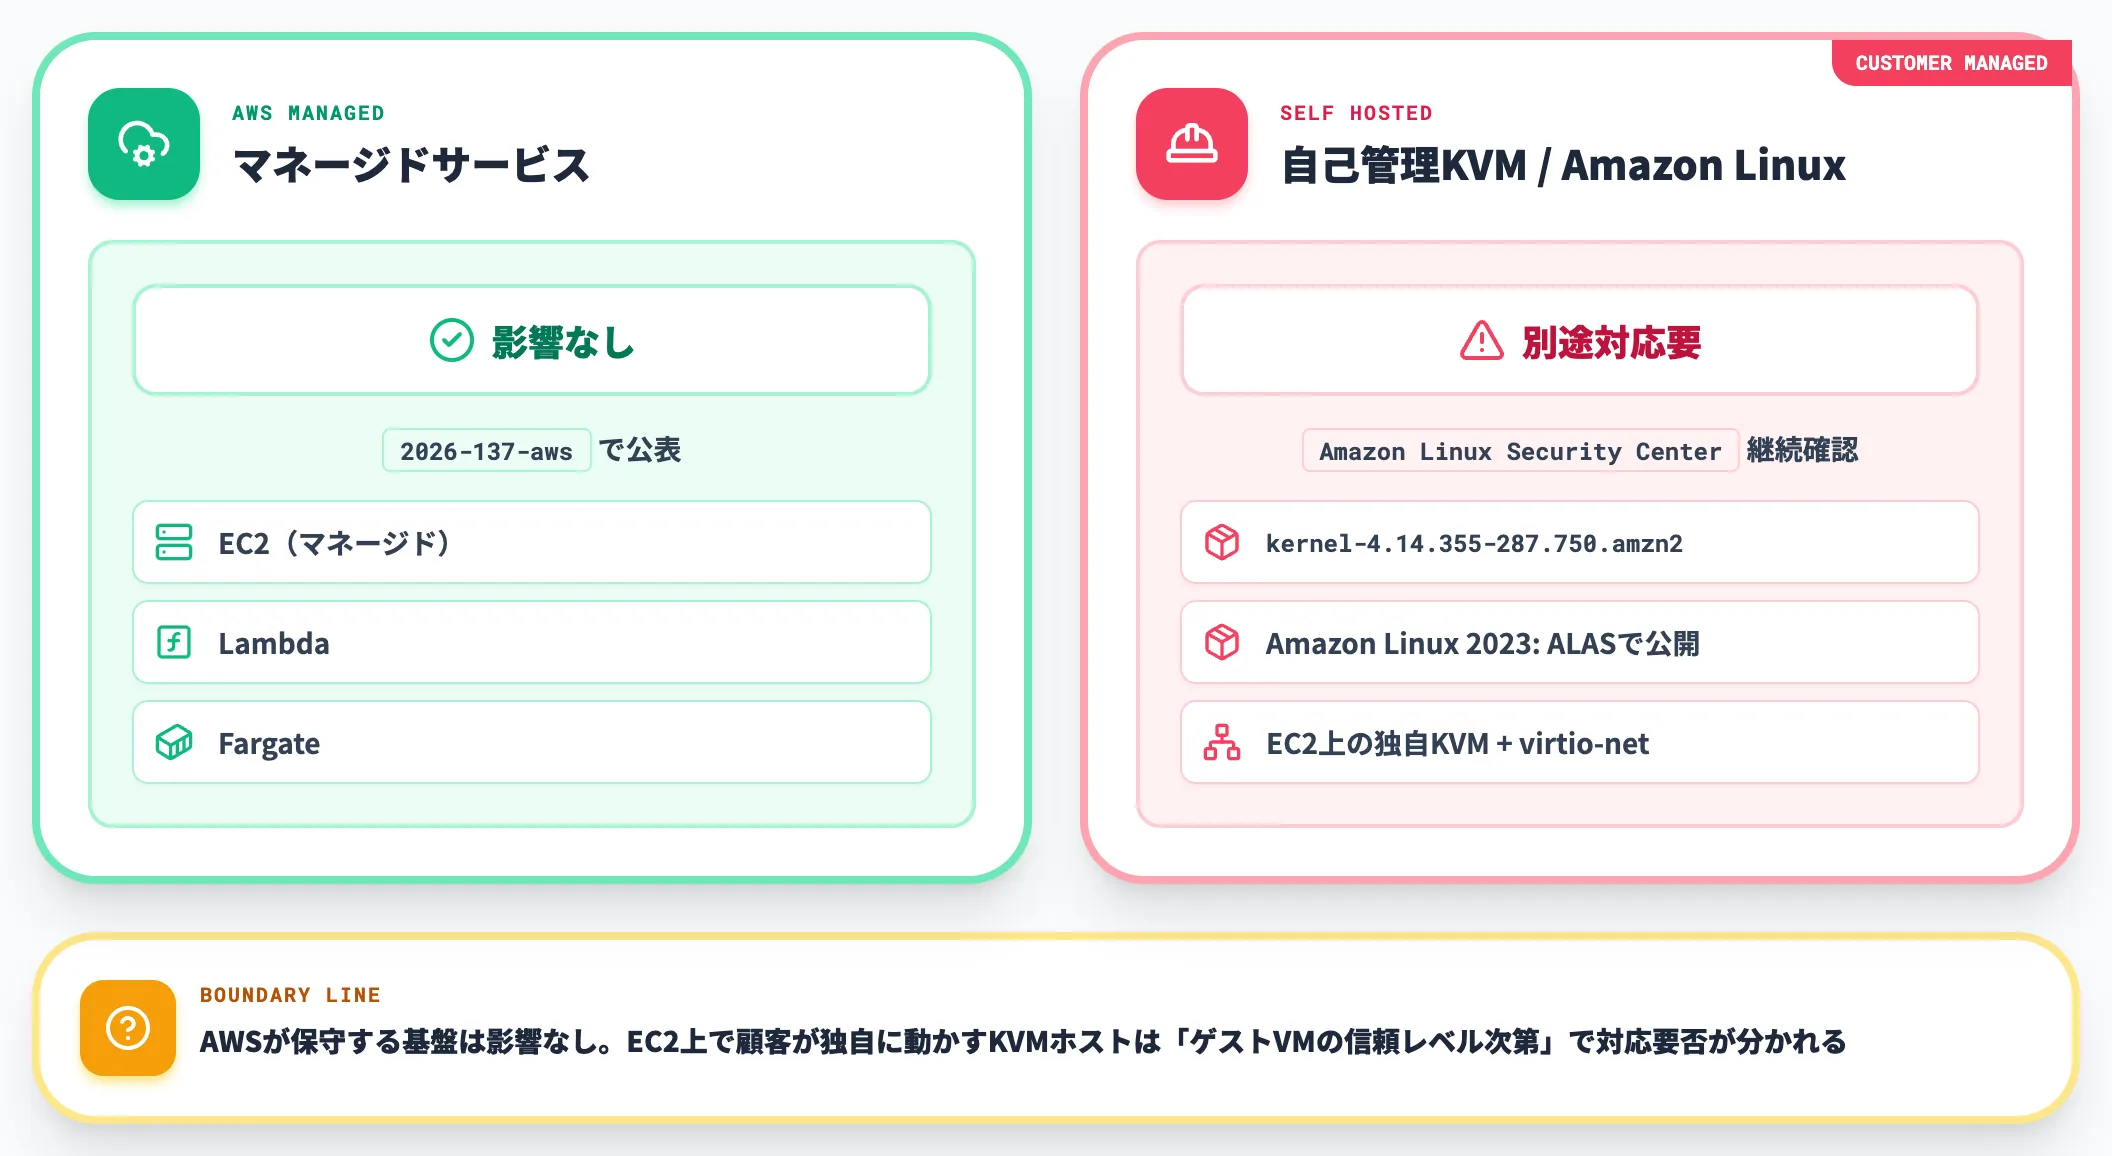
AWS Security Bulletins (2026-137-aws)でAWSが提供するマネージドサービス(EC2・Lambda・Fargate)は影響なしと公表されています。顧客自身がEC2上で動かす独自KVMホストでvirtio-netを使用している場合は、ゲストVMの信頼レベルに応じて別途対応が必要です。
Amazon Linux本体のカーネルパッケージについては、Amazon Linux Security Centerの該当アドバイザリで修正済カーネルが順次公開されています。Amazon Linux 2系では[kernel-4.14.355-287.750.amzn2]系で修正が反映されており、Amazon Linux 2023系についても対応kernelパッケージをALAS経由で確認してください。
Proxmox VE
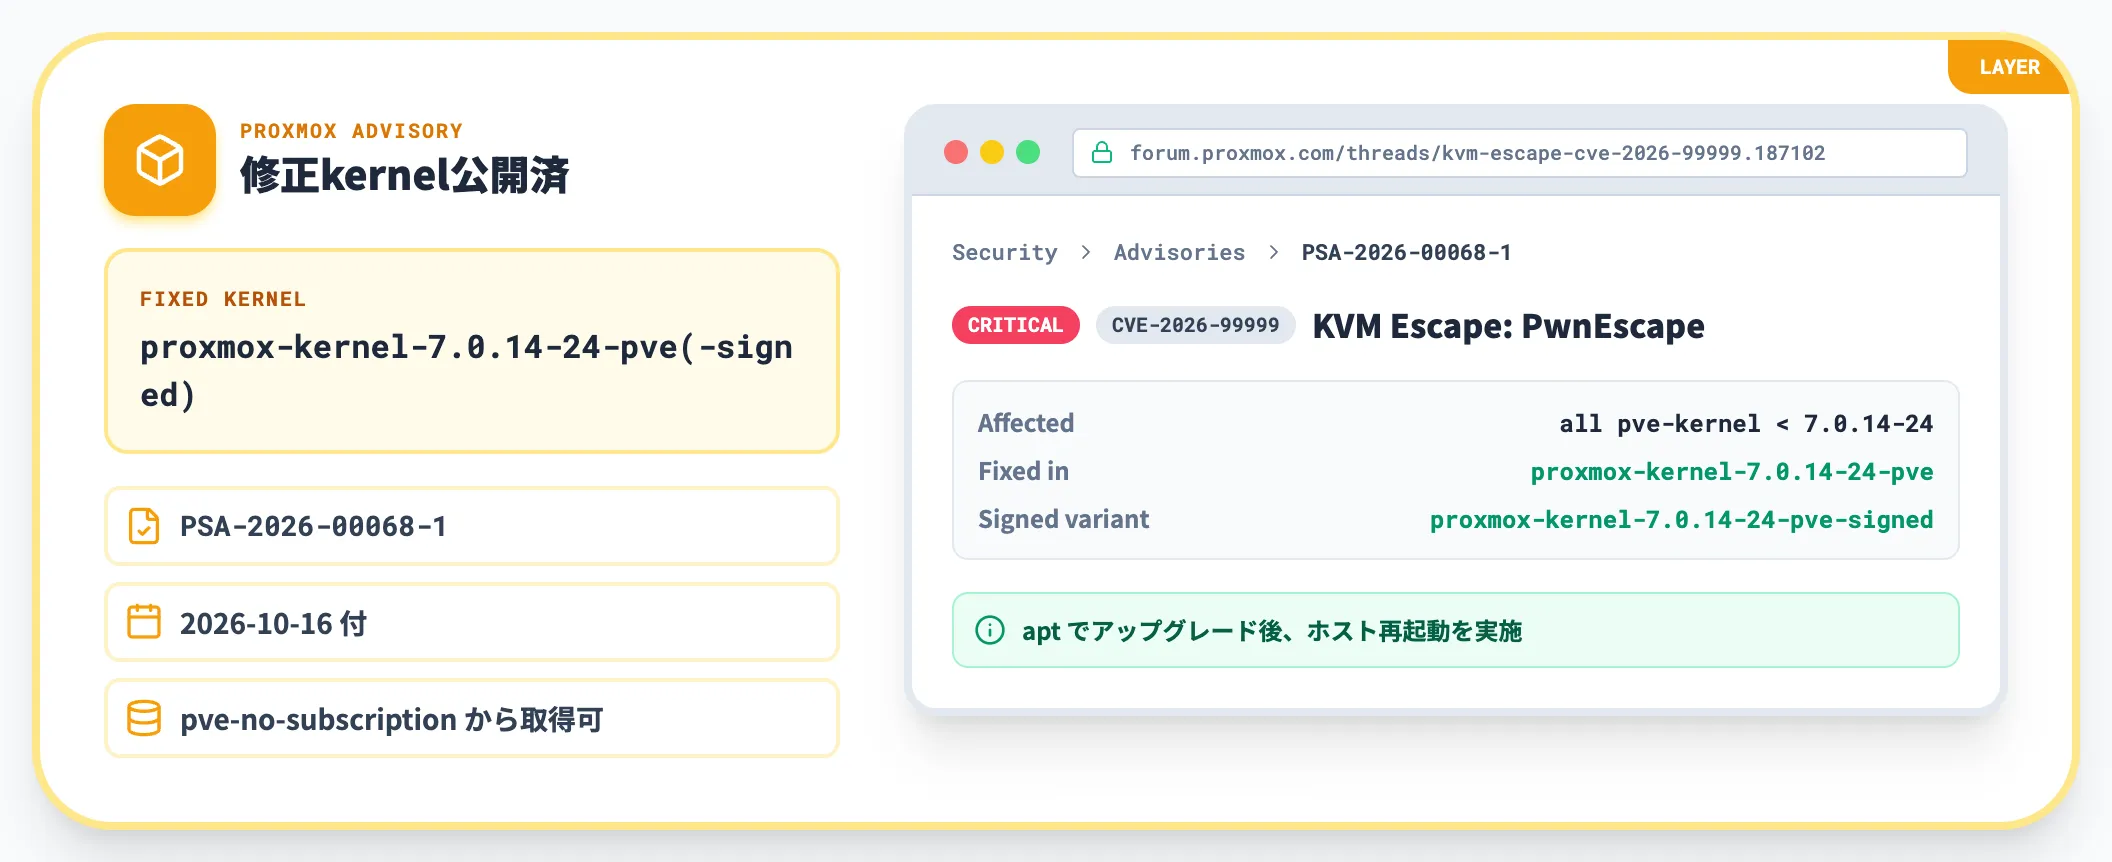
Proxmox セキュリティアドバイザリ PSA-2026-00068-1(2026年10月16日付)で、修正版[proxmox-kernel-7.0.14-24-pve(-signed)]が公開されています。本記事時点では[pve-no-subscription]リポジトリから取得可能です。
Red Hat Enterprise Linux
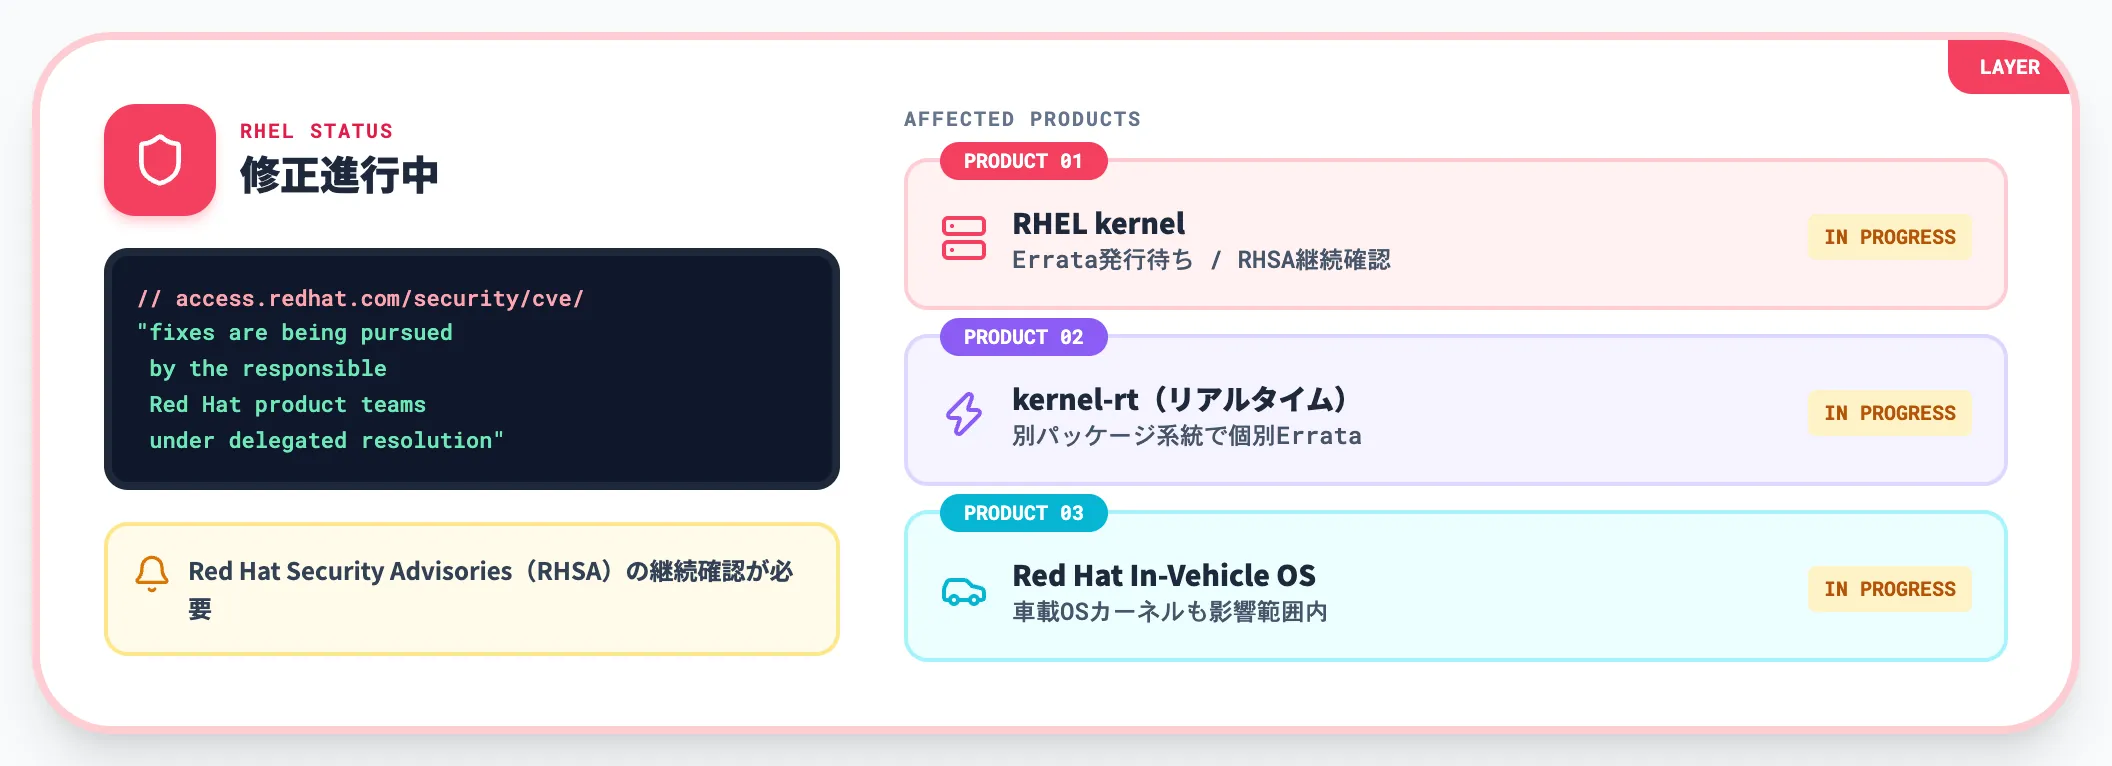
Red Hat CVEページの2026年10月19日時点の記述では、「fixes are being pursued by the responsible Red Hat product teams under delegated resolution」と記されています。各製品チーム(RHEL本体・kernel-rt・In-Vehicle OS)での修正が進行中で、具体的な修正バージョンの公開は本記事時点ではまだです。
Red Hat Customer Portalで購読している組織は、kernel-rtを含む対象パッケージごとのErrataが順次公開されていくため、Red Hat Security Advisories(RHSA)の継続確認が必要になります。
Ubuntu / Rocky Linux
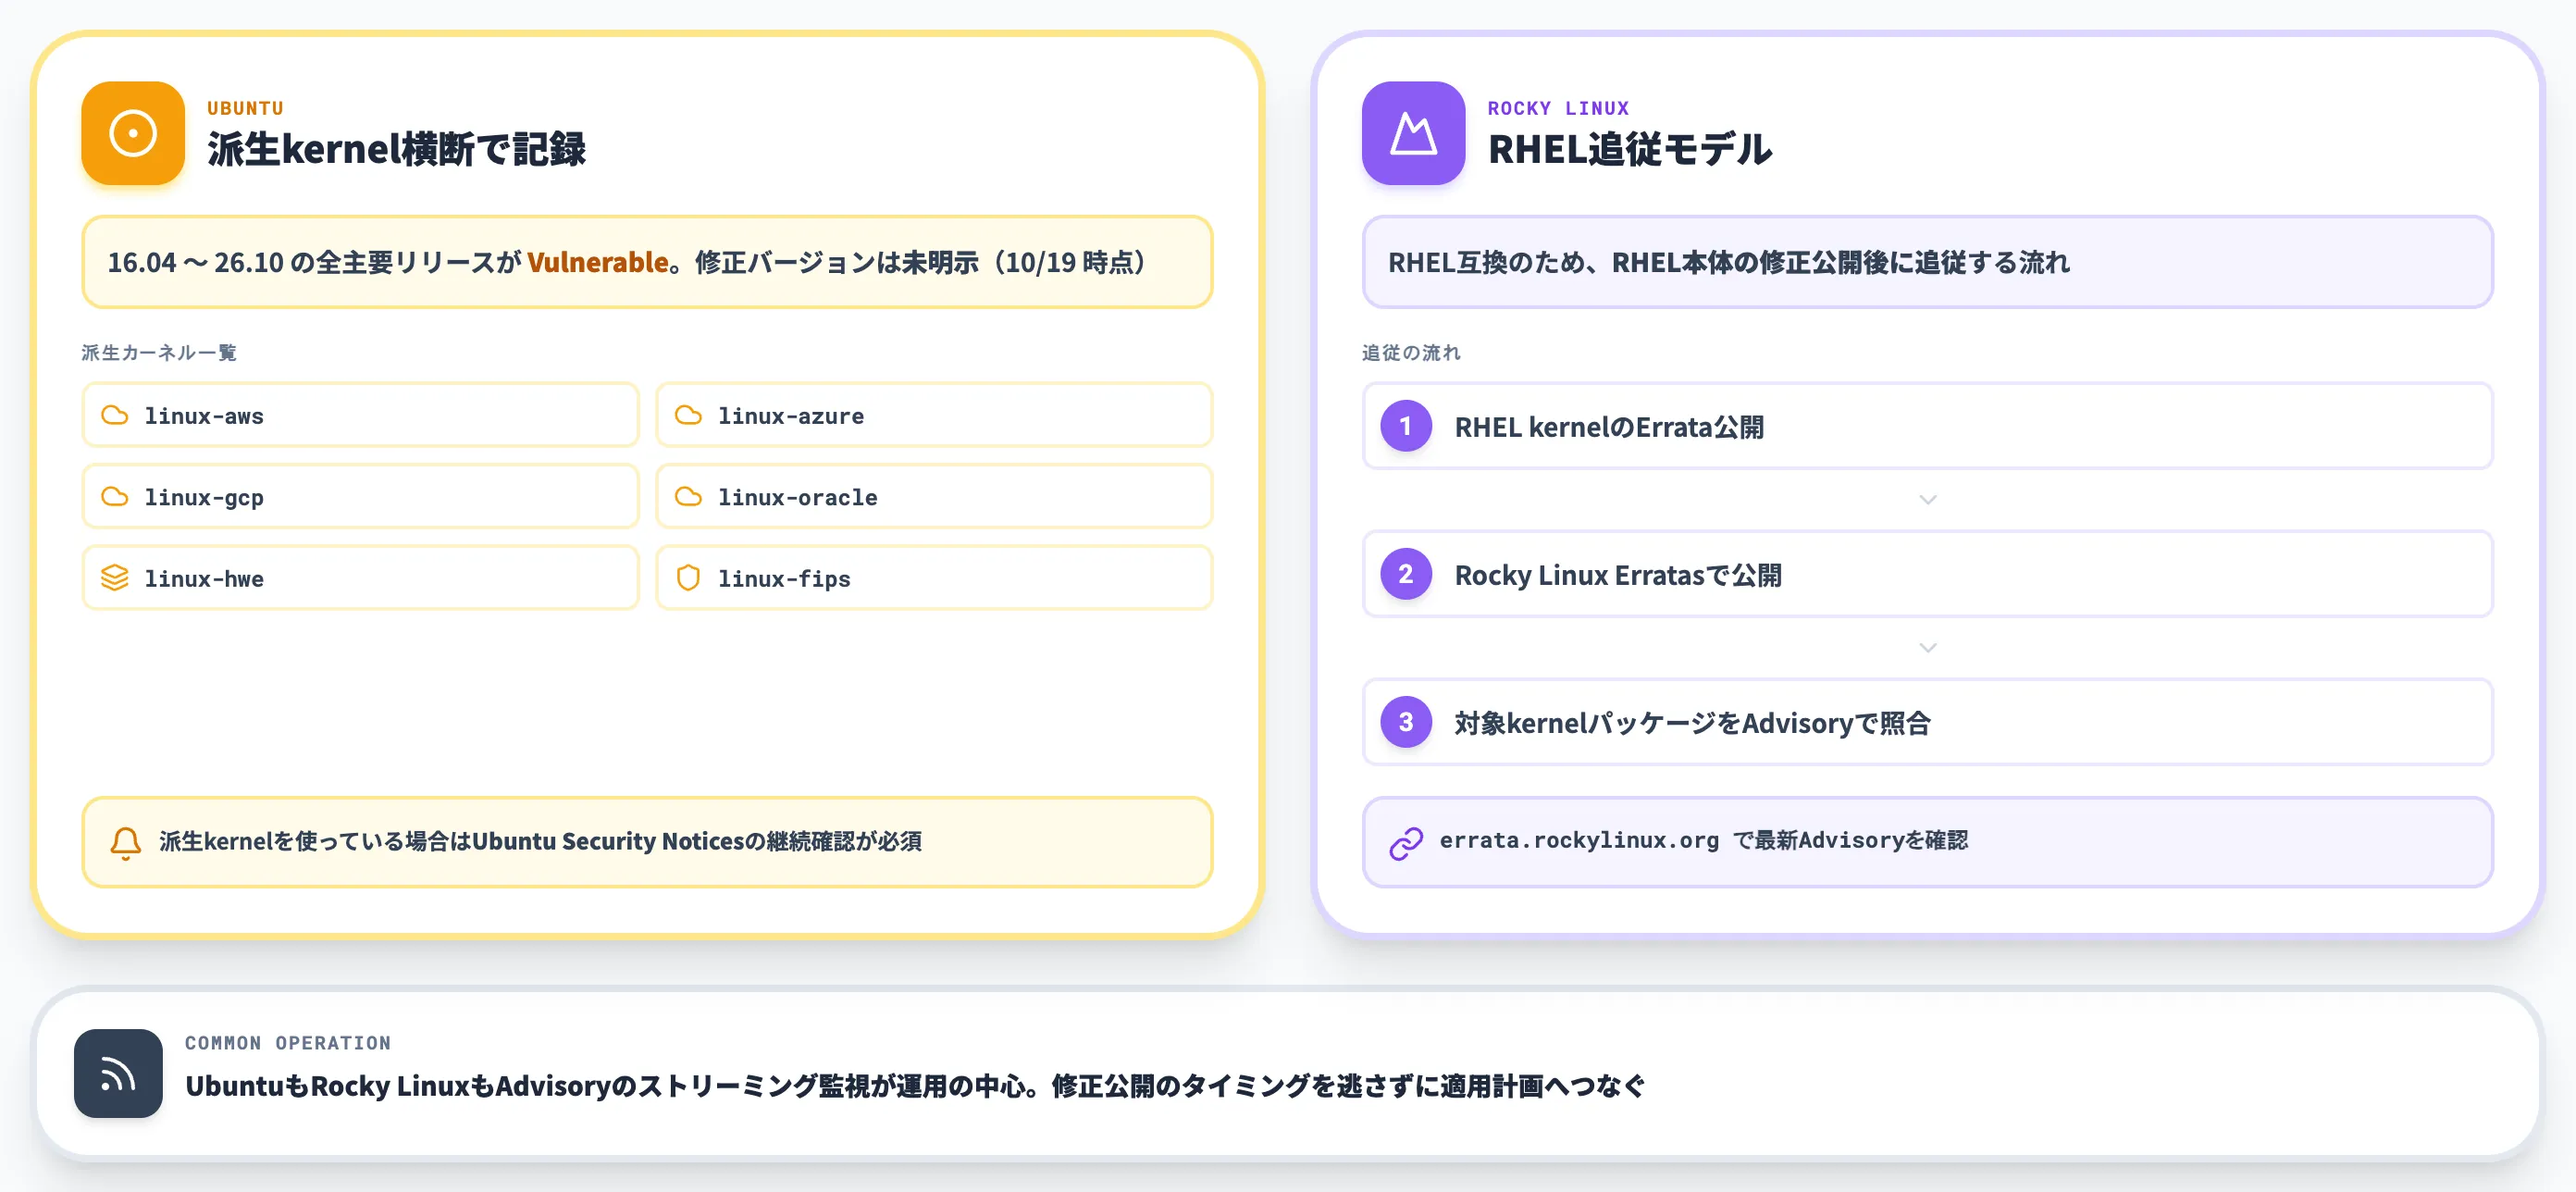
UbuntuはSecurity Noticeで主要全リリース(16.04〜26.10)がVulnerableと記録されていますが、2026年10月19日時点では各派生カーネルの修正バージョンは明示されていません。linux-aws・linux-azure・linux-gcp・linux-oracleなど派生カーネルを使っている場合は、Ubuntu Securityの継続確認が必要です。
Rocky LinuxはRHEL互換のため、RHEL本体の修正公開後に追従する流れです。Rocky Linux Errataの最新Advisoryで対象kernelパッケージを確認してください。
ワークアラウンドの有無
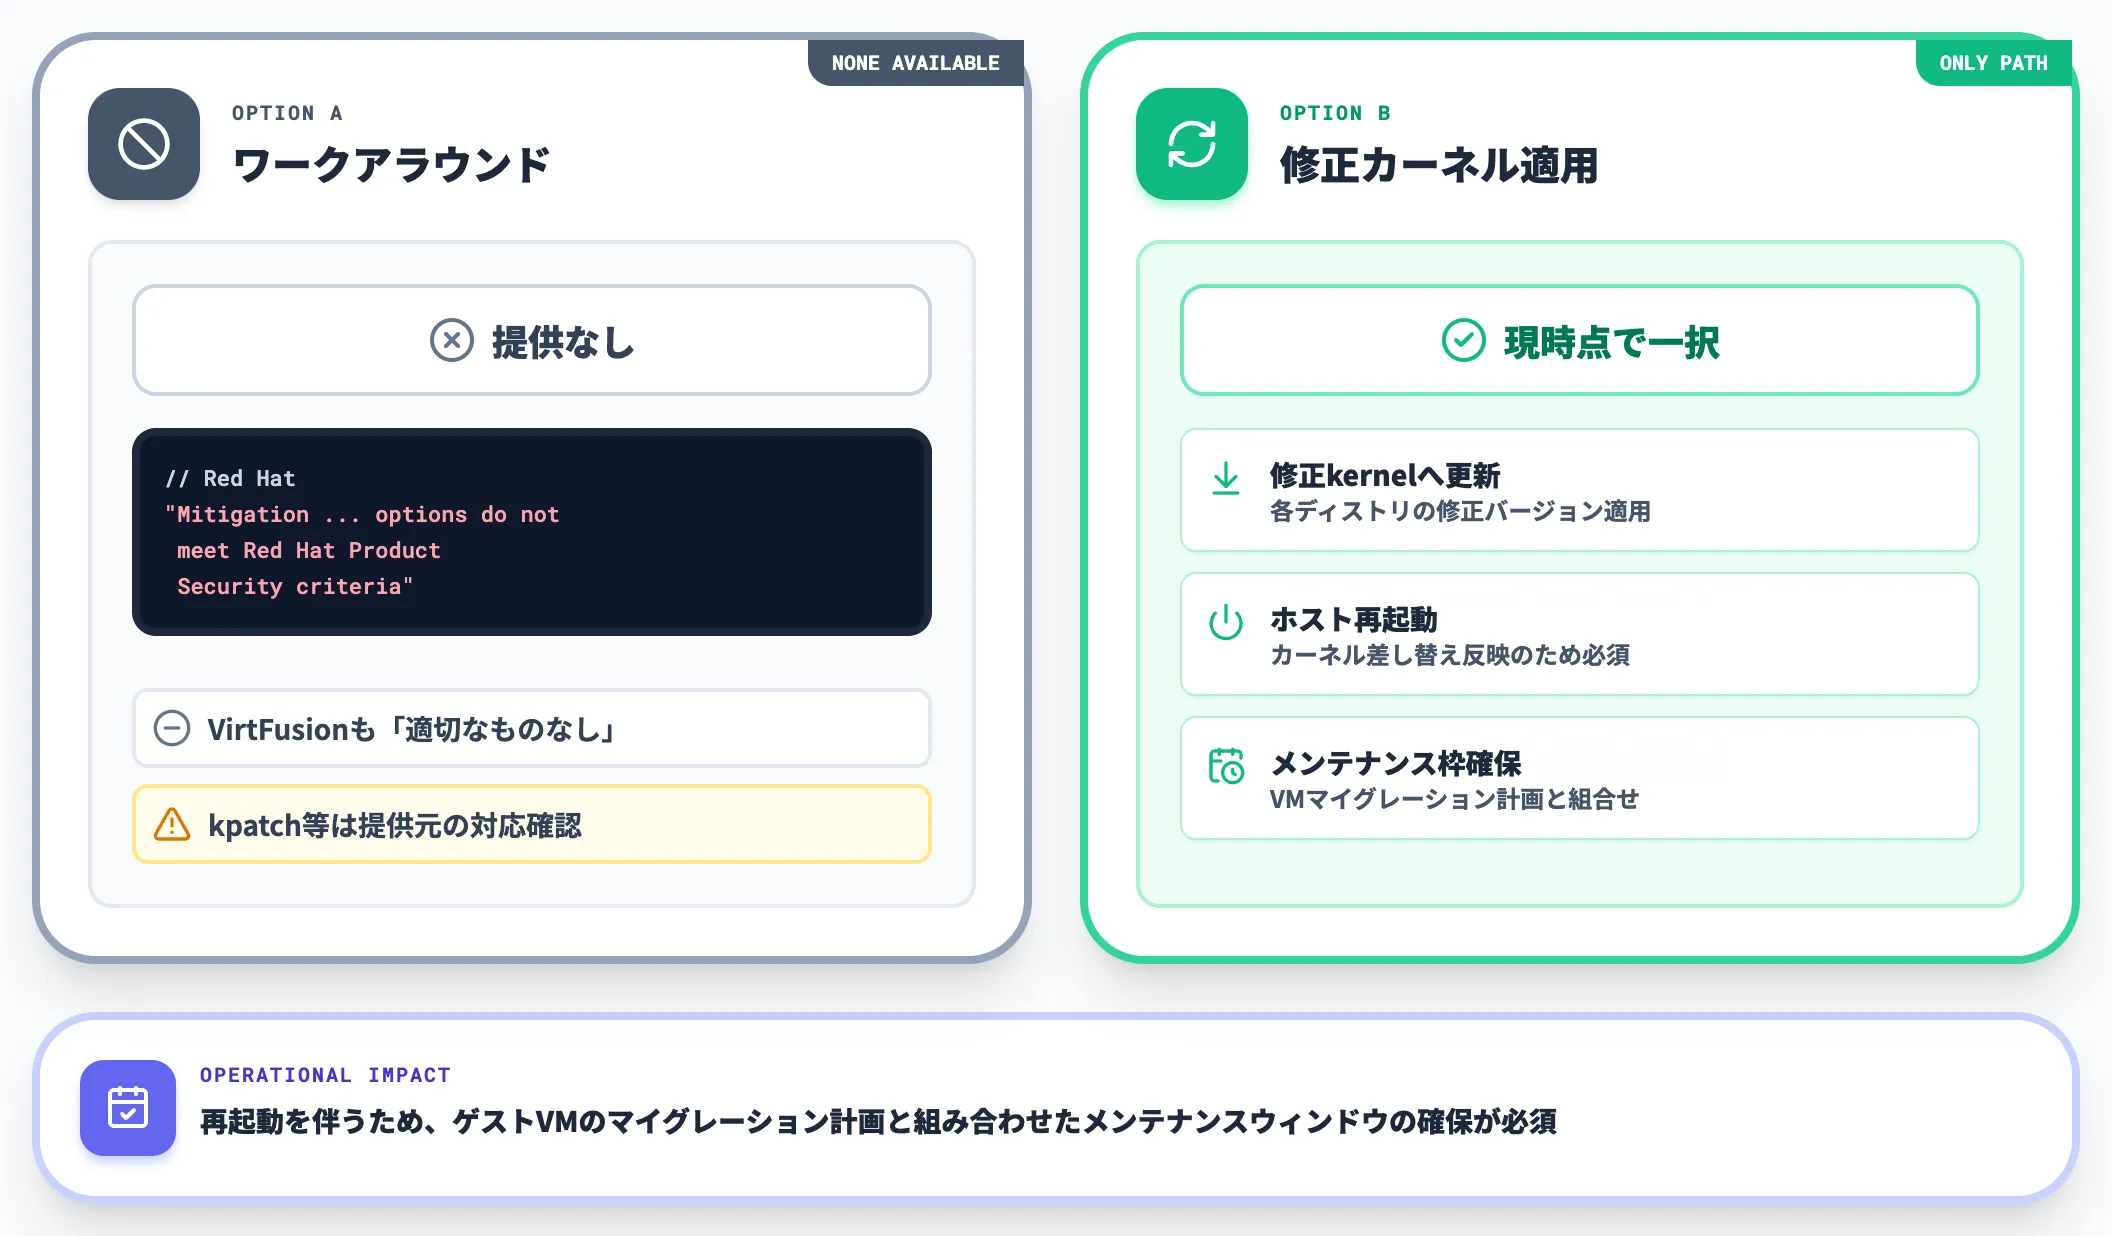
有効な一時対応・ワークアラウンドは、2026年10月19日時点で公開されていません。
Red Hat公式は「Mitigation for this issue is either not available or the currently available options do not meet the Red Hat Product Security criteria」と明記しています。VirtFusionドキュメントも「一般的に適切なワークアラウンドは存在しない」としており、Live Patching(kpatch等)を利用している場合は提供元の対応確認を推奨するとされています。
つまり現時点で有効な対応は「修正カーネルへの更新+ホスト再起動」の一択です。再起動を伴うため、ゲストVMのマイグレーション計画と組み合わせたメンテナンスウィンドウの確保が必須になります。
企業のIT管理者が取るべき対応
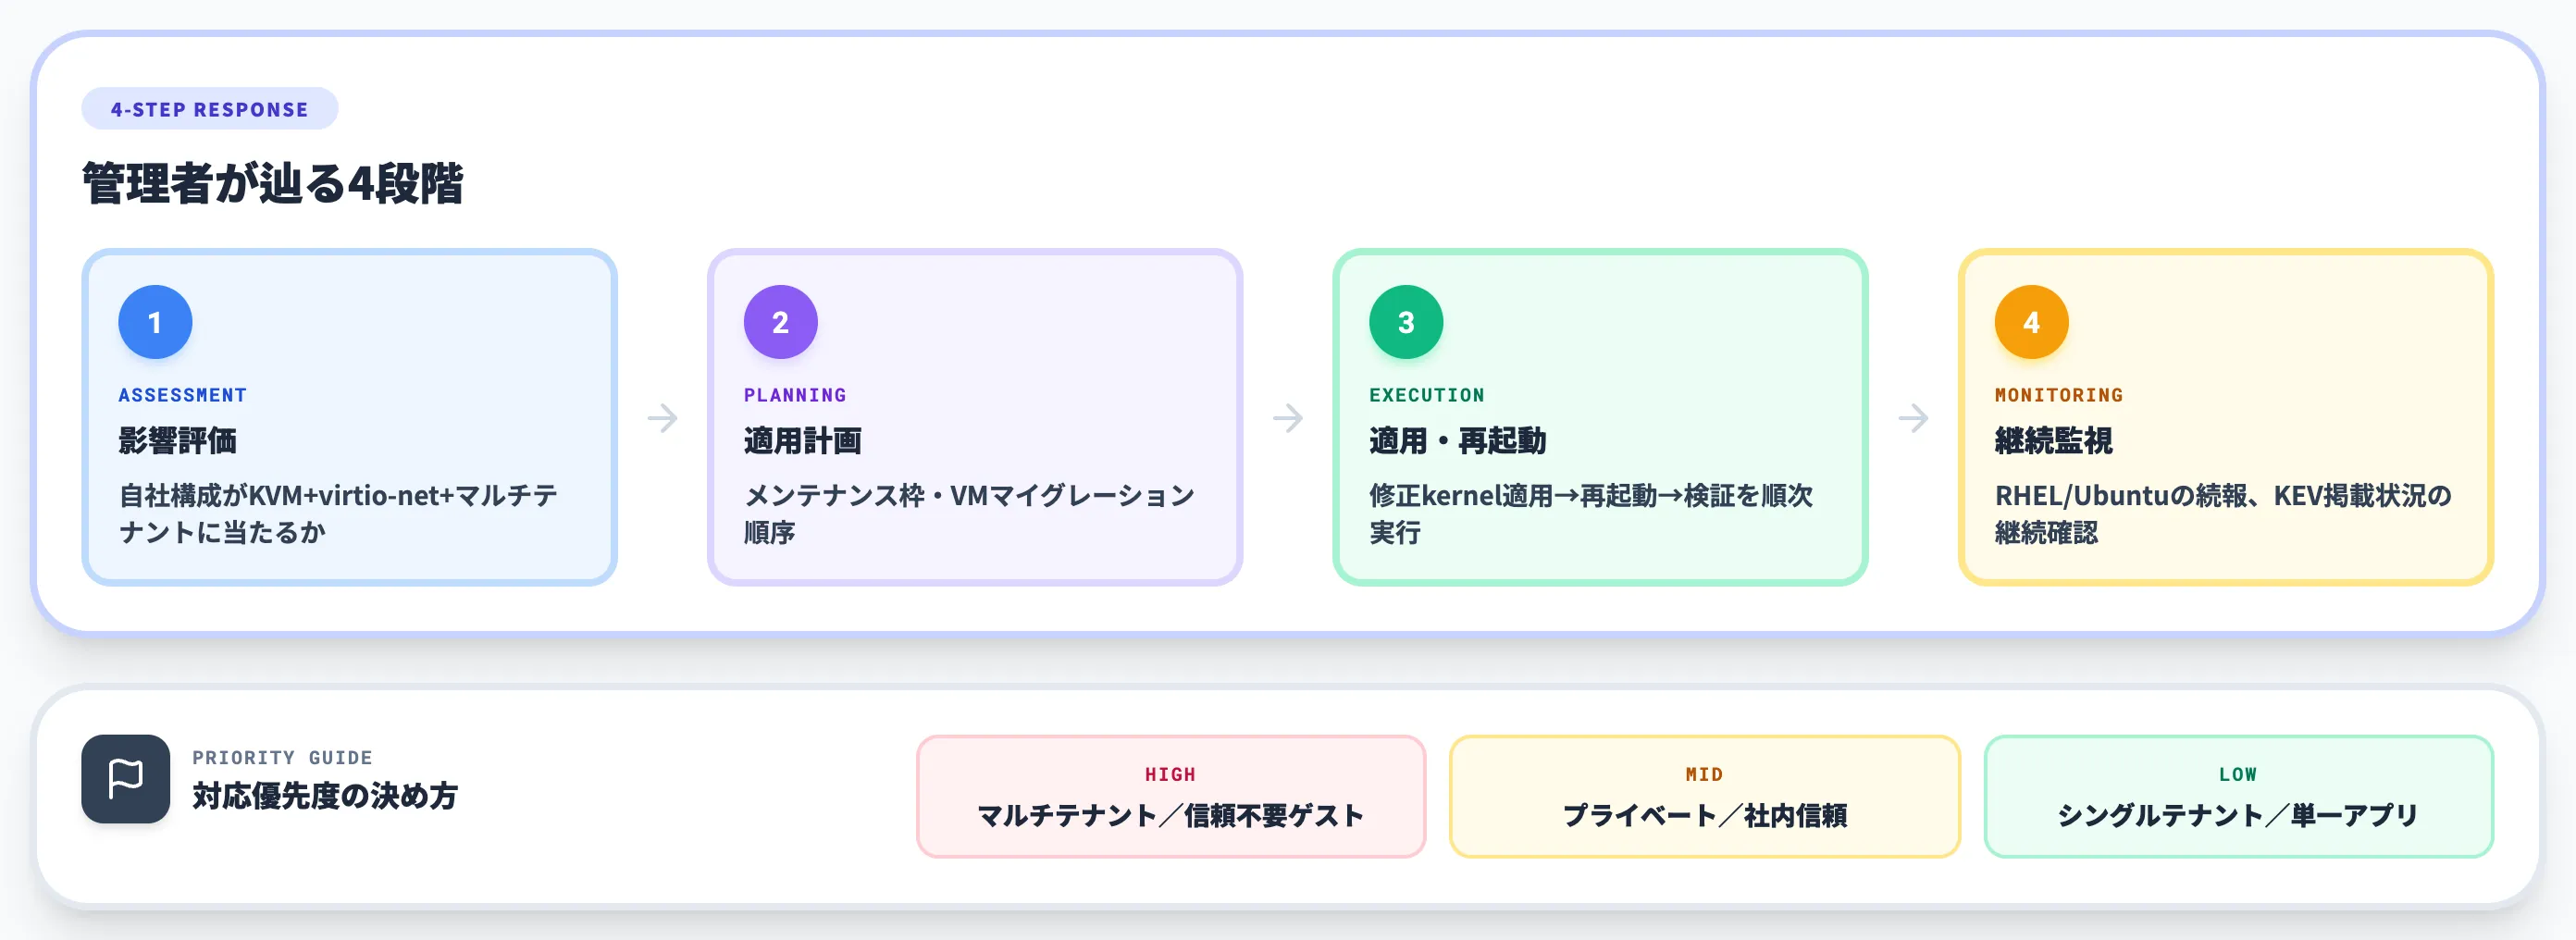
PwnEscapeへの対応は、「影響評価」「適用計画」「適用」「継続監視」の4段階に分けられます。すべての組織がすぐにホスト再起動まで走る必要はなく、まずは自社構成が影響範囲に当たるかの判断から入ります。
本セクションでは、企業IT管理者が今日から着手できる具体的な手順を4段階で整理します。
影響評価のチェック項目
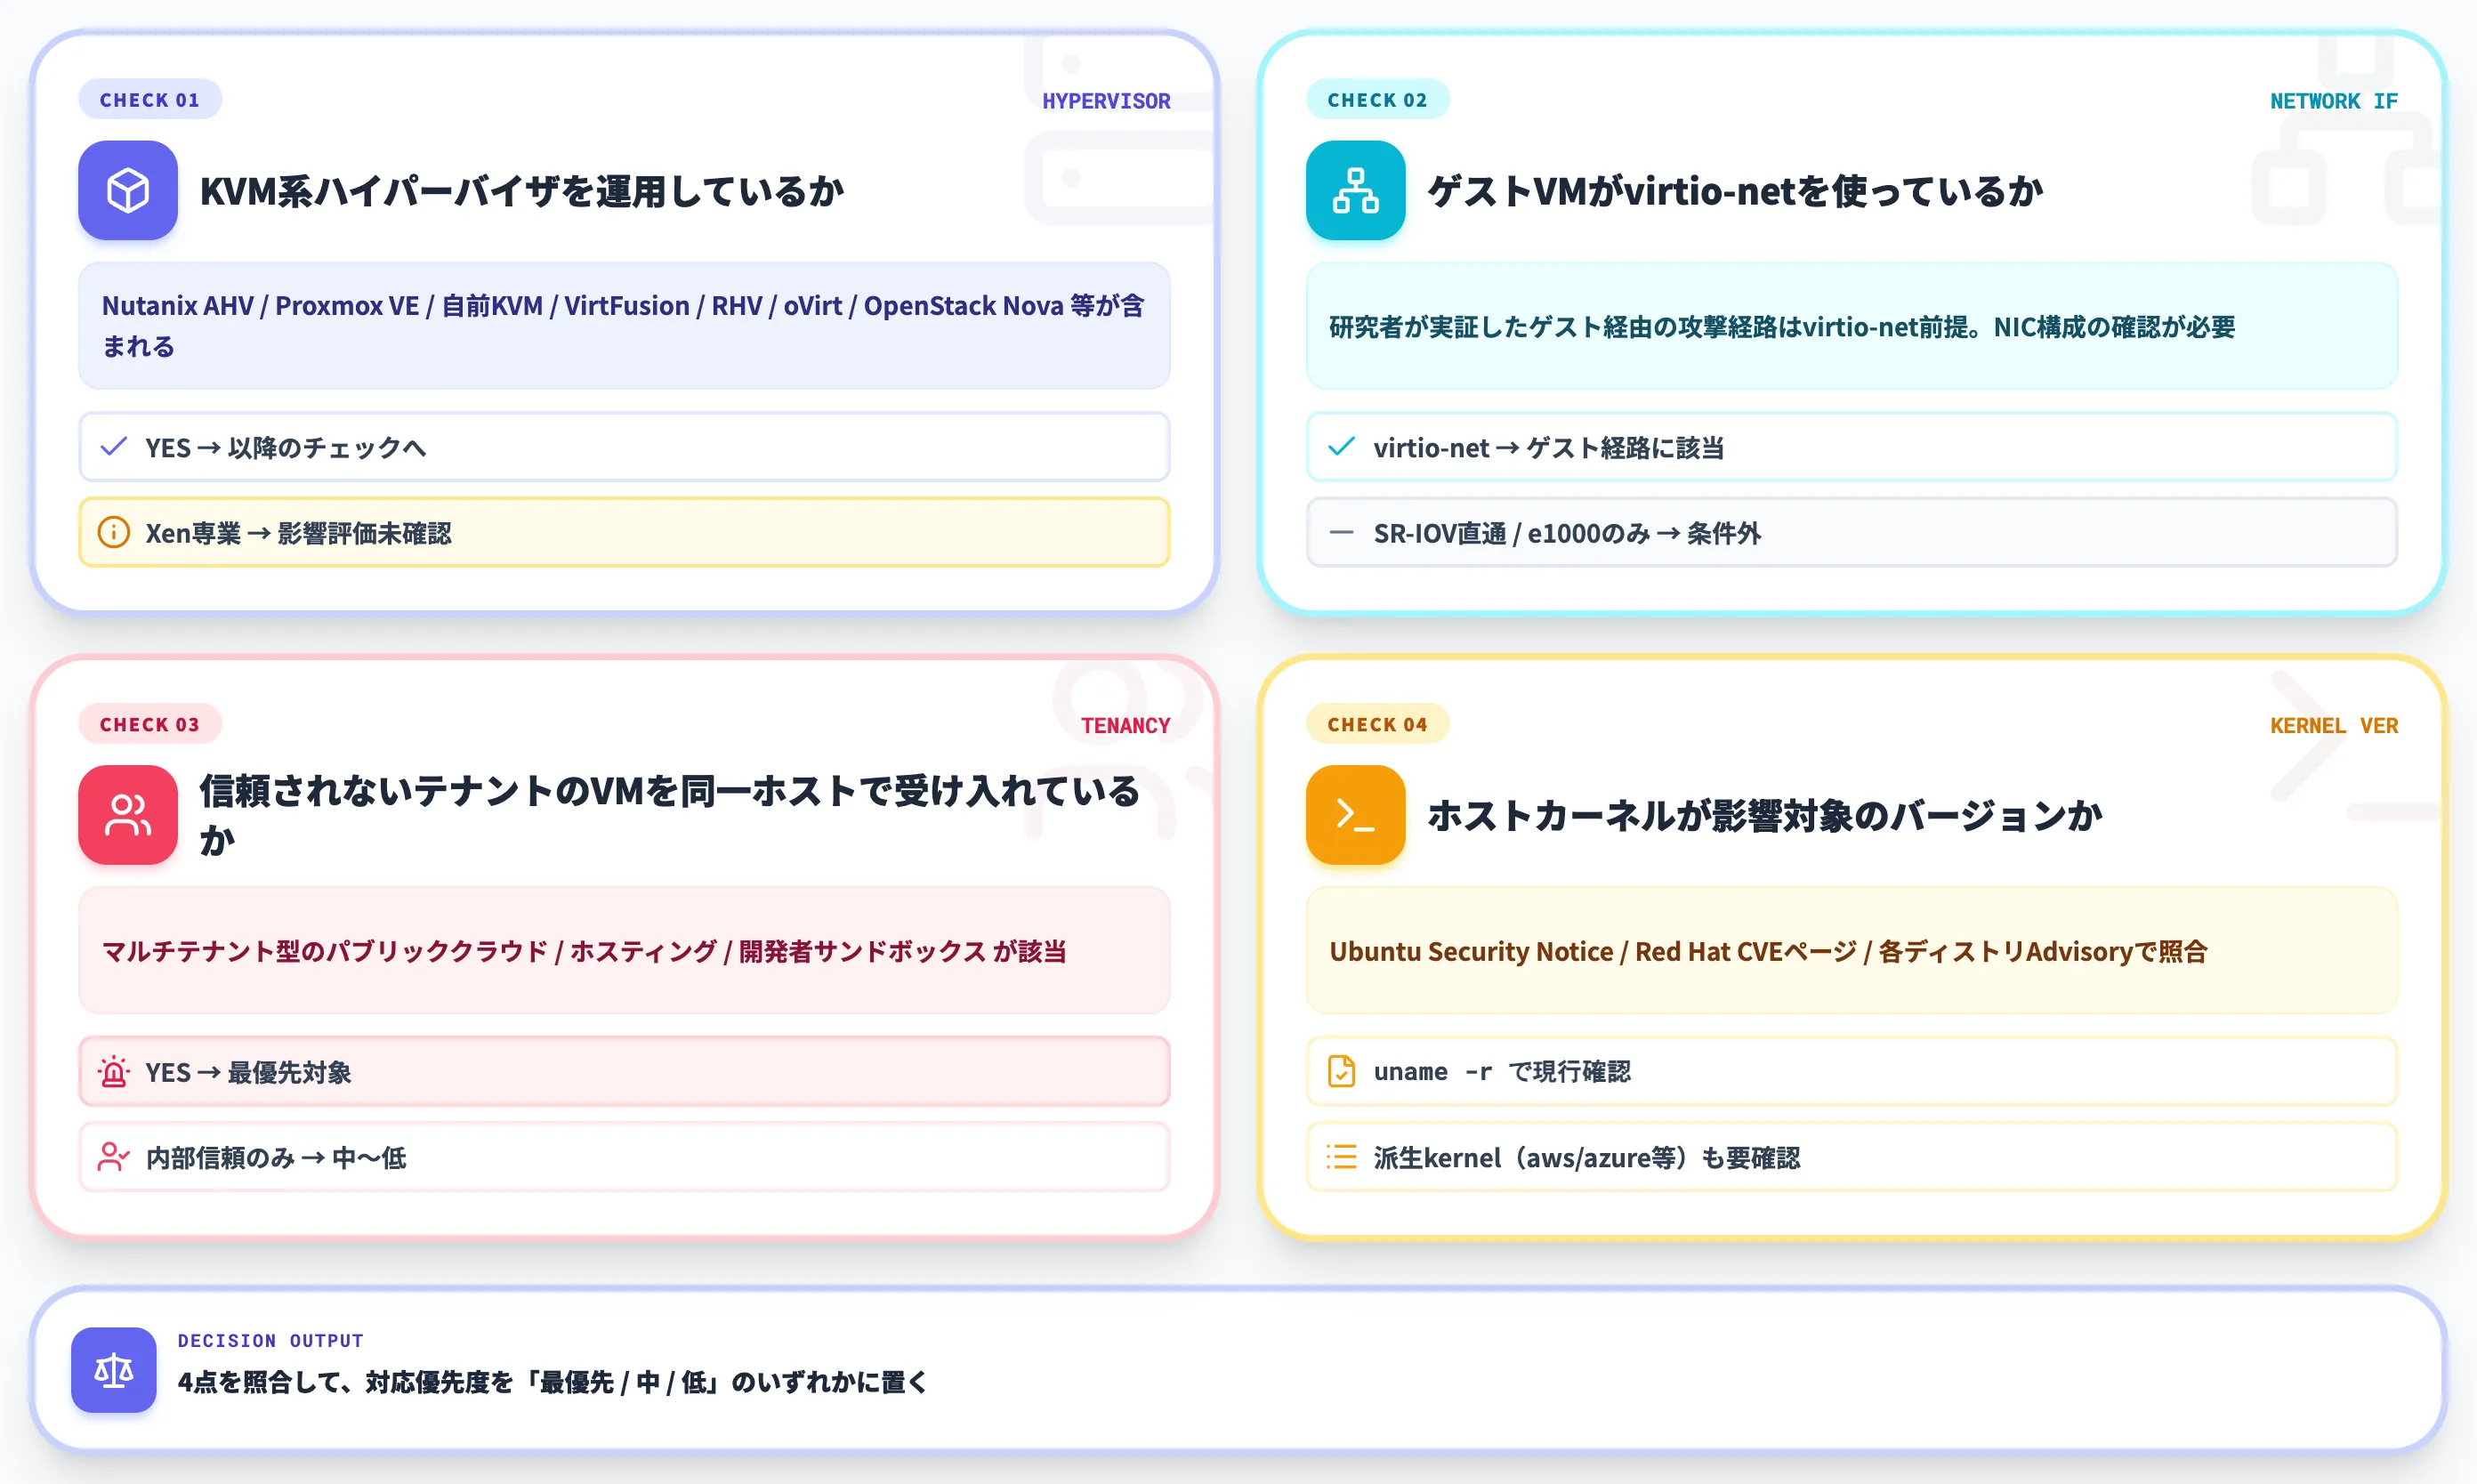
まず、自社がPwnEscapeの影響を受ける構成に当てはまるかを確認します。以下のチェック項目を順に見ていきます。
-
KVM系ハイパーバイザを運用しているか
Nutanix AHV・Proxmox VE・自前KVM・VirtFusion・RHV/oVirt・OpenStackのNovaなど、KVMをフロントエンドにする環境を含む。Xen専業の場合、ゲスト経由経路の該当は報じられていないがベンダーの公式声明は未確認のため影響評価未確認扱いとし、ホスト・ゲストに動作するLinuxカーネルは本脆弱性の対象として別途影響評価を実施する
-
ゲストVMがvirtio-netインターフェースを使っているか
研究者が実証したゲスト経由の攻撃経路はvirtio-net前提。SR-IOV直通やe1000エミュレーションのみで運用している場合は、ゲスト経由の影響条件が成立しにくい(ただしホスト上のローカル攻撃経路は別途評価)
-
信頼されないテナントのVMを同一ホストで受け入れているか
マルチテナント型のパブリッククラウド・ホスティング・自社の開発者向けサンドボックスなど、「ホストに直接権限を持たない利用者がゲストVMを操作できる」構成は最優先対象
-
ホストカーネルが影響対象のバージョンか
Ubuntu Security Notice・Red Hat CVEページ・各ディストリの公式Advisoryで、自社のkernelバージョンが脆弱記録に該当するかを確認
この4点を照合して、対応優先度を「最優先」「中」「低」のいずれに置くかを決めます。
パッチ適用と再起動の計画
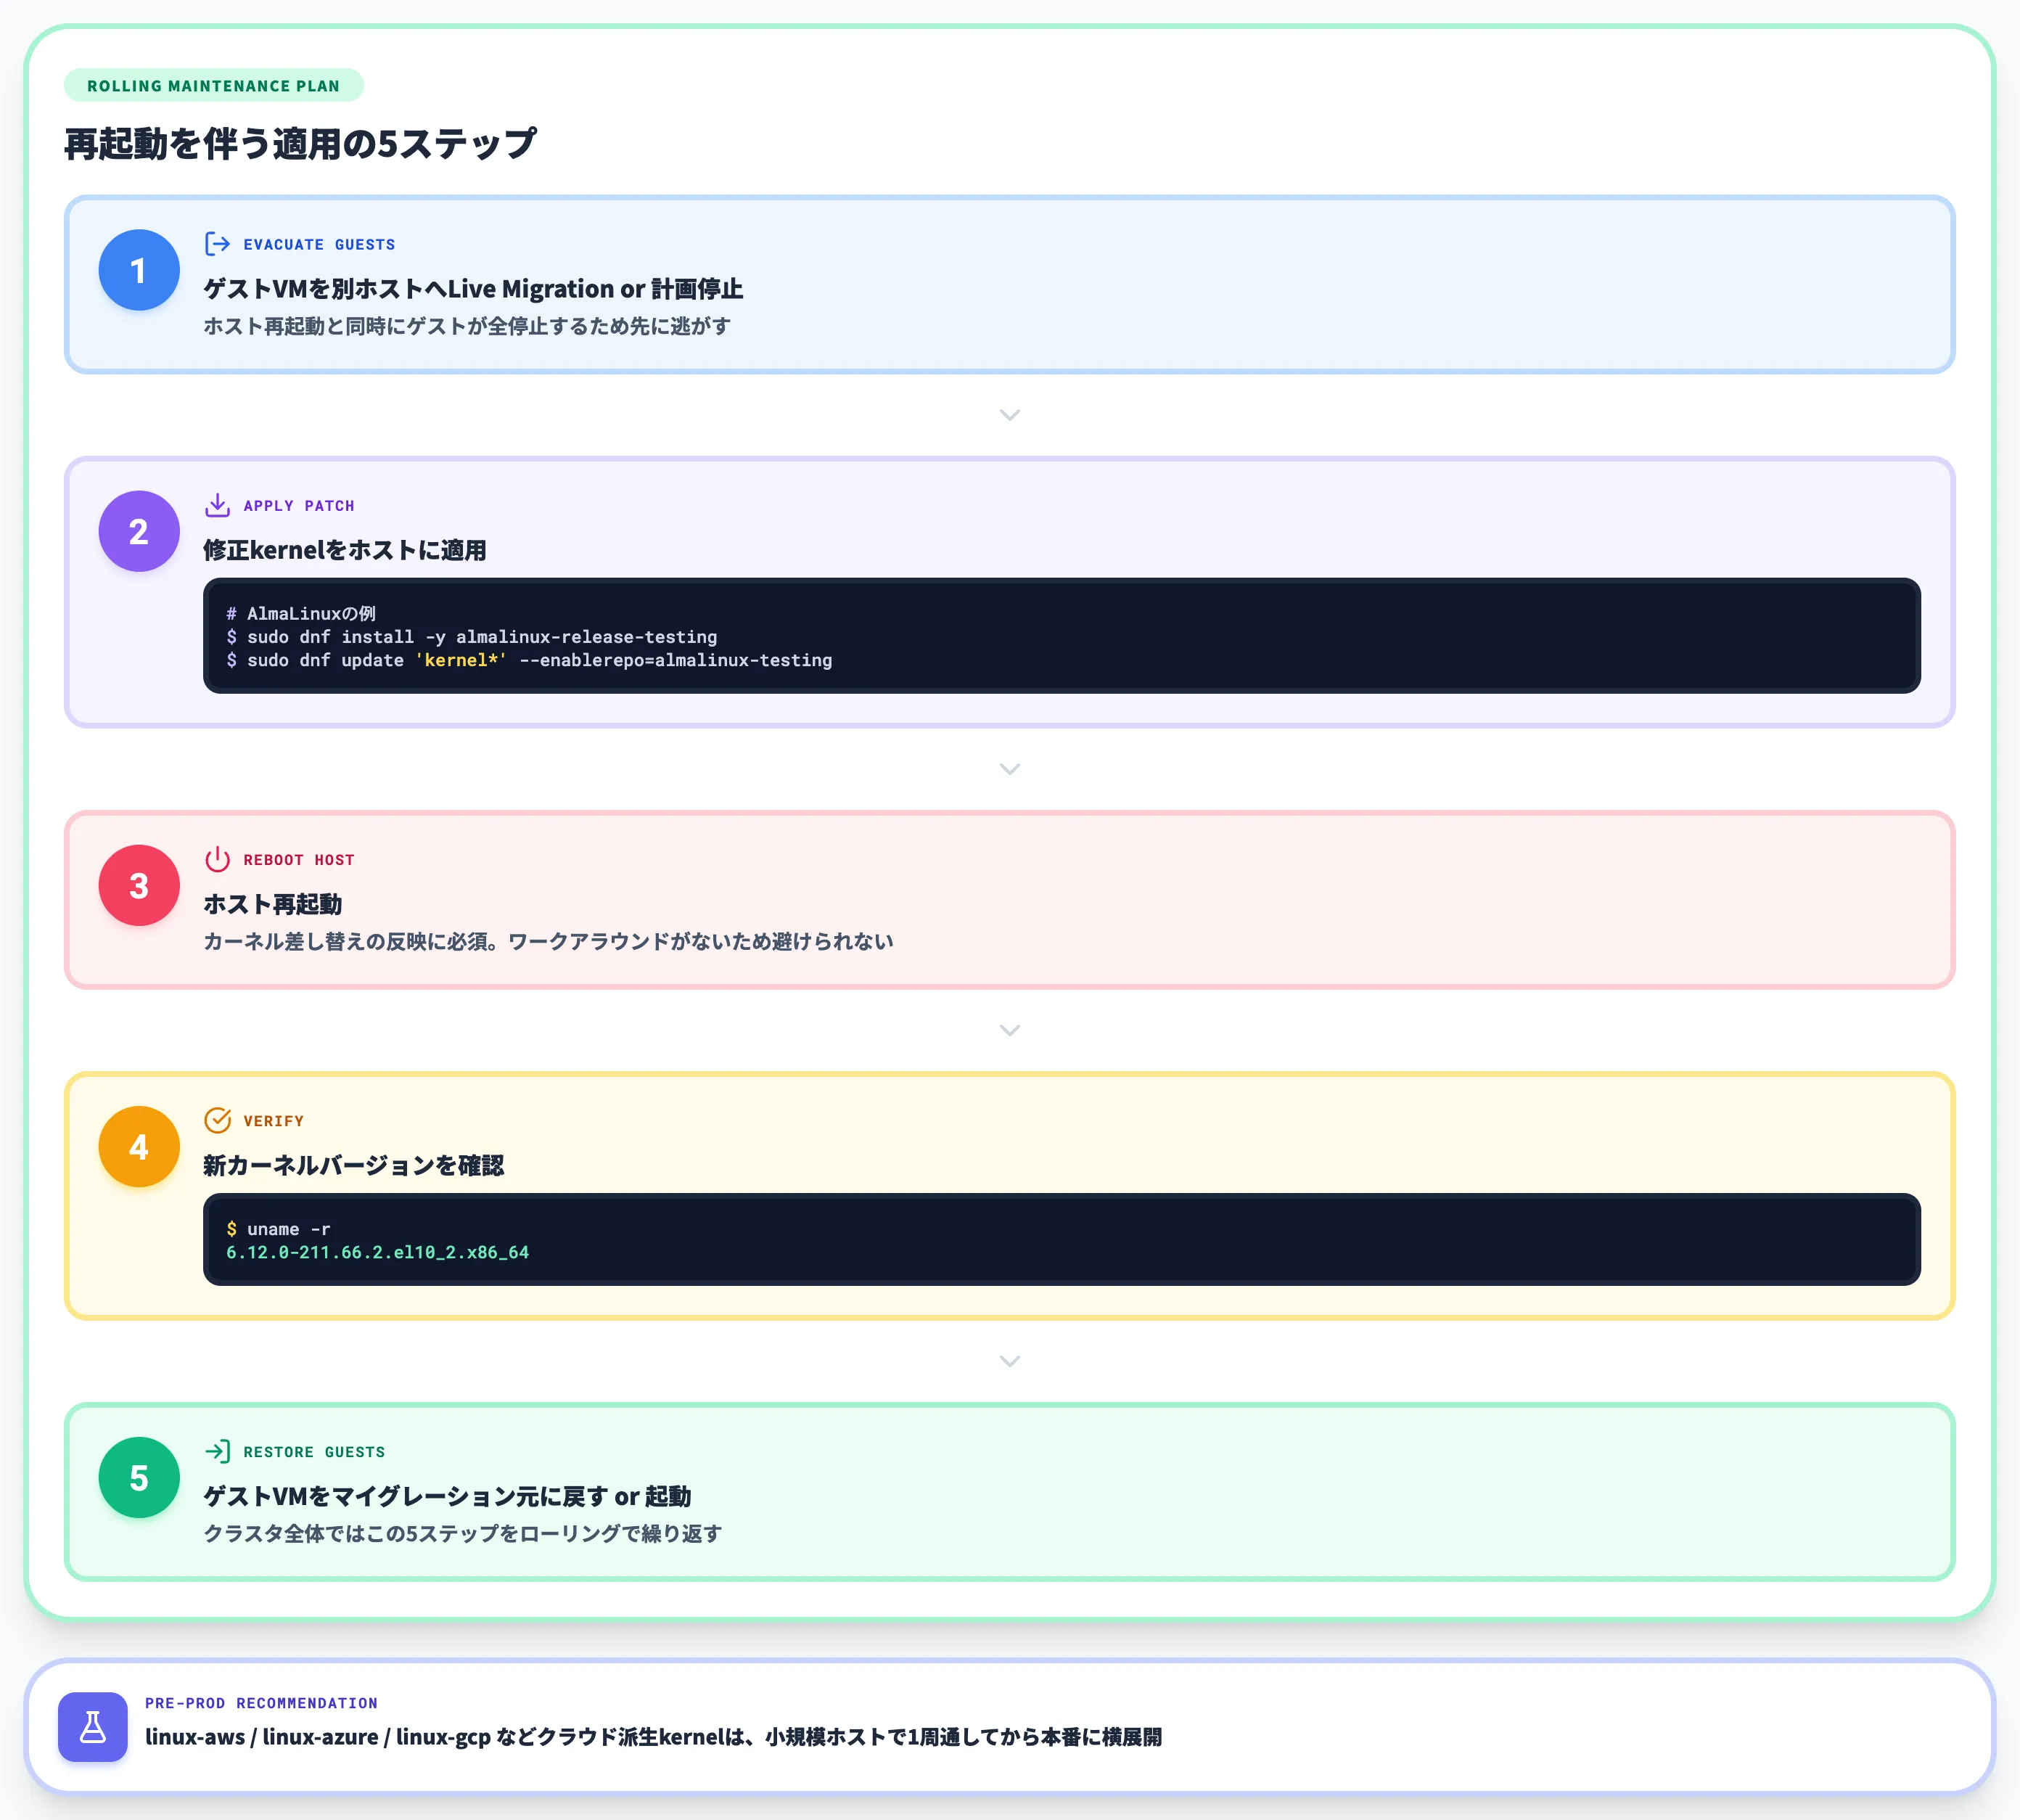
修正カーネルの適用は、ホスト再起動を伴うため計画的な実施が必要です。KVMホストを再起動すると、同ホスト上のゲストVMはすべて停止するため、以下の手順を挟みます。
- ゲストVMをLive Migrationで別ホストに退避、または計画停止でシャットダウン
- ホストにパッチ適用(例:AlmaLinuxなら前述の[sudo dnf install -y almalinux-release-testing && sudo dnf update 'kernel*' --enablerepo=almalinux-testing]。testingリポジトリ指定が必須)
- ホスト再起動
- [uname -r]で新カーネルバージョンを確認
- ゲストVMをマイグレーション元に戻す、または起動
Live Migrationで退避する場合、クラスタ全体で修正カーネルへの切り替えを順次ローリングで進める構成が現実的です。VirtFusion公式も「計画的なメンテナンスウィンドウ中にホストカーネルを更新してハイパーバイザーを再起動する」ことを推奨しています。
適用の際は、本番環境に当てる前にテスト環境で修正カーネルの動作確認を1周通すのが安全です。特にlinux-aws・linux-azure・linux-gcpなどクラウドベンダー向け派生カーネルは、クラウド固有のドライバとの相互作用があるため、本番適用前に小規模ホストで試験してから横展開するのが堅牢です。
環境タイプ別の対応優先度の判断軸
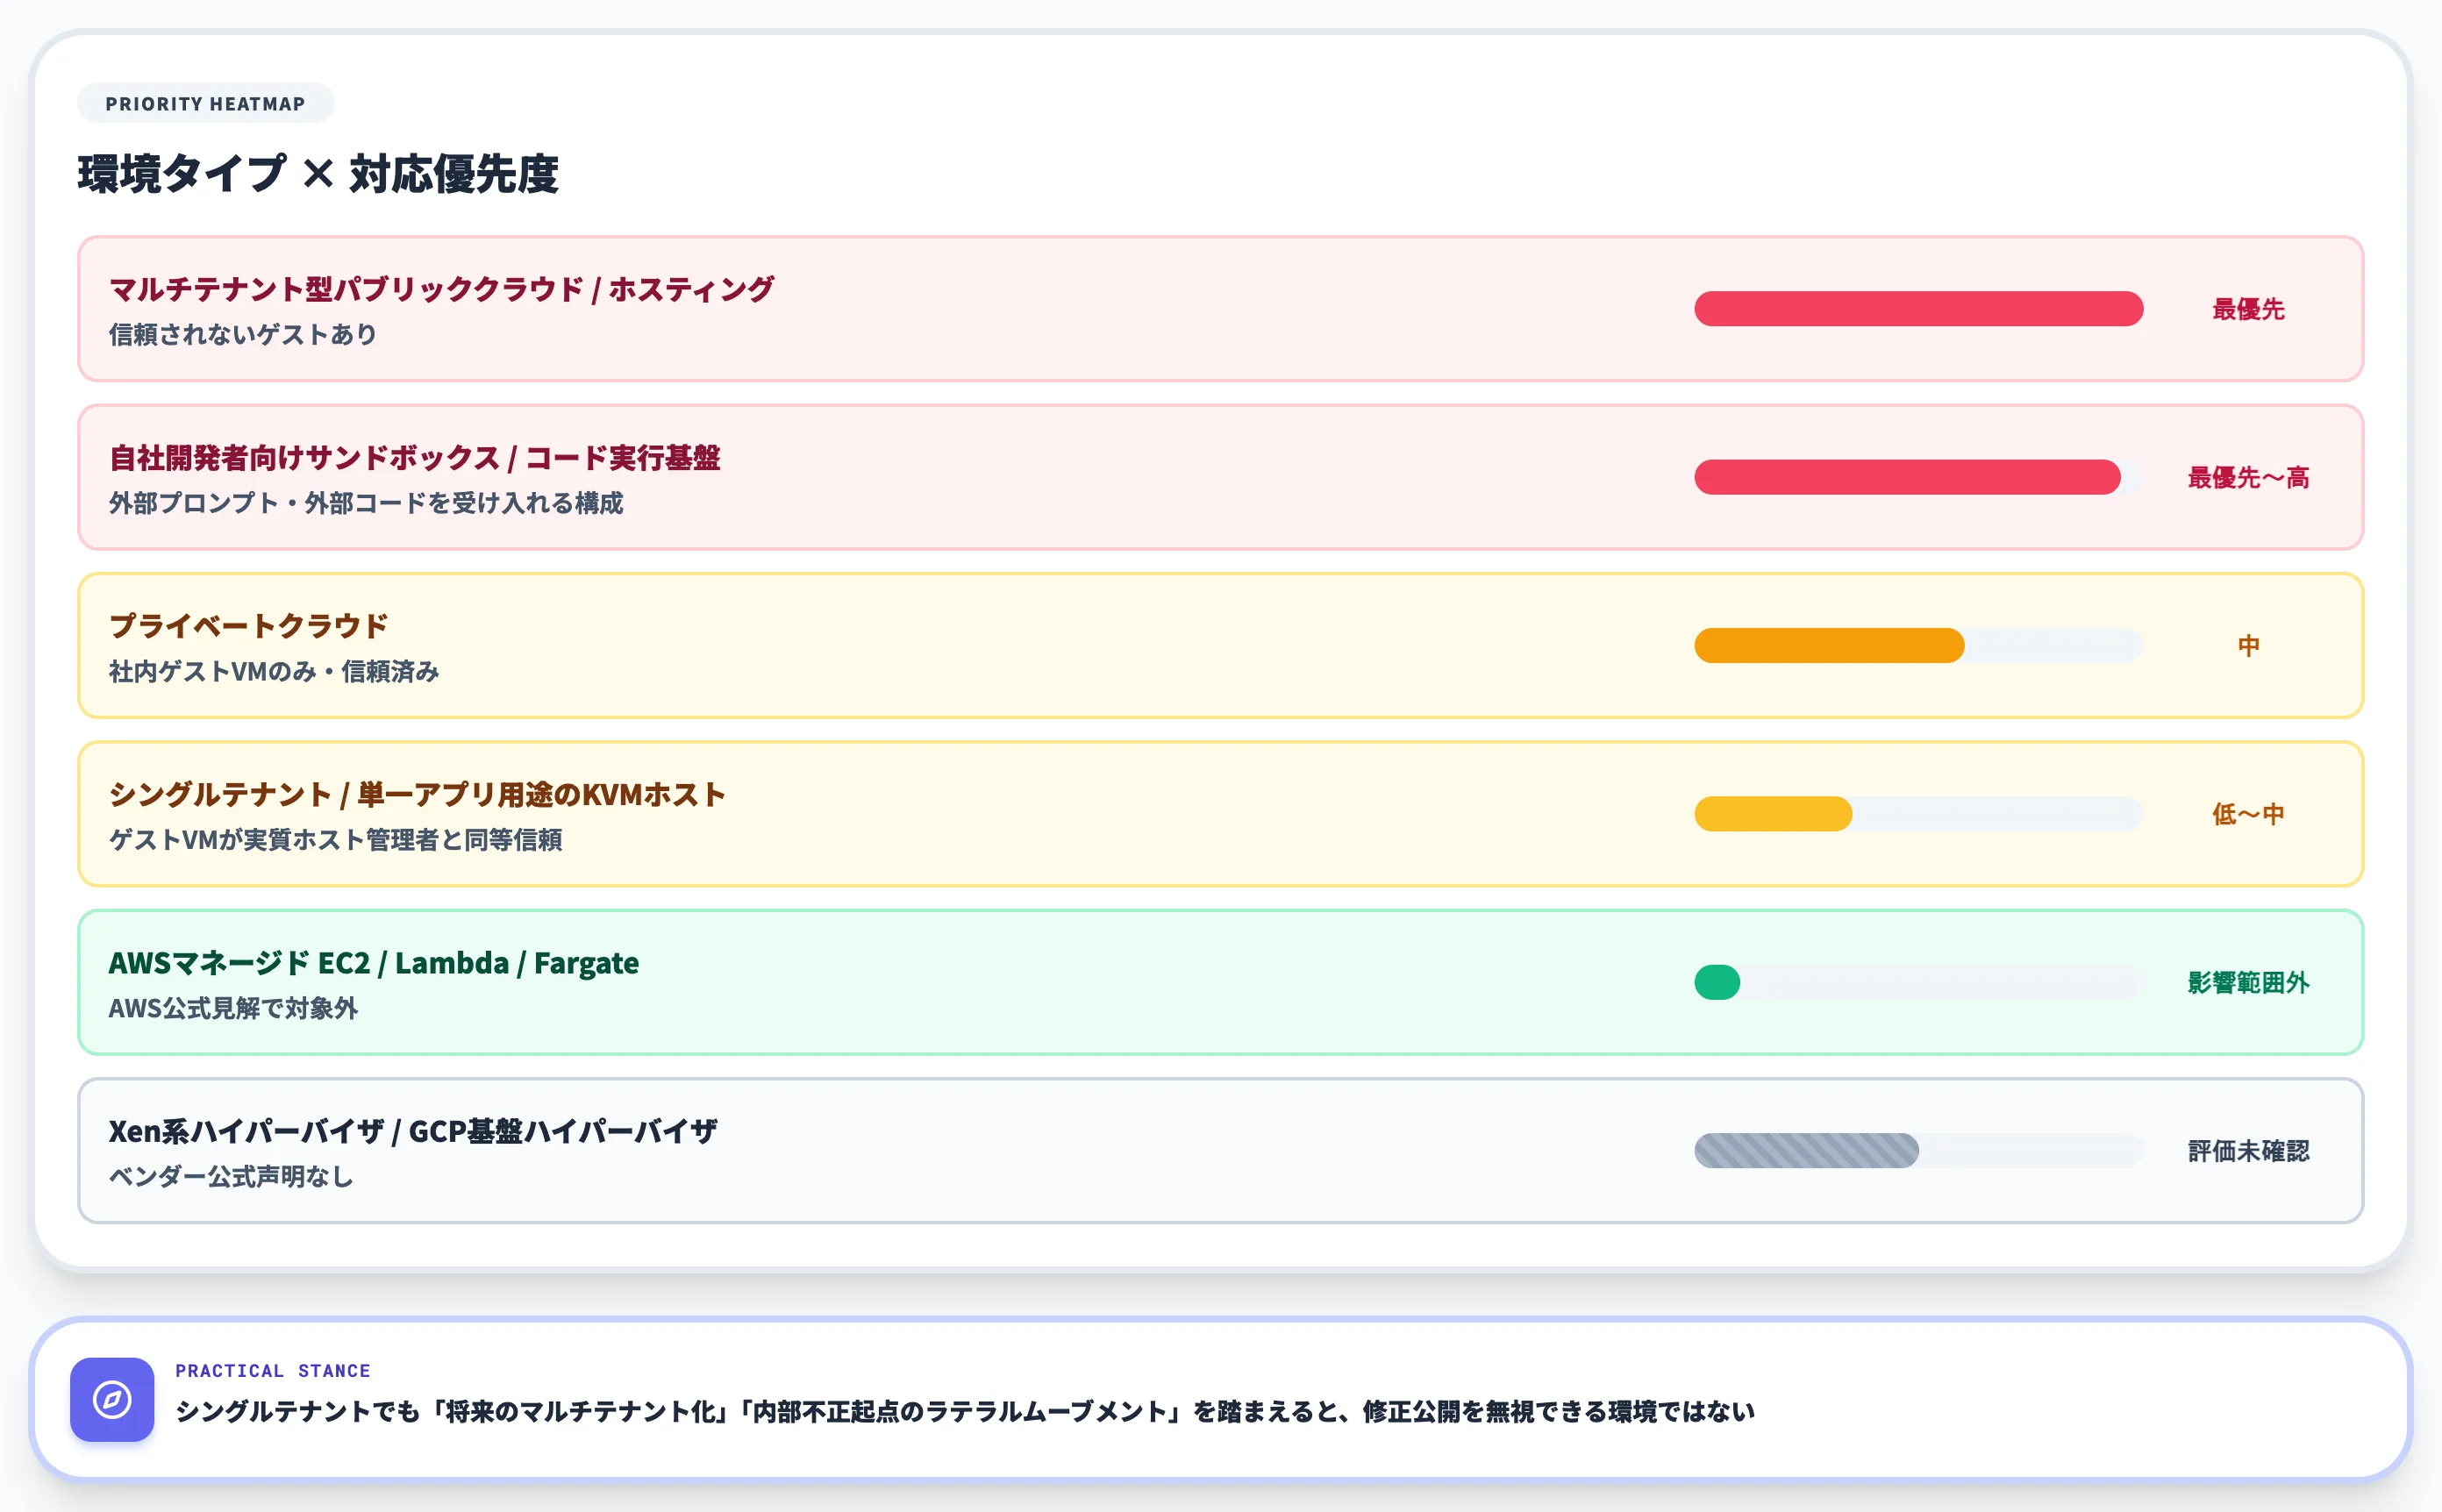
以下の表で、環境タイプ別の対応優先度と判断軸を整理しました。
| 環境タイプ | 対応優先度 | 判断根拠 |
|---|---|---|
| マルチテナント型パブリッククラウド・ホスティング(信頼されないゲストあり) | 最優先 | ゲスト経由で悪用が成立する前提の構成そのもの |
| 自社開発者向けサンドボックス・コード実行基盤 | 最優先〜高 | 外部プロンプト・外部コードを受け入れる構成はマルチテナントと同等扱い |
| プライベートクラウド(社内ゲストVMのみ・信頼済み) | 中 | 内部からの悪用リスクは残るが、外部からの攻撃経路は限定的 |
| シングルテナント・単一アプリ用途のKVMホスト | 低〜中 | ゲストVMが実質的にホスト管理者と同等の信頼レベルの場合、優先度は下がる |
| AWSマネージドEC2/Lambda/Fargate | 影響範囲外 | AWS公式見解で対象外(自己管理KVMは別途対応) |
| Xen系ハイパーバイザ・GCP基盤ハイパーバイザ | 影響評価未確認 | ベンダー公式声明なし。Linuxカーネルを使うホスト・ゲストは別途影響評価が必要 |
マルチテナント環境を提供する組織は、修正カーネルが公開されているディストリから順にメンテナンスウィンドウを確保し、ローリング適用に進めるのが現実的です。シングルテナント・内部ワークロードのみの構成であっても、「将来マルチテナント化する可能性」や「内部不正アクセス起点のラテラルムーブメント」まで考慮すると、修正公開を無視できる環境ではありません。
クラウド事業者側で管理されるマネージドKVMホストを使っている場合は、まず公式見解の有無を確認します。
AWS Security Bulletins (2026-137-aws)はマネージドEC2・Lambda・Fargateの影響なしを公表済みで、顧客がEC2上で動かす自己管理KVMホストは別途対応が必要です。
Google Cloud Security Advisoriesは本記事時点で公式見解を確認できていないため、継続確認を推奨します。
悪用観測状況と公式情報の継続ウォッチ
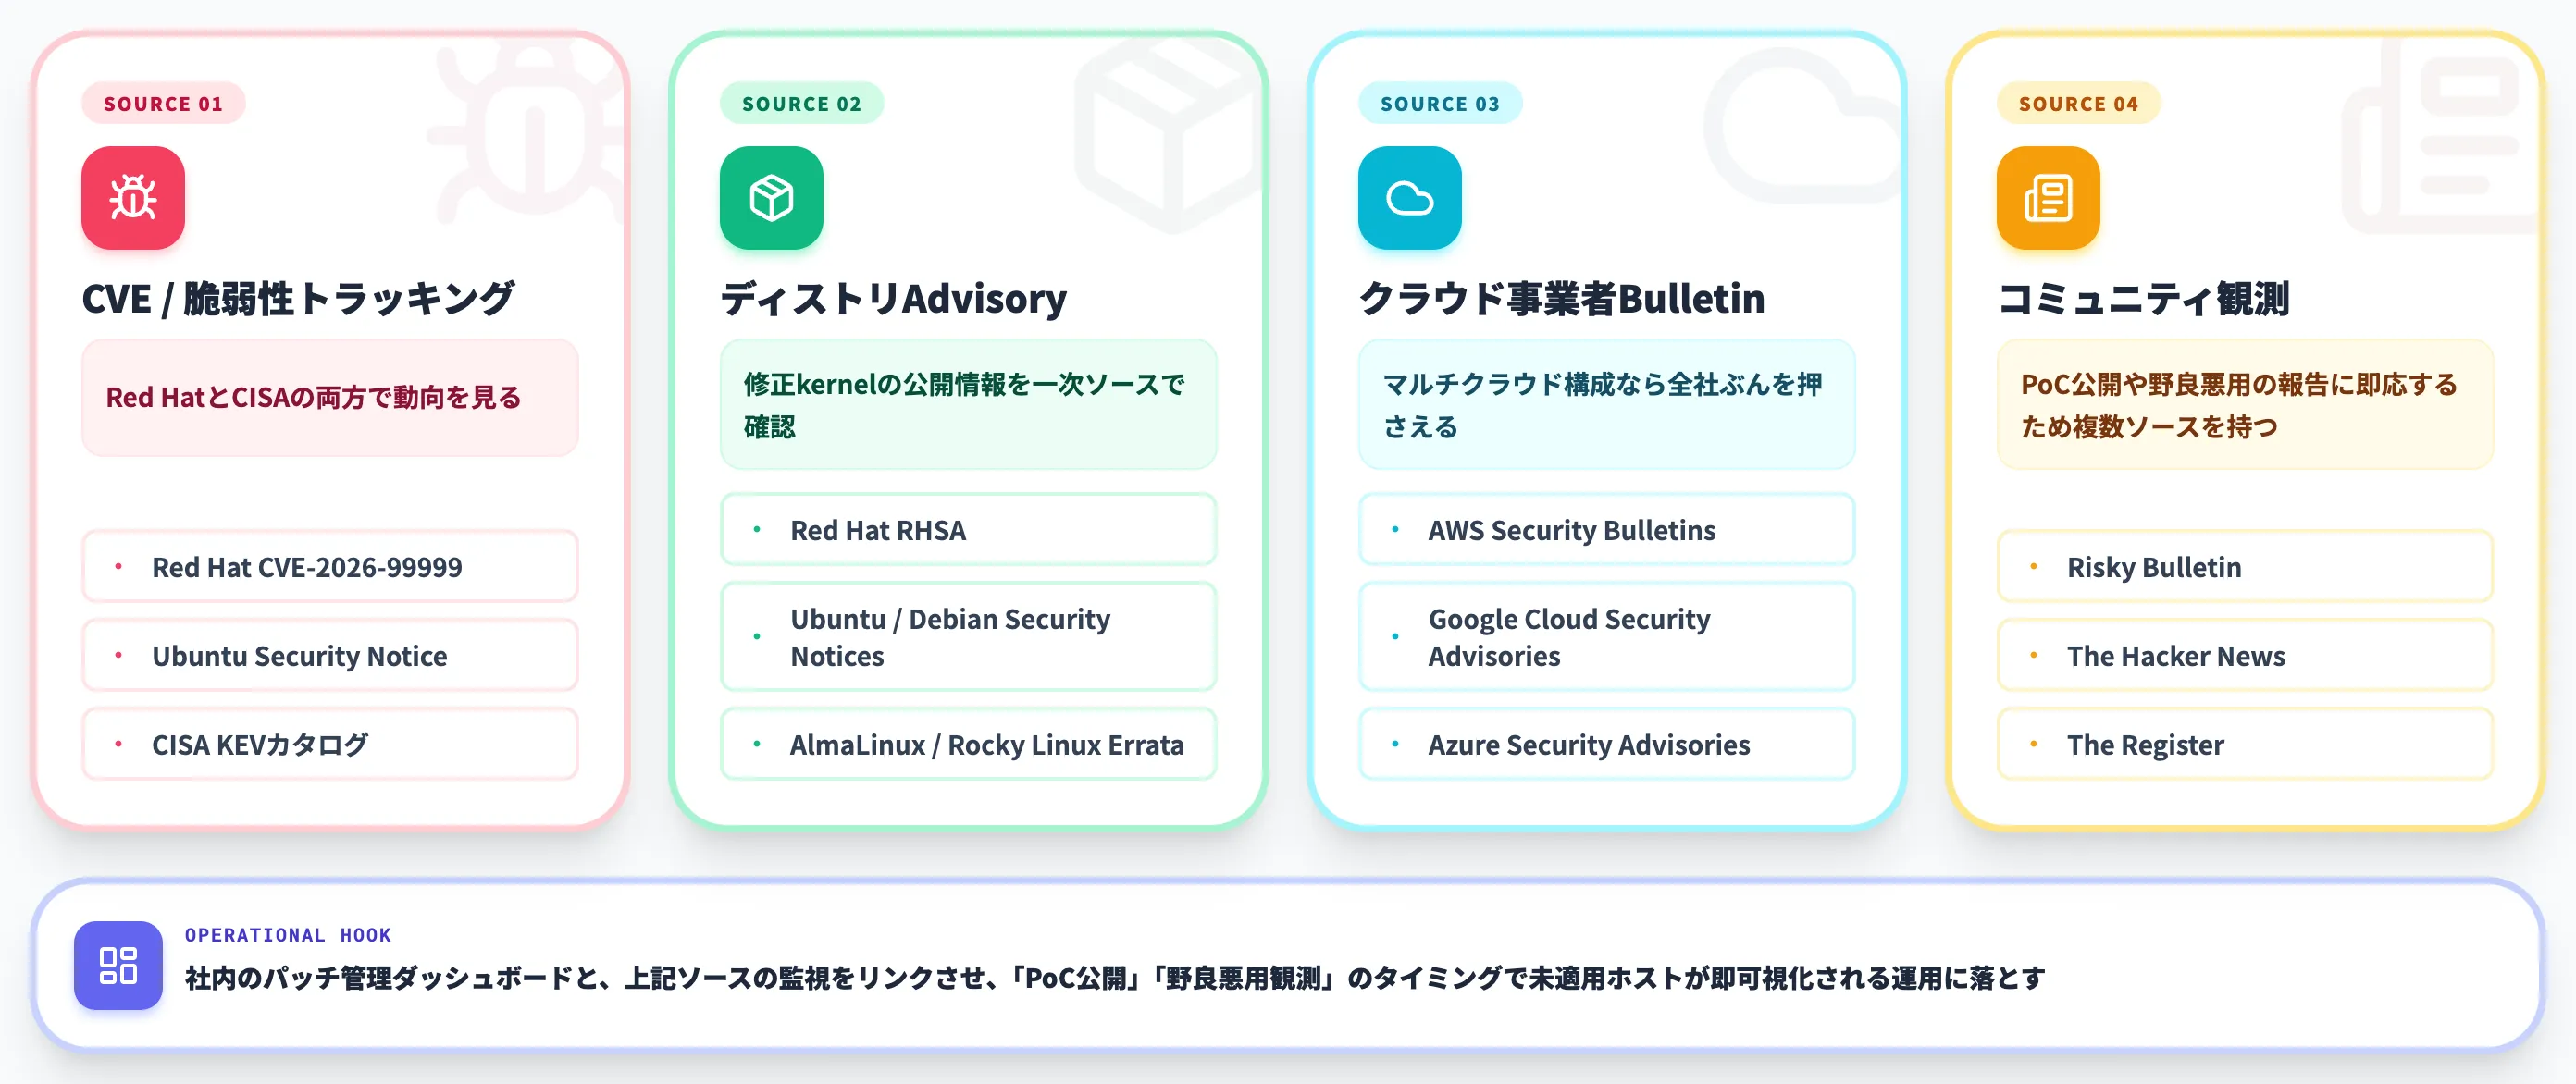
PwnEscape関連の情報は、2026年10月時点でも更新が続いています。企業IT管理者としては、以下のソースを継続的に確認する運用が必要になります。
- CVE/脆弱性トラッキング
Red Hat CVE-2026-99999、Ubuntu Security Notice、CISA KEVカタログ
- ディストリAdvisory
Red Hat Security Advisories、Ubuntu Security Notices、Debian Security Advisories、AlmaLinux・Rocky LinuxのSecurity Advisory
- クラウド事業者Bulletin
AWS Security Bulletins、Google Cloud Security Advisories、Azure Security Advisories。マルチクラウド構成なら全社ぶんを押さえる
- コミュニティ観測
Risky Bulletin、The Hacker News、The Registerなどのセキュリティ報道で、エクスプロイトPoC公開や野良悪用の報告が出た場合に即応できるよう情報源を複数持つ
公開情報が「野良悪用の証拠なし」から「PoC公開」「野良悪用観測」に遷移するタイミングで、未適用ホストの残存リスクは一段上がります。社内のパッチ管理ダッシュボードと、上記ソースの監視をリンクさせる運用に落とすのが現実的です。
次の脆弱性の影響評価で、社内のAIエージェントまで洗い出せるか
PwnEscapeの影響評価では、外部のプロンプトやコードを受け入れるサンドボックスも、マルチテナント環境と同じく優先して確かめる対象に入ります。業務部門ごとに別々のサービスでAIエージェントを使っていると、次に同種の脆弱性が公表されたとき、どのエージェントがどこで動いているかを部署に聞いて回るところから始めることになります。
その聞き取りを一覧の確認に変えられるのが、Copilot Studio製のAgentもn8n製のAgentも1つの管理画面にまとめるAI Agent Hubです。
- 動かす環境を自社のAzureに寄せる
基盤そのものもn8nで組んだAgentも自社のAzureテナントの中で動くため、脆弱性が公表されたときに確かめる環境が、外部のサービスに散らばりません。
- 影響を見極めるまで使える人を絞る
Agentごとに使える人を設定し直せるため、影響を確かめているあいだは、対象のAgentを動かせる人を必要な担当者に限っておけます。
- 公表前後の使われ方をさかのぼる
実行ログにはAgentごとの実行者と日時が残るため、脆弱性の公表前後に、どの部署でどのAgentが使われていたかをたどれます。
AI総合研究所の専任チームが、すでに部署ごとに動いているAgentの棚卸しを手始めに、社内のAgentを見渡せる体制を一緒に整えます。
影響評価を業務エージェントまで広げる
聞き取りでなく、一覧から洗い出す
業務部門ごとに別々のサービスでAIエージェントを使っていると、次に脆弱性が公表されたときの影響評価は、部署への聞き取りから始めることになります。AI Agent Hubのサービスページでは、SaaSを業務ごとに個別契約する場合と、1つの基盤にまとめる場合の違いを図で比べています。
まとめ
本記事では、PwnEscape(CVE-2026-99999)を「KVMのゲストVMからホスト側のメモリに到達できるLinuxカーネルの脆弱性」として整理し、影響を受ける環境・技術的な仕組みと想定される被害・ディストリ別の修正状況・企業のIT管理者が取るべき対応を解説しました。
2026年10月時点で押さえておくべきポイントは次の3つです。
- ゲストVMを操作できれば、ホスト側の権限なしで狙えるため、信頼できないVMを受け入れるマルチテナント環境では現実の攻撃経路として扱う必要がある
- 修正カーネルの公開はディストリごとに足並みがそろっておらず、有効なワークアラウンドもないため、対応はカーネル更新とホスト再起動の一択になる
- 悪用の観測状況はRed HatとCISAで扱いが分かれているため、観測の報告がないことを理由に対応の優先度を下げられない
IT管理者が今日から着手するなら、影響の確認を先に済ませてから再起動の段取りに入るのが確実です。
まずは自社のKVMホストごとに、virtio-netの利用・カーネルのバージョン・信頼できないゲストVMの受け入れを照らし合わせ、対応の優先度を決めます。
続いて、修正カーネルが出たディストリから、テスト環境で動作を確かめたうえでLive Migrationでゲストを退避させながらローリングで適用していくのが、ゲストへの影響を抑えて進めやすい順序です。
2026年はKVMのguest-to-host escapeが短い間隔で複数公表されており、PwnEscapeも長く潜んでいた古いバグが集中的に掘り当てられている流れの1つです。
マルチテナント型サンドボックスがAIエージェントの実行基盤として普及するなかで、PwnEscapeのようなホストカーネル側の脆弱性は今後も続発する可能性があります。